Moteur de recherche

Résultats pour : "propos"

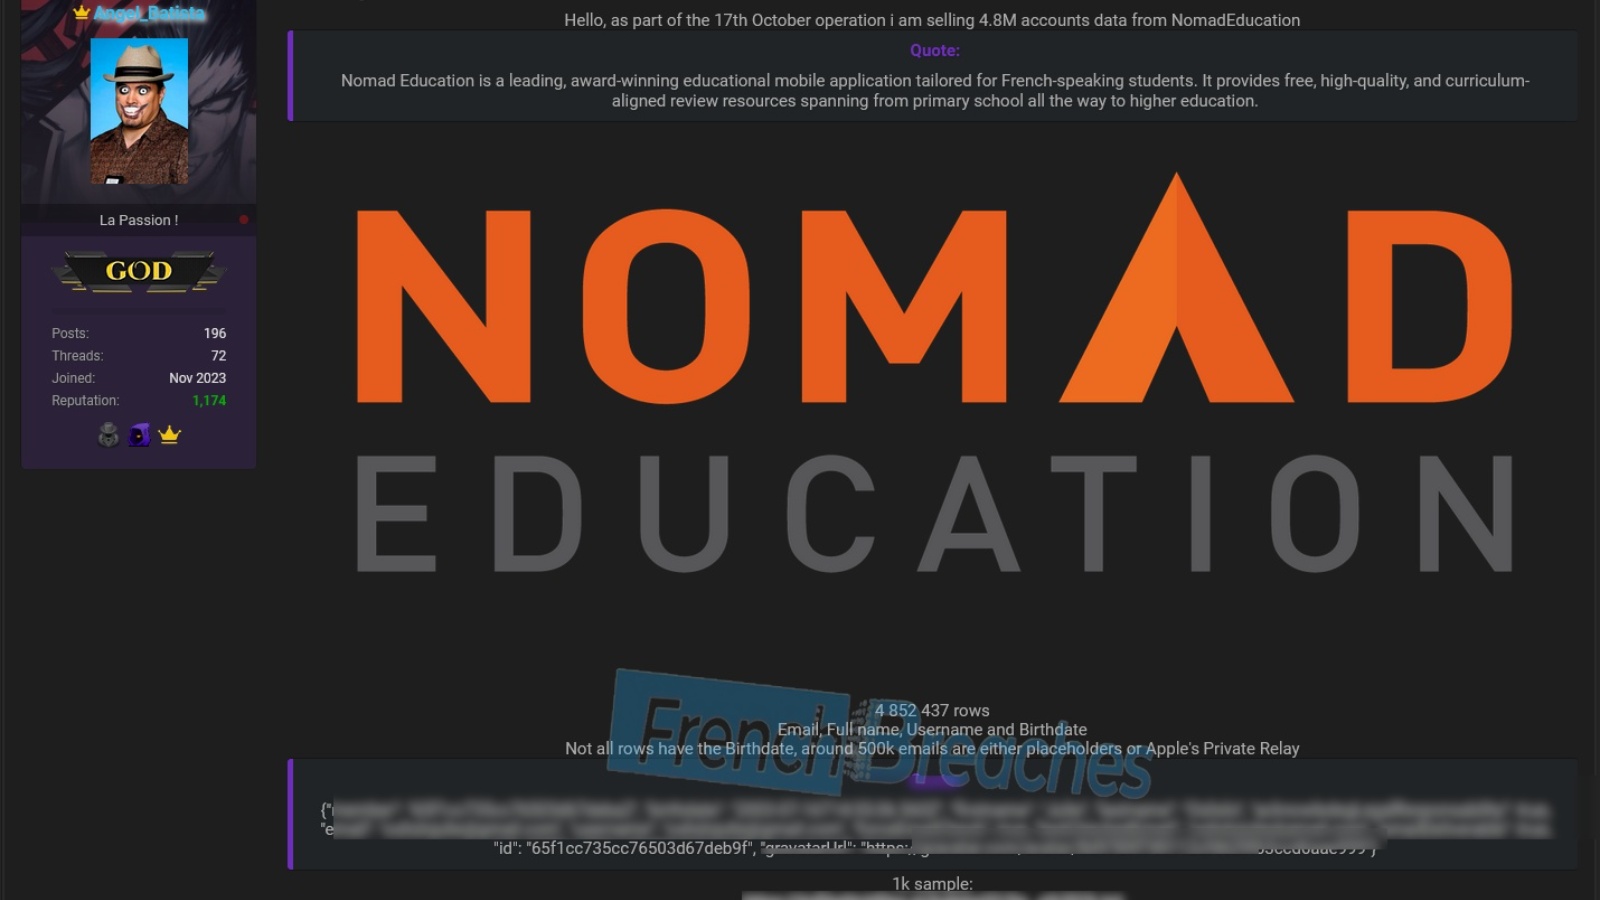
Données d’élèves et de parents en vente : deux services éducatifs français visés par le même pirate

Près de cinq millions de comptes d’une application de révision et plus de 286 000 dossiers d’élèves de lycée sont proposés à la vente par le pirate Angel_Batista. Nomad Education et Inter-Etab n’ont pas confirmé la fuite, mais les échantillons contiennent des données d’enfants et de leurs parents.

18 Oct 2026 LIRE L'ACTU
Le premier SMS de l’histoire est parti il y a 33 ans, le 3 décembre 1992 Archives Secunews SECUNEWS

Le premier SMS de l’histoire est parti il y a 33 ans, le 3 décembre 1992

Le premier texto de l’histoire fut lancé le 3 décembre 1992 depuis un ordinateur par Neil Papworth, jeune programmateur alors âgé de 22 ans, au directeur de Vodafon, Richard Jarvis, depuis un Orbitel 21, lors de la Christmas Party de l’entreprise. "Lui et ses collègues essayaient d'établir une nouvelle infrastructure de communication pour leur client Vodafone pour permettre aux gens d'envoyer des messages écrits courts sur leurs téléphones portables. Après d'innombrables tentatives et itérations du code, l'envoi et la réception de texte via le réseau mobile de Vodafone ont finalement fonctionné" "L'absence d'archives de journaux sur cette découverte en 1992 montre à quel point nous étions loin d'imaginer ce qui venait de se passer, explique Neil Papworth. Le protocole logiciel de communication qui a été utilisé plus tard est devenu universellement connu sous le nom de Short Messaging Service (SMS)." "Merry Christmas" avait été envoyé depuis un ordinateur car à l’époque, les claviers sur les téléphones portables n’existaient pas. Il faudra attendre deux ans plus tard, en 1994, avec l’apparition du Nokia 210, pour que les SMS soient envoyés depuis un téléphone portable. Leur utilisation fut encore limitée pendant plusieurs années, jusqu’en 1999, très peu d’opérateurs proposaient ce service, la plupart l’utilisaient uniquement pour communiquer avec leurs abonnés. Pour des raisons techniques, le nombre des caractères fut aussi longtemps limité à 160, gabarit par la suite adopté par Twitter. L’usage des SMS s’est véritablement démocratisé sept années après l’envoi du texto de Vodafone, lorsqu’ils pouvaient enfin être échangés entre les différents réseaux des opérateurs. Le phénomène a ensuite pris de l’ampleur en 2004 avec les premiers forfaits incluant des SMS illimités le soir et le week-end ou une partie de la semaine, pour atteindre son paroxysme à partir de 2012, lorsque les opérateurs ont généralisé les forfaits avec SMS et MMS illimités. Le nombre de SMS envoyés chaque année est estimé à plusieurs milliers de milliards à l'échelle mondiale, bien que ce chiffre soit en déclin dans certaines régions au profit des messageries instantanées.

03 Dec 2025 LIRE L'ACTU
⚠️ Black Friday : attention aux fausses promos et aux arnaques Archives Secunews SECUNEWS

⚠️ Black Friday : attention aux fausses promos et aux arnaques

Le Black Friday est devenu un rendez-vous incontournable pour les bonnes affaires, mais aussi un terrain de jeu idéal pour les arnaqueurs et les marchands peu scrupuleux. Chaque année, des milliers d’internautes se font piéger par de fausses promotions, des sites douteux ou des rabais bien moins importants qu’annoncé. Pour profiter réellement des offres, il est essentiel de comprendre comment ces arnaques fonctionnent et comment les éviter. Des chiffres qui donnent le ton Le Black Friday représente désormais plusieurs dizaines de milliards d’euros de dépenses dans le monde, principalement en ligne. Les autorités de contrôle de la consommation reçoivent chaque année des centaines à des milliers de signalements pour : promotions trompeuses (prix de référence gonflés, fausses remises) ; faux sites de vente jamais livrés ; hameçonnage (phishing) et vols de coordonnées bancaires. Ces chiffres montrent que le problème est bien réel, mais aussi qu’avec un peu de vigilance, il est possible de s’en protéger efficacement. 1. Les fausses promotions : l’illusion de la « super affaire » Beaucoup de « remises » du Black Friday ne sont pas de vraies bonnes affaires. Parmi les techniques les plus courantes : Prix de référence gonflé : le prix barré affiché comme « avant » n’a jamais été pratiqué ou seulement pendant quelques jours, juste pour pouvoir annoncer une grosse réduction. « Jusqu’à -70% » trompeur : la remise maximale ne concerne que quelques produits très spécifiques, pendant que la majorité des articles n’ont que -10% ou -15%. Promos permanentes déguisées : certains produits sont en promotion toute l’année, mais rebaptisés « offre Black Friday » pour créer un sentiment d’urgence. La meilleure défense : ne pas se fier uniquement au pourcentage affiché, mais comparer avec le prix pratiqué les semaines précédentes sur d’autres sites. 2. Les faux sites et boutiques éphémères Le Black Friday est aussi l’occasion pour des cybercriminels de lancer de faux sites ultra-attractifs remplis de réductions incroyables. Les risques sont multiples : vous payez, mais ne recevez jamais le produit ; vous recevez une contrefaçon de très mauvaise qualité ; vos coordonnées bancaires sont récupérées pour d’autres fraudes. Conseil clé : évitez les sites inconnus ou très récents, surtout s’ils promettent des remises spectaculaires sur des marques très demandées (smartphones, consoles, produits de luxe…). Avant d’acheter : vérifiez l’URL (adresse du site) et la présence du https ; cherchez des avis sur le marchand (et pas seulement sur son propre site) ; regardez les mentions légales, l’adresse postale et les conditions de retour. Si quelque chose vous semble flou ou bâclé, passez votre chemin. 3. Phishing, faux mails et fausses pubs sur les réseaux Les arnaques ne passent pas uniquement par les sites de vente. Pendant le Black Friday, les escrocs inondent aussi : les boîtes mail (faux mails de transporteurs, banques, grandes enseignes) ; les SMS (colis en attente, offre limitée, lien de suivi) ; les réseaux sociaux (publicités frauduleuses, faux comptes de marques). Le but est souvent de vous faire cliquer sur un lien vers un faux site pour récupérer : vos identifiants de compte client ou de banque ; vos coordonnées bancaires ; ou installer un malware sur votre appareil. Règle d’or : ne cliquez pas directement sur un lien reçu par mail/SMS si l’offre vous semble trop belle. Rendez-vous plutôt sur le site officiel en tapant vous‑même l’adresse. 4. Comment acheter malin sans se faire piéger Voici quelques réflexes simples à adopter : Préparer sa liste à l’avance Notez les produits qui vous intéressent avant le Black Friday et relevez leurs prix quelques jours ou semaines avant. Vous verrez tout de suite si la « promo » est réelle ou maquillée. Comparer systématiquement les prix Utilisez des comparateurs de prix ou vérifiez manuellement sur 2 ou 3 sites connus. Une vraie bonne affaire reste intéressante même face à la concurrence. Privilégier les sites connus et installés Achetez en priorité sur des boutiques que vous connaissez déjà ou sur des acteurs reconnus. Évitez les sites récemment créés, sans historique ni réputation claire. Vérifier les avis… avec recul Trop d’avis 5 étoiles très courts et récents peuvent indiquer de faux commentaires. Méfiez-vous aussi des avis copiés-collés ou traduits approximativement. Sécuriser le paiement Vérifiez la présence du cadenas dans la barre d’adresse et du https, utilisez si possible une carte virtuelle ou un service de paiement intermédiaire (type PayPal) plutôt que de communiquer directement les données de votre carte. 5. Les signaux d’alerte à ne jamais ignorer Quelques indices doivent immédiatement vous mettre en garde : promotions « incroyables » sur un produit très demandé, nettement moins cher que partout ailleurs ; fautes d’orthographe nombreuses, textes maladroits, images floues ou volées ; absence d’adresse postale claire, de mentions légales ou de conditions de retour détaillées ; moyens de paiement limités (virement bancaire, Western Union, crypto uniquement) ; pression artificielle : compte à rebours omniprésent, « seulement 1 article restant », « 300 personnes regardent cette offre ». Si deux ou trois de ces signaux se cumulent, il vaut mieux fermer l’onglet. Une conclusion rassurante : oui, on peut profiter du Black Friday Malgré ces risques, le Black Friday n’est pas à fuir absolument. De nombreuses enseignes sérieuses jouent le jeu et proposent de vraies remises intéressantes, surtout sur l’électronique, l’électroménager ou certains abonnements. En restant vigilant, en évitant les sites inconnus ou récents, et en prenant le temps de comparer les prix, vous pouvez : profiter des réductions réelles ; limiter fortement les risques d’arnaque ; garder le contrôle sur votre budget et vos achats. Le bon réflexe, c’est de considérer chaque « super promo » avec un peu de recul : si une offre semble trop belle pour être vraie, il vaut mieux vérifier deux fois… ou s’abstenir. Acheter moins, mais mieux, reste la meilleure défense contre les pièges du Black Friday.

21 Nov 2025 LIRE L'ACTU
Quelles nouveautés dans le monde de l’IA en 2025 ? Archives Secunews SECUNEWS

Quelles nouveautés dans le monde de l’IA en 2025 ?

L’intelligence artificielle à la pointe en 2025 L’IA est devenue incontournable, avec des plateformes et moteurs toujours plus puissants, accessibles au grand public et transformant les usages. ChatGPT : La version la plus récente de ChatGPT de OpenAI propose une compréhension améliorée du contexte, des réponses plus nuancées, et intègre désormais des capacités multimodales (texte, images, sons). Accessible via API, elle est largement utilisée dans le développement, le support client et la création de contenu. ​ Gemini (Google DeepMind) : Gemini se distingue par sa capacité à générer du code, analyser des données complexes, et exercer un « raisonnement » avancé proche de l’humain. Son intégration dans les outils Google facilite la productivité (Docs, Sheets, Gmail). ​ Perplexity AI : Spécialisé dans la recherche et la synthèse d’informations, Perplexity offre une navigation interactive dans les données web, avec des réponses enrichies de sources citations précises, devenant un incontournable pour l’aide à la décision et l’apprentissage. ​ OpenAI continue d’ouvrir la voie avec des modèles de langage toujours plus performants, et développe par ailleurs des solutions d’image et de vidéo génératives de nouvelle génération, ouvrant la création haut de gamme à tous les utilisateurs.​ Ce qui se prépare dans les mois à venir L’IA reste en pleine explosion, avec des innovations annoncées promettant encore plus de puissance, d’accessibilité et d’intégration. IA multimodale renforcée : Les prochains modèles combineront texte, images, vidéo et sons dans une même interaction, rendant l'IA encore plus intuitive et proche de la pensée humaine. ​ Personnalisation par apprentissage continu : Les IA apprendront en temps réel de vos interactions, s’adaptant finement à vos préférences et façon de penser. ​ Interopérabilité entre IA : La connexion entre différentes IA permettra à chaque système de compléter les forces des autres : par exemple, ChatGPT pouvant s’associer à Gemini pour combiner créativité et logique. ​ Meilleure éthique et transparence : Des outils avancés d’audit et de contrôle des biais seront intégrés, avec un encadrement réglementaire plus strict pour une IA responsable. ​ Intégration renforcée dans la vie quotidienne : Plus d’objets connectés, domotique, et applications professionnelles boostées par l’IA, facilitant la gestion du travail, de la maison, et des loisirs.​ En résumé L’année 2025 fait déjà date dans l’histoire de l’intelligence artificielle. L’IA se caractérise actuellement par : des modèles de langage puissants et multimodaux, une personnalisation accrue, une interaction plus naturelle, et une intégration dans des écosystèmes variés. Les mois à venir devraient voir une accélération de la collaboration entre différents systèmes IA, une montée en puissance de l’éthique technologique, et une démocratisation renforcée, pour rendre l’IA utile, fiable, et omniprésente. Restez connectés, l’intelligence artificielle ne cesse d’évoluer et de transformer notre quotidien.

18 Nov 2025 LIRE L'ACTU
Quelles nouvelles fonctionnalités sur Whatsapp? Archives Secunews SECUNEWS

Quelles nouvelles fonctionnalités sur Whatsapp?

Des innovations déjà disponibles En 2025, WhatsApp a accélèré le rythme des nouveautés pour rendre la messagerie plus intelligente, personnalisée, et ouverte. Aide à la rédaction avec l’IA : Grâce à la fonction « Writing Help », WhatsApp propose des reformulations de messages (pro, humour, bienveillant) selon le contexte, afin que vos échanges gagnent en nuance et en clarté. L’assistant IA repose sur la technologie Meta, et garantit une confidentialité locale sur l’appareil. ​ Traduction intégrée des messages : Désormais, la traduction d’un message reçu est automatique sur iOS (plus de 19 langues) comme sur Android (6 langues, extension prévue). Il suffit d’un appui long puis de choisir « Traduire » : le texte converti reste disponible même hors connexion. Sur Android, le fil entier peut être traduit automatiquement. ​ Live Photos & photos animées : À mi-chemin entre vidéo et GIF, WhatsApp permet d’envoyer des Live Photos ou photos en mouvement avec du son. Pratique pour transmettre une ambiance ou un moment fort, et désormais disponible pour tous. ​ Nouvelles options de statuts : Partagez des mises à jour enrichies, ajoutez des autocollants interactifs (question sticker), et gardez la main sur la confidentialité (contrôle des partages de statuts). ​ Amélioration de la gestion des groupes : Nouvel outil pour « mentionner tout le monde » d’un seul geste, sans besoin de taguer chaque membre individuellement, afin de ne louper aucun message important dans les groupes actifs.​ Les fonctionnalités à venir Mais WhatsApp ne compte pas s’arrêter là… Voici ce qui vous attend prochainement : Discussions inter-applications : WhatsApp s’ouvre aux « applications tierces ». À l’avenir, il sera possible de converser, via WhatsApp, avec des contacts utilisant d’autres messageries — une révolution pour l’interopérabilité, d’abord en Europe (Digital Markets Act). Vos chats WhatsApp peuvent fusionner, ou rester séparés, et la confidentialité reste garantie sur l’essentiel des données. ​ Fils de conversation (« threads ») : Pour ne plus perdre le fil, chaque réponse à un message créera un fil partagé. Pratique dans les groupes où plusieurs discussions s'entremêlent ! ​ Pseudos uniques : Exit l’identification unique par numéro ! WhatsApp prépare l’arrivée de vrais pseudos (lettres, chiffres, points, underscore), avec système de réservation et protection contre l’usurpation. ​ Recherche avancée : Il deviendra possible de retrouver une conversation de groupe non plus seulement par son nom, mais aussi par le nom d’un membre. ​ Personnalisation par IA : Création d’arrière-plans et de thèmes générés par Meta AI, pour des chats visuellement uniques et adaptés à votre humeur. ​ Nouveau système anti-arnaque : Lutte renforcée contre les spams et comptes frauduleux, appuyée par des partenariats technologiques (OpenAI) et des suppressions de masse.​ À retenir En 2025, WhatsApp ne se contente plus de petites améliorations. L’année marque une rupture avec : la traduction multilingue instantanée, l'aide rédactionnelle IA, la personnalisation avancée, la gestion simplifiée des groupes, et surtout, un pas franchi vers la messagerie multiplateforme. Restez attentif : de nouvelles surprises pourraient encore arriver dans les prochains mois, pour une expérience plus riche et connectée que jamais.​

17 Nov 2025 LIRE L'ACTU
Les Actu's de la semaine ! Archives Secunews SECUNEWS

Les Actu's de la semaine !

Cette semaine, plusieurs failles de sécurité majeures ont été découvertes, mettant en danger des systèmes critiques dans les domaines des réseaux sociaux, de la téléphonie, des systèmes d’exploitation, de la sécurité informatique, de l’intelligence artificielle, des logiciels et des services de streaming. Réseaux sociaux Le réseau social décentralisé BlueSky connaît un afflux d’utilisateurs fuyant les grands réseaux traditionnels. Cependant, cette plateforme a été la cible d’attaques de désinformation sophistiquées, notamment orchestrées par des groupes russes. Ils exploitent les faiblesses des systèmes de modération peu matures pour diffuser massivement de fausses informations, ce qui pose un vrai défi pour la confiance des utilisateurs et la stabilité de la plateforme. Téléphonie Au Royaume-Uni, un système a été mis en place pour bloquer automatiquement les appels provenant de numéros usurpés, c’est-à-dire des numéros de téléphone copiés ou falsifiés par des fraudeurs. Cette mesure aide à réduire les escroqueries téléphoniques où les criminels se font passer pour des banques ou des services officiels afin de soutirer des informations personnelles sensibles. Systèmes d’exploitation Une faille critique référencée CVE-2025-59287 affecte le service Windows Server Update Services (WSUS), un composant clé utilisé par de nombreuses entreprises pour gérer leurs mises à jour. Cette vulnérabilité se trouve dans un mécanisme appelé désérialisation non sécurisée. Concrètement, WSUS traite des données envoyées par le réseau, mais ne vérifie pas correctement ces données avant de les utiliser. Un attaquant distant peut envoyer des données spécialement conçues pour manipuler ce processus et ainsi exécuter un code malveillant à distance, avec les mêmes privilèges système que WSUS. Cela signifie qu’il peut prendre le contrôle complet du serveur sans aucune interaction de l’utilisateur. La faille est très grave car elle concerne tous les serveurs Windows de 2012 à 2025 avec WSUS activé, est exploitée activement depuis fin octobre, et permet d’installer des programmes malveillants cachés (comme des webshells), de collecter des données sensibles du réseau et d’établir des connexions persistantes pour un contrôle à distance. Microsoft a dû publier un correctif d’urgence et recommande de bloquer les ports réseau 8530 et 8531 pour limiter l’exposition en attendant le patch. Sécurité informatique L’entreprise F5 Networks, spécialisée dans les équipements de gestion du trafic réseau, a subi une fuite de son code source critique pour son produit BIG-IP. Cela signifie que des hackers ont volé des informations précieuses sur des failles pas encore corrigées, ce qui peut servir à lancer des attaques très ciblées sur des infrastructures sensibles, notamment dans les entreprises et les administrations. Cette fuite accroît le risque d’attaques de masse dans les semaines à venir. Intelligence artificielle OpenAI est au centre d’une polémique après que son intelligence artificielle capable de générer des vidéos ultra-réalistes ait produit des représentations de personnalités décédées sans leur consentement ni celui de leurs familles. Cette technologie, qui peut reproduire des voix et images très fidèles, pose un grave problème éthique et juridique, notamment sur le respect de la mémoire, la manipulation de l’opinion et la protection des données personnelles. OpenAI travaille à limiter ces abus, mais la question de la régulation légale reste ouverte. Logiciels Dans le secteur médical, un logiciel clé appelé Weda a été victime d’une cyberattaque, mettant en péril les données confidentielles de nombreux professionnels de santé. Ce type d’attaque est particulièrement grave, car ces données sont sensibles et soumises à des règles strictes de confidentialité, et leur fuite ou modification peut avoir des conséquences lourdes sur la prise en charge des patients. Services de streaming Les plateformes de streaming comme Netflix, Prime Video, et Disney+ font face à une augmentation des activités de piratage, avec l’apparition de nouveaux sites illégaux qui proposent gratuitement des films et séries, souvent en contournant les protections mises en place. Cette situation pèse lourdement sur les revenus des producteurs, fournisseurs et artistes, menaçant la pérennité économique du secteur.

16 Nov 2025 LIRE L'ACTU
Bon plan : profitez de jusqu’à -70 % pour un stockage cloud et un gestionnaire de mots de passe (à vie) Leptidigital Cybersécurité

Bon plan : profitez de jusqu’à -70 % pour un stockage cloud et un gestionnaire de mots de passe (à vie)

Envie de profiter de l'offre ? Et si vous pouviez sécuriser à vie vos fichiers et mots de passe sans jamais payer d’abonnement ? C’est exactement ce que propose pCloud à l’occasion de la Fête Nationale, avec une remise allant jusqu’à -70 %. Jusqu’à -70 % pour un stockage cloud et un gestionnaire de

03 Jul 2025 LIRE L'ACTU
Attention si vous utilisez WhatsApp, le stockage supplémentaire va devenir payant dans Google Drive Archives Secunews SECUNEWS

Attention si vous utilisez WhatsApp, le stockage supplémentaire va devenir payant dans Google Drive

Les informations et l’entièreté de vos conversations sur cette application sont conservées sur un Google Drive. La capacité de stockage de ces informations n’a jamais eu de limite mais cette règle devrait changer dans peux de temps. L’entreprise Google aurait décidé de mettre un terme à cet accord avec "Meta" et aurait décidé de limiter cette capacité de stockage. Quel impact cela peut-il avoir sur votre utilisation de Whats App ? Tout dépend justement de votre consommation et de vos préférences. Si vous échangez beaucoup de contenus lourds en données comme des vidéos ou de nombreuses photos ou si vous souhaitez garder beaucoup d’anciennes conversations remplies de messages, vous serez directement impactés par ce changement. Vous dépasserez alors relativement vite la limite imposée par le Google drive. Google va proposer un abonnement pour les personnes désireuses d’utiliser Whats App et leur donnée de façon plus conséquente en payant 2,99 euros par mois pour disposer d’un stockage supplémentaire. Deux choix s’offrent maintenant à vous: Trier vos données pour en garder le moins possible inutilement Créer un deuxième compte Google relié à votre compta WhatsApp et gagner, 15go de plus. Que pouvons-nous faire avec la sauvegarde WhatsApp dans Google Drive ? La seule chose que vous pouvez faire est de supprimer la sauvegarde WhatsApp, de désactiver la fonction permettant de les créer ou de la restaurer sur un nouvel appareil, rien d'autre. La sauvegarde de WhatsApp sur Google Drive n'a qu'un seul but réel, être restaurée lorsque vous en avez besoin. Vous ne pouvez pas télécharger vos messages et ils sont totalement inaccessibles (ils sont cryptés). Vous ne pouvez rien faire d'autre avec. Si vous cliquez sur Options, vous ne verrez que ces options, dans ce cas uniquement la fonction de déconnexion. La sauvegarde est stockée sur Google Drive grâce à l'accord passé entre WhatsApp et Google pour qu'il en soit ainsi jusqu'à présent, mais il n'y a aucun moyen pour l'utilisateur de télécharger la sauvegarde et de la manipuler par lui-même.

03 Feb 2024 LIRE L'ACTU
Le DSA entre en vigueur ce 25 août 2023, dans l’Union européenne Archives Secunews SECUNEWS

Le DSA entre en vigueur ce 25 août 2023, dans l’Union européenne

Le Digital Services Act (DSA) entre en vigueur ce 25 août 2023. Cette régulation des réseaux sociaux, mise en place par l’Union européenne, impose des obligations de modération de contenus aux grands services numériques. Surveillés par Bruxelles, ils pourront faire face à de sévères sanctions en cas de manquement. Le DSA vise à réduire les risques pour la société en imposant des devoirs aux géants du web, qui devront respecter: Des obligations de moyens et de transparence Effectuer des évaluations périodiques des risques Proposer des mesures pour lutter contre les contenus illégaux ou haineux, les atteintes aux processus électoraux, à la liberté d’expression, aux mineurs et à leur santé mentale. Le cyberharcèlement et la cyberviolence constituent des problèmes grandissants, pour les enfants comme pour les adultes. La DSA renforcera la protection des personnes ciblées par le harcèlement et l’intimidation en ligne, notamment en garantissant que les images privées et d’autres contenus illicites et indésirables, partagés de manière non consentie, puissent être rapidement signalés par les utilisateurs. Aider à comprendre et à contester les décisions en matière de modération de contenu La commission européenne pourra infliger des amendes allant jusqu’à 6% du chiffre d’affaires des plateformes, voire les interdire dans l’UE. À partir du 25 août 2023, toutes les entreprises ayant plus de 45 millions d’utilisateurs mensuels en Europe (environ 10% de la population) devront se conformer au DSA. Parmi les 19 entreprises concernées, on retrouve notamment: AliExpress (Alibaba) Amazon l’App Store d’Apple Bing Booking Facebook Google Google Play Store Google Maps Instagram LinkedIn Pinterest Snapchat TikTok Wikipédia X (ex-Twitter) YouTube Zalando. Les changements imposés par le DSA sont plus visibles que ceux du RGPD, qui concerne principalement la collecte de données personnelles en arrière-plan. Le DSA va directement influencer les pratiques et l’expérience des utilisateurs sur les plateformes, entraînant divers changements, ce qui le rendra plus perceptible par les internautes. Sur le plan juridique, le DSA ne s’applique qu’au sein de l’Union européenne. Les grandes entreprises technologiques comme Meta (Facebook, Instagram) et TikTok ont annoncé des modifications pour se conformer au DSA, mais uniquement dans les pays concernés. Le DSA est un règlement européen qui modifie la directive du 8 juin 2000 sur le commerce électronique (directive 2000/31/CE). À noter Afin d'éviter des contraintes disproportionnées, les microentreprises et les petites entreprises (de moins de 50 salariés et ayant un chiffre d'affaires annuel inférieur à 10 millions d'euros) sont exemptées de l'application de diverses mesures (rapports de transparence, système interne de traitement des réclamations,…). Le règlement DSA. Le DSA expliqué en vidéo.

25 Aug 2023 LIRE L'ACTU
Le site Rencontre Ados accusé d’héberger des pédophiles Archives Secunews SECUNEWS

Le site Rencontre Ados accusé d’héberger des pédophiles

Selon les révélations de Franceinfo, de nombreux prédateurs sexuels rôdent sur la plateforme en ligne “Rencontre Ados” basée en Belgique. Le site est destiné aux jeunes de 13 à 25 ans. Malgré la promesse de créer un espace sûr pour les adolescents, cette plateforme gratuite s’est avérée être une zone de chasse pour des individus mal intentionnés. Les dénonciations fusent et les parents s’alarment, mettant en lumière la nécessité urgente de réguler ces espaces virtuels. "J’ai un profil de 13 ans sans photo. 8 demandes d’amis. 5 dm dans la demi-heure. J’ai envie de violence", s’insurge sur X (ex-Twitter), une utilisatrice qui, pour mieux dénoncer le site en ligne, a décidé de l’infiltrer. Les "dm" (direct message, les messages échangés en privé entre les membres) en question : "Salut t’es mignonne on fait connaissance ?" "Holà princesse… Laisse moi te ligoter". Elle partage ensuite le profil d’un utilisateur, aux intentions très clairement assumées: "Tentée par une expérience radicalement différente de tout ce que tu pourras connaître aec les gamins d’ici ou de ton âge ? Envie de maturité et de savoir-faire, mais pas d’un physique (habituel) de daron ?." Lilly, sur X également, accuse la plateforme d’héberger des pédo-criminels. "Des hommes proposent des relations donc des viols tarifés à des enfants !!! Sur votre plateforme !", s’indigne cette mère de trois enfants. Autre preuve du problème dénoncé, le site a été banni de l’Apple store. "Apple refuse d’avoir une application de rencontre pour les mineurs. La seule solution était de masquer tous les profils en dessous de 18 ans, ce que l’on a refusé", se défendent curieusement les fondateurs sur le site. Des enfants plus jeunes et plus connectés qu’avant Si la plateforme inquiète autant les parents, c’est parce que les enfants sont massivement connectés sur les réseaux et s’y inscrivent de plus en plus tôt. D’après une enquête de la Commission nationale de l’informatique et des libertés (CNIL) de 2021, la première inscription sur un réseau social interviendrait en moyenne vers l’âge de 8 ans et demi et plus de la moitié des enfants de 10 à 14 ans seraient présents sur ces plateformes. Impossible de contacter la plateforme, qui indique simplement ne pas vouloir donner d’interview. "Nous avons trop de demandes à ce propos et quand on accorde une interview, nos propos sont modifiés ou sortis de leur contexte pour suivre le narratif du sujet de l’article. Donc non", écrit le site en ligne dans un message clair. Voir aussi: LES PREDATEURS DU NET

22 Aug 2023 LIRE L'ACTU
Quels smartphone Samsung ne recevront pas la mise à jour Android 14 ? Archives Secunews SECUNEWS

Quels smartphone Samsung ne recevront pas la mise à jour Android 14 ?

La version Android 14, aussi appelée One UI 6, ne sera pas proposée pour tous les téléphones de la marque. En effet, au-delà de 3 ans d’ancienneté, les nouvelles modifications du système d’exploitation ne sont plus proposées. Cette année, Android 14 sera officiellement appelé simplement Android 14. Cependant, Google s’en tient toujours à ses noms de dessert en interne. Même s’ils ont abandonné cela à partir d’Android 10 en 2019. Cette année, Google utilise la lettre U pour les noms de dessert. Quel est le nom du dessert pour U ? Eh bien, selon 9to5Google, il a été rapporté que Google l’appelle Upside Down Cake. Mais vous n’entendrez probablement jamais ce nom de la part de Google. Sortie d’Android 14 : entre août et septembre 2023 Liste des téléphones qui ne recevront pas la nouvelle version sont les suivants, selon le Daily Mirror : Galaxy S10 Lite – Galaxy S20 FE – Galaxy S20 / Galaxy S20+ / Galaxy S20 Ultra – Galaxy Note 10 Lite – Galaxy Note 20 / Galaxy Note 20 Ultra – Galaxy Z Flip (LTE/5G) – Galaxy Z Fold 2 – Galaxy A22 (LTE/5G) – Galaxy A32 (LTE/5G) – Galaxy A51 – Galaxy A71 – Galaxy Tab A8 – Galaxy Tab A7 Lite – Galaxy Tab S6 Lite (2020) – Galaxy Tab S7 / Galaxy Tab S7+. Les appareils suivants recevront une mise à jour gratuite de la part de Samsung: Galaxy S23 Ultra – Galaxy S23+ – Galaxy S23 – Galaxy S22 Ultra – Galaxy S22+ – Galaxy S22 – Galaxy S21 FE – Galaxy S21 Ultra – Galaxy S21+ – Galaxy S21 – Galaxy Z Fold 4 – Galaxy Z Flip 4 – Galaxy Z Fold 3 – Galaxy Z Flip 3 – Galaxy A73 – Galaxy A72 – Galaxy A53 – Galaxy A52 (A52 5G, A52s) – Galaxy A54 – Galaxy A34 La nouvelle version d’Android 14 est prévue avec les améliorations suivante: Passkeys: Les passkeys, clés virtuelles permettant de se passer des mots de passe, seront nativement supportées par Android 14. Selon Google, cette technologie assure une meilleure cybersécurité et elle est plus simple d’utilisation que les mots de passe. Appels par satellite: Android 14 va permettre à ses utilisateurs de passer des appels via satellite. Cette fonction sera réservée aux appels d’urgence, notamment dans les zones blanches, c’est-à-dire là où le signal ne passe pas, comme la haute mer, la montagne, les forêts et les déserts. Plus d’applications obsolètes: Des applications obsolètes, qui ne reçoivent donc plus de mise à jour de sécurité, sont encore présentes sur les plateformes de téléchargement. Android 14 va mieux protéger les utilisateurs contre ces nids à virus en les bloquant. Webcams: Avec Android 14, il sera possible d’utiliser son smartphone comme webcam pour son ordinateur. Cette fonction existe déjà sur les appareils Apple. Cela peut s’avérer pratique pour passer des appels vidéo ou participer à des visioconférences lorsque la webcam de son ordinateur ne fonctionne pas ou simplement s’il n’en est pas équipé. Autorisations: L’autorisation d’accéder aux photos de la galerie pour les applications sera revue. L’utilisateur pourra choisir de donner accès à toute la galerie, de ne pas en donner du tout ou désormais de sélectionner certaines photos. Gestion du double SIM: Android 14 offrira une gestion plus poussée du double SIM pour les smartphones équipés de deux ports de carte SIM. Lorsque la fonction sera activée, le système va automatiquement sélectionner le réseau le plus performant sans intervention de l’utilisateur. Clonage d’applications: Déjà présente sur certaines surcouches, la fonction de clonage d’applications sera disponible désormais sur Android 14. Cette fonction permet de copier une application et de l’installer deux fois. Cela peut s’avérer pratique, notamment lorsque l’utilisateur possède plusieurs comptes pour une même application

22 Mar 2023 LIRE L'ACTU
Google Chrome détient le record de vulnérabilités en 2022 Archives Secunews SECUNEWS

Google Chrome détient le record de vulnérabilités en 2022

Le navigateur Chrome compte plus de 300 failles de sécurité pour l'année 2022, loin devant Firefox, Microsoft Edge et Safari. Il a beau être le plus populaire, cela ne fait pas de lui le plus sécurisé. Le logiciel Chrome de Google vient en effet de se voir décerner le titre de "pire navigateur web de l’année 2022". En s’appuyant sur "la base de données de VulDB", qui recense les failles de sécurité, une équipe de l'entreprise "Atlas VPN" a recensé pas moins de 303 vulnérabilités cette année ayant pu exposer les utilisateurs du navigateur de Google à un risque de piratage. C’est presque trois fois plus que celles découvertes dans Firefox (117), Microsoft Edge (103) ou Safari (26). Selon le dernier rapport de StatCounter paru en septembre 2022, le logiciel Chrome de Google reste de loin le plus utilisé avec 65,7 % des utilisateurs, devant Safari d'Apple (18,7%), Microsoft Edge (4,3%), Mozilla Firefox (3,1%). Rien d'étonnant donc à ce qu'il soit aussi le plus ciblé par les pirates informatiques. Par ailleurs, sachez qu'il est plus facile de débusquer une faille de sécurité sur un navigateur web très utilisé. Le plus souvent, ce sont les utilisateurs qui les signalent directement. Soyez rassurés, elles ont toutes été corrigées par Google après leur découverte. Comment mettre Chrome a jour ? Pour s’assurer que vous avez bien téléchargé les dernières mises à jour, allez dans le menu "Paramètres" de Chrome, en cliquant sur les trois points à la verticale en haut à droite de la fenêtre. Ensuite, sélectionnez "À propos de Chrome" en bas du menu sur le côté gauche de l’écran. Si vous n’utilisez pas la dernière version, il faudra la télécharger et cliquer ensuite sur le bouton "Relancer". Sans cela, vos données seront exposées à un risque de piratage. Télécharger la dernière version de Google Chrome (site officiel)

14 Oct 2022 LIRE L'ACTU
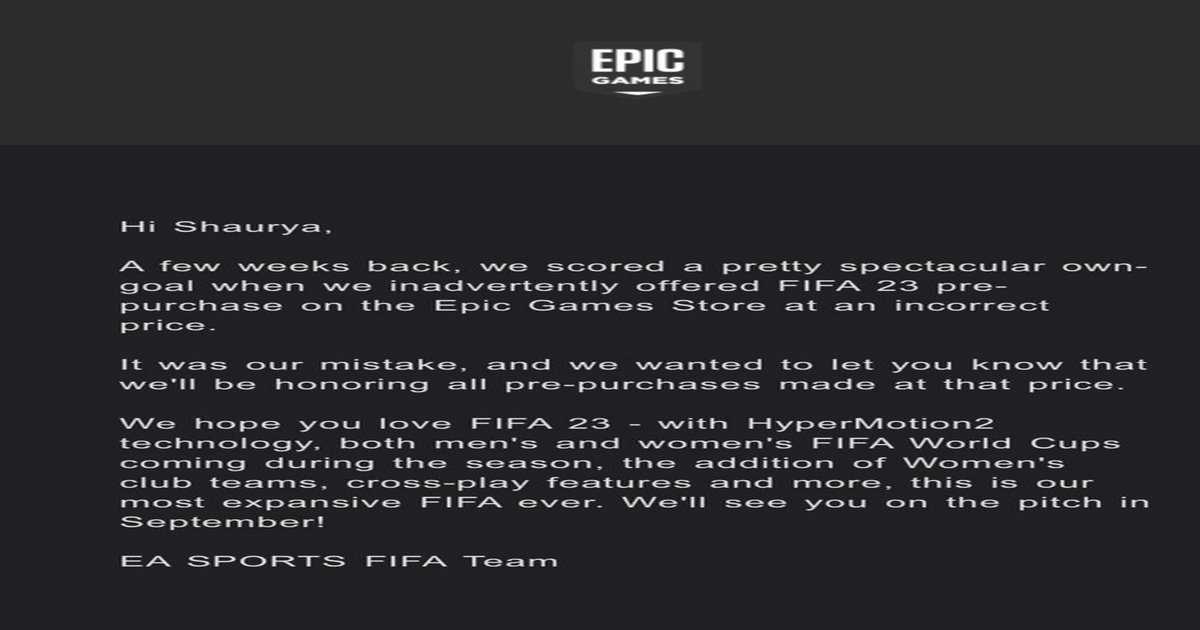
FIFA 23 vendu en précommande à 6 centimes d’euros, EA sport assume son erreur Archives Secunews SECUNEWS

FIFA 23 vendu en précommande à 6 centimes d’euros, EA sport assume son erreur

Alors que FIFA 23 est prévu pour le 30 septembre 2022, certains internautes ont pu précommander l’Ultimate Édition du jeu, sur la version indienne de l’Epic Game Store à un prix défiant toute concurrence grâce à une erreur. En apprenant la nouvelle, des internautes du monde entier ont voulu tenter leur chance en essayant d’accéder à la plate-forme indienne, au moyen d’un VPN par exemple. Plutôt que d’annuler les commandes, EA Sports a décidé d’assumer son erreur et d’honorer tous les achats. "Il y a quelques semaines, nous avons marqué un but contre notre camp assez spectaculaire lorsque nous avons proposé par inadvertance la précommande de FIFA 23 sur l’Epic Games Store à un prix incorrect", s’est adressé l’éditeur aux acheteurs concernés. "C’était notre erreur, et nous voulions vous faire savoir que nous honorerons tous les achats effectués à ce prix", a-t-il ajouté. L'erreur a été rectifiée et le jeu a été remis en vente à son prix d’origine.

20 Aug 2022 LIRE L'ACTU
Vous utilisez Google Chrome, mettez votre navigateur a jour rapidement Archives Secunews SECUNEWS

Vous utilisez Google Chrome, mettez votre navigateur a jour rapidement

La mise en garde s’adresse à tous les utilisateurs de Google Chrome, autant dire des milliards de personnes à travers le monde. Récemment, le célèbre navigateur a connu une petite défaillance, une vulnérabilité informatique qui pourrait avoir de lourdes conséquences. C’est pourquoi le géant informatique a publié la mise à jour 100.0.4896.127, corrigeant un problème critique… qui peut avoir été exploité par des pirates. Comme l’explique The Sun, une vulnérabilité « zero-day » -comprenez une faille informatique pour laquelle aucun correctif ou aucune information n’existe- avait été détectée. Nommée CVE-2022-1364, celle-ci pouvait représenter une porte ouverte pour les hackeurs. « Google est conscient que cette vulnérabilité existe », peut-on lire dans une annonce de sécurité récemment publiée. C’est pourquoi une mise à jour urgente a été déployée. Si celle-ci sera déployée dans les prochaines semaines de manière obligatoire, il est d’ores et déjà conseillé de mettre à jour manuellement le programme. Pour ce faire, rendez-vous dans les paramètres de Google Chrome, mettez-le à jour avec la dernière version et relancez l’application. la faille concernerait aussi bien les utilisateurs sur Windows, Mac ou Linux, mais pas les versions sur téléphone mobile. La dernière porte le numéro 100.0.4896.127. Si ce n'est pas le cas, alors le navigateur pourra être mis à jour. Comment mettre a jour ? : une fois dans le navigateur, il faut cliquer sur les trois petits points en haut à droite de l'écran, puis "Aide" et "À propos de Google Chrome". Ensuite, bien vérifier que la version est la bonne. La dernière porte le numéro 100.0.4896.127. Si ce n'est pas le cas, alors le navigateur pourra être mis à jour. Voir Bulletin d'info de Google (anglais)

17 Apr 2022 LIRE L'ACTU
Comment et quand assister au décollage du premier vol habité de SpaceX vers L'ISS ? Archives Secunews SECUNEWS

Comment et quand assister au décollage du premier vol habité de SpaceX vers L'ISS ?

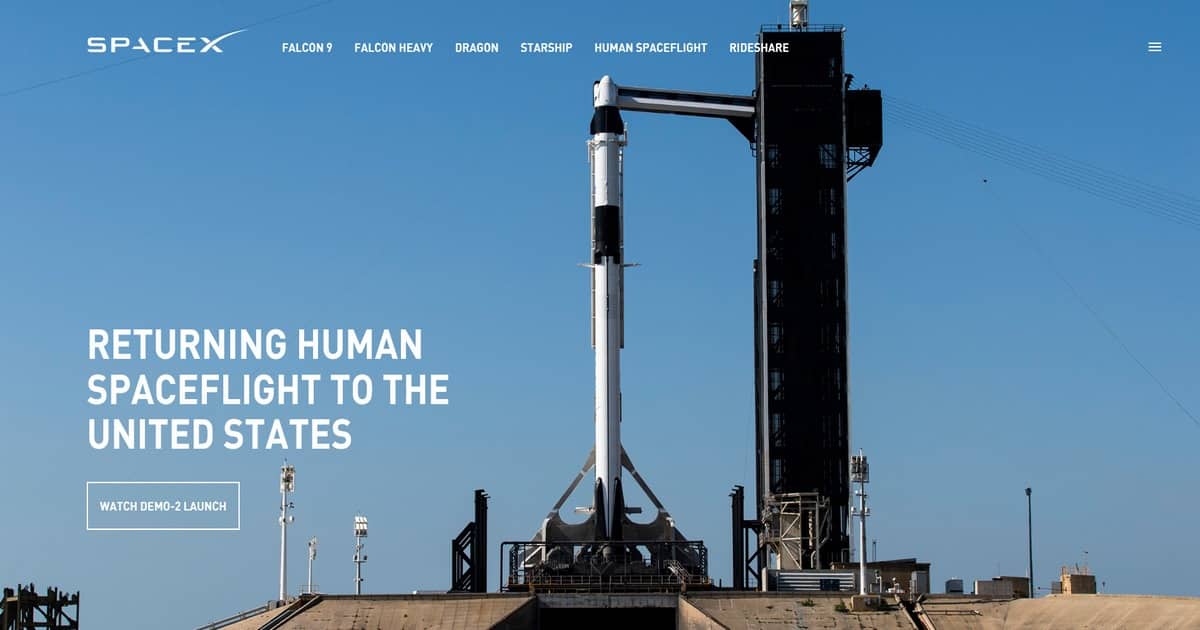
Ce mercredi 27 mai 2020 marquera une date importante dans l'histoire de la conquête spatiale américaine. La société spatiale américaine SpaceX va en effet convoyer deux astronautes de la Nasa vers la Station spatiale internationale (ISS). Une première qui se double d'un autre jalon historique: ce sera le premier vol habité lancé depuis les Etats-Unis depuis neuf longues années. Décollage diffusé en direct: Plusieurs options s'offrent alors aux amateurs: Sur sa "chaîne Youtube" officielle, la Nasa devrait retransmettre un live, qui débutera quatre heures avant le lancement, prévu à 22h33 précises, heure française. Auparavant, ce sont l'ensemble des opérations d'installation du vaisseau spatial qui seront proposées. Ce live devrait continuer jusqu'au lendemain, jeudi 28 mai 2020, 17h29, heure à laquelle les deux passagers devraient atteindre la Station spatiale internationale, et sera également accessible sur "le site de SpaceX".

27 May 2020 LIRE L'ACTU
Google proposera bientôt la suppression automatique des historiques de localisation et d’activité Archives Secunews SECUNEWS

Google proposera bientôt la suppression automatique des historiques de localisation et d’activité

Grand ménage de printemps chez Google. Les utilisateurs pourront bientôt supprimer automatiquement les données personnelles récupérées par les services technologiques de la compagnie. L’entreprise a annoncé sur "son blog" l’arrivée d’une fonction qui va permettre de gérer la sauvegarde de certaines informations. « Il est important que vous ayez toujours la possibilité de gérer vos données de la façon qui vous convient le mieux », explique Google dans son article. Plusieurs types de données sont concernés : L’historique de géolocalisation De l’activité sur le Web et sur les applications. En revanche, les informations collectées via les recherches effectuées sur le moteur de Google, les vidéos regardées sur YouTube et les activités vocales et audio ne seront pas effaçables Jusqu’à dix-huit mois de conservation des données Il est déjà possible de supprimer les données de son compte Google, en faisant quelques réglages manuels. Mais avec la mise en place d’une fonction automatique de sauvegarde, les internautes n’auront plus besoin d’activer une option pour contrôler leurs informations. Les utilisateurs pourront autoriser Google à conserver leurs données pendant 3 ou 18 mois avant qu’elles ne disparaissent. « Nous nous engageons à tout faire pour vous fournir les meilleurs outils de contrôle afin de rendre cela possible », assure le géant du Web. Si vous souhaitez jeter un oeil à vos données avant l'arrivée de la suppression automatique, rendez-vous sur "cette page". Vous y retrouverez également votre activité vocale et audio, votre historique de recherche YouTube et les informations provenant de vos appareils. Cette option, verra le jour dans les prochaines semaines

06 May 2019 LIRE L'ACTU
Avec Firefox Monitor, découvrez si vos identifiants ont été piratés Archives Secunews SECUNEWS

Avec Firefox Monitor, découvrez si vos identifiants ont été piratés

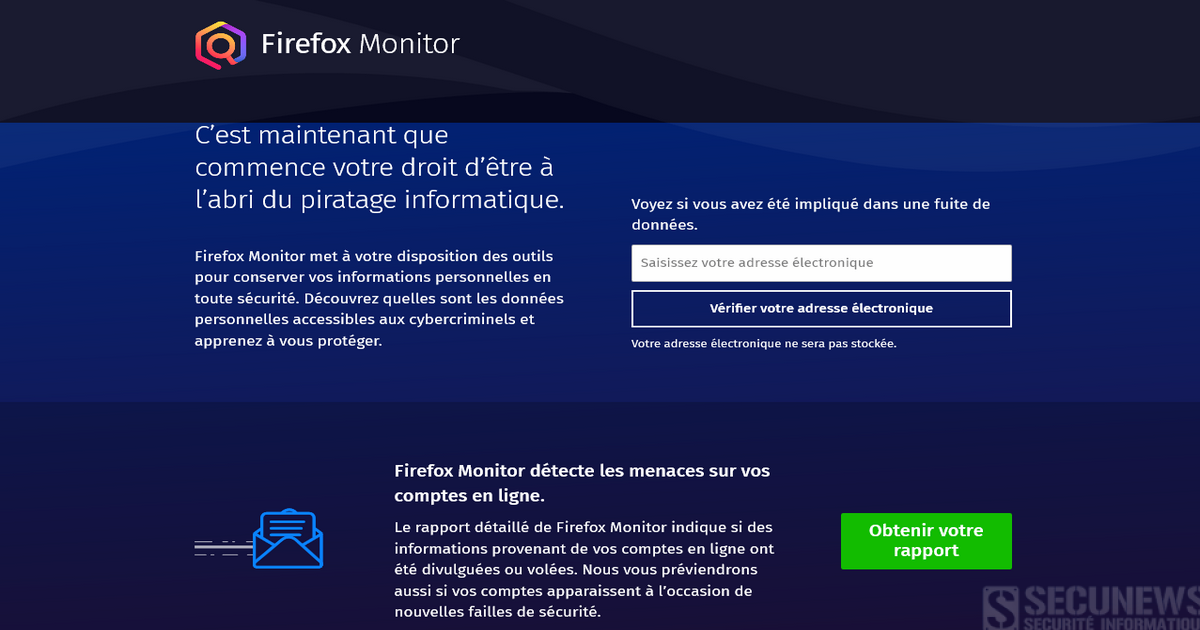
Parmi les solutions proposées pour vérifier que votre adresse mail n’avait pas été piratée, il existe le site 'Have I been pawned', mais les développeurs du navigateur Firefox publient un nouvel outil, baptisé 'Firefox Monitor'. Ce nouveau dispositif doit vous permettre de vérifier facilement si votre adresse mail figure dans une base de données qui aurait été piratée. Firefox Monitor est disponible en français vous pouvez désormais faire cette vérification très facilement. L’intérêt de ce nouvel outil, c’est que les développeurs ont mis en place un processus qui va préserver votre adresse. Lorsque vous allez l’introduire dans le champ de recherche, elle ne sera pas transmise à Firefox, le système s’appuie en effet sur un procédé qui est baptisé 'k-anonymity' et qui va limiter l’échange à une partie des contenus. Si votre adresse est signalée comme étant corrompue, vous recevez des informations concernant: la fuite: - Le service qui est concerné - Quelles sont les données qui ont été exposées comme votre adresse mais aussi, éventuellement, votre mot de passe ou d’autres informations personnelles. Dans ce cas, vous recevrez aussi des conseils vous permettant de prendre un certain nombre de mesures comme, par exemple, le changement du mot de passe pour le service associé à votre adresse. En plus de cet outil de base, Firefox vous propose d’activer une alerte automatique qui vous informera si votre adresse est concernée par une attaque qui pourrait intervenir dans le futur. Bien sûr, dans ce cas, vous devrez communiquer à Firefox l’adresse pour laquelle vous souhaitez être avisé, mais lorsque l’on voit l’ampleur des attaques actuelles, cette option sera certainement positive pour vous permettre de réagir rapidement et préserver vos données. Accéder au site Firefox Monitor.(fr) Accéder au site Have I been pawned. (eng)

28 Nov 2018 LIRE L'ACTU
Passage a l heure d'hiver ce week-end: notre dernier passage à l'heure d'hiver ? Archives Secunews SECUNEWS

Passage a l heure d'hiver ce week-end: notre dernier passage à l'heure d'hiver ?

Dans la nuit du samedi 27 au dimanche 28 octobre 2018, à 3 heures du matin, il faudra retirer 1 heure à l’heure légale, il sera donc 2 heures du matin, une bonne nouvelle pour les fans de grasse matinée: on gagnera une heure de sommeil.. Depuis 1998, les dates de changement d’heure ont été harmonisées au sein de l’Union européenne. Dans tous les pays membres, le passage à l’heure d’hiver s’effectue le dernier dimanche d’octobre et le passage à l’heure d’été le dernier dimanche de mars. Mais pour ceux qui sont perturbés par ces changements d'heure, ils se féliciteront que ce passage à l'heure d'hiver sera peut-être... le tout dernier. Ou l'avant-dernier, du moins. La Commission européenne a en effet proposé de mettre fin à ce système de basculement dès 2019.... tout en laissant le choix aux états de conserver l'heure d'hiver ou celle d'été. Ceux-ci doivent en principe se prononcer pour avril 2019. "Les États membres qui souhaitent revenir de façon permanente à l'heure d'hiver auront la possibilité de procéder à un dernier changement d'heure saisonnier le dimanche 27 octobre 2019. À compter de cette date, les changements d'heure saisonniers ne seront plus possibles", a indiqué Violeta Bulc, commissaire chargée des transports. Les pays du Benelux ont indiqué qu'ils souhaitaient lancer une consultation populaire à ce propos, et associer les pays proches (France, Allemagne, Italie) dans la démarche, afin d'harmoniser la décision. Le prochain passage à l’heure d’été aura lieu dans la nuit du samedi 30 au dimanche 31 mars 2019 (à 2 heures du matin, ont rajoute 1h, il sera donc 3h). (voir calendrier 2014->2028) (Calendrier heures été-hiver 2014-2028) (Clic sur l’image pour agrandir) Pour ceux et celles qui se posent a chaque fois la grande question lorsque vient le temps de changer l’heure on avance ou on recule ? Voici la méthode: En OCTOBRE : se termine par RE donc on REcule l’heure En AVRIL: débute par AV donc on AVance l’heure

26 Oct 2018 LIRE L'ACTU
Le lecteur MP3 Winamp fera son grand retour en 2019 Archives Secunews SECUNEWS

Le lecteur MP3 Winamp fera son grand retour en 2019

Le célèbre lecteur mp3 gratuit, très populaire aux débuts des années 2000, revient notamment sous la forme d’une application mobile. Winamp, créé en 1997, a connu différents propriétaires au fil des années. En 2002, l’application est rachetée par AOL, avant d'être revendue à Radionomy en 2014, et c’est cette dernière société qui est en charge de ce retour inespéré. " Il y aura une toute nouvelle version l'année prochaine (2019), qui conservera tout l'héritage de Winamp, mais proposera une expérience d'écoute plus complète. Vous pourrez écouter les fichiers MP3 que vous possédez chez vous, mais également dans le cloud, ainsi que des podcasts et des stations de radio en streaming ", explique Alexandre Saboundjian, PDG de Radionomy au site TechCrunch. Sur ordinateur comme sur mobile, la nouvelle version de Winamp sera donc un hub qui centralisera toutes vos sources audio. Reste à savoir si des plateformes de streaming telles que Spotify ou Apple Music seront également prises en compte. Et si le lecteur mp3 complètement customisable de l’époque peut à nouveau séduire, alors que notre consommation de la musique est loin de ce qu’elle a pu être au début des années 2000. Radionomy publiera une petite mise à jour (version 5.8, la première depuis 2013) dans les semaines qui arrivent. La version 6, qui verra l’arrivée en complément d’une application mobile, est donc prévue pour 2019. Lire toutes les actus sur winamp Clic pour plus d'infos (anglais)

18 Oct 2018 LIRE L'ACTU
Yahoo Messenger fermera ses portes le 17 juillet 2018 Archives Secunews SECUNEWS

Yahoo Messenger fermera ses portes le 17 juillet 2018

Après 20 ans de bons et loyaux services, la messagerie de Yahoo cessera d’exister dès le 17 juillet 2018. Malgré un retour en force en 2015, la messagerie de Yahoo n’a pas su faire face aux nombreuses alternatives massivement adoptées par le public (WhatsApp et Facebook Messenger en tête). C’est pourquoi l’entreprise, qui survit par on ne sait quel miracle, a décidé d’abandonner le service. Les applications iOS et Android, ainsi que les versions desktop ou mobiles cesseront donc de fonctionner. " Nous savons que nous avons de nombreux fans fidèles qui ont utilisé Yahoo Messenger depuis ses débuts comme l'une des premières applications de chat de son genre ", explique le communiqué de Yahoo. Alors que le paysage des applications de communication continue de changer, nous nous concentrons désormais sur la création et l'introduction de nouveaux outils de communication qui répondent mieux aux besoins des consommateurs. " Pour autant, Yahoo tient à préciser que le Yahoo ID sera toujours d’actualité pour se connecter aux autres outils, notamment Yahoo Mail. Aucune alternative officielle à Messenger n’est prévue, mais Yahoo invite ses clients à tester 'Yahoo Squirrel', une messagerie sécurisée qui fait la part belle aux groupes. Squirell est disponible en version bêta et vous pouvez demander une invitation. Yahoo propose également un moyen simple de 'télécharger votre historique de chat' pendant les six prochains mois à cette adresse.

18 Jun 2018 LIRE L'ACTU
Quelques conseils de sécurité pour la Coupe du Monde de football Archives Secunews SECUNEWS

Quelques conseils de sécurité pour la Coupe du Monde de football

Tous les événements majeurs attirent les cybercriminels, et la Coupe du Monde de football ne fait pas exception à la règle. Pour les escrocs, c’est l’occasion de se nourrir de l’argent et des données personnelles de fans qui ont prévu d’assister à cet événement, de le regarder ou de le vivre de quelque façon que ce soit. Voici quelques conseils pour éviter leurs pièges d’hameçonnage. (phishing) - Si vous envisagez d’assister à un match en personne, ignorez à tout prix les billets à prix réduit. Les billets officiels de la Coupe du Monde ne sont disponibles que sur le site de la "FIFA". Ils ont tous été vendus ? Pas de chance, mais ne vous fatiguez pas à chercher une autre possibilité sur Internet, si vous trouvez des billets en vente sur un autre site internet, alors il s’agit probablement d’un piège, surtout si les prix sont très attrayants. En utilisant un site internet tiers, vous pourriez vider votre compte en banque et ne recevoir aucun billet en échange. N’oubliez pas que les billets pour assister aux matchs sont personnalisés, on vous demandera votre carte d’identité à l’entrée du stade, et si les informations ne coïncident pas, on ne vous laissera pas passer. - N’achetez pas d’articles aux spammeurs. À l’approche du coup d’envoi, les comptes e-mails sont inondés d’offres spéciales pour supporter votre équipe, et d’autres produits liés à la Coupe du Monde. Dans le meilleur des cas, les articles sont vendus à un prix supérieur, cependant, il est plus probable que ces articles n’existent pas, et que les spammeurs soient en train d’essayer d’obtenir votre argent avant de disparaître. - Ne vous laissez pas séduire par les tirages au sort et les cadeaux. Tout comme les nombreux sponsors de la Coupe du Monde, les cybercriminels aiment offrir des voyages gratuits ou des jeux vidéo comme appâts. Bien sûr, certains cadeaux sont réels, mais la plupart de ces e-mails sont une technique d’hameçonnage (phishing); ils essaient de vous atteindre pour que vous leur donniez vos données personnelles, en échange de la possibilité de gagner un voyage, ou le maillot d’un joueur, par exemple. Certains escrocs vont plus loin, et essaient d’extraire les identifiants et mots de passe des comptes de jeux Origin, en promettant aux utilisateurs un exemplaire gratuit de FIFA 2018 s’ils cliquent sur le lien et saisissent leurs données. N’utilisez pas les services de sites internet douteux qui proposent des logements ou des billets d’avions pas chers. Nous en avons déjà parlé, mais il convient de le répéter : réservez vos logements et billets d’avions uniquement sur des sites de confiance. Même dans ce cas, faites-le qu’après avoir vérifié que vous êtes vraiment sur le bon site et pas sur un clone d’hameçonnage qui essaie de voler vos données. N’utilisez que les sites internet partenaires officiels de la FIFA pour regarder les retransmissions. Certains des services qui diffusent les matchs en streaming ne sont pas officiels, et pourraient infecter les visiteurs avec un mineur de site internet ou quelque chose d’encore plus mauvais.

11 Jun 2018 LIRE L'ACTU
Apple vous remboursera 60 euros, si vous avez changé votre batterie en 2017 Archives Secunews SECUNEWS

Apple vous remboursera 60 euros, si vous avez changé votre batterie en 2017

Les propriétaires d’iPhones 6 ou de modèles plus récents pourront recevoir un remboursement de 60 euros de la part d’ Apple s’ils ont remplacé la batterie de leur smartphone l’an dernier (2017). La marque à la pomme a annoncé qu’elle enverrait aux personnes éligibles un mail entre le 23 mai 2018 et le 27 juillet 2018. Le géant américain entend ainsi dédommager les victimes du 'scandale des iPhones ralentis'. Le mail d’Apple indiquera aux utilisateurs concernés comment procéder. On sait déjà que pour en bénéficier, il faudra avoir effectué le changement de batterie entre le 1er janvier et le 28 décembre 2017 dans un Apple Store ou un magasin agréé par la marque, et surtout en dehors de la période de garantie de l’appareil. Les personnes qui estiment pouvoir bénéficier de l’offre mais qui n’auront pas reçu d’email pourront se manifester via le service client de l’entreprise jusqu’à la fin de l’année 2018. Pour indemniser les utilisateurs qui avaient vu le fonctionnement de leur iPhone sciemment ralenti par le système afin d’économiser l’alimentation, la firme avait déjà consenti plusieurs gestes. L’entreprise avait fait passer le prix officiel des nouvelles batteries de 89 à 29 euros et proposé un remboursement de la différence, mais sur demande seulement. Voir le communiqué d'Apple (fr) Contactez l'assistance d'Apple. Voir aussi: Votre iPhone 6s s’éteint subitement ? Apple remplacera la batterie gratuitement.

26 May 2018 LIRE L'ACTU
RGPD : que va changer la nouvelle loi sur les données personnelles ? Archives Secunews SECUNEWS

RGPD : que va changer la nouvelle loi sur les données personnelles ?

Quand est-ce qu’il entre en action ? Le contenu du règlement sera applicable par les Etats membres de l’UE dès le vendredi 25 mai 2018. Sa mise en chantier date toutefois de janvier 2012, quand la Commission européenne a proposé une réforme des règles de protection des données. Il a fallu quatre ans et diverses modifications avant que le règlement soit adopté dans sa forme finale et entre en vigueur en mai 2016. Le RGPD, c’est quoi ? Derrière l’acronyme RGPD (que l’on trouve aussi sous sa forme anglaise GDPR) se cache le nouveau règlement européen pour la protection des données. Sa raison d’être est d’unifier la protection des données à caractère personnel au sein de l’Union Européenne. Qu’est-ce qui est sous-entendu par « données à caractère personnel » ? Il s’agit de « toute information relative à une personne physique identifiée ou qui peut être identifiée, directement ou indirectement, par référence à un numéro d’identification ou à un ou plusieurs éléments qui lui sont propres ». En clair il s’agit du nom, de l’adresse, d’un mail, d’un numéro de téléphone, d’une empreinte digitale… Il ne faut pas confondre ces données personnelles avec les données dites sensibles, qui concernent les affinités religieuses et sexuelles, les opinions politiques, les origines ethniques etc. Ces données là sont en principe impossible à traiter, sauf dans de rares cas de dérogations. Pourquoi modifier les règles en vigueur ? Les précédentes directives concernant le traitement des données personnelles dataient de 1995. La technologie ayant grandement évoluée, il était important de proposer un nouveau cadre législatif afin de coller aux contraintes actuelles. De plus, le RGPD permet d’avoir un cadre identique pour tous les pays membres de l’UE, ce qui facilite sa mise en application auprès des entreprises. Il n’est ainsi plus nécessaire de s’adapter à des règles différentes en fonction des États. Qu’est-ce que ça change pour le consommateur ? Plusieurs dispositions du règlement font que le consommateur aura plus de pouvoir sur les données collectées par les entreprises. Premièrement seules les données strictement nécessaires au traitement et à la finalité prévue peuvent être récoltées. Une fois le traitement effectué, il n’y a aucune raison valable de les garder. Il est désormais possible de s’opposer plus facilement au profilage, c’est-à-dire le traitement automatisé des données à caractère personnel « pour évaluer certains aspects personnels relatifs à une personne physique », quand le consentement du consommateur n’est pas explicite. En outre, les droits fondamentaux comme le droit à l’accès, à la rectification et à l’effacement des données est légèrement mieux contrôlé et encadré. C’est nouveau, il est aussi possible de demander à un prestataire de service qui possède des données personnelles de les fournir dans un format courant et lisible facilement, afin de le transmettre à un autre prestataire de service. Pratique pour passer d’un fournisseur d’accès à internet à un autre par exemple. Qu’est-ce qui change pour les entreprises ? Du côté des entreprises qui collectent les données des utilisateurs, quelques nouveautés sont également au programme. Elles devront tout d’abord désigner un (ou une équipe) responsable de traitement qui devra répondre de l’usage fait sur les données collectées. Des organismes tels que la Commission de Protection de la Vie Privée en Belgique ou la Commission Nationale de l’Informatique et des Libertés en France pourront effectuer des contrôles pour s’assurer que tout est en ordre. Un registre de traitement des données doit être tenu par le responsable de traitement et s’il fait appel à des sous-traitants, le principe de responsabilité en cascade s’applique. Le principe de Privacy By Design veut pour sa part que les entreprises collectant des données mettent en place directement des dispositions leurs permettant de respecter le cadre de la RGPD. Impossible ainsi pour elles de se réfugier derrière le fait qu’elles ne pouvaient pas faire face en cas d’imprévu, de mauvaise utilisation ou de vol des données. Qu’en est-il pour les entreprises étrangères ? Un point primordial du RGPD est qu’il s’impose virtuellement à toute entreprise du globe. Dès qu’une entreprise collecte des données à caractère personnel sur au moins une personne se trouvant sur le territoire de l’Union européenne, alors le RGPD s’applique. Nul besoin que l’entreprise soit elle-même dans l’UE ou qu’elle stock ses données sur le territoire européen. Pas question de taille non plus, même si pour les entreprises de moins de 250 salariés, il existe une certaine forme d’allègement puisqu’il n’est pas obligatoire de tenir un registre des activités sauf cas exceptionnel : traitement des données systématique, en lien avec des données relatives à des condamnations pénales ou encore si le traitement comporte des risques pour les droits et libertés des personnes concernées par exemple. Est-ce que le RGPD doit être impérativement appliqué ? Absolument, le RGPD étant un règlement. Dans le droit européen, il fait force de loi et il s’applique directement par-dessus le droit national des pays de l’Union. Ainsi, il doit être appliqué même sans avoir été transposé, c’est-à-dire sans intégration préalable dans le droit des pays de l’UE. Il prévaut sur le droit national. Quelles sont les sanctions en cas de non-respect du règlement ? Deux étapes existent. Il y a tout d’abord les sanctions, qui peuvent aller de la mise en demeure à la limitation de traitement en passant par l’obligation de rectifier voire d’effacer des données privées. En cas de récidive ou d’erreur grave, des sanctions financières existent également sous la forme d’amendes administratives, elles peuvent monter à hauteur de 20 millions d’euros ou, pour des multinationales 4 % du chiffre d’affaire mondial, ce qui représente potentiellement des sommes absolument colossales. Le but est bien évidemment de proposer des sanctions dissuasives afin que chaque acteur économique joue le jeu de la protection de la vie privée. Voir aussi: Réforme des règles de l’UE en matière de protection des données 2018 (site de la commission européenne)

19 May 2018 LIRE L'ACTU
Les identifiants Apple se vendent pour une quinzaine de dollars sur le dark web Archives Secunews SECUNEWS

Les identifiants Apple se vendent pour une quinzaine de dollars sur le dark web

Si les récentes campagnes d'hameçonnage (phishing) se multiplient autour des produits Apple, c'est en partie à cause du Dark web, où la demande semble augmenter. 15,39 dollars. C'est la somme moyenne qu'il faut débourser sur le Dark web pour obtenir l'accès d'un compte Apple ID, c'est ce que révèle une enquête menée par le site top10vpn.com. Entre le 5 et le 11 février 2018, les équipes du site ont scruté les annonces publiées sur les plus grosses boutiques du Dark webt. Comme son nom l'indique, le Dark web est la face cachée d'internet, sorte de Far West virtuel où tout est permis. Alors que l'internet classique s'arrête aux téléchargements illégaux de films et de musiques, le Dark web propose de la drogue, des armes à feu et des comptes volés (données bancaires, informations de passeports, etc...) à qui sait où chercher. Quinze dollars n'est pas une somme énorme, mais les identifiants Apple, permettant d'acheter des films, de la musique ou des applications sur les différents appareils de la marque, se positionnent tout en haut du classement des données non bancaires les plus couteux. - Un compte Amazon ne coûte que 10 dollars. - Un compte eBay peut monter jusqu'à 12 dollars. - Les sites de rencontre tournent autour de 3,11 dollars. - Et des services de communications, comme Skype ou des données d'un opérateur mobile s'élèvent à 10 euros chacun. C'est évidemment les données bancaires qui se vendent à prix fort. - Des données de carte de crédit commencent à 50 dollars. - Quant à un compte PayPal, le prix peut monter jusqu'à 274 dollars, soit jusqu'à 10% du montant disponible sur le compte. Soyez donc vigilants et ne répondez pas systématiquement aux messages d'Apple, surtout si ceux-ci vous semblent louches. Apple propose une identification à deux facteurs, permettant d'accroitre la sécurité de votre compte. Identification à deux facteurs pour l’identifiant Apple (Fr)

09 Mar 2018 LIRE L'ACTU
Proximus, Telenet et VOO sont prêts à bloquer les sites de téléchargement illégal Archives Secunews SECUNEWS

Proximus, Telenet et VOO sont prêts à bloquer les sites de téléchargement illégal

Les représentants de l’industrie et les fournisseurs d’accès à internet se sont entendus pour proposer au juge une liste de 33 sites internet et de 450 noms de domaine suspectés de rendre possible le téléchargement illégal de contenus protégés par les droits d’auteur. Une sorte d’union sacrée en vue de prendre la lutte contre le piratage à bras-le-corps. L’entente entre la Belgian Entertainment Association (BEA), d’un côté, et Proximus, Telenet et VOO (Nethys et Brutélé), de l’autre, a pris forme mercredi 7 mars 2018 devant le tribunal de commerce francophone de Bruxelles. La BEA avait assigné les fournisseurs d’accès en justice il y a un an. Pour éviter une procédure longue et complexe, les parties se sont rapprochées et entendues pour soumettre au juge des cessations une liste de sites à faire interdire. Lors de la citation en justice introduite par la BEA il y a un an, pour la Belgique, on considérait que 36% du trafic internet concernaient des sites illégaux de téléchargement. "L’industrie du cinéma, de la musique et des jeux vidéo vit des moments difficiles à cause de sites qui proposent du contenu protégé par les droits d’auteur. Cette mise à disposition du public à raison de milliards de fichiers cause un grave préjudice aux ayants droit", a encore plaidé le conseil de la BEA, appelant le juge à ordonner le blocage des sites et des noms de domaine repris dans la liste élaborée par les parties. Pour éviter une procédure longue et complexe, les parties se sont rapprochées et entendues pour soumettre au juge des cessations une liste de sites à faire interdire. L’intention des parties est de démontrer qu’il y a moyen de mettre fin à la piraterie virtuelle en s’appuyant sur le droit. L’affaire a été prise en délibéré, le jugement sera rendu dans le mois.

08 Mar 2018 LIRE L'ACTU
(vidéo) Le jeu 'ISS Rescue' vous envoie en mission dans l'espace en réalité virtuel Archives Secunews SECUNEWS

(vidéo) Le jeu 'ISS Rescue' vous envoie en mission dans l'espace en réalité virtuel

Voyager dans l’espace à 408 km de la terre en restant dans le IXe arrondissement de Lyon, c’est ce que propose le complexe I-way avec son jeu de réalité virtuelle, 'ISS Rescue', sorti le 31 janvier 2018 Ce nouveau jeu vous permet de glisser dans la combinaison d’un astronaute, envoyé en mission dans l’espace sur la Station Spatiale Internationale (ISS), à 408 kilomètres de la Terre. Une vraie expérience collaborative Le but est simple : accomplir différentes tâches comme arrimer deux modules à l’ISS et réussir la mission en binôme. 'On a la possibilité d’accueillir six personnes en même temps. C’est une première mondiale', explique Pierre Nicolas président directeur général d’I-way. Chaque individu, doté d’un casque HTC Vive (lunettes) est placé dans un box individuel de 3m². Pas d’écran devant vous, tout se passe dans le casque. Ce dernier est équipé de 32 détecteurs pour un suivi de mouvement à 360° permettant d’immerger le joueur dans le cosmos, l’audio est directement relié dans vos oreilles pour une synchronisation à l’image parfaite. Apollo 13 comme source d’inspiration. Le visuel est convaincant malgré quelques petits bugs. La station spatiale est réaliste. 'On s’est beaucoup inspiré de films comme Apollo 13', confie Pierre Nicolas. L’espace qui nous entoure est particulièrement bluffant, l’astronaute que vous êtes, flotte à côté du module, la Terre sous vos pieds. La voie lactée au-dessus de vous. Une réussite particulière tant l’image est belle. Les étapes à franchir sont simples comme arrimer un module à sa place d’origine. Mais évidemment tout ne se passe comme prévu, des collisions avec les débris d’une explosion ont engendré des trous sur le module, à reboucher au plus vite, des réparations possibles grâce à l’outil PGT (Pistol-Grip Tool). Vous pouvez vous déplacer grâce à l’outil 'carte' sur votre bracelet virtuel. Les différentes missions s’enchaînent et la communication avec le partenaire qui se trouve dans la pièce d’à côté, reste essentielle. On échange et surtout on avance. Pour tenter d’arriver au bout du jeu avec succès. 'Il y a deux fins différentes, selon si vous arrivez au bout ou non', dévoile le directeur d’I-way, sans trop en dire. Un voyage sensoriel de 40 minutes. Le lever de soleil en musique lorsque l’on se trouve dans l’espace rend presque regrettable le retour à la réalité. Plus d’un an de travail. 'On voulait que les gens voyagent au travers de cette aventure. Qu’ils soient marqués par ce qu’ils voient. On a beaucoup insisté sur l’esthétique pour avoir un rendu bluffant', précisent les dirigeants. Et d’ajouter : 'Le projet ISS Rescue a nécessité plus de douze mois de travail'. Il a été conçu comme un film. C’est le Studio Myoken, basé au Mans, qui a été chargé de le développer, retravaillant chaque détail jusqu’au bout. La qualité du rendu visuel, le niveau technique et 90 images par seconde assurent un résultat très fluide à chaque instant. « On aurait pu mettre des images plus réalistes mais avec le casque, au bout d’un certain temps, ce n’est pas tenable. La sensation n’est pas agréable », ajoute Pierre Nicolas. Pour tenter cette expérience digne d’une sortie spatiale de Thomas Pesquet​, il faut compter 98 euros pour deux personnes. Plus d'infos voir le site officiel i-way-world.com. (Fr) Voir aussi: Un Kicker (Baby-foot) en réalité virtuelle fait ses premiers pas en Suisse.
09 Feb 2018 LIRE L'ACTU
Un Kicker (Baby-foot) en réalité virtuelle fait ses premiers pas en Suisse Archives Secunews SECUNEWS

Un Kicker (Baby-foot) en réalité virtuelle fait ses premiers pas en Suisse

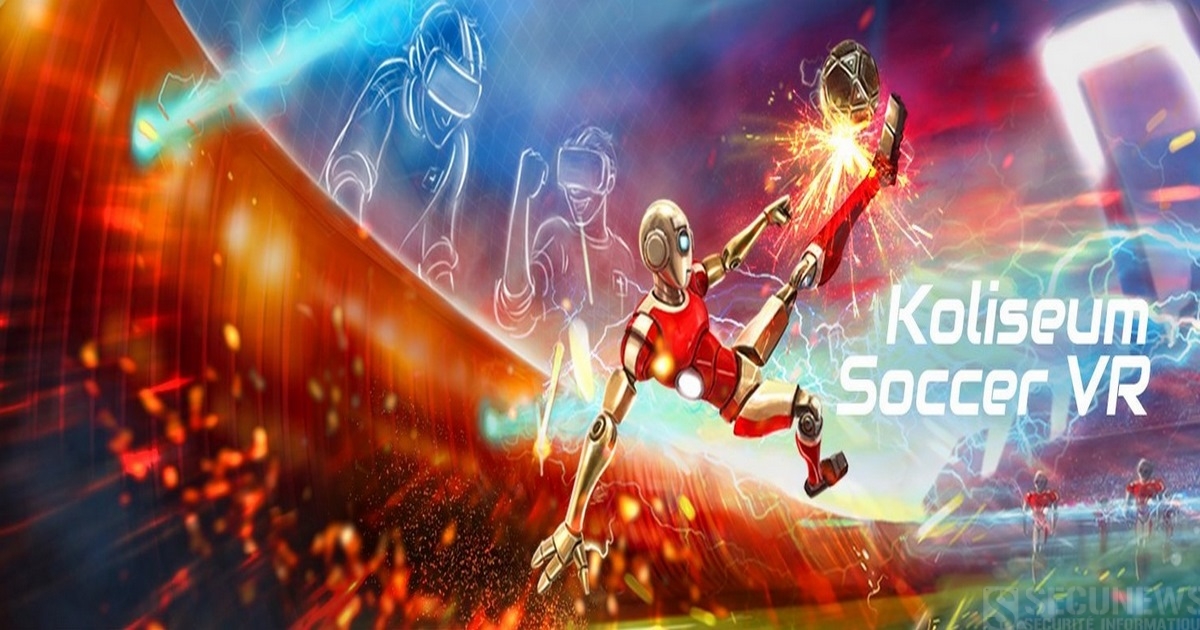
Kynoa, l'entreprise genevoise (suisse) qui l'a développé, vise les centres commerciaux, des arcades de jeux et à terme les bateaux de croisière, il est testé auprès du public suisse depuis ce vendredi. Seul point commun avec un kicker classique, la taille et les poignées qui en sortent, mais la comparaison s'arrête là. Baptisé Koliseum Soccer VR, il se présente de fait comme une grosse caisse fermée en bois posée sur quatre pieds, décorée de scènes de sport futuristes et à l'intérieur de laquelle sont installés quatre ordinateurs. Pour commencer une partie opposant la France à la Suisse (seule option disponible actuellement), les joueurs ne doivent pas lancer la traditionnelle balle en liège mais enfiler un casque de réalité virtuelle Occulus Rift. Ils sont alors projetés au coeur d'un stade bondé qui semble flotter au-dessus d'une mégalopole colorée et futuriste. Effets spéciaux et bonus Les joueurs n'ont alors plus leur physique traditionnellement statique mais ressemblent plutôt à des robots. Ils sont baptisés des 'Titans' car, expliquent avec lyrisme leurs concepteurs, 'à l'échelle réelle, un petit joueur de Baby-foot mesurerait au moins 10 mètres de haut si on le comparait à la taille d'un vrai terrain. Nos joueurs sont donc de grands robots qui, tels des gladiateurs, surgissent des vastes sous-terrains du stade pour se disputer le ballon.' S'ils sont toujours attachés à leur barre, ces joueurs nouvelle génération s'animent et peuvent même se féliciter ou se rabrouer en fonction des performances réalisées. Quant aux poignées, elles permettent toujours de contrôler le jeu, elles s'apparentent plus à des manettes de jeux vidéo puisque des boutons permettent de produire des effets spéciaux ou de débloquer des bonus en fonction des scores : - Bouclier qui protège le but pendant plusieurs secondes - Un ressort qui modifie les rebonds de la balle - Un mode 'multiballe', qui permet d'avoir plusieurs ballons en même temps sur le terrain. Cerise sur le gâteau, les parties peuvent être enregistrées et donc partagées sur les réseaux sociaux par exemple. A l'origine de ce projet, une jeune entreprise suisse. Kynao, créée à l'automne 2016 qui regroupe l'équipe d'un studio d'animation créé un an plus tôt. Les responsables de Kynao ne cachent pas leurs ambitions commerciales pour ces machines qui sont destinées à évoluer dans le temps. Et visent, avec ces machines proposées au prix de 95.000 francs suisses (un peu moins de 82.000 euros, la clientèle des centres commerciaux, des arcades de jeux ou la réalité virtuelle se développe et à terme les bateaux de croisière. Avec en tête d'écouler une vingtaine de ces machines cette année en profitant notamment de l'effet Coupe du monde 2018 Après ces deux jours de démonstration, qui permettront d'engranger les remarques d'utilisateurs qui ne sont pas forcément des habitués de la réalité augmentée, le Koliseum Soccer VR sera officiellement lancé à la mi-mars 2018 puis présenté courant avril à Dubaï lors du salon de l'industrie du divertissement et du jeu (DEAL). Plus d'infos page twitter Koliseum Soccer.

02 Feb 2018 LIRE L'ACTU
Chose promise, chose due, Elon Musk a annoncé sur Twitter la commercialisation de son lance-flammes Archives Secunews SECUNEWS

Chose promise, chose due, Elon Musk a annoncé sur Twitter la commercialisation de son lance-flammes

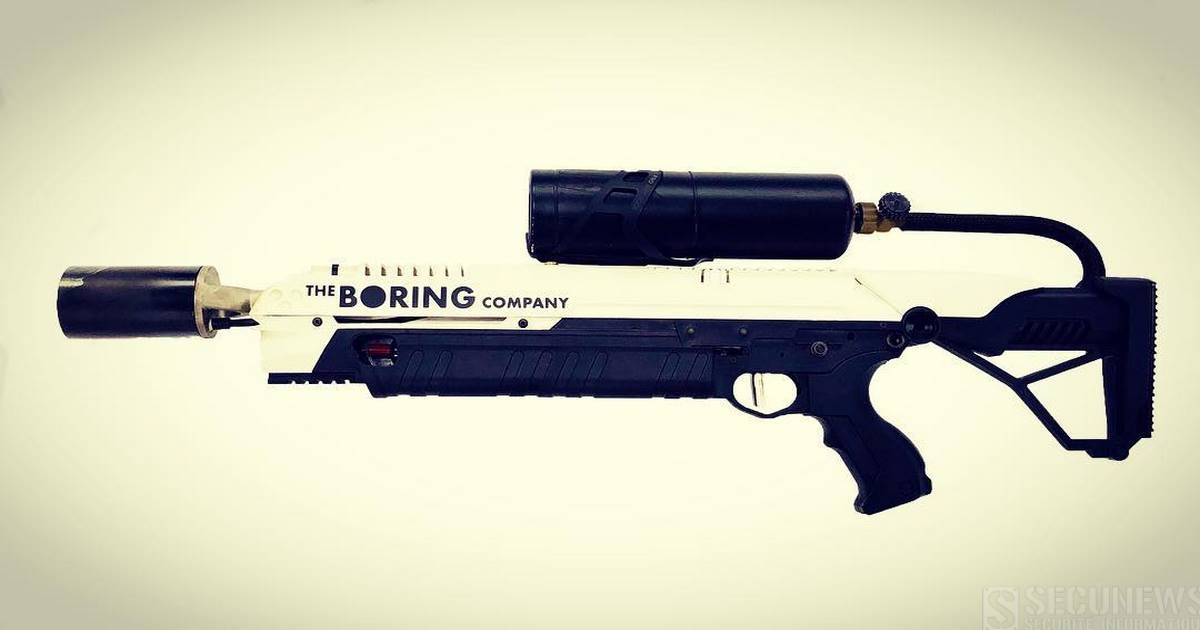
Une idée folle et un gros coup de com'. En décembre 2017, Elon Musk avait promis sur Twitter que s'il vendait 50.000 casquettes portant le logo de 'The Boring Compagny', sa société de construction de tunnels, il mettrait en vente ses propres lance-flammes. Chose promise, chose due. L'homme sans limites, fondateur de Tesla et de SpaceX, a annoncé ce dimanche 28 janvier 2018 sur Twitter la commercialisation de ces nouveaux "goodies", limitée à 200 000 exemplaires. Et ce n'est pas une blague: ces armes sont actuellement déjà en pré-commandes sur le site de son entreprise, pour la modique somme de... 500 dollars (400 euros). L'arme, présentée comme un objet pouvant "enflammer n'importe quelle fête", est avant tout considérée comme étant le lance-flammes le moins dangereux du monde. Même si un extincteur est également proposé à la vente, pour 30 dollars. Une publication partagée par Elon Musk (@elonmusk) le 27 Janv. 2018 à 4 :53 PST (clic sur l'image pour lire la vidéo) L'arme ressemble à un paintball, dont l'intérieur a été modifié afin de pouvoir cracher du feu. Une arme "parfaite pour rôtir des noix", écrit-il sur Instagram. En seulement quelques heures, le site a déjà comptabilisé 2.000 commandes, dont les premières devraient être livrées dès le printemps prochain Accéder au site officiel (Ang)

29 Jan 2018 LIRE L'ACTU
Skygofree, un puissant logiciel espion pour Android capable de capter toutes vos données Archives Secunews SECUNEWS

Skygofree, un puissant logiciel espion pour Android capable de capter toutes vos données

La majorité des chevaux de Troie se ressemblent. Après être entrés dans un dispositif, ils volent les informations de paiement du propriétaire, minent des crypto-devises pour les attaquants ou cryptent les données et exigent une rançon. Mais certains montrent des capacités qui rappellent les films d’espionnage hollywoodiens. Un cheval de Troie découvert récemment appelé Skygofree (cela n’a rien à voir avec le service de télévision Sky Go), il porte le nom d’un des domaines qu’il utilisait). Skygofree regorge de fonctions, dont certaines n’avaient jamais été rencontrées ailleurs. Par exemple, il peut suivre l’emplacement d’un appareil sur lequel il est installé et activer l’enregistrement audio lorsque le propriétaire se trouve à un certain endroit. Dans la pratique, cela signifie que les agresseurs peuvent commencer à écouter les victimes quand, par exemple, elles arrivent au bureau ou visitent la maison du PDG. Une autre technique intéressante employée par Skygofree consiste à connecter subrepticement un smartphone ou une tablette infectés à un réseau Wi-Fi contrôlé par les attaquants ( même si le propriétaire de l’appareil a désactivé toutes les connexions Wi-Fi de l’appareil.) Cela permet de collecter et d’analyser le trafic de la victime. En d’autres termes, quelqu’un, quelque part, saura exactement quels sites ont été consultés et quels sont les identifiants, mots de passe et numéros de carte qui ont été saisis. Le programme malveillant dispose également de quelques fonctions qui l’aident à fonctionner en mode veille. Par exemple, la dernière version d’Android peut arrêter automatiquement les processus inactifs pour économiser la batterie, mais 'Skygofree' est capable de contourner cette fonctionnalité en envoyant périodiquement des notifications système. 'Skygofree' s’ajoute automatiquement à la liste des favoris. Les malwares peuvent également surveiller les applications populaires telles que Facebook Messenger, Skype, Viber et WhatsApp. Dans ce dernier cas, les développeurs ont de nouveau fait preuve de savoir-faire (le cheval de Troie lit les messages WhatsApp via les Services d’accessibilité) C’est une sorte d'oeill numérique qui lit ce qui est affiché à l’écran, et dans le cas de 'Skygofree', il recueille les messages de WhatsApp. L’utilisation des services d’accessibilité nécessite la permission de l’utilisateur, mais le malware cache la demande d’autorisation derrière une autre requête apparemment innocente. Enfin et surtout, 'Skygofree' peut allumer secrètement la caméra frontale et prendre une photo lorsque l’utilisateur déverrouille l’appareil – on ne peut que deviner comment les criminels utiliseront ces photos. Cependant, les auteurs de ce cheval de Troie innovant n’ont pas renoncé aux fonctionnalités plus banales. 'Skygofree' peut également intercepter des appels, des messages SMS, des entrées de calendrier et d’autres données utilisateur. 'Skygofree' à été découvert récemment, fin 2017, mais des analyses montre que les attaquants l’utilisent et l’ont amélioré constamment, depuis 2014. Au cours des trois dernières années, il est passé d’un malware plutôt simple à un 'spyware' complet et multifonctionnel. Le malware est distribué par le biais de faux sites Web d’opérateurs mobiles, où 'Skygofree' est déguisé en mise à jour pour améliorer la vitesse de l’Internet mobile. Si un utilisateur tombe dans le piège et télécharge le cheval de Troie, il affiche une notification indiquant que l’installation est censée être en cours, se cache de l’utilisateur et demande des instructions supplémentaires au serveur de commande. En fonction de la réponse, il peut télécharger différentes charges utiles, les attaquants ont des armes adaptées à toutes les situations. Mieux vaut prévenir À ce jour, le service de protection cloud n’a enregistré que quelques infections, toutes localisées en Italie. Ce logiciel existe depuis 2014 et son utilisation est toujours d’actualité, surtout en Italie qui semble être également son pays d’origine 'Nos données statistiques indiquent plusieurs victimes à ce jour, toutes en Italie, souligne Kaspersky. Et d’après les éléments de langage et les données techniques trouvés dans le code décompilé, les limiers de Kaspersky pensent « avec un haut degré de certitude que les auteurs des implants Skygofree travaillent pour une société informatique italienne proposant des solutions de surveillance, à la manière de HackingTeam ». Mais cela ne signifie pas que les utilisateurs d’autres pays peuvent baisser la garde, les distributeurs de logiciels malveillants peuvent changer leur public cible à tout moment. La bonne nouvelle, c’est que vous pouvez vous protéger contre ce cheval de Troie avancé comme de toutes les autres infections : secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
18 Jan 2018 LIRE L'ACTU
Comment empêcher Sony d’afficher de la publicité sur l'interface de votre Playstation 4 Archives Secunews SECUNEWS

Comment empêcher Sony d’afficher de la publicité sur l'interface de votre Playstation 4

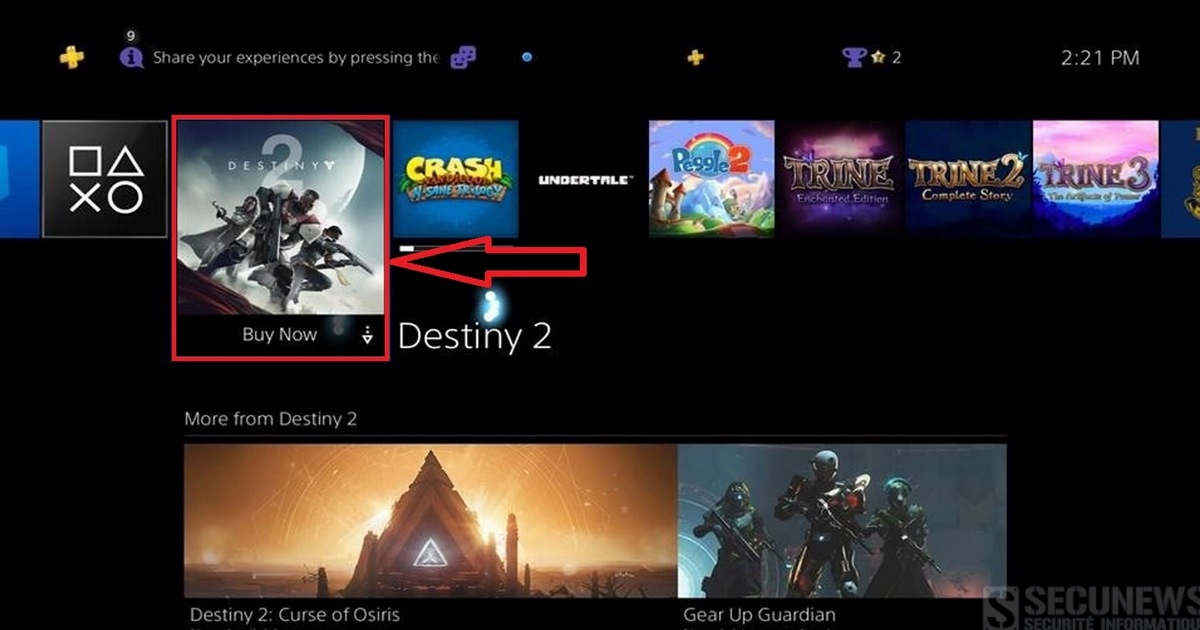
Certains joueurs l’auront sans doute remarqué, Sony utilise désormais le menu de la PlayStation 4 pour y afficher des partenariats, entre vos jeux achetés au prix fort se trouvent donc des icônes qui vous revoient directement sur le PlayStation Store. Que vous ayez craqué pour Destiny 2, un jeu de tir en vue à la première personne, ou pas, l’icône est bien là, placée en évidence dans la barre d’applications de la PS4. Le deal signé par le développeur Bungie, l’éditeur Activision et Sony doit être plutôt juteux, puisque non seulement la mise en avant est importante, mais le risque d’énerver les joueurs l’est tout autant. Alors si vous souhaitez faire disparaître cette publicité (ou l’empêcher d’arriver, si vous n’avez pas encore été ciblé), il existe heureusement une solution : - Rendez-vous dans les 'paramètres de la console'. - Puis dans le 'menu système'. - Ensuite, choisissez le sous-menu 'téléchargements automatiques' décochez la case 'Contenu proposé'. En suivant ces quelques étapes, vous serez à l’abri de ces promotions intempestives, et qui n’ont rien à faire sur une console et entre des jeux achetés au prix fort. Lire tous les articles sur la playstation.

01 Jan 2018 LIRE L'ACTU