Moteur de recherche

Résultats pour : "quart"

Agent Smith, un malware Android présent sur 25 millions d’appareils Archives Secunews SECUNEWS

Agent Smith, un malware Android présent sur 25 millions d’appareils

Un malware appelé "Agent Smith", qui n’est pas sans rappeler Matrix, fait des dégâts chez les utilisateurs de téléphones Android. Il prend l’apparence d’applications saines pour extorquer de l’argent, aujourd’hui, on parle de 25 millions d’utilisateurs infectés à travers le globe. Selon les chercheurs de Check Point, le malware appelé Agent Smith prend l’apparence d’applications, téléchargeables sur la boutique alternative "9Apps", et qui peuvent sembler authentiques, à première vue. Il prend des aspects divers, depuis votre application de retouche photo à votre jeu préfére, le système de détection d’Android semble n’y voir que du feu, le malware contournant le système de sécurité. La majorité des attaques auraient eu lieu sur des appareils sous Android 5.0 et 6.0, mais, plus surprenant, un quart des attaques touche des produits embarquant les versions plus récentes, Nougat (7.0) et Oreo (8.0). 11 applications embarquant l’Agent Smith ont été trouvées sur le propre Play Store de Google, Check Point Research dit avoir travaillé avec l’éditeur, qui a supprimé les fautives. Lire le communiqué de Check Point Research (anglais)

12 Jul 2019 LIRE L'ACTU
Une Fusillade au siège californien de YouTube fait trois blessés Archives Secunews SECUNEWS

Une Fusillade au siège californien de YouTube fait trois blessés

Une femme a blessé hier mardi 3 avril 2018, par balles trois personnes, dont une très grièvement, au siège de YouTube près de San Francisco, semant la panique parmi les salariés avant de se suicider sur place, selon la police, qui évoque un différend personnel. La police a évoqué un différend d'ordre personnel mais des informations de presse mardi soir ont jeté une lumière différente sur le profil de la tireuse présumée. Selon le San Francisco Chronicle, la suspecte, identifiée comme une femme de 38 ou 39 ans originaire du sud de la Californie, était furieuse contre YouTube, qu'elle accusait sur son propre site internet de censurer ses vidéos, dont certaines, très dures, montraient des animaux maltraités. Selon le Mercury News, le père de cette femme a confirmé qu'elle haïssait YouTube. Selon la police, qui n'a fourni aucun nom, une femme a tiré sur des personnes au siège de YouTube à l'heure du déjeuner, avant, semble-t-il, de se suicider avec son arme. Si les fusillades sont fréquentes aux Etats-Unis, il est très rare qu'elles soient perpétrées par des femmes. De nombreux témoins ont décrit des scènes de chaos parmi les personnes présentes dans le bâtiment, situé à San Bruno, à environ 20 kilomètres au sud de San Francisco, en plein coeur de la Silicon Valley où de nombreux groupes technologiques ont leur quartier général. Selon un porte-parole de l'hôpital Zuckerberg General de San Francisco, qui a accueilli les trois blessés par balles, il s'agit de deux femmes de 32 ans et 26 ans, la première étant dans un état "sérieux" tandis que la seconde est atteinte moins gravement, un homme de 36 ans, est quant à lui, dans un état "critique". Signe de la panique qui s'est emparée des salariés au moment des tirs, une quatrième personne s'est blessée à la cheville en fuyant les lieux, a précisé la police, qui est arrivée sur place vers 12H48 (19H48 GMT), deux minutes après le premier appel faisant état de tirs au siège de la plate-forme vidéo YouTube, filiale de Google, qui abrite plus de 1.000 salariés dans ces locaux. En arrivant, la police a découvert le cadavre d'une femme "portant des blessures par balles qu'elle semble s'être infligée à elle-même" et qui semble être l'auteure des coups de feu. Selon les policiers, la tireuse présumée, qui a usé d'une arme de poing, "connaissait quelqu'un", ce qui lui fait privilégier la piste du différend d'ordre privé ou familial même si ses motivations restent encore à déterminer. Plusieurs témoignages ont eux aussi indiqué qu'elle semblait viser quelqu'un en particulier. Des images aériennes sur les chaînes américaines ont montré des chaises et des tables renversées dans une cour intérieure du bâtiment, où les salariés ont l'habitude de faire leur pause déjeuner. Sur d'autres images, on voit des salariés sortir du bâtiment les mains en l'air sous la surveillance de la police, une scène devenue presqu'habituelle aux Etats-Unis tant les fusillades sont fréquentes. Celles commises par des femmes sont en revanche très rares : selon une étude du FBI, portant sur 160 événements entre 2000 à 2013, impliquant un ou des tireurs sur la voie publique, dans des commerces, des lieux de travail ou des établissements scolaires. Dans six cas seulement, la personne ayant ouvert le feu était une femme, soit une proportion de 3,8%. Les responsables de YouTube ont réagi après le drame, le patron de Google Sundar Pichai évoquant une "tragédie inimaginable" dans un message aux salariés et diffusé par le groupe. "Il n'y pas de mots pour décrire à quel point il était horrible d'avoir un tireur @YouTube aujourd'hui", a tweetté peu après la directrice générale de YouTube Susan Wojcicki. "Nos pensées et nos prières sont avec toutes les personnes impliquées", a tweeté le président américain Donald Trump. Cette nouvelle fusillade intervient alors que le débat sur les armes à feu aux Etats-Unis divise encore et toujours vivement l'opinion publique, notamment après la tuerie commise dans un lycée de Parkland, en Floride, le 14 février qui a fait 17 morts. Une tragédie qui avait d'ailleurs poussé le mois dernier YouTube à renforcer la chasse aux vidéos faisant la promotion des armes à feu sur sa plate-forme. Plus de 1,5 million de personnes ont participé le 24 mars aux Etats-Unis à la "Marche pour nos vies" demandant un plus grand contrôle des armes à feu. Ces rassemblements sont les plus importants du pays en au moins deux décennies. Les organisateurs de cette "March for our lives" ont tweeté après la fusillade de mardi: "Nos coeurs sont avec vous, @YouTube"

04 Apr 2018 LIRE L'ACTU
Une faille sur 80% des smartphones Android permet de vous enregistrer à votre insu Archives Secunews SECUNEWS

Une faille sur 80% des smartphones Android permet de vous enregistrer à votre insu

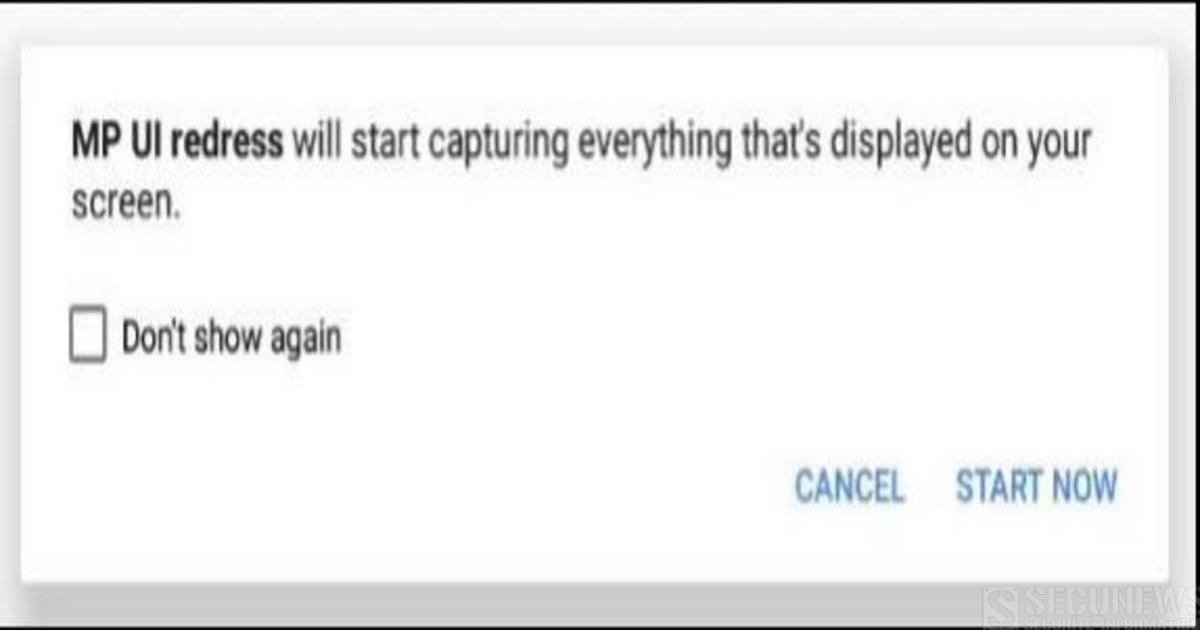
Des chercheurs de la société de sécurité américaine MRW Labs ont mis au jour une faille de sécurité assez inquiétante qui permet à des pirates de se connecter à distance à un smartphone Android et de faire deux choses: - Observer tout ce qui se fait à l’écran - Activer le micro du téléphone pour écouter ce qui se passe autour. Le problème viendrait d’une fonction d’Android (MediaProjection) qui permet à des applications tierces d’avoir accès à l’écran et au micro du smartphone. Pour autant, l’utilisateur ne peut ignorer que quelque chose d’étrange se passe avec son smartphone, car un message apparaît alors à l’écran. Les utilisateurs doivent d’abord donner leur autorisation (exemple : "Attention, telle application va enregistrer votre écran et votre micro – Est-ce que vous acceptez ?" ). Problème : des pirates peuvent modifier le contenu de cette boite de dialogue (exemple : "Merci d’avoir téléchargé cette application. Profitez-en bien"). On appelle ça du "tap-jacking" (clickjacking). Une mise à jour pour Android 8.0 seulement Cette faille serait présente sur les versions 5,6 et 7 d’Android, soit environ 70 à 80% du parc mondial. En revanche, elle a été corrigée sur la version 8 (Oreo). Si vous n’avez pas fait la bascule vers la dernière mouture d’Android, vous êtes donc potentiellement exposés à ce piratage, il parait donc nécessaire de faire la mise à jour vers Android 8, malheureusement ce n’est pas possible sur tous les smartphones. Accéder au rapport. (anglais) Android est également victime d’un autre problème: Géolocalisation forcée La position géographique des utilisateurs pourrait avoir été enregistrée à leur insu, même si le service de géolocalisation du smartphone est désactivé. Il s’agit d’un effet collatéral de la fonction de téléphonie, révélé par le site américain Quartz. En effet, votre smartphone, même si vous ne l’utilisez pas, passe son temps à rechercher les antennes relais les plus proches pour se connecter, or, Android collecte les adresses géographiques de ces antennes. Partant de là, il est facile d’en déduire, par triangulation, la position de l’utilisateur. Google affirme que ces données n’ont jamais été utilisées pour cela et que la collecte des adresses des antennes ne sera plus effectuée à partir du mois prochain (décembre 2017). Nous voilà, en principe, rassurés.....

24 Nov 2017 LIRE L'ACTU
La Belgique va se doter d’une armée de 200 Cyber Experts Archives Secunews SECUNEWS

La Belgique va se doter d’une armée de 200 Cyber Experts

Le ministère de la Défense recrute des informaticiens experts. Objectif: créer une "cyber armée" pour protéger les cibles militaires. Une trentaine d’offres d’emploi sont parues depuis le début de l’année 2017 pour un job au quartier général du CSOC (le Cyber Security Operations Center) à Evere (Bruxelles), dans le giron des services militaires de renseignement. Ces derniers sont autorisés à embaucher cette année 92 collaborateurs, la plupart pour venir grossir les rangs du CSOC en tant que cyberexperts. À terme, ce seront quelque 200 spécialistes en cybercriminalité qui y seront employés, affirme mardi le ministre de la Défense Steven Vandeput (N-VA) dans De Tijd et L’Echo. La Belgique compte ainsi s’armer davantage contre les cyber attaques. Les cyber experts auront pour mission prioritaire de protéger les cibles militaires, comme les systèmes d’armement ou les systèmes de communication. Mais en tant que piliers de la Belgique en matière de cybercriminalité, ils seront également appelés à fournir de l’aide en cas d’incidents de ce type dans d’autres domaines que le strict domaine militaire. À terme, ce seront quelque 200 spécialistes en cybercriminalité qui y seront employés, affirme le ministre de la Défense Steven Vandeput. Dans les années à venir, la Défense continuera à recruter des spécialistes pour renforcer sa capacité cyber militaire. Dans la vision stratégique, une Dimension Renseignement-Cyber-Influence à part entière doit voir le jour avec un total de 1.236 hommes plus des réservistes, et au sein de cette Dimension, il y aura une capacité cyber de 199 hommes avec également l’appui de réservistes spécialistes dont le rôle et le nombre reste à définir. Un investissement de 10,2 millions d’euros est prévu pour les mises à jour du Cyber Security Operations Centre (CSOC). La Défense veut notamment développer un pilier cybernétique offensif, aujourd’hui inexistant. La Belgique sera de la sorte nettement mieux armée contre les cyberattaques. Le nombre de cyber experts travaillant actuellement au sein du CSOC est tenu secret.

29 Aug 2017 LIRE L'ACTU
Si vous êtes intéressé par les J.O de Rio 2016, les cybercriminels aussi ! Archives Secunews SECUNEWS

Si vous êtes intéressé par les J.O de Rio 2016, les cybercriminels aussi !

Au fur et à mesure que les Jeux Olympiques de Rio approchent (5-21 août 2016), les cybercriminels tendent de plus en plus de pièges aux fans de sport. Ils emploient toutes sortes de tactiques: - Des lettres d’hameçonnage et de faux sites web - Des réseaux Wi-Fi piratés - Des skimmers, et même de faux distributeurs. - Les hackers clonent également des cartes de crédit à l’aide de ports USB situés dans les aéroports. Voici tous les types de menaces possibles: Kaspersky a analysé en profondeur les événements de Rio ainsi que les sites dédiés aux Jeux Olympiques. - Phishing: [quote]Les cybercriminels voient les événements sportifs comme une aubaine et les Jeux Olympiques 2016 ne faisant pas exception à la règle. Les 'hackers'ont créé de nombreux faux sites ('Phishing') dans le but de voler des données personnelles des fans de sport et des employés du Comité international olympique (CIO) travaillant au Brésil. Par exemple, en février 2016, certains escrocs avaient fait une copie du portail intranet du CIO (dont Kaspersky avait détecté une série d’attaques). Les données bancaires des fans de sport sont également une bonne proie pour les hackers. Certains numéros de cartes de crédit ont été obtenus par e-mail. Les e-mails en question attiraient les victimes via des concours pour tenter de gagner une voiture ou des places pour les Jeux Olympiques. Les utilisateurs suivaient les liens, entraient leurs données, aidant ainsi les cybercriminels à cloner leurs cartes de crédit.[/quote] Si le vol de données bancaires est très rentable, c’est encore plus vrai pour les transferts d’argent. Par exemple, certains hackers proposaient en vente libre des places aux Brésiliens (alors que les habitants du pays pouvaient les obtenir dans des loteries officielles). Au total, ce sont 230 noms de domaine qui ont été détectés et ajoutés à la liste noire Kaspersky. - Wi-Fi dangereux. [quote]Le roaming coûte cher, et par conséquent les voyageurs se connectent souvent au Wi-Fi gratuit. Grossière erreur! les hackers piratent des réseaux Wi-Fi légitimes ou créer les leurs afin d’intercepter et de manipuler le contenu que voient les victimes sur leurs navigateurs. Des centaines de milliers de fans vont venir en masse au Brésil pour assister aux Jeux Olympiques, et nombreux sont ceux qui auront besoin d’Internet. Kaspersky Lab a contrôlé des réseaux Wi-Fi se trouvant dans des zones spécifiques de Rio susceptibles d’attirer les touristes : le Comité olympique du Brésil, le parc olympique, et les stades (Maracanã, Maracanãzinho et Engenhão). Ces endroits disposent d’environ 4500 points d’accès uniques. - 18% d’entre eux ne sont pas sécurisés et ouvertement configurables. - 7% faiblement protégés.[/quote] En conséquence de cela, près d’un quart des réseaux Wi-Fi dans ces zones des Jeux Olympiques se retrouvent vulnérables, pour le bonheur des hackers. - Skimmers, faux distributeurs et clones [quote]Les Brésiliens connaissent bien les 'skimmers', des bandes magnétiques spécialement installées sur les distributeurs automatiques dans le but de voler des données de carte de crédit. Les cybercriminels utilisent ensuite ces données pour cloner les cartes des victimes afin d’en tirer profit. Cette forme d’attaque est tellement répandue au Brésil, qu’elle a été surnommée localement 'Chupacabra'. En général, les skimmers sont installés dans des lieux touristiques, tels que l’aéroport international de Rio. Par exemple, en 2014, un gang de hackers y a installé 14 skimmers sur les guichets automatiques, parfois même, les cybercriminels installent de faux distributeurs sur des guichets originaux. (Skimmer pour DAB qui remplace l’ensemble du système)[/quote] Pour se protéger, voici quelques règles: [quote]1- assurez-vous que la lumière verte du lecteur de cartes soit active (un skimmer n’a en général pas de lumière du tout ou alors elle se trouve éteinte). 2- Avant d’effectuer une transaction, évaluez à vue de nez si le distributeur contient des éléments suspects tels que des parties manquantes ou mal fixées. 3- Cachez le clavier numérique avec votre main au moment d’introduire votre code.[/quote] Les skimmers et les faux distributeurs automatiques ne demeurent pas la seule menace. Un gentil serveur ou commerçant peut également cloner votre carte. [quote]1- Ne donnez jamais votre carte seule à des commerçants. (S’ils ne veulent pas vous apporter la machine, réclamez-leur de venir avec le terminal.) 2- Avant de taper votre code, assurez-vous d’être sur le bon écran de paiement, et que votre PIN n’y apparaisse pas. 3- Si une machine vous parait louche ou si vous avez d’autres réticences, payez en espèces. (Il est toujours utile d’avoir du liquide en renfort.)[/quote] - Les pièges des ports USB [quote]Les appareils mobiles ont tendance à se décharger plus rapidement lorsque leurs propriétaires sont en voyage, sollicités pour des photos, l’activation des services de localisation, Internet ou encore des partages sur les réseaux sociaux. C’est pourquoi de nombreuses villes investissent dans des bornes de recharge à destination, en partie, des touristes. Sur ces bornes de recharge, il est possible de charger son téléphone en utilisant un câble qui sort d’un terminal ou via un port USB. Mais attention aux ports USB piratés ! En cas de connexion via USB, l’attaquant peut exécuter des commandes en vue d’obtenir des informations sur l’appareil, dont le modèle, l’IMEI, le numéro de téléphone et l’état de la batterie. Ces informations permettent d’organiser une attaque contre le modèle de téléphone en question, puis d’infecter l’appareil et de récolter les informations personnelles. Les règles pour vous protéger contre ce genre d’attaque: - Utilisez toujours votre propre chargeur et évitez d’acheter un chargeur d’origine inconnue. - Utilisez la prise au lieu du connecteur USB lorsque vous utilisez une borne de charge inconnue. - N’utilisez pas les câbles de charge des bornes de charge publiques. (Borne de charge dans un taxi brésilien) (Borne de charge à l’aéroport international de Rio)[/quote]

04 Aug 2016 LIRE L'ACTU
C'est pas sorcier va renaître sur le Web Archives Secunews SECUNEWS

C'est pas sorcier va renaître sur le Web

C'est pas Sorcier est une légende du PAF. Pendant vingt ans, sur France 3, le duo formé par Fred et Jamy a expliqué la science, aux jeunes comme aux adultes. En 560 émissions, ils ont marqué plusieurs générations, et les premières notes du générique ou leur énorme camion. Deux ans après son départ douloureux de France 3, l'ex-animateur et rédacteur en chef de C'est pas sorcier, Frédéric Courant, a décidé de relancer l'émission sur le Web. Le projet s'appelle 'L'Esprit sorcier' et s'adaptera à son nouveau support. [quote]L'Esprit Sorcier incarnera dès septembre 2015 ce "C'est pas Sorcier 2.0" pour devenir "le nouveau site de la science et de la découverte", promet l'équipe. "Gratuit et participatif", le site sera complété en 2016 par une école de formation, celle-ci permettra aux jeunes des quartiers prioritaires de se former aux métiers de l'information et de la médiation scientifiques".[/quote] Jamy sera-t-il de la partie ? Le retour de Jamy dans le nouveau projet est incertain, il glisse une tête dans la vidéo de présentation pour marquer son soutien, mais ne semble pas impliqué. [quote]'Jamy va venir collaborer sur la plateforme, mais il est très occupé", nous confie Fred, qui reconnaît que tout dépendra de "sa disponibilité'. Il faut dire que Jamy anime depuis 2014 l'émission Le Monde de Jamy, il est tout le temps autour du monde !" s'amuse Fred.[/quote] Malgré les tensions lors de son départ de France 3, Fred a gardé des contacts avec le service public. [quote]D'ailleurs, 'L'Esprit Sorcier' va peut-être s'appeler 'C'est pas sorcier', je suis en discussion avec France Télévisions sur ce sujet", explique-t-il.'[/quote] Financement participatif Sur KissKissBankBank, le projet fait appel aux dons des internautes, et ça a démarré très fort, se félicite Fred. Lancée jeudi 4 juin 2015, la collecte avait déjà dépassé mercredi matin son objectif initial de 50.000 euros, grâce aux contributions de près de 1.800 internautes. Le reste du financement pourra venir de partenariats, avec des collectivités locales notamment. Mais Fred n'est pas dupe. [quote]'Il faudra aussi que l'on trouve des sponsors ou des mécènes. Nous avons toujours été indépendants parce que nous avions l'argent du service public, mais là, sauf s'ils reviennent dans le projet, il faudra que nous trouvions ailleurs", explique-t-il, évoquant "des mutuelles ou de grosses fondations". "Mais nous voulons garder notre crédibilité, donc nous ferons attention aux sources de financement", promet-il.[/quote] Clic pour accéder au site officiel.

12 Jun 2015 LIRE L'ACTU
La mise à niveau vers Windows 10 gratuite aussi pour les utilisateurs illégaux Archives Secunews SECUNEWS

La mise à niveau vers Windows 10 gratuite aussi pour les utilisateurs illégaux

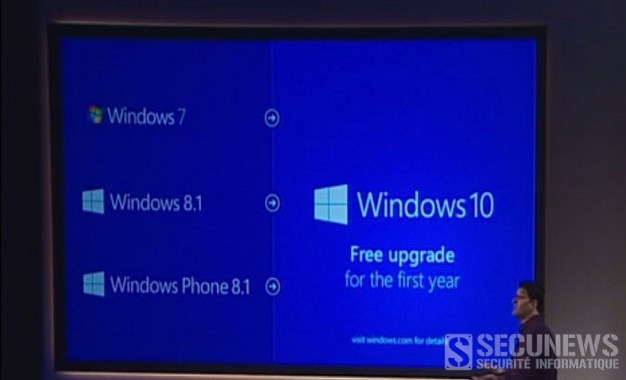
Microsoft sortira Windows 10 cet été 2015 dans 190 pays et dans 111 langues différentes, les utilisateurs légaux, mais aussi illégaux, recevront une mise niveau gratuite. Voilà ce qu'a annoncé l'entreprise lors du congrès Windows Hardware Engineering Community (WinHEC). Précédemment déjà, il était clair que les utilisateurs de Windows recevraient une mise à jour gratuite vers Windows 10, jusqu'à présent, il s'agissait des utilisateurs de Windows 7 et suivants. A l'agence de presse Reuters, Terry Myerson de Microsoft déclare à présent que les utilisateurs de versions illégales de Windows pourront également obtenir une mise à niveau gratuite, l'entreprise légalisera ainsi des centaines de millions d'utilisateurs, essentiellement en Chine. Dans ce pays, l'on estime en effet que trois quarts des utilisateurs emploient une version illégale de Windows. Microsoft annonce que la mise à jour gratuite vers Windows 10 n'est pas une légalisation des versions illégales. [quote]L'objectif est d'amener tous les utilisateurs sur la même plate-forme technologique, cela offrira aussi l'avantage que ces appareils seront moins vulnérables au malware et ne collaboreront donc pas à leur propagation, ce qui devrait profiter à l'ensemble des utilisateurs.[/quote] Voir aussi: La prochaine version de windows ne sera pas windows 9 mais Windows 10

19 Mar 2015 LIRE L'ACTU
Deux kangourous en pleine partie de street fight Archives Secunews SECUNEWS

Deux kangourous en pleine partie de street fight

C’est plus impressionnant que nos bagarres de chats et plus divertissants que les prises de bec entre voisins. Dans un quartier résidentiel de la Central Coast, en Nouvelle Galles du Sud (Australie), le voisinage a pu assister à une drôle de scène, c’est en plein milieu de la rue, sur le bitume, que deux kangourous ont décidé de régler leur différend. La scène, filmée par un habitant du quartier, montre deux kangourous en pleine partie de street fight pendant cinq longues minutes. Le moins que l’on puisse dire, c’est que les kangourous une aptitude au combat à rendre vert de jalousie n’importe quel champion d’arts martiaux. Coups de pattes, kicks et autres baffes, les deux mâles se rendent coup pour coup, on peut voir les marsupiaux tenir en équilibre sur leur queue pour se donner de violentes coup avec leurs deux pattes arrière. Deux kangourous en pleine partie de street fight

07 Oct 2014 LIRE L'ACTU
La prochaine version de windows ne sera pas windows 9 mais Windows 10 Archives Secunews SECUNEWS

La prochaine version de windows ne sera pas windows 9 mais Windows 10

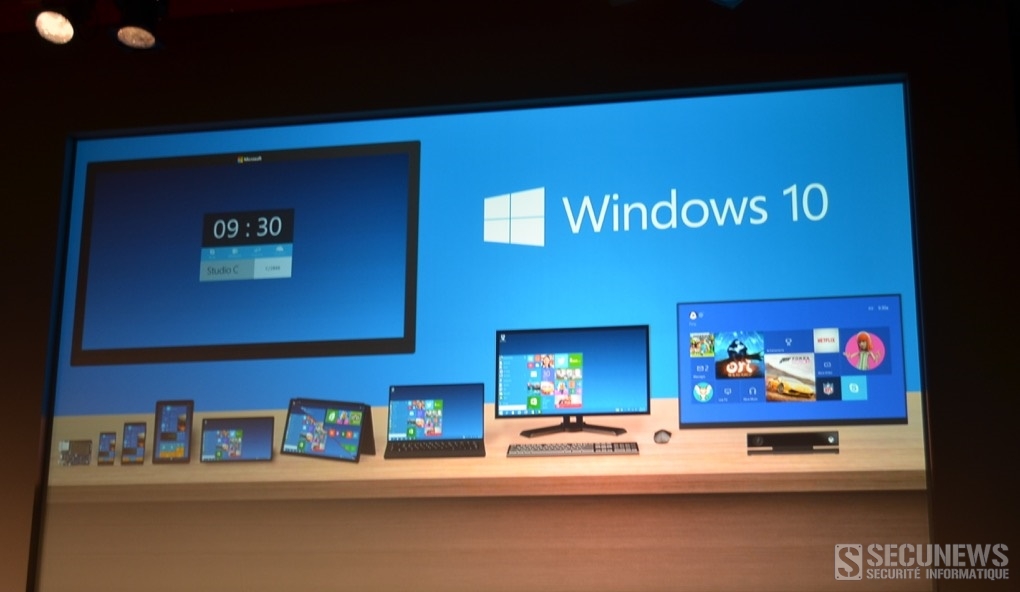
Ce ne sera donc pas Windows 9, mais Windows 10 Le géant informatique américain Microsoft a donné un premier aperçu mardi de son prochain système d'exploitation, "Windows 10", avec lequel il espère enfin trouver la formule gagnante pour faire fonctionner les ordinateurs classiques comme les tablettes et smartphones. Lors de la présentation d'une "version technique de présentation" de son logiciel, qui sortira l'an prochain mais pour lequel un programme doit être lancé mercredi pour les développeurs, Microsoft a visé explicitement son marché clé, celui des entreprises. [quote]"Ce sera notre système d'exploitation le plus complet et le meilleur que Microsoft ait jamais conçu pour nos clients professionnels", a affirmé Terry Myerson, vice-président du groupe en charge des systèmes d'exploitation, promettant que le logiciel sera "la première étape d'une nouvelle génération entière de Windows".[/quote] Windows reste le système d'exploitation de prédilection au niveau mondial pour les PC, mais ce marché est en crise et il peine à se faire une place sur celui des appareils mobiles. Sa dernière version, Windows 8, était sortie fin 2012. Windows 8 a déconcerté les clients historiques de Microsoft en entreprise. [quote]D'après l'institut Forrester, seules 20 % d'entre elles proposent des ordinateurs équipés de Windows 8, qui impliquent que l'on forme les salariés à de nouveaux usages et que l'on dispose de logiciels compatibles. [/quote] [quote]Au total, 13 % des PC tournent sous Windows 8, contre plus de la moitié pour Windows 7 et un quart pour le vieillissant XP, selon les chiffres de NetApplications.[/quote] Des responsables de Microsoft ont expliqué que le choix de passer directement à Windows 10 visait à montrer qu'il s'agissait vraiment d'une grande avancée, et non d'une petite mise à jour. Windows 8 présentait déjà des changements radicaux comparé aux moutures précédentes, pour s'adapter aux écrans tactiles des tablettes, le logiciel a été toutefois boudé par les entreprises, dont les salariés continuent d'utiliser pour l'essentiel des ordinateurs traditionnels avec un clavier et une souris. Une interface plus familière [quote]Windows 10 fonctionnera sur une vaste gamme de machines, de l'Internet des objets jusqu'au data center, écrit Microsoft. L'entreprise espère particulièrement reconquérir le monde de business, notamment avec une app store pouvant être personnalisée aux besoins de chaque entreprise. Windows 10 revient surtout à une interface plus familière. Le menu démarrer est réintégré et le bureau fusionne désormais les environnements classique et Metro avec un design harmonisé. Microsoft fait machine arrière sur le plein écran et revient à des programmes fenêtrés qui peuvent s'ajuster en demi ou quart d'écran. Enfin, il sera possible de gérer plusieurs bureaux, comme sur Ubuntu. [/quote] Rassurer les entreprises Avec Windows 10, Microsoft veut montrer qu'il a appris de ses erreurs. Windows 10 devrait être disponible au téléchargement en bêta en octobre 2014 et arrivera dans les magasins et sur les PC mi-2015. Alors que Google et Apple disposent de deux systèmes différents pour les ordinateurs et les tablettes, Microsoft estime toujours que Windows peut tout faire à la fois. La tablette Surface 3, sortie cet été, incarne cette stratégie. D'insistantes rumeurs veulent que Microsoft offre Windows 10 pour les clients ayant acheté Windows 8, la mise à jour depuis Windows 7 coûterait seulement 30 dollars. Cela marquerait une rupture franche dans les habitudes des Microsoft, qui a bâti sa fortune en vendant cher des licences de son système d'exploitation. Il suit de quelques mois le choix de rendre gratuit Windows pour les fabricants de téléphones et tablettes avec des écrans de moins de 9 pouces de diagonale. La rapidité de la transition vers Windows 10 sera déterminante pour Microsoft, qui compte générer de nouveaux revenus grâce à la vente de services. Il prélève par exemple une commission sur les logiciels vendus depuis le Windows Store et vend un espace de stockage de fichiers dans le cloud. Microsoft a initié cette transition avec sa suite bureautique Office, elle est désormais disponible gratuitement sur la plupart des plates-formes, avec un abonnement payant pour modifier les fichiers. Office 365 comptait 4,4 millions d'abonnés fin juin, ces offres cloud représentent maintenant une activité de 4,4 milliards de dollars annuels pour Microsoft. Encore faibles tout de même par rapport à une entreprise de 70 milliards de dollars. WINDOWS A LA PART DU LION Les systèmes d'exploitation des ordinateurs, en août 2014 [quote]- Windows 7: 51% - Windows XP: 24% - Windows 8: 13% - Mac OSX 10: 8% - Windows Vista: 3% - Windows NT: 3% - Linux: 2% Source: NetMarketShare[/quote] ÉCHECS ET REBONDISSEMENTS Juillet 1981: Sortie du premier PC d'IBM utilisant un nouveau système d'exploitation, MS-DOS, conçu par deux jeunes passionnés d'informatique, Bill Gates et Paul Allen. 20 novembre 1985: Sortie officielle de Windows 1.01. Manquant de fonctionnalités, elle est considérée comme un échec retentissant, avec des ventes de 500 000 licences. 24 août 1995: Windows 95 obtient un succès foudroyant et se vend à plus de 100 millions d'exemplaires en deux ans. Il introduit pour la première fois dans un système d'exploitation Windows le bouton Démarrer et la barre de tâches. 25 juin 1998: Microsoft confirme sa domination avec Windows 98, qui introduit notamment la prise en charge de l'USB et des lecteurs DVD. Son instabilité irrite cependant nombre d'usagers. 17 février 2000: Lancement de Windows 2000 Pro, salué comme le meilleur système d'exploitation édité jusque-là par Microsoft. 14 septembre 2000: Windows ME, qui se veut la troisième édition de Windows 98, arrive sur le marché. Instable, offrant peu de nouvelles fonctions, il connaît un accueil médiocre. 25 octobre 2001: Windows XP arrive sur le marché. Le système d'exploitation se veut une fusion de la stabilité de Windows 2000 et de la facilité d'utilisation de la gamme des Windows 9X. Il sera le produit-vedette de l'entreprise pendant six ans. 30 janvier 2007: Lancement de Windows Vista, qui a connu un développement laborieux depuis 2001, en raison de divers problèmes techniques et d'un changement de direction. PC World le qualifie de «plus grande déception de 2007». 22 octobre 2009: L'entreprise tente de faire oublier le fiasco de Vista avec Windows 7, moins gourmand en mémoire et plus fluide. En deux ans, Microsoft affirme avoir vendu 525 millions de licences, ce qui permet à Windows 7 de dépasser XP. Il s'agit du plus grand succès de l'histoire de Microsoft. 26 octobre 2012: Windows 8 amène une toute nouvelle interface graphique inspirée des tablettes, et promet un démarrage en moins de 10 secondes. Présent depuis 1993, le bouton Démarrer disparaît. Le succès n'est pas au rendez-vous. Le Financial Times évoque «le plus grand aveu d'échec [...] depuis le nouveau Coca-Cola». Microsoft en vend tout de même 200 millions d'exemplaires en moins de deux ans. 30 septembre 2014: Lancement attendu de Windows 9 (remplacé par windows 10) La prochaine version de windows ne sera pas windows 9 mais Windows 10 (Présentation)

01 Oct 2014 LIRE L'ACTU
Le lycéen qui avait filmé Nancy avec un drone écope de 400 euros d'amende Archives Secunews SECUNEWS

Le lycéen qui avait filmé Nancy avec un drone écope de 400 euros d'amende

Avis aux propriétaires de drones, ce cas pourrait faire jurisprudence tant la règlementation est stricte. Un lycéen de 18 ans a été condamné ce mardi 20 mlai 2014 à Nancy à 400 euros d'amende pour mise en danger de la vie d'autrui et non-respect de la réglementation aérienne, après avoir utilisé un drone équipé d'une caméra pour survoler la ville. Le jeune homme avait exploité les images réaliser un clip posté sur des réseaux sociaux. Le jeune homme, le premier en France à être poursuivi pour avoir utilisé un drone sans autorisation, avait accepté le principe d'une comparution sur reconnaissance préalable de culpabilité, dite procédure de «plaider-coupable». La peine, proposée par le parquet et validée par un juge, se décompose en 100 euros d'amende pour non-respect de la réglementation et 300 euros pour mise en danger de la vie d'autrui. L'affaire avait fait grand bruit Le jeune vidéaste avait fait des prises de vues aériennes de Nancy fin janvier 2014, notamment de la place Stanislas et des monuments les plus célèbres de la ville lorraine. Son clip, posté sur différentes plateformes de partage de vidéos, a été vu plusieurs dizaines de milliers de fois par les internautes, mais son succès a alerté les autorités, dont la Direction de l'aviation civile qui a rappelé à l'auteur de la vidéo les règles relatives aux drones civils. [quote]J'ai l'impression d'avoir été traité comme un méchant délinquant. Cette affaire m'a parfois dépassé au niveau médiatique, mais je suis resté humble, grâce à ma famille, a indiqué le jeune homme.[/quote] Ses images montraient le drone frôlant monuments, façades et clochers, au-dessus de groupes de personnes. [quote]Or, les utilisateurs de ces engins doivent passer une formation similaire à celle des pilotes d'ULM et obtenir une autorisation particulière lorsqu'ils souhaitent faire voler un drone au-dessus d'un espace urbain.[/quote] Une page de soutien Facebook a recueilli plus de 13.000 adhésions. A contrario, sur Twitter, de nombreux professionnels de l'aéronautique avaient souligné les risques inhérents aux drones civils quant à une possible perte de leur contrôle, notamment lorsqu'ils atteignent une certaine altitude. Interrogé sur ses projets après sa condamnation, le jeune homme a dit déplorer une législation trop contraignante en France et réfléchir à une implantation en Espagne ou au Portugal, où c'est plus relax. [quote]En Belgique, lorsqu’il est utilisé à des fins purement récréatives, un drone est considéré comme un aéronef téléguidé au sens de l’aviation civile, et est donc soumis à la réglementation qui s’applique aux aéromodèles, à savoir la circulaire CIR/GDF-01 (disponible ici) (.pdf). Les drones sont ainsi contraints de rester au sol, à moins de répondre à des règles très strictes limitant leur utilisation. Ils doivent obligatoirement partir d’un terrain d’aéromodélisme officiellement agréé par la Direction Générale Transport Aérien (DGTA), et ne peuvent voler qu’à une hauteur maximale de 200 mètres et dans un rayon de 400 mètres, ils doivent par ailleurs toujours se tenir à une distance de 200 mètres des habitations, sauf autorisation du propriétaire ou du locataire. Cela étant, il est toujours possible de demander des autorisations spéciales à la DGTA, qu’elle décerne au cas par cas. A priori, il est donc interdit de faire décoller son engin depuis son jardin pour aller filmer ou photographier le quartier et ses habitants, rien n’empêche par contre d’utiliser des drones à l’intérieur d’un bâtiment, dès lors qu’il n’y a pas d’insertion dans l’espace aérien.[/quote]

21 May 2014 LIRE L'ACTU
Un chien policier attaque à la jugulaire un individu au sol avec les encouragements de deux agents Archives Secunews SECUNEWS

Un chien policier attaque à la jugulaire un individu au sol avec les encouragements de deux agents

Les deux agents de la police d’Avon et Somerset (Royaume-Uni) ont été envoyés dans le quartier de Weston après un coup de fil les alertant d’une grande bagarre. Sur place, les policiers ont interpellé un jeune homme, ils lui ont fait retirer son t-shirt et l’ont couché à plat ventre sur le sol, avant de lâcher leur chien policier sur lui. L’animal a mordu là où on lui avait appris à le faire au cours de son dressage. On peut entendre les passants, extrêmement choqués, crier, 'il le mord" pendant la scène, les policiers ne semblent absolument pas se soucier d’eux. Louisa Rolfe, agent supérieur du commissariat, a déclaré à la BBC qu’une enquête avait été ouverte pour comprendre ce qui a poussé les deux policiers à ce comportement déplorable. Un chien policier attaque à la jugulaire un individu au sol avec les encouragements de deux agents. Vidéo pris @kerriclaydon instagram

07 May 2014 LIRE L'ACTU
Il perd à Call of Duty et envoie le Swat chez son adversaire Archives Secunews SECUNEWS

Il perd à Call of Duty et envoie le Swat chez son adversaire

Mardi 22 avril 2014, dans un quartier tranquille de Long Beach, dans l'Etat de New York aux Etats-Unis, subitement, débarquent une soixantaine de policiers lourdement armés, dont des membres du célèbre SWAT (pour "Special Weapons And Tactics", unité d'élite américaine), appuyés d'hélicoptères. Leur cible ? Une maison d'où Rafael, un jeune homme de 17 ans, a appelé les forces de l'ordre, affirmant avoir "tué sa mère et son frère" et être "prêt à tuer d'autres gens". Mais pendant que la police encercle la maison, ledit frère de Rafael, Jose, revient aux abords de la maison familiale et croit à un incendie en voyant des camions de pompiers prêts à intervenir. [quote]"J'ai couru vers la maison et vu ma mère sortir en courant de la maison, témoignera-t-il ensuite au New York Post, qui relate la scène. Un des officiers de police m'a ensuite dit que quelqu'un avait appelé et dit avoir tué sa mère et son frère dans cette maison, j'ai répondu, 'comment c'est possible puisqu'elle est juste là et que je suis là aussi ?'"[/quote] Les forces de l'ordre ont vite réalisé avoir à faire à un canular. Il perd à Call of Duty et envoie le Swat chez son adversairePendant l'intervention, elles ont tenté d'appeler Rafael pendant vingt minutes mais celui-ci n'a pas répondu, et pour cause, il jouait sur son ordinateur au jeu "Call of Duty", casque sur les oreilles. Visiblement avec succès, car c'est en réalité un des joueurs qu'il venait de battre qui s'est fait passer pour lui au cours d'un appel Skype. Selon des sources policières, il aurait ensuite réussi à retrouver l'adresse IP de Rafael, puis son adresse postale, avant d'envoyer les forces de l'ordre. [quote]"Ce n'était probablement qu'un petit gamin méchant", s'est désolé un officier. [/quote] Un canular à 100.000 dollars (72.500 euros) qui pourrait lui coûter cher d'une autre manière, le FBI s'est associé à l'enquête pour retrouver l'auteur de ce "crime sérieux". Mais les autorités s'inquiètent de la recrudescence de ces canulars, baptisés "Swatting", et même devenus un véritable jeu pour certains. [quote]"Dans ce monde... bizarre qu'est le Swatting, vous obtenez des points pour l'hélicoptère, pour les voitures de police, pour l'équipe SWAT, pour les motifs d'intervention, a expliqué le commissaire de police de Long Beach, Michael Tangney, à CBS. [/quote] C'est très sophistiqué, malheureusement, c'est surtout très dangereux."

25 Apr 2014 LIRE L'ACTU
Twitter change son interface, pour ressembler à Facebook Archives Secunews SECUNEWS

Twitter change son interface, pour ressembler à Facebook

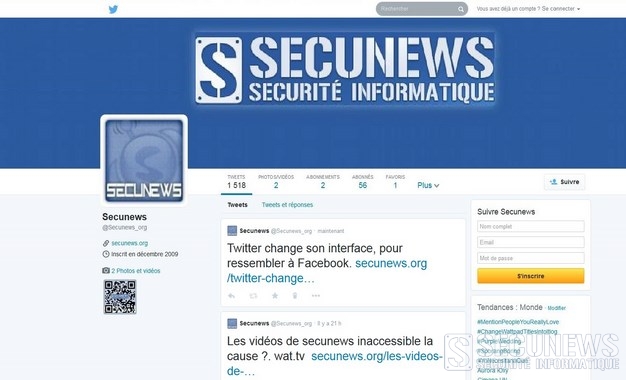
Twitter présente une nouvelle interface, similaire à Facebook. Une image de profil plus grande, placée légèrement à gauche, une photo de couverture énorme, qui couvre la largeur de l’écran, trois colonnes pour afficher les tweets, photos, vidéos, suggestions et tendances. Des tweets bien séparés et plus grands, tout ça est bien beau, mais donne une impression de déjà-vu. Des réseaux qui s’inspirent mutuellement Sans aller jusqu’à dire que Twitter copie Facebook, il est clair que la nouvelle interface mise en ligne partage plusieurs ressemblances avec le réseau social de Facebook, mais c’est de bonne guerre, car cela fait longtemps que les deux réseaux sociaux n’hésitent pas à s’inspirer mutuellement l’un de l’autre. Facebook a déjà adopté le @ et le # de Twitter, tout comme les systèmes d’abonnements et de comptes certifiés. De son côté, l’oiseau bleu avait déjà emprunté le système de tag pour les photos, la grande image de couverture pour la présentation des profils, ainsi que l’affichage des photos sous forme de grille. [quote]À partir d’aujourd’hui, ce sera encore plus facile (et, nous pensons, plus drôle) de vous exprimer à travers une nouvelle page de profil améliorée, a indiqué Twitter sur son site.[/quote] L’objectif est de fournir une interface plus épurée et plus agréable à utiliser, le but est aussi de permettre à Twitter de reprendre son envol. Car le réseau social a un besoin criant de nouveaux utilisateurs. Fin 2013, le site ne comptait "que" 250 millions de tweetos réguliers, soit un quart du nombre d’inscrits sur Facebook. Pire, la croissance des nouveaux utilisateurs a chuté, elle est passée de 140% début 2011 à 40% fin 2013. Le problème ? Twitter serait trop compliqué et difficile à appréhender pour les nouveaux inscrits. Le but avoué est donc de rendre le site plus facile d’utilisation. [quote]Nous devons simplement rendre Twitter meilleur, rendre la plateforme plus facile à comprendre pour les nouveaux arrivants, a expliqué le PDG Dick Costolo en février.[/quote] D’autres modifications en vue Twitter souhaite également renforcer l’aspect communication du réseau, à l’image de Facebook qui permet de discuter facilement entre amis. [quote]- Le terme "retweet" pourrait être remplacé par "partage" pour être plus compréhensible. - Et les tweets pourraient ne plus être organisés de façon chronologique, mais plutôt par sujets de discussion. - Les dirigeants de Twitter veulent aussi rendre leur site beaucoup plus rentable. Selon le Wall Street Journal, le site pourrait introduire 15 nouveaux formats publicitaires. [/quote] Première piste ? Imiter Facebook et proposer aux utilisateurs d’installer des applications sur leurs smartphones. Suivez nous sur Twiitter Suivez nous sur Facebook Voir aussi: Facebook copie Twitter et introduit les hashtags

14 Apr 2014 LIRE L'ACTU
Watch Dogs, c’est pour le 27 Mai 2014 Archives Secunews SECUNEWS

Watch Dogs, c’est pour le 27 Mai 2014

L'éditeur de jeux vidéos Ubisoft a annoncé jeudi qu'il allait lancer le 27 mai 2014 son très attendu jeu "Watch Dogs" sur les aventures d'un pirate informatique, une sortie longtemps repoussée. Le report de la sortie mondiale de ce jeu, initialement programmée en novembre 2013, avait provoqué une grosse chute de l'action Ubisoft à la bourse, Toutefois, la sortie du titre avant les fêtes aurait mis "Watch Dogs" en concurrence directe avec "Call of Duty", un autre jeu vidéo star. Mais après avoir peaufiné son produit, sortir l'un des titres les plus attendus de l'année en mai va permettre à l'éditeur français de toucher les joueurs des consoles de dernière génération Playstation 4 et Xbox One, avides de nouveaux jeux. "Watch Dogs" sera disponible pour les dernières versions, ainsi que pour les modèles précédents des consoles Playstation et Xbox, ainsi qu'en version pour PC pour les appareils fonctionnant sous Windows. Le prix du jeu n'a pas été communiqué. Une version spéciale destinée à la console Wii U doit sortir dans les mois à venir. [quote]Ce jeu d'action-aventure place le joueur dans la peau d'un brillant hacker, Aiden Pearce, qui se transforme en voyou pour venger sa famille, victime d'un drame. Le héros s'attaque également à de nombreuses missions secondaires, peut s'asseoir jouer à des tables de poker, résoudre des casse-tête ou participer à des courses sauvages en pleine ville. Basé à Chicago, Aiden peut pirater à peu près tout, des téléphones portables des passants qu'il croise jusqu'au terminaux qui contrôlent les feux de circulation ou l'électricité dans certains quartiers, sans parler des comptes en banque.[/quote] [quote]Dans "Watch Dogs", le personnage est d'abord motivé par son désir de vengeance, mais au fur et à mesure de ses découvertes concernant les autorités de la ville, ses convictions évoluent, note Ubisoft.[/quote] A titre d’exemple, la plupart des actes de piratage perpétrés dans le cours du jeu consistent à infecter des systèmes automatisés. C’est là une tendance relativement nouvelle, apparue il y a quelques années avec le ver Stuxnet, qui s’attaquait aux systèmes industriels de pilotage d’un site nucléaire iranien. Cela montre comment un programme informatique peut causer des dégâts concrets, puisque Stuxnet a endommagé des équipements physiques. Or cela est également possible dans le jeu Watch Dogs. Bien que certaines de ces attaques soient très similaires à celles observées dans le monde réel, cela reste fort heureusement une simulation! Il faut comprendre que Watch Dogs n’apprend pas à pirater mais peut donner une idée de la puissance potentielle d’un outil de piratage., en espérons que ce jeu va sensibiliser le public aux questions de sécurité des réseaux dans les villes du futur qui doivent être prises très au sérieux car une attaque pourrait avoir des conséquences catastrophiques. Ce genre d'action n'est pas sans rappeler les récentes révélations du consultant en informatique Edward Snowden concernant les pratiques d'espionnage des agences du renseignement américain. De plus amples informations sur Watch Dogs sont disponibles sur le site officiel (en français) Voir aussi: Watch Dogs trailer mai 2014 (9 minutes) Ubisoft traque les ventes anticipées, avec une amende de 500.000 euros à la clé

17 Mar 2014 LIRE L'ACTU
La Computer Crime Unit bricole avec du vieux matériel Archives Secunews SECUNEWS

La Computer Crime Unit bricole avec du vieux matériel

Le matériel utilisé par les agents de la cellule de la police de l'internet en Belgique (FCCU), fait défaut et n'est pas à la pointe technologique. La faute à l'Inspection générale des Finances qui bloquerait l'acquisition de matériel pourtant indispensable à la recherche et au traitement de données, alors qu'en janvier dernier, le gouvernement a annoncé son intention de renforcer la lutte contre la cybercriminalité et l'arrivée dans le courant de l'année de 50 agents supplémentaires, un manque cruel de matériel performant est constaté. On apprend ainsi que dans certains services, les policiers sont contraints d'organiser des cagnottes pour pouvoir acheter du matériel Ou qu'ils doivent compter sur la bonne volonté de l'informaticien du quartier pour obtenir un prêt de matériel pour pouvoir lire et analyser certaines données, du matériel issu de saisies est également utilisé dans certaines unités. Par ailleurs, les licences de certains programmes ne sont pas mises à jour. [quote]"Les agents sont donc contraints de fonctionner avec des versions d'essai gratuites ou de démonstration mais qui ont une durée très limitée dans le temps", explique Eddy Lebon, représentant du syndicat policier Sypol. "Non seulement ça s'apparente à du bricolage mais on en vient même à travailler sur le fil de la légalité."[/quote] La gestion trop rigide des budgets par l'Inspection générale des Finances serait à l'origine des problèmes rencontrés par la Computer Crime Unit. Contacté par Belga, le cabinet de la ministre de l'Intérieur Joëlle Milquet n'était pas joignable mardi soir. Clic pour lire toutes les actus sur la FCCU

12 Mar 2014 LIRE L'ACTU
Des millions d’utilisateurs de Yahoo! auraient été espionnées via leurs webcams Archives Secunews SECUNEWS

Des millions d’utilisateurs de Yahoo! auraient été espionnées via leurs webcams

C’est en tout cas ce qu’affirme Edward Snowden, selon l’ancien analyste de la NSA, l'agence de surveillance britannique GCHQ, avec l'aide de son pendant américain NSA, aurait enregistré une image toutes les cinq minutes, au hasard entre 2008 et 2010, affirme jeudi The Guardian Le géant de l’Internet est indigné. Le programme du Government Communication Headquarters (GCHQ), le service de renseignement électronique britannique, intitulé "Optic Nerve", a reçu le soutien de la NSA, l'agence de sécurité américaine impliquée dans une affaire de surveillance mondiale, selon le journal britannique. Le programme "Optic Nerve" visait à expérimenter la reconnaissance faciale automatique afin de surveiller des cibles actuelles du GCHQ, mais aussi d'en acquérir de nouvelles. L'utilisation des données recueillies se faisait via un outil informatique de la NSA. Il était encore en activité en 2012, selon les documents fournis par Edward Snowden. Sur une période de seulement six mois, en 2008, des captures d'écran de conversations vidéo de plus de 1,8 utilisateurs de comptes Yahoo! ont été récoltées. [quote]"Parmi ces images, une quantité non négligeable était à caractère pornographique", rapporte The Guardian. Le site précise qu'entre "3 et 11 % des conversations vidéos sur Yahoo! interceptées par le GCHQ contiendraient des images de nudité"[/quote] Un responsable du GCHQ s'est refusé jeudi à tout commentaire. Un niveau sans précédent de violation de la vie privée [quote]Yahoo! a fait part de sa colère, estimant que "si ces informations étaient vraies, elles constituaient un niveau sans précédent de violation de la vie privée de nos utilisateurs, ce qui est complètement inacceptable. Nous n'étions pas au courant et nous ne tolérons pas" cette activité, si elle est confirmée, a déclaré une porte-parole de Yahoo!. "Nous appelons les gouvernements du monde entier à réformer la législation sur la surveillance pour qu'elle soit en accord avec les principes que nous avons exposés en décembre 2013", a-t-elle poursuivi. [/quote] La porte-parole a fait référence à l'appel lancé par huit géants d'internet pour que le président américain, Barack Obama, encadre les pratiques de surveillance, les révélations de l'ex-consultant de la NSA Edward Snowden ayant sérieusement entamé leur capital confiance auprès des utilisateurs. Clic pour lire l'article de the Guardian (anglais)

28 Feb 2014 LIRE L'ACTU
La NSA a tenté de casser l'anonymat du réseau TOR Archives Secunews SECUNEWS

La NSA a tenté de casser l'anonymat du réseau TOR

L'Agence de sécurité nationale états-unienne ( NSA ) a multiplié les efforts technologiques pour briser les défenses du réseau TOR, un système principalement financé par les Etats-Unis, permettant de naviguer de façon anonyme sur Internet, selon de nouveaux documents confidentiels révélés vendredi 4 octobre 2013 par The Guardian. Les documents fournis par l'ancien consultant de la NSA Edward Snowden suggèrent que l'agence n'a jamais réussi à défaire le "coeur" du réseau The Onion Router (TOR, "le routeur oignon"), ni à démasquer en masse les utilisateurs de ce qu'elle présente comme "le roi de l'Internet anonyme". Citation: "Nous n'arriverons jamais à désanonymiser tous les utilisateurs de TOR en même temps", se résigne l'agence dans l'un de ces documents, elle a toutefois réussi à quelques reprises à identifier une "très petite fraction" d'entre eux, grâce à des méthodes de contournement au cas par cas. Des techniques de détournerment TOR est largement soutenu par les Etats-Unis comme un outil de contournement de la censure et de la répression dans les Etats autoritaires, il est financé à 60% par l'administration américaine, notamment pour aider les dissidents dans des pays comme l'Iran ou la Chine. C'est sur lui que se reposent de nombreux journalistes et militants pour assurer la confidentialité de leurs activités en ligne. Mais dans un des documents, le Government Communications Headquarters (GCHQ, "quartier général des communications du gouvernement"), équivalent britannique et partenaire de la NSA, explique être "intéressé par les mauvaises personnes qui utilisent TOR". La palette des techniques essayées par la NSA et le GCHQ contre le réseau semble très vaste: - Opérer elles-mêmes un grand nombre de "noeuds" du réseau (c'est-à-dire d'ordinateurs individuels) pour contrôler une part importante du trafic, et en déduire l'identité des utilisateurs. - Influencer les futurs développements de l'outil de façon à y intégrer des vulnérabilités qui pourront être exploitées par la suite, comme elles l'ont fait pour le chiffrement. - Installer des scripts espions sur les ordinateurs des utilisateurs de TOR qui visitent certains sites sensibles (comme des forums de discussion criminels). - Attaquer des logiciels tiers utilisés par les utilisateurs de TOR. Ainsi, le navigateur Mozilla Firefox contenait jusqu'à la fin de 2012 une faille que la NSA a exploitée pour identifier des utilisateurs Roger Dingledine, le président du projet TOR, a réagi plutôt positivement à ces révélations. Citation: Selon lui, le recours à des techniques de contournement montre qu'il est toujours impossible d'attaquer de front le réseau, mais il a rappelé que l'utilisation de son logiciel n'était pas une garantie suffisante pour assurer son anonymat en ligne.

07 Oct 2013 LIRE L'ACTU
Des hackers dérobent 45 millions de dollars à des banques Archives Secunews SECUNEWS

Des hackers dérobent 45 millions de dollars à des banques

Des pirates informatiques du monde entier ont retiré fin décembre 2012 et fin février 2013 environ 45 millions de dollars au total, après avoir détourné des comptes bancaires dont ils supprimaient la limite des retraits possibles, a indiqué la justice américaine jeudi. Huit d'entre eux ont été interpellés. Ils avaient trouvé "LA faille" Citation: "Les vols se produisaient en l'espace de quelques heures", a précisé le bureau de la procureure de New York Loretta Lynch. Huit personnes ont été inculpées à New York mais le complot s'étendrait au total à vingt-six pays, sept de ces personnes ont été arrêtées à New York, où elles auraient retiré 2,8 millions de dollars, pour avoir usurpé des dispositifs (bancaires) et blanchi de l'argent. La huitième personne, Alberto Yusi Lajud-Pena, surnommé "Prime" ou  "Albertico", aurait été tuée le 27 avril 2013, selon le bureau de la procureure. Citation: Les prévenus et leurs complices "ont participé à un énorme braquage de banque du XXIe siècle par l'intermédiaire d'internet, qui concerne le monde entier", a souligné Mme Lynch dans un communiqué. "Au lieu d'utiliser des armes et des masques, cette organisation criminelle informatique a utilisé des ordinateurs et internet", a-t-elle insisté. Une précision chirurgicale Les membres du gang new-yorkais ont d'abord piraté les réseaux informatiques de grands groupes, puis ils sont venus dans le quartier de Manhattan pour retirer "en l'espace de quelques heures" des millions de dollars, à partir de centaines de distributeurs automatiques. Plusieurs opérations similaires se sont produites dans le monde, le 22 décembre 2012 et les 19 ou 20 février 2013. Le bureau de la procureure a relevé "la précision chirurgicale" avec laquelle les pirates ont opéré et la "vitesse et la coordination de leurs opérations sur le terrain". Ces attaques relèvent d'un piratage hautement sophistiqué et de cellules criminelles organisées, dont le rôle était de retirer de l'argent aussi vite que possible. Dans un premier temps, les pirates détournaient les cartes prépayées de comptes bancaires, sur lesquelles ils supprimaient la limite des retraits possibles, pis, avec l'aide de complices, ils venaient retirer l'argent aux  distributeurs. Qui a été touché ? Lors de la première opération, les malfaiteurs ont piraté la banque Rakabank, basée aux Emirats, quelque 4.500 débits ont été effectués à travers 20 pays pour un total de 5 millions de dollars. Lors de la seconde attaque, les pirates ont braqué le système informatique de la Bank of Muscat, basée à Oman, en l'espace de dix heures, des acolytes répartis sur 24 pays ont fait 36.000 retraits pour un total de 40 millions de dollars. La cellule de New York, elle, a retiré 400.000 dollars le 22 décembre 2012, puis 2,4 millions en février 2013, en 3.000 retraits, selon l'acte d'accusation. Le groupe aurait ensuite rapidement déplacé les fonds sur un compte à Miami, en Floride, aux Etats-Unis, et blanchi l'argent en s'achetant des voitures et des montres luxueuses. Le bureau de la procureure n'a pas fourni plus de détails sur les autres opérations conduites à l'étranger. La procureure a néanmoins remercié les autorités d'une quinzaine de pays pour leur coopération dont la France.

11 May 2013 LIRE L'ACTU
Google Maps Archives Secunews SECUNEWS

Google Maps

Google Maps est un service gratuit de carte géographique et de plan en ligne. Lancé en 2004 aux États-Unis et au Canada et en 2005 en Grande-Bretagne (sous le nom de Google Local), Google Maps a été lancé jeudi 27 avril 2006, simultanément en France, Allemagne, Espagne et Italie. Ce service permet, à partir de l'échelle d'un pays, de pouvoir zoomer jusqu'à l'échelle d'une rue. Trois types de plan sont disponibles : un plan classique, avec nom des rues, quartier, villes, un plan en image satellite, qui couvre aujourd'hui le monde entier, un plan relief Ce service n'est plus en version bêta depuis le 12 septembre 2007, et a été ajouté aux liens de la page d'accueil de Google. Aujourd'hui, nous pouvons même afficher dans els cartes des vidéos, des lieux, photos, annonces wikipedia, et le trafic en temps réel. http://maps.google.fr/

21 Oct 2012 LIRE L'ACTU
Des hacktivistes parisiens qui oeuvrent aux côtés des opposants syriens Archives Secunews SECUNEWS

Des hacktivistes parisiens qui oeuvrent aux côtés des opposants syriens

Le mouvement est né lors de la révolution égyptienne, le "Loop" est un groupe de hackers au service des cyber-opposants syriens, ils ont gagné leur confiance et les aident à communiquer sans se faire repérer. Comme Tom, membre parisien du groupe Loop installé dans un squat du 14ème arrondissement, ils sont des dizaines dans le monde à épauler les activistes anti-Bachar dans leur cyber-guerre contre les autorités syriennes. Pour les membres du "Laboratoire ouvert ou pas" (Loop), la coupure totale d'internet par le régime d'Hosni Moubarak, lors de la révolution égyptienne, a été une révélation, et le signal de départ d'une mobilisation internationale. Citation: "Ils ont osé, on pensait tous qu'aucun pays n'oserait couper l'internet!", raconte ce jeune homme, installé dans la petite salle mise à la disposition du groupe dans le squat baptisé "Gare XP", proche du périphérique. "Des geeks du monde entier se sont ligués pour aider l'opposition égyptienne à revenir en ligne, cela a marché, et aujourd'hui ce sont les Syriens qui ont besoin de nous", dit-il. Le Loop, c'est une dizaine " Hacktiviste " ( Hacker -activistes) motivés et actifs, une trentaine d'intermittents qui passent de temps à autre donner un coup de main et 250 personnes sur la liste de diffusion. Ils agissent aux côtés de l'opposition syrienne sur internet en collaboration avec le groupe international d'hacktivistes Telecomix, fondé en 2009. Le 15 septembre 2011, ils sont parvenus pendant quelques minutes à détourner tout le trafic internet sortant de Syrie sur une page d'accueil dans laquelle ils prévenaient les internautes des risques d'être surveillés, donnaient des conseils pour mieux se dissimuler et proposaient leurs services et leurs compétences pour rendre le plus anonymes possibles les communications. Citation: crypter, éviter la traçabilité "Nous avons créé, installé et configuré des salons de discussions en direct (IRC) 100% anonymes et sûr, sur lesquels les opposants syriens peuvent nous contacter et même se contacter entre eux en étant sûrs qu'ils ne pourront pas être identifiés par le régime, même s'il dispose de technologies de pointe achetées en France ou aux Etats-Unis", poursuit Tom. Pas le droit à l'erreur Depuis, ils ont gagné la confiance de dizaines d'activistes et d'opposants syriens, qui risquent leurs vies pour faire sortir films et informations du pays via le réseau. Citation: "Leurs demandes: comment anonymiser les échanges de mails, comment crypter des SMS sous Androïd, comment ne pas de faire repérer en ligne, éviter la traçabilité ? Des gars de Telecomix, de Loop et d'ailleurs se retrouvent pour leur proposer des solutions, étudier leurs problèmes", explique-t-il. "Pas question d'être des utopistes qui font ça pour s'amuser et mettent la vie des gens en danger, nous portons une sacré responsabilité, s'ils utilisent les technologies que nous leur apportons, il faut qu'elles soient sûres à 100%!, on ne peut pas se gourer., tu ne peux pas te dire: Hoops! Je viens de faire tuer cinquante personnes..." "Parfois, des relations se nouent avec des gars à l'intérieur de la Syrie, on apprend à se connaître, malgré les pseudos et puis un jour, plus de nouvelles du gars, plus jamais de nouvelles..., là, ton ordinateur, tu ne le regardes pas de la même manière..." Récemment, des questions sont arrivées sur les possibilités d'utiliser des "quadcopters", petits drones hélicoptères dotés de quatre hélices, faciles à fabriquer et à faire voler par télécommande. "Les plans sont partout, en logiciels libres, sourit Tom. Ce serait pas mal de les aider à fabriquer ça, trois quadcopters avec de petites antennes radio, tu les fait voler sur les toits de trois immeubles du quartier, et hop, tu as un mini-réseau, facile à monter, à démonter, difficile à détecter!" Figure publique de Loop, habitué à représenter le groupe dans les médias, le jeune homme explique et détaille les aspects "ouverts" de "l'Opération Syrie". Citation: "Mais, vous comprenez bien, il y a pas mal de choses qui doivent rester secrètes..."

20 Aug 2012 LIRE L'ACTU
L'Icann publie la liste des demandes de nouvelles extensions Internet Archives Secunews SECUNEWS

L'Icann publie la liste des demandes de nouvelles extensions Internet

L'Icann , l'organisme qui gére la partie la plus fondamentale d'Internet, a rendu publique la liste des demandes de nouvelles extensions Internet, ce mercredi 13 Juin 2012. D'ici plusieurs mois, voir quelques années, des sites Web en .blog ou en .paris devraient faire leur apparition sur le réseau. Toute entreprise ou association pouvait déposer un dossier, à condition d'être prête à payer un ticket d'entrée à 185.000 dollars par extension. Deux poids lourds se détachent. En dehors de deux holdings spécialisées, Google et Amazon arrivent nettement en tête des dépôts de dossiers, le moteur de recherche a déposé 99 demandes, et le spécialiste de la vente en ligne 76. Les deux sociétés ont déposé des dossiers pour des noms de produits ou des marques (.android, .kindle, etc...), mais aussi pour des termes plus génériques (.mov, ou même .love). Amazon et Google demandent d'ailleurs 13 extensions identiques: - .book - .buy - .drive - .free - .game - .mail - .movie - .music - .new - .play - .spot - .store - .talk Les deux sociétés ont sept mois pour faire valoir leurs arguments auprés de l'Icann, qui tranchera en dernier recours à qui ces extensions seront attribuées. Les conflits sont nombreux. Google et Microsoft ont tous les deux demandé le ".doc". Côté chinois, Sina Weibo et Tencent, les deux poids lourds des réseaux sociaux, ont tous les deux demandé le ".weibo", un terme générique désignant un réseau social. En France, beaucoup de dossiers pour l'Oréal. Quelque 54 demandes ont été déposées par des entreprises ou collectivités françaises, dont un quart par l'Oréal, qui a demandé les extensions correspondant à ses marques (.loreal, .loreal en chinois, .maybelline, ou le plus exotique .matrix) et des termes génériques (.hair). Les autres groupes ont presque tous déposé un dossier pour leur nom (.axa, .canalplus, .leclerc, etc.), mais seule une faible quantité d'entreprises du CAC 40 ont fait des demandes. Quatre extensions de régions Francaise ou municipales ont également été déposées. - Le .alsace par la région Alsace - Le .corsica par la collectivité territoriale - Le .bzh par une association - Le .paris par la Mairie de Paris. Quelques absents de marque. Certaines des plus grandes entreprises au monde ont choisi de ne pas déposer de dossier pour leur marque, comme Coca-Cola, Nintendo ou Disney. Dans le secteur high-tech, Apple n'a déposé qu'un seul dossier, pour le ".apple", plus surprenant, ni Twitter ni Facebook n'ont fait de demandes. Les termes liés à la pornographie ont par ailleurs fait l'objet de trés peu de demandes. - Deux pour le .sex - Une pour le .sexy - Une pour le .porn Alors que les URL contenant ces termes se vendent habituellement trés cher, le ".porn" et le ".sex" ont été demandés par ICM Registry, la société qui gére déjà le .xxx. Certaines extensions en théorie prestigieuses, mais à l'utilisation délicate, n'ont fait l'objet d'aucun dossier. Si le Vatican a déposé des demandes pour quatre variations du mot "catholique", aucune demande n'a été déposée pour administrer le ".dieu" ou le ".god". Clic pour voir la liste compléte (anglais) Voir aussi: Google veut un .lol

15 Jun 2012 LIRE L'ACTU
L'Angleterre lance une campagne de recrutement spéciale hackers Archives Secunews SECUNEWS

L'Angleterre lance une campagne de recrutement spéciale hackers

Dans un monde de plus en plus régi par le numérique, les pirates informatiques sont une denrée rare, qui plus est lorsqu'ils ne sont pas issus d'une formation académique traditionnelle. Au regard de la rapidité à laquelle va l'univers technologico-informatique, le gouvernement britannique a donc cherché une façon d'attirer vers les circuits officiels les hackers et futurs hackers "autodidactes", rapporte le Guardian. Le service de renseignement britannique, le GCHQ (Government Communications Headquarters), a ainsi lancé une campagne discréte de publicité et une page Internet en direction de ces cavaliers numériques. L'idée est simple, ceux qui parviendraient à cracker le code qu'il leur est soumis obtiendront un rendez-vous avec des représentants du service pour un éventuel recrutement. Drôle d'idée lorsqu'on sait que ces individus oeuvrent le plus souvent dans l'ombre. Le GCHQ l'a compris, qui pense néanmoins que certains d'entre eux ont un vif intérêt pour le piratage éthique, notamment ceux qui se retrouvent sur des forums identifiés par les autorités britanniques comme étant des lieux de discussions légales. La campagne est anonyme. Le GCHQ confie au quotidien britannique qu'il a voulu une campagne discréte afin que la perspective d'une carriére dans le département ne soit pas la seule raison pour laquelle le pirate tente de débloquer le code proposé. Citation:"Gr‚ce à cette initiative, nous espérons toucher un public plus large, qui pourrait ne pas être attiré par les méthodes de publicité traditionnelles", argumente un porte-parole du service. Ironie du procédé, le GCHQ prévient que celui qui piratera le code de façon illégale ne pourra prétendre à un recrutement. Avis aux amateurs, il n'y a ni notice ni consigne sur la page pour comprendre de quoi il s'agit. N'est pas hacker qui veut. Accéder a la page du challange

02 Dec 2011 LIRE L'ACTU
Un pirate ardennais de la télé payante arrêté Archives Secunews SECUNEWS

Un pirate ardennais de la télé payante arrêté

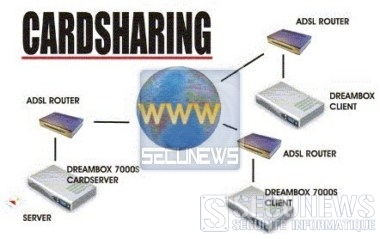
Le webmasteur, fondateur, administrateur du site "cccampremium" (fermé depuis juin 2011) vient d'être arrêté par les gendarmes de l'Est de la France. Le pirate, un habitant de Charleville-Méziéres vendait des codes via un site internet à une clientéle de particuliers à travers l'Europe, les enquêteurs ont recensé au moins 1.700 clients, le préjudice pour le groupe Canal Plus atteindrait un montant de 2,5 millions d'euros Avec ce code, les clients du pirate pouvait décoder notamment les chaines cryptées des groupes Canal Plus et Orange (CardSharing). Le systéme, trés élaboré, utilisait des décodeurs de type "Dreambox". Les prix affichés défiaient toute concurrence, vingt euros pour un mois ou cent euros pour un an, avec un accés illimité à de nombreuses chaines. Selon le Procureur de la République Daniel Bourriaud, ce sont des investigations trés poussées des gendarmes de la section de recherche de Reims qui ont permis de démasquer le fraudeur. L'homme, un repris de justice et habitant du quartier de la Ronde-Couture devrait être prochainement mis en examen, il est défendu par l'avocat Pierre Blocquaux qui pour l'instant ne souhaite pas s'exprimer sur cette affaire. Selon des informations, au contraire du groupe Canal Plus, Orange n'a pas pour l'instant souhaiter poursuivre le pirate ardennais.

28 Nov 2011 LIRE L'ACTU
Un hacker de 18 ans qui aurait piraté Interpol arreter à Athene Archives Secunews SECUNEWS

Un hacker de 18 ans qui aurait piraté Interpol arreter à Athene

Un hacker de 18 ans, soupçonné de s'être introduit dans les systémes informatiques d'Interpol et de plusieurs agences gouvernementales américaines, a été arrêté à Athénes, a annoncé, mercredi 8 juin 2011, un responsable de la police grecque. Le jeune homme, qui utilise le pseudonyme "nsplitter", vit dans le quartier d'Agios Dimitrios, à Athénes. Citation:"Il lançait des attaques à travers le monde, de sa maison", a déclaré Manolis Sfakianakis, le patron de la police cybernétique sur l'antenne de la télévision grecque NET. "Il a agi seul, même s'il a pu travailler avec d'autres également", a précisé M. Sfakianakis. Intrusions dans plusieurs agences de renseignement Selon les médias grecs, "nsplitter" se serait introduit dans les systémes de plusieurs agences de renseignement américaines, comme le FBI et la NSA , ainsi que celui du Pentagone. La police l'accuse également d'avoir piraté des cartes bleues. Citation:"Il avait 130 cartes sur lesquelles il pouvait mettre les données qu'il voulait, cinq d'entre elles comportaient les données de personnes qui n'en avaient aucune idée", a expliqué le responsable de la police. La police a retrouvé 8.000 euros et 300 dollars (205 euros) en liquide, des ordinateurs, des disques durs externes, ainsi qu'une bombe artisanale. Le hacker présumé risque jusqu'à 5 ans de prison, selon la police grecque.

09 Jun 2011 LIRE L'ACTU
Propagation d'une rumeur sur des enlevements à Charleroi Archives Secunews SECUNEWS

Propagation d'une rumeur sur des enlevements à Charleroi

En début de semaine, une jeune femme aurait été victime d'une tentative d'enlévement en plein centre de Charleroi (Belgique), l'enquête est en cours mais depuis, un mouvement de panique s'empare de certains quartiers. Des habitants affirment avoir vu la berline suspecte dans plusieurs villes du payss Selon les autorités, cette rumeur est infondée. Il est 10 heures lundi dernier lorsque Jennifer traverse la place Charles II en plein coeur de Charleroi, la jeune femme de 18 ans remarque alors que deux hommes la fixent. Elle témoigne: Citation:"L'un a dit, elle a au moins 15 ans celle-là et l'autre a répondu oui bien plus que ça, je me suis mise à marcher le plus vite possible mais ils m'ont quand même attrapée". Jennifer connait quelques prises de self défense, ce qui lui a permis de s'enfuir de justesse et de ne pas être contrainte à entrer dans la BMW noire. Convaincue qu'elle vient d'échapper à un enlévement, elle prévient immédiatement la police. Trés vite, la rumeur se répand notamment sur Facebook et les choses s'emballent. D'autres cas semblables auraient été signalés, dont un à Jumet. La rumeur parcourt alors plusieurs dizaines de kilométres paniquant aussi les habitants de Monin, persuadés qu'un enfant a été enlevé dans leur village. Citation:"On a même parlé de dons d'organes" témoigne une habitante. "J'en ai parlé à mes voisins, à mes parents et j'ai demandé à mes enfants de faire attention", dira un autre. Voilà comment un bruit, uniquement basé sur des"on dit" court et se faufile de maison en maison, semant l'inquiétude dans la population. Ce phénoméne est bien connu des spécialistes de la communication. Pour elle, le fait de donner beaucoup de détails, comme la couleur de la voiture par exemple, tend à crédibiliser l'information qui se construit au fil du temps. "Quand quelque chose ne va pas ou quand quelque chose fait peur, nous avons besoin de nous raconter des histoires que nous voulons partager". Le parquet dément La rumeur en question a pris elle une telle ampleur, qu'elle est arrivée au Palais de justice de Charleroi, obligeant le parquet à mettre fin aux "on-dit". Le premier substitut du procureur du roi de Charleroi, Pierre Magnien, précise que selon les rumeurs qui circulent notamment sur Facebook, 16 dossiers auraient été ouverts à Liége et 6 à Namur. Citation:Cependant, dément-il, "les recoupements que nous avons effectués n'ont pas permis de confirmer l'existence de ces plaintes". Il précise encore que l'affaire qui concerne Jennifer est "strictement isolée". Il n'y a donc pas de quoi paniquer, mais bien de quoi faire taire la rumeur

28 May 2011 LIRE L'ACTU
Les clients Belgacom énérvés lancent une pétition Archives Secunews SECUNEWS

Les clients Belgacom énérvés lancent une pétition

La tension monte entre de nombreux clients Belgacom et la société. La plupart des critiques concernent la vitesse de téléchargement sur internet en dehors des zones urbaines. En outre, de nombreux clients s'étonnent de ne pas bénéficier de la HD (Haute Définition) qui est pourtant comprise dans le prix de leur abonnement, enfin, lorsqu'ils prennent contact avec la société, ils estiment que leurs remarques ne sont pas prises en compte et qu'ils sont baladés d'un service à l'autre. Le forum de Belgacom déborde donc de protestations. Exemples: Citation:"Les promesses faites dans les publicités ne sont pas tenues et quand le client se plaint, on lui répond de façon agressive ou dédaigneuse". Citation:"Une société comme Belgacom aurait-elle tous les droits ?" Citation:"Belgacom fait payer le prix fort pour une connexion qui n'en vaut pas le prix. Les plaintes se succédent sur le forum mais Belgacom fait la sourde oreille ou donne des réponses farfelues par le biais de son helpdesk. Le client est une simple vache à lait que Belgacom trait sans s'occuper de ses problémes". Citation:"Nous payons une vitesse de 30mo/s et avons au mieux du 5mo/s" Citation:"Cela fait des années que nous sommes clients chez Belgacom. Nous payons le prix fort pour téléphone-tv-internet intense, seulement nous ne bénificions pas de la HD (compris dans l'abonnement) et pour internet nous payons pour une vitesse théorique de 30mo/s alors que nous arrivons au plus fort de la vitesse à du 5mo/s" Citation:"Nous payons le prix fort et nous bénificions d'à peine un quart des services promis. Honteux ! Vous achéteriez une 2 chevaux au prix d'une Mercedes ?" Face à ce mouvement de grogne entamé par plusieurs clients, une pétition a été mise sur pied pour tenter de contraindre Belgacom à respecter ses engagements. Clic pour signer la pétition

17 Nov 2010 LIRE L'ACTU
Un cyber séducteur sévissait sur Facebook Archives Secunews SECUNEWS

Un cyber séducteur sévissait sur Facebook

Utilisant des faux profils, l'escroc belge, séduisait des dames pour s'introduire chez elles et les voler, il aurait environ 120 faits à son actif. Mercredi, le juge d'instruction Olivier Bontyés a de nouveau placé sous mandat d'arrêt Xavier Z., un escroc Bruxellois de 35 ans qui traquait ses victimes sur Facebook. Il a fallu plusieurs mois de travail pour que les enquêteurs du SER de la zone de police Lesse et Lhomme parviennent à identifier et interpeller ce cyber séducteur qui avait fait une victime à Houyet. Une jeune dame qui l'avait hébergé pendant trois semaines en octobre 2009. Le Casanova s'en était allé en emportant son portefeuille et ses bijoux, en possession des numéros des comptes bancaires de la jeune femme, il s'est empressé de prélever tous ses avoirs, le préjudice total s'éléve à 4.000 €. L'enquête fut ardue, car l'escroc utilisait des faux noms et faux profils sur Facebook, avec des photos d'autres hommes, il s'était organisé pour ne pas se faire pincer. Quatre autres victimes avait été recensées, mais il se pourrait que d'autres femmes n'aient pas déposé plainte. Autre spécialité du bruxellois, des achats par correspondance. Des achats qu'il ne payait pas, il commandait toutes sortes d'articles, notamment des GSM qu'il se faisait livrer par colis, dans des commerces de quartier, notamment chez un libraire d'Uccle, qui avait été averti de ses agissements et qui a alerté la police permettant ainsi l'interpellation de Xavier Z, le 20 avril 2010. Placé sous mandat d'arrêt, il fut libéré sous conditions aprés plusieurs semaines de détention préventive, le Bruxellois n'avait avoué que les faits pour lesquels il avait été questionné, la poursuite de l'enquête en a mis environ 120 autres a jour. Notamment une escroquerie au préjudice d'une dame ‚gée de Courcelles, dont les comptes bancaires ont été délestés de 12.000 €. Xavier Z. a aussi retiré de l'argent au moyen de cartes de banque volées ou trouvées. Tous ces méfaits sont antérieurs à son arrestation en avril 2010, il semblerait qu'il n'y a pas eu de récidives aprés sa libération. Le nouveau placement sous mandat d'arrêt de Xavier Z. a été motivé par les nécessité de l'enquête et le fait qu'il n'a pas de domicile fixe. Voir aussi: Banni de Facebook aprés avoir couché avec 300 utilisatrices Les 10 piéges à éviter sur les réseaux sociaux old.secunews.org: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet.

01 Nov 2010 LIRE L'ACTU
Ramnicu Valcea et les pirates des Carpates Archives Secunews SECUNEWS

Ramnicu Valcea et les pirates des Carpates

Au pied de ces immeubles construits à la va-vite au temps de la dictature communiste se trouvent des voitures de luxe, au volant, des jeunes de 20 à 30 ans, fiers d'afficher une richesse qui contraste avec l'environnement. Bienvenue dans le repaire des hackeurs! Ces jeunes ont trouvé sur la Toile des opportunités que la réalité roumaine ne peut leur offrir. Ramnicu Valcea, avec son quartier Ostroveni, est une ville bien connue de la presse américaine qui l'a surnommée "Hackeurville". La capitale mondiale du vol sur Internet. Français, Britanniques, Allemands, Italiens, mais surtout des Américains, qui font leurs courses sur Internet, sont tombés dans le panneau des réseaux roumains du hacking. Selon la police roumaine, environ 80% de leurs victimes se trouvent aux Etats-Unis. Citation: "L'année dernière, les hackeurs roumains ont volé un milliard de dollars aux Etats-Unis", affirme Mark Gitenstein, l'ambassadeur américain à Bucarest. Travailler en réseau A Ostroveni, tout le monde est au courant, mais la loi du silence règne dans le quartier. L'un de ces hackeurs a toutefois accepté d'évoquer son "commerce", sous couvert d'anonymat. Citation: "Avec les Américains, c'est plus facile, explique-t-il. Ces types, même quand ils veulent acheter du pain, ils vont cliquer sur Internet, ils ont l'habitude de tout faire sur le Web." Il lui arrive, assure-t-il, d'"embobiner quatre ou cinq types par semaine, en leur soutirant des sommes allant de quelques centaines à quelques dizaines de milliers de dollars". "Le monde est grand et il est plein d'idiots prêts à acheter tout et n'importe quoi sur Internet, poursuit-il. On vend des produits fictifs, on clone des sites et on pirate des cartes bancaires. En Europe, pour récupérer l'argent, on envoie les "flèches", des types qui n'ont rien d'autre à faire que de retirer l'argent envoyé sur un compte, ils gardent dans les 30% du magot, et le reste ils nous l'envoient via Western Union." Vu le nombre d'enseignes Western Union qui ont poussé comme des champignons dans le centre-ville de Ramnicu Valcea, il semble que les affaires marchent bien. Mais sortir l'argent des Etats-Unis est plus complexe. Citation: "Nous avons trouvé une solution légale, indique le pirate. J'achète une voiture de 120.000 dollars en cash, rien de plus légal. Je la fais venir en Roumanie où je la vends 80.000 dollars, c'est toujours légal, d'accord, j'ai perdu 40.000 dollars mais j'en ai blanchi 80.000. Le mec qui l'achète est content, car il économise 40.000 dollars, maintenant, les gars viennent directement nous commander les modèles qu'ils veulent." [b]Les hackeurs roumains ont compris l'intérêt de travailler en réseau, c'est ce qui fait leur différence et leur force[/b]. Les "flèches" sont les plus exposées, raison pour laquelle leurs papiers d'identité sont souvent des faux, ils sont initiés aux méandres d'Internet. Citation: "On enchaînait les nuits blanches, scotchés devant les ordinateurs, se rappelle le hackeur d'Ostroveni, on prenait des garçons à partir de 14 ans pour nous aider, on emmenait aussi des enfants de l'orphelinat et on leur apprenait les trucs pour qu'ils travaillent pour nous." La criminalité informatique est Transrontlière Le FBI, dont plusieurs spécialistes de la criminalité informatique ont pris leurs quartiers à Bucarest, a formé plus de 600 policiers roumains pour endiguer le fléau. Une brigade d'enquête spécialisée dans le vol sur Internet dispose de 200 policiers présents dans les 41 départements du pays. Citation: "La criminalité informatique est transfrontalière, déclare Virgil Spiridon, le chef de cette brigade spéciale. Nous avons fait beaucoup de progrès ces dernières années. La Roumanie coordonne actuellement un programme de lutte contre la criminalité cybernétique à l'échelle de l'Union européenne avec Europol et la Commission européenne." La traque et les arrestations de hackeurs se sont accélérées. En 2011, la brigade roumaine a enregistré un millier d'enquêtes, procédé à 500 arrestations et remis 150 dossiers aux juges. Côté FBI règne la plus grande discrétion. Retirés dans un immeuble classé secret situé sur un des grands boulevards de Bucarest, les officiers du Bureau fédéral d'investigation américain sillonnent le monde virtuel pour trouver la trace des hackeurs roumains. Ils s'inspirent des méthodes des hackeurs, créent des sites de vente où ils passent de petites annonces appétissantes. Victor Faur, nom de code "SirVic", connaît bien le système, il a été à la tête d'un des réseaux les plus performants de Roumanie. Citation: "Mais j'ai toujours été un hackeur blanc, je ne veux pas être confondu avec les petits cons qui volent sur Internet, précise-t-il, ca, tout le monde peut le faire. C'est pour cette raison que le FBI leur met la main dessus, ils ne savent pas effacer leurs traces." Malgré ses prouesses, SirVic a été arrêté et condamné à six mois de prison avec sursis, et 240.000 dollars d'amende. Il s'était amusé à attaquer les serveurs de l'agence spatiale américaine, la NASA, pour montrer aux Américains qu'il y avait des brèches dans leur système de sécurité. Citation: "Je les ai prévenus pour qu'ils règlent le problème, mais j'ai fait la connerie de me vanter de mon exploit sur un site dont ils avaient l'accès." Tout est a vendre,cartes avec code, cartes vièrges Face à la répression policière, les hackeurs se sont faits très discrets mais ils croient toujours à leur bonne étoile. Le hacking est-il difficile à apprendre ? Pour Ice Man, le "prince noir" des hackeurs roumains, voler sur la Toile est très simple. De son vrai nom Robert Butyka, âgé de 26 ans, il précise d'un ton irrité qu'il ne faut pas confondre hackeur et voleur, que lui ne s'intéresse qu'aux vrais défis d'Internet. "Oui, voler sur Internet est une affaire simple", insiste-t-il néanmoins. Démonstration en quelques clics: Citation: "Voilà, j'ai trouvé des types qui proposent à la vente des cartes bancaires avec les codes associés pour l'Italie, la France, les Etats-Unis, la Grande-Bretagne et l'Espagne." Sur l'écran de l'ordinateur défilent des petites annonces. Tout est à vendre, cartes avec code, cartes vierges, listes d'e-mails extraits de messageries de grandes entreprises et toute une panoplie de programmes pour accéder à des serveurs. Citation: "Il faut faire attention quand même, prévient-il. Une partie de ces annonces est rédigée par les agents du FBI ou de la CIA pour appâter, si tu ne sais pas les éviter tu peux te faire avoir." C'est ce qui est arrivé au jeune Iulian Dolan qui, avec trois amis, avait mis la main sur les données de 80.000 cartes bancaires américaines et dérobé plusieurs millions de dollars. Une femme agent de la CIA jouant le rôle de la fille qui cherche une relation sur Internet a réussi à attirer le cybercriminel roumain, elle lui a proposé de lui payer un billet d'avion pour un séjour dans un casino à Hawaï. Armé d'une grosse boîte de préservatifs, Iulian Dolan a été menotté dès son atterrissage à l'aéroport Logan de Boston. [b]Plaque tournante[/b] Environ 10.000 informaticiens sortent tous les ans des universités roumaines, et une bonne partie d'entre eux travaille actuellement dans les multinationales qui se sont installées en Roumanie. Citation: "La masse des informaticiens est très importante et le risque de la criminalité cybernétique est à la mesure, affirme Florin Talpes, informaticien et fondateur de la société Bitdefender. Les jeunes sont les plus exposés." "Quand j'ai démarré mon affaire dans les années 1990, la cybercriminalité était un sport individuel, dit-il. Aujourd'hui, ces gens agissent en groupe et sont organisés comme une société commerciale. L'avance technologique qu'on a connue ces dernières années profite aussi à ceux qui sont du coté obscure d'internet, ce monde obscur où le vol sur Internet est devenu un vrai business." Ramnicu Valcea est une plaque tournante de la criminalité informatique dont les ramifications s'étendent sur plusieurs continents. Le phénomène a commencé en 1996, et le succès d'une poignée de jeunes a fait boule de neige à l'échelle de la ville. Ce n'est qu'en 2003, sous la pression des Etats-Unis, que la Roumanie a voté une loi permettant de combattre ce nouveau type de criminalité. Du haut de son balcon qui a vue sur le quartier des pirates de Ramnicu Valcea, le hackeur d'Ostroveni ne cache pas ses doutes. Citation: "Les cerveaux, les gros poissons ont quitté Hackeurville, conclut-il en souriant. Ils s'installent ailleurs et se fondent dans le paysage aux Etats-Unis, en Grande-Bretagne, en France ou en Suisse. Ce sont des fantômes super-friqués et très discrets, je ne pense pas qu'on les aura."

10 Oct 2010 LIRE L'ACTU
Dix conseils pour protéger vos données de votre smartphone Archives Secunews SECUNEWS

Dix conseils pour protéger vos données de votre smartphone

Une fois n'est pas coutume, les parents devraient prendre exemple sur leurs enfants, selon une étude Médiamétrie, publiée mardi par la Commission nationale informatique et liberté ( CNIL ), les adolescents se montrent un peu plus prudent que leurs aînés concernant le stockage de leurs données personnelles sur leur Smartphone. Ainsi, 82% des 15-17 ans estiment gênant d'enregistrer ses codes secrets (contre 76% en moyenne) et 37% utilisent un code de verrouillage spécifique (contre 31% en moyenne). Selon cette étude, menée par internet du 4 au 14 novembre 2011 auprès de 2.315 personnes, sept personnes sur 10 n'éteignent jamais leur smartphone et plus d'un quart l'éteignent seulement pour dormir. 89% stockent des données de contact ou des coordonnées 86% des données multimédia (photos/vidéos, agenda, notes...) 40% des données à caractère secret (coordonnées bancaires, codes secrets, codes d'accès aux immeubles...). 65% pensent que les données contenues dans leur téléphone ne sont pas bien protégées, mais 30% déclarent pourtant n'avoir aucun code de protection actif sur leur appareil. Dix conseils utiles: 1. N'enregistrez pas d'informations confidentielles (codes secrets, codes d'accès, coordonnées bancaires...) dans votre smartphone (vol, piratage, usurpation d'identité...). 2. Ne désactivez pas le code PIN et changez celui proposé par défaut, choisissez un code compliqué, pas votre date de naissance! 3. Mettez en place un délai de verrouillage automatique du téléphone, en plus du code PIN, il permet de rendre inactif (verrouiller) le téléphone au bout d'un certain temps, cela empêche la consultation des informations contenues dans le téléphone en cas de perte ou de vol. 4. Activez si possible le chiffrement des sauvegardes du téléphone, pour cela, utilisez les réglages de la plate-forme avec laquelle vous connectez le téléphone, cette manipulation garantira que personne ne sera en mesure d'utiliser vos données sans le mot de passe que vous avez défini. 5. Installez un antivirus quand cela est possible. 6. Notez le numéro "IMEI" du téléphone pour le bloquer en cas de perte ou de vol. 7. Ne téléchargez pas d'application de sources inconnues, privilégiez les plateformes officielles. 8. Vérifiez à quelles données contenues dans votre smartphone l'application que vous installez va avoir accès. 9. Lisez les conditions d'utilisation d'un service avant de l'installer. Les avis des autres utilisateurs peuvent également être utiles! 10. Réglez les paramètres au sein du téléphone ou dans les applications de géolocalisation (Twitter, Foursquare, Plyce...) afin de toujours contrôler quand et par qui vous voulez être géolocalisé. Désactivez le GPS ou le WiFI quand vous ne vous servez plus d'une application de géolocalisation. Citation: La présidente de la Cnil, Isabelle Falque-Pierrotin, prévient par ailleurs que la Commission a maintenant un plan d'action, qui prévoit une définition des "bonnes pratiques", la mise au point d'outils pédagogiques et "le développement des contrôles", "pour voir ce qui est stocké et transmis" entre opérateurs et développeurs de smartphone. Il y aura "éventuellement des sanctions", a-t-elle averti.

10 Oct 2010 LIRE L'ACTU
Un siècle de sécurité informatique, radio, télécommunication Archives Secunews SECUNEWS

Un siècle de sécurité informatique, radio, télécommunication

1870: Bell téléphone met en place une structure ayant pour but de tester la sécurité de ses lignes "téléphoniques". Premiéres écoutes. 1899: Creation de la ST, ancetre de la Direction de la Surveillance du Territoire. 1923: 1er ordinateur nommé " Enigma ". Machine Suisse dédiée au chiffrement.j_1937 : En Mars, le gouvernement de Leon Blum met en place les premieres commisaires de la surveillance du territoire. 1943 : Création du petit frére d'Echelon. Un pacte secret va lier les Etats-Unis à la Grande-Bretagne dans un réseau de renseignement dénommé "Ukusa", par référence aux initiales des deux pays. Deux agences, la National Security Agency (NSA), à Fort George Meade (Etats-Unis) et le Government Communications Headquarters (GCHQ), à Cheltenham (Grande-Bretagne), sont invitées à préserver les intérêts des deux pays dans le monde en interceptant les transmissions à l'étranger. 1947: Le 1er bug informatique touche le MIT, le Massachussets Institute Technologie. Le coupbale ? Un papillon de nuit, ou un moustique, qui s'est introduit dans les contacts d'un relais. Le Bug informatique vient de naitre. 1952: 1er étape du systéme Echelon avec entre autre la création de la National Security Agency le 4 novembre. le président Truman abandonne l'Armed Forces Security Agency (l'avant NSA). Création de la Communications Intelligence Activities. 1957: Reconnaissance de l'existence de la National Security Agency. 1961: Des hackers piratent les cartes d'un jeu de football. 1968: 2001 Odysée de l'espace (Kubrick) On remarque des ordinateurs IBM dans un vaisseau spatial dès le début du film. 2001. "Incrementing each letter of "HAL" gives you "IBM". Arthur C. Clarke (co-screenwriter) claimed this was unintentional, and if he had noticed it before it was too late, he would have changed it." 1969: Naissance de L'arpanet, l'ancétre de l'Internet. 1969: 2001 l'odysée de l'espace. L'ordinateur fou de Kubrick se nomme HAL. H=i ;A=B ; L = M. Le réalisateur affirme n'avoir jamais voulu faire un clin d'oeil à la main mise, de l'époque, d'IBM. 1970: Le piratage téléphonique est inventé par John Draper. Avec un sifflet découvert dans un paquet de cereale il reproduira le son (2600 Hz) qui lui permet de commuter son téléphone au reseau de maniere transparente. 1972: Invention de l'arobase par Ray Tomlinson dans un courrier Email. "Il fallait que ce soit un caractere qui n'apparaisse pas dans l'orthographe des noms". Premier email envoyé via Arpanet. 1971: John Draper utilise whistle(blue box) pour accèder à "Ma Bell" 1972: Il est aussi tôt arrêté pour fraude téléphonique. 1972: La France, au travers d'une Bourse des échanges entre services spéciaux occidentaux, dénommée « Totem », est associée aux interceptions de la NSA, notamment pour la mise au point de logiciels d'analyse des informations recueillies et pour la communication d'une série de renseignements sur le dispositif militaire en Europe de l'Est. 1973: Première loi contre les pirates informatiques. La Suéde ouvre la bal. 1974: Roland Moreno invente la carte à puce. 1975: L'ennemi numero 1 des hackers lance son entreprise. Bill Gates créé Microsoft. 1976: premier routers deployé par BBN 1976: Une jeune équipe de bidouilleur invente le phreaking moderne avec de petits boites nommées Box. Dans cette équipe, Steve Wozniak qui lancera en 1984 Macintosh avec Steeve Jobs. 1978: Création de la loi informatique et liberté en France (CNIL - 6 Janvier 1978) 1979: Naissance de Usenet 1981: IBM lance son premier PC. Kubrick dans son film 2001 l'odyssée de l'espace rend hommage a sa facon à IBM en nommant son ordinateur en mal de reconnaissance HAL. H=i - A=B - L=M 1981: Kevin Mitnick s'introduit dans les enregistrements de l'école de Los Angeles. 1982: Mitnick pénètre l'ordinateur du commandement de la défense aérienne américaine. 1982: Kevin Mitnick crack les système téléphoniques Pacific et TRW, puis efface toute les données. 1983: Mitnick est arrêté pour accès illégal au ARPAnet & Pentagone 1983: Premiers tests d'utilisation des télécartes à Lyon et à Blois. 1983: TCP/IP mis en place 1983: Le premier film parlant de Kevin Mitnick. " Wargames " de John Badham. 1984: DNS mis en place, Domaine Name Server. 1984: Petite visite dans les ordinateurs de la Compagnie Internationale de Service informatique (CISI) filiale à plus de 90% du CEA, le Commissariat à l'énergie atomique. 1984: Les fichiers de CEDOCAR ont eu chaud. Le Centre de documentation informatique de la Délégation générale de l'armement sont visités par un hacker inconnu. Ce centre regroupe les caractéristiques techniques des armes utilisées sur la planéte. 1984: Kevin Poulsen (security focus) est arrêté pour intrusion chez ARPAnet 1985: Mise en circulation des premières cartes à puce "pyjama" . 1986: Le 1er virus, son nom "The Brain". Créé par deux frères pakistanais de l'université de Labore. (Voir notre chronologie virus sur zataz.com/virus/) 1986: On parle du " CCC " (Le Chaos Computer Club de Hambourg). Ce groupe, de quelques informaticiens, fera parler de lui en hackant, entre autre, la NASA. Le responsable du CCC, Steffen Wernery sera emprisonné 2 mois après que la Brigade Financière lui ait collé la main dessus suite au piratage de Philips. 1986: Des hackers s'introduisent dans les système UNIX de Stanford 1987: Des hackers obtiennent les codes secrets de "Sprint" 1987: Un hacker accède aux ordinateurs de AT&T et dérobe 1 million de dollars. 1987: Un autre pénètre MILNET (Réseau militaire américain, à l'origine d' Arpanet ) 1987: Le Chaos Computer Club (CCC) s'introduit dans le réseau "SPAN" de la NASA. 1988: Le système Échelon est en place. Il serait capable d'intercepter, puis d'analyser, les messages circulant sur la planète à travers une centaine de langues différentes. 1988: Robert Morris, américain de 24 ans, bloque 10 % des ordinateurs connectes au réseau. Son virus va lui couter 3 ans de prison, son acte donnera naissance au CERT . 5 Janvier 1988: Création de la loi Godfrain (Loi informatique punissant les intrusion dans des systèmes informatisés). 1988: Kevin Mitnick pirate le réseau MCI DEC et vole les codes sources de VMS et XSafe 1989: Fin de l' Arpanet 1989: Les "hackers rouges" sont arrêtés. Ils sont coupables, entre autres du piratage de Philips en 1986, ils seront retrouvés grâce à une erreur de 75 cents dans les comptes d'un labaoratoire US. Le laboratoire de Berkley va mettre en place une souricière avec la CIA , la nsa et la FBi pour retrouver les voleurs qui viennent ponctionner les comptes. Ces voleurs sont les pirates recherchés par les allemands, ils déclarons avoir agit pour le KGB contre de l'argent. 1989: En plein mois de juillet, le CEA de nouveau visité. Un pirate du nord de la France remettra ça en janvier via le réseau transpac. 1989: Un hacker détourne la position d'un satellite. 1989: Le vers WANK attaque les système SPAN VAX/VMS 1989: Première arrestation importante pour la police française. Partick V., 22 ans, est arrêté pour avoir visité la Direction des Télécoms Réseau National, filiale de France télécom, ainsi que quelques autres gros systèmes informatique français. (EDF, Aerospatial, etc...) 1989: "La grande rafle". La Direction de la Surveillance du Territoire arrête une cinquantaine de hackers français. Il recherche un "espion" qui visiterait les systèmes informatiques d'importantes entreprises françaises comme Thomson. Des informations ont fuit à l'époque de l'autre côté du mur de Berlin. 1990: Lamprecht écrit "ToneLoc" (un composeur d’attaque fonctionnant sur MS-DOS). 1990: Un hacker pirate la NASA 1990: Des hackers s'introduisent dans une banque 1991: Un hacker pénètre la NASA, NIH, BBN 1991: Des hackers hollandais de Eindhoven s'introduisent dans des ordinateurs de l'armée US 1991: Kevin Poulsen est arrêté pour intrusion chez "Pacific Bell phones " 1991: Justin Petersen est arrêté pour intrusion chez TRW, et vol de cartes de crédit. 1991: Il est ensuite relâché de prison en échange d'une aide donnée au FBI pour pister et arrêter des crackers . 1992: W.W.W. 1992: Le fabricant informatique Dallas découvre un sniffer sur son réseau. 1992: Des hackers deviennent administrateurs de l'université d'Eindhoven 1992: Lamprecht dérobent des circuits imprimés. 1992: Mitnick s'introduit dans le département moteur véhicule de Californie 1992: un hacker est arrêté pour intrusion chez NASA, NIH, BBN, etc.. 1993: Création de l' Internic 1993: Un scientifique dans l'alimentaire s'octroie des accès sur les ordinateurs de General Mills 1993: Justin Petersen est arrêté pour vol d'équipement informatique. 1993: Randal Schwartz utilise un Crack chez intel pour cracker des mots de passes. 1994: Utilisation des cartes bancaires à puce dans les cabines téléphoniques en France. 1994: 1er Cyber braquage. Un jeune russe, Vladimir Levin, détourne 380.000 dollars de la city bank de New York, Jugé en 1998 par la cour fédérale de New York, il purge 3 ans de prison. 1994: La traque à l'encontre de Kevin Mitnick commence. 1994: Création du S.E.F.T.I., le Service d'Enquête des Fraudes Technologiques et Informatiques, sous l'égide du préfet Phillipe Massoni, le 11 février 94. 1994: Un hacker installe un sniffer réseau et vole 100 000 noms et mots de passes. 1994: Un étudiant Français casse le système d'encryption 40-bit RC4 1994: Des hackers piratent le Pentagone, modifie et efface des données. 1994: la base de carte de crédit Netcom est accessible en ligne à n'importe quel utilisateur web lambda. 1994: un hacker pirate le système de conférence du FBI 1994: La marine US se fait piraté: découverte d'un sniffer. 1995: Internet vu par les JT en 1995 On navigue entre "l'émerveillement pour cette technologie qui contient tout le Minitel' et la "crainte du réseau de tous les dangers où n'importe qui peut publier n'importe quoi". 1995: Chris Lamprecht est incarcéré et bannis d'internet. Il devient ainsi la première personne au monde à être interdite d'internet. 1995: Arrestation de Kevin Mitnick . 1995: Sortie de l'outil de sécurité SATAN sur internet. (un outil qui identifie plusieurs problèmes de sécurité au niveau du réseau, il signale les problèmes sans les exploiter.) 1995: Des hackers utilise des ordinateurs de Vanderbilt pour attaquer le site de la Air Force 1995: Julio Ardita d'Argentine cracke des ordinateurs de l'armée US, Harvard, NASA... 1995: Un hacker de Calgary utilise sendmail pour perpétrer des attaques sur des sites gouvernementaux 1995: Plusieurs hacker craque le système SSL de Netscape 40-bit 1995: Golle Cushing est arrêté pour vente d'information sur le téléphone et de numéros de cartes de crédits. 1995: des hackers découvre une vulnérabilité dans Netscape : SSL craqué. 1995: Dépassement de tampon ( buffer overflow ) dans Netscape 1995: Le site de la NASA piraté 1996: 8.000 virus sont répertories en 6 catégories. 1996: Français Fillon, ministre des télécommunication et de la poste propose une charte internationale pour internet. L'un des paragraphes souhaite renforcer la coopération policière et judiciaire afin de lutter contre la cyber criminalité. 1996: Le chaos computer club intercepte des transmissions en clair provenant de banque. 1996: La maison blanche subit un dos par des mail forgés 1996: le plus gros f.a.i suédois Telia voit sa page d'accueil piratée. 1996: Le système de messagerie vocale de la police de new-york est piratée. 1996: Deux hackers sont impliqués dans l'intrusion des ordinateurs chez lockheed (armement américain) 1996: Un ado de 14 ans arrêté pour usage frauduleux de numéros de cartes de crédit. 1996: Premier virus excel : Laroux 1996: Un militaire compromet un système informatique 1996: Des hackers américain s'introduise dans les ordinateurs du parlement et de la commission européenne. 1996: Page web du département de la justice US est hackée. 1996: C'est au tour de la page web de la Nation de l'Islam 1996: Ensuite la page web du parti politique conservateur britannique 1996: les fichiers stockés dans des ordinateurs en Floride et contenant les noms de 4.000 patients du sida sont dérobés 1996: La page web de la CIA est piratée par des hackers suédois. 1996: Lancement du virus Wazzu 1996: Des hackers s'introduise dans la banque Czech et vole 2 millions de dollars 1996: Fort Bragg pirate l'us army et donne des mots de passe à la chine. 1996: Des hackers attaque un site anti militaire et efface tous les fichiers www.insigniausa.com) 1996: Le site du NY Times est victime d'un dos par SYN-flood 1996: L'hébergeur Nethosting et 1.500 pages client sont piratées. 1996: le site de la NASA est encore piraté 1996: 6 Danois accusés d'attaques sur des ordinateurs du pentagone. 1996: le site de la NASA encore piraté. 1997: Les codes sources des jeux Doom, Quake, Golgotha sont détournés et téléchargés. 1997: Un hacker est condamné à la prison pour avoir reprogrammer un ordinateur TACO Bell 1997: le site de la NASA est encore piraté à deux reprises(cela devait être un challenge) 1997: Un hacker provoque l'arrêt d'AOL 1997: Carlos Salgado dérobe 100,000 numéros de cartes de crédit en utilisant un sniffer. 1997: Des hackers casse le RSA's 56-bit DES 1997: Des hackers provoque un deni de servie sur les serveurs web NT IIS 1997: Un danois trouve une vulnérabilité dans NETSCAPE et demande une rançon en échange de la non divulgation. 1997: Utilisation de trojan ( Cheval de troie ) pour les détournements de modem. 1997: Piratage de Altavista 1997: puis ensuite piratae du site coca-cola 1997: Le serveur NT de l'école de criminologie est piraté. 1997: un hacker pénètre dans le système téléphonique japoanais NTT 1997: L'encryption RSA's RC5 56-bit encryption est craqué par Bovine effort 1997: début Juin débute l'Eligible Receiver, ensemble de scenarii mettant en scène des cyber attaques à l'encontre d'infrastructure du gouvenrement US. 60 fonctionnaires de la NSA vont mettre un souk, pendant 15 jours, dans 63 % des ordinateurs attaqués. 1997: Le 1er G8 consacrés à la lutte contre la criminalité transnational organisée et à la cybercriminalité. 1997: 24 décembre, mise en orbite de Earlybird-I. Ce satellite pour (1800 FF à 4800 FF) de prendre en photo la terre entière, Un service que le public peut dorénavant se payer. 1997: L'annuaire Yahoo.com piraté par un groupe demandant la liberation de Kevin Mitnick 1998: Une nouvelle race de virus vient d'apparaitre. On le nomme Trojan/Troyen. Back Orifice vient d'apparaitre. Les créateurs se nomment The Cult Dead Cow. 1998: Le MOD contre le DOD. Les Masters Of Downloading, groupe d'une quinzaine de pirates russes, anglais et américains pénètrent le système informatique du pentagone et subtilise le logiciel contrôlant le systeme de positionnement global par satellite (GPS). 1998: La Maison Blanche met en place le NIPC, la National Infrastructure Protection Center. Le FBI prend cette structure en main. Son rôle prévenir les attaques pirates et les combattres. 1998: Les ministres de la Justice et de l'intérieur de l'Union européenne se réunissent à Birmingham en février pour améliorer la coopération policière et judiciaire, les lois sur la cryptographie mis en avant. 1998: Bill Clinton signe deux Presidential Decision Directive (PDD 62 et PDD 63) qui renforce la lutte contre les menaces non conventionnelles (Terrorisme - les armes de destruction massive et les cyber-terrorisme) 1998: Le premier meeting de hackers connu, il sera nommé "Galactic Hacker Party". 1999: Le gouvernement français modifie la législation visant la cryptographie. Le 19 janvier, le cryptage passe de 40 à 128 bits. 1999: En mai fait ce qu'il te plait. Le site de la Maison Blanche et le site du Sénat américain sont piratés par un groupe nommé Gh. Ils seront arrêtés en février 2000. 1999: Naissance et avènement du peer to peer. 2000: Croissance exponentielle du piratage audiovisuel Fin janvier 2000: Libération de Kevin Mitnick 7 fevrier 2000: Attaque de masse contre les principaux sites de la planète (Yahoo - Amazon - CNN - Ebay) 16 avril: Arrestation de Mafia Boy, 15 ans, auteur présumé des attaques de février. Mai 2000: Arrestation de Larsen, hacker français qui diffusera via son Ezine éléctronique des informations "secret défense" de l'armée française. 2001: La problématique sécurité prend de l'importance en entreprise. 2001: Développement en grand nombre des variantes des virus 2001: La problématique sécurité prend de l'importance en entreprise. 2002: Première mutation et croisement spontané de deux virus 2002: Flash, le standard de l'animation sur internet, est victime d'une grosse vulnérabilité. 2002: L'air Force développe un ids "miracle" ultra puissant 2003: La sécurité des assistants personnels est mis à mal. 2003: Le SSL est cassé par une école polytechnique. 2003: Série noire pour Windows avec une avalanche de failles RPC 2003: Nombreux sites gouvernementaux piratés via la faille Webdav 2003: L'éditeur de jeux Valve piraté, le code source du célèbre jeux Half Life 2 circule sur Internet 2003/2004: gigabyte qui se fait arréter en belgique. 2004: Année noire pour microsoft avec des failles critiques a n'en plus finir... 2004: L'arrivée du fameux SP2 sous XP qui cree quasiment autant de probleme qu'il n'en résous 2004: L'arrestation de l'auteur de sasser et sa plus que probable condamnation par la justice allemande . 2004: Explosion de la mafia sur le net via les techniques de chantage, phishing et autres escroqueries a grande echelle. 9.7.2008: La plus grande faille de l'histoire dans la sécurité d'Internet corrigée 12.2011 Décès de Paulo Pinto, aka CrashFR 29.4.2012: Roland Moreno, l'inventeur de la carte à puce est décédé

10 Oct 2010 LIRE L'ACTU
Un code cryptée glissée dans le logo du Pantagone Archives Secunews SECUNEWS

Un code cryptée glissée dans le logo du Pantagone

"9ec4c12949a4f31474f299058ce2b22a", cette curieuse série de chiffres et de lettres n'est pas le fruit d'un employé qui se serait endormi sur son clavier d'ordinateur, c'est un message codé inscrit sur le logo du nouveau "cyber-commandement" militaire américain. Intrigué par cette énigme, le magazine Wired a mis ses lecteurs au défi de décrypter le code glissé dans l'insigne du commandement chargé de réagir aux attaques informatiques, qui met par ailleurs en scène un aigle perché sur un blason frappé d'épées croisées, d'une clé et d'un éclair. En 24 heures, la page internet du site de Wired s'est noircie de suggestions d'espions en herbe. Pour la plupart, il s'agirait seulement du cryptage en une série de lettres et chiffres de la phrase définissant la mission du cyber-commandement, via un algorithme baptisé MD5 . D'autres émettaient des pistes plus originales. "C'est le mot de passe d'accès au réseau Wi-Fi à leur quartier-général", proposait "kmadams85." Le cyber-commandement militaire américain est chargé de réagir aux attaques informatiques et de mener des offensives dans le cyberespace, tandis que ses réseaux numériques sont de plus en plus la cible de pirates et d'espions. Ce tout nouveau commandement est dirigé par le général Keith Alexander, également à la tête de la très secrète Agence américaine de sécurité nationale ( NSA ), qui a pour mission de surveiller les réseaux de télécommunication et d'internet. Le bout de code avait bien une signification et représente le plan d'action de ce cyber-commandement, mis en place en juin 2009. Le message voudrait donc dire: [quote]USCYBERCOM planifie, coordonne, intègre, synchronise et conduit des activités pour : diriger des opérations de défense des réseaux du département de la Sécurité et de l’Information, prépare des opérations d’un large spectre dans le cyberespace afin de mener des opérations sur tous les domaines et assurer les actions de liberté américaines et alliées dans le cyberespace et empêcher que nos adversaires en fassent de même ». Respiration.[/quote]

03 Jul 2010 LIRE L'ACTU