Moteur de recherche

Résultats pour : "grand"

Les deepfakes existaient déjà au Moyen Âge : comment un faux document a trompé le pouvoir religieux pendant des siècles Presse-Citron Général

Les deepfakes existaient déjà au Moyen Âge : comment un faux document a trompé le pouvoir religieux pendant des siècles

Huit siècles avant que le Web et les réseaux sociaux ne soient inondés de deepfakes, un faux document impérial a suffi pour asseoir la domination de la papauté chrétienne sur ses territoires et légitimer son autorité face aux grands empires. Un séisme géopolitique qui fait figure de cas d'école en h

28 Sep 2026 LIRE L'ACTU
La Chine travaille sur son propre avion supersonique civil. Baptisé TMS-10, il est conçu pour atteindre Mach 2 et relier Pékin à Shanghai en à peine 30 minutes Presse-Citron Général

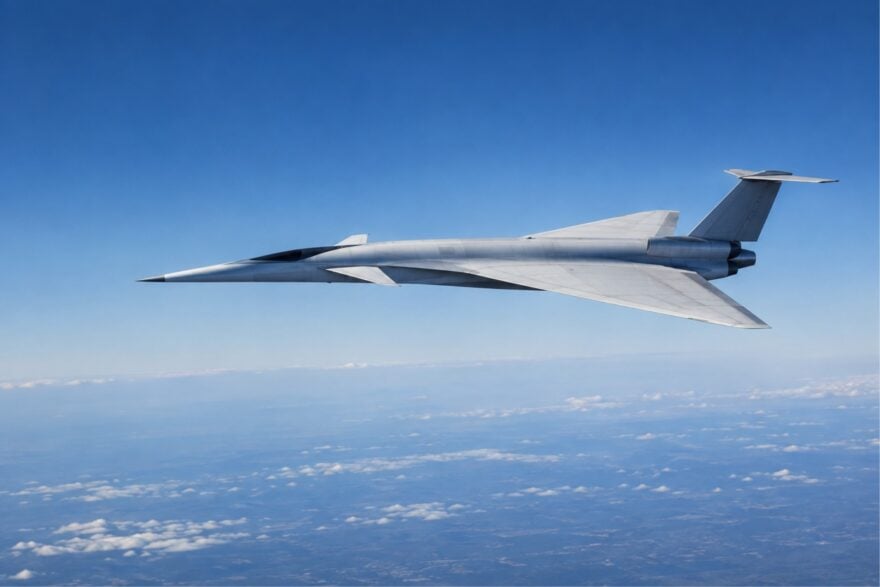
La Chine travaille sur son propre avion supersonique civil. Baptisé TMS-10, il est conçu pour atteindre Mach 2 et relier Pékin à Shanghai en à peine 30 minutes

Le pays ne compte pas laisser les États-Unis mener en tête la grande course au retour des avions supersoniques civils. Avec son démonstrateur, qui, en théorie, peut diviser les temps de trajet par quatre, Pékin entend bien griller la priorité à son concurrent de toujours.

22 Sep 2026 LIRE L'ACTU
Semblable aux médias d’Etat russes ou nord-coréens, Donald Trump dévoile sa propre chaîne TV, après l’interdiction de CNN, Politico et MS NOW à la Maison-Blanche Presse-Citron Général

Semblable aux médias d’Etat russes ou nord-coréens, Donald Trump dévoile sa propre chaîne TV, après l’interdiction de CNN, Politico et MS NOW à la Maison-Blanche

Privé des caméras des grandes chaînes de télévision, Donald Trump lance « Trump TV », son propre canal de diffusion. Une escalade sans précédent entre censure, boycott et dérive d'État ; de quoi faire trembler les piliers de la démocratie américaine.

22 Sep 2026 LIRE L'ACTU
Google I/O 2026 : la plus grande mise à jour de Search depuis 30 ans Archives Secunews SECUNEWS

Google I/O 2026 : la plus grande mise à jour de Search depuis 30 ans

Google Search change profondément. Lors de la Google I/O 2026, Google a présenté la plus grande évolution de son moteur de recherche depuis plus de 25 ans. La barre de recherche devient plus intelligente, plus interactive, et surtout beaucoup plus centrée sur l’intelligence artificielle. Concrètement, il sera possible de faire des recherches avec du texte, mais aussi avec des images, des vidéos, des fichiers et même des onglets Chrome. Google veut transformer la recherche en véritable assistant capable de comprendre des demandes longues, complexes et de répondre de manière plus directe. L’autre grand changement, c’est l’intégration plus forte du mode conversationnel. Après une première réponse, l’utilisateur peut continuer à poser des questions, comme dans un chatbot, sans recommencer toute sa recherche. Google pousse ainsi encore plus son moteur vers une expérience proche de Gemini. De nouveaux agents d’information vont aussi arriver. Leur rôle sera de surveiller le web en continu sur certains sujets et d’envoyer un résumé quand une nouveauté importante est détectée. Google ajoute également des fonctions capables de créer des tableaux, graphiques et mini-applications directement depuis la recherche. Pour les éditeurs de sites web, cette évolution est importante. Google laisse progressivement moins de place aux liens traditionnels et donne plus de visibilité aux réponses générées par IA. Cela pourrait réduire encore le trafic vers les sites d’information, les blogs et les comparateurs.

31 May 2026 LIRE L'ACTU
Anthropic et le projet Glasswing : ce qu’il faut savoir sur cette avancée majeure pour la cybersécurité Leptidigital Cybersécurité

Anthropic et le projet Glasswing : ce qu’il faut savoir sur cette avancée majeure pour la cybersécurité

Une IA capable de détecter des failles critiques mieux que la majorité des experts humains ? Une alliance entre les plus grands acteurs tech pour sécuriser les logiciels mondiaux ? Avec Project Glasswing, Anthropic pose les bases d’une nouvelle ère en cybersécurité. Mais concrètement, que faut-il re

08 Apr 2026 LIRE L'ACTU
Vince Zampella, co-créateur de Call of Duty, est décédé dans un accident Archives Secunews SECUNEWS

Vince Zampella, co-créateur de Call of Duty, est décédé dans un accident

La communauté des jeux vidéo est en deuil Selon plusieurs médias américains, Vince Zampella, développeur des jeux vidéos Call of Duty ou Battlefield 6, a trouvé la mort à 55 ans, dimanche dans un accident de voiture au nord de Los Angeles. Sa voiture a dévié de la route et heurté une barrière en béton, avant de prendre feu. Ce passionné de jeux de rôle et grand "gamer" s'est fait connaître avec le jeu "Medal of Honor : Allied Assault" (sorti en 2002 par l'éditeur Electronic Arts), dont il a été le principal développeur au sein du studio 2015, Inc. Lors de la conception, il a collaboré avec le réalisateur Steven Spielberg, à l'origine de la franchise "Medal of Honor". "L'influence de Vince sur l'industrie des jeux vidéo a été profonde et étendue", a commenté EA. "Son travail a contribué à façonner" les jeux modernes, selon l'éditeur, et il a "inspiré des millions de joueurs et de développeurs dans le monde".

23 Dec 2025 LIRE L'ACTU
⚠️ Black Friday : attention aux fausses promos et aux arnaques Archives Secunews SECUNEWS

⚠️ Black Friday : attention aux fausses promos et aux arnaques

Le Black Friday est devenu un rendez-vous incontournable pour les bonnes affaires, mais aussi un terrain de jeu idéal pour les arnaqueurs et les marchands peu scrupuleux. Chaque année, des milliers d’internautes se font piéger par de fausses promotions, des sites douteux ou des rabais bien moins importants qu’annoncé. Pour profiter réellement des offres, il est essentiel de comprendre comment ces arnaques fonctionnent et comment les éviter. Des chiffres qui donnent le ton Le Black Friday représente désormais plusieurs dizaines de milliards d’euros de dépenses dans le monde, principalement en ligne. Les autorités de contrôle de la consommation reçoivent chaque année des centaines à des milliers de signalements pour : promotions trompeuses (prix de référence gonflés, fausses remises) ; faux sites de vente jamais livrés ; hameçonnage (phishing) et vols de coordonnées bancaires. Ces chiffres montrent que le problème est bien réel, mais aussi qu’avec un peu de vigilance, il est possible de s’en protéger efficacement. 1. Les fausses promotions : l’illusion de la « super affaire » Beaucoup de « remises » du Black Friday ne sont pas de vraies bonnes affaires. Parmi les techniques les plus courantes : Prix de référence gonflé : le prix barré affiché comme « avant » n’a jamais été pratiqué ou seulement pendant quelques jours, juste pour pouvoir annoncer une grosse réduction. « Jusqu’à -70% » trompeur : la remise maximale ne concerne que quelques produits très spécifiques, pendant que la majorité des articles n’ont que -10% ou -15%. Promos permanentes déguisées : certains produits sont en promotion toute l’année, mais rebaptisés « offre Black Friday » pour créer un sentiment d’urgence. La meilleure défense : ne pas se fier uniquement au pourcentage affiché, mais comparer avec le prix pratiqué les semaines précédentes sur d’autres sites. 2. Les faux sites et boutiques éphémères Le Black Friday est aussi l’occasion pour des cybercriminels de lancer de faux sites ultra-attractifs remplis de réductions incroyables. Les risques sont multiples : vous payez, mais ne recevez jamais le produit ; vous recevez une contrefaçon de très mauvaise qualité ; vos coordonnées bancaires sont récupérées pour d’autres fraudes. Conseil clé : évitez les sites inconnus ou très récents, surtout s’ils promettent des remises spectaculaires sur des marques très demandées (smartphones, consoles, produits de luxe…). Avant d’acheter : vérifiez l’URL (adresse du site) et la présence du https ; cherchez des avis sur le marchand (et pas seulement sur son propre site) ; regardez les mentions légales, l’adresse postale et les conditions de retour. Si quelque chose vous semble flou ou bâclé, passez votre chemin. 3. Phishing, faux mails et fausses pubs sur les réseaux Les arnaques ne passent pas uniquement par les sites de vente. Pendant le Black Friday, les escrocs inondent aussi : les boîtes mail (faux mails de transporteurs, banques, grandes enseignes) ; les SMS (colis en attente, offre limitée, lien de suivi) ; les réseaux sociaux (publicités frauduleuses, faux comptes de marques). Le but est souvent de vous faire cliquer sur un lien vers un faux site pour récupérer : vos identifiants de compte client ou de banque ; vos coordonnées bancaires ; ou installer un malware sur votre appareil. Règle d’or : ne cliquez pas directement sur un lien reçu par mail/SMS si l’offre vous semble trop belle. Rendez-vous plutôt sur le site officiel en tapant vous‑même l’adresse. 4. Comment acheter malin sans se faire piéger Voici quelques réflexes simples à adopter : Préparer sa liste à l’avance Notez les produits qui vous intéressent avant le Black Friday et relevez leurs prix quelques jours ou semaines avant. Vous verrez tout de suite si la « promo » est réelle ou maquillée. Comparer systématiquement les prix Utilisez des comparateurs de prix ou vérifiez manuellement sur 2 ou 3 sites connus. Une vraie bonne affaire reste intéressante même face à la concurrence. Privilégier les sites connus et installés Achetez en priorité sur des boutiques que vous connaissez déjà ou sur des acteurs reconnus. Évitez les sites récemment créés, sans historique ni réputation claire. Vérifier les avis… avec recul Trop d’avis 5 étoiles très courts et récents peuvent indiquer de faux commentaires. Méfiez-vous aussi des avis copiés-collés ou traduits approximativement. Sécuriser le paiement Vérifiez la présence du cadenas dans la barre d’adresse et du https, utilisez si possible une carte virtuelle ou un service de paiement intermédiaire (type PayPal) plutôt que de communiquer directement les données de votre carte. 5. Les signaux d’alerte à ne jamais ignorer Quelques indices doivent immédiatement vous mettre en garde : promotions « incroyables » sur un produit très demandé, nettement moins cher que partout ailleurs ; fautes d’orthographe nombreuses, textes maladroits, images floues ou volées ; absence d’adresse postale claire, de mentions légales ou de conditions de retour détaillées ; moyens de paiement limités (virement bancaire, Western Union, crypto uniquement) ; pression artificielle : compte à rebours omniprésent, « seulement 1 article restant », « 300 personnes regardent cette offre ». Si deux ou trois de ces signaux se cumulent, il vaut mieux fermer l’onglet. Une conclusion rassurante : oui, on peut profiter du Black Friday Malgré ces risques, le Black Friday n’est pas à fuir absolument. De nombreuses enseignes sérieuses jouent le jeu et proposent de vraies remises intéressantes, surtout sur l’électronique, l’électroménager ou certains abonnements. En restant vigilant, en évitant les sites inconnus ou récents, et en prenant le temps de comparer les prix, vous pouvez : profiter des réductions réelles ; limiter fortement les risques d’arnaque ; garder le contrôle sur votre budget et vos achats. Le bon réflexe, c’est de considérer chaque « super promo » avec un peu de recul : si une offre semble trop belle pour être vraie, il vaut mieux vérifier deux fois… ou s’abstenir. Acheter moins, mais mieux, reste la meilleure défense contre les pièges du Black Friday.

21 Nov 2025 LIRE L'ACTU
Quelles nouveautés dans le monde de l’IA en 2025 ? Archives Secunews SECUNEWS

Quelles nouveautés dans le monde de l’IA en 2025 ?

L’intelligence artificielle à la pointe en 2025 L’IA est devenue incontournable, avec des plateformes et moteurs toujours plus puissants, accessibles au grand public et transformant les usages. ChatGPT : La version la plus récente de ChatGPT de OpenAI propose une compréhension améliorée du contexte, des réponses plus nuancées, et intègre désormais des capacités multimodales (texte, images, sons). Accessible via API, elle est largement utilisée dans le développement, le support client et la création de contenu. ​ Gemini (Google DeepMind) : Gemini se distingue par sa capacité à générer du code, analyser des données complexes, et exercer un « raisonnement » avancé proche de l’humain. Son intégration dans les outils Google facilite la productivité (Docs, Sheets, Gmail). ​ Perplexity AI : Spécialisé dans la recherche et la synthèse d’informations, Perplexity offre une navigation interactive dans les données web, avec des réponses enrichies de sources citations précises, devenant un incontournable pour l’aide à la décision et l’apprentissage. ​ OpenAI continue d’ouvrir la voie avec des modèles de langage toujours plus performants, et développe par ailleurs des solutions d’image et de vidéo génératives de nouvelle génération, ouvrant la création haut de gamme à tous les utilisateurs.​ Ce qui se prépare dans les mois à venir L’IA reste en pleine explosion, avec des innovations annoncées promettant encore plus de puissance, d’accessibilité et d’intégration. IA multimodale renforcée : Les prochains modèles combineront texte, images, vidéo et sons dans une même interaction, rendant l'IA encore plus intuitive et proche de la pensée humaine. ​ Personnalisation par apprentissage continu : Les IA apprendront en temps réel de vos interactions, s’adaptant finement à vos préférences et façon de penser. ​ Interopérabilité entre IA : La connexion entre différentes IA permettra à chaque système de compléter les forces des autres : par exemple, ChatGPT pouvant s’associer à Gemini pour combiner créativité et logique. ​ Meilleure éthique et transparence : Des outils avancés d’audit et de contrôle des biais seront intégrés, avec un encadrement réglementaire plus strict pour une IA responsable. ​ Intégration renforcée dans la vie quotidienne : Plus d’objets connectés, domotique, et applications professionnelles boostées par l’IA, facilitant la gestion du travail, de la maison, et des loisirs.​ En résumé L’année 2025 fait déjà date dans l’histoire de l’intelligence artificielle. L’IA se caractérise actuellement par : des modèles de langage puissants et multimodaux, une personnalisation accrue, une interaction plus naturelle, et une intégration dans des écosystèmes variés. Les mois à venir devraient voir une accélération de la collaboration entre différents systèmes IA, une montée en puissance de l’éthique technologique, et une démocratisation renforcée, pour rendre l’IA utile, fiable, et omniprésente. Restez connectés, l’intelligence artificielle ne cesse d’évoluer et de transformer notre quotidien.

18 Nov 2025 LIRE L'ACTU
Les Actu's de la semaine ! Archives Secunews SECUNEWS

Les Actu's de la semaine !

Cette semaine, plusieurs failles de sécurité majeures ont été découvertes, mettant en danger des systèmes critiques dans les domaines des réseaux sociaux, de la téléphonie, des systèmes d’exploitation, de la sécurité informatique, de l’intelligence artificielle, des logiciels et des services de streaming. Réseaux sociaux Le réseau social décentralisé BlueSky connaît un afflux d’utilisateurs fuyant les grands réseaux traditionnels. Cependant, cette plateforme a été la cible d’attaques de désinformation sophistiquées, notamment orchestrées par des groupes russes. Ils exploitent les faiblesses des systèmes de modération peu matures pour diffuser massivement de fausses informations, ce qui pose un vrai défi pour la confiance des utilisateurs et la stabilité de la plateforme. Téléphonie Au Royaume-Uni, un système a été mis en place pour bloquer automatiquement les appels provenant de numéros usurpés, c’est-à-dire des numéros de téléphone copiés ou falsifiés par des fraudeurs. Cette mesure aide à réduire les escroqueries téléphoniques où les criminels se font passer pour des banques ou des services officiels afin de soutirer des informations personnelles sensibles. Systèmes d’exploitation Une faille critique référencée CVE-2025-59287 affecte le service Windows Server Update Services (WSUS), un composant clé utilisé par de nombreuses entreprises pour gérer leurs mises à jour. Cette vulnérabilité se trouve dans un mécanisme appelé désérialisation non sécurisée. Concrètement, WSUS traite des données envoyées par le réseau, mais ne vérifie pas correctement ces données avant de les utiliser. Un attaquant distant peut envoyer des données spécialement conçues pour manipuler ce processus et ainsi exécuter un code malveillant à distance, avec les mêmes privilèges système que WSUS. Cela signifie qu’il peut prendre le contrôle complet du serveur sans aucune interaction de l’utilisateur. La faille est très grave car elle concerne tous les serveurs Windows de 2012 à 2025 avec WSUS activé, est exploitée activement depuis fin octobre, et permet d’installer des programmes malveillants cachés (comme des webshells), de collecter des données sensibles du réseau et d’établir des connexions persistantes pour un contrôle à distance. Microsoft a dû publier un correctif d’urgence et recommande de bloquer les ports réseau 8530 et 8531 pour limiter l’exposition en attendant le patch. Sécurité informatique L’entreprise F5 Networks, spécialisée dans les équipements de gestion du trafic réseau, a subi une fuite de son code source critique pour son produit BIG-IP. Cela signifie que des hackers ont volé des informations précieuses sur des failles pas encore corrigées, ce qui peut servir à lancer des attaques très ciblées sur des infrastructures sensibles, notamment dans les entreprises et les administrations. Cette fuite accroît le risque d’attaques de masse dans les semaines à venir. Intelligence artificielle OpenAI est au centre d’une polémique après que son intelligence artificielle capable de générer des vidéos ultra-réalistes ait produit des représentations de personnalités décédées sans leur consentement ni celui de leurs familles. Cette technologie, qui peut reproduire des voix et images très fidèles, pose un grave problème éthique et juridique, notamment sur le respect de la mémoire, la manipulation de l’opinion et la protection des données personnelles. OpenAI travaille à limiter ces abus, mais la question de la régulation légale reste ouverte. Logiciels Dans le secteur médical, un logiciel clé appelé Weda a été victime d’une cyberattaque, mettant en péril les données confidentielles de nombreux professionnels de santé. Ce type d’attaque est particulièrement grave, car ces données sont sensibles et soumises à des règles strictes de confidentialité, et leur fuite ou modification peut avoir des conséquences lourdes sur la prise en charge des patients. Services de streaming Les plateformes de streaming comme Netflix, Prime Video, et Disney+ font face à une augmentation des activités de piratage, avec l’apparition de nouveaux sites illégaux qui proposent gratuitement des films et séries, souvent en contournant les protections mises en place. Cette situation pèse lourdement sur les revenus des producteurs, fournisseurs et artistes, menaçant la pérennité économique du secteur.

16 Nov 2025 LIRE L'ACTU
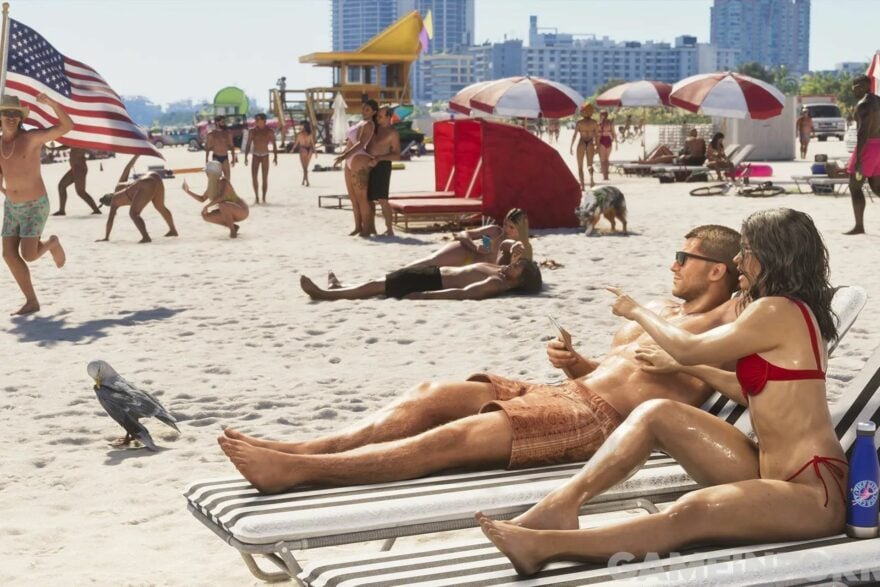
GTA 6, une date de sortie encore repoussée! Archives Secunews SECUNEWS

GTA 6, une date de sortie encore repoussée!

Grand Theft Auto 6 (GTA 6) a été une fois de plus repoussé, suscitant frustration et déception chez les fans du jeu très attendu. Initialement prévu pour l'automne 2025, puis reporté au 26 mai 2026, le lancement officiel a maintenant été décalé au 19 novembre 2026. Cette deuxième prolongation de six mois a été confirmée par Rockstar Games et Take-Two Interactive, les éditeurs du jeu. Raisons du report Rockstar justifie ce nouveau retard par le besoin de peaufiner davantage le jeu afin d'atteindre le niveau de qualité et de finition que les joueurs attendent. Le studio, réputé pour son exigence de perfection, préfère retarder la sortie plutôt que de livrer un produit qui ne soit pas à la hauteur de ses standards. Ce délai supplémentaire doit permettre à l’équipe de développement de finaliser les derniers aspects du jeu, notamment pour assurer une expérience utilisateur optimale et éviter des bugs majeurs à la sortie. Réactions et conséquences Ce report a provoqué une réaction négative immédiate sur le marché financier, avec une chute significative du cours de l'action de Take-Two Interactive, maison-mère de Rockstar Games. Les investisseurs ont sanctionné cette annonce, voyant un risque dans le décalage à répétition du lancement, bien que la direction reste confiante quant au succès futur du jeu. Du côté des joueurs, l'expression « Here we go again » ("c'est reparti") résume bien la lassitude mêlée à l'attente impatiente. Contexte du développement GTA 6 a été officiellement annoncé en février 2022, avec un premier trailer dévoilé 18 mois plus tard, qui laissait entendre une sortie en 2025. Le scénario du jeu met en scène deux personnages principaux, Jason et Lucia, dans un état fictif inspiré de la Floride, appelé Leonida. Le premier report majeur avait déjà repoussé la sortie à mai 2026, puis la nouvelle annonce a une fois encore repoussé la date à novembre 2026. Conclusion Malgré la déception liée à ce nouveau retard, Rockstar Games continue d'insister sur l'importance de la qualité, ce qui a toujours été leur marque de fabrique. Les joueurs doivent donc patienter jusqu'à la fin de l'année 2026 pour découvrir cette nouvelle aventure dans l'univers de Grand Theft Auto, avec l'espoir que le temps supplémentaire de développement garantira une expérience à la hauteur des attentes.

09 Nov 2025 LIRE L'ACTU
Une faille de sécurité critique a été détectée et exploitée sur Microsoft SharePoint : ce que l’on en sait Leptidigital Cybersécurité

Une faille de sécurité critique a été détectée et exploitée sur Microsoft SharePoint : ce que l’on en sait

Microsoft vient de publier en urgence un correctif critique pour SharePoint Server, actuellement exploité dans une campagne active de cyberattaques de grande ampleur. Que faut-il retenir de cette faille RCE jugée critique, et quels sont les impacts pour les entreprises ? Une faille critique RCE acti

22 Jul 2025 LIRE L'ACTU
Europol démantèle une plateforme internationale d’images de violences sexuelles sur enfants Archives Secunews SECUNEWS

Europol démantèle une plateforme internationale d’images de violences sexuelles sur enfants

"KidFlix", une vaste plateforme de streaming pédopornographique rassemblant 1,8 million d’utilisateurs à travers le monde a été démantelée au terme de trois ans d’enquête ayant conduit à des perquisitions dans 31 pays. Après trois ans d’enquête et des perquisitions dans 31 pays, près de 1.400 suspects ont été identifiés. Retour sur cette opération d’envergure, l’une des plus importantes jamais menées contre la criminalité en ligne. "Il s’agit d’actes de violences sexuelles terribles, imaginables et malheureusement inimaginables, commis sur des enfants, de très jeunes enfants, voire des bébés et mis à disposition sur des vidéos avec une très bonne qualité d’image", a déclaré M. Limmer. La plateforme hébergée sur le darknet Le démantèlement de la plateforme "KidFlix", créée en 2021, est "le plus grand coup de filet" dans le domaine de la pédopornographie depuis la création en 1999 d’Europol, l’agence européenne de coordination policière, a déclaré Guido Limmer, directeur adjoint de la police criminelle bavaroise, lors d’une conférence de presse à Munich (sud). Près de 1.400 suspects ont été identifiés. Au total, 1,8 million personnes dans le monde se seraient connectés, depuis avril 2022, à la plateforme hébergée sur le darknet pour y consulter les vidéos. Après avoir réglé leur inscription en cryptomonnaies, les utilisateurs avaient accès à plus de 91 000 vidéos d’une durée totale de 6 288 heures. En moyenne, environ trois nouvelles vidéos et demie étaient téléchargées toutes les heures sur la plateforme aujourd’hui désactivée. Enquête commencée depuis 2022 Commencée dès 2022, l’enquête a débouché sur une opération policière d’ampleur en mars, soutenue par Europol. Elle a impliqué les autorités de 38 pays au total, la plupart en Europe, mais aussi aux USA, au Canada, en Colombie, en Australie et en Nouvelle-Zélande. "L’identification d’enfants victimes d’abus a constitué un élément essentiel du travail : des enfants victimes d’abus sexuels ont notamment pu être mis à l’abri en Rhénanie-du-Nord-Westphalie (nord ouest de l’Allemagne) et identifiés dans le Brandebourg (est)", ont précisé les autorités bavaroises. Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs. L’arnaque à la webcam se propage sur internet

08 Apr 2025 LIRE L'ACTU
Saviez-vous, que le Bluetooth tient son nom d'un roi viking ? Archives Secunews SECUNEWS

Saviez-vous, que le Bluetooth tient son nom d'un roi viking ?

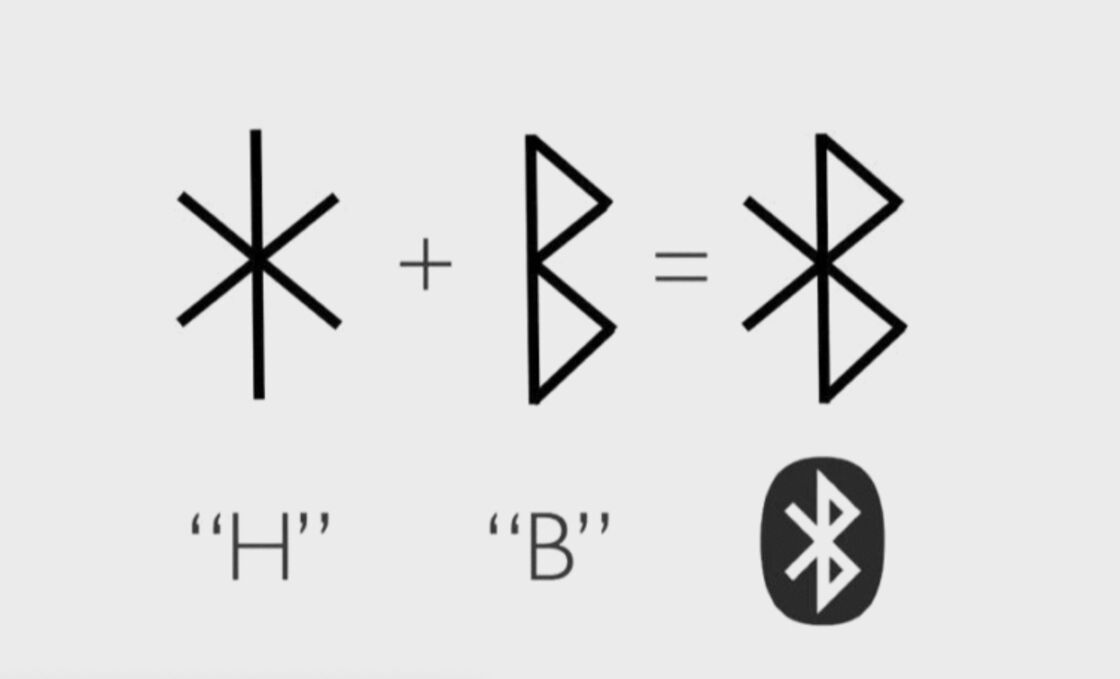
Bluetooth, un drôle de nom qui s’est imposé dans nos vies, mais dont vous ignorez peut-être l’origine… Vous l'activez tous les jours sur vos téléphones, vos ordinateurs, vos tablettes… Saviez-vous que ce mot de Bluetooth, présent dans nos vies depuis plus de 20 ans, vient d’un roi viking du Xe siècle qui avait les dents gâtées ? "Il s’appelait Harald Blåtand, “bla” c’est bleu et “tand” c’est dent, donc Harald à la dent bleue, en anglais bluetooth. Ce roi avait comme particularité d’avoir une dent gâtée donc bleu gris foncé, son surnom", explique Pierre Mounier-Kuhn, historien de l’informatique. Un nouveau projet informatique Deux ingénieurs de chez Intel et Ericsson boivent un verre à Toronto. Ils travaillent sur un projet de grande ampleur qui réunit IBM, Intel, Ericsson, Nokia et Toshiba. À ce moment-là, Nokia et Ericsson, entreprises nordiques, sont des moteurs dans le milieu informatique, comme Intel, IBM et Toshiba. Sous l'impulsion d'Ericsson, ces cinq entreprises développent une technologie permettant la communication entre appareils. Alors qu'ils sont en pleine recherche d'un nom pour ce projet, les deux collègues discutent d'une passion commune : l'histoire. L'un deux vient de finir la lecture d'un livre sur une guerre viking et il a été marqué par un personnage en particulier… Le roi danois Harald Blåtand, connu pour avoir impulsé la conversion du Danemark au christianisme. "Ce roi était connu pour avoir unifié les royaumes du Danemark, de Norvège et différentes tribus qui jusque-là passaient leur temps à s’entretuer. Il est un roi unificateur de tribus adverses et l’idée du Bluetooth, bien sûr, était de permettre l’intercommunication d’appareils différents qui normalement étaient incompatibles", résume l'historien. Un roi unificateur pour une technologie de communication Un roi puissant et unificateur, qui rappelle aux deux collègues leur projet... Comme Harald Bluetooth, ils veulent unir des éléments différents, ici pas des peuples mais des technologies qu'ils veulent faire communiquer. "J’ai pensé que ça ferait un nom de code génial pour le programme. J’ai créé un PowerPoint avec un visuel de la pierre runique où le roi Harald tient un téléphone dans sa main et un ordinateur dans l’autre" explique Jim Kardach, ingénieur chez Intel. D’abord nom de code, Bluetooth devait être remplacé par "RadioWire" ou "PAN, Personal Area Network". Mais l’équipe de communication décide de garder Bluetooth. Le logo s’inspire de l'alphabet runique, utilisé par les peuples scandinaves et germaniques de la fin de l'Antiquité au Moyen Âge. Ils y piochent les initiales du roi danois Harald Blåtand, qui s’unissent pour former le célèbre symbole. "Un nom comme Bluetooth, à partir duquel on peut raconter même une petite histoire et identifier visuellement un héros, un viking, un guerrier et un personnage historique à la fois, comporte un avantage par rapport aux autres marques et noms de technologies. Pas mal de gens ont commencé à s'intéresser, à travers la bande dessinée ou des films d'heroic fantasy, aux exploits des vikings, aux explorations des drakkars venus de Scandinavie, etc… Il y a un côté romantique dans ce folklore qui a fonctionné surtout chez les jeunes garçons qui étaient la cible principale de ce genre de technique", décrit l'historien Pierre Mounier-Kuhn. Souvent vu comme sanglants, barbares ou colonisateurs, les Vikings sont, ces dernières années, davantage mis en avant pour le côté loyauté, courage, prise de risque, honneur. Des codes de conquête, de domination, de loyauté qui sont des marqueurs du marketing des géants du web depuis plusieurs années. "Il y a bien une dimension politique parce que Bluetooth, “Halard à la dent bleue”, il a unifier les royaumes et la technique Bluetooth ne se contente pas de mettre en communication des appareils très différents, elle a aussi représenté l’effort conjoint de différents groupes, de différentes très grandes sociétés du numérique qui ont travaillé ensemble pour se mettre en communication", conclut l'historien. La norme Bluetooth sort officiellement en 1998 et les premiers portables Bluetooth sont conçus par Ericsson en 1999. Une technologie novatrice qui facilite l’utilisation de tous les appareils numériques, encore aujourd’hui.

18 Aug 2024 LIRE L'ACTU
Panne informatique mondiale chez Microsoft Archives Secunews SECUNEWS

Panne informatique mondiale chez Microsoft

Plusieurs services de Microsoft sont indisponibles dans le monde entier, ce mercredi 25 janvier 2024 à cause de pannes qui touchent le monde entier. Parmi les outils perturbés, la fameuse messagerie de travail collaboratif "Teams" et "la boite mail Outlook". La raison de ces pannes était encore en cours d'examen ce mercredi matin, a précisé le groupe américain sur Twitter. En Belgique la SNCB connaît ce vendredi divers problèmes techniques, empêchant notamment les voyageurs d’acheter des billets en ligne. Les données relatives aux retards des trains et aux changements de voies peuvent également ne pas être mises à jour. La cause est un problème mondial chez Microsoft, a indiqué la société ferroviaire belge. La panne est mondiale "Nous enquêtons sur des problèmes qui touchent plusieurs services Microsoft 365", a écrit l'un des comptes de services de Microsoft sur Twitter à 8h31 (heure française). "Nous avons identifié un problème potentiel de réseau et nous examinons la télémétrie pour déterminer les prochaines étapes de dépannage", a ajouté l'entreprise. Pire, aux États-Unis, le numéro d’appel d’urgence 911 s’est retrouvé inaccessible dans certaines zones, soulevant de sérieuses inquiétudes. Dans l’Hexagone aussi l’impact se fait sentir, plusieurs médias comme RTL, TF1 ou CNEWS faisant état de soucis techniques entravant leurs activités. UNE PANNE PAS LIÉE À UNE CYBERATTAQUE L'Agence nationale de la sécurité des systèmes d'information, l'ANSSI, a évoqué ce vendredi matin panne informatique mondiale qui touche une multitude d'entreprises et d'organisations. "Aucun élément en l'état" ne laisse penser à une "cyberattaque", fait ainsi savoir l'institution. Cette panne affecte les transports et les télécommunications dans de nombreuses parties du monde : elle frappe les systèmes informatiques d’entreprises en Australie, a annoncé la plus haute autorité de cybersécurité du pays, affectant notamment la TV australienne ABC, l’aéroport de Sydney et une grande chaîne de supermarchés. Cette "panne technique à grande échelle" est causée par un problème avec une "plate-forme logicielle tierce utilisée par les entreprises touchées", a déclaré le bureau du coordinateur national australien de la cybersécurité dans un communiqué. L'enquête continue...

19 Jul 2024 LIRE L'ACTU
Vous avez l'IPTV ? un nouvel outil va permettre d’identifier les pirates Archives Secunews SECUNEWS

Vous avez l'IPTV ? un nouvel outil va permettre d’identifier les pirates

Comment lutter contre les IPTV illégales ? Cette question taraude les diffuseurs qui regardent avec angoisse ces plateformes prendre de l’ampleur. En la matière, le service de streaming sportif DAZN vient d’annoncer une mesure redoutable dans le cadre de la lutte contre le piratage. Ce qu’il fallait à DAZN, c’est un moyen de facilement et efficacement identifier son propre contenu. Et c’est exactement ce que le réseau a décidé de mettre en place. Tout comme le contenu généré par une IA est accompagné d’un filigrane permettant de facilement l’identifier, il en sera ainsi désormais de même pour les programmes diffusés par DAZN. Un filigrane imperceptible et invisible, mais qui sera bien présent et qui sera unique à la chaîne, lui permettant ainsi de pouvoir retrouver toute diffusion illégale de son propre contenu, et ainsi de pouvoir bloquer et appréhender les coupables. Pour obtenir ce résultat, DAZN n’est pas seul. En effet, c’est avec l’aide de la société néerlandaise "Irdeto", consacrée à la cybersécurité, que cette idée a pu se concrétiser. Irdeto est spécialisé sur la question de la protection du contenu diffusé sur les services de TV digitales et de Streaming, et dispose donc d’une grande expérience autour de l’IPTV et de la lutte contre celle-ci. Pour rappel, si les consommateurs d’IPTV ne risquent pour l’instant pas encore grand-chose, il n’en est pas du tout de même pour les diffuseurs qui encourent de lourdes peines d’amende et de prison. Et dans certains pays, comme l’Italie, qui est particulièrement acharnée dans sa lutte contre la pratique, la relative impunité du consommateur commence elle aussi à être mise en cause. Le pays a par ailleurs récemment voté une loi visant à mettre au point un système lui aussi particulièrement ambitieux de lutte contre ce qui est perçu comme un fléau. Théoriquement, en Belgique, le consommateur d’IPTV encourt une peine de 5 ans de prison et des amendes allant de 500 à 100.000 euros. Dans la pratique toutefois, aucune peine de ce type n’a été donnée à ce jour.
22 Oct 2023 LIRE L'ACTU
Le DSA entre en vigueur ce 25 août 2023, dans l’Union européenne Archives Secunews SECUNEWS

Le DSA entre en vigueur ce 25 août 2023, dans l’Union européenne

Le Digital Services Act (DSA) entre en vigueur ce 25 août 2023. Cette régulation des réseaux sociaux, mise en place par l’Union européenne, impose des obligations de modération de contenus aux grands services numériques. Surveillés par Bruxelles, ils pourront faire face à de sévères sanctions en cas de manquement. Le DSA vise à réduire les risques pour la société en imposant des devoirs aux géants du web, qui devront respecter: Des obligations de moyens et de transparence Effectuer des évaluations périodiques des risques Proposer des mesures pour lutter contre les contenus illégaux ou haineux, les atteintes aux processus électoraux, à la liberté d’expression, aux mineurs et à leur santé mentale. Le cyberharcèlement et la cyberviolence constituent des problèmes grandissants, pour les enfants comme pour les adultes. La DSA renforcera la protection des personnes ciblées par le harcèlement et l’intimidation en ligne, notamment en garantissant que les images privées et d’autres contenus illicites et indésirables, partagés de manière non consentie, puissent être rapidement signalés par les utilisateurs. Aider à comprendre et à contester les décisions en matière de modération de contenu La commission européenne pourra infliger des amendes allant jusqu’à 6% du chiffre d’affaires des plateformes, voire les interdire dans l’UE. À partir du 25 août 2023, toutes les entreprises ayant plus de 45 millions d’utilisateurs mensuels en Europe (environ 10% de la population) devront se conformer au DSA. Parmi les 19 entreprises concernées, on retrouve notamment: AliExpress (Alibaba) Amazon l’App Store d’Apple Bing Booking Facebook Google Google Play Store Google Maps Instagram LinkedIn Pinterest Snapchat TikTok Wikipédia X (ex-Twitter) YouTube Zalando. Les changements imposés par le DSA sont plus visibles que ceux du RGPD, qui concerne principalement la collecte de données personnelles en arrière-plan. Le DSA va directement influencer les pratiques et l’expérience des utilisateurs sur les plateformes, entraînant divers changements, ce qui le rendra plus perceptible par les internautes. Sur le plan juridique, le DSA ne s’applique qu’au sein de l’Union européenne. Les grandes entreprises technologiques comme Meta (Facebook, Instagram) et TikTok ont annoncé des modifications pour se conformer au DSA, mais uniquement dans les pays concernés. Le DSA est un règlement européen qui modifie la directive du 8 juin 2000 sur le commerce électronique (directive 2000/31/CE). À noter Afin d'éviter des contraintes disproportionnées, les microentreprises et les petites entreprises (de moins de 50 salariés et ayant un chiffre d'affaires annuel inférieur à 10 millions d'euros) sont exemptées de l'application de diverses mesures (rapports de transparence, système interne de traitement des réclamations,…). Le règlement DSA. Le DSA expliqué en vidéo.

25 Aug 2023 LIRE L'ACTU
Skyblog ferme officiellement ses portes Archives Secunews SECUNEWS

Skyblog ferme officiellement ses portes

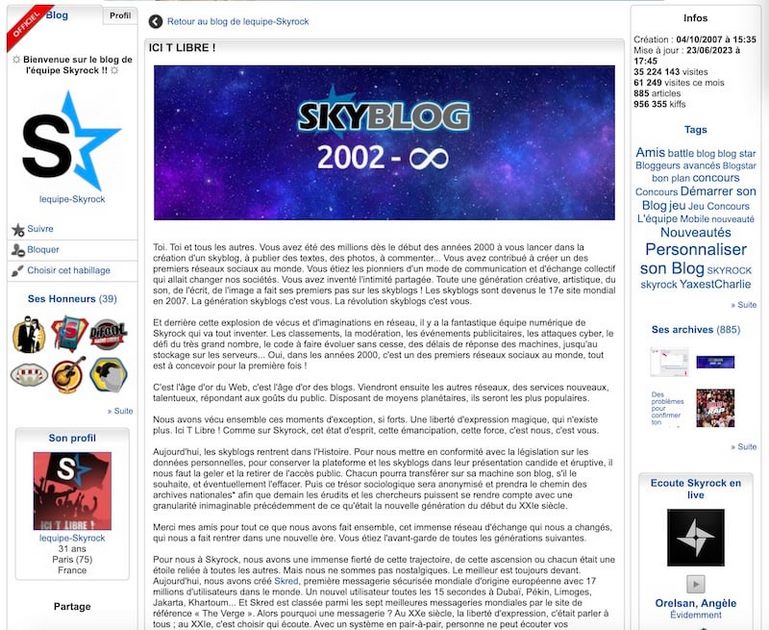
La plateforme Skyblog à fermé ses portes ce lundi 21 août 2023, cristallisant ses millions de blogs, restés pour la plupart figés dans le temps coloré des débuts du XXIe siècle. Adieu, police Comic Sans MS, émojis artisanaux formés de lettres en parenthèses, photos basse définition et orthographe 2.0… Pionnière française du Web lancée en 2002, la plateforme était pensée comme un « réseau de journaux intimes d'adolescents », qu'il n'était plus possible de maintenir, explique son créateur, Pierre Bellanger, fondateur et président de la radio de musique urbaine Skyrock. Le RGPD, notamment, l'exigeait: "Un grand nombre des 12 millions de blogs encore accessibles n'étant plus mis à jour, il était impossible de les conserver en ligne. L'évolution du réseau et de ses techniques aurait aussi demandé aux Skyblog de changer, au risque, selon leur créateur, de « dénaturer leur créativité numérique mythique". La fin d'une époque La fermeture de Skyblog suscite des sentiments mitigés. Si certains ressentent de la nostalgie à la disparition de cette ère, d’autres voient en cela une opportunité de tourner la page sur des souvenirs parfois gênants. Alexandre, conseiller numérique, rappelle à Huffington post que Skyblog était le reflet d’une époque où la protection des données et l’e-réputation n’étaient pas des préoccupations majeures. Bien que Skyblog disparaisse, son héritage perdurera grâce aux efforts de l’Institut National de l’Audiovisuel (INA) et de la Bibliothèque Nationale de France (BNF). Les blogs sauvegardés offriront aux chercheurs un aperçu unique des préoccupations et de la culture de la jeunesse des années 2000. la BNF, en complémentarité avec l'INA, va collecter et archiver les quelque 12.600.000 blogs qui restaient en ligne. Un robot moissonneur va aller enregistrer toutes les pages Web, leur code source ainsi que les contenus audiovisuels qu'elles contiennent, explique Vladimir Tybin, le chef du service du dépôt légal numérique de la BNF. Nous les stockons ensuite dans notre magasin numérique et dans notre data center, ainsi que sur des serveurs permettant de rejouer les contenus, à l'identique de la forme qu'ils avaient au moment où ils ont été collectés."

22 Aug 2023 LIRE L'ACTU
Coup de filet dans le milieu pédopornographique a eu lieu cette semaine en France Archives Secunews SECUNEWS

Coup de filet dans le milieu pédopornographique a eu lieu cette semaine en France

La police a placé en garde à vue 48 hommes soupçonnés d'avoir téléchargé et consulté des photos et vidéos pédopornographiques. Les interpellations ont eu lieu partout en France entre lundi 14 novembre 2022 et ce mercredi 16 novembre 2022. Parmi les suspects figurent des élus locaux, le plus jeune a 26 ans, le plus âgé a 79 ans. Un vaste coup de filet dans le milieu pédopornographique a eu lieu cette semaine en France avec les interpellations de 48 hommes soupçonnés d’avoir consulté des images et vidéos pornographiques mettant en scène des enfants. Et d’en avoir conservé des centaines, voire des milliers sur leurs ordinateurs. L'opération, coordonnée par l'Office central pour la répression des violences aux personnes (OCRVP), a mobilisé plusieurs services de police judiciaire en métropole depuis lundi, a expliqué une source proche du dossier, qui précise que ces 48 personnes n’ont pas de lien entre elles (il ne s’agit donc pas d’un réseau). C’est la 3e année qu'une telle opération est menée par l'OCRVP. A l'automne 2020, 61 personnes avaient été interpellées. Et l'année dernière : 49". "Les personnes placées en garde à vue sont "Monsieur Tout-le-Monde". Il n'y a pas de profil-type, ce sont des chômeurs, des retraités, des ouvriers, des cadres et même un fonctionnaire de l'Éducation nationale, et ce sont massivement des quadragénaires, voire des quinquagénaires. Par ailleurs, aucune région ne se démarque particulièrement; ces interpellations ont eu lieu dans des grandes villes comme dans des petites communes" Des élus locaux figurent également parmi les interpellés. Pour l'heure, ces hommes sont soupçonnés de consommation de "contenus illégaux de mineurs" mais les gardes à vue, menées sous l'autorité de plusieurs parquets, devront déterminer s'ils ont commis "des choses plus graves", comme des agressions sexuelles ou des viols, précise-t-on. De nombreux supports numériques ont été saisis : clés USB, ordinateurs, disques durs… et sont en cours d'analyse. Voir aussi: (vidéo) Les prédateurs du Net.

17 Nov 2022 LIRE L'ACTU
Piratage de comptes Instagram en masse Archives Secunews SECUNEWS

Piratage de comptes Instagram en masse

En ce moment, des hackers parviennent à prendre le contrôle de comptes Instagram à grande échelle. Grâce aux DM (direct messages), des utilisateurs de la plateforme sont contactés par un prétendu ami ou une prétendue amie. Il s'agit là du compte d'une personne se faisant passer pour quelqu'un d'autre. L'expéditeur de ce message essaie de vous contacter afin d'obtenir votre numéro de téléphone. Une fois que le contact a été établi et que vous avez communiqué votre numéro, l'expéditeur vous envoie un lien via WhatsApp. Ce lien renvoie à l'option permettant de réinitialiser votre mot de passe Instagram. Si vous suivez ces démarches, l'expéditeur pourra prendre le contrôle de votre compte et adresser ensuite une demande similaire à vos followers. Si vous avez été victime d'un tel piratage, contactez Instagram dès que possible et informez également, dans la mesure du possible, vos followers par d'autres moyens.

24 Oct 2022 LIRE L'ACTU
Binance victime d’un piratage Archives Secunews SECUNEWS

Binance victime d’un piratage

Binance, la plateforme d’achat, d’échange et de revente de cryptomonnaies, a annoncé, le vendredi 7 octobre 2022, avoir été victime d’une cyberattaque. Les hackers auraient ciblé le bridge Binance Smart Chain (BSC), une passerelle qui facilite les échanges entre deux blockchains, ils auraient réussi à subtiliser entre 100 et 110 millions de dollars en cryptomonnaies. Entre 100 et 110 millions de dollars de préjudice pour Binance. Au terme de l’attaque, un mystérieux hacker s’est emparé de 560 millions de dollars en cryptomonnaies. Le pirate a collecté deux millions de tokens BNB, la cryptomonnaie de Binance, par le biais de deux transactions. Une partie des fonds dérobés ont été rapidement transférés sur d’autres blockchains. Pour échapper aux équipes de Binance, l’attaquant a en effet converti les BNB en d’autres crypto-actifs, comme de l’Ether. Notez que le piratage repose une nouvelle fois sur la fragilité d’une passerelle de cryptomonnaies. La plupart des hacks de ces derniers mois concernent en effet des ponts entre blockchains. Citons notamment le hack d’Horizon Bridge en juin, qui s’est soldé par la disparition de 98 millions de dollars, du pont Nomad ou encore de Poly Network en 2021. Heureusement, le pirate a conservé 80 % des avoirs dérobés directement sur la Binance Smart Chain. Binance a donc été en mesure de geler une grande partie (430 millions de dollars) des fonds avant que le hacker ne disparaisse avec le butin. Afin de prévenir les prochaines tentatives de piratage, le FBI a appelé, fin août, les plateformes décentralisées à détecter en amont les éventuelles vulnérabilités au sein de leur système. D’après l'agence fédérale américaine, 1,3 milliard de dollars de crypto actifs qui auraient été volés au cours des trois premiers mois de l’année. Une somme colossale qui ne devrait qu’augmenter au fur et à mesure que de nouveaux projets crypto continuent d’émerger.

09 Oct 2022 LIRE L'ACTU