“On va nous prendre notre argent comme toujours” : la taxe sur les confiseries arrive bientôt
Une nouvelle taxe sur les produits sucrés pourrait être introduite.
Fini les promesses lointaines. C12 et Thales appliquent le quantique à un problème concret. Leur solution pourrait, à terme, révolutionner la technologie des radars.
Cela pourrait améliorer le sommeil et potentiellement aider les personnes atteintes de la maladie d’Alzheimer.
Un simple outil à moins de 10 euros pourrait vous éviter des milliers d’euros de réparations.
L’Organisation européenne pour la recherche nucléaire (CERN) et Mistral AI veulent apprendre à une intelligence artificielle (IA) à lire les collisions de particules du Grand collisionneur de hadrons (LHC). Une première mondiale, qui pourrait changer la façon dont les physiciens explorent l’infinime
Face à l’explosion des coûts de l’énergie, nous cherchons tous des solutions simples pour réduire nos factures. Une technique venue tout droit du Japon pourrait bien être une belle solution pour faire des économies sans aucun investissement majeur.
Le MacBook Pro va-t-il enfin avoir droit à son écran tactile ? Mark Gurman affirme qu’Apple pourrait présenter son premier modèle OLED tactile dès ce mois d'octobre.
L'Institut des mobilités en transition propose de faire payer à chaque propriétaire de voiture une redevance annuelle d'environ 140 euros dès 2030. Ce think tank veut ainsi compenser les recettes perdues sur les carburants, à mesure que les Français passent à l'électrique.
Taper nos meilleures grasses matinées et décaler nos repas le samedi ou le dimanche pourrait-il nuire à notre santé ? C'est ce que suggère une vaste étude, qui pointe du doigt les effets surprenants de nos habitudes du week-end.
Avant, les hommes politiques avaient des conseillers… humains. Mais demain, ce travail aussi pourrait être effectué par les IA, comme nous le montre Donald Trump.
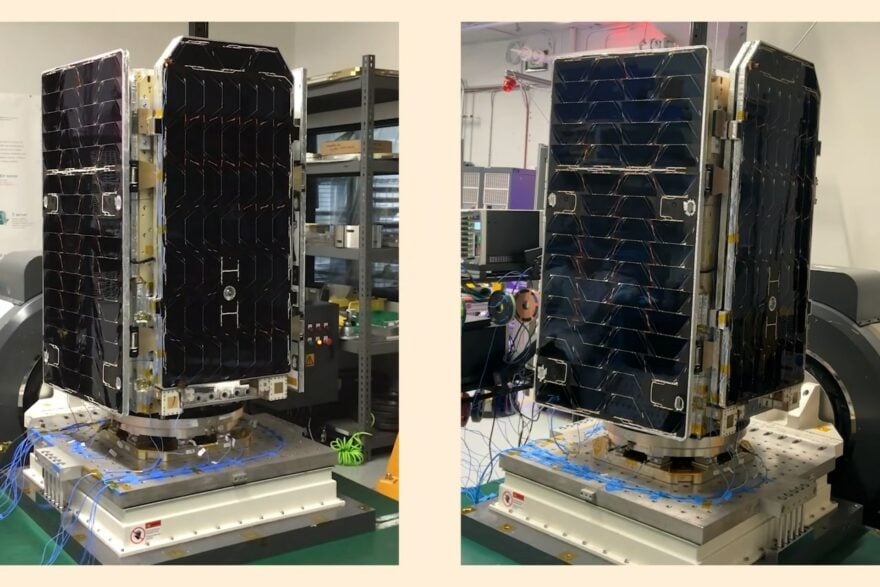
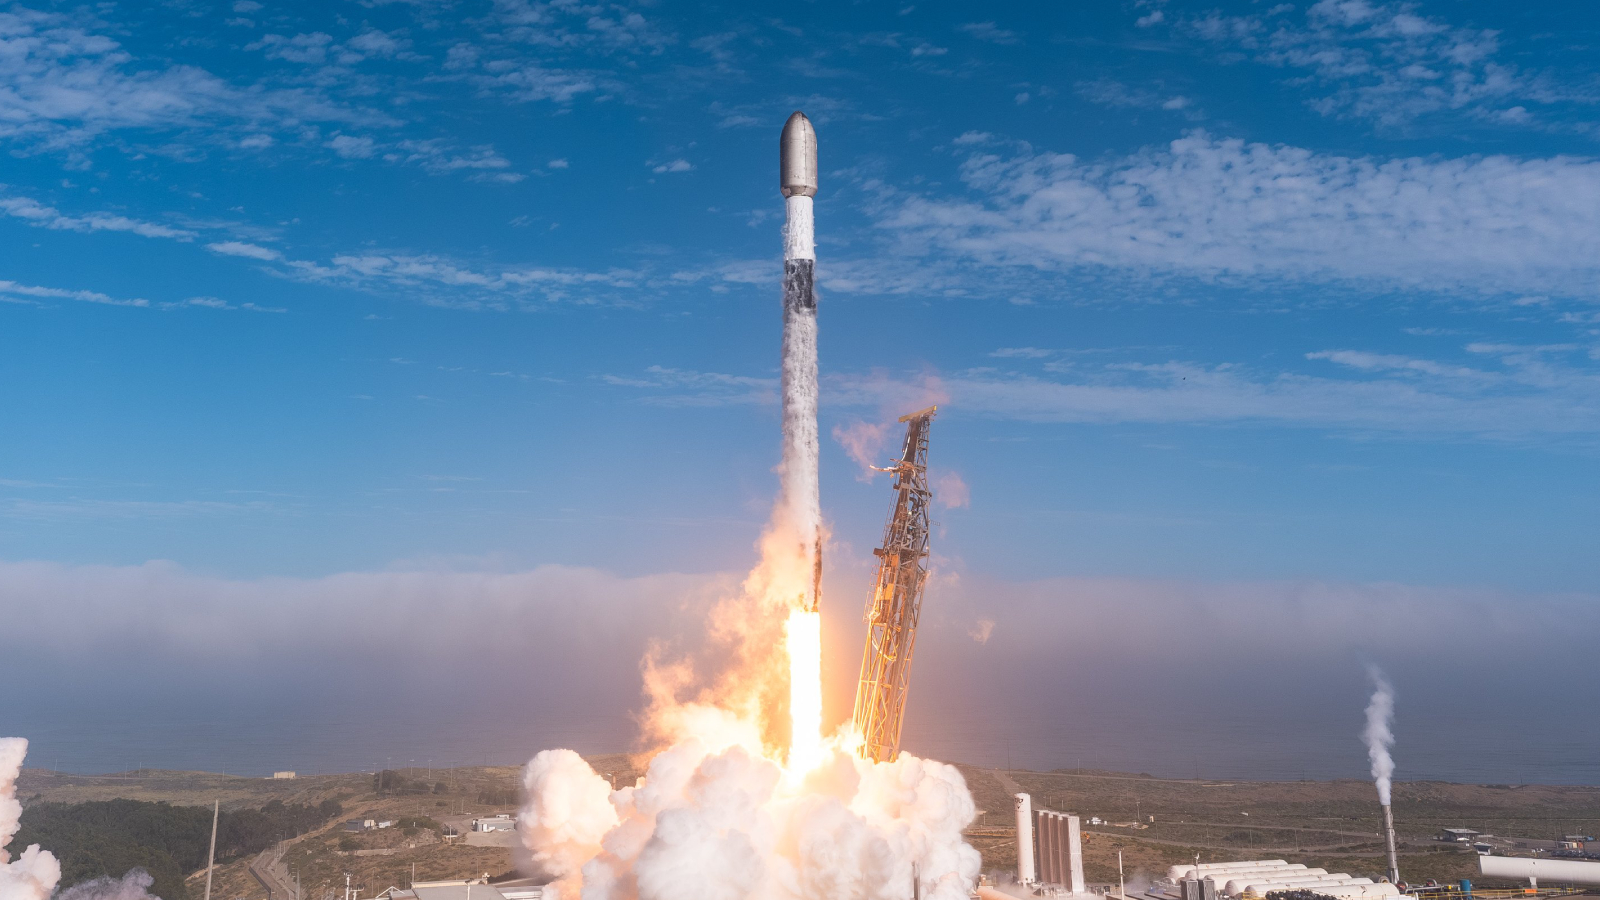
Google vient d’envoyer le premier satellite de son projet Suncatcher. Pour le moment, il s’agit d’un prototype qui permettra à celui-ci de savoir si ses puces TPU peuvent fonctionner correctement dans l’espace. Et l’envoi de deux autres satellites, toujours pour faire des tests, est déjà envisagé po
Malgré les derniers avancements, Anthropic pourrait faire son entrée en Bourse dès la mi-novembre. De quoi surprendre, alors que son patron réclame un coup de frein à la course à l’intelligence artificielle (IA).
Une rumeur évoque un report du tournage d’Avengers: Secret Wars à novembre. Pour Marvel Studios, ce simple décalage pourrait peser lourd.
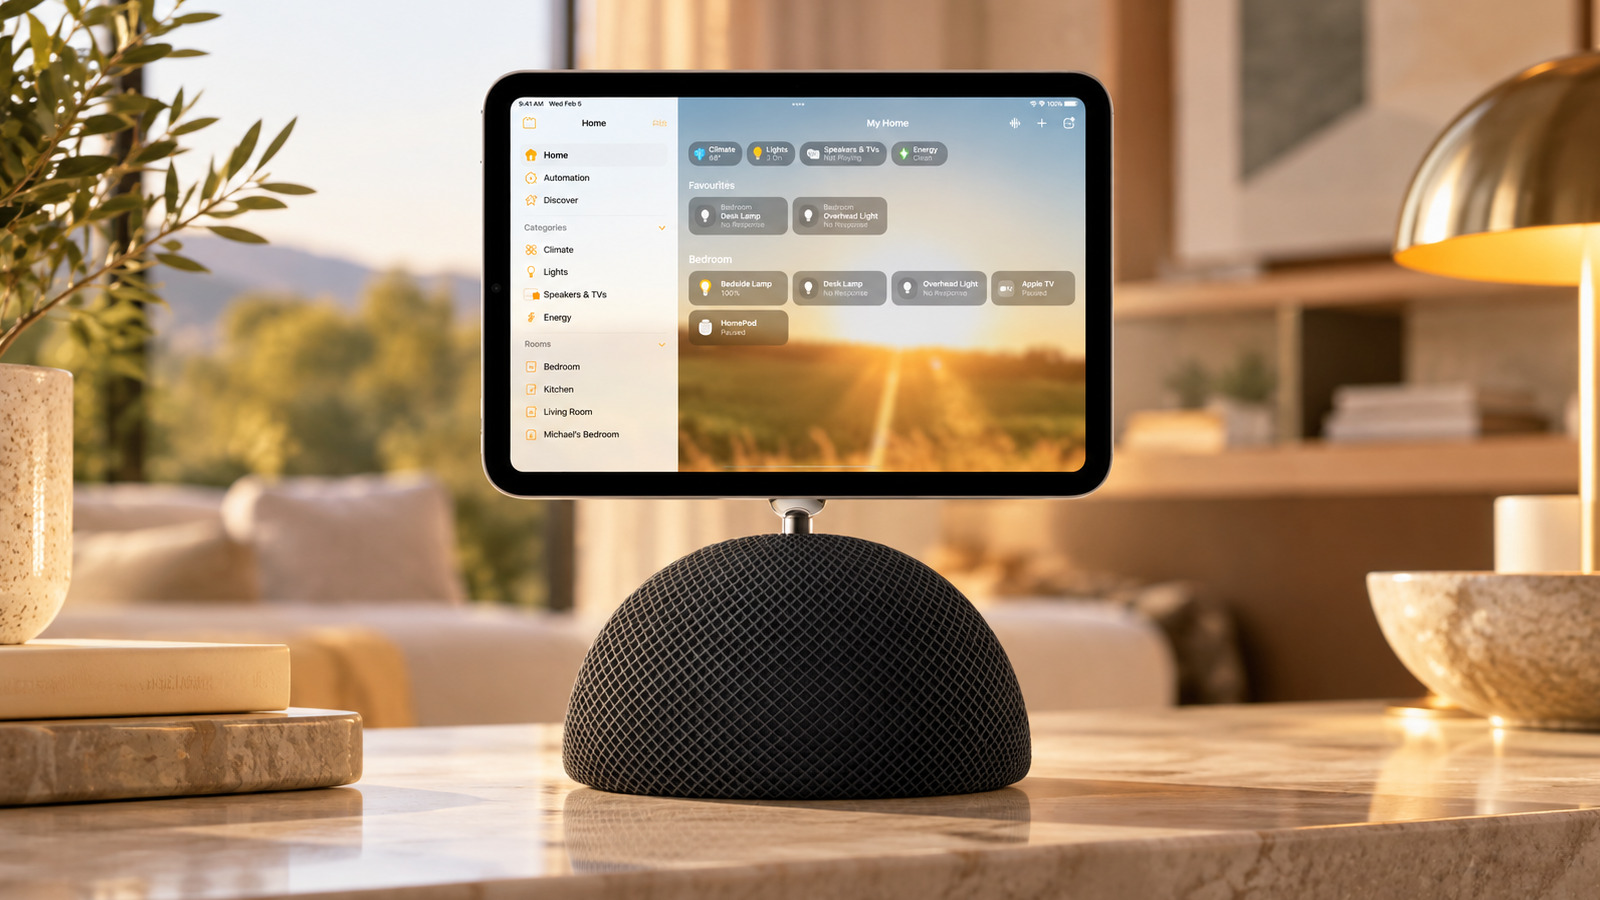
John Ternus nous a bien teasé l'iPhone Duo, en indiquant proposer un assistant domestique comme "one more thing". Mais le HomePad semblerait ne pas être un projet mort-né, un concurrent des appareils Alexa avec écran pourrait bien voir le jour chez Apple.
Un message alarmiste refait régulièrement surface sur WhatsApp : sans activer la « Confidentialité avancée », Meta AI pourrait prétendument lire toutes vos conversations « à partir de samedi ». Cette intox circule en réalité depuis 2025 sous différentes formes. Elle s’appuie sur une véritable foncti
Pour répondre à vos questions les plus complexes, Google peut déjà lancer toute une série de recherches en arrière-plan à votre place. Une nouvelle technologie baptisée R4T-Diffusion promet désormais d’effectuer cette étape jusqu’à 20 fois plus vite. À terme, elle pourrait surtout rendre les réponse
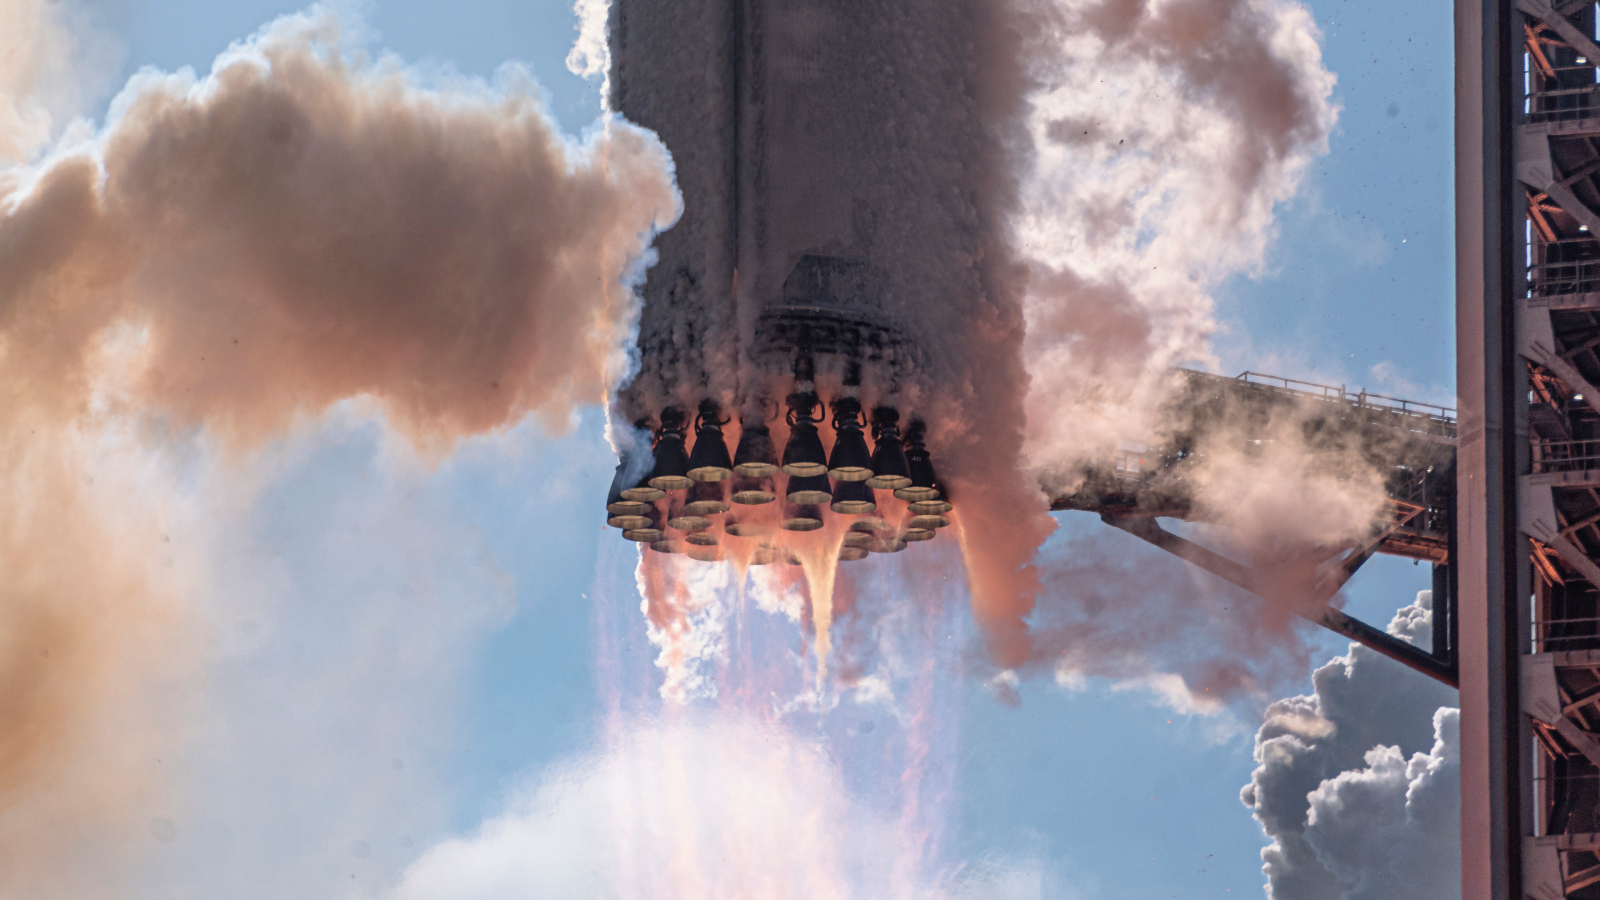
Si Starship a enfin atteint l’orbite, l’un de ses moteurs a encore flanché en plein vol. Et ce contretemps pourrait bien finir par peser sur le retour des Américains sur la Lune, la NASA comptant directement sur la mégafusée pour son programme Artemis.
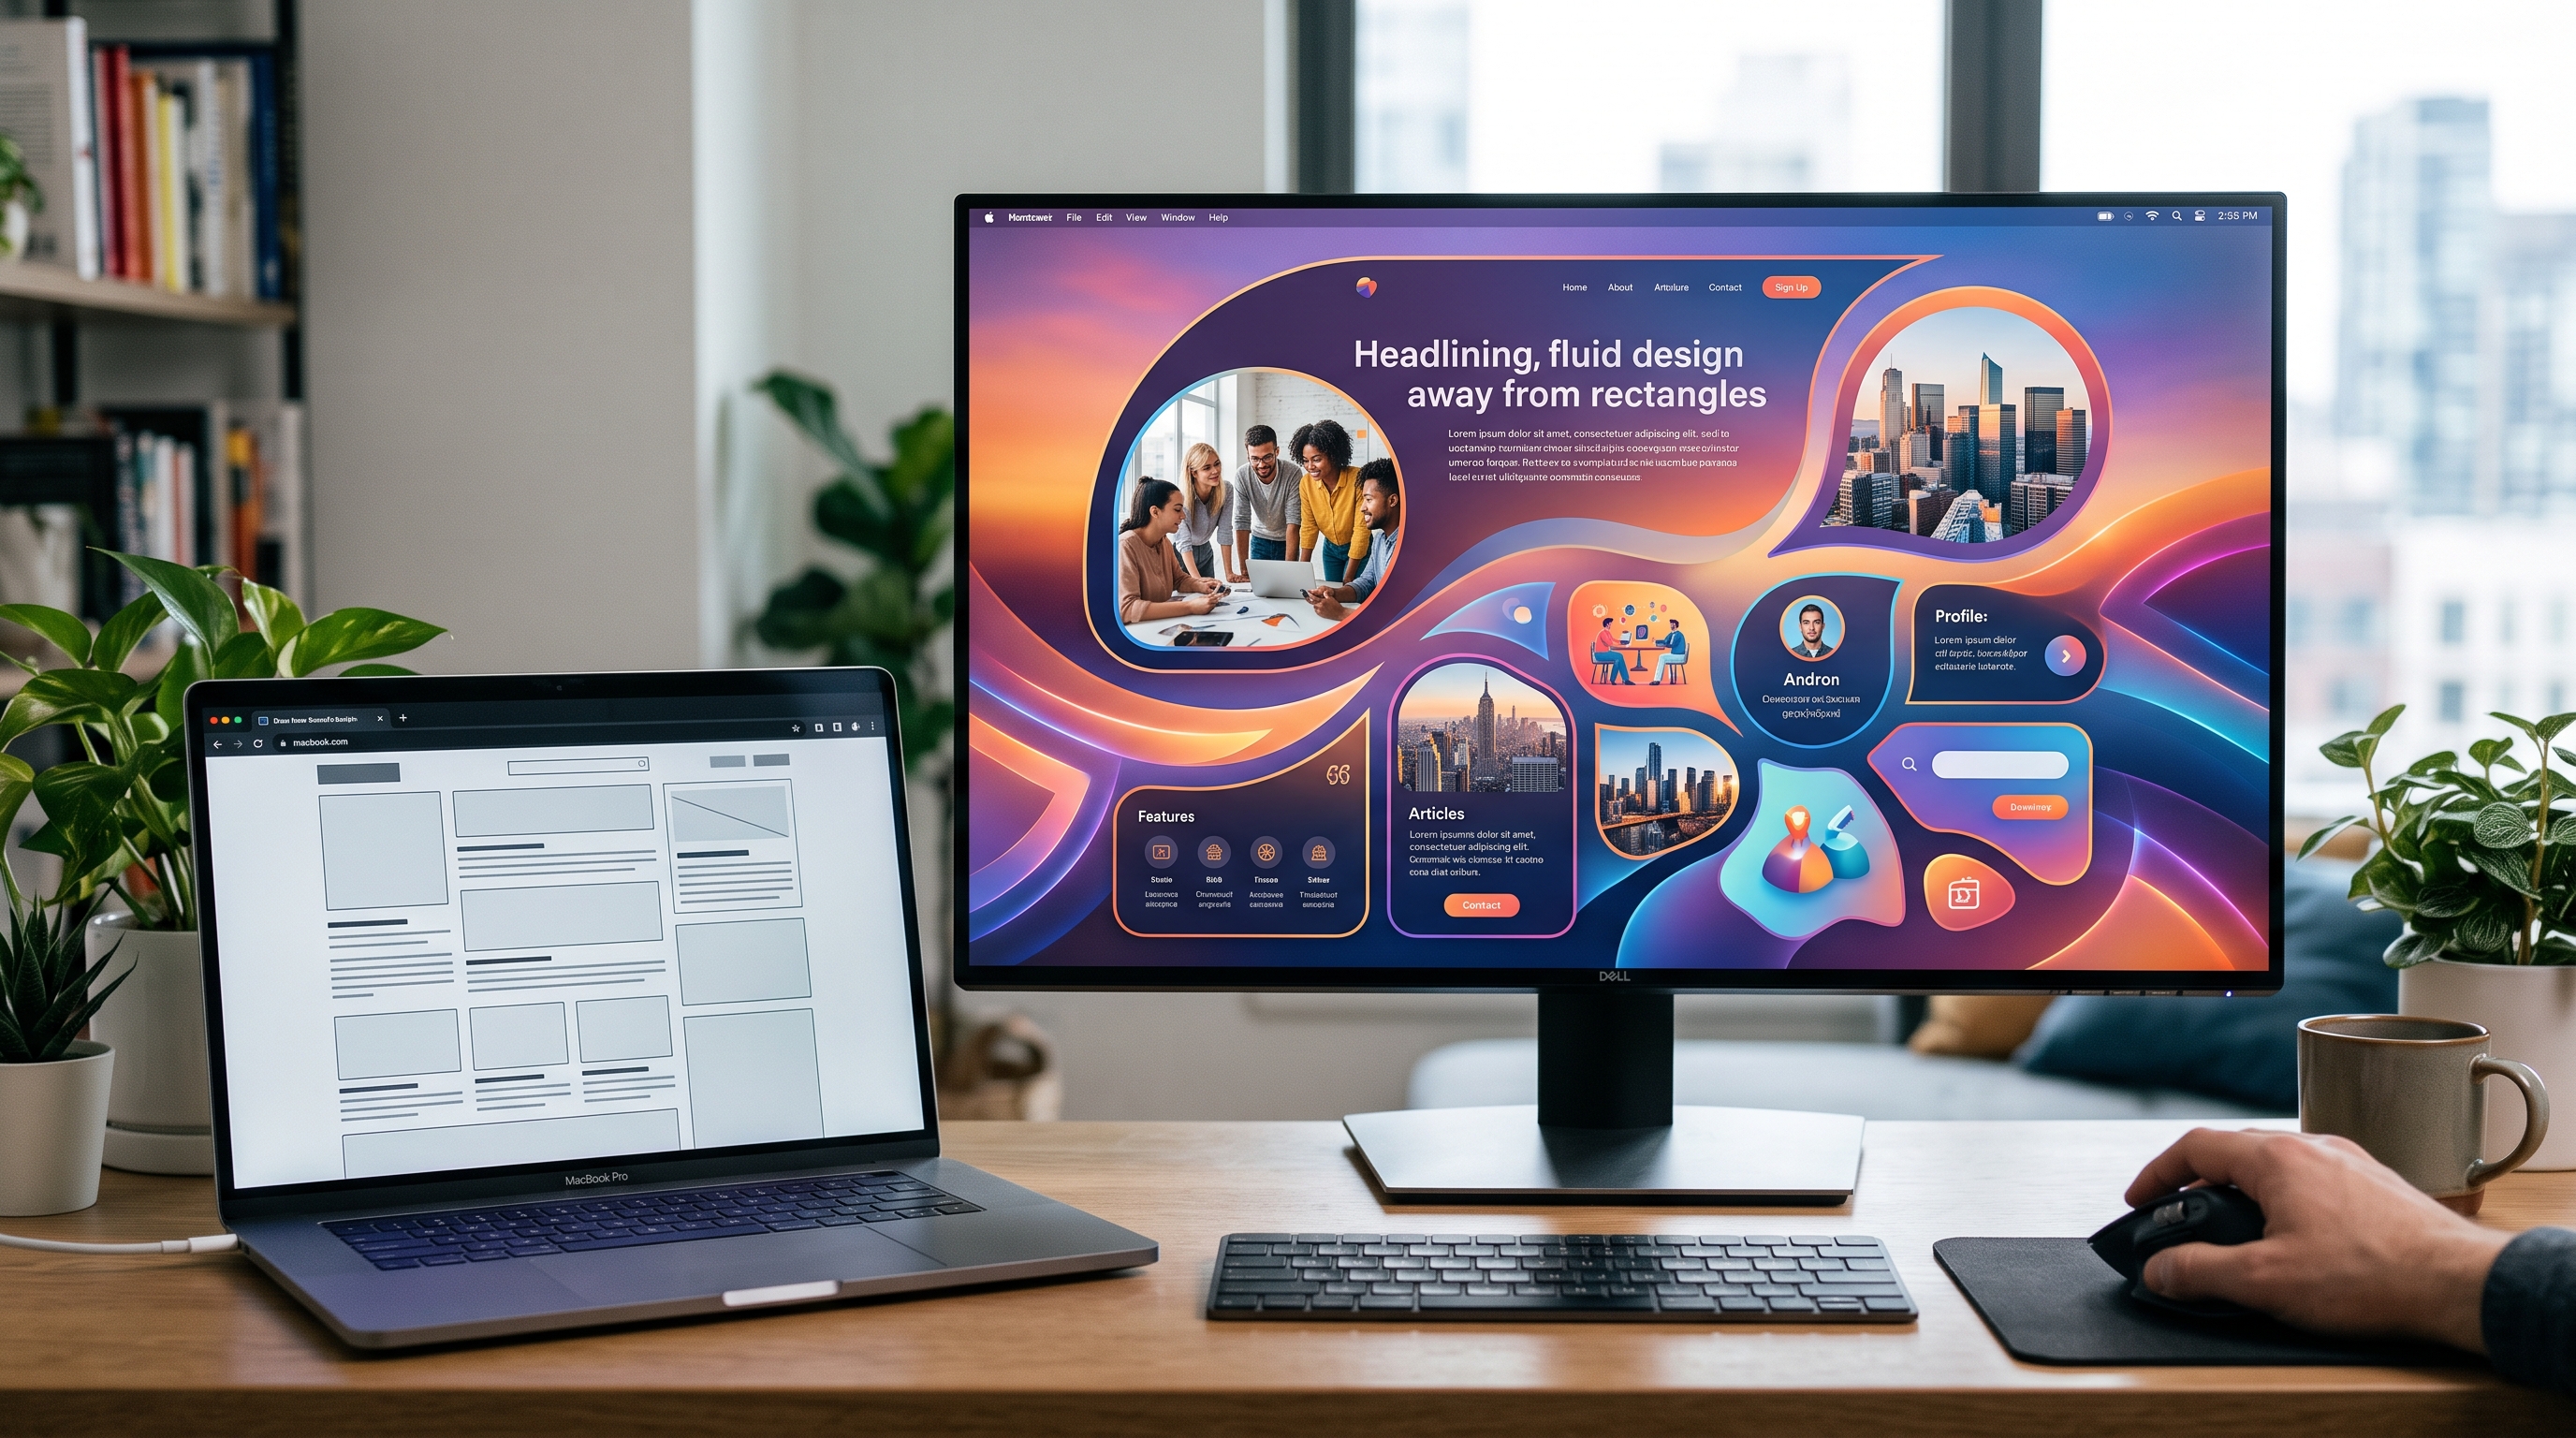
L'aspect des sites internet pourrait bientôt évoluer et se moderniser en abandonnant les éternelles grilles rectangulaires. De nouvelles propriétés de programmation visuelle offrent aux développeurs des solutions pour créer des conceptions fluides sans recourir à des artifices techniques complexes.
Anthropic prépare son entrée en Bourse de la plus originale des manières. Le géant de l'IA consacre une bonne partie de son marketing à indiquer que sa technologie pourrait mener à la fin du monde !
OpenAI tient ce mardi 29 septembre son DevDay 2026, à San Francisco. La keynote de Sam Altman sera diffusée en direct à 19h00, heure française, et l'entreprise devrait annoncer plus de vingt lancements, dont peut-être Aeon, un agent IA très attendu.
BYD promet une première voiture à batterie solide en 2027. Derrière l’annonce, un vrai cap industriel, mais pas encore la démocratisation.
Waze accueille désormais la publicité des commerces en France sur sa carte. Avec les campagnes dites Performance Max de Google, les magasins et restaurants peuvent apparaître sous forme de repère sponsorisé pendant vos trajets.
La question de la sécurité dans l'intelligence artificielle apparaît chaque jour comme à davantage améliorer. Car l'ampleur des incidents pourrait être extrêmement élevée.
En 2026, le gouvernement américain et Anthropic ont été à couteaux tirés, au point que le créateur de Claude a été blacklisté par le Pentagone. Mais cet affrontement pourrait bien prendre fin avec un dîner qui vient d'avoir lieu.
La flambée des cartes graphiques liée à l’IA fait grimper la cote de l’occasion. Même un vieux GPU, voire une carte HS, peut encore se revendre.
Un jury fédéral américain estime qu'Apple doit plus de 5,7 milliards de dollars à la société Taction Technology, pour avoir enfreint deux brevets sur les vibrations de l'iPhone et de l'Apple Watch. Apple conteste et promet de faire appel.
La musique de GTA 6 ne servira visiblement pas juste à remplir l’autoradio. Rockstar tease une radio repensée, un album de 34 titres et pas mal de mystère.
Le patron de Take-Two a glissé un indice sur la place grandissante du PC. Pour GTA 6, ça pourrait changer le calendrier plus vite qu’attendu.
La saison 2 d’Ahsoka va tester en grandeur réelle un pari vieux de plusieurs années pour Star Wars. Et, cette fois, le frein n’est plus vraiment technique.
Seule série animée Marvel liée à la chronologie principale, Eyes of Wakanda pourrait pourtant rester sans suite. En cause, un obstacle très concret.
Le cloud a révolutionné la sauvegarde des données. Mais cela implique souvent de s’en remettre à un service et à son espace de stockage. Duplicati adopte une approche différente : le logiciel permet de choisir où sont stockées les sauvegardes tout en chiffrant les données directement sur l’ordinateu
Le constructeur automobile allemand pourrait être en train de vivre un moment historique. Son passage du thermique à l'électrique est totalement validé par les commandes reçues !
À peine dix jours après une première fuite de données, Revolut alerte de nouveau une partie de sa clientèle. Un nouvel incident de sécurité pourrait avoir exposé plusieurs de leurs informations personnelles.
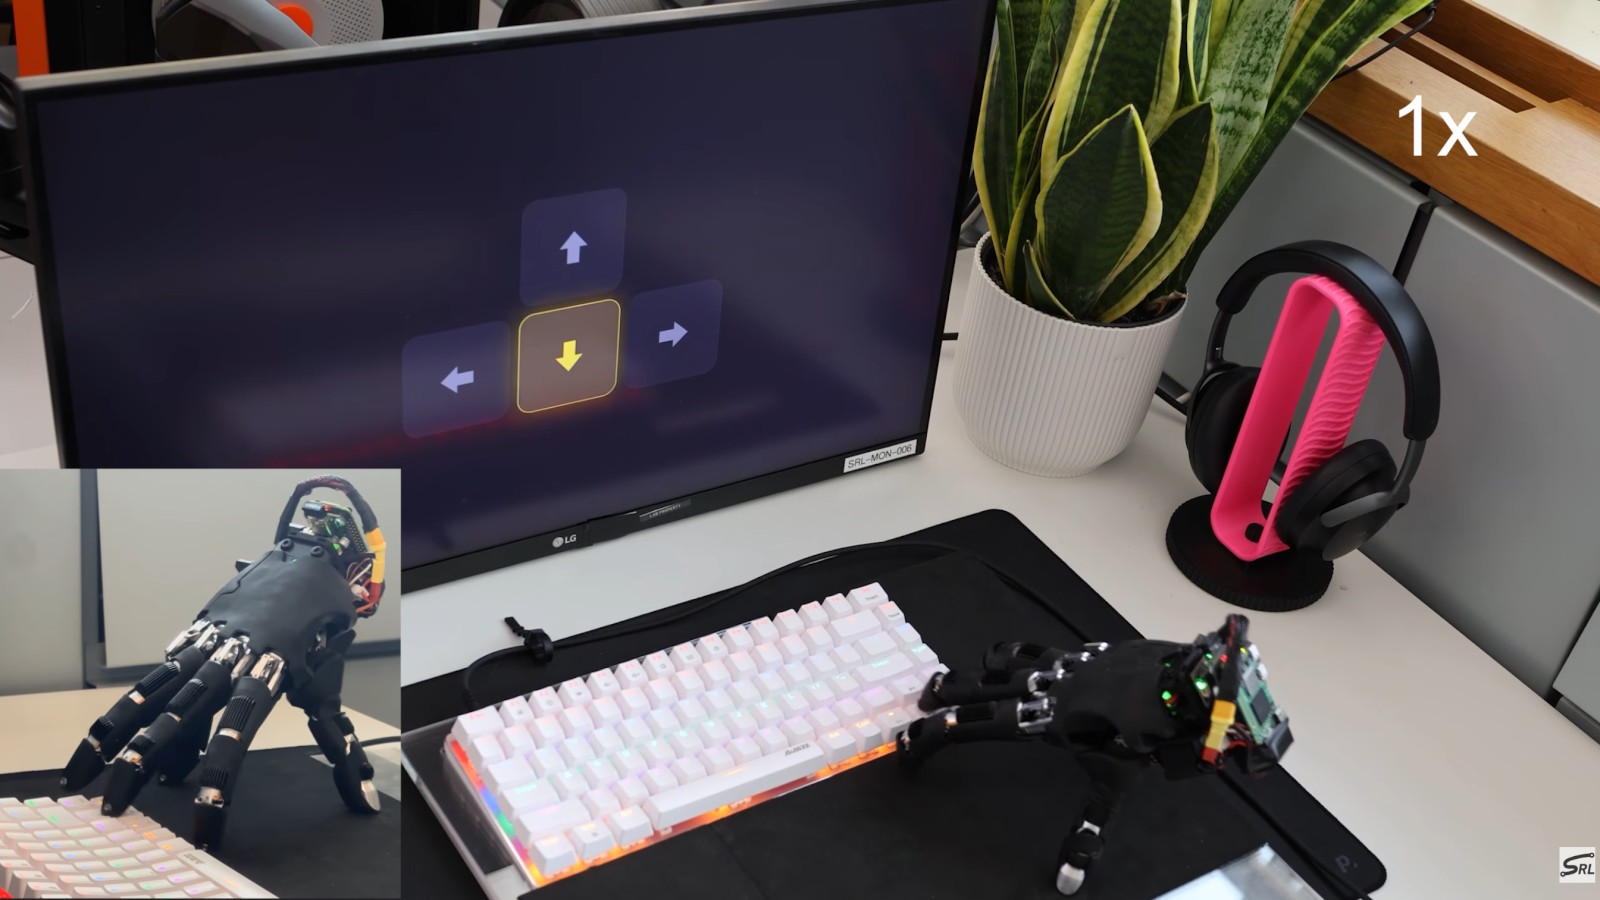
Des chercheurs de l’ETH Zurich ont transformé une main robotique en petite machine capable de marcher sur ses doigts, de se relever après une chute et d'interagir avec son environnement. Une invention digne de la famille Addams, qui pourrait un jour travailler dans les espaces inaccessibles aux robo
Google passe de la théorie à la pratique. Son premier satellite IA décolle dans quelques jours, et il pourrait préfigurer les data centers de demain. Voici tout ce qu’il faut savoir.
Une théorie relance le nom de Thanos avant Avengers: Doomsday. L’idée est séduisante, mais le bon film pour ce face-à-face avec Doom ne semble pas être Endgame Encore.
Anthropic indique qu'en utilisant Claude, il a identifié un nouveau système qui aurait des caractéristiques similaires à CRISPR et qui pourrait donc servir à modifier des gènes. De nouvelles recherches sont déjà en cours pour identifier la fonction de ce système.
Les 65 kilomètres les plus vulnérables d’Europe ne se trouvent à la frontière de la Russie. Entre la Pologne et la Lituanie, une bande de terre se présente comme « une proie facile ». En cas de guerre, la prise du territoire pourrait y être une priorité.
Apple pourrait lancer un bracelet connecté sans écran, similaire aux bracelets Whoop, au Fitbit Air et au Cirqa de Garmin. L’avantage de ce format est qu’il permet de profiter de toutes les fonctions de suivi de la santé, du bien-être et de l’activité physique, mais sans la distraction de l’écran au
Samsung réduirait très fort sa production de TV QLED, avec une possible sortie complète d’ici 2028. Et ça pourrait accélérer la baisse des prix du Micro RGB.
Une sélection de films mêlant rire et horreur rappelle une règle simple : dans bien des cas, survivre tient moins au courage qu’au bon sens.
Ce marquage original est en phase d'expérimentation en Espagne et pourrait arriver en France.
Oui, cette expérience scientifique ressemble à un mauvais pitch de film d'épouvante. Toutefois, avant d'en tirer des conclusions hâtives, mieux vaut comprendre en quoi elle pourrait changer nos approches thérapeutiques des maladies neurologiques les plus dévastatrices.
Une rumeur autour de Sue Storm suggère un lien bien plus intime avec Doctor Doom. Et ça change déjà la lecture de Avengers: Doomsday.
Le réalisateur confirme que la série préquelle de 300 avance toujours et qu’il pourrait en diriger une partie. Le plus gros flou porte encore sur son histoire.
Parmi les importantes coupes budgétaires, France Télévisions pourrait renoncer aux droits de la Coupe de France, qu’elle diffuse en clair depuis 2006. La présidente du groupe Delphine Ernotte Cunci tire la sonnette d’alarme ce vendredi 18 septembre.
Alors que le Pentagone planche sur un retrait massif de troupes américaines d'Europe de l'Ouest, Donald Trump annonce en parallèle des avancées concrètes vers l'installation d'une base permanente en Pologne. Un projet vieux de plusieurs années, qui pourrait enfin voir le jour sous son propre nom.
Le retour d’Avengers: Endgame au cinéma pourrait rapporter bien plus qu’un simple bonus à Marvel. Et remettre un vieux record en jeu.
Gare à cette amende qui pourrait toucher de nombreux automobilistes.
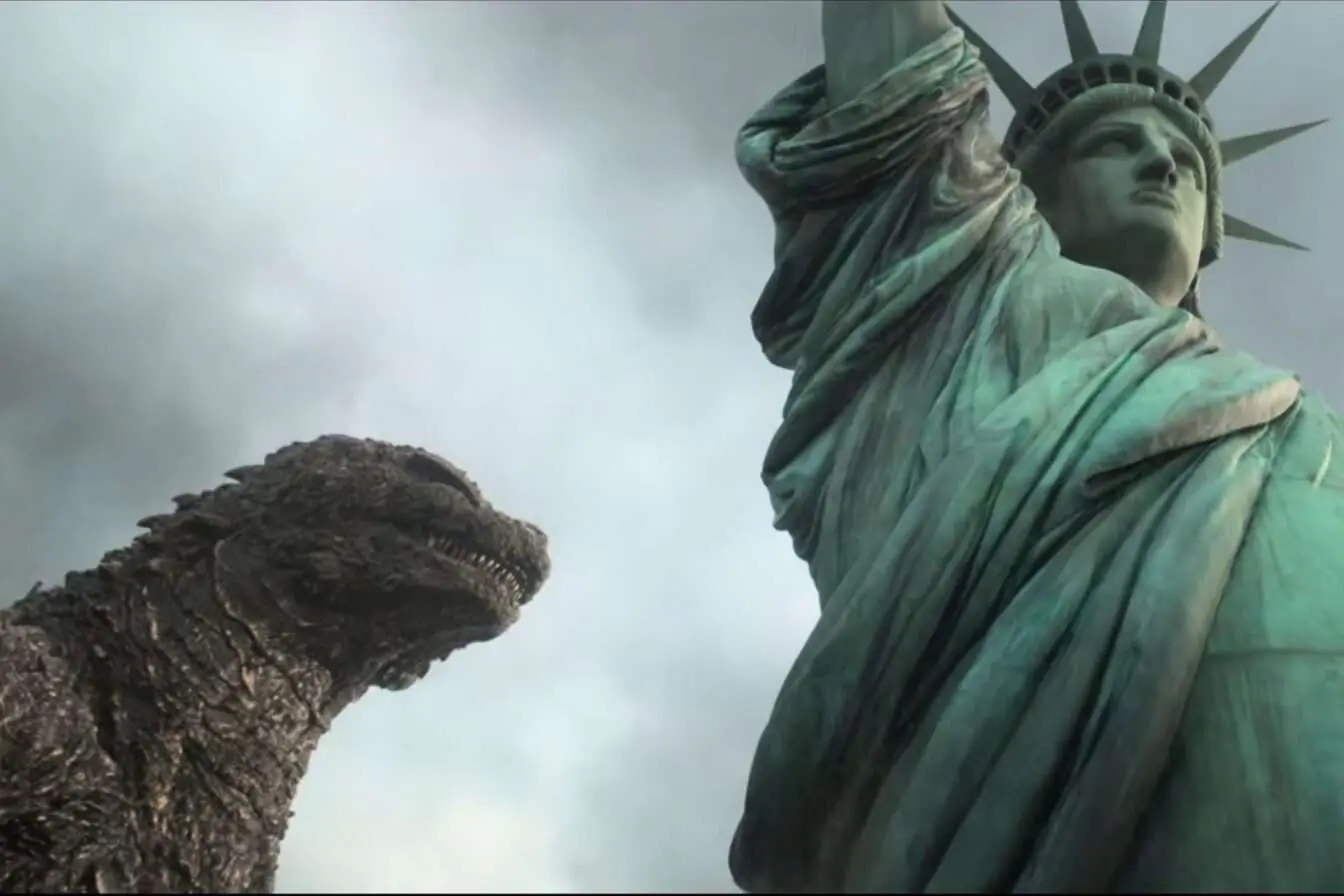
Le retour possible de King Ghidorah relance un vrai sujet. Cette fois, le duel le plus attendu de Godzilla pourrait enfin être lisible.
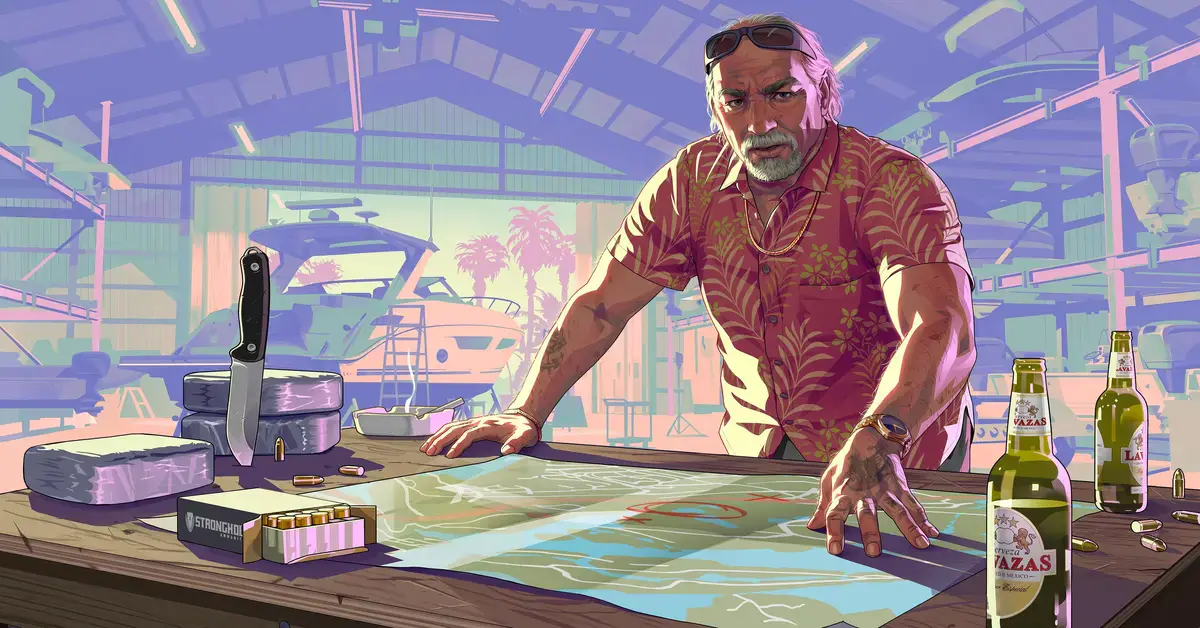
Après des mois de spéculation, Rockstar Games a un premier nom officiel pour GTA 6. Et ce personnage pourrait peser lourd dans Vice City.
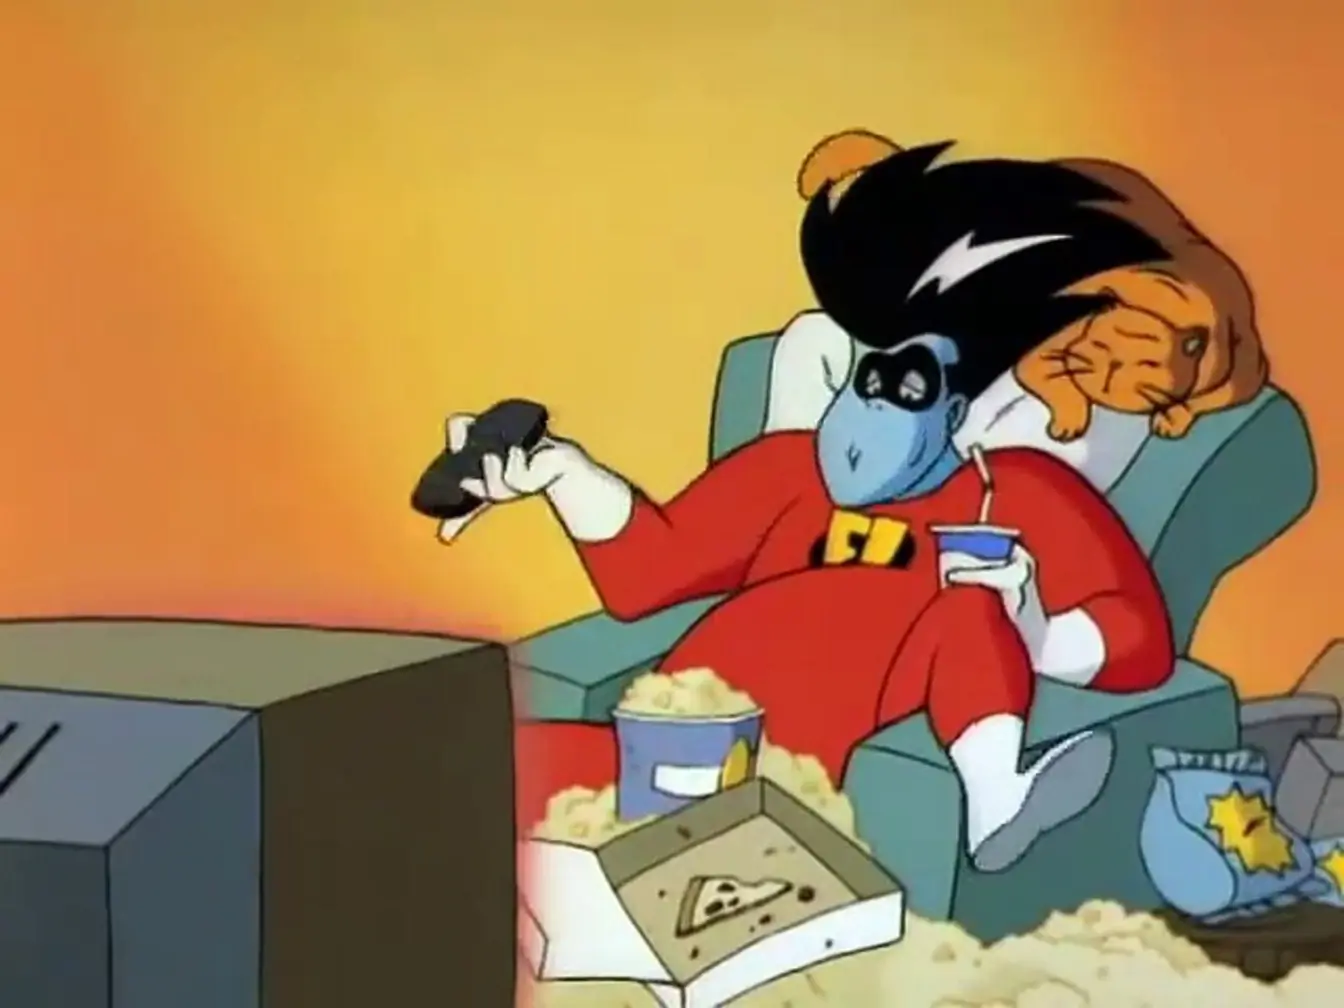
Trente et un ans après ses débuts, Freakazoid! refait surface dans un débat inattendu : son bazar assumé pourrait mieux viser le MCU que bien des parodies.
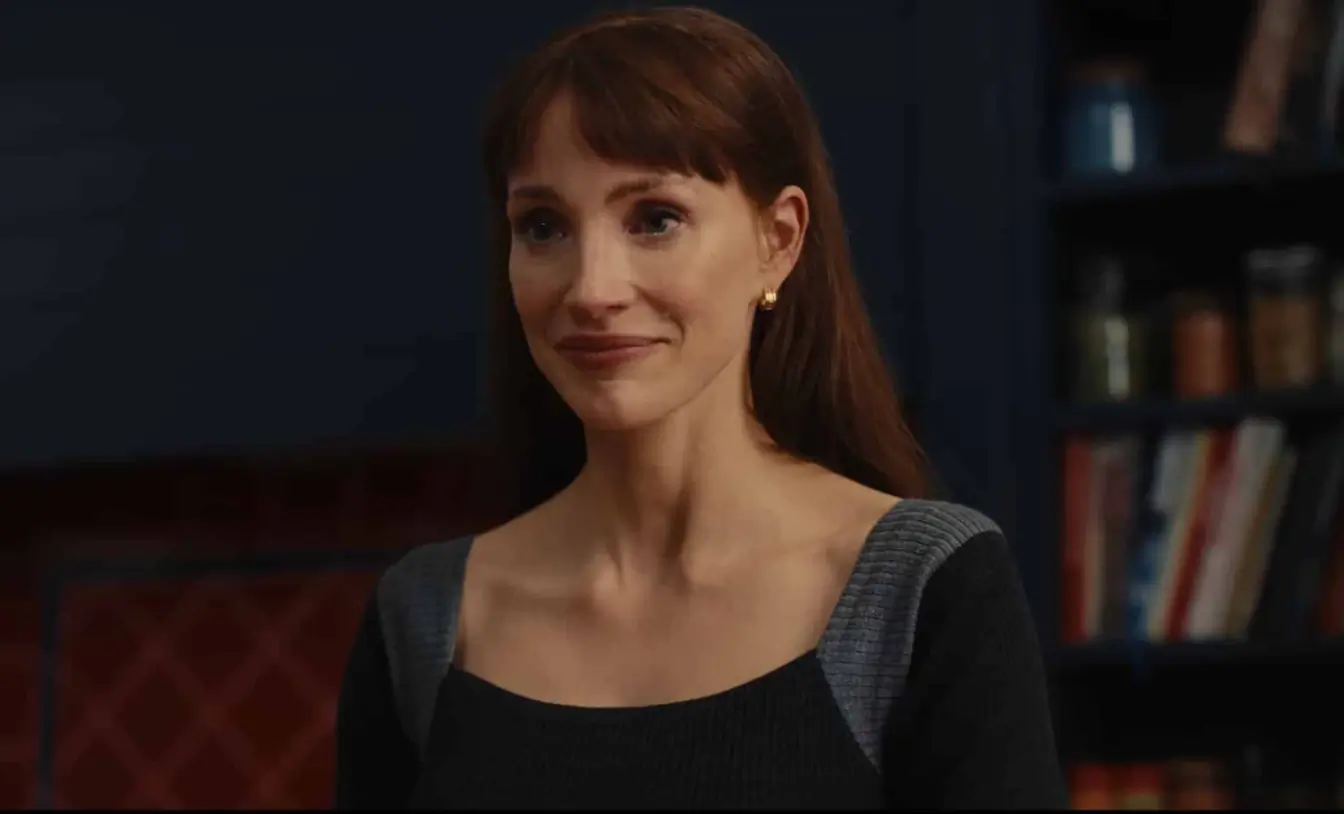
Le nouveau film d’horreur psychologique de Rob Savage, avec Jessica Chastain, promet jusqu’à 50 jump scares et pourrait battre un record le 9 octobre.
À trois mois de Avengers: Doomsday, une théorie domine chez les fans de Marvel : Bucky Barnes pourrait ne pas survivre.
Un bruit de couloir autour de Sinqua Walls agite déjà le futur du DCU. Derrière son rôle secret dans Man of Tomorrow, un méchant bien plus gros se profile.
L’apparition de deux films Star Wars dans un suivi de production relance enfin le calendrier. Mais le projet de Dave Filoni pourrait aussi fermer plusieurs séries.
Demis Hassabis veut un gendarme pour les modèles d’IA les plus puissants. Le cofondateur et patron de Google DeepMind propose un organisme de standards américain, calqué sur la FINRA, chargé de tester les modèles frontière avant leur sortie. À terme, réussir ce test pourrait devenir obligatoire pour
Google Search change profondément. Lors de la Google I/O 2026, Google a présenté la plus grande évolution de son moteur de recherche depuis plus de 25 ans. La barre de recherche devient plus intelligente, plus interactive, et surtout beaucoup plus centrée sur l’intelligence artificielle. Concrètement, il sera possible de faire des recherches avec du texte, mais aussi avec des images, des vidéos, des fichiers et même des onglets Chrome. Google veut transformer la recherche en véritable assistant capable de comprendre des demandes longues, complexes et de répondre de manière plus directe. L’autre grand changement, c’est l’intégration plus forte du mode conversationnel. Après une première réponse, l’utilisateur peut continuer à poser des questions, comme dans un chatbot, sans recommencer toute sa recherche. Google pousse ainsi encore plus son moteur vers une expérience proche de Gemini. De nouveaux agents d’information vont aussi arriver. Leur rôle sera de surveiller le web en continu sur certains sujets et d’envoyer un résumé quand une nouveauté importante est détectée. Google ajoute également des fonctions capables de créer des tableaux, graphiques et mini-applications directement depuis la recherche. Pour les éditeurs de sites web, cette évolution est importante. Google laisse progressivement moins de place aux liens traditionnels et donne plus de visibilité aux réponses générées par IA. Cela pourrait réduire encore le trafic vers les sites d’information, les blogs et les comparateurs.
OpenAI change radicalement d’approche en cybersécurité avec GPT-5.4-Cyber. Moins de restrictions, mais plus de contrôle sur qui utilise le modèle. Faut-il y voir une avancée majeure… ou un nouveau risque ? Voici ce que vous devez absolument comprendre. OpenAI GPT-5.4-Cyber : ce qu’il faut retenir L’
Des images prétendant être celles du tsunami au Japon (1.1.204) sont relayées sur les réseaux sociaux. La plupart sont des vidéos datant de 2011. Sur l’une d’entre elles, postée sur X (ex-Twitter) et visionnée des millions de fois, on distingue des bateaux amarrés s’écraser violemment contre l’enceinte d’un port, puis des vagues gigantesques et noirâtres submerger une route, emportant tout sur leur passage. Ces images sont bien réelles. Sauf qu’elles datent du 11 mars 2011, date à laquelle un tremblement de terre d’une magnitude 9,1 avait ravagé le Japon. Il avait engendré un tsunami dont certaines vagues avaient atteint plus de 30 m, parcourant jusqu’à 10 km à l’intérieur des terres. Une autre vidéo, filmée caméra à la main, montre des courants puissants s’engouffrer dans les rues étroites d’une ville, les voitures brinquebalent d’un côté à l’autre de la rue. Les passants se réfugient dans les rues surélevées, certains poussant des cris de terreur. Ces images, abondamment repostées, souvent sans précision de la date, ont également été filmées lors du tsunami de 2011. Après le séisme du 1 janvier 2024, de nombreuses images décontextualisées ou appels aux dons frauduleux ont été partagés, poussant même la télévision publique japonaise (NHK) à mettre en garde contre "les fake news qui circulent en cette période de catastrophe alors que les gens cherchent à s'informer" alors que l'archipel nippon est hanté par le souvenir du terrible séisme de 2011. "Cela pourrait semer la confusion dans les zones sinistrées et entraver les opérations de sauvetage", a regretté NHK dans un communiqué publié le jour du séisme.
Selon le journal hongrois Media1, l’Hungarian Communications Association aurait entamé des discussions avec le législateur, des fournisseurs d’accès à Internet et plusieurs défenseurs des droits des éditeurs de contenus en vue d’étudier la piste d’attaques coordonnées sur les plates-formes d’IPTV illégales. L’association entend combattre le piratage non pas avec des poursuites en justice mais des attaques DDOS (Déni de service) qui cibleraient spécifiquement les plates-formes d’IPTV. Geeko signaler qu'elle doit toutefois d’abord définir dans quelle mesure ces attaques DDOS pourraient être considérées comme “légales” dans le cadre d’une lutte contre le piratage. Les attaques DDOS permettraient théoriquement de couper de nombreux signaux et de rendre inaccessibles des bouquets entiers de chaines aux abonnés.En répétant ces attaques plusieurs fois, il serait possible dans une période de temps assez courte de pousser les abonnés à stopper leurs abonnements en raison de la qualité médiocre du service. Les fournisseurs d’IPTV verraient alors leurs revenus baisser” explique l’organisation. Ces attaques pourraient toutefois faire des dommages collatéraux. Du côté des serveurs loués aux services en question. Mais aussi de nombreux revendeurs, qui se retrouveraient noyés sous les demandes de remboursements des consommateurs. Tout ceci reste toutefois pour le moment de l’ordre du théorique puisque dans la pratique, rien n’a encore été validé. Si cela devait être le cas toutefois, un véritable Armageddon pourrait frapper le secteur, partout en Europe.
La mise en garde s’adresse à tous les utilisateurs de Google Chrome, autant dire des milliards de personnes à travers le monde. Récemment, le célèbre navigateur a connu une petite défaillance, une vulnérabilité informatique qui pourrait avoir de lourdes conséquences. C’est pourquoi le géant informatique a publié la mise à jour 100.0.4896.127, corrigeant un problème critique… qui peut avoir été exploité par des pirates. Comme l’explique The Sun, une vulnérabilité « zero-day » -comprenez une faille informatique pour laquelle aucun correctif ou aucune information n’existe- avait été détectée. Nommée CVE-2022-1364, celle-ci pouvait représenter une porte ouverte pour les hackeurs. « Google est conscient que cette vulnérabilité existe », peut-on lire dans une annonce de sécurité récemment publiée. C’est pourquoi une mise à jour urgente a été déployée. Si celle-ci sera déployée dans les prochaines semaines de manière obligatoire, il est d’ores et déjà conseillé de mettre à jour manuellement le programme. Pour ce faire, rendez-vous dans les paramètres de Google Chrome, mettez-le à jour avec la dernière version et relancez l’application. la faille concernerait aussi bien les utilisateurs sur Windows, Mac ou Linux, mais pas les versions sur téléphone mobile. La dernière porte le numéro 100.0.4896.127. Si ce n'est pas le cas, alors le navigateur pourra être mis à jour. Comment mettre a jour ? : une fois dans le navigateur, il faut cliquer sur les trois petits points en haut à droite de l'écran, puis "Aide" et "À propos de Google Chrome". Ensuite, bien vérifier que la version est la bonne. La dernière porte le numéro 100.0.4896.127. Si ce n'est pas le cas, alors le navigateur pourra être mis à jour. Voir Bulletin d'info de Google (anglais)
Aux États-Unis, les forces de l'ordre tirent la sonnette d'alarme concernant les parcmètres. Un rappel rapide Les QR Codes, (Quick Response) sont des codes-barres carrés, scannés par votre smartphone pour effectuer diverses tâches. Si vous utilisez des applications d'authentification sur votre mobile, vous avez presque certainement dû en scanner une pour configurer 2FA pour les sites Web que vous utilisez. De même, ces codes peuvent être trouvés dans la rue, dans les tests covid, dans les entreprises ou à peu près partout où vous pouvez penser. Récemment, des hammeçonneurs ont détournés le R code de parking, cherchant à s'emparer des détails de paiement. Sonnez l'alarme QR Cette attaque particulière semble s'être produite sur une période d'au moins quelques semaines, plusieurs comptes Twitter des forces de l'ordre y faisant référence comme suit : https://twitter.com/Austin_Police/status/1478122920371232770 L'escroquerie dite "payer pour se garer" consiste à placer de faux autocollants de code QR sur les parcmètres, incitant les gens à payer en utilisant le code. Au début, je ne savais pas s'ils plaçaient de faux autocollants sur de véritables avis de code QR de paiement ou s'il s'agissait également de faux avis. Il s'agit d'un véritable avis de « stationnement payant par application » imprimé avec le faux autocollant de code QR placé dans le coin inférieur droit. Il s'agit d'un travail dont la conception globale donne l'impression qu'il est censé être là. Du scan au phishing Une fois scannées, les victimes potentielles sont dirigées vers un faux site Web de « parking payant rapide ». À partir de là, la collecte des détails de paiement n'est plus qu'à quelques clics. On ne sait pas quel niveau de détails personnels sont pris avec la carte, mais au strict minimum, nous nous attendons à des choses comme le nom, l'adresse, la date de naissance. Cela signifie que quiconque est tombé dans le piège devra surveiller de près les autres formes de correspondance, car cela pourrait facilement servir de rampe de lancement pour d'autres tentatives de phishing ou d'ingénierie sociale. Si les détails de paiement ont été remis, les victimes devront annuler ces détails de paiement avant que les escrocs ne puissent se lancer dans des dépenses effrénées. sont de plus en plus fûtés, et tentent de nouvelles techniques, soyez vigileants,, désormais même en scannant n QR code, ou effecuant un paiement à un terminaL.
Le site de streaming Popcorn Time, qui permettait aux utilisateurs de regarder illégalement des films et des émissions de télévision a (à nouveau) fermé ses portes. Popcorn Time, qui avait été surnommé le "Netflix du piratage", avait fait l'objet de pressions légales de la Motion Picture Association of America. Les bailleurs de fonds du site avaient fait valoir que Popcorn Time ne distribuait pas le contenu lui-même, au lieu d'agir comme un portail vers d'autres sources. Plutôt que d'admettre sa défaite face à l'industrie dont elle avait mis sous pression les revenus, Popcorn Time a publié un message sur son site Web affirmant que le site avait fermé en raison d'un manque d'intérêt de la part de son public. La déclaration de Popcorn pourrait être considérée comme le reflet d'une «industrie» souffrant de la disponibilité de contenu provenant de sources légitimes. Cependant, ce n'est pas la première fois que Popcorn Time ferme ses portes. Comme son code est disponible en open source, rien n'empêche un autre site de reprendre là où Popcorn Time s'est arrêté. Affaire à suivre...
Un logiciel qui était autrefois d'une importance cruciale pour les internautes est de retour, mais avec un objectif néfaste : pirater votre appareil. Sachez qu'il s'agit d'une nouvelle campagne de logiciels malveillants et qu'elle tire cette fois-ci de la popularité d'Adobe Flash Player, que la société a abandonné en 2020. Les pirates ciblent désormais les utilisateurs d'Android via une campagne de logiciels malveillants qui consiste à télécharger Flash Player. Un nouveau système de distribution « FluBot » incite les utilisateurs à télécharger une fausse application Flash Player infectée par un cheval de Troie dangereux, selon PhoneArena. Le lien qui incite les utilisateurs à télécharger le fichier APK de Flash Player via un site Web sommaire s'est avéré provenir de personnes en qui vous auriez une confiance aveugle, comme votre famille, vos proches ou vos amis proches. Mais ne les blâmez pas. C'est leur téléphone qui envoie ces invitations à tous leurs contacts. Une fois qu'un téléphone est infecté par le cheval de Troie, il obtient un accès non autorisé aux contacts qui y sont enregistrés et leur envoie un lien pour télécharger le Flash Player. C'est ainsi que fonctionne ce système de distribution. Et tout cela se passe sous le nez de l'utilisateur. Vous ne soupçonnerez rien. Cependant, vous devez savoir qu'il n'y a absolument aucune raison de télécharger un fichier APK depuis un site Web non fiable, même s'il s'agit d'une suggestion de quelqu'un que vous connaissez. Et de plus, si vous avez des connaissances en technologie, vous saurez que Flash Player est mort et abandonné depuis 2020. Le Flash Player bien-aimé nous manque tous et à juste titre, car il faisait partie intégrante de notre vie en ligne. Mais les technologies de streaming vidéo ont évolué au cours des dernières années et Flash Player ne pouvait pas faire grand-chose. En tout cas, Adobe n'est toujours pas assez désespéré pour envoyer aux utilisateurs des liens vers le Flash Player, mort depuis 2020. Alors que devriez-vous faire dans une situation comme celle-ci? Eh bien, vous devriez tout simplement ignorer ces messages et liens. FluBot est le coupable de tous les appareils qui ont été infectés l'année dernière par des logiciels malveillants provenant de sources aussi bénignes qu'une mise à jour de sécurité du téléphone, une notification de livraison de colis et des notifications d'autres applications légitimes. Mais il y a toujours quelque chose qui cloche dans ces invitations. Ces campagnes de logiciels malveillants ont un objectif : voler vos données personnelles pour les revendre plus tard ou détourner des appareils pour obtenir une rançon. Le but pourrait également être de propager le virus ou le cheval de Troie sur beaucoup plus d'appareils. Et vous devriez éviter de tomber dans ce piège. Pratiquez des routines Internet sûres, et cela implique de télécharger des applications Android uniquement à partir de sources fiables, telles que le Google Play Store.
Ce vendredi, 8 janvier 2021 Twitter a finalement pris la décision après la sanction de 12h, de bannir définitivement le compte personnel du président américain sortant. Dans un communiqué de presse, l'entreprise dirigée par Jack Dorsey précise les raisons de sa décision, un choix historique, pour une plateforme qui n'a pas pour habitude d'expliquer les raisons de la suppression des comptes enfreignant à ses yeux ses règles d'utilisation. “Après une étude précise des récents tweets du compte @realDonaldTrump et de leur contexte - notamment dans la façon dont ils sont compris et interprétés sur et en dehors de Twitter - nous avons suspendu définitivement le compte en raison du risque de nouvelles incitations à la violence" explique Twitter, faisant référence à l’invasion du Capitole, qui a fait cinq morts. Deux tweets visés par la plateforme Fait rarissime, la plateforme précise sa décision en expliquant pourquoi à ses yeux Donald Trump n'avait pas respecté ses règles d’utilisation. Deux tweets sont mis en cause et considérés par Twitter comme allant à l’encontre de ses règles sur l’apologie de la violence. L'entreprise évoque notamment le message de Donald Trump au sujet de l’investiture de Joe Biden. "A tous ceux qui me le demandent, je ne me rendrai pas à l'investiture du 20 janvier" a écrit le président américain ce 8 janvier. Aux yeux de la plateforme, cette phrase fait l’apologie de la violence dans la mesure où elle pourrait être interprétée comme une nouvelle accusation de tricherie par les démocrates lors de l’élection présidentielle. Par ailleurs, Twitter explique que l’annonce de Donald Trump sur son absence pourrait être perçue par des partisans comme un encouragement à commettre des violences le jour de l’investiture. La plateforme évoque un second tweet, publié précédemment. “Les 75 millions de grands Patriotes Américains qui ont voté pour moi, L’AMERIQUE D’ABORD et RENDRE SA GRANDEUR A L’AMERIQUE, auront une IMMENSE VOIX à l’avenir. Ils ne seront ni méprisés ni traités injustement, d’une quelconque manière!!!” promettait Donald Trump. Concernant ce second tweet, la plateforme reproche à Donald Trump l’utilisation du terme “patriotes américains”, qui pourrait à ses yeux être interprété comme un soutien aux manifestants ayant envahi le Capitole mercredi dernier. Jusque-là, Twitter avait toujours assumé le fait de laisser à Donald Trump la possibilité de ne pas respecter les règles d’utilisation du réseau social, au même titre que les autres dirigeants du monde entier, et ce en raison de "l’intérêt public" de leurs messages.
Spotify part en guerre contre les abonnés qui utilisent un adblocker pour faire des économies. Dans ses nouvelles conditions générales d’utilisation (CGU), le géant suédois du streaming mentionne explicitement l’interdiction d’utiliser un bloqueur de publicité sur son site. À partir du 1er mars 2019, les abonnés qui choisiraient malgré tout de braver cette interdiction risquent la fermeture immédiate de leur compte, Et sans le moindre avertissement préalable, assure le site The Verge. Un moyen d’échapper aux pubs intempestives Pour profiter des services de la plate-forme, les utilisateurs de Spotify ont le choix entre deux options. La première consiste en une version payante, qui donne accès à l’intégralité du contenu du site. La seconde est totalement gratuite, mais elle oblige l’utilisateur à écouter des publicités entre deux morceaux. Pour contourner ce désagrément, de nombreux adeptes de Spotify ont recours à un adblocker qui leur permet de profiter des avantages de la version payante, sans avoir à s’acquitter de l’abonnement. Deux millions de fraudeurs potentiels Avec ces nouvelles restrictions, Spotify espère mettre un terme à ces pratiques coûteuses pour la firme, et qui concerneraient près de deux millions d’abonnés à travers le monde. Spotify possède plusieurs outils de détection pour surveiller la façon dont est utilisé le service. "Nous allons continuer à investir énormément pour corriger ces procédés et améliorer les méthodes de détection", déclarait un porte-parole du groupe en août 2018 dans une interview à Digiday La firme suédoise entend ainsi réduire l’impact inacceptable de ces pratiques sur les détenteurs de droits, annonceurs et utilisateurs du site.
C'est le nouveau grand chantier de Mark Zuckerberg. Ce projet, baptisé 'Whatstabook', Facebook voudrait y parvenir d’ici fin 2019 ou début 2020, selon les informations du New-York Times qui a révélé ce projet. Facebook explique vouloir "créer les meilleures expériences de messagerie possibles" et qu'elles soient "rapide, simple, fiable et privée". Pas de fusion en vue, les trois réseaux sociaux garderaient leur indépendance, mais, au sein d’un outil commun. Il pourrait devenir possible de discuter avec un contact quel que soit le service sur lequel vous l’avez ajouté. Le cryptage total, qui rendrait les messages illisibles par d’autres que par l’expéditeur et le destinataire, pourrait répondre à la critique souvent adressée à Facebook quant à sa protection des données personnelles, jugée trop laxiste. Les trois services de messagerie de Facebook revendiquent chacun plus d’un milliard d’usagers dans le monde. L'intégration des applications pourrait aider Facebook à gagner plus d'argent grâce aux publicités en incitant ses utilisateurs à passer plus de temps à utiliser ses applications de chat plutôt que de se tourner vers d'autres services de messagerie Google et Apple. Matthew Green, cryptographe à l'Université John Hopkins, a exprimé sa préoccupation concernant les données qui pourraient être partagées entre les applications et le fait que le chiffrement de WhatsApp s’en trouve affaibli. WhatsApp n'a besoin que d'un numéro de téléphone pour s'inscrire tandis que Facebook demande aux utilisateurs de vérifier leur identité. L'intégration de Facebook Messenger avec WhatsApp et Instagram pourrait également rendre plus difficile pour les régulateurs gouvernementaux de démanteler l'entreprise, selon certains analystes. « Cela lie l'entreprise de manière plus rigide », a déclaré Brian Wieser, analyste chez Pivotal Research Group. « Ils consolident le fait qu'ils ne forment qu'une seule société. L'enjeu est plus élevé. »
Les renseignements français (DGSE) ont publié une offre d'emploi étonnante à destination des étudiants férus de piratage informatique. La DGSE recherche en effet un stagiaire pour une durée de six mois. Sa mission : Détecter et exploiter des failles dans les jeux vidéo comme 'Fortnite' ou 'World of Warcraft', League of Legends ou encore PUBG pour surveiller le contenu des discussions de certains joueurs. De plus en plus de personnes utilisent les jeux vidéo connectés (PUBG, Fortnite, Counter Strike, WoW, League of Legends…) afin d’en détourner leur utilisation première. Et pour cause, les moyens de communication mis à disposition dans ces jeux sont utilisés de manière furtive afin d’échanger de l’information spécifique", indique le ministère des Armées dans l’offre d’emploi publiée, notamment à destination des étudiants de l'université Paris 6. 600 recrues pour les renseignements en 2019 ? Au sein de sa période de stage, l’heureux élu devra réaliser les missions suivantes : Votre mission si vous l’acceptez sera: Effectuer une cartographie des jeux vidéo connectés largement répandus (part de marché, estimation du nombre de joueurs, CVE, …) Sélectionner un ou deux bons candidats et en effectuer une rétro-conception afin d’en extraire des signatures réseau" au sein de cette cartographie, c'est-à-dire, extraire "des éléments techniques" permettant de reconnaître "les échanges effectués dans l’espace de discussion du ou des jeux en question". Enfin, le stagiaire devra rechercher et exploiter les failles de ces jeux vidéo, afin d'accéder aux contenus des discussions des individus soupçonnés de détourner les jeux. Il est possible que la DGSE soit déjà capable de pénétrer dans les canaux de discussion de certains jeux vidéo. Cette offre de stage pourrait être seulement destinée à attirer de jeunes candidats à fort potentiel technique. Le service de renseignement entend recruter 400 profils techniques, notamment dans les technologies numériques, en 2019. Plus d'infos voir la fiche de stage (fr)
Parmi les solutions proposées pour vérifier que votre adresse mail n’avait pas été piratée, il existe le site 'Have I been pawned', mais les développeurs du navigateur Firefox publient un nouvel outil, baptisé 'Firefox Monitor'. Ce nouveau dispositif doit vous permettre de vérifier facilement si votre adresse mail figure dans une base de données qui aurait été piratée. Firefox Monitor est disponible en français vous pouvez désormais faire cette vérification très facilement. L’intérêt de ce nouvel outil, c’est que les développeurs ont mis en place un processus qui va préserver votre adresse. Lorsque vous allez l’introduire dans le champ de recherche, elle ne sera pas transmise à Firefox, le système s’appuie en effet sur un procédé qui est baptisé 'k-anonymity' et qui va limiter l’échange à une partie des contenus. Si votre adresse est signalée comme étant corrompue, vous recevez des informations concernant: la fuite: - Le service qui est concerné - Quelles sont les données qui ont été exposées comme votre adresse mais aussi, éventuellement, votre mot de passe ou d’autres informations personnelles. Dans ce cas, vous recevrez aussi des conseils vous permettant de prendre un certain nombre de mesures comme, par exemple, le changement du mot de passe pour le service associé à votre adresse. En plus de cet outil de base, Firefox vous propose d’activer une alerte automatique qui vous informera si votre adresse est concernée par une attaque qui pourrait intervenir dans le futur. Bien sûr, dans ce cas, vous devrez communiquer à Firefox l’adresse pour laquelle vous souhaitez être avisé, mais lorsque l’on voit l’ampleur des attaques actuelles, cette option sera certainement positive pour vous permettre de réagir rapidement et préserver vos données. Accéder au site Firefox Monitor.(fr) Accéder au site Have I been pawned. (eng)
Des PS4 ou des Nintendo Switch neuves à moins de 50 €, il est normalement impossible de trouver ces consoles dernières générations à ce prix-là sur le marché. Et pourtant, la semaine dernière, des petits malins ont profité d’un bug de l’application Micromania sur iOS et Androïd pour s’offrir ces petits bijoux de gamers sans débourser plus qu'un billet de 50 euros, d’après bfm L’opération consistait à remplir son panier d’achat avec des articles bénéficiant de remises, comme c’est le cas de nombreux pack avec console + jeu, puis à mettre son téléphone en mode avion et à retirer ses produits du panier. L’application oubliait alors d’annuler les réductions cumulées. L’utilisateur pouvait donc toujours en bénéficier en décidant d’acheter une seule et unique console. Résultat des courses : on pouvait, par exemple, se payer une PS4 à 40 € au lieu de 349 €. Le bug a été découvert le 29 octobre 2018, avant d’être corrigé deux jours plus tard, entre-temps, plusieurs consoles ont été expédiées. Mais les acquéreurs pourraient bien ne pas profiter très longtemps de leur nouveau joujou. Selon le code de la consommation, si la différence avec le prix affiché d’un produit est dérisoire, le vendeur peut requérir la nullité de la vente. D’autant plus si l’exploitation du bug est reconnue comme une manipulation pour tromper volontairement Micromania. "Il existe une obligation générale de bonne foi dans l'exécution des contrats. Si un cocontractant effectue des actions ou autres manoeuvres pour "tromper le système", un tribunal pourrait reconnaître l'existence d'un dol (erreur provoquée par un stratagème ou une manoeuvre). Dans ce cas, le commerçant pourrait demander la nullité de la vente ou des dommages et intérêts" avertit Céline Avignon, avocate. Pour les acheteurs, il faudra peut-être rendre les consoles.
Une faille, découverte en février 2018, permettait d'utiliser la Switch comme une tablette Linux, mais depuis, les hackers sont allés plus loin puisqu'il est désormais possible de pirater la console, et de faire tourner des jeux de manière illégale. Mais Nintendo ne compte pas en rester là et commence à bloquer certaines fonctions de la console à distance. La Switch a cédé face aux 'hackers', 13 mois après sa sortie. Les 14 millions de Switch déjà vendues sont susceptibles d'être piratées, et aucune mise à jour du système d'opération ne pourra empêcher la manoeuvre. Pour autant, si Nintendo ne peut empêcher le piratage de la console, il lui reste malgré tout un moyen de contre-attaquer. C'est là qu'entre en jeu le 'message d'erreur 2124-4007'. Un code énigmatique, mais qui signifie tout simplement que la Switch ne peut plus se connecter aux services en ligne de la console. Au revoir donc les parties en ligne (qui deviendront payantes à la rentrée), mais également l'accès à l'eShop et aux nombreux jeux dématérialisés vendus uniquement sur la boutique, ainsi qu'aux messages et autres partages de photos et vidéos sur Twitter et Facebook. Une sanction qui serait, selon le site Nintendo Everything, définitive; l'entreprise jugeant que le piratage de la console constitue une infraction aux conditions générales d'utilisation. La guerre n'est donc pas encore totalement perdue pour Nintendo. Reste un détail à régler, ne pas envoyer le message d'erreur (et donc bloquer la console) aux joueurs qui n'ont pas piraté leur console, comme c'est arrivé à plusieurs internautes... Voir aussi: Une faille dans la puce Nvidia Tegra X1, permet de pirater la Nintendo Switch. Il est évidemment déconseillé de pirater la Switch. C’est non seulement illégal, mais cela annule la garantie et pourrait endommager la console de façon permanente.
Découverte d'une nouvelle faille qui pourrait toucher des centaines de millions d'ordinateurs et d'appareils mobiles. Il s'agit d'une variante des célèbres 'Spectre' et 'Meltdown', qui avaient été rendues publiques en janvier 2018. Intel a baptisé la nouvelle version 'Variant 4'. Celle-ci exploite en grande partie les mêmes points faibles que le maliciel précédent, mais détourne des informations sensibles en recourant à une nouvelle méthode. Un nouveau correctif est en préparation. Le fabricant de puces Arm signale que le malware doit se trouver sur le réseau local pour agir. cette faille permettaient à des pirates de solliciter des informations sensibles via le CPU et étaient présentes sur des centaines de millions de puces remontant même jusqu'à vingt ans en arrière. Des patches pour la variante originale sont entre-temps sortis depuis quelque temps déjà, même s'ils ne semblent pas toujours avoir eu l'effet souhaité. Selon des chercheurs, il est possible que d'autres nouvelles variantes se manifestent. Voir aussi: Un important problème de sécurité affecte les microprocesseurs de trois géants mondiaux du secteur. AMD, INTEL, ARM. Les iPhones et les iPads sont aussi touchés par la faille des processeurs. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

"(nom d'utilisateur) Video", avec un petit smiley: si vous recevez ce message avec un lien de la part d'un de vos contacts Messenger, ne cliquez surtout pas! Il s'agit en effet d'un 'virus', qui avait fait son apparition à la fin 2017, mais qui est en train de connaître une nouvelle vie chez nous, et se répand à toute vitesse sur Messenger. Deux fonctionnaires de 'Hainaut Développement' ont ainsi été infectés ces derniers jours, tout comme de nombreux autres Belge. Si vous cliquez vous êtes renvoyé vers un portail vidéo, qui vous dit que vous avez besoin d'un plug-in pour la lire... En cliquant, vous installer en fait le virus, qui va effectuer deux actions: - Envoyer cette fausse vidéo à tous vos contacts Messenger - Miner de la cryptomonnaie pour enrichir les criminels. Cette action demande de plus beaucoup de ressources et pourrait sévèrement endommager les ordinateurs aux configurations les plus faibles. Repéré pour la première fois en Corée du Sud, ce virus a été créé par des cybercriminels pour s'enrichir en crypto-monnaies, il se retrouve désormais dans plusieurs pays et ne cesse de se propager. Ce virus ne fonctionne pour l’instant que sur les ordinateurs utilisant Facebook Messenger sur le navigateur Google Chrome, mais il n'est pas exclus qu'il puisse évoluer bref, méfiance... Plus d'infos voir le communiqué de Trend Micro (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Une faille, découverte en février 2018, permettait d'utiliser la Switch comme une tablette Linux, aujourd'hui, les hackers vont plus loin puisqu'il est désormais possible de pirater la console, et de faire tourner des jeux de manière illégale. Pas de chance pour Nintendo, 13 mois après sa sortie, la Switch a cédé face aux 'hackers'. Plus précisément, c'est la puce 'Nvidia Tegra X1' qui est ici en cause, sa vulnérabilité aurait fourni un accès privilégié aux pirates, qu'il sera difficile de bloquer. En effet, la faille étant matérielle, Nintendo est totalement impuissant. Les 14 millions de Switch déjà vendues sont susceptibles d'être piratées, et aucune mise à jour du système d'opération ne pourra empêcher la manoeuvre. Seule une nouvelle version de la console permettra de combler la faille. Mais d'ici là, les hackers se mobilisent pour en profiter. Actuellement, la faille est "tethered", c'est-à-dire qu'il faut recommencer le piratage à zéro à chaque démarrage de la console (comme les derniers jailbreak d'iPhone), mais une fois installé, il est en théorie possible de faire tourner des jeux et des applications de façon illégale. La faille a été découverte par deux personnes quasiment en même temps, 'fail0verflow' d'un côté, et 'Kate Temik' de l'autre. Les deux hackers ont notifié Nintendo en février dernier, tout comme le fabricant de la puce, Nvidia, et également Google, qui utilise la même puce sur une de ses tablettes. Il est évidemment déconseillé de pirater la Switch. C'est non seulement illégal, mais cela annule la garantie et pourrait endommager la console de façon permanente.
Cette faille dans le cerveau des ordinateurs et autres appareils électroniques pourrait permettre à des pirates de prendre leur contrôle et d’accéder aux données (mots de passe, numéros de cartes bancaires etc...) qui y sont stockées Les groupes concernés avaient l’intention de révéler le problème la semaine prochaine, mais devant l’ampleur des inquiétudes relayées dans la presse et par des experts en cybersécurité, Intel, le géant américain des processeurs, et Google, le premier à avoir découvert la faille il y a plusieurs mois, ont choisi de communiquer plus tôt que prévu. Le groupe Intel avait confirmé mercredi que ses micro-processeurs (la pièce qui fait tourner les serveurs informatiques, les ordinateurs ou les téléphones portables), comme ceux d'autres entreprises comme AMD ou ARM, pouvaient potentiellement être piratés et permettre l'accès à des informations stockées sur l'appareil ou le serveur, comme les mots de passe ou des clés de cryptage. Des failles confirmées par le CERT, l'agence américaine en charge de la cybersécurité, qui a également indiqué "ne pas avoir connaissance" de tentative de piratage utilisant ces failles, baptisées "Spectre" et "Meltdown" ("fusion") et découvertes par des experts en sécurité informatique de chez Google. Intel, ARM et AMD, ainsi que d'autres entreprises technologiques comme Microsoft, Amazon ou Mozilla ont commencé à diffuser correctifs et mises à jour de sécurité pour limiter le problème. Les mises à jour seront prêtes dans quelques jours Dans un nouveau communiqué diffusé jeudi, Intel affirme qu'il aura d'ici la fin de la semaine prochaine "diffusé des mises à jour pour plus de 90% de ses processeurs sortis ces cinq dernières années". Les inquiétudes viennent du fait que l'écrasante majorité des appareils électroniques et informatiques fabriqués ces dernières années dans le monde est équipée de puces de ce type. De plus, selon certains experts, la faille touchant la puce elle même, seul son remplacement par une puce conçue différemment permettrait de se prémunir durablement, une perspective lourde de conséquences. Ceci étant, expliquent-ils également, un piratage de ces processeurs exige un niveau technique très pointu, limitant selon eux les risques. ARM, société anglo-japonaise, ne fabrique pas, à proprement parler, des processeurs. Elle conçoit les architectures de ceux de la plupart des smartphones, des tablettes et des objets connectés vendus dans le monde. L’américain AMD est l’un des plus importants fabricants de composants informatiques (microprocesseurs et cartes graphiques). Des mises à jour de sécurité sont déjà disponibles, d’autres vont être déployées. Les utilisateurs sont invités à les appliquer. Intel a démenti une information relayée par la presse spécialisée selon laquelle ces correctifs ralentiraient les systèmes d’environ 30 %. Les experts en sécurité estiment tout de même que cette faille est préoccupante. Il est indispensable que tous les systèmes informatiques et tous les fournisseurs de 'cloud' mettent en place les correctifs. Selon eux, 'la nature complexe de la faille exige davantage qu’une simple mise à jour, les entreprises devront redémarrer leurs systèmes pour appliquer le patch, ce qui pourrait entraîner une interruption des services dans l’intervalle. De plus, si ces correctifs sont utiles à court terme, seul le renouvellement des appareils permettra aux entreprises concernées de se prémunir durablement Edit le 24 mai 2018. Une nouvelle variante de ‘Spectre’ et ‘Meltdown’ découverte.
Si vous êtes un utilisateur de Facebook, les publications de type "piège à clics" (clickbait) ne vous sont probablement pas étrangères. Ce sont par exemple les gifs sous lesquels il faut "taguer un ami qui fait pareil", les photos à "aimer si on est d'accord", ou les autres "identifie un pote qui te fera un gâteau au chocolat". L'objectif est à chaque fois le même: obtenir le plus de "j'aime", partages ou commentaires. Les pages qui postent ce type de publications dans le but d'obtenir des "j'aime", des partages ou des commentaires seront "dévalorisées". Le réseau social de Mark Zuckerberg a annoncé lundi qu'il allait (ENFIN!!) sévir contre ces posts. Dans un communiqué, Facebook reconnaît: "Des gens nous ont dit qu'ils n'aimaient pas ces messages de spam". Il détaille ensuite les méthodes qui seront mises en place: "nous avons entraîné une machine d'apprentissage automatique pour qu'elle puisse détecter [ces] contenus. On les verra moins dans le fil d'actualité", promet Facebook. Quelques semaines pour changer de stratégie. "Aussi, ces prochaines semaines, nous allons dévaloriser sur le fil d'actualité les pages qui recourent de manière répétée et systématique à cet 'engagement-bait' [piège à clics] pour gagner en visibilité." Ces pages auront plusieurs semaines pour se mettre à jour et "s'adapter" à ce changement, elles devraient ensuite voir leur "reach" (terme marketing qui désigne le pourcentage d'internautes ayant été exposés à un message diffusé par une marque) baisser. Cette décision, si elle est efficace dans sa mise en pratique, pourrait bien faire changer la donne. Le "reach" est justement ce que cherchent la plupart des pages qui publient ces contenus: plus il est élevé, et plus le média ou site qui a posté le "tague un ami qui" peut revendre cher ses espaces publicitaires, et plus cela lui rapporte de l'argent. Sans cette perspective, il y a fort à parier que beaucoup arrêteront de vous demander de taguer vos amis un peu partout. Voir aussi: Comment les likes et les commentaires sur Facebook enrichissent les scammers. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.
YouTube, le portail vidéo de Google, vit des heures difficiles: de très gros opérateurs comme Amazon,eBay, Adidas, Lidl, Mars, HP, Deutsche Bank, ou encore Sky ont décidé de suspendre leurs campagnes de publicité sur le site, après la révélation par le Times que ces grandes marques apparaissent sur des vidéos montrant des enfants légèrement vêtus qui ont attiré les commentaires de centaines de pédophiles. "La plupart semblent avoir été postés par des enfants innocents" souligne l'enquête du Times Les pédophiles se ruent cependant sur un tel contenu, cependant, en cherchant certains mots-clés en russe qui peuvent faire apparaître des centaines de jeunes filles slaves Les algorithmes de YouTube suggèrent alors des clips similaires, explique le journal, dont un montrant des bambins nus dans un bain, par exemple. Les sections "commentaires" des vidéos sont utilisées par les pédophiles pour échanger des liens vers des abus d'enfants et pour faire des commentaires obscènes, et ce sans modération automatique de la plate-forme. Le "Times" donne pour exemple une petite fille allongée sur un lit parmi ses peluches, portant simplement un collant sous sa veste retroussée. La vidéo avait suscité des commentaires de nature clairement pédophile: "Je voudrais embrasser ta culotte parfumée", disait l'un d'entre eux. "En faisant de la publicité sur une vidéo, les marques ont peut-être financé le créateur de ces contenus", qui reçoit généralement 55% de tous les revenus, dénonce le Times. En réaction, des marques comme Adidas, Mars, HP, Diageo, Cadbury, Deutsche Bank et Lidl ont retiré leurs campagnes de YouTube à la veille du Black Friday, l'un des plus grands jours de vente en ligne de l'année! Adidas a déclaré que la situation était "complètement inacceptable" Tandis que Mars a déclaré que jusqu'à ce que les garanties soient en place, "nous ne ferons pas de publicité sur YouTube". YouTube ne vérifie pas de manière proactive les contenus inappropriés, mais s'appuie sur les algorithmes, les associations et les citoyens pour les signaler, de plus, le nombre de volontaires responsables de l'élimination des contenus inappropriés pour les enfants serait nettement insuffisant. Ronan Harris, managing director de Google Royaume-Uni et Irlande, a admis que "YouTube est un problème global pour Google". Google et sa filiale YouTube ont répliqué à ces critiques en s'engageant formellement à prendre des mesures pour renforcer le contrôle sur les vidéos diffusées. YouTube assure désormais avoir durci ses règles concernant les contenus impliquant des mineurs. Mais une enquête de la BBC a démontré que le système de signalement de contenu abusif de YouTube avait été inopérant pendant plus d'un an, permettant aux pédophiles de publier ces commentaires scabreux en toute impunité. Il pourrait y avoir selon la BBC jusqu'à 100.000 comptes laissant des commentaires inappropriés sur les vidéos concernant les enfants.... Lire le communiqué de la BBC (anglais) Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet
Des chercheurs de la société de sécurité américaine MRW Labs ont mis au jour une faille de sécurité assez inquiétante qui permet à des pirates de se connecter à distance à un smartphone Android et de faire deux choses: - Observer tout ce qui se fait à l’écran - Activer le micro du téléphone pour écouter ce qui se passe autour. Le problème viendrait d’une fonction d’Android (MediaProjection) qui permet à des applications tierces d’avoir accès à l’écran et au micro du smartphone. Pour autant, l’utilisateur ne peut ignorer que quelque chose d’étrange se passe avec son smartphone, car un message apparaît alors à l’écran. Les utilisateurs doivent d’abord donner leur autorisation (exemple : "Attention, telle application va enregistrer votre écran et votre micro – Est-ce que vous acceptez ?" ). Problème : des pirates peuvent modifier le contenu de cette boite de dialogue (exemple : "Merci d’avoir téléchargé cette application. Profitez-en bien"). On appelle ça du "tap-jacking" (clickjacking). Une mise à jour pour Android 8.0 seulement Cette faille serait présente sur les versions 5,6 et 7 d’Android, soit environ 70 à 80% du parc mondial. En revanche, elle a été corrigée sur la version 8 (Oreo). Si vous n’avez pas fait la bascule vers la dernière mouture d’Android, vous êtes donc potentiellement exposés à ce piratage, il parait donc nécessaire de faire la mise à jour vers Android 8, malheureusement ce n’est pas possible sur tous les smartphones. Accéder au rapport. (anglais) Android est également victime d’un autre problème: Géolocalisation forcée La position géographique des utilisateurs pourrait avoir été enregistrée à leur insu, même si le service de géolocalisation du smartphone est désactivé. Il s’agit d’un effet collatéral de la fonction de téléphonie, révélé par le site américain Quartz. En effet, votre smartphone, même si vous ne l’utilisez pas, passe son temps à rechercher les antennes relais les plus proches pour se connecter, or, Android collecte les adresses géographiques de ces antennes. Partant de là, il est facile d’en déduire, par triangulation, la position de l’utilisateur. Google affirme que ces données n’ont jamais été utilisées pour cela et que la collecte des adresses des antennes ne sera plus effectuée à partir du mois prochain (décembre 2017). Nous voilà, en principe, rassurés.....
La plupart des vulnérabilités sont inconnues de la majorité de la population mondiale même si elles affectent des millions de personnes, cependant, cette information publiée aujourd’hui est probablement encore plus bouleversante que la faille de Yahoo récemment révélée et touche plusieurs milliards de personnes à travers le monde. Des chercheurs ont découvert plusieurs vulnérabilités qui touchent à la sécurité de tous les réseaux 'Wi-Fi'. N’importe quel réseau Wi-Fi basé sur le chiffrement 'WPA' ou 'WPA2' peut être compromis. Si l’on tient compte du fait que WPA est la norme du Wi-Fi moderne, cela veut dire qu’en gros, presque tous les réseaux de Wi-Fi au monde sont vulnérables. Les recherches sont plutôt compliquées, nous n’entrerons donc pas dans les détails et nous contenterons de souligner les découvertes principales. Comment fonctionne KRACK: Les chercheurs ont découvert que les appareils basés sur 'Android, iOS, Linux, macOS, Windows et certains autres systèmes opératifs' sont vulnérables à des variations de cette attaque ; n’importe quel appareil peut donc être compromis. Ils ont appelé ce type d’attaque key reinstallation attack (attaque de réinstallation de clé), ou KRACK en plus court. Ils décrivent en particulier comment une attaque sur les appareils Android 6 fonctionne. Pour l’exécuter, l’attaquant doit paramétrer un réseau Wi-Fi avec le même nom (SSID) que celui d’un réseau existant et cibler un réseau spécifique. Quand l’attaquant détecte que l’utilisateur est sur le point de se connecter au réseau d’origine, il peut envoyer des paquets spéciaux qui font passer l’appareil à un autre canal et le connectent au faux réseau du même nom. Après cela, en utilisant une faille dans l’implantation des protocoles de chiffrement, ils peuvent changer la clé de chiffrement que l’utilisateur utilisait à une suite de zéros et accéder à toutes les informations que l’utilisateur télécharge ou met en ligne. On pourrait affirmer qu’il y a une autre couche de sécurité (la connexion chiffrée à un site comme 'SSL' ou 'HTTPS'). Cependant, un simple utilitaire appelé 'SSLtrip' établi sur le faux point d’accès suffit pour forcer le navigateur à communiquer avec des versions 'HTTP' non chiffrées de sites internet au lieu de celles chiffrées, les versions HTTPS, dans les cas où le chiffrement n’est pas correctement implanté sur un site (et cela s’applique à une bonne quantité de sites internet, et pas des moindres). Ainsi donc, en utilisant cet utilitaire dans son faux réseau, l’attaquant peut accéder aux identifiants et aux mots de passe en texte brut, et donc les voler. D'après un expert en sécurité belge, si un hacker lançait une attaque en profitant de cette vulnérabilité, il pourrait cibler de très nombreux terminaux : smartphone, PC, objets connectés, etc., ainsi que tous les systèmes d'exploitation (MacOS, Windows, iOS et Android). Selon le site américain The Verge, 41% des terminaux Android seraient vulnérables à la faille 'Krack Attacks'. Le principal danger réside dans les lieux qui proposent un Wi-Fi public, comme les halls d'aéroport ou de gare, mais aussi les cafés, ces derniers sont des cibles de choix pour les pirates informatiques, car ils regroupent un grand nombre de personnes sur un seul et même réseau. En attendant le déploiement de solutions pour sécuriser votre connexion Wi-Fi, il est recommandé de privilégier la 4G. Que pouvez-vous faire pour sécuriser vos données ? Le fait que presque tous les dispositifs de presque tous les réseaux Wi-Fi soient vulnérables à KRACK est effrayant, mais cette attaque (comme toutes les autres) ne sonne pas le glas de la fin du monde. Voici quelques conseils pour vous protéger des attaques KRACK si quelqu’un décide de les utiliser contre vous. - Vérifiez qu’il y a toujours une icône vert de cadenas dans la barre d’adresse de votre navigateur, ce cadenas indique qu’une connexion HTTPS (chiffrée et donc sûre) à ce site particulier est utilisée. Si quelqu’un essaie d’utiliser SSLstrip contre vous, le navigateur sera forcé d’utiliser des versions HTTP de sites internet et le cadenas disparaîtra, s’il est bien là, c’est que votre connexion est encore sûre. - Les chercheurs ont averti certains fabricants d’applications réseau (y compris 'Wi-Fi Alliance', qui est responsable de la normalisation des protocoles) en avance avant de publier leur article et ceux-ci doivent donc être en train de publier des mises à jour du micrologiciel qui règlent le problème de la réinstallation de clé. Vérifiez donc s’il y a des mises à jour du micrologiciel récentes pour vos appareils et installez-les aussi vite que possible. - Vous pouvez sécuriser votre connexion en utilisant un 'VPN' qui ajoute une autre couche de chiffrement aux données transférées par votre appareil. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés, d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Les fabricants programment-ils la durée de vie de leurs produits ? Cela tout le monde le sait maintenant je pense... L'association 'HOP', qui lutte depuis 2015 contre l'obsolescence programmée, vient de déposer une plainte auprès du Procureur de la République de Nanterre (Hauts-de-Seine) contre plusieurs fabricants d'imprimantes. Une première en France. Selon cette association, les marques HP, Canon, Brother et Epson mettent en place des pratiques qui 'visent à raccourcir délibérément la durée de vie des imprimantes et des cartouches.' L'association fonde sa plainte sur une enquête qu'elle a réalisée durant plusieurs mois. Dans ses conclusions, cette étude affirme que 'des éléments des imprimantes, tel que le tampon absorbeur d'encre, sont faussement indiqués en fin de vie', elle dénonce aussi 'le blocage des impressions au prétexte que les cartouches d'encre seraient vides alors qu'il reste encore de l'encre'. Selon l'avocat de l'association, 'ces faits pourraient aussi révéler une entente illégale entre les fabricants d'imprimantes, des millions de Français propriétaires d'imprimantes pourraient être lésés'. L'association a informé l'Autorité de la concurrence de sa plainte. 'Les imprimantes prêtes à jeter sont symptomatiques d'un modèle consumériste que nous dénonçons, mais cela concerne tous les secteurs, des collants aux machines à laver', explique Laetitia Vasseur, cofondatrice et déléguée générale de HOP. Toutefois, ces affirmations sont difficiles à prouver. Il faut pouvoir montrer que les fabricants ont eu délibérément l'intention de vendre des produits dont la durée de vie est déterminée à l'avance. Sans quoi la justice ne pourrait pas donner suite à cette plainte. En revanche, si l'affaire devait se poursuivre, depuis la loi sur la Transition énergétique de 2015, les fabricants risquent en théorie 300.000 euros d'amende ou jusqu'à 5% de leur chiffre d'affaires. Début juillet 2017, le parlement européen a demandé à la Commission européenne de légiférer dans ce domaine afin d'éviter la mise au rebut d'énormes quantités de produits. Lire le communiqué . Obsolescence programmée des imprimantes (Association HOP) publié par redacweb6352
Vous avez peut-être reçu ces derniers jours un étrange message de l’un de vos amis sur Facebook Messenger, dans celui-ci, un lien qui semble vous concerner, le tout accompagné d’un smiley, surtout, ne cliquez pas!!. La page qui s’affiche a des allures de document Google représentant une vidéo composée à partir de photos tirées de votre profil Facebook. Si vous cherchez à la lancer, le mal est fait!!!. Car il n’y a évidemment pas de vidéo derrière. Vous êtes alors redirigés vers un (ou plusieurs) autre site qui va vous mener la vie dure. Et l'enfer commence alors, comme l'explique Kaspersky, qui a mis l'affaire en lumière, par une première page qui va vous demander d’installer un module complémentaire pour lire la vidéo ou bien récolter de nombreuses informations sur vous via des cookies. Car vous avez mis le doigt dans un engrenage sous forme d'enchaînement de sites web qui vont tenter de pirater votre navigateur, détourner vos clics et peut-être même s'emparer de vos identifiants. Les sites peuvent demander d'installer de fausses extensions Chrome ou Flash et infecter votre ordinateur à coup de 'malware' ou 'adware'. Le malware pourra ainsi poursuivre sa propagation vers vos amis. Pour vous duper, ce malin peut prendre l’apparence de YouTube, et le logiciel à installer celle bien connue d’autres logiciels comme Downloader. Sa force: Tous les sites indiquent des informations vous concernant (système d’exploitation, localisation, navigateur, etc.) et sont même capables de s’adapter, que vous soyez sous Chrome, Safari ou Firefox. Pour le moment, David Jacoby, de Kaspersky, n’a pas décelé de véritable danger pour vos appareils, pas de cheval de Troie ou autre, ce virus ne semble avoir que des velléités publicitaires ou de phishing avec vos informations. Mais sachant qu’il se répand à vos contacts par Facebook Messenger, il pourrait donc tout aussi bien faire circuler vos données personnelles à d’autres utilisateurs moins bien intentionnés. Si vous voulez éviter tout problème, il suffit de ne pas cliquer sur le lien. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Europol va poster cet été sur son site une série de cartes postales adressées aux 21 criminels les plus recherchés du continent, dans le but de retrouver ces fugitifs. 'Cher Artur, les frites belges sont les meilleures et nous savons qu’elles te manquent. Reviens pour les apprécier, nous aurons une surprise pour toi', peut-on lire sur une carte de la police belge. Illustrée d’un cornet de frites et d’une bière, elle est adressée à Artur Nawrocki, en cavale après avoir été reconnu coupable de trafic de drogue par un tribunal bruxellois en 2014. 'Chers fugitifs européens les plus recherchés - la police veut que vous rentriez à la maison cet été!', avec ce slogan teinté d'humour noir, Europol lancent à l'adresse du grand public une campagne numérique pour le moins originale visant à retrouver la trace des criminels et grands voyous actuellement en cavale sur le Vieux Continent. https://twitter.com/Europol/status/893337365988728837 À partir de ce vendredi matin, l'organisation policière La Haye (Pays-Bas) va diffuser sur son site des cartes postales émanant de 21 des états membres pour tenter de capturer le malfaiteur considéré comme le plus venimeux de son pays. En France, la carte met en scène un dessin de sergent à moustache, portant képi et moustaches, bouteille de vin et croissant au pied, brandissant une baguette d'une main et tenant de l'autre un écriteau où il est inscrit 'Reviens!'. La carte s'adresse à un dénommé Farouk Hachi, chef d'une équipe de braqueurs en fuite. Impliqué dans une quinzaine d'attaques de banques à Rennes et à Saint-Malo entre 2000 et 2001, il avait été interpellé en 2002 par la police française avant d'être relâché en 2005 en raison de la longueur excessive de la procédure d'instruction. Condamné par la cour d'assises de Rennes le 6 février 2009 à 20 ans de réclusion par contumace, l'homme, selon une source policière, pourrait circuler en Belgique ou aux Pays-Bas ou encore dans le Nord de la France. 'Cher Farouk, est-il écrit sur la carte d'Europol, tu dois savoir que la vie est meilleure dans la douce France. Nous espérons que tu nous reviendras bien vite. Tu nous manques, signé: la police'. 'Bien que la plupart d'entre nous bénéficient d'une pause estivale bien méritée, les criminels ne prennent pas de congés, rappelle Europol, or, les destinations de vacances se sont révélées être des planques de choix pour les criminels en cavale. Ils pourraient même avoir choisi la même destination que vous..., c'est pourquoi votre aide peut être essentielle pour les capturer'. À l'occasion des dernières fêtes de fin d'années, Europol avait diffusé sur son site 'un insolite calendrier de l'Avent des criminels les plus recherchés' laissant apparaître chaque jour la photographie et la fiche d'un fugitif tour à tour demandé par l'un des 23 pays membres de l'Union... Meurtriers, ravisseurs, terroristes, trafiquants de drogues, tous sont convaincus ou soupçonnés de faits d'une extrême gravité. Europol rappelle que depuis le début de ce type de campagnes, lancées en 2016 et déjà vue par 2,5 millions d'internautes, 36 criminels ont été appréhendés. Insistant sur l'apport décisif du public, l'agence précise que 11 d'entre eux ont été directement mis hors d'état de nuire grâce à la médiatisation de leur identité. Accéder aux site internet https://eumostwanted.eu/summercampaign
Le fournisseur de messagerie Posteo a pu bloquer les adresses mail des personnes à l'origine de la nouvelle cyberattaque mondial par le ransomware 'Petrwrap/Petya/ NotPetya' survenue ce mardi 27 juin 2017. Celles-ci ne peuvent désormais plus se connecter ni envoyer de messages. "Nous ne permettons plus le moindre abus", selon Posteo. Les pirates informatiques avaient envoyé un message dans lequel il était mentionné que les personnes touchées devaient leur transférer 300 dollars en bitcoins. Elles devaient ensuite envoyer une preuve de ce paiement par mail à une adresse posteo.net avant de recevoir la clef permettant de récupérer leurs fichiers. On ignore si ces personnes sont encore en mesure de déverrouiller leur ordinateur maintenant que l'adresse email des pirates ne fonctionne plus. L'entreprise allemande Posteo est connue pour son respect des mesures de sécurité et de l'anonymat. La Federal Computer Crime Unit (FCCU) indique être "en train d'analyser des samples pour déterminer d'où provient ce virus" qui a frappé des entreprises dans le monde, dont le géant russe Rosneft, des banques ukrainiennes, le groupe de communication WPP, de courrier express TNT et l'armateur danois Maersk. Le directeur de la FCCU, Walter Coenraets conseille à toutes les entreprises touchées de prendre immédiatement contact avec la FCCU, qui leur indiquera la marche à suivre. Elle peut même envoyer des experts sur place si la situation l'exige. Les conseils sont les mêmes que pour toute attaque: ne jamais ouvrir de mail et d'annexe dont on n'est pas sûr de la provenance. Si le système est infecté, il faut le débrancher immédiatement et ne surtout pas le redémarrer. Selon les informations dont dispose la FCCU, la cyberattaque en cours pourrait également avoir comme origine les vulnérabilités que la NSA avait découvertes au sein du système d'exploitation Windows XP et qui ont fuité malgré elle. Ce type d'attaques va se multiplier à l'avenir!! La FCCU est à la recherche de samples du ransomware afin de pouvoir l'analyser. La cyberattaque qui a initialement visé la Russie et l'Ukraine se répand également ailleurs dans le monde dont la France et la Belgique. La cyberattaque a frappé dans un premier temps les autorités ukrainiennes et le géant énergétique russe Rosnef En Belgique, Maersk, via sa filiale APM, éprouve actuellement des difficultés à opérer sur ses terminaux à Zeebruges. "Le système informatique qui gère ces opérations est actuellement hors service. Nous devons tout faire manuellement", explique Joachim Coens, directeur du port brugeois. Le producteur de médicaments MSD rencontre également des problèmes, a confirmé son directeur de la communication. MSD est une filiale du géant Merck, qui a été la première atteinte par le virus sur le sol américain. L'entreprise alimentaire Mondelez est aussi confrontée à des problèmes informatiques. Nous vous recommandons toujours de ne pas payer les demandes de rançon et dans ce cas, il semblerait que cela soit de toute façon peine perdue. Mis à jour le 29 juin 2017: L’analyse d'experts indique qu’il y a peu d’espoir pour les victimes de récupérer leurs données. Des chercheurs de Kaspersky ont analysé le code de haut niveau de cryptage et ont déterminé qu’après le chiffrement du disque, l’auteur de la menace ne pouvait pas déchiffrer les disques des victimes. Pour décrypter, ils ont besoin de l’ID d’installation. Dans les versions antérieures des ransomware semblables tels que Petya / Mischa / GoldenEye, cette ID d’installation contenait les informations nécessaires à la récupération des clés de décryptage. ExPetr (aka NotPetya) n’a pas cet ID d’installation, ce qui signifie que l’auteur de la menace ne peut pas extraire les informations nécessaires pour le décryptage. Bref, les victimes ne pourraient pas récupérer leurs données. Voir aussi: - Après le ransomware Wannacry, voici le virus Adylkuzz - Une vaste cyberattaque par le ransomware ‘Wanna Cry’ frappe des pays du monde entier secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Cette 'App 112' permet d’appeler les services d’urgence en temps réel, vocalement, par chat ou via SMS. Annoncée depuis plusieurs semaines, l’appli 112 est disponible. Toute personne disposant d’un smartphone (Android ou iOs) pourra atteindre les services d'urgence à l'aide d'une appli spécifique. Cette application devrait être utile, selon le ministre, aux personnes malentendantes ou souffrant de difficultés d'élocution. Elle permet également d’envoyer automatiquement une indication de l'emplacement du sinistre et l'identité de l'appelant, un atout réel pour les services d’intervention parfois confrontés à des informations peu précises sur le lieu d’intervention. Aussi en cas de cambriolage Lors de l'enregistrement de l'application, celle-ci demandera à l'internaute d'introduire ses propres données (une fois pour toutes) en indiquant d'éventuelles affections particulières (maladies chronique, cardiaque…). Ensuite, lors d'un appel, une fonction de "chat textuel en temps réel" peut être activée par un opérateur du centre d'appel. Les autres citoyens pourront également solliciter un chat via l’App 112, dans les cas où il est impossible de s’exprimer verbalement. On pense ici à une situation de prise d’otage par exemple, avec des individus confinés dans un endroit où la moindre parole de leur part pourrait leur être fatale. Également en cas de suspicion de cambriolage, il est possible d’envoyer un SMS sans se faire entendre. Une icône permet de sélectionner le service approprié selon la raison de l'appel. De plus, les internautes peuvent indiquer qu'ils appartiennent à un public spécifique, (surdité, handicap de la parole...), dans ce cas, la fonction de chat est activée d'office. Le pas suivant sera l'intégration, dans l'appli, une fonction d’envoi d'images localisées vers le 112. Attention: l'app 112 BE ne fonctionne qu'en Belgique. - Télécharger App 112 BE sur le Google play store (Android) - Télécharger App 112 BE sur l'app store (Apple) Cette App 112 demande les Autorisations suivantes: - Identité: rechercher des comptes sur l'appareil - Contacts: rechercher des comptes sur l'appareil - Données de localisation: position précise (GPS et réseau) - SMS: envoyer des SMS - Téléphone: appeler directement des numéros de téléphone: voir l'état et l'identité du téléphone - Photos/multimédia/fichiers: Lire le contenu de la mémoire de stockage USB, Modifier ou supprimer le contenu de la mémoire de stockage USB - Espace de stockage: Lire le contenu de la mémoire de stockage USB, Modifier ou supprimer le contenu de la mémoire de stockage USB - Micro: enregistrer un fichier audio - Identifiant de l'appareil et informations relatives aux appels: voir l'état et l'identité du téléphone - Autre: * recevoir des données depuis Internet * afficher les connexions réseau * bénéficier d'un accès complet au réseau * s'exécuter au démarrage * empêcher la mise en veille de l'appareil
C’est une bourde qui pourrait coûter cher. Alors que Facebook met en avant ses derniers temps les efforts qu’il déploie dans la lutte anti-terrorisme, une enquête du Guardian vient mettre à mal son image. A cause d'une faille, Facebook a dévoilé l’identité de plus de 1.000 modérateurs à des groupes terroristes, bannis du réseau social, de quoi mettre sérieusement en danger leur sécurité, certains ont fui leur pays. Facebook s’appuie sur un logiciel pour repérer et supprimer des contenus inappropriés, comme du contenu à caractère sexuel, des incitations à la haine ou encore de la propagande terroriste. Derrière ce logiciel, une armée de modérateurs. Mais en octobre 2016, certains d'entre eux se sont étonnés de recevoir des demandes d’amis de membres des groupes auxquels ils s’attaquaient. Facebook a donc mené l’enquête et a découvert une faille dans son système. Le bug a été corrigé, mais les dégâts étaient faits Lorsque les administrateurs bannissaient un groupe qui avait enfreint les règles du réseau, tous les administrateurs recevaient une notification avec le profil de leur traqueur. Leurs données personnelles étaient donc révélées à leurs "ennemis". Facebook assure que le bug a pu être corrigé en quinze jours, mais les dégâts étaient déjà réels. Plus de 1.000 modérateurs travaillant dans 22 départements de la compagnie sont concernés. Parmi eux, une quarantaine travaille pour l’unité anti-terroriste au sein du QG européen de Facebook à Dublin. Six ont été considérés comme des victimes de haute priorité, leur cible; Daech, le Hezbollah ou encore le PKK. Le quotidien a pu s’entretenir avec l’un d’eux qui a choisi de quitter l’Irlande par peur des représailles. Proche de la vingtaine, cet Irlandais originaire d’Irak a découvert que sept personnes associées à un groupe terroriste qu’il avait banni avaient eu accès à ses données. Ce groupe, basé en Egypte et proche du Hamas, compte des sympathisants de Daech, pas de quoi rassurer. Cette victime, qui souhaite rester anonyme, a pris le large, direction l’Europe de l’est. Le jeune homme s’y est caché pendant cinq mois, “C’était devenu trop dangereux de rester à Dublin”, confie-t-il. Le terrorisme, il ne le connaît malheureusement que trop bien, son père a été kidnappé et battu en Irak, son oncle exécuté. "La punition établie par Daesh pour quelqu’un qui travaille dans le contre-terrorisme, c' est la décapitation", assure-t-il. "Tout ce qu’ils ont à faire c’est de le dire à quelqu’un présent sur le territoire et qui est radicalisé." Facebook assure de son côté que "seule une petite fraction des noms ont pu être visibles". "Nous n'avons aucune preuve que les personnes impactées ou leurs familles soient menacées" à cause de cette erreur informatique", a indiqué son porte-parole. La société a proposé à ses employés particulièrement exposés d’installer une alarme chez eux et d’assurer leur transport du domicile au travail. Insuffisant selon l'ancien modérateur. Depuis un mois, le jeune homme a dû cependant revenir en Irlande, faute d’argent. Aujourd’hui sans emploi, il souffre d’anxieté. Pourtant selon lui, la protection de leur identité était simple: "Ils auraient du nous autoriser à créer de faux comptes, ils ne nous ont jamais prévenus que de tels risques existaient." Il compte dorénavant porter l’affaire devant la justice.
Des pirates informatiques ont développé un puissant logiciel malveillant pouvant provoquer la défaillance de réseaux de distribution d'électricité, ont annoncé deux sociétés de cyber-sécurité lundi, dont l'une évoque la responsabilité de hackers russes. Le virus a probablement été impliqué dans une cyber-attaque en décembre 2016 sur le réseau ukrainien qui avait privé une partie de la capitale Kiev d'électricité pendant plus d'une heure, selon les deux sociétés. L'une des deux sociétés à avoir identifié le virus, la société slovaque ESET, a affirmé qu'il était la menace la plus puissante pour les systèmes de contrôle industriels depuis 'Stuxnet', le virus visant les installations nucléaires de l'Iran qui était probablement d'origine américaine et israélienne. Dragos, une société de cyber-sécurité américaine qui a travaillé sur le même virus, l'a relié de son côté à un groupe de hackers russes nommé 'Sandworm', réputé lié au gouvernement russe. Le logiciel malveillant, que Dragos a nommé de son côté 'Crashoverride', peut être immédiatement adapté pour attaquer également des réseaux en Europe et dans une partie du Moyen-Orient et de l'Asie, a averti Dragos. Et il pourrait être adapté rapidement pour attaquer des réseaux nord-américains, a indiqué la société. Le virus utilise des protocoles de communication entre différentes installations d'un réseau, qui ont été conçus il y a des décennies et sont donc plus vulnérables. Il permet par exemple à des hackers de prendre le contrôle de sous-stations et de fermer des parties du réseau électrique, pour le déstabiliser et provoquer des pannes géantes. L'opération est la seconde en deux ans visant le réseau électrique ukrainien, a la même époque de l'année en 2015 Pas un scénario catastrophe Dans son rapport, Dragos se veut néanmoins rassurant: Ils concèdent que ces attaques ne sont pas représentatives de l’ensemble des capacités de Crash Override, mais rappellent également que les réseaux électriques ont été conçus avec la résilience en ligne de mire. Les équipes chargées de les opérer sont entraînées et préparées pour faire face à des problèmes allant de la catastrophe naturelle au piratage informatique. Au final, Dragos estime qu’un groupe d’attaquant qui déciderait de s’en prendre à un réseau électrique avec un outil tel que Crash Override pourrait causer des perturbations pendant plusieurs jours, mais que les opérateurs du réseau finiraient par reprendre la main. Clic pour lire le rapport de la societé Dragos (.pdf /anglais)
Encore méconnue, jusqu’à maintenant, cette faille béante, repérée par l'entreprise américaine Checkpoint, pourrait potentiellement compromettre la sécurité de plus 200 millions d’ordinateurs dans le monde. D’après l’entreprise de sécurité informatique, des 'hackers' utilisent actuellement une vulnérabilité touchant la plupart des lecteurs multimédias, de VLC à PopcornTime, en passant par Stremio, en implantant un code malveillant au sein de fichiers de sous-titres. Une fois chargés par l’utilisateur, ceux-ci permettent aux pirates de prendre entièrement le contrôle de n’importe quelle machine. Ce modus operandi permet aux hackers de berner les utilisateurs et les experts en sécurité informatique, en tirant parti du caractère inoffensif des fichiers sous-titres (en ".srt"), considérés comme de simples fichiers textes. C’est d’ailleurs ce qui rend cette menace aussi dangereuse! Autrement dit, si vous utilisez un lecteur multimédia pour regarder un film ou une série, en utilisant le fichier sous-titre fourni avec le média, vous n’avez probablement aucun souci à vous faire. En revanche, s’il vous est déjà arrivé de vous rendre sur un des nombreux sites web qui proposent qui télécharger des sous-titres en plusieurs langues, il est possible que votre ordinateur soit infecté. Les sous-titres au rabais, porte d'entrée des hackers Soit parce que les sous-titres ne sont pas bien synchronisés avec l'image, ou tout simplement parce qu'ils ne sont pas proposés, beaucoup de fans de séries, notamment ceux qui utilisent des contenus piratés, ont pris l' habitude de se rendre sur un des nombreux sites web qui proposent des sous-titres au rabais fabriqués en une nuit (fautes d'orthographe comprises) par une communauté de traducteurs amateurs, aussi appelés les "fansubbers" (subbers, ou tout simplement sous-titreurs). Heureusement, il existe une parade pour se prémunir. Voici les lecteurs multimédias qui sont touchés: - VLC La version corrigée est disponible en téléchargement sur notre site? Pour la téléchargée, cliquez ici. - PopcornTime - La version corrigée a été développée, cependant, elle n'est pas encore disponible en téléchargement sur le site officiel. Pour la téléchargée, cliquez ici. - Kodi - La version corrigée a été développée, cependant, elle n'est pas encore disponible en téléchargement sur le site officiel. Pour la téléchargée, cliquez ici. - Stremio - La version corrigée est disponible en téléchargement sur le site officiel. Pour la téléchargée, cliquez ici.
Après le ransomware 'Wannacry', c’est 'Adylkuzz' qui prend la relève. Adylkuzz est le petit nom d’une attaque en cours, qui utilise la même faille que le célèbre Wannacry, mais contrairement à ce dernier, Adylkuzz agit en 'tâche de fond' sur les ordinateurs infectés et crée de la monnaie virtuelle pour l’envoyer ensuite aux pirates auteurs de l’attaque. C’est ce que l’on appelle le 'cryptomining'. Est-ce dangereux et que faut il faire pour s’en protéger ? Vers 11 heures (heure belge) ce mercredi 17 mai 2017, l’entreprise de sécurité Symantec (Norton) lançait une alerte contre le cheval de Troie 'Adylkuzz' en précisant qu’il s’agit d’un risque de niveau 1 'very low', donc peu dangereux en principe. Microsoft estime lui le risque sévère. Dans l’après-midi, le centre de cybercriminalité (CCB), par la voix de son directeur général Miguel De Bruycker, indiquait pour sa part qu’en Belgique, "aucune infection n’est signalée.". Le CCB essaie d’avoir une image de l’impact sur notre pays ". Du côté des développeurs d’antivirus, tous ont déjà mis en oeuvre des protections contre cette attaque spécifique, et quelques contacts semblent indiquer qu’ils ne sont guère inquiets. La même recette que Wannacry La faille utilisée par 'Adylkuzz' est la même que celle déjà patchée (corrigée) par Microsoft en mars 2017. Les victimes devraient donc être les mêmes que pour Wannacry, essentiellement des particuliers et des entreprises mal protégées. Concrètement, ce logiciel malveillant s'introduit dans des ordinateurs vulnérables grâce à la même faille de Windows utilisée par WannaCry, une faille détectée par la NSA (l'agence de sécurité nationale américaine) mais qui avait fuité sur le net en avril. Le problème majeur est que ce virus attaque toutes les versions de Windows (Vista, 7, 8, 10) mais surtout la vieille version XP commercialisée entre en 2001 et 2010 à une époque où les attaques sur le net n’avaient pas l’amplitude actuelle. Or, cette version XP ne bénéficie plus des patches de sécurité depuis que Microsoft a cessé de supporter cet antique OS en 2014. Le Cryptomining c’est quoi? Dans un système de monnaie virtuelle (cryptomonnaie), il n’existe pas de banque centrale chargée d’imprimer de la monnaie. Pour vérifier les transactions est mis en place une 'blockchain' (chaîne de blocs) qui vérifie qu’une somme payée à un vendeur quitte bien le portefeuille de l’acheteur pour se retrouver sur le compte créditeur du vendeur. Les banques commencent d’ailleurs a envisager d’utiliser la technique de la Blockcahain. C’est ce bon fonctionnement des transactions qui constitue le " mining ". Dans ce cas-ci, les pirates parviennent à transgresser le système en créant de l’argent qui sera, ensuite, versé sur leur compte. Dans le cas présent, la monnaie utilisée n’est pourtant pas le bitcoin, mais le 'Monero'. C’est l’usage de cette monnaie moins connue qui pourrait désigner des pirates coréens, ceux-ci ayant déjà utilisé cette monnaie dans le passé. Le choix du Monero viendrait de sa plus grande vulnérabilité à ce genre d’attaque, alors que le Bitcoin la rend bien plus difficile. Les 4 conseils majeurs Il n’existe donc pas de conseil spécifique au nouvel ennemi, mais des précautions de bon sens à respecter en toutes circonstances. Selon Proofpoint , "Le premier symptôme de l’attaque est un ralentissement des performances de l'ordinateur", mais tant de PC sont lents sans pour autant être infectés par un virus… Selon la société de sécurité Eset (Nod32), plusieurs centaines de milliers de PC infectés par ce virus permettraient de générer plus d'un millier d'euros, mais l'opération coûterait cher à l'économie globale, ne serait-ce qu'en consommation électrique des ordinateurs infectés.
Un jeu circulant sur les réseaux sociaux et basé sur des défis à relever pourrait avoir causé la mort de plusieurs jeunes. Cinquante défis à relever et le dernier .... se donner la mort. Dans l’est de la Russie, deux jeunes filles de 15 et 16 ans se jetaient ensemble du toit d’un immeuble. Cette même semaine, en Sibérie, une adolescente de 13 ans était retrouvée grièvement blessée après avoir sauté du 5e étage. Une autre de 14 ans se jetait sous un train. Toutes les quatre avaient un point commun : elles jouaient à « Blue Whale » (Baleine bleue). Lorsqu’ils s’inscrivent au jeu sur un réseau social comme Facebook, les joueurs se voient attribuer un administrateur. Durant 50 jours, celui-ci lance des défis quotidiens aux participants qui doivent renvoyer des photos afin de prouver qu’ils les ont bien réalisés, celles-ci sont évidemment postées, likées et glorifiées afin d’encourager les adolescents à poursuivre le jeu. Se taillader le bras fait partie des défis Certains défis sont softs, comme se lever à une certaine heure de la nuit pour écouter une musique triste, d’autres sont bien plus graves, comme se taillader le bras en forme de mots ou de symboles. Au 50e jour, les joueurs doivent mettre fin à leurs jours pour remporter la partie. Le nom du jeu n’est pas anodin. Il existe une symbolique du suicide entourant la baleine bleue. Cet animal est capable, selon des croyances populaires, de s’échouer volontairement sur une plage pour y mourir. À l’heure actuelle, le fait que le jeu soit la cause de ces suicides n’a pas encore été prouvé. La police russe a ouvert une enquête pour incitation au suicide. Celle-ci vise particulièrement un groupe sur Facebook. C’est d’ailleurs sur la plateforme que deux des jeunes filles ont publié leurs messages d’adieu. Des posts du même genre sont régulièrement publiés sur le réseau à travers le monde. Un phénomène qui a poussé la plateforme à agir. Facebook commence tout juste à réagir. Depuis le 1er mars 2017, Facebook utilise aux États-Unis une intelligence artificielle afin de détecter les personnes capables d’attenter à leur vie. Le dispositif repère les posts aux contenus jugés inquiétants et adresse alors des messages aux utilisateurs qui en sont à l’origine. Est-ce que tout va bien ?', 'je m’inquiète pour toi' lui sont alors envoyés. Une équipe de Facebook peut également, selon les cas, entrer en contact avec la personne et lui proposer de la mettre en relation avec des spécialistes. Le dispositif de prévention au suicide n’en est qu’à sa phase de test. Point positif: En plus des messages et publications classiques, le système va concentrer ses efforts sur le 'Facebook Live'. Certains jeunes s’y sont suicidés en direct, sous les yeux de milliers de personnes. Désormais, lorsque quelqu’un présentera un comportement inquiétant en direct, les internautes pourront le faire savoir à Facebook qui proposera alors une aide immédiate à l’individu si besoin.
Depuis plusieurs jours, le site de Mark Zuckerberg s’attire les foudres d’une partie de ses utilisateurs. En cause, un nouveau bug. A en croire de nombreux témoignages, le réseau social republie sans l'autorisation de ses auteurs de vieux statuts ou d’anciennes photos, en les faisant apparaître aux yeux des autres membres comme de nouvelles publications. En fin de semaine dernière, un habitant Cardiff (Pays de Galles) rapportait dans un message posté sur son compte Twitter qu’une cinquantaine de ses photos sont apparues soudainement sur son fil d’actualité. Parmi ces images, publiées sans son consentement, assure-t-il, des photos qu’il avait auparavant supprimées, ou datant de plusieurs années. Facebook confirme l'existence d'un bug Sur la page d’aide du site, un autre membre de Facebook, basé aux Etats-Unis, explique avoir subi le même sort. [quote]'Ce matin à 6 heures, quatre photos que j’avais postées en septembre sont réapparues sur mon fil d’actualité, incluant les données de localisation et d’identification de mes amis.Cela ne vient pas de moi', écrit-il.[/quote] Il explique aussi avoir d’abord pensé à un piratage de son compte, avant de constater que de nombreux témoignages venant d’autres membres faisaient état d’un problème similaire. Interrogé, un responsable de Facebook a confirmé l’existence du bug, ajoutant que les équipes technique du réseau social tentent de résoudre le problème. L'outil rétrospective 2016 mis en cause En ce début du mois de décembre 2016, comme chaque année, Facebook permet à ses utilisateurs de découvrir leur rétrospective de l'année 2016 avec son outil "Year in Review". Celui-ci se présente sous la forme d'un montage vidéo plutôt kitsch, avec un décor virtuel coloré et une petite musique quand même entraînante. Dans cette vidéo, qui peut être partagée avec ses amis, les internautes peuvent retrouver leurs meilleures photos et celles où ils ont été identifiés. Pour cela, Facebook a besoin de puiser dans le stock de vos anciennes publications. Une telle manipulation pourrait donc expliquer ce dysfonctionnement. Les bugs se succèdent, mais ne se ressemblent pas. En novembre dernier, par exemple, près de deux millions d’utilisateurs de Facebook avaient eu la surprise de trouver la petite fleur et la mention "En souvenir de", qui signalent normalement les comptes de commémoration des utilisateurs décédés dont les proches en ont fait la demande. [quote]'C’est une terrible erreur que nous avons désormais résolue', s’était alors excusé un porte-parole du réseau social. 'Selon notre règlement, si Facebook est informé du décès d’une personne, nous transformons son compte en compte de commémoration'[/quote] Sauf qu’en temps normal, il faut pour cela présenter une preuve du décès au réseau social américain.
L’annonce tombe au plus mauvais moment possible pour Yahoo!. Jeudi, 'Yahoo! a confirmé' qu’elle avait été victime d’un piratage massif 'fin 2014', qui a touché 500 millions de comptes utilisateurs. [quote] - Des Emails - Des mots de passe hasher - Des questions de sécurité et leur réponse - Numéros de téléphone - Dates de naissance - Etc..., de nombreuses données personnelles ont été compromises. [/quote] L'enquête ne prouve pas que des mots de passe en clair ou des informations bancaires auraient été dérobés. Alors que Yahoo se trouve dans la dernière ligne droite pour être racheté par Verizon, pour 4,8 milliards de dollars, fin juillet 2016 (qui doit encore être validé par les autorités de régulation) l’affaire pourrait bien avoir un impact sur le montant de la transaction. Dans la pratique, Yahoo a commencé d’envoyer des alertes pour une remise à zéro du mot de passe des comptes concernés. Comme d’habitude, si vous l’utilisez ailleurs (Facebook, Gmail etc..), il faut le changer partout, sous peine de courir de gros risques. Revendiqué par un hacker russe. Alors que Yahoo soupçonne 'une entité liée à un Etat', les doutes sont permis. En août 2016, le piratage avait été revendiqué par le hacker russe 'Peace', qui avait déjà volé des centaines de millions de mots de passe de MySpace et de LinkedIn. Ce dernier a mis les données en vente au marché noir alors que les Etats (Chine, Russie etc.. ?) préfèrent en général exploiter les informations en silence. Désormais, on attend surtout la réaction de Verizon. Selon les observateurs, le câblo-opérateur américain pourrait tenter d’obtenir une ristourne prenant en compte la réputation endommagée de Yahoo. Usurpation d'identité Le site Recode affirmait qu'un fichier, vendu 1.800 dollars au marché noir, contenait des identifiants, des mots de passe facilement déchiffrables et des informations personnelles. Le site Motherboard avait le premier évoquer ce piratage en août 2016, parlant alors de 200 millions de comptes compromis, mais Yahoo! ne s'était pas prononcé alors sur son authenticité. Ces données provenaient supposément d'un piratage commis en 2012, Yahoo! évoque un vol datant de fin 2014. Ce type de piratage, même s'il est ancien, peut laisser craindre d'importantes répercussions. Yahoo! demeure l'un des sites les plus visités au monde, notamment grâce à son service de messagerie électronique. Yahoo! n'obligeant pas à changer de mot de passe régulièrement, une bonne part des informations contenues dans ce fichier devraient toujours être valides et permettre de pénétrer dans les comptes, les pirates peuvent aussi tenter de s'introduire dans les comptes Facebook, Gmail ou Outlook des personnes qui utiliseraient le même mot de passe sur tous les sites. Ces intrusions permettent de mener des campagnes de 'phishing' en usurpant l'identité de la victime, de dérober des données de paiement ou d'autres informations confidentielles. Pour cette raison, il est recommandé de ne pas utiliser le même mot de passe sur tous les sites et de préférer des combinaisons longues, plus difficilement déchiffrables. LinkedIn, Dropbox, Last.fm et MySpace touchés Au cours de ces dernières années, plusieurs piratages massifs ont été confirmés. 2012 fut par exemple une année noire pour la sécurité informatique et le vol de données: - 117 millions de comptes LinkedIn - 68 millions de mots de passe Dropbox - 43 millions d'identifiants Last.fm ont ainsi été dérobés cette année-là. En 2013, ce sont 417 millions de comptes MySpace qui ont été compromis. Généralement, les fichiers sont exploités une première fois par les pirates avant d'être mis en vente. Clic pour lire toutes les actus Yahoo!.
Nous vous conseillons souvent de mettre à jour votre système d’exploitation et votre logiciel régulièrement, les vulnérabilités, bien que corrigées à temps, peuvent être infectées par un 'malware'. Eh bien, il s’avère qu’un 'ransomware' nommé 'Fantom' profite de l’idée même de ces mises à jour. D’un point de vue technique, le ransomware 'Fantom' est quasiment identique à ses semblables. Il est basé sur le code de ransomware de l’open source 'EDA2', qui a été développé par 'Utku Sen' dans le cadre d’une expérience ratée. Il fait partie en réalité des nombreux ransomwares à chiffrement basés sur EDA2, mais dans sa tentative de camoufler son activité, Fantom va un peu plus loin. Nous ne connaissons pas encore les méthodes de distribution de Fantom. Après s’être infiltré sur un ordinateur, il commence sa routine habituelle de ransomware: [quote]Il crée une clé de chiffrement, la chiffre, et l’enregistre sur un serveur de commande et contrôle afin de l’utiliser ultérieurement. Ensuite, le cheval de Troie analyse l’ordinateur, à la recherche de fichiers qu’il pourrait chiffrer (plus de 350, y compris des formats populaires de documents Office, des audio et images). .001, .1cd, .3d, .3d4, .3df8, .3fr, .3g2, .3gp, .3gp2, .3mm, .7z, .aac, .abk, .abw, .ac3, .accdb, .ace, .act, .ade, .adi, .adpb, .adr, .adt, .ai, .aim, .aip, .ais, .amf, .amr, .amu, .amx, .amxx, .ans, .ap, .ape, .api, .apk, .arc, .arch00, .ari, .arj, .aro, .arr, .arw, .asa, .asc, .ascx, .ase, .asf, .ashx, .asmx, .asp, .aspx, .asr, .asset, .avi, .avs, .bak, .bar, .bay, .bc6, .bc7, .bck, .bdp, .bdr, .bib, .bic, .big, .bik, .bkf, .bkp, .blob, .blp, .bmc, .bmf, .bml, .bmp, .boc, .bp2, .bp3, .bpl, .bsa, .bsp, .cag, .cam, .cap, .car, .cas, .cbr, .cbz, .cc, .ccd, .cch, .cd, .cdr, .cer, .cfg, .cfr, .cgf, .chk, .clr, .cms, .cod, .col, .cp, .cpp, .cr2, .crd, .crt, .crw, .cs, .csi, .cso, .css, .csv, .ctt, .cty, .cwf, .d3dbsp, .dal, .dap, .das, .dayzprofile, .dazip, .db0, .dbb, .dbf, .dbfv, .dbx, .dcp, .dcr, .dcu, .ddc, .ddcx, .dem, .der, .desc, .dev, .dex, .dic, .dif, .dii, .dir, .disk, .divx, .diz, .djvu, .dmg, .dmp, .dng, .dob, .doc, .docm, .docx, .dot, .dotm, .dotx, .dox, .dpk, .dpl, .dpr, .dsk, .dsp, .dvd, .dvi, .dvx, .dwg, .dxe, .dxf, .dxg, .elf, .epk, .eps, .eql, .erf, .err, .esm, .euc, .evo, .ex, .exif , .f90, .faq, .fcd, .fdr, .fds, .ff, .fla, .flac, .flp, .flv, .for, .forge, .fos, .fpk, .fpp, .fsh, .gam, .gdb, .gho, .gif, .grf, .gthr, .gz, .gzig, .gzip, .h3m, .h4r, .hkdb, .hkx, .hplg, .htm, .html, .hvpl, .ibank, .icxs, .idx, .ifo, .img, .indd, .ink, .ipa, .isu, .isz, .itdb, .itl, .itm, .iwd, .iwi, .jar, .jav, .java, .jc, .jfif, .jgz, .jif, .jiff, .jpc, .jpe, .jpeg, .jpf, .jpg, .jpw, .js, .json, .kdb, .kdc, .kf, .kmz, .kwd, .kwm, .layout, .lbf, .lbi, .lcd, .lcf, .ldb, .lgp, .litemod, .log, .lp2, .lrf, .ltm, .ltr, .ltx, .lvl, .m2, .m2v, .m3u, .m4a, .mag, .man, .map, .max, .mbox, .mbx, .mcd, .mcgame, .mcmeta, .md, .md3, .mdb, .mdbackup, .mddata, .mdf, .mdl, .mdn, .mds, .mef, .menu, .mic, .mip, .mkv, .mlx, .mod, .mov, .moz, .mp3, .mp4, .mpeg, .mpg, .mpqge, .mrw, .mrwref, .msg, .msp, .mxp, .nav, .ncd, .ncf, .nds, .nef, .nfo, .now, .nrg, .nri, .nrw, .ntl, .odb, .odc, .odf, .odi, .odm, .odp, .ods, .odt, .odtb .oft, .oga, .ogg, .opf, .orf, .owl, .oxt, .p12, .p7b, .p7c, .pab, .pak, .pbf, .pbp, .pbs, .pcv, .pdd, .pdf, .pef, .pem, .pfx, .php, .pkb, .pkh, .pkpass, .pl, .plc, .pli, .pm, .png, .pot, .potm, .potx, .ppd, .ppf, .pps, .ppsm, .ppsx, .ppt, .pptm, .pptx, .prc, .prt, .psa, .psd, .psk, .pst, .ptx, .puz, .pwf, .pwi, .pwm, .pxp, .py, .qbb, .qdf, .qel, .qic, .qif, .qpx, .qtq, .qtr, .r3d, .ra, .raf, .rar, .raw, .rb, .re4, .res, .rev, .rgn, .rgss3a, .rim, .rng, .rofl, .rrt, .rsrc, .rsw, .rte, .rtf, .rts, .rtx, .rum, .run, .rv, .rw2, .rwl, .sad, .saf, .sav, .sb, .sc2save, .scm, .scn, .scx, .sdb, .sdc, .sdn, .sds, .sdt, .sen, .sfs, .sfx, .sh, .shar, .shr, .shw, .sid, .sidd, .sidn, .sie, .sis, .slm, .sln, .slt, .snp, .snx, .so, .spr, .sql, .sqx, .sr2, .srf, .srt, .srw, .ssa, .std, .stt, .stx, .sud, .sum, .svg, .svi, .svr, .swd, .swf, .syncdb, .t12, .t13, .tar, .tax, .tax2015, .tax2016, .tbz2, .tch, .tcx, .text, .tg, .thmx, .tif, .tlz, .tor, .tpu, .tpx, .trp, .tu, .tur, .txd, .txf, .txt, .uax, .udf, .umx, .unity3d, .unr, .unx, .uop, .upk, .upoi, .url, .usa, .usx, .ut2, .ut3, .utc, .utx, .uvx, .uxx, .val, .vc, .vcd, .vdf, .vdo, .ver, .vfs0, .vhd, .vmf, .vmt, .vob, .vpk, .vpp_pc, .vsi, .vtf, .w3g, .w3x, .wad, .war, .wav, .wave, .waw, .wb2, .wbk, .wdgt, .wks, .wm, .wma, .wmd, .wmdb, .wmmp, .wmo, .wmv, .wmx, .wotreplay, .wow, .wpd, .wpk, .wpl, .wps, .wsh, .wtd, .wtf, .wvx, .x3f, .xf, .xl, .xla, .xlam, .xlc, .xlk, .xll, .xlm, .xlr, .xls, .xlsb, .xlsm, .xlsx, .xltx, .xlv, .xlwx, .xml, .xpi, .xpt, .xvid, .xwd, .xxx, .yab, .yps, .z02, .z04, .zap, .zip, .zipx, .zoo, .ztmp Il utilise la clé en question pour les chiffrer et ajoute l’extension .fantom aux noms des fichiers.[/quote] En dépit de tous ces procédés déployés en arrière-plan, la partie la plus intéressante se produit sous les yeux de la victime. Avant d’aborder cette partie, il est important de noter que ce ransomware exécutable se fait passer pour une mise à jour critique de Windows Update. Et lorsque le malware se met au travail, il n’exécute non pas un, mais deux programmes: [quote]- Le chiffrement lui-même - Un petit programme d’apparence inoffensive nommé WindowsUpdate.exe. Ce dernier est utilisé dans le but de contrefaire un véritable écran de Windows Update (un écran bleu vous informant que Windows est en cours d’actualisation). Tandis que Fantom chiffre les fichiers des utilisateurs, le message sur l’écran affiche que 'la mise à jour (en réalité, le chiffrement) progresse'.[/quote] Ce piège est conçu pour distraire l’attention des victimes, de façon à ce qu’elles ne se rendent pas compte qu’il y a une activité suspecte sur leurs ordinateurs. Le faux Windows Update s’exécute en mode plein écran, et bloque visuellement l’accès à d’autres programmes. [quote]Si les utilisateurs commencent à se méfier, ils peuvent réduire le faux écran en appuyant sur Ctrl+F4, mais malheureusement cela n’empêchera pas à Fantom de chiffrer leurs fichiers.[/quote] Une fois qu’il a terminé son processus de chiffrement, Fantom efface ses traces (il supprime les exécutables), créer une demande de rançon .html, la copie dans chaque fichier, et remplace le fond d’écran de l’ordinateur par une notification. L’hacker fournit une adresse mail afin que la victime puisse le contacter, discuter des modalités de paiement, et recevoir des instructions supplémentaires. Le fait de laisser des informations de contact est typique des hackers russes. D’autres signes indiquent que les coupables sont de cette nationalité: L’adresse mail 'Yandex.ru' et leur très mauvais anglais. [quote]Comme l’a signalé le site 'Bleeping Computer' 'c’est probablement la pire grammaire et la plus mauvaise expression écrite que j’aie jamais vues dans une demande de rançon'.[/quote] La mauvaise nouvelle est qu’à ce jour, il n’y a pas de façon de déchiffrer des fichiers chiffrés sans payer la rançon (non recommandée). Par conséquent, la meilleure approche à adopter est celle d’éviter d’en être la victime. Voici quelques conseils. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
'Nous ne vendrons jamais vos informations personnelles à quiconque. Juré'. Fin de l’histoire. La naïveté de Jan Koum... Le cofondateur de WhatsApp promettait que le rachat de Facebook ne changerait rien et que le respect de la vie privée resterait la pierre angulaire de la philosophie de l’app de messagerie. Mais jeudi, tout a changé avec la mise à jour des conditions d’utilisation. Désormais, le 'numéro de téléphone de l’utilisateur' et le 'graphe social' de ses contacts vont être partagés avec Facebook, notamment pour permettre au réseau social d’améliorer ses publicités ciblées et sa suggestion d’amis. Heureusement, il est possible de limiter la casse. Voici comment faire : 1. Ne pas cliquer sur 'J’accepte' mais sur 'Lire davantage' (vous avez déjà cliquer sur j'accept voir chapitre 3) Comme souvent avec Facebook, le changement est imposé en douce à l’utilisateur. Lors de la mise à jour à la dernière version de WhatsApp, un message, 'Nous mettons à jour nos conditions d’utilisation' s’affiche, avec un gros bouton ’j'accepte'. 2.Décocher 'Partager les informations de mon compte' Tout en bas, le bouton est sélectionné par défaut, il faut le décocher. 3.Trop tard ? Pas de panique, il existe une autre option jusqu’au 25 septembre 2016 Il suffit d’aller dans Paramètres -> Mon compte, puis de décocher 'Partager les infos'. Attention, vous n’avez que jusqu’au 25 septembre 2016, après, il sera trop tard. Si vous ne voyez pas cette option, c'est simplement que la mise à jour n'a pas eu lieu. Un partage limité mais pas bloqué. Là encore, WhatsApp/Facebook jouent sur les mots. Même en cliquant 'Ne pas partager mes infos', ces dernières, y compris le numéro de téléphone, seront quand même fournies à Facebook. Simplement, Mark Zuckerberg ne pourra pas les utiliser pour la publicité ciblée. WhatsApp reste vague sur une utilisation pour 'améliorer l’infrastructure, sécuriser les systèmes et combattre le spam', notamment. Le feuilleton ne fait sans doute que commencer. De nombreux utilisateurs dénoncent une trahison, et les autorités britanniques se penchent déjà sur la question, aux Etats-Unis, cela ne devrait pas tarder non plus. En 2014, l’autorité américaine de la concurrence, la FTC, avait donné son feu vert au rachat avec une condition claire: [quote]Facebook devra obtenir l’accord des consommateurs avant de partager leurs informations [de WhatsApp] au-delà des réglages existants.[/quote] Le temps de monétiser WhatsApp est venu. Mark Zuckerberg n’a pas fait un chèque de près de 20 milliards de dollars pour rien. Alors que WhatsApp a passé le cap du milliard d’utilisateurs, il faut bien rentabiliser l’app. Zuckerberg a choisi de supprimer l’abonnement annuel de 1 euro, qui avait été testé dans plusieurs pays, et la tentation de monétiser les données est grande. Et les changements ne s’arrêtent pas là. La messagerie veut également permettre aux entreprises d’envoyer des messages aux utilisateurs, sans doute sur le modèle des « chatbots » déjà lancés sur Facebook Messenger. Pour certains, la solution est simple: - Il suffit d’abandonner WhatsApp et de passer à Telegram ou à Signal. À titre d'exemple,à la fin du mois de février 2016, profitant d'une panne de 3h30 de son concurrent, Telegram avait enregistré 4,95 millions de nouveaux utilisateurs en une journée grâce à sa ligne de conduite axée justement sur la protection de la vie privée. Le départ, donc, seul moyen de protéger ses données ? Mais une migration est loin d’être aussi simple que pour un logiciel mail. En 2015, David Markus, le patron de Facebook Messenger, estimait qu’il fallait avoir au moins la moitié de ses amis sur un logiciel de messagerie pour qu’il soit véritablement utile. En étant propriétaire des deux seuls apps qui comptent plus d’un milliard d’utilisateurs actifs dans le monde, Mark Zuckerberg est en position de force, et il le sait bien Quelques conseils pour protéger ses données sur WhatsApp: - Mot de passe: [quote]Changer régulièrement de mot de passe est conseillé sur toutes les applications, pour éviter les intrusions et les vols.[/quote] - Statut WhatsApp: [quote]Garder le "statut" WhatsApp vide. Le statut WhatsApp est souvent visible par des utilisateurs inconnus, et les informations pourraient être transmises à des personnes étrangères à votre cercle de contacts.[/quote] - Réseau public: [quote]Les connexions sur un réseau public non protégé sont fortement déconseillées. Un internaute malveillant pourrait avoir accès à vos données et les récupérer pour en faire un usage frauduleux.[/quote] - VPN: [quote]Installer un 'VPN', un réseau privé virtuel pour sécuriser la navigation. Installé sur son smartphone et son ordinateur, ce logiciel permet de changer l'adresse Ip et sécurise les données. Les données seront rendues confidentielles et inutilisables par un tiers. SecurityKiss permet par exemple cette navigation en toute sécurité, même sur un réseau public.[/quote] Clic pour lire toutes les actus sur WhatsApp.
Des chercheurs ont découvert une faille de sécurité, permettant de déverrouiller les portes à distance, qui pourrait toucher plus de 100 millions de véhicules à travers le monde, notamment chez Volkswagen (Seat, Audi et Skoda), mais aussi Renault, Peugeot, Citroën, Fiat, Nissan, Opel, Ford. C’est un nouveau coup dur pour Volkswagen, déjà fortement impacté par le scandale du 'Dieselgate' de l’année dernière et qui peine à voir le bout du tunnel. En effet, le constructeur est désormais concerné par une importante faille permettant à des voleurs de contourner les systèmes de sécurité d’anciennes clés afin d’ouvrir des véhicules à distance. En cause, un nombre insuffisant de mots de passe différents, ce qui rendrait les clés plus simple à pirater. Une enquête serait actuellement en cours à propos d’un vol de voiture, le procédé utilisé pouvant laisser penser à l’exploitation de cette faille dans le système de sécurité. Selon une source proche des forces de l’ordre allemandes, les vols de voitures sont nettement moins nombreux que par le passé. Selon un chiffre de la fédération allemande des assureurs GDV, qu'il cite, 18.000 vols de véhicules assurés sont actuellement recensés en Allemagne, contre 105.000 il y a 23 ans. Les constructeurs français également touchés Si Volkswagen est le plus concerné par cette faille de sécurité, ainsi que les autres marques du groupe, notamment Seat, Audi et Skoda, d’autres constructeurs seraient également touchés. Parmi les français, aucun n’est épargné: - Citroën: Nemo, Jumper - Peugeot: 207 - Renault: Clio, Twingo, etc... A l’étranger, on peut citer: - L'italien Fiat: Punto, Panda, etc.. - L'allemand Opel: Astra, Corsa, etc... - Le japonais Nissan: Qashqai notamment - L'américain Ford: Ka selon ces médias. Déjà sous le feu des critiques en raison du scandale des véhicules truqués, Volkswagen, interrogé par les médias a admis que 'les systèmes de sécurité des véhicules âgés de jusqu'à 15 ans ne présentent pas le même niveau de sécurité que ceux des véhicules actuels". Pour l’instant, le groupe n’a pas annoncé de quelconque stratégie pour lutter contre cette faille, qui risque de créer la panique chez les propriétaires des véhicules concernés. Voir aussi: Deux hackers prennent le contrôle à distance d’une Jeep connectée.
Recherché pour fraude, racket et blanchiment, désormais sous la menace d'une extradition vers les Etats-Unis où il encourt 20 ans de prison, 'Kim Dotcom', de son vrai nom Kim Schmitz, refait parler de lui. Il promet un nouveau site de téléchargement dont il révèle les détails au compte gouttes depuis quelques jours. Et comme d'habitude, c'est via Tweeter qu'il a annoncé la nouvelle. [quote]'Un nouveau site est en préparation" a-t-il tout d'abord indiqué le 5 juillet 2016 en précisant qu'il permettra d'obtenir 100 giga de stockage gratuit, un chiffrement des données transférées et aucune limite de vitesse de transfert des fichiers.[/quote] https://twitter.com/KimDotcom/status/750453272331169793 Depuis, il alimente régulièrement un vrai teasing et distille par la même voie un peu plus de détails sur ce futur site qui, affirme-t-il sera "bien meilleur que 'Mega'", lancé en 2013 après la fermeture de Megaupload par le 'FBI'. Aucun serveur aux Etats-Unis. [quote]Dans ses tout derniers tweets il explique que ce nouveau site, qui sera tout simplement baptisé "Megaupload 2.0", ne sera pas hébergé sur des serveurs situés aux États-Unis afin d'éviter la surveillance par les agences gouvernementales telles que le FBI. De même, explique-t-il, le nouveau Megaupload 2.0 servira de plateforme de lancement pour MegaNet, son projet d'Internet décentralisé qui, affirmait-il en février 2015 ne pourrait être "ni contrôlé, ni censuré ou détruit par des gouvernements".[/quote] Cerise sur le gâteau, non seulement Kim Dotcom se dit près à accueillir ses anciens collaborateurs et ceux travaillant actuellement pour Mega, mais il promet aussi que la plupart des comptes de l'ancien Megaupload seront réinstallés avec un statut de "compte premium". https://twitter.com/KimDotcom/status/751166185215930368 Pour l'heure, la date de sortie n'est pas connue. Mais sur la base du hashtag #5thRaidAnniversary, plusieurs sites spécialisés en sont arrivés à conclure que la nouvelle plateforme pourrait être lancée en janvier 2017. Soit pour le cinquième anniversaire de la fermeture de Megaupload par les autorités américaines. [quote]Kim Dotcom fixé sur son sort avant la fin de l'année Kim Dotcom sera-t-il extradé vers les Etats-Unis où il encourt 20 ans de prison ? Fin décembre 2015, la justice néozélandaise avait donné son feu vert à cette extradition. Kim Dotcom a fait appel de cette décision et l'audience d'appel a été fixée au 29 août prochain. Pour autant, si l'on en croit le site spécialisé Torrent Freak, la décision ne devrait pas tomber avant fin 2016.[/quote] En délicatesse avec le site "Mega". 'Vous allez l'adorer', résume Kim Dotcom qui a récemment pris ses distances avec le site Mega, le site destiné à succéder à Megaupload ayant apporté plus de tracas que prévus à son fondateur. [quote]'Je ne fais plus confiance à Mega. Je ne pense pas non plus que vos données soient en sécurité sur Mega", expliquait-il le 30 juillet 2015 dans une interview accordée au site d'actualités spécialisé Slashdot , en laissant entendre que "le gouvernement néo-zélandais a désormais le contrôle". Et d'ajouter qu'il n'était "plus du tout investi dans Mega.[/quote]
Le moteur de recherche Google, propose désormais une série d’outils pour laisser les utilisateurs voir ce que son service de suivi publicitaire apprend sur eux. Avec 'Mon Activité', Google permet aux internautes de voir tout ce que Google a détecté sur leurs pratiques en ligne (les recherches, les vidéos regardées sur YouTube, la navigation sur Chrome, l’activité effectuée grâce au système d’exploitation Android sur mobile...). Dans le menu paramètres, vous pouvez préciser les thèmes qui vous intéressent pour recevoir des publicités sur ces sujets. 'Mon Activité' (dans les paramétres de votre compte Google) vous permet de choisir si vous voulez ou non de la publicité, c’est le système du Opt-in. Autrement dit, si vous ne vous inscrivez pas, vous ne recevrez pas de pub ciblée. Si vous ne souhaitez pas être encore plus pisté en ligne que vous ne l’êtes déjà, vous avez tout intérêt à désactiver l’enregistrement de vos recherches et activités. Plus de contrôle mais plus exposé Mais cet équilibre pourrait bientôt changer. Selon des informations obtenues par Wired, vos traces vont désormais servir aussi pour les annonces des sites tiers... Attention toutefois il y a une condition de taille, qui semble quelque peu paradoxale à première vue. Pour que Google puisse agir de la sorte, il faut que vous souscriviez volontairement, à une nouvelle option qui apparaîtra dans les paramètres de sécurité. En contrepartie de cette autorisation, vous pourrez régler plus finement votre confidentialité et même supprimer définitivement une publicité qui vous poursuit importunément de site en site grâce à des fonctionnalités qui seront bientôt proposées dans Mon activité. Une option utile... mais pas seulement à vous, puisqu’elle permettra à Google et ses partenaires de savoir que cette publicité ne vous intéresse pas, précisant ainsi davantage votre profil. Dans tous les cas, il semble qu’une fois cette option activée, les services tiers pourront mieux cibler les annonces à votre endroit. Évidemment, c’est à vous de choisir donc si ce service publicitaire sur mesure vous tente. Mais, à première vue, les avantages sont plutôt à gagner du côté de Google que de ses utilisateurs. Accéder a 'Mon Activité'
Les robots auront-ils bientôt une existence juridique ? Partant du constat selon lequel les ventes de robots dans l’UE ont augmenté de 29 % en 2014, marquant leur plus forte progression jamais enregistrée, la Commission des affaires juridiques du Parlement européen propose de leur attribuer le qualificatif de 'personnes électroniques'. Dans un projet de motion publié en mai 2016, les robots seraient dotés de 'droits et d'obligations' bien précis. Les machines qui auraient la capacité de 'prendre des décisions autonomes de manière intelligente ou celle d’interagir de manière indépendante avec les tiers' seraient concernées par ce texte. La 'personne électronique' pourra être jugée responsable Il s’agit donc des robots humanoïdes, mais également des voitures sans conducteur. Parmi les mesures concrètes évoquées par le rapport figure par exemple la possibilité de se retourner contre sa voiture sans conducteur en cas d’accident. La 'personne électronique' pourrait ainsi être déclarée responsable. Et pour payer la facture, les experts européens prévoient d’instaurer un fonds, qui serait alimenté par des taxes prélevées auprès des constructeurs et des utilisateurs. Les rapporteurs préconisent également d’exiger le paiement de cotisations sociales par les employeurs de ' personnes électroniques'. Une charte éthique pour les concepteurs Le rapport imagine aussi une 'charte éthique' respectée par les concepteurs de robots. Les ingénieurs devraient concevoir des robots bienfaisants et les industriels les vendre à un prix abordable dans certains domaines comme la santé. L'Union européenne veut s'aligner sur les pays étrangers qui envisagent déjà des mesures réglementaires en matière de robotique et d'intelligence artificielle. [quote]'L'humanité se trouve à l'aube d'une ère où les robots, les algorithmes intelligents, les androïdes et les autres formes d'intelligence artificielle, de plus en plus sophistiqués, semblent être sur le point de déclencher une nouvelle révolution industrielle', explique la rapporteure du texte, l'eurodéputée luxembourgeoise Mady Delvaux.[/quote] En filigrane de ce rapport, on devine les trois «Lois de la robotique» énoncées par Isaac Asimov, dont l'œuvre accorde une très grande place aux robots: [quote]'- Première Loi: un robot ne peut porter atteinte à un être humain ni, restant passif, laisser cet être humain exposé au danger - Deuxième Loi: un robot doit obéir aux ordres donnés par les êtres humains, sauf si de tels ordres sont en contradiction avec la Première Loi. - Troisième Loi: un robot doit protéger son existence dans la mesure où cette protection n'est pas en contradiction avec la Première ou la Deuxième Loi'. Plus d'infos voir: 'Trois lois de la robotique' (Wikipedia)[/quote] Voir aussi: Les robots pourraient détruire 5 millions d’emplois d’ici 2020.
La prochaine version du système Bluetooth sera bientôt présentée officiellement, mais les grands axes du système sans fil standardisé sont déjà connus. Bluetooth 5 sera bientôt parmi nous et devrait représenter une considérable mise à jour technique par rapport à son prédecesseur. En plus d'une portée plus conséquente et d'une vitesse largement augmentée, ses besoins en énergie devraient être moins importants. Mark Powell, le directeur exécutif de 'Bluetooth Special Interest Group' a également laissé entendre que le système proposera davantage de services. Un service de balise pourrait par exemple permettre aux employés de se rendre plus facilement dans les grands bâtiments et ses alentours. L'annonce sera faite officiellement à Londres le 16 juin 2016. La nouvelle version du système a été mise au point par des techniciens d'Apple, d'Intel ou encore de Microsoft. Le nom de 'Bluetooth 5' a été choisi pour faciliter le marketing et son acceptation par les utilisateurs. Il devrait selon le groupe rendre 'les habitations plus intelligentes et plus connectées' avec des objets électroniques qui communiquent encore plus entre eux. Mais l'apport le plus notable sera d'un autre ordre. Le Bluetooth 5 apportera d'importantes nouvelles fonctionnalités pour les services sans connexion, tel que pour les informations localisées et la navigation. Depuis quelques temps, le Bluetooth est utilisé à des fins marketing. Cette technologie sans fil d'une portée d'une dizaine de mètres permet de remplacer la géolocalisation par satellite (GPS) en magasin. Les commerces installent des balises (aussi appelés beacon) qui portent un identifiant unique et qui sont détectées par l'application du commerçant. Une chaîne de supermarché peut ainsi vous solliciter via votre mobile lorsque vous approchez d'un rayon en promotion, ou retracer votre parcours et vos habitudes pour vous envoyer dans un second temps les coupons de réduction qui ont le plus de chance de vous influencer. Le Bluetooth 5 ajoutera bien plus de possibilités aux transmissions publicitaires. Il devrait ainsi propulser le déploiement de balises et de services localisés dans le monde. Cette nouvelle version sera le Bluetooth 5. Mais contrairement à ce qu'on pourrait penser, il ne s'agira pas de l'évolution majeure que la numérotation laisse entendre.Adoptant la tendance initiée par Google pour son navigateur internet, le Bluetooth SIG passe à des numéros de version entiers, pour simplifier la communication auprès du grand public. Mais le Bluetooth 5 n'en demeure pas moins qu'une mise à jour du Bluetooth 4.2.
Plusieurs milliers d’utilisateurs crédules de WhatsApp ont été bernés après avoir téléchargé sa version "Gold", une extension prétendument "exclusive" de l’application de messagerie derrière laquelle se cache, en réalité, un logiciel malveillant qui infecte les smartphones. Nombre d’entre eux ont rapporté avoir reçu un message en anglais via l’application, qui vous propose via un lien de vous rendre sur le site "goldenversion.com" pour activer ce nouveau service, soi-disant "premium". Histoire de vous pousser à cliquer, les hackers font miroiter aux utilisateurs tout un tas de nouvelles fonctionnalités, comme "envoyer plusieurs centaines de messages en un clic, bénéficier de nouveaux emojis, ajouter la fonction appels vidéo ou bien encore des améliorations en matière de sécurité". Avant d’expliquer dans le message que seules des célébrités y avaient accès, jusqu'à présent. Pour l’heure, aucune victime en Belgique, ni en France. Il semble, que les hackers aient choisi de cibler en priorité la Grande-Bretagne, mais rien ne dit que cette escroquerie ne va pas s’exporter d’outre-Manche dans les jours qui viennent. Lorsque l’utilisateur clique sur le lien pour activer ce nouveau service et télécharger cette fausse mise à jour, un logiciel malveillant (malware) se niche automatiquement dans son mobile. Ce dernier pourrait notamment permettre aux hackers qui se cachent derrière cette escroquerie de dérober vos données ou bien encore être utilisé pour vous suivre grâce à la géolocalisation de votre smartphone. Ce n’est pas la première fois que l’application de messagerie WhatsApp est détournée à des fins frauduleuses. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)