Moteur de recherche

Résultats pour : "extrêmement"

Ce week-end, la Belgique accueille pour la première fois un tournoi d'eSport  International Archives Secunews SECUNEWS

Ce week-end, la Belgique accueille pour la première fois un tournoi d'eSport International

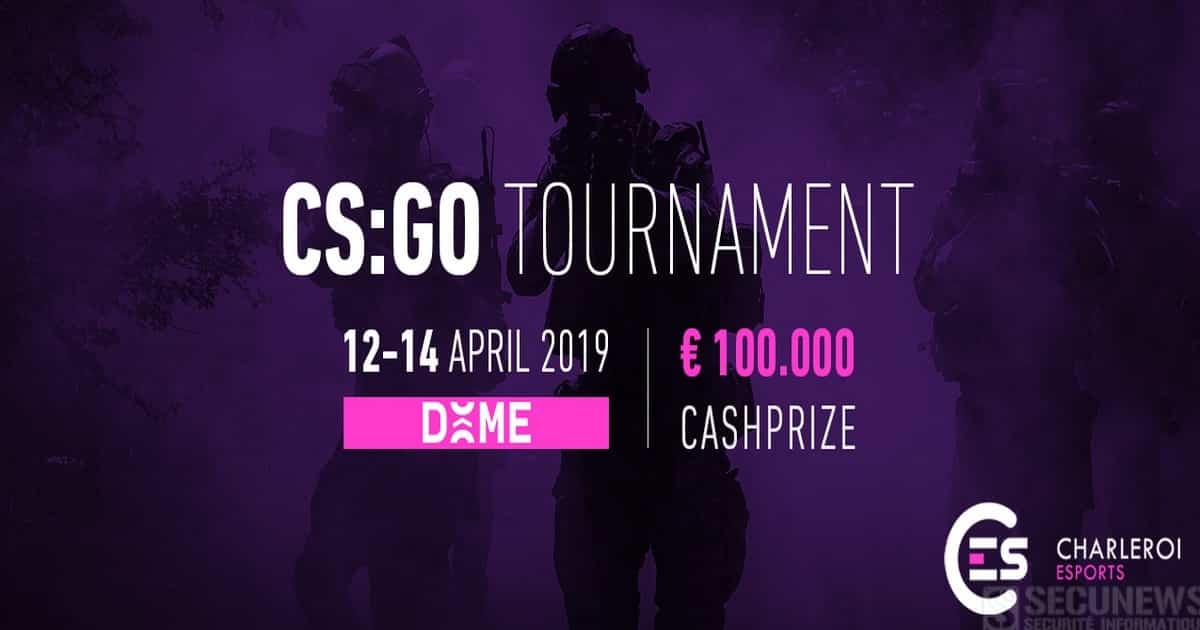
Le Spirou Dôme de Charleroi sera l’hôte du premier tournoi majeur belge d’e-sports, des professionnels de Counter Strike vont s’affronter tout le week-end pour décrocher le prize money de 100.000 euros. Les meilleures équipes mondiales de Counter Strike vont venir s'affronter au Dôme de Charleroi devant 12.000 spectateurs tout au long du week-end. La Belgique passe enfin aux choses sérieuses dans le monde de l'eSport. Counter Strike est une véritable référence en matière de jeu de tir. Il existe depuis 18 ans et s'est progressivement amélioré graphiquement, en contenu, tout en gardant son essence: Ici, pas question de construire à la Fortnite pour se protéger, les joueurs n'ont pas le droit à l'erreur: une balle dans la tête et tu es mort. Le niveau sera extrêmement relevé et le spectacle sera sans nul doute au rendez-vous. De vrais commentateurs spécialistes du jeu seront là pour faire vivre l'évènement aux spectateurs présents sur place. De grosses équipes seront présentes comme la 'Team Vitality', très célèbre en France grâce au "French Monster" Gotaga qui a fondé la structure après ses nombreuses perf' sur Call of Duty (il est le joueur eSport le plus titré du monde) On retrouvera également la 'structure française LDLC' qui a signé récemment de belles perf' sur Fortnite. La 'team Sprout' sera aussi présente, une équipe spécialisée sur Countre Strike qui risque d'être un sérieux prétendant au titre. Parmi les autres concurrents on retrouve: Epsilon. Frostfire (une équipe malaisienne) G2 eSport, les Allemands de GamersLegion Virtus.pro. Deux Belges joueront ce week-end et ils font tous deux partie de la team GamersLegion: ScreaM et Ex6tenZ. Un véritablement évènement pour la Belgique qui n'a jamais accueilli un évènement eSport aussi important. Les joueurs seront aussi disponibles pour signer des autographes et prendre des photos avec leurs fans qui seront présents Une belle initiative de la société esportive Louvard Game qui a déjà organisé différents tournois en Belgique, mais jamais de cette ampleur. Ici, elle est bien aidée par le Sporting de Charleroi, le premier club belge à avoir recruté un joueur eSport sur Fifa. Il faudra payer la somme de 25€ par jour pour aller applaudir et encourager les joueurs En 2017, on estimait entre 300 et 400 millions le nombre de e-gamers à travers le monde. Aujourd'hui, on considère que les joueurs électroniques doivent être aux alentours d'un milliard. Toutes les informations sur le site de l'événement

12 Apr 2019 LIRE L'ACTU
Inculpation d'un pédophile présumé qui se faisait passer pour Justin Bieber sur les réseaux sociaux Archives Secunews SECUNEWS

Inculpation d'un pédophile présumé qui se faisait passer pour Justin Bieber sur les réseaux sociaux

L'homme de 42 ans est accusé d'avoir utilisé des plateformes comme Facebook ou Skype où il prétendait être le chanteur afin d'attirer de jeunes victimes. "Les policiers enquêtent sur un homme soupçonné de s'être fait passer pour Justin sur internet afin d'obtenir des images explicites de jeunes enfants", a déclaré la police de l'Etat du Queensland dans 'un communiqué' (anglais). "Dans le cadre de cette enquête, l'homme avait déjà été inculpé pour un certains nombres de délits relatifs aux abus sexuels sur des enfants, y compris pour possession de matériel pédophile", ajoute le communiqué. Soupçonné de viol, traitement indécent d'enfants, de production de matériel pédophile. Après avoir examiné son ordinateur de manière exhaustive, il a été inculpé de 931 chefs supplémentaires d'abus sexuels sur des enfants. Il est en particulier soupçonné de viol, traitement indécent d'enfants, de production de matériel pédophile et d'avoir utilisé internet pour attirer des mineurs de moins de 16 ans. Bieber est extrêmement populaire après des jeunes et son armée de fans est souvent décrite comme une armée de 'Beliebers' (jeu de mots pouvant se traduire par "ceux qui croient en Bieber"). L'inspecteur Jon Rouse a évoqué une affaire 'épouvantable' et appelés les fans à redoubler de vigilance sur internet. Cette enquête illustre à la fois la vulnérabilité des enfants qui utilisent les réseaux sociaux et les compétences mises en oeuvre par les pédophiles, leur portée internationale, pour attirer et séduire leurs victimes. Non aux plaisirs d’adultes sans scrupules a utilisés des enfants comme des objets sexuel. Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

13 Mar 2017 LIRE L'ACTU
Piratage des identifiants de 85 millions d'utilisateurs de Dailymotion Archives Secunews SECUNEWS

Piratage des identifiants de 85 millions d'utilisateurs de Dailymotion

Les plateformes de vidéos en ligne Dailymotion et leurs millions d’abonnés sont une cible rêvée pour les pirates, Plusieurs dizaines de millions de comptes d'utilisateurs de Dailymotion auraient été piratés en octobre 2016. Dailymotion a confirmé ces révélations: [quote]"Nous avons appris que suite à un problème de sécurité externe à Dailymotion, les mots de passe d’un certain nombre de comptes pourraient avoir été compromis. Le hack semble être limité et ne concernerait aucune donnée personnelle, explique la plateforme sur son blog. La sécurité de votre compte est extrêmement importante pour nous et nous prenons toutes les mesures nécessaires afin d’identifier les failles éventuelles et y remédier." [/quote] Petite précision , Dailymotion a été obligé de confirmer la fuite! Un site propose d’accéder aux données en question contre quelques bitcoins, ce site a racheté la BDD au pirate. Tous les mots de passe des profils visés n'ont pas été dérobés. Ceux qui l'ont été sont efficacement cryptés. Les mots de passe qui ont été récupérés par les pirates concernent uniquement un utilisateur sur cinq (environ 18,3 millions d’abonnés). De plus, les données étant chiffrées, elles ne seront pas exploitables dans l'état par les hackers. La plateforme de vidéos utilise, en outre, un système de protection baptisé 'bcrypt', ce qui ne facilitera pas la tâche des assaillants. Par précaution , il est donc fortement recommandé de modifier votre mot de passe. C'est directement sur le site Dailymotion, et non sur un portail tiers [quote] 1. Allez sur le site Dailymotion: https://www.dailymotion.com/fr. 2. Puis, connectez-vous à votre compte. 3. Utilisez ensuite le menu déroulant dans le coin supérieur droit pour accéder à vos paramètres. 4. Sélectionnez Paramètres du compte. 5. Enfin, entrez un nouveau mot de passe (utiliser au minimum huit caractères) et enregistrez les modifications. 6. Assurez-vous que les identifiants que vous utilisez pour vous connecter au site ne sont pas les mêmes que ceux d’autres sites. [/quote] Si c’est le cas, mieux vaut les modifier également. Après tout, on est jamais trop prudent. Accéder au communiqué de Dailymotion. La semaine dernière, 380.000 comptes du site porno xHamster avaient été mis en vente sur le DarkNet.

09 Dec 2016 LIRE L'ACTU
La Sextorsion, une menace pour tout le monde, plus particulièrement les ados Archives Secunews SECUNEWS

La Sextorsion, une menace pour tout le monde, plus particulièrement les ados

Le chantage est un crime vieux comme le monde. Les technologies modernes ont contribué à son augmentation (comme pour beaucoup d’autres choses). Les cybercriminels volent de l’argent à leurs victimes de multiples façons. Les méthodes de piratage se servant 'des SMS' et 'des webcams' sont d’une efficacité impitoyable, un crime de type extrêmement personnel, appelé la sextorsion. La sextorsion (chantage sexuel), consiste à faire chanter une victime en révélant ses informations intimes, si elle ne paye pas son extorqueur. Dans ce monde connecté, qui est l’ère numérique, nos informations peuvent être dévoilées en envoyant des sextos, des photos intimes et même des vidéos. Les escrocs demandent habituellement de l’argent, mais parfois font du chantage sur des choses plus compromettantes lorsque vous refusez de les payer plus. Le fait sans doute le plus intéressant sur la sextorsion est que la grande majorité des victimes sont des adolescents. Non pas qu’ils soient connus pour être les plus riches de la population démographique, mais les ados sont des victimes idéales pour la sextorsion. L’adolescence est l’époque où on cherche à se faire et à entretenir de nouvelles relations (et généralement sans une feuille de route fiable). Les adolescents commencent également à trouver leur propre voie et sont en quête d’autorité, ils leur manque cependant du recul par rapport aux adultes concernant les conséquences de leurs actes. Une aubaine pour les cybercriminels! Beaucoup d’informations censées être protégées, ne le sont pas en réalité. Elles appartiennent à des personnes qui sont émotionnellement vulnérables et facilement humiliées. C’est sans doute la raison pour laquelle 70% des victimes sont des adolescents, la majorité sont des femmes, bien que les garçons n’échappent pas à la menace. Les malfaiteurs peuvent pirater des comptes ou choisir de s’en prendre directement à une potentielle victime. L’étape suivante est de la menacer en dévoilant ses informations publiquement. Les victimes obéissent. Elles ont souvent honte et peur du jugement des autres, demander de l’aide impliquant de révéler des secrets compromettants, et les ados sont très vulnérables. La sextorsion peut les conduire à de sérieux traumatismes psychologiques 'voire des suicides'. Comme pour beaucoup de problèmes affectant les adolescents, la communication est essentielle, et cette dernière est synonyme de challenge. Toutefois, il s’agit aussi d’un problème technologique. Nous avons pour cela quelques conseils qui peuvent vous aider, vous et vos ados, à vous protéger. Protégez-vous, vous et vos enfants. - Comprenez bien que tout ce que vous postez en ligne peut être rendu public, il est important d’expliquer cette notion à votre adolescent. Ces informations pourraient être publiées par des hackers ou un destinataire de confiance (ou quelqu’un qui aurait piraté l’ordinateur ou le téléphone de ce dernier). Une fois qu’on publie sur le net, n’importe qui peut partager - Restez vigilant et tenez-vous au courant des dernières menaces. Les crimes tels que la sextorsion concerne tout le monde. Partagez nos actualités a votre entourage, mieux vaut prévenir que guérir. - Informez vos enfants des fraudes sur Internet et des cybercriminels. On comprend qu’il soit difficile de parler de sexe et de sextorsion à vos enfants, mais ils doivent être au courant des risques. Renseignez-vous sur ce qu’on leur apprend à l’école en matière de cybersécurité et de sensibilisation informatique, pour en parler avec eux une fois rentrés à la maison. Voir aussi: - L’arnaque à la webcam se propage sur internet. - La cyberintimidation et la loi. - Vaincre les réseaux pédophiles - Parents, prudence! - Les dangers d´Internet pour les mineurs - L’arnaque à la webcam se propage sur internet

08 Aug 2016 LIRE L'ACTU
Vers la fin du géoblocage sur internet ? Archives Secunews SECUNEWS

Vers la fin du géoblocage sur internet ?

Les députés européens ont adopté ce mardi 5 avril 2016 une résolution appelant la Commission européenne à supprimer, dans le cadre de sa stratégie pour un marché unique numérique, les blocages géographiques qui empêchent de regarder des vidéos en-dehors du pays d'origine ou des achats sur internet. Le rapport, intitulé "Vers un acte sur le marché unique numérique", brasse bien plus large que le simple blocage (particulièrement frustrant pour de nombreux internautes) de contenus d'un pays à l'autre de l'Union européenne. Profiter d’une ristourne sur un site français sans être redirigé vers le site belge de l’entreprise, c’est la volonté de la Commission européenne. Imaginez que l’on vous demande votre nationalité quand vous allez chez le boulanger, et en fonction de celle-ci, le prix du pain varierait, pire encore, on refuserait de vous le vendre. Impossible ? C’est pourtant ce qu’il se passe parfois lorsque vous faites un achat en ligne, ou que vous voulez visionner une vidéo en ligne. Le prix d'un colis livré depuis un autre pays de l'Union européenne est en moyenne cinq fois supérieur au tarif national, en raison de la disparité des coûts de livraison entre Etats membres et des problèmes de commande en ligne, regrette mardi la Commission européenne en s'appuyant sur une étude universitaire. [quote]'Contrairement à ce que les gens pourraient penser, ces coûts plus élevés n'ont que peu à voir avec le coût de livraison d'un colis dans son pays de destination car il n'y a pas de lien apparent entre le coût réel et les prix de la livraison', souligne l'exécutif européen dans un communiqué, en se fondant sur une étude économétrique réalisée par l'Université Saint-Louis de Bruxelles.[/quote] [quote]'Ainsi, alors que les prix intérieurs en Belgique et aux Pays-Bas sont quasi équivalents pour ces deux pays voisins, l'envoi d'un colis standard de 2 kg vers l'Espagne revient à 26,10 euros pour le premier et 13 euros pour le second. Dans le sens inverse, un colis similaire depuis l'Espagne vers la Belgique, plus précisément la Flandre, coûtera 32,74 euros à son expéditeur', selon l'étude.[/quote] C’est une pratique discriminatoire injustifiée qui permet à des vendeurs en ligne d’empêcher les consommateurs d’accéder à un site internet... La fin du géoblocage permettrait aux citoyens européens d'avoir un meilleur accès aux biens et services à travers toute l'Europe, estiment les eurodéputés. Il incite la Commission à prendre en compte les développements numériques récents, tels que le "big data" (ensemble de données extrêmement volumineux), l'internet des choses ou l'impression en trois dimensions, pour saisir les opportunités qu'ils offrent. Cloud européen [quote]'Plus de vingt ans après la publication du rapport sur la société de l'information planétaire par le Commissaire Bangemann, l'Europe est toujours à la traîne dans le domaine des nouvelles technologies', constate l'eurodéputée libérale belge Frédérique Ries.[/quote] Il est grand temps d'inverser la tendance et que l'UE favorise l'émergence de sociétés leaders par exemple dans la vente des biens et service en ligne, dans la création d'un "cloud européen", ou encore dans la E-Health. [quote]'L'économie numérique est bien une mine de création d'emplois, d'innovation et de croissance', souligne pour sa part Louis Michel (ALDE).[/quote] Néanmoins, elle ne peut se réaliser au mépris du respect de la protection des données et de la vie privée. [quote]'Nous voulons améliorer l'accès des consommateurs européens aux biens et services en ligne, faire disparaître les différences de traitement entre les achats offline et online ou encore les discriminations liées au blocage géographique', affirme l'eurodéputé socialiste Marc Tarabella.[/quote] [quote]'Les consommateurs doivent pouvoir jouir sans problèmes de leurs achats en ligne, où qu'ils se trouvent en Europe', estime l'eurodéputée N-VA Anneleen Van Bossuyt.[/quote] A peine 14% des Petites et moyennes entreprises (PME) utilisent internet comme canal de vente. Un rapport adopté à une large majorité. Le rapport adopté mardi à une large majorité (551 voix pour, 88 voix contre) se penche aussi sur l'économie partagée, qu'incarnent des entreprises (américaines) telles qu'Uber ou Airbnb, et les approches très hétéroclites des Etats membres pour tenter de réguler le secteur. Les eurodéputés demandent à la Commission d'évaluer la nécessité de règles de protection des consommateurs dans l'économie partagée. Les eurodéputés appellent aussi la Commission à concrétiser sans délai les seize initiatives pour un marché unique numérique qu'elle a annoncées en mai 2015.

07 Apr 2016 LIRE L'ACTU
Steam Stealer ciblent des milliers de comptes de joueurs en ligne chaque mois Archives Secunews SECUNEWS

Steam Stealer ciblent des milliers de comptes de joueurs en ligne chaque mois

Le secteur du jeu en ligne, qui représente un marché estimé à plus de 100 milliards de dollars, n’est pas seulement juteux pour les développeurs et les fabricants, il l’est aussi pour les cybercriminels. 'Steam Stealer' fait partie de ces malwares en constante évolution, responsable du piratage de comptes utilisateurs sur la célèbre plate-forme de jeu Steam. Il a pour objectif de dérober des objets dans les jeux en ligne et des identifiants de comptes afin de les revendre ensuite au marché noir, ce malware est distribué à des cybercriminels selon le modèle MaaS (Malware as a Service) avec des tarifs extrêmement bas débutant à 30 dollars. Steam est aujourd’hui l’une des plates-formes de divertissement multi-systèmes d’exploitation parmi les plus populaires. Exploitée par Valve, elle compte plus de 100 millions d’utilisateurs inscrits à travers le monde et propose en téléchargement plusieurs milliers de jeux disponibles. Son succès en fait donc une cible de choix pour les groupes de cyberescrocs, qui peuvent revendre les identifiants d’utilisateurs Steam pour 15 dollars pièce au marché noir. Selon les chiffres officiels récemment publiés par la plate-forme, 77.000 comptes Steam sont piratés et pillés tous les mois. [quote]Selon Santiago Pontiroli, chercheur chez Kaspersky, et son confrère indépendant Bart P., un nouveau type de malware, connu sous le nom de 'Steam Stealer', est le principal suspect du piratage de nombreux comptes utilisateurs de la plate-forme de Valve.[/quote] Tous deux pensent que ce malware a été développé à l’origine par des cybercriminels russophones car ils ont découvert, sur plusieurs forums clandestins consacrés aux programmes malveillants, de nombreux indices linguistiques qui le laissent penser. 'Steam Stealer' opère selon le modèle MaaS (Malware as a Service): Il est proposé à la vente dans différentes versions, bénéficiant de fonctionnalités distinctes, de mises à jour gratuites, de manuels d’utilisation, de conseils personnalisés pour la distribution, etc... Alors que le prix de base des solutions pour ces types de campagnes malveillantes est habituellement de l’ordre de 500 dollars, les programmes 'Steam Stealer' sont ridiculement bon marché, pouvant couramment s’acheter pour à peine 30 dollars, ce qui les rend extrêmement attrayants pour les cybercriminels en herbe du monde entier. La propagation des malwares 'Steam Stealer' passe principalement, mais pas exclusivement, par des sites Web contrefaits qui les diffusent ou encore par des techniques d’ingénierie sociale consistant à envoyer directement des messages aux victimes. Une fois le malware implanté dans le système d’un utilisateur: - Il subtilise l’ensemble des fichiers de configuration de Steam - Il localise ensuite le fichier spécifique Steam KeyValue qui contient les identifiants de l’utilisateur, ainsi que les informations relatives à sa session. - Forts de ces informations, les cybercriminels peuvent alors prendre le contrôle de son compte. Au départ, le piratage de comptes de joueurs était un moyen simple pour les scripts kiddies de faire rapidement des profits en les revendant sur des forums occultes. Aujourd’hui, cependant, les criminels ont réalisé la véritable valeur marchante de ces comptes. Leurs opportunités résident désormais dans le vol et la vente d’objets acquis par les utilisateurs dans les jeux et pouvant valoir des milliers de dollars, les cyberbandes organisées n’entendent tout simplement pas laisser passer un tel pactole. Les experts de Kaspersky ont dénombré près de 1.200 échantillons de malwares Steam Stealer différents, responsables d’attaques contre des dizaines de milliers d’utilisateurs à travers le monde. C’est particulièrement le cas en Russie et dans d’autres pays d’Europe de l’Est où la plate-forme Steam est très fréquentée. La communauté des joueurs est devenue une cible très prisée des cybercriminels. Une évolution claire des techniques d’infection et de propagation ainsi que la complexité croissante des malwares eux-mêmes ont conduit à une recrudescence de ce type d’activité. Alors que les consoles sont toujours plus puissantes et que l’Internet des objets est à notre porte, ce scénario va se développer et gagner en complexité. Kaspersky détecte les groupes de chevaux de Troie Steam Stealer sous les appellations: - Trojan.Downloader.Msil.Steamilik - Trojan.Msil.Steamilik - Trojan-psw.Msil.Steam - Et autres. Leurs cibles sont largement réparties à travers le monde, notamment en Russie, aux Etats-Unis, en Europe (France, Allemagne), en Inde et au Brésil. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

21 Mar 2016 LIRE L'ACTU
Plus de 1500 élèves rendent hommage a leur professeur avec un Hacka géant Archives Secunews SECUNEWS

Plus de 1500 élèves rendent hommage a leur professeur avec un Hacka géant

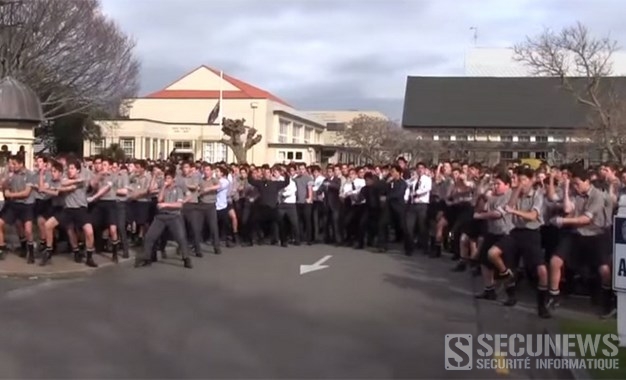
L'annonce du décès du professeur Dawson Tamatea a en effet été un événement tragique qui a affecté toute l'école de Palmerston North Boys' High School. Le professeur de 55 ans, mort de cause naturelle dans son sommeil, enseignait les mathématiques et l'éducation physique depuis 30 ans dans l'établissement. L'homme était respecté pour sa pédagogie envers ses élèves. Le corbillard qui transportait le corps du défunt s'est retrouvé devant plus de 1.500 élèves exécutant ensemble la danse traditionnelle maorie (rendu célèbre par l'équipe de rugby des All Blacks), les jeunes élèves se sont ensuite écartés dans le total silence, tête baissée, pour laisser place aux funérailles. [quote]'Ce fut une performance très émouvante et puissante. Nous sommes extrêmement fiers de la performance de nos garçons et nous savons que M. Tamatéa le serait également", est-il écrit en description de la vidéo publiée dimanche sur YouTube.'[/quote] La vidéo, a déjà été vue plus de trois millions fois sur YouTube

31 Jul 2015 LIRE L'ACTU
Des hackers se réclamant du groupe terroriste ÉI piratent TV5Monde Archives Secunews SECUNEWS

Des hackers se réclamant du groupe terroriste ÉI piratent TV5Monde

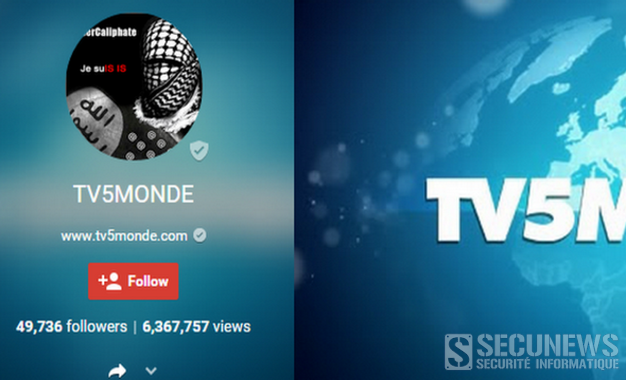
La chaîne, le site web et plusieurs pages Twitter et Facebook du groupe télévisé français TV5 Monde ont été victimes mercredi 8 avril 2015 vers 22 heures d'une attaque informatique coordonnée, revendiquée par le groupe islamiste E.I TV5 Monde semble avoir repris le contrôle de ses pages Facebook depuis minuit, mais son site internet restait en maintenance ce jeudi 9 Avril 2015 vers 5 heures. [quote]On a repris la main sur Facebook et Twitter, a déclaré le directeur de TV5 Monde, Yves Bigot. Quant aux émissions de la chaîne, on commence à pouvoir réémettre un programme sur un certain nombre de zones, mais nos systèmes ont été extrêmement détériorés par cette attaque d'une puissance inouïe et le retour à la normale va prendre des heures, voire des jours, a-t-il précisé. Nous ne sommes plus en état d'émettre aucune de nos chaînes. Nos sites et nos réseaux sociaux ne sont plus sous notre contrôle et ils affichent tous des revendications de l'Etat islamique », avait indiqué, peu avant minuit, Yves Bigot.[/quote] Jusqu'à présent le groupe djihadiste avait réussi à détourner des comptes Internet, mais jamais à empêcher la diffusion de programmes télévisés. Menaces contre les militaires français Durant la durée de l'attaque, de nombreux internautes ont constaté des anomalies sur les sites du groupe Apparition de l'en-tête noire et blanche du groupe e.i mais aussi publication de vidéos de propagande ainsi que de menaces envers des militaires français. Des documents présentés comme des pièces d'identité et des CV de proches de soldats français impliqués dans les opérations contre l'EI ont été postés sur le compte Facebook de TV5 Monde. [quote]Un message accuse également le président français François Hollande d'avoir commis une faute impardonnable en menant une guerre qui ne sert à rien. C'est pour ça que les Français ont reçu les cadeaux de janvier 2015 à Charlie Hebdo et à l'Hyper Cacher, ajoutent les pirates, en référence aux attentats sanglants contre l'hebdomadaire satirique et le magasin, qui avaient fait 17 morts entre le 7 et le 9 janvier 2015 à Paris.[/quote] Le groupe CyberCaliphate est apparu début janvier. Il s'est notamment signalé par le détournement du compte Twitter du CentCom, le centre de Commandement américain au Moyen-Orient et en Asie Centrale, puis en prenant le contrôle durant plusieurs minutes de celui de l'hebdomadaire américain Newsweek, en février 2015. Chaîne internationale de télévision francophone basée à Paris, TV5 Monde est reçue dans plus de 200 pays et territoires dans le monde.

09 Apr 2015 LIRE L'ACTU
Le groupe de cyber-espions 'Equation' a créé un malware indestructible Archives Secunews SECUNEWS

Le groupe de cyber-espions 'Equation' a créé un malware indestructible

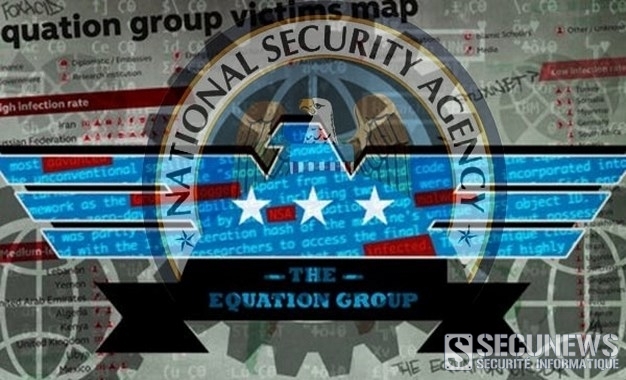
Il s’agit d’une des histoires effrayantes les plus attendues dans le monde de la sécurité informatique. Depuis des décennies, on attend parler de la légende urbaine d’un virus incurable qui serait capable de rester dans un ordinateur pour toujours, mais il semble que des individus auraient dépensé quelques millions de dollars afin que la légende devienne réalité. La société russe Kaspersky, spécialisée en sécurité informatique a annoncé mardi avoir mis au jour un groupe à l’origine d’attaques d’une complexité sans précédent infectant les disques durs de gouvernements, agences gouvernementales et sociétés stratégiques. Baptisé 'Equation' par Kaspersky, ce groupe a infecté depuis 2001 des milliers, voire des dizaines de milliers de victimes dans plus de 30 pays dans le monde, écrit la société dans 'un rapport' (anglais). [quote]Kaspersky évoque un groupe qui surpasse tout ce qui est connu en termes de complexité et de sophistication des techniques et unique dans presque tous les aspects de ses activités. Il utilise des outils très compliqués et coûteux à développer en vue d’infecter les victimes, accéder à leurs données et masquer son activité avec un professionnalisme remarquable, est-il expliqué.[/quote] Concernant les auteurs de ces attaques, le laboratoire russe fait état de liens solides avec le fameux virus Stuxnet, à l’origine d’attaques contre le programme nucléaire iranien et utilisé selon Téhéran par les Etats-Unis et Israël. Ainsi le virus 'Fanny', l’un de ceux utilisés par le groupe, porte des traces qui indiquent que les développeurs d’Equation et Stuxnet sont soit les mêmes, soit coopèrent étroitement. Les pays les plus touchés sont: - L'Iran - La Russie - Le Pakistan - L’Afghanistan - L’Inde - La Chine - La Syrie - Le Mali Les cibles, sélectionnées avec une précision chirurgicale, vont: - Des gouvernements aux antennes diplomatiques - Armées - Médias - Organisations islamiques - Les secteurs des télécoms - Des hydrocarbures - Du nucléaire - Des nanotechnologies - De la finance… Le mode opératoire faisait en sorte de ne pas viser certains pays comme la Jordanie, la Turquie et l’Egypte. Agissant par le biais de virus connus sous le terme de 'cheval de Troie', les outils utilisés par le groupe Equation avaient la particularité d’infecter des disques durs et le programme informatique gérant leur fonctionnement. Ces disques durs étaient même reprogrammés afin que les virus deviennent quasi impossibles à éliminer, les données des ordinateurs des victimes pouvaient être récupérées via des clés USB ou des CD-ROM infectés. [quote]Ainsi, raconte Kaspersky, des scientifiques participant à une conférence au Texas ont reçu des CD-ROM consacrés à l’événement mais aussi porteurs de ces virus capables de transmettre leurs informations vers des serveurs du groupe Equation.[/quote] Les programmes de l’Equation Group disposent de fonctions d’autodestruction, ce qui laisse entendre que le nombre de cibles est aujourd’hui difficile à évaluer. Néanmoins, rassurez vous car cette habilité restera certainement tellement rare que vous aurez plus de chances de croiser un panda marcher dans la rue. Reprogrammer un disque dur est bien plus complexe que de créer un logiciel Windows par exemple. Chaque modèle de disque dur est unique et il est extrêmement cher et compliqué de développer d’autres versions du micro-logiciel. Un hacker doit obtenir la documentation interne du fabricant du disque dur (ce qui est déjà mission impossible), acheter des disques du même modèle, développer et tester les fonctionnalités requises et infiltrer des fonctions malveillantes dans le micro-logiciel existant tout en veillant à ce qu’il conserve ses fonctionnalités d’origine. Il s’agit d’une ingénierie extrêmement complexe qui requiert des mois de développement et des millions d’investissement. C’est pourquoi il n’est pas envisageable d’utiliser ce type de technologies dans des malwares criminels ou même dans des attaques ciblées, de plus, le développement de micro-logiciel requiert évidemment une approche boutique qu’il est difficile de mettre en place. De nombreux fabricants créer des micro-logiciels pour différents disques durs tous les mois, de nouveaux modèles sortent constamment et pirater chacun d’eux est tout juste impossible et inutile pour le groupe Equation et n’importe qui d’autre. Si Kaspersky se contente d’établir des hypothèses, Reuters a de son coté contacté d’anciens employés de la NSA qui confirment la validité de l’analyse de l’éditeur antivirus et que les outils développés par l’Equation Group étaient toujours considérés comme ayant de la valeur pour les analystes de la NSA. Un autre analyste cité par Reuters confirme que la technique de dissimulation employée par les programmes décrits par Kaspersky a bien été mise au point par les services de Fort Meade. Interrogé par Ars Technica, la NSA s’est de son coté refusée à tout commentaire spécifique et rappelle qu’elle continue d’agir dans le cadre légal défini par le gouvernement américain. Un refrain déjà enttendu. La conclusion pratique de cette histoire est qu’un malware capable d’infecter un disque dur HDD existe désormais mais l’utilisateur moyen n’est pas en danger. Ne détruisez pas votre disque dur à coup de marteau, sauf peut-être si vous travaillez dans le nucléaire en Iran. Faites plus attention aux risques bien plus ennuyeux mais aussi bien plus probables comme être piraté à cause d’un mauvais mot de passe ou aux antivirus obsolètes.

18 Feb 2015 LIRE L'ACTU
Un chien policier attaque à la jugulaire un individu au sol avec les encouragements de deux agents Archives Secunews SECUNEWS

Un chien policier attaque à la jugulaire un individu au sol avec les encouragements de deux agents

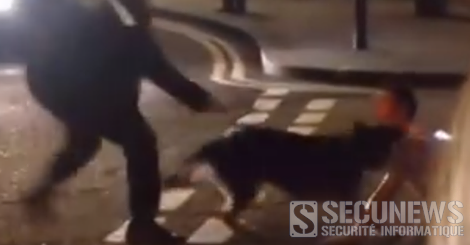
Les deux agents de la police d’Avon et Somerset (Royaume-Uni) ont été envoyés dans le quartier de Weston après un coup de fil les alertant d’une grande bagarre. Sur place, les policiers ont interpellé un jeune homme, ils lui ont fait retirer son t-shirt et l’ont couché à plat ventre sur le sol, avant de lâcher leur chien policier sur lui. L’animal a mordu là où on lui avait appris à le faire au cours de son dressage. On peut entendre les passants, extrêmement choqués, crier, 'il le mord" pendant la scène, les policiers ne semblent absolument pas se soucier d’eux. Louisa Rolfe, agent supérieur du commissariat, a déclaré à la BBC qu’une enquête avait été ouverte pour comprendre ce qui a poussé les deux policiers à ce comportement déplorable. Un chien policier attaque à la jugulaire un individu au sol avec les encouragements de deux agents. Vidéo pris @kerriclaydon instagram

07 May 2014 LIRE L'ACTU
Facebook change sa politique vis-à-vis des utilisateurs décédés Archives Secunews SECUNEWS

Facebook change sa politique vis-à-vis des utilisateurs décédés

Facebook change sa politique de confidentialité pour mieux correspondre à la volonté du défunt. Le géant américain passe outre la volonté des familles et laissera le compte des morts en l’état, y compris toutes les informations accessibles aux publics. Après le décès d’un utilisateur, la famille avait la possibilité de demander au réseau social soit de supprimer le compte, soit de le transformer en 'page mémorial', il lui fallait pour cela remplir un formulaire comprenant le nom et le prénom du défunt, préciser le lien de parenté avec celui-ci et donner une preuve du décès (certificat). Le profil subissait alors les modifications suivantes. La barre de statut était effacée, la personne était retirée des groupes auxquels elle appartenait, il n’était plus possible de lui envoyer une demande d’amitié ou la trouver dans la barre de recherche et certaines de ses informations personnelles étaient masquées. Par contre, si le décès n’est pas signalé, le compte continuait d’exister tel quel. En prétextant la volonté de correspondre mieux aux désirs du défunt, Facebook a désormais décidé de passer outre la volonté de la famille et de ne plus offrir l’opportunité de transformer la page en 'mémorial'. Toutes les informations que le défunt avait laissées d’accès 'public' de son vivant le resteront même après sa mort. Contrairement à Google, par exemple, qui offre la possibilité à ses utilisateurs de décider ce qui restera de leur compte après leur mort. Cette énième modification des paramètres de confidentialités relance la question de la conservation des données personnelles par Facebook. Autre nouveauté vis-à-vis des défunts: Suite à l’anniversaire des dix ans de Facebook, le réseau social offre la possibilité à la famille de demander la création d’une vidéo rétrospective de la vie du parent décédé reprenant ses photos, les messages qui lui ont été envoyés et ses statuts les plus commentés. Un choix critiqué Facebook explique avoir pris cette décision après avoir consulté sa communauté et cite l'exemple de John Berlin, un père de famille qui a perdu son fils Jesse en 2012 et qui a demandé au réseau social s'il pouvait avoir accès à une vidéo 'Look Back' de ce dernier sur son compte. [quote]'Nous n'avions pas initialement prévu de réaliser des vidéos pour commémorer les comptes, mais la demande de John est allée droit au coeur de toutes les personnes l'ayant entendue, y compris les nôtres' explique le service.[/quote] Néanmoins, cette démarche s'avère déjà très critiquée, certains n'hésitant pas y voir une manière de conserver les données des utilisateurs décédés. Le site Gawker exprime ce point de vue sans équivoque [quote]Ce changement ressemble à ça: 'Respectons la volonté du défunt, mais en réalité, c'est plus "Profitons du fait que nos paramètres de confidentialité sont toujours extrêmement incohérents et confus. Personne ne peut se plaindre de ça une fois mort !'[/quote] Le réseau social précise qu'il compte encore travailler sur l'optimisation de l'accès aux comptes des personnes décédées. On imagine que Facebook va devoir s'expliquer davantage et rassurer la communauté rapidement avant que les autorités de défense de la vie privée ne décident de s'en mêler.

25 Feb 2014 LIRE L'ACTU
Facebook s'offre la messagerie WhatsApp pour 11,6 milliards d'euros Archives Secunews SECUNEWS

Facebook s'offre la messagerie WhatsApp pour 11,6 milliards d'euros

Le réseau social Facebook a annoncé ce mercredi 19 février 2014, l'achat de l'application de messagerie instantanée pour smartphones Whatsapp pour environ 16 milliards de dollars ( environ 11.6 milliard d'euros). L'acquisition de WhatsApp est la plus importante de l'histoire du premier réseau social mondial, qui vient de fêter ses 10 ans. Sur ce total, 4 milliards de dollars seront versés en numéraire et les 12 milliards restant en actions Facebook. Le groupe prévoit en outre de verser 3 milliards de dollars en actions aux fondateurs et aux salariés de WhatsApp sur une période de quatre ans après le bouclage de l'opération. 450 millions d'utilisateurs [quote]'WhatsApp est en passe de connecter un milliard de personnes. Les services qui atteignent ce niveau ont tous une valeur incroyable', a commenté le PDG-fondateur de Facebook, Mark Zuckerberg.[/quote] [quote]'WhatsApp a construit un service de messagerie mobile en temps réel qui a une position de leader et qui croît très vite', souligne également Facebook dans son communiqué.[/quote] Le groupe relève que le service compte plus de 450 millions d'utilisateurs mensuels, dont 70% sont actifs quotidiennement, et que plus d'un million de personnes ouvrent un compte chaque jour. [quote]'Le volume de messages envoyés approche pour sa part le volume entier des SMS des opérateurs télécoms mondiaux', assure-t-il.[/quote] Les investisseurs semblaient moins enthousiastes à la Bourse de New York, où l'action Facebook reculait de 4,50% à 65 dollars vers 22H30 GMT dans les échanges électronique suivant la clôture de la séance officielle. Cette acquisition, la plus massive de l'histoire du réseau social, est 26 fois plus importante que celle qui détenait le record jusqu'à présent, l'achat d'Instagram en 2012, pour 715 millions de dollars, mais si les chiffres donnent le vertige, le retour de flamme pourrait être douloureux pour Mark Zuckerberg. WhatsApp est certes très populaire, avec 450 millions d'utilisateurs, dont 70% quotidiennement, et un million de nouveaux inscrits chaque jour, mais elle perd chaque jour en 'coolitude' face au nouveau bijou de la messagerie instantanée, Snapchat. Snapchat permet d'envoyer des photos et des vidéos instantanément, et de façon éphémère. Les contenus sont automatiquement effacés après une à dix secondes d'affichage, et les jeunes en sont très friands pour ne pas laisser de traces lorsqu'ils communiquent (même s'il est facile de faire des captures d'écran). L'étoile montante avait refusé une transaction de 3 milliards de dollars fin 2013, poussant probablement Facebook dans les bras de WhatsApp. Mark Zuckerberg aurait donc fait un pari risqué, en mettant énormément d'argent sur la table pour dynamiser WhatsApp. L'application risque de devenir demain une nouvelle victime de l'économie numérique et de l'infidélité chronique des jeunes internautes, un public de plus en plus difficile à séduire pour Facebook. [quote]"La transaction est vraiment massive, et cela va faire parler d'une bulle", prévient Greg Sterling, analyste chez Opus Research. 'Mais, attention, dans les médias sociaux, il y a le truc à la mode, et l'année suivante, cela peut être une autre application avec une croissance extrêmement rapide', prévient-il.[/quote] Évoquant sans détour la frustration de Facebook de ne pas pouvoir acheter Snapchat. [quote]Pour Greg Sterling, 'le réseau social qui vient de fêter ses dix ans a vraiment besoin d'attirer les utilisateurs les plus jeunes, et Instagram ne va pas faire cela tout seul. La question est donc de savoir combien de temps WhatsApp va rester à la mode. Pour 19 milliards de dollars, cela pourrait faire un sacré prix à la minute sur la facture de Mark Zuckerberg...'[/quote] Clic pour lire toutes les actus WhatsApp Clic pour accéder au site WhatsApp

20 Feb 2014 LIRE L'ACTU
La Caxirola successeur brésilien de La vuvuzela Archives Secunews SECUNEWS

La Caxirola successeur brésilien de La vuvuzela

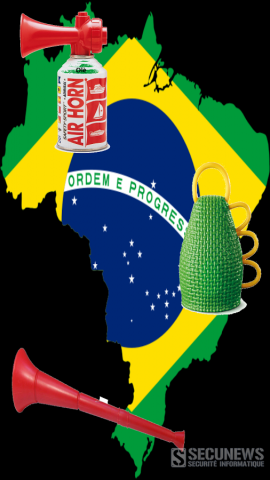
Vos oreilles frémissent encore rien qu'en entendant le mot vuvuzela ? Hélas pour vous, la Coupe du monde au Brésil s'annonce tout aussi bruyante. En 2010, la fameuse trompette allongée avait fait fureur lors du Mondial sud-africain, faisant bourdonner au passage les oreilles des téléspectateurs. L'été prochain (2014), au Brésil, c'est la caxirola qui devrait animer les tribunes de la prochaine Coupe du monde de foot. Le son est moins strident mais cette variante des maracas mise au point par Carlinhos Brown risque bien de taper sur le système en résonnant 90 minutes durant... Vers une interdiction de la caxirola dans les stades ? Il y a quatre ans, les vuvuzelas avaient essuyé de nombreuses critiques. Les téléspectateurs se plaignaient de n’entendre que le bourdonnement de ces trompettes qui allaient jusqu’à masquer les voix des commentateurs. Les joueurs, eux aussi, ont été nombreux à les pointer du doigt et expliquer qu’il était extrêmement difficile de communiquer avec ses partenaires sur le terrain quand un bruit si sourd descendait des tribunes. Rappelons que le niveau sonore d’une centaine de vuvuzelas se rapproche de celui d’un avion au décollage (147 décibels contre 150). C’est pourquoi les organisateurs de la Coupe des confédérations 2013, qui s’est tenue au Brésil, avaient décidé d’interdire les caxirolas dans les stades. Même si pour le moment, rien n’est encore décidé, c’est une mesure que pourraient reconduire les officiels de la prochaine Coupe du monde. Pour défendre sa cause, les partisans de la caxirola auront comme argument le faible bruit que produit cet instrument. En effet, son intensité sonore se rapproche de celle d’une conversation entre deux personnes, soit environ 45 décibels de moins qu’une vuvuzela. Pas si sûr que cela soit suffisant pour ne pas l’interdire dans les stades du Mondial 2014. Affaire a suivre... ^^ La Caxirola successeur brésilien de La vuvuzela

09 Dec 2013 LIRE L'ACTU
Le festival belge Tomorrowland en conflit avec la Sabam Archives Secunews SECUNEWS

Le festival belge Tomorrowland en conflit avec la Sabam

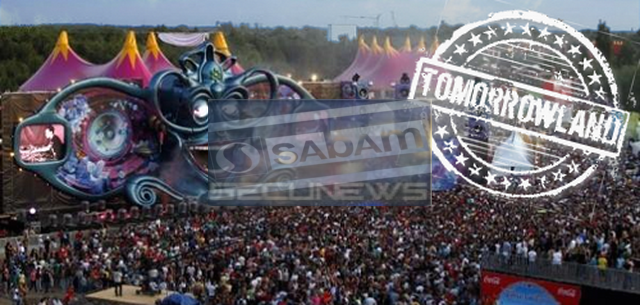
[quote]"Des droits extravagants et extrêmement élevés, qui sont simplement impayables", c’est ainsi que l’organisateur du festival de musique électronique Tomorrowland résume, dans un communiqué de presse envoyé mardi, le conflit qui l’oppose à la Sabam.[/quote] ID&T, organisateur de Tomorrowland, et la Sabam, société belge de perception et gestion de droits d’auteur, sont actuellement opposés devant la justice, Le différend entre le festival et la Sabam remonte à l’édition 2010. Tommorowland avait à l’époque payé une facture à la Sabam sur base de la vente de 8.000 tickets, explique un porte-parole de la société de droit d’auteurs. [quote]"Nous étions surpris car nous avons lu dans les médias que le festival avait été un grand succès."[/quote] Les 120.000 tickets de l’événement avaient en effet été vendus. La Sabam a saisi les tribunaux, car les organisateurs de Tommorowland n’avaient pas voulu lui donner un certain nombre de précisions à ce sujet, la société de droit d’auteurs avait alors pu nommer un expert indépendant pour inspecter les comptes 2010, 2011 et 2012 du festival. Il est apparu que les déclarations effectuées par le festival n’étaient pas compatibles avec ses comptes, les organisateurs ont alors accepté de payer une partie de la différence à la Sabam. En 2013, Tommorowland a décidé de jouer cartes sur table avec la Sabam. Le festival conteste cependant désormais le montant réclamé car il le juge excessif. Un juge devra donc trancher ce nouveau litige, une décision devrait tomber d’ici le mois d’octobre 2014.

23 Oct 2013 LIRE L'ACTU
Une photo d'une ado qui s'est suicidée dans une pub sur Facebook Archives Secunews SECUNEWS

Une photo d'une ado qui s'est suicidée dans une pub sur Facebook

Les parents d’une adolescente canadienne qui s’est suicidée au printemps après avoir été harcelée sur internet, ont manifesté leur écoeurement ce mercredi 18 septembre 2013, après avoir découvert la photo de leur enfant en promotion d’un site de rencontres sur Facebook. La jeune fille de 17 ans, Rehtaeh Parsons, s’est suicidée en avril 2013. Elle avait été agressée sexuellement au cours d’une soirée arrosée et des photos avaient été postées sur internet, cette affaire a provoqué un grand émoi au Canada et deux jeunes poursuivis pour ces faits doivent comparaître ce jeudi au tribunal d’Halifax (Canada). Il y a quelques jours, le site ionechat a mis en ligne des photos de la jeune fille pour faire la promotion de ses services de rencontres. Le site a été fermé depuis. Citation: "Quand je m’en suis aperçu, au début j’ai pensé Vous vous moquez de moi?", a déclaré Glen Canning, le père de Rehtaeh."Ma fille a eu tellement à faire face au harcèlement sur internet que cela l’a poussée à se suicider, et maintenant vous avez une publicité sur Facebook avec sa photo pour un site de rencontres, ça me dégoûte", a-t-il déclaré. Glen Canning ne sait pas si les deux photographies ont été récupérées sur internet et utilisées sans connaître l’histoire tragique de l’adolescente, ou si au contraire le site les a intentionnellement reprises pour créer du trafic. Le réseau social Facebook a supprimé rapidement de ses pages cette publicité et a présenté ses excuses à la famille de Rehtaeh Parsons. Citation: "C’est un exemple extrêmement malheureux d’un annonceur récupérant une photo sur internet pour l’utiliser pour une campagne publicitaire. Nous nous excusons pour le préjudice que cela a pu causer", a indiqué un porte-parole de Facebook dans un mail. Le compte de cet annonceur a été définitivement supprimé de Facebook. MAJ 21.9.2013: Citation: Dans un mail, Anh Dung a précisé que la photo avait été obtenue au hasard grâce à une fonction de recherche d'images de Google. M. Dung a indiqué qu'il n'était pas au courant de l'histoire de Rehtaeh Parsons avant d'utiliser sa photo et affirme qu'il se sent coupable de ce qui s'est produit.

26 Sep 2013 LIRE L'ACTU
La NSA aurait espionné Belgacom depuis 2011 Archives Secunews SECUNEWS

La NSA aurait espionné Belgacom depuis 2011

Selon le Standaard, la Belgique serait bien, elle aussi, concernée par les dossiers d’espionnage révélés ces derniers mois, le Standaard ont eu confirmation, à bonnes sources, que l’Agence nationale de sécurité américaine ( NSA ) intercepte, depuis au moins deux ans (2011), les communications téléphoniques internationales effectuées via Belgacom. C’est une enquête de sécurité approfondie, menée par Belgacom elle-même, qui aurait révélé cette affaire. Selon le Standaard Belgacom aurait décidé de mener une enquête approfondie à la suite des révélations d’ Edward Snowden . Pour rappel, ce dernier a révélé que l’Agence nationale de sécurité intercepte les télécommunications dans le monde entier. Pour mener l’enquête, Belgacom a fait appel à une entreprise néerlandaise spécialisée en la matière, laquelle a très vite conclu que les inquiétudes de son client étaient fondées. Sur l’infrastructure de communication de Belgacom, les experts ont découvert des " malware " extrêmement sophistiqués. L’enquête a permis de démontrer, ces dernières semaines, que les hackers s’intéressaient surtout à "Bics", il s’agit de la filiale de Belgacom qui gère les communications téléphoniques dans le monde entier, en Afrique et au Moyen-Orient, Bics est le principal fournisseur télécoms. Ce sont essentiellement les communications avec des numéros de pays comme le Yémen, la Syrie ou d’autres Etats jugés voyous par les Américains qui auraient été enregistrées. Ce week-end, des spécialistes ont nettoyé tout le système de Belgacom, l’entreprise publique aurait par ailleurs déposé une plainte auprès du parquet fédéral. Les services de sécurité seraient, convaincus que c’est bien la NSA qui est à la manoeuvre, mais ils n’en ont pas la preuve, cela semble toutefois l’hypothèse la plus probable. Si aujourd'hui, Belgacom tente de rassurer ses clients, l'intrusion de la NSA dans le système lève des questions sur la sécurité chez Belgacom. Citation: "Au stade actuel il n'y a aucune indication d’impact pour les clients ou leurs données. A aucun moment la livraison des services de télécommunications n'a été compromise", veut cependant rassurer ce matin l'opérateur. L'entreprise publique a cependant déposé une plainte auprès du parquet fédéral. Citation: "Belgacom condamne fermement l’intrusion dont elle a été victime", insiste l'entreprise. Il n’est pas exclu, que l’ambassadeur américain en Belgique soit convoqué pour s’expliquer.

16 Sep 2013 LIRE L'ACTU
Un groupe criminel ciblait les transactions bancaires belges via e.Banking Archives Secunews SECUNEWS

Un groupe criminel ciblait les transactions bancaires belges via e.Banking

Cêest un sacré coup de pied dans la fourmiliére qui a été donné hier par le juge dêinstruction bruxellois Michel Claise et ses enquêteurs, elle a ciblé les petites mains, avant de sêattaquer au coeur. Ce phénoméne criminel est en pleine explosion. La cible ? Les auteurs de hacking bancaire et, plus particuliérement leurs petites mains sans lesquels ces détournements ne seraient pas possibles. Ce phénoméne [b]criminel est en pleine explosion.[/b] Il ne sêagit pas des fraudes à la carte de paiement, comme le " skimming " ou de " Shoulder surfing ". Il sêagit ici des fraudes dans le domaine de lê[b]e-banking Elles avaient quasiment disparu en 2010, lêannée derniére, il y a eu une nouvelle augmentation du nombre dêattaques des systémes dêe-banking mis en place par les banques. Il y a eu une premiére vague en ao?t 2011 qui a visé les clients de lêex-Dexia (Belfius) et dêING. Début décembre 2011, ce sont les clients de BNP Paribas Fortis qui ont été les cibles de ces hackers Cette banque, rejointe par les autres principales banques du pays, sêest constituée partie civile au parquet de Bruxelles, lêinstruction a été confiée au juge Michel Claise, un des meilleurs spécialistes de la criminalité financiére. Ce nêétait là quêun premier galop dêessai, une sorte de phase de test avant dêengager la surmultipliée, craignaient les enquêteurs. Pour toute lêannée 2011, il nêy avait eu que 94 cas réussis de hacking pour 175.000 euros, ce qui peut paraÓtre peu par rapport aux 8 millions dêabonnements de banque par Internet auprés dêinstitutions [b]bancaires belges, on ne parlait alors que de petits transferts dêargent frauduleux. [align=center] [/align] Le rythme et lêampleur des fraudes ont augmenté de maniére vertigineuse cette année. Une des cinq grandes banques belges confrontées au phénoméne a signalé que 7.500 de ses clients avaient été infectés pour les cinq premiers mois de lêannée, avec des transactions frauduleuses sêélevant à 1.836 million dêeuros. Une autre a communiqué 4.900 intrusions dans les comptes de ses clients pour un total provisoire de 1.496 million dêeuros. Aucun chiffre précis nêa été communiqué par les trois autres cinq grands organismes bancaires touchés, mais le nombre de plaintes déposées partout en Belgique tend à démontrer un nombre similaire de faits pour celles-ci, indique le parquet fédéral. Citation:"Cêest un véritable danger, les banques sont en panique, cêest un phénoméne terrible, cêest véritablement la criminalité de demain", reléve ainsi une source proche de lêenquête. Les enquêtes sont extrêmement difficiles car les véritables commanditaires et les personnes qui ont mis en place ces fraudes sont dans le monde entier et il est trés difficile de les tracer. Lêorganisation criminelle qui sêattaque aux clients des banques belges serait basée en Ukraine, en Pologne et en Russie, plus particuliérement à Saint-Pétersbourg. Elle collecte les données confidentielles des clients aprés avoir infecté les ordinateurs par un logiciel malicieux ( malwares ), en sommeil, il entre en action quand il a détecté des transactions bancaires. Ces données subtilisées sont ensuite utilisées pour ouvrir une nouvelle session bancaire via Internet, à lêinsu du client, lêargent est alors transféré vers le compte dêautres clients de la banque, qui ont été recrutés préalablement. La raison en est simple: vu que leurs comptes sont logés dans la même institution financiére, le transfert est réalisé immédiatement, il est dés lors trés difficile pour les banques de bloquer les transactions. Ces complices ont un nom, ce sont les "mules [b]bancaires[/b]", en analogie avec les passeurs de drogue qui effectuent les passages de frontiéres, et cêest là que le juge dêinstruction a trouvé la faille. Il a visé hier ces mules qui mettent à disposition leurs comptes, a charge pour celles-ci de retirer lêargent en liquide, contre une commission, généralement comprise entre 5% et 10%, elles le remettent à lêorganisation. Cela peut-être via Western Union ou via une remise de la main à la main, à la sauvette, à un homme qui vient en voiture à un rendez-vous. Ce sont à chaque fois des montants, qui peuvent être modestes ou alors de 5.000 à 10.000 euros, mais qui peuvent devenir gigantesques par leur addition. Ces mules sont recrutées par mail ou par téléphone, ces appels étant bien souvent générés par Skype. Ces mules peuvent être des personnes qui tirent le diable par la queue, qui sont au CPAS, au chômage ou qui doivent travailler au noir, alléchées par un petit gain, elles entrent dans la combine. Des membres de communautés dêEurope de lêEst se passent le mot pour devenir mules, mais il y en a dêautres, qui le font de maniére plus systématique, en pleine connaissance de cause. Ce sont celles-ci qui ont été visées dans les perquisitions menées hier, quatre dêentre elles ont été placées sous mandat dêarrê, dDêautres pourraient connaÓtre le même sort dans les semaines à venir. Mais lêenquête ne sêarrête pas là. Il sêagira de viser les têtes de ce réseau mafieux, ce qui prendra davantage de temps car les identifications à lêétranger sont bien plus difficiles.

26 Jun 2012 LIRE L'ACTU
Lockheed Martin victime d'une attaque informatique Archives Secunews SECUNEWS

Lockheed Martin victime d'une attaque informatique

Le groupe de défense américain Lockheed Martin a annoncé samedi avoir fait l'objet d'une "importante" attaque contre son systéme informatique le 21 mai 2011, qu'il assure avoir repoussée. Citation:"Gr‚ce aux mesures rapides et adéquates prises pour protéger le réseau et pour améliorer la sécurité informatique, nos systémes restent s?rs", affirme dans un communiqué Lockheed Martin, qui précise "qu'aucune information personnelle des clients ou du personnel n'a été affectée". Le groupe, qui n'a pas précisé s'il avait des soupçons sur l'origine de cette attaque, dénonce tout de même une opération "importante et acharnée". Le spectre d'une Cyber-Guerre Cette attaque a ravivé la crainte d'une "cyber-guerre" s'en prenant à la puissance américaine via les réseaux informatiques. Lockheed Martin est l'un des plus gros groupes de l'industrie de défense au monde, avec quelque 126.000 employés, qui travaillent sur le développement et la fabrication de divers systémes militaires. A travers Lockheed, les pirates informatiques peuvent s'en prendre à des aspects majeurs de l'appareil de défense américain, puisque l'industriel fournit: - des missiles Trident - Des avions espions P-3 Orion - Des avions de combat F-16 et F-22 Raptor - Des avions de transport militaire Hercules C-130. Lockheed a également annoncé la semaine derniére que l'agence spatiale américaine (NASA) avait retenu le concept de sa capsule Orion pour construire un vaisseau qui emménera des astronautes vers des destinations lointaines dans l'espace. Pirates chinois Selon les médias américains, la vulnérabilité de Lockheed Martin serait liée à une attaque "extrêmement sophistiquée" annoncée en mars par la société de sécurité informatique RSA, qui avait prévenu que des pirates avaient réussi à pénétrer dans ses systémes et à récupérer des informations risquant de leur permettre de contourner les défenses de ses clients. RSA est la division sécurité de l'entreprise de logiciels EMC. A l'époque, la sénatrice républicaine Susan Collins avait souligné que l'attaque révélée par RSA démontrait que "la menace d'une cyber-attaque catastrophique est réelle". Lockheed Martin n'a pas fourni ce week-end d'indication sur la source de ces attaques, à la différence du groupe internet Google, qui en janvier 2010 avait dénoncé l'attaque de ses systémes et immédiatement mis en cause la Chine. Les autorités chinoises avaient nié toute implication. Puis, en février 2011, la société informatique McAfee avait indiqué que plusieurs groupes pétroliers étaient visés par des attaques informatiques venues de Chine. Ces révélations s'ajoutaient aux nombreux soupçons pesant déjà sur la Chine et le piratage informatique. L'an dernier, une commission du Congrés avait accusé Pékin de piloter des attaques "massives" contre les systémes informatiques américains. (source:lemonde)

30 May 2011 LIRE L'ACTU
Une nouvelle méthode d'attaque indétectable se propage mondialement Archives Secunews SECUNEWS

Une nouvelle méthode d'attaque indétectable se propage mondialement

L'éditeur finlandais de solutions de sécurité de réseau Stonesoft, annonce avoir découvert un nouveau type de menace mondiale extrêmement efficace et invisible, s'attaquant aux systémes d'informations gr‚ce à une technique d'évasion avancée. Cette catégorie de menace exploiterait la possibilité de type évasion, l'"Advanced Evasion Techniques" ( AET ), cette menace est carrément indétectable, car elle réussit à contourner le systéme de sécurité des réseaux. Stonesoft indique qu'aucune solution de sécurité, comme des logiciels antivirus ou des pare-feu, n'est en mesure de protéger qui ou quoi que ce soit de ce cyberdanger pour l'instant. Ceci implique donc que les données conservées sur des réseaux infectés ne sont plus protégées. Citation:"Les réseaux n'étant plus capables de se protéger, des données critiques peuvent tomber dans les mains de pirates menant cette attaque", explique Stonesoft. D'ailleurs, l'étude indique que certains équipements de sécurité de tous les éditeurs de solutions de sécurité sont affectés. Cette menace de type évasion permet de s'introduire dans un systéme, de reproduire, de voler, de modifier des données ou de mettre en place des dispositifs malveillants tout en étant invisible. Cette nouvelle catégorie de cybermenace, dont la méthode est encore à ce jour inconnue, ce n'est pas un virus , mais bien un "porteur de charge transformant une attaque en action invisible et indétectable". Citation:"Nous avons commencé à analyser cette possibilité malveillante il y a 6 mois. Le CERT Finlandais, ainsi que des groupes indépendants, ont pris l'alerte trés au sérieux, il faudra du temps pour qu'elle soit ingurgitée par l'ensemble de la profession. Nous espérons qu'un consortium de constructeurs pourra fédérer des chercheurs afin de corriger cette possibilité, seuls, nous n'y arriverons jamais", indique Léonard Dahan de Stonesoft. Même s'il n'existe aucun moyen pour s'en protéger, une mise à jour des systémes et des outils informatiques est indiquée. "Si les machines et serveurs sont patchés, sécurisés, la technique d'évasion n'aura aucun effet. Même furtive, la charge pirate (injection SQL, Virus, ...) ne pourra fonctionner", rassure Stonesoft. Citation:"Beaucoup de facteurs nous poussent à croire que n'avons découvert que la partie émergée de l'iceberg. La nature dynamique et indétectable de ces techniques avancées d'évasion peut potentiellement bouleverser l'ensemble du paysage de la sécurité réseau. Le marché amorce désormais dans une course sans fin contre ce nouveau type de menaces avancées et il semblerait que seules les solutions dynamiques de sécurité pourront tirer leur épingle du jeu", affirme Juha Kivikoski, COO chez Stonesoft. Plus d'info voir: Le communiqué de Stonesoft (anglais) Le communiqué du CERT Finlandais old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

19 Oct 2010 LIRE L'ACTU
De faux e-mails de LinkedIn menacent les PC Archives Secunews SECUNEWS

De faux e-mails de LinkedIn menacent les PC

Retarus lance une alerte au sujet d'une vague de demandes de contact frauduleuses via le réseau social LinkedIn, ces e-mails bien imités sont extrêmement dangereux pour les destinataires. Ces derniers peuvent prendre au sérieux ces messages et risquent d'infecter leur PC avec un programme malveillant susceptible d'espionner et d'exploiter leurs informations personnelles. Les spams sur les réseaux sociaux progressent rapidement, les analyses de Retarus montrent que 1 spam sur 3 simule la provenance d'un réseau social en ligne, ces e-mails, dont le volume ne cesse d'augmenter depuis le 27 septembre 2010, prétendent être une demande de contact issue du réseau LinkedIn. L'utilisateur qui clique sur le lien pour accepter le contact est dirigé vers une page intermédiaire se nommant tout simplement "Please waiting … 4 Seconds". De là, une redirection sur Google est effectuée. Durant ces quatre secondes, un malware appelé "ZeuS" est installé en arrière-plan dans le navigateur Web du PC, à l'insu bien-s?r de son utilisateur. Les cybercriminels utilisent cette nouvelle variante de spamming pour espionner des données personnelles telles que les données d’accès à leurs comptes bancaires par exemple. [quote]"Le social média spamming est dangereux parce qu'il est perçu comme contenu sérieux et parce que les e-mails sont si bien imités que la falsification est quasi indétectable pour un non-initié", met en garde Frédéric Brault, Directeur Commercial de Retarus France.[/quote] Les utilisateurs les plus touchés sont ceux qui ont enregistré les réseaux sociaux dans la liste blanche de leur filtre de spam". [quote]Il est recommandé donc de ne pas réagir aux demandes de contact, en particulier provenant d'expéditeurs inconnus et de les supprimer immédiatement, pour vérifier l'authenticité des demandes de contacts, il est conseillé de se connecter à son réseau social, sans cliquer sur le lien contenu dans le mail.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

06 Oct 2010 LIRE L'ACTU
L'armée américaine veut réinventer l'informatique Archives Secunews SECUNEWS

L'armée américaine veut réinventer l'informatique

Créer un ordinateur 100 à 1.000 fois plus efficace que ceux que nous connaissons aujourd'hui, c'est l'objectif que s'est fixée la Darpa (Defense Advanced Research Projects Agency), le laboratoire technologique de l'armée américaine. Pour développer l'ordinateur du futur, l'agence américaine estime qu'il est nécessaire de revoir les fondamentaux de l'informatique. (Le Jaguar, conçu par Cray Inc., est l'ordinateur le plus puissant existant.) A l'heure actuelle, note la Darpa, la loi de Moore (le postulat que le nombre de transistors par puce, et donc la puissance théorique d'une machine, double tous les deux ans) reste vraie. Insuffisant, estime l'armée américaine, qui pense que ses besoins en termes de capacités de calcul vont exploser dans les prochaines années. Pour démultiplier les possibilités des ordinateurs, il faut donc aller chercher ailleurs. L'agence souhaite développer des ordinateurs hautement programmables, extrêmement performants et dont les calculs nécessiteront beaucoup moins d'énergie qu'aujourd'hui. L'efficacité énergétique permet notamment d'éviter la surchauffe des composants. Un milliard de milliards de calculs par seconde Mais pour atteindre ce but, la Darpa estime qu'il est nécessaire de réinventer l'informatique, en repensant à la fois l'architecture physique des machines et leurs modéles de programmation. L'agence travaillera en collaboration avec: - Le spécialistes des microprocesseurs Intel - Le constructeur de cartes graphiques Nvidia - Le Massachusetts Institute of Technology - Le Sandia National Laboratory. A terme, ce consortium estime pouvoir développer une machine capable d'effectuer un milliard de milliards de calculs par seconde, dans le meilleur des cas, soit une machine presque 600 fois plus puissante que le Jaguar, l'actuel ordinateur le plus puissant au monde Comme de nombreux projets de la Darpa, ces recherches structurelles pourraient avoir de nombreuses applications, y compris pour le grand public, c'est dans ce laboratoire de l'armée qu'ont été mis au point, entre autres, la technologie GPS et l'Arpanet, l'ancêtre d'Internet. Il faudra cependant patienter pour voir les premiéres applications concrétes, le projet ne doit aboutir qu'en 2018.

14 Aug 2010 LIRE L'ACTU
Un ver agressif ce propage par messagerie instantanée Archives Secunews SECUNEWS

Un ver agressif ce propage par messagerie instantanée

Alerte Virale Les firmes de sécurité BitDefender et Symantec sonnent l'alerte. La variante d'un ver informatique connu se propage par l'intermédiaire de pourriels via la messagerie instantanée. Les usagers devraient se méfier s'ils reçoivent un court message sur lequel apparaÓt un "happy face". Le dernier-né de la famille "Palevo" se diffuse ces jours-ci sous la forme d'une vague massive de spam de messagerie instantanée, générée de façon automatique. Le message non sollicité incite les destinataires à cliquer sur un lien accompagné d'un smiley souriant, censé les diriger vers une image ou une galerie de photos. Ce message est censé rediriger l'internaute vers une image. Le ver particuliérement agressif viserait Yahoo! Messenger et les ordinateurs roulant sous Windows. Palevo.DP est synonyme de ravage pour les systémes non protégés qui sont infectés. Il commence par créer plusieurs fichiers cachés dans le dossier Windows: - mds.sys - mdt.sys - winbrd.jpg - infocard.exe Il modifie certaines clés de registre pour qu'elles pointent vers ces fichiers afin de neutraliser le pare-feu du systéme d'exploitation. Comme les autres membres de sa famille, Palevo.DP dispose d'un composant de type backdoor qui permet aux pirates de prendre à distance le contrôle total de l'ordinateur compromis pour y installer d'autres malwares , voler des fichiers, lancer des campagnes de spam et des attaques de malwares sur d'autres systémes. La famille Palevo est également capable d'intercepter des mots de passe et d'autres données sensibles saisies dans les navigateurs web Mozilla Firefox et Microsoft Internet Explorer, ce qui la rend extrêmement dangereuse pour les internautes utilisant des services bancaires en ligne ou faisant des achats sur Internet. Le mécanisme de diffusion comprend également l'infection de partages réseau et de supports de stockage amovibles comme les clés USB, dans lesquels il crée des fichiers autorun.inf pointant vers sa copie, lorsqu'un disque amovible ou une carte mémoire sont insérés dans des ordinateurs dont la fonction d'exécution automatique (autorun) est activée ou qui ne sont pas protégés par une solution de sécurité avec analyse à l'accés, le systéme est automatiquement infecté. Lorsque l'usager clique sur le lien malveillant, il autorise plutôt le fichier (un faux JPG) ´Worm.P2P.Palevo.DPª à s'exécuter sur son ordinateur. Les vers Palevo affectent également les utilisateurs de plateformes de partage P2P telles que: - BearShare - iMesh - Shareza - Kazaa - DC++ - eMule - LimeWire En ajoutant leur code aux fichiers partagés. "Nous recommandons aux utilisateurs d'être extrêmement prudents et de ne cliquer sur aucun lien reçu via des clients de messagerie instantanée sans avoir vérifié auprés de l'expéditeur la validité des sites Web vers lesquels ces liens pointent. Citation:Cette offensive du ver Palevo est extrêmement agressive et nous avons assisté au début de cette attaque à des taux d'infection dépassant largement les 500% par heure pour des pays comme la Roumanie, la Mongolie ou l'Indonésie". déclare Catalin Cosoi, Chercheur des Laboratoires BitDefender. A ce jour, les pays les plus touchés sont les suivants: - France - Roumanie - Mongolie - Vietnam - Indonésie - Australie - Malaisie - ThaÔlande - Royaume-Uni - KoweÔt old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

04 May 2010 LIRE L'ACTU
Win32.Worm.Zimuse un virus qui endommage votre disque dur Archives Secunews SECUNEWS

Win32.Worm.Zimuse un virus qui endommage votre disque dur

Alerte Virale Un faux test de QI combine en fait virus , rootkit et ver dans une formule fatale. BitDefender, a identifié une nouvelle menace informatique alliant le comportement destructeur des virus aux mécanismes de diffusion des vers, il existe deux variantes connues de ce virus, qui s'introduit dans l'ordinateur sous la forme d'un innocent test de QI. Une fois exécuté, le ver crée entre sept et onze copies de lui-même (selon la variante) dans des zones sensibles du systéme de Windows. "Win32.Worm.Zimuse.A" est un malware extrêmement dangereux. Contrairement à la plupart des vers, "Win32.Worm.Zimuse.A" peut causer d'importantes pertes de données car il écrase les 50 premiers kilo-octets de la zone d'amorçage du disque dur (Master Boot Record) (une zone essentielle du disque dur). Zimuse un virus qui endommage votre disque dur envoyé par Eagle1. Afin de s'exécuter à chaque amorçage de Windows, le ver définit l'entrée de registre suivante: Citation:[HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRun]"Dump"="%programfiles%DumpDump.exe Il crée également deux fichiers pilotes: Citation:%system%driversMstart.sys et %system%driversMseu.sys Les versions 64 bits de Windows Vista et Windows 7 requérant des pilotes avec une signature numérique, le ver ne peut y installer ces fichiers. Malheureusement, lors des premiéres étapes de l'infection, il est presque impossible aux utilisateurs de découvrir que leur systéme est victime d'une menace informatique. Citation:Suite à l'infection, aprés un certain nombre de jours (40 jours pour la variante A et 20 jours pour la variante B), l'ordinateur affiche un message d'erreur affirmant qu'un probléme a eu lieu en raison de contenu malveillant présent dans les paquets IP provenant d'une URL particuliére. L'utilisateur est ensuite invité à restaurer le systéme en appuyant sur "OK". Le redémarrage qui a lieu à la suite de ce message, endommage le disque dur de l'ordinateur en raison de la corruption du secteur d'amorçage. Pour voir une vidéo présentant les étapes d'une attaque de Win32.Worm.Zimuse.A, veuillez cliquer ici. Nous recommandons la plus grande vigilance aux utilisateurs lorsqu'il leur est demandé d'ouvrir des fichiers provenant d'emplacements inconnus. Marc Blanchard, épidémiologiste et Directeur des Laboratoires Editions Profil pour BitDefender en France ajoute : Citation:"Le Worm Zimuse fait partie des malwares dit "hautement destructeur". Il en existe peu en circulation, les hackers ayant plutôt tendance à exploiter les machines des utilisateurs de maniére invisible, mais ce type de menace est néanmoins émergent ces derniéres semaines. Leurs principes de fonctionnement ne laissent aucune chance à l'utilisateur une fois la destruction programmée. De plus, du fait que le secteur d'amorçage du disque dur "Master Boot Record" est touché, un reformatage dit de haut niveau ne suffira pas à retirer ce malware. Il faudra, alors, procéder à un reformatage du disque dur dit "d'usine", ce qui n'est pas toujours évident à mettre en place pour un utilisateur standard. Seule solution pour éviter ce type d'attaque, installer une protection antivirale proactive AVANT que le malware puisse opérer son action de destruction. Gr‚ce à BitDefender Remove Zimuse, vous pourrez détecter si votre ordinateur est infecté par "Zimuse", et le désinfecté le cas échéant. Télécharger BitDefender Remove Zimuse old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

31 Jan 2010 LIRE L'ACTU