Moteur de recherche

Résultats pour : "contre"

Conduite assistée de Tesla : la Slovaquie devient le 9e pays européen à l’autoriser, la France toujours contre

Le ministère slovaque des Transports a reconnu hier l’homologation néerlandaise du système de conduite supervisée de Tesla, rebaptisé « Tesla Assisted Driving » en Europe. Neuf pays européens autorisent désormais le logiciel avant le vote de l’Union attendu en décembre, mais la France n’en fait tou

17 Oct 2026 LIRE L'ACTU
Grâce à l’impression 3D et à des bactéries, des chercheurs parviennent à convertir le méthane en énergie : une nouvelle piste pour lutter contre le changement climatique ? Presse-Citron Général

Grâce à l’impression 3D et à des bactéries, des chercheurs parviennent à convertir le méthane en énergie : une nouvelle piste pour lutter contre le changement climatique ?

Le méthane est un gaz polluant redoutable pour le climat, mais peut être également une puissante source d'énergie si l'on sait comment le valoriser correctement. Grâce à un mini-bioréacteur imprimé en 3D, un laboratoire californien vient de prouver que c'était faisable à moindre coût.

29 Sep 2026 LIRE L'ACTU
“La CIA n’a pas informé les services secrets français” : Emmanuel Macron dément une attaque aux drones de la Russie sur la France Presse-Citron Général

“La CIA n’a pas informé les services secrets français” : Emmanuel Macron dément une attaque aux drones de la Russie sur la France

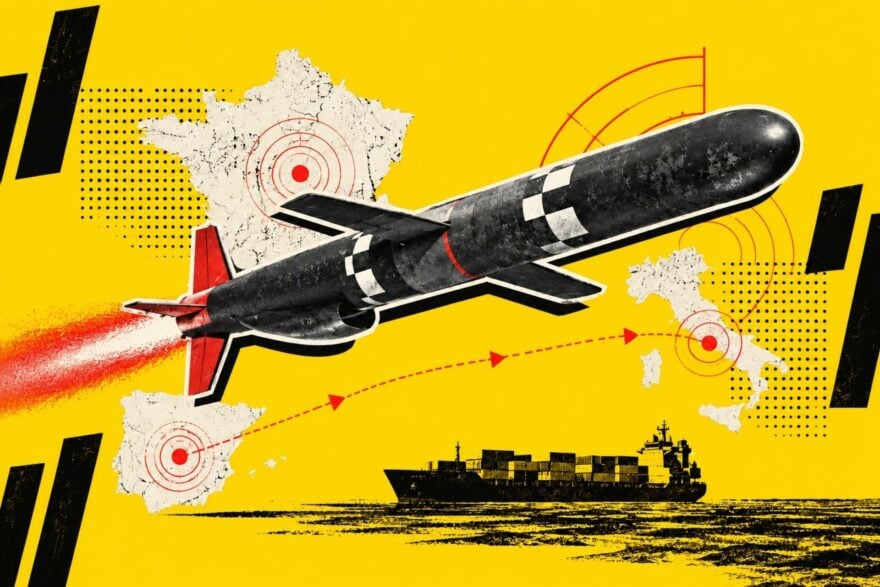
Selon la CIA, la Russie serait prête à passer à l’offensive contre les pays occidentaux. Une source auprès du ministère de la Défense lituanien a confié au journal El Mundo les détails de la menace de Moscou sur la France, l'Italie et l'Espagne et l'explication du changement de ton des politiques ce

24 Sep 2026 LIRE L'ACTU
Faille de WordPress majeure : la mise à jour automatique n’a pas protégé tous les sites, voici pourquoi (et ce qu’il faut faire) Leptidigital Cybersécurité

Faille de WordPress majeure : la mise à jour automatique n’a pas protégé tous les sites, voici pourquoi (et ce qu’il faut faire)

WordPress a publié le 17 juillet 2026 des correctifs d’urgence contre wp2shell, un enchaînement de deux failles qui donne accès à l’exécution de code à distance par un assaillant sans qu’il n’ait besoin du moindre compte ou mot de passe. Des exploits publics circulent déjà et des tentatives d’exploi

21 Jul 2026 LIRE L'ACTU
GPT-Red : l’IA de cybersécurité d’OpenAI qui bat les humains sur 84 % des attaques testées Leptidigital Cybersécurité

GPT-Red : l’IA de cybersécurité d’OpenAI qui bat les humains sur 84 % des attaques testées

OpenAI a présenté GPT-Red le 15 juillet 2026, un modèle d’IA entraîné pour attaquer ses propres systèmes. Sur un banc de test d’injection de prompt, ce red-teamer automatisé réussit 84 % des attaques, contre 13 % pour des experts humains. Pourquoi une entreprise qui vend de l’IA construit-elle une I

17 Jul 2026 LIRE L'ACTU
Les Actu's de la semaine Archives Secunews SECUNEWS

Les Actu's de la semaine

Cryptomonnaies : Volatilité et innovations financières Chute continue du Bitcoin sous les 86 000 dollars, marquant une année difficile malgré des avancées en début 2025. Approbation aux États-Unis d’ETF crypto spot qui ouvrent la voie à de nouveaux produits financiers en 2026. Nouveaux lancements de produits chez les exchanges majeurs comme Coinbase face à un marché volatil. En novembre, environ 1 200 milliards de dollars ont disparu de la capitalisation globale des cryptomonnaies, accentuant l’incertitude des investisseurs. Sécurité Informatique : Vulnérabilités et ripostes Patch Tuesday de Microsoft corrige 63 vulnérabilités, dont une faille zero-day critique affectant Windows. Mise à jour d'urgence pour Google Chrome pour combler une faille zero-day activement exploitée (CVE-2025-13223). Hausse des attaques DDoS et violations de données ciblant les administrations publiques européennes, selon l’Agence européenne de cybersécurité (ENISA). European Cyber Week 2025 à Rennes a réuni experts et professionnels autour des défis de cybersécurité, notamment la protection des infrastructures critiques. IPTV et Streaming Illégal : Carton judiciaire Démantèlement d’un réseau pirate IPTV comptabilisant jusqu’à 26 millions d’utilisateurs, générant un manque à gagner de plus de 400 millions d’euros en France. Renforcement des dispositifs européens pour le blocage en temps réel des services illégaux, assorti de sanctions lourdes. Confiscation de dizaines de millions d’euros en cryptomonnaies utilisées pour blanchir les profits illicites de l’IPTV. Réseaux Sociaux et Téléphonie : Vigilance accrue Attention portée sur la modération des contenus et la lutte contre la désinformation en préparation de nouvelles réglementations européennes. Les opérateurs et plateformes font campagne contre le phishing et les escroqueries, particulièrement à l’approche du Black Friday et Cyber Monday. Ce panorama met en lumière une semaine marquée par des défis importants en matière de cybersécurité, des évolutions notables dans la finance décentralisée et un durcissement de la lutte contre la piraterie numérique, notamment dans le domaine de l’IPTV. Pour renforcer la sécurité dans vos environnements, il est conseillé de : Appliquer toutes les mises à jour critiques système sans délai. Surveiller de près les environnements réseau pour détecter les attaques DDoS ou tentatives d’intrusion. Utiliser des solutions antivirus et anti-malware robustes couplées à des pare-feux configurés. Être vigilant face aux tentatives de phishing, surtout en période commerciale.

23 Nov 2025 LIRE L'ACTU
⚠️ Black Friday : attention aux fausses promos et aux arnaques Archives Secunews SECUNEWS

⚠️ Black Friday : attention aux fausses promos et aux arnaques

Le Black Friday est devenu un rendez-vous incontournable pour les bonnes affaires, mais aussi un terrain de jeu idéal pour les arnaqueurs et les marchands peu scrupuleux. Chaque année, des milliers d’internautes se font piéger par de fausses promotions, des sites douteux ou des rabais bien moins importants qu’annoncé. Pour profiter réellement des offres, il est essentiel de comprendre comment ces arnaques fonctionnent et comment les éviter. Des chiffres qui donnent le ton Le Black Friday représente désormais plusieurs dizaines de milliards d’euros de dépenses dans le monde, principalement en ligne. Les autorités de contrôle de la consommation reçoivent chaque année des centaines à des milliers de signalements pour : promotions trompeuses (prix de référence gonflés, fausses remises) ; faux sites de vente jamais livrés ; hameçonnage (phishing) et vols de coordonnées bancaires. Ces chiffres montrent que le problème est bien réel, mais aussi qu’avec un peu de vigilance, il est possible de s’en protéger efficacement. 1. Les fausses promotions : l’illusion de la « super affaire » Beaucoup de « remises » du Black Friday ne sont pas de vraies bonnes affaires. Parmi les techniques les plus courantes : Prix de référence gonflé : le prix barré affiché comme « avant » n’a jamais été pratiqué ou seulement pendant quelques jours, juste pour pouvoir annoncer une grosse réduction. « Jusqu’à -70% » trompeur : la remise maximale ne concerne que quelques produits très spécifiques, pendant que la majorité des articles n’ont que -10% ou -15%. Promos permanentes déguisées : certains produits sont en promotion toute l’année, mais rebaptisés « offre Black Friday » pour créer un sentiment d’urgence. La meilleure défense : ne pas se fier uniquement au pourcentage affiché, mais comparer avec le prix pratiqué les semaines précédentes sur d’autres sites. 2. Les faux sites et boutiques éphémères Le Black Friday est aussi l’occasion pour des cybercriminels de lancer de faux sites ultra-attractifs remplis de réductions incroyables. Les risques sont multiples : vous payez, mais ne recevez jamais le produit ; vous recevez une contrefaçon de très mauvaise qualité ; vos coordonnées bancaires sont récupérées pour d’autres fraudes. Conseil clé : évitez les sites inconnus ou très récents, surtout s’ils promettent des remises spectaculaires sur des marques très demandées (smartphones, consoles, produits de luxe…). Avant d’acheter : vérifiez l’URL (adresse du site) et la présence du https ; cherchez des avis sur le marchand (et pas seulement sur son propre site) ; regardez les mentions légales, l’adresse postale et les conditions de retour. Si quelque chose vous semble flou ou bâclé, passez votre chemin. 3. Phishing, faux mails et fausses pubs sur les réseaux Les arnaques ne passent pas uniquement par les sites de vente. Pendant le Black Friday, les escrocs inondent aussi : les boîtes mail (faux mails de transporteurs, banques, grandes enseignes) ; les SMS (colis en attente, offre limitée, lien de suivi) ; les réseaux sociaux (publicités frauduleuses, faux comptes de marques). Le but est souvent de vous faire cliquer sur un lien vers un faux site pour récupérer : vos identifiants de compte client ou de banque ; vos coordonnées bancaires ; ou installer un malware sur votre appareil. Règle d’or : ne cliquez pas directement sur un lien reçu par mail/SMS si l’offre vous semble trop belle. Rendez-vous plutôt sur le site officiel en tapant vous‑même l’adresse. 4. Comment acheter malin sans se faire piéger Voici quelques réflexes simples à adopter : Préparer sa liste à l’avance Notez les produits qui vous intéressent avant le Black Friday et relevez leurs prix quelques jours ou semaines avant. Vous verrez tout de suite si la « promo » est réelle ou maquillée. Comparer systématiquement les prix Utilisez des comparateurs de prix ou vérifiez manuellement sur 2 ou 3 sites connus. Une vraie bonne affaire reste intéressante même face à la concurrence. Privilégier les sites connus et installés Achetez en priorité sur des boutiques que vous connaissez déjà ou sur des acteurs reconnus. Évitez les sites récemment créés, sans historique ni réputation claire. Vérifier les avis… avec recul Trop d’avis 5 étoiles très courts et récents peuvent indiquer de faux commentaires. Méfiez-vous aussi des avis copiés-collés ou traduits approximativement. Sécuriser le paiement Vérifiez la présence du cadenas dans la barre d’adresse et du https, utilisez si possible une carte virtuelle ou un service de paiement intermédiaire (type PayPal) plutôt que de communiquer directement les données de votre carte. 5. Les signaux d’alerte à ne jamais ignorer Quelques indices doivent immédiatement vous mettre en garde : promotions « incroyables » sur un produit très demandé, nettement moins cher que partout ailleurs ; fautes d’orthographe nombreuses, textes maladroits, images floues ou volées ; absence d’adresse postale claire, de mentions légales ou de conditions de retour détaillées ; moyens de paiement limités (virement bancaire, Western Union, crypto uniquement) ; pression artificielle : compte à rebours omniprésent, « seulement 1 article restant », « 300 personnes regardent cette offre ». Si deux ou trois de ces signaux se cumulent, il vaut mieux fermer l’onglet. Une conclusion rassurante : oui, on peut profiter du Black Friday Malgré ces risques, le Black Friday n’est pas à fuir absolument. De nombreuses enseignes sérieuses jouent le jeu et proposent de vraies remises intéressantes, surtout sur l’électronique, l’électroménager ou certains abonnements. En restant vigilant, en évitant les sites inconnus ou récents, et en prenant le temps de comparer les prix, vous pouvez : profiter des réductions réelles ; limiter fortement les risques d’arnaque ; garder le contrôle sur votre budget et vos achats. Le bon réflexe, c’est de considérer chaque « super promo » avec un peu de recul : si une offre semble trop belle pour être vraie, il vaut mieux vérifier deux fois… ou s’abstenir. Acheter moins, mais mieux, reste la meilleure défense contre les pièges du Black Friday.

21 Nov 2025 LIRE L'ACTU
Quelles nouvelles fonctionnalités sur Whatsapp? Archives Secunews SECUNEWS

Quelles nouvelles fonctionnalités sur Whatsapp?

Des innovations déjà disponibles En 2025, WhatsApp a accélèré le rythme des nouveautés pour rendre la messagerie plus intelligente, personnalisée, et ouverte. Aide à la rédaction avec l’IA : Grâce à la fonction « Writing Help », WhatsApp propose des reformulations de messages (pro, humour, bienveillant) selon le contexte, afin que vos échanges gagnent en nuance et en clarté. L’assistant IA repose sur la technologie Meta, et garantit une confidentialité locale sur l’appareil. ​ Traduction intégrée des messages : Désormais, la traduction d’un message reçu est automatique sur iOS (plus de 19 langues) comme sur Android (6 langues, extension prévue). Il suffit d’un appui long puis de choisir « Traduire » : le texte converti reste disponible même hors connexion. Sur Android, le fil entier peut être traduit automatiquement. ​ Live Photos & photos animées : À mi-chemin entre vidéo et GIF, WhatsApp permet d’envoyer des Live Photos ou photos en mouvement avec du son. Pratique pour transmettre une ambiance ou un moment fort, et désormais disponible pour tous. ​ Nouvelles options de statuts : Partagez des mises à jour enrichies, ajoutez des autocollants interactifs (question sticker), et gardez la main sur la confidentialité (contrôle des partages de statuts). ​ Amélioration de la gestion des groupes : Nouvel outil pour « mentionner tout le monde » d’un seul geste, sans besoin de taguer chaque membre individuellement, afin de ne louper aucun message important dans les groupes actifs.​ Les fonctionnalités à venir Mais WhatsApp ne compte pas s’arrêter là… Voici ce qui vous attend prochainement : Discussions inter-applications : WhatsApp s’ouvre aux « applications tierces ». À l’avenir, il sera possible de converser, via WhatsApp, avec des contacts utilisant d’autres messageries — une révolution pour l’interopérabilité, d’abord en Europe (Digital Markets Act). Vos chats WhatsApp peuvent fusionner, ou rester séparés, et la confidentialité reste garantie sur l’essentiel des données. ​ Fils de conversation (« threads ») : Pour ne plus perdre le fil, chaque réponse à un message créera un fil partagé. Pratique dans les groupes où plusieurs discussions s'entremêlent ! ​ Pseudos uniques : Exit l’identification unique par numéro ! WhatsApp prépare l’arrivée de vrais pseudos (lettres, chiffres, points, underscore), avec système de réservation et protection contre l’usurpation. ​ Recherche avancée : Il deviendra possible de retrouver une conversation de groupe non plus seulement par son nom, mais aussi par le nom d’un membre. ​ Personnalisation par IA : Création d’arrière-plans et de thèmes générés par Meta AI, pour des chats visuellement uniques et adaptés à votre humeur. ​ Nouveau système anti-arnaque : Lutte renforcée contre les spams et comptes frauduleux, appuyée par des partenariats technologiques (OpenAI) et des suppressions de masse.​ À retenir En 2025, WhatsApp ne se contente plus de petites améliorations. L’année marque une rupture avec : la traduction multilingue instantanée, l'aide rédactionnelle IA, la personnalisation avancée, la gestion simplifiée des groupes, et surtout, un pas franchi vers la messagerie multiplateforme. Restez attentif : de nouvelles surprises pourraient encore arriver dans les prochains mois, pour une expérience plus riche et connectée que jamais.​

17 Nov 2025 LIRE L'ACTU
Les Actu's de la semaine ! Archives Secunews SECUNEWS

Les Actu's de la semaine !

Sécurité : Windows et Linux en ligne de mire Cette semaine, deux failles critiques dans Windows sont activement exploitées, poussant Microsoft à diffuser un correctif d’urgence à appliquer sans délai pour éviter les cyberattaques. Par ailleurs, une faille Linux est également utilisée par des ransomwares pouvant affecter les environnements Windows via WSL. Saviez-vous qu'en Belgique, plus de la moitié des détaillants victimes de rançongiciels cèdent aux demandes des hackers, soulignant la menace toujours croissante du cybercrime?​ Logiciels : Adobe innove avec l’IA et nouvelles sorties Adobe enrichit sa suite GenStudio avec des outils basés sur l’intelligence artificielle pour faciliter la création de contenu et renforcer la lutte contre les deepfakes. De plus, plusieurs nouveaux logiciels utiles viennent compléter les catalogues de Nintendo et Microsoft Store, offrant des outils innovants pour les utilisateurs.​ Systèmes d’exploitation : Windows 11 26H1 en approche Microsoft prépare le déploiement d’une mise à jour majeure de Windows 11, la version 26H1, spécialement optimisée pour les processeurs nouvelle génération. Cette version est en phase de test avancée et promet des améliorations de performance et de sécurité.​ Jeux vidéo : Nouveautés très attendues Le shooter ARC Raiders débarque sur PC et consoles nouvelle génération avec l’ambition de bousculer le genre. Par ailleurs, les fans de Pokémon attendent avec impatience le DLC Z-A qui apporte de nouvelles méga-évolutions et surprises. Twitch dévoile également plusieurs nouveautés qui transformeront l’expérience des streamers et spectateurs.​

09 Nov 2025 LIRE L'ACTU
Fin de partie pour l’IPTV sauvage en Europe Archives Secunews SECUNEWS

Fin de partie pour l’IPTV sauvage en Europe

La lutte contre les services IPTV illégaux s’intensifie à travers l’Europe. Diffusion massive de chaînes piratées, reventes d’abonnements “low cost” et serveurs dissimulés à l’étranger : les autorités européennes redoublent d’efforts pour mettre fin à un marché parallèle qui représente des centaines de millions d’euros de pertes pour le secteur audiovisuel. Une coordination européenne inédite Sous l’impulsion de la Commission européenne, une série d’opérations coordonnées vient de cibler les principaux réseaux de diffusion pirate. Avec le soutien d’Europol et d’Eurojust, l’initiative “Block Piracy” permet désormais de couper en urgence les flux IPTV identifiés et de saisir les serveurs à la source. Plusieurs plateformes, hébergées dans différents pays membres, ont ainsi été démantelées au cours des derniers mois. Bruxelles veut faire de cette stratégie commune un modèle de référence pour l’ensemble du marché numérique européen. La France muscle son arsenal contre les revendeurs En France, l’Arcom veut frapper vite et fort. Grâce à un cadre légal renforcé, les autorités peuvent désormais ordonner le blocage immédiat des sites et applications diffusant des chaînes sans autorisation. Les forces de l’ordre s’attaquent aussi au commerce parallèle des abonnements IPTV, souvent relayés sur les réseaux sociaux ou via des box illégales. Les enquêteurs observent une professionnalisation croissante de ces réseaux, capables de générer d’importants profits en toute discrétion. Plusieurs interpellations récentes illustrent cette nouvelle approche plus offensive. En Belgique, la justice durcit le ton La Belgique, elle aussi, multiplie les coups de filet. Sous la coordination de la police fédérale et de la SABAM, des opérations conjointes ont conduit à la fermeture de plateformes frauduleuses et à l’arrestation de distributeurs locaux. Le gouvernement mise sur la répression judiciaire : les peines encourues peuvent atteindre cinq ans de prison et plusieurs dizaines de milliers d’euros d’amende. En parallèle, une campagne d’information vise à rappeler que l’usage d’un service IPTV non autorisé reste illégal, même pour l’utilisateur final. Course contre la montre technologique Face à ces mesures, les acteurs du piratage s’adaptent en permanence : serveurs déplacés à l’étranger, flux chiffrés, paiements anonymes… Les autorités misent sur de nouveaux outils de détection automatisée basés sur l’intelligence artificielle et l’analyse des réseaux. La bataille contre l’IPTV illégale s’annonce longue, mais l’Europe semble décidée à ne plus laisser ce marché souterrain prospérer

07 Nov 2025 LIRE L'ACTU
Europol démantèle une plateforme internationale d’images de violences sexuelles sur enfants Archives Secunews SECUNEWS

Europol démantèle une plateforme internationale d’images de violences sexuelles sur enfants

"KidFlix", une vaste plateforme de streaming pédopornographique rassemblant 1,8 million d’utilisateurs à travers le monde a été démantelée au terme de trois ans d’enquête ayant conduit à des perquisitions dans 31 pays. Après trois ans d’enquête et des perquisitions dans 31 pays, près de 1.400 suspects ont été identifiés. Retour sur cette opération d’envergure, l’une des plus importantes jamais menées contre la criminalité en ligne. "Il s’agit d’actes de violences sexuelles terribles, imaginables et malheureusement inimaginables, commis sur des enfants, de très jeunes enfants, voire des bébés et mis à disposition sur des vidéos avec une très bonne qualité d’image", a déclaré M. Limmer. La plateforme hébergée sur le darknet Le démantèlement de la plateforme "KidFlix", créée en 2021, est "le plus grand coup de filet" dans le domaine de la pédopornographie depuis la création en 1999 d’Europol, l’agence européenne de coordination policière, a déclaré Guido Limmer, directeur adjoint de la police criminelle bavaroise, lors d’une conférence de presse à Munich (sud). Près de 1.400 suspects ont été identifiés. Au total, 1,8 million personnes dans le monde se seraient connectés, depuis avril 2022, à la plateforme hébergée sur le darknet pour y consulter les vidéos. Après avoir réglé leur inscription en cryptomonnaies, les utilisateurs avaient accès à plus de 91 000 vidéos d’une durée totale de 6 288 heures. En moyenne, environ trois nouvelles vidéos et demie étaient téléchargées toutes les heures sur la plateforme aujourd’hui désactivée. Enquête commencée depuis 2022 Commencée dès 2022, l’enquête a débouché sur une opération policière d’ampleur en mars, soutenue par Europol. Elle a impliqué les autorités de 38 pays au total, la plupart en Europe, mais aussi aux USA, au Canada, en Colombie, en Australie et en Nouvelle-Zélande. "L’identification d’enfants victimes d’abus a constitué un élément essentiel du travail : des enfants victimes d’abus sexuels ont notamment pu être mis à l’abri en Rhénanie-du-Nord-Westphalie (nord ouest de l’Allemagne) et identifiés dans le Brandebourg (est)", ont précisé les autorités bavaroises. Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs. L’arnaque à la webcam se propage sur internet

08 Apr 2025 LIRE L'ACTU
Opération internationale Magnus deux personnes interpellées en Belgique Archives Secunews SECUNEWS

Opération internationale Magnus deux personnes interpellées en Belgique

L'Unité Fédérale de Criminalité Informatique (FCCU) de la Police Fédérale a arrêté deux personnes dans la région de Charleroi le 28 octobre 2024 qui a piraté des données personnelles grâce à un malware pour les vendre. Dans le cadre de l'opération internationale "MAGNUS": 2 infostealers ont été retirés en ligne 4 chaînes Telegram 4 bots. L’opération "Magnus" était dirigée contre les logiciels malveillants "RedLine" et "META" Les données de millions de personnes ont été interceptées. La campagne s'est déroulée en étroite coopération avec "Eurojust", les Pays-Bas, les États-Unis, l'Australie, le Royaume-Uni et le Portugal L'enquête s'étend désormais également aux utilisateurs des données volées. Les autorités ont par ailleurs diffusé un message et une vidéo à l’attention des cybercriminels afin de leur annoncer que les informations saisies leur permettront de mettre un terme à ces activités cybercriminelles

30 Oct 2024 LIRE L'ACTU
Plusieurs services de l'Etat francais, ciblés par une CyberAttaque Archives Secunews SECUNEWS

Plusieurs services de l'Etat francais, ciblés par une CyberAttaque

Depuis ce dimanche 10 mars 2024 en soirée, plusieurs services de l’État font l’objet d’attaques informatiques dont les modalités techniques sont classiques, mais l’intensité inédite, ont révélé les services du Premier ministre. De nombreux services ministériels auraient ainsi été ciblés (Matignon, etc..). La plupart des services déjà rétablis Une cellule de crise a été activée immédiatement, "pour déployer des contre-mesures et garantir la continuité des services informatiques", poursuit le communiqué de Matignon. L’impact de ces attaques aurait été "réduit pour la plupart des services" et l’accès aux sites de l’État rétabli rapidement. Les équipes de la " DINUM " (Direction interministérielle du numérique) et de l'ANSSI (Agence nationale de la sécurité des systèmes d'information) mettent "en oeuvre des mesures de filtrage jusqu’à la fin de ces attaques". En fin d'après-midi ce lundi, il était impossible d'accéder au site internet du ministère de la Culture.

11 Mar 2024 LIRE L'ACTU
Méfiez vous des images prétendant être celles du tsunami au Japon du 1.1.2024 Archives Secunews SECUNEWS

Méfiez vous des images prétendant être celles du tsunami au Japon du 1.1.2024

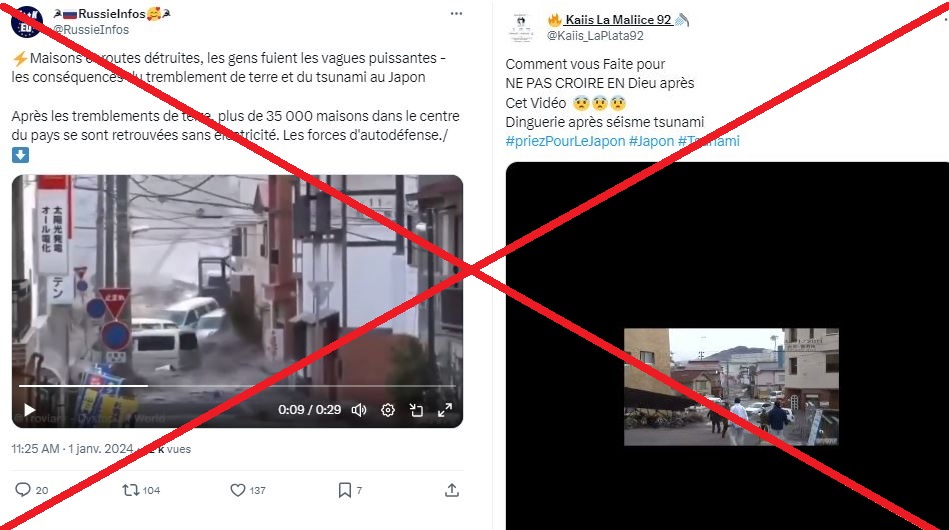
Des images prétendant être celles du tsunami au Japon (1.1.204) sont relayées sur les réseaux sociaux. La plupart sont des vidéos datant de 2011. Sur l’une d’entre elles, postée sur X (ex-Twitter) et visionnée des millions de fois, on distingue des bateaux amarrés s’écraser violemment contre l’enceinte d’un port, puis des vagues gigantesques et noirâtres submerger une route, emportant tout sur leur passage. Ces images sont bien réelles. Sauf qu’elles datent du 11 mars 2011, date à laquelle un tremblement de terre d’une magnitude 9,1 avait ravagé le Japon. Il avait engendré un tsunami dont certaines vagues avaient atteint plus de 30 m, parcourant jusqu’à 10 km à l’intérieur des terres. Une autre vidéo, filmée caméra à la main, montre des courants puissants s’engouffrer dans les rues étroites d’une ville, les voitures brinquebalent d’un côté à l’autre de la rue. Les passants se réfugient dans les rues surélevées, certains poussant des cris de terreur. Ces images, abondamment repostées, souvent sans précision de la date, ont également été filmées lors du tsunami de 2011. Après le séisme du 1 janvier 2024, de nombreuses images décontextualisées ou appels aux dons frauduleux ont été partagés, poussant même la télévision publique japonaise (NHK) à mettre en garde contre "les fake news qui circulent en cette période de catastrophe alors que les gens cherchent à s'informer" alors que l'archipel nippon est hanté par le souvenir du terrible séisme de 2011. "Cela pourrait semer la confusion dans les zones sinistrées et entraver les opérations de sauvetage", a regretté NHK dans un communiqué publié le jour du séisme.

05 Jan 2024 LIRE L'ACTU
Vous avez l'IPTV ? un nouvel outil va permettre d’identifier les pirates Archives Secunews SECUNEWS

Vous avez l'IPTV ? un nouvel outil va permettre d’identifier les pirates

Comment lutter contre les IPTV illégales ? Cette question taraude les diffuseurs qui regardent avec angoisse ces plateformes prendre de l’ampleur. En la matière, le service de streaming sportif DAZN vient d’annoncer une mesure redoutable dans le cadre de la lutte contre le piratage. Ce qu’il fallait à DAZN, c’est un moyen de facilement et efficacement identifier son propre contenu. Et c’est exactement ce que le réseau a décidé de mettre en place. Tout comme le contenu généré par une IA est accompagné d’un filigrane permettant de facilement l’identifier, il en sera ainsi désormais de même pour les programmes diffusés par DAZN. Un filigrane imperceptible et invisible, mais qui sera bien présent et qui sera unique à la chaîne, lui permettant ainsi de pouvoir retrouver toute diffusion illégale de son propre contenu, et ainsi de pouvoir bloquer et appréhender les coupables. Pour obtenir ce résultat, DAZN n’est pas seul. En effet, c’est avec l’aide de la société néerlandaise "Irdeto", consacrée à la cybersécurité, que cette idée a pu se concrétiser. Irdeto est spécialisé sur la question de la protection du contenu diffusé sur les services de TV digitales et de Streaming, et dispose donc d’une grande expérience autour de l’IPTV et de la lutte contre celle-ci. Pour rappel, si les consommateurs d’IPTV ne risquent pour l’instant pas encore grand-chose, il n’en est pas du tout de même pour les diffuseurs qui encourent de lourdes peines d’amende et de prison. Et dans certains pays, comme l’Italie, qui est particulièrement acharnée dans sa lutte contre la pratique, la relative impunité du consommateur commence elle aussi à être mise en cause. Le pays a par ailleurs récemment voté une loi visant à mettre au point un système lui aussi particulièrement ambitieux de lutte contre ce qui est perçu comme un fléau. Théoriquement, en Belgique, le consommateur d’IPTV encourt une peine de 5 ans de prison et des amendes allant de 500 à 100.000 euros. Dans la pratique toutefois, aucune peine de ce type n’a été donnée à ce jour.

22 Oct 2023 LIRE L'ACTU
Le DSA entre en vigueur ce 25 août 2023, dans l’Union européenne Archives Secunews SECUNEWS

Le DSA entre en vigueur ce 25 août 2023, dans l’Union européenne

Le Digital Services Act (DSA) entre en vigueur ce 25 août 2023. Cette régulation des réseaux sociaux, mise en place par l’Union européenne, impose des obligations de modération de contenus aux grands services numériques. Surveillés par Bruxelles, ils pourront faire face à de sévères sanctions en cas de manquement. Le DSA vise à réduire les risques pour la société en imposant des devoirs aux géants du web, qui devront respecter: Des obligations de moyens et de transparence Effectuer des évaluations périodiques des risques Proposer des mesures pour lutter contre les contenus illégaux ou haineux, les atteintes aux processus électoraux, à la liberté d’expression, aux mineurs et à leur santé mentale. Le cyberharcèlement et la cyberviolence constituent des problèmes grandissants, pour les enfants comme pour les adultes. La DSA renforcera la protection des personnes ciblées par le harcèlement et l’intimidation en ligne, notamment en garantissant que les images privées et d’autres contenus illicites et indésirables, partagés de manière non consentie, puissent être rapidement signalés par les utilisateurs. Aider à comprendre et à contester les décisions en matière de modération de contenu La commission européenne pourra infliger des amendes allant jusqu’à 6% du chiffre d’affaires des plateformes, voire les interdire dans l’UE. À partir du 25 août 2023, toutes les entreprises ayant plus de 45 millions d’utilisateurs mensuels en Europe (environ 10% de la population) devront se conformer au DSA. Parmi les 19 entreprises concernées, on retrouve notamment: AliExpress (Alibaba) Amazon l’App Store d’Apple Bing Booking Facebook Google Google Play Store Google Maps Instagram LinkedIn Pinterest Snapchat TikTok Wikipédia X (ex-Twitter) YouTube Zalando. Les changements imposés par le DSA sont plus visibles que ceux du RGPD, qui concerne principalement la collecte de données personnelles en arrière-plan. Le DSA va directement influencer les pratiques et l’expérience des utilisateurs sur les plateformes, entraînant divers changements, ce qui le rendra plus perceptible par les internautes. Sur le plan juridique, le DSA ne s’applique qu’au sein de l’Union européenne. Les grandes entreprises technologiques comme Meta (Facebook, Instagram) et TikTok ont annoncé des modifications pour se conformer au DSA, mais uniquement dans les pays concernés. Le DSA est un règlement européen qui modifie la directive du 8 juin 2000 sur le commerce électronique (directive 2000/31/CE). À noter Afin d'éviter des contraintes disproportionnées, les microentreprises et les petites entreprises (de moins de 50 salariés et ayant un chiffre d'affaires annuel inférieur à 10 millions d'euros) sont exemptées de l'application de diverses mesures (rapports de transparence, système interne de traitement des réclamations,…). Le règlement DSA. Le DSA expliqué en vidéo.

25 Aug 2023 LIRE L'ACTU
Le site Rencontre Ados accusé d’héberger des pédophiles Archives Secunews SECUNEWS

Le site Rencontre Ados accusé d’héberger des pédophiles

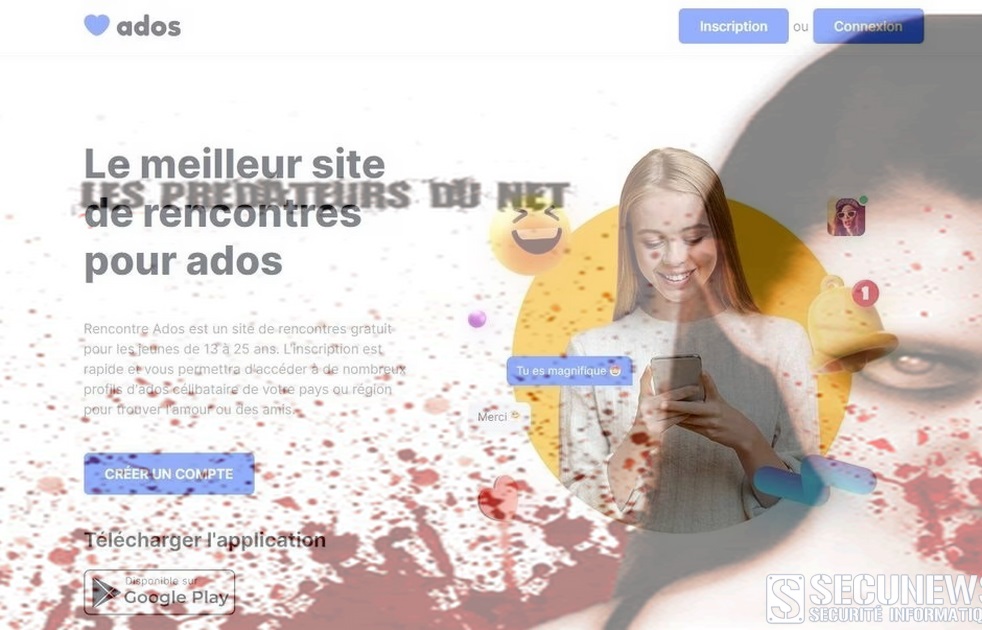
Selon les révélations de Franceinfo, de nombreux prédateurs sexuels rôdent sur la plateforme en ligne “Rencontre Ados” basée en Belgique. Le site est destiné aux jeunes de 13 à 25 ans. Malgré la promesse de créer un espace sûr pour les adolescents, cette plateforme gratuite s’est avérée être une zone de chasse pour des individus mal intentionnés. Les dénonciations fusent et les parents s’alarment, mettant en lumière la nécessité urgente de réguler ces espaces virtuels. "J’ai un profil de 13 ans sans photo. 8 demandes d’amis. 5 dm dans la demi-heure. J’ai envie de violence", s’insurge sur X (ex-Twitter), une utilisatrice qui, pour mieux dénoncer le site en ligne, a décidé de l’infiltrer. Les "dm" (direct message, les messages échangés en privé entre les membres) en question : "Salut t’es mignonne on fait connaissance ?" "Holà princesse… Laisse moi te ligoter". Elle partage ensuite le profil d’un utilisateur, aux intentions très clairement assumées: "Tentée par une expérience radicalement différente de tout ce que tu pourras connaître aec les gamins d’ici ou de ton âge ? Envie de maturité et de savoir-faire, mais pas d’un physique (habituel) de daron ?." Lilly, sur X également, accuse la plateforme d’héberger des pédo-criminels. "Des hommes proposent des relations donc des viols tarifés à des enfants !!! Sur votre plateforme !", s’indigne cette mère de trois enfants. Autre preuve du problème dénoncé, le site a été banni de l’Apple store. "Apple refuse d’avoir une application de rencontre pour les mineurs. La seule solution était de masquer tous les profils en dessous de 18 ans, ce que l’on a refusé", se défendent curieusement les fondateurs sur le site. Des enfants plus jeunes et plus connectés qu’avant Si la plateforme inquiète autant les parents, c’est parce que les enfants sont massivement connectés sur les réseaux et s’y inscrivent de plus en plus tôt. D’après une enquête de la Commission nationale de l’informatique et des libertés (CNIL) de 2021, la première inscription sur un réseau social interviendrait en moyenne vers l’âge de 8 ans et demi et plus de la moitié des enfants de 10 à 14 ans seraient présents sur ces plateformes. Impossible de contacter la plateforme, qui indique simplement ne pas vouloir donner d’interview. "Nous avons trop de demandes à ce propos et quand on accorde une interview, nos propos sont modifiés ou sortis de leur contexte pour suivre le narratif du sujet de l’article. Donc non", écrit le site en ligne dans un message clair. Voir aussi: LES PREDATEURS DU NET

22 Aug 2023 LIRE L'ACTU
Quels smartphone Samsung ne recevront pas la mise à jour Android 14 ? Archives Secunews SECUNEWS

Quels smartphone Samsung ne recevront pas la mise à jour Android 14 ?

La version Android 14, aussi appelée One UI 6, ne sera pas proposée pour tous les téléphones de la marque. En effet, au-delà de 3 ans d’ancienneté, les nouvelles modifications du système d’exploitation ne sont plus proposées. Cette année, Android 14 sera officiellement appelé simplement Android 14. Cependant, Google s’en tient toujours à ses noms de dessert en interne. Même s’ils ont abandonné cela à partir d’Android 10 en 2019. Cette année, Google utilise la lettre U pour les noms de dessert. Quel est le nom du dessert pour U ? Eh bien, selon 9to5Google, il a été rapporté que Google l’appelle Upside Down Cake. Mais vous n’entendrez probablement jamais ce nom de la part de Google. Sortie d’Android 14 : entre août et septembre 2023 Liste des téléphones qui ne recevront pas la nouvelle version sont les suivants, selon le Daily Mirror : Galaxy S10 Lite – Galaxy S20 FE – Galaxy S20 / Galaxy S20+ / Galaxy S20 Ultra – Galaxy Note 10 Lite – Galaxy Note 20 / Galaxy Note 20 Ultra – Galaxy Z Flip (LTE/5G) – Galaxy Z Fold 2 – Galaxy A22 (LTE/5G) – Galaxy A32 (LTE/5G) – Galaxy A51 – Galaxy A71 – Galaxy Tab A8 – Galaxy Tab A7 Lite – Galaxy Tab S6 Lite (2020) – Galaxy Tab S7 / Galaxy Tab S7+. Les appareils suivants recevront une mise à jour gratuite de la part de Samsung: Galaxy S23 Ultra – Galaxy S23+ – Galaxy S23 – Galaxy S22 Ultra – Galaxy S22+ – Galaxy S22 – Galaxy S21 FE – Galaxy S21 Ultra – Galaxy S21+ – Galaxy S21 – Galaxy Z Fold 4 – Galaxy Z Flip 4 – Galaxy Z Fold 3 – Galaxy Z Flip 3 – Galaxy A73 – Galaxy A72 – Galaxy A53 – Galaxy A52 (A52 5G, A52s) – Galaxy A54 – Galaxy A34 La nouvelle version d’Android 14 est prévue avec les améliorations suivante: Passkeys: Les passkeys, clés virtuelles permettant de se passer des mots de passe, seront nativement supportées par Android 14. Selon Google, cette technologie assure une meilleure cybersécurité et elle est plus simple d’utilisation que les mots de passe. Appels par satellite: Android 14 va permettre à ses utilisateurs de passer des appels via satellite. Cette fonction sera réservée aux appels d’urgence, notamment dans les zones blanches, c’est-à-dire là où le signal ne passe pas, comme la haute mer, la montagne, les forêts et les déserts. Plus d’applications obsolètes: Des applications obsolètes, qui ne reçoivent donc plus de mise à jour de sécurité, sont encore présentes sur les plateformes de téléchargement. Android 14 va mieux protéger les utilisateurs contre ces nids à virus en les bloquant. Webcams: Avec Android 14, il sera possible d’utiliser son smartphone comme webcam pour son ordinateur. Cette fonction existe déjà sur les appareils Apple. Cela peut s’avérer pratique pour passer des appels vidéo ou participer à des visioconférences lorsque la webcam de son ordinateur ne fonctionne pas ou simplement s’il n’en est pas équipé. Autorisations: L’autorisation d’accéder aux photos de la galerie pour les applications sera revue. L’utilisateur pourra choisir de donner accès à toute la galerie, de ne pas en donner du tout ou désormais de sélectionner certaines photos. Gestion du double SIM: Android 14 offrira une gestion plus poussée du double SIM pour les smartphones équipés de deux ports de carte SIM. Lorsque la fonction sera activée, le système va automatiquement sélectionner le réseau le plus performant sans intervention de l’utilisateur. Clonage d’applications: Déjà présente sur certaines surcouches, la fonction de clonage d’applications sera disponible désormais sur Android 14. Cette fonction permet de copier une application et de l’installer deux fois. Cela peut s’avérer pratique, notamment lorsque l’utilisateur possède plusieurs comptes pour une même application

22 Mar 2023 LIRE L'ACTU
Si vous avez une IPTV vous risquez d’avoir bientôt une mauvaise surprise, toute l’Europe pourrait être concernée. Archives Secunews SECUNEWS

Si vous avez une IPTV vous risquez d’avoir bientôt une mauvaise surprise, toute l’Europe pourrait être concernée.

Selon le journal hongrois Media1, l’Hungarian Communications Association aurait entamé des discussions avec le législateur, des fournisseurs d’accès à Internet et plusieurs défenseurs des droits des éditeurs de contenus en vue d’étudier la piste d’attaques coordonnées sur les plates-formes d’IPTV illégales. L’association entend combattre le piratage non pas avec des poursuites en justice mais des attaques DDOS (Déni de service) qui cibleraient spécifiquement les plates-formes d’IPTV. Geeko signaler qu'elle doit toutefois d’abord définir dans quelle mesure ces attaques DDOS pourraient être considérées comme “légales” dans le cadre d’une lutte contre le piratage. Les attaques DDOS permettraient théoriquement de couper de nombreux signaux et de rendre inaccessibles des bouquets entiers de chaines aux abonnés.En répétant ces attaques plusieurs fois, il serait possible dans une période de temps assez courte de pousser les abonnés à stopper leurs abonnements en raison de la qualité médiocre du service. Les fournisseurs d’IPTV verraient alors leurs revenus baisser” explique l’organisation. Ces attaques pourraient toutefois faire des dommages collatéraux. Du côté des serveurs loués aux services en question. Mais aussi de nombreux revendeurs, qui se retrouveraient noyés sous les demandes de remboursements des consommateurs. Tout ceci reste toutefois pour le moment de l’ordre du théorique puisque dans la pratique, rien n’a encore été validé. Si cela devait être le cas toutefois, un véritable Armageddon pourrait frapper le secteur, partout en Europe.

26 Sep 2022 LIRE L'ACTU
Arnaque en Belgique, le criminel menace des citoyens innocents d'une attaque à l'acide Archives Secunews SECUNEWS

Arnaque en Belgique, le criminel menace des citoyens innocents d'une attaque à l'acide

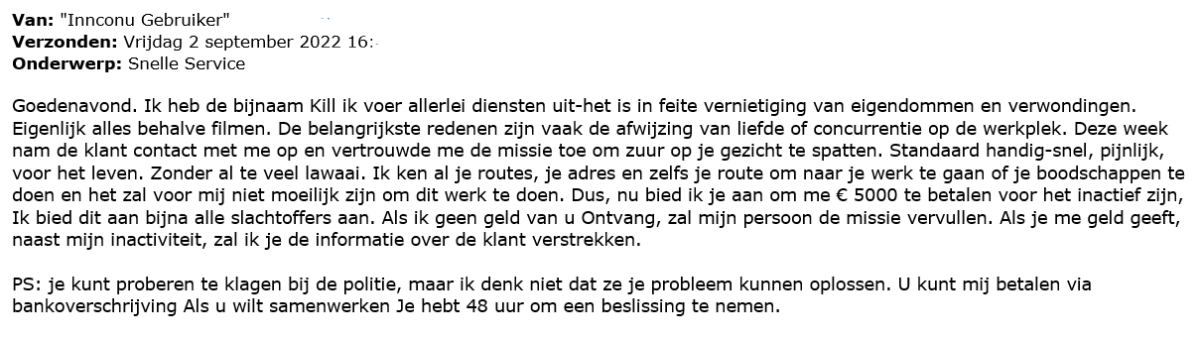
Plus de 1.456 citoyens inquiets ont signalé avoir été menacés via e-mail par une personne se faisant passer pour "Kill". L'objet de l'e-mail est "service rapide". L'escroc menace de vous attaquer à l'acide si vous ne payez pas 5.000 euros. Le message est très menaçant. Le message est écrit en mauvais néerlandais. Il s'agit probablement d'une traduction de l'"arnaque du tueur à gages" (hitman scam) qui existe depuis longtemps dans les pays anglo-saxons. Ci-dessus, un exemple en néerlandais (clic sur l image pour agrandir). Nous n’avons pas encore reçu d’exemple en français. Que savons-nous de l'arnaque du tueur à gages ou hitman scam ? Un escroc se faisant passer pour un tueur à gages vous contacte au hasard et vous dit qu'il a été engagé pour vous tuer ou vous blesser, mais que vous serez épargné si vous versez de l'argent. Le criminel vous défend d'appeler la police. Si vous contactez l'escroc, il vous donnera ses coordonnées bancaires pour payer l'argent. Ce type d'escroquerie vise à vous effrayer pour que vous transfériez de l'argent sans aide ni information supplémentaire. Que faire ? Ne répondez pas à ces messages et supprimez-les immédiatement. Ces messages sont envoyés de manière aléatoire. Si vous répondez au message, vous signalez que votre adresse électronique est utilisée et que vous risquez de vous faire à nouveau escroquer. N'envoyez jamais d'argent et ne donnez jamais les détails d'une carte de crédit, d'un compte en ligne ou des informations personnelles à une personne que vous ne connaissez pas. Si vous avez transféré de l'argent, contactez votre banque dès que possible. Si la personne continue à vous menacer, contactez la police. Mettez vos amis et votre famille en garde contre ce type d'escroquerie. (safeonweb)

12 Sep 2022 LIRE L'ACTU
Des pirates demandent 10 millions de dollars au centre hospitalier de Corbeil-Essonnes Archives Secunews SECUNEWS

Des pirates demandent 10 millions de dollars au centre hospitalier de Corbeil-Essonnes

Le Centre hospitalier Sud Francilien (CHSF) à Corbeil-Essonnes est la cible d'une attaque informatique, qui a débuté dans la nuit de samedi 20 à dimanche 21 août 2022 vers 1h, perturbant sérieusement son activité, selon un communiqué de l'établissement. Une demande de rançon de 10 millions de dollars, formulée en anglais, aurait été exigée par le ou les hackers. L'hôpital essonnien a déclenché un plan blanc dimanche. Cette attaque perturbe fortement l'activité du CHSF, en rendant "inaccessibles tous les logiciels métiers, les systèmes de stockage (notamment d’imagerie médicale) et le système ayant trait aux admissions", a indiqué l'hôpital. L’Autorité Nationale en matière de Sécurité et de Défense des Systèmes d’Information (ANSSI) a été "rapidement saisie par la cellule de crise". Une enquête pour intrusion dans le système informatique et pour tentative d'extorsion en bande organisée a été ouverte à la section cybercriminalité du parquet de Paris. Les investigations ont été confiées aux gendarmes du Centre de lutte contre les criminalités numériques (C3N). En avril 2022, une cyberattaque contre le système d'information du Groupement Hospitalier de Territoire Coeur Grand Est avait touché neuf établissements et le mois précédent, un hôpital d'Ajaccio avait lui aussi été victime d'une cyberattaque avec demande de rançon.

23 Aug 2022 LIRE L'ACTU
FIFA 23 vendu en précommande à 6 centimes d’euros, EA sport assume son erreur Archives Secunews SECUNEWS

FIFA 23 vendu en précommande à 6 centimes d’euros, EA sport assume son erreur

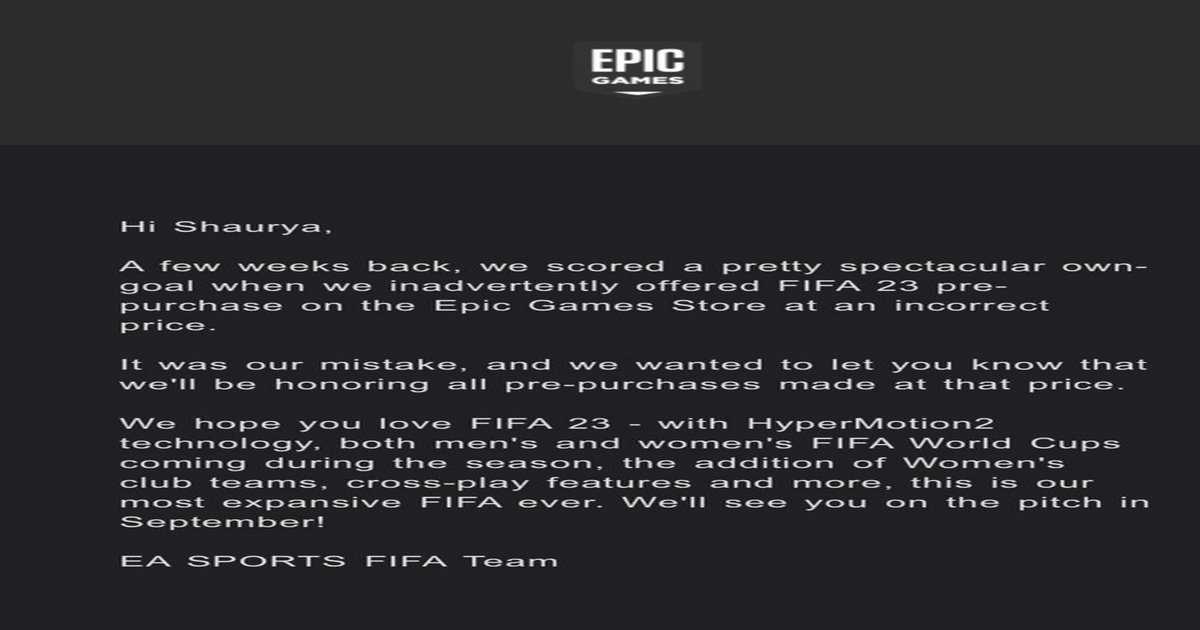
Alors que FIFA 23 est prévu pour le 30 septembre 2022, certains internautes ont pu précommander l’Ultimate Édition du jeu, sur la version indienne de l’Epic Game Store à un prix défiant toute concurrence grâce à une erreur. En apprenant la nouvelle, des internautes du monde entier ont voulu tenter leur chance en essayant d’accéder à la plate-forme indienne, au moyen d’un VPN par exemple. Plutôt que d’annuler les commandes, EA Sports a décidé d’assumer son erreur et d’honorer tous les achats. "Il y a quelques semaines, nous avons marqué un but contre notre camp assez spectaculaire lorsque nous avons proposé par inadvertance la précommande de FIFA 23 sur l’Epic Games Store à un prix incorrect", s’est adressé l’éditeur aux acheteurs concernés. "C’était notre erreur, et nous voulions vous faire savoir que nous honorerons tous les achats effectués à ce prix", a-t-il ajouté. L'erreur a été rectifiée et le jeu a été remis en vente à son prix d’origine.

20 Aug 2022 LIRE L'ACTU
Les utilisateurs des services illégaux IPTV vont faire face à des écrans noirs! Archives Secunews SECUNEWS

Les utilisateurs des services illégaux IPTV vont faire face à des écrans noirs!

La semaine dernière, l’UEFA a salué une nouvelle décision du tribunal judiciaire de Paris. À la demande de Canal + et beIN Sport, la Justice va pouvoir obliger les fournisseurs d’accès internet à bloquer les sites pirates qui diffusent illégalement les matches de Ligue des champions. Canal + et beIN Sports, qui diffusent la Ligue des Champions, ont obtenu une ordonnance du tribunal judiciaire de Paris qui oblige les fournisseurs d’accès à internet de « bloquer l’accès aux sites web frauduleux, qui mettent à disposition des flux illégaux et non autorisés de matches de Ligue des champions ». Au même moment, Canal + a obtenu le blocage de plusieurs sites diffusant illégalement le Top 14, le championnat français de Rugby. « C’est une avancée majeure dans la lutte contre le piratage audiovisuel en France et l’ARCOM fait un excellent travail », a souligné dans les colonnes de l’Equipe Céline Boyer, responsable de la protection des contenus au sein du groupe Canal+.

23 Feb 2022 LIRE L'ACTU
La police anglaise démantèle un réseau IPTV, utilisé par de nombreux européen Archives Secunews SECUNEWS

La police anglaise démantèle un réseau IPTV, utilisé par de nombreux européen

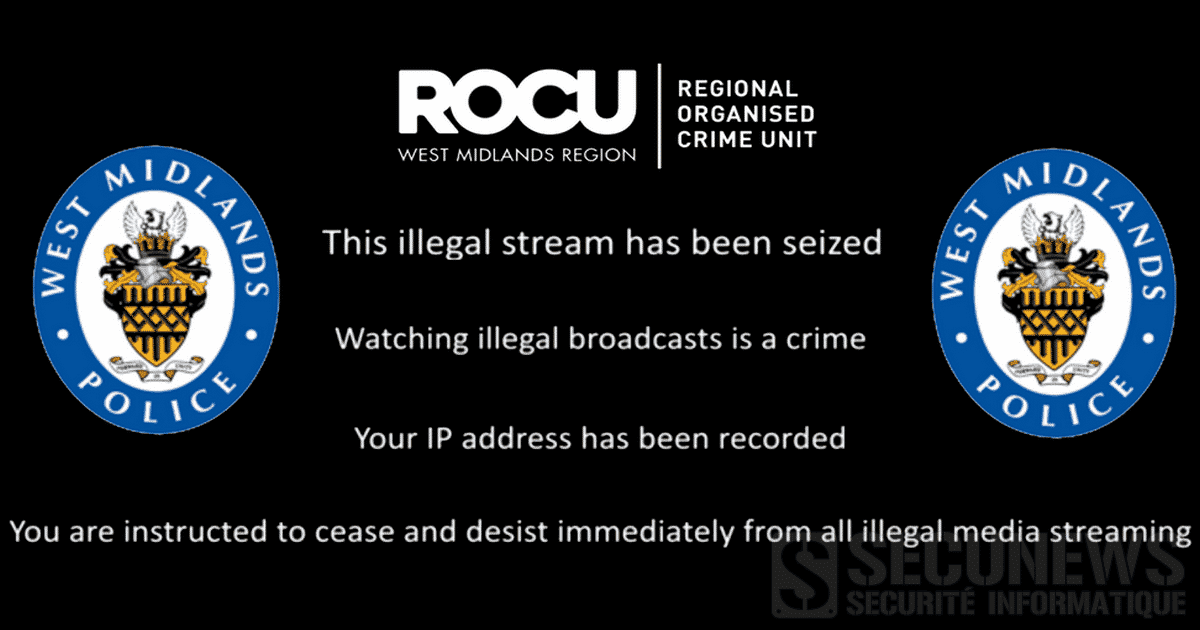
Une importante opération a été menée par la police du West Midlands et par l’organisation FACT pour fermer un service de streaming illégal au Royaume-Uni. De plus en plus de personnes utilisent la technologie IPTV pour accéder à du contenu audiovisuel. Contre une somme modique, ils peuvent accéder à un vaste catalogue de chaînes de télévision. Bien que ces services puissent sembler intéressants, ils sont malheureusement illégaux et de nombreux internautes en ont fait récemment les frais. Bien que la plateforme était située en Angleterre, elle disposait également d’utilisateurs en Europe. L’opération a été initiée par la FACT au nom d’entreprises d’audiovisuel comme « Sky », pour lutter contre les services pirates d’IPTV qui sévissent dans le pays. Un message d’avertissement accueille les utilisateurs Trois personnes ont été interpellées dans l’opération, deux hommes de 35 et 53 ans et une femme de 40 ans. Ils sont accusés de violation de droits d’auteur, de fraude et de complot en vue de commettre une fraude. Au total, la police indique que des centaines de milliers d’utilisateurs ont visionné du contenu via ces liens IPTV. Le nom de la plateforme n’a pas été communiqué, mais la FACT indique qu’il s’agissait d’une des plateformes les plus utilisées au Royaume-Uni. Elle offrait un accès illégal à du contenu premium de plus de 100 services de télévision différents. Le réseau est désormais fermé, les liens ont été désactivés et les utilisateurs de la plateforme reçoivent maintenant des messages sur leur téléviseur leur indiquant qu’ils utilisaient un service illégal et que celui-ci avait été interrompu.

24 Sep 2021 LIRE L'ACTU
Microsoft débranche son navigateur Internet Explorer 11 le 15 juin 2022 Archives Secunews SECUNEWS

Microsoft débranche son navigateur Internet Explorer 11 le 15 juin 2022

Lent, peu sécurisé, délaissé par les utilisateurs et ses créateurs eux-mêmes, le désuet navigateur Internet Explorer (IE) va être abandonné par Microsoft. L'heure de la retraite pour cet outil devenu objet de railleries a été fixée au 15 juin 2022. Planning annoncé par Microsoft: Le 19 mai 2021 : annonce du retrait de l’application Internet Explorer 11. Le 17 août 2021 : fin du support de IE11 pour Microsoft 365 et d’autres apps. Le 15 juin 2022 : l’application Internet Explorer 11 sera définitivement retirée. A cette date, le géant américain cessera de l'intégrer sur ses versions de Windows 10 et plus aucun support technique ne sera assuré. Dès cet été 2021, il ne sera plus compatible avec la suite d'applications Microsoft 365. Internet Explorer, lancé en août 1995, sera toujours accessible dans de très rares versions destinées aux entreprises qui utilisent encore des applications conçues pour ce navigateur, comme ActiveX. Mais Microsoft invite ses derniers utilisateurs à tourner la page et à se tourner vers son remplaçant : Edge. "L'avenir d'Internet Explorer sous Windows 10 est dans Microsoft Edge. Non seulement Microsoft Edge est une expérience de navigation plus rapide, plus sécurisée et plus moderne qu'Internet Explorer", vante Sean Lyndersay, l'un des responsables du programme, dans un billet de blog publié mercredi. "Mais il est également en mesure de répondre à une préoccupation clé : la compatibilité avec les sites Web et les applications anciennes", poursuit-il, grâce à un "mode IE", ultime vestige du navigateur si décrié qui a accompagné les tout débuts de l'Internet grand public il y a 25 ans. Celui-ci sera conservé pour des raisons techniques jusqu'en 2029, véritable date de la mise à mort complète d'Internet Explorer, dont la très lente disparition s'explique d'abord par l'entendue de sa domination sur le monde des navigateurs à une époque pas si lointaine. Porté par Windows Lancé en août 1995 sur les bases de l'un des premiers navigateurs, NCSA Mosaic, Internet Explorer concurrence immédiatement le leader Netscape. Son succès ne tarde pas et s'explique en partie par le basculement du web vers une utilisation grand public. À la même période naissent les premiers moteurs de recherche comme Altavista et Lycos, les sites marchands Ebay et Amazon, ou encore le célèbre portail Yahoo!. Explorer se pose en porte d'entrée idéale vers ce nouveau monde. Avant d'être très rapidement porté par le succès des logiciels de sa maison-mère. En 1998, Internet Explorer atteint 40% de part de marché grâce à l'intégration native du navigateur dans les systèmes Windows qui inondent le monde entier. Une pratique qui coûte à la société de Bill Gates un très médiatique procès pour abus de position dominante, aux États-Unis. En 2004, Netscape remet le couvert pour les mêmes raisons et incite Microsoft à verser 750 millions de dollars pour cesser les poursuites. L'Union européenne condamnera bien plus tardivement à plusieurs centaines de millions d'euros la compagnie pour cette pratique jugée anticoncurrentielle. Ce qui n'empêche pas Internet Explorer de représenter jusqu'à 95% de part de marché chez les navigateurs en 2004, et plus de 90% sur toute la période 2000-2005. Son apogée. Failles de sécurité béantes La chute est tout aussi rapide. La concurrence, incarnée par Mozilla Firefox, lancé par la fondation éponyme en 2003, puis le navigateur de Google (Chrome) cinq ans plus tard, grignote en moins de dix ans l'avance d'Internet Explorer. Le basculement s'opère en 2012. Aujourd'hui, le site Statcounter estime à seulement 0,71% la part d'Internet Explorer dans le marché des navigateurs dans le monde, derrière son discret remplaçant Edge (3,39%) élaboré il y a cinq ans, très loin de Safari (16%), et surtout Chrome (64,71%). Les raisons de ce retournement de situation si rapide sont nombreuses. Bien que Windows représente toujours aujourd'hui sept systèmes d'exploitations sur dix installés sur des ordinateurs de bureau, son navigateur phare a tout simplement été délaissé, voire carrément ringardisé par la souplesse et la vitesse de Chrome, ou les garanties sécuritaires de Mozilla Firefox et la possibilité d'ajouter des fameux addons (extensions). Les développeurs de sites Internet ont été les premiers à bouder le rigide et instable IE. "'Je veux que le site prenne en charge IE6' était un excellent moyen de faire pleurer un développeur adulte", écrivait un utilisateur sur le forum Reddit, il y a quelques années, dans une conversation dédiée à la "haine" que peut susciter Internet Explorer dans cette communauté. Pas la première du genre. Les innombrables failles de sécurité recensées dès les premières versions du navigateur et la lenteur avec laquelle Microsoft déploie ses correctifs ont par la suite entaché sa réputation auprès du grand public et des États. En 2004, la sixième version de IE est déconseillée d'utilisation par le gouvernement américain et sa cellule spécialisée en cybersécurité, le CERT. La version 7 ne sera pas couronnée de plus de succès, étant utilisée pour un piratage massif contre Google, et condamnée cette fois par les gouvernements allemands et français. Le lancement de Edge, en 2015, marque l'abandon progressif du navigateur par Microsoft lui-même. Les mises à jour de sécurité pour les versions antérieures à Internet Explorer 11 cessent l'année suivante. Il y a trois ans, un responsable en cybersécurité de la compagnie, Chris Jackson, expliquait pourquoi il est dangereux d'utiliser Internet Explorer comme navigateur par défaut, puisque celui-ci n'était plus mis à jour de manière régulière. "Nous ne prenons pas en charge les nouvelles normes Web pour cela et, bien que de nombreux sites fonctionnent bien, les développeurs dans l'ensemble ne les testent tout simplement plus sur Internet Explorer de nos jours", précisait-il. Comme Adobe et son outil Flash, stoppé en décembre 2020, Microsoft est désormais obligé de condamner son navigateur encore sous les radars d'une poignée de pirates. Un mal pour un bien. Sa fin ne laissera personne nostalgique. Voir le communiqué Microsoft (anglais)

31 May 2021 LIRE L'ACTU
Twitter suspend définitivement le compte personnel de Donald Trump Archives Secunews SECUNEWS

Twitter suspend définitivement le compte personnel de Donald Trump

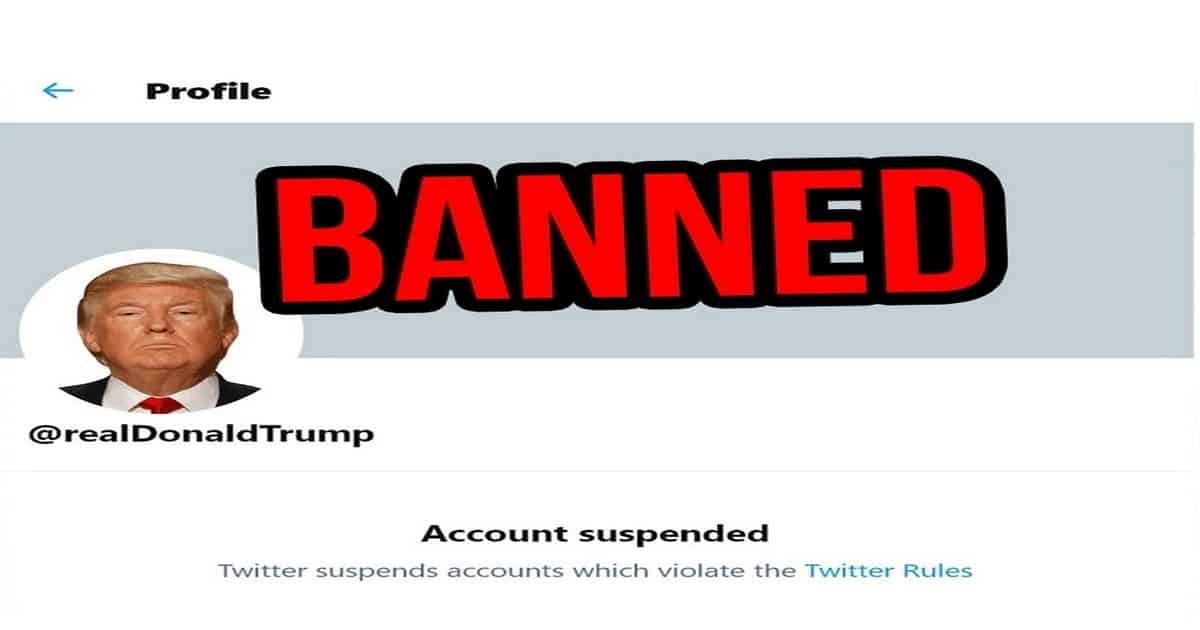
Ce vendredi, 8 janvier 2021 Twitter a finalement pris la décision après la sanction de 12h, de bannir définitivement le compte personnel du président américain sortant. Dans un communiqué de presse, l'entreprise dirigée par Jack Dorsey précise les raisons de sa décision, un choix historique, pour une plateforme qui n'a pas pour habitude d'expliquer les raisons de la suppression des comptes enfreignant à ses yeux ses règles d'utilisation. “Après une étude précise des récents tweets du compte @realDonaldTrump et de leur contexte - notamment dans la façon dont ils sont compris et interprétés sur et en dehors de Twitter - nous avons suspendu définitivement le compte en raison du risque de nouvelles incitations à la violence" explique Twitter, faisant référence à l’invasion du Capitole, qui a fait cinq morts. Deux tweets visés par la plateforme Fait rarissime, la plateforme précise sa décision en expliquant pourquoi à ses yeux Donald Trump n'avait pas respecté ses règles d’utilisation. Deux tweets sont mis en cause et considérés par Twitter comme allant à l’encontre de ses règles sur l’apologie de la violence. L'entreprise évoque notamment le message de Donald Trump au sujet de l’investiture de Joe Biden. "A tous ceux qui me le demandent, je ne me rendrai pas à l'investiture du 20 janvier" a écrit le président américain ce 8 janvier. Aux yeux de la plateforme, cette phrase fait l’apologie de la violence dans la mesure où elle pourrait être interprétée comme une nouvelle accusation de tricherie par les démocrates lors de l’élection présidentielle. Par ailleurs, Twitter explique que l’annonce de Donald Trump sur son absence pourrait être perçue par des partisans comme un encouragement à commettre des violences le jour de l’investiture. La plateforme évoque un second tweet, publié précédemment. “Les 75 millions de grands Patriotes Américains qui ont voté pour moi, L’AMERIQUE D’ABORD et RENDRE SA GRANDEUR A L’AMERIQUE, auront une IMMENSE VOIX à l’avenir. Ils ne seront ni méprisés ni traités injustement, d’une quelconque manière!!!” promettait Donald Trump. Concernant ce second tweet, la plateforme reproche à Donald Trump l’utilisation du terme “patriotes américains”, qui pourrait à ses yeux être interprété comme un soutien aux manifestants ayant envahi le Capitole mercredi dernier. Jusque-là, Twitter avait toujours assumé le fait de laisser à Donald Trump la possibilité de ne pas respecter les règles d’utilisation du réseau social, au même titre que les autres dirigeants du monde entier, et ce en raison de "l’intérêt public" de leurs messages.

09 Jan 2021 LIRE L'ACTU
Apple et Google n'installent pas StopCovid à votre insu sur votre téléphone Archives Secunews SECUNEWS

Apple et Google n'installent pas StopCovid à votre insu sur votre téléphone

Si toutes les captures d'écran sont vraies et que cette mention Covid-19 est bel et bien apparue sur certains appareils, il ne s'agit en aucun cas d'un module qui permettrait l'installation de l'application StopCovid. Ces mentions: - Journalisation des expositions" au Covid-19 dans le menu "santé" sur iOS". - Notifications d'exposition au Covid-19" sur Android. Correspondent à un outil développé conjointement par Google et Apple, au niveau international, pour aider à la lutte contre la propagation du virus. Les deux fabricants ont adapté leur technologie Bluetooth pour faciliter le traçage des cas contacts de Covid-19, mais cet outil n'est pas une application en soi, c'est une API, une sorte de "kit de développement" à destination des États qui le souhaitent, pour offrir une technologie de traçage clés en main. Autrement dit, ces fonctions sont une simple "base" utilisable par les applications, mais chez un utilisateur qui n'installe aucune application de "contact tracing", elles restent totalement inactives. Oui, il y a bien des dispositifs de traçage du Covid-19 installés par défaut sur les iPhone et téléphones Android, mais ils sont incapables de fonctionner sans une application qui exploite leur technologie, or 'StopCovid', n'exploite pas cette technologie-là.

04 Jun 2020 LIRE L'ACTU
Sony vous offre 4 jeux sur PlayStation 4  du 16 avril  au 6 mai 2020 Archives Secunews SECUNEWS

Sony vous offre 4 jeux sur PlayStation 4 du 16 avril au 6 mai 2020

En période de confinement, le message de Sony vous dit: Play At Home, Jouez à la maison. Dès ce 16 avril 2020 jusqu’au 6 mai 2020, il suffira de connecter votre console au magasin en ligne PlayStation Store afin de rapatrier en toute liberté -The Nathan Drake Collection et Journey. -Uncharted: Drake’s Fortune -Uncharted 2: Among Thieves -Uncharted 3: L’Illusion de Drake Une fois obtenus, ces jeux seront définitivement à vous. Par contre, la patience sera de mise puisque Sony a volontairement ralenti l’accès à ses services depuis le 24 mars 2020 pour soulager l’Internet mondial. "Sony à réduit le débit des téléchargements aux États-Unis et en Europe. Ceux-ci pourraient donc prendre un peu plus longtemps. Nous vous remercions de votre compréhension" Plus d'infos playstation blog

16 Apr 2020 LIRE L'ACTU
Une faille de 19 ans découvert dans WinRAR Archives Secunews SECUNEWS

Une faille de 19 ans découvert dans WinRAR

Vous utilisez WinRAR ? Installez immédiatement cette mise à jour. Si vous faites partie des 500 millions de personnes dans le monde qui utilisent WinRAR, alors vous êtes la cible parfaite des pirates informatiques. Il a récemment été découvert que toutes les versions de WinRAR, disponibles depuis 19 ans, ont un bug critique qui permet aux cybercriminels d’accéder à votre ordinateur. Plus de 100 façons différentes permettant d’exploiter cette vulnérabilité ont été identifiées, et ce nombre ne cesse d’augmenter. Fonctionnement de ce bug de 19 ans qui affecte WinRAR Une faille de sécurité permet aux hackers de créer des archives RAR malveillantes. Dès que l’archive est décompressée, un fichier malveillant exécutable est silencieusement extrait vers le dossier Démarrage. Le fichier va se lancer automatiquement lors du prochain démarrage, et va infecter votre ordinateur. Pour passer inaperçu et ne pas être détecté par les plus prudents, les malfaiteurs décident généralement d’utiliser un nom qui semble parfaitement innocent pour désigner ce fichier EXE, comme par exemple GoogleUpdate.exe. Il va sans dire que les archives et e-mails malveillants qui contiennent ces fichiers ont été conçus pour que la victime clique immédiatement sur le bouton extraire. Il existe une grande variété de leurres. Les pirates informatiques décident parfois d’utiliser un appât intitulé images pour adultes, ou alors ils rédigent une offre d’emploi particulièrement attrayante, ou vous avertissent du risque d’attentat. Dans certains cas, les malfaiteurs prétendent envoyer certains fichiers techniques, ou vous informer des dernières modifications apportées à la législation locale. D’autres vous invitent même à télécharger une copie piratée d’un album à la mode, comme celui d’Ariana Grande, par exemple. Qu’il s’agisse d’une méthode ou d’une autre, l’idée principale est que personne ne voit le danger que la décompression d’une archive représente, et c’est pourquoi beaucoup de gens cliquent sans vraiment y réfléchir. Ce qu’il se passe lorsque le bug est exploité Le malware peut être tout et n’importe quoi : des outils d’accès à distance de toutes sortes qui permettent aux escrocs de faire des captures d’écran et de télécharger des fichiers à partir de et sur votre appareil, un cheval de Troie bancaire, un ransomware, ou n’importe quel autre genre de malware existant. L’exemple le plus récent de malware qui se propage en exploitant la vulnérabilité de WinRAR est "JNEC.a", un nouveau ransomware qui verrouille tous les fichiers de l’appareil infecté. Pour le moment, les cybercriminels exigent une somme d’argent plutôt modeste pour déchiffrer vos données : 0,05 bitcoins (environ 200 dollars). Comment vous protéger des malwares qui se répandent grâce au bug de WinRAR Mettez immédiatement à jour WinRAR. Malheureusement, il n’y a pas de mise à jour automatique. Il vous faudra donc le faire manuellement. Rendez-vous sur le site officiel de WinRAR, téléchargez la version 5.70 et installez-la. Télécharger WinRar sur le site officiel . Pour ne pas jouer avec le feu, n’ouvrez jamais les archives envoyées par des expéditeurs inconnus. Utilisez une solution de sécurité fiable pour immuniser votre système contre toute attaque.

29 Mar 2019 LIRE L'ACTU
Utiliser un bloqueur de publicités sur spotify, pourrait entraîner la suppression de votre compte. Archives Secunews SECUNEWS

Utiliser un bloqueur de publicités sur spotify, pourrait entraîner la suppression de votre compte.

Spotify part en guerre contre les abonnés qui utilisent un adblocker pour faire des économies. Dans ses nouvelles conditions générales d’utilisation (CGU), le géant suédois du streaming mentionne explicitement l’interdiction d’utiliser un bloqueur de publicité sur son site. À partir du 1er mars 2019, les abonnés qui choisiraient malgré tout de braver cette interdiction risquent la fermeture immédiate de leur compte, Et sans le moindre avertissement préalable, assure le site The Verge. Un moyen d’échapper aux pubs intempestives Pour profiter des services de la plate-forme, les utilisateurs de Spotify ont le choix entre deux options. La première consiste en une version payante, qui donne accès à l’intégralité du contenu du site. La seconde est totalement gratuite, mais elle oblige l’utilisateur à écouter des publicités entre deux morceaux. Pour contourner ce désagrément, de nombreux adeptes de Spotify ont recours à un adblocker qui leur permet de profiter des avantages de la version payante, sans avoir à s’acquitter de l’abonnement. Deux millions de fraudeurs potentiels Avec ces nouvelles restrictions, Spotify espère mettre un terme à ces pratiques coûteuses pour la firme, et qui concerneraient près de deux millions d’abonnés à travers le monde. Spotify possède plusieurs outils de détection pour surveiller la façon dont est utilisé le service. "Nous allons continuer à investir énormément pour corriger ces procédés et améliorer les méthodes de détection", déclarait un porte-parole du groupe en août 2018 dans une interview à Digiday La firme suédoise entend ainsi réduire l’impact inacceptable de ces pratiques sur les détenteurs de droits, annonceurs et utilisateurs du site.

15 Feb 2019 LIRE L'ACTU
Le top 5 des attaques informatique en 2018 Archives Secunews SECUNEWS

Le top 5 des attaques informatique en 2018

Selon certaines estimations, la cybercriminalité cause 600 milliards de dollars de pertes financières par an. Et malgré les leçons tirées des incidents du passé, les entreprises de tous les secteurs d’activité subissent encore chaque année des dommages massifs à la suite de cyberattaques. Si en 2017, le mot 'ransomware' était sur toutes les lèvres, l’année 2018 a été beaucoup plus diversifiée en termes de cybermenaces, mettant à mal certaines des plus grandes entreprises au monde. Examinons cinq des incidents de sécurité les plus importants survenus en 2018 BRITISH AIRWAYS/ 380 000 clients touchés La plus grande compagnie aérienne du Royaume-Uni a posté un tweet le 6 septembre 2018. “Nous enquêtons d’urgence sur le vol de données de clients depuis notre site Web et notre application mobile.” Sur son site Web, British Airways a déclaré que les données dérobées comprenaient des informations personnelles et financières sur les clients effectuant des réservations et des modifications de compte sur britishairways.com et sur l’application mobile de la compagnie aérienne. Les cybercriminels ont mis la main sur des noms, des adresses électroniques et des renseignements de cartes de crédit (y compris les numéros de carte, les dates d’expiration et le code CVC à trois chiffres requis pour autoriser les paiements en ligne). En d’autres termes, tout ce dont ils ont besoin pour mener à bien des campagnes de phishing et d’arnaques en ligne contre les 380.000 clients touchés. British Airways a conseillé à ses clients de contacter immédiatement leur banque et de suivre leurs recommandations. Facebook: 50 millions de comptes compromis Facebook a annoncé qu’une vulnérabilité au sein de la fonctionnalité 'Voir en tant que' a permis à des tiers de voler des jetons d’authentification de 50 millions d’utilisateurs. Les données personnelles affectées par ce piratage s’étendent aux messages privés, aux conversations, aux enregistrements, aux photos envoyées via messagerie instantanée, et bien plus encore. Si les agresseurs décident un jour de les rendre publics, des mariages seront brisés, des amitiés se termineront brusquement et des photos sensibles inonderont Internet… Depuis, Facebook s’est attaqué au problème, mais cela n’a pas suffi à rassurer les utilisateurs dont les données sont déjà entre de mauvaises mains. Le réseau social est actuellement confronté à une amende supérieure à un milliard d’euros dans le cadre du 'RGPD'. AADHAAR: 1,1 milliard d’enregistrements exposés Au début de l’année 2018, la base de données nationale d’identification en Inde, qui est le plus grand programme d’identification biométrique au monde, a subi une violation de données qui a touché plus de 1,1 milliard de citoyens indiens. N’importe qui dans la base de données 'Aadhaar' peut utiliser ses empreintes digitales ou son iris pour ouvrir un compte bancaire, acheter une carte SIM, s’inscrire aux services publics ou recevoir une aide financière. Les entreprises peuvent notamment puiser dans la base de données Aadhaar pour identifier leurs clients. L’une de ces entreprises est la compagnie publique 'Indane'. En mars, une vulnérabilité au sein des systèmes ce cette dernière a permis à quiconque de télécharger des informations privées sur tous les inscrits au système Aadhaar, exposant leurs noms, leurs numéros d’identification uniques à 12 chiffres et des informations sur les services auxquels ils sont connectés, comme leur banque. QUORA: 100 millions d’utilisateurs affectés Début décembre 2018, le site Web Quora a adressé un avertissement urgent à 100 millions d’utilisateurs, les prévenant que des cybercriminels avaient pu accéder à leurs données personnelles. Les attaquants ont ainsi pu récupérer des noms, des adresses e-mail, des adresses IP, des identifiants d’utilisateur, des mots de passe chiffrés, des paramètres de compte utilisateur, des données de personnalisation, des activités publiques et du contenu, y compris des questions et réponses. Des données importées de réseaux reliés entre eux, y compris les contacts, les données démographiques et les intérêts, ont également fait l’objet de fuites. Quora a invalidé les mots de passe des utilisateurs concernés par mesure de précaution. MARRIOT: 500 millions d’enregistrements exposés Fin novembre 2018, la plus grande chaîne hôtelière du monde a découvert qu’elle avait été la cible d’une opération sophistiquée au cours de laquelle des pirates informatiques ont exfiltré les données personnelles et financières d’un demi-milliard de clients, sur quatre ans. Les données piratées comprenaient des noms, des adresses postales et électroniques, des numéros de téléphone et des numéros de passeport, avec dates de naissance, sexe, dates d’arrivée et de départ, et plus encore. Pour certains clients, les données divulguées comprenaient également des numéros de carte de paiement chiffrés et les dates d’expiration associées à ces cartes. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

11 Jan 2019 LIRE L'ACTU
Nintendo contre-attaque, suite au piratage de sa Nintendo Switch Archives Secunews SECUNEWS

Nintendo contre-attaque, suite au piratage de sa Nintendo Switch

Une faille, découverte en février 2018, permettait d'utiliser la Switch comme une tablette Linux, mais depuis, les hackers sont allés plus loin puisqu'il est désormais possible de pirater la console, et de faire tourner des jeux de manière illégale. Mais Nintendo ne compte pas en rester là et commence à bloquer certaines fonctions de la console à distance. La Switch a cédé face aux 'hackers', 13 mois après sa sortie. Les 14 millions de Switch déjà vendues sont susceptibles d'être piratées, et aucune mise à jour du système d'opération ne pourra empêcher la manoeuvre. Pour autant, si Nintendo ne peut empêcher le piratage de la console, il lui reste malgré tout un moyen de contre-attaquer. C'est là qu'entre en jeu le 'message d'erreur 2124-4007'. Un code énigmatique, mais qui signifie tout simplement que la Switch ne peut plus se connecter aux services en ligne de la console. Au revoir donc les parties en ligne (qui deviendront payantes à la rentrée), mais également l'accès à l'eShop et aux nombreux jeux dématérialisés vendus uniquement sur la boutique, ainsi qu'aux messages et autres partages de photos et vidéos sur Twitter et Facebook. Une sanction qui serait, selon le site Nintendo Everything, définitive; l'entreprise jugeant que le piratage de la console constitue une infraction aux conditions générales d'utilisation. La guerre n'est donc pas encore totalement perdue pour Nintendo. Reste un détail à régler, ne pas envoyer le message d'erreur (et donc bloquer la console) aux joueurs qui n'ont pas piraté leur console, comme c'est arrivé à plusieurs internautes... Voir aussi: Une faille dans la puce Nvidia Tegra X1, permet de pirater la Nintendo Switch. Il est évidemment déconseillé de pirater la Switch. C’est non seulement illégal, mais cela annule la garantie et pourrait endommager la console de façon permanente.

31 May 2018 LIRE L'ACTU
(MAJ) Voici comment suivre l'audition en direct  de Mark Zuckerberg  ce soir à partir de 18h20 sur internet Archives Secunews SECUNEWS

(MAJ) Voici comment suivre l'audition en direct de Mark Zuckerberg ce soir à partir de 18h20 sur internet

Alors que l'audition devait à l'origine se tenir à huis clos, le Parlement européen a finalement décidé de diffuser la venue du patron de Facebook en direct sur internet. Après avoir été convoqué par le Congrès américain dans le cadre de l'affaire Cambridge Analytica, Mark Zuckerberg continue d'être auditionné en passant cette fois par la case Parlement européen, à Bruxelles. Une audition qui sera donc retransmise en direct ce mardi 22 mai 2018 à partir de 18h20, sur le site du parlement. C'est Antonio Tajani, le président du Parlement européen, qui a annoncé la bonne nouvelle sur Twitter : "J'ai personnellement discuté avec le PDG de Facebook, Monsieur Zuckerberg, de la possibilité de diffuser en direct ma rencontre avec lui. Je suis content d'annoncer qu'il a accepté cette demande. Une excellente nouvelle pour tous les citoyens européens." De son côté, Facebook a simplement déclaré au site Politico : "Nous attendons la réunion avec impatience et nous sommes heureux qu'elle soit diffusée en direct". Mark Zuckerberg devra s'expliquer sur les lacunes du réseau social dans la protection des données de ses utilisateurs, notamment lors du 'scandale Cambridge Analytica'. Selon des chiffres communiqués par Facebook à la Commission européenne, les données de "jusqu'à 2,7 millions" d'Européens ont pu être transmises de "manière inappropriée" à la firme Cambridge Analytica. Cette rencontre aura lieu trois jours avant l'entrée en vigueur d'une nouvelle législation européenne visant à mieux protéger les données personnelles des Européens, à savoir le 'RGPD' (Règlement général pour la protection des données). Pour suivre cette audition, il vous suffit de vous rendre sur le site du Parlement européen ( ICI ) dès 18h20. La rencontre sera suivie dès 19h30 par une conférence de presse. Mise à jour: Limitée à une grosse heure, l'audition a permis au patron de Facebook de rester dans des considérations déjà connues et d'éviter les questions les plus délicates des chefs de groupes. Il a ainsi rapidement balayé d'un revers de main une question du libéral Guy Verhofstadt lui demandant si son activité ne constituait pas un monopole. "Êtes-vous prêts à ouvrir vos livres aux autorités européennes anti-trust ?", avait notamment demandé l'ancien Premier ministre belge. "Nous vivons dans un monde très concurrentiel, avec une moyenne de huit systèmes de communication utilisés par personne, et je vois émerger de nouveaux concurrents au quotidien", a brièvement répondu M. Zuckerberg. Le co-président du groupe des Verts, le Belge Philippe Lamberts, s'est agacé à la fin de la réunion de constater que M. Zuckerberg n'avait répondu à aucune de ses questions précises. Hôte de la réunion, le président du parlement européen Antonio Tajani a rappelé que tout le monde connaissait la durée limitée de la réunion vu que M. Zuckerberg devait prendre un avion. L'Américain a quant à lui promis de répondre individuellement et par écrit à chaque question qui lui avait été posée. Des cadres de Facebook seront encore entendus dans quelques jours en commission du parlement européen. Voir aussi: Facebook va avertir les utilisateurs concernés par l’affaire Cambridge Analytica ce lundi. 1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet.

22 May 2018 LIRE L'ACTU
Facebook va avertir les utilisateurs concernés par l'affaire Cambridge Analytica ce lundi Archives Secunews SECUNEWS

Facebook va avertir les utilisateurs concernés par l'affaire Cambridge Analytica ce lundi

Facebook préviendra à partir de ce lundi 9 avril 2018 ses 87 millions d'utilisateurs affectés par le vol de données de l'entreprise data Cambridge Analytica, parmi ceux-ci figurent 60.957 Belges et 200.000 Français, qui ont été en contact avec une personne ayant téléchargé une application malveillante qui a transmis leurs données à Cambridge Analytica. (un petit bandeau avec un message au dessus de votre timeline apparaitra) La majorité des personnes affectées par ce scandale sont des utilisateurs américains, mais Facebook a informé la Commission européenne que 2,7 millions d'entre eux sont des ressortissants européens Mark Zuckerberg, le fondateur et CEO de Facebook, doit se rendre mardi et mercredi devant le Congrès pour témoigner face aux députés américains. Le jeune milliardaire devra notamment expliquer comment il est possible que son groupe ait ainsi perdu les données de dizaines de millions de ses membres. Sous le feu des critiques, Mark Zuckerberg s'est engagé dans une contre-offensive politique et médiatique pour convaincre les utilisateurs de Facebook et les pouvoirs publics que sa société avait pris conscience de sa responsabilité. Il a annoncé une série de mesures, correspondant en partie à un alignement avec une nouvelle législation européenne qui doit entrer en vigueur le 25 mai 2018 dans l'UE, 'le Règlement général sur la protection des données personnelles' (RGPD). Cette législation imposera notamment à toutes les entreprises d'obtenir "le consentement explicite" des clients si elle veut transmettre leurs données personnelles à une tierce partie ou si elle veut en faire un usage autre que celui initialement prévu. Il y aura aussi "obligation pour celui qui utilise les données d'informer rapidement le consommateur d'une possible violation de la confidentialité, en exactement 72 heures", a détaillé M. Wigand, le porte-parole de la Commission européenne. En cas de violation des règles, "il y aura un pouvoir de sanction renforcé pour les autorités de protection des données", a-t-il ajouté, précisant que les sanctions pourraient atteindre "jusqu'à 4% du chiffre d'affaires international de l'entreprise concernée". Voir aussi: De nouveaux outils pour contrôler vos données en toute simplicité sur Facebook.

09 Apr 2018 LIRE L'ACTU
Une Fusillade au siège californien de YouTube fait trois blessés Archives Secunews SECUNEWS

Une Fusillade au siège californien de YouTube fait trois blessés

Une femme a blessé hier mardi 3 avril 2018, par balles trois personnes, dont une très grièvement, au siège de YouTube près de San Francisco, semant la panique parmi les salariés avant de se suicider sur place, selon la police, qui évoque un différend personnel. La police a évoqué un différend d'ordre personnel mais des informations de presse mardi soir ont jeté une lumière différente sur le profil de la tireuse présumée. Selon le San Francisco Chronicle, la suspecte, identifiée comme une femme de 38 ou 39 ans originaire du sud de la Californie, était furieuse contre YouTube, qu'elle accusait sur son propre site internet de censurer ses vidéos, dont certaines, très dures, montraient des animaux maltraités. Selon le Mercury News, le père de cette femme a confirmé qu'elle haïssait YouTube. Selon la police, qui n'a fourni aucun nom, une femme a tiré sur des personnes au siège de YouTube à l'heure du déjeuner, avant, semble-t-il, de se suicider avec son arme. Si les fusillades sont fréquentes aux Etats-Unis, il est très rare qu'elles soient perpétrées par des femmes. De nombreux témoins ont décrit des scènes de chaos parmi les personnes présentes dans le bâtiment, situé à San Bruno, à environ 20 kilomètres au sud de San Francisco, en plein coeur de la Silicon Valley où de nombreux groupes technologiques ont leur quartier général. Selon un porte-parole de l'hôpital Zuckerberg General de San Francisco, qui a accueilli les trois blessés par balles, il s'agit de deux femmes de 32 ans et 26 ans, la première étant dans un état "sérieux" tandis que la seconde est atteinte moins gravement, un homme de 36 ans, est quant à lui, dans un état "critique". Signe de la panique qui s'est emparée des salariés au moment des tirs, une quatrième personne s'est blessée à la cheville en fuyant les lieux, a précisé la police, qui est arrivée sur place vers 12H48 (19H48 GMT), deux minutes après le premier appel faisant état de tirs au siège de la plate-forme vidéo YouTube, filiale de Google, qui abrite plus de 1.000 salariés dans ces locaux. En arrivant, la police a découvert le cadavre d'une femme "portant des blessures par balles qu'elle semble s'être infligée à elle-même" et qui semble être l'auteure des coups de feu. Selon les policiers, la tireuse présumée, qui a usé d'une arme de poing, "connaissait quelqu'un", ce qui lui fait privilégier la piste du différend d'ordre privé ou familial même si ses motivations restent encore à déterminer. Plusieurs témoignages ont eux aussi indiqué qu'elle semblait viser quelqu'un en particulier. Des images aériennes sur les chaînes américaines ont montré des chaises et des tables renversées dans une cour intérieure du bâtiment, où les salariés ont l'habitude de faire leur pause déjeuner. Sur d'autres images, on voit des salariés sortir du bâtiment les mains en l'air sous la surveillance de la police, une scène devenue presqu'habituelle aux Etats-Unis tant les fusillades sont fréquentes. Celles commises par des femmes sont en revanche très rares : selon une étude du FBI, portant sur 160 événements entre 2000 à 2013, impliquant un ou des tireurs sur la voie publique, dans des commerces, des lieux de travail ou des établissements scolaires. Dans six cas seulement, la personne ayant ouvert le feu était une femme, soit une proportion de 3,8%. Les responsables de YouTube ont réagi après le drame, le patron de Google Sundar Pichai évoquant une "tragédie inimaginable" dans un message aux salariés et diffusé par le groupe. "Il n'y pas de mots pour décrire à quel point il était horrible d'avoir un tireur @YouTube aujourd'hui", a tweetté peu après la directrice générale de YouTube Susan Wojcicki. "Nos pensées et nos prières sont avec toutes les personnes impliquées", a tweeté le président américain Donald Trump. Cette nouvelle fusillade intervient alors que le débat sur les armes à feu aux Etats-Unis divise encore et toujours vivement l'opinion publique, notamment après la tuerie commise dans un lycée de Parkland, en Floride, le 14 février qui a fait 17 morts. Une tragédie qui avait d'ailleurs poussé le mois dernier YouTube à renforcer la chasse aux vidéos faisant la promotion des armes à feu sur sa plate-forme. Plus de 1,5 million de personnes ont participé le 24 mars aux Etats-Unis à la "Marche pour nos vies" demandant un plus grand contrôle des armes à feu. Ces rassemblements sont les plus importants du pays en au moins deux décennies. Les organisateurs de cette "March for our lives" ont tweeté après la fusillade de mardi: "Nos coeurs sont avec vous, @YouTube"

04 Apr 2018 LIRE L'ACTU
Les identifiants Apple se vendent pour une quinzaine de dollars sur le dark web Archives Secunews SECUNEWS

Les identifiants Apple se vendent pour une quinzaine de dollars sur le dark web

Si les récentes campagnes d'hameçonnage (phishing) se multiplient autour des produits Apple, c'est en partie à cause du Dark web, où la demande semble augmenter. 15,39 dollars. C'est la somme moyenne qu'il faut débourser sur le Dark web pour obtenir l'accès d'un compte Apple ID, c'est ce que révèle une enquête menée par le site top10vpn.com. Entre le 5 et le 11 février 2018, les équipes du site ont scruté les annonces publiées sur les plus grosses boutiques du Dark webt. Comme son nom l'indique, le Dark web est la face cachée d'internet, sorte de Far West virtuel où tout est permis. Alors que l'internet classique s'arrête aux téléchargements illégaux de films et de musiques, le Dark web propose de la drogue, des armes à feu et des comptes volés (données bancaires, informations de passeports, etc...) à qui sait où chercher. Quinze dollars n'est pas une somme énorme, mais les identifiants Apple, permettant d'acheter des films, de la musique ou des applications sur les différents appareils de la marque, se positionnent tout en haut du classement des données non bancaires les plus couteux. - Un compte Amazon ne coûte que 10 dollars. - Un compte eBay peut monter jusqu'à 12 dollars. - Les sites de rencontre tournent autour de 3,11 dollars. - Et des services de communications, comme Skype ou des données d'un opérateur mobile s'élèvent à 10 euros chacun. C'est évidemment les données bancaires qui se vendent à prix fort. - Des données de carte de crédit commencent à 50 dollars. - Quant à un compte PayPal, le prix peut monter jusqu'à 274 dollars, soit jusqu'à 10% du montant disponible sur le compte. Soyez donc vigilants et ne répondez pas systématiquement aux messages d'Apple, surtout si ceux-ci vous semblent louches. Apple propose une identification à deux facteurs, permettant d'accroitre la sécurité de votre compte. Identification à deux facteurs pour l’identifiant Apple (Fr)

09 Mar 2018 LIRE L'ACTU
Proximus, Telenet et VOO sont prêts à bloquer les sites de téléchargement illégal Archives Secunews SECUNEWS

Proximus, Telenet et VOO sont prêts à bloquer les sites de téléchargement illégal

Les représentants de l’industrie et les fournisseurs d’accès à internet se sont entendus pour proposer au juge une liste de 33 sites internet et de 450 noms de domaine suspectés de rendre possible le téléchargement illégal de contenus protégés par les droits d’auteur. Une sorte d’union sacrée en vue de prendre la lutte contre le piratage à bras-le-corps. L’entente entre la Belgian Entertainment Association (BEA), d’un côté, et Proximus, Telenet et VOO (Nethys et Brutélé), de l’autre, a pris forme mercredi 7 mars 2018 devant le tribunal de commerce francophone de Bruxelles. La BEA avait assigné les fournisseurs d’accès en justice il y a un an. Pour éviter une procédure longue et complexe, les parties se sont rapprochées et entendues pour soumettre au juge des cessations une liste de sites à faire interdire. Lors de la citation en justice introduite par la BEA il y a un an, pour la Belgique, on considérait que 36% du trafic internet concernaient des sites illégaux de téléchargement. "L’industrie du cinéma, de la musique et des jeux vidéo vit des moments difficiles à cause de sites qui proposent du contenu protégé par les droits d’auteur. Cette mise à disposition du public à raison de milliards de fichiers cause un grave préjudice aux ayants droit", a encore plaidé le conseil de la BEA, appelant le juge à ordonner le blocage des sites et des noms de domaine repris dans la liste élaborée par les parties. Pour éviter une procédure longue et complexe, les parties se sont rapprochées et entendues pour soumettre au juge des cessations une liste de sites à faire interdire. L’intention des parties est de démontrer qu’il y a moyen de mettre fin à la piraterie virtuelle en s’appuyant sur le droit. L’affaire a été prise en délibéré, le jugement sera rendu dans le mois.

08 Mar 2018 LIRE L'ACTU
La prochaine version d'Android empêcherait le piratage du micro et des caméras Archives Secunews SECUNEWS

La prochaine version d'Android empêcherait le piratage du micro et des caméras

Google préparerait une nouvelle mesure de sécurité qui serait intégrée à Android P, la nouvelle version (9.0) du célèbre système d'exploitation pour smartphone. Le site XDA a en effet trouvé dans le code (disponible grâce à l'Android Open Source Project), des traces d'un blocage de la caméra et du micro, pour les applications en arrière-plan. Après analyse, Android P déterminera si une application est au repos ou pas, et empêchera l'accès au cas par cas, une fois repassée au premier plan, c'est-à-dire activement utilisée par l'utilisateur, le micro et la caméra seront de nouveau disponibles. C'est en tout cas ce que des fonctions comme, ' No camera for idle uids ' (anglais) et ' Don't record audio if UID is idle ' (anglais) laissent entendre. Une bonne nouvelle, sachant qu'avant 'Oreo' (soit la version actuelle),Android a connu quelques problèmes de ce genre, avec des applications un peu trop curieuses. 250 jeux avaient été repérés, et tous utilisaient 'Alphonso', un logiciel qui espionnait les habitudes télé des américains à des fin marketing grâce à un accès au microphone non contrôlé. Depuis Oreo (version 8.0), une notification prévient l'utilisateur qu'une application fonctionne en arrière-plan ou qu'elle s'affiche au-dessus d'autres applications, mais certains utilisateurs désactivent ces notifications qui concernent des utilisations légitimes, comme pour les bulles de Facebook Messenger. Cette nouveauté aura également un effet bénéfique sur la batterie, puisque les applications en arrière-plan n'auront plus d'informations à traiter. Certes, on peut se dire qu'à partir du moment où l'utilisateur n'a pas donné le droit à une application d'avoir accès à la caméra ou au micro, il n'y a pas de quoi verser dans une crise d'espionnite, sauf que certaines autorisations accordées peuvent tomber dans l'oubli et se retourner contre l'utilisateur. Sans compter la possibilité d'applications malveillantes. Quant aux autres nouveautés apportées par Android P, il faudra attendre le mois de mai 2018 et l'annuelle présentation Google I/O.

22 Feb 2018 LIRE L'ACTU
Skygofree, un puissant logiciel espion pour Android capable de capter toutes vos données Archives Secunews SECUNEWS

Skygofree, un puissant logiciel espion pour Android capable de capter toutes vos données

La majorité des chevaux de Troie se ressemblent. Après être entrés dans un dispositif, ils volent les informations de paiement du propriétaire, minent des crypto-devises pour les attaquants ou cryptent les données et exigent une rançon. Mais certains montrent des capacités qui rappellent les films d’espionnage hollywoodiens. Un cheval de Troie découvert récemment appelé Skygofree (cela n’a rien à voir avec le service de télévision Sky Go), il porte le nom d’un des domaines qu’il utilisait). Skygofree regorge de fonctions, dont certaines n’avaient jamais été rencontrées ailleurs. Par exemple, il peut suivre l’emplacement d’un appareil sur lequel il est installé et activer l’enregistrement audio lorsque le propriétaire se trouve à un certain endroit. Dans la pratique, cela signifie que les agresseurs peuvent commencer à écouter les victimes quand, par exemple, elles arrivent au bureau ou visitent la maison du PDG. Une autre technique intéressante employée par Skygofree consiste à connecter subrepticement un smartphone ou une tablette infectés à un réseau Wi-Fi contrôlé par les attaquants ( même si le propriétaire de l’appareil a désactivé toutes les connexions Wi-Fi de l’appareil.) Cela permet de collecter et d’analyser le trafic de la victime. En d’autres termes, quelqu’un, quelque part, saura exactement quels sites ont été consultés et quels sont les identifiants, mots de passe et numéros de carte qui ont été saisis. Le programme malveillant dispose également de quelques fonctions qui l’aident à fonctionner en mode veille. Par exemple, la dernière version d’Android peut arrêter automatiquement les processus inactifs pour économiser la batterie, mais 'Skygofree' est capable de contourner cette fonctionnalité en envoyant périodiquement des notifications système. 'Skygofree' s’ajoute automatiquement à la liste des favoris. Les malwares peuvent également surveiller les applications populaires telles que Facebook Messenger, Skype, Viber et WhatsApp. Dans ce dernier cas, les développeurs ont de nouveau fait preuve de savoir-faire (le cheval de Troie lit les messages WhatsApp via les Services d’accessibilité) C’est une sorte d'oeill numérique qui lit ce qui est affiché à l’écran, et dans le cas de 'Skygofree', il recueille les messages de WhatsApp. L’utilisation des services d’accessibilité nécessite la permission de l’utilisateur, mais le malware cache la demande d’autorisation derrière une autre requête apparemment innocente. Enfin et surtout, 'Skygofree' peut allumer secrètement la caméra frontale et prendre une photo lorsque l’utilisateur déverrouille l’appareil – on ne peut que deviner comment les criminels utiliseront ces photos. Cependant, les auteurs de ce cheval de Troie innovant n’ont pas renoncé aux fonctionnalités plus banales. 'Skygofree' peut également intercepter des appels, des messages SMS, des entrées de calendrier et d’autres données utilisateur. 'Skygofree' à été découvert récemment, fin 2017, mais des analyses montre que les attaquants l’utilisent et l’ont amélioré constamment, depuis 2014. Au cours des trois dernières années, il est passé d’un malware plutôt simple à un 'spyware' complet et multifonctionnel. Le malware est distribué par le biais de faux sites Web d’opérateurs mobiles, où 'Skygofree' est déguisé en mise à jour pour améliorer la vitesse de l’Internet mobile. Si un utilisateur tombe dans le piège et télécharge le cheval de Troie, il affiche une notification indiquant que l’installation est censée être en cours, se cache de l’utilisateur et demande des instructions supplémentaires au serveur de commande. En fonction de la réponse, il peut télécharger différentes charges utiles, les attaquants ont des armes adaptées à toutes les situations. Mieux vaut prévenir À ce jour, le service de protection cloud n’a enregistré que quelques infections, toutes localisées en Italie. Ce logiciel existe depuis 2014 et son utilisation est toujours d’actualité, surtout en Italie qui semble être également son pays d’origine 'Nos données statistiques indiquent plusieurs victimes à ce jour, toutes en Italie, souligne Kaspersky. Et d’après les éléments de langage et les données techniques trouvés dans le code décompilé, les limiers de Kaspersky pensent « avec un haut degré de certitude que les auteurs des implants Skygofree travaillent pour une société informatique italienne proposant des solutions de surveillance, à la manière de HackingTeam ». Mais cela ne signifie pas que les utilisateurs d’autres pays peuvent baisser la garde, les distributeurs de logiciels malveillants peuvent changer leur public cible à tout moment. La bonne nouvelle, c’est que vous pouvez vous protéger contre ce cheval de Troie avancé comme de toutes les autres infections : secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

18 Jan 2018 LIRE L'ACTU
Les concepts 'Motoroid' et 'Motobot' en vedette au CES 2018 de Las Vegas Archives Secunews SECUNEWS

Les concepts 'Motoroid' et 'Motobot' en vedette au CES 2018 de Las Vegas

Au salon de l'électronique grand public de Las Vegas 2018 (CES) Yamaha a sorti ses machines du futur que sont 'Motoroid 'et 'Motobot Des machines connectées voire autonomes dont une est même menée par un robot d'ou le nom de 'Motobot' (déjà présentée au Tokyo Motor Show de 2015 (voir article) . Pour la marque au diapason, le futur est là et il est assez proche, même si les travaux d’Iwata ont montré que sur un deux roues motorisés avec un guidon, l’homme avait encore à en remontrer à la machine. Lors d'une démonstration, ce concept de moto électrique baptisé "Motoroid" a montré sa capacité à rester d'aplomb alors que l'un de ses concepteurs, Kinji Asamura, essayait de le faire tomber. "La moto fait partie du passé récent, Motoroid est l'avenir", a affirmé à l'AFP un porte-parole de Yamaha, John Boreland. "Le but est de voir ce que l'on peut apprendre en connectant de manière plus efficace la moto à l'être humain". S'il ne chevauche pas "Motoroid", un robot placé à ses côtés semble lui tout droit sorti d'un film de science-fiction. Il a piloté une moto sportive "classique" à des vitesses dépassant 200 km/h sur une piste d'essai. Appelé "Motobot", il a été testé sur une piste pré-programmée car il ne peut pas encore "anticiper" un tracé qu'il découvrirait, précise Yamaha. Mais les leçons apprises de son utilisation permettent d'établir que "les êtres humains réagissent beaucoup plus vite", souligne John Boreland. Un vrai pilote moto se montre aussi beaucoup plus apte à maîtriser des notions non instinctives comme le contre-braquage (pousser sur le guidon dans le sens opposé du virage) ou se déhancher. "Motoroid" sais aussi soigner son pilote. Des petites ailettes installées sur l'arrière de la selle viennent gentiment enserrer le bassin lorsque la vitesse augmente afin de mieux garantir une bonne position et le rassurer psychologiquement, assure M. Boreland. "A un moment ou à un autre, tout cela va se fondre ensemble et vous ferez partie de la moto qui comprendra les choses pour vous", assure-t-il. Voir aussi: Motobot, le robot pilote de Yamaha.
13 Jan 2018 LIRE L'ACTU
"Tague un ami qui": Facebook va ENFIN sévir contre les pièges à clics Archives Secunews SECUNEWS

"Tague un ami qui": Facebook va ENFIN sévir contre les pièges à clics

Si vous êtes un utilisateur de Facebook, les publications de type "piège à clics" (clickbait) ne vous sont probablement pas étrangères. Ce sont par exemple les gifs sous lesquels il faut "taguer un ami qui fait pareil", les photos à "aimer si on est d'accord", ou les autres "identifie un pote qui te fera un gâteau au chocolat". L'objectif est à chaque fois le même: obtenir le plus de "j'aime", partages ou commentaires. Les pages qui postent ce type de publications dans le but d'obtenir des "j'aime", des partages ou des commentaires seront "dévalorisées". Le réseau social de Mark Zuckerberg a annoncé lundi qu'il allait (ENFIN!!) sévir contre ces posts. Dans un communiqué, Facebook reconnaît: "Des gens nous ont dit qu'ils n'aimaient pas ces messages de spam". Il détaille ensuite les méthodes qui seront mises en place: "nous avons entraîné une machine d'apprentissage automatique pour qu'elle puisse détecter [ces] contenus. On les verra moins dans le fil d'actualité", promet Facebook. Quelques semaines pour changer de stratégie. "Aussi, ces prochaines semaines, nous allons dévaloriser sur le fil d'actualité les pages qui recourent de manière répétée et systématique à cet 'engagement-bait' [piège à clics] pour gagner en visibilité." Ces pages auront plusieurs semaines pour se mettre à jour et "s'adapter" à ce changement, elles devraient ensuite voir leur "reach" (terme marketing qui désigne le pourcentage d'internautes ayant été exposés à un message diffusé par une marque) baisser. Cette décision, si elle est efficace dans sa mise en pratique, pourrait bien faire changer la donne. Le "reach" est justement ce que cherchent la plupart des pages qui publient ces contenus: plus il est élevé, et plus le média ou site qui a posté le "tague un ami qui" peut revendre cher ses espaces publicitaires, et plus cela lui rapporte de l'argent. Sans cette perspective, il y a fort à parier que beaucoup arrêteront de vous demander de taguer vos amis un peu partout. Voir aussi: Comment les likes et les commentaires sur Facebook enrichissent les scammers. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

19 Dec 2017 LIRE L'ACTU
Facebook lance Messenger Kids, une messagerie destinée aux enfants de moins de 13 ans Archives Secunews SECUNEWS

Facebook lance Messenger Kids, une messagerie destinée aux enfants de moins de 13 ans

S’il faut avoir 13 ans pour obtenir le droit de s’inscrire sur Facebook, le premier réseau social au monde vient de lancer, lundi 4 décembre 2017, une application destinée aux plus jeunes, 'Messenger Kids'. L'application Messenger Kids est une version "light" de la messagerie de Facebook. L’application doit être installée par les parents eux-mêmes, qui sont les seuls à pouvoir approuver les personnes pouvant communiquer avec leur enfant. Impossible donc, en principe, qu’un inconnu aborde un enfant. Pour rassurer les parents, l’entreprise explique également que les enfants n’ont pas besoin de disposer de compte Facebook pour utiliser Messenger Kids, ni d’un numéro de téléphone. Le réseau social assure aussi que les enfants ne se verront pas automatiquement migrer vers Facebook une fois leurs 13 ans révolus. Le service est disponible pour l'instant uniquement pour les utilisateurs d'iOS (Apple), et seulement aux États-Unis. Au niveau de l'interface, la principale différence réside dans le fait qu'elle intègre tout un tas de nouvelles options permettant aux parents de contrôler son usage. Tout comme sur la version classique, les enfants peuvent échanger des messages, lancer des appels vidéo, publier des selfies, des GIF ou encore des stickers avec des personnes figurant sur leur liste d'amis, une fois celle-ci validée par les parents. Nouvelle offensive contre Snapchat Facebook promet aussi qu’aucune publicité n’est diffusée sur Messenger Kids et que les données des enfants 'ne sont pas utilisées pour les publicités'. Facebook explique avoir passé les 18 derniers mois à discuter avec des experts en développement de l'enfance et en sécurité afin de proposer un ensemble de garanties pour satisfaire la plupart des préoccupations des parents Des filtres automatiques censés empêcher le partage de certains contenus, comme la violence ou la pornographie, doivent être déployés et une équipe spéciale sera censée analyser tous les contenus signalés comme problématiques par les utilisateurs. Le site spécialisé TechCrunch, qui a échangé avec Facebook, explique aussi que l’application ne permet pas aux parents de lire en secret les conversations de leurs enfants, ils seront toutefois informés si leurs enfants signalent un contenu problématique, sans pour autant pouvoir le consulter. L’application permet d’échanger par messages écrits, mais aussi par vidéos, qu’il est possible de personnaliser en affichant des filtres sur l’image. Une fonctionnalité qui rappelle fortement Snapchat, application phare des jeunes utilisateurs, dont Facebook copie depuis des mois les fonctionnalités. L’arrivée de Messenger Kids ressemble à une nouvelle offensive contre Snapchat. Avec cette application, Facebook peut fidéliser très tôt, avec l’aval des parents, de jeunes utilisateurs, qui se créeront leur cercle d’amis en ligne avant même d’arriver sur le réseau social aux 2 milliards d’utilisateurs, et peut-être regagner un peu d’avance sur Snapchat, qui vampirise les jeunes internautes ? Accéder au site officiel Messenger Kids. (Anglais) https://www.youtube.com/watch?v=nkkgKWa2wpg

08 Dec 2017 LIRE L'ACTU
Facebook ferme la page de Firerank Archives Secunews SECUNEWS

Facebook ferme la page de Firerank

Pour lutter contre les pratiques trompeuses comme le 'like-jacking', Facebook a fermé 'Firerank', une page française de contenus viraux qui revendiquait 12 millions d'abonnés, en faisant l'une des plus populaires de France. Facebook a désactivé cette page car elle utilisait de façon répétée une technique trompant les utilisateurs, en les engageant à 'liker les pages involontairement. Facebook adresse une menace à tous ceux qui s'adonnent à des pratiques trompeuses comme le like-jacking. 'Notre société vient d'être rayée de la carte', écrivait son cofondateur Charles Marginier, amer, le 10 novembre sur le réseau LinkedIn. Firerank, c'était un chasseur de buzz uniquement actif sur Facebook, employant trente salariés. La page s'était d'abord spécialisée dans les classements à fort potentiel viral 'des « 7 sauts les plus dingues jamais réalisés', ou , 'quelles sont ces actrices moches dans une série qui sont les plus belles en réalité ?'. 'Firerank s'était ensuite tourné vers les vidéos (30 % de sa production) et des contenus socialement engageants, capables de susciter beaucoup de likes et commentaires', a indiqué jeudi à l'AFP son co-fondateur. Mais ses millions d'abonnés n'avaient pas tous été acquis naturellement. Dans son post LinkedIn en forme de grand déballage, retiré depuis, Charles Marginier l'admettait en accusant : 'Une majorité des grandes et très grandes pages françaises très actives que vous connaissez tous bien, ne se sont pas construites à 100 % naturellement. Firerank compris'. Et d'évoquer quatre pratiques: - Le renommage - La fusion - Le rachat de pages - Le like-jacking (technique qui consiste à positionner un bouton like de Facebook sur une page web sans que celui-ci soit visible. En cliquant par exemple sur une vidéo, l'internaute 'like' sans le vouloir la page Facebook à laquelle le bouton est relié, certains pirates diffusent leurs virus de cette façon également . Une idée qui marchait puisque avant d'être sanctionné, Firerank affichait 1,7 milliard de vues sur ses vidéos cette année et un chiffre d'affaires de 1,1 million d'euros grâce aux publicités, selon son cofondateur. On n'a jamais utilisé cette méthode Son cofondateur a rétropédalé par rapport à son message du 10 novembre: 'J'ai réagi à chaud, j'exposais un état de faits sur un écosystème. Sur Firerank, on n'a jamais utilisé cette méthode', a-t-il affirmé à l'AFP. Mais une porte-parole de Facebook en France maintient le contraire: '"Nous avons récemment désactivé un certain nombre de pages parce qu'elles utilisaient de façon répétée une technique trompant les utilisateurs, en les engageant à 'liker' les pages involontairement. Cette pratique viole nos conditions d'utilisation et nous avons pris des mesures pour préserver l'intégrité de notre plateforme'. D'autres acteurs seraient concernés Charles Marginier a lui demandé un réexamen de la décision de Facebook mais il est peu probable que le géant américain, très pointilleux sur son image, revienne dessus. Les internautes applaudissent Sur les réseaux sociaux, cette dernière suscitait peu d'indignation, beaucoup s'en réjouissant même. 'Tiens, Facebook fait le ménage chez ceux qui ont pratiqué le charlatanisme à grande échelle. Justice », écrit par exemple sur Twitter Nicolas Vanderbiest, expert des « phénomènes d'influence' sur les médias sociaux. Sur LinkedIn, le post du cofondateur lui a valu une volée de bois vert : 'Une bonne nouvelle pour la civilisation et un parfait exemple du caractère artificiel des métriques (mesures d'audience) Facebook » ; « une pensée pour vos salariés mais c'est vraiment très difficile d'être triste de voir la disparition d'un business comme le vôtre', commentaient des utilisateurs. Charles Marginier assure que ses salariés ne se retrouvent pas au chômage technique et que Firerank a déjà entamé sa diversification, cherchant d'autres sources de revenus que le réseau social. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de cliquer ou partager un lien!! Voir aussi: Comment les likes et les commentaires sur Facebook enrichissent les scammers.

20 Nov 2017 LIRE L'ACTU
200 millions de faux comptes sur Facebook ! Leur objectif ? Vous piéger. Archives Secunews SECUNEWS

200 millions de faux comptes sur Facebook ! Leur objectif ? Vous piéger.

Aujourd’hui beaucoup de gens ont davantage une vie sociale connectée plutôt qu’une vie réelle! Les algorithmes de Facebook ont une fonction de tri, c’est-à-dire qu’ils nous montrent des informations susceptibles de nous intéresser, via nos "J’aime" par exemple. Ils peuvent aussi attirer les arnaqueurs. Quelques conseils pour agir avec prudence pour éviter les arnaques: - Ne pas parler aux inconnus. Il est en effet fréquent de recevoir des invitations de personnes qu’on ne connaît pas. Pour contrer cela, les paramètres de confidentialité proposent des réglages pour empêcher les inconnus de vous contacter. Mais les arnaques restent nombreuses. - Vérifiez également le profil avec attention. Si la personne se dit PDG d’une grosse entreprise ou top modèle, il y a peu de chance que ce soit vrai. Voir aussi: https://www.secunews.org/informatique/les-10-pieges-a-eviter-sur-les-reseaux-sociaux/ - Les 10 pièges à éviter sur les réseaux sociaux. Les risques des photos d’enfants!!! Un point primordial à noter, de nombreux parents postent des photos de leurs enfants sans se méfier, mais ces publications peuvent poser problème. Ces photos peuvent être recopiées par d'autres. Les parents créent sans le vouloir, un C.V. numérique de l’enfant, ce qui signifie que l’enfant, une fois plus grand, aura peut être du mal à récupérer ses photos Si les parents souhaitent partager leurs photos à leur entourage en toute sécurité, il existe un site, 'Famicity'. Sur Famicity, vous maîtrisez vos données et vous choisissez qui peut y avoir accès, pas de revente, pas d'indexation, pas d'utilisation de vos informations. Le ton de la confidentialité est donné sur la page d’accueil. Comme sur Facebook, les parents pourront partager leurs publications, les aimer mais en toute sécurité, ici ils seront à l’abri.
13 Nov 2017 LIRE L'ACTU
iPhone X: à la fois cher et fragile Archives Secunews SECUNEWS

iPhone X: à la fois cher et fragile

Le labs de SquareTrade, une société qui assure les appareils électroniques contre la casse, a mis en ligne une vidéo sur les tests de fragilité de l’iPhone X. Les verres (dos et façade) du smartphone ne résistent pas vraiment aux chocs, même lors d’une chute de moins d’un mètre. Pour l'assureur, l’iPhone X est le smartphone le plus cher, mais aussi le plus fragile. SquareTrade note aussi que les réparations sont également onéreuses avec plus de 300 euros pour un remplacement d’écran et 600 euros s'il faut une réparation plus poussée. Le verdict de Jason Siciliano, vice-président de SquareTrade, est sans appel: "En dépit des affirmations d’Apple au sujet de la résistance inégalée du verre de l’iPhone X, c’est le plus fragile que nous n’avons jamais testé. Sa fragilité ainsi que les coûts de réparations en font un téléphone à haut risque!". La société conseille donc aux utilisateurs d’investir dans une coque de protection et d’assurer son smartphone à la hauteur de sa fragilité. De quoi réjouir Samsung ? Pas vraiment, puisque les tests sur les Galaxy S8 et Note 8 apparaissent moins résistants que les iPhone 8 et 8 Plus. Pour Jason Siciliano, "Apple et Samsung ont choisi de sacrifier la durabilité de leur produit au nom de l'innovation". Un point partout, la balle au centre! https://www.youtube.com/watch?v=APbdXeeD_Kg

07 Nov 2017 LIRE L'ACTU
Krack : l'importante faille de sécurité qui menace tous les réseaux Wi-Fi Archives Secunews SECUNEWS

Krack : l'importante faille de sécurité qui menace tous les réseaux Wi-Fi

La plupart des vulnérabilités sont inconnues de la majorité de la population mondiale même si elles affectent des millions de personnes, cependant, cette information publiée aujourd’hui est probablement encore plus bouleversante que la faille de Yahoo récemment révélée et touche plusieurs milliards de personnes à travers le monde. Des chercheurs ont découvert plusieurs vulnérabilités qui touchent à la sécurité de tous les réseaux 'Wi-Fi'. N’importe quel réseau Wi-Fi basé sur le chiffrement 'WPA' ou 'WPA2' peut être compromis. Si l’on tient compte du fait que WPA est la norme du Wi-Fi moderne, cela veut dire qu’en gros, presque tous les réseaux de Wi-Fi au monde sont vulnérables. Les recherches sont plutôt compliquées, nous n’entrerons donc pas dans les détails et nous contenterons de souligner les découvertes principales. Comment fonctionne KRACK: Les chercheurs ont découvert que les appareils basés sur 'Android, iOS, Linux, macOS, Windows et certains autres systèmes opératifs' sont vulnérables à des variations de cette attaque ; n’importe quel appareil peut donc être compromis. Ils ont appelé ce type d’attaque key reinstallation attack (attaque de réinstallation de clé), ou KRACK en plus court. Ils décrivent en particulier comment une attaque sur les appareils Android 6 fonctionne. Pour l’exécuter, l’attaquant doit paramétrer un réseau Wi-Fi avec le même nom (SSID) que celui d’un réseau existant et cibler un réseau spécifique. Quand l’attaquant détecte que l’utilisateur est sur le point de se connecter au réseau d’origine, il peut envoyer des paquets spéciaux qui font passer l’appareil à un autre canal et le connectent au faux réseau du même nom. Après cela, en utilisant une faille dans l’implantation des protocoles de chiffrement, ils peuvent changer la clé de chiffrement que l’utilisateur utilisait à une suite de zéros et accéder à toutes les informations que l’utilisateur télécharge ou met en ligne. On pourrait affirmer qu’il y a une autre couche de sécurité (la connexion chiffrée à un site comme 'SSL' ou 'HTTPS'). Cependant, un simple utilitaire appelé 'SSLtrip' établi sur le faux point d’accès suffit pour forcer le navigateur à communiquer avec des versions 'HTTP' non chiffrées de sites internet au lieu de celles chiffrées, les versions HTTPS, dans les cas où le chiffrement n’est pas correctement implanté sur un site (et cela s’applique à une bonne quantité de sites internet, et pas des moindres). Ainsi donc, en utilisant cet utilitaire dans son faux réseau, l’attaquant peut accéder aux identifiants et aux mots de passe en texte brut, et donc les voler. D'après un expert en sécurité belge, si un hacker lançait une attaque en profitant de cette vulnérabilité, il pourrait cibler de très nombreux terminaux : smartphone, PC, objets connectés, etc., ainsi que tous les systèmes d'exploitation (MacOS, Windows, iOS et Android). Selon le site américain The Verge, 41% des terminaux Android seraient vulnérables à la faille 'Krack Attacks'. Le principal danger réside dans les lieux qui proposent un Wi-Fi public, comme les halls d'aéroport ou de gare, mais aussi les cafés, ces derniers sont des cibles de choix pour les pirates informatiques, car ils regroupent un grand nombre de personnes sur un seul et même réseau. En attendant le déploiement de solutions pour sécuriser votre connexion Wi-Fi, il est recommandé de privilégier la 4G. Que pouvez-vous faire pour sécuriser vos données ? Le fait que presque tous les dispositifs de presque tous les réseaux Wi-Fi soient vulnérables à KRACK est effrayant, mais cette attaque (comme toutes les autres) ne sonne pas le glas de la fin du monde. Voici quelques conseils pour vous protéger des attaques KRACK si quelqu’un décide de les utiliser contre vous. - Vérifiez qu’il y a toujours une icône vert de cadenas dans la barre d’adresse de votre navigateur, ce cadenas indique qu’une connexion HTTPS (chiffrée et donc sûre) à ce site particulier est utilisée. Si quelqu’un essaie d’utiliser SSLstrip contre vous, le navigateur sera forcé d’utiliser des versions HTTP de sites internet et le cadenas disparaîtra, s’il est bien là, c’est que votre connexion est encore sûre. - Les chercheurs ont averti certains fabricants d’applications réseau (y compris 'Wi-Fi Alliance', qui est responsable de la normalisation des protocoles) en avance avant de publier leur article et ceux-ci doivent donc être en train de publier des mises à jour du micrologiciel qui règlent le problème de la réinstallation de clé. Vérifiez donc s’il y a des mises à jour du micrologiciel récentes pour vos appareils et installez-les aussi vite que possible. - Vous pouvez sécuriser votre connexion en utilisant un 'VPN' qui ajoute une autre couche de chiffrement aux données transférées par votre appareil. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés, d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

17 Oct 2017 LIRE L'ACTU
Une association française porte plainte contre des fabricants d'imprimantes pour obsolescence programmée Archives Secunews SECUNEWS

Une association française porte plainte contre des fabricants d'imprimantes pour obsolescence programmée

Les fabricants programment-ils la durée de vie de leurs produits ? Cela tout le monde le sait maintenant je pense... L'association 'HOP', qui lutte depuis 2015 contre l'obsolescence programmée, vient de déposer une plainte auprès du Procureur de la République de Nanterre (Hauts-de-Seine) contre plusieurs fabricants d'imprimantes. Une première en France. Selon cette association, les marques HP, Canon, Brother et Epson mettent en place des pratiques qui 'visent à raccourcir délibérément la durée de vie des imprimantes et des cartouches.' L'association fonde sa plainte sur une enquête qu'elle a réalisée durant plusieurs mois. Dans ses conclusions, cette étude affirme que 'des éléments des imprimantes, tel que le tampon absorbeur d'encre, sont faussement indiqués en fin de vie', elle dénonce aussi 'le blocage des impressions au prétexte que les cartouches d'encre seraient vides alors qu'il reste encore de l'encre'. Selon l'avocat de l'association, 'ces faits pourraient aussi révéler une entente illégale entre les fabricants d'imprimantes, des millions de Français propriétaires d'imprimantes pourraient être lésés'. L'association a informé l'Autorité de la concurrence de sa plainte. 'Les imprimantes prêtes à jeter sont symptomatiques d'un modèle consumériste que nous dénonçons, mais cela concerne tous les secteurs, des collants aux machines à laver', explique Laetitia Vasseur, cofondatrice et déléguée générale de HOP. Toutefois, ces affirmations sont difficiles à prouver. Il faut pouvoir montrer que les fabricants ont eu délibérément l'intention de vendre des produits dont la durée de vie est déterminée à l'avance. Sans quoi la justice ne pourrait pas donner suite à cette plainte. En revanche, si l'affaire devait se poursuivre, depuis la loi sur la Transition énergétique de 2015, les fabricants risquent en théorie 300.000 euros d'amende ou jusqu'à 5% de leur chiffre d'affaires. Début juillet 2017, le parlement européen a demandé à la Commission européenne de légiférer dans ce domaine afin d'éviter la mise au rebut d'énormes quantités de produits. Lire le communiqué . Obsolescence programmée des imprimantes (Association HOP) publié par redacweb6352

02 Oct 2017 LIRE L'ACTU
Ils volaient des contrefaçons confisquées par la douane et les revendaient sur Facebook Archives Secunews SECUNEWS

Ils volaient des contrefaçons confisquées par la douane et les revendaient sur Facebook

Neuf personnes ont été arrêtées le 11 septembre 2017 dans la région de Dunkerque (France), elles sont soupçonnées d'avoir dérobé des marchandises pendant deux ans dans un dépôt utilisé par les douanes, pour ensuite les revendre sur Internet. Un détournement à l'échelle industrielle! De fastueuses vacances. C'est le train de vie d'un Dunkerquois qui a d'abord alerté la police judiciaire de Lille. L'homme de 28 ans, pourtant employé au SMIC, s'offrait des voyages particulièrement luxueux, le Sri Lanka pour 4.000 euros ou encore un voyage de noces en Polynésie à 24.000 euros, le tout payé en liquide. Les enquêteurs ont fini par se rendre compte que le jeune homme avait mis en place un véritable système mafieux depuis deux ans. il détournait des produits contrefaits, confisqués par les douanes, et stockés par une société de logistique à Dunkerque. Des marchandises dérobées en plain jour. Aidé de quelques salariés complices, l'individu volait des palettes complètes en plein jour, juste avant la destruction des marchandises, avec un utilitaire de location. Il revendait ensuite parfums, maillots de foot, cigarettes et alcools via des groupes Facebook. Les neuf personnes interpellées dans ce trafic ont été mises en examen pour recel et vol en bande organisée, le chiffre d'affaires de l'équipe est estimé à 40.000 euros par mois, certains ont même pu s'acheter une maison sur cette période.

18 Sep 2017 LIRE L'ACTU
La Belgique va se doter d’une armée de 200 Cyber Experts Archives Secunews SECUNEWS

La Belgique va se doter d’une armée de 200 Cyber Experts

Le ministère de la Défense recrute des informaticiens experts. Objectif: créer une "cyber armée" pour protéger les cibles militaires. Une trentaine d’offres d’emploi sont parues depuis le début de l’année 2017 pour un job au quartier général du CSOC (le Cyber Security Operations Center) à Evere (Bruxelles), dans le giron des services militaires de renseignement. Ces derniers sont autorisés à embaucher cette année 92 collaborateurs, la plupart pour venir grossir les rangs du CSOC en tant que cyberexperts. À terme, ce seront quelque 200 spécialistes en cybercriminalité qui y seront employés, affirme mardi le ministre de la Défense Steven Vandeput (N-VA) dans De Tijd et L’Echo. La Belgique compte ainsi s’armer davantage contre les cyber attaques. Les cyber experts auront pour mission prioritaire de protéger les cibles militaires, comme les systèmes d’armement ou les systèmes de communication. Mais en tant que piliers de la Belgique en matière de cybercriminalité, ils seront également appelés à fournir de l’aide en cas d’incidents de ce type dans d’autres domaines que le strict domaine militaire. À terme, ce seront quelque 200 spécialistes en cybercriminalité qui y seront employés, affirme le ministre de la Défense Steven Vandeput. Dans les années à venir, la Défense continuera à recruter des spécialistes pour renforcer sa capacité cyber militaire. Dans la vision stratégique, une Dimension Renseignement-Cyber-Influence à part entière doit voir le jour avec un total de 1.236 hommes plus des réservistes, et au sein de cette Dimension, il y aura une capacité cyber de 199 hommes avec également l’appui de réservistes spécialistes dont le rôle et le nombre reste à définir. Un investissement de 10,2 millions d’euros est prévu pour les mises à jour du Cyber Security Operations Centre (CSOC). La Défense veut notamment développer un pilier cybernétique offensif, aujourd’hui inexistant. La Belgique sera de la sorte nettement mieux armée contre les cyberattaques. Le nombre de cyber experts travaillant actuellement au sein du CSOC est tenu secret.
29 Aug 2017 LIRE L'ACTU
L'expert en cybersécurité qui a stoppé WannaCry arrêté aux u.s.a et inculpé de piratage dans une autre affaire Archives Secunews SECUNEWS

L'expert en cybersécurité qui a stoppé WannaCry arrêté aux u.s.a et inculpé de piratage dans une autre affaire

Un expert britannique en cybersécurité, considéré comme un héros pour avoir contribué à stopper le ransomware 'WannaCry', a été arrêté aux Etats-Unis où il est sous le coup d'une inculpation pour la création de logiciels destinés à attaquer les banques. Marcus Hutchins, jeune Britannique de 23 ans connu sous le nom de "Malwaretech", a été arrêté mercredi à Las Vegas où se déroulait le grand rassemblement de pirates informatiques Def Con, a indiqué le ministère américain de la Justice. L'acte d'inculpation daté du 12 juillet 2017 était jusqu'ici sous scellé. Accusé d'avoir fabriqué un logiciel de piratage Marcus Hutchins est accusé, avec d'autres individus, d'avoir fabriqué et distribué le logiciel 'Kronos' en 2014 et 2015. Ce logiciel est conçu pour voler des informations liées aux transactions bancaires en ligne, Kronos a été configuré pour viser notamment les systèmes bancaires au Royaume-Uni, Canada, Allemagne, Pologne et France, selon les autorités judiciaires américaines. Selon l'acte d'accusation, Marcus Hutchins distribuait ce logiciel de piratage sur l'internet clandestin (darknet). La seconde personne est accusée d’avoir fait la promotion du malware sur 'AlphaBay', le bazar du dark Web 'récemment fermé par les autorités', une version de Kronos y a été vendue pour 2.000 dollars en 2015. Des avocats pour l'organisation de défense des droits sur internet, Electronic Frontier Foundation (EFF), basée à San Francisco, ont indiqué chercher à entrer en contact avec M. Hutchins. "L'EFF est profondément préoccupée par l'arrestation de Marcus Hutchins, un expert en sécurité connu pour avoir stoppé le "ransomware" WannaCry", a dit l'organisation dans un communiqué. L'ambassade britannique à Washington a indiqué "être en contact avec les autorités locales à Las Vegas suite aux informations sur l'arrestation d'un ressortissant britannique". Marcus Hutchins avait été salué comme un héros en mai 2017 pour avoir trouvé une faille dans le code du virus "rançongiciel" WannaCry qui permettait de bloquer sa propagation. Les autorités américaines se sont-elles trompées de personne ? Andrew Mabbitt, un autre expert en cybersécurité qui était avec Marcus Hutchins à Las Vegas, a dit ne pas croire aux accusations qui pèsent contre lui. "Il a passé sa carrière à lutter contre les 'malwares', pas à les créer", a-t-il écrit sur Twitter. Affaire a suivre... Voir aussi: Une vaste cyberattaque par le ransomware ‘WannaCry’ frappe des pays du monde entier.

04 Aug 2017 LIRE L'ACTU