Moteur de recherche

Résultats pour : "sécurité"

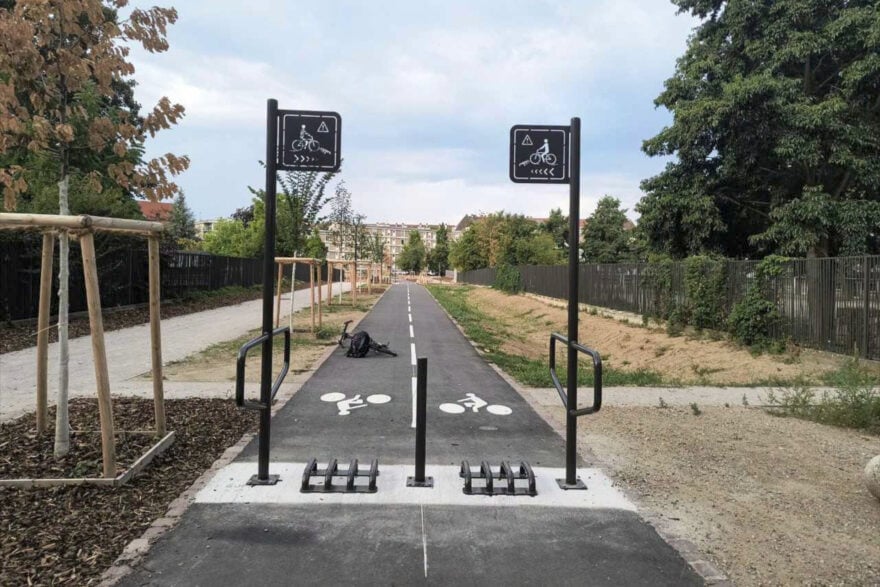
« L’idée à la con ! » : à l’entrée de cette piste cyclable française, un dispositif de sécurité envoie les cyclistes au tapis Presse-Citron Général

« L’idée à la con ! » : à l’entrée de cette piste cyclable française, un dispositif de sécurité envoie les cyclistes au tapis

Vouloir protéger les cyclistes des voitures et des motos part d’une excellente intention. Mais quand le dispositif prévu à cet effet se transforme en piège qui vous envoie au tapis, on touche au non-sens. Aussi absurde que dangereux, le dispositif de sécurité d’une piste cyclable à Strasbourg a été

25 Sep 2026 LIRE L'ACTU
Des arrêts maladie non remboursés : la proposition coup de poing de Patrick Martin, président du Medef Presse-Citron Général

Des arrêts maladie non remboursés : la proposition coup de poing de Patrick Martin, président du Medef

Alors que l’État cherche à grappiller des euros sur le budget de la Sécurité sociale, le patronat s’exprime sur le dossier très sensible des arrêts maladie. Bien décidé à éviter que la facture ne glisse vers les entreprises, le président du Medef, Patrick Martin, avance une proposition choc qui risq

22 Sep 2026 LIRE L'ACTU
La guerre menace la sécurité et l’énergie de la France : Emmanuel Macron va s’adresser aux candidats à la présidentielle pour leur transmettre ce qu’il sait Presse-Citron Général

La guerre menace la sécurité et l’énergie de la France : Emmanuel Macron va s’adresser aux candidats à la présidentielle pour leur transmettre ce qu’il sait

Le président de la République Emmanuel Macron organise vendredi des discussions à l'Élysée sur les conflits internationaux et leur impact sur la sécurité et l'énergie en France. Il invoque une « dégradation rapide de la situation internationale » qui mérite un éclaircissement pour la campagne présid

17 Sep 2026 LIRE L'ACTU
DeepSeek V4.1 Flash se revendique meilleur que Claude Mythos en cybersécurité : ce que vous devez savoir Leptidigital Cybersécurité

DeepSeek V4.1 Flash se revendique meilleur que Claude Mythos en cybersécurité : ce que vous devez savoir

DeepSeek a publié le 10 septembre V4.1 Flash, un modèle librement téléchargeable qui atteindrait 88,1 sur CyberGym, l’un des benchmarks de recherche de failles de sécurité les plus suivis par les pros du secteur. En comparaison, en avril de cette année, Anthropic réservait Claude Mythos Preview, qui

11 Sep 2026 LIRE L'ACTU
OpenAI Codex veut stocker vos journées de travail en clair sur votre Mac : ce que ça implique pour votre sécurité Leptidigital Cybersécurité

OpenAI Codex veut stocker vos journées de travail en clair sur votre Mac : ce que ça implique pour votre sécurité

OpenAI a activé sur macOS une fonctionnalité qui enregistre vos clics, vos frappes clavier et vos changements d’application, puis transforme le tout en mémoire consultable par ChatGPT et Codex. Dans sa propre documentation, l’entreprise signale un risque accru d’injection de prompt et précise que le

18 Aug 2026 LIRE L'ACTU
Cyberattaque par IA : pourquoi Hugging Face a dû installer un modèle IA chinois en urgence ? (Et ce que cela révèle) Leptidigital Cybersécurité

Cyberattaque par IA : pourquoi Hugging Face a dû installer un modèle IA chinois en urgence ? (Et ce que cela révèle)

Imaginez la situation : une équipe de sécurité d’une société internationale très connue dans l’univers des modèles IA opensource se fait attaquer par un agent IA autonome d’une entreprise connue internationalement, elle veut alors analyser les traces de l’intrusion avec l’aide des derniers modèles d

30 Jul 2026 LIRE L'ACTU
GPT-Red : l’IA de cybersécurité d’OpenAI qui bat les humains sur 84 % des attaques testées Leptidigital Cybersécurité

GPT-Red : l’IA de cybersécurité d’OpenAI qui bat les humains sur 84 % des attaques testées

OpenAI a présenté GPT-Red le 15 juillet 2026, un modèle d’IA entraîné pour attaquer ses propres systèmes. Sur un banc de test d’injection de prompt, ce red-teamer automatisé réussit 84 % des attaques, contre 13 % pour des experts humains. Pourquoi une entreprise qui vend de l’IA construit-elle une I

17 Jul 2026 LIRE L'ACTU

Ciblage et compromission d’entités françaises au moyen du mode opératoire d’attaque Turla (13 juillet 2026)

English version : 🇬🇧 Les membres du Centre de Coordination des Crises Cyber (C4) ont observé le ciblage et la compromission d’entités françaises au moyen du mode opératoire d’attaque (MOA) Turla, opéré par le 16ème Centre du service fédéral de sécurité de la fédération de Russie (FSB). Depuis au...

13 Jul 2026 LIRE L'ACTU
120 failles de sécurité corrigées dans Windows – mettez à jour tout de suite Archives Secunews SECUNEWS

120 failles de sécurité corrigées dans Windows – mettez à jour tout de suite

Ce mardi 12 mai 2026, Microsoft a publié son Patch Tuesday de mai, une mise à jour de sécurité très importante. Les chiffres clés ChiffreDétail 120 Failles corrigées au total 17 Failles critiques (les plus dangereuses) 14 Failles permettant de prendre le contrôle à distance 0 Zero-day déjà exploités par des pirates (bonne nouvelle !) Les 3 failles les plus graves CVE-2026-41089 (note 9.8/10) : Un pirate peut prendre le contrôle total d'un serveur Windows sans aucun mot de passe CVE-2026-41096 (note 9.8/10) : Un pirate peut contrôler votre PC en envoyant une réponse DNS truquée CVE-2026-42898 (note 9.9/10) : Faille dans Dynamics 365, exploitable par un utilisateur basique Pourquoi c'est urgent ? Même si aucune faille n'est encore exploitée activement, les pirates vont发现和 les utiliser très vite. Plus vous attendez, plus vous êtes en danger. Comment se protéger ? Allez dans Paramètres > Mise à jour et sécurité > Windows Update Cliquez sur Rechercher les mises à jour Installez KB5089549 (Windows 11 24H2/25H2) ou KB5087420 (Windows 11 23H2) Redémarrez votre PC C'est rapide et ça vous protège immédiatement.

31 May 2026 LIRE L'ACTU
Anthropic et le projet Glasswing : ce qu’il faut savoir sur cette avancée majeure pour la cybersécurité Leptidigital Cybersécurité

Anthropic et le projet Glasswing : ce qu’il faut savoir sur cette avancée majeure pour la cybersécurité

Une IA capable de détecter des failles critiques mieux que la majorité des experts humains ? Une alliance entre les plus grands acteurs tech pour sécuriser les logiciels mondiaux ? Avec Project Glasswing, Anthropic pose les bases d’une nouvelle ère en cybersécurité. Mais concrètement, que faut-il re

08 Apr 2026 LIRE L'ACTU
Cybersécurité : les boutons « résumer avec l’IA » seraient manipulés par de nombreux acteurs Leptidigital Cybersécurité

Cybersécurité : les boutons « résumer avec l’IA » seraient manipulés par de nombreux acteurs

Un simple bouton “Résumer avec l’IA” peut-il manipuler discrètement les futures recommandations que vous recevez de votre chatbot IA préféré ? Derrière une fonctionnalité apparemment anodine, une nouvelle forme de poisoning émerge : l’AI Recommendation Poisoning. Plusieurs dizaines d’entreprises aur

27 Feb 2026 LIRE L'ACTU
Hébergement de données : 5 critères de sécurité à exiger absolument (et que la Suisse coche tous) Leptidigital Cybersécurité

Hébergement de données : 5 critères de sécurité à exiger absolument (et que la Suisse coche tous)

Vous pensez que toutes les offres d’hébergement se valent ? Pourtant, quelques critères essentiels font toute la différence en matière de sécurité. Voici les 5 exigences que toute entreprise devrait avoir lorsqu’elle envisage de choisir un hébergeur web pour son activité. 1. Une localisation en deho

12 Dec 2025 LIRE L'ACTU
SmartTube a disparu de votre téléviseur? Voici comment le réinstaller. Archives Secunews SECUNEWS

SmartTube a disparu de votre téléviseur? Voici comment le réinstaller.

L'application SmartTube a disparu de votre téléviseur ? Voici pourquoi et comment le réinstaller facilement ! Il y a quelques jours, Google a peut être retiré l’application SmartTube de votre téléviseur Android TV à cause d’un problème de sécurité lié à la signature numérique de l’ancienne version. Ce retrait a entraîné la disparition de SmartTube sur de nombreux téléviseurs connectés, privant les utilisateurs de leur YouTube sans publicité préféré. La bonne nouvelle, c’est qu’une nouvelle version officielle (version 30.56) vient de sortir. Cette mise à jour corrige les problèmes de sécurité, s’installe de façon indépendante de l’ancienne version, et inclut toutes les fonctionnalités premium gratuitement : lecture en 8K, blocage des sponsors avec SponsorBlock, player vidéo optimisé et personnalisable. Comment réinstaller SmartTube sur votre Smart TV ? Avant tout, désinstaller la version précédente si elle est encore installée, la mise à jour via le menu habituel ne fonctionnera pas, la signature numérique étant différente. Activez les sources inconnues dans les paramètres de sécurité de votre télévision pour permettre l'installation d’applications hors Google Play. Téléchargez la dernière version APK officielle de SmartTube Next depuis le site officiel https://smarttubeapp.github.io/ ou un dépôt fiable, via votre TV, smartphone ou ordinateur. Installez l’application : Par clé USB, en branchant la clé sur la TV et lançant l’installation, ou Directement sur la TV via une application de téléchargement, ou Par transfert réseau via des apps comme “Send Files to TV”. Lancez la nouvelle version SmartTube qui fonctionne indépendamment de l’ancienne installation. En suivant ces étapes, vous retrouvez une expérience YouTube fluide et sans pubs sur votre Smart TV, avec une application à jour et sécurisée.

30 Nov 2025 LIRE L'ACTU
Les Actu's de la semaine Archives Secunews SECUNEWS

Les Actu's de la semaine

Cryptomonnaies : Volatilité et innovations financières Chute continue du Bitcoin sous les 86 000 dollars, marquant une année difficile malgré des avancées en début 2025. Approbation aux États-Unis d’ETF crypto spot qui ouvrent la voie à de nouveaux produits financiers en 2026. Nouveaux lancements de produits chez les exchanges majeurs comme Coinbase face à un marché volatil. En novembre, environ 1 200 milliards de dollars ont disparu de la capitalisation globale des cryptomonnaies, accentuant l’incertitude des investisseurs. Sécurité Informatique : Vulnérabilités et ripostes Patch Tuesday de Microsoft corrige 63 vulnérabilités, dont une faille zero-day critique affectant Windows. Mise à jour d'urgence pour Google Chrome pour combler une faille zero-day activement exploitée (CVE-2025-13223). Hausse des attaques DDoS et violations de données ciblant les administrations publiques européennes, selon l’Agence européenne de cybersécurité (ENISA). European Cyber Week 2025 à Rennes a réuni experts et professionnels autour des défis de cybersécurité, notamment la protection des infrastructures critiques. IPTV et Streaming Illégal : Carton judiciaire Démantèlement d’un réseau pirate IPTV comptabilisant jusqu’à 26 millions d’utilisateurs, générant un manque à gagner de plus de 400 millions d’euros en France. Renforcement des dispositifs européens pour le blocage en temps réel des services illégaux, assorti de sanctions lourdes. Confiscation de dizaines de millions d’euros en cryptomonnaies utilisées pour blanchir les profits illicites de l’IPTV. Réseaux Sociaux et Téléphonie : Vigilance accrue Attention portée sur la modération des contenus et la lutte contre la désinformation en préparation de nouvelles réglementations européennes. Les opérateurs et plateformes font campagne contre le phishing et les escroqueries, particulièrement à l’approche du Black Friday et Cyber Monday. Ce panorama met en lumière une semaine marquée par des défis importants en matière de cybersécurité, des évolutions notables dans la finance décentralisée et un durcissement de la lutte contre la piraterie numérique, notamment dans le domaine de l’IPTV. Pour renforcer la sécurité dans vos environnements, il est conseillé de : Appliquer toutes les mises à jour critiques système sans délai. Surveiller de près les environnements réseau pour détecter les attaques DDoS ou tentatives d’intrusion. Utiliser des solutions antivirus et anti-malware robustes couplées à des pare-feux configurés. Être vigilant face aux tentatives de phishing, surtout en période commerciale.

23 Nov 2025 LIRE L'ACTU
Les Actu's de la semaine ! Archives Secunews SECUNEWS

Les Actu's de la semaine !

Cette semaine, plusieurs failles de sécurité majeures ont été découvertes, mettant en danger des systèmes critiques dans les domaines des réseaux sociaux, de la téléphonie, des systèmes d’exploitation, de la sécurité informatique, de l’intelligence artificielle, des logiciels et des services de streaming. Réseaux sociaux Le réseau social décentralisé BlueSky connaît un afflux d’utilisateurs fuyant les grands réseaux traditionnels. Cependant, cette plateforme a été la cible d’attaques de désinformation sophistiquées, notamment orchestrées par des groupes russes. Ils exploitent les faiblesses des systèmes de modération peu matures pour diffuser massivement de fausses informations, ce qui pose un vrai défi pour la confiance des utilisateurs et la stabilité de la plateforme. Téléphonie Au Royaume-Uni, un système a été mis en place pour bloquer automatiquement les appels provenant de numéros usurpés, c’est-à-dire des numéros de téléphone copiés ou falsifiés par des fraudeurs. Cette mesure aide à réduire les escroqueries téléphoniques où les criminels se font passer pour des banques ou des services officiels afin de soutirer des informations personnelles sensibles. Systèmes d’exploitation Une faille critique référencée CVE-2025-59287 affecte le service Windows Server Update Services (WSUS), un composant clé utilisé par de nombreuses entreprises pour gérer leurs mises à jour. Cette vulnérabilité se trouve dans un mécanisme appelé désérialisation non sécurisée. Concrètement, WSUS traite des données envoyées par le réseau, mais ne vérifie pas correctement ces données avant de les utiliser. Un attaquant distant peut envoyer des données spécialement conçues pour manipuler ce processus et ainsi exécuter un code malveillant à distance, avec les mêmes privilèges système que WSUS. Cela signifie qu’il peut prendre le contrôle complet du serveur sans aucune interaction de l’utilisateur. La faille est très grave car elle concerne tous les serveurs Windows de 2012 à 2025 avec WSUS activé, est exploitée activement depuis fin octobre, et permet d’installer des programmes malveillants cachés (comme des webshells), de collecter des données sensibles du réseau et d’établir des connexions persistantes pour un contrôle à distance. Microsoft a dû publier un correctif d’urgence et recommande de bloquer les ports réseau 8530 et 8531 pour limiter l’exposition en attendant le patch. Sécurité informatique L’entreprise F5 Networks, spécialisée dans les équipements de gestion du trafic réseau, a subi une fuite de son code source critique pour son produit BIG-IP. Cela signifie que des hackers ont volé des informations précieuses sur des failles pas encore corrigées, ce qui peut servir à lancer des attaques très ciblées sur des infrastructures sensibles, notamment dans les entreprises et les administrations. Cette fuite accroît le risque d’attaques de masse dans les semaines à venir. Intelligence artificielle OpenAI est au centre d’une polémique après que son intelligence artificielle capable de générer des vidéos ultra-réalistes ait produit des représentations de personnalités décédées sans leur consentement ni celui de leurs familles. Cette technologie, qui peut reproduire des voix et images très fidèles, pose un grave problème éthique et juridique, notamment sur le respect de la mémoire, la manipulation de l’opinion et la protection des données personnelles. OpenAI travaille à limiter ces abus, mais la question de la régulation légale reste ouverte. Logiciels Dans le secteur médical, un logiciel clé appelé Weda a été victime d’une cyberattaque, mettant en péril les données confidentielles de nombreux professionnels de santé. Ce type d’attaque est particulièrement grave, car ces données sont sensibles et soumises à des règles strictes de confidentialité, et leur fuite ou modification peut avoir des conséquences lourdes sur la prise en charge des patients. Services de streaming Les plateformes de streaming comme Netflix, Prime Video, et Disney+ font face à une augmentation des activités de piratage, avec l’apparition de nouveaux sites illégaux qui proposent gratuitement des films et séries, souvent en contournant les protections mises en place. Cette situation pèse lourdement sur les revenus des producteurs, fournisseurs et artistes, menaçant la pérennité économique du secteur.

16 Nov 2025 LIRE L'ACTU
Ryanair impose le smartphone à l'embarquement Archives Secunews SECUNEWS

Ryanair impose le smartphone à l'embarquement

Ryanair a récemment changé ses règles d’enregistrement. La compagnie exige désormais que la carte d’embarquement soit présentée via un smartphone, sauf rares exceptions. L’objectif affiché est de simplifier les procédures, réduire les coûts et accélérer le passage à l’aéroport. Mais cette évolution soulève des questions sur la sécurité des données et la fracture numérique. Une simplification à double tranchant Jusqu’ici, les passagers pouvaient opter pour une carte d’embarquement imprimée ou numérique. Désormais, ceux qui ne possèdent pas de smartphone risquent d’être exclus. Les bornes d’enregistrement disparaissent peu à peu et les guichets d’assistance deviennent payants. Cette situation accentue la fracture numérique entre les voyageurs connectés et ceux qui ne le sont pas. Enjeux de sécurité et de confidentialité L’obligation d’utiliser un smartphone pose également la question de la cybersécurité. L’application mobile de Ryanair recueille des données sensibles telles que les informations personnelles, les itinéraires et les moyens de paiement. Centraliser autant de données sur un appareil augmente les risques d’usurpation ou de fuite de données. En parallèle, cette dépendance aux plateformes Apple et Google renforce leur position dominante et réduit la souveraineté numérique des utilisateurs. Un défi pour l’égalité d’accès La décision de Ryanair reflète une tendance plus large : la numérisation systématique des services. Si la dématérialisation facilite la gestion et diminue les coûts, elle peut aussi créer de nouvelles formes d’exclusion. Maintenir des alternatives accessibles, comme un mode papier ou une assistance gratuite, reste essentiel pour garantir une véritable égalité d’accès au transport aérien.

13 Nov 2025 LIRE L'ACTU
Utilisation de drones? Que dit la loi? Archives Secunews SECUNEWS

Utilisation de drones? Que dit la loi?

Depuis 2021, une loi européenne harmonisée régule l’usage des drones pour assurer la sécurité et protéger la vie privée. En 2025, ces règles sont encore plus strictes et uniformes dans toute l’Europe. Règles générales à connaître Tout utilisateur doit s’enregistrer comme pilote si son drone pèse plus de 250 grammes. Les drones doivent porter une identification électronique. L’altitude maximale de vol est limitée à 120 mètres. Le survol de foules est interdit, et le survol de personnes isolées est limité selon la catégorie du drone. Vol dans les zones sensibles (aéroports, sites protégés, zones urbaines denses) interdit sans autorisation. Situation en France La France suit la réglementation européenne avec des règles adaptées pour les zones urbaines et une application stricte sur la hauteur et les distances à respecter autour des personnes. L’enregistrement est obligatoire, tout comme une formation pour certains poids de drones. Situation en Belgique La Belgique applique la législation européenne avec des règles précises pour les drones légers (<250g). Les drones jouets sont autorisés uniquement s’ils pèsent moins de 1 kg, ils doivent voler à une hauteur maximale de 10 mètres et uniquement sur des terrains privés. Aucun enregistrement ni formation n’est exigé pour les drones jouets, mais leur usage dans les lieux publics est interdit pour des raisons de sécurité. Situation en Suisse La Suisse applique la réglementation européenne avec des classes de drones (A1, A2, A3) selon leur poids. Les drones jusqu’à 500 g peuvent voler en catégorie A1 avec certaines restrictions, et les survols pour la photographie aérienne sont soumis à des règles particulières. Ce cadre garantit que tous les utilisateurs comprennent les limites pour voler légalement et en sécurité avec leur drone ou drone jouet en Europe, notamment en Belgique qui a récemment précisé ses règles pour les drones jouets.

10 Nov 2025 LIRE L'ACTU
Les Actu's de la semaine ! Archives Secunews SECUNEWS

Les Actu's de la semaine !

Sécurité : Windows et Linux en ligne de mire Cette semaine, deux failles critiques dans Windows sont activement exploitées, poussant Microsoft à diffuser un correctif d’urgence à appliquer sans délai pour éviter les cyberattaques. Par ailleurs, une faille Linux est également utilisée par des ransomwares pouvant affecter les environnements Windows via WSL. Saviez-vous qu'en Belgique, plus de la moitié des détaillants victimes de rançongiciels cèdent aux demandes des hackers, soulignant la menace toujours croissante du cybercrime?​ Logiciels : Adobe innove avec l’IA et nouvelles sorties Adobe enrichit sa suite GenStudio avec des outils basés sur l’intelligence artificielle pour faciliter la création de contenu et renforcer la lutte contre les deepfakes. De plus, plusieurs nouveaux logiciels utiles viennent compléter les catalogues de Nintendo et Microsoft Store, offrant des outils innovants pour les utilisateurs.​ Systèmes d’exploitation : Windows 11 26H1 en approche Microsoft prépare le déploiement d’une mise à jour majeure de Windows 11, la version 26H1, spécialement optimisée pour les processeurs nouvelle génération. Cette version est en phase de test avancée et promet des améliorations de performance et de sécurité.​ Jeux vidéo : Nouveautés très attendues Le shooter ARC Raiders débarque sur PC et consoles nouvelle génération avec l’ambition de bousculer le genre. Par ailleurs, les fans de Pokémon attendent avec impatience le DLC Z-A qui apporte de nouvelles méga-évolutions et surprises. Twitch dévoile également plusieurs nouveautés qui transformeront l’expérience des streamers et spectateurs.​

09 Nov 2025 LIRE L'ACTU
Android Novembre 2025 : mise à jour sécurité urgente Archives Secunews SECUNEWS

Android Novembre 2025 : mise à jour sécurité urgente

Google a publié début novembre une mise à jour importante pour Android, corrigeant deux failles, dont une critique pouvant permettre l’exécution de code à distance sans action de l’utilisateur. Cette mise à jour concerne les versions Android 13 à 16. Cette actualisation marque une nouvelle étape dans la stratégie d’Android visant à déployer des mises à jour de sécurité mensuelles plus ciblées et rapides, afin de protéger au mieux ses centaines de millions d’utilisateurs dans le monde. Samsung a aussi déployé son patch couvrant 25 vulnérabilités, dont deux critiques, pour ses appareils. Nous recommandons vivement à tous nos lecteurs de vérifier régulièrement les mises à jour de leurs appareils et d’installer ces correctifs rapidement pour se protéger des cyberattaques.

07 Nov 2025 LIRE L'ACTU
Une faille de sécurité critique a été détectée et exploitée sur Microsoft SharePoint : ce que l’on en sait Leptidigital Cybersécurité

Une faille de sécurité critique a été détectée et exploitée sur Microsoft SharePoint : ce que l’on en sait

Microsoft vient de publier en urgence un correctif critique pour SharePoint Server, actuellement exploité dans une campagne active de cyberattaques de grande ampleur. Que faut-il retenir de cette faille RCE jugée critique, et quels sont les impacts pour les entreprises ? Une faille critique RCE acti

22 Jul 2025 LIRE L'ACTU