Moteur de recherche

Résultats pour : "graves"

120 failles de sécurité corrigées dans Windows – mettez à jour tout de suite Archives Secunews SECUNEWS

120 failles de sécurité corrigées dans Windows – mettez à jour tout de suite

Ce mardi 12 mai 2026, Microsoft a publié son Patch Tuesday de mai, une mise à jour de sécurité très importante. Les chiffres clés ChiffreDétail 120 Failles corrigées au total 17 Failles critiques (les plus dangereuses) 14 Failles permettant de prendre le contrôle à distance 0 Zero-day déjà exploités par des pirates (bonne nouvelle !) Les 3 failles les plus graves CVE-2026-41089 (note 9.8/10) : Un pirate peut prendre le contrôle total d'un serveur Windows sans aucun mot de passe CVE-2026-41096 (note 9.8/10) : Un pirate peut contrôler votre PC en envoyant une réponse DNS truquée CVE-2026-42898 (note 9.9/10) : Faille dans Dynamics 365, exploitable par un utilisateur basique Pourquoi c'est urgent ? Même si aucune faille n'est encore exploitée activement, les pirates vont发现和 les utiliser très vite. Plus vous attendez, plus vous êtes en danger. Comment se protéger ? Allez dans Paramètres > Mise à jour et sécurité > Windows Update Cliquez sur Rechercher les mises à jour Installez KB5089549 (Windows 11 24H2/25H2) ou KB5087420 (Windows 11 23H2) Redémarrez votre PC C'est rapide et ça vous protège immédiatement.

31 May 2026 LIRE L'ACTU
Coup de filet dans le milieu pédopornographique a eu lieu cette semaine en France Archives Secunews SECUNEWS

Coup de filet dans le milieu pédopornographique a eu lieu cette semaine en France

La police a placé en garde à vue 48 hommes soupçonnés d'avoir téléchargé et consulté des photos et vidéos pédopornographiques. Les interpellations ont eu lieu partout en France entre lundi 14 novembre 2022 et ce mercredi 16 novembre 2022. Parmi les suspects figurent des élus locaux, le plus jeune a 26 ans, le plus âgé a 79 ans. Un vaste coup de filet dans le milieu pédopornographique a eu lieu cette semaine en France avec les interpellations de 48 hommes soupçonnés d’avoir consulté des images et vidéos pornographiques mettant en scène des enfants. Et d’en avoir conservé des centaines, voire des milliers sur leurs ordinateurs. L'opération, coordonnée par l'Office central pour la répression des violences aux personnes (OCRVP), a mobilisé plusieurs services de police judiciaire en métropole depuis lundi, a expliqué une source proche du dossier, qui précise que ces 48 personnes n’ont pas de lien entre elles (il ne s’agit donc pas d’un réseau). C’est la 3e année qu'une telle opération est menée par l'OCRVP. A l'automne 2020, 61 personnes avaient été interpellées. Et l'année dernière : 49". "Les personnes placées en garde à vue sont "Monsieur Tout-le-Monde". Il n'y a pas de profil-type, ce sont des chômeurs, des retraités, des ouvriers, des cadres et même un fonctionnaire de l'Éducation nationale, et ce sont massivement des quadragénaires, voire des quinquagénaires. Par ailleurs, aucune région ne se démarque particulièrement; ces interpellations ont eu lieu dans des grandes villes comme dans des petites communes" Des élus locaux figurent également parmi les interpellés. Pour l'heure, ces hommes sont soupçonnés de consommation de "contenus illégaux de mineurs" mais les gardes à vue, menées sous l'autorité de plusieurs parquets, devront déterminer s'ils ont commis "des choses plus graves", comme des agressions sexuelles ou des viols, précise-t-on. De nombreux supports numériques ont été saisis : clés USB, ordinateurs, disques durs… et sont en cours d'analyse. Voir aussi: (vidéo) Les prédateurs du Net.

17 Nov 2022 LIRE L'ACTU
Le 'Bleach Challenge', le nouveau défi idiot a déjà fait une victime en Belgique Archives Secunews SECUNEWS

Le 'Bleach Challenge', le nouveau défi idiot a déjà fait une victime en Belgique

Un habitant de Leeuw-Saint-Pierre (Brabant flamand), âgé de 17 ans, a été admis à l’hôpital après avoir bu de l’eau de Javel. Les défis que se lancent les jeunes sont de plus en plus dangereux. Après le 'Blue Whale Challenge', où ils étaient invités à se mutiler, ou encore le 'Hot Water Challenge', où il fallait se verser de l’eau bouillante sur la tête, c’est au tour du 'Bleach Challenge' de faire sa première victime. Il s’agit de se filmer en train de boire de l’eau de Javel (Bleach signifie Javel en anglais). Des conséquences catastrophiques Selon VTM, un jeune homme de 17 ans a été admis à l’hôpital après avoir relevé le défi, il aurait reçu un SMS et accepté le challenge en échange de 10€, L’eau de Javel, très acide, brûle la gorge et l’œsophage. Ce n’est que le début. Cela peut brûler votre œsophage totalement et avoir des conséquences catastrophiques une fois dans l’estomac, a commenté le toxicologue Jan Tygat. Dans la plupart des vidéos sur YouTube, les jeunes font semblant de boire de l’eau de Javel car ils savent que le produit est dangereux, mais certains, peut-être plus naïfs, ou qui subissent la pression de leurs camarades, finissent par réellement relever le défi, risquant de très graves conséquences. RAPPEL: En cas d’ingestion, il est conseillé d'appeler le médecin, ou le centre anti-poison et de se rendre à l’hôpital le plus proche ou d’appeler le 112. Belgique: Centre Anti-Poison: 070 245 245 (Belgique) France: En cas d'intoxication appeler le 15 ou 0 825 812 822 des médecins sont en ligne 24H/24 : (liste des numéros de tous les centres anti-poison en France) Que faire en cas d’accident ? Ingestion d’eau de javel : 1. appelez immédiatement le centre antipoison 2. ne donnez pas à boire et ne faites pas vomir Projection d’eau de javel : 1. sur la peau : rincez abondamment pendant 15 minutes ; 2. dans l’œil : rincez abondamment à l’eau courante pendant 15 minutes et appelez un ophtamologue.

10 Nov 2017 LIRE L'ACTU
"Hot water challenge", le nouveau défi viral qui fait déjà des victimes Archives Secunews SECUNEWS

"Hot water challenge", le nouveau défi viral qui fait déjà des victimes

Après le 'Blue Whale', voici le 'hot water challenge' est la version opposée du 'Ice bucket challenge', au lieu de s’asperger d’eau glacée, des jeunes déversent sur eux ou sur une autre personne, de l’eau bouillante. Évidemment les conséquences ne sont pas les mêmes. Plusieurs enfants et adolescents ont été hospitalisés d’urgence suite à de graves brûlures. Le 6 août 2017, une jeune New-Yorkaise de 11 ans, a été sérieusement brûlée sur tout le haut du corps par ses amis, ont rapporté différents médias américains. En juillet 2017, c’est un garçon de 10 ans qui s’est brûlé au 3e degré et a subi plusieurs interventions chirurgicales après avoir tenté l’expérience avec son beau-frère. Enfin, quelques semaines auparavant, une fillette de 8 ans est décédée après avoir bu de l’eau bouillante, l’idée lui serait également venue de vidéos du challenge sur internet. Au vu du nombre de vidéos tournant sur les réseaux sociaux, ces cas ne sont pas isolés. Sur CBS, les familles des victimes ont appelé les parents à surveiller ce que regardaient leurs enfants sur Internet et à parler avec eux de la dangerosité de certains défis qui y circulent. Pas besoin d'être un génie pour comprendre que se verser de l'eau bouillante dessus peut s'avérer très dangereux. En effet, ça brûle tout simplement ta peau comme si tu te jetais dans le feu. Selon un dermatologue, ce genre de brûlures peuvent carrément être mortelles. Il n'y pas de qualificatif adéquat pour décrire la stupidité de ce "challenge". Voir aussi: Blue Whale, le challenge des réseaux sociaux qui pousse les adolescents au suicide. Neknomination. Fire Challenge, le nouveau jeu stupide sur les réseaux sociaux.

18 Aug 2017 LIRE L'ACTU
Démantèlement d'une vaste plateforme de pédopornographie par la police Allemande Archives Secunews SECUNEWS

Démantèlement d'une vaste plateforme de pédopornographie par la police Allemande

Une plateforme internet de pédopornographie, également utilisée pour entrer en contact avec des enfants qui ont été abusés, a été mise hors service et plusieurs de ses responsables présumés ont été arrêtés, selon le parquet général de Francfort (Allemagne). 'Le parquet général et la police criminelle ont arrêté au cours des cinq dernières semaines plusieurs responsables présumés et membres d'une grande plateforme de pédopornographie sur le 'darknet' et ont déconnecté la plateforme baptisée 'Elysium', a fait savoir le parquet général de Francfort dans un communiqué. Le 'darknet' correspond à une partie obscure d'internet, non référencée sur les moteurs de recherche et utilisant des protocoles spécifiques pour différents trafics et la pédopornographie. Cette plateforme, en service depuis fin 2016, rassemblait plus de 87.000 membres et servait à l'échange à travers le monde de pornographie infantile ainsi qu'à l'organisation de rencontres avec des enfants, victimes d'abus sexuels, selon le parquet de Francfort. 'Les images et vidéos échangées comportaient des enregistrements d'abus sexuels les plus graves d'enfants, et également de bébés', poursuit la justice allemande. Après plusieurs mois d'enquête, un homme de 39 ans originaire de la circonscription de Limburg-Weilburg, au nord de Francfort, a été identifié comme l'administrateur présumé de la plateforme, il a été arrêté mi-juin 2017 après que le serveur de la plateforme a été retrouvé à son domicile. D'autres responsables et membres de cette plateforme, accusés de diffusion de pédopornographie et d'abus sexuels graves sur des enfants, ont été identifiés en Allemagne et à l'étranger. D'autres arrestations ont eu lieu, principalement en Allemagne et en Autriche. Voir aussi: Vaincre les réseaux pédophile .(Vidéo) Parents, prudence ! . Les dangers d´Internet pour les mineurs . L’arnaque à la webcam se propage sur internet.

07 Jul 2017 LIRE L'ACTU
Blue Whale, le challenge des réseaux sociaux qui pousse les adolescents au suicide Archives Secunews SECUNEWS

Blue Whale, le challenge des réseaux sociaux qui pousse les adolescents au suicide

Un jeu circulant sur les réseaux sociaux et basé sur des défis à relever pourrait avoir causé la mort de plusieurs jeunes. Cinquante défis à relever et le dernier .... se donner la mort. Dans l’est de la Russie, deux jeunes filles de 15 et 16 ans se jetaient ensemble du toit d’un immeuble. Cette même semaine, en Sibérie, une adolescente de 13 ans était retrouvée grièvement blessée après avoir sauté du 5e étage. Une autre de 14 ans se jetait sous un train. Toutes les quatre avaient un point commun : elles jouaient à « Blue Whale » (Baleine bleue). Lorsqu’ils s’inscrivent au jeu sur un réseau social comme Facebook, les joueurs se voient attribuer un administrateur. Durant 50 jours, celui-ci lance des défis quotidiens aux participants qui doivent renvoyer des photos afin de prouver qu’ils les ont bien réalisés, celles-ci sont évidemment postées, likées et glorifiées afin d’encourager les adolescents à poursuivre le jeu. Se taillader le bras fait partie des défis Certains défis sont softs, comme se lever à une certaine heure de la nuit pour écouter une musique triste, d’autres sont bien plus graves, comme se taillader le bras en forme de mots ou de symboles. Au 50e jour, les joueurs doivent mettre fin à leurs jours pour remporter la partie. Le nom du jeu n’est pas anodin. Il existe une symbolique du suicide entourant la baleine bleue. Cet animal est capable, selon des croyances populaires, de s’échouer volontairement sur une plage pour y mourir. À l’heure actuelle, le fait que le jeu soit la cause de ces suicides n’a pas encore été prouvé. La police russe a ouvert une enquête pour incitation au suicide. Celle-ci vise particulièrement un groupe sur Facebook. C’est d’ailleurs sur la plateforme que deux des jeunes filles ont publié leurs messages d’adieu. Des posts du même genre sont régulièrement publiés sur le réseau à travers le monde. Un phénomène qui a poussé la plateforme à agir. Facebook commence tout juste à réagir. Depuis le 1er mars 2017, Facebook utilise aux États-Unis une intelligence artificielle afin de détecter les personnes capables d’attenter à leur vie. Le dispositif repère les posts aux contenus jugés inquiétants et adresse alors des messages aux utilisateurs qui en sont à l’origine. Est-ce que tout va bien ?', 'je m’inquiète pour toi' lui sont alors envoyés. Une équipe de Facebook peut également, selon les cas, entrer en contact avec la personne et lui proposer de la mettre en relation avec des spécialistes. Le dispositif de prévention au suicide n’en est qu’à sa phase de test. Point positif: En plus des messages et publications classiques, le système va concentrer ses efforts sur le 'Facebook Live'. Certains jeunes s’y sont suicidés en direct, sous les yeux de milliers de personnes. Désormais, lorsque quelqu’un présentera un comportement inquiétant en direct, les internautes pourront le faire savoir à Facebook qui proposera alors une aide immédiate à l’individu si besoin.

08 Mar 2017 LIRE L'ACTU
Un nouveau cas de phishing sur facebook frappe les utilisateurs Belges Archives Secunews SECUNEWS

Un nouveau cas de phishing sur facebook frappe les utilisateurs Belges

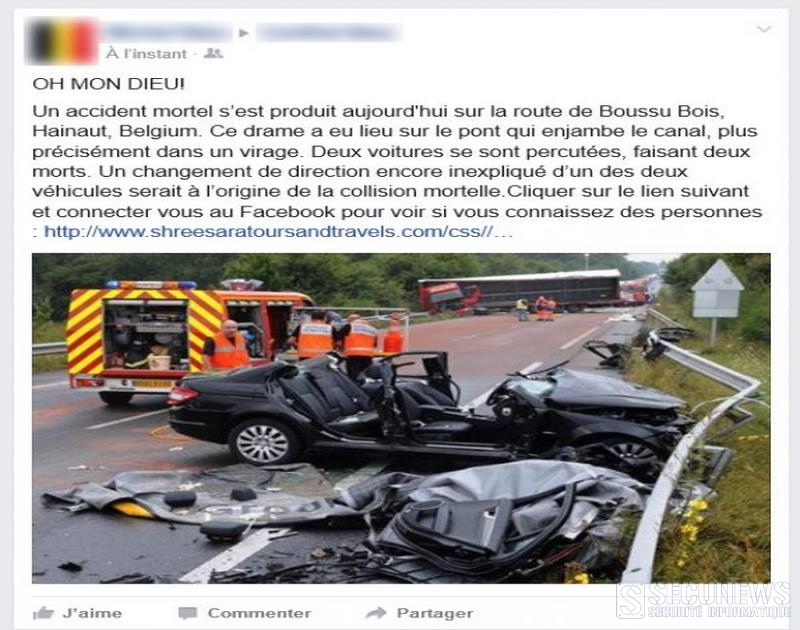
Si vous êtes un usager régulier de Facebook, méfiez-vous de ce nouveau cas de phishing (hameçonnage) utilisant des photos d’accidents graves. Accompagnant ces photos, un petit texte présentant les circonstances d’un faux drame de la route et, surtout, un lien à cliquer pour voir si les victimes ne font pas partie de vos connaissances. Ne pas cliquer!!. Il s’agit de phishing une technique qui consiste pour les criminels à essayer de soutirer à leurs victimes leurs données personnelles et leurs codes bancaires. Si vous voyez ce type de statut ou des liens de type 'newmyaccount' ou 'muitotop', faites bien attention et ne cliquez pas!. Si un de vos amis est victime de ce type de virus, prévenez-le, supprimez ses messages et indiquez à Facebook qu’il s’agit de spams dont votre ami est victime. Ce dernier doit également regarder aux applications qu’il a autorisées sur son compte Facebook. Ce sont ces applications qui peuvent être à l’origine du virus. [quote]Pour ce faire, il vous suffit d’aller sur les paramètres de votre compte puis sur 'Applications'. Vous pourrez alors voir quelles applications sont connectées à votre compte.[/quote] Ce virus n’est pas neuf mais il réapparaît ces derniers jours, il faut donc rester prudent ! Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de cliquer et/ou partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

19 Jan 2017 LIRE L'ACTU
Europol lance un 'calendrier de l’avent' un peu spécial Archives Secunews SECUNEWS

Europol lance un 'calendrier de l’avent' un peu spécial

Meurtriers, auteurs de kidnapping, terroristes, trafiquants de drogues, l’agence européenne Europol lance son 'calendrier de l’avent' avec l’objectif de retrouver les criminels les plus recherchés. Plus de 60 criminels apparaissent toujours sur la liste des fugitifs les plus recherchés d’Europe. [quote]Ils ont tué et ont irréversiblement changé la vie de leur victimes , souligne Europol. Tous sont suspectés de crimes graves (terrorisme, trafic, viol…). Ils fuient leur responsabilité et leur peine, ce qui ne facilite pas la vie de leurs victimes , note l’agence policière européenne.[/quote] https://twitter.com/Europol/status/803889180325642241 Une liste des criminels les plus recherchés a été lancée en janvier 2016. Depuis, 24 ont été mis sous les verrous. Parmi eux, figurait notamment Salah Abdeslam, seul rescapé des commandos terroristes qui ont ensanglanté Paris en novembre 2016. Sur ces 24 arrestations, 9 sont dues à l’implication active de certains citoyens. [quote]'Nous avons encore besoin d’aide' , note toutefois l’autorité policière.[/quote] Pour remobiliser les citoyens européens, elle va lancer un calendrier de l’avant un peu spécial sur le site des personnes les plus recherchées. [quote]'A partir du 1er décembre, nous publierons chaque jour, jusqu’à Noël, une photo d’un des fugitifs. Nous les traquerons sans relâche.'[/quote] Clic pour lire le communiqué d'Europol.(anglais)

30 Nov 2016 LIRE L'ACTU
La Justice Néo-Zélandaise autorise l'extradition de Kim Dotcom vers les États-Unis Archives Secunews SECUNEWS

La Justice Néo-Zélandaise autorise l'extradition de Kim Dotcom vers les États-Unis

Le créateur de Megaupload, Kim Dotcom, de son vrai nom Kim Schmitz, célèbre plateforme de téléchargement en ligne fermée en 2012, encourt jusqu'à 20 ans de prison. Trois ans après la fermeture de Megaupload, le sort de Kim Dotcom pourrait enfin être décidé. Il a annoncé qu'il fera appel de la décision de la justice néozélandaise. La justice néo-zélandaise a estimé mercredi 23 décembre 2015 que le fondateur du célèbre site de téléchargement pouvait être extradé vers les États-Unis. Après un procès qui a duré neuf semaines, le juge Nevin Dawson a souligné qu'il existait des preuves accablantes justifiant cette extradition ainsi que celle des trois autres fondateurs de Megaupload. La ministre néo-zélandaise de la Justice Amy Adams, qui devra donner son feu vert à toute mesure d'extradition, n'a pas voulu commenter la décision de justice. [quote]'Comme ce jugement est susceptible d'être frappé d'appel, il ne serait pas approprié pour moi de faire davantage de commentaires', a-t-elle dit. [/quote] En cas d'extradition et de procès aux États-Unis, Kim Dotcom encourt 20 ans de prison. Une mafia du piratage Le département américain de la Justice et le FBI accusent l'entrepreneur allemand d'être l'architecte d'un pillage en ligne à grande échelle grâce à Megaupload, son emblématique plateforme de téléchargement direct, fermée par la justice américaine début 2012. Le domicile de son fondateur avait été la cible d'un raid spectaculaire organisé par la police néo-zélandaise, avec le soutien des renseignements américains. Kim Dotcom et trois anciens de Megaupload (Finn Batato, Mathias Ortmann et Bram van der Kolk) sont accusés d'avoir tiré de leur activité 175 millions de dollars de profit et causé des centaines de milliards de dollars de pertes aux ayants droit des oeuvres musicales, films et autres produits piratés. Recherché pour fraude, racket et blanchiment, Kim Dotcom se défend de toute infraction, en se présentant comme un entrepreneur du Net. [quote[Selon lui, son site faisait de son mieux pour éviter les violations de droits d'auteurs, mais avait 50 millions d'utilisateurs quotidiens et ne pouvait contrôler la totalité de leur activité.[/quote] [quote]De son côté, le juge a 'estimé que les éléments à charge pesant contre lui n'étaient pas 'de nature triviale'. Ils pointent de graves fautes en relation avec environ 175 millions de dollars de droits d'auteurs, qui sont dits perdus par leurs détenteurs. Il est approprié que ces détenteurs de droits d'auteur puissent être entendus lors d'un procès.'[/quote] Kim Dotcom semble décidé à se battre. Dans une interview au journal NZ Herald, il a expliqué disposer désormais des financements nécessaires à sa défense en Nouvelle-Zélande suite à une décision récente lui donnant accès à 50 millions de dollars qui avaient été gelés à Hong Kong. Il entend saisir la justice hongkongaise afin de réclamer plus de deux milliards de dollars de dommages et intérêts pour la fermeture du site. C'est là-bas qu'il avait créé Megaupload en 2005. [quote]'J'en ai assez d'être sur la défensive. Je veux passer à l'attaque et 2016, a-t-il prévenu, visiblement confiant. Mon équipe et moi avons bien relu la décision de la cour. Elle est faible, presque un cadeau de Noël déguisé. Wouhou! #appel', annonçait-t-il sur son compte Twitter, avant de publier une vidéo de lui en train de rire aux éclats.[/quote] https://twitter.com/KimDotcom/status/679574306565705728 Clic pour lire toutes les actus sur megaupload. Clic pour lire toutes les actus sur Kim Dotcom.

28 Dec 2015 LIRE L'ACTU
Les plus grandes cyber-attaques sont à venir Archives Secunews SECUNEWS

Les plus grandes cyber-attaques sont à venir

Les plus grandes attaques informatiques sont à venir dans les dix prochaines années, estime la majorité des 1642 spécialistes de la sécurité sur internet interrogés par l'institut américain 'Pew Research Center'. [quote]'D'ici 2025, une cyberattaque majeure pourra-t-elle provoquer des dommages étendus pour la sécurité d'un pays et à sa capacité à se défendre et à défendre sa population ?', leur a demandé l'institut. 61% de ces spécialistes ont répondu 'oui'.[/quote] Des dommages étendus signifient des morts ou des dégâts matériels, et le vol de dizaines de milliards de dollars. [quote]'Les individus seraient plus vulnérables et les entreprises attaquées en permanence', affirme Lee Rainie, co-auteur de l'étude et directeur du projet internet du Pew Research Center. Selon ces spécialistes en cybersécurité, les fournisseurs de services essentiels sont une cible vulnérable, et le vol et les perturbations économiques peuvent être substantielles.[/quote] En revanche, 39% de ces spécialistes considèrent que les dommages provoqués par une cyberattaque pourraient être évités. [quote]'Certains ont relevé en privé que la menace d'une cyberattaque pourrait dissuader d'une attaque encore pire', estime Janna Anderson du centre internet Elon University's Imagining, qui a conduit ce sondage avec Pew. Beaucoup ont utilisé la Guerre froide comme métaphore, affirmant que des dommages graves avaient moins de chance de survenir compte tenu des menaces mutuelles de perturbations (entre les pays). Certains disent que les menaces d'attaques informatiques sont exagérées par les gens qui pourraient tirer des bénéfices d'une atmosphère de peur.[/quote] Certains experts affirment que les menaces de piratage sont déjà là. [quote]Une Chine belliqueuse peut procéder à une 'cyber-invasion' des capacités militaires du Japon et de la Corée du Sud dans le cadre de leur conflit autour des mers de Chine, qui pourraient les obliger à reconfigurer leur informatique, à un coût élevé', a estimé Stowe Boyd, de Gigaom Research.[/quote] Israël et les États-Unis ont déjà conçu le virus Stuxnet pour endommager les centrifugeuses des installations nucléaires iraniennes.

30 Oct 2014 LIRE L'ACTU
Le défi Facebook intitulé 'À l'eau ou un resto'  vire au drame Archives Secunews SECUNEWS

Le défi Facebook intitulé 'À l'eau ou un resto' vire au drame

Un jeune Français de 21 ans se trouve actuellement dans un état critique après avoir tenté de réaliser un défi Facebook. Les défis vont bon train sur Facebook en ce moment. Après le Neknomination qui a fait plusieurs victimes, et le moins dangereux défi « 30 jours ventre plat » qui fait le buzz actuellement sur la toile, c’est un nouveau challenge qui est désormais proposé aux internautes. [quote]Le défi intitulé « À l’eau ou un resto » consiste à publier une vidéo de soi se jetant dans de l’eau glacée et à demander à ses amis de faire la même chose, s’ils refusent, ceux-ci doivent payer un resto.[/quote] Un challenge qui n’est pas sans risque, comme nous l’apprend le quotidien français la Voix du Nord selon lequel un jeune homme de 21 ans s’est grièvement blessé après avoir plongé la tête la première dans une trop faible quantité d’eau, ce samedi 31 mai 2014 à Wimereux dans le Pas-de-Calais (France.) La victime a été héliportée vers un hôpital de Lille mais, selon les médecins, il souffrirait de graves lésions aux cervicales et pourrait avoir des problèmes de motricité. Dans la semaine, les pompiers avaient mis en garde contre les éventuels dangers de ces baignades suite à des « nominations » en pointant notamment le risque des plongeons depuis des jetées ou des rochers. C’est le premier accident grave dans le Nord Pas-de-Calais depuis le début des défis Facebook.

02 Jun 2014 LIRE L'ACTU
La Cnil inflige une amende de 150.000 euros à Google Archives Secunews SECUNEWS

La Cnil inflige une amende de 150.000 euros à Google

La Commission nationale de l'informatique et des libertés (CNIL) en France a infligé une amende de 150.000 euros au géant informatique américain Google, pour avoir refusé de mettre en conformité avec le droit français sa politique de confidentialité des données sur Internet. Une goutte d'eau dans les revenus astronomiques de Google, mais c'est la plus lourde sanction financière que la Cnil ait prononcé à ce jour. Dans une décision prononcée le 3 janvier 2014 et publiée ce mercredi, la commission estime que l'entreprise ne respecte pas la loi informatique et libertés et souligne le nombre et la gravité des manquements constatés. En plus de cette amende, Google devra, d'ici huit jours et pendant 48 heures, mettre en ligne sur son site Internet un communiqué relatif à cette décision. La société américaine a déclaré qu'il allait prendre connaissance de la décision de la Cnil et envisager les suites à y donner. [quote]"Nous nous sommes pleinement impliqués tout au long des échanges avec la Cnil afin d'expliquer notre politique de confidentialité et la façon dont elle nous permet de créer des services plus simples et plus efficaces", a déclaré le moteur de recherche Google.[/quote] Le contentieux fait suite à la décision du géant américain, le 1er mars 2012, de fusionner les différentes règles de confidentialité applicables à une soixantaine de ses services, dont Google Search, YouTube, Gmail, Picasa, Google Drive, Google Docs, Google Maps. Or la Cnil, estime que ce regroupement n'est pas conforme au cadre juridique européen et a émis plusieurs recommandations. La Cnil espagnole réclame 900.000 euros [quote]"La Cnil avait ainsi demandé à Google de faire état de la finalité des données personnelles qu'il collecte lorsqu'un internaute utilise ses services ou surfe sur son moteur de recherche, et qu'il définisse une durée de conservation de ces données. Elle voulait aussi aussi que le groupe informe et demande leur accord préalable aux utilisateurs avant d'installer dans leurs terminaux des cookies, ces fichiers qui permettent le ciblage publicitaire. La société Google Inc n'ayant pas donné de suite effective à celles-ci, six autorités européennes ont engagé à son encontre des procédures répressives, chacune en ce qui la concerne", précise-t-elle.[/quote] Les vingt-sept autorités européennes de protection des données ont toutes exigé, fin 2012, que le moteur de recherche se mette en conformité avec la directive européenne Informatique et Libertés. Pour l'heure, seule la Cnil française est donc passée à l'acte. Mais elle n'est pas la seule à avoir Google dans le collimateur, le 19 décembre 2013, l'organisme espagnol de surveillance d'Internet a ordonné au moteur de recherche de payer une amende de 900.000 euros pour des graves violations de la vie privée.

09 Jan 2014 LIRE L'ACTU
(MAJ) Une cyberattaque de grande ampleur contre Spamhaus ralentit le trafic internet Archives Secunews SECUNEWS

(MAJ) Une cyberattaque de grande ampleur contre Spamhaus ralentit le trafic internet

Si votre connexion a comme un coup de mou, pas la peine d'appeler votre fournisseur d'accés à internet... Une cyberattaque, l'une des plus importantes jamais enregistrée, dirigée contre une organisation de lutte contre les spams (Spamhaus) provoque un ralentissement du trafic internet au niveau mondial qui pourrait aller en s'aggravant selon certains experts. Steve Linford, directeur de Spamhaus, la cible de cette attaque, a déclaré à la BBC que son organisation était visée depuis plus d'une semaine par des attaques d'une ampleur inédite. (clic sur l'image pour agrandir) Les pirates ont lancé une attaque par déni de service ( DDOS ). [quote]"Au vu de l'amplitude signalée de cette attaque, qui a été estimée à 300 gigaoctets par seconde, nous pouvons confirmer qu'il s'agit de l'une des plus importantes opérations DDoS à ce jour", a indiqué dans un communiqué la société Kaspersky Lab.[/quote] Attaques multiples De plus graves perturbations pourraient survenir à plus grande échelle si l'attaque s'intensifie. Pour Paul Vlissidis, directeur technique de NCC, autre acteur de la sécurité informatique, il est d'autant plus difficile de contrer cette attaque qu'un grand nombre d'ordinateurs sont impliqués. [quote]"Si quelques ordinateurs envoient de grandes quantités de données, il est facile de les filtrer. Quand des milliers et des milliers de machines participent littéralement c'est beaucoup, beaucoup plus difficile", a-t-il expliqué. Selon lui, les volumes de trafic en jeu dans cette attaque ont déclenché une réaction en chaÓne sur l'ensemble d'internet.[/quote] Le site britannique thinkbroadband, qui permet aux internautes de tester le débit de leur connexion, se montre plus optimiste et n'a détecté que peu de signes d'un ralentissement. [quote["Bien sur il est possible que de nombreuses personnes puissent trouver que l'accés à des services ou certains sites sur internet est plus lent que d'habitude, mais apparemment rien ne prouve que les internautes britanniques aient été confrontés à une baisse de débit généralisée".[/quote] Edit: L'attaque informatique par déni de service contre Spamhaus n'aurait finalement causé aucun dommage au réseau internet européen, affirment plusieurs sociétés ayant une visibilité sur le trafic internet global. Utiliser "le mythe de l'effondrement d'internet" à des fins marketing [quote]"Nous n'avons observé aucun changement ou pic de trafic par rapport à la normale ces derniéres 48H", a affirmé jeudi à l'AFP la société Neo Telecoms, deuxiéme opérateur IP (internet protocol) en France et qui est présente sur les principaux points d'échanges internet européens.[/quote] [quote]"Parmi nos 600 clients européens qui sont des acteurs de l'internet, nous n'avons eu aucune remontée d'informations à ce sujet", a indiqué Neo Telecoms.[/quote] [quote]"Pour le trafic internet en général, nous n'avons pas eu de retours particuliers qui laisseraient entendre que des points d'échange ont saturé ou seraient même devenus injoignables", indique la société franco-américaine Cedexis, qui réoriente les requêtes et les flux de données des éditeurs de contenus vers les meilleurs hébergeurs, selon l'état du trafic internet.[/quote] [quote]"Certains acteurs ont intérêt à utiliser le mythe de l'effondrement d'internet dans leur communication pour vendre leurs services, d'ou l'intérêt d'avoir un peu de recul face à ce type d'information", a commenté Nicolas Guillaume, porte-parole de Cedexis qui compte plus de 150 clients opérateurs télécoms, médias et sites d'e-commerce.[/quote]

27 Mar 2013 LIRE L'ACTU
Londres bloque l'extradition du hacker Gary McKinnon vers les USA Archives Secunews SECUNEWS

Londres bloque l'extradition du hacker Gary McKinnon vers les USA

Gary McKinnon, le pirate informatique accusé d'intrusion dans des ordinateurs de l'armée américaine, ne sera pas extradé aux Etats-Unis en raison de son état de santé, a annoncé mardi 16 octobre 2012 la ministre de l'intérieur britannique, Theresa May, après une saga judiciaire de dix ans. Washington s'est dit déçu par la décision de Londres, tout en assurant que son alliance avec le Royaume-Uni n'en souffrirait pas. Citation: "M. McKinnon est accusé de délits graves mais il est indubitablement gravement malade", a déclaré la ministre devant le Parlement, soulignant que son extradition contreviendrait aux droits humains et ferait courir le risque qu'il se suicide. Par conséquent, j'ai retiré l'ordre d'extradition visant M. McKinnon", a-t-elle ajouté. Désormais, le parquet britannique devra décider si le pirate doit être poursuivi ou non au Royaume-Uni, a-t-elle précisé. Le plus important piratage du système informatique militaire Gary McKinnon , un Britannique de 46 ans, qui souffre d'une forme d'autisme, avait été arrêté à Londres en 2002 pour avoir piraté des dizaines d'ordinateurs de l'armée américaine et de la NASA, rendant trois cents appareils d'une base militaire inopérants peu de temps après les attentats du 11 septembre 2001. M. McKinnon n'a pas nié les faits mais a toujours soutenu qu'il ne faisait que rechercher des documents américains secrets prouvant l'existence des extraterrestres. Accusé d'être l'auteur du plus important piratage de tous les temps dans le système informatique militaire américain, il encourait, selon ses défenseurs, jusqu'à soixante ans de prison aux Etats-Unis. Washington a évalué à 800.000 dollars (615.000 euros) les dommages qu'il a causés. Son extradition avait été réclamée en juillet 2006, en vertu du traité signé en 2003 par les Etats-Unis et le Royaume-Uni après les attentats du 11 septembre 2001 pour faciliter le transfert de suspects dans le cadre de la lutte antiterroriste. Il est devenu un symbole de la campagne au Royaume-Uni visant à revoir, dans un sens plus contraignant, l'accord d'extradition entre Londres et Washington. Le premier ministre britannique, David Cameron, avait même soulevé à deux reprises le problème de l'extradition de M. McKinnon avec le président américain Barack Obama, soulignant le fait qu'il s'agissait d'un "jeune homme vulnérable". Trouble mentaux sévères Les avocats de M. McKinnon ont introduit de nombreux recours sur la base de rapports médicaux attestant qu'il souffrait "de troubles mentaux sévères" et présentait "un sérieux risque de suicide en cas d'extradition", mais ils ont tous été rejetés. M. McKinnon est atteint du syndrome d'Asperger, une forme d'autisme diagnostiquée en 2007 après qu'un expert de cette maladie eut observé le Britannique lors d'une interview à la télévision. La mère du pirate informatique, Janis Sharp, qui a mené activement campagne contre l'extradition de son fils, a fait part de sa satisfaction à l'annonce du blocage de l'extradition. Citation: "Merci Theresa May, du plus profond de mon coeur. J'ai toujours su que vous aviez la force et le courage de prendre la bonne décision", a-t-elle réagi.

17 Oct 2012 LIRE L'ACTU
La première condamnation de la loi Hadopi Archives Secunews SECUNEWS

La première condamnation de la loi Hadopi

Un internaute a été condamné ce jeudi matin par la justice à Belfort à une amende de 150 euros pour avoir téléchargé illégalement des morceaux de Rihanna, malgré les avertissements envoyés par la Hadopi. Une première. On avait appris la semaine dernière que les premiers dossiers avaient été transmis à la justice, voici la première condamnation, devenant ainsi le premier internaute connu condamné dans le cadre de cette procédure, ont indiqué le tribunal et le Hadopi. L'internaute, qui encourait 1.500 euros d'amende, a été condamné parce que sa ligne a été utilisée pour télécharger quelques morceaux de la chanteuse Rihanna, alors même qu'il avait déjà fait l'objet de plusieurs avertissements de la part de la Haute Autorité pour la diffusion des oeuvres et la protection des droits sur internet. Citation: L'internaute de 39 ans condamné pour avoir téléchargé illégalement de la musique a réagi ce eudi, "Ce n'est pas moi qui ai téléchargé, c'est ma femme" a-t-il expliqué. Au cours de l'audience, l'intéressé a reconnu les faits de non respect de son obligation de sécurisation, en précisant que c'était sa femme qui téléchargeait", a précisé l'Hadopi. Le substitut du procureur, Stéphane Clément, avait requis 300 euros d'amende, a indiqué le tribunal de police, l'internaute a été condamné pour "négligence caractérisée". Ce dossier est l'un des 14 transmis à la justice par la "commission de protection des droits" (l'organe de l'Hadopi chargé de mettre en oeuvre la "riposte graduée" au téléchargement illégal. MAJ le 14.9.2012 par Korben : CLAP CLAP CLAP ! Aujourd'hui est un grand jour pour l'institution Hadopi qui vient de libérer dans une joie sans limites, un premier bouchon de champagne. En effet, ce bonheur ivre, ils le doivent à leur talent puisqu'ils viennent ENFIN de faire leur première victime ! La première convoquée au tribunal, sur une série de 14 personnes. Nous ne pouvons que respecter cela face à l'immensité des moyens qu'ils ont mis en œuvre depuis plusieurs années. Des millions d'euros de budget dépensés en bureaux inutiles et notes de frais, des centaines d'heures de réunion à se caresser les uns les autres la coquillette, et surtout une formidable loi que Cricri, Frédo, Francky et tant d'autres martyrs de la cause ont réussi dans un bain de sueur, de sang et de pisse, à faire adopter. Et nous y voilà ! La fin du supplice de Sisyphe pour l'Hadopi ! J'en pleurerais presque des larmes de joie. On ne connait pas le nom de l'heureux élu, mais nous l'appellerons Jean-Claude Dégacolatéral pour la suite de notre histoire. Si Jean Claude a eu de graves démêlées avec l'Hadopi c'est qu'il s'est fait prendre la main dans le sac ! Le brigand a en effet été flashé à maintes reprises sur ce qu'on appelait autrefois les "autoroutes de l'information", devenues aujourd'hui les "chemins sinueux du LOL". Après une enquête approfondie des ronds de cuir de l'Hadopi (Francis, je t'aime) il s'avère que de manière tout à fait étrange, Monsieur Dégacolatéral a avoué n'avoir absolument aucune idée sur la manière dont il faudrait s'y prendre pour télécharger de manière illégale. Cette constatation faite, je pense que l'Hadopi s'est ensuite abstenue de lui demander s'il savait télécharger légalement. Mais alors, me direz-vous, révoltés ?? Qui est le fieffé coupable ? Et bien c'est sa compagne, l'amour de sa vie, la personne en qui il avait le plus confiance, qui a commis le péché originel avec l'ordinateur de la maison... l'irréparable boulette de cette femme répudiée devenue aujourd'hui son ex-dulcinée. À cause de cette petite écervelée, la chanteuse de R&B et reine des Barbades que nous simples mortels connaissons mieux sous le nom de Rihanna a bien failli courir à sa perte. Rendez-vous compte. 2 titres téléchargés sans avoir payé la dîme à cette chanteuse, auraient pu la ruiner et l'obliger à retourner dans l'ombre du star-system. Scandaleux et révoltant. Cela méritait bien justice et c'est ce que notre Hadopi a toujours eu comme objectif. Après donc s'être fait contrôler 2 fois de suite pour le crime de sa femme, Monsieur Dégacolatéral a eu la bonne idée de désactiver lui-même sa ligne ADSL qu'il chérissait avec tant d'amour... Mais ainsi soit-il. Si c'était le prix à payer, Jean Claude l'acceptait, la tête haute, en retenant ses larmes. Retourner au monde de l'offline, du papier et du téléphone à cadran ne l'effrayait plus, pourvu que l'hydre Hadopi lui lâche la jambe. Le temps passa et Jean Claude par la force des choses s’imagina que c’en était fini. Ce que le fou ignorait, c'est que pendant qu'il surfait dans le monde analogique, le démon Hadopi, tapi dans l'ombre, continuait à lui envoyer des messages obscurs et de mauvais augure sur sa boite email. Évidemment, la mort cérébrale dont ont été frappés les membres de l'Hadopi au moment du vote de la loi a laissé quelques séquelles que nous ne pouvons ignorer. Et l'une de ces séquelles, c'est de faire des choses totalement insensées comme envoyer des emails à des internautes dont la ligne ADSL est coupée ou résiliée. Risible et pourtant si pathétique. Et un beau jour, l'Hadopi a rattrapé son client Jean Claude Dégacolatéral, comme l'aurait fait la peste bubonique avec le cul d'une loutre germanique prostituée. Oui, elle s'accroche, car ce qu'aime cette institution, plus que de criminaliser des gens innocents, c'est les responsabiliser. Oh l'heureux homme ! A 40 ans, Jean Claude avait vraiment envie de se faire convoquer par l'Hadopi pour mieux comprendre son erreur. Celle-ci l'a alors invité dans son fief situé dans la ville des lumières (enfin, ce qu'il en reste). Mais le gueux pour s'y rendre devait payer ses propres frais de déplacements et d'auberge. En effet, tous les gueux habitants hors de Paris qui auront la chance de recevoir gratuitement un cours de moralité et de respect des majors devront s'y rendre par ses propres moyens. Ainsi va la recentralisation de la France qui exsangue de ses campagnes, ses représentants. C'est là qu'intervient un rebondissement plutôt surprenant qui vous décrochera la mâchoire. L'ami Jean Claude honorant la mémoire de son mentor Charles de Gaulle a dit NON ! Non, il ne se rendra pas à la convocation de l'Hadopi. Dans tout le royaume, on a alors pu entendre le collège Hadopien au grand complet s'exclamer d'une même voix rageuse : "Ah le rustre de Gaulois de foutre cul ! Nous allons lui faire payer son outrecuidance !" Pour mater le criminel, l'Hadopi a donc fait appel à la maréchaussée du village de Jean Claude. Ces derniers l'ont convoqué et lui ont intimé d'effectuer un nettoyage complet et certifié par un professionnel de son ordinateur, afin que la grande justice de notre pays et les excités de la propriété culturelle s'embrasent dans un feu de joie en apprenant que les ritournelles de la chanteuse Rihanna aient été correctement déplacées dans la corbeille de son ordinateur et que cette corbeille avait été soigneusement purgée dans un bruit que la décence ne me permet pas de vous décrire. Jean Claude a donc déboursé 50 € de sa poche trouée pour effectuer ce nettoyage certifié et a procuré immédiatement le fameux justificatif à la gendarmerie. Rentrant chez lui, et au bout de plusieurs semaines, il s'est une fois de plus assoupi, pensant que l'histoire était terminée. Mais comme tout bon chien quand il tient un os, il est très difficile de lui faire lâcher. Et dans les mâchoires du roquet Hadopi, Jean Claude était un os encore juteux... un os qui s'est fait convoquer au tribunal pour défaut de sécurisation de sa connexion Internet. Quelle ne fut pas sa surprise ! On ne peut qu'admirer le courage de cet homme persécuté par ces gens qui ont eux-mêmes avoué avoir déjà téléchargé de la musique illégalement. Jean Claude s'est défendu jusqu'au bout et sans l'aide d'un avocat. Son ex-épouse a pourtant bien reconnu devant le tribunal que c'était elle la criminelle, mais la justice, en plus d'être sourde, idiote et aveugle, ne l'a pas entendu de cette oreille. Monsieur Jean Claude Dégacolatéral n'a pas sécurisé sa connexion Internet et c'est là son crime. Évidemment, j'apprends en même temps que vous, ce que cela veut dire. J'imaginais qu'il fallait simplement mettre une clé suffisamment forte sur nos box ADSL. Mais au vu du jugement concernant Jean Claude, cela implique aussi devoir trancher les mains des gens qui vivent sous votre toit pour ne pas que ces traitres potentiels aillent dans votre dos, dépouiller la princesse Rihanna ou un autre de ses clones musicaux. Cela, Jean Claude n'y avait pas pensé et je suis sûr qu'il le regrette. Il est donc bien responsable. Voulant saigner le bougre jusqu'au bout, les ayants droit ont réclamé la somme de 300 € pour réparer le dommage qu'avait subit Rihanna qui à cause de cette perte inestimable de revenus n'a pas pu se soigner correctement après que son affreux compagnon de l'époque l'a sauvagement molesté, justement à cause de toute cette histoire avec Jean Claude. Heureusement, dans sa GRANDE BONTÉ, le tribunal a ordonné à Jean Claude de s'acquitter uniquement de la moitié de cette somme, soit 150 €. L'histoire ne dit pas si c'est Rihanna ou sa famille qui a touché cet argent ou si cela est parti dans les fêtes du palais Hadopi (c'est à dire dans les caisses de l'Etat) ou dans les caisses noires des ayants droits. Jean Claude étant totalement innocent dès le début de cette histoire, victime uniquement de l'infamie de sa femme, il aurait pu continuer à se battre. Mais comme tous les héros qui luttent jour après jour pour leurs idéaux, Jean Claude s'est usé face au harcèlement dont a fait preuve Hadopi et la justice. Il a donc accepté le châtiment, espérant que cela cesse enfin. Après avoir symboliquement mis à mort cette première proie, la sanguinaire Hadopi est retournée dans l'ombre pour s'attaquer aux 13 prochains délinquants. Je pense à ces derniers et à leurs familles. Que mes prières les accompagnent. Ils seront foudroyés comme Jean Claude l'a été et Hadopi continuera à festoyer et à danser sur la dépouille de ses pauvres victimes, en s'arrosant de champagne et en organisant des banquets bière saucissons sponsorisés par les Français et appelés mystérieusement "les Labs". Mais ceci est une autre histoire.

13 Sep 2012 LIRE L'ACTU
Huit mois de prison pour avoir piraté Facebook Archives Secunews SECUNEWS

Huit mois de prison pour avoir piraté Facebook

Un étudiant britannique en programmation informatique a été condamné, vendredi 17 février 2012 en Angleterre, à huit mois de prison pour avoir piraté le géant des réseaux sociaux Facebook, une affaire qui avait déclenché une enquête du FBI . Glenn Mangham, 26 ans, a reconnu avoir piraté Facebook entre avril et mai 2011 depuis la maison de ses parents à York, dans le nord de l'Angleterre. Citation:Il a expliqué qu'il entendait ainsi démontrer les faiblesses du systéme de sécurité du site, il a affirmé qu'il avait auparavant fait de même avec le portail internet de Yahoo! et avait ensuite prévenu la société pour les informer des défauts de leur site. Il aurait pu détruire toute l'entreprise, selon le procureur Le procureur, Sandip Patel, a rejeté les allégations du jeune homme, n'acceptant pas que le piratage de Facebook "ne soit autre chose que malveillant". Citation:Glenn Mangham a "agi avec détermination, une ingéniosité indubitable et dans un esprit calculateur", a estimé le procureur. "C'est le plus grave et le plus important incident de piratage d'un réseau social auquel la justice britannique n'a jamais été confrontée", a-t-il affirmé. L'étudiant aurait pu détruire "toute l'entreprise" Facebook et avait fait craindre à un espionnage industriel. Facebook a dépensé 200.000 dollars (153.000 euros) pour élucider l'affaire, qui avait donné lieu à une enquête concertée, longue et chére de la part de la police fédérale américaine et des autorités britanniques. Citation:Les actions de M. Mangham ont eu de "réelles conséquences et des conséquences éventuellement trés graves", qui auraient pu être "absolument désastreuses" pour Facebook, a estimé le juge Alistair McCreath. "Une peine de prison est indispensable", a-t-il ajouté. Lire toutes les actus facebook

18 Feb 2012 LIRE L'ACTU
Canicule: votre PC aussi réclame de l'air et de l'ombre Archives Secunews SECUNEWS

Canicule: votre PC aussi réclame de l'air et de l'ombre

En période estivale, le matériel informatique souffre autant de la chaleur que ses utilisateurs. Pour protéger ses postes de travail, le respect de quelques bonnes pratiques s'impose. Qui ne s'en est pas aperçu ? Les chaleurs caniculaires ont envahi la Belgique et la France depuis maintenant quelques semaines. Des températures qui dépassent les 36°C. Vos serveurs sont bien à l'abri dans une salle climatisée à 20°C. Et vos postes de travail ? Observez bien vos collaborateurs : Leur état dans un environnement de travail non climatisé vous donnera une idée de ce que peut subir votre parc machines dans un tel environnement . ]Les symptômes les plus courants étant: - Une absence de réponse de la souris ou du clavier - L'arrêt intempestif du moniteur - Dans des cas plus graves, des messages d'erreurs d'opérations non autorisées voire une erreur fatale. Bien sûr, l'augmentation du niveau du mercure n'est pas seule en cause. Les taux d'humidité élevés et les orages, souvent en fin de journée, sont autant de facteurs de risques pour les stations de travail. Quelques recommandations simples permettent de s'en prémunir. La première de toute est la plus évidente : protéger son ordinateur de la chaleur. Comment ? En évitant de l'installer derrière une baie vitrée en plein soleil et en laissant le plus d'espace possible autour de l'unité centrale afin que les ventilateurs puissent faire correctement leur travail. Evident mais pas forcément inutile à rappeler : ne pas obstruer les aérations et pourquoi pas leur accorder un petit nettoyage de printemps après un hiver passé à se poussiérer. Pour les plus inquiets, de petits logiciels permettent même une surveillance constante de la température des éléments internes de l'unité centrale à l'aide des sondes intégrées aux composants. Elles sont souvent gratuites ou en licence open source et permettent d'établir des alertes en cas de: - Dépassement d'un seuil de température du processeur ( CPU ) - De vitesse de rotation des ventilateurs - De tension d'alimentation. A l'instar des téléviseurs, des magnétoscopes et des téléphones, les ordinateurs sont très sensibles à l'orage. Là aussi, quelques précautions suffisent pour éviter les catastrophes en cas de surtension ou de micro-coupures. A commencer par ne pas brancher plusieurs machines sur une même multiprise. En cas de surtension, toutes les machines risqueraint le coup de jus, parfois fatal au disque dur. Il est d'ailleurs conseillé d'arrêter et de débrancher tout l'équipement informatique en cas d'orage. Dispositif pas toujours évident à mettre en place ! Les portables plus exposés que les postes fixes. Dans tous les cas, la présence d'un onduleur et d'un parasurtenseur est fortement recommandée, il permettra de se prémunir des variations et des interruptions subites de tension, nuisibles à la fois au travail des collaborateurs (perte de données) comme au matériel, immédiatement ou à terme, en cas de répétition régulière du problème. Les portables sont de leur côté moins exposés à ce risque : S'il est relié au réseau électrique, les surtensions seront subies par le transformateur et en cas de coupure courant, la batterie prend aussitôt le relais, évitant ainsi tout arrêt intempestif. Pour autant, les machines nomades ne sont pas moins sensibles aux variations de températures que leurs homologues de bureau, bien au contraire. Leur conception compacte les y expose même davantage, leurs composants ayant naturellement une forte tendance à la surchauffe. Afin de leur assurer la meilleure ventilation possible, il est donc recommandé de les utiliser sur une surface plane et rigide. Cette précaution évite ainsi le risque d'obstruction des grilles d'aération et laisse circuler l'air autour de la coque qui, été comme hiver, présente une température déjà élevée. Outre le risque de vol, il est également déconseillé de laisser traîner son portable sur le siège arrière de sa voiture garée en plein soleil. Dans ce cas, la température à l'intérieur de l'habitacle peut approcher les 50°C l'électronique des composants risque de ne pas apprécier ! Enfin, pour les acharnés de travail, le portable à la plage n'est pas non plus une bonne idée. L'exposition prolongée au soleil, le sable et les projections d'eau auront vite raison de votre outil de travail. Voir aussi: Un centre de données de Belgacom victime de la canicule.

10 Oct 2010 LIRE L'ACTU