Moteur de recherche

Résultats pour : "hébergeurs"

Le FBI pirate 1.500 ordinateurs dans une opération anti-pédopornographie Archives Secunews SECUNEWS

Le FBI pirate 1.500 ordinateurs dans une opération anti-pédopornographie

Un des plus grand site caché de pédopornographie a été piraté par le FBI, qui a ainsi pu piéger plus d’un millier de ses visiteurs, pourtant censés être protégés par TOR, un réseau permettant de rendre anonyme une connexion internet. En février 2015, le FBI identifie les hébergeurs de Playpen, un site d'images pédopornographiques situé sur le dark web (le web caché), rapporte le site Motherboard. Mais les enquêteurs décident de ne pas fermer le site tout en le déployant depuis ses propres serveurs. En même temps, le FBI lance un outil de piratage déjà utilisé dans d'autres opérations de surveillance, qu’il appelle 'Network Investigating Technique' (NIT) Un programme malveillant (malware) pour identifier les visiteurs. Pendant deux semaines, l’outil de piratage déploie un programme malveillant sur les ordinateurs qui se connectent au site Playpen via TOR. Ce programme permet au FBI d’identifier les utilisateurs grâce à leur adresse IP. Près de 1.500 utilisateurs de ce site, qui recensait 11.000 visiteurs uniques chaque semaine, sont alors identifiés. En 2011, l’opération 'Torpedo', proche de celle menée contre Playpen, avait permis de collecter 25 adresses IP concernant les visiteurs de trois sites pédopornographiques. Elle avait mené à une dizaine de procès. En juillet 2015, cinq Français avaient été interpellés et mis en examen à Fort-de-France pour détention, transmission et diffusion d'images et vidéos pédopornographiques. Ils avaient été identifiés grâce à un logiciel espion américain qui avait repéré leur adresse IP. Mais pour Christopher Soghoian, un défenseur de la protection de la vie privée sur Internet, cité par Motherboard, cette technique utilisée par le FBI est alarmante car l’agence n’avait qu’un seul mandat et a pourtant procédé à plus de 1.000 identifications. [quote]C’est une nouvelle frontière effrayante de la surveillance, et nous ne devrions pas partir dans cette direction sans débat public et sans que le Congrès évalue avec attention si ces techniques devraient être utilisées par les forces de l’ordre.[/quote] Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

10 Jan 2016 LIRE L'ACTU
(MAJ) Une cyberattaque de grande ampleur contre Spamhaus ralentit le trafic internet Archives Secunews SECUNEWS

(MAJ) Une cyberattaque de grande ampleur contre Spamhaus ralentit le trafic internet

Si votre connexion a comme un coup de mou, pas la peine d'appeler votre fournisseur d'accés à internet... Une cyberattaque, l'une des plus importantes jamais enregistrée, dirigée contre une organisation de lutte contre les spams (Spamhaus) provoque un ralentissement du trafic internet au niveau mondial qui pourrait aller en s'aggravant selon certains experts. Steve Linford, directeur de Spamhaus, la cible de cette attaque, a déclaré à la BBC que son organisation était visée depuis plus d'une semaine par des attaques d'une ampleur inédite. (clic sur l'image pour agrandir) Les pirates ont lancé une attaque par déni de service ( DDOS ). [quote]"Au vu de l'amplitude signalée de cette attaque, qui a été estimée à 300 gigaoctets par seconde, nous pouvons confirmer qu'il s'agit de l'une des plus importantes opérations DDoS à ce jour", a indiqué dans un communiqué la société Kaspersky Lab.[/quote] Attaques multiples De plus graves perturbations pourraient survenir à plus grande échelle si l'attaque s'intensifie. Pour Paul Vlissidis, directeur technique de NCC, autre acteur de la sécurité informatique, il est d'autant plus difficile de contrer cette attaque qu'un grand nombre d'ordinateurs sont impliqués. [quote]"Si quelques ordinateurs envoient de grandes quantités de données, il est facile de les filtrer. Quand des milliers et des milliers de machines participent littéralement c'est beaucoup, beaucoup plus difficile", a-t-il expliqué. Selon lui, les volumes de trafic en jeu dans cette attaque ont déclenché une réaction en chaÓne sur l'ensemble d'internet.[/quote] Le site britannique thinkbroadband, qui permet aux internautes de tester le débit de leur connexion, se montre plus optimiste et n'a détecté que peu de signes d'un ralentissement. [quote["Bien sur il est possible que de nombreuses personnes puissent trouver que l'accés à des services ou certains sites sur internet est plus lent que d'habitude, mais apparemment rien ne prouve que les internautes britanniques aient été confrontés à une baisse de débit généralisée".[/quote] Edit: L'attaque informatique par déni de service contre Spamhaus n'aurait finalement causé aucun dommage au réseau internet européen, affirment plusieurs sociétés ayant une visibilité sur le trafic internet global. Utiliser "le mythe de l'effondrement d'internet" à des fins marketing [quote]"Nous n'avons observé aucun changement ou pic de trafic par rapport à la normale ces derniéres 48H", a affirmé jeudi à l'AFP la société Neo Telecoms, deuxiéme opérateur IP (internet protocol) en France et qui est présente sur les principaux points d'échanges internet européens.[/quote] [quote]"Parmi nos 600 clients européens qui sont des acteurs de l'internet, nous n'avons eu aucune remontée d'informations à ce sujet", a indiqué Neo Telecoms.[/quote] [quote]"Pour le trafic internet en général, nous n'avons pas eu de retours particuliers qui laisseraient entendre que des points d'échange ont saturé ou seraient même devenus injoignables", indique la société franco-américaine Cedexis, qui réoriente les requêtes et les flux de données des éditeurs de contenus vers les meilleurs hébergeurs, selon l'état du trafic internet.[/quote] [quote]"Certains acteurs ont intérêt à utiliser le mythe de l'effondrement d'internet dans leur communication pour vendre leurs services, d'ou l'intérêt d'avoir un peu de recul face à ce type d'information", a commenté Nicolas Guillaume, porte-parole de Cedexis qui compte plus de 150 clients opérateurs télécoms, médias et sites d'e-commerce.[/quote]

27 Mar 2013 LIRE L'ACTU
Microsoft s'attaque au botnets Zeus Archives Secunews SECUNEWS

Microsoft s'attaque au botnets Zeus

Microsoft et plusieurs partenaires du secteur bancaire ont, il y a quelques jours, mené aux États-Unis une opération coup de poing contre l'un des plus gros réseaux de botnets du monde, "Zeus". Munis d'un mandat d'un juge fédéral et accompagnés de quelques US Marshalls, des employés de Microsoft ont ainsi débarqué chez deux hébergeurs situés en Pennsylvanie et dans l'Illinois. Leur objectif: Couper net plusieurs botnets profitant du malware Zeus en faisant tomber plusieurs serveurs de commande et de contrôle. Opération réussie, selon Richard Boscovich, avocat pour Microsoft, qui indique [quote]"Avec cette action, nous avons interrompu une source importante de revenus pour les fraudeurs en ligne et les cyber-voleurs, tout en récupérant des informations importantes afin d'aider à repérer les responsables et à mieux identifier les victimes."[/quote] Concrètement, Microsoft aurait fait tomber deux adresses IP derrière la structure de commande de certains botnets basés sur "Zeus", et a sécurisé 800 noms de domaines anciennement liés au malware. "Ce qui va nous aider à repérer des milliers d'ordinateurs infectés par Zeus" indique la firme. Rappelons que Zeus, une fois qu'il a infecté un ordinateur, permet notamment aux cybercriminels d'espionner les frappes au clavier de la victime, pour récupérer ses identifiants lorsqu'il se connecte au site de sa banque ou à un magasin en ligne. Ce n'est pas la première fois que Microsoft dépose plainte puis s'associe avec les autorités américaines pour faire tomber un botnet, la firme s'était déjà attaqué à "Waledac" en 2010, et avait décapité l'énorme "Rustock l'année dernière en montant aussi une opération juridique suivie d'une perquisition au même moment dans plusieurs pays. Mais ici, ce n'est pas tout à fait la même chose. Microsoft ne peut pas, dans le cas de Zeus, se vanter d'avoir fait tomber entièrement un réseau de PC zombies. Pour cause: Il existe sans doute des centaines de variantes de ce code, celui-ci n'étant qu'une boite à outil (fort chère et protégée par DRM) que des cybercriminels se procurent pour ensuite en faire ce qu'ils désirent. [quote]Microsoft, indique qu'il va cependant profiter des informations qu'il a pu récupérer pour tenter de prévenir les victimes, via leur fournisseur d'accés, que leur PC est vérolé.[/quote] Clic pour plus d'infos sur Zeus secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)

26 Mar 2012 LIRE L'ACTU
Hadopi veut la peau du streaming Archives Secunews SECUNEWS

Hadopi veut la peau du streaming

Aussitôt dit, aussitôt fait!, une semaine à peine aprés le discours de Nicolas Sarkozy dénonçant les ravages des sites de streaming illégal, l'Hadopi a dévoilé son programme d'attaque ou programme d'étude, pour le moment. Le planning est serré, peut-être en raison d'une élection présidentielle approchante, tout doit être bouclé au terme du 1er trimestre 2012. Le probléme paraÓt urgent, mais il est connu depuis belle lurette. C'est Luc Besson qui a ouvert le débat du streaming dans une tribune au Monde en février 2009, soit un mois avant que la loi Création et Internet soit débattue pour la premiére fois à l'Assemblée nationale. Le réalisateur et producteur dénonçait l'économie illégale des sites de vidéo en streaming et la complicité objective des hébergeurs et fournisseurs d'accés à Internet. Il prenait l'exemple du site canadien "BeeMotion", regorgant de centaines de films qui, parfois, viennent tout juste de sortir en salles. La tribune a fait grand bruit. Immédiatement, Free a fait fermer BeeMotion qu'il hébergeait sur ses serveurs et Frédéric Lefebvre a envoyé une lettre au président de l'Assemblée Nationale, Bernard Accoyer, pour demander la création d'une commission d'enquête parlementaire sur le cas de sites de streaming . De son côté, Jean Berbineau (alors secrétaire général de l'ARMT et aujourd'hui membre du collége de l' Hadopi ) a rappelé qu'une nouvelle commission n'était pas nécessaire, telle qu'elle était rédigée, la loi Création et Internet permettait déjà de s'attaquer au streaming. Deux ans et neuf mois ont passé, puis un ordre présidentiel. Citation:"Il est temps désormais d'entrer dans une phase active de lutte contre ce comportement mercantile qui, du créateur à l'internaute, pénalise tous ceux qui sont respectueux des lois", annonce donc le communiqué de l'Hadopi. Et si la décision fut si longue à prendre, c'est que la Haute autorité a d? se faire la main sur le " p2p " avant d'avoir les compétences nécessaires pour étendre son champ d'action. Aujourd'hui, enfin, les connaissances acquises gr‚ce au déploiement réussi de la réponse graduée et aux expérimentations effectuées par l'Hadopi dans le cadre de son expertise technique, juridique et économique permettent d'engager une nouvelle étape. Mireille Imbert-Quaretta, présidente de la Commission de protection des droits de l'Hadopi, prendra en charge les trois volets de cette mission, évaluation, discussion, adaptation. Les résultats devront être, c'est promis, conduits et exposés en toute transparence. La premiére étape consistera à étudier le phénoméne du streaming notamment dans ses dimensions technique et économique, et à lister les mesures de lutte juridiques et techniques existantes et leurs limites. Pour cela, la Haute autorité pourra s'appuyer sur les travaux conduits par le " Lab Propriété Intellectuelle et Internet ", qui s'est réuni cet été autour de la question, quel encadrement juridique pour le streaming d'oeuvres de l'esprit ?" Les réflexions et conclusions Quand l'Hadopi estimera avoir toutes les clés en main, elle ouvrira un dialogue intensif avec les sites et plateformes de streaming illégal. Tous les intermédiaires, notamment les établissements bancaires, intermédiaires de paiement ou de micro-paiement, et régies publicitaires seront également appelés à s'exprimer sur les moyens qu'ils pourraient mettre en oeuvre pour remédier au probléme. L'Hadopi envisagerait-elle donc la possibilité parmi d'autres de s'en prendre aux sites de streaming non coopératifs via leur portefeuille ? C'est de cette maniére que WikiLeaks , privé de fonds, a été réduit au silence cette année. Et enfin, à partir de l'évaluation des limites des outils juridiques existants et si l'Hadopi l'estime nécessaire, elle pourra proposer des adaptations de toute nature y compris législative, pour atteindre les objectifs fixés. Reste une question fondamentale, quels sont les objectifs fixés ? Faire disparaÓtre les sites de streaming illégal ou dissuader les internautes de les consulter, via le systéme de riposte graduée ? La seconde option impliquerait une surveillance des internautes et une analyse détaillée des flux transitant par leur connexion Internet, pour déterminer quelles consultations sont légales ou non, une technique appelée "deep packet inspection", dont l'Hadopi a promis de se tenir éloignée. Le blocage des sites illégaux, quant à lui, ne peut pas passer par un systéme de liste noire, " un tel filtrage vient dêêtre jugé illégal par la Cour de justice européenne ". Reste la possibilité de leur couper les vivres, ou de les fermer un par un par injonction de l'hébergeur ou procédure judiciaire classique. Il y a du pain sur la planche... Clic pour lire tous les articles Hadopi

30 Nov 2011 LIRE L'ACTU
Un décret Français impose aux F.A.I et hébergeurs de conserver les mots de passe Archives Secunews SECUNEWS

Un décret Français impose aux F.A.I et hébergeurs de conserver les mots de passe

Un décret paru mardi 1er mars au Journal officiel impose aux hébergeurs et fournisseurs de services sur Internet francais de conserver pendant un an toute une série de données personnelles de l'internaute, comme ses codes confidentiels, ainsi que sa navigation sur la Toile. "La durée de conservation des données est d'un an", indique ce décret pris dans le cadre de la loi du 21 juin 2004 "pour la confiance dans l'économie numérique". Cette loi prévoit notamment que la police et gendarmerie nationale peuvent exiger ces données "afin de prévenir les actes de terrorisme". Citation:"Pour chaque connexion de leurs abonnés", les hébergeurs et fournisseurs de services sur Internet sont tenus de "conserver" des informations trés diverses et trés précises, selon ce décret. Ils doivent ainsi sauvegarder: - Les informations fournies lors de la souscription d'un contrat par un utilisateur ou lors de la création d'un compte (à savoir "les nom et prénom ou la raison sociale) - Les adresses postales associées - Les pseudonymes utilisés - Les adresses de courrier électronique ou de compte associées - Les numéros de téléphone - Le mot de passe ainsi que les données permettant de le vérifier ou de le modifier Conserver le moyen de paiement, sa référence, son montant Plus généralement, les hébergeurs doivent garder - L'identifiant de la connexion - L'identifiant du terminal utilisé pour la connexion - Les dates et heures de début et de fin de la connexion - Lles caractéristiques de la ligne de l'abonné. Citation:Pour chaque action d'un internaute sur la Toile, "la nature de l'opération" doit être consignée par ces prestataires, qu'il s'agisse d'écrire un e-mail ou de télécharger une image ou une vidéo, ainsi que "les date et heure", ordonne le texte. "Lorsque la souscription du contrat ou du compte est payante", les hébergeurs et fournisseurs de services sur la Toile doivent également conserver le moyen de paiement, sa référence, son montant ainsi que "la date et l'heure de la transaction", précise-t-il. La Commission nationale informatique et libertés, la CNIL, qui défend le respect de la vie privée sur la Toile, a indiqué avoir rendu, dés 2007, un avis sur le sujet, mais celui-ci n'est pas public. Clic pour lire le décret JORF n?0050 du 1 mars 2011 (source:lemonde)

03 Mar 2011 LIRE L'ACTU
Diaspora miné par de nombreuses failles de sécurité Archives Secunews SECUNEWS

Diaspora miné par de nombreuses failles de sécurité

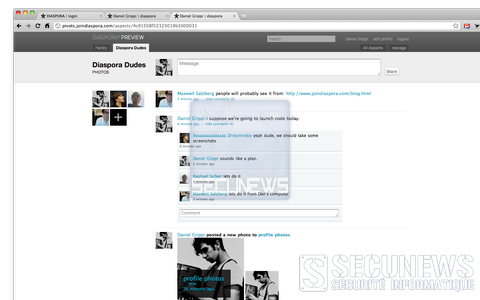
Des hackers tirent la sonnette d'alarme sur les nombreuses vulnérabilités découvertes dans le code du réseau social open source qui le rendent peu s?r. Rendu public la semaine derniére, le code source du réseau social "Diaspora" a rapidement suscité des inquiétudes sur son niveau de sécurité alors qu'une version alpha est censée arriver en octobre 2010. Plus d'images Des hackers qui se sont penchés sur le code affirment que les failles de sécurité découvertes permettraient d'accomplir de trés vilaines choses, à peu prés n'importe quel type d'intrusion et de prise de contrôle seraient réalisables, notamment sous forme de cross-site scripting ( XSS ), détournement de compte utilisateur, suppression des photos, recrutement de nouveaux"amis" sans leur consentement. Il ne s'agit pour le moment que de menaces potentielles et les vulnérabilités les plus sérieuses n'ont pas été rendue publiques mais communiquées directement aux créateurs du projet Diaspora afin qu'ils prennent les mesures nécessaires. Reste que le site est déjà utilisé par les plus fervents supporters du projet et que des serveurs publics sont déjà en service. Rappelons que le principe de Diaspora consiste à faire des membres du réseau social les propres hébergeurs de leurs données personnelles. En publiant le code source jeudi dernier, les initiateurs du projet invitaient les volontaires à le tester tout en prévenant qu'il y avait des bugs et des failles de sécurité, il semblerait qu'ils n'aient pas mesuré l'ampleur et l'importance de ces vulnérabilités. La sortie de la version alpha de Diaspora, prévue en octobre 2010, sera peut être différée le temps de fiabiliser la sécurité du code source.

19 Sep 2010 LIRE L'ACTU