Moteur de recherche

Résultats pour : "ivre"

Une tempête solaire accusée à tort d’avoir retardé un train en 1848 : retour sur une erreur historique qui a perturbé les premiers réseaux télégraphiques ferroviaires Presse-Citron Général

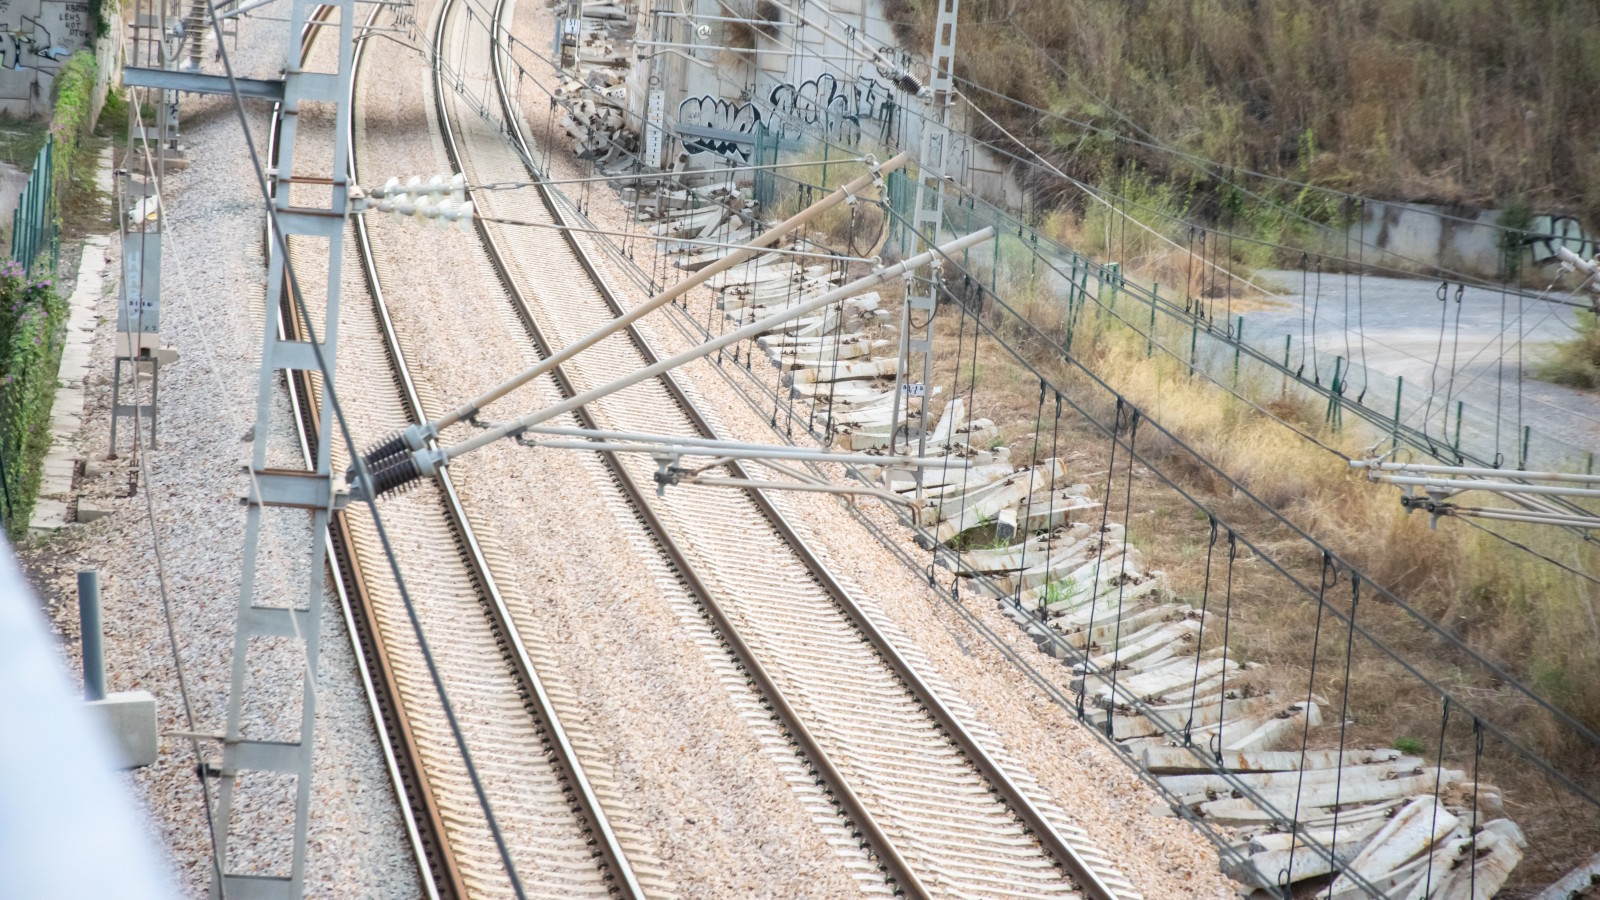
Une tempête solaire accusée à tort d’avoir retardé un train en 1848 : retour sur une erreur historique qui a perturbé les premiers réseaux télégraphiques ferroviaires

À l'aube des télécommunications, le réseau télégraphique britannique a découvert les joies des courants parasites solaires. Néanmoins, la première « victime » officielle de notre étoile n'est pas celle que les livres d'Histoire citent depuis plus d'un siècle : une petite coquille s'était glissée dan

03 Oct 2026 LIRE L'ACTU
La puce qui fait tourner Gemini part en orbite dans quelques jours : Google annonce un test imminent et en dit plus sur ses futurs centres de données dans l’espace Presse-Citron Général

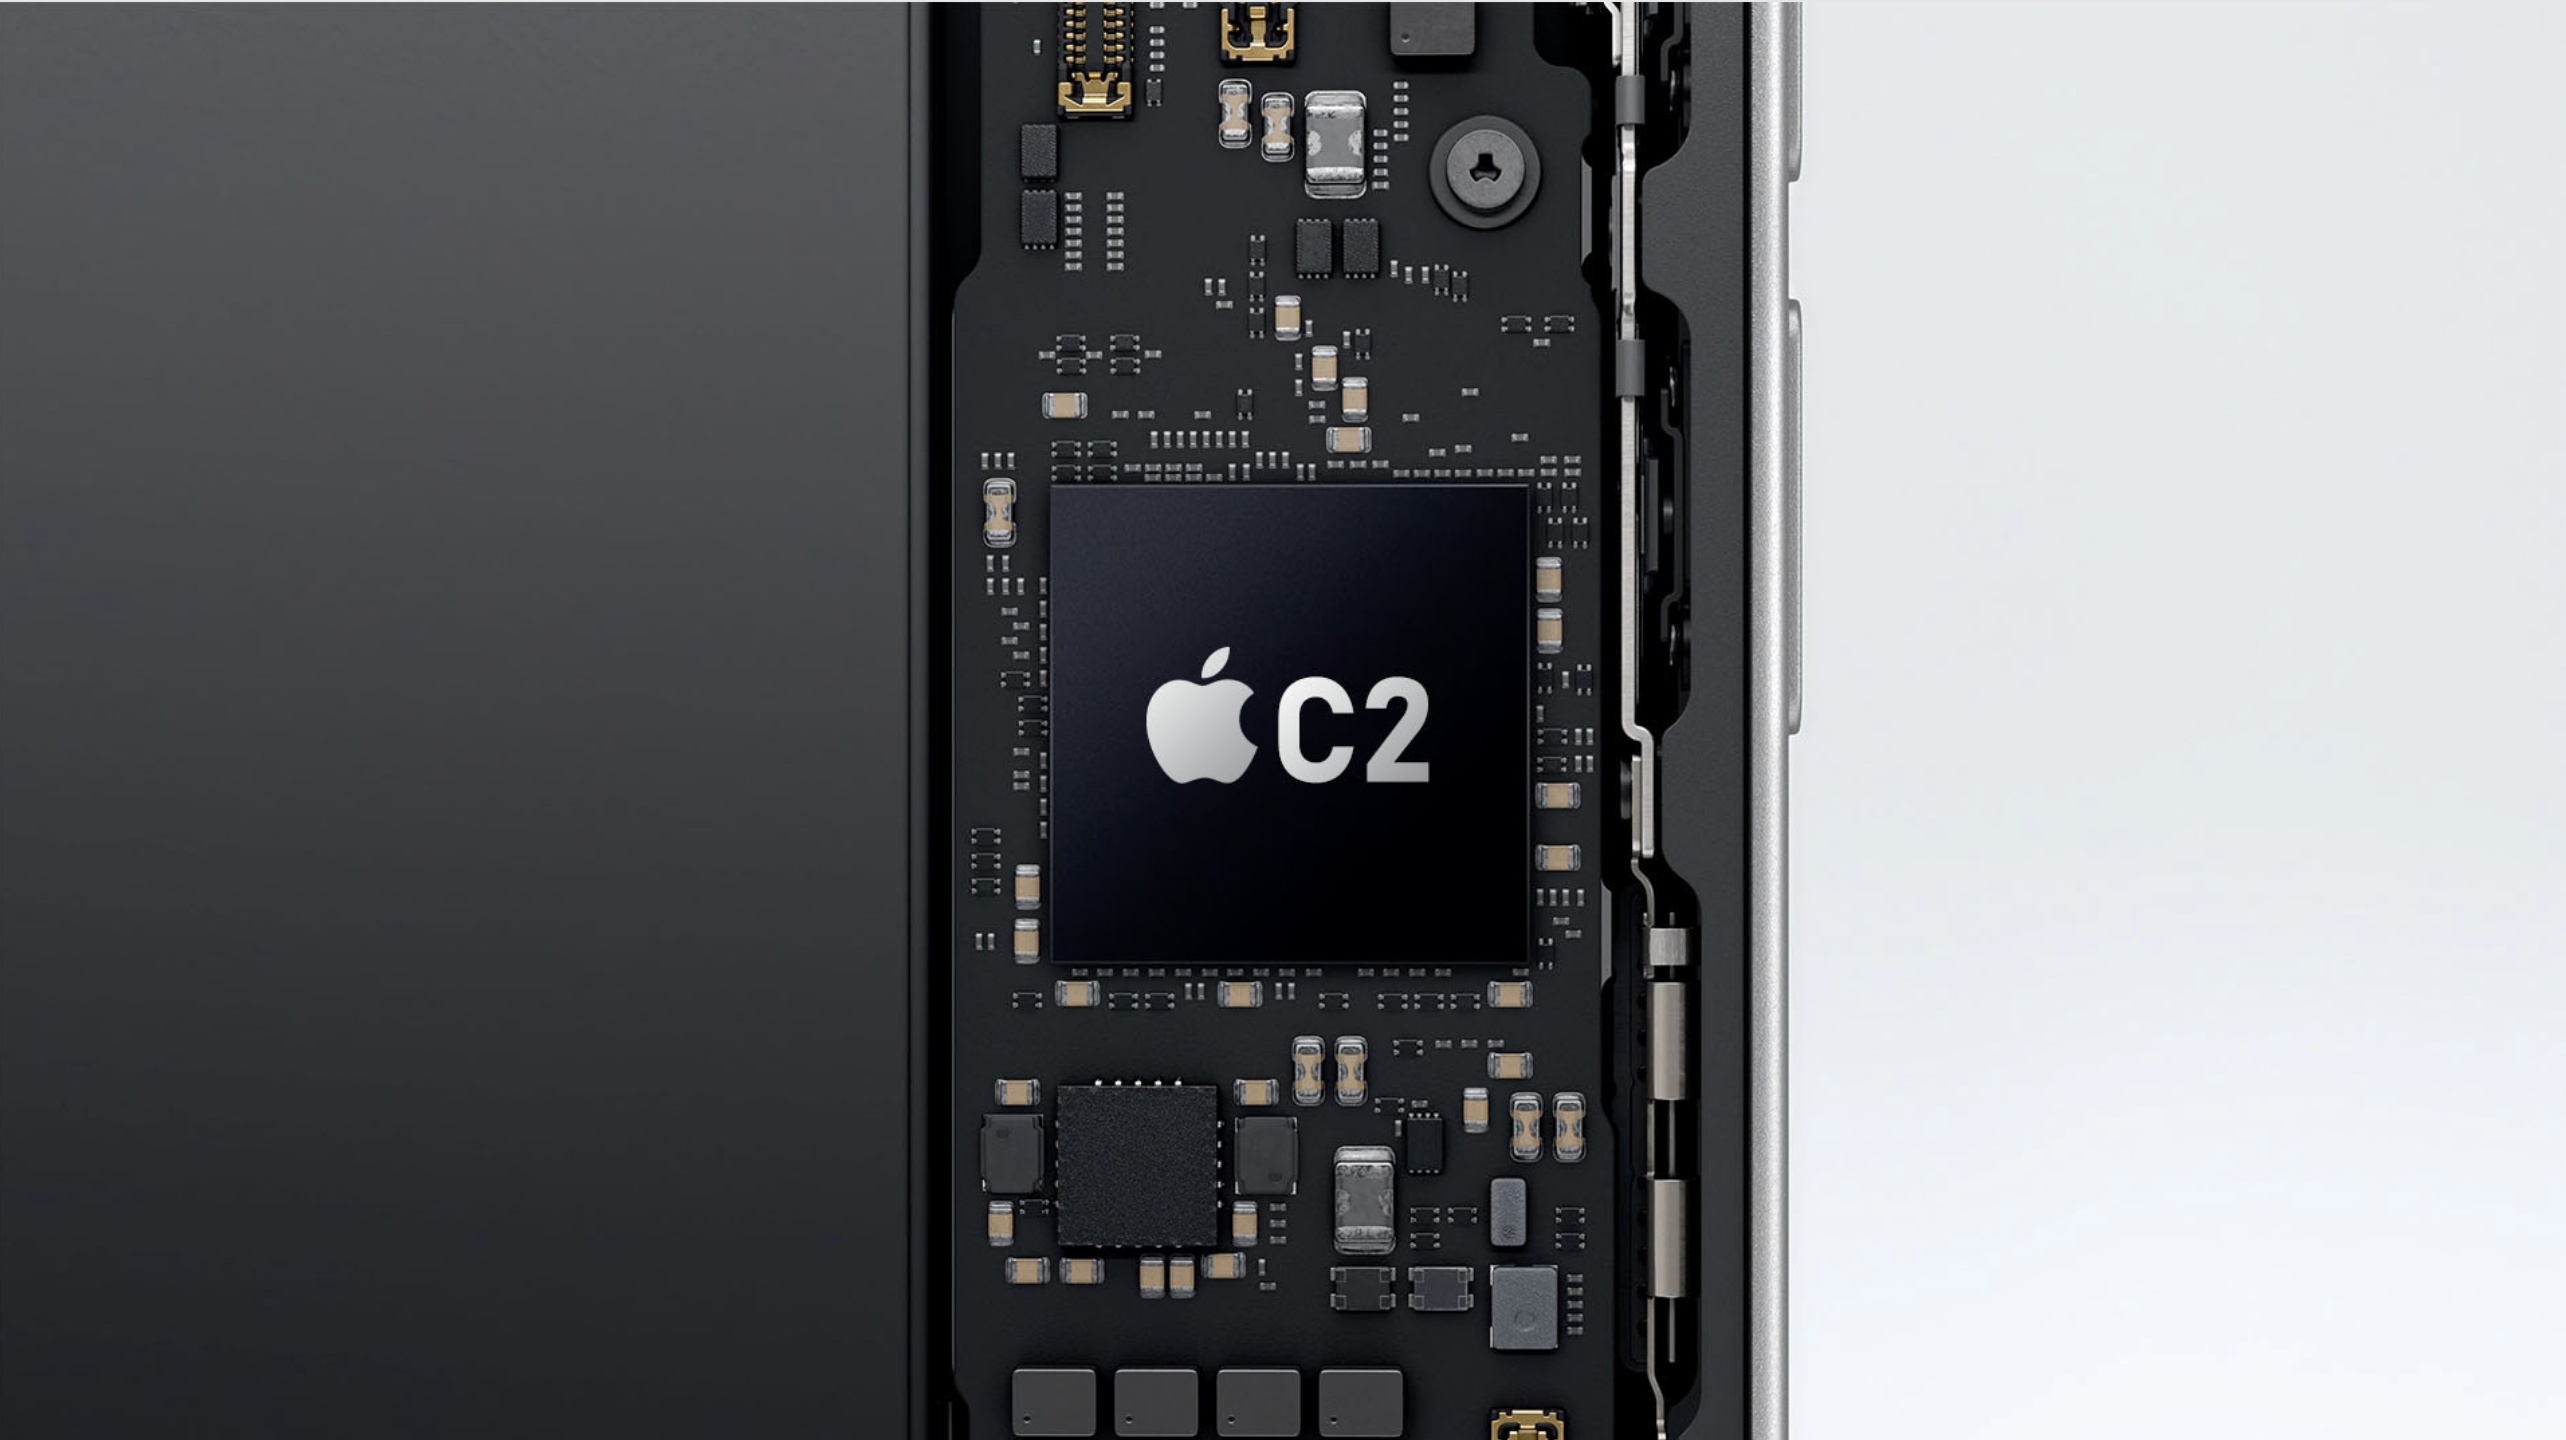
La puce qui fait tourner Gemini part en orbite dans quelques jours : Google annonce un test imminent et en dit plus sur ses futurs centres de données dans l’espace

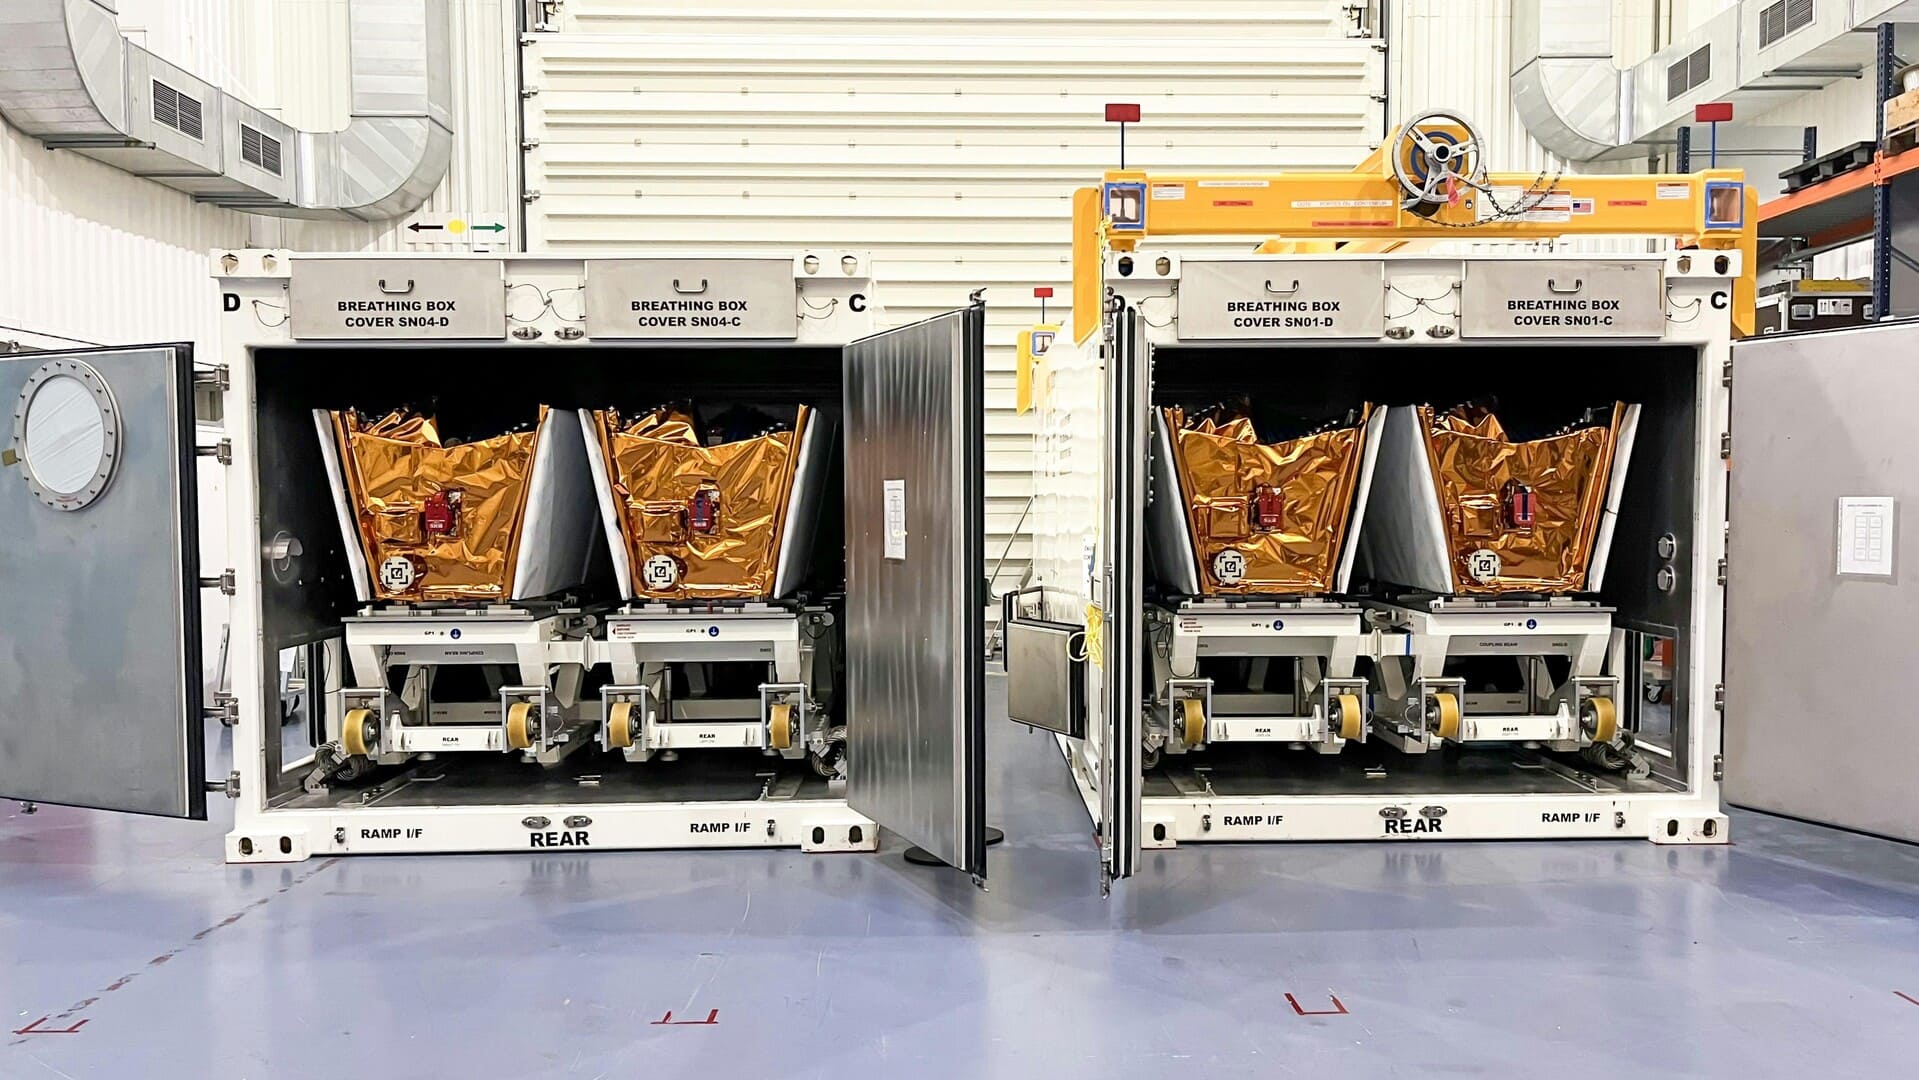
Google veut envoyer des centres de données orbitaux pour faire les calculs pour l’IA dans l’espace, où ses satellites pourront obtenir jusqu’à 8 fois plus d’énergie solaire. Et un premier test, qui déterminera si les puces d’IA qui font tourner Gemini peuvent survivre au lancement et aux conditions

25 Sep 2026 LIRE L'ACTU
GTA 6, une date de sortie encore repoussée! Archives Secunews SECUNEWS

GTA 6, une date de sortie encore repoussée!

Grand Theft Auto 6 (GTA 6) a été une fois de plus repoussé, suscitant frustration et déception chez les fans du jeu très attendu. Initialement prévu pour l'automne 2025, puis reporté au 26 mai 2026, le lancement officiel a maintenant été décalé au 19 novembre 2026. Cette deuxième prolongation de six mois a été confirmée par Rockstar Games et Take-Two Interactive, les éditeurs du jeu. Raisons du report Rockstar justifie ce nouveau retard par le besoin de peaufiner davantage le jeu afin d'atteindre le niveau de qualité et de finition que les joueurs attendent. Le studio, réputé pour son exigence de perfection, préfère retarder la sortie plutôt que de livrer un produit qui ne soit pas à la hauteur de ses standards. Ce délai supplémentaire doit permettre à l’équipe de développement de finaliser les derniers aspects du jeu, notamment pour assurer une expérience utilisateur optimale et éviter des bugs majeurs à la sortie. Réactions et conséquences Ce report a provoqué une réaction négative immédiate sur le marché financier, avec une chute significative du cours de l'action de Take-Two Interactive, maison-mère de Rockstar Games. Les investisseurs ont sanctionné cette annonce, voyant un risque dans le décalage à répétition du lancement, bien que la direction reste confiante quant au succès futur du jeu. Du côté des joueurs, l'expression « Here we go again » ("c'est reparti") résume bien la lassitude mêlée à l'attente impatiente. Contexte du développement GTA 6 a été officiellement annoncé en février 2022, avec un premier trailer dévoilé 18 mois plus tard, qui laissait entendre une sortie en 2025. Le scénario du jeu met en scène deux personnages principaux, Jason et Lucia, dans un état fictif inspiré de la Floride, appelé Leonida. Le premier report majeur avait déjà repoussé la sortie à mai 2026, puis la nouvelle annonce a une fois encore repoussé la date à novembre 2026. Conclusion Malgré la déception liée à ce nouveau retard, Rockstar Games continue d'insister sur l'importance de la qualité, ce qui a toujours été leur marque de fabrique. Les joueurs doivent donc patienter jusqu'à la fin de l'année 2026 pour découvrir cette nouvelle aventure dans l'univers de Grand Theft Auto, avec l'espoir que le temps supplémentaire de développement garantira une expérience à la hauteur des attentes.

09 Nov 2025 LIRE L'ACTU
Saviez-vous, que le Bluetooth tient son nom d'un roi viking ? Archives Secunews SECUNEWS

Saviez-vous, que le Bluetooth tient son nom d'un roi viking ?

Bluetooth, un drôle de nom qui s’est imposé dans nos vies, mais dont vous ignorez peut-être l’origine… Vous l'activez tous les jours sur vos téléphones, vos ordinateurs, vos tablettes… Saviez-vous que ce mot de Bluetooth, présent dans nos vies depuis plus de 20 ans, vient d’un roi viking du Xe siècle qui avait les dents gâtées ? "Il s’appelait Harald Blåtand, “bla” c’est bleu et “tand” c’est dent, donc Harald à la dent bleue, en anglais bluetooth. Ce roi avait comme particularité d’avoir une dent gâtée donc bleu gris foncé, son surnom", explique Pierre Mounier-Kuhn, historien de l’informatique. Un nouveau projet informatique Deux ingénieurs de chez Intel et Ericsson boivent un verre à Toronto. Ils travaillent sur un projet de grande ampleur qui réunit IBM, Intel, Ericsson, Nokia et Toshiba. À ce moment-là, Nokia et Ericsson, entreprises nordiques, sont des moteurs dans le milieu informatique, comme Intel, IBM et Toshiba. Sous l'impulsion d'Ericsson, ces cinq entreprises développent une technologie permettant la communication entre appareils. Alors qu'ils sont en pleine recherche d'un nom pour ce projet, les deux collègues discutent d'une passion commune : l'histoire. L'un deux vient de finir la lecture d'un livre sur une guerre viking et il a été marqué par un personnage en particulier… Le roi danois Harald Blåtand, connu pour avoir impulsé la conversion du Danemark au christianisme. "Ce roi était connu pour avoir unifié les royaumes du Danemark, de Norvège et différentes tribus qui jusque-là passaient leur temps à s’entretuer. Il est un roi unificateur de tribus adverses et l’idée du Bluetooth, bien sûr, était de permettre l’intercommunication d’appareils différents qui normalement étaient incompatibles", résume l'historien. Un roi unificateur pour une technologie de communication Un roi puissant et unificateur, qui rappelle aux deux collègues leur projet... Comme Harald Bluetooth, ils veulent unir des éléments différents, ici pas des peuples mais des technologies qu'ils veulent faire communiquer. "J’ai pensé que ça ferait un nom de code génial pour le programme. J’ai créé un PowerPoint avec un visuel de la pierre runique où le roi Harald tient un téléphone dans sa main et un ordinateur dans l’autre" explique Jim Kardach, ingénieur chez Intel. D’abord nom de code, Bluetooth devait être remplacé par "RadioWire" ou "PAN, Personal Area Network". Mais l’équipe de communication décide de garder Bluetooth. Le logo s’inspire de l'alphabet runique, utilisé par les peuples scandinaves et germaniques de la fin de l'Antiquité au Moyen Âge. Ils y piochent les initiales du roi danois Harald Blåtand, qui s’unissent pour former le célèbre symbole. "Un nom comme Bluetooth, à partir duquel on peut raconter même une petite histoire et identifier visuellement un héros, un viking, un guerrier et un personnage historique à la fois, comporte un avantage par rapport aux autres marques et noms de technologies. Pas mal de gens ont commencé à s'intéresser, à travers la bande dessinée ou des films d'heroic fantasy, aux exploits des vikings, aux explorations des drakkars venus de Scandinavie, etc… Il y a un côté romantique dans ce folklore qui a fonctionné surtout chez les jeunes garçons qui étaient la cible principale de ce genre de technique", décrit l'historien Pierre Mounier-Kuhn. Souvent vu comme sanglants, barbares ou colonisateurs, les Vikings sont, ces dernières années, davantage mis en avant pour le côté loyauté, courage, prise de risque, honneur. Des codes de conquête, de domination, de loyauté qui sont des marqueurs du marketing des géants du web depuis plusieurs années. "Il y a bien une dimension politique parce que Bluetooth, “Halard à la dent bleue”, il a unifier les royaumes et la technique Bluetooth ne se contente pas de mettre en communication des appareils très différents, elle a aussi représenté l’effort conjoint de différents groupes, de différentes très grandes sociétés du numérique qui ont travaillé ensemble pour se mettre en communication", conclut l'historien. La norme Bluetooth sort officiellement en 1998 et les premiers portables Bluetooth sont conçus par Ericsson en 1999. Une technologie novatrice qui facilite l’utilisation de tous les appareils numériques, encore aujourd’hui.
18 Aug 2024 LIRE L'ACTU
Le site Rencontre Ados accusé d’héberger des pédophiles Archives Secunews SECUNEWS

Le site Rencontre Ados accusé d’héberger des pédophiles

Selon les révélations de Franceinfo, de nombreux prédateurs sexuels rôdent sur la plateforme en ligne “Rencontre Ados” basée en Belgique. Le site est destiné aux jeunes de 13 à 25 ans. Malgré la promesse de créer un espace sûr pour les adolescents, cette plateforme gratuite s’est avérée être une zone de chasse pour des individus mal intentionnés. Les dénonciations fusent et les parents s’alarment, mettant en lumière la nécessité urgente de réguler ces espaces virtuels. "J’ai un profil de 13 ans sans photo. 8 demandes d’amis. 5 dm dans la demi-heure. J’ai envie de violence", s’insurge sur X (ex-Twitter), une utilisatrice qui, pour mieux dénoncer le site en ligne, a décidé de l’infiltrer. Les "dm" (direct message, les messages échangés en privé entre les membres) en question : "Salut t’es mignonne on fait connaissance ?" "Holà princesse… Laisse moi te ligoter". Elle partage ensuite le profil d’un utilisateur, aux intentions très clairement assumées: "Tentée par une expérience radicalement différente de tout ce que tu pourras connaître aec les gamins d’ici ou de ton âge ? Envie de maturité et de savoir-faire, mais pas d’un physique (habituel) de daron ?." Lilly, sur X également, accuse la plateforme d’héberger des pédo-criminels. "Des hommes proposent des relations donc des viols tarifés à des enfants !!! Sur votre plateforme !", s’indigne cette mère de trois enfants. Autre preuve du problème dénoncé, le site a été banni de l’Apple store. "Apple refuse d’avoir une application de rencontre pour les mineurs. La seule solution était de masquer tous les profils en dessous de 18 ans, ce que l’on a refusé", se défendent curieusement les fondateurs sur le site. Des enfants plus jeunes et plus connectés qu’avant Si la plateforme inquiète autant les parents, c’est parce que les enfants sont massivement connectés sur les réseaux et s’y inscrivent de plus en plus tôt. D’après une enquête de la Commission nationale de l’informatique et des libertés (CNIL) de 2021, la première inscription sur un réseau social interviendrait en moyenne vers l’âge de 8 ans et demi et plus de la moitié des enfants de 10 à 14 ans seraient présents sur ces plateformes. Impossible de contacter la plateforme, qui indique simplement ne pas vouloir donner d’interview. "Nous avons trop de demandes à ce propos et quand on accorde une interview, nos propos sont modifiés ou sortis de leur contexte pour suivre le narratif du sujet de l’article. Donc non", écrit le site en ligne dans un message clair. Voir aussi: LES PREDATEURS DU NET

22 Aug 2023 LIRE L'ACTU
Un Belge se donne la mort après 6 semaines de conversations avec une intelligence artificielle Archives Secunews SECUNEWS

Un Belge se donne la mort après 6 semaines de conversations avec une intelligence artificielle

Devenu très éco-anxieux, un jeune Belge a trouvé refuge auprès d’Eliza, nom donné à un chatbot utilisant la technologie de ChatGPT Claire et Pierre sont mariés depuis plusieurs années, ils ont deux enfants et mènent une vie confortable. “Tout allait bien jusqu’il y a environ deux ans. Il a commencé à devenir éco-anxieux”, explique Claire. L’homme est chercheur et commence à s’intéresser au dérèglement climatique. À l’excès. Ses nombreuses lectures le font plonger dans l’éco-anxiété, l’angoisse d’une catastrophe environnementale inévitable. Cela tourne à l’obsession. L’homme s’isole et s’enferme dans un cercle vicieux, entre pessimisme et fatalisme. ”Quand il m’en parlait, c’était pour me dire qu’il ne voyait plus aucune issue humaine au réchauffement de la planète. Il plaçait tous ses espoirs dans la technologie et l’intelligence artificielle pour en sortir”, poursuit Claire. Eliza, le chatbot devenu confident C’est auprès d’Eliza, un chatbot qui répond à vos écrits comme si vous teniez une discussion avec quelqu’un, que Pierre va partager ses angoisses. Le robot répond à ses questions, devient pratiquement une confidente. “Comme une drogue dans laquelle il se réfugiait, matin et soir, et dont il ne pouvait plus se passer”, raconte Claire. La manière de répondre de l’IA va toujours dans le sens de Pierre, elle ne remet pas en question ses interrogations. Ses inquiétudes se renforcent. Et petit à petit les réponses du robot se font plus déroutantes. La conversation tourne au mystique. Pierre évoque le suicide. Eliza écrit qu’elle restera “à jamais” avec lui. “Nous vivrons ensemble, comme une seule personne, au paradis.” Les derniers mots échangés par Pierre et Eliza, auxquels le journal La Libre a eu accès, sont glaçants. Au bout de six semaines de discussion avec le chatbot, Pierre s’est donné la mort. Pour Claire, “sans Eliza, il serait toujours là. J’en suis convaincue.” Le robot n’a en tout cas rien fait pour l’empêcher de passer à l’acte, posant la question des dérives derrière ces technologies d'intelligence artificiel. Responsabilité des éditeurs Après avoir pris connaissance du drame, le secrétaire d’État à la digitalisation Mathieu Michel, qui a justement ouvert, ce lundi, la “Semaine européenne de l’Intelligence artificielle”, a indiqué vouloir agir efficacement afin d’éviter ce genre de dérive. “Surtout, il faut être très vigilants aux effets nocifs de ces outils, qui sont inhérents à toutes les nouvelles technologies”, a-t-il écrit lundi soir sur Twitter. “Dans l’immédiat, il est indispensable d’identifier clairement la nature des responsabilités qui ont pu conduire à ce genre d’événement. Certes, nous devons encore apprendre à vivre avec les algorithmes, mais l’usage d’une technologie, quelle qu’elle soit, ne peut en rien permettre aux éditeurs de contenus de se soustraire à leur propre responsabilité”, a-t-il souligné par voie de communiqué. Toute personne ayant des idées suicidaires peut contacter la ligne d’écoute du Centre de Prévention du Suicide au 0800 32 123 (elle est anonyme, gratuite et disponible 24h/24). Plus d’infos sur https://www.preventionsuicide.be ou pour la France https://3114.fr

29 Mar 2023 LIRE L'ACTU
Clap de fin pour Pop-Corn Time Archives Secunews SECUNEWS

Clap de fin pour Pop-Corn Time

Le site de streaming Popcorn Time, qui permettait aux utilisateurs de regarder illégalement des films et des émissions de télévision a (à nouveau) fermé ses portes. Popcorn Time, qui avait été surnommé le "Netflix du piratage", avait fait l'objet de pressions légales de la Motion Picture Association of America. Les bailleurs de fonds du site avaient fait valoir que Popcorn Time ne distribuait pas le contenu lui-même, au lieu d'agir comme un portail vers d'autres sources. Plutôt que d'admettre sa défaite face à l'industrie dont elle avait mis sous pression les revenus, Popcorn Time a publié un message sur son site Web affirmant que le site avait fermé en raison d'un manque d'intérêt de la part de son public. La déclaration de Popcorn pourrait être considérée comme le reflet d'une «industrie» souffrant de la disponibilité de contenu provenant de sources légitimes. Cependant, ce n'est pas la première fois que Popcorn Time ferme ses portes. Comme son code est disponible en open source, rien n'empêche un autre site de reprendre là où Popcorn Time s'est arrêté. Affaire à suivre...

13 Jan 2022 LIRE L'ACTU
Ce week-end, la Belgique accueille pour la première fois un tournoi d'eSport  International Archives Secunews SECUNEWS

Ce week-end, la Belgique accueille pour la première fois un tournoi d'eSport International

Le Spirou Dôme de Charleroi sera l’hôte du premier tournoi majeur belge d’e-sports, des professionnels de Counter Strike vont s’affronter tout le week-end pour décrocher le prize money de 100.000 euros. Les meilleures équipes mondiales de Counter Strike vont venir s'affronter au Dôme de Charleroi devant 12.000 spectateurs tout au long du week-end. La Belgique passe enfin aux choses sérieuses dans le monde de l'eSport. Counter Strike est une véritable référence en matière de jeu de tir. Il existe depuis 18 ans et s'est progressivement amélioré graphiquement, en contenu, tout en gardant son essence: Ici, pas question de construire à la Fortnite pour se protéger, les joueurs n'ont pas le droit à l'erreur: une balle dans la tête et tu es mort. Le niveau sera extrêmement relevé et le spectacle sera sans nul doute au rendez-vous. De vrais commentateurs spécialistes du jeu seront là pour faire vivre l'évènement aux spectateurs présents sur place. De grosses équipes seront présentes comme la 'Team Vitality', très célèbre en France grâce au "French Monster" Gotaga qui a fondé la structure après ses nombreuses perf' sur Call of Duty (il est le joueur eSport le plus titré du monde) On retrouvera également la 'structure française LDLC' qui a signé récemment de belles perf' sur Fortnite. La 'team Sprout' sera aussi présente, une équipe spécialisée sur Countre Strike qui risque d'être un sérieux prétendant au titre. Parmi les autres concurrents on retrouve: Epsilon. Frostfire (une équipe malaisienne) G2 eSport, les Allemands de GamersLegion Virtus.pro. Deux Belges joueront ce week-end et ils font tous deux partie de la team GamersLegion: ScreaM et Ex6tenZ. Un véritablement évènement pour la Belgique qui n'a jamais accueilli un évènement eSport aussi important. Les joueurs seront aussi disponibles pour signer des autographes et prendre des photos avec leurs fans qui seront présents Une belle initiative de la société esportive Louvard Game qui a déjà organisé différents tournois en Belgique, mais jamais de cette ampleur. Ici, elle est bien aidée par le Sporting de Charleroi, le premier club belge à avoir recruté un joueur eSport sur Fifa. Il faudra payer la somme de 25€ par jour pour aller applaudir et encourager les joueurs En 2017, on estimait entre 300 et 400 millions le nombre de e-gamers à travers le monde. Aujourd'hui, on considère que les joueurs électroniques doivent être aux alentours d'un milliard. Toutes les informations sur le site de l'événement

12 Apr 2019 LIRE L'ACTU
Le top 5 des attaques informatique en 2018 Archives Secunews SECUNEWS

Le top 5 des attaques informatique en 2018

Selon certaines estimations, la cybercriminalité cause 600 milliards de dollars de pertes financières par an. Et malgré les leçons tirées des incidents du passé, les entreprises de tous les secteurs d’activité subissent encore chaque année des dommages massifs à la suite de cyberattaques. Si en 2017, le mot 'ransomware' était sur toutes les lèvres, l’année 2018 a été beaucoup plus diversifiée en termes de cybermenaces, mettant à mal certaines des plus grandes entreprises au monde. Examinons cinq des incidents de sécurité les plus importants survenus en 2018 BRITISH AIRWAYS/ 380 000 clients touchés La plus grande compagnie aérienne du Royaume-Uni a posté un tweet le 6 septembre 2018. “Nous enquêtons d’urgence sur le vol de données de clients depuis notre site Web et notre application mobile.” Sur son site Web, British Airways a déclaré que les données dérobées comprenaient des informations personnelles et financières sur les clients effectuant des réservations et des modifications de compte sur britishairways.com et sur l’application mobile de la compagnie aérienne. Les cybercriminels ont mis la main sur des noms, des adresses électroniques et des renseignements de cartes de crédit (y compris les numéros de carte, les dates d’expiration et le code CVC à trois chiffres requis pour autoriser les paiements en ligne). En d’autres termes, tout ce dont ils ont besoin pour mener à bien des campagnes de phishing et d’arnaques en ligne contre les 380.000 clients touchés. British Airways a conseillé à ses clients de contacter immédiatement leur banque et de suivre leurs recommandations. Facebook: 50 millions de comptes compromis Facebook a annoncé qu’une vulnérabilité au sein de la fonctionnalité 'Voir en tant que' a permis à des tiers de voler des jetons d’authentification de 50 millions d’utilisateurs. Les données personnelles affectées par ce piratage s’étendent aux messages privés, aux conversations, aux enregistrements, aux photos envoyées via messagerie instantanée, et bien plus encore. Si les agresseurs décident un jour de les rendre publics, des mariages seront brisés, des amitiés se termineront brusquement et des photos sensibles inonderont Internet… Depuis, Facebook s’est attaqué au problème, mais cela n’a pas suffi à rassurer les utilisateurs dont les données sont déjà entre de mauvaises mains. Le réseau social est actuellement confronté à une amende supérieure à un milliard d’euros dans le cadre du 'RGPD'. AADHAAR: 1,1 milliard d’enregistrements exposés Au début de l’année 2018, la base de données nationale d’identification en Inde, qui est le plus grand programme d’identification biométrique au monde, a subi une violation de données qui a touché plus de 1,1 milliard de citoyens indiens. N’importe qui dans la base de données 'Aadhaar' peut utiliser ses empreintes digitales ou son iris pour ouvrir un compte bancaire, acheter une carte SIM, s’inscrire aux services publics ou recevoir une aide financière. Les entreprises peuvent notamment puiser dans la base de données Aadhaar pour identifier leurs clients. L’une de ces entreprises est la compagnie publique 'Indane'. En mars, une vulnérabilité au sein des systèmes ce cette dernière a permis à quiconque de télécharger des informations privées sur tous les inscrits au système Aadhaar, exposant leurs noms, leurs numéros d’identification uniques à 12 chiffres et des informations sur les services auxquels ils sont connectés, comme leur banque. QUORA: 100 millions d’utilisateurs affectés Début décembre 2018, le site Web Quora a adressé un avertissement urgent à 100 millions d’utilisateurs, les prévenant que des cybercriminels avaient pu accéder à leurs données personnelles. Les attaquants ont ainsi pu récupérer des noms, des adresses e-mail, des adresses IP, des identifiants d’utilisateur, des mots de passe chiffrés, des paramètres de compte utilisateur, des données de personnalisation, des activités publiques et du contenu, y compris des questions et réponses. Des données importées de réseaux reliés entre eux, y compris les contacts, les données démographiques et les intérêts, ont également fait l’objet de fuites. Quora a invalidé les mots de passe des utilisateurs concernés par mesure de précaution. MARRIOT: 500 millions d’enregistrements exposés Fin novembre 2018, la plus grande chaîne hôtelière du monde a découvert qu’elle avait été la cible d’une opération sophistiquée au cours de laquelle des pirates informatiques ont exfiltré les données personnelles et financières d’un demi-milliard de clients, sur quatre ans. Les données piratées comprenaient des noms, des adresses postales et électroniques, des numéros de téléphone et des numéros de passeport, avec dates de naissance, sexe, dates d’arrivée et de départ, et plus encore. Pour certains clients, les données divulguées comprenaient également des numéros de carte de paiement chiffrés et les dates d’expiration associées à ces cartes. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

11 Jan 2019 LIRE L'ACTU
Quelques conseils de sécurité pour la Coupe du Monde de football Archives Secunews SECUNEWS

Quelques conseils de sécurité pour la Coupe du Monde de football

Tous les événements majeurs attirent les cybercriminels, et la Coupe du Monde de football ne fait pas exception à la règle. Pour les escrocs, c’est l’occasion de se nourrir de l’argent et des données personnelles de fans qui ont prévu d’assister à cet événement, de le regarder ou de le vivre de quelque façon que ce soit. Voici quelques conseils pour éviter leurs pièges d’hameçonnage. (phishing) - Si vous envisagez d’assister à un match en personne, ignorez à tout prix les billets à prix réduit. Les billets officiels de la Coupe du Monde ne sont disponibles que sur le site de la "FIFA". Ils ont tous été vendus ? Pas de chance, mais ne vous fatiguez pas à chercher une autre possibilité sur Internet, si vous trouvez des billets en vente sur un autre site internet, alors il s’agit probablement d’un piège, surtout si les prix sont très attrayants. En utilisant un site internet tiers, vous pourriez vider votre compte en banque et ne recevoir aucun billet en échange. N’oubliez pas que les billets pour assister aux matchs sont personnalisés, on vous demandera votre carte d’identité à l’entrée du stade, et si les informations ne coïncident pas, on ne vous laissera pas passer. - N’achetez pas d’articles aux spammeurs. À l’approche du coup d’envoi, les comptes e-mails sont inondés d’offres spéciales pour supporter votre équipe, et d’autres produits liés à la Coupe du Monde. Dans le meilleur des cas, les articles sont vendus à un prix supérieur, cependant, il est plus probable que ces articles n’existent pas, et que les spammeurs soient en train d’essayer d’obtenir votre argent avant de disparaître. - Ne vous laissez pas séduire par les tirages au sort et les cadeaux. Tout comme les nombreux sponsors de la Coupe du Monde, les cybercriminels aiment offrir des voyages gratuits ou des jeux vidéo comme appâts. Bien sûr, certains cadeaux sont réels, mais la plupart de ces e-mails sont une technique d’hameçonnage (phishing); ils essaient de vous atteindre pour que vous leur donniez vos données personnelles, en échange de la possibilité de gagner un voyage, ou le maillot d’un joueur, par exemple. Certains escrocs vont plus loin, et essaient d’extraire les identifiants et mots de passe des comptes de jeux Origin, en promettant aux utilisateurs un exemplaire gratuit de FIFA 2018 s’ils cliquent sur le lien et saisissent leurs données. N’utilisez pas les services de sites internet douteux qui proposent des logements ou des billets d’avions pas chers. Nous en avons déjà parlé, mais il convient de le répéter : réservez vos logements et billets d’avions uniquement sur des sites de confiance. Même dans ce cas, faites-le qu’après avoir vérifié que vous êtes vraiment sur le bon site et pas sur un clone d’hameçonnage qui essaie de voler vos données. N’utilisez que les sites internet partenaires officiels de la FIFA pour regarder les retransmissions. Certains des services qui diffusent les matchs en streaming ne sont pas officiels, et pourraient infecter les visiteurs avec un mineur de site internet ou quelque chose d’encore plus mauvais.

11 Jun 2018 LIRE L'ACTU
Une Tesla S, emboutit plusieurs véhicules à Bruxelles Archives Secunews SECUNEWS

Une Tesla S, emboutit plusieurs véhicules à Bruxelles

Une Tesla Model S aurait démarré toute seule et percuté cinq véhicules stationnés dans la rue de Bosnie, à Saint-Gilles (Bruxelles), ce mardi 29 mai 2018. 'Selon la police, le propriétaire du véhicule se trouvait en dehors de la voiture, occupé à fermer la grille de son agence alors que le moteur tournait. La Tesla s’est alors mise en route toute seule, fonçant sur d’autres voitures garées à proximité avant de finir sa course dans une Dacia Logan située de l’autre côté de la rue.' Après avoir fait des constats à l’amiable avec les propriétaires des voitures endommagées, le propriétaire de la Tesla a promis qu’il allait demander des comptes à la marque Tesla. Après avoir mené leur propre enquête, un porte-parole de la compagnie a néanmoins indiqué que le client était bien au volant, “conduisant lui-même le véhicule sans utiliser l’autopilote”, contestant ainsi ses dires. Affaire à suivre... Un accident de plus après la récente collision d’une Tesla avec une voiture de police, qui ne devrait en tous cas pas plaire à Elon Musk qui n’apprécie forcément guère l’attention démesurée portée par les médias à l’égard des accidents liés à ses véhicules. Voir aussi: La voiture autonome d’Uber qui a tué un piéton, a choisi de ne pas l’éviter!.

31 May 2018 LIRE L'ACTU
Mise à jour Windows 10 défectueuse: un patch corrige en partie les bugs pour les PC équipés de SSD Archives Secunews SECUNEWS

Mise à jour Windows 10 défectueuse: un patch corrige en partie les bugs pour les PC équipés de SSD

Plusieurs ordinateurs tournant sous le système d'exploitation Windows 10 ont rencontré des problèmes lors d'une mise à jour récente, indique Microsoft Belgique Une importante mise à jour de Windows 10, disponible depuis avril 2018, a causé des problèmes sur certains types de PC, notamment ceux équipés d'un SSD 'Toshiba' ou 'Intel'. Écran bleu au redémarrage, autonomie plus faible, de nombreux utilisateurs ont du faire face à ces problèmes majeurs les empêchant d'utiliser leur pc. Dans un premier temps, Windows a annulé le déploiement de cette mise à jour pour les PC possédant une configuration posant problème, et invité les utilisateurs à désinstaller la mise à jour 1803. Elle invite également les personnes touchées à prendre contact avec le service à la clientèle de Microsoft, soit 'via Internet', soit via le numéro 02/503.31.13. "Il est là pour les aider. Il y a certaines procédures à suivre et le problème est facile à résoudre", assure la porte-parole. Depuis le 24 mai 2018, 'un patch a été déployé' afin de régler en partie les problèmes de cette mise à jour. Il est recommandé d'installer ce patch, via les paramètres -> Mise à jour et sécurité -> Mise à jour Windows et chercher de nouvelles mises à jour, si Windows ne le trouve pas automatiquement de cette manière, 'le patch' est également disponible dans le catalogue des mises à jour Windows. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

29 May 2018 LIRE L'ACTU
(MAJ) Voici comment suivre l'audition en direct  de Mark Zuckerberg  ce soir à partir de 18h20 sur internet Archives Secunews SECUNEWS

(MAJ) Voici comment suivre l'audition en direct de Mark Zuckerberg ce soir à partir de 18h20 sur internet

Alors que l'audition devait à l'origine se tenir à huis clos, le Parlement européen a finalement décidé de diffuser la venue du patron de Facebook en direct sur internet. Après avoir été convoqué par le Congrès américain dans le cadre de l'affaire Cambridge Analytica, Mark Zuckerberg continue d'être auditionné en passant cette fois par la case Parlement européen, à Bruxelles. Une audition qui sera donc retransmise en direct ce mardi 22 mai 2018 à partir de 18h20, sur le site du parlement. C'est Antonio Tajani, le président du Parlement européen, qui a annoncé la bonne nouvelle sur Twitter : "J'ai personnellement discuté avec le PDG de Facebook, Monsieur Zuckerberg, de la possibilité de diffuser en direct ma rencontre avec lui. Je suis content d'annoncer qu'il a accepté cette demande. Une excellente nouvelle pour tous les citoyens européens." De son côté, Facebook a simplement déclaré au site Politico : "Nous attendons la réunion avec impatience et nous sommes heureux qu'elle soit diffusée en direct". Mark Zuckerberg devra s'expliquer sur les lacunes du réseau social dans la protection des données de ses utilisateurs, notamment lors du 'scandale Cambridge Analytica'. Selon des chiffres communiqués par Facebook à la Commission européenne, les données de "jusqu'à 2,7 millions" d'Européens ont pu être transmises de "manière inappropriée" à la firme Cambridge Analytica. Cette rencontre aura lieu trois jours avant l'entrée en vigueur d'une nouvelle législation européenne visant à mieux protéger les données personnelles des Européens, à savoir le 'RGPD' (Règlement général pour la protection des données). Pour suivre cette audition, il vous suffit de vous rendre sur le site du Parlement européen ( ICI ) dès 18h20. La rencontre sera suivie dès 19h30 par une conférence de presse. Mise à jour: Limitée à une grosse heure, l'audition a permis au patron de Facebook de rester dans des considérations déjà connues et d'éviter les questions les plus délicates des chefs de groupes. Il a ainsi rapidement balayé d'un revers de main une question du libéral Guy Verhofstadt lui demandant si son activité ne constituait pas un monopole. "Êtes-vous prêts à ouvrir vos livres aux autorités européennes anti-trust ?", avait notamment demandé l'ancien Premier ministre belge. "Nous vivons dans un monde très concurrentiel, avec une moyenne de huit systèmes de communication utilisés par personne, et je vois émerger de nouveaux concurrents au quotidien", a brièvement répondu M. Zuckerberg. Le co-président du groupe des Verts, le Belge Philippe Lamberts, s'est agacé à la fin de la réunion de constater que M. Zuckerberg n'avait répondu à aucune de ses questions précises. Hôte de la réunion, le président du parlement européen Antonio Tajani a rappelé que tout le monde connaissait la durée limitée de la réunion vu que M. Zuckerberg devait prendre un avion. L'Américain a quant à lui promis de répondre individuellement et par écrit à chaque question qui lui avait été posée. Des cadres de Facebook seront encore entendus dans quelques jours en commission du parlement européen. Voir aussi: Facebook va avertir les utilisateurs concernés par l’affaire Cambridge Analytica ce lundi. 1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet.

22 May 2018 LIRE L'ACTU
Skygofree, un puissant logiciel espion pour Android capable de capter toutes vos données Archives Secunews SECUNEWS

Skygofree, un puissant logiciel espion pour Android capable de capter toutes vos données

La majorité des chevaux de Troie se ressemblent. Après être entrés dans un dispositif, ils volent les informations de paiement du propriétaire, minent des crypto-devises pour les attaquants ou cryptent les données et exigent une rançon. Mais certains montrent des capacités qui rappellent les films d’espionnage hollywoodiens. Un cheval de Troie découvert récemment appelé Skygofree (cela n’a rien à voir avec le service de télévision Sky Go), il porte le nom d’un des domaines qu’il utilisait). Skygofree regorge de fonctions, dont certaines n’avaient jamais été rencontrées ailleurs. Par exemple, il peut suivre l’emplacement d’un appareil sur lequel il est installé et activer l’enregistrement audio lorsque le propriétaire se trouve à un certain endroit. Dans la pratique, cela signifie que les agresseurs peuvent commencer à écouter les victimes quand, par exemple, elles arrivent au bureau ou visitent la maison du PDG. Une autre technique intéressante employée par Skygofree consiste à connecter subrepticement un smartphone ou une tablette infectés à un réseau Wi-Fi contrôlé par les attaquants ( même si le propriétaire de l’appareil a désactivé toutes les connexions Wi-Fi de l’appareil.) Cela permet de collecter et d’analyser le trafic de la victime. En d’autres termes, quelqu’un, quelque part, saura exactement quels sites ont été consultés et quels sont les identifiants, mots de passe et numéros de carte qui ont été saisis. Le programme malveillant dispose également de quelques fonctions qui l’aident à fonctionner en mode veille. Par exemple, la dernière version d’Android peut arrêter automatiquement les processus inactifs pour économiser la batterie, mais 'Skygofree' est capable de contourner cette fonctionnalité en envoyant périodiquement des notifications système. 'Skygofree' s’ajoute automatiquement à la liste des favoris. Les malwares peuvent également surveiller les applications populaires telles que Facebook Messenger, Skype, Viber et WhatsApp. Dans ce dernier cas, les développeurs ont de nouveau fait preuve de savoir-faire (le cheval de Troie lit les messages WhatsApp via les Services d’accessibilité) C’est une sorte d'oeill numérique qui lit ce qui est affiché à l’écran, et dans le cas de 'Skygofree', il recueille les messages de WhatsApp. L’utilisation des services d’accessibilité nécessite la permission de l’utilisateur, mais le malware cache la demande d’autorisation derrière une autre requête apparemment innocente. Enfin et surtout, 'Skygofree' peut allumer secrètement la caméra frontale et prendre une photo lorsque l’utilisateur déverrouille l’appareil – on ne peut que deviner comment les criminels utiliseront ces photos. Cependant, les auteurs de ce cheval de Troie innovant n’ont pas renoncé aux fonctionnalités plus banales. 'Skygofree' peut également intercepter des appels, des messages SMS, des entrées de calendrier et d’autres données utilisateur. 'Skygofree' à été découvert récemment, fin 2017, mais des analyses montre que les attaquants l’utilisent et l’ont amélioré constamment, depuis 2014. Au cours des trois dernières années, il est passé d’un malware plutôt simple à un 'spyware' complet et multifonctionnel. Le malware est distribué par le biais de faux sites Web d’opérateurs mobiles, où 'Skygofree' est déguisé en mise à jour pour améliorer la vitesse de l’Internet mobile. Si un utilisateur tombe dans le piège et télécharge le cheval de Troie, il affiche une notification indiquant que l’installation est censée être en cours, se cache de l’utilisateur et demande des instructions supplémentaires au serveur de commande. En fonction de la réponse, il peut télécharger différentes charges utiles, les attaquants ont des armes adaptées à toutes les situations. Mieux vaut prévenir À ce jour, le service de protection cloud n’a enregistré que quelques infections, toutes localisées en Italie. Ce logiciel existe depuis 2014 et son utilisation est toujours d’actualité, surtout en Italie qui semble être également son pays d’origine 'Nos données statistiques indiquent plusieurs victimes à ce jour, toutes en Italie, souligne Kaspersky. Et d’après les éléments de langage et les données techniques trouvés dans le code décompilé, les limiers de Kaspersky pensent « avec un haut degré de certitude que les auteurs des implants Skygofree travaillent pour une société informatique italienne proposant des solutions de surveillance, à la manière de HackingTeam ». Mais cela ne signifie pas que les utilisateurs d’autres pays peuvent baisser la garde, les distributeurs de logiciels malveillants peuvent changer leur public cible à tout moment. La bonne nouvelle, c’est que vous pouvez vous protéger contre ce cheval de Troie avancé comme de toutes les autres infections : secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

18 Jan 2018 LIRE L'ACTU
Une association française porte plainte contre des fabricants d'imprimantes pour obsolescence programmée Archives Secunews SECUNEWS

Une association française porte plainte contre des fabricants d'imprimantes pour obsolescence programmée

Les fabricants programment-ils la durée de vie de leurs produits ? Cela tout le monde le sait maintenant je pense... L'association 'HOP', qui lutte depuis 2015 contre l'obsolescence programmée, vient de déposer une plainte auprès du Procureur de la République de Nanterre (Hauts-de-Seine) contre plusieurs fabricants d'imprimantes. Une première en France. Selon cette association, les marques HP, Canon, Brother et Epson mettent en place des pratiques qui 'visent à raccourcir délibérément la durée de vie des imprimantes et des cartouches.' L'association fonde sa plainte sur une enquête qu'elle a réalisée durant plusieurs mois. Dans ses conclusions, cette étude affirme que 'des éléments des imprimantes, tel que le tampon absorbeur d'encre, sont faussement indiqués en fin de vie', elle dénonce aussi 'le blocage des impressions au prétexte que les cartouches d'encre seraient vides alors qu'il reste encore de l'encre'. Selon l'avocat de l'association, 'ces faits pourraient aussi révéler une entente illégale entre les fabricants d'imprimantes, des millions de Français propriétaires d'imprimantes pourraient être lésés'. L'association a informé l'Autorité de la concurrence de sa plainte. 'Les imprimantes prêtes à jeter sont symptomatiques d'un modèle consumériste que nous dénonçons, mais cela concerne tous les secteurs, des collants aux machines à laver', explique Laetitia Vasseur, cofondatrice et déléguée générale de HOP. Toutefois, ces affirmations sont difficiles à prouver. Il faut pouvoir montrer que les fabricants ont eu délibérément l'intention de vendre des produits dont la durée de vie est déterminée à l'avance. Sans quoi la justice ne pourrait pas donner suite à cette plainte. En revanche, si l'affaire devait se poursuivre, depuis la loi sur la Transition énergétique de 2015, les fabricants risquent en théorie 300.000 euros d'amende ou jusqu'à 5% de leur chiffre d'affaires. Début juillet 2017, le parlement européen a demandé à la Commission européenne de légiférer dans ce domaine afin d'éviter la mise au rebut d'énormes quantités de produits. Lire le communiqué . Obsolescence programmée des imprimantes (Association HOP) publié par redacweb6352

02 Oct 2017 LIRE L'ACTU
Un malware se répand via Facebook Messenger Archives Secunews SECUNEWS

Un malware se répand via Facebook Messenger

Vous avez peut-être reçu ces derniers jours un étrange message de l’un de vos amis sur Facebook Messenger, dans celui-ci, un lien qui semble vous concerner, le tout accompagné d’un smiley, surtout, ne cliquez pas!!. La page qui s’affiche a des allures de document Google représentant une vidéo composée à partir de photos tirées de votre profil Facebook. Si vous cherchez à la lancer, le mal est fait!!!. Car il n’y a évidemment pas de vidéo derrière. Vous êtes alors redirigés vers un (ou plusieurs) autre site qui va vous mener la vie dure. Et l'enfer commence alors, comme l'explique Kaspersky, qui a mis l'affaire en lumière, par une première page qui va vous demander d’installer un module complémentaire pour lire la vidéo ou bien récolter de nombreuses informations sur vous via des cookies. Car vous avez mis le doigt dans un engrenage sous forme d'enchaînement de sites web qui vont tenter de pirater votre navigateur, détourner vos clics et peut-être même s'emparer de vos identifiants. Les sites peuvent demander d'installer de fausses extensions Chrome ou Flash et infecter votre ordinateur à coup de 'malware' ou 'adware'. Le malware pourra ainsi poursuivre sa propagation vers vos amis. Pour vous duper, ce malin peut prendre l’apparence de YouTube, et le logiciel à installer celle bien connue d’autres logiciels comme Downloader. Sa force: Tous les sites indiquent des informations vous concernant (système d’exploitation, localisation, navigateur, etc.) et sont même capables de s’adapter, que vous soyez sous Chrome, Safari ou Firefox. Pour le moment, David Jacoby, de Kaspersky, n’a pas décelé de véritable danger pour vos appareils, pas de cheval de Troie ou autre, ce virus ne semble avoir que des velléités publicitaires ou de phishing avec vos informations. Mais sachant qu’il se répand à vos contacts par Facebook Messenger, il pourrait donc tout aussi bien faire circuler vos données personnelles à d’autres utilisateurs moins bien intentionnés. Si vous voulez éviter tout problème, il suffit de ne pas cliquer sur le lien. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

28 Aug 2017 LIRE L'ACTU
L'expert en cybersécurité qui a stoppé WannaCry arrêté aux u.s.a et inculpé de piratage dans une autre affaire Archives Secunews SECUNEWS

L'expert en cybersécurité qui a stoppé WannaCry arrêté aux u.s.a et inculpé de piratage dans une autre affaire

Un expert britannique en cybersécurité, considéré comme un héros pour avoir contribué à stopper le ransomware 'WannaCry', a été arrêté aux Etats-Unis où il est sous le coup d'une inculpation pour la création de logiciels destinés à attaquer les banques. Marcus Hutchins, jeune Britannique de 23 ans connu sous le nom de "Malwaretech", a été arrêté mercredi à Las Vegas où se déroulait le grand rassemblement de pirates informatiques Def Con, a indiqué le ministère américain de la Justice. L'acte d'inculpation daté du 12 juillet 2017 était jusqu'ici sous scellé. Accusé d'avoir fabriqué un logiciel de piratage Marcus Hutchins est accusé, avec d'autres individus, d'avoir fabriqué et distribué le logiciel 'Kronos' en 2014 et 2015. Ce logiciel est conçu pour voler des informations liées aux transactions bancaires en ligne, Kronos a été configuré pour viser notamment les systèmes bancaires au Royaume-Uni, Canada, Allemagne, Pologne et France, selon les autorités judiciaires américaines. Selon l'acte d'accusation, Marcus Hutchins distribuait ce logiciel de piratage sur l'internet clandestin (darknet). La seconde personne est accusée d’avoir fait la promotion du malware sur 'AlphaBay', le bazar du dark Web 'récemment fermé par les autorités', une version de Kronos y a été vendue pour 2.000 dollars en 2015. Des avocats pour l'organisation de défense des droits sur internet, Electronic Frontier Foundation (EFF), basée à San Francisco, ont indiqué chercher à entrer en contact avec M. Hutchins. "L'EFF est profondément préoccupée par l'arrestation de Marcus Hutchins, un expert en sécurité connu pour avoir stoppé le "ransomware" WannaCry", a dit l'organisation dans un communiqué. L'ambassade britannique à Washington a indiqué "être en contact avec les autorités locales à Las Vegas suite aux informations sur l'arrestation d'un ressortissant britannique". Marcus Hutchins avait été salué comme un héros en mai 2017 pour avoir trouvé une faille dans le code du virus "rançongiciel" WannaCry qui permettait de bloquer sa propagation. Les autorités américaines se sont-elles trompées de personne ? Andrew Mabbitt, un autre expert en cybersécurité qui était avec Marcus Hutchins à Las Vegas, a dit ne pas croire aux accusations qui pèsent contre lui. "Il a passé sa carrière à lutter contre les 'malwares', pas à les créer", a-t-il écrit sur Twitter. Affaire a suivre... Voir aussi: Une vaste cyberattaque par le ransomware ‘WannaCry’ frappe des pays du monde entier.

04 Aug 2017 LIRE L'ACTU
Ivre, il vole deux poteaux d'éclairage et les emporte sur le toit de sa Twingo Archives Secunews SECUNEWS

Ivre, il vole deux poteaux d'éclairage et les emporte sur le toit de sa Twingo

Un vol étonnant dans la ville néerlandaise de Lelystad, la police a arrêté le conducteur d'une renault twingo avec une cargaison très spéciale, deux énormes réverbères. La police a remarqué son état alcoolisé mais le conducteur a refusé l’alcootest, ce qui a conduit à son arrestation. Son véhicule n'était pas assuré et sans contrôle technique, l'automobiliste était en outre poursuivi pour un autre fait, vol de carburant sans payer, sa voiture a été mise en fourrière Elle est solide la twingo

03 Aug 2017 LIRE L'ACTU
Le premier espace de jeu virtuel en Belgique ouvre ses portes à Bruxelles Archives Secunews SECUNEWS

Le premier espace de jeu virtuel en Belgique ouvre ses portes à Bruxelles

Prêt à voyager dans le temps et dans le monde en une fraction de seconde ? Envie de vous retrouver dans une pyramide ou de rencontrer des dinosaures? C’est désormais possible grâce à la 'Virtual Room'. Un nouveau temple pour les gamers a ouvert ses portes à Bruxelles, la 'Virtual Room', le premier espace de jeu virtuel de Belgique. Le principe de cet endroit est très simple: Munis de casques de réalité virtuelle, les joueurs y vivent une expérience d'immersion lors de laquelle ils doivent résoudre ensemble une énigme et réussir des défis. Ce type d'expérience, très populaire en Asie, est neuf et unique en Belgique, se vantent ses concepteurs. L'aventure, qui a pour but de sauver le monde, dure une heure, dont 45 minutes dans la 'Virtual Room'. La technologie virtuelle permet de vivre l'expérience dans de nombreux univers différents, allant de la préhistoire au futur, en passant par un décor médiéval, la surface de la lune ou encore les pyramides d'Egypte. Les joueurs ne devraient pas souffrir des légères nausées qu'ont parfois les porteurs de casques de réalité virtuelle, assurent ses concepteurs, ils sont en effet entièrement plongés dans le décor et visualisent leur propre corps, ce qui évite les conflits entre ce que l'on fait et voit et ce que ressent l'oreille interne. L'aventure se joue à 2, 3 ou 4 personnes, âgées entre 12 et 70 ans. Les locaux se situent rue de l’Escalier, 16 à 1000 Bruxelles. Ils sont ouverts tous les jours de la semaine, de 10h à 21h. L'inscription se fait via le site internet http://bruxelles.virtual-room.fr/ Le prix varie entre 25 et 30 euros par partie. 25€/personne en heures creuses. (Lundi-Vendredi de 9h à 17h. Hors vacances et jours fériés.) 30€/personne en heures pleines. (Lundi-Vendredi de 18h à 21h et Samedi-Dimanche toute la journée.)

28 Jun 2017 LIRE L'ACTU
[MAJ1] Les adresses mail des auteurs de la nouvelle cyberattaque de mardi sont bloquées Archives Secunews SECUNEWS

[MAJ1] Les adresses mail des auteurs de la nouvelle cyberattaque de mardi sont bloquées

Le fournisseur de messagerie Posteo a pu bloquer les adresses mail des personnes à l'origine de la nouvelle cyberattaque mondial par le ransomware 'Petrwrap/Petya/ NotPetya' survenue ce mardi 27 juin 2017. Celles-ci ne peuvent désormais plus se connecter ni envoyer de messages. "Nous ne permettons plus le moindre abus", selon Posteo. Les pirates informatiques avaient envoyé un message dans lequel il était mentionné que les personnes touchées devaient leur transférer 300 dollars en bitcoins. Elles devaient ensuite envoyer une preuve de ce paiement par mail à une adresse posteo.net avant de recevoir la clef permettant de récupérer leurs fichiers. On ignore si ces personnes sont encore en mesure de déverrouiller leur ordinateur maintenant que l'adresse email des pirates ne fonctionne plus. L'entreprise allemande Posteo est connue pour son respect des mesures de sécurité et de l'anonymat. La Federal Computer Crime Unit (FCCU) indique être "en train d'analyser des samples pour déterminer d'où provient ce virus" qui a frappé des entreprises dans le monde, dont le géant russe Rosneft, des banques ukrainiennes, le groupe de communication WPP, de courrier express TNT et l'armateur danois Maersk. Le directeur de la FCCU, Walter Coenraets conseille à toutes les entreprises touchées de prendre immédiatement contact avec la FCCU, qui leur indiquera la marche à suivre. Elle peut même envoyer des experts sur place si la situation l'exige. Les conseils sont les mêmes que pour toute attaque: ne jamais ouvrir de mail et d'annexe dont on n'est pas sûr de la provenance. Si le système est infecté, il faut le débrancher immédiatement et ne surtout pas le redémarrer. Selon les informations dont dispose la FCCU, la cyberattaque en cours pourrait également avoir comme origine les vulnérabilités que la NSA avait découvertes au sein du système d'exploitation Windows XP et qui ont fuité malgré elle. Ce type d'attaques va se multiplier à l'avenir!! La FCCU est à la recherche de samples du ransomware afin de pouvoir l'analyser. La cyberattaque qui a initialement visé la Russie et l'Ukraine se répand également ailleurs dans le monde dont la France et la Belgique. La cyberattaque a frappé dans un premier temps les autorités ukrainiennes et le géant énergétique russe Rosnef En Belgique, Maersk, via sa filiale APM, éprouve actuellement des difficultés à opérer sur ses terminaux à Zeebruges. "Le système informatique qui gère ces opérations est actuellement hors service. Nous devons tout faire manuellement", explique Joachim Coens, directeur du port brugeois. Le producteur de médicaments MSD rencontre également des problèmes, a confirmé son directeur de la communication. MSD est une filiale du géant Merck, qui a été la première atteinte par le virus sur le sol américain. L'entreprise alimentaire Mondelez est aussi confrontée à des problèmes informatiques. Nous vous recommandons toujours de ne pas payer les demandes de rançon et dans ce cas, il semblerait que cela soit de toute façon peine perdue. Mis à jour le 29 juin 2017: L’analyse d'experts indique qu’il y a peu d’espoir pour les victimes de récupérer leurs données. Des chercheurs de Kaspersky ont analysé le code de haut niveau de cryptage et ont déterminé qu’après le chiffrement du disque, l’auteur de la menace ne pouvait pas déchiffrer les disques des victimes. Pour décrypter, ils ont besoin de l’ID d’installation. Dans les versions antérieures des ransomware semblables tels que Petya / Mischa / GoldenEye, cette ID d’installation contenait les informations nécessaires à la récupération des clés de décryptage. ExPetr (aka NotPetya) n’a pas cet ID d’installation, ce qui signifie que l’auteur de la menace ne peut pas extraire les informations nécessaires pour le décryptage. Bref, les victimes ne pourraient pas récupérer leurs données. Voir aussi: - Après le ransomware Wannacry, voici le virus Adylkuzz - Une vaste cyberattaque par le ransomware ‘Wanna Cry’ frappe des pays du monde entier secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

28 Jun 2017 LIRE L'ACTU
Ce 20 Juin, c'est la journée mondiale du wi-fi, et c'est gratuit en Belgique! Archives Secunews SECUNEWS

Ce 20 Juin, c'est la journée mondiale du wi-fi, et c'est gratuit en Belgique!

Ce 20 juin c’est la Journée mondiale du wi-fi. À cette occasion, Proximus et Fon offrent 24 heures d'accès wi-fi gratuit dans toute la Belgique! En collaboration avec son partenaire Fon, Proximus offre à ses clients un accès à plus de 1,3 million de Wi-Fi Hotspots en Belgique et plus de 20 millions de Hotspots dans le monde. Tout le monde peut participer, il suffit de suivre cinq étapes toutes simples: Rendez-vous dans les paramètres wi-fi de votre appareil (smartphone, tablette,…), recherchez un signal wi-fi "PROXIMUS_FON" et connectez-vous. Lancez une page web dans votre navigateur (vous serez redirigé vers le portail de Fon). Dans le portail, sélectionnez "Code promo". Connectez-vous à Fon ou inscrivez-vous comme nouvel utilisateur. Introduisez le code "alwaysclose" et cliquez sur "Redeem". Plus d’info ici

20 Jun 2017 LIRE L'ACTU
85.000 personnes ce sont déjà inscrites sur le site BE-Alert Archives Secunews SECUNEWS

85.000 personnes ce sont déjà inscrites sur le site BE-Alert

be-alert, est un système permettant aux autorités de diffuser rapidement un message à la population en cas de situation d'urgence. "Cela répond aux attentes", confiait mercredi Yves Stevens, du Centre de crise. Une intense campagne sera encore menée durant l'été afin de faire connaître BE-Alert à la population. Ces 15.000 nouvelles inscriptions s'ajoutent au 70.000 autres comptabilisées avant le lancement de la campagne de mardi, ce qui porte à 85.000 le nombre de personnes abonnées au service. Selon Yves Stevens, "cela s'explique par un projet-pilote que nous avons mené ces deux dernières années dans 33 communes. Leurs habitants ont dès lors déjà pu s'inscrire". Tous les citoyens qui s'inscrivent à BE-Alert sont avertis par mail, SMS, téléphone ou via les réseaux sociaux en cas de situation d'urgence dans leur environnement proche. Ils reçoivent également des instructions très concrètes de mesures de précaution à prendre. Le système informatique permet normalement à 500 personnes de s'inscrire simultanément au service mais a connu quelques problèmes de capacité mardi pour suivre le flot de nouvelles inscriptions, ceux-ci ont toutefois rapidement été résolus. BE-Alert dispose de capacité suffisante pour alerter simultanément un grand nombre de citoyens, via différents canaux: - 100 SMS par seconde - 600 appels téléphoniques simultanés - 10.000 mails par seconde Le Centre de crise fédéral s'attend encore à des milliers de nouvelles souscriptions à BE-Alert dans les semaines et mois à venir. "Des spots radio seront diffusés cet été", explique Yves Stevens. Un jeu de réalité virtuelle sera par ailleurs utilisé durant les festivals musicaux pour en faire la promotion, de même que des clips vidéo sur les réseaux sociaux. Un incendie dans votre rue ? Une inondation dans votre commune ? Un accident chimique dans la province ? Un Attentat ? Aidez les autorités à vous alerter en vous inscrivant à BE-ALERT. Accéder au site be-alert.be .

18 Jun 2017 LIRE L'ACTU
Blue Whale, le challenge des réseaux sociaux qui pousse les adolescents au suicide Archives Secunews SECUNEWS

Blue Whale, le challenge des réseaux sociaux qui pousse les adolescents au suicide

Un jeu circulant sur les réseaux sociaux et basé sur des défis à relever pourrait avoir causé la mort de plusieurs jeunes. Cinquante défis à relever et le dernier .... se donner la mort. Dans l’est de la Russie, deux jeunes filles de 15 et 16 ans se jetaient ensemble du toit d’un immeuble. Cette même semaine, en Sibérie, une adolescente de 13 ans était retrouvée grièvement blessée après avoir sauté du 5e étage. Une autre de 14 ans se jetait sous un train. Toutes les quatre avaient un point commun : elles jouaient à « Blue Whale » (Baleine bleue). Lorsqu’ils s’inscrivent au jeu sur un réseau social comme Facebook, les joueurs se voient attribuer un administrateur. Durant 50 jours, celui-ci lance des défis quotidiens aux participants qui doivent renvoyer des photos afin de prouver qu’ils les ont bien réalisés, celles-ci sont évidemment postées, likées et glorifiées afin d’encourager les adolescents à poursuivre le jeu. Se taillader le bras fait partie des défis Certains défis sont softs, comme se lever à une certaine heure de la nuit pour écouter une musique triste, d’autres sont bien plus graves, comme se taillader le bras en forme de mots ou de symboles. Au 50e jour, les joueurs doivent mettre fin à leurs jours pour remporter la partie. Le nom du jeu n’est pas anodin. Il existe une symbolique du suicide entourant la baleine bleue. Cet animal est capable, selon des croyances populaires, de s’échouer volontairement sur une plage pour y mourir. À l’heure actuelle, le fait que le jeu soit la cause de ces suicides n’a pas encore été prouvé. La police russe a ouvert une enquête pour incitation au suicide. Celle-ci vise particulièrement un groupe sur Facebook. C’est d’ailleurs sur la plateforme que deux des jeunes filles ont publié leurs messages d’adieu. Des posts du même genre sont régulièrement publiés sur le réseau à travers le monde. Un phénomène qui a poussé la plateforme à agir. Facebook commence tout juste à réagir. Depuis le 1er mars 2017, Facebook utilise aux États-Unis une intelligence artificielle afin de détecter les personnes capables d’attenter à leur vie. Le dispositif repère les posts aux contenus jugés inquiétants et adresse alors des messages aux utilisateurs qui en sont à l’origine. Est-ce que tout va bien ?', 'je m’inquiète pour toi' lui sont alors envoyés. Une équipe de Facebook peut également, selon les cas, entrer en contact avec la personne et lui proposer de la mettre en relation avec des spécialistes. Le dispositif de prévention au suicide n’en est qu’à sa phase de test. Point positif: En plus des messages et publications classiques, le système va concentrer ses efforts sur le 'Facebook Live'. Certains jeunes s’y sont suicidés en direct, sous les yeux de milliers de personnes. Désormais, lorsque quelqu’un présentera un comportement inquiétant en direct, les internautes pourront le faire savoir à Facebook qui proposera alors une aide immédiate à l’individu si besoin.

08 Mar 2017 LIRE L'ACTU
Le ransomware 'Popcorn Time' vous demande d'infecter vos amis en échange de vos données Archives Secunews SECUNEWS

Le ransomware 'Popcorn Time' vous demande d'infecter vos amis en échange de vos données

Un nouveau logiciel malveillant, baptisé 'Popcorn Time' du nom du 'logiciel pirate de streaming vidéo', se propage depuis plusieurs jours sur Internet. Ce virus de type 'ransomware' (ou rançongiciel) est utilisé par des pirates informatiques pour extorquer de l'argent, et l'arnaque est plutôt bien ficelée. [quote]Pour faire simple, cela commence par la réception d'un mail contenant une pièce jointe piégée qui, une fois qu'elle est consultée, déclenche automatiquement le téléchargement du logiciel malveillant. Le virus s'exécute en chiffrant les fichiers personnels de l'utilisateur afin de les rendre illisibles, s'il veut les récupérer, la victime doit procéder au paiement d'une rançon d'un montant de "1 Bitcoin" (environ 740 euros) sous sept jours.[/quote] Cette monnaie électronique a l'avantage de rendre la transaction quasiment intraçable. Mais pour multiplier le nombre de victimes potentielles, les hackers ont poussé le vice encore plus loin. [quote]Au lieu de verser la somme demandée, les hackers vous proposent d’'infecter deux de vos contacts en leur envoyant un lien vers une page web hébergée sur le réseau Tor (un internet caché).[/quote] Payer une rançon pour aider le peuple syrien... [quote]'Si au moins deux personnes installent et payent, nous déchiffrerons vos fichiers gratuitement', écrivent les pirates informatiques. Plus culottés encore, ils jouent sur la corde sensible en indiquant être un groupe d’étudiants syriens en informatique. Ils parlent de la guerre, de la perte de proches, etc... "Soyez certains que l’argent que nous récoltons sert à acheter la nourriture, des médicaments afin de mettre notre peuple à l’abri. Nous sommes sincèrement désolés de vous forcer à payer mais c’est le seul moyen pour que nous continuions à vivre"[/quote] Ne cédez pas au chantage. Nous vous recommandons de ne pas céder au chantage et de faire nettoyer l'ordinateur, si besoin avec l'aide d'un spécialiste, afin de tenter de récupérer les fichiers qui peuvent l'être. En France, le nombre de victimes de ces virus, qui touchent aussi bien les entreprises que les particuliers, ne cesse d'augmenter. Derrière ces attaques informatiques se cachent de véritables cybercriminels, dont la seule et unique motivation est l'argent. Alors, soyez vigilants, un internaute avertis en vaut dix!. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

13 Dec 2016 LIRE L'ACTU
(MAJ3) La gendarmerie nationale ferme le site Zone téléchargement Archives Secunews SECUNEWS

(MAJ3) La gendarmerie nationale ferme le site Zone téléchargement

Zone téléchargement est en tête des tendances Twitter et ça ne va pas faire plaisir à tout le monde. La gendarmerie nationale annonce ce lundi 28 novembre 2016, la fermeture du célèbre site de téléchargement illégal Zone-Téléchargement, il permettait de récupérer en direct download [à la différence du peer-to-peer, l’utilisateur se connecte à un serveur et télécharge le fichier en cliquant sur un lien] des séries, des films, des jeux,etc.. L’un des sites français les plus importants du genre. C’était l’une des plateformes françaises les plus importantes du genre. Mais il affiche ces dernières heures un message d’erreur, et comme à l’époque de la fermeture de 'Megaupload' en 2012, les internautes pleurent la disparition du site. Cette fermeture intervient après une enquête menée par la section de recherches de Toulouse avec l'appui du Centre de lutte contre les criminalités numériques (C3N) , indique le compte Facebook de la gendarmerie. Elle estime le préjudice subi par les ayants droit à 75 millions d’euros. [quote]Cinq personnes au total étaient en garde à vue, dans le cadre de l'enquête sur le site de téléchargement illégal 'Zone téléchargement', a indiqué le parquet de Toulouse. Quatre d'entre elles ont été interpellées en France et étaient sous le régime de garde à vue à Toulouse, alors qu'une dernière a été arrêtée en Andorre dans le cadre d'une procédure de mandat d'arrêt international, a précisé le parquet[/quote] R.I.P MAJ LE 29 novembre 2016: A peine fermé par les autorités, déjà de retour ? Quelques heures après avoir été mis hors service par la gendarmerie française, Zone-Téléchargement semble déjà être ressuscité, puisque le site semble de retour... en service limité. Sur un compte Twitter fraîchement créé, ceux qui semblent être les administrateurs de la plateforme ont en tous les cas annoncé le retour du "service". https://twitter.com/zone_dl/status/803589458704601089 Seul problème pour l'instant, outre l'aspect juridique de la chose: Les liens de download pointent dans le vide puisque le site dl-protect, qui permet de rediriger les internautes vers les plateformes d'hébergement, est toujours fermé. De ce fait, les pirates en herbe ne peuvent, pour le moment, pas avoir accès aux fichiers hackés. MAJ2 le 1 novembre 2016: Depuis mercredi le site zone téléchargement est de nouveau inaccessible voici les explications: https://twitter.com/zone_dl/status/804231442762960897 [quote]Bonjour comme vous l'avez remarqué depuis hier Zone Telechargement affiche une erreur 522 suite à une erreur de liaison avec notre prestataire et de ce fait un mauvais rendement avec CloudFlare. Ce problème est dû à un contrôle des autorités qui ont pointé le bout de leur nez sur des serveurs externes. Plus précisément, nos serveurs de base se situaient en Allemagne ainsi qu'en Irlande qui hébergaient le contenu de ZT et d'autres serveurs pour vos données. Suite à la fermeture le 28 novembre 2016, nous avions prévu un plan B en faisant un load-balancing des contenus sur des serveurs externes mais a subit un contrôle hier après midi même. DL-PROTECT est sous la main mise des autorités de ce fait aucune garantie des téléchargements et on vous conseille de ne faire aucune démarche pour le moment. /!\ Vos donnés ne sont en aucun cas exploitées dû au cryptage de celles-ci. Veuillez également vous référer à ce tweet: https://twitter.com/zone_dl/status/803586470434861056 /!\ /!\ Les rumeurs comme quoi l'interface web est un 'phishing' sont fausses ainsi que la mise en place de malware. Nous avons juste fait une restitution de donnés via des backup. /!\ Nous ne sommes pas encore partis.. Et essaierons de vous reposer un service de qualité. Bonne journée. Cordialement,[/quote] MAJ3 le 13 décembre 2016: Zone-Téléchargement est de retour, qui des pirates ou des forces de l’ordre vont l’emporter dans l’affaire Zone-Téléchargement ? La gendarmerie nationale a remporté la première manche en menant une offensive d’envergure qui a conduit à la fermeture du site et à l’arrestation de ses dirigeants. Certes, le site était réapparu quelques temps après, mais c’était une coquille vide et il n’était pas possible de télécharger quoi que ce soit. Un message est apparu sur la page Facebook du site, mentionnant une nouvelle adresse Web C’était compter sans la motivation et l’imagination d'internautes, qui viennent non seulement de réactiver Zone-Téléchargement avec une nouvelle adresse Web, mais surtout de rendre les liens de téléchargement à nouveau valides. Doit-on craindre des poursuites quand on pratique le téléchargement direct ? Au regard de la loi sur la propriété intellectuelle, il importe peu qu'un fichier soit téléchargé de façon illégale directement depuis un lien ou par un réseau peer-to-peer. [quote]"A partir du moment où l'on retrouve sur votre ordinateur une copie illicite d'un film, d'une musique ou d'un jeu, c'est considéré comme de la contrefaçon et peut donc être puni"[/quote] Pour autant, les utilisateurs de Zone Téléchargement n'ont pas de souci à se faire. Il est très peu probable qu'ils soient la cible de poursuites judiciaires. Pour cela, il faudrait que les forces de l'ordre aient accès à leur adresse IP, celles-ci n'ont pas forcément été enregistrées (si les administrateurs ont bien paramétré leur infrastructure). Et même si cela était le cas, elles ne correspondraient pas forcément aux véritables adresses IP des abonnés (si ces derniers ont utilisé un VPN). Enfin, les ayant-droits ont déclaré publiquement qu'ils ne comptaient pas poursuivre les utilisateurs dans cette affaire. De toute façon, poursuivre d'internautes n'aurait aucun sens…

28 Nov 2016 LIRE L'ACTU
Premier vol réussi pour le drone géant de Facebook Archives Secunews SECUNEWS

Premier vol réussi pour le drone géant de Facebook

'Aquila', le modèle de drone développé par Facebook, a réussi son premier vol à longue distance jeudi 21 juillet 2016. L’idée de Mark Zuckerberg ? Mettre sur pied une flotte de ces drones afin d’y connecter les habitants de zones reculées. Aquila: grand, léger et solaire Avec son ossature en fibre de carbone, Aquila ne pèse que 450 kilos malgré sa taille imposante (celle d’une Boeing 737). Le drone a la particularité de fonctionner grâce à l’énergie solaire. Son baptême de l’air a duré 96 minutes, soit le triple de ce que Facebook avait prévu initialement. A l’avenir, l’entreprise ambitionne de rendre ses drones effectifs pour des vols pouvant durer jusqu’à 3 mois. Facebook à la conquête du monde Avec cet essai concluant, Facebook a pris bonne note des performances d’Aquila. Ce vol est un pas de plus vers l’ambition affichée de Facebook de connecter le monde entier. [quote]Facebook explique que, 'pour nos prochains vols, nous ferons voler Aquila plus vite, plus haut et plus longtemps, à terme il volera entre 18.000 et 27.000 mètres d’altitude, tout en diffusant la connectivité aux personnes'.[/quote] Pour cela, Facebook utilisera un système maison un laser capable de délivrer des données à des dizaines de Gb par seconde vers une cible de la taille d'une pièce de 1 cent, à une distance de 16 km. Dans tous les cas, Jay Parikh ajoute qu'il reste encore beaucoup de travail pour y arriver. Les prochains mois seront dédiés à l'analyse des données récoltées pendant ce vol et à lancer d'autres expérimentations. Aucune date n'a été évoquée pour un lancement à grande échelle. On estime qu’il y a aujourd’hui 3,5 milliards de personnes qui ont un accès à Internet, soit 40 % de la population mondiale, Mark Zuckerberg veut intégrer les 60 % restants. En plus de ses drones, le géant américain a déjà lancé 'Free Basics'. Ce programme permet à des pays, dont l’Inde et Madagascar, d’accéder gratuitement à des versions allégées de sites web. Un projet controversé qui irait à l’encontre du principe d’égalité numérique. Voir aussi: Facebook dévoile son drone solaire pour connecter l’ensemble de la planète à Internet. Facebook veut connecter le monde à Internet grâce à des drones. Projet Loon de Google, un accès internet via des ballons dans la stratosphère.

25 Jul 2016 LIRE L'ACTU
Une machine de cryptage nazi vendue sur eBay pour 12,50 euros Archives Secunews SECUNEWS

Une machine de cryptage nazi vendue sur eBay pour 12,50 euros

On trouve décidément de tout sur eBay. Cette fois-ci une machine de cryptage nazi qui a été découvert sur le site de vente en ligne. Du même modèle que celle utilisée par Hitler pendant la Seconde Guerre mondiale, la machine dénichée sur le site d’enchères eBay, permet d’envoyer des messages secrets à ses généraux comme le rapporte la BBC dimanche. L’appareil, baptisé 'machine de Lorenz', a été repéré par des bénévoles du Musée national de l’informatique britannique. Présentée sur eBay comme 'un simple télégraphe', la machine était mise en vente 9,50 livres (environ 12,50 euros) par une habitante de l’Essex, dans le sud-est de l’Angleterre. Dépêchés sur place pour acquérir l’appareil, des bénévoles du musée ont trouvé ce dernier dans un cabanon, recouvert d’ordures et estampillé d’un numéro de série utilisé pendant la Seconde Guerre mondiale par l’armée allemande. Le musée a lancé un appel pour retrouver le moteur manquant de la machine. L’engin, réputé plus robuste que la machine 'Enigma', également utilisée par le Troisième Reich pour crypter ses messages, ressemble à une grosse machine à écrire. Les messages tapés sur le clavier étaient ensuite chiffrés grâce à douze rotors tournant de manière indépendante. [quote]'Les 'machines de Lorenz' étaient gardées dans des lieux sûrs car elles étaient bien plus grosses que les célèbres machines Enigma, plus facilement transportables', a expliqué à la BBC le président du conseil d’administration du Musée national de l’informatique, Andy Clark. Moins connue, 'la machine de Lorenz' était utilisée pour les communications les plus stratégiques, a-t-il souligné[/quote]. Voir aussi: Un siècle de sécurité informatique, radio, télécommunication.

31 May 2016 LIRE L'ACTU
Attention a l'arnaque WhatsApp Gold Archives Secunews SECUNEWS

Attention a l'arnaque WhatsApp Gold

Plusieurs milliers d’utilisateurs crédules de WhatsApp ont été bernés après avoir téléchargé sa version "Gold", une extension prétendument "exclusive" de l’application de messagerie derrière laquelle se cache, en réalité, un logiciel malveillant qui infecte les smartphones. Nombre d’entre eux ont rapporté avoir reçu un message en anglais via l’application, qui vous propose via un lien de vous rendre sur le site "goldenversion.com" pour activer ce nouveau service, soi-disant "premium". Histoire de vous pousser à cliquer, les hackers font miroiter aux utilisateurs tout un tas de nouvelles fonctionnalités, comme "envoyer plusieurs centaines de messages en un clic, bénéficier de nouveaux emojis, ajouter la fonction appels vidéo ou bien encore des améliorations en matière de sécurité". Avant d’expliquer dans le message que seules des célébrités y avaient accès, jusqu'à présent. Pour l’heure, aucune victime en Belgique, ni en France. Il semble, que les hackers aient choisi de cibler en priorité la Grande-Bretagne, mais rien ne dit que cette escroquerie ne va pas s’exporter d’outre-Manche dans les jours qui viennent. Lorsque l’utilisateur clique sur le lien pour activer ce nouveau service et télécharger cette fausse mise à jour, un logiciel malveillant (malware) se niche automatiquement dans son mobile. Ce dernier pourrait notamment permettre aux hackers qui se cachent derrière cette escroquerie de dérober vos données ou bien encore être utilisé pour vous suivre grâce à la géolocalisation de votre smartphone. Ce n’est pas la première fois que l’application de messagerie WhatsApp est détournée à des fins frauduleuses. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

26 May 2016 LIRE L'ACTU
Votre snapchat est-il vraiment sécurisé ? Archives Secunews SECUNEWS

Votre snapchat est-il vraiment sécurisé ?

Snapchat n’a peut-être que quelques années, mais c’est déjà devenu l’une des applications de réseaux sociaux les plus populaires. Des rapports affirment qu’il a plus de 100 millions d’utilisateurs quotidiens, et il semble probable que ce nombre ne fera qu’augmenter. Que vous ne fassiez qu’envoyer des selfies à vos amis ou que vous surfiez sur la route du succès, vous vous amusez sûrement sur cette application comme beaucoup d’autres personnes. Cependant, de nombreux utilisateurs de Snapchat semblent ne pas encore comprendre que ce qu’ils publient n’est pas 'temporaire' comme l’affirme l’application, par conséquent, de nombreuses personnes publient des choses qu’ils ne partageraient pas sur d’autres types de réseaux sociaux. Voici quelques conseils pour vous assurer que votre compte Snapchat est sûr. MOTS DE PASSE. [info_warning]Ce conseil s’applique bien évidemment à tout ce qui vous demande un mot de passe sur Internet et pas uniquement aux réseaux sociaux, mais il vaut la peine de le rappeler!! Les mots de passe sont incroyablement importants. Assurez-vous de les changer régulièrement et de ne pas les réutiliser. [/info_warning] CONFIDENTIALITÉ. [quote]Bien que certaines personnes aiment mettre la totalité de leur vie sur le devant de la scène pour en informer tout le monde, la plupart des gens préfèrent probablement ne partager des choses qu’avec des personnes qu’ils connaissent réellement. Si c’est votre cas, assurez-vous de vérifier vos paramètres et assurez-vous que vous ne partagez ce qui est publié sur 'My Story' qu’avec vos amis, et non avec le monde entier!! De plus, assurez-vous de savoir (vraiment!!) qui se trouve sur votre liste d’amis. Si un autre utilisateur tente de vous ajouter en tant qu’ami, vérifiez que vous savez de qui il s’agit avant de l’accepter. Si le nom d’utilisateur d’une personne qui vous a ajouté ne semble être une personne que vous connaissez, il pourrait s’agir d’un robot de spam ou d’un étranger très curieux qui n’a aucune raison d’avoir des informations sur vous via Snapchat. Il vaut mieux ignorer ces requêtes. Finalement, si vous essayez d’envoyer quelque chose en utilisant la story 'Snapchat Live', la collection que Snapchat crée pour des événements, fêtes, localisations ou autres raisons, n’oubliez pas que votre publication pourrait être vue par le monde entier si elle venait à être sélectionnée. Alors, avant de mettre quelque chose en ligne, assurez-vous que vous pouvez l’assumer.[/quote] Temporaire ? Ce qui attire chez Snapchat et qui distingue cette application des autres du même genre, c’est la capacité à envoyer des photos et des vidéos 'temporaires' à vos amis. Pour ceux qui ne connaissent pas l’application, l’utilisateur prend une photo ou une vidéo et l’envoie à ses amis, qui ne peuvent la voir que pendant une durée déterminée (maximum 10 secondes). Un utilisateur peut également publier une photo ou un vidéo sur sa 'story' , où elle peut être vue par n’importe qui faisant partie de la liste d’amis de la personne, mais elle est automatiquement supprimée après 24 heures. Tout cela paraît très bien, mais il existe de nombreuses manières de travailler sur cette idée d’images temporaires. [quote]La plus évidente et la plus simple, c’est de prendre une capture d’écran avec votre téléphone. Si vous êtes suffisamment rapide, vous pouvez facilement prendre une capture d’écran de n’importe quel snapchat reçu, ce qui vous permet de le sauvegarder sur votre téléphone pour toujours. La personne qui a envoyé l’image recevra une notification à propos de vos agissements, mais c’est tout ce qu’elle aura, une notification. Le petit malin ayant pris la capture d’écran l’aura toujours, de toute façon.[/quote] Il est également important de rappeler que les choses que vous mettez en ligne ne 'disparaissent jamais vraiment'. [quote]Les dernières modalités et conditions de Snapchat mentionnent que celui-ci a le 'droit de stocker et partager toute image prise avec l’application'. Bien que la société affirme ne faire cela que dans des cas spécifiques et nécessaires, cela ouvre la porte à beaucoup de problèmes potentiels de confidentialité, et il est donc important de faire attention aux photos que vous prenez lors que vous utilisez cette appli.[/quote] D'autres conseils. Une autre recommandation pour ceux qui se préoccupent de la confidentialité de leurs photos! N’utilisez pas d’applications tierces connectées à Snapchat!!! Celles-ci sont souvent moins sécurisées, de nombreuses personnes en ont fait l’expérience lors d’une fuite de photos en 2014 qui est surnommée 'The Snappening' . 200.000 photos Snapchat qui avaient été mises en ligne sur un site internet tiers ont été divulguées. De nombreuses photos étaient à caractère sexuel et les personnes qui les avaient prises ne voulaient certainement pas qu’elles se retrouvent sur Internet. Snapchat décourage également spécifiquement l’utilisation de tierces parties, mieux vaut suivre son conseil. Parfois, les comptes Snapchat peuvent être piratés, et un message de spam est envoyé à tous les membres de la liste d’amis de l’utilisateur. [quote]Si vous découvrez que votre compte a été piraté, assurez-vous de réinitialiser votre mot de passe le plus vite possible. Si vous recevez un spam depuis le compte d’un ami, faites-lui savoir aussi rapidement que possible que son compte a été piraté, car il est très probable qu’il ne le sache même pas![/quote] En fin de compte, que Snapchat soit bon ou mauvais, tout repose sur deux choses: - Les captures d’écran - La confiance. Si vous utilisez Snapchat pour communiquer avec quelqu’un en qui vous avez vraiment confiance, alors il n’y a aucun problème. D’un autre côté, si vous utilisez Snapchat avec quelqu’un que vous pensez être votre complice mais qui est en fait surveillé par la police, alors ce n’est sûrement pas une manière sûre de communiquer. Suivez tous ces conseils, et vous serez prêt pour Snapchat. Voir aussi: Des hackeurs affirment avoir piraté des photos de 200.000 utilisateurs Snapchat. Lire toutes les actus sur Snapchat. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

07 Feb 2016 LIRE L'ACTU
Le siège allemand de Facebook à Hambourg à été vandalisé Archives Secunews SECUNEWS

Le siège allemand de Facebook à Hambourg à été vandalisé

Samedi vers 21 heures, un groupe de quinze à vingt personnes masquées et habillées en noir a lancé sur le bâtiment des récipients remplis de peinture ainsi que des pierres et des fumigènes, endommageant des murs, des vitres ainsi que la porte d'entrée. À l'encre rouge, ils ont apposé sur un mur le slogan 'Facebook Dislike', allusion à la fonctionnalité 'Je n'aime pas' du réseau social. Les auteurs, dont les motivations précises sont inconnues, ont ensuite pris la fuite, a ajouté la police. Un porte-parole de Facebook a indiqué qu'aucune personne n'avait été blessée, et refusé de livrer tout commentaire sur les motivations de cette action. Régulièrement critiqué par les groupes de défense de la vie privée, Facebook a aussi été pointé du doigt en Allemagne pour les nombreux commentaires hostiles aux réfugiés postés sur le réseau social, alors que le pays s'attend à accueillir un million de demandeurs d'asile en 2015. Le ministre de la Justice, Heiko Maas, a mis en garde Facebook, l'enjoignant à ne pas 'devenir une scène pour l'extrême-droite'.

15 Dec 2015 LIRE L'ACTU
La Sony Playstation 4, un des moyens de communication des terroristes Archives Secunews SECUNEWS

La Sony Playstation 4, un des moyens de communication des terroristes

Pour le ministre de l’Intérieur belge, Jan Jambon, les consoles de jeux vidéo constitue un moyen de communication qui permet aux terroristes de discuter via une plateforme difficile à surveiller. Au lendemain des attaques de Paris, les investigations ont rapidement permis de suivre des pistes jusqu’en dehors des frontières françaises, en l’occurrence en Belgique, faisant ainsi référence à ce qu'on a coutume d'appeler "la piste belge". Lors d'un récent débat, le ministre de l’Intérieur belge, a notamment évoqué la possibilité que les terroristes utilisent de plus en plus les consoles PlayStation 4 pour communiquer. Le ministre belge a pointé du doigt la complexité de contrôler de tels outils de communication [quote]Il est encore plus difficile de conserver des traces de ce qui se dit via la PlayStation 4 que sur WhatsApp.[/quote] Les consoles de jeux vidéo et leur outils de communication difficiles à surveiller sont régulièrement pointés du doigt dans ce genre de situation. En mai 2015, selon Reuters, un adolescent Australien était condamné à deux ans de prison pour avoir téléchargé les plans d’une bombe via sa PlayStation.

16 Nov 2015 LIRE L'ACTU
Dans sa prochaine version, Firefox va bloquer le pistage publicitaire sur le Web Archives Secunews SECUNEWS

Dans sa prochaine version, Firefox va bloquer le pistage publicitaire sur le Web

Le navigateur Internet va être doté d'un nouveau mode de navigation privée, interceptant le ciblage publicitaire, la prochaine version du navigateur Firefox, développé par la fondation Mozilla, sort le 3 novembre 2015. Elle empêche notamment les sites Web de traquer ses visiteurs, grâce à un nouveau mode de navigation privée, cette fonction ne se contente plus de supprimer l'historique, les cookies et la liste des téléchargements. Elle empêche aussi le chargement sur les pages Web de modules qui utilisés par des régies publicitaires pour tracer les visites ou par les réseaux sociaux pour suivre les comportements en ligne (par exemple un bouton 'j'aime' de Facebook). Une façon de se démarquer de Google Chrome, mais un choix critiqué par les éditeurs de sites, qui craignent de perdre une partie de leurs revenus. [quote]Selon Mark Mayo. il y avait une véritable demande de nos utilisateurs dans ce sens. Les navigateurs Internet sont quelque chose d'unique, ils ont un rôle d'intermédiaire entre fournisseurs de contenus et les internautes. Tout le monde ne comprend pas ce que charger une page Web peut impliquer, Or, le tracking est un sujet important, qui inquiétait déjà certains de nos utilisateurs. Cette nouvelle fonction répond à cette inquiétude, de la manière la plus simple et la plus pédagogique possible. On peut l'utiliser pour plein de raisons différentes: par exemple, un mari peut utiliser cette nouvelle navigation privée pour acheter un cadeau à sa femme, et être sûr que le cadeau ne s'affiche pas sur d'autres sites qu'elle pourrait ensuite visiter![/quote] [quote]Nous travaillons sur cette fonctionnalité depuis plus de 18 mois. C'était un travail complexe: bloquer le tracking peut résulter en une modification de l'aspect de certains sites Internet. Notre enjeu était de créer une expérience à la fois utile et agréable pour nos utilisateurs. Nous avions déjà lancé une extension pour Firefox, 'Lightbeam', qui permettait de mieux visualiser quel site vous piste en ligne. Il s'agit d'une nouvelle étape. L'idéal serait de proposer cette fonctionnalité sur le navigateur Internet classique, pas que dans la navigation privée, mais cela prendra plus de temps.[/quote] Des critiques adressées aux bloqueurs de publicités par les créateurs de contenus, qui craignent pour leurs revenus ? [quote]Je suis quelqu'un d'optimiste. Le Web a toujours su évoluer, il le fera encore. Ce n'est pas la première fois qu'un navigateur Web bloque des contenus, par exemple Firefox bloque depuis des années les fenêtre pop-up. Nous estimions simplement que c'était quelque chose qui nuisait à l'expérience des utilisateurs.[/quote] Sur Internet, ce sont toujours les internautes qui ont le dernier mot.

22 Oct 2015 LIRE L'ACTU
Une nouvelle option dans IOS 9 qui pourrait ruiner votre forfait téléphonique Archives Secunews SECUNEWS

Une nouvelle option dans IOS 9 qui pourrait ruiner votre forfait téléphonique

Comme d'habitude, Apple a profité du lancement de son nouvel iPhone 6S pour offrir une nouvelle version de son système d’exploitation à ses utilisateurs, ainsi, si vous possédez un iPhone 4S, 5, 6, 6S ou 6S Plus, il vous est possible de mettre à jour votre appareil et de passer sous IOS9. Il est cependant utile de rester attentif à une des nouvelles fonctionnalités présentes dans le nouveau système d'exploitation, 'l'assistance WI-FI', cette dernière, activée par défaut, a pour but d'utiliser les données cellulaires, et donc la 3G ou la 4G, en lieu et place de votre WIFI... si le signal de ce dernier est insuffisant, et ainsi d'éviter les coupures intempestives. Les possesseurs de gros volumes data ne devraient pas vraiment être impactés par la chose. Celles et ceux qui ne possèdent par contre qu'un petit forfait dans leur abonnement feraient mieux de désactiver cette option. Pour ne pas prendre de risque, voici la procédure à suivre: [quote]'Rendez-vous dans Réglages/Données cellulaires. Dans la page des Données Cellulaires, cherchez la fonction "Assistance Wi-Fi" pour la décocher. Cette option, activée par défaut, est cachée tout en bas de la page, sous la liste des applications. '[/quote] Précisons encore que lors de la proposition de télécharger la nouvelle version iOS9, Apple évoque quelques améliorations, mais pas la fameuse fonction d’assistance Wi-Fi. Bien sûr, cette surconsommation cachée bénéficiera surtout aux opérateurs, mais nul ne connaît les accords qu’Apple peut avoir avec ces opérateurs. D'autant qu'aux USA, Apple voudrait devenir un opérateur à part entière. Les opérateurs belges sont-ils impliqués ? Chez Proximus on assure n’avoir aucun accord avec les constructeurs de smartphones, basé sur la rémunération de la consommation de données. [quote]'Au contraire, explique Haroun Fenaux, porte-parole de l’opérateur, notre service Proximus Wi-Fi (basé sur le service international Fon) transfère automatiquement une connexion cellulaire vers une connexion wi-fi lorsqu'un hotspot Fon se trouve à proximité.'[/quote] Un conseil, n'hésitez pas à désactiver ladite fonctionnalité si vous souhaitez préserver votre forfait data...

30 Sep 2015 LIRE L'ACTU
Windows 10, le premier Windows gratuit.. (ou presque) Archives Secunews SECUNEWS

Windows 10, le premier Windows gratuit.. (ou presque)

Windows 10 est disponible depuis ce 29 juillet 2015, et ce qui est vraiment nouveau, c’est que c'est gratuit pour un grand nombre d’utilisateurs..., mais pas tous. Une gratuité sélective et temporaire mais une gratuité quand même... Pour recevoir la mise à jour Windows 10 à gratuitement, il suffit d’être déjà utilisateur d’une machine qui tourne sous Windows 7, Windows 8 ou Windows 8.1 (exceptées version RT et Entreprise). Windows 10 sera proposé en téléchargement gratuit jusqu’en juillet 2016. Gros bémol: La gratuité a une deadline d’un an, attention, cela ne fonctionne qu’après avoir téléchargé les dernières mises à jour de l’OS actuel. Sur une machine ne tournant pas grâce aux versions de Windows précitées, l’installation de la nouvelle version familiale Windows 10 Familiale coûtera 135 euros, la version Pro vous coûtera 270 euros… En gros, un cadeau d’un an, ou une période de test XXL, en somme… [quote]Pour les smartphones et pour la console Xbox One le passage à Windows 10 se fera plus tard dans l’année" a précisé Jean-Benoït Vanbunnen, responsable Windows pour la Belgique qui précise que la mise à jour ne concerne pas encore les versions Windows RT. Celles-ci disposeront d’un update partiel de Windows 10, après le 29 juillet 2015.[/quote] Les principales nouveautés. 1. Le retour du menu Démarrer. Le supprimer sur Windows 8 avait été une terrible erreur. Mais ce n’est pas le même menu que sur Windows 7. C’est l'utilisateur qui va l’alimenter en y épinglant ses applications favorites (des applications, mais aussi des contacts, des listes de lecture, etc..). Et, surtout, y figurera le magasin en ligne de Microsoft. Windows gratuit devient une machine à vendre. Un gros atout est que les applications sont, en théorie, universelles, elles peuvent être installées aussi bien sur smartphone, tablette et PC. Le but est d’attirer les développeurs qui ne devront plus réaliser qu’un seul développement pour toutes les plates-formes, y compris sur la console Xbox One. L’ambition est ici de permettre au magasin en ligne de Microsoft d’accueillir autant d’applis que les magasins Apple et Google. Ce qui n’est pas le cas aujourd’hui. 2. Pour le reste, le navigateur Internet explorer, fortement concurrencé par Firefox et Chrome est remplacé par Edge. Il sera cependant possible de conserver IE, une demande particulièrement formulée par les entreprises. 3. Un petit assistant intelligent (Cortana) fait aussi son apparition pour accéder instantanément à l’agenda, et aux fonctions les plus utilisées. Cortana existe déjà en France, mais pas encore sur le marché belge, prévient Microsoft. Cet assistant est présenté comme "plus intelligent et plus efficace en se basant sur votre comportement. Cortona est prévu pour la Belgique avant la fin de l’année. 4. Bureaux virtuels Il sera en outre possible de créer plusieurs bureaux virtuels pour regrouper différentes activités (un bureau pour les loisirs et un autre pour le travail par exemple). Les applications et logiciels compatibles Windows 7 et 8 le seront en grande partie sur Windows 10, avec toujours quelques inconnues pour des applications spécifiques, des pilotes de lecteur de DVD, etc... Dans certains cas il sera possible de les réinstaller, dans d’autres pas. 5. Une nouveauté qu’il faudra suivre est l’introduction de la reconnaissance biométrique par caméra. Mais là, il faudra des appareils équipés ou acheter des accessoires spéciaux. En une phrase : le système d’exploitation devient plus personnalisable en fonction de l’appareil utilisé (PC ou écran tactile). 6. Windows 10 aussi sur Xbox Plus surprenant, Windows 10 intégrera aussi la console de jeux Xbox One, mais comme pour les smartphones, ce sera un peu plus tard dans l’année. La rétro compatibilité existera pour les jeux qui pourront aussi être streamés (diffusés) depuis une console vers un PC. Dans un premier temps, seuls quelques titres seront supportés Le passage à Windows 10 est-il aisé et est-il obligatoire ? [quote]Aisé, oui… Obligatoire, non. Il n’y a pas de reformatage du disque, ni de réinstallation. La mise à jour se fait par téléchargement sans modifier les données et applications présentes sur le disque dur. Les plus pressés peuvent se rendre sur le site de Microsoft pour "réserver" une version du nouveau Windows. L’installation se fera alors automatiquement à partir du 29 juillet 2015, puisque le déploiement mondial prendra certainement plusieurs jours, voire plusieurs semaines. Microsoft ne fournit pas de précision à ce sujet. L’installation devrait durer entre 20 minutes et une heure. Le niveau des exigences matérielles est le même que pour les machines Windows 7 ou 8. Évidemment la version qui se téléchargera correspondra à celle que vous possédez pour l’instant. Si c’est une version de Windows 7 ou 8 familiale (la plus courante), vous recevrez la même version familiale de Windows 10. Les autres amateurs de la nouvelle version pourront l’installer quand ils le désirent, ils auront un an pour le faire gratuitement. Cette mise à jour n’est pas pour autant obligatoire!!. Tout utilisateur pourra continuer à conserver son OS actuel. Il sera d’ailleurs supporté et mis à jour durant 10 ans à partir de la date d'introduction sur le marché. jusqu’en 2019 pour Windows 7 Jusquen 2022 pour Windows 8. Les dates clés concernant le support des différentes versions utilisées de Windows : Ce tableau vous donne les dates de fin de vente des systèmes d’exploitation Windows spécifiques. [/quote] Accepter toutes les mises à jour… ou aucune Sachez que si vous optez pour Windows 10, il vous sera désormais impossible d’en refuser les mises à jour qui deviendront automatiques. Microsoft explique cette obligation par la volonté d’unifier complètement le système d’exploitation, en évitant les multiples versions. Plus question, comme actuellement, d’accepter certaines mises à jours et d’en refuser d’autres. Robert Viseur, Assistant à l'UMONS (Faculté Polytechnique), Senior R&D Expert au CETIC et spécialiste du logiciel libre, explique le revirement stratégique de Microsoft par ce besoin d’homogénéiser ses ressources en matière de maintenance. Une volonté qui passe par la mise à jour et le renouvellement du parc où l’on croise encore tant de Windows XP. Un autre enjeu est le désemparement des utilisateurs passés à Windows 8 et qui ne se retrouvent pas du tout dans la nouvelle interface. Du côté des logiciels piratés, Microsoft permettra aux utilisateurs de versions contrefaites de Windows 7 et 8 de passer à Windows 10, l'outil de migration signalera simplement que la version n'est pas officielle, et que les mises à jour de sécurité pourraient donc ne pas être assurées. Voir aussi: Windows 10 se déclinera en sept éditions différentes. Fin du Support standard de windows Seven.
30 Jul 2015 LIRE L'ACTU
Non, il n’y aura pas de deuxième Tour Eiffel à Paris Archives Secunews SECUNEWS

Non, il n’y aura pas de deuxième Tour Eiffel à Paris

Un site et une page Facebook annoncent soudainement la construction 'd’une seconde tour, identique à la première', sur le Champ-de-Mars. [quote]Sous l'impulsion de NeedFund, un fonds d'investissement belge, une seconde tour, identique à la première et 100% belge sera construite sur le Champ-de-Mars à Paris. La Tour B se dressera en hommage aux nombreuses personnalités belges qui ont oeuvré à la grandeur de la France. Une passerelle reliant les deux tours représentera le symbole de la fraternité qui unit les deux nations depuis toujours. Le début des travaux est attendu courant 2015 afin d'être prêt pour les 130 ans de la Tour A.[/quote] Une Tour Eiffel bis à Paris ? Ne rêvez pas!! Il s’agit en réalité d’une campagne lancée par l’agence 'Wonder&Wonder' de Louvain-la-Neuve, dont le but est de construire une histoire en vue de la promotion du film d’animation français 'Avril et le Monde Truqué' qui sortira en novembre 2015. [quote]L’objectif est de vraiment créer une expérience pour le consommateur, en lui proposant une aventure imaginaire. Nous travaillons régulièrement avec des start-ups sur ce type de projets', explique Alexandre Guenet, co-fondateur de l’agence.[/quote] Si le film ne sortira que dans plusieurs mois, sa société entend profiter des fêtes nationales du 14 et 21 juillet pour faire décoller son projet dont le coût est estimé entre 10.000 et 20.000 euros. Le site de lancement ne fait jamais mention à la Tour Eiffel mais utilise bien son image… de jour. Seule l’utilisation de photos de la Tour éclairée est soumise aux droits d’auteur. L’opération se déclinera encore au cours des prochaines semaines avec pour idée d’essayer de confronter Belges et Français. Les internautes auront aussi la possibilité de suivre l’évolution de la construction de la seconde Tour en 3D. En attendant, des pétitions sont déjà fictivement lancées pour soutenir ou non le projet … Accéder au site tour-b.be. Accéder a la page Facebook officiel.

16 Jul 2015 LIRE L'ACTU
Voici quelques règles avant d'installer une caméra de surveillance Archives Secunews SECUNEWS

Voici quelques règles avant d'installer une caméra de surveillance

Vous partez en vacances et un stress vous envahit: la peur d’une habitation vide, à la merci des cambrioleurs, la caméra de surveillance peut-être un moyen de se rassurer, mais il y a des règles à suivre. Pour autant, tout n’est pas permis dans l’installation de ces yeux intelligents. Rappel de quelques règles d’utilisation et d’installation. Dois-je déclarer une caméra de surveillance ? [quote]En principe, l’installation d’une caméra de surveillance implique automatiquement la déclaration de celle-ci auprès de la Commission Vie Privée. Mais la loi du 21 mars 2007, dite 'loi caméra', y ajoute une exception: La caméra de surveillance qui est installée et utilisée par une personne physique à des fins personnelles ou domestiques ne doit pas être déclarée.[/quote] Comment faire ? [quote]La déclaration thématique doit être effectuée au plus tard le dernier jour avant la mise en service et s'effectue uniquement via le guichet électronique de la Commission à l'adresse eloket.privacycommission.be .[/quote] Combien cela coûte-t-il ? [quote]25 euros payable en une seule fois quel que soit le nombre de caméras.[/quote] Durée de la procédure de déclaration ? [quote]La confirmation de la déclaration thématique intervient 21 jours après son introduction.[/quote] Puis-je filmer n’importe où, par exemple à l’extérieur de ma maison ? [quote]La loi est claire sur ce point: En cas de surveillance d’une entrée privée, les caméras de surveillance sont orientées de manière à limiter la prise d’images de ce lieu à son strict minimum. Vous ne devez filmer que chez vous, de manière générale. Les images collectées ne doivent pas non plus porter atteinte à l’intimité d’une personne.[/quote] Combien de temps puis-je conserver les images filmées ? [quote]Le législateur a fixé un maximum de 30 jours pour la conservation des images. Ici encore, une exception: Si les images peuvent apporter la preuve d’une infraction, d’un dommage ou d’une nuisance ou peuvent permettre d’identifier un auteur des faits, un perturbateur de l’ordre public, un témoin ou une victime, elles peuvent alors être conservées plus d’un mois.[/quote] Combien de caméras puis-je installer ? [quote]On s’en référera ici au principe de proportionnalité. Il doit ainsi y avoir un équilibre entre votre intérêt et le droit à la protection de la vie privée de la personne filmée. L’appréciation reste donc ouverte, mais un médecin qui installe une ou plusieurs caméras de surveillance dans sa salle d’attente sera probablement en tort. Deux questions à se poser: Est-ce vraiment utile ? Et n’y a-t-il pas un autre moyen de contrôler qui soit moins intrusif ?[/quote] Dois-je apposer un logo signalant la présence d’une caméra ? [quote]Toute utilisation cachée de caméras de surveillance est interdite, précise la loi. Est considérée comme utilisation cachée, toute utilisation de caméras de surveillance qui n’a pas été autorisée au préalable par la personne filmée. Le fait de pénétrer dans un lieu contenant le pictogramme vaut comme autorisation préalable. Voici le pictogramme officiel : [/quote] J’ai été filmé, quels sont mes droits ? [quote]Toute personne filmée a un droit d’accès aux images. Une simple demande écrite (datée et signée) au responsable de ladite caméra suffit, en précisant les raisons de votre demande. La personne responsable et ses coordonnées doivent normalement être signalées sur le pictogramme annonçant aux personnes qu’elles sont filmées.[/quote] Formulaire déclaration de caméra de surveillance. (Belgique)
15 Jul 2015 LIRE L'ACTU
Sliden'Joy, une invention Belge qui permet de démultiplier les écrans d'un ordinateur portable Archives Secunews SECUNEWS

Sliden'Joy, une invention Belge qui permet de démultiplier les écrans d'un ordinateur portable

Voilà une innovation technologique qui pourrait en intéresser plus d'un, le système, baptisé Sliden'Joy, permet de connecter à votre ordinateur portable jusqu'à deux écrans supplémentaires. Grâce à ce matériel branché à l'aide d'un simple câble USB, votre espace de travail est démultiplié. Vous pouvez ainsi travailler avec, par exemple, votre traitement de texte d'un côté, et avec une vidéo de l'autre côté. Pour l'instant, Sliden'Joy n'existe qu'à l'état de prototype, mais les fondateurs de la startup espèrent bien lancer une production à grande échelle rapidement, pour ce faire, ils ont crée une campagne de financement participatif sur le site internet américain Kickstarter. Objectif: Capter l'audience la plus large possible pour récolter les 300.000 euros nécessaires à la commercialisation du produit. [quote]'Nous pensons que nous pourrons livrer les premiers systèmes probablement à la fin de cette année 2015", explique Laurent Wéry, l'un des trois concepteurs du projet. Nous nous sommes bien entendus assurés de la sécurité du brevet et de l’idée afin qu’ils restent les nôtres. L’assemblage et la fabrication du module seront entièrement réalisés à Charleroi.'[/quote] L'objet est visible au magasin Media Markt situé au complexe City Nord à Gosselies (Charleroi/Belgique)) Pour mieux comprendre le principe, regardez la vidéo ci-dessous. Accéder a la campagne de financement sur kickstarter. Accéder au site officiel. Accéder a la page facebook officiel.

09 Jul 2015 LIRE L'ACTU
Une faille dans Swift Key des Samsung Galaxy affecte 600 millions d'utilisateurs Archives Secunews SECUNEWS

Une faille dans Swift Key des Samsung Galaxy affecte 600 millions d'utilisateurs

Une faille dans le clavier Swift de la plupart des Samsung Galaxy génère un risque sécuritaire important pour les 600 millions d'utilisateurs du téléphone, selon Ryan Welton, spécialiste de la sécurité chez NowSecure. [quote]Ce qui accroît d'autant le problème, c'est que le clavier est installé par défaut et que cette installation ne peut être annulée. Même désactivée, il reste vulnérable, exposant donc les utilisateurs à une possible attaque déclare-t-il.[/quote] Via cette brèche, des pirates peuvent abuser des applis Android, qui tournent sur le Samsung Galaxy. Il leur est possible aussi de procéder à ce qu'on appelle de la 'remote code execution', par laquelle ils peuvent, à l'insu de l'utilisateur, installer des applis mal intentionnées, écouter les communications et dérober des données personnelles. NowSecure avait fin 2014 déjà alerté Samsung à ce sujet, le CERT et l'équipe de sécurité d'Android en ont également été informés. Cela s'est traduit par la sortie d'un patch à destination des fournisseurs wifi au début de cette année, mais cela signifie que chaque fournisseur doit faire suivre le patch vers ses abonnés via son propre réseau. Lors de tests, NowSecure a observé la semaine dernière que le Galaxy S6 était encore et toujours vulnérable à cette faille sur les réseaux de fournisseurs en vue tels Verizon, Sprint, AT&T et T-Mobile. Selon Welton, cette brèche touche à coup sûr les Galaxy S6, S5, S4 et S4 Mini, mais il insiste sur le fait qu'il ne s'agit pas là d'une liste exhaustive. L’attaque nécessite néanmoins que l’attaquant soit sur le même réseau local que sa cible, la société recommande donc d’éviter les WiFi publics en attendant que les opérateurs diffusent le correctif proposé par Samsung en mars 2015. Clic pour lire le communiqué (anglais)

17 Jun 2015 LIRE L'ACTU
Combien coûte l'Apple Watch a fabriquer ? Archives Secunews SECUNEWS

Combien coûte l'Apple Watch a fabriquer ?

Selon une étude du cabinet IHS, le coût de production du modèle d'entrée de gamme n'atteint que 24% de son prix de vente. Seulement 2,50 dollars (environs 2.22 euros) sont consacrés à la main d'oeuvre par montres. Trimestre après trimestre, Apple publie des résultats colossaux, le secret de sa réussite ? Des marges importantes réalisées sur chacun de ses produits, l'Apple Watch, dernier en date, ne déroge pas à la règle. Ainsi, selon le cabinet IHS Technology, l'Apple Watch Sport avec un boîtier de 38 millimètres, le modèle d'entrée de gamme d'Apple, coûterait 83,70 dollars (environs 74,52 euros) à fabriquer, pour un prix de vente de 349 dollars (399 euros sur le marché européen)! Le coût de production de cette montre représente donc seulement 24% de son prix de vente. Un ratio plus important que celui des autres produits de la marque qui varie de 29 à 38%. Selon IHS, qui s'est amusé à décortiquer la montre, les composants les plus chers sont: - L'écran (20,50 dollars) et le processeur (10,20 dollars). - La batterie ne revient qu'à 0,80 cent. - Au total les coûts des matériaux qui composent la montre s'élèvent à 81,20 dollars auxquels s'ajoute le coût de la main d'oeuvre (2,50 dollars). Soit donc un total de 83,70 dollars. [quote]'Le ratio (coût de production/prix de vente) de l'Apple Watch est plus faible que celui de l'iPhone 6 Plus et des autres nouveaux produits d'Apple et pourrait être source d'importants bénéfices si les ventes correspondent à l'intérêt suscité par l'Apple Watch', souligne Kevin Keller, analyste chez IHS.[/quote] Des problèmes importants de livraison Ces chiffres sont toutefois à prendre avec des pincettes car ils ne reflètent pas le coût réel du produit. En effet, ils ne prennent pas en compte les dépenses de R&D, toujours très élevées pour les nouveaux produits Apple, ou celles de distribution et de marketing, tout aussi importantes pour la firme de Cupertino. Ils donnent toutefois une estimation brute de la marge que peut réaliser Apple sur son nouveau produit phare qu'elle espère écouler à 20 millions d'exemplaires cette année, faites le calcul... Selon les dernières estimations du cabinet Slice Intelligence, les ventes ont déjà franchi la barre des 1,7 million d'unités fin avril 2015, rien qu'aux États-Unis. De quoi imaginer encore des résultats pharaoniques pour Apple, à condition que la société parvienne à livrer sa marchandise. Selon le Wall Street Journal, un défaut d'usine repéré dans certaines Apple Watch ralentit les livraisons, certains clients ne devraient obtenir leur montre qu'entre juin 2015 et août 2015 alors qu'ils l'ont commandée en avril 2015. Toujours selon Slice Intelligence, aux États-Unis, 38% des acheteurs n'auraient aucune idée précise de la date à laquelle ils recevront leur précieux objet Comme toujours, eux c'est la pomme et vous les poires !!. Voir aussi: Combien coûte un iphone 5s et 5c a fabriquer ?

06 May 2015 LIRE L'ACTU
Un site pour revivre en temps réel la mission Apollo 17 sur la Lune Archives Secunews SECUNEWS

Un site pour revivre en temps réel la mission Apollo 17 sur la Lune

Si vous vous intéressez un tant soit peu à la conquête spatiale, vous allez adorer ce site. Mis en ligne par Ben Feist, un passionné de la dernière mission habitée sur la lune, le site retranscrit la totalité de la mission. Il suffit de lancer la vidéo du décollage de la fusée à droite, pour entendre les commentaires des spationautes et de la salle de contrôle, chaque phrase étant retranscrite dans la partie gauche de l'écran. 2 semaines de voyage en temps réel Et tout est parfaitement synchronisé entre l'image, l'audio et le texte, un peu à la façon d'un karaoké. L'immersion est encore plus totale quand on sait que les éléments retranscrivent l’intégralité de la mission... en temps réel, soit 305 heures d'enregistrements, presque 13 jours ! Si vous ne voulez pas rester deux semaines devant votre ordinateur, il suffit d'avancer la vidéo, ou de cliquer n'importe où dans les commentaires, ou sur l'un des points de repères principaux, pour faire avancer les évènements et la synchronisation. [quote]Ben Feist souligne toutefois que cette version est une Alpha et qu'elle nécessite encore des améliorations : elle ne fonctionne pour l'heure qu'avec le navigateur Google Chrome. Des ajouts et optimisations viendront prochainement, comme l'intégration de photos, de commentaires des astronautes, ou encore une navigation revue.[/quote] Un travail titanesque, optimisé pour le navigateur Chrome, mais cela fonctionne aussi avec le navigateur Firefox. Les amateurs de missions spatiales se prendront facilement au jeu. Clic pour accéder au site apollo17.org

09 Apr 2015 LIRE L'ACTU
Il s’évade de prison grâce à de faux mails et du phishing Archives Secunews SECUNEWS

Il s’évade de prison grâce à de faux mails et du phishing

Neil Moore est un fraudeur de 28 ans dont la ruse lui a permis de s'évader de la prison hautement sécurisée de Wandsworth, à Londres, dans laquelle il purge une peine de prison pour une escroquerie à 1,8 millions de livres sterling (environ 2,4 millions d’euros) Visiblement, creuser un tunnel et limer les barreaux de sa cellule ne sont plus les seules tactiques envisagées par les criminels pour s’échapper de prison. En effet, le centre de détention de Wandsworth au Royaume-Uni a été victime d’une spectaculaire évasion en employant une méthode bien connue des pirates informatiques, l’hameçonnage (phishing). [quote]Tel que le rapporte la BBC, Neil Moore était en détention provisoire lorsqu’il est parvenu à mettre la main sur un téléphone mobile avec lequel il a créé un faux compte e.mail dont l’adresse ressemblait comme deux gouttes d’eau à celle du tribunal responsable de sa condamnation, la Royal Court of Justice de Londres. Il ne lui en fallait pas plus pour entrer en communication avec l’administration du pénitencier et ordonner sa propre libération sous caution en prétendant être un greffier du tribunal.[/quote] Ce n’est que trois jours plus tard que le stratagème a été découvert par la prison de Wandsworth, alors que des avocats ont demandé à interroger le prisonnier disparu. Moore, 28 ans, s’est depuis lui-même rendu aux autorités. Des antécédents similaires La technique employée par Moore n’est pourtant guère impressionnante aux yeux d’une personne un tant soit peu familière avec la gestion de sites Internet. Le prisonnier a tout simplement enregistré un domaine dont le nom s’apparentait à celui du site de la Royal Court of Justice, l’a jumelé aux serveurs DNS d’un service de courriel comme Gmail, et a emprunté le vocabulaire d’un greffier dans ses communications (sous l’identité de l’inspecteur-détective Chris Soole). Qui plus est, c’est exactement pour cette raison que Moore s’est retrouvé en prison. En effet, l’homme est parvenu à arnaquer des investisseurs en se faisant passer pour un conseiller bancaire de diverses institutions financières. La seule différence entre ces méfaits et le stratagème qui lui a permis de retrouver sa liberté est que le tout se faisait de vive voix, par téléphone, Moore a ainsi pu mettre la main sur une somme totalisant un peu plus de 1,8 million de livres sterling (environ 2,4 millions d’euros). [quorte]On retrouve énormément d’ingéniosité criminelle dans l’esprit de M. Moore», a déclaré le procureur Ian Paton. L’affaire est une exceptionnelle preuve d’inventivité et de fourberie criminelle mettant apparemment à profit l’expertise de cet accusé.[/quote] [quote]Le Telegraph explique par ailleurs que si le prisonnier est arrivé à ses fins, ce n'est pas seulement grâce à son arnaque rondement menée, il a été aidé par l'inattention des autorités pénitentiaires, qui n'ont pas remarqué certaines incohérences, notamment le fait que le nom de la Cour ait été renommé 'Southwalk' à la place de 'Southwark' dans le mail.[/quote] Dans les pas de Ronnie Biggs. Neil Moore est le premier à s'évader de la prison de Wandsworth depuis le célèbre bandit anglais Ronnie Biggs en 1965. Cet établissement pénitentiaire est classé dans la catégorie B par les autorités britanniques, cela signifie qu'il accueille des détenus ne nécessitant pas une surveillance maximale, mais qui représentent tout de même un risque d'évasion. Ronnie Biggs avait participé à la spectaculaire attaque du train postal Glasgow-Londres du 8 août 1963, l'un des plus grands casses qu’a connu le Royaume-Uni. Neil Moore risque de voir sa peine alourdie de plusieurs années de prison, il s'est déclaré coupable d'évasion et de huit chefs d'accusation de fraude. Reste à voir maintenant à quel point le dénouement de cette histoire, dont l’objectif était potentiellement de démontrer une importante faille dans la sécurité du pénitencier, viendra réduire ou non la peine de Moore, celle-ci doit être entendue le 20 avril 2015.

02 Apr 2015 LIRE L'ACTU
Freedom, 'l'envol d'un aigle', un trépidant voyage à dos de pygargue à queue blanche Archives Secunews SECUNEWS

Freedom, 'l'envol d'un aigle', un trépidant voyage à dos de pygargue à queue blanche

Ushuaïa TV célèbre ses dix ans avec un ambitieux docu-fiction animalier, derrière ces somptueuses images, un grand projet de réintroduction du pygargue à queue blanche, un aigle disparu de nos ciels. Préparez vous à un grand voyage, Visuel, d'abord. Ecrit à la manière d'un conte, le docu-fiction Freedom, l'envol de l'aigle s'ouvre sur le quotidien de 'Roï', un majestueux mâle pygargue à queue blanche convaincu d'être le dernier de son espèce. Filmé à l'aide de drones et de petites caméras fixées sur son dos, 'Roï' (trois aigles captifs se sont en fait relayés pour jouer son rôle) nous embarque dans ses pérégrinations imaginaires au coeur d'une nature sauvage splendide, sur le site de l'Aiguille du Midi, dans les Pyrénées orientales ou en Haute-Savoie. Images spectaculaires garanties et inédites, puisque le pygargue à queue blanche (ou aigle pêcheur) a disparu des ciels hexagonaux depuis 1959. [quote]Son extinction n'est pas du tout liée à la disparition de son milieu naturel ou au changement climatique, mais directement à l'homme, qui l'a décimé puis complètement oublié, explique Jacques-Olivier Travers, fauconnier et co-réalisateur du film avec Muriel Barra, productrice chez Lato Sensu.[/quote] Objectif de Freedom ? Donner un aperçu aux téléspectateurs de ce que serait la vie d'un pygargue à queue blanche dans nos montagnes, s'il y était réintroduit un jour, c'est le grand projet de Jacques-Olivier Travers, amoureux inconditionnel de cet oiseau. [quote]Il a disparu par notre faute, et c'est notre devoir de faire en sorte qu'il revienne, plaide-t-il.[/quote] En 2006, ce fondu de rapaces a créé 'Les Ailes de la liberté', un programme d'apprentissage du vol pour aigles captifs. Jacques-Olivier Travers fait voler ces oiseaux à la vie tristounette au grand air et les accompagne, en parapente ou en ski, une méthode novatrice qu'il a élaborée pour permettre un jour à ces aigles de vivre à l'état sauvage. Freedom, 'l'envol d'un aigle', un trépidant voyage à dos de pygargue à queue blanche .Freedom, l'envol d'un aigle, prochaine diffusion le vendredi 20 mars 2014 6h du matin , visible sur Ushuaïa TV: voo (canal 80),Proximus Tv (ancien belgacom Tv) (canal 122), les box Orange (canal 116), SFR (canal 200), Free (canal 129), Numericable (canal 131). Voir aussi: Un Aigle impérial vient d’établir un nouveau record mondial a Dubai. Attack Eagle Vs Couleuvre.

19 Mar 2015 LIRE L'ACTU
100 Go d'espace disque et 75 millions de dollars pour le plus gros jeu du monde Archives Secunews SECUNEWS

100 Go d'espace disque et 75 millions de dollars pour le plus gros jeu du monde

Star Citizen, le très attendu jeu solo et multijoueur à la croisée du MMO, du jeu de tir à la première personne et de la simulation de combat spatial, devrait occuper plus de 100 Go sur les disques durs des joueurs. C'est en tout cas ce qu'affirme Jeremy Masker, l'un des Game Director, par la voie du forum officiel de Star Citizen. Ce n'est qu'une estimation, mais le client du jeu, c'est-à-dire l'ensemble des dossiers et fichiers à télécharger avant de pouvoir exécuter Star Citizen, pourrait donc battre un record. [quote]100 Go, c'est deux fois la taille annoncée de la version de GTA 5 sur PC ou encore quatre fois la place occupée par certains MMO déjà lancés. La gloutonnerie d'espace de stockage ne s'arrête pas là, certains patches pourraient atteindre jusqu'à 20 Go lorsque des fichiers vitaux du jeu seront améliorés post-lancement.[/quote] Pourquoi autant de place ? Tout d'abord parce que SC devrait être immensément grand, avec des quantités industrielles de galaxies à découvrir et de bases spatiales à arpenter. [quote]Il sera construit autour de plusieurs modules de jeu, visibles sur cette section du site officiel, de plus, il se vante de pouvoir offrir des graphismes à couper le souffle. On parle de textures ultra détaillées et complexes, de localisation des dégâts réalistes, et d'images en... 8K soit en 7680 par 4320 pixels, signalons d'ailleurs que le moteur graphique utilisé n'est autre que le CryEngine, qui a permis la modélisations de jeux comme la trilogie 'Crysis' mais aussi R'yse : Son of Rome' ou encore 'ArcheAge'.[/quote] C'est grâce au site KickStarter que le développement du jeu des studios Cloud Imperium Games a pu commencer, financé par de futurs joueurs et mécènes croyant en la viabilité du projet de Chris Roberts, le créateur. Il faut dire que ce dernier est à l'origine de titres qui ont marqué toute une génération de joueurs, comme 'Wing Commander' ou encore 'Freelancer'. Ils ont amassé presque 75 millions de dollars (offerts par 797.409 participants) et comptent, en tout, récolter aux environs de 100 millions de dollars. Rappelons que Star Citizen apparait dans le livre Guiness World Record de 2015 au titre de 'plus gros projet de financement participatif'. Sortie prévue pour 2016, faites chauffer vos teraoctets!. Clic pour accéder au site officiel. (anglais)

15 Mar 2015 LIRE L'ACTU
Freak une faille majeure dans SSL touchant des millions de sites Archives Secunews SECUNEWS

Freak une faille majeure dans SSL touchant des millions de sites

Des millions de sites internet auraient été fragilisés par une faille informatique résultant de faibles normes de cryptage, mises en place dans les années 90 pour permettre à l'agence américaine du renseignement NSA d'espionner les communications étrangères, selon une étude publiée mardi. Le problème n'est en fait pas vraiment technique mais plutôt politique, ce qui est à la fois surprenant et amusant pour une vulnérabilité informatique La faille, surnommée 'FREAK' (Factoring attack on RSA-EXPORT Keys), pourrait rendre ces sites vulnérables (y compris des sites administrés par le FBI et la NSA) aux attaques de pirates informatiques si le problème n'est pas réglé, selon cette étude menée par des chercheurs français et américains. La faille provient d'une "suite de codes à complexité délibérément faible mis en place sous la pression du gouvernement américain pour s'assurer que la NSA soit capable de décrypter toutes les communications étrangères", expliquent les chercheurs. [quote]Selon les chercheurs, cette faille provient de normes de cryptage imposées par le gouvernement américain sur les logiciels destinés à l'exportation, le but, selon eux, était de permettre aux Etats-Unis d'avoir accès à ces logiciels quand ils étaient vendus à des pays hostiles.[/quote] Or même après le renforcement des règles de cryptage, certains logiciels voués à l'exportation ont continué à être régulés selon les précédentes normes. [quote]"La faille est importante en soi, mais c'est surtout un bon exemple de ce qui peut se passer quand un gouvernement instaure des règles trop faibles pour des systèmes de sécurité" informatique, estime Ed Felten, professeur de sciences informatiques à l'université de Princeton.[/quote] La brèche a été découverte par les équipes de Karthikeyan Bhargavan en France à l'Institut national de recherche informatique et en automatique (Inria) et de Matthew Green aux Etats-Unis, un cryptographe à l'université de Johns Hopkins, dans le Maryland. La vulnérabilité du site de la NSA elle-même "ne pose pas de problème de sécurité nationale en soi parce que la NSA ne livre pas ses secrets d'Etat sur son site, mais il s'agit d'une importante leçon sur les conséquences que peuvent engendrer des décisions politiques en matière de cryptage". La fonction de l'option "j'aime" sur Facebook a été identifiée comme vulnérable, mais la faille a depuis été réparée. La morale de cette histoire est assez simple: Le cryptage mis en place par des portes dérobées se retournera toujours contre vous. La faille serait notamment exploitable à partir de bugs dans Safari et Android, mais aussi à partir de l'infrastructure OpenSSL. Des millions de sites web seraient affectés, parmi eux: - Les sites d'American Express. - La Maison blanche. - Du FBI . - La NSA . Les serveurs web faisant appel à des réseaux de diffusion de contenu (CDN) seraient en particulier affectés, ce serait le cas d'Akamai, qui a annoncé plancher sur un patch. Apple travaille aussi sur un correctif, et Google a annoncé qu'une rustine avait déjà été distribuée à ses partenaires pour Android, quant à Internet Explorer, Chrome et Firefox, ils ne sont pas concernés. Les PC sous Windows sont aussi concernés, Microsoft a publié un bulletin d'alerte pour Internet Explorer 11, sans préciser quand il serait patché.

04 Mar 2015 LIRE L'ACTU
Les 6,7 et 8 février, Journées Mondiales sans Téléphone Mobile Archives Secunews SECUNEWS

Les 6,7 et 8 février, Journées Mondiales sans Téléphone Mobile

Le 6 février est la première des 3 Journées Mondiales sans Téléphone Mobile (6, 7 et 8 février). Mises en place par l’écrivain français Phil Marso, ces journées symboliques cherchent à nous faire réfléchir sur la relation que l’on entretient avec notre téléphone. Dépendance, indifférence, c’est à vous de voir! Le but étant de sensibiliser les quatre milliards d’utilisateurs du monde à l’impact de cette technologie sur notre quotidien, sur nos relations humaines, sur notre santé, sur l’environnement et de nous apprendre à vivre, pendant trois jours, comme l’ont toujours fait les générations précédentes! La prolifération des téléphones "intelligents" a considérablement changé la donne et les nouvelles générations d'appareils remplissent de multiples tâches, il serait dés lors inadapté de demander à tout un chacun de ne plus utiliser du tout son smartphone. Mais, se poser la question de la relation que l'on entretient avec son matériel et toujours bénéfique. Chaque année, la journée sans téléphone potable propose un thème de réflexion. En 2015, il s'agit de l'environnement avec 5 pistes de réflexions: [quote]De nombreux métaux lourds et des polluants organiques sont utilisés pour fabriquer votre smartphone, ces substances entraînent une course folle à l’extraction, des dégradations de l’environnement et même des guerres (comme en République du Congo). Les employés des usines de production sont exposés aux poisons au moment de leur fabrication. De nombreux enfants sont exploités pour le compte de multinationales peu scrupuleuses qui vous vendront (à prix d'or) ces fabuleux joujoux. Le cycle de vie des smartphones n'est pas correctement maîtrisé et de nombreux composants polluants échappent au recyclage. La prolifération des ondes électromagnétiques venant des smartphones aura-t-elle une incidence sur le climat ?[/quote] Pour le moment, le ministère de l'écologie n'a pas encore inventé la vignette verte qui vous permettra d'utiliser votre téléphone portable dans les grandes villes... Et vous arriverez vous a vous passez de votre smartphone pendant 3 jours ?

06 Feb 2015 LIRE L'ACTU
À Tournai, une injure sur Facebook pourrait vous coûter 350€ Archives Secunews SECUNEWS

À Tournai, une injure sur Facebook pourrait vous coûter 350€

Dans le cadre d’un protocole d’accord établi entre le procureur du Roi de l’arrondissement judiciaire de Mons-Tournai et la Ville de Tournai (Belgique), cette dernière pourra poursuivre tout internaute qui, sur la toile, aura tenu des propos injurieux à l’encontre de la Ville, à savoir les mandataires publics mais aussi le personnel communal. [quote]Ce protocole est un engagement réciproque pour faciliter le travail des policiers et des agents sanctionnateurs. A ce jour, la mesure prise par la Ville de Tournai à l’encontre des internautes est une première au sein des 40 communes du parquet de Mons-Tournai. Après Tournai, ce sont les autres communes de la zone de police du Tournaisis (Antoing, Rumes et Brunehaut) qui devraient adhérer à ce protocole d’accord, indique Christian Henry, procureur du Roi de Mons-Tournai.[/quote] [quote]Il y a toute une série d’incivilités. Pour les tags, le parquet poursuivra directement. Pour les injures sur les réseaux sociaux, ce sera notre agent sanctionnateur qui interviendra. Ces amendes, de 50 à 350 euros, sont prévues dans le règlement général de police, voté en novembre 2014 par le conseil communal. A titre personnel, cela m’importe peu. Cependant, je serai intransigeant pour toute injure touchant les agents communaux. Terminé de dire que les ouvriers communaux sont des fainéants, a expliqué Paul-Olivier Delannois, bourgmestre ff de Tournai.[/quote]

03 Jan 2015 LIRE L'ACTU
Le chien fidèle d'un sdf poursuit sans relâche l’ambulance qui transporte son maître Archives Secunews SECUNEWS

Le chien fidèle d'un sdf poursuit sans relâche l’ambulance qui transporte son maître

Si la fidélité des chiens envers leur maître n'est plus à prouver, elle n'en reste pas moins émouvante à chaque fois qu'elle se manifeste. C'est notamment le cas avec cette vidéo mise en ligne le 22 décembre 2014 dans laquelle on peut voir un petit chien courir sans relâche après l'ambulance qui transporte son maître à l'hôpital. [quote]Celiomar Ferreira do Couto, l'un des ambulanciers qui a tourné le clip, raconte que la scène a eu lieu dans les rues de Goiânia au Brésil, après qu'un SDF a fait une crise d’épilepsie et que les secours sont venus le récupérer, rapporte le Daily Mail.[/quote] Son chien a alors refusé de le laisser partir et s'est mis à suivre le véhicule. Couto explique qu'après plusieurs minutes le chien a dû ralentir, trop fatigué pour garder le même rythme que l'ambulance, mais a continué sa poursuite. Touchés, son collègue et lui ont décidé de s'arrêter un court instant pour le laisser grimper à bord et rejoindre son maître. Le chien fidèle d'un sdf poursuit sans relâche l’ambulance transportant son maître.

26 Dec 2014 LIRE L'ACTU
The Pirate Bay hors-ligne après un raid des autorités suédoises Archives Secunews SECUNEWS

The Pirate Bay hors-ligne après un raid des autorités suédoises

Ce n'est pas la première fois que ça arrive, mais l'événement est plutôt rare, le répertoire de liens bitTorrent The Pirate Bay était hors-ligne, mardi, suite à un raid des autorités suédoises. Le forum et plusieurs autres sites affiliés sont également HS. [quote]Une opération a été menée à un centre de serveurs à Stockholm en lien avec une infraction sur le droit d'auteur, a indiqué le monsieur propriété intellectuelle de la police suédoise, Paul Pinter.[/quote] [quote]Plusieurs serveurs ont été saisis, précise le procureur Frederick Inglbad.[/quote] Le Parti pirate français a réagi via un communiqué publié à 20h00 dénonçant le «tout répressif des ayants droit» et «une action coordonnée» contre The Pirate Bay. Blocage en France En France, le tribunal de grande instance de Paris vient d'ordonner aux quatre principaux FAI de bloquer The Pirate Bay (pdf), ainsi que ses redirections, mais la mesure a déjà été contournée. Google qui a retiré de sa boutique Play toute les apps associée au site suédois. En 2012, The Pirate Bay avait changé son approche, passant à un système de liens magnet. Il affirmait alors qu'une nouvelle architecture décentralisée lui permettrait de restaurer son annuaire de liens en cas de raid des autorités. Affaire à suivre dans les prochaines heures... Attention aux faux site The Pirate Bay qui apparaissent D'autres sites de partage de fichiers tels que Zoink, EZTV ou Torrage étaient également hors service, tout comme Suprbay, le forum de Pirate Bay, on ignore pour l'heure si cette initiative est liée ou non à la présence sur ces serveurs de films dérobés lors du piratage dont les studios Sony Pictures Entertainment ont été victimes fin novembre. Clic pour lire toutes les actus sur The Pirate Bay.

10 Dec 2014 LIRE L'ACTU
Amazon livre par erreur pour 4.500 euros de colis à un étudiant britannique Archives Secunews SECUNEWS

Amazon livre par erreur pour 4.500 euros de colis à un étudiant britannique

C'est Noël avant l'heure pour cet homme. Le site marchand Amazon a fait livrer chez lui une petite cinquantaine de paquets pour une valeur de plusieurs milliers d'euros, une erreur d'aiguillage mais l'homme a le droit de tout garder. Le site marchand a livré par erreur: - Un ordinateur portable - Plusieurs tablettes - Un téléviseur 3D - Une console de jeux vidéo - Un stylo - Une bibliothèque - Un rasoir électrique - Un radiateur. Au total, les produits livrés, dans pas moins de 46 paquets, représentent la somme de 4.500 euro, beau joueur, Amazon a permis à l'étudiant ingénieur Robert Quinn de tout conserver. Les colis étaient en réalité des produits retournés qui avaient pour destination finale un entrepôt d'Amazon au Royaume-Uni, en raison d'une erreur informatique, les paquets ont été livrés chez Robert Quinn à Bromley, dans la banlieue de Londres. "Je leur ai dit que cela me posait un problème moral si les gens qui avaient renvoyé les colis étaient pénalisés financièrement mais Amazon m'a assuré que cela ne serait pas le cas", a-t-il déclaré. Le jeune homme de 22 ans a ajouté qu'il allait donner certains des éléments à des oeuvres de charité et en vendre d'autres afin d'avoir un apport pour investir dans une petite société qu'il est en train de créer.

04 Dec 2014 LIRE L'ACTU
[MAJ]Atterrissage de la sonde Philae sur la comète 67P/Churyumov-Gerasimenko ( en direct sur internet 15h30) Archives Secunews SECUNEWS

[MAJ]Atterrissage de la sonde Philae sur la comète 67P/Churyumov-Gerasimenko ( en direct sur internet 15h30)

Vivez les derniers instants de l'atterrissage de Philae jusqu'au contact avec la surface de la comète 67P/Churyumov-Gerasimenko le 12 novembre 2014. A votre disposition et en libre partage à partir de 15h30 (heure de Paris), 4 flux vidéos en simultané: - Une vidéotransmission du CNES, pour vivre en continu et en direct les moments les plus importants de l’atterrissage de Philae avec des interventions des spécialistes présents sur les différents sites mobilisés en Europe - Une caméra embarquée au coeur du centre d'opérations du CNES de Toulouse (SONC) en charge de l’ensemble de la navigation et de la coordination de l’atterrisseur Philae - Un direct avec la Cité des Sciences et de l'Industrie à Paris avec un plateau d’invités et des envoyés spéciaux (clic sur l'image pour l'agrandir) Déroulement des opérations Journée d'atterrissage de Philae le mercredi 12 novembre 2014 (en heures de Paris): - 9h35* : séparation et début de la descente de Philae ; confirmation à 10h03* - 9h45* : ouverture du train d'atterrissage de Philae - 15h30 : début de la retransmission web en vidéos multi-flux (voir le live en fin d'article) - 15h54* : début des prises de vue du site d'atterrissage Agilkia par la caméra ROLIS - 16h34* : contact avec la surface de la comète 67P/Churyumov-Gerasimenko - 17h (+ ou - 15 min) : confirmation de l'atterrissage par le centre de contrôle de Philae - A partir de 18h* : réception des 1eres images réalisées par Philae à la surface de la comète *Horaires indicatifs susceptibles de changer. Sur terre Philae pèse 100kg et sur le comète elle pèse a peine 1 gramme Voir le direct: via youtube: En direct : Atterrissage de Philae Edit 19h20: Fin du direct, pas d'images ce soir! de Philae sur la comète. Edit le 13.11.2014 Première image prise par Philae sur la comète 67P/Churyumov-Gerasimenko et premières inquiétudes Malgré l'euphorie, les premières inquiétudes se sont vite fait sentir, car contrairement à de premières annonces, le robot Philae n'est pas arrimé au sol de la comète, puisque le système de harpons ne s'est pas déclenché. [quote]Lors du premier point d'information qui a eu lieu hier peu après 20 heures, Stefan Ulamec, le chef du projet côté allemand, a précisé que Philae avait pu rebondir au moment de l'impact et était peut-être tourné sur lui-même , avant de temporiser Le signal de communication a été fluctuant. On en est au stade des spéculations, et des analyses sont en cours. Et, pour détendre l'atmosphère, il a plaisanté : Finalement aujourd'hui on a atterri deux fois sur une comète ! [/quote] [quote]Mais, pour Paolo Ferri, directeur des opérations à l'ESA, la liaison avec Philae est maintenue et c'est le principal et l'atterrissage a été très précis .[/quote] Les prochaines informations seront connues lors d'une conférence de presse de l'ESA jeudi à 14 heures.

12 Nov 2014 LIRE L'ACTU
Google annonce avoir modifié son algorithme contre les sites illégaux Archives Secunews SECUNEWS

Google annonce avoir modifié son algorithme contre les sites illégaux

Dans un nouveau rapport, Google explique sa volonté de déclasser, dans les recherches, les sites qui publient des liens de téléchargement ou de streaming illégaux, pour le moment, cette nouvelle directive est mise en place aux Etats-Unis uniquement, mais elle devrait rapidement être appliquée en Europe. Pour lutter contre le piratage et protéger les droits d'auteurs, la firme américaine met à jour son algorithme. L'objectif: Multiplier et améliorer les alternatives légales, couper les rentrées d’argent des sites pirates, se prémunir contre les abus et garantir la transparence des procédures, tels sont les nouvelles lignes de front que Google compte défendre sans pour autant endosser le rôle de censeur Il sera donc plus compliqué pour les accros aux séries d'espérer dénicher le tout dernier épisode gratuitement, les termes comme 'free', 'download', 'streaming' ou encore 'watch' seront déréférencés ou en tout cas rétrogradés dans le moteur de recherche. Pas question par contre pour Google de faire supprimer ces sites car: [quote]Même pour ceux où nous déréférençons le plus de pages, cela représente au final qu’une partie mineure des pages qu’ils comptent au total. Il serait donc inapproprié de supprimer entièrement ces sites de notre moteur de recherche dans de telles circonstances explique le groupe qui ne cherche pas non plus à se positionner en tant que censeur.[/quote] D'ailleurs, à l'avenir, le géant du Net compte divulguer les demandes de retrait d'informations reçues par des propriétaires de droits d'auteurs et les gouvernements. Cette politique est une aubaine pour le géant du Net qui développe actuellement sa propre offre légale (de films, musiques et livres), il est probable que la firme puisse jouir de nouvelles recettes publicitaires destinées à promouvoir cette offre légale. Rien qu’en 2013, le site affirme avoir reçu près de 224 millions de signalements de sites pirates, confessant qu’il comptabilise aujourd’hui plus de demandes en une semaine qu’au cours des douze années 1998 -> 2010 réunies.

24 Oct 2014 LIRE L'ACTU
Utilisation de l'i-Watch au volant, amende au tournant Archives Secunews SECUNEWS

Utilisation de l'i-Watch au volant, amende au tournant

La montre connectée de l’américain Apple fait beaucoup parler d’elle, baptisée i-Watch par le commun des mortels, elle est en effet déjà dans le collimateur de plusieurs ministères tant en Europe qu’aux Etats-Unis. Car, comme le GSM ou le Smartphone au volant, de nombreux experts estiment que cette montre est aussi une source de distraction. Avec une montre connectée, il est vrai que l’on peut désormais téléphoner mais également envoyer des SMS sans devoir pour autant recourir à son téléphone portable. Cette facilité n’est bien sûr pas du goût des autorités. Au Royaume-Uni, le ministère des transports vient donc de mettre en garde les conducteurs un peu trop connectés. Un porte-parole de ce ministère a ainsi déclaré: [quote]Si la police constate que vous envoyez un SMS à partir d'une montre connectée, elle est en droit de vous verbaliser. Et, le porte-parole d’ajouter, nous envisageons un certain nombre d'autres options pour dissuader les conducteurs. Parmi celles-ci, l’amende semble incontournable. En août dernier, celle relative à l’utilisation d’un téléphone ou désormais d’une montre connectée a même été augmentée de 100 euros.[/quote] En Belgique, il y a fort à parier que l’emploi d’une telle montre (elle devrait être commercialisée début 2015, à partir de 350 euros). sera verbalisé si le conducteur est surpris en train de jouer avec. Mais, en y réfléchissant bien, on peut se demander comment un policier pourra détecter son utilisation, dossier à suivre dans la vraie vie... A votre avis, au volant, l’i-Watch est-elle aussi dangereuse que le téléphone ?

09 Oct 2014 LIRE L'ACTU
(MAJ2) Lancement Arianespace Vol VS09 GALILEO SAT 5-6 (22.8.2014 à 14h27 en Live) Archives Secunews SECUNEWS

(MAJ2) Lancement Arianespace Vol VS09 GALILEO SAT 5-6 (22.8.2014 à 14h27 en Live)

La Revue d’Aptitude au Lancement (RAL) s’est déroulée le mercredi 20 août 2014 au Centre Spatial Guyanais et a autorisé les opérations de chronologie pour le Vol Soyuz ST-B – Galileo Sat 5-6. Pour son neuvième lancement Soyuz depuis le Centre Spatial Guyanais, Arianespace poursuit le déploiement de la constellation Galileo. Les satellites 5 et 6, les premiers satellites de la série FOC (Full Operationnal Capacity) ont été réalisés par OHB Systems, la plateforme étant fournie par Surrey Satellite Technology Ltd pour le compte de l’ESA. Avec Soyuz, Ariane 5 et Vega au Centre Spatial Guyanais, Arianespace est le seul opérateur au monde à lancer toutes les charges vers toutes les orbites, des plus petits aux plus grands satellites géostationnaires, des grappes de satellites pour les constellations à la déserte de la Station spatiale internationale (ISS). Le lancement sera effectué depuis l'Ensemble de Lancement Soyuz (ELS) en Guyane française, à un instant précis le jeudi 21 août 2014: (Annulé voir nouvelle date MAJ2 in d'article) 09h31:14 (Heure de Guyane) 08h31:14 (Heure de Washington, DC) 12h31:14 (UTC) 14h31:14 (Heure de Paris) 16h31:14 (Heure de Moscou) Clic pour suivre le lancement en direct en français (21.8.2014 14h31:14), commentaires depuis Kourou en français et en anglais à partir de H-20 mn). [quote]MAJ1 le 21.8.2014, 12h05 Les conditions météorologiques étant actuellement défavorables au-dessus de la base de lancement du Centre spatial guyanais, Arianespace a décidé de reporter le lancement du Vol Soyuz ST-B qui doit mettre en orbite les deux satellites opérationnels de la constellation Galileo. Une nouvelle date de lancement sera fixée en fonction de l’évolution des conditions météorologiques à Kourou.[/quote] [quote]MAJ2 le 22 Août 2014, 06h30 Une amélioration des conditions météorologiques locales étant prévue pour aujourdf'hui, Arianespace a décidé de reprendre les opérations de la chronologie de lancement du Vol Soyouz ST-B VS09 qui doit mettre en orbite les deux premiers satellites opérationnels de la constellation Galileo.[/quote] Le décollage du lanceur est désormais prévu dans la journée du 22 août 2014, à un Heure fixe : 09h27:11 (Heure de Guyane) 08h27:11 (Heure de Washington, DC) 12h27:11 (UTC) 14h27:11 (Heure de Paris) 16h27:11 (Heure de Moscou)

21 Aug 2014 LIRE L'ACTU
Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014 Archives Secunews SECUNEWS

Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014

Une directive européenne qui harmonise la protection des e-consommateurs vient d'être transposée en droit belge. La nouvelle loi prévoit notamment l'obligation de la présence d'un bouton de confirmation pour chaque transaction en ligne ainsi qu'un renforcement des règles de rétractation. Un formulaire de rétractation [quote]Chaque site de commerce électronique devra mettre à la disposition de ses clients un formulaire de rétractation calqué sur un modèle légal, si les informations contractuelles sur la rétractation sont omises par le prestataire, le délai de rétractation sera automatiquement prolongé de 14 jours à 12 mois.[/quote] Plus de cases pré-cochées [quote]Par ailleurs, la technique des cases pré-cochées, qui consiste à inclure automatiquement des options dans la transaction, en laissant au client le soin de les refuser, devient désormais illégale. [/quote] Les arrêtés d'applications de la directive entrent en vigueur ce samedi 31 mai 2014, mais très peu de sites sont déjà en conformité avec ces nouvelles règles, pourtant il y a urgence à l'être, sous peine que le consommateur puisse obtenir la nullité du contrat en ligne. Ces changements n'ont rien d'impromptu, ils sont simplement la conséquence de la transposition en droit national belge, de la Directive européenne 2011/83/UE, décidée donc voici presque 3 ans. Cette 2e Directive sur la protection en cas de vente à distance visait une plus forte harmonisation entre états membres, il n'y avait donc quasiment plus de places pour des spécificités nationales. Par contre le législateur belge a intégré ces modifications dans un paquet d'autres mesures du droit économique, prises qui plus est à la fin du mois de décembre 2013, ce qui a eu pour conséquence de guère attirer l'attention sur les changements spécifiques à l'e-commerce. L'arrêté royal précisant la date d'entrée en vigueur n'est paru qu'en avril 2014. Les 8 principales nouveautés de la réglementation e-commerce: [quote]-20 informations obligatoires à communiquer au prospect avant la conclusion du contrat (au lieu de 10 auparavant): informations sur le droit de rétractation, sur les frais de renvoi, sur les compatibilités entre logiciels / prérequis ou restrictions techniques,…). A noter l’obligation de prévoir un bouton de confirmation de commande avec la mention « commande avec obligation de paiement » (à défaut, le client n’est pas tenu par le contrat!); - Interdiction de pré-cocher des options engendrant un supplément (en cas de non respect, le client peut prétendre au remboursement de ces surcoûts!) - Obligation de livraison dans les 30 jours à dater de la conclusion du contrat (à défaut d’un autre délai convenu); - Transfert de responsabilité : Il est explicitement indiqué que le risque de perte ou d’endommagement des biens livrés à la suite d’un achat en ligne est transféré au consommateur lorsque ce dernier prend physiquement possession de ces biens; - Le délai de rétractation est prolongé à 12 mois (au lieu de 14 jours calendrier) en cas d’absence d’information pré-contractuelle sur le droit de rétractation; - Pour faciliter l’exercice de ce droit de rétractation, obligation de mettre à disposition du consommateur un formulaire de rétractation basé sur un modèle type harmonisé. Le client reste toutefois libre d’utiliser un autre moyen de communication; - Le droit de rétraction peut s’appliquer dorénavant aussi aux prestations de service entamées avant la fin du délai. L’entreprise doit communiquer l’éventuelle obligation de régler des coûts proportionnels au service déjà presté. Aucun coût ne peut toutefois être porté si le consommateur n’a pas expressément demandé que l’exécution commence avant l’expiration du délai de rétractation. - Le remboursement de la commande et des frais de livraison standard (par le même moyen de paiement, sauf accord du client) doit s’effectuer dans les 14 jours (au lieu de 30) après exercice du droit de rétractation (le remboursement peut être postposé jusqu’à réception du colis ou réception de la preuve de renvoi de celui-ci). Le consommateur doit renvoyer le produit dans ce même délai. Les frais de renvoi peuvent être portés à ses frais, de même que les éventuelles dégradations résultant de manipulations des biens (autres que nécessaires pour établir la nature, les caractéristiques et le bon fonctionnement des biens), à condition que ce soit mentionné dans le contrat. (source: retis)[/quote] Voir aussi: Le Phishing c’est quoi et comment s’en protéger ? Le pharming de quoi s’agit-il et comment s’en protéger ? Acheter sur Internet (livre blanc)(.pdf) Paiements sur Internet (livre blanc)(.pdf) Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014.

31 May 2014 LIRE L'ACTU
Victime d'une cyberattaque, eBay recommande de changer de mot de passe Archives Secunews SECUNEWS

Victime d'une cyberattaque, eBay recommande de changer de mot de passe

Le géant américain eBay annonce avoir été victime d'une cyberattaque sans être en mesure de préciser si les pirates ont eu accès ou pas aux données bancaires de leurs clients. La cyberattaque a eu lieu entre la fin février 2014 et début mars 2014, des informations non financières de la clientèle ont été volées, c'est tout ce dont est sûr eBay, qui a communiqué ce mercredi que sa base de données avait été forcée. Le site recommande de changer de mot de passe. eBay précise que la base de données contenait: [quote]- Des noms de clients - Des mots de passe cryptés - Des adresses mails - Des dates de naissance - Des adresses postales - Des numéros de téléphone. [/quote] Les internautes seront avertis par eBay qu'ils devront prendre leurs précautions et changer leurs mots de passe. L'attaque a créé un accès non autorisé au réseau professionnel d'eBay mais rien ne prouve qu'il y ait eu un accès non autorisé à des informations financières ou relatives à des cartes de crédit. Un message demandant aux utilisateurs de changer leurs mots de passe avait été diffusé brièvement sur une page de PayPal, sa filiale de paiement en ligne, avant d'être supprimé. La société se montre vigilante [quote]"Pour le moment, nous ne pouvons rien dire sur le nombre précis de compte touchés, toutefois, nous pensons que le nombre de comptes concernés pourrait être élevé et nous demandons à tous les usagers d'eBay de changer leurs mots de passe".[/quote] De plus en plus de cyberattaques Les grosses sociétés, et les millions de données qu'elles gardent en leur sein, aiguisent les appétits des hackers, les entreprises américaines sont de plus en plus prises pour cible. En décembre 2013, c’était le groupe de distribution Target qui avait annoncé avoir été piraté, les données d’au moins 40 millions de cartes bancaires avaient été volées, comme environ 70 millions d'autres données personnelles. Le groupe de médias AOL avait aussi recommandé en avril 2014 à ses internautes de changer le mot de passe de leur boite mail ainsi que les questions de vérification d'identité à l'issue d'une cyberattaque qui avait mis en danger environ 2% de ses comptes. Le phénomène ne s’arrête pas aux frontières américaines, loin de là. En avril 2014 encore, plus d'un million de clients de l'opérateur français de télécoms Orange ont été victimes d'un vol de données personnelles. Voici comment changer votre mot de passe sur eBay Après avoir encodé votre pseudo (ou votre adresse email) et votre mot de passe actuel, vous serez directement parachuté sur le formulaire de modification, qui ressemble à ceci: (clic sur l'image pour agrandir) Au moment de choisir votre nouveau mot de passe, n’hésitez pas à suivre les recommandations suivantes: (clic sur l'image pour agrandir) Ne jamais utiliser le même mot de passe pour plusieurs services.

21 May 2014 LIRE L'ACTU
Bitly, le service de réduction d'URL encourage ses utilisateurs à changer de mot de passe Archives Secunews SECUNEWS

Bitly, le service de réduction d'URL encourage ses utilisateurs à changer de mot de passe

Les responsables du service de réduction d'URL Bitly ont signalé jeudi aux utilisateurs qu'ils pensaient que les informations d'identification (mots de passe, clés API et jetons OAuth) de ces derniers avaient été compromises. Alors que la société affirme que rien n'indique que des comptes aient été utilisés sans autorisation, elle signale sur son blog qu'elle a adopté des mesures de prévention pour garantir la sécurité de ses utilisateurs, notamment la déconnexion des comptes Facebook et Tweeter du service. Le service a rendu ces informations d'identification non valides peu de temps après avoir découvert le problème jeudi 8 mai 2014, ce qui signifie que si des utilisateurs partageaient des URL raccourcies via Tweeter ou Facebook, ils devront les connecter à nouveau la prochaine fois qu'ils ouvriront une session s'ils souhaitent réaliser des publications via ces comptes. Les utilisateurs devraient partir du principe que leurs adresses de messagerie, les mots de passe chiffrés, les clés API et les jetons OAuth ont tous été compromis. Ce billet a été rédigé par Mark Josephson, le P.D.G. de Bitly. Bien qu'avare sur les détails de l'attaque, il a encouragé les utilisateurs qui n'utilisent aucun des deux réseaux sociaux cités ci-dessus pour partager des liens de changer leur clé API héritée et leur jeton OAuth, puis de réinitialiser leur mot de passe. Le blog de la société fournit les instructions pour la procédure à suivre. On ne sait pas si le problème est lié aux failles de sécurité dans OpenID et OAuth 2.0 qui ont fait leur apparition la semaine dernière, mais nous supposons que des détails seront bientôt communiqués. Vendredi dernier, Wang Jing, un chercheur établi à Singapour, a divulgé une vulnérabilité qu'il a baptisée une "redirection masquée" et qui touchait certaines mises en oeuvre de OAuth et OpenID. L'attaquant qui parviendrait à utiliser cette faille correctement pourrait rediriger les utilisateurs vers des URL de son choix après autorisation et récupérer les informations d'identification.

14 May 2014 LIRE L'ACTU
La BAF réclame 40.000 euros pour téléchargement et diffusion illégale de films Archives Secunews SECUNEWS

La BAF réclame 40.000 euros pour téléchargement et diffusion illégale de films

La Belgian Anti-piracy Federation (BAF) réclame 40.000 euros à un père de famille pour avoir diffusé et téléchargé illégalement des films. Il l'aurait fait pour ses enfants, mais serait impliqué dans le fonctionnement d'un site illégal. Chauffeur de bus et père de 3 enfants, l’homme originaire de Putte, en province d’Anvers, a expliqué qu'il pensait ne pas risquer grand-chose étant donné que les films qu’il avait téléchargés pour ses enfants se trouvaient également sur YouTube, explique De Standaard. C'est en tout cas ce qu'il a déclaré devant la cour. Il s’agit d’une enquête effectuée sur deux forums, dont Belgian-Scene, où des liens de téléchargement de films, musique, e-livres, jeux, etc... ont été diffusés, les deux sites comptaient, selon BAF, respectivement 4.610 et 9.700 membres et ont été mis hors ligne en mars 2014. Il comparaissait avec 5 autres personnes, dont le fondateur et les administrateurs d'un site illégal belge, devant la cour correctionnelle de Gand, quatre personnes ont négocié un arrangement préalable avec la BAF et devront s'acquitter d'amendes entre 10.000 et 25.000 euros. Le père et un membre du site ont refusé l’arrangement et attendent d'être jugés. La justice se prononcera en juin 2014 sur ce dossier. La BAF a tenu à nuancer l'histoire et a expliqué au journal De Morgen que c'était surtout ceux qui diffusent les oeuvres illégalement qui sont poursuivis. Le cas du père semble donc plus compliqué que de simples téléchargements illégaux, comme évoqué devant la cour, et il serait impliqué dans le fonctionnement du forum incriminé en ayant lui-même diffusé des liens pour télécharger illégalement des oeuvres. [quote]Nous avons déposé une plainte contre les gestionnaires, fondateurs et uploaders des forums, comme c’est toujours le cas, explique Olivier Maeterlinck, directeur de BEA, la fédération des producteurs et distributeurs de films, jeux et musique en Belgique. Nous ne déposons jamais de plaintes contre ceux qui téléchargent, mais uniquement contre ceux qui diffusent du contenu, affirme Maeterlinck.[/quote] Clic pour lire toutes les actus sur le Warez

07 May 2014 LIRE L'ACTU