Le Livret A bientôt imposé à 31,4% : la proposition choc de la Cour des comptes
Une proposition qui risque de se heurter à une vive désapprobation de la part des épargnants.
Le réseau social d'Elon Musk X conteste une amende de 120 millions d'euros imposée par l'Union européenne. Et il pourra compter sur rien moins que le soutien du gouvernement américain !
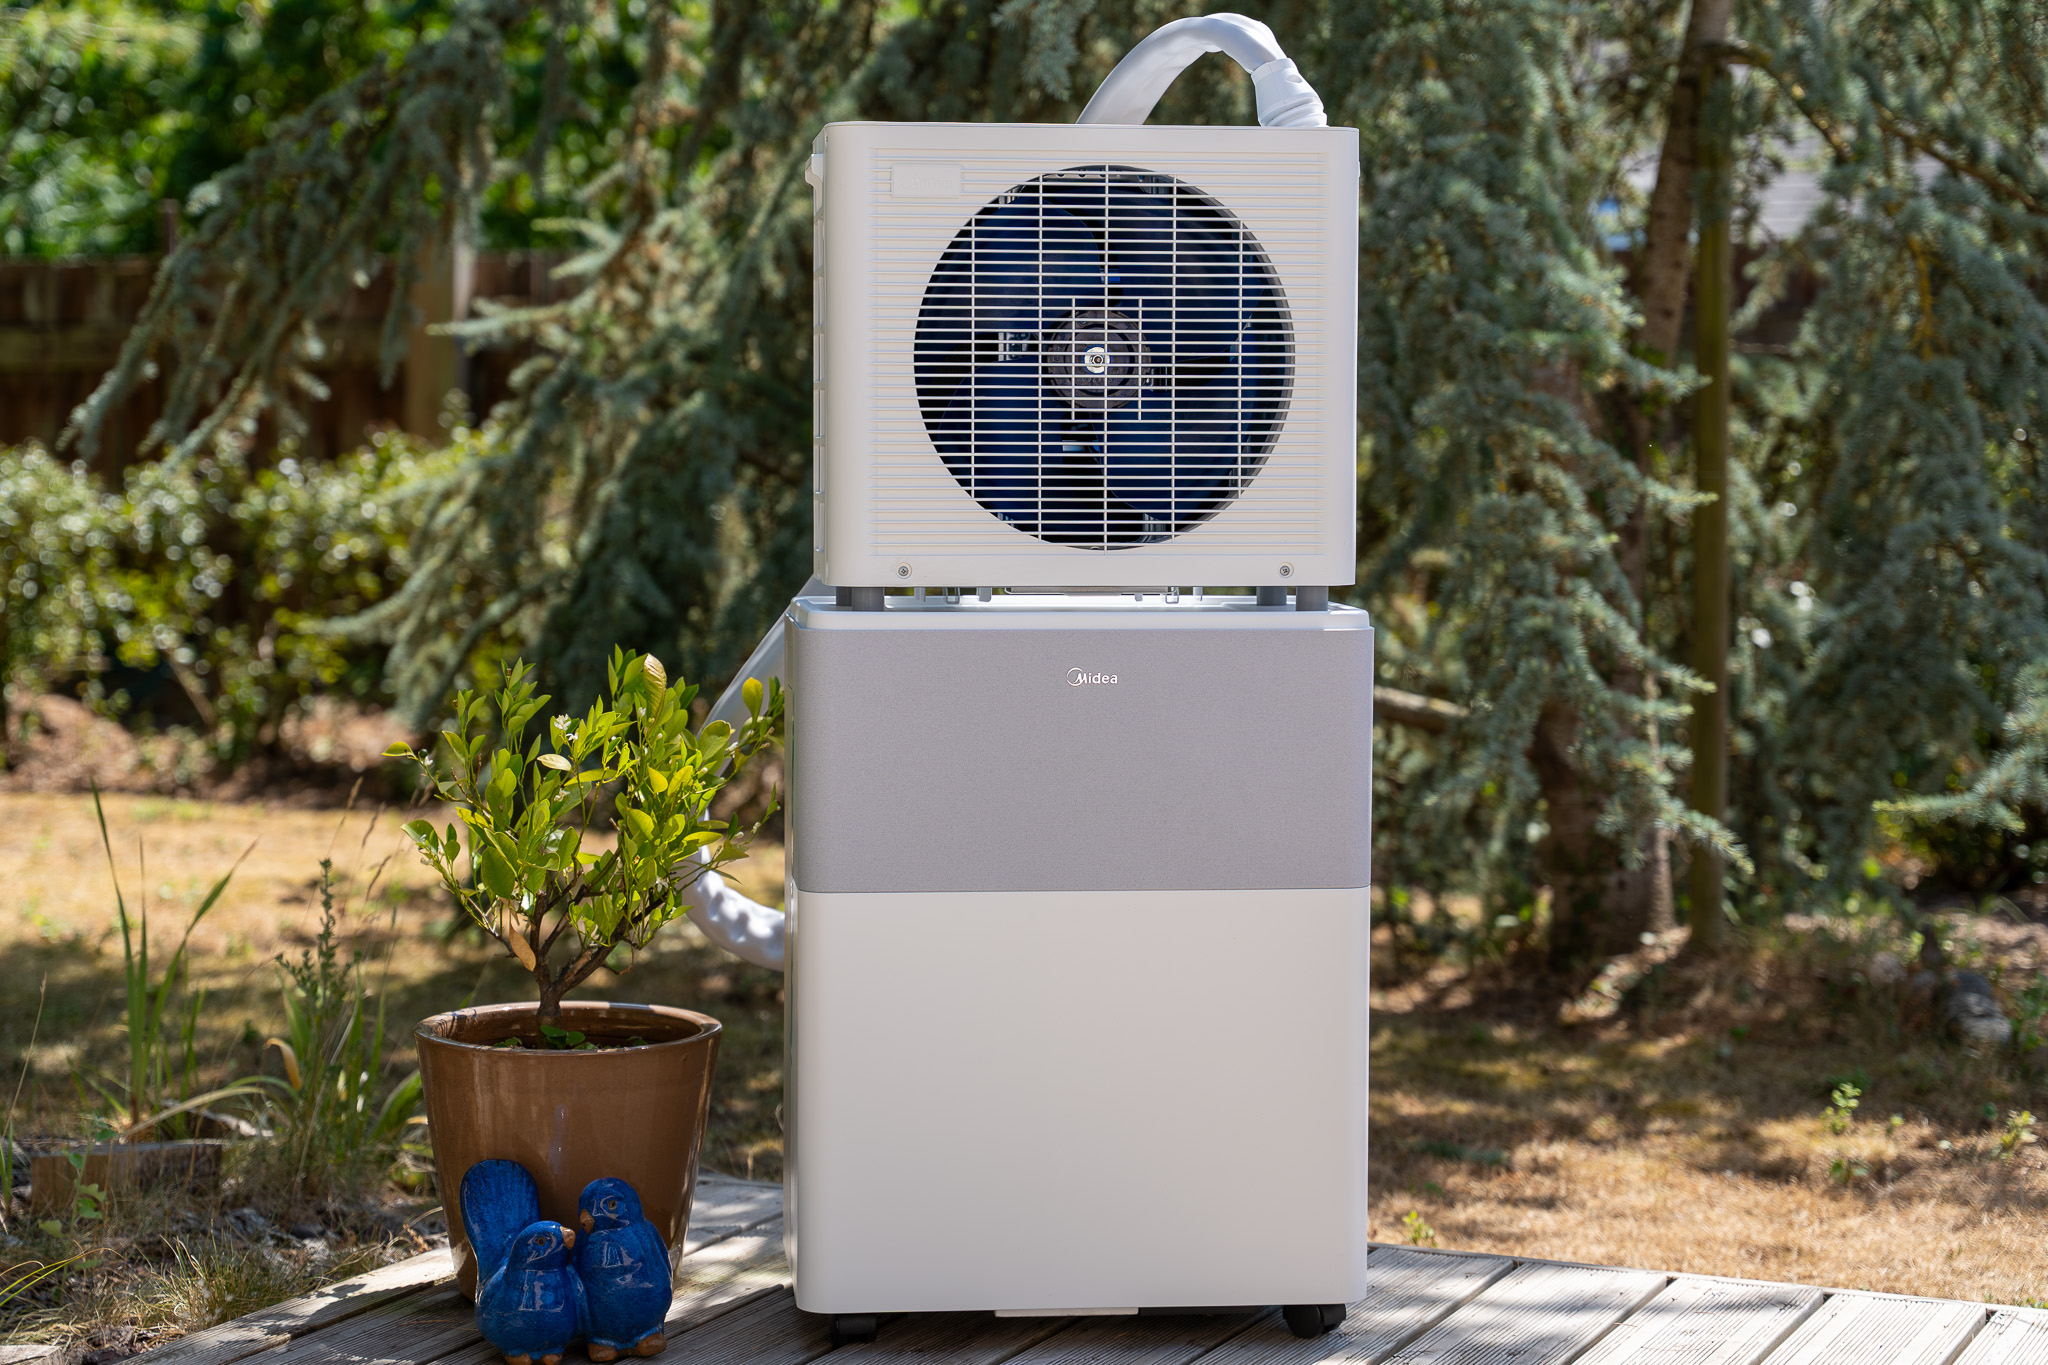
Midea annonce une nouvelle génération de son climatiseur mobile PortaSplit pour 2027, avec un changement de gaz réfrigérant imposé par la réglementation européenne. Les appareils déjà vendus restent utilisables sans aucune restriction.
HBO Max vient de signer ses premiers accords avec la filière audiovisuelle française pour 2026 et 2027. Un choix qui tranche avec celui de Netflix, Disney+ et Prime Video, qui contestent actuellement devant le Conseil d’État une partie des nouvelles obligations imposées aux plateformes.
Bluetooth, un drôle de nom qui s’est imposé dans nos vies, mais dont vous ignorez peut-être l’origine… Vous l'activez tous les jours sur vos téléphones, vos ordinateurs, vos tablettes… Saviez-vous que ce mot de Bluetooth, présent dans nos vies depuis plus de 20 ans, vient d’un roi viking du Xe siècle qui avait les dents gâtées ? "Il s’appelait Harald Blåtand, “bla” c’est bleu et “tand” c’est dent, donc Harald à la dent bleue, en anglais bluetooth. Ce roi avait comme particularité d’avoir une dent gâtée donc bleu gris foncé, son surnom", explique Pierre Mounier-Kuhn, historien de l’informatique. Un nouveau projet informatique Deux ingénieurs de chez Intel et Ericsson boivent un verre à Toronto. Ils travaillent sur un projet de grande ampleur qui réunit IBM, Intel, Ericsson, Nokia et Toshiba. À ce moment-là, Nokia et Ericsson, entreprises nordiques, sont des moteurs dans le milieu informatique, comme Intel, IBM et Toshiba. Sous l'impulsion d'Ericsson, ces cinq entreprises développent une technologie permettant la communication entre appareils. Alors qu'ils sont en pleine recherche d'un nom pour ce projet, les deux collègues discutent d'une passion commune : l'histoire. L'un deux vient de finir la lecture d'un livre sur une guerre viking et il a été marqué par un personnage en particulier… Le roi danois Harald Blåtand, connu pour avoir impulsé la conversion du Danemark au christianisme. "Ce roi était connu pour avoir unifié les royaumes du Danemark, de Norvège et différentes tribus qui jusque-là passaient leur temps à s’entretuer. Il est un roi unificateur de tribus adverses et l’idée du Bluetooth, bien sûr, était de permettre l’intercommunication d’appareils différents qui normalement étaient incompatibles", résume l'historien. Un roi unificateur pour une technologie de communication Un roi puissant et unificateur, qui rappelle aux deux collègues leur projet... Comme Harald Bluetooth, ils veulent unir des éléments différents, ici pas des peuples mais des technologies qu'ils veulent faire communiquer. "J’ai pensé que ça ferait un nom de code génial pour le programme. J’ai créé un PowerPoint avec un visuel de la pierre runique où le roi Harald tient un téléphone dans sa main et un ordinateur dans l’autre" explique Jim Kardach, ingénieur chez Intel. D’abord nom de code, Bluetooth devait être remplacé par "RadioWire" ou "PAN, Personal Area Network". Mais l’équipe de communication décide de garder Bluetooth. Le logo s’inspire de l'alphabet runique, utilisé par les peuples scandinaves et germaniques de la fin de l'Antiquité au Moyen Âge. Ils y piochent les initiales du roi danois Harald Blåtand, qui s’unissent pour former le célèbre symbole. "Un nom comme Bluetooth, à partir duquel on peut raconter même une petite histoire et identifier visuellement un héros, un viking, un guerrier et un personnage historique à la fois, comporte un avantage par rapport aux autres marques et noms de technologies. Pas mal de gens ont commencé à s'intéresser, à travers la bande dessinée ou des films d'heroic fantasy, aux exploits des vikings, aux explorations des drakkars venus de Scandinavie, etc… Il y a un côté romantique dans ce folklore qui a fonctionné surtout chez les jeunes garçons qui étaient la cible principale de ce genre de technique", décrit l'historien Pierre Mounier-Kuhn. Souvent vu comme sanglants, barbares ou colonisateurs, les Vikings sont, ces dernières années, davantage mis en avant pour le côté loyauté, courage, prise de risque, honneur. Des codes de conquête, de domination, de loyauté qui sont des marqueurs du marketing des géants du web depuis plusieurs années. "Il y a bien une dimension politique parce que Bluetooth, “Halard à la dent bleue”, il a unifier les royaumes et la technique Bluetooth ne se contente pas de mettre en communication des appareils très différents, elle a aussi représenté l’effort conjoint de différents groupes, de différentes très grandes sociétés du numérique qui ont travaillé ensemble pour se mettre en communication", conclut l'historien. La norme Bluetooth sort officiellement en 1998 et les premiers portables Bluetooth sont conçus par Ericsson en 1999. Une technologie novatrice qui facilite l’utilisation de tous les appareils numériques, encore aujourd’hui.

Les informations et l’entièreté de vos conversations sur cette application sont conservées sur un Google Drive. La capacité de stockage de ces informations n’a jamais eu de limite mais cette règle devrait changer dans peux de temps. L’entreprise Google aurait décidé de mettre un terme à cet accord avec "Meta" et aurait décidé de limiter cette capacité de stockage. Quel impact cela peut-il avoir sur votre utilisation de Whats App ? Tout dépend justement de votre consommation et de vos préférences. Si vous échangez beaucoup de contenus lourds en données comme des vidéos ou de nombreuses photos ou si vous souhaitez garder beaucoup d’anciennes conversations remplies de messages, vous serez directement impactés par ce changement. Vous dépasserez alors relativement vite la limite imposée par le Google drive. Google va proposer un abonnement pour les personnes désireuses d’utiliser Whats App et leur donnée de façon plus conséquente en payant 2,99 euros par mois pour disposer d’un stockage supplémentaire. Deux choix s’offrent maintenant à vous: Trier vos données pour en garder le moins possible inutilement Créer un deuxième compte Google relié à votre compta WhatsApp et gagner, 15go de plus. Que pouvons-nous faire avec la sauvegarde WhatsApp dans Google Drive ? La seule chose que vous pouvez faire est de supprimer la sauvegarde WhatsApp, de désactiver la fonction permettant de les créer ou de la restaurer sur un nouvel appareil, rien d'autre. La sauvegarde de WhatsApp sur Google Drive n'a qu'un seul but réel, être restaurée lorsque vous en avez besoin. Vous ne pouvez pas télécharger vos messages et ils sont totalement inaccessibles (ils sont cryptés). Vous ne pouvez rien faire d'autre avec. Si vous cliquez sur Options, vous ne verrez que ces options, dans ce cas uniquement la fonction de déconnexion. La sauvegarde est stockée sur Google Drive grâce à l'accord passé entre WhatsApp et Google pour qu'il en soit ainsi jusqu'à présent, mais il n'y a aucun moyen pour l'utilisateur de télécharger la sauvegarde et de la manipuler par lui-même.
Le Digital Services Act (DSA) entre en vigueur ce 25 août 2023. Cette régulation des réseaux sociaux, mise en place par l’Union européenne, impose des obligations de modération de contenus aux grands services numériques. Surveillés par Bruxelles, ils pourront faire face à de sévères sanctions en cas de manquement. Le DSA vise à réduire les risques pour la société en imposant des devoirs aux géants du web, qui devront respecter: Des obligations de moyens et de transparence Effectuer des évaluations périodiques des risques Proposer des mesures pour lutter contre les contenus illégaux ou haineux, les atteintes aux processus électoraux, à la liberté d’expression, aux mineurs et à leur santé mentale. Le cyberharcèlement et la cyberviolence constituent des problèmes grandissants, pour les enfants comme pour les adultes. La DSA renforcera la protection des personnes ciblées par le harcèlement et l’intimidation en ligne, notamment en garantissant que les images privées et d’autres contenus illicites et indésirables, partagés de manière non consentie, puissent être rapidement signalés par les utilisateurs. Aider à comprendre et à contester les décisions en matière de modération de contenu La commission européenne pourra infliger des amendes allant jusqu’à 6% du chiffre d’affaires des plateformes, voire les interdire dans l’UE. À partir du 25 août 2023, toutes les entreprises ayant plus de 45 millions d’utilisateurs mensuels en Europe (environ 10% de la population) devront se conformer au DSA. Parmi les 19 entreprises concernées, on retrouve notamment: AliExpress (Alibaba) Amazon l’App Store d’Apple Bing Booking Facebook Google Google Play Store Google Maps Instagram LinkedIn Pinterest Snapchat TikTok Wikipédia X (ex-Twitter) YouTube Zalando. Les changements imposés par le DSA sont plus visibles que ceux du RGPD, qui concerne principalement la collecte de données personnelles en arrière-plan. Le DSA va directement influencer les pratiques et l’expérience des utilisateurs sur les plateformes, entraînant divers changements, ce qui le rendra plus perceptible par les internautes. Sur le plan juridique, le DSA ne s’applique qu’au sein de l’Union européenne. Les grandes entreprises technologiques comme Meta (Facebook, Instagram) et TikTok ont annoncé des modifications pour se conformer au DSA, mais uniquement dans les pays concernés. Le DSA est un règlement européen qui modifie la directive du 8 juin 2000 sur le commerce électronique (directive 2000/31/CE). À noter Afin d'éviter des contraintes disproportionnées, les microentreprises et les petites entreprises (de moins de 50 salariés et ayant un chiffre d'affaires annuel inférieur à 10 millions d'euros) sont exemptées de l'application de diverses mesures (rapports de transparence, système interne de traitement des réclamations,…). Le règlement DSA. Le DSA expliqué en vidéo.
Un juge de l'Etat américain du Missouri a condamné un braconnier multirécidiviste à visionner régulièrement "Bambi", grand classique de Walt Disney relatant la vie d'un faon dont la mère est tuée par un chasseur. David Berry devra obligatoirement regarder le long-métrage d'animation au moins une fois par mois durant sa peine d'un an de prison, infligée à l'issue d'une enquête officiellement qualifiée comme "l'une des plus importantes menées dans l'Etat en matière de braconnage". Berry et d'autres membres de sa famille sont suspectés d'avoir tué des centaines de cervidés sur une période de trois ans, ont indiqué dans un communiqué du 13 décembre les services de protection de la nature du Missouri. "Les cervidés étaient des trophées mâles tués de façon illégale, principalement la nuit, pour leur tête, le reste de la dépouille étant abandonné sur place", a expliqué le procureur du comté de Lawrence, Don Trotter. Le braconnier condamné "est dans l'obligation de regarder Bambi de Walt Disney, le premier visionnage devant intervenir avant le 23 décembre 2018, puis être suivi d'au moins un autre visionnage lors de chacun des mois consécutifs de l'incarcération du prévenu", a imposé dans sa décision le magistrat Robert George, cité par le journal Springfield News-Leader. selon la décision du magistrat Robert George citée par le Springfield News-Leader. Le braconnier de 29 ans a été visiblement surpris par le verdict du jeudi 6 décembre. "Il a demandé à son avocat:" Le juge a-t-il le droit de le faire? ", Déclare le procureur, Don Trotter. David Berry, son père, deux de ses frères et un autre homme qui les a assistés ont vu leurs permis de chasse et de pêche annulés. Ils ont également dû payer un total de 51 000 dollars (45 000 euros) d'amendes et de frais de justice. David Berry a également été condamné à 120 jours d'emprisonnement pour possession illégale d'armes à feu, en violation de ses conditions de probation. Il devra purger sa peine à la suite des douze mois d'emprisonnement pour braconnage.
Electronic Arts aura finalement plié face au mécontentement des joueurs : il a supprimé, de manière 'temporaire', le système de micro-transactions de son nouveau jeu Star Wars: Battlefront II, sorti ce 17 novembre 2017. Et ce alors que la Commission des jeux de hasard en Belgique, et son homologue néerlandais, allait analyser le jeu afin de savoir si leur système de coffres aléatoires payants constituait une caractéristique des jeux d'argent. Six mois de jeu non-stop pour tout débloquer Si ce procédé n'est pas nouveau dans le monde des jeux vidéo, c'est la quantité d'heures qu'il faut cumuler pour faire évoluer ses personnages, ou en obtenir de plus puissants, qui fait enrager la communauté. Ainsi, il faut compter 40 heures de jeu pour pouvoir se glisser dans la peau de Dark Vador. Un site spécialisé dans les jeux Star Wars, 'Star Wars Gaming', a ainsi calculé qu'il fallait jouer 4.528 heures pour tout débloquer, soit à peu près six mois de jeu non-stop... ou alors, dépenser près de 2.100$ (environ 1.780 euros) pour des contenus aléatoires. L'éditeur du jeu, Electronic Arts (EA), avait annoncé la nouvelle il y a quelques jours sur Reddit, et avait alors battu un record: celui du post le plus mal-aimé de la plateforme, avec plus de 676.000 "downvotes" (votes négatifs). EA games a alors rétropédalé face aux mécontentements des joueurs, annonçant que le nombre d'heures pour débloquer des personnages serait réduit, sans donner plus de précisions. Inciter à payer pour évoluer: une caractéristique des jeux de hasard Si le système de loot boxes d’Overwatch (sorti en 2016) est globalement accepté par ses joueurs (notamment parce que les bonus offerts sont cosmétiques et ne confèrent aucun avantage particulier), le mode multijoueur de Star Wars : Battlefront II est, quant à lui, depuis le lundi 13 novembre au cœur d’une polémique Mais cette polémique a attiré l'attention de la Commission des jeux de hasard belge. Battlefront II est en effet un jeu multijoueur en ligne, où pouvoir faire évoluer ses personnages afin de devenir plus puissant prend toute son importance, dans un esprit de compétition. Et c'est là que le bât blesse: les joueurs peuvent être poussés à acheter ces coffres aléatoires (les lootboxes) afin d'évoluer plus vite... La progression dans le jeu est alors en partie dépendante de l'achat de coffres,. or, comme l'a précisé le directeur de la commission sur VTM Nieuws, "s'il est question de jeu de hasard, il faut une autorisation de la commission." La commission a donc décidé de se pencher sur le sujet, et selon nos informations, aurait même acheté une PlayStation 4 pour l'occasion. Si le jeu venait à être requalifié de jeu de hasard, l'éditeur risque une amende de plusieurs milliers d'euros, voire une interdiction pure et simple de vente du jeu dans notre pays. En France, le sénateur Jérôme Durain a déposé une question écrite au secrétaire d’état au Numérique Mounir Mahjoubi à propos de ce système de lootbox. Du côté américain, l'ESRB (Entertainment software rating board, l'équivalent du PEGI européen) a considéré que Battlefront II ne suivait pas la logique des jeux d'argent, mais celui des jeux de cartes à collectionner. En effet, les lootboxes récompenseront toujours le joueur, alors que les jeux de hasard peuvent faire perdre. Les joueurs en ont marre de payer Au-delà de cette polémique ciblée sur un jeu, c'est une évolution du modèle économique des jeux vidéo qui est ici remise en question, à la fois par la communauté de gamers et les autorités publiques. Au fil des ans et du développement massif de cette industrie, les éditeurs de jeu vidéo développent de plus en plus de leviers commerciaux pour engranger des transactions. Non seulement le jeu vidéo coûte de plus en plus cher (on tourne autour des 70 euros pour un jeu neuf de type blockbuster), mais toute une série de contenus additionnels payants (les fameux DLC) viennent souvent allonger la note. A cela, il faut ajouter l'abonnement aux services en ligne, pour les jeux multijoueurs en réseau, apparu avec la Xbox360 et repris par la PlayStation 4 (60 euros par an dans le meilleur des cas). Des évolutions à chaque fois décriées, mais imposées aux joueurs, et finalement peu à peu acceptées. Mais vu la levée de boucliers de la communauté face à Battlefront II, on peut se dire qu'EA a été un peu trop loin, ou trop vite en besogne. Les joueurs sont vraiment des vaches à lait, qu'il faut traire pour engranger le plus de bénéfices.
'Nous ne vendrons jamais vos informations personnelles à quiconque. Juré'. Fin de l’histoire. La naïveté de Jan Koum... Le cofondateur de WhatsApp promettait que le rachat de Facebook ne changerait rien et que le respect de la vie privée resterait la pierre angulaire de la philosophie de l’app de messagerie. Mais jeudi, tout a changé avec la mise à jour des conditions d’utilisation. Désormais, le 'numéro de téléphone de l’utilisateur' et le 'graphe social' de ses contacts vont être partagés avec Facebook, notamment pour permettre au réseau social d’améliorer ses publicités ciblées et sa suggestion d’amis. Heureusement, il est possible de limiter la casse. Voici comment faire : 1. Ne pas cliquer sur 'J’accepte' mais sur 'Lire davantage' (vous avez déjà cliquer sur j'accept voir chapitre 3) Comme souvent avec Facebook, le changement est imposé en douce à l’utilisateur. Lors de la mise à jour à la dernière version de WhatsApp, un message, 'Nous mettons à jour nos conditions d’utilisation' s’affiche, avec un gros bouton ’j'accepte'. 2.Décocher 'Partager les informations de mon compte' Tout en bas, le bouton est sélectionné par défaut, il faut le décocher. 3.Trop tard ? Pas de panique, il existe une autre option jusqu’au 25 septembre 2016 Il suffit d’aller dans Paramètres -> Mon compte, puis de décocher 'Partager les infos'. Attention, vous n’avez que jusqu’au 25 septembre 2016, après, il sera trop tard. Si vous ne voyez pas cette option, c'est simplement que la mise à jour n'a pas eu lieu. Un partage limité mais pas bloqué. Là encore, WhatsApp/Facebook jouent sur les mots. Même en cliquant 'Ne pas partager mes infos', ces dernières, y compris le numéro de téléphone, seront quand même fournies à Facebook. Simplement, Mark Zuckerberg ne pourra pas les utiliser pour la publicité ciblée. WhatsApp reste vague sur une utilisation pour 'améliorer l’infrastructure, sécuriser les systèmes et combattre le spam', notamment. Le feuilleton ne fait sans doute que commencer. De nombreux utilisateurs dénoncent une trahison, et les autorités britanniques se penchent déjà sur la question, aux Etats-Unis, cela ne devrait pas tarder non plus. En 2014, l’autorité américaine de la concurrence, la FTC, avait donné son feu vert au rachat avec une condition claire: [quote]Facebook devra obtenir l’accord des consommateurs avant de partager leurs informations [de WhatsApp] au-delà des réglages existants.[/quote] Le temps de monétiser WhatsApp est venu. Mark Zuckerberg n’a pas fait un chèque de près de 20 milliards de dollars pour rien. Alors que WhatsApp a passé le cap du milliard d’utilisateurs, il faut bien rentabiliser l’app. Zuckerberg a choisi de supprimer l’abonnement annuel de 1 euro, qui avait été testé dans plusieurs pays, et la tentation de monétiser les données est grande. Et les changements ne s’arrêtent pas là. La messagerie veut également permettre aux entreprises d’envoyer des messages aux utilisateurs, sans doute sur le modèle des « chatbots » déjà lancés sur Facebook Messenger. Pour certains, la solution est simple: - Il suffit d’abandonner WhatsApp et de passer à Telegram ou à Signal. À titre d'exemple,à la fin du mois de février 2016, profitant d'une panne de 3h30 de son concurrent, Telegram avait enregistré 4,95 millions de nouveaux utilisateurs en une journée grâce à sa ligne de conduite axée justement sur la protection de la vie privée. Le départ, donc, seul moyen de protéger ses données ? Mais une migration est loin d’être aussi simple que pour un logiciel mail. En 2015, David Markus, le patron de Facebook Messenger, estimait qu’il fallait avoir au moins la moitié de ses amis sur un logiciel de messagerie pour qu’il soit véritablement utile. En étant propriétaire des deux seuls apps qui comptent plus d’un milliard d’utilisateurs actifs dans le monde, Mark Zuckerberg est en position de force, et il le sait bien Quelques conseils pour protéger ses données sur WhatsApp: - Mot de passe: [quote]Changer régulièrement de mot de passe est conseillé sur toutes les applications, pour éviter les intrusions et les vols.[/quote] - Statut WhatsApp: [quote]Garder le "statut" WhatsApp vide. Le statut WhatsApp est souvent visible par des utilisateurs inconnus, et les informations pourraient être transmises à des personnes étrangères à votre cercle de contacts.[/quote] - Réseau public: [quote]Les connexions sur un réseau public non protégé sont fortement déconseillées. Un internaute malveillant pourrait avoir accès à vos données et les récupérer pour en faire un usage frauduleux.[/quote] - VPN: [quote]Installer un 'VPN', un réseau privé virtuel pour sécuriser la navigation. Installé sur son smartphone et son ordinateur, ce logiciel permet de changer l'adresse Ip et sécurise les données. Les données seront rendues confidentielles et inutilisables par un tiers. SecurityKiss permet par exemple cette navigation en toute sécurité, même sur un réseau public.[/quote] Clic pour lire toutes les actus sur WhatsApp.
Des millions de sites internet auraient été fragilisés par une faille informatique résultant de faibles normes de cryptage, mises en place dans les années 90 pour permettre à l'agence américaine du renseignement NSA d'espionner les communications étrangères, selon une étude publiée mardi. Le problème n'est en fait pas vraiment technique mais plutôt politique, ce qui est à la fois surprenant et amusant pour une vulnérabilité informatique La faille, surnommée 'FREAK' (Factoring attack on RSA-EXPORT Keys), pourrait rendre ces sites vulnérables (y compris des sites administrés par le FBI et la NSA) aux attaques de pirates informatiques si le problème n'est pas réglé, selon cette étude menée par des chercheurs français et américains. La faille provient d'une "suite de codes à complexité délibérément faible mis en place sous la pression du gouvernement américain pour s'assurer que la NSA soit capable de décrypter toutes les communications étrangères", expliquent les chercheurs. [quote]Selon les chercheurs, cette faille provient de normes de cryptage imposées par le gouvernement américain sur les logiciels destinés à l'exportation, le but, selon eux, était de permettre aux Etats-Unis d'avoir accès à ces logiciels quand ils étaient vendus à des pays hostiles.[/quote] Or même après le renforcement des règles de cryptage, certains logiciels voués à l'exportation ont continué à être régulés selon les précédentes normes. [quote]"La faille est importante en soi, mais c'est surtout un bon exemple de ce qui peut se passer quand un gouvernement instaure des règles trop faibles pour des systèmes de sécurité" informatique, estime Ed Felten, professeur de sciences informatiques à l'université de Princeton.[/quote] La brèche a été découverte par les équipes de Karthikeyan Bhargavan en France à l'Institut national de recherche informatique et en automatique (Inria) et de Matthew Green aux Etats-Unis, un cryptographe à l'université de Johns Hopkins, dans le Maryland. La vulnérabilité du site de la NSA elle-même "ne pose pas de problème de sécurité nationale en soi parce que la NSA ne livre pas ses secrets d'Etat sur son site, mais il s'agit d'une importante leçon sur les conséquences que peuvent engendrer des décisions politiques en matière de cryptage". La fonction de l'option "j'aime" sur Facebook a été identifiée comme vulnérable, mais la faille a depuis été réparée. La morale de cette histoire est assez simple: Le cryptage mis en place par des portes dérobées se retournera toujours contre vous. La faille serait notamment exploitable à partir de bugs dans Safari et Android, mais aussi à partir de l'infrastructure OpenSSL. Des millions de sites web seraient affectés, parmi eux: - Les sites d'American Express. - La Maison blanche. - Du FBI . - La NSA . Les serveurs web faisant appel à des réseaux de diffusion de contenu (CDN) seraient en particulier affectés, ce serait le cas d'Akamai, qui a annoncé plancher sur un patch. Apple travaille aussi sur un correctif, et Google a annoncé qu'une rustine avait déjà été distribuée à ses partenaires pour Android, quant à Internet Explorer, Chrome et Firefox, ils ne sont pas concernés. Les PC sous Windows sont aussi concernés, Microsoft a publié un bulletin d'alerte pour Internet Explorer 11, sans préciser quand il serait patché.
Facebook avait obtenu vendredi la dernière autorisation réglementaire qui lui manquait pour boucler l'opération, celle de la Commission européenne, gardienne de la concurrence en Europe, qui n'a imposé aucune condition. Facebook a finalement payé près de 22 milliards de dollars (17,5 milliards d'euros), plus que prévu initialement, pour l'application de la messagerie mobile WhatsApp, dont il a bouclé l'acquisition lundi. Facebook avait annoncé mi-février l'achat de WhatsApp pour un prix estimé à l'époque de quelque 11,6 milliards d’euros. Il prévoyait toutefois de payer la plus grande partie de la transaction avec ses propres actions, et le cours de Bourse de ces dernières a fortement grimpé depuis, de 14% environ. Au final, Facebook a versé 4,59 milliards de dollars en numéraire pour WhatsApp, auxquels s'ajoutent 223,7 millions d'actions (valorisées au cours de clôture de vendredi soir à environ 17,3 milliards de dollars), au final, le prix total est donc de 21,9 milliards. Les autorités américaines de la concurrence (FTC) avaient pour leur part autorisé l'opération dès avril, mais en mettant en garde contre tout mauvais usage des données personnelles des utilisateurs de WhatsApp, qui disposent jusqu'ici d'un degré de protection plus élevé que celles confiées à Facebook lui-même. Voir aussi: Facebook s’offre la messagerie WhatsApp pour 11,6 milliards d’euros
C'est une nouvelle victoire pour les ayants-droit dans leur bataille contre le téléchargement illégal. Après Mininova et TorrentSpy en 2009, c'est au tour d'IsoHunt de fermer ses portes, ce moteur de recherche permet de trouver très rapidement des fichiers torrent, indispensables pour télécharger des séries ou des films avec le logiciel BitTorrent, qui permet d'échanger des fichiers en P2P (peer-to-peer). IsoHunt faisait partie, avec The Pirate Bay, des moteurs de recherche de torrents les plus visités au monde. Fondé en janvier 2003 par le Canadien Gary Fung, le site était la cible des majors d'Hollywood depuis 2006, la MPAA , lobby regroupant les principaux studios de cinéma d'Hollywood, accuse en effet IsoHunt de diffuser massivement des fichiers permettant de télécharger illégalement des films et des séries, et donc d'enfreindre le droit d'auteur. Cette vision a été contestée par Gary Fung, qui estimait qu'au même titre que YouTube, il n'était pas responsable des contenus échangés par les utilisateurs de IsoHunt, mais la justice américaine n'a pas été dans son sens. En 2009, cette dernière a dénié à IsoHunt le statut d'hébergeur, qui l'aurait rendu inattaquable. Un an plus tard, une cour fédérale californienne a imposé à IsoHunt d'empêcher les internautes américains d'accéder à certaines oeuvres en filtrant des mots-clés, dont la liste a été fournie par le MPAA, depuis lors, toute personne se connectant depuis les Etats-Unis à IsoHunt n'a accès qu'à une version partielle du site. Gary Fung a multiplié les recours juridiques, sans succès. [quote]"Ce sont des hors-la-loi, et ils devront rendre des comptes"[/quote] Cette bataille judiciaire longue de 7 ans vient donc de prendre fin ce jeudi 17 octobre 2013, à deux semaines d'un nouveau procès. Les deux parties ont négocié un accord, dont les termes n'ont été que partiellement dévoilés. On sait que Gary Fung a accepté de fermer IsoHunt, et de payer à la MPPA 110 millions de dollars, mais comme le souligne le site TorrentFreak, cette somme semble irréaliste compte tenu des finances d'IsoHunt, qui vivait grâce à la publicité et aux dons des internautes. [quote]"Il n’y avait aucune raison de jeter l’éponge à deux semaines d’un procès, à moins qu’IsoHunt n’ait reçu quelque chose en compensation", estime TorrentFreak.[/quote] (clic sur l'image pour agrandir) Sur son blog, Gary Fung rend hommage à son bébé âgé de 10 ans et demi. [quote]"Il est temps de tourner la page et de se lancer dans de nouveaux projets. Vous entendrez bientôt parler de moi", promet-il.[/quote] Du côté des ayants-droit, on se réjouit de la signature de cet accord. [quote]"Voilà qui envoie un signal fort envers tous ceux qui s'enrichissent en encourageant ou en facilitant les infractions du droit d'auteur, ce sont des hors-la-loi, et ils devront rendre des comptes", affirme le président du MPPA."Cela va également permettre de sauver des dizaines de milliers d'emplois dans l'industrie du divertissement", se félicite-t-il.[/quote] Reste que le téléchargement illégal est loin d'être éradiqué. Les moteurs de recherches comme The Pirate Bay, Torrentz ou le français T411 sont toujours en activité, tandis que le téléchargement direct et le visionnage en streaming de contenus illégaux séduisent également les internautes.
Bruxelles et La France viennent perturber le lancement de l'iPhone, le ministère des Finances, et plus particulièrement sa Direction de la concurrence et de la répression des fraudes ( DGCCRF ), enquête sur les conditions imposées par Apple aux distributeurs de l'iPhone. Selon BFMTV, qui se fonde sur des sources concordantes, cette enquête«a été commanditée par Pierre Moscovici, Arnaud Montebourg et Fleur Pellerin, apparemment soucieux de rééquilibrer le rapport de force entre les opérateurs et le Californien. Citation: Interrogé Apple indique qu'il ne souhaite pas faire de commentaire sur cette affaire, les ministères de l'Économie et des Finances, du Redressement productif et de l'Économie numérique n'ont pas non plus souhaité se prononcer. Les strictes conditions d'Apple Apple est dans le collimateur des autorités françaises depuis plusieurs mois, l'Autorité enquête sur les conditions drastiques qu'il impose à ses revendeurs. En juillet 2013, elle a mené plusieurs perquisitions dans les locaux d'Apple France et de plusieurs de ses distributeurs. Une enquête a aussi été lancée par Bruxelles, la Commission leur a envoyé au début de l'année un questionnaire de neuf pages, l'enquête de la Commission porte sur la période allant du lancement du premier iPhone, en 2007, jusqu'à aujourd'hui. Dès le lancement de l'iPhone, Apple a profité de l'engouement autour de son smartphone pour poser ses conditions. Le groupe américain a imposé des quotas d'iPhone par pays et par opérateur ainsi que des pénalités commerciales si ces quotas n'étaient pas respectés. Si les grands opérateurs paneuropéens comme Vodafone, Deutsche Telekom, Telefonica ou Orange disposent d'une certaine latitude commerciale dans la définition des quotas par pays, les petits opérateurs locaux n'ont aucun moyen de négociation face au géant américain. Apple a aussi imposé les taux de subvention que les opérateurs accordaient à leurs clients. Elle a également obligé les opérateurs à participer financièrement à ses campagnes publicitaires à la télé, Apple tournait sa pub et l'opérateur devait se contenter de mettre son logo à la fin du spot. Apple a aussi établi des règles sur la présence de l'iPhone dans les boutiques d'opérateurs et dans leurs magazines. Il a aussi défini lui-même ses normes techniques sans tenir compte des choix de fréquences des différents pays. Interdiction de vendre l'iPhone Tant que l'iPhone régnait en maître sur le marché des smartphones, de 2007 à 2011, les opérateurs n'avaient guère le choix, l'iPhone était le meilleur vecteur pour attirer les clients dans les boutiques de téléphonie mobile, même si au final le client optait pour un autre téléphone. En France, l'affaire a commencé en avril 2012 lorsque la société eBizcuss, premier revendeur exclusif d'Apple en France, a déposé une première plainte pour concurrence déloyale, abus de position dominante et abus de dépendance économique. Citation: Le revendeur reproche à Apple de n'avoir pas honoré ses livraisons, dès la fin de 2011, eBizcuss se plaignait de ne pas recevoir d'iPhone et d'iPad. eBizcuss, qui employait 130 personnes, avait sollicité son placement en redressement judiciaire, une situation que son PDG de l'époque, François Prudent, avait imputée au "comportement totalement déloyal d'Apple", la liquidation de la société a été prononcée le 31 mai 2012.
La patronne de Yahoo, Marissa Mayer, a déclaré mercredi 11 septembre 2013, qu'elle redoutait la prison pour haute trahison si elle refusait d'obtempérer aux demandes des services d'espionnage américains de renseignements sur les utilisateurs de Yahoo. Mme Mayer a fait ces commentaires au forum sur les nouvelles technologies TechCrunch Disrupt à San Francisco alors qu'elle était interrogée sur ce qu'elle envisageait de mettre en place pour protéger les utilisateurs de Yahoo contre ce "gouvernement tyrannique". Selon elle, Yahoo examine et résiste aux demandes de renseignements du gouvernement américain, mais si la société perd ces batailles, elle devra obtempérer ou risque de passer pour un traitre, les demandes de renseignements autorisées par la justice sont imposées à l'entreprise avec interdiction pour celui qui les reçoit d'en parler et même d'en révéler l'existence. Citation: "Si vous ne coopérez pas, c'est une trahison", a déclaré Mme Mayer soulignant qu'elle ne pouvait donner plus de détails sur les demandes des agences de contre-espionnage concernant les utilisateurs de Yahoo. "Nous ne pouvons pas en parler parce que ce sont des informations classées", a-t-elle ajouté. "Révéler ce type d'information relève de la trahison et vous êtes incarcéré. En ce qui concerne la protection de nos utilisateurs, il y a plus de sens à travailler à l'intérieur du système". Les groupes technologiques américains sont sous pression après les révélations sur le programme américain de surveillance "Prism", grâce auquel l'Agence de sécurité nationale américaine ( NSA ) a obtenu d'eux des milliers de données numériques concernant des utilisateurs d'internet. Les sociétés internet assurent ne divulguer des informations qu'en réponse à des injonctions formelles de tribunaux, se défendant de toute complaisance avec les autorités américaines, ces dernières insistent sur le fait que ces surveillances sont légales et ont permis de contrecarrer des dizaines d'attentats. Rappelons que Microsoft, Google, Yahoo et Facebook ont tous les quatre déposé des recours auprès de la FISC (U.S. Foreign Intelligence Surveillance Court) pour obtenir l'autorisation de publier certaines données agrégées sur le nombre de demandes qu'ils reçoivent du gouvernement américain. Chacune des quatre entreprises souligne que des compte-rendus inexacts dans la presse nuisent à sa réputation et qu'une plus grande transparence l'aiderait à se défendre. Citation: Yahoo estime sur un de ses blogs que "refuser de telles informations nourrit la méfiance et la suspicion, envers les Etats-Unis et les compagnies qui doivent se conformer aux directives légales du gouvernement". Le temps de la transparence Citation: "Le moment est venu de plus de transparence", concluent de leur côté chez Google Richard Salgado et Pablo Chavez, respectivement en charge des questions de sécurité de l'information et des affaires publiques et gouvernementales. Yahoo avait la semaine dernière déclaré avoir reçu depuis le début de 2013 quelque 29.000 demandes de données sur ses utilisateurs, venant de 16 pays, dont plus de 12.000 des autorités américaines.
Aux Pays-Bas, des enfants âgés de 4 à 12 ans, viennent de faire leur rentrée dans des écoles pour le moins singulières, appelées "Steve Jobs Schools", dont le projet était en gestation depuis un an. Le pays compte actuellement sept établissements. Dans ces écoles, les élèves ont essentiellement recours à un iPad pour suivre et apprendre les différentes matières de leur choix. Si ces écoles sont pourvues de salles de cours, les élèves peuvent toutefois travailler à l'endroit de leur choix. A l'origine de cette initiative, "The Education for a New Era Foundation" (O4NT) a donné de plus amples informations sur le fonctionnement de ces écoles. Citation: Elle précise ainsi que "la méthode d'enseignement dans ces écoles Steve Jobs est conçue pour atteindre les objectifs fixés par le ministère de l'Education, une méthode pensée pour participer au développement des talents propres à chaque enfant, mais également à celui des compétences du 21e siècle". Par y parvenir, l’"O4NT" se concentre sur le travail d'équipe, le développement de l'esprit critique ou de la créativité. Pour ce faire, l'enfant bénéficie d'outils spécifiques. Comme l'application " iDisk Learning Tracker (anglais)", qui permet de suivre les travaux de l'élève faits avec son iPad, permettant ainsi de l'évaluer pour chaque activité et ainsi détecter les problèmes sur lesquels il bute. L'enfant gère son emploi du temps Mais la particularité de ces écoles va bien au-delà de l'iPad. Les professeurs qui y enseignent sont considérés comme des "coachs", capables d'animer des projets individuels et collectifs pour des enfants auxquels il ne doit plus faire la leçon, le tout dispensé dans des salles qui n'ont plus rien de "traditionnelles", chacune étant consacrée à une matière ou activité déterminée. Ouvertes de 7h30 à 18h30, les enfants ne sont tenus d'y être qu'entre 10h30 et 15h, hormis cette obligation, l'enfant a la possibilité de gérer son emploi du temps selon son bon vouloir. Les vacances ne sont pas imposées, c'est de la responsabilité des parents et enfants. Plus d’une dizaine d'écoles de ce type devraient ouvrir d’ici à l’année prochaine. L’O4NT a même prévu d'en ouvrir d'autres à travers le monde. Accéder au site de l'O4NT (anglais)
Le site français de streaming assouplit les conditions d'utilisation de son offre gratuite et s'aligne sur celles de Spotify. Deezer annonce qu'il va passer ce vendredi 21 juin 2013 la limite de durée d'écoute gratuite de 5 à 10 heures, s'alignant ainsi sur les conditions de Spotify. Spotify a lui-même assoupli les conditions d'utilisation de son offre gratuite, il y a quelques semaines, en supprimant la limitation à cinq écoutes par morceau. A l'origine c'étaient les maisons de disques qui avaient imposé cette restriction, comme Universal avait tenté de le faire avec Deezer, pour favoriser la conversion au payant. Mais elles ont progressivement assoupli leurs conditions, au fur et à mesure que le marché du streaming a pris de l'importance. Il faut dire aussi que depuis, Spotify a abandonné une partie de ses potentialités de conversion, avec l'arrêt de son activité de téléchargement. Accéder a Deezer Accéder à Spotify
La vice-présidente de la Commission européenne en charge de la stratégie numérique plaide pour plus de transparence vis-à-vis des consommateurs. 18,4% des fournisseurs d'accés à Internet fixe en Europe avouent restreindre les échanges directs entre utilisateurs, c'est ce qui ressort d'une étude que vient de publier l'Office des régulateurs européens des communications électroniques (BEREC) sur les pratiques de bridages d'Internet fixe et mobile en Europe. La Commission souhaitait obtenir un état des lieux précis des diverses limitations imposées au consommateur par les fournisseurs d'accés à Internet (FAI), pas toujours bien compréhensibles pour le consommateur. Le partage de pair à pair bridé par prés d'un fournisseur sur quatre Et le constat de cette étude est sans appel: de leurs propres aveux, 49 des 266 fournisseurs d'accés à Internet fixe interrogés brident l'utilisation des protocoles peer-to-peer (P2P ou d'échanges de pair à pair), soit prés d'un opérateur sur cinq. Plusieurs niveaux de restrictions sont à noter, puisque certains FAI brident tous leurs utilisateurs, d'autres seulement quelques-uns, de même, la limitation peut être permanente ou ponctuelle, en particulier lors des pics d'utilisation, en heures de pointe par exemple. Toujours selon cette étude, plus de 20% des FAI mobile (28 sur 115) restreignent la voix sur IP (VoIP), qui permet de communiquer vocalement via le réseau internet. Citation:Comme le fait remarquer un site spécialisé, "si [ces mesures de bridages] paraissent légitimes lorsqu'il s'agit par exemple de lutter contre le SPAM ou de bloquer la diffusion d'unvirus, elles sont en revanche plus mal reçues lorsqu'elles visent, comme souvent, à bloquer ou brider les applications VOIP ou P2P". Une logique économique Aux Etats-Unis, le groupe Comcast avait par exemple réalisé de telles restrictions de trafic en 2007, pour améliorer la navigation de tous ses utilisateurs. Il y a quelques mois, Free a été condamné pour avoir proposé une offre Internet illimité… bridée. Côté mobile, Orange n'a, par exemple, autorisé les appels VoIP sur son réseau mobile qu'en 2010, et sous conditions. Ces divers bridages s'expliquent en particulier par la volonté de distribuer la bande passante disponible de la maniére la plus équitable, et non à quelques utilisateurs en particulier, de maniére à éviter une saturation générale du réseau. L'aspect financier est lui aussi à prendre en compte puisque les utilisateurs les plus gourmands en bande passante sont ceux qui co?tent le plus aux fournisseurs, et selon eux, ils seraient minoritaires. En France, six FAI fixe et huit FAI mobile ont répondu au questionnaire de la BEREC, parmi eux, Bouygues Telecom, Darty et Orange, les réponses individuelles ou par pays n'ont pas été rendues publiques. Interrogés par lefigaro, aucun d'entre eux n'a pour l'instant voulu réagir à ce rapport. Pour une information plus transparente sur les offres proposées. Si ces bridages remettent en question le principe de neutralité du réseau, qui suppose l'égalité de traitement de n'importe quel flux de données, sans discrimination, ils ne sont néanmoins pas illégaux. La plupart de ces restrictions, qu'elles soient sur l'Internet fixe ou mobile, sont prévues au sein des contrats signés par le consommateur,ce qui été a vivement critiqué par certaines associations. Neelie Kroes, la vice-présidente de la Commission européenne en charge de la stratégie numérique, a rappelé sur son blog que 85 % des FAI fixe et 76 % des FAI mobile proposent des offres sans restrictions, dans la quasi-totalité des pays membres L'objectif affiché est désormais de proposer une information plus transparente sur les capacités et les limites de chaque contrat, pour que le consommateur puisse s'orienter au mieux et choisir en connaissance de cause. Citation:Savoir s'ils obtiendront du champagne ou du vin mousseux" selon la formule de Neelie Kroes.
Puisque Google se garde bien d'être visible sur ses propres applications, le journal le soir a loué un hélicoptére pour aller voir son centre névralgique de plus prés. Le data center Belge de Google, qui abrite des milliers de serveurs est établi sur le zoning de Saint-Ghislain, prés de Mons. (Google Belgique vu sur Google street view) Les plaintes affluent à la Commission de protection de la vie privée. De nombreux Belges semblent avoir un probléme avec Street View, qui permet de visualiser les rues de Belgique depuis son ordinateur, ils se sont reconnus malgré le floutage automatique des visages et go?tent assez peu cette intrusion dans leur vie privée. L'opération transparence imposée par Google aux artéres belges, c'est pour le meilleur et pour le pire…, mais la transparence serait-elle une notion à sens unique au siége de Google ? Que ce soit via "Google Earth" ou via "Street View", impossible d'apercevoir les installations du data center de Google situées à Saint-Ghislain prés de Mons. Elles sont pourtant loin d'être discrétes! Heureux hasard sans doute pour cette société qui veut organiser et rendre public le savoir du monde entier, mais qui cultive en interne un culte du secret poussé à l'extrême. Le Soir a décidé de prendre Google à son propre jeu et a envoyé un hélicoptére photographier cette fameuse ferme à serveurs top-secret, barricadée derriére des talus de terre de plusieurs métres de haut. L'arroseur arrosé… Pendant que les caméras des Google Cars mitraillaient sous tous les angles les rues du pays à l'insu de pratiquement tout le monde, le moindre quidam qui osait prendre depuis la rue une photo du site lors de la construction (et même avant.) voyait immédiatement s'approcher de lui des vigiles en 4X4 ou à cheval (ou les deux) lui intimant de cesser immédiatement cette activité et d'effacer les photos incriminées. On ne rigole pas avec les curieux chez Google qui aime pourtant tellement être intrusif… et si tout le monde a entendu parler dans la région de ce data center, personne ne l'a jamais visité. La seule opération portes ouvertes qui a été organisée n'en était en fait pas une, les visiteurs ont été contenus dans des chapiteaux à l'extérieur des installations o? Google leur a fait des démonstrations produits.
Un pirate affirme, dans une vidéo postée mercredi sur Youtube, avoir réussi à pirater le systéme MoBIB de la STIB. Il serait parvenu à s'introduire dans le systéme sans contact ou RFID de la carte de transport, une technologie permettant la validation de cette carte par simple passage devant un lecteur. Dans la vidéo, le pirate semble utiliser un lecteur de carte relié à son ordinateur. Il parvient alors à décoder les données de la carte et à en modifier la teneur, afin de prolonger la période de validité de sa MoBIB, le fraudeur semble vouloir attirer l'attention sur un probléme d'accés aux données de la vie privée des utilisateurs de la MoBIB, un service de la STIB introduit depuis 2008. Il menace la STIB de rendre l'accés au réseau gratuit pour tous si la société de transports bruxellois ne change pas de méthode pour mieux assurer la vie privée de ses usagers. Le pirate a par ailleurs, mis en place une pétition consistant à dénoncer ces méthodes. Citation:La nouvelle carte à puce (Mobib) de la Stib s'impose doucement pour remplacer les titres de transport papier. Le résultat en est la mémorisation des derniers voyages effectués sur le réseau Stib mettant en péril la vie privée de l'usager. Plus grave encore, à terme ce systéme va bouleverser tout le mode de déplacement des usagers, en forçant notamment les abonnés mensuels/annuels à farfouiller laborieusement dans leur sac ou portefeuille afin de pointer leur carte lors de toute ENTREE sur le réseau mais également lors de toute SORTIE. Des portiques de sécurité seront trés bientôt installés et il y a fort à parier qu'ils créeront des files interminables, puisque tous les abonnés jusqu'ici dispensés de validation de ticket devront également passer leur abonnement devant la borne Mobib. Summum de l'incroyable, les abonnés, ayant déboursé plusieurs centaines d'euros dans le cas d'un abonnement annuel, se verront imposée une amende s'ils n'ont pas validé leur titre de transport Mobib. Les abonnés seront donc à l'avenir traités comme de vulgaires fraudeurs : réprimandés et devant payer une amende. Ceci étant tout bonnement révoltant et augurant d'une dégradation sévére des services offerts prochainement par la Stib, signez vite cette pétition, afin d'empêcher d'en arriver là ! Accéder a la pétition De son côté, la STIB analyse actuellement la manoeuvre du fraudeur, qui lui semble hautement improbable. Citation:"Nous procédons à toutes les vérifications nécessaires, et ce par acquis de conscience", a ainsi déclaré Françoise Ledune, porte-parole de la STIB. La STIB rappelle, par ailleurs, que la Commission protection de la vie privée a rendu, en mai 2011, un "avis favorable quant aux données anonymisées (données de circulation) de la carte MOBIB". Voir aussi: Mobib la carte a puce de la STIB trop curieuse
La communauté Linux, fête le vingtiéme anniversaire de Linux, un noyau open source qui sert de base à de multiples systémes d'exploitation (les distributions ou distro dans le jargon du milieu). L'‚ge de ce projet est toutefois trompeur, Linux restant une des technologies les plus récentes du marché dans le monde des OS, la plupart des autres offres étant bien plus anciennes, voire antiques d'un point de vue informatique. Linus Torvalds a créé le noyau du systéme d'exploitation libre en 1991, depuis, Linux ne s'est pas imposé chez les particuliers, mais est trés présent dans les grandes entreprises du Web et dans la recherche scientifique. Il serait également faux de croire que Linux n'a jamais su percer sur le marché, s'il n'arrive pas à s'imposer sur le marché desktop, habitué aux solutions microsoft, Linux est aujourd'hui le leader incontesté dans des secteurs à bien plus gros volumes. Il est ainsi massivement utilisé dans le monde de l'électronique embarquée (industrielle ou grand public) et dans celui des infrastructures réseau (routeurs, box internet et autres). (source:silicon)