Moteur de recherche

Résultats pour : "même"

Une faille critique vieille de 16 ans menace des serveurs dans le monde entier, et la patcher partout s'annonce compliqué

Branle-bas de combat chez les principaux fournisseurs de firmwares UEFI. Une faille critique dans EDK II permet à un attaquant d'exécuter du code malveillant avant même le chargement du système d'exploitation. Le nombre de serveurs concernés demeure inconnu, mais la diffusion de ce code pourrait imp

29 Oct 2026 LIRE L'ACTU
YouTube vient de confirmer une mise à jour majeure : elle transforme la qualité des vidéos et améliore le temps de chargement Presse-Citron Général

YouTube vient de confirmer une mise à jour majeure : elle transforme la qualité des vidéos et améliore le temps de chargement

YouTube annonce l’arrivée du codec AV2 en 2027. Par rapport à la technologie actuellement utilisée, l’AV1, cette nouvelle version améliore la compression de 30 %, ce qui permet d’augmenter la qualité des vidéos avec la même connexion et de réduire les temps de chargement. La technologie a aussi le s

26 Oct 2026 LIRE L'ACTU

IA : pourquoi les chatbots nous donnent-ils raison même quand nous avons tort ? Cette équipe de scientifiques montre comment limiter ce comportement insupportable

'Peut-être en avez-vous déjà fait l'expérience à force de vous frotter aux chatbots réglés par défaut. Si vous entamez une conversation par une interrogation, aussi stupide soit-elle, beaucoup d'entre eux commenceront leur réponse par : « excellente question » ou formulation équivalente. Un travers

26 Oct 2026 LIRE L'ACTU

Google change discrètement ses règles : vos données Gmail et Photos pourraient servir à personnaliser les publicités

Google a discrètement modifié sa politique de confidentialité pour autoriser, sous certaines conditions, l’utilisation de données issues de Gmail, Drive et Photos dans la personnalisation publicitaire. Une évolution liée notamment à ses services d’IA, même si l’entreprise assure ne pas exploiter dir

26 Oct 2026 LIRE L'ACTU
Vous ne savez pas quoi faire ce week-end ? Cette appli française réunit toutes les activités près de vous, que vous soyez en ville ou dans un tout petit village Presse-Citron Général

Vous ne savez pas quoi faire ce week-end ? Cette appli française réunit toutes les activités près de vous, que vous soyez en ville ou dans un tout petit village

Que l'on cherche une randonnée en pleine nature, un musée ou le concert du bar d'à côté, il faut souvent se rendre sur une multitude de sites. Un casse-tête auquel entend répondre Onyvapp. Son ambition : offrir la même visibilité aux géants du tourisme qu'aux petites associations locales au sein d’u

24 Oct 2026 LIRE L'ACTU
Pour la première fois, un ordinateur quantique a été envoyé dans l’espace et a survécu à son lancement : placé en orbite, il a réussi ses premiers calculs Presse-Citron Général

Pour la première fois, un ordinateur quantique a été envoyé dans l’espace et a survécu à son lancement : placé en orbite, il a réussi ses premiers calculs

Même s'il a failli y rester, il a tenu bon : un processeur quantique photonique a résisté à la poussée monstrueuse de la fusée qui l'a envoyé en orbite. Une fois là haut, malgré les contraintes extrêmes de l'espace, il a prouvé qu'il pouvait tout de même fonctionner correctement.

04 Oct 2026 LIRE L'ACTU
Google I/O 2026 : la plus grande mise à jour de Search depuis 30 ans Archives Secunews SECUNEWS

Google I/O 2026 : la plus grande mise à jour de Search depuis 30 ans

Google Search change profondément. Lors de la Google I/O 2026, Google a présenté la plus grande évolution de son moteur de recherche depuis plus de 25 ans. La barre de recherche devient plus intelligente, plus interactive, et surtout beaucoup plus centrée sur l’intelligence artificielle. Concrètement, il sera possible de faire des recherches avec du texte, mais aussi avec des images, des vidéos, des fichiers et même des onglets Chrome. Google veut transformer la recherche en véritable assistant capable de comprendre des demandes longues, complexes et de répondre de manière plus directe. L’autre grand changement, c’est l’intégration plus forte du mode conversationnel. Après une première réponse, l’utilisateur peut continuer à poser des questions, comme dans un chatbot, sans recommencer toute sa recherche. Google pousse ainsi encore plus son moteur vers une expérience proche de Gemini. De nouveaux agents d’information vont aussi arriver. Leur rôle sera de surveiller le web en continu sur certains sujets et d’envoyer un résumé quand une nouveauté importante est détectée. Google ajoute également des fonctions capables de créer des tableaux, graphiques et mini-applications directement depuis la recherche. Pour les éditeurs de sites web, cette évolution est importante. Google laisse progressivement moins de place aux liens traditionnels et donne plus de visibilité aux réponses générées par IA. Cela pourrait réduire encore le trafic vers les sites d’information, les blogs et les comparateurs.

31 May 2026 LIRE L'ACTU
L'intelligence artificielle débarque dans la barre des tâches de Windows 11 Archives Secunews SECUNEWS

L'intelligence artificielle débarque dans la barre des tâches de Windows 11

Microsoft ajoute une nouvelle fonctionnalité intelligente dans Windows 11 : une zone dédiée aux agents IA directement dans la barre des tâches. Qu'est-ce qu'un agent IA ? Un agent IA est un programme automatique qui peut faire des tâches pour vous, comme : Rechercher des informations sur Internet Analyser des documents Préparer des rapports Répondre à des questions complexes Exemple : Microsoft 365 Copilot Researcher est un agent IA qui peut faire des recherches approfondies pour vous. Comment ça marche ? La nouvelle zone de surveillance des agents IA apparaît dans la barre des tâches (en bas de l'écran). Elle fonctionne comme les applications normales : Vous voyez quels agents tournent en ce moment Vous pouvez les ouvrir, les fermer ou voir leur progression C'est comme avoir plusieurs assistants qui travaillent en parallèle Ce que ça prépare pour le futur Microsoft prépare Windows 11 à devenir « agentic ready » en 2026, c'est-à-dire un système où l'IA fait beaucoup de choses automatiquement pour vous, sans que vous ayez à tout commander. L'Explorateur de fichiers s'améliore aussi Dans cette même mise à jour, l'Explorateur de fichiers (là où vous voyez vos dossiers) devient : Plus rapide à s'ouvrir Capable de lire plus de formats d'archives (UU, CPIO, XAR, NuGet) Mieux organisé : vos préférences de tri restent sauvegardées Avec un bouton « Prévisualiser de toute façon » pour les fichiers douteux Astuce pour les dessinateurs Si vous avez un stylet compatible (Surface Slim Pen 2, ASUS Pen 3.0, MSI Pen 2), vous aurez maintenant un retour haptique (vibration) quand vous redimensionnez une fenêtre avec le stylet. Besoin d'aide pour installer ces mises à jour ? Allez simplement dans Paramètres > Windows Update et cliquez sur « Rechercher les mises à jour ». Tout se fait automatiquement !

31 May 2026 LIRE L'ACTU
120 failles de sécurité corrigées dans Windows – mettez à jour tout de suite Archives Secunews SECUNEWS

120 failles de sécurité corrigées dans Windows – mettez à jour tout de suite

Ce mardi 12 mai 2026, Microsoft a publié son Patch Tuesday de mai, une mise à jour de sécurité très importante. Les chiffres clés ChiffreDétail 120 Failles corrigées au total 17 Failles critiques (les plus dangereuses) 14 Failles permettant de prendre le contrôle à distance 0 Zero-day déjà exploités par des pirates (bonne nouvelle !) Les 3 failles les plus graves CVE-2026-41089 (note 9.8/10) : Un pirate peut prendre le contrôle total d'un serveur Windows sans aucun mot de passe CVE-2026-41096 (note 9.8/10) : Un pirate peut contrôler votre PC en envoyant une réponse DNS truquée CVE-2026-42898 (note 9.9/10) : Faille dans Dynamics 365, exploitable par un utilisateur basique Pourquoi c'est urgent ? Même si aucune faille n'est encore exploitée activement, les pirates vont发现和 les utiliser très vite. Plus vous attendez, plus vous êtes en danger. Comment se protéger ? Allez dans Paramètres > Mise à jour et sécurité > Windows Update Cliquez sur Rechercher les mises à jour Installez KB5089549 (Windows 11 24H2/25H2) ou KB5087420 (Windows 11 23H2) Redémarrez votre PC C'est rapide et ça vous protège immédiatement.

31 May 2026 LIRE L'ACTU
⚠️ Black Friday : attention aux fausses promos et aux arnaques Archives Secunews SECUNEWS

⚠️ Black Friday : attention aux fausses promos et aux arnaques

Le Black Friday est devenu un rendez-vous incontournable pour les bonnes affaires, mais aussi un terrain de jeu idéal pour les arnaqueurs et les marchands peu scrupuleux. Chaque année, des milliers d’internautes se font piéger par de fausses promotions, des sites douteux ou des rabais bien moins importants qu’annoncé. Pour profiter réellement des offres, il est essentiel de comprendre comment ces arnaques fonctionnent et comment les éviter. Des chiffres qui donnent le ton Le Black Friday représente désormais plusieurs dizaines de milliards d’euros de dépenses dans le monde, principalement en ligne. Les autorités de contrôle de la consommation reçoivent chaque année des centaines à des milliers de signalements pour : promotions trompeuses (prix de référence gonflés, fausses remises) ; faux sites de vente jamais livrés ; hameçonnage (phishing) et vols de coordonnées bancaires. Ces chiffres montrent que le problème est bien réel, mais aussi qu’avec un peu de vigilance, il est possible de s’en protéger efficacement. 1. Les fausses promotions : l’illusion de la « super affaire » Beaucoup de « remises » du Black Friday ne sont pas de vraies bonnes affaires. Parmi les techniques les plus courantes : Prix de référence gonflé : le prix barré affiché comme « avant » n’a jamais été pratiqué ou seulement pendant quelques jours, juste pour pouvoir annoncer une grosse réduction. « Jusqu’à -70% » trompeur : la remise maximale ne concerne que quelques produits très spécifiques, pendant que la majorité des articles n’ont que -10% ou -15%. Promos permanentes déguisées : certains produits sont en promotion toute l’année, mais rebaptisés « offre Black Friday » pour créer un sentiment d’urgence. La meilleure défense : ne pas se fier uniquement au pourcentage affiché, mais comparer avec le prix pratiqué les semaines précédentes sur d’autres sites. 2. Les faux sites et boutiques éphémères Le Black Friday est aussi l’occasion pour des cybercriminels de lancer de faux sites ultra-attractifs remplis de réductions incroyables. Les risques sont multiples : vous payez, mais ne recevez jamais le produit ; vous recevez une contrefaçon de très mauvaise qualité ; vos coordonnées bancaires sont récupérées pour d’autres fraudes. Conseil clé : évitez les sites inconnus ou très récents, surtout s’ils promettent des remises spectaculaires sur des marques très demandées (smartphones, consoles, produits de luxe…). Avant d’acheter : vérifiez l’URL (adresse du site) et la présence du https ; cherchez des avis sur le marchand (et pas seulement sur son propre site) ; regardez les mentions légales, l’adresse postale et les conditions de retour. Si quelque chose vous semble flou ou bâclé, passez votre chemin. 3. Phishing, faux mails et fausses pubs sur les réseaux Les arnaques ne passent pas uniquement par les sites de vente. Pendant le Black Friday, les escrocs inondent aussi : les boîtes mail (faux mails de transporteurs, banques, grandes enseignes) ; les SMS (colis en attente, offre limitée, lien de suivi) ; les réseaux sociaux (publicités frauduleuses, faux comptes de marques). Le but est souvent de vous faire cliquer sur un lien vers un faux site pour récupérer : vos identifiants de compte client ou de banque ; vos coordonnées bancaires ; ou installer un malware sur votre appareil. Règle d’or : ne cliquez pas directement sur un lien reçu par mail/SMS si l’offre vous semble trop belle. Rendez-vous plutôt sur le site officiel en tapant vous‑même l’adresse. 4. Comment acheter malin sans se faire piéger Voici quelques réflexes simples à adopter : Préparer sa liste à l’avance Notez les produits qui vous intéressent avant le Black Friday et relevez leurs prix quelques jours ou semaines avant. Vous verrez tout de suite si la « promo » est réelle ou maquillée. Comparer systématiquement les prix Utilisez des comparateurs de prix ou vérifiez manuellement sur 2 ou 3 sites connus. Une vraie bonne affaire reste intéressante même face à la concurrence. Privilégier les sites connus et installés Achetez en priorité sur des boutiques que vous connaissez déjà ou sur des acteurs reconnus. Évitez les sites récemment créés, sans historique ni réputation claire. Vérifier les avis… avec recul Trop d’avis 5 étoiles très courts et récents peuvent indiquer de faux commentaires. Méfiez-vous aussi des avis copiés-collés ou traduits approximativement. Sécuriser le paiement Vérifiez la présence du cadenas dans la barre d’adresse et du https, utilisez si possible une carte virtuelle ou un service de paiement intermédiaire (type PayPal) plutôt que de communiquer directement les données de votre carte. 5. Les signaux d’alerte à ne jamais ignorer Quelques indices doivent immédiatement vous mettre en garde : promotions « incroyables » sur un produit très demandé, nettement moins cher que partout ailleurs ; fautes d’orthographe nombreuses, textes maladroits, images floues ou volées ; absence d’adresse postale claire, de mentions légales ou de conditions de retour détaillées ; moyens de paiement limités (virement bancaire, Western Union, crypto uniquement) ; pression artificielle : compte à rebours omniprésent, « seulement 1 article restant », « 300 personnes regardent cette offre ». Si deux ou trois de ces signaux se cumulent, il vaut mieux fermer l’onglet. Une conclusion rassurante : oui, on peut profiter du Black Friday Malgré ces risques, le Black Friday n’est pas à fuir absolument. De nombreuses enseignes sérieuses jouent le jeu et proposent de vraies remises intéressantes, surtout sur l’électronique, l’électroménager ou certains abonnements. En restant vigilant, en évitant les sites inconnus ou récents, et en prenant le temps de comparer les prix, vous pouvez : profiter des réductions réelles ; limiter fortement les risques d’arnaque ; garder le contrôle sur votre budget et vos achats. Le bon réflexe, c’est de considérer chaque « super promo » avec un peu de recul : si une offre semble trop belle pour être vraie, il vaut mieux vérifier deux fois… ou s’abstenir. Acheter moins, mais mieux, reste la meilleure défense contre les pièges du Black Friday.

21 Nov 2025 LIRE L'ACTU
Quelles nouveautés dans le monde de l’IA en 2025 ? Archives Secunews SECUNEWS

Quelles nouveautés dans le monde de l’IA en 2025 ?

L’intelligence artificielle à la pointe en 2025 L’IA est devenue incontournable, avec des plateformes et moteurs toujours plus puissants, accessibles au grand public et transformant les usages. ChatGPT : La version la plus récente de ChatGPT de OpenAI propose une compréhension améliorée du contexte, des réponses plus nuancées, et intègre désormais des capacités multimodales (texte, images, sons). Accessible via API, elle est largement utilisée dans le développement, le support client et la création de contenu. ​ Gemini (Google DeepMind) : Gemini se distingue par sa capacité à générer du code, analyser des données complexes, et exercer un « raisonnement » avancé proche de l’humain. Son intégration dans les outils Google facilite la productivité (Docs, Sheets, Gmail). ​ Perplexity AI : Spécialisé dans la recherche et la synthèse d’informations, Perplexity offre une navigation interactive dans les données web, avec des réponses enrichies de sources citations précises, devenant un incontournable pour l’aide à la décision et l’apprentissage. ​ OpenAI continue d’ouvrir la voie avec des modèles de langage toujours plus performants, et développe par ailleurs des solutions d’image et de vidéo génératives de nouvelle génération, ouvrant la création haut de gamme à tous les utilisateurs.​ Ce qui se prépare dans les mois à venir L’IA reste en pleine explosion, avec des innovations annoncées promettant encore plus de puissance, d’accessibilité et d’intégration. IA multimodale renforcée : Les prochains modèles combineront texte, images, vidéo et sons dans une même interaction, rendant l'IA encore plus intuitive et proche de la pensée humaine. ​ Personnalisation par apprentissage continu : Les IA apprendront en temps réel de vos interactions, s’adaptant finement à vos préférences et façon de penser. ​ Interopérabilité entre IA : La connexion entre différentes IA permettra à chaque système de compléter les forces des autres : par exemple, ChatGPT pouvant s’associer à Gemini pour combiner créativité et logique. ​ Meilleure éthique et transparence : Des outils avancés d’audit et de contrôle des biais seront intégrés, avec un encadrement réglementaire plus strict pour une IA responsable. ​ Intégration renforcée dans la vie quotidienne : Plus d’objets connectés, domotique, et applications professionnelles boostées par l’IA, facilitant la gestion du travail, de la maison, et des loisirs.​ En résumé L’année 2025 fait déjà date dans l’histoire de l’intelligence artificielle. L’IA se caractérise actuellement par : des modèles de langage puissants et multimodaux, une personnalisation accrue, une interaction plus naturelle, et une intégration dans des écosystèmes variés. Les mois à venir devraient voir une accélération de la collaboration entre différents systèmes IA, une montée en puissance de l’éthique technologique, et une démocratisation renforcée, pour rendre l’IA utile, fiable, et omniprésente. Restez connectés, l’intelligence artificielle ne cesse d’évoluer et de transformer notre quotidien.

18 Nov 2025 LIRE L'ACTU
Quelles nouvelles fonctionnalités sur Whatsapp? Archives Secunews SECUNEWS

Quelles nouvelles fonctionnalités sur Whatsapp?

Des innovations déjà disponibles En 2025, WhatsApp a accélèré le rythme des nouveautés pour rendre la messagerie plus intelligente, personnalisée, et ouverte. Aide à la rédaction avec l’IA : Grâce à la fonction « Writing Help », WhatsApp propose des reformulations de messages (pro, humour, bienveillant) selon le contexte, afin que vos échanges gagnent en nuance et en clarté. L’assistant IA repose sur la technologie Meta, et garantit une confidentialité locale sur l’appareil. ​ Traduction intégrée des messages : Désormais, la traduction d’un message reçu est automatique sur iOS (plus de 19 langues) comme sur Android (6 langues, extension prévue). Il suffit d’un appui long puis de choisir « Traduire » : le texte converti reste disponible même hors connexion. Sur Android, le fil entier peut être traduit automatiquement. ​ Live Photos & photos animées : À mi-chemin entre vidéo et GIF, WhatsApp permet d’envoyer des Live Photos ou photos en mouvement avec du son. Pratique pour transmettre une ambiance ou un moment fort, et désormais disponible pour tous. ​ Nouvelles options de statuts : Partagez des mises à jour enrichies, ajoutez des autocollants interactifs (question sticker), et gardez la main sur la confidentialité (contrôle des partages de statuts). ​ Amélioration de la gestion des groupes : Nouvel outil pour « mentionner tout le monde » d’un seul geste, sans besoin de taguer chaque membre individuellement, afin de ne louper aucun message important dans les groupes actifs.​ Les fonctionnalités à venir Mais WhatsApp ne compte pas s’arrêter là… Voici ce qui vous attend prochainement : Discussions inter-applications : WhatsApp s’ouvre aux « applications tierces ». À l’avenir, il sera possible de converser, via WhatsApp, avec des contacts utilisant d’autres messageries — une révolution pour l’interopérabilité, d’abord en Europe (Digital Markets Act). Vos chats WhatsApp peuvent fusionner, ou rester séparés, et la confidentialité reste garantie sur l’essentiel des données. ​ Fils de conversation (« threads ») : Pour ne plus perdre le fil, chaque réponse à un message créera un fil partagé. Pratique dans les groupes où plusieurs discussions s'entremêlent ! ​ Pseudos uniques : Exit l’identification unique par numéro ! WhatsApp prépare l’arrivée de vrais pseudos (lettres, chiffres, points, underscore), avec système de réservation et protection contre l’usurpation. ​ Recherche avancée : Il deviendra possible de retrouver une conversation de groupe non plus seulement par son nom, mais aussi par le nom d’un membre. ​ Personnalisation par IA : Création d’arrière-plans et de thèmes générés par Meta AI, pour des chats visuellement uniques et adaptés à votre humeur. ​ Nouveau système anti-arnaque : Lutte renforcée contre les spams et comptes frauduleux, appuyée par des partenariats technologiques (OpenAI) et des suppressions de masse.​ À retenir En 2025, WhatsApp ne se contente plus de petites améliorations. L’année marque une rupture avec : la traduction multilingue instantanée, l'aide rédactionnelle IA, la personnalisation avancée, la gestion simplifiée des groupes, et surtout, un pas franchi vers la messagerie multiplateforme. Restez attentif : de nouvelles surprises pourraient encore arriver dans les prochains mois, pour une expérience plus riche et connectée que jamais.​

17 Nov 2025 LIRE L'ACTU
Les Actu's de la semaine ! Archives Secunews SECUNEWS

Les Actu's de la semaine !

Cette semaine, plusieurs failles de sécurité majeures ont été découvertes, mettant en danger des systèmes critiques dans les domaines des réseaux sociaux, de la téléphonie, des systèmes d’exploitation, de la sécurité informatique, de l’intelligence artificielle, des logiciels et des services de streaming. Réseaux sociaux Le réseau social décentralisé BlueSky connaît un afflux d’utilisateurs fuyant les grands réseaux traditionnels. Cependant, cette plateforme a été la cible d’attaques de désinformation sophistiquées, notamment orchestrées par des groupes russes. Ils exploitent les faiblesses des systèmes de modération peu matures pour diffuser massivement de fausses informations, ce qui pose un vrai défi pour la confiance des utilisateurs et la stabilité de la plateforme. Téléphonie Au Royaume-Uni, un système a été mis en place pour bloquer automatiquement les appels provenant de numéros usurpés, c’est-à-dire des numéros de téléphone copiés ou falsifiés par des fraudeurs. Cette mesure aide à réduire les escroqueries téléphoniques où les criminels se font passer pour des banques ou des services officiels afin de soutirer des informations personnelles sensibles. Systèmes d’exploitation Une faille critique référencée CVE-2025-59287 affecte le service Windows Server Update Services (WSUS), un composant clé utilisé par de nombreuses entreprises pour gérer leurs mises à jour. Cette vulnérabilité se trouve dans un mécanisme appelé désérialisation non sécurisée. Concrètement, WSUS traite des données envoyées par le réseau, mais ne vérifie pas correctement ces données avant de les utiliser. Un attaquant distant peut envoyer des données spécialement conçues pour manipuler ce processus et ainsi exécuter un code malveillant à distance, avec les mêmes privilèges système que WSUS. Cela signifie qu’il peut prendre le contrôle complet du serveur sans aucune interaction de l’utilisateur. La faille est très grave car elle concerne tous les serveurs Windows de 2012 à 2025 avec WSUS activé, est exploitée activement depuis fin octobre, et permet d’installer des programmes malveillants cachés (comme des webshells), de collecter des données sensibles du réseau et d’établir des connexions persistantes pour un contrôle à distance. Microsoft a dû publier un correctif d’urgence et recommande de bloquer les ports réseau 8530 et 8531 pour limiter l’exposition en attendant le patch. Sécurité informatique L’entreprise F5 Networks, spécialisée dans les équipements de gestion du trafic réseau, a subi une fuite de son code source critique pour son produit BIG-IP. Cela signifie que des hackers ont volé des informations précieuses sur des failles pas encore corrigées, ce qui peut servir à lancer des attaques très ciblées sur des infrastructures sensibles, notamment dans les entreprises et les administrations. Cette fuite accroît le risque d’attaques de masse dans les semaines à venir. Intelligence artificielle OpenAI est au centre d’une polémique après que son intelligence artificielle capable de générer des vidéos ultra-réalistes ait produit des représentations de personnalités décédées sans leur consentement ni celui de leurs familles. Cette technologie, qui peut reproduire des voix et images très fidèles, pose un grave problème éthique et juridique, notamment sur le respect de la mémoire, la manipulation de l’opinion et la protection des données personnelles. OpenAI travaille à limiter ces abus, mais la question de la régulation légale reste ouverte. Logiciels Dans le secteur médical, un logiciel clé appelé Weda a été victime d’une cyberattaque, mettant en péril les données confidentielles de nombreux professionnels de santé. Ce type d’attaque est particulièrement grave, car ces données sont sensibles et soumises à des règles strictes de confidentialité, et leur fuite ou modification peut avoir des conséquences lourdes sur la prise en charge des patients. Services de streaming Les plateformes de streaming comme Netflix, Prime Video, et Disney+ font face à une augmentation des activités de piratage, avec l’apparition de nouveaux sites illégaux qui proposent gratuitement des films et séries, souvent en contournant les protections mises en place. Cette situation pèse lourdement sur les revenus des producteurs, fournisseurs et artistes, menaçant la pérennité économique du secteur.

16 Nov 2025 LIRE L'ACTU
Fin de partie pour l’IPTV sauvage en Europe Archives Secunews SECUNEWS

Fin de partie pour l’IPTV sauvage en Europe

La lutte contre les services IPTV illégaux s’intensifie à travers l’Europe. Diffusion massive de chaînes piratées, reventes d’abonnements “low cost” et serveurs dissimulés à l’étranger : les autorités européennes redoublent d’efforts pour mettre fin à un marché parallèle qui représente des centaines de millions d’euros de pertes pour le secteur audiovisuel. Une coordination européenne inédite Sous l’impulsion de la Commission européenne, une série d’opérations coordonnées vient de cibler les principaux réseaux de diffusion pirate. Avec le soutien d’Europol et d’Eurojust, l’initiative “Block Piracy” permet désormais de couper en urgence les flux IPTV identifiés et de saisir les serveurs à la source. Plusieurs plateformes, hébergées dans différents pays membres, ont ainsi été démantelées au cours des derniers mois. Bruxelles veut faire de cette stratégie commune un modèle de référence pour l’ensemble du marché numérique européen. La France muscle son arsenal contre les revendeurs En France, l’Arcom veut frapper vite et fort. Grâce à un cadre légal renforcé, les autorités peuvent désormais ordonner le blocage immédiat des sites et applications diffusant des chaînes sans autorisation. Les forces de l’ordre s’attaquent aussi au commerce parallèle des abonnements IPTV, souvent relayés sur les réseaux sociaux ou via des box illégales. Les enquêteurs observent une professionnalisation croissante de ces réseaux, capables de générer d’importants profits en toute discrétion. Plusieurs interpellations récentes illustrent cette nouvelle approche plus offensive. En Belgique, la justice durcit le ton La Belgique, elle aussi, multiplie les coups de filet. Sous la coordination de la police fédérale et de la SABAM, des opérations conjointes ont conduit à la fermeture de plateformes frauduleuses et à l’arrestation de distributeurs locaux. Le gouvernement mise sur la répression judiciaire : les peines encourues peuvent atteindre cinq ans de prison et plusieurs dizaines de milliers d’euros d’amende. En parallèle, une campagne d’information vise à rappeler que l’usage d’un service IPTV non autorisé reste illégal, même pour l’utilisateur final. Course contre la montre technologique Face à ces mesures, les acteurs du piratage s’adaptent en permanence : serveurs déplacés à l’étranger, flux chiffrés, paiements anonymes… Les autorités misent sur de nouveaux outils de détection automatisée basés sur l’intelligence artificielle et l’analyse des réseaux. La bataille contre l’IPTV illégale s’annonce longue, mais l’Europe semble décidée à ne plus laisser ce marché souterrain prospérer

07 Nov 2025 LIRE L'ACTU
Qu’est-ce que les "slops", cette vague de photos créées par IA qui pollue Internet ? Archives Secunews SECUNEWS

Qu’est-ce que les "slops", cette vague de photos créées par IA qui pollue Internet ?

Des sculptures faites avec des baguettes de pain, des oignons, des défilés de chats habillés en costume trois-pièces, etc…, vous ne rêvez pas, ces images existent bien et ont été créées grâce à l’intelligence artificielle. Elles ont même un nom, le "slop". Ce terme est utilisé pour qualifier tous les contenus médiocres générés par l’IA et présents sur Internet. Inoffensive au premier coup d’oeil, leur création est en fait un piège pour les internautes un peu crédules. Alors que le premier sommet de l’IA se tenait à Paris et que le mardi 11 février 2025 était le "Safer Internet Day", journée dédiée à la pédagogie sur la sécurité des pratiques en ligne, Croire tout ce que l’on voit… Des images qui font sourire tellement elles paraissent grotesques. Mais qui semblent réelles pour certaines personnes derrière leur smartphone ou leur ordinateur. "Ces images de mauvaises qualités existent depuis un moment, c’est juste qu’on n’avait pas remarqué le problème. Avant on pensait juste que c’était trop beau pour être vrai. Ce qui est dangereux c’est qu’il y a une efficacité exponentielle des contenus et les images se sont améliorées". Les réseaux sociaux comme Facebook et TikTok pullulent de fausses images, et ces deux plateformes ne sont pas choisis au hasard. Utilisées par les boomers pour le premier et par les ados pour le second, ces deux publics sont les plus manipulables. " Ils vont avoir tendance à croire tout ce qui peut conforter leur croyance". Sur Facebook, en regardant le contenu du compte Faithful, on peut voir des enfants mignons, des vieilles dames dans leur potager rempli de choux, des photos d’un couple à 50 ans d’écart… L’objectif de ces pages est de susciter un sentiment, bon ou mauvais chez les plus âgés, pour les pousser à aimer l’image, à la commenter ou la partager dans le but de faire venir les marques. Le danger est donc de bourrer le crâne des internautes de fausses informations et de fausses images. "Les images peuvent manipuler les gens très crédules. Les photos sont faites à la va-vite mais certains peuvent y croire quand même." Si je regarde les réseaux sociaux de mes parents, je peux directement voir les "slop" mais eux n’ont pas l’oeil pour débusquer les images générées par l’intelligence artificielle. Peut-être qu’ils manquent un peu d’éducation à la technologie et aux fake news. Il faut leur apprendre les dangers. Mais une fois qu’ils sont devant l’écran les réflexes peuvent être différents. Fixez bien les yeux Devons-nous surfer sur Internet avec plus de prudence ? L’IA se perfectionne de jour en jour. Le temps où les logiciels n’arrivaient pas à reproduire les mains des humains est déjà révolu. "Sur les photos et les vidéos je regarde souvent les pupilles et les yeux pour voir si c’est une fausse image ou pas. Mais problème, Les IA évoluent très rapidement, même tous jours." Alors quelles solutions pour se protéger ? Il faut faire confiance à la personne qui a publié l’image. Un journaliste par exemple ne va pas mentir, il aurait trop à perdre , il faut appuyer sur le besoin de vérifier toutes les informations que nous donne l’intelligence artificielle. Il faut tout vérifier quand on utilise une IA. Les informations et les images ne sont pas toutes sourcées ou elles sont fausses. Alors après avoir utilisé ChatGPT, pensez bien à vérifier plusieurs fois d’où viennent les informations, et les images.

19 Feb 2025 LIRE L'ACTU
Saviez-vous, que le Bluetooth tient son nom d'un roi viking ? Archives Secunews SECUNEWS

Saviez-vous, que le Bluetooth tient son nom d'un roi viking ?

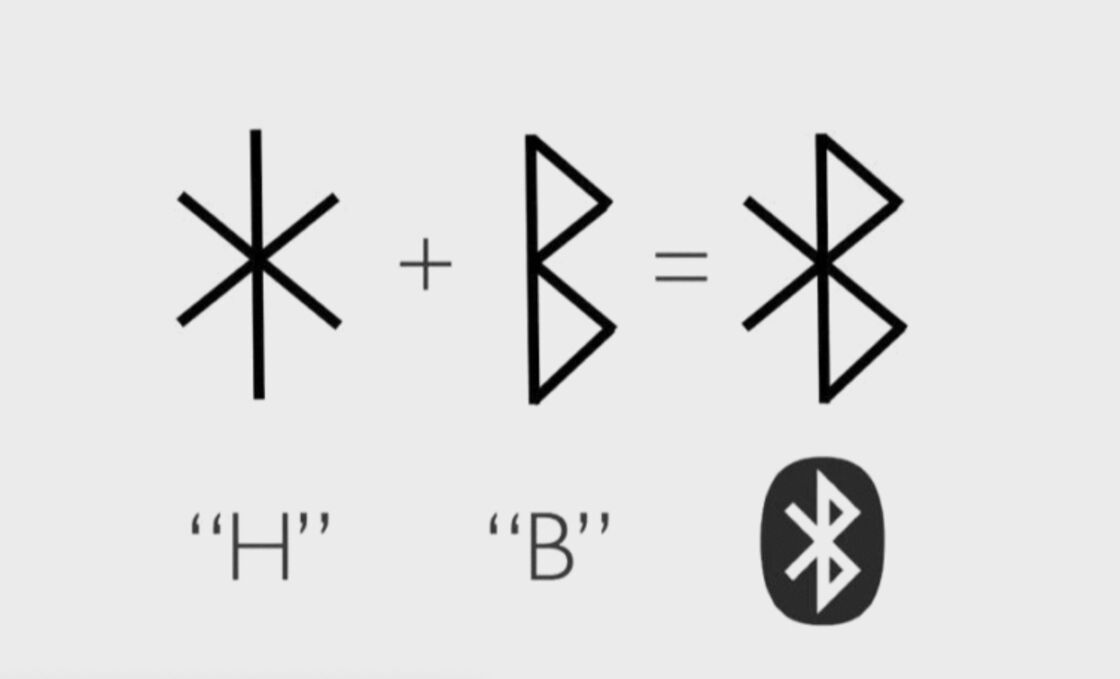
Bluetooth, un drôle de nom qui s’est imposé dans nos vies, mais dont vous ignorez peut-être l’origine… Vous l'activez tous les jours sur vos téléphones, vos ordinateurs, vos tablettes… Saviez-vous que ce mot de Bluetooth, présent dans nos vies depuis plus de 20 ans, vient d’un roi viking du Xe siècle qui avait les dents gâtées ? "Il s’appelait Harald Blåtand, “bla” c’est bleu et “tand” c’est dent, donc Harald à la dent bleue, en anglais bluetooth. Ce roi avait comme particularité d’avoir une dent gâtée donc bleu gris foncé, son surnom", explique Pierre Mounier-Kuhn, historien de l’informatique. Un nouveau projet informatique Deux ingénieurs de chez Intel et Ericsson boivent un verre à Toronto. Ils travaillent sur un projet de grande ampleur qui réunit IBM, Intel, Ericsson, Nokia et Toshiba. À ce moment-là, Nokia et Ericsson, entreprises nordiques, sont des moteurs dans le milieu informatique, comme Intel, IBM et Toshiba. Sous l'impulsion d'Ericsson, ces cinq entreprises développent une technologie permettant la communication entre appareils. Alors qu'ils sont en pleine recherche d'un nom pour ce projet, les deux collègues discutent d'une passion commune : l'histoire. L'un deux vient de finir la lecture d'un livre sur une guerre viking et il a été marqué par un personnage en particulier… Le roi danois Harald Blåtand, connu pour avoir impulsé la conversion du Danemark au christianisme. "Ce roi était connu pour avoir unifié les royaumes du Danemark, de Norvège et différentes tribus qui jusque-là passaient leur temps à s’entretuer. Il est un roi unificateur de tribus adverses et l’idée du Bluetooth, bien sûr, était de permettre l’intercommunication d’appareils différents qui normalement étaient incompatibles", résume l'historien. Un roi unificateur pour une technologie de communication Un roi puissant et unificateur, qui rappelle aux deux collègues leur projet... Comme Harald Bluetooth, ils veulent unir des éléments différents, ici pas des peuples mais des technologies qu'ils veulent faire communiquer. "J’ai pensé que ça ferait un nom de code génial pour le programme. J’ai créé un PowerPoint avec un visuel de la pierre runique où le roi Harald tient un téléphone dans sa main et un ordinateur dans l’autre" explique Jim Kardach, ingénieur chez Intel. D’abord nom de code, Bluetooth devait être remplacé par "RadioWire" ou "PAN, Personal Area Network". Mais l’équipe de communication décide de garder Bluetooth. Le logo s’inspire de l'alphabet runique, utilisé par les peuples scandinaves et germaniques de la fin de l'Antiquité au Moyen Âge. Ils y piochent les initiales du roi danois Harald Blåtand, qui s’unissent pour former le célèbre symbole. "Un nom comme Bluetooth, à partir duquel on peut raconter même une petite histoire et identifier visuellement un héros, un viking, un guerrier et un personnage historique à la fois, comporte un avantage par rapport aux autres marques et noms de technologies. Pas mal de gens ont commencé à s'intéresser, à travers la bande dessinée ou des films d'heroic fantasy, aux exploits des vikings, aux explorations des drakkars venus de Scandinavie, etc… Il y a un côté romantique dans ce folklore qui a fonctionné surtout chez les jeunes garçons qui étaient la cible principale de ce genre de technique", décrit l'historien Pierre Mounier-Kuhn. Souvent vu comme sanglants, barbares ou colonisateurs, les Vikings sont, ces dernières années, davantage mis en avant pour le côté loyauté, courage, prise de risque, honneur. Des codes de conquête, de domination, de loyauté qui sont des marqueurs du marketing des géants du web depuis plusieurs années. "Il y a bien une dimension politique parce que Bluetooth, “Halard à la dent bleue”, il a unifier les royaumes et la technique Bluetooth ne se contente pas de mettre en communication des appareils très différents, elle a aussi représenté l’effort conjoint de différents groupes, de différentes très grandes sociétés du numérique qui ont travaillé ensemble pour se mettre en communication", conclut l'historien. La norme Bluetooth sort officiellement en 1998 et les premiers portables Bluetooth sont conçus par Ericsson en 1999. Une technologie novatrice qui facilite l’utilisation de tous les appareils numériques, encore aujourd’hui.

18 Aug 2024 LIRE L'ACTU
Attention si vous utilisez WhatsApp, le stockage supplémentaire va devenir payant dans Google Drive Archives Secunews SECUNEWS

Attention si vous utilisez WhatsApp, le stockage supplémentaire va devenir payant dans Google Drive

Les informations et l’entièreté de vos conversations sur cette application sont conservées sur un Google Drive. La capacité de stockage de ces informations n’a jamais eu de limite mais cette règle devrait changer dans peux de temps. L’entreprise Google aurait décidé de mettre un terme à cet accord avec "Meta" et aurait décidé de limiter cette capacité de stockage. Quel impact cela peut-il avoir sur votre utilisation de Whats App ? Tout dépend justement de votre consommation et de vos préférences. Si vous échangez beaucoup de contenus lourds en données comme des vidéos ou de nombreuses photos ou si vous souhaitez garder beaucoup d’anciennes conversations remplies de messages, vous serez directement impactés par ce changement. Vous dépasserez alors relativement vite la limite imposée par le Google drive. Google va proposer un abonnement pour les personnes désireuses d’utiliser Whats App et leur donnée de façon plus conséquente en payant 2,99 euros par mois pour disposer d’un stockage supplémentaire. Deux choix s’offrent maintenant à vous: Trier vos données pour en garder le moins possible inutilement Créer un deuxième compte Google relié à votre compta WhatsApp et gagner, 15go de plus. Que pouvons-nous faire avec la sauvegarde WhatsApp dans Google Drive ? La seule chose que vous pouvez faire est de supprimer la sauvegarde WhatsApp, de désactiver la fonction permettant de les créer ou de la restaurer sur un nouvel appareil, rien d'autre. La sauvegarde de WhatsApp sur Google Drive n'a qu'un seul but réel, être restaurée lorsque vous en avez besoin. Vous ne pouvez pas télécharger vos messages et ils sont totalement inaccessibles (ils sont cryptés). Vous ne pouvez rien faire d'autre avec. Si vous cliquez sur Options, vous ne verrez que ces options, dans ce cas uniquement la fonction de déconnexion. La sauvegarde est stockée sur Google Drive grâce à l'accord passé entre WhatsApp et Google pour qu'il en soit ainsi jusqu'à présent, mais il n'y a aucun moyen pour l'utilisateur de télécharger la sauvegarde et de la manipuler par lui-même.

03 Feb 2024 LIRE L'ACTU
Méfiez vous des images prétendant être celles du tsunami au Japon du 1.1.2024 Archives Secunews SECUNEWS

Méfiez vous des images prétendant être celles du tsunami au Japon du 1.1.2024

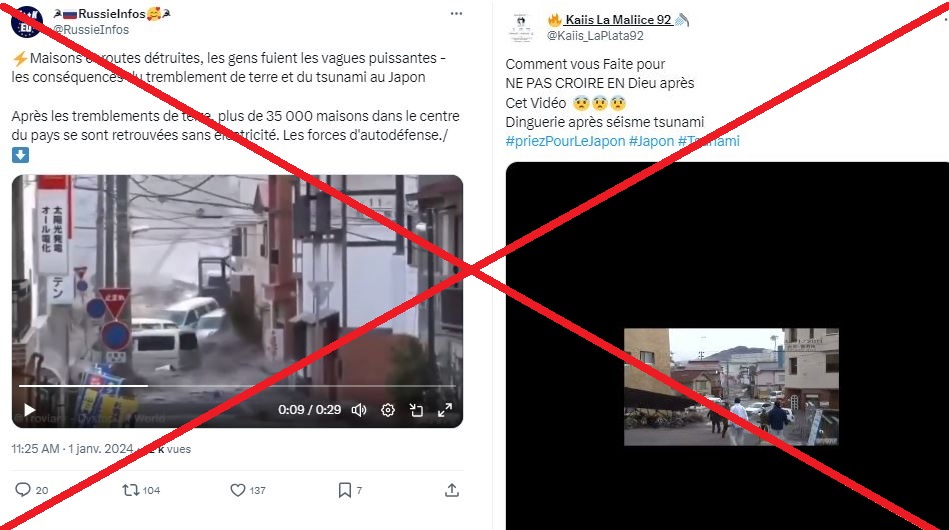
Des images prétendant être celles du tsunami au Japon (1.1.204) sont relayées sur les réseaux sociaux. La plupart sont des vidéos datant de 2011. Sur l’une d’entre elles, postée sur X (ex-Twitter) et visionnée des millions de fois, on distingue des bateaux amarrés s’écraser violemment contre l’enceinte d’un port, puis des vagues gigantesques et noirâtres submerger une route, emportant tout sur leur passage. Ces images sont bien réelles. Sauf qu’elles datent du 11 mars 2011, date à laquelle un tremblement de terre d’une magnitude 9,1 avait ravagé le Japon. Il avait engendré un tsunami dont certaines vagues avaient atteint plus de 30 m, parcourant jusqu’à 10 km à l’intérieur des terres. Une autre vidéo, filmée caméra à la main, montre des courants puissants s’engouffrer dans les rues étroites d’une ville, les voitures brinquebalent d’un côté à l’autre de la rue. Les passants se réfugient dans les rues surélevées, certains poussant des cris de terreur. Ces images, abondamment repostées, souvent sans précision de la date, ont également été filmées lors du tsunami de 2011. Après le séisme du 1 janvier 2024, de nombreuses images décontextualisées ou appels aux dons frauduleux ont été partagés, poussant même la télévision publique japonaise (NHK) à mettre en garde contre "les fake news qui circulent en cette période de catastrophe alors que les gens cherchent à s'informer" alors que l'archipel nippon est hanté par le souvenir du terrible séisme de 2011. "Cela pourrait semer la confusion dans les zones sinistrées et entraver les opérations de sauvetage", a regretté NHK dans un communiqué publié le jour du séisme.

05 Jan 2024 LIRE L'ACTU
Vous avez l'IPTV ? un nouvel outil va permettre d’identifier les pirates Archives Secunews SECUNEWS

Vous avez l'IPTV ? un nouvel outil va permettre d’identifier les pirates

Comment lutter contre les IPTV illégales ? Cette question taraude les diffuseurs qui regardent avec angoisse ces plateformes prendre de l’ampleur. En la matière, le service de streaming sportif DAZN vient d’annoncer une mesure redoutable dans le cadre de la lutte contre le piratage. Ce qu’il fallait à DAZN, c’est un moyen de facilement et efficacement identifier son propre contenu. Et c’est exactement ce que le réseau a décidé de mettre en place. Tout comme le contenu généré par une IA est accompagné d’un filigrane permettant de facilement l’identifier, il en sera ainsi désormais de même pour les programmes diffusés par DAZN. Un filigrane imperceptible et invisible, mais qui sera bien présent et qui sera unique à la chaîne, lui permettant ainsi de pouvoir retrouver toute diffusion illégale de son propre contenu, et ainsi de pouvoir bloquer et appréhender les coupables. Pour obtenir ce résultat, DAZN n’est pas seul. En effet, c’est avec l’aide de la société néerlandaise "Irdeto", consacrée à la cybersécurité, que cette idée a pu se concrétiser. Irdeto est spécialisé sur la question de la protection du contenu diffusé sur les services de TV digitales et de Streaming, et dispose donc d’une grande expérience autour de l’IPTV et de la lutte contre celle-ci. Pour rappel, si les consommateurs d’IPTV ne risquent pour l’instant pas encore grand-chose, il n’en est pas du tout de même pour les diffuseurs qui encourent de lourdes peines d’amende et de prison. Et dans certains pays, comme l’Italie, qui est particulièrement acharnée dans sa lutte contre la pratique, la relative impunité du consommateur commence elle aussi à être mise en cause. Le pays a par ailleurs récemment voté une loi visant à mettre au point un système lui aussi particulièrement ambitieux de lutte contre ce qui est perçu comme un fléau. Théoriquement, en Belgique, le consommateur d’IPTV encourt une peine de 5 ans de prison et des amendes allant de 500 à 100.000 euros. Dans la pratique toutefois, aucune peine de ce type n’a été donnée à ce jour.
22 Oct 2023 LIRE L'ACTU
Quels smartphone Samsung ne recevront pas la mise à jour Android 14 ? Archives Secunews SECUNEWS

Quels smartphone Samsung ne recevront pas la mise à jour Android 14 ?

La version Android 14, aussi appelée One UI 6, ne sera pas proposée pour tous les téléphones de la marque. En effet, au-delà de 3 ans d’ancienneté, les nouvelles modifications du système d’exploitation ne sont plus proposées. Cette année, Android 14 sera officiellement appelé simplement Android 14. Cependant, Google s’en tient toujours à ses noms de dessert en interne. Même s’ils ont abandonné cela à partir d’Android 10 en 2019. Cette année, Google utilise la lettre U pour les noms de dessert. Quel est le nom du dessert pour U ? Eh bien, selon 9to5Google, il a été rapporté que Google l’appelle Upside Down Cake. Mais vous n’entendrez probablement jamais ce nom de la part de Google. Sortie d’Android 14 : entre août et septembre 2023 Liste des téléphones qui ne recevront pas la nouvelle version sont les suivants, selon le Daily Mirror : Galaxy S10 Lite – Galaxy S20 FE – Galaxy S20 / Galaxy S20+ / Galaxy S20 Ultra – Galaxy Note 10 Lite – Galaxy Note 20 / Galaxy Note 20 Ultra – Galaxy Z Flip (LTE/5G) – Galaxy Z Fold 2 – Galaxy A22 (LTE/5G) – Galaxy A32 (LTE/5G) – Galaxy A51 – Galaxy A71 – Galaxy Tab A8 – Galaxy Tab A7 Lite – Galaxy Tab S6 Lite (2020) – Galaxy Tab S7 / Galaxy Tab S7+. Les appareils suivants recevront une mise à jour gratuite de la part de Samsung: Galaxy S23 Ultra – Galaxy S23+ – Galaxy S23 – Galaxy S22 Ultra – Galaxy S22+ – Galaxy S22 – Galaxy S21 FE – Galaxy S21 Ultra – Galaxy S21+ – Galaxy S21 – Galaxy Z Fold 4 – Galaxy Z Flip 4 – Galaxy Z Fold 3 – Galaxy Z Flip 3 – Galaxy A73 – Galaxy A72 – Galaxy A53 – Galaxy A52 (A52 5G, A52s) – Galaxy A54 – Galaxy A34 La nouvelle version d’Android 14 est prévue avec les améliorations suivante: Passkeys: Les passkeys, clés virtuelles permettant de se passer des mots de passe, seront nativement supportées par Android 14. Selon Google, cette technologie assure une meilleure cybersécurité et elle est plus simple d’utilisation que les mots de passe. Appels par satellite: Android 14 va permettre à ses utilisateurs de passer des appels via satellite. Cette fonction sera réservée aux appels d’urgence, notamment dans les zones blanches, c’est-à-dire là où le signal ne passe pas, comme la haute mer, la montagne, les forêts et les déserts. Plus d’applications obsolètes: Des applications obsolètes, qui ne reçoivent donc plus de mise à jour de sécurité, sont encore présentes sur les plateformes de téléchargement. Android 14 va mieux protéger les utilisateurs contre ces nids à virus en les bloquant. Webcams: Avec Android 14, il sera possible d’utiliser son smartphone comme webcam pour son ordinateur. Cette fonction existe déjà sur les appareils Apple. Cela peut s’avérer pratique pour passer des appels vidéo ou participer à des visioconférences lorsque la webcam de son ordinateur ne fonctionne pas ou simplement s’il n’en est pas équipé. Autorisations: L’autorisation d’accéder aux photos de la galerie pour les applications sera revue. L’utilisateur pourra choisir de donner accès à toute la galerie, de ne pas en donner du tout ou désormais de sélectionner certaines photos. Gestion du double SIM: Android 14 offrira une gestion plus poussée du double SIM pour les smartphones équipés de deux ports de carte SIM. Lorsque la fonction sera activée, le système va automatiquement sélectionner le réseau le plus performant sans intervention de l’utilisateur. Clonage d’applications: Déjà présente sur certaines surcouches, la fonction de clonage d’applications sera disponible désormais sur Android 14. Cette fonction permet de copier une application et de l’installer deux fois. Cela peut s’avérer pratique, notamment lorsque l’utilisateur possède plusieurs comptes pour une même application

22 Mar 2023 LIRE L'ACTU
Coup de filet dans le milieu pédopornographique a eu lieu cette semaine en France Archives Secunews SECUNEWS

Coup de filet dans le milieu pédopornographique a eu lieu cette semaine en France

La police a placé en garde à vue 48 hommes soupçonnés d'avoir téléchargé et consulté des photos et vidéos pédopornographiques. Les interpellations ont eu lieu partout en France entre lundi 14 novembre 2022 et ce mercredi 16 novembre 2022. Parmi les suspects figurent des élus locaux, le plus jeune a 26 ans, le plus âgé a 79 ans. Un vaste coup de filet dans le milieu pédopornographique a eu lieu cette semaine en France avec les interpellations de 48 hommes soupçonnés d’avoir consulté des images et vidéos pornographiques mettant en scène des enfants. Et d’en avoir conservé des centaines, voire des milliers sur leurs ordinateurs. L'opération, coordonnée par l'Office central pour la répression des violences aux personnes (OCRVP), a mobilisé plusieurs services de police judiciaire en métropole depuis lundi, a expliqué une source proche du dossier, qui précise que ces 48 personnes n’ont pas de lien entre elles (il ne s’agit donc pas d’un réseau). C’est la 3e année qu'une telle opération est menée par l'OCRVP. A l'automne 2020, 61 personnes avaient été interpellées. Et l'année dernière : 49". "Les personnes placées en garde à vue sont "Monsieur Tout-le-Monde". Il n'y a pas de profil-type, ce sont des chômeurs, des retraités, des ouvriers, des cadres et même un fonctionnaire de l'Éducation nationale, et ce sont massivement des quadragénaires, voire des quinquagénaires. Par ailleurs, aucune région ne se démarque particulièrement; ces interpellations ont eu lieu dans des grandes villes comme dans des petites communes" Des élus locaux figurent également parmi les interpellés. Pour l'heure, ces hommes sont soupçonnés de consommation de "contenus illégaux de mineurs" mais les gardes à vue, menées sous l'autorité de plusieurs parquets, devront déterminer s'ils ont commis "des choses plus graves", comme des agressions sexuelles ou des viols, précise-t-on. De nombreux supports numériques ont été saisis : clés USB, ordinateurs, disques durs… et sont en cours d'analyse. Voir aussi: (vidéo) Les prédateurs du Net.

17 Nov 2022 LIRE L'ACTU
Baptisée HV-001, cette super-car a été imaginée par un ordinateur Archives Secunews SECUNEWS

Baptisée HV-001, cette super-car a été imaginée par un ordinateur

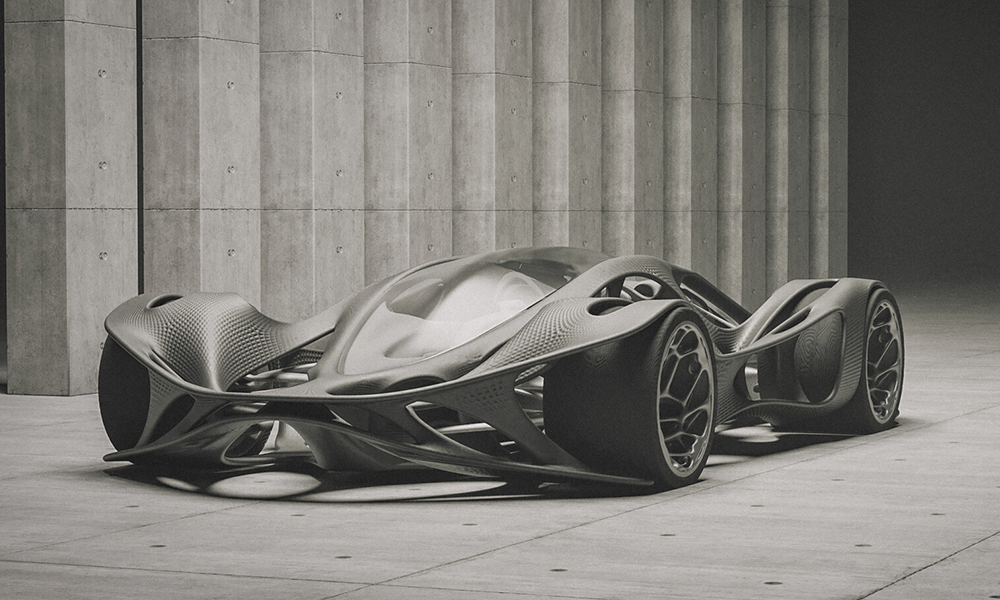
Baptisée "HV-001", cette super-car conçue par le designer Ayoub Ahmad utilise des techniques de design génératif qui permettent à des algorithmes de générer automatiquement plusieurs alternatives du même projet. Cette supercar est une hybride. Elle est équipée d’un moteur V8 biturbo combiné à deux moteurs électriques sur l’essieu avant, soutenus par des super condensateurs pour améliorer l’efficacité et maintenir des performances élevées », peut-on lire sur le site du "concours Car Render Challenge 2021 for 3D Artists" auquel Ayoub Ahmad a participé. Si HV-001 est encore loin de devenir une vraie voiture qui roule (elle risque d’ailleurs de ne jamais voir le jour) ce type de concept permet d’entrevoir un futur pas si lointain. Surtout, elles montrent les champs des possibles ouverts par les IA (Intelligence Artificiel) dans le design automobile. Face à la machine, l’homme a quand même un peu de souci à se faire. Plus d’infos sur le site officiel.(anglais)

16 Mar 2022 LIRE L'ACTU
Les utilisateurs des services illégaux IPTV vont faire face à des écrans noirs! Archives Secunews SECUNEWS

Les utilisateurs des services illégaux IPTV vont faire face à des écrans noirs!

La semaine dernière, l’UEFA a salué une nouvelle décision du tribunal judiciaire de Paris. À la demande de Canal + et beIN Sport, la Justice va pouvoir obliger les fournisseurs d’accès internet à bloquer les sites pirates qui diffusent illégalement les matches de Ligue des champions. Canal + et beIN Sports, qui diffusent la Ligue des Champions, ont obtenu une ordonnance du tribunal judiciaire de Paris qui oblige les fournisseurs d’accès à internet de « bloquer l’accès aux sites web frauduleux, qui mettent à disposition des flux illégaux et non autorisés de matches de Ligue des champions ». Au même moment, Canal + a obtenu le blocage de plusieurs sites diffusant illégalement le Top 14, le championnat français de Rugby. « C’est une avancée majeure dans la lutte contre le piratage audiovisuel en France et l’ARCOM fait un excellent travail », a souligné dans les colonnes de l’Equipe Céline Boyer, responsable de la protection des contenus au sein du groupe Canal+.

23 Feb 2022 LIRE L'ACTU
QR Code détournés aux bornes de parking Archives Secunews SECUNEWS

QR Code détournés aux bornes de parking

Aux États-Unis, les forces de l'ordre tirent la sonnette d'alarme concernant les parcmètres. Un rappel rapide Les QR Codes, (Quick Response) sont des codes-barres carrés, scannés par votre smartphone pour effectuer diverses tâches. Si vous utilisez des applications d'authentification sur votre mobile, vous avez presque certainement dû en scanner une pour configurer 2FA pour les sites Web que vous utilisez. De même, ces codes peuvent être trouvés dans la rue, dans les tests covid, dans les entreprises ou à peu près partout où vous pouvez penser. Récemment, des hammeçonneurs ont détournés le R code de parking, cherchant à s'emparer des détails de paiement. Sonnez l'alarme QR Cette attaque particulière semble s'être produite sur une période d'au moins quelques semaines, plusieurs comptes Twitter des forces de l'ordre y faisant référence comme suit : https://twitter.com/Austin_Police/status/1478122920371232770 L'escroquerie dite "payer pour se garer" consiste à placer de faux autocollants de code QR sur les parcmètres, incitant les gens à payer en utilisant le code. Au début, je ne savais pas s'ils plaçaient de faux autocollants sur de véritables avis de code QR de paiement ou s'il s'agissait également de faux avis. Il s'agit d'un véritable avis de « stationnement payant par application » imprimé avec le faux autocollant de code QR placé dans le coin inférieur droit. Il s'agit d'un travail dont la conception globale donne l'impression qu'il est censé être là. Du scan au phishing Une fois scannées, les victimes potentielles sont dirigées vers un faux site Web de « parking payant rapide ». À partir de là, la collecte des détails de paiement n'est plus qu'à quelques clics. On ne sait pas quel niveau de détails personnels sont pris avec la carte, mais au strict minimum, nous nous attendons à des choses comme le nom, l'adresse, la date de naissance. Cela signifie que quiconque est tombé dans le piège devra surveiller de près les autres formes de correspondance, car cela pourrait facilement servir de rampe de lancement pour d'autres tentatives de phishing ou d'ingénierie sociale. Si les détails de paiement ont été remis, les victimes devront annuler ces détails de paiement avant que les escrocs ne puissent se lancer dans des dépenses effrénées. sont de plus en plus fûtés, et tentent de nouvelles techniques, soyez vigileants,, désormais même en scannant n QR code, ou effecuant un paiement à un terminaL.

14 Jan 2022 LIRE L'ACTU
Clap de fin pour Pop-Corn Time Archives Secunews SECUNEWS

Clap de fin pour Pop-Corn Time

Le site de streaming Popcorn Time, qui permettait aux utilisateurs de regarder illégalement des films et des émissions de télévision a (à nouveau) fermé ses portes. Popcorn Time, qui avait été surnommé le "Netflix du piratage", avait fait l'objet de pressions légales de la Motion Picture Association of America. Les bailleurs de fonds du site avaient fait valoir que Popcorn Time ne distribuait pas le contenu lui-même, au lieu d'agir comme un portail vers d'autres sources. Plutôt que d'admettre sa défaite face à l'industrie dont elle avait mis sous pression les revenus, Popcorn Time a publié un message sur son site Web affirmant que le site avait fermé en raison d'un manque d'intérêt de la part de son public. La déclaration de Popcorn pourrait être considérée comme le reflet d'une «industrie» souffrant de la disponibilité de contenu provenant de sources légitimes. Cependant, ce n'est pas la première fois que Popcorn Time ferme ses portes. Comme son code est disponible en open source, rien n'empêche un autre site de reprendre là où Popcorn Time s'est arrêté. Affaire à suivre...

13 Jan 2022 LIRE L'ACTU
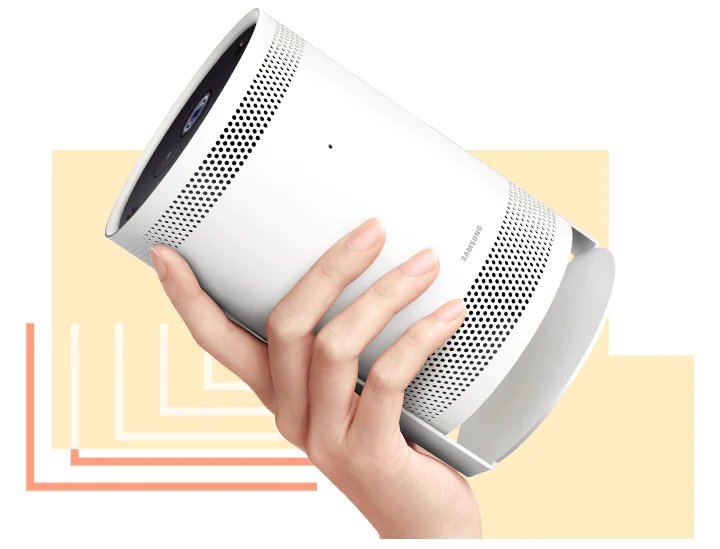
"The Freestyle", le mini projecteur Samsung de 2022! Archives Secunews SECUNEWS

"The Freestyle", le mini projecteur Samsung de 2022!

Samsung a annoncé le lancement d'un tout nouveau projecteur de divertissement portable, The Freestyle. Le dernier-né est doté d'une technologie et d'une flexibilité jamais vues auparavant, qui lui permettent d'offrir des images optimales et un divertissement illimité aux consommateurs qui souhaitent emporter partout avec eux leurs contenus audio-vidéo préférés. The Freestyle s'adresse aux générations Gen Z et Millennials et intègre un projecteur, des haut-parleurs intelligents et un système d'éclairage ambiant dans un seul appareil portable léger. Le nouveau projecteur portable ne pèse que 830 grammes et transforme facilement n'importe quelle pièce en salle de cinéma. Contrairement aux projecteurs compacts traditionnels, le nouveau né pivote jusqu'à 180° grâce au support polyvalent et permet toujours une lecture vidéo de haute qualité : sur une table, au sol, sur les murs ou même au plafond, sans avoir besoin d'écrans supplémentaires. « Le Freestyle est un projecteur unique en son genre, qui met l'accent sur une extrême polyvalence et flexibilité pour s'adapter à l'évolution du mode de vie des consommateurs. Surmontant les limitations d'espace et de taille, il s'avère être un appareil ludique et polyvalent, qui s'adapte à tous les modes de visualisation préférés par le consommateur ». Le Freestyle dispose de capacités de correction trapézoïdale entièrement automatiques et de mise à niveau automatique, rendues possibles par une technologie de pointe. L'appareil est donc capable d'ajuster automatiquement l'écran pour chaque surface et à n'importe quel angle, garantissant des proportions optimales pour chaque utilisation. De plus, l'autofocus permet à The Freestyle de projeter des images d'une clarté cristalline sur n'importe quelle surface, sous n'importe quel angle et jusqu'à 100 pouces de taille. The Freestyle dispose d'un double radiateur passif pour des basses nettes et plus profondes sans distorsion et une diffusion à 360 ° qui permet au public de profiter d'un son de qualité cinéma depuis n'importe quelle position. Au niveau de l'alimentation, The Freestyle est compatible avec des batteries externes prenant en charge la charge USB-PD et une sortie d'au moins 50W/20V, et peut donc accompagner l'utilisateur partout, dans tous les déplacements, même en camping. Lorsqu'il n'est pas utilisé pour la lecture de contenu, The Freestyle génère des effets d'éclairage ambiant grâce à la fonctionnalité du mode ambiant et au capuchon d'objectif semi-transparent. The Freestyle est également un haut-parleur intelligennt, capable d'analyser la musique et d'associer des effets visuels à projeter sur le mur, le plafond ou n'importe où ailleurs. The Freestyle offre des capacités d'interface avec les téléviseurs intelligents Samsung pour des services de streaming intégrés et des capacités de mise en miroir et de diffusion compatibles avec les appareils mobiles Android et iOS. Il s'agit du premier projecteur portable du secteur à obtenir la certification des principaux partenaires OTT mondiaux, garantissant aux utilisateurs la meilleure expérience de visionnage de contenu. Il est également le premier à inclure une commande vocale étendue, qui permet à l'utilisateur de choisir ses assistants vocaux préférés pour une utilisation mains libres de l'appareil.

13 Jan 2022 LIRE L'ACTU
N'installez pas flash player sur votre smartphone Android Archives Secunews SECUNEWS

N'installez pas flash player sur votre smartphone Android

Un logiciel qui était autrefois d'une importance cruciale pour les internautes est de retour, mais avec un objectif néfaste : pirater votre appareil. Sachez qu'il s'agit d'une nouvelle campagne de logiciels malveillants et qu'elle tire cette fois-ci de la popularité d'Adobe Flash Player, que la société a abandonné en 2020. Les pirates ciblent désormais les utilisateurs d'Android via une campagne de logiciels malveillants qui consiste à télécharger Flash Player. Un nouveau système de distribution « FluBot » incite les utilisateurs à télécharger une fausse application Flash Player infectée par un cheval de Troie dangereux, selon PhoneArena. Le lien qui incite les utilisateurs à télécharger le fichier APK de Flash Player via un site Web sommaire s'est avéré provenir de personnes en qui vous auriez une confiance aveugle, comme votre famille, vos proches ou vos amis proches. Mais ne les blâmez pas. C'est leur téléphone qui envoie ces invitations à tous leurs contacts. Une fois qu'un téléphone est infecté par le cheval de Troie, il obtient un accès non autorisé aux contacts qui y sont enregistrés et leur envoie un lien pour télécharger le Flash Player. C'est ainsi que fonctionne ce système de distribution. Et tout cela se passe sous le nez de l'utilisateur. Vous ne soupçonnerez rien. Cependant, vous devez savoir qu'il n'y a absolument aucune raison de télécharger un fichier APK depuis un site Web non fiable, même s'il s'agit d'une suggestion de quelqu'un que vous connaissez. Et de plus, si vous avez des connaissances en technologie, vous saurez que Flash Player est mort et abandonné depuis 2020. Le Flash Player bien-aimé nous manque tous et à juste titre, car il faisait partie intégrante de notre vie en ligne. Mais les technologies de streaming vidéo ont évolué au cours des dernières années et Flash Player ne pouvait pas faire grand-chose. En tout cas, Adobe n'est toujours pas assez désespéré pour envoyer aux utilisateurs des liens vers le Flash Player, mort depuis 2020. Alors que devriez-vous faire dans une situation comme celle-ci? Eh bien, vous devriez tout simplement ignorer ces messages et liens. FluBot est le coupable de tous les appareils qui ont été infectés l'année dernière par des logiciels malveillants provenant de sources aussi bénignes qu'une mise à jour de sécurité du téléphone, une notification de livraison de colis et des notifications d'autres applications légitimes. Mais il y a toujours quelque chose qui cloche dans ces invitations. Ces campagnes de logiciels malveillants ont un objectif : voler vos données personnelles pour les revendre plus tard ou détourner des appareils pour obtenir une rançon. Le but pourrait également être de propager le virus ou le cheval de Troie sur beaucoup plus d'appareils. Et vous devriez éviter de tomber dans ce piège. Pratiquez des routines Internet sûres, et cela implique de télécharger des applications Android uniquement à partir de sources fiables, telles que le Google Play Store.

12 Jan 2022 LIRE L'ACTU
Microsoft débranche son navigateur Internet Explorer 11 le 15 juin 2022 Archives Secunews SECUNEWS

Microsoft débranche son navigateur Internet Explorer 11 le 15 juin 2022

Lent, peu sécurisé, délaissé par les utilisateurs et ses créateurs eux-mêmes, le désuet navigateur Internet Explorer (IE) va être abandonné par Microsoft. L'heure de la retraite pour cet outil devenu objet de railleries a été fixée au 15 juin 2022. Planning annoncé par Microsoft: Le 19 mai 2021 : annonce du retrait de l’application Internet Explorer 11. Le 17 août 2021 : fin du support de IE11 pour Microsoft 365 et d’autres apps. Le 15 juin 2022 : l’application Internet Explorer 11 sera définitivement retirée. A cette date, le géant américain cessera de l'intégrer sur ses versions de Windows 10 et plus aucun support technique ne sera assuré. Dès cet été 2021, il ne sera plus compatible avec la suite d'applications Microsoft 365. Internet Explorer, lancé en août 1995, sera toujours accessible dans de très rares versions destinées aux entreprises qui utilisent encore des applications conçues pour ce navigateur, comme ActiveX. Mais Microsoft invite ses derniers utilisateurs à tourner la page et à se tourner vers son remplaçant : Edge. "L'avenir d'Internet Explorer sous Windows 10 est dans Microsoft Edge. Non seulement Microsoft Edge est une expérience de navigation plus rapide, plus sécurisée et plus moderne qu'Internet Explorer", vante Sean Lyndersay, l'un des responsables du programme, dans un billet de blog publié mercredi. "Mais il est également en mesure de répondre à une préoccupation clé : la compatibilité avec les sites Web et les applications anciennes", poursuit-il, grâce à un "mode IE", ultime vestige du navigateur si décrié qui a accompagné les tout débuts de l'Internet grand public il y a 25 ans. Celui-ci sera conservé pour des raisons techniques jusqu'en 2029, véritable date de la mise à mort complète d'Internet Explorer, dont la très lente disparition s'explique d'abord par l'entendue de sa domination sur le monde des navigateurs à une époque pas si lointaine. Porté par Windows Lancé en août 1995 sur les bases de l'un des premiers navigateurs, NCSA Mosaic, Internet Explorer concurrence immédiatement le leader Netscape. Son succès ne tarde pas et s'explique en partie par le basculement du web vers une utilisation grand public. À la même période naissent les premiers moteurs de recherche comme Altavista et Lycos, les sites marchands Ebay et Amazon, ou encore le célèbre portail Yahoo!. Explorer se pose en porte d'entrée idéale vers ce nouveau monde. Avant d'être très rapidement porté par le succès des logiciels de sa maison-mère. En 1998, Internet Explorer atteint 40% de part de marché grâce à l'intégration native du navigateur dans les systèmes Windows qui inondent le monde entier. Une pratique qui coûte à la société de Bill Gates un très médiatique procès pour abus de position dominante, aux États-Unis. En 2004, Netscape remet le couvert pour les mêmes raisons et incite Microsoft à verser 750 millions de dollars pour cesser les poursuites. L'Union européenne condamnera bien plus tardivement à plusieurs centaines de millions d'euros la compagnie pour cette pratique jugée anticoncurrentielle. Ce qui n'empêche pas Internet Explorer de représenter jusqu'à 95% de part de marché chez les navigateurs en 2004, et plus de 90% sur toute la période 2000-2005. Son apogée. Failles de sécurité béantes La chute est tout aussi rapide. La concurrence, incarnée par Mozilla Firefox, lancé par la fondation éponyme en 2003, puis le navigateur de Google (Chrome) cinq ans plus tard, grignote en moins de dix ans l'avance d'Internet Explorer. Le basculement s'opère en 2012. Aujourd'hui, le site Statcounter estime à seulement 0,71% la part d'Internet Explorer dans le marché des navigateurs dans le monde, derrière son discret remplaçant Edge (3,39%) élaboré il y a cinq ans, très loin de Safari (16%), et surtout Chrome (64,71%). Les raisons de ce retournement de situation si rapide sont nombreuses. Bien que Windows représente toujours aujourd'hui sept systèmes d'exploitations sur dix installés sur des ordinateurs de bureau, son navigateur phare a tout simplement été délaissé, voire carrément ringardisé par la souplesse et la vitesse de Chrome, ou les garanties sécuritaires de Mozilla Firefox et la possibilité d'ajouter des fameux addons (extensions). Les développeurs de sites Internet ont été les premiers à bouder le rigide et instable IE. "'Je veux que le site prenne en charge IE6' était un excellent moyen de faire pleurer un développeur adulte", écrivait un utilisateur sur le forum Reddit, il y a quelques années, dans une conversation dédiée à la "haine" que peut susciter Internet Explorer dans cette communauté. Pas la première du genre. Les innombrables failles de sécurité recensées dès les premières versions du navigateur et la lenteur avec laquelle Microsoft déploie ses correctifs ont par la suite entaché sa réputation auprès du grand public et des États. En 2004, la sixième version de IE est déconseillée d'utilisation par le gouvernement américain et sa cellule spécialisée en cybersécurité, le CERT. La version 7 ne sera pas couronnée de plus de succès, étant utilisée pour un piratage massif contre Google, et condamnée cette fois par les gouvernements allemands et français. Le lancement de Edge, en 2015, marque l'abandon progressif du navigateur par Microsoft lui-même. Les mises à jour de sécurité pour les versions antérieures à Internet Explorer 11 cessent l'année suivante. Il y a trois ans, un responsable en cybersécurité de la compagnie, Chris Jackson, expliquait pourquoi il est dangereux d'utiliser Internet Explorer comme navigateur par défaut, puisque celui-ci n'était plus mis à jour de manière régulière. "Nous ne prenons pas en charge les nouvelles normes Web pour cela et, bien que de nombreux sites fonctionnent bien, les développeurs dans l'ensemble ne les testent tout simplement plus sur Internet Explorer de nos jours", précisait-il. Comme Adobe et son outil Flash, stoppé en décembre 2020, Microsoft est désormais obligé de condamner son navigateur encore sous les radars d'une poignée de pirates. Un mal pour un bien. Sa fin ne laissera personne nostalgique. Voir le communiqué Microsoft (anglais)
31 May 2021 LIRE L'ACTU
3,2 milliards d’adresses Gmail & Outlook,LinkedIn, Netflix, Exploit.in compromises Archives Secunews SECUNEWS

3,2 milliards d’adresses Gmail & Outlook,LinkedIn, Netflix, Exploit.in compromises

Le site Cybernews a lancé l’alerte pour ce qui semble être “la plus grosse fuite de données de l’histoire de l’Internet.” 3,2 milliards de combinaisons d’adresses mails et de mots de passe ont été partagées sur la toile par des pirates sur l’un des plus gros forums de piratage du web. Comme l’explique le site, ce ne sont toutefois pas les boites mails en question qui ont été piratées. Les données exposées ont été récupérées au cours de différents piratages de sites web ces dernières années. LinkedIn, Netflix, Exploit.in plusieurs sites liés au Bitcoin sont cités. Les hackers ont en réalité collecté 3,2 milliards d’adresses emails et les identifiants liés sur différents sites. Un fichier plus impressionnant qu'inquiétant. Le point sur les 3,2 milliards d’e-mails et mots de passe piratés. selon Numerama, si le travail n'est pas "sans intérêt", il n'est pas non plus "dangereux", d'autant que la plupart des fuites étaient déjà connues. La base regroupe des adresses Gmail et Hotmail, mais également bien d'autres. En outre, le mot de passe associé à l'adresse email n'est pas forcément celui de l'adresse email en question. Les nombreuses approximations rapportées depuis par rapport à la source première, à savoir CyberNews, sont dues au fait que ce denier a mis en avant son moteur de recherche permettant, dit-il, de vérifier si son adresse email est concernée. Or selon Numerama, il ne regroupe pas encore les données du COMB Dans les faits, COMB n'a fait qu'agréger des données déjà connues depuis plus de cinq ans pour certaines d'entre elles. La base de données sort tout de même du lot de part ses chiffres : 4.000 fichiers ainsi que 3,28 milliards de paires emails/mots de passe. Le risque avec ce genre de base de données est que des hackers tentent d'exploiter les données regroupées, en tentant de voler des comptes. Mais selon Numerama, bien qu'il y ait énormément de paires, il n'y aurait que peu de risques. D'une part à cause de multiples données périmées ; d'autre part, parce que les données ont déjà été exploitées. Face à cela, il est nécessaire de vérifier tout de même si ses données personnelles ont été touchées, via l'outil de référence gratuit "Have I Been Pwned". En cas de fuite, il est recommandé de changer ses mots de passe et ne pas utiliser d'éléments trop basiques. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel "pare-feu", éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

14 Feb 2021 LIRE L'ACTU