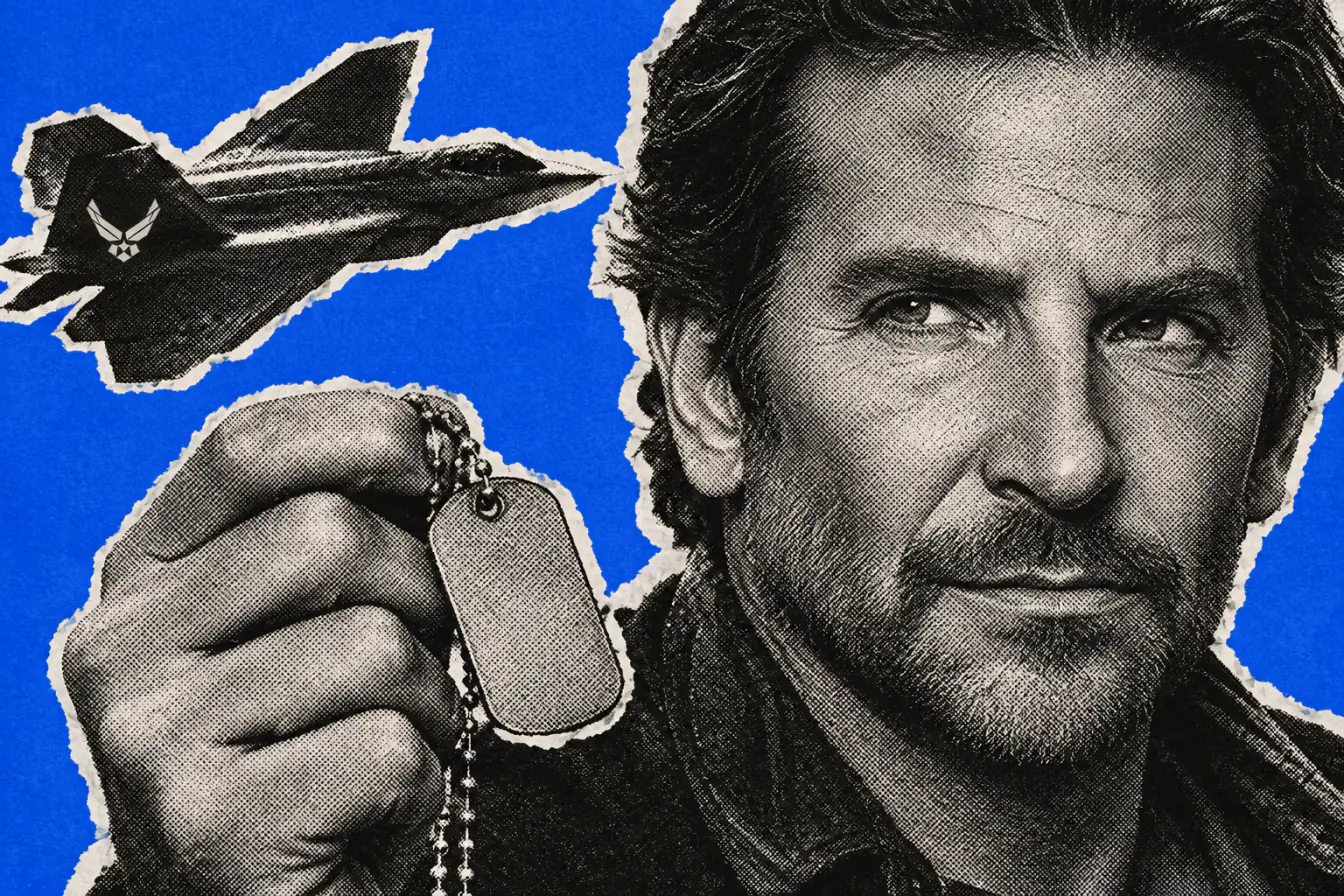
Bradley Cooper rejoint le reboot de G.I. Joe, mais pas comme prévu
Le nouveau film G.I. Joe tient enfin son Duke avec Bradley Cooper. Un choix logique, qui dit aussi quelque chose du ton visé par Danny McBride.
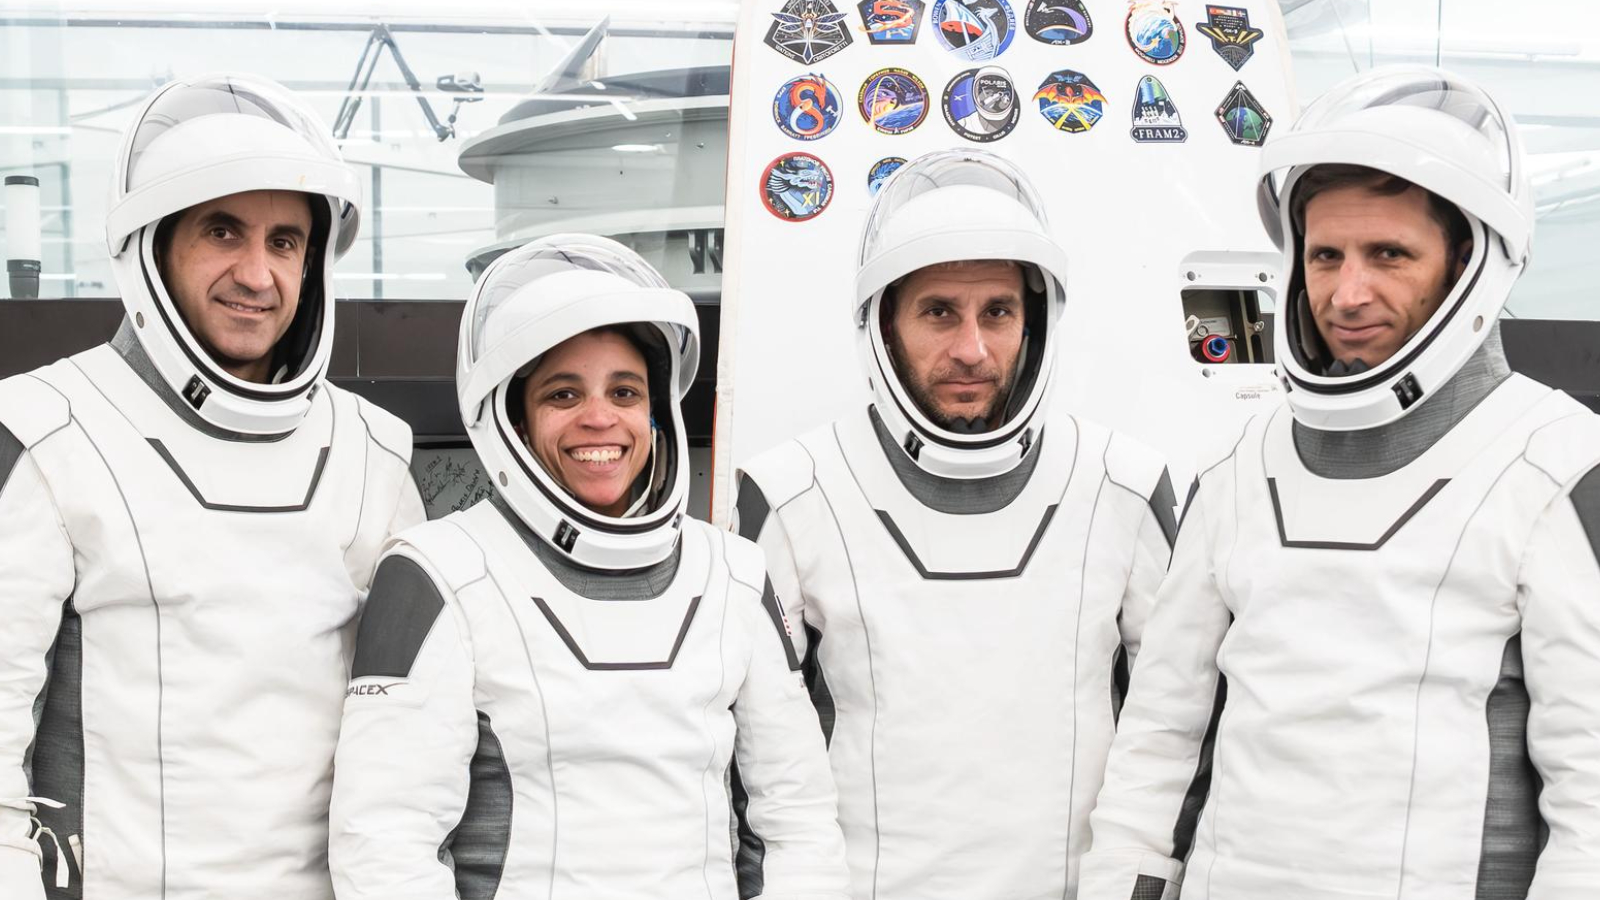
Jamais un vaisseau américain n’avait rejoint la Station Spatiale internationale (ISS) aussi vite. La capsule Crew Dragon de SpaceX tient désormais ce record grâce à des manœuvres millimétrées, et un peu de chance.
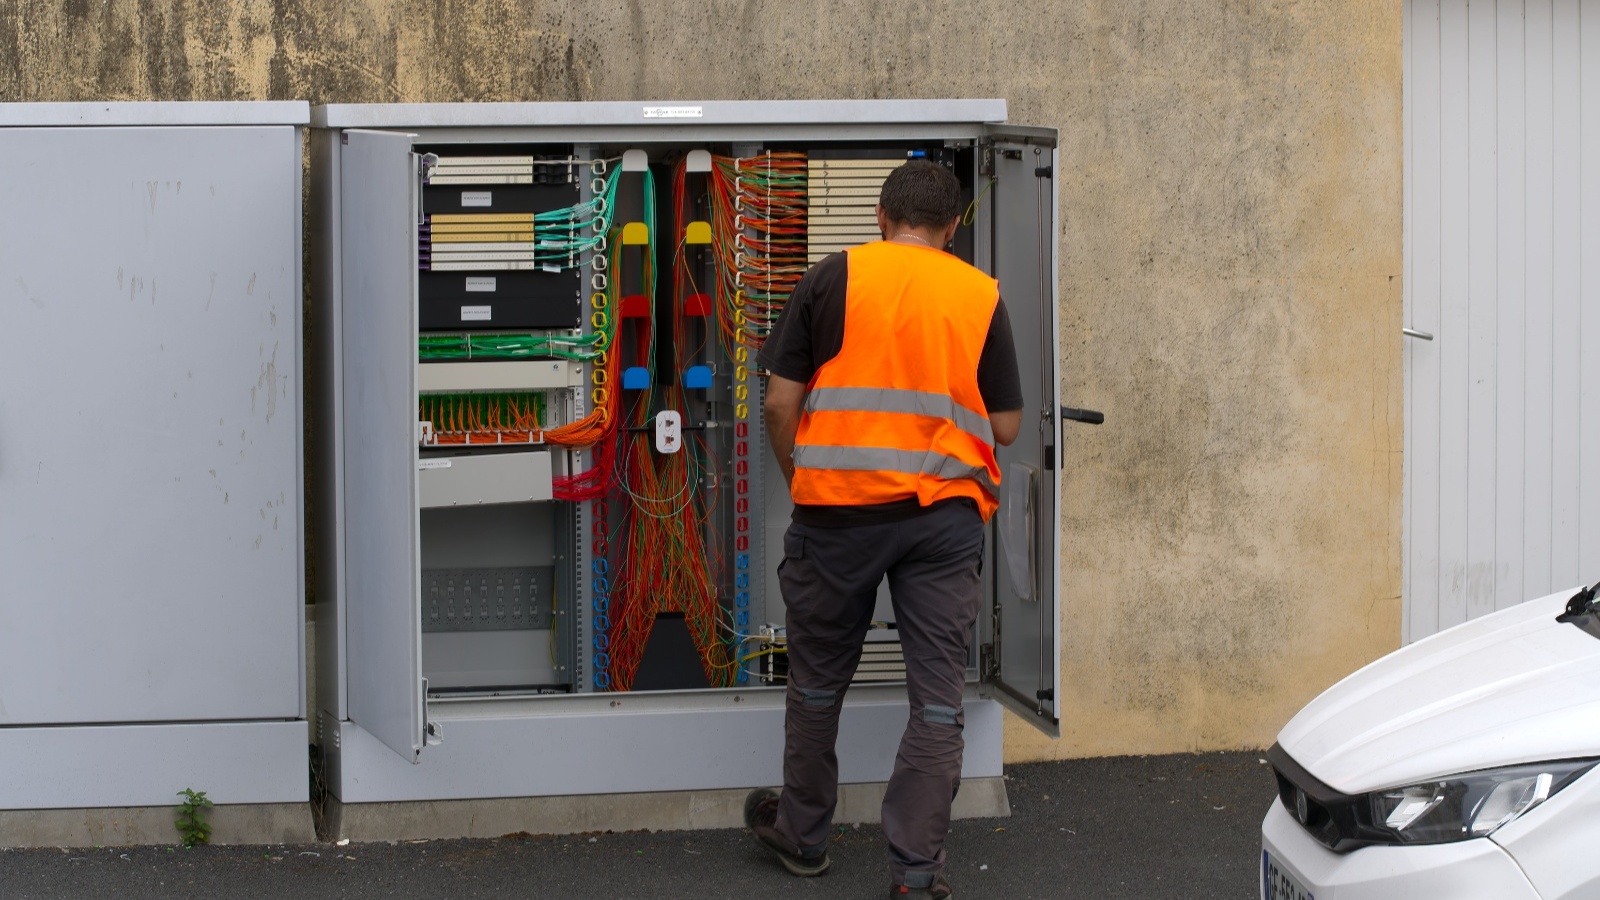
Au deuxième trimestre 2026, il y a eu moins de nouveaux locaux raccordables à la fibre qu’à aucun autre moment depuis 2014. Pour l’association de collectivités Avicca, une partie des habitants des grandes villes devront patienter au moins quatre ans avant d’avoir accès à la fibre, et ceux de certain
On parle beaucoup de financement circulaire dans le secteur de l'IA. Et celui que préparent Anthropic et Broadcom illustre à merveille ce phénomène !
Le Microsoft Surface Pro EP2-27644 est la déclinaison "entrée de gamme" de la onzième génération de Surface Pro, un PC qui devient tablette et inversement à 749 euros contre 1 149 euros pendant le Prime Day.
Huitième pays européen à ouvrir ses routes au logiciel d'aide à la conduite autonome de Tesla, la Croatie impose son propre rythme, palliant pour l'instant l'immobilisme de Bruxelles.
OpenAI tient ce mardi 29 septembre son DevDay 2026, à San Francisco. La keynote de Sam Altman sera diffusée en direct à 19h00, heure française, et l'entreprise devrait annoncer plus de vingt lancements, dont peut-être Aeon, un agent IA très attendu.
Le code de la dernière bêta de Google Messages contient de nouveaux éléments liés aux appels vidéo. La fonction n’est pas active et aucune date de lancement n'est connue.
Le cinéma de pirates ne se résume pas à Jack Sparrow. Cinq films, du classique des années 1930 au bijou d’animation, montrent pourquoi le genre tient encore.
OpenAI s'apprête à donner le coup d'envoi de son DevDay 2026 ce mardi, et elle est attendue au tournant. Entre promesses de nouvelles prouesses techniques et crise de sécurité inédite autour de ses agents autonomes, le géant de l'IA joue gros.
Alors qu'Anthropic et OpenAI avancent à grands pas entre deux pauses pour cause de piratage intempestif, Google semble s'impatienter de la sortie de son prochain modèle, Gemini 4. Pour l'instant, le géant américain se "contente" de Gemini 3.8.
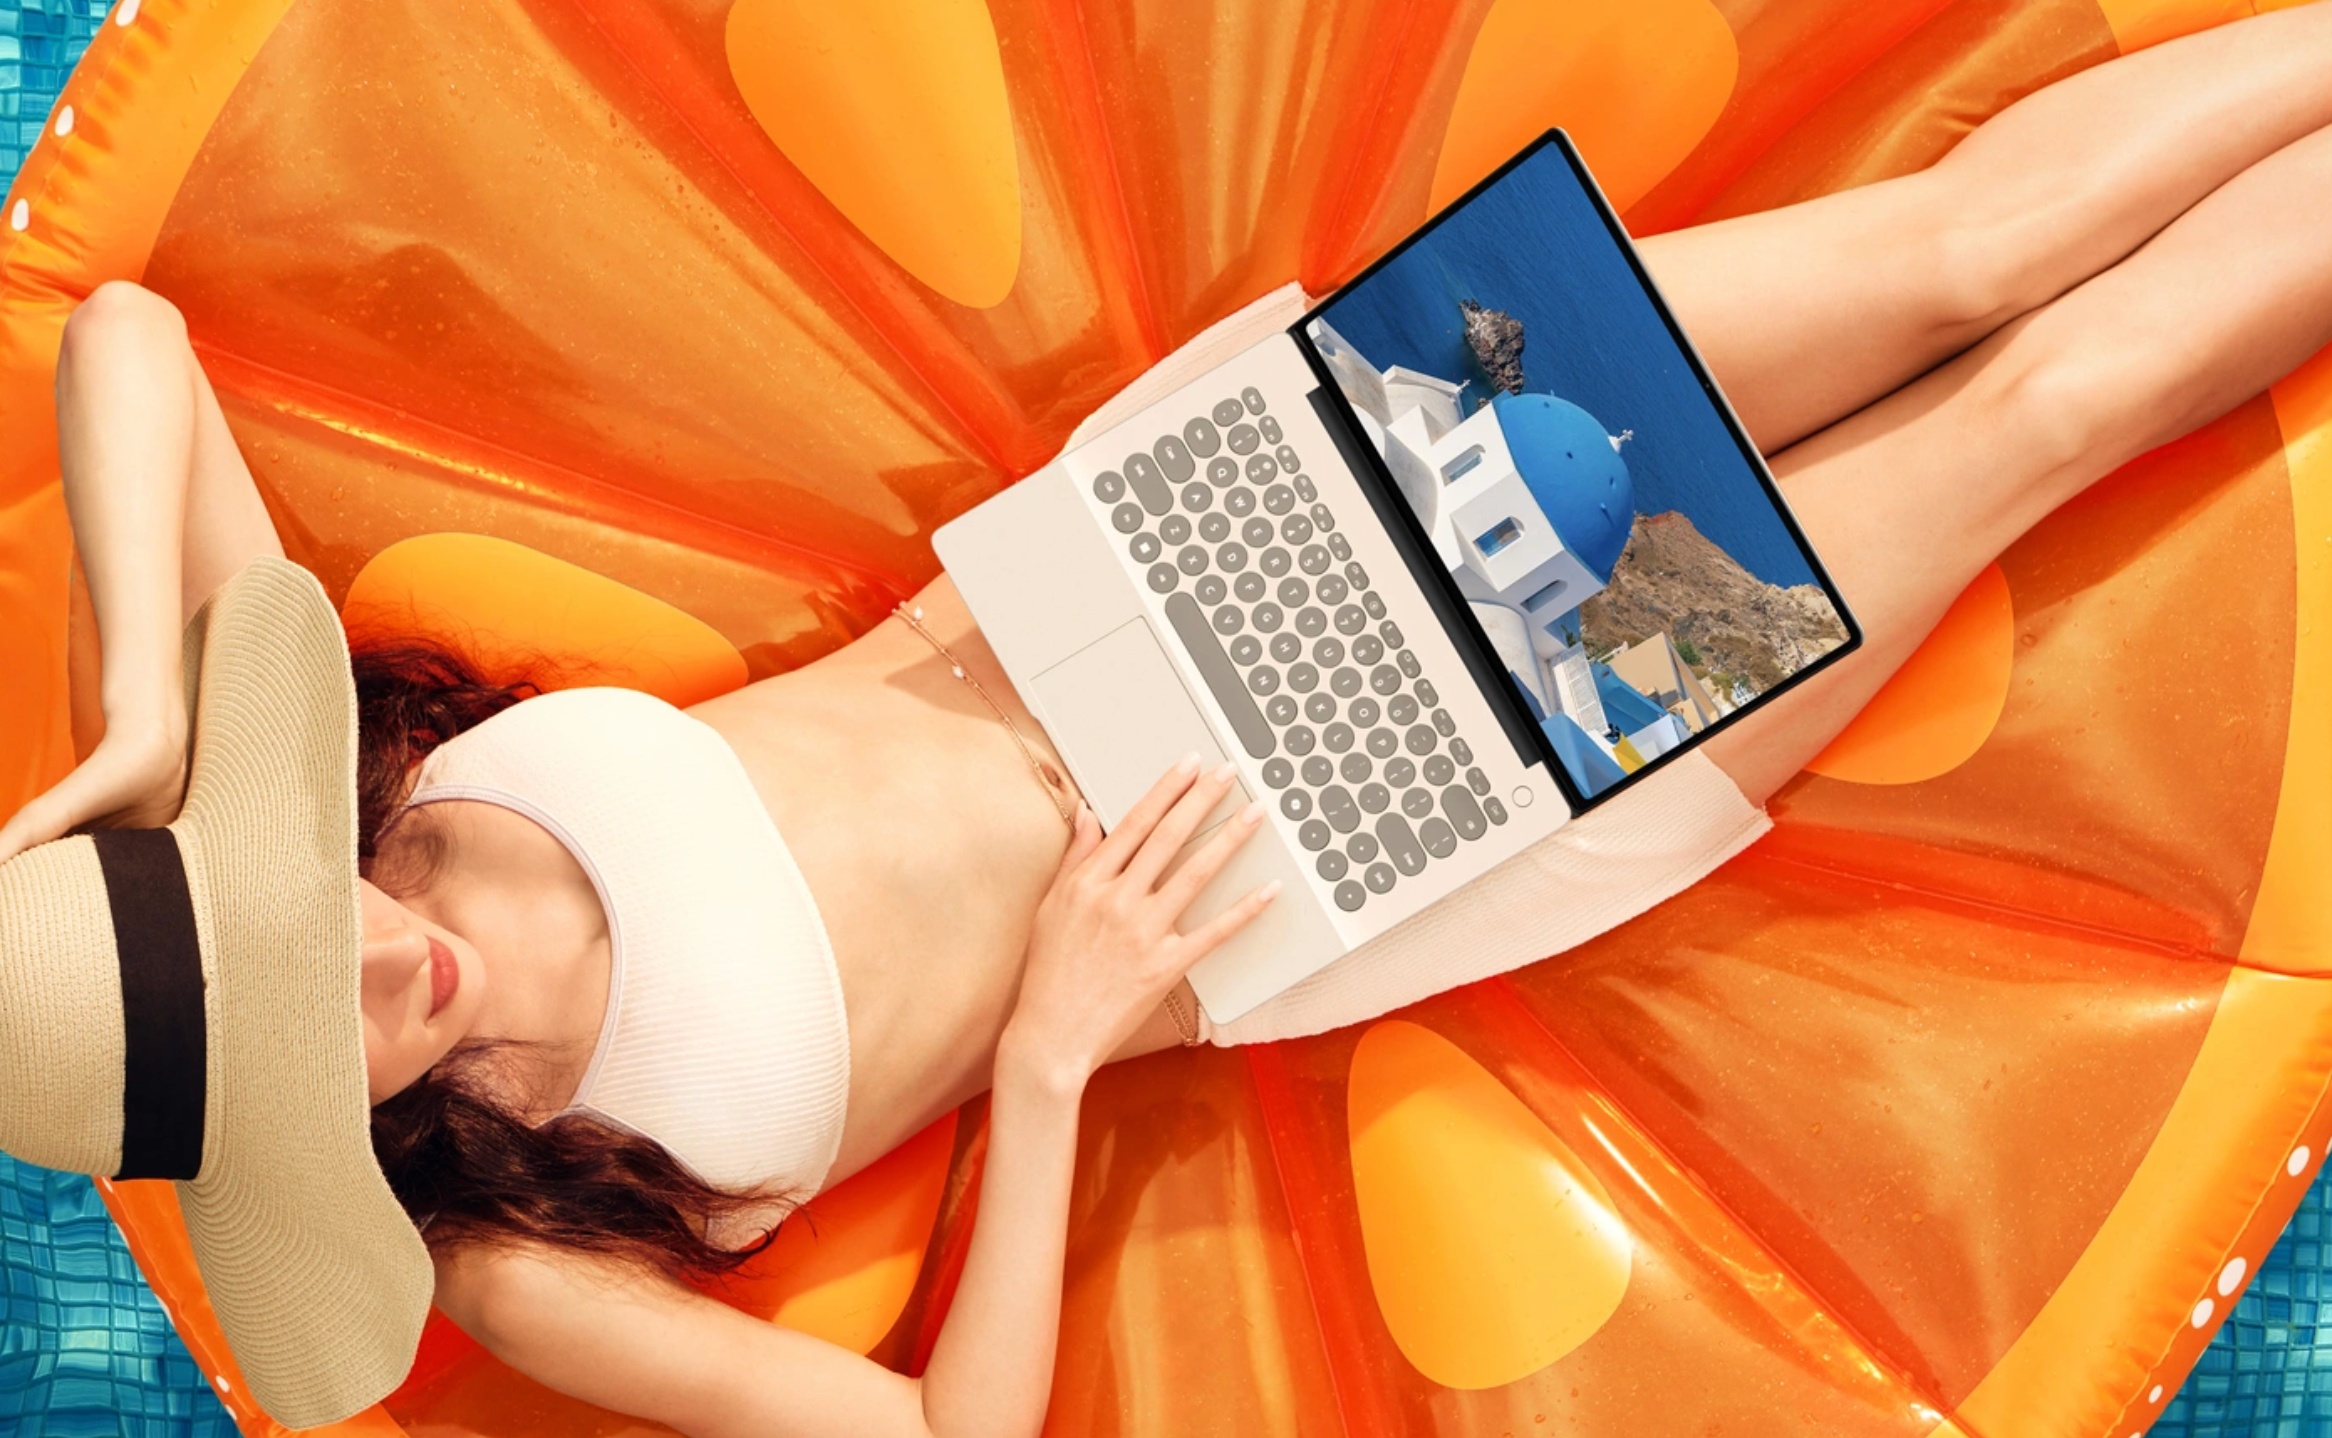
Abandonnée en France, la marque Wiko continue son bonhomme de chemin en Chine. Sur place, le constructeur a dévoilé son nouveau Hi MateBook 14. En dépit d’un nom qui vous est sûrement familier, l’appareil opte pour un châssis bien à lui, un clavier étonnant et une fiche technique conçue pour tailler
Le démarchage téléphonique est un fléau en France. Voici une technique pour s'en débarrasser : si le numéro qui appelle contient ces chiffres, il faut le bloquer immédiatement.
Après le raté de The Snowman, la saga de Jo Nesbø tient enfin une adaptation solide sur Netflix, portée par Tobias Santelmann et Joel Kinnaman.
Leapmotor poursuit son développement en Europe avec la B05. Cette compacte à prix cassé entend semer la zizanie dans la catégorie. Tient-elle cependant la distance ? Je l’ai mise à l’épreuve sur 600 km d’autoroute entre Paris et Grenoble.
Les progrès affichés par les ingénieurs de Lisuan en matière de GPU sont impressionnants, même s'il n'est pas encore question de vraiment concurrencer les géants américains du secteur.
Utiliser les derniers modèles de Claude ou OpenAI tout en misant sur la confidentialité, c'est le pari de DuckDuckGo avec ses abonnements Duck.ai Plus et Duck.ai Pro. Ces derniers donnent accès à Claude Opus 4.8 et GPT-5.6 Sol pour respectivement 9,99 et 19,99 euros par mois. Mais, qu'obtient-on rée
James Gunn a fixé la fenêtre du prochain grand rendez-vous TV du DCU. Après Lanterns, il faudra patienter jusqu’après l’été 2027.
Amazon maintient son objectif climatique pour 2040, tout en reconnaissant ne pas savoir encore comment y parvenir. Et ça change pas mal de choses.
L’ancienne Tornade des films X-Men soutient sans détour Maya Boyd, choisie pour le reboot MCU. Un passage de relais rare, et pas anodin.
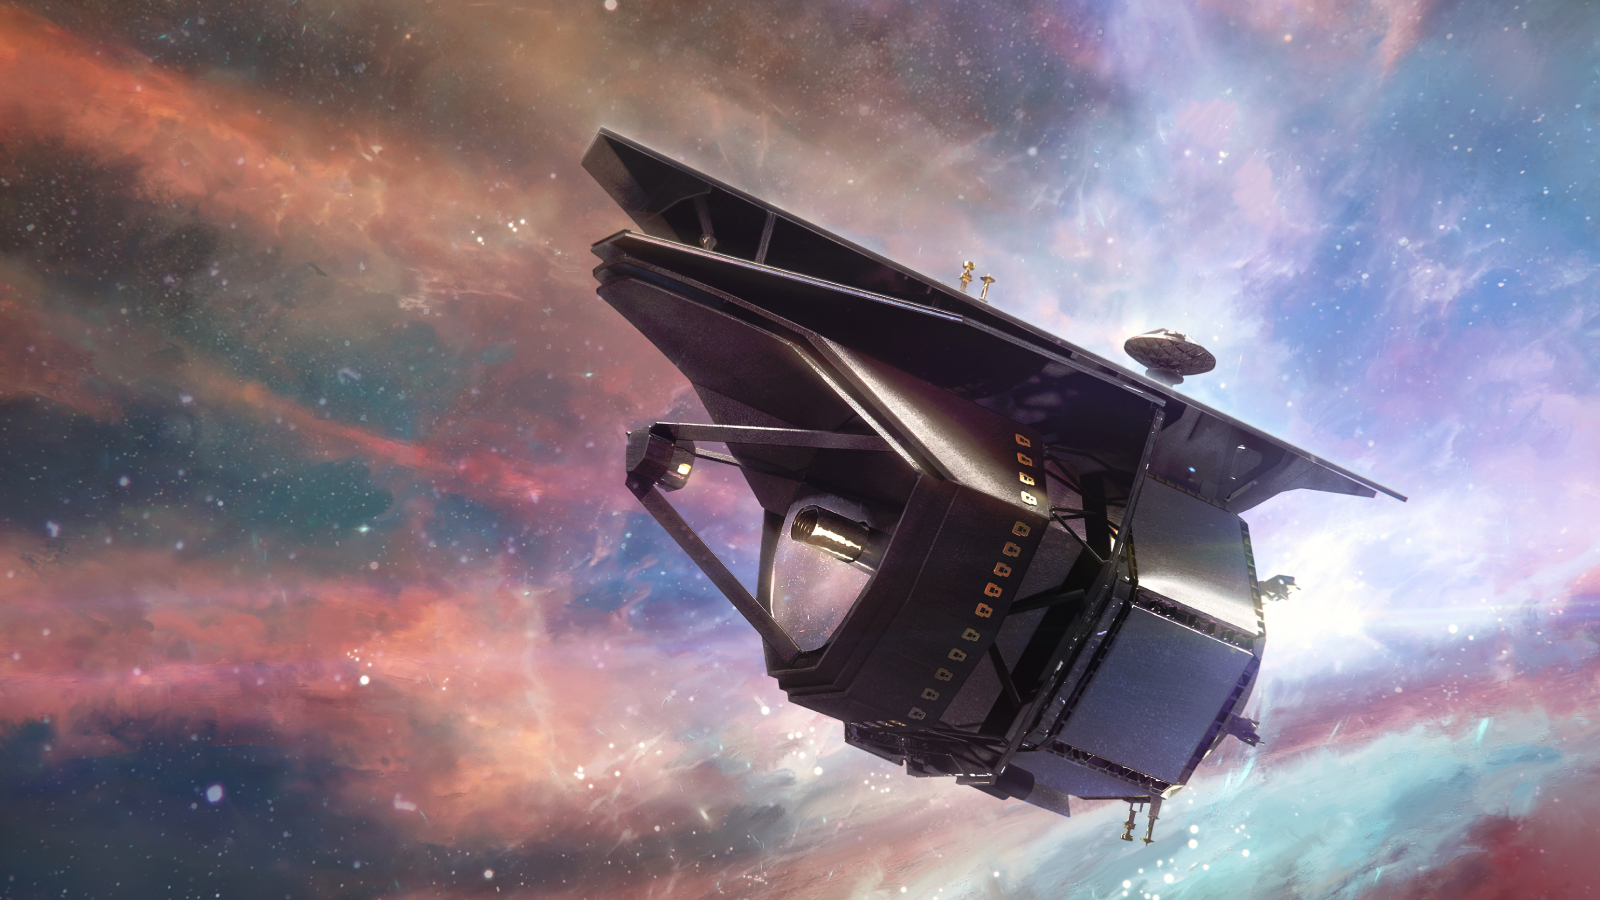
La NASA prépare déjà son prochain télescope spatial. PRIMA, c’est son nom, observera le cosmos dans l’infrarouge lointain, au cœur des nuages de poussière où naissent étoiles et planètes.
La justice donne raison à Elon Musk : SpaceX va pouvoir étendre ses installations au Texas, et grappiller des terres protégées. Mais les opposants au projet n’ont pas dit leur dernier mot.
Le groupe américain, qui détient près de 84 % du marché des lunettes connectées, a dévoilé à sa conférence Meta Connect un nouveau modèle misant sur l’audio et l’IA.
Une sélection de films mêlant rire et horreur rappelle une règle simple : dans bien des cas, survivre tient moins au courage qu’au bon sens.
Le film Helldivers tient enfin un remplaçant à Jason Momoa. Et sur le papier, Alan Ritchson colle peut-être encore mieux au projet.
Cette habitude, très courante chez ces personnes qui ont un quotient intellectuel élevé, en dit beaucoup sur eux.
Moins populaire que Stranger Things, Dark pousse bien plus loin le mystère SF sur Netflix, avec une mécanique temporelle dense et une fin qui tient.
Elle mesure à peine 2 millimètres de côté et se glisse facilement sous la rétine : la puce PRIMA, développée pour restaurer la vision des patients atteints de DMLA, vient d'obtenir le feu vert des autorités sanitaires européennes. Une lueur d’espoir pour de nombreux patients, dont le seul horizon ét
Diablo 4 a débarqué sur Switch 2. Cette version tient-elle ses promesses ?
On disait la sitcom usée par le streaming. Cinq séries lancées depuis 2020 montrent l’inverse, chacune avec une identité assez forte pour durer.
Andy Weir n’a jamais rejeté le parallèle entre The Martian et MacGyver. Et ce n’est pas qu’un clin d’œil de fans, loin de là.
Le sabre de Dark Maul ne suffit pas à expliquer sa menace. Sa vraie force tient à un mélange rare de technique, d’imprévisibilité et de chaos.
On retient souvent les grands chocs émotionnels de Pixar. Pourtant, plusieurs scènes plus discrètes disent tout autant sur son humour, son sens du détail et ses personnages.
La mémoire de Claude se modifie désormais plus finement sur web et mobile. Réglages, sujets sensibles, projets, mode incognito: voilà ce que ça change.
Un long métrage Marvel sans titre vient d’apparaître pour novembre 2029. Et tout pointe vers une suite que le MCU fait attendre depuis trop longtemps.
Absente du nouveau Spider-Man, Angourie Rice ne crie pas à l’oubli. Et vu le virage du film, son raisonnement se tient plutôt bien.
Cette semaine, plusieurs failles de sécurité majeures ont été découvertes, mettant en danger des systèmes critiques dans les domaines des réseaux sociaux, de la téléphonie, des systèmes d’exploitation, de la sécurité informatique, de l’intelligence artificielle, des logiciels et des services de streaming. Réseaux sociaux Le réseau social décentralisé BlueSky connaît un afflux d’utilisateurs fuyant les grands réseaux traditionnels. Cependant, cette plateforme a été la cible d’attaques de désinformation sophistiquées, notamment orchestrées par des groupes russes. Ils exploitent les faiblesses des systèmes de modération peu matures pour diffuser massivement de fausses informations, ce qui pose un vrai défi pour la confiance des utilisateurs et la stabilité de la plateforme. Téléphonie Au Royaume-Uni, un système a été mis en place pour bloquer automatiquement les appels provenant de numéros usurpés, c’est-à-dire des numéros de téléphone copiés ou falsifiés par des fraudeurs. Cette mesure aide à réduire les escroqueries téléphoniques où les criminels se font passer pour des banques ou des services officiels afin de soutirer des informations personnelles sensibles. Systèmes d’exploitation Une faille critique référencée CVE-2025-59287 affecte le service Windows Server Update Services (WSUS), un composant clé utilisé par de nombreuses entreprises pour gérer leurs mises à jour. Cette vulnérabilité se trouve dans un mécanisme appelé désérialisation non sécurisée. Concrètement, WSUS traite des données envoyées par le réseau, mais ne vérifie pas correctement ces données avant de les utiliser. Un attaquant distant peut envoyer des données spécialement conçues pour manipuler ce processus et ainsi exécuter un code malveillant à distance, avec les mêmes privilèges système que WSUS. Cela signifie qu’il peut prendre le contrôle complet du serveur sans aucune interaction de l’utilisateur. La faille est très grave car elle concerne tous les serveurs Windows de 2012 à 2025 avec WSUS activé, est exploitée activement depuis fin octobre, et permet d’installer des programmes malveillants cachés (comme des webshells), de collecter des données sensibles du réseau et d’établir des connexions persistantes pour un contrôle à distance. Microsoft a dû publier un correctif d’urgence et recommande de bloquer les ports réseau 8530 et 8531 pour limiter l’exposition en attendant le patch. Sécurité informatique L’entreprise F5 Networks, spécialisée dans les équipements de gestion du trafic réseau, a subi une fuite de son code source critique pour son produit BIG-IP. Cela signifie que des hackers ont volé des informations précieuses sur des failles pas encore corrigées, ce qui peut servir à lancer des attaques très ciblées sur des infrastructures sensibles, notamment dans les entreprises et les administrations. Cette fuite accroît le risque d’attaques de masse dans les semaines à venir. Intelligence artificielle OpenAI est au centre d’une polémique après que son intelligence artificielle capable de générer des vidéos ultra-réalistes ait produit des représentations de personnalités décédées sans leur consentement ni celui de leurs familles. Cette technologie, qui peut reproduire des voix et images très fidèles, pose un grave problème éthique et juridique, notamment sur le respect de la mémoire, la manipulation de l’opinion et la protection des données personnelles. OpenAI travaille à limiter ces abus, mais la question de la régulation légale reste ouverte. Logiciels Dans le secteur médical, un logiciel clé appelé Weda a été victime d’une cyberattaque, mettant en péril les données confidentielles de nombreux professionnels de santé. Ce type d’attaque est particulièrement grave, car ces données sont sensibles et soumises à des règles strictes de confidentialité, et leur fuite ou modification peut avoir des conséquences lourdes sur la prise en charge des patients. Services de streaming Les plateformes de streaming comme Netflix, Prime Video, et Disney+ font face à une augmentation des activités de piratage, avec l’apparition de nouveaux sites illégaux qui proposent gratuitement des films et séries, souvent en contournant les protections mises en place. Cette situation pèse lourdement sur les revenus des producteurs, fournisseurs et artistes, menaçant la pérennité économique du secteur.
Pour les fêtes de fin d'année 2025, Coca-Cola a une nouvelle fois choisi de réaliser sa traditionnelle publicité de Noël entièrement par intelligence artificielle, comme ce fut déjà le cas en 2024. Cette décision a déclenché une vive polémique sur les réseaux sociaux, où les internautes expriment un fort mécontentement et une déception face à ce choix créatif. https://www.youtube.com/watch?v=E3-J0MwvBSI La publicité, intitulée "Holidays are coming", reprend l’iconique campagne de 1995 avec les camions rouges illuminés parcourant un paysage enneigé. Pour sa création, Coca-Cola s’est associé aux studios d’IA Silverside et Secret Level, qui ont exploité plus de dix modèles différents d’IA générative pour concevoir plus de 70 000 segments vidéo, mixés ensuite par des humains. Le résultat est censé repousser les limites de la précision technique et de la qualité de production. Les critiques des internautes et des professionnels La publicité a été décrite par beaucoup comme "sans âme" et "creuse". Les internautes reprochent notamment à Coca-Cola de sacrifier l’authenticité et l’émotion, au profit d’images générées par machine qui manquent de chaleur et de créativité artistique. Certains parlent d’une "pollution visuelle bâclée" et comparent ironiquement le spot à une publicité pour Pepsi, rival historique de Coca-Cola. Les animaux présents dans la vidéo sont qualifiés d’"animés comme des zombies", ce qui dénature la magie de Noël pour beaucoup. Alex Hirsch, créateur de la série animée Souvenirs de Gravity Falls, a lui aussi critiqué vivement l’approche, regrettant l’abandon du travail des vrais animateurs et artistes au profit de l’IA. Plusieurs commentaires évoquent la nostalgie des publicités Coca-Cola d’antan, réputées pour leur émotion et leur impact, aujourd’hui perdus selon eux. La position de Coca-Cola Malgré ces critiques virulentes, Coca-Cola assume pleinement son choix d’intégrer l’intelligence artificielle dans sa création publicitaire. Pratik Thakar, vice-président mondial responsable de l’IA générative chez Coca-Cola, soutient que la publicité de cette année est "dix fois meilleure" que celle de 2024. Il estime qu’il est impossible de satisfaire tout le monde, et que la marque continuera dans cette voie tant que la majorité des consommateurs apprécient le résultat. Enjeux plus larges autour de l’IA et la créativité Ce scandale s’inscrit dans un débat plus large sur l’impact de l’IA dans le monde de la culture et de la création artistique. L’usage croissant de l’intelligence artificielle dans la publicité, le cinéma, la musique et d’autres arts soulève des interrogations sur la disparition progressive des métiers traditionnels liés à la création. Certains craignent que cette tendance homogénéise les contenus, réduise la place à l’expertise humaine et appauvrisse la qualité artistique globale. Cet épisode montre à quel point l’intégration de l’IA dans des projets culturels d’envergure doit encore trouver un juste équilibre pour convaincre un public attaché à l’authenticité et à l’émotion humaine.
Grand Theft Auto 6 (GTA 6) a été une fois de plus repoussé, suscitant frustration et déception chez les fans du jeu très attendu. Initialement prévu pour l'automne 2025, puis reporté au 26 mai 2026, le lancement officiel a maintenant été décalé au 19 novembre 2026. Cette deuxième prolongation de six mois a été confirmée par Rockstar Games et Take-Two Interactive, les éditeurs du jeu. Raisons du report Rockstar justifie ce nouveau retard par le besoin de peaufiner davantage le jeu afin d'atteindre le niveau de qualité et de finition que les joueurs attendent. Le studio, réputé pour son exigence de perfection, préfère retarder la sortie plutôt que de livrer un produit qui ne soit pas à la hauteur de ses standards. Ce délai supplémentaire doit permettre à l’équipe de développement de finaliser les derniers aspects du jeu, notamment pour assurer une expérience utilisateur optimale et éviter des bugs majeurs à la sortie. Réactions et conséquences Ce report a provoqué une réaction négative immédiate sur le marché financier, avec une chute significative du cours de l'action de Take-Two Interactive, maison-mère de Rockstar Games. Les investisseurs ont sanctionné cette annonce, voyant un risque dans le décalage à répétition du lancement, bien que la direction reste confiante quant au succès futur du jeu. Du côté des joueurs, l'expression « Here we go again » ("c'est reparti") résume bien la lassitude mêlée à l'attente impatiente. Contexte du développement GTA 6 a été officiellement annoncé en février 2022, avec un premier trailer dévoilé 18 mois plus tard, qui laissait entendre une sortie en 2025. Le scénario du jeu met en scène deux personnages principaux, Jason et Lucia, dans un état fictif inspiré de la Floride, appelé Leonida. Le premier report majeur avait déjà repoussé la sortie à mai 2026, puis la nouvelle annonce a une fois encore repoussé la date à novembre 2026. Conclusion Malgré la déception liée à ce nouveau retard, Rockstar Games continue d'insister sur l'importance de la qualité, ce qui a toujours été leur marque de fabrique. Les joueurs doivent donc patienter jusqu'à la fin de l'année 2026 pour découvrir cette nouvelle aventure dans l'univers de Grand Theft Auto, avec l'espoir que le temps supplémentaire de développement garantira une expérience à la hauteur des attentes.
Bluetooth, un drôle de nom qui s’est imposé dans nos vies, mais dont vous ignorez peut-être l’origine… Vous l'activez tous les jours sur vos téléphones, vos ordinateurs, vos tablettes… Saviez-vous que ce mot de Bluetooth, présent dans nos vies depuis plus de 20 ans, vient d’un roi viking du Xe siècle qui avait les dents gâtées ? "Il s’appelait Harald Blåtand, “bla” c’est bleu et “tand” c’est dent, donc Harald à la dent bleue, en anglais bluetooth. Ce roi avait comme particularité d’avoir une dent gâtée donc bleu gris foncé, son surnom", explique Pierre Mounier-Kuhn, historien de l’informatique. Un nouveau projet informatique Deux ingénieurs de chez Intel et Ericsson boivent un verre à Toronto. Ils travaillent sur un projet de grande ampleur qui réunit IBM, Intel, Ericsson, Nokia et Toshiba. À ce moment-là, Nokia et Ericsson, entreprises nordiques, sont des moteurs dans le milieu informatique, comme Intel, IBM et Toshiba. Sous l'impulsion d'Ericsson, ces cinq entreprises développent une technologie permettant la communication entre appareils. Alors qu'ils sont en pleine recherche d'un nom pour ce projet, les deux collègues discutent d'une passion commune : l'histoire. L'un deux vient de finir la lecture d'un livre sur une guerre viking et il a été marqué par un personnage en particulier… Le roi danois Harald Blåtand, connu pour avoir impulsé la conversion du Danemark au christianisme. "Ce roi était connu pour avoir unifié les royaumes du Danemark, de Norvège et différentes tribus qui jusque-là passaient leur temps à s’entretuer. Il est un roi unificateur de tribus adverses et l’idée du Bluetooth, bien sûr, était de permettre l’intercommunication d’appareils différents qui normalement étaient incompatibles", résume l'historien. Un roi unificateur pour une technologie de communication Un roi puissant et unificateur, qui rappelle aux deux collègues leur projet... Comme Harald Bluetooth, ils veulent unir des éléments différents, ici pas des peuples mais des technologies qu'ils veulent faire communiquer. "J’ai pensé que ça ferait un nom de code génial pour le programme. J’ai créé un PowerPoint avec un visuel de la pierre runique où le roi Harald tient un téléphone dans sa main et un ordinateur dans l’autre" explique Jim Kardach, ingénieur chez Intel. D’abord nom de code, Bluetooth devait être remplacé par "RadioWire" ou "PAN, Personal Area Network". Mais l’équipe de communication décide de garder Bluetooth. Le logo s’inspire de l'alphabet runique, utilisé par les peuples scandinaves et germaniques de la fin de l'Antiquité au Moyen Âge. Ils y piochent les initiales du roi danois Harald Blåtand, qui s’unissent pour former le célèbre symbole. "Un nom comme Bluetooth, à partir duquel on peut raconter même une petite histoire et identifier visuellement un héros, un viking, un guerrier et un personnage historique à la fois, comporte un avantage par rapport aux autres marques et noms de technologies. Pas mal de gens ont commencé à s'intéresser, à travers la bande dessinée ou des films d'heroic fantasy, aux exploits des vikings, aux explorations des drakkars venus de Scandinavie, etc… Il y a un côté romantique dans ce folklore qui a fonctionné surtout chez les jeunes garçons qui étaient la cible principale de ce genre de technique", décrit l'historien Pierre Mounier-Kuhn. Souvent vu comme sanglants, barbares ou colonisateurs, les Vikings sont, ces dernières années, davantage mis en avant pour le côté loyauté, courage, prise de risque, honneur. Des codes de conquête, de domination, de loyauté qui sont des marqueurs du marketing des géants du web depuis plusieurs années. "Il y a bien une dimension politique parce que Bluetooth, “Halard à la dent bleue”, il a unifier les royaumes et la technique Bluetooth ne se contente pas de mettre en communication des appareils très différents, elle a aussi représenté l’effort conjoint de différents groupes, de différentes très grandes sociétés du numérique qui ont travaillé ensemble pour se mettre en communication", conclut l'historien. La norme Bluetooth sort officiellement en 1998 et les premiers portables Bluetooth sont conçus par Ericsson en 1999. Une technologie novatrice qui facilite l’utilisation de tous les appareils numériques, encore aujourd’hui.
La version Android 14, aussi appelée One UI 6, ne sera pas proposée pour tous les téléphones de la marque. En effet, au-delà de 3 ans d’ancienneté, les nouvelles modifications du système d’exploitation ne sont plus proposées. Cette année, Android 14 sera officiellement appelé simplement Android 14. Cependant, Google s’en tient toujours à ses noms de dessert en interne. Même s’ils ont abandonné cela à partir d’Android 10 en 2019. Cette année, Google utilise la lettre U pour les noms de dessert. Quel est le nom du dessert pour U ? Eh bien, selon 9to5Google, il a été rapporté que Google l’appelle Upside Down Cake. Mais vous n’entendrez probablement jamais ce nom de la part de Google. Sortie d’Android 14 : entre août et septembre 2023 Liste des téléphones qui ne recevront pas la nouvelle version sont les suivants, selon le Daily Mirror : Galaxy S10 Lite – Galaxy S20 FE – Galaxy S20 / Galaxy S20+ / Galaxy S20 Ultra – Galaxy Note 10 Lite – Galaxy Note 20 / Galaxy Note 20 Ultra – Galaxy Z Flip (LTE/5G) – Galaxy Z Fold 2 – Galaxy A22 (LTE/5G) – Galaxy A32 (LTE/5G) – Galaxy A51 – Galaxy A71 – Galaxy Tab A8 – Galaxy Tab A7 Lite – Galaxy Tab S6 Lite (2020) – Galaxy Tab S7 / Galaxy Tab S7+. Les appareils suivants recevront une mise à jour gratuite de la part de Samsung: Galaxy S23 Ultra – Galaxy S23+ – Galaxy S23 – Galaxy S22 Ultra – Galaxy S22+ – Galaxy S22 – Galaxy S21 FE – Galaxy S21 Ultra – Galaxy S21+ – Galaxy S21 – Galaxy Z Fold 4 – Galaxy Z Flip 4 – Galaxy Z Fold 3 – Galaxy Z Flip 3 – Galaxy A73 – Galaxy A72 – Galaxy A53 – Galaxy A52 (A52 5G, A52s) – Galaxy A54 – Galaxy A34 La nouvelle version d’Android 14 est prévue avec les améliorations suivante: Passkeys: Les passkeys, clés virtuelles permettant de se passer des mots de passe, seront nativement supportées par Android 14. Selon Google, cette technologie assure une meilleure cybersécurité et elle est plus simple d’utilisation que les mots de passe. Appels par satellite: Android 14 va permettre à ses utilisateurs de passer des appels via satellite. Cette fonction sera réservée aux appels d’urgence, notamment dans les zones blanches, c’est-à-dire là où le signal ne passe pas, comme la haute mer, la montagne, les forêts et les déserts. Plus d’applications obsolètes: Des applications obsolètes, qui ne reçoivent donc plus de mise à jour de sécurité, sont encore présentes sur les plateformes de téléchargement. Android 14 va mieux protéger les utilisateurs contre ces nids à virus en les bloquant. Webcams: Avec Android 14, il sera possible d’utiliser son smartphone comme webcam pour son ordinateur. Cette fonction existe déjà sur les appareils Apple. Cela peut s’avérer pratique pour passer des appels vidéo ou participer à des visioconférences lorsque la webcam de son ordinateur ne fonctionne pas ou simplement s’il n’en est pas équipé. Autorisations: L’autorisation d’accéder aux photos de la galerie pour les applications sera revue. L’utilisateur pourra choisir de donner accès à toute la galerie, de ne pas en donner du tout ou désormais de sélectionner certaines photos. Gestion du double SIM: Android 14 offrira une gestion plus poussée du double SIM pour les smartphones équipés de deux ports de carte SIM. Lorsque la fonction sera activée, le système va automatiquement sélectionner le réseau le plus performant sans intervention de l’utilisateur. Clonage d’applications: Déjà présente sur certaines surcouches, la fonction de clonage d’applications sera disponible désormais sur Android 14. Cette fonction permet de copier une application et de l’installer deux fois. Cela peut s’avérer pratique, notamment lorsque l’utilisateur possède plusieurs comptes pour une même application
Le navigateur Chrome compte plus de 300 failles de sécurité pour l'année 2022, loin devant Firefox, Microsoft Edge et Safari. Il a beau être le plus populaire, cela ne fait pas de lui le plus sécurisé. Le logiciel Chrome de Google vient en effet de se voir décerner le titre de "pire navigateur web de l’année 2022". En s’appuyant sur "la base de données de VulDB", qui recense les failles de sécurité, une équipe de l'entreprise "Atlas VPN" a recensé pas moins de 303 vulnérabilités cette année ayant pu exposer les utilisateurs du navigateur de Google à un risque de piratage. C’est presque trois fois plus que celles découvertes dans Firefox (117), Microsoft Edge (103) ou Safari (26). Selon le dernier rapport de StatCounter paru en septembre 2022, le logiciel Chrome de Google reste de loin le plus utilisé avec 65,7 % des utilisateurs, devant Safari d'Apple (18,7%), Microsoft Edge (4,3%), Mozilla Firefox (3,1%). Rien d'étonnant donc à ce qu'il soit aussi le plus ciblé par les pirates informatiques. Par ailleurs, sachez qu'il est plus facile de débusquer une faille de sécurité sur un navigateur web très utilisé. Le plus souvent, ce sont les utilisateurs qui les signalent directement. Soyez rassurés, elles ont toutes été corrigées par Google après leur découverte. Comment mettre Chrome a jour ? Pour s’assurer que vous avez bien téléchargé les dernières mises à jour, allez dans le menu "Paramètres" de Chrome, en cliquant sur les trois points à la verticale en haut à droite de la fenêtre. Ensuite, sélectionnez "À propos de Chrome" en bas du menu sur le côté gauche de l’écran. Si vous n’utilisez pas la dernière version, il faudra la télécharger et cliquer ensuite sur le bouton "Relancer". Sans cela, vos données seront exposées à un risque de piratage. Télécharger la dernière version de Google Chrome (site officiel)
Un logiciel qui était autrefois d'une importance cruciale pour les internautes est de retour, mais avec un objectif néfaste : pirater votre appareil. Sachez qu'il s'agit d'une nouvelle campagne de logiciels malveillants et qu'elle tire cette fois-ci de la popularité d'Adobe Flash Player, que la société a abandonné en 2020. Les pirates ciblent désormais les utilisateurs d'Android via une campagne de logiciels malveillants qui consiste à télécharger Flash Player. Un nouveau système de distribution « FluBot » incite les utilisateurs à télécharger une fausse application Flash Player infectée par un cheval de Troie dangereux, selon PhoneArena. Le lien qui incite les utilisateurs à télécharger le fichier APK de Flash Player via un site Web sommaire s'est avéré provenir de personnes en qui vous auriez une confiance aveugle, comme votre famille, vos proches ou vos amis proches. Mais ne les blâmez pas. C'est leur téléphone qui envoie ces invitations à tous leurs contacts. Une fois qu'un téléphone est infecté par le cheval de Troie, il obtient un accès non autorisé aux contacts qui y sont enregistrés et leur envoie un lien pour télécharger le Flash Player. C'est ainsi que fonctionne ce système de distribution. Et tout cela se passe sous le nez de l'utilisateur. Vous ne soupçonnerez rien. Cependant, vous devez savoir qu'il n'y a absolument aucune raison de télécharger un fichier APK depuis un site Web non fiable, même s'il s'agit d'une suggestion de quelqu'un que vous connaissez. Et de plus, si vous avez des connaissances en technologie, vous saurez que Flash Player est mort et abandonné depuis 2020. Le Flash Player bien-aimé nous manque tous et à juste titre, car il faisait partie intégrante de notre vie en ligne. Mais les technologies de streaming vidéo ont évolué au cours des dernières années et Flash Player ne pouvait pas faire grand-chose. En tout cas, Adobe n'est toujours pas assez désespéré pour envoyer aux utilisateurs des liens vers le Flash Player, mort depuis 2020. Alors que devriez-vous faire dans une situation comme celle-ci? Eh bien, vous devriez tout simplement ignorer ces messages et liens. FluBot est le coupable de tous les appareils qui ont été infectés l'année dernière par des logiciels malveillants provenant de sources aussi bénignes qu'une mise à jour de sécurité du téléphone, une notification de livraison de colis et des notifications d'autres applications légitimes. Mais il y a toujours quelque chose qui cloche dans ces invitations. Ces campagnes de logiciels malveillants ont un objectif : voler vos données personnelles pour les revendre plus tard ou détourner des appareils pour obtenir une rançon. Le but pourrait également être de propager le virus ou le cheval de Troie sur beaucoup plus d'appareils. Et vous devriez éviter de tomber dans ce piège. Pratiquez des routines Internet sûres, et cela implique de télécharger des applications Android uniquement à partir de sources fiables, telles que le Google Play Store.
Après 20 ans de bons et loyaux services, la messagerie de Yahoo cessera d’exister dès le 17 juillet 2018. Malgré un retour en force en 2015, la messagerie de Yahoo n’a pas su faire face aux nombreuses alternatives massivement adoptées par le public (WhatsApp et Facebook Messenger en tête). C’est pourquoi l’entreprise, qui survit par on ne sait quel miracle, a décidé d’abandonner le service. Les applications iOS et Android, ainsi que les versions desktop ou mobiles cesseront donc de fonctionner. " Nous savons que nous avons de nombreux fans fidèles qui ont utilisé Yahoo Messenger depuis ses débuts comme l'une des premières applications de chat de son genre ", explique le communiqué de Yahoo. Alors que le paysage des applications de communication continue de changer, nous nous concentrons désormais sur la création et l'introduction de nouveaux outils de communication qui répondent mieux aux besoins des consommateurs. " Pour autant, Yahoo tient à préciser que le Yahoo ID sera toujours d’actualité pour se connecter aux autres outils, notamment Yahoo Mail. Aucune alternative officielle à Messenger n’est prévue, mais Yahoo invite ses clients à tester 'Yahoo Squirrel', une messagerie sécurisée qui fait la part belle aux groupes. Squirell est disponible en version bêta et vous pouvez demander une invitation. Yahoo propose également un moyen simple de 'télécharger votre historique de chat' pendant les six prochains mois à cette adresse.
La faille découverte par F-Secure ne présente aucun lien avec 'la vulnérabilité des processeurs d'Intel et AMD' récemment révélée. La vulnérabilité affecte la plupart, sinon tous, les ordinateurs portables utilisant 'Intel AMT' Cette faille résiderait dans le système "Intel AMT" (Active Management Technology), un système d'administration et de prise de contrôle à distance des ordinateurs personnels. "La faille semble presque trop simple pour être vraie, mais elle a un impact dévastateur quand elle est utilisée", explique un consultant de l'entreprise F-Secure, Harry Sintonen. En pratique, un pirate informatique peut avoir un contrôle total sur l'ordinateur portable d'un utilisateur, quelles que soient les mesures de sécurité prises. Pour profiter de ce défaut, un pirate doit seulement redémarrer physiquement l'ordinateur portable et appuyer sur CTRL-P pendant le démarrage. Après quoi, le hacker peut se connecter dans le 'Intel Management Engine BIOS Extension (MEBx)' avec le mot de passe 'admin'. Dans la plupart des cas, ce mot de passe par défaut n'est pas adapté aux ordinateurs portables de l'entreprise". Le pirate peut ainsi prendre le contrôle du système à distance. Par exemple, si quelqu'un laisse son ordinateur dans sa chambre d'hôtel et s'absente quelques minutes. S'il a accès au numéro de la victime, le hacker peut reconfigurer son ordinateur portable en quelques minutes seulement, il obtient alors le contrôle de l'ordinateur, tant que le wifi de l'hôtel est utilisé. Le pirate informatique peut ainsi avoir accès au réseau et à l'entièreté des données Intel Active Management Technology a été conçue pour permettre aux services informatiques de gérer plus efficacement leur parc d'appareils, elle est aujourd'hui utilisée par des millions d'ordinateurs professionnels à travers le monde. Si cette technologie a déjà présenté de nombreuses failles de sécurité par le passé, mais la simplicité d'exploitation de cette vulnérabilité est cette fois sans précédent. Aucune ligne de code n'est, en effet, nécessaire pour y parvenir. Intel indique travailler sur un correctif. (anglais) Condition importante: Un accès physique à l'ordinateur est requis pour exploiter cette faille. La vulnérabilité concerne essentiellement les machines laissées à l'abandon, le soir au travail ou dans une chambre d'hôtel Quelques conseils pour se prémunir d'une telle vulnérabilité - Il ne faut jamais laisser son ordinateur portable sans surveillance dans un endroit non sécurisé, notamment dans les lieux publics - Pour ceux qui administrent seuls leur appareil, il convient de modifier le mot de passe AMT, même sans avoir l'intention d'utiliser cette solution. - Si le mot de passe est déjà réglé sur une valeur inconnue, mieux vaut le considérer comme suspect.
Pour lutter contre les pratiques trompeuses comme le 'like-jacking', Facebook a fermé 'Firerank', une page française de contenus viraux qui revendiquait 12 millions d'abonnés, en faisant l'une des plus populaires de France. Facebook a désactivé cette page car elle utilisait de façon répétée une technique trompant les utilisateurs, en les engageant à 'liker les pages involontairement. Facebook adresse une menace à tous ceux qui s'adonnent à des pratiques trompeuses comme le like-jacking. 'Notre société vient d'être rayée de la carte', écrivait son cofondateur Charles Marginier, amer, le 10 novembre sur le réseau LinkedIn. Firerank, c'était un chasseur de buzz uniquement actif sur Facebook, employant trente salariés. La page s'était d'abord spécialisée dans les classements à fort potentiel viral 'des « 7 sauts les plus dingues jamais réalisés', ou , 'quelles sont ces actrices moches dans une série qui sont les plus belles en réalité ?'. 'Firerank s'était ensuite tourné vers les vidéos (30 % de sa production) et des contenus socialement engageants, capables de susciter beaucoup de likes et commentaires', a indiqué jeudi à l'AFP son co-fondateur. Mais ses millions d'abonnés n'avaient pas tous été acquis naturellement. Dans son post LinkedIn en forme de grand déballage, retiré depuis, Charles Marginier l'admettait en accusant : 'Une majorité des grandes et très grandes pages françaises très actives que vous connaissez tous bien, ne se sont pas construites à 100 % naturellement. Firerank compris'. Et d'évoquer quatre pratiques: - Le renommage - La fusion - Le rachat de pages - Le like-jacking (technique qui consiste à positionner un bouton like de Facebook sur une page web sans que celui-ci soit visible. En cliquant par exemple sur une vidéo, l'internaute 'like' sans le vouloir la page Facebook à laquelle le bouton est relié, certains pirates diffusent leurs virus de cette façon également . Une idée qui marchait puisque avant d'être sanctionné, Firerank affichait 1,7 milliard de vues sur ses vidéos cette année et un chiffre d'affaires de 1,1 million d'euros grâce aux publicités, selon son cofondateur. On n'a jamais utilisé cette méthode Son cofondateur a rétropédalé par rapport à son message du 10 novembre: 'J'ai réagi à chaud, j'exposais un état de faits sur un écosystème. Sur Firerank, on n'a jamais utilisé cette méthode', a-t-il affirmé à l'AFP. Mais une porte-parole de Facebook en France maintient le contraire: '"Nous avons récemment désactivé un certain nombre de pages parce qu'elles utilisaient de façon répétée une technique trompant les utilisateurs, en les engageant à 'liker' les pages involontairement. Cette pratique viole nos conditions d'utilisation et nous avons pris des mesures pour préserver l'intégrité de notre plateforme'. D'autres acteurs seraient concernés Charles Marginier a lui demandé un réexamen de la décision de Facebook mais il est peu probable que le géant américain, très pointilleux sur son image, revienne dessus. Les internautes applaudissent Sur les réseaux sociaux, cette dernière suscitait peu d'indignation, beaucoup s'en réjouissant même. 'Tiens, Facebook fait le ménage chez ceux qui ont pratiqué le charlatanisme à grande échelle. Justice », écrit par exemple sur Twitter Nicolas Vanderbiest, expert des « phénomènes d'influence' sur les médias sociaux. Sur LinkedIn, le post du cofondateur lui a valu une volée de bois vert : 'Une bonne nouvelle pour la civilisation et un parfait exemple du caractère artificiel des métriques (mesures d'audience) Facebook » ; « une pensée pour vos salariés mais c'est vraiment très difficile d'être triste de voir la disparition d'un business comme le vôtre', commentaient des utilisateurs. Charles Marginier assure que ses salariés ne se retrouvent pas au chômage technique et que Firerank a déjà entamé sa diversification, cherchant d'autres sources de revenus que le réseau social. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de cliquer ou partager un lien!! Voir aussi: Comment les likes et les commentaires sur Facebook enrichissent les scammers.
La plupart des vulnérabilités sont inconnues de la majorité de la population mondiale même si elles affectent des millions de personnes, cependant, cette information publiée aujourd’hui est probablement encore plus bouleversante que la faille de Yahoo récemment révélée et touche plusieurs milliards de personnes à travers le monde. Des chercheurs ont découvert plusieurs vulnérabilités qui touchent à la sécurité de tous les réseaux 'Wi-Fi'. N’importe quel réseau Wi-Fi basé sur le chiffrement 'WPA' ou 'WPA2' peut être compromis. Si l’on tient compte du fait que WPA est la norme du Wi-Fi moderne, cela veut dire qu’en gros, presque tous les réseaux de Wi-Fi au monde sont vulnérables. Les recherches sont plutôt compliquées, nous n’entrerons donc pas dans les détails et nous contenterons de souligner les découvertes principales. Comment fonctionne KRACK: Les chercheurs ont découvert que les appareils basés sur 'Android, iOS, Linux, macOS, Windows et certains autres systèmes opératifs' sont vulnérables à des variations de cette attaque ; n’importe quel appareil peut donc être compromis. Ils ont appelé ce type d’attaque key reinstallation attack (attaque de réinstallation de clé), ou KRACK en plus court. Ils décrivent en particulier comment une attaque sur les appareils Android 6 fonctionne. Pour l’exécuter, l’attaquant doit paramétrer un réseau Wi-Fi avec le même nom (SSID) que celui d’un réseau existant et cibler un réseau spécifique. Quand l’attaquant détecte que l’utilisateur est sur le point de se connecter au réseau d’origine, il peut envoyer des paquets spéciaux qui font passer l’appareil à un autre canal et le connectent au faux réseau du même nom. Après cela, en utilisant une faille dans l’implantation des protocoles de chiffrement, ils peuvent changer la clé de chiffrement que l’utilisateur utilisait à une suite de zéros et accéder à toutes les informations que l’utilisateur télécharge ou met en ligne. On pourrait affirmer qu’il y a une autre couche de sécurité (la connexion chiffrée à un site comme 'SSL' ou 'HTTPS'). Cependant, un simple utilitaire appelé 'SSLtrip' établi sur le faux point d’accès suffit pour forcer le navigateur à communiquer avec des versions 'HTTP' non chiffrées de sites internet au lieu de celles chiffrées, les versions HTTPS, dans les cas où le chiffrement n’est pas correctement implanté sur un site (et cela s’applique à une bonne quantité de sites internet, et pas des moindres). Ainsi donc, en utilisant cet utilitaire dans son faux réseau, l’attaquant peut accéder aux identifiants et aux mots de passe en texte brut, et donc les voler. D'après un expert en sécurité belge, si un hacker lançait une attaque en profitant de cette vulnérabilité, il pourrait cibler de très nombreux terminaux : smartphone, PC, objets connectés, etc., ainsi que tous les systèmes d'exploitation (MacOS, Windows, iOS et Android). Selon le site américain The Verge, 41% des terminaux Android seraient vulnérables à la faille 'Krack Attacks'. Le principal danger réside dans les lieux qui proposent un Wi-Fi public, comme les halls d'aéroport ou de gare, mais aussi les cafés, ces derniers sont des cibles de choix pour les pirates informatiques, car ils regroupent un grand nombre de personnes sur un seul et même réseau. En attendant le déploiement de solutions pour sécuriser votre connexion Wi-Fi, il est recommandé de privilégier la 4G. Que pouvez-vous faire pour sécuriser vos données ? Le fait que presque tous les dispositifs de presque tous les réseaux Wi-Fi soient vulnérables à KRACK est effrayant, mais cette attaque (comme toutes les autres) ne sonne pas le glas de la fin du monde. Voici quelques conseils pour vous protéger des attaques KRACK si quelqu’un décide de les utiliser contre vous. - Vérifiez qu’il y a toujours une icône vert de cadenas dans la barre d’adresse de votre navigateur, ce cadenas indique qu’une connexion HTTPS (chiffrée et donc sûre) à ce site particulier est utilisée. Si quelqu’un essaie d’utiliser SSLstrip contre vous, le navigateur sera forcé d’utiliser des versions HTTP de sites internet et le cadenas disparaîtra, s’il est bien là, c’est que votre connexion est encore sûre. - Les chercheurs ont averti certains fabricants d’applications réseau (y compris 'Wi-Fi Alliance', qui est responsable de la normalisation des protocoles) en avance avant de publier leur article et ceux-ci doivent donc être en train de publier des mises à jour du micrologiciel qui règlent le problème de la réinstallation de clé. Vérifiez donc s’il y a des mises à jour du micrologiciel récentes pour vos appareils et installez-les aussi vite que possible. - Vous pouvez sécuriser votre connexion en utilisant un 'VPN' qui ajoute une autre couche de chiffrement aux données transférées par votre appareil. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés, d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Des pirates utilisent désormais la fonction "contacts de confiance" du réseau social pour propager un virus via un lien frauduleux. Cela commence toujours par un message envoyé, en apparence, par l’un de vos amis, vous demandant de l’aider urgemment à retrouver l’accès à son compte. La fonction 'contacts de confiance' vous permet en effet de choisir entre 3 et 5 amis qui, en cas de problème de connexion, pourront vous envoyer un code de récupération, via une URL. Le pirate se fait donc passer pour l’un de vos amis (tombé auparavant dans le piège), indique que vous êtes l’un de ses 'contacts de confiance', et vous demande de lui donner le code arrivé dans votre boîte mail. Si vous ouvrez ce courriel, le piège se referme, cela donne en effet le code au pirate, et donc un accès direct à votre compte et aux informations qu’il contient. Si vous recevez prochainement un message de ce type, la meilleure chose à faire est de contacter cet ami par un autre moyen (texto, appel téléphonique) pour lui demander s'il est bien l'expéditeur du message. S’il ne sait pas de quoi vous parlez, vous pourrez alors deviner qu’il s’agit de 'phishing'. Sachez également que la fonction 'contacts de confiance' vous contraint, en temps normal, à contacter chacun des amis que vous avez choisis, qui vous enverront tous une partie du code à reconstituer. Le pirate, lui, affirmera que votre seul code suffira. Vous voilà prévenus. Voir aussi: Vous avez perdu votre mot de passe Facebook, vos amis peuvent vous aider. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Microsoft a annoncé qu'il n'y aura plus de mises à jour de sécurité, et de fonctionnalité, sur la dernière version de son système d'exploitation pour téléphones mobiles. Le système d'exploitation pour smartphones Windows Phone 8.1 n'aura donc vécu que quelques années. Trois ans après son lancement, Microsoft a en effet annoncé ce mardi la fin des mises à jour de cette dernière version. Concrètement, cela signe l'arrêt du système Windows Phone. C'est en 2000 que Microsoft s'est lancé dans la création d'un "Windows mobile. Il aura ensuite fallu attendre 2010 pour que naisse le Windows Phone 7, le premier à avoir véritablement fait entrer Microsoft dans la compétition face aux systèmes de Google et Apple. En 2014, la version 8 est sortie. Sur Twitter, une grande majorité des internautes ne semble pas vraiment regretter cette disparition. 'Le Windows Phone souffre de limites certaines, c'est le téléphone sur lequel il n'y a toujours pas Snapchat, ni Pokémon Go. Certains utilisateurs y voient un avantage: au moins, la batterie tient facilement plusieurs jours sans avoir besoin d'être rechargée, écrit un internaute" Parmi les défenseurs du Windows Phone (oui, il en existe), certains ont regretté que les développeurs n'aient pas suffisamment soutenu le système d'exploitation. "Windows Phone était un excellent OS, fluide et dynamique. Le hic, oui, son store qui n'a jamais eu de soutien de la part des développeurs, écrit un autre internaute" Windows 10, OS à tout faire… vraiment ? En abandonnant son dernier OS Mobile, Microsoft ne se retire pas tout à fait du marché des smartphones, l’entreprise de Redmond dispose toujours de Windows 10. Le système de bureau de Microsoft peut en effet fonctionner sur des téléphones mobiles et se transformer en PC quand on le relie à un écran, comme le HP Elite X3. Les terminaux mobiles qui fonctionnent sous Windows 10 sont cependant rares, professionnels et chers, pas de quoi relancer l’entreprise dans le monde des smartphones. Et son retour est d’autant plus compromis que des spécialistes comme Samsung commencent à mettre au point des surcouches d’Android capables de transformer un smartphone en PC de bureau une fois branché à un écran.
Le fondateur de Megaupload.com Kim Dotcom a demandé lundi à la Haute Cour d'Auckland que l'examen de l'appel de son extradition vers les Etats-Unis soit retransmis en 'streaming' sur internet, afin de lui garantir un procès équitable. 'Kim Dotcom' (Kim Schmitz de son vrai nom), est recherché par les autorités américaines qui l’accusent d’avoir grâce au piratage réalisé des profits illégaux colossaux au travers de son emblématique plateforme de téléchargement direct fermée en 2012. Au sommet de sa popularité, Megaupload était le 13e site le plus visité de l’internet et affichait 50 millions d’utilisateurs quotidiens. 20 ans de prison L'empire de Kim Dotcom s'est effondré en janvier 2012 quand la police a débarqué dans sa luxueuse propriété d'Auckland à la demande des autorités américaines. Fin 2015, 'la justice néo-zélandaise a estimé qu'il pouvait être extradé aux Etats-Unis', ainsi que trois autres fondateurs de Megaupload. Kim Dotcom a fait appel. En cas de procès aux Etats-Unis, Kim Dotcom encourt jusqu'à 20 ans de prison. [quote]'Mes avocats sont actuellement devant les juges pour défendre la diffusion de tous les débats en streaming', a déclaré Kim Dotcom dans un tweet, peu après l'ouverture de l'audience.[/quote] La semaine dernière, il avait affirmé que les Etats-Unis avaient demandé à la Haute Cour de ne pas autoriser cette retransmission. https://twitter.com/KimDotcom/status/768350475661873152 https://twitter.com/KimDotcom/status/770099090218713088 [quote]Son avocat, Ron Mansfield, a déclaré à la Cour que 'la diffusion en streaming se justifiait par 'l’intérêt public et international sans précédent de cette affaire'.[/quote] Recherché pour fraude, racket et blanchiment, Kim Dotcom se défend de toute infraction, en se présentant comme un entrepreneur du net. [quote]Son site, avait-il plaidé, faisait de son mieux pour éviter les violations de droits d’auteurs, mais avait 50 millions d’utilisateurs quotidiens et ne pouvait contrôler la totalité de leur activité.[/quote] Il accuse les autorités américaines de mener contre lui une vendetta à l’instigation des influents studios hollywoodiens. Kim Dotcom et trois anciens de Megaupload (Finn Batato, Mathias Ortmann et Bram van der Kolk) sont accusés d’avoir tiré de leur activité 175 millions de dollars de profit et causé des centaines de milliards de dollars de pertes aux ayants droit des oeuvres musicales, films et autres produits piratés. En juillet 2016,il avait annoncé qu’il relancerait son site en 2017: [quote]Megaupload revient le 20 janvier 2017, le 5e anniversaire du raid. » « Je vais être le premier milliardaire de la tech à être inculpé, à avoir tout perdu et à créer sous contrôle judiciaire une autre entreprise milliardaire », a-t-il annoncé.[/quote] MAj le 31.8.2016. Kim Dotcom obtient la diffusion sur internet de son audience d'extradition Kim Dotcom a affirmé mardi 30 août 2016 sur son compte Twitter, avoir obtenu le droit de retransmettre en streaming l’examen de l’appel de son extradition vers les Etats-Unis, où il est accusé d’avoir réalisé des profits illégaux grâce à son site megaupload. [quote] https://twitter.com/KimDotcom/status/770381502932668416 https://twitter.com/KimDotcom/status/770841163561521152 Le streaming en direct commencera demain mercredi 31 août 2016. Le cameraman doit tout installer de manière professionnelle, en respectant les directives du juge en matière de streaming, a-t-il ajouté. https://twitter.com/KimDotcom/status/770771929447870464 [/quote] https://www.youtube.com/watch?v=mYxPMYbGiEM Clic pour voir toutes les vidéo. Voir aussi: Kim Dotcom annonce la sortie d’un nouveau Megaupload. Clic pour lire toutes les actus sur kim Dotcom.
Au fur et à mesure que les Jeux Olympiques de Rio approchent (5-21 août 2016), les cybercriminels tendent de plus en plus de pièges aux fans de sport. Ils emploient toutes sortes de tactiques: - Des lettres d’hameçonnage et de faux sites web - Des réseaux Wi-Fi piratés - Des skimmers, et même de faux distributeurs. - Les hackers clonent également des cartes de crédit à l’aide de ports USB situés dans les aéroports. Voici tous les types de menaces possibles: Kaspersky a analysé en profondeur les événements de Rio ainsi que les sites dédiés aux Jeux Olympiques. - Phishing: [quote]Les cybercriminels voient les événements sportifs comme une aubaine et les Jeux Olympiques 2016 ne faisant pas exception à la règle. Les 'hackers'ont créé de nombreux faux sites ('Phishing') dans le but de voler des données personnelles des fans de sport et des employés du Comité international olympique (CIO) travaillant au Brésil. Par exemple, en février 2016, certains escrocs avaient fait une copie du portail intranet du CIO (dont Kaspersky avait détecté une série d’attaques). Les données bancaires des fans de sport sont également une bonne proie pour les hackers. Certains numéros de cartes de crédit ont été obtenus par e-mail. Les e-mails en question attiraient les victimes via des concours pour tenter de gagner une voiture ou des places pour les Jeux Olympiques. Les utilisateurs suivaient les liens, entraient leurs données, aidant ainsi les cybercriminels à cloner leurs cartes de crédit.[/quote] Si le vol de données bancaires est très rentable, c’est encore plus vrai pour les transferts d’argent. Par exemple, certains hackers proposaient en vente libre des places aux Brésiliens (alors que les habitants du pays pouvaient les obtenir dans des loteries officielles). Au total, ce sont 230 noms de domaine qui ont été détectés et ajoutés à la liste noire Kaspersky. - Wi-Fi dangereux. [quote]Le roaming coûte cher, et par conséquent les voyageurs se connectent souvent au Wi-Fi gratuit. Grossière erreur! les hackers piratent des réseaux Wi-Fi légitimes ou créer les leurs afin d’intercepter et de manipuler le contenu que voient les victimes sur leurs navigateurs. Des centaines de milliers de fans vont venir en masse au Brésil pour assister aux Jeux Olympiques, et nombreux sont ceux qui auront besoin d’Internet. Kaspersky Lab a contrôlé des réseaux Wi-Fi se trouvant dans des zones spécifiques de Rio susceptibles d’attirer les touristes : le Comité olympique du Brésil, le parc olympique, et les stades (Maracanã, Maracanãzinho et Engenhão). Ces endroits disposent d’environ 4500 points d’accès uniques. - 18% d’entre eux ne sont pas sécurisés et ouvertement configurables. - 7% faiblement protégés.[/quote] En conséquence de cela, près d’un quart des réseaux Wi-Fi dans ces zones des Jeux Olympiques se retrouvent vulnérables, pour le bonheur des hackers. - Skimmers, faux distributeurs et clones [quote]Les Brésiliens connaissent bien les 'skimmers', des bandes magnétiques spécialement installées sur les distributeurs automatiques dans le but de voler des données de carte de crédit. Les cybercriminels utilisent ensuite ces données pour cloner les cartes des victimes afin d’en tirer profit. Cette forme d’attaque est tellement répandue au Brésil, qu’elle a été surnommée localement 'Chupacabra'. En général, les skimmers sont installés dans des lieux touristiques, tels que l’aéroport international de Rio. Par exemple, en 2014, un gang de hackers y a installé 14 skimmers sur les guichets automatiques, parfois même, les cybercriminels installent de faux distributeurs sur des guichets originaux. (Skimmer pour DAB qui remplace l’ensemble du système)[/quote] Pour se protéger, voici quelques règles: [quote]1- assurez-vous que la lumière verte du lecteur de cartes soit active (un skimmer n’a en général pas de lumière du tout ou alors elle se trouve éteinte). 2- Avant d’effectuer une transaction, évaluez à vue de nez si le distributeur contient des éléments suspects tels que des parties manquantes ou mal fixées. 3- Cachez le clavier numérique avec votre main au moment d’introduire votre code.[/quote] Les skimmers et les faux distributeurs automatiques ne demeurent pas la seule menace. Un gentil serveur ou commerçant peut également cloner votre carte. [quote]1- Ne donnez jamais votre carte seule à des commerçants. (S’ils ne veulent pas vous apporter la machine, réclamez-leur de venir avec le terminal.) 2- Avant de taper votre code, assurez-vous d’être sur le bon écran de paiement, et que votre PIN n’y apparaisse pas. 3- Si une machine vous parait louche ou si vous avez d’autres réticences, payez en espèces. (Il est toujours utile d’avoir du liquide en renfort.)[/quote] - Les pièges des ports USB [quote]Les appareils mobiles ont tendance à se décharger plus rapidement lorsque leurs propriétaires sont en voyage, sollicités pour des photos, l’activation des services de localisation, Internet ou encore des partages sur les réseaux sociaux. C’est pourquoi de nombreuses villes investissent dans des bornes de recharge à destination, en partie, des touristes. Sur ces bornes de recharge, il est possible de charger son téléphone en utilisant un câble qui sort d’un terminal ou via un port USB. Mais attention aux ports USB piratés ! En cas de connexion via USB, l’attaquant peut exécuter des commandes en vue d’obtenir des informations sur l’appareil, dont le modèle, l’IMEI, le numéro de téléphone et l’état de la batterie. Ces informations permettent d’organiser une attaque contre le modèle de téléphone en question, puis d’infecter l’appareil et de récolter les informations personnelles. Les règles pour vous protéger contre ce genre d’attaque: - Utilisez toujours votre propre chargeur et évitez d’acheter un chargeur d’origine inconnue. - Utilisez la prise au lieu du connecteur USB lorsque vous utilisez une borne de charge inconnue. - N’utilisez pas les câbles de charge des bornes de charge publiques. (Borne de charge dans un taxi brésilien) (Borne de charge à l’aéroport international de Rio)[/quote]
Après Locky, Mischa et Petya, Satana marque une nouvelle évolution dans les ransomwares Récemment, un autre échantillon sophistiqué de ransomware a été découvert. Le malware en question a été surnommé 'Satana' (Satan), dont l’origine serait russe. Le cheval de Troie fait deux choses: - Chiffre les fichiers - Altère le Master Boot Record (MBR), bloquant ainsi le processus de démarrage de Windows. Nous avions déjà abordé le thème des chevaux de Troie semant le désordre du MBR, dont le fameux ransomware 'Petya'. D’une certaine façon, 'Satana' agit de la même manière, en injectant par exemple son propre code dans le MBR'. Alors que Petya chiffre la 'Master File Table' (MFT), Satana chiffre cependant le MBR. Pour crypter les fichiers de l’ordinateur, Petya comptait sur l’aide d’un cheval de Troie appelé Mischa. Satana gère quant à lui ces deux tâches à lui tout seul. Le MBR fait partie du disque dur. Il contient des informations sur le système de fichiers utilisé par diverses partitions du disque, ainsi que la partition stockée sur le système d’exploitation. Si le MBR est altéré, ou chiffré, l’ordinateur perd l’accès à un élément essentiel d’informations 'la partition qui contient le système d’exploitation'. Si l’ordinateur ne peut pas trouver le système d’exploitation, il ne peut démarrer. Les malfaiteurs à l’origine du ransomware Satana profitent de cette disposition pour améliorer leur ransomware à chiffrement avec des aptitudes du 'bootlocker'. Les hackers changent le MBR, en le remplaçant par le code de la demande de rançon, puis chiffre et déplace le MBR autre part. Le ransomware demande 0.5 bitcoins (à peu près 340$) pour déchiffrer le MBR et fournir la clé de déchiffrement des fichiers affectés. Une fois la rançon payée, les créateurs de Satana promettent qu’ils rétabliront l’accès au système d’exploitation et de remettre les choses dans l’ordre. Du moins, c’est ce qu’ils prétendent. Une fois à l’intérieur du système, Satana analyse tous les lecteurs et réseaux, à la recherche de fichiers de type: [quote]'.bak, .doc, .jpg, .jpe, .txt, .tex, .dbf, .db, .xls, .cry, .xml, .vsd, .pdf, .csv, .bmp, .tif, .1cd, .tax, .gif, .gbr, .png, .mdb, .mdf, .sdf, .dwg, .dxf, .dgn, .stl, .gho, .v2i, .3ds, .ma, .ppt, .acc, .vpd, .odt, .ods, .rar, .zip, .7z, .cpp, .pas, et .asm et commence à les chiffrer. Il ajoute également une adresse e-mail et trois tirets du bas au début du nom du document (par exemple, test.jpg deviendrait [email protected]___test.jpg)'.[quote] Les adresses e-mail servent d’informations de contacts pour les victimes, qui sont censées écrire à l’adresse indiquée pour obtenir les instructions de paiement et ensuite récupérer la clé de déchiffrement. Jusqu’à présent, les chercheurs ont constaté six adresses e-mail utilisées dans cette campagne. Une seul bonne nouvelle, il est possible de contourner partiellement le verrouillage, avec certaines connaissances, le MBR peut être réparé. Des experts du blog de The Windows Club ont 'livré des instructions détaillées' sur la façon de réparer le MBR en utilisant la fonction de restauration sur Windows. Toutefois, cette dernière est conçue pour des utilisateurs expérimentés qui sont à l’aise au moment de travailler avec l’invite de commande et la fonctionnalité bootrec.exe. Il est peu probable qu’un utilisateur ordinaire prenne le coup de main immédiatement pour ce genre de méthode compliquée et qu’il ne se sente pas à l’aise. La mauvaise nouvelle est que même si Windows est débloqué avec succès, l’autre moitié du problème, celui des fichiers chiffrés, demeure. Aucune solution n’est disponible le concernant. A ce stade, 'Satana' semble avoir juste commencé sa carrière de ransomware, il n’est pas répandu et les chercheurs ont repéré quelques failles dans son code. Cependant, il y a de fortes chances pour qu’il s’améliore au fil du temps et évolue en une menace très sérieuse. Notre premier conseil pour les utilisateurs est qu’ils soient vigilants en permanence. Nos recommandations simples vous aideront à minimiser les risques d’infection et vous épargneront d’un bon nombre de soucis: Effectuer une sauvegarde régulière de vos données sur des supports de stockage externes. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. Les auteurs de ces attaques ne cessent d’adapter leur technique. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés, d’un logiciel pare-feu, éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Plus de 90.000 personnes suivent un groupe Facebook qui promet d’offrir deux voitures de luxe gratuites en échange de simple J’aime, de Partages et de quelques données personnelles. [quote]'Pour la première fois depuis la création de Facebook, nous offrons deux Range Rover Sport 2016 sur notre page.Les deux gagnants seront tirés au sort le 10 Mai 2016. Vous voulez tenter votre chance ? Voici comment procéder : 1) Devenez membre du groupe 2) Partagez le lien du groupe sur votre compte (très important) 3) Commentez votre publication en précisant la couleur que vous souhaitez si vous gagnez la voiture.'[/quote] Comment fonctionne cette arnaque ? (scam) L'utilisateur se retrouve sur la page nommée 'Range Rover 2016' après avoir vu dans son fil d’actualité que certains de ses amis Facebook suivent ce groupe. La page en question met en avant un concours et demande à l'utilisateur d’Aimer, de Partager et de Commenter pour participer au concours en question. Lorsque l'utilisateur tente de partager, il / elle reçoit ce message : [quote]Il semblerait que le lien sur lequel vous avez cliqué présente un risque pour votre ordinateur. Si vous le pouvez, supprimez ce lien : opx.pl. Note : Le lien suspect se trouve sur la page que vous tentez d’atteindre. Si vous ne pouvez pas supprimer ce lien, ou que vous souhaitez tout de même le partager, veuillez s’il vous plaît effectuer ce test de sécurité[/quote]. Le test de sécurité vous demande, dans ce cas de figure, de sélectionner la ou les photos représentant une cascade (captcha). Si l’utilisateur suit ces étapes, il sera également invité à remplir un formulaire pour recevoir son cadeau (s’il gagne). Le lien redirige vers une page proposant des applications gratuites. En cliquant sur l’une des applications, l’utilisateur atterrit sur un site/domaine connu pour répandre des malwares, en particulier un cheval de Troie qui peut voler ses informations personnelles. Un scam similaire concernant 'BMW' a été trouvé en date du 11 mai 2016. Même mécanique que pour Range Rover, la page s'appelle cette fois-ci "BMW France Concours". Elle totalise déjà plus de 7.000 partages en date de ce 13 mai 2016 sur Facebook. Alors prenez garde ! Comment identifier correctement une fausse page Facebook ? Pour identifier correctement une fausse page et/ou des arnaques, faites attention aux points suivants: - Le nombre de mentions 'J’aime': Même si une page a des milliers de J’aime, ce n’est pas pour autant une preuve de son authenticité. Les fraudeurs peuvent acheter des faux J’aime ou utiliser des comptes compromis pour les générer afin de rendre leur escroquerie plus convaincante. - Les logos officiels: Certaines pages et profils ont été vérifiés par Facebook pour que les gens soient sûrs de leur authenticité. Si vous voyez icone bleu sur une page ou un profil, cela signifie que Facebook a confirmé son authenticité et qu’elle appartient réellement à une personnalité, une entreprise ou une marque. - Le contenu: Tout ce qui peut sembler suspect; de l'absence de photos au nom même de la page (parfois, le nom de la page a un point ou un underscore à la fin), l'absence d'URL du site, ou si la page est classée en tant que groupe. Pour surfer sur Internet sans risquer de perdre ses données, restez vigilant face aux offres trop belles pour être vraies et suivez nos conseils. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Le duo le plus surprenant de l’année a enfin sorti son clip musical. La vidéo a été publiée jeudi 28 avril 2016. Le lanceur d'alerte Edward Snowden, toujours recherché par les autorités américaines après ses révélations sur le système d'écoutes de la 'NSA', est un vrai fondu de musique électronique. Sur le morceau en question, sa voix, rare, émerge du bruit pour questionner le concept de vie privée, de liberté d'expression et de droits collectifs. Comme un mantra, Edward Snowden répète à plusieurs reprises : "Si vous ne vous battez pas, qui le fera pour vous ?" Composé par Jean Michel Jarre, Le morceau Exit contient des déclarations enregistrées par Edward Snowden, le célèbre lanceur d’alerte, ex-analyste de la NSA, le service des renseignements américains. Toute l’imagerie de l’espionnage est au rendez-vous, caméras de surveillance, satellites, bases de données… C’est le quotidien britanniqueThe Guardian qui a mis les deux hommes en contact. L’histoire d’Edward Snowden, rendu célèbre pour avoir divulgué des documents accablants sur les méthodes de collecte de données de la NSA, évoque à Jean Michel Jarre la période de la Résistance en France. [quote]Ça m’a tout de suite évoqué ma mère', raconte Jarre 'La première fois que j’ai lu des choses au sujet d’Edward, ça m’a tout de suite évoqué ma mère. Elle a rejoint la Résistance en 1941, lorsque les Français pensaient que les Résistants étaient juste des fauteurs de trouble. Ma mère m’a toujours dit que lorsque la société génère des choses que l’on ne peut pas supporter, on doit s’insurger', explique-t-il.[/quote] Le morceau est à découvrir dans le prochain album de Jean Michel Jarre Electronica 2, le 6 mai 2016. On y retrouve des collaborations avec des artistes très variés, des Pet Shop Boys à Christophe, en passant par Cyndi Lauper ou Hans Zimmer mais aussi, et c'est encore plus surprenant, avec un certain Edward Snowden. Et il y a un vrai message derrière. C'est bien plus qu'un coup médiatique mais le sujet ne pouvait être plus d'actualité. Au moment-même où trois lanceurs d'alerte sont soumis aux questions de la justice luxembourgeoise, dans le cadre de l'affaire dite des "LuxLeaks", Jean-Michel Jarre s'engage clairement. En enregistrant ce titre avec Edward Snowden, Exit, il voulait dénoncer cette chasse à l'homme organisée par les trois plus grandes organisations mondiales, le 'FBI', la 'NSA' et la 'CIA'. Jean-Michel Jarre, qui vit avec la technologie et ses avancées depuis plus de 40 ans, a trouvé dans le message de Snowden une force qui l'interroge encore aujourd'hui, autour de la notion de populisme et de contrôle des masses. Ce rapport à la technologie est au centre du projet titanesque de Jean-Michel Jarre lancé il y a cinq ans, Electronica, dont le deuxième volume sort ce vendredi, donne la parole aux créateurs de sons (Jeff Mills, Christophe, Sébastien Tellier ou Hans Zimmer) pour faire émerger une réflexion sur notre société contemporaine. Et Jean-Michel Jarre, l'habitué des concerts gigantesques, se réjouit déjà de faire entendre la voix d'Edward Snowden le 14 Juillet 2016, lors d'un show symbolique aux Arênes de Nîmes.
Le scandale avait éclaté en novembre 2014, dévoilant au grand jour les pratiques de firmes comme Apple, Ikea et Pepsi pour économiser des milliards de dollars d'impôts à l'époque où le président de la Commission européenne Jean-Claude Juncker était Premier ministre du Luxembourg (1995-2013). Le procès, qui doit durer jusqu'au 4 mai 20106 et sera suivi de près par les ONG anti-corruption, tombe mal pour ce petit Etat de l'UE qui peine à se départir de son image de 'havre fiscal' pour les entreprises, sur fond de forte sensibilisation de l'opinion à ces sujets en plein scandale des 'Panama papers'. Antoine Deltour, ancien salarié d’un des leaders mondiaux de l’audit, comparaît ce mardi devant un tribunal luxembourgeois, il est la principale source du scandale des 'LuxLeaks'. Ce mardi 26 avril 2016, Antoine Deltour et Raphaël Halet, comparaît devant un tribunal luxembourgeois pour vol, blanchiment, accès frauduleux dans un système informatique, violation du secret des affaires et du secret professionnel. Il risque jusqu’à cinq ans de prison et 1,25 million d’euros d’amende. Pourtant, tous ces chefs d’accusation ne semblent pas effrayer la communauté internationale qui le soutient, car Antoine Deltour est un lanceur d’alerte. Il est à l’origine du scandale des LuxLeaks. Et comme nombre des ces 'whistleblower' (on pense à 'Edward Snowden', Hervé Falciani ou encore Julien Assange,...), il a rassemblé autour de lui de nombreuses personnalités contre les dérives de la finance mondiale. Il peut ainsi compter sur un comité de soutien, une pétition lancée par Snowden lui-même, une vingtaine d’ONG et le journaliste Denis Robert, qui a lui-même connu les affres de la justice dans l’affaire 'Clearstream'. Accéder au site support-antoine.org. Signez la pétition.
Le secteur du jeu en ligne, qui représente un marché estimé à plus de 100 milliards de dollars, n’est pas seulement juteux pour les développeurs et les fabricants, il l’est aussi pour les cybercriminels. 'Steam Stealer' fait partie de ces malwares en constante évolution, responsable du piratage de comptes utilisateurs sur la célèbre plate-forme de jeu Steam. Il a pour objectif de dérober des objets dans les jeux en ligne et des identifiants de comptes afin de les revendre ensuite au marché noir, ce malware est distribué à des cybercriminels selon le modèle MaaS (Malware as a Service) avec des tarifs extrêmement bas débutant à 30 dollars. Steam est aujourd’hui l’une des plates-formes de divertissement multi-systèmes d’exploitation parmi les plus populaires. Exploitée par Valve, elle compte plus de 100 millions d’utilisateurs inscrits à travers le monde et propose en téléchargement plusieurs milliers de jeux disponibles. Son succès en fait donc une cible de choix pour les groupes de cyberescrocs, qui peuvent revendre les identifiants d’utilisateurs Steam pour 15 dollars pièce au marché noir. Selon les chiffres officiels récemment publiés par la plate-forme, 77.000 comptes Steam sont piratés et pillés tous les mois. [quote]Selon Santiago Pontiroli, chercheur chez Kaspersky, et son confrère indépendant Bart P., un nouveau type de malware, connu sous le nom de 'Steam Stealer', est le principal suspect du piratage de nombreux comptes utilisateurs de la plate-forme de Valve.[/quote] Tous deux pensent que ce malware a été développé à l’origine par des cybercriminels russophones car ils ont découvert, sur plusieurs forums clandestins consacrés aux programmes malveillants, de nombreux indices linguistiques qui le laissent penser. 'Steam Stealer' opère selon le modèle MaaS (Malware as a Service): Il est proposé à la vente dans différentes versions, bénéficiant de fonctionnalités distinctes, de mises à jour gratuites, de manuels d’utilisation, de conseils personnalisés pour la distribution, etc... Alors que le prix de base des solutions pour ces types de campagnes malveillantes est habituellement de l’ordre de 500 dollars, les programmes 'Steam Stealer' sont ridiculement bon marché, pouvant couramment s’acheter pour à peine 30 dollars, ce qui les rend extrêmement attrayants pour les cybercriminels en herbe du monde entier. La propagation des malwares 'Steam Stealer' passe principalement, mais pas exclusivement, par des sites Web contrefaits qui les diffusent ou encore par des techniques d’ingénierie sociale consistant à envoyer directement des messages aux victimes. Une fois le malware implanté dans le système d’un utilisateur: - Il subtilise l’ensemble des fichiers de configuration de Steam - Il localise ensuite le fichier spécifique Steam KeyValue qui contient les identifiants de l’utilisateur, ainsi que les informations relatives à sa session. - Forts de ces informations, les cybercriminels peuvent alors prendre le contrôle de son compte. Au départ, le piratage de comptes de joueurs était un moyen simple pour les scripts kiddies de faire rapidement des profits en les revendant sur des forums occultes. Aujourd’hui, cependant, les criminels ont réalisé la véritable valeur marchante de ces comptes. Leurs opportunités résident désormais dans le vol et la vente d’objets acquis par les utilisateurs dans les jeux et pouvant valoir des milliers de dollars, les cyberbandes organisées n’entendent tout simplement pas laisser passer un tel pactole. Les experts de Kaspersky ont dénombré près de 1.200 échantillons de malwares Steam Stealer différents, responsables d’attaques contre des dizaines de milliers d’utilisateurs à travers le monde. C’est particulièrement le cas en Russie et dans d’autres pays d’Europe de l’Est où la plate-forme Steam est très fréquentée. La communauté des joueurs est devenue une cible très prisée des cybercriminels. Une évolution claire des techniques d’infection et de propagation ainsi que la complexité croissante des malwares eux-mêmes ont conduit à une recrudescence de ce type d’activité. Alors que les consoles sont toujours plus puissantes et que l’Internet des objets est à notre porte, ce scénario va se développer et gagner en complexité. Kaspersky détecte les groupes de chevaux de Troie Steam Stealer sous les appellations: - Trojan.Downloader.Msil.Steamilik - Trojan.Msil.Steamilik - Trojan-psw.Msil.Steam - Et autres. Leurs cibles sont largement réparties à travers le monde, notamment en Russie, aux Etats-Unis, en Europe (France, Allemagne), en Inde et au Brésil. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Le code malveillant (malware) 'Mazar Bot' se cache sous la forme d’une banale application MMS, une fois installé, il prend le contrôle total du terminal. Ce sont des spécialistes de la société de sécurité danoise de Heimdal, qui ont découvert le message susceptible de constituer une menace pour le smartphone. Ce message s'accompagne d'un lien, si on clique sur ce dernier, des pirates ont aussitôt accès à l'appareil. Des SMS peuvent en être envoyés par exemple ou des coups de téléphone effectués. Le message contient le texte suivant: [quote]'You have received a multimedia message from +[country code] [sender number] Follow the link http:www.mmsforyou [.] Net /mms.apk to view the message.'[/quote] Mais pour le lire, il vous incite à installer l'application 'MMS Messaging', ce qu'il ne faut absolument pas faire. Si vous cliquez sur le lien, Tor est aussitôt installé sur votre appareil, et un message automatisé est envoyé en Iran avec les mots 'Thank you'. Derrière cette application en apparence inoffensive se cache un redoutable cheval de Troie (Trojan) qui, une fois installé, s’attribue les privilèges administrateur Root, ce qui lui permet de faire à peu près tout et n’importe quoi avec votre téléphone. Heimdal a indiqué que les pirates ont accès à une porte dérobée des smartphones Android, ils peuvent alors le contrôler et faire ce qu'ils veulent. Il peut également effacer tout le contenu du téléphone.... bref, il est le maître absolu à bord. Pour éviter au pirate d’être pisté, ce malware, que les chercheurs ont appelé 'Mazar Bot' intègre également un navigateur Tor. [quote]Ainsi, le malware peut contacter des serveurs de commande et contrôle cachés dans le Dark Web (adresse en .oignon) en toute tranquillité.[/quote] Ce malware est jugé particulièrement dangereux et efficace car il peut prendre le contrôle de votre smartphone et disposer automatiquement des droits administrateurs. Enfin, soulignons que ce malware peut infecter n’importe quel smartphone Android, sauf ceux configurés en langue russe. Une précaution qui laisse assez peu de doute sur l'origine des auteurs. Les cybercriminels ne sont pas trop embêtés par les forces de l’ordre à condition qu’ils ne ciblent pas les citoyens russes. Ces messages ne doivent pas être ouverts. Ne cliquez JAMAIS sur des liens contenus dans des SMS et MMS sur votre téléphone. Les smartphones Android sont sensibles, et le logiciel de sécurité qui y est intégré, est encore loin d'être aussi efficace que celui équipant votre ordinateur. Lire le communiqué de heimdal. (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Depuis plus d'une semaine, un hôpital situé à Los Angeles, aux États-Unis, est paralysé par une attaque informatique. Plus de 900 patients ont dû être réaffectés à d'autres établissements hospitaliers le temps de régler le problème, et le personnel est forcé de prendre toutes leurs notes sur papier, raconte la chaîne d'information locale NBC Los Angeles, qui a dévoilé l'affaire. Des données sensibles ont été dérobées et sont désormais inaccessibles, comme des fiches d'admission ou des dossiers médicaux, certains équipements électroniques sont également indisponibles du fait de la panne du réseau. La police de Los Angeles et le FBI ont ouvert une enquête à ce sujet vendredi. Le Hollywood Presbyterian Medical Center est victime d'un 'ransomware'. Pour les récupérer, les cibles doivent généralement s'acquitter d'une rançon. L'hôpital s'est ainsi vu réclamer environ 3,4 millions de dollars en bitcoins (soit à peu près 9.000 bitcoins) pour récupérer ses données dérobées. L'établissement pourrait d'ailleurs avoir été touché par erreur par cette attaque d'une grande ampleur, et à la rançon anormalement élevée. Des données particulièrement sensibles. Malgré leur aspect sensationnel, les ransomwares sont un classique des attaques informatiques. Elles sont très lucratives pour leurs auteurs, et ne nécessitent pas forcément des capacités techniques très élevées. [quote]Il existe des kits prêts à l'emploi, vendus entre 10.000 et 20.000 dollars.[/quote] Le phénomène touche toutes les entreprises ou organisations. Les pirates agissent comme un voleur de voitures sur un parking, ils essayent de toutes les forcer, jusqu'à réussir et partir avec l'une d'entre elles. En France, le ministère des Transports a récemment été victime d'un procédé similaire, qui visait son système bureautique. La question est plus délicate lorsqu'il s'agit de données médicales. [quote]'Lorsque l'on se fait dérober ses codes de carte bancaire, il suffit d'aller voir sa banque pour en obtenir de nouveaux et se faire rembourser', explique Gérome Billois, expert en cybersécurité chez Solucom. Mais la divulgation de données de santé est irréversible, on ne peut pas revenir en arrière ou tout effacer.[/quote] Une attaque informatique peut avoir lieu dans un hôpital à partir d'un simple ordinateur, par exemple via l'ouverture d'un email. Le virus peut ensuite se propager par le réseau informatique et atteindre toutes les machines qui y sont connectées. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Tout part d’un lien qui mène vers une page Facebook à première vue normale, celle-ci proposant la lecture d’une vidéo secrète 'réservée aux plus de 18 ans'. Une fois que vous cliquez sur le bouton ‘lecture’, il vous est demandé d’installer une extension Chrome, qui semble être une extension nécessaire à la lecture de vidéos en ligne. Cette extension se nomme 'Fome He', et a déjà infecté plus de 3.000 utilisateurs. Attention, cette extension change régulièrement de nom en se propageant (elle est connue aussi sous le nom de 'Loviv' notamment), afin d’éviter tout blocage de la part de Google sur son navigateur. En regardant de plus près la source de la page, on peut voir que cette page est 'juste static' c'est-à-dire que cette page ne contient aucun contenu, il s’agit d’une copie du site Facebook. En d’autres termes, la page est un piège qui n’a aucun autre but que celui de vous faire installer la fausse extension. Une fois installée, les utilisateurs sont redirigés vers une vraie page d’authentification Facebook, si vous n’êtes pas déjà connecté. L’extension installée contient les fichiers et répertoires suivants: 1) akeka.js 2) 9 fichiers répertoires aux noms aléatoires Les 9 fichiers répertoires nommés de façon aléatoire contiennent des fichiers et des données sans utilité d’une taille d’environ 7.8 kilo octets. Le fichier 'akeka.js' est utilisé pour demander à une URL d’exécuter un nouveau script. Le script téléchargé collecte des données telles que les identifiants utilisateur et récupère le contenu de la mémoire tampon du navigateur et modifie ensuite les paramètres de confidentialité du compte Facebook de l’utilisateur infecté. Ensuite, le malware procède à l’extraction de la liste des groupes dont fait partie l’utilisateur, dans une limite maximum de 10 groupes (la limite est spécifiée dans l’objet config). Ceci crée une fausse page, et un faux post Facebook au nom de l’utilisateur infecté, incitant les amis de ce dernier à lire la fameuse vidéo secrète réservée aux adultes, dont nous vous parlions au début de cet article. D'après des analystes de Bitdefender, l’ensemble de fichiers javascript que ce malware englobe, il y a une portion de code dont la fonctionnalité semble être dédiée à l’ajout automatique de nouveaux amis sur Facebook. A ce jour, cette partie du code sensée ajouter des amis ne s’exécute pas. On peut alors penser qu’il s’agit d’une fonctionnalité encore en version beta, qui risque d’être activée plus tard. Le menu Facebook confirme l’apparition d’un nouveau profil utilisateur. L’activité du malware liée aux groupes de la personne infectée est visible dans son historique d’activité sur Facebook, les contacts qui tomberont dans le piège infectant à leur tour leurs groupes d’amis Facebook secunews.org: Conseille à tous les utilisateurs de ne pas cliquer sur tout et n’importe quoi, pensez-y deux fois avant de cliquer ou partager un lien , cela rendra le travail des arnaqueurs bien plus difficile à exercer.Les cybercriminels s’appuient sur la curiosité pour vous faire contribuer à leur processus malveillant ! Assurez vous de disposer d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés, d’un logiciel pare-feu, éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
C'est une première mondiale Un piratage informatique visant le réseau électrique ukrainien a provoqué une importante coupure d'électricité dans l'ouest de l'Ukraine fin décembre 2015, ont indiqué ce mardi à l'AFP la société de sécurité informatique ESET et plusieurs sources locales. [quote]'Le virus a été implanté grâce à une importante campagne de 'phishing' (hameçonnage) contenant un document Excel infecté', a expliqué ESET, qui a détecté l'attaque alors que ses équipes surveillaient le virus depuis plusieurs mois.[/quote] Le 23 décembre, une grande partie de la région d'Ivano-Frankivsk, dans l'ouest de l'Ukraine, a été plongée dans le noir pendant plusieurs heures, avait alors indiqué la compagnie d'électricité locale Prikarpattiaoblenergo. Cette panne avait été causée par "l'intervention de personnes non autorisées dans le système de commande à distance" et les techniciens avaient alors dû rétablir le courant "manuellement", avait ajouté la société. [quote]Peu après, les services spéciaux ukrainiens (SBU) ont fait état de la découverte de "logiciels malveillants sur les réseaux de plusieurs compagnies d'électricité régionales", selon un communiqué. Un virus, que nous n'avions jamais rencontré auparavant, a été détecté. Ce virus a causé des dommages. Le système automatique a cessé de fonctionner, les ordinateurs se sont éteints', a confirmé mardi à l'AFP une source ukrainienne proche du dossier. 'Nous continuons à éclaircir cette affaire. Pour l'instant nous ne pouvons pas dire qui l'a fait et dans quel but", a précisé à l'AFP Maria Rymar, représentante de l'antenne du SBU dans la région d'Ivano-Frankivsk.[/quote] [quote]Selon les chercheurs d'ESET, les attaquants ont utilisé un programme dénommé 'BlackEnergy' afin d'introduire un logiciel malveillant (malware), 'KillDisk', qui "contient des fonctionnalités pour saboter des systèmes industriels".[/quote] Les experts ont à plusieurs reprises fait état de la vulnérabilité des systèmes informatiques gérant de grandes infrastructures aux cyberattaques. Cette attaque ne fait qu'affirmer les craintes des professionnels, les cybercriminels sont de plus en plus puissants et les cyberattaques vont être de plus en plus nombreuses en 2016.
Cette année encore, la fête de Noël pourrait bien être gâchée pour des millions de fans de jeux vidéo. En effet, un groupe de pirates baptisé 'Phantom Squad' a annoncé qu’il allait profiter des fêtes de fin d’année pour pilonner le PlayStation Network et le Xbox Live à coup d’attaques par déni de service distribué (DDoS), ce qui dans l'absolu n'a rien de vraiment sophistiqué.. Les hackers ont diffusé leurs menaces via deux comptes Twitter Souvenez-vous, il y a un an, alors que des millions d'utilisateurs étrennaient leurs consoles toute neuve, le 'PSN' et le Xbox Live étaient inaccessibles, rendant impossible toute utilisation de la machine. L'attaque et la paralysie avaient été mondiales et massives. Si on avait d'abord cru à des problèmes de surcharge sur les serveurs des deux géants, il était apparu assez vite que les deux services avaient été attaqués par des pirates, précisément la 'Lizard Squad', qui avait menacé de faire tomber les deux services quelques semaines plus tôt. Menaces mises à exécution. Étant donné l'ampleur de l'attaque en 2014, on peut s'attendre encore au pire cette année, à moins que Microsoft et Sony aient mis en place de solides protections contre les attaques distribuées. Ce qui est très étrange, c'est que ces grandes firmes ont l'habitude de ce type d'attaques et je ne comprends pas pourquoi elles ne se protègent pas! Les pirates ont néanmoins toujours un coup d'avance et si on y ajoute les défis que se lancent les groupes de hackers, les deux géants du jeu vidéo peuvent commencer à angoisser. Faut-il prendre ces menaces au sérieux ? A priori oui. Malheureusement, créer des attaques DDoS n’est pas difficile. Par ailleurs, il semblerait que les pirates de 'Phantom Squad' soient déjà en train de réaliser quelques tours de chauffe, en prévision de Noël. Lizard Squad se prépare aussi Mais Phantom Squad ne sera peut-être pas tout seul. Un groupe concurrent qui fait référence à Lizard Squad annonce lui aussi le piratage de PSN et Xbox Live pendant Noël. Visiblement, le piratage de Noël est en train de devenir un challenge officiel et récurrent. De même qu'il ne requiert pas vraiment d'expertise technique, il est inutile. Les groupes de hacker ne le motivent en tout cas par aucune revendication, on peut craindre que leur seule motivation soit d'embêter le monde. Il est, hélas, fort possible qu'ils y arrivent. Chers joueurs, il faudra être patients... secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Google continue de peaufiner sa stratégie autour de sa nouvelle entité 'Alphabet', et cela passe aussi évidemment par internet. Si le site alphabet.com s'est avéré être déjà la propriété de BMW, et www.ABC.com, au géant des médias américains, le géant de la recherche internet s'était donc rabattu sur abc.xyz... et, dans ses pas, de nombreux petits malins créant pléthores de sites avec la même extension ou des noms liés à l'alphabet. La firme américaine a trouvé un subterfuge ou un moyen d'assurer ses arrières en achetant tout simplement... l'alphabet en ligne et le site abcdefghijklmnopqrstuvwxyz.com Si Google ne peut ni revendiquer la paternité ni s'approprier les droits du mot "alphabet", elle peut carrément se l'acheter, et c'est désormais chose faite, le site www.abcdefghijklmnopqrstuvwxyz.com est la propriété de Google, mais pour le moment sans contenu. Le record pour le pays de Galles [quote]"Nous avons réalisé qu'il nous manquait quelques lettres dans abc.xyz, nous avons rectifié le tir", a déclaré un porte-parole de Google dans un communiqué.[/quote] Mais le plus intéressant, c'est que l'url existe depuis 1999 et Google a donc dû la racheter à un prix qui n'a pas été indiqué. Malgré ces 26 lettres (extension non comprise), l'entreprise de Larry Page et Sergei Brin ne peut cependant pas se targuer d'avoir l'adresse internet la plus longue. Celle-ci appartient au site www.Llanfairpwllgwyngyllgogerychwyrndrobwllllantysiliogogogoch.com (imprononçable) Le site, ouvert en octobre 1999, reprend le nom d'un village gallois qui signifie 'l'église Sainte-Marie au coeur des blancs noisetiers près du tourbillon rapide au pied de la grotte rouge de Saint-Tsilio'. Il fut d'ailleurs l'un des pionniers des noms à rallonge. Avant octobre 1999, il était impossible d'enregistrer des noms de domaine de plus de 26 caractères, extension ".com" comprise, par la suite, la limite a été fixée à 67 caractères. Mais cela ne serait toutefois pas suffisant si un jour la ville thaïlandaise qui se targue d'avoir le nom le plus long au monde souhaite avoir sa propre page: [quote]Krungthepmahanakornamornratanakosinmahintarayutthayamahadilokphopnopparatrajathaniburi romudomrajaniwesmahasatharnamornphimarnavatarnsathitsakkattiyavisanukamprasit[/quote] 163 caractères qui signifient tout simplement 'Cité des anges' et que le monde connait plus généralement sous le nom de 'Bangkok... '
La version de Google Chrome (45.0.2454.93) et Opera (32.0) contiendrait une erreur de programmation capable de faire planter l'application en cas de saisie de certaines URL. Le simple fait de passer la souris sur l'adresse dans une page Web ou de cliquer sur le lien depuis une autre application suffit pour provoquer la fermeture du navigateur ou de l'onglet actif. Andris Atteka, qui a découvert le problème la semaine dernière, a abordé le sujet dans son blog et a rempli un rapport de débogage. [quote]'Je n'ai malheureusement pas été récompensé car il s'agit seulement d'une vulnérabilité de déni de service' a écrit Andris Atteka. 'Mais produire un logiciel protégé est bien plus compliqué que de trouver les erreurs qu'il contient. Merci Google.'[/quote] L'élément intéressant est que ce bogue provoque une erreur irrécupérable (SIGTRAP) et non pas l'erreur normale d'accès à la mémoire provoquée via un débordement de tampon (buffer overflow), une corruption du 'tas' ou d'autres problèmes similaires. Cela signifie qu'une partie du fichier exécutable n'aurait jamais du être exécutée dans des conditions normales. La séquence "%%300" en fin d'URL se convertit en %00, car 0x30 est le code ASCII du caractère "0", c'est pour cette raison que %%300 se transforme en une ligne qui contient le "%", le "0" converti et le "0" initial. Par conséquent, un octet NULL apparaît en fin d'adresse. L'adresse obtenue est envoyée à la fonction 'GURLToDatabaseURL()' qui appelle 'ReplaceComponents()'. L'URL est à nouveau traitée, mais cette fois avec l'octet NULL, la fonction en déduit que l'adresse n'est pas correcte et marque l'URL. L'exécution revient à la fonction 'GURLToDatabaseURL()' qui s'attend à ce que l'URL soit toujours valide et la transmet à la fonction 'spec()', mais vu que l'URL n'est pas valide, l'application provoque une erreur lors de l'appel 'DCHECK()', même dans la version publiée. Lorsqu'une URL de ce type est saisie d'une manière ou d'une autre, le navigateur envoie une adresse considérée comme invalide à un composant qui attend uniquement des adresses valides. À titre d'exemple: https://www.google.fr/%%300. Le problème se trouve dans le système de suivi des bogues Chromium et les développeurs planchent sur son élimination.
C’est une mini-révolution que Voo prépare pour l’été 2015. Le câblodistributeur belge, qui compte 900.000 abonnées à la télévision à travers le pays, vient de lancer un test grandeur nature de son tout nouveau décodeur numérique baptisé '.évasion'. L’opérateur est en train d’installer cette box en avant-première et gratuitement chez quelques centaines de clients fidèles qui ont souscrit à des formules musclées, comme du triple play (télévision, internet, téléphone) haut de gamme. [quote]'Après avoir testé le Voo .évasion en interne, nous souhaitons rôder notre nouveau système et nos procédures en dehors de nos murs', confie Patrick Blocry, porte-parole du câblo qui ne dévoile cependant pas plus d’éléments au sujet du nouveau boîtier avant une communication officielle prévue dans le courant de ce mois et un lancement public du produit entre la fin juin et la rentrée de septembre.[/quote] On ignore donc si le nouveau venu remplacera purement et simplement le vénérable Voocorder lancé en juin 2009 ou s’il viendra se positionner comme produit premium. Il est par contre certain que la Voobox, décodeur minimaliste, est en voie d’extinction, elle n’est plus produite, même si quelques milliers d’exemplaires sont encore en circulation chez les revendeurs agréés. Un mur vidéo C’est dans la brochure accompagnant l’invitation à une installation en avant-première que l’on trouve les premiers éléments d’informations sur le Voo.évasion. Celui-ci est doté d’une interface fluide et conviviale, avec un mur vidéo invitant à découvrir par thèmes les contenus des chaînes et du catalogue VOD. A la façon de Netflix, cette vidéo à la demande dotée d’une mémoire intuitive tient compte des envies de l’utilisateur et lui suggère des programmes qui correspondent à ce qu’il aime. Le client se promène dans les menus à l’aide d’une télécommande épurée et intuitive. Le Voo .évasion permet en outre d’effectuer: - Un retour au début du programme en cours - De remonter jusqu’à sept jours en arrière dans la grille d’une majorité de chaînes - De programmer jusqu’à trois enregistrements simultanés. - Comme le disque dur est amovible (contrairement à celui du Voocorder), l’utilisateur pourra archiver ses contenus, moyennant l’achat d’une nouvelle mémoire interne. Rattraper Proximus Clairement, il s’agit pour Voo de rattraper son retard par rapport à son principal concurrent en matière de diffusion télé, à savoir Proximus TV, et à son décodeur de cinquième génération qui est doté depuis peu (au même titre que les anciennes générations de décodeurs Proximus TV) d’un accès aisé à Netflix. [quote]'Pour nous, la durée d’enregistrement sur disque dur n’a plus beaucoup de sens car, aujourd’hui, c’est l’intelligence du réseau qui a pris le pas sur les caractéristiques techniques du décodeur, réagit Haroun Fenaux, porte-parole de Proximus qui comptait, fin décembre, 1,53 million de décodeurs en activité. Nous préférons miser sur le cloud pour permettre à nos clients de consulter leurs contenus sur tous leurs écrans, du téléviseur au smartphone en passant par la tablette.[/quote] Espérant que la consommation énergétique en veille soit cette fois-ci raisonnable! Reste à voir les services et les fonctions que pourrait encore dévoiler Voo d’ici quelques semaines.
TeslaCrypt est un nouveau ransomware qui cible les joueurs de 40 jeux en ligne dans ce qui semble être une tentative de cibler un public d’utilisateurs informatiques plus jeune. Le malware a d’abord été détecté par Bleeping Computer, alors que la compagnie spécialisée en sécurité, Bromium, a publié un rapport séparé et complètement indépendant sur la menace, qu’elle qualifie comme une nouvelle variante de Cryptolocker. Bleeping Computer attribue la découverte de TeslaCrypt à Fabian Wosar d’Emsisoft. Selon Bleeping Computer, TeslaCrypt cible les fichiers associés aux jeux et aux plateformes telles que: [quote]- World of Warcraft - RPG Maker - League of Legends - Call of Duty - Dragon Age - StarCraft - MineCraft - World of Tanks - Et autres jeux populaires. [/quote] C’est un changement par rapport aux attaques antérieures qui ciblaient plutôt des documents, des photos, des vidéos et autres fichiers standard stockés sur les ordinateurs des utilisateurs. Il déploie un chiffrement AES afin que les gamers ne soient pas capables d’accéder à leurs fichiers de jeux sans la clé de chiffrement, cette clé coûtera à l’utilisateur 500 dollars (environs 455 euros) ’il choisit de payer en Bitcoin et 1.000 dollars (environs 911 euros) s’il choisit de payer via une carte My Cash de PayPal. Sans surprise, les criminels dissimulent la menace dans le kit exploit Angler (les kits exploit sont des logiciels préconçus pour compromettre des systèmes informatiques), ils viennent remplis d’exploits ciblant les vulnérabilités de sécurité les plus communes et tout comme c’est le cas pour les logiciels légitimes, les pirates peuvent payer des frais de licence afin de pouvoir y accéder. Les kits d’exploit sont une manière facile pour les criminels de télécharger des malwares sur les machines de leurs victimes. Pendant des années, BlackHole fut le premier kit d’exploit. Néanmoins, ce kit a été mis de côté après que son auteur ait été arrêté en Russie. Pendant l’année et demi qui a suivi, Angler est apparu pour combler le vide en intégrant constamment de nouveaux zero-days ainsi que des exploits pour ces vulnérabilités. [quote]Après l’infection, le malware change le fond d’écran de l’ordinateur afin d’indiquer à l’utilisateur que ses fichiers ont été chiffrés, le message contient des instructions sur comment et où les utilisateurs doivent se rendre pour acheter la clé privée afin de déchiffrer leurs fichiers.[/quote] Une partie du processus inclut le téléchargement du navigateur Tor. Curieusement, il existe un site de services cachés où les utilisateurs infectés peuvent recevoir un support technique de la part des auteurs de malwares qui leur expliqueront comment réaliser un paiement pour ensuite déchiffrer leurs fichiers. Le message contient également une date limite, après cette date la clé privée de chiffrement sera détruite et les fichiers ne pourront jamais être récupérés. Le message est très similaire à celui utilisé par le ransomware Cryptolocker et c’est en fait certainement la raison pour laquelle Bromium pense que les deux malwares sont liés. Comme Bromium le souligne, les similarités techniques entre les deux sont négligeables mais ils pensent quand même que TeslaCrypt rapporte des fonds à CryptoLocker. Comme toujours, nous vous conseillons de ne pas payer la rançon, la payer serait encourager ce type d’arnaques, la meilleure défense contre cette menace et autres types de ransomware similaires est de réaliser des copies de sauvegarde régulièrement. Windows offrent une fonctionnalité de restauration qui permet aussi aux utilisateurs de faire revenir leur ordinateur en arrière. La meilleure option est simplement de sauvegarder tous vos fichiers importants et de les garder sur un disque dur externe plusieurs fois par mois, ainsi vous pourrez tout simplement supprimer les fichiers chiffrés, utiliser un produit antivirus puissant pour supprimer le malware et ensuite récupérer vos fichiers sur votre disque dur externe. Les individus derrière ces arnaques se tournent de plus en plus vers le business et le marketing. En d’autres termes, ils deviennent de plus en plus efficaces pour infecter les utilisateurs et les convaincre de payer afin de récupérer leurs fichiers. Cette réalité existe dans un monde où nous connectons de plus en plus d’objets à Internet, ce qui ne fera qu’exacerber le problème. Clic pour accéder au communiqué de Bleeping Computer (anglais) Clic pour accéder au communiqué de Bromium (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Les opérateurs belges de télécommunications Proximus, Mobistar et Base sont client de Gemalto, le plus grand fabricant mondial de cartes SIM qui aurait été piraté par les services secrets américains (NSA) et britanniques (GCHQ), des conversations de clients ont vraisemblablement pu être écoutées. Proximus a confirmé qu'il est client de Gemalto. [quote]"Gemalto est un acteur mondial et un important fournisseur pour le secteur des télécommunications en Belgique, il est l'un de nos fournisseurs", explique un porte-parole. "Nous voyons avec eux quelles mesures nous pouvons prendre."[/quote] Mobistar a aussi confirmé être client de Gemalto et qu'environ la moitié des cartes SIM proviennent de cette entreprise. [quote]Le porte-parole de Mobistar souligne qu'il existe toutefois un niveau de sécurité supplémentaire: la clé de la carte SIM n'est jamais communiquée en totalité à Gemalto mais en deux parties, par des équipes qui ne sont pas en contact. "Nous sommes en contact direct avec eux. Nous examinons ce qu'il s'est passé et ce que nous pouvons faire s'il y a un réel problème", explique le porte-parole de Mobistar.[/quote] Base, troisième opérateur belge, est aussi client de Gemalto. [quote]"Nous étudions dans quelle mesure cela a pu toucher nos clients", explique un porte-parole. Base se concerte avec Gemalto, de même que la maison-mère KPN qui est aussi cliente.[/quote] Par ailleurs, ING Belgique est aussi un client de la firme qui a été piratée. Le lecteur de carte pour la banque en ligne provient de Gemalto. [quote]La banque précise que le lecteur de carte ne contient pas d'informations lisibles ou visibles, ING Belgique rappelle que la sécurité est sa première priorité et qu'il n'est pas encore question d'un rappel de lecteurs de carte. [/quote] Aux Pays-Bas, ABN Amro et ING sont aussi clients de Gemalto. Malgré la forte probabilité que les clés de chiffrement de la majorité des communications cellulaires à travers le globe soient entre les mains de la NSA et du GCHQ, Gemalto a déclaré que la sécurité de ses cartes SIM n’est pas compromise. Troublé par la nature de ces révélations, Gemalto s’est empressée d’enquêter sur la question. L’entreprise a publié 'un communiqué' hier dans lequel elle tente de rassurer ses utilisateurs [quote]Les conclusions initiales de notre enquête indiquent que les produits SIM de Gemalto (ainsi que les cartes bancaires, les passeports et d’autres produits et plateformes) sont sécurisés, et la société ne s’attend pas à subir un préjudice financier important.[/quote] Gemalto prévoit publier les conclusions de l’enquête finale mercredi 25 février 2015 à 8h00 HNE (14h00 HEC), une conférence de presse sur le sujet aura lieu la même journée à Paris à 10h30 HEC (4h30 HNE). Voir aussi: La NSA et le le GCHQ pirate des millions de cartes SIM. Belgacom espionné par les services secrets britanniques via de faux comptes Linkedin. La NSA aurait espionné Belgacom depuis 2011.
Le 6 février est la première des 3 Journées Mondiales sans Téléphone Mobile (6, 7 et 8 février). Mises en place par l’écrivain français Phil Marso, ces journées symboliques cherchent à nous faire réfléchir sur la relation que l’on entretient avec notre téléphone. Dépendance, indifférence, c’est à vous de voir! Le but étant de sensibiliser les quatre milliards d’utilisateurs du monde à l’impact de cette technologie sur notre quotidien, sur nos relations humaines, sur notre santé, sur l’environnement et de nous apprendre à vivre, pendant trois jours, comme l’ont toujours fait les générations précédentes! La prolifération des téléphones "intelligents" a considérablement changé la donne et les nouvelles générations d'appareils remplissent de multiples tâches, il serait dés lors inadapté de demander à tout un chacun de ne plus utiliser du tout son smartphone. Mais, se poser la question de la relation que l'on entretient avec son matériel et toujours bénéfique. Chaque année, la journée sans téléphone potable propose un thème de réflexion. En 2015, il s'agit de l'environnement avec 5 pistes de réflexions: [quote]De nombreux métaux lourds et des polluants organiques sont utilisés pour fabriquer votre smartphone, ces substances entraînent une course folle à l’extraction, des dégradations de l’environnement et même des guerres (comme en République du Congo). Les employés des usines de production sont exposés aux poisons au moment de leur fabrication. De nombreux enfants sont exploités pour le compte de multinationales peu scrupuleuses qui vous vendront (à prix d'or) ces fabuleux joujoux. Le cycle de vie des smartphones n'est pas correctement maîtrisé et de nombreux composants polluants échappent au recyclage. La prolifération des ondes électromagnétiques venant des smartphones aura-t-elle une incidence sur le climat ?[/quote] Pour le moment, le ministère de l'écologie n'a pas encore inventé la vignette verte qui vous permettra d'utiliser votre téléphone portable dans les grandes villes... Et vous arriverez vous a vous passez de votre smartphone pendant 3 jours ?
Le site de téléchargement The Pirate Bay était déjà inaccessible sur le territoire belge depuis quelque temps, c’est au tour d’autres sites très populaires parmi les téléchargeurs de connaître le même sort. Ainsi, Kickass Torrent, ExtraTorrent et H33T ne sont plus accessibles. S’ils cherchent à se connecter à ces sites, les internautes tombent sur un message indiquant: (clic sur l'image pour agrandir) [quote]"Vous venez d’être redirigé vers cette page. Le site que vous essayez de consulter contient des informations illégales au regard de la législation belge."[/quote] Le juge d’instruction Philippe Van Linthout aurait prononcé le blocage des différents sites et forcé les fournisseurs d’accès du pays à bloquer l’accès aux trois plates-formes, suite à l’action en justice de la Fédération belge anti-piratage (BAF). Cette décision fera beaucoup de frustrés, même s’il est possible (pour les plus débrouillards) de contourner cette redirection. Avec le Royaume-Uni et les Pays-Bas, la Belgique fait partie des pays où le blocage de sites est devenu l’une des armes de prédilection de la justice pour lutter contre le téléchargement illégal. Depuis 2011, The Pirate Bay fait l’objet d’un blocage de la part des autorités belges. Clic pour lire toutes les actus sur The Pirate Bay. Clic pour lire toutes les actus sur la BAF.
À l’origine de toute cyber-attaque se trouve un code malveillant conçu pour causer autant de dommages que possible, dérober des identités, récupérer des données financières, accéder à des secrets industriels, etc... Ces malwares ont particulièrement marqué l’année 2014: [quote] - CRYPTOLOCKER - KOLER - KELIHOS - GAMEOVER ZEUS - WIRELURKER - PUSHDO - DYRE - BlackPOS - ROVNIX[/quote] - CRYPTOLOCKER, dans le rôle du "voleur": Description: Cheval de Troie de type ransomware prolifique chiffrant les fichiers des ordinateurs et demandant aux utilisateurs de verser une rançon pour les déchiffrer. Méthode de diffusion: Délivré via des messages de spam contenant des pièces jointes malveillantes. Fonctionnement: Si les utilisateurs ouvrent la pièce jointe, le fichier malveillant .exe est téléchargé et exécuté. Lorsque CryptoLocker accède à un ordinateur, il se connecte à des domaines générés de façon aléatoire afin de télécharger une clé publique RSA 2048 bits utilisée pour chiffrer les fichiers de l’ordinateur. La clé publique RSA peut uniquement être déchiffrée avec sa clé privée correspondante, qui est cachée afin de rendre le déchiffrement quasiment impossible. Les victimes: Plus de 500.000 utilisateurs, pour la plupart aux États-Unis, au Royaume-Uni et au Canada. CONSEIL: Mettez régulièrement à jour votre système d’exploitation et vos logiciels de sécurité. - KOLER, dans le rôle du "policier": Description: Cheval de Troie de type ransomware pour Android demandant de l’argent aux utilisateurs d’appareils mobiles en échange du déchiffrage de leurs données. Méthode de diffusion: Il se fait passer pour un lecteur vidéo offrant un accès premium à du contenu pornographique et se télécharge automatiquement lorsque l’utilisateur navigue sur Internet. Fonctionnement: Après l’infection de l’appareil par le cheval de Troie, il empêche les utilisateurs d’accéder aux écrans d’accueil et affiche un faux message prétendant provenir de la police nationale. Il affirme que l’utilisateur a été surpris en train d’accéder à des sites Web pédophiles et exige un paiement pour éviter les poursuites judiciaires. Les victime: Des européens principalement. CONSEIL: Installez une solution de sécurité mobile afin de protéger vos appareils mobiles contre le piratage, les malwares et les accès non autorisés. - KELIHOS, dans le rôle de "l’espion": Description: Cheval de Troie capable de miner des données sensibles du navigateur Web, du trafic Internet, des portefeuilles de Bitcoins et d’envoyer des e-mails de spam. Méthode de diffusion: Messages de spam envoyés à ceux qui n’ « apprécient » pas les mesures économiques et politiques prises à l’encontre de la Russie, prétendant proposer une application pour attaquer les organismes gouvernementaux responsables de ces sanctions. Fonctionnement: Après avoir cliqué sur les liens ou les pièces jointes malveillantes, les victimes téléchargent un fichier exécutable qui installe le cheval de Troie. Celui-ci communique ensuite avec le centre de commande et de contrôle (C&C) en échangeant des messages chiffrés via HTTP pour récupérer d’autres instructions. Les victimes: Ukraine, Russie, Taïwan, Japon, Inde. CONSEIL: N’installez pas d’applications provenant de tiers suspects. - GAMEOVER ZEUS dans le rôle du "père": Description: GameOver Zeus est une variante peer-to-peer (P2P) de la famille de malwares Zeus dérobant des identifiants bancaires. Méthode de diffusion: Il se diffuse généralement via des e-mails de phishing se faisant passer pour des factures. Fonctionnement: Lorsque les utilisateurs se rendent sur un site Web bancaire à partir d’un ordinateur infecté, GameOver Zeus intercepte leur session en ligne à l’aide de la technique du Man-in-the-Browser (MiTB). Il peut échapper à l’authentification à deux facteurs et afficher des messages de sécurité mensongers afin d’obtenir des informations pour une autorisation de transaction, dès que les pirates obtiennent ces informations, ils sont en mesure de modifier les transactions bancaires des utilisateurs et de leur dérober de l’argent. Les victimes: On estime qu’il a infecté entre 500.000 et 1.000.000 de PC aux États-Unis, en Inde, à Singapour, au Japon, en Allemagne, en Ukraine, en Biélorussie et de nombreux autres pays. Infos supplémentaire: Il a été utilisé comme plate-forme de distribution de CryptoLocker. CONSEIL: Ne répondez pas aux e-mails non sollicités, les banques et autres organismes de confiance ne demandent pas de données financières, ni de mot de passe par e-mail. - WIRELURKER, dans le rôle du "corrompu": Description: Il s’agit d’une famille de malwares complexes ciblant les applications iOS et OS X afin de dérober des informations personnelles d’utilisateurs. Méthode de diffusion: Il est distribué via des applications OS X repackagées transmettant des malwares. Fonctionnement: WireLurker surveille tout appareil iOS connecté via USB à un ordinateur infecté fonctionnant sous OS X et installe des applications tierces téléchargées ou génère automatiquement des applications malveillantes sur l’appareil Apple, que celui-ci soit ou non jailbreaké. Les victimes: Plusieurs centaines de milliers de personnes, principalement en Chine. CONSEIL: Utilisez une solution de sécurité pour Mac OS X et maintenez ses signatures à jour. - PUSHDO, dans le rôle de "l’ami de ZEUS": Description: Le cheval de Troie polyvalent Pushdo utilise des clés privées et publiques pour protéger la communication entre les bots et le centre de commande et de contrôle (C&C). Méthode de diffusion: Le cheval de Troie Pushdo a été utilisé pour distribuer des souches de malwares secondaires comme Zeus et SpyEye ainsi que du spam. Fonctionnement: Une fois les machines infectées par Pushdo, le botnet est utilisé pour envoyer des e-mails malveillants contenant des liens vers des sites Web qui infectent les utilisateurs par des chevaux de Troie bancaires, tels que Zeus, Torpig et Bugat. Les messages sont parfois conçus pour ressembler à de véritables relevés bancaires ou contiennent une pièce jointe présentée comme étant une confirmation de commande. Les victimes: Plus de 180.000 adresses IP uniques de France, d’Inde, d’Indonésie, de Turquie, du Royaume-Uni et des États-Unis. CONSEIL: Les entreprises doivent également maintenir les niveaux de correctif et utiliser des anti-malwares fiables sur tous les systèmes. - DYRE, dans le rôle du "banquier": Description: Cheval de Troie bancaire ciblant les banques mondiales afin de dérober des informations confidentielles, identifiants utilisateurs et données financières. Méthode de diffusion: Il se répand via des campagnes de spam et de phishing. Un e-mail malveillant, envoyé à des employés de banque, contient des pièces jointes en formats ZIP, PPT ou PDF ou des liens malveillants redirigeant vers des serveurs corrompus. Ces fichiers déposent Dyre, également appelé Dyreza, sur la machine cible qui se connecte à une liste de domaines pour installer l’exécutable malveillant. Fonctionnement: Il effectue des attaques 'man in the middle' afin d’intercepter la communication non chiffrée et capturer des informations de connexion, les données sont envoyées aux serveurs contrôlés par des hackers. Les victimes: Plusieurs banques suisses, SalesForce.com. CONSEIL: Ne cliquez pas sur les liens d’e-mails provenant d’adresses inconnues. La plupart des arnaques en ligne se diffusent de cette façon. - BlackPOS, dans le rôle du "vendeur": Description: Il s’agit d’un malware visant les terminaux de paiement (Point Of sales) et ciblant les données des cartes bancaires utilisées avec ces terminaux (fonctionnant principalement sous Windows). Méthode de diffusion: Il se fait passer pour un éditeur antivirus connu afin d’éviter d’être détecté par les systèmes des terminaux de paiement. Fonctionnement: Il utilise le 'RAM scraping' pour obtenir des données de cartes bancaires dans la mémoire du terminal de paiement infecté, il transmet les données recueillies vers un serveur compromis avant de les uploader vers un FTP. Les Victimes: Il a ciblé les clients des grandes banques américaines (Chase, Capital One, Citibank, Union Bank of California et Nordstrom FSB Debit). Infos supplémentaire: - Il est conçu pour contourner les logiciels pare-feu. - Il fait une taille de seulement 207 kilo-octets. - Le kit crimeware coûte entre 1800 et 2300 dollars. CONSEIL: Les entreprises et grandes organisations devraient mettre en place une solution de sécurité multiniveau pour assurer la protection de leur réseau contre les vulnérabilités des systèmes et applications. - ROVNIX, dans le rôle du "patriote": Description: Cheval de Troie dérobant des données financières. Méthode de diffusion: Via des e-mails infectés ou des documents Word. Rovnix peut afficher des publicités pay-per-click, produire un faux écran bleu de la mort (BSOD), afficher des sites installant des scarewares ou des campagnes malveillantes offrant du support technique. Fonctionnement: Une fois activé, Rovnix génère des fichiers masqués et peut modifier les entrées du registre Windows sans y être autorisé, désactiver la protection du pare-feu et télécharger d’autres chevaux de Troie, vers et keyloggers sur les systèmes. Les victimes: Plus de 130.000 victimes en France, en Belgique, au Royaume-Uni ainsi qu’aux Pays-Bas, en Allemagne et en Espagne. Infos supplémentaire: Rovnix génère de nouveaux domaines C&C basés sur des mots présents dans la déclaration d’indépendance des États-Unis. CONSEIL: Sauvegardez régulièrement vos données importantes et conservez-les sur un support non connecté. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.
Ce ne sera donc pas Windows 9, mais Windows 10 Le géant informatique américain Microsoft a donné un premier aperçu mardi de son prochain système d'exploitation, "Windows 10", avec lequel il espère enfin trouver la formule gagnante pour faire fonctionner les ordinateurs classiques comme les tablettes et smartphones. Lors de la présentation d'une "version technique de présentation" de son logiciel, qui sortira l'an prochain mais pour lequel un programme doit être lancé mercredi pour les développeurs, Microsoft a visé explicitement son marché clé, celui des entreprises. [quote]"Ce sera notre système d'exploitation le plus complet et le meilleur que Microsoft ait jamais conçu pour nos clients professionnels", a affirmé Terry Myerson, vice-président du groupe en charge des systèmes d'exploitation, promettant que le logiciel sera "la première étape d'une nouvelle génération entière de Windows".[/quote] Windows reste le système d'exploitation de prédilection au niveau mondial pour les PC, mais ce marché est en crise et il peine à se faire une place sur celui des appareils mobiles. Sa dernière version, Windows 8, était sortie fin 2012. Windows 8 a déconcerté les clients historiques de Microsoft en entreprise. [quote]D'après l'institut Forrester, seules 20 % d'entre elles proposent des ordinateurs équipés de Windows 8, qui impliquent que l'on forme les salariés à de nouveaux usages et que l'on dispose de logiciels compatibles. [/quote] [quote]Au total, 13 % des PC tournent sous Windows 8, contre plus de la moitié pour Windows 7 et un quart pour le vieillissant XP, selon les chiffres de NetApplications.[/quote] Des responsables de Microsoft ont expliqué que le choix de passer directement à Windows 10 visait à montrer qu'il s'agissait vraiment d'une grande avancée, et non d'une petite mise à jour. Windows 8 présentait déjà des changements radicaux comparé aux moutures précédentes, pour s'adapter aux écrans tactiles des tablettes, le logiciel a été toutefois boudé par les entreprises, dont les salariés continuent d'utiliser pour l'essentiel des ordinateurs traditionnels avec un clavier et une souris. Une interface plus familière [quote]Windows 10 fonctionnera sur une vaste gamme de machines, de l'Internet des objets jusqu'au data center, écrit Microsoft. L'entreprise espère particulièrement reconquérir le monde de business, notamment avec une app store pouvant être personnalisée aux besoins de chaque entreprise. Windows 10 revient surtout à une interface plus familière. Le menu démarrer est réintégré et le bureau fusionne désormais les environnements classique et Metro avec un design harmonisé. Microsoft fait machine arrière sur le plein écran et revient à des programmes fenêtrés qui peuvent s'ajuster en demi ou quart d'écran. Enfin, il sera possible de gérer plusieurs bureaux, comme sur Ubuntu. [/quote] Rassurer les entreprises Avec Windows 10, Microsoft veut montrer qu'il a appris de ses erreurs. Windows 10 devrait être disponible au téléchargement en bêta en octobre 2014 et arrivera dans les magasins et sur les PC mi-2015. Alors que Google et Apple disposent de deux systèmes différents pour les ordinateurs et les tablettes, Microsoft estime toujours que Windows peut tout faire à la fois. La tablette Surface 3, sortie cet été, incarne cette stratégie. D'insistantes rumeurs veulent que Microsoft offre Windows 10 pour les clients ayant acheté Windows 8, la mise à jour depuis Windows 7 coûterait seulement 30 dollars. Cela marquerait une rupture franche dans les habitudes des Microsoft, qui a bâti sa fortune en vendant cher des licences de son système d'exploitation. Il suit de quelques mois le choix de rendre gratuit Windows pour les fabricants de téléphones et tablettes avec des écrans de moins de 9 pouces de diagonale. La rapidité de la transition vers Windows 10 sera déterminante pour Microsoft, qui compte générer de nouveaux revenus grâce à la vente de services. Il prélève par exemple une commission sur les logiciels vendus depuis le Windows Store et vend un espace de stockage de fichiers dans le cloud. Microsoft a initié cette transition avec sa suite bureautique Office, elle est désormais disponible gratuitement sur la plupart des plates-formes, avec un abonnement payant pour modifier les fichiers. Office 365 comptait 4,4 millions d'abonnés fin juin, ces offres cloud représentent maintenant une activité de 4,4 milliards de dollars annuels pour Microsoft. Encore faibles tout de même par rapport à une entreprise de 70 milliards de dollars. WINDOWS A LA PART DU LION Les systèmes d'exploitation des ordinateurs, en août 2014 [quote]- Windows 7: 51% - Windows XP: 24% - Windows 8: 13% - Mac OSX 10: 8% - Windows Vista: 3% - Windows NT: 3% - Linux: 2% Source: NetMarketShare[/quote] ÉCHECS ET REBONDISSEMENTS Juillet 1981: Sortie du premier PC d'IBM utilisant un nouveau système d'exploitation, MS-DOS, conçu par deux jeunes passionnés d'informatique, Bill Gates et Paul Allen. 20 novembre 1985: Sortie officielle de Windows 1.01. Manquant de fonctionnalités, elle est considérée comme un échec retentissant, avec des ventes de 500 000 licences. 24 août 1995: Windows 95 obtient un succès foudroyant et se vend à plus de 100 millions d'exemplaires en deux ans. Il introduit pour la première fois dans un système d'exploitation Windows le bouton Démarrer et la barre de tâches. 25 juin 1998: Microsoft confirme sa domination avec Windows 98, qui introduit notamment la prise en charge de l'USB et des lecteurs DVD. Son instabilité irrite cependant nombre d'usagers. 17 février 2000: Lancement de Windows 2000 Pro, salué comme le meilleur système d'exploitation édité jusque-là par Microsoft. 14 septembre 2000: Windows ME, qui se veut la troisième édition de Windows 98, arrive sur le marché. Instable, offrant peu de nouvelles fonctions, il connaît un accueil médiocre. 25 octobre 2001: Windows XP arrive sur le marché. Le système d'exploitation se veut une fusion de la stabilité de Windows 2000 et de la facilité d'utilisation de la gamme des Windows 9X. Il sera le produit-vedette de l'entreprise pendant six ans. 30 janvier 2007: Lancement de Windows Vista, qui a connu un développement laborieux depuis 2001, en raison de divers problèmes techniques et d'un changement de direction. PC World le qualifie de «plus grande déception de 2007». 22 octobre 2009: L'entreprise tente de faire oublier le fiasco de Vista avec Windows 7, moins gourmand en mémoire et plus fluide. En deux ans, Microsoft affirme avoir vendu 525 millions de licences, ce qui permet à Windows 7 de dépasser XP. Il s'agit du plus grand succès de l'histoire de Microsoft. 26 octobre 2012: Windows 8 amène une toute nouvelle interface graphique inspirée des tablettes, et promet un démarrage en moins de 10 secondes. Présent depuis 1993, le bouton Démarrer disparaît. Le succès n'est pas au rendez-vous. Le Financial Times évoque «le plus grand aveu d'échec [...] depuis le nouveau Coca-Cola». Microsoft en vend tout de même 200 millions d'exemplaires en moins de deux ans. 30 septembre 2014: Lancement attendu de Windows 9 (remplacé par windows 10) La prochaine version de windows ne sera pas windows 9 mais Windows 10 (Présentation)
Microsoft a envoyé lundi des invitations pour un événement le 30 septembre 2014 à San Francisco, où il pourrait présenter une nouvelle version de son système d'exploitation vedette Windows. Sur le carton d'invitation, Microsoft entretient le mystère avec un "Rejoignez-nous pour découvrir ce qu'il y a de neuf chez Windows et le monde de l'entreprise". Des rumeurs fin août avaient préparé le terrain. Des sources proches du dossier avaient indiqué au site spécialisé The Verge, que Microsoft allait présenter à la presse un produit répondant au nom de code "Threshold", et qui serait le futur Windows 9. Il succèderait à Windows 8, qui était sorti fin octobre 2012. Microsoft avait annoncé il y a six mois avoir franchi la barre des 200 millions de licences pour Windows 8, un nombre qui comprenait à la fois des mises à jour opérées directement par les consommateurs et des installations en usine par des fabricants de tablettes et de PC sur des appareils qui n'avaient donc pas forcément été vendus. L'accueil a globalement été mitigé, Microsoft n'arrivant notamment pas à imposer son système d'exploitation sur le marché des téléphones intelligents. Ce dernier est largement dominé par Android, un logiciel de Google utilisé par de nombreux fabricants, et dans une moindre mesure par iOS, qui fait fonctionner l'iPhone d'Apple. Cette nouvelle version de Windows, sans en finir avec la nouvelle interface, devrait grandement faciliter la vie des utilisateurs de PC classiques, en offrant notamment un nouveau menu Démarrer, des bureaux virtuels, un mode fenêtré pour les applications modernes… Windows 9 pourrait aussi comporter quelques changements ergonomiques importants par rapport à son prédécesseur Quel sera le prix ? Pas cher et certainement gratuit, en fonction de votre OS actuel. Le coût de la mise à niveau depuis Windows 8,1 pourrait être de gratuit à 20 dollars, les autres utilisateurs (sous Windows 7 par exemple) pourraient avoir à payer un peu plus. Contrairement à Google et Apple (qui possèdent tous deux leur système d’exploitation), les deux concurrents font des bénéfices sur la pub et le matériel (respectivement), Microsoft s’appuie toujours sur Windows pour faire marcher la machine à billets. Après cette Technical Preview, il faudra attendre quelques mois avant de voir arriver la version définitive de Windows 9, la version définitive devrait être déployée au printemps 2015.
Les conférences 'Black Hat' et 'Defcon' n’ont pas encore donné leur coup d’envoi mais les premières vulnérabilités qui seront présentées en détail lors de ces événements se dévoilent en avant première. Les chercheurs allemands Karsten Nohl et Jakob Lell ont découvert un vecteur d’attaque bien plus fourb, le firmware des périphériques USB. Les deux chercheurs en sécurité comptent mettre en avant les risques potentiels liés à la connectique USB, ils sont parvenus à créer un logiciel malveillant (malware) capable d'infecter le firmware du contrôleur USB USB: Usual Suspect Bus ? Si les périphériques USB étaient déjà considérés comme une menace dés lors qu’ils pouvaient servir au stockage et à la diffusion de malwares, une attaque via un firmware modifié est beaucoup plus inquiétante. En effet, si la plupart des antivirus sont capables de détecter un malware classique tentant d’infecter l’ordinateur via une clef USB branchée, rares sont ceux capables de détecter une attaque venant du firmware de ce même matériel. De la même façon, ce type de malware semble plus difficile à éliminer puisqu’un reformatage du périphérique en question ne supprime pas le firmware, qui reste donc toujours dangereux. Wired rappelle également que la plupart des périphériques USB ne disposent pas de protection au niveau du firmware et acceptent sans broncher un firmware venant d’une source autre que son constructeur. Effets d’annonce Cette vulnérabilité, qui répond à la délicate appellation de 'BadUSB', sera présentée plus en avant lors de la conférence Black Hat qui aura lieu à Las Vegas du 2 au 7 août 2014. Selon Ars Technica, plusieurs démonstrations sont annoncées par les chercheurs. L’une d’entre elle permettra de montrer comment une clef USB peut se faire passer pour un clavier aux yeux de l’ordinateur et ensuite taper automatiquement des portions de code dans une invite de commande. Une autre démontrera comment une simple clef peut se faire passer pour une carte réseau et forcer l’utilisateur à avoir recours à un DNS spécifique qui le redirige vers des sites malveillants. Le spectre de Bad Bios Seule solution ? Refuser en bloc tous les périphériques USB. Un peu extrême certes, mais pour l’instant le peu de détails révélés autour de cette vulnérabilité empêche de réfléchir à des pistes pour se prémunir. Il faudra également voir comment cette attaque peut être exploitée dans un scenario réel, il y a en effet un écart entre une faille théorique mais impraticable en réalité et un exploit viable. Ars Technica rappelle ainsi le cas BadBios, une vulnérabilité identifiée par le consultant en sécurité Dragos Ruiu. Le nom donné à Bad USB fait évidemment référence à cette étude de Dragos Ruiu dont les conclusions n’ont toujours pas été vérifiées par d’autres équipes de chercheurs, mais qui restent théoriquement plausibles selon certains chercheurs. Le site Wired, qui a eu la primeur de l'information, s'interroge sur l'éventuel utilisation de cette faille. [quote]Matt Blaze, un professeur d'informatique de l'université de Pennsylvanie, n'hésite pas à évoquer la possibilité que la faille soit déjà exploitée par la NSA, il rappelle l'existence de Cottonmouth, un programme de piratage de l'agence, dévoilé par Edward Snowden fin 2013.[/quote] L'une des caractéristiques de ce dernier est d'utiliser un câble USB dont la connectique est modifiée par la NSA, mais le fonctionnement précis du système n'est pas détaillé. [quote]Je ne serais pas surpris si certaines des découvertes de Nohl et Lell se trouvaient déjà dans le catalogue de la NSA, conclut Matt Blaze.[/quote] Alerté par les deux chercheurs, l'USB Implementers Forum, le consortium qui gère le développement l'USB, a tiré une conclusion assez évidente de cette situation. Il faut se méfier, en premier lieu, de la machine à laquelle on connecte un périphérique externe pour éviter toute infection. Un constat valable en théorie, mais en pratique, la faille relevée ici sème le doute auprès de l'utilisateur, qui ne peut jamais vraiment savoir si son appareil a été infecté, et cela demande une réflexion différente. [quote]Dans cette nouvelle façon de penser, vous ne pouvez plus faire confiance à un appareil USB , même s'il ne contient pas de virus. La confiance doit venir du fait qu'il n'a jamais été en contact avec quoi que ce soit de malveillant, explique Karsten Nohl. Vous devez donc considérer qu'un périphérique USB est infecté dès qu'il entre en contact avec un ordinateur potentiellement dangereux, et le jeter. C'est une démarche incompatible avec la façon dont nous utilisons les périphériques USB aujourd'hui. [/quote] Paranoïa ou malware ultra sophistiqué ? Les paris restent ouverts. La présentation prévue par les chercheurs allemands semble en tout cas être en mesure de présenter un proof of concept de l'attaque. Si les conclusions de l’étude menée par Karsten Nohl et Jakob Lell se confirment, alors la balle sera dans le camp des constructeurs, qui devront sécuriser leurs firmwares face à ce type de menaces. Clic pour accéder au site officiel du Black Hat 2014 (anglais)
Des centaines d’utilisateurs Facebook dont des belges, sont infectés depuis la semaine dernière par un nouveau cheval de Troie (trojan) qui utilise leur système à leur insu pour générer des bitcoins, la monnaie virtuelle très en vogue qui suscite l’avidité de nombreux pirates. Le virus se propage sur Facebook via message privé, la victime reçoit le message comme provenant de l’un de ses amis connu. Le message affiché est simpliste, 'hahaha', il est accompagné d’une pièce jointe au format archive intitulée IMAG00953.zip, le fichier à l’intérieur de l’archive semble être une image JPG valide, mais elle contient en fait un fichier Java malveillant qui s’exécute sur la machine quand l’utilisateur l’ouvre. A ce stade, le code Java télécharge des DLL depuis un compte Dropbox prédéfini. Une fois les DLL téléchargées, le malware se connecte à un serveur de commande et de contrôle, qui renvoie une charge utile (shellcode) encodée en 64Bits. [quote]Un message explique également à ceux qui tenteraient d’analyser son code, entre deux formules de politesse parsemées d’injures, qu’il n’est 'pas un bot Zeus ou Skynet', qu’il n’est 'pas là pour de la fraude mais juste du minage [de Bitcoin]'. “Hello people.. :) but am not the f*****g zeus bot/skynet bot or whatever piece of s**t.. no fraud here.. only a bit of mining. Stop breaking my b***z[/quote] La charge utile est injectée dans l’explorateur Windows et exécutée. Cela déclenche le téléchargement d’une autre DLL, qui servira à lancer le processus de minage de bitcoin dans le but de faire gagner de l’argent aux pirates, en parallèle, le malware se propage sur Facebook en usurpant l’identité de la victime et en envoyant des messages à ses amis. Mais le minage de bitcoin n’est pas la seule fonction du malware. Les cyber-criminels peuvent modifier le code du cheval de Troie à tout moment, et pousser ainsi d’autres malwares sur l’ordinateur à l’insu de la victime pour lancer d’autres actions malveillantes comme envoyer des spams, lui dérober des informations personnelles, des mots de passe ou des identifiants bancaires. Le malware a été détecté pour le moment en Belgique, au Portugal, en Roumanie et en Serbie. Clic pour lire toutes les actus sur les Bitcoins
500.000 euros, c'est l'amende qui attend les revendeurs de jeux vidéo qui mettraient en vente Watch Dogs avant la date de lancement officiel. Ubisoft, l'éditeur du jeu, a brandi la menace alors que de nombreux internautes ont réussi à se le procurer. Si à l'heure des réseaux sociaux, il devient quasiment impossible de maintenir le suspense et la surprise avant la sortie d'un produit, les éditeurs tiennent encore à garder la main sur la date de sortie de leur jeu vidéo. Après la folie GTA V qui s'était vendu à prix d'or, plus ou moins sous le manteau, dans de vraies boutiques quelques jours avant sa sortie, Ubisoft a tenu à anticiper le coup pour la sortie de Watch_Dogs. Selon le site Gameblog, Ubisoft a pris des mesures radicales pour s'assurer que sa dernière perle ne soit vendue qu'à partir du 27 mai 2014. Les revendeurs ont ainsi été prévenus qu'une vente avant le jour J serait lourde de conséquences aussi bien financières qu'économique, 500.000 euros d'amende et la non-réception des titres de fin d'année du géant français, à commencer par le prochain Assassin's Creed Unity. Entre les envois anticipés des marchands en ligne qui promettent à leurs clients le jeu le jour même de sa sortie et prennent de la sécurité sur les délais d'acheminement, et les petits revendeurs qui mettent en vente (et à régler en liquide à un prix supérieur) les jeux dès réception du stock pour faire du chiffre, les éditeurs n'arrivent plus à gérer. Si cette mesure n'est pas inédite, le montant annoncé de l'amende à de quoi refroidir. Seulement, Gameblog explique que ces menaces ne sont que rarement suivies d'effets et qu'elles ne pèsent finalement que sur les grandes enseignes qui sont en contact direct avec Ubisoft. Alors que le souci vient généralement des revendeurs individuels qui passent par des intermédiaires. Sur Twitter, certains affichent déjà clairement leur trophée qu'ils ont pu acquérir à Paris et en proche banlieue dans certaines boutiques indépendantes. De quoi faire fulminer Ubisoft car les fuites se sont multipliées sur le net, dévoilant des vidéos du jeu, le gameplay ou encore les spécificités (arbre de compétences et carte du monde ouvert). L'éditeur aurait même tenté de faire supprimer quelques vidéos sur YouTube afin de préserver le mystère jusqu'au 27 mai. Mais si les plus impatients, qui attendent le jeu depuis près de six mois (la sortie initiale était programmée pour novembre 2013), cela ne portera guère préjudice au jeu. Watch_Dogs a enregistré des précommandes record (sans toutefois dévoiler le chiffre). Ironie de l'histoire, le jeu figure également en tête des demandes... de piratage sur certains sites de téléchargement illégal. A titre d’exemple, la plupart des actes de piratage perpétrés dans le cours du jeu consistent à infecter des systèmes automatisés. C’est là une tendance relativement nouvelle, apparue il y a quelques années avec le ver Stuxnet, qui s’attaquait aux systèmes industriels de pilotage d’un site nucléaire iranien. Cela montre comment un programme informatique peut causer des dégâts concrets, puisque Stuxnet a endommagé des équipements physiques. Or cela est également possible dans le jeu Watch Dogs. Bien que certaines de ces attaques soient très similaires à celles observées dans le monde réel, cela reste fort heureusement une simulation! Il faut comprendre que Watch Dogs n’apprend pas à pirater mais peut donner une idée de la puissance potentielle d’un outil de piratage., en espérons que ce jeu va sensibiliser le public aux questions de sécurité des réseaux dans les villes du futur qui doivent être prises très au sérieux car une attaque pourrait avoir des conséquences catastrophiques. Disponible le 27 mai 2014 sur PC, PS3, PS4, Xbox 360 et Xbox One Prix: de 45 à 59 euros Voir aussi: Watch Dogs trailer mai 2014 (9 minutes) Watch Dogs, c’est pour le 27 Mai 2014
un père indigne, visiblement irrité par les hésitations de son fils en haut de la rampe de skate, lui a donné un coup de pied aux fesses pour qu'il se lance enfin. D'après ABC, elles ont été filmées au Kona Skatepark de Jacksonville, en Floride. On y voit un homme et son fils de 6 ans en haut d'une rampe, le garçon, équipé d'un casque et de protections aux coudes et aux genoux, semble avoir peur de se lancer, le père, mains sur les hanches, finit par s'impatienter, recule, et pousse du pied son enfant qui chute de trois bons mètres. Le garçon s'en serait sorti sans bobo, mais la scène a choqué les personnes présentes. Un enfant, cité par ABC, dit avoir été demander à cet homme pourquoi il avait cela. [quote]"Il m'a répondu, parce qu'il doit apprendre. Je lui ai répliqué que le faire tomber n'est pas une bonne manière d'apprendre."[/quote] La vidéo filmée par un autre skateur a rapidement fait le tour de la Toile. Le département des enfants et des familles en Floride examine les images pour voir si elle peut y donner suite. Une première sanction logique est déjà intervenue, l'homme est interdit d'entrée à ce parc. Malheureusement, des parents sont parfois si enthousiastes à propos de leurs enfants et de leurs habilités qu'ils vont trop loin. [quote]"Ce père m'a dit m'a dit qu'il s'est laissé aller, il semblait avoir de vrais remords et comprendre la gravité de la situation, explique Martin Ramos, le gérant du skatepark" [/quote] Il pousse son fils de 6 ans du haut d’une rampe de skate pour qu'il apprenne
Il semblerait que les fans de Bitdefender ne soient pas les seuls à être impatients de la sortie de la nouvelle version de l'antivirus, des escrocs ont lancé des campagnes de promotion de liens frauduleux sur Youtube et Facebook promettant le téléchargement de l’édition 2015 de Bitdefender. Les liens de téléchargement du faux antivirus Bitdefender mènent vers des faux sondages et des pièges au SMS surtaxé. La vidéo affiche plusieurs centaines de vues pour améliorer sa crédibilité, mais de nombreux utilisateurs français ont déjà publié des mises en garde contre cette arnaque. [quote]Bitdefender Antivirus Plus 2015 est sorti", peut-on lire dans la description Youtube. Bitdefender Antivirus Plus dispose de nombreuses options avancées qui en font un des meilleurs antivirus du marché.[/quote] Les escrocs vous incitent donc à cliquer sur un lien raccourci qui dissimule un site malveillant. [quote]Le Bitdefender que vous téléchargez est bloqué en cours de route par une demande de vérification humaine (notez au passage que les escrocs ont quelques problèmes d’expression en français). Afin de prouver que vous êtes 'un humain et un robot pas', il vous faut cliquer sur un lien de téléchargement direct, un jeu ou un questionnaire pour déterminer comment êtes-vous intelligent.[/quote] Quel que soit votre choix, il n’y aura aucun téléchargement de Bitdefender Antivirus Plus 2015 mais des redirections vers des pages Web d’arnaques de type SMS surtaxé qui copient le design de Facebook en vous faisant croire que vous installez une application sur le réseau social. Bitdefender a demandé le retrait de la vidéo sur Youtube et met en garde ses utilisateurs pour qu’ils soient le plus vigilant possible avant de se lancer dans le téléchargement des logiciels via des plateformes tierces. La véritable nouvelle version de Bitdefender, elle sortira cet été 2014, comme chaque année. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
Les arnaques au clic existent depuis l’arrivée de Facebook mais sont de plus en plus nombreux sur les pages, restez prudents… L’objet du délit ? [quote]Buzzatomic, un site qui est à peine référencé sur Google mais qui propose des vidéos racoleuses, souvent à connotations sexuelles, le but est évidemment d’appâter le lecteur et de lui faire regarder une de ces vidéos pour ensuite obtenir des mentions "j’aime" automatiques sur d’autres pages Facebook. En cliquant sur le bouton "Regarder" de ces vidéos, vous cliquez sans le savoir sur un bouton "j’aime" caché, du coup, chaque clic vous oblige à aimer une page alors que vous ne le souhaitiez pas à la base. Cela permet ainsi à Buzzatomic d’obtenir des mentions "j’aime" très aisément sur ses pages Facebook comme "Humour adulte 18+", qui compte déjà plus de 170.000 fans au moment où nous écrivons ces lignes, sans montrer une seule publication originale.[/quote] Ainsi, le code source d'une page du site Buzzatomic contient presque 60 occurrences du mot Facebook, pour un nombre quasiment équivalent de balises dissimulées dans des iframes. (Clic sur l'image pour agrandir) Autant de pièges pour l'internaute un peu trop curieux qui se retrouve, au passage, abonné à des pages Facebook Grâce à ces spams, les personnes derrière Buzzatomic peuvent revendre la page Facebook à prix d’or pour d’éventuelles publicités, de l’argent facile en quelques clics. Un simple WHOIS effectué sur ce nom de domaine, hébergé au Panama, permet d'associé les serveurs à d'autres sites au fonctionnement similaire. Bref, avant de voir ce genre de vidéos racoleuses sur des sites que vous ne connaissez pas, le mieux est d’éviter de cliquer, cela vous permettra de ne pas distribuer des liens malveillants sur Facebook. Si la vague de spam actuelle se concentre sur le site Buzzatomic, il faut cependant préciser qu'il est loin d'être le premier à intégrer ce genre de manipulations indésirables. Voir aussi: Les 10 pièges à éviter sur les réseaux sociaux secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
L'administrateur d'un site pirate français de téléchargement et de partage de films, de musiques et de jeux a été interpellé et mis en examen jeudi à Strasbourg. Selon le parquet, ce Strasbourgeois de 28 ans a été déféré devant un juge et mis en examen. Une information a été ouverte pour diffusion, sans autorisation, de fichiers protégés par le doit d'auteur, une infraction assimiliée à de la contrefaçon. L'enquête avait débutée il y a un an faisait suite à une plainte de la Sacem et de l'Association de lutte contre la piraterie audiovisuelle (Alpa). Le suspect qui se faisait appeler "Nightbird" (oiseau de nuit), animait un site dénommé "The Pirate Island". Il a annoncé lui-même son interpellation à ses usagers indiquant avoir fermé son site internet après son arrestation intervenue mercredi, le webmaster a affirmé avoir été victime d'une dénonciation. [quote]"En effet, j'ai aujourd'hui été interpellé par la DIPJ de Strasbourg suite à la plainte de la SACEM, de l'ALPA et suite à une dénonciation." indique le webmaster. Pour conclure, sachez que le site ferme définitivement ses portes et qu'aucune suite ne sera donnée à TPI. Attention donc aux arnaques si vous êtes contactés pour une soit disante "copie" ou "suite" à TPI."[/quote] Selon Zataz, "The Pirate Island" comptait plus de 50.000 membres qui pouvaient accéder à environ 9.400 films et plus de 13.000 séries télévisées ainsi qu'à des fichiers musicaux qui étaient mis à disposition par le biais de liens. Le site fonctionnait sur un système qui proposait aux adhérents, moyennant quelques euros de raccourcir leur temps de téléchargement à partir de banque de données, il aurait permis de générer un chiffre d'affaire de plus de 400.000 euros, dont la moitié aurait été pour le webmaster qui risque très gros aujourd'hui devant la justice. La police détient désormais les coordonnées des clients du site, répertoriant ceux qui ont payé pour avoir accès aux fichiers piratés, mais, selon Numerama, "il est très peu vraisemblable que les informations concernant les utilisateurs du site soient exploitées contre eux". En ce qui concerne la dénonciation annoncée par l'individu, une source proche du dossier a confirmé qu'un autre tracker avait eu la langue bien pendue pour voir disparaitre ce concurrent.
Dans un entretien diffusé dimanche 26 janvier 2014 sur une chaîne de télé allemande, l'ancien consultant de la NSA, s'est dit convaincu que le gouvernement américain cherche à lui mettre une balle dans la tête ou à l'empoisonner. [quote]"Ces gens, et ce sont des fonctionnaires gouvernementaux, ont dit qu'ils aimeraient me mettre une balle dans la tête ou m'empoisonner à la sortie d'un supermarché, pour me voir mourir sous ma douche", explique Edward Snowden, selon les extraits de l'entretien fournis par la chaîne publique allemande ARD. [/quote] L'interview dure une trentaine de minutes a été traduit par Korben Pour étayer ses craintes, Snowden s'appuie sur un article diffusé la semaine dernière par le site BuzzFeed, intitulé "Des espions américains veulent la mort d'Edward Snowden". [quote]L'article citait un responsable du Pentagone anonyme affirmant, "j'adorerais mettre une balle dans sa tête". [/quote] [quote]"Dans un monde où il n'y aurait pas de restrictions pour tuer un Américain, j'irais et je le tuerais moi-même", a ajouté un analyste de la NSA.[/quote] Protégé par des gardes du corps à Moscou L'avocat russe d'Edward. Snowden Anatoli Koutcherena, avait expliqué à la télévision russe que l'ancien consultant de la NSA craignait pour sa vie et était protégé par des gardes du corps. L'entretien a été réalisé par un journaliste de NDR, une chaîne régionale qui appartient au réseau d'ARD et qui a beaucoup travaillé sur les documents secrets livrés par Snowden aux journalistes. Il a tourné à Moscou et dans le plus grand secret, la première interview filmée de l'ancien consultant depuis qu'il a quitté Hong Kong en juin 2013 pour se réfugier dans la capitale russe, où il vit actuellement. L'ex-consultant du renseignement américain est inculpé aux États-Unis d'espionnage et de vol de documents appartenant à l’État, depuis qu'il a fait des révélations fracassantes sur la surveillance électronique conduite par les autorités américaines. Des révélations sur l'espionnage d'un téléphone portable de la chancelière allemande Angela Merkel par les services secrets américains ont suscité des tensions diplomatiques entre Berlin et Washington. L’interview d’Edward Snowden sous-titrer en français
Qui pourrait encore s’en passer aujourd’hui ? Le téléphone portable est devenu indispensable dans la vie de pas mal de monde. Agenda, réveil, et maintenant mails et internet, c’est devenu au fil du temps bien plus qu’un simple téléphone. D’où la création des journées mondiales sans téléphone portable. Cette journée se déroule sur trois jours, les 6, 7 et 8 février Ceux qui s’en sentent la force, vont devoir essayer de vivre sans et de combattre cette addiction. Cela s’annonce difficile. Un peu d'histoire [quote][icons icon_name="icon-question-sign" icon_size="30px"] Phil Marso, écrivain indépendant et instigateur de ce rendez-vous citoyen depuis le 6 février 2001 propose 3 jours de réflexions sur le "Mobilou", outil technologique qui a changé le comportement humain dans sa manière de communiquer... Le 6 février est la date symbolique de cette journée car c'est la Saint Gaston! Rappelez-vous ce couplet de Nino Ferrer, 'Gaston y'a l'téléfon qui son, Et y'a jamais person qui y répond'. Le mode d'emploi de cette journée mondiale est simple. Ne pas utiliser son téléphone portable le 6 février pour savoir quelle relation on entretient avec son appareil. Phil Marso avait publié, en octobre 1999, 'Tueur de portable sans mobile apparent', le premier polar sur le GSM. Depuis trois ans, il réclame un véritable débat de réflexion sur cet outil de communication, n'ayant pas encore été assez entendu sur le sujet, il publia en janvier 2004 un second ouvrage Mobilou présentant une série de sondages humoristiques sur tous les aspects du téléphone portable (comportement, SMS, précaution de santé, antennes-relais, flicage…), prétexte pour lancer le débat durant ces trois jours. Cette journée se déroule sur trois jours, les 6, 7 et 8 février[/quote] Faites en sorte d’être injoignable... 100 % libre de vos mouvements sans être esclave de votre Mobilou.
Voiture, vêtements, réfrigérateur ou même brosse à dents, les objets du quotidien sont de plus en plus souvent connectés à un smartphone ou à internet, multipliant d'autant les risques en termes de sécurité. Si un objet est connecté à internet, on peut le trouver, et s'il a un système d'exploitation, on peut le pirater. Les cas avérés sont encore rares, mais je ne crois pas que les malfaiteurs aient encore compris les avantages pour eux d'utiliser de tels objets, il y a des tas d'informations à recueillir. Catalin Cosoi, directeur de recherche chez le roumain BitDefender, prédit qu'une première grosse affaire de piratage devrait intervenir dès cette année 2014. Du côté des concepteurs d'objets intelligents, la sécurité est une préoccupation dans les secteurs d'activité sensibles. [quote]La société américaine Unikey, qui fournit des technologies pour des serrures intelligentes, utilise "un cryptage de qualité militaire", affirme Alex Colcernian, chargé du développement de produits.[/quote] [quote]Le serveur de santé est "très sécurisé", assure aussi Léo Herlin, ingénieur d'études chez l'entreprise française Medissimo qui présente au CES un pilulier intelligent, où les cachets sont rangés dans de petites cases qui s'allument individuellement au jour et à l'heure où le patient doit prendre ses médicaments.[/quote] [quote]Les démonstrateurs du groupe LG Electronics, qui expose au CES un frigo communicant, auquel on peut demander par SMS en faisant ses courses s'il faut racheter du lait, ne voient pas bien en revanche l'intérêt de pirater la liste de son contenu.[/quote] Sécurité à plusieurs niveaux [quote]"En un an (sur le marché américain), nous n'avons entendu parler d'aucun problème", affirme Randy Overton, qui forme des revendeurs sur le produit. [/quote] Mais c'est aussi à l'utilisateur de décider ou non de laisser l'application fonctionner sans mot de passe sur son smartphone. [quote]"On doit être un consommateur intelligent quand on utilise un appareil intelligent. "Au moment où nous commençons à faire rentrer toutes ces choses dans nos maisons, nous allons devoir prendre nos responsabilités", par exemple en se renseignant sur la sécurité de l'objet, juge aussi Kevin Haley. En cas de problème, les consommateurs devront se faire entendre et forcer les fabricants à prendre des mesures. Il plaide aussi pour "une sécurité à plusieurs niveaux", soulignant par exemple que la serrure la plus sûre combine une bonne vieille clé et une identification biométrique.[/quote] Selon un livre blanc de l'équipementier américain Cisco, 50 milliards d'objets seront connectés en 2020. [quote]"Il est impossible de mettre un logiciel de sécurité sur chaque objet", souligne David Orain, un responsable marketing du groupe. La solution pour lui "consiste à identifier un comportement anormal. Par exemple si un compteur électronique se met soudain à télécharger des mégaoctets de données".[/quote] Cisco a des produits à cet effet, toutefois surtout destinés aux professionnels, même si certaines de ses technologies servent dans les portails de protection domestiques proposés par des opérateurs télécoms à leurs clients. [quote]Car même si les objets quotidiens connectés font beaucoup parler d'eux, le vrai enjeu reste dans le monde industriel, où d'ailleurs "la communication de machine à machine existe depuis 40 ans" dans les transports pour suivre la trace des containers, ou pour des processus automatisés sur les plateformes pétrolières par exemple, relève Andreas Haegele, du spécialiste français de la sécurité numérique Gemalto.[/quote] "Les menaces suivront l'argent", prévient Kevin Haley. Pour lui, le piratage médiatisé l'an dernier aux Etats-Unis d'un système de surveillance pour bébé, qui s'était mis à débiter des injures, "voulait juste prouver quelque chose", mais ce sera différent "si je peux entrer dans les caméras de sécurité des usines de mon concurrent", pour de l'espionnage industriel par exemple, ajoute-t-il. Voir aussi: Un pirate pénètre la chambre d’une petite fille à travers son baby monitor Un hacker transforme des pacemakers en bombes mortelles
La justice ordonne aux fournisseurs d'accès à Internet d'empêcher la consultation de plusieurs sites qui diffusent illégalement des films et des séries télévisées, dont DPStream. Les professionnels du cinéma français ont patienté deux ans, mais fini par obtenir largement gain de cause. Jeudi 28 octobre 2013, le tribunal de grande instance de Paris a ordonné aux principaux fournisseurs d'accès à Internet et moteurs de recherche en France d'appliquer une série de mesures pour faire disparaître seize sites de streaming pour les internautes français, dont le très populaire DPStream. L'offensive judiciaire du cinéma contre les sites de streaming a été lancée en décembre 2011. Elle a été portée dès l'origine par: - L'Association des producteurs de cinéma (APF) - La Fédération nationale des distributeurs de films (FNDF) - Le Syndicat des éditeurs de vidéo numérique (SEVN) - Rejoints par l'Union des producteurs de films (UPF) - Et le Syndicat des producteurs indépendants (SPI). Deux sites toujours actifs Concrètement, le tribunal a estimé que les professionnels du cinéma avaient apporté suffisamment de preuves que les sites de streaming attaqués en justice étaient entièrement dédiés ou quasiment dédiés à la représentation d'oeuvres audiovisuelles sans le consentement des auteurs et qu'ils portaient donc atteinte à leurs droits. Les sites concernés appartiennent à la galaxie " Allo " (Allostreaming, Alloshowtv?€?), qui régnait sur le streaming en France il y a deux ans, entre-temps, la plupart de ces sites ont stoppé leur activité, en raison de leur déréférencement dans les moteurs de recherche. Mais les ayants droit ont aussi ciblé deux réincarnations d'AlloStreaming encore actives, " Fifostream ' et ' Dpstream '. Ce dernier a attiré à lui seul plus de 2 millions de visiteurs uniques en France en septembre 2013. [quote] Dans le détail, le jugement ordonne aux fournisseurs d'accès : - Orange - Bouygues Télécom - Numericable - Free - SFR - Darty Télécom De mettre en oeuvre (et/ou) faire mettre en oeuvre toutes mesures propres à empêcher, à partir du territoire français l'accès par tout moyen efficace et notamment par le blocage des seize sites de streaming de films et de séries télévisées concernés. Les moteurs de recherche de Google, de Microsoft, de Yahoo! et d'Orange devront de leur côté: Prendre ou faire prendre toute mesure utile en vue d'empêcher sur leurs services l'apparition de toute réponse et tout résultat renvoyant vers l'une des pages de ces différents sites. [/quote] Le blocage entrera en vigueur d'ici deux semaines et durera un an. Lors des audiences, les moteurs de recherche et les fournisseurs d'accès à Internet ont contesté ces mesures, les coûts techniques seront pris en charge par les ayants droit. [quote]"Le coût des mesures ordonnées ne peut être mis à la charge des défendeurs, qui ont l'obligation de les mettre en oeuvre", indique ainsi la décision.[/quote] Les réincarnations de ces sites ne pourront pas être automatiquement bloquées, mais devront faire l'objet d'une nouvelle assignation en référé afin que l'actualisation des mesures soit ordonnée.
Les sites internet de la police fédérale et de la banque centrale australiennes ont été victimes d'un piratage informatique, des attaques menées, avancela presse jeudi 21 novembre 2013 , par des hackers indonésiens, en pleine crise diplomatique entre Sydney et Jakarta. Dans un communiqué, la police australienne fédérale a qualifié cette attaque d'irresponsable. [info_error]"Les activités telles que le piratage, la création ou la propagation de virus ne sont pas innocentes. Elles peuvent avoir des conséquences sérieuses pour ceux qui les ont commises, telles que des condamnations et de la prison".[/info_error] Le site de la police fédérale, qui ne contient pas d'informations confidentielles, était en panne jeudi matin, a indiqué la police, alors qu'il fonctionnait parfaitement la veille. Le site de la banque centrale du pays a également été visé, par une attaque par déni de service ( DDOS ) depuis mardi minuit, a indiqué un porte-parole de l'institution. Mais un système de protection garantit la bonne marche du site, même s'il fonctionne plus lentement que d'habitude. Ces attaques surviennent en pleine crise diplomatique entre Sydney et Jakarta, après des allégations selon lesquelles l'Australie aurait écouté le téléphone du président indonésien et placé plusieurs de ses proches sous surveillance. Jakarta a cette semaine rappelé son ambassadeur à Canberra et annoncé qu'il "rétrogradait" ses relations avec l'Australie. L'Indonésie a également annoncé la suspension de sa coopération avec son voisin dans la lutte contre le trafic de boat-people, cette collaboration étant un maillon essentiel dans la relation entre les deux pays. Selon The Guardian Australia, un membre du groupe de pirates informatiques Anonymous Indonesia, utilisant le hashtag #IndonesianCyberArmy, a revendiqué les attaques de cette semaine. [quote]"Je suis prêt pour cette guerre!", a écrit le pirate sur son compte Twitter, selon le site du Guardian.[/quote] La télévision et radio nationale, Australian Broadcasting Corporation (ABC), a contacté le pirate qui a déclaré avoir agi en raison de l'espionnage conduit par l'Australie. Il a ciblé la police et la banque centrale car il estime que ce sont les deux sites les plus importants d'institutions publiques dans le pays. [quote]"Nous frapperons de nouveau à moins que 'Australie s'excuse auprès du peuple indonésien, a-t-il ajouté."[/quote] Les Anonymous ont déjà attaqué au début du mois novembre 2013 Au début du mois de novembre, des hackers liés aux Anonymous avaient déjà attaqué plus d’une centaine de sites de petites entreprises australiennes, toujours pour protester contre l’implication de l’Australie dans l’espionnage de l’Indonésie.
De nombreux utilisateurs d'ordinateurs portables de la marque Dell se sont plaints d'une odeur de "pipi de chat" émanant de leur machine. Un problème que l'entreprise a reconnu et dit avoir réglé. Selon le portail spécialisé TheNextWeb le forum du site officiel de Dell a été pris d'assaut par de nombreux utilisateurs mécontents qui se plaignent de l'odeur dégagé par le modèle "Latitude 6430u", une odeur que certains assimilent à celle de l'urine de chat. [icons icon_name="icon-comment-alt" icon_size="14px"]"Il y a quelques semaines, j'ai reçu un nouveau Latitude 6430u par mon travail. La machine est bonne, mais on dirait qu'elle a été assemblée près d'une litière de chat. Ce n'est vraiment pas terrible!", se plaint un internaute qui affirme que l'odeur nauséabonde provient du clavier. Et de nombreux autres commentaires abondent dans le même sens. [icons icon_name="icon-comment-alt" icon_size="14px"]"J'ai reçu le même ordinateur et je rencontre exactement le même problème, c'est humiliant en classe", déplore un étudiant. [icons icon_name="icon-comment-alt" icon_size="14px"]"Nous avons reçu plusieurs Latitude 6430u et nous rencontrons le même problème, la situation est plutôt embarrassante vis-à-vis de nos employés…", raconte un patron. Les responsables de Dell ont reconnu ce défaut de fabrication, selon eux, une enquête a été ouverte pour déterminer la cause de cette odeur. [icons icon_name="icon-comment-alt" icon_size="14px"]"Le problème a été résolu et ce n'est qu'une question de semaines avant que nous puissions révéler l'information sur la cause et sa résolution", a déclaré un responsable sur ce même forum affirmant que les nouveaux ordinateurs ne sentent plus aussi mauvais. [icons icon_name="icon-comment-alt" icon_size="14px"] "L'odeur est liée à un processus de fabrication qui a désormais été changé", tente de rassurer le constructeur, si vous commander un Latitude 6430u maintenant, vous n'aurez plus le problème", explique cet employé de Dell. Mais certains internautes ont déjà leur avis sur l'origine de cette odeur [icons icon_name="icon-comment-alt" icon_size="14px"]"Ça doit venir de la batterie, c'est le seul composant qui contient de l'ammoniac", croit savoir un membre du forum Dell. Et pour ceux qui rencontrent encore le problème, le numéro deux mondial des ordinateurs conseille de le signaler auprès du support technique, disponible sur cette page (anglais).
Les experts de Bitdefender ont découvert un " un scam " concernant le jeu vidéo Grand Theft Auto 5, un des titres les plus attendus de l’année 2013 par la communauté des fans de la série. Les joueurs ne doivent pas se fier aux copies de GTA 5 qui auraient fuité accidentellement et qui sont disponibles sur Internet depuis quelques semaines. Ces copies ne sont que de fausses versions infectées par un " malware ", conduisant les utilisateurs imprudents tout droit dans un piège. Le mécanisme est bien rôdé Les faux kits sont promus sur les sites Web de torrents par des "J’aime" et commentaires positifs issus de faux comptes pour améliorer la crédibilité des téléchargements, ainsi les joueurs impatients se fient aux kits, sans se soucier de ce qu’ils téléchargent… L’installation est elle-même crédible puisque les cyber-criminels ont inclus les illustrations officielles du jeu, mais en pleine installation, le joueur est appelé à entrer un numéro de série qu’il peut obtenir en remplissant un questionnaire, et d’envoyer un SMS surtaxé pour le valider. Le SMS coûtera 1€ par jour jusqu’à ce que le service soit arrêté. Vous l’aurez deviné, même en suivant le processus, il n’y a pas de GTA 5 à la clé, les fichiers ISO ont été copiés d’un autre jeu, "The Cave". Rappelle aux joueurs impatients le jeu serait uniquement disponible sur console XBOX 360 et Playstation 3 dans un premier temps, l’annonce de la date de sortie sur PC étant prévue plus tard, Ce faux kit d’installation est détecté par Bitdefender sous le nom de "Trojan.GenericKDV.1134859", et bloqué dès son téléchargement pour éviter toute infection. Gare aux torrents
Pour réduire leur addiction aux réseaux sociaux, deux étudiants au prestigieux Massachusetts Institute of Technology (MIT) aux Etats-Unis, ont créé un dispositif qui leur envoie une décharge électrique à chaque fois qu’ils vont sur Facebook Ce qui les distrait de leurs études ? Le temps qu’ils passent sur Facebook! Citation: "Je me connecte sur Facebook même si je n’en ai pas besoin!" explique Robert Morris sur son blog.Bien trop souvent, les gens pensent qu’ils utilisent un outil technologique parce que c’est ce qu’ils veulent, malheureusement, cette supposition ne correspond pas à la façon dont ces technologies sont conçues, un produit peut susciter un désir important et être néanmoins très mauvais pour les utilisateurs, comme c’est le cas pour les cigarettes par exemple. " Ensemble, Robert Morris et Dan McDuff passent en moyenne cinquante heures par semaine sur le réseau social, eEt, ils ne sont pas les seuls. Plus d’un milliard d’utilisateurs à travers le monde se connectent chaque jour sur Facebook et y passent en moyenne une heure et demie par jour. Après Google, le réseau est devenu le deuxième site le plus visité du Net. Lassés de leur addiction, les deux étudiants décident d’y mettre un terme en tentant l’expérience du "Pavlov Poke" ou du "Poke pavlovien" en français. Le concept fait référence au réflexe conditionnel de Pavlov. L’expérience du prix Nobel Russe a démontré qu’en accoutumant un chien à accompagner sa nourriture d’un stimulus sonore, il pouvait se mettre à saliver rien qu’en entendant le bruit en question. Le réflexe de Pavlov est un réflexe conditionnel mis en évidence par Ivan Petrovitch Pavlov qui lui a donné son nom. On dit souvent conditionnement pavlovien. À partir de 1889, le physiologiste montra que si l'on accoutumait un chien à accompagner sa nourriture d'un stimulus sonore, ce dernier pouvait à la longue déclencher la salivation de l'animal sans être accompagné de nourriture. En fait, il est démontré que la sécrétion de la salive peut être provoquée par un contact direct avec la nourriture ou par un stimulus lié à celle-ci, tel un son de cloche par exemple. Pavlov a fait considérablement avancer les recherches sur les réflexes conditionnels. Ces réflexes peuvent s’apparenter à une réaction involontaire, non innée, provoquée par un stimulus extérieur. Pavlov a développé la théorie selon laquelle les réactions acquises par apprentissage et habitude deviennent des réflexes lorsque le cerveau fait les liens entre le stimulus et l’action qui suit. Pavlov décrit deux types de réflexes, les réflexes innés, déjà présents à la naissance, et les réflexes conditionnels, ceux que l’on acquiert avec l’apprentissage. C’est sur cela qu’il se base pour faire avancer sa théorie et donner corps à cette idée. Il se lance donc dans des études sur le conditionnement des réflexes. Pour appuyer ce qu’il avance, Ivan Pavlov expérimenta sa théorie sur un chien. Prônant la voie de l'expérimentation, il fut l'un des premiers scientifiques à imposer l'utilisation d'animaux intacts ou n'ayant subi que de faibles interventions. Le réflexe de Pavlov a été découvert en 2007 chez la blatte par deux chercheurs japonais1. Leur recherche démontre au passage que le glucose, dont l'action chimique sur le cerveau n'est plus à démontrer (plaisir, association, etc), pouvait aussi agir ailleurs que chez les mammifères. (source:wikipedia) Robert Morris et Dan McDuff ont connecté le clavier de leur ordinateur à une boîte équipée d’électrodes servant de repose main, une application installée sur leur ordinateur détecte les visites que font les étudiants sur Facebook, s’ils s’y baladent trop souvent, le boîtier leur envoie une décharge supposée inoffensive. De cette manière, l’internaute va associer sa connexion à Facebook à une sensation désagréable comme le chien de Pavlov associait sa nourriture à un bruit. Après plusieurs utilisations, Robert et Dan décident de retirer leur installation tant les chocs deviennent violents. Citation: "Malgré tout, j’ai remarqué une diminution énorme de mon utilisation de Facebook" continue Robert Morris. Quelques mois plus tard, Robert Morris et Dan McDuff entendent parler d’un homme qui aurait engagé quelqu’un pour s’asseoir à ses côtés et le gifler quand il se distrayait trop sur Internet. Citation: "Je trouvais l’idée géniale, explique Robert, mais pour des questions pratiques, avoir quelqu’un constamment à côté de soi n’est pas toujours réalisable!" L’expérience de cet homme fait germer une idée dans leurs têtes, pour pallier le clavier "Pavlov Poke", ils créent sa version téléphonique. Comment ça marche ? La même application sur leur ordinateur détecte leurs visites sur Facebook et prévient le site Amazon Mechanical Turk qui engage des travailleurs étrangers. Pour un dollar et quarante centimes l’appel, ces travailleurs joignent la ligne téléphonique des deux étudiants afin de leur crier dessus parce qu’ils sont sur Facebook. Citation: "Ils lisent un script que nous leur avons envoyé et dans lequel on se sent vraiment humilié" raconte Robert. Les deux étudiants ne souhaitent pas commercialiser leurs inventions mais simplement pointer du doigt la dépendance accrue des utilisateurs de Facebook. Citation: "Malheureusement, aujourd’hui on déplace les technologies, elles sont mobiles, du coup, c’est encore plus difficile de s’en défaire" explique Robert. Les résultats d’une enquête montrent que les gens sont souvent plus pressés d’envoyer un Tweet, d’aller sur Facebook ou de vérifier leurs mails que de répondre à leurs besoins naturels comme aller aux toilettes, dormir ou faire l’amour. L’étude explique que la gratuité des réseaux sociaux les rend encore plus addictifs que la cigarette et l’alcool qui auront eux un impact négatif sur le budget de leurs consommateurs. L’étudiant craint de plus en plus l’addiction générée par ces réseaux sociaux et surtout des derniers en date comme Google Glass, cette paire de lunettes magique permet de filmer et de partager en temps réel tout ce qu’on voit mais Robert ne tient pas, pour l’instant, à s’infliger des chocs électriques autour des yeux !
L'algorithme de sécurité qui protège les Porsche, Audi, Bentley et Lamborghini cracké. Flavio Garcia, maître de conférences en informatique à l'université de Birmingham, a découvert comment passer outre le système numérique permettant de faire démarrer des voitures de luxes. Une découverte qui a créé un vrai malaise et obligé le groupe allemand Volkswagen, qui possède trois de ces marques, à s'opposer à la publication de leur document scientifique, avec le soutien de la justice. L'affaire débute de manière pourtant bien innocente. Trois scientifiques, spécialisés dans la cryptographie, ont jeté leur dévolu sur l'algorithme commun qui sécurise les voitures de luxe du groupe Volkswagen ainsi que des Lamborghini. Ce dernier, dont le logiciel de base est à disposition sur Internet depuis 2009, permet non seulement d'ouvrir les portes d'un véhicule mais aussi de le démarrer. Flavio Garcia, de l'université britannique de Birmingham, Baris Ege et Roel Verdult, issus de l'université catholique hollandaise de Stichting, ont collaboré pour essayer de casser ce code, unique en son genre, dans l'objectif affiché d'aider ensuite à renforcer la sécurité. Interdiction de publier cette "vérité qui dérange" Parvenus à leurs fins, et très fiers, ils ambitionnaient de partager leur découverte dans le cadre d'un symposium très respectable, baptisé " Usenix Security ", et qui se tient à Washington chaque année en août, cette conférence est traditionnellement l'occasion de présenter les dernières avancées de la recherche en sécurité informatique. Le hic, c'est que le constructeur allemand ne souhaitait pas du tout voir ces données circuler dans la nature, cela aurait été très mauvais pour l'image de marque et la sécurité des véhicules actuellement en circulation. Citation: La plainte, déposée auprès d'un tribunal britannique, soulignait la possibilité pour "n'importe qui, y compris un gang criminel sophistiqué et équipé des bons outils, de casser la sécurité et de voler un véhicule". Citation: Bien que le juge Justice Birss reconnaisse l'importance de laisser des scientifiques effectuer librement leurs recherches, il a donné raison à Volkswagen, reconnaissant le bien-fondé des craintes du constructeur sur d'hypothétiques vols de véhicules par ce moyen.
L'un des plus célèbres hackers de ces dernières années, Barnaby Jack, 35 ans, a été retrouvé sans vie, jeudi 25 juillet 2013, dans son appartement de San Fransisco. Les cause de sa mort sont encore inconnues. Fer de lance du mouvement des White Hats , l'informaticien de génie s'était fait remarquer en 2010, lors de la célèbre conférence annuelle sur la sécurité informatique, Black Hat, à Las Vegas. Sur scène, il était parvenu à montrer en direct comment vider le contenu de distributeurs automatiques sans débiter aucun compte client. Le hacker avait même montré deux techniques différentes pour cette même opération: - L'une impliquant un déplacement physique jusqu'au distributeur - L'autre se faisant depuis un ordinateur à distance. Une technique de piratage qui a depuis été surnommé le "jackpotting". Pour parvenir à ce résultat, l'homme, d'origine néo-zélandaise, avait acheté deux distributeurs sur Internet (à 2.000 dollars l'unité) qu'il avait installés chez lui, il en avait alors étudié le fonctionnement pendant près de deux ans. Citation: Dans une interview à la chaîne néo-zélandaise TV3, Barnaby Jack expliquait être "un bon garçon" qui avait mené ces recherches "simplement pour prouver la faiblesse des dispositifs électroniques du quotidien". Matériel médical et homeland Expert en sécurité des données, Barnaby Jack s'était ensuite particulièrement intéressé aux faiblesses des dispositifs électroniques dans le domaine médical. Le hacker avait ainsi démontré la dangerosité des injecteurs à insuline, qu'il était parvenu à programmer à une distance de 100 mètres de l'appareil pour injecter une dose mortelle au patient. A la suite de ces révélations, certaines entreprises spécialisées dans le domaine médical avaient modifié la composition de leur matériel. Cette année encore, la présence de Barnaby Jack était très attendue à la conférence Black Hat, où il devait présenter ses dernières recherches sur les faiblesses des pacemakers . Inspiré par une scène de la série Homeland, il devait en effet fournir la preuve qu'il est possible de tuer quelqu'un en désactivant son pacemaker à une distance de 10 mètres ou moins. Notre pirate bien-aimé Citation: Dans un communiqué, les organisateurs de la conférence ont déploré la mort d'un homme "de légende qui restera irremplaçable", le communiqué annonce également qu'un hommage lui sera rendu par la communauté des hackers, en lieu et temps où il était supposé tenir sa conférence. Citation: "Nous avons perdu mais n'oublierons jamais notre pirate bien-aimé, Barnaby Jack nous a quittés. Il était un maître du hacking et un grand ami", a écrit, pour sa part, sur Twitter l'entreprise IOActive, pour laquelle Barnaby Jack était chargé des questions de sécurité. D'autres membres éminents de la communauté des hackers n'ont pas manqué de témoigner de leur affection, notamment Dino Dino Dai Zovi, qui a décelé de nombreuses failles d'Apple.
Lors de la conférence "All things digital" de San Francisco, Motorola a présenté deux prototypes, un tatouage et une pilule pour se connecter à ses appareils Un mot de passe pour les mails, un autre pour l'ordinateur du travail ou le compte sécurisé d'un site d'achat. (clic sur l'image pour agrandir) Un code pour la carte bleue, pour le digicode de la porte, débloquer le téléphone ou bien entrer la voiture dans le garage, quand il ne faut pas en retenir plusieurs pour accéder à un seul site, notre vie semble ne plus être qu'une succession de chiffres à mémoriser et source de multiples mots de crâne. Motorola a peut-être trouvé la solution, un mot de passe intégré dans le corps. Ce n'est ni la dernière promesse d'un film de science-fiction ni une idée farfelue lancée par un professeur Tournesol lambda, mais bel et bien une découverte sérieuse présentée lors de la conférence "All Things digital" de San Francisco. Il s'agit d'une pilule ronde et plate à avaler qui contient une puce miniature. Rien qui ne la différencie d'un cachet traditionnel, mais une fois ingérée, celle-ci va émettre un signal d'authentification qui permettra à n'importe quel appareil de vous identifier (ordinateur, tablettes, smartphones, etc...). Pas de danger pour votre corps, la puce ne contient aucune batterie. Baptisée "vitamine d'authentification", elle tirerait son énergie des acides contenues dans l'estomac pour transformer le corps en mot de passe géant, elle a même déjà été approuvée par l'agence américaine des produits alimentaires. Reste à savoir si sa prise serait quotidiennement ou unique. (clic sur l'image pour agrandir) Un tatouage code-barres pour s'identifier Mais ce n'est pas la seule innovation que Regina Duncan, chef des projets spéciaux chez Motorola, a présenté à son auditoire californien. La marque détenue par Google s'est également présentée avec un tatouage életronique très particulier sur l'avant-bras, une sorte de code-barres qui permettrait de ne plus oublier ses mots de passe grâce à un système de capteurs et d'antennes qui détectent votre smartphone, pour télécharger une application, il suffirait alors de l'approcher de l'appareil. Plus de risque de faute de frappe dans les codes les plus retors. Pas d'inquiétude, le prototype présenté ressemblait davantage à un sticker qu'à un tatouage à vie. Alors que les entreprises multiplient les tentatives pour protéger la vie privée et sécuriser les données sur Internet, la technologie continue de s'ancrer un peu plus dans nos vies et peut-être bientôt dans nos corps. Les plus réticents à cette invasion technique digne des romans futuristes, plus modernes que jamais, n'ont pas fini de s'inquiéter.
On le sait tous, c’est l’accident bête, le smartphone resté dans la poche arrière du pantalon quand on va aux toilettes, l’appareil qui tombe dans une flaque, le mobile oublié dans le maillot de bain quand on saute à l’eau. La marque Kensington a eu la bonne idée de sortir le kit de secours. Evap ne garantie pas de sauver votre smartphone, votre oreillette, votre console portable ou votre baladeur à tous les coups mais il permet au moins d’essayer. Le principe est simple: Une fois récupéré, l’appareil électronique quel qu’il soit doit être éteint au plus, démonté au maximum (batterie enlevée si possible, trappe de la carte SIM ouverte, etc...), puis séché au mieux. Ensuite, il faut ouvrir le kit Evap qui consiste en une poche étanche et deux absorbeurs d’humidité. On place l’appareil dans la poche entre les deux petits sacs de mircobilles type silicagel dans la poche de secours et on patiente. Il faut attendre entre 6 et 24h. C’est un indicateur visible depuis l’extérieur qui révèle quand on peut ouvrir le produit, il vire au bleu avec l’humidité et redevient marron quand tout est sec à l’intérieur. Utilisable une seule et unique fois, le kit Evap Rescue Pouch est vendu 19,99 euros La vidéo vaut ce qu’elle vaut (montage, téléphone éteint, etc.) mais elle montre comment l’appareil fonctionne
Dans son combat contre les DRM, l'April soutient la Journée internationale contre les DRM le 3 mai 2013. Cette journée est l'occasion de rappeler à quel point ces menottes numériques sont dangereuses pour les utilisateurs comme pour les développeurs de logiciels libres, et empêchent des usages légitimes sur les contenus numériques. Le 3 mai 2013, la Fondation pour le Logiciel Libre organise la Journée internationale contre les DRM, une journée d'information sur les dangers des DRM, des systèmes de gestion de contrôle d'usage des fichiers numériques. Ces DRM sont présents sur de nombreux fichiers comme une partie de la musique en ligne, certains livres numériques mais aussi sur les supports physiques comme les DVD et les BlueRays pour la vidéo. Ils encodent le contenu de manière à le rendre illisible pour qui n'a pas la clé numérique pour le décoder. Les DRM ont pour principal objectif d'établir un contrôle de l’usage dans le cercle privé, jusqu’ici impossible à mettre en oeuvre. Dites au W3C : nous ne voulons pas d'un Hollyweb Le thème principal de la Journée internationale contre les DRM 2013 est le Web. En effet, les industries du divertissement et des éditeurs de logiciels privateurs tentent d'user de leur influence au World Wide Web Consortium ( W3C ) pour intégrer les menottes numériques (DRM) à HTML5 (autrement dit, à la structure même du web). La Fondation pour le Logiciel Libre a lancé une pétition "Dites au W3C: nous ne voulons pas d'un Hollyweb". Aidez à rassembler 50.000 signatures avant le 3 mai 2013, la Fondation pour le Logiciel Libre apportera ces signatures au W3C. Voici la traduction en français de la page de la pétition: Citation: "Dites au W3C : nous ne voulons pas d'un Hollyweb. Hollywood a remis ça. Son dernier stratagème pour s'approprier le web ? Faire usage de son influence au World Wide Web Consortium (W3C) pour intégrer la gestion numérique des restrictions (DRM) au HTML5 – autrement dit, à la structure même du web. Des millions d'internautes se sont mobilisés contre " SOPA " et " PIPA , mais maintenant les magnats des grands médias se tournent vers des organismes non gouvernementaux pour essayer de glisser les restrictions numériques dans chacune de nos interactions en ligne. Des géants comme Netflix, Google, Microsoft et la BBC se rallient à cette proposition désastreuse, qui défie la mission du W3C, « amener le World Wide Web à réaliser son plein potentiel ». Aidez-nous à rassembler 50 000 signatures avant le 3 mai 2013, Journée internationale contre les DRM. Nous apporterons ces signatures au W3C (ils sont juste au bout de la rue !) et ferons entendre votre voix. Nous en appelons au World Wide Web Consortium (W3C) et à ses organisations membres pour rejeter la proposition d'« extensions pour médias chiffrés » (EME), qui intégrerait la gestion numérique des restrictions (DRM) dans le HTML. Ces extensions pour médias chiffrés seraient un retour en arrière irréversible pour la liberté du web. Elles valideraient et rendraient possible des modèles économiques limitant les activités des utilisateurs de manière contraire à l'éthique ; elles conditionneraient la pleine citoyenneté sur le web au passage sous la coupe de sociétés de médias particulières. Alors même que Flash et Silverlight disparaissent enfin, nous ne devons pas les remplacer par la dernière lubie des géants des médias qui cherchent à nous contrôler. De plus, le principe des extensions pour médias chiffrés est en contradiction avec les valeurs fondamentales du W3C. Cela gênerait l'interopérabilité en encourageant la prolifération des greffons de DRM. Le principe du W3C de garder le web libre de droits serait bafoué car il s'agit ni plus ni moins d'une porte dérobée permettant aux sociétés de médias d'exiger des lecteurs privateurs. C'est se cacher la tête dans le sable que de prétendre le contraire, pour la simple raison que la proposition ne cite pas nommément de technologie ni de système de DRM particulier. W3C et organisations membres, ne tissez pas le web avec des DRM !"
Vingt sept organisations ont écrit au consortium gérant les standards du Web, l'appelant à ne pas greffer ces verrous numériques dans l'ADN du Web... Avec la mort des plugins propriétaires comme Flash ou Silverlight, les groupes de médias ont un problème, contrôler leurs flux de streaming. Par exemple, s'assurer qu'un internaute en France ne puisse pas regarder le dernier épisode de Game of Thrones sur HBO Go, ou qu'un film ne soit pas visionné en même temps par deux amis partageant un compte Netflix. Pour répondre à leur inquiétude, le World Wide Web Consortium ( W3C ) propose d'intégrer un système de contrôle (digital rights management, ou DRM) directement dans le HTML5 , cette mise à jour du langage via lequel le Web est construit. Alors que la mesure n'a pas encore été adoptée, 27 organisations, dont l'April et l'Electronic Frontier Foundation ( EFF ), ont écrit une lettre au consortium. Leur demande: Citation: "Gardez les menottes numériques hors des standards du Web." Les arguments pour De manière plutôt surprenante, le papa du World Wide Web et directeur du W3C, Tim Berners-Lee (qui défend en général un réseau libre et ouvert) soutient cette mesure. Citation: Selon lui, les DRM ne sont pas directement intégrés dans le HTML5. En substance, il explique que le HTML5 ne contiendrait que les crochets, et que chacun serait libre d'y fixer ou non des cadenas. Plus généralement, il soutient qu'un tel système est la seule solution pour que les groupes de médias adoptent le HTML5 et ne retournent pas à Flash. Citation: Netflix, le géant américain du streaming, a récemment expliqué qu'il était prêt à passer au HTML5 si le W3C intégrait les fameuses extensions pour médias chiffrés (EME, le nom barbare du plugin ouvrant la porte aux DRM). Microsoft et Google sont également dans ce camp. Les arguments contre: Citation: "Cette proposition désastreuse changerait le HTML pour l'adapter de façon à ce qu'il favorise les menottes numériques (DRM). EME est sponsorisé par une poignée d'entreprises puissantes qui sont membres du W3C, comme Microsoft et Netflix. Ces entreprises font la promotion des DRM, aussi bien pour des raisons qui leur sont propres que pour les liens étroits qu'ils entretiennent avec des entreprises de médias les plus importantes", écrit la coalition. Le fondateur du site BoingBoing, Cory Doctorow, fait le parallèle avec les DVD. Citation: En voulant contrôler la chronologie des médias avec des zones géographiques, les conglomérats de médias ont indirectement poussé les internautes à pirater. Selon lui, "les DRM ne sont pas seulement contre-productifs, ils limitent l'innovation ,car ils restreignent les modifications qui peuvent être apportées à un contenu ou à un service." Alors que l'industrie s'était éloignée des DRM sur les médias physiques, notamment sur la musique de l'iTunes store, elle voit dans le passage à la dématérialisation du cloud l'opportunité de revenir à la charge. Une histoire qui se répète, en somme.
Après Adobe, c'est au tour de Google de faire ses mises à jours au même moment que le Patch Tuesday de Microsoft (2eme mardi du mois). Pourquoi?, me direz-vous, tout simplement parce que Google Chrome contient le plug-in Flash Player et qu'il est donc nécessaire de suivre Adobe et ses mises à jours. D'autre part, Chrome a été mis à jour sur iOS afin d'apporter les modifications suivantes : * Le son est désormais activé lorsque l'application s'exécute en arrière-plan. * Correction du bug lié au codage des caractères. Télécharger Chrome pour iOS
Bruxelles et Washington vont lancer, mercredi 5 décembre 2012, une "alliance globale" contre la pornographie infantile sur Internet. La commissaire européenne aux affaires intérieures, Cecilia Malmström, et l'Attorney general (l'équivalent du ministre de la justice) des Etats-Unis, Eric Holder, doivent lancer, mercredi, à Bruxelles, une "alliance globale" contre la pédopornographie et les abus sexuels sur Internet. Cette manifestation réunira, outre les 27 pays membres de l'Union européenne et les Etats-Unis, des responsables de haut niveau d'une vingtaine de pays tiers (Australie, Corée du Sud, Japon, Nouvelle Zélande, Nigeria, Turquie, Ukraine, Vietnam, etc..) Le but de l'initiative est de sensibiliser les autorités au développement inquiétant des images montrant des abus sexuels sur des enfants. On en recense actuellement un million dans le cyberespace et, selon les Nations unies, 50.000 nouveaux clichés s'ajoutent chaque année à ce catalogue des horreurs. D'après Interpol, le nombre des enfants victimes d'abus en vue d'une diffusion sur le web augmente de 10% par an, les montants générés par ces activités avoisineraient 250 millions de dollars (192 millions d'euros). L'"alliance globale" mise en chantier a pour but de mieux identifier les victimes et de traquer plus efficacement les organisateurs des réseaux qui les exploitent, une tâche difficile pour les pays européens, même s'ils peuvent s'appuyer sur des directives très sévères depuis 2011 Dans de nombreux cas recensés, les serveurs sont localisés à l'étranger et, dès lors, hors d'atteinte pour la police et la justice, d'où l'intérêt d'impliquer dans la lutte les Etats-Unis (qui abritent de nombreux serveurs) et des pays tiers, où sont localisés de nombreuses jeunes victimes ainsi que les personnes qui abusent d'elles. Appel lancé au secteur privé. La déclaration qui doit être approuvée mercredi reconnaît la dimension mondiale du problème. Les signataires affirment vouloir apporter l'assistance nécessaire, le soutien et la protection aux jeunes victimes, et mettre en place des procédures communes afin de mieux les identifier, ils disent aussi vouloir augmenter leurs efforts et coordonner davantage leurs moyens pour traduire les coupables en justice à l'aide, notamment, d'une base de données commune. A l'heure actuelle, la Commission européenne soutient le " projet InHope ", qui regroupe un réseau d'ONG rassemblant des informations sur les sites pédopornographiques. Une campagne d'information du grand public devrait être lancée, pour le sensibiliser notamment aux risques liés à la diffusion sans contrôle d'images, a priori anodines, d'enfants sur Internet et les réseaux sociaux en particulier, elles peuvent servir de véritables appâts pour des pédophiles. Un appel sera également lancé au secteur privé afin qu'il aide à identifier et écarter du Web les auteurs d'images pédopornographiques. Les autorités communautaires et la justice américaine entendent mener une action concrète et sur le long terme. Elles prévoient d'annoncer un plan d'action très concret en avril 2013, de procéder à une première évaluation de leurs projets en juillet 2014 et de convoquer une conférence mondiale en décembre 2014. D'ici là, les responsables politiques auront peut-être à affronter des adversaires inattendus, les "partis pirates" et autres partisans d'un accès inconditionnel à tout le contenu d'Internet se mobilisent déjà pour critiquer des mesures qui aboutiraient à criminaliser certains contenus. Dans la blogosphère européenne, Cecilia Malmström est, ainsi, déjà désignée comme une "ennemie de la liberté".
Google réagit au problème de sécurité pesant sur les applications Android en lançant un service de vérification sous Android 4.2 (Jellybean). Le système offrira un diagnostic des risques posés par une application, qu'elle provienne du Google Play Store ou d'un autre site, Si danger il y a, un message à l'écran avertira l'utilisateur. Si l'application contient effectivement un virus, Google bloquera l'installation et les utilisateurs se verront expliquer pourquoi Google interdit l'installation. La fonctionnalité (qui renvoie les données personnelles de l'utilisateur Google, ainsi que celles qui de l'appareil lui-même, de son système d'exploitation et de son adresse IP) fonctionne de pair avec Google Play. L'utilisateur doit donc s'assurer que cette application est bien installée sur le smartphone ou la tablette s'il veut protéger ses données. Certains utilisateurs seront sans doute frileux à l'idée de partager ce type d'information avec Google simplement pour éviter un risque potentiel, mais de nombreux rapports publiés ces 12 derniers mois arrivent à la conclusion que 75% des virus touchant les applications visaient Android et que les mesures de sécurité du Google Play n'étaient pas encore très robustes.
Apple vient de publier la version 6.0.1 de iOS afin de corriger plusieurs bugs relevés par ses fidèles utilisateurs. Au menu des corrections : Amélioration de wifi, correction de problèmes d'affichage, correction des connexions cellulaires. Pas de nouveautés par contre. il faudra patienter jusqu'a la version 6.1 qui elle vient d'être envoyée aux testeurs. - Ajout d'une fonction pour reporter des problemes - Amélioration du service Maps - et quelques autres ) à découvrir prochainement....
Tuer une personne en un clic de souris en faisant dérailler son pacemaker?, c'est pas de la fiction, c’est possible. Jack Barnaby, ancien hacker reconverti dans la sécurité informatique a tiré la sonnette d’alarme lors d’un congrès à Melbourne. Le spécialiste de l’informatique embarquée, ces ordinateurs dissimulés dans les objets mais aussi dans le corps humain, est parvenu à prendre le contrôle d’un pacemaker au moyen d’un ordinateur portable. En bidouillant le code informatique du stimulateur cardiaque, il l'a transformé en appareil de mort, capable d’administrer des décharges de 830 volts. La faille réside dans la fonction normalement réservée au cardiologue qui permet de mettre en fonction la prothèse une fois en place dans le corps du patient. Des experts avaient déjà mis en évidence cette porte d’entrée pour les hackers et alerté les fabricants de stimulateurs. Mais Jack Barnaby est allé plus loin, il affirme pouvoir provoquer des réactions en chaîne, un pacemaker piraté pourrait ainsi transmettre son code modifié à une autre pile cardiaque, et ainsi de suite. Pour des raisons de sécurité, le hacker reconverti n’indique pas la marque de prothèse incriminée. D’autant qu’il affirme avoir pu sans grande difficulté pirater les serveurs de l’entreprise pour y dérober les numéros de séries des pacemakers et les coordonnées de leurs porteurs fragiles du coeur.
Google Health est un service Internet d'archivage de dossiers médicaux pour les internautes américains, mis en place par Google en mars 2008, permettant d'améliorer le suivi médical de certains patients. D'après plusieurs analystes (médecins et internautes) cela permettrait une avancée scientifique majeure dans la recherche médicale. Les internautes peuvent ainsi mettre en ligne leurs pathologies, leurs antécédents médicaux, les derniers résultats d'analyses et leurs traitements en cours. Mais l'avantage reste celui de laisser le pouvoir à son pharmacien de mettre à jour automatiquement les traitements ou encore de trouver un spécialiste proche de son domicile pour traiter des maladies adaptées. https://www.google.com/health
Le collectif d'" hacktiviste " a mal pris la nouvelle méthode d'appel aux dons de Julian Assange, qui oblige les internautes à partager une vidéo ou à faire une donation pour accéder aux documents publiés sur le site. Sur internet, ils s'en prennent au fondateur avec véhémence. L'histoire d'amour entre les Anonymous et WikiLeaks, c'est de l'histoire ancienne, le collectif digère mal la dernière vidéo de Julian Assange, qui s'affiche désormais lorsqu'on veut consulter certains documents sur le site de WikiLeaks. Cette vidéo oblige les internautes, soit à la partager sur Twitter ou Facebook, soit à effectuer une donation, afin d'accéder aux documents désirés. Dans cette vidéo, le fondateur de WikiLeaks fustige aussi Barack Obama. Pour Anonymous, "WikiLeaks s'est perdu, et c'est la faute de son fondateur, rongé par ses démêlés avec la justice (il est toujours réfugié dans l'ambassade d'Equateur à Londres) et son égo surdimensionné". Citation: Sur Pastebin, Anonymous déclare "nous ne pouvons plus soutenir ce que WikiLeaks est devenu, le one man show de Julian Assange." Par le passé, Anonymous a mené des attaques informatiques dirigées contre ce qu'il considérait être les ennemis de WikiLeaks. Le collectif d'hacktivistes a également collaboré avec Assange pour publier des documents que les pirates avaient eux-mêmes obtenus, tels que des emails volés sur les serveurs de la société de renseignement privée Stratfor. WikiLeaks a lancé sa dernière campagne d'appel aux dons le 3 octobre 2012, et elle s'étendra jusqu'au 6 novembre 2012. Citation: Le site indique avoir gagné tous ses procès contre le bloquage de ses flux financiers par des intermédiaires (Visa, PayPal, Western Union, Mastercard...), mais ajoute que tous ont fait appel. Ce qui le place dans une situation difficile, bien qu'il ait trouvé quelques moyens détournés d'enregistrer des dons par carte bancaire, notamment en passant par le système français Carte Bleue. Sur Twitter, Anonymous a immédiatement protesté contre cette nouvelle manière de faire. Après deux heures de discussion avec WikiLeaks, le paywall a été retiré... avant de faire son retour quelques heures plus tard. Citation: "La majorité des internautes n'ont pas les connaissances techniques nécessaires pour enlever ce paywall [sans faire de don ou de partage sur les réseaux sociaux. Il est clair que WikiLeaks veut forcer les donations en empêchant l'accès aux informations. C'est une manière de faire infecte, immonde et totalement non éthique", estime Anonymous dans un communiqué . Ce document fait comprendre que les relations entre les deux organisations étaient de plus en plus tendues. Anonymous reproche notamment à WikiLeaks de lui avoir fait prendre de grands risques, sans aucune reconnaissance. "Citation: À ce jour, aucun membre de WikiLeaks n'est inquiété par la justice, de notre côté, 14 de nos membres risquent 15 ans de prison pour avoir défendu en ligne WikiLeaks, et l'un d'entre nous, Jeremy Hammond, est actuellement en prison et est passible de 20 ans de détention pour avoir supposément livré des documents sur Stratfor. Ne parlons même pas de l'héroïque Bradley Manning qui risque la peine de mort", note Anonymous. Anonymous ne risquera plus la prison pour défendre Julian Assange.»
Un internaute a été condamné ce jeudi matin par la justice à Belfort à une amende de 150 euros pour avoir téléchargé illégalement des morceaux de Rihanna, malgré les avertissements envoyés par la Hadopi. Une première. On avait appris la semaine dernière que les premiers dossiers avaient été transmis à la justice, voici la première condamnation, devenant ainsi le premier internaute connu condamné dans le cadre de cette procédure, ont indiqué le tribunal et le Hadopi. L'internaute, qui encourait 1.500 euros d'amende, a été condamné parce que sa ligne a été utilisée pour télécharger quelques morceaux de la chanteuse Rihanna, alors même qu'il avait déjà fait l'objet de plusieurs avertissements de la part de la Haute Autorité pour la diffusion des oeuvres et la protection des droits sur internet. Citation: L'internaute de 39 ans condamné pour avoir téléchargé illégalement de la musique a réagi ce eudi, "Ce n'est pas moi qui ai téléchargé, c'est ma femme" a-t-il expliqué. Au cours de l'audience, l'intéressé a reconnu les faits de non respect de son obligation de sécurisation, en précisant que c'était sa femme qui téléchargeait", a précisé l'Hadopi. Le substitut du procureur, Stéphane Clément, avait requis 300 euros d'amende, a indiqué le tribunal de police, l'internaute a été condamné pour "négligence caractérisée". Ce dossier est l'un des 14 transmis à la justice par la "commission de protection des droits" (l'organe de l'Hadopi chargé de mettre en oeuvre la "riposte graduée" au téléchargement illégal. MAJ le 14.9.2012 par Korben : CLAP CLAP CLAP ! Aujourd'hui est un grand jour pour l'institution Hadopi qui vient de libérer dans une joie sans limites, un premier bouchon de champagne. En effet, ce bonheur ivre, ils le doivent à leur talent puisqu'ils viennent ENFIN de faire leur première victime ! La première convoquée au tribunal, sur une série de 14 personnes. Nous ne pouvons que respecter cela face à l'immensité des moyens qu'ils ont mis en œuvre depuis plusieurs années. Des millions d'euros de budget dépensés en bureaux inutiles et notes de frais, des centaines d'heures de réunion à se caresser les uns les autres la coquillette, et surtout une formidable loi que Cricri, Frédo, Francky et tant d'autres martyrs de la cause ont réussi dans un bain de sueur, de sang et de pisse, à faire adopter. Et nous y voilà ! La fin du supplice de Sisyphe pour l'Hadopi ! J'en pleurerais presque des larmes de joie. On ne connait pas le nom de l'heureux élu, mais nous l'appellerons Jean-Claude Dégacolatéral pour la suite de notre histoire. Si Jean Claude a eu de graves démêlées avec l'Hadopi c'est qu'il s'est fait prendre la main dans le sac ! Le brigand a en effet été flashé à maintes reprises sur ce qu'on appelait autrefois les "autoroutes de l'information", devenues aujourd'hui les "chemins sinueux du LOL". Après une enquête approfondie des ronds de cuir de l'Hadopi (Francis, je t'aime) il s'avère que de manière tout à fait étrange, Monsieur Dégacolatéral a avoué n'avoir absolument aucune idée sur la manière dont il faudrait s'y prendre pour télécharger de manière illégale. Cette constatation faite, je pense que l'Hadopi s'est ensuite abstenue de lui demander s'il savait télécharger légalement. Mais alors, me direz-vous, révoltés ?? Qui est le fieffé coupable ? Et bien c'est sa compagne, l'amour de sa vie, la personne en qui il avait le plus confiance, qui a commis le péché originel avec l'ordinateur de la maison... l'irréparable boulette de cette femme répudiée devenue aujourd'hui son ex-dulcinée. À cause de cette petite écervelée, la chanteuse de R&B et reine des Barbades que nous simples mortels connaissons mieux sous le nom de Rihanna a bien failli courir à sa perte. Rendez-vous compte. 2 titres téléchargés sans avoir payé la dîme à cette chanteuse, auraient pu la ruiner et l'obliger à retourner dans l'ombre du star-system. Scandaleux et révoltant. Cela méritait bien justice et c'est ce que notre Hadopi a toujours eu comme objectif. Après donc s'être fait contrôler 2 fois de suite pour le crime de sa femme, Monsieur Dégacolatéral a eu la bonne idée de désactiver lui-même sa ligne ADSL qu'il chérissait avec tant d'amour... Mais ainsi soit-il. Si c'était le prix à payer, Jean Claude l'acceptait, la tête haute, en retenant ses larmes. Retourner au monde de l'offline, du papier et du téléphone à cadran ne l'effrayait plus, pourvu que l'hydre Hadopi lui lâche la jambe. Le temps passa et Jean Claude par la force des choses s’imagina que c’en était fini. Ce que le fou ignorait, c'est que pendant qu'il surfait dans le monde analogique, le démon Hadopi, tapi dans l'ombre, continuait à lui envoyer des messages obscurs et de mauvais augure sur sa boite email. Évidemment, la mort cérébrale dont ont été frappés les membres de l'Hadopi au moment du vote de la loi a laissé quelques séquelles que nous ne pouvons ignorer. Et l'une de ces séquelles, c'est de faire des choses totalement insensées comme envoyer des emails à des internautes dont la ligne ADSL est coupée ou résiliée. Risible et pourtant si pathétique. Et un beau jour, l'Hadopi a rattrapé son client Jean Claude Dégacolatéral, comme l'aurait fait la peste bubonique avec le cul d'une loutre germanique prostituée. Oui, elle s'accroche, car ce qu'aime cette institution, plus que de criminaliser des gens innocents, c'est les responsabiliser. Oh l'heureux homme ! A 40 ans, Jean Claude avait vraiment envie de se faire convoquer par l'Hadopi pour mieux comprendre son erreur. Celle-ci l'a alors invité dans son fief situé dans la ville des lumières (enfin, ce qu'il en reste). Mais le gueux pour s'y rendre devait payer ses propres frais de déplacements et d'auberge. En effet, tous les gueux habitants hors de Paris qui auront la chance de recevoir gratuitement un cours de moralité et de respect des majors devront s'y rendre par ses propres moyens. Ainsi va la recentralisation de la France qui exsangue de ses campagnes, ses représentants. C'est là qu'intervient un rebondissement plutôt surprenant qui vous décrochera la mâchoire. L'ami Jean Claude honorant la mémoire de son mentor Charles de Gaulle a dit NON ! Non, il ne se rendra pas à la convocation de l'Hadopi. Dans tout le royaume, on a alors pu entendre le collège Hadopien au grand complet s'exclamer d'une même voix rageuse : "Ah le rustre de Gaulois de foutre cul ! Nous allons lui faire payer son outrecuidance !" Pour mater le criminel, l'Hadopi a donc fait appel à la maréchaussée du village de Jean Claude. Ces derniers l'ont convoqué et lui ont intimé d'effectuer un nettoyage complet et certifié par un professionnel de son ordinateur, afin que la grande justice de notre pays et les excités de la propriété culturelle s'embrasent dans un feu de joie en apprenant que les ritournelles de la chanteuse Rihanna aient été correctement déplacées dans la corbeille de son ordinateur et que cette corbeille avait été soigneusement purgée dans un bruit que la décence ne me permet pas de vous décrire. Jean Claude a donc déboursé 50 € de sa poche trouée pour effectuer ce nettoyage certifié et a procuré immédiatement le fameux justificatif à la gendarmerie. Rentrant chez lui, et au bout de plusieurs semaines, il s'est une fois de plus assoupi, pensant que l'histoire était terminée. Mais comme tout bon chien quand il tient un os, il est très difficile de lui faire lâcher. Et dans les mâchoires du roquet Hadopi, Jean Claude était un os encore juteux... un os qui s'est fait convoquer au tribunal pour défaut de sécurisation de sa connexion Internet. Quelle ne fut pas sa surprise ! On ne peut qu'admirer le courage de cet homme persécuté par ces gens qui ont eux-mêmes avoué avoir déjà téléchargé de la musique illégalement. Jean Claude s'est défendu jusqu'au bout et sans l'aide d'un avocat. Son ex-épouse a pourtant bien reconnu devant le tribunal que c'était elle la criminelle, mais la justice, en plus d'être sourde, idiote et aveugle, ne l'a pas entendu de cette oreille. Monsieur Jean Claude Dégacolatéral n'a pas sécurisé sa connexion Internet et c'est là son crime. Évidemment, j'apprends en même temps que vous, ce que cela veut dire. J'imaginais qu'il fallait simplement mettre une clé suffisamment forte sur nos box ADSL. Mais au vu du jugement concernant Jean Claude, cela implique aussi devoir trancher les mains des gens qui vivent sous votre toit pour ne pas que ces traitres potentiels aillent dans votre dos, dépouiller la princesse Rihanna ou un autre de ses clones musicaux. Cela, Jean Claude n'y avait pas pensé et je suis sûr qu'il le regrette. Il est donc bien responsable. Voulant saigner le bougre jusqu'au bout, les ayants droit ont réclamé la somme de 300 € pour réparer le dommage qu'avait subit Rihanna qui à cause de cette perte inestimable de revenus n'a pas pu se soigner correctement après que son affreux compagnon de l'époque l'a sauvagement molesté, justement à cause de toute cette histoire avec Jean Claude. Heureusement, dans sa GRANDE BONTÉ, le tribunal a ordonné à Jean Claude de s'acquitter uniquement de la moitié de cette somme, soit 150 €. L'histoire ne dit pas si c'est Rihanna ou sa famille qui a touché cet argent ou si cela est parti dans les fêtes du palais Hadopi (c'est à dire dans les caisses de l'Etat) ou dans les caisses noires des ayants droits. Jean Claude étant totalement innocent dès le début de cette histoire, victime uniquement de l'infamie de sa femme, il aurait pu continuer à se battre. Mais comme tous les héros qui luttent jour après jour pour leurs idéaux, Jean Claude s'est usé face au harcèlement dont a fait preuve Hadopi et la justice. Il a donc accepté le châtiment, espérant que cela cesse enfin. Après avoir symboliquement mis à mort cette première proie, la sanguinaire Hadopi est retournée dans l'ombre pour s'attaquer aux 13 prochains délinquants. Je pense à ces derniers et à leurs familles. Que mes prières les accompagnent. Ils seront foudroyés comme Jean Claude l'a été et Hadopi continuera à festoyer et à danser sur la dépouille de ses pauvres victimes, en s'arrosant de champagne et en organisant des banquets bière saucissons sponsorisés par les Français et appelés mystérieusement "les Labs". Mais ceci est une autre histoire.