Moteur de recherche

Résultats pour : "coupé"

80.000 cartes SIM prépayées ont déjà été coupées par Proximus Archives Secunews SECUNEWS

80.000 cartes SIM prépayées ont déjà été coupées par Proximus

Les opérateurs mobiles belges n’ont plus que quelques jours pour identifier les détenteurs de cartes GSM prépayées. Ils multiplient les appels à se mettre en ordre. Cette fois, les choses sérieuses ont commencé, chez les opérateurs de téléphonie mobile, d’ici huit jours, ils doivent avoir identifié tous les détenteurs de cartes GSM prépayées en circulation en Belgique. À défaut, elles devront être suspendues. La décision en revient au gouvernement, qui entend ainsi lutter contre l’anonymat actuel des cartes en question, dont se servent les terroristes pour accomplir leurs tristes oeuvres. Leader du marché, Proximus prend, comme les autres, les choses au sérieux. La loi est en effet stricte: Le 8 juin 2017 à 0h01, les cartes non identifiées doivent avoir été désactivées. 'Nous respecterons bien entendu ce prescrit légal, et pour éviter tout problème de dernière minute, nous avons commencé à suspendre des cartes, ce lundi', explique son porte-parole, Haroun Fenaux. Pour éviter la désactivation de votre carte SIM, rendez vous dans une boutique de votre opérateur ou contacter votre opérateur mobile avant le 8 juin 2017. Voir aussi: La Belgique supprime l’anonymat des cartes de téléphone prépayées.

31 May 2017 LIRE L'ACTU
Attention si vous recevez ce message en commentaire sur votre blog ou site Archives Secunews SECUNEWS

Attention si vous recevez ce message en commentaire sur votre blog ou site

Si votre route sur internet croise un jour ce genre de messages sur un site, un blog, un forum, supprimez le. Il y a deux sorte de brouteur ! : - Le premièr est celui mettant en place les arnaques aux bonnes affaires, l'arnaque à la romance, etc... - Le second se charge de vous récupérer quand vous avez compris que vous étiez sous l'emprise d'un manipulateur, d'un menteur, d'un profiteur, afin que vous deveniez une victime pour la deuxième fois en lançant un faux témoignage mettant en avant la Police, la Gendarmerie, INTERPOL,.... Nous venons de recevoir ce message en commentaire sur secunews.org Ce commentaire est bien évidement une ARNAQUE!! [quote]Bonjour chères victimes d’arnaque sur internet Je viens de m’apercevoir que je viens de faire l’objet d’une arnaque sur internet. Je m’appelle MURIEL.DUBOIS, en octobre passé j’avais répondu à une annonce pour louer un CHALET à la Clusaz en Haute-Savoie. C était un grand CHALET. Nous avons échangé de nombreux mails pour vérifier la fiabilité de l’annonce. J’avais aussi vérifié l’existence du CHALET et ensemble avec l’agence immobilière nous nous sommes convenus sur le mode paiement via Homeaway. Après cette vérification nous avions signé le contrat de location et mon fils a effectué le virement pour tout notre groupe d’une somme de 6800€ et nous devrions intégrer 24h après le règlement. Depuis ce jour plus rien tous les contacts sont coupés jusqu’au 20 Novembre où je suis retourné sur internet et a constaté que c était une arnaque dénoncée depuis peu. C’est au nom de Anne De La doucette,J ai essayé de joindre également Homeaway, impossible de les joindre. J’ai gardé tous les mails et documents de règlement pour porter plainte à la CELLULE REGIONALE de REPRESSION CONTRE la CYBERCRIMINALITE (CRRCC) la plus proche de moi qui m’a aidée à mettre la main sur cet escroc grâce à un MANDAT D’ARRET et j’ai été remboursée grâce a la procédure judiciaire. J’exhorte tous ceux qui ont été victimes d’avoir le courage de porter plainte pour arrêter la saigné. E-mail : [email protected] Cordialement Mme MURIEL.DUBOIS[/quote] Sachez que tous les commentaires publiés sur secunews.org sont modérés avant d'être acceptés et publiés!

15 Feb 2017 LIRE L'ACTU
La Belgique supprime l'anonymat des cartes de téléphone prépayées Archives Secunews SECUNEWS

La Belgique supprime l'anonymat des cartes de téléphone prépayées

Le gouvernement fédéral a approuvé ce vendredi la suppression de l'anonymat des cartes de téléphonie mobile prépayées, a annoncé le ministre des Télécommunications, Alexander De Croo. La mesure doit encore passer devant le Conseil d'Etat et la commission de protection de la vie privée ainsi qu'au comité de concertation. Les nouvelles règles devraient entrer en vigueur à l'automne 2016. La mesure s'inscrit dans le cadre de la lutte contre le terrorisme et fait partie de l'arsenal déployé par l'équipe Michel à la suite des attentats de Paris. Actuellement, les opérateurs téléphoniques conservent uniquement les données d'identification des clients dont la carte sim est liées à un abonnement. A l'avenir, la règle s'appliquera aux cartes prépayées, qui seront activées lorsque l'utilisateur s'est identifié. L'identification se déroulera de plusieurs manières. - Lorsque la carte est achetée dans un magasin, la carte d'identité sera scannée et les données seront transmises à l'opérateur ou il sera fait une copie de la carte et les données seront également communiquées à l'opérateur. - En cas d'achat en ligne, l'identification se fera via la carte d'identité électronique, la signature électronique, un service de contact certifié ou une transaction de paiement électronique. Les nouvelles règles s'appliqueront également aux cartes prépayées qui sont déjà en service. Leurs utilisateurs disposeront d'un délai de 6 mois pour s'identifier. Les données conservées par les opérateurs ne seront accessibles qu'aux services de police et de renseignement, aux mêmes conditions que pour les abonnements. MAJ le 31.5.2016 80.000 cartes SIM prépayées ont déjà été coupées par Proximus

13 May 2016 LIRE L'ACTU
Deux hackers prennent le contrôle à distance d’une Jeep connectée Archives Secunews SECUNEWS

Deux hackers prennent le contrôle à distance d’une Jeep connectée

Pour une expérience, deux chercheurs américains sont parvenus à pirater une Jeep à distance, tandis qu'elle roulait sur une autoroute. Dans la vidéo, on y voit un des journalistes du magazine Wired, Andy Greenberg, rouler à plus de 100 kilomètres par heure sur une autoroute du Missouri, dans une Jeep Cherokee récente. [quote]Sans qu'il n'actionne aucun bouton, les ventilateurs s'activent au niveau maximum. Il poursuit sa conduite, tandis que sa radio se met en route et diffuse du hip-hop à un niveau sonore dont il n'est pas coutumier. Une minute plus tard, son réservoir de liquide lave-vitres se vide et ses essuie-glaces battent la mesure, il ne voit plus grand-chose. Mais un problème plus important arrive. La transmission de son véhicule est coupée, la Jeep ralentit. Pendant une longue minute, durant laquelle il craint de se faire emboutir par un semi-remorque, Andy Greenberg ne peut rien faire.[/quote] Deux chercheurs en sécurité informatique, Charlie Miller et Chris Valasek, ont piraté à distance la Jeep Cherokee d'Andy Greenberg. Ils ont exploité une faille qui touche le système reliant la voiture à Internet, en l'occurrence, Uconnect. Il y a quelques décennies, une voiture n'était une machinerie de métal dans une carcasse de tôle. Aujourd'hui, c'est aussi un ordinateur. Les chercheurs sont en contact avec Chrysler depuis plus de neuf mois. Le groupe automobile a déployé un correctif pour cette faille, mais il doit être téléchargé et installé sur la voiture grâce à une clé USB. Il est donc probable qu'une bonne partie des 471.100 véhicules potentiellement concernés aux États-Unis restent vulnérables. D'un seul endroit, tous les véhicules vulnérables peuvent être piratés A priori, Charlie Miller et Chris Valasek sont les seuls à avoir découvert comment exploiter cette faille. Ils ont publié une partie du code de leur dispositif, en omettant volontairement des détails cruciaux, pour empêcher les pirates de s'en servir de façon malicieuse. Au cours de leurs travaux, les deux chercheurs américains ont découvert qu'ils pouvaient attaquer de la sorte n'importe quel véhicule vulnérable sur le territoire américain. Ils n'avaient même pas besoin d'être à proximité. Il leur était toutefois difficile de viser une voiture en particulier, mais ils n'excluent pas qu'un pirate chevronné puisse trouver un moyen de le faire. En 2013, le duo d'experts avait déjà démontré qu'il pouvait pirater une voiture, mais de l'intérieur. En connectant par voie filaire leurs ordinateurs aux systèmes de certaines voitures, ils étaient capables de réaliser des choses similaires. Mais à l'époque, ces prouesses avaient eu peu d'écho. Maintenant qu'ils les réalisent à distances, peut-être que les constructeurs automobiles leur accorderont plus d'attention. Deux sénateurs américains suivent en tout cas de près leurs travaux et travaillent sur une loi qui obligera les constructeurs automobiles à atteindre certains niveaux de protection informatique.

24 Jul 2015 LIRE L'ACTU
L'enquête sur le piratage de TV5Monde s'oriente vers des hackers russes Archives Secunews SECUNEWS

L'enquête sur le piratage de TV5Monde s'oriente vers des hackers russes

L'enquête sur le piratage d'envergure subi le 8 avril 2015 par la chaîne de télévision francophone TV5 Monde s'oriente vers un groupe de hackers russes, a affirmé à l'AFP une source judiciaire, confirmant une information de l'hebdomadaire L'Express. Cette cyberattaque avait été menée par des inconnus se réclamant de l'organisation Etat islamique et des messages de propagande jihadiste avaient été diffusés sur le site de la chaîne, sur ses comptes Facebook et Twitter. Le parquet antiterroriste avait ouvert une enquête préliminaire. [quote]Dans ce cadre, 'les investigations conduisent à ce stade vers un groupe de hackers russes désignés sous le nom APT28', a indiqué à l'AFP la source judiciaire.[/quote] Ce groupe, nommer 'Pawn Storm', a eu comme objectifs par le passé les systèmes informatiques de la Maison Blanche, des membres de l'Otan, mais aussi des dissidents russes et des activistes ukrainiens, raconte l'hebdomadaire. [quote]Les enquêteurs ont pu remonter la trace des hackers par 'le travail d'investigation sur les adresses IP des ordinateurs d'où sont parties les attaques', a indiqué à l'AFP une source proche du dossier.[/quote] Une tactique employée aux échecs, appelée 'avalanche de pions' (Pawn Storm) [quote]Pour Nicolas Ruff, autre expert en sécurité, il ne fait aucun doute que les assaillants mènent des opérations sophistiquées depuis au moins 2010. 'Les indices laissés et le mode opératoire, souligne-t-il, sont les mêmes que ceux retrouvés dans d'autres cas.'[/quote] [quote]Trend Micro aboutit à la même conclusion. 'Grâce aux données fournies par L'Express, nous estimons que l'attaque pourrait avoir pour origine un groupe bien connu sous l'appellation 'Pawn Storm.'[/quote] Démasqué en octobre 2014 par Trend Micro, 'Pawn Storm' se reconnaît, notamment, grâce à son modus operandi très spécifique. L'utilisation de plusieurs outils et de différentes stratégies pour toucher une cible. Une tactique employée au jeu d'échecs et surnommée "avalanche de pions" (pawn storm). [quote ]'Dans notre cas, nous avons aussi subi de multiples assauts, portant sur différents points d'entrée de notre infrastructure', confirme Yves Bigot, directeur général de TV5 Monde.[/quote] Le 8 avril 2015, vers 20H00 GMT, les émissions de TV5 Monde, reçue dans plus de 200 pays et territoires dans le monde, ont été coupées, remplacées par un écran noir sur l'ensemble des onze chaînes du groupe. Dans le même temps, la chaîne perdait le contrôle de ses pages Facebook et comptes Twitter, ainsi que de ses sites internet qui affichaient tous des revendications du groupe Etat islamique. Il avait fallu plusieurs heures pour rétablir les programmes. Voir aussi: Des hackers se réclamant du groupe terroriste ÉI piratent TV5Monde.

10 Jun 2015 LIRE L'ACTU
Les images d'un accident de moto publiées pour une campagne de sécurité routière Archives Secunews SECUNEWS

Les images d'un accident de moto publiées pour une campagne de sécurité routière

Les images d'une collision mortelle entre un motard et un automobiliste ont été dévoilées outre-Manche, dans le cadre d'une campagne de sécurité routière. L'an dernier, David Holmes, un jeune Anglais de 38 ans, avait été tué sur l'A47, dans le comté de Norfolk, à l'est de Angleterre. Roulant à une vitesse excessive, le motard avait été percurté de plein fouet par une voiture lui ayant coupé la route. Un accident qui lui avait été fatal et dont les images viennent d'être dévoilées par la police, en accord avec la famille du défunt, dans le cadre d'une campagne de sécurité routière. Cette vidéo montre la violence du choc entre le motard (qui aurait pu freiner s'il roulait moins vite, il roulait à environ 157km/h) et le conducteur de la voiture (qui lui a coupé la route). Filmée grâce à une caméra embarquée fixée sur le casque de David Holmes, cette scène est censée faire réfléchir les Anglais sur leur façon de conduire. Le témoignage de la mère du défunt accompagne ces images. Chris Spinks, le chef de la police de la route de Suffolk, admet que la démarche risque de diviser l'opinion publique. [quote]"La famille de David appuie notre démarche, et nous avons travaillé en étroite collaboration avec la maman de la victime", explique-t-il au quotidien Standard. "La vidéo est choquante, mais c'est la réalité des collisions mortelles. Les conséquences de ces accidents sont dévastatrices pour les victimes et leurs familles, et nous notre campagne doit refléter cette réalité. Je crois que ces images sont assez puissantes pour faire réfléchir les gens quant à leur comportement sur la route. Et, le plus important, pour les faire changer dans le bon sens."[/quote] Car selon l'inspecteur de police, les causes de ces accidents mortels sont quasi toujours le résultat du comportement de l'automobiliste ou du pilote. [quote]"Les automobilistes, que ce soit sur deux ou quatre roues, doivent assumer la responsabilité de leurs actes. Je leur demande de réfléchir à leur comportement et aux changements qu'ils pourraient apporter pour améliorer leur propre sécurité et celle des autres usagers de la route. Je suis convaincu que cette compagne va faire réfléchir. Cela permettra à la famille de David de sortir un aspect positif de cet événement tragique. Je me réjouis du débat que va apporter cette démarche. Au moins, cela amènera les gens à parler de la sécurité routière."[/quote] La mère de David Holmes, Brenda, une infirmière à la retraite, est elle aussi convaincue du bien-fondé de la démarche. [quote]"Je veux être impliquée dans cette campagne car je veux retirer quelque chose de positif de son décès. Si nous pouvons éviter un accident et empêcher qu'une famille vive la même chose, David ne sera pas mort pour rien. Je sais qu'il roulait vite ce jour-là, mais il a toujours aimé ça. Il aimait aussi la vie..."[/quote] Reste à voir si ces témoignages et ces images suffiront à faire réfléchir les conducteurs au comportement dangereux... ATTENTION Le contenu de ces images pourrait heurter la sensibilité de certaines personnes!! Les images d'un vrai accident de moto publiées pour une campagne de sécurité routièreVoir aussi: (vidéo) Ca n’arrive pas qu’aux autres (vidéo) Campagne choc, un SMS au volant peut être fatal (vidéo) Le clip Insoutenable passe du net à la télévision (vidéo) SMS au volant a l’auto école (vidéo) Spot Sécurité Routière Néo-zélandais

05 Sep 2014 LIRE L'ACTU
La NSA a utilisé Angry Birds pour espionner les smartphones Archives Secunews SECUNEWS

La NSA a utilisé Angry Birds pour espionner les smartphones

Des dizaines d’applications, dont Google Maps, Facebook ou Angry Birds, sont concernées. L’Agence nationale de sécurité (NSA) et son homologue britannique (GCHQ) ont lancé en 2007 un programme conjoint visant à collecter un maximum de données personnelles via les applications mobiles, indiquent le New York Times, le Guardian et ProPublica sur base de documents récents fournis par l’ex-agent de la NSA Edward Snowden. Les agences de renseignements s’intéressent particulièrement aux données de géolocalisation, au carnet d’adresses, à l’âge et au sexe des utilisateurs, aux sites internet visités. Cette surveillance des applications est décrite comme une mine d’or dans un document de la NSA datant de 2010. Les agences de renseignements se sont notamment servi de la publicité pour collecter des données. [quote]Par exemple l’agence de publicité Millennial Media, qui travaille pour Angry Birds, collectait de nombreuses informations personnelles concernant les joueurs à chaque lancement de l’application, des données qui étaient ensuite récupérées et recoupées par les agences de renseignement. [/quote] [quote]Autre exemple, à chaque mise à jour du système d’exploitation Android, la NSA et GCHQ récupéraient les 500 lignes de données sur l’historique du smartphone et son utilisation.[/quote] La NSA affirme respecter la loi La NSA s’est retranchée derrière sa ligne de défense désormais habituelle en affirmant que "les communications des personnes qui ne sont pas des cibles étrangères valides n’intéressent pas la NSA. L’agence ne dresse pas le profil des Américains ordinaires. Nous collectons seulement les communications qui sont autorisées par la loi pour des raisons de surveillance et de contre-espionnage de cibles étrangères, quels que soient les moyens techniques utilisés par les cibles", a affirmé une porte-parole de la NSA, Vanne Vines. Face au scandale sur l’ampleur de la surveillance de la NSA, le président Barack Obama a annoncé un encadrement plus strict de ses activités de collecte des métadonnées téléphoniques (les informations concernant la durée des appels et les numéros appelés sur un téléphone). Rien n’a cependant été dit sur la surveillance des programmes informatiques susceptibles de laisser un accès aux données personnelles.

28 Jan 2014 LIRE L'ACTU
Une invention belge pour ne plus oublier d'enfant dans la voiture Archives Secunews SECUNEWS

Une invention belge pour ne plus oublier d'enfant dans la voiture

Un père de famille belge, sensibilisé par les décès d'enfants oubliés dans des voitures en plein soleil, a mis au point un système d'alerte qui permettrait d'éviter de tels drames s'il parvient à passer du stade du prototype à la commercialisation de masse. Le dispositif, adaptable à tout type de voiture, est composé d'un tapis sensible à la pression que l'on place sous le siège de l'enfant et qui est connecté à distance au porte-clés du conducteur, selon un communiqué commun du constructeur automobile Opel et de l'agence de publicité LDV United. Lorsque le moteur est coupé et que l'usager du véhicule s'éloigne, laissant derrière lui un enfant dans son siège, un premier signal d'alerte retentit sur le porte-clé, les capteurs du tapis mesurent ensuite la température: si celle-ci dépasse les 28 degrés, une alarme plus forte se déclenche, signifiant qu'il faut immédiatement retourner à la voiture. L'idée a germé dans l'esprit de Kenny Devlieger, un Flamand de 29 ans père de deux enfants, qui avait été ému par la mort d'un bambin laissé toute une journée dans la voiture par son père, un militaire de la région de Bruxelles, qui avait oublié de le conduire à la crèche avant de se rendre au travail. Il l'a soumise dans le cadre d'un concours organisé par le constructeur automobile allemand et l'agence de publicité et destiné à imaginer de nouvelles "options" pour améliorer la sécurité des voitures et de leurs passagers. Une invention belge pour ne plus oublier d'enfant dans la voitureAu départ, Kenny Devlieger avait imaginé que le système déclencherait la climatisation de la voiture lorsqu'un enfant reste dans une voiture immobile et surchauffée, a-t-il confié au quotidien flamand De Morgen. Son projet, sélectionné parmi plus de 1.300 autres, a toutefois été jugé irréalisable puisque la climatisation ne fonctionne efficacement que lorsque le moteur tourne. Le concept a donc été retravaillé avec l'aide d'un bureau d'étude, pour déboucher sur le système de double alarme. Il a été baptisé "Gabriel", du nom de l'archange messager de Dieu pour les juifs, les chrétiens et les musulmans. Toujours au stade du prototype, il équipera la voiture personnelle de son inventeur. Les organisateurs du concours n'ont pas précisé de calendrier par sa production à grande échelle. Clic pour accéder au site OpelGabriel (Fr)

13 Jan 2014 LIRE L'ACTU
Les robots envahissent la télé-réalité avec Robot Combat League Archives Secunews SECUNEWS

Les robots envahissent la télé-réalité avec Robot Combat League

La chaîne américaine Syfy, manifestement inspirée par le blockbuster Real Steal, a lancé en février 2013 la première émission de télé-réalité mettant en scène des combats de robots géants. Les humains participant au show, répartis en 12 équipes de deux, se voient attribués une carcasse d’acier haute de 2,50 mètres et pesant 450kg conçue par Mark Setrakian (Hellboy, Men in Black). Les combats se déroulent en deux rounds de deux minutes séparés par une pause réparations de 20 minutes. Tous les coûts sont permis, et la règle est de taper fort (quitte à rajouter quelques étincelles pour rendre le tout un brin épique). Pour augmenter l’intérêt du jeu, chaque robot disposera de forces et de faiblesses qui lui seront propres. Citation: Mark Stern, président de SyFy, explique que "Setrakian a créé des systèmes robotiques qui peuvent reproduire les actions et mouvements des humains. Nous avons des robots décapités, nous avons des robots coupés en deux. C’est vraiment spectaculaire ". (Commander Vs Scorpio)

21 Mar 2013 LIRE L'ACTU
Le robot Curiosity connaît sa première avarie marsienne Archives Secunews SECUNEWS

Le robot Curiosity connaît sa première avarie marsienne

Hallo Houston on a un problème! Le robot Curiosity connait actuellement sa première grosse avarie, une panne informatique a obligé les ingénieurs a interrompre les expériences scientifiques. Mais le robot n'a pas coupé le contact avec la Terre. (Clic sur l'image pour agrandir) Hallo Houston on a un problème! Le robot Curiosity connait actuellement sa première grosse avarie, une panne informatique a obligé les ingénieurs a interrompre les expériences scientifiques. Mais le robot n'a pas coupé le contact avec la Terre. Citation: Il fonctionne en mode "sans échec" depuis le 27 février, indique la Nasa qui espère que ces ingénieurs pourront résoudre l'avarie dans les prochains jours. Citation: Celui-ci dispose de serveurs de secours sur lesquels pourraient être transférées les données collectées par le robot avant de "restaurer le système", a résumé ainsi Richard Cook, chef de projet Mars Science Laboratory à la Nasa. Après un voyage de huit mois dans l'espace, le robot Curiosity s'est posé en août 2012 sur la planète mars et explore depuis la surface de la planète rouge et notamment le cratère Gale. Il a récemment recueilli son premier échantillon de roche. Durant sa mission d'exploration prévue pour durer deux années terrestres (une année martienne) ce robot, alimenté par un générateur nucléaire, va tenter de découvrir si l'environnement martien a pu être propice dans le passé au développement de la vie microbienne.

03 Mar 2013 LIRE L'ACTU
La première condamnation de la loi Hadopi Archives Secunews SECUNEWS

La première condamnation de la loi Hadopi

Un internaute a été condamné ce jeudi matin par la justice à Belfort à une amende de 150 euros pour avoir téléchargé illégalement des morceaux de Rihanna, malgré les avertissements envoyés par la Hadopi. Une première. On avait appris la semaine dernière que les premiers dossiers avaient été transmis à la justice, voici la première condamnation, devenant ainsi le premier internaute connu condamné dans le cadre de cette procédure, ont indiqué le tribunal et le Hadopi. L'internaute, qui encourait 1.500 euros d'amende, a été condamné parce que sa ligne a été utilisée pour télécharger quelques morceaux de la chanteuse Rihanna, alors même qu'il avait déjà fait l'objet de plusieurs avertissements de la part de la Haute Autorité pour la diffusion des oeuvres et la protection des droits sur internet. Citation: L'internaute de 39 ans condamné pour avoir téléchargé illégalement de la musique a réagi ce eudi, "Ce n'est pas moi qui ai téléchargé, c'est ma femme" a-t-il expliqué. Au cours de l'audience, l'intéressé a reconnu les faits de non respect de son obligation de sécurisation, en précisant que c'était sa femme qui téléchargeait", a précisé l'Hadopi. Le substitut du procureur, Stéphane Clément, avait requis 300 euros d'amende, a indiqué le tribunal de police, l'internaute a été condamné pour "négligence caractérisée". Ce dossier est l'un des 14 transmis à la justice par la "commission de protection des droits" (l'organe de l'Hadopi chargé de mettre en oeuvre la "riposte graduée" au téléchargement illégal. MAJ le 14.9.2012 par Korben : CLAP CLAP CLAP ! Aujourd'hui est un grand jour pour l'institution Hadopi qui vient de libérer dans une joie sans limites, un premier bouchon de champagne. En effet, ce bonheur ivre, ils le doivent à leur talent puisqu'ils viennent ENFIN de faire leur première victime ! La première convoquée au tribunal, sur une série de 14 personnes. Nous ne pouvons que respecter cela face à l'immensité des moyens qu'ils ont mis en œuvre depuis plusieurs années. Des millions d'euros de budget dépensés en bureaux inutiles et notes de frais, des centaines d'heures de réunion à se caresser les uns les autres la coquillette, et surtout une formidable loi que Cricri, Frédo, Francky et tant d'autres martyrs de la cause ont réussi dans un bain de sueur, de sang et de pisse, à faire adopter. Et nous y voilà ! La fin du supplice de Sisyphe pour l'Hadopi ! J'en pleurerais presque des larmes de joie. On ne connait pas le nom de l'heureux élu, mais nous l'appellerons Jean-Claude Dégacolatéral pour la suite de notre histoire. Si Jean Claude a eu de graves démêlées avec l'Hadopi c'est qu'il s'est fait prendre la main dans le sac ! Le brigand a en effet été flashé à maintes reprises sur ce qu'on appelait autrefois les "autoroutes de l'information", devenues aujourd'hui les "chemins sinueux du LOL". Après une enquête approfondie des ronds de cuir de l'Hadopi (Francis, je t'aime) il s'avère que de manière tout à fait étrange, Monsieur Dégacolatéral a avoué n'avoir absolument aucune idée sur la manière dont il faudrait s'y prendre pour télécharger de manière illégale. Cette constatation faite, je pense que l'Hadopi s'est ensuite abstenue de lui demander s'il savait télécharger légalement. Mais alors, me direz-vous, révoltés ?? Qui est le fieffé coupable ? Et bien c'est sa compagne, l'amour de sa vie, la personne en qui il avait le plus confiance, qui a commis le péché originel avec l'ordinateur de la maison... l'irréparable boulette de cette femme répudiée devenue aujourd'hui son ex-dulcinée. À cause de cette petite écervelée, la chanteuse de R&B et reine des Barbades que nous simples mortels connaissons mieux sous le nom de Rihanna a bien failli courir à sa perte. Rendez-vous compte. 2 titres téléchargés sans avoir payé la dîme à cette chanteuse, auraient pu la ruiner et l'obliger à retourner dans l'ombre du star-system. Scandaleux et révoltant. Cela méritait bien justice et c'est ce que notre Hadopi a toujours eu comme objectif. Après donc s'être fait contrôler 2 fois de suite pour le crime de sa femme, Monsieur Dégacolatéral a eu la bonne idée de désactiver lui-même sa ligne ADSL qu'il chérissait avec tant d'amour... Mais ainsi soit-il. Si c'était le prix à payer, Jean Claude l'acceptait, la tête haute, en retenant ses larmes. Retourner au monde de l'offline, du papier et du téléphone à cadran ne l'effrayait plus, pourvu que l'hydre Hadopi lui lâche la jambe. Le temps passa et Jean Claude par la force des choses s’imagina que c’en était fini. Ce que le fou ignorait, c'est que pendant qu'il surfait dans le monde analogique, le démon Hadopi, tapi dans l'ombre, continuait à lui envoyer des messages obscurs et de mauvais augure sur sa boite email. Évidemment, la mort cérébrale dont ont été frappés les membres de l'Hadopi au moment du vote de la loi a laissé quelques séquelles que nous ne pouvons ignorer. Et l'une de ces séquelles, c'est de faire des choses totalement insensées comme envoyer des emails à des internautes dont la ligne ADSL est coupée ou résiliée. Risible et pourtant si pathétique. Et un beau jour, l'Hadopi a rattrapé son client Jean Claude Dégacolatéral, comme l'aurait fait la peste bubonique avec le cul d'une loutre germanique prostituée. Oui, elle s'accroche, car ce qu'aime cette institution, plus que de criminaliser des gens innocents, c'est les responsabiliser. Oh l'heureux homme ! A 40 ans, Jean Claude avait vraiment envie de se faire convoquer par l'Hadopi pour mieux comprendre son erreur. Celle-ci l'a alors invité dans son fief situé dans la ville des lumières (enfin, ce qu'il en reste). Mais le gueux pour s'y rendre devait payer ses propres frais de déplacements et d'auberge. En effet, tous les gueux habitants hors de Paris qui auront la chance de recevoir gratuitement un cours de moralité et de respect des majors devront s'y rendre par ses propres moyens. Ainsi va la recentralisation de la France qui exsangue de ses campagnes, ses représentants. C'est là qu'intervient un rebondissement plutôt surprenant qui vous décrochera la mâchoire. L'ami Jean Claude honorant la mémoire de son mentor Charles de Gaulle a dit NON ! Non, il ne se rendra pas à la convocation de l'Hadopi. Dans tout le royaume, on a alors pu entendre le collège Hadopien au grand complet s'exclamer d'une même voix rageuse : "Ah le rustre de Gaulois de foutre cul ! Nous allons lui faire payer son outrecuidance !" Pour mater le criminel, l'Hadopi a donc fait appel à la maréchaussée du village de Jean Claude. Ces derniers l'ont convoqué et lui ont intimé d'effectuer un nettoyage complet et certifié par un professionnel de son ordinateur, afin que la grande justice de notre pays et les excités de la propriété culturelle s'embrasent dans un feu de joie en apprenant que les ritournelles de la chanteuse Rihanna aient été correctement déplacées dans la corbeille de son ordinateur et que cette corbeille avait été soigneusement purgée dans un bruit que la décence ne me permet pas de vous décrire. Jean Claude a donc déboursé 50 € de sa poche trouée pour effectuer ce nettoyage certifié et a procuré immédiatement le fameux justificatif à la gendarmerie. Rentrant chez lui, et au bout de plusieurs semaines, il s'est une fois de plus assoupi, pensant que l'histoire était terminée. Mais comme tout bon chien quand il tient un os, il est très difficile de lui faire lâcher. Et dans les mâchoires du roquet Hadopi, Jean Claude était un os encore juteux... un os qui s'est fait convoquer au tribunal pour défaut de sécurisation de sa connexion Internet. Quelle ne fut pas sa surprise ! On ne peut qu'admirer le courage de cet homme persécuté par ces gens qui ont eux-mêmes avoué avoir déjà téléchargé de la musique illégalement. Jean Claude s'est défendu jusqu'au bout et sans l'aide d'un avocat. Son ex-épouse a pourtant bien reconnu devant le tribunal que c'était elle la criminelle, mais la justice, en plus d'être sourde, idiote et aveugle, ne l'a pas entendu de cette oreille. Monsieur Jean Claude Dégacolatéral n'a pas sécurisé sa connexion Internet et c'est là son crime. Évidemment, j'apprends en même temps que vous, ce que cela veut dire. J'imaginais qu'il fallait simplement mettre une clé suffisamment forte sur nos box ADSL. Mais au vu du jugement concernant Jean Claude, cela implique aussi devoir trancher les mains des gens qui vivent sous votre toit pour ne pas que ces traitres potentiels aillent dans votre dos, dépouiller la princesse Rihanna ou un autre de ses clones musicaux. Cela, Jean Claude n'y avait pas pensé et je suis sûr qu'il le regrette. Il est donc bien responsable. Voulant saigner le bougre jusqu'au bout, les ayants droit ont réclamé la somme de 300 € pour réparer le dommage qu'avait subit Rihanna qui à cause de cette perte inestimable de revenus n'a pas pu se soigner correctement après que son affreux compagnon de l'époque l'a sauvagement molesté, justement à cause de toute cette histoire avec Jean Claude. Heureusement, dans sa GRANDE BONTÉ, le tribunal a ordonné à Jean Claude de s'acquitter uniquement de la moitié de cette somme, soit 150 €. L'histoire ne dit pas si c'est Rihanna ou sa famille qui a touché cet argent ou si cela est parti dans les fêtes du palais Hadopi (c'est à dire dans les caisses de l'Etat) ou dans les caisses noires des ayants droits. Jean Claude étant totalement innocent dès le début de cette histoire, victime uniquement de l'infamie de sa femme, il aurait pu continuer à se battre. Mais comme tous les héros qui luttent jour après jour pour leurs idéaux, Jean Claude s'est usé face au harcèlement dont a fait preuve Hadopi et la justice. Il a donc accepté le châtiment, espérant que cela cesse enfin. Après avoir symboliquement mis à mort cette première proie, la sanguinaire Hadopi est retournée dans l'ombre pour s'attaquer aux 13 prochains délinquants. Je pense à ces derniers et à leurs familles. Que mes prières les accompagnent. Ils seront foudroyés comme Jean Claude l'a été et Hadopi continuera à festoyer et à danser sur la dépouille de ses pauvres victimes, en s'arrosant de champagne et en organisant des banquets bière saucissons sponsorisés par les Français et appelés mystérieusement "les Labs". Mais ceci est une autre histoire.

13 Sep 2012 LIRE L'ACTU
Le trafic Internet a fortement chuté en Syrie vendredi Archives Secunews SECUNEWS

Le trafic Internet a fortement chuté en Syrie vendredi

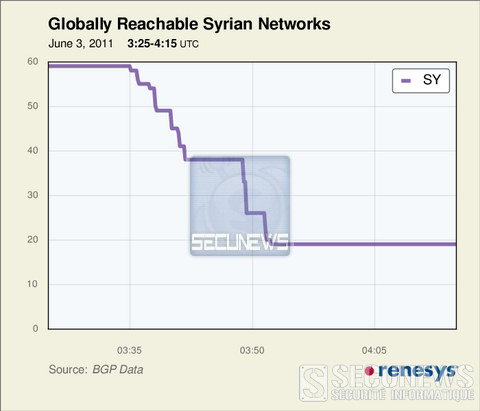
Alors que des dizaines de milliers de manifestants sont descendus dans la rue pour protester contre le régime, de nombreux internautes ont témoigné sur les réseaux sociaux et les sites de micromessagerie, comme Twitter, des difficultés qu'ils éprouvaient à se connecter. Selon l'Agence France Presse, Internet ne fonctionnait pas vendredi 3 juin 2011 au matin, ni à Damas ni à Lattaquié, dans le nord-ouest du pays. Mais d'aprés l'agence de presse russe Ria Novosti, qui cite une source de la Compagnie syrienne de télécommunications, c'est bien toute la Syrie qui aurait été "coupée d'Internet". Les données qui apparaissent dans le Transparency Report, un service mis en place par Google, qui montrent également une importante chute de trafic dans la journée du 3 juin 2011, semblent donc confirmer les témoignages sur place. Certains sites officiels inaccessibles Renesys, entreprise spécialisée dans la gestion de trafic sur Internet, note également que de nombreux sites en ".sy" étaient inaccessibles, à l'exception des sites administratifs et gouvernementaux, mais fait également remarquer que certains sites Web officiels, comme celui de l'éducation, est indisponible. Renesys se garde toutefois de dire si cette panne était le fruit d'une action "coordonnée" et renonce, pour l'instant, à comparer la situation de la Syrie avec celle de l'Egypte, fin janvier 2011. Le réseau syrien avait déjà été coupé une journée début avril 2011, en raison d'une panne provoquée par une surcharge de connexions, selon la compagnie syrienne de télécommunications. En Syrie, l'accés à Internet dépend essentiellement d'un fournisseur, "SyriaTel", propriété de l'Etat. Citation:"Alors que l'accés à Internet s'est beaucoup développé en dix ans, les infrastructures restent peu évoluées, provoquant des problémes d'engorgement, des ralentissements de connexion et des coupures fréquentes", note par ailleurs Reporters sans frontiéres (RSF). Selon Internet World Stats, la Syrie compte environ 4 millions d'internautes, soit 18% de la population. Citation:"Le gouvernement, qui a longtemps minimisé sa présence sur le Web, a fait volte-face, notamment sous l'influence de Bachar Al-Assad. Les sites de propagande ou ceux défendant la position du pouvoir se multiplient", souligne RSF. (source:lemonde)

04 Jun 2011 LIRE L'ACTU
Google lance un service de musique en ligne Google music bêta Archives Secunews SECUNEWS

Google lance un service de musique en ligne Google music bêta

Détrôné par Apple comme marque la plus puissante, Google envoie déjà sa réplique, le groupe internet américain a lancé mardi "Music Beta", un service d'offre musicale en ligne. De quoi concurrencer iTunes ? Google lance un service d'offre musicale en ligne qui permet de télécharger une collection musicale à écouter partout, avec ou sans connection internet, en synchronisant les dossiers stockés sur divers appareils. Citation:"Quand vous téléchargez de la musique sur ce nouveau service, vous pouvez l'écouter sur le web sur PC, smartphone ou tablette Android, a déclaré un responsable de Google, Paul Joyce, en présentant "Music Beta" à San Francisco. Citation:Ce service, pour l'instant en version expérimentale et accessible uniquement sur invitation, permet de "constituer une discothéque avec n'importe quel dossier ou une collection iTunes (le service musical d'Apple accessible notamment sur les baladeurs iPod, les iPhones et la tablettes iPad)", a expliqué Google. "Et quand vous téléchargez de nouvelles chansons sur votre ordinateur, elles peuvent être automatiquement ajoutées à votre discothéque en ligne", a expliqué Google. Le service fonctionnant sur le principe de l'informatique dématérialisée, c'est à dire laissant à Google le soin de stocker les fichiers musicaux, "pas la peine de s'inquiéter pour des histoires de c‚bles, de transferts de dossier ou d'épuisement de capacité de stockage". Pour ce qui est de l'accés sans connection internet, il fonctionnera soit pour les chansons récemment écoutées, soit pour une sélection musicale spécifiquement établie. Légal, selon Google. Comme l'offre dévoilée par Amazon, celle de Google est lancée sans le soutien des majors. Citation:"Nous voulons travailler avec l'industrie musicale, malheureusement, certains labels ne sont pas raisonnables dans leurs demandes", attaque Jamie Rosenberg, directeur des contenus multimédias d'Android. Google estime que son offre est légale. Cela revient au même qu'une sauvegarde en ligne ou un transfert sur un baladeur numérique, juge Rosenberg. Les majors, elles, cherchent à négocier des nouvelles royalties incluant un droit de streaming, en l'absence d'un accord, le service n'offre pas la possibilité d'acheter de la musique en ligne. De son côté, Apple continue de négocier en coulisses et pourrait dévoiler une offre globale en juin 2011. Aprés la premiére dématérialisation du CD vers le MP3, on assiste ici à une seconde vague, o? les fichiers disparaissent dans le nuage pour un accés universel. Surtout, rappelle Google, "plus besoin de transférer ses fichiers ni de les synchroniser. Le cordon est en passe d'être définitivement coupé. Accéder au site Google Music beta (uniquement valable sur invitation et pour les usa)

11 May 2011 LIRE L'ACTU
Pour contourner le blocage du Web en Egypte, les modems 56K Archives Secunews SECUNEWS

Pour contourner le blocage du Web en Egypte, les modems 56K

Lorsque les technologies de pointe ne fonctionnent plus, il reste toujours les anciennes Face au blocage quasi complet du Web en Egypte, en place depuis jeudi 27 janvier 2011 au soir, le fournisseur d'accés à Internet français FDN a mis en place une connexion de secours à bas débit à destination des Egyptiens qui disposent d'un modem 28K ou 56K. Citation:"Parce qu'il s'agit bien d'une attaque flagrante d'un Etat contre Internet, FDN a décidé d'ouvrir une petite fenêtre sur le réseau en mettant à disposition de qui le souhaite un compte d'accés RTC [réseau téléphonique commuté]", explique le FAI, connu pour ses engagements en faveur de la neutralité d'Internet ou la liberté d'expression. Les internautes égyptiens peuvent utiliser la ligne +33 1 72 89 01 50 et se connecter avec l'identifiant et le mot de passe "toto" pour accéder à une connexion de secours à bas débit . Si la quasi-totalité des lignes à haut débit sont coupées en Egypte, le réseau de téléphonie fixe est majoritairement opérationnel, et les connexions bas débit, dites "28K" ou "56K" n'ont pas besoin d'accéder à d'autres réseaux pour fonctionner. Outre les modems, les activistes du groupe Werebuild, qui centralisent les ressources à disposition des Egyptiens, notent que les réseaux radio "classiques", utilisés par les radio-amateurs, sont également opérationnels. Les rares Egyptiens qui disposent encore d'un accés à Internet, à bas débit ou via Noor, l'unique FAI encore opérationnel, semblent en tout cas faire preuve d'une grande crainte que leur connexion soit surveillée, d'aprés les chiffres du projet Tor , le nombre de connexions via ce systéme trés sophistiqué de cryptage ont été multipliées par deux vendredi.

29 Jan 2011 LIRE L'ACTU