Moteur de recherche

Résultats pour : "ring"

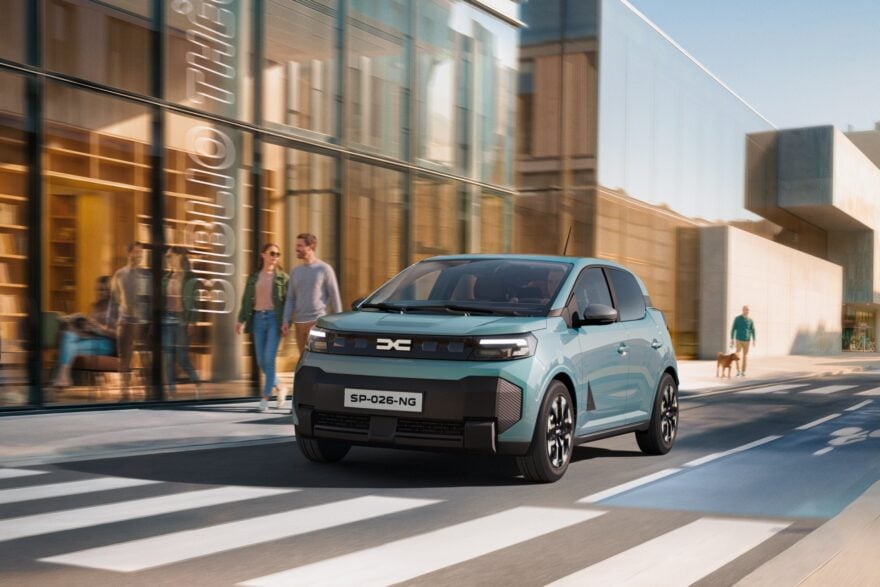
Démocratiser l’électrique et balayer la concurrence chinoise : made in Europe, la nouvelle Dacia Spring monte en gamme sans faire exploser le prix Presse-Citron Général

Démocratiser l’électrique et balayer la concurrence chinoise : made in Europe, la nouvelle Dacia Spring monte en gamme sans faire exploser le prix

Entièrement repensée et désormais produite en Europe, la nouvelle Dacia Spring revient armée pour faire face à la concurrence. Plus spacieuse, plus puissante et éligible aux bonus écologiques, la citadine électrique conserve son prix sous la barre des 20 000 euros.

08 Sep 2026 LIRE L'ACTU
Microsoft débranche son navigateur Internet Explorer 11 le 15 juin 2022 Archives Secunews SECUNEWS

Microsoft débranche son navigateur Internet Explorer 11 le 15 juin 2022

Lent, peu sécurisé, délaissé par les utilisateurs et ses créateurs eux-mêmes, le désuet navigateur Internet Explorer (IE) va être abandonné par Microsoft. L'heure de la retraite pour cet outil devenu objet de railleries a été fixée au 15 juin 2022. Planning annoncé par Microsoft: Le 19 mai 2021 : annonce du retrait de l’application Internet Explorer 11. Le 17 août 2021 : fin du support de IE11 pour Microsoft 365 et d’autres apps. Le 15 juin 2022 : l’application Internet Explorer 11 sera définitivement retirée. A cette date, le géant américain cessera de l'intégrer sur ses versions de Windows 10 et plus aucun support technique ne sera assuré. Dès cet été 2021, il ne sera plus compatible avec la suite d'applications Microsoft 365. Internet Explorer, lancé en août 1995, sera toujours accessible dans de très rares versions destinées aux entreprises qui utilisent encore des applications conçues pour ce navigateur, comme ActiveX. Mais Microsoft invite ses derniers utilisateurs à tourner la page et à se tourner vers son remplaçant : Edge. "L'avenir d'Internet Explorer sous Windows 10 est dans Microsoft Edge. Non seulement Microsoft Edge est une expérience de navigation plus rapide, plus sécurisée et plus moderne qu'Internet Explorer", vante Sean Lyndersay, l'un des responsables du programme, dans un billet de blog publié mercredi. "Mais il est également en mesure de répondre à une préoccupation clé : la compatibilité avec les sites Web et les applications anciennes", poursuit-il, grâce à un "mode IE", ultime vestige du navigateur si décrié qui a accompagné les tout débuts de l'Internet grand public il y a 25 ans. Celui-ci sera conservé pour des raisons techniques jusqu'en 2029, véritable date de la mise à mort complète d'Internet Explorer, dont la très lente disparition s'explique d'abord par l'entendue de sa domination sur le monde des navigateurs à une époque pas si lointaine. Porté par Windows Lancé en août 1995 sur les bases de l'un des premiers navigateurs, NCSA Mosaic, Internet Explorer concurrence immédiatement le leader Netscape. Son succès ne tarde pas et s'explique en partie par le basculement du web vers une utilisation grand public. À la même période naissent les premiers moteurs de recherche comme Altavista et Lycos, les sites marchands Ebay et Amazon, ou encore le célèbre portail Yahoo!. Explorer se pose en porte d'entrée idéale vers ce nouveau monde. Avant d'être très rapidement porté par le succès des logiciels de sa maison-mère. En 1998, Internet Explorer atteint 40% de part de marché grâce à l'intégration native du navigateur dans les systèmes Windows qui inondent le monde entier. Une pratique qui coûte à la société de Bill Gates un très médiatique procès pour abus de position dominante, aux États-Unis. En 2004, Netscape remet le couvert pour les mêmes raisons et incite Microsoft à verser 750 millions de dollars pour cesser les poursuites. L'Union européenne condamnera bien plus tardivement à plusieurs centaines de millions d'euros la compagnie pour cette pratique jugée anticoncurrentielle. Ce qui n'empêche pas Internet Explorer de représenter jusqu'à 95% de part de marché chez les navigateurs en 2004, et plus de 90% sur toute la période 2000-2005. Son apogée. Failles de sécurité béantes La chute est tout aussi rapide. La concurrence, incarnée par Mozilla Firefox, lancé par la fondation éponyme en 2003, puis le navigateur de Google (Chrome) cinq ans plus tard, grignote en moins de dix ans l'avance d'Internet Explorer. Le basculement s'opère en 2012. Aujourd'hui, le site Statcounter estime à seulement 0,71% la part d'Internet Explorer dans le marché des navigateurs dans le monde, derrière son discret remplaçant Edge (3,39%) élaboré il y a cinq ans, très loin de Safari (16%), et surtout Chrome (64,71%). Les raisons de ce retournement de situation si rapide sont nombreuses. Bien que Windows représente toujours aujourd'hui sept systèmes d'exploitations sur dix installés sur des ordinateurs de bureau, son navigateur phare a tout simplement été délaissé, voire carrément ringardisé par la souplesse et la vitesse de Chrome, ou les garanties sécuritaires de Mozilla Firefox et la possibilité d'ajouter des fameux addons (extensions). Les développeurs de sites Internet ont été les premiers à bouder le rigide et instable IE. "'Je veux que le site prenne en charge IE6' était un excellent moyen de faire pleurer un développeur adulte", écrivait un utilisateur sur le forum Reddit, il y a quelques années, dans une conversation dédiée à la "haine" que peut susciter Internet Explorer dans cette communauté. Pas la première du genre. Les innombrables failles de sécurité recensées dès les premières versions du navigateur et la lenteur avec laquelle Microsoft déploie ses correctifs ont par la suite entaché sa réputation auprès du grand public et des États. En 2004, la sixième version de IE est déconseillée d'utilisation par le gouvernement américain et sa cellule spécialisée en cybersécurité, le CERT. La version 7 ne sera pas couronnée de plus de succès, étant utilisée pour un piratage massif contre Google, et condamnée cette fois par les gouvernements allemands et français. Le lancement de Edge, en 2015, marque l'abandon progressif du navigateur par Microsoft lui-même. Les mises à jour de sécurité pour les versions antérieures à Internet Explorer 11 cessent l'année suivante. Il y a trois ans, un responsable en cybersécurité de la compagnie, Chris Jackson, expliquait pourquoi il est dangereux d'utiliser Internet Explorer comme navigateur par défaut, puisque celui-ci n'était plus mis à jour de manière régulière. "Nous ne prenons pas en charge les nouvelles normes Web pour cela et, bien que de nombreux sites fonctionnent bien, les développeurs dans l'ensemble ne les testent tout simplement plus sur Internet Explorer de nos jours", précisait-il. Comme Adobe et son outil Flash, stoppé en décembre 2020, Microsoft est désormais obligé de condamner son navigateur encore sous les radars d'une poignée de pirates. Un mal pour un bien. Sa fin ne laissera personne nostalgique. Voir le communiqué Microsoft (anglais)

31 May 2021 LIRE L'ACTU
Un braconnier américain condamné à regarder le dessin animé "Bambi" une fois par mois en prison Archives Secunews SECUNEWS

Un braconnier américain condamné à regarder le dessin animé "Bambi" une fois par mois en prison

Un juge de l'Etat américain du Missouri a condamné un braconnier multirécidiviste à visionner régulièrement "Bambi", grand classique de Walt Disney relatant la vie d'un faon dont la mère est tuée par un chasseur. David Berry devra obligatoirement regarder le long-métrage d'animation au moins une fois par mois durant sa peine d'un an de prison, infligée à l'issue d'une enquête officiellement qualifiée comme "l'une des plus importantes menées dans l'Etat en matière de braconnage". Berry et d'autres membres de sa famille sont suspectés d'avoir tué des centaines de cervidés sur une période de trois ans, ont indiqué dans un communiqué du 13 décembre les services de protection de la nature du Missouri. "Les cervidés étaient des trophées mâles tués de façon illégale, principalement la nuit, pour leur tête, le reste de la dépouille étant abandonné sur place", a expliqué le procureur du comté de Lawrence, Don Trotter. Le braconnier condamné "est dans l'obligation de regarder Bambi de Walt Disney, le premier visionnage devant intervenir avant le 23 décembre 2018, puis être suivi d'au moins un autre visionnage lors de chacun des mois consécutifs de l'incarcération du prévenu", a imposé dans sa décision le magistrat Robert George, cité par le journal Springfield News-Leader. selon la décision du magistrat Robert George citée par le Springfield News-Leader. Le braconnier de 29 ans a été visiblement surpris par le verdict du jeudi 6 décembre. "Il a demandé à son avocat:" Le juge a-t-il le droit de le faire? ", Déclare le procureur, Don Trotter. David Berry, son père, deux de ses frères et un autre homme qui les a assistés ont vu leurs permis de chasse et de pêche annulés. Ils ont également dû payer un total de 51 000 dollars (45 000 euros) d'amendes et de frais de justice. David Berry a également été condamné à 120 jours d'emprisonnement pour possession illégale d'armes à feu, en violation de ses conditions de probation. Il devra purger sa peine à la suite des douze mois d'emprisonnement pour braconnage.

18 Dec 2018 LIRE L'ACTU
Chose promise, chose due, Elon Musk a annoncé sur Twitter la commercialisation de son lance-flammes Archives Secunews SECUNEWS

Chose promise, chose due, Elon Musk a annoncé sur Twitter la commercialisation de son lance-flammes

Une idée folle et un gros coup de com'. En décembre 2017, Elon Musk avait promis sur Twitter que s'il vendait 50.000 casquettes portant le logo de 'The Boring Compagny', sa société de construction de tunnels, il mettrait en vente ses propres lance-flammes. Chose promise, chose due. L'homme sans limites, fondateur de Tesla et de SpaceX, a annoncé ce dimanche 28 janvier 2018 sur Twitter la commercialisation de ces nouveaux "goodies", limitée à 200 000 exemplaires. Et ce n'est pas une blague: ces armes sont actuellement déjà en pré-commandes sur le site de son entreprise, pour la modique somme de... 500 dollars (400 euros). L'arme, présentée comme un objet pouvant "enflammer n'importe quelle fête", est avant tout considérée comme étant le lance-flammes le moins dangereux du monde. Même si un extincteur est également proposé à la vente, pour 30 dollars. Une publication partagée par Elon Musk (@elonmusk) le 27 Janv. 2018 à 4 :53 PST (clic sur l'image pour lire la vidéo) L'arme ressemble à un paintball, dont l'intérieur a été modifié afin de pouvoir cracher du feu. Une arme "parfaite pour rôtir des noix", écrit-il sur Instagram. En seulement quelques heures, le site a déjà comptabilisé 2.000 commandes, dont les premières devraient être livrées dès le printemps prochain Accéder au site officiel (Ang)

29 Jan 2018 LIRE L'ACTU
Le FBI dit avoir déverrouillé l'iPhone du tueur de San Bernardino Archives Secunews SECUNEWS

Le FBI dit avoir déverrouillé l'iPhone du tueur de San Bernardino

Le bras de fer a pris fin entre Apple et les autorités américaines, sans que la justice n'ait à s'en mêler. Les enquêteurs ont en effet réussi à débloquer l'iPhone d'un des auteurs de l'attentat de San Bernardino (Californie), sans l'aide de la marque à la pomme. [quote]'Le gouvernement a accédé avec succès aux données stockées sur l'iPhone de (Syed) Farook et n'a donc plus besoin de l'assistance d'Apple", indique un document transmis à la justice lundi par les autorités américaines'.[/quote] Elles y demandent l'annulation de l'injonction judiciaire du 16 février 2016, avec laquelle elles avaient tenté d'obliger Apple à aider les enquêteurs à pirater le téléphone. [quote]'Notre décision de mettre fin à la procédure est basée seulement sur le fait qu'avec l'assistance récente d'un tiers, nous sommes maintenant capables de débloquer cet iPhone sans compromettre les informations dans le téléphone", a commenté Eileen Decker, procureure fédérale du centre de la Californie, dans un communiqué.[/quote] Le gouvernement avait déjà ouvert la porte à une possible résolution de l'affaire en annonçant la semaine dernière être sur la piste d'une méthode proposée par des tierces parties et susceptible de débloquer l'appareil. [quote]Des tests ont depuis permis d'assurer que le contenu du téléphone resterait intact, a indiqué un responsable du FBI, David Bowdich.[/quote] [quote]'Depuis le début, nous nous opposions aux exigences du FBI pour qu'Apple construise une porte dérobée (afin d'entrer) dans l'iPhone, parce que nous pensions que c'était une erreur et que cela créerait un dangereux précédent", a réagi Apple dans un communiqué. Grâce à la décision prise lundi par le gouvernement "rien de ceci n'a eu lieu", a ajouté le groupe, mais "cette affaire n'aurait jamais dû être ouverte'. [/quote] Le groupe estime par ailleurs que cela a soulevé des problèmes qui méritent une conversation nationale sur nos libertés civiles, sur notre sécurité collective et sur la protection de la vie privée. Washington, soutenu par des familles de victimes, réclamait de pouvoir accéder à des données potentiellement cruciales pour déterminer comment Syed Farook et sa femme Tashfeen Malik avaient organisé l'attentat du 2 décembre 2015, qui a fait 14 morts, et notamment s'ils avaient bénéficié d'aide extérieure. Fin de l’histoire ? Oui, et non. Car il s’agit maintenant de savoir comment a fait le FBI, qui l’a aidé en secret, et quelles sont les conséquences pour la marque à la pomme et de futures affaires semblables. Quelle est la méthode utilisée ? Sur la méthode elle-même, les avis divergent.: - Cellebrite vante sur son site les mérites de sa solution tout-en-un UFED (Universal Forensic Extraction Device), qui prend la forme d’une grosse malette digne des films d’espionnage et peut extraire les données de n’importe quel appareil ou programme. - Certains spécialistes évoquent le 'NAND mirroring', qui copie la mémoire Flash NAND et permet ensuite de forcer le système au-delà de 10 essais de mots de passe. Mais le blog Errata Security doute qu’il s’agisse du mode d’action utilisé, parce qu’il demande beaucoup de temps et de rebootage (jusqu’à 100.000 fois) et qu’il n’est pas sûr que l’iPhone et ses composants y résistent. Le site Fortune rapporte que le 21 mars 2016, le FBI avait acheté pour 218.000 dollars (environ 192.000 euros) de matériel informatique et 15.000 dollars de logiciels à la société Cellebrite. Quelles conséquences ? Si un volet légal se ferme pour Apple, un autre s’ouvre, d’image et de sécurité. [quote]'Si le FBI a pu accéder au contenu de l’iPhone, c’est qu’il y a une faille, que n’importe qui peut y arriver, explique Antoine Chéron, avocat spécialisé en propriété intellectuelle. C’est un aveu de faiblesse pour Apple.[/quote] Selon lui, le débat sur le chiffrement des données n’est d’ailleurs pas clos. [quote]D’autres affaires similaires existent, comme autant de bras de fer potentiels, car il existe un flou juridique, et le gouvernement brandit toujours une procédure classique mais inadaptée.[/quote]

29 Mar 2016 LIRE L'ACTU
Dronestagram dévoile les photos gagnantes de son concours 2015 Archives Secunews SECUNEWS

Dronestagram dévoile les photos gagnantes de son concours 2015

Le site Dronestagram a dévoilé les photos gagnantes de la seconde édition de son concours annuel de photographie aérienne par drone, réalisé en partenariat avec National Geographic. [quote]'L'année dernière, nous avons dû faire un choix parmi 2.000 photos. Cette année, nous avons eu à en trier plus de 5.000', explique le site français Dronestagram, référence mondiale de la photo par drone.[/quote] En 2014, la photo gagnante, celle d'un aigle en vol fixant l'objectif de la caméra du drone , avait fait le tour du monde. Cette année, c'est une photo de la cathédrale de Maringá (sud du Brésil) prise dans la brume qui a remporté le premier prix. Parmi les autres photos récompensées, on trouve un cliché du Mont-Saint-Michel durant les grandes marées de janvier 2015 Son fondateur, Éric Dupin, résume ainsi la philosophie de sa plateforme [quote]Certaines personnes veulent changer le monde, avec Dronestagram, nous voulons juste changer la façon de le voir.[/quote] Encore faudrait-il que les législations ne deviennent pas trop contraignantes, car avec les survols sauvages de sites sensibles, les gouvernements sont tentés d'interdire totalement ce loisir... Accéder au classement.

04 Aug 2015 LIRE L'ACTU
La mise à niveau vers Windows 10 gratuite aussi pour les utilisateurs illégaux Archives Secunews SECUNEWS

La mise à niveau vers Windows 10 gratuite aussi pour les utilisateurs illégaux

Microsoft sortira Windows 10 cet été 2015 dans 190 pays et dans 111 langues différentes, les utilisateurs légaux, mais aussi illégaux, recevront une mise niveau gratuite. Voilà ce qu'a annoncé l'entreprise lors du congrès Windows Hardware Engineering Community (WinHEC). Précédemment déjà, il était clair que les utilisateurs de Windows recevraient une mise à jour gratuite vers Windows 10, jusqu'à présent, il s'agissait des utilisateurs de Windows 7 et suivants. A l'agence de presse Reuters, Terry Myerson de Microsoft déclare à présent que les utilisateurs de versions illégales de Windows pourront également obtenir une mise à niveau gratuite, l'entreprise légalisera ainsi des centaines de millions d'utilisateurs, essentiellement en Chine. Dans ce pays, l'on estime en effet que trois quarts des utilisateurs emploient une version illégale de Windows. Microsoft annonce que la mise à jour gratuite vers Windows 10 n'est pas une légalisation des versions illégales. [quote]L'objectif est d'amener tous les utilisateurs sur la même plate-forme technologique, cela offrira aussi l'avantage que ces appareils seront moins vulnérables au malware et ne collaboreront donc pas à leur propagation, ce qui devrait profiter à l'ensemble des utilisateurs.[/quote] Voir aussi: La prochaine version de windows ne sera pas windows 9 mais Windows 10

19 Mar 2015 LIRE L'ACTU
Freak une faille majeure dans SSL touchant des millions de sites Archives Secunews SECUNEWS

Freak une faille majeure dans SSL touchant des millions de sites

Des millions de sites internet auraient été fragilisés par une faille informatique résultant de faibles normes de cryptage, mises en place dans les années 90 pour permettre à l'agence américaine du renseignement NSA d'espionner les communications étrangères, selon une étude publiée mardi. Le problème n'est en fait pas vraiment technique mais plutôt politique, ce qui est à la fois surprenant et amusant pour une vulnérabilité informatique La faille, surnommée 'FREAK' (Factoring attack on RSA-EXPORT Keys), pourrait rendre ces sites vulnérables (y compris des sites administrés par le FBI et la NSA) aux attaques de pirates informatiques si le problème n'est pas réglé, selon cette étude menée par des chercheurs français et américains. La faille provient d'une "suite de codes à complexité délibérément faible mis en place sous la pression du gouvernement américain pour s'assurer que la NSA soit capable de décrypter toutes les communications étrangères", expliquent les chercheurs. [quote]Selon les chercheurs, cette faille provient de normes de cryptage imposées par le gouvernement américain sur les logiciels destinés à l'exportation, le but, selon eux, était de permettre aux Etats-Unis d'avoir accès à ces logiciels quand ils étaient vendus à des pays hostiles.[/quote] Or même après le renforcement des règles de cryptage, certains logiciels voués à l'exportation ont continué à être régulés selon les précédentes normes. [quote]"La faille est importante en soi, mais c'est surtout un bon exemple de ce qui peut se passer quand un gouvernement instaure des règles trop faibles pour des systèmes de sécurité" informatique, estime Ed Felten, professeur de sciences informatiques à l'université de Princeton.[/quote] La brèche a été découverte par les équipes de Karthikeyan Bhargavan en France à l'Institut national de recherche informatique et en automatique (Inria) et de Matthew Green aux Etats-Unis, un cryptographe à l'université de Johns Hopkins, dans le Maryland. La vulnérabilité du site de la NSA elle-même "ne pose pas de problème de sécurité nationale en soi parce que la NSA ne livre pas ses secrets d'Etat sur son site, mais il s'agit d'une importante leçon sur les conséquences que peuvent engendrer des décisions politiques en matière de cryptage". La fonction de l'option "j'aime" sur Facebook a été identifiée comme vulnérable, mais la faille a depuis été réparée. La morale de cette histoire est assez simple: Le cryptage mis en place par des portes dérobées se retournera toujours contre vous. La faille serait notamment exploitable à partir de bugs dans Safari et Android, mais aussi à partir de l'infrastructure OpenSSL. Des millions de sites web seraient affectés, parmi eux: - Les sites d'American Express. - La Maison blanche. - Du FBI . - La NSA . Les serveurs web faisant appel à des réseaux de diffusion de contenu (CDN) seraient en particulier affectés, ce serait le cas d'Akamai, qui a annoncé plancher sur un patch. Apple travaille aussi sur un correctif, et Google a annoncé qu'une rustine avait déjà été distribuée à ses partenaires pour Android, quant à Internet Explorer, Chrome et Firefox, ils ne sont pas concernés. Les PC sous Windows sont aussi concernés, Microsoft a publié un bulletin d'alerte pour Internet Explorer 11, sans préciser quand il serait patché.

04 Mar 2015 LIRE L'ACTU
Un Français condamné à plus d’un million d’euros de dommages pour piratage de films Archives Secunews SECUNEWS

Un Français condamné à plus d’un million d’euros de dommages pour piratage de films

Le jeune homme de 21 ans avait créé une plateforme de téléchargements illégaux sur InternetLe créateur d'une importante plateforme de téléchargements illégaux sur Internet, un jeune homme de 21 ans, a été condamné ce mardi 12 novembre 2013 à 10 mois de prison avec sursis et plus d'un million d'euros de dommages et intérêts. Le tribunal correctionnel est allé au-delà des réquisitions du parquet, qui avait réclamé 6 mois de prison avec sursis, et il a suivi toutes les demandes de dommages et intérêts des nombreuses parties civiles. Warner, 20th Century Fox, Disney, Columbia Pictures Ce jeune homme sans emploi, qui vit encore au domicile de ses parents en Moselle (France) près de la frontière luxembourgeoise, doit théoriquement: [info_error]- près de 270.000 euros à la Société civile des producteurs phonographiques (SCPP) - Plus de 200.000 euros à Warner - 165.000 euros à la 20th Century Fox - Environ 154.000 euros à la Société des auteurs, compositeurs et éditeurs de musique (Sacem) - 143.000 euros à Disney - Près de 100.000 euros à Columbia Pictures...[/info_error] [quote]"Cependant, généralement ce sont des sommes qui ne sont pas recouvertes", a précisé à l'AFP l'avocat du jeune, Me Nicolas Rebbot. "Mon client ne s'est pas enrichi du tout avec ce site, il est incapable de payer, et les parties civiles seraient perdantes à le poursuivre à vie", a-t-il assuré. "C'était un truc de gamin. Il faisait ça par esprit libertaire, la culture du partage et pour une certaine notoriété", a estimé Me Nicolas Rebbot."Mais il a reconnu ses torts et veut désormais tourner la page".[/quote] [quote]"C'est une décision satisfaisante. L'important était de faire reconnaître notre préjudice", a déclaré de son côté Me Yvan Diringer, l'avocat de la Sacem dans ce dossier. "Nous avons bien évidemment conscience de sa situation financière, aussi nous allons tenter un recouvrement de nos dommages et intérêts au vu de ses capacités", a poursuivi Me Yvan Diringer.[/quote] Plus de 100.000 membres inscrits sur le site Forumddl [quote]"Au moment où les faits avaient été découverts en 2011, son site Forum-ddl comptait plus de 100.000 membres, accueillait plus de 4.700 visiteurs par jour et totalisait plus de 3 millions de téléchargements de films et de chansons d'un catalogue référencé supérieur à 50.000 oeuvres", a rappelé l'avocat de la Sacem, selon lequel c'était un site vraiment bien fait".[/quote] Malgré une première garde à vue en 2011, le pirate avait poursuivi son activité, avant d'être de nouveau rattrapé par la justice début 2013.

14 Nov 2013 LIRE L'ACTU
Belgacom piraté, les données privées de ses clients sont concernées Archives Secunews SECUNEWS

Belgacom piraté, les données privées de ses clients sont concernées

Pour la première fois, Belgacom admet que les données privées de ses clients pourraient avoir été interceptées après le piratage de ses serveurs informatiques. Les données de clients de Belgacom ont-elles été interceptées par les espions qui ont infecté son réseau à l’aide de logiciels malveillants ? L’opérateur n’exclut plus cette éventualité. Belgacom indiquait que grâce aux mesures de monitoring renforcées sur son réseau, il avait mis en lumière des irrégularités sur un router de BICS, cette filiale de Belgacom est en charge des services internationaux. Les spécialistes l’ont souvent répété ces dernières semaines, une fois qu’un réseau a été infecté aussi insidieusement que l’a été celui de Belgacom, il est bien difficile de faire un nettoyage parfait Malgré un budget que l’on estime à au moins un million d’euros, la société néerlandaise Fox-IT, appelée à la rescousse par l’entreprise publique pour gérer le problème en septembre, n’aurait donc pas totalement fait le ménage. Citation: Selon Belgacom, "les premières analyses indiquent que des modifications ont été réalisées dans le logiciel du routeur, ce qui a pu avoir lieu pendant la récente intrusion digitale". Ce routeur fait transiter à la fois des communications téléphoniques et du trafic internet. L’enquête en cours devra évaluer s’il y a un impact sur les données des clients. Une information qui fait entrer l’affaire de l’espionnage de Belgacom dans une toute nouvelle phase. Jusqu’à présent en effet, l’opérateur martelait que rien ne laissait penser que les clients et leurs données étaient concernés par l’intrusion, il en va désormais tout autrement. De quoi relancer les craintes du simple citoyen jusqu’aux grandes institutions internationales, sur l’interception potentielle de leurs communications téléphoniques et de leurs transmissions internet.

19 Oct 2013 LIRE L'ACTU
Game of Thrones, série la plus piratée dans le monde en 2012 Archives Secunews SECUNEWS

Game of Thrones, série la plus piratée dans le monde en 2012

Le drama heroic fantasy de HBO "Game of Thrones" vole la vedette à "Dexter", devenant la série la plus téléchargée illégalement à travers le monde, selon un classement établi par le site spécialisé Torrentfreak. Premier de ce classement en 2011, le tueur en série de Showtime lègue sa place à "Game of Thrones", dont chaque épisode a été piraté en moyenne par 4,28 millions d'internautes. "Dexter" descend en deuxième position avec 3,85 millions de téléchargements non autorisés par épisode. "The Big Bang Theory" conserve sa médaille de bronze avec 3,2 millions de clics. Les adeptes du téléchargement illégal ont également sollicité: - La comédie How I Met Your Mother (2,96M) - Breaking Bad (2,58M) - The Walking Dead (2,55M) - Homeland qui fait sa première apparition avec 2,4 millions de téléchargements. - Dr House (2,34M) - Fringe (2,28M) - Revolution (2,13M), unique nouveauté de la rentrée présente dans le classement, clôturent ce palmarès 2012.

26 Dec 2012 LIRE L'ACTU
Une page d'erreur 451 en l'honneur de Raymond Douglas Bradbury Archives Secunews SECUNEWS

Une page d'erreur 451 en l'honneur de Raymond Douglas Bradbury

Un ingénieur propose d'instaurer un nouveau code d'erreur pour désigner les contenus supprimés sur demande de la justice ou d'un Etat. Ray Bradbury, la légende de la science-fiction décédée le 6 juin 2012, pourrait bien être immortalisé au sein du web en donnant le nom de son oeuvre la plus célébre à une page dêerreur : "lêerreur 451" qui désignerait les cas de censure. (Raymond Douglas Bradbury (1920-2012) Selon le quotidien britannique "The Guardian", lêidée a été proposée à lêInternet Engineering Task Force (IETF), lêorganisme chargé dêétablir les standards de lêinternet, par un ingénieur, et fan de lêécrivain, un Américain du nom de Tim Bray. LêIETF a dêores et déjà déterminé toute une série de "codes " HTTP ". Leur but est, lorsque vous tombez sur une page ou un site ne fonctionnant pas, de vous donner une courte description du probléme, si celui-ci a pour origine une erreur dans le protocole HTML . La célébre "erreur 404" Le plus connu de ces codes est "l'erreur 404", que lêon trouve souvent sous sa forme anglophone, "404 error : File not found", et indiquant que le fichier ou la page recherchés nêexiste pas ou plus. "Lêerreur 401", elle, indique quêune authentification est nécessaire pour accéder au contenu. "Lêerreur 500" désigne une erreur de serveur interne. Mais, lorsque lêIETF a décidé cette nomenclature, il nêavait imaginé tous les problémes qui pouvaient se présenter. Ainsi, récemment, le blogueur britannique Terence Eden a eu la mauvaise surprise de tomber, alors quêil souhaitait se connecter au site de téléchargement The Pirate Bay , sur une "erreur 403". Un message signifiant normalement que son identification a été refusée par le site. Or, en réalité, ce nêest pas The Pirate Bay qui a refusé la connexion, mais le fournisseur dêaccés de Terence Edence qui, sur décision de justice, a été contraint de bloquer tous les accés au site accusé de favorisé le téléchargement illégal. Face à la recrudescence de ce genre de situations et des demandes de blocage de sites, filtrages de contenus, etc.., Tim Bray a donc proposé que leurs soit attribuée un code dêerreur spécifique désignant les contenus nêétant plus disponibles aprés une décision dêun juge ou dêun gouvernement. Le nom de cette erreur serait bien entendu "lêerreur 451", un nom tiré "Farenheit 451", roman le plus célébre de Rad Bradbury dans lequel une dictature br?le systématiquement tous les livres.

27 Jun 2012 LIRE L'ACTU
Un pirate ardennais de la télé payante arrêté Archives Secunews SECUNEWS

Un pirate ardennais de la télé payante arrêté

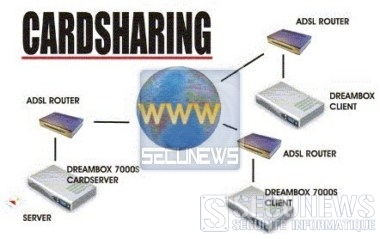
Le webmasteur, fondateur, administrateur du site "cccampremium" (fermé depuis juin 2011) vient d'être arrêté par les gendarmes de l'Est de la France. Le pirate, un habitant de Charleville-Méziéres vendait des codes via un site internet à une clientéle de particuliers à travers l'Europe, les enquêteurs ont recensé au moins 1.700 clients, le préjudice pour le groupe Canal Plus atteindrait un montant de 2,5 millions d'euros Avec ce code, les clients du pirate pouvait décoder notamment les chaines cryptées des groupes Canal Plus et Orange (CardSharing). Le systéme, trés élaboré, utilisait des décodeurs de type "Dreambox". Les prix affichés défiaient toute concurrence, vingt euros pour un mois ou cent euros pour un an, avec un accés illimité à de nombreuses chaines. Selon le Procureur de la République Daniel Bourriaud, ce sont des investigations trés poussées des gendarmes de la section de recherche de Reims qui ont permis de démasquer le fraudeur. L'homme, un repris de justice et habitant du quartier de la Ronde-Couture devrait être prochainement mis en examen, il est défendu par l'avocat Pierre Blocquaux qui pour l'instant ne souhaite pas s'exprimer sur cette affaire. Selon des informations, au contraire du groupe Canal Plus, Orange n'a pas pour l'instant souhaiter poursuivre le pirate ardennais.

28 Nov 2011 LIRE L'ACTU
Cyberattaque contre une station de pompage d'eau aux Etats-Unis Archives Secunews SECUNEWS

Cyberattaque contre une station de pompage d'eau aux Etats-Unis

Un pirate informatique , dont l'adresse IP a été retracé jusqu'en Russie (cela ne veut pas toutefois dire qu'il est originaire de ce pays), a réussi à mettre la main sur le contrôle de la gestion de l'eau de Springfield, une ville de l'…tat de l'Illinois. L'information a été annoncée par Joe Weiss, co-auteur du "Applied Control Solutions report". Il indique que l'intrus a piraté le fabricant du logiciel "SCADA" (Supervisory Control and Data Acquisition = télésurveillance et acquisition de données) de gestion de l'eau. Le pirate a mis la main sur les données clients, avec identifiants et mots de passe. L'attaque a été détectée le 8 novembre 2011, lorsqu'un employé a remarqué certains problémes dans le contrôle SCADA géré par la ville. Le systéme tournait à vide, ce qui a mis en panne une pompe à eau. Dans une note datée du 10 novembre 2011, de l'Illinois Statewide Terrorism and Intelligence Center Daily Intelligence Notes indique que le service des eaux avait remarqué de petits problémes dans l'accés au SCADA depuis 2-3 mois. Cette attaque est similaire à une autre plus ancienne dans la région du Queensland en Australie en l'an 2000. Un consultant qui n'avait pas eu un travail à propos d'une défaillance dans le systéme d'une centrale, avait pris le contrôle du systéme pour l‚cher dans la nature un million de litres d'eaux usées, tuant une bonne partie de la vie marine et provoquant un déferlement d'eau noire. Citation:"A ce stade, nous ne disposons d'aucune information crédible et confirmée signalant un risque contre des infrastructures clefs ou une menace contre la sécurité publique", a déclaré un porte-parole du département de la sécurité intérieure, Peter Boogard.

21 Nov 2011 LIRE L'ACTU
Megaupload et Cogent s'attaquent à Orange Archives Secunews SECUNEWS

Megaupload et Cogent s'attaquent à Orange

C'est un nouveau rebondissement dans la bataille des opérateurs autour des services de streaming et de téléchargement direct. Cogent, un fournisseur de bande passante établi dans de nombreux pays, a porté plainte contre Orange auprés de l'Autorité de la concurrence. Cogent accuse le groupe français de ne pas fournir à ses clients (des sites clients, notamment) le service pour lequel ils payent. La plainte de l'opérateur ne le mentionne pas, mais ce sont les services proposés par les sites Megavideo (streaming) et Megaupload (téléchargement direct) qui sont à l'origine du conflit. Ces deux services trés populaires sont notamment utilisés pour télécharger illégalement disques, films ou séries télévisées, d'aprés un comparatif du site spécialisé TorrentFreak, Megaupload est le deuxiéme service de téléchargement direct le plus utilisé au monde. Or, ces sites sont trés gourmands en bande passante, un poste de dépense important pour les fournisseurs d'accés à Internet ( FAI ). Megaupload et Megavideo disposent d'un contrat avec Cogent. Les utilisateurs de ces services consomment également de la bande passante, fournie par leur FAI, pour gérer au mieux leurs co?ts, les FAI, comme Orange, SFR, Free ou Bouygues, disposent le plus souvent d'accords dits "de peering" avec les autres fournisseurs d'accés. Les opérateurs mesurent la quantité de bande passante consommée par leurs abonnés auprés de services hébergés par d'autres FAI, si les flux sont équilibrés, les deux opérateurs ne se refacturent pas de frais, si les flux sont déséquilibrés, le FAI qui consomme davantage de bande passante verse une compensation à son homologue. Début janvier 2011, Megaupload et Cogent s'attaquent à Orange, en l'accusant de brider intentionellement l'accés aux services de téléchargement et de streaming. Megaupload et Megavidéo affichent alors des messages incitant les utilisateurs à se plaindre auprés d'Orange, mais pour le FAI français, au contraire, Cogent et ses clients sont eux-mêmes responsables du blocage, le volume de trafic renvoyé par Cogent est plus de quatre fois supérieur à celui renvoyé par Orange. Depuis, les deux opérateurs semblaient avoir trouvé un compromis Menacés d'un procés en diffamation, Megaupload et Megavidéo avaient retiré les messages incriminés, et concédent que le débit pour les clients Orange a légérement augmenté, mais ce lundi 29 ao?t 2011, Cogent a relancé les hostilités, en confirmant avoir porté plainte contre Orange auprés de l'Autorité de la concurrence, et en affirmant envisager également des poursuites au niveau européen. Citation:Pour Cogent, "l'opérateur français veut nous faire payer pour atteindre ses clients et ce n'est pas normal, il profite de sa position dominante pour cela, c'est injuste et c'est un viol des régles de la concurrence", estime le PDG de la société, Dave Schaeffer, dans une interview à La Tribune. L'entreprise reconnaÓt que son trafic avec Orange n'est pas équilibré, mais pour M. Schaeffer, ce n'est pas anormal: "Aucun opérateur international ne peut avoir un trafic équilibré avec seulement les utilisateurs d'Orange", juge-t-il.

30 Aug 2011 LIRE L'ACTU
Anonymous dément être à l'origine des cyberattaques contre Sony Archives Secunews SECUNEWS

Anonymous dément être à l'origine des cyberattaques contre Sony

Le collectif Anonymous a démenti, jeudi 5 mai, être à l'origine des attaques contre plusieurs plates-formes de jeu en ligne de Sony. "Soyons clairs, nous sommes légion, mais ce n'était pas nous. Citation:Vous êtes incompétent Sony, écrit Anonymous sur son blog. On ne gagne pas le soutien de l'opinion en volant des informations liées aux cartes de crédit et des identités personnelles." "Nous essayons de combattre les activités criminelles commises par des entreprises et des gouvernements, pas de voler des cartes de crédit", poursuit le collectif d'hacktivistes. Un porte-parole de Sony n'a pas souhaité commenter les propos d'Anonymous, expliquant qu'une enquête était en cours. Ce démenti intervient au lendemain de la mise en cause d'Anonymous par Sony, qui a jugé le groupe indirectement responsable de l'attaque contre la plate-forme de jeux massivement multijoueurs Sony Online Entertainment (SOE). Citation:"Quand Sony Online Entertainment a découvert dimanche dernier dans l'aprés-midi que des données de ses serveurs avaient été volées, il a aussi découvert que les intrus avaient installé un dossier sur l'un de ces serveurs au titre 'Anonymous' avec les mots 'Nous sommes légion'", avait noté un responsable. Sony n'avait pas indiqué si la revendication apparente lui semblait véridique ou non. Anonymous s'est fait connaÓtre par des attaques contre les sites de cartes de crédit américaines Visa et MasterCard en réponse à leur décision de bloquer les versements au site de publication d'informations confidentielles WikiLeaks. Tois plates-formes attaquées A la mi-avril, Sony a d? faire face à plusieurs attaques contre ses plates-formes de jeux en ligne. Outre SOE, le Playstation Network, qui compte 77 millions d'utilisateurs, et le service multimédia Qriocity ont aussi été visés, l'attaque a abouti au vol des données personnelles de plusieurs millions de clients de Sony. Mais selon certains experts en piratage qui ont été auditionnés au Congrés américain, comme Gene Spafford, ces failles dans la sécurité des serveurs de Sony étaient prévisibles, car l'entreprise utilisait des versions non mises à jour de ses logiciels. Sony est actuellement en train de finaliser des tests en interne, pour relancer prochainement ses services en ligne. Citation:Le groupe a également annoncé que les clients américains vont bénéficier "d'une police d'assurance d'un milliard de dollars [688 millions d'euros] contre l'usurpation d'identité". "Pour l'instant, rien ne confirme qu'aucune carte de crédit ou information personnelle n'ait été utilisée de façon malveillante, a tenté de rassurer Howard Stringer de Sony. Des annonces pour les autres régions suivront bientôt."

06 May 2011 LIRE L'ACTU
Ca n'arrive pas qu'aux autres! Archives Secunews SECUNEWS

Ca n'arrive pas qu'aux autres!

Ca n'arrive pas qu'aux autres Clip de david hiriart Paroles écrites et interprétées par: ARMADA Musique original: K.Rings Brothers Ce clip est dédier "En mémoire de toutes les victimes de la routes, aux morts, aux familles" Je m'excuse auprès de familles, frères ,soeurs,parents, si j'ai ressortis un chagrins que vous auriez vécus en postant cette vidéo, mais je pense que cela peux faire prendre conscience a certaines personnes ATTENTION: certaines images peuvent choqué, mais comme je dis toujours des fois il faut choquer les gens pour faire prendre conscience Ca n'arrive pas qu'aux autresVoir aussi: (vidéo) Ca n’arrive pas qu’aux autres (vidéo) Campagne choc, un SMS au volant peut être fatal (vidéo) Le clip Insoutenable passe du net à la télévision (vidéo) SMS au volant a l’auto école (vidéo) Spot Sécurité Routière Néo-zélandais

01 Mar 2007 LIRE L'ACTU