Ces comédies horrifiques auxquelles on pourrait survivre sans trop forcer
Une sélection de films mêlant rire et horreur rappelle une règle simple : dans bien des cas, survivre tient moins au courage qu’au bon sens.
Facebook a annoncé ce mercredi 28 mars 2018, qu'il prenait des "mesures supplémentaires" pour mieux protéger les données personnelles de ses utilisateurs après le scandale Cambridge Analytica (CA) qui secoue le réseau social. En plus des annonces faites la semaine dernière par Mark Zuckerberg, "nous prendrons des mesures supplémentaires dans les prochaines semaines pour donner plus de contrôle aux gens sur leurs données personnelles", écrit le réseau dans une note de blog. "Notre constat est le suivant: nous devons rendre nos paramètres de confidentialité plus faciles à comprendre, à trouver et à utiliser", poursuit Facebook dans cette note, intitulée dans sa version française: "De nouveaux outils pour contrôler vos données en toute simplicité sur Facebook". "La plupart de ces mises à jour sont prévues depuis un certain temps et les événements de ces derniers jours ne font que souligner leur importance", affirme Facebook. Le réseau donne plusieurs exemples des modifications à venir, notamment: 1 : un menu unique pour trouver et gérer l’ensemble de vos paramètres de confidentialité 2 : une section dédiée à la confidentialité, la sécurité et les préférences publicitaires : « Raccourcis de confidentialité » 3: des outils pour trouver, télécharger et supprimer toutes vos données Facebook : « Accès à vos informations » Malgré les excuses formulées le 21 mars 2018, Facebook n'a pas réussi à faire retomber la polémique sur la protection défaillante des données personnelles: selon des lanceurs d'alertes, les données de 50 millions d'utilisateurs collectées par Facebook ont fuité vers l'entreprise britannique Cambridge Analytica. La semaine dernière, le patron de Facebook Mark Zuckerberg a expliqué avoir en 2014 "modifié entièrement la plate-forme pour limiter de façon très importante la quantité de données auxquelles pouvaient accéder ces applications" tierces. Voir le communiqué de Facebook (fr)
Facebook a commencé à mettre en ligne, jeudi 13 novembre 2014, une nouvelle version de ses conditions générales d'utilisation (CGU), auxquelles au moins 1,31 milliard de personnes ont souscrit mécaniquement en ouvrant et en utilisant un compte. A partir du 20 novembre 2014, tous les utilisateurs seront avertis, par mail et dans leurs notifications Facebook, s'ils n’acceptent pas ces nouvelles conditions, ils auront trente jours pour arrêter d'utiliser les services Facebook, avant qu'elles n'entrent en vigueur. Inutile de publier une "déclaration solennelle" Depuis quelques jours, de nombreux utilisateurs de Facebook publient sur leur mur une "déclaration solennelle". Dans ce message, il est évoqué des droits d'auteur sur les données personnelles. [quote]En raison du fait que Facebook a choisi d'impliquer un logiciel qui permettra le vol de mes renseignements personnels, je déclare ce qui suit: À cette date du 26 novembre 2014, en réponse aux nouvelles lignes directrices de Facebook et en vertu des articles L.111, 112 et 113 du code de la propriété intellectuelle, je déclare que mes droits sont attachés à toutes mes données personnelles, dessins, peintures, photos, textes etc ... publiées sur mon profil. Pour une utilisation commerciale de ce qui précède mon consentement écrit est nécessaire en tout temps. Ceux qui lisent ce texte peuvent faire un copier/coller sur leur mur Facebook. Cela leur permettra de se placer sous la protection du droit d'auteur. Par ce communiqué, je dis à Facebook qu'il est strictement interdit de divulguer, copier, distribuer, diffuser, ou de prendre toute autre action contre moi sur la base de ce profil et ou de son contenu. Les actions mentionnées ci-dessus s'appliquent également aux employés, étudiants, agents et ou tout autre personnel sous la direction de Facebook. Le contenu de mon profil comporte des informations privées. La violation de ma vie privée est punie par la loi (UCC 1-308 1 - 308 1 -103 et le Statut de Rome). Facebook est désormais une entité de capital ouvert. Tous les membres sont invités à publier un avis de ce genre, ou si vous préférez, vous pouvez copier et coller cette version. Si vous n'avez pas publié cette déclaration au moins une fois, vous allez tacitement permettre l'utilisation d'éléments tels que vos photos ainsi que les informations contenues dans la mise à jour de profil.[/quote] Mais cette publication est un 'hoax' , et n'a aucune valeur juridique puisque vous acceptez les conditions d'utilisation en créant un compte, même si ce message peut paraître crédible puisqu'il cite une loi "UCC11-308-308 1-103" et le Statut de Rome, il n'en est rien. [quote]La loi "UCC11-308-308 1-103" est en réalité plusieurs textes permettant de légiférer sur le commerce entre États aux États-Unis, le statut de Rome définit les règles de fonctionnement de la Cour pénale internationale.[/quote] Parmi ces CGU figure en effet la Data Policy: Un texte qui décrit la politique d'enregistrement des données, à savoir la manière dont Facebook archive, analyse et utilise l'activité d'un compte sur son réseau (ses publications, son réseau d'amis, etc..). Ceci dans le but de maintenir la qualité de la plate-forme, mais aussi, bien sûr, de diffuser des publicités adaptées aux profils des utilisateurs (en fonction de leur âge, de leur sexe, des lieux qu'ils visitent, des pages qu'ils aiment, etc...). [quote]La publicité, c'est la contrepartie que nous demandons d'accepter pour qu'ils puissent utiliser Facebook gratuitement, résume Richard Allan.[/quote] Les données utilisateurs peuvent aussi être utilisées pour mener des recherches (par exemple, sur le comportement psychologique), et dans le cadre d'un processus légal et de demandes judiciaires, Facebook peut choisir de les transmettre, ou non, aux autorités d'un pays: La précédente version de la Data Policy, datant de novembre 2013, présentait déjà les pratiques de Facebook de façon extensive. Pour la refonte de 2014, les équipes de Facebook ont voulu être plus claires. Le texte a été réduit de 70% par rapport à celui de 2013, cet écrémage écarte certaines problématiques, qui se retrouvent dans un nouveau portail didactique centré sur le contrôle des informations, Privacy Basics. Une telle mise à jour n'obéit pas, toutefois, qu'à un souci de pédagogie. [quote]Nous avons une responsabilité légale de réécrire les conditions d'utilisation, au fur et à mesure que nos services évoluent, et que nous sortons des services et des applications. Nous devons être transparents et nous adapter. Facebook version 2014 n'est pas le même que celui utilisé en 2013 », détaille Richard Allan.[/quote] Parmi les éléments apparus pour la Data Policy de 2014, quelques précisions et nouveautés retiennent ainsi l'attention: L'enregistrement des données mobiles Alors qu'on utilise de plus en plus Facebook en dehors des ordinateurs, et que la stratégie mobile de Mark Zuckerberg s'inscrit sur le long terme, les informations liées aux appareils et à la géolocalisation des utilisateurs sont stratégiques. [quote]Nous sommes sûrs que les services fondés sur les positions géographiques vont gagner en importance, selon Richard Allan. Nous avons déjà lancé la fonction “Amis à proximité” plus tôt cette année, qui permet aux membres de Facebook de recevoir des informations sur ce qu'il se passe autour d'eux. Nous collectons des informations émanant des ordinateurs, des téléphones, et d'autres appareils sur lesquels vous installez nos services, ou y accédez, décrit, en ce sens, la nouvelle version de la Data Policy.[/quote] Parmi ces informations: Le système d'exploitation, la version du matériel, les paramètres de l'appareil, les noms et les types de fichier et de logiciel, le niveau de la batterie et l'intensité du signal, ainsi que les numéros d'identification de l'appareil. Les données d'emplacement de l'appareil, notamment les données d'emplacement géographique précises recueillies à travers les signaux GPS, Bluetooth ou Wi-Fi. Des informations de connexion, telles que le nom de votre opérateur mobile ou de votre fournisseur d'accès à Internet, le type de navigateur que vous utilisez, votre langue et le fuseau horaire dans lequel vous vous situez, votre numéro de téléphone mobile et votre adresse IP.[/quote] Autant d'éléments qui fournissent des informations potentiellement très précises (et qui expliquent pourquoi Edward Snowden qualifie Facebook de dangereux pour la vie privée). Richard Allan assure néanmoins qu'il ne s'agit pas d'une pratique systématique: [quote]Nous n'enregistrons pas en permanence tous ces types de données, il s'agit juste de signaler que cela peut potentiellement arriver, en fonction des réglages de l'appareil de l'utilisateur et des données qu'il accepte d'émettre.[/quote] Notons, par ailleurs, qu'une précision a disparu concernant la durée de conservation de ces données entre la Data Policy de 2014, qui ne dit rien en la matière, et celle de 2013. Cette dernière indiquait que les données étaient conservées tant qu'elles nous sont utiles pour vous fournir nos services. L'enregistrement des données d'achat Facebook a commencé cette année à tester un bouton Acheter Il doit permettre à l'utilisateur de payer certains services directement depuis le réseau social. Lors de l'annonce en juin, Facebook expliquait qu'« aucune information sur la carte bancaire ne serait transmise à d'autres annonceurs, et que les utilisateurs peuvent choisir s'ils veulent, ou non, sauvegarder ces informations pour leurs futurs achats. Le déploiement de cette fonctionnalité n'a eu lieu pour le moment qu'aux Etats-Unis, mais, alors que la Data Policy de 2013 ne contenait pas d'informations sur ce sujet, celle de 2014 annonce, en français: [quote]Si vous avez recours à nos services pour effectuer un achat ou une transaction financière (par exemple, lorsque vous effectuez un achat sur Facebook ou dans un jeu, ou encore lorsque vous faites un don), nous recueillons vos données d'achat ou de transaction. Ceci comprend vos informations de paiement, telles que le numéro de votre carte de crédit ou de débit et d'autres informations concernant votre carte, ainsi que d'autres données de compte et informations d'authentification, vos données de facturation, de livraison et vos coordonnées.[/quote] [quote]Selon Richard Allan, ces mentions ouvrent la voie à un éventuel déploiement global d'une fonctionnalité qui existe déjà ailleurs. Mais il ne s'avance pas sur la date, ou même la potentialité, de voir prochainement arriver ce bouton Acheter sur les profils Facebook en langue française.[/quote] Le partage des données avec d'autres entreprises Depuis plusieurs années, Facebook s'est lancé dans une politique d'acquisition d'entreprises dont les services sont parfois utilisés par des centaines de millions de personnes (notamment Instagram et Whatsapp). Sur ce sujet, la Data Policy de 2014 indique [quote]Nous recevons des informations sur vous en provenance des sociétés qui appartiennent à Facebook ou qui sont exploitées par Facebook.[/quote] Les équipes de Facebook France nous expliquent néanmoins que ces données ne sont pas regroupées au sein d'un profil unique, qui recouperait les informations d'un utilisateur de Facebook identifié comme utilisant Instagram et Whatsapp. Les données transmises à Facebook dépendent par ailleurs de la politique fixée par chaque service (voir, par exemple, celles de Whatsapp et d'Instagram). Par ailleurs, comme c'est le cas depuis plusieurs années, Facebook affirme qu'il transmet et recueille de nombreuses informations liées à des services tiers (applications, sites, partenaires), par exemple pour les besoins des régies publicitaires. Clic pour lire les conditions d'utilisation de Facbook Clic pour lire les Mises à jour. Ces mises à jour prendront effet le 1er janvier 2015

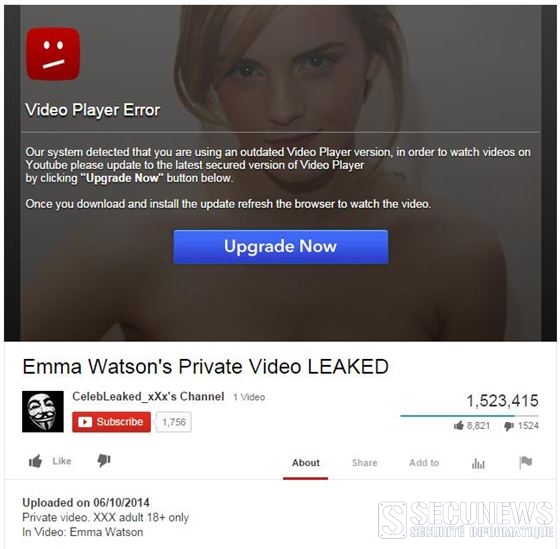
Alors que des photos et des vidéos de nombreuses célébrités nues se répandent sur Internet ces dernières semaines, des escrocs en profitent pour diffuser également une soi-disant vidéo de l’actrice anglaise Emma Watson nue. Mais il ne s’agit en réalité cette fois que d’un piège pour que les curieux installent des malwares, comme le révèlent les Laboratoires Antivirus Bitdefender. La fausse vidéo d’Emma Watson nue est diffusée sur une page Web copiant fidèlement le site Youtube. Pour paraître encore plus crédible, le faux compte Youtube utilise le célèbre masque de Guy Fawkes, emblème des Anonymous, puisque la vidéo aurait été théoriquement dénichée par le groupe d’hacktivistes. Le procédé est ensuite assez classique: Lors de son lancement, la vidéo affiche un message d’erreur en anglais indiquant que votre lecteur n’est pas à jour. [quote]Notre système a détecté que vous utilisez une vieille version du player vidéo.Afin de pouvoir regarder des vidéos à nouveau sur Youtube, vous devez mettre à jour la dernière version sécurisée du player en cliquant sur le bouton ‘Upgrade Now’. Une fois que vous avez téléchargé et mis à jour le player, rechargez la page pour accéder à la vidéo.[/quote] Cette fausse mise à jour Flash installe par ce biais un malware, afin de prendre le contrôle de votre compte Facebook et de subtiliser des jetons d’accès d’applications Facebook. Ce format d’arnaque ne vous est proposé que si vous utilisez Google Chrome, avec un autre navigateur, aucune mise à jour ne sera nécessaire, en revanche, pour visionner la vidéo, vous devrez remplir un pseudo sondage Lors de ce questionnaire vos données personnelles seront demandées progressivement, comme votre adresse postale et votre numéro de téléphone (les cybercriminels peuvent ensuite monétiser les informations en les revendant sur les marchés noirs.) Facebook comme moteur de propagation Tout commence sur Facebook, avec un post qui révèle qu’une vidéo de la jeune actrice nue aurait fuité sur Internet, les commentaires sont ensuite automatiquement postés par les utilisateurs infectés, qui diffusent l’arnaque à leur tour dans leur fil d’actualité, à leur insu. Les utilisateurs de Chrome particulièrement ciblés Le malware, déguisé en mise à jour Flash, s’installe sous la forme d’un add-on au navigateur Chrome, il modifie ensuite les paramètres du navigateur afin que la victime ne puisse plus voir les extensions installées ni ne puisse accéder aux paramètres et à l’activité de son compte Facebook, et récupère également un jeton de sécurité de la victime, appelé le jeton anti-CSRF (Cross Site Request Forgery) qui va permettre d’utiliser le compte Facebook de la victime à son insu. Bitdefender détecte le malware en tant que Trojan.JS.Facebook.A, et l’exécutable sous le nom de Trojan.Agent.BFQZ. L’infection dans le détai : Dans un souci de crédibilité, Trojan.Agent.BFQZ utilise l’icône de Flash Player et dépose les éléments d’infection dans C:\Program Files\Internet Explorer ainsi qu’un fichier install.bat, qu’il exécute et ajoute au démarrage de Windows. Voici une liste de permissions auxquelles l’add-on malicieux, ajouté au navigateur, va avoir accès: - Choix du chemin des onglets et cookies - Accès à des pages Web pour rester en contact avec le serveur de commande et contrôle (une des pages Web diffuse fb-color-changer.exe, un malware qui permet de changer la couleur de son profil Facebook) - Utilisation des scripts sur "http://*/*", "https://*/*" (et accès au code d’autres pages Web) - Vol des jetons d’accès d’applications Facebook légitimes avec la possibilité de s’en servir pour utiliser leurs permissions - Like automatique et suivi des pages Facebook - Postage de commentaires de la part de l’utilisateur sur n’importe quel post de sa page Facebook C’est la deuxième fois en quelques semaines que le hoax des « photos et vidéos d’Emma Watson nue » piège des utilisateurs. La première fois était en réaction au discours d’Emma Watson à l’ONU, lorsque des utilisateurs de 4chan menaçaient de diffuser de telles photos (dont il s’est avéré par la suite que ce n’était au final qu’un effet d’annonce orchestré par une mystérieuse agence de communication.) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
Facebook n'a jamais brillé par l'ergonomie de ses paramètres de confidentialité. Les difficultés auxquelles l'internaute est confronté pour choisir qui peut voir ses publications et informations sont même devenues l'objet d'une blague récurrente, un "running gag". Aujourd'hui, Facebook lance un nouvel outil pour pallier ce problème et a proposer à ses utilisateurs de revoir leurs paramètres de confidentialité pour les aider à mieux contrôler ce qu'ils partagent ou publient sur le réseau social. L'outil 'Vérification de la confidentialité' se veut intuitif et pédagogique, une mascotte bleue à l'allure de dinosaure propose à l'utilisateur de vérifier sa confidentialité en trois étapes. 1.La première offre la possibilité de choisir la visibilité des statuts qu'il publie. 2.L'internaute est ensuite invité à contrôler la confidentialité des applications connectées à son compte Facebook (Spotify, Farmville, etc..). 3.Enfin, la troisième étape propose à l'utilisateur de surveiller la visibilité de ses informations personnelles (emploi, études, etc..). [quote]"Nous savons que vous venez sur Facebook pour être en contact avec vos amis, pas avec nous", explique Paddy Underwood de Facebook, sur un blog. "Mais nous savons combien c'est important de contrôler ce que vous partagez et avec qui vous le partagez".[/quote] En parallèle, Facebook annonce que la photo de couverture pourra désormais rester dans votre cercle d’amis, pour peu que vous preniez la peine de paramétrer votre compte, seule votre photo de profil restera publique. Facebook avait évoqué en juin cette évolution des critères de confidentialité, après avoir été critiqué quand il a annoncé qu'il allait utiliser des informations sur les sites visités par ses membres pour mieux cibler les publicités qu'il mettrait sous leurs yeux. Mais, selon Facebook, les utilisateurs peuvent régler leurs paramètres de confidentialité pour désactiver cette nouvelle fonction. Facebook, qui compte plus d'un milliard d'utilisateurs, est régulièrement poursuivi devant les tribunaux pour n'avoir pas suffisamment protégé les données de ses membres des applications tierces ou des annonceurs publicitaires. Le réseau s'est mis d'accord avec le gouvernement américain pour qu'un audit soit réalisé sur la manière dont il conserve les données personnelles de ses utilisateurs. Facebook vous guide dans les réglages de vos paramètres de confidentialité
Un escroc sur internet a été interpellé mercredi 22 mai 2013 à Villeurbanne, près de Lyon, à la suite de son témoignage dans une émission de M6, "66 minutes". Le jeune homme âgé de 18 ans, domicilié à Bron (Rhône), avait raconté, le visage flouté, dans un sujet consacré "aux bonnes affaires et aux escroqueries sur le site internet Le Bon Coin", les arnaques lucratives auxquelles il se livrait, en toute impunité. Celui qui se baptisait Kevin sur le net, passait depuis un an et demi de fausses annonces pour vendre divers objets, dont des coffrets Blu-Ray, des CD, des jeux pour enfants et des smartphones, qu'il illustrait avec de fausses photos. Les clients intéressés étaient invités à payer par mandats-cash dont ils devaient adresser les références à une boîte postale, située à Villeurbanne et ouverte sous un faux nom, a précisé la direction départementale de la sécurité publique (DDSP) du Rhône. Il a été interpellé par la police au moment où il venait relever le courrier. L'enquête ouverte après son apparition à la télévision a permis de lui imputer 88 faits, dont 28 commis avec la complicité de ses frères, a précisé la police, le préjudice n'a pas encore été évalué, a indiqué la police, le jeune homme a été présenté vendredi au parquet de Lyon.
Le cap est avant tout symbolique, mais il traduit une accélération récente, le moteur de recherche DuckDuckGo a dépassé pour la premiére fois, le 13 février 2012, le million de recherches par jour. Loin, trés loin des centaines de millions de recherches quotidiennement effectuées sur Google ou Bing, mais une performance appréciable pour un moteur de recherche maintenu par une poignée de gens. (moins de dix personnes à plein temps, sans compter l'aide de bénévoles). Si DuckDuckGo est une entreprise, son projet et sa philosophie vont à l'encontre des pratiques habituelles des moteurs de recherche. Tout d'abord, le service ne se contente pas d'indexer les pages Web pour élaborer ses pages de résultats, il intégre aussi les résultats de la plupart de ses concurrents, ainsi que ceux de l'encyclopédie en ligne Wikipedia et de dizaines d'autres sites de référence. Formellement, DuckDuckGo se distingue des autres moteurs de recherche dans son organisation par sujets, qui disposent de leur page dédiée, et par une organisation de ses pages de résultats épurée (chaque résultat utilise l'icône du site d'origine). Pas de surveillance et pas de Bulle Ce qui fait de DuckDuckGo un moteur à part est surtout sa philosophie en deux temps: - Ne pas espionner - Ne pas s'enfermer dans une bulle Le moteur de recherche n'enregistre aucune information de navigation, et ne transmet pas non plus d'informations aux sites utilisés pour compiler ses pages de résultats. Revers de cette politique de confidentialité, DuckDuckGo ne peut pas affiner les recherches de ses utilisateurs en fonction de leurs requêtes précédentes, ni en fonction des centres d'intérêt connus, comme le font Google ou Bing. Les résultats peuvent donc s'avérer moins précis que sur d'autres moteurs. Mais pour ses créateurs, le fait de ne pas utiliser l'historique des utilisateurs est au contraire un avantage décisif, il évite la création d'une "bulle". Citation:"Vous vivez dans une bulle, qui promeut les résultats dont elle pense qu'ils vont vous intéresser, et rend les autres moins visibles, ce qui limite le nombre d'informations contradictoires auxquelles vous êtes exposé", explique le site de DuckDuckGo. Exemple: Dans Google, une même recherche sur le mot "Egypte" donnera, en fonction du profil de l'internaute, la priorité à des informations touristiques dans un cas, et à des informations d'actualité dans un autre... L'absence de profilage des internautes a une autre conséquence: DuckDuckGo ne se finance pas, comme Google et Bing, par le biais de publicités ciblées. Le moteur de recherche peut-il trouver un équilibre économique ? Citation:"Nous affichons une publicité unique dans nos pages de résultats, et nous avons reçu en octobre un investissement du cabinet Union Square Ventures", précise Gabriel Weinberg, le fondateur de DuckDuckGo. Le moteur de recherche tire aussi des revenus de partenariats avec des sites de vente comme Amazon, et ses faibles co?ts fixes devraient permettre au petit canard de continuer à proposer une alternative intéressante aux poids lourds de la recherche en ligne. Accéder au site duckduckgo.com
Une mise à jour de BitDefender considérait des éléments de Windows version 64 bits comme suspects. L'éditeur de solution de sécurité IT corrige le tir. Les solutions grand public et professionnelles (BitDefender Business Security et BitDefender Security for File Servers) ont été affectées. Citation:Samedi matin autour de 8:20 PST, une mise à jour sur laquelle nous travaillions a été téléchargée prématurément par nos serveurs, cette mise à jour n'a affecté que des produits fonctionnant avec les systémes Windows 64 bit, cette mise à jour a affecté notre gamme de produits grand public ainsi que les solutions entreprise BitDefender Business Security et BitDefender Security for File Servers. Certaines versions de BitDefender et des fichiers Windows ont été détectés comme Trojan.FakeAlert.5 et ont été déplacé en quarantaine, seuls les fichiers .exe, .dll et d'autres fichiers binaires ont été mis en quarantaine (aucunes images ou documents). Par conséquent, sur certaines machines, BitDefender n'a pas fonctionné, les applications n'ont pas pu se lancer ou Windows n'a pas pu démarrer, a 11h, notre équipe a retiré la mise à jour défectueuse, de ce fait aucun autre utilisateur ne pas pu être affecté depuis lors. Néanmoins pour ceux qui ont été touchés, nous pensons que seulement une fraction n'a pas pu appliquer la nouvelle mise à jour et parmi eux beaucoup ont déjà été dépannés. Nous continuons à dépanner ceux de nos utilisateurs qui ont actuellement besoin d'une assistance. Nos équipes travaillent 24h/24 pour réduire au minimum l'impact de cette mise à jour et apporter une assistance personnalisée à ceux qui en ont besoin pour résoudre le probléme aussi rapidement que possible. Nous avons fourni des informations à nos utilisateurs via les articles d'assistance mis à jour réguliérement, comme nous mettons à disposition des solutions pour les diverses configurations de nos clients auxquelles nous prêtons une attention particuliére. - Les utilisateurs des solutions pour particuliers trouveront les solutions disponibles en cliquant sur ce lien : http://www.bitdefender.fr/site/KnowledgeBase/consumer/#638 - Les utilisateurs des solutions BitDefender Business Client trouveront les solutions disponibles en cliquant sur ce lien: http://www.bitdefender.fr/site/KnowledgeBase/consumer/#643 - Les utilisateurs des solutions BitDefender Security for File Servers trouveront les solutions à leur probléme en cliquant sur ce lien: http://www.bitdefender.fr/site/KnowledgeBase/consumer/#642 Pour les clients qui n'ont pas été en mesure de trouver une solution dans les informations d'assistance, nous vous recommandons de contacter notre équipe d'assistance directement via email, chat, téléphone ou sur le forum à l'adresse suivante: http://www.bitdefender.fr/site/Main/nousContacter pour les utilisateurs particuliers (grand public) et les utilisateurs des solutions professionnelles : http://www.bitdefender.fr/site/Main/nousContacter Nous conseillons fortement aux utilisateurs de suivre les directives publiées par les représentants de BitDefender, qui ont l'expertise nécessaire pour aborder les problémes liés à toutes les configurations. Nous présentons nos excuses pour le probléme intervenu sur une mise à jour de BitDefender pour les systémes Windows 64 bit. old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )