Moteur de recherche

Résultats pour : "entreprise"

Facturation électronique : Shine s’offre Libeo pour bâtir son outil tout-en-un, ce que ça change Presse-Citron Général

Facturation électronique : Shine s’offre Libeo pour bâtir son outil tout-en-un, ce que ça change

Afin de créer un géant tout-en-un de la gestion financière pour les PME, la fintech française Shine annonce l’acquisition de Libeo, spécialiste de la gestion des dépenses. Une opération stratégique qui tombe à pic pour permettre aux entreprises d’anticiper sans stress le virage de la facturation éle

28 Sep 2026 LIRE L'ACTU
Des arrêts maladie non remboursés : la proposition coup de poing de Patrick Martin, président du Medef Presse-Citron Général

Des arrêts maladie non remboursés : la proposition coup de poing de Patrick Martin, président du Medef

Alors que l’État cherche à grappiller des euros sur le budget de la Sécurité sociale, le patronat s’exprime sur le dossier très sensible des arrêts maladie. Bien décidé à éviter que la facture ne glisse vers les entreprises, le président du Medef, Patrick Martin, avance une proposition choc qui risq

22 Sep 2026 LIRE L'ACTU
OpenAI Codex veut stocker vos journées de travail en clair sur votre Mac : ce que ça implique pour votre sécurité Leptidigital Cybersécurité

OpenAI Codex veut stocker vos journées de travail en clair sur votre Mac : ce que ça implique pour votre sécurité

OpenAI a activé sur macOS une fonctionnalité qui enregistre vos clics, vos frappes clavier et vos changements d’application, puis transforme le tout en mémoire consultable par ChatGPT et Codex. Dans sa propre documentation, l’entreprise signale un risque accru d’injection de prompt et précise que le

18 Aug 2026 LIRE L'ACTU
Cyberattaque par IA : pourquoi Hugging Face a dû installer un modèle IA chinois en urgence ? (Et ce que cela révèle) Leptidigital Cybersécurité

Cyberattaque par IA : pourquoi Hugging Face a dû installer un modèle IA chinois en urgence ? (Et ce que cela révèle)

Imaginez la situation : une équipe de sécurité d’une société internationale très connue dans l’univers des modèles IA opensource se fait attaquer par un agent IA autonome d’une entreprise connue internationalement, elle veut alors analyser les traces de l’intrusion avec l’aide des derniers modèles d

30 Jul 2026 LIRE L'ACTU
GPT-Red : l’IA de cybersécurité d’OpenAI qui bat les humains sur 84 % des attaques testées Leptidigital Cybersécurité

GPT-Red : l’IA de cybersécurité d’OpenAI qui bat les humains sur 84 % des attaques testées

OpenAI a présenté GPT-Red le 15 juillet 2026, un modèle d’IA entraîné pour attaquer ses propres systèmes. Sur un banc de test d’injection de prompt, ce red-teamer automatisé réussit 84 % des attaques, contre 13 % pour des experts humains. Pourquoi une entreprise qui vend de l’IA construit-elle une I

17 Jul 2026 LIRE L'ACTU
Daybreak, cette nouveauté d’OpenAI pour sécuriser les entreprises du monde : ce qu’il faut savoir Leptidigital Cybersécurité

Daybreak, cette nouveauté d’OpenAI pour sécuriser les entreprises du monde : ce qu’il faut savoir

Daybreak, la suite d’outils de cyberdéfense d’OpenAI fondée sur l’IA passe à la vitesse supérieure. Au programme : une mise à jour de Codex Security, la version complète du modèle GPT‑5.5‑Cyber, un programme de partenaires et une initiative open source baptisée Patch the Planet. L’entreprise dit vou

23 Jun 2026 LIRE L'ACTU
Cybersécurité : les boutons « résumer avec l’IA » seraient manipulés par de nombreux acteurs Leptidigital Cybersécurité

Cybersécurité : les boutons « résumer avec l’IA » seraient manipulés par de nombreux acteurs

Un simple bouton “Résumer avec l’IA” peut-il manipuler discrètement les futures recommandations que vous recevez de votre chatbot IA préféré ? Derrière une fonctionnalité apparemment anodine, une nouvelle forme de poisoning émerge : l’AI Recommendation Poisoning. Plusieurs dizaines d’entreprises aur

27 Feb 2026 LIRE L'ACTU
Hébergement de données : 5 critères de sécurité à exiger absolument (et que la Suisse coche tous) Leptidigital Cybersécurité

Hébergement de données : 5 critères de sécurité à exiger absolument (et que la Suisse coche tous)

Vous pensez que toutes les offres d’hébergement se valent ? Pourtant, quelques critères essentiels font toute la différence en matière de sécurité. Voici les 5 exigences que toute entreprise devrait avoir lorsqu’elle envisage de choisir un hébergeur web pour son activité. 1. Une localisation en deho

12 Dec 2025 LIRE L'ACTU
Le premier SMS de l’histoire est parti il y a 33 ans, le 3 décembre 1992 Archives Secunews SECUNEWS

Le premier SMS de l’histoire est parti il y a 33 ans, le 3 décembre 1992

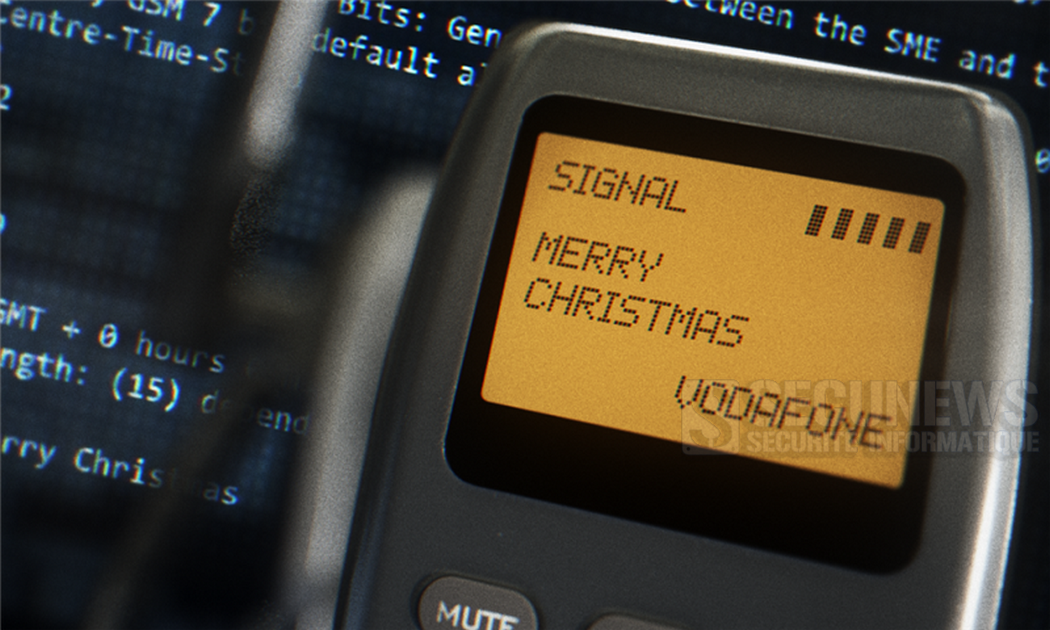
Le premier texto de l’histoire fut lancé le 3 décembre 1992 depuis un ordinateur par Neil Papworth, jeune programmateur alors âgé de 22 ans, au directeur de Vodafon, Richard Jarvis, depuis un Orbitel 21, lors de la Christmas Party de l’entreprise. "Lui et ses collègues essayaient d'établir une nouvelle infrastructure de communication pour leur client Vodafone pour permettre aux gens d'envoyer des messages écrits courts sur leurs téléphones portables. Après d'innombrables tentatives et itérations du code, l'envoi et la réception de texte via le réseau mobile de Vodafone ont finalement fonctionné" "L'absence d'archives de journaux sur cette découverte en 1992 montre à quel point nous étions loin d'imaginer ce qui venait de se passer, explique Neil Papworth. Le protocole logiciel de communication qui a été utilisé plus tard est devenu universellement connu sous le nom de Short Messaging Service (SMS)." "Merry Christmas" avait été envoyé depuis un ordinateur car à l’époque, les claviers sur les téléphones portables n’existaient pas. Il faudra attendre deux ans plus tard, en 1994, avec l’apparition du Nokia 210, pour que les SMS soient envoyés depuis un téléphone portable. Leur utilisation fut encore limitée pendant plusieurs années, jusqu’en 1999, très peu d’opérateurs proposaient ce service, la plupart l’utilisaient uniquement pour communiquer avec leurs abonnés. Pour des raisons techniques, le nombre des caractères fut aussi longtemps limité à 160, gabarit par la suite adopté par Twitter. L’usage des SMS s’est véritablement démocratisé sept années après l’envoi du texto de Vodafone, lorsqu’ils pouvaient enfin être échangés entre les différents réseaux des opérateurs. Le phénomène a ensuite pris de l’ampleur en 2004 avec les premiers forfaits incluant des SMS illimités le soir et le week-end ou une partie de la semaine, pour atteindre son paroxysme à partir de 2012, lorsque les opérateurs ont généralisé les forfaits avec SMS et MMS illimités. Le nombre de SMS envoyés chaque année est estimé à plusieurs milliers de milliards à l'échelle mondiale, bien que ce chiffre soit en déclin dans certaines régions au profit des messageries instantanées.

03 Dec 2025 LIRE L'ACTU
Microsoft, Nvidia et Anthropic forment une alliance IA à 45 milliards de dollars Archives Secunews SECUNEWS

Microsoft, Nvidia et Anthropic forment une alliance IA à 45 milliards de dollars

Une nouvelle alliance stratégique majeure bouleverse le secteur de l’intelligence artificielle : Microsoft, Nvidia et Anthropic ont annoncé un partenariat évalué à 45 milliards de dollars visant à accélérer le développement et le déploiement de technologies d’IA avancées en 2025. Détails de l’investissement et collaboration technologique Anthropic investira 30 milliards de dollars dans l’achat de puissance de calcul sur la plateforme cloud Azure de Microsoft, utilisant notamment les dernières puces Nvidia Grace Blackwell et Vera Rubin. Nvidia s’engage à investir jusqu’à 10 milliards de dollars dans Anthropic, tandis que Microsoft apportera 5 milliards de dollars supplémentaires dans le cadre de cette coopération. Ce trio technologique prévoit aussi une collaboration approfondie entre Nvidia et Anthropic pour optimiser la conception des futurs modèles d’IA et améliorer leurs performances sur les infrastructures Azure. Un tournant dans la course aux infrastructures IA Cette alliance reflète la montée en puissance des besoins en capacités de calcul pour entraîner les modèles d’IA de nouvelle génération. Avec des dépenses projetées à plus de 400 milliards de dollars en infrastructure IA en 2025, et près de 4 000 milliards d’ici 2030 selon Goldman Sachs, ce partenariat positionne Microsoft, Nvidia et Anthropic comme acteurs clés dans ce marché stratégique. Microsoft renforce en outre sa croissance (+39 % au deuxième trimestre 2025) face à Amazon Web Services, tandis qu’Anthropic, valorisée à 350 milliards de dollars, s’impose comme un poids lourd indépendant de l’écosystème cloud. Pourquoi cette alliance est capitale pour l’avenir de l’IA L’investissement massif dans les infrastructures et la technologie souligne la nécessité de bâtir des « usines » à intelligence artificielle capables de fournir des innovations rapides et efficaces. Ce modèle industriel est appelé à définir les leaders de demain dans le domaine compétitif de l’IA. Pour les entreprises et développeurs, cette nouvelle donne garantit un accès à des IA performantes, tout en accentuant la rivalité entre fournisseurs cloud. Microsoft, Nvidia et Anthropic ouvrent ainsi la voie à une nouvelle ère d’innovation IA soutenue par des investissements sans précédent.

18 Nov 2025 LIRE L'ACTU
Les Actu's de la semaine ! Archives Secunews SECUNEWS

Les Actu's de la semaine !

Cette semaine, plusieurs failles de sécurité majeures ont été découvertes, mettant en danger des systèmes critiques dans les domaines des réseaux sociaux, de la téléphonie, des systèmes d’exploitation, de la sécurité informatique, de l’intelligence artificielle, des logiciels et des services de streaming. Réseaux sociaux Le réseau social décentralisé BlueSky connaît un afflux d’utilisateurs fuyant les grands réseaux traditionnels. Cependant, cette plateforme a été la cible d’attaques de désinformation sophistiquées, notamment orchestrées par des groupes russes. Ils exploitent les faiblesses des systèmes de modération peu matures pour diffuser massivement de fausses informations, ce qui pose un vrai défi pour la confiance des utilisateurs et la stabilité de la plateforme. Téléphonie Au Royaume-Uni, un système a été mis en place pour bloquer automatiquement les appels provenant de numéros usurpés, c’est-à-dire des numéros de téléphone copiés ou falsifiés par des fraudeurs. Cette mesure aide à réduire les escroqueries téléphoniques où les criminels se font passer pour des banques ou des services officiels afin de soutirer des informations personnelles sensibles. Systèmes d’exploitation Une faille critique référencée CVE-2025-59287 affecte le service Windows Server Update Services (WSUS), un composant clé utilisé par de nombreuses entreprises pour gérer leurs mises à jour. Cette vulnérabilité se trouve dans un mécanisme appelé désérialisation non sécurisée. Concrètement, WSUS traite des données envoyées par le réseau, mais ne vérifie pas correctement ces données avant de les utiliser. Un attaquant distant peut envoyer des données spécialement conçues pour manipuler ce processus et ainsi exécuter un code malveillant à distance, avec les mêmes privilèges système que WSUS. Cela signifie qu’il peut prendre le contrôle complet du serveur sans aucune interaction de l’utilisateur. La faille est très grave car elle concerne tous les serveurs Windows de 2012 à 2025 avec WSUS activé, est exploitée activement depuis fin octobre, et permet d’installer des programmes malveillants cachés (comme des webshells), de collecter des données sensibles du réseau et d’établir des connexions persistantes pour un contrôle à distance. Microsoft a dû publier un correctif d’urgence et recommande de bloquer les ports réseau 8530 et 8531 pour limiter l’exposition en attendant le patch. Sécurité informatique L’entreprise F5 Networks, spécialisée dans les équipements de gestion du trafic réseau, a subi une fuite de son code source critique pour son produit BIG-IP. Cela signifie que des hackers ont volé des informations précieuses sur des failles pas encore corrigées, ce qui peut servir à lancer des attaques très ciblées sur des infrastructures sensibles, notamment dans les entreprises et les administrations. Cette fuite accroît le risque d’attaques de masse dans les semaines à venir. Intelligence artificielle OpenAI est au centre d’une polémique après que son intelligence artificielle capable de générer des vidéos ultra-réalistes ait produit des représentations de personnalités décédées sans leur consentement ni celui de leurs familles. Cette technologie, qui peut reproduire des voix et images très fidèles, pose un grave problème éthique et juridique, notamment sur le respect de la mémoire, la manipulation de l’opinion et la protection des données personnelles. OpenAI travaille à limiter ces abus, mais la question de la régulation légale reste ouverte. Logiciels Dans le secteur médical, un logiciel clé appelé Weda a été victime d’une cyberattaque, mettant en péril les données confidentielles de nombreux professionnels de santé. Ce type d’attaque est particulièrement grave, car ces données sont sensibles et soumises à des règles strictes de confidentialité, et leur fuite ou modification peut avoir des conséquences lourdes sur la prise en charge des patients. Services de streaming Les plateformes de streaming comme Netflix, Prime Video, et Disney+ font face à une augmentation des activités de piratage, avec l’apparition de nouveaux sites illégaux qui proposent gratuitement des films et séries, souvent en contournant les protections mises en place. Cette situation pèse lourdement sur les revenus des producteurs, fournisseurs et artistes, menaçant la pérennité économique du secteur.

16 Nov 2025 LIRE L'ACTU
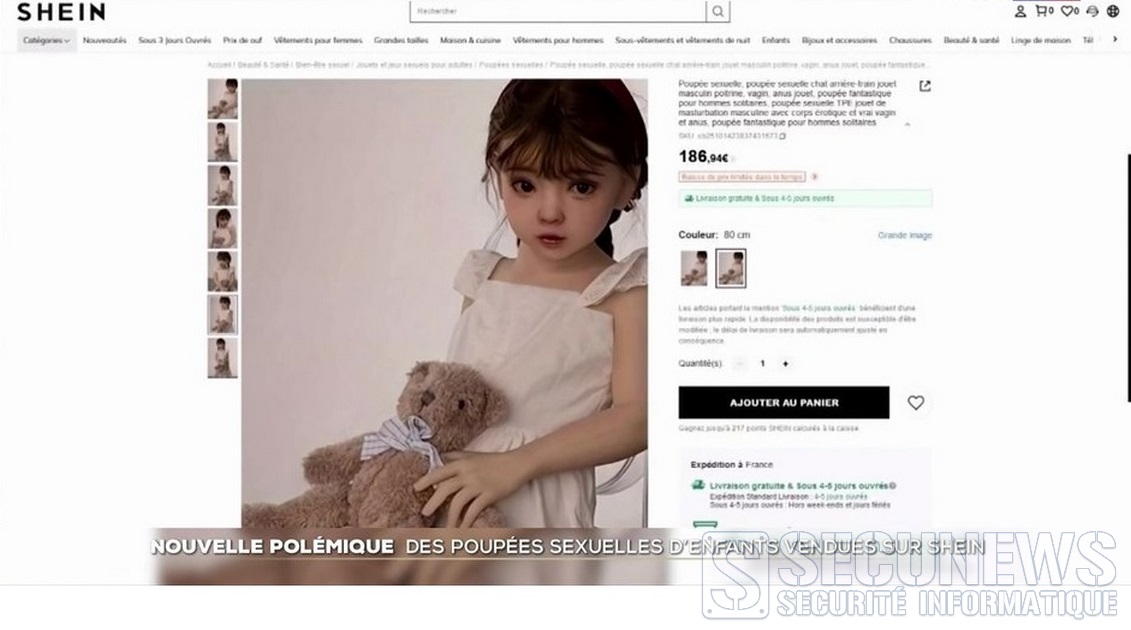
Scandale: des poupées sexuelles en forme de fillettes vendues sur Shein Archives Secunews SECUNEWS

Scandale: des poupées sexuelles en forme de fillettes vendues sur Shein

La DGCCRF a alerté le parquet de Paris après avoir découvert que le géant chinois de l’e-commerce vendait des produits pédopornographiques. Elles ont depuis été retirées de la plateforme, selon Shein. « Leur description et leur catégorisation sur le site permettent difficilement de douter du caractère pédopornographique des contenus », affirme la DGCCRF. Shein a indiqué après la publication du communiqué que les poupées à caractère pédopornographique avaient été retirées de la plateforme, et qu’une enquête interne était en cours. Jusqu’à 7 ans d’emprisonnement. La Répression des fraudes a également signalé l’absence de mesure de filtrage empêchant efficacement l’accès pour les mineurs à des contenus commercialisant des poupées sexuelles d’apparence adulte. "Ces signalements portent sur un site et une marque Shein pour lesquels des pratiques commerciales trompeuses et des allégations mensongères ainsi que plusieurs non-conformités ont déjà été largement constatées et sanctionnées précédemment", souligne le communiqué. La Répression des fraudes rappelle que la diffusion, via un réseau de communications électroniques, de représentations à caractère pédopornographique, est passible de peines pouvant aller jusqu’à 7 ans d’emprisonnement et 100.000 euros d’amende ». L’absence de mesure de filtrage est passible jusqu’à trois ans de prison et 75.000 euros d’amende. Entreprise aux racines chinoises qui a conquis le marché mondial de la mode éphémère (fast-fashion), Shein est régulièrement accusé de concurrence déloyale et de pollution environnementale. Cette affaire intervient alors que Shein doit s’installer dans les jours qui viennent au BHV puis dans cinq magasins Galeries Lafayette en province.

03 Nov 2025 LIRE L'ACTU
Une faille de sécurité critique a été détectée et exploitée sur Microsoft SharePoint : ce que l’on en sait Leptidigital Cybersécurité

Une faille de sécurité critique a été détectée et exploitée sur Microsoft SharePoint : ce que l’on en sait

Microsoft vient de publier en urgence un correctif critique pour SharePoint Server, actuellement exploité dans une campagne active de cyberattaques de grande ampleur. Que faut-il retenir de cette faille RCE jugée critique, et quels sont les impacts pour les entreprises ? Une faille critique RCE acti

22 Jul 2025 LIRE L'ACTU
L’IA fantôme : 46 % d’erreurs, 13 % de pertes, l’autre visage de l’IA générative en entreprise Leptidigital Cybersécurité

L’IA fantôme : 46 % d’erreurs, 13 % de pertes, l’autre visage de l’IA générative en entreprise

L’essor fulgurant de l’IA générative dans les entreprises entraîne une vague d’opportunités… mais aussi une sérieuse montée des risques liés à la « shadow AI ». Que faut-il vraiment retenir de cette réalité inquiétante ? Quelles sont les conséquences déjà visibles pour les organisations ? Et surtout

25 Jun 2025 LIRE L'ACTU
Des robots aspirateurs piraté, insultent leur propriétaire Archives Secunews SECUNEWS

Des robots aspirateurs piraté, insultent leur propriétaire

Aux États-Unis, des robots aspirateurs de la marque Ecovacs ont été piratés à quelques jours d’intervalle et ont terrorisé leurs propriétaires. Certains racontent avoir entendu des insultes racistes, observé l’aspirateur fonctionner tout seul ou encore attaquer les animaux de compagnie ou ce moquer. L’entreprise avait déjà été alertée sur des failles de sécurité sur ses modèles et l’application qui les contrôle. Les robots concernés sont tous des Ecovacs Deebot X2 fabriqués en Chine. « J’ai eu l’impression que c’était un enfant, peut-être un adolescent qui parlait », a déclaré au média australien ABC Daniel Swenson, un avocat résidant dans le Minnesota qui s’est fait pirater son robot aspirateur et a reçu des insultes racistes. « Peut-être qu’ils sautaient simplement d’un appareil à l’autre pour embêter les familles. » Les robots étaient pilotés de loin. Les malfaiteurs ont très certainement profité d’une « faille dans le connecteur Bluetooth » qui permet un accès complet à l’Ecovacs X2 à une distance de plus de 100 mètres. Six mois plus tôt, des chercheurs en sécurité avaient déjà alerté Ecovacs au sujet d’importantes failles de sécurité dans ses aspirateurs robots et dans l’application qui les contrôle. Le système de code PIN protégeant le flux vidéo du robot et la fonction de contrôle à distance était également connu pour être défectueux. « Le son d’avertissement censé être émis lorsque la caméra est surveillée a pu être désactivé à distance », souligne ABC qui s’est essayé au piratage pour prouver que le système de sécurité était bien défectueux. Une mise à jour de sécurité en novembre 2024 Un porte-parole d’Ecovacs a déclaré que cette faille avait été corrigée, mais M. Giese, un des chercheurs en sécurité qui avait lancé l’alerte, a déclaré que la correction apportée par l’entreprise était « insuffisante pour combler la faille de sécurité ». Le porte-parole a également déclaré que l’entreprise avait « envoyé un e-mail rapide » demandant aux clients de modifier leurs mots de passe à la suite de l’incident. Ecovacs a déclaré qu’elle publierait une mise à jour de sécurité pour les propriétaires de sa série X2 au mois de novembre 2024. A savoir: En théorie, l’incident est des plus crédibles. Tous les objets connectés comportent des capteurs comme des caméras, des micros et des haut-parleurs qui peuvent être détournés et dont la cybersécurité est historiquement pauvre »

20 Oct 2024 LIRE L'ACTU
Saviez-vous, que le Bluetooth tient son nom d'un roi viking ? Archives Secunews SECUNEWS

Saviez-vous, que le Bluetooth tient son nom d'un roi viking ?

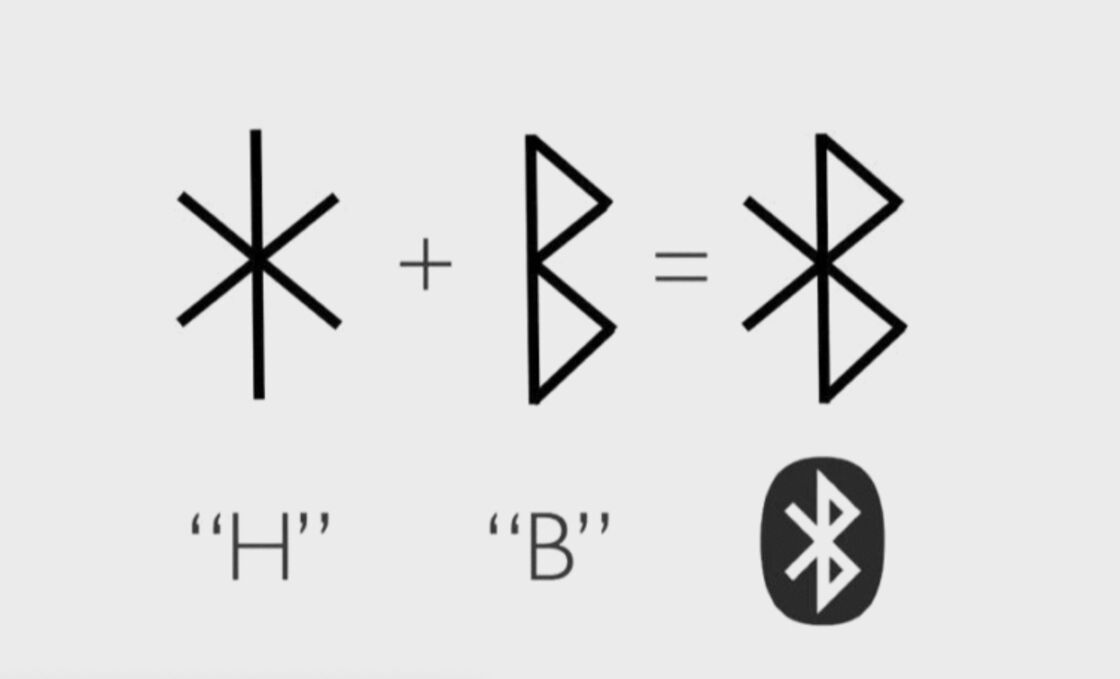
Bluetooth, un drôle de nom qui s’est imposé dans nos vies, mais dont vous ignorez peut-être l’origine… Vous l'activez tous les jours sur vos téléphones, vos ordinateurs, vos tablettes… Saviez-vous que ce mot de Bluetooth, présent dans nos vies depuis plus de 20 ans, vient d’un roi viking du Xe siècle qui avait les dents gâtées ? "Il s’appelait Harald Blåtand, “bla” c’est bleu et “tand” c’est dent, donc Harald à la dent bleue, en anglais bluetooth. Ce roi avait comme particularité d’avoir une dent gâtée donc bleu gris foncé, son surnom", explique Pierre Mounier-Kuhn, historien de l’informatique. Un nouveau projet informatique Deux ingénieurs de chez Intel et Ericsson boivent un verre à Toronto. Ils travaillent sur un projet de grande ampleur qui réunit IBM, Intel, Ericsson, Nokia et Toshiba. À ce moment-là, Nokia et Ericsson, entreprises nordiques, sont des moteurs dans le milieu informatique, comme Intel, IBM et Toshiba. Sous l'impulsion d'Ericsson, ces cinq entreprises développent une technologie permettant la communication entre appareils. Alors qu'ils sont en pleine recherche d'un nom pour ce projet, les deux collègues discutent d'une passion commune : l'histoire. L'un deux vient de finir la lecture d'un livre sur une guerre viking et il a été marqué par un personnage en particulier… Le roi danois Harald Blåtand, connu pour avoir impulsé la conversion du Danemark au christianisme. "Ce roi était connu pour avoir unifié les royaumes du Danemark, de Norvège et différentes tribus qui jusque-là passaient leur temps à s’entretuer. Il est un roi unificateur de tribus adverses et l’idée du Bluetooth, bien sûr, était de permettre l’intercommunication d’appareils différents qui normalement étaient incompatibles", résume l'historien. Un roi unificateur pour une technologie de communication Un roi puissant et unificateur, qui rappelle aux deux collègues leur projet... Comme Harald Bluetooth, ils veulent unir des éléments différents, ici pas des peuples mais des technologies qu'ils veulent faire communiquer. "J’ai pensé que ça ferait un nom de code génial pour le programme. J’ai créé un PowerPoint avec un visuel de la pierre runique où le roi Harald tient un téléphone dans sa main et un ordinateur dans l’autre" explique Jim Kardach, ingénieur chez Intel. D’abord nom de code, Bluetooth devait être remplacé par "RadioWire" ou "PAN, Personal Area Network". Mais l’équipe de communication décide de garder Bluetooth. Le logo s’inspire de l'alphabet runique, utilisé par les peuples scandinaves et germaniques de la fin de l'Antiquité au Moyen Âge. Ils y piochent les initiales du roi danois Harald Blåtand, qui s’unissent pour former le célèbre symbole. "Un nom comme Bluetooth, à partir duquel on peut raconter même une petite histoire et identifier visuellement un héros, un viking, un guerrier et un personnage historique à la fois, comporte un avantage par rapport aux autres marques et noms de technologies. Pas mal de gens ont commencé à s'intéresser, à travers la bande dessinée ou des films d'heroic fantasy, aux exploits des vikings, aux explorations des drakkars venus de Scandinavie, etc… Il y a un côté romantique dans ce folklore qui a fonctionné surtout chez les jeunes garçons qui étaient la cible principale de ce genre de technique", décrit l'historien Pierre Mounier-Kuhn. Souvent vu comme sanglants, barbares ou colonisateurs, les Vikings sont, ces dernières années, davantage mis en avant pour le côté loyauté, courage, prise de risque, honneur. Des codes de conquête, de domination, de loyauté qui sont des marqueurs du marketing des géants du web depuis plusieurs années. "Il y a bien une dimension politique parce que Bluetooth, “Halard à la dent bleue”, il a unifier les royaumes et la technique Bluetooth ne se contente pas de mettre en communication des appareils très différents, elle a aussi représenté l’effort conjoint de différents groupes, de différentes très grandes sociétés du numérique qui ont travaillé ensemble pour se mettre en communication", conclut l'historien. La norme Bluetooth sort officiellement en 1998 et les premiers portables Bluetooth sont conçus par Ericsson en 1999. Une technologie novatrice qui facilite l’utilisation de tous les appareils numériques, encore aujourd’hui.

18 Aug 2024 LIRE L'ACTU
Panne informatique mondiale chez Microsoft Archives Secunews SECUNEWS

Panne informatique mondiale chez Microsoft

Plusieurs services de Microsoft sont indisponibles dans le monde entier, ce mercredi 25 janvier 2024 à cause de pannes qui touchent le monde entier. Parmi les outils perturbés, la fameuse messagerie de travail collaboratif "Teams" et "la boite mail Outlook". La raison de ces pannes était encore en cours d'examen ce mercredi matin, a précisé le groupe américain sur Twitter. En Belgique la SNCB connaît ce vendredi divers problèmes techniques, empêchant notamment les voyageurs d’acheter des billets en ligne. Les données relatives aux retards des trains et aux changements de voies peuvent également ne pas être mises à jour. La cause est un problème mondial chez Microsoft, a indiqué la société ferroviaire belge. La panne est mondiale "Nous enquêtons sur des problèmes qui touchent plusieurs services Microsoft 365", a écrit l'un des comptes de services de Microsoft sur Twitter à 8h31 (heure française). "Nous avons identifié un problème potentiel de réseau et nous examinons la télémétrie pour déterminer les prochaines étapes de dépannage", a ajouté l'entreprise. Pire, aux États-Unis, le numéro d’appel d’urgence 911 s’est retrouvé inaccessible dans certaines zones, soulevant de sérieuses inquiétudes. Dans l’Hexagone aussi l’impact se fait sentir, plusieurs médias comme RTL, TF1 ou CNEWS faisant état de soucis techniques entravant leurs activités. UNE PANNE PAS LIÉE À UNE CYBERATTAQUE L'Agence nationale de la sécurité des systèmes d'information, l'ANSSI, a évoqué ce vendredi matin panne informatique mondiale qui touche une multitude d'entreprises et d'organisations. "Aucun élément en l'état" ne laisse penser à une "cyberattaque", fait ainsi savoir l'institution. Cette panne affecte les transports et les télécommunications dans de nombreuses parties du monde : elle frappe les systèmes informatiques d’entreprises en Australie, a annoncé la plus haute autorité de cybersécurité du pays, affectant notamment la TV australienne ABC, l’aéroport de Sydney et une grande chaîne de supermarchés. Cette "panne technique à grande échelle" est causée par un problème avec une "plate-forme logicielle tierce utilisée par les entreprises touchées", a déclaré le bureau du coordinateur national australien de la cybersécurité dans un communiqué. L'enquête continue...

19 Jul 2024 LIRE L'ACTU
Attention si vous utilisez WhatsApp, le stockage supplémentaire va devenir payant dans Google Drive Archives Secunews SECUNEWS

Attention si vous utilisez WhatsApp, le stockage supplémentaire va devenir payant dans Google Drive

Les informations et l’entièreté de vos conversations sur cette application sont conservées sur un Google Drive. La capacité de stockage de ces informations n’a jamais eu de limite mais cette règle devrait changer dans peux de temps. L’entreprise Google aurait décidé de mettre un terme à cet accord avec "Meta" et aurait décidé de limiter cette capacité de stockage. Quel impact cela peut-il avoir sur votre utilisation de Whats App ? Tout dépend justement de votre consommation et de vos préférences. Si vous échangez beaucoup de contenus lourds en données comme des vidéos ou de nombreuses photos ou si vous souhaitez garder beaucoup d’anciennes conversations remplies de messages, vous serez directement impactés par ce changement. Vous dépasserez alors relativement vite la limite imposée par le Google drive. Google va proposer un abonnement pour les personnes désireuses d’utiliser Whats App et leur donnée de façon plus conséquente en payant 2,99 euros par mois pour disposer d’un stockage supplémentaire. Deux choix s’offrent maintenant à vous: Trier vos données pour en garder le moins possible inutilement Créer un deuxième compte Google relié à votre compta WhatsApp et gagner, 15go de plus. Que pouvons-nous faire avec la sauvegarde WhatsApp dans Google Drive ? La seule chose que vous pouvez faire est de supprimer la sauvegarde WhatsApp, de désactiver la fonction permettant de les créer ou de la restaurer sur un nouvel appareil, rien d'autre. La sauvegarde de WhatsApp sur Google Drive n'a qu'un seul but réel, être restaurée lorsque vous en avez besoin. Vous ne pouvez pas télécharger vos messages et ils sont totalement inaccessibles (ils sont cryptés). Vous ne pouvez rien faire d'autre avec. Si vous cliquez sur Options, vous ne verrez que ces options, dans ce cas uniquement la fonction de déconnexion. La sauvegarde est stockée sur Google Drive grâce à l'accord passé entre WhatsApp et Google pour qu'il en soit ainsi jusqu'à présent, mais il n'y a aucun moyen pour l'utilisateur de télécharger la sauvegarde et de la manipuler par lui-même.

03 Feb 2024 LIRE L'ACTU
Le DSA entre en vigueur ce 25 août 2023, dans l’Union européenne Archives Secunews SECUNEWS

Le DSA entre en vigueur ce 25 août 2023, dans l’Union européenne

Le Digital Services Act (DSA) entre en vigueur ce 25 août 2023. Cette régulation des réseaux sociaux, mise en place par l’Union européenne, impose des obligations de modération de contenus aux grands services numériques. Surveillés par Bruxelles, ils pourront faire face à de sévères sanctions en cas de manquement. Le DSA vise à réduire les risques pour la société en imposant des devoirs aux géants du web, qui devront respecter: Des obligations de moyens et de transparence Effectuer des évaluations périodiques des risques Proposer des mesures pour lutter contre les contenus illégaux ou haineux, les atteintes aux processus électoraux, à la liberté d’expression, aux mineurs et à leur santé mentale. Le cyberharcèlement et la cyberviolence constituent des problèmes grandissants, pour les enfants comme pour les adultes. La DSA renforcera la protection des personnes ciblées par le harcèlement et l’intimidation en ligne, notamment en garantissant que les images privées et d’autres contenus illicites et indésirables, partagés de manière non consentie, puissent être rapidement signalés par les utilisateurs. Aider à comprendre et à contester les décisions en matière de modération de contenu La commission européenne pourra infliger des amendes allant jusqu’à 6% du chiffre d’affaires des plateformes, voire les interdire dans l’UE. À partir du 25 août 2023, toutes les entreprises ayant plus de 45 millions d’utilisateurs mensuels en Europe (environ 10% de la population) devront se conformer au DSA. Parmi les 19 entreprises concernées, on retrouve notamment: AliExpress (Alibaba) Amazon l’App Store d’Apple Bing Booking Facebook Google Google Play Store Google Maps Instagram LinkedIn Pinterest Snapchat TikTok Wikipédia X (ex-Twitter) YouTube Zalando. Les changements imposés par le DSA sont plus visibles que ceux du RGPD, qui concerne principalement la collecte de données personnelles en arrière-plan. Le DSA va directement influencer les pratiques et l’expérience des utilisateurs sur les plateformes, entraînant divers changements, ce qui le rendra plus perceptible par les internautes. Sur le plan juridique, le DSA ne s’applique qu’au sein de l’Union européenne. Les grandes entreprises technologiques comme Meta (Facebook, Instagram) et TikTok ont annoncé des modifications pour se conformer au DSA, mais uniquement dans les pays concernés. Le DSA est un règlement européen qui modifie la directive du 8 juin 2000 sur le commerce électronique (directive 2000/31/CE). À noter Afin d'éviter des contraintes disproportionnées, les microentreprises et les petites entreprises (de moins de 50 salariés et ayant un chiffre d'affaires annuel inférieur à 10 millions d'euros) sont exemptées de l'application de diverses mesures (rapports de transparence, système interne de traitement des réclamations,…). Le règlement DSA. Le DSA expliqué en vidéo.

25 Aug 2023 LIRE L'ACTU
Google Chrome détient le record de vulnérabilités en 2022 Archives Secunews SECUNEWS

Google Chrome détient le record de vulnérabilités en 2022

Le navigateur Chrome compte plus de 300 failles de sécurité pour l'année 2022, loin devant Firefox, Microsoft Edge et Safari. Il a beau être le plus populaire, cela ne fait pas de lui le plus sécurisé. Le logiciel Chrome de Google vient en effet de se voir décerner le titre de "pire navigateur web de l’année 2022". En s’appuyant sur "la base de données de VulDB", qui recense les failles de sécurité, une équipe de l'entreprise "Atlas VPN" a recensé pas moins de 303 vulnérabilités cette année ayant pu exposer les utilisateurs du navigateur de Google à un risque de piratage. C’est presque trois fois plus que celles découvertes dans Firefox (117), Microsoft Edge (103) ou Safari (26). Selon le dernier rapport de StatCounter paru en septembre 2022, le logiciel Chrome de Google reste de loin le plus utilisé avec 65,7 % des utilisateurs, devant Safari d'Apple (18,7%), Microsoft Edge (4,3%), Mozilla Firefox (3,1%). Rien d'étonnant donc à ce qu'il soit aussi le plus ciblé par les pirates informatiques. Par ailleurs, sachez qu'il est plus facile de débusquer une faille de sécurité sur un navigateur web très utilisé. Le plus souvent, ce sont les utilisateurs qui les signalent directement. Soyez rassurés, elles ont toutes été corrigées par Google après leur découverte. Comment mettre Chrome a jour ? Pour s’assurer que vous avez bien téléchargé les dernières mises à jour, allez dans le menu "Paramètres" de Chrome, en cliquant sur les trois points à la verticale en haut à droite de la fenêtre. Ensuite, sélectionnez "À propos de Chrome" en bas du menu sur le côté gauche de l’écran. Si vous n’utilisez pas la dernière version, il faudra la télécharger et cliquer ensuite sur le bouton "Relancer". Sans cela, vos données seront exposées à un risque de piratage. Télécharger la dernière version de Google Chrome (site officiel)
14 Oct 2022 LIRE L'ACTU
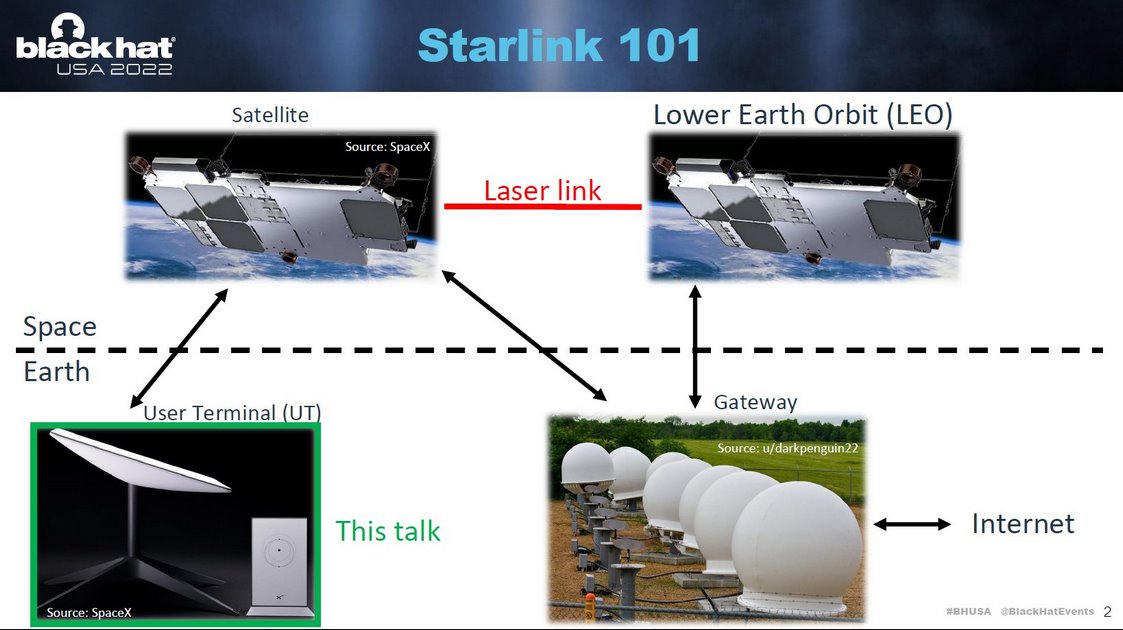
Avec 25 dollars, un Belge pirate le service Starlink d'Elon Musk Archives Secunews SECUNEWS

Avec 25 dollars, un Belge pirate le service Starlink d'Elon Musk

Lennert Wouters, ce nom ne vous dit probablement rien, mais ce Belge a impressionné Elon Musk en personne. Ce chercheur en sécurité à la KU Leuven est parvenu à pirater le service Starlink de SpaceX. Pour cela, il n'a pas eu besoin de beaucoup de choses.a savoir: Un pistolet thermique Des outils pour faire levier Du solvant isopropanol beaucoup de patience Starlink permet à ses utilisateurs d'utiliser internet grâce à des satellites. Pour cela, la société du milliardaire a envoyé environ 3.000 petits satellites dans l'espace. Grâce à un matériel qui ne lui a pas coûté plus de 25 dollars, il a pu pirater le système. "L'objectif du scientifique était de comprendre comment Starlink fonctionnait", selon ses propres mots pour nos confrères du Standaard. Cette prouesse a littéralement sidéré Elon Musk. "Nous trouvons l'attaque techniquement impressionnante", a commenté SpaceX dans un communiqué. "Nous fournissons des systèmes Starlink dans le monde entier. Il est difficile, voire impossible, de rendre les dispositifs complètement étanches", a justifié la société. Pour avoir piraté le service et prévenu la compagnie américaine, Lennert Wouters a reçu la coquette somme de 12.000 euros en guise de récompense. Mieux, pour tenter de trouver les différentes failles de son système, la société a annoncé lors de la grand-messe de la cybersécurité, le Black Hat, qu'elle allait embaucher des hackers. "En fin de compte, la seule façon pour nous de construire un système sécurisé est de supposer que les attaquants finiront par pénétrer dans le kit Starlink, et d'ajouter des couches supplémentaires de défense en profondeur pour protéger notre réseau et les autres utilisateurs qui le composent", explique l'entreprise. Pour motiver les hackers à participer à cette mission, SpaceX a promis… des récompenses allant jusqu’à 25.000 dollars en fonction de la faille informatique découverte !

17 Aug 2022 LIRE L'ACTU
QR Code détournés aux bornes de parking Archives Secunews SECUNEWS

QR Code détournés aux bornes de parking

Aux États-Unis, les forces de l'ordre tirent la sonnette d'alarme concernant les parcmètres. Un rappel rapide Les QR Codes, (Quick Response) sont des codes-barres carrés, scannés par votre smartphone pour effectuer diverses tâches. Si vous utilisez des applications d'authentification sur votre mobile, vous avez presque certainement dû en scanner une pour configurer 2FA pour les sites Web que vous utilisez. De même, ces codes peuvent être trouvés dans la rue, dans les tests covid, dans les entreprises ou à peu près partout où vous pouvez penser. Récemment, des hammeçonneurs ont détournés le R code de parking, cherchant à s'emparer des détails de paiement. Sonnez l'alarme QR Cette attaque particulière semble s'être produite sur une période d'au moins quelques semaines, plusieurs comptes Twitter des forces de l'ordre y faisant référence comme suit : https://twitter.com/Austin_Police/status/1478122920371232770 L'escroquerie dite "payer pour se garer" consiste à placer de faux autocollants de code QR sur les parcmètres, incitant les gens à payer en utilisant le code. Au début, je ne savais pas s'ils plaçaient de faux autocollants sur de véritables avis de code QR de paiement ou s'il s'agissait également de faux avis. Il s'agit d'un véritable avis de « stationnement payant par application » imprimé avec le faux autocollant de code QR placé dans le coin inférieur droit. Il s'agit d'un travail dont la conception globale donne l'impression qu'il est censé être là. Du scan au phishing Une fois scannées, les victimes potentielles sont dirigées vers un faux site Web de « parking payant rapide ». À partir de là, la collecte des détails de paiement n'est plus qu'à quelques clics. On ne sait pas quel niveau de détails personnels sont pris avec la carte, mais au strict minimum, nous nous attendons à des choses comme le nom, l'adresse, la date de naissance. Cela signifie que quiconque est tombé dans le piège devra surveiller de près les autres formes de correspondance, car cela pourrait facilement servir de rampe de lancement pour d'autres tentatives de phishing ou d'ingénierie sociale. Si les détails de paiement ont été remis, les victimes devront annuler ces détails de paiement avant que les escrocs ne puissent se lancer dans des dépenses effrénées. sont de plus en plus fûtés, et tentent de nouvelles techniques, soyez vigileants,, désormais même en scannant n QR code, ou effecuant un paiement à un terminaL.

14 Jan 2022 LIRE L'ACTU
La police anglaise démantèle un réseau IPTV, utilisé par de nombreux européen Archives Secunews SECUNEWS

La police anglaise démantèle un réseau IPTV, utilisé par de nombreux européen

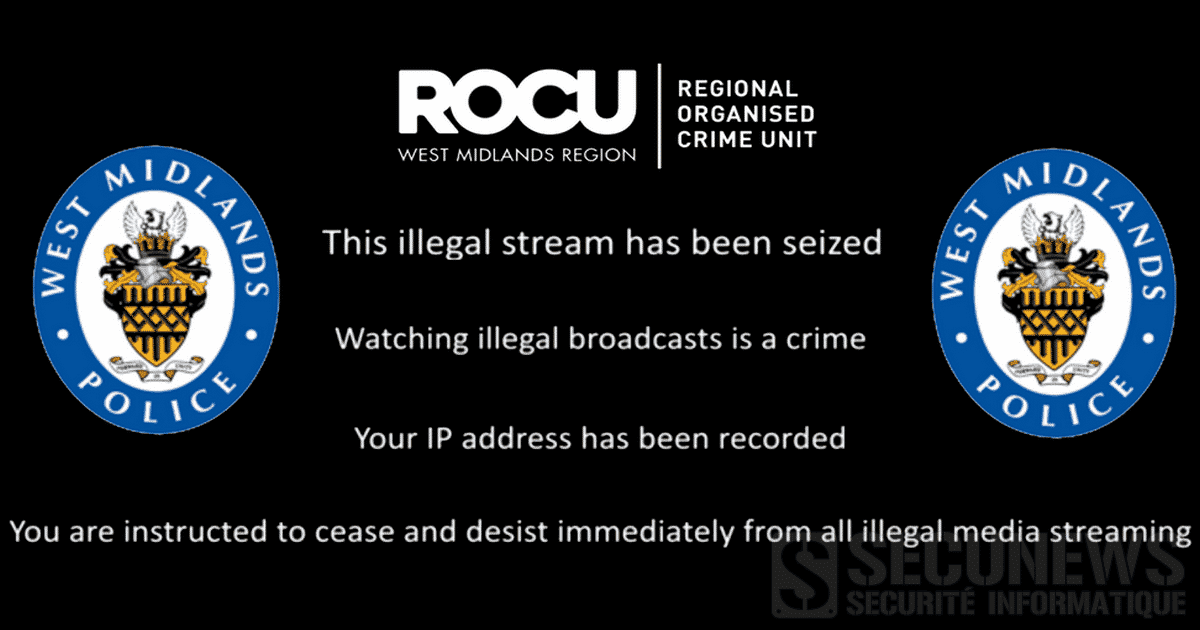
Une importante opération a été menée par la police du West Midlands et par l’organisation FACT pour fermer un service de streaming illégal au Royaume-Uni. De plus en plus de personnes utilisent la technologie IPTV pour accéder à du contenu audiovisuel. Contre une somme modique, ils peuvent accéder à un vaste catalogue de chaînes de télévision. Bien que ces services puissent sembler intéressants, ils sont malheureusement illégaux et de nombreux internautes en ont fait récemment les frais. Bien que la plateforme était située en Angleterre, elle disposait également d’utilisateurs en Europe. L’opération a été initiée par la FACT au nom d’entreprises d’audiovisuel comme « Sky », pour lutter contre les services pirates d’IPTV qui sévissent dans le pays. Un message d’avertissement accueille les utilisateurs Trois personnes ont été interpellées dans l’opération, deux hommes de 35 et 53 ans et une femme de 40 ans. Ils sont accusés de violation de droits d’auteur, de fraude et de complot en vue de commettre une fraude. Au total, la police indique que des centaines de milliers d’utilisateurs ont visionné du contenu via ces liens IPTV. Le nom de la plateforme n’a pas été communiqué, mais la FACT indique qu’il s’agissait d’une des plateformes les plus utilisées au Royaume-Uni. Elle offrait un accès illégal à du contenu premium de plus de 100 services de télévision différents. Le réseau est désormais fermé, les liens ont été désactivés et les utilisateurs de la plateforme reçoivent maintenant des messages sur leur téléviseur leur indiquant qu’ils utilisaient un service illégal et que celui-ci avait été interrompu.

24 Sep 2021 LIRE L'ACTU
Microsoft débranche son navigateur Internet Explorer 11 le 15 juin 2022 Archives Secunews SECUNEWS

Microsoft débranche son navigateur Internet Explorer 11 le 15 juin 2022

Lent, peu sécurisé, délaissé par les utilisateurs et ses créateurs eux-mêmes, le désuet navigateur Internet Explorer (IE) va être abandonné par Microsoft. L'heure de la retraite pour cet outil devenu objet de railleries a été fixée au 15 juin 2022. Planning annoncé par Microsoft: Le 19 mai 2021 : annonce du retrait de l’application Internet Explorer 11. Le 17 août 2021 : fin du support de IE11 pour Microsoft 365 et d’autres apps. Le 15 juin 2022 : l’application Internet Explorer 11 sera définitivement retirée. A cette date, le géant américain cessera de l'intégrer sur ses versions de Windows 10 et plus aucun support technique ne sera assuré. Dès cet été 2021, il ne sera plus compatible avec la suite d'applications Microsoft 365. Internet Explorer, lancé en août 1995, sera toujours accessible dans de très rares versions destinées aux entreprises qui utilisent encore des applications conçues pour ce navigateur, comme ActiveX. Mais Microsoft invite ses derniers utilisateurs à tourner la page et à se tourner vers son remplaçant : Edge. "L'avenir d'Internet Explorer sous Windows 10 est dans Microsoft Edge. Non seulement Microsoft Edge est une expérience de navigation plus rapide, plus sécurisée et plus moderne qu'Internet Explorer", vante Sean Lyndersay, l'un des responsables du programme, dans un billet de blog publié mercredi. "Mais il est également en mesure de répondre à une préoccupation clé : la compatibilité avec les sites Web et les applications anciennes", poursuit-il, grâce à un "mode IE", ultime vestige du navigateur si décrié qui a accompagné les tout débuts de l'Internet grand public il y a 25 ans. Celui-ci sera conservé pour des raisons techniques jusqu'en 2029, véritable date de la mise à mort complète d'Internet Explorer, dont la très lente disparition s'explique d'abord par l'entendue de sa domination sur le monde des navigateurs à une époque pas si lointaine. Porté par Windows Lancé en août 1995 sur les bases de l'un des premiers navigateurs, NCSA Mosaic, Internet Explorer concurrence immédiatement le leader Netscape. Son succès ne tarde pas et s'explique en partie par le basculement du web vers une utilisation grand public. À la même période naissent les premiers moteurs de recherche comme Altavista et Lycos, les sites marchands Ebay et Amazon, ou encore le célèbre portail Yahoo!. Explorer se pose en porte d'entrée idéale vers ce nouveau monde. Avant d'être très rapidement porté par le succès des logiciels de sa maison-mère. En 1998, Internet Explorer atteint 40% de part de marché grâce à l'intégration native du navigateur dans les systèmes Windows qui inondent le monde entier. Une pratique qui coûte à la société de Bill Gates un très médiatique procès pour abus de position dominante, aux États-Unis. En 2004, Netscape remet le couvert pour les mêmes raisons et incite Microsoft à verser 750 millions de dollars pour cesser les poursuites. L'Union européenne condamnera bien plus tardivement à plusieurs centaines de millions d'euros la compagnie pour cette pratique jugée anticoncurrentielle. Ce qui n'empêche pas Internet Explorer de représenter jusqu'à 95% de part de marché chez les navigateurs en 2004, et plus de 90% sur toute la période 2000-2005. Son apogée. Failles de sécurité béantes La chute est tout aussi rapide. La concurrence, incarnée par Mozilla Firefox, lancé par la fondation éponyme en 2003, puis le navigateur de Google (Chrome) cinq ans plus tard, grignote en moins de dix ans l'avance d'Internet Explorer. Le basculement s'opère en 2012. Aujourd'hui, le site Statcounter estime à seulement 0,71% la part d'Internet Explorer dans le marché des navigateurs dans le monde, derrière son discret remplaçant Edge (3,39%) élaboré il y a cinq ans, très loin de Safari (16%), et surtout Chrome (64,71%). Les raisons de ce retournement de situation si rapide sont nombreuses. Bien que Windows représente toujours aujourd'hui sept systèmes d'exploitations sur dix installés sur des ordinateurs de bureau, son navigateur phare a tout simplement été délaissé, voire carrément ringardisé par la souplesse et la vitesse de Chrome, ou les garanties sécuritaires de Mozilla Firefox et la possibilité d'ajouter des fameux addons (extensions). Les développeurs de sites Internet ont été les premiers à bouder le rigide et instable IE. "'Je veux que le site prenne en charge IE6' était un excellent moyen de faire pleurer un développeur adulte", écrivait un utilisateur sur le forum Reddit, il y a quelques années, dans une conversation dédiée à la "haine" que peut susciter Internet Explorer dans cette communauté. Pas la première du genre. Les innombrables failles de sécurité recensées dès les premières versions du navigateur et la lenteur avec laquelle Microsoft déploie ses correctifs ont par la suite entaché sa réputation auprès du grand public et des États. En 2004, la sixième version de IE est déconseillée d'utilisation par le gouvernement américain et sa cellule spécialisée en cybersécurité, le CERT. La version 7 ne sera pas couronnée de plus de succès, étant utilisée pour un piratage massif contre Google, et condamnée cette fois par les gouvernements allemands et français. Le lancement de Edge, en 2015, marque l'abandon progressif du navigateur par Microsoft lui-même. Les mises à jour de sécurité pour les versions antérieures à Internet Explorer 11 cessent l'année suivante. Il y a trois ans, un responsable en cybersécurité de la compagnie, Chris Jackson, expliquait pourquoi il est dangereux d'utiliser Internet Explorer comme navigateur par défaut, puisque celui-ci n'était plus mis à jour de manière régulière. "Nous ne prenons pas en charge les nouvelles normes Web pour cela et, bien que de nombreux sites fonctionnent bien, les développeurs dans l'ensemble ne les testent tout simplement plus sur Internet Explorer de nos jours", précisait-il. Comme Adobe et son outil Flash, stoppé en décembre 2020, Microsoft est désormais obligé de condamner son navigateur encore sous les radars d'une poignée de pirates. Un mal pour un bien. Sa fin ne laissera personne nostalgique. Voir le communiqué Microsoft (anglais)

31 May 2021 LIRE L'ACTU
Twitter suspend définitivement le compte personnel de Donald Trump Archives Secunews SECUNEWS

Twitter suspend définitivement le compte personnel de Donald Trump

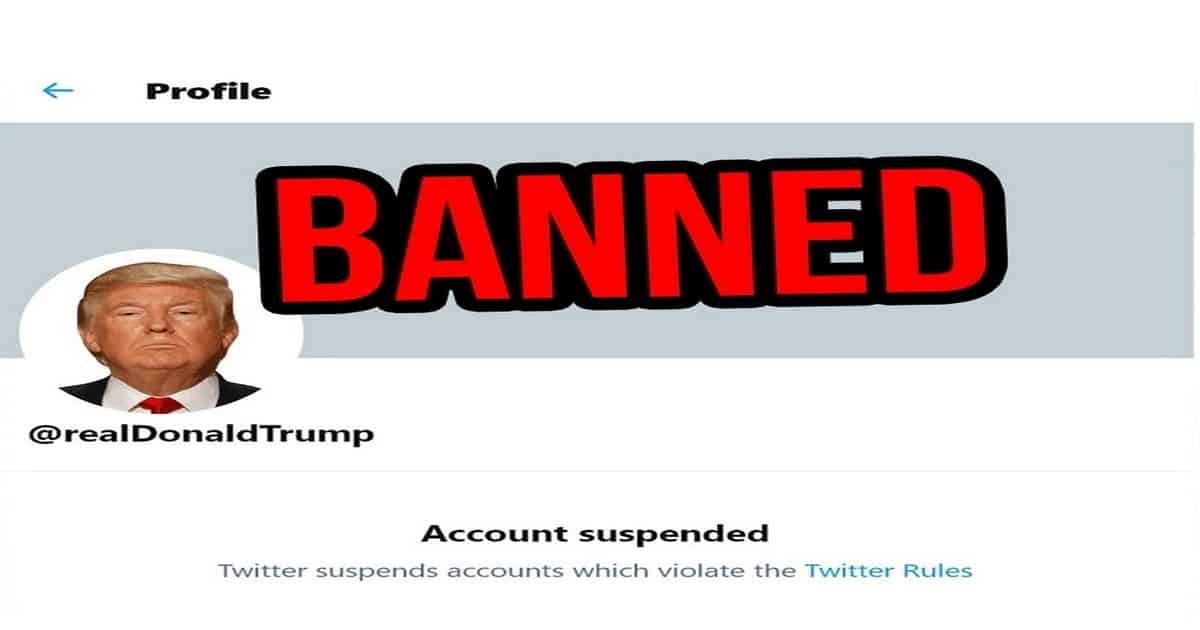
Ce vendredi, 8 janvier 2021 Twitter a finalement pris la décision après la sanction de 12h, de bannir définitivement le compte personnel du président américain sortant. Dans un communiqué de presse, l'entreprise dirigée par Jack Dorsey précise les raisons de sa décision, un choix historique, pour une plateforme qui n'a pas pour habitude d'expliquer les raisons de la suppression des comptes enfreignant à ses yeux ses règles d'utilisation. “Après une étude précise des récents tweets du compte @realDonaldTrump et de leur contexte - notamment dans la façon dont ils sont compris et interprétés sur et en dehors de Twitter - nous avons suspendu définitivement le compte en raison du risque de nouvelles incitations à la violence" explique Twitter, faisant référence à l’invasion du Capitole, qui a fait cinq morts. Deux tweets visés par la plateforme Fait rarissime, la plateforme précise sa décision en expliquant pourquoi à ses yeux Donald Trump n'avait pas respecté ses règles d’utilisation. Deux tweets sont mis en cause et considérés par Twitter comme allant à l’encontre de ses règles sur l’apologie de la violence. L'entreprise évoque notamment le message de Donald Trump au sujet de l’investiture de Joe Biden. "A tous ceux qui me le demandent, je ne me rendrai pas à l'investiture du 20 janvier" a écrit le président américain ce 8 janvier. Aux yeux de la plateforme, cette phrase fait l’apologie de la violence dans la mesure où elle pourrait être interprétée comme une nouvelle accusation de tricherie par les démocrates lors de l’élection présidentielle. Par ailleurs, Twitter explique que l’annonce de Donald Trump sur son absence pourrait être perçue par des partisans comme un encouragement à commettre des violences le jour de l’investiture. La plateforme évoque un second tweet, publié précédemment. “Les 75 millions de grands Patriotes Américains qui ont voté pour moi, L’AMERIQUE D’ABORD et RENDRE SA GRANDEUR A L’AMERIQUE, auront une IMMENSE VOIX à l’avenir. Ils ne seront ni méprisés ni traités injustement, d’une quelconque manière!!!” promettait Donald Trump. Concernant ce second tweet, la plateforme reproche à Donald Trump l’utilisation du terme “patriotes américains”, qui pourrait à ses yeux être interprété comme un soutien aux manifestants ayant envahi le Capitole mercredi dernier. Jusque-là, Twitter avait toujours assumé le fait de laisser à Donald Trump la possibilité de ne pas respecter les règles d’utilisation du réseau social, au même titre que les autres dirigeants du monde entier, et ce en raison de "l’intérêt public" de leurs messages.

09 Jan 2021 LIRE L'ACTU
(MAJ) Google et Android suspendent leurs relations avec Huawei Archives Secunews SECUNEWS

(MAJ) Google et Android suspendent leurs relations avec Huawei

Cette décision aura des conséquences pour les smartphones Huawei fonctionnant avec le système Android. L’américain Google, dont le système mobile Android équipe l’immense majorité des smartphones dans le monde, a indiqué dimanche commencer à suspendre ses relations avec le chinois Huawei. En pleines tensions commerciales avec la Chine, le président américain, Donald Trump, a interdit, la semaine dernière, aux groupes américains de commercer dans les télécommunications avec des sociétés étrangères jugées dangereuses pour la sécurité nationale. Bête noire de Washington, le groupe figure nommément dans une liste d’entreprises suspectes, établie par le ministère américain du Commerce, auprès desquelles on ne peut commercer qu’après avoir obtenu un feu vert des autorités, établie par le ministère américain du Commerce. Les échanges sont essentiels pour rendre les systèmes informatiques compatibles "Nous nous plions à ce décret et examinons ses implications », a indiqué Google à l’AFP." Les conséquences de cette décision pourraient être très importantes pour les utilisateurs de smartphones Huawei et des marques du groupe comme Honor. Comme tous les groupes technologiques, Google doit collaborer avec les fabricants de smartphones pour que ses systèmes informatiques soient compatibles avec les téléphones. Des problèmes de mises à jour, surtout pour les nouveaux modèles Huawei En se soumettant aux règles du ministère américain du Commerce, Google va devoir stopper les activités qui supposent un transfert de technologies et qui ne sont pas publiques. Cela va contraindre Huawei à n’utiliser que la version publique, dite open source, d’Android, le système d’exploitation de Google pour smartphone. Huawei ne pourra donc plus accéder aux applications et services propriétés de Google, comme Gmail par exemple. L’agence Reuters précise que les possesseurs actuels de smartphones Huawei ne pourront plus les mettre à jour vers les versions les plus récentes du système Android. Les nouveaux téléphones n’auront, en plus, pas accès aux applications de Google comme Gmail, YouTube ou Chrome. La liste précise des services concernés reste à établir. Reuters rappelle que ces applications sont déjà pour la plupart interdites en Chine, mais en Europe, deuxième marché de Huawei, beaucoup d’utilisateurs seront touchés. Au premier trimestre, Huawei a vendu 59,1 millions de smartphones, soit 19 % de part de marché, c’est plus que l’américain Apple, mais cela reste derrière le leader, le Sud-coréen Samsung. Mise à jour le 21. mai 2019. J'ai contacté le support huawei et voici la réponse que j'ai reçu: Cher Monsieur Eagle1, Merci d'avoir contacté le service client Huawei support. Nous avons bien reçu votre mail, et nous vous remercions pour votre intérêt. Nous tenons à vous informer que les utilisateurs existants, y compris ceux les produits qui ont été vendus, ou les produits encore en stock ne seront pas affectés. n'hésitez pas à utiliser vos appareils. Nous restons à votre disposition pour tout complément d’informations Contact Huawei France. Contact Huawei Belgique.

20 May 2019 LIRE L'ACTU
Google proposera bientôt la suppression automatique des historiques de localisation et d’activité Archives Secunews SECUNEWS

Google proposera bientôt la suppression automatique des historiques de localisation et d’activité

Grand ménage de printemps chez Google. Les utilisateurs pourront bientôt supprimer automatiquement les données personnelles récupérées par les services technologiques de la compagnie. L’entreprise a annoncé sur "son blog" l’arrivée d’une fonction qui va permettre de gérer la sauvegarde de certaines informations. « Il est important que vous ayez toujours la possibilité de gérer vos données de la façon qui vous convient le mieux », explique Google dans son article. Plusieurs types de données sont concernés : L’historique de géolocalisation De l’activité sur le Web et sur les applications. En revanche, les informations collectées via les recherches effectuées sur le moteur de Google, les vidéos regardées sur YouTube et les activités vocales et audio ne seront pas effaçables Jusqu’à dix-huit mois de conservation des données Il est déjà possible de supprimer les données de son compte Google, en faisant quelques réglages manuels. Mais avec la mise en place d’une fonction automatique de sauvegarde, les internautes n’auront plus besoin d’activer une option pour contrôler leurs informations. Les utilisateurs pourront autoriser Google à conserver leurs données pendant 3 ou 18 mois avant qu’elles ne disparaissent. « Nous nous engageons à tout faire pour vous fournir les meilleurs outils de contrôle afin de rendre cela possible », assure le géant du Web. Si vous souhaitez jeter un oeil à vos données avant l'arrivée de la suppression automatique, rendez-vous sur "cette page". Vous y retrouverez également votre activité vocale et audio, votre historique de recherche YouTube et les informations provenant de vos appareils. Cette option, verra le jour dans les prochaines semaines

06 May 2019 LIRE L'ACTU
Facebook veut fusionner les messageries d'Instagram, WhatsApp et Messenger Archives Secunews SECUNEWS

Facebook veut fusionner les messageries d'Instagram, WhatsApp et Messenger

C'est le nouveau grand chantier de Mark Zuckerberg. Ce projet, baptisé 'Whatstabook', Facebook voudrait y parvenir d’ici fin 2019 ou début 2020, selon les informations du New-York Times qui a révélé ce projet. Facebook explique vouloir "créer les meilleures expériences de messagerie possibles" et qu'elles soient "rapide, simple, fiable et privée". Pas de fusion en vue, les trois réseaux sociaux garderaient leur indépendance, mais, au sein d’un outil commun. Il pourrait devenir possible de discuter avec un contact quel que soit le service sur lequel vous l’avez ajouté. Le cryptage total, qui rendrait les messages illisibles par d’autres que par l’expéditeur et le destinataire, pourrait répondre à la critique souvent adressée à Facebook quant à sa protection des données personnelles, jugée trop laxiste. Les trois services de messagerie de Facebook revendiquent chacun plus d’un milliard d’usagers dans le monde. L'intégration des applications pourrait aider Facebook à gagner plus d'argent grâce aux publicités en incitant ses utilisateurs à passer plus de temps à utiliser ses applications de chat plutôt que de se tourner vers d'autres services de messagerie Google et Apple. Matthew Green, cryptographe à l'Université John Hopkins, a exprimé sa préoccupation concernant les données qui pourraient être partagées entre les applications et le fait que le chiffrement de WhatsApp s’en trouve affaibli. WhatsApp n'a besoin que d'un numéro de téléphone pour s'inscrire tandis que Facebook demande aux utilisateurs de vérifier leur identité. L'intégration de Facebook Messenger avec WhatsApp et Instagram pourrait également rendre plus difficile pour les régulateurs gouvernementaux de démanteler l'entreprise, selon certains analystes. « Cela lie l'entreprise de manière plus rigide », a déclaré Brian Wieser, analyste chez Pivotal Research Group. « Ils consolident le fait qu'ils ne forment qu'une seule société. L'enjeu est plus élevé. »

30 Jan 2019 LIRE L'ACTU
Le top 5 des attaques informatique en 2018 Archives Secunews SECUNEWS

Le top 5 des attaques informatique en 2018

Selon certaines estimations, la cybercriminalité cause 600 milliards de dollars de pertes financières par an. Et malgré les leçons tirées des incidents du passé, les entreprises de tous les secteurs d’activité subissent encore chaque année des dommages massifs à la suite de cyberattaques. Si en 2017, le mot 'ransomware' était sur toutes les lèvres, l’année 2018 a été beaucoup plus diversifiée en termes de cybermenaces, mettant à mal certaines des plus grandes entreprises au monde. Examinons cinq des incidents de sécurité les plus importants survenus en 2018 BRITISH AIRWAYS/ 380 000 clients touchés La plus grande compagnie aérienne du Royaume-Uni a posté un tweet le 6 septembre 2018. “Nous enquêtons d’urgence sur le vol de données de clients depuis notre site Web et notre application mobile.” Sur son site Web, British Airways a déclaré que les données dérobées comprenaient des informations personnelles et financières sur les clients effectuant des réservations et des modifications de compte sur britishairways.com et sur l’application mobile de la compagnie aérienne. Les cybercriminels ont mis la main sur des noms, des adresses électroniques et des renseignements de cartes de crédit (y compris les numéros de carte, les dates d’expiration et le code CVC à trois chiffres requis pour autoriser les paiements en ligne). En d’autres termes, tout ce dont ils ont besoin pour mener à bien des campagnes de phishing et d’arnaques en ligne contre les 380.000 clients touchés. British Airways a conseillé à ses clients de contacter immédiatement leur banque et de suivre leurs recommandations. Facebook: 50 millions de comptes compromis Facebook a annoncé qu’une vulnérabilité au sein de la fonctionnalité 'Voir en tant que' a permis à des tiers de voler des jetons d’authentification de 50 millions d’utilisateurs. Les données personnelles affectées par ce piratage s’étendent aux messages privés, aux conversations, aux enregistrements, aux photos envoyées via messagerie instantanée, et bien plus encore. Si les agresseurs décident un jour de les rendre publics, des mariages seront brisés, des amitiés se termineront brusquement et des photos sensibles inonderont Internet… Depuis, Facebook s’est attaqué au problème, mais cela n’a pas suffi à rassurer les utilisateurs dont les données sont déjà entre de mauvaises mains. Le réseau social est actuellement confronté à une amende supérieure à un milliard d’euros dans le cadre du 'RGPD'. AADHAAR: 1,1 milliard d’enregistrements exposés Au début de l’année 2018, la base de données nationale d’identification en Inde, qui est le plus grand programme d’identification biométrique au monde, a subi une violation de données qui a touché plus de 1,1 milliard de citoyens indiens. N’importe qui dans la base de données 'Aadhaar' peut utiliser ses empreintes digitales ou son iris pour ouvrir un compte bancaire, acheter une carte SIM, s’inscrire aux services publics ou recevoir une aide financière. Les entreprises peuvent notamment puiser dans la base de données Aadhaar pour identifier leurs clients. L’une de ces entreprises est la compagnie publique 'Indane'. En mars, une vulnérabilité au sein des systèmes ce cette dernière a permis à quiconque de télécharger des informations privées sur tous les inscrits au système Aadhaar, exposant leurs noms, leurs numéros d’identification uniques à 12 chiffres et des informations sur les services auxquels ils sont connectés, comme leur banque. QUORA: 100 millions d’utilisateurs affectés Début décembre 2018, le site Web Quora a adressé un avertissement urgent à 100 millions d’utilisateurs, les prévenant que des cybercriminels avaient pu accéder à leurs données personnelles. Les attaquants ont ainsi pu récupérer des noms, des adresses e-mail, des adresses IP, des identifiants d’utilisateur, des mots de passe chiffrés, des paramètres de compte utilisateur, des données de personnalisation, des activités publiques et du contenu, y compris des questions et réponses. Des données importées de réseaux reliés entre eux, y compris les contacts, les données démographiques et les intérêts, ont également fait l’objet de fuites. Quora a invalidé les mots de passe des utilisateurs concernés par mesure de précaution. MARRIOT: 500 millions d’enregistrements exposés Fin novembre 2018, la plus grande chaîne hôtelière du monde a découvert qu’elle avait été la cible d’une opération sophistiquée au cours de laquelle des pirates informatiques ont exfiltré les données personnelles et financières d’un demi-milliard de clients, sur quatre ans. Les données piratées comprenaient des noms, des adresses postales et électroniques, des numéros de téléphone et des numéros de passeport, avec dates de naissance, sexe, dates d’arrivée et de départ, et plus encore. Pour certains clients, les données divulguées comprenaient également des numéros de carte de paiement chiffrés et les dates d’expiration associées à ces cartes. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

11 Jan 2019 LIRE L'ACTU
Instagram fait la chasse aux faux abonnés Archives Secunews SECUNEWS

Instagram fait la chasse aux faux abonnés

Instagram, l'application de partage de photos détenue par Facebook, a annoncé lundi qu'elle allait supprimer de certains comptes, les faux abonnés et commentaires destinés à les faire apparaître plus populaires qu'ils ne le sont vraiment. 'Nous avons récemment constaté que des comptes utilisaient des applications tierces pour artificiellement gonfler leur audience', explique Instagram, sur son blog. 'A partir d'aujourd'hui, nous allons commencer à retirer les 'likes', les abonnements et les commentaires des comptes qui utilisent des applications tierces pour améliorer leur popularité', ajoute l'entreprise. Instagram a développé des technologies d'apprentissage automatique pour l'aider à identifier les comptes utilisant de telles applications, en infraction avec les règles d'utilisation. La société enverra des messages aux abonnés concernés pour les prévenir de la suppression des commentaires ou des "likes" artificiels. Les utilisateurs auront simplement besoin de changer de mot de passe pour interrompre leur lien avec ces applications tierces, indique Instagram. Mais ceux qui continueraient à les utiliser pourraient voir "leur expérience affectée", ajoute la société sans préciser comment. Ce coup de vis intervient au moment où la maison mère d'Instagram, Facebook, fait face à de nombreuses polémiques (données personnelles, manipulations politiques, piratage, etc..). Voir le communiqué d'Instagram (anglais)

22 Nov 2018 LIRE L'ACTU
VOO passe à la vitesse 400 Mbps Archives Secunews SECUNEWS

VOO passe à la vitesse 400 Mbps

Dès décembre 2018, ce boost de vitesse sera accessible pour tous les clients VOO, en Wallonie comme à Bruxelles, mais cela ne sera (vraisemblablement) pas gratuit. Telenet fut le premier à s'y mettre. VOO, qui fonctionne sur le même technologie (le câble coaxial, et non la paire cuivrée/VDSL comme Proximus) que son cousin du Nord du pays, embraye : le câblo-opérateur wallon annonce, l'arrivée d'une connexion internet ultra-rapide, à 400 Mbps (au lieu du plafond actuel de 200 Mbps) sur son réseau. Tous les clients wallons et bruxellois sont éligibles à ce changement, dont les premiers effets entreront en vigueur des décembre 2018. - Si vous disposez d’un modem Technicolor, vous pourrez atteindre ce débit sans problème. - Si vous disposez d’un Netgear, alors la vitesse sera plutôt autour des 360Mbps. (Si la vitesse venait à être insuffisante pour vos besoins, le modem pourra être échangé gratuitement.) Avec des vitesses allant très prochainement jusqu'à 400 Mbps, vous pourrez télécharger: - 1h de musique en moins de 5 secondes - un film en 4K en moins de 5 minutes - profiter de votre jeu vidéo en ligne sans saccades Saviez-vous que regarder vos séries préférées en 4K deux heures par jour consomme près de 500Go sur le mois ? Et une caméra de sécurité jusqu'à 300Go ? L'objectif ? "Répondre aux futurs usages qui ne cessent de croître en termes de consommation de bande passante", détaille l'opérateur. "Au sein du parc de nos clients, on constate un doublement de la consommation de bande passante tous les 18 mois." Les Spotify, Netflix, et l'essor de la 4K n'y sont bien sûr pas étrangers. "Le nombre d’appareils connectés au sein d’un même foyer a considérablement augmenté : plus de 3 appareils connectés par personne en moyenne", précise encore l'entreprise. Concernant la commercialisation, VOO précise, sur son site, encore peaufiner l'offre commerciale. Les chances que le 400 Mpbs soit offert gratuitement aux clients actuels sont assez minces (à titre d'exemple, Telenet réclame un surcoût pour déverrouiller cette vitesse). Plus d'infos voir le site Voo (fr)

23 Oct 2018 LIRE L'ACTU
Amazon enquête sur des employés qui auraient revendu des données confidentielles Archives Secunews SECUNEWS

Amazon enquête sur des employés qui auraient revendu des données confidentielles

Certains salariés du groupe Amazon tenteraient d'arrondir leurs fins de mois en revendant des informations confidentielles, selon les informations du Wall Street Journal. Ces employés, dont le nombre n'est pas précisé, auraient recours à des intermédiaires pour vendre des données internes et des informations confidentielles à des marchands qui commercialisent leurs produits sur le site d'Amazon, objectif : les aider à faire croître leurs ventes. Le géant du commerce en ligne américain a lui-même confirmé l'ouverture d'une enquête interne pour tirer au clair ces fuites rémunérées qui bénéficieraient à des entreprises tierces. "Nous menons une enquête complète sur ces allégations", a indiqué le groupe de Seattle dans une déclaration écrite à l'AFP. Amazon évoque une "politique de tolérance zéro" Une porte-parole a souligné que les employés étaient tenus de respecter des règles commerciales et déontologiques internes très strictes, et que le groupe disposait "de systèmes sophistiqués pour limiter et contrôler l'accès aux informations". Elle a également agité la menace de sanctions, "notamment de possibles suites judiciaires, pénales le cas échéant". D'après le Wall Street Journal, Amazon enquête sur ce sujet depuis plusieurs mois. Le groupe a également ciblé les marchands potentiellement concernés, en évoquant des fermetures de comptes, des suppressions d'avis les concernant, des blocages de fonds et d'éventuelles poursuites. "Nous avons une politique de tolérance zéro pour ce qui est du détournement de nos systèmes", a résumé la porte-parole. Cette pratique est particulièrement présente en Chine. Le quotidien économique cite l'exemple d'intermédiaires à Shenzhen œuvrant pour des employés du groupe. En échange de sommes allant de 80 à plus de 2 000 dollars, ils vendent des informations sur les volumes de ventes, les adresses électroniques des clients laissant des commentaires ou encore un service permettant d'effacer les avis négatifs et de restaurer des comptes Amazon fermés.

17 Sep 2018 LIRE L'ACTU
Yahoo Messenger fermera ses portes le 17 juillet 2018 Archives Secunews SECUNEWS

Yahoo Messenger fermera ses portes le 17 juillet 2018

Après 20 ans de bons et loyaux services, la messagerie de Yahoo cessera d’exister dès le 17 juillet 2018. Malgré un retour en force en 2015, la messagerie de Yahoo n’a pas su faire face aux nombreuses alternatives massivement adoptées par le public (WhatsApp et Facebook Messenger en tête). C’est pourquoi l’entreprise, qui survit par on ne sait quel miracle, a décidé d’abandonner le service. Les applications iOS et Android, ainsi que les versions desktop ou mobiles cesseront donc de fonctionner. " Nous savons que nous avons de nombreux fans fidèles qui ont utilisé Yahoo Messenger depuis ses débuts comme l'une des premières applications de chat de son genre ", explique le communiqué de Yahoo. Alors que le paysage des applications de communication continue de changer, nous nous concentrons désormais sur la création et l'introduction de nouveaux outils de communication qui répondent mieux aux besoins des consommateurs. " Pour autant, Yahoo tient à préciser que le Yahoo ID sera toujours d’actualité pour se connecter aux autres outils, notamment Yahoo Mail. Aucune alternative officielle à Messenger n’est prévue, mais Yahoo invite ses clients à tester 'Yahoo Squirrel', une messagerie sécurisée qui fait la part belle aux groupes. Squirell est disponible en version bêta et vous pouvez demander une invitation. Yahoo propose également un moyen simple de 'télécharger votre historique de chat' pendant les six prochains mois à cette adresse.

18 Jun 2018 LIRE L'ACTU
Nintendo contre-attaque, suite au piratage de sa Nintendo Switch Archives Secunews SECUNEWS

Nintendo contre-attaque, suite au piratage de sa Nintendo Switch

Une faille, découverte en février 2018, permettait d'utiliser la Switch comme une tablette Linux, mais depuis, les hackers sont allés plus loin puisqu'il est désormais possible de pirater la console, et de faire tourner des jeux de manière illégale. Mais Nintendo ne compte pas en rester là et commence à bloquer certaines fonctions de la console à distance. La Switch a cédé face aux 'hackers', 13 mois après sa sortie. Les 14 millions de Switch déjà vendues sont susceptibles d'être piratées, et aucune mise à jour du système d'opération ne pourra empêcher la manoeuvre. Pour autant, si Nintendo ne peut empêcher le piratage de la console, il lui reste malgré tout un moyen de contre-attaquer. C'est là qu'entre en jeu le 'message d'erreur 2124-4007'. Un code énigmatique, mais qui signifie tout simplement que la Switch ne peut plus se connecter aux services en ligne de la console. Au revoir donc les parties en ligne (qui deviendront payantes à la rentrée), mais également l'accès à l'eShop et aux nombreux jeux dématérialisés vendus uniquement sur la boutique, ainsi qu'aux messages et autres partages de photos et vidéos sur Twitter et Facebook. Une sanction qui serait, selon le site Nintendo Everything, définitive; l'entreprise jugeant que le piratage de la console constitue une infraction aux conditions générales d'utilisation. La guerre n'est donc pas encore totalement perdue pour Nintendo. Reste un détail à régler, ne pas envoyer le message d'erreur (et donc bloquer la console) aux joueurs qui n'ont pas piraté leur console, comme c'est arrivé à plusieurs internautes... Voir aussi: Une faille dans la puce Nvidia Tegra X1, permet de pirater la Nintendo Switch. Il est évidemment déconseillé de pirater la Switch. C’est non seulement illégal, mais cela annule la garantie et pourrait endommager la console de façon permanente.

31 May 2018 LIRE L'ACTU
Apple vous remboursera 60 euros, si vous avez changé votre batterie en 2017 Archives Secunews SECUNEWS

Apple vous remboursera 60 euros, si vous avez changé votre batterie en 2017

Les propriétaires d’iPhones 6 ou de modèles plus récents pourront recevoir un remboursement de 60 euros de la part d’ Apple s’ils ont remplacé la batterie de leur smartphone l’an dernier (2017). La marque à la pomme a annoncé qu’elle enverrait aux personnes éligibles un mail entre le 23 mai 2018 et le 27 juillet 2018. Le géant américain entend ainsi dédommager les victimes du 'scandale des iPhones ralentis'. Le mail d’Apple indiquera aux utilisateurs concernés comment procéder. On sait déjà que pour en bénéficier, il faudra avoir effectué le changement de batterie entre le 1er janvier et le 28 décembre 2017 dans un Apple Store ou un magasin agréé par la marque, et surtout en dehors de la période de garantie de l’appareil. Les personnes qui estiment pouvoir bénéficier de l’offre mais qui n’auront pas reçu d’email pourront se manifester via le service client de l’entreprise jusqu’à la fin de l’année 2018. Pour indemniser les utilisateurs qui avaient vu le fonctionnement de leur iPhone sciemment ralenti par le système afin d’économiser l’alimentation, la firme avait déjà consenti plusieurs gestes. L’entreprise avait fait passer le prix officiel des nouvelles batteries de 89 à 29 euros et proposé un remboursement de la différence, mais sur demande seulement. Voir le communiqué d'Apple (fr) Contactez l'assistance d'Apple. Voir aussi: Votre iPhone 6s s’éteint subitement ? Apple remplacera la batterie gratuitement.

26 May 2018 LIRE L'ACTU
RGPD : que va changer la nouvelle loi sur les données personnelles ? Archives Secunews SECUNEWS

RGPD : que va changer la nouvelle loi sur les données personnelles ?

Quand est-ce qu’il entre en action ? Le contenu du règlement sera applicable par les Etats membres de l’UE dès le vendredi 25 mai 2018. Sa mise en chantier date toutefois de janvier 2012, quand la Commission européenne a proposé une réforme des règles de protection des données. Il a fallu quatre ans et diverses modifications avant que le règlement soit adopté dans sa forme finale et entre en vigueur en mai 2016. Le RGPD, c’est quoi ? Derrière l’acronyme RGPD (que l’on trouve aussi sous sa forme anglaise GDPR) se cache le nouveau règlement européen pour la protection des données. Sa raison d’être est d’unifier la protection des données à caractère personnel au sein de l’Union Européenne. Qu’est-ce qui est sous-entendu par « données à caractère personnel » ? Il s’agit de « toute information relative à une personne physique identifiée ou qui peut être identifiée, directement ou indirectement, par référence à un numéro d’identification ou à un ou plusieurs éléments qui lui sont propres ». En clair il s’agit du nom, de l’adresse, d’un mail, d’un numéro de téléphone, d’une empreinte digitale… Il ne faut pas confondre ces données personnelles avec les données dites sensibles, qui concernent les affinités religieuses et sexuelles, les opinions politiques, les origines ethniques etc. Ces données là sont en principe impossible à traiter, sauf dans de rares cas de dérogations. Pourquoi modifier les règles en vigueur ? Les précédentes directives concernant le traitement des données personnelles dataient de 1995. La technologie ayant grandement évoluée, il était important de proposer un nouveau cadre législatif afin de coller aux contraintes actuelles. De plus, le RGPD permet d’avoir un cadre identique pour tous les pays membres de l’UE, ce qui facilite sa mise en application auprès des entreprises. Il n’est ainsi plus nécessaire de s’adapter à des règles différentes en fonction des États. Qu’est-ce que ça change pour le consommateur ? Plusieurs dispositions du règlement font que le consommateur aura plus de pouvoir sur les données collectées par les entreprises. Premièrement seules les données strictement nécessaires au traitement et à la finalité prévue peuvent être récoltées. Une fois le traitement effectué, il n’y a aucune raison valable de les garder. Il est désormais possible de s’opposer plus facilement au profilage, c’est-à-dire le traitement automatisé des données à caractère personnel « pour évaluer certains aspects personnels relatifs à une personne physique », quand le consentement du consommateur n’est pas explicite. En outre, les droits fondamentaux comme le droit à l’accès, à la rectification et à l’effacement des données est légèrement mieux contrôlé et encadré. C’est nouveau, il est aussi possible de demander à un prestataire de service qui possède des données personnelles de les fournir dans un format courant et lisible facilement, afin de le transmettre à un autre prestataire de service. Pratique pour passer d’un fournisseur d’accès à internet à un autre par exemple. Qu’est-ce qui change pour les entreprises ? Du côté des entreprises qui collectent les données des utilisateurs, quelques nouveautés sont également au programme. Elles devront tout d’abord désigner un (ou une équipe) responsable de traitement qui devra répondre de l’usage fait sur les données collectées. Des organismes tels que la Commission de Protection de la Vie Privée en Belgique ou la Commission Nationale de l’Informatique et des Libertés en France pourront effectuer des contrôles pour s’assurer que tout est en ordre. Un registre de traitement des données doit être tenu par le responsable de traitement et s’il fait appel à des sous-traitants, le principe de responsabilité en cascade s’applique. Le principe de Privacy By Design veut pour sa part que les entreprises collectant des données mettent en place directement des dispositions leurs permettant de respecter le cadre de la RGPD. Impossible ainsi pour elles de se réfugier derrière le fait qu’elles ne pouvaient pas faire face en cas d’imprévu, de mauvaise utilisation ou de vol des données. Qu’en est-il pour les entreprises étrangères ? Un point primordial du RGPD est qu’il s’impose virtuellement à toute entreprise du globe. Dès qu’une entreprise collecte des données à caractère personnel sur au moins une personne se trouvant sur le territoire de l’Union européenne, alors le RGPD s’applique. Nul besoin que l’entreprise soit elle-même dans l’UE ou qu’elle stock ses données sur le territoire européen. Pas question de taille non plus, même si pour les entreprises de moins de 250 salariés, il existe une certaine forme d’allègement puisqu’il n’est pas obligatoire de tenir un registre des activités sauf cas exceptionnel : traitement des données systématique, en lien avec des données relatives à des condamnations pénales ou encore si le traitement comporte des risques pour les droits et libertés des personnes concernées par exemple. Est-ce que le RGPD doit être impérativement appliqué ? Absolument, le RGPD étant un règlement. Dans le droit européen, il fait force de loi et il s’applique directement par-dessus le droit national des pays de l’Union. Ainsi, il doit être appliqué même sans avoir été transposé, c’est-à-dire sans intégration préalable dans le droit des pays de l’UE. Il prévaut sur le droit national. Quelles sont les sanctions en cas de non-respect du règlement ? Deux étapes existent. Il y a tout d’abord les sanctions, qui peuvent aller de la mise en demeure à la limitation de traitement en passant par l’obligation de rectifier voire d’effacer des données privées. En cas de récidive ou d’erreur grave, des sanctions financières existent également sous la forme d’amendes administratives, elles peuvent monter à hauteur de 20 millions d’euros ou, pour des multinationales 4 % du chiffre d’affaire mondial, ce qui représente potentiellement des sommes absolument colossales. Le but est bien évidemment de proposer des sanctions dissuasives afin que chaque acteur économique joue le jeu de la protection de la vie privée. Voir aussi: Réforme des règles de l’UE en matière de protection des données 2018 (site de la commission européenne)

19 May 2018 LIRE L'ACTU
C'est la fin des armes à feu dans les émojis Archives Secunews SECUNEWS

C'est la fin des armes à feu dans les émojis

Après Apple et Twitter, c'est au tour de Google, Facebook et Microsoft de passer de l'émoji arme à feu à l'émoji pistolet à eau. Une modification qui devrait apporter plus de cohérences entre les différentes plateformes. Après un mouvement lancé par Apple en 2016, d'autres entreprises ont pris leur temps mais ont finalement passé le cap, ça sera désormais pistolet à eau (vert ou orange selon les plateformes) et puis c'est tout. Entre les nombreuses fusillades aux États-Unis et les soucis de compatibilité entre les plateformes, il aura fallu attendre deux ans pour que WhatsApp, Facebook, Twitter, Samsung, Google et Microsoft (qui planche actuellement sur sa version du pistolet à eau) rejoignent Apple. Le site 'Emojipedia' a compilé l'évolution des émojis pour chaque plateforme dans l'infographie ci-dessous. On peut ainsi noter que Microsoft avait fait le chemin inverse en 2016, en remplaçant son pistolet laser par une arme à feu classique. Quant à la version du pistolet à eau par Facebook, elle n'est pas encore connue, mais elle aurait été confirmée au site Emojipedia : Un porte-parole de Facebook a confirmé à Emojipedia qu'un pistolet à eau remplacera l'arme à feu sur les plateformes Facebook. Cette décision a pour but de minimiser les problèmes de communication entre les différentes plateformes, en évitant un scénario où un utilisateur choisi un pistolet à eau sur son clavier émoji Apple, Google ou Samsung, et qu'il apparaisse comme une arme à feu sur Facebook.

27 Apr 2018 LIRE L'ACTU
1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet Archives Secunews SECUNEWS

1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet

Fiches de paie, dossiers médicaux, demandes de brevets: quelque 1,5 milliard de fichiers sensibles d'individus et d'entreprises du monde entier sont en libre accès sur internet, ont révélé des chercheurs jeudi, démontrant les profondes lacunes dans la protection des données personnelles au-delà du scandale Facebook. Sur le seul premier trimestre 2018, les chercheurs de la compagnie spécialisée dans la cybersécurité Digital Shadows ont découvert une montagne de documents privés non protégés équivalant à 12 pétaoctets, soit un volume 4.000 fois plus important que les fameux 'Panama Papers'. "Il s'agit de fichiers en accès libre" pour n'importe quelle personne disposant d'un minimum de connaissances techniques, souligne Rick Holland, vice-président chez Digital Shadows. "Nous n'avons pas eu à nous identifier" à l'aide de mots de passe, "cela facilite vraiment le travail des 'hackers', explique-t-il à l'AFP. Alors qu'après le scandale Facebook et Cambridge Analytica les internautes du monde entier s'inquiètent des fuites et de l'exploitation potentielle des données personnelles fournies aux réseaux sociaux, "on ne se penche pas sur notre empreinte numérique et sur les données qui sont déjà publiquement accessibles. Quelque 36% des documents repérés par ses chercheurs viennent de l'Union européenne mais avec 16%, les Etats-Unis affichent le plus gros volume pour un seul pays, des fichiers venant d'Asie et du Moyen-Orient sont également concernés. Parmi ces documents figurent environ: - 2,2 millions de radios et d'IRM - 700.000 fiches de paie - 60.000 déclarations d'impôts. Du côté des entreprises: demandes de brevets, designs et détails sur des produits étaient facilement accessibles. "Si les organisations voient une source potentielle d'espionnage industriel dans le piratage de leurs systèmes ou les attaques par hameçonnage, nos conclusions démontrent qu'un volume important de données sensibles est déjà en accès libre", souligne Digital Shadows. La majorité des fichiers découverts par Digital Shadows a été rendue accessible à cause de "mauvaises configurations" lors du stockage de données en ligne ou dans les protocoles et services d'échanges de fichiers. En ce qui concerne le stockage en ligne, ou "cloud", le problème n'est pas tant dans le système de sauvegardes dématérialisées que dans la gestion de cette option par les utilisateurs eux-mêmes, qui parfois "sauvegardent leurs données sur internet sans le savoir". Que cela soit par malveillance, incompétence ou par cupidité, ces données atterrissent souvent sur Internet par une action humaine. Comme dit l’adage des informaticiens, 'la plupart des problèmes informatiques se trouvent entre le clavier et la chaise'.

09 Apr 2018 LIRE L'ACTU
Facebook va avertir les utilisateurs concernés par l'affaire Cambridge Analytica ce lundi Archives Secunews SECUNEWS

Facebook va avertir les utilisateurs concernés par l'affaire Cambridge Analytica ce lundi

Facebook préviendra à partir de ce lundi 9 avril 2018 ses 87 millions d'utilisateurs affectés par le vol de données de l'entreprise data Cambridge Analytica, parmi ceux-ci figurent 60.957 Belges et 200.000 Français, qui ont été en contact avec une personne ayant téléchargé une application malveillante qui a transmis leurs données à Cambridge Analytica. (un petit bandeau avec un message au dessus de votre timeline apparaitra) La majorité des personnes affectées par ce scandale sont des utilisateurs américains, mais Facebook a informé la Commission européenne que 2,7 millions d'entre eux sont des ressortissants européens Mark Zuckerberg, le fondateur et CEO de Facebook, doit se rendre mardi et mercredi devant le Congrès pour témoigner face aux députés américains. Le jeune milliardaire devra notamment expliquer comment il est possible que son groupe ait ainsi perdu les données de dizaines de millions de ses membres. Sous le feu des critiques, Mark Zuckerberg s'est engagé dans une contre-offensive politique et médiatique pour convaincre les utilisateurs de Facebook et les pouvoirs publics que sa société avait pris conscience de sa responsabilité. Il a annoncé une série de mesures, correspondant en partie à un alignement avec une nouvelle législation européenne qui doit entrer en vigueur le 25 mai 2018 dans l'UE, 'le Règlement général sur la protection des données personnelles' (RGPD). Cette législation imposera notamment à toutes les entreprises d'obtenir "le consentement explicite" des clients si elle veut transmettre leurs données personnelles à une tierce partie ou si elle veut en faire un usage autre que celui initialement prévu. Il y aura aussi "obligation pour celui qui utilise les données d'informer rapidement le consommateur d'une possible violation de la confidentialité, en exactement 72 heures", a détaillé M. Wigand, le porte-parole de la Commission européenne. En cas de violation des règles, "il y aura un pouvoir de sanction renforcé pour les autorités de protection des données", a-t-il ajouté, précisant que les sanctions pourraient atteindre "jusqu'à 4% du chiffre d'affaires international de l'entreprise concernée". Voir aussi: De nouveaux outils pour contrôler vos données en toute simplicité sur Facebook.

09 Apr 2018 LIRE L'ACTU
De nouveaux outils pour contrôler vos données en toute simplicité sur Facebook Archives Secunews SECUNEWS

De nouveaux outils pour contrôler vos données en toute simplicité sur Facebook

Facebook a annoncé ce mercredi 28 mars 2018, qu'il prenait des "mesures supplémentaires" pour mieux protéger les données personnelles de ses utilisateurs après le scandale Cambridge Analytica (CA) qui secoue le réseau social. En plus des annonces faites la semaine dernière par Mark Zuckerberg, "nous prendrons des mesures supplémentaires dans les prochaines semaines pour donner plus de contrôle aux gens sur leurs données personnelles", écrit le réseau dans une note de blog. "Notre constat est le suivant: nous devons rendre nos paramètres de confidentialité plus faciles à comprendre, à trouver et à utiliser", poursuit Facebook dans cette note, intitulée dans sa version française: "De nouveaux outils pour contrôler vos données en toute simplicité sur Facebook". "La plupart de ces mises à jour sont prévues depuis un certain temps et les événements de ces derniers jours ne font que souligner leur importance", affirme Facebook. Le réseau donne plusieurs exemples des modifications à venir, notamment: 1 : un menu unique pour trouver et gérer l’ensemble de vos paramètres de confidentialité 2 : une section dédiée à la confidentialité, la sécurité et les préférences publicitaires : « Raccourcis de confidentialité » 3: des outils pour trouver, télécharger et supprimer toutes vos données Facebook : « Accès à vos informations » Malgré les excuses formulées le 21 mars 2018, Facebook n'a pas réussi à faire retomber la polémique sur la protection défaillante des données personnelles: selon des lanceurs d'alertes, les données de 50 millions d'utilisateurs collectées par Facebook ont fuité vers l'entreprise britannique Cambridge Analytica. La semaine dernière, le patron de Facebook Mark Zuckerberg a expliqué avoir en 2014 "modifié entièrement la plate-forme pour limiter de façon très importante la quantité de données auxquelles pouvaient accéder ces applications" tierces. Voir le communiqué de Facebook (fr)

28 Mar 2018 LIRE L'ACTU
Swype, le très populaire clavier sur Android, ne sera plus mis à jour Archives Secunews SECUNEWS

Swype, le très populaire clavier sur Android, ne sera plus mis à jour

Nuance, l'éditeur du 'Swype' Keyboard, a annoncé l'arrêt du développement de son application, l'entreprise souhaite se concentrer sur ses solutions d'intelligence artificielle. Rachetée en 2011 par Nuance (100 millions de dollars), Swype a connu un très joli succès sur Android, contrairement à sa version iOS, plateforme où les claviers développés par des tiers sont souvent moins pratiques que le clavier d'Apple. Contactés par un utilisateur de Reddit qui faisait face à un bug, les développeurs ont profité de l'occasion pour annoncer l'arrêt de l'application. "Nuance ne mettra plus à jour le clavier Swype+Dragon pour Android. Nous sommes désolés de quitter le business du clavier pour les consommateurs, mais ce changement est nécessaire pour nous permettre de nous concentrer sur le développement de solutions d’Intelligence artificielle pour les entreprises". La dernière mise à jour, datant du 18 janvier 2018, sera donc la dernière. L'application reste pour l'instant dans le Play Store mais pourra, à terme, disparaitre. Quant à la version iOS, elle n'est déjà plus disponible. Il faudra donc se tourner vers d'autres solutions. Comme le 'Gboard' de Google, qui s'améliore à chaque mise à jour, ou 'Swiftkey', principal concurrent de Swype.

26 Feb 2018 LIRE L'ACTU
Un Kicker (Baby-foot) en réalité virtuelle fait ses premiers pas en Suisse Archives Secunews SECUNEWS

Un Kicker (Baby-foot) en réalité virtuelle fait ses premiers pas en Suisse

Kynoa, l'entreprise genevoise (suisse) qui l'a développé, vise les centres commerciaux, des arcades de jeux et à terme les bateaux de croisière, il est testé auprès du public suisse depuis ce vendredi. Seul point commun avec un kicker classique, la taille et les poignées qui en sortent, mais la comparaison s'arrête là. Baptisé Koliseum Soccer VR, il se présente de fait comme une grosse caisse fermée en bois posée sur quatre pieds, décorée de scènes de sport futuristes et à l'intérieur de laquelle sont installés quatre ordinateurs. Pour commencer une partie opposant la France à la Suisse (seule option disponible actuellement), les joueurs ne doivent pas lancer la traditionnelle balle en liège mais enfiler un casque de réalité virtuelle Occulus Rift. Ils sont alors projetés au coeur d'un stade bondé qui semble flotter au-dessus d'une mégalopole colorée et futuriste. Effets spéciaux et bonus Les joueurs n'ont alors plus leur physique traditionnellement statique mais ressemblent plutôt à des robots. Ils sont baptisés des 'Titans' car, expliquent avec lyrisme leurs concepteurs, 'à l'échelle réelle, un petit joueur de Baby-foot mesurerait au moins 10 mètres de haut si on le comparait à la taille d'un vrai terrain. Nos joueurs sont donc de grands robots qui, tels des gladiateurs, surgissent des vastes sous-terrains du stade pour se disputer le ballon.' S'ils sont toujours attachés à leur barre, ces joueurs nouvelle génération s'animent et peuvent même se féliciter ou se rabrouer en fonction des performances réalisées. Quant aux poignées, elles permettent toujours de contrôler le jeu, elles s'apparentent plus à des manettes de jeux vidéo puisque des boutons permettent de produire des effets spéciaux ou de débloquer des bonus en fonction des scores : - Bouclier qui protège le but pendant plusieurs secondes - Un ressort qui modifie les rebonds de la balle - Un mode 'multiballe', qui permet d'avoir plusieurs ballons en même temps sur le terrain. Cerise sur le gâteau, les parties peuvent être enregistrées et donc partagées sur les réseaux sociaux par exemple. A l'origine de ce projet, une jeune entreprise suisse. Kynao, créée à l'automne 2016 qui regroupe l'équipe d'un studio d'animation créé un an plus tôt. Les responsables de Kynao ne cachent pas leurs ambitions commerciales pour ces machines qui sont destinées à évoluer dans le temps. Et visent, avec ces machines proposées au prix de 95.000 francs suisses (un peu moins de 82.000 euros, la clientèle des centres commerciaux, des arcades de jeux ou la réalité virtuelle se développe et à terme les bateaux de croisière. Avec en tête d'écouler une vingtaine de ces machines cette année en profitant notamment de l'effet Coupe du monde 2018 Après ces deux jours de démonstration, qui permettront d'engranger les remarques d'utilisateurs qui ne sont pas forcément des habitués de la réalité augmentée, le Koliseum Soccer VR sera officiellement lancé à la mi-mars 2018 puis présenté courant avril à Dubaï lors du salon de l'industrie du divertissement et du jeu (DEAL). Plus d'infos page twitter Koliseum Soccer.

02 Feb 2018 LIRE L'ACTU
Des publicités malveillantes sur Youtube détournent des ordinateurs pour miner de la crypto-monnaie Archives Secunews SECUNEWS

Des publicités malveillantes sur Youtube détournent des ordinateurs pour miner de la crypto-monnaie

Le système a été découvert par Trend Micro, une entreprise japonaise spécialisée dans la cybersécurité. Double Click, la régie publicitaire de Google (propriétaire de YouTube), a d’ores et déjà repéré et bloqué certaines des publicités-virus et exclu les hackers qui en étaient à l’origine. La France, le Japon, l’Italie, l’Espagne et Taïwan, tous ces pays seraient visés depuis le 18 janvier 2018 par une attaque informatique de 'malvertising' véhiculée par certaines publicités diffusées sur YouTube. Ces dernières contiendraient en effet un virus caché qui infecte l’ordinateur des utilisateurs touchés et met à profit les machines pour miner les crypto-monnaies (le minage est l’utilisation de la puissance de calcul informatique afin de traiter des transactions, sécuriser le réseau et permettre à tous les utilisateurs du système de rester synchronisés). De la crypto-monnaie minée discrètement L’opération a pour but de faire tourner CoinHive, un programme de minage de 'Monero' (une monnaie virtuelle), chez des internautes ignorant la manœuvre. Dans les six jours qui ont suivi l’arrivée du virus, le nombre de mineurs sur la plateforme avait augmenté de 285 %. CoinHive victime aussi Les attaques se seraient apparemment déroulées à l’insu de la plateforme CoinHive, habituellement, les utilisateurs du service mettent volontairement une partie de leur puissance informatique au service du cryptage en échange d’une rémunération. Par une manœuvre de 'cryptojacking', les hackers auraient réussi à outrepasser le consentement des utilisateurs et à miner de la monnaie via CoinHive sans que personne n’en soit informé. Voir aussi: Un cheval de Troie sur Facebook pour miner des bitcoins.

30 Jan 2018 LIRE L'ACTU
Chose promise, chose due, Elon Musk a annoncé sur Twitter la commercialisation de son lance-flammes Archives Secunews SECUNEWS

Chose promise, chose due, Elon Musk a annoncé sur Twitter la commercialisation de son lance-flammes

Une idée folle et un gros coup de com'. En décembre 2017, Elon Musk avait promis sur Twitter que s'il vendait 50.000 casquettes portant le logo de 'The Boring Compagny', sa société de construction de tunnels, il mettrait en vente ses propres lance-flammes. Chose promise, chose due. L'homme sans limites, fondateur de Tesla et de SpaceX, a annoncé ce dimanche 28 janvier 2018 sur Twitter la commercialisation de ces nouveaux "goodies", limitée à 200 000 exemplaires. Et ce n'est pas une blague: ces armes sont actuellement déjà en pré-commandes sur le site de son entreprise, pour la modique somme de... 500 dollars (400 euros). L'arme, présentée comme un objet pouvant "enflammer n'importe quelle fête", est avant tout considérée comme étant le lance-flammes le moins dangereux du monde. Même si un extincteur est également proposé à la vente, pour 30 dollars. Une publication partagée par Elon Musk (@elonmusk) le 27 Janv. 2018 à 4 :53 PST (clic sur l'image pour lire la vidéo) L'arme ressemble à un paintball, dont l'intérieur a été modifié afin de pouvoir cracher du feu. Une arme "parfaite pour rôtir des noix", écrit-il sur Instagram. En seulement quelques heures, le site a déjà comptabilisé 2.000 commandes, dont les premières devraient être livrées dès le printemps prochain Accéder au site officiel (Ang)

29 Jan 2018 LIRE L'ACTU
Une nouvelle faille chez Intel permet de pirater des ordinateurs portable en moins d'une minute Archives Secunews SECUNEWS

Une nouvelle faille chez Intel permet de pirater des ordinateurs portable en moins d'une minute

La faille découverte par F-Secure ne présente aucun lien avec 'la vulnérabilité des processeurs d'Intel et AMD' récemment révélée. La vulnérabilité affecte la plupart, sinon tous, les ordinateurs portables utilisant 'Intel AMT' Cette faille résiderait dans le système "Intel AMT" (Active Management Technology), un système d'administration et de prise de contrôle à distance des ordinateurs personnels. "La faille semble presque trop simple pour être vraie, mais elle a un impact dévastateur quand elle est utilisée", explique un consultant de l'entreprise F-Secure, Harry Sintonen. En pratique, un pirate informatique peut avoir un contrôle total sur l'ordinateur portable d'un utilisateur, quelles que soient les mesures de sécurité prises. Pour profiter de ce défaut, un pirate doit seulement redémarrer physiquement l'ordinateur portable et appuyer sur CTRL-P pendant le démarrage. Après quoi, le hacker peut se connecter dans le 'Intel Management Engine BIOS Extension (MEBx)' avec le mot de passe 'admin'. Dans la plupart des cas, ce mot de passe par défaut n'est pas adapté aux ordinateurs portables de l'entreprise". Le pirate peut ainsi prendre le contrôle du système à distance. Par exemple, si quelqu'un laisse son ordinateur dans sa chambre d'hôtel et s'absente quelques minutes. S'il a accès au numéro de la victime, le hacker peut reconfigurer son ordinateur portable en quelques minutes seulement, il obtient alors le contrôle de l'ordinateur, tant que le wifi de l'hôtel est utilisé. Le pirate informatique peut ainsi avoir accès au réseau et à l'entièreté des données Intel Active Management Technology a été conçue pour permettre aux services informatiques de gérer plus efficacement leur parc d'appareils, elle est aujourd'hui utilisée par des millions d'ordinateurs professionnels à travers le monde. Si cette technologie a déjà présenté de nombreuses failles de sécurité par le passé, mais la simplicité d'exploitation de cette vulnérabilité est cette fois sans précédent. Aucune ligne de code n'est, en effet, nécessaire pour y parvenir. Intel indique travailler sur un correctif. (anglais) Condition importante: Un accès physique à l'ordinateur est requis pour exploiter cette faille. La vulnérabilité concerne essentiellement les machines laissées à l'abandon, le soir au travail ou dans une chambre d'hôtel Quelques conseils pour se prémunir d'une telle vulnérabilité - Il ne faut jamais laisser son ordinateur portable sans surveillance dans un endroit non sécurisé, notamment dans les lieux publics - Pour ceux qui administrent seuls leur appareil, il convient de modifier le mot de passe AMT, même sans avoir l'intention d'utiliser cette solution. - Si le mot de passe est déjà réglé sur une valeur inconnue, mieux vaut le considérer comme suspect.

14 Jan 2018 LIRE L'ACTU