Moteur de recherche

Résultats pour : "indisponible"

Panne informatique mondiale chez Microsoft Archives Secunews SECUNEWS

Panne informatique mondiale chez Microsoft

Plusieurs services de Microsoft sont indisponibles dans le monde entier, ce mercredi 25 janvier 2024 à cause de pannes qui touchent le monde entier. Parmi les outils perturbés, la fameuse messagerie de travail collaboratif "Teams" et "la boite mail Outlook". La raison de ces pannes était encore en cours d'examen ce mercredi matin, a précisé le groupe américain sur Twitter. En Belgique la SNCB connaît ce vendredi divers problèmes techniques, empêchant notamment les voyageurs d’acheter des billets en ligne. Les données relatives aux retards des trains et aux changements de voies peuvent également ne pas être mises à jour. La cause est un problème mondial chez Microsoft, a indiqué la société ferroviaire belge. La panne est mondiale "Nous enquêtons sur des problèmes qui touchent plusieurs services Microsoft 365", a écrit l'un des comptes de services de Microsoft sur Twitter à 8h31 (heure française). "Nous avons identifié un problème potentiel de réseau et nous examinons la télémétrie pour déterminer les prochaines étapes de dépannage", a ajouté l'entreprise. Pire, aux États-Unis, le numéro d’appel d’urgence 911 s’est retrouvé inaccessible dans certaines zones, soulevant de sérieuses inquiétudes. Dans l’Hexagone aussi l’impact se fait sentir, plusieurs médias comme RTL, TF1 ou CNEWS faisant état de soucis techniques entravant leurs activités. UNE PANNE PAS LIÉE À UNE CYBERATTAQUE L'Agence nationale de la sécurité des systèmes d'information, l'ANSSI, a évoqué ce vendredi matin panne informatique mondiale qui touche une multitude d'entreprises et d'organisations. "Aucun élément en l'état" ne laisse penser à une "cyberattaque", fait ainsi savoir l'institution. Cette panne affecte les transports et les télécommunications dans de nombreuses parties du monde : elle frappe les systèmes informatiques d’entreprises en Australie, a annoncé la plus haute autorité de cybersécurité du pays, affectant notamment la TV australienne ABC, l’aéroport de Sydney et une grande chaîne de supermarchés. Cette "panne technique à grande échelle" est causée par un problème avec une "plate-forme logicielle tierce utilisée par les entreprises touchées", a déclaré le bureau du coordinateur national australien de la cybersécurité dans un communiqué. L'enquête continue...

19 Jul 2024 LIRE L'ACTU
Un hôpital de Los Angeles paralysé par un ransomware Archives Secunews SECUNEWS

Un hôpital de Los Angeles paralysé par un ransomware

Depuis plus d'une semaine, un hôpital situé à Los Angeles, aux États-Unis, est paralysé par une attaque informatique. Plus de 900 patients ont dû être réaffectés à d'autres établissements hospitaliers le temps de régler le problème, et le personnel est forcé de prendre toutes leurs notes sur papier, raconte la chaîne d'information locale NBC Los Angeles, qui a dévoilé l'affaire. Des données sensibles ont été dérobées et sont désormais inaccessibles, comme des fiches d'admission ou des dossiers médicaux, certains équipements électroniques sont également indisponibles du fait de la panne du réseau. La police de Los Angeles et le FBI ont ouvert une enquête à ce sujet vendredi. Le Hollywood Presbyterian Medical Center est victime d'un 'ransomware'. Pour les récupérer, les cibles doivent généralement s'acquitter d'une rançon. L'hôpital s'est ainsi vu réclamer environ 3,4 millions de dollars en bitcoins (soit à peu près 9.000 bitcoins) pour récupérer ses données dérobées. L'établissement pourrait d'ailleurs avoir été touché par erreur par cette attaque d'une grande ampleur, et à la rançon anormalement élevée. Des données particulièrement sensibles. Malgré leur aspect sensationnel, les ransomwares sont un classique des attaques informatiques. Elles sont très lucratives pour leurs auteurs, et ne nécessitent pas forcément des capacités techniques très élevées. [quote]Il existe des kits prêts à l'emploi, vendus entre 10.000 et 20.000 dollars.[/quote] Le phénomène touche toutes les entreprises ou organisations. Les pirates agissent comme un voleur de voitures sur un parking, ils essayent de toutes les forcer, jusqu'à réussir et partir avec l'une d'entre elles. En France, le ministère des Transports a récemment été victime d'un procédé similaire, qui visait son système bureautique. La question est plus délicate lorsqu'il s'agit de données médicales. [quote]'Lorsque l'on se fait dérober ses codes de carte bancaire, il suffit d'aller voir sa banque pour en obtenir de nouveaux et se faire rembourser', explique Gérome Billois, expert en cybersécurité chez Solucom. Mais la divulgation de données de santé est irréversible, on ne peut pas revenir en arrière ou tout effacer.[/quote] Une attaque informatique peut avoir lieu dans un hôpital à partir d'un simple ordinateur, par exemple via l'ouverture d'un email. Le virus peut ensuite se propager par le réseau informatique et atteindre toutes les machines qui y sont connectées. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

16 Feb 2016 LIRE L'ACTU
Popcorn Time, le site de streaming illégal, suspendu par la douane en Belgique Archives Secunews SECUNEWS

Popcorn Time, le site de streaming illégal, suspendu par la douane en Belgique

Le portail Popcorn Time vient de subir l'un des plus importants revers de sa jeune histoire. Depuis plusieurs jours, le champion du streaming illégal était indisponible, son nom de domaine, time4popcorn.eu, a tout simplement été suspendu à la suite d'une décision prise en Belgique, cette suspension trouve son origine dans une requête des douanes belges, qui ont effectué une enquête sur une série de sites web et ont pointé le cas de Popcorn Time. [quote]"Les autorités douanières belges nous ont demandé de procéder à une enquête sur le portail en question et nous avons constaté qu'il ne respectait pas certaines de nos règles d'utilisation", explique Geo Van Langenhove, Legal Manager du gestionnaire de noms de domaines EURid. Les noms de domaine en ".eu" sont en effet réservés aux opérateurs actifs en Europe, mais "la localisation géographique des personnes derrière ce site web ne correspond pas", poursuit-il[/quote] Du côté du SPF Finances, responsable des douanes, on confirme l'information, mais sans plus de commentaires, une communication plus large étant prévue dans les prochains jours. Les gestionnaires de Popcorn Time, eux, ont rapidement trouvé la parade en déplaçant leur nom de domaine ailleurs. Pour réactiver le service, les administrateurs de Popcorn Time ont réagi en mettant en place une adresse alternative en .com et ont tenu à rassurer leurs utilisateurs: [quote]Avec la bêta 5.0, ce genre d’incident ne pourra plus se produire.[/quote] Il y a donc fort à parier que la prochaine version de Time4Popcorn sera complètement décentralisée, un peu à la manière de Moviepanda.tv. Interrogés par TechCrunch, les développeurs du site ont admis que cette aventure leur a en tout cas été très néfaste, notamment en détruisant leurs efforts en matière de SEO pour être mieux référencés sur les moteurs de recherche. Mais, l’extension .com étant gérée par un registrar américain, le site risque fort d’être confronté au même souci dans un très bref délai, des plaintes des majors du cinéma pourraient vite mener à sa suspension. Il a donc, en début de semaine, trouvé un nouveau port d’attache, la Suède. Il dispose désormais d’une extension en .se (Popcorn-Time.se), gérée par un bureau d'enregistrement (NIC-SE) qui a déjà manifesté son opposition à la suspension de noms de domaine. Pas sûr cependant que cela le mette totalement à l’abri de poursuites des ayants droit...

15 Oct 2014 LIRE L'ACTU
(MAJ) Les vidéos de secunews inaccessible la cause ? Archives Secunews SECUNEWS

(MAJ) Les vidéos de secunews inaccessible la cause ?

Simple défaillance technique ou oubli fâcheux concernant le renouvellement du nom de domaine wat.tv? [quote]Nous avons demandé le renouvellement du nom de domaine wat.tv, mais pour une raison que nous ignorons, cela n'est pas effectif, expliquait dans un communiqué publié en début de soirée Olivier Abecassis, directeur général d'e-TF1, qui précisait que le trafic avait alors automatiquement basculé en "site parking". [/quote] Plus tard, Wat.tv annonçait sur son compte Twitter que le nom de domaine était à nouveau disponible. [quote]Le nom de domaine WAT.tv est à nouveau disponible, on attend la propagation de DNS... ça arrive :)[/quote] Il y a cinq ans jour pour jour, TF1 avait connu la même mésaventure. Le site Wat.tv était resté indisponible pendant plusieurs heures, alors que le nom de domaine était arrivé à expiration, les responsables du site avaient alors affirmé que toutes les démarches de renouvellement avaient été effectuées dans les règles. Les vidéos de secunews sont donc indisponible, le temps de la propagation du DNS de wat.tv Clic pour accéder a la chaine vidéo de secunews MAJ Toutes les vidéos de secunews sont maintenant disponible, le problème de DNS de notre plateforme vidéos est résolu. Clic pour Accéder a la chaine vidéos de secunews.

13 Apr 2014 LIRE L'ACTU
Le trafic Internet a fortement chuté en Syrie vendredi Archives Secunews SECUNEWS

Le trafic Internet a fortement chuté en Syrie vendredi

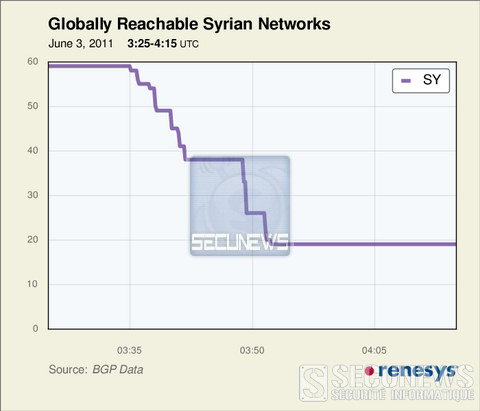
Alors que des dizaines de milliers de manifestants sont descendus dans la rue pour protester contre le régime, de nombreux internautes ont témoigné sur les réseaux sociaux et les sites de micromessagerie, comme Twitter, des difficultés qu'ils éprouvaient à se connecter. Selon l'Agence France Presse, Internet ne fonctionnait pas vendredi 3 juin 2011 au matin, ni à Damas ni à Lattaquié, dans le nord-ouest du pays. Mais d'aprés l'agence de presse russe Ria Novosti, qui cite une source de la Compagnie syrienne de télécommunications, c'est bien toute la Syrie qui aurait été "coupée d'Internet". Les données qui apparaissent dans le Transparency Report, un service mis en place par Google, qui montrent également une importante chute de trafic dans la journée du 3 juin 2011, semblent donc confirmer les témoignages sur place. Certains sites officiels inaccessibles Renesys, entreprise spécialisée dans la gestion de trafic sur Internet, note également que de nombreux sites en ".sy" étaient inaccessibles, à l'exception des sites administratifs et gouvernementaux, mais fait également remarquer que certains sites Web officiels, comme celui de l'éducation, est indisponible. Renesys se garde toutefois de dire si cette panne était le fruit d'une action "coordonnée" et renonce, pour l'instant, à comparer la situation de la Syrie avec celle de l'Egypte, fin janvier 2011. Le réseau syrien avait déjà été coupé une journée début avril 2011, en raison d'une panne provoquée par une surcharge de connexions, selon la compagnie syrienne de télécommunications. En Syrie, l'accés à Internet dépend essentiellement d'un fournisseur, "SyriaTel", propriété de l'Etat. Citation:"Alors que l'accés à Internet s'est beaucoup développé en dix ans, les infrastructures restent peu évoluées, provoquant des problémes d'engorgement, des ralentissements de connexion et des coupures fréquentes", note par ailleurs Reporters sans frontiéres (RSF). Selon Internet World Stats, la Syrie compte environ 4 millions d'internautes, soit 18% de la population. Citation:"Le gouvernement, qui a longtemps minimisé sa présence sur le Web, a fait volte-face, notamment sous l'influence de Bachar Al-Assad. Les sites de propagande ou ceux défendant la position du pouvoir se multiplient", souligne RSF. (source:lemonde)

04 Jun 2011 LIRE L'ACTU
(MAJ) Le PlayStation Network en panne depuis le 20 avril 2011 Archives Secunews SECUNEWS

(MAJ) Le PlayStation Network en panne depuis le 20 avril 2011

Indisponible depuis le mercredi 20 avril 2011, le service en ligne dédié à la PlayStation 3 aurait été victime d'un intrusion externe obligeant Sony à reconstruire le systéme pour renforcer le réseau. La frustration a cédé le pas à la colére parmi les usagers du PlayStation Network de Sony. Depuis le 20 avril 2011, le service en ligne est inaccessible, les joueurs ne peuvent plus se connecter à leur espace personnel ni jouer en réseau ou télécharger des jeux et des contenus additionnels, la panne affecte également le service de streaming musique et vidéo Qriocity. Sony Computer qui distribue les informations au compte-goutte a fini par évoquer une "intrusion extérieure" qui l'aurait contraint à fermer les deux services depuis le 20 avril. Les Anonymous seraient-ils derriére cette intrusion ? Le groupe d'activistes avait pris fait et cause pour le hacker George Hotz poursuivi par Sony pour le jailbreak de la PlayStation 3. Une série d'attaques par déni de service avaient été lancées contre des sites Sony ainsi que le PlayStation Network, déclenchant l'ire des joueurs. Face à l'impopularité de cette démarche, les Anonymous avaient mis fin à leurs attaques, dans un communiqué daté du 22 avril, ils assurent n'être pour rien dans la panne qui frappe le PSN. Des informations au compte-gouttes Le dernier message posté sur le blog PlayStation officiel daté du 25 avril indique que Sony n'a plus de nouvelles à donner aux utilisateurs, on en restera donc au message du 23 lorsque le géant japonais annonçait reconstruire son systéme afin d'en renforcer l'infrastructure réseau. ( voir le communiqué blog PSN en français) Aucune date de remise en service n'est encore avancée. Selon les informations qui circulent sur les forums dédiés à la console, le retour à la normale ne se ferait pas avant jeudi prochain en ce qui concerne l'Europe et les Etats-Unis. MAJ: Le constructeur japonais confirme ce que de nombreux joueurs craignaient: Les coordonnées des utilisateurs ont été accessibles par les hackers, ils ont eu accés à de nombreuses informations telles que nom, prénom, adresse postale, adresse email, date de naissance, login et mot de passe. Quant aux données bancaires, Sony ne peut pas confirmer qu'elles aient été volées, mais n'exclut pas cette possibilité. Le PSN compte pas moins de 77 millions d'utilisateurs. Sur son blog, Sony appelle à la plus grande vigilance des utilisateurs. L'entreprise enverra sous peu un mail à tout utilisateur du PSN pour informer de la situation, mais aucun échange de données ne sera demandé. Sony appelle les joueurs à être attentifs à leurs relevés bancaires et de changer dans les autres services du Net tout mot de passe identique à celui du Playstation Network. Personne ne sait encore quelles sont les intentions réelles des hackers. Une agence de sécurité externe a été engagée pour remonter jusqu'à la source du probléme et trouver les coupables. Il s'agirait là de l'attaque la plus importante réalisée à l'encontre de Sony. Aucune remise en ligne du service n'a encore été envisagée.

26 Apr 2011 LIRE L'ACTU
La guerre va continuer promettent les hackers pro-WikiLeaks Archives Secunews SECUNEWS

La guerre va continuer promettent les hackers pro-WikiLeaks

Alors que plusieurs sites de personnalités ou d'entreprises ont subi des attaques d'un groupe de hackers baptisé "Anonymous", l'un d'eux s'est justifié jeudi dans une intervention sur la BBC, en promettant d'autres actions prochaines. La "cyberguerre" a commencé avant même la publication des 250.000 documents confidentiels de la diplomatie américaine par WikiLeaks, lorsque le site a subi une attaque en "déni de service" de la part d'un hacker décidé à le bloquer, depuis, les fameux documents ont été rendus accessibles, plongeant les autorités américaines dans l'embarras. "Nous voulons que l'internet reste libre" Et ces cyber-attaques contre les sites hostiles à WikiLeaks "vont continuer", a promis jeudi matin un porte-parole du groupe Anonymous sur la radio BBC. Citation:"La campagne n'est pas terminée. Cela va se renforcer, de plus en plus de gens nous rejoignent pour aider", a indiqué à la radio celui qui a pris le nom d'emprunt de "Coldblood" (sang-froid). Citation:Il a expliqué que "de plus en plus de gens téléchargent le programme botnet", qui permet de lancer à partir de milliers d'ordinateurs simultanément des attaques informatiques massives contre un site, le mettant hors service. "C'est une guerre informatique, nous voulons que l'internet reste libre et ouvert à tous, exactement comme il l'a toujours été", a justifié Coldblood. Citation:Selon lui, Anonymous n'est pas un groupe organisé, "il ne suit aucun cadre conventionnel, c'est juste un groupe de gens et quand une idée circule, si ces gens la trouvent bonne et bien ils la mettent en oeuvre". Coldblood lui-même affirme n'avoir jamais été en contact personnel avec WikiLeaks. Citation:"C'est trés dur de rentrer en contact avec eux, la seule personne que vous pouviez obtenir était Julian, mais il est indisponible pour le moment". De même, malgré l'incarcération d'Assange, sa petite équipe de collaborateurs, qui se dit forte d'environ "800 volontaires", a promis que "tout ça va continuer comme jamais". Les fuites embarrassantes se sont d'ailleurs poursuivies ces derniers jours.

11 Dec 2010 LIRE L'ACTU
Opération payback contre des sites pour venger Julian Assange Archives Secunews SECUNEWS

Opération payback contre des sites pour venger Julian Assange

Plusieurs sites Internet, appartenant notamment à des services bancaires, font l'objet d'attaques informatiques depuis plusieurs jours, sans que l'on puisse déterminer s'il s'agit d'attaques coordonnées. Le blog officiel de PayPal a fait l'objet d'attaques durant plusieurs jours, aprés la décision de l'entreprise de geler le compte utilisé par WikiLeaks le 4 décembre 2010, indisponible par intermittence durant le week-end, le site est de nouveau accessible en ce début de semaine. L'attaque a été revendiquée par un internaute sous le pseudonyme "th3j35t3r". Le site des services financiers de la banque postale suisse, qui a gelé un compte ouvert par Julian Assange, fait également l'objet d'attaques soutenues et est encore inaccessible mercredi, un porte-parole de la banque a attribué mercredi l'origine de ces attaques aux "anonymous", un groupe non structuré censé émaner du forum de discussion 4chan. Si des appels à la vengeance ont effectivement été lancés sur le forum, sous le nom d'"opération vengeance" ("operation payback"), le nombre de personnes y participant, leurs éventuels liens et même leur proximité avec 4chan ne sont pas avérés. Des sites de Mastercard et Visa, qui ont annoncé en début de semaine avoir bloqué des cartes de crédit utilisées par M. Assange et WikiLeaks, font également l'objet d'attaque dites de Déni de service", et le site de Mastercard n'était pas accessible mercredi. Le site et les e-mails de l'avocat des deux Suédoises accusant Julian Assange de "viol et agression sexuelle" ont aussi été visés par une attaque informatique a annoncé leur avocat, Me Claes Borgstrˆm mercredi matin, aprés un piratage similaire visant le site du parquet. Citation:"Nous pensons que ce sont les mêmes personnes qui ont attaqué le site des procureurs", a affirmé l'avocat. Cible mardi d'une cyber-attaque, le site internet du parquet suédois qui est à l'origine des poursuites contre Julian Assange détenu depuis mardi à Londres, fonctionnait à nouveau mercredi matin. Le site de WikiLeaks est lui-même la cible de cyberattaques depuis qu'il a commencé à mettre en ligne une partie des 250.000 c‚bles diplomatiques américains en sa possession, et que cinq journaux dont Le Monde ont pu consulter, le 28 novembre 2010. (source:lemonde)

09 Dec 2010 LIRE L'ACTU