Malgré son conflit avec Character.AI, Disney recrute Karandeep Anand
Disney confie sa technologie à l’ex-CEO de Character.AI, une entreprise qu’il visait encore récemment pour atteinte au droit d’auteur.
Le président de la République Emmanuel Macron organise vendredi des discussions à l'Élysée sur les conflits internationaux et leur impact sur la sécurité et l'énergie en France. Il invoque une « dégradation rapide de la situation internationale » qui mérite un éclaircissement pour la campagne présid
Amazon Web Services (AWS), la branche cloud d’Amazon, confirme la perte irrémédiable de données clients stockées dans ses data centers visés par des frappes iraniennes. Une première mondiale : jamais un conflit armé n’avait détruit aussi durablement des données hébergées dans le cloud.
Dans une annonce historique, le Pentagone a confirmé pour la première fois détenir et exploiter des armes militaires directement déployées en orbite terrestre. C’est une nouvelle course aux armements qui s'officialise, où la maîtrise de l'espace devient le cœur des conflits de demain.
Le président américain a acheté jusqu’à 50.000 dollars de titres SpaceX après l’entrée en Bourse. Un pari qui pose vite la question du conflit d’intérêts.
Prêt à voyager dans le temps et dans le monde en une fraction de seconde ? Envie de vous retrouver dans une pyramide ou de rencontrer des dinosaures? C’est désormais possible grâce à la 'Virtual Room'. Un nouveau temple pour les gamers a ouvert ses portes à Bruxelles, la 'Virtual Room', le premier espace de jeu virtuel de Belgique. Le principe de cet endroit est très simple: Munis de casques de réalité virtuelle, les joueurs y vivent une expérience d'immersion lors de laquelle ils doivent résoudre ensemble une énigme et réussir des défis. Ce type d'expérience, très populaire en Asie, est neuf et unique en Belgique, se vantent ses concepteurs. L'aventure, qui a pour but de sauver le monde, dure une heure, dont 45 minutes dans la 'Virtual Room'. La technologie virtuelle permet de vivre l'expérience dans de nombreux univers différents, allant de la préhistoire au futur, en passant par un décor médiéval, la surface de la lune ou encore les pyramides d'Egypte. Les joueurs ne devraient pas souffrir des légères nausées qu'ont parfois les porteurs de casques de réalité virtuelle, assurent ses concepteurs, ils sont en effet entièrement plongés dans le décor et visualisent leur propre corps, ce qui évite les conflits entre ce que l'on fait et voit et ce que ressent l'oreille interne. L'aventure se joue à 2, 3 ou 4 personnes, âgées entre 12 et 70 ans. Les locaux se situent rue de l’Escalier, 16 à 1000 Bruxelles. Ils sont ouverts tous les jours de la semaine, de 10h à 21h. L'inscription se fait via le site internet http://bruxelles.virtual-room.fr/ Le prix varie entre 25 et 30 euros par partie. 25€/personne en heures creuses. (Lundi-Vendredi de 9h à 17h. Hors vacances et jours fériés.) 30€/personne en heures pleines. (Lundi-Vendredi de 18h à 21h et Samedi-Dimanche toute la journée.)
Le tribunal d'Amsterdam a donné le choix à Facebook: soit le réseau social lui donne les informations nécessaires, soit il ira les chercher lui-même dans ses serveurs. La justice néerlandaise a ordonné à Facebook de divulguer des informations sur une personne ayant publié une vidéo de 'revenge porn' (porno vengeance) ou de permettre à un expert indépendant de fouiller ses serveurs. Le tribunal d'Amsterdam avait été saisi par une Néerlandaise de 21 ans: une vidéo de 2011 la montrant en train d'avoir un rapport sexuel avec celui qui était son compagnon à l'époque avait été publiée en janvier 2015. Prise alors que la femme et son compagnon étaient encore mineurs, la vidéo avait été retirée de Facebook peu de temps après sa publication, mais peut encore être trouvée sur Internet. Depuis, la vie de la plaignante est devenue un enfer, selon son avocat Thomas van Vught. D'après les médias néerlandais, l'ex-compagnon de la plaignante nie avoir placé la vidéo sur le réseau social. Facebook a 14 jours pour s'exécuter [quote]Un porte-parole de Facebook a précisé à l'AFP que le compte avait été supprimé avant de recevoir une demande pour ces informations. En conséquence, toutes les informations au sujet de ce compte ont été retirées de nos serveurs en accord avec nos conditions d'utilisation et les lois applicables.'[/quote] [quote]L'avocat Thomas van Vught affirme au quotidien de Telegraaf que sa cliente ne croit pas à la réponse du réseau social, 'Facebook enregistre tout'.[/quote] Le tribunal d'Amsterdam ordonne à Facebook de fournir à la plaignante d'ici à 14 jours toutes les données connues de Facebook sur l'utilisateur du compte, dont ses nom et prénom, son adresse IP, son adresse mail et son numéro de téléphone, selon un jugement en référé rendu public. Sans quoi un tiers indépendant que les parties désigneront sera chargé d'effectuer une enquête indépendante afin de savoir si ces données sont présentes, ou l'ont été, chez Facebook.[/quote] Inconnu il y a encore quelques années, le phénomène consacré par l'expression 'Revenge Porn» consiste à mettre en ligne des photos ou vidéos dénudées sans le consentement des personnes concernées, notamment à la suite d'un conflit ou d'une rupture. Les législateurs de plusieurs pays se sont saisis du problème, notamment en Israël et au Royaume-Uni. À Los Angeles, un Américain a été condamné à un an de prison en décembre 2014, la première peine de ce genre aux États-Unis. La France ne s'est pas encore dotée d'une législation dédiée. La semaine dernière, Google a annoncé son intention de faire disparaître les contenus de revenge porn de ses résultats de recherche. Une formulaire permettant de demander leur déréférencement sera bientôt disponible.
Les plus grandes attaques informatiques sont à venir dans les dix prochaines années, estime la majorité des 1642 spécialistes de la sécurité sur internet interrogés par l'institut américain 'Pew Research Center'. [quote]'D'ici 2025, une cyberattaque majeure pourra-t-elle provoquer des dommages étendus pour la sécurité d'un pays et à sa capacité à se défendre et à défendre sa population ?', leur a demandé l'institut. 61% de ces spécialistes ont répondu 'oui'.[/quote] Des dommages étendus signifient des morts ou des dégâts matériels, et le vol de dizaines de milliards de dollars. [quote]'Les individus seraient plus vulnérables et les entreprises attaquées en permanence', affirme Lee Rainie, co-auteur de l'étude et directeur du projet internet du Pew Research Center. Selon ces spécialistes en cybersécurité, les fournisseurs de services essentiels sont une cible vulnérable, et le vol et les perturbations économiques peuvent être substantielles.[/quote] En revanche, 39% de ces spécialistes considèrent que les dommages provoqués par une cyberattaque pourraient être évités. [quote]'Certains ont relevé en privé que la menace d'une cyberattaque pourrait dissuader d'une attaque encore pire', estime Janna Anderson du centre internet Elon University's Imagining, qui a conduit ce sondage avec Pew. Beaucoup ont utilisé la Guerre froide comme métaphore, affirmant que des dommages graves avaient moins de chance de survenir compte tenu des menaces mutuelles de perturbations (entre les pays). Certains disent que les menaces d'attaques informatiques sont exagérées par les gens qui pourraient tirer des bénéfices d'une atmosphère de peur.[/quote] Certains experts affirment que les menaces de piratage sont déjà là. [quote]Une Chine belliqueuse peut procéder à une 'cyber-invasion' des capacités militaires du Japon et de la Corée du Sud dans le cadre de leur conflit autour des mers de Chine, qui pourraient les obliger à reconfigurer leur informatique, à un coût élevé', a estimé Stowe Boyd, de Gigaom Research.[/quote] Israël et les États-Unis ont déjà conçu le virus Stuxnet pour endommager les centrifugeuses des installations nucléaires iraniennes.
Plusieurs sites internet de l'OTAN ont été visés par une cyberattaque dans la nuit du samedi au dimanche 16 mars 2014. [quote]Ces sites ont été la cible d'une attaque importante par déni de service (DDoS), a précisé une porte-parole de l'organisation transatlantique, Oana Lungescu.[/quote] A 1 h 15 du matin, il était par exemple impossible d'accéder à la page d'accueil du site nato.int, outre le portail principal de l'organisation, le site internet d'une société de cybersécurité affiliée à l'Alliance et basée en Estonie a également été visé. Alors que les techniciens de l'Alliance travaillaient pour rétablir le fonctionnement normal des sites, Oana Lungescu indiquait que l'attaque n'avait pas affecté l'intégrité des systèmes de l'OTAN, et n'avait pas eu d'impact opérationnel. Revendication des Cyber Berkut [quote]Le site d'un mouvement ukrainien appelé les "Cyber Berkut" a néanmoins revendiqué cette action en tant que patriotes ukrainiens, indiquant ne pas tolérer que les troupes de l'OTAN puissent occuper la patrie ukrainienne.[/quote] Leur nom est inspiré de celui de l'ancienne police antiémeute ukrainienne, aujourd'hui dissoute, accusée d'avoir tué par balle des dizaines de manifestants lors des journées ayant conduit à la destitution du président Viktor Ianoukovitch le 22 février 2014. Des groupes se faisant appeler Cyber Berkut avaient déjà attaqué plusieurs sites internet ukrainiens et russes ces dernières semaines, selon des experts en sécurité informatique. Cette cyberattaque survient dans un contexte de fortes tensions entre la Russie et les Occidentaux au sujet de l'Ukraine. Ces dernières années, des hackers russes ont été soupçonnés d'avoir mené en 2007 une cyberattaque par déni de service contre plusieurs sites internet en Estonie durant une querelle entre Moscou et Tallinn. Une attaque similaire avait été signalée en 2008 durant le conflit entre la Russie et la Géorgie. La Russie a toujours démenti orchestrer de telles attaques, qui seraient le fait selon elle de "patriotes indépendants".
[quote]"Des droits extravagants et extrêmement élevés, qui sont simplement impayables", c’est ainsi que l’organisateur du festival de musique électronique Tomorrowland résume, dans un communiqué de presse envoyé mardi, le conflit qui l’oppose à la Sabam.[/quote] ID&T, organisateur de Tomorrowland, et la Sabam, société belge de perception et gestion de droits d’auteur, sont actuellement opposés devant la justice, Le différend entre le festival et la Sabam remonte à l’édition 2010. Tommorowland avait à l’époque payé une facture à la Sabam sur base de la vente de 8.000 tickets, explique un porte-parole de la société de droit d’auteurs. [quote]"Nous étions surpris car nous avons lu dans les médias que le festival avait été un grand succès."[/quote] Les 120.000 tickets de l’événement avaient en effet été vendus. La Sabam a saisi les tribunaux, car les organisateurs de Tommorowland n’avaient pas voulu lui donner un certain nombre de précisions à ce sujet, la société de droit d’auteurs avait alors pu nommer un expert indépendant pour inspecter les comptes 2010, 2011 et 2012 du festival. Il est apparu que les déclarations effectuées par le festival n’étaient pas compatibles avec ses comptes, les organisateurs ont alors accepté de payer une partie de la différence à la Sabam. En 2013, Tommorowland a décidé de jouer cartes sur table avec la Sabam. Le festival conteste cependant désormais le montant réclamé car il le juge excessif. Un juge devra donc trancher ce nouveau litige, une décision devrait tomber d’ici le mois d’octobre 2014.
L'un des pionniers des logiciels antivirus, John McAfee, est-il coupable de meurtre ? Non, a-t-il assuré dans une interview au magazine Wired, c'est lui qui était la cible d'un assassinat, affirme-t-il, commandité par les autorités du petit paradis fiscal d'Amérique centrale où il réside, le Belize. John McAfee, 67 ans, est recherché par la police locale, qui souhaite l'interroger à propos du meurtre de son voisin, un expatrié américain de 52 ans, l'homme a été retrouvé baignant dans son sang, abattu d'une balle dans la tête, une douille de pistolet Luger a été retrouvée sur la scène du crime. Enterré dans le sable pour échapper à la police John McAfee est persuadé que les policiers bélizéens le tueront s'ils le trouvent, il s'est donc enfui avant que ceux-ci ne perquisitionnent sa maisoni. Il n'est pas allé très loin, expliquant s'être enterré dans le sable, la tête dans une boîte en carton pour pouvoir respirer, avant d'aller se cacher dans un coin reculé du Belize, selon Wired. Quel grief cet informaticien richissime pourrait-il nourrir contre son voisin ? Ce dernier, comme d'autres voisins, avait porté plainte contre McAfee, propriétaire d'une demi-douzaine de chiens qu'il a l'habitude de laisser gambader sur la plage. Ces chiens, assure McAfee, ont été empoisonnés La police aurait empoisonné ses chiens Plutôt que d'incriminer son voisin, John McAfee s'en prend aux autorités locales, avec qui il est en conflit depuis plusieurs mois. En avril dernier, déjà, une unité spéciale de la police a perquisitionné son domicile, l'accusant de fabriquer de la métamphétamine et de posséder des armes à feu non déclarées. Les charges ont été abandonnées mais McAfee reste persuadé que les autorités du Belize ont une dent contre lui. Citation: "Les gardes-côtes ont déposé une douzaine de gorilles en costume noir sur le quai à côté de chez moi, ils se sont dispersés sur la plage et, une demi-heure plus tard, mes chiens étaient morts empoisonnés", écrivait-il dans un courriel à Wired. Au-delà de ses chiens qui, d'après le journaliste du magazine, aboyaient sur tous ceux qui passaient devant la maison de leur maître, John McAfee est convaincu que c'est bien lui qui était visé par le ou les tueurs Citation: "Je ne sais pas qui a tué Gregory Faull (son voisin) mais je crains que c'était moi la véritable cible, ils se sont trompés de maison", assure-t-il. Un personnage plus trouble qu'il n'y paraît Du côté de la police bélizéenne, le chef de l'unité spéciale Marco Vidal confirme que l'ancien informaticien est le suspect principal et réfute toutes ses accusations. Citation: "Ce mec m'étonne chaque jour un peu plus, nous n'avons rien de personnel contre lui, nous n'avons pas besoin d'empoisonner ses chiens", réplique le policier. Quoi qu'il en soit, John McAfee ne se rendra jamais de son plein gré. Citation: "Vous pouvez penser que je suis parano mais ils me tueront si je me rends, ca ne fait aucun dout, cela fait des mois qu'ils essaient de m'avoir, ils veulent me faire taire. Le Premier ministre ne m'aime pas beaucoup, Je suis une épine dans le pied de beaucoup de gens". Qu'entend-il par là ? Il ne s'étend pas davantage. A-t-il quelquechose à se reprocher ? Sa nouvelle vie au Belize a de quoi éveiller les soupçons. Sa propriété était entièrement grillagée et constamment surveillée par des gardes armés de fusils à pompe... Il a également ouvert un laboratoire en pleine jungle qu'il utilise pour développer des antibiotiques à partir de plantes. Mais le site Gizmodo affirme qu'à la suite de mauvais investissements, sa fortune a fondu à 4 ou 5 millions de dollars, contre une centaine de millions à son départ de l'entreprise qu'il avait fondée en 1994. Il aurait alors tenté de se refaire en se lançant dans la fabrication de drogues de synthèse... John McAfee continue de raconter sa fuite sur son blog, The Hinterland. Le fondateur et ex-patron américain de la société de sécurité informatique recherché par le Belize pour un meurtre présumé, se trouvait hier mardi 4 décembre 2012 au Guatemala, pays auquel il souhaite demander l'asile politique, a annoncé son avocat guatémaltèque. Citation: "Je suis chargé de déposer sa demande d'asile politique. Nous nous sommes rencontrés tôt ce mardi matin dans un hôtel de Guatemala City", a déclaré à l'AFP cet avocat, Telesforo Guerra. Citation: "J. McAfee est poursuivi au Belize, poursuivi politiquement parce qu'il a arrêté de donner de l'argent au gouvernement, les autorités du Belize l'accusent d'un crime de droit commun, je dois donc obtenir l'octroi d'un asile", a ajouté l'avocat. Sur son blog, John MacAfee confirme être au Guatemala, en compagnie de journalistes de Vice Magazine. Le fuyard semble en effet craindre pour sa vie, il est recherché depuis le 10 novembre 2012 par la police du Belize dans le cadre d'une affaire de meurtre.

La cyberdéfense belge dépasse désormais le stade du seul texte de loi, l'armée belge dispose en effet d'une capacité offensive de cyberattaques qui lui permet de riposter en cas d'agression à l'encontre de son système informatique ou de communication. La riposte militaire belge doit s'inscrire dans le droit international des conflits armés, et doit notamment être proportionnée, nécessaire et immédiate. Une cellule de gestion de la cyberdéfense existe désormais au sein du service de renseignement militaire SGRS. Elle a recruté ces dernières années des experts techniques. Citation: "Ce sont nos hackers", explique le patron du départment Infosec & Cyber Defence, le lieutenant-colonel Miguel De Bruycker. "Il n'y a jusqu'ici jamais eu de cyberoffensive belge dans le cadre d'une opération militaire", précise-t-il néanmoins. Citation: Selon le général Eddy Testelmans, chef du Service Général de Renseignement et de Sécurité (SGRS), l'un des arguments en faveur d'une capacité en matière de cyberguerre est qu'elle est peu coûteuse. Acheter une flotte modeste de 20 avion de combat JSF peut coûter jusqu'à 5 milliards d'euros. Construire une cyberarmée devrait coûter un milliard d'euros", dit-il. Il insiste toutefois sur le nécessaire débat sur le fondement juridique d'une cyberattaque préventive notamment. Les cyber-incidents coûteraient à la Belgique de 1 à 3 milliards d'euros par an. Au niveau national, le conseiller en sécurité du Premier ministre, Pascal Petry, annonce la création, début 2013, d'un centre belge de cybersécurité qui serait centralisé autour d'un organe unique coordonnant l'action de tous les intervenants, les services de renseignement, la police, l'armée, etc...
L'Icann , l'organisme qui gére la partie la plus fondamentale d'Internet, a rendu publique la liste des demandes de nouvelles extensions Internet, ce mercredi 13 Juin 2012. D'ici plusieurs mois, voir quelques années, des sites Web en .blog ou en .paris devraient faire leur apparition sur le réseau. Toute entreprise ou association pouvait déposer un dossier, à condition d'être prête à payer un ticket d'entrée à 185.000 dollars par extension. Deux poids lourds se détachent. En dehors de deux holdings spécialisées, Google et Amazon arrivent nettement en tête des dépôts de dossiers, le moteur de recherche a déposé 99 demandes, et le spécialiste de la vente en ligne 76. Les deux sociétés ont déposé des dossiers pour des noms de produits ou des marques (.android, .kindle, etc...), mais aussi pour des termes plus génériques (.mov, ou même .love). Amazon et Google demandent d'ailleurs 13 extensions identiques: - .book - .buy - .drive - .free - .game - .mail - .movie - .music - .new - .play - .spot - .store - .talk Les deux sociétés ont sept mois pour faire valoir leurs arguments auprés de l'Icann, qui tranchera en dernier recours à qui ces extensions seront attribuées. Les conflits sont nombreux. Google et Microsoft ont tous les deux demandé le ".doc". Côté chinois, Sina Weibo et Tencent, les deux poids lourds des réseaux sociaux, ont tous les deux demandé le ".weibo", un terme générique désignant un réseau social. En France, beaucoup de dossiers pour l'Oréal. Quelque 54 demandes ont été déposées par des entreprises ou collectivités françaises, dont un quart par l'Oréal, qui a demandé les extensions correspondant à ses marques (.loreal, .loreal en chinois, .maybelline, ou le plus exotique .matrix) et des termes génériques (.hair). Les autres groupes ont presque tous déposé un dossier pour leur nom (.axa, .canalplus, .leclerc, etc.), mais seule une faible quantité d'entreprises du CAC 40 ont fait des demandes. Quatre extensions de régions Francaise ou municipales ont également été déposées. - Le .alsace par la région Alsace - Le .corsica par la collectivité territoriale - Le .bzh par une association - Le .paris par la Mairie de Paris. Quelques absents de marque. Certaines des plus grandes entreprises au monde ont choisi de ne pas déposer de dossier pour leur marque, comme Coca-Cola, Nintendo ou Disney. Dans le secteur high-tech, Apple n'a déposé qu'un seul dossier, pour le ".apple", plus surprenant, ni Twitter ni Facebook n'ont fait de demandes. Les termes liés à la pornographie ont par ailleurs fait l'objet de trés peu de demandes. - Deux pour le .sex - Une pour le .sexy - Une pour le .porn Alors que les URL contenant ces termes se vendent habituellement trés cher, le ".porn" et le ".sex" ont été demandés par ICM Registry, la société qui gére déjà le .xxx. Certaines extensions en théorie prestigieuses, mais à l'utilisation délicate, n'ont fait l'objet d'aucun dossier. Si le Vatican a déposé des demandes pour quatre variations du mot "catholique", aucune demande n'a été déposée pour administrer le ".dieu" ou le ".god". Clic pour voir la liste compléte (anglais) Voir aussi: Google veut un .lol
Le ministére de la Défense belge s'est muré ce lundi dans un silence visiblement gêné à propos de la possibilité dont dispose désormais le service de renseignement ( SGRS ) de l'armée de non seulement "neutraliser une cyberattaque qui la viserait", mais aussi de "riposter", comme l'affirme le journal ‘Le Soir'. "Aucun commentaire", ont répété sur tous les tons plusieurs porte-parole, expliquant que cette question concerne le SGRS (Service général du renseignement et de la sécurité), la division de l'état-major entourée du plus grand secret. La loi passée discrétement le 4 février 2010 donne à ce service de renseignement (l'équivalent militaire de la S?reté de l'Etat, qui est elle responsable du territoire belge) un "droit de riposte offensif" en cas de cyberattaque venant de l'étranger. Cette loi relative aux méthodes de recueil des données par les services de renseignement et de sécurité stipule en effet: Citation:"Que dans le cadre des cyberattaques de systémes informatiques et de communications militaires ou de ceux que le ministére de la Défense nationale gére, le SGRS a le droit de neutraliser l'attaque et d'en identifier les auteurs, sans préjudice du droit de réagir immédiatement par une propre cyberattaque, dans le respect des dispositions du droit des conflits armés." Citant une source trés haut placée dans le dispositif belge de renseignement, le quotidien ajoute que SGRS dispose d'une telle capacité en propre, tout comme la possibilité d'intercepter des communications militaires à l'étranger pour défendre les intérêts militaires de la Belgique.
Le gouvernement japonais aurait donné le mandat à Fujitsu de développer un virus capable de traquer la source d'une cyberattaque et de la neutraliser. L'entreprise travaillerait sur le projet depuis 2008 et aurait été payé l'équivalent de 2,3 millions dollars US pour ce virus. Révélé par le quotidien japonais Yomiuri Shimbun, le développement d'une arme électronique n'est pas une approche unique au pays du soleil levant. Depuis quelques années, les attaques cybernétiques se sont sophistiquées. En novembre dernier, un virus nommé "poison ivy" s'en serait pris à 48 différentes entreprises oeuvrant dans les secteurs de la chimie et de la défense, volant des documents de design, des formules et des secrets de fabrication. D'autres attaques concertées, comme le virus "Stuxnet" et l'opération "Shady RAT", ont fait la manchette au cours des derniers mois, ces intrusions seraient, selon différents experts en sécurité, l'oeuvre de groupes financés par des …tats, ce qui fait dire à plusieurs que le cyberterrorisme constitue l'avenir des conflits internationaux. Selon le site Mobiledia, le seul hic dans la stratégie japonaise serait que ses propres lois lui interdisent de travailler au développement d'un virus informatique. Selon certains experts, cette législation devrait changer avant que ce programme de la sécurité nationale voie le jour. Le nouveau système de défense mis au point par Fujitsu est actuellement testé dans un environnement fermé afin d'en évaluer les performances, précise
Selon le magazine Wired, les postes de commande à distance de drones américains effectuant des missions en Afghanistan ou dans d'autres zones de conflits ont été infectés par un virus. [quote]"Un virus informatique a infecté les cockpits des drones américains "Predator" et "Reaper", enregistrant toutes les commandes des pilotes quand ils effectuent à distance des missions", écrit le magazine, citant trois sources anonymes.[/quote] Il n'y a eu officiellement aucune diffusion d'informations confidentielles à l'extérieur de la base de Creech, dans le Nevada, le virus n'aurait pas non plus empêché les pilotes d'effectuer leurs missions, précise le magazine, mais les militaires américains n'arriveraient toujours pas à se débarrasser de ce virus, détecté il y a deux semaines. [quote]Nous l'éliminons, mais il revient à chaque fois, nous pensons qu'il n'est pas très dangereux, mais en fait nous n'en savons rien", a résumé un des interlocuteurs anonymes de Wired.[/quote] Les autorités américaines cherchent également à savoir comment le virus a pu s'introduire dans un parc informatique a priori très sécurisé. Les spécialistes militaires ne savent pas si le virus à été introduit volontairement ou accidentellement. Ils soupçonnent que des disques durs externes, que les pilotes utilisent pour transférer des informations d'un poste à un autre, soient à l'origine de l'infection. Les drones sont devenus une des principales armes utilisées par les États-Unis ces dernières années. Le Washington Post rappelle que depuis l'investiture de Barack Obama, les États-Unis ont utilisé une trentaine de drones pour mener plus de 230 missions uniquement sur le sol du Pakistan, tuant prés de 2.000 personnes. En 2009, l'armée de l'air y consacrait 36% de son budget. Les défauts de sécurisation des drones, notamment l'absence de cryptage, sont un de ses points faibles.
C'est un nouveau rebondissement dans la bataille des opérateurs autour des services de streaming et de téléchargement direct. Cogent, un fournisseur de bande passante établi dans de nombreux pays, a porté plainte contre Orange auprés de l'Autorité de la concurrence. Cogent accuse le groupe français de ne pas fournir à ses clients (des sites clients, notamment) le service pour lequel ils payent. La plainte de l'opérateur ne le mentionne pas, mais ce sont les services proposés par les sites Megavideo (streaming) et Megaupload (téléchargement direct) qui sont à l'origine du conflit. Ces deux services trés populaires sont notamment utilisés pour télécharger illégalement disques, films ou séries télévisées, d'aprés un comparatif du site spécialisé TorrentFreak, Megaupload est le deuxiéme service de téléchargement direct le plus utilisé au monde. Or, ces sites sont trés gourmands en bande passante, un poste de dépense important pour les fournisseurs d'accés à Internet ( FAI ). Megaupload et Megavideo disposent d'un contrat avec Cogent. Les utilisateurs de ces services consomment également de la bande passante, fournie par leur FAI, pour gérer au mieux leurs co?ts, les FAI, comme Orange, SFR, Free ou Bouygues, disposent le plus souvent d'accords dits "de peering" avec les autres fournisseurs d'accés. Les opérateurs mesurent la quantité de bande passante consommée par leurs abonnés auprés de services hébergés par d'autres FAI, si les flux sont équilibrés, les deux opérateurs ne se refacturent pas de frais, si les flux sont déséquilibrés, le FAI qui consomme davantage de bande passante verse une compensation à son homologue. Début janvier 2011, Megaupload et Cogent s'attaquent à Orange, en l'accusant de brider intentionellement l'accés aux services de téléchargement et de streaming. Megaupload et Megavidéo affichent alors des messages incitant les utilisateurs à se plaindre auprés d'Orange, mais pour le FAI français, au contraire, Cogent et ses clients sont eux-mêmes responsables du blocage, le volume de trafic renvoyé par Cogent est plus de quatre fois supérieur à celui renvoyé par Orange. Depuis, les deux opérateurs semblaient avoir trouvé un compromis Menacés d'un procés en diffamation, Megaupload et Megavidéo avaient retiré les messages incriminés, et concédent que le débit pour les clients Orange a légérement augmenté, mais ce lundi 29 ao?t 2011, Cogent a relancé les hostilités, en confirmant avoir porté plainte contre Orange auprés de l'Autorité de la concurrence, et en affirmant envisager également des poursuites au niveau européen. Citation:Pour Cogent, "l'opérateur français veut nous faire payer pour atteindre ses clients et ce n'est pas normal, il profite de sa position dominante pour cela, c'est injuste et c'est un viol des régles de la concurrence", estime le PDG de la société, Dave Schaeffer, dans une interview à La Tribune. L'entreprise reconnaÓt que son trafic avec Orange n'est pas équilibré, mais pour M. Schaeffer, ce n'est pas anormal: "Aucun opérateur international ne peut avoir un trafic équilibré avec seulement les utilisateurs d'Orange", juge-t-il.
Un dupechecker est un site sur lequel sont regroupées la totalité des nouvelles réalisations, les rlz, émergeants des teams de la scène mondiale warez. Cependant un dupechecker ne vit pas uniquement de son site mais aussi de son channel irc. C'est sur un des chans irc dédiés que se retrouvent tous les membres du milieu pour être tenus au courant des nouvelles parutions sur la scène du warez. Découverte de ce milieu pas comme les autres. Un dupe,c'est quoi ? Le dupechecker prend vie grâce à ses administrateurs, les admins. Leur tache faire vivre un site web qui regroupe les réalisations pirates du moment. - Films - jeux pour ordinateurs, consoles -etc.. Pour qu'un dupechecker vive et soit mis à jour, les admins s'entourent alors de ADDERS. Ces derniers sont chargés d'ajouter le plus régulièrement, et rapidement, possible les nouvelles réalisations, releases, diffusées. Pour cela ils sont sélectionnés, la position qu'ils ont dans la scène est primordiale. Les adders sont souvent très bien placés ou ayant accès à des ftp particuliers, les H.Q., leur permettant de connaître les nouveautés avant tout le monde. Puisque la release voit le jour chez le releaser, il l'upload, la télécharge, lui même sur un serveur légal, legit, donc pas piraté, qui a souvent une très grosse bande passante (300mb/sec). Cela permet alors de diffuser la release sur tout le réseau. Ainsi les adders interceptent la nouveauté et l'ajoute à leur dupechecker. Un dupechecker est, à la base, fondé pour annoncer les releases acceptées par la scène. Par accepter il faut comprendre que seul les " releases " reconnues par les responsables des teams warez de pre-release, ou siteop de topsite, sont acceptées. Les règles au sujet des réalisations sont très strictes et le moindre défaut entraîne la production à finir à la poubelle. Cette décision est prise par les admins des plus grandes teams de pre-release (Ulysse, Mojito, ...) ou des dupecheckers privés. Les dupecheckers publics, comme French-force, ne décident en rien de l'acceptation d'une release pour la scène francophone. Ils s'alignent aux décisions et les appliquent pour leurs ajouts de releases sur leur dupechecker. Privé, public les aspects privés, publics sont très présents dans le monde du warez. Il existe donc des dupecheckers publics mais aussi des privés. La majeur partie de la scène se retrouve sur dupe public. Cependant l'élite préfèrent rester discrète et fréquenter des personnes correspondantes a leurs exigences, ils préfèrent se regrouper en petit comité, sur des chans irc privés avec mot de passeet des dupecheckers privés où une identification est nécessaire. Cela permet aux teams de travailler avec ces dupecheckers privés et de prendre des décisions pour les releases. Une façon de la jouer élitiste et protéger un maximum le groupe de la police. Les dupecheckers privés sont en cours de croissance à cause de la dérivation du warez. L'élite cherche à se démarquer d'une grande partie des personnes fréquentant le milieu et qui cherchent uniquement la reconnaissance, ou à faire parler d'eux. C'est sûrement pour cela qu'on a assisté à des conflits entre dupecheckers publics. Jusqu'à présent la plupart des dupecheckers se concentraient sur les nouveautés de la scène francophone : les releases '0day'. Cependant certains travaillaient sur les releases 'Internal' émergeant des board warez, souvent des releases anciennes ou remasterisées par une team précise. Légal ou pas ? Un dupechecker au premier abord n'a rien d'illégal ! Il ne fait que mettre en avant des informations liées à des contrefaçons de logiciels, films, ? Aucune diffusion, ni recel ! faits important qui protègent quelque peu ces sites pas comme les autres. Mais comment vivent les sites ? Par la publicité et/ou par la vente de produits dédiés aux consoles de jeux. Un cas qui d'ailleurs à coûté pas mal d'argent au webmaster du site Isonews en avril 2003. Le site Isonews était connu pour être une sorte de bibliothèque d'informations liées aux contrefaçons sorties dans le milieu warez. Son webmaster, David Rocci, n'avait rien à se reprocher à donner ce genre d'actualité. Seulement l'appât du gain ayant été le plus fort il a voulu gagner quelques dollars en commercialisant des puces pour consoles de jeux. Il n'y a pas été de main morte en important pas moins de 450 puces pour XBox. Il a été condamné à 10 mois de prison, dont 5 fermes avec un bracelet électronique qu'il devra porter chez ses parents et à 28 500 dollars d'amende. Il risquait 5 ans de prison et 500 000 dollars d'amende. On va dire qu'il s'en sort plutôt bien.
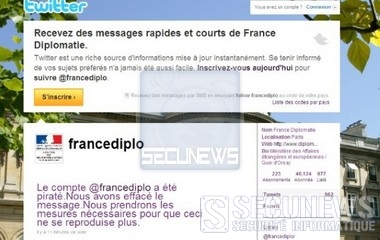
Le compte Twitter du ministére des affaires étrangéres français a été piraté jeudi soir. Des insultes envers le peuple roumain ont notamment été publiées alors que le débat sur les expulsions de Roms fait polémique dans l'Union européenne. Citation:"Fuck you Romanian people! I hate you all and i want destroy EU!" ("Allez-vous faire f.... les Roumains! Je vous hais tous et je veux détruire l'Union européenne!") C'est le message affiché sur le compte Twitter officiel de la diplomatie française. Le "tweet" serait apparu vers 19h40 sur le site de microblogging avant de disparaÓtre une grosse demi-heure plus tard. Le ministére a rapidement fait savoir qu'il s'agissait d'un piratage. Citation:"Le compte @francediplo a été piraté, nous avons effacé le message, nous prendrons les mesures nécessaires pour que ceci ne se reproduise plus", pouvait-ton lire jeudi soir sur ce compte officiel. Cette usurpation d'identité intervient alors que l'Union européenne et la France sont en conflit ouvert sur la question des expulsions de Roms, le président français Nicolas Sarkozy et son homologue de la Commission européenne Jose Manuel Barroso ont d'ailleurs eu, sur ce sujet, un échange qualifié de trés animé ce jeudi aprés-midi au sommet européen à Bruxelles. Ce genre de piratage n'est pas nouveau, chez nous, Paul Magnette, par exemple, en avait fait l'amére expérience en février dernier.
Le compte Twitter du ministère des affaires étrangères français a été piraté jeudi soir. Des insultes envers le peuple roumain ont notamment été publiées alors que le débat sur les expulsions de Roms fait polémique dans l'Union européenne. Citation: "Fuck you Romanian people! I hate you all and i want destroy EU!" ("Allez-vous faire f.... les Roumains! Je vous hais tous et je veux détruire l'Union européenne!") C'est le message affiché sur le compte Twitter officiel de la diplomatie française. Le "tweet" serait apparu vers 19h40 sur le site de microblogging avant de disparaître une grosse demi-heure plus tard. Le ministère a rapidement fait savoir qu'il s'agissait d'un piratage. Citation: "Le compte @francediplo a été piraté, nous avons effacé le message, nous prendrons les mesures nécessaires pour que ceci ne se reproduise plus", pouvait-ton lire jeudi soir sur ce compte officiel. Cette usurpation d'identité intervient alors que l'Union européenne et la France sont en conflit ouvert sur la question des expulsions de Roms, le président français Nicolas Sarkozy et son homologue de la Commission européenne Jose Manuel Barroso ont d'ailleurs eu, sur ce sujet, un échange qualifié de très animé ce jeudi après-midi au sommet européen à Bruxelles. Ce genre de piratage n'est pas nouveau, chez nous, Paul Magnette, par exemple, en avait fait l'amère expérience en février dernier.