Moteur de recherche

Résultats pour : "signe"

Nucléaire pour alimenter l'IA : Google réveille une centrale abandonnée et signe son premier accord en Europe

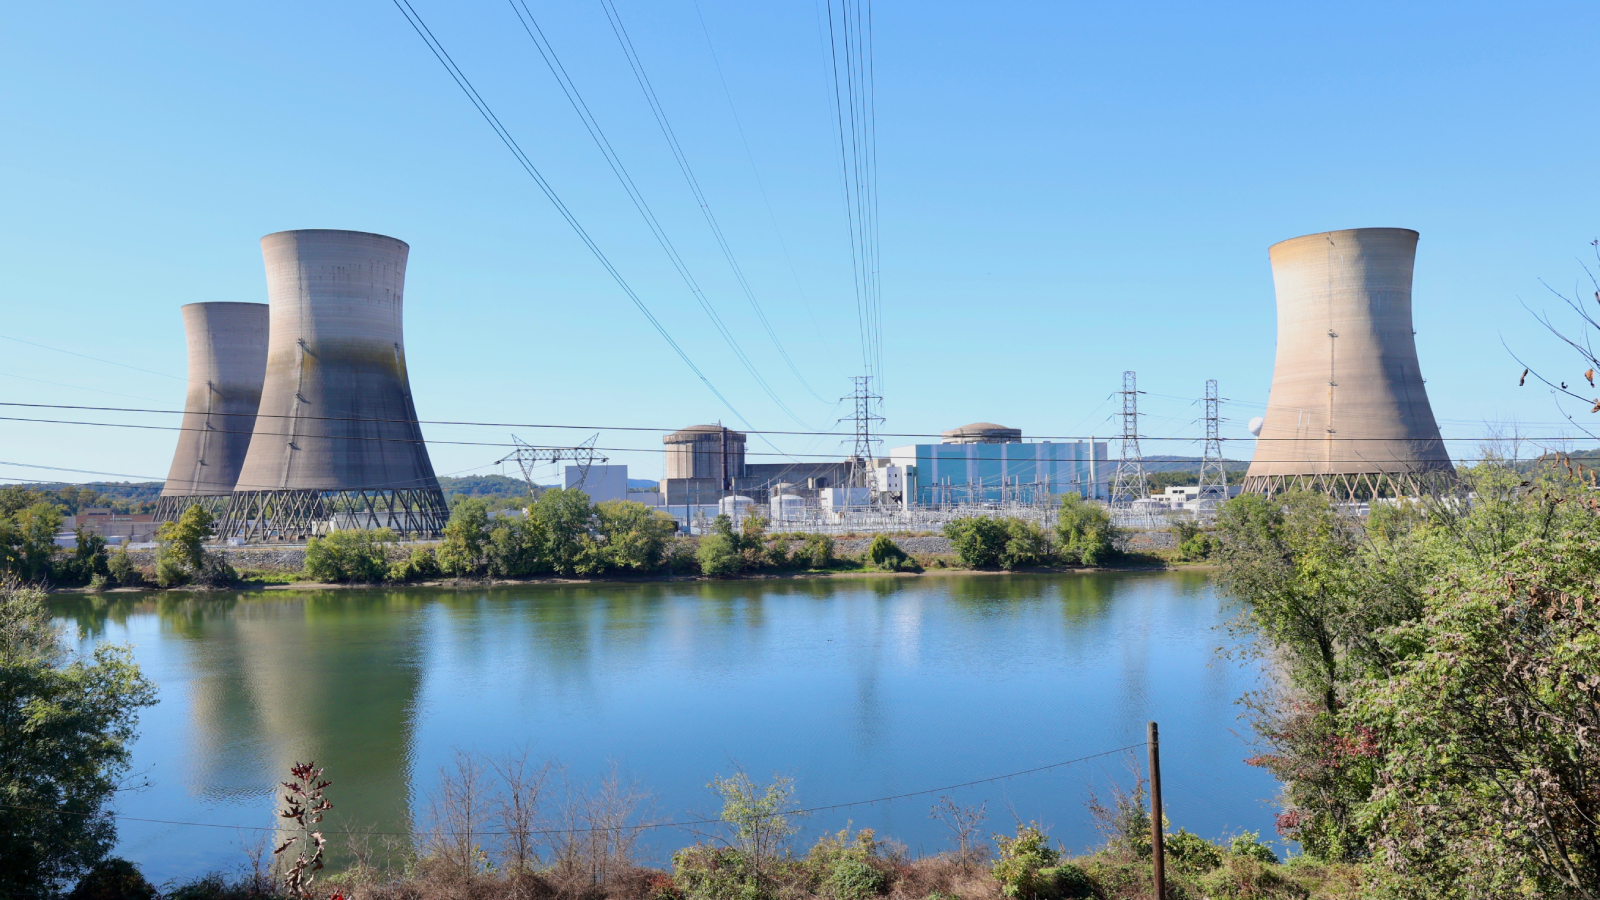
L’appétit insatiable de l’intelligence artificielle (IA) est une aubaine pour le secteur nucléaire. Google s’apprête à ressusciter une centrale nucléaire américaine à l’arrêt depuis six ans pour alimenter ses data centers. Le géant frappe aussi un grand coup en Finlande, où il vient de signer son to

09 Sep 2026 LIRE L'ACTU

Médecine : la prochaine génération d’IA pour détecter les cancers a trouvé son inspiration chez… des pigeons

Oiseau injustement mal aimé par excellence, il s'avère que le pigeon excelle à repérer sur des scanners des signes précoces de cancer du poumon, difficilement décelables par l'œil humain. Un chercheur américain y voit un énorme potentiel pour développer un modèle d'IA qui vise à corriger les erreurs

24 Jun 2026 LIRE L'ACTU
Baptisée HV-001, cette super-car a été imaginée par un ordinateur Archives Secunews SECUNEWS

Baptisée HV-001, cette super-car a été imaginée par un ordinateur

Baptisée "HV-001", cette super-car conçue par le designer Ayoub Ahmad utilise des techniques de design génératif qui permettent à des algorithmes de générer automatiquement plusieurs alternatives du même projet. Cette supercar est une hybride. Elle est équipée d’un moteur V8 biturbo combiné à deux moteurs électriques sur l’essieu avant, soutenus par des super condensateurs pour améliorer l’efficacité et maintenir des performances élevées », peut-on lire sur le site du "concours Car Render Challenge 2021 for 3D Artists" auquel Ayoub Ahmad a participé. Si HV-001 est encore loin de devenir une vraie voiture qui roule (elle risque d’ailleurs de ne jamais voir le jour) ce type de concept permet d’entrevoir un futur pas si lointain. Surtout, elles montrent les champs des possibles ouverts par les IA (Intelligence Artificiel) dans le design automobile. Face à la machine, l’homme a quand même un peu de souci à se faire. Plus d’infos sur le site officiel.(anglais)

16 Mar 2022 LIRE L'ACTU
Ce week-end, la Belgique accueille pour la première fois un tournoi d'eSport  International Archives Secunews SECUNEWS

Ce week-end, la Belgique accueille pour la première fois un tournoi d'eSport International

Le Spirou Dôme de Charleroi sera l’hôte du premier tournoi majeur belge d’e-sports, des professionnels de Counter Strike vont s’affronter tout le week-end pour décrocher le prize money de 100.000 euros. Les meilleures équipes mondiales de Counter Strike vont venir s'affronter au Dôme de Charleroi devant 12.000 spectateurs tout au long du week-end. La Belgique passe enfin aux choses sérieuses dans le monde de l'eSport. Counter Strike est une véritable référence en matière de jeu de tir. Il existe depuis 18 ans et s'est progressivement amélioré graphiquement, en contenu, tout en gardant son essence: Ici, pas question de construire à la Fortnite pour se protéger, les joueurs n'ont pas le droit à l'erreur: une balle dans la tête et tu es mort. Le niveau sera extrêmement relevé et le spectacle sera sans nul doute au rendez-vous. De vrais commentateurs spécialistes du jeu seront là pour faire vivre l'évènement aux spectateurs présents sur place. De grosses équipes seront présentes comme la 'Team Vitality', très célèbre en France grâce au "French Monster" Gotaga qui a fondé la structure après ses nombreuses perf' sur Call of Duty (il est le joueur eSport le plus titré du monde) On retrouvera également la 'structure française LDLC' qui a signé récemment de belles perf' sur Fortnite. La 'team Sprout' sera aussi présente, une équipe spécialisée sur Countre Strike qui risque d'être un sérieux prétendant au titre. Parmi les autres concurrents on retrouve: Epsilon. Frostfire (une équipe malaisienne) G2 eSport, les Allemands de GamersLegion Virtus.pro. Deux Belges joueront ce week-end et ils font tous deux partie de la team GamersLegion: ScreaM et Ex6tenZ. Un véritablement évènement pour la Belgique qui n'a jamais accueilli un évènement eSport aussi important. Les joueurs seront aussi disponibles pour signer des autographes et prendre des photos avec leurs fans qui seront présents Une belle initiative de la société esportive Louvard Game qui a déjà organisé différents tournois en Belgique, mais jamais de cette ampleur. Ici, elle est bien aidée par le Sporting de Charleroi, le premier club belge à avoir recruté un joueur eSport sur Fifa. Il faudra payer la somme de 25€ par jour pour aller applaudir et encourager les joueurs En 2017, on estimait entre 300 et 400 millions le nombre de e-gamers à travers le monde. Aujourd'hui, on considère que les joueurs électroniques doivent être aux alentours d'un milliard. Toutes les informations sur le site de l'événement

12 Apr 2019 LIRE L'ACTU
Une faille de 19 ans découvert dans WinRAR Archives Secunews SECUNEWS

Une faille de 19 ans découvert dans WinRAR

Vous utilisez WinRAR ? Installez immédiatement cette mise à jour. Si vous faites partie des 500 millions de personnes dans le monde qui utilisent WinRAR, alors vous êtes la cible parfaite des pirates informatiques. Il a récemment été découvert que toutes les versions de WinRAR, disponibles depuis 19 ans, ont un bug critique qui permet aux cybercriminels d’accéder à votre ordinateur. Plus de 100 façons différentes permettant d’exploiter cette vulnérabilité ont été identifiées, et ce nombre ne cesse d’augmenter. Fonctionnement de ce bug de 19 ans qui affecte WinRAR Une faille de sécurité permet aux hackers de créer des archives RAR malveillantes. Dès que l’archive est décompressée, un fichier malveillant exécutable est silencieusement extrait vers le dossier Démarrage. Le fichier va se lancer automatiquement lors du prochain démarrage, et va infecter votre ordinateur. Pour passer inaperçu et ne pas être détecté par les plus prudents, les malfaiteurs décident généralement d’utiliser un nom qui semble parfaitement innocent pour désigner ce fichier EXE, comme par exemple GoogleUpdate.exe. Il va sans dire que les archives et e-mails malveillants qui contiennent ces fichiers ont été conçus pour que la victime clique immédiatement sur le bouton extraire. Il existe une grande variété de leurres. Les pirates informatiques décident parfois d’utiliser un appât intitulé images pour adultes, ou alors ils rédigent une offre d’emploi particulièrement attrayante, ou vous avertissent du risque d’attentat. Dans certains cas, les malfaiteurs prétendent envoyer certains fichiers techniques, ou vous informer des dernières modifications apportées à la législation locale. D’autres vous invitent même à télécharger une copie piratée d’un album à la mode, comme celui d’Ariana Grande, par exemple. Qu’il s’agisse d’une méthode ou d’une autre, l’idée principale est que personne ne voit le danger que la décompression d’une archive représente, et c’est pourquoi beaucoup de gens cliquent sans vraiment y réfléchir. Ce qu’il se passe lorsque le bug est exploité Le malware peut être tout et n’importe quoi : des outils d’accès à distance de toutes sortes qui permettent aux escrocs de faire des captures d’écran et de télécharger des fichiers à partir de et sur votre appareil, un cheval de Troie bancaire, un ransomware, ou n’importe quel autre genre de malware existant. L’exemple le plus récent de malware qui se propage en exploitant la vulnérabilité de WinRAR est "JNEC.a", un nouveau ransomware qui verrouille tous les fichiers de l’appareil infecté. Pour le moment, les cybercriminels exigent une somme d’argent plutôt modeste pour déchiffrer vos données : 0,05 bitcoins (environ 200 dollars). Comment vous protéger des malwares qui se répandent grâce au bug de WinRAR Mettez immédiatement à jour WinRAR. Malheureusement, il n’y a pas de mise à jour automatique. Il vous faudra donc le faire manuellement. Rendez-vous sur le site officiel de WinRAR, téléchargez la version 5.70 et installez-la. Télécharger WinRar sur le site officiel . Pour ne pas jouer avec le feu, n’ouvrez jamais les archives envoyées par des expéditeurs inconnus. Utilisez une solution de sécurité fiable pour immuniser votre système contre toute attaque.

29 Mar 2019 LIRE L'ACTU
RGPD : que va changer la nouvelle loi sur les données personnelles ? Archives Secunews SECUNEWS

RGPD : que va changer la nouvelle loi sur les données personnelles ?

Quand est-ce qu’il entre en action ? Le contenu du règlement sera applicable par les Etats membres de l’UE dès le vendredi 25 mai 2018. Sa mise en chantier date toutefois de janvier 2012, quand la Commission européenne a proposé une réforme des règles de protection des données. Il a fallu quatre ans et diverses modifications avant que le règlement soit adopté dans sa forme finale et entre en vigueur en mai 2016. Le RGPD, c’est quoi ? Derrière l’acronyme RGPD (que l’on trouve aussi sous sa forme anglaise GDPR) se cache le nouveau règlement européen pour la protection des données. Sa raison d’être est d’unifier la protection des données à caractère personnel au sein de l’Union Européenne. Qu’est-ce qui est sous-entendu par « données à caractère personnel » ? Il s’agit de « toute information relative à une personne physique identifiée ou qui peut être identifiée, directement ou indirectement, par référence à un numéro d’identification ou à un ou plusieurs éléments qui lui sont propres ». En clair il s’agit du nom, de l’adresse, d’un mail, d’un numéro de téléphone, d’une empreinte digitale… Il ne faut pas confondre ces données personnelles avec les données dites sensibles, qui concernent les affinités religieuses et sexuelles, les opinions politiques, les origines ethniques etc. Ces données là sont en principe impossible à traiter, sauf dans de rares cas de dérogations. Pourquoi modifier les règles en vigueur ? Les précédentes directives concernant le traitement des données personnelles dataient de 1995. La technologie ayant grandement évoluée, il était important de proposer un nouveau cadre législatif afin de coller aux contraintes actuelles. De plus, le RGPD permet d’avoir un cadre identique pour tous les pays membres de l’UE, ce qui facilite sa mise en application auprès des entreprises. Il n’est ainsi plus nécessaire de s’adapter à des règles différentes en fonction des États. Qu’est-ce que ça change pour le consommateur ? Plusieurs dispositions du règlement font que le consommateur aura plus de pouvoir sur les données collectées par les entreprises. Premièrement seules les données strictement nécessaires au traitement et à la finalité prévue peuvent être récoltées. Une fois le traitement effectué, il n’y a aucune raison valable de les garder. Il est désormais possible de s’opposer plus facilement au profilage, c’est-à-dire le traitement automatisé des données à caractère personnel « pour évaluer certains aspects personnels relatifs à une personne physique », quand le consentement du consommateur n’est pas explicite. En outre, les droits fondamentaux comme le droit à l’accès, à la rectification et à l’effacement des données est légèrement mieux contrôlé et encadré. C’est nouveau, il est aussi possible de demander à un prestataire de service qui possède des données personnelles de les fournir dans un format courant et lisible facilement, afin de le transmettre à un autre prestataire de service. Pratique pour passer d’un fournisseur d’accès à internet à un autre par exemple. Qu’est-ce qui change pour les entreprises ? Du côté des entreprises qui collectent les données des utilisateurs, quelques nouveautés sont également au programme. Elles devront tout d’abord désigner un (ou une équipe) responsable de traitement qui devra répondre de l’usage fait sur les données collectées. Des organismes tels que la Commission de Protection de la Vie Privée en Belgique ou la Commission Nationale de l’Informatique et des Libertés en France pourront effectuer des contrôles pour s’assurer que tout est en ordre. Un registre de traitement des données doit être tenu par le responsable de traitement et s’il fait appel à des sous-traitants, le principe de responsabilité en cascade s’applique. Le principe de Privacy By Design veut pour sa part que les entreprises collectant des données mettent en place directement des dispositions leurs permettant de respecter le cadre de la RGPD. Impossible ainsi pour elles de se réfugier derrière le fait qu’elles ne pouvaient pas faire face en cas d’imprévu, de mauvaise utilisation ou de vol des données. Qu’en est-il pour les entreprises étrangères ? Un point primordial du RGPD est qu’il s’impose virtuellement à toute entreprise du globe. Dès qu’une entreprise collecte des données à caractère personnel sur au moins une personne se trouvant sur le territoire de l’Union européenne, alors le RGPD s’applique. Nul besoin que l’entreprise soit elle-même dans l’UE ou qu’elle stock ses données sur le territoire européen. Pas question de taille non plus, même si pour les entreprises de moins de 250 salariés, il existe une certaine forme d’allègement puisqu’il n’est pas obligatoire de tenir un registre des activités sauf cas exceptionnel : traitement des données systématique, en lien avec des données relatives à des condamnations pénales ou encore si le traitement comporte des risques pour les droits et libertés des personnes concernées par exemple. Est-ce que le RGPD doit être impérativement appliqué ? Absolument, le RGPD étant un règlement. Dans le droit européen, il fait force de loi et il s’applique directement par-dessus le droit national des pays de l’Union. Ainsi, il doit être appliqué même sans avoir été transposé, c’est-à-dire sans intégration préalable dans le droit des pays de l’UE. Il prévaut sur le droit national. Quelles sont les sanctions en cas de non-respect du règlement ? Deux étapes existent. Il y a tout d’abord les sanctions, qui peuvent aller de la mise en demeure à la limitation de traitement en passant par l’obligation de rectifier voire d’effacer des données privées. En cas de récidive ou d’erreur grave, des sanctions financières existent également sous la forme d’amendes administratives, elles peuvent monter à hauteur de 20 millions d’euros ou, pour des multinationales 4 % du chiffre d’affaire mondial, ce qui représente potentiellement des sommes absolument colossales. Le but est bien évidemment de proposer des sanctions dissuasives afin que chaque acteur économique joue le jeu de la protection de la vie privée. Voir aussi: Réforme des règles de l’UE en matière de protection des données 2018 (site de la commission européenne)

19 May 2018 LIRE L'ACTU
Une Fusillade au siège californien de YouTube fait trois blessés Archives Secunews SECUNEWS

Une Fusillade au siège californien de YouTube fait trois blessés

Une femme a blessé hier mardi 3 avril 2018, par balles trois personnes, dont une très grièvement, au siège de YouTube près de San Francisco, semant la panique parmi les salariés avant de se suicider sur place, selon la police, qui évoque un différend personnel. La police a évoqué un différend d'ordre personnel mais des informations de presse mardi soir ont jeté une lumière différente sur le profil de la tireuse présumée. Selon le San Francisco Chronicle, la suspecte, identifiée comme une femme de 38 ou 39 ans originaire du sud de la Californie, était furieuse contre YouTube, qu'elle accusait sur son propre site internet de censurer ses vidéos, dont certaines, très dures, montraient des animaux maltraités. Selon le Mercury News, le père de cette femme a confirmé qu'elle haïssait YouTube. Selon la police, qui n'a fourni aucun nom, une femme a tiré sur des personnes au siège de YouTube à l'heure du déjeuner, avant, semble-t-il, de se suicider avec son arme. Si les fusillades sont fréquentes aux Etats-Unis, il est très rare qu'elles soient perpétrées par des femmes. De nombreux témoins ont décrit des scènes de chaos parmi les personnes présentes dans le bâtiment, situé à San Bruno, à environ 20 kilomètres au sud de San Francisco, en plein coeur de la Silicon Valley où de nombreux groupes technologiques ont leur quartier général. Selon un porte-parole de l'hôpital Zuckerberg General de San Francisco, qui a accueilli les trois blessés par balles, il s'agit de deux femmes de 32 ans et 26 ans, la première étant dans un état "sérieux" tandis que la seconde est atteinte moins gravement, un homme de 36 ans, est quant à lui, dans un état "critique". Signe de la panique qui s'est emparée des salariés au moment des tirs, une quatrième personne s'est blessée à la cheville en fuyant les lieux, a précisé la police, qui est arrivée sur place vers 12H48 (19H48 GMT), deux minutes après le premier appel faisant état de tirs au siège de la plate-forme vidéo YouTube, filiale de Google, qui abrite plus de 1.000 salariés dans ces locaux. En arrivant, la police a découvert le cadavre d'une femme "portant des blessures par balles qu'elle semble s'être infligée à elle-même" et qui semble être l'auteure des coups de feu. Selon les policiers, la tireuse présumée, qui a usé d'une arme de poing, "connaissait quelqu'un", ce qui lui fait privilégier la piste du différend d'ordre privé ou familial même si ses motivations restent encore à déterminer. Plusieurs témoignages ont eux aussi indiqué qu'elle semblait viser quelqu'un en particulier. Des images aériennes sur les chaînes américaines ont montré des chaises et des tables renversées dans une cour intérieure du bâtiment, où les salariés ont l'habitude de faire leur pause déjeuner. Sur d'autres images, on voit des salariés sortir du bâtiment les mains en l'air sous la surveillance de la police, une scène devenue presqu'habituelle aux Etats-Unis tant les fusillades sont fréquentes. Celles commises par des femmes sont en revanche très rares : selon une étude du FBI, portant sur 160 événements entre 2000 à 2013, impliquant un ou des tireurs sur la voie publique, dans des commerces, des lieux de travail ou des établissements scolaires. Dans six cas seulement, la personne ayant ouvert le feu était une femme, soit une proportion de 3,8%. Les responsables de YouTube ont réagi après le drame, le patron de Google Sundar Pichai évoquant une "tragédie inimaginable" dans un message aux salariés et diffusé par le groupe. "Il n'y pas de mots pour décrire à quel point il était horrible d'avoir un tireur @YouTube aujourd'hui", a tweetté peu après la directrice générale de YouTube Susan Wojcicki. "Nos pensées et nos prières sont avec toutes les personnes impliquées", a tweeté le président américain Donald Trump. Cette nouvelle fusillade intervient alors que le débat sur les armes à feu aux Etats-Unis divise encore et toujours vivement l'opinion publique, notamment après la tuerie commise dans un lycée de Parkland, en Floride, le 14 février qui a fait 17 morts. Une tragédie qui avait d'ailleurs poussé le mois dernier YouTube à renforcer la chasse aux vidéos faisant la promotion des armes à feu sur sa plate-forme. Plus de 1,5 million de personnes ont participé le 24 mars aux Etats-Unis à la "Marche pour nos vies" demandant un plus grand contrôle des armes à feu. Ces rassemblements sont les plus importants du pays en au moins deux décennies. Les organisateurs de cette "March for our lives" ont tweeté après la fusillade de mardi: "Nos coeurs sont avec vous, @YouTube"

04 Apr 2018 LIRE L'ACTU
"Tague un ami qui": Facebook va ENFIN sévir contre les pièges à clics Archives Secunews SECUNEWS

"Tague un ami qui": Facebook va ENFIN sévir contre les pièges à clics

Si vous êtes un utilisateur de Facebook, les publications de type "piège à clics" (clickbait) ne vous sont probablement pas étrangères. Ce sont par exemple les gifs sous lesquels il faut "taguer un ami qui fait pareil", les photos à "aimer si on est d'accord", ou les autres "identifie un pote qui te fera un gâteau au chocolat". L'objectif est à chaque fois le même: obtenir le plus de "j'aime", partages ou commentaires. Les pages qui postent ce type de publications dans le but d'obtenir des "j'aime", des partages ou des commentaires seront "dévalorisées". Le réseau social de Mark Zuckerberg a annoncé lundi qu'il allait (ENFIN!!) sévir contre ces posts. Dans un communiqué, Facebook reconnaît: "Des gens nous ont dit qu'ils n'aimaient pas ces messages de spam". Il détaille ensuite les méthodes qui seront mises en place: "nous avons entraîné une machine d'apprentissage automatique pour qu'elle puisse détecter [ces] contenus. On les verra moins dans le fil d'actualité", promet Facebook. Quelques semaines pour changer de stratégie. "Aussi, ces prochaines semaines, nous allons dévaloriser sur le fil d'actualité les pages qui recourent de manière répétée et systématique à cet 'engagement-bait' [piège à clics] pour gagner en visibilité." Ces pages auront plusieurs semaines pour se mettre à jour et "s'adapter" à ce changement, elles devraient ensuite voir leur "reach" (terme marketing qui désigne le pourcentage d'internautes ayant été exposés à un message diffusé par une marque) baisser. Cette décision, si elle est efficace dans sa mise en pratique, pourrait bien faire changer la donne. Le "reach" est justement ce que cherchent la plupart des pages qui publient ces contenus: plus il est élevé, et plus le média ou site qui a posté le "tague un ami qui" peut revendre cher ses espaces publicitaires, et plus cela lui rapporte de l'argent. Sans cette perspective, il y a fort à parier que beaucoup arrêteront de vous demander de taguer vos amis un peu partout. Voir aussi: Comment les likes et les commentaires sur Facebook enrichissent les scammers. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

19 Dec 2017 LIRE L'ACTU
Clap de fin pour le Windows Phone Archives Secunews SECUNEWS

Clap de fin pour le Windows Phone

Microsoft a annoncé qu'il n'y aura plus de mises à jour de sécurité, et de fonctionnalité, sur la dernière version de son système d'exploitation pour téléphones mobiles. Le système d'exploitation pour smartphones Windows Phone 8.1 n'aura donc vécu que quelques années. Trois ans après son lancement, Microsoft a en effet annoncé ce mardi la fin des mises à jour de cette dernière version. Concrètement, cela signe l'arrêt du système Windows Phone. C'est en 2000 que Microsoft s'est lancé dans la création d'un "Windows mobile. Il aura ensuite fallu attendre 2010 pour que naisse le Windows Phone 7, le premier à avoir véritablement fait entrer Microsoft dans la compétition face aux systèmes de Google et Apple. En 2014, la version 8 est sortie. Sur Twitter, une grande majorité des internautes ne semble pas vraiment regretter cette disparition. 'Le Windows Phone souffre de limites certaines, c'est le téléphone sur lequel il n'y a toujours pas Snapchat, ni Pokémon Go. Certains utilisateurs y voient un avantage: au moins, la batterie tient facilement plusieurs jours sans avoir besoin d'être rechargée, écrit un internaute" Parmi les défenseurs du Windows Phone (oui, il en existe), certains ont regretté que les développeurs n'aient pas suffisamment soutenu le système d'exploitation. "Windows Phone était un excellent OS, fluide et dynamique. Le hic, oui, son store qui n'a jamais eu de soutien de la part des développeurs, écrit un autre internaute" Windows 10, OS à tout faire… vraiment ? En abandonnant son dernier OS Mobile, Microsoft ne se retire pas tout à fait du marché des smartphones, l’entreprise de Redmond dispose toujours de Windows 10. Le système de bureau de Microsoft peut en effet fonctionner sur des téléphones mobiles et se transformer en PC quand on le relie à un écran, comme le HP Elite X3. Les terminaux mobiles qui fonctionnent sous Windows 10 sont cependant rares, professionnels et chers, pas de quoi relancer l’entreprise dans le monde des smartphones. Et son retour est d’autant plus compromis que des spécialistes comme Samsung commencent à mettre au point des surcouches d’Android capables de transformer un smartphone en PC de bureau une fois branché à un écran.

15 Jul 2017 LIRE L'ACTU
Après le ransomware Wannacry, voici le virus Adylkuzz Archives Secunews SECUNEWS

Après le ransomware Wannacry, voici le virus Adylkuzz

Après le ransomware 'Wannacry', c’est 'Adylkuzz' qui prend la relève. Adylkuzz est le petit nom d’une attaque en cours, qui utilise la même faille que le célèbre Wannacry, mais contrairement à ce dernier, Adylkuzz agit en 'tâche de fond' sur les ordinateurs infectés et crée de la monnaie virtuelle pour l’envoyer ensuite aux pirates auteurs de l’attaque. C’est ce que l’on appelle le 'cryptomining'. Est-ce dangereux et que faut il faire pour s’en protéger ? Vers 11 heures (heure belge) ce mercredi 17 mai 2017, l’entreprise de sécurité Symantec (Norton) lançait une alerte contre le cheval de Troie 'Adylkuzz' en précisant qu’il s’agit d’un risque de niveau 1 'very low', donc peu dangereux en principe. Microsoft estime lui le risque sévère. Dans l’après-midi, le centre de cybercriminalité (CCB), par la voix de son directeur général Miguel De Bruycker, indiquait pour sa part qu’en Belgique, "aucune infection n’est signalée.". Le CCB essaie d’avoir une image de l’impact sur notre pays ". Du côté des développeurs d’antivirus, tous ont déjà mis en oeuvre des protections contre cette attaque spécifique, et quelques contacts semblent indiquer qu’ils ne sont guère inquiets. La même recette que Wannacry La faille utilisée par 'Adylkuzz' est la même que celle déjà patchée (corrigée) par Microsoft en mars 2017. Les victimes devraient donc être les mêmes que pour Wannacry, essentiellement des particuliers et des entreprises mal protégées. Concrètement, ce logiciel malveillant s'introduit dans des ordinateurs vulnérables grâce à la même faille de Windows utilisée par WannaCry, une faille détectée par la NSA (l'agence de sécurité nationale américaine) mais qui avait fuité sur le net en avril. Le problème majeur est que ce virus attaque toutes les versions de Windows (Vista, 7, 8, 10) mais surtout la vieille version XP commercialisée entre en 2001 et 2010 à une époque où les attaques sur le net n’avaient pas l’amplitude actuelle. Or, cette version XP ne bénéficie plus des patches de sécurité depuis que Microsoft a cessé de supporter cet antique OS en 2014. Le Cryptomining c’est quoi? Dans un système de monnaie virtuelle (cryptomonnaie), il n’existe pas de banque centrale chargée d’imprimer de la monnaie. Pour vérifier les transactions est mis en place une 'blockchain' (chaîne de blocs) qui vérifie qu’une somme payée à un vendeur quitte bien le portefeuille de l’acheteur pour se retrouver sur le compte créditeur du vendeur. Les banques commencent d’ailleurs a envisager d’utiliser la technique de la Blockcahain. C’est ce bon fonctionnement des transactions qui constitue le " mining ". Dans ce cas-ci, les pirates parviennent à transgresser le système en créant de l’argent qui sera, ensuite, versé sur leur compte. Dans le cas présent, la monnaie utilisée n’est pourtant pas le bitcoin, mais le 'Monero'. C’est l’usage de cette monnaie moins connue qui pourrait désigner des pirates coréens, ceux-ci ayant déjà utilisé cette monnaie dans le passé. Le choix du Monero viendrait de sa plus grande vulnérabilité à ce genre d’attaque, alors que le Bitcoin la rend bien plus difficile. Les 4 conseils majeurs Il n’existe donc pas de conseil spécifique au nouvel ennemi, mais des précautions de bon sens à respecter en toutes circonstances. Selon Proofpoint , "Le premier symptôme de l’attaque est un ralentissement des performances de l'ordinateur", mais tant de PC sont lents sans pour autant être infectés par un virus… Selon la société de sécurité Eset (Nod32), plusieurs centaines de milliers de PC infectés par ce virus permettraient de générer plus d'un millier d'euros, mais l'opération coûterait cher à l'économie globale, ne serait-ce qu'en consommation électrique des ordinateurs infectés.

17 May 2017 LIRE L'ACTU
80 faucons d'un prince saoudien à bord d’un avion de ligne Archives Secunews SECUNEWS

80 faucons d'un prince saoudien à bord d’un avion de ligne

La fauconnerie est, avec les courses de chameaux, le sport favori des Emiratis. Les faucons sont également devenus des signes distinctifs de richesse. Aux Emirats arabes unis, il n’est donc pas rare de croiser de tels rapaces installés au milieu des passagers à bord de vols réguliers. Sur son site Internet, la compagnie Qatar Airways consacre d’ailleurs un paragraphe au transport de faucons en cabine. Vous êtes autorisé à transporter un faucon dans la classe économique d’un avion et un maximum de six faucons sont autorisés à bord de la classe économique", indique la compagnie en précisant que ce règlement peut varier selon les pays.

01 Feb 2017 LIRE L'ACTU
Fantom le ransomware qui se fait passer pour Windows Update Archives Secunews SECUNEWS

Fantom le ransomware qui se fait passer pour Windows Update

Nous vous conseillons souvent de mettre à jour votre système d’exploitation et votre logiciel régulièrement, les vulnérabilités, bien que corrigées à temps, peuvent être infectées par un 'malware'. Eh bien, il s’avère qu’un 'ransomware' nommé 'Fantom' profite de l’idée même de ces mises à jour. D’un point de vue technique, le ransomware 'Fantom' est quasiment identique à ses semblables. Il est basé sur le code de ransomware de l’open source 'EDA2', qui a été développé par 'Utku Sen' dans le cadre d’une expérience ratée. Il fait partie en réalité des nombreux ransomwares à chiffrement basés sur EDA2, mais dans sa tentative de camoufler son activité, Fantom va un peu plus loin. Nous ne connaissons pas encore les méthodes de distribution de Fantom. Après s’être infiltré sur un ordinateur, il commence sa routine habituelle de ransomware: [quote]Il crée une clé de chiffrement, la chiffre, et l’enregistre sur un serveur de commande et contrôle afin de l’utiliser ultérieurement. Ensuite, le cheval de Troie analyse l’ordinateur, à la recherche de fichiers qu’il pourrait chiffrer (plus de 350, y compris des formats populaires de documents Office, des audio et images). .001, .1cd, .3d, .3d4, .3df8, .3fr, .3g2, .3gp, .3gp2, .3mm, .7z, .aac, .abk, .abw, .ac3, .accdb, .ace, .act, .ade, .adi, .adpb, .adr, .adt, .ai, .aim, .aip, .ais, .amf, .amr, .amu, .amx, .amxx, .ans, .ap, .ape, .api, .apk, .arc, .arch00, .ari, .arj, .aro, .arr, .arw, .asa, .asc, .ascx, .ase, .asf, .ashx, .asmx, .asp, .aspx, .asr, .asset, .avi, .avs, .bak, .bar, .bay, .bc6, .bc7, .bck, .bdp, .bdr, .bib, .bic, .big, .bik, .bkf, .bkp, .blob, .blp, .bmc, .bmf, .bml, .bmp, .boc, .bp2, .bp3, .bpl, .bsa, .bsp, .cag, .cam, .cap, .car, .cas, .cbr, .cbz, .cc, .ccd, .cch, .cd, .cdr, .cer, .cfg, .cfr, .cgf, .chk, .clr, .cms, .cod, .col, .cp, .cpp, .cr2, .crd, .crt, .crw, .cs, .csi, .cso, .css, .csv, .ctt, .cty, .cwf, .d3dbsp, .dal, .dap, .das, .dayzprofile, .dazip, .db0, .dbb, .dbf, .dbfv, .dbx, .dcp, .dcr, .dcu, .ddc, .ddcx, .dem, .der, .desc, .dev, .dex, .dic, .dif, .dii, .dir, .disk, .divx, .diz, .djvu, .dmg, .dmp, .dng, .dob, .doc, .docm, .docx, .dot, .dotm, .dotx, .dox, .dpk, .dpl, .dpr, .dsk, .dsp, .dvd, .dvi, .dvx, .dwg, .dxe, .dxf, .dxg, .elf, .epk, .eps, .eql, .erf, .err, .esm, .euc, .evo, .ex, .exif , .f90, .faq, .fcd, .fdr, .fds, .ff, .fla, .flac, .flp, .flv, .for, .forge, .fos, .fpk, .fpp, .fsh, .gam, .gdb, .gho, .gif, .grf, .gthr, .gz, .gzig, .gzip, .h3m, .h4r, .hkdb, .hkx, .hplg, .htm, .html, .hvpl, .ibank, .icxs, .idx, .ifo, .img, .indd, .ink, .ipa, .isu, .isz, .itdb, .itl, .itm, .iwd, .iwi, .jar, .jav, .java, .jc, .jfif, .jgz, .jif, .jiff, .jpc, .jpe, .jpeg, .jpf, .jpg, .jpw, .js, .json, .kdb, .kdc, .kf, .kmz, .kwd, .kwm, .layout, .lbf, .lbi, .lcd, .lcf, .ldb, .lgp, .litemod, .log, .lp2, .lrf, .ltm, .ltr, .ltx, .lvl, .m2, .m2v, .m3u, .m4a, .mag, .man, .map, .max, .mbox, .mbx, .mcd, .mcgame, .mcmeta, .md, .md3, .mdb, .mdbackup, .mddata, .mdf, .mdl, .mdn, .mds, .mef, .menu, .mic, .mip, .mkv, .mlx, .mod, .mov, .moz, .mp3, .mp4, .mpeg, .mpg, .mpqge, .mrw, .mrwref, .msg, .msp, .mxp, .nav, .ncd, .ncf, .nds, .nef, .nfo, .now, .nrg, .nri, .nrw, .ntl, .odb, .odc, .odf, .odi, .odm, .odp, .ods, .odt, .odtb .oft, .oga, .ogg, .opf, .orf, .owl, .oxt, .p12, .p7b, .p7c, .pab, .pak, .pbf, .pbp, .pbs, .pcv, .pdd, .pdf, .pef, .pem, .pfx, .php, .pkb, .pkh, .pkpass, .pl, .plc, .pli, .pm, .png, .pot, .potm, .potx, .ppd, .ppf, .pps, .ppsm, .ppsx, .ppt, .pptm, .pptx, .prc, .prt, .psa, .psd, .psk, .pst, .ptx, .puz, .pwf, .pwi, .pwm, .pxp, .py, .qbb, .qdf, .qel, .qic, .qif, .qpx, .qtq, .qtr, .r3d, .ra, .raf, .rar, .raw, .rb, .re4, .res, .rev, .rgn, .rgss3a, .rim, .rng, .rofl, .rrt, .rsrc, .rsw, .rte, .rtf, .rts, .rtx, .rum, .run, .rv, .rw2, .rwl, .sad, .saf, .sav, .sb, .sc2save, .scm, .scn, .scx, .sdb, .sdc, .sdn, .sds, .sdt, .sen, .sfs, .sfx, .sh, .shar, .shr, .shw, .sid, .sidd, .sidn, .sie, .sis, .slm, .sln, .slt, .snp, .snx, .so, .spr, .sql, .sqx, .sr2, .srf, .srt, .srw, .ssa, .std, .stt, .stx, .sud, .sum, .svg, .svi, .svr, .swd, .swf, .syncdb, .t12, .t13, .tar, .tax, .tax2015, .tax2016, .tbz2, .tch, .tcx, .text, .tg, .thmx, .tif, .tlz, .tor, .tpu, .tpx, .trp, .tu, .tur, .txd, .txf, .txt, .uax, .udf, .umx, .unity3d, .unr, .unx, .uop, .upk, .upoi, .url, .usa, .usx, .ut2, .ut3, .utc, .utx, .uvx, .uxx, .val, .vc, .vcd, .vdf, .vdo, .ver, .vfs0, .vhd, .vmf, .vmt, .vob, .vpk, .vpp_pc, .vsi, .vtf, .w3g, .w3x, .wad, .war, .wav, .wave, .waw, .wb2, .wbk, .wdgt, .wks, .wm, .wma, .wmd, .wmdb, .wmmp, .wmo, .wmv, .wmx, .wotreplay, .wow, .wpd, .wpk, .wpl, .wps, .wsh, .wtd, .wtf, .wvx, .x3f, .xf, .xl, .xla, .xlam, .xlc, .xlk, .xll, .xlm, .xlr, .xls, .xlsb, .xlsm, .xlsx, .xltx, .xlv, .xlwx, .xml, .xpi, .xpt, .xvid, .xwd, .xxx, .yab, .yps, .z02, .z04, .zap, .zip, .zipx, .zoo, .ztmp Il utilise la clé en question pour les chiffrer et ajoute l’extension .fantom aux noms des fichiers.[/quote] En dépit de tous ces procédés déployés en arrière-plan, la partie la plus intéressante se produit sous les yeux de la victime. Avant d’aborder cette partie, il est important de noter que ce ransomware exécutable se fait passer pour une mise à jour critique de Windows Update. Et lorsque le malware se met au travail, il n’exécute non pas un, mais deux programmes: [quote]- Le chiffrement lui-même - Un petit programme d’apparence inoffensive nommé WindowsUpdate.exe. Ce dernier est utilisé dans le but de contrefaire un véritable écran de Windows Update (un écran bleu vous informant que Windows est en cours d’actualisation). Tandis que Fantom chiffre les fichiers des utilisateurs, le message sur l’écran affiche que 'la mise à jour (en réalité, le chiffrement) progresse'.[/quote] Ce piège est conçu pour distraire l’attention des victimes, de façon à ce qu’elles ne se rendent pas compte qu’il y a une activité suspecte sur leurs ordinateurs. Le faux Windows Update s’exécute en mode plein écran, et bloque visuellement l’accès à d’autres programmes. [quote]Si les utilisateurs commencent à se méfier, ils peuvent réduire le faux écran en appuyant sur Ctrl+F4, mais malheureusement cela n’empêchera pas à Fantom de chiffrer leurs fichiers.[/quote] Une fois qu’il a terminé son processus de chiffrement, Fantom efface ses traces (il supprime les exécutables), créer une demande de rançon .html, la copie dans chaque fichier, et remplace le fond d’écran de l’ordinateur par une notification. L’hacker fournit une adresse mail afin que la victime puisse le contacter, discuter des modalités de paiement, et recevoir des instructions supplémentaires. Le fait de laisser des informations de contact est typique des hackers russes. D’autres signes indiquent que les coupables sont de cette nationalité: L’adresse mail 'Yandex.ru' et leur très mauvais anglais. [quote]Comme l’a signalé le site 'Bleeping Computer' 'c’est probablement la pire grammaire et la plus mauvaise expression écrite que j’aie jamais vues dans une demande de rançon'.[/quote] La mauvaise nouvelle est qu’à ce jour, il n’y a pas de façon de déchiffrer des fichiers chiffrés sans payer la rançon (non recommandée). Par conséquent, la meilleure approche à adopter est celle d’éviter d’en être la victime. Voici quelques conseils. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

08 Sep 2016 LIRE L'ACTU
Signez la pétition pour sauver Pizza l'ours polair exposé dans un centre commercial en Chine Archives Secunews SECUNEWS

Signez la pétition pour sauver Pizza l'ours polair exposé dans un centre commercial en Chine

Des internautes du monde entier se mobilisent pour sauver Pizza. Cet ours polaire est exposé dans un centre commercial en Chine. L’ONG à l’origine de la pétition en ligne dénonce les conditions de vie de l’animal. Pizza est considéré par certains internautes comme 'l’ours polaire le plus triste du monde'. Depuis le mois de janvier 2016, cet ours polaire passe ses journées dans le centre commercial 'Grandview shopping', à Guangzhou, en Chine. Exposé dans un petit enclos avec un bassin, il fait le bonheur des visiteurs qui prennent l’animal en photo, tapent sur les vitres et crient pour tenter d’attirer son attention. Dès le mois de mars 2016, l’organisation Animals 'Asia' tirait la sonnette d’alarme et lançait une pétition en ligne pour demander la libération de l’animal. Pourtant, malgré l’indignation internationale et la couverture médiatique, Pizza est toujours exposé dans le centre commercial. Signez la pétition! (anglais)

26 Jul 2016 LIRE L'ACTU
Instagram change son logo et son design Archives Secunews SECUNEWS

Instagram change son logo et son design

L'application de photos et de vidéos Instagram, propriété de Facebook, a présenté ce mercredi 11 mai 2016 son nouveau logo, elle affiche également un nouveau design plus épuré. Le changement affecte également les autres services développés par les équipes d'Instagram: - Boomerang (pour réaliser des courtes vidéos) - Layout (pour les montages photos) - Hyperlapse (pour les vidéos en accéléré) Les quatre applications se retrouvent dotées d'icônes avec des dégradés de violet, rose et orange, censés rappeler l'arc-en-ciel du logo original d'Instagram. Lancé en 2010, Instagram revendique aujourd'hui plus de 400 millions d'utilisateurs dans le monde. L'application n'avait jusqu'ici jamais changé de logo, qui avait la forme d'un appareil photo Polaroid. Elle était l'une des derniers héritières du 'skeuomorphisme'. Cet élément de design, popularisé par Apple, désigne une icône imitant l'objet qui a inspiré son service (ici, un appareil photo réaliste pour une application de photos). À cette occasion, Instagram modifie également l'aspect de son interface. Elle devient noire et blanche afin de mettre davantage les photos et les vidéos de ses utilisateurs en valeur. Après des années sans changement notable, le design de l'application a sensiblement évolué. La modification la plus importante, en août 2015, a permis à ses utilisateurs de publier de photos rectangulaires, abandonnant l'exclusivité du format carré qui a fait la popularité du service. Le nouveau design est disponible dès maintenant via une mise à jour de l’application. Pour ou contre ce nouveau design d’Instagram ?

11 May 2016 LIRE L'ACTU
Procès à haut risque pour le lanceur d’alerte Antoine Deltour et Raphaël Halet Archives Secunews SECUNEWS

Procès à haut risque pour le lanceur d’alerte Antoine Deltour et Raphaël Halet

Le scandale avait éclaté en novembre 2014, dévoilant au grand jour les pratiques de firmes comme Apple, Ikea et Pepsi pour économiser des milliards de dollars d'impôts à l'époque où le président de la Commission européenne Jean-Claude Juncker était Premier ministre du Luxembourg (1995-2013). Le procès, qui doit durer jusqu'au 4 mai 20106 et sera suivi de près par les ONG anti-corruption, tombe mal pour ce petit Etat de l'UE qui peine à se départir de son image de 'havre fiscal' pour les entreprises, sur fond de forte sensibilisation de l'opinion à ces sujets en plein scandale des 'Panama papers'. Antoine Deltour, ancien salarié d’un des leaders mondiaux de l’audit, comparaît ce mardi devant un tribunal luxembourgeois, il est la principale source du scandale des 'LuxLeaks'. Ce mardi 26 avril 2016, Antoine Deltour et Raphaël Halet, comparaît devant un tribunal luxembourgeois pour vol, blanchiment, accès frauduleux dans un système informatique, violation du secret des affaires et du secret professionnel. Il risque jusqu’à cinq ans de prison et 1,25 million d’euros d’amende. Pourtant, tous ces chefs d’accusation ne semblent pas effrayer la communauté internationale qui le soutient, car Antoine Deltour est un lanceur d’alerte. Il est à l’origine du scandale des LuxLeaks. Et comme nombre des ces 'whistleblower'  (on pense à 'Edward Snowden', Hervé Falciani ou encore Julien Assange,...), il a rassemblé autour de lui de nombreuses personnalités contre les dérives de la finance mondiale. Il peut ainsi compter sur un comité de soutien, une pétition lancée par Snowden lui-même, une vingtaine d’ONG et le journaliste Denis Robert, qui a lui-même connu les affres de la justice dans l’affaire 'Clearstream'. Accéder au site support-antoine.org. Signez la pétition.

26 Apr 2016 LIRE L'ACTU
Les utilisateurs de plus de 30 applis bancaires et de payement sur androïd menancé par le Trojan Acecard Archives Secunews SECUNEWS

Les utilisateurs de plus de 30 applis bancaires et de payement sur androïd menancé par le Trojan Acecard

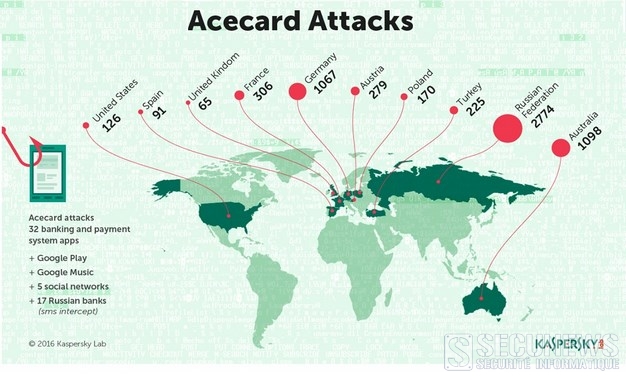
L’équipe de recherche antimalware de Kaspersky a détecté l’un des chevaux de Troie bancaires les plus dangereux jamais observés sur la plate-forme Android. Le 'malware' Acecard est en effet capable de s’attaquer aux utilisateurs de près d’une cinquantaine d’applications et de services de finance en ligne, en contournant les mesures de sécurité de Google Play. Au cours du troisième trimestre 2015, les experts de Kaspersky ont repéré une augmentation inhabituelle du nombre d’attaques contre des services bancaires mobiles en Australie. Cela leur a paru suspect et très vite ils ont découvert que cette recrudescence était principalement imputable à un seul et même 'Trojan' bancaire, 'Acecard'. La famille de chevaux de Troie 'Acecard' utilise la quasi-totalité des fonctionnalités malveillantes aujourd’hui disponibles, qu’il s’agisse de s’approprier les messages (textes ou vocaux) d’une banque ou de superposer aux fenêtres des applications officielles de faux messages qui simulent la page d’authentification officielle afin de tenter de dérober des informations personnelles et des identifiants de compte. Les plus récentes versions de la famille 'Acecard' peuvent s’attaquer aux applications clients d’une trentaine de systèmes bancaires et de paiement, sachant que ces chevaux de Troie sont en mesure de maquiller toute application sur commande, le nombre total d’applications financières attaquées est peut-être bien supérieur. En dehors des applications bancaires, 'Acecard' peut détourner les applications suivantes avec des fenêtres de phishing: · Messageries instantanées: WhatsApp, Viber, Instagram, Skype. · Réseaux sociaux: VKontakte, Odnoklassniki, Facebook, Twitter. · Client de messagerie Gmail. · Application mobile PayPal · Applications Google Play et Google Music. Le malware, détecté pour la première fois en février 2014, n’a cependant montré pratiquement aucun signe d’activité malveillante pendant une période prolongée. La France dans le top 5 des pays les plus touchés. Tout a changé en 2015 lorsque les chercheurs de Kaspersky ont remarqué un pic dans les attaques: De mai à décembre 2015, plus de 6.000 utilisateurs ont été ciblés par ce cheval de Troie, la plupart d’entre eux se trouvant en: - France. - Russie. - Australie. - Allemagne. - Autriche. Pendant leurs deux années d’observation, les chercheurs de Kaspersky ont été témoins du développement actif du cheval de Troie. Ils ont ainsi enregistré au moins dix nouvelles versions du malware, chacune présentant une liste de fonctions malveillantes nettement plus longue que la précédente. Google Play attaqué. Les appareils mobiles ont généralement été infectés après le téléchargement d’une application malveillante imitant une application authentique. Les variantes d’Acecard sont généralement diffusées sous le nom de 'Flash Player' ou 'PornoVideo', même si d’autres appellations sont parfois employées dans le but de les faire passer pour des logiciels utiles et répandus. Il ne s’agit toutefois pas de la seule méthode de diffusion de ce malware. Le 28 décembre 2015, les experts de Kaspersky ont repéré une version du module de téléchargement d’Acecard (Trojan-Downloader.AndroidOS.Acecard.b) sur la boutique officielle Google Play. Le cheval de Troie se propage sous l’apparence d’un jeu. Une fois le malware téléchargé depuis Google Play, l’utilisateur ne voit qu’une icône Adobe Flash Player sur le bureau et aucune trace de l’application installée. Qui se cache derrière Acecard ? Après avoir étudié de près le code malveillant, les experts de Kaspersky sont enclins à penser qu’Acecard est l’oeuvre du même groupe de cybercriminels déjà responsable du premier 'cheval de Troie TOR' pour Android, Backdoor.AndroidOS.Torec.a, et du premier ransomware de cryptage mobile, Trojan-Ransom.AndroidOS.Pletor.a. Cette conclusion s’appuie sur la présence de lignes de code similaires (noms de méthodes et de classes) et l’utilisation des mêmes serveurs de commande et de contrôle (C&C). Cela tend à prouver qu’Acecard a été créé par un groupe criminel puissant et chevronné, très probablement russophone. [quote]'Ce groupe cybercriminel utilise pratiquement chaque méthode existante pour propager le Trojan bancaire Acecard. Celui-ci peut être diffusé sous l’aspect d’un autre programme, via des boutiques d’applications officielles, ou par l’intermédiaire d’autres chevaux de Troie. Une caractéristique distinctive de ce malware est sa capacité à se superposer à plus de 30 systèmes bancaires et de paiement en ligne mais aussi des applications de réseaux sociaux, de messagerie instantanée ou autres.'[/quote] [quote]'La combinaison des capacités et des modes de propagation d’Acecard font de ce cheval de Troie bancaire mobile l’une des menaces les plus dangereuses pour les utilisateurs aujourd’hui', avertit Roman Unuchek, analyste senior en malware chez Kaspersky USA.'[/quote] Afin de prévenir une infection, suivez les recommandations suivantes: - Ne pas télécharger ou/et installer d’applications depuis Google Play ou des sources internes si elles ne sont pas dignes de confiances ou ne peuvent être traitées comme telles. Plus d'infos sur Acecard.(anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

23 Feb 2016 LIRE L'ACTU
Twitter envisage des tweets de 10.000 caractères au lieu de 140 Archives Secunews SECUNEWS

Twitter envisage des tweets de 10.000 caractères au lieu de 140

Le réseau social Twitter, qui a bâti sa réputation sur des messages de moins de 140 caractères, envisage de repousser cette limite à 10.000, d'après les informations du site Re/Code. Une date de mise en place ne serait pas encore décidée, Twitter travaillerait toujours sur ce projet parce qu’il ne serait pas terminé à ce jour. Le projet aurait pour nom de code 'Beyond 140' (Au-delà de 140) en interne, cette nouveauté pourrait être implantée dès la fin du premier trimestre 2016, autour du mois de mars. Pour un réseau social qui a fonctionné pendant dix ans avec de très courts messages, ce changement a de quoi poser quelques problèmes de design et de fonctionnement. Twitter compte néanmoins contourner ce problème en proposant à ses utilisateurs de cliquer sur les longs tweets, afin de les dérouler. De cette manière, les messages ne prendraient pas plus de place qu'auparavant, tout en contenant davantage de mots. Une révolution nécessaire Même s'il s'agit d'une petite révolution, elle n'est pas vraiment une surprise. Twitter joue depuis longtemps avec la limite des 140 caractères. Elle n'est déjà plus valable dans les messages privés, qui sont désormais limités à 10.000 caractères, ce depuis le mois d'août 2015. La règle a également été assouplie pour les tweets au fil du temps. Les liens hypertextes, souvent très long, y sont désormais réduits pour ne prendre qu'une dizaine de caractères. On peut aussi citer d'autres tweets à la manière d'une image, sans que cela n'affecte la limite des 140 signes. Le pari est risqué, mais nécessaire. En prenant la tête de Twitter, en octobre 2015, Jack Dorsey avait prévenu qu'il avait de nombreux projet pour redresser son entreprise, en proie à un grave ralentissement dans le recrutement de nouveaux utilisateurs. Trop complexe, Twitter cherche à se rendre plus utile et plus compréhensible pour les internautes extérieurs à son service. Suivez nous sur Twitter. Suivez nous sur Facebook. Suivez nous sur Google+.

05 Jan 2016 LIRE L'ACTU
Attention à la confidentialité de vos publications, avec le nouveau moteur de recherche de Facebook baptisé 'Search FYI' Archives Secunews SECUNEWS

Attention à la confidentialité de vos publications, avec le nouveau moteur de recherche de Facebook baptisé 'Search FYI'

Désormais, il faudra faire plus attention aux paramètres de vos publications sur Facebook. Avec 'Search FYI', Facebook rend accessibles par un moteur de recherche toutes les publications publiques du réseau social. Ce n'est pas rien, deux mille milliards de publications sont publiques. La fonction est pour l'heure accessible aux utilisateurs utilisant l'interface en anglais de Facebook, mais sera prochainement étendue à d'autres pays. Cette nouveauté donne un tout nouvel intérêt au moteur de recherche de Facebook, on peut désormais voir quelles sont les discussions sur certains sujets en temps réel, quelque chose qui n'était jusqu'alors possible que sur Twitter. Lorsque qu'un terme est cherché sur Facebook, le moteur de recherche organise les résultats en trois volets: [quote]- Un 'top' qui regroupe les publications des pages Facebook les plus en vues - Une section dédiée aux publications de vos amis et de vos groupes - Les messages publics publiés par l'ensemble des utilisateurs de Facebook. [/quote] Cette nouvelle fonction s'adresse notamment aux journalistes, qui avaient jusqu'à présent l'habitude de se tourner vers Twitter pour prendre le pouls d'un évènement sur les réseaux sociaux. Dans cette optique, Facebook a récemment lancé 'Signal', un outil de veille développé spécifiquement pour les médias, le mois dernier. Plus généralement, ce nouveau moteur de recherche est adapté aux utilisateurs de Facebook intéressés par l'actualité, et qui étaient plus susceptibles de privilégier Twitter pour cet usage. Évidemment, les contenus qui seront affichés par cette nouveauté proviennent en majorité de pages Facebook, publiques par défaut. Même si le réseau social a fait un important travail de pédagogie sur la question, de nombreux utilisateurs ont, sans en avoir forcément conscience, des 'posts publics', ils peuvent dater d'il y a longtemps, ou être produits automatiquement par une application tierce. Voici comment éviter que d'autres tombent sur vos publications. Pour vos nouvelles publications: [quote]Cliquez sur le petit cadenas en haut à gauche de l'écran (il désigne le menu des paramètres de confidentialité de Facebook). Il suffit ensuite de cliquer sur 'Qui peut voir mon contenu ?' pour choisir l'audience de vos publications (elles peuvent être publiques, réservées à tout ou partie de vos amis, ou bien, si vous souhaitez pas faire part de votre journal intime à Facebook, à vous seul.)[/quote]

27 Oct 2015 LIRE L'ACTU
Des chercheurs en sécurité informatique pirate un fusil sniper connecté Archives Secunews SECUNEWS

Des chercheurs en sécurité informatique pirate un fusil sniper connecté

Après les voitures, les robots chirurgicaux, des chercheurs en sécurité informatique américains sont parvenus à pirater un fusil sniper. L’armement n’est pas resté en marge de cette tendance, et un fabricant américain propose par exemple des fusils de chasse à assistance informatique pour la visée. L'entreprise Tracking Point commercialise des modèles munis d’un système de précision guidée, la ligne de mire se fixe sur la cible et le point d’impact le plus précis souhaité, le logiciel prend en compte des aléas comme le vent, la température et le poids des munitions pour ajuster le tir. Environ un millier de ces fusils, vendus environs13.000 dollars, sont en circulation. Équipée d’un ordinateur et du wifi, l’arme connectée peut transformer le novice en tireur confirmé. Après l’achat de deux fusils (le tout représente environ 30.000 dollars) et une année de travail, Runa Sandvic et Michael Auger ont effectué une démo au média américain Wired. En connectant un ordinateur au wifi du fusil, ils parviennent à bloquer la détente, ou assez inquiétant, dévier le tir de quelques centimètres à plusieurs mètres. Rappelons qu’en ce moment, de par le monde, des chercheurs en intelligence artificielle signent une lettre ouverte pour interdire le développement des armes autonomes (et qui dit autonomes dit ordinateurs embarqués, comme sur le fusil ci-dessus). Rappelons aussi que la Darpa, l’Agence de recherche et de développement de l’armée américaine, développe, dans ses labos, un prototype de balle intelligente. Voir aussi: Deux hackers prennent le contrôle à distance d’une Jeep connectée.

31 Jul 2015 LIRE L'ACTU
Facebook sommé d'identifier l'auteur d'un porno vengeur d'une mineure Archives Secunews SECUNEWS

Facebook sommé d'identifier l'auteur d'un porno vengeur d'une mineure

Le tribunal d'Amsterdam a donné le choix à Facebook: soit le réseau social lui donne les informations nécessaires, soit il ira les chercher lui-même dans ses serveurs. La justice néerlandaise a ordonné à Facebook de divulguer des informations sur une personne ayant publié une vidéo de 'revenge porn' (porno vengeance) ou de permettre à un expert indépendant de fouiller ses serveurs. Le tribunal d'Amsterdam avait été saisi par une Néerlandaise de 21 ans: une vidéo de 2011 la montrant en train d'avoir un rapport sexuel avec celui qui était son compagnon à l'époque avait été publiée en janvier 2015. Prise alors que la femme et son compagnon étaient encore mineurs, la vidéo avait été retirée de Facebook peu de temps après sa publication, mais peut encore être trouvée sur Internet. Depuis, la vie de la plaignante est devenue un enfer, selon son avocat Thomas van Vught. D'après les médias néerlandais, l'ex-compagnon de la plaignante nie avoir placé la vidéo sur le réseau social. Facebook a 14 jours pour s'exécuter [quote]Un porte-parole de Facebook a précisé à l'AFP que le compte avait été supprimé avant de recevoir une demande pour ces informations. En conséquence, toutes les informations au sujet de ce compte ont été retirées de nos serveurs en accord avec nos conditions d'utilisation et les lois applicables.'[/quote] [quote]L'avocat Thomas van Vught affirme au quotidien de Telegraaf que sa cliente ne croit pas à la réponse du réseau social, 'Facebook enregistre tout'.[/quote] Le tribunal d'Amsterdam ordonne à Facebook de fournir à la plaignante d'ici à 14 jours toutes les données connues de Facebook sur l'utilisateur du compte, dont ses nom et prénom, son adresse IP, son adresse mail et son numéro de téléphone, selon un jugement en référé rendu public. Sans quoi un tiers indépendant que les parties désigneront sera chargé d'effectuer une enquête indépendante afin de savoir si ces données sont présentes, ou l'ont été, chez Facebook.[/quote] Inconnu il y a encore quelques années, le phénomène consacré par l'expression 'Revenge Porn» consiste à mettre en ligne des photos ou vidéos dénudées sans le consentement des personnes concernées, notamment à la suite d'un conflit ou d'une rupture. Les législateurs de plusieurs pays se sont saisis du problème, notamment en Israël et au Royaume-Uni. À Los Angeles, un Américain a été condamné à un an de prison en décembre 2014, la première peine de ce genre aux États-Unis. La France ne s'est pas encore dotée d'une législation dédiée. La semaine dernière, Google a annoncé son intention de faire disparaître les contenus de revenge porn de ses résultats de recherche. Une formulaire permettant de demander leur déréférencement sera bientôt disponible.

29 Jun 2015 LIRE L'ACTU
Windows 10 se déclinera en sept éditions différentes Archives Secunews SECUNEWS

Windows 10 se déclinera en sept éditions différentes

Microsoft a dévoilé les sept éditions qui composeront Windows 10. Si l'entreprise a promis que son nouveau système d'exploitation serait identique sur tablettes, smartphones et ordinateurs, elle continue de proposer des éditions adaptées aux différents publics auxquels Windows s'adresse. Particuliers, entreprises, éducation, mobile, objets connectés..., les éditions de Windows 10 s'adaptent à différents publics et plateformes. Pour les particuliers: [quote]Ce sera les éditions 'Home' (ordinateurs, tablettes) et «Mobile». Windows met en avant leur interopérabilité: Les joueurs sur PC auront accès au Xbox Live, la plateforme de jeu en ligne de la Xbox One et pourront faire des parties avec les utilisateurs de la console, et les jeux achetés sur Xbox seront disponibles gratuitement sur PC. Quant aux mobiles, ils pourront se transformer en mini ordinateurs une fois connectés à un écran, clavier et souris.[/quote] Trois déclinaisons de Windows 10 s'adressent aux professionnels: [quote]La version 'Pro' est destinée aux petites entreprises La version 'Entreprise' aux plus grosses structures. Ces deux éditions disposeront de Windows Update for Business, qui donne un accès plus rapide aux mises à jour de sécurité. Signe de l'importance prise par les smartphones dans les entreprises, elles ont droit à leur propre édition mobile, 'Mobile Entreprise'.[/quote] Microsoft a également prévu une édition dédiée à l'éducation et pensée pour s'adapter aux besoin des écoles, mais ne détaille pas en quoi elle sera différente des autres. Enfin, l'édition 'Iot Core' permettra à Windows de s'ouvrir aux objets connectés. Mise à jour vers Windows 10 gratuite pendant un an. Les utilisateurs des versions 7 et 8.1 de Windows, même piratées, pourront mettre à jour gratuitement leurs ordinateurs vers les éditions Home et Pro de Windows 10 durant l'année suivant son lancement, passé ce délai, ils devront payer. A noter que le système de licence gratuite accordée par Microsoft pour utiliser Windows 10 ne sera valable que pour les trois premières éditions citées. Microsoft n'a pas encore annoncé la date de sortie officielle de son dernier système d'exploitation, se contentant d'un vague 'cet été'. Cet afflux d'utilisateurs de Windows 7 et 8 devrait aider Microsoft à atteindre l'ambitieux objectif fixé par Terry Myerson, son vice-président des systèmes d'exploitation, 1 milliard de machines équipées de Windows 10 trois ans après son lancement. Clic pour lire le communiqué officiel de Microsoft (anglais) Voir aussi: Windows 10 sera la dernière version de windows. Clic pour lire toutes les actus sur Windows 10.

25 May 2015 LIRE L'ACTU
Windows 10 sera la dernière version de windows Archives Secunews SECUNEWS

Windows 10 sera la dernière version de windows

Windows 10 sera la dernière grande mise à jour du système d'exploitation de Microsoft, une décision qui ne signe toutefois pas la fin du célèbre logiciel... Non, il n'y aura pas de Windows 11. Microsoft a averti vendredi lors d'une conférence à Chicago, que Windows 10 sera la dernière version. [quote]'Dans l'immédiat, nous publions Windows 10, et parce que Windows 10 est la dernière version de Windows, nous travaillons tous encore sur Windows 10', a précisé Jerry Nixon, développeur du géant américain.[/quote] Cette nouvelle n'annonce pas pour autant la mort de Windows. Les mises à jour s'effectueront simplement de façon continue, sans la grande rupture traditionnelle. Le client pourra choisir lui-même le moment où il souhaite la réaliser, mais également déterminer lui-même les applications, comme Office et Mail, qu'il souhaite mettre à jour. Windows 7 en tête des systèmes d'exploitation les plus utilisés Une décision approuvée par de nombreux analystes car la mise au point d'une grande mise à jour a de nombreux inconvénients. [quote]'Les développeurs avaient pour habitude de s'enfermer pour ensuite faire apparaître un produit basé sur des attentes qui dataient d'il y a trois ans', indique Steve Kleynhans à la BBC, analyste à Gartner.[/quote] Ce changement de manière de travailler va par ailleurs aider à rentabiliser Windows 10, car l'entreprise américaine a beaucoup investi dans ce dernier système d'exploitation. Non seulement pour sa création, mais également en marketing afin de convaincre les utilisateurs de se convertir, or l'objectif de Windows 10 était avant tout de faire oublier les failles de son prédécesseur Windows 8. Sauf que le vieux Windows 7 est aujourd'hui le plus utilisé avec près de 60% de parts de marché. Les mises à jour en continu ont toutefois aussi des inconvénients. [quote]Microsoft devra travailler dur pour générer des mises à jour et des nouvelles fonctionnalités', estime ainsi Steve Kleynhans.[/quote] Il reste aussi à savoir comment les entreprises vont s'adapter à ce changement et comment Microsoft va fournir un support. Clic pour lire toutes les actus sur Windows 10.

12 May 2015 LIRE L'ACTU
Comment choisir un solide mot de passe, selon Edward Snowden Archives Secunews SECUNEWS

Comment choisir un solide mot de passe, selon Edward Snowden

Un solide mot de passe doit-il contenir au moins treize caractères et regorger de chiffres, de capitales et de minuscules, ainsi que de points d'exclamation ? Non, à en croire Edward Snowden. Le talkshowhost américain John Oliver du programme d'actualité satyrique diffusé sur HBO Last Week Tonight a récemment rendu visite à Edward Snowden à Moscou. Leur sujet de conversation ? Comment créer un mot de passe qui tienne la route! Un mot de passe commun de huit signes est craqué en moins d'une seconde. La plupart des suggestions faites par Oliver ne plurent pas à Snowden. [quote]Q: Passwerd ? R: C'est une blague ou quoi? Q: Onetwothreefour ? R: Tu n'arriveras pas loin ainsi. Q: Limbiscuit4eva ? R: Oublie. Q: admiralalonzoghostpenis420YOLO ? R: Voilà un assez bon mot de passe, et facile à mémoriser en plus.[/quote] margarettatcheris110%SEXY [quote]Le meilleur conseil que je puisse donner, est d'imaginer une phrase de passe plutôt qu'un mot de passe. Il est en effet beaucoup plus malaisé de retenir un mot de passe constitué de treize caractères, de points d'exclamation, de chiffres, de capitales et de minuscules qu'une simple phrase telle que margarettatcheris110%SEXY.[/quote] Voir aussi: Classement des 25 mots de passe les plus utilisés en 2013. Clic pour lire toutes les actus sur Edouard Snowden. Comment choisir un solide mot de passe, selon Edouard Snowden

12 Apr 2015 LIRE L'ACTU
Des pirates font le casse du siècle, a un milliard de dollars Archives Secunews SECUNEWS

Des pirates font le casse du siècle, a un milliard de dollars

Afin d’infiltrer l’intranet de la banque, les pirates ont eu recours au spear phishing via des courriers électroniques encourageant les utilisateurs à les ouvrir afin d’infecter leurs ordinateurs avec un 'malware'. Une 'backdoor' qui était ensuite installée sur l’ordinateur de l’utilisateur se basait sur le code malveillant 'Carberp', qui a d’ailleurs donné son nom à cette campagne connue sous le nom de 'Carbanak'. Ils parviennent alors à accéder au réseau de ces cibles, et ainsi aux opérations de transferts d'argent, aux distributeurs de billets et comptes bancaires, les auteurs des attaques procèdent alors directement à des transferts vers des comptes sous leur contrôle ou des retraits à partir de distributeurs ciblés. [quote]Cette campagne, toujours en cours, "indique clairement l'avènement d'une nouvelle ère pour la cybercriminalité", prévient Kaspersky dans cette enquête. Selon le laboratoire russe, une centaine de banques ont été visées, dont "au moins la moitié ont subi des pertes financières, la plupart des victimes étant situées en Russie, aux États-Unis, en Allemagne, en Chine et en Ukraine".[/quote] Si certains signes suggèrent que l'origine des attaques se situe en Chine, la société met en garde contre de possibles indices distillés sciemment afin de tromper les services de sécurité. Les victimes sont en majorité russes. Alors que les attaques informatiques sont utilisées de manière croissante à des fins géopolitiques, "la motivation des attaquants semble être le gain financier plutôt que l'espionnage. Les auteurs de la fraude sont clairement très familiers des logiciels et réseaux de services financiers, en moyenne, il leur fallait entre deux à quatre mois pour voler chaque banque, du premier jour de l’infection au retrait de l’argent. Pertes estimées D’une manière ou d’une autre, les criminels ont volé à chaque banque entre 2,5 millions de dollars et 10 millions de dollars, des sommes considérables. Si l’on considère que des douzaines (jusqu’à une centaine) d’organisations ont perdu des fonds à cause de cette attaque APT, les pertes totales pourraient s’élever à la somme impressionnante d’un milliard de dollars. Actuellement, Carbanak est en train d´étendre son activité à d’autres régions et il est déjà apparu en Malaisie, au Népal, au Koweït et dans plusieurs pays du continent africain.

17 Feb 2015 LIRE L'ACTU
Angela Merkel a désormais son propre emoticon Archives Secunews SECUNEWS

Angela Merkel a désormais son propre emoticon

Connaissez-vous le 'Merkel-Raute' ? L'expression allemande, qu'on peut traduire par le losange de Merkel, fait référence à la position des mains de la chancelière lorsqu'elle s'exprime. La chancelière allemande Angela Merkel a désormais son "emoticon" sur internet, une figure représentant une émotion et symbolisée à l'aide de signes de ponctuation. (-_-) -<>- Les internautes pourront donc maintenant symboliser Angela Merkel, lorsque celle-ci joint les mains en formant un triangle. Ce geste si distinctif avait notamment été utilisé sur les affiches du parti de la dirigeante lors de la dernière campagne électorale allemande, les internautes ne s'étaient d'ailleurs pas privés de détourner l'image, en associant les mains de la chancelière à divers personnages.

03 Nov 2014 LIRE L'ACTU
Sony visé par une cyber-attaque, un dirigeant menacé Archives Secunews SECUNEWS

Sony visé par une cyber-attaque, un dirigeant menacé

Playstation, filiale du géant japonais de l'électronique Sony a rapporté lundi 25 Août 2014 avoir été victime durant le week-end d'une attaque informatique, et un avion dans lequel se trouvait un dirigeant américain a fait l'objet d'une menace faisant état d'explosifs à bord. [quote]"Les réseaux PlayStation Network et Sony Entertainment Network ont été touchés par une attaque par déni de service (DoS) visant à les saturer avec un trafic artificiellement volumineux", a expliqué le site officiel PlayStation. "Nous n'avons vu aucune preuve d'intrusion dans le réseau et aucune preuve d'accès non autorisés à des données personnelles d'utilisateurs, précise le communiqué, pour rassurer les quelque 150 millions d'inscrits de Sony Entertainment. [/quote] Playstation a annoncé lundi (anglais) que les services concernés étaient de nouveau accessibles. Une revendication de l'Etat islamique ? Sony soupçonne le groupe ou individu se présentant sous le nom 'Lizard Squad' d'être à l'origine de cette attaque ainsi que de menaces à l'encontre de l'avion dans lequel se trouvait John Smedley, président de la filiale américaine Sony Online Entertainment. Lizard Squad a revendiqué ces faits sur Twitter. [quote]@AmericanAir We have been receiving reports that @j_smedley's plane #362 from DFW to SAN has explosives on-board, please look into this. — Lizard Squad (@LizardSquad) 24 Août 2014 Aujourd'hui, nous plantons le drapeau EIIL sur les serveurs de Sony», a déclaré ce groupe (ou individu) en accompagnant son message d'une photo d'un homme portant le drapeau de l'Etat islamique. EEIL désigne le groupe islamiste «Etat islamique en Irak et au Levant (EIIL)», qui se fait désormais appeler Etat islamique (EI).[/quote] C'est par Twitter aussi que John Smedley a confirmé que l'appareil dans lequel il se trouvait avait changé de direction. [quote]"Oui mon avion a dévié sa trajectoire. Je n'en dirai pas plus. La justice va trouver ces gars", a-t-il déclaré.[/quote] L'avion d'American Airlines en question, parti de Dallas à destination de San Diego, a finalement atterri à Phoenix, selon Sony. Un porte-parole de Playstation a affirmé que le FBI enquêtait sur ce détournement [quote]"Yes. My plane was diverted. Not going to discuss more than that. Justice will find these guys. — John Smedley (@j_smedley) 24 Août 2014[/quote] Plusieurs cyber-attaques revendiquées Outre l'attaque des réseaux Sony, le compte Lizard Squad a affirmé lundi, sur Twitter, avoir également attaqué le site du Vatican, a 9h30, le site était inaccessible. [quote]"Just took Vatican City offline, all kuffar shall die. #ISIS #Jihad #ISIL #IS — Lizard Squad (@LizardSquad) 25 Août 2014[/quote] Ils ont également menacé le réseau Xbox de Microsoft, qui connaissait quelques perturbations vendredi dernier.

25 Aug 2014 LIRE L'ACTU
Facebook veut connecter le monde à Internet grâce à des drones Archives Secunews SECUNEWS

Facebook veut connecter le monde à Internet grâce à des drones

Facebook a officiellement annoncé jeudi 27 mars la mise en place de son Connectivity Lab , une appellation qui désigne une équipe de recherche dont le but est de trouver des nouveaux moyens d'apporter une connexion Internet aux régions qui n'y ont pas encore accès. [quote]L'équipe du Connectivity Lab a travaillé sur différentes plateformes pour fournir du réseau depuis le sol, les airs, et l'espace, peut-on lire dans un communiqué publié sur Internet.org, une initiative lancée en août 2013 par Mark Zuckerberg, dont le but est de fournir un accès à Internet aux deux tiers de la population mondiale qui n'y ont pas encore accès.[/quote] L'équipe du Connectivity Lab de Facebook comprend, entre autres, des experts de la NASA et les cinq salariés de l'entreprise britannique Ascenta, spécialisée dans les avions solaires capables de parcourir de longue distance. Facebook veut connecter le monde à Internet grâce à des dronesParmi les projets envisagés, détaillés sur Internet.org, est évoquée l'utilisation de satellites et de drones solaires. Ces derniers seraient capables de se maintenir un mois en vol à 20.000 mètres d'altitude et de servir de relais Internet. Les équipes de Facebook expliquent travailler également sur un système laser infrarouge permettant de transmettre des données à ces engins. Ces détails font suite à plusieurs informations parues dans la presse spécialisée début mars, selon lesquelles Facebook avait en vue le rachat du fabricant de drones solaires Titan Aerospace. Le géant de l'Internet Google a un projet un peu similaire pour lequel il a déjà effectué des tests, des montgolfières sont testées pour fournir un accès à Internet aux zones peu densément peuplées. Clic pour plus d'infos sur le projet (en français)

29 Mar 2014 LIRE L'ACTU
Neknomination, le nouveau jeu stupide qui arrose les réseaux sociaux Archives Secunews SECUNEWS

Neknomination, le nouveau jeu stupide qui arrose les réseaux sociaux

Neknomination est le nouveau jeu d'alcool venu d'Australie qui se répand sur Facebook, un phénomène qui a déjà fait quatre morts. Le but est de se filmer en train de boire une importante quantité d'alcool et d'inviter ses amis à en faire autant. Boire 'cul sec' puis 'nommer' un ami à son tour, voilà en quoi consiste ce nouveau jeu à boire. Depuis peu, "Neknomination" se répand sur Facebook et Twitter, y compris dans leur sphère francophone. Cette tendance aurait débuté en Australie et en Irlande, où deux jeunes de 19 et 22 ans seraient morts après y avoir joué, a rapporté dimanche dernier The Irish Independent, deux autres personnes de 20 et 29 ans auraient aussi perdu la vie en jouant à ce jeu, ce week-end à Londres et à Cardiff, selon les médias anglais. Mercredi, la page française de Neknomination totalisait déjà plus de 11.000 'like' avec, sur son mur, ce message de l'un des administrateurs: [quote]"Les vidéos dorénavant postées seront des vidéos de personnes majeures (ou ayant l'air!) ingurgitant une quantité d'alcool ne nuisant pas à leur santé. Ceci pour des soucis de préservation de la page... Vu l'ampleur que prend la page je fais tout mon possible pour lire vos messages mais cela devient difficile".[/quote] Les dangereuses règles du jeu Le but? Se filmer en train d'ingurgiter une grande quantité d'alcool d'un seul coup, puis poster la vidéo sur les réseaux sociaux, le premier joueur invite alors à son tour un ami à relever le défi. D'où le nom, "Neknomination", "nek" pour "neck it" (cul-sec en argot anglais) et "nomination", pour l'acte de désigner d'autres participants. La tendance serait née d'un simple jeu entre amis en Australie, un mec a bu sa bière cul sec et a dit à son copain, c'est ton tour maintenant. [quote]C'est devenu une mode, et ensuite quand j'ai créé ma page, ça a pris plus d'ampleur. Cette mode s'est propagée en Australie, en Nouvelle-Zélande, et maintenant ça touche même l'Europe", a expliqué Jay Anthony.[/quote] Virale par essence, cette variation sur le thème du binge drinking (pratique qui consiste à boire de grandes quantité d'alcool pour être ivre le plus vite possible) joue la surenchère, quitte à provoquer des drames, car plus que de relever le défi qu'un de leur copain leur envoie, certains jeunes désirent agrémenter ce challenge. Pour relever le défi "neknominations", certains n'hésitent pas, ainsi, à se filmer au volant de leurs voitures, en moto, dans l'eau, sur un pont..., il y a également ceux qui décident de se filmer, seuls chez eux, en train d'ingurgiter une grande quantité d'alcool, une sorte de beuverie 2.0 aux conséquences bien réelles. Voir aussi: Un judoka belge réinvente la neknomination avec des pompes et des abdos

14 Feb 2014 LIRE L'ACTU
Un nouveau ransomware va faire son apparition (Prison Locker et Power Locker) Archives Secunews SECUNEWS

Un nouveau ransomware va faire son apparition (Prison Locker et Power Locker)

Les activistes de l'alliance pour la sécurité Malware Must Die (MMD) signalent la sortie prochaine sur le marché noir d'un programme d'escroquerie présenté sous le nom de Prison Locker et Power Locker. Ces chasseurs de menaces sur Internet traquent ce programme depuis le mois de novembre 2013 et selon eux, l'auteur de ce programme et son associé sont dans la phase de finition de l'interface utilisateur du toolkit et ils font beaucoup appel aux membres des forums de pirates pour les tests. L'auteur du programme malveillant a déjà fixé le montant de la licence à 100 dollars et il a l'intention d'accepter les paiements en bitcoins. [quote]"D'après les données de MMD, le nouveau ransomware a été programmé en C/C++ et se charge dans le dossier de fichiers temporaires de la victime à l'aide d'un cheval de Troie de type dropper. Une fois installé, Prison Locker chiffre toutes les données sur le disque dur et les disques partagés, à l'exception des fichiers système (.exe, .dll, .sys, etc.) D'après une déclaration publiée en décembre sur Pastebin.com, la version finale du programme malveillant utilisera l'algorithme de chiffrement Blowfish en créant une clé unique pour chaque fichier chiffré, cette clé est ensuite chiffrée à l'aide d'une clé RSA de 2 048 bits, unique pour l'ordinateur infecté et enregistrée avec le fichier chiffré. Prison Locker crée également un Bureau et quand le chiffrement est terminé, il y affiche en plein écran une message sur la nécessité de payer une rançon. Un module spécial bloque les touches Windows et Escape et arrête de nombreux processus Windows, dont explorer.exe, regedit.exe, taskmgr.exe et cmd.exe, le passage d'une application à l'autre à l'aide de Alt+Tab devient également impossible. De plus, le programme malveillant vérifie toutes les quelques millisecondes si l'utilisateur n'a pas quitté le nouveau Bureau. Si c'est le cas, il l'active à nouveau."[/quote] A l'instar de CryptoLocker, ce nouveau programme d'escroquerie exige le paiement d'une rançon dans le délai imparti, sans quoi la clé de déchiffrement sera détruite. L'opérateur du programme malveillant a la possibilité de modifier ce délai, d'arrêter le compte-à-rebours ou de le réinitialiser, il peut même fixer lui-même le montant de la rançon, il peut également renommer le fichier malveillant et désigner un autre dossier pour son téléchargement. L'accès au tableau d'administration s'opère à l'aide des données par défaut admin/admin, mais là aussi il existe des possibilités de personnalisation. D'après l'auteur, Prison Locker est doté de toute une série de moyens de protection. Il est en mesure de détecter son exécution sur une machine virtuelle de base, dans un bac à sable ou avec un débogueur. A l'heure actuelle, les enquêteurs connaissent le pseudo sur les réseaux de l'auteur du programme malveillant, gyx. Ils connaissent également son numéro ICQ, son ID sur Jabber, son adresse Gmail ainsi que son surnom sur Twitter et l'adresse de sa page personnelle sur blogspot.in. Il est intéressant de voir que l'auteur de Prison Locker se décrit dans son profil Twitter comme un "défenseur de la sécurité sur Internet, un analyste de virus débutant" et même "un programmeur C/C++ qui apprend MASM" (Microsoft Macro Assembler). Les membres de MMD ont déjà transmis les informations en leur possession à leurs collègues et partenaires dans les services de police et la situation est contrôlée. Clic pour plus d'infos (anglais)

21 Jan 2014 LIRE L'ACTU
Pétition contre la mort de Winamp Archives Secunews SECUNEWS

Pétition contre la mort de Winamp

La fin du lecteur audio décrétée par son propriétaire AOL n'est pas du goût de tout le monde. Des développeurs appellent à signer une pétition pour qu'il devienne open source et continue ainsi à exister. Winamp ne doit pas mourir, c'est le cri du coeur adressé par la communauté open source à l'éditeur du lecteur audio. Par une pétition publiée sur le site Change.org, un groupe de développeurs se dit prêt à assurer la maintenance et même le développement futur du logiciel. Le 20 novembre 2013, AOL, propriétaire de Winamp, annonçait la fin du support du lecteur dès le 20 décembre 2013. La pétition intitulée "AOL: Keep Winamp alive or let it go open source" ("AOL : gardez Winamp en vie ou laissez-le devenir open source") a déjà recueilli ce mercredi 27 novembre 2013 plus de 28 000 signatures. [quote]"Si AOL l'autorise à devenir open source, il vivra pour toujours et sera placé entre les mains de ceux qui l'aiment et l'utilisent tous les jours", précise le texte écrit par un développeur australien.[/quote] Microsoft également intéressé ? En attendant la remise de la pétition à AOL, une rumeur indiquait la semaine dernière l'intérêt possible de Microsoft pour le rachat du logiciel. Le site spécialisé TechCrunch affirme que Microsoft serait en négociation afin de racheter Winamp et Shoutcast, un autre logiciel développé par Nullsoft et possédé par AOL. Le prix de l'opération n'a en revanche pas encore été fixé. Voir aussi: La mort du lecteur Winamp prévue le 20 décembre 2013 Signez la pétition (anglais) (Le logiciel aura au moins marqué les esprits des fans de musique avec son slogan énigmatique: "Winamp, ça fait vraiment remuer les fesses du lama".)

27 Nov 2013 LIRE L'ACTU
Le bouton démarrer fait son retour dans Windows 8.1 Archives Secunews SECUNEWS

Le bouton démarrer fait son retour dans Windows 8.1

Ce jeudi 17 octobre 2013, Microsoft a lancé la nouvelle mise à jour de son système Windows 8. Cette version 8.1 présentée comme davantage centrée sur l'utilisateur signe surtout le retour du célèbre bouton "Démarrer". Quasiment un an jour pour jour après l'arrivée plus que mitigée de Windows 8 , Microsoft lance une première mise à jour. Windows 8.1 doit réconcilier les utilisateurs de Microsoft qui avaient été quelque peu déboussolé par ce nouveau système qui devait tout réinventer pour mieux s'adapter aux appareils mobiles et ainsi permettre de concurrencer iOS (Apple) et Android (Google). Le retour de bâton fut plutôt violent pour le géant américain et ses produits. Microsoft a trouvé un moyen de lancer un système qui satisfasse à la fois les possesseurs de support tactile ou d'ordinateur, mais surtout les utilisateurs de produits hybrides, à mi-chemin entre l'écran tactile et le PC, qui sont le coeur de cible de cette mise à jour. Enrichir l'utilisation des consommateurs D'autres nouvelles fonctionnalités font leur apparition: La personnalisation de l'écran d'accueil: Il sera plus simple de choisir la couleur et le fond de l'écran. Les applications pourront être déplacées en groupe en étant sélectionnées d'un seul clic. Les applications pourront être sélectionnées selon leur nom, la date de téléchargement ou selon leurs catégories. Les tuiles d'applications pourront adopter un plus grand nombre de tailles. Une meilleure synchronisation avec un PC et un smartphone: Selon Jensen Harris, "le système d'exploitation est tourné vers le cloud et utilise SkyDrive" (le système de stockage en ligne de Microsoft), il sera plus simple de récupérer des photos prises avec son téléphone mobile et de partager des contenus entre ses différents appareils. Un nouveau moteur de recherche: Le moteur de recherches sur Internet Bing du groupe américain, intégré à Windows 8.1, va permettre d'interroger le Web d'une manière plus poussée. En tapant le nom de Marylin Monroe, dans la fenêtre de recherche, les différents éléments récupérés par Bing sont par exemple agrégés et présentés sous forme de page contextuelle: des photos et des informations la vie de l'actrice et sur ses films sont ainsi proposées sur plusieurs pages de la tablette. Du multitâche amélioré: Il sera possible de faire fonctionner jusqu'à quatre applications différentes en même temps, au lieu de deux, précise le responsable de Microsoft. Surtout, la présentation des différentes fonctions va pouvoir être adaptée selon le goût des utilisateurs. Auparavant, une application remplissait les deux tiers de la page et la seconde devait remplir l'espace restant, ce qui était dommageable aux utilisateurs qui voulait agrandir la page allouée à Twitter, à Skype, ou aux courriels selon l'intérêt des informations. Microsoft dit avoir vendu 100 millions de licences Windows 8 en six mois, un niveau comparable à celui enregistré par son prédecesseur, qui n'a toutefois pas permis de relancer les ventes de PC. Sur le blog de Windows , Brandon LeBlanc, responsable marketing de Microsoft, explique que cette mise à jour répond à "notre vision de l'informatique mobile ultra personnalisé" et à "notre engagement à améliorer continuellement le produit pour enrichir l'utilisation des consommateurs" Selon les privilégiés qui ont pu tester des pré-versions de Windows 8.1, la nouvelle mouture semble répondre aux attentes, en tout cas corriger les points noirs soulevés par la version précédente. Dans un billet publié par le site Zdnet, Ed Bott estime que "Windows 8.1 mérite qu'on y prête attention" après une version 8 qui était "sur le principe une bonne idée mal exécutée". Les utilisateurs de Windows 8 peuvent télécharger gratuitement la mise à jour sur le Windows store. A compter de ce 18 octobre 2013, les nouveaux produits Microsoft en vente dans les magasins en seront dotés (dont la tablette Surface 2 en magasin le 22 octobre 2013), une version en DVD sera également mise en vente.

18 Oct 2013 LIRE L'ACTU
Facebook construit un complexe immobilier pour héberger ses salariés Archives Secunews SECUNEWS

Facebook construit un complexe immobilier pour héberger ses salariés

Facebook, une entreprise déjà renommée pour sa qualité de vie au travail, prépare une extension de son campus pour loger ses employés de Menlo Park. Le Wall Street Journal a révélé que la société travaillait sur un projet immobilier de 630.000 mètres carrés, comprenant 394 logements (soit une capacité d'hébergement pour environ 10% de ses employés), qui lui coûtera la bagatelle de 120 millions de dollars, le tout à cinq minutes en vélo de son siège californien. Après la " soucoupe volante " écologique d'Apple à 5 milliards de dollars, c'est le dernier projet immobilier fou des mastodontes de la Silicon Valley. Le complexe inclura une piscine, des magasins de proximité, une terrasse panoramique, un studio de yoga... Les prix de l'immobilier résidentiel ont augmenté de 24% dans le secteur au quatrième trimestre 2012, rappelle le Wall Street Journal. Facebook, comme Google, offre mille services à ses collaborateurs, du transport à la blanchisserie, en passant par un coiffeur et des boissons gratuites. Selon la direction, des employés auraient donc fait part de leurs difficultés à se loger. La solution a peut-être été trouvée avec ce vaste projet immobilier réalisé avec un promoteur local, il a eu pour consigne de "créer un environnement qui reflète l'atmosphère du campus, où les employés soient encouragés à se mélanger et à échanger des idées", explique le Wall Street Journal. "Nous sommes évidemment ravis d'avoir plus de possibilités de logement à proximité du campus, explique une porte-parole de Facebook.Mais nous croyons aussi que les personnes travaillent chez Facebook parce qu'on leur montre de la reconnaissance et qu'elles croient en notre rôle." Une partie des lots sera au prix du marché, d'autres à destination des résidents à faible budget. Il ne faudra donc pas plus de cinq minutes de balade à vélo pour rejoindre le campus via un chemin dédié qui longe la baie de San Francisco. "Vous n'aurez même pas à utiliser les freins", s'amuse John Tenanes, responsable du projet chez Facebook. Pas d'inquiétude si vous n'êtes pas salarié de Facebook, 15 unités seront disponibles pour des personnes extérieures. Tous les services et loisirs à portée de main Un projet qui ne sera pas sans rappeler les villes ouvrières de la fin XIXe-début XXe siècle en France et même aux Etats-Unis (de type corons), mais en version modernisée. L'employeur fournira ainsi un toit, des moyens de transport (vélo ou bus) et de nombreux avantages (pressing, coiffeur, boutiques, etc..) dans le but de s'assurer que tout va bien dans la vie de son employé. Nombreuses sont déjà les grosses entreprises du secteur technologique qui rivalisent d'ingéniosité pour offrir les meilleures conditions de travail à leurs employés (crèche, salle de cinéma ou terrasse pour bronzer, soirées, concours journaliers, café gratuit, etc..). Facebook prolonge cela jusqu'au domicile. Une façon de s'assurer que ses salariés restent fidèles à l'entreprise alors que la tendance est plutôt à butiner d'une société à une autre tout en restant dans un même secteur géographique, la Silicon Valley. Pour une entreprise qui se veut ultra-connectée et innovante, c'est une nouvelle pierre à l'édifice Facebook, mais aussi une façon de ne jamais réellement déconnecter de son travail. Welcome to Facebook City

08 Oct 2013 LIRE L'ACTU
La NSA a tenté de casser l'anonymat du réseau TOR Archives Secunews SECUNEWS

La NSA a tenté de casser l'anonymat du réseau TOR

L'Agence de sécurité nationale états-unienne ( NSA ) a multiplié les efforts technologiques pour briser les défenses du réseau TOR, un système principalement financé par les Etats-Unis, permettant de naviguer de façon anonyme sur Internet, selon de nouveaux documents confidentiels révélés vendredi 4 octobre 2013 par The Guardian. Les documents fournis par l'ancien consultant de la NSA Edward Snowden suggèrent que l'agence n'a jamais réussi à défaire le "coeur" du réseau The Onion Router (TOR, "le routeur oignon"), ni à démasquer en masse les utilisateurs de ce qu'elle présente comme "le roi de l'Internet anonyme". Citation: "Nous n'arriverons jamais à désanonymiser tous les utilisateurs de TOR en même temps", se résigne l'agence dans l'un de ces documents, elle a toutefois réussi à quelques reprises à identifier une "très petite fraction" d'entre eux, grâce à des méthodes de contournement au cas par cas. Des techniques de détournerment TOR est largement soutenu par les Etats-Unis comme un outil de contournement de la censure et de la répression dans les Etats autoritaires, il est financé à 60% par l'administration américaine, notamment pour aider les dissidents dans des pays comme l'Iran ou la Chine. C'est sur lui que se reposent de nombreux journalistes et militants pour assurer la confidentialité de leurs activités en ligne. Mais dans un des documents, le Government Communications Headquarters (GCHQ, "quartier général des communications du gouvernement"), équivalent britannique et partenaire de la NSA, explique être "intéressé par les mauvaises personnes qui utilisent TOR". La palette des techniques essayées par la NSA et le GCHQ contre le réseau semble très vaste: - Opérer elles-mêmes un grand nombre de "noeuds" du réseau (c'est-à-dire d'ordinateurs individuels) pour contrôler une part importante du trafic, et en déduire l'identité des utilisateurs. - Influencer les futurs développements de l'outil de façon à y intégrer des vulnérabilités qui pourront être exploitées par la suite, comme elles l'ont fait pour le chiffrement. - Installer des scripts espions sur les ordinateurs des utilisateurs de TOR qui visitent certains sites sensibles (comme des forums de discussion criminels). - Attaquer des logiciels tiers utilisés par les utilisateurs de TOR. Ainsi, le navigateur Mozilla Firefox contenait jusqu'à la fin de 2012 une faille que la NSA a exploitée pour identifier des utilisateurs Roger Dingledine, le président du projet TOR, a réagi plutôt positivement à ces révélations. Citation: Selon lui, le recours à des techniques de contournement montre qu'il est toujours impossible d'attaquer de front le réseau, mais il a rappelé que l'utilisation de son logiciel n'était pas une garantie suffisante pour assurer son anonymat en ligne.

07 Oct 2013 LIRE L'ACTU
Phonebloks, un smartphone en pièces détachées Archives Secunews SECUNEWS

Phonebloks, un smartphone en pièces détachées

Un designer hollandais a imaginé un concept de téléphone à la durée de vie presque illimitée, il cherche maintenant des partenaires afin de concrétiser son idée. L'idée est simple, mais il fallait y penser. Dave Hakkens, un designer hollandais, a publié mardi une vidéo détaillant le concept d'un smartphone un peu particulier, le Phonebloks. Particularité: Grâce à ses pièces facilement interchangeables, cet appareil pourrait avoir une durée de vie bien plus élevée que celle des autres smartphones du marché. Un smartphone sur mesure Citation: "Un téléphone ne marche que quelques années avant qu'il ne casse ou devienne obsolète", explique Dave Hakkens. "C'est souvent la faute d'une seule petite pièce. Mais on jette quand même l'appareil tout entier car il est presque impossible de le réparer." En partant de ce constat, il a imaginé un téléphone dont les composants (batteries, mémoire, WIFI, haut-parleur) sont fixés à une base électrique, une fois que l'un d'entre eux tombe en panne, il est alors facile de changer la pièce faisant défaut, et ainsi garder son smartphone plus longtemps. Autre utilité de Phonebloks: L'appareil est entièrement personnalisable. En le commandant sur Internet, ses utilisateurs peuvent choisir la marque et la qualité de ses composants. Par exemple, une photographe en herbe pourra demander un téléphone avec un plus gros objectif et, en échange, une plus petite batterie. À chaque utilisateur son propre smartphone et au prix qui lui convient, selon les composants qu'il choisit. Un projet difficile à réaliser Sur le papier, Phonebloks a tout du smartphone idéal, mais dans la pratique, cet appareil n'existe pas, ou tout du moins, pas encore, il cherche à présent à relayer son message sur les réseaux sociaux. Cette campagne doit l'aider à trouver des partenaires avec qui construire un prototype de son appareil, en vue d'une commercialisation. Aussi séduisante soit-elle, l'idée de Dave Hakkens semble aussi très utopique. De nombreuses voix s'élèvent déjà pour contredire le designer, qui assure que son appareil pourra fonctionner comme n'importe quel smartphone, mais ce dernier n'apporte aucun détail technique permettant d'appuyer ses propos. "C'est une idée complètement folle, mais des idées encore plus folles se sont déjà réalisées, résume le site spécialisé Engadget.. L'obsolescence programmée (la fabrication de produits volontairement promis à une usure rapide, afin de pousser à la consommation) est pourtant un sujet qui touche les consommateurs. En France, un groupe de parlementaires écologistes a " déposé devant le Sénat un amendement " visant à lutter contre cette pratique. Parmi les entreprises pointées du doigt, on retrouve par exemple l'américain Apple. Hasard du calendrier, le projet Phonebloks a été dévoilé mardi soir, jour de la présentation des nouveaux iPhone.

13 Sep 2013 LIRE L'ACTU
Facebook copie Twitter et introduit les hashtags Archives Secunews SECUNEWS

Facebook copie Twitter et introduit les hashtags

Le réseau social Facebook a commencé mercredi à intégrer à son service des mots-clés précédés d'un signe dièse (hashtags out mots-clics), qui constituent l'une des marques de fabrique de son rival Twitter. Citation: "A partir d'aujourd'hui, on pourra cliquer sur des mots-clés sur Facebook", a annoncé le groupe. Citation: "Comme pour d'autres services comme Instagram, Twitter, Tumblr ou Pinterest, les mots-clés sur Facebook permettent de remettre en contexte une publication ou d'indiquer qu'elle fait partie d'une discussion plus large", ajoute-t-il. Cliquer sur un de ces mots-clés permettra d'accéder aux publications d'autres personnes sur le même sujet. Facebook précise toutefois que ses membres pourront toujours décider qui peut lire leurs publications, qu'elles soient ou non assorties d'un mot-clé. Facebook relève qu'un récent épisode de la série télévisée Game of Thrones (Le Trône de fer) a été mentionné plus de 1,5 million de fois sur le réseau, "ce qui représente une portion importante des 5,2 millions de personnes qui l'ont regardé", ou que la dernière cérémonie des Oscars a suscité plus de 66,5 millions de réactions. Citation: Le réseau social dit vouloir "mettre davantage ces conversations (sur des événements publics) en avant". Il précise que l'introduction des mots-clés est "seulement le premier pas" et que d'autres fonctions seront ajoutées "dans les semaines et mois à venir", comme par exemple la publication des mots-clés les plus populaires, déjà pratiquée par Twitter. Facebook a annoncé ces derniers mois plusieurs remaniements de ses produits phares afin de conserver son attractivité. Certains experts évoquent une lassitude des membres de Facebook, en particulier les plus jeunes qui préfèreraient se tourner vers d'autres réseaux en ligne, comme justement Twitter.

13 Jun 2013 LIRE L'ACTU
Vous avez perdu votre mot de passe Facebook, vos amis peuvent vous aider Archives Secunews SECUNEWS

Vous avez perdu votre mot de passe Facebook, vos amis peuvent vous aider

Facebook a commencé à mettre en place un dispositif permettant à ses membres ayant oublié leur mot de passe de retrouver l'accès à leur profil avec l'aide de leurs "amis", les contacts qu'ils ont noués sur le réseau. Vous voulez vous connecter à votre compte Facebook et là, c'est le drame, impossible de vous rappeler de votre mot de passe. (Clic sur l'image pour agrandir) Le réseau social a créé un dispositif permettant à ses membres de retrouver l'accès à leur profil avec l'aide de leurs "amis". Les utilisateurs de Facebook pourront désormais désigner parmi leurs amis, dans un menu dédié, une liste de "contacts de confiance", des proches qu'ils peuvent joindre en dehors du réseau, par téléphone ou en personne par exemple. Chacun d'entre eux pourra le cas échéant obtenir un code de sécurité, trois de ces codes seront nécessaires pour accéder à son compte. Le réseau social assure que la nouvelle procédure est une amélioration par rapport à la situation actuelle. Citation: "Avec les contacts de confiance, on n'a plus besoin de se souvenir de sa réponse à la question de sécurité, ou de remplir de longs formulaires en ligne pour prouver qui on est", a commenté Facebook dans un de ses blogs. "On doit juste appeler ses contacts de confiance et leur dire qu'on a besoin d'aide pour regagner l'accès à son compte", a-t-il ajouté. Facebook revendique un peu plus d'un milliard de membres actifs mensuellement. Reste à savoir si la procédure proposée est plus pratique que celles qui existent déjà. En clair, est-il plus simple d'appeler trois personnes pour obtenir des codes de sécurité que de donner le nom de jeune fille de sa mère ou le nom de son premier animal domestique, questions secrètes habituellement posées pour récupérer un mot de passe oublié ? La réponse à l'usage...

03 May 2013 LIRE L'ACTU
(MAJ) Une cyberattaque de grande ampleur contre Spamhaus ralentit le trafic internet Archives Secunews SECUNEWS

(MAJ) Une cyberattaque de grande ampleur contre Spamhaus ralentit le trafic internet

Si votre connexion a comme un coup de mou, pas la peine d'appeler votre fournisseur d'accés à internet... Une cyberattaque, l'une des plus importantes jamais enregistrée, dirigée contre une organisation de lutte contre les spams (Spamhaus) provoque un ralentissement du trafic internet au niveau mondial qui pourrait aller en s'aggravant selon certains experts. Steve Linford, directeur de Spamhaus, la cible de cette attaque, a déclaré à la BBC que son organisation était visée depuis plus d'une semaine par des attaques d'une ampleur inédite. (clic sur l'image pour agrandir) Les pirates ont lancé une attaque par déni de service ( DDOS ). [quote]"Au vu de l'amplitude signalée de cette attaque, qui a été estimée à 300 gigaoctets par seconde, nous pouvons confirmer qu'il s'agit de l'une des plus importantes opérations DDoS à ce jour", a indiqué dans un communiqué la société Kaspersky Lab.[/quote] Attaques multiples De plus graves perturbations pourraient survenir à plus grande échelle si l'attaque s'intensifie. Pour Paul Vlissidis, directeur technique de NCC, autre acteur de la sécurité informatique, il est d'autant plus difficile de contrer cette attaque qu'un grand nombre d'ordinateurs sont impliqués. [quote]"Si quelques ordinateurs envoient de grandes quantités de données, il est facile de les filtrer. Quand des milliers et des milliers de machines participent littéralement c'est beaucoup, beaucoup plus difficile", a-t-il expliqué. Selon lui, les volumes de trafic en jeu dans cette attaque ont déclenché une réaction en chaÓne sur l'ensemble d'internet.[/quote] Le site britannique thinkbroadband, qui permet aux internautes de tester le débit de leur connexion, se montre plus optimiste et n'a détecté que peu de signes d'un ralentissement. [quote["Bien sur il est possible que de nombreuses personnes puissent trouver que l'accés à des services ou certains sites sur internet est plus lent que d'habitude, mais apparemment rien ne prouve que les internautes britanniques aient été confrontés à une baisse de débit généralisée".[/quote] Edit: L'attaque informatique par déni de service contre Spamhaus n'aurait finalement causé aucun dommage au réseau internet européen, affirment plusieurs sociétés ayant une visibilité sur le trafic internet global. Utiliser "le mythe de l'effondrement d'internet" à des fins marketing [quote]"Nous n'avons observé aucun changement ou pic de trafic par rapport à la normale ces derniéres 48H", a affirmé jeudi à l'AFP la société Neo Telecoms, deuxiéme opérateur IP (internet protocol) en France et qui est présente sur les principaux points d'échanges internet européens.[/quote] [quote]"Parmi nos 600 clients européens qui sont des acteurs de l'internet, nous n'avons eu aucune remontée d'informations à ce sujet", a indiqué Neo Telecoms.[/quote] [quote]"Pour le trafic internet en général, nous n'avons pas eu de retours particuliers qui laisseraient entendre que des points d'échange ont saturé ou seraient même devenus injoignables", indique la société franco-américaine Cedexis, qui réoriente les requêtes et les flux de données des éditeurs de contenus vers les meilleurs hébergeurs, selon l'état du trafic internet.[/quote] [quote]"Certains acteurs ont intérêt à utiliser le mythe de l'effondrement d'internet dans leur communication pour vendre leurs services, d'ou l'intérêt d'avoir un peu de recul face à ce type d'information", a commenté Nicolas Guillaume, porte-parole de Cedexis qui compte plus de 150 clients opérateurs télécoms, médias et sites d'e-commerce.[/quote]

27 Mar 2013 LIRE L'ACTU
Le mot #hashtag deviens #mot-dièse en français Archives Secunews SECUNEWS

Le mot #hashtag deviens #mot-dièse en français

Autant dire que la nouvelle n'a pas tardé à faire twitter ce mercredi matin, le # , le fameux "hashtag" de Twitter pour regrouper tous les messages parlant d'un même sujet, devient... le "mot-dièse". Ça n'a pas loupé, il y a déjà un #motdiese ! Il est le top mot-clé de cette matinée, avec des tweets bien sentis, du genre: Citation: "Bien envie de mettre un bémol moi", "Mot-clic > mot dièse. Quitte à franciser hashtag, on aurait pu se contenter de suivre l'exemple québécois, hein" Même la ministre du Logement francais sen est emparée: Citation: "Séminaire à l'Elysée, projet d'avis du CESE sur logement des jeunes, aujourd'hui c'est une journée "mot-dièse" jeunesse ". Le "hashtag" ou mot-clé, symbolisé sur Twitter par le signe # (dièse) et utilisé afin de regrouper tous les messages parlant d'un même sujet, devient le "mot-dièse", selon le Journal officiel de mercredi. Dans le JO , le "mot-dièse" est défini comme: Plusieurs précisions sont apportées sur les différentes fonctions et utilisations du "mot-dièse" sans toutefois citer nommément un réseau social. Définition: mot-dièse, n.m. Domaine: Télécommunications-Informatique/Internet. Définition: Suite signifiante de caractères sans espace commençant par le signe # (dièse), qui signale un sujet d'intérêt et est insérée dans un message par son rédacteur afin d'en faciliter le repérage. Note: 1. En cliquant sur un mot-dièse, le lecteur a accès à l'ensemble des messages qui le contiennent. 2. L'usage du mot-dièse est particulièrement répandu dans les réseaux sociaux fonctionnant par minimessages. 3. Pluriel : mots-dièse. Équivalent étranger : hashtag. Citation: "Tu peux me communiquer le #motdiese dans un minimessage stp ?". Complètement ridicule ^^

23 Jan 2013 LIRE L'ACTU
Le smiley a 30 ans Archives Secunews SECUNEWS

Le smiley a 30 ans

C'est il y a tout juste trente ans que pour la première fois, que deux-points, un tiret et une parenthèse fermée ont été mis côte à côte sur un écran d'ordinateur pour créer ce que tous les adolescents utilisent abondamment: le smiley. Aujourd'hui partout dans les SMS ou les conversations électroniques, il faut se plonger dans les archives de la prestigieuse université américaine Carnegie Mellon pour remonter aux origines des émoticones. Tout a commencé par une conversation sur la messagerie télématique (l'ancêtre du chat) de l'université. Alors qu'ils échangeaient sur des sujets aussi improbables que les pigeons, les ascenseurs ou le mercure, des employés se sont demandés comment signaler, sur ce fil d'infos au format austère, les blagues que ces derniers s'envoyaient les uns aux autres. Cette conversation, aujourd'hui dans les annales, débute le 17 septembre 1982. Les premiers suggèrent un astérisque, un pourcentage et même la dièse, remise au goût du jour par le réseau social Twitter qui préfère le terme anglais de hashtag. Finalement, c'est deux jours plus tard, le 19 juillet à 11 h 44, que Scott Fahlman a un éclair de génie et suggère à ses collègues ceci: :-) Et il ajoute que pour les blagues pas drôles, il suffit d'inverser la parenthèse: :-( C'est ainsi, au fil d'une conversation entre employés qui s'ennuient au bureau, que sont nés les émoticones ! Enfin, c'est comme ça qu'ils sont pour la première fois apparus sur un écran d'ordinateur, cependant, ils existaient déjà dans le monde réel. Leur première apparition officielle remonte à 1881 dans Puck, un journal satyrique américain. On y voit une série de visages dessinés avec des signes typographiques et qui représentent différentes expressions telles que la joie, la mélancolie ou la surprise. Beaucoup plus tard, en 1963, le dessinateur publicitaire Harvey Ball crée le célèbre smiley jaune, dont le succès sera planétaire. Enfin, le New York Times émettait en 2009 l'hypothèse selon laquelle l'inventeur du smiley ne serait autre que le président Abraham Lincoln! Un smiley faisant un clin d'oeil apparaît dans une transcription d'un discours datant de 1862! Abraham Lincoln était-il en avance sur son temps ? On peut raisonnablement penser qu'en fait, son secrétaire personnel était un peu fatigué et a réalisé une erreur typographique. Ce n'est donc pas le 150e anniversaire du smiley mais tout de même, le petit bonhomme qui peuple nos mails et autres commentaires sur Facebook, sur nos téléphone, dans des forums a déjà 30 ans!

21 Sep 2012 LIRE L'ACTU
Foxconn est encore une fois critiqué dans la fabrication de l'iphone5 Archives Secunews SECUNEWS

Foxconn est encore une fois critiqué dans la fabrication de l'iphone5

Puanteur, insectes, conditions de travail déplorables... on est loin du faste entourant le smartphone de la marque à la pomme. Célèbre depuis la manifestation d'employés qui protestaient en mars 2012 contre leurs conditions de travail, l'usine Foxconn, à taïwan, n'en reste pas moins mystérieuse. Aucune information sur la fabrication du smartphone n'avait, jusqu'ici, filtré, c'était sans compter avec un audacieux reporter du Shanghai Evening qui s'est glissé dans la peau d'un travailleur ordinaire. Il a ainsi livré le "journal de bord" de son calvaire qui dura dix jours. Jour 1 - contrôle médical: Deux conditions sont à remplir pour travailler à Foxconn: être en bonne santé et démontrer sa citoyenneté chinoise, si le test est positif, les employés peuvent se rendre à l'usine. Arrivé sur place, l'enquêteur comprend que son séjour sera loin d'être idyllique, un parfum de rance et de sueur flotte dans l'air, des cafards grouillent dans la penderie et les draps sont couverts de cendres. Détail des plus sordides, les fenêtres sont munies de barreaux, peut-être destinés à empêcher les fuites, voire les suicides. Jour 2 - confidentialité et pollution toxique: Les travailleurs doivent signer un accord de confidentialité concernant toutes les informations portant sur les "secrets" de Foxconn. Mais le plus alarmant concerne la rubrique "potentiels effets nocifs qui peuvent être causés aux employés pendant la production", les employés doivent accepter d'encourir tous les dangers possibles, y compris celui de "pollution toxique". Jours 3 à 6 - "Obéissez!": C'est la règle d'or, sans cesse répétée, "obéissez, c'est pour votre propre bien." Jour 7 - un docteur débordé et une cour pour décompresser Les employés travaillent la nuit et se reposent le jour, le rythme de travail a causé une migraine permanente chez le journaliste qui a tenté, en vain, de se faire soigner. Le seul médecin présent était surchargé de travail. Pour "se relaxer", une fête est organisée chaque week-end, une "cour de récréation", comme pour les enfants, est aménagée afin que les salariés puissent évacuer le stress. Jours 8 à 10 - confection de l'iPhone 5 La fabrication du smarthphone a lieu sous haute surveillance, les travailleurs sont entourés de détecteurs de métaux et la politique de la maison est sans appel, un bout de métal dans la poche et c'est la porte. Le journaliste s'est vu attribué l'honneur (comme cela lui a été présenté) de s'occuper de la partie arrière de la coque du téléphone. Il s'agissait de placer des bandes de plastique destinées à couvrir les ports du connecteur afin de le protéger des projections de peinture, un labeur qui durait jusque six heures du matin, moment de la délivrance, enfin, presque. Les travailleurs sont incités à prester deux heures de travail supplémentaires, pour quatre dollars (3.06 euros). D'autres accusations pleuvent contre le sous-traitant taïwanais d'Apple, Foxconn, au sujet des conditions de travail dans ses usines, écrit le New York Times, lundi 10 septembre 2012. L'industriel force des étudiants stagiaires à travailler sur les lignes de montage des iPhone, selon l'ONG China Labor Watch, ce que Foxconn dément. Le temps presse pour Foxconn, qui ne parvient pas à produire suffisamment d'appareils pour une commercialisation de l'iPhone 5 le 21 septembre 2012, après sa présentation prévue du 12 septembre 2012. Citation: Selon les journaux chinois Shanghai Daily et First Financial Daily, une jeune étudiante de l'Institut de technologie de Huaiyin spécialisée en informatique révèle que deux cents étudiants de son école ont été poussés à travailler chez Foxconn. La production a commencé le 30 août 2012, elle est payée 1.550 yuans (192 euros) par mois pour travailler six jours par semaine, douze heures par jour. Citation: Un autre étudiant de l'Institut de finance de Jiangsu explique que les étudiants en droit, anglais et management travaillent à l'usine. Foxconn aurait eu besoin de dix mille travailleurs supplémentaires selon cet étudiant. Les écoles auraient été contraintes par les autorités à envoyer leurs étudiants pour aider Foxconn, leurs parents n'ont pas été informés et il n'y aurait eu aucune convention signée par les étudiants. Citation: La radio chinoise nationale a également appris que certaines écoles avaient suspendu leurs cours pour le mois d'octobre 2012, pour les besoins de Foxconn. Citation: La société Foxconn dément les stages forcés, déclarant qu'elle a " depuis longtemps une politique de stages de courte durée en collaboration avec des écoles de formation professionnelle en Chine. Les participants à ce programme de stage ont tous l'âge légal pour travailler en Chine et représentent 2,7 % de sa main-d'oeuvre. Son programme s'étend d'un à six mois, et les étudiants sont libres de le quitter à tout moment ".

19 Sep 2012 LIRE L'ACTU
Le Parlement européen vote contre le traité anticontrefaçon ACTA au vote final Archives Secunews SECUNEWS

Le Parlement européen vote contre le traité anticontrefaçon ACTA au vote final

Au terme de plusieurs mois de vifs débats et de manifestations, et aprés une série de votes négatifs en commission, le Parlement européen a voté contre le traité de lutte contre la contrefaçon ACTA, par 478 voix contre, 39 voix pour et 165 abstentions. Ce texte, négocié en secret entre une dizaine de pays (Europe, Etats-Unis, Japon...) instaurait un accord commercial visant à lutter contre la contrefaçon, tant physique que numérique. Il proposait notamment de renforcer la lutte contre les médicaments contrefaits ou d'harmoniser les outils de répression contre le téléchargement illégal. Mais pour de nombreuses associations de défense des libertés numériques ou de défense des malades du sida, le texte présentait des risques d'importantes dérives. Sur la forme, d'abord: Le fait que le texte ait été négocié en secret, loin du regard des élus, posait probléme. Sur le fond, surtout, bien que la version finale du texte ait été débarrassée, de certaines de ses dispositions les plus controversées, il comportait des mesures inédites et jugées liberticides, comme une procédure simplifiée pour que les ayants droit puissent obtenir des fournisseurs d'accés à Internet l'identité des internautes suspectés de télécharger illégalement. Divisions au sein du PPE Les débats sur le texte ont révélé, mardi, qu'ACTA ne faisait pas non plus l'unanimité au sein des principales formations politiques du Parlement. Au sein du Parti populaire européen (PPE), le traité a révélé l'existence d'une ligne de fracture importante entre les élus jugeant que le texte ne protégeait pas assez les libertés fondamentales et les partisans du texte, qui estimaient que le traité, même imparfait, était nécessaire pour améliorer la protection du droit d'auteur en Europe. Ces divisions internes recoupaient en partie des divisions par pays: Ainsi, les élus PPE néerlandais ou italiens avaient fait part, en bloc, de leurs importantes réserves sur le texte. En raison de ces divergences internes, la position commune du principal groupe de droite a changé à plusieurs reprises dans les heures précédant le vote, pour finalement s'établir sur un vote libre, sans consigne de vote de groupe. Les partisans du texte au sein du PPE avaient tenté, en dernier recours, d'obtenir un report du vote en séance pléniére, sans succés ; au final, de nombreux élus du PPE ont fait le choix de l'abstention. Pour les opposants au traité, le vote est une victoire nette. Citation:Surtout, "le texte a permis d'ouvrir un grand débat public, y compris à l'intérieur du PPE, sur la nécessité d'une réforme du droit de la propriété intellectuelle en Europe", se félicite Jérémie Zimmermann, porte-parole du collectif la Quadrature du Net, trés impliqué dans la mobilisation conter ACTA. "Ces débats ont également montré ce que peut faire la mobilisation citoyenne, il y a eu des millions d'e-mails envoyés aux députés, des dizaines de milliers de coups de téléphone, c'est un véritable sursaut démocratique." Pour les défenseurs des libertés numériques, le rejet d'ACTA constitue une étape de plus, quelques mois aprés l'ajournement sine die des projets de loi PIPA (Protect Intellectual Property Act) et SOPA (Stop Online Piracy Act) aux Etats-Unis, qui visaient à renforcer la protection du droit d'auteur au détriment, pour leurs détracteurs, des droits fondamentaux des citoyens. Pour M. Zimmermann, il s'agit bien d'un mouvement global, international. [quote]"Il n'y a pas un Internet américain, un Internet européen, la carte des Internets n'a pas de bordures, aujourd'hui, on assiste à une mobilisation globale, un réseau dans lequel chacun de nous est un noeud. C'est cette leçon-là qui doit durer au-delà d'ACTA." Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Clic pour lire tous les articles sur l'ACTA Tous les articles sur La loi SOPA ET PIPA (vidéo) Crainte au sujet du projet de loi INDECT

04 Jul 2012 LIRE L'ACTU
Une page d'erreur 451 en l'honneur de Raymond Douglas Bradbury Archives Secunews SECUNEWS

Une page d'erreur 451 en l'honneur de Raymond Douglas Bradbury

Un ingénieur propose d'instaurer un nouveau code d'erreur pour désigner les contenus supprimés sur demande de la justice ou d'un Etat. Ray Bradbury, la légende de la science-fiction décédée le 6 juin 2012, pourrait bien être immortalisé au sein du web en donnant le nom de son oeuvre la plus célébre à une page dêerreur : "lêerreur 451" qui désignerait les cas de censure. (Raymond Douglas Bradbury (1920-2012) Selon le quotidien britannique "The Guardian", lêidée a été proposée à lêInternet Engineering Task Force (IETF), lêorganisme chargé dêétablir les standards de lêinternet, par un ingénieur, et fan de lêécrivain, un Américain du nom de Tim Bray. LêIETF a dêores et déjà déterminé toute une série de "codes " HTTP ". Leur but est, lorsque vous tombez sur une page ou un site ne fonctionnant pas, de vous donner une courte description du probléme, si celui-ci a pour origine une erreur dans le protocole HTML . La célébre "erreur 404" Le plus connu de ces codes est "l'erreur 404", que lêon trouve souvent sous sa forme anglophone, "404 error : File not found", et indiquant que le fichier ou la page recherchés nêexiste pas ou plus. "Lêerreur 401", elle, indique quêune authentification est nécessaire pour accéder au contenu. "Lêerreur 500" désigne une erreur de serveur interne. Mais, lorsque lêIETF a décidé cette nomenclature, il nêavait imaginé tous les problémes qui pouvaient se présenter. Ainsi, récemment, le blogueur britannique Terence Eden a eu la mauvaise surprise de tomber, alors quêil souhaitait se connecter au site de téléchargement The Pirate Bay , sur une "erreur 403". Un message signifiant normalement que son identification a été refusée par le site. Or, en réalité, ce nêest pas The Pirate Bay qui a refusé la connexion, mais le fournisseur dêaccés de Terence Edence qui, sur décision de justice, a été contraint de bloquer tous les accés au site accusé de favorisé le téléchargement illégal. Face à la recrudescence de ce genre de situations et des demandes de blocage de sites, filtrages de contenus, etc.., Tim Bray a donc proposé que leurs soit attribuée un code dêerreur spécifique désignant les contenus nêétant plus disponibles aprés une décision dêun juge ou dêun gouvernement. Le nom de cette erreur serait bien entendu "lêerreur 451", un nom tiré "Farenheit 451", roman le plus célébre de Rad Bradbury dans lequel une dictature br?le systématiquement tous les livres.

27 Jun 2012 LIRE L'ACTU
Internet devrait subir une mise à jour cruciale mercredi Archives Secunews SECUNEWS

Internet devrait subir une mise à jour cruciale mercredi

Internet devrait subir une mise à jour importante cette semaine sans que ses usagers s'en rendent compte... si tout se passe comme prévu. Le changement est prévu pour 00H01 GMT mercredi, et permettra aux numéros "IP", sorte d'adresse sur la toile, d'augmenter pour atteindre des milliers de millions, contre seulement 4 milliards disponibles actuellement. Pour les fous de l'informatique, l'opération est connue sous le doux nom de "lancement IPv6 mondial", quand les opérateurs de l'internet et d'autres vont passer de maniére permanente à ce nouveau systéme, quittant l'environnement précédant qui était connu sous l'appellation "IPv4". Ces nouvelles normes sont introduites car le nombre d'adresses IP existant est épuisé. La transition compléte prendra plusieurs années, et les anciens appareils et réseaux IPv4 devraient continuer à fonctionner comme d'habitude. Citation:La plupart des utilisateurs ne devraient se rendre compte de rien, estime Leo Vegoda, de l'association Internet Corporation for Assigned Names and Numbers (ICANN), qui gére le systéme d'adresses internet. Mais il souligne que les utilisateurs pourraient avoir à faire face à quelques ´énervementsª. Le protocole IPv4 ne garantit plus assez d'adresses IP pour que chaque appareil ait la sienne. Cela veut dire que des utilisateurs doivent partager une même adresse, au risque de voir leurs activités sur leurs ordinateurs ou appareils portables considérablement ralenties. Mais tant que les systémes IPv4 et IPv6 vont coexister, les connexions vont devoir trouver un chemin compatible entre les systémes, ce qui pourrait occasionner des va-et-vient qui ralentiront la connexion sur une page. Citation:M. Vegoda se dit toutefois optimiste et n'attend que de légers problémes. Johannes Ullrich, de l'Institut Technologique SANS, estime que dans certains cas, ´on pourrait constater une perte de vitesse et de fiabilitéª en restant sur le systéme IPv4". ´Mais à terme, cela devrait dire un internet plus fluideª, a-t-il ajouté. A terme, certains utilisateurs pourraient devoir acquérir de nouveaux modems ou routeurs pour leur équipement, mais la plupart des fournisseurs internet sont préparés pour la transition. Les grandes firmes de l'internet, comme Google et Facebook et les équipementiers comme Cisco, encouragent les entreprises et les particuliers à faire la transition, affirmant que cela rendra la communication entre les différents appareils d'un réseau domestique ou professionnel plus efficace. Citation: "Votre réseau actuel fonctionnant sur le systéme IPv4 ne sera pas obsoléte avant longtemps", assure Sampa Choudhuri, une responsable de Cisco. Mais "si par exemple vous faites des affaires avec d'autres qui sont déjà sur le systéme IPv6, vous avez intérêt à faire la transition le plus tôt possible", ajoute-t-elle.

05 Jun 2012 LIRE L'ACTU
Un virus utilisant l'image de la police du web sévit en Belgique Archives Secunews SECUNEWS

Un virus utilisant l'image de la police du web sévit en Belgique

La mise en garde provient de la fédérale Computer Crime Unit belge (FCCU), un nouveau logiciel malveillant bloque les ordinateurs. Il semble provenir d'eCops, Surtout, ne payez pas! Voici le message qui s'affiche une fois votre ordinateur bloqué (1/2) Ce ransomware bloque les ordinateurs et vous réclame entre 100 et 200 euros, et affichent le message suivant: Votre ordinateur a été bloqué pour violation de la loi Belgique. Violation de la loi ?, c'est là, justement, le problème. [quote]"Bien que l'écran laisse croire que l'ordinateur est bloqué par eCops pour des infractions à la législation belge, ce n'est pas le cas, explique la police fédérale."[/quote] Derrière, se trouvent des cybercriminels qui veulent vous amener à leur verser de l'argent, via les jeux, les mails, les réseaux Bref, les personnes qui voient un tel écran apparaitre sur leur PC sont victimes d'une infection. Voici le message qui s'affiche une fois votre ordinateur bloqué Comment ce virus informatique se propage-t-il ? "Il est notamment diffusé via des sites de jeux en ligne. Les personnes téléchargent à leur insu le logiciel malveillant et lors du redémarrage de leur ordinateur, ces écrans apparaissent. " Mais la police pointe également d'autres voies de propagation: - Via l'annexe d'un e-mail - Des copies illégales de softwares dans les réseaux de peer-to-peer - Des messages dans les réseaux sociaux comme Facebook qui vous redirigent vers des sites webs afin de regarder des vidéos. "Ces sites signalent qu'un plugin vidéo doit être installé pour voir la vidéo en question et un popup d'installation apparait" Conséquence du virus ? L'ordinateur est bloqué et seul l'écran pour effectuer le paiement est donc encore accessible. Backup préventif souhaité Quoi qu'il en soit, la victime n'a plus du tout d’accès à ses données. [quote]"Si à ce moment, l'utilisateur n'avait pas de backup de ses données, alors cela se complique fortement pour lui, relate encore la police.[/quote] L'expérience de cas similaires à l'étranger nous apprend que les victimes qui ont payé n'ont souvent pas reçu de code pour débloquer ou décrypter leur système." Que faire si vous n'êtes pas encore victime ? Faites un backup de vos données sur un support externe et conservez-le en dehors de votre système actuel. Ne pas payer et porter plainte. Si malheureusement, votre ordinateur est déjà atteint - Prenez une photo de votre écran et conservez-la pour la rajouter à votre dossier - Notez les derniéres actions entreprises sur votre systéme ainsi que les heures correspondantes. - Et surtout, ne payez pas... En tant que victime de ce logiciel malveillant, vous pouvez aussi déposer plainte à la police locale et demander à en informer la FCCU (Federal Computer Crime Unit). Solution possible: Suppression du ransomware eCops, FCCU ou autres services de police étrangers Accessoires: - Un ordinateur connecté à Internet et non infecté. - Une clé USB Via l'adresse suivante il vous est possible de télécharger gratuitement le logiciel Windows Defender Offline : http://windows.microsoft.com/en-US/windows/what-is-windows-defender-offline?SignedIn=1. Ce logiciel permet de démarrer un ordinateur infecté au moyen d'une clé USB, le logiciel va alors analyser l'ordinateur à la recherche de virus et logiciels malveillants (malwares). Si vous avez déjà payé ? Allez déposer plainte avec toutes les informations concernant le destinataire du paiement et la réaction des cybercriminels. Si vous avez payé, prenez contact le plus rapidement possible avec: Ukash: Blocage de code PIN via les numéros de tel : - 00 800 000 85274 ou - 00 800 247 85274 avec le code PIN et le montant du ticket PaysafeCard: blocage de code PIN via les numéros de tel : - 078/ 158 157 (hotline figurant sur le ticket) ou - 00 800 0729 7233 avec le code PIN et le montant du ticket. Voir aussi: Mise en garde contre une nouvelle version du virus de la Police (2013) secunews.org:: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ou vos appareils mobile ne deviennent un élément d'un réseau de zombie (botnet)

22 Feb 2012 LIRE L'ACTU
Des centaines de manifestations contre le traité Acta dans le monde Archives Secunews SECUNEWS

Des centaines de manifestations contre le traité Acta dans le monde

Dans plusieurs pays européennes hier des dizaines de milliers de personnes ont manifesté contre la signature d'un traité international controversé l'ACTA (Anti-Counterfeiting Trade Agreement. Ce traiter vise à lutter contre le piratage de produits et de contenus soumis aux droits d'auteur. Alors que le Japon, l'Australie, le Canada et les …tats-Unis font partie des nations ayant signé le traité à l'automne, plusieurs pays européens n'ont pas encore signé l'entente et de plus en plus de mouvements d'opposition se font sentir. Parmi les craintes des opposants notons la possibilité de surveillance des activités en ligne digne de Big Brother et l'obligation des FAI (fournisseurs d'accés Internet) à fournir aux supposées victimes de piratage les coordonnées des supposés pirates. Plus de 25.000 personnes ont bravé le froid en Allemagne samedi, environ 4.000 en Bulgarie dont certaines portant le fameux masque de Guy Fawkes utilisé entre autres par le groupe Anonymous, des manifestations ont également eu lieu à Prague, Paris, à Warsaw, en Roumanie et en Croatie, entre autres. Déjà à la fin de cette semaine, l'Allemagne faisait part de ses réserves face au traité et annonçait son intention de ne pas le signer pour le moment. La maniére dont le traité a été négocié secrétement est également dénoncée par plusieurs associations et formations politiques. L'Union européenne a signé le texte fin janvier 2012, mais ce dernier doit encore être ratifié dans les différents pays de l'Union et soumis à un vote du Parlement européen. La Pologne, la République tchéque et la Lituanie ont d'ores et déjà gelé le processus de ratification, estimant que le texte devait être davantage étudié avant toute signature. Le rapporteur du texte au Parlement, le socialiste Kader Arif, avait démissionné de son poste de rapporteur, dénonçant une "mascarade", il a été remplacé par le britannique David Martin. Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Tous les articles sur La loi SOPA ET PIPA

13 Feb 2012 LIRE L'ACTU
L'Angleterre lance une campagne de recrutement spéciale hackers Archives Secunews SECUNEWS

L'Angleterre lance une campagne de recrutement spéciale hackers

Dans un monde de plus en plus régi par le numérique, les pirates informatiques sont une denrée rare, qui plus est lorsqu'ils ne sont pas issus d'une formation académique traditionnelle. Au regard de la rapidité à laquelle va l'univers technologico-informatique, le gouvernement britannique a donc cherché une façon d'attirer vers les circuits officiels les hackers et futurs hackers "autodidactes", rapporte le Guardian. Le service de renseignement britannique, le GCHQ (Government Communications Headquarters), a ainsi lancé une campagne discréte de publicité et une page Internet en direction de ces cavaliers numériques. L'idée est simple, ceux qui parviendraient à cracker le code qu'il leur est soumis obtiendront un rendez-vous avec des représentants du service pour un éventuel recrutement. Drôle d'idée lorsqu'on sait que ces individus oeuvrent le plus souvent dans l'ombre. Le GCHQ l'a compris, qui pense néanmoins que certains d'entre eux ont un vif intérêt pour le piratage éthique, notamment ceux qui se retrouvent sur des forums identifiés par les autorités britanniques comme étant des lieux de discussions légales. La campagne est anonyme. Le GCHQ confie au quotidien britannique qu'il a voulu une campagne discréte afin que la perspective d'une carriére dans le département ne soit pas la seule raison pour laquelle le pirate tente de débloquer le code proposé. Citation:"Gr‚ce à cette initiative, nous espérons toucher un public plus large, qui pourrait ne pas être attiré par les méthodes de publicité traditionnelles", argumente un porte-parole du service. Ironie du procédé, le GCHQ prévient que celui qui piratera le code de façon illégale ne pourra prétendre à un recrutement. Avis aux amateurs, il n'y a ni notice ni consigne sur la page pour comprendre de quoi il s'agit. N'est pas hacker qui veut. Accéder a la page du challange

02 Dec 2011 LIRE L'ACTU
Que représente 1 minute sur internet ? Archives Secunews SECUNEWS

Que représente 1 minute sur internet ?

Que se passe-t-il sur Internet en 60 secondes ? C'est ce que présente une infographie réalisée par le site Go-Globe.com, dont le but est de rendre compte de la vitesse de l'information en ligne aujourd'hui. Infographic by- Shanghai Web Designers C'est ce que présente une infographie réalisée par le site Go-Globe.com, dont le but est de rendre compte de la vitesse de l'information en ligne aujourd'hui: - 600 nouvelles vidéos sur YouTube - 168 millions d'emails envoyés - 694.445 recherches sur Google - 1.700 téléchargements de Firefox - 13.000 applications iPhone téléchargées. voici quelques exemples des statistiques présentées sur ce graphique, qui indique précisément ce qui se passe en soixante secondes d'une journée moyenne sur Internet. On y apprendra également que: - 370.000 appels sont passés via Skype dans ce laps de temps - 98.000 messages sont postés sur Twitter - 6.600 photos sont postées sur Flickr - 695.000 nouveaux statuts sont écrits sur Facebook (source:tom'sguide)

23 Jun 2011 LIRE L'ACTU
Un pirate affirme avoir piraté le systéme MoBIB de la STIB Archives Secunews SECUNEWS

Un pirate affirme avoir piraté le systéme MoBIB de la STIB

Un pirate affirme, dans une vidéo postée mercredi sur Youtube, avoir réussi à pirater le systéme MoBIB de la STIB. Il serait parvenu à s'introduire dans le systéme sans contact ou RFID de la carte de transport, une technologie permettant la validation de cette carte par simple passage devant un lecteur. Dans la vidéo, le pirate semble utiliser un lecteur de carte relié à son ordinateur. Il parvient alors à décoder les données de la carte et à en modifier la teneur, afin de prolonger la période de validité de sa MoBIB, le fraudeur semble vouloir attirer l'attention sur un probléme d'accés aux données de la vie privée des utilisateurs de la MoBIB, un service de la STIB introduit depuis 2008. Il menace la STIB de rendre l'accés au réseau gratuit pour tous si la société de transports bruxellois ne change pas de méthode pour mieux assurer la vie privée de ses usagers. Le pirate a par ailleurs, mis en place une pétition consistant à dénoncer ces méthodes. Citation:La nouvelle carte à puce (Mobib) de la Stib s'impose doucement pour remplacer les titres de transport papier. Le résultat en est la mémorisation des derniers voyages effectués sur le réseau Stib mettant en péril la vie privée de l'usager. Plus grave encore, à terme ce systéme va bouleverser tout le mode de déplacement des usagers, en forçant notamment les abonnés mensuels/annuels à farfouiller laborieusement dans leur sac ou portefeuille afin de pointer leur carte lors de toute ENTREE sur le réseau mais également lors de toute SORTIE. Des portiques de sécurité seront trés bientôt installés et il y a fort à parier qu'ils créeront des files interminables, puisque tous les abonnés jusqu'ici dispensés de validation de ticket devront également passer leur abonnement devant la borne Mobib. Summum de l'incroyable, les abonnés, ayant déboursé plusieurs centaines d'euros dans le cas d'un abonnement annuel, se verront imposée une amende s'ils n'ont pas validé leur titre de transport Mobib. Les abonnés seront donc à l'avenir traités comme de vulgaires fraudeurs : réprimandés et devant payer une amende. Ceci étant tout bonnement révoltant et augurant d'une dégradation sévére des services offerts prochainement par la Stib, signez vite cette pétition, afin d'empêcher d'en arriver là ! Accéder a la pétition De son côté, la STIB analyse actuellement la manoeuvre du fraudeur, qui lui semble hautement improbable. Citation:"Nous procédons à toutes les vérifications nécessaires, et ce par acquis de conscience", a ainsi déclaré Françoise Ledune, porte-parole de la STIB. La STIB rappelle, par ailleurs, que la Commission protection de la vie privée a rendu, en mai 2011, un "avis favorable quant aux données anonymisées (données de circulation) de la carte MOBIB". Voir aussi: Mobib la carte a puce de la STIB trop curieuse

05 Jun 2011 LIRE L'ACTU
(Pétition) Fini les forfaits Internet illimités au Canada Archives Secunews SECUNEWS

(Pétition) Fini les forfaits Internet illimités au Canada

Les forfaits Internet illimités vont bientôt disparaÓtre pour laisser place, dés le mois de mars 2011, à une facturation en fonction de l'utilisation de la bande passante. Les clients du fournisseur d'accés TekSavvy, qui sont nombreux à avoir opté pour une formule illimitée, ont reçu un mail samedi qui les informait que les forfaits offerts seront plafonnés à compter du 1er mars 2011. Citation:"¿ partir du 1er mars 2011, les clients de forfaits 5Mbps en Ontario doivent s'attendre à ce que le service offert soit limité à 25 Go de données (60 Go au Québec), sensiblement moins que ce qu'était capable d'offrir TekSavvy avant la décision du Conseil de la radiodiffusion et des télécommunications canadiennes (CRTC) d'imposer une facturation en fonction de l'utilisation", pouvait-on lire dans ce mail. Le CRTC, qui réglemente les activités de radiodiffusion et de télécommunications au Canada, a en effet décidé le 25 janvier 2011 de garantir aux fournisseurs d'accés à Internet le droit de facturer ses services au détail, moyennant un rabais de 15%. Vives réactions. Les consommateurs ont vivement réagi en apprenant cela. Citation:"Qu'est-ce que vous voulez que je fasse avec 25 Go par mois, que l'on partage à deux en plus ?", a demandé Samuel Pikelin, étudiant à Ottawa. Cette décision est tout aussi inquiétante pour les entreprises, comme la société américaine Netflix, qui a récemment lancé une offre d'accés illimité aux vidéos en streaming pour 8$ par mois. Pour Daniel Bader, journaliste techno de Toronto et rédacteur en chef du site thecellularguru.com,la décision du CRTC de contraindre des compagnies comme TekSavvy est mal pensée. Citation:"Il s'agit d'une décision d'austérité qui va étouffer le dynamisme du marché, affecter lourdement la productivité des entre prises canadiennes et qui va empêcher les gens de naviguer comme ils le souhaitent sur Internet.", a affirmé M. Bader. "Je ne vais pas dépenser 8$ par mois chez Netflix si je ne peux pas en profiter pleinement". Pétition. Une pétition en ligne sur OpenMedia.ca déjà recueilli plus de 100.000 signatures de consommateurs qui espérent que le CRTC reviendra sur sa décision, plusieurs maires ont soutenu cette pétition. La pétition fait état d'un certain nombre de préoccupations, notamment concernant l'avenir des entreprises qui offrent des services en ligne, comme le stockage de données ou les jeux en ligne. De son côté, le CRTC a fait valoir qu'une facturation basée sur l'utilisation réelle permettrait de gérer plus efficacement le trafic Internet et la bande passante et éviterait que le service fourni aux petits utilisateurs soit affecté par les échanges de données massifs des plus gros utilisateurs, qui téléchargent des données en permanence sur Internet. TekSavvy a demandé à ses clients de se battre pour que les choses changent. Citation:"Comme nos clients, et tous les internautes canadiens, nous sommes trés déçus par cette décision du CRTC. Nous poursuivons nos efforts pour nous opposer à l'imposition de frais de bande passante exorbitants en fonction de l'usage de chacun". Dites non au compteur sur votre connexion Internet Clic pour signez la pétition (source:tvanouvelles.ca)

03 Feb 2011 LIRE L'ACTU
Acte héroïque dans le métro espagnol Archives Secunews SECUNEWS

Acte héroïque dans le métro espagnol

Une jeune recrue de la police espagnole a sauvé la vie d'un homme tombé sur les rails du métro de Madrid ce samedi, il s'en est fallu d'un souffle. Ce vendredi 3 novembre 2010, une jeune recrue de la police espagnole profite d'un jour de congé pour aller faire des courses avec sa copine, ils se retrouvent dans une station de métro madrilène, la Puerta del Angel, quand soudain, ils sont alertés par des cris. Accourant, le jeune policier de 30 ans comprend qu'un homme a titubé jusqu'à tomber sur les rails. L'homme ne semble pas se relever, alors qu'une rame de métro peut débouler d'un instant à l'autre. Sur le quai d'en face, les passagers désemparés crient, hésitent, et s'apprêtent à faire signe au conducteur du métro pour qu'il ralentisse, qu'il freine. Mais le risque est trop grand que le métro ne puisse freiner, le jeune policier n'écoute alors que son courage et saute sur la voie, il tire l'homme inanimé vers la seconde voie et moins d'une seconde plus tard, le métro s'engouffre dans la station, il aurait a coup sûr ôté la vie au malheureux tombé sur la voie. Acte héroïque dans le métro espagnol[quote]Selon le journal espagnol El Pais, repris dans le monde entier, l'homme tombé sur la voie a 41 ans et s'en sort avec de lég!ère blessures, il pourra remercier son Saint-Nicolas à lui.[/quote] Un héros qui souhaite d'ailleurs rester anonyme, malgré la réception de la Médaille du Mérite de la communauté madrilène.

05 Dec 2010 LIRE L'ACTU
La pratique commerciale de Voo critiquée Archives Secunews SECUNEWS

La pratique commerciale de Voo critiquée

Par un toutes-boÓtes, VOO s'invite chez les Novillois, un élu critique cette pratique commerciale, c'est de la lutte contre le piratage, dit-on chez VOO. Un courrier type a atterri récemment dans les boÓtes aux lettres des Novillois (Fernelmont). VOO, la société active dans la télédistribution, la téléphonie et internet, signale qu'il va Citation:"devoir procéder à un inventaire de son réseau pour s'assurer que seuls ses clients réguliers sont connectés, afin d'éviter que des signaux parasites ne viennent perturber le réseau". Et l'opérateur de prévenir, sur un ton assez péremptoire Citation:"Nos techniciens devront accéder aux installations techniques de votre immeuble. L'heure de visite est annoncée et les Novillois sont priés d'être au poste pour ouvrir la porte aux contrôleurs de VOO..." La lettre a intrigué puis dérangé plus d'un Fernelmontois. Philippe Rennotte, conseiller communal, a même décidé d'amener le débat à la table du conseil communal. Citation:"Ce sont vraiment des pratiques commerciales trés discutables", débute conseiller communal. Beaucoup de nos concitoyens, et spécialement les plus ‚gés, pourraient croire qu'ils sont quasiment obligés d'ouvrir à cet opérateur, un peu comme pour un relevé de compteur électrique. Mais ici, on a affaire à un opérateur complétement privé, dans un marché libéralisé". Drôle de démarche, à Tillier Dans son courrier, VOO en profite également pour faire un peu de retape, en annonçant des tarifs promotionnels et des avantages substantiels... Citation:"C'est un vrai mélange des genres", peste Philippe Rennotte. "Ils mettent le pied dans la porte et puis proposent ces promotions". ¿ Tillier, on fait également état de pratiques commerciales trés agressives de VOO, voire franchement limites. Citation:"Un commercial qui faisait du porte à porte a demandé à mon parrain, ‚gé de 84 ans, de signer un document. Il lui a dit que cela ne l'engageait à rien, que cela lui permettait juste de prouver qu'il avait bien fait son boulot, et quelque temps plus tard, mon parrain apprend qu'un abonnement est en cours. Même pour internet, et il n'a même pas d'ordinateur. Heureusement, en faisant les démarches, il a pu annuler assez facilement", explique encore cette habitante de Tillier. Du côté de VOO, on précise d'abord le cadre de ce courrier et de cette action. Citation:"Nous agissons de la sorte dans les régions o? notre réseau semble connaÓtre des problémes de piratage", débute Patrick Blocry, responsable de la communication chez VOO. Et cela semble être le cas du côté de Noville-les-Bois. L'action des pirates a un impact négatif sur la qualité du réseau, avec des symptômes comme une vitesse internet ralentie". Mais, en optant pour le toutes-boÓtes, n'est-ce pas là une maniére un peu détournée de mener une campagne commerciale musclée ? Citation:"On procéde de la sorte justement pour que les personnes ciblées (à savoir, les pirates) soient touchées par le message", continue Patrick Blocry. VOO veut ainsi ramener les contrebandiers dans le droit chemin. "On leur propose de régulariser leurs situations", en leur plaçant même sous le nez un tarif promotionnel. Par contre, sur les pratiques plus que douteuses dénoncées par cette habitante de Tillier, le responsable VOO est ferme. Citation:"Cela ne correspond pas du tout à notre politique maison. Nous sommes en effet en train de faire des expériences commerciales, avec du porte à porte, dans deux régions précises. Mais nous veillons justement à ce que nos collaborateurs n'aient pas ce genre de comportement". L'opérateur méne d'ailleurs une petite enquête pour avoir le fin mot sur ce qui s'est réellement passé à Tillier.

27 Nov 2010 LIRE L'ACTU
Les clients Belgacom énérvés lancent une pétition Archives Secunews SECUNEWS

Les clients Belgacom énérvés lancent une pétition

La tension monte entre de nombreux clients Belgacom et la société. La plupart des critiques concernent la vitesse de téléchargement sur internet en dehors des zones urbaines. En outre, de nombreux clients s'étonnent de ne pas bénéficier de la HD (Haute Définition) qui est pourtant comprise dans le prix de leur abonnement, enfin, lorsqu'ils prennent contact avec la société, ils estiment que leurs remarques ne sont pas prises en compte et qu'ils sont baladés d'un service à l'autre. Le forum de Belgacom déborde donc de protestations. Exemples: Citation:"Les promesses faites dans les publicités ne sont pas tenues et quand le client se plaint, on lui répond de façon agressive ou dédaigneuse". Citation:"Une société comme Belgacom aurait-elle tous les droits ?" Citation:"Belgacom fait payer le prix fort pour une connexion qui n'en vaut pas le prix. Les plaintes se succédent sur le forum mais Belgacom fait la sourde oreille ou donne des réponses farfelues par le biais de son helpdesk. Le client est une simple vache à lait que Belgacom trait sans s'occuper de ses problémes". Citation:"Nous payons une vitesse de 30mo/s et avons au mieux du 5mo/s" Citation:"Cela fait des années que nous sommes clients chez Belgacom. Nous payons le prix fort pour téléphone-tv-internet intense, seulement nous ne bénificions pas de la HD (compris dans l'abonnement) et pour internet nous payons pour une vitesse théorique de 30mo/s alors que nous arrivons au plus fort de la vitesse à du 5mo/s" Citation:"Nous payons le prix fort et nous bénificions d'à peine un quart des services promis. Honteux ! Vous achéteriez une 2 chevaux au prix d'une Mercedes ?" Face à ce mouvement de grogne entamé par plusieurs clients, une pétition a été mise sur pied pour tenter de contraindre Belgacom à respecter ses engagements. Clic pour signer la pétition

17 Nov 2010 LIRE L'ACTU
La Cyberdépendance c'est quoi ? Archives Secunews SECUNEWS

La Cyberdépendance c'est quoi ?

La cyberdependance, drogue high-tech La quantité de temps que beaucoup de jeunes passent en ligne est une source de frustration pour bien des parents. Au début, ils se sont enthousiasmés pour ce nouveau média qu’ils voyaient comme un formidable univers de ressources éducatives pour leurs enfants. Mais ils se sont rapidement aperçus que les jeunes, au lieu de se servir d’Internet pour leurs recherches et travaux scolaires, passaient des heures à Citation: - Communiquer avec leurs amis par messagerie instantanée - A jouer à des jeux vidéo - Ou à parler à des inconnus dans des salles de discutions. Les parents ont toujours trouvé difficile de maintenir un sain équilibre dans la vie de leurs enfants entre la part consacrée aux médias de divertissement et d’autres types d’activités Internet n’a fait que leur compliquer la tâche. Le caractère fascinant des communications et des jeux interactifs sur Internet fait que beaucoup d’enfants et d’adolescents ne voient plus le temps passer quand ils sont en ligne. Malheureusement, parents et enseignants se rendent compte du problème seulement quand il est déjà devenu sérieux. Le temps passé en ligne est facile à dissimuler, et la dépendance à Internet n’est pas encore largement reconnue par le corps médical. ( Le débat porte sur la question à savoir s’il s’agit d’une dépendance ou d’une conduite compulsive.) Les enfants et les adolescents peuvent facilement devenir accros aux jeux en réseau, à la messagerie instantanée, à la pornographie et aux bavardoirs. Selon un centre d’aide à la dépendance à Internet de la faculté de médecine de Harvard: "Les enfants solitaires qui s’ennuient ou qui vivent dans des familles où personne ne s’occupe d’eux après l’école sont les plus vulnérables". Les enfants timides ou impopulaires à l’école sont souvent tentés de s’inventer une nouvelle identité dans les communautés virtuelles. Les garçons, en particulier, aiment les jeux interactifs en ligne où chaque joueur assume un personnage de son choix. Même quand ils sont des milliers à participer au même jeu dans ce qui peut apparaître comme une activité sociale, il existe un risque pour les enfants et les adolescents introvertis d’y consacrer trop de temps et d’isoler encore plus des jeunes de leur âge. Le centre d’aide à la dépendance à Internet de la faculté de médecine de Harvard a identifié un certain nombre de symptômes de dépendance : Symptômes psychologiques: - Sentiment de bien-être et d’euphorie à naviguer sur Internet - Incapacité de s’arrêter - Besoin d’augmenter de plus en plus le temps consacré à Internet - Manque de temps pour la famille et les amis - Sentiment de vide, de dépression, et irritabilité quand privé d’un ordinateur - Mensonges sur ses activités à la famille ou aux amis - Problèmes à l’école ou au travail Symptômes physiques: - Syndrome du tunnel carpien - Sécheresse des yeux - Maux de tête migraineux - Maux de dos - Repas irréguliers ou sautés - Mauvaise hygiène personnelle - Insomnies ou changements dans le cycle du sommeil Le test d'Orman (ou Internet Stress Scale) est connu pour mesurer la cyberdépendance TEST DE DÉPENDANCE (Test d’Orman) répondez juste par oui ou par non: 1. Est-ce que vous passez plus de temps connecté sur l’Internet, que vous auriez initialement pensé ? OUI NON 2. Est-ce que cela vous dérange de limiter le temps passé sur l’Internet ? OUI NON 3. Est-ce que des amis ou des membres de votre famille se sont plaint du temps que vous passez sur l’Internet ? OUI NON 4. Est-ce que vous trouvez difficile de rester déconnecté pendant quelques jours ? OUI NON 5. Est-ce que le rendement de votre travail professionnel, ou vos relations personnelles, ont souffert à cause du temps que vous passez sur l’Internet ? OUI NON 6. Est-ce qu’il y a des zones de l’Internet, des sites particuliers, que vous trouvez difficile à éviter ? OUI NON 7. Est-ce que vous avez du mal à contrôler l’impulsion d’acheter des produits ou des services étant en relation avec l’Internet ? OUI NON 8. Avez-vous essayé, sans succès, d’écourter l’usage de l’Internet ? OUI NON 9. Est-ce que vous déviez beaucoup de vos champs d’action et satisfaction, à cause de l’Internet ? OUI NON De 1 à 3 réponses positives, il y a une petite tendance à devenir cyberdépendant. Entre 4-6 réponses positives, il y a une chance de développer une cyberdépendance. Enfin, entre 7 à 9 réponses positives, il y a une forte tendance à devenir cyberdépendant. Conseils pour les parents: Si vos enfants passent trop de temps sur Internet, vous devez rétablir un bon équilibre entre le temps qu’ils passent à naviguer et d’autres types d’activités. - Surveillez l’apparition de symptômes de dépendance à Internet. (demandez-vous si les activités en ligne de votre enfant nuisent à son travail scolaire, à sa santé ou à ses relations avec ses amis et les membres de la famille). - Si votre enfant montre des signes importants de dépendance à Internet, vous devriez envisager de consulter un psychologue. (une utilisation compulsive d’Internet peut être le symptôme d’autres problèmes, dépression, colère ou une mauvaise estime de soi). - Examinez vos propres habitudes en ligne. (avez-vous du mal à limiter le temps que vous passez sur Internet ?, n’oubliez pas que vos enfants prennent essentiellement modèle sur vous). Si vos enfants passent trop de temps sur Internet, vous devez rétablir un bon équilibre entre le temps qu’ils passent à naviguer et d’autres types d’activités. - Surveillez l’apparition de symptômes de dépendance à Internet. Demandez-vous si les activités en ligne de votre enfant nuisent à son travail scolaire, à sa santé ou à ses relations avec ses amis et les membres de la famille. - Si votre enfant montre des signes importants de dépendance à Internet, vous devriez envisager de consulter un psychologue. Une utilisation compulsive d’Internet peut être le symptôme d’autres problèmes, dépression, colère ou une mauvaise estime de soi. - Examinez vos propres habitudes en ligne. Avez-vous du mal à limiter le temps que vous passez sur Internet ? N’oubliez pas que vos enfants prennent essentiellement modèle sur vous. - N'interdisez pas Internet à vos enfants. C'est une partie importante de la vie sociale de la plupart des jeunes. Établissez plutôt avec eux une entente sur les sites qu'ils peuvent fréquenter et le type d'activités qu'ils peuvent pratiquer en ligne, et appliquez-la rigoureusement. On pourrait y retrouver, entre autres, le temps alloué par jour et l'interdiction de naviguer ou de communiquer par messagerie instantanée tant que les devoirs ne sont pas terminés. L'utilité d'une telle entente est prouvée. Une enquête menée en 2005 par le Réseau Éducation-Médias montre que les jeunes qui sont libres de passer autant de temps qu'ils le désirent sur Internet passent 95 % plus de temps en ligne. - Installez l’ordinateur dans un endroit passant. - Encouragez d’autres types de divertissement, en particulier les activités sportives en compagnie d’autres jeunes. Si votre enfant est timide ou mal à l’aise avec les jeunes de son âge, envisagez de lui faire suivre des cours. Poussez-le à participer à des activités qui le mettront en contact avec des jeunes qui partagent les mêmes intérêts, cours d’informatique ou autres passe-temps. - Regardez du côté des logiciels qui supervisent ou restreignent l’utilisation d’Internet. Ils peuvent vous aider, mais n’oubliez pas qu’un jeune qui maîtrise bien les nouvelles technologies peut facilement les désactiver. Votre but ultime devrait être d’apprendre à vos enfants à autodiscipliner et à adopter d’eux-mêmes une attitude responsable en ligne. - Si votre enfant ne semble intéressé qu’aux jeux vidéo en ligne, essayez de l’encourager à pratiquer une activité connexe, par exemple lire des livres de science-fiction ou de littérature fantastique s’il aime les jeux de rôles sur Internet.

10 Oct 2010 LIRE L'ACTU
Comment reconnaitre les faux billets euro? Archives Secunews SECUNEWS

Comment reconnaitre les faux billets euro?

Edit le 22.12.2014: en cours de modification Un certain nombre de signes de sécurité ont été incorporés dans les billets en euros. Ils permettent de reconnaître immédiatement un billet authentique d'une contrefaçon. Comment reconnaître les faux billets des vrais ? Réponses en images dans ce dossier. Les billets en euros portent la signature de Willem F. Duisenberg, le premier président de la Banque centrale européenne, ou celle de Jean-Claude Trichet, qui lui a succédé le 1er novembre 2003. Les billets portant l’une ou l’autre signature sont valides. Le papier des billets est produit à partir de pur coton. Un billet a une texture ferme et une sonorité "craquante". Un billet mou est donc contrefait. (ancien billet de 5 euros, voir nouveau ci-dessous) Utilisée au recto du billet, l'impression en relief met en avant le dessin sur le motif architectural. Cette impression peut être perceptible au toucher. (Nouveau billet de 5 Euros depuis le 2 mai 2013) La différence majeure entre la deuxième série et la première est l’apparition sur les billets d’un portrait, celui d’Europe, une princesse de la mythologie grecque séduite et enlevée par Zeus métamorphosé en taureau, qui a donné son nom au continent. Le visage d’Europe choisi provient d’un vase antique en céramique du IVe siècle avant notre ère qui fait partie de la collection du musée du Louvre à Paris. Une série plus sûre L’ajout du portrait permet d’inclure de nouveaux signes de sécurité, destinés à rendre la contrefaçon des billets plus difficile : l’hologramme portrait, perceptible en inclinant le billet, et le filigrane portrait, visible par transparence. Un nombre couleur émeraude, avec effet lumineux et changement de couleur, complète les deux autres nouveaux signes de sécurité. La série Europe sera plus intelligente et plus sûre que la première série, avait estimé en janvier le président de la BCE Mario Draghi. Apparaissent également sur les nouveaux billets le cyrillique, troisième alphabet officiel de l’Union européenne avec le latin et le grec depuis l’arrivée de la Bulgarie dans l’Union en 2007, et Chypre et Malte sur la carte du continent sur les billets. Les deux pays sont entrés en 2004 dans l’UE et ont rejoint la zone euro au 1er janvier 2008. Les billets de "200" et "500" euros disposent de certains signes complémentaires pour les malvoyants, près des bordures des billets. On peut examiner le filigrane par transparence. Lorsque le billet est apposé à une partie sombre, les parties claires s'assombrissent. Cette transition est progressive. Si vous inclinez un billet de 5, 10 ou 20 euros, la valeur du billet et le symbole de l'euro € s'alternent dans le bandeau holographique. La pastille holographique est visible sur les billets de 50, 100, 200 et 500 euros. L'hologramme montre la valeur du billet en chiffres puis un portail ou une fenêtre. Si vous inclinez le verso d'un billet de 5, 10 ou 20 euros, une bande de couleur dorée apparaît. Le bandeau reproduit en dorée la valeur du billet en chiffres et le symbole de l'euro €. En mettant un billet de 50, 100, 200 et 500 euros à la lumière, la couleur du chiffre de la valeur du billet passe du mauve au vert ou au marron. Dans le coin supérieur d'un billet, des signes imprimés apparaissent au recto et au verso. Ceux-ci se complètent pour reconstituer la valeur du billet, en exposant le billet à la lumière. Si vous tenez le billet face à la lumière, vous pourrez voir ressortir le fil de sécurité sous la forme d'une bande fine et sombre. Ce fil est incorporé dans l'épaisseur du billet. A la lumière, vous pouvez apercevoir des perforations dans la pastille holographique. Ces perforations forment le symbole de l'euro €. Sous une lampe UV, plusieurs caractéristiques apparaissent: - Le papier n'a pas de couleur et de lumière vive - Les fibres du papiers ressortent en rouge, vert et bleu - Le drapeau de l'Union Européenne apparaît en vert - La signature passe au vert… Des lettres minuscules sont visibles, à l'aide d'une loupe, sur certaines parties du billet, par exemple à l’intérieur du mot "EYPΩ" ("EURO" en caractères grecs) au recto du billet de 20 euros. Ces microlettres sont nettes mais pas floues. Sur certaines parties des billets, on peut voir des mini lettres de 0,8 mm ou 0,2 mm lisibles à l'œil nu. Contrairement aux billets falsifiés, ces lettres ne sont jamais floues. La banque centrale en charge de la production d’un billet est désignée par une lettre qui précède le numéro de série. Pour ce billet, la lettre "X", indique qu'il a été imprimé par la banque d'Allemagne. La lettre située avant le numéro de série indique sa provenance: Z Belgique U France L Finlande N Autriche R Luxembourg S Italie T Irlande Y Grèce M Portugal P Pays-Bas V Espagne X Allemagne La lettre figurant au verso des billets indique l'imprimeur: T - Banque Nationale de Belgique L - Banque de France A - Bank of England Printing Works C - AB Tumba Bruk (Suède) D - Setec Oy (Finlande) E - F.C. Oberthur (France) F - Oesterreischische Nationalbank (Autriche) G - John Enschere Security Printing H - Thomas De La Rue (Angleterre) J - Banca d'Italia K - Central Bank of Ireland M - Fabrica Nacional de Moneda y Timbre N - Banque de Grèce P - Giesecke & Devrient R - Bundesdruckerei S - Dannmarks Nationalbank U - Casa da Moeda - Portugal Que faire si vous êtes en possession de faux billets ? Vous découvrez que l'on vous a remis un faux billet, vous ne devez pas le remettre en circulation en payant avec, sous peine d'être sanctionné pénalement. Les coupures de 50 euros et de 20 euros étant les plus contrefaites. Si vous découvrez que l'on vous a remis un faux billet, vous devez le rapporter à la Banque National de Belgique ou celle de votre pays ou à un commissariat de police. L'obligation est la même pour les pièces Mais aucun remboursement ne peut avoir lieu, vous perdez la valeur du billet ou de la pièce. si vous les remettez en circulation, alors que vous savez qu'il s'agit de fausses coupures, vous encourrez une amende.

10 Oct 2010 LIRE L'ACTU
Un siècle de sécurité informatique, radio, télécommunication Archives Secunews SECUNEWS

Un siècle de sécurité informatique, radio, télécommunication

1870: Bell téléphone met en place une structure ayant pour but de tester la sécurité de ses lignes "téléphoniques". Premiéres écoutes. 1899: Creation de la ST, ancetre de la Direction de la Surveillance du Territoire. 1923: 1er ordinateur nommé " Enigma ". Machine Suisse dédiée au chiffrement.j_1937 : En Mars, le gouvernement de Leon Blum met en place les premieres commisaires de la surveillance du territoire. 1943 : Création du petit frére d'Echelon. Un pacte secret va lier les Etats-Unis à la Grande-Bretagne dans un réseau de renseignement dénommé "Ukusa", par référence aux initiales des deux pays. Deux agences, la National Security Agency (NSA), à Fort George Meade (Etats-Unis) et le Government Communications Headquarters (GCHQ), à Cheltenham (Grande-Bretagne), sont invitées à préserver les intérêts des deux pays dans le monde en interceptant les transmissions à l'étranger. 1947: Le 1er bug informatique touche le MIT, le Massachussets Institute Technologie. Le coupbale ? Un papillon de nuit, ou un moustique, qui s'est introduit dans les contacts d'un relais. Le Bug informatique vient de naitre. 1952: 1er étape du systéme Echelon avec entre autre la création de la National Security Agency le 4 novembre. le président Truman abandonne l'Armed Forces Security Agency (l'avant NSA). Création de la Communications Intelligence Activities. 1957: Reconnaissance de l'existence de la National Security Agency. 1961: Des hackers piratent les cartes d'un jeu de football. 1968: 2001 Odysée de l'espace (Kubrick) On remarque des ordinateurs IBM dans un vaisseau spatial dès le début du film. 2001. "Incrementing each letter of "HAL" gives you "IBM". Arthur C. Clarke (co-screenwriter) claimed this was unintentional, and if he had noticed it before it was too late, he would have changed it." 1969: Naissance de L'arpanet, l'ancétre de l'Internet. 1969: 2001 l'odysée de l'espace. L'ordinateur fou de Kubrick se nomme HAL. H=i ;A=B ; L = M. Le réalisateur affirme n'avoir jamais voulu faire un clin d'oeil à la main mise, de l'époque, d'IBM. 1970: Le piratage téléphonique est inventé par John Draper. Avec un sifflet découvert dans un paquet de cereale il reproduira le son (2600 Hz) qui lui permet de commuter son téléphone au reseau de maniere transparente. 1972: Invention de l'arobase par Ray Tomlinson dans un courrier Email. "Il fallait que ce soit un caractere qui n'apparaisse pas dans l'orthographe des noms". Premier email envoyé via Arpanet. 1971: John Draper utilise whistle(blue box) pour accèder à "Ma Bell" 1972: Il est aussi tôt arrêté pour fraude téléphonique. 1972: La France, au travers d'une Bourse des échanges entre services spéciaux occidentaux, dénommée « Totem », est associée aux interceptions de la NSA, notamment pour la mise au point de logiciels d'analyse des informations recueillies et pour la communication d'une série de renseignements sur le dispositif militaire en Europe de l'Est. 1973: Première loi contre les pirates informatiques. La Suéde ouvre la bal. 1974: Roland Moreno invente la carte à puce. 1975: L'ennemi numero 1 des hackers lance son entreprise. Bill Gates créé Microsoft. 1976: premier routers deployé par BBN 1976: Une jeune équipe de bidouilleur invente le phreaking moderne avec de petits boites nommées Box. Dans cette équipe, Steve Wozniak qui lancera en 1984 Macintosh avec Steeve Jobs. 1978: Création de la loi informatique et liberté en France (CNIL - 6 Janvier 1978) 1979: Naissance de Usenet 1981: IBM lance son premier PC. Kubrick dans son film 2001 l'odyssée de l'espace rend hommage a sa facon à IBM en nommant son ordinateur en mal de reconnaissance HAL. H=i - A=B - L=M 1981: Kevin Mitnick s'introduit dans les enregistrements de l'école de Los Angeles. 1982: Mitnick pénètre l'ordinateur du commandement de la défense aérienne américaine. 1982: Kevin Mitnick crack les système téléphoniques Pacific et TRW, puis efface toute les données. 1983: Mitnick est arrêté pour accès illégal au ARPAnet & Pentagone 1983: Premiers tests d'utilisation des télécartes à Lyon et à Blois. 1983: TCP/IP mis en place 1983: Le premier film parlant de Kevin Mitnick. " Wargames " de John Badham. 1984: DNS mis en place, Domaine Name Server. 1984: Petite visite dans les ordinateurs de la Compagnie Internationale de Service informatique (CISI) filiale à plus de 90% du CEA, le Commissariat à l'énergie atomique. 1984: Les fichiers de CEDOCAR ont eu chaud. Le Centre de documentation informatique de la Délégation générale de l'armement sont visités par un hacker inconnu. Ce centre regroupe les caractéristiques techniques des armes utilisées sur la planéte. 1984: Kevin Poulsen (security focus) est arrêté pour intrusion chez ARPAnet 1985: Mise en circulation des premières cartes à puce "pyjama" . 1986: Le 1er virus, son nom "The Brain". Créé par deux frères pakistanais de l'université de Labore. (Voir notre chronologie virus sur zataz.com/virus/) 1986: On parle du " CCC " (Le Chaos Computer Club de Hambourg). Ce groupe, de quelques informaticiens, fera parler de lui en hackant, entre autre, la NASA. Le responsable du CCC, Steffen Wernery sera emprisonné 2 mois après que la Brigade Financière lui ait collé la main dessus suite au piratage de Philips. 1986: Des hackers s'introduisent dans les système UNIX de Stanford 1987: Des hackers obtiennent les codes secrets de "Sprint" 1987: Un hacker accède aux ordinateurs de AT&T et dérobe 1 million de dollars. 1987: Un autre pénètre MILNET (Réseau militaire américain, à l'origine d' Arpanet ) 1987: Le Chaos Computer Club (CCC) s'introduit dans le réseau "SPAN" de la NASA. 1988: Le système Échelon est en place. Il serait capable d'intercepter, puis d'analyser, les messages circulant sur la planète à travers une centaine de langues différentes. 1988: Robert Morris, américain de 24 ans, bloque 10 % des ordinateurs connectes au réseau. Son virus va lui couter 3 ans de prison, son acte donnera naissance au CERT . 5 Janvier 1988: Création de la loi Godfrain (Loi informatique punissant les intrusion dans des systèmes informatisés). 1988: Kevin Mitnick pirate le réseau MCI DEC et vole les codes sources de VMS et XSafe 1989: Fin de l' Arpanet 1989: Les "hackers rouges" sont arrêtés. Ils sont coupables, entre autres du piratage de Philips en 1986, ils seront retrouvés grâce à une erreur de 75 cents dans les comptes d'un labaoratoire US. Le laboratoire de Berkley va mettre en place une souricière avec la CIA , la nsa et la FBi pour retrouver les voleurs qui viennent ponctionner les comptes. Ces voleurs sont les pirates recherchés par les allemands, ils déclarons avoir agit pour le KGB contre de l'argent. 1989: En plein mois de juillet, le CEA de nouveau visité. Un pirate du nord de la France remettra ça en janvier via le réseau transpac. 1989: Un hacker détourne la position d'un satellite. 1989: Le vers WANK attaque les système SPAN VAX/VMS 1989: Première arrestation importante pour la police française. Partick V., 22 ans, est arrêté pour avoir visité la Direction des Télécoms Réseau National, filiale de France télécom, ainsi que quelques autres gros systèmes informatique français. (EDF, Aerospatial, etc...) 1989: "La grande rafle". La Direction de la Surveillance du Territoire arrête une cinquantaine de hackers français. Il recherche un "espion" qui visiterait les systèmes informatiques d'importantes entreprises françaises comme Thomson. Des informations ont fuit à l'époque de l'autre côté du mur de Berlin. 1990: Lamprecht écrit "ToneLoc" (un composeur d’attaque fonctionnant sur MS-DOS). 1990: Un hacker pirate la NASA 1990: Des hackers s'introduisent dans une banque 1991: Un hacker pénètre la NASA, NIH, BBN 1991: Des hackers hollandais de Eindhoven s'introduisent dans des ordinateurs de l'armée US 1991: Kevin Poulsen est arrêté pour intrusion chez "Pacific Bell phones " 1991: Justin Petersen est arrêté pour intrusion chez TRW, et vol de cartes de crédit. 1991: Il est ensuite relâché de prison en échange d'une aide donnée au FBI pour pister et arrêter des crackers . 1992: W.W.W. 1992: Le fabricant informatique Dallas découvre un sniffer sur son réseau. 1992: Des hackers deviennent administrateurs de l'université d'Eindhoven 1992: Lamprecht dérobent des circuits imprimés. 1992: Mitnick s'introduit dans le département moteur véhicule de Californie 1992: un hacker est arrêté pour intrusion chez NASA, NIH, BBN, etc.. 1993: Création de l' Internic 1993: Un scientifique dans l'alimentaire s'octroie des accès sur les ordinateurs de General Mills 1993: Justin Petersen est arrêté pour vol d'équipement informatique. 1993: Randal Schwartz utilise un Crack chez intel pour cracker des mots de passes. 1994: Utilisation des cartes bancaires à puce dans les cabines téléphoniques en France. 1994: 1er Cyber braquage. Un jeune russe, Vladimir Levin, détourne 380.000 dollars de la city bank de New York, Jugé en 1998 par la cour fédérale de New York, il purge 3 ans de prison. 1994: La traque à l'encontre de Kevin Mitnick commence. 1994: Création du S.E.F.T.I., le Service d'Enquête des Fraudes Technologiques et Informatiques, sous l'égide du préfet Phillipe Massoni, le 11 février 94. 1994: Un hacker installe un sniffer réseau et vole 100 000 noms et mots de passes. 1994: Un étudiant Français casse le système d'encryption 40-bit RC4 1994: Des hackers piratent le Pentagone, modifie et efface des données. 1994: la base de carte de crédit Netcom est accessible en ligne à n'importe quel utilisateur web lambda. 1994: un hacker pirate le système de conférence du FBI 1994: La marine US se fait piraté: découverte d'un sniffer. 1995: Internet vu par les JT en 1995 On navigue entre "l'émerveillement pour cette technologie qui contient tout le Minitel' et la "crainte du réseau de tous les dangers où n'importe qui peut publier n'importe quoi". 1995: Chris Lamprecht est incarcéré et bannis d'internet. Il devient ainsi la première personne au monde à être interdite d'internet. 1995: Arrestation de Kevin Mitnick . 1995: Sortie de l'outil de sécurité SATAN sur internet. (un outil qui identifie plusieurs problèmes de sécurité au niveau du réseau, il signale les problèmes sans les exploiter.) 1995: Des hackers utilise des ordinateurs de Vanderbilt pour attaquer le site de la Air Force 1995: Julio Ardita d'Argentine cracke des ordinateurs de l'armée US, Harvard, NASA... 1995: Un hacker de Calgary utilise sendmail pour perpétrer des attaques sur des sites gouvernementaux 1995: Plusieurs hacker craque le système SSL de Netscape 40-bit 1995: Golle Cushing est arrêté pour vente d'information sur le téléphone et de numéros de cartes de crédits. 1995: des hackers découvre une vulnérabilité dans Netscape : SSL craqué. 1995: Dépassement de tampon ( buffer overflow ) dans Netscape 1995: Le site de la NASA piraté 1996: 8.000 virus sont répertories en 6 catégories. 1996: Français Fillon, ministre des télécommunication et de la poste propose une charte internationale pour internet. L'un des paragraphes souhaite renforcer la coopération policière et judiciaire afin de lutter contre la cyber criminalité. 1996: Le chaos computer club intercepte des transmissions en clair provenant de banque. 1996: La maison blanche subit un dos par des mail forgés 1996: le plus gros f.a.i suédois Telia voit sa page d'accueil piratée. 1996: Le système de messagerie vocale de la police de new-york est piratée. 1996: Deux hackers sont impliqués dans l'intrusion des ordinateurs chez lockheed (armement américain) 1996: Un ado de 14 ans arrêté pour usage frauduleux de numéros de cartes de crédit. 1996: Premier virus excel : Laroux 1996: Un militaire compromet un système informatique 1996: Des hackers américain s'introduise dans les ordinateurs du parlement et de la commission européenne. 1996: Page web du département de la justice US est hackée. 1996: C'est au tour de la page web de la Nation de l'Islam 1996: Ensuite la page web du parti politique conservateur britannique 1996: les fichiers stockés dans des ordinateurs en Floride et contenant les noms de 4.000 patients du sida sont dérobés 1996: La page web de la CIA est piratée par des hackers suédois. 1996: Lancement du virus Wazzu 1996: Des hackers s'introduise dans la banque Czech et vole 2 millions de dollars 1996: Fort Bragg pirate l'us army et donne des mots de passe à la chine. 1996: Des hackers attaque un site anti militaire et efface tous les fichiers www.insigniausa.com) 1996: Le site du NY Times est victime d'un dos par SYN-flood 1996: L'hébergeur Nethosting et 1.500 pages client sont piratées. 1996: le site de la NASA est encore piraté 1996: 6 Danois accusés d'attaques sur des ordinateurs du pentagone. 1996: le site de la NASA encore piraté. 1997: Les codes sources des jeux Doom, Quake, Golgotha sont détournés et téléchargés. 1997: Un hacker est condamné à la prison pour avoir reprogrammer un ordinateur TACO Bell 1997: le site de la NASA est encore piraté à deux reprises(cela devait être un challenge) 1997: Un hacker provoque l'arrêt d'AOL 1997: Carlos Salgado dérobe 100,000 numéros de cartes de crédit en utilisant un sniffer. 1997: Des hackers casse le RSA's 56-bit DES 1997: Des hackers provoque un deni de servie sur les serveurs web NT IIS 1997: Un danois trouve une vulnérabilité dans NETSCAPE et demande une rançon en échange de la non divulgation. 1997: Utilisation de trojan ( Cheval de troie ) pour les détournements de modem. 1997: Piratage de Altavista 1997: puis ensuite piratae du site coca-cola 1997: Le serveur NT de l'école de criminologie est piraté. 1997: un hacker pénètre dans le système téléphonique japoanais NTT 1997: L'encryption RSA's RC5 56-bit encryption est craqué par Bovine effort 1997: début Juin débute l'Eligible Receiver, ensemble de scenarii mettant en scène des cyber attaques à l'encontre d'infrastructure du gouvenrement US. 60 fonctionnaires de la NSA vont mettre un souk, pendant 15 jours, dans 63 % des ordinateurs attaqués. 1997: Le 1er G8 consacrés à la lutte contre la criminalité transnational organisée et à la cybercriminalité. 1997: 24 décembre, mise en orbite de Earlybird-I. Ce satellite pour (1800 FF à 4800 FF) de prendre en photo la terre entière, Un service que le public peut dorénavant se payer. 1997: L'annuaire Yahoo.com piraté par un groupe demandant la liberation de Kevin Mitnick 1998: Une nouvelle race de virus vient d'apparaitre. On le nomme Trojan/Troyen. Back Orifice vient d'apparaitre. Les créateurs se nomment The Cult Dead Cow. 1998: Le MOD contre le DOD. Les Masters Of Downloading, groupe d'une quinzaine de pirates russes, anglais et américains pénètrent le système informatique du pentagone et subtilise le logiciel contrôlant le systeme de positionnement global par satellite (GPS). 1998: La Maison Blanche met en place le NIPC, la National Infrastructure Protection Center. Le FBI prend cette structure en main. Son rôle prévenir les attaques pirates et les combattres. 1998: Les ministres de la Justice et de l'intérieur de l'Union européenne se réunissent à Birmingham en février pour améliorer la coopération policière et judiciaire, les lois sur la cryptographie mis en avant. 1998: Bill Clinton signe deux Presidential Decision Directive (PDD 62 et PDD 63) qui renforce la lutte contre les menaces non conventionnelles (Terrorisme - les armes de destruction massive et les cyber-terrorisme) 1998: Le premier meeting de hackers connu, il sera nommé "Galactic Hacker Party". 1999: Le gouvernement français modifie la législation visant la cryptographie. Le 19 janvier, le cryptage passe de 40 à 128 bits. 1999: En mai fait ce qu'il te plait. Le site de la Maison Blanche et le site du Sénat américain sont piratés par un groupe nommé Gh. Ils seront arrêtés en février 2000. 1999: Naissance et avènement du peer to peer. 2000: Croissance exponentielle du piratage audiovisuel Fin janvier 2000: Libération de Kevin Mitnick 7 fevrier 2000: Attaque de masse contre les principaux sites de la planète (Yahoo - Amazon - CNN - Ebay) 16 avril: Arrestation de Mafia Boy, 15 ans, auteur présumé des attaques de février. Mai 2000: Arrestation de Larsen, hacker français qui diffusera via son Ezine éléctronique des informations "secret défense" de l'armée française. 2001: La problématique sécurité prend de l'importance en entreprise. 2001: Développement en grand nombre des variantes des virus 2001: La problématique sécurité prend de l'importance en entreprise. 2002: Première mutation et croisement spontané de deux virus 2002: Flash, le standard de l'animation sur internet, est victime d'une grosse vulnérabilité. 2002: L'air Force développe un ids "miracle" ultra puissant 2003: La sécurité des assistants personnels est mis à mal. 2003: Le SSL est cassé par une école polytechnique. 2003: Série noire pour Windows avec une avalanche de failles RPC 2003: Nombreux sites gouvernementaux piratés via la faille Webdav 2003: L'éditeur de jeux Valve piraté, le code source du célèbre jeux Half Life 2 circule sur Internet 2003/2004: gigabyte qui se fait arréter en belgique. 2004: Année noire pour microsoft avec des failles critiques a n'en plus finir... 2004: L'arrivée du fameux SP2 sous XP qui cree quasiment autant de probleme qu'il n'en résous 2004: L'arrestation de l'auteur de sasser et sa plus que probable condamnation par la justice allemande . 2004: Explosion de la mafia sur le net via les techniques de chantage, phishing et autres escroqueries a grande echelle. 9.7.2008: La plus grande faille de l'histoire dans la sécurité d'Internet corrigée 12.2011 Décès de Paulo Pinto, aka CrashFR 29.4.2012: Roland Moreno, l'inventeur de la carte à puce est décédé

10 Oct 2010 LIRE L'ACTU
Comment votre PC peut-il être piraté sur Internet ? Archives Secunews SECUNEWS

Comment votre PC peut-il être piraté sur Internet ?

Toujours le fait de personnes malveillantes, les risques inhérents à la sécurité informatique sont nuisibles à différents degrés. Votre ordinateur est exposé à une multitude de risques de piratage via Internet qu'il est possible de regrouper selon deux catégories principales : - La prise de contrôle à distance de votre ordinateur: Bien souvent, un pirate prend le contrôle de votre PC (sans qu'aucun signe ne vous alerte) et l'utilise pour lancer une attaque beaucoup plus sévère contre un autre ordinateur connecté comme vous au réseau Internet. Son identité restera donc secrète puisque son méfait aura été lancé à partir de votre ordinateur. - Le détournement d'informations vous concernant: Dans ce cas, le pirate est capable de lire l'ensemble des fichiers enregistrés sur votre disque dur (courrier, documents personnels, liste d'adresses postales ou e-mails, etc...) Outre la violation de votre vie privée, l'intrus peut récupérer des données beaucoup plus sensibles telles que des numéros de compte en banque, de cartes bancairesou, dans le cas des entreprises, des informations confidentielles. Le piratage nous concerne tous Depuis l'avènement de l'ère Internet à la fin de années 90, le nombre d'ordinateurs connectés à Internet ne cesse d'augmenter. Internet étant un réseau mondial, libre de tout contrôle, il présente de nombreux avantages échange gratuit d'information en temps réel, communication instantanée par e-mails, messagers ou par visioconférence, etc... Malgré ses nombreux avantages, le plus grand des réseaux présente néanmoins des risques avérés en matière de sécurité informatique dont vous avez déjà probablement entendu parler. Ainsi, certaines personnes malveillantes n'hésitent pas à utiliser certaines failles logicielles et matérielles pour s'approprier des données personnelles ou confidentielles à votre insu. C'est également en utilisant cette voie que les pirates du net diffusent virus et autres logiciels informatiques nuisibles quelques fois destinés à prendre le contrôle de votre ordinateur (malwares ). Un ordinateur connecté à Internet sans aucune précautions s'expose donc à l'attaque de ses données. - Quel est le risque d'une connexion ADSL ou d'un modem câble ? Si vous disposez d'une connexion haut débit ADSL ou via le câble active en permanence, les risques sont plus grands car votre ordinateur n'est pas une cible mouvante. Ainsi, lorsque vous utilisez une connexion d'accès à distance, l'adresse réseau de votre ordinateur est différente à chaque fois avec une connexion ADSL ou câble, en revanche, l'adresse réseau est inchangée pendant de longues périodes de temps (24 h. maximum). Si cette connexion permanente est un avantage, l'adresse de votre ordinateur est encore plus exposée aux pirates. - Il existe également un risque lié au partage de la connexion: Les personnes qui dans votre entourage, partagent le même service de câble, peuvent potentiellement accéder à votre ordinateur si vous ne disposez d'aucune protection par pare-feu (firewall ). - Que peut faire un pirate qui s'est introduit dans mon ordinateur ? Non seulement les pirates cherchent à accéder à des informations privées, telles que des enregistrements financiers ou des fichiers de mots de passe, mais ils se servent aussi des ordinateurs aux fins suivantes: - Lancer des attaques de Déni de service (DoS - Denial of Service) contre un site Web en vue. Après en avoir pris le contrôle, le pirate peut contraindre votre ordinateur ainsi que des centaines, voire des milliers d'autres zombies à agir simultanément, cequi surcharge un site populaire et provoque son indisponibilité. - Distribuer des logiciels de façon illicite. Après s'être approprié l'espace sur votre disque dur, ils permettent à d'autres d'accéder à votre ordinateur en tant que site warez et de télécharger des divertissements ou des applications piratées.

10 Oct 2010 LIRE L'ACTU
La cyberintimidation et la loi Archives Secunews SECUNEWS

La cyberintimidation et la loi

Internet a créé un univers de nouvelles formes de communications pour les jeunes. ils peuvent utiliser les mails, sites Web, messageries instantanées et messages textes (SMS) pour rester en contact avec leurs amis ou s’en faire de nouveaux. Même si la plupart de ces interactions sont positives, de plus en plus d’enfants et d’adolescents s’en servent pour intimider et harceler les autres, une pratique qu’on désigne désormais sous le terme de "cyberintimidation". Les jeunes internautes ont créé leur propre univers de communications interactives souvent inconnu des adultes et peu supervisé. Les adeptes du harcèlement préfèrent bien évidemment opérer loin du regard des adultes, et la Toile est l’outil idéal pour contacter quelqu’un n’importe où et n’importe quand. Du coup, pour beaucoup de jeunes, même la maison n’est plus un refuge contre la cruauté de certains de leurs camarades d’école. Le caractère anonyme d’Internet fait que les jeunes s’y sentent plus libres de commettre des actes qu’ils n’oseraient pas envisager dans la vie réelle. L'enquête menée en 2005 par le Réseau éducation-Médias a établi que 60 % des élèves se sont déjà fait passer pour quelqu'un d'autre en ligne. Et, de ces derniers, 17 % l'ont fait pour pouvoir "être méchant avec les autres sans en subir les conséquences". Même si on parvient à retracer leur identité, ils peuvent toujours prétendre que quelqu’un a volé leur mot de passe. Rien ne les oblige à admettre les faits. Quand il est impossible de prouver la culpabilité d’un individu, la peur du châtiment diminue de beaucoup. Selon Nancy Willard, du Responsible Netizen institute, ce type de communications à distance affecte également le comportement éthique des jeunes en les empêchant d’être directement témoins des conséquences de leurs actes sur les autres. Ce qui diminue aussi de beaucoup la compassion ou le remords. Les jeunes écrivent en ligne des choses qu’ils ne diraient jamais en personne parce qu’ils se sentent loin de leur victime et des résultats de leurs attaques. Il existe différentes formes de cyberintimidation. Parfois, il s’agit d’insultes ou de menaces directement envoyées à la victime par mail ou messagerie instantanée. Les jeunes peuvent aussi faire circuler des commentaires haineux visant une personne en particulier par le biais du mail et des messageries instantanées, ou en les affichant sur des sites Web. Ils le font souvent sous une fausse identité en utilisant le mot de passe de quelqu’un d’autre. Ceux d’entre eux qui ont une bonne connaissance de la technologie sont même capables de monter un vrai site Web, souvent protégé par un mot de passe, pour cibler certains élèves ou enseignants. Par ailleurs, de plus en plus de jeunes sont victimes d’intimidation par le biais de messages textes envoyés sur leur cellulaire. Ce type de communication échappe complètement à la surveillance des adultes. Contrairement aux ordinateurs installés dans un endroit passant à la maison, à l’école ou à la bibliothèque, les cellulaires sont totalement personnels, privés, toujours connectés et accessibles. Les jeunes les gardent généralement ouverts toute la journée et peuvent ainsi se faire harceler à l’école et jusque dans leur propre chambre à coucher. Certains cellulaires possèdent même des appareils photo intégrés qui ajoutent une nouvelle dimension au problème[/b]. Des élèves s’en sont déjà servi pour prendre la photo d’un élève obèse dans les douches après un cours de gymnastique et, quelques minutes plus tard, la photo circulait sur toutes les adresses de mail de l’école. Les institutions scolaires ont de la difficulté à enrayer le phénomène de la cyberintimidation, particulièrement à l’extérieur de l’école. Les enseignants peuvent généralement intervenir en cas de harcèlement ou de persécution dans la vie réelle, en classe ou dans la cour de récréation, mais l’intimidation en ligne échappe au radar des adultes, ce qui la rend difficile à repérer à l’intérieur de l’école et impossible à contrôler à l’extérieur. La cyberintimidation et la loi Les jeunes devraient savoir que certaines formes de cyberintimidation tombent sous le coup de la loi. Le Code criminel, considère que: Communiquer de façon répétée avec quelqu’un de manière à lui faire craindre pour sa sécurité ou celle de ses proches est un acte criminel. il est également criminel de: Publier un libelle, qui insulte quelqu’un ou peut nuire à sa réputation en l’exposant à la haine, au mépris ou au ridicule. La cyberintimidation peut aussi violer la Loi sur les droits de la personne si: Elle répand haine et discrimination basées sur la race, l’origine nationale ou ethnique, la couleur, la religion, le sexe, l’orientation sexuelle, le statut marital ou familial et les handicaps physiques ou mentaux. Le rôle des fournisseurs de services d'accès à Internet ( F.A.I ) et de téléphonie cellulaire Les compagnies qui fournissent l'accès Internet ont presque toutes des politiques d’utilisation qui définissent clairement les droits et obligations de leurs clients, tout comme les sanctions encourues par les contrevenants. Les fournisseurs de services Internet et de téléphonie cellulaire sont en mesure de réagir quand on leur signale un cas de cyberintimidation sur leur propre réseau. Ils peuvent également aider leurs clients à trouver le fournisseur concerné quand il s’agit d’un autre réseau. Comment réagir concrètement: La cyberintimidation est l’affaire de tout le monde, et la meilleure réponse réside dans l’action et la prévention. Ce que les parents peuvent faire: - Impliquez-vous et soyez vigilants : - Renseignez-vous le mieux possible sur Internet et sur l’utilisation qu’en font vos enfants. - Discutez avec eux des sites qu’ils fréquentent et des activités qu’ils pratiquent en ligne. - Soyez au courant de ce qu’ils affichent sur des sites Web ou sur leurs propres pages personnelles. - Encouragez vos enfants à venir vous voir chaque fois que quelqu’un dit ou fait quelque chose en ligne qui les effraie ou les met mal à l’aise. - Restez calmes, ouverts et compréhensifs (Si vous explosez, ils n’oseront plus vous demander de l’aide quand ils en auront besoin). - Encouragez vos enfants à se donner un code moral personnel et à choisir de se comporter éthiquement en ligne : - Parlez-leur de ce qu’est une utilisation responsable d’Internet. - Enseignez-leur à ne rien afficher en ligne qu’ils ne soient prêts à montrer au monde entier, et à vous en particulier. - Établissez en collaboration avec eux une entente d’utilisation d’Internet et assurez-vous qu’elle contient des règles claires concernant l’éthique sur Internet. Les recherches menées par le Réseau Éducation-Médias montrent que lorsque les parents établissent des règles précises à l’encontre de certaines activités, les jeunes sont beaucoup moins portés à s’y livrer. - Réagissez quand votre enfant est victime d’intimidation en ligne : - Soyez attentifs aux signes de détresse révélateurs d’une possible intimidation par exemple: - Aller à l’école à contrecœur - refuser d’utiliser un ordinateur. - Si le coupable est un camarade d’école, aller voir la direction de l’établissement et demandez-lui de vous aider à régler le problème. - Rapportez tout cas de harcèlement ou de menaces physiques en ligne à la police locale et à votre fournisseur de services Internet (f.a.i). - Si l’intimidation se fait par l’intermédiaire d’un téléphone portable, signalez-le à votre fournisseur de services de téléphonie cellulaire et changez de numéro si la situation ne s’améliore pas. Ce que l’école peut faire: - Intégrer dans son programme des activités pour contrer l'intimidation. - Faire prendre conscience de la gravité du harcèlement en ligne aux enseignants, élèves et parents. - Modifier la politique anti-intimidation de l’école ou de la commission scolaire de manière à y ajouter le harcèlement par Internet et par téléphone cellulaire. - Mettre à jour la politique d’utilisation d’Internet de l’école ou la commission scolaire pour y interdire spécifiquement la cyberintimidation. Ce que les jeunes peuvent faire: Comme les cas d’intimidation ont généralement lieu loin du regard des adultes, il est important d’apprendre aux jeunes à se protéger sur Internet et à réagir quand leurs camarades se livrent au harcèlement en ligne. Lignes de conduite à suivre par les enfants et adolescents: - Protéger ses renseignements personnels et ne pas donner son numéro de téléphone cellulaire et son adresse de messagerie instantanée ou de mail à des personnes qu’on ne connaît pas. - Prendre les mesures suivantes en cas d’intimidation en ligne : - Prévenir un adulte en qui l’on a confiance, que ce soit un enseignant, un parent, un frère ou une sœur plus âgés, un grand-parent. - Quitter immédiatement l’environnement ou l’activité en ligne où a lieu l’intimidation (bavardoir, babillards, jeux, messagerie instantanée, etc.). - Bloquer les messages de courriel ou de messagerie instantanée d’une personne qui vous harcèle constamment. Ne jamais y répondre. - Enregistrer tout message de harcèlement et le faire parvenir à son fournisseur de services Internet. La plupart des fournisseurs de services ont une politique de sanctions appropriées à l’égard des utilisateurs qui se livrent au harcèlement sur leur serveur. Et leurs jeunes clients y sont soumis autant que les autres ! - Alerter également la police si l’intimidation inclut des menaces physiques. - Réagir quand des camarades se livrent à la cyberintimidation et protester chaque fois qu’on est témoin d’une attitude en ligne agressive envers les autres. La plupart des jeunes sont plus sensibles à la critique quand elle vient de leurs camarades plutôt que de leurs parents Campagne contre le harcèlement scolaire.

10 Oct 2010 LIRE L'ACTU
Les fonctionnalités des rootkits et comment les contrer? Archives Secunews SECUNEWS

Les fonctionnalités des rootkits et comment les contrer?

Les auteurs de virus ont toujours fait face à un sempiternel problème: Comment conserver la présence des codes malicieux le plus longtemps possible à l'insu des utilisateurs et des solutions antivirus? Citation: "Cette question est d'autant plus actuelle que ces derniers temps, l'écriture de programmes malfaisants n'est plus tellement une affaire de développement personnel mais de business. Effacer ces traces est donc le thème en vogue pour les pirates hommes d'affaires". Par quels moyens peut-on cacher un programme voleur de données bancaires ou encore un serveur proxy illégal destiné à la diffusion de spams depuis l'ordinateur d'une victime ?. Les cyber escrocs d'aujourd'hui règlent ce problème de la même façon que les réglaient les cyber hooligans il y a 10-15 ans. Un des premiers virus connus pour PC se nommait ( Virus.Boot.Brain.a ) un virus du secteur de boot qui s'octroyait les fonctions d'accès au disque et lors de la lecture du secteur de démarrage (par exemple du programme antivirus), substituait les données originales par des données infectées. Avec le temps, ces mêmes mécanismes furtifs (l'interception des fonctions système et substitution des données) ont continué d'être utilisés dans les virus Windows (Virus.Win32.Cabanas.a ). Dans le monde Unix, les programmes malicieux n'ont pas encore été diffusés à une aussi large échelle que dans DOS et Windows, c'est pourtant de là que vient le terme " rootkit ", terme qui est désormais utilisé en référence aux technologies furtives utilisées par les auteurs de Trojans sous Windows. Le terme rootkit désigne une série de programmes qui permettent au pirate de s'installer sur une machine et d'empêcher sa détection]. Pour se faire, les fichiers exécutables (login, ps, ls, netstat etc.) ou bien les bibliothèques (libproc.a) sont modifiés, ou encore, un module noyau est installé. Dans tous les cas, le but est d'empêcher que l'utilisateur ne reçoive des informations indiquant la présence d'activités nuisibles sur son ordinateur. Ces derniers temps, l'utilisation des technologies de rootkit pour masquer la présence de logiciels malfaisants est de plus en plus populaire comme le montre le graphique ci-dessous: (Fig 1. Fréquence d'utilisation des technologies rootkit dans les logiciels malfaisants.) Citation: Notons bien que la popularité des rootkit est liée à la libre diffusion sur le réseau Internet de textes sources de nombreux rootkit et, y apporter des changements n'est pas une tache très compliquée pour les auteurs de logiciels malicieux. La croissance des rootkit est également favorisée par le fait que la majorité des utilisateurs de système d'exploitation Windows travaille sous les droits d'un administrateur, ce qui facilite grandement l'installation de rootkit dans les ordinateurs . Les auteurs de virus ainsi que les développeurs de spyware "légaux" font l'éloge de ces programmes du fait qu'ils sont invisibles pour l'utilisateur et impossibles à détecter par les solutions antivirus. Voyons de plus près la situation sous Windows et sous Unix Technologie de Rootkit sous Windows - Masquage de présence dans le système A l'heure actuelle, on peut diviser en deux sections les méthodes utilisées par les rootkit pour cacher leur présence dans le système: - 1. modifications du chemin des programmes exécutables - 2. modification des structures du système . Ces méthodes sont utilisées pour masquer l'activité dans le réseau, les clés de registre, différents processus c'est-à-dire tous les éléments qui permettent à l'utilisateur, dans une certaine mesure,d'identifier un programme malveillant sur son ordinateur. La première méthode pour masquer l'information peut être réalisée aussi bien sous le mode utilisateur que sous le mode noyau. Sous mode utilisateur c'est relativement simple. Le plus souvent, une méthode basée sur l'interception de fonctions API est mise en oeuvre pour modifier le chemin d'accès vers ces exécutables: (Fig. 2. Interception des requêtes vers les fonctions API) Cette méthode exploite le fait que les fonctions API sont sollicitées par des applications qui soit utilisent des champs de données spéciaux (tableaux d'import/export), soit qui contactent une adresse reçue par la fonction GetProcAddress API. Le code du programme s'installe dans les modules DLL, qui par la suite s'introduisent dans l'espace d'adresses existantes dans le gestionnaire des tâches, ce qui donne au malfaiteur la possibilité de contrôler toutes les applications de l'utilisateur. Le procédé des modifications des chemins d'accès aux exécutables est bien documenté et facile à installer, favorisant l'utilisation de telles technologies par les rootkit. Cependant, les réalisations de rootkit en mode utilisateur ont un gros défaut, à savoir le faible niveau de masquage de l'information. En d'autres termes, la présence dans le système en mode utilisateur peut être détectée sans difficultés à l'aide d'utilitaires spécifiques. En conséquence de quoi, on constate une hausse d'intérêt majeure envers les rootkit en mode noyau, même si ces derniers sont beaucoup plus complexes à développer. Penchons-nous sur les méthodes en mode noyau, ces dernières se caractérisant par un bien meilleur camouflage de l'information. Une forte majorité de rootkit en mode noyau utilise des structures de système d'exploitation non documentées. Par exemple: L'interception de services de KeServiceDescriptorTable est très largement utilisée, et la quantité de services dans ce tableau peut varier d'une version de système d'exploitation à une autre. Cela oblige les développeurs de rootkit à effectuer rapidement une analyse supplémentaire du code du système d'exploitation pour déterminer les indicateurs du tableau susmentionné. Cette approche, dans son principe, n'est pas sans rappeler l'interception des fonctions API. La méthode de modifications de la liste système PsActiveProcessList est un exemple des modifications des structures du système. Cette méthode est utilisée par le rootkit FU qui permet de cacher tout processus de la majorité des utilitaires systèmes (Fig. 3. Liste des tâches avant installation du rootkit.) Sur l'illustration 3, le rédacteur de texte Notepad est visible dans la liste des tâches en cours sous le nom de notepad.exe. (Fig. 4. Liste des tâches après installation rootkit.) La capture d'écran réalisée sur l'illustration 4 a été effectuée après le lancement de rootkit FU, ce dernier ayant pour mission de cacher la tâche. Sur le dessin, il est nettement visible que, alors que le rédacteur est démarré, son nom a disparu de la liste des tâches actives. Détection des rootkit La première étape à franchir pour combattre les rookit est de les détecter. Cette situation est réelle si l'on considère la constante apparition de nouvelles technologies, et que les développeurs de technologies antivirus ont besoin de temps pour analyser et développer des moyens de détection. Cependant, malgré l'apparente difficulté de détecter les rootkit, des méthodes efficaces sont déjà développées et éditées dans la version 6.0 de des logiciels qui sont en test beta au sein du Laboratoire Kaspersky. Etudions la réaction de notre logiciel sur l'apparition de rootkit FU dans un système. L'installation d'un rootkit dans un système signifie le camouflage d'une tâche en cours. Le sous-système anti-rootkit détecte cette action et envoie à l'utilisateur les notifications correspondantes (voir figure 5): (Fig.5. Détection de tâches cachées et inconnues.) Ce sous-système permet de déterminer la présence non seulement des rootkit ajoutés dans la base antivirus sur la machine d'un internaute, mais également ceux qui sont encore inconnus. Un sous-système identique officie pour la [b]détection de rootkit en mode utilisateur, rootkit qui ont été analysés au début de notre étude et qui injectent des DLL à d'autres procédés. Dans ce cas-là, le sous-système de protection notifie à l'utilisateur qu'un procédé spécifique est en train d'infiltrer un code dans un espace d'adresses étranger: Fig.6 Détection d'infiltration de code dans une espace d'adresses étranger. Rootkit – technologie pour Unix - Masquage de présence dans le système La situation dans Unix rappelle fortement celle de Windows. L'attaquant installe le rootkit sur l'ordinateur une fois qu'il a obtenu les accès privilèges (accès root). Les accès root, indispensables pour installer la majorité des rootkit, sont accessibles via des vulnérabilités bien connues si le malfaiteur a accès au système avec les mêmes droits qu'un utilisateur ordinaire. Dans ce cas-là, il peut utiliser un exploit local ou un utilitaire pour forcer les bases protégées par mots de passe. Si le malfaiteur ne dispose pas des droits nécessaires pour s'infiltrer dans le système, alors il peut utiliser un exploit à distance ou, par exemple, un sniffeur de claviers pour obtenir les mots de passe. L'interception de mots de passe peut être utilisée pour de nombreux services (ftp, telnet etc.) du fait que ces derniers transmettent les mots de passe sur le réseau non crypté. En fonction de ces capacités, le rootkit peut contenir divers programmes malicieux [trojan-DDoS], [backdoor] et autres qui s'installent sur la machine compromise, et attendent de la part de l'attaquant un ordre à exécuter. De plus, les rootkit peuvent contenir un patch qui colmate la brèche dans le système afin d'éviter l'infiltration d'un attaquant tiers. Tout comme dans Windows, Unix fait face à des rootkit aussi bien au niveau des applications qu'au niveau du noyau. Voyons les rootkits en mode utilisateur. En général, les rootkit se composent de versions de programmes ordinaires 'infecté par trojan' masquant la présence de ses composants dans le système, et de backdoor (porte ouverte) assurant un passage secret dans le système. Comme exemple de rootkit en mode utilisateur, on trouve: - lkr - trOn - ark - et autres. Prenons tr0n comme exemple de rootkit en mode utilisateur. Pour cacher sa présence dans le système, ce rootkit exécute une série d'actions. Au moment de son installation, il stoppe syslogd-demon, puis remplace par ses Trojans les utilitaires de systèmes suivants: - du - find - ifconfig - login - ls - netstat - ps - top - sz. De plus, une version Trojan de syslogd-demon est rajoutée dans le système. Enfin, un sniffeur est demarré en tâche de fond, le lancement des daemons telnetd, rsh, finger est rajouté dans inetd.conf, inetd est redémarré et syslogd est démarré à nouveau. D'ordinaire, tr0n se situe dans /usr/src/.puta mais grâce au composant ls déjà installé, le catalogue est invisible. Voyons maintenant le rootkit au niveau du noyau. Les rootkit de ce type possèdent toutes les caractéristiques du type décrit précédemment, mais à un niveau plus bas. Les rootkit en mode utilisateur doivent modifier chaque fichier binaire alors que les rootkit en mode noyau doivent modifier uniquement le noyau, ce qui augmente considérablement la qualité de camouflage de l'information. Il existe plusieurs moyens d'introduire des rootkit dans le système noyau: 1. l'utilisation de LKM, le noyau Linux (comme dans beaucoup d'autres systèmes d'exploitation) permet de télécharger des modules (ou des pilotes systèmes ) “à la volée”, ce qui permet au malfaiteur de modifier les requêtes système du noyau, et de donner des informations erronées (par exemple une liste rectifiée de fichiers). Il est possible d'empêcher de telles attaques en recompilant le noyau système sans le LKM, mais cette méthode présente un défaut (il est indispensable d'inclure tous les pilotes nécessaires dans le noyau): 2. une entrée dans /dev/kmem qui accorde l'accès dans la zone mémoire occupée par le noyau. L'entrée réécrit le noyau 'à la volée'. De cette façon, pour modifier le noyau, il faut simplement trouver une place en mémoire, mais ce n'est pas un problème insoluble. Certaines modifications peuvent être faites, interdisant d'écrire directement dans /dev/kmem. Cela est réalisable par mmap 3. l'infection de modules existants; se distingue de la première méthode du fait que le rootkit ne contient pas de module à part et utilise l'infiltration dans les modules existants. L'adoption d'une telle méthode permet de faire le rootkit stable lors du redémarrage, en infectant quelques modules qui seront téléchargés de toute façon (par exemple, le driver du système fichiers). La détection de Rootkit Pour détecter des rootkit[, il n'y a malheureusement pas de solutions miracles, mais les conseils exposés ci-dessous permettent de détecter la majorité des rootkit actuels: 1. l'observation d'un comportement anormal: - Des fichiers - Utilisation des ressources du réseau - Démarrage de tâches selon un horaire défini et au moment du démarrage, gestion des comptes utilisateurs 2. l'utilisation des utilitaires suivants, qui aident à mettre en évidence la présence de rootkit dans le système: - Saint Jude - Chrootkit - RkScan - Carbonite - Kstat - Rootkithunter - Tripware - Samhain - etc....

10 Oct 2010 LIRE L'ACTU
Intel s'introduit dans la sécurité informatique en rachetant McAfee Archives Secunews SECUNEWS

Intel s'introduit dans la sécurité informatique en rachetant McAfee

"Intel" a créé la surprise, jeudi 19 août 2010 en dévoilant une offre de 7,68 milliards de dollars (6 milliards d'euros) en cash pour s'emparer de l'éditeur de logiciel de sécurité informatique McAfee. Cette opération qui s'inscrit dans un mouvement de fusions-acquisitions, confirme que la sécurité informatique est devenue un enjeu majeur au moment où les craintes relatives à la cybercriminalité prennent de l'ampleur. Victime d'une faille sécuritaire dans ses antivirus au printemps, McAfee (1,9 milliard de dollars de chiffre d'affaires en 2009) a vu son cours de Bourse plonger, l'entreprise est alors devenue une cible et Intel a su en profiter. L'arrivée du premier fabricant mondial de microprocesseurs sur ce marché jusqu'à présent plutôt réservé à des spécialistes, suscite des interrogations. Intel, qui a réalisé, en 2009, un chiffre d'affaires de 35,1 milliards de dollars et un bénéfice de 4,3 milliards de dollars, équipe près de 80 % des ordinateurs vendus dans le monde. Son seul concurrent sur le marché est un autre américain, "AMD". La machine tourne à plein régime, puisque la société californienne a dévoilé, en juillet 2010, des résultats semestriels qu'elle a qualifié d'historiques (chiffre d'affaires en hausse de 34 % (à 10,7 milliards de dollars) et bénéfice net de 2,88 milliards de dollars, en progression de 51 % sur la période. Mais pour Paul Otellini, patron d'Intel, ce n'est pas assez. Citation: "Nous voulons être le cerveau de toutes les machines connectées à Internet", prévenait-il dans un entretien au Monde (daté 19 février 2010). Il ajoutait que la course à la plus puissance n'était plus une fin en soi et que l'objectif, aujourd'hui, était plutôt d'intégrer plus de fonctionnalités, dont le cryptage des données, directement dans le microprocesseur. Relais de croissance L'ambition est donc de trouver des relais de croissance et d'imposer les puces Intel n'ont plus uniquement dans les PC, mais aussi dans les mobiles, les téléviseurs ou tout autre terminal connecté au Web. Citation: En outre, "à chaque fois que nous vendons un microprocesseur, il y a une occasion de vendre de la sécurité informatique", expliquait encore M. Otellini. McAfee permettra à Intel d'ajouter cette "couche logicielle de sécurité" directement sur la puce. Un signe que la sécurité devient un impératif pour l'informatique connectée. En particulier pour les téléphones mobiles, dont la vulnérabilité aux attaques malveillantes est de plus en plus dénoncée, Intel pourrait aussi se diversifier dans les services de sécurité aux entreprises.

12 Aug 2010 LIRE L'ACTU
Un code cryptée glissée dans le logo du Pantagone Archives Secunews SECUNEWS

Un code cryptée glissée dans le logo du Pantagone

"9ec4c12949a4f31474f299058ce2b22a", cette curieuse série de chiffres et de lettres n'est pas le fruit d'un employé qui se serait endormi sur son clavier d'ordinateur, c'est un message codé inscrit sur le logo du nouveau "cyber-commandement" militaire américain. Intrigué par cette énigme, le magazine Wired a mis ses lecteurs au défi de décrypter le code glissé dans l'insigne du commandement chargé de réagir aux attaques informatiques, qui met par ailleurs en scène un aigle perché sur un blason frappé d'épées croisées, d'une clé et d'un éclair. En 24 heures, la page internet du site de Wired s'est noircie de suggestions d'espions en herbe. Pour la plupart, il s'agirait seulement du cryptage en une série de lettres et chiffres de la phrase définissant la mission du cyber-commandement, via un algorithme baptisé MD5 . D'autres émettaient des pistes plus originales. "C'est le mot de passe d'accès au réseau Wi-Fi à leur quartier-général", proposait "kmadams85." Le cyber-commandement militaire américain est chargé de réagir aux attaques informatiques et de mener des offensives dans le cyberespace, tandis que ses réseaux numériques sont de plus en plus la cible de pirates et d'espions. Ce tout nouveau commandement est dirigé par le général Keith Alexander, également à la tête de la très secrète Agence américaine de sécurité nationale ( NSA ), qui a pour mission de surveiller les réseaux de télécommunication et d'internet. Le bout de code avait bien une signification et représente le plan d'action de ce cyber-commandement, mis en place en juin 2009. Le message voudrait donc dire: [quote]USCYBERCOM planifie, coordonne, intègre, synchronise et conduit des activités pour : diriger des opérations de défense des réseaux du département de la Sécurité et de l’Information, prépare des opérations d’un large spectre dans le cyberespace afin de mener des opérations sur tous les domaines et assurer les actions de liberté américaines et alliées dans le cyberespace et empêcher que nos adversaires en fassent de même ». Respiration.[/quote]

03 Jul 2010 LIRE L'ACTU
Flex Futurum 2040 le camion modulable Archives Secunews SECUNEWS

Flex Futurum 2040 le camion modulable

Flexible et vert, voilà les deux adjectifs qui définissent le mieux cette étrange bestiole. Flexible, parce qu'il est capable de s'adapter au volume de marchandise transporté en s'étirant de 7,5 mètres jusqu'à 20 mètres si nécessaire. Vert, puisqu'il est alimenté par des moteurs électriques il n'émet aucun gaz à effet de serre. A l'intérieur, tout a également été amélioré, le Kama Flex propose ainsi un véritable espace de vie au conducteur avec entre autres une kitchenette et une salle de bain, au final l'engin offre un compromis particulier entre train et camion sans parvenir à pencher vers l'une ou l'autre des catégories. Flex Futurum 2040 n’est qu’un concept, il n’existe pas encore de prototype d’un tel train routier , Elena Petrova et Konstantin Fedoroc avec ce véhicule en avance sur son temps que les deux designers estiment pouvoir mettre en circulation autour de 2040.

19 Jun 2010 LIRE L'ACTU
Quand la réalité dépasse la fiction l'Hoverboard de retour vers le futur 2 Archives Secunews SECUNEWS

Quand la réalité dépasse la fiction l'Hoverboard de retour vers le futur 2

Création du jeune artiste et designer Nils Guadagnin diplômé de l’Ecole supérieure des beaux arts de Tours (france), un très gros coup de coeur pour le "Hoverboard Project", une installation artistique et technique qui présente une copie de l'Hoverboard du film Retour vers le Futur 2". Flottant littéralement dans les air grâce à un système laser de stabilisation et un dispositif électromagnétique placé dans la planche et dans le socle, découvrez tous les détails du Hoverboard en images et en vidéo dans la suite !

31 May 2010 LIRE L'ACTU
Belgacom revoit son offre internet et propose enfin de l'illimité Archives Secunews SECUNEWS

Belgacom revoit son offre internet et propose enfin de l'illimité

Belgacom renouvelle son offre internet à partir du 1er mars 2010 en proposant des formules combinant des volumes et des vitesses plus importants, l'une des nouvelles formules permettra même un surf illimité sur le web. Jusqu'ici, l'entreprise proposait quatre offres internet baptisées: - Internet Budget - Light - Go - Plus. A partir du 1er mars 2010, ces formules seront remplacées par d'autres, marquées par des volumes, des downloads et des uploads améliorés. Ne vous réjouissez pas trop vite il y a des inconvénients. "Internet Start", la formule d'entrée de gamme, proposera un volume de 2 GB, jusqu'à 2 MBps en download et jusqu'à 256 kbps en upload. La formule standard présentée par Belgacom "Internet Comfort", aura un volume de 8 GB, jusqu'à 12 MBps pour le download et jusqu'à 1 MBps pour l'upload. Dans son communiqué de presse, belgacom évoque un triplement de la connexion Light. Mais une comparaison avec l'abonement Go, qui était la formule standard pour le plus grand nombre, a aussi du sens. Par rapport à cette derniére, on observe une baisse appréciable du tarif d'une dizaine d'euros (de 41,75€ à 32,50€ pour Internet Confort). Mais il faut surtout remarquer que la capacité de téléchargement s'effondre de 25 GB à 8GB. L'offre standard, pour Belgacom, n'offre donc que trés peu de possibilité de téléchargement, mais l'opérateur a pensé a tout, en cas de dépassement des limites, il en co?tera 1€ pour télécharger 1GB... Au niveau tarifaire, le successeur de l'abonement Go est "Internet Favorite", légére hausse du prix (42,9€ contre 41,75€ ) mais triplement de l'offre de téléchargement (de 25 GB à 75 GB). Pour les actuels utilisateurs de l'offre Go, c'est une bonne nouvelle. Le passage de "Go" à "Internet Favorite" se fera automatiquement (comme pour toutes les autres offres, d'ailleurs) L'illimité, enfin La grande nouveauté du remaniement des offres concerne le surf illimité proposé via "Internet Intense". Le download de cette formule atteindra jusqu'à 20 MBps et l'upload jusqu'à 2 MBps. Cette formule illimitée co?tera 56€ par mois et était attendue depuis longtemps par de nombreux internautes frustrés par les limites de téléchargement. On se souviendra que c'était la principale demande du hacker Vendetta , qui avait defrayé la chronique il y a plusieurs mois... Par ailleurs, à partir de mai 2010, le volume de la messagerie électronique sera portée de 50 MB à 1 GB. Test-Achats: "Le prix est trop élevé" Citation:"Cette formule est intéressante et présente des améliorations du point de vue des capacités techniques mais le prix déboursé pour "Internet Intense" reste trop élevé pour le consommateur", estime David Wiame, spécialiste télécom chez Test-Achats. "Il faudrait que toutes les formules des fournisseurs d'accés à internet proposent un surf illimité", a-t-il ajouté. L'organisation de défense des consommateurs plaide depuis longtemps pour des tarifs plus abordables pour les connexions internet. Test-Achats a remis une pétition dans ce sens, forte de plus de 65.000 signatures, au ministre de l'Entreprise et des Télécommunications, Vincent Van Quickenborne. Voir aussi: Internet trop cher en Belgique signez la pétition en ligne

05 Feb 2010 LIRE L'ACTU
Attention aux achats sur Internet Archives Secunews SECUNEWS

Attention aux achats sur Internet

Les achats en ligne devraient augmenter en cette futur période de fêtes ainsi que les menaces qui pèsent sur les cyber-acheteurs. Un nombre incroyablement important d’utilisateurs d’Internet ne prennent aucune précaution particulière pour assurer la confidentialité de leurs données personnelles lors d’achats en ligne. Ce manque de précaution risque de les désigner comme possibles futures victimes du cyber crime. "Les cyber criminels d’aujourd’hui sont financièrement motivés et c’est une saison qui les inspire. Avec une flambée de cyber-acheteurs qui utilisent leur carte de crédit sans prêter aucunement attention aux risques encourus, ils vont pouvoir s’en donner à cœur joie", a déclaré Mike Irwin de Webroot Software. "L’année dernière, nous avions connu une augmentation de 173% de logiciels espions entre le mois d’octobre et le mois de décembre. 20% concernaient de nouveaux malware , et ils essaient clairement leurs malware les plus virulents à cette occasion." Le rapport "State of Internet Security: Protecting Consumers Online" a révélé que , 7 sondés sur 10 dans le monde ne se sentent absolument pas concernés pas la sécurité de leurs transactions. Dans le même esprit, 70% des cyber acheteurs n’expriment aucun regret à entrer les numéros de leur carte de crédit sur un site Internet. Cependant, un sur sept a été victime de fraudes en-ligne, comme: - Le vol de numéros de cartes de crédit - Le vol d’informations bancaires - Et d’autres usurpations d’identité. Faits marquant du rapport: - Presque 70% des audités ne se sentent pas concernés par la sécurité des transactions en-ligne, - Un internaute sur sept a été victime soit d’une fraude en-ligne, d’un vol de numéros de cartes de crédit ou d’identité, - Seulement 20% changeront leur comportement d’achat en-ligne, - 30% ne vérifieront pas leurs relevés bancaires pour voir s’ils ont un problème, - Près de 40% n’ont pas de logiciels anti-espion pour sécuriser leur ordinateur. En conjonction avec le rapport "State of Internet Security : Protecting Consumers Online", Webroot a sorti un livre sur "comment sécuriser ses achats de Noël en-ligne", comprenant des astuces pour acheter en-ligne et des informations sur l’identification des sites de ventes en-ligne sécurisés. En protégeant efficacement son ordinateur et en respectant quelques étapes de sécurité, les consommateurs peuvent diminuer les risques de devenir une victime du cybercrime. Ce que nous avons appris en auditant les consommateurs du monde entier, c’est que les personnes qui prennent leurs précautions ont le taux d’infection le plus faible. Dans le monde du cybercrime actuel, les cyber acheteurs devraient prendre de plus en plus de précautions pour éviter les mauvaises surprises. Les 5 étapes principales pour se protéger contre le cyber-crime 1. INSTALLEZ UN LOGICIEL DE SECURITE: Une approche multi-couche est la meilleure. Votre PC devrait avoir trois logiciels de sécurité différents installés et mis à jour: - Antispyware - Antivirus - Firewall. 2. CONNAITRE LE FABRICANT: Travaillez avec des sociétés que vous connaissez déjà et en qui vous avez confiance. Si vous ne connaissez pas la société à qui vous venez d’acheter votre logiciel de sécurité, essayez d’en savoir plus sur elle. 3. SURVEILLEZ VOTRE COMPTE EN BANQUE: Beaucoup de victimes ne savent même pas qu’elles en sont une jusqu’à ce qu’elles aient perdu beaucoup d’argent. Il est important de surveiller régulièrement vos relevés de compte pour y détecter les anomalies. 4. UTILISEZ UNE CARTE DE CREDIT, PAS UNE CARTE DE DEBIT: Si vous êtes victime de fraude ou de cyber crime, la plupart des accords de cartes de crédit se limitent à une certaine somme. 5. UTILISEZ UNE CARTE DE CREDIT A NUMEROS UNIQUES: Certains émetteurs de cartes de crédit utilisent une nouvelle technologie qui leurs permet d’émettre des numéros de cartes de crédit à usage unique pour les achats en-ligne, vous évitez ainsi d’employer votre véritable numéro de carte. De son côté, le mensuel 60 millions de consommateurs (appartenant à l'INC) indique dans son numéro de décembre publié jeudi que les "promotions sont des attrape-nigauds", puisque les produits à prix cassés proposés dans les brochures sont souvent introuvables dans les magasins. "Bien sûr, ces publicités attrape-nigauds surviennent surtout à l'occasion d'évènements commerciaux, comme à Noël, lors de la rentrée scolaire ou à l'ouverture de points de vente", indique Lionel Maugain, responsable de l'enquête chez 60 millions de consommateurs. L'enquête montre que les fausses promotions touchent tous les articles, en particulier la haute technologie. "Nous recevons une grande quantité de lettres de la part de consommateurs agacés par ces pratiques", indique M. Maugain. "Mais les consommateurs doivent savoir que la loi est de leur côté. Même si les magasins sont en rupture de stocks, les enseignes sont obligées de se réapprovisionner, aux mêmes conditions de prix, même si la période de promotion est passée", prévient M. Maugain. Pendant les périodes de fêtes méfiez-vous aussi des carte de voeux virtuel que vous pourriez recevoir, elle peuvent cacher des virus. secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ne deviennent un élément d’un réseau de zombie (botnet)
23 Dec 2007 LIRE L'ACTU