Signature électronique : pourquoi les entreprises françaises cherchent des alternatives à DocuSign
La signature électronique est devenue un réflexe : contrats, devis, documents RH, tout se signe désormais depuis un navigateur ou un téléphone.
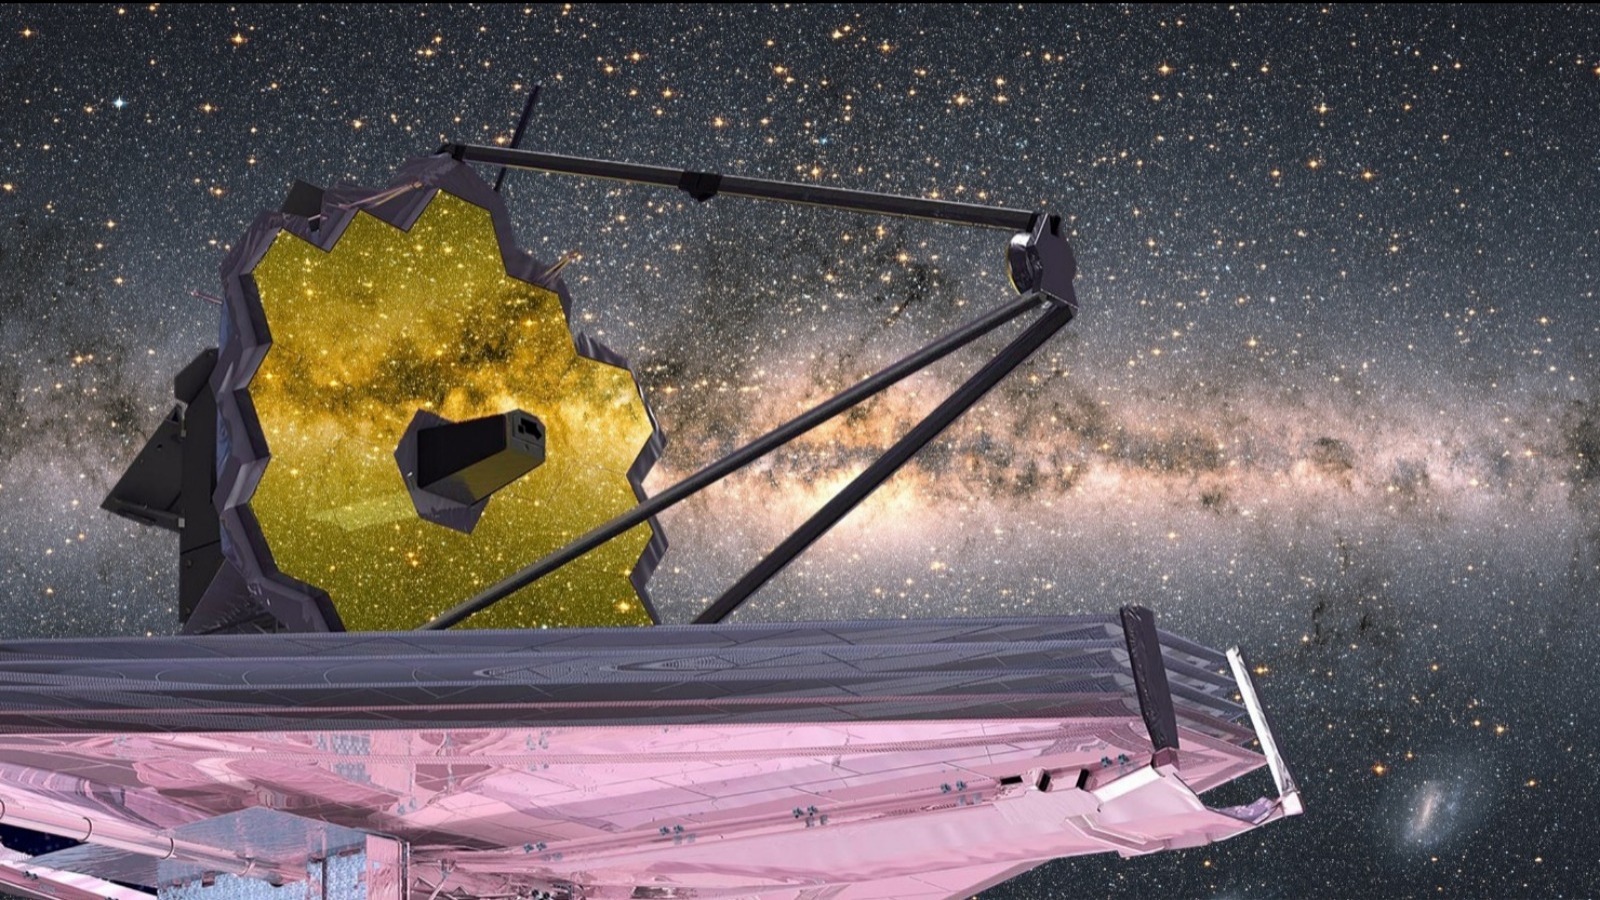
Autour de PDS 70, une jeune étoile à 370 années-lumière de la Terre, des astronomes ont repéré la signature de petites comètes qui se désintègrent près de l'étoile. Des comètes de ce type ont peut-être aussi livré leur eau aux planètes rocheuses de notre Système solaire, à ses débuts.
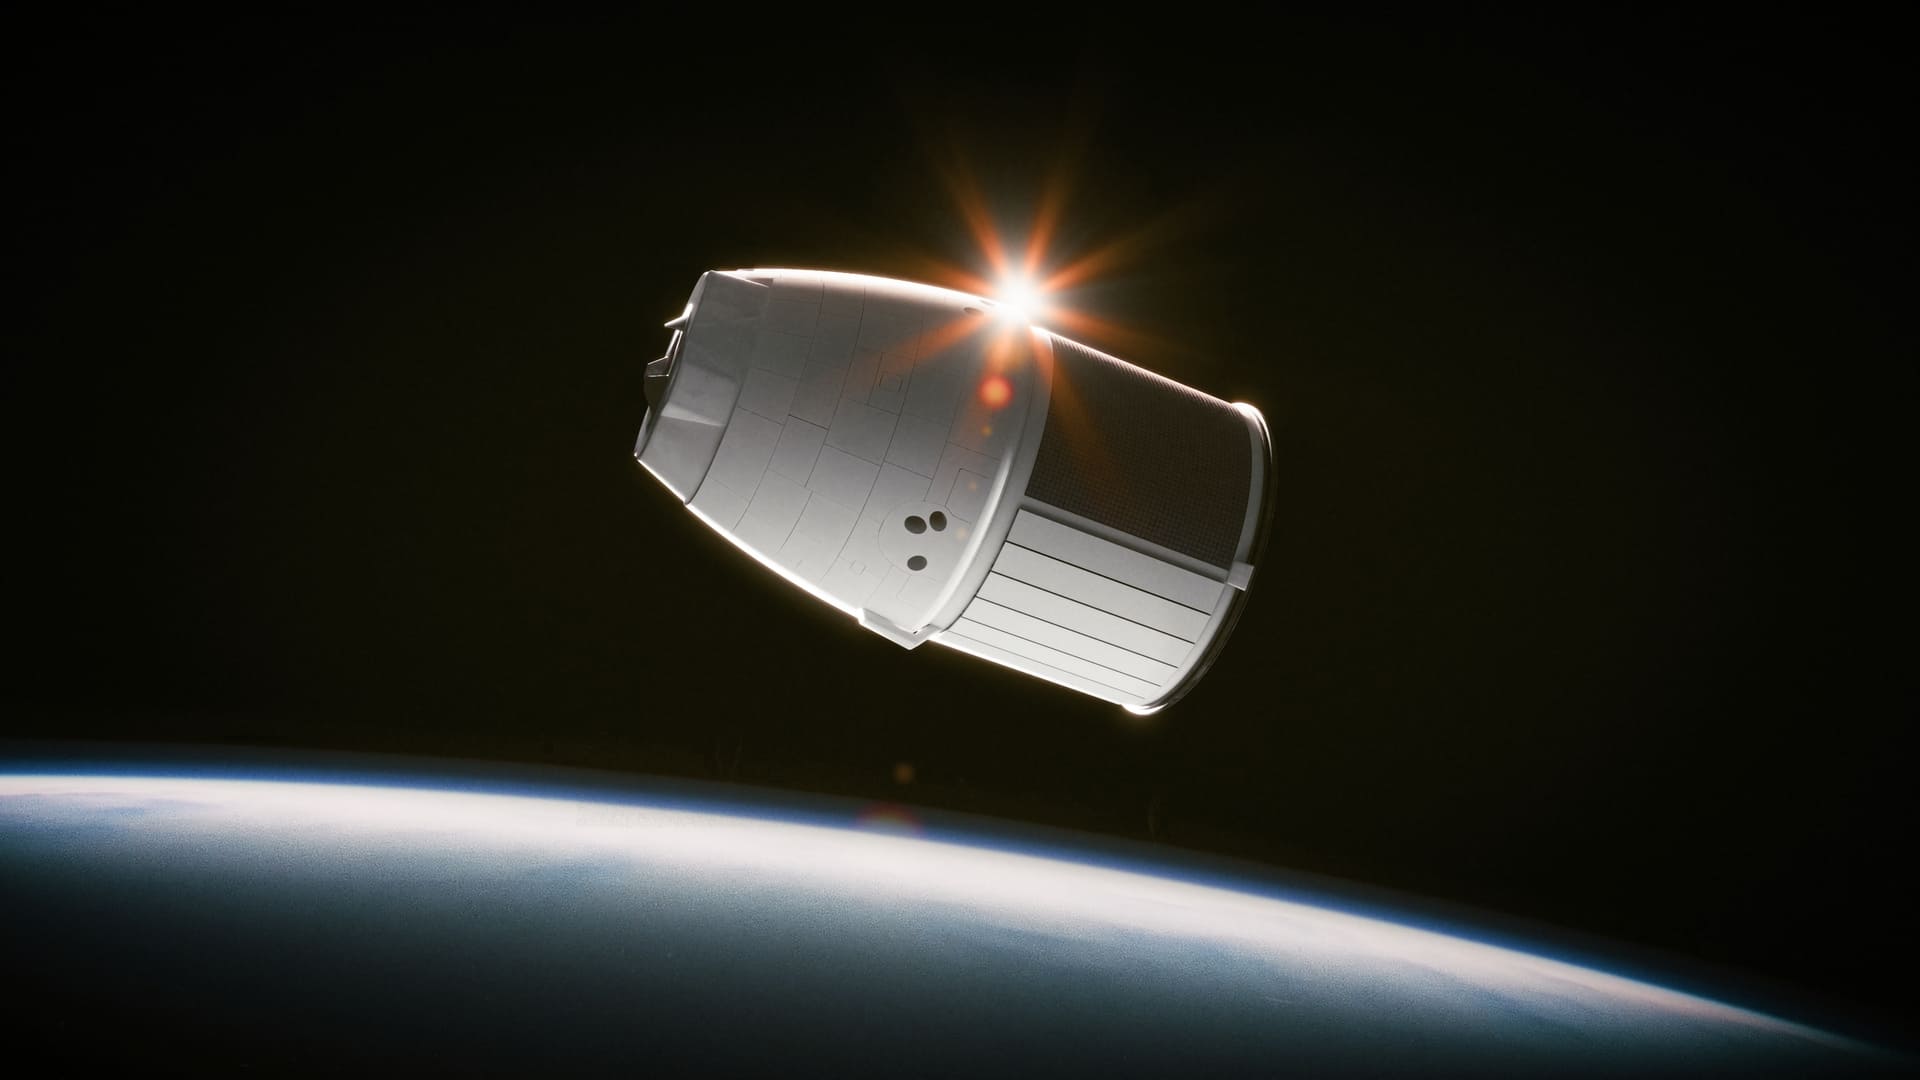
L'ESA confie à The Exploration Company un contrat de 760 millions d'euros pour sa capsule Nyx, signé à Paris lors du Sommet spatial international. L'annonce intervient deux jours après une levée de fonds record de 450 millions de dollars.
L'application SmartTube a disparu de votre téléviseur ? Voici pourquoi et comment le réinstaller facilement ! Il y a quelques jours, Google a peut être retiré l’application SmartTube de votre téléviseur Android TV à cause d’un problème de sécurité lié à la signature numérique de l’ancienne version. Ce retrait a entraîné la disparition de SmartTube sur de nombreux téléviseurs connectés, privant les utilisateurs de leur YouTube sans publicité préféré. La bonne nouvelle, c’est qu’une nouvelle version officielle (version 30.56) vient de sortir. Cette mise à jour corrige les problèmes de sécurité, s’installe de façon indépendante de l’ancienne version, et inclut toutes les fonctionnalités premium gratuitement : lecture en 8K, blocage des sponsors avec SponsorBlock, player vidéo optimisé et personnalisable. Comment réinstaller SmartTube sur votre Smart TV ? Avant tout, désinstaller la version précédente si elle est encore installée, la mise à jour via le menu habituel ne fonctionnera pas, la signature numérique étant différente. Activez les sources inconnues dans les paramètres de sécurité de votre télévision pour permettre l'installation d’applications hors Google Play. Téléchargez la dernière version APK officielle de SmartTube Next depuis le site officiel https://smarttubeapp.github.io/ ou un dépôt fiable, via votre TV, smartphone ou ordinateur. Installez l’application : Par clé USB, en branchant la clé sur la TV et lançant l’installation, ou Directement sur la TV via une application de téléchargement, ou Par transfert réseau via des apps comme “Send Files to TV”. Lancez la nouvelle version SmartTube qui fonctionne indépendamment de l’ancienne installation. En suivant ces étapes, vous retrouvez une expérience YouTube fluide et sans pubs sur votre Smart TV, avec une application à jour et sécurisée.
Les renseignements français (DGSE) ont publié une offre d'emploi étonnante à destination des étudiants férus de piratage informatique. La DGSE recherche en effet un stagiaire pour une durée de six mois. Sa mission : Détecter et exploiter des failles dans les jeux vidéo comme 'Fortnite' ou 'World of Warcraft', League of Legends ou encore PUBG pour surveiller le contenu des discussions de certains joueurs. De plus en plus de personnes utilisent les jeux vidéo connectés (PUBG, Fortnite, Counter Strike, WoW, League of Legends…) afin d’en détourner leur utilisation première. Et pour cause, les moyens de communication mis à disposition dans ces jeux sont utilisés de manière furtive afin d’échanger de l’information spécifique", indique le ministère des Armées dans l’offre d’emploi publiée, notamment à destination des étudiants de l'université Paris 6. 600 recrues pour les renseignements en 2019 ? Au sein de sa période de stage, l’heureux élu devra réaliser les missions suivantes : Votre mission si vous l’acceptez sera: Effectuer une cartographie des jeux vidéo connectés largement répandus (part de marché, estimation du nombre de joueurs, CVE, …) Sélectionner un ou deux bons candidats et en effectuer une rétro-conception afin d’en extraire des signatures réseau" au sein de cette cartographie, c'est-à-dire, extraire "des éléments techniques" permettant de reconnaître "les échanges effectués dans l’espace de discussion du ou des jeux en question". Enfin, le stagiaire devra rechercher et exploiter les failles de ces jeux vidéo, afin d'accéder aux contenus des discussions des individus soupçonnés de détourner les jeux. Il est possible que la DGSE soit déjà capable de pénétrer dans les canaux de discussion de certains jeux vidéo. Cette offre de stage pourrait être seulement destinée à attirer de jeunes candidats à fort potentiel technique. Le service de renseignement entend recruter 400 profils techniques, notamment dans les technologies numériques, en 2019. Plus d'infos voir la fiche de stage (fr)
'Hasta la vista Windows Vista!', il n'y aura plus de mises à jour Le système d'exploitation 'Windows Vista', sorti en janvier 2007, ne bénéficie plus de mises à jour ni de correctifs depuis le 11 avril 2017. Risques de piratage Le support général pour Vista avait déjà été interrompu en avril 2012, mais Microsoft proposait encore un support étendu, comportant entre autres les mises à jour de sécurité. La disparition de ces mises à jour va mettre ce système à la merci des attaques informatiques, puisque les failles de sécurité ne seront plus corrigées. Microsoft précise qu’Internet Explorer 9, le navigateur web fourni avec Windows Vista, ne sera pas supporté non plus et que les utilisateurs feraient donc bien de migrer. L’antivirus Security Essentials continuera de recevoir des signatures de malware pendant quelque temps, sans que Microsoft ne précise la période exacte mais il ajoute qu’un antivirus sera bien plus efficace sur un OS à jour et qu’un OS obsolète reste insuffisant pour faire face aux menaces. Le mal aimé, sauf en entreprise. Pour ses utilisateurs, il va donc falloir migrer vers un autre OS plus récent comme windows 7 ou Windows 10. Le très populaire Windows 7 est l'autre possibilité, mais en sachant que le support prendra dans ce cas fin le 14 janvier 2020. Successeur de Windows XP qui compte encore 7% d'utilisateurs Windows (chiffres Spiceworks), Vista qui en compte environ 10 fois moins (1,1%) avait été critiqué à sa sortie, instabilité, interface Aero trop lourde, gourmande en puissance de calcul, multiplication des fenêtres d'alerte, pop ups, soucis de compatibilité et contrôle trop strict des droits des médias numériques. Certains n'ont pas hésité à parler des années Vista comme de la pire période de l'ère Steve Ballmer. Cela dit, Spiceworks note qu'au moins 9% des entreprises utilisant Windows tournent encore avec Vista dans le monde, sur au moins une machine, et ceci surtout dans les sociétés d'au moins 100 personnes... Dans le monde de l'entreprise, XP occupe 14% de parts de marché Windows, dominé par Windows 7 (69%). Lire le communiqué de Microsoft (fr).
Le gouvernement fédéral a approuvé ce vendredi la suppression de l'anonymat des cartes de téléphonie mobile prépayées, a annoncé le ministre des Télécommunications, Alexander De Croo. La mesure doit encore passer devant le Conseil d'Etat et la commission de protection de la vie privée ainsi qu'au comité de concertation. Les nouvelles règles devraient entrer en vigueur à l'automne 2016. La mesure s'inscrit dans le cadre de la lutte contre le terrorisme et fait partie de l'arsenal déployé par l'équipe Michel à la suite des attentats de Paris. Actuellement, les opérateurs téléphoniques conservent uniquement les données d'identification des clients dont la carte sim est liées à un abonnement. A l'avenir, la règle s'appliquera aux cartes prépayées, qui seront activées lorsque l'utilisateur s'est identifié. L'identification se déroulera de plusieurs manières. - Lorsque la carte est achetée dans un magasin, la carte d'identité sera scannée et les données seront transmises à l'opérateur ou il sera fait une copie de la carte et les données seront également communiquées à l'opérateur. - En cas d'achat en ligne, l'identification se fera via la carte d'identité électronique, la signature électronique, un service de contact certifié ou une transaction de paiement électronique. Les nouvelles règles s'appliqueront également aux cartes prépayées qui sont déjà en service. Leurs utilisateurs disposeront d'un délai de 6 mois pour s'identifier. Les données conservées par les opérateurs ne seront accessibles qu'aux services de police et de renseignement, aux mêmes conditions que pour les abonnements. MAJ le 31.5.2016 80.000 cartes SIM prépayées ont déjà été coupées par Proximus
Plusieurs milliers de personnes ont reçu ces derniers jours un mail contenant un procès-verbal de la police de Diest (Belgique) (notamment). Ce mail leur réclame le paiement immédiat d'une amende. [quote]C'est une arnaque La police n'envoie jamais de PV par mail. Il ne faut donc pas payer.[/quote] Ce mail réclame (en néerlandais, une version francophone peux cependant exister) le paiement en ligne d'une amende de 103,50 euros, en cas de non paiement rapide, il averti que l'amende sera augmentée de 40 euros. Un mail qui a toutes les apparences d'un vrai, avec le logo de la police, le vrai numéro de téléphone de la zone en question et la signature d'un vrai inspecteur de police. Au niveau de la police fédérale, elles se comptent par milliers. Nous conseillons vraiment aux gens de ne pas payer cette transaction et de signaler les faits, à leur zone de police. La police n'envoie jamais de PV par mail. Elle ne le fait que par la poste parce qu'il y a des dates qui doivent être bien précises dans la procédure, donc jamais de PV par mail, et encore moins de demandes de paiement en ligne. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

À l’origine de toute cyber-attaque se trouve un code malveillant conçu pour causer autant de dommages que possible, dérober des identités, récupérer des données financières, accéder à des secrets industriels, etc... Ces malwares ont particulièrement marqué l’année 2014: [quote] - CRYPTOLOCKER - KOLER - KELIHOS - GAMEOVER ZEUS - WIRELURKER - PUSHDO - DYRE - BlackPOS - ROVNIX[/quote] - CRYPTOLOCKER, dans le rôle du "voleur": Description: Cheval de Troie de type ransomware prolifique chiffrant les fichiers des ordinateurs et demandant aux utilisateurs de verser une rançon pour les déchiffrer. Méthode de diffusion: Délivré via des messages de spam contenant des pièces jointes malveillantes. Fonctionnement: Si les utilisateurs ouvrent la pièce jointe, le fichier malveillant .exe est téléchargé et exécuté. Lorsque CryptoLocker accède à un ordinateur, il se connecte à des domaines générés de façon aléatoire afin de télécharger une clé publique RSA 2048 bits utilisée pour chiffrer les fichiers de l’ordinateur. La clé publique RSA peut uniquement être déchiffrée avec sa clé privée correspondante, qui est cachée afin de rendre le déchiffrement quasiment impossible. Les victimes: Plus de 500.000 utilisateurs, pour la plupart aux États-Unis, au Royaume-Uni et au Canada. CONSEIL: Mettez régulièrement à jour votre système d’exploitation et vos logiciels de sécurité. - KOLER, dans le rôle du "policier": Description: Cheval de Troie de type ransomware pour Android demandant de l’argent aux utilisateurs d’appareils mobiles en échange du déchiffrage de leurs données. Méthode de diffusion: Il se fait passer pour un lecteur vidéo offrant un accès premium à du contenu pornographique et se télécharge automatiquement lorsque l’utilisateur navigue sur Internet. Fonctionnement: Après l’infection de l’appareil par le cheval de Troie, il empêche les utilisateurs d’accéder aux écrans d’accueil et affiche un faux message prétendant provenir de la police nationale. Il affirme que l’utilisateur a été surpris en train d’accéder à des sites Web pédophiles et exige un paiement pour éviter les poursuites judiciaires. Les victime: Des européens principalement. CONSEIL: Installez une solution de sécurité mobile afin de protéger vos appareils mobiles contre le piratage, les malwares et les accès non autorisés. - KELIHOS, dans le rôle de "l’espion": Description: Cheval de Troie capable de miner des données sensibles du navigateur Web, du trafic Internet, des portefeuilles de Bitcoins et d’envoyer des e-mails de spam. Méthode de diffusion: Messages de spam envoyés à ceux qui n’ « apprécient » pas les mesures économiques et politiques prises à l’encontre de la Russie, prétendant proposer une application pour attaquer les organismes gouvernementaux responsables de ces sanctions. Fonctionnement: Après avoir cliqué sur les liens ou les pièces jointes malveillantes, les victimes téléchargent un fichier exécutable qui installe le cheval de Troie. Celui-ci communique ensuite avec le centre de commande et de contrôle (C&C) en échangeant des messages chiffrés via HTTP pour récupérer d’autres instructions. Les victimes: Ukraine, Russie, Taïwan, Japon, Inde. CONSEIL: N’installez pas d’applications provenant de tiers suspects. - GAMEOVER ZEUS dans le rôle du "père": Description: GameOver Zeus est une variante peer-to-peer (P2P) de la famille de malwares Zeus dérobant des identifiants bancaires. Méthode de diffusion: Il se diffuse généralement via des e-mails de phishing se faisant passer pour des factures. Fonctionnement: Lorsque les utilisateurs se rendent sur un site Web bancaire à partir d’un ordinateur infecté, GameOver Zeus intercepte leur session en ligne à l’aide de la technique du Man-in-the-Browser (MiTB). Il peut échapper à l’authentification à deux facteurs et afficher des messages de sécurité mensongers afin d’obtenir des informations pour une autorisation de transaction, dès que les pirates obtiennent ces informations, ils sont en mesure de modifier les transactions bancaires des utilisateurs et de leur dérober de l’argent. Les victimes: On estime qu’il a infecté entre 500.000 et 1.000.000 de PC aux États-Unis, en Inde, à Singapour, au Japon, en Allemagne, en Ukraine, en Biélorussie et de nombreux autres pays. Infos supplémentaire: Il a été utilisé comme plate-forme de distribution de CryptoLocker. CONSEIL: Ne répondez pas aux e-mails non sollicités, les banques et autres organismes de confiance ne demandent pas de données financières, ni de mot de passe par e-mail. - WIRELURKER, dans le rôle du "corrompu": Description: Il s’agit d’une famille de malwares complexes ciblant les applications iOS et OS X afin de dérober des informations personnelles d’utilisateurs. Méthode de diffusion: Il est distribué via des applications OS X repackagées transmettant des malwares. Fonctionnement: WireLurker surveille tout appareil iOS connecté via USB à un ordinateur infecté fonctionnant sous OS X et installe des applications tierces téléchargées ou génère automatiquement des applications malveillantes sur l’appareil Apple, que celui-ci soit ou non jailbreaké. Les victimes: Plusieurs centaines de milliers de personnes, principalement en Chine. CONSEIL: Utilisez une solution de sécurité pour Mac OS X et maintenez ses signatures à jour. - PUSHDO, dans le rôle de "l’ami de ZEUS": Description: Le cheval de Troie polyvalent Pushdo utilise des clés privées et publiques pour protéger la communication entre les bots et le centre de commande et de contrôle (C&C). Méthode de diffusion: Le cheval de Troie Pushdo a été utilisé pour distribuer des souches de malwares secondaires comme Zeus et SpyEye ainsi que du spam. Fonctionnement: Une fois les machines infectées par Pushdo, le botnet est utilisé pour envoyer des e-mails malveillants contenant des liens vers des sites Web qui infectent les utilisateurs par des chevaux de Troie bancaires, tels que Zeus, Torpig et Bugat. Les messages sont parfois conçus pour ressembler à de véritables relevés bancaires ou contiennent une pièce jointe présentée comme étant une confirmation de commande. Les victimes: Plus de 180.000 adresses IP uniques de France, d’Inde, d’Indonésie, de Turquie, du Royaume-Uni et des États-Unis. CONSEIL: Les entreprises doivent également maintenir les niveaux de correctif et utiliser des anti-malwares fiables sur tous les systèmes. - DYRE, dans le rôle du "banquier": Description: Cheval de Troie bancaire ciblant les banques mondiales afin de dérober des informations confidentielles, identifiants utilisateurs et données financières. Méthode de diffusion: Il se répand via des campagnes de spam et de phishing. Un e-mail malveillant, envoyé à des employés de banque, contient des pièces jointes en formats ZIP, PPT ou PDF ou des liens malveillants redirigeant vers des serveurs corrompus. Ces fichiers déposent Dyre, également appelé Dyreza, sur la machine cible qui se connecte à une liste de domaines pour installer l’exécutable malveillant. Fonctionnement: Il effectue des attaques 'man in the middle' afin d’intercepter la communication non chiffrée et capturer des informations de connexion, les données sont envoyées aux serveurs contrôlés par des hackers. Les victimes: Plusieurs banques suisses, SalesForce.com. CONSEIL: Ne cliquez pas sur les liens d’e-mails provenant d’adresses inconnues. La plupart des arnaques en ligne se diffusent de cette façon. - BlackPOS, dans le rôle du "vendeur": Description: Il s’agit d’un malware visant les terminaux de paiement (Point Of sales) et ciblant les données des cartes bancaires utilisées avec ces terminaux (fonctionnant principalement sous Windows). Méthode de diffusion: Il se fait passer pour un éditeur antivirus connu afin d’éviter d’être détecté par les systèmes des terminaux de paiement. Fonctionnement: Il utilise le 'RAM scraping' pour obtenir des données de cartes bancaires dans la mémoire du terminal de paiement infecté, il transmet les données recueillies vers un serveur compromis avant de les uploader vers un FTP. Les Victimes: Il a ciblé les clients des grandes banques américaines (Chase, Capital One, Citibank, Union Bank of California et Nordstrom FSB Debit). Infos supplémentaire: - Il est conçu pour contourner les logiciels pare-feu. - Il fait une taille de seulement 207 kilo-octets. - Le kit crimeware coûte entre 1800 et 2300 dollars. CONSEIL: Les entreprises et grandes organisations devraient mettre en place une solution de sécurité multiniveau pour assurer la protection de leur réseau contre les vulnérabilités des systèmes et applications. - ROVNIX, dans le rôle du "patriote": Description: Cheval de Troie dérobant des données financières. Méthode de diffusion: Via des e-mails infectés ou des documents Word. Rovnix peut afficher des publicités pay-per-click, produire un faux écran bleu de la mort (BSOD), afficher des sites installant des scarewares ou des campagnes malveillantes offrant du support technique. Fonctionnement: Une fois activé, Rovnix génère des fichiers masqués et peut modifier les entrées du registre Windows sans y être autorisé, désactiver la protection du pare-feu et télécharger d’autres chevaux de Troie, vers et keyloggers sur les systèmes. Les victimes: Plus de 130.000 victimes en France, en Belgique, au Royaume-Uni ainsi qu’aux Pays-Bas, en Allemagne et en Espagne. Infos supplémentaire: Rovnix génère de nouveaux domaines C&C basés sur des mots présents dans la déclaration d’indépendance des États-Unis. CONSEIL: Sauvegardez régulièrement vos données importantes et conservez-les sur un support non connecté. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.
La police de Hong Kong (Chine) a ouvert une enquête pour cruauté envers les animaux après qu'un homme eut posté sur Facebook des photos montrant un chien piégé dans une machine à laver en marche. Sur les photos rendues publiques par le propriétaire du chien, Jacky Lo, on voit un petit chien blanc s'agrippant au rebord de la machine à laver, tentant désespérément d'en sortir et de garder la tête hors de l'eau d'une machine marchant à plein régime. La police a indiqué qu'une enquête avait été ouverte sur ce cas présumé de cruauté envers animaux. "Lo" a indiqué qu'il avait publié les photos pour montrer "une façon super-rapide de laver un chien". Une petite discution entre Jacky Lo et une internaute: [quote]Agnes: Est-ce que le chien est mort ? Lo: Oui ! Tu veux voir ? Agnes: OK ! Tu vas certainement devenir célèbre ! Lo: Peu importe. Je n’ai pas à avoir peur de quoi que ce soit. Agnes: N’EFFACE PAS les données de ton compte Facebook !!! Y compris cet album ! Lo: Je m’en fiche de ce que vous allez faire ! Est-ce que j’ai l’air d’avoir peur ? Agnes: Cela signifie-t-il que tu penses que la cruauté envers les animaux n’est pas un problème ? Lo: Je ne pense même pas que la cruauté envers les êtres humains soit un problème, sans parler des chats et des chiens ![/quote] Une pétition en ligne exhortant les autorités à agir contre ces photos publiées le mois dernier et qui se sont propagées rapidement sur la Toile, a réuni près de 20.000 signatures. En dépit de l'exiguïté des logements dans cette ville très densément peuplée, de nombreux Hongkongais sont très attachés à leur chien de compagnie.
La Belgique est à la traîne en matière de cybersécurité. Le gouvernement fédéral a, certes, dégagé des moyens pour renforcer la sécurité électronique du pays mais la Belgique n'en fait pas encore assez, ont souligné mardi plusieurs parlementaires lors d'un échange de vues en Commission de la Chambre avec le premier ministre Elio Di Rupo. Ces derniers mois, la Chancellerie, les Affaires étrangères et Belgacom ont été victimes d'attaques informatiques. Parallèlement, les révélations d'Edward Snowden ont mis au grand jour l'espionnage auquel se livrent les Etats-Unis, y compris vis-à-vis de pays alliés. Depuis 2005, le gouvernement fédéral développe une stratégie de sécurité électronique. Au mois de décembre 2013, il a décidé de l'amplifier malgré les difficultés budgétaires. Dix millions d'euros ont été dégagés, notamment pour créer un Centre belge de cybersécurité. Cinquante personnes seront bientôt engagées dans les différents services chargés de cette politique (police, Sûreté de l'Etat, renseignements militaires, etc.). Une législature perdue Et si la Belgique a été victime d'attaques électroniques, elles n'ont rien de comparable à celles qui ont frappé l'Estonie en 2007 ou les Pays Bas l'an passé (10 millions de Néerlandais ont été privés de signature électronique). Tant dans la majorité que dans l'opposition, ces efforts, s'ils sont réels, ont semblé insuffisants au regard de l'importance de l'enjeu. [quote]"Nous sommes en deçà de la réponse que nous devons apporter à un problème aussi grave", estime Georges Dallemagne (cdH). "Je me demande si nous n'avons pas perdu une législature dans ce dossier", a renchéri Denis Ducarme (MR).[/quote] [quote]Le nouveau Centre de la Cyber-sécurité en Belgique (CCB) aura pour mission de contrôler la sécurité internet des utilisateurs et sera chargé de la gestion de crise en cas de cyber-incidents, il devra aussi développer les standards et les normes de sécurité des systèmes d’information des autorités. En outre, le CCB servira de plate-forme de concertation pour tous les partenaires concernés - le gouvernement, le monde scientifique et le secteur privé - et d’organe de coordination quant à la présence de notre pays dans des forums internationaux sur la cyber-sécurité. Le CCB, créé au sein du SPF Chancellerie du premier ministre, qui s’occupera du support administratif et logistique du centre, se composera d’une dizaine de collaborateurs dépendant d’un directeur et d’un directeur adjoint. La proposition de l’arrêté royal sera présentée à des fins de négociations syndicales et de conseils de la part du Conseil d’Etat. Le premier ministre Elio Di Rupo espère rendre le centre opérationnel dans le courant de 2014.[/quote] Voir aussi: Un siècle de sécurité informatique, radio, télécommunication
C'est une journée d'origine anglo-saxonne (data privacy day) et, suivant les traductions, on la retrouve tantôt sous le vocable "Journée mondiale des données à caractère personnel" ou encore "journée mondiale de la vie privée" ce qui ne recouvre pas exactement la même chose! La difficulté vient du fait que la notion de la protection de la vie privée n'a pas du tout le même sens dans le monde anglo-saxon que dans le monde latin, ce qui n'est d'ailleurs pas sans poser des problèmes juridiques ardus quand on songe aux habitudes de sociétés américaines comme Google pour qui la transparence est la règle et la notion d'oubli inexistante ! En effet, comme le rapporte fréquemment l’actualité, en matière de sécurité, le risque zéro n’existe pas. Les organismes publics et les entreprises ne sont pas à l’abri d’incidents pouvant conduire, par exemple, à l’oubli de documents contenant des renseignements personnels dans un lieu public, à l’envoi au mauvais destinataire de correspondances d’affaires, à la conservation non sécuritaire de matériel contenant des renseignements personnels ou carrément à la perte et au vol de documents ou de support informatique. Face à une telle situation, un organisme public ou une entreprise doit réagir rapidement afin de circonscrire l’incident et en limiter les conséquences, il doit également informer les personnes dont les renseignements personnels sont visés par un tel incident afin qu’elles puissent prendre les mesures nécessaires pour en minimiser les effets. L'Europe avant les USA C'est le Conseil de l’Europe qui a, le premier, proclamé une journée européenne de la protection des données à caractère personnel Elle existe depuis 2007. Les américains ont suivi de peu et c'est en 2009 que s'est célébrée la première journée nord américaine. La convention de Strasbourg L'initiative de cette journée est à rechercher dans la ligne de la "Convention pour la protection des personnes à l'égard du traitement automatisé des données à caractère personnel", élaborée par le Conseil de l’Europe, ouverte à la signature des états depuis le 28 janvier 1981 elle est devenue une référence dans le monde entier. Malheureusement, seulement 44 états l'ont ratifiée...
La fin du lecteur audio décrétée par son propriétaire AOL n'est pas du goût de tout le monde. Des développeurs appellent à signer une pétition pour qu'il devienne open source et continue ainsi à exister. Winamp ne doit pas mourir, c'est le cri du coeur adressé par la communauté open source à l'éditeur du lecteur audio. Par une pétition publiée sur le site Change.org, un groupe de développeurs se dit prêt à assurer la maintenance et même le développement futur du logiciel. Le 20 novembre 2013, AOL, propriétaire de Winamp, annonçait la fin du support du lecteur dès le 20 décembre 2013. La pétition intitulée "AOL: Keep Winamp alive or let it go open source" ("AOL : gardez Winamp en vie ou laissez-le devenir open source") a déjà recueilli ce mercredi 27 novembre 2013 plus de 28 000 signatures. [quote]"Si AOL l'autorise à devenir open source, il vivra pour toujours et sera placé entre les mains de ceux qui l'aiment et l'utilisent tous les jours", précise le texte écrit par un développeur australien.[/quote] Microsoft également intéressé ? En attendant la remise de la pétition à AOL, une rumeur indiquait la semaine dernière l'intérêt possible de Microsoft pour le rachat du logiciel. Le site spécialisé TechCrunch affirme que Microsoft serait en négociation afin de racheter Winamp et Shoutcast, un autre logiciel développé par Nullsoft et possédé par AOL. Le prix de l'opération n'a en revanche pas encore été fixé. Voir aussi: La mort du lecteur Winamp prévue le 20 décembre 2013 Signez la pétition (anglais) (Le logiciel aura au moins marqué les esprits des fans de musique avec son slogan énigmatique: "Winamp, ça fait vraiment remuer les fesses du lama".)
C'est une nouvelle victoire pour les ayants-droit dans leur bataille contre le téléchargement illégal. Après Mininova et TorrentSpy en 2009, c'est au tour d'IsoHunt de fermer ses portes, ce moteur de recherche permet de trouver très rapidement des fichiers torrent, indispensables pour télécharger des séries ou des films avec le logiciel BitTorrent, qui permet d'échanger des fichiers en P2P (peer-to-peer). IsoHunt faisait partie, avec The Pirate Bay, des moteurs de recherche de torrents les plus visités au monde. Fondé en janvier 2003 par le Canadien Gary Fung, le site était la cible des majors d'Hollywood depuis 2006, la MPAA , lobby regroupant les principaux studios de cinéma d'Hollywood, accuse en effet IsoHunt de diffuser massivement des fichiers permettant de télécharger illégalement des films et des séries, et donc d'enfreindre le droit d'auteur. Cette vision a été contestée par Gary Fung, qui estimait qu'au même titre que YouTube, il n'était pas responsable des contenus échangés par les utilisateurs de IsoHunt, mais la justice américaine n'a pas été dans son sens. En 2009, cette dernière a dénié à IsoHunt le statut d'hébergeur, qui l'aurait rendu inattaquable. Un an plus tard, une cour fédérale californienne a imposé à IsoHunt d'empêcher les internautes américains d'accéder à certaines oeuvres en filtrant des mots-clés, dont la liste a été fournie par le MPAA, depuis lors, toute personne se connectant depuis les Etats-Unis à IsoHunt n'a accès qu'à une version partielle du site. Gary Fung a multiplié les recours juridiques, sans succès. [quote]"Ce sont des hors-la-loi, et ils devront rendre des comptes"[/quote] Cette bataille judiciaire longue de 7 ans vient donc de prendre fin ce jeudi 17 octobre 2013, à deux semaines d'un nouveau procès. Les deux parties ont négocié un accord, dont les termes n'ont été que partiellement dévoilés. On sait que Gary Fung a accepté de fermer IsoHunt, et de payer à la MPPA 110 millions de dollars, mais comme le souligne le site TorrentFreak, cette somme semble irréaliste compte tenu des finances d'IsoHunt, qui vivait grâce à la publicité et aux dons des internautes. [quote]"Il n’y avait aucune raison de jeter l’éponge à deux semaines d’un procès, à moins qu’IsoHunt n’ait reçu quelque chose en compensation", estime TorrentFreak.[/quote] (clic sur l'image pour agrandir) Sur son blog, Gary Fung rend hommage à son bébé âgé de 10 ans et demi. [quote]"Il est temps de tourner la page et de se lancer dans de nouveaux projets. Vous entendrez bientôt parler de moi", promet-il.[/quote] Du côté des ayants-droit, on se réjouit de la signature de cet accord. [quote]"Voilà qui envoie un signal fort envers tous ceux qui s'enrichissent en encourageant ou en facilitant les infractions du droit d'auteur, ce sont des hors-la-loi, et ils devront rendre des comptes", affirme le président du MPPA."Cela va également permettre de sauver des dizaines de milliers d'emplois dans l'industrie du divertissement", se félicite-t-il.[/quote] Reste que le téléchargement illégal est loin d'être éradiqué. Les moteurs de recherches comme The Pirate Bay, Torrentz ou le français T411 sont toujours en activité, tandis que le téléchargement direct et le visionnage en streaming de contenus illégaux séduisent également les internautes.
Dans son combat contre les DRM, l'April soutient la Journée internationale contre les DRM le 3 mai 2013. Cette journée est l'occasion de rappeler à quel point ces menottes numériques sont dangereuses pour les utilisateurs comme pour les développeurs de logiciels libres, et empêchent des usages légitimes sur les contenus numériques. Le 3 mai 2013, la Fondation pour le Logiciel Libre organise la Journée internationale contre les DRM, une journée d'information sur les dangers des DRM, des systèmes de gestion de contrôle d'usage des fichiers numériques. Ces DRM sont présents sur de nombreux fichiers comme une partie de la musique en ligne, certains livres numériques mais aussi sur les supports physiques comme les DVD et les BlueRays pour la vidéo. Ils encodent le contenu de manière à le rendre illisible pour qui n'a pas la clé numérique pour le décoder. Les DRM ont pour principal objectif d'établir un contrôle de l’usage dans le cercle privé, jusqu’ici impossible à mettre en oeuvre. Dites au W3C : nous ne voulons pas d'un Hollyweb Le thème principal de la Journée internationale contre les DRM 2013 est le Web. En effet, les industries du divertissement et des éditeurs de logiciels privateurs tentent d'user de leur influence au World Wide Web Consortium ( W3C ) pour intégrer les menottes numériques (DRM) à HTML5 (autrement dit, à la structure même du web). La Fondation pour le Logiciel Libre a lancé une pétition "Dites au W3C: nous ne voulons pas d'un Hollyweb". Aidez à rassembler 50.000 signatures avant le 3 mai 2013, la Fondation pour le Logiciel Libre apportera ces signatures au W3C. Voici la traduction en français de la page de la pétition: Citation: "Dites au W3C : nous ne voulons pas d'un Hollyweb. Hollywood a remis ça. Son dernier stratagème pour s'approprier le web ? Faire usage de son influence au World Wide Web Consortium (W3C) pour intégrer la gestion numérique des restrictions (DRM) au HTML5 – autrement dit, à la structure même du web. Des millions d'internautes se sont mobilisés contre " SOPA " et " PIPA , mais maintenant les magnats des grands médias se tournent vers des organismes non gouvernementaux pour essayer de glisser les restrictions numériques dans chacune de nos interactions en ligne. Des géants comme Netflix, Google, Microsoft et la BBC se rallient à cette proposition désastreuse, qui défie la mission du W3C, « amener le World Wide Web à réaliser son plein potentiel ». Aidez-nous à rassembler 50 000 signatures avant le 3 mai 2013, Journée internationale contre les DRM. Nous apporterons ces signatures au W3C (ils sont juste au bout de la rue !) et ferons entendre votre voix. Nous en appelons au World Wide Web Consortium (W3C) et à ses organisations membres pour rejeter la proposition d'« extensions pour médias chiffrés » (EME), qui intégrerait la gestion numérique des restrictions (DRM) dans le HTML. Ces extensions pour médias chiffrés seraient un retour en arrière irréversible pour la liberté du web. Elles valideraient et rendraient possible des modèles économiques limitant les activités des utilisateurs de manière contraire à l'éthique ; elles conditionneraient la pleine citoyenneté sur le web au passage sous la coupe de sociétés de médias particulières. Alors même que Flash et Silverlight disparaissent enfin, nous ne devons pas les remplacer par la dernière lubie des géants des médias qui cherchent à nous contrôler. De plus, le principe des extensions pour médias chiffrés est en contradiction avec les valeurs fondamentales du W3C. Cela gênerait l'interopérabilité en encourageant la prolifération des greffons de DRM. Le principe du W3C de garder le web libre de droits serait bafoué car il s'agit ni plus ni moins d'une porte dérobée permettant aux sociétés de médias d'exiger des lecteurs privateurs. C'est se cacher la tête dans le sable que de prétendre le contraire, pour la simple raison que la proposition ne cite pas nommément de technologie ni de système de DRM particulier. W3C et organisations membres, ne tissez pas le web avec des DRM !"
YouTube a donné un sérieux coup de corne aux amateurs de corrida. Jeudi 21 mars 2013, la plate-forme vidéo de Google a fermé sans préavis un compte populaire dédié à la tauromachie. En 5 ans, Pablo Lopez Riobo, avait chargé 1.500 vidéos sur le sujet et totalisé 18 millions de visites. Citation: "Je savais que ce moment arriverait, a écrit le Sévillan sur Twitter. Il y avait de nombreux messages antitaurins sur ma chaîne. Tout ce travail de cinq ans à la poubelle, quel dommage." La mésaventure de Pablo Lopez Riobo a suscité une vague d’indignation en Espagne, où la tauromachie est tout à fait légale dans la plupart des provinces. Dans un billet d’humeur, cité par le Huffington Post, le chroniqueur taurin d'El Mundo José Luis Vadillo a dénoncé l’hypocrisie de Google. Citation: "YouTube ment et cache derrière des arguments éthiques une censure sans pareil contre les vidéos en relation avec la tauromachie", écrit le journaliste, qui publie au passage une liste de vidéos violentes en ligne sur le portail, comme des combats de rues, le coup de boule de Zidane ou un combat de coqs. Car le portail vidéo a motivé la suppression de la chaîne taurine par la violation de ses conditions d’utilisation. Un article stipule clairement: "Ne publiez pas de vidéos représentant des actes répréhensibles, tels que les mauvais traitements infligés à des animaux, la consommation de drogues ou la fabrication de bombes". Citation: Et YouTube de préciser en lien avec cette polémique que le site accepte les vidéos de toréadors, mais pas les banderilles ou les mises à mort. Citation: "Des corridas sans le sang", commente le journal espagnol El Mundo. Une pétition en ligne demandant la réhabilitation des vidéos censurées a récolté pour l’instant un peu plus de 4.200 signatures. secunews: Je mettrais pas le lien vers la pétition, étant moi même contre la corrida
Windows Live Messenger est un célèbre logiciel permettant de discuter instantanément avec vos proches. Avatar animé Personnalisez votre image perso grâce à votre webcam, en photo ou en vidéo ! Signature sonore Personnalisez les sons de votre Messenger tels que les wizz, la réception des messages, la connexion de vos amis. Scène personnalisable Personnalisez votre fenêtre Messenger afin qu'elle vous ressemble, soit avec les décors proposés, soit avec vos propres photos. Attribuer une image perso Grâce à votre webcam, imitez les smileys en vous prenant en photo ou vidéo et votre image perso changera avec les émoticônes dans votre conversation. Nouvelle bibliothèque d'images persos La bibliothèque d'images persos dans Messenger s'agrandit. Statut affiché sur l'image perso En un coup d'œil, découvrez quels sont vos amis disponibles grâce au code couleur des statuts. 4 couleurs de statut Un nouveau code couleur permet d'indiquer le statut de vos amis. Vert pour disponible, orange pour absent, rouge pour occupé et blanc pour non connecté. Aperçu du décor choisi par mes amis Visualisez dans la fenêtre de conversation le décor choisi par votre ami et entrez dans son univers. Un son différent pour chacun de vos contacts Comme sur votre mobile, Messenger vous permet d'associer des sons propres à chacun de vos contacts quand ils se connectent ou vous envoient un message. Ma fenêtre comme je veux Votre fenêtre de conversation est entièrement redimensionnable ! Affichage ou non des images persos, agrandissement de la bulle de texte, suppression du menu. Aperçu du morceau écouté Messenger vous permet désormais d'afficher le titre de musique que vous écoutez en plus de votre message perso. + social Quoi de neuf ? En un clin d'œil, retrouvez l'actualité de vos contacts dans la zone "Quoi de neuf ? " : nouvelles photos, humeur du jour, etc... Partage de photos Partagez un diaporama de photos pendant une conversation par un simple glisser-déposer. De manière interactive, vous pourrez ajouter, télécharger, faire défiler ou supprimer des photos. Alertes Choisissez les alertes que vous souhaitez recevoir. Dès qu'une nouvelle sort, vous recevez immédiatement l'information dans Messenger. Groupes Messenger vous permet désormais de créer des groupes pour discuter plus facilement et partager un site web commun. Discussion de groupes en un clic Plus besoin d'ajouter chaque contact un par un. Ouvrez une fenêtre de conversation collective en un clic ! Historique des alertes récentes Pour être à la pointe de l'actu, retrouvez toutes vos alertes news reçues dans la journée. Partage de dossier en ligne Continuez à partager des dossiers comme avant, seul leur emplacement change. Ils apparaissent dans votre espace de stockage en ligne et sont accessibles depuis n'importe où. Mini-site de jeux Découvrez le nouveau menu des jeux ! Une description ainsi qu'une image accompagne chaque jeu pour vous aider à mieux choisir. Importer en un clic les amis d'autres réseaux sociaux Messenger vous permet d'ajouter vos contacts d'autres réseaux sociaux en un clic. Accès en un clic aux profils de mes contacts Cliquez sur l'image perso d'un contact pour visualiser son profil en un clic. Quoi de neuf ? Dans la fenêtre de conversation Découvrez l'actualité récente des amis avec qui vous discutez directement dans la fenêtre de conversation. Gérez votre quoi de neuf Vous pouvez gérer l'actualité que vous souhaitez partager avec vos amis. Gérez le quoi de neuf de vos amis Vous pouvez choisir les activités et les amis qui vont apparaitre dans la zone quoi de neuf ? Partagez vos actualités Partagez le contenu des alertes que vous recevez avec vos amis directement dans votre fenêtre de conversation. Ajouter des Fonctions et supprimer la publicité grace au Patch ZOLEX
Dans plusieurs pays européennes hier des dizaines de milliers de personnes ont manifesté contre la signature d'un traité international controversé l'ACTA (Anti-Counterfeiting Trade Agreement. Ce traiter vise à lutter contre le piratage de produits et de contenus soumis aux droits d'auteur. Alors que le Japon, l'Australie, le Canada et les …tats-Unis font partie des nations ayant signé le traité à l'automne, plusieurs pays européens n'ont pas encore signé l'entente et de plus en plus de mouvements d'opposition se font sentir. Parmi les craintes des opposants notons la possibilité de surveillance des activités en ligne digne de Big Brother et l'obligation des FAI (fournisseurs d'accés Internet) à fournir aux supposées victimes de piratage les coordonnées des supposés pirates. Plus de 25.000 personnes ont bravé le froid en Allemagne samedi, environ 4.000 en Bulgarie dont certaines portant le fameux masque de Guy Fawkes utilisé entre autres par le groupe Anonymous, des manifestations ont également eu lieu à Prague, Paris, à Warsaw, en Roumanie et en Croatie, entre autres. Déjà à la fin de cette semaine, l'Allemagne faisait part de ses réserves face au traité et annonçait son intention de ne pas le signer pour le moment. La maniére dont le traité a été négocié secrétement est également dénoncée par plusieurs associations et formations politiques. L'Union européenne a signé le texte fin janvier 2012, mais ce dernier doit encore être ratifié dans les différents pays de l'Union et soumis à un vote du Parlement européen. La Pologne, la République tchéque et la Lituanie ont d'ores et déjà gelé le processus de ratification, estimant que le texte devait être davantage étudié avant toute signature. Le rapporteur du texte au Parlement, le socialiste Kader Arif, avait démissionné de son poste de rapporteur, dénonçant une "mascarade", il a été remplacé par le britannique David Martin. Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Tous les articles sur La loi SOPA ET PIPA
Kaid Olson-Weston est un petit phénomène aux États-Unis puisqu'à seulement 7 ans, il a le droit de se produire lors des shows de Monster Trucks, ces énormes engin dont le seul but est d'écrabouiller de vieilles carcasses sous les vivas du public. Bien que la conduite de ces monstres ne soit autorisée qu'aux plus de 18 ans, "Kid KJ" profite d'une dérogation pour avoir son propre engin qui, même de taille inférieure à ceux des grands, pèse près d'une tonne. Au volant de son "Monster Bear", une machine qui, bien que plus petite que celles des grands, pèse 1 tonne et mesure 2 mètres de haut, le petit enchaîne les démonstrations à travers le pays, bien sûr, les objets qu'il aplatit ne sont pas encore de vraies carcasses mais des bus en carton. Mais cela ne l'empêche pas de tout faire comme un grand avec signatures d'autographes et séances photo au programme, cette passion semble déjà avoir fait des émules dans la famille puisque son petit frère de 5 ans voudrait bien suivre ses pas. A 7 ans il conduit déjà un Monster Truck
L'organisme régulateur canadien qui avait décidé de mettre fin aux forfaits d'accés illimités à Internet a annoncé, la suspension pour deux mois de cette mesure. L'initiative avait été vertement critiquée par le gouvernement et les consommateurs. Une pétition recueillant 300.000 signatures Joignant sa voix à celle des 300.000 signataires d'une pétition demandant l'annulation de la mesure, le premier ministre Stephen Harper s'était dit mercredi trés préoccupé, demandant sa révision. Sa demande a été exécutée dés jeudi. Devant un comité parlementaire, le président du CRTC, Konrad von Finckenstein, a dit avoir entendu les "préoccupations évidentes" de ses concitoyens et décidé la suspension pour soixante jours de la décision qui devait entrer en vigueur le 1er mars 2011. Le ministre de l'industrie Tony Clement a aussitôt fait part de la satisfaction de son gouvernement. Citation:"Cette politique ne défendait pas ce que nous pensons être important pour l'économie canadienne", a-t-il déclaré lors d'une conférence de presse à la Chambre des communes. Citation:"Nous avons besoin de donner du choix aux consommateurs. Nous avons besoin d'un espace sur Internet pour nos créateurs et nous sommes impatients de voir le CRTC retourner à la table de travail", a ajouté M. Clement. Voir aussi: (Pétition) Fini les forfaits Internet illimités au Canada (source:lemonde)
Les forfaits Internet illimités vont bientôt disparaÓtre pour laisser place, dés le mois de mars 2011, à une facturation en fonction de l'utilisation de la bande passante. Les clients du fournisseur d'accés TekSavvy, qui sont nombreux à avoir opté pour une formule illimitée, ont reçu un mail samedi qui les informait que les forfaits offerts seront plafonnés à compter du 1er mars 2011. Citation:"¿ partir du 1er mars 2011, les clients de forfaits 5Mbps en Ontario doivent s'attendre à ce que le service offert soit limité à 25 Go de données (60 Go au Québec), sensiblement moins que ce qu'était capable d'offrir TekSavvy avant la décision du Conseil de la radiodiffusion et des télécommunications canadiennes (CRTC) d'imposer une facturation en fonction de l'utilisation", pouvait-on lire dans ce mail. Le CRTC, qui réglemente les activités de radiodiffusion et de télécommunications au Canada, a en effet décidé le 25 janvier 2011 de garantir aux fournisseurs d'accés à Internet le droit de facturer ses services au détail, moyennant un rabais de 15%. Vives réactions. Les consommateurs ont vivement réagi en apprenant cela. Citation:"Qu'est-ce que vous voulez que je fasse avec 25 Go par mois, que l'on partage à deux en plus ?", a demandé Samuel Pikelin, étudiant à Ottawa. Cette décision est tout aussi inquiétante pour les entreprises, comme la société américaine Netflix, qui a récemment lancé une offre d'accés illimité aux vidéos en streaming pour 8$ par mois. Pour Daniel Bader, journaliste techno de Toronto et rédacteur en chef du site thecellularguru.com,la décision du CRTC de contraindre des compagnies comme TekSavvy est mal pensée. Citation:"Il s'agit d'une décision d'austérité qui va étouffer le dynamisme du marché, affecter lourdement la productivité des entre prises canadiennes et qui va empêcher les gens de naviguer comme ils le souhaitent sur Internet.", a affirmé M. Bader. "Je ne vais pas dépenser 8$ par mois chez Netflix si je ne peux pas en profiter pleinement". Pétition. Une pétition en ligne sur OpenMedia.ca déjà recueilli plus de 100.000 signatures de consommateurs qui espérent que le CRTC reviendra sur sa décision, plusieurs maires ont soutenu cette pétition. La pétition fait état d'un certain nombre de préoccupations, notamment concernant l'avenir des entreprises qui offrent des services en ligne, comme le stockage de données ou les jeux en ligne. De son côté, le CRTC a fait valoir qu'une facturation basée sur l'utilisation réelle permettrait de gérer plus efficacement le trafic Internet et la bande passante et éviterait que le service fourni aux petits utilisateurs soit affecté par les échanges de données massifs des plus gros utilisateurs, qui téléchargent des données en permanence sur Internet. TekSavvy a demandé à ses clients de se battre pour que les choses changent. Citation:"Comme nos clients, et tous les internautes canadiens, nous sommes trés déçus par cette décision du CRTC. Nous poursuivons nos efforts pour nous opposer à l'imposition de frais de bande passante exorbitants en fonction de l'usage de chacun". Dites non au compteur sur votre connexion Internet Clic pour signez la pétition (source:tvanouvelles.ca)
Edit le 22.12.2014: en cours de modification Un certain nombre de signes de sécurité ont été incorporés dans les billets en euros. Ils permettent de reconnaître immédiatement un billet authentique d'une contrefaçon. Comment reconnaître les faux billets des vrais ? Réponses en images dans ce dossier. Les billets en euros portent la signature de Willem F. Duisenberg, le premier président de la Banque centrale européenne, ou celle de Jean-Claude Trichet, qui lui a succédé le 1er novembre 2003. Les billets portant l’une ou l’autre signature sont valides. Le papier des billets est produit à partir de pur coton. Un billet a une texture ferme et une sonorité "craquante". Un billet mou est donc contrefait. (ancien billet de 5 euros, voir nouveau ci-dessous) Utilisée au recto du billet, l'impression en relief met en avant le dessin sur le motif architectural. Cette impression peut être perceptible au toucher. (Nouveau billet de 5 Euros depuis le 2 mai 2013) La différence majeure entre la deuxième série et la première est l’apparition sur les billets d’un portrait, celui d’Europe, une princesse de la mythologie grecque séduite et enlevée par Zeus métamorphosé en taureau, qui a donné son nom au continent. Le visage d’Europe choisi provient d’un vase antique en céramique du IVe siècle avant notre ère qui fait partie de la collection du musée du Louvre à Paris. Une série plus sûre L’ajout du portrait permet d’inclure de nouveaux signes de sécurité, destinés à rendre la contrefaçon des billets plus difficile : l’hologramme portrait, perceptible en inclinant le billet, et le filigrane portrait, visible par transparence. Un nombre couleur émeraude, avec effet lumineux et changement de couleur, complète les deux autres nouveaux signes de sécurité. La série Europe sera plus intelligente et plus sûre que la première série, avait estimé en janvier le président de la BCE Mario Draghi. Apparaissent également sur les nouveaux billets le cyrillique, troisième alphabet officiel de l’Union européenne avec le latin et le grec depuis l’arrivée de la Bulgarie dans l’Union en 2007, et Chypre et Malte sur la carte du continent sur les billets. Les deux pays sont entrés en 2004 dans l’UE et ont rejoint la zone euro au 1er janvier 2008. Les billets de "200" et "500" euros disposent de certains signes complémentaires pour les malvoyants, près des bordures des billets. On peut examiner le filigrane par transparence. Lorsque le billet est apposé à une partie sombre, les parties claires s'assombrissent. Cette transition est progressive. Si vous inclinez un billet de 5, 10 ou 20 euros, la valeur du billet et le symbole de l'euro € s'alternent dans le bandeau holographique. La pastille holographique est visible sur les billets de 50, 100, 200 et 500 euros. L'hologramme montre la valeur du billet en chiffres puis un portail ou une fenêtre. Si vous inclinez le verso d'un billet de 5, 10 ou 20 euros, une bande de couleur dorée apparaît. Le bandeau reproduit en dorée la valeur du billet en chiffres et le symbole de l'euro €. En mettant un billet de 50, 100, 200 et 500 euros à la lumière, la couleur du chiffre de la valeur du billet passe du mauve au vert ou au marron. Dans le coin supérieur d'un billet, des signes imprimés apparaissent au recto et au verso. Ceux-ci se complètent pour reconstituer la valeur du billet, en exposant le billet à la lumière. Si vous tenez le billet face à la lumière, vous pourrez voir ressortir le fil de sécurité sous la forme d'une bande fine et sombre. Ce fil est incorporé dans l'épaisseur du billet. A la lumière, vous pouvez apercevoir des perforations dans la pastille holographique. Ces perforations forment le symbole de l'euro €. Sous une lampe UV, plusieurs caractéristiques apparaissent: - Le papier n'a pas de couleur et de lumière vive - Les fibres du papiers ressortent en rouge, vert et bleu - Le drapeau de l'Union Européenne apparaît en vert - La signature passe au vert… Des lettres minuscules sont visibles, à l'aide d'une loupe, sur certaines parties du billet, par exemple à l’intérieur du mot "EYPΩ" ("EURO" en caractères grecs) au recto du billet de 20 euros. Ces microlettres sont nettes mais pas floues. Sur certaines parties des billets, on peut voir des mini lettres de 0,8 mm ou 0,2 mm lisibles à l'œil nu. Contrairement aux billets falsifiés, ces lettres ne sont jamais floues. La banque centrale en charge de la production d’un billet est désignée par une lettre qui précède le numéro de série. Pour ce billet, la lettre "X", indique qu'il a été imprimé par la banque d'Allemagne. La lettre située avant le numéro de série indique sa provenance: Z Belgique U France L Finlande N Autriche R Luxembourg S Italie T Irlande Y Grèce M Portugal P Pays-Bas V Espagne X Allemagne La lettre figurant au verso des billets indique l'imprimeur: T - Banque Nationale de Belgique L - Banque de France A - Bank of England Printing Works C - AB Tumba Bruk (Suède) D - Setec Oy (Finlande) E - F.C. Oberthur (France) F - Oesterreischische Nationalbank (Autriche) G - John Enschere Security Printing H - Thomas De La Rue (Angleterre) J - Banca d'Italia K - Central Bank of Ireland M - Fabrica Nacional de Moneda y Timbre N - Banque de Grèce P - Giesecke & Devrient R - Bundesdruckerei S - Dannmarks Nationalbank U - Casa da Moeda - Portugal Que faire si vous êtes en possession de faux billets ? Vous découvrez que l'on vous a remis un faux billet, vous ne devez pas le remettre en circulation en payant avec, sous peine d'être sanctionné pénalement. Les coupures de 50 euros et de 20 euros étant les plus contrefaites. Si vous découvrez que l'on vous a remis un faux billet, vous devez le rapporter à la Banque National de Belgique ou celle de votre pays ou à un commissariat de police. L'obligation est la même pour les pièces Mais aucun remboursement ne peut avoir lieu, vous perdez la valeur du billet ou de la pièce. si vous les remettez en circulation, alors que vous savez qu'il s'agit de fausses coupures, vous encourrez une amende.
Alerte phishing L'administration fiscale francaise (DGFIP) a averti, mercredi 1er septembre 2010, que des mails frauduleux ( phishing ), promettant un remboursement d'impôt à certains contribuables en échange de leur numéro de carte bancaire, étaient actuellement en circulation. L'expéditeur utilisant la signature de l'administration fiscale et l'entête du Ministére du Budget ou de la DGFIP, déclare-t-elle. Interrogée par l'Agence France-Presse, la DGFIP n'a pas été en mesure de préciser le nombre d'e-mails frauduleux en circulation. Citation:"Nous avons eu quelques alertes mardi et nous avons préféré prendre les devants", a-t-on expliqué. Demande d'informations personnelles Citation:"Ces courriers, accompagnés d'un formulaire, invitent les contribuables à communiquer des informations personnelles (nom, adresse, date de naissance, numéro de téléphone) ainsi qu'un numéro de carte bancaire en vue d'obtenir un remboursement d'impôt", ajoute cette direction de Bercy, annonçant avoir déposé plainte pour qu'une enquête judiciaire soit engagée. La DGFIP appelle donc les usagers "à ne pas répondre à ces messages et les supprimer". Elle rappelle à cette occasion qu'elle "ne fait jamais d'envois sous cette forme" et que "le numéro de carte bancaire n'est jamais exigé pour le paiement d'un impôt ou le remboursement d'un crédit d'impôt". Le phishing c'est quoi ? old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )
Belgacom renouvelle son offre internet à partir du 1er mars 2010 en proposant des formules combinant des volumes et des vitesses plus importants, l'une des nouvelles formules permettra même un surf illimité sur le web. Jusqu'ici, l'entreprise proposait quatre offres internet baptisées: - Internet Budget - Light - Go - Plus. A partir du 1er mars 2010, ces formules seront remplacées par d'autres, marquées par des volumes, des downloads et des uploads améliorés. Ne vous réjouissez pas trop vite il y a des inconvénients. "Internet Start", la formule d'entrée de gamme, proposera un volume de 2 GB, jusqu'à 2 MBps en download et jusqu'à 256 kbps en upload. La formule standard présentée par Belgacom "Internet Comfort", aura un volume de 8 GB, jusqu'à 12 MBps pour le download et jusqu'à 1 MBps pour l'upload. Dans son communiqué de presse, belgacom évoque un triplement de la connexion Light. Mais une comparaison avec l'abonement Go, qui était la formule standard pour le plus grand nombre, a aussi du sens. Par rapport à cette derniére, on observe une baisse appréciable du tarif d'une dizaine d'euros (de 41,75€ à 32,50€ pour Internet Confort). Mais il faut surtout remarquer que la capacité de téléchargement s'effondre de 25 GB à 8GB. L'offre standard, pour Belgacom, n'offre donc que trés peu de possibilité de téléchargement, mais l'opérateur a pensé a tout, en cas de dépassement des limites, il en co?tera 1€ pour télécharger 1GB... Au niveau tarifaire, le successeur de l'abonement Go est "Internet Favorite", légére hausse du prix (42,9€ contre 41,75€ ) mais triplement de l'offre de téléchargement (de 25 GB à 75 GB). Pour les actuels utilisateurs de l'offre Go, c'est une bonne nouvelle. Le passage de "Go" à "Internet Favorite" se fera automatiquement (comme pour toutes les autres offres, d'ailleurs) L'illimité, enfin La grande nouveauté du remaniement des offres concerne le surf illimité proposé via "Internet Intense". Le download de cette formule atteindra jusqu'à 20 MBps et l'upload jusqu'à 2 MBps. Cette formule illimitée co?tera 56€ par mois et était attendue depuis longtemps par de nombreux internautes frustrés par les limites de téléchargement. On se souviendra que c'était la principale demande du hacker Vendetta , qui avait defrayé la chronique il y a plusieurs mois... Par ailleurs, à partir de mai 2010, le volume de la messagerie électronique sera portée de 50 MB à 1 GB. Test-Achats: "Le prix est trop élevé" Citation:"Cette formule est intéressante et présente des améliorations du point de vue des capacités techniques mais le prix déboursé pour "Internet Intense" reste trop élevé pour le consommateur", estime David Wiame, spécialiste télécom chez Test-Achats. "Il faudrait que toutes les formules des fournisseurs d'accés à internet proposent un surf illimité", a-t-il ajouté. L'organisation de défense des consommateurs plaide depuis longtemps pour des tarifs plus abordables pour les connexions internet. Test-Achats a remis une pétition dans ce sens, forte de plus de 65.000 signatures, au ministre de l'Entreprise et des Télécommunications, Vincent Van Quickenborne. Voir aussi: Internet trop cher en Belgique signez la pétition en ligne
Alerte Virale Un faux test de QI combine en fait virus , rootkit et ver dans une formule fatale. BitDefender, a identifié une nouvelle menace informatique alliant le comportement destructeur des virus aux mécanismes de diffusion des vers, il existe deux variantes connues de ce virus, qui s'introduit dans l'ordinateur sous la forme d'un innocent test de QI. Une fois exécuté, le ver crée entre sept et onze copies de lui-même (selon la variante) dans des zones sensibles du systéme de Windows. "Win32.Worm.Zimuse.A" est un malware extrêmement dangereux. Contrairement à la plupart des vers, "Win32.Worm.Zimuse.A" peut causer d'importantes pertes de données car il écrase les 50 premiers kilo-octets de la zone d'amorçage du disque dur (Master Boot Record) (une zone essentielle du disque dur). Zimuse un virus qui endommage votre disque dur envoyé par Eagle1. Afin de s'exécuter à chaque amorçage de Windows, le ver définit l'entrée de registre suivante: Citation:[HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRun]"Dump"="%programfiles%DumpDump.exe Il crée également deux fichiers pilotes: Citation:%system%driversMstart.sys et %system%driversMseu.sys Les versions 64 bits de Windows Vista et Windows 7 requérant des pilotes avec une signature numérique, le ver ne peut y installer ces fichiers. Malheureusement, lors des premiéres étapes de l'infection, il est presque impossible aux utilisateurs de découvrir que leur systéme est victime d'une menace informatique. Citation:Suite à l'infection, aprés un certain nombre de jours (40 jours pour la variante A et 20 jours pour la variante B), l'ordinateur affiche un message d'erreur affirmant qu'un probléme a eu lieu en raison de contenu malveillant présent dans les paquets IP provenant d'une URL particuliére. L'utilisateur est ensuite invité à restaurer le systéme en appuyant sur "OK". Le redémarrage qui a lieu à la suite de ce message, endommage le disque dur de l'ordinateur en raison de la corruption du secteur d'amorçage. Pour voir une vidéo présentant les étapes d'une attaque de Win32.Worm.Zimuse.A, veuillez cliquer ici. Nous recommandons la plus grande vigilance aux utilisateurs lorsqu'il leur est demandé d'ouvrir des fichiers provenant d'emplacements inconnus. Marc Blanchard, épidémiologiste et Directeur des Laboratoires Editions Profil pour BitDefender en France ajoute : Citation:"Le Worm Zimuse fait partie des malwares dit "hautement destructeur". Il en existe peu en circulation, les hackers ayant plutôt tendance à exploiter les machines des utilisateurs de maniére invisible, mais ce type de menace est néanmoins émergent ces derniéres semaines. Leurs principes de fonctionnement ne laissent aucune chance à l'utilisateur une fois la destruction programmée. De plus, du fait que le secteur d'amorçage du disque dur "Master Boot Record" est touché, un reformatage dit de haut niveau ne suffira pas à retirer ce malware. Il faudra, alors, procéder à un reformatage du disque dur dit "d'usine", ce qui n'est pas toujours évident à mettre en place pour un utilisateur standard. Seule solution pour éviter ce type d'attaque, installer une protection antivirale proactive AVANT que le malware puisse opérer son action de destruction. Gr‚ce à BitDefender Remove Zimuse, vous pourrez détecter si votre ordinateur est infecté par "Zimuse", et le désinfecté le cas échéant. Télécharger BitDefender Remove Zimuse old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )