TotalEnergies veut produire toujours plus de pétrole, ses actionnaires se frottent les mains
Porté par des profits records, le géant français s’engage à produire toujours plus de pétrole et de gaz, au moins jusqu’à 2035.
L’entreprise française a dépêché son patron, Patrick Pouyanné, à la rencontre de la présidente du Venezuela et le président du PDVSA, la compagnie nationale Petróleos de Venezuela.
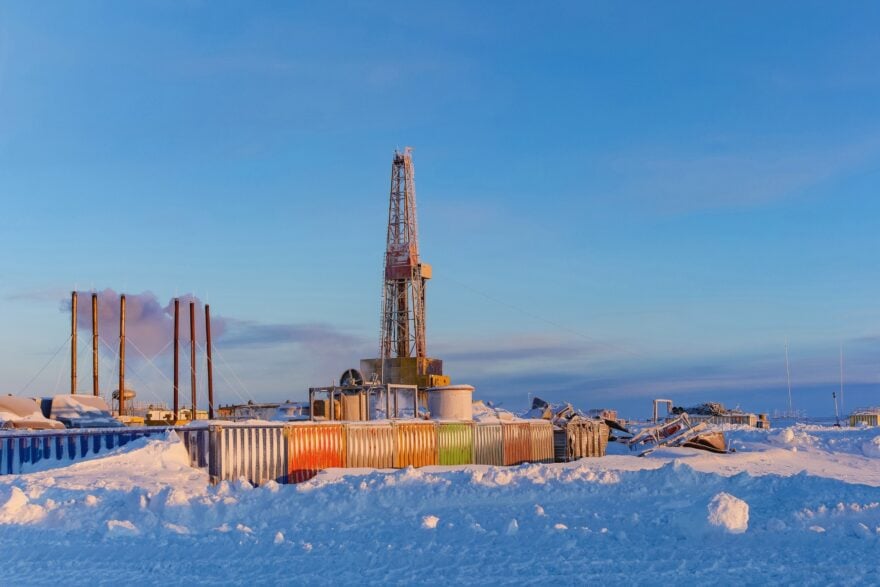
La Commission européenne refuse de céder face à la Norvège et confirme le maintien de son moratoire sur les forages en Arctique. Le pays n’en démord pas : il veut se rendre toujours plus au Nord pour chercher du gaz et du pétrole.
Les services secrets britanniques "GCHQ" utilisaient de faux profils créés sur le site LinkedIn pour espionner Belgacom, écrit ce dimanche le journal allemand Der Spiegel, sur base de documents d’Edward Snowden. Le piratage de la société belge Belgacom par le GCHQ avait été révélé en septembre. Der Spiegel précise désormais que la cyberattaque a été menée grâce à des copies de sites internet (phishing), dont notamment celui de LinkedIn, en attirant des collaborateurs de Belgacom sur ces faux sites, le GCHQ a réussi à installer des espions (spyware) sur leur ordinateur. Selon le document consulté par le journal, GCHQ a utilisé le même procédé intitulé "Quantum Insert", pour espionner le siège de l’organisation des pays exportateurs de pétrole (Opec) à Vienne. LinkedIn a d’ores et déjà condamné l’opération dans une réaction accordée à Der Spiegel. "Pour être clairs: nous n’approuverons jamais de telles activités, peu importe l’objectif poursuivi, et nous n’étions pas au courant de la manoeuvre", a indiqué un porte-parole. Le réseau professionnel LinkedIn compte 259 millions de membres dans le monde.
Microsoft a annoncé, mardi 1 Novembre 2011, qu'une faille dans son systéme d'exploitation Windows, jusqu'ici inconnue, avait été utilisée pour infecter des ordinateurs avec "le virus Duqu" Duqu a été repéré le mois dernier, lorsque l'éditeur de logiciels de sécurité Symantec a découvert un virus informatique contenant un code source comparable à celui de "Stuxnet", un virus qui avait affecté la centrale nucléaire iranienne de Bouchehr. Parenté avec STUXNET Une course contre la montre s'est engagée pour percer le mystère de ce nouveau virus. Des chercheurs en sécurité du laboratoire Crysys (université de Budapest) ont retrouvé la trace d'un dropper qui a servi pour au moins une attaque. Les premières analyses suggèrent qu'il a été développé par des pirates informatiques trés compétents afin de préparer le terrain pour des attaques contre des infrastructures cruciales, comme des centrales électriques, des raffineries de pétrole ou des pipelines. Le fait que Duqu partage avec Stuxnet une partie de son code source suggère que les concepteurs de Stuxnet ont soit transmis ce code à ceux de Duqu, soit les ont délibérément laissé dérober ce code, ou encore que les mêmes pirates ont développé les deux virus. [quote]"Alors que le nombre d'infections par Duqu est encore limité, nous voyons le programme malveillant se déployer dans plusieurs pays", assure Symantec,[/quote] France Netherlands Switzerland Ukraine Iran Soudan Vietnam [quote]"Nous faisons de notre mieux pour résoudre ce problème et diffuserons une mise à jour de sécurité pour nos clients", a déclaré microsoft dans un bref communiqué.[/quote] Clic pour accéder a la fiche de Duqu (anglais) Voir aussi: Duqu, un virus dérivé de stuxnet menace des entreprises en europe secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet