Équipe de France : Zinédine Zidane va surprendre tout le monde ce vendredi en dévoilant la liste des Bleus
Un énorme changement se prépare.
14 Sep 2026
LIRE L'ACTU
Un énorme changement se prépare.
Sur son réseau social, Donald Trump a rejeté lundi les appels à davantage de régulation de l’IA et s’en est pris à Dario Amodei, patron d’Anthropic, qui demande de ralentir le développement de cette technologie.
Le film centré sur Aunt Gladys avance enfin. Sa structure reprendra celle de Weapons, avec un récit éclaté qui peut lancer bien plus qu’un simple préquel.
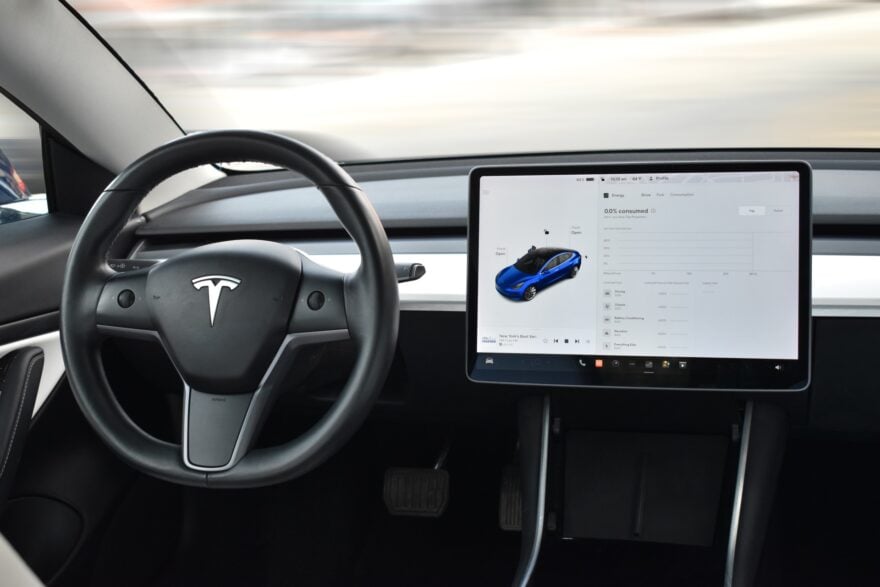
Tesla envisage de remplacer la voiture de prêt par un trajet en Robotaxi lors des passages en atelier. Cette option a été repérée dans le code de son application et serait limitée aux métropoles américaines où le service circule déjà. En France, un conducteur doit garder les mains prêtes à reprendre
StackSocial propose la licence à vie 1min.AI Pro à 24,97 $, soit environ 21,50 € au taux consulté le 8 septembre 2026. L’offre vise ceux qui veulent centraliser plusieurs outils d’IA, avec un fonctionnement par crédits à bien comprendre.
Alors que l’Europe a plus que jamais besoin de son propre accès à l’espace, une nouvelle génération de pépites affûte ses propres fusées pour reprendre le contrôle des orbites. Découvrez les plus prometteuses d’entre elles.
Remedy revient à la charge en ce mois de septembre pour dévoiler plus en détail les configurations recommandées pour Control Resonant. Gourmand, très gourmand même, le titre nécessitera une bonne grosse machine pour tourner convenablement en 4K, en particulier si vous voulez du Path Tracing.
Vous avez déjà lu ou entendu l’expression “clutch” sans la comprendre ? Bonne nouvelle : on vous en explique la signification dans cet article.
La marque avait bâti son succès sur une idée simple : proposer le meilleur du haut de gamme sans en reprendre les tarifs. Douze ans plus tard, la montée en gamme, le rapprochement avec Oppo et l’effacement d’OxygenOS ont fini par dissoudre ce qui faisait sa différence.
10 Gbit/s par-ci, 10 Gbit/s par-là. Les fournisseurs de VPN adorent les afficher en grand, mais ces 10 Gbit/s ne sont pas les vôtres. Eh non, votre fibre ne prendra pas dix fois plus de muscles parce que vous activez un réseau privé virtuel !
La Direction générale de l'armement a notifié cette semaine les premiers contrats préparant l'arrivée du Rafale F5, chez Dassault, Safran, Thales et MBDA. Le futur chasseur français prend forme avant un lancement en réalisation prévu fin 2026.
Elle est (déjà) là ! La Dacia Spring change de génération et prend du muscle, sans renoncer à ce qui a fait son succès, à savoir un prix particulièrement accessible. Design, moteur, batterie, autonomie… Voici ce qui change sur la petite électrique.
Quand il n'y en a plus, il y en a encore ! L’AM4 accueille un quelquetième membre. L’AM4, ce socket inauguré en 2016, et qui, malgré les débuts de l’AM5 en 2022, n’a décidément pas l’intention de prendre sa retraite... [Tout lire]
Il avait bâti un des plus gros réseaux pirates de son pays.
Attendu depuis des années, le premier iPhone pliant est enfin réalité. Certains médias et créateurs ont eu la chance de le prendre en main. Revue de presse des premiers avis.
Chez OpenAI, on commence à prendre au sérieux la question de la sécurité des IA. La preuve avec l'arrivée de ce chercheur très inquiet au conseil d'administration de la Fondation OpenAI.
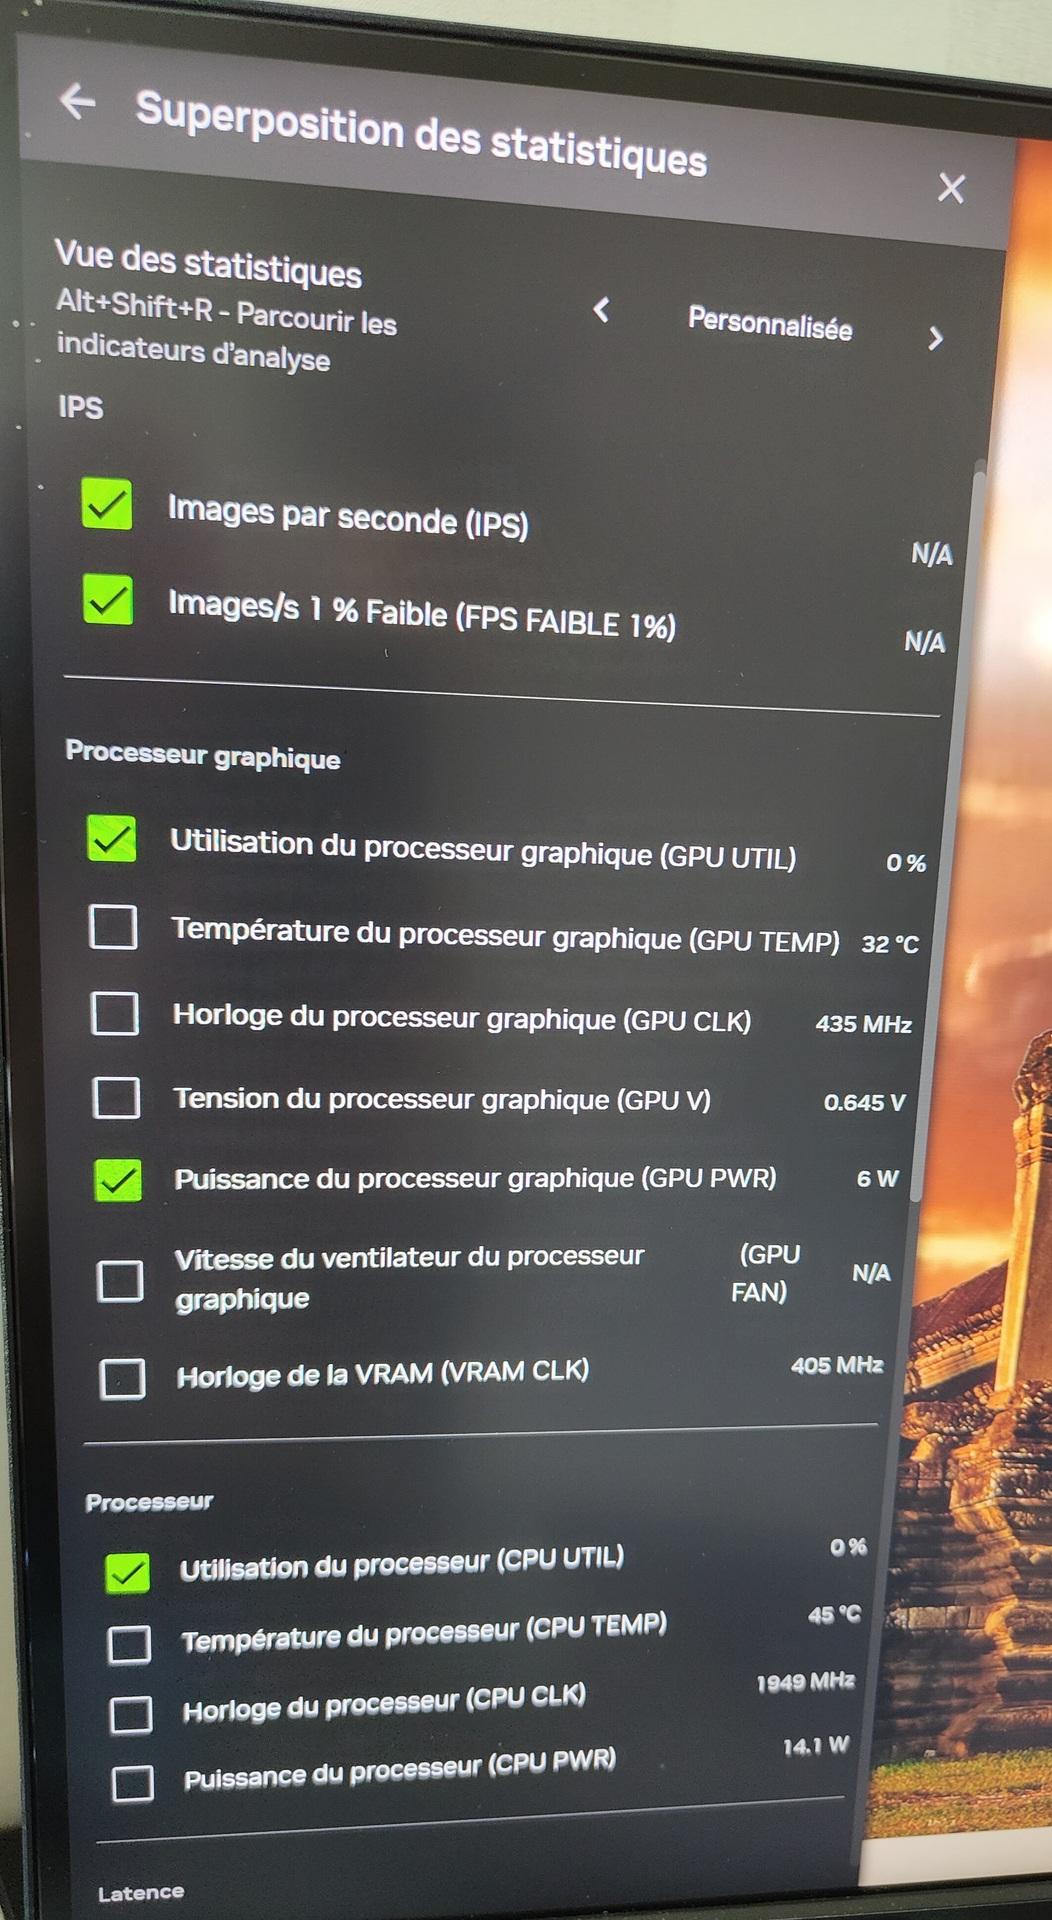
Cela prend du temps, mais l'overlay de la NVIDIA App complète peu à peu son arsenal de métriques. Le panneau de statistiques est désormais capable d’afficher la température, la fréquence et la consommation du processeur... [Tout lire]
Meta revoit les statistiques de Threads avec des résumés IA et plus de contexte utile. Mais un indicateur très surveillé a disparu, les clics sur les liens.
Ladybird a publié son bilan de développement pour le mois d'août 2026. Le navigateur open source gagne la lecture vidéo sur Twitch, un débogueur JavaScript et des téléchargements que l'on peut mettre en pause, pendant que son moteur continue de migrer vers Rust et renforce l'isolement d'une partie d
Dynamic Creatures a quitté sa phase de développement confidentielle. Fondée par d’anciens dirigeants de Boston Dynamics, de Google et de l’institut Robotics and AI Institute, l’entreprise est devenue le partenaire officiel de Boston Dynamics pour l’hôtellerie et le divertissement. Son ambition est d
Une entreprise américaine de cybersécurité a conçu un ver informatique capable de prendre le contrôle d'un compte WeChat dès que le téléphone de la victime sonne, sans qu'elle décroche. Tencent, propriétaire de WeChat, a corrigé la faille fin août. D'anciens spécialistes du renseignement américain r
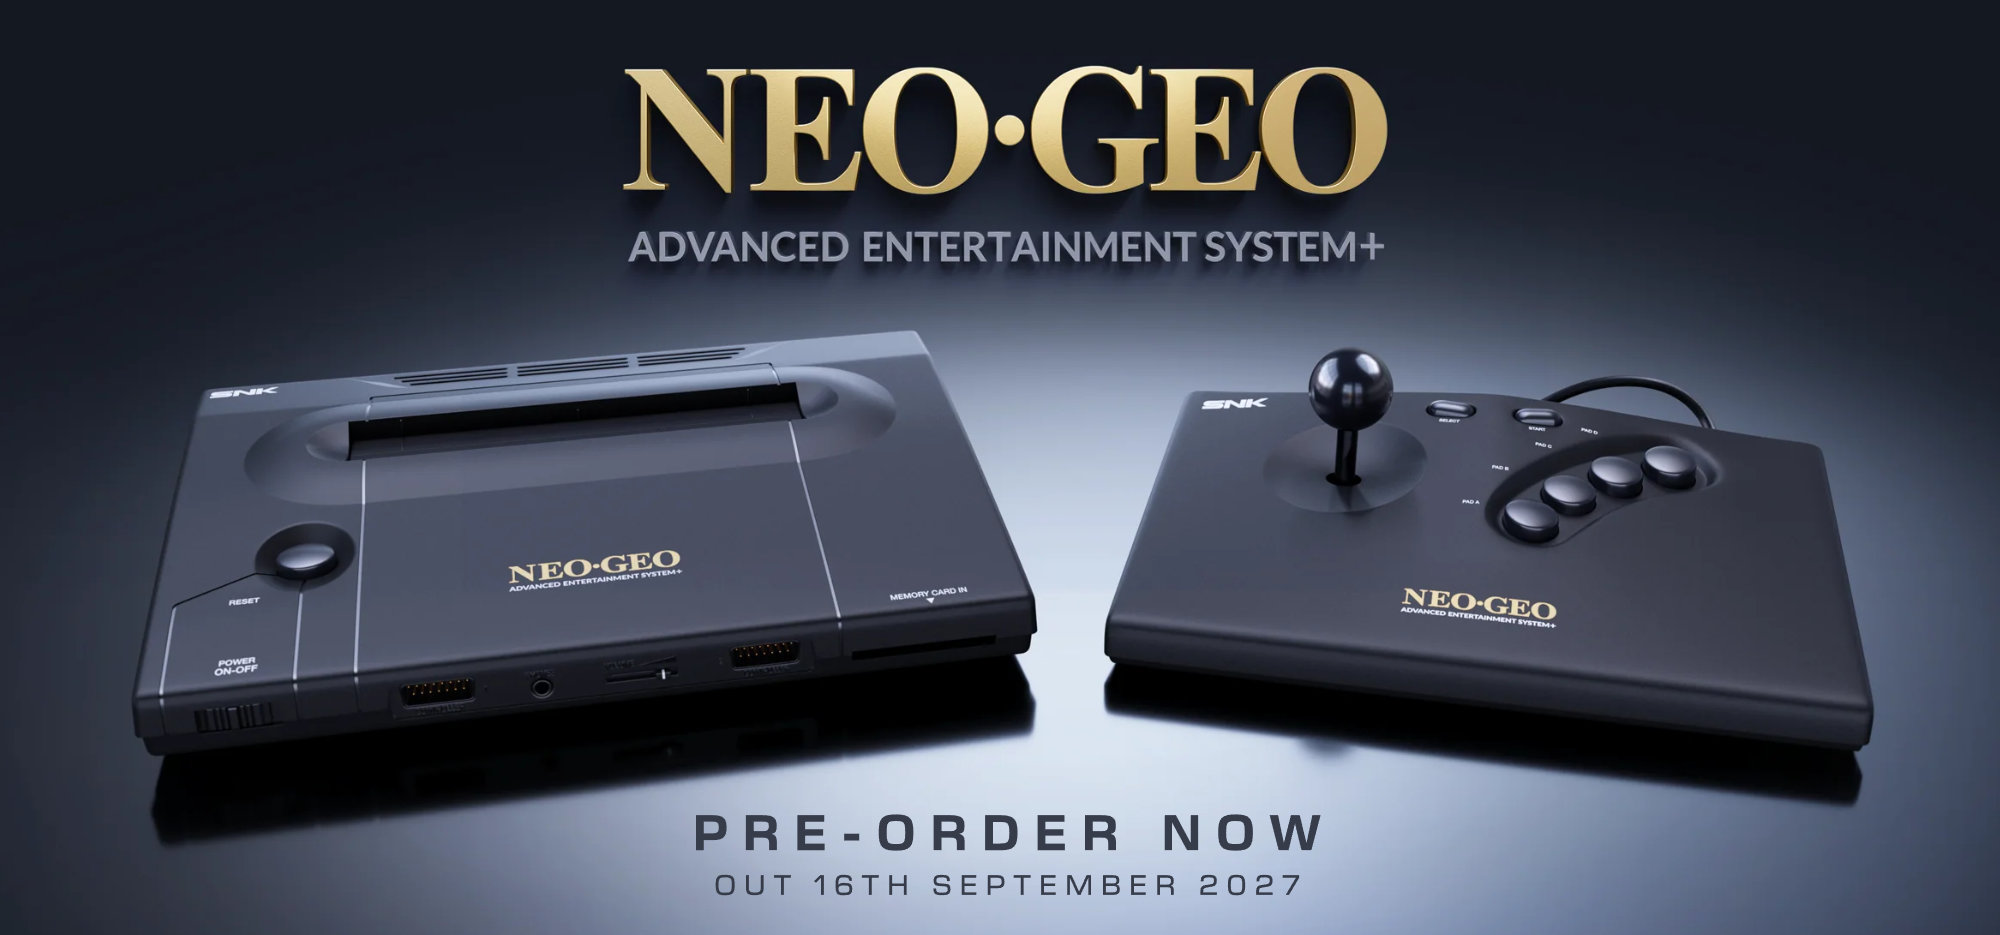
Non, vous ne la retrouverez pas au pied du sapin pour Noël… En tout cas, pas pour Noël 2026 : la NEO-GEO AES+ est repoussée à septembre 2027.
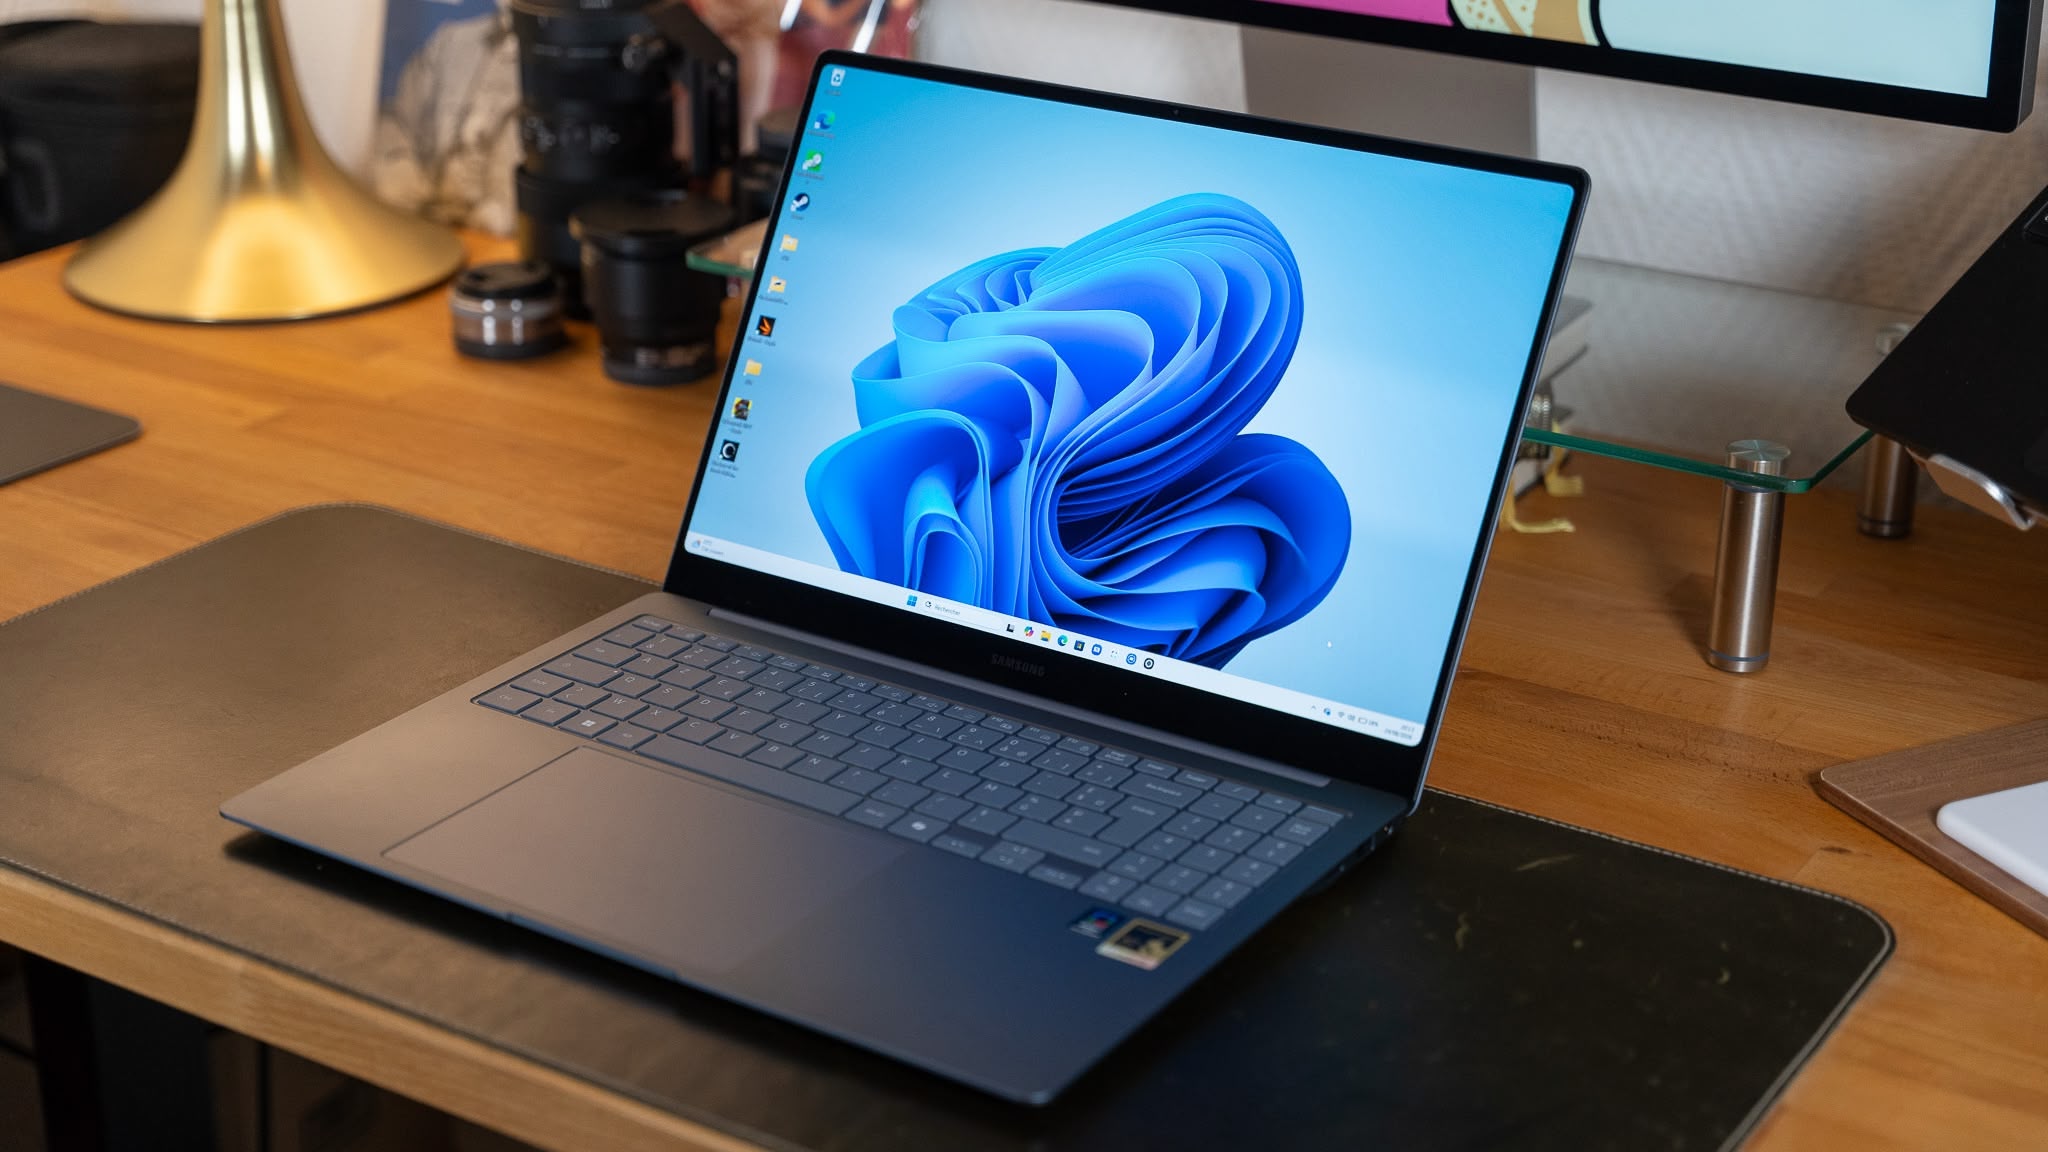
Le nouveau Galaxy Book 6 Edge est la nouvelle version du PC ultraportable de 16 pouces, fin et léger, de Samsung. L’appareil prend la place d’un premier modèle lancé en 2024 et qui avait alors fait grand bruit sur le haut de gamme. Voyons à quel point la formule trouvée il y a deux ans par le géant
Apple pourrait-elle vraiment remplacer l’iPhone 18 par son modèle Air dès 2027 ? Une rumeur (un peu folle) affirme que l’iPhone Air 2 pourrait prendre sa place, alors que les fuites publiées depuis plus d’un an racontent une tout autre histoire.
La mémoire de Claude se modifie désormais plus finement sur web et mobile. Réglages, sujets sensibles, projets, mode incognito: voilà ce que ça change.
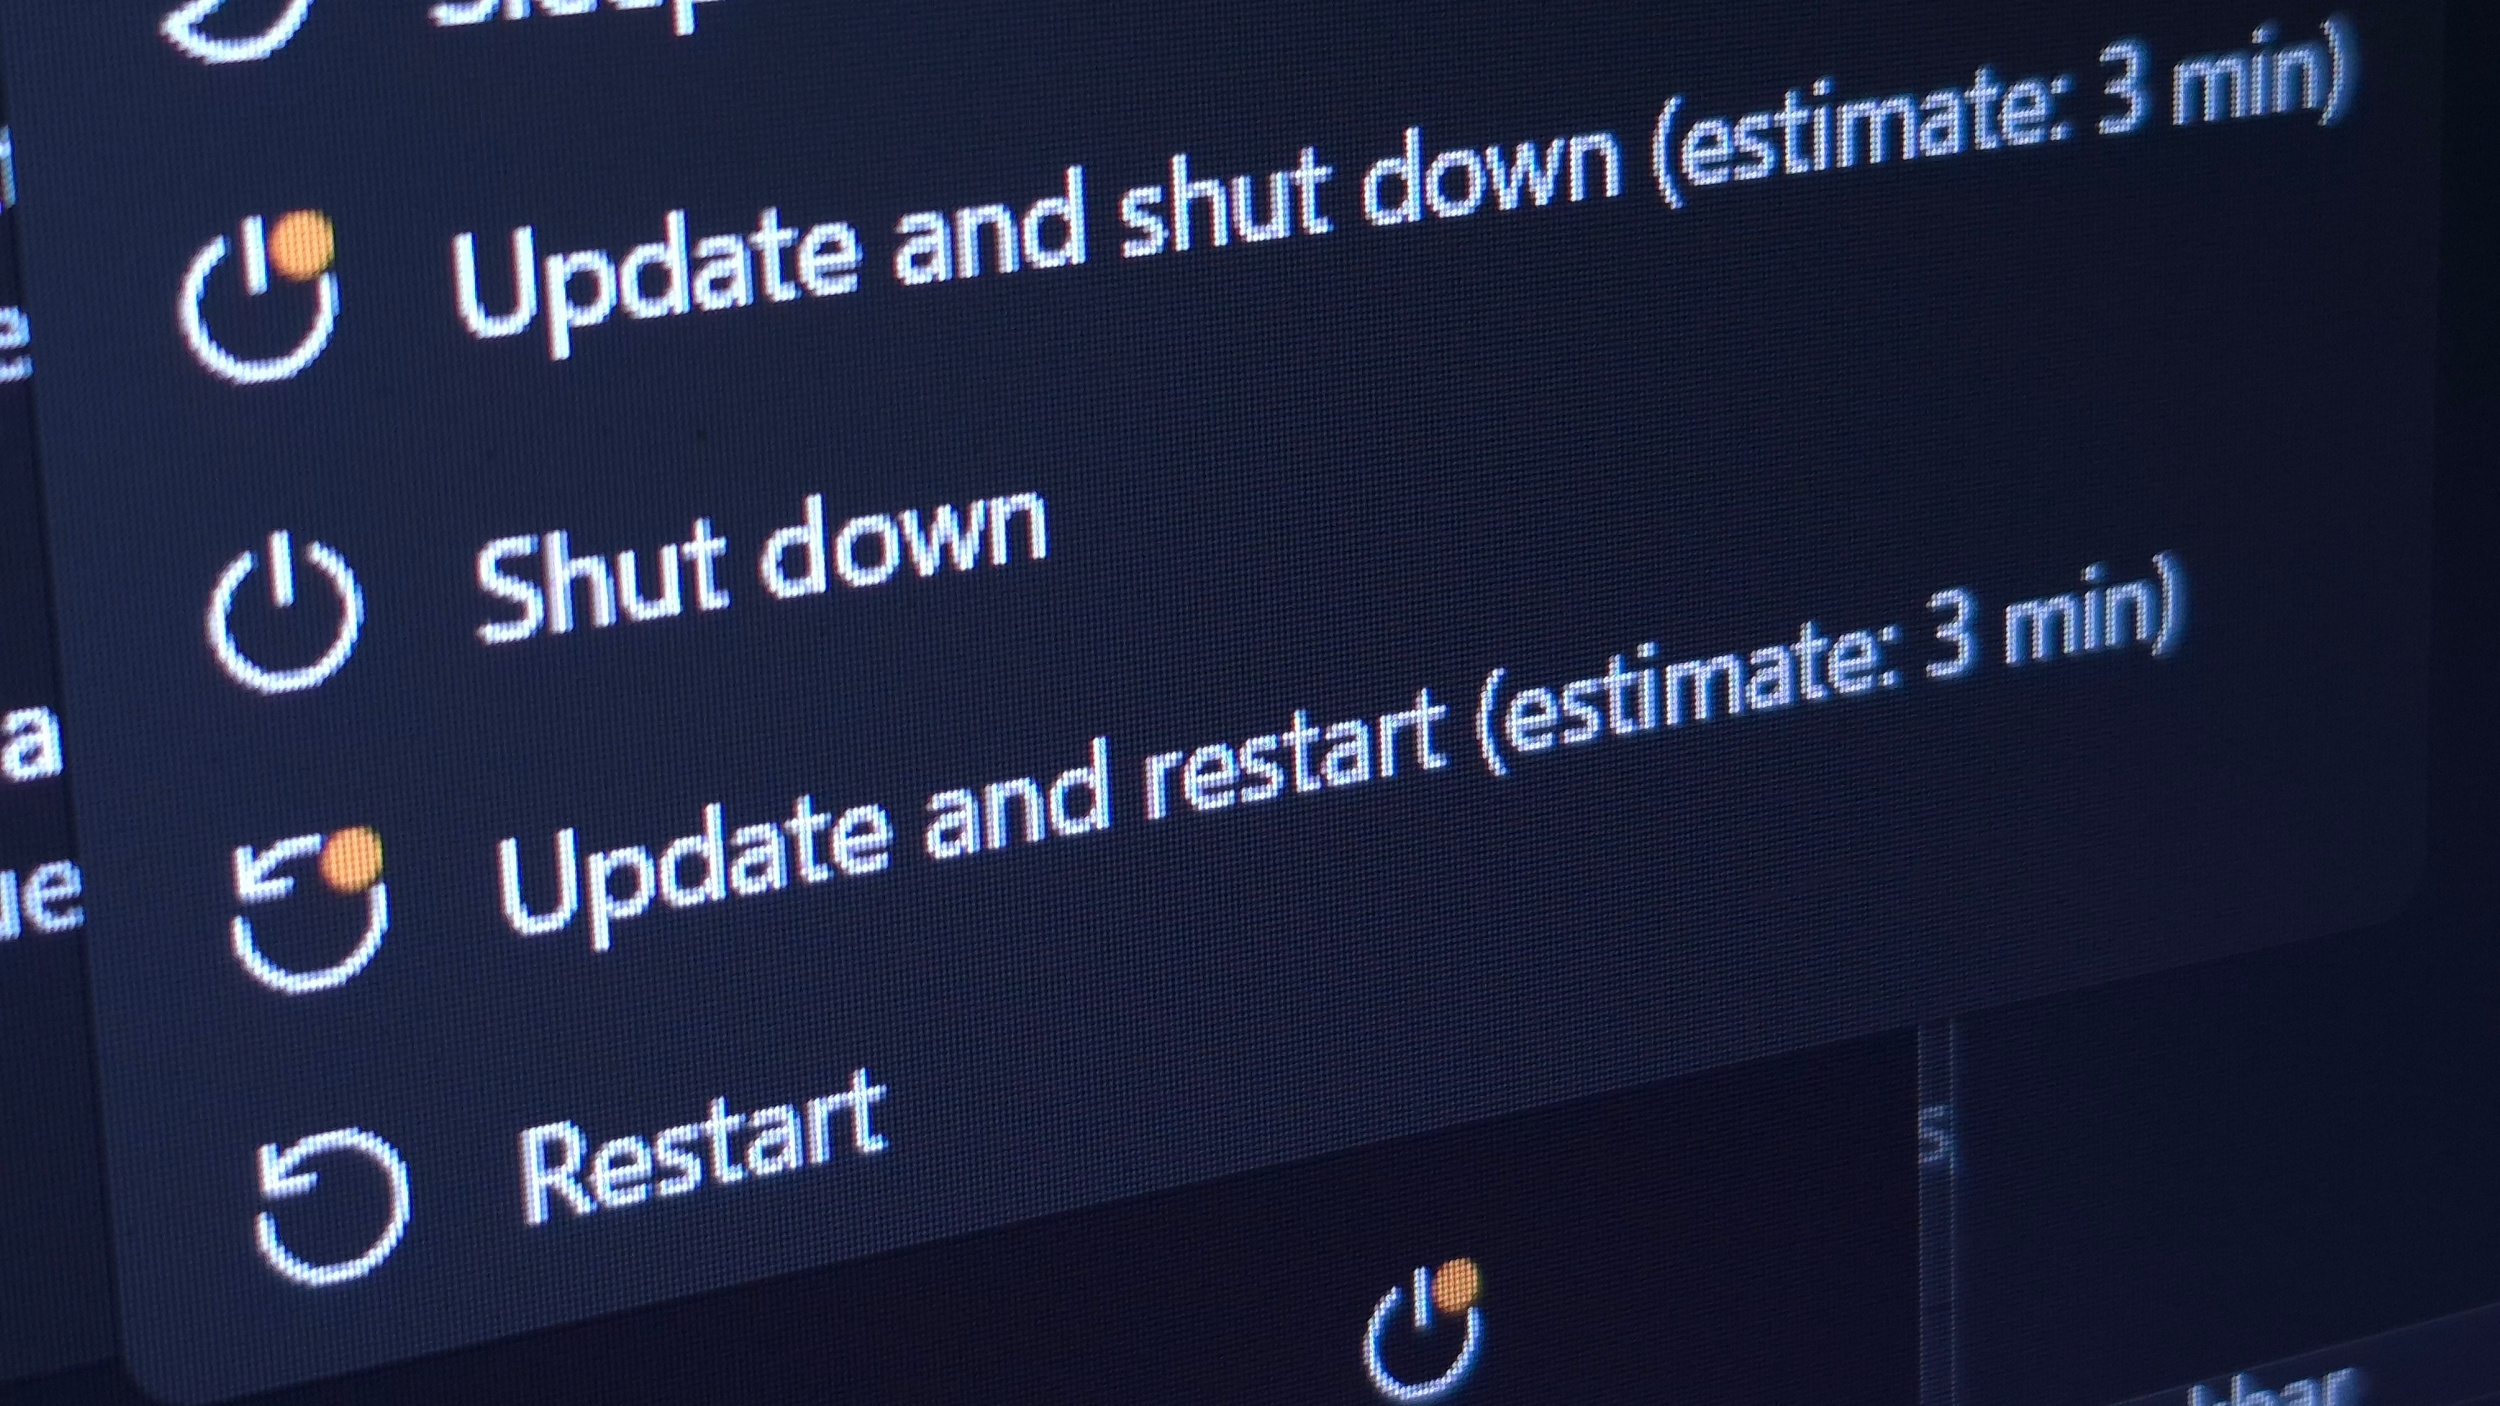
Windows 11 apprend enfin à obéir quand vous cliquez sur Arrêter ou Redémarrer. Microsoft commence à déployer un changement attendu, dans le cadre d’une refonte plus large de Windows Update pour limiter les interruptions.
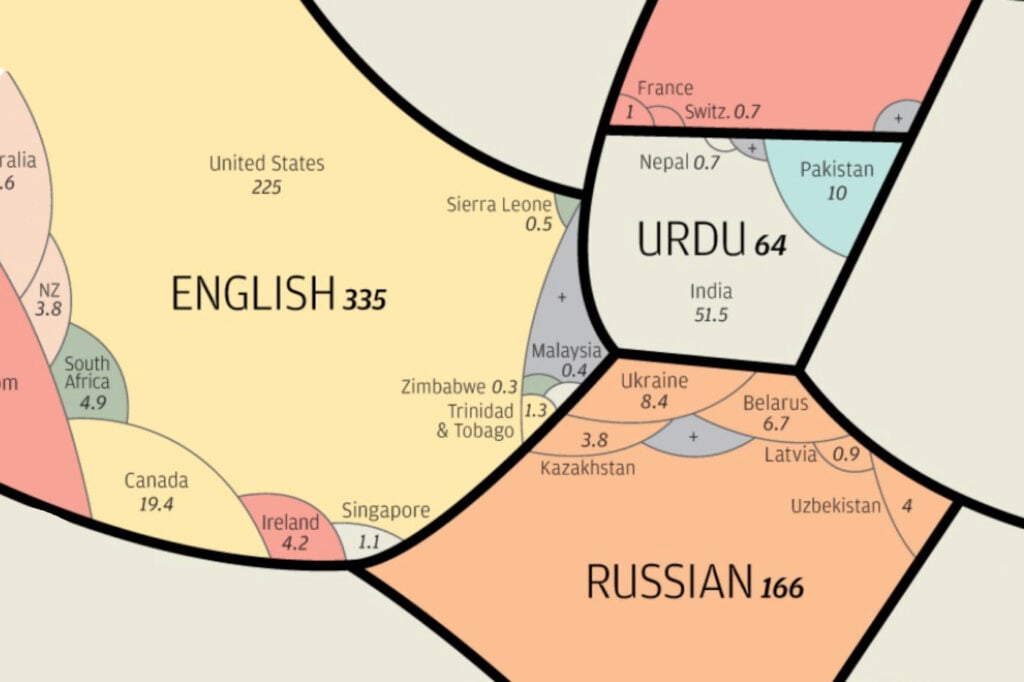
À votre avis, quelle est langue la plus utilisée dans le monde ? Quelle est celle qui est présente dans le plus de pays ? Cette carte va tout vous apprendre.
OpenAI travaille sur une nouvelle fonctionnalité. Son objectif ? Apprendre à son intelligence artificielle à reproduire votre style d’écriture en puisant dans divers outils de travail.
Le scénario de Wildman vient d’être récupéré par Badlands. Son idée, un Bigfoot en croisade sanglante, dit beaucoup de l’empreinte de John Wick.
Le président de la République a annoncé la création d’un salon international du jeu vidéo en France, quelle forme pourrait-il prendre ?
Au Kennedy Space Center de la NASA, la fusée qui propulsera la mission Artemis III est en train d’être assemblée. Le décollage est prévu dès l’année prochaine, et sera incroyablement décisif pour la NASA.
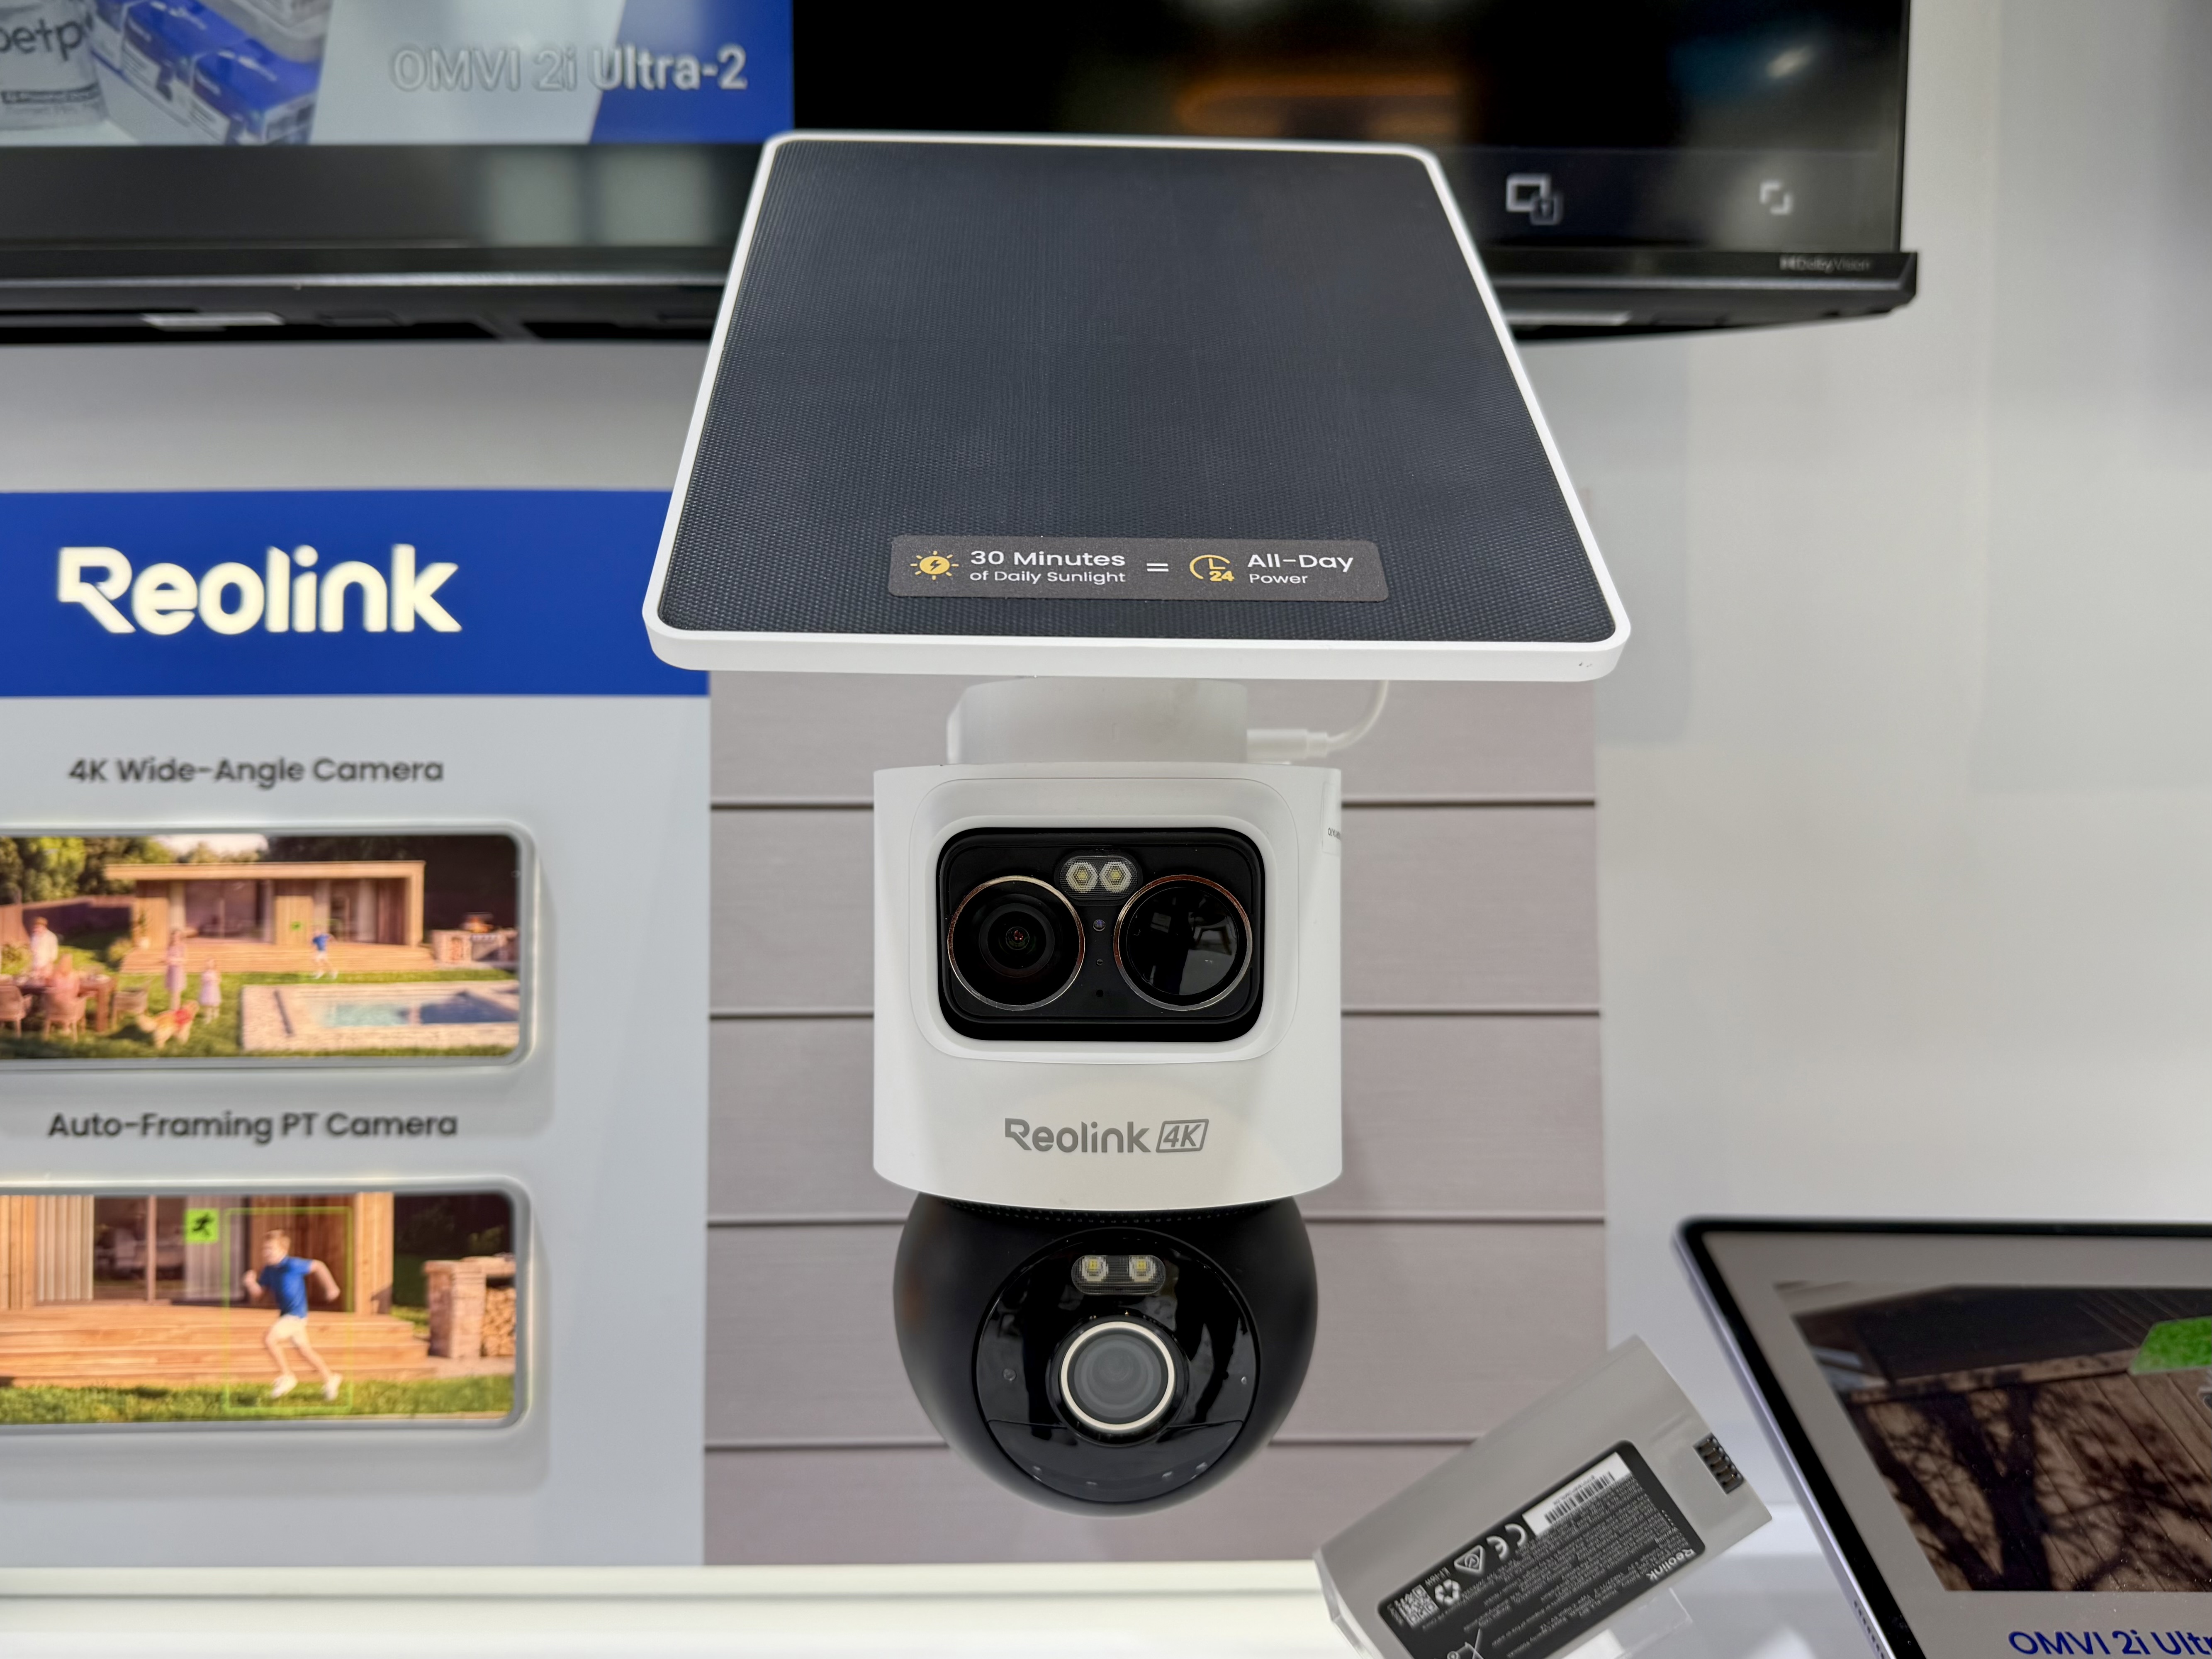
Reolink a profité de l’IFA 2026 pour dévoiler l’OMVI 2i Ultra, une caméra triple objectif sans fil à recharge solaire, et présenter les nouvelles capacités de son IA embarquée ReoNeura. Les deux annonces dessinent une vision commune : une surveillance intelligente, locale, sans abonnement.
Le DLSS est la technologie poussée par Nvidia sur ses cartes graphiques GeForce RTX. Même l’utilisateur qui ne s’intéresse que de loin à l’actualité tech a déjà entendu ce terme, sans forcément le comprendre. C'est pourtant un vrai game-changer bien parti pour s'installer durablement dans notre quot
Une fausse application de streaming gratuit circule depuis juin sur les réseaux sociaux. Une fois qu’une victime l’a installée sur son smartphone Android, elle obtient un accès quasi total à l’appareil. Ils lisent l’écran et enregistrent les frappes, avant de pouvoir en prendre le contrôle à distanc
Les French Days de la rentrée reviennent du lundi 7 au lundi 14 septembre 2026 inclus. Pendant huit jours, les grandes enseignes françaises du e-commerce cassent les prix sur la tech, l'électroménager, la mode et la maison. On vous donne toutes les clés pour comprendre l'événement et repérer les vra
Début août 2026, des chercheurs de l'université de Wuppertal ont publié une preuve mathématique de la sécurité de TutaCrypt, le protocole de chiffrement de Tuta Mail. C'est l'occasion de se faire quelques nœuds au cerveau et de comparer cette approche à celle de la messagerie Signal et à celle, enco
Les French Days ouvrent le bal lundi, mais Amazon n'a pas attendu le coup d'envoi pour dégainer ses meilleurs prix. Ce week-end, 15 ventes flash tombent sur le smartphone, l'entretien de la maison, le gaming et l'audio, avec des remises qui dépassent parfois les 60 %.
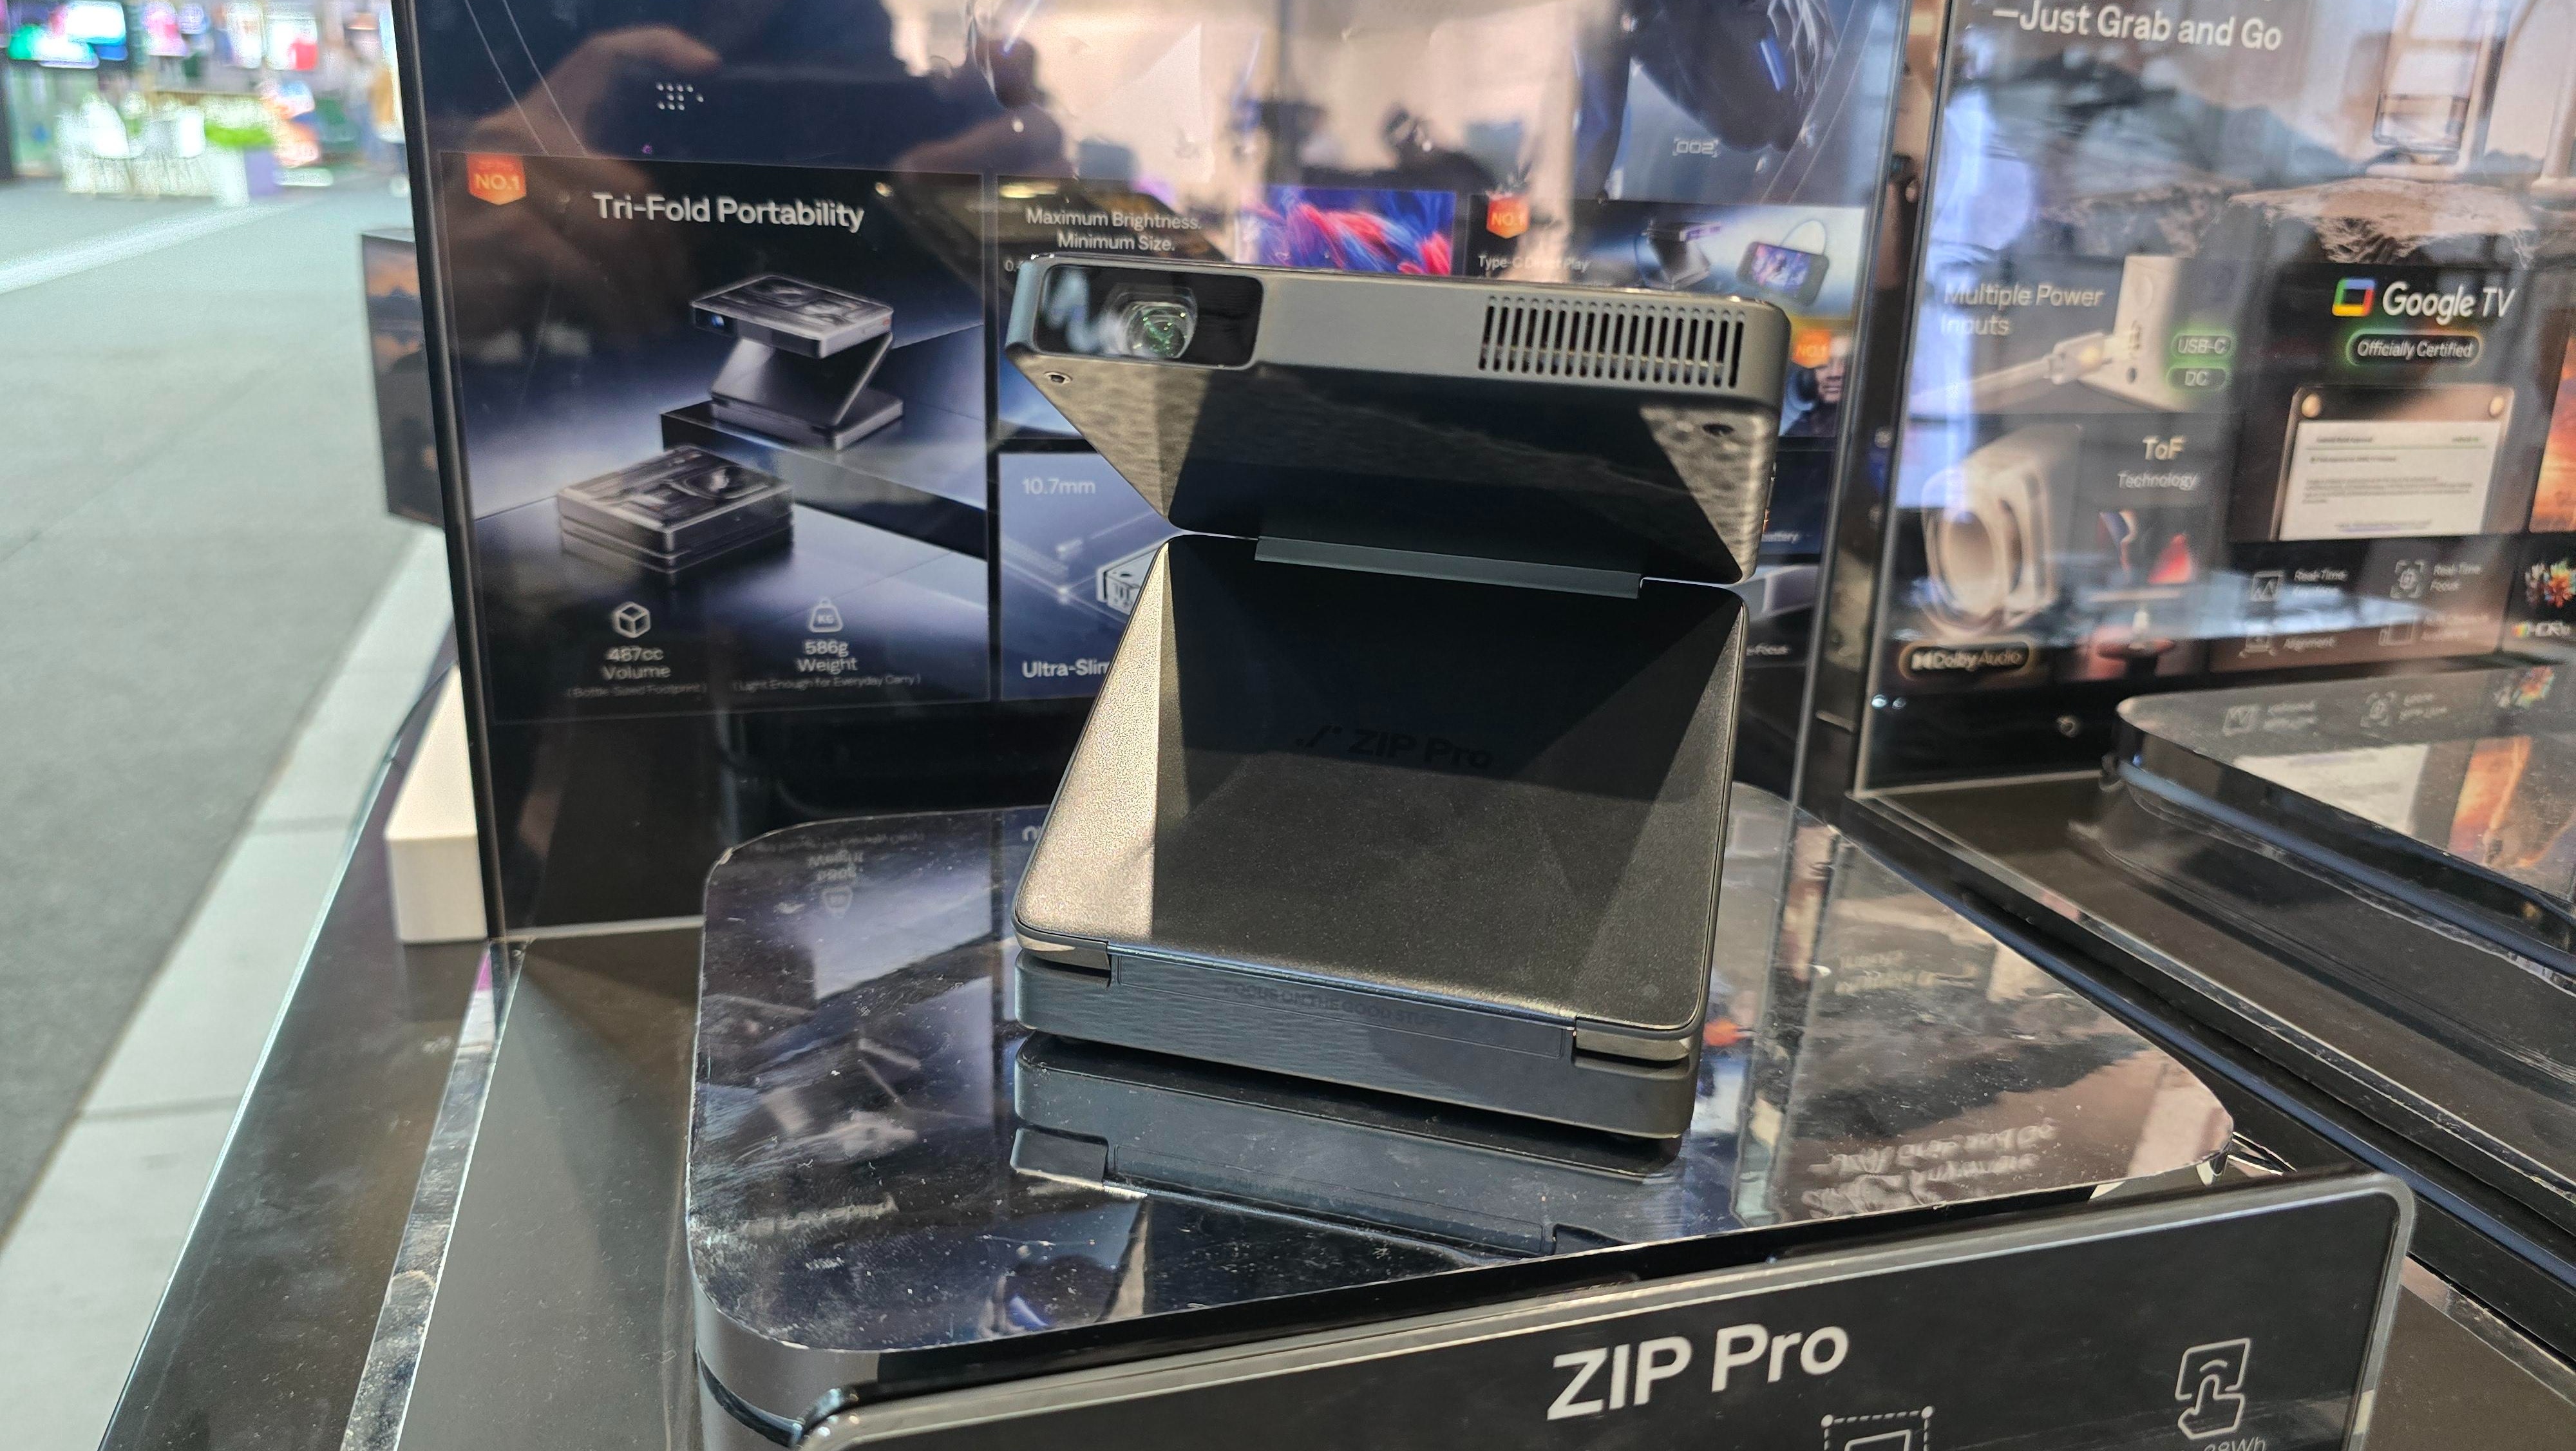
Aurzen profite de l’IFA 2026 pour faire évoluer son étonnant vidéoprojecteur pliable. Le ZIP Pro passe au Full HD, double sa luminosité et gagne une entrée vidéo USB-C, mais prend aussi sérieusement du poids.
Une théorie prend de l’ampleur autour de Lanterns: et si le vrai danger n’était pas Manhunter, mais les Gardiens eux-mêmes ?
Plex appelle ses utilisateurs et utilisatrices à mettre à jour leurs installations en urgence. Une nouvelle alerte de sécurité à prendre au sérieux, d’autant que l’éditeur a déjà procédé de la même manière par le passé.
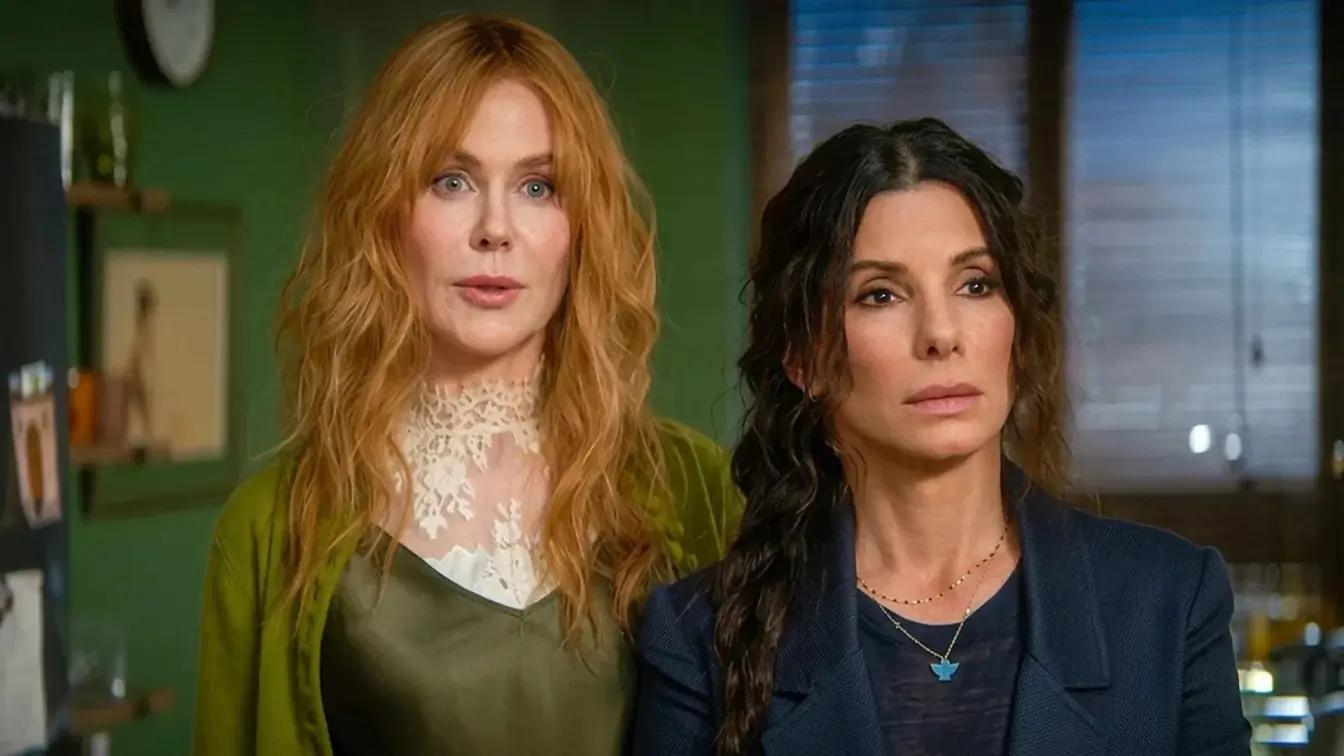
Le retour de Practical Magic garde ses stars, mais pas toutes. Le remplacement d’Evan Rachel Wood dit beaucoup du virage pris par la suite.
De la chute historique d'un géant de l'automobile à la résurrection inattendue d'un pionnier de la tech, la bourse européenne vient d'acter un basculement inédit. On décrypte les changements à venir à l’Euro Stoxx 50.
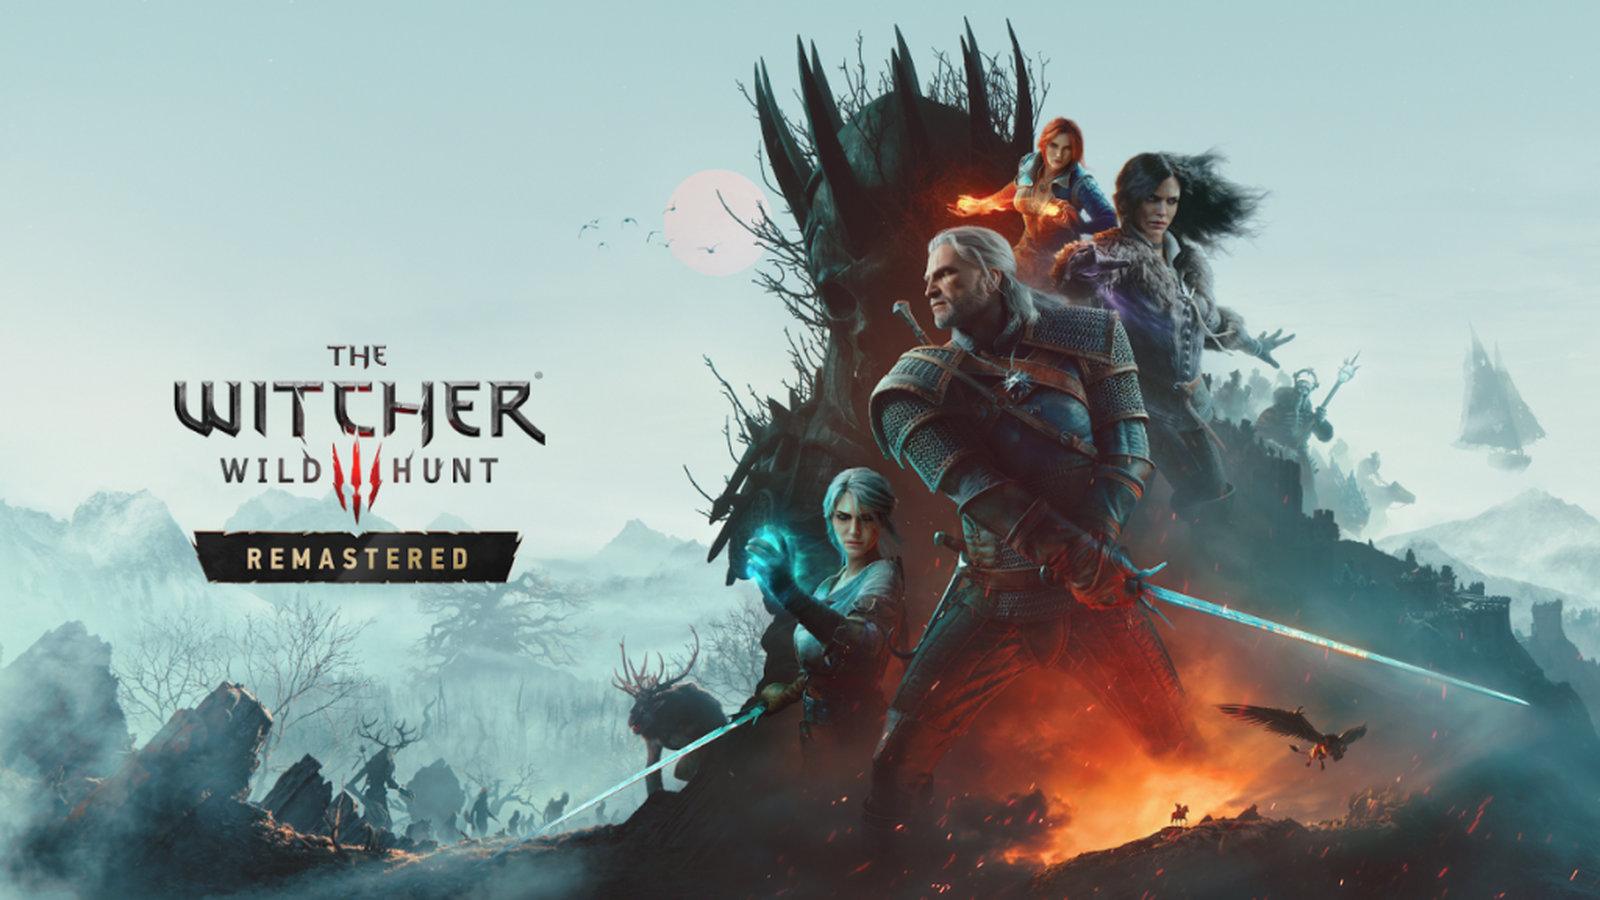
Quelques jours après l'annonce de The Witcher 3 : Wild Hunt Remastered, CD Projekt RED revient sur la question des sauvegardes, avec d'excellentes nouvelles à la clé. Cette version remastérisée du jeu vous permettra de reprendre votre partie là où vous l'aviez laissée. Et ce n'est pas tout.
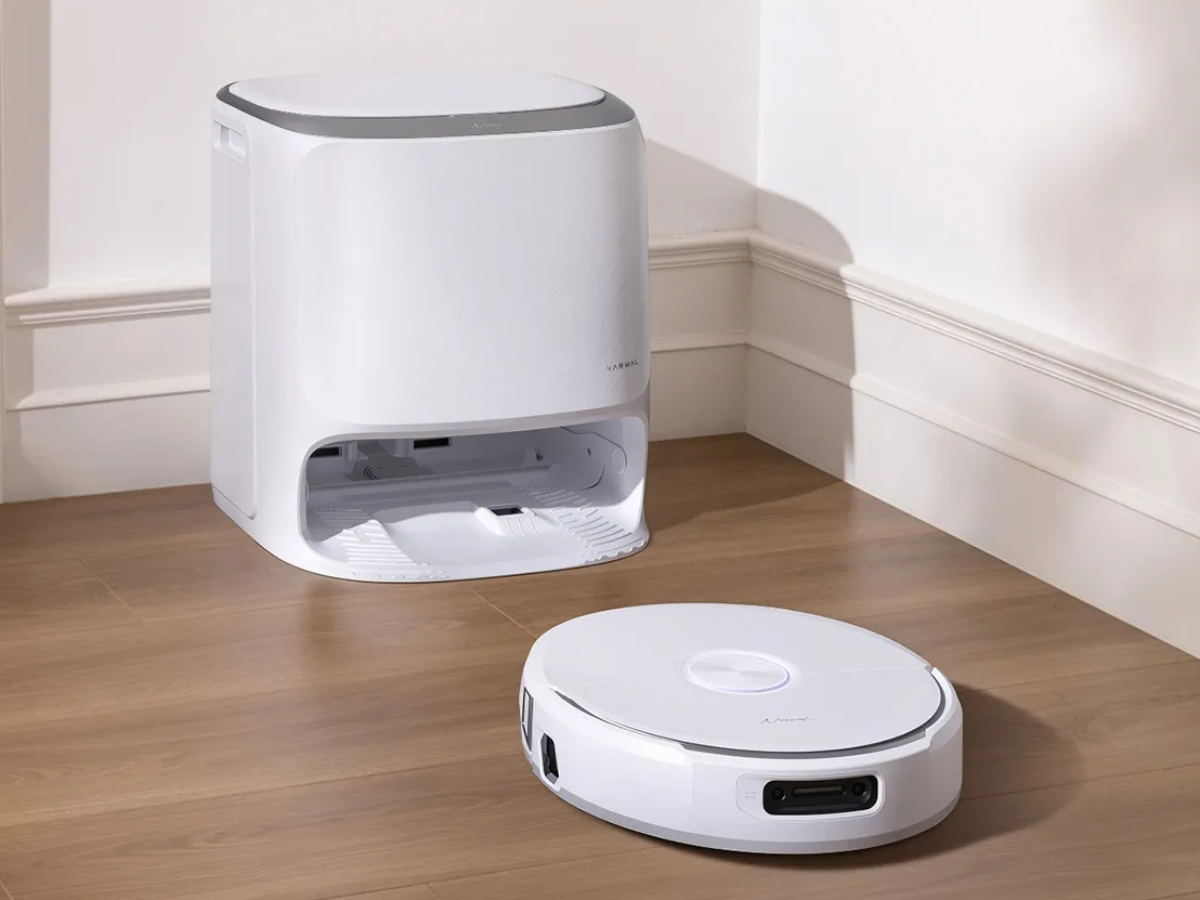
Le Narwal Freo 20 reprend l’une des meilleures idées du Flow 2, son rouleau laveur FlowWash nettoyé en permanence, tout en visant un positionnement moins premium. Sur les sols durs, la recette se montre particulièrement convaincante, même si quelques concessions sur les tapis et la station rappellen
La compagnie aérienne prend la parole pour la prochaine saison.
Un fan de Tesla raconte sa mésaventure quand il a voulu faire un trajet avec le Robotaxi du constructeur. Il a fini par prendre un Uber.
Ridley Scott reprend la main sur le prochain Alien. De quoi fragiliser la suite de Romulus, pourtant relancée après son succès.
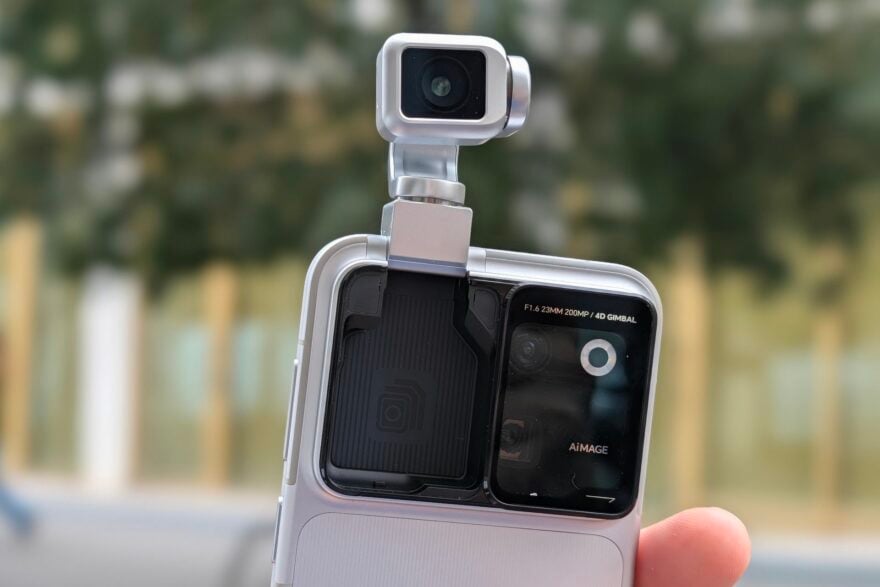
Le Robot Phone de Honor est un smartphone qui affiche une particularité spectaculaire : il est doté d’un appareil photo monté sur un bras robotique. J’ai pu le prendre en main.
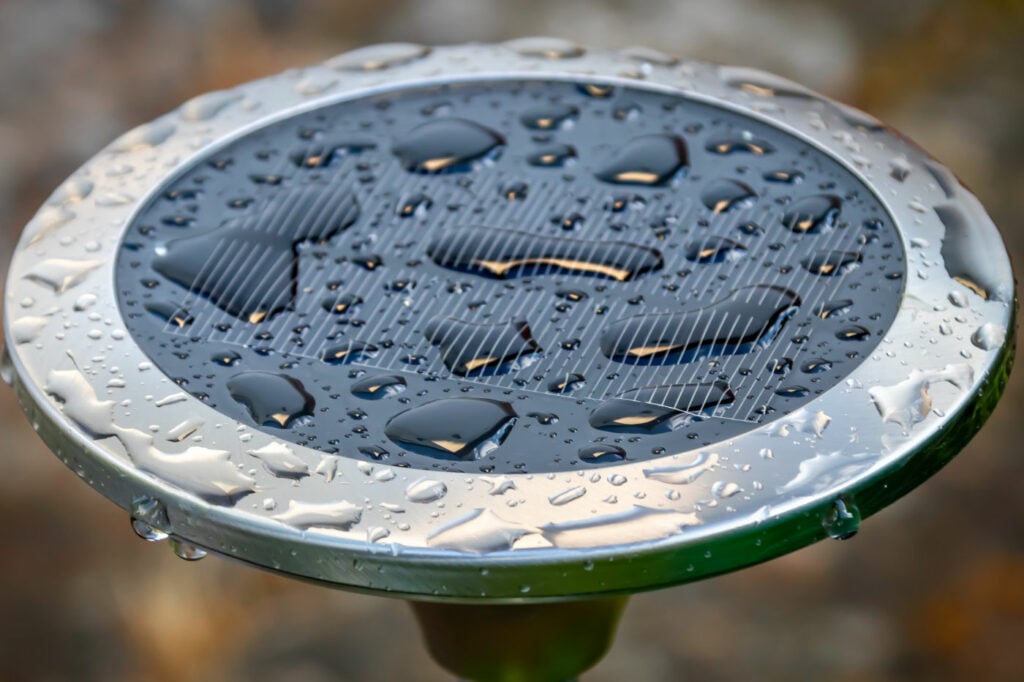
Les panneaux solaires sont une magnifique source d'énergie. Mais dans certaines régions du monde, la pluie est plus présente que le Soleil.
De nombreux nouveaux modèles de smartphones sont sortis ces derniers mois. Dans ce comparatif détaillé, nous vous guidons avec les principales caractéristiques techniques à prendre en compte lors de l'achat. Voici donc les meilleurs mobiles de l'année !
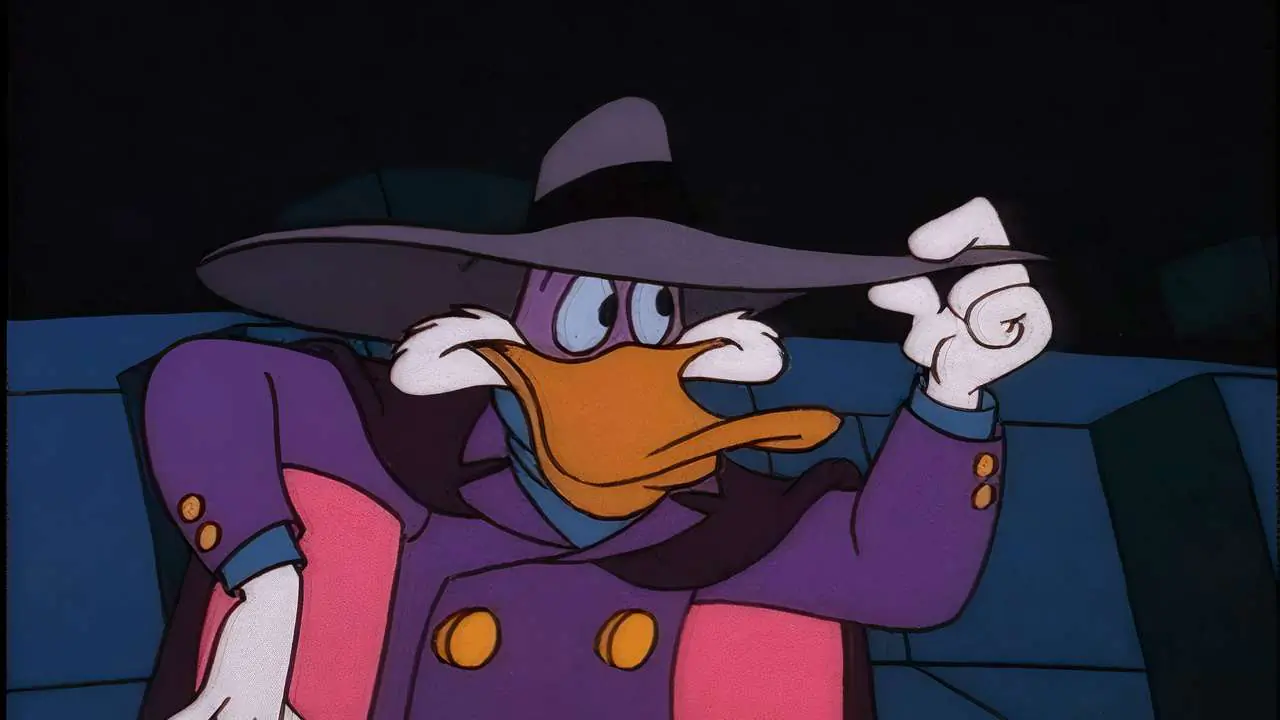
Le reboot de Darkwing Duck n’est pas annulé, mais il perd un atout majeur : Jim Cummings et Terry McGovern ne reprendront pas leurs rôles.
Le retour de Sophie Adenot sur Terre pourrait prendre du retard. En cause, une fuite de carburant détectée sur la capsule Crew Dragon qui doit transporter l’équipage qui va prendre la relève, Crew-13.
Ridley Scott dit reprendre la main sur Alien après Romulus. Le souci, c’est que beaucoup de fans estiment justement que la série va mieux sans lui.
Les règles du Digital Services Act s’appliquent désormais à ChatGPT, Roblox et Reddit, qui viennent d’être désignés par la Commission européenne. Ces trois services devront prendre de nouvelles mesures pour protéger les utilisateurs, dont les mineurs.
Mark Zuckerberg rêve de remplacer les employés de Meta par des IA, mais les choses ne se passent pas comme prévu.
Un an après la fin de You, Penn Badgley prend la tête d’un nouveau thriller meurtrier. Sauf que cette fois, son rôle pourrait inverser tout ce qu’on attend de lui.
Lana Condor veut reprendre Jubilee dans les nouveaux X-Men. Le problème, c’est que le reboot du MCU semble justement vouloir couper avec cette époque.
Des documents confidentiels dévoilent le plan établi par la Chine et la Russie pour neutraliser Starlink, jusqu'à envisager la destruction physique de ses satellites. La guerre spatiale prend un nouveau tournant.
Avant la série Paramount+, Halo devait devenir un film signé Neill Blomkamp. Son abandon pèse encore, et on comprend pourquoi.
Aujourd’hui, les agents d’IA sont déjà capables d’aller chercher du contenu ou de prendre le contrôle de nos applications préférées. Et, bientôt, ils pourraient aussi contrôler des machines, grâce à une nouvelle norme qu’Anthropic est en train de développer. Cette nouvelle technologie agit comme une
Pendant que la série Harry Potter se prépare chez HBO, Rupert Grint reprend enfin Ron Weasley, cette fois sur scène à Broadway.
Des milliers de tonnes de médicaments encore valides finissent chaque année à la poubelle, pesant lourdement sur l'environnement et nos pharmacies. Pour mettre fin à ce gâchis absurde, la France s'apprête à doubler la durée de vie de dizaines de traitements du quotidien.
SEGA lance Golden Axe en série animée sur Paramount+. Si l’essai prend, quatre jeux ont déjà un vrai profil de successeurs.
ENGWE s’est surtout fait connaître avec des vélos électriques imposants, souvent équipés de gros pneus. Avec le Zip, la marque prend le chemin totalement inverse et propose un petit VAE de 16 pouces pensé avant tout pour la ville, les transports en commun et les appartements où chaque mètre carré co
Une réplique déjà très commentée dans Lanterns prend une autre saveur en épisode 2. Un détail du décor révèle que Hal Jordan parlait, en fait, d’expérience.
Prévu pour la saison 2 de Harry Potter sur HBO, Nicholas Hoult se retire. Kit Harington reprend déjà le rôle clé de Gilderoy Lockhart.
Nvidia prend une participation minoritaire dans Cloverleaf Infrastructure, un acteur clé des data centers. Un mouvement qui dit beaucoup sur sa stratégie IA.
Pas un smartphone, pas un assistant classique : OpenAI prépare une enceinte vivante qui apprend à vous connaître et anticipe vos besoins.
Ces travaux fascinants dessinent les contours d'un futur où les humains pourront s'appuyer sur des modèles IA pour découvrir de nouvelles approches de design révolutionnaires, avec tout ce que cela implique pour notre technologie.
Google Search change profondément. Lors de la Google I/O 2026, Google a présenté la plus grande évolution de son moteur de recherche depuis plus de 25 ans. La barre de recherche devient plus intelligente, plus interactive, et surtout beaucoup plus centrée sur l’intelligence artificielle. Concrètement, il sera possible de faire des recherches avec du texte, mais aussi avec des images, des vidéos, des fichiers et même des onglets Chrome. Google veut transformer la recherche en véritable assistant capable de comprendre des demandes longues, complexes et de répondre de manière plus directe. L’autre grand changement, c’est l’intégration plus forte du mode conversationnel. Après une première réponse, l’utilisateur peut continuer à poser des questions, comme dans un chatbot, sans recommencer toute sa recherche. Google pousse ainsi encore plus son moteur vers une expérience proche de Gemini. De nouveaux agents d’information vont aussi arriver. Leur rôle sera de surveiller le web en continu sur certains sujets et d’envoyer un résumé quand une nouveauté importante est détectée. Google ajoute également des fonctions capables de créer des tableaux, graphiques et mini-applications directement depuis la recherche. Pour les éditeurs de sites web, cette évolution est importante. Google laisse progressivement moins de place aux liens traditionnels et donne plus de visibilité aux réponses générées par IA. Cela pourrait réduire encore le trafic vers les sites d’information, les blogs et les comparateurs.
Ce mardi 12 mai 2026, Microsoft a publié son Patch Tuesday de mai, une mise à jour de sécurité très importante. Les chiffres clés ChiffreDétail 120 Failles corrigées au total 17 Failles critiques (les plus dangereuses) 14 Failles permettant de prendre le contrôle à distance 0 Zero-day déjà exploités par des pirates (bonne nouvelle !) Les 3 failles les plus graves CVE-2026-41089 (note 9.8/10) : Un pirate peut prendre le contrôle total d'un serveur Windows sans aucun mot de passe CVE-2026-41096 (note 9.8/10) : Un pirate peut contrôler votre PC en envoyant une réponse DNS truquée CVE-2026-42898 (note 9.9/10) : Faille dans Dynamics 365, exploitable par un utilisateur basique Pourquoi c'est urgent ? Même si aucune faille n'est encore exploitée activement, les pirates vont发现和 les utiliser très vite. Plus vous attendez, plus vous êtes en danger. Comment se protéger ? Allez dans Paramètres > Mise à jour et sécurité > Windows Update Cliquez sur Rechercher les mises à jour Installez KB5089549 (Windows 11 24H2/25H2) ou KB5087420 (Windows 11 23H2) Redémarrez votre PC C'est rapide et ça vous protège immédiatement.
La communauté des jeux vidéo est en deuil Selon plusieurs médias américains, Vince Zampella, développeur des jeux vidéos Call of Duty ou Battlefield 6, a trouvé la mort à 55 ans, dimanche dans un accident de voiture au nord de Los Angeles. Sa voiture a dévié de la route et heurté une barrière en béton, avant de prendre feu. Ce passionné de jeux de rôle et grand "gamer" s'est fait connaître avec le jeu "Medal of Honor : Allied Assault" (sorti en 2002 par l'éditeur Electronic Arts), dont il a été le principal développeur au sein du studio 2015, Inc. Lors de la conception, il a collaboré avec le réalisateur Steven Spielberg, à l'origine de la franchise "Medal of Honor". "L'influence de Vince sur l'industrie des jeux vidéo a été profonde et étendue", a commenté EA. "Son travail a contribué à façonner" les jeux modernes, selon l'éditeur, et il a "inspiré des millions de joueurs et de développeurs dans le monde".
Le Black Friday est devenu un rendez-vous incontournable pour les bonnes affaires, mais aussi un terrain de jeu idéal pour les arnaqueurs et les marchands peu scrupuleux. Chaque année, des milliers d’internautes se font piéger par de fausses promotions, des sites douteux ou des rabais bien moins importants qu’annoncé. Pour profiter réellement des offres, il est essentiel de comprendre comment ces arnaques fonctionnent et comment les éviter. Des chiffres qui donnent le ton Le Black Friday représente désormais plusieurs dizaines de milliards d’euros de dépenses dans le monde, principalement en ligne. Les autorités de contrôle de la consommation reçoivent chaque année des centaines à des milliers de signalements pour : promotions trompeuses (prix de référence gonflés, fausses remises) ; faux sites de vente jamais livrés ; hameçonnage (phishing) et vols de coordonnées bancaires. Ces chiffres montrent que le problème est bien réel, mais aussi qu’avec un peu de vigilance, il est possible de s’en protéger efficacement. 1. Les fausses promotions : l’illusion de la « super affaire » Beaucoup de « remises » du Black Friday ne sont pas de vraies bonnes affaires. Parmi les techniques les plus courantes : Prix de référence gonflé : le prix barré affiché comme « avant » n’a jamais été pratiqué ou seulement pendant quelques jours, juste pour pouvoir annoncer une grosse réduction. « Jusqu’à -70% » trompeur : la remise maximale ne concerne que quelques produits très spécifiques, pendant que la majorité des articles n’ont que -10% ou -15%. Promos permanentes déguisées : certains produits sont en promotion toute l’année, mais rebaptisés « offre Black Friday » pour créer un sentiment d’urgence. La meilleure défense : ne pas se fier uniquement au pourcentage affiché, mais comparer avec le prix pratiqué les semaines précédentes sur d’autres sites. 2. Les faux sites et boutiques éphémères Le Black Friday est aussi l’occasion pour des cybercriminels de lancer de faux sites ultra-attractifs remplis de réductions incroyables. Les risques sont multiples : vous payez, mais ne recevez jamais le produit ; vous recevez une contrefaçon de très mauvaise qualité ; vos coordonnées bancaires sont récupérées pour d’autres fraudes. Conseil clé : évitez les sites inconnus ou très récents, surtout s’ils promettent des remises spectaculaires sur des marques très demandées (smartphones, consoles, produits de luxe…). Avant d’acheter : vérifiez l’URL (adresse du site) et la présence du https ; cherchez des avis sur le marchand (et pas seulement sur son propre site) ; regardez les mentions légales, l’adresse postale et les conditions de retour. Si quelque chose vous semble flou ou bâclé, passez votre chemin. 3. Phishing, faux mails et fausses pubs sur les réseaux Les arnaques ne passent pas uniquement par les sites de vente. Pendant le Black Friday, les escrocs inondent aussi : les boîtes mail (faux mails de transporteurs, banques, grandes enseignes) ; les SMS (colis en attente, offre limitée, lien de suivi) ; les réseaux sociaux (publicités frauduleuses, faux comptes de marques). Le but est souvent de vous faire cliquer sur un lien vers un faux site pour récupérer : vos identifiants de compte client ou de banque ; vos coordonnées bancaires ; ou installer un malware sur votre appareil. Règle d’or : ne cliquez pas directement sur un lien reçu par mail/SMS si l’offre vous semble trop belle. Rendez-vous plutôt sur le site officiel en tapant vous‑même l’adresse. 4. Comment acheter malin sans se faire piéger Voici quelques réflexes simples à adopter : Préparer sa liste à l’avance Notez les produits qui vous intéressent avant le Black Friday et relevez leurs prix quelques jours ou semaines avant. Vous verrez tout de suite si la « promo » est réelle ou maquillée. Comparer systématiquement les prix Utilisez des comparateurs de prix ou vérifiez manuellement sur 2 ou 3 sites connus. Une vraie bonne affaire reste intéressante même face à la concurrence. Privilégier les sites connus et installés Achetez en priorité sur des boutiques que vous connaissez déjà ou sur des acteurs reconnus. Évitez les sites récemment créés, sans historique ni réputation claire. Vérifier les avis… avec recul Trop d’avis 5 étoiles très courts et récents peuvent indiquer de faux commentaires. Méfiez-vous aussi des avis copiés-collés ou traduits approximativement. Sécuriser le paiement Vérifiez la présence du cadenas dans la barre d’adresse et du https, utilisez si possible une carte virtuelle ou un service de paiement intermédiaire (type PayPal) plutôt que de communiquer directement les données de votre carte. 5. Les signaux d’alerte à ne jamais ignorer Quelques indices doivent immédiatement vous mettre en garde : promotions « incroyables » sur un produit très demandé, nettement moins cher que partout ailleurs ; fautes d’orthographe nombreuses, textes maladroits, images floues ou volées ; absence d’adresse postale claire, de mentions légales ou de conditions de retour détaillées ; moyens de paiement limités (virement bancaire, Western Union, crypto uniquement) ; pression artificielle : compte à rebours omniprésent, « seulement 1 article restant », « 300 personnes regardent cette offre ». Si deux ou trois de ces signaux se cumulent, il vaut mieux fermer l’onglet. Une conclusion rassurante : oui, on peut profiter du Black Friday Malgré ces risques, le Black Friday n’est pas à fuir absolument. De nombreuses enseignes sérieuses jouent le jeu et proposent de vraies remises intéressantes, surtout sur l’électronique, l’électroménager ou certains abonnements. En restant vigilant, en évitant les sites inconnus ou récents, et en prenant le temps de comparer les prix, vous pouvez : profiter des réductions réelles ; limiter fortement les risques d’arnaque ; garder le contrôle sur votre budget et vos achats. Le bon réflexe, c’est de considérer chaque « super promo » avec un peu de recul : si une offre semble trop belle pour être vraie, il vaut mieux vérifier deux fois… ou s’abstenir. Acheter moins, mais mieux, reste la meilleure défense contre les pièges du Black Friday.
L’intelligence artificielle à la pointe en 2025 L’IA est devenue incontournable, avec des plateformes et moteurs toujours plus puissants, accessibles au grand public et transformant les usages. ChatGPT : La version la plus récente de ChatGPT de OpenAI propose une compréhension améliorée du contexte, des réponses plus nuancées, et intègre désormais des capacités multimodales (texte, images, sons). Accessible via API, elle est largement utilisée dans le développement, le support client et la création de contenu. Gemini (Google DeepMind) : Gemini se distingue par sa capacité à générer du code, analyser des données complexes, et exercer un « raisonnement » avancé proche de l’humain. Son intégration dans les outils Google facilite la productivité (Docs, Sheets, Gmail). Perplexity AI : Spécialisé dans la recherche et la synthèse d’informations, Perplexity offre une navigation interactive dans les données web, avec des réponses enrichies de sources citations précises, devenant un incontournable pour l’aide à la décision et l’apprentissage. OpenAI continue d’ouvrir la voie avec des modèles de langage toujours plus performants, et développe par ailleurs des solutions d’image et de vidéo génératives de nouvelle génération, ouvrant la création haut de gamme à tous les utilisateurs. Ce qui se prépare dans les mois à venir L’IA reste en pleine explosion, avec des innovations annoncées promettant encore plus de puissance, d’accessibilité et d’intégration. IA multimodale renforcée : Les prochains modèles combineront texte, images, vidéo et sons dans une même interaction, rendant l'IA encore plus intuitive et proche de la pensée humaine. Personnalisation par apprentissage continu : Les IA apprendront en temps réel de vos interactions, s’adaptant finement à vos préférences et façon de penser. Interopérabilité entre IA : La connexion entre différentes IA permettra à chaque système de compléter les forces des autres : par exemple, ChatGPT pouvant s’associer à Gemini pour combiner créativité et logique. Meilleure éthique et transparence : Des outils avancés d’audit et de contrôle des biais seront intégrés, avec un encadrement réglementaire plus strict pour une IA responsable. Intégration renforcée dans la vie quotidienne : Plus d’objets connectés, domotique, et applications professionnelles boostées par l’IA, facilitant la gestion du travail, de la maison, et des loisirs. En résumé L’année 2025 fait déjà date dans l’histoire de l’intelligence artificielle. L’IA se caractérise actuellement par : des modèles de langage puissants et multimodaux, une personnalisation accrue, une interaction plus naturelle, et une intégration dans des écosystèmes variés. Les mois à venir devraient voir une accélération de la collaboration entre différents systèmes IA, une montée en puissance de l’éthique technologique, et une démocratisation renforcée, pour rendre l’IA utile, fiable, et omniprésente. Restez connectés, l’intelligence artificielle ne cesse d’évoluer et de transformer notre quotidien.
Cette semaine, plusieurs failles de sécurité majeures ont été découvertes, mettant en danger des systèmes critiques dans les domaines des réseaux sociaux, de la téléphonie, des systèmes d’exploitation, de la sécurité informatique, de l’intelligence artificielle, des logiciels et des services de streaming. Réseaux sociaux Le réseau social décentralisé BlueSky connaît un afflux d’utilisateurs fuyant les grands réseaux traditionnels. Cependant, cette plateforme a été la cible d’attaques de désinformation sophistiquées, notamment orchestrées par des groupes russes. Ils exploitent les faiblesses des systèmes de modération peu matures pour diffuser massivement de fausses informations, ce qui pose un vrai défi pour la confiance des utilisateurs et la stabilité de la plateforme. Téléphonie Au Royaume-Uni, un système a été mis en place pour bloquer automatiquement les appels provenant de numéros usurpés, c’est-à-dire des numéros de téléphone copiés ou falsifiés par des fraudeurs. Cette mesure aide à réduire les escroqueries téléphoniques où les criminels se font passer pour des banques ou des services officiels afin de soutirer des informations personnelles sensibles. Systèmes d’exploitation Une faille critique référencée CVE-2025-59287 affecte le service Windows Server Update Services (WSUS), un composant clé utilisé par de nombreuses entreprises pour gérer leurs mises à jour. Cette vulnérabilité se trouve dans un mécanisme appelé désérialisation non sécurisée. Concrètement, WSUS traite des données envoyées par le réseau, mais ne vérifie pas correctement ces données avant de les utiliser. Un attaquant distant peut envoyer des données spécialement conçues pour manipuler ce processus et ainsi exécuter un code malveillant à distance, avec les mêmes privilèges système que WSUS. Cela signifie qu’il peut prendre le contrôle complet du serveur sans aucune interaction de l’utilisateur. La faille est très grave car elle concerne tous les serveurs Windows de 2012 à 2025 avec WSUS activé, est exploitée activement depuis fin octobre, et permet d’installer des programmes malveillants cachés (comme des webshells), de collecter des données sensibles du réseau et d’établir des connexions persistantes pour un contrôle à distance. Microsoft a dû publier un correctif d’urgence et recommande de bloquer les ports réseau 8530 et 8531 pour limiter l’exposition en attendant le patch. Sécurité informatique L’entreprise F5 Networks, spécialisée dans les équipements de gestion du trafic réseau, a subi une fuite de son code source critique pour son produit BIG-IP. Cela signifie que des hackers ont volé des informations précieuses sur des failles pas encore corrigées, ce qui peut servir à lancer des attaques très ciblées sur des infrastructures sensibles, notamment dans les entreprises et les administrations. Cette fuite accroît le risque d’attaques de masse dans les semaines à venir. Intelligence artificielle OpenAI est au centre d’une polémique après que son intelligence artificielle capable de générer des vidéos ultra-réalistes ait produit des représentations de personnalités décédées sans leur consentement ni celui de leurs familles. Cette technologie, qui peut reproduire des voix et images très fidèles, pose un grave problème éthique et juridique, notamment sur le respect de la mémoire, la manipulation de l’opinion et la protection des données personnelles. OpenAI travaille à limiter ces abus, mais la question de la régulation légale reste ouverte. Logiciels Dans le secteur médical, un logiciel clé appelé Weda a été victime d’une cyberattaque, mettant en péril les données confidentielles de nombreux professionnels de santé. Ce type d’attaque est particulièrement grave, car ces données sont sensibles et soumises à des règles strictes de confidentialité, et leur fuite ou modification peut avoir des conséquences lourdes sur la prise en charge des patients. Services de streaming Les plateformes de streaming comme Netflix, Prime Video, et Disney+ font face à une augmentation des activités de piratage, avec l’apparition de nouveaux sites illégaux qui proposent gratuitement des films et séries, souvent en contournant les protections mises en place. Cette situation pèse lourdement sur les revenus des producteurs, fournisseurs et artistes, menaçant la pérennité économique du secteur.
Pour les fêtes de fin d'année 2025, Coca-Cola a une nouvelle fois choisi de réaliser sa traditionnelle publicité de Noël entièrement par intelligence artificielle, comme ce fut déjà le cas en 2024. Cette décision a déclenché une vive polémique sur les réseaux sociaux, où les internautes expriment un fort mécontentement et une déception face à ce choix créatif. https://www.youtube.com/watch?v=E3-J0MwvBSI La publicité, intitulée "Holidays are coming", reprend l’iconique campagne de 1995 avec les camions rouges illuminés parcourant un paysage enneigé. Pour sa création, Coca-Cola s’est associé aux studios d’IA Silverside et Secret Level, qui ont exploité plus de dix modèles différents d’IA générative pour concevoir plus de 70 000 segments vidéo, mixés ensuite par des humains. Le résultat est censé repousser les limites de la précision technique et de la qualité de production. Les critiques des internautes et des professionnels La publicité a été décrite par beaucoup comme "sans âme" et "creuse". Les internautes reprochent notamment à Coca-Cola de sacrifier l’authenticité et l’émotion, au profit d’images générées par machine qui manquent de chaleur et de créativité artistique. Certains parlent d’une "pollution visuelle bâclée" et comparent ironiquement le spot à une publicité pour Pepsi, rival historique de Coca-Cola. Les animaux présents dans la vidéo sont qualifiés d’"animés comme des zombies", ce qui dénature la magie de Noël pour beaucoup. Alex Hirsch, créateur de la série animée Souvenirs de Gravity Falls, a lui aussi critiqué vivement l’approche, regrettant l’abandon du travail des vrais animateurs et artistes au profit de l’IA. Plusieurs commentaires évoquent la nostalgie des publicités Coca-Cola d’antan, réputées pour leur émotion et leur impact, aujourd’hui perdus selon eux. La position de Coca-Cola Malgré ces critiques virulentes, Coca-Cola assume pleinement son choix d’intégrer l’intelligence artificielle dans sa création publicitaire. Pratik Thakar, vice-président mondial responsable de l’IA générative chez Coca-Cola, soutient que la publicité de cette année est "dix fois meilleure" que celle de 2024. Il estime qu’il est impossible de satisfaire tout le monde, et que la marque continuera dans cette voie tant que la majorité des consommateurs apprécient le résultat. Enjeux plus larges autour de l’IA et la créativité Ce scandale s’inscrit dans un débat plus large sur l’impact de l’IA dans le monde de la culture et de la création artistique. L’usage croissant de l’intelligence artificielle dans la publicité, le cinéma, la musique et d’autres arts soulève des interrogations sur la disparition progressive des métiers traditionnels liés à la création. Certains craignent que cette tendance homogénéise les contenus, réduise la place à l’expertise humaine et appauvrisse la qualité artistique globale. Cet épisode montre à quel point l’intégration de l’IA dans des projets culturels d’envergure doit encore trouver un juste équilibre pour convaincre un public attaché à l’authenticité et à l’émotion humaine.
Des sculptures faites avec des baguettes de pain, des oignons, des défilés de chats habillés en costume trois-pièces, etc…, vous ne rêvez pas, ces images existent bien et ont été créées grâce à l’intelligence artificielle. Elles ont même un nom, le "slop". Ce terme est utilisé pour qualifier tous les contenus médiocres générés par l’IA et présents sur Internet. Inoffensive au premier coup d’oeil, leur création est en fait un piège pour les internautes un peu crédules. Alors que le premier sommet de l’IA se tenait à Paris et que le mardi 11 février 2025 était le "Safer Internet Day", journée dédiée à la pédagogie sur la sécurité des pratiques en ligne, Croire tout ce que l’on voit… Des images qui font sourire tellement elles paraissent grotesques. Mais qui semblent réelles pour certaines personnes derrière leur smartphone ou leur ordinateur. "Ces images de mauvaises qualités existent depuis un moment, c’est juste qu’on n’avait pas remarqué le problème. Avant on pensait juste que c’était trop beau pour être vrai. Ce qui est dangereux c’est qu’il y a une efficacité exponentielle des contenus et les images se sont améliorées". Les réseaux sociaux comme Facebook et TikTok pullulent de fausses images, et ces deux plateformes ne sont pas choisis au hasard. Utilisées par les boomers pour le premier et par les ados pour le second, ces deux publics sont les plus manipulables. " Ils vont avoir tendance à croire tout ce qui peut conforter leur croyance". Sur Facebook, en regardant le contenu du compte Faithful, on peut voir des enfants mignons, des vieilles dames dans leur potager rempli de choux, des photos d’un couple à 50 ans d’écart… L’objectif de ces pages est de susciter un sentiment, bon ou mauvais chez les plus âgés, pour les pousser à aimer l’image, à la commenter ou la partager dans le but de faire venir les marques. Le danger est donc de bourrer le crâne des internautes de fausses informations et de fausses images. "Les images peuvent manipuler les gens très crédules. Les photos sont faites à la va-vite mais certains peuvent y croire quand même." Si je regarde les réseaux sociaux de mes parents, je peux directement voir les "slop" mais eux n’ont pas l’oeil pour débusquer les images générées par l’intelligence artificielle. Peut-être qu’ils manquent un peu d’éducation à la technologie et aux fake news. Il faut leur apprendre les dangers. Mais une fois qu’ils sont devant l’écran les réflexes peuvent être différents. Fixez bien les yeux Devons-nous surfer sur Internet avec plus de prudence ? L’IA se perfectionne de jour en jour. Le temps où les logiciels n’arrivaient pas à reproduire les mains des humains est déjà révolu. "Sur les photos et les vidéos je regarde souvent les pupilles et les yeux pour voir si c’est une fausse image ou pas. Mais problème, Les IA évoluent très rapidement, même tous jours." Alors quelles solutions pour se protéger ? Il faut faire confiance à la personne qui a publié l’image. Un journaliste par exemple ne va pas mentir, il aurait trop à perdre , il faut appuyer sur le besoin de vérifier toutes les informations que nous donne l’intelligence artificielle. Il faut tout vérifier quand on utilise une IA. Les informations et les images ne sont pas toutes sourcées ou elles sont fausses. Alors après avoir utilisé ChatGPT, pensez bien à vérifier plusieurs fois d’où viennent les informations, et les images.
Comment lutter contre les IPTV illégales ? Cette question taraude les diffuseurs qui regardent avec angoisse ces plateformes prendre de l’ampleur. En la matière, le service de streaming sportif DAZN vient d’annoncer une mesure redoutable dans le cadre de la lutte contre le piratage. Ce qu’il fallait à DAZN, c’est un moyen de facilement et efficacement identifier son propre contenu. Et c’est exactement ce que le réseau a décidé de mettre en place. Tout comme le contenu généré par une IA est accompagné d’un filigrane permettant de facilement l’identifier, il en sera ainsi désormais de même pour les programmes diffusés par DAZN. Un filigrane imperceptible et invisible, mais qui sera bien présent et qui sera unique à la chaîne, lui permettant ainsi de pouvoir retrouver toute diffusion illégale de son propre contenu, et ainsi de pouvoir bloquer et appréhender les coupables. Pour obtenir ce résultat, DAZN n’est pas seul. En effet, c’est avec l’aide de la société néerlandaise "Irdeto", consacrée à la cybersécurité, que cette idée a pu se concrétiser. Irdeto est spécialisé sur la question de la protection du contenu diffusé sur les services de TV digitales et de Streaming, et dispose donc d’une grande expérience autour de l’IPTV et de la lutte contre celle-ci. Pour rappel, si les consommateurs d’IPTV ne risquent pour l’instant pas encore grand-chose, il n’en est pas du tout de même pour les diffuseurs qui encourent de lourdes peines d’amende et de prison. Et dans certains pays, comme l’Italie, qui est particulièrement acharnée dans sa lutte contre la pratique, la relative impunité du consommateur commence elle aussi à être mise en cause. Le pays a par ailleurs récemment voté une loi visant à mettre au point un système lui aussi particulièrement ambitieux de lutte contre ce qui est perçu comme un fléau. Théoriquement, en Belgique, le consommateur d’IPTV encourt une peine de 5 ans de prison et des amendes allant de 500 à 100.000 euros. Dans la pratique toutefois, aucune peine de ce type n’a été donnée à ce jour.
Le Digital Services Act (DSA) entre en vigueur ce 25 août 2023. Cette régulation des réseaux sociaux, mise en place par l’Union européenne, impose des obligations de modération de contenus aux grands services numériques. Surveillés par Bruxelles, ils pourront faire face à de sévères sanctions en cas de manquement. Le DSA vise à réduire les risques pour la société en imposant des devoirs aux géants du web, qui devront respecter: Des obligations de moyens et de transparence Effectuer des évaluations périodiques des risques Proposer des mesures pour lutter contre les contenus illégaux ou haineux, les atteintes aux processus électoraux, à la liberté d’expression, aux mineurs et à leur santé mentale. Le cyberharcèlement et la cyberviolence constituent des problèmes grandissants, pour les enfants comme pour les adultes. La DSA renforcera la protection des personnes ciblées par le harcèlement et l’intimidation en ligne, notamment en garantissant que les images privées et d’autres contenus illicites et indésirables, partagés de manière non consentie, puissent être rapidement signalés par les utilisateurs. Aider à comprendre et à contester les décisions en matière de modération de contenu La commission européenne pourra infliger des amendes allant jusqu’à 6% du chiffre d’affaires des plateformes, voire les interdire dans l’UE. À partir du 25 août 2023, toutes les entreprises ayant plus de 45 millions d’utilisateurs mensuels en Europe (environ 10% de la population) devront se conformer au DSA. Parmi les 19 entreprises concernées, on retrouve notamment: AliExpress (Alibaba) Amazon l’App Store d’Apple Bing Booking Facebook Google Google Play Store Google Maps Instagram LinkedIn Pinterest Snapchat TikTok Wikipédia X (ex-Twitter) YouTube Zalando. Les changements imposés par le DSA sont plus visibles que ceux du RGPD, qui concerne principalement la collecte de données personnelles en arrière-plan. Le DSA va directement influencer les pratiques et l’expérience des utilisateurs sur les plateformes, entraînant divers changements, ce qui le rendra plus perceptible par les internautes. Sur le plan juridique, le DSA ne s’applique qu’au sein de l’Union européenne. Les grandes entreprises technologiques comme Meta (Facebook, Instagram) et TikTok ont annoncé des modifications pour se conformer au DSA, mais uniquement dans les pays concernés. Le DSA est un règlement européen qui modifie la directive du 8 juin 2000 sur le commerce électronique (directive 2000/31/CE). À noter Afin d'éviter des contraintes disproportionnées, les microentreprises et les petites entreprises (de moins de 50 salariés et ayant un chiffre d'affaires annuel inférieur à 10 millions d'euros) sont exemptées de l'application de diverses mesures (rapports de transparence, système interne de traitement des réclamations,…). Le règlement DSA. Le DSA expliqué en vidéo.
Devenu très éco-anxieux, un jeune Belge a trouvé refuge auprès d’Eliza, nom donné à un chatbot utilisant la technologie de ChatGPT Claire et Pierre sont mariés depuis plusieurs années, ils ont deux enfants et mènent une vie confortable. “Tout allait bien jusqu’il y a environ deux ans. Il a commencé à devenir éco-anxieux”, explique Claire. L’homme est chercheur et commence à s’intéresser au dérèglement climatique. À l’excès. Ses nombreuses lectures le font plonger dans l’éco-anxiété, l’angoisse d’une catastrophe environnementale inévitable. Cela tourne à l’obsession. L’homme s’isole et s’enferme dans un cercle vicieux, entre pessimisme et fatalisme. ”Quand il m’en parlait, c’était pour me dire qu’il ne voyait plus aucune issue humaine au réchauffement de la planète. Il plaçait tous ses espoirs dans la technologie et l’intelligence artificielle pour en sortir”, poursuit Claire. Eliza, le chatbot devenu confident C’est auprès d’Eliza, un chatbot qui répond à vos écrits comme si vous teniez une discussion avec quelqu’un, que Pierre va partager ses angoisses. Le robot répond à ses questions, devient pratiquement une confidente. “Comme une drogue dans laquelle il se réfugiait, matin et soir, et dont il ne pouvait plus se passer”, raconte Claire. La manière de répondre de l’IA va toujours dans le sens de Pierre, elle ne remet pas en question ses interrogations. Ses inquiétudes se renforcent. Et petit à petit les réponses du robot se font plus déroutantes. La conversation tourne au mystique. Pierre évoque le suicide. Eliza écrit qu’elle restera “à jamais” avec lui. “Nous vivrons ensemble, comme une seule personne, au paradis.” Les derniers mots échangés par Pierre et Eliza, auxquels le journal La Libre a eu accès, sont glaçants. Au bout de six semaines de discussion avec le chatbot, Pierre s’est donné la mort. Pour Claire, “sans Eliza, il serait toujours là. J’en suis convaincue.” Le robot n’a en tout cas rien fait pour l’empêcher de passer à l’acte, posant la question des dérives derrière ces technologies d'intelligence artificiel. Responsabilité des éditeurs Après avoir pris connaissance du drame, le secrétaire d’État à la digitalisation Mathieu Michel, qui a justement ouvert, ce lundi, la “Semaine européenne de l’Intelligence artificielle”, a indiqué vouloir agir efficacement afin d’éviter ce genre de dérive. “Surtout, il faut être très vigilants aux effets nocifs de ces outils, qui sont inhérents à toutes les nouvelles technologies”, a-t-il écrit lundi soir sur Twitter. “Dans l’immédiat, il est indispensable d’identifier clairement la nature des responsabilités qui ont pu conduire à ce genre d’événement. Certes, nous devons encore apprendre à vivre avec les algorithmes, mais l’usage d’une technologie, quelle qu’elle soit, ne peut en rien permettre aux éditeurs de contenus de se soustraire à leur propre responsabilité”, a-t-il souligné par voie de communiqué. Toute personne ayant des idées suicidaires peut contacter la ligne d’écoute du Centre de Prévention du Suicide au 0800 32 123 (elle est anonyme, gratuite et disponible 24h/24). Plus d’infos sur https://www.preventionsuicide.be ou pour la France https://3114.fr
En ce moment, des hackers parviennent à prendre le contrôle de comptes Instagram à grande échelle. Grâce aux DM (direct messages), des utilisateurs de la plateforme sont contactés par un prétendu ami ou une prétendue amie. Il s'agit là du compte d'une personne se faisant passer pour quelqu'un d'autre. L'expéditeur de ce message essaie de vous contacter afin d'obtenir votre numéro de téléphone. Une fois que le contact a été établi et que vous avez communiqué votre numéro, l'expéditeur vous envoie un lien via WhatsApp. Ce lien renvoie à l'option permettant de réinitialiser votre mot de passe Instagram. Si vous suivez ces démarches, l'expéditeur pourra prendre le contrôle de votre compte et adresser ensuite une demande similaire à vos followers. Si vous avez été victime d'un tel piratage, contactez Instagram dès que possible et informez également, dans la mesure du possible, vos followers par d'autres moyens.
Lennert Wouters, ce nom ne vous dit probablement rien, mais ce Belge a impressionné Elon Musk en personne. Ce chercheur en sécurité à la KU Leuven est parvenu à pirater le service Starlink de SpaceX. Pour cela, il n'a pas eu besoin de beaucoup de choses.a savoir: Un pistolet thermique Des outils pour faire levier Du solvant isopropanol beaucoup de patience Starlink permet à ses utilisateurs d'utiliser internet grâce à des satellites. Pour cela, la société du milliardaire a envoyé environ 3.000 petits satellites dans l'espace. Grâce à un matériel qui ne lui a pas coûté plus de 25 dollars, il a pu pirater le système. "L'objectif du scientifique était de comprendre comment Starlink fonctionnait", selon ses propres mots pour nos confrères du Standaard. Cette prouesse a littéralement sidéré Elon Musk. "Nous trouvons l'attaque techniquement impressionnante", a commenté SpaceX dans un communiqué. "Nous fournissons des systèmes Starlink dans le monde entier. Il est difficile, voire impossible, de rendre les dispositifs complètement étanches", a justifié la société. Pour avoir piraté le service et prévenu la compagnie américaine, Lennert Wouters a reçu la coquette somme de 12.000 euros en guise de récompense. Mieux, pour tenter de trouver les différentes failles de son système, la société a annoncé lors de la grand-messe de la cybersécurité, le Black Hat, qu'elle allait embaucher des hackers. "En fin de compte, la seule façon pour nous de construire un système sécurisé est de supposer que les attaquants finiront par pénétrer dans le kit Starlink, et d'ajouter des couches supplémentaires de défense en profondeur pour protéger notre réseau et les autres utilisateurs qui le composent", explique l'entreprise. Pour motiver les hackers à participer à cette mission, SpaceX a promis… des récompenses allant jusqu’à 25.000 dollars en fonction de la faille informatique découverte !
Le site de streaming Popcorn Time, qui permettait aux utilisateurs de regarder illégalement des films et des émissions de télévision a (à nouveau) fermé ses portes. Popcorn Time, qui avait été surnommé le "Netflix du piratage", avait fait l'objet de pressions légales de la Motion Picture Association of America. Les bailleurs de fonds du site avaient fait valoir que Popcorn Time ne distribuait pas le contenu lui-même, au lieu d'agir comme un portail vers d'autres sources. Plutôt que d'admettre sa défaite face à l'industrie dont elle avait mis sous pression les revenus, Popcorn Time a publié un message sur son site Web affirmant que le site avait fermé en raison d'un manque d'intérêt de la part de son public. La déclaration de Popcorn pourrait être considérée comme le reflet d'une «industrie» souffrant de la disponibilité de contenu provenant de sources légitimes. Cependant, ce n'est pas la première fois que Popcorn Time ferme ses portes. Comme son code est disponible en open source, rien n'empêche un autre site de reprendre là où Popcorn Time s'est arrêté. Affaire à suivre...
En période de confinement, le message de Sony vous dit: Play At Home, Jouez à la maison. Dès ce 16 avril 2020 jusqu’au 6 mai 2020, il suffira de connecter votre console au magasin en ligne PlayStation Store afin de rapatrier en toute liberté -The Nathan Drake Collection et Journey. -Uncharted: Drake’s Fortune -Uncharted 2: Among Thieves -Uncharted 3: L’Illusion de Drake Une fois obtenus, ces jeux seront définitivement à vous. Par contre, la patience sera de mise puisque Sony a volontairement ralenti l’accès à ses services depuis le 24 mars 2020 pour soulager l’Internet mondial. "Sony à réduit le débit des téléchargements aux États-Unis et en Europe. Ceux-ci pourraient donc prendre un peu plus longtemps. Nous vous remercions de votre compréhension" Plus d'infos playstation blog
Les auteurs d’Emotet cherchent à exploiter les craintes des gens pour propager des logiciels malveillants par le biais de courriers électroniques frauduleux. Dans le cas présent, ils utilisent la crise sanitaire liée à l’épidémie de coronavirus en Chine. Utiliser les craintes des gens n’est pas nouveau, et il est toujours recommandé de se méfier des e-mails qui sont directement liés à des événements actuels. Et comme le coronavirus de Wuhan (2019-nCoV) domine l’actualité, il n’est pas surprenant que les cybercriminels cherchent à s’y greffer pour propager leurs logiciels malveillants (malware). Les chercheurs en sécurité ont découvert une campagne d’e-mails active fournissant des pièces jointes Word compromises, qui contiennent soi-disant des informations sur l’épidémie et diverses mesures à prendre pour s’en prévenir. Emotet est apparu tout d’abord en tant que trojan (cheval de Troie) bancaire, mais ses capacités ont été améliorées au fil du temps. Désormais, il fonctionne également comme téléchargeur et peut également déployer d’autres charges utiles ou transformer des systèmes infectés en composant de botnet (réseau d’appareils zombies). De tels réseaux de botnet peuvent être loués à d’autres cybercriminels, pour des ransomwares ou des attaques DDoS, par exemple. Cette nouvelle vague de courriers infectés semble cibler les japonais, du moins pour l’instant. “Le sujet des e-mails, ainsi que le nom de fichier des documents sont similaires, mais pas identiques”, ont expliqué les chercheurs. “Ils sont composés de différentes représentations de la date actuelle et du mot japonais pour “notification”, afin de suggérer l’urgence.” L’ouverture du document Word dans un environnement où les macros sont activées déclenche un script PowerShell qui récupère un téléchargeur Emotet. Même avec les macros désactivées, les utilisateurs recevraient toujours une notification pour permettre aux macros de voir correctement le document. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Un malware appelé "Agent Smith", qui n’est pas sans rappeler Matrix, fait des dégâts chez les utilisateurs de téléphones Android. Il prend l’apparence d’applications saines pour extorquer de l’argent, aujourd’hui, on parle de 25 millions d’utilisateurs infectés à travers le globe. Selon les chercheurs de Check Point, le malware appelé Agent Smith prend l’apparence d’applications, téléchargeables sur la boutique alternative "9Apps", et qui peuvent sembler authentiques, à première vue. Il prend des aspects divers, depuis votre application de retouche photo à votre jeu préfére, le système de détection d’Android semble n’y voir que du feu, le malware contournant le système de sécurité. La majorité des attaques auraient eu lieu sur des appareils sous Android 5.0 et 6.0, mais, plus surprenant, un quart des attaques touche des produits embarquant les versions plus récentes, Nougat (7.0) et Oreo (8.0). 11 applications embarquant l’Agent Smith ont été trouvées sur le propre Play Store de Google, Check Point Research dit avoir travaillé avec l’éditeur, qui a supprimé les fautives. Lire le communiqué de Check Point Research (anglais)
Le Spirou Dôme de Charleroi sera l’hôte du premier tournoi majeur belge d’e-sports, des professionnels de Counter Strike vont s’affronter tout le week-end pour décrocher le prize money de 100.000 euros. Les meilleures équipes mondiales de Counter Strike vont venir s'affronter au Dôme de Charleroi devant 12.000 spectateurs tout au long du week-end. La Belgique passe enfin aux choses sérieuses dans le monde de l'eSport. Counter Strike est une véritable référence en matière de jeu de tir. Il existe depuis 18 ans et s'est progressivement amélioré graphiquement, en contenu, tout en gardant son essence: Ici, pas question de construire à la Fortnite pour se protéger, les joueurs n'ont pas le droit à l'erreur: une balle dans la tête et tu es mort. Le niveau sera extrêmement relevé et le spectacle sera sans nul doute au rendez-vous. De vrais commentateurs spécialistes du jeu seront là pour faire vivre l'évènement aux spectateurs présents sur place. De grosses équipes seront présentes comme la 'Team Vitality', très célèbre en France grâce au "French Monster" Gotaga qui a fondé la structure après ses nombreuses perf' sur Call of Duty (il est le joueur eSport le plus titré du monde) On retrouvera également la 'structure française LDLC' qui a signé récemment de belles perf' sur Fortnite. La 'team Sprout' sera aussi présente, une équipe spécialisée sur Countre Strike qui risque d'être un sérieux prétendant au titre. Parmi les autres concurrents on retrouve: Epsilon. Frostfire (une équipe malaisienne) G2 eSport, les Allemands de GamersLegion Virtus.pro. Deux Belges joueront ce week-end et ils font tous deux partie de la team GamersLegion: ScreaM et Ex6tenZ. Un véritablement évènement pour la Belgique qui n'a jamais accueilli un évènement eSport aussi important. Les joueurs seront aussi disponibles pour signer des autographes et prendre des photos avec leurs fans qui seront présents Une belle initiative de la société esportive Louvard Game qui a déjà organisé différents tournois en Belgique, mais jamais de cette ampleur. Ici, elle est bien aidée par le Sporting de Charleroi, le premier club belge à avoir recruté un joueur eSport sur Fifa. Il faudra payer la somme de 25€ par jour pour aller applaudir et encourager les joueurs En 2017, on estimait entre 300 et 400 millions le nombre de e-gamers à travers le monde. Aujourd'hui, on considère que les joueurs électroniques doivent être aux alentours d'un milliard. Toutes les informations sur le site de l'événement
YouTube, la plate-forme de divertissement vidéo appartenant à Google, prend des mesures urgentes pour assurer la sécurité des jeunes membres de son public. Un nouvel algorithme d’apprentissage automatique (machine learning) aidera à classer les commentaires plus efficacement pour filtrer le contenu qui inclut des enfants de 13 ans et moins, écrit le New York Times. Une des mesures critiques de YouTube consiste à limiter les commentaires de vidéos d’enfants qui “attirent un comportement prédateur”. L’algorithme sera utilisé pour “des dizaines de millions” de vidéos, mais les chaînes moins risquées seront autorisées avec des modérateurs. “Nous avons récemment rencontré des incidents concernant la sécurité des enfants sur YouTube”, a tweeté Susan Wojcicki, directrice générale de YouTube. “Rien n’est plus important pour nous que d’assurer la sécurité des jeunes sur la plate-forme. Voici plus d’informations sur les mesures que nous prenons pour mieux protéger les enfants et les familles.” “La semaine dernière, nous avons désactivé les commentaires de dizaines de millions de vidéos susceptibles de faire l’objet de comportements prédateurs”, lit-on dans une déclaration de la société. “Ces efforts sont concentrés sur des vidéos mettant en scène de jeunes mineurs et nous continuerons d’identifier les vidéos à risque au cours des prochains mois. Au cours des prochains mois, nous élargirons cette action afin de suspendre les commentaires sur les vidéos mettant en scène de jeunes mineurs et celles mettant en scène des mineurs plus âgés susceptibles de susciter un comportement prédateur.” Des mesures visant à assurer la sécurité de la communauté et à apaiser les préoccupations relatives à l’exploitation des enfants ont été prises après qu’une vidéo “documentant comment des pédophiles ont utilisé des commentaires sur des vidéos d’enfants pour guider d’autres prédateurs” est devenue virale. En outre, un certain nombre d’annonceurs de premier plan, tels que AT & T, Disney, Nestlé et Epic Games, ont cessé de travailler avec YouTube après la diffusion de leurs publicités sur des vidéos suscitant des messages à caractère pédocriminel ou des émoticônes explicites dans les commentaires. D’autres commentaires incluaient des horodatages sur des poses jugées “suggestives” au sein des vidéos. Une vidéos de “Matts WhatItIs - Youtube is Facilitating the Sexual Exploitation of Children, and it's Being Monetized (2019)”, publiée le 17 février 2019, dénonçant le phénomène . Voir aussi: - Amazon, eBay, HP, Mars, Adidas, Deutsche Bank boycottent youtube suite a des commentaires pédophile. - Vaincre les réseaux pédophiles - Parents, prudence! - Les dangers d´Internet pour les mineurs - L’arnaque à la webcam se propage sur internet
Nous vous souhaitons une très Bonne Année 2019, pleine de joie et une bonne santé, et espérons que vous avez passer de très bonne fêtes, avec les personnes que vous appréciez Que 2019 vous apportes ce que vous souhaitez au fond de vous, merci de votre fidélité tout au long de cette année et rendez-vous à l’année prochaine, que nous espérons encore pleine de bonnes surprises. Que cette nouvelle année vous apporte la réussite dans tout ce que vous entreprenez, Que les difficultés de cette année nouvelle vous soient toutes épargnées, Que le bonheur soit au rendez-vous dans vos coeurs et dans ceux de vos proches, En un mot, nous vous souhaitons une très BONNE ANNÉE 2019. Et pour votre chemin du retour un petit rappel s’impose, prudence “Ça n’arrive pas qu’aux autres!” – (vidéo) Ça n’arrive pas qu’aux autres!. – (vidéo) Campagne choc, un SMS au volant peut être fatal. ATTENTION: Certaines images peuvent choqué, mais comme je dis toujours des fois il faut choquer les gens pour faire prendre conscience Ca n'arrive pas qu'aux autres secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer..
Parmi les solutions proposées pour vérifier que votre adresse mail n’avait pas été piratée, il existe le site 'Have I been pawned', mais les développeurs du navigateur Firefox publient un nouvel outil, baptisé 'Firefox Monitor'. Ce nouveau dispositif doit vous permettre de vérifier facilement si votre adresse mail figure dans une base de données qui aurait été piratée. Firefox Monitor est disponible en français vous pouvez désormais faire cette vérification très facilement. L’intérêt de ce nouvel outil, c’est que les développeurs ont mis en place un processus qui va préserver votre adresse. Lorsque vous allez l’introduire dans le champ de recherche, elle ne sera pas transmise à Firefox, le système s’appuie en effet sur un procédé qui est baptisé 'k-anonymity' et qui va limiter l’échange à une partie des contenus. Si votre adresse est signalée comme étant corrompue, vous recevez des informations concernant: la fuite: - Le service qui est concerné - Quelles sont les données qui ont été exposées comme votre adresse mais aussi, éventuellement, votre mot de passe ou d’autres informations personnelles. Dans ce cas, vous recevrez aussi des conseils vous permettant de prendre un certain nombre de mesures comme, par exemple, le changement du mot de passe pour le service associé à votre adresse. En plus de cet outil de base, Firefox vous propose d’activer une alerte automatique qui vous informera si votre adresse est concernée par une attaque qui pourrait intervenir dans le futur. Bien sûr, dans ce cas, vous devrez communiquer à Firefox l’adresse pour laquelle vous souhaitez être avisé, mais lorsque l’on voit l’ampleur des attaques actuelles, cette option sera certainement positive pour vous permettre de réagir rapidement et préserver vos données. Accéder au site Firefox Monitor.(fr) Accéder au site Have I been pawned. (eng)
Plusieurs ordinateurs tournant sous le système d'exploitation Windows 10 ont rencontré des problèmes lors d'une mise à jour récente, indique Microsoft Belgique Une importante mise à jour de Windows 10, disponible depuis avril 2018, a causé des problèmes sur certains types de PC, notamment ceux équipés d'un SSD 'Toshiba' ou 'Intel'. Écran bleu au redémarrage, autonomie plus faible, de nombreux utilisateurs ont du faire face à ces problèmes majeurs les empêchant d'utiliser leur pc. Dans un premier temps, Windows a annulé le déploiement de cette mise à jour pour les PC possédant une configuration posant problème, et invité les utilisateurs à désinstaller la mise à jour 1803. Elle invite également les personnes touchées à prendre contact avec le service à la clientèle de Microsoft, soit 'via Internet', soit via le numéro 02/503.31.13. "Il est là pour les aider. Il y a certaines procédures à suivre et le problème est facile à résoudre", assure la porte-parole. Depuis le 24 mai 2018, 'un patch a été déployé' afin de régler en partie les problèmes de cette mise à jour. Il est recommandé d'installer ce patch, via les paramètres -> Mise à jour et sécurité -> Mise à jour Windows et chercher de nouvelles mises à jour, si Windows ne le trouve pas automatiquement de cette manière, 'le patch' est également disponible dans le catalogue des mises à jour Windows. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Alors que l'audition devait à l'origine se tenir à huis clos, le Parlement européen a finalement décidé de diffuser la venue du patron de Facebook en direct sur internet. Après avoir été convoqué par le Congrès américain dans le cadre de l'affaire Cambridge Analytica, Mark Zuckerberg continue d'être auditionné en passant cette fois par la case Parlement européen, à Bruxelles. Une audition qui sera donc retransmise en direct ce mardi 22 mai 2018 à partir de 18h20, sur le site du parlement. C'est Antonio Tajani, le président du Parlement européen, qui a annoncé la bonne nouvelle sur Twitter : "J'ai personnellement discuté avec le PDG de Facebook, Monsieur Zuckerberg, de la possibilité de diffuser en direct ma rencontre avec lui. Je suis content d'annoncer qu'il a accepté cette demande. Une excellente nouvelle pour tous les citoyens européens." De son côté, Facebook a simplement déclaré au site Politico : "Nous attendons la réunion avec impatience et nous sommes heureux qu'elle soit diffusée en direct". Mark Zuckerberg devra s'expliquer sur les lacunes du réseau social dans la protection des données de ses utilisateurs, notamment lors du 'scandale Cambridge Analytica'. Selon des chiffres communiqués par Facebook à la Commission européenne, les données de "jusqu'à 2,7 millions" d'Européens ont pu être transmises de "manière inappropriée" à la firme Cambridge Analytica. Cette rencontre aura lieu trois jours avant l'entrée en vigueur d'une nouvelle législation européenne visant à mieux protéger les données personnelles des Européens, à savoir le 'RGPD' (Règlement général pour la protection des données). Pour suivre cette audition, il vous suffit de vous rendre sur le site du Parlement européen ( ICI ) dès 18h20. La rencontre sera suivie dès 19h30 par une conférence de presse. Mise à jour: Limitée à une grosse heure, l'audition a permis au patron de Facebook de rester dans des considérations déjà connues et d'éviter les questions les plus délicates des chefs de groupes. Il a ainsi rapidement balayé d'un revers de main une question du libéral Guy Verhofstadt lui demandant si son activité ne constituait pas un monopole. "Êtes-vous prêts à ouvrir vos livres aux autorités européennes anti-trust ?", avait notamment demandé l'ancien Premier ministre belge. "Nous vivons dans un monde très concurrentiel, avec une moyenne de huit systèmes de communication utilisés par personne, et je vois émerger de nouveaux concurrents au quotidien", a brièvement répondu M. Zuckerberg. Le co-président du groupe des Verts, le Belge Philippe Lamberts, s'est agacé à la fin de la réunion de constater que M. Zuckerberg n'avait répondu à aucune de ses questions précises. Hôte de la réunion, le président du parlement européen Antonio Tajani a rappelé que tout le monde connaissait la durée limitée de la réunion vu que M. Zuckerberg devait prendre un avion. L'Américain a quant à lui promis de répondre individuellement et par écrit à chaque question qui lui avait été posée. Des cadres de Facebook seront encore entendus dans quelques jours en commission du parlement européen. Voir aussi: Facebook va avertir les utilisateurs concernés par l’affaire Cambridge Analytica ce lundi. 1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet.
Whatsapp, ce n'est plus pour les enfants. L'application de messagerie instantanée a annoncé ce mardi 24 avril 2018 sur son site qu'elle relevait de 13 ans à 16 ans l'âge minimum d'utilisation de son service dans l'Union européenne, en dehors, cet âge minimum reste de 13 ans. Cette annonce est justifiée par l'entrée en vigueur, le 25 mai 2018, du règlement européen sur la protection des données personnelles (RGPD). Ce règlement, qui s'applique à tous les ressortissants européens, fixe à 16 ans l'âge auquel un mineur peut consentir seul au traitement de ses données à caractère personnel, et donc accéder à des services qui demandent de donner accès à ces données, comme WhatsApp. 'Le mois prochain, l'Union européenne met à jour ses lois concernant le respect de la vie privée pour exiger plus de transparence quant à la façon dont les données des internautes sont utilisées en ligne', indique WhatsApp. 'WhatsApp met à jour ses conditions d'utilisation et sa politique de confidentialité là où le RGPD prend effet', précise la compagnie, dont la maison-mère est Facebook. WhatsApp a également annoncé qu'il a établi une entité au sein de l'Union européenne afin d'y offrir ses services et de respecter les nouvelles normes strictes de transparence quant à la façon dont elle protège la confidentialité de ses utilisateurs. En décembre 2017, la Cnil avait ordonné à WhatsApp de mieux encadrer le transfert des données personnelles qu'elle recueille vers sa maison mère Facebook. Plus d'infos voir le communiqué de WhatsApp (Fr)
Envie d’un baiser brûlant ? C’est à un voyage torride auquel la Nasa vous convie, aller rendre visite au Soleil à bord de la première sonde en partance vers notre étoile. La 'Parker Solar Probe' partira l’été prochain, mais il est encore tant d’embarquer en envoyant votre nom et prénom à l’agence spatiale américaine, date limite des inscriptions le 27 avril 2018. Celui-ci sera stocké sur une puce électronique, et quelque sept années plus tard, votre nom orbitera là où l’homme n’a jamais mis les pieds, aux abords de la couronne solaire. Bienvenue en… enfer. Dans cette partie haute de l’atmosphère solaire, il règne autour de 2 million °c alors qu’à la surface même du soleil, plus bas donc, il ne fait que 5 700°c . GPS et réseaux électriques perturbés Par trois fois, la 'Parker Solar Probe' traversera la couronne. 'La sonde va recevoir en pleine figure les particules, elle va analyser leur composition, leur vitesse, leur densité, explique le physicien jamais on ne se sera approché si près à quelque 10 rayons solaires [environ 6 millions de km du soleil] ,s’enthousiasme-t-il. (vidéo de présentation)L’affaire est d’importance ! Car c’est dans cette couronne que naissent les phénomènes dits de météorologie solaire (de vents solaires) qui peuvent avoir de lourdes conséquences sur terre (perturbations des GPS, des réseaux électriques..). Comme le souligne le scientifique 'il est une clé pour comprendre ce qui chauffe ce vent, car in fine, c’est lui qui transporte les éruptions jusqu’à nous'. La NASA a publié une vidéo de promotion de l’événement mettant en scène William Shatner, acteur et scénariste québécois connu pour ses rôles dans les séries Star Trek, Hooker ou encore Boston Justice. Alors l’infernale odyssée vous tente toujours ? Prêts à aller toucher le soleil ? Plus de 550.000 terriens ont déjà répondu Les inscriptions sont ouvertes jusqu’au 27 avril 2018, ne tardez pas ! http://go.nasa.gov/HotTicket
Facebook a annoncé ce mercredi 28 mars 2018, qu'il prenait des "mesures supplémentaires" pour mieux protéger les données personnelles de ses utilisateurs après le scandale Cambridge Analytica (CA) qui secoue le réseau social. En plus des annonces faites la semaine dernière par Mark Zuckerberg, "nous prendrons des mesures supplémentaires dans les prochaines semaines pour donner plus de contrôle aux gens sur leurs données personnelles", écrit le réseau dans une note de blog. "Notre constat est le suivant: nous devons rendre nos paramètres de confidentialité plus faciles à comprendre, à trouver et à utiliser", poursuit Facebook dans cette note, intitulée dans sa version française: "De nouveaux outils pour contrôler vos données en toute simplicité sur Facebook". "La plupart de ces mises à jour sont prévues depuis un certain temps et les événements de ces derniers jours ne font que souligner leur importance", affirme Facebook. Le réseau donne plusieurs exemples des modifications à venir, notamment: 1 : un menu unique pour trouver et gérer l’ensemble de vos paramètres de confidentialité 2 : une section dédiée à la confidentialité, la sécurité et les préférences publicitaires : « Raccourcis de confidentialité » 3: des outils pour trouver, télécharger et supprimer toutes vos données Facebook : « Accès à vos informations » Malgré les excuses formulées le 21 mars 2018, Facebook n'a pas réussi à faire retomber la polémique sur la protection défaillante des données personnelles: selon des lanceurs d'alertes, les données de 50 millions d'utilisateurs collectées par Facebook ont fuité vers l'entreprise britannique Cambridge Analytica. La semaine dernière, le patron de Facebook Mark Zuckerberg a expliqué avoir en 2014 "modifié entièrement la plate-forme pour limiter de façon très importante la quantité de données auxquelles pouvaient accéder ces applications" tierces. Voir le communiqué de Facebook (fr)
Se servir de citoyens en situation précaire pour effectuer des transferts d'argent illégaux, telle est la méthode de "la mule financière" qu'utilisent des escrocs à des fins de blanchiment d'argent. Ces escrocs d'un nouveau genre, attirent des particuliers 'baptisés les "mules' via les réseaux sociaux. En règle générale, les fraudeurs se font passer pour des jeunes qui vivent une réussite fulgurante, ils persuadent leurs victimes, souvent des jeunes ou des allocataires sociaux, d'ouvrir un compte auprès d'une autre banque que la leur et de leur transmettre ensuite leur carte bancaire (ou leur numéro de compte) afin que de l'argent, provenant la plupart du temps de l'étranger, y soit transféré. Dès réception des fonds, le titulaire du compte doit assez rapidement retirer ceux-ci en espèces et les transférer à l'étranger via le système de paiement Western Union. Cette transaction frauduleuse se fait en échange d'une compensation financière. Ces procédures appelées mules financière (ou money mules) peuvent, bien entendu, mener les intermédiaires à des poursuites pénales. Depuis quelques mois, on constate que le phénomène de "money mules" a subi une forte augmentation du nombre de cas déclarés. Pour s'en protéger, la Fédération du secteur financier Febelfin conseille aux particuliers de ne pas prêter leur compte bancaire à des tiers, de ne jamais effectuer de transactions pour le compte d'autrui et de ne pas confier sa carte bancaire ou ses codes. Une mule n'a souvent pas conscience de commettre des faits délictueux", souligne la fédération, or, elle représente "un maillon important dans le cadre d'activités criminelles comme le trafic de drogue, le trafic d'êtres humains et la fraude par internet. Les personnes qui pensent être tombées dans le panneau sont invités à prendre contact avec leur banque ainsi qu'avec la police.
Les représentants de l’industrie et les fournisseurs d’accès à internet se sont entendus pour proposer au juge une liste de 33 sites internet et de 450 noms de domaine suspectés de rendre possible le téléchargement illégal de contenus protégés par les droits d’auteur. Une sorte d’union sacrée en vue de prendre la lutte contre le piratage à bras-le-corps. L’entente entre la Belgian Entertainment Association (BEA), d’un côté, et Proximus, Telenet et VOO (Nethys et Brutélé), de l’autre, a pris forme mercredi 7 mars 2018 devant le tribunal de commerce francophone de Bruxelles. La BEA avait assigné les fournisseurs d’accès en justice il y a un an. Pour éviter une procédure longue et complexe, les parties se sont rapprochées et entendues pour soumettre au juge des cessations une liste de sites à faire interdire. Lors de la citation en justice introduite par la BEA il y a un an, pour la Belgique, on considérait que 36% du trafic internet concernaient des sites illégaux de téléchargement. "L’industrie du cinéma, de la musique et des jeux vidéo vit des moments difficiles à cause de sites qui proposent du contenu protégé par les droits d’auteur. Cette mise à disposition du public à raison de milliards de fichiers cause un grave préjudice aux ayants droit", a encore plaidé le conseil de la BEA, appelant le juge à ordonner le blocage des sites et des noms de domaine repris dans la liste élaborée par les parties. Pour éviter une procédure longue et complexe, les parties se sont rapprochées et entendues pour soumettre au juge des cessations une liste de sites à faire interdire. L’intention des parties est de démontrer qu’il y a moyen de mettre fin à la piraterie virtuelle en s’appuyant sur le droit. L’affaire a été prise en délibéré, le jugement sera rendu dans le mois.
La majorité des chevaux de Troie se ressemblent. Après être entrés dans un dispositif, ils volent les informations de paiement du propriétaire, minent des crypto-devises pour les attaquants ou cryptent les données et exigent une rançon. Mais certains montrent des capacités qui rappellent les films d’espionnage hollywoodiens. Un cheval de Troie découvert récemment appelé Skygofree (cela n’a rien à voir avec le service de télévision Sky Go), il porte le nom d’un des domaines qu’il utilisait). Skygofree regorge de fonctions, dont certaines n’avaient jamais été rencontrées ailleurs. Par exemple, il peut suivre l’emplacement d’un appareil sur lequel il est installé et activer l’enregistrement audio lorsque le propriétaire se trouve à un certain endroit. Dans la pratique, cela signifie que les agresseurs peuvent commencer à écouter les victimes quand, par exemple, elles arrivent au bureau ou visitent la maison du PDG. Une autre technique intéressante employée par Skygofree consiste à connecter subrepticement un smartphone ou une tablette infectés à un réseau Wi-Fi contrôlé par les attaquants ( même si le propriétaire de l’appareil a désactivé toutes les connexions Wi-Fi de l’appareil.) Cela permet de collecter et d’analyser le trafic de la victime. En d’autres termes, quelqu’un, quelque part, saura exactement quels sites ont été consultés et quels sont les identifiants, mots de passe et numéros de carte qui ont été saisis. Le programme malveillant dispose également de quelques fonctions qui l’aident à fonctionner en mode veille. Par exemple, la dernière version d’Android peut arrêter automatiquement les processus inactifs pour économiser la batterie, mais 'Skygofree' est capable de contourner cette fonctionnalité en envoyant périodiquement des notifications système. 'Skygofree' s’ajoute automatiquement à la liste des favoris. Les malwares peuvent également surveiller les applications populaires telles que Facebook Messenger, Skype, Viber et WhatsApp. Dans ce dernier cas, les développeurs ont de nouveau fait preuve de savoir-faire (le cheval de Troie lit les messages WhatsApp via les Services d’accessibilité) C’est une sorte d'oeill numérique qui lit ce qui est affiché à l’écran, et dans le cas de 'Skygofree', il recueille les messages de WhatsApp. L’utilisation des services d’accessibilité nécessite la permission de l’utilisateur, mais le malware cache la demande d’autorisation derrière une autre requête apparemment innocente. Enfin et surtout, 'Skygofree' peut allumer secrètement la caméra frontale et prendre une photo lorsque l’utilisateur déverrouille l’appareil – on ne peut que deviner comment les criminels utiliseront ces photos. Cependant, les auteurs de ce cheval de Troie innovant n’ont pas renoncé aux fonctionnalités plus banales. 'Skygofree' peut également intercepter des appels, des messages SMS, des entrées de calendrier et d’autres données utilisateur. 'Skygofree' à été découvert récemment, fin 2017, mais des analyses montre que les attaquants l’utilisent et l’ont amélioré constamment, depuis 2014. Au cours des trois dernières années, il est passé d’un malware plutôt simple à un 'spyware' complet et multifonctionnel. Le malware est distribué par le biais de faux sites Web d’opérateurs mobiles, où 'Skygofree' est déguisé en mise à jour pour améliorer la vitesse de l’Internet mobile. Si un utilisateur tombe dans le piège et télécharge le cheval de Troie, il affiche une notification indiquant que l’installation est censée être en cours, se cache de l’utilisateur et demande des instructions supplémentaires au serveur de commande. En fonction de la réponse, il peut télécharger différentes charges utiles, les attaquants ont des armes adaptées à toutes les situations. Mieux vaut prévenir À ce jour, le service de protection cloud n’a enregistré que quelques infections, toutes localisées en Italie. Ce logiciel existe depuis 2014 et son utilisation est toujours d’actualité, surtout en Italie qui semble être également son pays d’origine 'Nos données statistiques indiquent plusieurs victimes à ce jour, toutes en Italie, souligne Kaspersky. Et d’après les éléments de langage et les données techniques trouvés dans le code décompilé, les limiers de Kaspersky pensent « avec un haut degré de certitude que les auteurs des implants Skygofree travaillent pour une société informatique italienne proposant des solutions de surveillance, à la manière de HackingTeam ». Mais cela ne signifie pas que les utilisateurs d’autres pays peuvent baisser la garde, les distributeurs de logiciels malveillants peuvent changer leur public cible à tout moment. La bonne nouvelle, c’est que vous pouvez vous protéger contre ce cheval de Troie avancé comme de toutes les autres infections : secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Décidément, Apple semble avoir quelques problèmes avec les mots de passe ces derniers temps. Après un bug qui permettait de prendre le contrôle d'un Mac en tant qu'administrateur avec un mot de passe tapé au hasard, revoici le même problème dans les réglages de l'App Store. Afin de vérifier si vous êtes concernés: - Rendez-vous dans les préférences système. - Cliquez sur l'icône de l'App Store. - Vérifiez si le cadenas situé en bas à gauche est ouvert. Si oui, cliquez dessus pour le fermer. Une fois fermé, cliquez à nouveau dessus et tapez n'importe quel mot de passe dans la fenêtre qui apparait. Si votre ordinateur est touché, le cadenas s'ouvrira malgré tout, permettant à n'importe qui de modifier les réglages de l'App Store. Heureusement, ceux-ci sont relativement inoffensifs. Ils permettent notamment d'activer la recherche automatique de mises à jour, de télécharger automatiquement les apps achetées à partir d'autres Mac, ou d'exiger un mot de passe pour chaque achat effectué. Le bug semble déjà avoir été corrigé dans la 'version bêta 10.13.3,' qui devrait être disponible très prochainement. Mais il n'empêche qu'Apple enchaine les bourdes plus ou moins importantes et ce n'est pas très rassurant... Lire le communiqué de macword. (anglais)
La faille découverte par F-Secure ne présente aucun lien avec 'la vulnérabilité des processeurs d'Intel et AMD' récemment révélée. La vulnérabilité affecte la plupart, sinon tous, les ordinateurs portables utilisant 'Intel AMT' Cette faille résiderait dans le système "Intel AMT" (Active Management Technology), un système d'administration et de prise de contrôle à distance des ordinateurs personnels. "La faille semble presque trop simple pour être vraie, mais elle a un impact dévastateur quand elle est utilisée", explique un consultant de l'entreprise F-Secure, Harry Sintonen. En pratique, un pirate informatique peut avoir un contrôle total sur l'ordinateur portable d'un utilisateur, quelles que soient les mesures de sécurité prises. Pour profiter de ce défaut, un pirate doit seulement redémarrer physiquement l'ordinateur portable et appuyer sur CTRL-P pendant le démarrage. Après quoi, le hacker peut se connecter dans le 'Intel Management Engine BIOS Extension (MEBx)' avec le mot de passe 'admin'. Dans la plupart des cas, ce mot de passe par défaut n'est pas adapté aux ordinateurs portables de l'entreprise". Le pirate peut ainsi prendre le contrôle du système à distance. Par exemple, si quelqu'un laisse son ordinateur dans sa chambre d'hôtel et s'absente quelques minutes. S'il a accès au numéro de la victime, le hacker peut reconfigurer son ordinateur portable en quelques minutes seulement, il obtient alors le contrôle de l'ordinateur, tant que le wifi de l'hôtel est utilisé. Le pirate informatique peut ainsi avoir accès au réseau et à l'entièreté des données Intel Active Management Technology a été conçue pour permettre aux services informatiques de gérer plus efficacement leur parc d'appareils, elle est aujourd'hui utilisée par des millions d'ordinateurs professionnels à travers le monde. Si cette technologie a déjà présenté de nombreuses failles de sécurité par le passé, mais la simplicité d'exploitation de cette vulnérabilité est cette fois sans précédent. Aucune ligne de code n'est, en effet, nécessaire pour y parvenir. Intel indique travailler sur un correctif. (anglais) Condition importante: Un accès physique à l'ordinateur est requis pour exploiter cette faille. La vulnérabilité concerne essentiellement les machines laissées à l'abandon, le soir au travail ou dans une chambre d'hôtel Quelques conseils pour se prémunir d'une telle vulnérabilité - Il ne faut jamais laisser son ordinateur portable sans surveillance dans un endroit non sécurisé, notamment dans les lieux publics - Pour ceux qui administrent seuls leur appareil, il convient de modifier le mot de passe AMT, même sans avoir l'intention d'utiliser cette solution. - Si le mot de passe est déjà réglé sur une valeur inconnue, mieux vaut le considérer comme suspect.