Moteur de recherche

Résultats pour : "pourra"

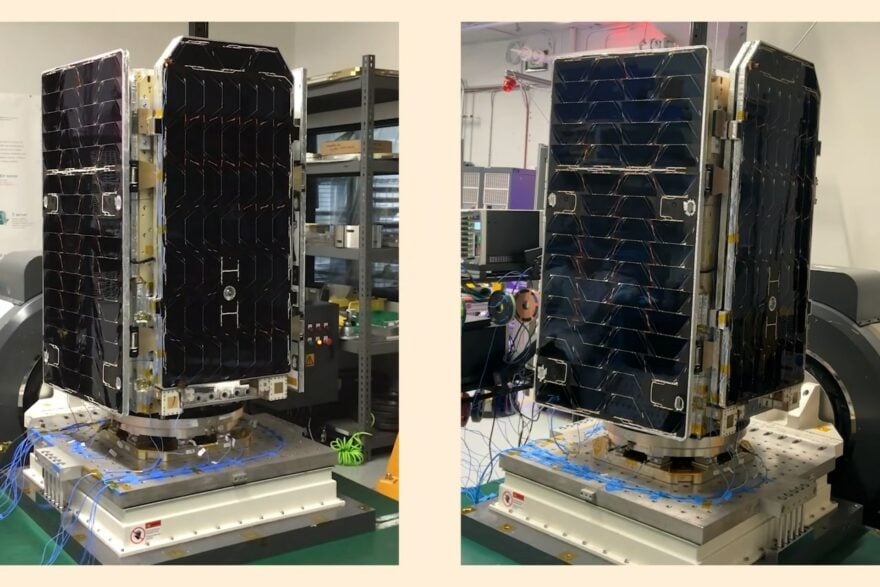
Suncatcher est en orbite : ce projet Google pourrait nous éviter une crise énergétique causée par l’IA Presse-Citron Général

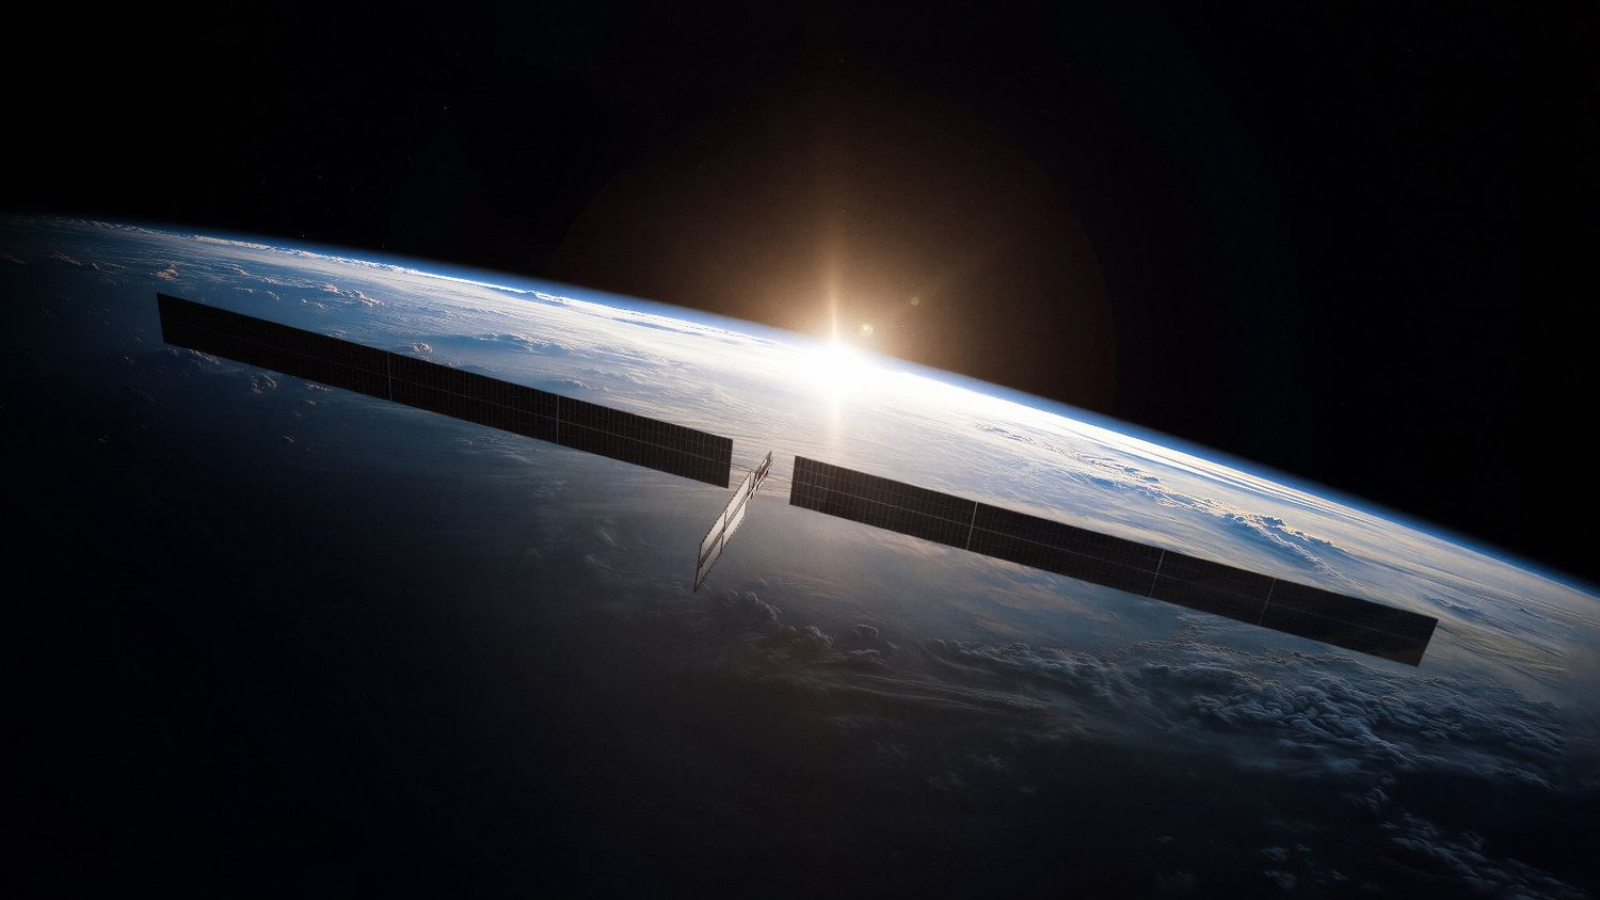
Suncatcher est en orbite : ce projet Google pourrait nous éviter une crise énergétique causée par l’IA

Google vient d’envoyer le premier satellite de son projet Suncatcher. Pour le moment, il s’agit d’un prototype qui permettra à celui-ci de savoir si ses puces TPU peuvent fonctionner correctement dans l’espace. Et l’envoi de deux autres satellites, toujours pour faire des tests, est déjà envisagé po

02 Oct 2026 LIRE L'ACTU

Google prépare un changement invisible dans la recherche web… mais vous pourriez vite voir la différence

Pour répondre à vos questions les plus complexes, Google peut déjà lancer toute une série de recherches en arrière-plan à votre place. Une nouvelle technologie baptisée R4T-Diffusion promet désormais d’effectuer cette étape jusqu’à 20 fois plus vite. À terme, elle pourrait surtout rendre les réponse

30 Sep 2026 LIRE L'ACTU
Vous réfléchirez à deux fois avant d’acheter une Apple Watch : voici le tout nouveau gadget qui pourrait arriver Presse-Citron Général

Vous réfléchirez à deux fois avant d’acheter une Apple Watch : voici le tout nouveau gadget qui pourrait arriver

Apple pourrait lancer un bracelet connecté sans écran, similaire aux bracelets Whoop, au Fitbit Air et au Cirqa de Garmin. L’avantage de ce format est qu’il permet de profiter de toutes les fonctions de suivi de la santé, du bien-être et de l’activité physique, mais sans la distraction de l’écran au

23 Sep 2026 LIRE L'ACTU
Matière noire : un nouvel indice pourrait nous rapprocher de sa découverte, capté par l’un des détecteurs les plus sensibles au monde Presse-Citron Général

Matière noire : un nouvel indice pourrait nous rapprocher de sa découverte, capté par l’un des détecteurs les plus sensibles au monde

Le plus grand fantôme de l'Univers s'est-il enfin montré ? Au cœur d'une ancienne mine américaine, l'un des instruments les plus sophistiqués de la planète vient de capter un signal étrange qui a mis en ébullition les physiciens. Un indice qui reste, pour le moment, à confirmer, de l'aveu même de l'

16 Sep 2026 LIRE L'ACTU
Les missions spatiales prolongées pourraient affecter la santé des femmes astronautes : une découverte importante pour les futures bases lunaires Presse-Citron Général

Les missions spatiales prolongées pourraient affecter la santé des femmes astronautes : une découverte importante pour les futures bases lunaires

La conquête spatiale souffre d'un biais colossal : l'entièreté de ses programmes s'est bâtie sur la physiologie masculine, érigée à tort en norme universelle. Il a fallu attendre plus de soixante ans après le vol de Valentina Terechkova (première femme à être allée dans l'espace) pour que la médecin

15 Sep 2026 LIRE L'ACTU
Alexa+ arrive enfin en France : voici comment l'activer! Archives Secunews SECUNEWS

Alexa+ arrive enfin en France : voici comment l'activer!

Amazon lance officiellement Alexa+ en France depuis ce mardi 26 mai 2026 à 14h. Lancé il y a plus d'un an aux États-Unis, cet assistant vocal dopé à l'IA générative arrive enfin en accès anticipé. Il sera déployé progressivement auprès de tous les abonnés Prime dans les semaines à venir. 🆕 Qu'est-ce qu'Alexa+ ? Les différences avec Alexa classique FonctionnalitéAlexa classiqueAlexa+ Conversations Commandes simples, doit répéter "Alexa" à chaque phrase Dialogues naturels, contexte mémorisé, pas besoin de répéter "Alexa" Intelligence Exécute des commandes scriptées IA générative, gère des tâches complexes et multi-étapes Compréhension Requêtes précises, robotiques Formulations approximatives, langage naturel Tâches Minuteur, météo, musique, domotique basique Résumer des emails, analyser documents, créer quiz, planifier voyages, réserver restaurants Personnalisation Limitée Mémorise préférences, allergies, habitudes, numéros de voyageur Domotique Routines manuelles Routines complexes, s'adapte automatiquement au contexte Alexa+ est véritablement un assistant IA agentique capable d'utiliser des services tiers et d'interagir avec plusieurs membres du foyer. 💰 Prix et accès gratuit pour les abonnés Prime OptionPrix en France Abonnement Alexa+ seul 22,99 € / mois Avec Amazon Prime GRATUIT (inclus dans l'abonnement Prime) Phase bêta Gratuit au moins jusqu'au 15 septembre 2026 C'est la bonne nouvelle : si vous avez déjà Amazon Prime, vous n'aurez rien à payer de plus pour utiliser Alexa+. 📱 Comment s'inscrire à Alexa+ en France ? Amazon a changé son dispositif d'inscription. Voici la procédure actuelle : Option 1 : Via l'app Alexa (mode classique) Ouvrez l'application Alexa sur votre smartphone (Android ou iOS) Allez dans Plus (menu en bas à droite) → Alexa Labs Cliquez sur Alexa+ Activez le bouton Alexa+ Suivez les instructions pour valider votre inscription Option 2 : Via le site web (BEA+) Rendez-vous sur la page d'inscription amazon.fr Connectez-vous à votre compte Amazon via ce lien Cliquez sur Rejoindre le programme bêta Validez l'inscription Option 3 : Sur enceinte Echo Faites la phrase clé : « Alexa, veux-tu être Alexa+ ? » Suivez les instructions à l'écran (Echo Show) Important : Amazon opère toujours une sélection drastique pour l'accès à Alexa+ en France. Inutile de contacter le support 🔊 Appareils compatibles Alexa+ Compatibles (majorité des appareils Echo récents) : ✅ Echo Dot Max (nouveau modèle) ✅ Echo Show 8, 10, 11, 15, 21 ✅ Tous les appareils Echo commercialisés depuis moins de 8 ans ✅ Application mobile Alexa (Android et iOS) ✅ Version navigateur web (fin été 2026) Non compatibles (resteront sur Alexa classique) : ❌ Echo Dot 1ère génération ❌ Echo 1ère génération ❌ Echo Plus 1ère génération ❌ Echo Show 1ère et 2ème génération ❌ Amazon Tap Les appareils incompatibles continueront d'utiliser Alexa classique, mais c'est le début de l'obsolescence fonctionnelle. 🇧🇪🇨🇭 Situation pour la Belgique et la Suisse Pour la Belgique et la Suisse, rien n'est encore officiel. PaysStatut Alexa+ France ✅ Lancé le 26 mai 2026 (accès anticipé) Belgique ❌ Pas encore disponible, date inconnue Suisse ❌ Pas encore disponible, date inconnue Royaume-Uni ✅ Accès anticipé depuis mars 2026 États-Unis ✅ Déployé depuis mars 2025 (phase bêta terminée) Alexa Voice Service existe bien en Belgique et en Suisse, mais pour Alexa+, Amazon n'a donné aucune date de déploiement. Prévision : selon le rythme de déploiement, la Belgique et la Suisse pourraient attendre plusieurs mois, voire plus d'un an avant l'arrivée officielle d'Alexa+. 🇫🇷 Alexa+ parle vraiment français Amazon a travaillé avec Mistral AI pour adapter Alexa+ à la langue et culture françaises : Expressions naturelles françaises Ton proche du langage réel Partenariats avec des services français (Deezer, Somfy) Médias nationaux (Le Figaro, RTL) Peut dire qu'il pleut « comme vache qui pisse » Amazon s'appuie sur son IA Amazon Nova et 70 autres LLM pour effectuer toutes les tâches. 📋 En résumé InfoDétail Disponibilité France : 26 mai 2026 (accès anticipé) Prix 22,99 €/mois ou gratuit avec Prime Inscription App Alexa → Plus → Alexa Labs → Alexa+ OU alexa.com Appareils Echo récents (< 8 ans) + mobile + web Belgique/Suisse Pas encore disponible, date inconnue Besoin d'Amazon Prime pour profiter d'Alexa+ gratuitement ? Si vous n'avez pas encore Prime, vous pouvez tester l'essai gratuit de 30 jours sur le site d'Amazon.

31 May 2026 LIRE L'ACTU
Google I/O 2026 : la plus grande mise à jour de Search depuis 30 ans Archives Secunews SECUNEWS

Google I/O 2026 : la plus grande mise à jour de Search depuis 30 ans

Google Search change profondément. Lors de la Google I/O 2026, Google a présenté la plus grande évolution de son moteur de recherche depuis plus de 25 ans. La barre de recherche devient plus intelligente, plus interactive, et surtout beaucoup plus centrée sur l’intelligence artificielle. Concrètement, il sera possible de faire des recherches avec du texte, mais aussi avec des images, des vidéos, des fichiers et même des onglets Chrome. Google veut transformer la recherche en véritable assistant capable de comprendre des demandes longues, complexes et de répondre de manière plus directe. L’autre grand changement, c’est l’intégration plus forte du mode conversationnel. Après une première réponse, l’utilisateur peut continuer à poser des questions, comme dans un chatbot, sans recommencer toute sa recherche. Google pousse ainsi encore plus son moteur vers une expérience proche de Gemini. De nouveaux agents d’information vont aussi arriver. Leur rôle sera de surveiller le web en continu sur certains sujets et d’envoyer un résumé quand une nouveauté importante est détectée. Google ajoute également des fonctions capables de créer des tableaux, graphiques et mini-applications directement depuis la recherche. Pour les éditeurs de sites web, cette évolution est importante. Google laisse progressivement moins de place aux liens traditionnels et donne plus de visibilité aux réponses générées par IA. Cela pourrait réduire encore le trafic vers les sites d’information, les blogs et les comparateurs.

31 May 2026 LIRE L'ACTU
Quelles nouvelles fonctionnalités sur Whatsapp? Archives Secunews SECUNEWS

Quelles nouvelles fonctionnalités sur Whatsapp?

Des innovations déjà disponibles En 2025, WhatsApp a accélèré le rythme des nouveautés pour rendre la messagerie plus intelligente, personnalisée, et ouverte. Aide à la rédaction avec l’IA : Grâce à la fonction « Writing Help », WhatsApp propose des reformulations de messages (pro, humour, bienveillant) selon le contexte, afin que vos échanges gagnent en nuance et en clarté. L’assistant IA repose sur la technologie Meta, et garantit une confidentialité locale sur l’appareil. ​ Traduction intégrée des messages : Désormais, la traduction d’un message reçu est automatique sur iOS (plus de 19 langues) comme sur Android (6 langues, extension prévue). Il suffit d’un appui long puis de choisir « Traduire » : le texte converti reste disponible même hors connexion. Sur Android, le fil entier peut être traduit automatiquement. ​ Live Photos & photos animées : À mi-chemin entre vidéo et GIF, WhatsApp permet d’envoyer des Live Photos ou photos en mouvement avec du son. Pratique pour transmettre une ambiance ou un moment fort, et désormais disponible pour tous. ​ Nouvelles options de statuts : Partagez des mises à jour enrichies, ajoutez des autocollants interactifs (question sticker), et gardez la main sur la confidentialité (contrôle des partages de statuts). ​ Amélioration de la gestion des groupes : Nouvel outil pour « mentionner tout le monde » d’un seul geste, sans besoin de taguer chaque membre individuellement, afin de ne louper aucun message important dans les groupes actifs.​ Les fonctionnalités à venir Mais WhatsApp ne compte pas s’arrêter là… Voici ce qui vous attend prochainement : Discussions inter-applications : WhatsApp s’ouvre aux « applications tierces ». À l’avenir, il sera possible de converser, via WhatsApp, avec des contacts utilisant d’autres messageries — une révolution pour l’interopérabilité, d’abord en Europe (Digital Markets Act). Vos chats WhatsApp peuvent fusionner, ou rester séparés, et la confidentialité reste garantie sur l’essentiel des données. ​ Fils de conversation (« threads ») : Pour ne plus perdre le fil, chaque réponse à un message créera un fil partagé. Pratique dans les groupes où plusieurs discussions s'entremêlent ! ​ Pseudos uniques : Exit l’identification unique par numéro ! WhatsApp prépare l’arrivée de vrais pseudos (lettres, chiffres, points, underscore), avec système de réservation et protection contre l’usurpation. ​ Recherche avancée : Il deviendra possible de retrouver une conversation de groupe non plus seulement par son nom, mais aussi par le nom d’un membre. ​ Personnalisation par IA : Création d’arrière-plans et de thèmes générés par Meta AI, pour des chats visuellement uniques et adaptés à votre humeur. ​ Nouveau système anti-arnaque : Lutte renforcée contre les spams et comptes frauduleux, appuyée par des partenariats technologiques (OpenAI) et des suppressions de masse.​ À retenir En 2025, WhatsApp ne se contente plus de petites améliorations. L’année marque une rupture avec : la traduction multilingue instantanée, l'aide rédactionnelle IA, la personnalisation avancée, la gestion simplifiée des groupes, et surtout, un pas franchi vers la messagerie multiplateforme. Restez attentif : de nouvelles surprises pourraient encore arriver dans les prochains mois, pour une expérience plus riche et connectée que jamais.​
17 Nov 2025 LIRE L'ACTU
Méfiez vous des images prétendant être celles du tsunami au Japon du 1.1.2024 Archives Secunews SECUNEWS

Méfiez vous des images prétendant être celles du tsunami au Japon du 1.1.2024

Des images prétendant être celles du tsunami au Japon (1.1.204) sont relayées sur les réseaux sociaux. La plupart sont des vidéos datant de 2011. Sur l’une d’entre elles, postée sur X (ex-Twitter) et visionnée des millions de fois, on distingue des bateaux amarrés s’écraser violemment contre l’enceinte d’un port, puis des vagues gigantesques et noirâtres submerger une route, emportant tout sur leur passage. Ces images sont bien réelles. Sauf qu’elles datent du 11 mars 2011, date à laquelle un tremblement de terre d’une magnitude 9,1 avait ravagé le Japon. Il avait engendré un tsunami dont certaines vagues avaient atteint plus de 30 m, parcourant jusqu’à 10 km à l’intérieur des terres. Une autre vidéo, filmée caméra à la main, montre des courants puissants s’engouffrer dans les rues étroites d’une ville, les voitures brinquebalent d’un côté à l’autre de la rue. Les passants se réfugient dans les rues surélevées, certains poussant des cris de terreur. Ces images, abondamment repostées, souvent sans précision de la date, ont également été filmées lors du tsunami de 2011. Après le séisme du 1 janvier 2024, de nombreuses images décontextualisées ou appels aux dons frauduleux ont été partagés, poussant même la télévision publique japonaise (NHK) à mettre en garde contre "les fake news qui circulent en cette période de catastrophe alors que les gens cherchent à s'informer" alors que l'archipel nippon est hanté par le souvenir du terrible séisme de 2011. "Cela pourrait semer la confusion dans les zones sinistrées et entraver les opérations de sauvetage", a regretté NHK dans un communiqué publié le jour du séisme.

05 Jan 2024 LIRE L'ACTU
Le DSA entre en vigueur ce 25 août 2023, dans l’Union européenne Archives Secunews SECUNEWS

Le DSA entre en vigueur ce 25 août 2023, dans l’Union européenne

Le Digital Services Act (DSA) entre en vigueur ce 25 août 2023. Cette régulation des réseaux sociaux, mise en place par l’Union européenne, impose des obligations de modération de contenus aux grands services numériques. Surveillés par Bruxelles, ils pourront faire face à de sévères sanctions en cas de manquement. Le DSA vise à réduire les risques pour la société en imposant des devoirs aux géants du web, qui devront respecter: Des obligations de moyens et de transparence Effectuer des évaluations périodiques des risques Proposer des mesures pour lutter contre les contenus illégaux ou haineux, les atteintes aux processus électoraux, à la liberté d’expression, aux mineurs et à leur santé mentale. Le cyberharcèlement et la cyberviolence constituent des problèmes grandissants, pour les enfants comme pour les adultes. La DSA renforcera la protection des personnes ciblées par le harcèlement et l’intimidation en ligne, notamment en garantissant que les images privées et d’autres contenus illicites et indésirables, partagés de manière non consentie, puissent être rapidement signalés par les utilisateurs. Aider à comprendre et à contester les décisions en matière de modération de contenu La commission européenne pourra infliger des amendes allant jusqu’à 6% du chiffre d’affaires des plateformes, voire les interdire dans l’UE. À partir du 25 août 2023, toutes les entreprises ayant plus de 45 millions d’utilisateurs mensuels en Europe (environ 10% de la population) devront se conformer au DSA. Parmi les 19 entreprises concernées, on retrouve notamment: AliExpress (Alibaba) Amazon l’App Store d’Apple Bing Booking Facebook Google Google Play Store Google Maps Instagram LinkedIn Pinterest Snapchat TikTok Wikipédia X (ex-Twitter) YouTube Zalando. Les changements imposés par le DSA sont plus visibles que ceux du RGPD, qui concerne principalement la collecte de données personnelles en arrière-plan. Le DSA va directement influencer les pratiques et l’expérience des utilisateurs sur les plateformes, entraînant divers changements, ce qui le rendra plus perceptible par les internautes. Sur le plan juridique, le DSA ne s’applique qu’au sein de l’Union européenne. Les grandes entreprises technologiques comme Meta (Facebook, Instagram) et TikTok ont annoncé des modifications pour se conformer au DSA, mais uniquement dans les pays concernés. Le DSA est un règlement européen qui modifie la directive du 8 juin 2000 sur le commerce électronique (directive 2000/31/CE). À noter Afin d'éviter des contraintes disproportionnées, les microentreprises et les petites entreprises (de moins de 50 salariés et ayant un chiffre d'affaires annuel inférieur à 10 millions d'euros) sont exemptées de l'application de diverses mesures (rapports de transparence, système interne de traitement des réclamations,…). Le règlement DSA. Le DSA expliqué en vidéo.

25 Aug 2023 LIRE L'ACTU
Le site Rencontre Ados accusé d’héberger des pédophiles Archives Secunews SECUNEWS

Le site Rencontre Ados accusé d’héberger des pédophiles

Selon les révélations de Franceinfo, de nombreux prédateurs sexuels rôdent sur la plateforme en ligne “Rencontre Ados” basée en Belgique. Le site est destiné aux jeunes de 13 à 25 ans. Malgré la promesse de créer un espace sûr pour les adolescents, cette plateforme gratuite s’est avérée être une zone de chasse pour des individus mal intentionnés. Les dénonciations fusent et les parents s’alarment, mettant en lumière la nécessité urgente de réguler ces espaces virtuels. "J’ai un profil de 13 ans sans photo. 8 demandes d’amis. 5 dm dans la demi-heure. J’ai envie de violence", s’insurge sur X (ex-Twitter), une utilisatrice qui, pour mieux dénoncer le site en ligne, a décidé de l’infiltrer. Les "dm" (direct message, les messages échangés en privé entre les membres) en question : "Salut t’es mignonne on fait connaissance ?" "Holà princesse… Laisse moi te ligoter". Elle partage ensuite le profil d’un utilisateur, aux intentions très clairement assumées: "Tentée par une expérience radicalement différente de tout ce que tu pourras connaître aec les gamins d’ici ou de ton âge ? Envie de maturité et de savoir-faire, mais pas d’un physique (habituel) de daron ?." Lilly, sur X également, accuse la plateforme d’héberger des pédo-criminels. "Des hommes proposent des relations donc des viols tarifés à des enfants !!! Sur votre plateforme !", s’indigne cette mère de trois enfants. Autre preuve du problème dénoncé, le site a été banni de l’Apple store. "Apple refuse d’avoir une application de rencontre pour les mineurs. La seule solution était de masquer tous les profils en dessous de 18 ans, ce que l’on a refusé", se défendent curieusement les fondateurs sur le site. Des enfants plus jeunes et plus connectés qu’avant Si la plateforme inquiète autant les parents, c’est parce que les enfants sont massivement connectés sur les réseaux et s’y inscrivent de plus en plus tôt. D’après une enquête de la Commission nationale de l’informatique et des libertés (CNIL) de 2021, la première inscription sur un réseau social interviendrait en moyenne vers l’âge de 8 ans et demi et plus de la moitié des enfants de 10 à 14 ans seraient présents sur ces plateformes. Impossible de contacter la plateforme, qui indique simplement ne pas vouloir donner d’interview. "Nous avons trop de demandes à ce propos et quand on accorde une interview, nos propos sont modifiés ou sortis de leur contexte pour suivre le narratif du sujet de l’article. Donc non", écrit le site en ligne dans un message clair. Voir aussi: LES PREDATEURS DU NET

22 Aug 2023 LIRE L'ACTU
Quels smartphone Samsung ne recevront pas la mise à jour Android 14 ? Archives Secunews SECUNEWS

Quels smartphone Samsung ne recevront pas la mise à jour Android 14 ?

La version Android 14, aussi appelée One UI 6, ne sera pas proposée pour tous les téléphones de la marque. En effet, au-delà de 3 ans d’ancienneté, les nouvelles modifications du système d’exploitation ne sont plus proposées. Cette année, Android 14 sera officiellement appelé simplement Android 14. Cependant, Google s’en tient toujours à ses noms de dessert en interne. Même s’ils ont abandonné cela à partir d’Android 10 en 2019. Cette année, Google utilise la lettre U pour les noms de dessert. Quel est le nom du dessert pour U ? Eh bien, selon 9to5Google, il a été rapporté que Google l’appelle Upside Down Cake. Mais vous n’entendrez probablement jamais ce nom de la part de Google. Sortie d’Android 14 : entre août et septembre 2023 Liste des téléphones qui ne recevront pas la nouvelle version sont les suivants, selon le Daily Mirror : Galaxy S10 Lite – Galaxy S20 FE – Galaxy S20 / Galaxy S20+ / Galaxy S20 Ultra – Galaxy Note 10 Lite – Galaxy Note 20 / Galaxy Note 20 Ultra – Galaxy Z Flip (LTE/5G) – Galaxy Z Fold 2 – Galaxy A22 (LTE/5G) – Galaxy A32 (LTE/5G) – Galaxy A51 – Galaxy A71 – Galaxy Tab A8 – Galaxy Tab A7 Lite – Galaxy Tab S6 Lite (2020) – Galaxy Tab S7 / Galaxy Tab S7+. Les appareils suivants recevront une mise à jour gratuite de la part de Samsung: Galaxy S23 Ultra – Galaxy S23+ – Galaxy S23 – Galaxy S22 Ultra – Galaxy S22+ – Galaxy S22 – Galaxy S21 FE – Galaxy S21 Ultra – Galaxy S21+ – Galaxy S21 – Galaxy Z Fold 4 – Galaxy Z Flip 4 – Galaxy Z Fold 3 – Galaxy Z Flip 3 – Galaxy A73 – Galaxy A72 – Galaxy A53 – Galaxy A52 (A52 5G, A52s) – Galaxy A54 – Galaxy A34 La nouvelle version d’Android 14 est prévue avec les améliorations suivante: Passkeys: Les passkeys, clés virtuelles permettant de se passer des mots de passe, seront nativement supportées par Android 14. Selon Google, cette technologie assure une meilleure cybersécurité et elle est plus simple d’utilisation que les mots de passe. Appels par satellite: Android 14 va permettre à ses utilisateurs de passer des appels via satellite. Cette fonction sera réservée aux appels d’urgence, notamment dans les zones blanches, c’est-à-dire là où le signal ne passe pas, comme la haute mer, la montagne, les forêts et les déserts. Plus d’applications obsolètes: Des applications obsolètes, qui ne reçoivent donc plus de mise à jour de sécurité, sont encore présentes sur les plateformes de téléchargement. Android 14 va mieux protéger les utilisateurs contre ces nids à virus en les bloquant. Webcams: Avec Android 14, il sera possible d’utiliser son smartphone comme webcam pour son ordinateur. Cette fonction existe déjà sur les appareils Apple. Cela peut s’avérer pratique pour passer des appels vidéo ou participer à des visioconférences lorsque la webcam de son ordinateur ne fonctionne pas ou simplement s’il n’en est pas équipé. Autorisations: L’autorisation d’accéder aux photos de la galerie pour les applications sera revue. L’utilisateur pourra choisir de donner accès à toute la galerie, de ne pas en donner du tout ou désormais de sélectionner certaines photos. Gestion du double SIM: Android 14 offrira une gestion plus poussée du double SIM pour les smartphones équipés de deux ports de carte SIM. Lorsque la fonction sera activée, le système va automatiquement sélectionner le réseau le plus performant sans intervention de l’utilisateur. Clonage d’applications: Déjà présente sur certaines surcouches, la fonction de clonage d’applications sera disponible désormais sur Android 14. Cette fonction permet de copier une application et de l’installer deux fois. Cela peut s’avérer pratique, notamment lorsque l’utilisateur possède plusieurs comptes pour une même application

22 Mar 2023 LIRE L'ACTU
Piratage de comptes Instagram en masse Archives Secunews SECUNEWS

Piratage de comptes Instagram en masse

En ce moment, des hackers parviennent à prendre le contrôle de comptes Instagram à grande échelle. Grâce aux DM (direct messages), des utilisateurs de la plateforme sont contactés par un prétendu ami ou une prétendue amie. Il s'agit là du compte d'une personne se faisant passer pour quelqu'un d'autre. L'expéditeur de ce message essaie de vous contacter afin d'obtenir votre numéro de téléphone. Une fois que le contact a été établi et que vous avez communiqué votre numéro, l'expéditeur vous envoie un lien via WhatsApp. Ce lien renvoie à l'option permettant de réinitialiser votre mot de passe Instagram. Si vous suivez ces démarches, l'expéditeur pourra prendre le contrôle de votre compte et adresser ensuite une demande similaire à vos followers. Si vous avez été victime d'un tel piratage, contactez Instagram dès que possible et informez également, dans la mesure du possible, vos followers par d'autres moyens.

24 Oct 2022 LIRE L'ACTU
Si vous avez une IPTV vous risquez d’avoir bientôt une mauvaise surprise, toute l’Europe pourrait être concernée. Archives Secunews SECUNEWS

Si vous avez une IPTV vous risquez d’avoir bientôt une mauvaise surprise, toute l’Europe pourrait être concernée.

Selon le journal hongrois Media1, l’Hungarian Communications Association aurait entamé des discussions avec le législateur, des fournisseurs d’accès à Internet et plusieurs défenseurs des droits des éditeurs de contenus en vue d’étudier la piste d’attaques coordonnées sur les plates-formes d’IPTV illégales. L’association entend combattre le piratage non pas avec des poursuites en justice mais des attaques DDOS (Déni de service) qui cibleraient spécifiquement les plates-formes d’IPTV. Geeko signaler qu'elle doit toutefois d’abord définir dans quelle mesure ces attaques DDOS pourraient être considérées comme “légales” dans le cadre d’une lutte contre le piratage. Les attaques DDOS permettraient théoriquement de couper de nombreux signaux et de rendre inaccessibles des bouquets entiers de chaines aux abonnés.En répétant ces attaques plusieurs fois, il serait possible dans une période de temps assez courte de pousser les abonnés à stopper leurs abonnements en raison de la qualité médiocre du service. Les fournisseurs d’IPTV verraient alors leurs revenus baisser” explique l’organisation. Ces attaques pourraient toutefois faire des dommages collatéraux. Du côté des serveurs loués aux services en question. Mais aussi de nombreux revendeurs, qui se retrouveraient noyés sous les demandes de remboursements des consommateurs. Tout ceci reste toutefois pour le moment de l’ordre du théorique puisque dans la pratique, rien n’a encore été validé. Si cela devait être le cas toutefois, un véritable Armageddon pourrait frapper le secteur, partout en Europe.

26 Sep 2022 LIRE L'ACTU
Vous utilisez Google Chrome, mettez votre navigateur a jour rapidement Archives Secunews SECUNEWS

Vous utilisez Google Chrome, mettez votre navigateur a jour rapidement

La mise en garde s’adresse à tous les utilisateurs de Google Chrome, autant dire des milliards de personnes à travers le monde. Récemment, le célèbre navigateur a connu une petite défaillance, une vulnérabilité informatique qui pourrait avoir de lourdes conséquences. C’est pourquoi le géant informatique a publié la mise à jour 100.0.4896.127, corrigeant un problème critique… qui peut avoir été exploité par des pirates. Comme l’explique The Sun, une vulnérabilité « zero-day » -comprenez une faille informatique pour laquelle aucun correctif ou aucune information n’existe- avait été détectée. Nommée CVE-2022-1364, celle-ci pouvait représenter une porte ouverte pour les hackeurs. « Google est conscient que cette vulnérabilité existe », peut-on lire dans une annonce de sécurité récemment publiée. C’est pourquoi une mise à jour urgente a été déployée. Si celle-ci sera déployée dans les prochaines semaines de manière obligatoire, il est d’ores et déjà conseillé de mettre à jour manuellement le programme. Pour ce faire, rendez-vous dans les paramètres de Google Chrome, mettez-le à jour avec la dernière version et relancez l’application. la faille concernerait aussi bien les utilisateurs sur Windows, Mac ou Linux, mais pas les versions sur téléphone mobile. La dernière porte le numéro 100.0.4896.127. Si ce n'est pas le cas, alors le navigateur pourra être mis à jour. Comment mettre a jour ? : une fois dans le navigateur, il faut cliquer sur les trois petits points en haut à droite de l'écran, puis "Aide" et "À propos de Google Chrome". Ensuite, bien vérifier que la version est la bonne. La dernière porte le numéro 100.0.4896.127. Si ce n'est pas le cas, alors le navigateur pourra être mis à jour. Voir Bulletin d'info de Google (anglais)

17 Apr 2022 LIRE L'ACTU
QR Code détournés aux bornes de parking Archives Secunews SECUNEWS

QR Code détournés aux bornes de parking

Aux États-Unis, les forces de l'ordre tirent la sonnette d'alarme concernant les parcmètres. Un rappel rapide Les QR Codes, (Quick Response) sont des codes-barres carrés, scannés par votre smartphone pour effectuer diverses tâches. Si vous utilisez des applications d'authentification sur votre mobile, vous avez presque certainement dû en scanner une pour configurer 2FA pour les sites Web que vous utilisez. De même, ces codes peuvent être trouvés dans la rue, dans les tests covid, dans les entreprises ou à peu près partout où vous pouvez penser. Récemment, des hammeçonneurs ont détournés le R code de parking, cherchant à s'emparer des détails de paiement. Sonnez l'alarme QR Cette attaque particulière semble s'être produite sur une période d'au moins quelques semaines, plusieurs comptes Twitter des forces de l'ordre y faisant référence comme suit : https://twitter.com/Austin_Police/status/1478122920371232770 L'escroquerie dite "payer pour se garer" consiste à placer de faux autocollants de code QR sur les parcmètres, incitant les gens à payer en utilisant le code. Au début, je ne savais pas s'ils plaçaient de faux autocollants sur de véritables avis de code QR de paiement ou s'il s'agissait également de faux avis. Il s'agit d'un véritable avis de « stationnement payant par application » imprimé avec le faux autocollant de code QR placé dans le coin inférieur droit. Il s'agit d'un travail dont la conception globale donne l'impression qu'il est censé être là. Du scan au phishing Une fois scannées, les victimes potentielles sont dirigées vers un faux site Web de « parking payant rapide ». À partir de là, la collecte des détails de paiement n'est plus qu'à quelques clics. On ne sait pas quel niveau de détails personnels sont pris avec la carte, mais au strict minimum, nous nous attendons à des choses comme le nom, l'adresse, la date de naissance. Cela signifie que quiconque est tombé dans le piège devra surveiller de près les autres formes de correspondance, car cela pourrait facilement servir de rampe de lancement pour d'autres tentatives de phishing ou d'ingénierie sociale. Si les détails de paiement ont été remis, les victimes devront annuler ces détails de paiement avant que les escrocs ne puissent se lancer dans des dépenses effrénées. sont de plus en plus fûtés, et tentent de nouvelles techniques, soyez vigileants,, désormais même en scannant n QR code, ou effecuant un paiement à un terminaL.

14 Jan 2022 LIRE L'ACTU
Clap de fin pour Pop-Corn Time Archives Secunews SECUNEWS

Clap de fin pour Pop-Corn Time

Le site de streaming Popcorn Time, qui permettait aux utilisateurs de regarder illégalement des films et des émissions de télévision a (à nouveau) fermé ses portes. Popcorn Time, qui avait été surnommé le "Netflix du piratage", avait fait l'objet de pressions légales de la Motion Picture Association of America. Les bailleurs de fonds du site avaient fait valoir que Popcorn Time ne distribuait pas le contenu lui-même, au lieu d'agir comme un portail vers d'autres sources. Plutôt que d'admettre sa défaite face à l'industrie dont elle avait mis sous pression les revenus, Popcorn Time a publié un message sur son site Web affirmant que le site avait fermé en raison d'un manque d'intérêt de la part de son public. La déclaration de Popcorn pourrait être considérée comme le reflet d'une «industrie» souffrant de la disponibilité de contenu provenant de sources légitimes. Cependant, ce n'est pas la première fois que Popcorn Time ferme ses portes. Comme son code est disponible en open source, rien n'empêche un autre site de reprendre là où Popcorn Time s'est arrêté. Affaire à suivre...

13 Jan 2022 LIRE L'ACTU
N'installez pas flash player sur votre smartphone Android Archives Secunews SECUNEWS

N'installez pas flash player sur votre smartphone Android

Un logiciel qui était autrefois d'une importance cruciale pour les internautes est de retour, mais avec un objectif néfaste : pirater votre appareil. Sachez qu'il s'agit d'une nouvelle campagne de logiciels malveillants et qu'elle tire cette fois-ci de la popularité d'Adobe Flash Player, que la société a abandonné en 2020. Les pirates ciblent désormais les utilisateurs d'Android via une campagne de logiciels malveillants qui consiste à télécharger Flash Player. Un nouveau système de distribution « FluBot » incite les utilisateurs à télécharger une fausse application Flash Player infectée par un cheval de Troie dangereux, selon PhoneArena. Le lien qui incite les utilisateurs à télécharger le fichier APK de Flash Player via un site Web sommaire s'est avéré provenir de personnes en qui vous auriez une confiance aveugle, comme votre famille, vos proches ou vos amis proches. Mais ne les blâmez pas. C'est leur téléphone qui envoie ces invitations à tous leurs contacts. Une fois qu'un téléphone est infecté par le cheval de Troie, il obtient un accès non autorisé aux contacts qui y sont enregistrés et leur envoie un lien pour télécharger le Flash Player. C'est ainsi que fonctionne ce système de distribution. Et tout cela se passe sous le nez de l'utilisateur. Vous ne soupçonnerez rien. Cependant, vous devez savoir qu'il n'y a absolument aucune raison de télécharger un fichier APK depuis un site Web non fiable, même s'il s'agit d'une suggestion de quelqu'un que vous connaissez. Et de plus, si vous avez des connaissances en technologie, vous saurez que Flash Player est mort et abandonné depuis 2020. Le Flash Player bien-aimé nous manque tous et à juste titre, car il faisait partie intégrante de notre vie en ligne. Mais les technologies de streaming vidéo ont évolué au cours des dernières années et Flash Player ne pouvait pas faire grand-chose. En tout cas, Adobe n'est toujours pas assez désespéré pour envoyer aux utilisateurs des liens vers le Flash Player, mort depuis 2020. Alors que devriez-vous faire dans une situation comme celle-ci? Eh bien, vous devriez tout simplement ignorer ces messages et liens. FluBot est le coupable de tous les appareils qui ont été infectés l'année dernière par des logiciels malveillants provenant de sources aussi bénignes qu'une mise à jour de sécurité du téléphone, une notification de livraison de colis et des notifications d'autres applications légitimes. Mais il y a toujours quelque chose qui cloche dans ces invitations. Ces campagnes de logiciels malveillants ont un objectif : voler vos données personnelles pour les revendre plus tard ou détourner des appareils pour obtenir une rançon. Le but pourrait également être de propager le virus ou le cheval de Troie sur beaucoup plus d'appareils. Et vous devriez éviter de tomber dans ce piège. Pratiquez des routines Internet sûres, et cela implique de télécharger des applications Android uniquement à partir de sources fiables, telles que le Google Play Store.

12 Jan 2022 LIRE L'ACTU
Twitter suspend définitivement le compte personnel de Donald Trump Archives Secunews SECUNEWS

Twitter suspend définitivement le compte personnel de Donald Trump

Ce vendredi, 8 janvier 2021 Twitter a finalement pris la décision après la sanction de 12h, de bannir définitivement le compte personnel du président américain sortant. Dans un communiqué de presse, l'entreprise dirigée par Jack Dorsey précise les raisons de sa décision, un choix historique, pour une plateforme qui n'a pas pour habitude d'expliquer les raisons de la suppression des comptes enfreignant à ses yeux ses règles d'utilisation. “Après une étude précise des récents tweets du compte @realDonaldTrump et de leur contexte - notamment dans la façon dont ils sont compris et interprétés sur et en dehors de Twitter - nous avons suspendu définitivement le compte en raison du risque de nouvelles incitations à la violence" explique Twitter, faisant référence à l’invasion du Capitole, qui a fait cinq morts. Deux tweets visés par la plateforme Fait rarissime, la plateforme précise sa décision en expliquant pourquoi à ses yeux Donald Trump n'avait pas respecté ses règles d’utilisation. Deux tweets sont mis en cause et considérés par Twitter comme allant à l’encontre de ses règles sur l’apologie de la violence. L'entreprise évoque notamment le message de Donald Trump au sujet de l’investiture de Joe Biden. "A tous ceux qui me le demandent, je ne me rendrai pas à l'investiture du 20 janvier" a écrit le président américain ce 8 janvier. Aux yeux de la plateforme, cette phrase fait l’apologie de la violence dans la mesure où elle pourrait être interprétée comme une nouvelle accusation de tricherie par les démocrates lors de l’élection présidentielle. Par ailleurs, Twitter explique que l’annonce de Donald Trump sur son absence pourrait être perçue par des partisans comme un encouragement à commettre des violences le jour de l’investiture. La plateforme évoque un second tweet, publié précédemment. “Les 75 millions de grands Patriotes Américains qui ont voté pour moi, L’AMERIQUE D’ABORD et RENDRE SA GRANDEUR A L’AMERIQUE, auront une IMMENSE VOIX à l’avenir. Ils ne seront ni méprisés ni traités injustement, d’une quelconque manière!!!” promettait Donald Trump. Concernant ce second tweet, la plateforme reproche à Donald Trump l’utilisation du terme “patriotes américains”, qui pourrait à ses yeux être interprété comme un soutien aux manifestants ayant envahi le Capitole mercredi dernier. Jusque-là, Twitter avait toujours assumé le fait de laisser à Donald Trump la possibilité de ne pas respecter les règles d’utilisation du réseau social, au même titre que les autres dirigeants du monde entier, et ce en raison de "l’intérêt public" de leurs messages.

09 Jan 2021 LIRE L'ACTU
Sony vous offre 4 jeux sur PlayStation 4  du 16 avril  au 6 mai 2020 Archives Secunews SECUNEWS

Sony vous offre 4 jeux sur PlayStation 4 du 16 avril au 6 mai 2020

En période de confinement, le message de Sony vous dit: Play At Home, Jouez à la maison. Dès ce 16 avril 2020 jusqu’au 6 mai 2020, il suffira de connecter votre console au magasin en ligne PlayStation Store afin de rapatrier en toute liberté -The Nathan Drake Collection et Journey. -Uncharted: Drake’s Fortune -Uncharted 2: Among Thieves -Uncharted 3: L’Illusion de Drake Une fois obtenus, ces jeux seront définitivement à vous. Par contre, la patience sera de mise puisque Sony a volontairement ralenti l’accès à ses services depuis le 24 mars 2020 pour soulager l’Internet mondial. "Sony à réduit le débit des téléchargements aux États-Unis et en Europe. Ceux-ci pourraient donc prendre un peu plus longtemps. Nous vous remercions de votre compréhension" Plus d'infos playstation blog

16 Apr 2020 LIRE L'ACTU
(MAJ) Google et Android suspendent leurs relations avec Huawei Archives Secunews SECUNEWS

(MAJ) Google et Android suspendent leurs relations avec Huawei

Cette décision aura des conséquences pour les smartphones Huawei fonctionnant avec le système Android. L’américain Google, dont le système mobile Android équipe l’immense majorité des smartphones dans le monde, a indiqué dimanche commencer à suspendre ses relations avec le chinois Huawei. En pleines tensions commerciales avec la Chine, le président américain, Donald Trump, a interdit, la semaine dernière, aux groupes américains de commercer dans les télécommunications avec des sociétés étrangères jugées dangereuses pour la sécurité nationale. Bête noire de Washington, le groupe figure nommément dans une liste d’entreprises suspectes, établie par le ministère américain du Commerce, auprès desquelles on ne peut commercer qu’après avoir obtenu un feu vert des autorités, établie par le ministère américain du Commerce. Les échanges sont essentiels pour rendre les systèmes informatiques compatibles "Nous nous plions à ce décret et examinons ses implications », a indiqué Google à l’AFP." Les conséquences de cette décision pourraient être très importantes pour les utilisateurs de smartphones Huawei et des marques du groupe comme Honor. Comme tous les groupes technologiques, Google doit collaborer avec les fabricants de smartphones pour que ses systèmes informatiques soient compatibles avec les téléphones. Des problèmes de mises à jour, surtout pour les nouveaux modèles Huawei En se soumettant aux règles du ministère américain du Commerce, Google va devoir stopper les activités qui supposent un transfert de technologies et qui ne sont pas publiques. Cela va contraindre Huawei à n’utiliser que la version publique, dite open source, d’Android, le système d’exploitation de Google pour smartphone. Huawei ne pourra donc plus accéder aux applications et services propriétés de Google, comme Gmail par exemple. L’agence Reuters précise que les possesseurs actuels de smartphones Huawei ne pourront plus les mettre à jour vers les versions les plus récentes du système Android. Les nouveaux téléphones n’auront, en plus, pas accès aux applications de Google comme Gmail, YouTube ou Chrome. La liste précise des services concernés reste à établir. Reuters rappelle que ces applications sont déjà pour la plupart interdites en Chine, mais en Europe, deuxième marché de Huawei, beaucoup d’utilisateurs seront touchés. Au premier trimestre, Huawei a vendu 59,1 millions de smartphones, soit 19 % de part de marché, c’est plus que l’américain Apple, mais cela reste derrière le leader, le Sud-coréen Samsung. Mise à jour le 21. mai 2019. J'ai contacté le support huawei et voici la réponse que j'ai reçu: Cher Monsieur Eagle1, Merci d'avoir contacté le service client Huawei support. Nous avons bien reçu votre mail, et nous vous remercions pour votre intérêt. Nous tenons à vous informer que les utilisateurs existants, y compris ceux les produits qui ont été vendus, ou les produits encore en stock ne seront pas affectés. n'hésitez pas à utiliser vos appareils. Nous restons à votre disposition pour tout complément d’informations Contact Huawei France. Contact Huawei Belgique.

20 May 2019 LIRE L'ACTU
Utiliser un bloqueur de publicités sur spotify, pourrait entraîner la suppression de votre compte. Archives Secunews SECUNEWS

Utiliser un bloqueur de publicités sur spotify, pourrait entraîner la suppression de votre compte.

Spotify part en guerre contre les abonnés qui utilisent un adblocker pour faire des économies. Dans ses nouvelles conditions générales d’utilisation (CGU), le géant suédois du streaming mentionne explicitement l’interdiction d’utiliser un bloqueur de publicité sur son site. À partir du 1er mars 2019, les abonnés qui choisiraient malgré tout de braver cette interdiction risquent la fermeture immédiate de leur compte, Et sans le moindre avertissement préalable, assure le site The Verge. Un moyen d’échapper aux pubs intempestives Pour profiter des services de la plate-forme, les utilisateurs de Spotify ont le choix entre deux options. La première consiste en une version payante, qui donne accès à l’intégralité du contenu du site. La seconde est totalement gratuite, mais elle oblige l’utilisateur à écouter des publicités entre deux morceaux. Pour contourner ce désagrément, de nombreux adeptes de Spotify ont recours à un adblocker qui leur permet de profiter des avantages de la version payante, sans avoir à s’acquitter de l’abonnement. Deux millions de fraudeurs potentiels Avec ces nouvelles restrictions, Spotify espère mettre un terme à ces pratiques coûteuses pour la firme, et qui concerneraient près de deux millions d’abonnés à travers le monde. Spotify possède plusieurs outils de détection pour surveiller la façon dont est utilisé le service. "Nous allons continuer à investir énormément pour corriger ces procédés et améliorer les méthodes de détection", déclarait un porte-parole du groupe en août 2018 dans une interview à Digiday La firme suédoise entend ainsi réduire l’impact inacceptable de ces pratiques sur les détenteurs de droits, annonceurs et utilisateurs du site.

15 Feb 2019 LIRE L'ACTU
Facebook veut fusionner les messageries d'Instagram, WhatsApp et Messenger Archives Secunews SECUNEWS

Facebook veut fusionner les messageries d'Instagram, WhatsApp et Messenger

C'est le nouveau grand chantier de Mark Zuckerberg. Ce projet, baptisé 'Whatstabook', Facebook voudrait y parvenir d’ici fin 2019 ou début 2020, selon les informations du New-York Times qui a révélé ce projet. Facebook explique vouloir "créer les meilleures expériences de messagerie possibles" et qu'elles soient "rapide, simple, fiable et privée". Pas de fusion en vue, les trois réseaux sociaux garderaient leur indépendance, mais, au sein d’un outil commun. Il pourrait devenir possible de discuter avec un contact quel que soit le service sur lequel vous l’avez ajouté. Le cryptage total, qui rendrait les messages illisibles par d’autres que par l’expéditeur et le destinataire, pourrait répondre à la critique souvent adressée à Facebook quant à sa protection des données personnelles, jugée trop laxiste. Les trois services de messagerie de Facebook revendiquent chacun plus d’un milliard d’usagers dans le monde. L'intégration des applications pourrait aider Facebook à gagner plus d'argent grâce aux publicités en incitant ses utilisateurs à passer plus de temps à utiliser ses applications de chat plutôt que de se tourner vers d'autres services de messagerie Google et Apple. Matthew Green, cryptographe à l'Université John Hopkins, a exprimé sa préoccupation concernant les données qui pourraient être partagées entre les applications et le fait que le chiffrement de WhatsApp s’en trouve affaibli. WhatsApp n'a besoin que d'un numéro de téléphone pour s'inscrire tandis que Facebook demande aux utilisateurs de vérifier leur identité. L'intégration de Facebook Messenger avec WhatsApp et Instagram pourrait également rendre plus difficile pour les régulateurs gouvernementaux de démanteler l'entreprise, selon certains analystes. « Cela lie l'entreprise de manière plus rigide », a déclaré Brian Wieser, analyste chez Pivotal Research Group. « Ils consolident le fait qu'ils ne forment qu'une seule société. L'enjeu est plus élevé. »

30 Jan 2019 LIRE L'ACTU
Fortnite, League of Legends, WoW, Pubg,…,la DGSE s’intéresse aux jeux vidéo multijoueur Archives Secunews SECUNEWS

Fortnite, League of Legends, WoW, Pubg,…,la DGSE s’intéresse aux jeux vidéo multijoueur

Les renseignements français (DGSE) ont publié une offre d'emploi étonnante à destination des étudiants férus de piratage informatique. La DGSE recherche en effet un stagiaire pour une durée de six mois. Sa mission : Détecter et exploiter des failles dans les jeux vidéo comme 'Fortnite' ou 'World of Warcraft', League of Legends ou encore PUBG pour surveiller le contenu des discussions de certains joueurs. De plus en plus de personnes utilisent les jeux vidéo connectés (PUBG, Fortnite, Counter Strike, WoW, League of Legends…) afin d’en détourner leur utilisation première. Et pour cause, les moyens de communication mis à disposition dans ces jeux sont utilisés de manière furtive afin d’échanger de l’information spécifique", indique le ministère des Armées dans l’offre d’emploi publiée, notamment à destination des étudiants de l'université Paris 6. 600 recrues pour les renseignements en 2019 ? Au sein de sa période de stage, l’heureux élu devra réaliser les missions suivantes : Votre mission si vous l’acceptez sera: Effectuer une cartographie des jeux vidéo connectés largement répandus (part de marché, estimation du nombre de joueurs, CVE, …) Sélectionner un ou deux bons candidats et en effectuer une rétro-conception afin d’en extraire des signatures réseau" au sein de cette cartographie, c'est-à-dire, extraire "des éléments techniques" permettant de reconnaître "les échanges effectués dans l’espace de discussion du ou des jeux en question". Enfin, le stagiaire devra rechercher et exploiter les failles de ces jeux vidéo, afin d'accéder aux contenus des discussions des individus soupçonnés de détourner les jeux. Il est possible que la DGSE soit déjà capable de pénétrer dans les canaux de discussion de certains jeux vidéo. Cette offre de stage pourrait être seulement destinée à attirer de jeunes candidats à fort potentiel technique. Le service de renseignement entend recruter 400 profils techniques, notamment dans les technologies numériques, en 2019. Plus d'infos voir la fiche de stage (fr)

07 Jan 2019 LIRE L'ACTU
Avec Firefox Monitor, découvrez si vos identifiants ont été piratés Archives Secunews SECUNEWS

Avec Firefox Monitor, découvrez si vos identifiants ont été piratés

Parmi les solutions proposées pour vérifier que votre adresse mail n’avait pas été piratée, il existe le site 'Have I been pawned', mais les développeurs du navigateur Firefox publient un nouvel outil, baptisé 'Firefox Monitor'. Ce nouveau dispositif doit vous permettre de vérifier facilement si votre adresse mail figure dans une base de données qui aurait été piratée. Firefox Monitor est disponible en français vous pouvez désormais faire cette vérification très facilement. L’intérêt de ce nouvel outil, c’est que les développeurs ont mis en place un processus qui va préserver votre adresse. Lorsque vous allez l’introduire dans le champ de recherche, elle ne sera pas transmise à Firefox, le système s’appuie en effet sur un procédé qui est baptisé 'k-anonymity' et qui va limiter l’échange à une partie des contenus. Si votre adresse est signalée comme étant corrompue, vous recevez des informations concernant: la fuite: - Le service qui est concerné - Quelles sont les données qui ont été exposées comme votre adresse mais aussi, éventuellement, votre mot de passe ou d’autres informations personnelles. Dans ce cas, vous recevrez aussi des conseils vous permettant de prendre un certain nombre de mesures comme, par exemple, le changement du mot de passe pour le service associé à votre adresse. En plus de cet outil de base, Firefox vous propose d’activer une alerte automatique qui vous informera si votre adresse est concernée par une attaque qui pourrait intervenir dans le futur. Bien sûr, dans ce cas, vous devrez communiquer à Firefox l’adresse pour laquelle vous souhaitez être avisé, mais lorsque l’on voit l’ampleur des attaques actuelles, cette option sera certainement positive pour vous permettre de réagir rapidement et préserver vos données. Accéder au site Firefox Monitor.(fr) Accéder au site Have I been pawned. (eng)

28 Nov 2018 LIRE L'ACTU
Instagram fait la chasse aux faux abonnés Archives Secunews SECUNEWS

Instagram fait la chasse aux faux abonnés

Instagram, l'application de partage de photos détenue par Facebook, a annoncé lundi qu'elle allait supprimer de certains comptes, les faux abonnés et commentaires destinés à les faire apparaître plus populaires qu'ils ne le sont vraiment. 'Nous avons récemment constaté que des comptes utilisaient des applications tierces pour artificiellement gonfler leur audience', explique Instagram, sur son blog. 'A partir d'aujourd'hui, nous allons commencer à retirer les 'likes', les abonnements et les commentaires des comptes qui utilisent des applications tierces pour améliorer leur popularité', ajoute l'entreprise. Instagram a développé des technologies d'apprentissage automatique pour l'aider à identifier les comptes utilisant de telles applications, en infraction avec les règles d'utilisation. La société enverra des messages aux abonnés concernés pour les prévenir de la suppression des commentaires ou des "likes" artificiels. Les utilisateurs auront simplement besoin de changer de mot de passe pour interrompre leur lien avec ces applications tierces, indique Instagram. Mais ceux qui continueraient à les utiliser pourraient voir "leur expérience affectée", ajoute la société sans préciser comment. Ce coup de vis intervient au moment où la maison mère d'Instagram, Facebook, fait face à de nombreuses polémiques (données personnelles, manipulations politiques, piratage, etc..). Voir le communiqué d'Instagram (anglais)

22 Nov 2018 LIRE L'ACTU
Un bug chez Micromania permettait d'acheter une PS4 à moins de 50 euros Archives Secunews SECUNEWS

Un bug chez Micromania permettait d'acheter une PS4 à moins de 50 euros

Des PS4 ou des Nintendo Switch neuves à moins de 50 €, il est normalement impossible de trouver ces consoles dernières générations à ce prix-là sur le marché. Et pourtant, la semaine dernière, des petits malins ont profité d’un bug de l’application Micromania sur iOS et Androïd pour s’offrir ces petits bijoux de gamers sans débourser plus qu'un billet de 50 euros, d’après bfm L’opération consistait à remplir son panier d’achat avec des articles bénéficiant de remises, comme c’est le cas de nombreux pack avec console + jeu, puis à mettre son téléphone en mode avion et à retirer ses produits du panier. L’application oubliait alors d’annuler les réductions cumulées. L’utilisateur pouvait donc toujours en bénéficier en décidant d’acheter une seule et unique console. Résultat des courses : on pouvait, par exemple, se payer une PS4 à 40 € au lieu de 349 €. Le bug a été découvert le 29 octobre 2018, avant d’être corrigé deux jours plus tard, entre-temps, plusieurs consoles ont été expédiées. Mais les acquéreurs pourraient bien ne pas profiter très longtemps de leur nouveau joujou. Selon le code de la consommation, si la différence avec le prix affiché d’un produit est dérisoire, le vendeur peut requérir la nullité de la vente. D’autant plus si l’exploitation du bug est reconnue comme une manipulation pour tromper volontairement Micromania. "Il existe une obligation générale de bonne foi dans l'exécution des contrats. Si un cocontractant effectue des actions ou autres manoeuvres pour "tromper le système", un tribunal pourrait reconnaître l'existence d'un dol (erreur provoquée par un stratagème ou une manoeuvre). Dans ce cas, le commerçant pourrait demander la nullité de la vente ou des dommages et intérêts" avertit Céline Avignon, avocate. Pour les acheteurs, il faudra peut-être rendre les consoles.

05 Nov 2018 LIRE L'ACTU
VOO passe à la vitesse 400 Mbps Archives Secunews SECUNEWS

VOO passe à la vitesse 400 Mbps

Dès décembre 2018, ce boost de vitesse sera accessible pour tous les clients VOO, en Wallonie comme à Bruxelles, mais cela ne sera (vraisemblablement) pas gratuit. Telenet fut le premier à s'y mettre. VOO, qui fonctionne sur le même technologie (le câble coaxial, et non la paire cuivrée/VDSL comme Proximus) que son cousin du Nord du pays, embraye : le câblo-opérateur wallon annonce, l'arrivée d'une connexion internet ultra-rapide, à 400 Mbps (au lieu du plafond actuel de 200 Mbps) sur son réseau. Tous les clients wallons et bruxellois sont éligibles à ce changement, dont les premiers effets entreront en vigueur des décembre 2018. - Si vous disposez d’un modem Technicolor, vous pourrez atteindre ce débit sans problème. - Si vous disposez d’un Netgear, alors la vitesse sera plutôt autour des 360Mbps. (Si la vitesse venait à être insuffisante pour vos besoins, le modem pourra être échangé gratuitement.) Avec des vitesses allant très prochainement jusqu'à 400 Mbps, vous pourrez télécharger: - 1h de musique en moins de 5 secondes - un film en 4K en moins de 5 minutes - profiter de votre jeu vidéo en ligne sans saccades Saviez-vous que regarder vos séries préférées en 4K deux heures par jour consomme près de 500Go sur le mois ? Et une caméra de sécurité jusqu'à 300Go ? L'objectif ? "Répondre aux futurs usages qui ne cessent de croître en termes de consommation de bande passante", détaille l'opérateur. "Au sein du parc de nos clients, on constate un doublement de la consommation de bande passante tous les 18 mois." Les Spotify, Netflix, et l'essor de la 4K n'y sont bien sûr pas étrangers. "Le nombre d’appareils connectés au sein d’un même foyer a considérablement augmenté : plus de 3 appareils connectés par personne en moyenne", précise encore l'entreprise. Concernant la commercialisation, VOO précise, sur son site, encore peaufiner l'offre commerciale. Les chances que le 400 Mpbs soit offert gratuitement aux clients actuels sont assez minces (à titre d'exemple, Telenet réclame un surcoût pour déverrouiller cette vitesse). Plus d'infos voir le site Voo (fr)

23 Oct 2018 LIRE L'ACTU
Quelques conseils de sécurité pour la Coupe du Monde de football Archives Secunews SECUNEWS

Quelques conseils de sécurité pour la Coupe du Monde de football

Tous les événements majeurs attirent les cybercriminels, et la Coupe du Monde de football ne fait pas exception à la règle. Pour les escrocs, c’est l’occasion de se nourrir de l’argent et des données personnelles de fans qui ont prévu d’assister à cet événement, de le regarder ou de le vivre de quelque façon que ce soit. Voici quelques conseils pour éviter leurs pièges d’hameçonnage. (phishing) - Si vous envisagez d’assister à un match en personne, ignorez à tout prix les billets à prix réduit. Les billets officiels de la Coupe du Monde ne sont disponibles que sur le site de la "FIFA". Ils ont tous été vendus ? Pas de chance, mais ne vous fatiguez pas à chercher une autre possibilité sur Internet, si vous trouvez des billets en vente sur un autre site internet, alors il s’agit probablement d’un piège, surtout si les prix sont très attrayants. En utilisant un site internet tiers, vous pourriez vider votre compte en banque et ne recevoir aucun billet en échange. N’oubliez pas que les billets pour assister aux matchs sont personnalisés, on vous demandera votre carte d’identité à l’entrée du stade, et si les informations ne coïncident pas, on ne vous laissera pas passer. - N’achetez pas d’articles aux spammeurs. À l’approche du coup d’envoi, les comptes e-mails sont inondés d’offres spéciales pour supporter votre équipe, et d’autres produits liés à la Coupe du Monde. Dans le meilleur des cas, les articles sont vendus à un prix supérieur, cependant, il est plus probable que ces articles n’existent pas, et que les spammeurs soient en train d’essayer d’obtenir votre argent avant de disparaître. - Ne vous laissez pas séduire par les tirages au sort et les cadeaux. Tout comme les nombreux sponsors de la Coupe du Monde, les cybercriminels aiment offrir des voyages gratuits ou des jeux vidéo comme appâts. Bien sûr, certains cadeaux sont réels, mais la plupart de ces e-mails sont une technique d’hameçonnage (phishing); ils essaient de vous atteindre pour que vous leur donniez vos données personnelles, en échange de la possibilité de gagner un voyage, ou le maillot d’un joueur, par exemple. Certains escrocs vont plus loin, et essaient d’extraire les identifiants et mots de passe des comptes de jeux Origin, en promettant aux utilisateurs un exemplaire gratuit de FIFA 2018 s’ils cliquent sur le lien et saisissent leurs données. N’utilisez pas les services de sites internet douteux qui proposent des logements ou des billets d’avions pas chers. Nous en avons déjà parlé, mais il convient de le répéter : réservez vos logements et billets d’avions uniquement sur des sites de confiance. Même dans ce cas, faites-le qu’après avoir vérifié que vous êtes vraiment sur le bon site et pas sur un clone d’hameçonnage qui essaie de voler vos données. N’utilisez que les sites internet partenaires officiels de la FIFA pour regarder les retransmissions. Certains des services qui diffusent les matchs en streaming ne sont pas officiels, et pourraient infecter les visiteurs avec un mineur de site internet ou quelque chose d’encore plus mauvais.

11 Jun 2018 LIRE L'ACTU
Nintendo contre-attaque, suite au piratage de sa Nintendo Switch Archives Secunews SECUNEWS

Nintendo contre-attaque, suite au piratage de sa Nintendo Switch

Une faille, découverte en février 2018, permettait d'utiliser la Switch comme une tablette Linux, mais depuis, les hackers sont allés plus loin puisqu'il est désormais possible de pirater la console, et de faire tourner des jeux de manière illégale. Mais Nintendo ne compte pas en rester là et commence à bloquer certaines fonctions de la console à distance. La Switch a cédé face aux 'hackers', 13 mois après sa sortie. Les 14 millions de Switch déjà vendues sont susceptibles d'être piratées, et aucune mise à jour du système d'opération ne pourra empêcher la manoeuvre. Pour autant, si Nintendo ne peut empêcher le piratage de la console, il lui reste malgré tout un moyen de contre-attaquer. C'est là qu'entre en jeu le 'message d'erreur 2124-4007'. Un code énigmatique, mais qui signifie tout simplement que la Switch ne peut plus se connecter aux services en ligne de la console. Au revoir donc les parties en ligne (qui deviendront payantes à la rentrée), mais également l'accès à l'eShop et aux nombreux jeux dématérialisés vendus uniquement sur la boutique, ainsi qu'aux messages et autres partages de photos et vidéos sur Twitter et Facebook. Une sanction qui serait, selon le site Nintendo Everything, définitive; l'entreprise jugeant que le piratage de la console constitue une infraction aux conditions générales d'utilisation. La guerre n'est donc pas encore totalement perdue pour Nintendo. Reste un détail à régler, ne pas envoyer le message d'erreur (et donc bloquer la console) aux joueurs qui n'ont pas piraté leur console, comme c'est arrivé à plusieurs internautes... Voir aussi: Une faille dans la puce Nvidia Tegra X1, permet de pirater la Nintendo Switch. Il est évidemment déconseillé de pirater la Switch. C’est non seulement illégal, mais cela annule la garantie et pourrait endommager la console de façon permanente.

31 May 2018 LIRE L'ACTU
Une nouvelle variante de 'Spectre' et 'Meltdown' découverte Archives Secunews SECUNEWS

Une nouvelle variante de 'Spectre' et 'Meltdown' découverte

Découverte d'une nouvelle faille qui pourrait toucher des centaines de millions d'ordinateurs et d'appareils mobiles. Il s'agit d'une variante des célèbres 'Spectre' et 'Meltdown', qui avaient été rendues publiques en janvier 2018. Intel a baptisé la nouvelle version 'Variant 4'. Celle-ci exploite en grande partie les mêmes points faibles que le maliciel précédent, mais détourne des informations sensibles en recourant à une nouvelle méthode. Un nouveau correctif est en préparation. Le fabricant de puces Arm signale que le malware doit se trouver sur le réseau local pour agir. cette faille permettaient à des pirates de solliciter des informations sensibles via le CPU et étaient présentes sur des centaines de millions de puces remontant même jusqu'à vingt ans en arrière. Des patches pour la variante originale sont entre-temps sortis depuis quelque temps déjà, même s'ils ne semblent pas toujours avoir eu l'effet souhaité. Selon des chercheurs, il est possible que d'autres nouvelles variantes se manifestent. Voir aussi: Un important problème de sécurité affecte les microprocesseurs de trois géants mondiaux du secteur. AMD, INTEL, ARM. Les iPhones et les iPads sont aussi touchés par la faille des processeurs. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

24 May 2018 LIRE L'ACTU
N'ouvrez pas ce lien vidéo envoyé par Messenger ! Archives Secunews SECUNEWS

N'ouvrez pas ce lien vidéo envoyé par Messenger !

"(nom d'utilisateur) Video", avec un petit smiley: si vous recevez ce message avec un lien de la part d'un de vos contacts Messenger, ne cliquez surtout pas! Il s'agit en effet d'un 'virus', qui avait fait son apparition à la fin 2017, mais qui est en train de connaître une nouvelle vie chez nous, et se répand à toute vitesse sur Messenger. Deux fonctionnaires de 'Hainaut Développement' ont ainsi été infectés ces derniers jours, tout comme de nombreux autres Belge. Si vous cliquez vous êtes renvoyé vers un portail vidéo, qui vous dit que vous avez besoin d'un plug-in pour la lire... En cliquant, vous installer en fait le virus, qui va effectuer deux actions: - Envoyer cette fausse vidéo à tous vos contacts Messenger - Miner de la cryptomonnaie pour enrichir les criminels. Cette action demande de plus beaucoup de ressources et pourrait sévèrement endommager les ordinateurs aux configurations les plus faibles. Repéré pour la première fois en Corée du Sud, ce virus a été créé par des cybercriminels pour s'enrichir en crypto-monnaies, il se retrouve désormais dans plusieurs pays et ne cesse de se propager. Ce virus ne fonctionne pour l’instant que sur les ordinateurs utilisant Facebook Messenger sur le navigateur Google Chrome, mais il n'est pas exclus qu'il puisse évoluer bref, méfiance... Plus d'infos voir le communiqué de Trend Micro (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

17 May 2018 LIRE L'ACTU