Carte bancaire : adieu le code à 4 chiffres, voici la méthode qui le remplace dès aujourd’hui en France
Une nouvelle technique s’impose peu à peu au sein des banques françaises
NVIDIA a retiré la GeForce RTX 5090 de sa boutique américaine, et Micro Center a cessé de la vendre. Jeff Fisher, vice-président senior du groupe, jure que la carte n’est pas arrêtée, mais il ne donne ni volume ni prix.
La Cour de cassation estime que les débits d’un forfait et les dates d’arrivée de la 5G affichées sur une carte de couverture peuvent être décisifs dans le choix d’un abonné. Condamnés en appel pour leurs publicités du lancement de la 5G, Free Mobile et Orange n’ont plus aucun recours.
Face aux géants américains du stockage en ligne, Google, Microsoft et Dropbox en tête, la souveraineté est, plus que jamais, un enjeu crucial. Lancé en 2024, le service français Drime Cloud a de l’ambition : réunir le stockage, le partage, l’édition de documents et bien d’autres fonctionnalités util
Mise à jour 16-10 : Gigabyte a remplacé son communiqué par un autre. Il couvre un chipset supplémentaire, le Z790... [Tout lire]
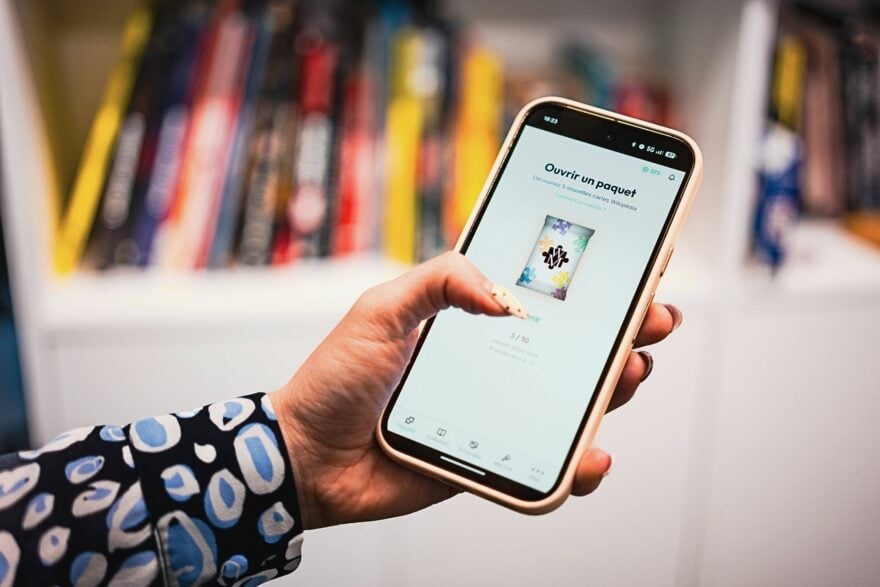
Sur WikiMasters, les joueurs ouvrent des paquets de cartes virtuelles et tombent sur la fiche Wikipédia d'une rivière belge ou d'un téléfilm américain de Noël, avant de les échanger ou de les revendre aux enchères. Chaque jour, 330 000 joueurs sont actifs sur ce site québécois lancé en mars, et 95 %
La carte de GTA 6 s’annonce énorme, plus vivante et bien plus dense. Météo extrême, faune massive, activités inédites, Rockstar Games lâche du lourd.
La solution de paiement propose de nombreuses fonctionnalités qui ont de quoi inquiéter Visa et Mastercard.
Les chiffres sont tombés et ils illustrent parfaitement la dynamique de l'industrie automobile. Alors que l'électrique était plébiscitée ces dernières années, les consommateurs semblent s'en écarter de plus en plus. Pour preuve, le véhicule le plus vendue depuis le début de l'année est un hybride no
Revolut transférera les comptes de ses clients en France vers sa banque française du 2 au 5 décembre 2026. IBAN, cartes et paiements resteront inchangés, mais la garantie des dépôts passera sous régime français. Pour refuser le transfert, il faudra clôturer son compte.
GTA 6 continue sa promo marketing et aujourd’hui, Rockstar en dit un peu plus sur la carte du jeu et sur la manière dont elle fonctionnera.
Back Market lance Mine My Phone, une plateforme interactive consacrée aux matières premières de nos smartphones. On s'aperçoit qu'un téléphone de 200 grammes réclame par exemple plus de 266 kg de matières premières.
Le champion slovène n’est pas en condition pour prendre le départ ce dimanche.
Les utilisateurs américains de Gemini peuvent retrouver une carte d’embarquement ou le montant de leurs courses du mois en une seule question à l’assistant. Google a relié Google Wallet à son IA, sans lui donner le droit de payer ni de toucher aux comptes bancaires.
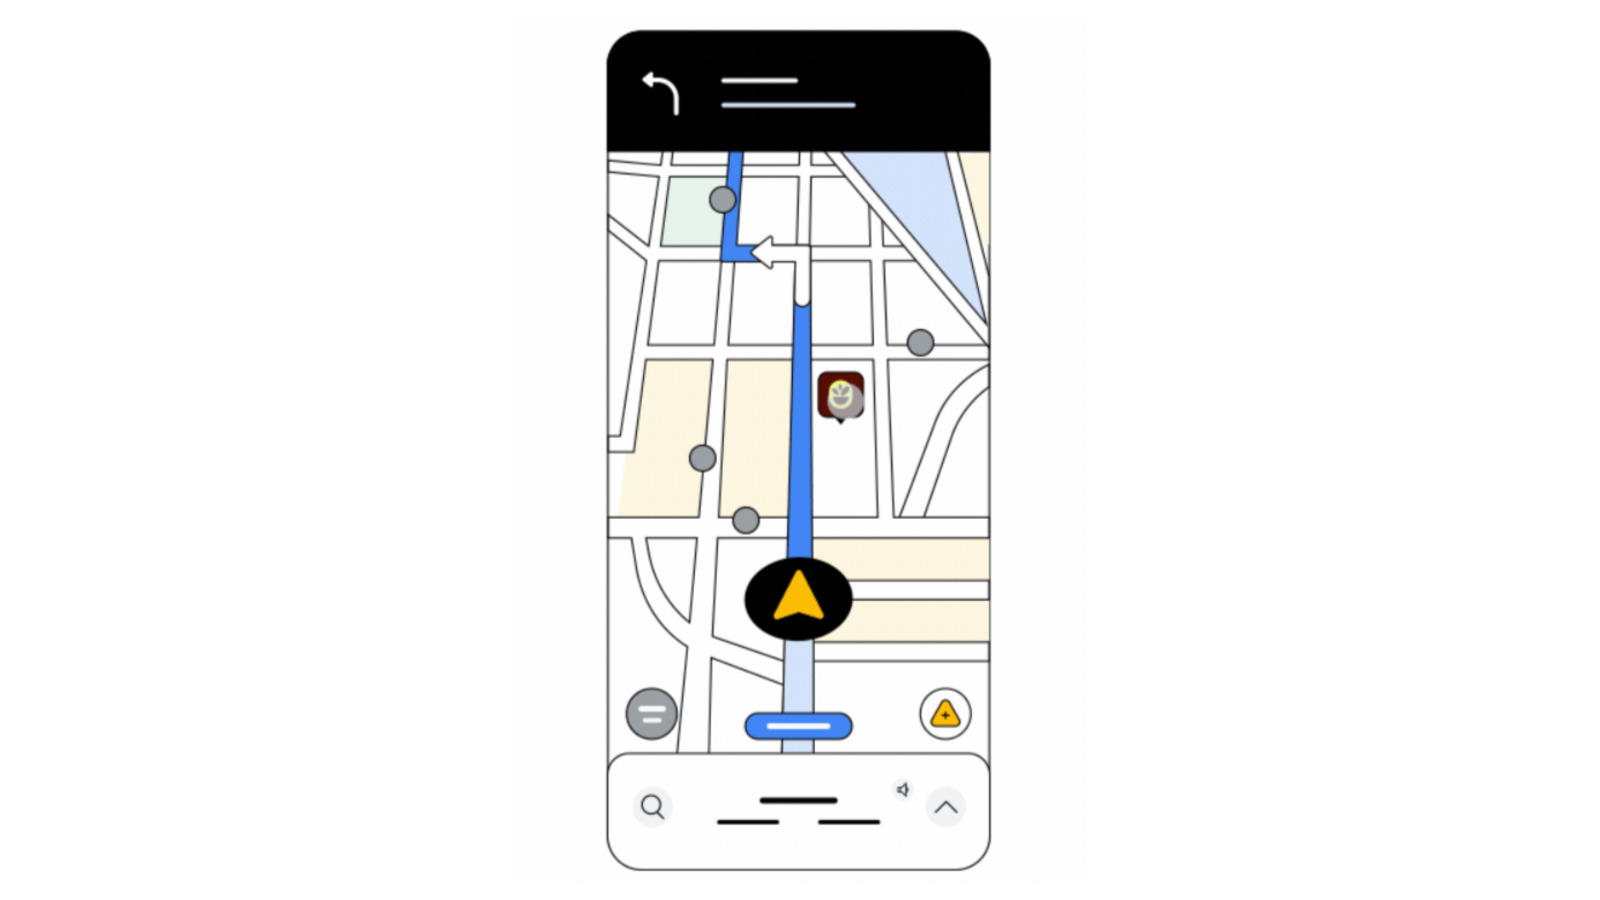
Waze accueille désormais la publicité des commerces en France sur sa carte. Avec les campagnes dites Performance Max de Google, les magasins et restaurants peuvent apparaître sous forme de repère sponsorisé pendant vos trajets.
L’écran PC gamer est l’un des maillons essentiels d’une configuration de jeu. C’est lui qui donne tout son sens aux performances de la carte graphique et au design des jeux, en mettant en valeur la fluidité, la précision d’affichage, le contraste ou encore la définition. 4K UHD, QHD très rapide, OLE
Le "carding", cette vieille technique qui consiste à voler des identifiants de carte bancaire, existe toujours. Mais en 2026, quand la modernité s'impose, cette escroquerie peut être réalisée avec des agents IA, bien plus rapides et efficaces qu'un humain.
Et si la prochaine manette PlayStation permettait aussi de faire ses achats ? Sony imagine en tout cas une solution capable de récupérer les informations d’une carte bancaire ou d’un smartphone directement depuis le contrôleur.
Une habitude qui n’est pas sans conséquences sur vos dépenses.
La flambée des cartes graphiques liée à l’IA fait grimper la cote de l’occasion. Même un vieux GPU, voire une carte HS, peut encore se revendre.
Les moyens de paiement deviennent de plus en plus numériques. On le voit avec Revolut qui propose dorénavant de payer avec… son visage !
C'est bientôt la fin du célèbre permis de conduire rose que toutes les anciennes générations ont connu.
Les progrès affichés par les ingénieurs de Lisuan en matière de GPU sont impressionnants, même s'il n'est pas encore question de vraiment concurrencer les géants américains du secteur.
Raisonnable côté CPU, Rayman Legends Retold apparaît comme bien plus exigeant du côté de la carte graphique.
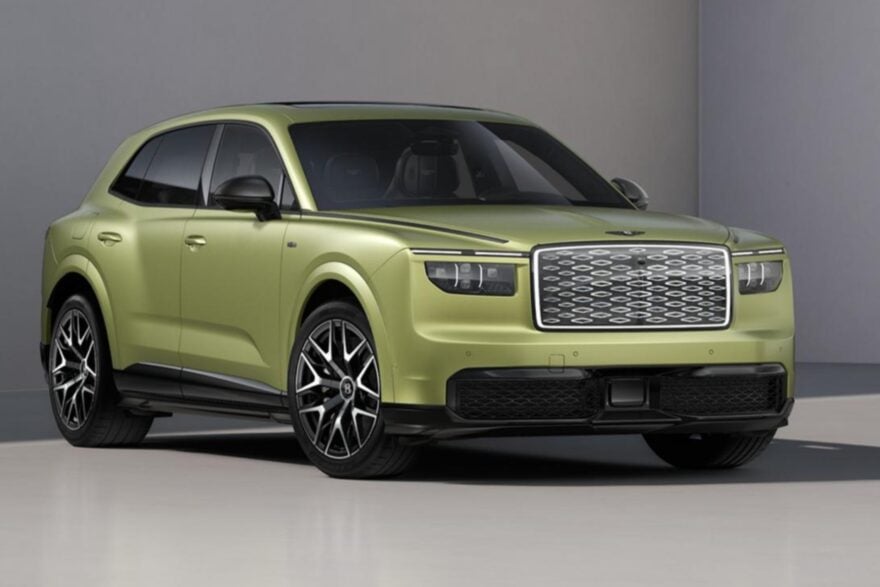
Le constructeur britannique tente de jouer la carte de la nostalgie et souhaite à tout prix respecter son ADN avec son nouveau (et seul) SUV électrique : le Bentley Torcal. Son gros bloc V8 n'occupe plus le dessous du capot mais pour éviter de décontenancer sa clientèle, son grondement sourd a été r
Amazon a ouvert sa French Week mardi 22 septembre avec deux codes promo réservés aux membres Prime, valables jusqu’au lundi 28 au soir. Leurs conditions écartent une bonne partie du catalogue, à commencer par le stockage, plusieurs grandes marques et tous les produits vendus par des marchands tiers.
Une théorie relance le nom de Thanos avant Avengers: Doomsday. L’idée est séduisante, mais le bon film pour ce face-à-face avec Doom ne semble pas être Endgame Encore.
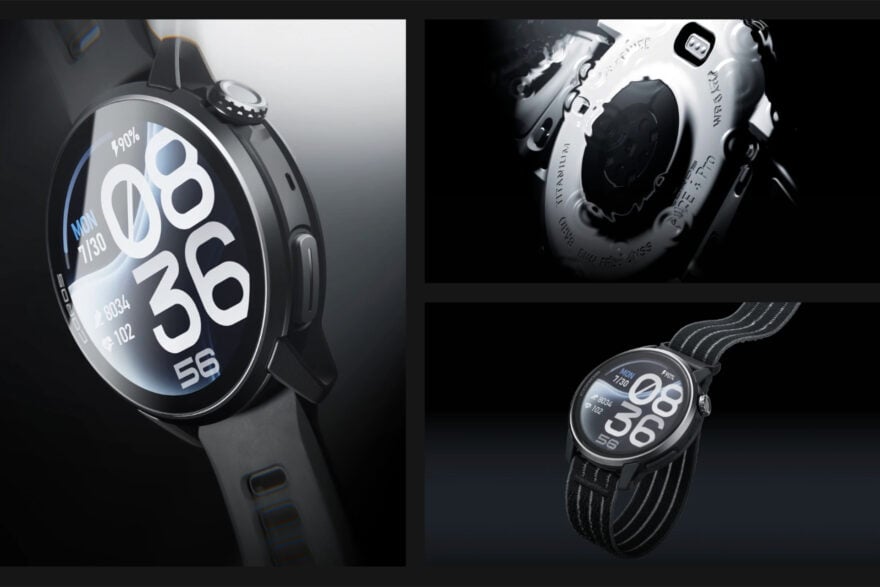
Après la Pace 4 et la Pace 4 Aluminium, Coros lance la Pace 4 Pro. Elle est la plus premium et la plus poussée aussi, en matière d’autonomie et de technologie d’écran. Ses caractéristiques ne l’écartent pas de la performance.
Un geste qu’il convient d’éviter.
Depuis quelques jours, les internautes sont complètement accros à un drôle de jeu de cartes à collectionner.
Arrivée discrètement sur Netflix, la série western romantique When Hope Calls joue la carte du réconfort. Mais sa saison 2 change presque tout.
Håkan Samuelsson a été rappelé par le conseil d'administration de Volvo en mars 2025, au lendemain du départ de Jim Rowan. Il a repris ses fonctions de CEO le 1er avril 2025 pour un « nouveau départ » du constructeur suédois. L’aventure n’aura pas duré longtemps, mais tout était prévu.
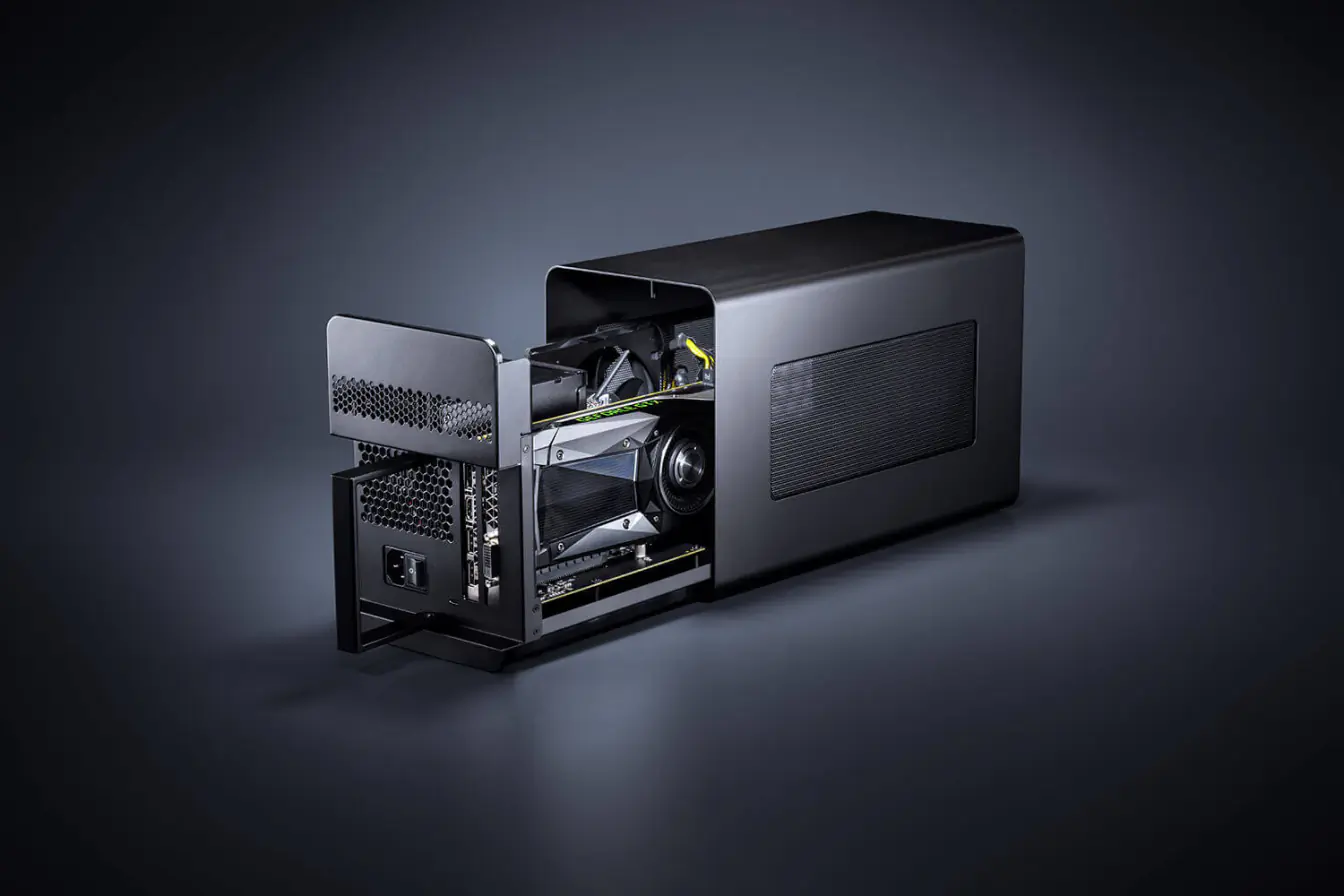
Brancher une carte graphique externe à un laptop peut aider en jeu. Mais entre pertes de performances, compatibilité bancale et coûts qui grimpent, l’idée a vite ses limites.
Le final de la saison 3 a rebattu presque toutes les cartes. Entre départ de David S. Goyer et grands arcs d’Isaac Asimov, la suite s’annonce très ouverte.
Dans Buffy, la mort de l’héroïne en saison 5 n’a rien d’improvisé. Rêves, horloge, carte bancaire, Joss Whedon avait semé les indices.
C'est une procédure gratuite et simple qui permet de migrer vers le nouveau permis au format carte bancaire.
Dix ans après la fin de Gravity Falls, Alex Hirsch écarte encore toute suite. Une décision frustrante pour les fans, mais assez cohérente.
Treize ans après la fin de The Office, Greg Daniels écarte l’idée d’un reboot. Une déception logique pour une série qui a su finir juste.
L’épisode 2 de la saison 2 rebat les cartes autour de Leighton Vance. Le personnage gagne une vraie épaisseur, avec un plan bien plus ambitieux qu’attendu.
Le Black Friday est devenu un rendez-vous incontournable pour les bonnes affaires, mais aussi un terrain de jeu idéal pour les arnaqueurs et les marchands peu scrupuleux. Chaque année, des milliers d’internautes se font piéger par de fausses promotions, des sites douteux ou des rabais bien moins importants qu’annoncé. Pour profiter réellement des offres, il est essentiel de comprendre comment ces arnaques fonctionnent et comment les éviter. Des chiffres qui donnent le ton Le Black Friday représente désormais plusieurs dizaines de milliards d’euros de dépenses dans le monde, principalement en ligne. Les autorités de contrôle de la consommation reçoivent chaque année des centaines à des milliers de signalements pour : promotions trompeuses (prix de référence gonflés, fausses remises) ; faux sites de vente jamais livrés ; hameçonnage (phishing) et vols de coordonnées bancaires. Ces chiffres montrent que le problème est bien réel, mais aussi qu’avec un peu de vigilance, il est possible de s’en protéger efficacement. 1. Les fausses promotions : l’illusion de la « super affaire » Beaucoup de « remises » du Black Friday ne sont pas de vraies bonnes affaires. Parmi les techniques les plus courantes : Prix de référence gonflé : le prix barré affiché comme « avant » n’a jamais été pratiqué ou seulement pendant quelques jours, juste pour pouvoir annoncer une grosse réduction. « Jusqu’à -70% » trompeur : la remise maximale ne concerne que quelques produits très spécifiques, pendant que la majorité des articles n’ont que -10% ou -15%. Promos permanentes déguisées : certains produits sont en promotion toute l’année, mais rebaptisés « offre Black Friday » pour créer un sentiment d’urgence. La meilleure défense : ne pas se fier uniquement au pourcentage affiché, mais comparer avec le prix pratiqué les semaines précédentes sur d’autres sites. 2. Les faux sites et boutiques éphémères Le Black Friday est aussi l’occasion pour des cybercriminels de lancer de faux sites ultra-attractifs remplis de réductions incroyables. Les risques sont multiples : vous payez, mais ne recevez jamais le produit ; vous recevez une contrefaçon de très mauvaise qualité ; vos coordonnées bancaires sont récupérées pour d’autres fraudes. Conseil clé : évitez les sites inconnus ou très récents, surtout s’ils promettent des remises spectaculaires sur des marques très demandées (smartphones, consoles, produits de luxe…). Avant d’acheter : vérifiez l’URL (adresse du site) et la présence du https ; cherchez des avis sur le marchand (et pas seulement sur son propre site) ; regardez les mentions légales, l’adresse postale et les conditions de retour. Si quelque chose vous semble flou ou bâclé, passez votre chemin. 3. Phishing, faux mails et fausses pubs sur les réseaux Les arnaques ne passent pas uniquement par les sites de vente. Pendant le Black Friday, les escrocs inondent aussi : les boîtes mail (faux mails de transporteurs, banques, grandes enseignes) ; les SMS (colis en attente, offre limitée, lien de suivi) ; les réseaux sociaux (publicités frauduleuses, faux comptes de marques). Le but est souvent de vous faire cliquer sur un lien vers un faux site pour récupérer : vos identifiants de compte client ou de banque ; vos coordonnées bancaires ; ou installer un malware sur votre appareil. Règle d’or : ne cliquez pas directement sur un lien reçu par mail/SMS si l’offre vous semble trop belle. Rendez-vous plutôt sur le site officiel en tapant vous‑même l’adresse. 4. Comment acheter malin sans se faire piéger Voici quelques réflexes simples à adopter : Préparer sa liste à l’avance Notez les produits qui vous intéressent avant le Black Friday et relevez leurs prix quelques jours ou semaines avant. Vous verrez tout de suite si la « promo » est réelle ou maquillée. Comparer systématiquement les prix Utilisez des comparateurs de prix ou vérifiez manuellement sur 2 ou 3 sites connus. Une vraie bonne affaire reste intéressante même face à la concurrence. Privilégier les sites connus et installés Achetez en priorité sur des boutiques que vous connaissez déjà ou sur des acteurs reconnus. Évitez les sites récemment créés, sans historique ni réputation claire. Vérifier les avis… avec recul Trop d’avis 5 étoiles très courts et récents peuvent indiquer de faux commentaires. Méfiez-vous aussi des avis copiés-collés ou traduits approximativement. Sécuriser le paiement Vérifiez la présence du cadenas dans la barre d’adresse et du https, utilisez si possible une carte virtuelle ou un service de paiement intermédiaire (type PayPal) plutôt que de communiquer directement les données de votre carte. 5. Les signaux d’alerte à ne jamais ignorer Quelques indices doivent immédiatement vous mettre en garde : promotions « incroyables » sur un produit très demandé, nettement moins cher que partout ailleurs ; fautes d’orthographe nombreuses, textes maladroits, images floues ou volées ; absence d’adresse postale claire, de mentions légales ou de conditions de retour détaillées ; moyens de paiement limités (virement bancaire, Western Union, crypto uniquement) ; pression artificielle : compte à rebours omniprésent, « seulement 1 article restant », « 300 personnes regardent cette offre ». Si deux ou trois de ces signaux se cumulent, il vaut mieux fermer l’onglet. Une conclusion rassurante : oui, on peut profiter du Black Friday Malgré ces risques, le Black Friday n’est pas à fuir absolument. De nombreuses enseignes sérieuses jouent le jeu et proposent de vraies remises intéressantes, surtout sur l’électronique, l’électroménager ou certains abonnements. En restant vigilant, en évitant les sites inconnus ou récents, et en prenant le temps de comparer les prix, vous pouvez : profiter des réductions réelles ; limiter fortement les risques d’arnaque ; garder le contrôle sur votre budget et vos achats. Le bon réflexe, c’est de considérer chaque « super promo » avec un peu de recul : si une offre semble trop belle pour être vraie, il vaut mieux vérifier deux fois… ou s’abstenir. Acheter moins, mais mieux, reste la meilleure défense contre les pièges du Black Friday.
Ryanair a récemment changé ses règles d’enregistrement. La compagnie exige désormais que la carte d’embarquement soit présentée via un smartphone, sauf rares exceptions. L’objectif affiché est de simplifier les procédures, réduire les coûts et accélérer le passage à l’aéroport. Mais cette évolution soulève des questions sur la sécurité des données et la fracture numérique. Une simplification à double tranchant Jusqu’ici, les passagers pouvaient opter pour une carte d’embarquement imprimée ou numérique. Désormais, ceux qui ne possèdent pas de smartphone risquent d’être exclus. Les bornes d’enregistrement disparaissent peu à peu et les guichets d’assistance deviennent payants. Cette situation accentue la fracture numérique entre les voyageurs connectés et ceux qui ne le sont pas. Enjeux de sécurité et de confidentialité L’obligation d’utiliser un smartphone pose également la question de la cybersécurité. L’application mobile de Ryanair recueille des données sensibles telles que les informations personnelles, les itinéraires et les moyens de paiement. Centraliser autant de données sur un appareil augmente les risques d’usurpation ou de fuite de données. En parallèle, cette dépendance aux plateformes Apple et Google renforce leur position dominante et réduit la souveraineté numérique des utilisateurs. Un défi pour l’égalité d’accès La décision de Ryanair reflète une tendance plus large : la numérisation systématique des services. Si la dématérialisation facilite la gestion et diminue les coûts, elle peut aussi créer de nouvelles formes d’exclusion. Maintenir des alternatives accessibles, comme un mode papier ou une assistance gratuite, reste essentiel pour garantir une véritable égalité d’accès au transport aérien.
La version Android 14, aussi appelée One UI 6, ne sera pas proposée pour tous les téléphones de la marque. En effet, au-delà de 3 ans d’ancienneté, les nouvelles modifications du système d’exploitation ne sont plus proposées. Cette année, Android 14 sera officiellement appelé simplement Android 14. Cependant, Google s’en tient toujours à ses noms de dessert en interne. Même s’ils ont abandonné cela à partir d’Android 10 en 2019. Cette année, Google utilise la lettre U pour les noms de dessert. Quel est le nom du dessert pour U ? Eh bien, selon 9to5Google, il a été rapporté que Google l’appelle Upside Down Cake. Mais vous n’entendrez probablement jamais ce nom de la part de Google. Sortie d’Android 14 : entre août et septembre 2023 Liste des téléphones qui ne recevront pas la nouvelle version sont les suivants, selon le Daily Mirror : Galaxy S10 Lite – Galaxy S20 FE – Galaxy S20 / Galaxy S20+ / Galaxy S20 Ultra – Galaxy Note 10 Lite – Galaxy Note 20 / Galaxy Note 20 Ultra – Galaxy Z Flip (LTE/5G) – Galaxy Z Fold 2 – Galaxy A22 (LTE/5G) – Galaxy A32 (LTE/5G) – Galaxy A51 – Galaxy A71 – Galaxy Tab A8 – Galaxy Tab A7 Lite – Galaxy Tab S6 Lite (2020) – Galaxy Tab S7 / Galaxy Tab S7+. Les appareils suivants recevront une mise à jour gratuite de la part de Samsung: Galaxy S23 Ultra – Galaxy S23+ – Galaxy S23 – Galaxy S22 Ultra – Galaxy S22+ – Galaxy S22 – Galaxy S21 FE – Galaxy S21 Ultra – Galaxy S21+ – Galaxy S21 – Galaxy Z Fold 4 – Galaxy Z Flip 4 – Galaxy Z Fold 3 – Galaxy Z Flip 3 – Galaxy A73 – Galaxy A72 – Galaxy A53 – Galaxy A52 (A52 5G, A52s) – Galaxy A54 – Galaxy A34 La nouvelle version d’Android 14 est prévue avec les améliorations suivante: Passkeys: Les passkeys, clés virtuelles permettant de se passer des mots de passe, seront nativement supportées par Android 14. Selon Google, cette technologie assure une meilleure cybersécurité et elle est plus simple d’utilisation que les mots de passe. Appels par satellite: Android 14 va permettre à ses utilisateurs de passer des appels via satellite. Cette fonction sera réservée aux appels d’urgence, notamment dans les zones blanches, c’est-à-dire là où le signal ne passe pas, comme la haute mer, la montagne, les forêts et les déserts. Plus d’applications obsolètes: Des applications obsolètes, qui ne reçoivent donc plus de mise à jour de sécurité, sont encore présentes sur les plateformes de téléchargement. Android 14 va mieux protéger les utilisateurs contre ces nids à virus en les bloquant. Webcams: Avec Android 14, il sera possible d’utiliser son smartphone comme webcam pour son ordinateur. Cette fonction existe déjà sur les appareils Apple. Cela peut s’avérer pratique pour passer des appels vidéo ou participer à des visioconférences lorsque la webcam de son ordinateur ne fonctionne pas ou simplement s’il n’en est pas équipé. Autorisations: L’autorisation d’accéder aux photos de la galerie pour les applications sera revue. L’utilisateur pourra choisir de donner accès à toute la galerie, de ne pas en donner du tout ou désormais de sélectionner certaines photos. Gestion du double SIM: Android 14 offrira une gestion plus poussée du double SIM pour les smartphones équipés de deux ports de carte SIM. Lorsque la fonction sera activée, le système va automatiquement sélectionner le réseau le plus performant sans intervention de l’utilisateur. Clonage d’applications: Déjà présente sur certaines surcouches, la fonction de clonage d’applications sera disponible désormais sur Android 14. Cette fonction permet de copier une application et de l’installer deux fois. Cela peut s’avérer pratique, notamment lorsque l’utilisateur possède plusieurs comptes pour une même application
L’équipe de secunews vous souhaites un bon réveillon et un Joyeux Noel, a tous. Méfiez-vous des cartes de voeux virtuel les ‘pirates‘ sont très actif en ces périodes de fêtes. Voir aussi: – (vidéo) Sapin de Noël gare aux risques d’incendie . – Attention aux achats sur Internet. – (vidéo) Ca n’arrive pas qu’aux autres! secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.
Le réseau déploie une nouvelle fonctionnalité, le "selfie vidéo" qui doit permettre de vérifier l’âge des utilisateurs et mieux "protéger les mineurs". Depuis 2019, indiquer son âge est une condition obligatoire pour s’enregistrer sur Instagram. En effet, le réseau est normalement réservé aux utilisateurs qui ont au moins 13 ans. Or, il est facile de duper la plateforme. Pour renforcer sa sécurité, la plateforme a donc développé, avec la société "Yoti", le selfie vidéo. Grâce à l’intelligence artificielle, le réseau social serait en mesure d’estimer l’âge d’un utilisateur d’après un selfie vidéo. Selon Yoti, la marge d'erreur de son outil est d'environ 1,5 an pour les 13-19 ans, avec plus d’erreurs pour les femmes et personnes à la peau foncée. Concrètement, le système fonctionne avec une technologie d’estimation faciale de l’âge. Instagram insiste au passage sur le fait que les selfies sont directement supprimés après analyse. Cette fonctionnalité rejoint la présentation de la carte d’identité. Un autre outil de vérification de l’âge. À noter qu’il est possible de sécuriser les profils des enfants mineurs en configurant leur profil. Notamment en bloquant par défaut tous les adultes inconnus de l’utilisateur, en limitant le ciblage publicitaire, ou tout simplement en rendant le profil privé.
Plus de 1.456 citoyens inquiets ont signalé avoir été menacés via e-mail par une personne se faisant passer pour "Kill". L'objet de l'e-mail est "service rapide". L'escroc menace de vous attaquer à l'acide si vous ne payez pas 5.000 euros. Le message est très menaçant. Le message est écrit en mauvais néerlandais. Il s'agit probablement d'une traduction de l'"arnaque du tueur à gages" (hitman scam) qui existe depuis longtemps dans les pays anglo-saxons. Ci-dessus, un exemple en néerlandais (clic sur l image pour agrandir). Nous n’avons pas encore reçu d’exemple en français. Que savons-nous de l'arnaque du tueur à gages ou hitman scam ? Un escroc se faisant passer pour un tueur à gages vous contacte au hasard et vous dit qu'il a été engagé pour vous tuer ou vous blesser, mais que vous serez épargné si vous versez de l'argent. Le criminel vous défend d'appeler la police. Si vous contactez l'escroc, il vous donnera ses coordonnées bancaires pour payer l'argent. Ce type d'escroquerie vise à vous effrayer pour que vous transfériez de l'argent sans aide ni information supplémentaire. Que faire ? Ne répondez pas à ces messages et supprimez-les immédiatement. Ces messages sont envoyés de manière aléatoire. Si vous répondez au message, vous signalez que votre adresse électronique est utilisée et que vous risquez de vous faire à nouveau escroquer. N'envoyez jamais d'argent et ne donnez jamais les détails d'une carte de crédit, d'un compte en ligne ou des informations personnelles à une personne que vous ne connaissez pas. Si vous avez transféré de l'argent, contactez votre banque dès que possible. Si la personne continue à vous menacer, contactez la police. Mettez vos amis et votre famille en garde contre ce type d'escroquerie. (safeonweb)
La méthode est actuellement en phase de test dans le district de Pudong, à Shanghai (Chine), rapporte le quotidien hongkongais South China Morning Post. En pratique, l’intelligence artificielle est capable d’analyser le contenu d’un procès-verbal pour déterminer si les personnes concernées doivent faire l’objet d’une plainte. Haute fiabilité présumée Soumis à plus de 17.000 dossiers judiciaires, introduits entre 2015 et 2020, le système aurait fait ses preuves et afficherait une fiabilité de 97% dans le strict champ actuel de ses compétences, à savoir les huit crimes les plus répandus sur le territoire ciblé: la fraude à la carte bancaire, la conduite dangereuse, le vol ou les agressions physiques. Procureurs submergés Selon les autorités locales chinoises, le logiciel permet d’alléger quelque peu la tâche des procureurs dans les tâches les plus élémentaires afin qu'ils puissent dès lors se consacrer aux dossiers les plus complexes. Son usage, et surtout la potentielle généralisation de ces pratiques automatisées, suscitent évidemment les craintes des observateurs qui redoutent d’éventuelles erreurs de jugement dans un pays qui n’est pas particulièrement reconnu pour son respect absolu des droits de l’homme.
Aux États-Unis, les forces de l'ordre tirent la sonnette d'alarme concernant les parcmètres. Un rappel rapide Les QR Codes, (Quick Response) sont des codes-barres carrés, scannés par votre smartphone pour effectuer diverses tâches. Si vous utilisez des applications d'authentification sur votre mobile, vous avez presque certainement dû en scanner une pour configurer 2FA pour les sites Web que vous utilisez. De même, ces codes peuvent être trouvés dans la rue, dans les tests covid, dans les entreprises ou à peu près partout où vous pouvez penser. Récemment, des hammeçonneurs ont détournés le R code de parking, cherchant à s'emparer des détails de paiement. Sonnez l'alarme QR Cette attaque particulière semble s'être produite sur une période d'au moins quelques semaines, plusieurs comptes Twitter des forces de l'ordre y faisant référence comme suit : https://twitter.com/Austin_Police/status/1478122920371232770 L'escroquerie dite "payer pour se garer" consiste à placer de faux autocollants de code QR sur les parcmètres, incitant les gens à payer en utilisant le code. Au début, je ne savais pas s'ils plaçaient de faux autocollants sur de véritables avis de code QR de paiement ou s'il s'agissait également de faux avis. Il s'agit d'un véritable avis de « stationnement payant par application » imprimé avec le faux autocollant de code QR placé dans le coin inférieur droit. Il s'agit d'un travail dont la conception globale donne l'impression qu'il est censé être là. Du scan au phishing Une fois scannées, les victimes potentielles sont dirigées vers un faux site Web de « parking payant rapide ». À partir de là, la collecte des détails de paiement n'est plus qu'à quelques clics. On ne sait pas quel niveau de détails personnels sont pris avec la carte, mais au strict minimum, nous nous attendons à des choses comme le nom, l'adresse, la date de naissance. Cela signifie que quiconque est tombé dans le piège devra surveiller de près les autres formes de correspondance, car cela pourrait facilement servir de rampe de lancement pour d'autres tentatives de phishing ou d'ingénierie sociale. Si les détails de paiement ont été remis, les victimes devront annuler ces détails de paiement avant que les escrocs ne puissent se lancer dans des dépenses effrénées. sont de plus en plus fûtés, et tentent de nouvelles techniques, soyez vigileants,, désormais même en scannant n QR code, ou effecuant un paiement à un terminaL.
15 euros pour visionner un épisode d’une série, 25 euros pour un film…, une annonce vraiment trop belle pour être vraie ! Un post sponsorisé et abondamment relayée sur le réseau social vante les mérites d’un site qui rémunère ses utilisateurs pour regarder films et séries, sur une mystérieuse plateforme de streaming. Attention, arnaque ! « C’est ouvert à tout le monde, il faut juste être majeur (et kiffer regarder des films ou des séries bien évidemment !) Allez vous inscrire rapidement, c’est totalement gratuit », détaille le post qui redirige vers un article du portail « DemainFrance.com », histoire de rendre plus crédible cette offre. Le numéro de carte bleue demandé « N’importe qui peut s’inscrire et être payé pour visionner. L’accès à la plateforme coûte 9,99 euros par mois et le premier mois est gratuit (à la manière de Netflix), ce qui permet dès le premier mois de tester la plateforme et d’être rentable facilement », est-il cette fois écrit dans l’article publié sur le site « DemainFrance.com », qualifié de « faux site d’arnaque » par CheckNews. L’article prétend que la plateforme de streaming « née du fruit de l’imagination de ses créateurs, Mike Jefferson et Andy Edwards » a déjà enregistré « 4 millions d’utilisateurs aux États-Unis » et que les abonnés ont reçu un total de « 32 millions de dollars » (soit près de 29 millions d’euros). Comme l’a démontré CheckNews, tout est complètement faux. Cette mystérieuse plateforme n’est jamais nommée, et tous les liens cliquables de la page orientent vers un formulaire demandant de renseigner son numéro de carte bleue. Même les nombreux commentaires de clients disponibles en bas de page sont fakes. Bref, une belle arnaque ! Attention donc si vous voyez un post à ce sujet circuler sur votre fil d’actualité.
Selon certaines estimations, la cybercriminalité cause 600 milliards de dollars de pertes financières par an. Et malgré les leçons tirées des incidents du passé, les entreprises de tous les secteurs d’activité subissent encore chaque année des dommages massifs à la suite de cyberattaques. Si en 2017, le mot 'ransomware' était sur toutes les lèvres, l’année 2018 a été beaucoup plus diversifiée en termes de cybermenaces, mettant à mal certaines des plus grandes entreprises au monde. Examinons cinq des incidents de sécurité les plus importants survenus en 2018 BRITISH AIRWAYS/ 380 000 clients touchés La plus grande compagnie aérienne du Royaume-Uni a posté un tweet le 6 septembre 2018. “Nous enquêtons d’urgence sur le vol de données de clients depuis notre site Web et notre application mobile.” Sur son site Web, British Airways a déclaré que les données dérobées comprenaient des informations personnelles et financières sur les clients effectuant des réservations et des modifications de compte sur britishairways.com et sur l’application mobile de la compagnie aérienne. Les cybercriminels ont mis la main sur des noms, des adresses électroniques et des renseignements de cartes de crédit (y compris les numéros de carte, les dates d’expiration et le code CVC à trois chiffres requis pour autoriser les paiements en ligne). En d’autres termes, tout ce dont ils ont besoin pour mener à bien des campagnes de phishing et d’arnaques en ligne contre les 380.000 clients touchés. British Airways a conseillé à ses clients de contacter immédiatement leur banque et de suivre leurs recommandations. Facebook: 50 millions de comptes compromis Facebook a annoncé qu’une vulnérabilité au sein de la fonctionnalité 'Voir en tant que' a permis à des tiers de voler des jetons d’authentification de 50 millions d’utilisateurs. Les données personnelles affectées par ce piratage s’étendent aux messages privés, aux conversations, aux enregistrements, aux photos envoyées via messagerie instantanée, et bien plus encore. Si les agresseurs décident un jour de les rendre publics, des mariages seront brisés, des amitiés se termineront brusquement et des photos sensibles inonderont Internet… Depuis, Facebook s’est attaqué au problème, mais cela n’a pas suffi à rassurer les utilisateurs dont les données sont déjà entre de mauvaises mains. Le réseau social est actuellement confronté à une amende supérieure à un milliard d’euros dans le cadre du 'RGPD'. AADHAAR: 1,1 milliard d’enregistrements exposés Au début de l’année 2018, la base de données nationale d’identification en Inde, qui est le plus grand programme d’identification biométrique au monde, a subi une violation de données qui a touché plus de 1,1 milliard de citoyens indiens. N’importe qui dans la base de données 'Aadhaar' peut utiliser ses empreintes digitales ou son iris pour ouvrir un compte bancaire, acheter une carte SIM, s’inscrire aux services publics ou recevoir une aide financière. Les entreprises peuvent notamment puiser dans la base de données Aadhaar pour identifier leurs clients. L’une de ces entreprises est la compagnie publique 'Indane'. En mars, une vulnérabilité au sein des systèmes ce cette dernière a permis à quiconque de télécharger des informations privées sur tous les inscrits au système Aadhaar, exposant leurs noms, leurs numéros d’identification uniques à 12 chiffres et des informations sur les services auxquels ils sont connectés, comme leur banque. QUORA: 100 millions d’utilisateurs affectés Début décembre 2018, le site Web Quora a adressé un avertissement urgent à 100 millions d’utilisateurs, les prévenant que des cybercriminels avaient pu accéder à leurs données personnelles. Les attaquants ont ainsi pu récupérer des noms, des adresses e-mail, des adresses IP, des identifiants d’utilisateur, des mots de passe chiffrés, des paramètres de compte utilisateur, des données de personnalisation, des activités publiques et du contenu, y compris des questions et réponses. Des données importées de réseaux reliés entre eux, y compris les contacts, les données démographiques et les intérêts, ont également fait l’objet de fuites. Quora a invalidé les mots de passe des utilisateurs concernés par mesure de précaution. MARRIOT: 500 millions d’enregistrements exposés Fin novembre 2018, la plus grande chaîne hôtelière du monde a découvert qu’elle avait été la cible d’une opération sophistiquée au cours de laquelle des pirates informatiques ont exfiltré les données personnelles et financières d’un demi-milliard de clients, sur quatre ans. Les données piratées comprenaient des noms, des adresses postales et électroniques, des numéros de téléphone et des numéros de passeport, avec dates de naissance, sexe, dates d’arrivée et de départ, et plus encore. Pour certains clients, les données divulguées comprenaient également des numéros de carte de paiement chiffrés et les dates d’expiration associées à ces cartes. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

L’équipe de secunews vous souhaites un bon réveillon et un Joyeux Noel, a tous. Méfiez-vous des cartes de voeux virtuel les ‘pirates‘ sont très actif en ces périodes de fêtes. Voir aussi: – (vidéo) Sapin de Noël gare aux risques d’incendie . – Attention aux achats sur Internet. – (vidéo) Ca n’arrive pas qu’aux autres! secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.
Tous les événements majeurs attirent les cybercriminels, et la Coupe du Monde de football ne fait pas exception à la règle. Pour les escrocs, c’est l’occasion de se nourrir de l’argent et des données personnelles de fans qui ont prévu d’assister à cet événement, de le regarder ou de le vivre de quelque façon que ce soit. Voici quelques conseils pour éviter leurs pièges d’hameçonnage. (phishing) - Si vous envisagez d’assister à un match en personne, ignorez à tout prix les billets à prix réduit. Les billets officiels de la Coupe du Monde ne sont disponibles que sur le site de la "FIFA". Ils ont tous été vendus ? Pas de chance, mais ne vous fatiguez pas à chercher une autre possibilité sur Internet, si vous trouvez des billets en vente sur un autre site internet, alors il s’agit probablement d’un piège, surtout si les prix sont très attrayants. En utilisant un site internet tiers, vous pourriez vider votre compte en banque et ne recevoir aucun billet en échange. N’oubliez pas que les billets pour assister aux matchs sont personnalisés, on vous demandera votre carte d’identité à l’entrée du stade, et si les informations ne coïncident pas, on ne vous laissera pas passer. - N’achetez pas d’articles aux spammeurs. À l’approche du coup d’envoi, les comptes e-mails sont inondés d’offres spéciales pour supporter votre équipe, et d’autres produits liés à la Coupe du Monde. Dans le meilleur des cas, les articles sont vendus à un prix supérieur, cependant, il est plus probable que ces articles n’existent pas, et que les spammeurs soient en train d’essayer d’obtenir votre argent avant de disparaître. - Ne vous laissez pas séduire par les tirages au sort et les cadeaux. Tout comme les nombreux sponsors de la Coupe du Monde, les cybercriminels aiment offrir des voyages gratuits ou des jeux vidéo comme appâts. Bien sûr, certains cadeaux sont réels, mais la plupart de ces e-mails sont une technique d’hameçonnage (phishing); ils essaient de vous atteindre pour que vous leur donniez vos données personnelles, en échange de la possibilité de gagner un voyage, ou le maillot d’un joueur, par exemple. Certains escrocs vont plus loin, et essaient d’extraire les identifiants et mots de passe des comptes de jeux Origin, en promettant aux utilisateurs un exemplaire gratuit de FIFA 2018 s’ils cliquent sur le lien et saisissent leurs données. N’utilisez pas les services de sites internet douteux qui proposent des logements ou des billets d’avions pas chers. Nous en avons déjà parlé, mais il convient de le répéter : réservez vos logements et billets d’avions uniquement sur des sites de confiance. Même dans ce cas, faites-le qu’après avoir vérifié que vous êtes vraiment sur le bon site et pas sur un clone d’hameçonnage qui essaie de voler vos données. N’utilisez que les sites internet partenaires officiels de la FIFA pour regarder les retransmissions. Certains des services qui diffusent les matchs en streaming ne sont pas officiels, et pourraient infecter les visiteurs avec un mineur de site internet ou quelque chose d’encore plus mauvais.
Se servir de citoyens en situation précaire pour effectuer des transferts d'argent illégaux, telle est la méthode de "la mule financière" qu'utilisent des escrocs à des fins de blanchiment d'argent. Ces escrocs d'un nouveau genre, attirent des particuliers 'baptisés les "mules' via les réseaux sociaux. En règle générale, les fraudeurs se font passer pour des jeunes qui vivent une réussite fulgurante, ils persuadent leurs victimes, souvent des jeunes ou des allocataires sociaux, d'ouvrir un compte auprès d'une autre banque que la leur et de leur transmettre ensuite leur carte bancaire (ou leur numéro de compte) afin que de l'argent, provenant la plupart du temps de l'étranger, y soit transféré. Dès réception des fonds, le titulaire du compte doit assez rapidement retirer ceux-ci en espèces et les transférer à l'étranger via le système de paiement Western Union. Cette transaction frauduleuse se fait en échange d'une compensation financière. Ces procédures appelées mules financière (ou money mules) peuvent, bien entendu, mener les intermédiaires à des poursuites pénales. Depuis quelques mois, on constate que le phénomène de "money mules" a subi une forte augmentation du nombre de cas déclarés. Pour s'en protéger, la Fédération du secteur financier Febelfin conseille aux particuliers de ne pas prêter leur compte bancaire à des tiers, de ne jamais effectuer de transactions pour le compte d'autrui et de ne pas confier sa carte bancaire ou ses codes. Une mule n'a souvent pas conscience de commettre des faits délictueux", souligne la fédération, or, elle représente "un maillon important dans le cadre d'activités criminelles comme le trafic de drogue, le trafic d'êtres humains et la fraude par internet. Les personnes qui pensent être tombées dans le panneau sont invités à prendre contact avec leur banque ainsi qu'avec la police.
Si les récentes campagnes d'hameçonnage (phishing) se multiplient autour des produits Apple, c'est en partie à cause du Dark web, où la demande semble augmenter. 15,39 dollars. C'est la somme moyenne qu'il faut débourser sur le Dark web pour obtenir l'accès d'un compte Apple ID, c'est ce que révèle une enquête menée par le site top10vpn.com. Entre le 5 et le 11 février 2018, les équipes du site ont scruté les annonces publiées sur les plus grosses boutiques du Dark webt. Comme son nom l'indique, le Dark web est la face cachée d'internet, sorte de Far West virtuel où tout est permis. Alors que l'internet classique s'arrête aux téléchargements illégaux de films et de musiques, le Dark web propose de la drogue, des armes à feu et des comptes volés (données bancaires, informations de passeports, etc...) à qui sait où chercher. Quinze dollars n'est pas une somme énorme, mais les identifiants Apple, permettant d'acheter des films, de la musique ou des applications sur les différents appareils de la marque, se positionnent tout en haut du classement des données non bancaires les plus couteux. - Un compte Amazon ne coûte que 10 dollars. - Un compte eBay peut monter jusqu'à 12 dollars. - Les sites de rencontre tournent autour de 3,11 dollars. - Et des services de communications, comme Skype ou des données d'un opérateur mobile s'élèvent à 10 euros chacun. C'est évidemment les données bancaires qui se vendent à prix fort. - Des données de carte de crédit commencent à 50 dollars. - Quant à un compte PayPal, le prix peut monter jusqu'à 274 dollars, soit jusqu'à 10% du montant disponible sur le compte. Soyez donc vigilants et ne répondez pas systématiquement aux messages d'Apple, surtout si ceux-ci vous semblent louches. Apple propose une identification à deux facteurs, permettant d'accroitre la sécurité de votre compte. Identification à deux facteurs pour l’identifiant Apple (Fr)
Voyager dans l’espace à 408 km de la terre en restant dans le IXe arrondissement de Lyon, c’est ce que propose le complexe I-way avec son jeu de réalité virtuelle, 'ISS Rescue', sorti le 31 janvier 2018 Ce nouveau jeu vous permet de glisser dans la combinaison d’un astronaute, envoyé en mission dans l’espace sur la Station Spatiale Internationale (ISS), à 408 kilomètres de la Terre. Une vraie expérience collaborative Le but est simple : accomplir différentes tâches comme arrimer deux modules à l’ISS et réussir la mission en binôme. 'On a la possibilité d’accueillir six personnes en même temps. C’est une première mondiale', explique Pierre Nicolas président directeur général d’I-way. Chaque individu, doté d’un casque HTC Vive (lunettes) est placé dans un box individuel de 3m². Pas d’écran devant vous, tout se passe dans le casque. Ce dernier est équipé de 32 détecteurs pour un suivi de mouvement à 360° permettant d’immerger le joueur dans le cosmos, l’audio est directement relié dans vos oreilles pour une synchronisation à l’image parfaite. Apollo 13 comme source d’inspiration. Le visuel est convaincant malgré quelques petits bugs. La station spatiale est réaliste. 'On s’est beaucoup inspiré de films comme Apollo 13', confie Pierre Nicolas. L’espace qui nous entoure est particulièrement bluffant, l’astronaute que vous êtes, flotte à côté du module, la Terre sous vos pieds. La voie lactée au-dessus de vous. Une réussite particulière tant l’image est belle. Les étapes à franchir sont simples comme arrimer un module à sa place d’origine. Mais évidemment tout ne se passe comme prévu, des collisions avec les débris d’une explosion ont engendré des trous sur le module, à reboucher au plus vite, des réparations possibles grâce à l’outil PGT (Pistol-Grip Tool). Vous pouvez vous déplacer grâce à l’outil 'carte' sur votre bracelet virtuel. Les différentes missions s’enchaînent et la communication avec le partenaire qui se trouve dans la pièce d’à côté, reste essentielle. On échange et surtout on avance. Pour tenter d’arriver au bout du jeu avec succès. 'Il y a deux fins différentes, selon si vous arrivez au bout ou non', dévoile le directeur d’I-way, sans trop en dire. Un voyage sensoriel de 40 minutes. Le lever de soleil en musique lorsque l’on se trouve dans l’espace rend presque regrettable le retour à la réalité. Plus d’un an de travail. 'On voulait que les gens voyagent au travers de cette aventure. Qu’ils soient marqués par ce qu’ils voient. On a beaucoup insisté sur l’esthétique pour avoir un rendu bluffant', précisent les dirigeants. Et d’ajouter : 'Le projet ISS Rescue a nécessité plus de douze mois de travail'. Il a été conçu comme un film. C’est le Studio Myoken, basé au Mans, qui a été chargé de le développer, retravaillant chaque détail jusqu’au bout. La qualité du rendu visuel, le niveau technique et 90 images par seconde assurent un résultat très fluide à chaque instant. « On aurait pu mettre des images plus réalistes mais avec le casque, au bout d’un certain temps, ce n’est pas tenable. La sensation n’est pas agréable », ajoute Pierre Nicolas. Pour tenter cette expérience digne d’une sortie spatiale de Thomas Pesquet, il faut compter 98 euros pour deux personnes. Plus d'infos voir le site officiel i-way-world.com. (Fr) Voir aussi: Un Kicker (Baby-foot) en réalité virtuelle fait ses premiers pas en Suisse.
Le constructeur britannique Integral Memory annonce la sortie prochaine de la toute première carte microSD d'une capacité de 512Go, un nouveau record ! Cette nouvelle carte n’est toutefois pas une foudre de guerre quand on s’intéresse à sa vitesse. Il s’agit d’une carte de classe 10 (ou U1), ce qui signifie que sa vitesse d’écriture est au minimum de 10 Mo/s, c’est deux fois moins que les cartes mémoires de classe U3 Avec une telle capacité de mémoire, ces cartes, principalement destinées à être utilisées dans des smartphones et des tablettes fonctionnant sous Android, vont pouvoir facilement stocker de la vidéo en haute définition, mais qui se révèlera un peu lente pour de la vidéo en 4K, pour installer des applications Android via la fonction 'adoptable storage' ou pour installer des jeux sur la Switch. Le constructeur garantit une vitesse de transfert de 80 Mo/s. Cette carte microSD est attendue en février 2018 en Grande-Bretagne, sans plus d'information pour le moment quand à sa disponibilité ailleurs et son prix. Jusqu’à présent c’était SanDisk (propriété de Western Digital) qui détenait le record. Western Digital avait présenté à l'IFA 2017 une carte SanDisk Ultra microSDXC UHS-I d'une capacité alors record de 400 Go, avec un débit plus important, de l'ordre de 100Mo/s. Elle est aujourd'hui disponible pour plus de 250 euros. Voir aussi: SanDisk dévoile un prototype de carte SDXC de 1 To.
La majorité des chevaux de Troie se ressemblent. Après être entrés dans un dispositif, ils volent les informations de paiement du propriétaire, minent des crypto-devises pour les attaquants ou cryptent les données et exigent une rançon. Mais certains montrent des capacités qui rappellent les films d’espionnage hollywoodiens. Un cheval de Troie découvert récemment appelé Skygofree (cela n’a rien à voir avec le service de télévision Sky Go), il porte le nom d’un des domaines qu’il utilisait). Skygofree regorge de fonctions, dont certaines n’avaient jamais été rencontrées ailleurs. Par exemple, il peut suivre l’emplacement d’un appareil sur lequel il est installé et activer l’enregistrement audio lorsque le propriétaire se trouve à un certain endroit. Dans la pratique, cela signifie que les agresseurs peuvent commencer à écouter les victimes quand, par exemple, elles arrivent au bureau ou visitent la maison du PDG. Une autre technique intéressante employée par Skygofree consiste à connecter subrepticement un smartphone ou une tablette infectés à un réseau Wi-Fi contrôlé par les attaquants ( même si le propriétaire de l’appareil a désactivé toutes les connexions Wi-Fi de l’appareil.) Cela permet de collecter et d’analyser le trafic de la victime. En d’autres termes, quelqu’un, quelque part, saura exactement quels sites ont été consultés et quels sont les identifiants, mots de passe et numéros de carte qui ont été saisis. Le programme malveillant dispose également de quelques fonctions qui l’aident à fonctionner en mode veille. Par exemple, la dernière version d’Android peut arrêter automatiquement les processus inactifs pour économiser la batterie, mais 'Skygofree' est capable de contourner cette fonctionnalité en envoyant périodiquement des notifications système. 'Skygofree' s’ajoute automatiquement à la liste des favoris. Les malwares peuvent également surveiller les applications populaires telles que Facebook Messenger, Skype, Viber et WhatsApp. Dans ce dernier cas, les développeurs ont de nouveau fait preuve de savoir-faire (le cheval de Troie lit les messages WhatsApp via les Services d’accessibilité) C’est une sorte d'oeill numérique qui lit ce qui est affiché à l’écran, et dans le cas de 'Skygofree', il recueille les messages de WhatsApp. L’utilisation des services d’accessibilité nécessite la permission de l’utilisateur, mais le malware cache la demande d’autorisation derrière une autre requête apparemment innocente. Enfin et surtout, 'Skygofree' peut allumer secrètement la caméra frontale et prendre une photo lorsque l’utilisateur déverrouille l’appareil – on ne peut que deviner comment les criminels utiliseront ces photos. Cependant, les auteurs de ce cheval de Troie innovant n’ont pas renoncé aux fonctionnalités plus banales. 'Skygofree' peut également intercepter des appels, des messages SMS, des entrées de calendrier et d’autres données utilisateur. 'Skygofree' à été découvert récemment, fin 2017, mais des analyses montre que les attaquants l’utilisent et l’ont amélioré constamment, depuis 2014. Au cours des trois dernières années, il est passé d’un malware plutôt simple à un 'spyware' complet et multifonctionnel. Le malware est distribué par le biais de faux sites Web d’opérateurs mobiles, où 'Skygofree' est déguisé en mise à jour pour améliorer la vitesse de l’Internet mobile. Si un utilisateur tombe dans le piège et télécharge le cheval de Troie, il affiche une notification indiquant que l’installation est censée être en cours, se cache de l’utilisateur et demande des instructions supplémentaires au serveur de commande. En fonction de la réponse, il peut télécharger différentes charges utiles, les attaquants ont des armes adaptées à toutes les situations. Mieux vaut prévenir À ce jour, le service de protection cloud n’a enregistré que quelques infections, toutes localisées en Italie. Ce logiciel existe depuis 2014 et son utilisation est toujours d’actualité, surtout en Italie qui semble être également son pays d’origine 'Nos données statistiques indiquent plusieurs victimes à ce jour, toutes en Italie, souligne Kaspersky. Et d’après les éléments de langage et les données techniques trouvés dans le code décompilé, les limiers de Kaspersky pensent « avec un haut degré de certitude que les auteurs des implants Skygofree travaillent pour une société informatique italienne proposant des solutions de surveillance, à la manière de HackingTeam ». Mais cela ne signifie pas que les utilisateurs d’autres pays peuvent baisser la garde, les distributeurs de logiciels malveillants peuvent changer leur public cible à tout moment. La bonne nouvelle, c’est que vous pouvez vous protéger contre ce cheval de Troie avancé comme de toutes les autres infections : secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Des escrocs se faisant passer pour Proximus contacte actuellement les clients afin de leur demander leurs coordonnées !!bancaires. Proximus ne vous contactera jamais afin de vous demander vos données bancaires via téléphone ou email. Nous vous conseillons donc vivement de ne jamais communiquer à qui que ce soit, par téléphone ou autre, le moindre renseignement relatif à vos comptes et cartes de banque, ni à vos cartes de crédit, si vous êtes victime d’une tentative d’escroquerie, contactez directement la police !
Cette faille dans le cerveau des ordinateurs et autres appareils électroniques pourrait permettre à des pirates de prendre leur contrôle et d’accéder aux données (mots de passe, numéros de cartes bancaires etc...) qui y sont stockées Les groupes concernés avaient l’intention de révéler le problème la semaine prochaine, mais devant l’ampleur des inquiétudes relayées dans la presse et par des experts en cybersécurité, Intel, le géant américain des processeurs, et Google, le premier à avoir découvert la faille il y a plusieurs mois, ont choisi de communiquer plus tôt que prévu. Le groupe Intel avait confirmé mercredi que ses micro-processeurs (la pièce qui fait tourner les serveurs informatiques, les ordinateurs ou les téléphones portables), comme ceux d'autres entreprises comme AMD ou ARM, pouvaient potentiellement être piratés et permettre l'accès à des informations stockées sur l'appareil ou le serveur, comme les mots de passe ou des clés de cryptage. Des failles confirmées par le CERT, l'agence américaine en charge de la cybersécurité, qui a également indiqué "ne pas avoir connaissance" de tentative de piratage utilisant ces failles, baptisées "Spectre" et "Meltdown" ("fusion") et découvertes par des experts en sécurité informatique de chez Google. Intel, ARM et AMD, ainsi que d'autres entreprises technologiques comme Microsoft, Amazon ou Mozilla ont commencé à diffuser correctifs et mises à jour de sécurité pour limiter le problème. Les mises à jour seront prêtes dans quelques jours Dans un nouveau communiqué diffusé jeudi, Intel affirme qu'il aura d'ici la fin de la semaine prochaine "diffusé des mises à jour pour plus de 90% de ses processeurs sortis ces cinq dernières années". Les inquiétudes viennent du fait que l'écrasante majorité des appareils électroniques et informatiques fabriqués ces dernières années dans le monde est équipée de puces de ce type. De plus, selon certains experts, la faille touchant la puce elle même, seul son remplacement par une puce conçue différemment permettrait de se prémunir durablement, une perspective lourde de conséquences. Ceci étant, expliquent-ils également, un piratage de ces processeurs exige un niveau technique très pointu, limitant selon eux les risques. ARM, société anglo-japonaise, ne fabrique pas, à proprement parler, des processeurs. Elle conçoit les architectures de ceux de la plupart des smartphones, des tablettes et des objets connectés vendus dans le monde. L’américain AMD est l’un des plus importants fabricants de composants informatiques (microprocesseurs et cartes graphiques). Des mises à jour de sécurité sont déjà disponibles, d’autres vont être déployées. Les utilisateurs sont invités à les appliquer. Intel a démenti une information relayée par la presse spécialisée selon laquelle ces correctifs ralentiraient les systèmes d’environ 30 %. Les experts en sécurité estiment tout de même que cette faille est préoccupante. Il est indispensable que tous les systèmes informatiques et tous les fournisseurs de 'cloud' mettent en place les correctifs. Selon eux, 'la nature complexe de la faille exige davantage qu’une simple mise à jour, les entreprises devront redémarrer leurs systèmes pour appliquer le patch, ce qui pourrait entraîner une interruption des services dans l’intervalle. De plus, si ces correctifs sont utiles à court terme, seul le renouvellement des appareils permettra aux entreprises concernées de se prémunir durablement Edit le 24 mai 2018. Une nouvelle variante de ‘Spectre’ et ‘Meltdown’ découverte.
L’équipe de secunews vous souhaites un bon réveillon et un Joyeux Noel, a tous. Méfiez-vous des cartes de voeux virtuel les ‘pirates‘ sont très actif en ces périodes de fêtes. Voir aussi: – (vidéo) Sapin de Noël gare aux risques d’incendie . – Attention aux achats sur Internet. – (vidéo) Ca n’arrive pas qu’aux autres! secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.
Pour lutter contre les pratiques trompeuses comme le 'like-jacking', Facebook a fermé 'Firerank', une page française de contenus viraux qui revendiquait 12 millions d'abonnés, en faisant l'une des plus populaires de France. Facebook a désactivé cette page car elle utilisait de façon répétée une technique trompant les utilisateurs, en les engageant à 'liker les pages involontairement. Facebook adresse une menace à tous ceux qui s'adonnent à des pratiques trompeuses comme le like-jacking. 'Notre société vient d'être rayée de la carte', écrivait son cofondateur Charles Marginier, amer, le 10 novembre sur le réseau LinkedIn. Firerank, c'était un chasseur de buzz uniquement actif sur Facebook, employant trente salariés. La page s'était d'abord spécialisée dans les classements à fort potentiel viral 'des « 7 sauts les plus dingues jamais réalisés', ou , 'quelles sont ces actrices moches dans une série qui sont les plus belles en réalité ?'. 'Firerank s'était ensuite tourné vers les vidéos (30 % de sa production) et des contenus socialement engageants, capables de susciter beaucoup de likes et commentaires', a indiqué jeudi à l'AFP son co-fondateur. Mais ses millions d'abonnés n'avaient pas tous été acquis naturellement. Dans son post LinkedIn en forme de grand déballage, retiré depuis, Charles Marginier l'admettait en accusant : 'Une majorité des grandes et très grandes pages françaises très actives que vous connaissez tous bien, ne se sont pas construites à 100 % naturellement. Firerank compris'. Et d'évoquer quatre pratiques: - Le renommage - La fusion - Le rachat de pages - Le like-jacking (technique qui consiste à positionner un bouton like de Facebook sur une page web sans que celui-ci soit visible. En cliquant par exemple sur une vidéo, l'internaute 'like' sans le vouloir la page Facebook à laquelle le bouton est relié, certains pirates diffusent leurs virus de cette façon également . Une idée qui marchait puisque avant d'être sanctionné, Firerank affichait 1,7 milliard de vues sur ses vidéos cette année et un chiffre d'affaires de 1,1 million d'euros grâce aux publicités, selon son cofondateur. On n'a jamais utilisé cette méthode Son cofondateur a rétropédalé par rapport à son message du 10 novembre: 'J'ai réagi à chaud, j'exposais un état de faits sur un écosystème. Sur Firerank, on n'a jamais utilisé cette méthode', a-t-il affirmé à l'AFP. Mais une porte-parole de Facebook en France maintient le contraire: '"Nous avons récemment désactivé un certain nombre de pages parce qu'elles utilisaient de façon répétée une technique trompant les utilisateurs, en les engageant à 'liker' les pages involontairement. Cette pratique viole nos conditions d'utilisation et nous avons pris des mesures pour préserver l'intégrité de notre plateforme'. D'autres acteurs seraient concernés Charles Marginier a lui demandé un réexamen de la décision de Facebook mais il est peu probable que le géant américain, très pointilleux sur son image, revienne dessus. Les internautes applaudissent Sur les réseaux sociaux, cette dernière suscitait peu d'indignation, beaucoup s'en réjouissant même. 'Tiens, Facebook fait le ménage chez ceux qui ont pratiqué le charlatanisme à grande échelle. Justice », écrit par exemple sur Twitter Nicolas Vanderbiest, expert des « phénomènes d'influence' sur les médias sociaux. Sur LinkedIn, le post du cofondateur lui a valu une volée de bois vert : 'Une bonne nouvelle pour la civilisation et un parfait exemple du caractère artificiel des métriques (mesures d'audience) Facebook » ; « une pensée pour vos salariés mais c'est vraiment très difficile d'être triste de voir la disparition d'un business comme le vôtre', commentaient des utilisateurs. Charles Marginier assure que ses salariés ne se retrouvent pas au chômage technique et que Firerank a déjà entamé sa diversification, cherchant d'autres sources de revenus que le réseau social. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de cliquer ou partager un lien!! Voir aussi: Comment les likes et les commentaires sur Facebook enrichissent les scammers.
Electronic Arts aura finalement plié face au mécontentement des joueurs : il a supprimé, de manière 'temporaire', le système de micro-transactions de son nouveau jeu Star Wars: Battlefront II, sorti ce 17 novembre 2017. Et ce alors que la Commission des jeux de hasard en Belgique, et son homologue néerlandais, allait analyser le jeu afin de savoir si leur système de coffres aléatoires payants constituait une caractéristique des jeux d'argent. Six mois de jeu non-stop pour tout débloquer Si ce procédé n'est pas nouveau dans le monde des jeux vidéo, c'est la quantité d'heures qu'il faut cumuler pour faire évoluer ses personnages, ou en obtenir de plus puissants, qui fait enrager la communauté. Ainsi, il faut compter 40 heures de jeu pour pouvoir se glisser dans la peau de Dark Vador. Un site spécialisé dans les jeux Star Wars, 'Star Wars Gaming', a ainsi calculé qu'il fallait jouer 4.528 heures pour tout débloquer, soit à peu près six mois de jeu non-stop... ou alors, dépenser près de 2.100$ (environ 1.780 euros) pour des contenus aléatoires. L'éditeur du jeu, Electronic Arts (EA), avait annoncé la nouvelle il y a quelques jours sur Reddit, et avait alors battu un record: celui du post le plus mal-aimé de la plateforme, avec plus de 676.000 "downvotes" (votes négatifs). EA games a alors rétropédalé face aux mécontentements des joueurs, annonçant que le nombre d'heures pour débloquer des personnages serait réduit, sans donner plus de précisions. Inciter à payer pour évoluer: une caractéristique des jeux de hasard Si le système de loot boxes d’Overwatch (sorti en 2016) est globalement accepté par ses joueurs (notamment parce que les bonus offerts sont cosmétiques et ne confèrent aucun avantage particulier), le mode multijoueur de Star Wars : Battlefront II est, quant à lui, depuis le lundi 13 novembre au cœur d’une polémique Mais cette polémique a attiré l'attention de la Commission des jeux de hasard belge. Battlefront II est en effet un jeu multijoueur en ligne, où pouvoir faire évoluer ses personnages afin de devenir plus puissant prend toute son importance, dans un esprit de compétition. Et c'est là que le bât blesse: les joueurs peuvent être poussés à acheter ces coffres aléatoires (les lootboxes) afin d'évoluer plus vite... La progression dans le jeu est alors en partie dépendante de l'achat de coffres,. or, comme l'a précisé le directeur de la commission sur VTM Nieuws, "s'il est question de jeu de hasard, il faut une autorisation de la commission." La commission a donc décidé de se pencher sur le sujet, et selon nos informations, aurait même acheté une PlayStation 4 pour l'occasion. Si le jeu venait à être requalifié de jeu de hasard, l'éditeur risque une amende de plusieurs milliers d'euros, voire une interdiction pure et simple de vente du jeu dans notre pays. En France, le sénateur Jérôme Durain a déposé une question écrite au secrétaire d’état au Numérique Mounir Mahjoubi à propos de ce système de lootbox. Du côté américain, l'ESRB (Entertainment software rating board, l'équivalent du PEGI européen) a considéré que Battlefront II ne suivait pas la logique des jeux d'argent, mais celui des jeux de cartes à collectionner. En effet, les lootboxes récompenseront toujours le joueur, alors que les jeux de hasard peuvent faire perdre. Les joueurs en ont marre de payer Au-delà de cette polémique ciblée sur un jeu, c'est une évolution du modèle économique des jeux vidéo qui est ici remise en question, à la fois par la communauté de gamers et les autorités publiques. Au fil des ans et du développement massif de cette industrie, les éditeurs de jeu vidéo développent de plus en plus de leviers commerciaux pour engranger des transactions. Non seulement le jeu vidéo coûte de plus en plus cher (on tourne autour des 70 euros pour un jeu neuf de type blockbuster), mais toute une série de contenus additionnels payants (les fameux DLC) viennent souvent allonger la note. A cela, il faut ajouter l'abonnement aux services en ligne, pour les jeux multijoueurs en réseau, apparu avec la Xbox360 et repris par la PlayStation 4 (60 euros par an dans le meilleur des cas). Des évolutions à chaque fois décriées, mais imposées aux joueurs, et finalement peu à peu acceptées. Mais vu la levée de boucliers de la communauté face à Battlefront II, on peut se dire qu'EA a été un peu trop loin, ou trop vite en besogne. Les joueurs sont vraiment des vaches à lait, qu'il faut traire pour engranger le plus de bénéfices.
Europol va poster cet été sur son site une série de cartes postales adressées aux 21 criminels les plus recherchés du continent, dans le but de retrouver ces fugitifs. 'Cher Artur, les frites belges sont les meilleures