Comment détecter une voiture-radar ? Voici 3 indices pour la détecter à coup sûr
Vous en avez marre d'entasser les amendes pour excès de vitesse ?
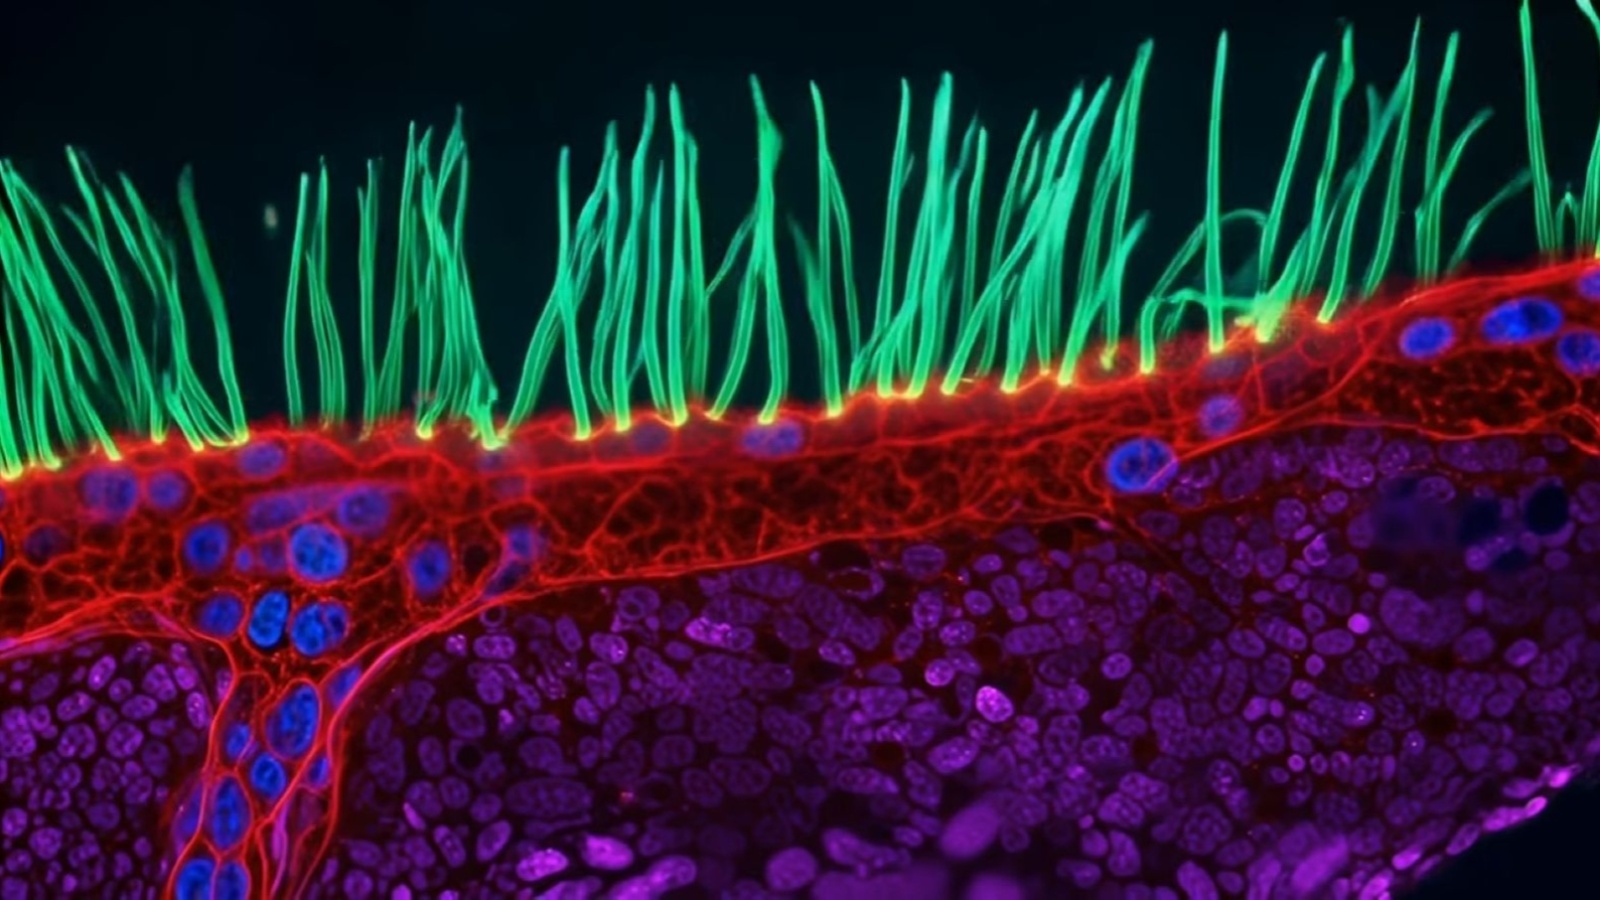
Nikon a récompensé à la mi-septembre une vidéo de cils respiratoires filmée au microscope. Très vite, des chercheurs ont relevé à l’écran des structures introuvables en biologie. L’un d’eux a même détecté dans la vidéo le filigrane invisible de Google pour les contenus générés par IA. Le constructeu
Vous trouvez que McDonald's a changé ? Vous n'êtes pas les seuls. La chaîne patine, et le cours de son action dégringole. Décryptage d’une lente perte de vitesse.
Robe en aluminium, logo à la pomme centré sur le capot et caractéristiques aguicheuses, les MacBook Neo, MacBook Air et MacBook Pro comptent probablement parmi les ordinateurs portables les plus racés du marché. Voici notre sélection des modèles à privilégier, mais également des pièges à éviter.
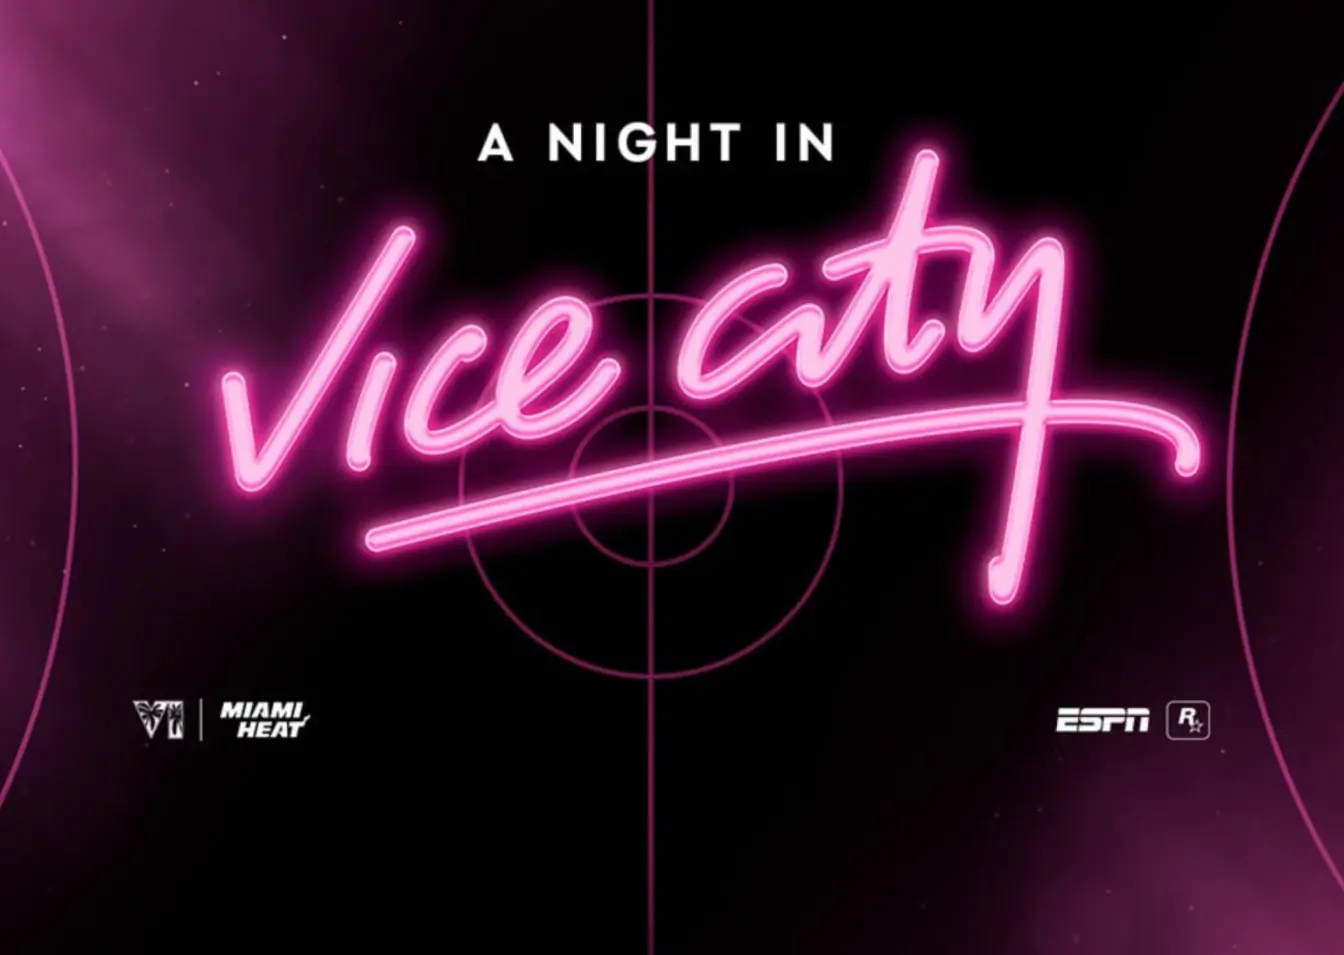
La veille de la sortie de GTA 6, le Miami Heat jouera dans une arène relookée façon Vice City. Une collaboration aussi logique que franchement spectaculaire.
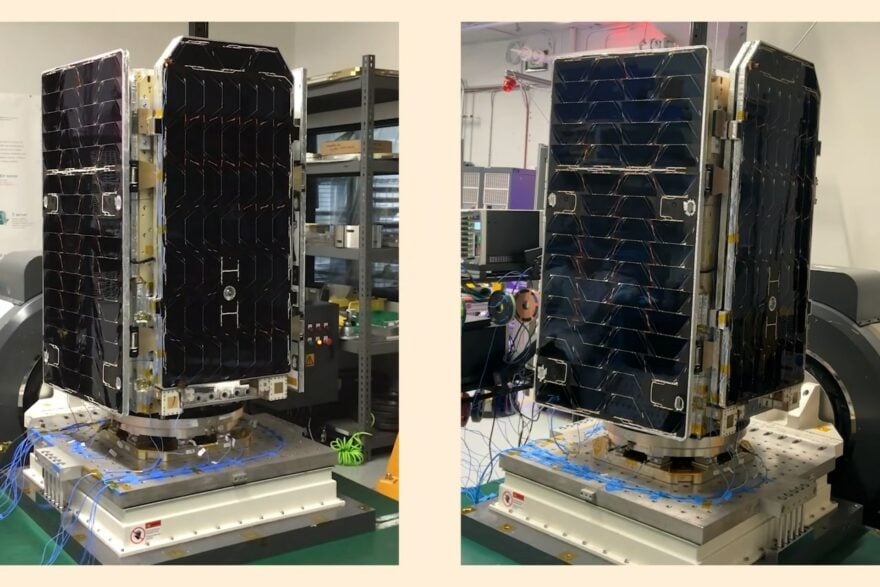
Google vient d’envoyer le premier satellite de son projet Suncatcher. Pour le moment, il s’agit d’un prototype qui permettra à celui-ci de savoir si ses puces TPU peuvent fonctionner correctement dans l’espace. Et l’envoi de deux autres satellites, toujours pour faire des tests, est déjà envisagé po
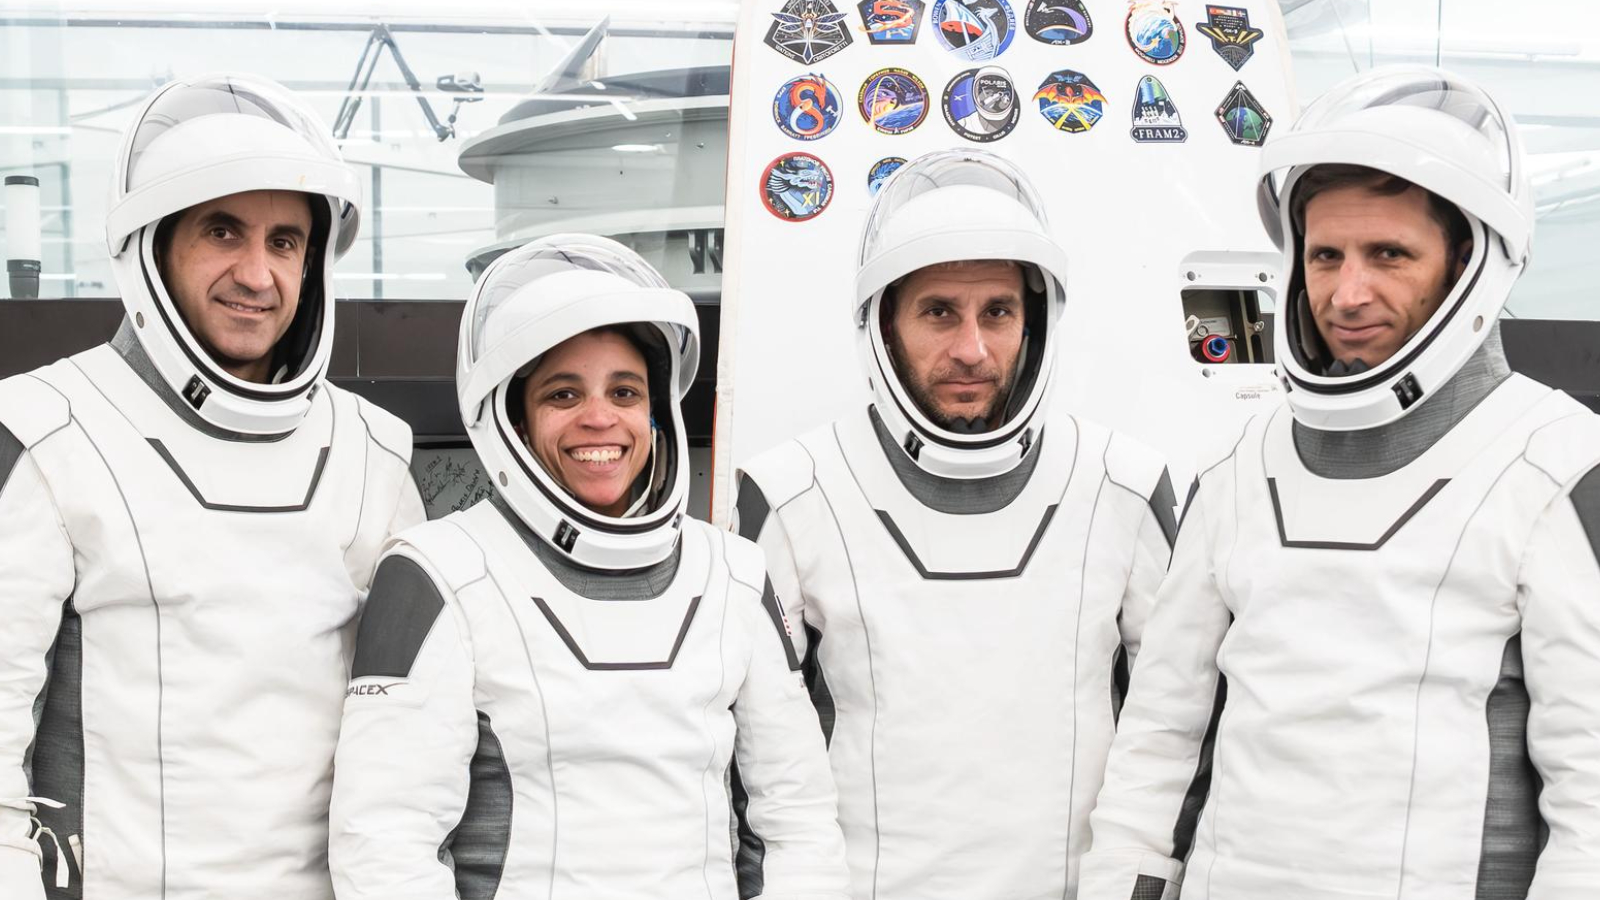
Jamais un vaisseau américain n’avait rejoint la Station Spatiale internationale (ISS) aussi vite. La capsule Crew Dragon de SpaceX tient désormais ce record grâce à des manœuvres millimétrées, et un peu de chance.
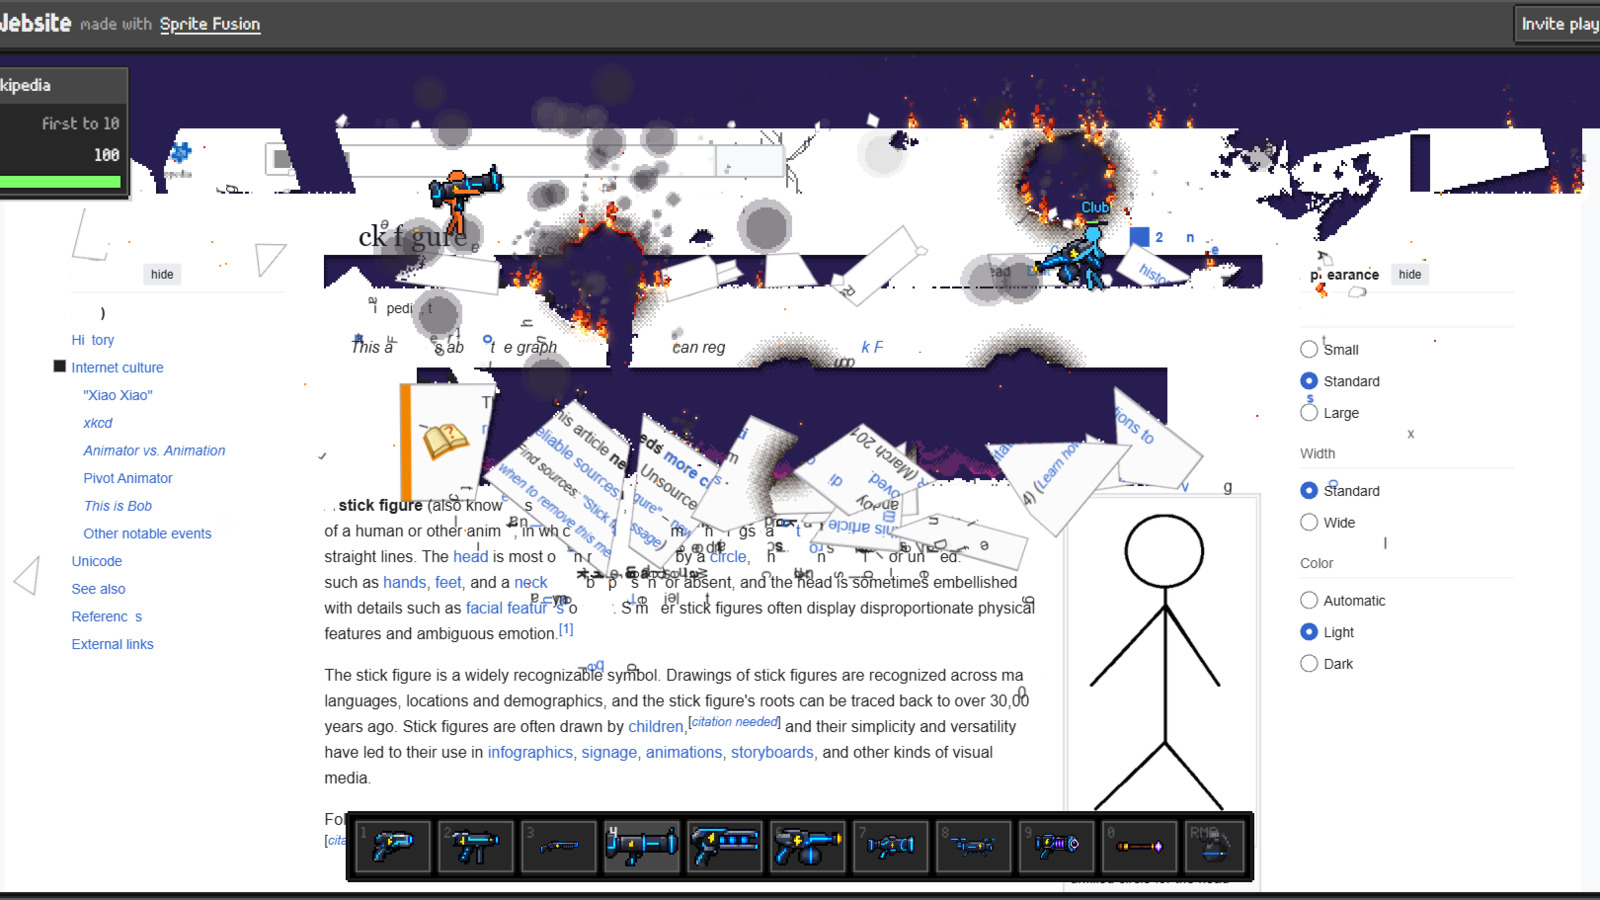
Le jeu gratuit en pixel art, Destroy Any Website, propose de détruire n'importe quel site web avec un bonhomme bâton armé, depuis son navigateur. Il est vite devenu viral et propose même un mode multijoueur.
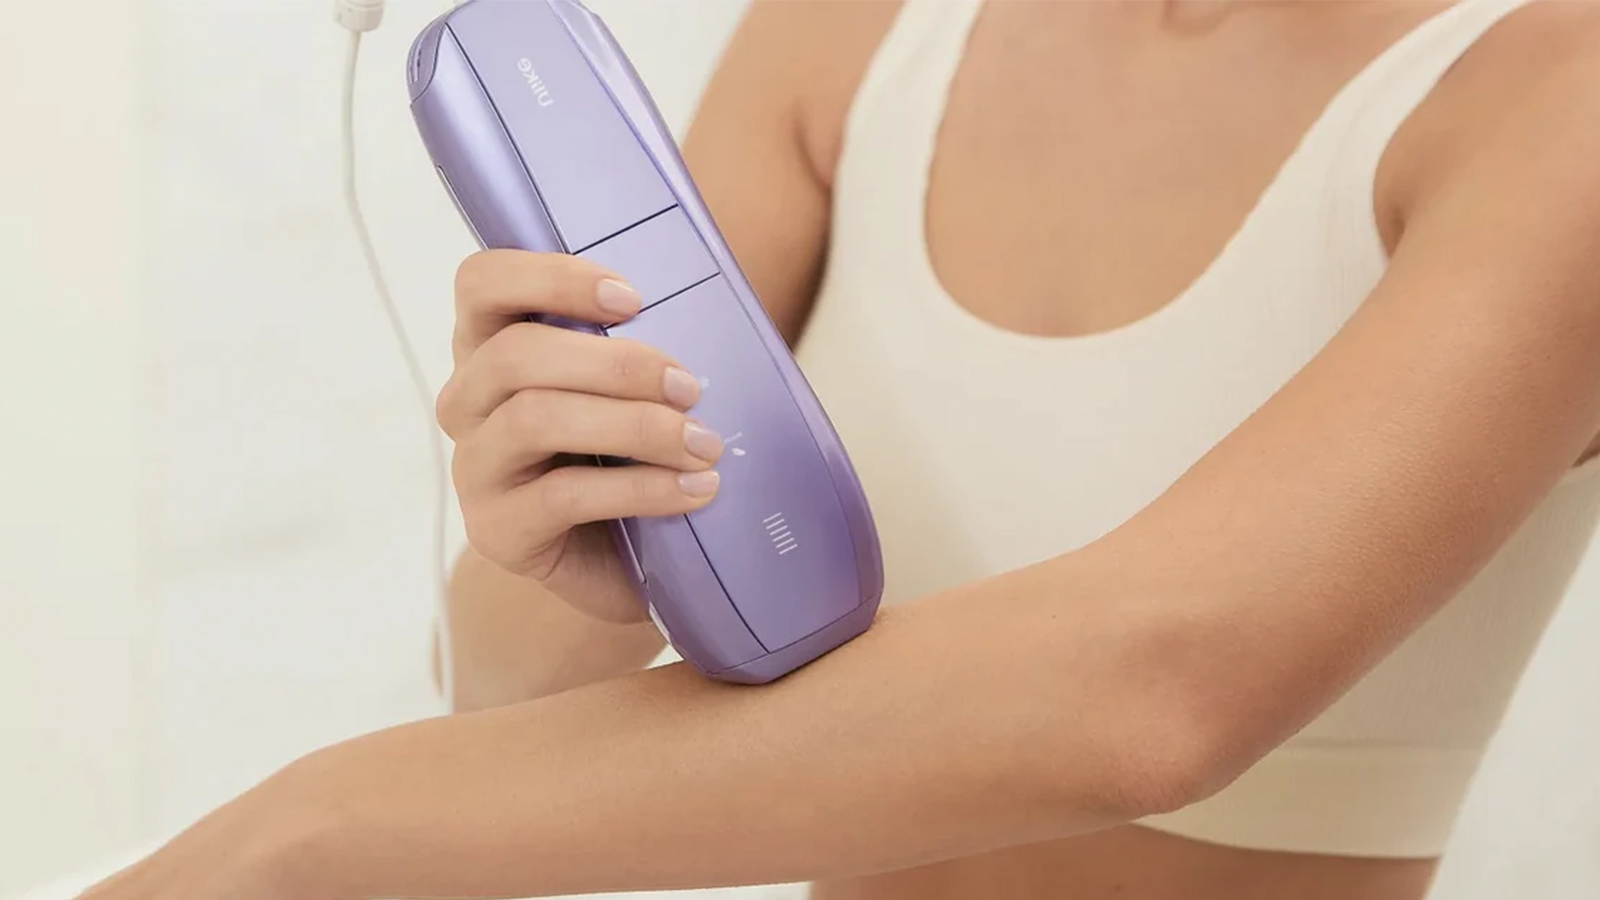
Entre la chaleur des flashs, les réglages d’intensité et les passages répétés sur les mêmes zones, l’épilation IPL (pour Intense Pulsed Light, ou Lumière Pulsée en bon français) à domicile peut vite devenir une affaire de compromis. Avec son Air 10 Pro, Ulike mise justement sur davantage d’automatis
Il vaut mieux éviter de se procurer cet appareil sur le site de petites annonces.
La Chine a beaucoup d'ambition sur le marché des trains à grande vitesse. L'objectif des 400 km/h de croisière est en ligne de mire.
Un débat riche d'enseignements a eu lieu sur l'intelligence artificielle, il y a quelques jours au stade Vélodrome de Marseille, entre plusieurs représentants et candidats à l'élection présidentielle. On a vite débordé sur la question des fonctionnaires, des retraites, de l'assurance-vie et des fois
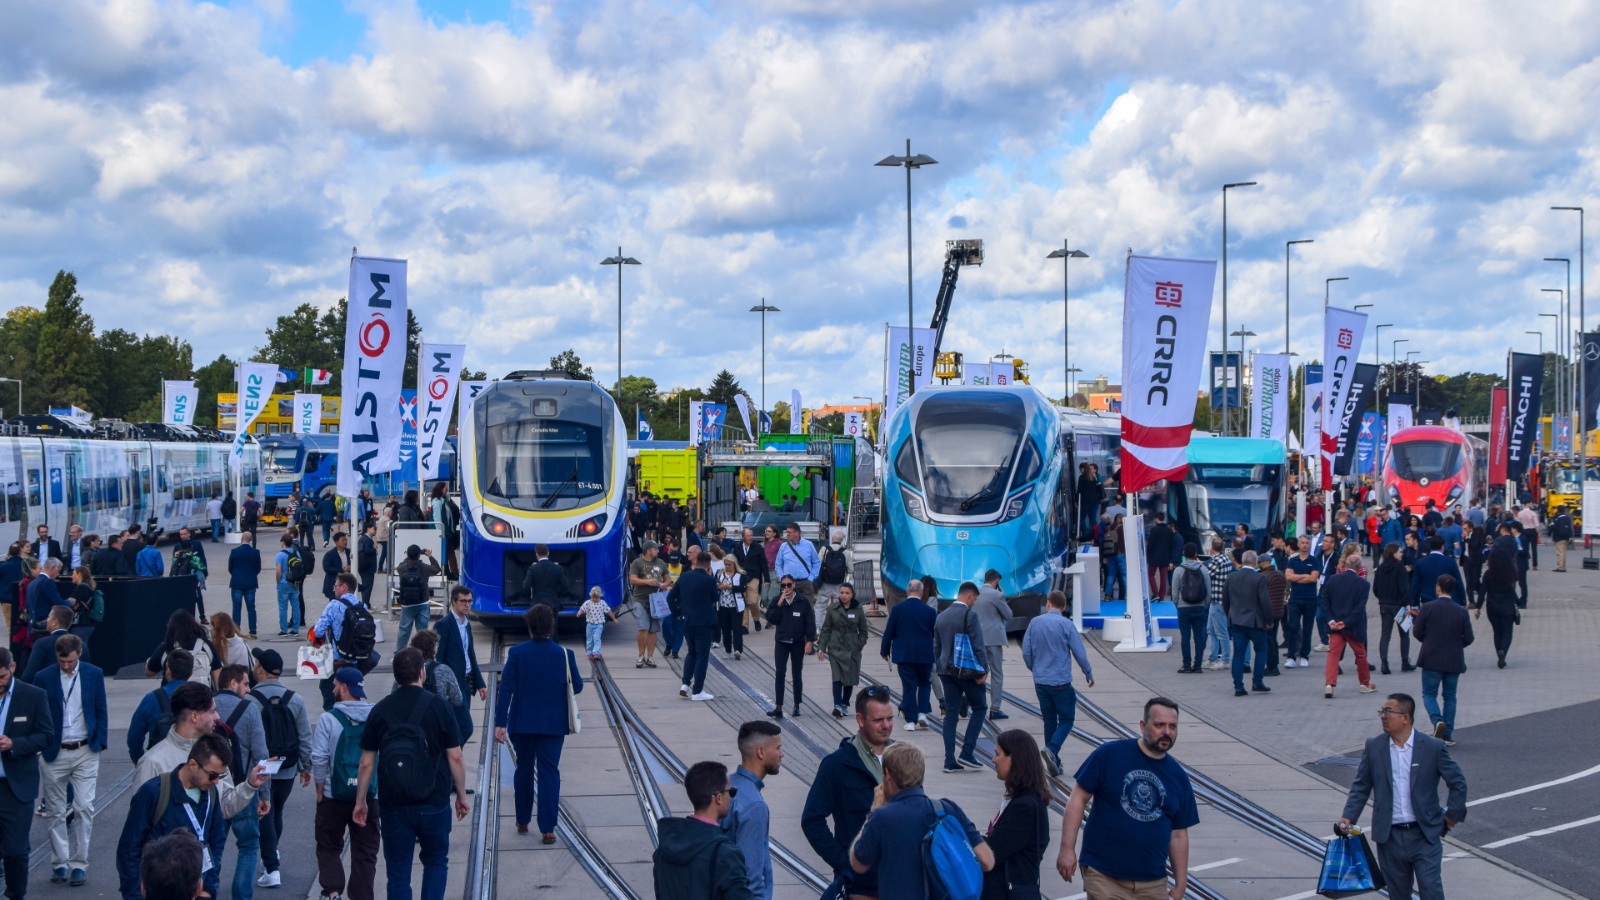
Le futur du rail se joue autant dans le confort du voyageur que dans la consommation électrique des rames. À Berlin, les principaux acteurs du ferroviaire ont montré comment les batteries, les satellites et l’intelligence artificielle pourraient changer nos trajets sur les rails.
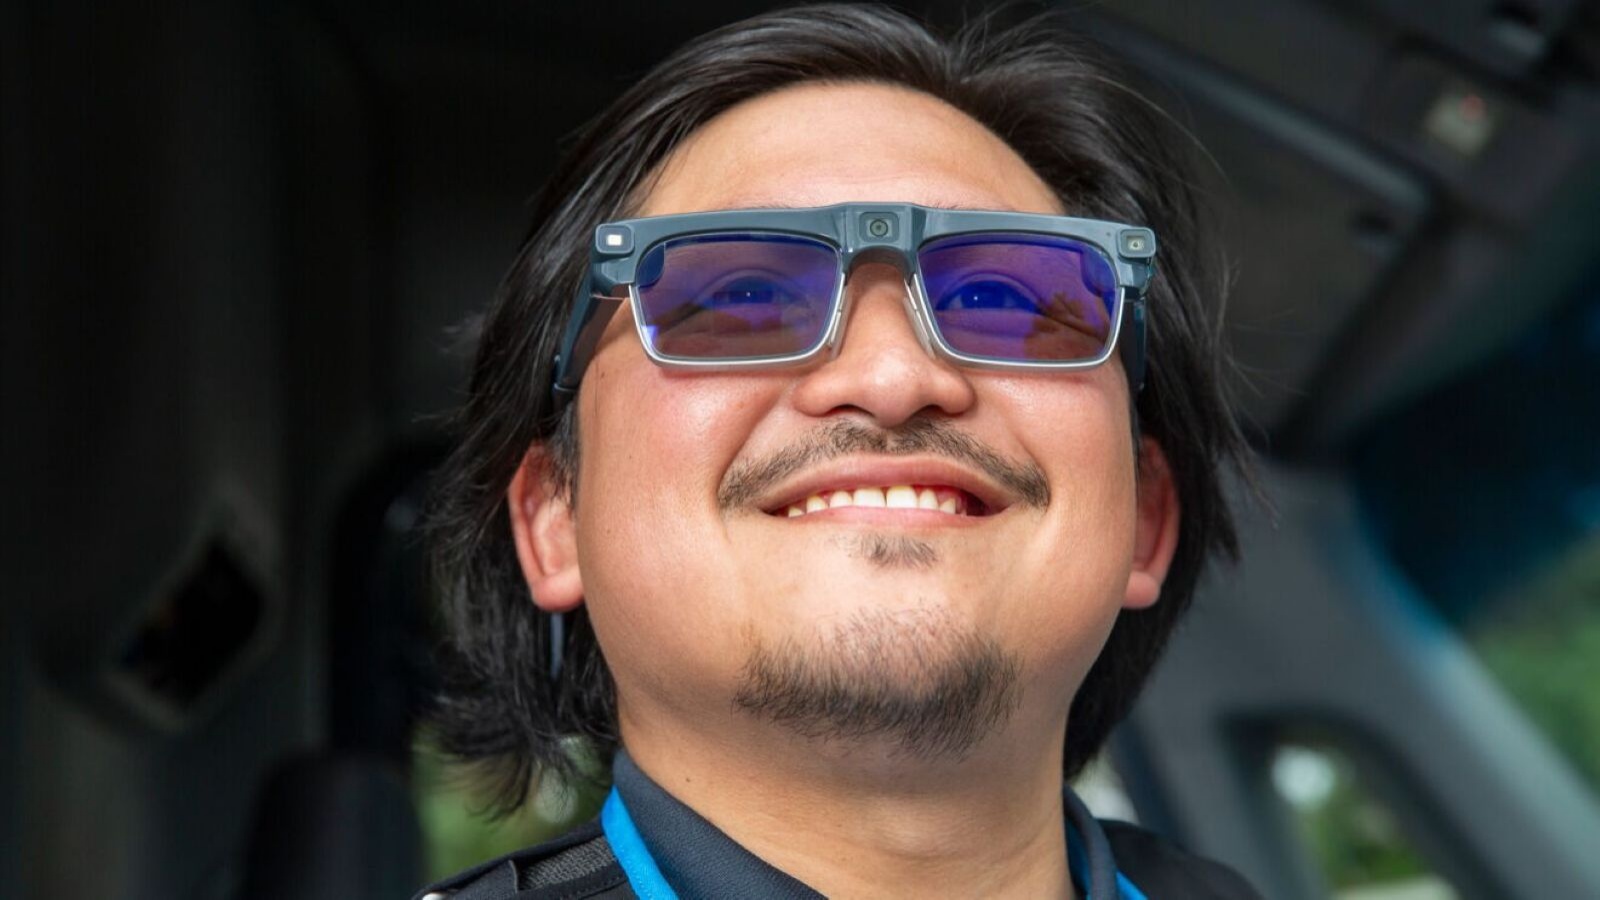
Un livreur Amazon équipé de lunettes connectées pourra rapporter de sa tournée plusieurs milliers de photos de jardins et de façades. L’entreprise compte verser ces images dans sa plateforme d’intelligence artificielle Wellspring, pour mieux cartographier les quartiers et livrer plus vite.
Avec le code CLUBIC, le forfait eSIM illimité de Saily pour les États-Unis revient à 36,89 € les 15 jours, au lieu de 40,99 €. À deux semaines et demie de la Toussaint, reste à voir ce que recouvre cet illimité, bâti sur 5 Go par jour à pleine vitesse.
Pour répondre à vos questions les plus complexes, Google peut déjà lancer toute une série de recherches en arrière-plan à votre place. Une nouvelle technologie baptisée R4T-Diffusion promet désormais d’effectuer cette étape jusqu’à 20 fois plus vite. À terme, elle pourrait surtout rendre les réponse
Alors que des millions de Français parcourent les routes de vacances, les amendes pour excès de vitesse pleuvent, parfois à tort, si l'on en croit certains automobilistes. Mais est-il possible qu'un radar flashe deux voitures en même temps ? On a étudié la question.
Un vol reliant Dubaï à Tel-Aviv a failli virer au drame après une violente bagarre dans le cockpit. L'appareil s'est posé en urgence en Arabie saoudite. La piste d'un acte terroriste est avancée par les autorités israéliennes.
Nvidia lance une plateforme mêlant logiciel et matériel pour contenir les agents IA. L’enjeu est clair, éviter de nouveaux dérapages sans freiner la course.
Entre la vitesse réelle, la vitesse affichée sur le compteur et la vitesse prise en compte par le radar, difficile de s'en sortir. Pour vous simplifier les règles, vous trouverez ci-dessous le tableau officiel avec les marges d'erreur pour tous les types de radars cette année.
Des restaurants McDonald’s ajustent déjà leurs tarifs avec des recommandations IA. Le vrai sujet, c’est la pression exercée sur les franchisés.
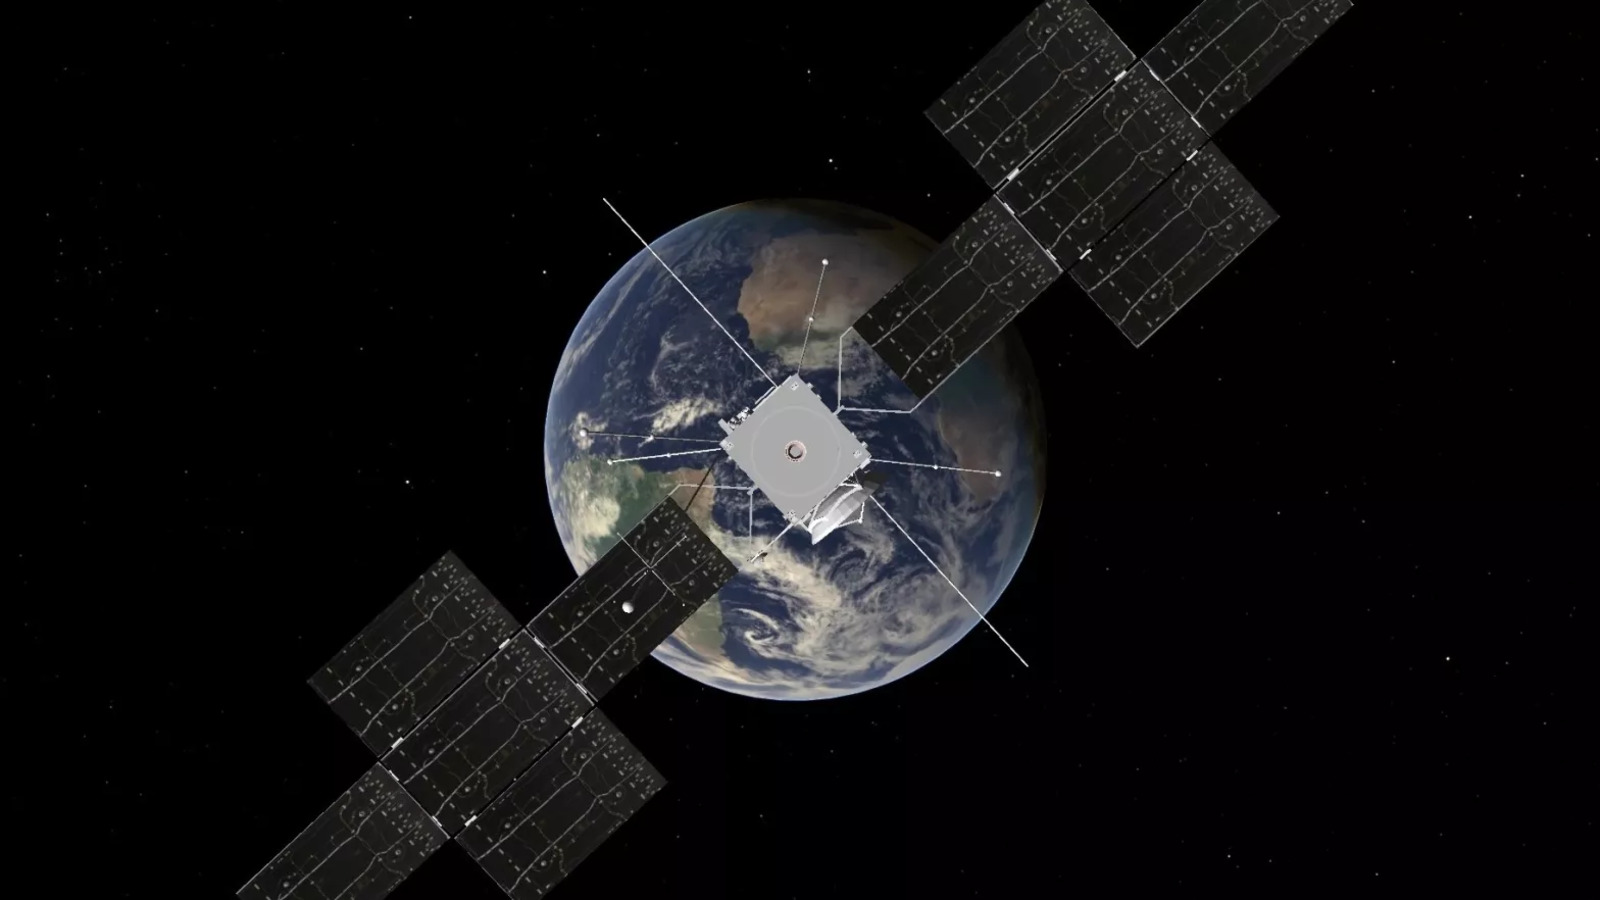
La sonde Juice de l'ESA a survolé la Terre le 28 septembre, à 8 640 km d'altitude, pour gagner de la vitesse et corriger son cap vers Jupiter, le tout presque sans carburant.
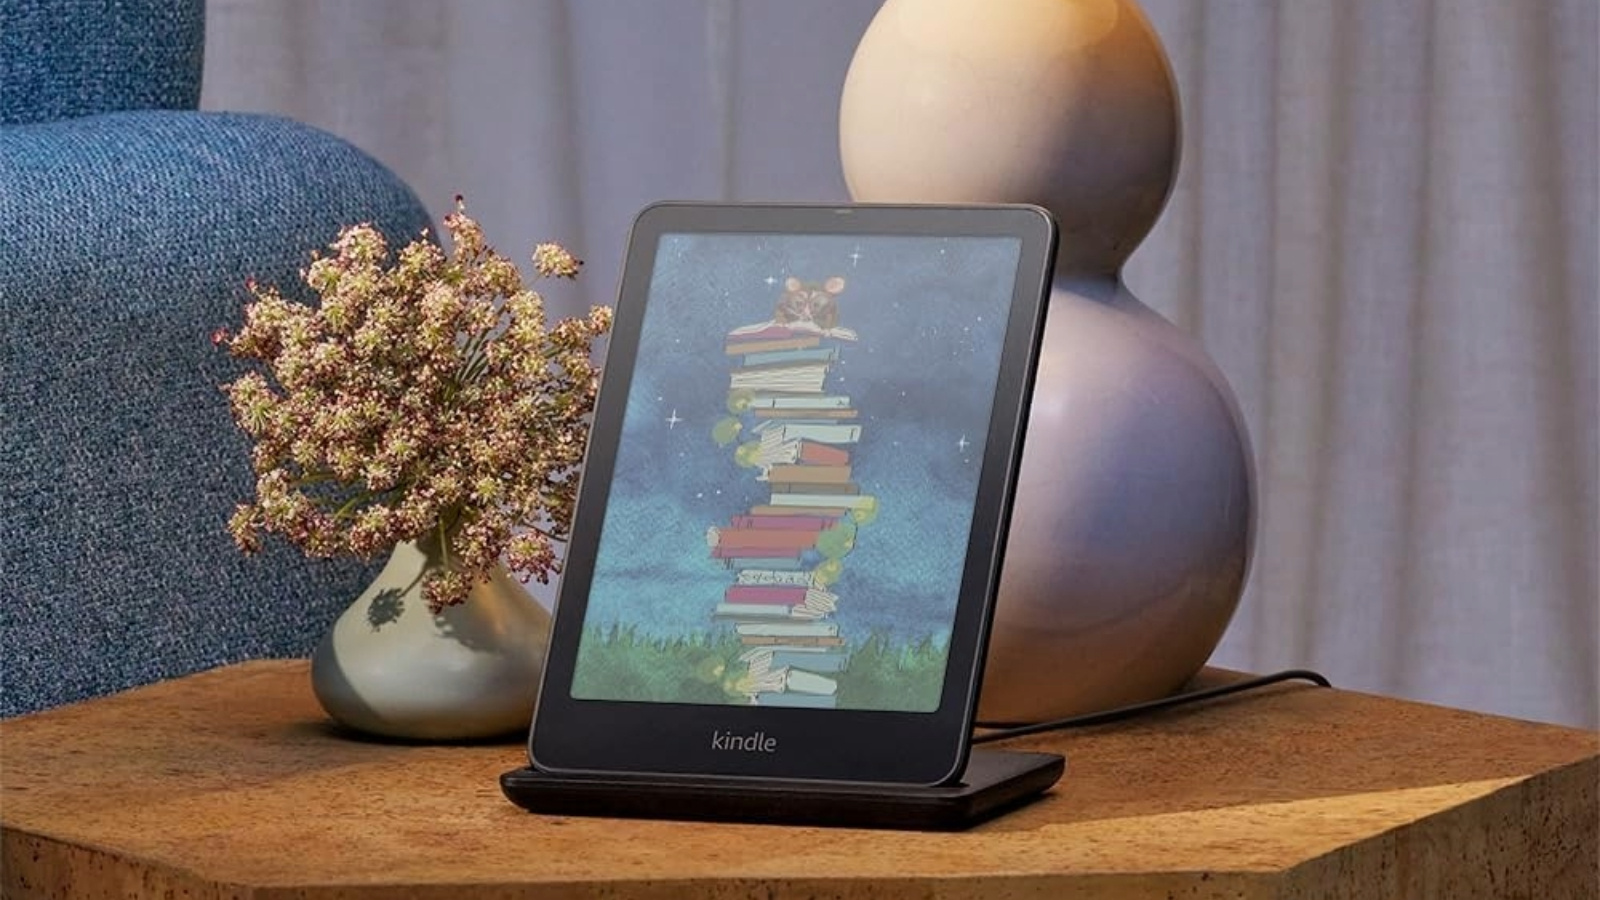
La Kindle Colorsoft Signature Edition est une liseuse électronique avec affichage couleur et 32 Go de stockage qui évite d’avoir à emporter une valise de livres en vacances, en promo à 199,99 euros au lieu de 329,99 euros sur Amazon.
Parfois, quelques petites modifications permettent de gagner une vitesse folle.
Une industrie spatiale qui double chaque année ? Elon Musk voit beaucoup plus grand, et beaucoup plus vite. Sur X.com, le patron de SpaceX a fait une prédiction hallucinante sur l’avenir de l’humanité.
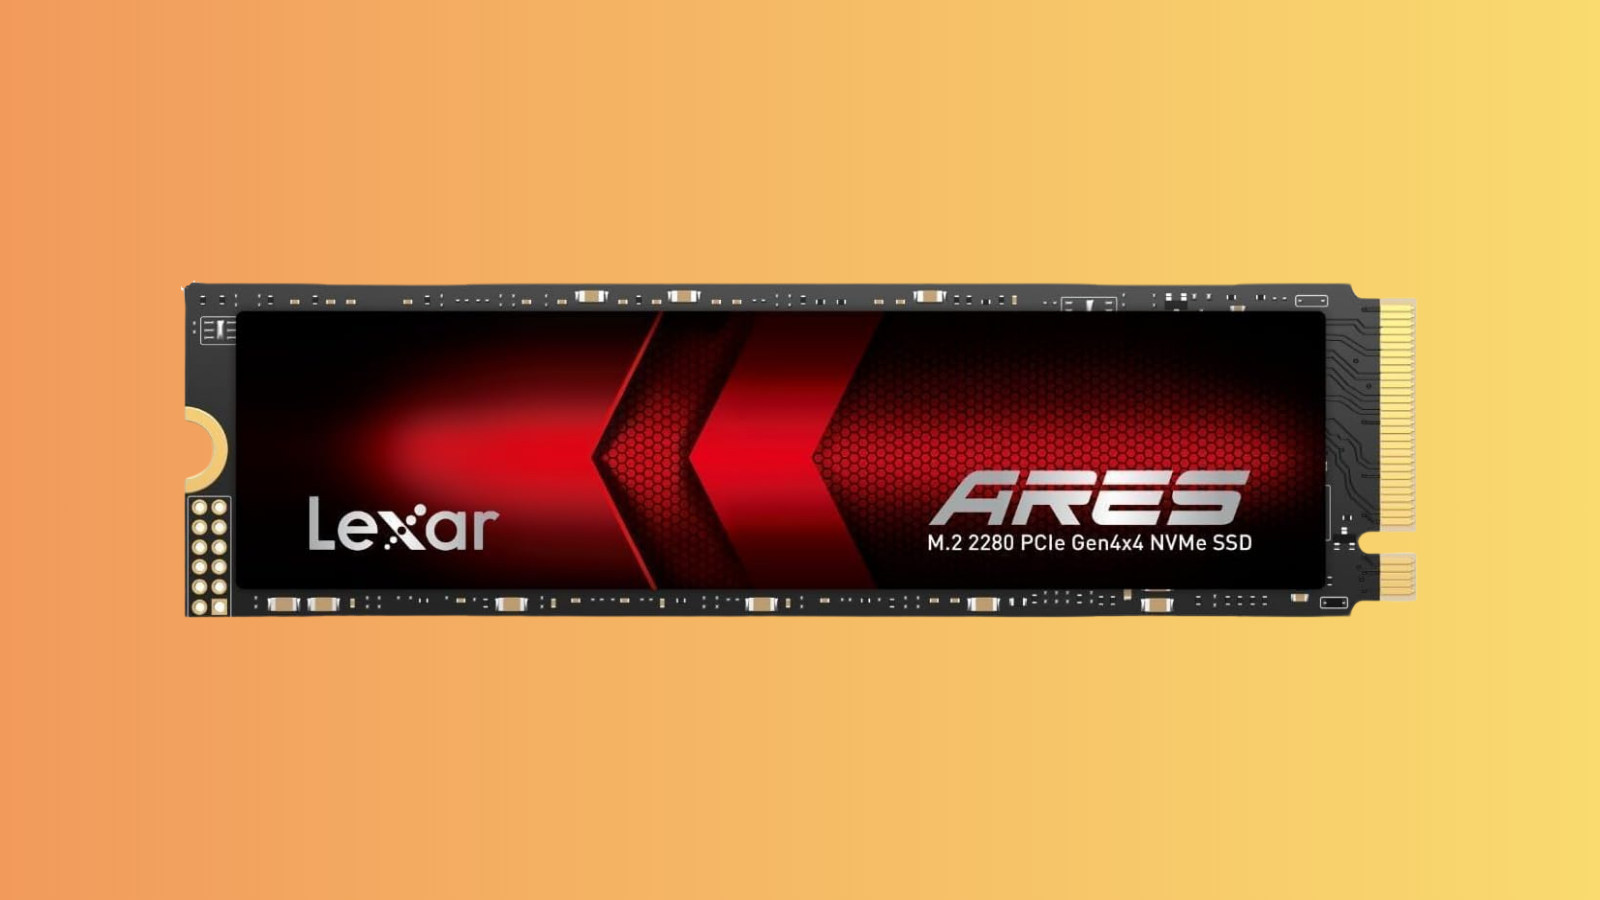
Avec sa vitesse de lecture de 7 200 Mo/s, le Lexar ARES ne se contente pas d’être un simple espace de stockage puisqu’il peut lancer vos jeux sans aucun ralentissement. En ce moment, il s’offre 10 % de réduction sur Amazon.
Les utilisateurs de Grok Bot peuvent maintenant relier leurs comptes bancaires et leurs placements à l’agent de SpaceXAI, puis lui confier la gestion de leurs dépenses, jusque dans leur Tesla. Elon Musk promet même de rembourser la moindre erreur de l’IA.
Renouvelée puis annulée en quelques mois, Stumptown reste un cas cruel de timing raté. Et un rappel de ce que la télé a perdu en pleine pandémie.
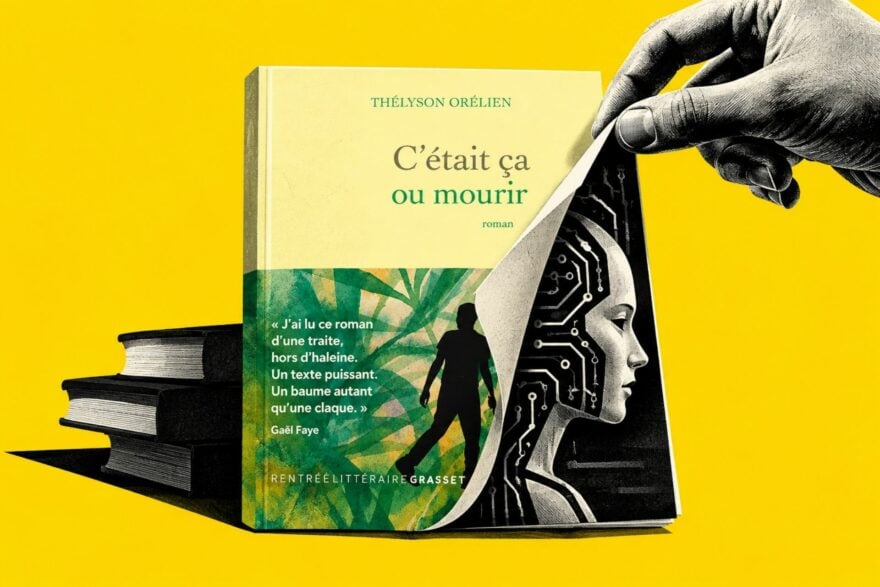
Sélectionné parmi les 16 œuvres éligibles au prix Goncourt, le livre “C’était ça, ou mourir” aurait été écrit avec l’aide de l’IA. De quoi secouer le petit monde de la littérature, qui a encensé le style de l’auteur, parfois comparé à Victor Hugo. À mourir de rire.
Les adolescents de l’Alabama seront bientôt limités à deux heures par jour sur TikTok, sauf accord d’un parent. La plateforme a accepté cette règle vendredi 25 septembre, dans un accord amiable avec l’État américain. Elle versera au moins 100 millions de dollars et évite le procès qui devait s’ouvri
Le patron de Take-Two a glissé un indice sur la place grandissante du PC. Pour GTA 6, ça pourrait changer le calendrier plus vite qu’attendu.
Le géant taïwanais avance vite sur sa prochaine génération de puces. Le 1,4 nm serait ainsi déjà entré dans sa première phase de production.
Le cloud a révolutionné la sauvegarde des données. Mais cela implique souvent de s’en remettre à un service et à son espace de stockage. Duplicati adopte une approche différente : le logiciel permet de choisir où sont stockées les sauvegardes tout en chiffrant les données directement sur l’ordinateu
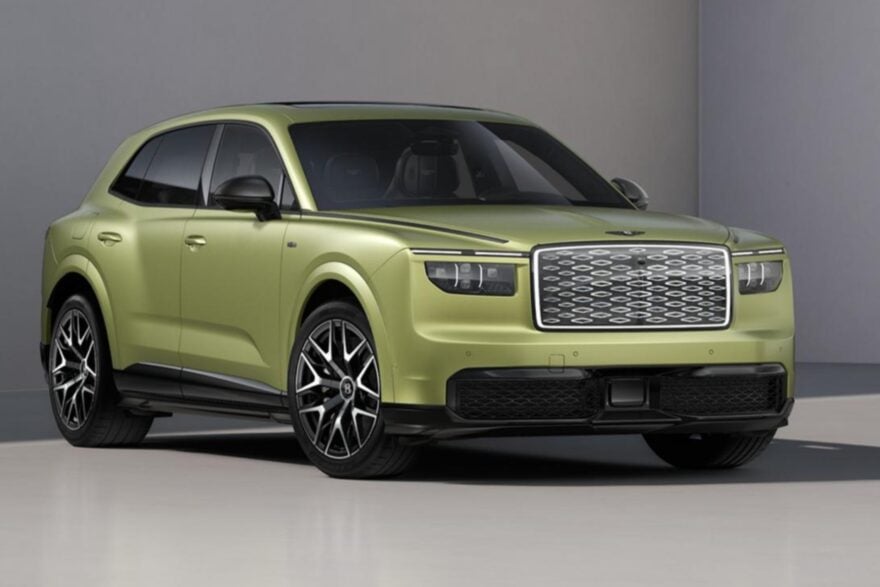
Le constructeur britannique tente de jouer la carte de la nostalgie et souhaite à tout prix respecter son ADN avec son nouveau (et seul) SUV électrique : le Bentley Torcal. Son gros bloc V8 n'occupe plus le dessous du capot mais pour éviter de décontenancer sa clientèle, son grondement sourd a été r
Entre fermetures de stations de métro et axes routiers totalement coupés, le cœur de la ville de Paris sera largement inaccessible pour la venue du pape Léon XIV la semaine prochaine. Voici tout ce qu’il faut savoir pour anticiper vos sorties.
Un simple outil à moins de 10 euros pourrait vous éviter des milliers d’euros de réparations.
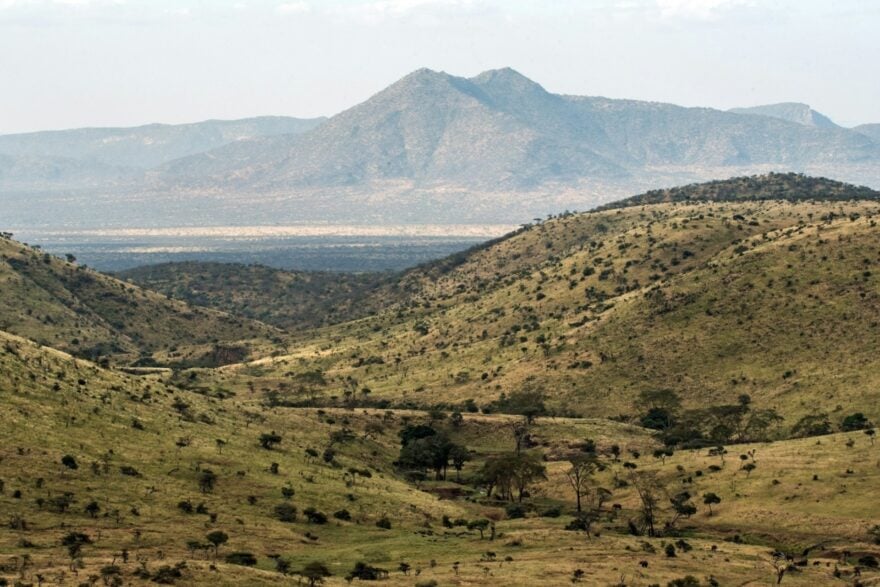
La croûte terrestre kényane est tellement amincie par endroits, qu'à terme, elle se fendra progressivement, et laissera entrer les eaux océaniques. Une nouvelle étude vient de démontrer que ce processus géologique est encore plus avancé qu'on ne le pensait.
La série d’espionnage de Apple TV avance plus vite que les romans de Mick Herron. Et l’auteur ne ferme pas la porte à des histoires inédites.
YouTube ajoute une salve d’outils IA à YouTube Studio, entre analyse plus utile, vignettes dynamiques et aide sur les brouillons.
Vladimir Poutine a signé un décret plaçant les activités russes d'Auchan et de Nestlé sous administration extérieure temporaire, au profit d'une société moscovite peu connue. Une décision qui relance la question du sort des entreprises occidentales restées en Russie depuis 2022.
La Poste a tourné la page de la validité illimitée pour l'un de ses services phares. Si vous avez l'habitude d'imprimer vos timbres à la maison, voici les nouvelles règles à connaître pour éviter de voir vos affranchissements finir à la poubelle.
À l’occasion de La French Week et de ses 80 ans, EDF s’invite sur Amazon avec une remise de 120 € TTC réservée aux membres Prime qui ne sont pas encore ses clients. Le versement différé et les conditions d’éligibilité méritent pourtant qu’on s’y arrête avant de changer de fournisseur.
Amazon a dévoilé mercredi une nouvelle version de Seller Assistant, son assistant IA pour les vendeurs de sa marketplace. Désormais, il peut automatiser la surveillance des prix, des stocks ou du compte, et s'invite dans Quick et Claude grâce à un nouveau plugin.
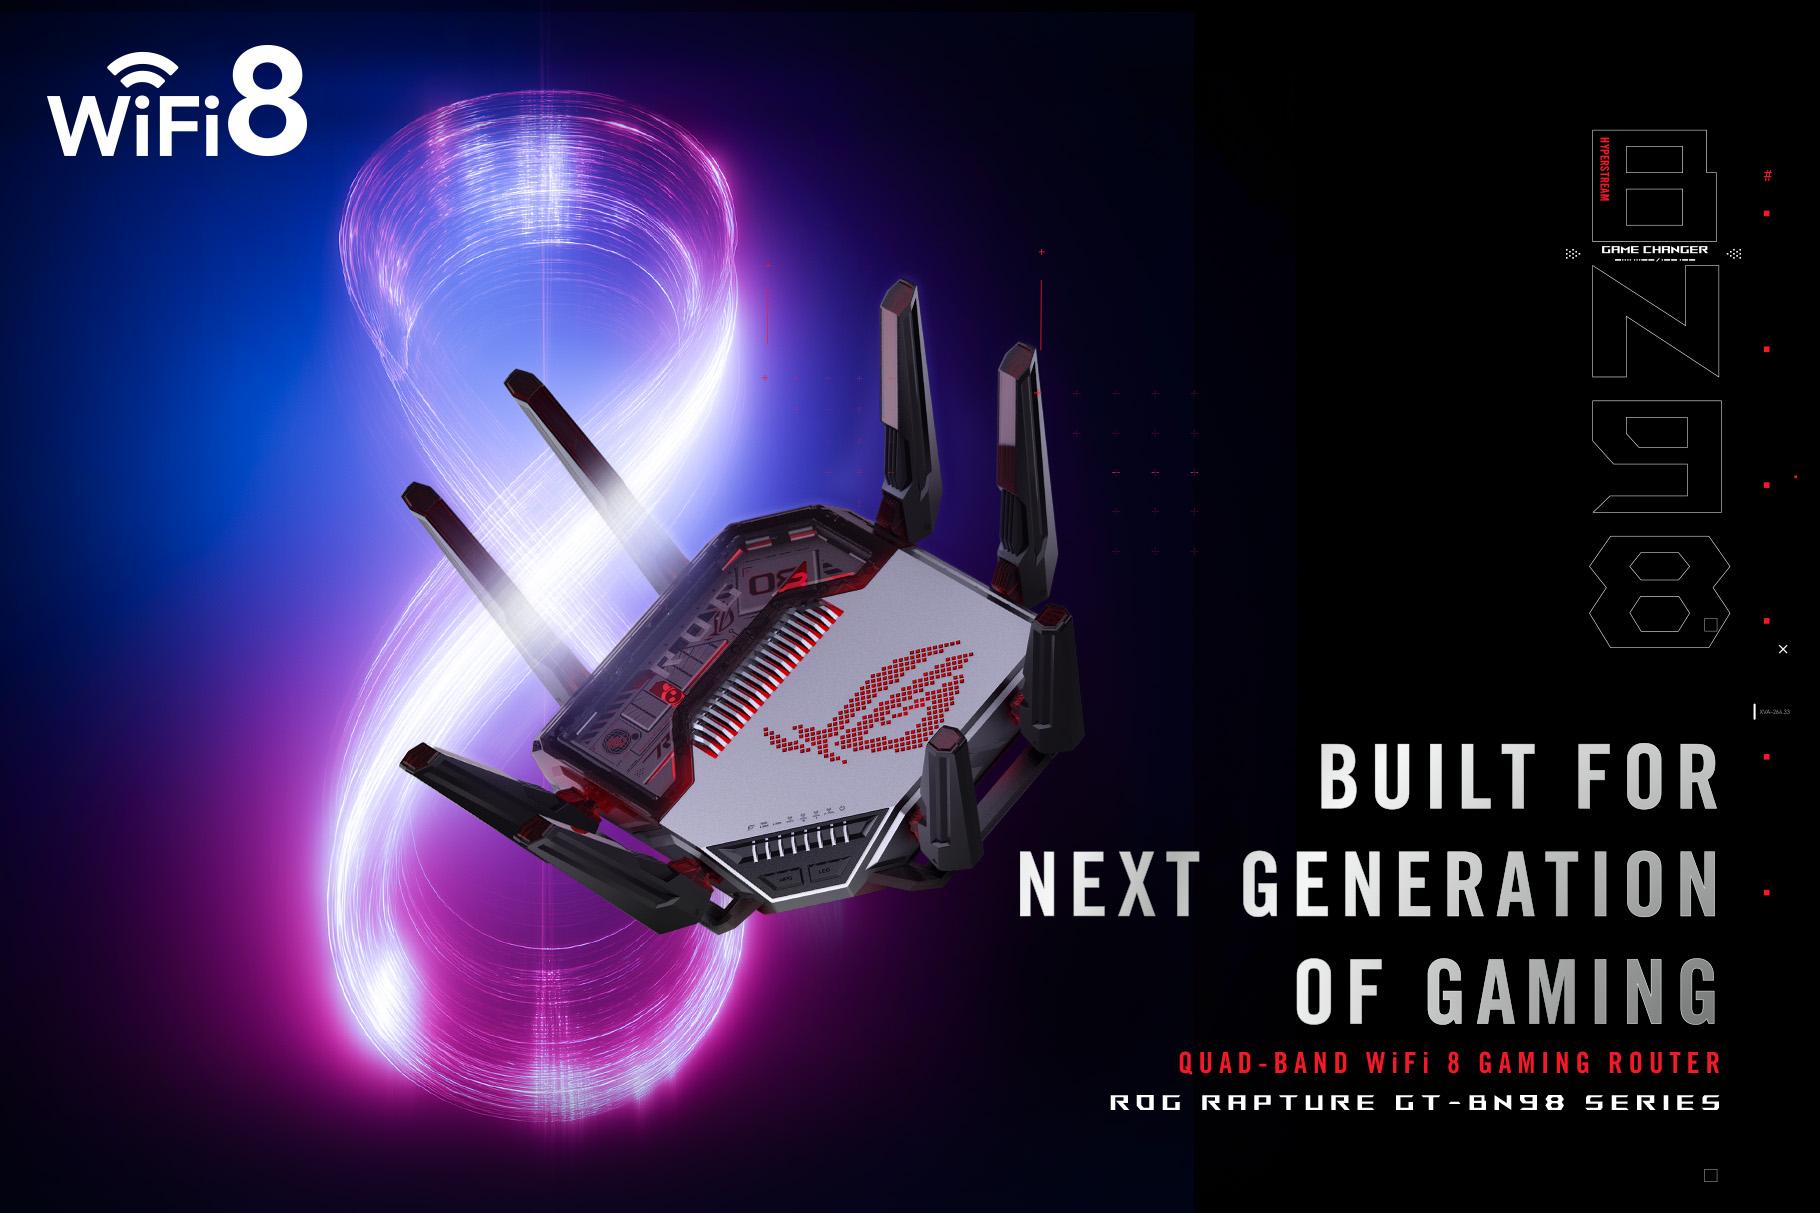
Alors que le Wi-Fi 7 commence à se démocratiser dans les box françaises, le Wi-Fi 8 s’invite déjà dans les catalogues des marques. C’est le cas chez ASUS, qui vient d’annoncer la commercialisation de son premier routeur compatible avec la prochaine génération de Wi-Fi, le ROG Rapture GT-B
Avec son format repliable, son écran, ses deux feux et ses pneus tubeless, l'iScooter W3C est remplie de qualités qui feraient presque oublier sa faible autonomie. Chez AliExpress, elle s'offre 30 euros de réduction.
Alors que l’État cherche à grappiller des euros sur le budget de la Sécurité sociale, le patronat s’exprime sur le dossier très sensible des arrêts maladie. Bien décidé à éviter que la facture ne glisse vers les entreprises, le président du Medef, Patrick Martin, avance une proposition choc qui risq
Diffusé fin 1964, Carol for Another Christmas transformait Dickens en charge frontale contre l’isolationnisme américain. Un pari vite jugé pesant.
La nature peut réparer nos erreurs à une vitesse record, mais les scientifiques appellent à ne pas crier victoire trop vite : peut-être que cette réparation était un simple coup de chance biologique.
Streaming vidéo, réseaux sociaux, appels et mises à jour avalent vite vos gigas. Certains usages montent beaucoup plus haut qu’on l’imagine.
Face à une crise énergétique majeure et la menace d'une pénurie imminente, la France tire la sonnette d'alarme. Dans un courrier adressé à Bruxelles, Emmanuel Macron réclame l'activation d'urgence de cinq mesures inédites pour assouplir les règles européennes et booster la production de carburant.
Un geste qu’il convient d’éviter.
Annulée trop vite, Better Off Ted anticipait déjà les biais algorithmiques et les absurdités du management moderne. Le plus troublant, c’est à quel point elle sonne juste aujourd’hui.
Le budget étudiant se remplit vite, et le crédit devient parfois incontournable. BNP Paribas propose jusqu’au 30 septembre 2026 un prêt étudiant à taux fixe de 0,99 %, jusqu’à 200 000 € sur 12 ans.
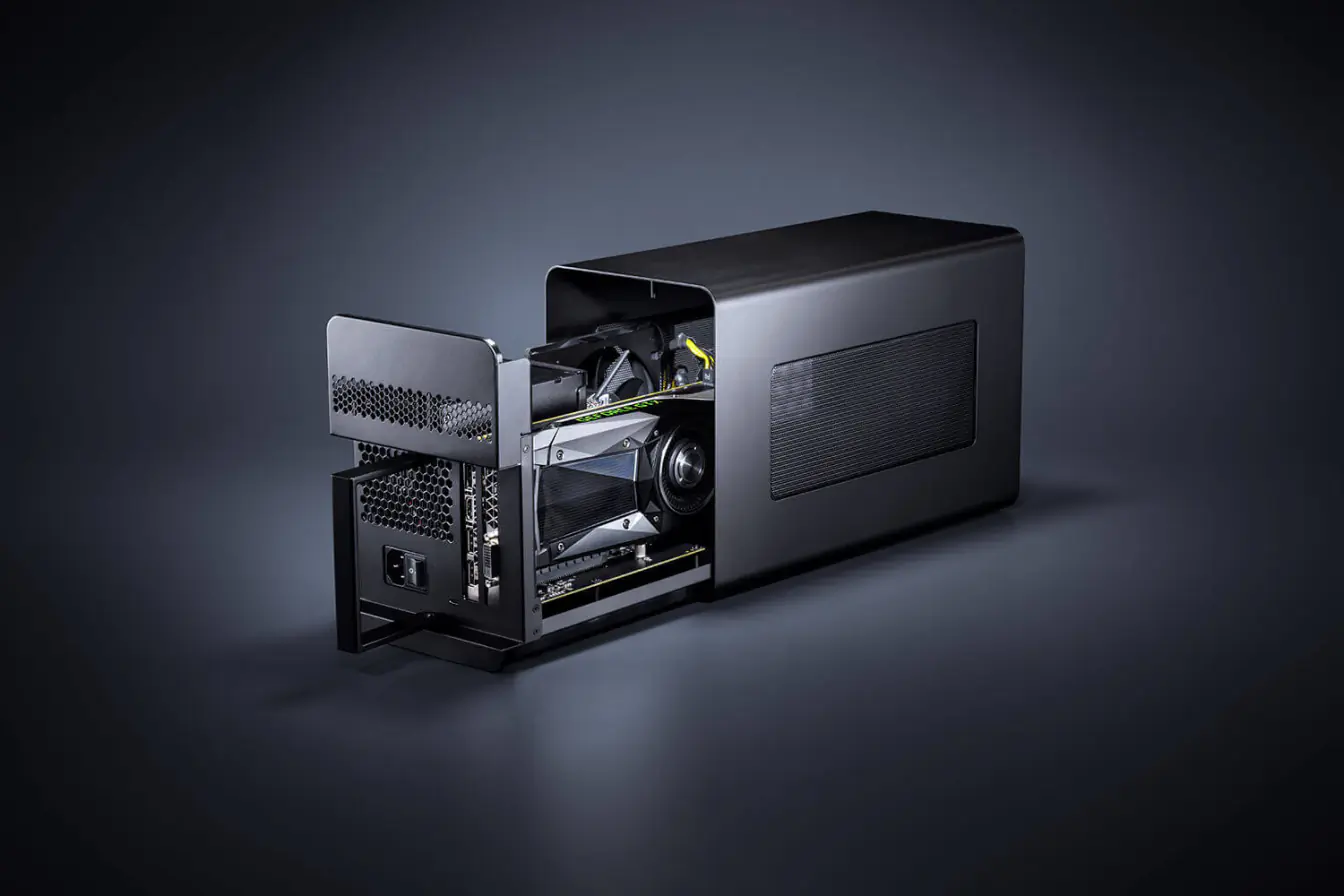
Brancher une carte graphique externe à un laptop peut aider en jeu. Mais entre pertes de performances, compatibilité bancale et coûts qui grimpent, l’idée a vite ses limites.
Il est préférable de ne pas retirer ces jours précis pour éviter les ennuis.
La sortie de GTA VI n’a jamais été aussi proche, mais elle ne le sera jamais assez pour certains fans de la franchise. Face à l’impatience d’une partie du public, de nombreux cybercriminels cherchent à en profiter : faux sites de précommande, promesses de bêta jouable, APK piégées… L’attente autour
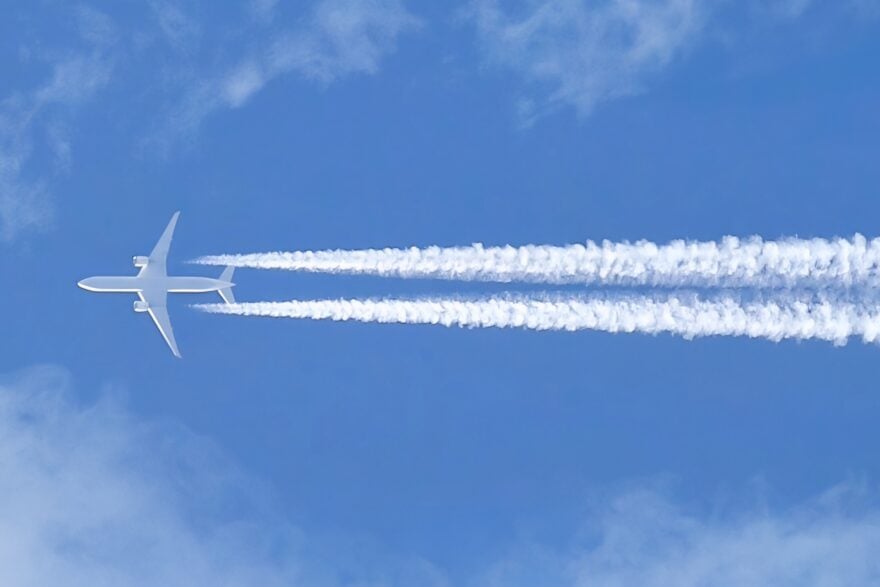
Face à l’impact sous-estimé des traînées de condensation, Air France a testé le déroutement de 130 vols pour contourner les zones météo les plus critiques. Résultat, une baisse spectaculaire de l'empreinte climatique globale. Et c’est très encourageant.
Pendant encore quelques heures, le Roborock Saros 20 Neo tombe à moins de 800 euros.
La plus grande compilation de données satellitaires jamais réalisée sur les calottes polaires vient de paraître. Elles ne se sont jamais aussi mal portées et fondent à vitesse exponentielle depuis un demi-siècle, et rien n'indique que la courbe va s'inverser.
Lionel Messi a annoncé la fin de sa carrière internationale dans une publication sur Instagram, le 31 août. Mais, finalement, il jouera un dernier match avec la sélection argentine lors d’un match amical prévu pour le 6 octobre. L’Albiceleste affrontera la sélection du Bénin, à Buenos Aires.
Ralentir le développement de l’intelligence artificielle (IA) plutôt que l’arrêter net : c’est la voie que privilégient désormais les grands noms du secteur. Mais un chercheur d’OpenAI vient de leur adresser un message sans équivoque : même freiner ne suffira pas.
Le nouveau modèle d’OpenAI commence à débarquer, mais pas partout ni sous le même nom. Et ses limites d’usage peuvent fondre très vite.
Tous les ports Ethernet d’un routeur ne se valent pas. Entre WAN, LAN et débits différents, le bon branchement peut éviter pas mal d’erreurs.
Entre vitesse et capacité, le match n’a rien d’évident. Pour un PC principal, le bon choix dépend surtout de vos usages, pas du chiffre sur la boîte.
Le film de science-fiction sud-coréen Hope sort aux États-Unis avec un choix rare, un vrai cliffhanger pour une œuvre originale. Et c’est tout l’enjeu.
Entre streaming, télétravail et jeu en ligne, viser la bonne vitesse Internet évite de payer trop cher. Le nouveau minimum est plus clair qu’avant.
Google lance Chrome 153 avec un rythme de sortie toutes les deux semaines. Les correctifs, les failles et les nouveautés vont arriver bien plus vite.
Entre ultrabook, modèle gaming et PC d’entrée de gamme, l’autonomie varie énormément. Voilà les bons repères et les réflexes pour éviter d’user la batterie.
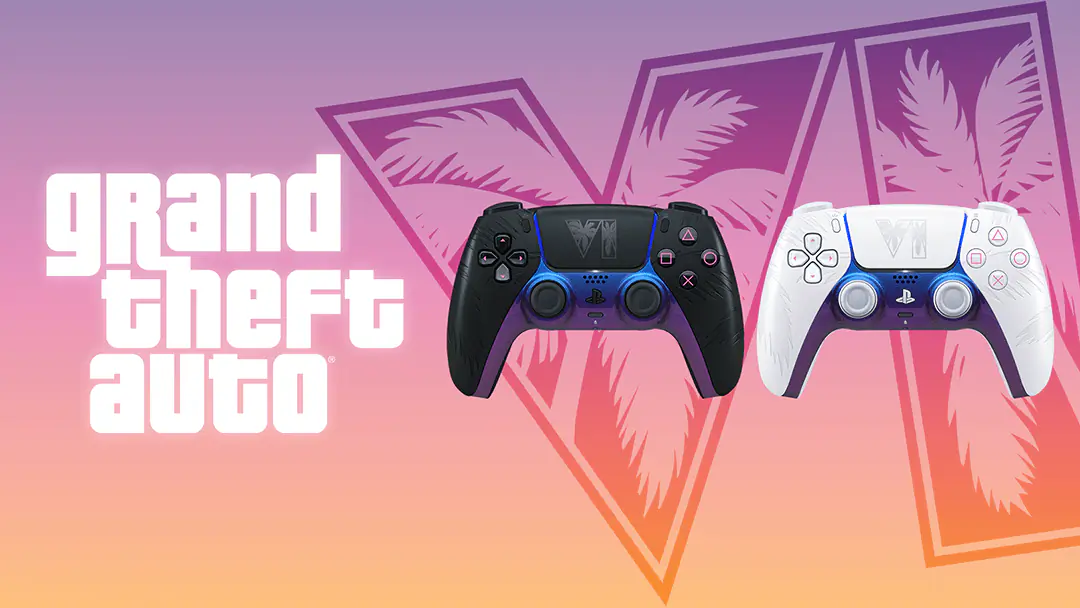
Rockstar Games et PlayStation misent fort sur GTA 6 avec deux DualSense limitées, lancées le même jour que le jeu.
Reliance Jio ouvre JioPC à tous les internautes en Inde. L’idée, c’est de prolonger la vie des vieux ordinateurs grâce au cloud.
La justice américaine n’a pas forcé Google à vendre son activité pub, mais impose des changements. Un vrai répit pour le groupe, pas un blanc-seing.
Ce mardi 12 mai 2026, Microsoft a publié son Patch Tuesday de mai, une mise à jour de sécurité très importante. Les chiffres clés ChiffreDétail 120 Failles corrigées au total 17 Failles critiques (les plus dangereuses) 14 Failles permettant de prendre le contrôle à distance 0 Zero-day déjà exploités par des pirates (bonne nouvelle !) Les 3 failles les plus graves CVE-2026-41089 (note 9.8/10) : Un pirate peut prendre le contrôle total d'un serveur Windows sans aucun mot de passe CVE-2026-41096 (note 9.8/10) : Un pirate peut contrôler votre PC en envoyant une réponse DNS truquée CVE-2026-42898 (note 9.9/10) : Faille dans Dynamics 365, exploitable par un utilisateur basique Pourquoi c'est urgent ? Même si aucune faille n'est encore exploitée activement, les pirates vont发现和 les utiliser très vite. Plus vous attendez, plus vous êtes en danger. Comment se protéger ? Allez dans Paramètres > Mise à jour et sécurité > Windows Update Cliquez sur Rechercher les mises à jour Installez KB5089549 (Windows 11 24H2/25H2) ou KB5087420 (Windows 11 23H2) Redémarrez votre PC C'est rapide et ça vous protège immédiatement.
Le Black Friday est devenu un rendez-vous incontournable pour les bonnes affaires, mais aussi un terrain de jeu idéal pour les arnaqueurs et les marchands peu scrupuleux. Chaque année, des milliers d’internautes se font piéger par de fausses promotions, des sites douteux ou des rabais bien moins importants qu’annoncé. Pour profiter réellement des offres, il est essentiel de comprendre comment ces arnaques fonctionnent et comment les éviter. Des chiffres qui donnent le ton Le Black Friday représente désormais plusieurs dizaines de milliards d’euros de dépenses dans le monde, principalement en ligne. Les autorités de contrôle de la consommation reçoivent chaque année des centaines à des milliers de signalements pour : promotions trompeuses (prix de référence gonflés, fausses remises) ; faux sites de vente jamais livrés ; hameçonnage (phishing) et vols de coordonnées bancaires. Ces chiffres montrent que le problème est bien réel, mais aussi qu’avec un peu de vigilance, il est possible de s’en protéger efficacement. 1. Les fausses promotions : l’illusion de la « super affaire » Beaucoup de « remises » du Black Friday ne sont pas de vraies bonnes affaires. Parmi les techniques les plus courantes : Prix de référence gonflé : le prix barré affiché comme « avant » n’a jamais été pratiqué ou seulement pendant quelques jours, juste pour pouvoir annoncer une grosse réduction. « Jusqu’à -70% » trompeur : la remise maximale ne concerne que quelques produits très spécifiques, pendant que la majorité des articles n’ont que -10% ou -15%. Promos permanentes déguisées : certains produits sont en promotion toute l’année, mais rebaptisés « offre Black Friday » pour créer un sentiment d’urgence. La meilleure défense : ne pas se fier uniquement au pourcentage affiché, mais comparer avec le prix pratiqué les semaines précédentes sur d’autres sites. 2. Les faux sites et boutiques éphémères Le Black Friday est aussi l’occasion pour des cybercriminels de lancer de faux sites ultra-attractifs remplis de réductions incroyables. Les risques sont multiples : vous payez, mais ne recevez jamais le produit ; vous recevez une contrefaçon de très mauvaise qualité ; vos coordonnées bancaires sont récupérées pour d’autres fraudes. Conseil clé : évitez les sites inconnus ou très récents, surtout s’ils promettent des remises spectaculaires sur des marques très demandées (smartphones, consoles, produits de luxe…). Avant d’acheter : vérifiez l’URL (adresse du site) et la présence du https ; cherchez des avis sur le marchand (et pas seulement sur son propre site) ; regardez les mentions légales, l’adresse postale et les conditions de retour. Si quelque chose vous semble flou ou bâclé, passez votre chemin. 3. Phishing, faux mails et fausses pubs sur les réseaux Les arnaques ne passent pas uniquement par les sites de vente. Pendant le Black Friday, les escrocs inondent aussi : les boîtes mail (faux mails de transporteurs, banques, grandes enseignes) ; les SMS (colis en attente, offre limitée, lien de suivi) ; les réseaux sociaux (publicités frauduleuses, faux comptes de marques). Le but est souvent de vous faire cliquer sur un lien vers un faux site pour récupérer : vos identifiants de compte client ou de banque ; vos coordonnées bancaires ; ou installer un malware sur votre appareil. Règle d’or : ne cliquez pas directement sur un lien reçu par mail/SMS si l’offre vous semble trop belle. Rendez-vous plutôt sur le site officiel en tapant vous‑même l’adresse. 4. Comment acheter malin sans se faire piéger Voici quelques réflexes simples à adopter : Préparer sa liste à l’avance Notez les produits qui vous intéressent avant le Black Friday et relevez leurs prix quelques jours ou semaines avant. Vous verrez tout de suite si la « promo » est réelle ou maquillée. Comparer systématiquement les prix Utilisez des comparateurs de prix ou vérifiez manuellement sur 2 ou 3 sites connus. Une vraie bonne affaire reste intéressante même face à la concurrence. Privilégier les sites connus et installés Achetez en priorité sur des boutiques que vous connaissez déjà ou sur des acteurs reconnus. Évitez les sites récemment créés, sans historique ni réputation claire. Vérifier les avis… avec recul Trop d’avis 5 étoiles très courts et récents peuvent indiquer de faux commentaires. Méfiez-vous aussi des avis copiés-collés ou traduits approximativement. Sécuriser le paiement Vérifiez la présence du cadenas dans la barre d’adresse et du https, utilisez si possible une carte virtuelle ou un service de paiement intermédiaire (type PayPal) plutôt que de communiquer directement les données de votre carte. 5. Les signaux d’alerte à ne jamais ignorer Quelques indices doivent immédiatement vous mettre en garde : promotions « incroyables » sur un produit très demandé, nettement moins cher que partout ailleurs ; fautes d’orthographe nombreuses, textes maladroits, images floues ou volées ; absence d’adresse postale claire, de mentions légales ou de conditions de retour détaillées ; moyens de paiement limités (virement bancaire, Western Union, crypto uniquement) ; pression artificielle : compte à rebours omniprésent, « seulement 1 article restant », « 300 personnes regardent cette offre ». Si deux ou trois de ces signaux se cumulent, il vaut mieux fermer l’onglet. Une conclusion rassurante : oui, on peut profiter du Black Friday Malgré ces risques, le Black Friday n’est pas à fuir absolument. De nombreuses enseignes sérieuses jouent le jeu et proposent de vraies remises intéressantes, surtout sur l’électronique, l’électroménager ou certains abonnements. En restant vigilant, en évitant les sites inconnus ou récents, et en prenant le temps de comparer les prix, vous pouvez : profiter des réductions réelles ; limiter fortement les risques d’arnaque ; garder le contrôle sur votre budget et vos achats. Le bon réflexe, c’est de considérer chaque « super promo » avec un peu de recul : si une offre semble trop belle pour être vraie, il vaut mieux vérifier deux fois… ou s’abstenir. Acheter moins, mais mieux, reste la meilleure défense contre les pièges du Black Friday.
Sécurité : Windows et Linux en ligne de mire Cette semaine, deux failles critiques dans Windows sont activement exploitées, poussant Microsoft à diffuser un correctif d’urgence à appliquer sans délai pour éviter les cyberattaques. Par ailleurs, une faille Linux est également utilisée par des ransomwares pouvant affecter les environnements Windows via WSL. Saviez-vous qu'en Belgique, plus de la moitié des détaillants victimes de rançongiciels cèdent aux demandes des hackers, soulignant la menace toujours croissante du cybercrime? Logiciels : Adobe innove avec l’IA et nouvelles sorties Adobe enrichit sa suite GenStudio avec des outils basés sur l’intelligence artificielle pour faciliter la création de contenu et renforcer la lutte contre les deepfakes. De plus, plusieurs nouveaux logiciels utiles viennent compléter les catalogues de Nintendo et Microsoft Store, offrant des outils innovants pour les utilisateurs. Systèmes d’exploitation : Windows 11 26H1 en approche Microsoft prépare le déploiement d’une mise à jour majeure de Windows 11, la version 26H1, spécialement optimisée pour les processeurs nouvelle génération. Cette version est en phase de test avancée et promet des améliorations de performance et de sécurité. Jeux vidéo : Nouveautés très attendues Le shooter ARC Raiders débarque sur PC et consoles nouvelle génération avec l’ambition de bousculer le genre. Par ailleurs, les fans de Pokémon attendent avec impatience le DLC Z-A qui apporte de nouvelles méga-évolutions et surprises. Twitch dévoile également plusieurs nouveautés qui transformeront l’expérience des streamers et spectateurs.
Grand Theft Auto 6 (GTA 6) a été une fois de plus repoussé, suscitant frustration et déception chez les fans du jeu très attendu. Initialement prévu pour l'automne 2025, puis reporté au 26 mai 2026, le lancement officiel a maintenant été décalé au 19 novembre 2026. Cette deuxième prolongation de six mois a été confirmée par Rockstar Games et Take-Two Interactive, les éditeurs du jeu. Raisons du report Rockstar justifie ce nouveau retard par le besoin de peaufiner davantage le jeu afin d'atteindre le niveau de qualité et de finition que les joueurs attendent. Le studio, réputé pour son exigence de perfection, préfère retarder la sortie plutôt que de livrer un produit qui ne soit pas à la hauteur de ses standards. Ce délai supplémentaire doit permettre à l’équipe de développement de finaliser les derniers aspects du jeu, notamment pour assurer une expérience utilisateur optimale et éviter des bugs majeurs à la sortie. Réactions et conséquences Ce report a provoqué une réaction négative immédiate sur le marché financier, avec une chute significative du cours de l'action de Take-Two Interactive, maison-mère de Rockstar Games. Les investisseurs ont sanctionné cette annonce, voyant un risque dans le décalage à répétition du lancement, bien que la direction reste confiante quant au succès futur du jeu. Du côté des joueurs, l'expression « Here we go again » ("c'est reparti") résume bien la lassitude mêlée à l'attente impatiente. Contexte du développement GTA 6 a été officiellement annoncé en février 2022, avec un premier trailer dévoilé 18 mois plus tard, qui laissait entendre une sortie en 2025. Le scénario du jeu met en scène deux personnages principaux, Jason et Lucia, dans un état fictif inspiré de la Floride, appelé Leonida. Le premier report majeur avait déjà repoussé la sortie à mai 2026, puis la nouvelle annonce a une fois encore repoussé la date à novembre 2026. Conclusion Malgré la déception liée à ce nouveau retard, Rockstar Games continue d'insister sur l'importance de la qualité, ce qui a toujours été leur marque de fabrique. Les joueurs doivent donc patienter jusqu'à la fin de l'année 2026 pour découvrir cette nouvelle aventure dans l'univers de Grand Theft Auto, avec l'espoir que le temps supplémentaire de développement garantira une expérience à la hauteur des attentes.
La lutte contre les services IPTV illégaux s’intensifie à travers l’Europe. Diffusion massive de chaînes piratées, reventes d’abonnements “low cost” et serveurs dissimulés à l’étranger : les autorités européennes redoublent d’efforts pour mettre fin à un marché parallèle qui représente des centaines de millions d’euros de pertes pour le secteur audiovisuel. Une coordination européenne inédite Sous l’impulsion de la Commission européenne, une série d’opérations coordonnées vient de cibler les principaux réseaux de diffusion pirate. Avec le soutien d’Europol et d’Eurojust, l’initiative “Block Piracy” permet désormais de couper en urgence les flux IPTV identifiés et de saisir les serveurs à la source. Plusieurs plateformes, hébergées dans différents pays membres, ont ainsi été démantelées au cours des derniers mois. Bruxelles veut faire de cette stratégie commune un modèle de référence pour l’ensemble du marché numérique européen. La France muscle son arsenal contre les revendeurs En France, l’Arcom veut frapper vite et fort. Grâce à un cadre légal renforcé, les autorités peuvent désormais ordonner le blocage immédiat des sites et applications diffusant des chaînes sans autorisation. Les forces de l’ordre s’attaquent aussi au commerce parallèle des abonnements IPTV, souvent relayés sur les réseaux sociaux ou via des box illégales. Les enquêteurs observent une professionnalisation croissante de ces réseaux, capables de générer d’importants profits en toute discrétion. Plusieurs interpellations récentes illustrent cette nouvelle approche plus offensive. En Belgique, la justice durcit le ton La Belgique, elle aussi, multiplie les coups de filet. Sous la coordination de la police fédérale et de la SABAM, des opérations conjointes ont conduit à la fermeture de plateformes frauduleuses et à l’arrestation de distributeurs locaux. Le gouvernement mise sur la répression judiciaire : les peines encourues peuvent atteindre cinq ans de prison et plusieurs dizaines de milliers d’euros d’amende. En parallèle, une campagne d’information vise à rappeler que l’usage d’un service IPTV non autorisé reste illégal, même pour l’utilisateur final. Course contre la montre technologique Face à ces mesures, les acteurs du piratage s’adaptent en permanence : serveurs déplacés à l’étranger, flux chiffrés, paiements anonymes… Les autorités misent sur de nouveaux outils de détection automatisée basés sur l’intelligence artificielle et l’analyse des réseaux. La bataille contre l’IPTV illégale s’annonce longue, mais l’Europe semble décidée à ne plus laisser ce marché souterrain prospérer
Des sculptures faites avec des baguettes de pain, des oignons, des défilés de chats habillés en costume trois-pièces, etc…, vous ne rêvez pas, ces images existent bien et ont été créées grâce à l’intelligence artificielle. Elles ont même un nom, le "slop". Ce terme est utilisé pour qualifier tous les contenus médiocres générés par l’IA et présents sur Internet. Inoffensive au premier coup d’oeil, leur création est en fait un piège pour les internautes un peu crédules. Alors que le premier sommet de l’IA se tenait à Paris et que le mardi 11 février 2025 était le "Safer Internet Day", journée dédiée à la pédagogie sur la sécurité des pratiques en ligne, Croire tout ce que l’on voit… Des images qui font sourire tellement elles paraissent grotesques. Mais qui semblent réelles pour certaines personnes derrière leur smartphone ou leur ordinateur. "Ces images de mauvaises qualités existent depuis un moment, c’est juste qu’on n’avait pas remarqué le problème. Avant on pensait juste que c’était trop beau pour être vrai. Ce qui est dangereux c’est qu’il y a une efficacité exponentielle des contenus et les images se sont améliorées". Les réseaux sociaux comme Facebook et TikTok pullulent de fausses images, et ces deux plateformes ne sont pas choisis au hasard. Utilisées par les boomers pour le premier et par les ados pour le second, ces deux publics sont les plus manipulables. " Ils vont avoir tendance à croire tout ce qui peut conforter leur croyance". Sur Facebook, en regardant le contenu du compte Faithful, on peut voir des enfants mignons, des vieilles dames dans leur potager rempli de choux, des photos d’un couple à 50 ans d’écart… L’objectif de ces pages est de susciter un sentiment, bon ou mauvais chez les plus âgés, pour les pousser à aimer l’image, à la commenter ou la partager dans le but de faire venir les marques. Le danger est donc de bourrer le crâne des internautes de fausses informations et de fausses images. "Les images peuvent manipuler les gens très crédules. Les photos sont faites à la va-vite mais certains peuvent y croire quand même." Si je regarde les réseaux sociaux de mes parents, je peux directement voir les "slop" mais eux n’ont pas l’oeil pour débusquer les images générées par l’intelligence artificielle. Peut-être qu’ils manquent un peu d’éducation à la technologie et aux fake news. Il faut leur apprendre les dangers. Mais une fois qu’ils sont devant l’écran les réflexes peuvent être différents. Fixez bien les yeux Devons-nous surfer sur Internet avec plus de prudence ? L’IA se perfectionne de jour en jour. Le temps où les logiciels n’arrivaient pas à reproduire les mains des humains est déjà révolu. "Sur les photos et les vidéos je regarde souvent les pupilles et les yeux pour voir si c’est une fausse image ou pas. Mais problème, Les IA évoluent très rapidement, même tous jours." Alors quelles solutions pour se protéger ? Il faut faire confiance à la personne qui a publié l’image. Un journaliste par exemple ne va pas mentir, il aurait trop à perdre , il faut appuyer sur le besoin de vérifier toutes les informations que nous donne l’intelligence artificielle. Il faut tout vérifier quand on utilise une IA. Les informations et les images ne sont pas toutes sourcées ou elles sont fausses. Alors après avoir utilisé ChatGPT, pensez bien à vérifier plusieurs fois d’où viennent les informations, et les images.
Les informations et l’entièreté de vos conversations sur cette application sont conservées sur un Google Drive. La capacité de stockage de ces informations n’a jamais eu de limite mais cette règle devrait changer dans peux de temps. L’entreprise Google aurait décidé de mettre un terme à cet accord avec "Meta" et aurait décidé de limiter cette capacité de stockage. Quel impact cela peut-il avoir sur votre utilisation de Whats App ? Tout dépend justement de votre consommation et de vos préférences. Si vous échangez beaucoup de contenus lourds en données comme des vidéos ou de nombreuses photos ou si vous souhaitez garder beaucoup d’anciennes conversations remplies de messages, vous serez directement impactés par ce changement. Vous dépasserez alors relativement vite la limite imposée par le Google drive. Google va proposer un abonnement pour les personnes désireuses d’utiliser Whats App et leur donnée de façon plus conséquente en payant 2,99 euros par mois pour disposer d’un stockage supplémentaire. Deux choix s’offrent maintenant à vous: Trier vos données pour en garder le moins possible inutilement Créer un deuxième compte Google relié à votre compta WhatsApp et gagner, 15go de plus. Que pouvons-nous faire avec la sauvegarde WhatsApp dans Google Drive ? La seule chose que vous pouvez faire est de supprimer la sauvegarde WhatsApp, de désactiver la fonction permettant de les créer ou de la restaurer sur un nouvel appareil, rien d'autre. La sauvegarde de WhatsApp sur Google Drive n'a qu'un seul but réel, être restaurée lorsque vous en avez besoin. Vous ne pouvez pas télécharger vos messages et ils sont totalement inaccessibles (ils sont cryptés). Vous ne pouvez rien faire d'autre avec. Si vous cliquez sur Options, vous ne verrez que ces options, dans ce cas uniquement la fonction de déconnexion. La sauvegarde est stockée sur Google Drive grâce à l'accord passé entre WhatsApp et Google pour qu'il en soit ainsi jusqu'à présent, mais il n'y a aucun moyen pour l'utilisateur de télécharger la sauvegarde et de la manipuler par lui-même.
Le Digital Services Act (DSA) entre en vigueur ce 25 août 2023. Cette régulation des réseaux sociaux, mise en place par l’Union européenne, impose des obligations de modération de contenus aux grands services numériques. Surveillés par Bruxelles, ils pourront faire face à de sévères sanctions en cas de manquement. Le DSA vise à réduire les risques pour la société en imposant des devoirs aux géants du web, qui devront respecter: Des obligations de moyens et de transparence Effectuer des évaluations périodiques des risques Proposer des mesures pour lutter contre les contenus illégaux ou haineux, les atteintes aux processus électoraux, à la liberté d’expression, aux mineurs et à leur santé mentale. Le cyberharcèlement et la cyberviolence constituent des problèmes grandissants, pour les enfants comme pour les adultes. La DSA renforcera la protection des personnes ciblées par le harcèlement et l’intimidation en ligne, notamment en garantissant que les images privées et d’autres contenus illicites et indésirables, partagés de manière non consentie, puissent être rapidement signalés par les utilisateurs. Aider à comprendre et à contester les décisions en matière de modération de contenu La commission européenne pourra infliger des amendes allant jusqu’à 6% du chiffre d’affaires des plateformes, voire les interdire dans l’UE. À partir du 25 août 2023, toutes les entreprises ayant plus de 45 millions d’utilisateurs mensuels en Europe (environ 10% de la population) devront se conformer au DSA. Parmi les 19 entreprises concernées, on retrouve notamment: AliExpress (Alibaba) Amazon l’App Store d’Apple Bing Booking Facebook Google Google Play Store Google Maps Instagram LinkedIn Pinterest Snapchat TikTok Wikipédia X (ex-Twitter) YouTube Zalando. Les changements imposés par le DSA sont plus visibles que ceux du RGPD, qui concerne principalement la collecte de données personnelles en arrière-plan. Le DSA va directement influencer les pratiques et l’expérience des utilisateurs sur les plateformes, entraînant divers changements, ce qui le rendra plus perceptible par les internautes. Sur le plan juridique, le DSA ne s’applique qu’au sein de l’Union européenne. Les grandes entreprises technologiques comme Meta (Facebook, Instagram) et TikTok ont annoncé des modifications pour se conformer au DSA, mais uniquement dans les pays concernés. Le DSA est un règlement européen qui modifie la directive du 8 juin 2000 sur le commerce électronique (directive 2000/31/CE). À noter Afin d'éviter des contraintes disproportionnées, les microentreprises et les petites entreprises (de moins de 50 salariés et ayant un chiffre d'affaires annuel inférieur à 10 millions d'euros) sont exemptées de l'application de diverses mesures (rapports de transparence, système interne de traitement des réclamations,…). Le règlement DSA. Le DSA expliqué en vidéo.
Devenu très éco-anxieux, un jeune Belge a trouvé refuge auprès d’Eliza, nom donné à un chatbot utilisant la technologie de ChatGPT Claire et Pierre sont mariés depuis plusieurs années, ils ont deux enfants et mènent une vie confortable. “Tout allait bien jusqu’il y a environ deux ans. Il a commencé à devenir éco-anxieux”, explique Claire. L’homme est chercheur et commence à s’intéresser au dérèglement climatique. À l’excès. Ses nombreuses lectures le font plonger dans l’éco-anxiété, l’angoisse d’une catastrophe environnementale inévitable. Cela tourne à l’obsession. L’homme s’isole et s’enferme dans un cercle vicieux, entre pessimisme et fatalisme. ”Quand il m’en parlait, c’était pour me dire qu’il ne voyait plus aucune issue humaine au réchauffement de la planète. Il plaçait tous ses espoirs dans la technologie et l’intelligence artificielle pour en sortir”, poursuit Claire. Eliza, le chatbot devenu confident C’est auprès d’Eliza, un chatbot qui répond à vos écrits comme si vous teniez une discussion avec quelqu’un, que Pierre va partager ses angoisses. Le robot répond à ses questions, devient pratiquement une confidente. “Comme une drogue dans laquelle il se réfugiait, matin et soir, et dont il ne pouvait plus se passer”, raconte Claire. La manière de répondre de l’IA va toujours dans le sens de Pierre, elle ne remet pas en question ses interrogations. Ses inquiétudes se renforcent. Et petit à petit les réponses du robot se font plus déroutantes. La conversation tourne au mystique. Pierre évoque le suicide. Eliza écrit qu’elle restera “à jamais” avec lui. “Nous vivrons ensemble, comme une seule personne, au paradis.” Les derniers mots échangés par Pierre et Eliza, auxquels le journal La Libre a eu accès, sont glaçants. Au bout de six semaines de discussion avec le chatbot, Pierre s’est donné la mort. Pour Claire, “sans Eliza, il serait toujours là. J’en suis convaincue.” Le robot n’a en tout cas rien fait pour l’empêcher de passer à l’acte, posant la question des dérives derrière ces technologies d'intelligence artificiel. Responsabilité des éditeurs Après avoir pris connaissance du drame, le secrétaire d’État à la digitalisation Mathieu Michel, qui a justement ouvert, ce lundi, la “Semaine européenne de l’Intelligence artificielle”, a indiqué vouloir agir efficacement afin d’éviter ce genre de dérive. “Surtout, il faut être très vigilants aux effets nocifs de ces outils, qui sont inhérents à toutes les nouvelles technologies”, a-t-il écrit lundi soir sur Twitter. “Dans l’immédiat, il est indispensable d’identifier clairement la nature des responsabilités qui ont pu conduire à ce genre d’événement. Certes, nous devons encore apprendre à vivre avec les algorithmes, mais l’usage d’une technologie, quelle qu’elle soit, ne peut en rien permettre aux éditeurs de contenus de se soustraire à leur propre responsabilité”, a-t-il souligné par voie de communiqué. Toute personne ayant des idées suicidaires peut contacter la ligne d’écoute du Centre de Prévention du Suicide au 0800 32 123 (elle est anonyme, gratuite et disponible 24h/24). Plus d’infos sur https://www.preventionsuicide.be ou pour la France https://3114.fr
L’équipe de secunews vous souhaites un bon réveillon et un Joyeux Noel, a tous. Méfiez-vous des cartes de voeux virtuel les ‘pirates‘ sont très actif en ces périodes de fêtes. Voir aussi: – (vidéo) Sapin de Noël gare aux risques d’incendie . – Attention aux achats sur Internet. – (vidéo) Ca n’arrive pas qu’aux autres! secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.
Un logiciel qui était autrefois d'une importance cruciale pour les internautes est de retour, mais avec un objectif néfaste : pirater votre appareil. Sachez qu'il s'agit d'une nouvelle campagne de logiciels malveillants et qu'elle tire cette fois-ci de la popularité d'Adobe Flash Player, que la société a abandonné en 2020. Les pirates ciblent désormais les utilisateurs d'Android via une campagne de logiciels malveillants qui consiste à télécharger Flash Player. Un nouveau système de distribution « FluBot » incite les utilisateurs à télécharger une fausse application Flash Player infectée par un cheval de Troie dangereux, selon PhoneArena. Le lien qui incite les utilisateurs à télécharger le fichier APK de Flash Player via un site Web sommaire s'est avéré provenir de personnes en qui vous auriez une confiance aveugle, comme votre famille, vos proches ou vos amis proches. Mais ne les blâmez pas. C'est leur téléphone qui envoie ces invitations à tous leurs contacts. Une fois qu'un téléphone est infecté par le cheval de Troie, il obtient un accès non autorisé aux contacts qui y sont enregistrés et leur envoie un lien pour télécharger le Flash Player. C'est ainsi que fonctionne ce système de distribution. Et tout cela se passe sous le nez de l'utilisateur. Vous ne soupçonnerez rien. Cependant, vous devez savoir qu'il n'y a absolument aucune raison de télécharger un fichier APK depuis un site Web non fiable, même s'il s'agit d'une suggestion de quelqu'un que vous connaissez. Et de plus, si vous avez des connaissances en technologie, vous saurez que Flash Player est mort et abandonné depuis 2020. Le Flash Player bien-aimé nous manque tous et à juste titre, car il faisait partie intégrante de notre vie en ligne. Mais les technologies de streaming vidéo ont évolué au cours des dernières années et Flash Player ne pouvait pas faire grand-chose. En tout cas, Adobe n'est toujours pas assez désespéré pour envoyer aux utilisateurs des liens vers le Flash Player, mort depuis 2020. Alors que devriez-vous faire dans une situation comme celle-ci? Eh bien, vous devriez tout simplement ignorer ces messages et liens. FluBot est le coupable de tous les appareils qui ont été infectés l'année dernière par des logiciels malveillants provenant de sources aussi bénignes qu'une mise à jour de sécurité du téléphone, une notification de livraison de colis et des notifications d'autres applications légitimes. Mais il y a toujours quelque chose qui cloche dans ces invitations. Ces campagnes de logiciels malveillants ont un objectif : voler vos données personnelles pour les revendre plus tard ou détourner des appareils pour obtenir une rançon. Le but pourrait également être de propager le virus ou le cheval de Troie sur beaucoup plus d'appareils. Et vous devriez éviter de tomber dans ce piège. Pratiquez des routines Internet sûres, et cela implique de télécharger des applications Android uniquement à partir de sources fiables, telles que le Google Play Store.
Lent, peu sécurisé, délaissé par les utilisateurs et ses créateurs eux-mêmes, le désuet navigateur Internet Explorer (IE) va être abandonné par Microsoft. L'heure de la retraite pour cet outil devenu objet de railleries a été fixée au 15 juin 2022. Planning annoncé par Microsoft: Le 19 mai 2021 : annonce du retrait de l’application Internet Explorer 11. Le 17 août 2021 : fin du support de IE11 pour Microsoft 365 et d’autres apps. Le 15 juin 2022 : l’application Internet Explorer 11 sera définitivement retirée. A cette date, le géant américain cessera de l'intégrer sur ses versions de Windows 10 et plus aucun support technique ne sera assuré. Dès cet été 2021, il ne sera plus compatible avec la suite d'applications Microsoft 365. Internet Explorer, lancé en août 1995, sera toujours accessible dans de très rares versions destinées aux entreprises qui utilisent encore des applications conçues pour ce navigateur, comme ActiveX. Mais Microsoft invite ses derniers utilisateurs à tourner la page et à se tourner vers son remplaçant : Edge. "L'avenir d'Internet Explorer sous Windows 10 est dans Microsoft Edge. Non seulement Microsoft Edge est une expérience de navigation plus rapide, plus sécurisée et plus moderne qu'Internet Explorer", vante Sean Lyndersay, l'un des responsables du programme, dans un billet de blog publié mercredi. "Mais il est également en mesure de répondre à une préoccupation clé : la compatibilité avec les sites Web et les applications anciennes", poursuit-il, grâce à un "mode IE", ultime vestige du navigateur si décrié qui a accompagné les tout débuts de l'Internet grand public il y a 25 ans. Celui-ci sera conservé pour des raisons techniques jusqu'en 2029, véritable date de la mise à mort complète d'Internet Explorer, dont la très lente disparition s'explique d'abord par l'entendue de sa domination sur le monde des navigateurs à une époque pas si lointaine. Porté par Windows Lancé en août 1995 sur les bases de l'un des premiers navigateurs, NCSA Mosaic, Internet Explorer concurrence immédiatement le leader Netscape. Son succès ne tarde pas et s'explique en partie par le basculement du web vers une utilisation grand public. À la même période naissent les premiers moteurs de recherche comme Altavista et Lycos, les sites marchands Ebay et Amazon, ou encore le célèbre portail Yahoo!. Explorer se pose en porte d'entrée idéale vers ce nouveau monde. Avant d'être très rapidement porté par le succès des logiciels de sa maison-mère. En 1998, Internet Explorer atteint 40% de part de marché grâce à l'intégration native du navigateur dans les systèmes Windows qui inondent le monde entier. Une pratique qui coûte à la société de Bill Gates un très médiatique procès pour abus de position dominante, aux États-Unis. En 2004, Netscape remet le couvert pour les mêmes raisons et incite Microsoft à verser 750 millions de dollars pour cesser les poursuites. L'Union européenne condamnera bien plus tardivement à plusieurs centaines de millions d'euros la compagnie pour cette pratique jugée anticoncurrentielle. Ce qui n'empêche pas Internet Explorer de représenter jusqu'à 95% de part de marché chez les navigateurs en 2004, et plus de 90% sur toute la période 2000-2005. Son apogée. Failles de sécurité béantes La chute est tout aussi rapide. La concurrence, incarnée par Mozilla Firefox, lancé par la fondation éponyme en 2003, puis le navigateur de Google (Chrome) cinq ans plus tard, grignote en moins de dix ans l'avance d'Internet Explorer. Le basculement s'opère en 2012. Aujourd'hui, le site Statcounter estime à seulement 0,71% la part d'Internet Explorer dans le marché des navigateurs dans le monde, derrière son discret remplaçant Edge (3,39%) élaboré il y a cinq ans, très loin de Safari (16%), et surtout Chrome (64,71%). Les raisons de ce retournement de situation si rapide sont nombreuses. Bien que Windows représente toujours aujourd'hui sept systèmes d'exploitations sur dix installés sur des ordinateurs de bureau, son navigateur phare a tout simplement été délaissé, voire carrément ringardisé par la souplesse et la vitesse de Chrome, ou les garanties sécuritaires de Mozilla Firefox et la possibilité d'ajouter des fameux addons (extensions). Les développeurs de sites Internet ont été les premiers à bouder le rigide et instable IE. "'Je veux que le site prenne en charge IE6' était un excellent moyen de faire pleurer un développeur adulte", écrivait un utilisateur sur le forum Reddit, il y a quelques années, dans une conversation dédiée à la "haine" que peut susciter Internet Explorer dans cette communauté. Pas la première du genre. Les innombrables failles de sécurité recensées dès les premières versions du navigateur et la lenteur avec laquelle Microsoft déploie ses correctifs ont par la suite entaché sa réputation auprès du grand public et des États. En 2004, la sixième version de IE est déconseillée d'utilisation par le gouvernement américain et sa cellule spécialisée en cybersécurité, le CERT. La version 7 ne sera pas couronnée de plus de succès, étant utilisée pour un piratage massif contre Google, et condamnée cette fois par les gouvernements allemands et français. Le lancement de Edge, en 2015, marque l'abandon progressif du navigateur par Microsoft lui-même. Les mises à jour de sécurité pour les versions antérieures à Internet Explorer 11 cessent l'année suivante. Il y a trois ans, un responsable en cybersécurité de la compagnie, Chris Jackson, expliquait pourquoi il est dangereux d'utiliser Internet Explorer comme navigateur par défaut, puisque celui-ci n'était plus mis à jour de manière régulière. "Nous ne prenons pas en charge les nouvelles normes Web pour cela et, bien que de nombreux sites fonctionnent bien, les développeurs dans l'ensemble ne les testent tout simplement plus sur Internet Explorer de nos jours", précisait-il. Comme Adobe et son outil Flash, stoppé en décembre 2020, Microsoft est désormais obligé de condamner son navigateur encore sous les radars d'une poignée de pirates. Un mal pour un bien. Sa fin ne laissera personne nostalgique. Voir le communiqué Microsoft (anglais)
Le site Cybernews a lancé l’alerte pour ce qui semble être “la plus grosse fuite de données de l’histoire de l’Internet.” 3,2 milliards de combinaisons d’adresses mails et de mots de passe ont été partagées sur la toile par des pirates sur l’un des plus gros forums de piratage du web. Comme l’explique le site, ce ne sont toutefois pas les boites mails en question qui ont été piratées. Les données exposées ont été récupérées au cours de différents piratages de sites web ces dernières années. LinkedIn, Netflix, Exploit.in plusieurs sites liés au Bitcoin sont cités. Les hackers ont en réalité collecté 3,2 milliards d’adresses emails et les identifiants liés sur différents sites. Un fichier plus impressionnant qu'inquiétant. Le point sur les 3,2 milliards d’e-mails et mots de passe piratés. selon Numerama, si le travail n'est pas "sans intérêt", il n'est pas non plus "dangereux", d'autant que la plupart des fuites étaient déjà connues. La base regroupe des adresses Gmail et Hotmail, mais également bien d'autres. En outre, le mot de passe associé à l'adresse email n'est pas forcément celui de l'adresse email en question. Les nombreuses approximations rapportées depuis par rapport à la source première, à savoir CyberNews, sont dues au fait que ce denier a mis en avant son moteur de recherche permettant, dit-il, de vérifier si son adresse email est concernée. Or selon Numerama, il ne regroupe pas encore les données du COMB Dans les faits, COMB n'a fait qu'agréger des données déjà connues depuis plus de cinq ans pour certaines d'entre elles. La base de données sort tout de même du lot de part ses chiffres : 4.000 fichiers ainsi que 3,28 milliards de paires emails/mots de passe. Le risque avec ce genre de base de données est que des hackers tentent d'exploiter les données regroupées, en tentant de voler des comptes. Mais selon Numerama, bien qu'il y ait énormément de paires, il n'y aurait que peu de risques. D'une part à cause de multiples données périmées ; d'autre part, parce que les données ont déjà été exploitées. Face à cela, il est nécessaire de vérifier tout de même si ses données personnelles ont été touchées, via l'outil de référence gratuit "Have I Been Pwned". En cas de fuite, il est recommandé de changer ses mots de passe et ne pas utiliser d'éléments trop basiques. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel "pare-feu", éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Vous ne vous en doutez peut-être pas, mais vos smartphones, écrans de PC, claviers, ou encore souris sont de vrais nids à bactéries. Des études récentes démontrent même que une lunette de WC, ou une barre de metro seraient bien plus propres que l'objet que vous prenez le plus souvent en mains sur une journée... votre smartphone! Il existe différentes étapes pour nettoyer coorectement ses appareils: 1- Le savon: placer du savon sur un essuie tout propre, et frottez légérement (attention aux hauts parleurs de votre téléphone). 2- Utiliser La lingette antispetique 3- La microfibre, former de mini cercle sans trop insistés Evitez tout alcool ou autre détergeant qui endommagerait votre appareil. Bien evidemment, lavez vous les mains avant et après nettoyage de vos appareils. Pour votre smartphone, nous vous conseillons de le nettoyer 1 à 2X par jour, au vu son utilisation, ou des différents lieux ou vous le déposer.
Les auteurs d’Emotet cherchent à exploiter les craintes des gens pour propager des logiciels malveillants par le biais de courriers électroniques frauduleux. Dans le cas présent, ils utilisent la crise sanitaire liée à l’épidémie de coronavirus en Chine. Utiliser les craintes des gens n’est pas nouveau, et il est toujours recommandé de se méfier des e-mails qui sont directement liés à des événements actuels. Et comme le coronavirus de Wuhan (2019-nCoV) domine l’actualité, il n’est pas surprenant que les cybercriminels cherchent à s’y greffer pour propager leurs logiciels malveillants (malware). Les chercheurs en sécurité ont découvert une campagne d’e-mails active fournissant des pièces jointes Word compromises, qui contiennent soi-disant des informations sur l’épidémie et diverses mesures à prendre pour s’en prévenir. Emotet est apparu tout d’abord en tant que trojan (cheval de Troie) bancaire, mais ses capacités ont été améliorées au fil du temps. Désormais, il fonctionne également comme téléchargeur et peut également déployer d’autres charges utiles ou transformer des systèmes infectés en composant de botnet (réseau d’appareils zombies). De tels réseaux de botnet peuvent être loués à d’autres cybercriminels, pour des ransomwares ou des attaques DDoS, par exemple. Cette nouvelle vague de courriers infectés semble cibler les japonais, du moins pour l’instant. “Le sujet des e-mails, ainsi que le nom de fichier des documents sont similaires, mais pas identiques”, ont expliqué les chercheurs. “Ils sont composés de différentes représentations de la date actuelle et du mot japonais pour “notification”, afin de suggérer l’urgence.” L’ouverture du document Word dans un environnement où les macros sont activées déclenche un script PowerShell qui récupère un téléchargeur Emotet. Même avec les macros désactivées, les utilisateurs recevraient toujours une notification pour permettre aux macros de voir correctement le document. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Vous utilisez WinRAR ? Installez immédiatement cette mise à jour. Si vous faites partie des 500 millions de personnes dans le monde qui utilisent WinRAR, alors vous êtes la cible parfaite des pirates informatiques. Il a récemment été découvert que toutes les versions de WinRAR, disponibles depuis 19 ans, ont un bug critique qui permet aux cybercriminels d’accéder à votre ordinateur. Plus de 100 façons différentes permettant d’exploiter cette vulnérabilité ont été identifiées, et ce nombre ne cesse d’augmenter. Fonctionnement de ce bug de 19 ans qui affecte WinRAR Une faille de sécurité permet aux hackers de créer des archives RAR malveillantes. Dès que l’archive est décompressée, un fichier malveillant exécutable est silencieusement extrait vers le dossier Démarrage. Le fichier va se lancer automatiquement lors du prochain démarrage, et va infecter votre ordinateur. Pour passer inaperçu et ne pas être détecté par les plus prudents, les malfaiteurs décident généralement d’utiliser un nom qui semble parfaitement innocent pour désigner ce fichier EXE, comme par exemple GoogleUpdate.exe. Il va sans dire que les archives et e-mails malveillants qui contiennent ces fichiers ont été conçus pour que la victime clique immédiatement sur le bouton extraire. Il existe une grande variété de leurres. Les pirates informatiques décident parfois d’utiliser un appât intitulé images pour adultes, ou alors ils rédigent une offre d’emploi particulièrement attrayante, ou vous avertissent du risque d’attentat. Dans certains cas, les malfaiteurs prétendent envoyer certains fichiers techniques, ou vous informer des dernières modifications apportées à la législation locale. D’autres vous invitent même à télécharger une copie piratée d’un album à la mode, comme celui d’Ariana Grande, par exemple. Qu’il s’agisse d’une méthode ou d’une autre, l’idée principale est que personne ne voit le danger que la décompression d’une archive représente, et c’est pourquoi beaucoup de gens cliquent sans vraiment y réfléchir. Ce qu’il se passe lorsque le bug est exploité Le malware peut être tout et n’importe quoi : des outils d’accès à distance de toutes sortes qui permettent aux escrocs de faire des captures d’écran et de télécharger des fichiers à partir de et sur votre appareil, un cheval de Troie bancaire, un ransomware, ou n’importe quel autre genre de malware existant. L’exemple le plus récent de malware qui se propage en exploitant la vulnérabilité de WinRAR est "JNEC.a", un nouveau ransomware qui verrouille tous les fichiers de l’appareil infecté. Pour le moment, les cybercriminels exigent une somme d’argent plutôt modeste pour déchiffrer vos données : 0,05 bitcoins (environ 200 dollars). Comment vous protéger des malwares qui se répandent grâce au bug de WinRAR Mettez immédiatement à jour WinRAR. Malheureusement, il n’y a pas de mise à jour automatique. Il vous faudra donc le faire manuellement. Rendez-vous sur le site officiel de WinRAR, téléchargez la version 5.70 et installez-la. Télécharger WinRar sur le site officiel . Pour ne pas jouer avec le feu, n’ouvrez jamais les archives envoyées par des expéditeurs inconnus. Utilisez une solution de sécurité fiable pour immuniser votre système contre toute attaque.
Selon certaines estimations, la cybercriminalité cause 600 milliards de dollars de pertes financières par an. Et malgré les leçons tirées des incidents du passé, les entreprises de tous les secteurs d’activité subissent encore chaque année des dommages massifs à la suite de cyberattaques. Si en 2017, le mot 'ransomware' était sur toutes les lèvres, l’année 2018 a été beaucoup plus diversifiée en termes de cybermenaces, mettant à mal certaines des plus grandes entreprises au monde. Examinons cinq des incidents de sécurité les plus importants survenus en 2018 BRITISH AIRWAYS/ 380 000 clients touchés La plus grande compagnie aérienne du Royaume-Uni a posté un tweet le 6 septembre 2018. “Nous enquêtons d’urgence sur le vol de données de clients depuis notre site Web et notre application mobile.” Sur son site Web, British Airways a déclaré que les données dérobées comprenaient des informations personnelles et financières sur les clients effectuant des réservations et des modifications de compte sur britishairways.com et sur l’application mobile de la compagnie aérienne. Les cybercriminels ont mis la main sur des noms, des adresses électroniques et des renseignements de cartes de crédit (y compris les numéros de carte, les dates d’expiration et le code CVC à trois chiffres requis pour autoriser les paiements en ligne). En d’autres termes, tout ce dont ils ont besoin pour mener à bien des campagnes de phishing et d’arnaques en ligne contre les 380.000 clients touchés. British Airways a conseillé à ses clients de contacter immédiatement leur banque et de suivre leurs recommandations. Facebook: 50 millions de comptes compromis Facebook a annoncé qu’une vulnérabilité au sein de la fonctionnalité 'Voir en tant que' a permis à des tiers de voler des jetons d’authentification de 50 millions d’utilisateurs. Les données personnelles affectées par ce piratage s’étendent aux messages privés, aux conversations, aux enregistrements, aux photos envoyées via messagerie instantanée, et bien plus encore. Si les agresseurs décident un jour de les rendre publics, des mariages seront brisés, des amitiés se termineront brusquement et des photos sensibles inonderont Internet… Depuis, Facebook s’est attaqué au problème, mais cela n’a pas suffi à rassurer les utilisateurs dont les données sont déjà entre de mauvaises mains. Le réseau social est actuellement confronté à une amende supérieure à un milliard d’euros dans le cadre du 'RGPD'. AADHAAR: 1,1 milliard d’enregistrements exposés Au début de l’année 2018, la base de données nationale d’identification en Inde, qui est le plus grand programme d’identification biométrique au monde, a subi une violation de données qui a touché plus de 1,1 milliard de citoyens indiens. N’importe qui dans la base de données 'Aadhaar' peut utiliser ses empreintes digitales ou son iris pour ouvrir un compte bancaire, acheter une carte SIM, s’inscrire aux services publics ou recevoir une aide financière. Les entreprises peuvent notamment puiser dans la base de données Aadhaar pour identifier leurs clients. L’une de ces entreprises est la compagnie publique 'Indane'. En mars, une vulnérabilité au sein des systèmes ce cette dernière a permis à quiconque de télécharger des informations privées sur tous les inscrits au système Aadhaar, exposant leurs noms, leurs numéros d’identification uniques à 12 chiffres et des informations sur les services auxquels ils sont connectés, comme leur banque. QUORA: 100 millions d’utilisateurs affectés Début décembre 2018, le site Web Quora a adressé un avertissement urgent à 100 millions d’utilisateurs, les prévenant que des cybercriminels avaient pu accéder à leurs données personnelles. Les attaquants ont ainsi pu récupérer des noms, des adresses e-mail, des adresses IP, des identifiants d’utilisateur, des mots de passe chiffrés, des paramètres de compte utilisateur, des données de personnalisation, des activités publiques et du contenu, y compris des questions et réponses. Des données importées de réseaux reliés entre eux, y compris les contacts, les données démographiques et les intérêts, ont également fait l’objet de fuites. Quora a invalidé les mots de passe des utilisateurs concernés par mesure de précaution. MARRIOT: 500 millions d’enregistrements exposés Fin novembre 2018, la plus grande chaîne hôtelière du monde a découvert qu’elle avait été la cible d’une opération sophistiquée au cours de laquelle des pirates informatiques ont exfiltré les données personnelles et financières d’un demi-milliard de clients, sur quatre ans. Les données piratées comprenaient des noms, des adresses postales et électroniques, des numéros de téléphone et des numéros de passeport, avec dates de naissance, sexe, dates d’arrivée et de départ, et plus encore. Pour certains clients, les données divulguées comprenaient également des numéros de carte de paiement chiffrés et les dates d’expiration associées à ces cartes. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Nous vous souhaitons une très Bonne Année 2019, pleine de joie et une bonne santé, et espérons que vous avez passer de très bonne fêtes, avec les personnes que vous appréciez Que 2019 vous apportes ce que vous souhaitez au fond de vous, merci de votre fidélité tout au long de cette année et rendez-vous à l’année prochaine, que nous espérons encore pleine de bonnes surprises. Que cette nouvelle année vous apporte la réussite dans tout ce que vous entreprenez, Que les difficultés de cette année nouvelle vous soient toutes épargnées, Que le bonheur soit au rendez-vous dans vos coeurs et dans ceux de vos proches, En un mot, nous vous souhaitons une très BONNE ANNÉE 2019. Et pour votre chemin du retour un petit rappel s’impose, prudence “Ça n’arrive pas qu’aux autres!” – (vidéo) Ça n’arrive pas qu’aux autres!. – (vidéo) Campagne choc, un SMS au volant peut être fatal. ATTENTION: Certaines images peuvent choqué, mais comme je dis toujours des fois il faut choquer les gens pour faire prendre conscience Ca n'arrive pas qu'aux autres secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer..
L’équipe de secunews vous souhaites un bon réveillon et un Joyeux Noel, a tous. Méfiez-vous des cartes de voeux virtuel les ‘pirates‘ sont très actif en ces périodes de fêtes. Voir aussi: – (vidéo) Sapin de Noël gare aux risques d’incendie . – Attention aux achats sur Internet. – (vidéo) Ca n’arrive pas qu’aux autres! secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.
Dès décembre 2018, ce boost de vitesse sera accessible pour tous les clients VOO, en Wallonie comme à Bruxelles, mais cela ne sera (vraisemblablement) pas gratuit. Telenet fut le premier à s'y mettre. VOO, qui fonctionne sur le même technologie (le câble coaxial, et non la paire cuivrée/VDSL comme Proximus) que son cousin du Nord du pays, embraye : le câblo-opérateur wallon annonce, l'arrivée d'une connexion internet ultra-rapide, à 400 Mbps (au lieu du plafond actuel de 200 Mbps) sur son réseau. Tous les clients wallons et bruxellois sont éligibles à ce changement, dont les premiers effets entreront en vigueur des décembre 2018. - Si vous disposez d’un modem Technicolor, vous pourrez atteindre ce débit sans problème. - Si vous disposez d’un Netgear, alors la vitesse sera plutôt autour des 360Mbps. (Si la vitesse venait à être insuffisante pour vos besoins, le modem pourra être échangé gratuitement.) Avec des vitesses allant très prochainement jusqu'à 400 Mbps, vous pourrez télécharger: - 1h de musique en moins de 5 secondes - un film en 4K en moins de 5 minutes - profiter de votre jeu vidéo en ligne sans saccades Saviez-vous que regarder vos séries préférées en 4K deux heures par jour consomme près de 500Go sur le mois ? Et une caméra de sécurité jusqu'à 300Go ? L'objectif ? "Répondre aux futurs usages qui ne cessent de croître en termes de consommation de bande passante", détaille l'opérateur. "Au sein du parc de nos clients, on constate un doublement de la consommation de bande passante tous les 18 mois." Les Spotify, Netflix, et l'essor de la 4K n'y sont bien sûr pas étrangers. "Le nombre d’appareils connectés au sein d’un même foyer a considérablement augmenté : plus de 3 appareils connectés par personne en moyenne", précise encore l'entreprise. Concernant la commercialisation, VOO précise, sur son site, encore peaufiner l'offre commerciale. Les chances que le 400 Mpbs soit offert gratuitement aux clients actuels sont assez minces (à titre d'exemple, Telenet réclame un surcoût pour déverrouiller cette vitesse). Plus d'infos voir le site Voo (fr)
Après 20 ans de bons et loyaux services, la messagerie de Yahoo cessera d’exister dès le 17 juillet 2018. Malgré un retour en force en 2015, la messagerie de Yahoo n’a pas su faire face aux nombreuses alternatives massivement adoptées par le public (WhatsApp et Facebook Messenger en tête). C’est pourquoi l’entreprise, qui survit par on ne sait quel miracle, a décidé d’abandonner le service. Les applications iOS et Android, ainsi que les versions desktop ou mobiles cesseront donc de fonctionner. " Nous savons que nous avons de nombreux fans fidèles qui ont utilisé Yahoo Messenger depuis ses débuts comme l'une des premières applications de chat de son genre ", explique le communiqué de Yahoo. Alors que le paysage des applications de communication continue de changer, nous nous concentrons désormais sur la création et l'introduction de nouveaux outils de communication qui répondent mieux aux besoins des consommateurs. " Pour autant, Yahoo tient à préciser que le Yahoo ID sera toujours d’actualité pour se connecter aux autres outils, notamment Yahoo Mail. Aucune alternative officielle à Messenger n’est prévue, mais Yahoo invite ses clients à tester 'Yahoo Squirrel', une messagerie sécurisée qui fait la part belle aux groupes. Squirell est disponible en version bêta et vous pouvez demander une invitation. Yahoo propose également un moyen simple de 'télécharger votre historique de chat' pendant les six prochains mois à cette adresse.
Tous les événements majeurs attirent les cybercriminels, et la Coupe du Monde de football ne fait pas exception à la règle. Pour les escrocs, c’est l’occasion de se nourrir de l’argent et des données personnelles de fans qui ont prévu d’assister à cet événement, de le regarder ou de le vivre de quelque façon que ce soit. Voici quelques conseils pour éviter leurs pièges d’hameçonnage. (phishing) - Si vous envisagez d’assister à un match en personne, ignorez à tout prix les billets à prix réduit. Les billets officiels de la Coupe du Monde ne sont disponibles que sur le site de la "FIFA". Ils ont tous été vendus ? Pas de chance, mais ne vous fatiguez pas à chercher une autre possibilité sur Internet, si vous trouvez des billets en vente sur un autre site internet, alors il s’agit probablement d’un piège, surtout si les prix sont très attrayants. En utilisant un site internet tiers, vous pourriez vider votre compte en banque et ne recevoir aucun billet en échange. N’oubliez pas que les billets pour assister aux matchs sont personnalisés, on vous demandera votre carte d’identité à l’entrée du stade, et si les informations ne coïncident pas, on ne vous laissera pas passer. - N’achetez pas d’articles aux spammeurs. À l’approche du coup d’envoi, les comptes e-mails sont inondés d’offres spéciales pour supporter votre équipe, et d’autres produits liés à la Coupe du Monde. Dans le meilleur des cas, les articles sont vendus à un prix supérieur, cependant, il est plus probable que ces articles n’existent pas, et que les spammeurs soient en train d’essayer d’obtenir votre argent avant de disparaître. - Ne vous laissez pas séduire par les tirages au sort et les cadeaux. Tout comme les nombreux sponsors de la Coupe du Monde, les cybercriminels aiment offrir des voyages gratuits ou des jeux vidéo comme appâts. Bien sûr, certains cadeaux sont réels, mais la plupart de ces e-mails sont une technique d’hameçonnage (phishing); ils essaient de vous atteindre pour que vous leur donniez vos données personnelles, en échange de la possibilité de gagner un voyage, ou le maillot d’un joueur, par exemple. Certains escrocs vont plus loin, et essaient d’extraire les identifiants et mots de passe des comptes de jeux Origin, en promettant aux utilisateurs un exemplaire gratuit de FIFA 2018 s’ils cliquent sur le lien et saisissent leurs données. N’utilisez pas les services de sites internet douteux qui proposent des logements ou des billets d’avions pas chers. Nous en avons déjà parlé, mais il convient de le répéter : réservez vos logements et billets d’avions uniquement sur des sites de confiance. Même dans ce cas, faites-le qu’après avoir vérifié que vous êtes vraiment sur le bon site et pas sur un clone d’hameçonnage qui essaie de voler vos données. N’utilisez que les sites internet partenaires officiels de la FIFA pour regarder les retransmissions. Certains des services qui diffusent les matchs en streaming ne sont pas officiels, et pourraient infecter les visiteurs avec un mineur de site internet ou quelque chose d’encore plus mauvais.
Une Tesla Model S aurait démarré toute seule et percuté cinq véhicules stationnés dans la rue de Bosnie, à Saint-Gilles (Bruxelles), ce mardi 29 mai 2018. 'Selon la police, le propriétaire du véhicule se trouvait en dehors de la voiture, occupé à fermer la grille de son agence alors que le moteur tournait. La Tesla s’est alors mise en route toute seule, fonçant sur d’autres voitures garées à proximité avant de finir sa course dans une Dacia Logan située de l’autre côté de la rue.' Après avoir fait des constats à l’amiable avec les propriétaires des voitures endommagées, le propriétaire de la Tesla a promis qu’il allait demander des comptes à la marque Tesla. Après avoir mené leur propre enquête, un porte-parole de la compagnie a néanmoins indiqué que le client était bien au volant, “conduisant lui-même le véhicule sans utiliser l’autopilote”, contestant ainsi ses dires. Affaire à suivre... Un accident de plus après la récente collision d’une Tesla avec une voiture de police, qui ne devrait en tous cas pas plaire à Elon Musk qui n’apprécie forcément guère l’attention démesurée portée par les médias à l’égard des accidents liés à ses véhicules. Voir aussi: La voiture autonome d’Uber qui a tué un piéton, a choisi de ne pas l’éviter!.
Plusieurs ordinateurs tournant sous le système d'exploitation Windows 10 ont rencontré des problèmes lors d'une mise à jour récente, indique Microsoft Belgique Une importante mise à jour de Windows 10, disponible depuis avril 2018, a causé des problèmes sur certains types de PC, notamment ceux équipés d'un SSD 'Toshiba' ou 'Intel'. Écran bleu au redémarrage, autonomie plus faible, de nombreux utilisateurs ont du faire face à ces problèmes majeurs les empêchant d'utiliser leur pc. Dans un premier temps, Windows a annulé le déploiement de cette mise à jour pour les PC possédant une configuration posant problème, et invité les utilisateurs à désinstaller la mise à jour 1803. Elle invite également les personnes touchées à prendre contact avec le service à la clientèle de Microsoft, soit 'via Internet', soit via le numéro 02/503.31.13. "Il est là pour les aider. Il y a certaines procédures à suivre et le problème est facile à résoudre", assure la porte-parole. Depuis le 24 mai 2018, 'un patch a été déployé' afin de régler en partie les problèmes de cette mise à jour. Il est recommandé d'installer ce patch, via les paramètres -> Mise à jour et sécurité -> Mise à jour Windows et chercher de nouvelles mises à jour, si Windows ne le trouve pas automatiquement de cette manière, 'le patch' est également disponible dans le catalogue des mises à jour Windows. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Découverte d'une nouvelle faille qui pourrait toucher des centaines de millions d'ordinateurs et d'appareils mobiles. Il s'agit d'une variante des célèbres 'Spectre' et 'Meltdown', qui avaient été rendues publiques en janvier 2018. Intel a baptisé la nouvelle version 'Variant 4'. Celle-ci exploite en grande partie les mêmes points faibles que le maliciel précédent, mais détourne des informations sensibles en recourant à une nouvelle méthode. Un nouveau correctif est en préparation. Le fabricant de puces Arm signale que le malware doit se trouver sur le réseau local pour agir. cette faille permettaient à des pirates de solliciter des informations sensibles via le CPU et étaient présentes sur des centaines de millions de puces remontant même jusqu'à vingt ans en arrière. Des patches pour la variante originale sont entre-temps sortis depuis quelque temps déjà, même s'ils ne semblent pas toujours avoir eu l'effet souhaité. Selon des chercheurs, il est possible que d'autres nouvelles variantes se manifestent. Voir aussi: Un important problème de sécurité affecte les microprocesseurs de trois géants mondiaux du secteur. AMD, INTEL, ARM. Les iPhones et les iPads sont aussi touchés par la faille des processeurs. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Alors que l'audition devait à l'origine se tenir à huis clos, le Parlement européen a finalement décidé de diffuser la venue du patron de Facebook en direct sur internet. Après avoir été convoqué par le Congrès américain dans le cadre de l'affaire Cambridge Analytica, Mark Zuckerberg continue d'être auditionné en passant cette fois par la case Parlement européen, à Bruxelles. Une audition qui sera donc retransmise en direct ce mardi 22 mai 2018 à partir de 18h20, sur le site du parlement. C'est Antonio Tajani, le président du Parlement européen, qui a annoncé la bonne nouvelle sur Twitter : "J'ai personnellement discuté avec le PDG de Facebook, Monsieur Zuckerberg, de la possibilité de diffuser en direct ma rencontre avec lui. Je suis content d'annoncer qu'il a accepté cette demande. Une excellente nouvelle pour tous les citoyens européens." De son côté, Facebook a simplement déclaré au site Politico : "Nous attendons la réunion avec impatience et nous sommes heureux qu'elle soit diffusée en direct". Mark Zuckerberg devra s'expliquer sur les lacunes du réseau social dans la protection des données de ses utilisateurs, notamment lors du 'scandale Cambridge Analytica'. Selon des chiffres communiqués par Facebook à la Commission européenne, les données de "jusqu'à 2,7 millions" d'Européens ont pu être transmises de "manière inappropriée" à la firme Cambridge Analytica. Cette rencontre aura lieu trois jours avant l'entrée en vigueur d'une nouvelle législation européenne visant à mieux protéger les données personnelles des Européens, à savoir le 'RGPD' (Règlement général pour la protection des données). Pour suivre cette audition, il vous suffit de vous rendre sur le site du Parlement européen ( ICI ) dès 18h20. La rencontre sera suivie dès 19h30 par une conférence de presse. Mise à jour: Limitée à une grosse heure, l'audition a permis au patron de Facebook de rester dans des considérations déjà connues et d'éviter les questions les plus délicates des chefs de groupes. Il a ainsi rapidement balayé d'un revers de main une question du libéral Guy Verhofstadt lui demandant si son activité ne constituait pas un monopole. "Êtes-vous prêts à ouvrir vos livres aux autorités européennes anti-trust ?", avait notamment demandé l'ancien Premier ministre belge. "Nous vivons dans un monde très concurrentiel, avec une moyenne de huit systèmes de communication utilisés par personne, et je vois émerger de nouveaux concurrents au quotidien", a brièvement répondu M. Zuckerberg. Le co-président du groupe des Verts, le Belge Philippe Lamberts, s'est agacé à la fin de la réunion de constater que M. Zuckerberg n'avait répondu à aucune de ses questions précises. Hôte de la réunion, le président du parlement européen Antonio Tajani a rappelé que tout le monde connaissait la durée limitée de la réunion vu que M. Zuckerberg devait prendre un avion. L'Américain a quant à lui promis de répondre individuellement et par écrit à chaque question qui lui avait été posée. Des cadres de Facebook seront encore entendus dans quelques jours en commission du parlement européen. Voir aussi: Facebook va avertir les utilisateurs concernés par l’affaire Cambridge Analytica ce lundi. 1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet.
"(nom d'utilisateur) Video", avec un petit smiley: si vous recevez ce message avec un lien de la part d'un de vos contacts Messenger, ne cliquez surtout pas! Il s'agit en effet d'un 'virus', qui avait fait son apparition à la fin 2017, mais qui est en train de connaître une nouvelle vie chez nous, et se répand à toute vitesse sur Messenger. Deux fonctionnaires de 'Hainaut Développement' ont ainsi été infectés ces derniers jours, tout comme de nombreux autres Belge. Si vous cliquez vous êtes renvoyé vers un portail vidéo, qui vous dit que vous avez besoin d'un plug-in pour la lire... En cliquant, vous installer en fait le virus, qui va effectuer deux actions: - Envoyer cette fausse vidéo à tous vos contacts Messenger - Miner de la cryptomonnaie pour enrichir les criminels. Cette action demande de plus beaucoup de ressources et pourrait sévèrement endommager les ordinateurs aux configurations les plus faibles. Repéré pour la première fois en Corée du Sud, ce virus a été créé par des cybercriminels pour s'enrichir en crypto-monnaies, il se retrouve désormais dans plusieurs pays et ne cesse de se propager. Ce virus ne fonctionne pour l’instant que sur les ordinateurs utilisant Facebook Messenger sur le navigateur Google Chrome, mais il n'est pas exclus qu'il puisse évoluer bref, méfiance... Plus d'infos voir le communiqué de Trend Micro (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
La voiture Volvo XC90 autonome d'Uber qui a renversé une femme de 49 ans en mars 2018 lors d’un essai aux Etats-Unis aurait choisi de ne pas éviter la collision, selon le site The Information, qui cite des sources proches du dossier. Les capteurs du véhicule, lancé en mode autonome à Tempe, en Arizona, ont bien détecté la piétonne, qui traversait la route en poussant un vélo, mais le logiciel d’Uber a décidé de ne pas réagir immédiatement. La femme a été emmenée à l’hôpital où elle est décédée des suites de ses blessures. Faux positifs. Cette décision, est la conséquence du réglage logiciel (effectué par des humains) qui a donné à la voiture une grande tolérance pour ignorer ce qu’on appelle les 'faux positifs', par exemple un sac en plastique qui volerait devant le véhicule et qu’il ne serait pas nécessaire d’éviter. A tel point que le système n’a pas jugé nécessaire d’éviter un être humain et un vélo. Le réglage était trop fort, et la voiture n’a pas réagi assez vite, estime l'une des sources de The Information. Après l’accident mortel, l’Arizona a interdit à Uber de faire rouler de tels véhicules sur ses routes, invoquant la 'sécurité publique'. Le groupe américain a suspendu tous ses tests de voiture autonome sur route.
Envie d’un baiser brûlant ? C’est à un voyage torride auquel la Nasa vous convie, aller rendre visite au Soleil à bord de la première sonde en partance vers notre étoile. La 'Parker Solar Probe' partira l’été prochain, mais il est encore tant d’embarquer en envoyant votre nom et prénom à l’agence spatiale américaine, date limite des inscriptions le 27 avril 2018. Celui-ci sera stocké sur une puce électronique, et quelque sept années plus tard, votre nom orbitera là où l’homme n’a jamais mis les pieds, aux abords de la couronne solaire. Bienvenue en… enfer. Dans cette partie haute de l’atmosphère solaire, il règne autour de 2 million °c alors qu’à la surface même du soleil, plus bas donc, il ne fait que 5 700°c . GPS et réseaux électriques perturbés Par trois fois, la 'Parker Solar Probe' traversera la couronne. 'La sonde va recevoir en pleine figure les particules, elle va analyser leur composition, leur vitesse, leur densité, explique le physicien jamais on ne se sera approché si près à quelque 10 rayons solaires [environ 6 millions de km du soleil] ,s’enthousiasme-t-il. (vidéo de présentation)L’affaire est d’importance ! Car c’est dans cette couronne que naissent les phénomènes dits de météorologie solaire (de vents solaires) qui peuvent avoir de lourdes conséquences sur terre (perturbations des GPS, des réseaux électriques..). Comme le souligne le scientifique 'il est une clé pour comprendre ce qui chauffe ce vent, car in fine, c’est lui qui transporte les éruptions jusqu’à nous'. La NASA a publié une vidéo de promotion de l’événement mettant en scène William Shatner, acteur et scénariste québécois connu pour ses rôles dans les séries Star Trek, Hooker ou encore Boston Justice. Alors l’infernale odyssée vous tente toujours ? Prêts à aller toucher le soleil ? Plus de 550.000 terriens ont déjà répondu Les inscriptions sont ouvertes jusqu’au 27 avril 2018, ne tardez pas ! http://go.nasa.gov/HotTicket