Quand Hollywood ferme la porte, même aux stars déjà installées
Trop célèbres, pas « assez » asiatiques, mauvais timing, même des stars ont été recalées sans audition pour des rôles devenus cultes.
Le film de super-héros a gagné Hollywood, mais aussi ses automatismes. Cinq ressorts reviennent si souvent qu’ils finissent par affaiblir l’enjeu.
Le premier long métrage d’horreur de Bill Hader a fini son tournage et entre dans une phase clé. Un signal de plus pour une tendance qui s’installe à Hollywood.
Alors que l’adaptation tourne à l’obsession à Hollywood, quatre romans fantasy jeunesse restent étonnamment hors écran. Et ce n’est plus très logique.
Johnny Bravo est le seul cartoon original des années 90 de Cartoon Network à avoir vraiment attiré Hollywood. Et ce n’est pas un hasard.
Longtemps relégué au second plan, le cinéma d’horreur gagne enfin un vrai statut à Hollywood. Robert Englund y voit un basculement culturel net.
Quarante ans après sa sortie, Blue Velvet reste un choc intact. Le film de David Lynch a bousculé le néo-noir, la nostalgie américaine et le cinéma grand public.
Sorti en 2004, Sky Captain a raté le box-office mais pas son intuition. Son tournage quasi entier sur fond bleu annonçait déjà le Hollywood d’aujourd’hui.
Le plus tatillon des astrophysiciens applaudit Project Hail Mary. Son enthousiasme dit quelque chose de rare sur la SF hollywoodienne.
La majorité des chevaux de Troie se ressemblent. Après être entrés dans un dispositif, ils volent les informations de paiement du propriétaire, minent des crypto-devises pour les attaquants ou cryptent les données et exigent une rançon. Mais certains montrent des capacités qui rappellent les films d’espionnage hollywoodiens. Un cheval de Troie découvert récemment appelé Skygofree (cela n’a rien à voir avec le service de télévision Sky Go), il porte le nom d’un des domaines qu’il utilisait). Skygofree regorge de fonctions, dont certaines n’avaient jamais été rencontrées ailleurs. Par exemple, il peut suivre l’emplacement d’un appareil sur lequel il est installé et activer l’enregistrement audio lorsque le propriétaire se trouve à un certain endroit. Dans la pratique, cela signifie que les agresseurs peuvent commencer à écouter les victimes quand, par exemple, elles arrivent au bureau ou visitent la maison du PDG. Une autre technique intéressante employée par Skygofree consiste à connecter subrepticement un smartphone ou une tablette infectés à un réseau Wi-Fi contrôlé par les attaquants ( même si le propriétaire de l’appareil a désactivé toutes les connexions Wi-Fi de l’appareil.) Cela permet de collecter et d’analyser le trafic de la victime. En d’autres termes, quelqu’un, quelque part, saura exactement quels sites ont été consultés et quels sont les identifiants, mots de passe et numéros de carte qui ont été saisis. Le programme malveillant dispose également de quelques fonctions qui l’aident à fonctionner en mode veille. Par exemple, la dernière version d’Android peut arrêter automatiquement les processus inactifs pour économiser la batterie, mais 'Skygofree' est capable de contourner cette fonctionnalité en envoyant périodiquement des notifications système. 'Skygofree' s’ajoute automatiquement à la liste des favoris. Les malwares peuvent également surveiller les applications populaires telles que Facebook Messenger, Skype, Viber et WhatsApp. Dans ce dernier cas, les développeurs ont de nouveau fait preuve de savoir-faire (le cheval de Troie lit les messages WhatsApp via les Services d’accessibilité) C’est une sorte d'oeill numérique qui lit ce qui est affiché à l’écran, et dans le cas de 'Skygofree', il recueille les messages de WhatsApp. L’utilisation des services d’accessibilité nécessite la permission de l’utilisateur, mais le malware cache la demande d’autorisation derrière une autre requête apparemment innocente. Enfin et surtout, 'Skygofree' peut allumer secrètement la caméra frontale et prendre une photo lorsque l’utilisateur déverrouille l’appareil – on ne peut que deviner comment les criminels utiliseront ces photos. Cependant, les auteurs de ce cheval de Troie innovant n’ont pas renoncé aux fonctionnalités plus banales. 'Skygofree' peut également intercepter des appels, des messages SMS, des entrées de calendrier et d’autres données utilisateur. 'Skygofree' à été découvert récemment, fin 2017, mais des analyses montre que les attaquants l’utilisent et l’ont amélioré constamment, depuis 2014. Au cours des trois dernières années, il est passé d’un malware plutôt simple à un 'spyware' complet et multifonctionnel. Le malware est distribué par le biais de faux sites Web d’opérateurs mobiles, où 'Skygofree' est déguisé en mise à jour pour améliorer la vitesse de l’Internet mobile. Si un utilisateur tombe dans le piège et télécharge le cheval de Troie, il affiche une notification indiquant que l’installation est censée être en cours, se cache de l’utilisateur et demande des instructions supplémentaires au serveur de commande. En fonction de la réponse, il peut télécharger différentes charges utiles, les attaquants ont des armes adaptées à toutes les situations. Mieux vaut prévenir À ce jour, le service de protection cloud n’a enregistré que quelques infections, toutes localisées en Italie. Ce logiciel existe depuis 2014 et son utilisation est toujours d’actualité, surtout en Italie qui semble être également son pays d’origine 'Nos données statistiques indiquent plusieurs victimes à ce jour, toutes en Italie, souligne Kaspersky. Et d’après les éléments de langage et les données techniques trouvés dans le code décompilé, les limiers de Kaspersky pensent « avec un haut degré de certitude que les auteurs des implants Skygofree travaillent pour une société informatique italienne proposant des solutions de surveillance, à la manière de HackingTeam ». Mais cela ne signifie pas que les utilisateurs d’autres pays peuvent baisser la garde, les distributeurs de logiciels malveillants peuvent changer leur public cible à tout moment. La bonne nouvelle, c’est que vous pouvez vous protéger contre ce cheval de Troie avancé comme de toutes les autres infections : secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

Après avoir effrayé tous les studios hollywoodiens avec son " Netflix pirate ", le créateur de Popcorn Time s’attaque à YouTube avec une plateforme basée sur la technologie 'BitTorrent'. Hello Flixxo... Sous ce nom étrange se cache le YouTube décentralisé de Sebastian, l’alias de Federico Abad, le développeur argentin qui, en 2015, révolutionnait le streaming de films et de séries avec 'Popcorn Time'. Cette application, aussi illégale que bien pensée, permettait un accès facile à des milliers de films et de séries, d’un simple clic, un véritable Netflix où le catalogue était constitué de films souvent en salles. Mais face aux soucis juridiques qu’il encourait, Abad a très vite délaissé son projet, sans pour autant le faire disparaître totalement puisque dès le départ, Popcorn Time a été prévu comme une application open source, autrement dit modifiable par tous. Deux ans plus tard, le développeur est de retour, au sein d’une équipe cette fois, avec Flixxo. Une version alternative de YouTube où les vidéos sont hébergées chez les utilisateurs, à la manière du système de partage BitTorrent, éliminant par la même occasion le besoin de payer pour des serveurs souvent très coûteux. Flixxo devrait débarquer en 2018. Mais une question reste en suspens: Flixxo deviendra-t-elle la nouvelle plateforme idéale pour regarder du contenu illégal ? L’équipe à l’origine du projet promet que non, mais seul l’avenir nous dira s’ils respecteront leur engagement. Les développeurs de Flixxo promettent de bloquer les contenus sensibles pour les enfants, mais dans un autre temps, explique que des créateurs tiers ne pourront pas censurer une vidéo disponible sur le service. Bref, Flixxo devrait faire parler de lui l’année prochaine.... Accéder à Flixxo.
Le fondateur de Megaupload.com Kim Dotcom a demandé lundi à la Haute Cour d'Auckland que l'examen de l'appel de son extradition vers les Etats-Unis soit retransmis en 'streaming' sur internet, afin de lui garantir un procès équitable. 'Kim Dotcom' (Kim Schmitz de son vrai nom), est recherché par les autorités américaines qui l’accusent d’avoir grâce au piratage réalisé des profits illégaux colossaux au travers de son emblématique plateforme de téléchargement direct fermée en 2012. Au sommet de sa popularité, Megaupload était le 13e site le plus visité de l’internet et affichait 50 millions d’utilisateurs quotidiens. 20 ans de prison L'empire de Kim Dotcom s'est effondré en janvier 2012 quand la police a débarqué dans sa luxueuse propriété d'Auckland à la demande des autorités américaines. Fin 2015, 'la justice néo-zélandaise a estimé qu'il pouvait être extradé aux Etats-Unis', ainsi que trois autres fondateurs de Megaupload. Kim Dotcom a fait appel. En cas de procès aux Etats-Unis, Kim Dotcom encourt jusqu'à 20 ans de prison. [quote]'Mes avocats sont actuellement devant les juges pour défendre la diffusion de tous les débats en streaming', a déclaré Kim Dotcom dans un tweet, peu après l'ouverture de l'audience.[/quote] La semaine dernière, il avait affirmé que les Etats-Unis avaient demandé à la Haute Cour de ne pas autoriser cette retransmission. https://twitter.com/KimDotcom/status/768350475661873152 https://twitter.com/KimDotcom/status/770099090218713088 [quote]Son avocat, Ron Mansfield, a déclaré à la Cour que 'la diffusion en streaming se justifiait par 'l’intérêt public et international sans précédent de cette affaire'.[/quote] Recherché pour fraude, racket et blanchiment, Kim Dotcom se défend de toute infraction, en se présentant comme un entrepreneur du net. [quote]Son site, avait-il plaidé, faisait de son mieux pour éviter les violations de droits d’auteurs, mais avait 50 millions d’utilisateurs quotidiens et ne pouvait contrôler la totalité de leur activité.[/quote] Il accuse les autorités américaines de mener contre lui une vendetta à l’instigation des influents studios hollywoodiens. Kim Dotcom et trois anciens de Megaupload (Finn Batato, Mathias Ortmann et Bram van der Kolk) sont accusés d’avoir tiré de leur activité 175 millions de dollars de profit et causé des centaines de milliards de dollars de pertes aux ayants droit des oeuvres musicales, films et autres produits piratés. En juillet 2016,il avait annoncé qu’il relancerait son site en 2017: [quote]Megaupload revient le 20 janvier 2017, le 5e anniversaire du raid. » « Je vais être le premier milliardaire de la tech à être inculpé, à avoir tout perdu et à créer sous contrôle judiciaire une autre entreprise milliardaire », a-t-il annoncé.[/quote] MAj le 31.8.2016. Kim Dotcom obtient la diffusion sur internet de son audience d'extradition Kim Dotcom a affirmé mardi 30 août 2016 sur son compte Twitter, avoir obtenu le droit de retransmettre en streaming l’examen de l’appel de son extradition vers les Etats-Unis, où il est accusé d’avoir réalisé des profits illégaux grâce à son site megaupload. [quote] https://twitter.com/KimDotcom/status/770381502932668416 https://twitter.com/KimDotcom/status/770841163561521152 Le streaming en direct commencera demain mercredi 31 août 2016. Le cameraman doit tout installer de manière professionnelle, en respectant les directives du juge en matière de streaming, a-t-il ajouté. https://twitter.com/KimDotcom/status/770771929447870464 [/quote] https://www.youtube.com/watch?v=mYxPMYbGiEM Clic pour voir toutes les vidéo. Voir aussi: Kim Dotcom annonce la sortie d’un nouveau Megaupload. Clic pour lire toutes les actus sur kim Dotcom.
Depuis plus d'une semaine, un hôpital situé à Los Angeles, aux États-Unis, est paralysé par une attaque informatique. Plus de 900 patients ont dû être réaffectés à d'autres établissements hospitaliers le temps de régler le problème, et le personnel est forcé de prendre toutes leurs notes sur papier, raconte la chaîne d'information locale NBC Los Angeles, qui a dévoilé l'affaire. Des données sensibles ont été dérobées et sont désormais inaccessibles, comme des fiches d'admission ou des dossiers médicaux, certains équipements électroniques sont également indisponibles du fait de la panne du réseau. La police de Los Angeles et le FBI ont ouvert une enquête à ce sujet vendredi. Le Hollywood Presbyterian Medical Center est victime d'un 'ransomware'. Pour les récupérer, les cibles doivent généralement s'acquitter d'une rançon. L'hôpital s'est ainsi vu réclamer environ 3,4 millions de dollars en bitcoins (soit à peu près 9.000 bitcoins) pour récupérer ses données dérobées. L'établissement pourrait d'ailleurs avoir été touché par erreur par cette attaque d'une grande ampleur, et à la rançon anormalement élevée. Des données particulièrement sensibles. Malgré leur aspect sensationnel, les ransomwares sont un classique des attaques informatiques. Elles sont très lucratives pour leurs auteurs, et ne nécessitent pas forcément des capacités techniques très élevées. [quote]Il existe des kits prêts à l'emploi, vendus entre 10.000 et 20.000 dollars.[/quote] Le phénomène touche toutes les entreprises ou organisations. Les pirates agissent comme un voleur de voitures sur un parking, ils essayent de toutes les forcer, jusqu'à réussir et partir avec l'une d'entre elles. En France, le ministère des Transports a récemment été victime d'un procédé similaire, qui visait son système bureautique. La question est plus délicate lorsqu'il s'agit de données médicales. [quote]'Lorsque l'on se fait dérober ses codes de carte bancaire, il suffit d'aller voir sa banque pour en obtenir de nouveaux et se faire rembourser', explique Gérome Billois, expert en cybersécurité chez Solucom. Mais la divulgation de données de santé est irréversible, on ne peut pas revenir en arrière ou tout effacer.[/quote] Une attaque informatique peut avoir lieu dans un hôpital à partir d'un simple ordinateur, par exemple via l'ouverture d'un email. Le virus peut ensuite se propager par le réseau informatique et atteindre toutes les machines qui y sont connectées. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
La réalité a fini par dépasser la fiction. Eric Van Albert et Zach Banks, deux chercheurs en informatique, ont fait dans la vraie vie ce que Hollywood a déjà accompli à moult reprises. Ils ont détourné le flux vidéo de caméras de sécurité pour injecter à la place leurs propres images et ainsi tromper la vigilance des surveillants en leur faisant croire que tout était normal. En général, au cinéma, c'est là que les cambrioleurs en profitent pour amasser leur butin et s'enfuir ni vu ni connu. Dans les faits, il ne s'agit que d'une simple démonstration, réalisée à l'occasion du Black Hat, un célèbre salon de hackers à Las Vegas. [quote]'Nous avons mis sur pied notre dispositif en restant le plus fidèle possible à ce qui se fait dans les films', a déclaré Eric Van Albert. 'Nous voulions voir à quel point ce type d'attaque était plausible', a-t-il ajouté.[/quote] Lui et son acolyte ont dépensé environ 500 dollars pour fabriquer l'outil qui permet de pénétrer le câble reliant les caméras aux écrans des gardiens. Le flux est ensuite passé à la moulinette d'un programme informatique qui restitue des images inoffensives. Ouvrir un coffre-fort avec une clef USB Les deux chercheurs pourraient s'associer avec Daniel Petro et Oscar Salazar de Bishop Fox, une entreprise de sécurité informatique qui a réussi à ouvrir un coffre-fort avec une clé USB. Le coffre n'était pas une boîte en métal épais toute bête, mais était équipé pour compter les billets et créditer les comptes de dépositaires par internet. Les deux hommes ont indiqué qu'ils avaient choisi la prise USB parce qu'elle leur permettait d'utiliser un ordinateur plus puissant pour ouvrir le coffre. [quote]Daniel Petro a souligné que, de toute façon, il fallait accéder physiquement au coffre pour pouvoir en retirer l'argent.[/quote] Pour éviter que ce scénario hollywoodien ne se répète, les deux hommes ont prévenu la compagnie qui fabrique les coffres-forts, et qui a déjà trouvé une parade à ce type d'attaque. Voir aussi: Ils font sauter la banque de plusieurs casinos grace à une faille informatique.
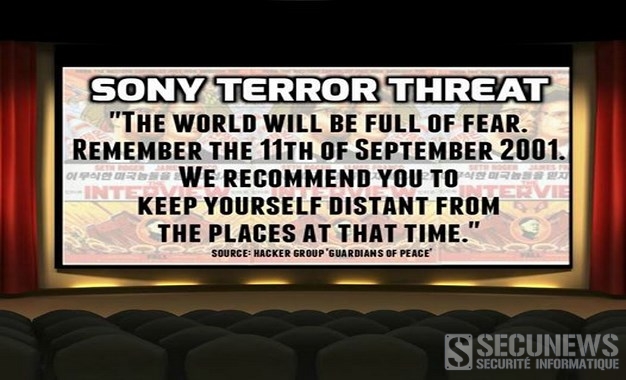
Les pirates informatiques qui ont frappé Sony Pictures ont adressé de nouvelles menaces mardi à ceux qui voudraient aller voir le film "L'interview qui tue!", produit par le studio poids lourd d'Hollywood, évoquant même les attentats du 11 septembre 2001. Ces menaces interviennent alors que d'anciens salariés de Sony Pictures Entertainment (SPE) ont annoncé avoir déposé une plainte en nom collectif contre le studio de cinéma et de télévision qu'ils accusent de ne pas avoir protégé leurs informations personnelles lors de l'attaque informatique survenue fin novembre. Dans un nouveau communiqué, le groupe GOP (Les gardiens de la paix), qui a revendiqué 'le piratage du 24 novembre 2014', annonce le début d'un "cadeau de Noël", avec la mise en ligne de nouveaux extraits de mails personnels du directeur général de SPE, Michael Lynton. Les pirates informatiques menacent en particulier les cinéphiles désireux d'aller voir le film "L'interview qui tue!", une comédie sur un complot fictif de la CIA pour assassiner le leader nord-coréen Kim Jong-un, produit par Sony. [quote]"Nous allons vous montrer clairement dans tous les lieux où "L'interview qui tue!" sera diffusé, notamment lors de l'avant-première, à quel destin tragique sont voués ceux qui cherchent à se moquer de la terreur", dit ainsi dans un mauvais anglais le communiqué de GOP reproduit par plusieurs médias américains, dont le Los Angeles Times. "Rappelez-vous le 11 septembre 2001. Nous vous recommandons de vous tenir à distance de ces endroits (où le film sera montré), et si votre maison est à proximité, vous devriez partir. Tout ce qui va se passer dans les prochains jours sera dû à la cupidité de SPE. Le monde entier dénoncera Sony", écrit le groupe Guardians of Peace, qui pourrait être affilié à la Corée du nord malgré le démenti de Pyongyang. [/quote] Sony a officiellement annoncé qu'il renonçait à sortir son film The Interview aux Etats-Unis. Un peu plus tôt, plusieurs grandes chaînes de cinéma avaient décidé de ne pas programmer ce film dans lequel Seth Rogen et James Franco sont recrutés par la CIA pour tenter d'assassiner le leader nord-coréen Kim Jong-un. Les 1.800 hackers du Bureau 121 Avec un code en partie écrit en coréen, le malware utilisé pour pénétrer les défenses de Sony est similaire à un virus employé dans des attaques contre la Corée du Sud l'an dernier, selon plusieurs experts. Si la Corée du Nord vit encore à l'âge de pierre d'Internet, le gouvernement a constitué une unité d'élite de 1.800 hackers, baptisée le ''Bureau 121''. Peu d'informations sont disponibles. [quote]Jang Se-yul, un dissident passé au Sud, raconte à Reuters que les candidats les plus prometteurs sont parfois recrutés à 17 ans, principalement parmi les étudiants en informatique de l'université militaire nationale. Ils bénéficient souvent d'un luxueux logement de fonction. C'est un grand honneur, conclut Jang.[/quote] MAJ le 24.12.2014: 'L'interview qui tue' sortira finalement au cinéma Sony Pictures a finalement autorisé la diffusion du film "The Interview" le 25 décembre 2014, une semaine après avoir dit renoncer à la sortie de cette comédie à la suite d'une cyberattaque, a indiqué mardi un exploitant de salles de Dallas. Une information confirmée par Michael Lynton, le patron de Sony Pictures. Le film sortira donc le jour de Noël comme le studio l'avait initialement prévu, mais il ne sera projeté que dans un nombre limité de salles, au lieu d'une sortie nationale envisagée à l'origine. [quote]"Nous n'avons jamais abandonné l'idée de sortir 'L'interview qui tue!' et nous sommes heureux que notre film sorte dans quelques cinémas le jour de Noël", a déclaré Michael Lynton dans son communiqué. Il a précisé que la division cinéma de Sony poursuivait ses efforts pour rendre le film visible dans plus de salles et sur différentes plates-formes de diffusion. [/quote] Voir aussi: Sony Pictures victime d’une attaque informatique et de chantage
Voici le nouveau cauchemar d'Hollywood, son nom, Popcorn Time (l'heure du pop-corn) Cette dernière fonctionne comme une plateforme de vidéos à la demande (VOD), problème elle repose sur un partage illégal des contenus. A tel point qu'elle a été rebaptisée "le Netflix (service de streaming payant américain) des pirates". Gratuit, "facile"… Pour regarder American Bluff, Gravity ou encore 12 Years A Slave, plusieurs options s'offrent à vous: Aller au cinéma, attendre la sortie en DVD ou, si vous êtes du genre warez, les regarder via des plateformes illégales, en streaming (en continu, sans téléchargement) ou via un "torrent" (un logiciel qui permet de télécharger un film ou une série et de le regarder ensuite). [quote]"Or avec Popcorn Time, inutile d'attendre la fin du téléchargement pour profiter de votre film, celui-ci se télécharge en même temps que vous appréciez votre film (et votre pop-corn, donc)", explique le site Konbini. [/quote] La seule chose à faire au préalable est de télécharger l’application qui pèse environ 40 Mo (Windows, Linux, Mac), elle est notamment disponible sur le site Mega, fondé par Kim Dotcom, le fantasque inventeur de la plateforme Megaupload. [quote]"J'ai beaucoup d'amis qui ne comprennent par les torrents, je voulais rendre cette technologie facile et accessible à tous", a expliqué au site TorrentFreak, l'un de ses créateurs, identifié par le prénom Sebastian.[/quote] ILLÉGAL [quote]"Nous ne prévoyons pas d’avoir de problèmes juridiques, assure Sebastian à TorrentFreak? Nous n’hébergeons rien et aucun des développeurs ne gagne d’argent. Il n’y a pas de publicité, pas de compte premium et aucun frais d’abonnement ou quoi que ce soit de ce genre."[/quote] Mais comme le note Vice.com, "ce n'est que du torrent avec une meilleure présentation". De quoi concurrencer l'offre légale de Netflix, laquelle avait considérablement fait chuter les téléchargements illégaux, rappelle le site, en particulier dans les pays qui ne disposent pas d'un service de VOD aussi puissant que Netflix. Accéder au site Popcorn Time (anglais) Edit le 17.3.2014: Popcorn Time c'est déjà fini
C'est une nouvelle victoire pour les ayants-droit dans leur bataille contre le téléchargement illégal. Après Mininova et TorrentSpy en 2009, c'est au tour d'IsoHunt de fermer ses portes, ce moteur de recherche permet de trouver très rapidement des fichiers torrent, indispensables pour télécharger des séries ou des films avec le logiciel BitTorrent, qui permet d'échanger des fichiers en P2P (peer-to-peer). IsoHunt faisait partie, avec The Pirate Bay, des moteurs de recherche de torrents les plus visités au monde. Fondé en janvier 2003 par le Canadien Gary Fung, le site était la cible des majors d'Hollywood depuis 2006, la MPAA , lobby regroupant les principaux studios de cinéma d'Hollywood, accuse en effet IsoHunt de diffuser massivement des fichiers permettant de télécharger illégalement des films et des séries, et donc d'enfreindre le droit d'auteur. Cette vision a été contestée par Gary Fung, qui estimait qu'au même titre que YouTube, il n'était pas responsable des contenus échangés par les utilisateurs de IsoHunt, mais la justice américaine n'a pas été dans son sens. En 2009, cette dernière a dénié à IsoHunt le statut d'hébergeur, qui l'aurait rendu inattaquable. Un an plus tard, une cour fédérale californienne a imposé à IsoHunt d'empêcher les internautes américains d'accéder à certaines oeuvres en filtrant des mots-clés, dont la liste a été fournie par le MPAA, depuis lors, toute personne se connectant depuis les Etats-Unis à IsoHunt n'a accès qu'à une version partielle du site. Gary Fung a multiplié les recours juridiques, sans succès. [quote]"Ce sont des hors-la-loi, et ils devront rendre des comptes"[/quote] Cette bataille judiciaire longue de 7 ans vient donc de prendre fin ce jeudi 17 octobre 2013, à deux semaines d'un nouveau procès. Les deux parties ont négocié un accord, dont les termes n'ont été que partiellement dévoilés. On sait que Gary Fung a accepté de fermer IsoHunt, et de payer à la MPPA 110 millions de dollars, mais comme le souligne le site TorrentFreak, cette somme semble irréaliste compte tenu des finances d'IsoHunt, qui vivait grâce à la publicité et aux dons des internautes. [quote]"Il n’y avait aucune raison de jeter l’éponge à deux semaines d’un procès, à moins qu’IsoHunt n’ait reçu quelque chose en compensation", estime TorrentFreak.[/quote] (clic sur l'image pour agrandir) Sur son blog, Gary Fung rend hommage à son bébé âgé de 10 ans et demi. [quote]"Il est temps de tourner la page et de se lancer dans de nouveaux projets. Vous entendrez bientôt parler de moi", promet-il.[/quote] Du côté des ayants-droit, on se réjouit de la signature de cet accord. [quote]"Voilà qui envoie un signal fort envers tous ceux qui s'enrichissent en encourageant ou en facilitant les infractions du droit d'auteur, ce sont des hors-la-loi, et ils devront rendre des comptes", affirme le président du MPPA."Cela va également permettre de sauver des dizaines de milliers d'emplois dans l'industrie du divertissement", se félicite-t-il.[/quote] Reste que le téléchargement illégal est loin d'être éradiqué. Les moteurs de recherches comme The Pirate Bay, Torrentz ou le français T411 sont toujours en activité, tandis que le téléchargement direct et le visionnage en streaming de contenus illégaux séduisent également les internautes.
Pour la 7ème année consécutive, McAfee a passé au crible différentes personnes célèbres, parmi de nombreux sportifs, musiciens, politiciens, comédiens ou encore stars d’Hollywood et a étudié leurs taux de dangerosité sur Internet Alain Delon et Gad Elmaleh arrivent en tête des célébrités sur lesquelles il ne fait pas toujours bon cliquer en France. (Classement des stars Françaises: clic sur l'image pour agrandir) Le classement 2013 fait apparaitre, pour la France, un niveau de risque plus élevé chez les comédiens, puisque 8 personnalités sur 10 dans le classement font partie de la grande famille du cinéma français! Les cybercriminels profitent de la hausse de la cote de popularité d’une célébrité (due notamment à une actualité riche, nouveau film, interviews récentes à la télévision, etc..) pour détourner plus facilement l’attention des internautes fascinés vers des sites truffés de logiciels malveillants. En visionnant simplement les dernières photos ou vidéos de leurs célébrités préférées, les internautes peuvent se retrouver avec un ordinateur infecté à défaut d’avoir le contenu attendu! Pire, les internautes peuvent se voir voler leurs mots de passe et leurs informations personnelles. 1 chance sur 7 d’arriver sur un site malveillant en recherchant "Alain Delon" sur Internet! Alain Delon remporte cette année la première place du classement des personnalités les plus dangereuses du web, avec un taux de dangerosité de 14,8 %. Gad Elmaleh, qui entame actuellement une tournée mondiale pour présenter son nouveau spectacle, arrive en 2ème position de ce classement (14 %) Suivi de très près par Yannick Noah, le seul (ancien) sportif du classement (13,9 %) Place ensuite aux femmes: Avec Vanessa Paradis (13 %), qui prend la 4ème place du classement Sophie Marceau (12,5 %) qui était 2ème du classement l’an dernier, est cette année à égalité avec Johnny Hallyday (12,5 %) Au niveau international, Lily Collins au top du classement (Classement International: Clic sur l'image pour agrandir)[/lightbox] En ce qui concerne le classement des stars de notoriété internationale, l’actrice, mannequin et journaliste britannique Lily Collins, fille de Phil Collins, succède à Emma Watson, une autre britannique qui avait été élue célébrité la plus dangereuse du Net en 2012. Lily Collins prend ainsi la tête de ce classement avec 14.5 % de risques Quivie par Avril Lavigne (12.7 %) Sandra Bullock (10.8 %) Kathy Griffin (10.6 %) Zoe Saldana (10.5 %). Le risque pour les internautes est encore plus grand lorsque la recherche inclut notamment les termes "app gratuite" ou "photos nue".
C'est une vague qui s'apprête à déferler sur le monde de l'industrie du jeu vidéo. Ce nouvel opus de la célèbre saga de jeux vidéo devrait générer 1,5 milliard de dollars de recettes en un an. Le jeu d'action Grand Theft Auto V, plus connu sous le sigle de GTA V, sort ce mardi 17 septembre 2013 dans les magasins du monde entier, titre de jeu vidéo le plus cher de l'histoire. Attendue depuis cinq ans, la suite de la saga sulfureuse des studios Rockstar a coûté la bagatelle de 270 millions de dollars (200 millions d'euros), partagés à égalité entre frais de production et dépenses marketing. C'est plus que le précédent record établi par le jeu en ligne Star Wars: The Old Republic, estimé à 200 millions de dollars (150 millions d'euros), dont une majeure partie fut dédiée au coût de la licence Star Wars et au cachet des doubleurs. Ces chiffres faramineux sont comparables aux sommes dépensées par Hollywood pour ses blockbusters. Avec un coût de production estimé à 135 millions de dollars (100 millions d'euros), le budget de GTA V est supérieur à celui de Wolverine, le combat de l'immortel (120 millions de dollars hors marketing) ou Elysium (115 millions de dollars), pour citer les sorties cinéma les plus récentes, il reste toutefois en deçà des coûts de production de The Avengers (165 millions de dollars) ou de Batman: The Dark Knight Rises (186 millions de dollars), qui détiennent le record de films les plus chers du cinéma. Contrairement à la saga de jeux de tirs Call of Duty, qui abreuve ses fans d'un épisode annuel, tout nouvel opus de Grand Theft Auto se fait désirer entre quatre et cinq années depuis le passage de la saga sur les consoles PlayStation 3 et Xbox 360. La pression est donc forte sur Rockstar et son éditeur Take-Two, qui n'ont pas le droit à l'erreur, ces derniers ont contrôlé au millimètre la communication autour du jeu ces douze derniers mois. Images et vidéos distillées au compte-gouttes dans la presse, séquences de jeux révélées à des médias sélectionnés, interviews exclusives des concepteurs du jeu…, de quoi créer une aura de mystère autour du titre et faire monter l'excitation chez les fans. Près de 3 millions d'exemplaires du jeu auraient déjà été pré-commandés aux États-Unis, parfois plusieurs mois avant la sortie officielle du jeu. Démarrage en trombe Confiants, les analystes du secteur estiment que GTA V devrait s'écouler à 25 millions d'exemplaires dans le monde lors de sa première année de commercialisation et générer 1,5 milliard de dollars de chiffre d'affaires (1,1 milliard d'euros) en une seule année. Des chiffres qui donnent le tournis, mais à remettre en perspective. L'autre mastodonte du marché, Call of Duty, édité par Activison Blizzard, avait récolté 1 milliard de dollars de recette en seulement deux semaines avec son opus Black Ops 2, sorti a Noël 2012. GTA V devrait toutefois dépasser les scores établis par la version précédente, GTA IV, sorti en avril 2008. 25 millions d'exemplaires de ce jeu se sont écoulés en cinq ans, dont 3,6 millions le seul jour de sa sortie, en générant en vingt-quatre heures 310 millions de dollars de recettes (230 millions d'euros), GTA IV était entré dans le Livre des records en tant que "meilleur démarrage d'un produit culturel".
Kim Dotcom publie des images inédites du raid contre Megaupload Débarquement des forces de l'ordre, arrestation du personnel de maison, atterrissage d'hélicoptère dans le jardin. Ceci n'est pas le dernier blockbuster hollywoodien, mais le montage publié par Kim Dotcom. On y voit l'assaut de sa villa en Nouvelle-Zélande en janvier 2012. En revanche, l'Allemand n'a semble-t-il pas filmé (ou pas voulu diffuser), les images de son arrestation à l'intérieur de sa villa dans laquelle il s'était retranché. Depuis, Kim Dotcom est toujours sous le coup d'une possible extradition aux Etats-Unis, il est pour l'instant assigné dans sa résidence néo-zélandaise depuis laquelle il a lancé son nouveau site Mega.
Warner Bros et NBC ont demandé à Google de désindexer plusieurs URL de Mega, le site de partage de fichiers lancé le 20 janvier 2013 par Kim Dotcom... Selon le site spécialisé Torrent Freak, les géants d’Hollywood ont demandé à Google de désindexer plusieurs URL de Mega, ceux renvoyant aux téléchargements illégaux de deux films: (Clic sur l'image pour agrandir) - Mamà - Gangster Squad - L la requête porterait même sur l’URL de la page d’accueil. Google a refusé, les liens sont donc encore accessibles. Mais Kim Dotcom, qui ne cesse de rappeler qu’il ne contrôle pas les fichiers stockés sur son site, crie à la censure. A TorrentFreak, il déclare: Citation: "Warner Bros et NBC Universal demandent à Google de censurer toute notre page d'accueil. C'est en accord avec le comportement déraisonnable de cette industrie, à laquelle nous devons faire face depuis des années." Pour le fondateur de Megaupload , fermé en janvier 2012 par le FBI , ces requêtes traduisent un raisonnement arriéré d’Hollywood. Citation: "Nous y revoilà. Hollywood vs. l'innovation. Hier vs. demain. Ils enfreignent la loi et l'histoire se répète", écrit-il ce mardi sur Twitter. Kim Dotcom rappelle également que "certaines majors du disque avaient fait pression sur un annonceur pour que ce dernier ne diffuse plus de publicités pour Mega à la radio".
Dans son combat contre les DRM, l'April soutient la Journée internationale contre les DRM le 3 mai 2013. Cette journée est l'occasion de rappeler à quel point ces menottes numériques sont dangereuses pour les utilisateurs comme pour les développeurs de logiciels libres, et empêchent des usages légitimes sur les contenus numériques. Le 3 mai 2013, la Fondation pour le Logiciel Libre organise la Journée internationale contre les DRM, une journée d'information sur les dangers des DRM, des systèmes de gestion de contrôle d'usage des fichiers numériques. Ces DRM sont présents sur de nombreux fichiers comme une partie de la musique en ligne, certains livres numériques mais aussi sur les supports physiques comme les DVD et les BlueRays pour la vidéo. Ils encodent le contenu de manière à le rendre illisible pour qui n'a pas la clé numérique pour le décoder. Les DRM ont pour principal objectif d'établir un contrôle de l’usage dans le cercle privé, jusqu’ici impossible à mettre en oeuvre. Dites au W3C : nous ne voulons pas d'un Hollyweb Le thème principal de la Journée internationale contre les DRM 2013 est le Web. En effet, les industries du divertissement et des éditeurs de logiciels privateurs tentent d'user de leur influence au World Wide Web Consortium ( W3C ) pour intégrer les menottes numériques (DRM) à HTML5 (autrement dit, à la structure même du web). La Fondation pour le Logiciel Libre a lancé une pétition "Dites au W3C: nous ne voulons pas d'un Hollyweb". Aidez à rassembler 50.000 signatures avant le 3 mai 2013, la Fondation pour le Logiciel Libre apportera ces signatures au W3C. Voici la traduction en français de la page de la pétition: Citation: "Dites au W3C : nous ne voulons pas d'un Hollyweb. Hollywood a remis ça. Son dernier stratagème pour s'approprier le web ? Faire usage de son influence au World Wide Web Consortium (W3C) pour intégrer la gestion numérique des restrictions (DRM) au HTML5 – autrement dit, à la structure même du web. Des millions d'internautes se sont mobilisés contre " SOPA " et " PIPA , mais maintenant les magnats des grands médias se tournent vers des organismes non gouvernementaux pour essayer de glisser les restrictions numériques dans chacune de nos interactions en ligne. Des géants comme Netflix, Google, Microsoft et la BBC se rallient à cette proposition désastreuse, qui défie la mission du W3C, « amener le World Wide Web à réaliser son plein potentiel ». Aidez-nous à rassembler 50 000 signatures avant le 3 mai 2013, Journée internationale contre les DRM. Nous apporterons ces signatures au W3C (ils sont juste au bout de la rue !) et ferons entendre votre voix. Nous en appelons au World Wide Web Consortium (W3C) et à ses organisations membres pour rejeter la proposition d'« extensions pour médias chiffrés » (EME), qui intégrerait la gestion numérique des restrictions (DRM) dans le HTML. Ces extensions pour médias chiffrés seraient un retour en arrière irréversible pour la liberté du web. Elles valideraient et rendraient possible des modèles économiques limitant les activités des utilisateurs de manière contraire à l'éthique ; elles conditionneraient la pleine citoyenneté sur le web au passage sous la coupe de sociétés de médias particulières. Alors même que Flash et Silverlight disparaissent enfin, nous ne devons pas les remplacer par la dernière lubie des géants des médias qui cherchent à nous contrôler. De plus, le principe des extensions pour médias chiffrés est en contradiction avec les valeurs fondamentales du W3C. Cela gênerait l'interopérabilité en encourageant la prolifération des greffons de DRM. Le principe du W3C de garder le web libre de droits serait bafoué car il s'agit ni plus ni moins d'une porte dérobée permettant aux sociétés de médias d'exiger des lecteurs privateurs. C'est se cacher la tête dans le sable que de prétendre le contraire, pour la simple raison que la proposition ne cite pas nommément de technologie ni de système de DRM particulier. W3C et organisations membres, ne tissez pas le web avec des DRM !"
n Charentais de 23 ans accusé d'avoir hébergé des référencements de liens vers des sites de téléchargement illégal, a été condamné vendredi 8 mars 2013 en appel à verser un peu plus de 9.000 euros. Il est condamné mais a échappé à une amende colossale. Il avait été arrêté en 2010 à Cognac (Charente) et poursuivi pour avoir créé et alimenté "ledivx.com", un annuaire de référencement de plusieurs centaines de liens qui renvoyaient vers des sites de téléchargement illégal de films. Le site avait été ouvert de 2006 à 2010 et il a été établi qu'il avait généré au moins 6.000 euros de recettes, via la publicité, à son créateur. En première instance, le 7 septembre 2011, le jeune homme avait été condamné par le tribunal correctionnel d'Angoulême à deux mois de prison avec sursis et un euro de dommages et intérêts pour chaque partie civile. "On a plaidé sur des mathématiques", explique sont avocat Le Syndicat de l'édition vidéo numérique, la Fédération nationale de distributeurs de films et six majors hollywoodiennes (Columbia, Disney, Paramount, Tristar, Twentieth Century Fox et Warner) qui s'étaient portées partie civile, avaient fait appel. Elles réclamaient 972.943 euros de dommages et intérêt pour contrefaçon. Vendredi 8 mars 2013, la Cour d'appel de Bordeaux a donc condamné le jeune homme à leur verser un total de 9.304,84 euros, répartis entre les parties civiles. L'avocate du prévenu, Me Anne-Sophie Arbellot de Rouffignac, a qualifié la décision de "satisfaisante", mais s'est interrogée sur le calcul du montant des dommages et intérêts. Citation: "On sait qu'il y a eu des téléchargements et que cela génère des préjudices, mais est-ce que cela vaut 9.304 euros?". "On attend la motivation de la Cour d'appel pour avoir la méthode de calcul mais la Cour a botté en touche. On est au milieu et on ne sait pas pourquoi", a-t-elle ajouté. A l'audience, "on a plaidé sur des mathématiques", a expliqué l'avocate. Elle a indiqué que l'avocat des parties civiles estimait que le jeune homme avait touché tous les trois mois 6.000 euros de bénéfices publicitaires et calculé un nombre de visiteurs et de téléchargements, alors que selon elle, "il n'existe pas d'éléments complémentaires prouvant qu'il ait touché plus de 6.000 euros et qui permettent de démontrer s'il y a déjà eu un téléchargement".
Le groupe internet Google a annoncé vendredi une nouvelle modification de l'algorithme de son moteur de recherche, destinée à donner une plus grande priorité aux publications légales par rapport aux sites ayant fait l'objet de plaintes pour piratage. Ce changement devrait aider les internautes à trouver plus facilement des sources de contenus légitimes et de qualité, assure Google. Citation: "A partir de la semaine prochaine nous commencerons à prendre en compte un nouveau signal dans nos affichages, le nombre de demandes de retrait pour violation de droit d'auteur", a expliqué le vice-président de l'ingéniérie Amit Singhal sur le blog du groupe. Ce changement devrait aider les internautes à trouver plus facilement des sources de contenus légitimes et de qualité, qu'il s'agisse d'une chanson diffusée sur la radio publique, d'une émission de télévision sur le site de diffusion en streaming Hulu, ou de musique sur Spotify. "Les sites faisant l'objet de nombreuses demandes de retrait pourraient apparaître plus bas dans nos pages de résultats", a indiqué M. Singhal. Des millions de demandes chaque jour Les sites en question seront toutefois prévenus par Google afin de répondre aux accusations de piratage. Depuis que Google a remanié son système de repérage des droits d'auteur il y a deux ans, il est en mesure de recueillir beaucoup plus d'informations sur les programmes piratés qui apparaissent en ligne, selon M. Singhal. Google affirme recevoir plus de demandes de retrait de contenu quotidiennes (4,3 millions ces derniers 30 jours), qu'il n'en a reçues durant toute l'année 2009. Le vice-président de l'association des studios hollywoodiens (Motion Picture Association of America), Michael O'Leary, a exprimé l'espoir que ce changement éloigne les internautes des sites illégaux. Citation: "Nous étudierons de près ce changement", a-t-il dit, notant que "le diable se cache toujours dans les détails", a dit M. O'Leary.
Dans un clip intitulé "Mr President" diffusé depuis vendredi, le fondateur de Megaupload Kim Schmitz, alias Kim Dotcom, interpelle directement le président américain Barack Obama, accuse Hollywood d'être contrôlé par les politiques et s'érige en symbole de la liberté sur Internet. Pour le milliardaire allemand (ses avoirs ont toutefois été gelés), "la guerre pour Internet a commencé" et "le gouvernement tue l'innovation". Citation: "Ne les laissez pas s'en tirer comme ça", chante-t-il ainsi dans ce clip ponctué d'images de défilés d'Anonymous et de violences policières . Un véritable marketing viral de la part de Kim Dotcom qui profite du contexte de campagne électorale pour s'adresser à Barack Obama tout en réclamant sur Twitter le retour de Megaupload. Actuellement en liberté surveillée en Nouvelle-Zélande, Kim Dotcom est accusé par les autorités américaines d'escroquerie et de violations massives de droits d'auteur. Son entreprise Megaupload, qui était le plus gros hébergeur de fichiers sur la Toile, a été fermée par le FBI le 19 janvier 2012, les autorités américaines estiment le préjudice causé par Megaupload aux détenteurs de droits à 500 millions de dollars US. Si kim Dotcom, vient à être jugé aux Etats-Unis, il encourt jusqu'à 20 ans de prison.
Pour protester contre le projet de loi américain antipiratage SOPA et alerter les internautes, les grands services en ligne, dont Google, Facebook et Twitter, envisagent une interruption coordonnée, un "blackout". Le projet de loi américain SOPA envisage d'accorder à l'administration américaine le pouvoir d'imposer aux intermédiaires techniques (FAI, moteurs de recherche, régies publicitaires… ) des mesures de rétorsion à l'encontre de sites considérés comme facilitant le téléchargement illégal. Les grands noms des services en ligne: - Google - Facebook - Yahoo - Yahoo - Twitter - LinkedIn - Mozilla - Autres... y sont hostiles. Pour protester contre cette initiative législative soutenue par les Majors et les studios hollywoodiens ( lobby ), et illustrer les risques de l'adoption d'un tel dispositif, le fondateur de Wikipedia Jimmy Wales suggérait une coupure de l'encyclopédie en ligne, un blackout. Une menace risquée à mettre en oeuvre D'autres sites, dont Google, Facebook, Twitter et Amazone , rassemblés dans la NetCoalition , envisagent désormais eux aussi de couper leurs services pour alerter les internautes sur les possibles conséquences de la loi SOPA. Cette hypothése est confirmée par le responsable de la NetCoalition, Markham Erickson. Citation:"Ce genre de chose ne se fait habituellement pas, les entreprises ne souhaitant pas mettre leurs utilisateurs dans une telle situation. Mais la différence est que ces lois changent fondamentalement le fonctionnement d'Internet, les gens doivent comprendre l'impact qu'une telle législation aura sur ceux qui utilisent Internet" commente-t-il. Mais cette option apparaÓt néanmoins comme un dernier recours en raison des conséquences, lourdes, qu'elle aurait à la fois pour les internautes et les services en ligne participant au blackout (mécontentement, pertes de revenus, etc...). Clic pour plus d'infos sur la loi SOPA
Warner était devenu en mars 2011, la premiére compagnie hollywoodienne à distribuer des films via Facebook aux Etats-Unis Certains films des studios américains Miramax sont depuis lundi 22 ao?t 2011 disponibles à la location sur le site de réseau social Facebook aux Etats-Unis, en Grande-Bretagne et en Turquie. L'arrivée de ce nouveau service de Miramax, qui prévoit de l'étendre progressivement à d'autres pays, permet au réseau communautaire d'affirmer son statut de fournisseur de divertissements, au-delà de l'échange d'informations entre amis. Une premiére version de l'application permet le visionnage de films sans téléchargement ( streaming ) mais le logiciel pourra évoluer en fonction des commentaires des utilisateurs, a indiqué Miramax sur son blog. Les films pourront être loués pour "3 dollars (2.08 euros), les versements pouvant s'effectuer sous la forme de crédits sur le plateforme de paiement de Facebook ( plus d'infos sur les crédits facebook ). Citation:"Notre but final est d'offrir aux clients la possibilité d'acheter des films et de les conserver" avec leurs propres moyens de stockage "pour qu'ils puissent ensuite y accéder par n'importe quel outil", a indiqué Miramax. Parmi les films proposés par les studios figurent: - Pulp Fiction - Trainspotting - Kill Bill - Will Hunting - et d'autres... Le PDG du loueur américain de vidéos sur internet Netflix est entré au conseil d'administration de Facebook en juin 2011. Citation:Il avait alors déclaré que "le site de réseau social était à l'origine d'une évolution fondamentale dans la façon dont les gens communiquent entre eux et de partager toutes sortes de contenus". Warner était devenu en mars 2011, ,la premiére compagnie hollywoodienne à distribuer des films via Facebook aux Etats-Unis . Les studios américains ont déjà fait plusieurs tentatives de distribution en ligne, que ce soit à travers Amazon, le video-club Netflix ou l'iTunes d'Apple. Accéder a Miramax sur Facebook Accéder au site officiel de Miramax
Avant de pouvoir louer un film en vidéo à la demande, il faut attendre plusieurs semaines, voire plusieurs mois, aprés sa sortie en DVD. Aux Etats-Unis, une start-up a trouvé un moyen de contourner cette difficulté, mais fait aujourd'hui l'objet d'une plainte de la Motion Picture Association of America ( MPAA ), le syndicat des studios de cinéma. L'astuce mise en place par le site Zediva est à la fois simple et complexe. Se présentant comme un classique loueur de DVD, l'entreprise dispose de puissants serveurs reliés à des lecteurs de DVD, lorsqu'un internaute loue une diffusion, le film est lu par le lecteur de DVD et diffusé sur l'écran du client. Un artifice qui nécessite d'importants moyens, et qui comporte donc des limites, les inscriptions au site sont actuellement suspendues, le temps que Zediva augmente ses capacités. Pour la MPAA, le site Zediva se présente frauduleusement comme un loueur de DVD pour éviter de payer des droits de diffusion. Citation:"Ce statut de loueur de DVD est une escroquerie", estime l'organisation dans un communiqué. "Zediva est en réalité un service de vidéo à la demande qui diffuse des films en streaming, en violation des droits des studios." Aux Etats-Unis comme dans la quasi-totalité des pays, les droits que doivent acquitter les loueurs de DVD sont différents des autorisations que doivent avoir les sites de streaming, les premiers étant bien moins onéreux. La différence entre Zediva et un loueur de DVD classique est cependant trés ténue, juge le site TorrentFreak, trés critique des pratiques de la MPAA. Citation:"En quoi se rendre dans un magasin physique pour y louer un DVD est-il différent de le lire à distance ? La deuxiéme solution est certainement plus écologique et meilleur marché pour tout le monde, surtout, du point de vue du droit d'auteur, c'est exactement la même chose", juge le site. (source:lemonde)
Les secrets du faux accident de bus à Lyon dévoilés La vidéo a tourné en boucle sur le net et près d'un demi-million d'internautes l'ont vue en moins d'une semaine. L'étudiant qui a créé le buzz avec le faux accident de bus à Lyon, vient de mettre en ligne le making-off du tournage, deux mois de tournage pour une séquence digne d'un studio d'Hollywood. En postant cette vidéo d'un faux accident de bus, les auteurs ont voulu faire réfléchir les gens "à la fiabilité des images qu'on trouve sur le Web". Sur la vidéo du faux accident de bus, on peut trouver des petits indices pour deviner que c'est un fake. Par exemple: - Le trafic dans la rue qui est nul - Le bus qui n'est pas sur une voie de bus - Le manque de conviction du "au mon dieu" du cameraman est pas très convainquant je trouve - Le dérapage du bus Mais le montage 3D reste étonnamment réussi! Making of du faux accident de bus a Lyon