Moteur de recherche

Résultats pour : "avancée"

Anthropic et le projet Glasswing : ce qu’il faut savoir sur cette avancée majeure pour la cybersécurité Leptidigital Cybersécurité

Anthropic et le projet Glasswing : ce qu’il faut savoir sur cette avancée majeure pour la cybersécurité

Une IA capable de détecter des failles critiques mieux que la majorité des experts humains ? Une alliance entre les plus grands acteurs tech pour sécuriser les logiciels mondiaux ? Avec Project Glasswing, Anthropic pose les bases d’une nouvelle ère en cybersécurité. Mais concrètement, que faut-il re

08 Apr 2026 LIRE L'ACTU
Les Actu's de la semaine Archives Secunews SECUNEWS

Les Actu's de la semaine

Cryptomonnaies : Volatilité et innovations financières Chute continue du Bitcoin sous les 86 000 dollars, marquant une année difficile malgré des avancées en début 2025. Approbation aux États-Unis d’ETF crypto spot qui ouvrent la voie à de nouveaux produits financiers en 2026. Nouveaux lancements de produits chez les exchanges majeurs comme Coinbase face à un marché volatil. En novembre, environ 1 200 milliards de dollars ont disparu de la capitalisation globale des cryptomonnaies, accentuant l’incertitude des investisseurs. Sécurité Informatique : Vulnérabilités et ripostes Patch Tuesday de Microsoft corrige 63 vulnérabilités, dont une faille zero-day critique affectant Windows. Mise à jour d'urgence pour Google Chrome pour combler une faille zero-day activement exploitée (CVE-2025-13223). Hausse des attaques DDoS et violations de données ciblant les administrations publiques européennes, selon l’Agence européenne de cybersécurité (ENISA). European Cyber Week 2025 à Rennes a réuni experts et professionnels autour des défis de cybersécurité, notamment la protection des infrastructures critiques. IPTV et Streaming Illégal : Carton judiciaire Démantèlement d’un réseau pirate IPTV comptabilisant jusqu’à 26 millions d’utilisateurs, générant un manque à gagner de plus de 400 millions d’euros en France. Renforcement des dispositifs européens pour le blocage en temps réel des services illégaux, assorti de sanctions lourdes. Confiscation de dizaines de millions d’euros en cryptomonnaies utilisées pour blanchir les profits illicites de l’IPTV. Réseaux Sociaux et Téléphonie : Vigilance accrue Attention portée sur la modération des contenus et la lutte contre la désinformation en préparation de nouvelles réglementations européennes. Les opérateurs et plateformes font campagne contre le phishing et les escroqueries, particulièrement à l’approche du Black Friday et Cyber Monday. Ce panorama met en lumière une semaine marquée par des défis importants en matière de cybersécurité, des évolutions notables dans la finance décentralisée et un durcissement de la lutte contre la piraterie numérique, notamment dans le domaine de l’IPTV. Pour renforcer la sécurité dans vos environnements, il est conseillé de : Appliquer toutes les mises à jour critiques système sans délai. Surveiller de près les environnements réseau pour détecter les attaques DDoS ou tentatives d’intrusion. Utiliser des solutions antivirus et anti-malware robustes couplées à des pare-feux configurés. Être vigilant face aux tentatives de phishing, surtout en période commerciale.

23 Nov 2025 LIRE L'ACTU
Microsoft, Nvidia et Anthropic forment une alliance IA à 45 milliards de dollars Archives Secunews SECUNEWS

Microsoft, Nvidia et Anthropic forment une alliance IA à 45 milliards de dollars

Une nouvelle alliance stratégique majeure bouleverse le secteur de l’intelligence artificielle : Microsoft, Nvidia et Anthropic ont annoncé un partenariat évalué à 45 milliards de dollars visant à accélérer le développement et le déploiement de technologies d’IA avancées en 2025. Détails de l’investissement et collaboration technologique Anthropic investira 30 milliards de dollars dans l’achat de puissance de calcul sur la plateforme cloud Azure de Microsoft, utilisant notamment les dernières puces Nvidia Grace Blackwell et Vera Rubin. Nvidia s’engage à investir jusqu’à 10 milliards de dollars dans Anthropic, tandis que Microsoft apportera 5 milliards de dollars supplémentaires dans le cadre de cette coopération. Ce trio technologique prévoit aussi une collaboration approfondie entre Nvidia et Anthropic pour optimiser la conception des futurs modèles d’IA et améliorer leurs performances sur les infrastructures Azure. Un tournant dans la course aux infrastructures IA Cette alliance reflète la montée en puissance des besoins en capacités de calcul pour entraîner les modèles d’IA de nouvelle génération. Avec des dépenses projetées à plus de 400 milliards de dollars en infrastructure IA en 2025, et près de 4 000 milliards d’ici 2030 selon Goldman Sachs, ce partenariat positionne Microsoft, Nvidia et Anthropic comme acteurs clés dans ce marché stratégique. Microsoft renforce en outre sa croissance (+39 % au deuxième trimestre 2025) face à Amazon Web Services, tandis qu’Anthropic, valorisée à 350 milliards de dollars, s’impose comme un poids lourd indépendant de l’écosystème cloud. Pourquoi cette alliance est capitale pour l’avenir de l’IA L’investissement massif dans les infrastructures et la technologie souligne la nécessité de bâtir des « usines » à intelligence artificielle capables de fournir des innovations rapides et efficaces. Ce modèle industriel est appelé à définir les leaders de demain dans le domaine compétitif de l’IA. Pour les entreprises et développeurs, cette nouvelle donne garantit un accès à des IA performantes, tout en accentuant la rivalité entre fournisseurs cloud. Microsoft, Nvidia et Anthropic ouvrent ainsi la voie à une nouvelle ère d’innovation IA soutenue par des investissements sans précédent.

18 Nov 2025 LIRE L'ACTU
Quelles nouvelles fonctionnalités sur Whatsapp? Archives Secunews SECUNEWS

Quelles nouvelles fonctionnalités sur Whatsapp?

Des innovations déjà disponibles En 2025, WhatsApp a accélèré le rythme des nouveautés pour rendre la messagerie plus intelligente, personnalisée, et ouverte. Aide à la rédaction avec l’IA : Grâce à la fonction « Writing Help », WhatsApp propose des reformulations de messages (pro, humour, bienveillant) selon le contexte, afin que vos échanges gagnent en nuance et en clarté. L’assistant IA repose sur la technologie Meta, et garantit une confidentialité locale sur l’appareil. ​ Traduction intégrée des messages : Désormais, la traduction d’un message reçu est automatique sur iOS (plus de 19 langues) comme sur Android (6 langues, extension prévue). Il suffit d’un appui long puis de choisir « Traduire » : le texte converti reste disponible même hors connexion. Sur Android, le fil entier peut être traduit automatiquement. ​ Live Photos & photos animées : À mi-chemin entre vidéo et GIF, WhatsApp permet d’envoyer des Live Photos ou photos en mouvement avec du son. Pratique pour transmettre une ambiance ou un moment fort, et désormais disponible pour tous. ​ Nouvelles options de statuts : Partagez des mises à jour enrichies, ajoutez des autocollants interactifs (question sticker), et gardez la main sur la confidentialité (contrôle des partages de statuts). ​ Amélioration de la gestion des groupes : Nouvel outil pour « mentionner tout le monde » d’un seul geste, sans besoin de taguer chaque membre individuellement, afin de ne louper aucun message important dans les groupes actifs.​ Les fonctionnalités à venir Mais WhatsApp ne compte pas s’arrêter là… Voici ce qui vous attend prochainement : Discussions inter-applications : WhatsApp s’ouvre aux « applications tierces ». À l’avenir, il sera possible de converser, via WhatsApp, avec des contacts utilisant d’autres messageries — une révolution pour l’interopérabilité, d’abord en Europe (Digital Markets Act). Vos chats WhatsApp peuvent fusionner, ou rester séparés, et la confidentialité reste garantie sur l’essentiel des données. ​ Fils de conversation (« threads ») : Pour ne plus perdre le fil, chaque réponse à un message créera un fil partagé. Pratique dans les groupes où plusieurs discussions s'entremêlent ! ​ Pseudos uniques : Exit l’identification unique par numéro ! WhatsApp prépare l’arrivée de vrais pseudos (lettres, chiffres, points, underscore), avec système de réservation et protection contre l’usurpation. ​ Recherche avancée : Il deviendra possible de retrouver une conversation de groupe non plus seulement par son nom, mais aussi par le nom d’un membre. ​ Personnalisation par IA : Création d’arrière-plans et de thèmes générés par Meta AI, pour des chats visuellement uniques et adaptés à votre humeur. ​ Nouveau système anti-arnaque : Lutte renforcée contre les spams et comptes frauduleux, appuyée par des partenariats technologiques (OpenAI) et des suppressions de masse.​ À retenir En 2025, WhatsApp ne se contente plus de petites améliorations. L’année marque une rupture avec : la traduction multilingue instantanée, l'aide rédactionnelle IA, la personnalisation avancée, la gestion simplifiée des groupes, et surtout, un pas franchi vers la messagerie multiplateforme. Restez attentif : de nouvelles surprises pourraient encore arriver dans les prochains mois, pour une expérience plus riche et connectée que jamais.​

17 Nov 2025 LIRE L'ACTU
Les Actu's de la semaine ! Archives Secunews SECUNEWS

Les Actu's de la semaine !

Sécurité : Windows et Linux en ligne de mire Cette semaine, deux failles critiques dans Windows sont activement exploitées, poussant Microsoft à diffuser un correctif d’urgence à appliquer sans délai pour éviter les cyberattaques. Par ailleurs, une faille Linux est également utilisée par des ransomwares pouvant affecter les environnements Windows via WSL. Saviez-vous qu'en Belgique, plus de la moitié des détaillants victimes de rançongiciels cèdent aux demandes des hackers, soulignant la menace toujours croissante du cybercrime?​ Logiciels : Adobe innove avec l’IA et nouvelles sorties Adobe enrichit sa suite GenStudio avec des outils basés sur l’intelligence artificielle pour faciliter la création de contenu et renforcer la lutte contre les deepfakes. De plus, plusieurs nouveaux logiciels utiles viennent compléter les catalogues de Nintendo et Microsoft Store, offrant des outils innovants pour les utilisateurs.​ Systèmes d’exploitation : Windows 11 26H1 en approche Microsoft prépare le déploiement d’une mise à jour majeure de Windows 11, la version 26H1, spécialement optimisée pour les processeurs nouvelle génération. Cette version est en phase de test avancée et promet des améliorations de performance et de sécurité.​ Jeux vidéo : Nouveautés très attendues Le shooter ARC Raiders débarque sur PC et consoles nouvelle génération avec l’ambition de bousculer le genre. Par ailleurs, les fans de Pokémon attendent avec impatience le DLC Z-A qui apporte de nouvelles méga-évolutions et surprises. Twitch dévoile également plusieurs nouveautés qui transformeront l’expérience des streamers et spectateurs.​

09 Nov 2025 LIRE L'ACTU
Les utilisateurs des services illégaux IPTV vont faire face à des écrans noirs! Archives Secunews SECUNEWS

Les utilisateurs des services illégaux IPTV vont faire face à des écrans noirs!

La semaine dernière, l’UEFA a salué une nouvelle décision du tribunal judiciaire de Paris. À la demande de Canal + et beIN Sport, la Justice va pouvoir obliger les fournisseurs d’accès internet à bloquer les sites pirates qui diffusent illégalement les matches de Ligue des champions. Canal + et beIN Sports, qui diffusent la Ligue des Champions, ont obtenu une ordonnance du tribunal judiciaire de Paris qui oblige les fournisseurs d’accès à internet de « bloquer l’accès aux sites web frauduleux, qui mettent à disposition des flux illégaux et non autorisés de matches de Ligue des champions ». Au même moment, Canal + a obtenu le blocage de plusieurs sites diffusant illégalement le Top 14, le championnat français de Rugby. « C’est une avancée majeure dans la lutte contre le piratage audiovisuel en France et l’ARCOM fait un excellent travail », a souligné dans les colonnes de l’Equipe Céline Boyer, responsable de la protection des contenus au sein du groupe Canal+.

23 Feb 2022 LIRE L'ACTU
Un Palestinien arrêté par erreur à cause d’un message en arabe mal traduit par Facebook Archives Secunews SECUNEWS

Un Palestinien arrêté par erreur à cause d’un message en arabe mal traduit par Facebook

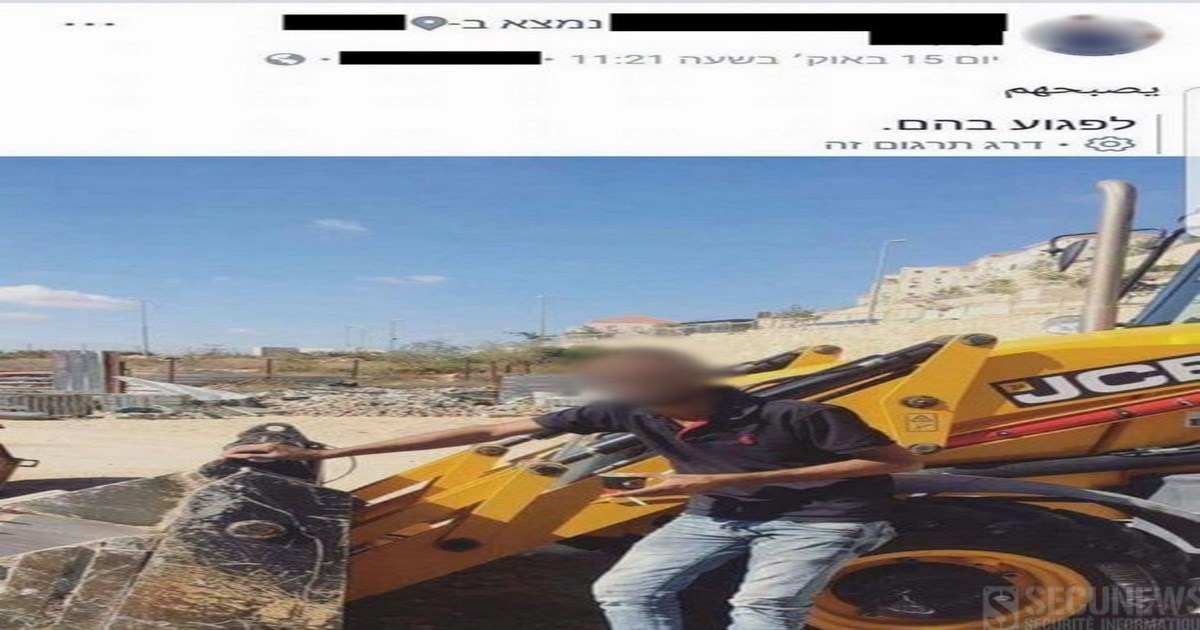
Les traductions en ligne sont souvent involontairement drôles, mais pour cet utilisateur palestinien, un simple message a failli virer au cauchemar. Le journal israélien Haaretz raconte l’histoire de cet utilisateur palestinien, qui posta innocemment une photo sur le célèbre réseau social. On le voyait poser sur un chantier, a coté d’un bulldozer. Le message était simple : "يصبحهم" ou "yusbihuhum", qui peut se traduire par “Bonjour” ou 'Bonne journée'. Malheureusement, Facebook n’a semble-t-il pas révisé son arabe, puisque la traduction affichait “Attaque-les” en Hébreux, et “blesse-les” en anglais. Très vite, la publication est partagée et arrive aux oreilles de la police israélienne, qui sans vérifier la véritable traduction, pense qu’il s’agit là d’une menace et que l’homme prépare une attaque au bulldozer. Il faudra quelques heures à la police pour comprendre leur erreur, et beaucoup plus à Facebook pour s’excuser auprès de cet homme. “Malheureusement, notre système de traduction a commis une erreur, en interprétant mal la publication d’un utilisateur. Nous lui présentons nos excuses ainsi qu’à sa famille pour cette erreur et les troubles engendrés”. Voilà la réponse officielle du réseau social, un peu légère, même si on explique que le problème est actuellement analysé par les équipes en charge de la traduction. Pour rappel, les traductions sur Facebook sont entièrement automatisées et gérées par une intelligence artificielle. Chaque jour, plus de 4,5 milliards de publications sont traduites sur le site. Des arabophones ont expliqué au quotidien que le problème venait de la transcription faite par Facebook qui ne correspondait à aucun mot arabe actuel mais pouvait s’approcher du verbe 'blesser', d’où son utilisation pour la traduction finale. Une autre source a indiqué à Times of Israel qu’il n’y avait qu’une lettre d’écart entre les expressions en arabe local 'bonne journée à tous' et 'blessez-les', ce qui pouvait aussi avoir induit l’algorithme de Facebook en erreur. Google Translate commet aussi des erreurs L’outil de traduction automatique de Facebook n’est pas le seul à avoir parfois du mal à faire du bon travail. Celui de Google repasse ainsi par l’anglais pour passer d’une langue à une autre. Du coup, pour traduire 'il pleut des cordes' du français vers l’italien, le programme fait un premier travail qui donne 'it's raining cats and dogs' avant de transformer la phrase en italien 'È pioggia i gatti', ce qui n'a pas de sens. Plus gênant, en janvier 2016, le service en ligne proposait une traduction entre le russe et l’ukrainien qui aurait pu causer un incident diplomatique : le terme «Fédération de Russie» était en effet remplacé par «Mordor», le pays peu accueillant dominé le Seigneur des Ténèbres dans l'univers de Tolkien. Quant au mot 'Russes' il avait été traduit par 'occupants'. Pour la firme de Mountain View, un bug informatique était à l’origine de ce couac. La traduction automatique, un champ de l’intelligence artificielle, a connu d’importantes avancées ces dernières années, notamment grâce aux progrès du 'deep learning', une méthode d’apprentissage profond. Malgré cela, le chemin reste encore considérable avant d’aboutir à des traductions de niveau humain et, surtout, de pouvoir s’y fier.

26 Oct 2017 LIRE L'ACTU
Exit, le clip d'Edward Snowden et de Jean-Michel Jarre dévoilé Archives Secunews SECUNEWS

Exit, le clip d'Edward Snowden et de Jean-Michel Jarre dévoilé

Le duo le plus surprenant de l’année a enfin sorti son clip musical. La vidéo a été publiée jeudi 28 avril 2016. Le lanceur d'alerte Edward Snowden, toujours recherché par les autorités américaines après ses révélations sur le système d'écoutes de la 'NSA', est un vrai fondu de musique électronique. Sur le morceau en question, sa voix, rare, émerge du bruit pour questionner le concept de vie privée, de liberté d'expression et de droits collectifs. Comme un mantra, Edward Snowden répète à plusieurs reprises : "Si vous ne vous battez pas, qui le fera pour vous ?" Composé par Jean Michel Jarre, Le morceau Exit contient des déclarations enregistrées par Edward Snowden, le célèbre lanceur d’alerte, ex-analyste de la NSA, le service des renseignements américains. Toute l’imagerie de l’espionnage est au rendez-vous, caméras de surveillance, satellites, bases de données… C’est le quotidien britanniqueThe Guardian qui a mis les deux hommes en contact. L’histoire d’Edward Snowden, rendu célèbre pour avoir divulgué des documents accablants sur les méthodes de collecte de données de la NSA, évoque à Jean Michel Jarre la période de la Résistance en France. [quote]Ça m’a tout de suite évoqué ma mère', raconte Jarre 'La première fois que j’ai lu des choses au sujet d’Edward, ça m’a tout de suite évoqué ma mère. Elle a rejoint la Résistance en 1941, lorsque les Français pensaient que les Résistants étaient juste des fauteurs de trouble. Ma mère m’a toujours dit que lorsque la société génère des choses que l’on ne peut pas supporter, on doit s’insurger', explique-t-il.[/quote] Le morceau est à découvrir dans le prochain album de Jean Michel Jarre Electronica 2, le 6 mai 2016. On y retrouve des collaborations avec des artistes très variés, des Pet Shop Boys à Christophe, en passant par Cyndi Lauper ou Hans Zimmer mais aussi, et c'est encore plus surprenant, avec un certain Edward Snowden. Et il y a un vrai message derrière. C'est bien plus qu'un coup médiatique mais le sujet ne pouvait être plus d'actualité. Au moment-même où trois lanceurs d'alerte sont soumis aux questions de la justice luxembourgeoise, dans le cadre de l'affaire dite des "LuxLeaks", Jean-Michel Jarre s'engage clairement. En enregistrant ce titre avec Edward Snowden, Exit, il voulait dénoncer cette chasse à l'homme organisée par les trois plus grandes organisations mondiales, le 'FBI', la 'NSA' et la 'CIA'. Jean-Michel Jarre, qui vit avec la technologie et ses avancées depuis plus de 40 ans, a trouvé dans le message de Snowden une force qui l'interroge encore aujourd'hui, autour de la notion de populisme et de contrôle des masses. Ce rapport à la technologie est au centre du projet titanesque de Jean-Michel Jarre lancé il y a cinq ans, Electronica, dont le deuxième volume sort ce vendredi, donne la parole aux créateurs de sons (Jeff Mills, Christophe, Sébastien Tellier ou Hans Zimmer) pour faire émerger une réflexion sur notre société contemporaine. Et Jean-Michel Jarre, l'habitué des concerts gigantesques, se réjouit déjà de faire entendre la voix d'Edward Snowden le 14 Juillet 2016, lors d'un show symbolique aux Arênes de Nîmes.

06 May 2016 LIRE L'ACTU
Facebook dévoile son drone solaire pour connecter l’ensemble de la planète à Internet Archives Secunews SECUNEWS

Facebook dévoile son drone solaire pour connecter l’ensemble de la planète à Internet

Dans le cadre du projet internet.org visant à apporter une connexion Internet dans des régions défavorisées, Facebook a choisi une solution de drones solaires, le premier prototype à taille réelle va bientôt être testé en conditions réelles. Cette avancée représente pour Facebook la première étape vers la concrétisation d'un projet vieux d'un an, relier les parties les plus reculées de la planète à Internet au cours des prochaines années. 'Aquila', le nom de l'engin conçu à Londres, est une aile de carbone d'une envergure similaire à celle d'un Boeing 737, qui ne pèse pas plus de 450 kilos, les premiers essais en vol doivent avoir lieu dans la seconde moitié de l'année. [quote]Dans la mythologie grecque, 'Aquila' était un aigle de Zeus. C’est également le nom d’une constellation d’étoiles. Aujourd’hui, il s’agit d’un drone solaire.[/quote] Avec Aquila, Facebook ambitionne d'apporter un débit Internet équivalent à une connexion 3G, à l'aide d'une antenne fixée sur l'appareil. Lancés à une vingtaine de kilomètres au-dessus du sol par une montgolfière, les drones de Facebook seront alimenté à l'énergie solaire, grâce à des panneaux fixés sur leurs ailes. Pour maintenir une connexion efficace, c'est grâce à un réseau de lasers que les drones communiqueront entre eux et avec la terre ferme. 90 jours d'autonomie Alimenté par l’énergie solaire, Aquila est fabriqué principalement à base de fibre de carbone et pèse moins de 500 kg et doit voler à une altitude située entre 18 et 27.000 mètres avec une autonomie de 90 jours. Chaque drone Aquila devrait être capable de couvrir une surface au sol d’environ 50-80 km de diamètre et les différents drones pourront être connectés entre eux grâce à un système laser baptisé 'free-space optics'. Le système de communication est situé dans le ventre de l’appareil. Yael Maguire, ingénieur à la tête du Connectivity Lab' de Facebook, affirme avoir franchi une étape importante avec la conception en laboratoire d'un système de communications laser qui peuvent atteindre des dizaines de gigaoctets par seconde, dix fois mieux que le plus avancé actuellement. Connecter le monde entier par le ciel Ces nouvelles avancées s'inscrivent dans la stratégie de Facebook d'étendre la couverture Internet mondiale, au moyen de l'initiative Internet.org. L'été dernier, l'entreprise lançait dans le cadre de ce projet une application mobile proposant un accès à un Internet allégé, sur lequel n'étaient disponibles que les services jugés nécessaires, et dont la Zambie a été le premier pays à bénéficier. Avec ses drones, Facebook espère pouvoir donner accès à l'intégralité du Web aux 10% qui en sont encore privés. Aquila fait écho au 'projet Loon' de Google, avec lequel l'entreprise de Moutain View compte couvrir 100% du territoire sri-lankais de son réseau 3G d'ici à l'année prochaine, à l'aide de ballons-antennes gonflés à l'hélium. Comme Google, Facebook a prévu de mettre sa technologie, encore en plein développement, à la disposition d'opérateurs de communication ou de gouvernements. Les deux entreprises s'investissent depuis plusieurs années dans la recherche sur des nouveaux moyens d'accéder à Internet, et à raison. En plus d'asseoir leur position sur le marché des technologies, le pari de l'internet pour tous, à travers le monde, pourrait bien leur assurer des millions de nouveaux clients potentiels. Facebook devrait prochainement dépasser la barre du milliard d'utilisateurs actifs quotidiennement. En test dans le ciel américain à l'automne 2015 Les premiers tests en grandeur réelle devraient démarrer dans les prochains mois aux Etats-Unis, le drone sera positionné à une altitude de 70.000 pieds (21.000 mètres) par un ballon. Le principe de fonctionnement est de le faire voler à une altitude de 90.000 pieds durant la journée pendant que les batteries sont en charge et de le faire descendre à 60.000 pieds durant la nuit. Voir aussi: Facebook veut connecter le monde à Internet grâce à des drones. Projet Loon de Google, un accès internet via des ballons dans la stratosphère.

03 Aug 2015 LIRE L'ACTU
Cryptowall, le ransomware qui se cache dans des fichiers d’aide Archives Secunews SECUNEWS

Cryptowall, le ransomware qui se cache dans des fichiers d’aide

Le fichier .chm est une extension de fichier Microsoft utilisée pour les fichiers d’aide dans les logiciels ou sur Internet, il s’agit de fichiers qui embarquent du HTML, des images et du code JavaScript, ainsi qu’une table des matières avec des liens hypertextes (pour avoir un exemple, lancez par exemple 'l’aide de Windows' (touche F1). Cryptowall est une version avancée de 'Cryptolocker', un 'ransomware' connu pour dissimuler sa charge malveillante sous couvert d’applications ou des fichiers sains, une fois lancé, le malware chiffre les documents de l’ordinateur infecté afin que les pirates puissent obtenir une somme d’argent en échange de la clé de déchiffrement. Pourquoi ces fichiers d’aide sont si dangereux ? Les fichiers .CHM sont particulièrement interactifs et utilisent de nombreuses technologies dont JavaScript, qui peut rediriger un utilisateur vers une URL externe en ouvrant simplement le fichier CHM. Les attaquants exploitent cette possibilité pour y rattacher une charge malveillante, cette méthode est parfaitement logique puisque moins l’utilisateur a d’actions à réaliser plus il a de chance d’être infecté facilement. [quote]Une fois le fichier CHM ouvert, le code malveillant est téléchargé depuis http://*******/putty.exe, sauvegardé en tant que %temp%\natmasla2.exe et est exécuté localement. Une fenêtre de commande s’affiche pendant le processus.[/quote] Les ransomwares sont des malwares particulièrement complexes qui représentent un véritable challenge pour les éditeurs de sécurité, qui doivent employer des technologies heuristiques de plus en plus poussées afin de prévenir les attaques et préserver la confidentialité des données. La campagne est survenue courant février 2015 et a ciblé quelques centaines d’utilisateurs. [quote]Les serveurs de spams semblent se situer au Vietnam, en Inde, en Australie, aux Etats-Unis, en Roumanie et en Espagne, après avoir analysé les noms de domaine, les cybercriminels semblent s’en être pris à des utilisateurs dans le monde entier, y compris aux Etats-Unis et en Europe.[/quote] Comment se protéger contre Cryptowall ? [info_success]Parmi les règles de base pour se protéger au maximum des pertes de données liées à ce type d’attaques, il convient de réaliser très régulièrement des sauvegardes de ses documents sur un disque externe au réseau. Une mesure complémentaire consiste à télécharger gratuitement l’outil 'Cryptowall Immunizer' développé par Bitdefender, cet outil permet aux utilisateurs d’immuniser leurs ordinateurs et de bloquer le chiffrement des fichiers avant que le cryptoware ne s’active.[/info_success] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

18 Mar 2015 LIRE L'ACTU
Google Earth Pro devient gratuit pour tout le monde Archives Secunews SECUNEWS

Google Earth Pro devient gratuit pour tout le monde

Jusque-là payant (un peu plus de 300 euros) et essentiellement destiné aux professionnels, Google Earth Pro est désormais gratuit pour n'importe qui. Partez pour un tour du monde virtuel. Visualisez des bâtiments 3D, des images et des reliefs. Localisez des villes, des adresses et des établissements à proximité. Après avoir téléchargé le logiciel, il n'y a plus besoin de s'enregistrer et de payer, il suffit maintenant d'entrer la clé "GEPFREE" pour pouvoir en profiter gratuitement. Rien ne change pour les actuels clients et leur clé continuera de fonctionner comme avant. Comparé à la version de base, Google Earth Pro s'avère beaucoup plus puissant. Le programme permet notamment: - D'imprimer (4.800 x 3.200 pixels) - Réaliser des séquences vidéo (1.920 x 1.080 pixels) en haute définition - D'importer des feuilles de calcul - De profiter de calques de données (démographie, trafic) - Bénéficier d'un outil de mesures avancées (polygones, cercles). Google Earth pro est disponible sous Windows et Mac OS. Clic pour télécharger Google Earth pro (gratuit)(désactivez la case 'Aidez-nous à améliorer Google Earth et Google Chrome en nous autorisant à recueillir des statistiques d'utilisation anonymes')

05 Feb 2015 LIRE L'ACTU
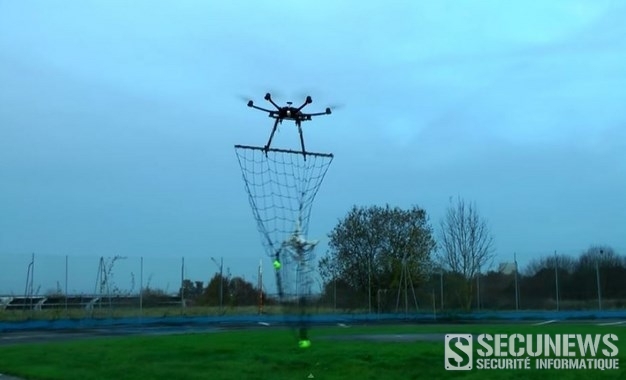
Un drone pour capturer un autre drone invasif Archives Secunews SECUNEWS

Un drone pour capturer un autre drone invasif

La guerre des drones civils a débuté. Plusieurs de ces engins volants grand public, issus d'une technologie militaire, ont défrayé la chronique en survolant des endroits interdits comme l'Elysée, des centrales nucléaires, la Maison Blanche ou encore plus récemment des sites militaires nucléaires malgré une législation draconnienne qui interdit les vols au-dessus de 150m et le survol des sites sensibles. Fragiles et dotés d'une autonomie limitée, ces UAV (unmanned aerial vehicle - aéronef sans pilote à bord) sont en théorie des cibles faciles pour les pouvoirs publics et l'armée est habilitée à les abattre sans encombre d'un tir précis ou grâce à un brouillage du signal. Une nouvelle économie de l'interception spécialisée de drones civils se développe aussi en parallèle pour lutter contre les utilisations illégales de ces engins. Combattre le feu par le feu. [quote]'Afin d'intercepter un drone civil malveillant qui vole à 300 m et à 60 km/h, vous ne pouvez pas utiliser les systèmes de sécurité actuels, il faut utiliser les mêmes armes', assure Philippe Dubus, PDG de la PME Maloutech.[/quote] Cette entreprise basée à Vitry-sur-Seine (Val-de-Marne) s'est positionnée sur ce marché naissant et propose d'installer des drones de surveillance avec un filet d'interception sur chaque site sensible. Apporter une solution à des autorités relativement démunies, or face à un mini-drone, hors de question, bien entendu, de recourir à un avion de chasse ou une batterie de missiles sol-air. Un hélicoptère ne constitue pas, non plus, une solution optimale. Les délais de réaction devant être très courts, l’une des options régulièrement avancées est de tirer à l’arme légère sur les engins considérés comme hostiles, sauf qu’en pratique, l’emploi des armes à feu est très règlementé, interdit dans certains sites et à proximité de zones habitées, ce qui est le cas de nombreuses installations. De plus, abattre un engin de quelques dizaines de centimètres à des distances importantes, de plusieurs centaines de mètres, n’est pas un sport de masse, il faut des tireurs d’élite et il n’est bien entendu pas possible de déployer en permanence et pour chaque site sensible une telle compétence. [quote]Avec à l’arrivée plusieurs modèles, nous avons développé une solution sur la base de châssis de micro-drones civils low cost, réutilisables ou à usage unique. Des appareils multi-rotors qui pèsent, une fois équipés (notamment d’une caméra), de 2 à 25 kilos pour une envergure allant de 0.35 à 2.15 mètres. Les plus étonnants sont ceux équipés d’un filet, déployé avant le décollage ou relâché en vol peu avant l’interception pour optimiser la manoeuvre lors de la phase de rapprochement. L’objectif est d’emprisonner l’intrus dans le filet et de pouvoir le ramener. Ou, si une menace réelle se fait sentir, d’opérer une action kamikaze contre la cible. La grande faiblesse de ces engins est qu’il suffit de les percuter pour les déséquilibrer ou casser une hélice. Dès lors, ils tombent par terre.[/quote] Le coût ? [quote]'Nous avons une offre à 10 000 € qui comprend le drone et surtout la formation des services de sécurité', précise le PDG.[/quote] Nom de code: Chasse aux drones Mission: Interception et destruction de drones suspects.

30 Jan 2015 LIRE L'ACTU
YouTube abandonne Flash Player pour le HTML5 Archives Secunews SECUNEWS

YouTube abandonne Flash Player pour le HTML5

Quasiment cinq ans jour pour jour après avoir lancé les premiers tests sur la balise vidéo HTML5, Google vient d'annoncer que YouTube utilisait désormais cette technologie par défaut, à la place de Flash. Parmi les avantages de cette bascule, il est question de la prise en charge de VP9, des EME et de WebRTC. Google a annoncé, que YouTube utilisera désormais la technologie HTML5 par défaut pour l'affichage des vidéos, en remplacement de Flash, ce dernier est de moins en moins utilisé sur Internet et cette annonce ne risque pas d'arranger les choses. Il y a cinq ans, YouTube avait déjà entrepris des tests avec le HTML5, des essais concluants puisque ce format sera généralisé progressivement à toute la plateforme. Flash, technologie développée par l'éditeur Adobe, permet notamment aux navigateurs d'afficher des animations et des vidéos. [quote]Au cours des quatre dernières années, nous avons travaillé avec les éditeurs de navigateurs et la plus grande communauté pour combler ces lacunes, et maintenant, YouTube utilise HTML5 par défaut dans Chrome, IE 11, Safari 8 et dans les versions bêta de Firefox, a annoncé YouTube sur son blog de développeurs.[/quote] Depuis 2007 et l'émergence de l'Internet mobile, son avenir est remis en cause. Lors de l'annonce du premier iPhone, l'absence de la gestion du Flash était interprétée comme un défaut, tant il était omniprésent sur le Web, avec le succès des smartphones et un peu plus tard des tablettes, les sites web ont progressivement dû se tourner vers une alternative, le HTML5. Flash, incompatible avec la mobilité Flash est principalement critiqué à cause de la puissance nécessaire à son fonctionnement. Le processeur est très utilisé, faisant directement chuter l'autonomie de la batterie des ordinateurs portables, mais aussi les performances des machines, c'est ce problème qui a limité son développement sur les mobiles et les tablettes, des appareils aux caractéristiques moins avancées que les ordinateurs, et aux batteries plus petites. HTML5 permet de profiter du codec VP9, qui vous donne une meilleure qualité de résolution vidéo avec une réduction moyenne de la bande passante de 35%, cela permet aux vidéos de commencer de 15% à 80% de fois plus vite. En 2012, le développement de Flash a été arrêté par Adobe, il n'y aura que des mises à jour de sécurité jusqu'à 2017.

30 Jan 2015 LIRE L'ACTU
Google abandonne 60% de ses utilisateurs Android à une faille de sécurité Archives Secunews SECUNEWS

Google abandonne 60% de ses utilisateurs Android à une faille de sécurité

Vous utilisez un smartphone sous Android datant de quelques années ou un peu low cost, attention, une faille se cache peut-être dans votre téléphone. Selon Rapid7 , cabinet d'études et d'experts en sécurité, la version Jelly Bean 4.3, d'Android constitue un danger pour les utilisateurs de smartphones et tablettes sur lesquels elle est installée. Sous celle-ci, le navigateur par défaut, qui s'appelait alors Android, comporte une faille de sécurité. Au global, 60% des utilisateurs d'Android seraient concernés, ce qui fait au total 930 millions de terminaux, pourtant, Google a indiqué qu'il ne ferait rien pour corriger cette faille de sécurité. Pourquoi ? Car le bug en question touche plus particulièrement WebView. webview c'est quoi ? Un composant permettant d'afficher des pages web sur lequel est basé Android. Mais la faille concerne uniquement les anciennes versions de Webview, fonctionnant avec "Webkit", un moteur de rendu créé par Apple et utilisé par de nombreuses sociétés. Quelle solution ont alors les millions d'utilisateurs de Jelly Bean pour naviguer en toute sécurité ? Eh bien tout simplement ne plus utiliser le navigateur par défaut de cette version d'Android et reporter leur choix sur Firefox ou Chrome. Le mieux reste cependant de faire une mise à jour vers la version 4.4 d'Android, mais celle-ci n'est pas proposée sur tous les modèles de smartphones par les constructeurs. Cela ne résoudra toutefois pas tous les problèmes puisque certaines applications se servent du navigateur par défaut d'Android 4.3 pour ouvrir des pages web. Adrian Ludwig propose donc tout simplement aux développeurs de restreindre cet usage. Pas certains que ce soit la réponse qu'ils attendaient de la part d'une société dotée d'aussi importants moyens que Google. Depuis la mise à jour Android 4.4 de 2013, les smartphones de Google ont pour navigateur Chrome et ne fonctionne donc plus avec le fameux Webkit, qui a entre temps subi de nombreuses modifications. Même si Google a été averti, l'entreprise ne compte pas corriger les erreurs des versions antérieures à 4.4. Adrian Ludwig, chargé de la sécurité sur Android, conseille ainsi aux utilisateurs d'anciennes versions d'Android de mettre à jour leur téléphone ou, si ce n'est pas possible, de changer de navigateur. Pratique trop risquée [quote]Il explique que réparer cette faille "n'est pas réalisable en toute sécurité" car "Webkit seul, c'est plus de 5 millions de lignes de codes et des centaines de développeurs qui ajoutent chaque mois des milliers de modifications". De plus, l'ancienneté du système complique les choses car une correction impliquerait "des changements nécessaires de parties importantes du code", c'est une opération assez complexe qui comporte des risques de sécurité. En gros, une mise à jour exposerait le système à encore plus de problèmes au lieu de l'en protéger, affirme-t-il.[/quote] La compagnie assure aussi que "chaque jour, avec les avancées de la version Android 4.4, le nombre de personnes affectées rétrécit". Peu de raisons pour la compagnie de prendre des risques donc, d'autant plus que cela pourrait inciter les consommateurs à se munir de modèles plus récents. Pour autant, note le cabinet Rapid7, cette faille non corrigée est une vraie aubaine pour des pirates malintentionnés, les détails de la faille ayant été rendue publique... en espérant une correction rapide.

26 Jan 2015 LIRE L'ACTU
La prochaine version de windows ne sera pas windows 9 mais Windows 10 Archives Secunews SECUNEWS

La prochaine version de windows ne sera pas windows 9 mais Windows 10

Ce ne sera donc pas Windows 9, mais Windows 10 Le géant informatique américain Microsoft a donné un premier aperçu mardi de son prochain système d'exploitation, "Windows 10", avec lequel il espère enfin trouver la formule gagnante pour faire fonctionner les ordinateurs classiques comme les tablettes et smartphones. Lors de la présentation d'une "version technique de présentation" de son logiciel, qui sortira l'an prochain mais pour lequel un programme doit être lancé mercredi pour les développeurs, Microsoft a visé explicitement son marché clé, celui des entreprises. [quote]"Ce sera notre système d'exploitation le plus complet et le meilleur que Microsoft ait jamais conçu pour nos clients professionnels", a affirmé Terry Myerson, vice-président du groupe en charge des systèmes d'exploitation, promettant que le logiciel sera "la première étape d'une nouvelle génération entière de Windows".[/quote] Windows reste le système d'exploitation de prédilection au niveau mondial pour les PC, mais ce marché est en crise et il peine à se faire une place sur celui des appareils mobiles. Sa dernière version, Windows 8, était sortie fin 2012. Windows 8 a déconcerté les clients historiques de Microsoft en entreprise. [quote]D'après l'institut Forrester, seules 20 % d'entre elles proposent des ordinateurs équipés de Windows 8, qui impliquent que l'on forme les salariés à de nouveaux usages et que l'on dispose de logiciels compatibles. [/quote] [quote]Au total, 13 % des PC tournent sous Windows 8, contre plus de la moitié pour Windows 7 et un quart pour le vieillissant XP, selon les chiffres de NetApplications.[/quote] Des responsables de Microsoft ont expliqué que le choix de passer directement à Windows 10 visait à montrer qu'il s'agissait vraiment d'une grande avancée, et non d'une petite mise à jour. Windows 8 présentait déjà des changements radicaux comparé aux moutures précédentes, pour s'adapter aux écrans tactiles des tablettes, le logiciel a été toutefois boudé par les entreprises, dont les salariés continuent d'utiliser pour l'essentiel des ordinateurs traditionnels avec un clavier et une souris. Une interface plus familière [quote]Windows 10 fonctionnera sur une vaste gamme de machines, de l'Internet des objets jusqu'au data center, écrit Microsoft. L'entreprise espère particulièrement reconquérir le monde de business, notamment avec une app store pouvant être personnalisée aux besoins de chaque entreprise. Windows 10 revient surtout à une interface plus familière. Le menu démarrer est réintégré et le bureau fusionne désormais les environnements classique et Metro avec un design harmonisé. Microsoft fait machine arrière sur le plein écran et revient à des programmes fenêtrés qui peuvent s'ajuster en demi ou quart d'écran. Enfin, il sera possible de gérer plusieurs bureaux, comme sur Ubuntu. [/quote] Rassurer les entreprises Avec Windows 10, Microsoft veut montrer qu'il a appris de ses erreurs. Windows 10 devrait être disponible au téléchargement en bêta en octobre 2014 et arrivera dans les magasins et sur les PC mi-2015. Alors que Google et Apple disposent de deux systèmes différents pour les ordinateurs et les tablettes, Microsoft estime toujours que Windows peut tout faire à la fois. La tablette Surface 3, sortie cet été, incarne cette stratégie. D'insistantes rumeurs veulent que Microsoft offre Windows 10 pour les clients ayant acheté Windows 8, la mise à jour depuis Windows 7 coûterait seulement 30 dollars. Cela marquerait une rupture franche dans les habitudes des Microsoft, qui a bâti sa fortune en vendant cher des licences de son système d'exploitation. Il suit de quelques mois le choix de rendre gratuit Windows pour les fabricants de téléphones et tablettes avec des écrans de moins de 9 pouces de diagonale. La rapidité de la transition vers Windows 10 sera déterminante pour Microsoft, qui compte générer de nouveaux revenus grâce à la vente de services. Il prélève par exemple une commission sur les logiciels vendus depuis le Windows Store et vend un espace de stockage de fichiers dans le cloud. Microsoft a initié cette transition avec sa suite bureautique Office, elle est désormais disponible gratuitement sur la plupart des plates-formes, avec un abonnement payant pour modifier les fichiers. Office 365 comptait 4,4 millions d'abonnés fin juin, ces offres cloud représentent maintenant une activité de 4,4 milliards de dollars annuels pour Microsoft. Encore faibles tout de même par rapport à une entreprise de 70 milliards de dollars. WINDOWS A LA PART DU LION Les systèmes d'exploitation des ordinateurs, en août 2014 [quote]- Windows 7: 51% - Windows XP: 24% - Windows 8: 13% - Mac OSX 10: 8% - Windows Vista: 3% - Windows NT: 3% - Linux: 2% Source: NetMarketShare[/quote] ÉCHECS ET REBONDISSEMENTS Juillet 1981: Sortie du premier PC d'IBM utilisant un nouveau système d'exploitation, MS-DOS, conçu par deux jeunes passionnés d'informatique, Bill Gates et Paul Allen. 20 novembre 1985: Sortie officielle de Windows 1.01. Manquant de fonctionnalités, elle est considérée comme un échec retentissant, avec des ventes de 500 000 licences. 24 août 1995: Windows 95 obtient un succès foudroyant et se vend à plus de 100 millions d'exemplaires en deux ans. Il introduit pour la première fois dans un système d'exploitation Windows le bouton Démarrer et la barre de tâches. 25 juin 1998: Microsoft confirme sa domination avec Windows 98, qui introduit notamment la prise en charge de l'USB et des lecteurs DVD. Son instabilité irrite cependant nombre d'usagers. 17 février 2000: Lancement de Windows 2000 Pro, salué comme le meilleur système d'exploitation édité jusque-là par Microsoft. 14 septembre 2000: Windows ME, qui se veut la troisième édition de Windows 98, arrive sur le marché. Instable, offrant peu de nouvelles fonctions, il connaît un accueil médiocre. 25 octobre 2001: Windows XP arrive sur le marché. Le système d'exploitation se veut une fusion de la stabilité de Windows 2000 et de la facilité d'utilisation de la gamme des Windows 9X. Il sera le produit-vedette de l'entreprise pendant six ans. 30 janvier 2007: Lancement de Windows Vista, qui a connu un développement laborieux depuis 2001, en raison de divers problèmes techniques et d'un changement de direction. PC World le qualifie de «plus grande déception de 2007». 22 octobre 2009: L'entreprise tente de faire oublier le fiasco de Vista avec Windows 7, moins gourmand en mémoire et plus fluide. En deux ans, Microsoft affirme avoir vendu 525 millions de licences, ce qui permet à Windows 7 de dépasser XP. Il s'agit du plus grand succès de l'histoire de Microsoft. 26 octobre 2012: Windows 8 amène une toute nouvelle interface graphique inspirée des tablettes, et promet un démarrage en moins de 10 secondes. Présent depuis 1993, le bouton Démarrer disparaît. Le succès n'est pas au rendez-vous. Le Financial Times évoque «le plus grand aveu d'échec [...] depuis le nouveau Coca-Cola». Microsoft en vend tout de même 200 millions d'exemplaires en moins de deux ans. 30 septembre 2014: Lancement attendu de Windows 9 (remplacé par windows 10) La prochaine version de windows ne sera pas windows 9 mais Windows 10 (Présentation)

01 Oct 2014 LIRE L'ACTU
Un faux Flappy Bird pour voler vos photos sur Android Archives Secunews SECUNEWS

Un faux Flappy Bird pour voler vos photos sur Android

Selon un chercheur en sécurité, le pirate qui a récemment collecté les photos de plus de 100 célébrités nues avait déjà collaboré sur d’autres projets du même acabit. Cette annonce fait suite à un tweet du chercheur en sécurité Nik Cubrilovic, qui dévoile une capture d’écran issue du forum AnonIB, où une personne qui s’autoproclame 'génie', propose une manière de dérober les photos personnelles des utilisateurs Android : Le pirate explique qu’il a mis au point un clone du célèbre jeu Flappy Bird, en modifiant l’application sur Android pour qu’elle transfère les photos stockées vers son serveur, à l’insu de l’utilisateur. Afin de mener à bien son projet, il a fait un appel aux dons pour créer un autre compte développeur, afin de ne pas utiliser le sien, le montant de la licence pour distribuer son application sur Google Play s’élève à 15€ (20$) pour les développeurs. On ne sait pas si l’application a été finalisée, mais si elle l’est, elle représente un risque énorme pour la vie privée puisqu’elle peut transférer toutes les photos des utilisateurs, le but étant bien sûr de récolter des photos de jeunes filles, célébrités ou pas. Google n’est pas toujours votre ami Flappy Bird a été un gros succès, et malheureusement pour les utilisateurs, la politique d’acceptation des applications est moins stricte chez Google que chez Apple par exemple. Ainsi, Google Play se retrouve avec des dizaines de copies d’applications dotées de 'fonctionnalités avancées' comme l’envoi de vos coordonnées GPS, de SMS surtaxés ou encore la possibilité de fouiller dans vos documents privés. Mais Google n’est pas le seul à blâmer! [quote]Il en revient également à l’utilisateur de bien vérifier les permissions qu’il accorde aux applications, après tout, pourquoi un jeu comme Flappy Bird aurait besoin d’accéder à vos photos ? Soyez attentifs à ce que vous installez, utilisez Bitdefender Clueful (gratuit) pour surveiller à quoi ont accès vos applications, et si une permission ne vous plait pas, n’installez pas l’application.[/quote]

12 Sep 2014 LIRE L'ACTU
Ils font sauter la banque de plusieurs casinos grace à une faille informatique Archives Secunews SECUNEWS

Ils font sauter la banque de plusieurs casinos grace à une faille informatique

En une seule nuit, une centaine d'Allemands ont pillé une série de machines à sous grâce à une faiblesse de logiciel qui leur a permis de décrocher le gros lot à chaque fois. Imaginez la scène: Vous mettez une pièce dans une machine à sous, vous appuyez sur deux ou trois boutons et, à chaque fois... jackpot! C'est ce qu'ont pu vivre plusieurs Allemands bien informés, qui ont pu profiter d'une faille sur un jeu de roulette pour empocher quelque 10 millions d'euros en une seule nuit. Selon le magazine allemand Der Spiegel , plusieurs centaines d'initiés ont profité d'une faille dans les 100.000 machines permettant de jouer à la roulette de la société Paul Gauselmann. En appuyant sur différentes touches à un moment précis, les machines affirmaient que le joueur avait gagné une somme importante, et ce, à chaque tentative. [quote]Si bien que devant la hauteur des montants cumulés certaines salles de jeux se sont trouvées dans l'impossibilité de verser les sommes aux gagnants, rien qu'à Düsseldorf, la facture s'élève à 70.000 € pour neuf machines à sous, précise le Berliner Kurier.[/quote] Des complicités en interne ? Cerise sur le gâteau pour les arnaqueurs, ils ne devraient pas être inquiétés par la justice, ils n'ont en effet pas installé de système malveillant sur les machines, ils se sont simplement servis d'une faille dans le logiciel de jeu. Le magot s'est élevé à 10 millions d'euros. La police n'est donc pas sûre de pouvoir les poursuivre. Les casinos floués par l'arnaque demandent réparation. C'est la société Gauselmann qui devra rembourser puisqu'elle a fourni un logiciel défaillant. [quote]"Cette faille était impossible à déceler, même avec des programmes de simulation avancée", se défend la firme, qui se dit victime d'une structure mafieuse.[/quote] La compagnie avait en effet repéré la faille quelques jours avant la nuit d'action des arnaqueurs, mais n'avait pas eu le temps de régler le problème. [quote]"Nous partons du principe que la faille était un accident", a annoncé le groupe, mais des complicités en interne sont évoquées pour expliquer l'ampleur de la fraude."[/quote] Un salarié aurait-il pu ébruiter la faille ? Quelques jours avant les fraudes, une vidéo aurait circulé sur Internet (retirée depuis) avec la méthode pour utiliser la faille. Les enquêteurs devront déterminer qui l'a mise en ligne, un chanceux qui a trouvé l'astuce seul et a voulu en faire profiter d'autres ou un salarié de Gauselmann qui aurait pu tenter de cacher ses gains en les noyant au milieu de beaucoup d'autres.

16 Apr 2014 LIRE L'ACTU
Attention au faux antivirus Bitdefender 2015 Archives Secunews SECUNEWS

Attention au faux antivirus Bitdefender 2015

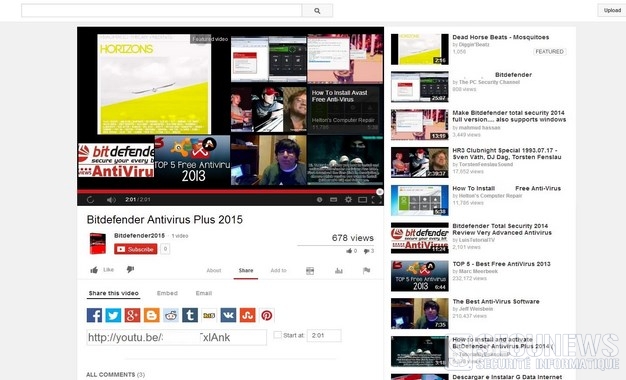
Il semblerait que les fans de Bitdefender ne soient pas les seuls à être impatients de la sortie de la nouvelle version de l'antivirus, des escrocs ont lancé des campagnes de promotion de liens frauduleux sur Youtube et Facebook promettant le téléchargement de l’édition 2015 de Bitdefender. Les liens de téléchargement du faux antivirus Bitdefender mènent vers des faux sondages et des pièges au SMS surtaxé. La vidéo affiche plusieurs centaines de vues pour améliorer sa crédibilité, mais de nombreux utilisateurs français ont déjà publié des mises en garde contre cette arnaque. [quote]Bitdefender Antivirus Plus 2015 est sorti", peut-on lire dans la description Youtube. Bitdefender Antivirus Plus dispose de nombreuses options avancées qui en font un des meilleurs antivirus du marché.[/quote] Les escrocs vous incitent donc à cliquer sur un lien raccourci qui dissimule un site malveillant. [quote]Le Bitdefender que vous téléchargez est bloqué en cours de route par une demande de vérification humaine (notez au passage que les escrocs ont quelques problèmes d’expression en français). Afin de prouver que vous êtes 'un humain et un robot pas', il vous faut cliquer sur un lien de téléchargement direct, un jeu ou un questionnaire pour déterminer comment êtes-vous intelligent.[/quote] Quel que soit votre choix, il n’y aura aucun téléchargement de Bitdefender Antivirus Plus 2015 mais des redirections vers des pages Web d’arnaques de type SMS surtaxé qui copient le design de Facebook en vous faisant croire que vous installez une application sur le réseau social. Bitdefender a demandé le retrait de la vidéo sur Youtube et met en garde ses utilisateurs pour qu’ils soient le plus vigilant possible avant de se lancer dans le téléchargement des logiciels via des plateformes tierces. La véritable nouvelle version de Bitdefender, elle sortira cet été 2014, comme chaque année. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

08 Apr 2014 LIRE L'ACTU
Panne mondiale de WhatsApp, quelques jours après son rachat par Facebook Archives Secunews SECUNEWS

Panne mondiale de WhatsApp, quelques jours après son rachat par Facebook

La célèbre application semble avoir été victime de la publicité faite autour de son rachat par Facebook mercredi. Facebook a déboursé 19 milliards de dollars pour racheter l'application mobile de service de messagerie WhatsApp, la transaction a été opérée mercredi mais trois jours plus tard voilà qu'une panne mondiale a affecté le service pendant plusieurs heures. Une panne de serveur a empêché son utilisation pendant plusieurs heures samedi. [quote]'Les services de WhatsApp ont été rétablis. Désolé pour le temps d'arrêt', pouvait-on lire samedi vers minuit, sur le compte Twitter de l'application mobile. [/quote] Un peu plus tôt, un autre message annonçait que le service de messagerie connaissait des problèmes de serveur sans davantage d'explications. [quote]'Désolé nous avons actuellement des problèmes de serveur. Nous espérons que tout va repartir sous peu', écrivait le groupe.[/quote] En lançant l'application WhatsApp de son smartphone, il était impossible aux utilisateurs de se connecter et d'accéder à leurs conversations, ils ne pouvaient ni envoyer ni recevoir de messages également. WhatsApp n'a pas indiqué quand la panne a commencé, ni quelle en avait été la cause. Il n'a pas communiqué non plus le nombre de pays affectés. D'après les spéculations relayées sur son propre compte Twitter, l'une des explications avancées était que l'application était victime de son succès depuis son rachat spectaculaire, les serveurs n'auraient pas été préparés pour une grande affluence, selon le site spécialisé techcrunch.com. Facebook a racheté mercredi WhatsApp dans l'espoir de voir doubler le nombre d'utilisateurs de WhatsApp, actuellement de 450 millions dans le monde. Voir aussi: Facebook s’offre la messagerie WhatsApp pour 11,6 milliards d’euros

23 Feb 2014 LIRE L'ACTU
Une faille de Google Chrome permet d'écouter les internautes à leur insu Archives Secunews SECUNEWS

Une faille de Google Chrome permet d'écouter les internautes à leur insu

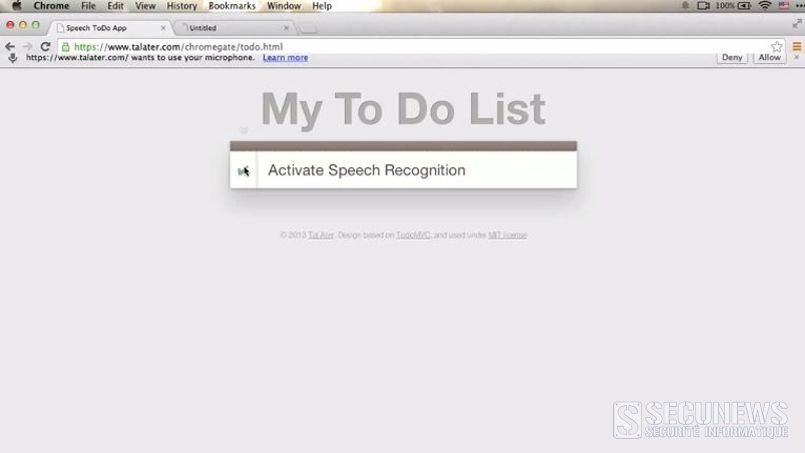
Un défaut de conception dans le navigateur Chrome permet à des sites Web malveillants d'utiliser le microphone de l'ordinateur pour espionner les internautes. Tal Ater, développeur Web, a signalé sur son site une faille de sécurité qui pourrait permettre à des sites Internet malveillants d'écouter les conversations des internautes grâce au microphone de son ordinateur. Le développeur a détaillé cette faille Tal Ater a créé une application qui ajoute aux sites Web une fonction de reconnaissance vocale. C'est en utilisant cette dernière qu'il a découvert plusieurs bugs. Dans une vidéo, il explique qu'en exploitant une application de reconnaissance vocale, Google Chrome demande une autorisation pour utiliser le micro, si l'internaute accepte, un icône rouge clignotant indique que l'écoute est activée. [quote]"Ce que vous ne voyez pas, c'est que quand vous cliquez sur le bouton "stop" de la reconnaissance vocale, le site peut ouvrir une autre fenêtre pop-up très discrète, la fenêtre peut attendre que le site de l'application soit fermé, et ensuite commencer à écouter ce que vous dites sans vous demander votre permission", écrit Tal Ater. Même si vous n'utilisez pas votre ordinateur, des conversations, entretiens et appels téléphoniques près de votre ordinateur peuvent être enregistrés", selon Tal Ater. [/quote] Tal Ater a signalé la faille à Google il y a quatre mois, les ingénieurs avaient alors identifié le bug. Depuis, aucune mise à jour de Chrome n'a réglé le problème. Selon Tal Ater, Google serait toujours en discussion avec l'organisme international W3C, qui définit les standards du Web, avant de remédier à cette situation. Du côté de Google, on nie en bloc toute tentative d'espionnage. [quote]"La sécurité de nos utilisateurs est notre première priorité, et cette fonctionnalité a été créée avec un esprit de sécurité et de vie privée, ajoutant que la fonction est tout à fait conforme aux conditions actuelles du W3C", a déclaré un porte-parole de Google au site spécialisé The Register.[/quote] Chrome vous écoute peut-être en ce moment. Le développeur précise qu'il est possible d'interrompre ces écoutes en changeant les paramètres du navigateur Internet. Comment paramétrer votre navigateur Google Chrome pour échapper à ces écoutes ? [info_success]Sur votre navigateur, cliquez sur l'icône des trois traits horizontaux en haut à droite. Allez dans Paramètres, puis Paramètres avancées. Dans l'onglet Confidentialité, cliquez sur Paramètres de contenu. Descendez jusqu'à Médias et sélectionnez Interdire aux sites d'accéder à ma caméra et à mon microphone. Vous pouvez cliquer sur Gérer les exceptions pour autoriser certains sites.[/info_success]

27 Jan 2014 LIRE L'ACTU
Nouvelle arnaque Apple, devenir actionnaire peut coûter cher Archives Secunews SECUNEWS

Nouvelle arnaque Apple, devenir actionnaire peut coûter cher

Selon les données des Laboratoires de Bitdefender, en l’espace de 14 heures, 1,5% du million de " spams " envoyés dans le monde avait pour thème "Devenir actionnaire d’Apple". Les internautes sont incités à investir dans des parts de la célèbre firme sans tarder pour bénéficier par la suite des retombées positives des nouvelles avancées technologiques proposées par Apple. Dans un des e-mails de spam, on peut lire: Citation: "Nous avons trouvé un rapport confidentiel dans les locaux d’Apple, qui indique qu’un nouveau gadget est en cours de développement. Tout le monde en aura besoin. La vente ne durera qu’un an. C’est le moment parfait pour acheter des actions Apple, puisque bientôt, elles grimperont très haut !" Comme d’habitude, le spam insiste sur la confidentialité de l’information, transmise à quelques chanceux seulement (dont vous, quel heureux hasard !) et aussi sur la notion d’urgence à vous décider pour ne pas laisser passer cette occasion, or au final si vous versez de l’argent il ne sera pas perdu pour tout le monde mais vous ne recevrez bien sûr aucune action d’Apple, vous serez en possession d'actions d'une entreprise qui aura disparu quelques semaines après le début de l'arnaque. Ce type d’arnaque boursière, existait bien avant Internet et a pour but d’inciter les heureux investisseurs à acheter à bon prix des actions de petites sociétés qui ne valent rien. Le but est d’accroître temporairement la valeur de l’action, à partir d’une fausse information, pour que les escrocs puissent revendre leurs parts à un prix fort avant que la vérité n’éclate et que l’action s’écroule, les escrocs reproduisent ensuite cette arnaque avec une autre société. La période est bien choisie pour cette arnaque, puisqu’Apple vient de mettre sur le marché deux nouveau iPhone, l’iPhone 5S et l’iPhone 5C, ainsi qu’un nouvel OS pour ses terminaux, l’iOS7, et se trouve donc au cœur de l’actualité. D’autres arnaques foisonnent sur la toile En plus des arnaques boursières, nous avons remarqué de nombreux " scams " sur les réseaux sociaux, en particulier sur Facebook où pullulent de fausses pages qui vous promettent des super affaires sur un iPhone à prix discount. Il y a quelques mois, nous avions noté une recrudescence de ces arnaques via de fausses pages Facebook, dont voici un exemple : Capture d'écran:

28 Sep 2013 LIRE L'ACTU
Selon Bill Gates la fonction Ctrl-Alt-Suppr était une erreur Archives Secunews SECUNEWS

Selon Bill Gates la fonction Ctrl-Alt-Suppr était une erreur

C'est un code bien connu des utilisateurs d'ordinateur. Lors d'une conférence donnée à Harvard, Bill Gates a reconnu que la fonction Ctrl-Alt-Suppr des claviers n'aurait jamais dû exister. Il ne voulait qu'un seul bouton qu'un ingénieur d'IBM lui a refusé. Citation: "Nous n'aurions pu avoir qu'un seul bouton, mais le gars qui a fait le design du clavier IBM ne voulait pas nous donner notre touche unique, a confié l'ancien patron de Microsoft lors d'une conférence à l'université de Harvard pour une levée de fonds. La fameuse fonction nécessitant trois doigts ne trouve donc son origine que dans le bon vouloir d'un ingénieur. Citation: L'ancien patron de Microsoft a admis que "c'était une erreur" de conception qui a fini par coller à l'image du produit. Il voulait à l'origine juste une commande spécifique, codée en dur dans le système d'exploitation, pour "réveiller" l'ordinateur avant qu'elle ne soit étendue et serve à le relancer, le verrouiller ou encore ouvrir le gestionnaire de tâches sur les versions suivantes de Windows. Dans le milieu de l'informatique, il était de notoirement connu que David Bradley, l'homme derrière le clavier IBM, avait été le seul à porter l'idée de la commande à trois doigts au lieu d'une seule touche. Bill Gates a révélé à un auditoire hilare l'information pour la toute première fois. Lors du 20e anniversaire d'IBM, Bradley était revenu sur la conception du clavier en partageant les responsabilités de cette "invention". Citation: "Je l'ai peut-être inventé, mais Bill l'a rendu célèbre", avait-il confié. Devant son auditoire, Bill Gates n'a pas manqué de saluer les avancées de son clavier. Citation: "Nous avions fait quelque chose de très astucieux avec ce clavier. Il y a généralement 128 touches avec les minuscules et les majuscules. Nous y avons rajouté des symboles sur celles du haut, ce qui permettait de faire plus d'essais, davantage au niveau des logiciels que du matériel". Bill Gates n'avait pas obtenu son diplôme à Harvard, ayant abandonné son cursus en droit pour monter son entreprise. Près de trente ans plus tard, il a été fait docteur honoris causa.

27 Sep 2013 LIRE L'ACTU
L'algorithme de sécurité qui protège plusieurs voitures de luxe cracké Archives Secunews SECUNEWS

L'algorithme de sécurité qui protège plusieurs voitures de luxe cracké

L'algorithme de sécurité qui protège les Porsche, Audi, Bentley et Lamborghini cracké. Flavio Garcia, maître de conférences en informatique à l'université de Birmingham, a découvert comment passer outre le système numérique permettant de faire démarrer des voitures de luxes. Une découverte qui a créé un vrai malaise et obligé le groupe allemand Volkswagen, qui possède trois de ces marques, à s'opposer à la publication de leur document scientifique, avec le soutien de la justice. L'affaire débute de manière pourtant bien innocente. Trois scientifiques, spécialisés dans la cryptographie, ont jeté leur dévolu sur l'algorithme commun qui sécurise les voitures de luxe du groupe Volkswagen ainsi que des Lamborghini. Ce dernier, dont le logiciel de base est à disposition sur Internet depuis 2009, permet non seulement d'ouvrir les portes d'un véhicule mais aussi de le démarrer. Flavio Garcia, de l'université britannique de Birmingham, Baris Ege et Roel Verdult, issus de l'université catholique hollandaise de Stichting, ont collaboré pour essayer de casser ce code, unique en son genre, dans l'objectif affiché d'aider ensuite à renforcer la sécurité. Interdiction de publier cette "vérité qui dérange" Parvenus à leurs fins, et très fiers, ils ambitionnaient de partager leur découverte dans le cadre d'un symposium très respectable, baptisé " Usenix Security ", et qui se tient à Washington chaque année en août, cette conférence est traditionnellement l'occasion de présenter les dernières avancées de la recherche en sécurité informatique. Le hic, c'est que le constructeur allemand ne souhaitait pas du tout voir ces données circuler dans la nature, cela aurait été très mauvais pour l'image de marque et la sécurité des véhicules actuellement en circulation. Citation: La plainte, déposée auprès d'un tribunal britannique, soulignait la possibilité pour "n'importe qui, y compris un gang criminel sophistiqué et équipé des bons outils, de casser la sécurité et de voler un véhicule". Citation: Bien que le juge Justice Birss reconnaisse l'importance de laisser des scientifiques effectuer librement leurs recherches, il a donné raison à Volkswagen, reconnaissant le bien-fondé des craintes du constructeur sur d'hypothétiques vols de véhicules par ce moyen.

19 Aug 2013 LIRE L'ACTU
Le SMS fête ses 20 ans Archives Secunews SECUNEWS

Le SMS fête ses 20 ans

Le message tenait en deux mots, "Merry Christmas !" Le tout premier SMS (Short Messaging Service) a été envoyé d'un ordinateur, un certain 3 décembre 1992, par Neil Papworth, un jeune ingénieur anglais et souhaitait Joyeux Noël à un collègue. [quote]"Comme les téléphones portables n'avaient pas encore de clavier, j'ai tapé le message sur un PC.Il disait Joyeux Noël et je l'ai envoyé à Richard Jarvis de Vodafone qui était à une fête de Noël du bureau.", se rappelle Neil Papworth dans The Guardian.[/quote] C'était le premier message jamais envoyé dans le monde. Le projet original pas destiné au grand public Mais à l'origine l'invention n'était pas destinée au grand public. Neil Papworth, désormais citoyen canadien, travaillait pour un réseau téléphonique anglais et développait un système interne d'échanges de messages entre employés. L'entreprise a par la suite adopté cette technologie pour communiquer entre secrétaires et dirigeants. Cette avancée est ensuite restée confinée à un cercle limité d'utilisateurs pendant sept ans. Les compagnies téléphoniques britanniques ne voyaient alors pas l'intérêt de proposer ce service à des clients qui, selon eux, préféreraient parler directement à leurs interlocuteurs plutôt que perdre du temps à écrire. Un phénomène de société en pleine croissance En 1999, un des concurrents a brisé le consensus et permis à ses abonnés de s'envoyer des messages, la folie SMS débutait alors et s'étendait au monde entier jusqu'à devenir le moyen de communication privilégié des utilisateurs de téléphones portables selon de nombreuses études. Les Français envoient aujourd'hui plus de 45 milliards de textos par trimestre, et le volume d'échanges progresse d'un milliard de SMS chaque année. Le SMS a créé son propre langage et génère même des concours d'écriture rapide à travers la planète. 1pressionant.

03 Dec 2012 LIRE L'ACTU
Live Messenger, c'est bientôt terminé? Archives Secunews SECUNEWS

Live Messenger, c'est bientôt terminé?

Il semblerait que MSN Messenger / Windows Live Messenger vivraient leurs derniers jours d'existences.... Après avoir remplacé l'emblématique Hotmail par Outlook, Microsoft envisagerait de simplement fermer le service Messenger. Microsoft ayant racheté Skype, développer 2 applications "similaires" semble de trop pour la firme. Skype étant plus basé sur le service vocale et vidéo, donc plus propice aux avancées technologiques: Tablettes, Smartphones, Windows 8 Surface,... L'annonce n'a pas encore été faite par la firme Microsoft, mais d'après plusieurs sites Internet, elle devrait surgir dans les prochains jours....

05 Nov 2012 LIRE L'ACTU
Google Health Archives Secunews SECUNEWS

Google Health

Google Health est un service Internet d'archivage de dossiers médicaux pour les internautes américains, mis en place par Google en mars 2008, permettant d'améliorer le suivi médical de certains patients. D'après plusieurs analystes (médecins et internautes) cela permettrait une avancée scientifique majeure dans la recherche médicale. Les internautes peuvent ainsi mettre en ligne leurs pathologies, leurs antécédents médicaux, les derniers résultats d'analyses et leurs traitements en cours. Mais l'avantage reste celui de laisser le pouvoir à son pharmacien de mettre à jour automatiquement les traitements ou encore de trouver un spécialiste proche de son domicile pour traiter des maladies adaptées. https://www.google.com/health

21 Oct 2012 LIRE L'ACTU
La Nuit du Hack 2012 le 23 Juin à Paris Archives Secunews SECUNEWS

La Nuit du Hack 2012 le 23 Juin à Paris

Depuis plusieurs années, Sysdream organise la "Nuit du Hack", événement dont la derniére édition (2011) a connu un grand succés avec plus de 950 personnes présentes. 2012 marquera les 10 ans de la Nuit Du Hack. La Nuit du Hack a connu ses débuts en 2003, initié par l'équipe "HackerzVoice", et inspiré par la célébre conférence Def Con (qui fêtera ses 20 ans du 26 au 29 juillet 2012), la "Nuit du Hack" est l'une des plus anciennes conférences de hacking underground francophone. Autour de conférences, d'ateliers et de challenges, la Nuit du Hack vise à rassembler les professionnels de la sécurité informatique et les hackers , peu importe leurs niveaux de qualification. Ils viennent y découvrir les derniéres avancées techniques dans ce domaine et évaluer leurs compétences. Depuis 2010 afin d'améliorer la qualité et l'accessibilité de cet événement, des conférences et des ateliers en anglais sont possibles. La 10éme édition de la Nuit Du Hack se déroulera le 23 juin 2012 au centre de conférence de Disneyland Paris. Clic pour accéder a toutes les infos d'accés [b]1.200 participants sont attendu sur une surface de 2.000 m2.

27 May 2012 LIRE L'ACTU
Facebook revoit la façon dêafficher les actualités Archives Secunews SECUNEWS

Facebook revoit la façon dêafficher les actualités

Facebook a présenté mardi de nouvelles fonctions censées améliorer la consultation des informations lues sur sa page d'accueil, et notamment un mécanisme de hiérarchisation pour ceux qui ne se connectent pas tous les jours. Si l'internaute se connecte aprés plusieurs jours d'absence, il verra apparaÓtre en bonne place sur son “mur” les informations les plus importantes publiées par ses "amis" durant ce laps de temps, alors que ceux qui se connectent fréquemment verront toujours apparaÓtre en tête les actualités les plus récentes. Citation:"Si vous arrêtiez de lire le journal pendant de trois jours, ce ne serait pas génial qu'au quatriéme jour la Une du journal résume ce qui s'est passé pendant ce temps là?", demande à l'AFP un directeur produit de Facebook, Keith Schacht, pour expliquer le principe de ce systéme. "Facebook comprendra de mieux en mieux avec le temps ce qui est important pour chacun" de ses utilisateurs, a-t-il promis, si on se trompe, on peut nous le dire”. Facebook a également annoncé mardi une augmentation de la taille des photos affichées sur Facebook, et une nouvelle fonction permettant de discuter en instantané avec des amis communs sur l'actualité publiée par une relation Facebook. Ces trois innovations ont été annoncées juste avant la tenue, jeudi, de “ F8 ", une réunion annuelle durant laquelle le site doit annoncer ses plus grandes avancées aux développeurs. Déjà la semaine derniére le site avait lancé un systéme d'abonnement, permettant de suivre certaines actualités postées par des personnalités qui ne sont pas amis personnels. Plus de 5,5 millions de personnes se sont ainsi abonnées pour suivre les informations publiées par le patron fondateur de Facebook Mark Zuckerberg: en l'occurence un seul message remontant à dimanche, Citation:"Je me prépare pour F8." Ces innovations sont lancées alors que Facebook fait face à une concurrence ravivée avec l'outil de personnalisation du web lancé par Google, Google+ , accessible à tous depuis mardi 20 septembre 2011. ( attention les pseudo sont interdit vous devez y rentrez vos vrai noms et prénoms sinon votre compte sera supprimer)

21 Sep 2011 LIRE L'ACTU
(MAJ) Le PlayStation Network en panne depuis le 20 avril 2011 Archives Secunews SECUNEWS

(MAJ) Le PlayStation Network en panne depuis le 20 avril 2011

Indisponible depuis le mercredi 20 avril 2011, le service en ligne dédié à la PlayStation 3 aurait été victime d'un intrusion externe obligeant Sony à reconstruire le systéme pour renforcer le réseau. La frustration a cédé le pas à la colére parmi les usagers du PlayStation Network de Sony. Depuis le 20 avril 2011, le service en ligne est inaccessible, les joueurs ne peuvent plus se connecter à leur espace personnel ni jouer en réseau ou télécharger des jeux et des contenus additionnels, la panne affecte également le service de streaming musique et vidéo Qriocity. Sony Computer qui distribue les informations au compte-goutte a fini par évoquer une "intrusion extérieure" qui l'aurait contraint à fermer les deux services depuis le 20 avril. Les Anonymous seraient-ils derriére cette intrusion ? Le groupe d'activistes avait pris fait et cause pour le hacker George Hotz poursuivi par Sony pour le jailbreak de la PlayStation 3. Une série d'attaques par déni de service avaient été lancées contre des sites Sony ainsi que le PlayStation Network, déclenchant l'ire des joueurs. Face à l'impopularité de cette démarche, les Anonymous avaient mis fin à leurs attaques, dans un communiqué daté du 22 avril, ils assurent n'être pour rien dans la panne qui frappe le PSN. Des informations au compte-gouttes Le dernier message posté sur le blog PlayStation officiel daté du 25 avril indique que Sony n'a plus de nouvelles à donner aux utilisateurs, on en restera donc au message du 23 lorsque le géant japonais annonçait reconstruire son systéme afin d'en renforcer l'infrastructure réseau. ( voir le communiqué blog PSN en français) Aucune date de remise en service n'est encore avancée. Selon les informations qui circulent sur les forums dédiés à la console, le retour à la normale ne se ferait pas avant jeudi prochain en ce qui concerne l'Europe et les Etats-Unis. MAJ: Le constructeur japonais confirme ce que de nombreux joueurs craignaient: Les coordonnées des utilisateurs ont été accessibles par les hackers, ils ont eu accés à de nombreuses informations telles que nom, prénom, adresse postale, adresse email, date de naissance, login et mot de passe. Quant aux données bancaires, Sony ne peut pas confirmer qu'elles aient été volées, mais n'exclut pas cette possibilité. Le PSN compte pas moins de 77 millions d'utilisateurs. Sur son blog, Sony appelle à la plus grande vigilance des utilisateurs. L'entreprise enverra sous peu un mail à tout utilisateur du PSN pour informer de la situation, mais aucun échange de données ne sera demandé. Sony appelle les joueurs à être attentifs à leurs relevés bancaires et de changer dans les autres services du Net tout mot de passe identique à celui du Playstation Network. Personne ne sait encore quelles sont les intentions réelles des hackers. Une agence de sécurité externe a été engagée pour remonter jusqu'à la source du probléme et trouver les coupables. Il s'agirait là de l'attaque la plus importante réalisée à l'encontre de Sony. Aucune remise en ligne du service n'a encore été envisagée.

26 Apr 2011 LIRE L'ACTU
Une nouvelle méthode d'attaque indétectable se propage mondialement Archives Secunews SECUNEWS

Une nouvelle méthode d'attaque indétectable se propage mondialement

L'éditeur finlandais de solutions de sécurité de réseau Stonesoft, annonce avoir découvert un nouveau type de menace mondiale extrêmement efficace et invisible, s'attaquant aux systémes d'informations gr‚ce à une technique d'évasion avancée. Cette catégorie de menace exploiterait la possibilité de type évasion, l'"Advanced Evasion Techniques" ( AET ), cette menace est carrément indétectable, car elle réussit à contourner le systéme de sécurité des réseaux. Stonesoft indique qu'aucune solution de sécurité, comme des logiciels antivirus ou des pare-feu, n'est en mesure de protéger qui ou quoi que ce soit de ce cyberdanger pour l'instant. Ceci implique donc que les données conservées sur des réseaux infectés ne sont plus protégées. Citation:"Les réseaux n'étant plus capables de se protéger, des données critiques peuvent tomber dans les mains de pirates menant cette attaque", explique Stonesoft. D'ailleurs, l'étude indique que certains équipements de sécurité de tous les éditeurs de solutions de sécurité sont affectés. Cette menace de type évasion permet de s'introduire dans un systéme, de reproduire, de voler, de modifier des données ou de mettre en place des dispositifs malveillants tout en étant invisible. Cette nouvelle catégorie de cybermenace, dont la méthode est encore à ce jour inconnue, ce n'est pas un virus , mais bien un "porteur de charge transformant une attaque en action invisible et indétectable". Citation:"Nous avons commencé à analyser cette possibilité malveillante il y a 6 mois. Le CERT Finlandais, ainsi que des groupes indépendants, ont pris l'alerte trés au sérieux, il faudra du temps pour qu'elle soit ingurgitée par l'ensemble de la profession. Nous espérons qu'un consortium de constructeurs pourra fédérer des chercheurs afin de corriger cette possibilité, seuls, nous n'y arriverons jamais", indique Léonard Dahan de Stonesoft. Même s'il n'existe aucun moyen pour s'en protéger, une mise à jour des systémes et des outils informatiques est indiquée. "Si les machines et serveurs sont patchés, sécurisés, la technique d'évasion n'aura aucun effet. Même furtive, la charge pirate (injection SQL, Virus, ...) ne pourra fonctionner", rassure Stonesoft. Citation:"Beaucoup de facteurs nous poussent à croire que n'avons découvert que la partie émergée de l'iceberg. La nature dynamique et indétectable de ces techniques avancées d'évasion peut potentiellement bouleverser l'ensemble du paysage de la sécurité réseau. Le marché amorce désormais dans une course sans fin contre ce nouveau type de menaces avancées et il semblerait que seules les solutions dynamiques de sécurité pourront tirer leur épingle du jeu", affirme Juha Kivikoski, COO chez Stonesoft. Plus d'info voir: Le communiqué de Stonesoft (anglais) Le communiqué du CERT Finlandais old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

19 Oct 2010 LIRE L'ACTU