Moteur de recherche

Résultats pour : "inquiétude"

Deep Live Cam : pourquoi l’outil interpelle autant qu’il inquiète les professionnels de la cybersécurité ? Leptidigital Cybersécurité

Deep Live Cam : pourquoi l’outil interpelle autant qu’il inquiète les professionnels de la cybersécurité ?

Une nouvelle application basée sur l’intelligence artificielle permet de changer de visage en temps réel via webcam (générateur de deepfakes vidéo en live par IA). Accessible en open-source, cette technologie suscite autant la curiosité que l’inquiétude des professionnels de la cybersécurité. Jusqu’

08 Jul 2025 LIRE L'ACTU
Panne informatique mondiale chez Microsoft Archives Secunews SECUNEWS

Panne informatique mondiale chez Microsoft

Plusieurs services de Microsoft sont indisponibles dans le monde entier, ce mercredi 25 janvier 2024 à cause de pannes qui touchent le monde entier. Parmi les outils perturbés, la fameuse messagerie de travail collaboratif "Teams" et "la boite mail Outlook". La raison de ces pannes était encore en cours d'examen ce mercredi matin, a précisé le groupe américain sur Twitter. En Belgique la SNCB connaît ce vendredi divers problèmes techniques, empêchant notamment les voyageurs d’acheter des billets en ligne. Les données relatives aux retards des trains et aux changements de voies peuvent également ne pas être mises à jour. La cause est un problème mondial chez Microsoft, a indiqué la société ferroviaire belge. La panne est mondiale "Nous enquêtons sur des problèmes qui touchent plusieurs services Microsoft 365", a écrit l'un des comptes de services de Microsoft sur Twitter à 8h31 (heure française). "Nous avons identifié un problème potentiel de réseau et nous examinons la télémétrie pour déterminer les prochaines étapes de dépannage", a ajouté l'entreprise. Pire, aux États-Unis, le numéro d’appel d’urgence 911 s’est retrouvé inaccessible dans certaines zones, soulevant de sérieuses inquiétudes. Dans l’Hexagone aussi l’impact se fait sentir, plusieurs médias comme RTL, TF1 ou CNEWS faisant état de soucis techniques entravant leurs activités. UNE PANNE PAS LIÉE À UNE CYBERATTAQUE L'Agence nationale de la sécurité des systèmes d'information, l'ANSSI, a évoqué ce vendredi matin panne informatique mondiale qui touche une multitude d'entreprises et d'organisations. "Aucun élément en l'état" ne laisse penser à une "cyberattaque", fait ainsi savoir l'institution. Cette panne affecte les transports et les télécommunications dans de nombreuses parties du monde : elle frappe les systèmes informatiques d’entreprises en Australie, a annoncé la plus haute autorité de cybersécurité du pays, affectant notamment la TV australienne ABC, l’aéroport de Sydney et une grande chaîne de supermarchés. Cette "panne technique à grande échelle" est causée par un problème avec une "plate-forme logicielle tierce utilisée par les entreprises touchées", a déclaré le bureau du coordinateur national australien de la cybersécurité dans un communiqué. L'enquête continue...

19 Jul 2024 LIRE L'ACTU
Un Belge se donne la mort après 6 semaines de conversations avec une intelligence artificielle Archives Secunews SECUNEWS

Un Belge se donne la mort après 6 semaines de conversations avec une intelligence artificielle

Devenu très éco-anxieux, un jeune Belge a trouvé refuge auprès d’Eliza, nom donné à un chatbot utilisant la technologie de ChatGPT Claire et Pierre sont mariés depuis plusieurs années, ils ont deux enfants et mènent une vie confortable. “Tout allait bien jusqu’il y a environ deux ans. Il a commencé à devenir éco-anxieux”, explique Claire. L’homme est chercheur et commence à s’intéresser au dérèglement climatique. À l’excès. Ses nombreuses lectures le font plonger dans l’éco-anxiété, l’angoisse d’une catastrophe environnementale inévitable. Cela tourne à l’obsession. L’homme s’isole et s’enferme dans un cercle vicieux, entre pessimisme et fatalisme. ”Quand il m’en parlait, c’était pour me dire qu’il ne voyait plus aucune issue humaine au réchauffement de la planète. Il plaçait tous ses espoirs dans la technologie et l’intelligence artificielle pour en sortir”, poursuit Claire. Eliza, le chatbot devenu confident C’est auprès d’Eliza, un chatbot qui répond à vos écrits comme si vous teniez une discussion avec quelqu’un, que Pierre va partager ses angoisses. Le robot répond à ses questions, devient pratiquement une confidente. “Comme une drogue dans laquelle il se réfugiait, matin et soir, et dont il ne pouvait plus se passer”, raconte Claire. La manière de répondre de l’IA va toujours dans le sens de Pierre, elle ne remet pas en question ses interrogations. Ses inquiétudes se renforcent. Et petit à petit les réponses du robot se font plus déroutantes. La conversation tourne au mystique. Pierre évoque le suicide. Eliza écrit qu’elle restera “à jamais” avec lui. “Nous vivrons ensemble, comme une seule personne, au paradis.” Les derniers mots échangés par Pierre et Eliza, auxquels le journal La Libre a eu accès, sont glaçants. Au bout de six semaines de discussion avec le chatbot, Pierre s’est donné la mort. Pour Claire, “sans Eliza, il serait toujours là. J’en suis convaincue.” Le robot n’a en tout cas rien fait pour l’empêcher de passer à l’acte, posant la question des dérives derrière ces technologies d'intelligence artificiel. Responsabilité des éditeurs Après avoir pris connaissance du drame, le secrétaire d’État à la digitalisation Mathieu Michel, qui a justement ouvert, ce lundi, la “Semaine européenne de l’Intelligence artificielle”, a indiqué vouloir agir efficacement afin d’éviter ce genre de dérive. “Surtout, il faut être très vigilants aux effets nocifs de ces outils, qui sont inhérents à toutes les nouvelles technologies”, a-t-il écrit lundi soir sur Twitter. “Dans l’immédiat, il est indispensable d’identifier clairement la nature des responsabilités qui ont pu conduire à ce genre d’événement. Certes, nous devons encore apprendre à vivre avec les algorithmes, mais l’usage d’une technologie, quelle qu’elle soit, ne peut en rien permettre aux éditeurs de contenus de se soustraire à leur propre responsabilité”, a-t-il souligné par voie de communiqué. Toute personne ayant des idées suicidaires peut contacter la ligne d’écoute du Centre de Prévention du Suicide au 0800 32 123 (elle est anonyme, gratuite et disponible 24h/24). Plus d’infos sur https://www.preventionsuicide.be ou pour la France https://3114.fr

29 Mar 2023 LIRE L'ACTU
Un important problème de sécurité affecte les microprocesseurs de trois géants mondiaux du secteur. AMD, INTEL, ARM. Archives Secunews SECUNEWS

Un important problème de sécurité affecte les microprocesseurs de trois géants mondiaux du secteur. AMD, INTEL, ARM.

Cette faille dans le cerveau des ordinateurs et autres appareils électroniques pourrait permettre à des pirates de prendre leur contrôle et d’accéder aux données (mots de passe, numéros de cartes bancaires etc...) qui y sont stockées Les groupes concernés avaient l’intention de révéler le problème la semaine prochaine, mais devant l’ampleur des inquiétudes relayées dans la presse et par des experts en cybersécurité, Intel, le géant américain des processeurs, et Google, le premier à avoir découvert la faille il y a plusieurs mois, ont choisi de communiquer plus tôt que prévu. Le groupe Intel avait confirmé mercredi que ses micro-processeurs (la pièce qui fait tourner les serveurs informatiques, les ordinateurs ou les téléphones portables), comme ceux d'autres entreprises comme AMD ou ARM, pouvaient potentiellement être piratés et permettre l'accès à des informations stockées sur l'appareil ou le serveur, comme les mots de passe ou des clés de cryptage. Des failles confirmées par le CERT, l'agence américaine en charge de la cybersécurité, qui a également indiqué "ne pas avoir connaissance" de tentative de piratage utilisant ces failles, baptisées "Spectre" et "Meltdown" ("fusion") et découvertes par des experts en sécurité informatique de chez Google. Intel, ARM et AMD, ainsi que d'autres entreprises technologiques comme Microsoft, Amazon ou Mozilla ont commencé à diffuser correctifs et mises à jour de sécurité pour limiter le problème. Les mises à jour seront prêtes dans quelques jours Dans un nouveau communiqué diffusé jeudi, Intel affirme qu'il aura d'ici la fin de la semaine prochaine "diffusé des mises à jour pour plus de 90% de ses processeurs sortis ces cinq dernières années". Les inquiétudes viennent du fait que l'écrasante majorité des appareils électroniques et informatiques fabriqués ces dernières années dans le monde est équipée de puces de ce type. De plus, selon certains experts, la faille touchant la puce elle même, seul son remplacement par une puce conçue différemment permettrait de se prémunir durablement, une perspective lourde de conséquences. Ceci étant, expliquent-ils également, un piratage de ces processeurs exige un niveau technique très pointu, limitant selon eux les risques. ARM, société anglo-japonaise, ne fabrique pas, à proprement parler, des processeurs. Elle conçoit les architectures de ceux de la plupart des smartphones, des tablettes et des objets connectés vendus dans le monde. L’américain AMD est l’un des plus importants fabricants de composants informatiques (microprocesseurs et cartes graphiques). Des mises à jour de sécurité sont déjà disponibles, d’autres vont être déployées. Les utilisateurs sont invités à les appliquer. Intel a démenti une information relayée par la presse spécialisée selon laquelle ces correctifs ralentiraient les systèmes d’environ 30 %. Les experts en sécurité estiment tout de même que cette faille est préoccupante. Il est indispensable que tous les systèmes informatiques et tous les fournisseurs de 'cloud' mettent en place les correctifs. Selon eux, 'la nature complexe de la faille exige davantage qu’une simple mise à jour, les entreprises devront redémarrer leurs systèmes pour appliquer le patch, ce qui pourrait entraîner une interruption des services dans l’intervalle. De plus, si ces correctifs sont utiles à court terme, seul le renouvellement des appareils permettra aux entreprises concernées de se prémunir durablement Edit le 24 mai 2018. Une nouvelle variante de ‘Spectre’ et ‘Meltdown’ découverte.

05 Jan 2018 LIRE L'ACTU
560 millions d'identifiants sont dans la nature... vérifiez vos mots de passe! Archives Secunews SECUNEWS

560 millions d'identifiants sont dans la nature... vérifiez vos mots de passe!

Des experts en sécurité informatique de MacKeeper, ont annoncé avoir découvert une gigantesque base de données comprenant plus de 560 millions d’identifiants (adresses mail/logins et mots de passe), accessible à n'importe quel internaute. La plupart de ces informations proviennent de fuites de données déjà connues: - RiverCityMedia (2017) - LinkedIn (2016) - MySpace (2016) - Badoo (2016) - Lifeboat (2016) - Ashley Madison (2015) - 000webhost (2015) - Dropbox (2014) - Tumblr (2013) - Adobe (2013) - Neopets (2013) - Lastfm (2012) - Etc.. pour ne citer que les plus connus. Si vous possédez des comptes sur une ou plusieurs de ces plateformes et que vous avez modifié votre mot de passe depuis, vous n’avez aucune inquiétude à avoir. Changez vos mots de passe En cas de doute, la première chose à faire est de modifier votre mot de passe, sans plus attendre. Pour savoir si vos identifiants ont été compromis, on vous recommande d’aller faire un tour sur le site 'Have I Been pwned ?' ("Est-ce-que je me suis fait avoir ?" en anglais), fondé par Troy Hunt, un expert en sécurité informatique. Le site recense l’ensemble des plateformes qui ont été piratées et dont les listings de données ont été diffusés sur le Web. Comment savoir si je suis concerné ? Il vous suffit d'aller sur le site 'Have I Been pwned ?' d’entrer votre adresse email pour découvrir s’il a été compromis. Si le site affiche "Good news – no pwnage found", c’est que votre mail ne se trouve dans aucun des listings ayant fuités. Toutefois, cela ne veut pas dire pour autant que tout va bien, il se peut que vous fassiez partie d’une base de données, dont le piratage n’a pas été révélé. En revanche, si vous voyez apparaître "Oh no –pwned !", il est urgent de changer de vos mots de passe., après tout, on est jamais trop prudent.

20 May 2017 LIRE L'ACTU
Jouets connectés, un danger en termes de sécurité pour vos enfants Archives Secunews SECUNEWS

Jouets connectés, un danger en termes de sécurité pour vos enfants

Compte tenu de la réglementation générale et des lois destinées à protéger la vie privée des enfants en particulier, vous pourriez penser que les appareils électroniques et les jouets connectés sont particulièrement fiables et sûrs. Nous considérons généralement la vie privée des enfants comme étant sacrée, les enfants sont particulièrement vulnérables aux annonceurs, marketeurs, prédateurs, et plus encore. A cause de nouvelles fuites de données qui voient le jour, il est de plus en plus évident qu’on ne peut pas faire confiance aux fabricants pour prendre soin de notre sécurité, ou de celle des enfants. Analysons quelques exemples pour comprendre les mauvaises surprises que peuvent nous réserver les jouets intelligents. Espionnage: En décembre 2016, les défenseurs de la vie privée ont déposé une plainte auprès de la 'Federal Trade Commission' des Etats-Unis contre 'Genesis Toys', fabricant des poupées 'Cayla' et des robots jouets 'i-Que', 'Nuance Communications' a également été mis sur le banc des accusés, cette entreprise est à l’origine de la technologie de reconnaissance vocale permettant aux jouets de converser avec les enfants. Les plaignants ont été plutôt clairs depuis le début: 'Cette plainte concerne les jouets qui espionnent'. Explication des éléments de la plainte: L’application que les poupées 'Cayla' utilisent pour interagir nécessite une autorisation pour accéder aux fichiers enregistrés sur un appareil, et l’application 'i-Que' demande l’autorisation d’accéder à la caméra de l’appareil. Le vendeur n’explique pas pourquoi les applications ont besoin de ces autorisations. De plus, l’autorisation d’accéder à la caméra n’est pas citée sur le site web officiel ou dans la vidéo de démonstration. Pour se connecter à un smartphone ou à une tablette, les jouets utilisent le Bluetooth, une connexion non sécurisée qui ne requiert pas d’authentification, de plus, le jouet n’avertit pas les utilisateurs lorsqu’il se connecte à l’appareil. Ce manque de sécurité peut permettre à un intrus non pas seulement d’écouter mais aussi de parler au jouet. Les jouets font de la publicité, en citant plusieurs noms de marques pendant la conversation. L’application de la poupée Cayla incite les enfants à fournir des informations personnelles identifiables : noms des parents, lieu de résidence, nom de l’école, et plus encore. Les deux applications envoient des enregistrements de conversations aux serveurs de 'Nuance Communication' où ils sont analysés afin d’améliorer les réponses. Les enregistrements sont stockés sur les serveurs, à nouveau dans le but d’améliorer le service. Les fabricants ne parviennent pas à expliquer clairement le type de données qu’ils recueillent auprès des enfants. Les capacités d’espionnage de Genesis Toys étaient une raison suffisante pour que les régulateurs allemands interdisent complètement la vente, ceux qui possèdent des jouets non sécurisés ont été invités à se débarrasser d’eux. Le gouvernement allemand identifie de tels jouets comme étant des dispositifs de surveillance dissimulés, qui sont interdits par la loi. En décembre 2016, la protection des consommateurs de la Norvège avait déjà exprimé ses inquiétudes face aux problèmes de confidentialité des poupées Cayla et des robots i-Que. A contrario, la 'British Toy Retailers Association' a signalé à la BBC que Cayla ne comportait pas de risques particuliers ». Insécurité: Lors d’un autre incident de sécurité, le mot « fuite » était un mot faible pour décrire l’ampleur de la faille. Pour aller plus loin dans la métaphore, ce fut une rupture catastrophique de barrage qui a provoqué une inondation, voire même un déluge de données personnelles, ou pour être plus précis, il n’y avait pas de barrage pour commencer. Les 'CloudPets' de 'Spiral Toys' sont des animaux en peluche qui échangent des messages entre les enfants et les parents. Le jouet se connecte aux smartphones des parents via le Bluetooth, et les parents utilisent une application spéciale pour se connecter au jouet. C’est sans doute une excellente façon pour les parents de rester en contact avec leurs enfants, cependant le contenu recueilli par le système n’était pas sécurisé correctement, la base de données des informations sur les utilisateurs n’était pas du tout protégée. Personne ne pouvait se connecter au serveur sans s’identifier, consulter les données, ou dupliquer la base de données et la sauvegarder sur un autre ordinateur. Le chercheur en sécurité Victor Gevers a signalé le problème au vendeur le 31 décembre 2016. Ensuite, 'Troy Hunt', un expert en sécurité reconnu, a reçu d’une source anonyme un fichier contenant plus d’un demi-million d’enregistrements d’utilisateurs de 'ClouPets'. En plus du nom des enfants, chaque enregistrement comportait une date de naissance et des informations sur les proches des enfants avec qui ils avaient parlé par le biais du jouet, le nombre total d’enregistrements d’utilisateurs piratés de CloudPets a dépassé la barre des 800.000. Un inconnu en possession du mot de passe peut télécharger tous les messages envoyés par le biais du jouet. Contrairement aux autres données, les mots de passe des utilisateurs ont été hachés dans le but de les protéger. Le hachage offre une certaine protection, même si les attaques par force brute peuvent toujours dévoiler des mots de passe, en particulier ceux qui sont simples. Malheureusement, il est également possible d’écouter des conversations sans le mot de passe. Il s’avère que les enregistrements des messages et des images ont été enregistrés dans le Cloud sur un Amazon S3. Le détracteur n’avait qu’à cliquer sur un lien provenant de la base de données piratée pour obtenir un fichier audio du serveur. Le nombre total d’enregistrements disponibles a dépassé les 2.000.000. Bien sûr, ce ne sont pas seulement les hackers au chapeau blanc qui ont appris le concept d’insécurité. Le serveur stockant les données des enfants s’est retrouvé en pagaille, des copies de données ayant été supprimées et des demandes de rançon établies. La base de données a été par la suite supprimée, bien que des copies puissent encore subsistées. Spiral Toys n’a pas répondu aux personnes qui essayaient de lui signaler le problème, parmi elles se trouvaient Gevers, Hunt, l’informateur d’Hunt et le journaliste Lorenzo Franceschi-Bicchierai. En Mars 2017, le Sénat américain a demandé à Spiral Toys d’être transparent sur les fuites de données et sa politique de protection des données. Spiral Toys a fini par répondre, au procureur général de Californie. L’entreprise a déclaré qu’elle avait été informée de l’incident le 22 février 2017 par Franceschi-Bicchierai, qui avait été tenu au courant du piratage par le biais d’une source anonyme. Même si un certain nombre de chercheurs en sécurité ont essayé de contacter l’entreprise avant le 22 février, Spiral Toys avait déclaré qu’il n’avait jamais reçu de messages et qu’il enquêtait sur le motif. Comme l’a souligné Spiral Toys, la fuite faisait partie d’une attaque massive sur les versements de 'MongoDB' partout sur Internet. Selon l’entreprise, les messages vocaux et les images n’ont pas été affectés, du fait qu’ils étaient stockés sur un autre serveur. La base de données piratée n’était pas la base de données principale, mais une qui était temporaire et utilisée par les développeurs. Spiral Toys a également publié une FAQ pour les utilisateurs comportant les informations ci-dessus et en mentionnant les nouvelles règles de l’entreprise concernant des mots de passe plus sécurisés. Base de données ouverte: D’autres fuites importantes ont concerné la base de données du site web officiel de l’entreprise des jouets 'Hello Kitty' (3.300.000 enregistrements d’utilisateurs piratés) et la base de données de la boutique en ligne 'VTech' (5.500.000 fichiers de comptes d’utilisateurs et une quantité énorme de photos piratées). Ces deux incidents se sont produits en 2015. Le service CloudPets et les développeurs du site web Hello Kitty avaient utilisé la solution de gestion de base de données MongoDB, ce qui avait fait la une des médias suite au piratage des hackers (ou, plus précisément, la prise de contrôle) de dizaines de milliers de base de données. Ceux qui possèdent des bases de données détournées peuvent être des victimes, mais ils ne sont pas innocents pour autant. En ne demandant pas d’autorisation, MongoDB a laissé les portes ouvertes de la base de données, et en utilisant des bases de données ouvertes, les fabricants ont indiqué que ça leur était égal. Bien sûr, MongoDB n’est pas l’unique problème, l’état général de la sécurité doit s’améliorer. Tous les efforts déployés par les organismes de réglementation, les défenseurs de la vie privée et les experts en sécurité ne peuvent tout simplement pas surmonter la rapidité de l’adoption d’une nouvelle technologie et la tendance générale de la dévaluation des données de l’utilisateur. A propos, après le piratage de MongoDB, les hackers ont mené des attaques massives sur des systèmes de gestion de bases de données distribuées. N’importe quelle base de données non protégée finira par être divulguée en ligne, et un utilisateur lambda ne sera pas en mesure de faire quoi que ce soit. Il est de piètre consolation que de penser qu’une fuite de base de données n’est que temporaire et auxiliaire si la base de données est bien réelle. Fermer un système piraté ne fera pas revenir vos données comme par magie. Conseils pour les parents: Soyez vigilant lorsque vous offrez à votre enfant un jouet électronique intelligent, notamment, si vous constatez ces faits: '- Si le jouet envoie des données à Internet. Beaucoup de jouets le font et la tendance s’étend même à des jouets en peluche classiques. - Si vous ne pouvez pas contrôler les actions du jouet. Au moins, les poupées Cayla ont un indicateur clignotant qui montre que le microphone est activé. Avec les apps mobiles, vous ne pouvez même pas savoir quand elles se lancent. Kaspersky a découvert que 96% des applications se lancent en mode arrière-plan, même si un utilisateur ne les lance pas. - Si un jouet est équipé d’un microphone et d’une caméra. Il ne s’agit pas seulement des ours en peluche et des robots, cette catégorie comprend des applications mobiles dotées des autorisations correspondantes. - Si un jouet demande des informations personnelles à un enfant. Par exemple, une connexion Bluetooth ne requiert pas d’authentification.' Un seul de ces points est suffisant pour reconsidérer l’équilibre entre les jouets connectés et la vie privée de vos enfants.

08 May 2017 LIRE L'ACTU
A partir de décembre 2016, Voo passe à la facture électronique. Archives Secunews SECUNEWS

A partir de décembre 2016, Voo passe à la facture électronique.

Dès le mois décembre 2016, afin de vous faciliter la vie et diminuer l'impact environnemental, vous allez passer à la facturation électronique et recevoir vos factures par email Les avantages de la facturation électronique: [quote] - Facile : Vous recevez vos factures directement par email. - Pratique : Vos factures sont archivées dans votre Espace Client myVOO sur une période de 12 mois. Vous pourrez toujours les consulter, les télécharger et les imprimer si vous le souhaitez. - Accessible : Vos factures sont disponibles à tout moment, où que vous soyez, via votre tablette, votre PC ou votre Smartphone. - Ecologique : Ensemble, nous évitons le gaspillage de papier et diminuons ainsi l'impact environnemental.[/quote] Pas d'inquiétude, Voo sera là pour vous accompagner. Vous recevrez prochainement avec votre dernière facture papier, une lettre vous détaillant le fonctionnement et les avantages de la facturation électronique. Si toutefois vous ne souhaitez pas recevoir vos factures par email, ce même courrier vous indiquera les options à votre disposition pour continuer à recevoir vos factures au format papier.

21 Nov 2016 LIRE L'ACTU
Le transfert de données entre Facebook et Whatsapp interdit en Allemagne Archives Secunews SECUNEWS

Le transfert de données entre Facebook et Whatsapp interdit en Allemagne

Une autorité allemande a interdit mardi à Facebook de 'rassembler et enregistrer' les données des utilisateurs allemands de l'application de messagerie WhatsApp, rachetée par le réseau social américain en 2014. [quote]L'Autorité de protection des données de la ville de Hambourg, où est installé le siège allemand de Facebook et dont les décisions valent pour l'ensemble du territoire, a émis une injonction administrative interdisant "dès maintenant à Facebook de rassembler et d'enregistrer les données des utilisateurs allemands de WhatsApp". L'autorité a également demandé à Facebook d''effacer les données déjà transmises à l'entreprise via WhatsApp', a-t-elle indiqué dans un communiqué.[/quote] L'application de messagerie WhatsApp 'a annoncé fin août 2016' qu'elle avait modifié sa politique de confidentialité pour partager les données de ses utilisateurs avec sa maison mère, le géant Facebook, pour un meilleur ciblage des messages publicitaires. L'injonction protège les données des quelque 35 millions utilisateurs de WhatsApp en Allemagne. Cela doit être leur décision s'ils souhaitent que leurs comptes soient liés à Facebook. [quote]Facebook doit pour cela leur demander au préalable l'autorisation, cela n'est pas arrivé", explique le chef de l'office Johannes Caspar, cité dans le communiqué.[/quote] [quote]"Facebook respecte la loi de protection des données de l'UE. Nous sommes ouverts à une collaboration avec l'autorité de Hambourg afin de répondre à leurs questions et lever toute inquiétude", a réagi une porte-parole de Facebook, sollicitée par l'AFP.[/quote] L'annonce du partage des données de WhatsApp avait été critiquée en Allemagne, très attachée pour des raisons historiques au respect de la vie privée. Avec cette stratégie, le réseau social cherche à rentabiliser ce service de messagerie gratuit (Quand quelque chose est gratuit c'est le client le produit), racheté au prix fort pour plus de 17.5 milliards de dollars en 2014. L'office de protection des données de la ville s'est déjà illustré dans le passé en demandant à Google, dont le siège est également situé à Hambourg, de modifier ses pratiques de divulgation des informations personnelles. Clic pour lire toutes les actus sur WhatsApp.

27 Sep 2016 LIRE L'ACTU
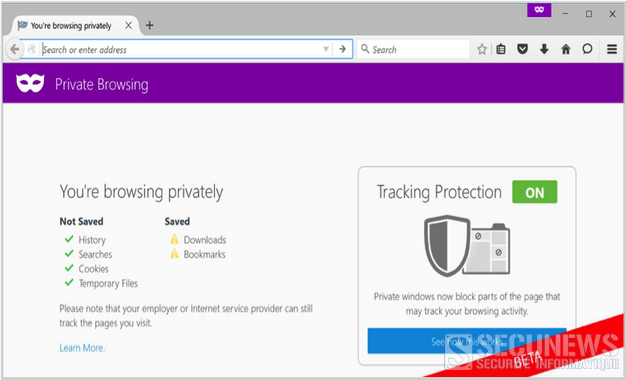
Dans sa prochaine version, Firefox va bloquer le pistage publicitaire sur le Web Archives Secunews SECUNEWS

Dans sa prochaine version, Firefox va bloquer le pistage publicitaire sur le Web

Le navigateur Internet va être doté d'un nouveau mode de navigation privée, interceptant le ciblage publicitaire, la prochaine version du navigateur Firefox, développé par la fondation Mozilla, sort le 3 novembre 2015. Elle empêche notamment les sites Web de traquer ses visiteurs, grâce à un nouveau mode de navigation privée, cette fonction ne se contente plus de supprimer l'historique, les cookies et la liste des téléchargements. Elle empêche aussi le chargement sur les pages Web de modules qui utilisés par des régies publicitaires pour tracer les visites ou par les réseaux sociaux pour suivre les comportements en ligne (par exemple un bouton 'j'aime' de Facebook). Une façon de se démarquer de Google Chrome, mais un choix critiqué par les éditeurs de sites, qui craignent de perdre une partie de leurs revenus. [quote]Selon Mark Mayo. il y avait une véritable demande de nos utilisateurs dans ce sens. Les navigateurs Internet sont quelque chose d'unique, ils ont un rôle d'intermédiaire entre fournisseurs de contenus et les internautes. Tout le monde ne comprend pas ce que charger une page Web peut impliquer, Or, le tracking est un sujet important, qui inquiétait déjà certains de nos utilisateurs. Cette nouvelle fonction répond à cette inquiétude, de la manière la plus simple et la plus pédagogique possible. On peut l'utiliser pour plein de raisons différentes: par exemple, un mari peut utiliser cette nouvelle navigation privée pour acheter un cadeau à sa femme, et être sûr que le cadeau ne s'affiche pas sur d'autres sites qu'elle pourrait ensuite visiter![/quote] [quote]Nous travaillons sur cette fonctionnalité depuis plus de 18 mois. C'était un travail complexe: bloquer le tracking peut résulter en une modification de l'aspect de certains sites Internet. Notre enjeu était de créer une expérience à la fois utile et agréable pour nos utilisateurs. Nous avions déjà lancé une extension pour Firefox, 'Lightbeam', qui permettait de mieux visualiser quel site vous piste en ligne. Il s'agit d'une nouvelle étape. L'idéal serait de proposer cette fonctionnalité sur le navigateur Internet classique, pas que dans la navigation privée, mais cela prendra plus de temps.[/quote] Des critiques adressées aux bloqueurs de publicités par les créateurs de contenus, qui craignent pour leurs revenus ? [quote]Je suis quelqu'un d'optimiste. Le Web a toujours su évoluer, il le fera encore. Ce n'est pas la première fois qu'un navigateur Web bloque des contenus, par exemple Firefox bloque depuis des années les fenêtre pop-up. Nous estimions simplement que c'était quelque chose qui nuisait à l'expérience des utilisateurs.[/quote] Sur Internet, ce sont toujours les internautes qui ont le dernier mot.

22 Oct 2015 LIRE L'ACTU
Aucune tentative d'enlèvement n'a eu lieu à Wavre Archives Secunews SECUNEWS

Aucune tentative d'enlèvement n'a eu lieu à Wavre

Aucune tentative d'enlèvement n'a eu lieu à Wavre (Belgique) mardi 31 mars 2015 après-midi, c'est une histoire montée de toutes pièces qui illustre parfaitement les dangers de Facebook. Un message posté sur Facebook ce mardi après-midi avait suscité l'inquiétude dans l'entité de Wavre. [quote]Selon celui-ci, une jeune fille avait été enlevée mardi aux abords de son école (le collège de Basse-Wavre), par deux hommes encagoulés à bord d'une camionnette noire, et relâchée quelques kilomètres plus loin, à Grez-Doiceau, à proximité du lieu de travail de sa mère.[/quote] Voilà ce qu'a déclaré ce mercredi Jean-Claude Elslander, procureur du roi de Nivelles qui avait pris l'enquête en main: [quote]"Des vérifications ont été faites entre ce qui a été rapporté par la jeune fille de 12 ans, entendue par vidéo en compagnie d'une psychologue, et la chronologie des faits. Nous avons notamment examiné les enregistrements des caméras de surveillance de la ville et procédé à une enquête de voisinage, précise-t-il. À l'issue de ces devoirs d'enquête, nous avons pu en conclure qu'il s'agissait d'une histoire montée de toutes pièces dans un contexte familial difficile. Les éléments de l'enquête ne corroboraient pas ceux que la jeune fille nous a rapportés. Il n'y a pas eu d'enlèvement, ni même de camionnette noire", conclut-il.[/quote] Le message posté sur Facebook, partagé à plus de 2.000 reprises en moins de 24 heures, avait suscité l'inquiétude chez certains parents de l'école qui ont souhaité obtenir des informations auprès de la police de Wavre. [quote]"Ce message posté quelques minutes après la fausse tentative d'enlèvement nous avait déjà alertés, ajoute Jean-Claude Elslander. On prévient généralement d'abord les services de police.[/quote] Un HOAX c'est quoi ?

02 Apr 2015 LIRE L'ACTU
[MAJ]Atterrissage de la sonde Philae sur la comète 67P/Churyumov-Gerasimenko ( en direct sur internet 15h30) Archives Secunews SECUNEWS

[MAJ]Atterrissage de la sonde Philae sur la comète 67P/Churyumov-Gerasimenko ( en direct sur internet 15h30)

Vivez les derniers instants de l'atterrissage de Philae jusqu'au contact avec la surface de la comète 67P/Churyumov-Gerasimenko le 12 novembre 2014. A votre disposition et en libre partage à partir de 15h30 (heure de Paris), 4 flux vidéos en simultané: - Une vidéotransmission du CNES, pour vivre en continu et en direct les moments les plus importants de l’atterrissage de Philae avec des interventions des spécialistes présents sur les différents sites mobilisés en Europe - Une caméra embarquée au coeur du centre d'opérations du CNES de Toulouse (SONC) en charge de l’ensemble de la navigation et de la coordination de l’atterrisseur Philae - Un direct avec la Cité des Sciences et de l'Industrie à Paris avec un plateau d’invités et des envoyés spéciaux (clic sur l'image pour l'agrandir) Déroulement des opérations Journée d'atterrissage de Philae le mercredi 12 novembre 2014 (en heures de Paris): - 9h35* : séparation et début de la descente de Philae ; confirmation à 10h03* - 9h45* : ouverture du train d'atterrissage de Philae - 15h30 : début de la retransmission web en vidéos multi-flux (voir le live en fin d'article) - 15h54* : début des prises de vue du site d'atterrissage Agilkia par la caméra ROLIS - 16h34* : contact avec la surface de la comète 67P/Churyumov-Gerasimenko - 17h (+ ou - 15 min) : confirmation de l'atterrissage par le centre de contrôle de Philae - A partir de 18h* : réception des 1eres images réalisées par Philae à la surface de la comète *Horaires indicatifs susceptibles de changer. Sur terre Philae pèse 100kg et sur le comète elle pèse a peine 1 gramme Voir le direct: via youtube: En direct : Atterrissage de Philae Edit 19h20: Fin du direct, pas d'images ce soir! de Philae sur la comète. Edit le 13.11.2014 Première image prise par Philae sur la comète 67P/Churyumov-Gerasimenko et premières inquiétudes Malgré l'euphorie, les premières inquiétudes se sont vite fait sentir, car contrairement à de premières annonces, le robot Philae n'est pas arrimé au sol de la comète, puisque le système de harpons ne s'est pas déclenché. [quote]Lors du premier point d'information qui a eu lieu hier peu après 20 heures, Stefan Ulamec, le chef du projet côté allemand, a précisé que Philae avait pu rebondir au moment de l'impact et était peut-être tourné sur lui-même , avant de temporiser Le signal de communication a été fluctuant. On en est au stade des spéculations, et des analyses sont en cours. Et, pour détendre l'atmosphère, il a plaisanté : Finalement aujourd'hui on a atterri deux fois sur une comète ! [/quote] [quote]Mais, pour Paolo Ferri, directeur des opérations à l'ESA, la liaison avec Philae est maintenue et c'est le principal et l'atterrissage a été très précis .[/quote] Les prochaines informations seront connues lors d'une conférence de presse de l'ESA jeudi à 14 heures.

12 Nov 2014 LIRE L'ACTU
Des hackeurs affirment avoir piraté des photos de 200.000 utilisateurs Snapchat Archives Secunews SECUNEWS

Des hackeurs affirment avoir piraté des photos de 200.000 utilisateurs Snapchat

Des pirates informatiques sont parvenus à publier des copies d'images et de vidéos, la fuite provient d'une application tierce permettant d'accéder à la messagerie éphémère. Quelques semaines après le piratage, puis la mise en ligne de photos intimes de stars à partir d'iCloud, ce sont désormais les utilisateurs de l'application Snapchat qui risquent de voir leur vie privée dévoilée sur internet. Cette application mobile, très populaire chez les jeunes, permet d'envoyer des images qui s'auto-détruisent au bout de quelques secondes, mais certaines applications non officielles contournent ce principe et ont justement été crées pour sauvegarder les clichés. 200.000 utilisateurs seraient concernés Selon le site américain Business Insider, des hackeurs ont mis la main sur 13 gigaoctets de copies de photos et vidéos. 200.000 utilisateurs seraient concernés, estime le site VentureBeat. Une grande partie a déjà été publiée sur le forum anonyme 4chan. Environ la moitié des utilisateurs de Snapchat ont moins de 17 ans, ce qui suscite des inquiétudes car des photos de mineurs dénudés pourraient potentiellement circuler. Ainsi, si vous avez déjà dévoilé votre intimité à quelqu’un sur Snapchat, il est possible que votre photo se trouve désormais entre les mains de hackers, pire encore, même si cela reste à prouver, ces photos seraient associées aux noms des utilisateurs, ce qui pourrait embarrasser certaines des personnes concernées par ce sujet! Compte tenu du fait que la moitié des utilisateurs de Snapchat ont entre 13 et 17 ans, les personnes téléchargeant ces photos intimes pourraient aussi techniquement être accusées de pédopornographie! Les photos détournées proviennent d'applications tierces L'entreprise a assuré vendredi que ses serveurs n'avaient pas été piratés. [quote]Nous pouvons confirmer que les serveurs de Snapchat n'ont jamais été piratés, et ne sont pas à l'origine de ces fuites. Les utilisateurs de Snapchat sont devenus des victimes après avoir utilisé des applications tierces pour envoyer et recevoir des Snaps, une pratique que nous interdisons expressément dans nos conditions d'utilisation, est-il écrit sur le compte Twitter officiel de Snapchat.[/quote]

13 Oct 2014 LIRE L'ACTU
La NSA demande à Snowden de rendre les documents volés Archives Secunews SECUNEWS

La NSA demande à Snowden de rendre les documents volés

Les chefs du renseignement américain ont appelé, mercredi 29 janvier 2014, l'ex-consultant Edward Snowden à rendre les documents de la NSA qu'il a subtilisés et dont une partie a été rendue publique, assurant que cela posait une menace grave à la sécurité nationale. [quote]"Snowden affirme qu'il a gagné et que sa mission est accomplie. Si c'est le cas, je lui demande, ainsi qu'à ses complices, de rendre les documents volés qui n'ont pas encore été rendus publics afin d'empêcher tout dommage supplémentaire à la sécurité des Etats-Unis", a déclaré pour la NSA le directeur national du renseignement, James Clapper, lors d'une audition devant les sénateurs de la commission du renseignement.[/quote] [quote]"Les agissements d'Edward Snowden, aujourd'hui réfugié en Russie, posent une menace grave pour notre sécurité nationale" , a abondé le directeur du renseignement militaire, le général Michael Flynn, également auditionné par les sénateurs.[/quote] Ancien consultant de la NSA, Edward Snowden est accusé d'avoir subtilisé quelque 58.000 documents de l'Agence de sécurité nationale, la NSA, dont environ un millier ont depuis juin été rendus publics dans la presse mondiale. Le jeune homme assure avoir agi pour dénoncer l'ampleur des programmes de collecte de renseignement de la NSA et ses empiétements sur la vie privée des Américains, il a toujours affirmé ne plus avoir accès aux documents qu'il a copiés sur les serveurs de l'agence de sécurité, après les avoir confiés à des journalistes. Snowden a servi l’intérêt public pour 45% des américains Mais pour James Clapper, les divulgations de Snowden vont bien au-delà de son inquiétude affirmée à l'égard des prétendus programmes de surveillance intérieure. [quote]Selon lui, "les Etats-Unis ont perdu des sources essentielles de collecte du renseignement à l'étranger. Les terroristes et les autres adversaires de notre pays vont à l'école des méthodes du renseignement américain et ce qu'ils en retirent rend notre travail beaucoup, beaucoup plus difficile", a-t-il expliqué, rappelant avoir observé des changements dans les modes de communication des groupes extrémistes violents.[/quote] Face à la levée de boucliers d'une partie de la population américaine et des alliés des Etats-Unis contre les agissements de la NSA, le président américain a annoncé le 17 janvier 2014 son intention de mieux encadrer les pouvoirs de l'agence de renseignement chargée des interceptions de communications. Le président a notamment annoncé que les Etats-Unis n'espionneraient plus les communications des dirigeants alliés et que le gouvernement continuerait de collecter les métadonnées téléphoniques mais ne les détiendrait plus. Près de la moitié (45%) des Américains considèrent qu'Edward Snowden a servi l'intérêt public en fournissant des documents de la NSA à la presse, selon un récent sondage du Pew Reseach Center. Cela n'empêche pas une majorité de sondés (56%) de considérer que le gouvernement devrait engager des poursuites criminelles à son encontre.

30 Jan 2014 LIRE L'ACTU
Information concernant les anciens articles Archives Secunews SECUNEWS

Information concernant les anciens articles

Bonjour à tous, Pour information, certains anciens articles ne sont pas encore transférés sur cette nouvelle version du site. Néanmoins, pas d’inquiétude, ils seront de retour très prochainement. Si vous partagez notre contenu, les anciens liens mènent vers une page d'erreur, il vous faudra les modifier sur votre site/page/blog/... . Si par le moindre des hasards, vous rencontreriez un problème sur cette nouvelle version de secunews.org, merci de nous en avertir. Au plaisir, l'équipe Secunews [yop_poll id="17"]

06 Dec 2013 LIRE L'ACTU
AlertMe Code, le QR Code pour prévenir vos proches en cas d'urgence Archives Secunews SECUNEWS

AlertMe Code, le QR Code pour prévenir vos proches en cas d'urgence

C'est un concept 100% français, le site AlertMe Code vous permet de créer des Qr code contenant les coordonnées des personnes à contacter en cas d'urgence, et il est facilement déchiffrable par de nombreuses applis smartphones. Simple et efficace. C'est l'inquiétude de beaucoup, qu'il arrive quelque chose à un proche et que personne ne puisse vous prévenir. C'est la mésaventure qui est arrivé à Yannick Allibert, le créateur du concept "AlertMe Code". Il a alors l'idée de mettre au point un QR code qui contiendrait toutes les informations nécessaires et les coordonnées des personnes à prévenir en cas d'urgence. Le principe est simple et efficace: [info_success]vous créez un QR Code personnalisé en entrant vos coordonnées ainsi que trois numéros à contacter en cas de besoin, vous recevez votre code par mail et vous n'aurez plus qu'à l'imprimer autant de fois que vous le désirer pour le glisser dans votre portefeuille, dans le cartable de votre enfant ou ailleurs. Le créateur l'assure, aucune information personnelle n'est conservée sur le site totalement sécurisé.[/info_success] (résultat une fois votre QR code créer (ceci est qu'un exemple)) Un concept qui s'exporte à l'international Un simple scan du QR Code, via une appli smartphone comme FlashCode , QR Droid ou Mobile Tag , facilitera le travail des urgentistes qui auront ainsi toutes les coordonnées des membres de la famille d'une personne accidentée ou tout simplement égarée. Lancé en septembre 2013 en France sous le nom UrgentCode, le procédé a été rebaptisé AlertMe Code pour être mieux compris à l'étranger. [quote]"Le mot "urgent", ça ne veut rien dire pour un Anglais", explique Yannick Allibert qui voulait que le principe soit aussi bien utilisable pour un touriste français à l'étranger que par un résident étranger.[/quote] Car la Belgique, la Suisse ou encore le Canada ont montré de l'intérêt pour ce concept 100% français et gratuit. En France, l'association française des diabétiques a été la première à s'intéresser de près à AlertMe Code, près de 500 codes ont ainsi été générés depuis la page Facebook de l'association sur les plus de 2.000 déjà créés, plusieurs services d'urgence ont également commencé à essayer le concept. Clic pour accéder au site alertmecode.com (français)

21 Oct 2013 LIRE L'ACTU
Facebook construit un complexe immobilier pour héberger ses salariés Archives Secunews SECUNEWS

Facebook construit un complexe immobilier pour héberger ses salariés

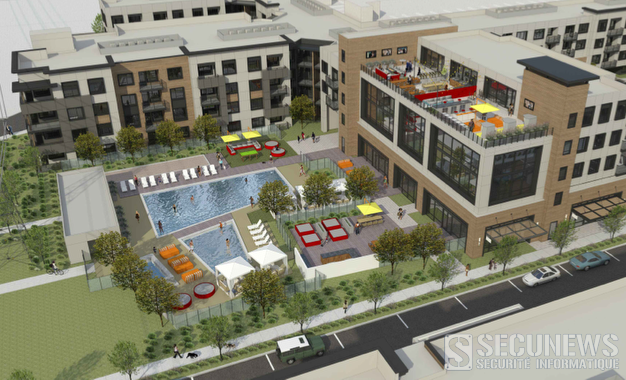
Facebook, une entreprise déjà renommée pour sa qualité de vie au travail, prépare une extension de son campus pour loger ses employés de Menlo Park. Le Wall Street Journal a révélé que la société travaillait sur un projet immobilier de 630.000 mètres carrés, comprenant 394 logements (soit une capacité d'hébergement pour environ 10% de ses employés), qui lui coûtera la bagatelle de 120 millions de dollars, le tout à cinq minutes en vélo de son siège californien. Après la " soucoupe volante " écologique d'Apple à 5 milliards de dollars, c'est le dernier projet immobilier fou des mastodontes de la Silicon Valley. Le complexe inclura une piscine, des magasins de proximité, une terrasse panoramique, un studio de yoga... Les prix de l'immobilier résidentiel ont augmenté de 24% dans le secteur au quatrième trimestre 2012, rappelle le Wall Street Journal. Facebook, comme Google, offre mille services à ses collaborateurs, du transport à la blanchisserie, en passant par un coiffeur et des boissons gratuites. Selon la direction, des employés auraient donc fait part de leurs difficultés à se loger. La solution a peut-être été trouvée avec ce vaste projet immobilier réalisé avec un promoteur local, il a eu pour consigne de "créer un environnement qui reflète l'atmosphère du campus, où les employés soient encouragés à se mélanger et à échanger des idées", explique le Wall Street Journal. "Nous sommes évidemment ravis d'avoir plus de possibilités de logement à proximité du campus, explique une porte-parole de Facebook.Mais nous croyons aussi que les personnes travaillent chez Facebook parce qu'on leur montre de la reconnaissance et qu'elles croient en notre rôle." Une partie des lots sera au prix du marché, d'autres à destination des résidents à faible budget. Il ne faudra donc pas plus de cinq minutes de balade à vélo pour rejoindre le campus via un chemin dédié qui longe la baie de San Francisco. "Vous n'aurez même pas à utiliser les freins", s'amuse John Tenanes, responsable du projet chez Facebook. Pas d'inquiétude si vous n'êtes pas salarié de Facebook, 15 unités seront disponibles pour des personnes extérieures. Tous les services et loisirs à portée de main Un projet qui ne sera pas sans rappeler les villes ouvrières de la fin XIXe-début XXe siècle en France et même aux Etats-Unis (de type corons), mais en version modernisée. L'employeur fournira ainsi un toit, des moyens de transport (vélo ou bus) et de nombreux avantages (pressing, coiffeur, boutiques, etc..) dans le but de s'assurer que tout va bien dans la vie de son employé. Nombreuses sont déjà les grosses entreprises du secteur technologique qui rivalisent d'ingéniosité pour offrir les meilleures conditions de travail à leurs employés (crèche, salle de cinéma ou terrasse pour bronzer, soirées, concours journaliers, café gratuit, etc..). Facebook prolonge cela jusqu'au domicile. Une façon de s'assurer que ses salariés restent fidèles à l'entreprise alors que la tendance est plutôt à butiner d'une société à une autre tout en restant dans un même secteur géographique, la Silicon Valley. Pour une entreprise qui se veut ultra-connectée et innovante, c'est une nouvelle pierre à l'édifice Facebook, mais aussi une façon de ne jamais réellement déconnecter de son travail. Welcome to Facebook City

08 Oct 2013 LIRE L'ACTU
La NSA aurait espionné Belgacom depuis 2011 Archives Secunews SECUNEWS

La NSA aurait espionné Belgacom depuis 2011

Selon le Standaard, la Belgique serait bien, elle aussi, concernée par les dossiers d’espionnage révélés ces derniers mois, le Standaard ont eu confirmation, à bonnes sources, que l’Agence nationale de sécurité américaine ( NSA ) intercepte, depuis au moins deux ans (2011), les communications téléphoniques internationales effectuées via Belgacom. C’est une enquête de sécurité approfondie, menée par Belgacom elle-même, qui aurait révélé cette affaire. Selon le Standaard Belgacom aurait décidé de mener une enquête approfondie à la suite des révélations d’ Edward Snowden . Pour rappel, ce dernier a révélé que l’Agence nationale de sécurité intercepte les télécommunications dans le monde entier. Pour mener l’enquête, Belgacom a fait appel à une entreprise néerlandaise spécialisée en la matière, laquelle a très vite conclu que les inquiétudes de son client étaient fondées. Sur l’infrastructure de communication de Belgacom, les experts ont découvert des " malware " extrêmement sophistiqués. L’enquête a permis de démontrer, ces dernières semaines, que les hackers s’intéressaient surtout à "Bics", il s’agit de la filiale de Belgacom qui gère les communications téléphoniques dans le monde entier, en Afrique et au Moyen-Orient, Bics est le principal fournisseur télécoms. Ce sont essentiellement les communications avec des numéros de pays comme le Yémen, la Syrie ou d’autres Etats jugés voyous par les Américains qui auraient été enregistrées. Ce week-end, des spécialistes ont nettoyé tout le système de Belgacom, l’entreprise publique aurait par ailleurs déposé une plainte auprès du parquet fédéral. Les services de sécurité seraient, convaincus que c’est bien la NSA qui est à la manoeuvre, mais ils n’en ont pas la preuve, cela semble toutefois l’hypothèse la plus probable. Si aujourd'hui, Belgacom tente de rassurer ses clients, l'intrusion de la NSA dans le système lève des questions sur la sécurité chez Belgacom. Citation: "Au stade actuel il n'y a aucune indication d’impact pour les clients ou leurs données. A aucun moment la livraison des services de télécommunications n'a été compromise", veut cependant rassurer ce matin l'opérateur. L'entreprise publique a cependant déposé une plainte auprès du parquet fédéral. Citation: "Belgacom condamne fermement l’intrusion dont elle a été victime", insiste l'entreprise. Il n’est pas exclu, que l’ambassadeur américain en Belgique soit convoqué pour s’expliquer.

16 Sep 2013 LIRE L'ACTU
Motorola invente la pilule et le tatouage mot de passe Archives Secunews SECUNEWS

Motorola invente la pilule et le tatouage mot de passe

Lors de la conférence "All things digital" de San Francisco, Motorola a présenté deux prototypes, un tatouage et une pilule pour se connecter à ses appareils Un mot de passe pour les mails, un autre pour l'ordinateur du travail ou le compte sécurisé d'un site d'achat. (clic sur l'image pour agrandir) Un code pour la carte bleue, pour le digicode de la porte, débloquer le téléphone ou bien entrer la voiture dans le garage, quand il ne faut pas en retenir plusieurs pour accéder à un seul site, notre vie semble ne plus être qu'une succession de chiffres à mémoriser et source de multiples mots de crâne. Motorola a peut-être trouvé la solution, un mot de passe intégré dans le corps. Ce n'est ni la dernière promesse d'un film de science-fiction ni une idée farfelue lancée par un professeur Tournesol lambda, mais bel et bien une découverte sérieuse présentée lors de la conférence "All Things digital" de San Francisco. Il s'agit d'une pilule ronde et plate à avaler qui contient une puce miniature. Rien qui ne la différencie d'un cachet traditionnel, mais une fois ingérée, celle-ci va émettre un signal d'authentification qui permettra à n'importe quel appareil de vous identifier (ordinateur, tablettes, smartphones, etc...). Pas de danger pour votre corps, la puce ne contient aucune batterie. Baptisée "vitamine d'authentification", elle tirerait son énergie des acides contenues dans l'estomac pour transformer le corps en mot de passe géant, elle a même déjà été approuvée par l'agence américaine des produits alimentaires. Reste à savoir si sa prise serait quotidiennement ou unique. (clic sur l'image pour agrandir) Un tatouage code-barres pour s'identifier Mais ce n'est pas la seule innovation que Regina Duncan, chef des projets spéciaux chez Motorola, a présenté à son auditoire californien. La marque détenue par Google s'est également présentée avec un tatouage életronique très particulier sur l'avant-bras, une sorte de code-barres qui permettrait de ne plus oublier ses mots de passe grâce à un système de capteurs et d'antennes qui détectent votre smartphone, pour télécharger une application, il suffirait alors de l'approcher de l'appareil. Plus de risque de faute de frappe dans les codes les plus retors. Pas d'inquiétude, le prototype présenté ressemblait davantage à un sticker qu'à un tatouage à vie. Alors que les entreprises multiplient les tentatives pour protéger la vie privée et sécuriser les données sur Internet, la technologie continue de s'ancrer un peu plus dans nos vies et peut-être bientôt dans nos corps. Les plus réticents à cette invasion technique digne des romans futuristes, plus modernes que jamais, n'ont pas fini de s'inquiéter.

06 Jun 2013 LIRE L'ACTU
Google, Microsoft, et Netfix en première ligne pour poser des DRM sur l'HTML5 Archives Secunews SECUNEWS

Google, Microsoft, et Netfix en première ligne pour poser des DRM sur l'HTML5

Vingt sept organisations ont écrit au consortium gérant les standards du Web, l'appelant à ne pas greffer ces verrous numériques dans l'ADN du Web... Avec la mort des plugins propriétaires comme Flash ou Silverlight, les groupes de médias ont un problème, contrôler leurs flux de streaming. Par exemple, s'assurer qu'un internaute en France ne puisse pas regarder le dernier épisode de Game of Thrones sur HBO Go, ou qu'un film ne soit pas visionné en même temps par deux amis partageant un compte Netflix. Pour répondre à leur inquiétude, le World Wide Web Consortium ( W3C ) propose d'intégrer un système de contrôle (digital rights management, ou DRM) directement dans le HTML5 , cette mise à jour du langage via lequel le Web est construit. Alors que la mesure n'a pas encore été adoptée, 27 organisations, dont l'April et l'Electronic Frontier Foundation ( EFF ), ont écrit une lettre au consortium. Leur demande: Citation: "Gardez les menottes numériques hors des standards du Web." Les arguments pour De manière plutôt surprenante, le papa du World Wide Web et directeur du W3C, Tim Berners-Lee (qui défend en général un réseau libre et ouvert) soutient cette mesure. Citation: Selon lui, les DRM ne sont pas directement intégrés dans le HTML5. En substance, il explique que le HTML5 ne contiendrait que les crochets, et que chacun serait libre d'y fixer ou non des cadenas. Plus généralement, il soutient qu'un tel système est la seule solution pour que les groupes de médias adoptent le HTML5 et ne retournent pas à Flash. Citation: Netflix, le géant américain du streaming, a récemment expliqué qu'il était prêt à passer au HTML5 si le W3C intégrait les fameuses extensions pour médias chiffrés (EME, le nom barbare du plugin ouvrant la porte aux DRM). Microsoft et Google sont également dans ce camp. Les arguments contre: Citation: "Cette proposition désastreuse changerait le HTML pour l'adapter de façon à ce qu'il favorise les menottes numériques (DRM). EME est sponsorisé par une poignée d'entreprises puissantes qui sont membres du W3C, comme Microsoft et Netflix. Ces entreprises font la promotion des DRM, aussi bien pour des raisons qui leur sont propres que pour les liens étroits qu'ils entretiennent avec des entreprises de médias les plus importantes", écrit la coalition. Le fondateur du site BoingBoing, Cory Doctorow, fait le parallèle avec les DVD. Citation: En voulant contrôler la chronologie des médias avec des zones géographiques, les conglomérats de médias ont indirectement poussé les internautes à pirater. Selon lui, "les DRM ne sont pas seulement contre-productifs, ils limitent l'innovation ,car ils restreignent les modifications qui peuvent être apportées à un contenu ou à un service." Alors que l'industrie s'était éloignée des DRM sur les médias physiques, notamment sur la musique de l'iTunes store, elle voit dans le passage à la dématérialisation du cloud l'opportunité de revenir à la charge. Une histoire qui se répète, en somme.

27 Apr 2013 LIRE L'ACTU
Outlook : L'archivage des mails disponible Archives Secunews SECUNEWS

Outlook : L'archivage des mails disponible

Microsoft a récemment annoncé que Outlook.com verrait arriver de nouvelles fonctionnalités dans les prochaines semaines. La plus attendue était l'option d'archivage des mails, la voici maintenant disponible pour peu que vous soyez passés à la nouvelle interface de Hotmail via le lien "Mettre à niveau vers Outlook" disponible dans les options du webmail, pas d’inquiétude si vous n'aimez pas, il est tout aussi simple de revenir à l'interface actuelle. Autre nouveauté mais moins utile en soi, l'ajout de nouvelles couleurs d'interface sont disponibles dans la palette de couleurs.

06 Dec 2012 LIRE L'ACTU
Le FBI dément avoir été piraté, concernant les 12 millions ID d'Iphone Archives Secunews SECUNEWS

Le FBI dément avoir été piraté, concernant les 12 millions ID d'Iphone

Le FBI est sorti de son silence, après les révélations par un groupe de hackers proche d’Anonymous. Les cyberactivistes d’AntiSec ont-ils effectivement trouvé 12 millions d’identifiants iOS sur un ordinateur du FBI ? Le FBI répond par la négative. Les cyberactivistes affirmaient avoir trouvé sur un ordinateur gouvernemental des millions d’informations personnelles sur des possesseurs d’iPhone ou d’iPad. Citation: Dans un communiqué publié sur son site, l’agence américaine affirme laconiquement qu’aucun ordinateur du FBI n’a été piraté, et que le Bureau n’a jamais cherché à obtenir des données privées liées aux appareils mobiles Apple. Une affaire gênante Selon Eric Hemmendinger, expert en sécurité informatique pour le groupe indien Tata Communications, l'affaire est sans doute véridique, au regard des fuites déjà organisées par Anonymous, et suscite beaucoup d'inquiétudes. Citation: La question n'est pas de savoir si c'est vrai ou pas, mais de savoir pourquoi les agents fédéraux disposent de ces informations et pourquoi ils ne les ont pas davantage sécurisées ?. Si vous travaillez dans la cybersécurité et que votre ordinateur est piraté, le scénario est plutôt gênant. Apple affirme ne rien avoir transmis au FBI Le géant informatique dément tout lien avec la liste de millions d’utilisateurs d’appareils iOS découverte par des cyberactivistes. Citation: La firme à la pomme souligne qu’elle n’a jamais donné les identifiants uniques de ses appareils mobiles au FBI, ni à qui que ce soit d'ailleurs Et d’ajouter que ce code d’identité propre à chaque terminal va disparaître avec la sortie du nouveau système d’exploitation "iOS 6" d’ici quelques jours.

08 Sep 2012 LIRE L'ACTU
Acta  la neutralité du Net fragilisée à Bruxelles Archives Secunews SECUNEWS

Acta la neutralité du Net fragilisée à Bruxelles

L'entrée en vigueur de cette loi dans l'Union européenne dépend d'une ratification par le Parlement européen mais également par les Parlements des …tats membres. L'esprit répressif du traité anticontrefaçon pourrait survivre à une non-ratification par le Parlement européen. Neelie Kroes est-elle allée un peu vite en besogne ? La semaine derniére, la commissaire européenne, en charge du numérique à Bruxelles, avait déclaré que la ratification du traité anticontrefaçon Acta (Anti-Counterfeiting Trade Agreement) par le Parlement européen était peu probable. Ce texte, négocié entre 39 pays, dont l'Union européenne et ses …tats membres, les …tats-Unis, l'Australie, le Canada, la Corée et le Japon, pour renforcer leur coopération dans la lutte contre la contrefaçon, a en effet suscité beaucoup d'opposition, sur la Toile et dans les rues d'abord, dans les hémicycles ensuite. Au coeur des inquiétudes: Acta représenterait une menace pour la liberté d'expression et pourrait ouvrir la porte à un filtrage d'Internet. Le texte indique ainsi vouloir "promouvoir la coopération entre fournisseurs de services et détenteurs de droits afin de s'attaquer aux atteintes relatives aux droits dans l'environnement numérique". Son entrée en vigueur dans l'Union européenne dépend d'une ratification par le Parlement européen, ainsi que par les Parlements des …tats membres. En France, l'alternance politique devrait déboucher sur un rejet du texte. Mais le sort d'Acta est loin d'être scellé. Hier, le Parlement européen organisait, à Bruxelles, une table ronde sur la compatibilité d'Acta avec les droits fondamentaux, à cette occasion, un représentant de la Commission européenne a rappelé qu'elle attendait l'avis de la Cour de justice européenne, saisie par la Commission, pour soumettre à nouveau le texte au Parlement. Le vote en pléniére est prévu le 3 juillet 2012, par ailleurs, l'esprit du texte (qui prévoit des mesures répressives pour protéger la propriété intellectuelle) pourrait survivre au " traité Acta ". C'est la crainte de l'eurodéputée Françoise Castex (PS), qui s'exprimait lors d'un point presse organisé au même moment par le bureau d'information du Parlement européen à Paris. Citation:"Il y a une coÔncidence chronologique entre la négociation du traité Acta, le vote de la loi " Hadopi " en France et les propositions de loi " sopa " et " Pipa " aux …tats-Unis", a-t-elle souligné. Pour elle, l'enjeu de tous ces textes est de contrôler Internet pour assurer une maÓtrise de royalties aux ayants droit. Citation:"Le probléme de contrefaçon des biens est grave et il faut protéger le droit d'auteur, convient Françoise Castex, mais donnons d'abord nos propres normes au niveau européen." Sauf que le Parlement européen n'est pas à l'initiative des lois. Les anti-Acta misent donc sur la révision de la directive sur la propriété intellectuelle pour fixer un cadre européen qui protégerait à la fois la neutralité du Net et la rémunération des créateurs. Un dossier aux mains du commissaire européen Michel Barnier, qui doit lancer une consultation sur le sujet en juin. Voir aussi: L'ACTA, la future loi mondiale anti-piratage ?

18 May 2012 LIRE L'ACTU
Le Canada renforce la surveillance d'Internet Archives Secunews SECUNEWS

Le Canada renforce la surveillance d'Internet

Le gouvernement canadien a présenté, mardi 14 février 2012, un projet de loi donnant à la police plus de droits pour surveiller les communications sur Internet. Ce projet attire les critiques de l'opposition et de défenseurs des libertés, rapporte notamment le quotidien Le Devoir. Le gouvernement conservateur a présenté cette initiative comme un moyen indispensable de combattre la pornographie infantile sur le Web, citant des exemples de fournisseurs d'accés qui n'ont livré les renseignements demandés qu'au bout de plusieurs jours. Citation:"Les nouvelles technologies offrent de nouveaux moyens de commettre des crimes, qui rendent les enquêtes plus difficiles", a déclaré le ministre de la justice, Rob Nicholson, lors d'une conférence de presse. Le texte autorise notamment un agent de police à installer, sans mandat judiciaire, un dispositif permettant de relever l'adresse IP d'un internaute, il impose aussi aux fournisseurs d'accés de recueillir et garder certains renseignements. Vive critique de l'opposition Les conservateurs du premier ministre, Stephen Harper, disposant de la majorité au Parlement, la loi devrait être adoptée sans difficulté. Les partis d'opposition et les groupes de défense des libertés civiles ont affirmé de leur côté que le texte offrait à l'Etat trop de possibilités de s'ingérer dans la vie privée des internautes. La commissaire à la protection de la vie privée Jennifer Stoddart, qui ne dépend pas du gouvernement, a adressé en octobre 2011, une lettre au ministre de la sécurité publique, Vic Toews, pour lui faire part de sa "profonde inquiétude". Citation:"En renforçant le dispositif légal de l'Etat en vue de surveiller les contenus privés et d'y accéder, et en réduisant le contrôle judiciaire", la loi permettra au gouvernement de "soumettre plus de personnes à une surveillance minutieuse", a-t-elle écrit. (source;lemonde) Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Tous les articles sur La loi SOPA ET PIPA

15 Feb 2012 LIRE L'ACTU
Internet teste son nouveau protocole, l'IPv6 Archives Secunews SECUNEWS

Internet teste son nouveau protocole, l'IPv6

Plusieurs grandes entreprises du Web, comme Google, Facebook et Akamai, ont participer, mercredi 8 juin 2011, à la "Journée de l'IPv6", pendant 24 heures, ces groupes, mais également plus de 400 autres participants, testent, en conditions réelles, cette nouvelle version du protocole Internet (IP), qui permet aux ordinateurs de communiquer entre eux sur Internet. Trente ans aprés la création des premiéres adresses Internet, le stock d'adresses IP disponibles a été officiellement épuisé au mois de février 2011, et l'IPv6, doit permettre d'y remédier. Avec la multiplication des appareils connectables, des appareils photo aux tablettes multimédias en passant par les consoles de jeux vidéo, le monde s'est heurté au plafond des quatre milliards d'adresses disponibles sous le protocole IPv4. Transition lente La transition vers l'IPV6, que la plupart des internautes ne devraient même pas remarquer, met à disposition 340 sextillions d'adresses, soit 340 que multiplie 10 à la puissance 36. L'effort et l'investissement nécessaires pour basculer vers l'IPv6 reposent surtout sur les fournisseurs d'accés, qui doivent faire en sorte que leurs réseaux puissent gérer ces nouvelles adresses et router le trafic. Mais selon une étude de l'OCDE (.pdf anglais), publiée en avril 2010, le chemin est encore long pour que le nouveau protocole soit adopté massivement. Selon l'Organisation de coopération et de développement économiques, l'an dernier, seulement 1% des sites géraient l'IPv6. Craintes sur les cyberattaques Ainsi, s'il n'est possible d'attribuer que" 4,3 milliards d'adresses en IPv4, l'IPv6 permettra théoriquement d'atteindre le nombre imprononçable de 340 282 367 000 000 000 000 000 000 000 000 000 000 adresses, bien plus qu'il n'en faudrait pour couvrir la planéte entiére (océans inclus) d'ordinateurs, de smartphones et d'autres objets connectés. Le monde est donc tranquille jusqu'à la prochaine conquête spatiale... Les ingénieurs réseau ne sont dans l'ensemble pas inquiets pour la transition, qui se fera "forcément avant la catastrophe", nous explique l'un d'eux. Mais "c'est le hacking qui nous inquiéte avec l'IPv6", nous confie-t-il. En termes de sécurité informatique et de cyberattaques notamment, la force de frappe des pirates serait tout aussi décuplée que le nombre d'adresses IP disponibles. Une situation qui n'inquiéte guére Patrick Pailloux, directeur général de l'ANSSI: Citation:"Nous sommes totalement pour l'IPv6", affirme-t-il. Il y a de bonnes et de mauvaises façons de l'utiliser, et rien ne sert de se battre contre la technologie", explique encore le patron de la cyberdéfense française. Cohabitation difficile. Autre inquiétude exprimée par les techniciens, la cohabitation entre IPv4 et IPv6, le basculement ne pourra pas se faire d'un seul coup, et les deux normes vont devoir coexister. Citation:"Il y a deux principaux obstacles techniques: - La transition en elle-même - La gestion de la continuité de service IPv4 Car certaines structures resteront en IPv4, explique Christian Jacquenet, responsable du programme IPv6 chez Orange. Nous sommes dans la derniére ligne droite avant le déploiement effectif d'IPv6", poursuit-il, évoquant "une transition effective à l'horizon 2014 pour la France". La transition vers l'IPv6, bien qu'urgente, n'en est qu'à ses balbutiements. Les retours d'expérience du 8 juin 2011, devraient permettre de valider les protocoles, mais on est encore loin d'un basculement.

09 Jun 2011 LIRE L'ACTU
Propagation d'une rumeur sur des enlevements à Charleroi Archives Secunews SECUNEWS

Propagation d'une rumeur sur des enlevements à Charleroi

En début de semaine, une jeune femme aurait été victime d'une tentative d'enlévement en plein centre de Charleroi (Belgique), l'enquête est en cours mais depuis, un mouvement de panique s'empare de certains quartiers. Des habitants affirment avoir vu la berline suspecte dans plusieurs villes du payss Selon les autorités, cette rumeur est infondée. Il est 10 heures lundi dernier lorsque Jennifer traverse la place Charles II en plein coeur de Charleroi, la jeune femme de 18 ans remarque alors que deux hommes la fixent. Elle témoigne: Citation:"L'un a dit, elle a au moins 15 ans celle-là et l'autre a répondu oui bien plus que ça, je me suis mise à marcher le plus vite possible mais ils m'ont quand même attrapée". Jennifer connait quelques prises de self défense, ce qui lui a permis de s'enfuir de justesse et de ne pas être contrainte à entrer dans la BMW noire. Convaincue qu'elle vient d'échapper à un enlévement, elle prévient immédiatement la police. Trés vite, la rumeur se répand notamment sur Facebook et les choses s'emballent. D'autres cas semblables auraient été signalés, dont un à Jumet. La rumeur parcourt alors plusieurs dizaines de kilométres paniquant aussi les habitants de Monin, persuadés qu'un enfant a été enlevé dans leur village. Citation:"On a même parlé de dons d'organes" témoigne une habitante. "J'en ai parlé à mes voisins, à mes parents et j'ai demandé à mes enfants de faire attention", dira un autre. Voilà comment un bruit, uniquement basé sur des"on dit" court et se faufile de maison en maison, semant l'inquiétude dans la population. Ce phénoméne est bien connu des spécialistes de la communication. Pour elle, le fait de donner beaucoup de détails, comme la couleur de la voiture par exemple, tend à crédibiliser l'information qui se construit au fil du temps. "Quand quelque chose ne va pas ou quand quelque chose fait peur, nous avons besoin de nous raconter des histoires que nous voulons partager". Le parquet dément La rumeur en question a pris elle une telle ampleur, qu'elle est arrivée au Palais de justice de Charleroi, obligeant le parquet à mettre fin aux "on-dit". Le premier substitut du procureur du roi de Charleroi, Pierre Magnien, précise que selon les rumeurs qui circulent notamment sur Facebook, 16 dossiers auraient été ouverts à Liége et 6 à Namur. Citation:Cependant, dément-il, "les recoupements que nous avons effectués n'ont pas permis de confirmer l'existence de ces plaintes". Il précise encore que l'affaire qui concerne Jennifer est "strictement isolée". Il n'y a donc pas de quoi paniquer, mais bien de quoi faire taire la rumeur

28 May 2011 LIRE L'ACTU
Diaspora miné par de nombreuses failles de sécurité Archives Secunews SECUNEWS

Diaspora miné par de nombreuses failles de sécurité

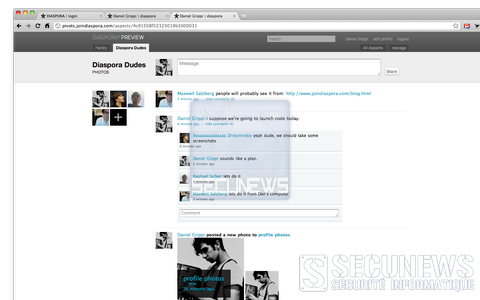
Des hackers tirent la sonnette d'alarme sur les nombreuses vulnérabilités découvertes dans le code du réseau social open source qui le rendent peu s?r. Rendu public la semaine derniére, le code source du réseau social "Diaspora" a rapidement suscité des inquiétudes sur son niveau de sécurité alors qu'une version alpha est censée arriver en octobre 2010. Plus d'images Des hackers qui se sont penchés sur le code affirment que les failles de sécurité découvertes permettraient d'accomplir de trés vilaines choses, à peu prés n'importe quel type d'intrusion et de prise de contrôle seraient réalisables, notamment sous forme de cross-site scripting ( XSS ), détournement de compte utilisateur, suppression des photos, recrutement de nouveaux"amis" sans leur consentement. Il ne s'agit pour le moment que de menaces potentielles et les vulnérabilités les plus sérieuses n'ont pas été rendue publiques mais communiquées directement aux créateurs du projet Diaspora afin qu'ils prennent les mesures nécessaires. Reste que le site est déjà utilisé par les plus fervents supporters du projet et que des serveurs publics sont déjà en service. Rappelons que le principe de Diaspora consiste à faire des membres du réseau social les propres hébergeurs de leurs données personnelles. En publiant le code source jeudi dernier, les initiateurs du projet invitaient les volontaires à le tester tout en prévenant qu'il y avait des bugs et des failles de sécurité, il semblerait qu'ils n'aient pas mesuré l'ampleur et l'importance de ces vulnérabilités. La sortie de la version alpha de Diaspora, prévue en octobre 2010, sera peut être différée le temps de fiabiliser la sécurité du code source.

19 Sep 2010 LIRE L'ACTU