« C’est un privilège » : le PDG de Nvidia adore payer des impôts, même si cela lui coûte 8 milliards $
Le dirigeant ne tient pas le même discours que d’autres grands patrons de la Tech.
Une vulnérabilité a été découverte dans Ivanti Connect Secure (ICS). Elle permet à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un contournement de la politique de sécurité. Ivanti indique que cette vulnérabilité CVE-2026-104935 est...
De multiples vulnérabilités ont été découvertes dans les produits Microsoft. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance. Microsoft indique que la vulnérabilité...
De multiples vulnérabilités ont été découvertes dans Microsoft Azure. Elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance.
De multiples vulnérabilités ont été découvertes dans Microsoft Windows. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance. Microsoft indique que la vulnérabilité CVE-2026-56155...
De multiples vulnérabilités ont été découvertes dans les produits Siemens. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance.
De multiples vulnérabilités ont été découvertes dans les produits Citrix. Certaines d'entre elles permettent à un attaquant de provoquer une élévation de privilèges, une atteinte à la confidentialité des données et un contournement de la politique de sécurité.
De multiples vulnérabilités ont été découvertes dans Microsoft Office. Elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et une atteinte à la confidentialité des données.
Une vulnérabilité a été découverte dans Veeam Backup & Replication. Elle permet à un attaquant de provoquer une élévation de privilèges.
De multiples vulnérabilités ont été découvertes dans Microsoft Edge. Elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un problème de sécurité non spécifié par l'éditeur.
De multiples vulnérabilités ont été découvertes dans les produits Fortinet. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire, une élévation de privilèges et une atteinte à la confidentialité des données.
De multiples vulnérabilités ont été découvertes dans Microsoft .Net. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance.
Une vulnérabilité a été découverte dans ESET Inspect Connector. Elle permet à un attaquant de provoquer une élévation de privilèges.
De multiples vulnérabilités ont été découvertes dans le noyau Linux d'Ubuntu. Certaines d'entre elles permettent à un attaquant de provoquer une élévation de privilèges, une atteinte à la confidentialité des données et un contournement de la politique de sécurité.
De multiples vulnérabilités ont été découvertes dans le noyau Linux de Red Hat. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance.
De multiples vulnérabilités ont été découvertes dans le noyau Linux de Debian LTS. Certaines d'entre elles permettent à un attaquant de provoquer une élévation de privilèges, une atteinte à la confidentialité des données et un déni de service.
Cette semaine, plusieurs failles de sécurité majeures ont été découvertes, mettant en danger des systèmes critiques dans les domaines des réseaux sociaux, de la téléphonie, des systèmes d’exploitation, de la sécurité informatique, de l’intelligence artificielle, des logiciels et des services de streaming. Réseaux sociaux Le réseau social décentralisé BlueSky connaît un afflux d’utilisateurs fuyant les grands réseaux traditionnels. Cependant, cette plateforme a été la cible d’attaques de désinformation sophistiquées, notamment orchestrées par des groupes russes. Ils exploitent les faiblesses des systèmes de modération peu matures pour diffuser massivement de fausses informations, ce qui pose un vrai défi pour la confiance des utilisateurs et la stabilité de la plateforme. Téléphonie Au Royaume-Uni, un système a été mis en place pour bloquer automatiquement les appels provenant de numéros usurpés, c’est-à-dire des numéros de téléphone copiés ou falsifiés par des fraudeurs. Cette mesure aide à réduire les escroqueries téléphoniques où les criminels se font passer pour des banques ou des services officiels afin de soutirer des informations personnelles sensibles. Systèmes d’exploitation Une faille critique référencée CVE-2025-59287 affecte le service Windows Server Update Services (WSUS), un composant clé utilisé par de nombreuses entreprises pour gérer leurs mises à jour. Cette vulnérabilité se trouve dans un mécanisme appelé désérialisation non sécurisée. Concrètement, WSUS traite des données envoyées par le réseau, mais ne vérifie pas correctement ces données avant de les utiliser. Un attaquant distant peut envoyer des données spécialement conçues pour manipuler ce processus et ainsi exécuter un code malveillant à distance, avec les mêmes privilèges système que WSUS. Cela signifie qu’il peut prendre le contrôle complet du serveur sans aucune interaction de l’utilisateur. La faille est très grave car elle concerne tous les serveurs Windows de 2012 à 2025 avec WSUS activé, est exploitée activement depuis fin octobre, et permet d’installer des programmes malveillants cachés (comme des webshells), de collecter des données sensibles du réseau et d’établir des connexions persistantes pour un contrôle à distance. Microsoft a dû publier un correctif d’urgence et recommande de bloquer les ports réseau 8530 et 8531 pour limiter l’exposition en attendant le patch. Sécurité informatique L’entreprise F5 Networks, spécialisée dans les équipements de gestion du trafic réseau, a subi une fuite de son code source critique pour son produit BIG-IP. Cela signifie que des hackers ont volé des informations précieuses sur des failles pas encore corrigées, ce qui peut servir à lancer des attaques très ciblées sur des infrastructures sensibles, notamment dans les entreprises et les administrations. Cette fuite accroît le risque d’attaques de masse dans les semaines à venir. Intelligence artificielle OpenAI est au centre d’une polémique après que son intelligence artificielle capable de générer des vidéos ultra-réalistes ait produit des représentations de personnalités décédées sans leur consentement ni celui de leurs familles. Cette technologie, qui peut reproduire des voix et images très fidèles, pose un grave problème éthique et juridique, notamment sur le respect de la mémoire, la manipulation de l’opinion et la protection des données personnelles. OpenAI travaille à limiter ces abus, mais la question de la régulation légale reste ouverte. Logiciels Dans le secteur médical, un logiciel clé appelé Weda a été victime d’une cyberattaque, mettant en péril les données confidentielles de nombreux professionnels de santé. Ce type d’attaque est particulièrement grave, car ces données sont sensibles et soumises à des règles strictes de confidentialité, et leur fuite ou modification peut avoir des conséquences lourdes sur la prise en charge des patients. Services de streaming Les plateformes de streaming comme Netflix, Prime Video, et Disney+ font face à une augmentation des activités de piratage, avec l’apparition de nouveaux sites illégaux qui proposent gratuitement des films et séries, souvent en contournant les protections mises en place. Cette situation pèse lourdement sur les revenus des producteurs, fournisseurs et artistes, menaçant la pérennité économique du secteur.
Le 1 juillet 2024, OpenSSH a publié un avis de sécurité concernant la vulnérabilité critique CVE-2024-6387. Cette vulnérabilité permet à un attaquant non authentifié d'exécuter du code arbitraire à distance avec les privilèges *root*. L'éditeur précise que les versions 8.5p1 à 9.7p1 sont...
Le code malveillant (malware) 'Mazar Bot' se cache sous la forme d’une banale application MMS, une fois installé, il prend le contrôle total du terminal. Ce sont des spécialistes de la société de sécurité danoise de Heimdal, qui ont découvert le message susceptible de constituer une menace pour le smartphone. Ce message s'accompagne d'un lien, si on clique sur ce dernier, des pirates ont aussitôt accès à l'appareil. Des SMS peuvent en être envoyés par exemple ou des coups de téléphone effectués. Le message contient le texte suivant: [quote]'You have received a multimedia message from +[country code] [sender number] Follow the link http:www.mmsforyou [.] Net /mms.apk to view the message.'[/quote] Mais pour le lire, il vous incite à installer l'application 'MMS Messaging', ce qu'il ne faut absolument pas faire. Si vous cliquez sur le lien, Tor est aussitôt installé sur votre appareil, et un message automatisé est envoyé en Iran avec les mots 'Thank you'. Derrière cette application en apparence inoffensive se cache un redoutable cheval de Troie (Trojan) qui, une fois installé, s’attribue les privilèges administrateur Root, ce qui lui permet de faire à peu près tout et n’importe quoi avec votre téléphone. Heimdal a indiqué que les pirates ont accès à une porte dérobée des smartphones Android, ils peuvent alors le contrôler et faire ce qu'ils veulent. Il peut également effacer tout le contenu du téléphone.... bref, il est le maître absolu à bord. Pour éviter au pirate d’être pisté, ce malware, que les chercheurs ont appelé 'Mazar Bot' intègre également un navigateur Tor. [quote]Ainsi, le malware peut contacter des serveurs de commande et contrôle cachés dans le Dark Web (adresse en .oignon) en toute tranquillité.[/quote] Ce malware est jugé particulièrement dangereux et efficace car il peut prendre le contrôle de votre smartphone et disposer automatiquement des droits administrateurs. Enfin, soulignons que ce malware peut infecter n’importe quel smartphone Android, sauf ceux configurés en langue russe. Une précaution qui laisse assez peu de doute sur l'origine des auteurs. Les cybercriminels ne sont pas trop embêtés par les forces de l’ordre à condition qu’ils ne ciblent pas les citoyens russes. Ces messages ne doivent pas être ouverts. Ne cliquez JAMAIS sur des liens contenus dans des SMS et MMS sur votre téléphone. Les smartphones Android sont sensibles, et le logiciel de sécurité qui y est intégré, est encore loin d'être aussi efficace que celui équipant votre ordinateur. Lire le communiqué de heimdal. (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
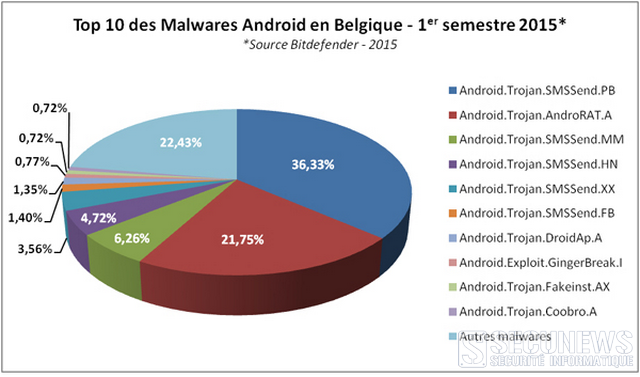
Selon une étude de Bitdefender, les utilisateurs belges et français ont avant tout été ciblés par la célèbre famille de chevaux de Troie SMS pour Android, 'SMSSend', qui permet d'envoyer des messages vers des numéros surtaxés. En effet, Bitdefender a fréquemment bloqué pas moins de cinq variantes de ce malware, qui ont représenté au global 52% des menaces sur Android en Belgique et 31% en France sur le premier semestre de l'année. Une autre menace fréquemment bloquée par Bitdefender durant les six premiers mois de l'année est 'AndroRAT.A', un des malwares les plus répandus auprès des utilisateurs Android français (30.6%) et en 2e position concernant les utilisateurs belges (21.75%). Comme la plupart des RAT, ce malware permet au hacker de prendre le contrôle à distance de la machine infectée. À l'aide d'un panneau de commande très simple d'utilisation, le cybercriminel peut: [quote]- Surveiller un appareil - Passer des appels - Envoyer des SMS - Obtenir les coordonnées GPS de celui-ci - Activer et utiliser la caméra ainsi que le micro - Accéder aux fichiers stockés sur la machine.[/quote] Des kits complets permettant d'utiliser ce type de menace, tels que Dendroid, sont vendus sur le black market pour seulement $300 (environs 273€) à quiconque voudrait espionner une personne. Ces outils sont développés avec des fonctions spécifiques leur permettant d'éviter le système de détection anti-malwares de Google Play Store. L'exploit 'GingerBreak' est toujours actif, bien qu'il infecte une version obsolète de l'OS Android et que cette vulnérabilité ait été patchée. Développé pour Android 2.3, ce malware est injecté via une application légitime repackagée qui, une fois téléchargée et installée sur l'appareil, permet au hacker d'obtenir des privilèges 'root' et ainsi de prendre le contrôle de la machine. Il peut alors transmettre les données stockées à un serveur distant, notamment: [quote]- L'ID - Le N° de carte SIM - N° de téléphone - Les numéros IMEI, IMSI - L'heure locale.[/quote] Enfin, Bitdefender a bloqué en France le malware Android.Trojan.SLocker.K, une application malveillante de type ransomware, capable d’afficher des messages de demandes de rançon en fonction de la localisation des utilisateurs. Il s'agit de l'une des familles de ransomwares Android les plus courantes car les auteurs créent régulièrement de nouvelles variantes. L'analyse de Bitdefender a révélé de multiples versions de cette famille de malwares, associées à des messages de Spam provenant de divers domaines .eu, .com, .org et .net. Étude basée sur les informations techniques issues des chercheurs en malwares, Dragos Gavrilut et Alex Baetu. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Une vulnérabilité a été découverte dans Apple Mac OS X. Elle permet à un attaquant de provoquer une élévation de privilèges.
Les chercheurs de Looktout ont détecté un nouveau programme malveillant sous Android qui verrouille le périphérique et qui exige, au nom du FBI, le paiement d'une "amende" pour consultation de contenu interdit. A l'heure actuelle, ce programme, baptisé 'ScarePackage' par les chercheurs, n'attaque que les habitants des Etats-Unis. [quote]D'après les informations de Lookout, ce nouveau programme d'escroquerie se présente sous la forme d'Adobe Flash ou d'un logiciel antivirus très utilisé et ses fonctionnalités sont identiques à celles d'un autre programme malveillant de blocage détecté récemment, 'ColdBrother', connu également sous le nom de 'Svpeng'.[/quote] Une fois que ScarePackage est exécuté, il imite l'analyse du périphérique et affiche à l'issue de celle-ci une fausse notification reprenant la listes prétendus problèmes détectés. Il est impossible de quitter cette page, même si la victime parvient à éteindre son smartphone, le message apparaît à nouveau après le redémarrage du système, pour débloquer son téléphone, la victime doit payer la somme de 500 USD (environs 370 euros) sous la forme de bon MoneyPack. Quand le code est saisi, seule sa longueur est vérifiée et non pas sa validité. (Clic sur l'image pour agrandir) L'analyse a démontré que ScarePackage n'avait pas besoin de l'accès root pour bloquer complètement le téléphone, les privilèges d'administrateurs lui suffisent. Le programme malveillant exploite l'utilitaire 'Java TimeTask' toutes les 10 millisecondes pour arrêter tous les processus lancés par l'utilisateur, il utilise Android WakeLock pour empêcher le smartphone de passer en mode veille. Le nouveau programme malveillant est également capable de voler le code IMEI et de l'envoyer au serveur de commande ou de l'afficher dans les fausses notifications pour leur donner plus de poids. [quote]"D'après les indices linguistiques relevés dans l'application, les auteurs de ScarePackage sont probablement de nationalité russe ou originaires d'autres pays d'Europe de l'Est. Malheureusement, il est très difficile de supprimer ce programme malveillant si vous lui avez octroyé les privilèges d'administrateur" concluent les experts.[/quote]
Une étude réalisée par Bitdefender, éditeur de solutions de sécurité, a révélé que quasiment une application iOS sur cinq pouvait accéder au répertoire de votre iPhone, tandis que 41% d’entre elles pouvaient savoir où vous vous trouvez et que plus d’une sur trois stockait vos données sans les crypter. L’étude qui portait sur plus de 65.000 applications largement distribuées sur l’App Store a révélé que des dizaines de milliers d’entre elles exploitaient des informations sur les contacts, suivaient l’emplacement des utilisateurs et accédaient à des données sans avoir la permission explicite de ces mêmes utilisateurs. Alors que de nombreuses applications utilisent clairement ces privilèges pour fonctionner, d’autres n’ont aucune raison évidente d’utiliser les données qu’elles recueillent, qu’elles proviennent du répertoire des utilisateurs ou du suivi de la localisation. Par défaut, les applications de l’App Store demandent uniquement la permission pour accéder à des services liés à la localisation géographique, et non lorsqu’elles accèdent au répertoire ou à d’autres fonctions. L’analyse de Bitdefender portait sur 65.000 des applications les plus populaires de l’App Store et a démontré que seulement 57,5% d’entre elles cryptaient les données des utilisateurs. Environ 41,4% des applications analysées peuvent localiser les utilisateurs, ce qui signifie que la plupart des possesseurs d’iPhone sont susceptibles d’avoir au moins une application sur leur appareil capable de savoir où ils se trouvent. Le suivi géographique exploité par des publicités contextuelles, basées sur la localisation des utilisateurs, est très controversé, bien qu’assez courant. Ce type d’informations peut être vendu aux entreprises, pour les aider à élaborer des campagnes marketing plus efficaces. L’étude de Bitdefender ne porte pas sur l’ensemble des applications disponibles sur l’App Store et il est donc possible que les nombres et les proportions varient lors de l’extrapolation à l’ensemble de l’App Store. L’étude a également révélé que 18,6% des applications peuvent accéder au répertoire de l’utilisateur, ce qui inclut l’accès à toutes les informations sur ses contacts. La seule raison valable pour qu’une application accède au répertoire d’un utilisateur est lors d’un transfert de contact ou un rapprochement de données entre des contacts de réseaux sociaux et des numéros déjà enregistrés dans le répertoire. Il est peu probable que presque 20% des applications aient besoin des informations du répertoire pour fonctionner, il y a donc de grandes chances pour que de nombreuses applications accèdent au répertoire à l’insu des utilisateurs. Bitdefender a détecté que 30,7% des applications analysées peuvent afficher des publicités et que 16,4% peuvent se connecter à Facebook, d’autres fonctions comprennent le suivi de l’utilisation via Flurry analytics, Google Analytics ou Mobclix analytics. Certaines applications utilisent les trois logiciels d’analyse. Des centaines d’applications analysées utilisent également un UDID (Unique Device Identifier) de l’iPhone, permettant d’identifier le possesseur, alors que des centaines d’autres utilisent la voix sur IP en tâche de fond, le suivi de l’utilisation d’Open Feint et plus encore. Citation: "Il est inquiétant de constater que les données stockées sur iOS ne sont que très peu cryptées, et que le suivi de la localisation est si présent. Sans information sur ce à quoi peut concrètement accéder une application, il est difficile de contrôler les informations que les utilisateurs divulguent" déclare Catalin Cosoi, Directeur de recherche en sécurité des Laboratoires Bitdefender. Nous observons une situation inquiétante de faible cryptage des données, une prévalence du suivi de la localisation et un accès silencieux, injustifié, au répertoire". Du coup ces données personnelles peuvent être utilisées pour établir des schémas de comportements y compris pour du profilage pour des activités de marketing. Des algorithmes de recueil de données et des schémas d’utilisation sont parfois utilisés pour obtenir bien plus d’informations, notamment l’identité de l’utilisateur. Il n’existe pas, à ce jour, de base de données mise à disposition du public pour la sensibilisation et l’éducation des utilisateurs au sujet de ces problèmes de confidentialité.
Les auteurs de virus ont toujours fait face à un sempiternel problème: Comment conserver la présence des codes malicieux le plus longtemps possible à l'insu des utilisateurs et des solutions antivirus? Citation: "Cette question est d'autant plus actuelle que ces derniers temps, l'écriture de programmes malfaisants n'est plus tellement une affaire de développement personnel mais de business. Effacer ces traces est donc le thème en vogue pour les pirates hommes d'affaires". Par quels moyens peut-on cacher un programme voleur de données bancaires ou encore un serveur proxy illégal destiné à la diffusion de spams depuis l'ordinateur d'une victime ?. Les cyber escrocs d'aujourd'hui règlent ce problème de la même façon que les réglaient les cyber hooligans il y a 10-15 ans. Un des premiers virus connus pour PC se nommait ( Virus.Boot.Brain.a ) un virus du secteur de boot qui s'octroyait les fonctions d'accès au disque et lors de la lecture du secteur de démarrage (par exemple du programme antivirus), substituait les données originales par des données infectées. Avec le temps, ces mêmes mécanismes furtifs (l'interception des fonctions système et substitution des données) ont continué d'être utilisés dans les virus Windows (Virus.Win32.Cabanas.a ). Dans le monde Unix, les programmes malicieux n'ont pas encore été diffusés à une aussi large échelle que dans DOS et Windows, c'est pourtant de là que vient le terme " rootkit ", terme qui est désormais utilisé en référence aux technologies furtives utilisées par les auteurs de Trojans sous Windows. Le terme rootkit désigne une série de programmes qui permettent au pirate de s'installer sur une machine et d'empêcher sa détection]. Pour se faire, les fichiers exécutables (login, ps, ls, netstat etc.) ou bien les bibliothèques (libproc.a) sont modifiés, ou encore, un module noyau est installé. Dans tous les cas, le but est d'empêcher que l'utilisateur ne reçoive des informations indiquant la présence d'activités nuisibles sur son ordinateur. Ces derniers temps, l'utilisation des technologies de rootkit pour masquer la présence de logiciels malfaisants est de plus en plus populaire comme le montre le graphique ci-dessous: (Fig 1. Fréquence d'utilisation des technologies rootkit dans les logiciels malfaisants.) Citation: Notons bien que la popularité des rootkit est liée à la libre diffusion sur le réseau Internet de textes sources de nombreux rootkit et, y apporter des changements n'est pas une tache très compliquée pour les auteurs de logiciels malicieux. La croissance des rootkit est également favorisée par le fait que la majorité des utilisateurs de système d'exploitation Windows travaille sous les droits d'un administrateur, ce qui facilite grandement l'installation de rootkit dans les ordinateurs . Les auteurs de virus ainsi que les développeurs de spyware "légaux" font l'éloge de ces programmes du fait qu'ils sont invisibles pour l'utilisateur et impossibles à détecter par les solutions antivirus. Voyons de plus près la situation sous Windows et sous Unix Technologie de Rootkit sous Windows - Masquage de présence dans le système A l'heure actuelle, on peut diviser en deux sections les méthodes utilisées par les rootkit pour cacher leur présence dans le système: - 1. modifications du chemin des programmes exécutables - 2. modification des structures du système . Ces méthodes sont utilisées pour masquer l'activité dans le réseau, les clés de registre, différents processus c'est-à-dire tous les éléments qui permettent à l'utilisateur, dans une certaine mesure,d'identifier un programme malveillant sur son ordinateur. La première méthode pour masquer l'information peut être réalisée aussi bien sous le mode utilisateur que sous le mode noyau. Sous mode utilisateur c'est relativement simple. Le plus souvent, une méthode basée sur l'interception de fonctions API est mise en oeuvre pour modifier le chemin d'accès vers ces exécutables: (Fig. 2. Interception des requêtes vers les fonctions API) Cette méthode exploite le fait que les fonctions API sont sollicitées par des applications qui soit utilisent des champs de données spéciaux (tableaux d'import/export), soit qui contactent une adresse reçue par la fonction GetProcAddress API. Le code du programme s'installe dans les modules DLL, qui par la suite s'introduisent dans l'espace d'adresses existantes dans le gestionnaire des tâches, ce qui donne au malfaiteur la possibilité de contrôler toutes les applications de l'utilisateur. Le procédé des modifications des chemins d'accès aux exécutables est bien documenté et facile à installer, favorisant l'utilisation de telles technologies par les rootkit. Cependant, les réalisations de rootkit en mode utilisateur ont un gros défaut, à savoir le faible niveau de masquage de l'information. En d'autres termes, la présence dans le système en mode utilisateur peut être détectée sans difficultés à l'aide d'utilitaires spécifiques. En conséquence de quoi, on constate une hausse d'intérêt majeure envers les rootkit en mode noyau, même si ces derniers sont beaucoup plus complexes à développer. Penchons-nous sur les méthodes en mode noyau, ces dernières se caractérisant par un bien meilleur camouflage de l'information. Une forte majorité de rootkit en mode noyau utilise des structures de système d'exploitation non documentées. Par exemple: L'interception de services de KeServiceDescriptorTable est très largement utilisée, et la quantité de services dans ce tableau peut varier d'une version de système d'exploitation à une autre. Cela oblige les développeurs de rootkit à effectuer rapidement une analyse supplémentaire du code du système d'exploitation pour déterminer les indicateurs du tableau susmentionné. Cette approche, dans son principe, n'est pas sans rappeler l'interception des fonctions API. La méthode de modifications de la liste système PsActiveProcessList est un exemple des modifications des structures du système. Cette méthode est utilisée par le rootkit FU qui permet de cacher tout processus de la majorité des utilitaires systèmes (Fig. 3. Liste des tâches avant installation du rootkit.) Sur l'illustration 3, le rédacteur de texte Notepad est visible dans la liste des tâches en cours sous le nom de notepad.exe. (Fig. 4. Liste des tâches après installation rootkit.) La capture d'écran réalisée sur l'illustration 4 a été effectuée après le lancement de rootkit FU, ce dernier ayant pour mission de cacher la tâche. Sur le dessin, il est nettement visible que, alors que le rédacteur est démarré, son nom a disparu de la liste des tâches actives. Détection des rootkit La première étape à franchir pour combattre les rookit est de les détecter. Cette situation est réelle si l'on considère la constante apparition de nouvelles technologies, et que les développeurs de technologies antivirus ont besoin de temps pour analyser et développer des moyens de détection. Cependant, malgré l'apparente difficulté de détecter les rootkit, des méthodes efficaces sont déjà développées et éditées dans la version 6.0 de des logiciels qui sont en test beta au sein du Laboratoire Kaspersky. Etudions la réaction de notre logiciel sur l'apparition de rootkit FU dans un système. L'installation d'un rootkit dans un système signifie le camouflage d'une tâche en cours. Le sous-système anti-rootkit détecte cette action et envoie à l'utilisateur les notifications correspondantes (voir figure 5): (Fig.5. Détection de tâches cachées et inconnues.) Ce sous-système permet de déterminer la présence non seulement des rootkit ajoutés dans la base antivirus sur la machine d'un internaute, mais également ceux qui sont encore inconnus. Un sous-système identique officie pour la [b]détection de rootkit en mode utilisateur, rootkit qui ont été analysés au début de notre étude et qui injectent des DLL à d'autres procédés. Dans ce cas-là, le sous-système de protection notifie à l'utilisateur qu'un procédé spécifique est en train d'infiltrer un code dans un espace d'adresses étranger: Fig.6 Détection d'infiltration de code dans une espace d'adresses étranger. Rootkit – technologie pour Unix - Masquage de présence dans le système La situation dans Unix rappelle fortement celle de Windows. L'attaquant installe le rootkit sur l'ordinateur une fois qu'il a obtenu les accès privilèges (accès root). Les accès root, indispensables pour installer la majorité des rootkit, sont accessibles via des vulnérabilités bien connues si le malfaiteur a accès au système avec les mêmes droits qu'un utilisateur ordinaire. Dans ce cas-là, il peut utiliser un exploit local ou un utilitaire pour forcer les bases protégées par mots de passe. Si le malfaiteur ne dispose pas des droits nécessaires pour s'infiltrer dans le système, alors il peut utiliser un exploit à distance ou, par exemple, un sniffeur de claviers pour obtenir les mots de passe. L'interception de mots de passe peut être utilisée pour de nombreux services (ftp, telnet etc.) du fait que ces derniers transmettent les mots de passe sur le réseau non crypté. En fonction de ces capacités, le rootkit peut contenir divers programmes malicieux [trojan-DDoS], [backdoor] et autres qui s'installent sur la machine compromise, et attendent de la part de l'attaquant un ordre à exécuter. De plus, les rootkit peuvent contenir un patch qui colmate la brèche dans le système afin d'éviter l'infiltration d'un attaquant tiers. Tout comme dans Windows, Unix fait face à des rootkit aussi bien au niveau des applications qu'au niveau du noyau. Voyons les rootkits en mode utilisateur. En général, les rootkit se composent de versions de programmes ordinaires 'infecté par trojan' masquant la présence de ses composants dans le système, et de backdoor (porte ouverte) assurant un passage secret dans le système. Comme exemple de rootkit en mode utilisateur, on trouve: - lkr - trOn - ark - et autres. Prenons tr0n comme exemple de rootkit en mode utilisateur. Pour cacher sa présence dans le système, ce rootkit exécute une série d'actions. Au moment de son installation, il stoppe syslogd-demon, puis remplace par ses Trojans les utilitaires de systèmes suivants: - du - find - ifconfig - login - ls - netstat - ps - top - sz. De plus, une version Trojan de syslogd-demon est rajoutée dans le système. Enfin, un sniffeur est demarré en tâche de fond, le lancement des daemons telnetd, rsh, finger est rajouté dans inetd.conf, inetd est redémarré et syslogd est démarré à nouveau. D'ordinaire, tr0n se situe dans /usr/src/.puta mais grâce au composant ls déjà installé, le catalogue est invisible. Voyons maintenant le rootkit au niveau du noyau. Les rootkit de ce type possèdent toutes les caractéristiques du type décrit précédemment, mais à un niveau plus bas. Les rootkit en mode utilisateur doivent modifier chaque fichier binaire alors que les rootkit en mode noyau doivent modifier uniquement le noyau, ce qui augmente considérablement la qualité de camouflage de l'information. Il existe plusieurs moyens d'introduire des rootkit dans le système noyau: 1. l'utilisation de LKM, le noyau Linux (comme dans beaucoup d'autres systèmes d'exploitation) permet de télécharger des modules (ou des pilotes systèmes ) “à la volée”, ce qui permet au malfaiteur de modifier les requêtes système du noyau, et de donner des informations erronées (par exemple une liste rectifiée de fichiers). Il est possible d'empêcher de telles attaques en recompilant le noyau système sans le LKM, mais cette méthode présente un défaut (il est indispensable d'inclure tous les pilotes nécessaires dans le noyau): 2. une entrée dans /dev/kmem qui accorde l'accès dans la zone mémoire occupée par le noyau. L'entrée réécrit le noyau 'à la volée'. De cette façon, pour modifier le noyau, il faut simplement trouver une place en mémoire, mais ce n'est pas un problème insoluble. Certaines modifications peuvent être faites, interdisant d'écrire directement dans /dev/kmem. Cela est réalisable par mmap 3. l'infection de modules existants; se distingue de la première méthode du fait que le rootkit ne contient pas de module à part et utilise l'infiltration dans les modules existants. L'adoption d'une telle méthode permet de faire le rootkit stable lors du redémarrage, en infectant quelques modules qui seront téléchargés de toute façon (par exemple, le driver du système fichiers). La détection de Rootkit Pour détecter des rootkit[, il n'y a malheureusement pas de solutions miracles, mais les conseils exposés ci-dessous permettent de détecter la majorité des rootkit actuels: 1. l'observation d'un comportement anormal: - Des fichiers - Utilisation des ressources du réseau - Démarrage de tâches selon un horaire défini et au moment du démarrage, gestion des comptes utilisateurs 2. l'utilisation des utilitaires suivants, qui aident à mettre en évidence la présence de rootkit dans le système: - Saint Jude - Chrootkit - RkScan - Carbonite - Kstat - Rootkithunter - Tripware - Samhain - etc....

Le salarié a été renvoyé mais cette affaire illustre une nouvelle fois l'opacité de Google en matière de protection des données de ses utilisateurs. Voila une affaire qui va apporter de l'eau au moulin des détracteurs de Google qui s'inquiètent pour la protection des données des utilisateurs. Le webzine Gawker vient en effet de révéler que le géant de la recherche avait renvoyé un de ses ingénieurs, pris en flagrant délit de tripatouillage dans les comptes d'au moins quatre utilisateurs. Google a confirmé l'incident et explique que le jeune salarié de 27 ans avait été viré "parce qu'il avait violé la stricte politique interne de respect de la vie privée". Concrètement, grâce à ses privilèges, l'employé indélicat a fouillé les relevés de " Google Voice " d'un mineur de 15 ans dont il était devenu ami après que le garçon eut refusé de lui dire le nom de sa nouvelle petite amie. Après avoir accédé au compte de l'adolescent pour trouver son nom et son numéro de téléphone, Barksdale a nargué le garçon et menacé d'appeler la jeune fille, selon Gawker, l'ingénieur ne semblait pas avoir de motivations sexuelles, mais vouloir plutôt démontrer son pouvoir, et se vanter de son rôle chez Google. L'ingénieur faisait partie d'un groupe d'informaticiens, les SRE (Site Reliability Engineers, ingénieurs de fiabilité des sites), qui ont accès aux données les plus sensibles et ont un accès sans limite aux comptes d'utilisateurs. Citation: Pris à défaut, Google assure "surveiller attentivement le nombre d'employés qui ont accès à son système, et mettre régulièrement à jour ses contrôles de sécurité.Cela dit, il faudra toujours qu'un certain nombre de gens accèdent aux systèmes s'ils doivent bien fonctionner. C'est la raison pour laquelle nous prenons tellement au sérieux chaque manquement".