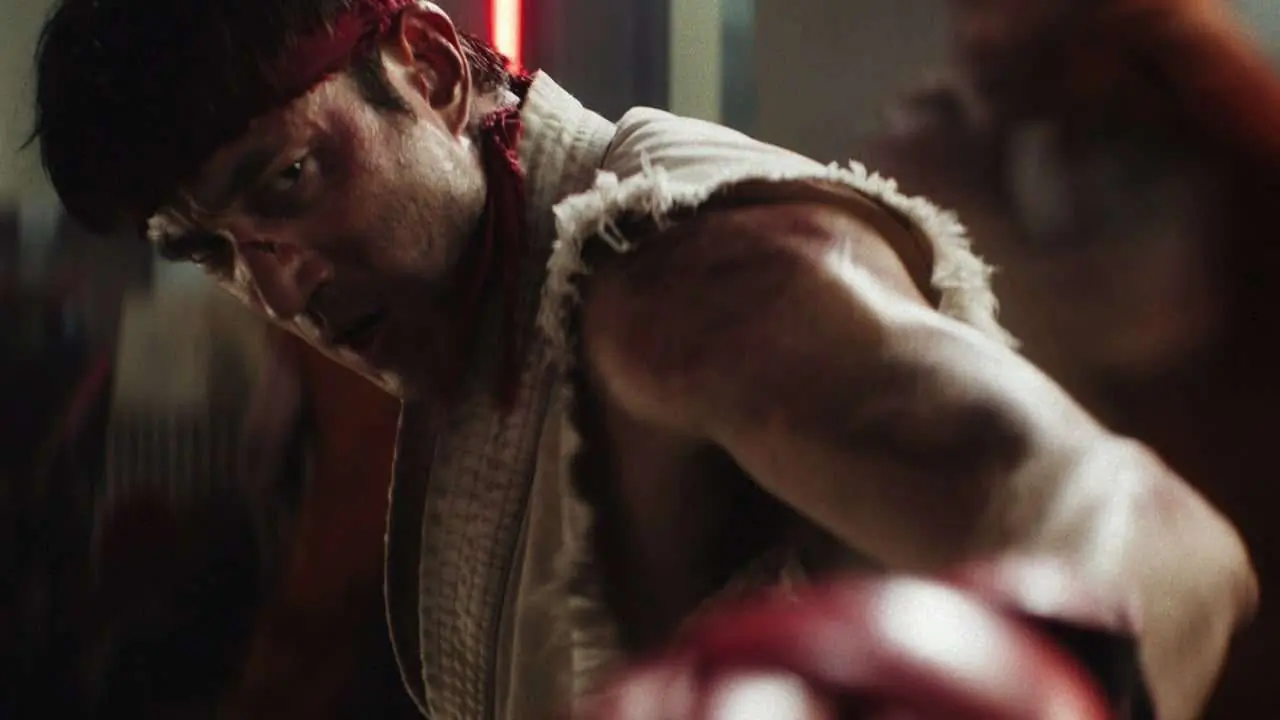
Street Fighter divise, égale la version de 1994, mais reste derrière Mortal Kombat II
Le nouveau Street Fighter décroche le même CinemaScore que le film de 1994. Un signal curieux, alors que le public suit bien plus que la critique.
La série Fourth Wing de Prime Video tient enfin ses deux rôles principaux. Un casting très attendu, déjà discuté, pour une adaptation visée en 2027.
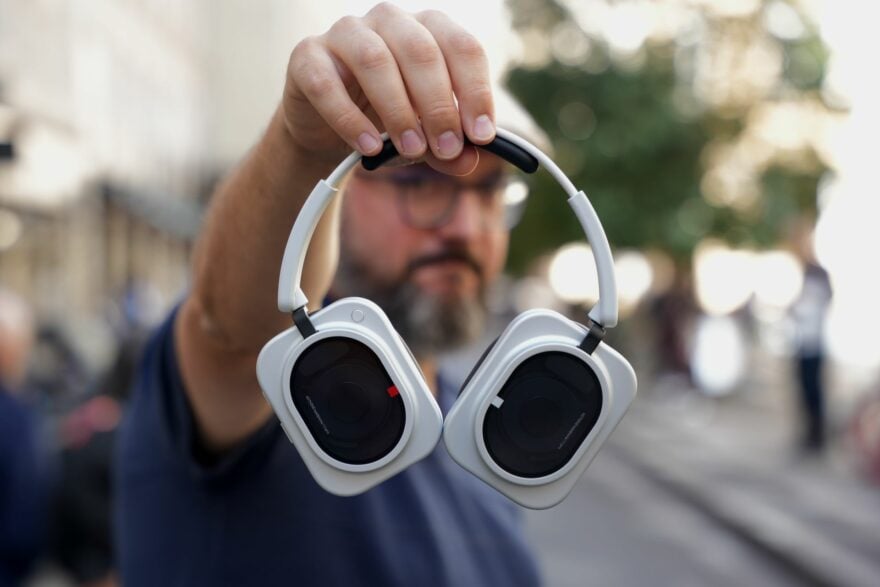
Nothing revient avec une version améliorée de son Headphone (1), le bien nommé Headphone (1) Pro. S’il améliore la formule dans tous les domaines, le design risque de diviser. Notre test.
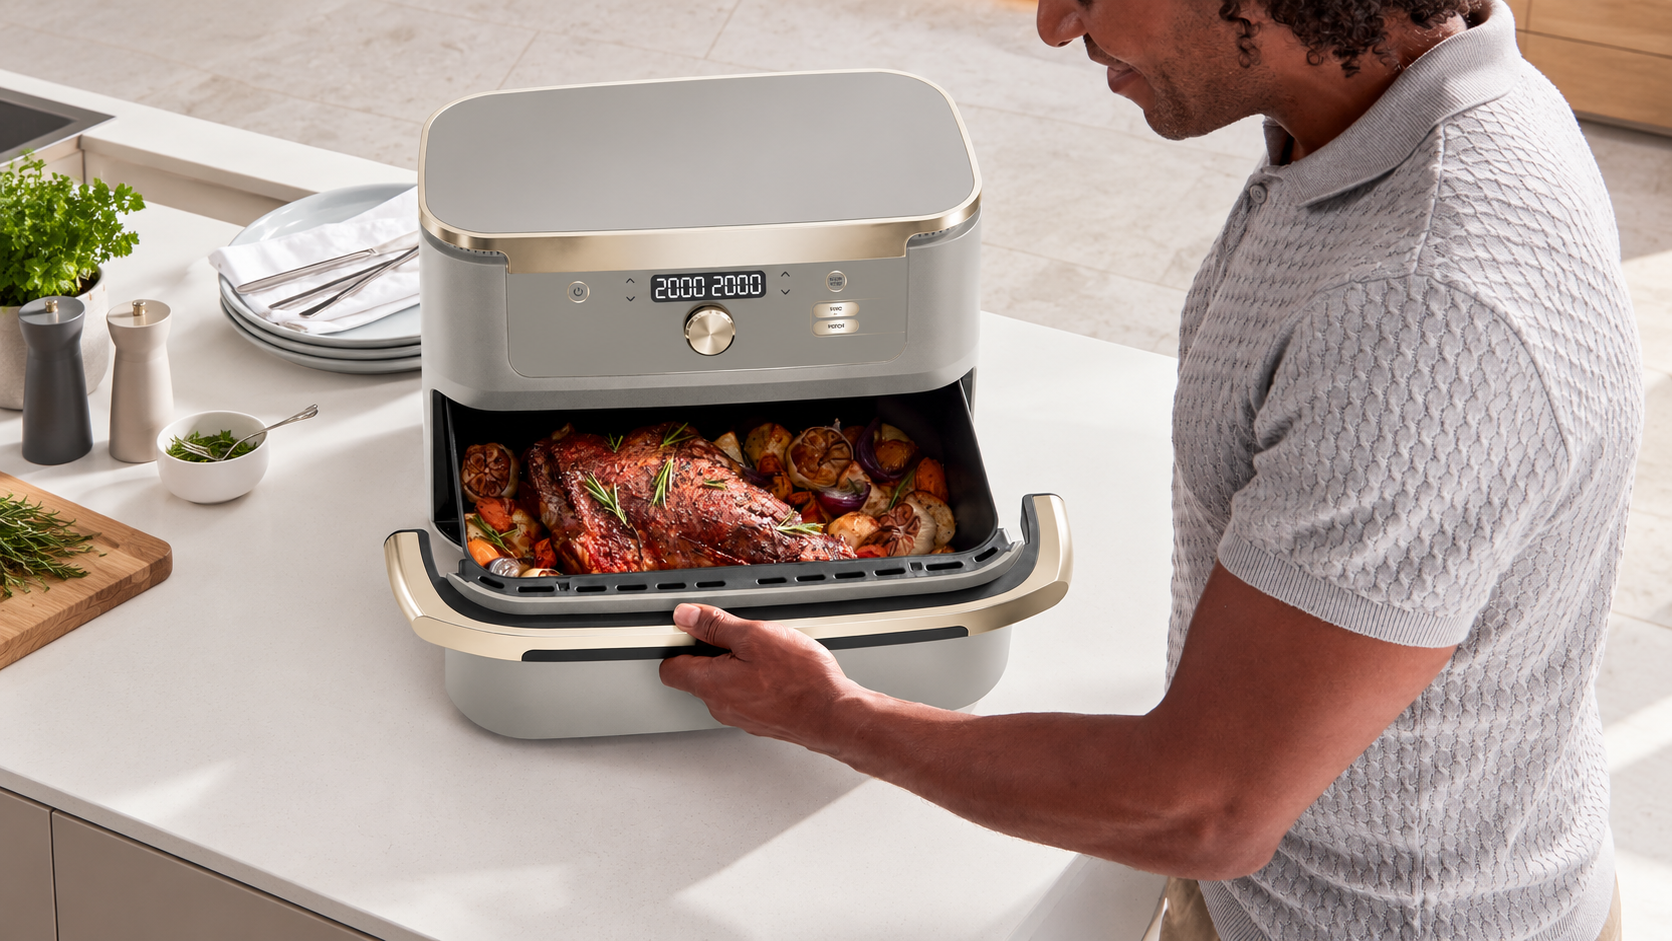
Le Ninja Foodi FlexDrawer mise sur un tiroir unique de 10,4 L qu’un séparateur amovible divise en deux zones indépendantes. Dans sa finition Pierre/Or, il s’affiche à 204,99 € sur Amazon, un tarif qu’il n’avait pas atteint au cours des trente derniers jours.
Sam Altman, Jensen Huang, Elon Musk, Jeff Bezos, Mark Zuckerberg… le plan de table imaginé par Trump pour son dîner de gala en l’honneur de Xi Jinping offre une radiographie saisissante des clans qui divisent la tech. Entre « ralentisseurs opportunistes » et « accélérationnistes » de l’IA.
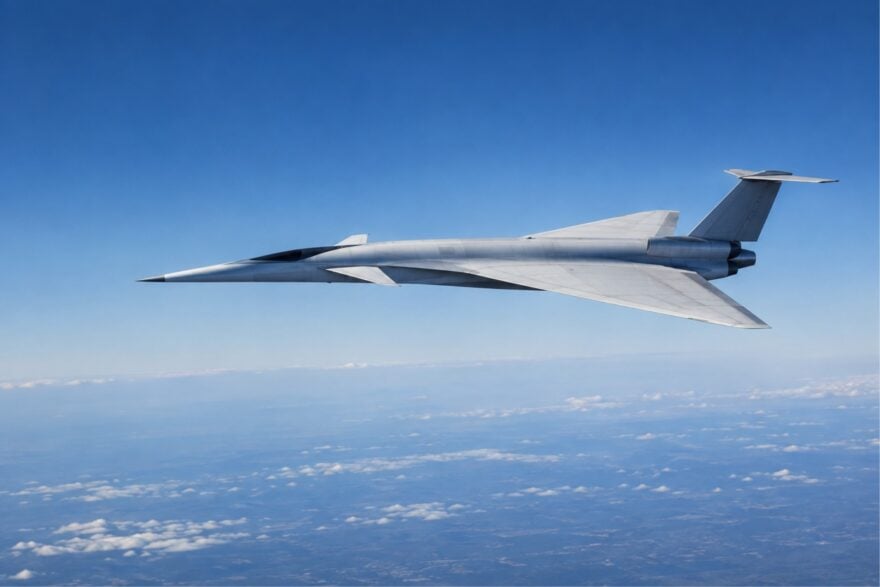
Le pays ne compte pas laisser les États-Unis mener en tête la grande course au retour des avions supersoniques civils. Avec son démonstrateur, qui, en théorie, peut diviser les temps de trajet par quatre, Pékin entend bien griller la priorité à son concurrent de toujours.
Le nouveau Resident Evil cartonne chez les critiques, mais un reproche revient. Et il dit beaucoup de ce que les fans attendent vraiment.
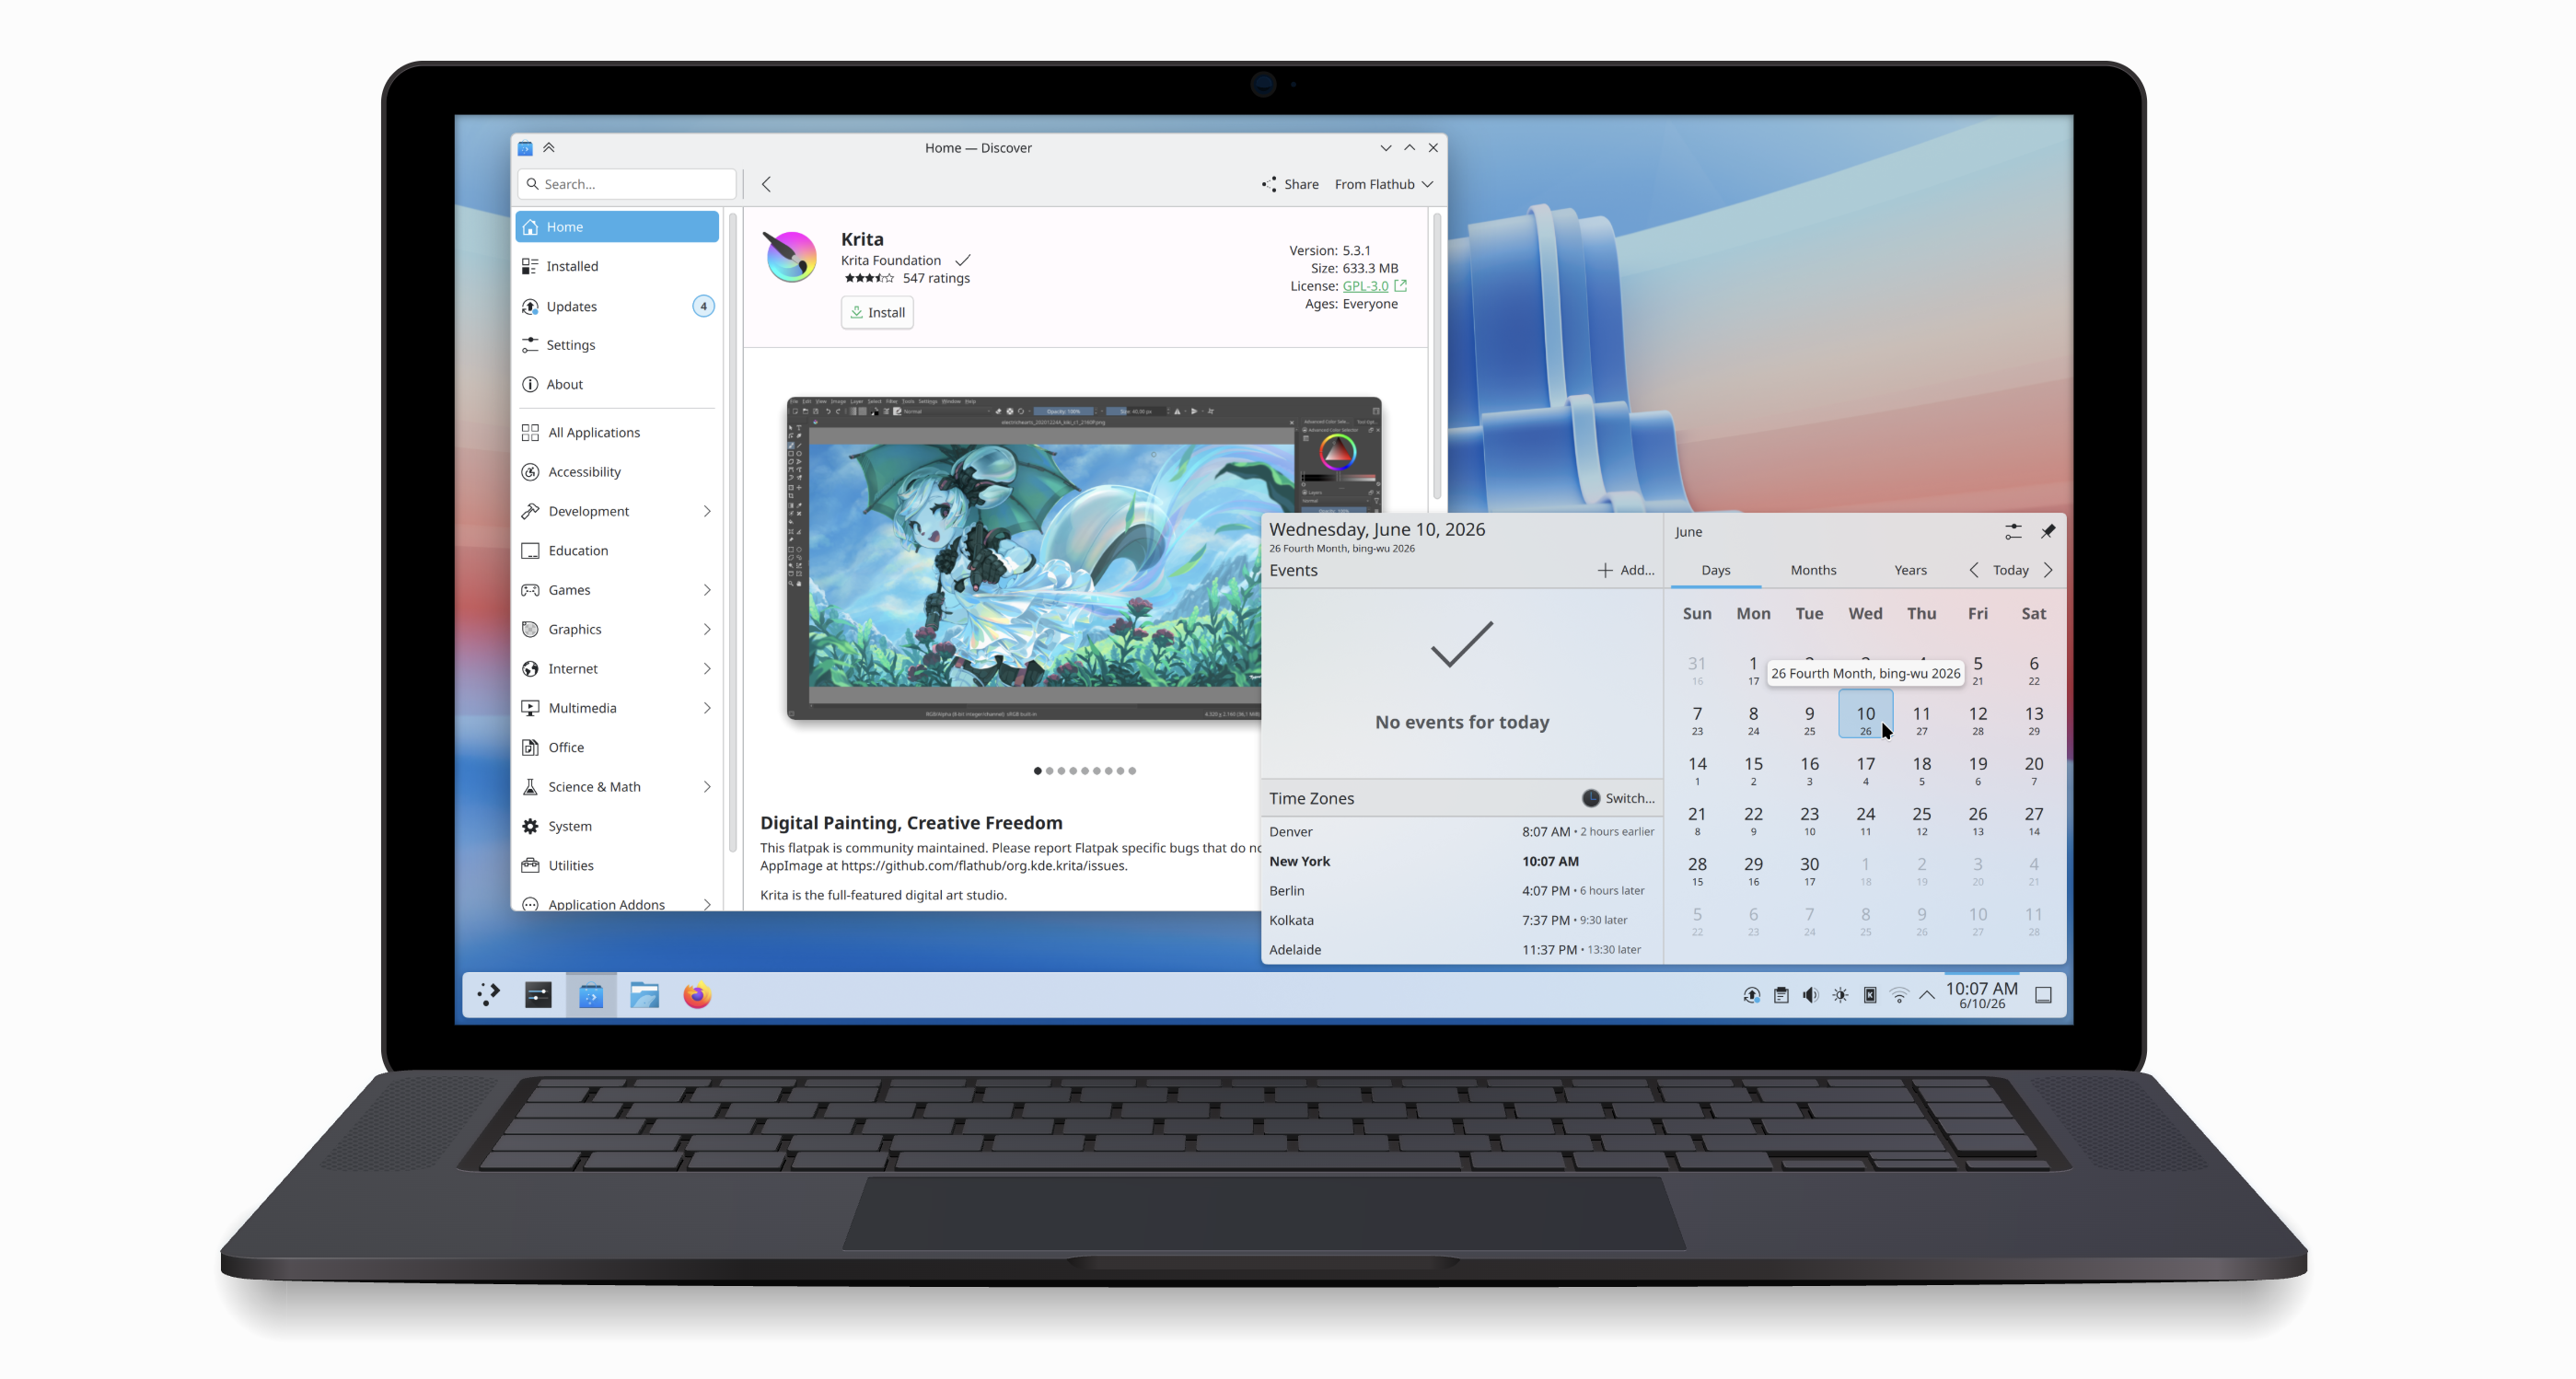
Lors de l'Akademy 2026, deux contributeurs historiques de l'environnement de bureau KDE proposent Kadai, un bureau Plasma qui se reconstruirait autour d'un profil IA propre à chaque utilisateur. Rien d'officiel pour l'instant, mais l'idée promet déjà de diviser.
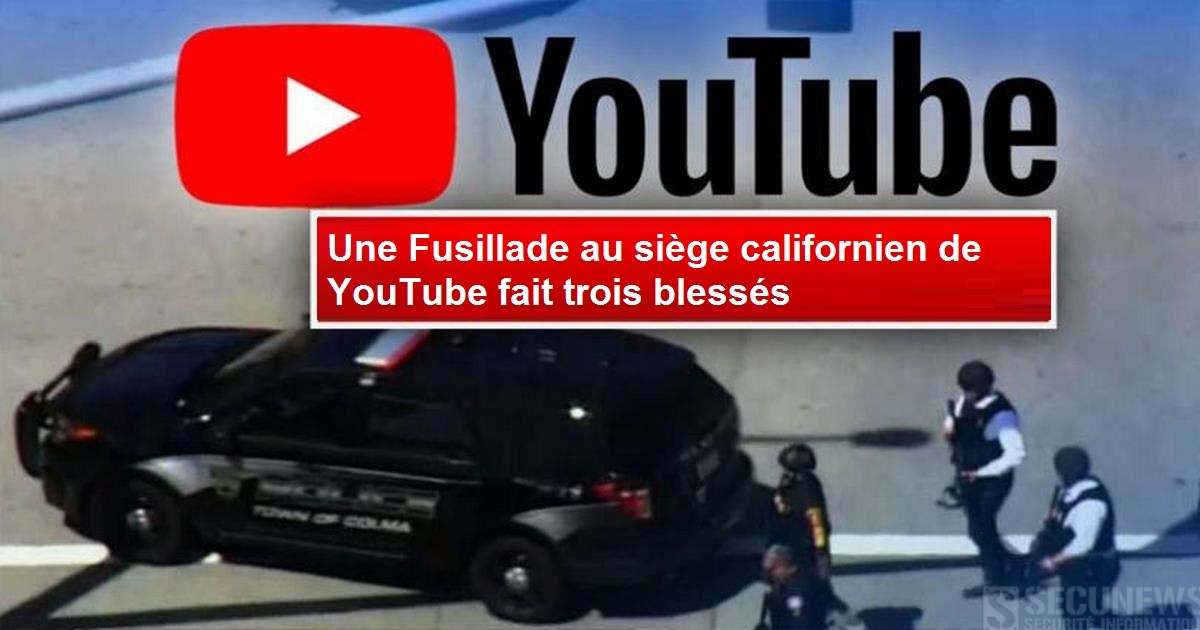
Une femme a blessé hier mardi 3 avril 2018, par balles trois personnes, dont une très grièvement, au siège de YouTube près de San Francisco, semant la panique parmi les salariés avant de se suicider sur place, selon la police, qui évoque un différend personnel. La police a évoqué un différend d'ordre personnel mais des informations de presse mardi soir ont jeté une lumière différente sur le profil de la tireuse présumée. Selon le San Francisco Chronicle, la suspecte, identifiée comme une femme de 38 ou 39 ans originaire du sud de la Californie, était furieuse contre YouTube, qu'elle accusait sur son propre site internet de censurer ses vidéos, dont certaines, très dures, montraient des animaux maltraités. Selon le Mercury News, le père de cette femme a confirmé qu'elle haïssait YouTube. Selon la police, qui n'a fourni aucun nom, une femme a tiré sur des personnes au siège de YouTube à l'heure du déjeuner, avant, semble-t-il, de se suicider avec son arme. Si les fusillades sont fréquentes aux Etats-Unis, il est très rare qu'elles soient perpétrées par des femmes. De nombreux témoins ont décrit des scènes de chaos parmi les personnes présentes dans le bâtiment, situé à San Bruno, à environ 20 kilomètres au sud de San Francisco, en plein coeur de la Silicon Valley où de nombreux groupes technologiques ont leur quartier général. Selon un porte-parole de l'hôpital Zuckerberg General de San Francisco, qui a accueilli les trois blessés par balles, il s'agit de deux femmes de 32 ans et 26 ans, la première étant dans un état "sérieux" tandis que la seconde est atteinte moins gravement, un homme de 36 ans, est quant à lui, dans un état "critique". Signe de la panique qui s'est emparée des salariés au moment des tirs, une quatrième personne s'est blessée à la cheville en fuyant les lieux, a précisé la police, qui est arrivée sur place vers 12H48 (19H48 GMT), deux minutes après le premier appel faisant état de tirs au siège de la plate-forme vidéo YouTube, filiale de Google, qui abrite plus de 1.000 salariés dans ces locaux. En arrivant, la police a découvert le cadavre d'une femme "portant des blessures par balles qu'elle semble s'être infligée à elle-même" et qui semble être l'auteure des coups de feu. Selon les policiers, la tireuse présumée, qui a usé d'une arme de poing, "connaissait quelqu'un", ce qui lui fait privilégier la piste du différend d'ordre privé ou familial même si ses motivations restent encore à déterminer. Plusieurs témoignages ont eux aussi indiqué qu'elle semblait viser quelqu'un en particulier. Des images aériennes sur les chaînes américaines ont montré des chaises et des tables renversées dans une cour intérieure du bâtiment, où les salariés ont l'habitude de faire leur pause déjeuner. Sur d'autres images, on voit des salariés sortir du bâtiment les mains en l'air sous la surveillance de la police, une scène devenue presqu'habituelle aux Etats-Unis tant les fusillades sont fréquentes. Celles commises par des femmes sont en revanche très rares : selon une étude du FBI, portant sur 160 événements entre 2000 à 2013, impliquant un ou des tireurs sur la voie publique, dans des commerces, des lieux de travail ou des établissements scolaires. Dans six cas seulement, la personne ayant ouvert le feu était une femme, soit une proportion de 3,8%. Les responsables de YouTube ont réagi après le drame, le patron de Google Sundar Pichai évoquant une "tragédie inimaginable" dans un message aux salariés et diffusé par le groupe. "Il n'y pas de mots pour décrire à quel point il était horrible d'avoir un tireur @YouTube aujourd'hui", a tweetté peu après la directrice générale de YouTube Susan Wojcicki. "Nos pensées et nos prières sont avec toutes les personnes impliquées", a tweeté le président américain Donald Trump. Cette nouvelle fusillade intervient alors que le débat sur les armes à feu aux Etats-Unis divise encore et toujours vivement l'opinion publique, notamment après la tuerie commise dans un lycée de Parkland, en Floride, le 14 février qui a fait 17 morts. Une tragédie qui avait d'ailleurs poussé le mois dernier YouTube à renforcer la chasse aux vidéos faisant la promotion des armes à feu sur sa plate-forme. Plus de 1,5 million de personnes ont participé le 24 mars aux Etats-Unis à la "Marche pour nos vies" demandant un plus grand contrôle des armes à feu. Ces rassemblements sont les plus importants du pays en au moins deux décennies. Les organisateurs de cette "March for our lives" ont tweeté après la fusillade de mardi: "Nos coeurs sont avec vous, @YouTube"
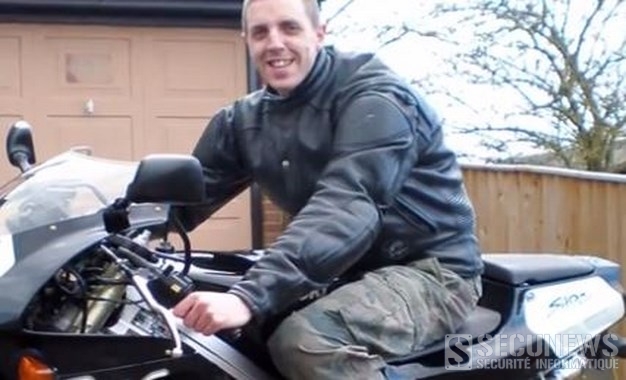
Les images d'une collision mortelle entre un motard et un automobiliste ont été dévoilées outre-Manche, dans le cadre d'une campagne de sécurité routière. L'an dernier, David Holmes, un jeune Anglais de 38 ans, avait été tué sur l'A47, dans le comté de Norfolk, à l'est de Angleterre. Roulant à une vitesse excessive, le motard avait été percurté de plein fouet par une voiture lui ayant coupé la route. Un accident qui lui avait été fatal et dont les images viennent d'être dévoilées par la police, en accord avec la famille du défunt, dans le cadre d'une campagne de sécurité routière. Cette vidéo montre la violence du choc entre le motard (qui aurait pu freiner s'il roulait moins vite, il roulait à environ 157km/h) et le conducteur de la voiture (qui lui a coupé la route). Filmée grâce à une caméra embarquée fixée sur le casque de David Holmes, cette scène est censée faire réfléchir les Anglais sur leur façon de conduire. Le témoignage de la mère du défunt accompagne ces images. Chris Spinks, le chef de la police de la route de Suffolk, admet que la démarche risque de diviser l'opinion publique. [quote]"La famille de David appuie notre démarche, et nous avons travaillé en étroite collaboration avec la maman de la victime", explique-t-il au quotidien Standard. "La vidéo est choquante, mais c'est la réalité des collisions mortelles. Les conséquences de ces accidents sont dévastatrices pour les victimes et leurs familles, et nous notre campagne doit refléter cette réalité. Je crois que ces images sont assez puissantes pour faire réfléchir les gens quant à leur comportement sur la route. Et, le plus important, pour les faire changer dans le bon sens."[/quote] Car selon l'inspecteur de police, les causes de ces accidents mortels sont quasi toujours le résultat du comportement de l'automobiliste ou du pilote. [quote]"Les automobilistes, que ce soit sur deux ou quatre roues, doivent assumer la responsabilité de leurs actes. Je leur demande de réfléchir à leur comportement et aux changements qu'ils pourraient apporter pour améliorer leur propre sécurité et celle des autres usagers de la route. Je suis convaincu que cette compagne va faire réfléchir. Cela permettra à la famille de David de sortir un aspect positif de cet événement tragique. Je me réjouis du débat que va apporter cette démarche. Au moins, cela amènera les gens à parler de la sécurité routière."[/quote] La mère de David Holmes, Brenda, une infirmière à la retraite, est elle aussi convaincue du bien-fondé de la démarche. [quote]"Je veux être impliquée dans cette campagne car je veux retirer quelque chose de positif de son décès. Si nous pouvons éviter un accident et empêcher qu'une famille vive la même chose, David ne sera pas mort pour rien. Je sais qu'il roulait vite ce jour-là, mais il a toujours aimé ça. Il aimait aussi la vie..."[/quote] Reste à voir si ces témoignages et ces images suffiront à faire réfléchir les conducteurs au comportement dangereux... ATTENTION Le contenu de ces images pourrait heurter la sensibilité de certaines personnes!! Les images d'un vrai accident de moto publiées pour une campagne de sécurité routièreVoir aussi: (vidéo) Ca n’arrive pas qu’aux autres (vidéo) Campagne choc, un SMS au volant peut être fatal (vidéo) Le clip Insoutenable passe du net à la télévision (vidéo) SMS au volant a l’auto école (vidéo) Spot Sécurité Routière Néo-zélandais
Nouveau coup dur pour les sites de partage de fichiers, déjà sous pression depuis la fermeture brutale de MegaUpload qui les a mis bien malgré eux sous les feux de la rampe, nombre d’entre eux se voient désormais privés d’une partie de leurs revenus. Ces dernières semaines, le leader mondial du paiement en ligne a décidé de se distancier de ce marché gris où se mêlent l’échange légal de fichiers et le téléchargement d’oeuvres protégées. Citation: Plusieurs géants du secteur se sont vus signifier la fin immédiate de leur contrat, MediaFire, Putlocker ou encore DepositFiles auraient notamment fait les frais de cette décision, rapporte le site spécialisé Torrent Freak. De très nombreux sites utilisaient PayPal pour permettre à leurs membres de souscrire à un compte "premium" ou de faire "des dons. Principal avantage de ce service, il est largement connu des internautes qui l’utilisent pour leurs achats en ligne, notamment sur la plate-forme d’enchère eBay. Pour quels motifs PayPal a-t-il soudain décidé de mettre un terme à sa relation avec des clients pourtant tolérés depuis de longues années? L’entreprise basée à San Jose, en Californie, n’a fait aucune annonce officielle sur le sujet et n’a pas voulu répondre aux questions. Manifestement, le sujet est sensible. La décision, qui intervient trois mois après que le Genevois David Marcus a pris la tête de l’entreprise, a certainement dû diviser, même à l’interne. Renoncer à faire des affaires avec tout un pan de l’économie numérique signifie faire une croix sur les revenus générés par les commissions prélevées sur chaque paiement. De quelle part de son chiffre d’affaires, qui se montait à 4,4 milliards de dollars en 2011, PayPal va-t-elle ainsi se priver? Impossible de le savoir. Une chose est sûre, pour que cette décision soit validée, il fallait que la pression soit énorme. Difficile de ne pas faire le lien avec l’affaire Megaupload , PayPal avait en effet accepté parmi ses clients cette plate-forme qui aurait permis à 50 millions d’utilisateurs de partager films et musique protégés. La société semble désormais vouloir afficher sa bonne volonté en matière de lutte contre les violations du droit d’auteur. Pour rompre brutalement les contrats, la société s’appuie sur une liste de conditions que les détenteurs de site de téléchargement doivent impérativement remplir: "Les marchands doivent autoriser PayPal à accéder librement à leur service afin que PayPal puisse contrôler le contenu", indique une directive disponible sur le site Internet de la société. L’énigme Rapidshare Cette directive a-t-elle été récemment durcie? Ou est-elle simplement désormais appliquée de manière moins laxiste? Dans un cas comme dans l’autre, cette condition est inacceptable pour les sites de téléchargement. "C’est une violation de la vie privée", a réagi la semaine dernière un responsable de Putlocker, interrogé par Torrent Freak. Nous avons une charte qui protège nos utilisateurs et nous ne comptons pas donner accès à leurs fichiers à une société tierce." Un avis partagé par ses confrères de DepositFiles et MediaFire. La plate-forme de téléchargement RapidShare basée en Suisse est l’un des rares géants du secteur à proposer, aujourd’hui encore, à ses clients de payer avec PayPal. L’entreprise zougoise aurait-elle accepté de donner accès aux documents mis en ligne par ses utilisateurs? Citation: "Les fichiers de nos clients peuvent être consultés par des tiers uniquement si les clients eux-mêmes les ont rendus publics", se défend son porte-parole, Martin Gleissner. RapidShare aurait-il droit à un traitement de faveur? Citation: "Nous travaillons en étroite collaboration avec PayPal qui est informé de nos efforts pour lutter contre les violations du droit d’auteur." Quelle alternative? Pendant que le Suisse fanfaronne, certains de ses concurrents, touchés au porte-monnaie, accusent le coup, en témoigne cet appel au secours lancé sur la page d’accueil du très populaire site francophone Torrent 411: Citation: "Nous sommes actuellement à la recherche d’une alternative. Nous étudions aussi la faisabilité de procéder aux transactions à l’interne sans avoir recours à un tiers.Si vous avez des idées ou de suggestions, ne vous gênez surtout pas." S’en suivent plusieurs pages de discussions animées sur le forum. C’est désormais la grande question: qui va reprendre le marché fraîchement déserté par PayPal ? Il existe plusieurs dizaines de remplaçants potentiels, mais, pour l’heure, aucun ne semble faire l’unanimité. La bataille s’annonce rude.
Les auteurs de virus ont toujours fait face à un sempiternel problème: Comment conserver la présence des codes malicieux le plus longtemps possible à l'insu des utilisateurs et des solutions antivirus? Citation: "Cette question est d'autant plus actuelle que ces derniers temps, l'écriture de programmes malfaisants n'est plus tellement une affaire de développement personnel mais de business. Effacer ces traces est donc le thème en vogue pour les pirates hommes d'affaires". Par quels moyens peut-on cacher un programme voleur de données bancaires ou encore un serveur proxy illégal destiné à la diffusion de spams depuis l'ordinateur d'une victime ?. Les cyber escrocs d'aujourd'hui règlent ce problème de la même façon que les réglaient les cyber hooligans il y a 10-15 ans. Un des premiers virus connus pour PC se nommait ( Virus.Boot.Brain.a ) un virus du secteur de boot qui s'octroyait les fonctions d'accès au disque et lors de la lecture du secteur de démarrage (par exemple du programme antivirus), substituait les données originales par des données infectées. Avec le temps, ces mêmes mécanismes furtifs (l'interception des fonctions système et substitution des données) ont continué d'être utilisés dans les virus Windows (Virus.Win32.Cabanas.a ). Dans le monde Unix, les programmes malicieux n'ont pas encore été diffusés à une aussi large échelle que dans DOS et Windows, c'est pourtant de là que vient le terme " rootkit ", terme qui est désormais utilisé en référence aux technologies furtives utilisées par les auteurs de Trojans sous Windows. Le terme rootkit désigne une série de programmes qui permettent au pirate de s'installer sur une machine et d'empêcher sa détection]. Pour se faire, les fichiers exécutables (login, ps, ls, netstat etc.) ou bien les bibliothèques (libproc.a) sont modifiés, ou encore, un module noyau est installé. Dans tous les cas, le but est d'empêcher que l'utilisateur ne reçoive des informations indiquant la présence d'activités nuisibles sur son ordinateur. Ces derniers temps, l'utilisation des technologies de rootkit pour masquer la présence de logiciels malfaisants est de plus en plus populaire comme le montre le graphique ci-dessous: (Fig 1. Fréquence d'utilisation des technologies rootkit dans les logiciels malfaisants.) Citation: Notons bien que la popularité des rootkit est liée à la libre diffusion sur le réseau Internet de textes sources de nombreux rootkit et, y apporter des changements n'est pas une tache très compliquée pour les auteurs de logiciels malicieux. La croissance des rootkit est également favorisée par le fait que la majorité des utilisateurs de système d'exploitation Windows travaille sous les droits d'un administrateur, ce qui facilite grandement l'installation de rootkit dans les ordinateurs . Les auteurs de virus ainsi que les développeurs de spyware "légaux" font l'éloge de ces programmes du fait qu'ils sont invisibles pour l'utilisateur et impossibles à détecter par les solutions antivirus. Voyons de plus près la situation sous Windows et sous Unix Technologie de Rootkit sous Windows - Masquage de présence dans le système A l'heure actuelle, on peut diviser en deux sections les méthodes utilisées par les rootkit pour cacher leur présence dans le système: - 1. modifications du chemin des programmes exécutables - 2. modification des structures du système . Ces méthodes sont utilisées pour masquer l'activité dans le réseau, les clés de registre, différents processus c'est-à-dire tous les éléments qui permettent à l'utilisateur, dans une certaine mesure,d'identifier un programme malveillant sur son ordinateur. La première méthode pour masquer l'information peut être réalisée aussi bien sous le mode utilisateur que sous le mode noyau. Sous mode utilisateur c'est relativement simple. Le plus souvent, une méthode basée sur l'interception de fonctions API est mise en oeuvre pour modifier le chemin d'accès vers ces exécutables: (Fig. 2. Interception des requêtes vers les fonctions API) Cette méthode exploite le fait que les fonctions API sont sollicitées par des applications qui soit utilisent des champs de données spéciaux (tableaux d'import/export), soit qui contactent une adresse reçue par la fonction GetProcAddress API. Le code du programme s'installe dans les modules DLL, qui par la suite s'introduisent dans l'espace d'adresses existantes dans le gestionnaire des tâches, ce qui donne au malfaiteur la possibilité de contrôler toutes les applications de l'utilisateur. Le procédé des modifications des chemins d'accès aux exécutables est bien documenté et facile à installer, favorisant l'utilisation de telles technologies par les rootkit. Cependant, les réalisations de rootkit en mode utilisateur ont un gros défaut, à savoir le faible niveau de masquage de l'information. En d'autres termes, la présence dans le système en mode utilisateur peut être détectée sans difficultés à l'aide d'utilitaires spécifiques. En conséquence de quoi, on constate une hausse d'intérêt majeure envers les rootkit en mode noyau, même si ces derniers sont beaucoup plus complexes à développer. Penchons-nous sur les méthodes en mode noyau, ces dernières se caractérisant par un bien meilleur camouflage de l'information. Une forte majorité de rootkit en mode noyau utilise des structures de système d'exploitation non documentées. Par exemple: L'interception de services de KeServiceDescriptorTable est très largement utilisée, et la quantité de services dans ce tableau peut varier d'une version de système d'exploitation à une autre. Cela oblige les développeurs de rootkit à effectuer rapidement une analyse supplémentaire du code du système d'exploitation pour déterminer les indicateurs du tableau susmentionné. Cette approche, dans son principe, n'est pas sans rappeler l'interception des fonctions API. La méthode de modifications de la liste système PsActiveProcessList est un exemple des modifications des structures du système. Cette méthode est utilisée par le rootkit FU qui permet de cacher tout processus de la majorité des utilitaires systèmes (Fig. 3. Liste des tâches avant installation du rootkit.) Sur l'illustration 3, le rédacteur de texte Notepad est visible dans la liste des tâches en cours sous le nom de notepad.exe. (Fig. 4. Liste des tâches après installation rootkit.) La capture d'écran réalisée sur l'illustration 4 a été effectuée après le lancement de rootkit FU, ce dernier ayant pour mission de cacher la tâche. Sur le dessin, il est nettement visible que, alors que le rédacteur est démarré, son nom a disparu de la liste des tâches actives. Détection des rootkit La première étape à franchir pour combattre les rookit est de les détecter. Cette situation est réelle si l'on considère la constante apparition de nouvelles technologies, et que les développeurs de technologies antivirus ont besoin de temps pour analyser et développer des moyens de détection. Cependant, malgré l'apparente difficulté de détecter les rootkit, des méthodes efficaces sont déjà développées et éditées dans la version 6.0 de des logiciels qui sont en test beta au sein du Laboratoire Kaspersky. Etudions la réaction de notre logiciel sur l'apparition de rootkit FU dans un système. L'installation d'un rootkit dans un système signifie le camouflage d'une tâche en cours. Le sous-système anti-rootkit détecte cette action et envoie à l'utilisateur les notifications correspondantes (voir figure 5): (Fig.5. Détection de tâches cachées et inconnues.) Ce sous-système permet de déterminer la présence non seulement des rootkit ajoutés dans la base antivirus sur la machine d'un internaute, mais également ceux qui sont encore inconnus. Un sous-système identique officie pour la [b]détection de rootkit en mode utilisateur, rootkit qui ont été analysés au début de notre étude et qui injectent des DLL à d'autres procédés. Dans ce cas-là, le sous-système de protection notifie à l'utilisateur qu'un procédé spécifique est en train d'infiltrer un code dans un espace d'adresses étranger: Fig.6 Détection d'infiltration de code dans une espace d'adresses étranger. Rootkit – technologie pour Unix - Masquage de présence dans le système La situation dans Unix rappelle fortement celle de Windows. L'attaquant installe le rootkit sur l'ordinateur une fois qu'il a obtenu les accès privilèges (accès root). Les accès root, indispensables pour installer la majorité des rootkit, sont accessibles via des vulnérabilités bien connues si le malfaiteur a accès au système avec les mêmes droits qu'un utilisateur ordinaire. Dans ce cas-là, il peut utiliser un exploit local ou un utilitaire pour forcer les bases protégées par mots de passe. Si le malfaiteur ne dispose pas des droits nécessaires pour s'infiltrer dans le système, alors il peut utiliser un exploit à distance ou, par exemple, un sniffeur de claviers pour obtenir les mots de passe. L'interception de mots de passe peut être utilisée pour de nombreux services (ftp, telnet etc.) du fait que ces derniers transmettent les mots de passe sur le réseau non crypté. En fonction de ces capacités, le rootkit peut contenir divers programmes malicieux [trojan-DDoS], [backdoor] et autres qui s'installent sur la machine compromise, et attendent de la part de l'attaquant un ordre à exécuter. De plus, les rootkit peuvent contenir un patch qui colmate la brèche dans le système afin d'éviter l'infiltration d'un attaquant tiers. Tout comme dans Windows, Unix fait face à des rootkit aussi bien au niveau des applications qu'au niveau du noyau. Voyons les rootkits en mode utilisateur. En général, les rootkit se composent de versions de programmes ordinaires 'infecté par trojan' masquant la présence de ses composants dans le système, et de backdoor (porte ouverte) assurant un passage secret dans le système. Comme exemple de rootkit en mode utilisateur, on trouve: - lkr - trOn - ark - et autres. Prenons tr0n comme exemple de rootkit en mode utilisateur. Pour cacher sa présence dans le système, ce rootkit exécute une série d'actions. Au moment de son installation, il stoppe syslogd-demon, puis remplace par ses Trojans les utilitaires de systèmes suivants: - du - find - ifconfig - login - ls - netstat - ps - top - sz. De plus, une version Trojan de syslogd-demon est rajoutée dans le système. Enfin, un sniffeur est demarré en tâche de fond, le lancement des daemons telnetd, rsh, finger est rajouté dans inetd.conf, inetd est redémarré et syslogd est démarré à nouveau. D'ordinaire, tr0n se situe dans /usr/src/.puta mais grâce au composant ls déjà installé, le catalogue est invisible. Voyons maintenant le rootkit au niveau du noyau. Les rootkit de ce type possèdent toutes les caractéristiques du type décrit précédemment, mais à un niveau plus bas. Les rootkit en mode utilisateur doivent modifier chaque fichier binaire alors que les rootkit en mode noyau doivent modifier uniquement le noyau, ce qui augmente considérablement la qualité de camouflage de l'information. Il existe plusieurs moyens d'introduire des rootkit dans le système noyau: 1. l'utilisation de LKM, le noyau Linux (comme dans beaucoup d'autres systèmes d'exploitation) permet de télécharger des modules (ou des pilotes systèmes ) “à la volée”, ce qui permet au malfaiteur de modifier les requêtes système du noyau, et de donner des informations erronées (par exemple une liste rectifiée de fichiers). Il est possible d'empêcher de telles attaques en recompilant le noyau système sans le LKM, mais cette méthode présente un défaut (il est indispensable d'inclure tous les pilotes nécessaires dans le noyau): 2. une entrée dans /dev/kmem qui accorde l'accès dans la zone mémoire occupée par le noyau. L'entrée réécrit le noyau 'à la volée'. De cette façon, pour modifier le noyau, il faut simplement trouver une place en mémoire, mais ce n'est pas un problème insoluble. Certaines modifications peuvent être faites, interdisant d'écrire directement dans /dev/kmem. Cela est réalisable par mmap 3. l'infection de modules existants; se distingue de la première méthode du fait que le rootkit ne contient pas de module à part et utilise l'infiltration dans les modules existants. L'adoption d'une telle méthode permet de faire le rootkit stable lors du redémarrage, en infectant quelques modules qui seront téléchargés de toute façon (par exemple, le driver du système fichiers). La détection de Rootkit Pour détecter des rootkit[, il n'y a malheureusement pas de solutions miracles, mais les conseils exposés ci-dessous permettent de détecter la majorité des rootkit actuels: 1. l'observation d'un comportement anormal: - Des fichiers - Utilisation des ressources du réseau - Démarrage de tâches selon un horaire défini et au moment du démarrage, gestion des comptes utilisateurs 2. l'utilisation des utilitaires suivants, qui aident à mettre en évidence la présence de rootkit dans le système: - Saint Jude - Chrootkit - RkScan - Carbonite - Kstat - Rootkithunter - Tripware - Samhain - etc....