Moteur de recherche

Résultats pour : "mini"

La rentrée jeudi plutôt que lundi : la France dévoile son calendrier 2027-2028, avec un pont de 4 jours pour toutes les zones Presse-Citron Général

La rentrée jeudi plutôt que lundi : la France dévoile son calendrier 2027-2028, avec un pont de 4 jours pour toutes les zones

Si vous aviez déjà commencé à cocher les dates de vos futures vacances estivales sur votre calendrier 2027, méfiez-vous des petits changements apportés en France l’année prochaine. Le ministère de l’Éducation nationale a dévoilé le calendrier officiel pour l’année scolaire 2027-2028 et il y a du nou

04 Oct 2026 LIRE L'ACTU
Grâce à l’impression 3D et à des bactéries, des chercheurs parviennent à convertir le méthane en énergie : une nouvelle piste pour lutter contre le changement climatique ? Presse-Citron Général

Grâce à l’impression 3D et à des bactéries, des chercheurs parviennent à convertir le méthane en énergie : une nouvelle piste pour lutter contre le changement climatique ?

Le méthane est un gaz polluant redoutable pour le climat, mais peut être également une puissante source d'énergie si l'on sait comment le valoriser correctement. Grâce à un mini-bioréacteur imprimé en 3D, un laboratoire californien vient de prouver que c'était faisable à moindre coût.

29 Sep 2026 LIRE L'ACTU

Un chercheur découvre dans un service Microsoft une faille qui permet d’accéder à plus de 17 000 milliards de lignes de données

Une faille d’authentification dans un service interne de Microsoft permettait de se faire passer pour un administrateur du service et d’interroger plusieurs bases analytiques. Leur contenu représentait plus de 17 000 milliards de lignes selon le chercheur qui a découvert le problème.

28 Sep 2026 LIRE L'ACTU
La puce qui fait tourner Gemini part en orbite dans quelques jours : Google annonce un test imminent et en dit plus sur ses futurs centres de données dans l’espace Presse-Citron Général

La puce qui fait tourner Gemini part en orbite dans quelques jours : Google annonce un test imminent et en dit plus sur ses futurs centres de données dans l’espace

Google veut envoyer des centres de données orbitaux pour faire les calculs pour l’IA dans l’espace, où ses satellites pourront obtenir jusqu’à 8 fois plus d’énergie solaire. Et un premier test, qui déterminera si les puces d’IA qui font tourner Gemini peuvent survivre au lancement et aux conditions

25 Sep 2026 LIRE L'ACTU
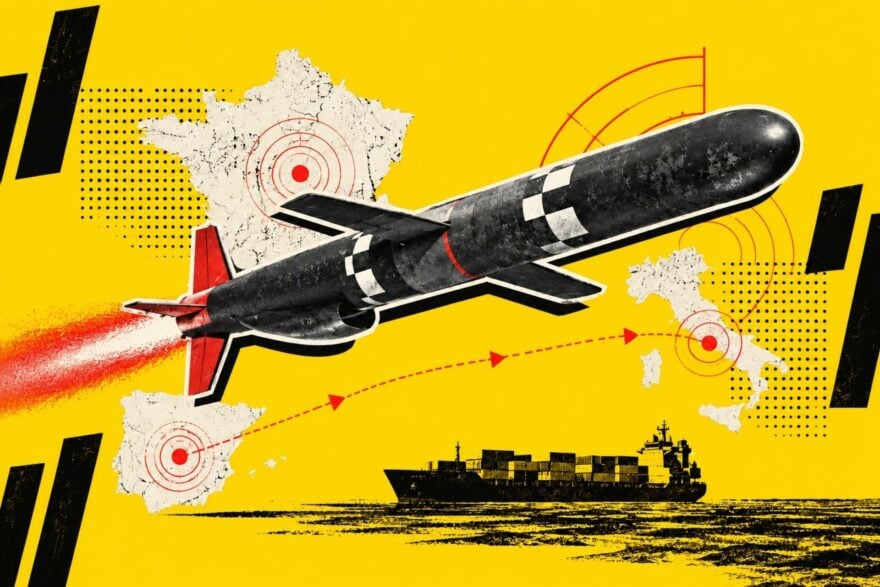
“La CIA n’a pas informé les services secrets français” : Emmanuel Macron dément une attaque aux drones de la Russie sur la France Presse-Citron Général

“La CIA n’a pas informé les services secrets français” : Emmanuel Macron dément une attaque aux drones de la Russie sur la France

Selon la CIA, la Russie serait prête à passer à l’offensive contre les pays occidentaux. Une source auprès du ministère de la Défense lituanien a confié au journal El Mundo les détails de la menace de Moscou sur la France, l'Italie et l'Espagne et l'explication du changement de ton des politiques ce

24 Sep 2026 LIRE L'ACTU
Le féminisme : un sujet trop sensible pour Meta ? Instagram et Facebook bloquent la promotion d’une pièce de théâtre engagée Presse-Citron Général

Le féminisme : un sujet trop sensible pour Meta ? Instagram et Facebook bloquent la promotion d’une pièce de théâtre engagée

La firme de Menlo Park est-elle encore capable de faire la différence entre culture et propagande ? En livrant sa modération à des algorithmes automatisés stupides et idéologiquement orientés, Meta montre ici son visage le plus lâche : le féminisme est problématique, mais les contenus pédo-criminels

22 Sep 2026 LIRE L'ACTU
Google I/O 2026 : la plus grande mise à jour de Search depuis 30 ans Archives Secunews SECUNEWS

Google I/O 2026 : la plus grande mise à jour de Search depuis 30 ans

Google Search change profondément. Lors de la Google I/O 2026, Google a présenté la plus grande évolution de son moteur de recherche depuis plus de 25 ans. La barre de recherche devient plus intelligente, plus interactive, et surtout beaucoup plus centrée sur l’intelligence artificielle. Concrètement, il sera possible de faire des recherches avec du texte, mais aussi avec des images, des vidéos, des fichiers et même des onglets Chrome. Google veut transformer la recherche en véritable assistant capable de comprendre des demandes longues, complexes et de répondre de manière plus directe. L’autre grand changement, c’est l’intégration plus forte du mode conversationnel. Après une première réponse, l’utilisateur peut continuer à poser des questions, comme dans un chatbot, sans recommencer toute sa recherche. Google pousse ainsi encore plus son moteur vers une expérience proche de Gemini. De nouveaux agents d’information vont aussi arriver. Leur rôle sera de surveiller le web en continu sur certains sujets et d’envoyer un résumé quand une nouveauté importante est détectée. Google ajoute également des fonctions capables de créer des tableaux, graphiques et mini-applications directement depuis la recherche. Pour les éditeurs de sites web, cette évolution est importante. Google laisse progressivement moins de place aux liens traditionnels et donne plus de visibilité aux réponses générées par IA. Cela pourrait réduire encore le trafic vers les sites d’information, les blogs et les comparateurs.

31 May 2026 LIRE L'ACTU
Les Actu's de la semaine Archives Secunews SECUNEWS

Les Actu's de la semaine

Cryptomonnaies : Volatilité et innovations financières Chute continue du Bitcoin sous les 86 000 dollars, marquant une année difficile malgré des avancées en début 2025. Approbation aux États-Unis d’ETF crypto spot qui ouvrent la voie à de nouveaux produits financiers en 2026. Nouveaux lancements de produits chez les exchanges majeurs comme Coinbase face à un marché volatil. En novembre, environ 1 200 milliards de dollars ont disparu de la capitalisation globale des cryptomonnaies, accentuant l’incertitude des investisseurs. Sécurité Informatique : Vulnérabilités et ripostes Patch Tuesday de Microsoft corrige 63 vulnérabilités, dont une faille zero-day critique affectant Windows. Mise à jour d'urgence pour Google Chrome pour combler une faille zero-day activement exploitée (CVE-2025-13223). Hausse des attaques DDoS et violations de données ciblant les administrations publiques européennes, selon l’Agence européenne de cybersécurité (ENISA). European Cyber Week 2025 à Rennes a réuni experts et professionnels autour des défis de cybersécurité, notamment la protection des infrastructures critiques. IPTV et Streaming Illégal : Carton judiciaire Démantèlement d’un réseau pirate IPTV comptabilisant jusqu’à 26 millions d’utilisateurs, générant un manque à gagner de plus de 400 millions d’euros en France. Renforcement des dispositifs européens pour le blocage en temps réel des services illégaux, assorti de sanctions lourdes. Confiscation de dizaines de millions d’euros en cryptomonnaies utilisées pour blanchir les profits illicites de l’IPTV. Réseaux Sociaux et Téléphonie : Vigilance accrue Attention portée sur la modération des contenus et la lutte contre la désinformation en préparation de nouvelles réglementations européennes. Les opérateurs et plateformes font campagne contre le phishing et les escroqueries, particulièrement à l’approche du Black Friday et Cyber Monday. Ce panorama met en lumière une semaine marquée par des défis importants en matière de cybersécurité, des évolutions notables dans la finance décentralisée et un durcissement de la lutte contre la piraterie numérique, notamment dans le domaine de l’IPTV. Pour renforcer la sécurité dans vos environnements, il est conseillé de : Appliquer toutes les mises à jour critiques système sans délai. Surveiller de près les environnements réseau pour détecter les attaques DDoS ou tentatives d’intrusion. Utiliser des solutions antivirus et anti-malware robustes couplées à des pare-feux configurés. Être vigilant face aux tentatives de phishing, surtout en période commerciale.

23 Nov 2025 LIRE L'ACTU
Quelles nouveautés dans le monde de l’IA en 2025 ? Archives Secunews SECUNEWS

Quelles nouveautés dans le monde de l’IA en 2025 ?

L’intelligence artificielle à la pointe en 2025 L’IA est devenue incontournable, avec des plateformes et moteurs toujours plus puissants, accessibles au grand public et transformant les usages. ChatGPT : La version la plus récente de ChatGPT de OpenAI propose une compréhension améliorée du contexte, des réponses plus nuancées, et intègre désormais des capacités multimodales (texte, images, sons). Accessible via API, elle est largement utilisée dans le développement, le support client et la création de contenu. ​ Gemini (Google DeepMind) : Gemini se distingue par sa capacité à générer du code, analyser des données complexes, et exercer un « raisonnement » avancé proche de l’humain. Son intégration dans les outils Google facilite la productivité (Docs, Sheets, Gmail). ​ Perplexity AI : Spécialisé dans la recherche et la synthèse d’informations, Perplexity offre une navigation interactive dans les données web, avec des réponses enrichies de sources citations précises, devenant un incontournable pour l’aide à la décision et l’apprentissage. ​ OpenAI continue d’ouvrir la voie avec des modèles de langage toujours plus performants, et développe par ailleurs des solutions d’image et de vidéo génératives de nouvelle génération, ouvrant la création haut de gamme à tous les utilisateurs.​ Ce qui se prépare dans les mois à venir L’IA reste en pleine explosion, avec des innovations annoncées promettant encore plus de puissance, d’accessibilité et d’intégration. IA multimodale renforcée : Les prochains modèles combineront texte, images, vidéo et sons dans une même interaction, rendant l'IA encore plus intuitive et proche de la pensée humaine. ​ Personnalisation par apprentissage continu : Les IA apprendront en temps réel de vos interactions, s’adaptant finement à vos préférences et façon de penser. ​ Interopérabilité entre IA : La connexion entre différentes IA permettra à chaque système de compléter les forces des autres : par exemple, ChatGPT pouvant s’associer à Gemini pour combiner créativité et logique. ​ Meilleure éthique et transparence : Des outils avancés d’audit et de contrôle des biais seront intégrés, avec un encadrement réglementaire plus strict pour une IA responsable. ​ Intégration renforcée dans la vie quotidienne : Plus d’objets connectés, domotique, et applications professionnelles boostées par l’IA, facilitant la gestion du travail, de la maison, et des loisirs.​ En résumé L’année 2025 fait déjà date dans l’histoire de l’intelligence artificielle. L’IA se caractérise actuellement par : des modèles de langage puissants et multimodaux, une personnalisation accrue, une interaction plus naturelle, et une intégration dans des écosystèmes variés. Les mois à venir devraient voir une accélération de la collaboration entre différents systèmes IA, une montée en puissance de l’éthique technologique, et une démocratisation renforcée, pour rendre l’IA utile, fiable, et omniprésente. Restez connectés, l’intelligence artificielle ne cesse d’évoluer et de transformer notre quotidien.

18 Nov 2025 LIRE L'ACTU
Les Actu's de la semaine ! Archives Secunews SECUNEWS

Les Actu's de la semaine !

Cette semaine, plusieurs failles de sécurité majeures ont été découvertes, mettant en danger des systèmes critiques dans les domaines des réseaux sociaux, de la téléphonie, des systèmes d’exploitation, de la sécurité informatique, de l’intelligence artificielle, des logiciels et des services de streaming. Réseaux sociaux Le réseau social décentralisé BlueSky connaît un afflux d’utilisateurs fuyant les grands réseaux traditionnels. Cependant, cette plateforme a été la cible d’attaques de désinformation sophistiquées, notamment orchestrées par des groupes russes. Ils exploitent les faiblesses des systèmes de modération peu matures pour diffuser massivement de fausses informations, ce qui pose un vrai défi pour la confiance des utilisateurs et la stabilité de la plateforme. Téléphonie Au Royaume-Uni, un système a été mis en place pour bloquer automatiquement les appels provenant de numéros usurpés, c’est-à-dire des numéros de téléphone copiés ou falsifiés par des fraudeurs. Cette mesure aide à réduire les escroqueries téléphoniques où les criminels se font passer pour des banques ou des services officiels afin de soutirer des informations personnelles sensibles. Systèmes d’exploitation Une faille critique référencée CVE-2025-59287 affecte le service Windows Server Update Services (WSUS), un composant clé utilisé par de nombreuses entreprises pour gérer leurs mises à jour. Cette vulnérabilité se trouve dans un mécanisme appelé désérialisation non sécurisée. Concrètement, WSUS traite des données envoyées par le réseau, mais ne vérifie pas correctement ces données avant de les utiliser. Un attaquant distant peut envoyer des données spécialement conçues pour manipuler ce processus et ainsi exécuter un code malveillant à distance, avec les mêmes privilèges système que WSUS. Cela signifie qu’il peut prendre le contrôle complet du serveur sans aucune interaction de l’utilisateur. La faille est très grave car elle concerne tous les serveurs Windows de 2012 à 2025 avec WSUS activé, est exploitée activement depuis fin octobre, et permet d’installer des programmes malveillants cachés (comme des webshells), de collecter des données sensibles du réseau et d’établir des connexions persistantes pour un contrôle à distance. Microsoft a dû publier un correctif d’urgence et recommande de bloquer les ports réseau 8530 et 8531 pour limiter l’exposition en attendant le patch. Sécurité informatique L’entreprise F5 Networks, spécialisée dans les équipements de gestion du trafic réseau, a subi une fuite de son code source critique pour son produit BIG-IP. Cela signifie que des hackers ont volé des informations précieuses sur des failles pas encore corrigées, ce qui peut servir à lancer des attaques très ciblées sur des infrastructures sensibles, notamment dans les entreprises et les administrations. Cette fuite accroît le risque d’attaques de masse dans les semaines à venir. Intelligence artificielle OpenAI est au centre d’une polémique après que son intelligence artificielle capable de générer des vidéos ultra-réalistes ait produit des représentations de personnalités décédées sans leur consentement ni celui de leurs familles. Cette technologie, qui peut reproduire des voix et images très fidèles, pose un grave problème éthique et juridique, notamment sur le respect de la mémoire, la manipulation de l’opinion et la protection des données personnelles. OpenAI travaille à limiter ces abus, mais la question de la régulation légale reste ouverte. Logiciels Dans le secteur médical, un logiciel clé appelé Weda a été victime d’une cyberattaque, mettant en péril les données confidentielles de nombreux professionnels de santé. Ce type d’attaque est particulièrement grave, car ces données sont sensibles et soumises à des règles strictes de confidentialité, et leur fuite ou modification peut avoir des conséquences lourdes sur la prise en charge des patients. Services de streaming Les plateformes de streaming comme Netflix, Prime Video, et Disney+ font face à une augmentation des activités de piratage, avec l’apparition de nouveaux sites illégaux qui proposent gratuitement des films et séries, souvent en contournant les protections mises en place. Cette situation pèse lourdement sur les revenus des producteurs, fournisseurs et artistes, menaçant la pérennité économique du secteur.

16 Nov 2025 LIRE L'ACTU

[MàJ] Multiples vulnérabilités sur l'interface d'administration des équipements Palo Alto Networks (15 novembre 2024)

Le 8 novembre 2024, Palo Alto Networks a publié un avis de sécurité relatif à une vulnérabilité critique dans certains pare-feux Palo Alto Networks. Elle permet à un attaquant non authentifié d'exécuter du code arbitraire à distance sur l'interface d'administration des équipements. L'éditeur...

15 Nov 2024 LIRE L'ACTU
Plusieurs services de l'Etat francais, ciblés par une CyberAttaque Archives Secunews SECUNEWS

Plusieurs services de l'Etat francais, ciblés par une CyberAttaque

Depuis ce dimanche 10 mars 2024 en soirée, plusieurs services de l’État font l’objet d’attaques informatiques dont les modalités techniques sont classiques, mais l’intensité inédite, ont révélé les services du Premier ministre. De nombreux services ministériels auraient ainsi été ciblés (Matignon, etc..). La plupart des services déjà rétablis Une cellule de crise a été activée immédiatement, "pour déployer des contre-mesures et garantir la continuité des services informatiques", poursuit le communiqué de Matignon. L’impact de ces attaques aurait été "réduit pour la plupart des services" et l’accès aux sites de l’État rétabli rapidement. Les équipes de la " DINUM " (Direction interministérielle du numérique) et de l'ANSSI (Agence nationale de la sécurité des systèmes d'information) mettent "en oeuvre des mesures de filtrage jusqu’à la fin de ces attaques". En fin d'après-midi ce lundi, il était impossible d'accéder au site internet du ministère de la Culture.

11 Mar 2024 LIRE L'ACTU
QR Code détournés aux bornes de parking Archives Secunews SECUNEWS

QR Code détournés aux bornes de parking

Aux États-Unis, les forces de l'ordre tirent la sonnette d'alarme concernant les parcmètres. Un rappel rapide Les QR Codes, (Quick Response) sont des codes-barres carrés, scannés par votre smartphone pour effectuer diverses tâches. Si vous utilisez des applications d'authentification sur votre mobile, vous avez presque certainement dû en scanner une pour configurer 2FA pour les sites Web que vous utilisez. De même, ces codes peuvent être trouvés dans la rue, dans les tests covid, dans les entreprises ou à peu près partout où vous pouvez penser. Récemment, des hammeçonneurs ont détournés le R code de parking, cherchant à s'emparer des détails de paiement. Sonnez l'alarme QR Cette attaque particulière semble s'être produite sur une période d'au moins quelques semaines, plusieurs comptes Twitter des forces de l'ordre y faisant référence comme suit : https://twitter.com/Austin_Police/status/1478122920371232770 L'escroquerie dite "payer pour se garer" consiste à placer de faux autocollants de code QR sur les parcmètres, incitant les gens à payer en utilisant le code. Au début, je ne savais pas s'ils plaçaient de faux autocollants sur de véritables avis de code QR de paiement ou s'il s'agissait également de faux avis. Il s'agit d'un véritable avis de « stationnement payant par application » imprimé avec le faux autocollant de code QR placé dans le coin inférieur droit. Il s'agit d'un travail dont la conception globale donne l'impression qu'il est censé être là. Du scan au phishing Une fois scannées, les victimes potentielles sont dirigées vers un faux site Web de « parking payant rapide ». À partir de là, la collecte des détails de paiement n'est plus qu'à quelques clics. On ne sait pas quel niveau de détails personnels sont pris avec la carte, mais au strict minimum, nous nous attendons à des choses comme le nom, l'adresse, la date de naissance. Cela signifie que quiconque est tombé dans le piège devra surveiller de près les autres formes de correspondance, car cela pourrait facilement servir de rampe de lancement pour d'autres tentatives de phishing ou d'ingénierie sociale. Si les détails de paiement ont été remis, les victimes devront annuler ces détails de paiement avant que les escrocs ne puissent se lancer dans des dépenses effrénées. sont de plus en plus fûtés, et tentent de nouvelles techniques, soyez vigileants,, désormais même en scannant n QR code, ou effecuant un paiement à un terminaL.

14 Jan 2022 LIRE L'ACTU
"The Freestyle", le mini projecteur Samsung de 2022! Archives Secunews SECUNEWS

"The Freestyle", le mini projecteur Samsung de 2022!

Samsung a annoncé le lancement d'un tout nouveau projecteur de divertissement portable, The Freestyle. Le dernier-né est doté d'une technologie et d'une flexibilité jamais vues auparavant, qui lui permettent d'offrir des images optimales et un divertissement illimité aux consommateurs qui souhaitent emporter partout avec eux leurs contenus audio-vidéo préférés. The Freestyle s'adresse aux générations Gen Z et Millennials et intègre un projecteur, des haut-parleurs intelligents et un système d'éclairage ambiant dans un seul appareil portable léger. Le nouveau projecteur portable ne pèse que 830 grammes et transforme facilement n'importe quelle pièce en salle de cinéma. Contrairement aux projecteurs compacts traditionnels, le nouveau né pivote jusqu'à 180° grâce au support polyvalent et permet toujours une lecture vidéo de haute qualité : sur une table, au sol, sur les murs ou même au plafond, sans avoir besoin d'écrans supplémentaires. « Le Freestyle est un projecteur unique en son genre, qui met l'accent sur une extrême polyvalence et flexibilité pour s'adapter à l'évolution du mode de vie des consommateurs. Surmontant les limitations d'espace et de taille, il s'avère être un appareil ludique et polyvalent, qui s'adapte à tous les modes de visualisation préférés par le consommateur ». Le Freestyle dispose de capacités de correction trapézoïdale entièrement automatiques et de mise à niveau automatique, rendues possibles par une technologie de pointe. L'appareil est donc capable d'ajuster automatiquement l'écran pour chaque surface et à n'importe quel angle, garantissant des proportions optimales pour chaque utilisation. De plus, l'autofocus permet à The Freestyle de projeter des images d'une clarté cristalline sur n'importe quelle surface, sous n'importe quel angle et jusqu'à 100 pouces de taille. The Freestyle dispose d'un double radiateur passif pour des basses nettes et plus profondes sans distorsion et une diffusion à 360 ° qui permet au public de profiter d'un son de qualité cinéma depuis n'importe quelle position. Au niveau de l'alimentation, The Freestyle est compatible avec des batteries externes prenant en charge la charge USB-PD et une sortie d'au moins 50W/20V, et peut donc accompagner l'utilisateur partout, dans tous les déplacements, même en camping. Lorsqu'il n'est pas utilisé pour la lecture de contenu, The Freestyle génère des effets d'éclairage ambiant grâce à la fonctionnalité du mode ambiant et au capuchon d'objectif semi-transparent. The Freestyle est également un haut-parleur intelligennt, capable d'analyser la musique et d'associer des effets visuels à projeter sur le mur, le plafond ou n'importe où ailleurs. The Freestyle offre des capacités d'interface avec les téléviseurs intelligents Samsung pour des services de streaming intégrés et des capacités de mise en miroir et de diffusion compatibles avec les appareils mobiles Android et iOS. Il s'agit du premier projecteur portable du secteur à obtenir la certification des principaux partenaires OTT mondiaux, garantissant aux utilisateurs la meilleure expérience de visionnage de contenu. Il est également le premier à inclure une commande vocale étendue, qui permet à l'utilisateur de choisir ses assistants vocaux préférés pour une utilisation mains libres de l'appareil.

13 Jan 2022 LIRE L'ACTU
Whatsapp va cesser de fonctionner sur certains appareils dès le 1er novembre 2021 Archives Secunews SECUNEWS

Whatsapp va cesser de fonctionner sur certains appareils dès le 1er novembre 2021

Dès le 1er novembre 2021, tous les utilisateurs d’un smartphone tournant avec un système d’exploitation plus ancien que Android 4.1, iOS 10 ou KaiOS 2.5.1, se retrouveront dans l’impossibilité d’utiliser WhatsApp. À cette date, l’application de messagerie bénéficiera d’une mise à jour importante qui permettra de transférer ses données WhatsApp (messages, appels, etc…) d’un appareil Apple, vers un Samsung. Cette option sera ensuite étendue à d’autres appareils fonctionnant sous Android. Les utilisateurs de smartphones trop anciens seront dans l’incapacité de faire cette mise à jour et n’auront d’autre choix que de basculer vers une autre application de messagerie, comme Signal ou Telegram, ou de changer de téléphone s’ils désirent continuer à utiliser WhatsApp. Au total 43 modèles de smartphone sont concernés chez Samsung, Apple, Huawei, LG, ZTE, Sony et quelques autres. On retrouve les modèles suivants: Samsung : Galaxy Trend Lite, Galaxy Trend II, Galaxy S2, Galaxy S3 mini, Galaxy Xcover 2, Galaxy Core et Galaxy Ace 2 Huawei : Ascend G740, Ascend Mate, Ascend D Quad XL, Ascend D1 Quad XL, Ascend P1 S et Ascend D2 Sony : Xperia Miro, Sony Xperia Neo L et Xperia Arc S. ZTE : Grand S Flex, ZTE V956, Grand X Quad V987 et Memo Huawei : Ascend G740, Ascend Mate, Ascend D Quad XL, Ascend D1 Quad XL, Ascend P1 S et Ascend D2 LG : Lucid 2, Optimus F7, Optimus F5, Optimus L3 II Dual, Optimus F5, Optimus L5, Optimus L5 II, Optimus L5 Dual, Optimus L3 II, Optimus L7, Optimus L7 II Dual, Optimus L7 II, Optimus F6, Enact, Optimus L4 II Dual, Optimus F3, Optimus L4 II, Optimus L2 II, Optimus Nitro HD and 4X HD, et Optimus F3Q. Alcatel/HTX/Wiko : One Touch Evo 7, Archos 53 Platinum, HTC Desire 500, Caterpillar Cat B15, Wiko Cink Five, Wiko Darknight, Lenovo A820, UMi X2, Faea F1 et THL W8 Apple : iPhone 4S de 2011
30 Oct 2021 LIRE L'ACTU
Coronavirus: comment nettoyer son smartphone, clavier et souris de PC? Archives Secunews SECUNEWS

Coronavirus: comment nettoyer son smartphone, clavier et souris de PC?

Vous ne vous en doutez peut-être pas, mais vos smartphones, écrans de PC, claviers, ou encore souris sont de vrais nids à bactéries. Des études récentes démontrent même que une lunette de WC, ou une barre de metro seraient bien plus propres que l'objet que vous prenez le plus souvent en mains sur une journée... votre smartphone! Il existe différentes étapes pour nettoyer coorectement ses appareils: 1- Le savon: placer du savon sur un essuie tout propre, et frottez légérement (attention aux hauts parleurs de votre téléphone). 2- Utiliser La lingette antispetique 3- La microfibre, former de mini cercle sans trop insistés Evitez tout alcool ou autre détergeant qui endommagerait votre appareil. Bien evidemment, lavez vous les mains avant et après nettoyage de vos appareils. Pour votre smartphone, nous vous conseillons de le nettoyer 1 à 2X par jour, au vu son utilisation, ou des différents lieux ou vous le déposer.

08 Mar 2020 LIRE L'ACTU
(MAJ) Google et Android suspendent leurs relations avec Huawei Archives Secunews SECUNEWS

(MAJ) Google et Android suspendent leurs relations avec Huawei

Cette décision aura des conséquences pour les smartphones Huawei fonctionnant avec le système Android. L’américain Google, dont le système mobile Android équipe l’immense majorité des smartphones dans le monde, a indiqué dimanche commencer à suspendre ses relations avec le chinois Huawei. En pleines tensions commerciales avec la Chine, le président américain, Donald Trump, a interdit, la semaine dernière, aux groupes américains de commercer dans les télécommunications avec des sociétés étrangères jugées dangereuses pour la sécurité nationale. Bête noire de Washington, le groupe figure nommément dans une liste d’entreprises suspectes, établie par le ministère américain du Commerce, auprès desquelles on ne peut commercer qu’après avoir obtenu un feu vert des autorités, établie par le ministère américain du Commerce. Les échanges sont essentiels pour rendre les systèmes informatiques compatibles "Nous nous plions à ce décret et examinons ses implications », a indiqué Google à l’AFP." Les conséquences de cette décision pourraient être très importantes pour les utilisateurs de smartphones Huawei et des marques du groupe comme Honor. Comme tous les groupes technologiques, Google doit collaborer avec les fabricants de smartphones pour que ses systèmes informatiques soient compatibles avec les téléphones. Des problèmes de mises à jour, surtout pour les nouveaux modèles Huawei En se soumettant aux règles du ministère américain du Commerce, Google va devoir stopper les activités qui supposent un transfert de technologies et qui ne sont pas publiques. Cela va contraindre Huawei à n’utiliser que la version publique, dite open source, d’Android, le système d’exploitation de Google pour smartphone. Huawei ne pourra donc plus accéder aux applications et services propriétés de Google, comme Gmail par exemple. L’agence Reuters précise que les possesseurs actuels de smartphones Huawei ne pourront plus les mettre à jour vers les versions les plus récentes du système Android. Les nouveaux téléphones n’auront, en plus, pas accès aux applications de Google comme Gmail, YouTube ou Chrome. La liste précise des services concernés reste à établir. Reuters rappelle que ces applications sont déjà pour la plupart interdites en Chine, mais en Europe, deuxième marché de Huawei, beaucoup d’utilisateurs seront touchés. Au premier trimestre, Huawei a vendu 59,1 millions de smartphones, soit 19 % de part de marché, c’est plus que l’américain Apple, mais cela reste derrière le leader, le Sud-coréen Samsung. Mise à jour le 21. mai 2019. J'ai contacté le support huawei et voici la réponse que j'ai reçu: Cher Monsieur Eagle1, Merci d'avoir contacté le service client Huawei support. Nous avons bien reçu votre mail, et nous vous remercions pour votre intérêt. Nous tenons à vous informer que les utilisateurs existants, y compris ceux les produits qui ont été vendus, ou les produits encore en stock ne seront pas affectés. n'hésitez pas à utiliser vos appareils. Nous restons à votre disposition pour tout complément d’informations Contact Huawei France. Contact Huawei Belgique.

20 May 2019 LIRE L'ACTU
Vous ne pourrez plus être ajouté à un groupe sans votre accord sur WhatsApp Archives Secunews SECUNEWS

Vous ne pourrez plus être ajouté à un groupe sans votre accord sur WhatsApp

WhatsApp s’est décidé à modifier le fonctionnement des conversations de groupe. Avec ce nouvel outil, WhatsApp espère limiter le fait que les usagers soient inondés sur la messagerie de plusieurs conversations, la seule option qui se présentait alors à l’usager était de bloquer les administrateurs des groupes. Avec la prochaine mise à jour, les personnes qui ne figurent pas dans vos contacts ne pourront plus vous ajouter à des groupes de discussion sans votre accord. Le réseau social a ajouté une option dans les paramètres de confidentialité afin de renforcer le contrôle des utilisateurs sur leurs interactions de groupe. Ils 'agit d'un système d’invitation pour décider qui peut vous ajouter aux groupes. Pour l’activer, il suffit de se rendre dans Paramètres. Vous allez ensuite dans Compte puis Confidentialité. Sélectionnez les discussions de groupe pour définir qui peut vous ajouter. Vous avez ensuite trois options : "Personne", "Mes Contacts", "Tout le monde". En sélectionnant "Personne", vous recevrez une invitation individuelle à chaque demande d’ajout, même de vos contacts, vous aurez alors trois jours pour accepter l’invitation avant qu’elle ne disparaisse. Le déploiement de la mise à jour de l’appli est en cours, il suffit de s'assurer que vous avez la dernière version lancée début avril.

09 Apr 2019 LIRE L'ACTU
Fortnite, League of Legends, WoW, Pubg,…,la DGSE s’intéresse aux jeux vidéo multijoueur Archives Secunews SECUNEWS

Fortnite, League of Legends, WoW, Pubg,…,la DGSE s’intéresse aux jeux vidéo multijoueur

Les renseignements français (DGSE) ont publié une offre d'emploi étonnante à destination des étudiants férus de piratage informatique. La DGSE recherche en effet un stagiaire pour une durée de six mois. Sa mission : Détecter et exploiter des failles dans les jeux vidéo comme 'Fortnite' ou 'World of Warcraft', League of Legends ou encore PUBG pour surveiller le contenu des discussions de certains joueurs. De plus en plus de personnes utilisent les jeux vidéo connectés (PUBG, Fortnite, Counter Strike, WoW, League of Legends…) afin d’en détourner leur utilisation première. Et pour cause, les moyens de communication mis à disposition dans ces jeux sont utilisés de manière furtive afin d’échanger de l’information spécifique", indique le ministère des Armées dans l’offre d’emploi publiée, notamment à destination des étudiants de l'université Paris 6. 600 recrues pour les renseignements en 2019 ? Au sein de sa période de stage, l’heureux élu devra réaliser les missions suivantes : Votre mission si vous l’acceptez sera: Effectuer une cartographie des jeux vidéo connectés largement répandus (part de marché, estimation du nombre de joueurs, CVE, …) Sélectionner un ou deux bons candidats et en effectuer une rétro-conception afin d’en extraire des signatures réseau" au sein de cette cartographie, c'est-à-dire, extraire "des éléments techniques" permettant de reconnaître "les échanges effectués dans l’espace de discussion du ou des jeux en question". Enfin, le stagiaire devra rechercher et exploiter les failles de ces jeux vidéo, afin d'accéder aux contenus des discussions des individus soupçonnés de détourner les jeux. Il est possible que la DGSE soit déjà capable de pénétrer dans les canaux de discussion de certains jeux vidéo. Cette offre de stage pourrait être seulement destinée à attirer de jeunes candidats à fort potentiel technique. Le service de renseignement entend recruter 400 profils techniques, notamment dans les technologies numériques, en 2019. Plus d'infos voir la fiche de stage (fr)

07 Jan 2019 LIRE L'ACTU
Une nouvelle procédure permet de bloquer des sites internet frauduleux en 24h à partir de décembre 2018 Archives Secunews SECUNEWS

Une nouvelle procédure permet de bloquer des sites internet frauduleux en 24h à partir de décembre 2018

Un protocole conclu entre le SPF Economie et DNS Belgium, le gestionnaire des noms de domaine ".be" sur Internet, permet de bloquer dans les 24 heures les sites frauduleux à partir du 1er décembre 2018. Jusqu'ici, une telle possibilité n'était possible qu'en cas de problèmes d'identification du propriétaire du site internet. Au-delà, la saisie du Parquet était requise, une procédure de minimum 2 semaines laissant le temps aux escrocs d'arnaquer nombre de consommateurs. Le nouveau protocole permet de bloquer les noms de domaine ".be" qui ont été enregistrés de manière frauduleuse et qui sont utilisés pour des sites web frauduleux ou qui abritent des sites 'phishing' La nouvelle procédure sera uniquement appliquée en cas de délits sérieux. Le propriétaire dispose d'une période de deux semaines pour faire appel. Après une période de six mois, le nom de domaine bloqué expire. Dans tous les cas où le propriétaire du site internet peut être clairement identifié, il sera en outre fait appel au parquet. Pour la fermeture de site internet frauduleux avec une autre extension que .be (par exemple.com) l'intervention du parquet reste nécessaire. Pour ces sites internet, le parquet peut demander le blocage aux fournisseurs belges.

27 Nov 2018 LIRE L'ACTU
(MAJ) Voici comment suivre l'audition en direct  de Mark Zuckerberg  ce soir à partir de 18h20 sur internet Archives Secunews SECUNEWS

(MAJ) Voici comment suivre l'audition en direct de Mark Zuckerberg ce soir à partir de 18h20 sur internet

Alors que l'audition devait à l'origine se tenir à huis clos, le Parlement européen a finalement décidé de diffuser la venue du patron de Facebook en direct sur internet. Après avoir été convoqué par le Congrès américain dans le cadre de l'affaire Cambridge Analytica, Mark Zuckerberg continue d'être auditionné en passant cette fois par la case Parlement européen, à Bruxelles. Une audition qui sera donc retransmise en direct ce mardi 22 mai 2018 à partir de 18h20, sur le site du parlement. C'est Antonio Tajani, le président du Parlement européen, qui a annoncé la bonne nouvelle sur Twitter : "J'ai personnellement discuté avec le PDG de Facebook, Monsieur Zuckerberg, de la possibilité de diffuser en direct ma rencontre avec lui. Je suis content d'annoncer qu'il a accepté cette demande. Une excellente nouvelle pour tous les citoyens européens." De son côté, Facebook a simplement déclaré au site Politico : "Nous attendons la réunion avec impatience et nous sommes heureux qu'elle soit diffusée en direct". Mark Zuckerberg devra s'expliquer sur les lacunes du réseau social dans la protection des données de ses utilisateurs, notamment lors du 'scandale Cambridge Analytica'. Selon des chiffres communiqués par Facebook à la Commission européenne, les données de "jusqu'à 2,7 millions" d'Européens ont pu être transmises de "manière inappropriée" à la firme Cambridge Analytica. Cette rencontre aura lieu trois jours avant l'entrée en vigueur d'une nouvelle législation européenne visant à mieux protéger les données personnelles des Européens, à savoir le 'RGPD' (Règlement général pour la protection des données). Pour suivre cette audition, il vous suffit de vous rendre sur le site du Parlement européen ( ICI ) dès 18h20. La rencontre sera suivie dès 19h30 par une conférence de presse. Mise à jour: Limitée à une grosse heure, l'audition a permis au patron de Facebook de rester dans des considérations déjà connues et d'éviter les questions les plus délicates des chefs de groupes. Il a ainsi rapidement balayé d'un revers de main une question du libéral Guy Verhofstadt lui demandant si son activité ne constituait pas un monopole. "Êtes-vous prêts à ouvrir vos livres aux autorités européennes anti-trust ?", avait notamment demandé l'ancien Premier ministre belge. "Nous vivons dans un monde très concurrentiel, avec une moyenne de huit systèmes de communication utilisés par personne, et je vois émerger de nouveaux concurrents au quotidien", a brièvement répondu M. Zuckerberg. Le co-président du groupe des Verts, le Belge Philippe Lamberts, s'est agacé à la fin de la réunion de constater que M. Zuckerberg n'avait répondu à aucune de ses questions précises. Hôte de la réunion, le président du parlement européen Antonio Tajani a rappelé que tout le monde connaissait la durée limitée de la réunion vu que M. Zuckerberg devait prendre un avion. L'Américain a quant à lui promis de répondre individuellement et par écrit à chaque question qui lui avait été posée. Des cadres de Facebook seront encore entendus dans quelques jours en commission du parlement européen. Voir aussi: Facebook va avertir les utilisateurs concernés par l’affaire Cambridge Analytica ce lundi. 1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet.

22 May 2018 LIRE L'ACTU
RGPD : que va changer la nouvelle loi sur les données personnelles ? Archives Secunews SECUNEWS

RGPD : que va changer la nouvelle loi sur les données personnelles ?

Quand est-ce qu’il entre en action ? Le contenu du règlement sera applicable par les Etats membres de l’UE dès le vendredi 25 mai 2018. Sa mise en chantier date toutefois de janvier 2012, quand la Commission européenne a proposé une réforme des règles de protection des données. Il a fallu quatre ans et diverses modifications avant que le règlement soit adopté dans sa forme finale et entre en vigueur en mai 2016. Le RGPD, c’est quoi ? Derrière l’acronyme RGPD (que l’on trouve aussi sous sa forme anglaise GDPR) se cache le nouveau règlement européen pour la protection des données. Sa raison d’être est d’unifier la protection des données à caractère personnel au sein de l’Union Européenne. Qu’est-ce qui est sous-entendu par « données à caractère personnel » ? Il s’agit de « toute information relative à une personne physique identifiée ou qui peut être identifiée, directement ou indirectement, par référence à un numéro d’identification ou à un ou plusieurs éléments qui lui sont propres ». En clair il s’agit du nom, de l’adresse, d’un mail, d’un numéro de téléphone, d’une empreinte digitale… Il ne faut pas confondre ces données personnelles avec les données dites sensibles, qui concernent les affinités religieuses et sexuelles, les opinions politiques, les origines ethniques etc. Ces données là sont en principe impossible à traiter, sauf dans de rares cas de dérogations. Pourquoi modifier les règles en vigueur ? Les précédentes directives concernant le traitement des données personnelles dataient de 1995. La technologie ayant grandement évoluée, il était important de proposer un nouveau cadre législatif afin de coller aux contraintes actuelles. De plus, le RGPD permet d’avoir un cadre identique pour tous les pays membres de l’UE, ce qui facilite sa mise en application auprès des entreprises. Il n’est ainsi plus nécessaire de s’adapter à des règles différentes en fonction des États. Qu’est-ce que ça change pour le consommateur ? Plusieurs dispositions du règlement font que le consommateur aura plus de pouvoir sur les données collectées par les entreprises. Premièrement seules les données strictement nécessaires au traitement et à la finalité prévue peuvent être récoltées. Une fois le traitement effectué, il n’y a aucune raison valable de les garder. Il est désormais possible de s’opposer plus facilement au profilage, c’est-à-dire le traitement automatisé des données à caractère personnel « pour évaluer certains aspects personnels relatifs à une personne physique », quand le consentement du consommateur n’est pas explicite. En outre, les droits fondamentaux comme le droit à l’accès, à la rectification et à l’effacement des données est légèrement mieux contrôlé et encadré. C’est nouveau, il est aussi possible de demander à un prestataire de service qui possède des données personnelles de les fournir dans un format courant et lisible facilement, afin de le transmettre à un autre prestataire de service. Pratique pour passer d’un fournisseur d’accès à internet à un autre par exemple. Qu’est-ce qui change pour les entreprises ? Du côté des entreprises qui collectent les données des utilisateurs, quelques nouveautés sont également au programme. Elles devront tout d’abord désigner un (ou une équipe) responsable de traitement qui devra répondre de l’usage fait sur les données collectées. Des organismes tels que la Commission de Protection de la Vie Privée en Belgique ou la Commission Nationale de l’Informatique et des Libertés en France pourront effectuer des contrôles pour s’assurer que tout est en ordre. Un registre de traitement des données doit être tenu par le responsable de traitement et s’il fait appel à des sous-traitants, le principe de responsabilité en cascade s’applique. Le principe de Privacy By Design veut pour sa part que les entreprises collectant des données mettent en place directement des dispositions leurs permettant de respecter le cadre de la RGPD. Impossible ainsi pour elles de se réfugier derrière le fait qu’elles ne pouvaient pas faire face en cas d’imprévu, de mauvaise utilisation ou de vol des données. Qu’en est-il pour les entreprises étrangères ? Un point primordial du RGPD est qu’il s’impose virtuellement à toute entreprise du globe. Dès qu’une entreprise collecte des données à caractère personnel sur au moins une personne se trouvant sur le territoire de l’Union européenne, alors le RGPD s’applique. Nul besoin que l’entreprise soit elle-même dans l’UE ou qu’elle stock ses données sur le territoire européen. Pas question de taille non plus, même si pour les entreprises de moins de 250 salariés, il existe une certaine forme d’allègement puisqu’il n’est pas obligatoire de tenir un registre des activités sauf cas exceptionnel : traitement des données systématique, en lien avec des données relatives à des condamnations pénales ou encore si le traitement comporte des risques pour les droits et libertés des personnes concernées par exemple. Est-ce que le RGPD doit être impérativement appliqué ? Absolument, le RGPD étant un règlement. Dans le droit européen, il fait force de loi et il s’applique directement par-dessus le droit national des pays de l’Union. Ainsi, il doit être appliqué même sans avoir été transposé, c’est-à-dire sans intégration préalable dans le droit des pays de l’UE. Il prévaut sur le droit national. Quelles sont les sanctions en cas de non-respect du règlement ? Deux étapes existent. Il y a tout d’abord les sanctions, qui peuvent aller de la mise en demeure à la limitation de traitement en passant par l’obligation de rectifier voire d’effacer des données privées. En cas de récidive ou d’erreur grave, des sanctions financières existent également sous la forme d’amendes administratives, elles peuvent monter à hauteur de 20 millions d’euros ou, pour des multinationales 4 % du chiffre d’affaire mondial, ce qui représente potentiellement des sommes absolument colossales. Le but est bien évidemment de proposer des sanctions dissuasives afin que chaque acteur économique joue le jeu de la protection de la vie privée. Voir aussi: Réforme des règles de l’UE en matière de protection des données 2018 (site de la commission européenne)

19 May 2018 LIRE L'ACTU
C'est la fin des armes à feu dans les émojis Archives Secunews SECUNEWS

C'est la fin des armes à feu dans les émojis

Après Apple et Twitter, c'est au tour de Google, Facebook et Microsoft de passer de l'émoji arme à feu à l'émoji pistolet à eau. Une modification qui devrait apporter plus de cohérences entre les différentes plateformes. Après un mouvement lancé par Apple en 2016, d'autres entreprises ont pris leur temps mais ont finalement passé le cap, ça sera désormais pistolet à eau (vert ou orange selon les plateformes) et puis c'est tout. Entre les nombreuses fusillades aux États-Unis et les soucis de compatibilité entre les plateformes, il aura fallu attendre deux ans pour que WhatsApp, Facebook, Twitter, Samsung, Google et Microsoft (qui planche actuellement sur sa version du pistolet à eau) rejoignent Apple. Le site 'Emojipedia' a compilé l'évolution des émojis pour chaque plateforme dans l'infographie ci-dessous. On peut ainsi noter que Microsoft avait fait le chemin inverse en 2016, en remplaçant son pistolet laser par une arme à feu classique. Quant à la version du pistolet à eau par Facebook, elle n'est pas encore connue, mais elle aurait été confirmée au site Emojipedia : Un porte-parole de Facebook a confirmé à Emojipedia qu'un pistolet à eau remplacera l'arme à feu sur les plateformes Facebook. Cette décision a pour but de minimiser les problèmes de communication entre les différentes plateformes, en évitant un scénario où un utilisateur choisi un pistolet à eau sur son clavier émoji Apple, Google ou Samsung, et qu'il apparaisse comme une arme à feu sur Facebook.

27 Apr 2018 LIRE L'ACTU
WhatsApp est désormais réservé aux plus de 16 ans Archives Secunews SECUNEWS

WhatsApp est désormais réservé aux plus de 16 ans

Whatsapp, ce n'est plus pour les enfants. L'application de messagerie instantanée a annoncé ce mardi 24 avril 2018 sur son site qu'elle relevait de 13 ans à 16 ans l'âge minimum d'utilisation de son service dans l'Union européenne, en dehors, cet âge minimum reste de 13 ans. Cette annonce est justifiée par l'entrée en vigueur, le 25 mai 2018, du règlement européen sur la protection des données personnelles (RGPD). Ce règlement, qui s'applique à tous les ressortissants européens, fixe à 16 ans l'âge auquel un mineur peut consentir seul au traitement de ses données à caractère personnel, et donc accéder à des services qui demandent de donner accès à ces données, comme WhatsApp. 'Le mois prochain, l'Union européenne met à jour ses lois concernant le respect de la vie privée pour exiger plus de transparence quant à la façon dont les données des internautes sont utilisées en ligne', indique WhatsApp. 'WhatsApp met à jour ses conditions d'utilisation et sa politique de confidentialité là où le RGPD prend effet', précise la compagnie, dont la maison-mère est Facebook. WhatsApp a également annoncé qu'il a établi une entité au sein de l'Union européenne afin d'y offrir ses services et de respecter les nouvelles normes strictes de transparence quant à la façon dont elle protège la confidentialité de ses utilisateurs. En décembre 2017, la Cnil avait ordonné à WhatsApp de mieux encadrer le transfert des données personnelles qu'elle recueille vers sa maison mère Facebook. Plus d'infos voir le communiqué de WhatsApp (Fr)

25 Apr 2018 LIRE L'ACTU
1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet Archives Secunews SECUNEWS

1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet

Fiches de paie, dossiers médicaux, demandes de brevets: quelque 1,5 milliard de fichiers sensibles d'individus et d'entreprises du monde entier sont en libre accès sur internet, ont révélé des chercheurs jeudi, démontrant les profondes lacunes dans la protection des données personnelles au-delà du scandale Facebook. Sur le seul premier trimestre 2018, les chercheurs de la compagnie spécialisée dans la cybersécurité Digital Shadows ont découvert une montagne de documents privés non protégés équivalant à 12 pétaoctets, soit un volume 4.000 fois plus important que les fameux 'Panama Papers'. "Il s'agit de fichiers en accès libre" pour n'importe quelle personne disposant d'un minimum de connaissances techniques, souligne Rick Holland, vice-président chez Digital Shadows. "Nous n'avons pas eu à nous identifier" à l'aide de mots de passe, "cela facilite vraiment le travail des 'hackers', explique-t-il à l'AFP. Alors qu'après le scandale Facebook et Cambridge Analytica les internautes du monde entier s'inquiètent des fuites et de l'exploitation potentielle des données personnelles fournies aux réseaux sociaux, "on ne se penche pas sur notre empreinte numérique et sur les données qui sont déjà publiquement accessibles. Quelque 36% des documents repérés par ses chercheurs viennent de l'Union européenne mais avec 16%, les Etats-Unis affichent le plus gros volume pour un seul pays, des fichiers venant d'Asie et du Moyen-Orient sont également concernés. Parmi ces documents figurent environ: - 2,2 millions de radios et d'IRM - 700.000 fiches de paie - 60.000 déclarations d'impôts. Du côté des entreprises: demandes de brevets, designs et détails sur des produits étaient facilement accessibles. "Si les organisations voient une source potentielle d'espionnage industriel dans le piratage de leurs systèmes ou les attaques par hameçonnage, nos conclusions démontrent qu'un volume important de données sensibles est déjà en accès libre", souligne Digital Shadows. La majorité des fichiers découverts par Digital Shadows a été rendue accessible à cause de "mauvaises configurations" lors du stockage de données en ligne ou dans les protocoles et services d'échanges de fichiers. En ce qui concerne le stockage en ligne, ou "cloud", le problème n'est pas tant dans le système de sauvegardes dématérialisées que dans la gestion de cette option par les utilisateurs eux-mêmes, qui parfois "sauvegardent leurs données sur internet sans le savoir". Que cela soit par malveillance, incompétence ou par cupidité, ces données atterrissent souvent sur Internet par une action humaine. Comme dit l’adage des informaticiens, 'la plupart des problèmes informatiques se trouvent entre le clavier et la chaise'.

09 Apr 2018 LIRE L'ACTU
Integral présente une carte microSD de 512 Go, un nouveau record Archives Secunews SECUNEWS

Integral présente une carte microSD de 512 Go, un nouveau record

Le constructeur britannique Integral Memory annonce la sortie prochaine de la toute première carte microSD d'une capacité de 512Go, un nouveau record ! Cette nouvelle carte n’est toutefois pas une foudre de guerre quand on s’intéresse à sa vitesse. Il s’agit d’une carte de classe 10 (ou U1), ce qui signifie que sa vitesse d’écriture est au minimum de 10 Mo/s, c’est deux fois moins que les cartes mémoires de classe U3 Avec une telle capacité de mémoire, ces cartes, principalement destinées à être utilisées dans des smartphones et des tablettes fonctionnant sous Android, vont pouvoir facilement stocker de la vidéo en haute définition, mais qui se révèlera un peu lente pour de la vidéo en 4K, pour installer des applications Android via la fonction 'adoptable storage' ou pour installer des jeux sur la Switch. Le constructeur garantit une vitesse de transfert de 80 Mo/s. Cette carte microSD est attendue en février 2018 en Grande-Bretagne, sans plus d'information pour le moment quand à sa disponibilité ailleurs et son prix. Jusqu’à présent c’était SanDisk (propriété de Western Digital) qui détenait le record. Western Digital avait présenté à l'IFA 2017 une carte SanDisk Ultra microSDXC UHS-I d'une capacité alors record de 400 Go, avec un débit plus important, de l'ordre de 100Mo/s. Elle est aujourd'hui disponible pour plus de 250 euros. Voir aussi: SanDisk dévoile un prototype de carte SDXC de 1 To.

26 Jan 2018 LIRE L'ACTU
Un bug dans macOS High Sierra permet de modifier les réglages de l'App Store avec n'importe quel mot de passe Archives Secunews SECUNEWS

Un bug dans macOS High Sierra permet de modifier les réglages de l'App Store avec n'importe quel mot de passe

Décidément, Apple semble avoir quelques problèmes avec les mots de passe ces derniers temps. Après un bug qui permettait de prendre le contrôle d'un Mac en tant qu'administrateur avec un mot de passe tapé au hasard, revoici le même problème dans les réglages de l'App Store. Afin de vérifier si vous êtes concernés: - Rendez-vous dans les préférences système. - Cliquez sur l'icône de l'App Store. - Vérifiez si le cadenas situé en bas à gauche est ouvert. Si oui, cliquez dessus pour le fermer. Une fois fermé, cliquez à nouveau dessus et tapez n'importe quel mot de passe dans la fenêtre qui apparait. Si votre ordinateur est touché, le cadenas s'ouvrira malgré tout, permettant à n'importe qui de modifier les réglages de l'App Store. Heureusement, ceux-ci sont relativement inoffensifs. Ils permettent notamment d'activer la recherche automatique de mises à jour, de télécharger automatiquement les apps achetées à partir d'autres Mac, ou d'exiger un mot de passe pour chaque achat effectué. Le bug semble déjà avoir été corrigé dans la 'version bêta 10.13.3,' qui devrait être disponible très prochainement. Mais il n'empêche qu'Apple enchaine les bourdes plus ou moins importantes et ce n'est pas très rassurant... Lire le communiqué de macword. (anglais)

15 Jan 2018 LIRE L'ACTU
Une nouvelle faille chez Intel permet de pirater des ordinateurs portable en moins d'une minute Archives Secunews SECUNEWS

Une nouvelle faille chez Intel permet de pirater des ordinateurs portable en moins d'une minute

La faille découverte par F-Secure ne présente aucun lien avec 'la vulnérabilité des processeurs d'Intel et AMD' récemment révélée. La vulnérabilité affecte la plupart, sinon tous, les ordinateurs portables utilisant 'Intel AMT' Cette faille résiderait dans le système "Intel AMT" (Active Management Technology), un système d'administration et de prise de contrôle à distance des ordinateurs personnels. "La faille semble presque trop simple pour être vraie, mais elle a un impact dévastateur quand elle est utilisée", explique un consultant de l'entreprise F-Secure, Harry Sintonen. En pratique, un pirate informatique peut avoir un contrôle total sur l'ordinateur portable d'un utilisateur, quelles que soient les mesures de sécurité prises. Pour profiter de ce défaut, un pirate doit seulement redémarrer physiquement l'ordinateur portable et appuyer sur CTRL-P pendant le démarrage. Après quoi, le hacker peut se connecter dans le 'Intel Management Engine BIOS Extension (MEBx)' avec le mot de passe 'admin'. Dans la plupart des cas, ce mot de passe par défaut n'est pas adapté aux ordinateurs portables de l'entreprise". Le pirate peut ainsi prendre le contrôle du système à distance. Par exemple, si quelqu'un laisse son ordinateur dans sa chambre d'hôtel et s'absente quelques minutes. S'il a accès au numéro de la victime, le hacker peut reconfigurer son ordinateur portable en quelques minutes seulement, il obtient alors le contrôle de l'ordinateur, tant que le wifi de l'hôtel est utilisé. Le pirate informatique peut ainsi avoir accès au réseau et à l'entièreté des données Intel Active Management Technology a été conçue pour permettre aux services informatiques de gérer plus efficacement leur parc d'appareils, elle est aujourd'hui utilisée par des millions d'ordinateurs professionnels à travers le monde. Si cette technologie a déjà présenté de nombreuses failles de sécurité par le passé, mais la simplicité d'exploitation de cette vulnérabilité est cette fois sans précédent. Aucune ligne de code n'est, en effet, nécessaire pour y parvenir. Intel indique travailler sur un correctif. (anglais) Condition importante: Un accès physique à l'ordinateur est requis pour exploiter cette faille. La vulnérabilité concerne essentiellement les machines laissées à l'abandon, le soir au travail ou dans une chambre d'hôtel Quelques conseils pour se prémunir d'une telle vulnérabilité - Il ne faut jamais laisser son ordinateur portable sans surveillance dans un endroit non sécurisé, notamment dans les lieux publics - Pour ceux qui administrent seuls leur appareil, il convient de modifier le mot de passe AMT, même sans avoir l'intention d'utiliser cette solution. - Si le mot de passe est déjà réglé sur une valeur inconnue, mieux vaut le considérer comme suspect.

14 Jan 2018 LIRE L'ACTU
La Belgique va se doter d’une armée de 200 Cyber Experts Archives Secunews SECUNEWS

La Belgique va se doter d’une armée de 200 Cyber Experts

Le ministère de la Défense recrute des informaticiens experts. Objectif: créer une "cyber armée" pour protéger les cibles militaires. Une trentaine d’offres d’emploi sont parues depuis le début de l’année 2017 pour un job au quartier général du CSOC (le Cyber Security Operations Center) à Evere (Bruxelles), dans le giron des services militaires de renseignement. Ces derniers sont autorisés à embaucher cette année 92 collaborateurs, la plupart pour venir grossir les rangs du CSOC en tant que cyberexperts. À terme, ce seront quelque 200 spécialistes en cybercriminalité qui y seront employés, affirme mardi le ministre de la Défense Steven Vandeput (N-VA) dans De Tijd et L’Echo. La Belgique compte ainsi s’armer davantage contre les cyber attaques. Les cyber experts auront pour mission prioritaire de protéger les cibles militaires, comme les systèmes d’armement ou les systèmes de communication. Mais en tant que piliers de la Belgique en matière de cybercriminalité, ils seront également appelés à fournir de l’aide en cas d’incidents de ce type dans d’autres domaines que le strict domaine militaire. À terme, ce seront quelque 200 spécialistes en cybercriminalité qui y seront employés, affirme le ministre de la Défense Steven Vandeput. Dans les années à venir, la Défense continuera à recruter des spécialistes pour renforcer sa capacité cyber militaire. Dans la vision stratégique, une Dimension Renseignement-Cyber-Influence à part entière doit voir le jour avec un total de 1.236 hommes plus des réservistes, et au sein de cette Dimension, il y aura une capacité cyber de 199 hommes avec également l’appui de réservistes spécialistes dont le rôle et le nombre reste à définir. Un investissement de 10,2 millions d’euros est prévu pour les mises à jour du Cyber Security Operations Centre (CSOC). La Défense veut notamment développer un pilier cybernétique offensif, aujourd’hui inexistant. La Belgique sera de la sorte nettement mieux armée contre les cyberattaques. Le nombre de cyber experts travaillant actuellement au sein du CSOC est tenu secret.

29 Aug 2017 LIRE L'ACTU
L'expert en cybersécurité qui a stoppé WannaCry arrêté aux u.s.a et inculpé de piratage dans une autre affaire Archives Secunews SECUNEWS

L'expert en cybersécurité qui a stoppé WannaCry arrêté aux u.s.a et inculpé de piratage dans une autre affaire

Un expert britannique en cybersécurité, considéré comme un héros pour avoir contribué à stopper le ransomware 'WannaCry', a été arrêté aux Etats-Unis où il est sous le coup d'une inculpation pour la création de logiciels destinés à attaquer les banques. Marcus Hutchins, jeune Britannique de 23 ans connu sous le nom de "Malwaretech", a été arrêté mercredi à Las Vegas où se déroulait le grand rassemblement de pirates informatiques Def Con, a indiqué le ministère américain de la Justice. L'acte d'inculpation daté du 12 juillet 2017 était jusqu'ici sous scellé. Accusé d'avoir fabriqué un logiciel de piratage Marcus Hutchins est accusé, avec d'autres individus, d'avoir fabriqué et distribué le logiciel 'Kronos' en 2014 et 2015. Ce logiciel est conçu pour voler des informations liées aux transactions bancaires en ligne, Kronos a été configuré pour viser notamment les systèmes bancaires au Royaume-Uni, Canada, Allemagne, Pologne et France, selon les autorités judiciaires américaines. Selon l'acte d'accusation, Marcus Hutchins distribuait ce logiciel de piratage sur l'internet clandestin (darknet). La seconde personne est accusée d’avoir fait la promotion du malware sur 'AlphaBay', le bazar du dark Web 'récemment fermé par les autorités', une version de Kronos y a été vendue pour 2.000 dollars en 2015. Des avocats pour l'organisation de défense des droits sur internet, Electronic Frontier Foundation (EFF), basée à San Francisco, ont indiqué chercher à entrer en contact avec M. Hutchins. "L'EFF est profondément préoccupée par l'arrestation de Marcus Hutchins, un expert en sécurité connu pour avoir stoppé le "ransomware" WannaCry", a dit l'organisation dans un communiqué. L'ambassade britannique à Washington a indiqué "être en contact avec les autorités locales à Las Vegas suite aux informations sur l'arrestation d'un ressortissant britannique". Marcus Hutchins avait été salué comme un héros en mai 2017 pour avoir trouvé une faille dans le code du virus "rançongiciel" WannaCry qui permettait de bloquer sa propagation. Les autorités américaines se sont-elles trompées de personne ? Andrew Mabbitt, un autre expert en cybersécurité qui était avec Marcus Hutchins à Las Vegas, a dit ne pas croire aux accusations qui pèsent contre lui. "Il a passé sa carrière à lutter contre les 'malwares', pas à les créer", a-t-il écrit sur Twitter. Affaire a suivre... Voir aussi: Une vaste cyberattaque par le ransomware ‘WannaCry’ frappe des pays du monde entier.

04 Aug 2017 LIRE L'ACTU