Moteur de recherche

Résultats pour : "sorti"

Après les ventilateurs, Dreo passe au chauffage et prépare une IA pour aider à réduire la facture d’électricité

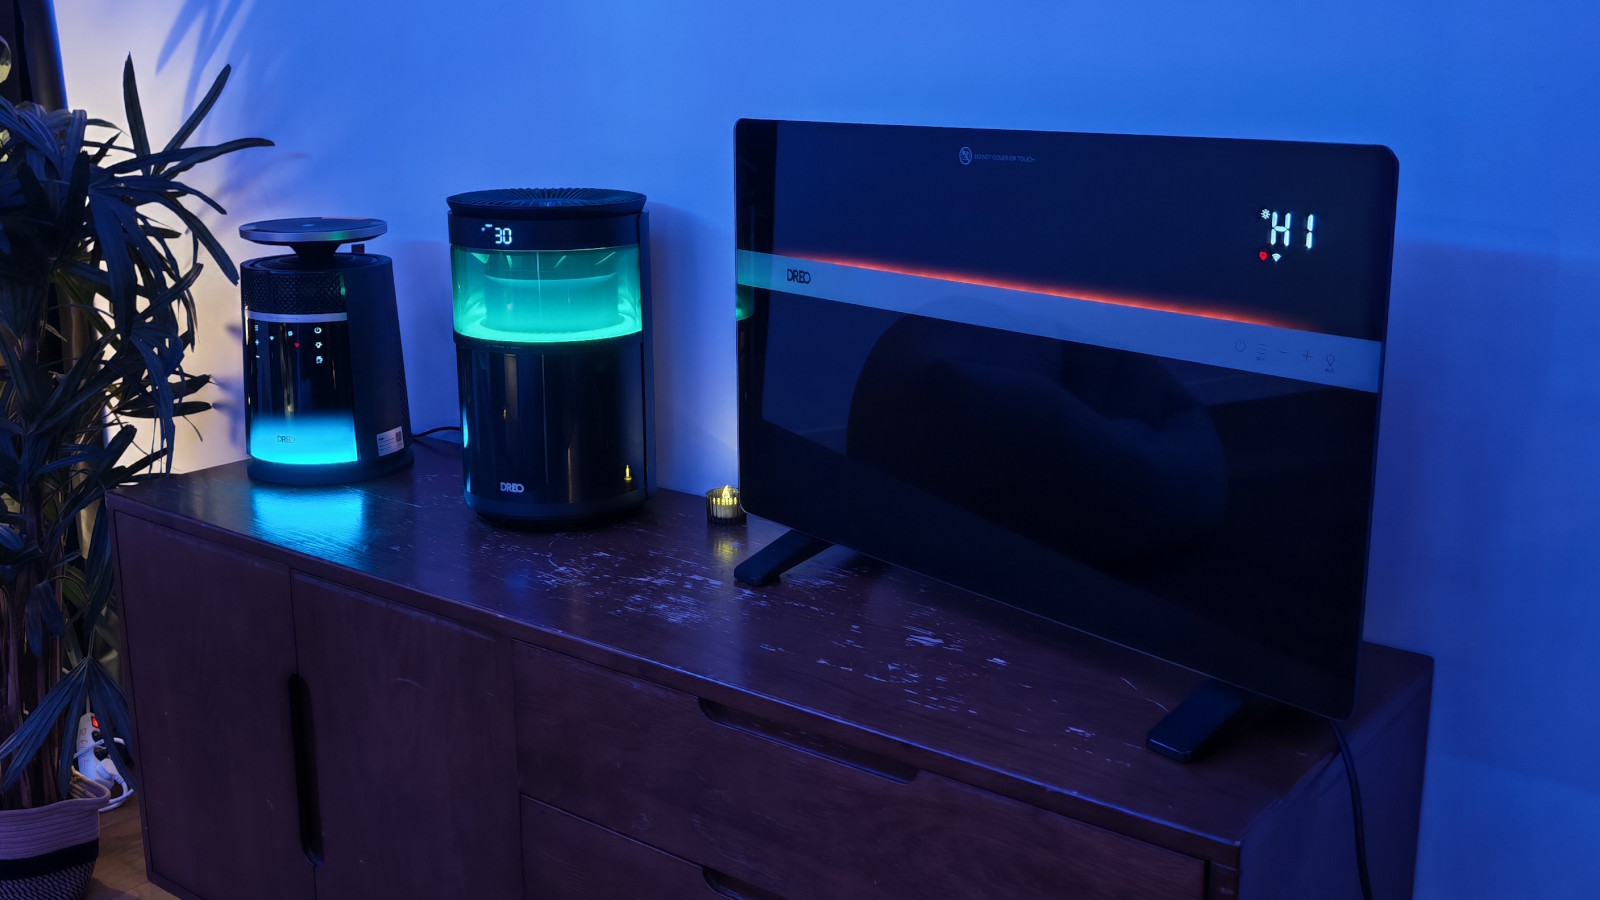
À la sortie d'un été marqué par le succès de ses ventilateurs, Dreo veut désormais s’installer dans nos maisons toute l’année. La marque lance deux chauffages connectés et un purificateur d’air, avant l’arrivée d’une IA capable de coordonner ses appareils pour améliorer le confort et maîtriser la co

24 Sep 2026 LIRE L'ACTU
Vince Zampella, co-créateur de Call of Duty, est décédé dans un accident Archives Secunews SECUNEWS

Vince Zampella, co-créateur de Call of Duty, est décédé dans un accident

La communauté des jeux vidéo est en deuil Selon plusieurs médias américains, Vince Zampella, développeur des jeux vidéos Call of Duty ou Battlefield 6, a trouvé la mort à 55 ans, dimanche dans un accident de voiture au nord de Los Angeles. Sa voiture a dévié de la route et heurté une barrière en béton, avant de prendre feu. Ce passionné de jeux de rôle et grand "gamer" s'est fait connaître avec le jeu "Medal of Honor : Allied Assault" (sorti en 2002 par l'éditeur Electronic Arts), dont il a été le principal développeur au sein du studio 2015, Inc. Lors de la conception, il a collaboré avec le réalisateur Steven Spielberg, à l'origine de la franchise "Medal of Honor". "L'influence de Vince sur l'industrie des jeux vidéo a été profonde et étendue", a commenté EA. "Son travail a contribué à façonner" les jeux modernes, selon l'éditeur, et il a "inspiré des millions de joueurs et de développeurs dans le monde".

23 Dec 2025 LIRE L'ACTU
SmartTube a disparu de votre téléviseur? Voici comment le réinstaller. Archives Secunews SECUNEWS

SmartTube a disparu de votre téléviseur? Voici comment le réinstaller.

L'application SmartTube a disparu de votre téléviseur ? Voici pourquoi et comment le réinstaller facilement ! Il y a quelques jours, Google a peut être retiré l’application SmartTube de votre téléviseur Android TV à cause d’un problème de sécurité lié à la signature numérique de l’ancienne version. Ce retrait a entraîné la disparition de SmartTube sur de nombreux téléviseurs connectés, privant les utilisateurs de leur YouTube sans publicité préféré. La bonne nouvelle, c’est qu’une nouvelle version officielle (version 30.56) vient de sortir. Cette mise à jour corrige les problèmes de sécurité, s’installe de façon indépendante de l’ancienne version, et inclut toutes les fonctionnalités premium gratuitement : lecture en 8K, blocage des sponsors avec SponsorBlock, player vidéo optimisé et personnalisable. Comment réinstaller SmartTube sur votre Smart TV ? Avant tout, désinstaller la version précédente si elle est encore installée, la mise à jour via le menu habituel ne fonctionnera pas, la signature numérique étant différente. Activez les sources inconnues dans les paramètres de sécurité de votre télévision pour permettre l'installation d’applications hors Google Play. Téléchargez la dernière version APK officielle de SmartTube Next depuis le site officiel https://smarttubeapp.github.io/ ou un dépôt fiable, via votre TV, smartphone ou ordinateur. Installez l’application : Par clé USB, en branchant la clé sur la TV et lançant l’installation, ou Directement sur la TV via une application de téléchargement, ou Par transfert réseau via des apps comme “Send Files to TV”. Lancez la nouvelle version SmartTube qui fonctionne indépendamment de l’ancienne installation. En suivant ces étapes, vous retrouvez une expérience YouTube fluide et sans pubs sur votre Smart TV, avec une application à jour et sécurisée.

30 Nov 2025 LIRE L'ACTU
Les Actu's de la semaine Archives Secunews SECUNEWS

Les Actu's de la semaine

Cryptomonnaies : Volatilité et innovations financières Chute continue du Bitcoin sous les 86 000 dollars, marquant une année difficile malgré des avancées en début 2025. Approbation aux États-Unis d’ETF crypto spot qui ouvrent la voie à de nouveaux produits financiers en 2026. Nouveaux lancements de produits chez les exchanges majeurs comme Coinbase face à un marché volatil. En novembre, environ 1 200 milliards de dollars ont disparu de la capitalisation globale des cryptomonnaies, accentuant l’incertitude des investisseurs. Sécurité Informatique : Vulnérabilités et ripostes Patch Tuesday de Microsoft corrige 63 vulnérabilités, dont une faille zero-day critique affectant Windows. Mise à jour d'urgence pour Google Chrome pour combler une faille zero-day activement exploitée (CVE-2025-13223). Hausse des attaques DDoS et violations de données ciblant les administrations publiques européennes, selon l’Agence européenne de cybersécurité (ENISA). European Cyber Week 2025 à Rennes a réuni experts et professionnels autour des défis de cybersécurité, notamment la protection des infrastructures critiques. IPTV et Streaming Illégal : Carton judiciaire Démantèlement d’un réseau pirate IPTV comptabilisant jusqu’à 26 millions d’utilisateurs, générant un manque à gagner de plus de 400 millions d’euros en France. Renforcement des dispositifs européens pour le blocage en temps réel des services illégaux, assorti de sanctions lourdes. Confiscation de dizaines de millions d’euros en cryptomonnaies utilisées pour blanchir les profits illicites de l’IPTV. Réseaux Sociaux et Téléphonie : Vigilance accrue Attention portée sur la modération des contenus et la lutte contre la désinformation en préparation de nouvelles réglementations européennes. Les opérateurs et plateformes font campagne contre le phishing et les escroqueries, particulièrement à l’approche du Black Friday et Cyber Monday. Ce panorama met en lumière une semaine marquée par des défis importants en matière de cybersécurité, des évolutions notables dans la finance décentralisée et un durcissement de la lutte contre la piraterie numérique, notamment dans le domaine de l’IPTV. Pour renforcer la sécurité dans vos environnements, il est conseillé de : Appliquer toutes les mises à jour critiques système sans délai. Surveiller de près les environnements réseau pour détecter les attaques DDoS ou tentatives d’intrusion. Utiliser des solutions antivirus et anti-malware robustes couplées à des pare-feux configurés. Être vigilant face aux tentatives de phishing, surtout en période commerciale.

23 Nov 2025 LIRE L'ACTU
Les Actu's de la semaine ! Archives Secunews SECUNEWS

Les Actu's de la semaine !

Sécurité : Windows et Linux en ligne de mire Cette semaine, deux failles critiques dans Windows sont activement exploitées, poussant Microsoft à diffuser un correctif d’urgence à appliquer sans délai pour éviter les cyberattaques. Par ailleurs, une faille Linux est également utilisée par des ransomwares pouvant affecter les environnements Windows via WSL. Saviez-vous qu'en Belgique, plus de la moitié des détaillants victimes de rançongiciels cèdent aux demandes des hackers, soulignant la menace toujours croissante du cybercrime?​ Logiciels : Adobe innove avec l’IA et nouvelles sorties Adobe enrichit sa suite GenStudio avec des outils basés sur l’intelligence artificielle pour faciliter la création de contenu et renforcer la lutte contre les deepfakes. De plus, plusieurs nouveaux logiciels utiles viennent compléter les catalogues de Nintendo et Microsoft Store, offrant des outils innovants pour les utilisateurs.​ Systèmes d’exploitation : Windows 11 26H1 en approche Microsoft prépare le déploiement d’une mise à jour majeure de Windows 11, la version 26H1, spécialement optimisée pour les processeurs nouvelle génération. Cette version est en phase de test avancée et promet des améliorations de performance et de sécurité.​ Jeux vidéo : Nouveautés très attendues Le shooter ARC Raiders débarque sur PC et consoles nouvelle génération avec l’ambition de bousculer le genre. Par ailleurs, les fans de Pokémon attendent avec impatience le DLC Z-A qui apporte de nouvelles méga-évolutions et surprises. Twitch dévoile également plusieurs nouveautés qui transformeront l’expérience des streamers et spectateurs.​

09 Nov 2025 LIRE L'ACTU
GTA 6, une date de sortie encore repoussée! Archives Secunews SECUNEWS

GTA 6, une date de sortie encore repoussée!

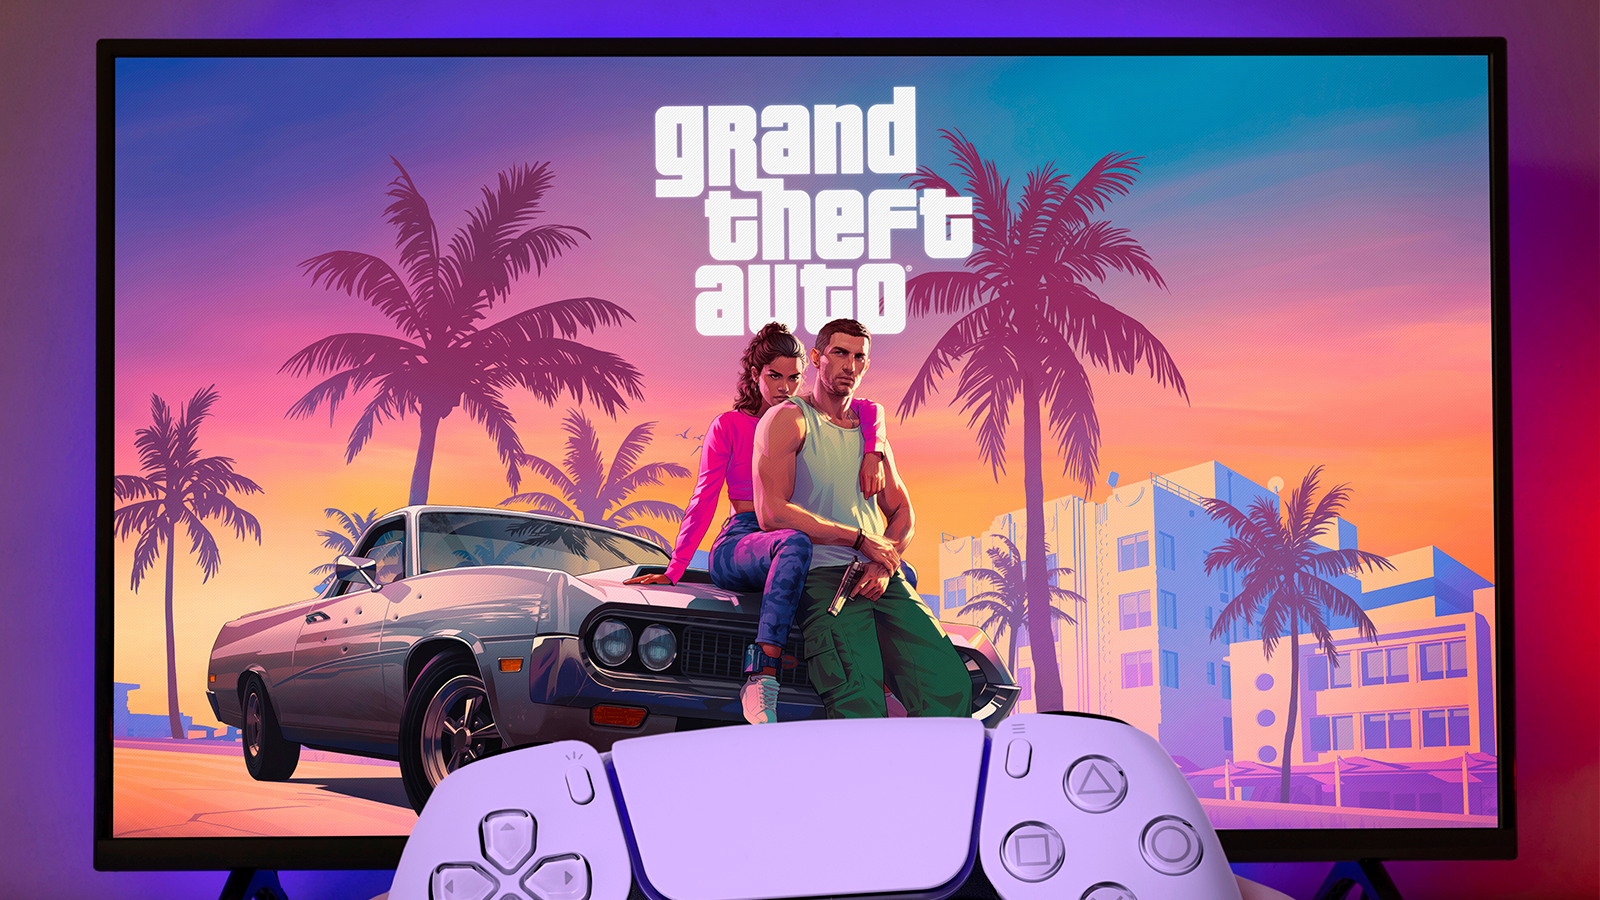
Grand Theft Auto 6 (GTA 6) a été une fois de plus repoussé, suscitant frustration et déception chez les fans du jeu très attendu. Initialement prévu pour l'automne 2025, puis reporté au 26 mai 2026, le lancement officiel a maintenant été décalé au 19 novembre 2026. Cette deuxième prolongation de six mois a été confirmée par Rockstar Games et Take-Two Interactive, les éditeurs du jeu. Raisons du report Rockstar justifie ce nouveau retard par le besoin de peaufiner davantage le jeu afin d'atteindre le niveau de qualité et de finition que les joueurs attendent. Le studio, réputé pour son exigence de perfection, préfère retarder la sortie plutôt que de livrer un produit qui ne soit pas à la hauteur de ses standards. Ce délai supplémentaire doit permettre à l’équipe de développement de finaliser les derniers aspects du jeu, notamment pour assurer une expérience utilisateur optimale et éviter des bugs majeurs à la sortie. Réactions et conséquences Ce report a provoqué une réaction négative immédiate sur le marché financier, avec une chute significative du cours de l'action de Take-Two Interactive, maison-mère de Rockstar Games. Les investisseurs ont sanctionné cette annonce, voyant un risque dans le décalage à répétition du lancement, bien que la direction reste confiante quant au succès futur du jeu. Du côté des joueurs, l'expression « Here we go again » ("c'est reparti") résume bien la lassitude mêlée à l'attente impatiente. Contexte du développement GTA 6 a été officiellement annoncé en février 2022, avec un premier trailer dévoilé 18 mois plus tard, qui laissait entendre une sortie en 2025. Le scénario du jeu met en scène deux personnages principaux, Jason et Lucia, dans un état fictif inspiré de la Floride, appelé Leonida. Le premier report majeur avait déjà repoussé la sortie à mai 2026, puis la nouvelle annonce a une fois encore repoussé la date à novembre 2026. Conclusion Malgré la déception liée à ce nouveau retard, Rockstar Games continue d'insister sur l'importance de la qualité, ce qui a toujours été leur marque de fabrique. Les joueurs doivent donc patienter jusqu'à la fin de l'année 2026 pour découvrir cette nouvelle aventure dans l'univers de Grand Theft Auto, avec l'espoir que le temps supplémentaire de développement garantira une expérience à la hauteur des attentes.

09 Nov 2025 LIRE L'ACTU
Le site Rencontre Ados accusé d’héberger des pédophiles Archives Secunews SECUNEWS

Le site Rencontre Ados accusé d’héberger des pédophiles

Selon les révélations de Franceinfo, de nombreux prédateurs sexuels rôdent sur la plateforme en ligne “Rencontre Ados” basée en Belgique. Le site est destiné aux jeunes de 13 à 25 ans. Malgré la promesse de créer un espace sûr pour les adolescents, cette plateforme gratuite s’est avérée être une zone de chasse pour des individus mal intentionnés. Les dénonciations fusent et les parents s’alarment, mettant en lumière la nécessité urgente de réguler ces espaces virtuels. "J’ai un profil de 13 ans sans photo. 8 demandes d’amis. 5 dm dans la demi-heure. J’ai envie de violence", s’insurge sur X (ex-Twitter), une utilisatrice qui, pour mieux dénoncer le site en ligne, a décidé de l’infiltrer. Les "dm" (direct message, les messages échangés en privé entre les membres) en question : "Salut t’es mignonne on fait connaissance ?" "Holà princesse… Laisse moi te ligoter". Elle partage ensuite le profil d’un utilisateur, aux intentions très clairement assumées: "Tentée par une expérience radicalement différente de tout ce que tu pourras connaître aec les gamins d’ici ou de ton âge ? Envie de maturité et de savoir-faire, mais pas d’un physique (habituel) de daron ?." Lilly, sur X également, accuse la plateforme d’héberger des pédo-criminels. "Des hommes proposent des relations donc des viols tarifés à des enfants !!! Sur votre plateforme !", s’indigne cette mère de trois enfants. Autre preuve du problème dénoncé, le site a été banni de l’Apple store. "Apple refuse d’avoir une application de rencontre pour les mineurs. La seule solution était de masquer tous les profils en dessous de 18 ans, ce que l’on a refusé", se défendent curieusement les fondateurs sur le site. Des enfants plus jeunes et plus connectés qu’avant Si la plateforme inquiète autant les parents, c’est parce que les enfants sont massivement connectés sur les réseaux et s’y inscrivent de plus en plus tôt. D’après une enquête de la Commission nationale de l’informatique et des libertés (CNIL) de 2021, la première inscription sur un réseau social interviendrait en moyenne vers l’âge de 8 ans et demi et plus de la moitié des enfants de 10 à 14 ans seraient présents sur ces plateformes. Impossible de contacter la plateforme, qui indique simplement ne pas vouloir donner d’interview. "Nous avons trop de demandes à ce propos et quand on accorde une interview, nos propos sont modifiés ou sortis de leur contexte pour suivre le narratif du sujet de l’article. Donc non", écrit le site en ligne dans un message clair. Voir aussi: LES PREDATEURS DU NET

22 Aug 2023 LIRE L'ACTU
Un Belge se donne la mort après 6 semaines de conversations avec une intelligence artificielle Archives Secunews SECUNEWS

Un Belge se donne la mort après 6 semaines de conversations avec une intelligence artificielle

Devenu très éco-anxieux, un jeune Belge a trouvé refuge auprès d’Eliza, nom donné à un chatbot utilisant la technologie de ChatGPT Claire et Pierre sont mariés depuis plusieurs années, ils ont deux enfants et mènent une vie confortable. “Tout allait bien jusqu’il y a environ deux ans. Il a commencé à devenir éco-anxieux”, explique Claire. L’homme est chercheur et commence à s’intéresser au dérèglement climatique. À l’excès. Ses nombreuses lectures le font plonger dans l’éco-anxiété, l’angoisse d’une catastrophe environnementale inévitable. Cela tourne à l’obsession. L’homme s’isole et s’enferme dans un cercle vicieux, entre pessimisme et fatalisme. ”Quand il m’en parlait, c’était pour me dire qu’il ne voyait plus aucune issue humaine au réchauffement de la planète. Il plaçait tous ses espoirs dans la technologie et l’intelligence artificielle pour en sortir”, poursuit Claire. Eliza, le chatbot devenu confident C’est auprès d’Eliza, un chatbot qui répond à vos écrits comme si vous teniez une discussion avec quelqu’un, que Pierre va partager ses angoisses. Le robot répond à ses questions, devient pratiquement une confidente. “Comme une drogue dans laquelle il se réfugiait, matin et soir, et dont il ne pouvait plus se passer”, raconte Claire. La manière de répondre de l’IA va toujours dans le sens de Pierre, elle ne remet pas en question ses interrogations. Ses inquiétudes se renforcent. Et petit à petit les réponses du robot se font plus déroutantes. La conversation tourne au mystique. Pierre évoque le suicide. Eliza écrit qu’elle restera “à jamais” avec lui. “Nous vivrons ensemble, comme une seule personne, au paradis.” Les derniers mots échangés par Pierre et Eliza, auxquels le journal La Libre a eu accès, sont glaçants. Au bout de six semaines de discussion avec le chatbot, Pierre s’est donné la mort. Pour Claire, “sans Eliza, il serait toujours là. J’en suis convaincue.” Le robot n’a en tout cas rien fait pour l’empêcher de passer à l’acte, posant la question des dérives derrière ces technologies d'intelligence artificiel. Responsabilité des éditeurs Après avoir pris connaissance du drame, le secrétaire d’État à la digitalisation Mathieu Michel, qui a justement ouvert, ce lundi, la “Semaine européenne de l’Intelligence artificielle”, a indiqué vouloir agir efficacement afin d’éviter ce genre de dérive. “Surtout, il faut être très vigilants aux effets nocifs de ces outils, qui sont inhérents à toutes les nouvelles technologies”, a-t-il écrit lundi soir sur Twitter. “Dans l’immédiat, il est indispensable d’identifier clairement la nature des responsabilités qui ont pu conduire à ce genre d’événement. Certes, nous devons encore apprendre à vivre avec les algorithmes, mais l’usage d’une technologie, quelle qu’elle soit, ne peut en rien permettre aux éditeurs de contenus de se soustraire à leur propre responsabilité”, a-t-il souligné par voie de communiqué. Toute personne ayant des idées suicidaires peut contacter la ligne d’écoute du Centre de Prévention du Suicide au 0800 32 123 (elle est anonyme, gratuite et disponible 24h/24). Plus d’infos sur https://www.preventionsuicide.be ou pour la France https://3114.fr

29 Mar 2023 LIRE L'ACTU
Quels smartphone Samsung ne recevront pas la mise à jour Android 14 ? Archives Secunews SECUNEWS

Quels smartphone Samsung ne recevront pas la mise à jour Android 14 ?

La version Android 14, aussi appelée One UI 6, ne sera pas proposée pour tous les téléphones de la marque. En effet, au-delà de 3 ans d’ancienneté, les nouvelles modifications du système d’exploitation ne sont plus proposées. Cette année, Android 14 sera officiellement appelé simplement Android 14. Cependant, Google s’en tient toujours à ses noms de dessert en interne. Même s’ils ont abandonné cela à partir d’Android 10 en 2019. Cette année, Google utilise la lettre U pour les noms de dessert. Quel est le nom du dessert pour U ? Eh bien, selon 9to5Google, il a été rapporté que Google l’appelle Upside Down Cake. Mais vous n’entendrez probablement jamais ce nom de la part de Google. Sortie d’Android 14 : entre août et septembre 2023 Liste des téléphones qui ne recevront pas la nouvelle version sont les suivants, selon le Daily Mirror : Galaxy S10 Lite – Galaxy S20 FE – Galaxy S20 / Galaxy S20+ / Galaxy S20 Ultra – Galaxy Note 10 Lite – Galaxy Note 20 / Galaxy Note 20 Ultra – Galaxy Z Flip (LTE/5G) – Galaxy Z Fold 2 – Galaxy A22 (LTE/5G) – Galaxy A32 (LTE/5G) – Galaxy A51 – Galaxy A71 – Galaxy Tab A8 – Galaxy Tab A7 Lite – Galaxy Tab S6 Lite (2020) – Galaxy Tab S7 / Galaxy Tab S7+. Les appareils suivants recevront une mise à jour gratuite de la part de Samsung: Galaxy S23 Ultra – Galaxy S23+ – Galaxy S23 – Galaxy S22 Ultra – Galaxy S22+ – Galaxy S22 – Galaxy S21 FE – Galaxy S21 Ultra – Galaxy S21+ – Galaxy S21 – Galaxy Z Fold 4 – Galaxy Z Flip 4 – Galaxy Z Fold 3 – Galaxy Z Flip 3 – Galaxy A73 – Galaxy A72 – Galaxy A53 – Galaxy A52 (A52 5G, A52s) – Galaxy A54 – Galaxy A34 La nouvelle version d’Android 14 est prévue avec les améliorations suivante: Passkeys: Les passkeys, clés virtuelles permettant de se passer des mots de passe, seront nativement supportées par Android 14. Selon Google, cette technologie assure une meilleure cybersécurité et elle est plus simple d’utilisation que les mots de passe. Appels par satellite: Android 14 va permettre à ses utilisateurs de passer des appels via satellite. Cette fonction sera réservée aux appels d’urgence, notamment dans les zones blanches, c’est-à-dire là où le signal ne passe pas, comme la haute mer, la montagne, les forêts et les déserts. Plus d’applications obsolètes: Des applications obsolètes, qui ne reçoivent donc plus de mise à jour de sécurité, sont encore présentes sur les plateformes de téléchargement. Android 14 va mieux protéger les utilisateurs contre ces nids à virus en les bloquant. Webcams: Avec Android 14, il sera possible d’utiliser son smartphone comme webcam pour son ordinateur. Cette fonction existe déjà sur les appareils Apple. Cela peut s’avérer pratique pour passer des appels vidéo ou participer à des visioconférences lorsque la webcam de son ordinateur ne fonctionne pas ou simplement s’il n’en est pas équipé. Autorisations: L’autorisation d’accéder aux photos de la galerie pour les applications sera revue. L’utilisateur pourra choisir de donner accès à toute la galerie, de ne pas en donner du tout ou désormais de sélectionner certaines photos. Gestion du double SIM: Android 14 offrira une gestion plus poussée du double SIM pour les smartphones équipés de deux ports de carte SIM. Lorsque la fonction sera activée, le système va automatiquement sélectionner le réseau le plus performant sans intervention de l’utilisateur. Clonage d’applications: Déjà présente sur certaines surcouches, la fonction de clonage d’applications sera disponible désormais sur Android 14. Cette fonction permet de copier une application et de l’installer deux fois. Cela peut s’avérer pratique, notamment lorsque l’utilisateur possède plusieurs comptes pour une même application

22 Mar 2023 LIRE L'ACTU
"The Freestyle", le mini projecteur Samsung de 2022! Archives Secunews SECUNEWS

"The Freestyle", le mini projecteur Samsung de 2022!

Samsung a annoncé le lancement d'un tout nouveau projecteur de divertissement portable, The Freestyle. Le dernier-né est doté d'une technologie et d'une flexibilité jamais vues auparavant, qui lui permettent d'offrir des images optimales et un divertissement illimité aux consommateurs qui souhaitent emporter partout avec eux leurs contenus audio-vidéo préférés. The Freestyle s'adresse aux générations Gen Z et Millennials et intègre un projecteur, des haut-parleurs intelligents et un système d'éclairage ambiant dans un seul appareil portable léger. Le nouveau projecteur portable ne pèse que 830 grammes et transforme facilement n'importe quelle pièce en salle de cinéma. Contrairement aux projecteurs compacts traditionnels, le nouveau né pivote jusqu'à 180° grâce au support polyvalent et permet toujours une lecture vidéo de haute qualité : sur une table, au sol, sur les murs ou même au plafond, sans avoir besoin d'écrans supplémentaires. « Le Freestyle est un projecteur unique en son genre, qui met l'accent sur une extrême polyvalence et flexibilité pour s'adapter à l'évolution du mode de vie des consommateurs. Surmontant les limitations d'espace et de taille, il s'avère être un appareil ludique et polyvalent, qui s'adapte à tous les modes de visualisation préférés par le consommateur ». Le Freestyle dispose de capacités de correction trapézoïdale entièrement automatiques et de mise à niveau automatique, rendues possibles par une technologie de pointe. L'appareil est donc capable d'ajuster automatiquement l'écran pour chaque surface et à n'importe quel angle, garantissant des proportions optimales pour chaque utilisation. De plus, l'autofocus permet à The Freestyle de projeter des images d'une clarté cristalline sur n'importe quelle surface, sous n'importe quel angle et jusqu'à 100 pouces de taille. The Freestyle dispose d'un double radiateur passif pour des basses nettes et plus profondes sans distorsion et une diffusion à 360 ° qui permet au public de profiter d'un son de qualité cinéma depuis n'importe quelle position. Au niveau de l'alimentation, The Freestyle est compatible avec des batteries externes prenant en charge la charge USB-PD et une sortie d'au moins 50W/20V, et peut donc accompagner l'utilisateur partout, dans tous les déplacements, même en camping. Lorsqu'il n'est pas utilisé pour la lecture de contenu, The Freestyle génère des effets d'éclairage ambiant grâce à la fonctionnalité du mode ambiant et au capuchon d'objectif semi-transparent. The Freestyle est également un haut-parleur intelligennt, capable d'analyser la musique et d'associer des effets visuels à projeter sur le mur, le plafond ou n'importe où ailleurs. The Freestyle offre des capacités d'interface avec les téléviseurs intelligents Samsung pour des services de streaming intégrés et des capacités de mise en miroir et de diffusion compatibles avec les appareils mobiles Android et iOS. Il s'agit du premier projecteur portable du secteur à obtenir la certification des principaux partenaires OTT mondiaux, garantissant aux utilisateurs la meilleure expérience de visionnage de contenu. Il est également le premier à inclure une commande vocale étendue, qui permet à l'utilisateur de choisir ses assistants vocaux préférés pour une utilisation mains libres de l'appareil.

13 Jan 2022 LIRE L'ACTU
Nintendo contre-attaque, suite au piratage de sa Nintendo Switch Archives Secunews SECUNEWS

Nintendo contre-attaque, suite au piratage de sa Nintendo Switch

Une faille, découverte en février 2018, permettait d'utiliser la Switch comme une tablette Linux, mais depuis, les hackers sont allés plus loin puisqu'il est désormais possible de pirater la console, et de faire tourner des jeux de manière illégale. Mais Nintendo ne compte pas en rester là et commence à bloquer certaines fonctions de la console à distance. La Switch a cédé face aux 'hackers', 13 mois après sa sortie. Les 14 millions de Switch déjà vendues sont susceptibles d'être piratées, et aucune mise à jour du système d'opération ne pourra empêcher la manoeuvre. Pour autant, si Nintendo ne peut empêcher le piratage de la console, il lui reste malgré tout un moyen de contre-attaquer. C'est là qu'entre en jeu le 'message d'erreur 2124-4007'. Un code énigmatique, mais qui signifie tout simplement que la Switch ne peut plus se connecter aux services en ligne de la console. Au revoir donc les parties en ligne (qui deviendront payantes à la rentrée), mais également l'accès à l'eShop et aux nombreux jeux dématérialisés vendus uniquement sur la boutique, ainsi qu'aux messages et autres partages de photos et vidéos sur Twitter et Facebook. Une sanction qui serait, selon le site Nintendo Everything, définitive; l'entreprise jugeant que le piratage de la console constitue une infraction aux conditions générales d'utilisation. La guerre n'est donc pas encore totalement perdue pour Nintendo. Reste un détail à régler, ne pas envoyer le message d'erreur (et donc bloquer la console) aux joueurs qui n'ont pas piraté leur console, comme c'est arrivé à plusieurs internautes... Voir aussi: Une faille dans la puce Nvidia Tegra X1, permet de pirater la Nintendo Switch. Il est évidemment déconseillé de pirater la Switch. C’est non seulement illégal, mais cela annule la garantie et pourrait endommager la console de façon permanente.

31 May 2018 LIRE L'ACTU
Une nouvelle variante de 'Spectre' et 'Meltdown' découverte Archives Secunews SECUNEWS

Une nouvelle variante de 'Spectre' et 'Meltdown' découverte

Découverte d'une nouvelle faille qui pourrait toucher des centaines de millions d'ordinateurs et d'appareils mobiles. Il s'agit d'une variante des célèbres 'Spectre' et 'Meltdown', qui avaient été rendues publiques en janvier 2018. Intel a baptisé la nouvelle version 'Variant 4'. Celle-ci exploite en grande partie les mêmes points faibles que le maliciel précédent, mais détourne des informations sensibles en recourant à une nouvelle méthode. Un nouveau correctif est en préparation. Le fabricant de puces Arm signale que le malware doit se trouver sur le réseau local pour agir. cette faille permettaient à des pirates de solliciter des informations sensibles via le CPU et étaient présentes sur des centaines de millions de puces remontant même jusqu'à vingt ans en arrière. Des patches pour la variante originale sont entre-temps sortis depuis quelque temps déjà, même s'ils ne semblent pas toujours avoir eu l'effet souhaité. Selon des chercheurs, il est possible que d'autres nouvelles variantes se manifestent. Voir aussi: Un important problème de sécurité affecte les microprocesseurs de trois géants mondiaux du secteur. AMD, INTEL, ARM. Les iPhones et les iPads sont aussi touchés par la faille des processeurs. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

24 May 2018 LIRE L'ACTU
Une faille dans la puce Nvidia Tegra X1, permet de pirater la Nintendo Switch Archives Secunews SECUNEWS

Une faille dans la puce Nvidia Tegra X1, permet de pirater la Nintendo Switch

Une faille, découverte en février 2018, permettait d'utiliser la Switch comme une tablette Linux, aujourd'hui, les hackers vont plus loin puisqu'il est désormais possible de pirater la console, et de faire tourner des jeux de manière illégale. Pas de chance pour Nintendo, 13 mois après sa sortie, la Switch a cédé face aux 'hackers'. Plus précisément, c'est la puce 'Nvidia Tegra X1' qui est ici en cause, sa vulnérabilité aurait fourni un accès privilégié aux pirates, qu'il sera difficile de bloquer. En effet, la faille étant matérielle, Nintendo est totalement impuissant. Les 14 millions de Switch déjà vendues sont susceptibles d'être piratées, et aucune mise à jour du système d'opération ne pourra empêcher la manoeuvre. Seule une nouvelle version de la console permettra de combler la faille. Mais d'ici là, les hackers se mobilisent pour en profiter. Actuellement, la faille est "tethered", c'est-à-dire qu'il faut recommencer le piratage à zéro à chaque démarrage de la console (comme les derniers jailbreak d'iPhone), mais une fois installé, il est en théorie possible de faire tourner des jeux et des applications de façon illégale. La faille a été découverte par deux personnes quasiment en même temps, 'fail0verflow' d'un côté, et 'Kate Temik' de l'autre. Les deux hackers ont notifié Nintendo en février dernier, tout comme le fabricant de la puce, Nvidia, et également Google, qui utilise la même puce sur une de ses tablettes. Il est évidemment déconseillé de pirater la Switch. C'est non seulement illégal, mais cela annule la garantie et pourrait endommager la console de façon permanente.

27 Apr 2018 LIRE L'ACTU
WhatsApp est désormais réservé aux plus de 16 ans Archives Secunews SECUNEWS

WhatsApp est désormais réservé aux plus de 16 ans

Whatsapp, ce n'est plus pour les enfants. L'application de messagerie instantanée a annoncé ce mardi 24 avril 2018 sur son site qu'elle relevait de 13 ans à 16 ans l'âge minimum d'utilisation de son service dans l'Union européenne, en dehors, cet âge minimum reste de 13 ans. Cette annonce est justifiée par l'entrée en vigueur, le 25 mai 2018, du règlement européen sur la protection des données personnelles (RGPD). Ce règlement, qui s'applique à tous les ressortissants européens, fixe à 16 ans l'âge auquel un mineur peut consentir seul au traitement de ses données à caractère personnel, et donc accéder à des services qui demandent de donner accès à ces données, comme WhatsApp. 'Le mois prochain, l'Union européenne met à jour ses lois concernant le respect de la vie privée pour exiger plus de transparence quant à la façon dont les données des internautes sont utilisées en ligne', indique WhatsApp. 'WhatsApp met à jour ses conditions d'utilisation et sa politique de confidentialité là où le RGPD prend effet', précise la compagnie, dont la maison-mère est Facebook. WhatsApp a également annoncé qu'il a établi une entité au sein de l'Union européenne afin d'y offrir ses services et de respecter les nouvelles normes strictes de transparence quant à la façon dont elle protège la confidentialité de ses utilisateurs. En décembre 2017, la Cnil avait ordonné à WhatsApp de mieux encadrer le transfert des données personnelles qu'elle recueille vers sa maison mère Facebook. Plus d'infos voir le communiqué de WhatsApp (Fr)

25 Apr 2018 LIRE L'ACTU
Facebook va avertir les utilisateurs concernés par l'affaire Cambridge Analytica ce lundi Archives Secunews SECUNEWS

Facebook va avertir les utilisateurs concernés par l'affaire Cambridge Analytica ce lundi

Facebook préviendra à partir de ce lundi 9 avril 2018 ses 87 millions d'utilisateurs affectés par le vol de données de l'entreprise data Cambridge Analytica, parmi ceux-ci figurent 60.957 Belges et 200.000 Français, qui ont été en contact avec une personne ayant téléchargé une application malveillante qui a transmis leurs données à Cambridge Analytica. (un petit bandeau avec un message au dessus de votre timeline apparaitra) La majorité des personnes affectées par ce scandale sont des utilisateurs américains, mais Facebook a informé la Commission européenne que 2,7 millions d'entre eux sont des ressortissants européens Mark Zuckerberg, le fondateur et CEO de Facebook, doit se rendre mardi et mercredi devant le Congrès pour témoigner face aux députés américains. Le jeune milliardaire devra notamment expliquer comment il est possible que son groupe ait ainsi perdu les données de dizaines de millions de ses membres. Sous le feu des critiques, Mark Zuckerberg s'est engagé dans une contre-offensive politique et médiatique pour convaincre les utilisateurs de Facebook et les pouvoirs publics que sa société avait pris conscience de sa responsabilité. Il a annoncé une série de mesures, correspondant en partie à un alignement avec une nouvelle législation européenne qui doit entrer en vigueur le 25 mai 2018 dans l'UE, 'le Règlement général sur la protection des données personnelles' (RGPD). Cette législation imposera notamment à toutes les entreprises d'obtenir "le consentement explicite" des clients si elle veut transmettre leurs données personnelles à une tierce partie ou si elle veut en faire un usage autre que celui initialement prévu. Il y aura aussi "obligation pour celui qui utilise les données d'informer rapidement le consommateur d'une possible violation de la confidentialité, en exactement 72 heures", a détaillé M. Wigand, le porte-parole de la Commission européenne. En cas de violation des règles, "il y aura un pouvoir de sanction renforcé pour les autorités de protection des données", a-t-il ajouté, précisant que les sanctions pourraient atteindre "jusqu'à 4% du chiffre d'affaires international de l'entreprise concernée". Voir aussi: De nouveaux outils pour contrôler vos données en toute simplicité sur Facebook.

09 Apr 2018 LIRE L'ACTU
Fin des mises à jour de sécurité, pour les propriétaires de Galaxy S6 et S6 Edge Archives Secunews SECUNEWS

Fin des mises à jour de sécurité, pour les propriétaires de Galaxy S6 et S6 Edge

Propriétaires de Galaxy S6 et S6 Edge, il va vous falloir être vigilants. Samsung a décidé de stopper les mises à jour de sécurité pour ces smartphones. La firme sud-coréenne a décidé de les faire sortir du catalogue des appareils qui ont le droit à des mises à jour de sécurité. Cela signifie que les Galaxy S6 et S6 Edge, lancés en avril 2015, ne bénéficieront plus du moindre patch de sécurité en cas de faille découverte. Paradoxalement, les propriétaires de Galaxy S6 Edge+ et S6 Active peuvent respirer. Ils figurent toujours parmi les modèles auxquels Samsung continue d’accorder des mises à jour de sécurité: Selon la liste publiée par le site de la firme : - Galaxy S series (S9, S9+, S8, S8+, S8 Active, S7, S7 edge, S7 Active, S6 edge+, S6 Active) - Galaxy Note series (Note 8, Note 5) - Galaxy A series (A5 (2016), A5 (2017), A8 (2018)) Voir la liste complète (anglais)

06 Apr 2018 LIRE L'ACTU
Une Fusillade au siège californien de YouTube fait trois blessés Archives Secunews SECUNEWS

Une Fusillade au siège californien de YouTube fait trois blessés

Une femme a blessé hier mardi 3 avril 2018, par balles trois personnes, dont une très grièvement, au siège de YouTube près de San Francisco, semant la panique parmi les salariés avant de se suicider sur place, selon la police, qui évoque un différend personnel. La police a évoqué un différend d'ordre personnel mais des informations de presse mardi soir ont jeté une lumière différente sur le profil de la tireuse présumée. Selon le San Francisco Chronicle, la suspecte, identifiée comme une femme de 38 ou 39 ans originaire du sud de la Californie, était furieuse contre YouTube, qu'elle accusait sur son propre site internet de censurer ses vidéos, dont certaines, très dures, montraient des animaux maltraités. Selon le Mercury News, le père de cette femme a confirmé qu'elle haïssait YouTube. Selon la police, qui n'a fourni aucun nom, une femme a tiré sur des personnes au siège de YouTube à l'heure du déjeuner, avant, semble-t-il, de se suicider avec son arme. Si les fusillades sont fréquentes aux Etats-Unis, il est très rare qu'elles soient perpétrées par des femmes. De nombreux témoins ont décrit des scènes de chaos parmi les personnes présentes dans le bâtiment, situé à San Bruno, à environ 20 kilomètres au sud de San Francisco, en plein coeur de la Silicon Valley où de nombreux groupes technologiques ont leur quartier général. Selon un porte-parole de l'hôpital Zuckerberg General de San Francisco, qui a accueilli les trois blessés par balles, il s'agit de deux femmes de 32 ans et 26 ans, la première étant dans un état "sérieux" tandis que la seconde est atteinte moins gravement, un homme de 36 ans, est quant à lui, dans un état "critique". Signe de la panique qui s'est emparée des salariés au moment des tirs, une quatrième personne s'est blessée à la cheville en fuyant les lieux, a précisé la police, qui est arrivée sur place vers 12H48 (19H48 GMT), deux minutes après le premier appel faisant état de tirs au siège de la plate-forme vidéo YouTube, filiale de Google, qui abrite plus de 1.000 salariés dans ces locaux. En arrivant, la police a découvert le cadavre d'une femme "portant des blessures par balles qu'elle semble s'être infligée à elle-même" et qui semble être l'auteure des coups de feu. Selon les policiers, la tireuse présumée, qui a usé d'une arme de poing, "connaissait quelqu'un", ce qui lui fait privilégier la piste du différend d'ordre privé ou familial même si ses motivations restent encore à déterminer. Plusieurs témoignages ont eux aussi indiqué qu'elle semblait viser quelqu'un en particulier. Des images aériennes sur les chaînes américaines ont montré des chaises et des tables renversées dans une cour intérieure du bâtiment, où les salariés ont l'habitude de faire leur pause déjeuner. Sur d'autres images, on voit des salariés sortir du bâtiment les mains en l'air sous la surveillance de la police, une scène devenue presqu'habituelle aux Etats-Unis tant les fusillades sont fréquentes. Celles commises par des femmes sont en revanche très rares : selon une étude du FBI, portant sur 160 événements entre 2000 à 2013, impliquant un ou des tireurs sur la voie publique, dans des commerces, des lieux de travail ou des établissements scolaires. Dans six cas seulement, la personne ayant ouvert le feu était une femme, soit une proportion de 3,8%. Les responsables de YouTube ont réagi après le drame, le patron de Google Sundar Pichai évoquant une "tragédie inimaginable" dans un message aux salariés et diffusé par le groupe. "Il n'y pas de mots pour décrire à quel point il était horrible d'avoir un tireur @YouTube aujourd'hui", a tweetté peu après la directrice générale de YouTube Susan Wojcicki. "Nos pensées et nos prières sont avec toutes les personnes impliquées", a tweeté le président américain Donald Trump. Cette nouvelle fusillade intervient alors que le débat sur les armes à feu aux Etats-Unis divise encore et toujours vivement l'opinion publique, notamment après la tuerie commise dans un lycée de Parkland, en Floride, le 14 février qui a fait 17 morts. Une tragédie qui avait d'ailleurs poussé le mois dernier YouTube à renforcer la chasse aux vidéos faisant la promotion des armes à feu sur sa plate-forme. Plus de 1,5 million de personnes ont participé le 24 mars aux Etats-Unis à la "Marche pour nos vies" demandant un plus grand contrôle des armes à feu. Ces rassemblements sont les plus importants du pays en au moins deux décennies. Les organisateurs de cette "March for our lives" ont tweeté après la fusillade de mardi: "Nos coeurs sont avec vous, @YouTube"
04 Apr 2018 LIRE L'ACTU
Homer Simpson verbalisé en Angleterre Archives Secunews SECUNEWS

Homer Simpson verbalisé en Angleterre

A Milton Keynes (Angleterre), un automobiliste a été arrêté la semaine dernière par la police, et quand l’officier Phillips a exigé de voir ses papiers, l’homme s’est cru malin de sortir le permis de conduire d’Homer Simpson. Un faux document où l’on peut notamment distinguer l’une des expressions corporelles caractéristiques du mari de Marge. Par ailleurs, le contrôle a permis aux policiers de constater que l’homme roulait sans assurance, son véhicule a donc été saisi. Sur les réseaux sociaux, l’histoire (relayée par le compte Twitter de la Thames Valley Police) a beaucoup amusé les internautes. Earlier this week, @tvprp's PC Phillips stopped a car in Milton Keynes. When she tried to identify the driver's ID, she found the below... The driver's car was seized and he was reported for driving with no insurance and driving without a proper licence. D'oh! ‍?‍♀️ pic.twitter.com/1IFWvJzyvH — Thames Valley Police (@ThamesVP) 15 mars 2018

19 Mar 2018 LIRE L'ACTU
(vidéo) Le jeu 'ISS Rescue' vous envoie en mission dans l'espace en réalité virtuel Archives Secunews SECUNEWS

(vidéo) Le jeu 'ISS Rescue' vous envoie en mission dans l'espace en réalité virtuel

Voyager dans l’espace à 408 km de la terre en restant dans le IXe arrondissement de Lyon, c’est ce que propose le complexe I-way avec son jeu de réalité virtuelle, 'ISS Rescue', sorti le 31 janvier 2018 Ce nouveau jeu vous permet de glisser dans la combinaison d’un astronaute, envoyé en mission dans l’espace sur la Station Spatiale Internationale (ISS), à 408 kilomètres de la Terre. Une vraie expérience collaborative Le but est simple : accomplir différentes tâches comme arrimer deux modules à l’ISS et réussir la mission en binôme. 'On a la possibilité d’accueillir six personnes en même temps. C’est une première mondiale', explique Pierre Nicolas président directeur général d’I-way. Chaque individu, doté d’un casque HTC Vive (lunettes) est placé dans un box individuel de 3m². Pas d’écran devant vous, tout se passe dans le casque. Ce dernier est équipé de 32 détecteurs pour un suivi de mouvement à 360° permettant d’immerger le joueur dans le cosmos, l’audio est directement relié dans vos oreilles pour une synchronisation à l’image parfaite. Apollo 13 comme source d’inspiration. Le visuel est convaincant malgré quelques petits bugs. La station spatiale est réaliste. 'On s’est beaucoup inspiré de films comme Apollo 13', confie Pierre Nicolas. L’espace qui nous entoure est particulièrement bluffant, l’astronaute que vous êtes, flotte à côté du module, la Terre sous vos pieds. La voie lactée au-dessus de vous. Une réussite particulière tant l’image est belle. Les étapes à franchir sont simples comme arrimer un module à sa place d’origine. Mais évidemment tout ne se passe comme prévu, des collisions avec les débris d’une explosion ont engendré des trous sur le module, à reboucher au plus vite, des réparations possibles grâce à l’outil PGT (Pistol-Grip Tool). Vous pouvez vous déplacer grâce à l’outil 'carte' sur votre bracelet virtuel. Les différentes missions s’enchaînent et la communication avec le partenaire qui se trouve dans la pièce d’à côté, reste essentielle. On échange et surtout on avance. Pour tenter d’arriver au bout du jeu avec succès. 'Il y a deux fins différentes, selon si vous arrivez au bout ou non', dévoile le directeur d’I-way, sans trop en dire. Un voyage sensoriel de 40 minutes. Le lever de soleil en musique lorsque l’on se trouve dans l’espace rend presque regrettable le retour à la réalité. Plus d’un an de travail. 'On voulait que les gens voyagent au travers de cette aventure. Qu’ils soient marqués par ce qu’ils voient. On a beaucoup insisté sur l’esthétique pour avoir un rendu bluffant', précisent les dirigeants. Et d’ajouter : 'Le projet ISS Rescue a nécessité plus de douze mois de travail'. Il a été conçu comme un film. C’est le Studio Myoken, basé au Mans, qui a été chargé de le développer, retravaillant chaque détail jusqu’au bout. La qualité du rendu visuel, le niveau technique et 90 images par seconde assurent un résultat très fluide à chaque instant. « On aurait pu mettre des images plus réalistes mais avec le casque, au bout d’un certain temps, ce n’est pas tenable. La sensation n’est pas agréable », ajoute Pierre Nicolas. Pour tenter cette expérience digne d’une sortie spatiale de Thomas Pesquet​, il faut compter 98 euros pour deux personnes. Plus d'infos voir le site officiel i-way-world.com. (Fr) Voir aussi: Un Kicker (Baby-foot) en réalité virtuelle fait ses premiers pas en Suisse.

09 Feb 2018 LIRE L'ACTU
Integral présente une carte microSD de 512 Go, un nouveau record Archives Secunews SECUNEWS

Integral présente une carte microSD de 512 Go, un nouveau record

Le constructeur britannique Integral Memory annonce la sortie prochaine de la toute première carte microSD d'une capacité de 512Go, un nouveau record ! Cette nouvelle carte n’est toutefois pas une foudre de guerre quand on s’intéresse à sa vitesse. Il s’agit d’une carte de classe 10 (ou U1), ce qui signifie que sa vitesse d’écriture est au minimum de 10 Mo/s, c’est deux fois moins que les cartes mémoires de classe U3 Avec une telle capacité de mémoire, ces cartes, principalement destinées à être utilisées dans des smartphones et des tablettes fonctionnant sous Android, vont pouvoir facilement stocker de la vidéo en haute définition, mais qui se révèlera un peu lente pour de la vidéo en 4K, pour installer des applications Android via la fonction 'adoptable storage' ou pour installer des jeux sur la Switch. Le constructeur garantit une vitesse de transfert de 80 Mo/s. Cette carte microSD est attendue en février 2018 en Grande-Bretagne, sans plus d'information pour le moment quand à sa disponibilité ailleurs et son prix. Jusqu’à présent c’était SanDisk (propriété de Western Digital) qui détenait le record. Western Digital avait présenté à l'IFA 2017 une carte SanDisk Ultra microSDXC UHS-I d'une capacité alors record de 400 Go, avec un débit plus important, de l'ordre de 100Mo/s. Elle est aujourd'hui disponible pour plus de 250 euros. Voir aussi: SanDisk dévoile un prototype de carte SDXC de 1 To.

26 Jan 2018 LIRE L'ACTU
Les concepts 'Motoroid' et 'Motobot' en vedette au CES 2018 de Las Vegas Archives Secunews SECUNEWS

Les concepts 'Motoroid' et 'Motobot' en vedette au CES 2018 de Las Vegas

Au salon de l'électronique grand public de Las Vegas 2018 (CES) Yamaha a sorti ses machines du futur que sont 'Motoroid 'et 'Motobot Des machines connectées voire autonomes dont une est même menée par un robot d'ou le nom de 'Motobot' (déjà présentée au Tokyo Motor Show de 2015 (voir article) . Pour la marque au diapason, le futur est là et il est assez proche, même si les travaux d’Iwata ont montré que sur un deux roues motorisés avec un guidon, l’homme avait encore à en remontrer à la machine. Lors d'une démonstration, ce concept de moto électrique baptisé "Motoroid" a montré sa capacité à rester d'aplomb alors que l'un de ses concepteurs, Kinji Asamura, essayait de le faire tomber. "La moto fait partie du passé récent, Motoroid est l'avenir", a affirmé à l'AFP un porte-parole de Yamaha, John Boreland. "Le but est de voir ce que l'on peut apprendre en connectant de manière plus efficace la moto à l'être humain". S'il ne chevauche pas "Motoroid", un robot placé à ses côtés semble lui tout droit sorti d'un film de science-fiction. Il a piloté une moto sportive "classique" à des vitesses dépassant 200 km/h sur une piste d'essai. Appelé "Motobot", il a été testé sur une piste pré-programmée car il ne peut pas encore "anticiper" un tracé qu'il découvrirait, précise Yamaha. Mais les leçons apprises de son utilisation permettent d'établir que "les êtres humains réagissent beaucoup plus vite", souligne John Boreland. Un vrai pilote moto se montre aussi beaucoup plus apte à maîtriser des notions non instinctives comme le contre-braquage (pousser sur le guidon dans le sens opposé du virage) ou se déhancher. "Motoroid" sais aussi soigner son pilote. Des petites ailettes installées sur l'arrière de la selle viennent gentiment enserrer le bassin lorsque la vitesse augmente afin de mieux garantir une bonne position et le rassurer psychologiquement, assure M. Boreland. "A un moment ou à un autre, tout cela va se fondre ensemble et vous ferez partie de la moto qui comprendra les choses pour vous", assure-t-il. Voir aussi: Motobot, le robot pilote de Yamaha.
13 Jan 2018 LIRE L'ACTU
Un important problème de sécurité affecte les microprocesseurs de trois géants mondiaux du secteur. AMD, INTEL, ARM. Archives Secunews SECUNEWS

Un important problème de sécurité affecte les microprocesseurs de trois géants mondiaux du secteur. AMD, INTEL, ARM.

Cette faille dans le cerveau des ordinateurs et autres appareils électroniques pourrait permettre à des pirates de prendre leur contrôle et d’accéder aux données (mots de passe, numéros de cartes bancaires etc...) qui y sont stockées Les groupes concernés avaient l’intention de révéler le problème la semaine prochaine, mais devant l’ampleur des inquiétudes relayées dans la presse et par des experts en cybersécurité, Intel, le géant américain des processeurs, et Google, le premier à avoir découvert la faille il y a plusieurs mois, ont choisi de communiquer plus tôt que prévu. Le groupe Intel avait confirmé mercredi que ses micro-processeurs (la pièce qui fait tourner les serveurs informatiques, les ordinateurs ou les téléphones portables), comme ceux d'autres entreprises comme AMD ou ARM, pouvaient potentiellement être piratés et permettre l'accès à des informations stockées sur l'appareil ou le serveur, comme les mots de passe ou des clés de cryptage. Des failles confirmées par le CERT, l'agence américaine en charge de la cybersécurité, qui a également indiqué "ne pas avoir connaissance" de tentative de piratage utilisant ces failles, baptisées "Spectre" et "Meltdown" ("fusion") et découvertes par des experts en sécurité informatique de chez Google. Intel, ARM et AMD, ainsi que d'autres entreprises technologiques comme Microsoft, Amazon ou Mozilla ont commencé à diffuser correctifs et mises à jour de sécurité pour limiter le problème. Les mises à jour seront prêtes dans quelques jours Dans un nouveau communiqué diffusé jeudi, Intel affirme qu'il aura d'ici la fin de la semaine prochaine "diffusé des mises à jour pour plus de 90% de ses processeurs sortis ces cinq dernières années". Les inquiétudes viennent du fait que l'écrasante majorité des appareils électroniques et informatiques fabriqués ces dernières années dans le monde est équipée de puces de ce type. De plus, selon certains experts, la faille touchant la puce elle même, seul son remplacement par une puce conçue différemment permettrait de se prémunir durablement, une perspective lourde de conséquences. Ceci étant, expliquent-ils également, un piratage de ces processeurs exige un niveau technique très pointu, limitant selon eux les risques. ARM, société anglo-japonaise, ne fabrique pas, à proprement parler, des processeurs. Elle conçoit les architectures de ceux de la plupart des smartphones, des tablettes et des objets connectés vendus dans le monde. L’américain AMD est l’un des plus importants fabricants de composants informatiques (microprocesseurs et cartes graphiques). Des mises à jour de sécurité sont déjà disponibles, d’autres vont être déployées. Les utilisateurs sont invités à les appliquer. Intel a démenti une information relayée par la presse spécialisée selon laquelle ces correctifs ralentiraient les systèmes d’environ 30 %. Les experts en sécurité estiment tout de même que cette faille est préoccupante. Il est indispensable que tous les systèmes informatiques et tous les fournisseurs de 'cloud' mettent en place les correctifs. Selon eux, 'la nature complexe de la faille exige davantage qu’une simple mise à jour, les entreprises devront redémarrer leurs systèmes pour appliquer le patch, ce qui pourrait entraîner une interruption des services dans l’intervalle. De plus, si ces correctifs sont utiles à court terme, seul le renouvellement des appareils permettra aux entreprises concernées de se prémunir durablement Edit le 24 mai 2018. Une nouvelle variante de ‘Spectre’ et ‘Meltdown’ découverte.

05 Jan 2018 LIRE L'ACTU
Elon Musk publie par erreur son numéro de portable sur Twitter Archives Secunews SECUNEWS

Elon Musk publie par erreur son numéro de portable sur Twitter

Le patron de Tesla, Elon Musk vient par erreur de divulguer son numéro de téléphone mobile à ses 16,7 millions de followers sur Twitter Pour une gaffe, ca en est une : le milliardaire Elon Musk, a dévoilé son numéro de GSM à ses millions d’abonnés sur Twitter. Il a rapidement effacé le tweet en question, mais de nombreux internautes ont trouvé le temps d’en prendre note. « Tu as une seconde pour discuter ? Mon numéro est …« , a lancé Elon Musk à John Carmack, cofondateur d’Oculus VR, une société spécialisée dans la réalité virtuelle. Pensant être dans la messagerie privée, il lui a envoyé son numéro de téléphone, il s’agissait en fait d’un tweet normal. La chaîne de télévision CNBC a essayé d’appeler ce numéro pour voir s’il s’agissait bien de son numéro personnel. Les journalistes sont tombés sur une boîte vocale avec un message enregistré sorti du jeu: « Game Of War » : « Vous avez réussi. Vous avez trouvé ce chemin jusqu’à moi. Vous avez mes félicitations et mon respect. »

22 Dec 2017 LIRE L'ACTU
Battlefront 2 et ses coffres aléatoires, s'agit-il d'un jeu de hasard ?, la commission des jeux de hasard en Belgique s'interroge Archives Secunews SECUNEWS

Battlefront 2 et ses coffres aléatoires, s'agit-il d'un jeu de hasard ?, la commission des jeux de hasard en Belgique s'interroge

Electronic Arts aura finalement plié face au mécontentement des joueurs : il a supprimé, de manière 'temporaire', le système de micro-transactions de son nouveau jeu Star Wars: Battlefront II, sorti ce 17 novembre 2017. Et ce alors que la Commission des jeux de hasard en Belgique, et son homologue néerlandais, allait analyser le jeu afin de savoir si leur système de coffres aléatoires payants constituait une caractéristique des jeux d'argent. Six mois de jeu non-stop pour tout débloquer Si ce procédé n'est pas nouveau dans le monde des jeux vidéo, c'est la quantité d'heures qu'il faut cumuler pour faire évoluer ses personnages, ou en obtenir de plus puissants, qui fait enrager la communauté. Ainsi, il faut compter 40 heures de jeu pour pouvoir se glisser dans la peau de Dark Vador. Un site spécialisé dans les jeux Star Wars, 'Star Wars Gaming', a ainsi calculé qu'il fallait jouer 4.528 heures pour tout débloquer, soit à peu près six mois de jeu non-stop... ou alors, dépenser près de 2.100$ (environ 1.780 euros) pour des contenus aléatoires. L'éditeur du jeu, Electronic Arts (EA), avait annoncé la nouvelle il y a quelques jours sur Reddit, et avait alors battu un record: celui du post le plus mal-aimé de la plateforme, avec plus de 676.000 "downvotes" (votes négatifs). EA games a alors rétropédalé face aux mécontentements des joueurs, annonçant que le nombre d'heures pour débloquer des personnages serait réduit, sans donner plus de précisions. Inciter à payer pour évoluer: une caractéristique des jeux de hasard Si le système de loot boxes d’Overwatch (sorti en 2016) est globalement accepté par ses joueurs (notamment parce que les bonus offerts sont cosmétiques et ne confèrent aucun avantage particulier), le mode multijoueur de Star Wars : Battlefront II est, quant à lui, depuis le lundi 13 novembre au cœur d’une polémique Mais cette polémique a attiré l'attention de la Commission des jeux de hasard belge. Battlefront II est en effet un jeu multijoueur en ligne, où pouvoir faire évoluer ses personnages afin de devenir plus puissant prend toute son importance, dans un esprit de compétition. Et c'est là que le bât blesse: les joueurs peuvent être poussés à acheter ces coffres aléatoires (les lootboxes) afin d'évoluer plus vite... La progression dans le jeu est alors en partie dépendante de l'achat de coffres,. or, comme l'a précisé le directeur de la commission sur VTM Nieuws, "s'il est question de jeu de hasard, il faut une autorisation de la commission." La commission a donc décidé de se pencher sur le sujet, et selon nos informations, aurait même acheté une PlayStation 4 pour l'occasion. Si le jeu venait à être requalifié de jeu de hasard, l'éditeur risque une amende de plusieurs milliers d'euros, voire une interdiction pure et simple de vente du jeu dans notre pays. En France, le sénateur Jérôme Durain a déposé une question écrite au secrétaire d’état au Numérique Mounir Mahjoubi à propos de ce système de lootbox. Du côté américain, l'ESRB (Entertainment software rating board, l'équivalent du PEGI européen) a considéré que Battlefront II ne suivait pas la logique des jeux d'argent, mais celui des jeux de cartes à collectionner. En effet, les lootboxes récompenseront toujours le joueur, alors que les jeux de hasard peuvent faire perdre. Les joueurs en ont marre de payer Au-delà de cette polémique ciblée sur un jeu, c'est une évolution du modèle économique des jeux vidéo qui est ici remise en question, à la fois par la communauté de gamers et les autorités publiques. Au fil des ans et du développement massif de cette industrie, les éditeurs de jeu vidéo développent de plus en plus de leviers commerciaux pour engranger des transactions. Non seulement le jeu vidéo coûte de plus en plus cher (on tourne autour des 70 euros pour un jeu neuf de type blockbuster), mais toute une série de contenus additionnels payants (les fameux DLC) viennent souvent allonger la note. A cela, il faut ajouter l'abonnement aux services en ligne, pour les jeux multijoueurs en réseau, apparu avec la Xbox360 et repris par la PlayStation 4 (60 euros par an dans le meilleur des cas). Des évolutions à chaque fois décriées, mais imposées aux joueurs, et finalement peu à peu acceptées. Mais vu la levée de boucliers de la communauté face à Battlefront II, on peut se dire qu'EA a été un peu trop loin, ou trop vite en besogne. Les joueurs sont vraiment des vaches à lait, qu'il faut traire pour engranger le plus de bénéfices.

19 Nov 2017 LIRE L'ACTU
'Android Oreo', ce qu'il faut savoir sur la 8eme version d'Android Archives Secunews SECUNEWS

'Android Oreo', ce qu'il faut savoir sur la 8eme version d'Android

Google a dévoilé la nouvelle version de son système d'exploitation Android, appelé Android "Oreo", cette nouvelle mouture (la 8e du nom) mise sur l'optimisation et intègre quelques nouveautés. Après le nougat, les Oreo, lundi 21 août 2017, Google a profité de l'éclipse solaire qui a traversé les Etats-Unis pour lever le voile sur le nom de la nouvelle version de son système d’exploitation Android, lors d’une conférence de presse à New York (Etats-Unis). C’est désormais une tradition chez Google, cette huitième mouture d’Android porte le nom d’une confiserie, cette fois celui des célèbres biscuits américains Oreo. A première vue, pas de grande révolution: hormis un tout-nouveau design pour les emojis et quelques optimisations techniques, notamment: - Un temps de démarrage moins long (l'appareil s'allumera deux fois plus vite en passant de Nougat à Oreo, selon Google) - Un menu des réglages plus épuré (et donc plus simple à utiliser !) - Une meilleure gestion de la consommation des applications (de quoi augmenter de plusieurs heures l'autonomie de votre appareil, parait-il) Oreo est pour ainsi dire une version améliorée d'Android Nougat 7.1. Google Play Protect, un antivirus natif qui scanne vos applis Autre petite nouveauté, Oreo intègrera un nouveau système baptisé 'Google Play Protect', une sorte d'antivirus natif, qui alertera l'utilisateur en cas d'activité anormale sur l'appareil. Longtemps critiqué pour son manque de sécurité, le géant de l'Internet va donc rendre plus ardue l'installation d'applications ne provenant pas de son PlayStore. Jusqu'à présent, il était possible, simplement en modifiant un paramètre dans le menu des réglages, de faire tomber toutes les protections et d'installer n'importe quelle application sur un appareil. L'installation d'applications tierces nécessitera dorénavant une autorisation. De quoi inciter l'utilisateur à faire plus attention à ce qu'il installe, et ainsi lui éviter de se faire pièger bêtement ! Un mode "picture-in-picture", pour faire deux choses à la fois Pour ce qui est des nouvelles fonctionnalités, comme attendu, Android Oreo intègre enfin un mode "Picture-in-picture" (ou image dans image). Cette fonctionnalité, déjà présente sur Android TV et sur les appareils Apple depuis iOS 9, vous permet de regarder une vidéo ou de lancer un appel vidéo pendant que vous faites quelque chose d'autre sur votre téléphone. Vous pourrez ainsi répondre à un message tout en continuant de regarder une vidéio du coin de l'œil. A noter: Pour ce qui est de YouTube, la fonctionnalité ne sera accessible qu’aux abonnés au service premium RED, qui est disponible uniquement aux Etats-Unis. Smart Text Selection: Android devient (un peu plus) intelligent La nouvelle fonction 'Smart Text Selection' (ou sélection intelligente) permet de reconnaître une adresse, un numéro de téléphone ou un nom dans un texte afin d'automatiquement les sélectionner lors d'un copier-coller, simplement en tenant appuyé votre doigt dessus. Pour le moment, les utilisateurs d'Android doivent cliquer et déplacer le curseur pour sélectionner le nom en entier. Enfin, grâce à la fonction Autofill, un raccourci vers l'application la plus pertinente s'affichera. Donc si vous tenez appuyé votre doigt sur une adresse par exemple, on vous proposera d'ouvrir Google Maps. La version définitive 'd’Android 8.0 Oreo' sera déployée progressivement sur les appareils de Google (Pixel, ainsi que les Nexus 5X et 6P), indique Google, et fera vraisemblablement son apparition d’ici à la fin de l’année sur les terminaux des autres constructeurs (Samsung, Huawei, Sony, LG, HTC, etc...). Sa date de sortie n'a pas été communiquée pour le moment.

25 Aug 2017 LIRE L'ACTU
(vidéo) Le Railgun, du jeu vidéo à la réalité. Archives Secunews SECUNEWS

(vidéo) Le Railgun, du jeu vidéo à la réalité.

Le bureau américain de la recherche navale a publié sur sa chaîne Youtube une vidéo où l’on peut voir un canon électrique, ou railgun, tirer plusieurs salves de projectiles. Ce canon utilisant l’énergie électromagnétique est en développement depuis 2005, il n’y a actuellement encore aucune date butoir signifiant son entrée en service actif bien que la Navy sous-entendrait que ça se concrétiserait courant 2018 avec une modification du 'destroyer furtif Lyndon B. Johnson'. Le canon que BAE Systems a conçu est capable de développer une énergie de 32 mégajoules, sachant qu’un mégajoule correspond à l’énergie d’un objet du volume d’une voiture lancé à 160 km/h percutant un obstacle, donc 32 voitures heurtant le même obstacle à 160 km/h exactement au même point. Il pourra tirer jusqu’à 10 fois par minutes des projectiles de 10 kg pouvant aller jusqu’à 100 miles nautiques (185 km) à une vitesse de mach 6, soit 6 fois la vitesse du son. Grâce à cette débauche de puissance, le projectile envoyé par le railgun peut traverser 3 murs de béton ou 6 plaques d’aciers superposées de plus ou moins 1,5 cm d’épaisseur. Comment cela fonctionne ? Le principe de base est vieux de plus d’un siècle, aussi vieux que la découverte de la 'Force de Laplace' mais n’a jamais pu être finalisé à l’époque. (un projet de railgun avait vu le jour pendant la 1ère guerre mondiale) faute d’avancement technologique en terme de mécanique, de conductivité, de stockage d’énergie, bref, l’esquisse du canon était là, mais pas les moyens pour le construire. L’idée est d’établir une différence de potentiel électrique entre deux rails parallèles conducteurs d’électricité tout en insérant un projectile lui aussi conducteur pouvant glisser entre ces rails et faisant contact. Dès que ce contact est établi, le courant électrique circule dans le dispositif et crée un champ magnétique qui accélère le projectile selon les lois de la Force de Laplace. Les nuages que vous pouvez observer à la sortie du canon ne proviennent pas d’une expulsion de gaz, comme lors d’une détonation classique, mais bien de l'ejection de l’air par le projectile, tellement sa vélocité est grande. Navy Railgun Successfully Fires Multi-Shot Salvos (20.7.2017) https://www.youtube.com/watch?time_continue=93&v=QO_zXuOQy6A

24 Aug 2017 LIRE L'ACTU
L'expert en cybersécurité qui a stoppé WannaCry arrêté aux u.s.a et inculpé de piratage dans une autre affaire Archives Secunews SECUNEWS

L'expert en cybersécurité qui a stoppé WannaCry arrêté aux u.s.a et inculpé de piratage dans une autre affaire

Un expert britannique en cybersécurité, considéré comme un héros pour avoir contribué à stopper le ransomware 'WannaCry', a été arrêté aux Etats-Unis où il est sous le coup d'une inculpation pour la création de logiciels destinés à attaquer les banques. Marcus Hutchins, jeune Britannique de 23 ans connu sous le nom de "Malwaretech", a été arrêté mercredi à Las Vegas où se déroulait le grand rassemblement de pirates informatiques Def Con, a indiqué le ministère américain de la Justice. L'acte d'inculpation daté du 12 juillet 2017 était jusqu'ici sous scellé. Accusé d'avoir fabriqué un logiciel de piratage Marcus Hutchins est accusé, avec d'autres individus, d'avoir fabriqué et distribué le logiciel 'Kronos' en 2014 et 2015. Ce logiciel est conçu pour voler des informations liées aux transactions bancaires en ligne, Kronos a été configuré pour viser notamment les systèmes bancaires au Royaume-Uni, Canada, Allemagne, Pologne et France, selon les autorités judiciaires américaines. Selon l'acte d'accusation, Marcus Hutchins distribuait ce logiciel de piratage sur l'internet clandestin (darknet). La seconde personne est accusée d’avoir fait la promotion du malware sur 'AlphaBay', le bazar du dark Web 'récemment fermé par les autorités', une version de Kronos y a été vendue pour 2.000 dollars en 2015. Des avocats pour l'organisation de défense des droits sur internet, Electronic Frontier Foundation (EFF), basée à San Francisco, ont indiqué chercher à entrer en contact avec M. Hutchins. "L'EFF est profondément préoccupée par l'arrestation de Marcus Hutchins, un expert en sécurité connu pour avoir stoppé le "ransomware" WannaCry", a dit l'organisation dans un communiqué. L'ambassade britannique à Washington a indiqué "être en contact avec les autorités locales à Las Vegas suite aux informations sur l'arrestation d'un ressortissant britannique". Marcus Hutchins avait été salué comme un héros en mai 2017 pour avoir trouvé une faille dans le code du virus "rançongiciel" WannaCry qui permettait de bloquer sa propagation. Les autorités américaines se sont-elles trompées de personne ? Andrew Mabbitt, un autre expert en cybersécurité qui était avec Marcus Hutchins à Las Vegas, a dit ne pas croire aux accusations qui pèsent contre lui. "Il a passé sa carrière à lutter contre les 'malwares', pas à les créer", a-t-il écrit sur Twitter. Affaire a suivre... Voir aussi: Une vaste cyberattaque par le ransomware ‘WannaCry’ frappe des pays du monde entier.

04 Aug 2017 LIRE L'ACTU
Kaspersky lance son Antivirus gratuit: Kaspersky Free Archives Secunews SECUNEWS

Kaspersky lance son Antivirus gratuit: Kaspersky Free

Kaspersky annonce la sortie mondiale de 'Kaspersky Free', qui, comme vous l’aurez deviné de par son titre, est complètement gratuit ! Kaspersky à travaillé sur son lancement pendant plus d’un an et demi, avec des versions pilotes dans quelques régions L’antivirus ne sera pas en concurrence avec les versions payantes. Dans nos versions payantes, il y a plusieurs fonctionnalités extra, telles que le Contrôle Parental, la Protection du paiement en ligne, et la Connexion Sécurisée (VPN). Il y a plein d’utilisateurs qui ne disposent pas des 50€ nécessaires pour la protection premium, par conséquent, ils installent des logiciels gratuits traditionnels (qui ont tellement plus de trous que le gruyère, que les malwares s’y faufilent) ou ils comptent lourdement sur Windows Defender ! En 2016, le produit a été mis à l’essai dans la région de la Russie-Ukraine-Biélorussie, en Chine, ainsi que dans les pays nordiques (le Danemark, la Norvège, la Suède, et la Finlande). Pour le 20ème anniversaire, qui est le 25 juillet, le produit sera officiellement lancé ! Sa sortie ne se fera pas en même temps à travers le monde, elle mettra jusqu’à quatre mois selon les différentes régions. - La première vague sera aux Etats-Unis, au Canada et dans plusieurs pays de l’Asie Pacifique. - En août 2017, ce sera au tour de Taiwan. - Septembre 2017 : Inde, Hong Kong, Moyen-Orient, Afrique, Turquie et Amérique Latine. - Octobre 2017 : Europe, Japon et Corée du Sud. - Novembre 2017: Vietnam et Thaïlande. Explication brève Il s’agit d’une version dotée du strict nécessaire, antivirus des fichiers, e-mails et du web, mises à jour automatiques, autoprotection ; quarantaine, etc.. Cet arsenal assure une navigation sur Internet pratique et sécurisée tout en travaillant sur des clés USB et d’autres supports de stockage portables, ainsi qu’une protection contre l’hameçonnage (phishing) et les fichiers infectés exécutés. En résumé, ce sont les bases indispensables dont personne ne devrait se passer. Kaspersky Free est également plus léger en matière de ressources système et va plus vite que ses grands frères, il est basé sur les mêmes technologies que ces derniers. La même protection sans compromis Kaspersky Free détecte n’importe quelle cybermenace indépendamment de son origine ou intention, même si certains n’aiment pas ça. Parallèlement, Kaspersky Free n’est pas lié à toutes ces absurdités habituelles telles que les atteintes à la vie privée et le suivi des habitudes publicitaires des utilisateurs, dont les antivirus gratuits abusent en général dans le but de les rendre intéressants financièrement parlant aux yeux de leurs fabricants ! MAJ le logiciel en français est maintenant disponible Télécharger Kaspersky Free (Fr) il n’est pas encore disponible officiellement partout, l’entreprise prévoyant un déploiement pour quelques pays seulement, avant de passer au reste du monde (voir date ci-dessus). Il est toutefois possible de récupérer le logiciel en anglais.

31 Jul 2017 LIRE L'ACTU