Moteur de recherche

Résultats pour : "ajouter"

Démarchage téléphonique : c’est fini, cette application gratuite française bloque 16 millions de numéros Presse-Citron Général

Démarchage téléphonique : c’est fini, cette application gratuite française bloque 16 millions de numéros

Saracroche est une application iOS et Android, gratuite, open source et sans publicité, qui bloque automatiquement 16 millions de numéros de démarchage. Créée par un développeur toulousain, elle compte déjà 600 000 utilisateurs et vient d'ajouter le filtrage des SMS. Une vraie réponse à BlocTel, qui

22 Sep 2026 LIRE L'ACTU
Netflix augmente (à nouveau) ses tarifs. Archives Secunews SECUNEWS

Netflix augmente (à nouveau) ses tarifs.

Netflix a officiellement annoncé une nouvelle hausse des prix ce 10 novembre 2025, touchant la France, la Belgique, la Suisse et plusieurs autres régions du monde. Cette nouvelle augmentation intervient dans un contexte de forte croissance d'abonnés et d’investissements continus dans la création de contenus originaux.​ Détail de la hausse par pays France Les nouveaux tarifs mensuels en France sont désormais : Standard avec pub : 7,99 € (+2 €) Standard : 14,99 € (+1,50 €) Premium : 21,99 € (+2 €) Cette augmentation est la seconde en moins de deux ans et concerne aussi le coût des membres supplémentaires ajoutés à un compte (6,99 €/mois).​ Belgique Les abonnés belges subissent une augmentation comparable : Basic : 10,99 € (+1 €) Standard : 14,99 € (+2 €) Premium : 21,99 € (+2 €) Le tarif pour ajouter un membre supplémentaire grimpe à 4,99 € ou 5,99 € selon la formule.​ Suisse En Suisse, la hausse tourne autour de 2 francs suisses supplémentaires par mois, soit une progression pouvant aller jusqu’à 15,5% du prix initial. Les nouveaux montants varient selon la formule retenue.​ Reste du monde Netflix a parallèlement réajusté ses prix dans de nombreux autres marchés : États-Unis, Canada, Portugal, Argentine, Royaume-Uni, etc. Aux États-Unis, la formule Premium atteint désormais 24,99 $/mois, la Standard 17,99 $, et la version avec pubs passe à 8 $. Les hausses se situent entre 6% et 20% selon le type d’abonnement.​ Raisons invoquées Netflix justifie ces augmentations par la nécessité de financer des programmes exclusifs toujours plus nombreux et de soutenir les investissements dans la qualité du service. Malgré les hausses répétées, Netflix reste le leader mondial du streaming, dépassant les 300 millions d’abonnés en 2025.​ Tableau comparatif 2025 des prix Netflix PaysStandard avec pubStandardPremiumTarifs membres sup. France 7,99 € 14,99 € 21,99 € 4,99 - 6,99 €/mois​ Belgique 7,99 € 14,99 € 21,99 € 4,99 - 5,99 €/mois​ Suisse +2 CHF +2 CHF +2 CHF +2 CHF​ États-Unis 8 $ 17,99 $ 24,99 $ 8 $/mois​ Impacts et alternatives Avec ces tarifs en hausse, Netflix se positionne comme l'une des plateformes les plus chères, mais conserve un catalogue attractif et une exclusivité sur de nombreux contenus. Pour réduire la facture, certains utilisateurs repensent leur abonnement, cherchent des promotions ou optent pour des offres groupées avec publicité.​ Netflix continue d’adapter sa stratégie, investissant massivement dans les contenus et la technologie, tout en ajustant régulièrement ses prix à la hausse pour soutenir cette dynamique.

10 Nov 2025 LIRE L'ACTU
Avec 25 dollars, un Belge pirate le service Starlink d'Elon Musk Archives Secunews SECUNEWS

Avec 25 dollars, un Belge pirate le service Starlink d'Elon Musk

Lennert Wouters, ce nom ne vous dit probablement rien, mais ce Belge a impressionné Elon Musk en personne. Ce chercheur en sécurité à la KU Leuven est parvenu à pirater le service Starlink de SpaceX. Pour cela, il n'a pas eu besoin de beaucoup de choses.a savoir: Un pistolet thermique Des outils pour faire levier Du solvant isopropanol beaucoup de patience Starlink permet à ses utilisateurs d'utiliser internet grâce à des satellites. Pour cela, la société du milliardaire a envoyé environ 3.000 petits satellites dans l'espace. Grâce à un matériel qui ne lui a pas coûté plus de 25 dollars, il a pu pirater le système. "L'objectif du scientifique était de comprendre comment Starlink fonctionnait", selon ses propres mots pour nos confrères du Standaard. Cette prouesse a littéralement sidéré Elon Musk. "Nous trouvons l'attaque techniquement impressionnante", a commenté SpaceX dans un communiqué. "Nous fournissons des systèmes Starlink dans le monde entier. Il est difficile, voire impossible, de rendre les dispositifs complètement étanches", a justifié la société. Pour avoir piraté le service et prévenu la compagnie américaine, Lennert Wouters a reçu la coquette somme de 12.000 euros en guise de récompense. Mieux, pour tenter de trouver les différentes failles de son système, la société a annoncé lors de la grand-messe de la cybersécurité, le Black Hat, qu'elle allait embaucher des hackers. "En fin de compte, la seule façon pour nous de construire un système sécurisé est de supposer que les attaquants finiront par pénétrer dans le kit Starlink, et d'ajouter des couches supplémentaires de défense en profondeur pour protéger notre réseau et les autres utilisateurs qui le composent", explique l'entreprise. Pour motiver les hackers à participer à cette mission, SpaceX a promis… des récompenses allant jusqu’à 25.000 dollars en fonction de la faille informatique découverte !

17 Aug 2022 LIRE L'ACTU
Microsoft débranche son navigateur Internet Explorer 11 le 15 juin 2022 Archives Secunews SECUNEWS

Microsoft débranche son navigateur Internet Explorer 11 le 15 juin 2022

Lent, peu sécurisé, délaissé par les utilisateurs et ses créateurs eux-mêmes, le désuet navigateur Internet Explorer (IE) va être abandonné par Microsoft. L'heure de la retraite pour cet outil devenu objet de railleries a été fixée au 15 juin 2022. Planning annoncé par Microsoft: Le 19 mai 2021 : annonce du retrait de l’application Internet Explorer 11. Le 17 août 2021 : fin du support de IE11 pour Microsoft 365 et d’autres apps. Le 15 juin 2022 : l’application Internet Explorer 11 sera définitivement retirée. A cette date, le géant américain cessera de l'intégrer sur ses versions de Windows 10 et plus aucun support technique ne sera assuré. Dès cet été 2021, il ne sera plus compatible avec la suite d'applications Microsoft 365. Internet Explorer, lancé en août 1995, sera toujours accessible dans de très rares versions destinées aux entreprises qui utilisent encore des applications conçues pour ce navigateur, comme ActiveX. Mais Microsoft invite ses derniers utilisateurs à tourner la page et à se tourner vers son remplaçant : Edge. "L'avenir d'Internet Explorer sous Windows 10 est dans Microsoft Edge. Non seulement Microsoft Edge est une expérience de navigation plus rapide, plus sécurisée et plus moderne qu'Internet Explorer", vante Sean Lyndersay, l'un des responsables du programme, dans un billet de blog publié mercredi. "Mais il est également en mesure de répondre à une préoccupation clé : la compatibilité avec les sites Web et les applications anciennes", poursuit-il, grâce à un "mode IE", ultime vestige du navigateur si décrié qui a accompagné les tout débuts de l'Internet grand public il y a 25 ans. Celui-ci sera conservé pour des raisons techniques jusqu'en 2029, véritable date de la mise à mort complète d'Internet Explorer, dont la très lente disparition s'explique d'abord par l'entendue de sa domination sur le monde des navigateurs à une époque pas si lointaine. Porté par Windows Lancé en août 1995 sur les bases de l'un des premiers navigateurs, NCSA Mosaic, Internet Explorer concurrence immédiatement le leader Netscape. Son succès ne tarde pas et s'explique en partie par le basculement du web vers une utilisation grand public. À la même période naissent les premiers moteurs de recherche comme Altavista et Lycos, les sites marchands Ebay et Amazon, ou encore le célèbre portail Yahoo!. Explorer se pose en porte d'entrée idéale vers ce nouveau monde. Avant d'être très rapidement porté par le succès des logiciels de sa maison-mère. En 1998, Internet Explorer atteint 40% de part de marché grâce à l'intégration native du navigateur dans les systèmes Windows qui inondent le monde entier. Une pratique qui coûte à la société de Bill Gates un très médiatique procès pour abus de position dominante, aux États-Unis. En 2004, Netscape remet le couvert pour les mêmes raisons et incite Microsoft à verser 750 millions de dollars pour cesser les poursuites. L'Union européenne condamnera bien plus tardivement à plusieurs centaines de millions d'euros la compagnie pour cette pratique jugée anticoncurrentielle. Ce qui n'empêche pas Internet Explorer de représenter jusqu'à 95% de part de marché chez les navigateurs en 2004, et plus de 90% sur toute la période 2000-2005. Son apogée. Failles de sécurité béantes La chute est tout aussi rapide. La concurrence, incarnée par Mozilla Firefox, lancé par la fondation éponyme en 2003, puis le navigateur de Google (Chrome) cinq ans plus tard, grignote en moins de dix ans l'avance d'Internet Explorer. Le basculement s'opère en 2012. Aujourd'hui, le site Statcounter estime à seulement 0,71% la part d'Internet Explorer dans le marché des navigateurs dans le monde, derrière son discret remplaçant Edge (3,39%) élaboré il y a cinq ans, très loin de Safari (16%), et surtout Chrome (64,71%). Les raisons de ce retournement de situation si rapide sont nombreuses. Bien que Windows représente toujours aujourd'hui sept systèmes d'exploitations sur dix installés sur des ordinateurs de bureau, son navigateur phare a tout simplement été délaissé, voire carrément ringardisé par la souplesse et la vitesse de Chrome, ou les garanties sécuritaires de Mozilla Firefox et la possibilité d'ajouter des fameux addons (extensions). Les développeurs de sites Internet ont été les premiers à bouder le rigide et instable IE. "'Je veux que le site prenne en charge IE6' était un excellent moyen de faire pleurer un développeur adulte", écrivait un utilisateur sur le forum Reddit, il y a quelques années, dans une conversation dédiée à la "haine" que peut susciter Internet Explorer dans cette communauté. Pas la première du genre. Les innombrables failles de sécurité recensées dès les premières versions du navigateur et la lenteur avec laquelle Microsoft déploie ses correctifs ont par la suite entaché sa réputation auprès du grand public et des États. En 2004, la sixième version de IE est déconseillée d'utilisation par le gouvernement américain et sa cellule spécialisée en cybersécurité, le CERT. La version 7 ne sera pas couronnée de plus de succès, étant utilisée pour un piratage massif contre Google, et condamnée cette fois par les gouvernements allemands et français. Le lancement de Edge, en 2015, marque l'abandon progressif du navigateur par Microsoft lui-même. Les mises à jour de sécurité pour les versions antérieures à Internet Explorer 11 cessent l'année suivante. Il y a trois ans, un responsable en cybersécurité de la compagnie, Chris Jackson, expliquait pourquoi il est dangereux d'utiliser Internet Explorer comme navigateur par défaut, puisque celui-ci n'était plus mis à jour de manière régulière. "Nous ne prenons pas en charge les nouvelles normes Web pour cela et, bien que de nombreux sites fonctionnent bien, les développeurs dans l'ensemble ne les testent tout simplement plus sur Internet Explorer de nos jours", précisait-il. Comme Adobe et son outil Flash, stoppé en décembre 2020, Microsoft est désormais obligé de condamner son navigateur encore sous les radars d'une poignée de pirates. Un mal pour un bien. Sa fin ne laissera personne nostalgique. Voir le communiqué Microsoft (anglais)

31 May 2021 LIRE L'ACTU
Passage à l'heure d'été 2020 Archives Secunews SECUNEWS

Passage à l'heure d'été 2020

Le passage à l’heure d’été aura lieu dans la nuit du samedi 28 mars 2020 au dimanche 29 mars 2020 à 2 heures du matin. Vous devrez ajouter 60 minutes à l’heure légale, il sera alors 3 heures. Le changement d’heure a été instauré en France à la suite du choc pétrolier de 1973-1974, depuis 1998, les dates de changement d’heure ont été harmonisées au sein de l’Union européenne. Dans tous les pays membres, le passage à l’heure d’été s’effectue le dernier dimanche de mars et le passage à l’heure d’hiver, le dernier dimanche d’octobre. Les dormeurs perdront donc une heure de sommeil, puisqu’on passera soudainement de 02h00 à 03h00 du matin, ou de GMT +1 à GMT +2

28 Mar 2020 LIRE L'ACTU
Vous ne pourrez plus être ajouté à un groupe sans votre accord sur WhatsApp Archives Secunews SECUNEWS

Vous ne pourrez plus être ajouté à un groupe sans votre accord sur WhatsApp

WhatsApp s’est décidé à modifier le fonctionnement des conversations de groupe. Avec ce nouvel outil, WhatsApp espère limiter le fait que les usagers soient inondés sur la messagerie de plusieurs conversations, la seule option qui se présentait alors à l’usager était de bloquer les administrateurs des groupes. Avec la prochaine mise à jour, les personnes qui ne figurent pas dans vos contacts ne pourront plus vous ajouter à des groupes de discussion sans votre accord. Le réseau social a ajouté une option dans les paramètres de confidentialité afin de renforcer le contrôle des utilisateurs sur leurs interactions de groupe. Ils 'agit d'un système d’invitation pour décider qui peut vous ajouter aux groupes. Pour l’activer, il suffit de se rendre dans Paramètres. Vous allez ensuite dans Compte puis Confidentialité. Sélectionnez les discussions de groupe pour définir qui peut vous ajouter. Vous avez ensuite trois options : "Personne", "Mes Contacts", "Tout le monde". En sélectionnant "Personne", vous recevrez une invitation individuelle à chaque demande d’ajout, même de vos contacts, vous aurez alors trois jours pour accepter l’invitation avant qu’elle ne disparaisse. Le déploiement de la mise à jour de l’appli est en cours, il suffit de s'assurer que vous avez la dernière version lancée début avril.

09 Apr 2019 LIRE L'ACTU
(vidéo) Le jeu 'ISS Rescue' vous envoie en mission dans l'espace en réalité virtuel Archives Secunews SECUNEWS

(vidéo) Le jeu 'ISS Rescue' vous envoie en mission dans l'espace en réalité virtuel

Voyager dans l’espace à 408 km de la terre en restant dans le IXe arrondissement de Lyon, c’est ce que propose le complexe I-way avec son jeu de réalité virtuelle, 'ISS Rescue', sorti le 31 janvier 2018 Ce nouveau jeu vous permet de glisser dans la combinaison d’un astronaute, envoyé en mission dans l’espace sur la Station Spatiale Internationale (ISS), à 408 kilomètres de la Terre. Une vraie expérience collaborative Le but est simple : accomplir différentes tâches comme arrimer deux modules à l’ISS et réussir la mission en binôme. 'On a la possibilité d’accueillir six personnes en même temps. C’est une première mondiale', explique Pierre Nicolas président directeur général d’I-way. Chaque individu, doté d’un casque HTC Vive (lunettes) est placé dans un box individuel de 3m². Pas d’écran devant vous, tout se passe dans le casque. Ce dernier est équipé de 32 détecteurs pour un suivi de mouvement à 360° permettant d’immerger le joueur dans le cosmos, l’audio est directement relié dans vos oreilles pour une synchronisation à l’image parfaite. Apollo 13 comme source d’inspiration. Le visuel est convaincant malgré quelques petits bugs. La station spatiale est réaliste. 'On s’est beaucoup inspiré de films comme Apollo 13', confie Pierre Nicolas. L’espace qui nous entoure est particulièrement bluffant, l’astronaute que vous êtes, flotte à côté du module, la Terre sous vos pieds. La voie lactée au-dessus de vous. Une réussite particulière tant l’image est belle. Les étapes à franchir sont simples comme arrimer un module à sa place d’origine. Mais évidemment tout ne se passe comme prévu, des collisions avec les débris d’une explosion ont engendré des trous sur le module, à reboucher au plus vite, des réparations possibles grâce à l’outil PGT (Pistol-Grip Tool). Vous pouvez vous déplacer grâce à l’outil 'carte' sur votre bracelet virtuel. Les différentes missions s’enchaînent et la communication avec le partenaire qui se trouve dans la pièce d’à côté, reste essentielle. On échange et surtout on avance. Pour tenter d’arriver au bout du jeu avec succès. 'Il y a deux fins différentes, selon si vous arrivez au bout ou non', dévoile le directeur d’I-way, sans trop en dire. Un voyage sensoriel de 40 minutes. Le lever de soleil en musique lorsque l’on se trouve dans l’espace rend presque regrettable le retour à la réalité. Plus d’un an de travail. 'On voulait que les gens voyagent au travers de cette aventure. Qu’ils soient marqués par ce qu’ils voient. On a beaucoup insisté sur l’esthétique pour avoir un rendu bluffant', précisent les dirigeants. Et d’ajouter : 'Le projet ISS Rescue a nécessité plus de douze mois de travail'. Il a été conçu comme un film. C’est le Studio Myoken, basé au Mans, qui a été chargé de le développer, retravaillant chaque détail jusqu’au bout. La qualité du rendu visuel, le niveau technique et 90 images par seconde assurent un résultat très fluide à chaque instant. « On aurait pu mettre des images plus réalistes mais avec le casque, au bout d’un certain temps, ce n’est pas tenable. La sensation n’est pas agréable », ajoute Pierre Nicolas. Pour tenter cette expérience digne d’une sortie spatiale de Thomas Pesquet​, il faut compter 98 euros pour deux personnes. Plus d'infos voir le site officiel i-way-world.com. (Fr) Voir aussi: Un Kicker (Baby-foot) en réalité virtuelle fait ses premiers pas en Suisse.

09 Feb 2018 LIRE L'ACTU
Battlefront 2 et ses coffres aléatoires, s'agit-il d'un jeu de hasard ?, la commission des jeux de hasard en Belgique s'interroge Archives Secunews SECUNEWS

Battlefront 2 et ses coffres aléatoires, s'agit-il d'un jeu de hasard ?, la commission des jeux de hasard en Belgique s'interroge

Electronic Arts aura finalement plié face au mécontentement des joueurs : il a supprimé, de manière 'temporaire', le système de micro-transactions de son nouveau jeu Star Wars: Battlefront II, sorti ce 17 novembre 2017. Et ce alors que la Commission des jeux de hasard en Belgique, et son homologue néerlandais, allait analyser le jeu afin de savoir si leur système de coffres aléatoires payants constituait une caractéristique des jeux d'argent. Six mois de jeu non-stop pour tout débloquer Si ce procédé n'est pas nouveau dans le monde des jeux vidéo, c'est la quantité d'heures qu'il faut cumuler pour faire évoluer ses personnages, ou en obtenir de plus puissants, qui fait enrager la communauté. Ainsi, il faut compter 40 heures de jeu pour pouvoir se glisser dans la peau de Dark Vador. Un site spécialisé dans les jeux Star Wars, 'Star Wars Gaming', a ainsi calculé qu'il fallait jouer 4.528 heures pour tout débloquer, soit à peu près six mois de jeu non-stop... ou alors, dépenser près de 2.100$ (environ 1.780 euros) pour des contenus aléatoires. L'éditeur du jeu, Electronic Arts (EA), avait annoncé la nouvelle il y a quelques jours sur Reddit, et avait alors battu un record: celui du post le plus mal-aimé de la plateforme, avec plus de 676.000 "downvotes" (votes négatifs). EA games a alors rétropédalé face aux mécontentements des joueurs, annonçant que le nombre d'heures pour débloquer des personnages serait réduit, sans donner plus de précisions. Inciter à payer pour évoluer: une caractéristique des jeux de hasard Si le système de loot boxes d’Overwatch (sorti en 2016) est globalement accepté par ses joueurs (notamment parce que les bonus offerts sont cosmétiques et ne confèrent aucun avantage particulier), le mode multijoueur de Star Wars : Battlefront II est, quant à lui, depuis le lundi 13 novembre au cœur d’une polémique Mais cette polémique a attiré l'attention de la Commission des jeux de hasard belge. Battlefront II est en effet un jeu multijoueur en ligne, où pouvoir faire évoluer ses personnages afin de devenir plus puissant prend toute son importance, dans un esprit de compétition. Et c'est là que le bât blesse: les joueurs peuvent être poussés à acheter ces coffres aléatoires (les lootboxes) afin d'évoluer plus vite... La progression dans le jeu est alors en partie dépendante de l'achat de coffres,. or, comme l'a précisé le directeur de la commission sur VTM Nieuws, "s'il est question de jeu de hasard, il faut une autorisation de la commission." La commission a donc décidé de se pencher sur le sujet, et selon nos informations, aurait même acheté une PlayStation 4 pour l'occasion. Si le jeu venait à être requalifié de jeu de hasard, l'éditeur risque une amende de plusieurs milliers d'euros, voire une interdiction pure et simple de vente du jeu dans notre pays. En France, le sénateur Jérôme Durain a déposé une question écrite au secrétaire d’état au Numérique Mounir Mahjoubi à propos de ce système de lootbox. Du côté américain, l'ESRB (Entertainment software rating board, l'équivalent du PEGI européen) a considéré que Battlefront II ne suivait pas la logique des jeux d'argent, mais celui des jeux de cartes à collectionner. En effet, les lootboxes récompenseront toujours le joueur, alors que les jeux de hasard peuvent faire perdre. Les joueurs en ont marre de payer Au-delà de cette polémique ciblée sur un jeu, c'est une évolution du modèle économique des jeux vidéo qui est ici remise en question, à la fois par la communauté de gamers et les autorités publiques. Au fil des ans et du développement massif de cette industrie, les éditeurs de jeu vidéo développent de plus en plus de leviers commerciaux pour engranger des transactions. Non seulement le jeu vidéo coûte de plus en plus cher (on tourne autour des 70 euros pour un jeu neuf de type blockbuster), mais toute une série de contenus additionnels payants (les fameux DLC) viennent souvent allonger la note. A cela, il faut ajouter l'abonnement aux services en ligne, pour les jeux multijoueurs en réseau, apparu avec la Xbox360 et repris par la PlayStation 4 (60 euros par an dans le meilleur des cas). Des évolutions à chaque fois décriées, mais imposées aux joueurs, et finalement peu à peu acceptées. Mais vu la levée de boucliers de la communauté face à Battlefront II, on peut se dire qu'EA a été un peu trop loin, ou trop vite en besogne. Les joueurs sont vraiment des vaches à lait, qu'il faut traire pour engranger le plus de bénéfices.

19 Nov 2017 LIRE L'ACTU
Changement d'heure: Passage à l'heure d'été ce 26 mars 2017! Archives Secunews SECUNEWS

Changement d'heure: Passage à l'heure d'été ce 26 mars 2017!

Le passage à l’heure d’été aura lieu dans la nuit du samedi 25 mars 2017 au dimanche 26 mars 2017 à 2 heures du matin. Vous devrez ajouter 60 minutes à l’heure légale, il sera alors 3 heures. Le changement d’heure a été instauré en France à la suite du choc pétrolier de 1973-1974, depuis 1998, les dates de changement d’heure ont été harmonisées au sein de l’Union européenne. Dans tous les pays membres, le passage à l’heure d’été s’effectue le dernier dimanche de mars et le passage à l’heure d’hiver, le dernier dimanche d’octobre. Les dormeurs perdront donc une heure de sommeil, puisqu’on passera soudainement de 02h00 à 03h00 du matin, ou de GMT +1 à GMT +2. Le prochain passage à l’heure d’hiver aura lieu dans la nuit du samedi 28 octobre 2016 au dimanche 29 octobre 2017 à 2 heures du matin. Calendrier heure-ete-hiver 2014-2028 Pour ceux et celles qui se posent a chaque fois la grande question lorsque vient le temps de changer l’heure « on avance ou on recule ? » Voici la méthode: En OCTOBRE : se termine par RE donc on REcule l’heure En AVRIL: débute par AV donc on AVance l’heure

25 Mar 2017 LIRE L'ACTU
Kim Dotcom annonce la sortie d’un nouveau Megaupload Archives Secunews SECUNEWS

Kim Dotcom annonce la sortie d’un nouveau Megaupload

Recherché pour fraude, racket et blanchiment, désormais sous la menace d'une extradition vers les Etats-Unis où il encourt 20 ans de prison, 'Kim Dotcom', de son vrai nom Kim Schmitz, refait parler de lui. Il promet un nouveau site de téléchargement dont il révèle les détails au compte gouttes depuis quelques jours. Et comme d'habitude, c'est via Tweeter qu'il a annoncé la nouvelle. [quote]'Un nouveau site est en préparation" a-t-il tout d'abord indiqué le 5 juillet 2016 en précisant qu'il permettra d'obtenir 100 giga de stockage gratuit, un chiffrement des données transférées et aucune limite de vitesse de transfert des fichiers.[/quote] https://twitter.com/KimDotcom/status/750453272331169793 Depuis, il alimente régulièrement un vrai teasing et distille par la même voie un peu plus de détails sur ce futur site qui, affirme-t-il sera "bien meilleur que 'Mega'", lancé en 2013 après la fermeture de Megaupload par le 'FBI'. Aucun serveur aux Etats-Unis. [quote]Dans ses tout derniers tweets il explique que ce nouveau site, qui sera tout simplement baptisé "Megaupload 2.0", ne sera pas hébergé sur des serveurs situés aux États-Unis afin d'éviter la surveillance par les agences gouvernementales telles que le FBI. De même, explique-t-il, le nouveau Megaupload 2.0 servira de plateforme de lancement pour MegaNet, son projet d'Internet décentralisé qui, affirmait-il en février 2015 ne pourrait être "ni contrôlé, ni censuré ou détruit par des gouvernements".[/quote] Cerise sur le gâteau, non seulement Kim Dotcom se dit près à accueillir ses anciens collaborateurs et ceux travaillant actuellement pour Mega, mais il promet aussi que la plupart des comptes de l'ancien Megaupload seront réinstallés avec un statut de "compte premium". https://twitter.com/KimDotcom/status/751166185215930368 Pour l'heure, la date de sortie n'est pas connue. Mais sur la base du hashtag #5thRaidAnniversary, plusieurs sites spécialisés en sont arrivés à conclure que la nouvelle plateforme pourrait être lancée en janvier 2017. Soit pour le cinquième anniversaire de la fermeture de Megaupload par les autorités américaines. [quote]Kim Dotcom fixé sur son sort avant la fin de l'année Kim Dotcom sera-t-il extradé vers les Etats-Unis où il encourt 20 ans de prison ? Fin décembre 2015, la justice néozélandaise avait donné son feu vert à cette extradition. Kim Dotcom a fait appel de cette décision et l'audience d'appel a été fixée au 29 août prochain. Pour autant, si l'on en croit le site spécialisé Torrent Freak, la décision ne devrait pas tomber avant fin 2016.[/quote] En délicatesse avec le site "Mega". 'Vous allez l'adorer', résume Kim Dotcom qui a récemment pris ses distances avec le site Mega, le site destiné à succéder à Megaupload ayant apporté plus de tracas que prévus à son fondateur. [quote]'Je ne fais plus confiance à Mega. Je ne pense pas non plus que vos données soient en sécurité sur Mega", expliquait-il le 30 juillet 2015 dans une interview accordée au site d'actualités spécialisé Slashdot , en laissant entendre que "le gouvernement néo-zélandais a désormais le contrôle". Et d'ajouter qu'il n'était "plus du tout investi dans Mega.[/quote]

09 Jul 2016 LIRE L'ACTU
Le Bluetooth 5 verra sa portée doublée et sa rapidité quadruplée Archives Secunews SECUNEWS

Le Bluetooth 5 verra sa portée doublée et sa rapidité quadruplée

La prochaine version du système Bluetooth sera bientôt présentée officiellement, mais les grands axes du système sans fil standardisé sont déjà connus. Bluetooth 5 sera bientôt parmi nous et devrait représenter une considérable mise à jour technique par rapport à son prédecesseur. En plus d'une portée plus conséquente et d'une vitesse largement augmentée, ses besoins en énergie devraient être moins importants. Mark Powell, le directeur exécutif de 'Bluetooth Special Interest Group' a également laissé entendre que le système proposera davantage de services. Un service de balise pourrait par exemple permettre aux employés de se rendre plus facilement dans les grands bâtiments et ses alentours. L'annonce sera faite officiellement à Londres le 16 juin 2016. La nouvelle version du système a été mise au point par des techniciens d'Apple, d'Intel ou encore de Microsoft. Le nom de 'Bluetooth 5' a été choisi pour faciliter le marketing et son acceptation par les utilisateurs. Il devrait selon le groupe rendre 'les habitations plus intelligentes et plus connectées' avec des objets électroniques qui communiquent encore plus entre eux. Mais l'apport le plus notable sera d'un autre ordre. Le Bluetooth 5 apportera d'importantes nouvelles fonctionnalités pour les services sans connexion, tel que pour les informations localisées et la navigation. Depuis quelques temps, le Bluetooth est utilisé à des fins marketing. Cette technologie sans fil d'une portée d'une dizaine de mètres permet de remplacer la géolocalisation par satellite (GPS) en magasin. Les commerces installent des balises (aussi appelés beacon) qui portent un identifiant unique et qui sont détectées par l'application du commerçant. Une chaîne de supermarché peut ainsi vous solliciter via votre mobile lorsque vous approchez d'un rayon en promotion, ou retracer votre parcours et vos habitudes pour vous envoyer dans un second temps les coupons de réduction qui ont le plus de chance de vous influencer. Le Bluetooth 5 ajoutera bien plus de possibilités aux transmissions publicitaires. Il devrait ainsi propulser le déploiement de balises et de services localisés dans le monde. Cette nouvelle version sera le Bluetooth 5. Mais contrairement à ce qu'on pourrait penser, il ne s'agira pas de l'évolution majeure que la numérotation laisse entendre.Adoptant la tendance initiée par Google pour son navigateur internet, le Bluetooth SIG passe à des numéros de version entiers, pour simplifier la communication auprès du grand public. Mais le Bluetooth 5 n'en demeure pas moins qu'une mise à jour du Bluetooth 4.2.

14 Jun 2016 LIRE L'ACTU
Attention a l'arnaque WhatsApp Gold Archives Secunews SECUNEWS

Attention a l'arnaque WhatsApp Gold

Plusieurs milliers d’utilisateurs crédules de WhatsApp ont été bernés après avoir téléchargé sa version "Gold", une extension prétendument "exclusive" de l’application de messagerie derrière laquelle se cache, en réalité, un logiciel malveillant qui infecte les smartphones. Nombre d’entre eux ont rapporté avoir reçu un message en anglais via l’application, qui vous propose via un lien de vous rendre sur le site "goldenversion.com" pour activer ce nouveau service, soi-disant "premium". Histoire de vous pousser à cliquer, les hackers font miroiter aux utilisateurs tout un tas de nouvelles fonctionnalités, comme "envoyer plusieurs centaines de messages en un clic, bénéficier de nouveaux emojis, ajouter la fonction appels vidéo ou bien encore des améliorations en matière de sécurité". Avant d’expliquer dans le message que seules des célébrités y avaient accès, jusqu'à présent. Pour l’heure, aucune victime en Belgique, ni en France. Il semble, que les hackers aient choisi de cibler en priorité la Grande-Bretagne, mais rien ne dit que cette escroquerie ne va pas s’exporter d’outre-Manche dans les jours qui viennent. Lorsque l’utilisateur clique sur le lien pour activer ce nouveau service et télécharger cette fausse mise à jour, un logiciel malveillant (malware) se niche automatiquement dans son mobile. Ce dernier pourrait notamment permettre aux hackers qui se cachent derrière cette escroquerie de dérober vos données ou bien encore être utilisé pour vous suivre grâce à la géolocalisation de votre smartphone. Ce n’est pas la première fois que l’application de messagerie WhatsApp est détournée à des fins frauduleuses. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

26 May 2016 LIRE L'ACTU
Passage à l’heure d’été dans la nuit du samedi 26 au dimanche 27 mars 2016 Archives Secunews SECUNEWS

Passage à l’heure d’été dans la nuit du samedi 26 au dimanche 27 mars 2016

Inutile de vous le rappeler, le passage à l’heure d’été aura lieu dans la nuit de samedi à dimanche, à 2 heures du matin. Vous devrez ajouter 60 minutes, soit 1h à l’heure légale, il sera alors 3 heures. [quote]Le changement d’heure a été instauré en France à la suite du choc pétrolier de 1973-1974, depuis 1998, les dates de changement d’heure ont été harmonisées au sein de l’Union européenne.[/quote] Les dormeurs perdront donc une heure de sommeil, puisqu’on passera soudainement de 02h00 à 03h00 du matin, ou de GMT +1 à GMT +2. Le prochain passage à l’heure d’hiver aura lieu dans la nuit du samedi 29 octobre 2016 au dimanche 30 octobre 2016 à 2 heures du matin. (Clic sur l’image pour agrandir)

26 Mar 2016 LIRE L'ACTU
Votre snapchat est-il vraiment sécurisé ? Archives Secunews SECUNEWS

Votre snapchat est-il vraiment sécurisé ?

Snapchat n’a peut-être que quelques années, mais c’est déjà devenu l’une des applications de réseaux sociaux les plus populaires. Des rapports affirment qu’il a plus de 100 millions d’utilisateurs quotidiens, et il semble probable que ce nombre ne fera qu’augmenter. Que vous ne fassiez qu’envoyer des selfies à vos amis ou que vous surfiez sur la route du succès, vous vous amusez sûrement sur cette application comme beaucoup d’autres personnes. Cependant, de nombreux utilisateurs de Snapchat semblent ne pas encore comprendre que ce qu’ils publient n’est pas 'temporaire' comme l’affirme l’application, par conséquent, de nombreuses personnes publient des choses qu’ils ne partageraient pas sur d’autres types de réseaux sociaux. Voici quelques conseils pour vous assurer que votre compte Snapchat est sûr. MOTS DE PASSE. [info_warning]Ce conseil s’applique bien évidemment à tout ce qui vous demande un mot de passe sur Internet et pas uniquement aux réseaux sociaux, mais il vaut la peine de le rappeler!! Les mots de passe sont incroyablement importants. Assurez-vous de les changer régulièrement et de ne pas les réutiliser. [/info_warning] CONFIDENTIALITÉ. [quote]Bien que certaines personnes aiment mettre la totalité de leur vie sur le devant de la scène pour en informer tout le monde, la plupart des gens préfèrent probablement ne partager des choses qu’avec des personnes qu’ils connaissent réellement. Si c’est votre cas, assurez-vous de vérifier vos paramètres et assurez-vous que vous ne partagez ce qui est publié sur 'My Story' qu’avec vos amis, et non avec le monde entier!! De plus, assurez-vous de savoir (vraiment!!) qui se trouve sur votre liste d’amis. Si un autre utilisateur tente de vous ajouter en tant qu’ami, vérifiez que vous savez de qui il s’agit avant de l’accepter. Si le nom d’utilisateur d’une personne qui vous a ajouté ne semble être une personne que vous connaissez, il pourrait s’agir d’un robot de spam ou d’un étranger très curieux qui n’a aucune raison d’avoir des informations sur vous via Snapchat. Il vaut mieux ignorer ces requêtes. Finalement, si vous essayez d’envoyer quelque chose en utilisant la story 'Snapchat Live', la collection que Snapchat crée pour des événements, fêtes, localisations ou autres raisons, n’oubliez pas que votre publication pourrait être vue par le monde entier si elle venait à être sélectionnée. Alors, avant de mettre quelque chose en ligne, assurez-vous que vous pouvez l’assumer.[/quote] Temporaire ? Ce qui attire chez Snapchat et qui distingue cette application des autres du même genre, c’est la capacité à envoyer des photos et des vidéos 'temporaires' à vos amis. Pour ceux qui ne connaissent pas l’application, l’utilisateur prend une photo ou une vidéo et l’envoie à ses amis, qui ne peuvent la voir que pendant une durée déterminée (maximum 10 secondes). Un utilisateur peut également publier une photo ou un vidéo sur sa 'story' , où elle peut être vue par n’importe qui faisant partie de la liste d’amis de la personne, mais elle est automatiquement supprimée après 24 heures. Tout cela paraît très bien, mais il existe de nombreuses manières de travailler sur cette idée d’images temporaires. [quote]La plus évidente et la plus simple, c’est de prendre une capture d’écran avec votre téléphone. Si vous êtes suffisamment rapide, vous pouvez facilement prendre une capture d’écran de n’importe quel snapchat reçu, ce qui vous permet de le sauvegarder sur votre téléphone pour toujours. La personne qui a envoyé l’image recevra une notification à propos de vos agissements, mais c’est tout ce qu’elle aura, une notification. Le petit malin ayant pris la capture d’écran l’aura toujours, de toute façon.[/quote] Il est également important de rappeler que les choses que vous mettez en ligne ne 'disparaissent jamais vraiment'. [quote]Les dernières modalités et conditions de Snapchat mentionnent que celui-ci a le 'droit de stocker et partager toute image prise avec l’application'. Bien que la société affirme ne faire cela que dans des cas spécifiques et nécessaires, cela ouvre la porte à beaucoup de problèmes potentiels de confidentialité, et il est donc important de faire attention aux photos que vous prenez lors que vous utilisez cette appli.[/quote] D'autres conseils. Une autre recommandation pour ceux qui se préoccupent de la confidentialité de leurs photos! N’utilisez pas d’applications tierces connectées à Snapchat!!! Celles-ci sont souvent moins sécurisées, de nombreuses personnes en ont fait l’expérience lors d’une fuite de photos en 2014 qui est surnommée 'The Snappening' . 200.000 photos Snapchat qui avaient été mises en ligne sur un site internet tiers ont été divulguées. De nombreuses photos étaient à caractère sexuel et les personnes qui les avaient prises ne voulaient certainement pas qu’elles se retrouvent sur Internet. Snapchat décourage également spécifiquement l’utilisation de tierces parties, mieux vaut suivre son conseil. Parfois, les comptes Snapchat peuvent être piratés, et un message de spam est envoyé à tous les membres de la liste d’amis de l’utilisateur. [quote]Si vous découvrez que votre compte a été piraté, assurez-vous de réinitialiser votre mot de passe le plus vite possible. Si vous recevez un spam depuis le compte d’un ami, faites-lui savoir aussi rapidement que possible que son compte a été piraté, car il est très probable qu’il ne le sache même pas![/quote] En fin de compte, que Snapchat soit bon ou mauvais, tout repose sur deux choses: - Les captures d’écran - La confiance. Si vous utilisez Snapchat pour communiquer avec quelqu’un en qui vous avez vraiment confiance, alors il n’y a aucun problème. D’un autre côté, si vous utilisez Snapchat avec quelqu’un que vous pensez être votre complice mais qui est en fait surveillé par la police, alors ce n’est sûrement pas une manière sûre de communiquer. Suivez tous ces conseils, et vous serez prêt pour Snapchat. Voir aussi: Des hackeurs affirment avoir piraté des photos de 200.000 utilisateurs Snapchat. Lire toutes les actus sur Snapchat. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

07 Feb 2016 LIRE L'ACTU
Un scam partage du porno sur vos groupes Facebook Archives Secunews SECUNEWS

Un scam partage du porno sur vos groupes Facebook

Tout part d’un lien qui mène vers une page Facebook à première vue normale, celle-ci proposant la lecture d’une vidéo secrète 'réservée aux plus de 18 ans'. Une fois que vous cliquez sur le bouton ‘lecture’, il vous est demandé d’installer une extension Chrome, qui semble être une extension nécessaire à la lecture de vidéos en ligne. Cette extension se nomme 'Fome He', et a déjà infecté plus de 3.000 utilisateurs. Attention, cette extension change régulièrement de nom en se propageant (elle est connue aussi sous le nom de 'Loviv' notamment), afin d’éviter tout blocage de la part de Google sur son navigateur. En regardant de plus près la source de la page, on peut voir que cette page est 'juste static' c'est-à-dire que cette page ne contient aucun contenu, il s’agit d’une copie du site Facebook. En d’autres termes, la page est un piège qui n’a aucun autre but que celui de vous faire installer la fausse extension. Une fois installée, les utilisateurs sont redirigés vers une vraie page d’authentification Facebook, si vous n’êtes pas déjà connecté. L’extension installée contient les fichiers et répertoires suivants: 1) akeka.js 2) 9 fichiers répertoires aux noms aléatoires Les 9 fichiers répertoires nommés de façon aléatoire contiennent des fichiers et des données sans utilité d’une taille d’environ 7.8 kilo octets. Le fichier 'akeka.js' est utilisé pour demander à une URL d’exécuter un nouveau script. Le script téléchargé collecte des données telles que les identifiants utilisateur et récupère le contenu de la mémoire tampon du navigateur et modifie ensuite les paramètres de confidentialité du compte Facebook de l’utilisateur infecté. Ensuite, le malware procède à l’extraction de la liste des groupes dont fait partie l’utilisateur, dans une limite maximum de 10 groupes (la limite est spécifiée dans l’objet config). Ceci crée une fausse page, et un faux post Facebook au nom de l’utilisateur infecté, incitant les amis de ce dernier à lire la fameuse vidéo secrète réservée aux adultes, dont nous vous parlions au début de cet article. D'après des analystes de Bitdefender, l’ensemble de fichiers javascript que ce malware englobe, il y a une portion de code dont la fonctionnalité semble être dédiée à l’ajout automatique de nouveaux amis sur Facebook. A ce jour, cette partie du code sensée ajouter des amis ne s’exécute pas. On peut alors penser qu’il s’agit d’une fonctionnalité encore en version beta, qui risque d’être activée plus tard. Le menu Facebook confirme l’apparition d’un nouveau profil utilisateur. L’activité du malware liée aux groupes de la personne infectée est visible dans son historique d’activité sur Facebook, les contacts qui tomberont dans le piège infectant à leur tour leurs groupes d’amis Facebook secunews.org: Conseille à tous les utilisateurs de ne pas cliquer sur tout et n’importe quoi, pensez-y deux fois avant de cliquer ou partager un lien , cela rendra le travail des arnaqueurs bien plus difficile à exercer.Les cybercriminels s’appuient sur la curiosité pour vous faire contribuer à leur processus malveillant ! Assurez vous de disposer d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés, d’un logiciel pare-feu, éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

25 Jan 2016 LIRE L'ACTU
Attention a l'arnaque des Ray-Ban à 24 euros sur Facebook Archives Secunews SECUNEWS

Attention a l'arnaque des Ray-Ban à 24 euros sur Facebook

Depuis quelques jours, plusieurs événements fleurissent sur Facebook. Une page présentée comme appartenant à Ray-Ban propose une vente exceptionnelle, avec des montures bradées à moins de 24 euros. Trop beau pour être vrai. L'un de vos amis vous a peut-être déjà invité à cet "événement annuel de charité-vente", lancé sur Facebook par la page "Société Ray-Ban". Un plan on ne peut plus alléchant, toutes les montures à moins de 24 euros, et puisque l'on parle de charité, l'entreprise s'engage en plus à reverser 50% des sommes engrangées pour soutenir des associations dédiées à l'éducation des enfants. Un plan rêvé. Le problème, c'est que les associations ne recevront absolument rien, et vous non plus sans doute. Il s'agit d'une pure arnaque, régulièrement relancée à partir de Facebook. Mercredi 16 septembre 2015, près de 16.000 personnes étaient invitées à l'événement. D'autres opérations avaient été menées les jours précédents. Luxottica, la société détentrice de la marque Ray-Ban, confirme n'avoir rien à voir avec cette page Facebook. Elle explique par ailleurs avoir entamé les démarches nécessaires pour obtenir leur fermeture. Au moment où nous écrivons, le site était toujours accessible. Une reproduction convaincante du site officiel de la marque Ray-Ban, potentiellement trompeuse. Tout y est: le rubriquage, les références de l'ensemble des modèles de la marque. Des indices évidents Évidemment, plusieurs indices permettent aux internautes de flairer l'arnaque. Il suffit de regarder l'url, 'rbfortune.fr', pour commencer à douter sérieusement. Ce à quoi il faut encore ajouter le français approximatif de la description: [quote]("tous les verres de styles vendent seulement 23,96€ aujourd'hui", ou "s'il vous plait nous soutenir"). La société Luxottica fait savoir que ce n'est pas la première fois qu'elle se trouve confrontée à ce genre de problèmes. La contrefaçon peut être lucrative sur le marché des lunettes. La maison-mère a donc décidé de lancer une page dédiée au signalement de pages factices et autres arnaques en ligne. [/quote] En fouillant un peu sur Internet, il est en effet facile de retrouver la trace de précédentes arnaques. Sur Twitter, des internautes ont par exemple relayé ces "bons plans", au début du mois d'août ou encore en janvier dernier. Il est aussi très simple de retrouver des url, aujourd'hui inactives, portant sur de précédentes arnaques. Une rapide recherche permet de retrouver des discussions portant sur le site onlinestorerayban.com ou encore rbglasses-go.com, tous les deux inaccessibles. En essayant d'en savoir davantage sur les propriétaires de ce site, il apparaît que toutes les précautions de base ont été prises. Le site a été déposé de façon anonyme, la seule identité mentionnée à propos de ce site ne comporte que de fausses informations, à commencer par l'adresse et le numéro de téléphone. Des lunettes de marque à 24 euros, c'était un petit peu gros.

17 Sep 2015 LIRE L'ACTU
Passage à l’heure d’été dans la nuit du samedi 28 au dimanche 29 mars 2015 Archives Secunews SECUNEWS

Passage à l’heure d’été dans la nuit du samedi 28 au dimanche 29 mars 2015

Inutile de vous le rappeler, le passage à l’heure d’été aura lieu dans la nuit de samedi à dimanche, à 2 heures du matin. Vous devrez ajouter 60 minutes, soit 1h à l’heure légale, il sera alors 3 heures. [quote]Le changement d’heure a été instauré en France à la suite du choc pétrolier de 1973-1974, depuis 1998, les dates de changement d’heure ont été harmonisées au sein de l’Union européenne.[/quote] Dans tous les pays membres, le passage à l’heure d’été s’effectue le dernier dimanche de mars et le passage à l’heure d’hiver, le dernier dimanche d’octobre. Les dormeurs perdront donc une heure de sommeil, puisqu’on passera soudainement de 02h00 à 03h00 du matin, ou de GMT +1 à GMT +2. (Clic sur l'image pour agrandir) Le prochain passage à l’heure d’hiver aura lieu dans la nuit du samedi 24 octobre 2015 au dimanche 25 octobre 2015 à 2 heures du matin. Pour ceux et celles qui se posent a chaque fois la grande question lorsque vient le temps de changer l’heure 'on avance ou on recule ?' Voici la méthode: [quote]En OCTOBRE : se termine par RE donc on REcule l’heure En AVRIL: débute par AV donc on AVance l’heure[/quote]

28 Mar 2015 LIRE L'ACTU
Utilisation de l'i-Watch au volant, amende au tournant Archives Secunews SECUNEWS

Utilisation de l'i-Watch au volant, amende au tournant

La montre connectée de l’américain Apple fait beaucoup parler d’elle, baptisée i-Watch par le commun des mortels, elle est en effet déjà dans le collimateur de plusieurs ministères tant en Europe qu’aux Etats-Unis. Car, comme le GSM ou le Smartphone au volant, de nombreux experts estiment que cette montre est aussi une source de distraction. Avec une montre connectée, il est vrai que l’on peut désormais téléphoner mais également envoyer des SMS sans devoir pour autant recourir à son téléphone portable. Cette facilité n’est bien sûr pas du goût des autorités. Au Royaume-Uni, le ministère des transports vient donc de mettre en garde les conducteurs un peu trop connectés. Un porte-parole de ce ministère a ainsi déclaré: [quote]Si la police constate que vous envoyez un SMS à partir d'une montre connectée, elle est en droit de vous verbaliser. Et, le porte-parole d’ajouter, nous envisageons un certain nombre d'autres options pour dissuader les conducteurs. Parmi celles-ci, l’amende semble incontournable. En août dernier, celle relative à l’utilisation d’un téléphone ou désormais d’une montre connectée a même été augmentée de 100 euros.[/quote] En Belgique, il y a fort à parier que l’emploi d’une telle montre (elle devrait être commercialisée début 2015, à partir de 350 euros). sera verbalisé si le conducteur est surpris en train de jouer avec. Mais, en y réfléchissant bien, on peut se demander comment un policier pourra détecter son utilisation, dossier à suivre dans la vraie vie... A votre avis, au volant, l’i-Watch est-elle aussi dangereuse que le téléphone ?

09 Oct 2014 LIRE L'ACTU
Envoyer et recevoir des odeurs par SMS, c'est possible avec l'oPhone Archives Secunews SECUNEWS

Envoyer et recevoir des odeurs par SMS, c'est possible avec l'oPhone

Appareil cylindrique reposant sur un dock, l'oPhone diffuse 32 odeurs originales, le petit boîtier blanc crée par Vapor Communications sera commercialisé début 2015. L'ophone recèle un potentiel important, selon l'initiateur du projet, David Edward, professeur franco-américain qui a son labo à Paris. [quote]"Il y a un grand intérêt de la part de la Silicon Valley, car il s'agit concrètement de pouvoir changer la communication globale d'aujourd'hui", a-t-il expliqué.[/quote] Appareil de forme cylindrique reposant sur un dock, l'oPhone est un petit boîtier blanc qui génère des signaux aromatiques complexes en succession rapide de petites émissions de vapeurs, comme un téléphone standard transmet des informations audio. Il fonctionne grâce à la manipulation technologique de particules, d'une manière similaire à la technologie d'aérosols médicaux. 300.000 combinaisons possibles D'abord réservé aux utilisateurs de l'iPhone par le biais d'une application gratuite appelée oSnap, téléchargeable à partir du 17 juin, l'oPhone dispose pour l'instant de 32 odeurs originales, afin de créer sa propre odeur, l'utilisateur peut en combiner jusqu'à huit, ce qui représente d'ores et déjà 300.000 combinaisons possibles. L'éventail des senteurs étant très large dans le monde réel, un choix de fragrances était nécessaire pour débuter les expérimentations. Une fois le système opérationnel, un promeneur pourra par exemple prendre une photo lors d'une balade en forêt, à laquelle il ajoutera ensuite une ou plusieurs odeurs restituant l'ambiance olfactive l'entourant. Il enverra ensuite un "oNote", un fichier transmis par SMS, à un ami, qui en visualisera d'abord la composition sur le site dédié, puis, s'il dispose lui aussi d'un iPhone, le téléchargera vers l'oPhone pour le sentir. L'odeur en elle-même sera produite par des mini-capsules baptisées oChips. Un champ d'applications presque infini Le champ d'applications s'annonce quasiment infini que ce soit dans la médecine ou l'industrie mais, après les simples SMS, le commerce en ligne apparaît comme le secteur le plus porteur. [quote]"Depuis des mois on a des conversations avec des représentants du monde alimentaire, du cinéma, des parfums, des voyages et des voitures", confirme David Edwards.[/quote] S'il n'est pas encore possible aujourd'hui d'imaginer un dispositif analysant une odeur pour la retranscrire fidèlement (trop compliqué pour l'instant selon le chimiste à l'origine du projet), l'émergence du message olfactif pourrait bien avoir un impact équivalent à celui de l'impression 3D. Des démonstrations ouvertes au public du 19 au 31 juin 2014 Le public aura l’occasion de se rendre à son laboratoire parisien du 19 au 31 juin pour une démonstration de l’appareil. Parallèlement une campagne de financement participatif se déroulera sur le site Indiegogo du 17 juin au 31 juillet 2014, les contributeurs pourront bénéficier du produit en avant-première à un prix préférentiel de 149 euros, contre 199 euros lors de sa mise en vente. Accéder au site officiel (anglais)

19 May 2014 LIRE L'ACTU
Microsoft corrige la faille d'Internet Explorer en urgence, même sous Windows XP Archives Secunews SECUNEWS

Microsoft corrige la faille d'Internet Explorer en urgence, même sous Windows XP

Devant l'urgence, Microsoft n'a pas traîné, dès le lendemain, l'éditeur a débuté le déploiement d'une mise à jour de sécurité pour Internet Explorer, d'abord sur les versions récentes de Windows. Ceux qui utilisent les mises à jour automatiques de Windows Update devraient d'ailleurs l'avoir déjà reçue. Ce jeudi 1 mai 2014, il a confirmé par l'intermédiaire d'un billet de blog que Windows XP serait également couvert par ce correctif. Une nouvelle quelque peu surprenante, dans la mesure où ce système, lancé en 2001, n'est officiellement plus pris en charge par le support technique depuis le 8 avril 2014. En ira-t-il de même à la prochaine faille critique découverte ? D'après NetMarketshare, Windows XP comptait encore pour près de 27% de parts sur le marché des ordinateurs connectés à Internet en avril. [quote]Cette mise à jour ne signifie pas que vous devriez cesser de penser à quitter Windows XP au profit d'une version plus récente de Windows et à la dernière version d'Internet Explorer, prend soin d'ajouter Adrienne Hall.[/quote] Voir aussi: Une faille zero-day dans Internet Explorer 6 et 11 secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

02 May 2014 LIRE L'ACTU
Passage à l’heure d’été dans la nuit du samedi 29 au dimanche 30 mars 2014 Archives Secunews SECUNEWS

Passage à l’heure d’été dans la nuit du samedi 29 au dimanche 30 mars 2014

Le passage à l’heure d’été aura lieu dans la nuit de samedi à dimanche, à 2 heures du matin. Vous devrez ajouter 60 minutes à l’heure légale, il sera alors 3 heures. [quote]Le changement d’heure a été instauré en France à la suite du choc pétrolier de 1973-1974, depuis 1998, les dates de changement d’heure ont été harmonisées au sein de l’Union européenne. [/quote] Dans tous les pays membres, le passage à l’heure d’été s’effectue le dernier dimanche de mars et le passage à l’heure d’hiver, le dernier dimanche d’octobre. Les dormeurs perdront donc une heure de sommeil, puisqu'on passera soudainement de 02h00 à 03h00 du matin, ou de GMT +1 à GMT +2. (Calendrier heures été-hiver 2014-2028) (Clic sur l'image pour agrandir) Le passage à l’heure d’hiver aura lieu dimanche 30 mars 2014 à 2 heures du matin. Pour ceux et celles qui se posent a chaque fois la grande question lorsque vient le temps de changer l'heure "on avance ou on recule ?" Voici la méthode: [quote]En OCTOBRE : se termine par RE donc on REcule l'heure En AVRIL: débute par AV donc on AVance l'heure[/quote]

28 Mar 2014 LIRE L'ACTU
Attention aux fausses vidéos de vos contacts Facebook nus Archives Secunews SECUNEWS

Attention aux fausses vidéos de vos contacts Facebook nus

Plus de 1.000 personnes ont installé un cheval de Troie (trojan) après être tombées dans un nouveau piège mis en place par des cyber-criminels sur Facebook, qui promettait de pouvoir visualiser des vidéos de leurs contacts en tenue d’Eve ou d’Adam. Selon Bitdefender, les pays où l’on a détecté le plus d’infections sont la France, le Royaume-Uni, la Roumanie et l’Allemagne. Ce scam se déploie à grande vitesse sur le réseau social et se propage en taggant tous les contacts des utilisateurs. Plus de 6.000 sites en .tk ont été enregistrés pour relayer ces actions malveillantes. Pour éviter d’être détectés, les cyber-criminels utilisent plusieurs variantes de leur message. Ainsi, on trouve: [quote][nom de l’utilisateur] private video [nom de l’utilisateur] naked video XXX private video.[/quote] Les pirates redirigent également vers de faux sondages, de fausses barres d’outils ou de faux convertisseurs de vidéos. [quote]En cliquant sur le lien qui promet de vous montrer vos contacts nus, les internautes sont redirigés vers un faux site Youtube où l’exécutable FlashPlayer.exe dissimule en fait un cheval de Troie. Le malware installe une extension sur le navigateur Internet capable de poster à nouveau le scam sur Facebook au nom de l’utilisateur et de dérober ses photos.[/quote] Adobe Flash Player a crashé, mettez à jour votre produit vers la nouvelle version”, peut-on lire sur la page Web. Pour augmenter le taux d’infection, le malware dispose de plusieurs moyens pour s’installer, en plus du traditionnel téléchargement automatique sur l’ordinateur ou l’appareil mobile, il se multiplie quand l’utilisateur exécute la fausse mise à jour. (Clic sur l'image pour agrandir) Afin de rendre le scam encore plus crédible, les cyber-criminels affichent un nombre de vues de vidéo impressionnant, plus de 2 millions de personnes auraient en effet en apparence cliqué sur le lien Youtube piégé. Enfin, pour ajouter encore une touche de réalisme, les créateurs du piège ont également ajouté un message annonçant que la vidéo est réservée aux personnes majeures. Quant à la date de la fausse vidéo, celle-ci est automatiquement mise à jour lors de votre visite. Cette menace est détectée par l’antivirus Bitdefender sous le nom Trojan.FakeFlash.A (Trojan.GenericKD.1571215), tandis que le faux lien vers Youtube est noté comme malveillant par le module Bitdefender Search Advisor. Pour une protection maximale, nous vous recommandons également l’utilisation de Bitdefender Safego, l’antivirus gratuit pour Facebook. Clic pour lire toutes les actus sur le scams

07 Mar 2014 LIRE L'ACTU
Pipe, nouvelle application pour s'échanger des gros fichiers sur Facebook Archives Secunews SECUNEWS

Pipe, nouvelle application pour s'échanger des gros fichiers sur Facebook

Créée par une start-up berlinoise éponyme, promet aux utilisateurs d'échanger facilement leurs fichiers en peer to peer (P2P) jusqu'à 1 Go grâce à un nouvelle technologie révolutionnaire, la WebRTC (Web Real-Time Communication). Cette technologie permet de s'affranchir des plugins et d'échanger directement à travers votre navigateur et non plus un logiciel tiers comme Torrent et consorts. Il suffit d'ajouter Pipe à vos applications Facebook tout en veillant évidemment à limiter les incursions du logiciel dans votre vie privée, il ne vous reste plus qu'à choisir un de vos amis, en ligne ou non, et prendre sur votre ordinateur les fichiers (légaux) à partager en privé. [quote]"C’est une technologie qui change radicalement la donne, comme si on recablait l’Internet", s'enthousiasme Simon Howell, le fondateur de Pipe.[/quote] Plusieurs modes de transfert en ligne et hors-ligne La vraie prouesse réside dans la capacité de stockage de l'application. Même si votre ami n'est pas connecté ou ne dispose pas encore de l'application, le fichier (jusqu'à 250 Mo) sera entreposé pendant trois jours et la personne alertée par un message privé. Pipe, nouvelle application pour s'échanger des gros fichiers sur Facebook Pour bénéficier à plein du service et transférer de plus gros fichiers, il est nécessaire que l'expéditeur et le destinataire soient en ligne et équipés de Pipe. - Un tuyau gris signifie que le transfert est limité (250Mo) - Un tuyau vert indique que votre ami est prêt à recevoir. Pipe fonctionne pour l'instant uniquement sur deux navigateurs gratuits qui supportent la nouvelle technologie WebRTC: - Mozilla Firefox - Google Chrome. La prochaine étape pour la start-up sera de décliner ce service tant attendu en version mobile. La NSA, Hadopi, SOPA, va surement surveiller ce système... ^^ Clic pour accéder au site de l'application Pipe

06 Feb 2014 LIRE L'ACTU
Razer présente son pc modulable à volonté au CES 2014 Archives Secunews SECUNEWS

Razer présente son pc modulable à volonté au CES 2014

Razer a présenté lors du CES de Las Vegas 2014 un PC pour joueur totalement modulable. Le PC du futur sera minuscule et modulable. Deux projets d'ordinateur personnel ont fait sensation au salon CES de Las Vegas, Edison d'Intel et son format carte SD, et le Project Christine de Razer, un PC totalement modulable destiné aux joueurs. (projet Edison d'Intel - Clic sur l'image pour agrandir) Non, ce n'est pas une nouvelle adaptation du livre de Stephan King, mais un nouveau PC qui n'a de diabolique que son idée révolutionnaire. "Project Christine est un nouveau concept qui va révolutionner la vision qu'ont des PC les utilisateurs traditionnels. C'est le premier système dédié au jeu qui permet de tenir face aux innovations technologiques sans jamais avoir à racheter de nouveau PC ou toute autre machine de jeu", explique Min-Liang Tan, CEO et cofondateur de Razer. Voici donc un ordinateur destiné avant tout aux joueurs, sans câbles et totalement personnalisable selon ses besoins. Plus besoin d'être un fin connaisseur de la chose technologique pour filer dans les boutiques spécialisées acheter le bon modèle de RAM, le dernier disque dur interne compatible, l'obscur carte mère ou graphique, etc... (Projet Christine de Razer - clic sur l'image pour agrandir) Grâce au Project Christine, chaque utilisateur devient l'architecte de son PC plus personnel que jamais. Ce PC se présente désormais sous la forme d'une tour avec écran LED sur laquelle s'emboîtent de part et d'autre des modules (processeur, carte graphique, mémoire vive, unité de stockage, etc..). Tout se synchronise automatiquement et il n'y a plus qu'à lancer la machine. Et il n'y a plus qu'à ajouter, modifier, retirer du matériel pour mettre l'ordinateur à jour sans crainte d'incompatibilité grâce à son fonctionnement en plug-and-play. Razer présente son pc modulable à volonté au CES 2014Au niveau des systèmes d'exploitation, Project Christine supportera tous les choix, et Razer a joué la carte de la flexibilité maximale, les modules connectés via PCI-Express peuvent l'être dans n'importe quel ordre ou combinaison et supporte du quad-SLI de cartes graphiques, de multiples SSD ou HDD en RAID, ou même des alimentations. Clic pour plus d'infos sur Project Christine sur le site de Razer (anglais)

10 Jan 2014 LIRE L'ACTU
Google bloque les recherches de pornographie d'enfants Archives Secunews SECUNEWS

Google bloque les recherches de pornographie d'enfants

Le P-DG de Google Eric Schmidt a annoncé la mise au point d'une nouvelle technologie qui permettra au groupe de bloquer un grand nombre de recherches de pornographie pédophile sur Internet. Selon le P-DG du géant d'Internet, la pornographie pédophile sera expurgée des résultats de plus de 100.000 types de recherche, grâce à cette nouvelle technologie. Les restrictions s'appliqueront dans un premier temps aux pays de langue anglaise, mais s'étendront dans les six mois au reste du monde et à 158 autres langues. L'annonce est faite juste avant le sommet sur la sécurité d'Internet qui se tiendra lundi dans les bureaux du Premier ministre David Cameron à Downing Street, et qui réunira Google, Microsoft et d'autres firmes d'Internet. En juillet 2013, David Cameron avait demandé plus d'efficacité aux moteurs de recherche pour empêcher les internautes d'avoir accès à des images illégales. [quote]Selon Eric Schmidt, "sans doute la société n'arrivera jamais à éliminer une telle dépravation, mais nous devrions faire tout ce qui est en notre pouvoir pour protéger les enfants du mal".[/quote] 100.000 types de recherches liées à des abus sexuels Dans sa communication, il indique qu'au cours des trois derniers mois, Google a mobilisé plus de 200 salariés sur le développement d'une nouvelle technologie pour maîtriser le problème. [quote]"Nous avons réglé Google Search avec précision pour empêcher de faire apparaître dans nos résultats les liens avec les abus sexuels infligés aux enfants", écrit-il. "Même si aucun algorithme n'est parfait, et Google ne peut pas empêcher des pédophiles d'ajouter de nouvelles images sur le Web, les changements obtenus ont permis de nettoyer les résultats de plus de 100.000 demandes potentiellement liées à des abus sexuels d'enfants", a écrit le P-DG. "Bientôt, nous allons étendre ces innovations à plus de 150 langues, de telle sorte que leur impact sera vraiment mondial", a-t-il ajouté.[/quote] Eric Schmidt indique que des avertissements de Google figurent maintenant en tête des résultats pour plus de 13.000 recherches. [info_error]Ces alertes indiquent clairement que l'abus sexuel des enfants est illégal et donnent des conseils et des adresses pour obtenir une aide.[/info_error] Il a également annoncé que Google avait développé une technologie qui permettait de taguer les vidéos illégales de telle sorte que toutes les copies dupliquées puissent être retirées d'Internet. Voir aussi: Vaincre les réseaux pédophiles (vidéo)

21 Nov 2013 LIRE L'ACTU
Combien coûte un iphone 5s et 5c a fabriquer ? Archives Secunews SECUNEWS

Combien coûte un iphone 5s et 5c a fabriquer ?

L'iPhone 5s et l'iPhone 5c sont disponibles à la vente depuis le 20 septembre 2013, comme toujours, on aime bien savoir combien coûte les produits à produire afin de pouvoir estimer à peu les marges des constructeurs, pour les nouveaux iPhone, les chiffres viennent de tomber. Un cabinet d'étude s'est penché sur le coût de fabrication des iPhone 5S et 5C derniers nés de la gamme de smartphones d'Apple. (clic sur l'image pour agrandir) Verdict : La version 5S, en 16 Go, ne coûte que 141 euros et la 5C 123 euros, a comparer au prix du téléphone sans abonnement : 699 euros pour le 5S et 599 pour le 5C... L' iPhone 5S est vendu nu, c'est-à-dire sans abonnement, 699 euros. Son petit frère, l'iPhone 5C supposé être low-cost, n'est pas non plus à portée de toutes les bourses, 599 euros, et dans les deux cas, il s'agit de la version la moins puissante, à 16Go de mémoire. Des prix plutôt élevés qui font réfléchir à deux fois avant d'investir dans un smartphone siglé Apple. Le cabinet d'étude américain IHS, c'est amuser à décortiquer deux exemplaires d'iPhone et en évaluant le prix de chaque composant inclus dans leur fabrication... Différence de 25 dollars entre l'iPhone 5S et le 5C La conclusion de l'étude, dévoilée par le site high-tech AllthingsD, a de quoi faire bondir les chasseurs de marge excessive. L'iPhone 5S 16 Go coûterait, en sortie de chaîne d'assemblage, 191 dollars, soit 141 euros, ce qui n'est pas rien mais qui comparé aux 699 euros affichés en boutique, laisse songeur, il convient aussi d'ajouter à ce montant environ 8 dollars de frais d'assemblage (environ 6 euros), c'est assez peu, par rapport au montant du téléphone. Et surtout, c'est une somme qui laisse entrevoir le faible coût de revient de la main-d'oeuvre employée dans les usines asiatiques qui tournent pour Apple. Quant au petit frère, l'iPhone 5C, on arrive, selon la même méthode d'évaluation, à la somme de 166 dollars, soit 123 euros, l'appareil est vendu nu 549 euros dans sa version la moins puissante. La différence de 25 dollars entre les deux modèles (qui passe à 100 euros en France) est essentiellement liée à l'emploi de processeurs différents (A6 pour le C et A7 pour le S), ainsi qu'à l'ajout de fonctionnalités, telles que le lecteur d'empreinte digitales, sur l'iPhone 5S. L'an passé, le cabinet IHS avait évalué à 199 dollars, plus 8 dollars de frais d'assemblage, le prix des composants de l'iPhone 5 de base. En clair, Apple augmente un peu plus ses marges avec ses nouveaux iPhones. Nous rappelons que ces estimations ne prennent pas en comptes le coût de recherches, de développement et de marketing.

01 Oct 2013 LIRE L'ACTU
Effacer presque toutes vos traces sur internet avec JustDelete.me Archives Secunews SECUNEWS

Effacer presque toutes vos traces sur internet avec JustDelete.me

Vous n'arrivez pas à supprimer votre compte Facebook ou autres, JustDelete.me est fait pour vous. Ce site, créé par Robb Lewis, un développeur britannique, vous offre la possibilité d'en finir avec les différents comptes d'utilisateurs que vous avez pu ouvrir ça et là sur la toile. Sur sa page d'accueil, une importante liste les répertorie, par ordre alphabétique, il vous suffit ensuite de cliquer sur le nom du service en ligne avec lequel vous souhaitez en finir. JustDelete.me vous conduira immédiatement sur la page appropriée pour effectuer l'opération. Mais avant, si vous souhaitez plus d'indications sur la manoeuvre à suivre, JustDelete.me vous offre la possibilité de cliquer sur la mention "show info" (afficher les informations") présente sous les différents boutons des sites listés sur sa page. Ces boutons fonctionnent selon un code couleur, en fonction du niveau de difficulté de l'opération: Le vert signifie processus simple. Le jaune, Étapes supplémentaires requises Le rouge, Ne peut être totalement supprimé sans contacter le support Le noir, qu'il est "impossible" de supprimer votre compte du site. Agacé par le manque de transparence Au-delà de son aide en matière de suppression, JustDelete.me pointe du doigt les sites qui empêchent leurs utilisateurs d'enlever leurs données, et pour ceux qui n'ont pas encore créé des comptes sur ce type de site, JustDelete.me a pour fonction d'alerter sur ce risque. Robb Lewis a créé JustDelete.me parce qu'il en avait assez du manque de transparence pour quiconque souhaitait effacer son compte en ligne. Citation: Il dit s'être lancé "après avoir vu quelques tweets qui indiquaient à quel point il était difficile de supprimer son compte Skype et après avoir entendu que Netflix ne supprimerait pas les données de ses utilisateurs". Si les sites répertoriés sur JustDelete.me sont nombreux, la liste n'est pas exhaustive pour autant, d'autres sites peuvent venir s'ajouter ou modifier, c'est pourquoi Robb Lewis accepte, sur son blog, toute suggestion de site à ajouter.

11 Sep 2013 LIRE L'ACTU
Les robots envahissent la télé-réalité avec Robot Combat League Archives Secunews SECUNEWS

Les robots envahissent la télé-réalité avec Robot Combat League

La chaîne américaine Syfy, manifestement inspirée par le blockbuster Real Steal, a lancé en février 2013 la première émission de télé-réalité mettant en scène des combats de robots géants. Les humains participant au show, répartis en 12 équipes de deux, se voient attribués une carcasse d’acier haute de 2,50 mètres et pesant 450kg conçue par Mark Setrakian (Hellboy, Men in Black). Les combats se déroulent en deux rounds de deux minutes séparés par une pause réparations de 20 minutes. Tous les coûts sont permis, et la règle est de taper fort (quitte à rajouter quelques étincelles pour rendre le tout un brin épique). Pour augmenter l’intérêt du jeu, chaque robot disposera de forces et de faiblesses qui lui seront propres. Citation: Mark Stern, président de SyFy, explique que "Setrakian a créé des systèmes robotiques qui peuvent reproduire les actions et mouvements des humains. Nous avons des robots décapités, nous avons des robots coupés en deux. C’est vraiment spectaculaire ". (Commander Vs Scorpio)

21 Mar 2013 LIRE L'ACTU
Google Chrome 25 Archives Secunews SECUNEWS

Google Chrome 25

Google met à disposition des internautes la version 25 de son navigateur afin de corriger comme à l’accoutumé différents problèmes de sécurité et de bugs plus ou moins gênants. Coté nouveautés, on notera : - L'apparition d'une nouvelle API Javascript nommée Web Speech permettant aux développeurs d'ajouter des fonctionnalités de reconnaissance vocale à leurs applications Web. Vous pourrez tester cette nouvelle fonction directement depuis cette page. - Désormais toutes les recherches effectuées depuis la barre d'adresse seront sécurisées même pour les personnes n'utilisant pas un compte Google. - Sur Windows, toutes les extensions ajoutés sans l'accord de l'utilisateur (par un logiciel tiers par exemple) seront purement et simplement désactivées et vous serez invités à les réactiver si vous en avez l'utilité. La mise à jour se fera automatiquement depuis le menu "Aide" de Chrome ou vous pouvez télécharger la version complète depuis le lien ci-dessous. Télécharger Google Chrome

22 Feb 2013 LIRE L'ACTU
Skype 6.2 disponible Archives Secunews SECUNEWS

Skype 6.2 disponible

Skype met à disposition des internautes la version 6.2 de son logiciel de communication qui voit arriver une nouvelle fonction sur Mac OS X et Windows permettant d'envoyer des crédits en cadeaux d'anniversaire à ses amis. La version Windows arbore également une nouvelle barre outils collant à l'interface de Windows 8 et permettant aux utilisateurs de Skype d'accéder facilement à la page d'accueil, d'appeler des téléphones fixes et mobiles, de commencer une nouvelle discussion, de créer des groupes, d'envoyer des messages et fichiers, et enfin d'ajouter et rechercher une personne. Télécharger Skype

14 Feb 2013 LIRE L'ACTU
Skype 6.1 Archives Secunews SECUNEWS

Skype 6.1

Skype à mis en ligne la version 6.1 de son logiciel de voix sur IP (VoIP) qui apporte une nouveauté importante depuis le rachat de Skype par Microsoft. Il s'agit de l'intégration de Skype dans Outlook. En effet vous retrouverez dorénavant directement dans Outlook l'état de connexion à Skype, le message d'humeur ainsi que les informations de vos contacts. Les informations d'appel apparaitront également en cliquant sur la flèche du bouton Appeler de Skype. Vous pourrez également appeler vos contacts depuis Outlook et ce même si ces contacts non pas skype. Vous utilisez alors des crédits Skype ou votre abonnement. Restez en contact avec vos contacts Skype en utilisant la messagerie instantanée et les appels audio/vidéo directement depuis Outlook. Ces nouveautés fonctionnent avec Outlook 2010 et les version ultérieures, pour peu que l'adresse e-mail corresponde. Outre l'intégration de Skype avec Outlook, voici quelques améliorations supplémentaires dans Skype 6.1 pour Windows : - Vous pouvez dorénavant rechercher et ajouter une personne directement depuis la barre de recherche de la liste de contacts - Mise à jour de la page des informations de compte afin de rendre plus facile la navigation à travers celles-ci Télécharger Skype

13 Jan 2013 LIRE L'ACTU
Du HTTPS pour Yahoo! Mail Archives Secunews SECUNEWS

Du HTTPS pour Yahoo! Mail

Yahoo! vient d'ajouter une option de sécurité supplémentaire à sa Messagerie Web. En effet vous pourrez désormais utiliser le protocole SSL en l'activant dans les options. Celui-ci permet une navigation sécurisée au sein du webmail, utile lors d'une navigation dans un lieu publique par exemple. Yahoo! Mail

13 Jan 2013 LIRE L'ACTU
Facebook Poke : Nouvelle application pour iOS Archives Secunews SECUNEWS

Facebook Poke : Nouvelle application pour iOS

Facebook a mis en ligne une nouvelle application pour iOS permettant d'envoyer un poke sous forme de message, de photo ou de vidéo à un ou plusieurs contacts à la fois. Envoi : Sélectionnez le type de poke à envoyer puis le temps qu'aura votre contact pour lire le message (de 1 à 10s). Réception : La lecture du message se fera par un appui maintenu sur le bouton à l'écran et le message finira aux oubliettes dès lors que vous aurez relâché le bouton ou lorsque le temps sera écoulé. Possibilité également d'ajouter le lieu d’où vous envoyez vos pokes et de voir si vos contacts ont pris une capture d’écran du poke. Télécharger Facebook Poke Rien de prévu pour Android mais j'imagine que ça arrivera prochainement.

22 Dec 2012 LIRE L'ACTU
Facebook : Synchronisation des photos sur iOS et Android Archives Secunews SECUNEWS

Facebook : Synchronisation des photos sur iOS et Android

Facebook a mis en ligne une nouvelle fonction de synchronisation de photos pour iOS et Android qui permet comme son nom l'indique de synchroniser instantanément les photos prises depuis votre smartphone ou tablette vers un dossier privé accessible depuis la rubrique photos de votre profil. Comment la synchronisation de photos fonctionne-t-elle ? : Lorsque vous activez la synchronisation de photos, chaque photo que vous prenez avec votre téléphone mobile est stockée dans une section privée du dossier Photos de Facebook. Vous pouvez facilement partager vos photos synchronisées sur votre journal à partir de votre ordinateur, de votre mobile ou d'un autre appareil. Comment puis-je synchroniser mes photos ? : Vous pouvez prévisualiser la synchronisation des photos en vérifiant tout d'abord que la dernière version de l'application Facebook est installée sur votre téléphone. Si vous possédez un iPhone, vous devez utiliser iOS 6. - À partir de l’application : Accédez à votre application photos à gauche de l'écran. Touchez Photos. Appuyez sur Synchroniser en bas de la section des photos. Suivez les instructions détaillées. - À partir de votre ordinateur : Accédez à votre journal. Cliquez sur Photos. Cliquez sur Synchronisé à partir du téléphone en haut de la section des photos. Suivez les instructions détaillées. La section Synchronisé à partir du téléphone peut contenir jusqu'à 2 Go de photos. Qui peut voir les photos que j’ai synchronisées depuis mon téléphone ? : Vous seul(e) pouvez voir les photos que vous avez synchronisées depuis votre téléphone. Vos photos sont stockées de manière privée dans une section de votre dossier Photos de Facebook que vous êtes la seule personne à pouvoir consulter. Lorsque vous consultez les photos que vous avez synchronisées, vous pouvez sélectionner les vues que vous souhaitez partager ou envoyer dans un message privé. Où puis-je trouver mes photos synchronisées ? : Vos photos sont stockées de manière privée dans une section de votre dossier Photos de Facebook que vous êtes la seule personne à pouvoir consulter. À partir de là, vous pouvez sélectionner les clichés à partager ou les envoyer dans un message privé. - Sur votre téléphone : Accédez à l'application photos à gauche de l'écran. Touchez Photos. Appuyez sur Synchronisé en bas de la page des photos. - Sur votre ordinateur : Accédez à votre journal. Cliquez sur Photos. Cliquez sur Synchronisé à partir du téléphone en haut de la page des photos. Comment partager des photos synchronisées ? : Vous pouvez sélectionner les photos que vous souhaitez publier ou envoyer dans un message privé. - À partir de votre ordinateur : Cochez les photos que vous souhaitez partager. Vous pouvez cliquer et déplacer le pointeur de la souris sur un groupe de photos pour en choisir plusieurs. Sélectionnez Créer une publication pour publier les photos dans votre journal ou Envoyer dans un message pour les envoyer dans un message privé. Comment puis-je supprimer une photo synchronisée depuis mon téléphone ? : - À partir de l'application Facebook mobile : Accédez à l'application photos à gauche de l'écran. Appuyez sur Synchronisé en bas de la page. Appuyez sur la photo à supprimer. Appuyez sur Supprimer la photo synchronisée. - À partir de votre ordinateur : Accédez à votre journal. Cliquez sur Photos. Cliquez sur Synchronisé à partir du téléphone en haut de la page. Cliquez sur la photo à supprimer. Cliquez sur Supprimer en bas à gauche de la page. Lorsque vous accédez à l'onglet Synchronisé sur votre téléphone, les photos que vous avez supprimées peuvent apparaître temporairement. Remarque : les photos synchronisées supprimées apparaissent toujours dans la galerie de votre téléphone. À quelle fréquence les photos sont-elles synchronisées ? : Nous essayons généralement de synchroniser vos photos dès que vous les prenez. Nous prenons cependant également en compte un certain nombre de facteurs, tels que le niveau de la batterie et les paramètres de synchronisation. Les nouvelles photos seront synchronisées de manière privée lorsque vous les prendrez. Dans vos paramètres de synchronisation, vous pouvez choisir de procéder à la synchronisation via votre réseau Wi-Fi et votre réseau cellulaire ou via votre réseau Wi-Fi uniquement ou de désactiver complètement la synchronisation. Vous pouvez également synchroniser toutes les photos de votre pellicule via un réseau Wi-Fi et découvrir l'espace de stockage disponible. Comment la synchronisation des photos s’intègre-t-elle dans mon forfait de données ? : Si vous utilisez un réseau cellulaire comme le réseau 3G ou 4G, nous synchroniserons les photos en utilisant une taille plus petite (environ 100K chacune). Il est donc peu probable que les photos utilisent une grande partie de votre forfait de données. N’oubliez pas que le téléchargement via un réseau cellulaire fait appel au forfait de données et peut vous coûter de l’argent. Nous synchroniserons une version plus grande de vos photos via les connexions Wi-Fi. Dans ce cas, votre forfait de données ne sera pas utilisé. Dans vos paramètres de synchronisation, vous pouvez choisir de procéder à la synchronisation via votre réseau Wi-Fi et votre réseau cellulaire ou via votre réseau Wi-Fi uniquement ou de désactiver complètement la synchronisation. Les photos ne seront pas synchronisées si le niveau de la batterie est faible. Comment modifier mes paramètres pour la synchronisation des photos ? : Vous pouvez modifier vos paramètres de synchronisation des photos à partir de votre téléphone. - Android : Ouvrez l'application Facebook et appuyez sur le menu dans l'angle supérieur gauche . Faites défiler la page vers le bas, puis sélectionnez Compte > Paramètres des applications > Synchronisation des photos. Activez ou désactivez la synchronisation ou choisissez la synchronisation Wi-Fi uniquement. Vous pouvez également synchroniser toutes les photos de votre pellicule via un réseau Wi-Fi et découvrir l'espace de stockage disponible. - iPhone ou iPad : Ouvrez l'application Facebook et appuyez sur le menu dans l'angle supérieur gauche . Appuyez sur l'application Photos. Dans le bas de la page, appuyez sur Synchroniser les photos. Appuyez sur l'icône en forme d'engrenage. À partir de là, activez ou désactivez la synchronisation ou choisissez la synchronisation Wi-Fi uniquement. Vous pouvez également synchroniser toutes les photos de votre pellicule via un réseau Wi-Fi et découvrir l'espace de stockage disponible. Comment désactiver la synchronisation des photos ? : Vous pouvez désactiver la synchronisation des photos à partir de votre téléphone. - Android : Ouvrez l'application Facebook et appuyez sur le menu dans l'angle supérieur gauche . Faites défiler la page vers le bas, puis sélectionnez Compte > Paramètres des applications > Synchronisation des photos. Sélectionnez Ne pas synchroniser mes photos. - iPhone ou iPad : Ouvrez l'application Facebook et appuyez sur le menu dans l'angle supérieur gauche . Appuyez sur l'application Photos. Dans le bas de la page, appuyez sur Synchroniser les photos. Appuyez sur l'icône en forme d'engrenageet choisissez Ne pas synchroniser mes photos. Note : Comme vous le pourrez le remarquer, lors de la première utilisation, il y'a toutes les photos se trouvant dans le dossier photos de votre appareil. Je conseille donc de faire le ménage dans les photos apparaissant dans l'onglet "synchronisé" de l'application Facebook en touchant chacune d'entre elles et en les supprimant si vous ne voulez pas les voir arriver sur Facebook et même si celles-ci se retrouvent dans un dossier privé on n'a pas forcément envie qu'elles se retrouvent sur les serveurs Facebook . En espérant qu'avec une prochaine mise à jour, on pourra sélectionner celles que l'on veut synchroniser même si au fond ça revient à diminuer l'intérêt de cette fonction.Bref il faut mieux désactiver la fonction de synchronisation et utiliser l'onglet "Albums" afin de les ajouter manuellement. Enfin tout ça c'est à vous de voir.

04 Dec 2012 LIRE L'ACTU
N'afficher que du contenu intéressant sur Facebook Archives Secunews SECUNEWS

N'afficher que du contenu intéressant sur Facebook

Facebook propose une petite option bien sympatique permetant de "filtrer" les contacts avec lesquels on parle et les autres.... en créant des listes de contacts. Vous n’avez pas communiqué avec ces amis récemment. Voulez-vous les ajouter à votre liste Connaissances ? (vous les verrez moins souvent dans votre fil d’actualité). Voilà ce que vous propose cette page Facebook, en vous y indiquant la liste des contacts rarement contactés. Et voici un peu d'aide sur les listes d'amis: Comment dois-je utiliser les listes pour organiser mes amis ? Pour vous aider à démarrer, les listes suivantes sont mises à disposition : Amis proches : vous pouvez ajouter vos meilleurs amis à cette liste pour afficher tous leurs messages dans votre fil d’actualité et être informé dès lors qu’ils publient des informations. Vous avez également la possibilité de désactiver ces notifications supplémentaires . Connaissances : cette liste est destinée aux amis avec lesquels vous n’avez pas besoin de rester en contact étroit. Les personnes appartenant à la liste des connaissances apparaissent rarement dans le fil d’actualité. Vous pouvez également choisir d’exclure ces personnes lors de vos publications, en sélectionnant Amis sauf connaissances dans le sélecteur d’audience . Restreint : cette liste est destinée aux personnes que vous avez ajoutées en tant qu’amis mais avec lesquelles vous ne souhaitez pas partager certaines informations (votre supérieur hiérarchique, par exemple). Lorsque vous ajoutez une personne à votre liste Restreint, celle-ci peut uniquement consulter votre contenu public ou les publications dans lesquelles vous l’identifiez. Remarque : vos amis ne seront pas avertis lorsque vous les ajoutez à ces listes. Des listes intelligentes et des listes personnalisées sont également proposées. http://www.facebook.com/help/?faq=200538509990389

11 Nov 2012 LIRE L'ACTU
Opera 12.10 disponible Archives Secunews SECUNEWS

Opera 12.10 disponible

Opera a mis en ligne la version 12.10 de son navigateur internet pour Mac, Windows et Linux. À l'honneur dans cette version, plusieurs nouveautés. Intégration Système : Pour Mac OS X Mountain Lion l'ajout d'un centre de notifications qui vous indiquera par exemple quand un téléchargement est terminé mais aussi la possibilité de partager des pages sur Facebook, Twitter, et plus. Ajout également du support de l'affichage Retina. La version pour Windows offrira quant à elle la possibilité de naviguer au doigt et de zoomer via un pincement sur Windows 8. Plus Joli : Cette version 12.10 prend également en charge l'International Color Consortium (ICC) profile v4 qui rendra vos photos plus vibrante et colorée afin de les afficher exactement comme un photographe l'attendrai. Ci-dessous un aperçu du rendu entre Opera 12 et Opera 12.10 avec une photo de Scarletst utilisateur du site Flickr. Support de SPDY : Coté vitesse on trouve la prise en charge du protocole SPDY qui permet de charger les pages web plus rapidement sur les sites utilisant SPDY comme Twitter, Gmail, WordPress et bientôt Facebook. Extensions : Opera voulant que son parc d'extensions fleurisse d'extensions toujours plus pratiques a ajouté plusieurs APIs afin d'offrir aux développeurs toujours plus d'outils à la création. La principale étant la Context Menu API qui donne la possibilité d'ajouter des fonctions au menu clic droit de la souris. Les autres améliorations concernent la Resource Loader API, la Screenshot API et une mise à jour de l'URL Filter API. Télécharger Opera 12.10

07 Nov 2012 LIRE L'ACTU
Supprimer les applications et accès Facebook inutiles Archives Secunews SECUNEWS

Supprimer les applications et accès Facebook inutiles

Comme beaucoup d'utilisateurs de Facebook, je l'utilise non pas seulement pour y partager mes photos, et statuts, mais aussi pour me connecter à un nombre important de sites. Aujourd'hui, je me suis dis qu'il était temps de faire le tri, afin d'empêcher certaines applications de poster en mon nom, et d'essayer de reprendre le contrôle de MON compte Facebook. Etonnement, j'ai trouvé l'accès assez facilement. Depuis que Facebook a ouvert son "appcenter", cet espace vous permetant d'ajouter des applications rapidement, il existe un petit lien vous présentant les applications et sites ayant accès à vos données. Ni une, ni deux, je me suis empressé de faire un léger ménage... Le lien pour supprimer l'accès de vos données à certains sites et applications: https://www.facebook.com/appcenter/my il suffit de cliquer sur supprimer l'application. Un second lien existe: http://www.facebook.com/settings/?tab=applications vous devez cliquer sur la petite croix à droite du nom de chaque application.

04 Nov 2012 LIRE L'ACTU
Windows Live Messenger Archives Secunews SECUNEWS

Windows Live Messenger

Windows Live Messenger est un célèbre logiciel permettant de discuter instantanément avec vos proches. Avatar animé Personnalisez votre image perso grâce à votre webcam, en photo ou en vidéo ! Signature sonore Personnalisez les sons de votre Messenger tels que les wizz, la réception des messages, la connexion de vos amis. Scène personnalisable Personnalisez votre fenêtre Messenger afin qu'elle vous ressemble, soit avec les décors proposés, soit avec vos propres photos. Attribuer une image perso Grâce à votre webcam, imitez les smileys en vous prenant en photo ou vidéo et votre image perso changera avec les émoticônes dans votre conversation. Nouvelle bibliothèque d'images persos La bibliothèque d'images persos dans Messenger s'agrandit. Statut affiché sur l'image perso En un coup d'œil, découvrez quels sont vos amis disponibles grâce au code couleur des statuts. 4 couleurs de statut Un nouveau code couleur permet d'indiquer le statut de vos amis. Vert pour disponible, orange pour absent, rouge pour occupé et blanc pour non connecté. Aperçu du décor choisi par mes amis Visualisez dans la fenêtre de conversation le décor choisi par votre ami et entrez dans son univers. Un son différent pour chacun de vos contacts Comme sur votre mobile, Messenger vous permet d'associer des sons propres à chacun de vos contacts quand ils se connectent ou vous envoient un message. Ma fenêtre comme je veux Votre fenêtre de conversation est entièrement redimensionnable ! Affichage ou non des images persos, agrandissement de la bulle de texte, suppression du menu. Aperçu du morceau écouté Messenger vous permet désormais d'afficher le titre de musique que vous écoutez en plus de votre message perso. + social Quoi de neuf ? En un clin d'œil, retrouvez l'actualité de vos contacts dans la zone "Quoi de neuf ? " : nouvelles photos, humeur du jour, etc... Partage de photos Partagez un diaporama de photos pendant une conversation par un simple glisser-déposer. De manière interactive, vous pourrez ajouter, télécharger, faire défiler ou supprimer des photos. Alertes Choisissez les alertes que vous souhaitez recevoir. Dès qu'une nouvelle sort, vous recevez immédiatement l'information dans Messenger. Groupes Messenger vous permet désormais de créer des groupes pour discuter plus facilement et partager un site web commun. Discussion de groupes en un clic Plus besoin d'ajouter chaque contact un par un. Ouvrez une fenêtre de conversation collective en un clic ! Historique des alertes récentes Pour être à la pointe de l'actu, retrouvez toutes vos alertes news reçues dans la journée. Partage de dossier en ligne Continuez à partager des dossiers comme avant, seul leur emplacement change. Ils apparaissent dans votre espace de stockage en ligne et sont accessibles depuis n'importe où. Mini-site de jeux Découvrez le nouveau menu des jeux ! Une description ainsi qu'une image accompagne chaque jeu pour vous aider à mieux choisir. Importer en un clic les amis d'autres réseaux sociaux Messenger vous permet d'ajouter vos contacts d'autres réseaux sociaux en un clic. Accès en un clic aux profils de mes contacts Cliquez sur l'image perso d'un contact pour visualiser son profil en un clic. Quoi de neuf ? Dans la fenêtre de conversation Découvrez l'actualité récente des amis avec qui vous discutez directement dans la fenêtre de conversation. Gérez votre quoi de neuf Vous pouvez gérer l'actualité que vous souhaitez partager avec vos amis. Gérez le quoi de neuf de vos amis Vous pouvez choisir les activités et les amis qui vont apparaitre dans la zone quoi de neuf ? Partagez vos actualités Partagez le contenu des alertes que vous recevez avec vos amis directement dans votre fenêtre de conversation. Ajouter des Fonctions et supprimer la publicité grace au Patch ZOLEX

21 Oct 2012 LIRE L'ACTU
Google Earth Archives Secunews SECUNEWS

Google Earth

Avec Google Earth, voyagez aux quatre coins du monde, en visualisant des images satellite, des cartes, des reliefs ou des bâtiments en 3D, et partez à la découverte de galaxies lointaines et des profondeurs des océans. Des contenus géographiques d'une richesse infinie vous attendent également, et vous pourrez enregistrer vos visites virtuelles pour les partager avec qui vous voulez. Fonctionnalités de Google Earth 5 : Des images historiques du monde entier Des informations sur les fonds et la surface des océans présentées par des experts maritimes Une visite simplifiée, avec possibilité d'ajouter une bande-son et d'enregistrer des commentaires audio. http://earth.google.fr/

21 Oct 2012 LIRE L'ACTU
Google Bookmarks  Google Favoris Archives Secunews SECUNEWS

Google Bookmarks Google Favoris

Google Bookmarks ou en français Google Favoris, vous permet: Avec les favoris : Gagnez du temps grâce à des liens rapides vers vos sites Web favoris Utilisez l'historique Web pour retrouver les sites que vous visitez fréquemment et pour ajouter vos sites préférés aux favoris. Utilisez la barre d'outils Google pour accéder rapidement à vos favoris et pour en créer facilement de nouveaux. Accédez à vos favoris depuis n'importe quel ordinateur Quel que soit l'endroit d'où vous surfez sur le Web, il vous suffit de vous connecter pour accéder à vos favoris. Organisez vos favoris comme vous le souhaitez Ajoutez des libellés et des commentaires (pris en compte dans les recherches) à vos favoris afin de les retrouver facilement et de les organiser comme bon vous semble. http://www.google.com/bookmarks/

21 Oct 2012 LIRE L'ACTU
Google Agenda Archives Secunews SECUNEWS

Google Agenda

Grâce à Google Agenda, organisez les événements importants de votre vie depuis une interface unique. Vous pouvez ajouter des événements et envoyer des invitations en toute simplicité, partager votre planning avec vos amis ou votre famille et rechercher sur le Web des événements susceptibles de vous intéresser. Fonctionnalités: Partage d'un agenda : créez un agenda dédié à l'équipe de football de votre entreprise et partagez-le avec les autres joueurs pour que vos coéquipiers n’oublient plus les entraînements. Ou partagez votre agenda avec vos amis et votre famille pour connaître le planning de chacun. Invitations : créez des invitations pour des événements, envoyez-les à vos amis et recevez leur réponse et leurs commentaires, depuis une interface unique. Vos amis peuvent recevoir votre invitation et envoyer leur réponse même s'ils n'utilisent pas Google Agenda. Recherche : retrouvez la date du barbecue organisé par la famille Durant (vous vous souvenez qu'il était prévu pour l'été). Ou recherchez dans les agendas publics de nouveaux événements susceptibles de vous intéresser et ajoutez-les à votre propre agenda. Accès depuis un téléphone portable : recevez les notifications et les rappels sur votre téléphone portable. Publication des événements : partagez les événements de votre organisation avec le monde entier. http://www.google.com/calendar

21 Oct 2012 LIRE L'ACTU
Le procès de Megaupload pourrait ne jamais avoir lieu Archives Secunews SECUNEWS

Le procès de Megaupload pourrait ne jamais avoir lieu

La procédure visant le fondateur de Megaupload est entachée de plusieurs irrégularités, le juge lui-même est sceptique. Liam O'Grady, le magistrat de Virginie chargé de l'affaire Megaupload aux États-Unis, a admis qu'il ne savait pas si un procès aurait lieu un jour. Kim Dotcom, fondateur du site de partage de fichiers fermé par le FBI le 19 janvier 2012, arrêté en Nouvelle-Zélande, pourrait donc échapper à l'extradition. La raison: Megaupload n'a jamais reçu, de la part des États-Unis, de documents concernant une infraction pénale, cette bourde vient s'ajouter à des erreurs des autorités néo-zélandaises, qui ont saisi les biens de Kim Dotcom sans l'avertir comme ils auraient dû le faire, l'injonction n'ayant été délivrée que la semaine dernière. Une extradition problématique Le doute plane aussi sur la régularité de l'arrestation de Kim Dotcom, qui a été filmée. Ses avocats ont demandé une copie des images, sans succès, et un expert chargé de faire une copie des enregistrements n'a pas pu les trouver dans les dossiers de la police. Quant à l'extradition de Kim Dotcom, elle pose problème. Pour pouvoir être extradée de Nouvelle-Zélande vers les États-Unis, une personne doit avoir commis un crime passible d'au moins cinq ans de prison, or, en Nouvelle-Zélande, la peine maximum pour une infraction au droit d'auteur est de quatre ans. Pas dans une juridiction des États-Unis Pour l'avocat américain de Kim Dotcom, Ira Rothken, Megaupload ne peut de toute façon tout simplement pas être poursuivi par les Etats-Unis. Citation: Si son client n'a jamais été formellement accusé d'infraction pénale, c'est parce que ce n'était pas possible, explique-t-il a un quotidien néo-zélandais. "Nous pensons que Megaupload ne peut pas être poursuivi, car il n'est pas situé dans une juridiction des États-Unis", estime l'avocat. Kim Dotcom, lui, se montre confiant dans un entretien au site spécialisé TorrentFreak, publié la semaine dernière: Citation: "Ce n'est qu'une question de temps avant que la vérité ne sorte au grand jour. Nous y travaillons et nous progressons".

25 Sep 2012 LIRE L'ACTU
Les utilisateurs de Windows 8 déjà menacés par un faux antivirus Archives Secunews SECUNEWS

Les utilisateurs de Windows 8 déjà menacés par un faux antivirus

Les utilisateurs du nouveau Windows 8, dont la sortie est prévue dans quelques semaines, sont la proie d’un rogue, "Win 8 Security System". Windows 8 n’est pas encore sorti officiellement, mais les utilisateurs de la version de test Windows 8 de 90 jours et Windows 8 Entreprise sont déjà exposés à des menaces. Les " pirates " ont sauté sur l’occasion de l’arrivée de la dernière mouture du logiciel de Microsoft pour développer un faux antivirus, le logiciel censé résoudre des failles de sécurité est en fait un " rogue " (faux antivirus), un piège particulièrement dangereux tendu aux novices par les pirates. Le nom de domaine du faux antivirus est toujours actif, ce qui signifie que les utilisateurs sont toujours vulnérables face à cette attaque. Si d’habitude les rogues proposent un abonnement pour une petite somme d’argent, "Win 8 Security System" se vend lui à 99,90 dollars (environ 75 euros), probablement pour ajouter de la crédibilité à l’arnaque. Le faux antivirus installe un " rootkit " dans le système avec un certificat auto-signé (en version 32 bits et 64 bits) dans le registre des drivers Windows sous un nom aléatoire (qui consiste en une chaîne de caractères aléatoires) qui sert à prendre le contrôle du système et, si nécessaire, réparer le faux antivirus et empêcher toute tentative de désinstallation de ce dernier par un véritable logiciel antivirus. A partir de là, le logiciel se comporte comme un rogue habituel, il crée de multiples alertes notifiant l’utilisateur que son ordinateur n’est pas assez protégé. Si la victime essaie d’ouvrir le gestionnaire des tâches Windows, le " malware " ouvre automatiquement un faux gestionnaire des tâches avec des messages d’alerte, qui ne sont pas intégrés au logiciel mais sont des fichiers HTML téléchargés depuis Internet. Win 8 Security System attaque également le navigateur Web, il endommage "Internet Explorer" et "Google Chrome" et affiche de fausses alertes de sécurité lorsque l’utilisateur tente d’aller sur Internet ou lance des applications. En effet, le processus lancé plante en affichant une erreur qui prétend qu’un virus a corrompu le système. Le faux "Win 8 Security System" crée également sur le bureau et dans "demarrerProgrammesWin 8 Security System" le raccourci d’un dossier nommé "Buy Win 8 Security System.ink" qui redirige la victime soit vers la page d’achat, soit vers l’éditeur de registre en ligne de commande. Ce faux antivirus apparait au moment où les experts en sécurité informatique contestent la décision de Microsoft d’intégrer une version vulnérable du Flash Player dans Internet Explorer 10 pour Windows 8, au lieu d’embarquer la version sécurisée du plug-in. A l’inverse de Windows 7 et des versions antérieures, les utilisateurs de Windows 8 ne pourront pas automatiquement mettre à jour la version de Flash via le navigateur, ils devront se diriger sur la page support d’Adobe, chercher les mises à jour et les installer manuellement.

16 Sep 2012 LIRE L'ACTU
Le FBI dément avoir été piraté, concernant les 12 millions ID d'Iphone Archives Secunews SECUNEWS

Le FBI dément avoir été piraté, concernant les 12 millions ID d'Iphone

Le FBI est sorti de son silence, après les révélations par un groupe de hackers proche d’Anonymous. Les cyberactivistes d’AntiSec ont-ils effectivement trouvé 12 millions d’identifiants iOS sur un ordinateur du FBI ? Le FBI répond par la négative. Les cyberactivistes affirmaient avoir trouvé sur un ordinateur gouvernemental des millions d’informations personnelles sur des possesseurs d’iPhone ou d’iPad. Citation: Dans un communiqué publié sur son site, l’agence américaine affirme laconiquement qu’aucun ordinateur du FBI n’a été piraté, et que le Bureau n’a jamais cherché à obtenir des données privées liées aux appareils mobiles Apple. Une affaire gênante Selon Eric Hemmendinger, expert en sécurité informatique pour le groupe indien Tata Communications, l'affaire est sans doute véridique, au regard des fuites déjà organisées par Anonymous, et suscite beaucoup d'inquiétudes. Citation: La question n'est pas de savoir si c'est vrai ou pas, mais de savoir pourquoi les agents fédéraux disposent de ces informations et pourquoi ils ne les ont pas davantage sécurisées ?. Si vous travaillez dans la cybersécurité et que votre ordinateur est piraté, le scénario est plutôt gênant. Apple affirme ne rien avoir transmis au FBI Le géant informatique dément tout lien avec la liste de millions d’utilisateurs d’appareils iOS découverte par des cyberactivistes. Citation: La firme à la pomme souligne qu’elle n’a jamais donné les identifiants uniques de ses appareils mobiles au FBI, ni à qui que ce soit d'ailleurs Et d’ajouter que ce code d’identité propre à chaque terminal va disparaître avec la sortie du nouveau système d’exploitation "iOS 6" d’ici quelques jours.

08 Sep 2012 LIRE L'ACTU
Une seconde ajoutée au temps universel fait planter Mozilla et LinkedIn Archives Secunews SECUNEWS

Une seconde ajoutée au temps universel fait planter Mozilla et LinkedIn

Il a suffi d'une seconde, une unité ajoutée au temps décompté par les horloges atomiques mondiales, qui a fait basculer briévement, dimanche matin, plusieurs sites importants à travers l'Internet, dont Reddit et Mozilla. Il s'agissait pour les horloges comptant le temps universel coordonné (UTC) de s'ajuster à la rotation de la Terre, en se retenant pour une seconde, samedi à minuit, heure du méridien de Greenwich, au passage de juin à juillet. L'événement était prévu et annoncé, mais certains programmes fondamentaux n'ont pas su le digérer, c'est le cas de la plateforme Linux utilisée par les sites FourSquare, Yelp, LinkedIn, Gawker et StumbleUpon, et celui du programme Java utilisé par Reddit. D'autres sites avaient anticipé le probléme. Google avait ainsi publié dés septembre 2011 un billet mettant le Web en garde contre de possibles bugs, le moteur de recherche s'est basé sur le passage à l'an 2009, qui avait nécessité le rajout d'une seconde à l'horloge atomique mondiale, pour se préparer une fois de plus: Citation:"Nous avons modifié nos serveurs NTP internes, pour ajouter progressivement quelques millisecondes à chaque mise à jour, quand est venu le temps d'ajouter une seconde de plus à minuit, nos horloges l'avaient déjà prise en compte. Tous nos serveurs étaient alors capables de continuer à fonctionner normalement, inconscients qu'une nouvelle seconde venait d'être implantée, écrivait Google. Ce bref incident survenait alors que plusieurs sites se remettaient d'un bug des serveurs d'Amazon, survenu samedi à la suite d'une tempête d'été en Virginie du Nord. Ces serveurs portent, à travers le service de " cloud computing " d'Amazon, jusqu'à 1% de l'Internet.

03 Jul 2012 LIRE L'ACTU
Passage à l'heure d'été ce 25 mars 2012 Archives Secunews SECUNEWS

Passage à l'heure d'été ce 25 mars 2012

Le passage à l'heure d'été aura lieu dimanche 25 mars 2012 à 2 heures du matin. Vous devrez ajouter 60 minutes à l'heure légale, il sera alors 3 heures. Le changement d'heure a été instauré en France à la suite du choc pétrolier de 1973-1974, depuis 1998, les dates de changement d'heure ont été harmonisées au sein de l'Union européenne. Dans tous les pays membres, le passage à l'heure d'été s'effectue le dernier dimanche de mars et le passage à l'heure d'hiver, le dernier dimanche d'octobre. Les dormeurs perdront donc une heure de sommeil, puisqu'on passera soudainement de 02h00 à 03h00 du matin, ou de GMT +1 à GMT +2. Le passage à l'heure d'hiver aura lieu dimanche 28 octobre 2012 à 3 heures du matin. Pour ceux et celles qui se posent a chaque fois la grande question lorsque vient le temps de changer l'heure "on avance ou on recule ?" Voici la méthode: En OCTOBRE : se termine par RE donc on REcule l'heure En AVRIL: débute par AV donc on AVance l'heure

24 Mar 2012 LIRE L'ACTU
Un virus utilisant l'image de la police du web sévit en Belgique Archives Secunews SECUNEWS

Un virus utilisant l'image de la police du web sévit en Belgique

La mise en garde provient de la fédérale Computer Crime Unit belge (FCCU), un nouveau logiciel malveillant bloque les ordinateurs. Il semble provenir d'eCops, Surtout, ne payez pas! Voici le message qui s'affiche une fois votre ordinateur bloqué (1/2) Ce ransomware bloque les ordinateurs et vous réclame entre 100 et 200 euros, et affichent le message suivant: Votre ordinateur a été bloqué pour violation de la loi Belgique. Violation de la loi ?, c'est là, justement, le problème. [quote]"Bien que l'écran laisse croire que l'ordinateur est bloqué par eCops pour des infractions à la législation belge, ce n'est pas le cas, explique la police fédérale."[/quote] Derrière, se trouvent des cybercriminels qui veulent vous amener à leur verser de l'argent, via les jeux, les mails, les réseaux Bref, les personnes qui voient un tel écran apparaitre sur leur PC sont victimes d'une infection. Voici le message qui s'affiche une fois votre ordinateur bloqué Comment ce virus informatique se propage-t-il ? "Il est notamment diffusé via des sites de jeux en ligne. Les personnes téléchargent à leur insu le logiciel malveillant et lors du redémarrage de leur ordinateur, ces écrans apparaissent. " Mais la police pointe également d'autres voies de propagation: - Via l'annexe d'un e-mail - Des copies illégales de softwares dans les réseaux de peer-to-peer - Des messages dans les réseaux sociaux comme Facebook qui vous redirigent vers des sites webs afin de regarder des vidéos. "Ces sites signalent qu'un plugin vidéo doit être installé pour voir la vidéo en question et un popup d'installation apparait" Conséquence du virus ? L'ordinateur est bloqué et seul l'écran pour effectuer le paiement est donc encore accessible. Backup préventif souhaité Quoi qu'il en soit, la victime n'a plus du tout d’accès à ses données. [quote]"Si à ce moment, l'utilisateur n'avait pas de backup de ses données, alors cela se complique fortement pour lui, relate encore la police.[/quote] L'expérience de cas similaires à l'étranger nous apprend que les victimes qui ont payé n'ont souvent pas reçu de code pour débloquer ou décrypter leur système." Que faire si vous n'êtes pas encore victime ? Faites un backup de vos données sur un support externe et conservez-le en dehors de votre système actuel. Ne pas payer et porter plainte. Si malheureusement, votre ordinateur est déjà atteint - Prenez une photo de votre écran et conservez-la pour la rajouter à votre dossier - Notez les derniéres actions entreprises sur votre systéme ainsi que les heures correspondantes. - Et surtout, ne payez pas... En tant que victime de ce logiciel malveillant, vous pouvez aussi déposer plainte à la police locale et demander à en informer la FCCU (Federal Computer Crime Unit). Solution possible: Suppression du ransomware eCops, FCCU ou autres services de police étrangers Accessoires: - Un ordinateur connecté à Internet et non infecté. - Une clé USB Via l'adresse suivante il vous est possible de télécharger gratuitement le logiciel Windows Defender Offline : http://windows.microsoft.com/en-US/windows/what-is-windows-defender-offline?SignedIn=1. Ce logiciel permet de démarrer un ordinateur infecté au moyen d'une clé USB, le logiciel va alors analyser l'ordinateur à la recherche de virus et logiciels malveillants (malwares). Si vous avez déjà payé ? Allez déposer plainte avec toutes les informations concernant le destinataire du paiement et la réaction des cybercriminels. Si vous avez payé, prenez contact le plus rapidement possible avec: Ukash: Blocage de code PIN via les numéros de tel : - 00 800 000 85274 ou - 00 800 247 85274 avec le code PIN et le montant du ticket PaysafeCard: blocage de code PIN via les numéros de tel : - 078/ 158 157 (hotline figurant sur le ticket) ou - 00 800 0729 7233 avec le code PIN et le montant du ticket. Voir aussi: Mise en garde contre une nouvelle version du virus de la Police (2013) secunews.org:: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ou vos appareils mobile ne deviennent un élément d'un réseau de zombie (botnet)

22 Feb 2012 LIRE L'ACTU
MsgPlus! pour Skype Archives Secunews SECUNEWS

MsgPlus! pour Skype

Yuna Software a mis en ligne un nouvel Msg Plus! pour Skype. Cette version en anglais uniquement pour le moment vous permettra d'ajouter quelques fonctions intéressantes à Skype (Version 5.0 Minimum). Fonctionnalités : - Une barre d'accès rapide aux fonctions : - Enregistrement audio et vidéo : - Gestionnaire d'historique de conversations : - Clins d'oeil : Télécharger Msg Plus! pour Skype

27 Jan 2012 LIRE L'ACTU
Ramnit, le virus qui dévore les mots de passe sur Facebook Archives Secunews SECUNEWS

Ramnit, le virus qui dévore les mots de passe sur Facebook

Des chercheurs en sécurité ont découvert une base de données de 45.000 mots de passe et identifiants d’accès à Facebook dérobée grace à une variante du ver "Ramnit". Selon Facebook, ces données sont majoritairement périmées, les utilisateurs concernés ont été invités à changer de mot de passe. "Ramnit" est un programme malveillant apparu il y a déjà prés de deux ans. Différentes variantes se sont depuis propagées sur Internet, dont une ciblant spécifiquement les mots de passe et identifiants Facebook. Selon la société de sécurité Securlert, qui a détecté cette nouvelle variante de Ramnit en janvier 2012, la finalité des pirates est d'utiliser les comptes Facebook compromis afin de propager, auprès de leurs amis, des liens piégés, assurant ainsi la propagation du ver. 20.000 utilisateurs seraient réellement exposés ? Les cybercriminels tirent profit du fait que les utilisateurs tendent à utiliser le même mot de passe sur différents services Web (Facebook, Gmail, Corporate SSL VPN, Outlook Web Access, etc...) pour obtenir un accés distant à des réseaux d'entreprise Pour l'heure, "Ramnit" aurait déjà permis à ses auteurs de collecter environ 45.000 identifiants et mots de passe de comptes Facebook. Contacté, le réseau social confirme en avoir été informé par des chercheurs en sécurité la semaine dernière. Cette base de données d’accès a été transmise à Facebook, qui précise à ZDNet que dans la majorité des cas ces informations n'étaient plus valides, les mots de passe ayant été changés par les utilisateurs depuis. Ces données d’accès pourraient donc avoir été dérobées plusieurs mois plus tôt. Des données déjà anciennes Selon Facebook, ce ne sont donc pas 45.000 utilisateurs de sa plate-forme dont le compte serait exposé, le chiffre devrait être réduit de moitié, même si Facebook n'a pas souhaité communiquer précisément sur le nombre exact. Le service précise par ailleurs, suite à l'alerte de Securlert, avoir pris contact avec les utilisateurs exposés afin qu'ils modifient le mot de passe de leur compte Facebook. [quote]"A ce stade, nous n'avons pas constaté de propagation du virus sur Facebook lui-même, mais nous avons commencé à travailler avec nos partenaires extérieurs pour ajouter des protections à nos systèmes antivirus afin d'aider les utilisateurs à sécuriser leurs terminaux" ajoute encore le porte-parole de Facebook.[/quote] Comment se débarrasser de RAMNIT Il n'est pas simple de désinfecter un PC touché par RAMNIT et dans certains cas, le formatage est obligatoire si l'infection a pris trop d'ampleur. Autrement, certains live CD peuvent venir à bout des fichiers infectés, le live CD DR WEB semble par exemple pouvoir venir à bout de cette infection, lorsqu'elle n'est pas trop développée sur le pc. Kaspersky Removal Tools Avant de lancer le scan, régler les actions en automatique (sinon vous serez submerger de popups) Pour cela, cliquez à droite sur l'icône roue dentée puis à gauche Actions et cochez Exécuter action Il faut impérativement faire un scan complet sinon des exécutables infectés peuvent rester. Toujours dans le menu de paramétrage, à gauche, cliquez sur Zone d'analyse Cochez le poste de travail. Lancer le scan ensuite à partir de l'onglet analyse automatique Kaspersky Removal Tool devrait avoir besoin de redémarrer pour désactiver Ramnit. Kaspersky Removal Tool va alors se relancer au démarrage, terminer bien le scan. Téléchargez et installez Kaspersky Removal Tool secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)

10 Jan 2012 LIRE L'ACTU
(MAJ) Timeline le nouveau profil Facebook Archives Secunews SECUNEWS

(MAJ) Timeline le nouveau profil Facebook

Facebook a étendu, jeudi 15 décembre 2011, une nouvelle présentation du profil des usagers, baptisée "journal" (timeline). Le nouveau profil est lancé aujourd'hui et sera disponible progressivement en France et partout dans le monde, précise le réseau social dans un communiqué. Ce service avait initialement été présenté à la fin du mois de septembre par le fondateur de Facebook, la timeline est une sorte de frise chronologique qui permet de présenter un condensé de sa vie depuis la naissance, appelé à supplanter l'habituel "profil" de l'internaute. Nouvelle Interface M. Zuckerberg, qui lançait la conférence annuelle de Facebook pour les développeurs, F8, à San Francisco, avait fait une démonstration de sa propre timeline, il a fait défiler les années les unes aprés les autres, avec des photos, mais aussi une carte de ses voyages, ou diverses applications permettant de suivre ce qu'il a lu, regardé ou écouté. En effet, le nouveau Facebook permet d'afficher toute une série d'activités que les internautes effectuent en dehors du site, comme écouter un morceau sur Spotify, lire un article sur Yahoo! News ou regarder une vidéo sur Dailymotion, en temps réel sur le réseau social. Cela permet à leurs contacts Facebook de découvrir de nouveaux contenus. Désormais, chacune de ces applications de contenus pourra être affichée dans une boÓte dédiée sur le Journal de l'utilisateur. Le profil ne sera plus une fiche signalétique des activités et go?ts de l'internaute, mais un véritable concentré de sa vie numérique, présente et passée, ce nouveau profil est un véritable espace d'expression, plus visuel, plus personnalisé, explique Facebook. En fait, il est plus proche d'une biographie ou d'un blog et chaque utilisateur est maÓtre de son contenu, il peut ajouter, modifier et/ou supprimer chaque publication. Les membres de Facebook disposeront d'un délai d'une semaine, avant la publication de leur Journal, pour retirer s'ils le souhaitent d'anciens messages ou de vieilles photos. une fois le nouveau profil appliqué, pensez à revérifier vos paramétres dans les options de votre compte facebook. Regarder a quoi sa ressemble en vrai sans devoir l'appliqué MAJ le 7 Janvier 2012 Facebook s'associe à Moo pour offrir des cartes visite inspirées de votre Timeline Voir aussi: Envie de vous débarrasser de la Timeline facebook ?

16 Dec 2011 LIRE L'ACTU
Plus de 600.000 tentatives de piratage de comptes Facebook par jour Archives Secunews SECUNEWS

Plus de 600.000 tentatives de piratage de comptes Facebook par jour

En fin de semaine derniére, Facebook dévoilait sur son blog sécurité deux nouvelles fonctionnalités permettant aux utilisateurs de surfer l'esprit plus tranquille sur le réseau social et de prévenir d'éventuelles intrusions sur leurs comptes. La possibilité de donner ´une cléª à ses amis de confiance et d'ajouter un mot de passe aux applications. Afin d'illustrer ses propos et de montrer aux internautes comment le réseau social est sécurisé, Facebook a agrémenté ses explications d'une infographie assez compléte, contenant un chiffre officiel qui était passé inaperçu jusqu'ici. Sur cette infographie , apparaÓt dans la partie consacrée aux spams: 0,06% du plus d'un milliard de connexions réalisées chaque jour, sur Facebook sont compromises, un chiffre qui peut être ramené à 600.000 connexions compromises au quotidien. Cela signifie que le réseau social ne peut pas identifier avec certitude si celles-ci émanent du vrai propriétaire du compte, il s'agirait ainsi de hackers qui tentent de se connecter à des comptes qui ne leur appartiennent pas (ils n'y parviennent pas systématiquement). C'est la premiére fois que Facebook révéle un chiffre officiel à ce sujet. Les hacker veulent propager des scams sur le réseau social Citation:Graham Cluley, consultant chez Sophos, a expliqué au Guardian que compromettre une connexion Facebook "signifie qu'une tierce personne, le hacker, a pris contrôle de ce compte Il peut publier des images, envoyer des messages et avoir accés à toutes les informations personnelles de l'utilisateur dont le compte a été pris." La raison principale pour laquelle quelqu'un souhaiterait ainsi se connecter sur d'autres comptes serait la propagation de scams, ces arnaques en ligne qui apparaissent comme des virus sociaux. La plupart du temps des liens sont envoyés à tous vos contacts à votre insu pour peu que vous ayez cliqué dessus une fois par curiosité. Il devient facile de prendre possession de comptes Facebook car 30% des internautes utilisent le même mot de passe sur tous les sites Internet o? ils sont inscrits. Les hackers peuvent ainsi contrôler en un rien de temps l'identité de quelqu'un sur le Web. [b]Il est donc recommandé de choisir des mots de passe complexes et de varier en fonction des sites sur lesquels vous vous inscrivez.[/b] D'aprés le journal britannique, les 800 millions d'utilisateurs que compte le réseau social passent plus de 700 milliards de minutes sur Facebook tous les mois, il n'est donc pas difficile de comprendre pourquoi le site, qui adopte de plus en plus souvent de nouvelles mesures de sécurité, est devenu une cible privilégiée pour les hackers. Voir aussi: Le scam c'est quoi ? 2025 Exmachina, un jeu qui sensibilise aux risques du Net Les 10 piéges à éviter sur les réseaux sociaux Comment votre PC peut-il être piraté sur Internet ? Communiqué de presse du FCCU concernant les loteries et autres sur Facebook retrouvez tous les faux groupes et fausses pages de Facebook

02 Nov 2011 LIRE L'ACTU
Windows Live Writter Archives Secunews SECUNEWS

Windows Live Writter

Publiez facilement du contenu multimédia sur le service de blog de votre choix Avec Writer, bloguer est un jeu d'enfant. Ajoutez des photos et des vidéos, personnalisez vos mises en page, puis publiez vos articles vers la plupart des services de blog. Writer vous permet de publier votre blog sur presque tous les services de blog, notamment Windows Live Spaces, Wordpress, Blogger. Vous n'avez pas encore de blog ? Writer vous aide à en créer un. Avec Writer, vous pouvez afficher un aperçu de tout ce que vous ajoutez sur votre blog et voir avant la publication quel résultat donneront les polices, espacements, couleurs et images utilisés. Rien n'est plus facile et rapide que d'optimiser vos photos pour les publier sur votre blog avec des bordures et effets. Vous pouvez même les rassembler dans un album. Writer enregistre automatiquement vos photos ou votre album en ligne et les associe à votre blog. Writer permet de publier des vidéos sur MSN ou YouTube et de les incorporer dans votre blog. Comme pour les photos, vous pouvez aligner, redimensionner et ajouter des légendes. Writer propose déjà de nombreuses fonctionnalités très utiles, mais vous pouvez encore élargir les possibilités en ajoutant toute une série de plug-ins. Que diriez-vous, par exemple, d'insérer du contenu de Facebook, Flickr ou d'autres sites Web ? http://download.live.com/writer

21 Oct 2010 LIRE L'ACTU
Le ClickJacking, nouvelle arme des hackers Archives Secunews SECUNEWS

Le ClickJacking, nouvelle arme des hackers

Cette attaque consiste à utiliser les propriétés HTML d'une page Web pour manipuler son affichage et faire effectuer à son visiteur des actions différentes de celles qu'il visualise. Votre ordinateur dispose peut-être d'un programme antivirus régulièrement mis à jour, d'un firewall dernière génération et d'un logiciel antispam particulièrement efficace, ces précautions restent malheureusement sans effet face à l'émergence d'un nouveau type de piratage en ligne, le clickjacking ou UI redress Attack. Récemment découvert par Robert Hansen et Jeremiah Grossman, ce type de faille affecte tous les navigateurs Web du marché, basée sur l'utilisation malicieuse de propriétés HTML, elle permet de manipuler l'affichage d'une page Web. Citation: "Concrètement, le ClickJacking consiste à placer un calque transparent sur une page prédéfinie de sorte que l'internaute ne visualise que la page en arrière-plan", explique à L'Atelier Nicolas Kerschenbaum, consultant chez Xmco Partners. L'utilisateur pense alors interagir avec la page du fond alors qu'il effectue une action différente, le mécanisme peut être adapté à une multitude de scénario. Accès au microphone et à la Webcam de l'utilisateur Il permet par exemple de voler les images ou les conversations d'un visiteur en accédant à son microphone et à sa Webcam par l'intermédiaire d'animations Flash. "Lorsque Hansen et Grossman ont mis ces faiblesses en évidence, Adobe leur a demandé de ne pas en divulguer les détails jusqu'à ce qu'ils aient pu apporter un correctif à leur Player." C'est chose faite, la version 10 du lecteur Flash corrige en partie ces défauts. Mais d'autres types d'exploitation HTML sont à redouter. Le ClickJacking pourrait ainsi servir à modifier la configuration d'un routeur personnel pour accéder à des fichiers partagés sur un poste relié à une Livebox. On peut imaginer une multitude d'applications: - Ajouter un faux ami au membre d'un réseau social afin d'avoir accès à sa page perso. -Pire, vous croyez effectuer une recherche sur Google alors que vous effectuez sans le savoir un versement bancaire". Extension Firefox NoScript Ce genre d'attaque inquiète d'autant plus qu'il concerne tous les navigateurs. L'extension Firefox NoScript possède certes une fonction dite de ClearJacking empêchant à ses utilisateurs d'interagir avec des pages invisibles. "C'est efficace mais ça restreint certaines fonctionnalités HTML, même si la transparence de pages Web est rare, c'est la raison pour laquelle Mozilla a refusé de fournir cette extension nativement". Dans la mesure où il est peu probable que les éditeurs élaborent des antidotes parfaitement efficaces, le ClickJacking doit être pris au sérieux, Nicolas KerschenBaum nous enjoint cependant de ne pas succomber à la panique. "Il ne peut de toute façon pas s'agir d'une attaque généralisée et même certaines attaques ciblées sont plus critiques, comme lorsque la simple visualisation d'une page, sans même que l'utilisateur interagisse avec elle, permet au hacker de prendre le contrôle de tout son système".

10 Oct 2010 LIRE L'ACTU
Les 10 pièges à éviter sur les réseaux sociaux Archives Secunews SECUNEWS

Les 10 pièges à éviter sur les réseaux sociaux

Facebook , Twitter , Myspace, etc.., les réseaux sociaux font de plus en plus d'adeptes! Mais pour les utiliser au mieux, attention à ne pas commettre d'erreurs. Choisir les photos publiées, ne pas dévoiler toute son identité, ne pas accepter les contacts inconnus... Voici 10 pièges à éviter. 1. N'acceptez pas les contacts inconnus Internet est un réseau privilégié par les pédophiles en quête d'images ou de vidéos... Mais pas seulement! Masqués derrière un pseudonyme, ils peuvent entrer en contact avec des enfants via les "chats" ou les réseaux sociaux, en cherchant à se faire le plus d'amis possible, les enfants risquent d'accepter les contacts de parfaits inconnus. 2. Masquez votre identité La plupart des réseaux sociaux invitent les internautes à se créer un espace personnel, sur lequel ils peuvent diffuser leur nom, prénom, adresse, numéro de téléphone... Ces données sont ensuite diffusées et partagées avec des sites tiers experts en marketing. Garder une certaine part d'anonymat vous protégera des spams intempestifs. 3. Ne vous connectez pas n'importe où De plus en plus souvent, des internautes voient leur compte Facebook ou Twitter piraté suite à un e-mail de phishing. Ces messages frauduleux les incitent à se connecter pour modifier certaines données. Le lien inclus dans l'email les redirige non pas vers le site du réseau social, mais vers une copie hébergée sur des domaines contrôlés par les pirates. Attention à ne pas divulguer compte et mot de passe à n'importe qui. 4. Restez discret sur votre vie Réfléchissez-y à deux fois avant de renseigner votre statut (champ où l'on raconte son quotidien). Les détails de votre virée à la mer alors que vous êtes en arrêt maladie, ou les dates de vos prochaines vacances peuvent s'avérer précieux pour votre manager ou les cambrioleurs qui scrutent le web... 5. Ne mélangez pas vie personnelle et vie professionnelle Attention, les employeurs potentiels utilisent souvent les sites de réseaux sociaux. Evitez, donc, de publier des avis négatifs sur l'entreprise que vous convoitez ou des photos qui pourraient ruiner vos nouvelles opportunités de carrière. De même, si vous acceptez des relations de travail parmi vos contacts, soignez vos publications (statuts, photos, etc.). Le mieux est d'adhérer à un réseau personnel et à un réseau professionnel. 6. Triez les photos que vous publiez Des photos témoignant de votre résistance à l'alcool ne regardent que vous! Sorties de leur contexte, elles paraissent beaucoup moins flatteuses. D'autant que ces photos peuvent être facilement trouvées et partagées lorsqu'elles sont "taguées" (fonctionnalité qui permet d'ajouter votre nom sur votre photo pour l'indexer). 7. Protégez-vous contre le harcèlement Certains internautes se servent des réseaux sociaux pour insulter leurs contacts ou leur envoyer des photos obscènes, dans les cas de harcèlement en ligne, certains jeunes sont spammés de messages anonymes, ne vous laissez pas intimider et dénoncez les auteurs des messages s'ils sont connus. 8. Faites attention aux (trop) bonnes affaires Les arnaques aux petites annonces frauduleuses et aux produits contrefaits fourmillent sur le web, méfiez-vous des trop bonnes affaires, des offres fantaisistes et éviter les gros virements vers l'étranger. 9. Choisissez les groupes auxquels vous adhérez "Vodka, Whisky, Bière... On n'a pas la même bouteille, mais on a la même passion." L'intitulé de ce groupe de fans vous fait sourire ? Sachez que les groupes que vous rejoignez sont visibles de tous, bien au-delà des contacts de votre réseau. Un cabinet de recrutement n'aura pas forcément le même sens de l'humour que vous. 10. Ayez conscience du temps passé Les réseaux sociaux sont très chronophages. L'étude de marché de l'institut Nielsen révèle une augmentation de 82% du temps passé sur ces sites entre décembre 2008 et décembre 2009. Petite vidéo de mise en garde: Vous arrive-t-il de communiquer votre numéro de carte bancaire par mail Discutez-vous sur Facebook de l’état de votre compte ? Si oui, vous êtes une proie idéale pour les fraudeurs opérant par internet. Febelfin a loué les services de Dave pour en faire la preuve. Avec ses longs cheveux gris et son regard éthéré, Dave est un voyant (ou plutôt: il se fait passer pour un voyant). En réalité, il s’agit d’un acteur qui reçoit des informations sur ses clients via une oreillette. Ses souffleurs, des pirates encagoulés dissimulés derrière d’antiques tentures de circonstance, parcourent sans répit les sites internet publics à la recherche d’informations sur les visiteurs sans méfiance qui font la file pour passer chez le médium. Ce qu’ils déterrent est proprement hallucinant. La plupart des gens passent en effet énormément de temps sur internet et y donnent une foule d’informations sur eux-mêmes, notamment via les réseaux sociaux. Photos de vacances, composition de famille, données personnelles comme l’âge, le domicile ou les hobbys, etc.. sur internet, il est très facile de retrouver toutes les données qui vous concernent. Sans que vous en ayez conscience, c’est parfois toute votre vie que vous mettez en ligne. Ce qui n’est pas sans risque. Car les fraudeurs sur internet n’attendent que cela pour s’emparer de ces informations et les utiliser à leur profit. Un numéro de carte bancaire ou des données d’identification communiqués par mail, et c’est la porte ouverte à tous les abus. Pour vous faire prendre conscience de ce risque et vous inciter à la prudence dans la communication de vos données personnelles via internet, Safeinternetbanking.be a mis au point une campagne ludique avec l’agence de communication Duval Guillaume Modem. Au centre de cette campagne, il y a Dave, un médium doté de pouvoirs "paranormaux", tous les passants le croisant par hasard pouvaient s’adresser à lui pour lui demander un conseil gratuit et personnel. Une opération qui a récolté un franc succès. Mais, cachés derrière Dave, officiaient quelques pirates informatiques soufflant discrètement à notre médium toutes les informations laissées sur des sites internet par ses visiteurs: - Les noms de leurs enfants - Le prix de leur maison - Le montant sur leur compte bancaire - Leurs dépenses vestimentaires du mois précédent - Leur numéro de carte bancaire. Partager des informations sur internet, c'est s'exposer aux abus.Voir aussi: Les 10 pièges à éviter sur les réseaux sociaux 2025 Exmachina, un jeu qui sensibilise aux risques du Net Clic pour lire toutes les actus Facebook Retrouvez secunews sur Facebook Accéder a la page facebook Tout les faux groupes et pages de ce réseau social secunews.org: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet.

10 Oct 2010 LIRE L'ACTU
Le crawl ou comment les moteurs indexent les sites web Archives Secunews SECUNEWS

Le crawl ou comment les moteurs indexent les sites web

- Qu'est-ce qu'un crawler, comment les moteurs capturent le contenu sur Internet. Le crawl, traduction anglaise du terme peu usité "rampement", est le mouvement que fait une araignée quand elle parcourt sa toile. On appelle également araignée (spider) le robot ou automate des moteurs de recherche dont la tâche est de collectionner toujours plus de pages Web. Le Web ? Eh oui, la toile ! C'est donc tout un vocabulaire arachnéen qui est utilisé par les moteurs de recherche. Le crawl<, c'est donc le parcours de la toile par les moteurs de recherche en vue d'aspirer les pages des sites. Les fils de cette toile mondiale sont donc les liens qui lient les pages entre elles. Si une page est isolée, qu'aucun lien n'existe pour y accéder, celle-ci ne peut être trouvée par les moteurs de recherche. On dit que cette page fait partie du "Web invisible". Il est donc primordial d'avoir des liens. Mais imaginez une page que l'on ne pourrait trouver qu'en ayant cliqué successivement sur 10 liens. Le moteur va lui aussi passer successivement sur ces pages, mais mettra beaucoup plus de temps pour aspirer la 10eme page, car à chaque page aspirée, le moteur se construit une liste d'autres pages à aspirer plus tard. Afin qu'un moteur aspire au plus vite les pages d'un site, une astuce consiste a créer une page "plan du site". C'est une page qui regroupe la plupart des liens du site. En l'agençant correctement, cela peut aussi aider l'internaute à naviguer en ayant sous les yeux l'arborescence de votre site. Cela aidera aussi les moteurs car ils auront sur une seule page tous les liens dont ils ont besoin pour indexer la totalité de votre site! - Quand un site vient d'apparaître, il n'y a pas encore de liens qui pointent vers lui, alors que faire ? C'est là qu'entrent en jeu les pages de soumission des moteurs. On peut donc y inscrire directement des sites qui n'ont pas encore de liens. Enfin "directement" est un bien grand mot car sur la plupart des moteurs le site est alors pris en compte, mais sur une liste d'attente. Et pour que celle-ci s'écoule, cela peut durer de quelques semaines a plusieurs mois ! Les délais de prise en compte d'un nouveau site sont donc parfois très longs. D'où l'intérêt des soumissions "express" payantes que proposent certains moteurs. Actuellement, le crawler à indexation gratuite le plus rapide est incontestablement celui de Google, Googlebot. Il est capable d'ajouter un nouveau site à sa base en 2 jours. Et son délai de rafraîchissement d'un site déja présent dans sa base va d'un jour à un mois. Cette mise a jour mensuelle est d'ailleurs assez médiatisée et s'appelle la "Google Dance". Mais en version payante, Altavista, Inktomi et Fast proposent une indexation dans les 2 jours, avec un rafraîchissement allant de 24 à 48 heures. Les crawlers ont d'énormes quantités de pages à traiter, ils n'ont donc pas de temps a perdre. Par conséquent, si une page met trop de temps à se charger, celle-ci ne sera pas prise en compte. La qualité de l'hébergement est donc primordial. Cependant, afin de ne pas trop perturber les sites qu'ils visitent, la plupart des crawlers se limitent à lire une page par seconde sur un même site. A retenir ! Pour faciliter le crawl, le rendre plus efficace et plus rapide, trois conditions sont nécessaires : 1- des liens qui pointent vers votre site, surtout si celui-ci est récent. 2- que les pages soient toutes plus ou moins interconnectées au sein de votre site, afin de faciliter son indexation en entier. 3- un bon hébergeur (source:S2M)

10 Oct 2010 LIRE L'ACTU
Les Dupecheckers Archives Secunews SECUNEWS

Les Dupecheckers

Un dupechecker est un site sur lequel sont regroupées la totalité des nouvelles réalisations, les rlz, émergeants des teams de la scène mondiale warez. Cependant un dupechecker ne vit pas uniquement de son site mais aussi de son channel irc. C'est sur un des chans irc dédiés que se retrouvent tous les membres du milieu pour être tenus au courant des nouvelles parutions sur la scène du warez. Découverte de ce milieu pas comme les autres. Un dupe,c'est quoi ? Le dupechecker prend vie grâce à ses administrateurs, les admins. Leur tache faire vivre un site web qui regroupe les réalisations pirates du moment. - Films - jeux pour ordinateurs, consoles -etc.. Pour qu'un dupechecker vive et soit mis à jour, les admins s'entourent alors de ADDERS. Ces derniers sont chargés d'ajouter le plus régulièrement, et rapidement, possible les nouvelles réalisations, releases, diffusées. Pour cela ils sont sélectionnés, la position qu'ils ont dans la scène est primordiale. Les adders sont souvent très bien placés ou ayant accès à des ftp particuliers, les H.Q., leur permettant de connaître les nouveautés avant tout le monde. Puisque la release voit le jour chez le releaser, il l'upload, la télécharge, lui même sur un serveur légal, legit, donc pas piraté, qui a souvent une très grosse bande passante (300mb/sec). Cela permet alors de diffuser la release sur tout le réseau. Ainsi les adders interceptent la nouveauté et l'ajoute à leur dupechecker. Un dupechecker est, à la base, fondé pour annoncer les releases acceptées par la scène. Par accepter il faut comprendre que seul les " releases " reconnues par les responsables des teams warez de pre-release, ou siteop de topsite, sont acceptées. Les règles au sujet des réalisations sont très strictes et le moindre défaut entraîne la production à finir à la poubelle. Cette décision est prise par les admins des plus grandes teams de pre-release (Ulysse, Mojito, ...) ou des dupecheckers privés. Les dupecheckers publics, comme French-force, ne décident en rien de l'acceptation d'une release pour la scène francophone. Ils s'alignent aux décisions et les appliquent pour leurs ajouts de releases sur leur dupechecker. Privé, public les aspects privés, publics sont très présents dans le monde du warez. Il existe donc des dupecheckers publics mais aussi des privés. La majeur partie de la scène se retrouve sur dupe public. Cependant l'élite préfèrent rester discrète et fréquenter des personnes correspondantes a leurs exigences, ils préfèrent se regrouper en petit comité, sur des chans irc privés avec mot de passeet des dupecheckers privés où une identification est nécessaire. Cela permet aux teams de travailler avec ces dupecheckers privés et de prendre des décisions pour les releases. Une façon de la jouer élitiste et protéger un maximum le groupe de la police. Les dupecheckers privés sont en cours de croissance à cause de la dérivation du warez. L'élite cherche à se démarquer d'une grande partie des personnes fréquentant le milieu et qui cherchent uniquement la reconnaissance, ou à faire parler d'eux. C'est sûrement pour cela qu'on a assisté à des conflits entre dupecheckers publics. Jusqu'à présent la plupart des dupecheckers se concentraient sur les nouveautés de la scène francophone : les releases '0day'. Cependant certains travaillaient sur les releases 'Internal' émergeant des board warez, souvent des releases anciennes ou remasterisées par une team précise. Légal ou pas ? Un dupechecker au premier abord n'a rien d'illégal ! Il ne fait que mettre en avant des informations liées à des contrefaçons de logiciels, films, ? Aucune diffusion, ni recel ! faits important qui protègent quelque peu ces sites pas comme les autres. Mais comment vivent les sites ? Par la publicité et/ou par la vente de produits dédiés aux consoles de jeux. Un cas qui d'ailleurs à coûté pas mal d'argent au webmaster du site Isonews en avril 2003. Le site Isonews était connu pour être une sorte de bibliothèque d'informations liées aux contrefaçons sorties dans le milieu warez. Son webmaster, David Rocci, n'avait rien à se reprocher à donner ce genre d'actualité. Seulement l'appât du gain ayant été le plus fort il a voulu gagner quelques dollars en commercialisant des puces pour consoles de jeux. Il n'y a pas été de main morte en important pas moins de 450 puces pour XBox. Il a été condamné à 10 mois de prison, dont 5 fermes avec un bracelet électronique qu'il devra porter chez ses parents et à 28 500 dollars d'amende. Il risquait 5 ans de prison et 500 000 dollars d'amende. On va dire qu'il s'en sort plutôt bien.

10 Oct 2010 LIRE L'ACTU
La cyberintimidation et la loi Archives Secunews SECUNEWS

La cyberintimidation et la loi

Internet a créé un univers de nouvelles formes de communications pour les jeunes. ils peuvent utiliser les mails, sites Web, messageries instantanées et messages textes (SMS) pour rester en contact avec leurs amis ou s’en faire de nouveaux. Même si la plupart de ces interactions sont positives, de plus en plus d’enfants et d’adolescents s’en servent pour intimider et harceler les autres, une pratique qu’on désigne désormais sous le terme de "cyberintimidation". Les jeunes internautes ont créé leur propre univers de communications interactives souvent inconnu des adultes et peu supervisé. Les adeptes du harcèlement préfèrent bien évidemment opérer loin du regard des adultes, et la Toile est l’outil idéal pour contacter quelqu’un n’importe où et n’importe quand. Du coup, pour beaucoup de jeunes, même la maison n’est plus un refuge contre la cruauté de certains de leurs camarades d’école. Le caractère anonyme d’Internet fait que les jeunes s’y sentent plus libres de commettre des actes qu’ils n’oseraient pas envisager dans la vie réelle. L'enquête menée en 2005 par le Réseau éducation-Médias a établi que 60 % des élèves se sont déjà fait passer pour quelqu'un d'autre en ligne. Et, de ces derniers, 17 % l'ont fait pour pouvoir "être méchant avec les autres sans en subir les conséquences". Même si on parvient à retracer leur identité, ils peuvent toujours prétendre que quelqu’un a volé leur mot de passe. Rien ne les oblige à admettre les faits. Quand il est impossible de prouver la culpabilité d’un individu, la peur du châtiment diminue de beaucoup. Selon Nancy Willard, du Responsible Netizen institute, ce type de communications à distance affecte également le comportement éthique des jeunes en les empêchant d’être directement témoins des conséquences de leurs actes sur les autres. Ce qui diminue aussi de beaucoup la compassion ou le remords. Les jeunes écrivent en ligne des choses qu’ils ne diraient jamais en personne parce qu’ils se sentent loin de leur victime et des résultats de leurs attaques. Il existe différentes formes de cyberintimidation. Parfois, il s’agit d’insultes ou de menaces directement envoyées à la victime par mail ou messagerie instantanée. Les jeunes peuvent aussi faire circuler des commentaires haineux visant une personne en particulier par le biais du mail et des messageries instantanées, ou en les affichant sur des sites Web. Ils le font souvent sous une fausse identité en utilisant le mot de passe de quelqu’un d’autre. Ceux d’entre eux qui ont une bonne connaissance de la technologie sont même capables de monter un vrai site Web, souvent protégé par un mot de passe, pour cibler certains élèves ou enseignants. Par ailleurs, de plus en plus de jeunes sont victimes d’intimidation par le biais de messages textes envoyés sur leur cellulaire. Ce type de communication échappe complètement à la surveillance des adultes. Contrairement aux ordinateurs installés dans un endroit passant à la maison, à l’école ou à la bibliothèque, les cellulaires sont totalement personnels, privés, toujours connectés et accessibles. Les jeunes les gardent généralement ouverts toute la journée et peuvent ainsi se faire harceler à l’école et jusque dans leur propre chambre à coucher. Certains cellulaires possèdent même des appareils photo intégrés qui ajoutent une nouvelle dimension au problème[/b]. Des élèves s’en sont déjà servi pour prendre la photo d’un élève obèse dans les douches après un cours de gymnastique et, quelques minutes plus tard, la photo circulait sur toutes les adresses de mail de l’école. Les institutions scolaires ont de la difficulté à enrayer le phénomène de la cyberintimidation, particulièrement à l’extérieur de l’école. Les enseignants peuvent généralement intervenir en cas de harcèlement ou de persécution dans la vie réelle, en classe ou dans la cour de récréation, mais l’intimidation en ligne échappe au radar des adultes, ce qui la rend difficile à repérer à l’intérieur de l’école et impossible à contrôler à l’extérieur. La cyberintimidation et la loi Les jeunes devraient savoir que certaines formes de cyberintimidation tombent sous le coup de la loi. Le Code criminel, considère que: Communiquer de façon répétée avec quelqu’un de manière à lui faire craindre pour sa sécurité ou celle de ses proches est un acte criminel. il est également criminel de: Publier un libelle, qui insulte quelqu’un ou peut nuire à sa réputation en l’exposant à la haine, au mépris ou au ridicule. La cyberintimidation peut aussi violer la Loi sur les droits de la personne si: Elle répand haine et discrimination basées sur la race, l’origine nationale ou ethnique, la couleur, la religion, le sexe, l’orientation sexuelle, le statut marital ou familial et les handicaps physiques ou mentaux. Le rôle des fournisseurs de services d'accès à Internet ( F.A.I ) et de téléphonie cellulaire Les compagnies qui fournissent l'accès Internet ont presque toutes des politiques d’utilisation qui définissent clairement les droits et obligations de leurs clients, tout comme les sanctions encourues par les contrevenants. Les fournisseurs de services Internet et de téléphonie cellulaire sont en mesure de réagir quand on leur signale un cas de cyberintimidation sur leur propre réseau. Ils peuvent également aider leurs clients à trouver le fournisseur concerné quand il s’agit d’un autre réseau. Comment réagir concrètement: La cyberintimidation est l’affaire de tout le monde, et la meilleure réponse réside dans l’action et la prévention. Ce que les parents peuvent faire: - Impliquez-vous et soyez vigilants : - Renseignez-vous le mieux possible sur Internet et sur l’utilisation qu’en font vos enfants. - Discutez avec eux des sites qu’ils fréquentent et des activités qu’ils pratiquent en ligne. - Soyez au courant de ce qu’ils affichent sur des sites Web ou sur leurs propres pages personnelles. - Encouragez vos enfants à venir vous voir chaque fois que quelqu’un dit ou fait quelque chose en ligne qui les effraie ou les met mal à l’aise. - Restez calmes, ouverts et compréhensifs (Si vous explosez, ils n’oseront plus vous demander de l’aide quand ils en auront besoin). - Encouragez vos enfants à se donner un code moral personnel et à choisir de se comporter éthiquement en ligne : - Parlez-leur de ce qu’est une utilisation responsable d’Internet. - Enseignez-leur à ne rien afficher en ligne qu’ils ne soient prêts à montrer au monde entier, et à vous en particulier. - Établissez en collaboration avec eux une entente d’utilisation d’Internet et assurez-vous qu’elle contient des règles claires concernant l’éthique sur Internet. Les recherches menées par le Réseau Éducation-Médias montrent que lorsque les parents établissent des règles précises à l’encontre de certaines activités, les jeunes sont beaucoup moins portés à s’y livrer. - Réagissez quand votre enfant est victime d’intimidation en ligne : - Soyez attentifs aux signes de détresse révélateurs d’une possible intimidation par exemple: - Aller à l’école à contrecœur - refuser d’utiliser un ordinateur. - Si le coupable est un camarade d’école, aller voir la direction de l’établissement et demandez-lui de vous aider à régler le problème. - Rapportez tout cas de harcèlement ou de menaces physiques en ligne à la police locale et à votre fournisseur de services Internet (f.a.i). - Si l’intimidation se fait par l’intermédiaire d’un téléphone portable, signalez-le à votre fournisseur de services de téléphonie cellulaire et changez de numéro si la situation ne s’améliore pas. Ce que l’école peut faire: - Intégrer dans son programme des activités pour contrer l'intimidation. - Faire prendre conscience de la gravité du harcèlement en ligne aux enseignants, élèves et parents. - Modifier la politique anti-intimidation de l’école ou de la commission scolaire de manière à y ajouter le harcèlement par Internet et par téléphone cellulaire. - Mettre à jour la politique d’utilisation d’Internet de l’école ou la commission scolaire pour y interdire spécifiquement la cyberintimidation. Ce que les jeunes peuvent faire: Comme les cas d’intimidation ont généralement lieu loin du regard des adultes, il est important d’apprendre aux jeunes à se protéger sur Internet et à réagir quand leurs camarades se livrent au harcèlement en ligne. Lignes de conduite à suivre par les enfants et adolescents: - Protéger ses renseignements personnels et ne pas donner son numéro de téléphone cellulaire et son adresse de messagerie instantanée ou de mail à des personnes qu’on ne connaît pas. - Prendre les mesures suivantes en cas d’intimidation en ligne : - Prévenir un adulte en qui l’on a confiance, que ce soit un enseignant, un parent, un frère ou une sœur plus âgés, un grand-parent. - Quitter immédiatement l’environnement ou l’activité en ligne où a lieu l’intimidation (bavardoir, babillards, jeux, messagerie instantanée, etc.). - Bloquer les messages de courriel ou de messagerie instantanée d’une personne qui vous harcèle constamment. Ne jamais y répondre. - Enregistrer tout message de harcèlement et le faire parvenir à son fournisseur de services Internet. La plupart des fournisseurs de services ont une politique de sanctions appropriées à l’égard des utilisateurs qui se livrent au harcèlement sur leur serveur. Et leurs jeunes clients y sont soumis autant que les autres ! - Alerter également la police si l’intimidation inclut des menaces physiques. - Réagir quand des camarades se livrent à la cyberintimidation et protester chaque fois qu’on est témoin d’une attitude en ligne agressive envers les autres. La plupart des jeunes sont plus sensibles à la critique quand elle vient de leurs camarades plutôt que de leurs parents Campagne contre le harcèlement scolaire.

10 Oct 2010 LIRE L'ACTU
Un honeypot c'est quoi ? Archives Secunews SECUNEWS

Un honeypot c'est quoi ?

Depuis toujours en cybercriminalité, les coups durs sont donnés par les pirate informatiques . Les organisations se positionnent en mode défensif et attendent la venue de ces prédateurs. Mais depuis quelques temps, il est possible pour ces organismes d'apprendre et de déjouer les procédés de ces méchants grâce à une nouvelle technique " honeypots ".) Qu'est-ce que les honeypots? Les honeypots sont des programmes qui simulent le fonctionnement de services réseau utilisant les ports de communication habituels (exemples: HTTP , FTP , POP3, etc..) En utilisant un honeypot], un pirate suppose que vous exécutez des services vulnérables qu'il peut employer pour arrêter ou introduire votre système. Lors des attaques effectuées par ce dernier, le honeypot journalise toutes les tentatives d'accès à ces services. Les informations recueillies permettent alors d'en apprendre plus sur les méthodes d'intrusion utilisées et peut être de prévenir une attaque plus concertée. Comment ça fonctionne ? Il existe peu de différences entre un dispositif de honeypots et un système de production. Au plus, on peut ajouter un serveur de journalisation, chargé d'enregistrer toutes les actions du pirate. Chaque journal est très discrètement dupliqué (pour être analysé dans un environnement sécuritaire). Cette duplication est nécessaire puisque la première action des pirates est, très souvent, de faire disparaître ledit journal afin d'effacer toutes les traces de leur passage. Cette surveillance peut être complétée par une lecture attentive des alertes du coupe-feu, par de nombreuses vérifications du trafic réseau à l'aide d'un analyseur de protocoles (le bon vieux " sniffer ") et par un IDS classique. On peut renforcer le contrôle en utilisant un logiciel de surveillance des modifications des fichiers sensibles (profiles, fichiers système, tables des mots de passe, DLL, etc.). Citation: Pourtant, malgré toutes ces précautions, le spécialiste de sécurité qui prépare l'appât ne doit jamais oublier que le danger n'est jamais écarté. Ainsi, on ne reliera jamais, par quelque moyen que ce soit, le honeypot à un réseau de production. De même, on s'assurera que le monde extérieur n'est pas vulnérable à une attaque générée à partir du système en question. Les types de honeypots: Le premier type de honeypot est celui qui est grossier et qui piège tous les gibiers possibles. Il est installé sur un système qui présente une vulnérabilité visible et/ou qui a apparemment déjà été violé. Les pirates de petite envergure se jetterons dessus. Si la structure informatique de l'organisation qui exploite le honeypot est réputée être importante, le pirate chevronné se doutera que les compétences du service informatique sont à la mesure de la taille du réseau protégé, et qu'une liaison Telnet ouverte à tous vents, ou un port TCP béant, n'est qu'un panneau grossier dans lequel il ne tombera pas. Pour ce type de pirate, l'utilisation du deuxième type de piège est requis. On parle ici d'un environnement complet constitué de systèmes (réplication fidèle d'un environnement de production censé être "sécurisé") ayant un honeypot. Plus le piège est évolué, plus grosses seront les prises. Différents types de Honeypots Basé sur le niveau de la participation Honeyd: Il s'agit d'un type de Honeypots sous licence GPL qui en a la capacité de simuler un grand réseau tout en utilisant un seul hôte. À l'extérieur, le Honeyd ressemble à un réseau informatique sur un réseau de l'adresse de l'espace inutilisé. Honeytrap , Nephentes, Mwcollect: Ils ont la capacité de se connecter en cas d'attaque. Toutefois, ils sont également capables de collecter les données sur le virus , son code binaire , système de livraison, etc ... Ces types de honeypots sont également sous licence GPL. Honeytrap Il a la capacité d'écoute supplémentaire pour les ports et les attaques malveillantes reflétant le retour à leur source après des informations suffisantes ont été recueillies. Le honeynet, est une collection d'ordinateurs et de véritables réseaux qui ne sont accessibles que par le biais d'une ligne furtivité pont qui observe et gère l'information en provenance de et vers les honeypots différents dans le réseau. Cette capture des données, keylog information et le système de guichet unique et de grumes de systèmes de miel. Le futur des honeypots Les honeypots sont des outils qui gagneront en popularité. Plus cette mode se répandra, plus les pirates douteront du terrain sur lequel ils s'aventurent, jusqu'à éviter, on peut toujours l'espérer, les systèmes ne possédant aucun honeypot. Bien que remontant aux années septante , l'idée des réseaux factices et des machines sacrificielles commence seulement à apparaître dans le monde des réseaux de micros. En outre, cette pratique commence à connaître un succès relatif aux Etats-Unis. Conclusion: Les honetpots exigent des connaissances en sécurité informatiques, un budget souvent important pour les maintenir et l'utilisation des réseaux de l'organisme pour établir les leurres. Ils exigent également des nerfs d'acier pour supporter sans broncher les assauts des pirates et un optimisme inébranlable pour entretenir un service "non productif" face, bien souvent, à une direction hermétique à l'intérêt de cette guerre du cyber-espace. Malgré tout, l'utilisation des honeypots est avantageuse, les informations qu'ils retournent vous en apprennent plus sur les façons de faire des pirates. Grâce à ces informations, vous trouverez peut-être une correction à effectuer sur votre environnement.
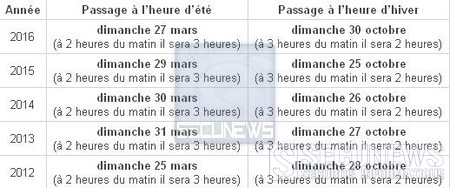
10 Oct 2010 LIRE L'ACTU
Intel s'introduit dans la sécurité informatique en rachetant McAfee Archives Secunews SECUNEWS

Intel s'introduit dans la sécurité informatique en rachetant McAfee

"Intel" a créé la surprise, jeudi 19 août 2010 en dévoilant une offre de 7,68 milliards de dollars (6 milliards d'euros) en cash pour s'emparer de l'éditeur de logiciel de sécurité informatique McAfee. Cette opération qui s'inscrit dans un mouvement de fusions-acquisitions, confirme que la sécurité informatique est devenue un enjeu majeur au moment où les craintes relatives à la cybercriminalité prennent de l'ampleur. Victime d'une faille sécuritaire dans ses antivirus au printemps, McAfee (1,9 milliard de dollars de chiffre d'affaires en 2009) a vu son cours de Bourse plonger, l'entreprise est alors devenue une cible et Intel a su en profiter. L'arrivée du premier fabricant mondial de microprocesseurs sur ce marché jusqu'à présent plutôt réservé à des spécialistes, suscite des interrogations. Intel, qui a réalisé, en 2009, un chiffre d'affaires de 35,1 milliards de dollars et un bénéfice de 4,3 milliards de dollars, équipe près de 80 % des ordinateurs vendus dans le monde. Son seul concurrent sur le marché est un autre américain, "AMD". La machine tourne à plein régime, puisque la société californienne a dévoilé, en juillet 2010, des résultats semestriels qu'elle a qualifié d'historiques (chiffre d'affaires en hausse de 34 % (à 10,7 milliards de dollars) et bénéfice net de 2,88 milliards de dollars, en progression de 51 % sur la période. Mais pour Paul Otellini, patron d'Intel, ce n'est pas assez. Citation: "Nous voulons être le cerveau de toutes les machines connectées à Internet", prévenait-il dans un entretien au Monde (daté 19 février 2010). Il ajoutait que la course à la plus puissance n'était plus une fin en soi et que l'objectif, aujourd'hui, était plutôt d'intégrer plus de fonctionnalités, dont le cryptage des données, directement dans le microprocesseur. Relais de croissance L'ambition est donc de trouver des relais de croissance et d'imposer les puces Intel n'ont plus uniquement dans les PC, mais aussi dans les mobiles, les téléviseurs ou tout autre terminal connecté au Web. Citation: En outre, "à chaque fois que nous vendons un microprocesseur, il y a une occasion de vendre de la sécurité informatique", expliquait encore M. Otellini. McAfee permettra à Intel d'ajouter cette "couche logicielle de sécurité" directement sur la puce. Un signe que la sécurité devient un impératif pour l'informatique connectée. En particulier pour les téléphones mobiles, dont la vulnérabilité aux attaques malveillantes est de plus en plus dénoncée, Intel pourrait aussi se diversifier dans les services de sécurité aux entreprises.

12 Aug 2010 LIRE L'ACTU