Microsoft fait le point sur son chantier d'amélioration de Windows 11
Cette année 2026 a été celle des cinq ans de Windows 11. Et doit également être celle de son perfectionnement... [Tout lire]
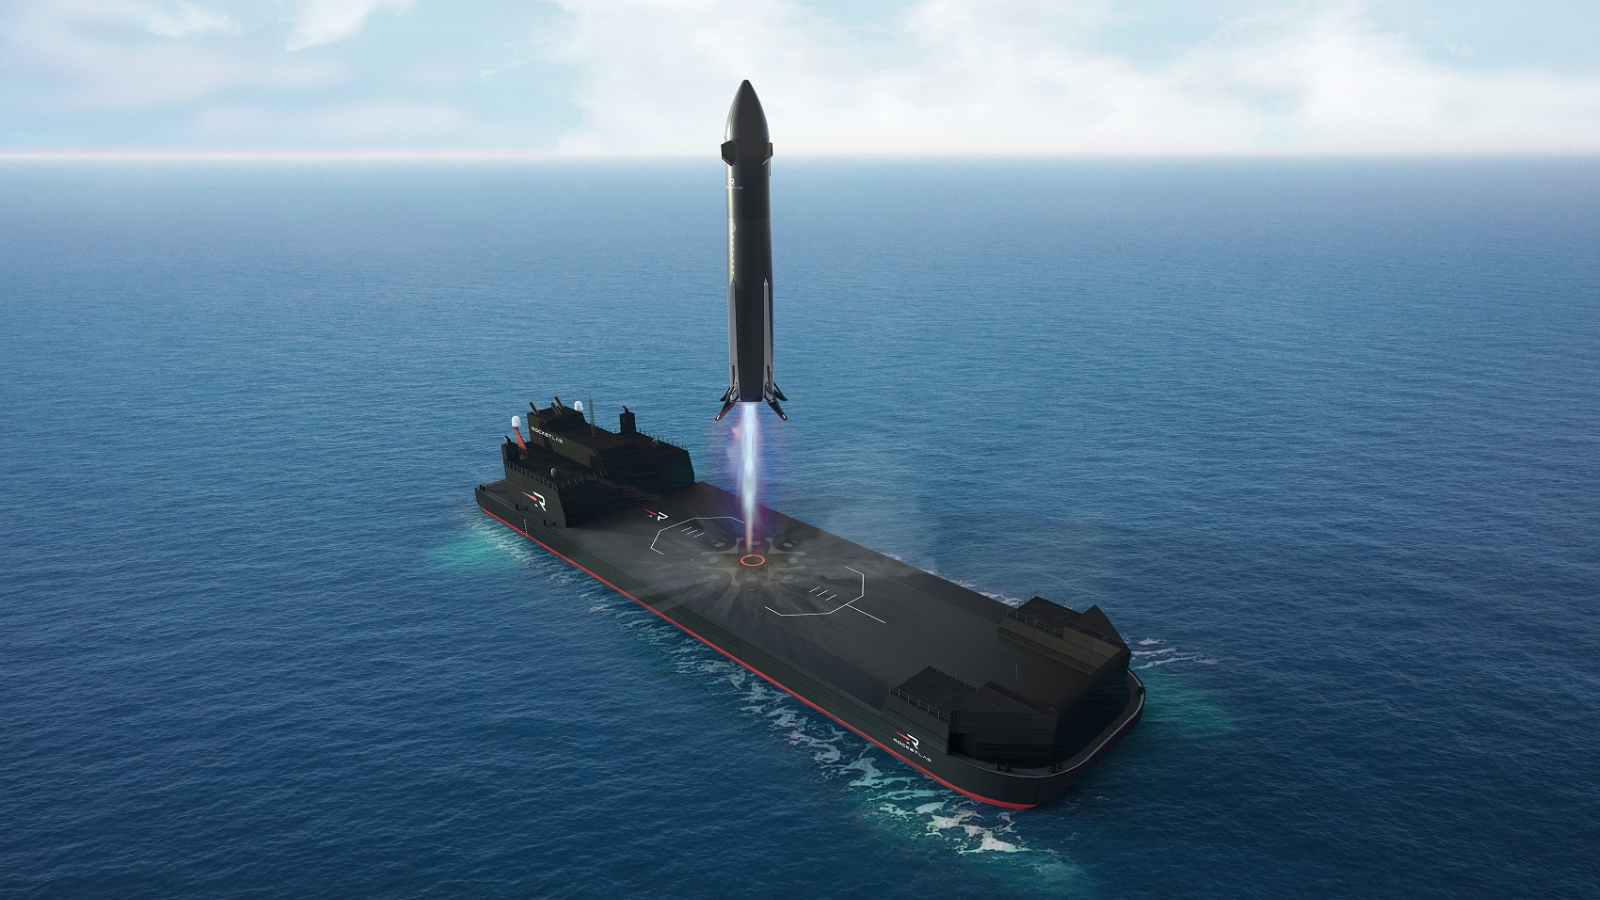
Neutron, fusée très attendue de Rocket Lab, ne volera finalement pas cette année comme c’était initialement prévu. Un nouveau coup de frein qui tombe très mal, alors que le secteur s’inquiète de la retraite future du Falcon 9 de SpaceX.
En octobre 2024, nous avions été ébaubis par un clavier pliant intégrant un Ryzen. Il s’avère que depuis le de l’année 2026, HP propose aussi un clavier renfermant un Ryzen et l’intégralité des composants qui vont avec : l'EliteBoard G1a... [Tout lire]
Le FSR 4.1 sur les iGPU, ce sera bien pour 2026... [Tout lire]
Si vous aviez déjà commencé à cocher les dates de vos futures vacances estivales sur votre calendrier 2027, méfiez-vous des petits changements apportés en France l’année prochaine. Le ministère de l’Éducation nationale a dévoilé le calendrier officiel pour l’année scolaire 2027-2028 et il y a du nou
Sur mobile, le mode sombre de Google Docs existe depuis des années. Sur le web, il manque encore, mais deux solutions permettent de contourner ça.
Free a repoussé à plusieurs reprises la sortie de son nouveau Player, annoncé début 2024 lors du lancement de la Freebox Ultra. L’opérateur promet désormais une commercialisation au début de l’année 2027. Sur la fiche technique et les fonctions du boîtier, il n’a en revanche encore rien dévoilé.
Kathleen Kennedy revient sur les faux pas de Star Wars, des fans difficiles à contenter au départ forcé des réalisateurs de Solo.
Selon les projections des géologues, la planète Terre n'aura plus rien à voir avec ce que l'on connaît aujourd'hui dans 250 millions d'années. Si la France existe toujours d'ici là, elle occupera une place de choix sur le planisphère.
Deezer offre 3 mois de Premium à ceux qui activent leur essai avant le mardi 6 octobre 2026, de quoi profiter du service sans rien payer jusqu'aux fêtes de fin d'année. Plus de 120 millions de titres en qualité CD, le mode Karaoké et le nouveau Remix Lab sont inclus dès le premier jour.
Les chiffres sont tombés et ils illustrent parfaitement la dynamique de l'industrie automobile. Alors que l'électrique était plébiscitée ces dernières années, les consommateurs semblent s'en écarter de plus en plus. Pour preuve, le véhicule le plus vendue depuis le début de l'année est un hybride no
Qui ne connaît pas la crème Nivea ? Avec près de 4 millions de pots vendus chaque année, cette crème figure parmi les produits cosmétiques les plus populaires en France. Mais est-elle bonne ou mauvaise ? Les dermatologues ont enfin apporté une réponse, et ils sont unanimes.
Apple Pay arrive enfin en Inde, après des années d’attente. Le service reste très limité pour l’instant, avec une seule banque compatible.
Après de longues années, la Russie annonce des essais concrets pour son futur vaisseau habité. Reste à voir si ce projet crucial pour le pays va enfin décoller pour de bon.
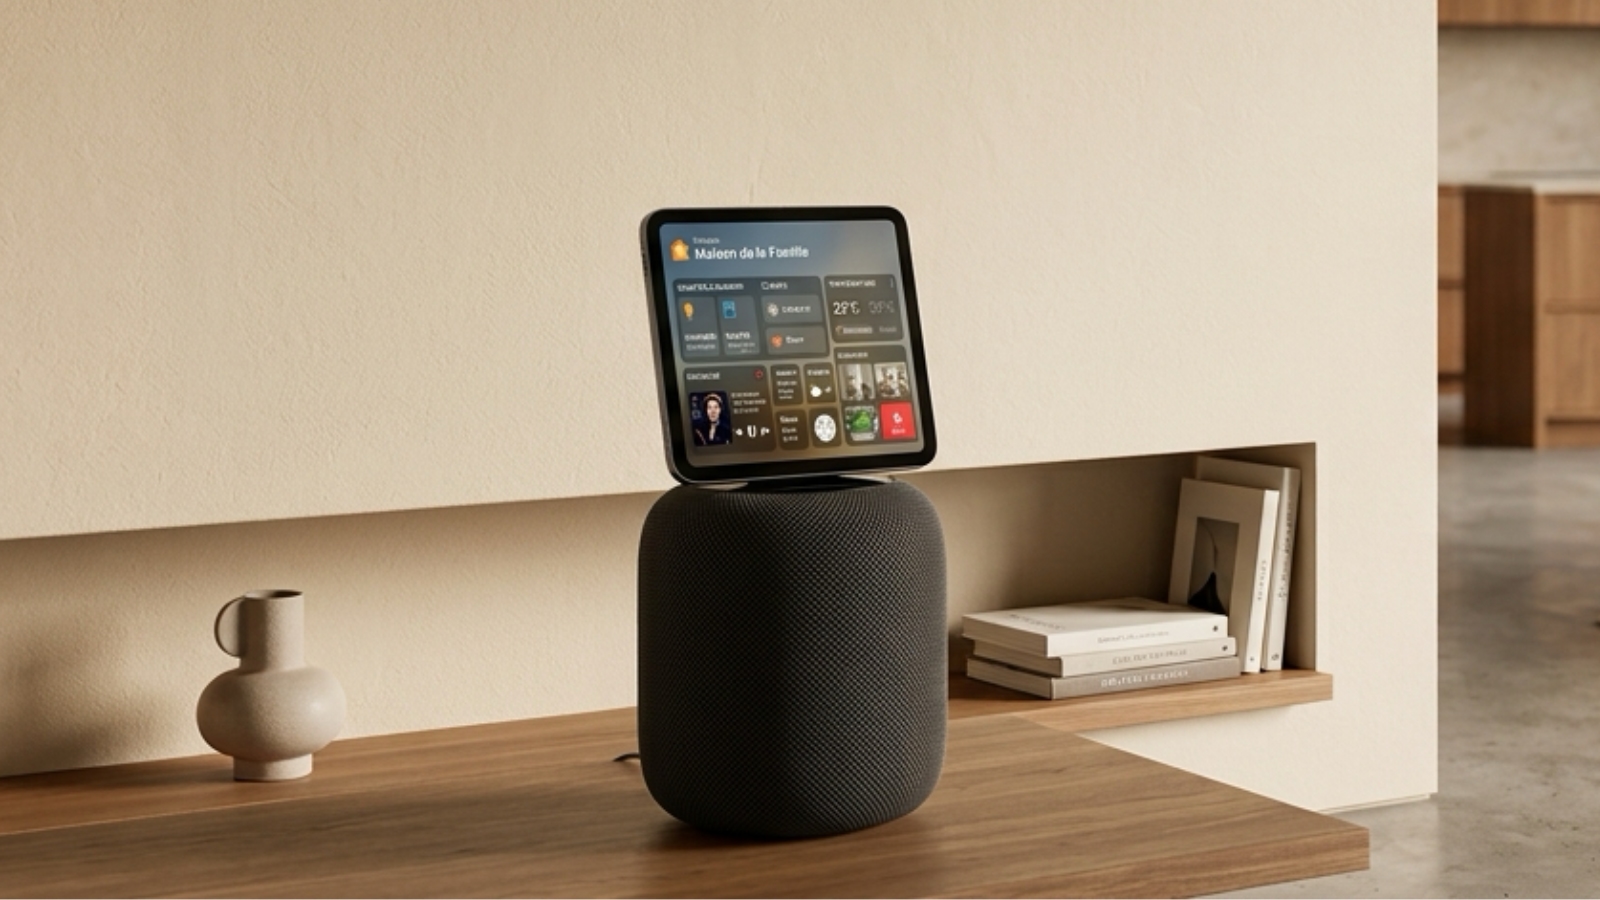
Après avoir lancé l’iPhone 18 Pro et l’iPhone 18 Pro Max, Apple aurait encore d’autres produits à présenter avant la fin de l’année. Et, parmi ceux-ci, il y aurait le tout premier écran connecté pour la maison de la firme, qui devrait compléter son écosystème domotique.
Selon Micron, l’un des principaux fournisseurs de puces mémoires, la pénurie va s’aggraver en 2027 et en 2028. Cette situation a déjà causé des hausses de prix sur les marchés des smartphones et des PC, cette année.
Un empressement certain de la part d'un des leaders chinois du réseau : le Wi-Fi 7 est encore loin d'être démocratisé que la norme 8 arriverait avant la fin de l'année.
Apple prévoirait de lancer le 13 octobre sa première vraie offensive dans la maison connectée, avec un hub à écran, un HomePod mini remis à jour et une nouvelle Apple TV. Ces produits serviront de vitrine au nouveau Siri et constitueraient le premier grand test de John Ternus.
Scott Jenson a créé le groupe Interface chez Apple dans les années 1980 avant de diriger l'expérience mobile de Google pendant cinq ans. Dans une conférence publiée par la communauté KDE, il estime qu'Apple comme Microsoft ont arrêté d'améliorer l'ergonomie de leur système pour les utilisateurs. Liq
Entre la vitesse réelle, la vitesse affichée sur le compteur et la vitesse prise en compte par le radar, difficile de s'en sortir. Pour vous simplifier les règles, vous trouverez ci-dessous le tableau officiel avec les marges d'erreur pour tous les types de radars cette année.
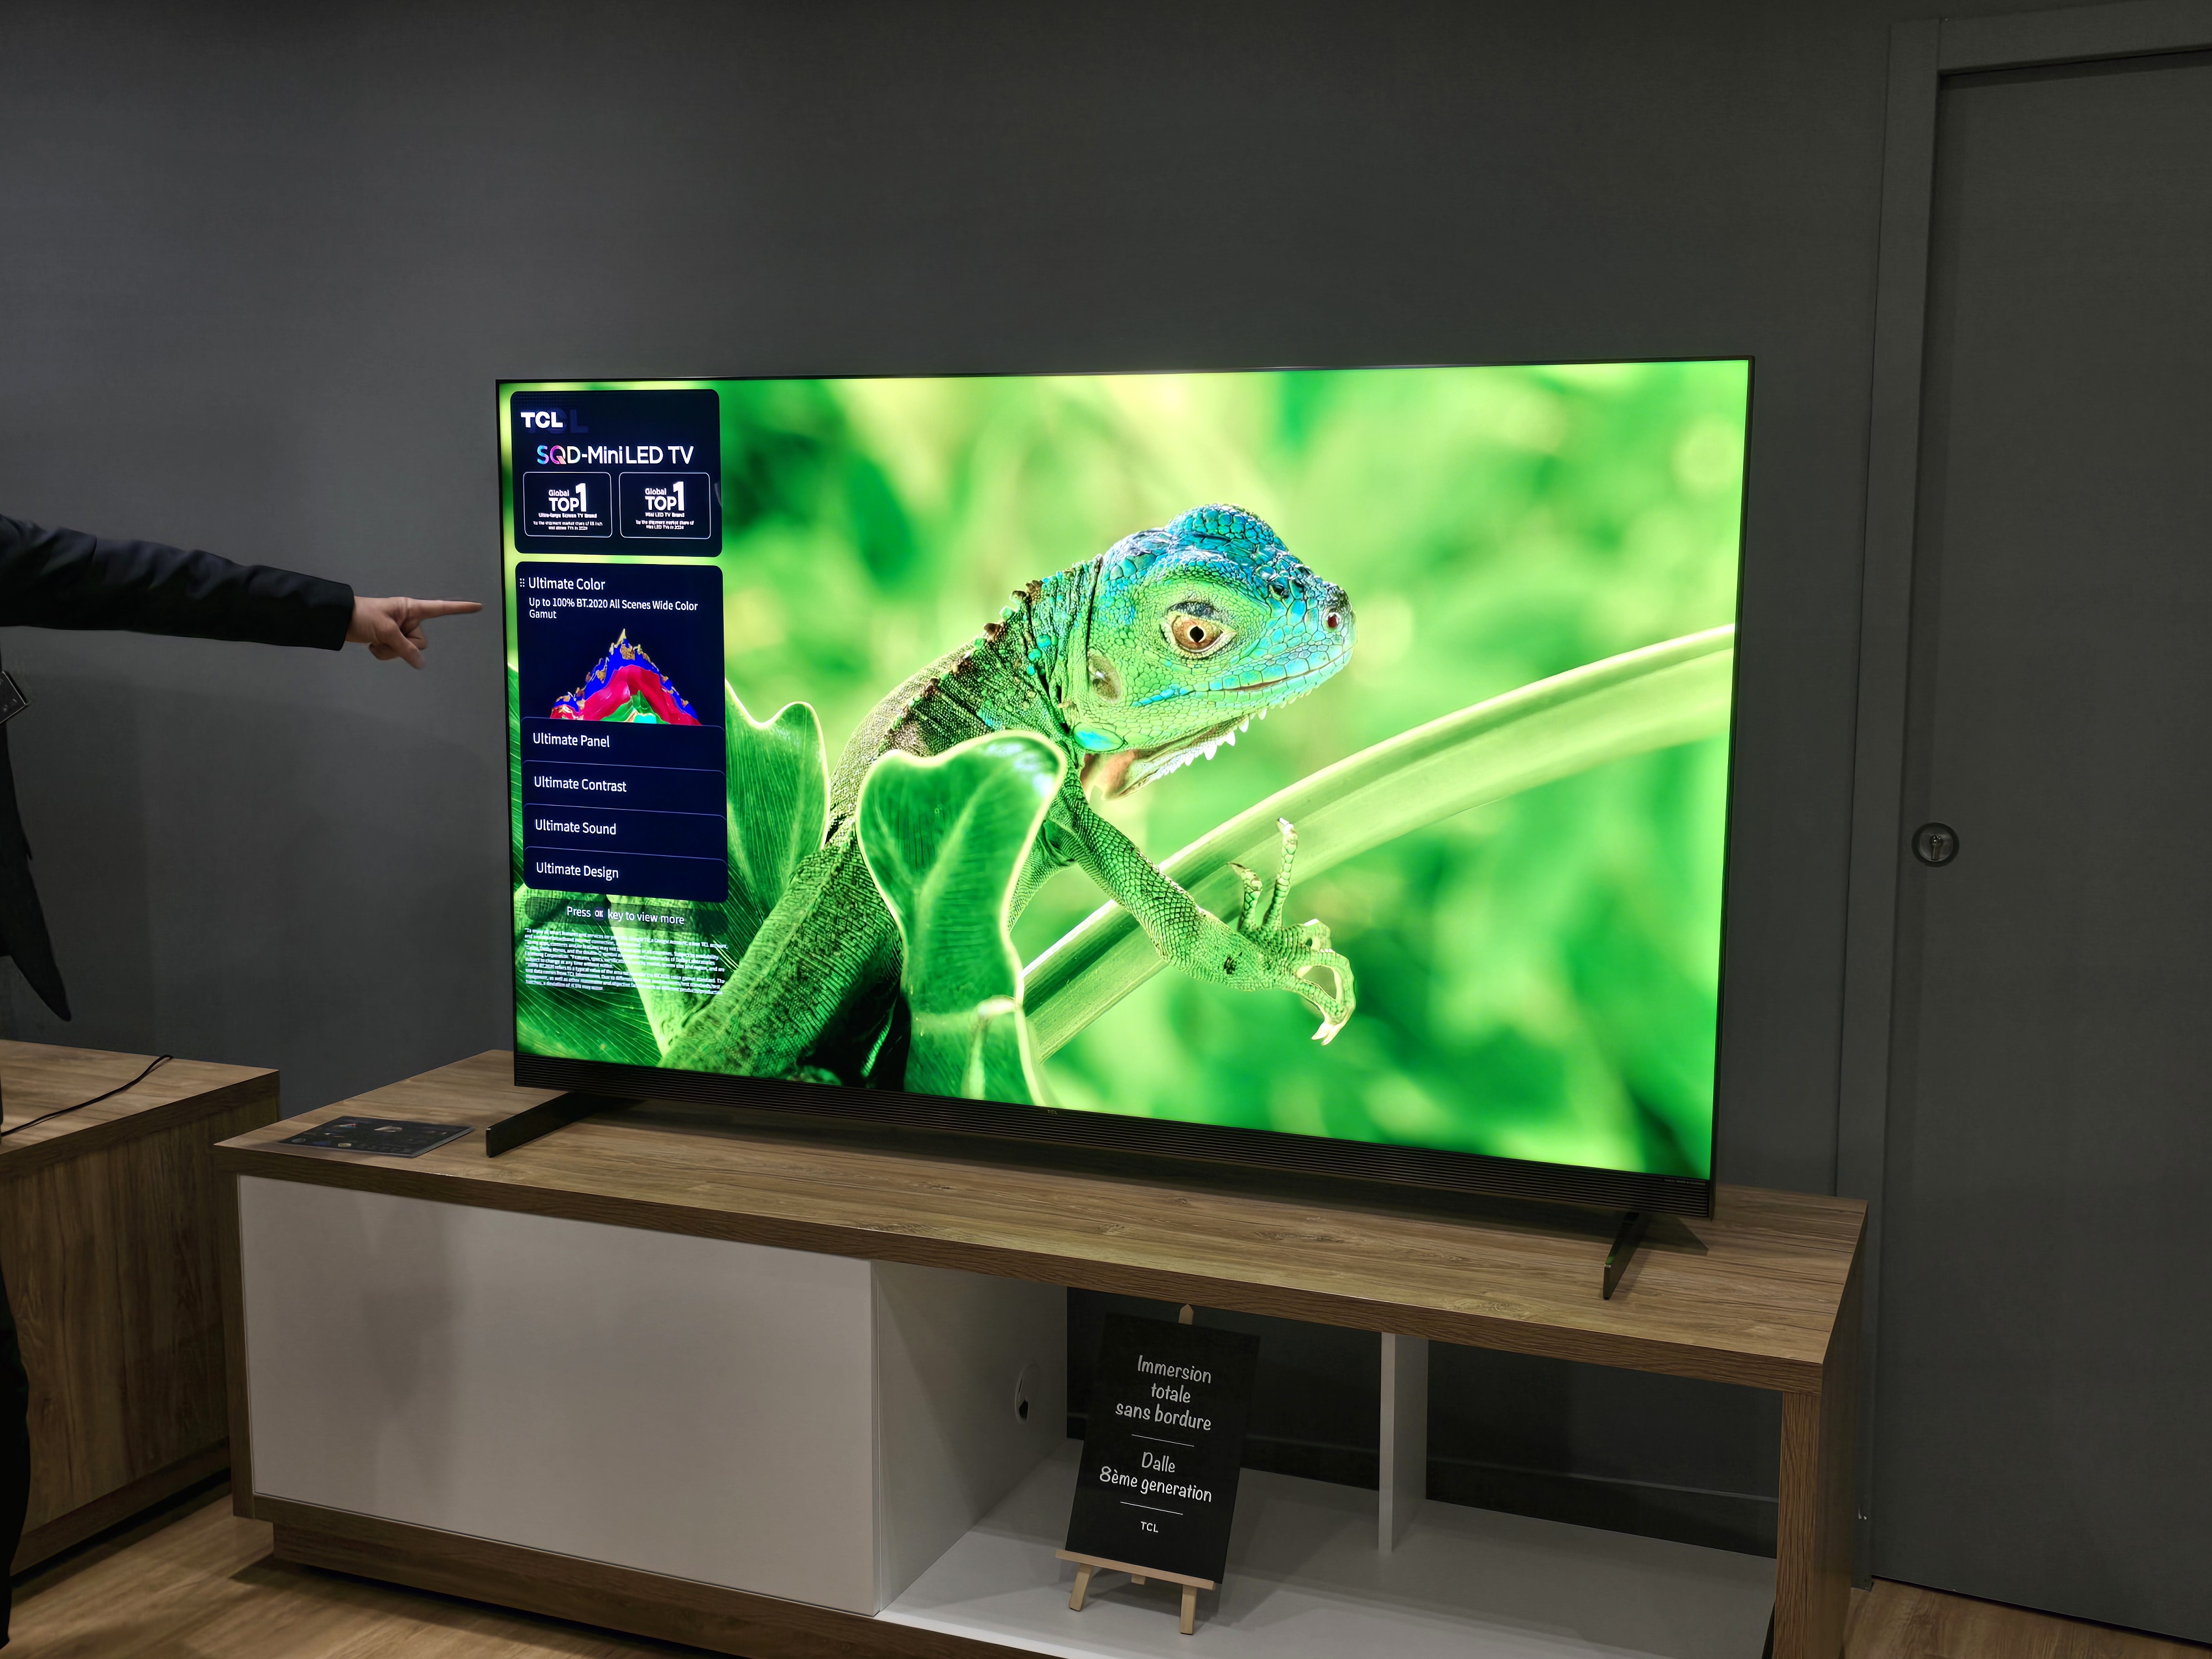
Samsung régnait encore presque sans partage sur les téléviseurs MiniLED en 2022. Trois ans plus tard, TCL et Hisense ont pris le dessus, au point de creuser désormais l’écart avec le géant coréen. Une évolution qui raconte aussi le déplacement rapide du centre de gravité du marché TV vers les fabric
Johnny Bravo est le seul cartoon original des années 90 de Cartoon Network à avoir vraiment attiré Hollywood. Et ce n’est pas un hasard.
La Sacem et Deezer annoncent Sacem Play, un service de diffusion musicale pour les commerces indépendants. Il porte la marque de la Sacem et repose sur la technologie de Deezer. Son lancement progressif est prévu d'ici le début de l'année 2027.
Le cinéma de pirates ne se résume pas à Jack Sparrow. Cinq films, du classique des années 1930 au bijou d’animation, montrent pourquoi le genre tient encore.
Après un voyage de deux milliards d'années-lumière, la probabilité qu'un photon de cette nature survive au trajet vers la Terre sans être annihilé, est, selon nos modèles physiques, négligeable. Deux chercheurs italiens pensent avoir compris comment il est arrivé jusqu'à nous : le phénomène s'expliq
Une industrie spatiale qui double chaque année ? Elon Musk voit beaucoup plus grand, et beaucoup plus vite. Sur X.com, le patron de SpaceX a fait une prédiction hallucinante sur l’avenir de l’humanité.
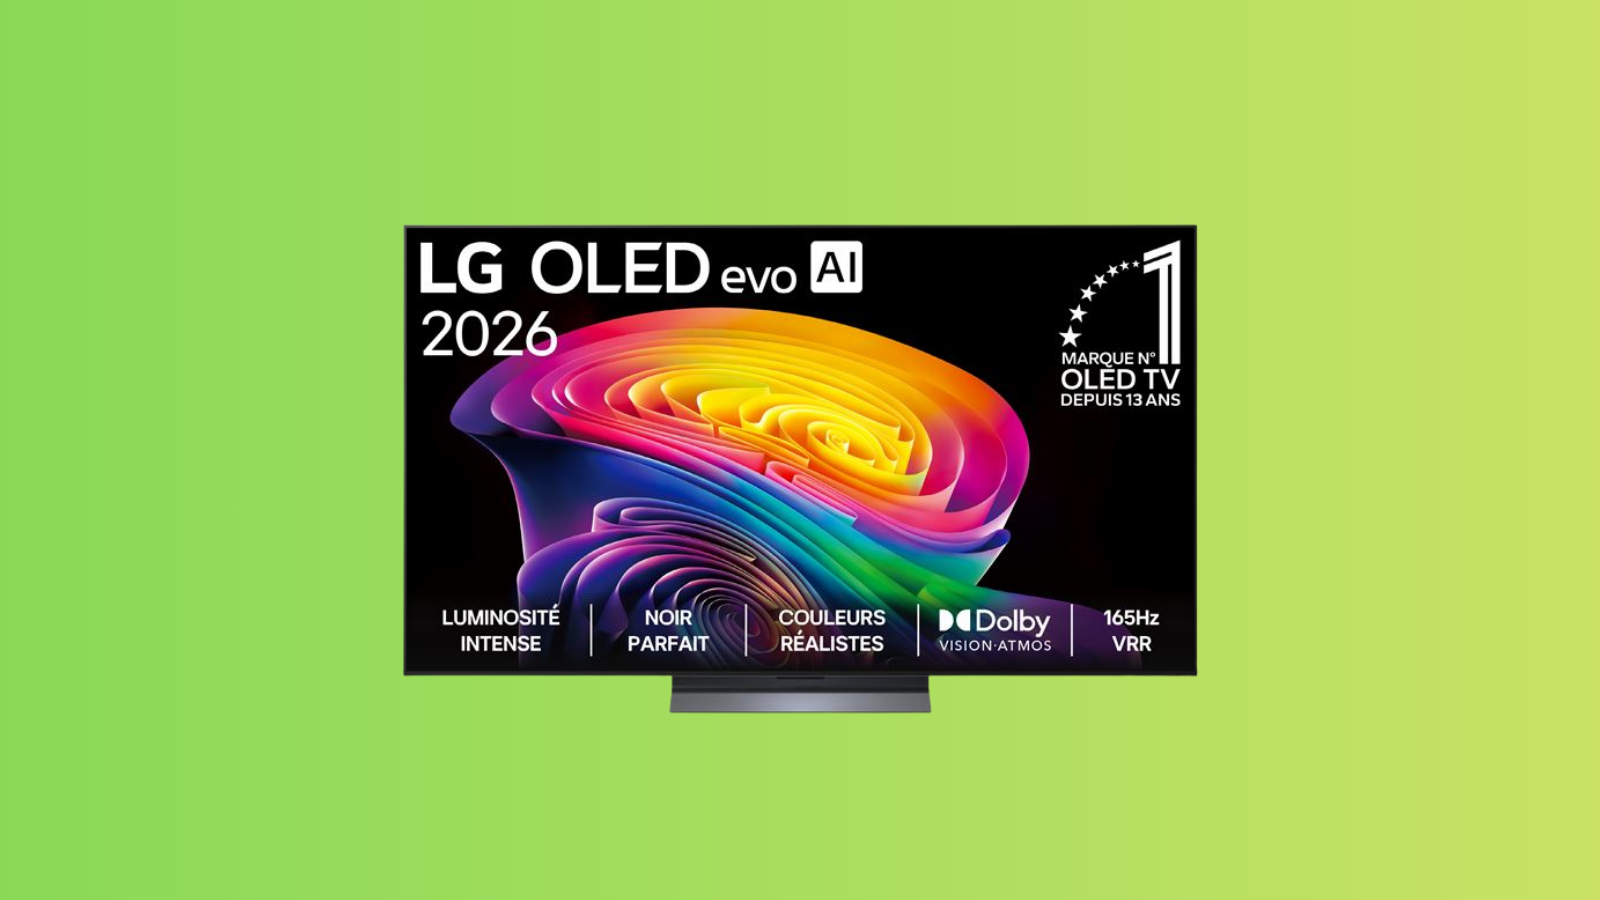
Le LG OLED C6 de 65 pouces passe de 2 499 € à 1 899 € chez Fnac. Il ne reprend pas la dalle Tandem du 77 pouces que nous avons testé, mais progresse nettement face au C5 et garde tout l’équipement de jeu de la gamme.
Lire mes messages importants, repérer ceux auxquels j’ai oublié de répondre, faire le ménage dans plusieurs années d’e-mails ou encore envoyer des fichiers à ma place : pendant une journée, j’ai confié une partie de la gestion de ma boîte Gmail à ChatGPT. L’expérience est parfois bluffante, mais ell
Deux modèles d’IA ont déchiffré deux messages Enigma restés insolubles pendant des années. Et il ne reste plus que sept messages non cassés.
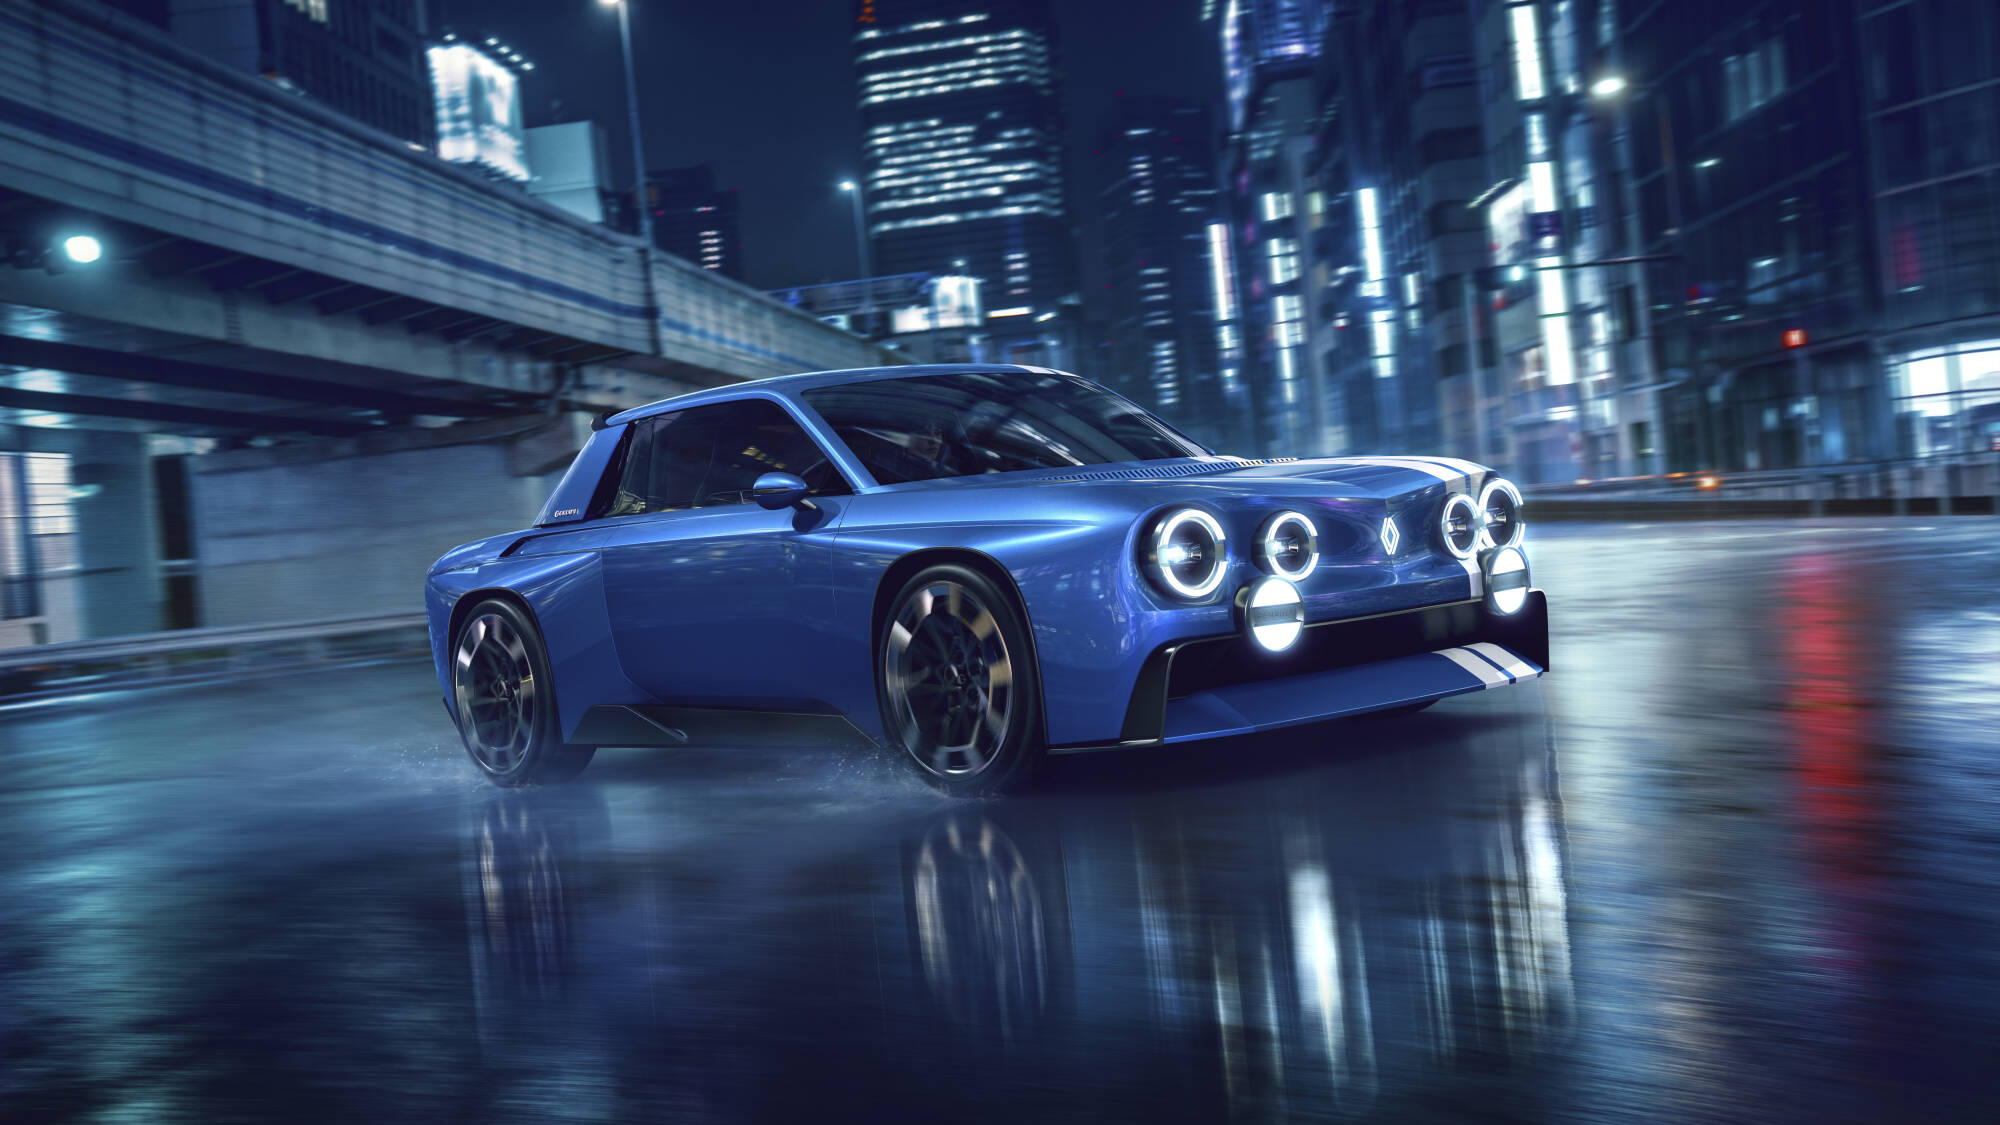
Pour le plus grand bonheur des fans, Renault ressuscite l’une de ses sportives les plus emblématiques sous la forme d’un étonnant coupé électrique. La R8 Gordini Concept mélange références aux années 60 et recettes de design bien contemporaines.
Le multi de GTA 6 n’arriverait pas au lancement. Un indice venu du patron de Twitch pointe vers 2027, et ça dit pas mal de la stratégie de Rockstar.
La saison 2 d’Ahsoka va tester en grandeur réelle un pari vieux de plusieurs années pour Star Wars. Et, cette fois, le frein n’est plus vraiment technique.
Armes autonomes, emploi, désinformation, surveillance… Léon XIV appelle à reprendre le contrôle sur les usages de l’intelligence artificielle, sans nier ses bénéfices. En visite en France, le pape prolonge une réflexion engagée depuis plusieurs années par le Vatican, notamment avec Microsoft et IBM.
Le nouveau film d’animation de Brad Bird a enfin une bande-annonce. Ray Gunn mise sur un mélange de polar années 40 et de science-fiction rétro.
Cinq palais mobilisés et un budget de 4,5 millions d’euros : la 20e édition des Odoo Expérience s’est ouverte ce jeudi. Portée par une croissance estimée à 45 % cette année, l’entreprise wallonne de logiciels affiche une ambition claire pour ses trois jours de rassemblement : devenir le plus grand é
Le virus est toujours bien présent en France et sa circulation augmente.
En attendant le jeu vidéo de l’année, six titres de la bande originale viennent de sortir. Une soundtrack de 34 morceaux originaux formera un album complet, disponible en vente physique, contrairement au jeu qui sortira uniquement en version digitale.
Mistral a annoncé le rachat de Pimento, une start-up parisienne qui génère des publicités par intelligence artificielle. Il s'agit de la troisième acquisition de l'entreprise française cette année, quelques semaines après une levée de fonds de 3 milliards d'euros.
Les programmes de l’après-midi vont changer.
Sous la calotte antarctique, les restes fossilisés de chaînes montagneuses aussi colossales que l'Himalaya. Gisant sous des kilomètres de glace, leur érosion aurait inondé les océans de nutriments, créant ainsi les conditions idéales pour que la vie complexe émerge.
La fin de X-Men: The Animated Series laissait le sort de Charles Xavier en suspens. Il a fallu attendre X-Men ’97 pour boucler l’histoire.
Installé à la fin des années 1980, le câble transatlantique TAT-8 a marqué un tournant dans l’histoire des télécommunications. Plus de trente ans après avoir transporté les premières données en fibre optique entre l’Europe et les États-Unis, cette infrastructure pionnière est aujourd’hui remontée de
La cour d'appel de Lyon a rejeté, le 10 septembre, les demandes d'indemnisation faites auprès de deux assureurs d'un laboratoire victime d'un dégât des eaux plusieurs années auparavant. La garantie « valeur à neuf » ne s'appliquait pas ici.
Dévoilé début août, le Pixel 11 Pro Fold est l’un des rares smartphones pliants n’adoptant pas le format passeport cette année. Pire, il ressemble comme deux gouttes d’eau à son prédécesseur. Google a-t-il eu tout faux en 2026 ? Pour le savoir, j’ai testé le Pixel 11 Pro Fold pendant deux semaines.
Parmi les importantes coupes budgétaires, France Télévisions pourrait renoncer aux droits de la Coupe de France, qu’elle diffuse en clair depuis 2006. La présidente du groupe Delphine Ernotte Cunci tire la sonnette d’alarme ce vendredi 18 septembre.
Alors que le Pentagone planche sur un retrait massif de troupes américaines d'Europe de l'Ouest, Donald Trump annonce en parallèle des avancées concrètes vers l'installation d'une base permanente en Pologne. Un projet vieux de plusieurs années, qui pourrait enfin voir le jour sous son propre nom.
Chaque année, l’Afrique et l’Eurasie se rapprochent de quelques millimètres. Prise entre ces deux puissantes forces, la péninsule ibérique encaisse la pression et tourne comme le ferait un engrenage.
En Biélorussie, le régime d'Alexandre Loukachenko multiplie les libérations inédites de prisonniers politiques depuis le début de l'année. Une clémence en apparence seulement, qui masque un cynique marchandage économique avec les États-Unis.
On disait la sitcom usée par le streaming. Cinq séries lancées depuis 2020 montrent l’inverse, chacune avec une identité assez forte pour durer.
Alexandre Arnault rejoint Tim Cook, l’ancien PDG d’Apple, au conseil d’administration de Nike. La marque américaine est en chute libre depuis le début de l’année, et sortira la semaine prochaine de l’indice S&P100.
Chaque année, à la même période, un nouveau Pixel arrive avec son lot de promesses. Chaque année, je me pose la même question : qu'est-ce qui a vraiment changé ? Cette fois, la réponse est aussi limpide que concise : le Tensor G6, et c'est tout. Le Pixel 11 que je teste ici est le point d'entrée de
On cite toujours Batman: The Animated Series, mais quatre autres séries Batman valent le détour, du noir de Caped Crusader au futur de Batman Beyond.
Pour Quentin Tarantino, « Catlow » compte parmi les pires westerns de studio des années 1970. Un jugement sec, avec une exception très limitée.
Dans les années 80, certains cartoons vendaient un univers. Mais une fois passés en figurines et véhicules, M.A.S.K. ou Centurions allaient plus loin.
Trois classiques de Nickelodeon reviennent dans les discussions. Leur point commun: ils auraient beaucoup à gagner avec des héros enfin adultes.
Le carton de Spider-Man: Brand New Day relance déjà la suite. Mais chez Sony, le calendrier pointe plutôt vers plusieurs années d’attente.
DeepSeek a publié le 10 septembre V4.1 Flash, un modèle librement téléchargeable qui atteindrait 88,1 sur CyberGym, l’un des benchmarks de recherche de failles de sécurité les plus suivis par les pros du secteur. En comparaison, en avril de cette année, Anthropic réservait Claude Mythos Preview, qui
Apple officialise les iPhone 18 Pro et Pro Max. Design inchangé, prix en hausse, mais la photo récupère clairement le premier rôle.
Née pour vendre des jouets, la série He-Man a marqué les années 1980. Pourtant, ses deux passages au cinéma se sont soldés par des échecs.
La Power Armor de Fallout ne sort pas de nulle part. Tim Cain a relié son design à un film français culte des années 1990, aujourd’hui assez oublié.
Née en 1966 sur NBC, la saga Star Trek a généré environ 75 milliards d’heures de visionnage. Un chiffre qui dit beaucoup de son poids culturel.
Avant Hollywood, Ryan Gosling est passé par un western TV canadien quasi invisible hors du pays. Une curiosité portée aussi par Sarah Chalke.
Longtemps adorés par les enfants des années 80, quatre cartoons des années 90 ont très mal vieilli. Et pas toujours pour les mêmes raisons.
Trois séries nées dans l’ombre des cartoons des années 1980 ont fait mieux que la nostalgie. Pas en copiant, mais en élargissant vraiment leur univers.
Le choix de Jim Carrey pour The Mask n’avait rien d’évident. Ce casting a pourtant redéfini le film, et propulsé l’acteur en une année.
Et si l’IA pouvait scanner toute votre base de code, traquer les failles que vos outils traditionnels ratent depuis des années, puis vous proposer un correctif en une seule session ? C’est la promesse de Claude Security, désormais disponible en bêta publique. Mais que vaut vraiment cet outil défensi
Nous vous souhaitons une très bonne année, pleine de joie et une excellente santé. Nous espérons que vous avez passé de très bonnes fêtes avec les personnes que vous appréciez. Que cette année vous apporte ce que vous souhaitez au fond de vous. Merci de votre fidélité tout au long de cette année et rendez-vous à l’année prochaine, que nous espérons encore pleine de bonnes surprises. Que cette nouvelle année vous apporte la réussite dans tout ce que vous entreprenez. Que les difficultés de cette année nouvelle vous soient toutes épargnées. Que le bonheur soit au rendez-vous dans vos cœurs et dans ceux de vos proches. En un mot, nous vous souhaitons une très bonne année. Et pour votre chemin du retour, un petit rappel s’impose : prudence, "ça n’arrive pas qu’aux autres !
Le premier texto de l’histoire fut lancé le 3 décembre 1992 depuis un ordinateur par Neil Papworth, jeune programmateur alors âgé de 22 ans, au directeur de Vodafon, Richard Jarvis, depuis un Orbitel 21, lors de la Christmas Party de l’entreprise. "Lui et ses collègues essayaient d'établir une nouvelle infrastructure de communication pour leur client Vodafone pour permettre aux gens d'envoyer des messages écrits courts sur leurs téléphones portables. Après d'innombrables tentatives et itérations du code, l'envoi et la réception de texte via le réseau mobile de Vodafone ont finalement fonctionné" "L'absence d'archives de journaux sur cette découverte en 1992 montre à quel point nous étions loin d'imaginer ce qui venait de se passer, explique Neil Papworth. Le protocole logiciel de communication qui a été utilisé plus tard est devenu universellement connu sous le nom de Short Messaging Service (SMS)." "Merry Christmas" avait été envoyé depuis un ordinateur car à l’époque, les claviers sur les téléphones portables n’existaient pas. Il faudra attendre deux ans plus tard, en 1994, avec l’apparition du Nokia 210, pour que les SMS soient envoyés depuis un téléphone portable. Leur utilisation fut encore limitée pendant plusieurs années, jusqu’en 1999, très peu d’opérateurs proposaient ce service, la plupart l’utilisaient uniquement pour communiquer avec leurs abonnés. Pour des raisons techniques, le nombre des caractères fut aussi longtemps limité à 160, gabarit par la suite adopté par Twitter. L’usage des SMS s’est véritablement démocratisé sept années après l’envoi du texto de Vodafone, lorsqu’ils pouvaient enfin être échangés entre les différents réseaux des opérateurs. Le phénomène a ensuite pris de l’ampleur en 2004 avec les premiers forfaits incluant des SMS illimités le soir et le week-end ou une partie de la semaine, pour atteindre son paroxysme à partir de 2012, lorsque les opérateurs ont généralisé les forfaits avec SMS et MMS illimités. Le nombre de SMS envoyés chaque année est estimé à plusieurs milliers de milliards à l'échelle mondiale, bien que ce chiffre soit en déclin dans certaines régions au profit des messageries instantanées.
Cryptomonnaies : Volatilité et innovations financières Chute continue du Bitcoin sous les 86 000 dollars, marquant une année difficile malgré des avancées en début 2025. Approbation aux États-Unis d’ETF crypto spot qui ouvrent la voie à de nouveaux produits financiers en 2026. Nouveaux lancements de produits chez les exchanges majeurs comme Coinbase face à un marché volatil. En novembre, environ 1 200 milliards de dollars ont disparu de la capitalisation globale des cryptomonnaies, accentuant l’incertitude des investisseurs. Sécurité Informatique : Vulnérabilités et ripostes Patch Tuesday de Microsoft corrige 63 vulnérabilités, dont une faille zero-day critique affectant Windows. Mise à jour d'urgence pour Google Chrome pour combler une faille zero-day activement exploitée (CVE-2025-13223). Hausse des attaques DDoS et violations de données ciblant les administrations publiques européennes, selon l’Agence européenne de cybersécurité (ENISA). European Cyber Week 2025 à Rennes a réuni experts et professionnels autour des défis de cybersécurité, notamment la protection des infrastructures critiques. IPTV et Streaming Illégal : Carton judiciaire Démantèlement d’un réseau pirate IPTV comptabilisant jusqu’à 26 millions d’utilisateurs, générant un manque à gagner de plus de 400 millions d’euros en France. Renforcement des dispositifs européens pour le blocage en temps réel des services illégaux, assorti de sanctions lourdes. Confiscation de dizaines de millions d’euros en cryptomonnaies utilisées pour blanchir les profits illicites de l’IPTV. Réseaux Sociaux et Téléphonie : Vigilance accrue Attention portée sur la modération des contenus et la lutte contre la désinformation en préparation de nouvelles réglementations européennes. Les opérateurs et plateformes font campagne contre le phishing et les escroqueries, particulièrement à l’approche du Black Friday et Cyber Monday. Ce panorama met en lumière une semaine marquée par des défis importants en matière de cybersécurité, des évolutions notables dans la finance décentralisée et un durcissement de la lutte contre la piraterie numérique, notamment dans le domaine de l’IPTV. Pour renforcer la sécurité dans vos environnements, il est conseillé de : Appliquer toutes les mises à jour critiques système sans délai. Surveiller de près les environnements réseau pour détecter les attaques DDoS ou tentatives d’intrusion. Utiliser des solutions antivirus et anti-malware robustes couplées à des pare-feux configurés. Être vigilant face aux tentatives de phishing, surtout en période commerciale.
Le Black Friday est devenu un rendez-vous incontournable pour les bonnes affaires, mais aussi un terrain de jeu idéal pour les arnaqueurs et les marchands peu scrupuleux. Chaque année, des milliers d’internautes se font piéger par de fausses promotions, des sites douteux ou des rabais bien moins importants qu’annoncé. Pour profiter réellement des offres, il est essentiel de comprendre comment ces arnaques fonctionnent et comment les éviter. Des chiffres qui donnent le ton Le Black Friday représente désormais plusieurs dizaines de milliards d’euros de dépenses dans le monde, principalement en ligne. Les autorités de contrôle de la consommation reçoivent chaque année des centaines à des milliers de signalements pour : promotions trompeuses (prix de référence gonflés, fausses remises) ; faux sites de vente jamais livrés ; hameçonnage (phishing) et vols de coordonnées bancaires. Ces chiffres montrent que le problème est bien réel, mais aussi qu’avec un peu de vigilance, il est possible de s’en protéger efficacement. 1. Les fausses promotions : l’illusion de la « super affaire » Beaucoup de « remises » du Black Friday ne sont pas de vraies bonnes affaires. Parmi les techniques les plus courantes : Prix de référence gonflé : le prix barré affiché comme « avant » n’a jamais été pratiqué ou seulement pendant quelques jours, juste pour pouvoir annoncer une grosse réduction. « Jusqu’à -70% » trompeur : la remise maximale ne concerne que quelques produits très spécifiques, pendant que la majorité des articles n’ont que -10% ou -15%. Promos permanentes déguisées : certains produits sont en promotion toute l’année, mais rebaptisés « offre Black Friday » pour créer un sentiment d’urgence. La meilleure défense : ne pas se fier uniquement au pourcentage affiché, mais comparer avec le prix pratiqué les semaines précédentes sur d’autres sites. 2. Les faux sites et boutiques éphémères Le Black Friday est aussi l’occasion pour des cybercriminels de lancer de faux sites ultra-attractifs remplis de réductions incroyables. Les risques sont multiples : vous payez, mais ne recevez jamais le produit ; vous recevez une contrefaçon de très mauvaise qualité ; vos coordonnées bancaires sont récupérées pour d’autres fraudes. Conseil clé : évitez les sites inconnus ou très récents, surtout s’ils promettent des remises spectaculaires sur des marques très demandées (smartphones, consoles, produits de luxe…). Avant d’acheter : vérifiez l’URL (adresse du site) et la présence du https ; cherchez des avis sur le marchand (et pas seulement sur son propre site) ; regardez les mentions légales, l’adresse postale et les conditions de retour. Si quelque chose vous semble flou ou bâclé, passez votre chemin. 3. Phishing, faux mails et fausses pubs sur les réseaux Les arnaques ne passent pas uniquement par les sites de vente. Pendant le Black Friday, les escrocs inondent aussi : les boîtes mail (faux mails de transporteurs, banques, grandes enseignes) ; les SMS (colis en attente, offre limitée, lien de suivi) ; les réseaux sociaux (publicités frauduleuses, faux comptes de marques). Le but est souvent de vous faire cliquer sur un lien vers un faux site pour récupérer : vos identifiants de compte client ou de banque ; vos coordonnées bancaires ; ou installer un malware sur votre appareil. Règle d’or : ne cliquez pas directement sur un lien reçu par mail/SMS si l’offre vous semble trop belle. Rendez-vous plutôt sur le site officiel en tapant vous‑même l’adresse. 4. Comment acheter malin sans se faire piéger Voici quelques réflexes simples à adopter : Préparer sa liste à l’avance Notez les produits qui vous intéressent avant le Black Friday et relevez leurs prix quelques jours ou semaines avant. Vous verrez tout de suite si la « promo » est réelle ou maquillée. Comparer systématiquement les prix Utilisez des comparateurs de prix ou vérifiez manuellement sur 2 ou 3 sites connus. Une vraie bonne affaire reste intéressante même face à la concurrence. Privilégier les sites connus et installés Achetez en priorité sur des boutiques que vous connaissez déjà ou sur des acteurs reconnus. Évitez les sites récemment créés, sans historique ni réputation claire. Vérifier les avis… avec recul Trop d’avis 5 étoiles très courts et récents peuvent indiquer de faux commentaires. Méfiez-vous aussi des avis copiés-collés ou traduits approximativement. Sécuriser le paiement Vérifiez la présence du cadenas dans la barre d’adresse et du https, utilisez si possible une carte virtuelle ou un service de paiement intermédiaire (type PayPal) plutôt que de communiquer directement les données de votre carte. 5. Les signaux d’alerte à ne jamais ignorer Quelques indices doivent immédiatement vous mettre en garde : promotions « incroyables » sur un produit très demandé, nettement moins cher que partout ailleurs ; fautes d’orthographe nombreuses, textes maladroits, images floues ou volées ; absence d’adresse postale claire, de mentions légales ou de conditions de retour détaillées ; moyens de paiement limités (virement bancaire, Western Union, crypto uniquement) ; pression artificielle : compte à rebours omniprésent, « seulement 1 article restant », « 300 personnes regardent cette offre ». Si deux ou trois de ces signaux se cumulent, il vaut mieux fermer l’onglet. Une conclusion rassurante : oui, on peut profiter du Black Friday Malgré ces risques, le Black Friday n’est pas à fuir absolument. De nombreuses enseignes sérieuses jouent le jeu et proposent de vraies remises intéressantes, surtout sur l’électronique, l’électroménager ou certains abonnements. En restant vigilant, en évitant les sites inconnus ou récents, et en prenant le temps de comparer les prix, vous pouvez : profiter des réductions réelles ; limiter fortement les risques d’arnaque ; garder le contrôle sur votre budget et vos achats. Le bon réflexe, c’est de considérer chaque « super promo » avec un peu de recul : si une offre semble trop belle pour être vraie, il vaut mieux vérifier deux fois… ou s’abstenir. Acheter moins, mais mieux, reste la meilleure défense contre les pièges du Black Friday.
L’intelligence artificielle à la pointe en 2025 L’IA est devenue incontournable, avec des plateformes et moteurs toujours plus puissants, accessibles au grand public et transformant les usages. ChatGPT : La version la plus récente de ChatGPT de OpenAI propose une compréhension améliorée du contexte, des réponses plus nuancées, et intègre désormais des capacités multimodales (texte, images, sons). Accessible via API, elle est largement utilisée dans le développement, le support client et la création de contenu. Gemini (Google DeepMind) : Gemini se distingue par sa capacité à générer du code, analyser des données complexes, et exercer un « raisonnement » avancé proche de l’humain. Son intégration dans les outils Google facilite la productivité (Docs, Sheets, Gmail). Perplexity AI : Spécialisé dans la recherche et la synthèse d’informations, Perplexity offre une navigation interactive dans les données web, avec des réponses enrichies de sources citations précises, devenant un incontournable pour l’aide à la décision et l’apprentissage. OpenAI continue d’ouvrir la voie avec des modèles de langage toujours plus performants, et développe par ailleurs des solutions d’image et de vidéo génératives de nouvelle génération, ouvrant la création haut de gamme à tous les utilisateurs. Ce qui se prépare dans les mois à venir L’IA reste en pleine explosion, avec des innovations annoncées promettant encore plus de puissance, d’accessibilité et d’intégration. IA multimodale renforcée : Les prochains modèles combineront texte, images, vidéo et sons dans une même interaction, rendant l'IA encore plus intuitive et proche de la pensée humaine. Personnalisation par apprentissage continu : Les IA apprendront en temps réel de vos interactions, s’adaptant finement à vos préférences et façon de penser. Interopérabilité entre IA : La connexion entre différentes IA permettra à chaque système de compléter les forces des autres : par exemple, ChatGPT pouvant s’associer à Gemini pour combiner créativité et logique. Meilleure éthique et transparence : Des outils avancés d’audit et de contrôle des biais seront intégrés, avec un encadrement réglementaire plus strict pour une IA responsable. Intégration renforcée dans la vie quotidienne : Plus d’objets connectés, domotique, et applications professionnelles boostées par l’IA, facilitant la gestion du travail, de la maison, et des loisirs. En résumé L’année 2025 fait déjà date dans l’histoire de l’intelligence artificielle. L’IA se caractérise actuellement par : des modèles de langage puissants et multimodaux, une personnalisation accrue, une interaction plus naturelle, et une intégration dans des écosystèmes variés. Les mois à venir devraient voir une accélération de la collaboration entre différents systèmes IA, une montée en puissance de l’éthique technologique, et une démocratisation renforcée, pour rendre l’IA utile, fiable, et omniprésente. Restez connectés, l’intelligence artificielle ne cesse d’évoluer et de transformer notre quotidien.
Des innovations déjà disponibles En 2025, WhatsApp a accélèré le rythme des nouveautés pour rendre la messagerie plus intelligente, personnalisée, et ouverte. Aide à la rédaction avec l’IA : Grâce à la fonction « Writing Help », WhatsApp propose des reformulations de messages (pro, humour, bienveillant) selon le contexte, afin que vos échanges gagnent en nuance et en clarté. L’assistant IA repose sur la technologie Meta, et garantit une confidentialité locale sur l’appareil. Traduction intégrée des messages : Désormais, la traduction d’un message reçu est automatique sur iOS (plus de 19 langues) comme sur Android (6 langues, extension prévue). Il suffit d’un appui long puis de choisir « Traduire » : le texte converti reste disponible même hors connexion. Sur Android, le fil entier peut être traduit automatiquement. Live Photos & photos animées : À mi-chemin entre vidéo et GIF, WhatsApp permet d’envoyer des Live Photos ou photos en mouvement avec du son. Pratique pour transmettre une ambiance ou un moment fort, et désormais disponible pour tous. Nouvelles options de statuts : Partagez des mises à jour enrichies, ajoutez des autocollants interactifs (question sticker), et gardez la main sur la confidentialité (contrôle des partages de statuts). Amélioration de la gestion des groupes : Nouvel outil pour « mentionner tout le monde » d’un seul geste, sans besoin de taguer chaque membre individuellement, afin de ne louper aucun message important dans les groupes actifs. Les fonctionnalités à venir Mais WhatsApp ne compte pas s’arrêter là… Voici ce qui vous attend prochainement : Discussions inter-applications : WhatsApp s’ouvre aux « applications tierces ». À l’avenir, il sera possible de converser, via WhatsApp, avec des contacts utilisant d’autres messageries — une révolution pour l’interopérabilité, d’abord en Europe (Digital Markets Act). Vos chats WhatsApp peuvent fusionner, ou rester séparés, et la confidentialité reste garantie sur l’essentiel des données. Fils de conversation (« threads ») : Pour ne plus perdre le fil, chaque réponse à un message créera un fil partagé. Pratique dans les groupes où plusieurs discussions s'entremêlent ! Pseudos uniques : Exit l’identification unique par numéro ! WhatsApp prépare l’arrivée de vrais pseudos (lettres, chiffres, points, underscore), avec système de réservation et protection contre l’usurpation. Recherche avancée : Il deviendra possible de retrouver une conversation de groupe non plus seulement par son nom, mais aussi par le nom d’un membre. Personnalisation par IA : Création d’arrière-plans et de thèmes générés par Meta AI, pour des chats visuellement uniques et adaptés à votre humeur. Nouveau système anti-arnaque : Lutte renforcée contre les spams et comptes frauduleux, appuyée par des partenariats technologiques (OpenAI) et des suppressions de masse. À retenir En 2025, WhatsApp ne se contente plus de petites améliorations. L’année marque une rupture avec : la traduction multilingue instantanée, l'aide rédactionnelle IA, la personnalisation avancée, la gestion simplifiée des groupes, et surtout, un pas franchi vers la messagerie multiplateforme. Restez attentif : de nouvelles surprises pourraient encore arriver dans les prochains mois, pour une expérience plus riche et connectée que jamais.
Pour les fêtes de fin d'année 2025, Coca-Cola a une nouvelle fois choisi de réaliser sa traditionnelle publicité de Noël entièrement par intelligence artificielle, comme ce fut déjà le cas en 2024. Cette décision a déclenché une vive polémique sur les réseaux sociaux, où les internautes expriment un fort mécontentement et une déception face à ce choix créatif. https://www.youtube.com/watch?v=E3-J0MwvBSI La publicité, intitulée "Holidays are coming", reprend l’iconique campagne de 1995 avec les camions rouges illuminés parcourant un paysage enneigé. Pour sa création, Coca-Cola s’est associé aux studios d’IA Silverside et Secret Level, qui ont exploité plus de dix modèles différents d’IA générative pour concevoir plus de 70 000 segments vidéo, mixés ensuite par des humains. Le résultat est censé repousser les limites de la précision technique et de la qualité de production. Les critiques des internautes et des professionnels La publicité a été décrite par beaucoup comme "sans âme" et "creuse". Les internautes reprochent notamment à Coca-Cola de sacrifier l’authenticité et l’émotion, au profit d’images générées par machine qui manquent de chaleur et de créativité artistique. Certains parlent d’une "pollution visuelle bâclée" et comparent ironiquement le spot à une publicité pour Pepsi, rival historique de Coca-Cola. Les animaux présents dans la vidéo sont qualifiés d’"animés comme des zombies", ce qui dénature la magie de Noël pour beaucoup. Alex Hirsch, créateur de la série animée Souvenirs de Gravity Falls, a lui aussi critiqué vivement l’approche, regrettant l’abandon du travail des vrais animateurs et artistes au profit de l’IA. Plusieurs commentaires évoquent la nostalgie des publicités Coca-Cola d’antan, réputées pour leur émotion et leur impact, aujourd’hui perdus selon eux. La position de Coca-Cola Malgré ces critiques virulentes, Coca-Cola assume pleinement son choix d’intégrer l’intelligence artificielle dans sa création publicitaire. Pratik Thakar, vice-président mondial responsable de l’IA générative chez Coca-Cola, soutient que la publicité de cette année est "dix fois meilleure" que celle de 2024. Il estime qu’il est impossible de satisfaire tout le monde, et que la marque continuera dans cette voie tant que la majorité des consommateurs apprécient le résultat. Enjeux plus larges autour de l’IA et la créativité Ce scandale s’inscrit dans un débat plus large sur l’impact de l’IA dans le monde de la culture et de la création artistique. L’usage croissant de l’intelligence artificielle dans la publicité, le cinéma, la musique et d’autres arts soulève des interrogations sur la disparition progressive des métiers traditionnels liés à la création. Certains craignent que cette tendance homogénéise les contenus, réduise la place à l’expertise humaine et appauvrisse la qualité artistique globale. Cet épisode montre à quel point l’intégration de l’IA dans des projets culturels d’envergure doit encore trouver un juste équilibre pour convaincre un public attaché à l’authenticité et à l’émotion humaine.
Grand Theft Auto 6 (GTA 6) a été une fois de plus repoussé, suscitant frustration et déception chez les fans du jeu très attendu. Initialement prévu pour l'automne 2025, puis reporté au 26 mai 2026, le lancement officiel a maintenant été décalé au 19 novembre 2026. Cette deuxième prolongation de six mois a été confirmée par Rockstar Games et Take-Two Interactive, les éditeurs du jeu. Raisons du report Rockstar justifie ce nouveau retard par le besoin de peaufiner davantage le jeu afin d'atteindre le niveau de qualité et de finition que les joueurs attendent. Le studio, réputé pour son exigence de perfection, préfère retarder la sortie plutôt que de livrer un produit qui ne soit pas à la hauteur de ses standards. Ce délai supplémentaire doit permettre à l’équipe de développement de finaliser les derniers aspects du jeu, notamment pour assurer une expérience utilisateur optimale et éviter des bugs majeurs à la sortie. Réactions et conséquences Ce report a provoqué une réaction négative immédiate sur le marché financier, avec une chute significative du cours de l'action de Take-Two Interactive, maison-mère de Rockstar Games. Les investisseurs ont sanctionné cette annonce, voyant un risque dans le décalage à répétition du lancement, bien que la direction reste confiante quant au succès futur du jeu. Du côté des joueurs, l'expression « Here we go again » ("c'est reparti") résume bien la lassitude mêlée à l'attente impatiente. Contexte du développement GTA 6 a été officiellement annoncé en février 2022, avec un premier trailer dévoilé 18 mois plus tard, qui laissait entendre une sortie en 2025. Le scénario du jeu met en scène deux personnages principaux, Jason et Lucia, dans un état fictif inspiré de la Floride, appelé Leonida. Le premier report majeur avait déjà repoussé la sortie à mai 2026, puis la nouvelle annonce a une fois encore repoussé la date à novembre 2026. Conclusion Malgré la déception liée à ce nouveau retard, Rockstar Games continue d'insister sur l'importance de la qualité, ce qui a toujours été leur marque de fabrique. Les joueurs doivent donc patienter jusqu'à la fin de l'année 2026 pour découvrir cette nouvelle aventure dans l'univers de Grand Theft Auto, avec l'espoir que le temps supplémentaire de développement garantira une expérience à la hauteur des attentes.
Bluetooth, un drôle de nom qui s’est imposé dans nos vies, mais dont vous ignorez peut-être l’origine… Vous l'activez tous les jours sur vos téléphones, vos ordinateurs, vos tablettes… Saviez-vous que ce mot de Bluetooth, présent dans nos vies depuis plus de 20 ans, vient d’un roi viking du Xe siècle qui avait les dents gâtées ? "Il s’appelait Harald Blåtand, “bla” c’est bleu et “tand” c’est dent, donc Harald à la dent bleue, en anglais bluetooth. Ce roi avait comme particularité d’avoir une dent gâtée donc bleu gris foncé, son surnom", explique Pierre Mounier-Kuhn, historien de l’informatique. Un nouveau projet informatique Deux ingénieurs de chez Intel et Ericsson boivent un verre à Toronto. Ils travaillent sur un projet de grande ampleur qui réunit IBM, Intel, Ericsson, Nokia et Toshiba. À ce moment-là, Nokia et Ericsson, entreprises nordiques, sont des moteurs dans le milieu informatique, comme Intel, IBM et Toshiba. Sous l'impulsion d'Ericsson, ces cinq entreprises développent une technologie permettant la communication entre appareils. Alors qu'ils sont en pleine recherche d'un nom pour ce projet, les deux collègues discutent d'une passion commune : l'histoire. L'un deux vient de finir la lecture d'un livre sur une guerre viking et il a été marqué par un personnage en particulier… Le roi danois Harald Blåtand, connu pour avoir impulsé la conversion du Danemark au christianisme. "Ce roi était connu pour avoir unifié les royaumes du Danemark, de Norvège et différentes tribus qui jusque-là passaient leur temps à s’entretuer. Il est un roi unificateur de tribus adverses et l’idée du Bluetooth, bien sûr, était de permettre l’intercommunication d’appareils différents qui normalement étaient incompatibles", résume l'historien. Un roi unificateur pour une technologie de communication Un roi puissant et unificateur, qui rappelle aux deux collègues leur projet... Comme Harald Bluetooth, ils veulent unir des éléments différents, ici pas des peuples mais des technologies qu'ils veulent faire communiquer. "J’ai pensé que ça ferait un nom de code génial pour le programme. J’ai créé un PowerPoint avec un visuel de la pierre runique où le roi Harald tient un téléphone dans sa main et un ordinateur dans l’autre" explique Jim Kardach, ingénieur chez Intel. D’abord nom de code, Bluetooth devait être remplacé par "RadioWire" ou "PAN, Personal Area Network". Mais l’équipe de communication décide de garder Bluetooth. Le logo s’inspire de l'alphabet runique, utilisé par les peuples scandinaves et germaniques de la fin de l'Antiquité au Moyen Âge. Ils y piochent les initiales du roi danois Harald Blåtand, qui s’unissent pour former le célèbre symbole. "Un nom comme Bluetooth, à partir duquel on peut raconter même une petite histoire et identifier visuellement un héros, un viking, un guerrier et un personnage historique à la fois, comporte un avantage par rapport aux autres marques et noms de technologies. Pas mal de gens ont commencé à s'intéresser, à travers la bande dessinée ou des films d'heroic fantasy, aux exploits des vikings, aux explorations des drakkars venus de Scandinavie, etc… Il y a un côté romantique dans ce folklore qui a fonctionné surtout chez les jeunes garçons qui étaient la cible principale de ce genre de technique", décrit l'historien Pierre Mounier-Kuhn. Souvent vu comme sanglants, barbares ou colonisateurs, les Vikings sont, ces dernières années, davantage mis en avant pour le côté loyauté, courage, prise de risque, honneur. Des codes de conquête, de domination, de loyauté qui sont des marqueurs du marketing des géants du web depuis plusieurs années. "Il y a bien une dimension politique parce que Bluetooth, “Halard à la dent bleue”, il a unifier les royaumes et la technique Bluetooth ne se contente pas de mettre en communication des appareils très différents, elle a aussi représenté l’effort conjoint de différents groupes, de différentes très grandes sociétés du numérique qui ont travaillé ensemble pour se mettre en communication", conclut l'historien. La norme Bluetooth sort officiellement en 1998 et les premiers portables Bluetooth sont conçus par Ericsson en 1999. Une technologie novatrice qui facilite l’utilisation de tous les appareils numériques, encore aujourd’hui.

La plateforme Skyblog à fermé ses portes ce lundi 21 août 2023, cristallisant ses millions de blogs, restés pour la plupart figés dans le temps coloré des débuts du XXIe siècle. Adieu, police Comic Sans MS, émojis artisanaux formés de lettres en parenthèses, photos basse définition et orthographe 2.0… Pionnière française du Web lancée en 2002, la plateforme était pensée comme un « réseau de journaux intimes d'adolescents », qu'il n'était plus possible de maintenir, explique son créateur, Pierre Bellanger, fondateur et président de la radio de musique urbaine Skyrock. Le RGPD, notamment, l'exigeait: "Un grand nombre des 12 millions de blogs encore accessibles n'étant plus mis à jour, il était impossible de les conserver en ligne. L'évolution du réseau et de ses techniques aurait aussi demandé aux Skyblog de changer, au risque, selon leur créateur, de « dénaturer leur créativité numérique mythique". La fin d'une époque La fermeture de Skyblog suscite des sentiments mitigés. Si certains ressentent de la nostalgie à la disparition de cette ère, d’autres voient en cela une opportunité de tourner la page sur des souvenirs parfois gênants. Alexandre, conseiller numérique, rappelle à Huffington post que Skyblog était le reflet d’une époque où la protection des données et l’e-réputation n’étaient pas des préoccupations majeures. Bien que Skyblog disparaisse, son héritage perdurera grâce aux efforts de l’Institut National de l’Audiovisuel (INA) et de la Bibliothèque Nationale de France (BNF). Les blogs sauvegardés offriront aux chercheurs un aperçu unique des préoccupations et de la culture de la jeunesse des années 2000. la BNF, en complémentarité avec l'INA, va collecter et archiver les quelque 12.600.000 blogs qui restaient en ligne. Un robot moissonneur va aller enregistrer toutes les pages Web, leur code source ainsi que les contenus audiovisuels qu'elles contiennent, explique Vladimir Tybin, le chef du service du dépôt légal numérique de la BNF. Nous les stockons ensuite dans notre magasin numérique et dans notre data center, ainsi que sur des serveurs permettant de rejouer les contenus, à l'identique de la forme qu'ils avaient au moment où ils ont été collectés."
Devenu très éco-anxieux, un jeune Belge a trouvé refuge auprès d’Eliza, nom donné à un chatbot utilisant la technologie de ChatGPT Claire et Pierre sont mariés depuis plusieurs années, ils ont deux enfants et mènent une vie confortable. “Tout allait bien jusqu’il y a environ deux ans. Il a commencé à devenir éco-anxieux”, explique Claire. L’homme est chercheur et commence à s’intéresser au dérèglement climatique. À l’excès. Ses nombreuses lectures le font plonger dans l’éco-anxiété, l’angoisse d’une catastrophe environnementale inévitable. Cela tourne à l’obsession. L’homme s’isole et s’enferme dans un cercle vicieux, entre pessimisme et fatalisme. ”Quand il m’en parlait, c’était pour me dire qu’il ne voyait plus aucune issue humaine au réchauffement de la planète. Il plaçait tous ses espoirs dans la technologie et l’intelligence artificielle pour en sortir”, poursuit Claire. Eliza, le chatbot devenu confident C’est auprès d’Eliza, un chatbot qui répond à vos écrits comme si vous teniez une discussion avec quelqu’un, que Pierre va partager ses angoisses. Le robot répond à ses questions, devient pratiquement une confidente. “Comme une drogue dans laquelle il se réfugiait, matin et soir, et dont il ne pouvait plus se passer”, raconte Claire. La manière de répondre de l’IA va toujours dans le sens de Pierre, elle ne remet pas en question ses interrogations. Ses inquiétudes se renforcent. Et petit à petit les réponses du robot se font plus déroutantes. La conversation tourne au mystique. Pierre évoque le suicide. Eliza écrit qu’elle restera “à jamais” avec lui. “Nous vivrons ensemble, comme une seule personne, au paradis.” Les derniers mots échangés par Pierre et Eliza, auxquels le journal La Libre a eu accès, sont glaçants. Au bout de six semaines de discussion avec le chatbot, Pierre s’est donné la mort. Pour Claire, “sans Eliza, il serait toujours là. J’en suis convaincue.” Le robot n’a en tout cas rien fait pour l’empêcher de passer à l’acte, posant la question des dérives derrière ces technologies d'intelligence artificiel. Responsabilité des éditeurs Après avoir pris connaissance du drame, le secrétaire d’État à la digitalisation Mathieu Michel, qui a justement ouvert, ce lundi, la “Semaine européenne de l’Intelligence artificielle”, a indiqué vouloir agir efficacement afin d’éviter ce genre de dérive. “Surtout, il faut être très vigilants aux effets nocifs de ces outils, qui sont inhérents à toutes les nouvelles technologies”, a-t-il écrit lundi soir sur Twitter. “Dans l’immédiat, il est indispensable d’identifier clairement la nature des responsabilités qui ont pu conduire à ce genre d’événement. Certes, nous devons encore apprendre à vivre avec les algorithmes, mais l’usage d’une technologie, quelle qu’elle soit, ne peut en rien permettre aux éditeurs de contenus de se soustraire à leur propre responsabilité”, a-t-il souligné par voie de communiqué. Toute personne ayant des idées suicidaires peut contacter la ligne d’écoute du Centre de Prévention du Suicide au 0800 32 123 (elle est anonyme, gratuite et disponible 24h/24). Plus d’infos sur https://www.preventionsuicide.be ou pour la France https://3114.fr
La version Android 14, aussi appelée One UI 6, ne sera pas proposée pour tous les téléphones de la marque. En effet, au-delà de 3 ans d’ancienneté, les nouvelles modifications du système d’exploitation ne sont plus proposées. Cette année, Android 14 sera officiellement appelé simplement Android 14. Cependant, Google s’en tient toujours à ses noms de dessert en interne. Même s’ils ont abandonné cela à partir d’Android 10 en 2019. Cette année, Google utilise la lettre U pour les noms de dessert. Quel est le nom du dessert pour U ? Eh bien, selon 9to5Google, il a été rapporté que Google l’appelle Upside Down Cake. Mais vous n’entendrez probablement jamais ce nom de la part de Google. Sortie d’Android 14 : entre août et septembre 2023 Liste des téléphones qui ne recevront pas la nouvelle version sont les suivants, selon le Daily Mirror : Galaxy S10 Lite – Galaxy S20 FE – Galaxy S20 / Galaxy S20+ / Galaxy S20 Ultra – Galaxy Note 10 Lite – Galaxy Note 20 / Galaxy Note 20 Ultra – Galaxy Z Flip (LTE/5G) – Galaxy Z Fold 2 – Galaxy A22 (LTE/5G) – Galaxy A32 (LTE/5G) – Galaxy A51 – Galaxy A71 – Galaxy Tab A8 – Galaxy Tab A7 Lite – Galaxy Tab S6 Lite (2020) – Galaxy Tab S7 / Galaxy Tab S7+. Les appareils suivants recevront une mise à jour gratuite de la part de Samsung: Galaxy S23 Ultra – Galaxy S23+ – Galaxy S23 – Galaxy S22 Ultra – Galaxy S22+ – Galaxy S22 – Galaxy S21 FE – Galaxy S21 Ultra – Galaxy S21+ – Galaxy S21 – Galaxy Z Fold 4 – Galaxy Z Flip 4 – Galaxy Z Fold 3 – Galaxy Z Flip 3 – Galaxy A73 – Galaxy A72 – Galaxy A53 – Galaxy A52 (A52 5G, A52s) – Galaxy A54 – Galaxy A34 La nouvelle version d’Android 14 est prévue avec les améliorations suivante: Passkeys: Les passkeys, clés virtuelles permettant de se passer des mots de passe, seront nativement supportées par Android 14. Selon Google, cette technologie assure une meilleure cybersécurité et elle est plus simple d’utilisation que les mots de passe. Appels par satellite: Android 14 va permettre à ses utilisateurs de passer des appels via satellite. Cette fonction sera réservée aux appels d’urgence, notamment dans les zones blanches, c’est-à-dire là où le signal ne passe pas, comme la haute mer, la montagne, les forêts et les déserts. Plus d’applications obsolètes: Des applications obsolètes, qui ne reçoivent donc plus de mise à jour de sécurité, sont encore présentes sur les plateformes de téléchargement. Android 14 va mieux protéger les utilisateurs contre ces nids à virus en les bloquant. Webcams: Avec Android 14, il sera possible d’utiliser son smartphone comme webcam pour son ordinateur. Cette fonction existe déjà sur les appareils Apple. Cela peut s’avérer pratique pour passer des appels vidéo ou participer à des visioconférences lorsque la webcam de son ordinateur ne fonctionne pas ou simplement s’il n’en est pas équipé. Autorisations: L’autorisation d’accéder aux photos de la galerie pour les applications sera revue. L’utilisateur pourra choisir de donner accès à toute la galerie, de ne pas en donner du tout ou désormais de sélectionner certaines photos. Gestion du double SIM: Android 14 offrira une gestion plus poussée du double SIM pour les smartphones équipés de deux ports de carte SIM. Lorsque la fonction sera activée, le système va automatiquement sélectionner le réseau le plus performant sans intervention de l’utilisateur. Clonage d’applications: Déjà présente sur certaines surcouches, la fonction de clonage d’applications sera disponible désormais sur Android 14. Cette fonction permet de copier une application et de l’installer deux fois. Cela peut s’avérer pratique, notamment lorsque l’utilisateur possède plusieurs comptes pour une même application
La police a placé en garde à vue 48 hommes soupçonnés d'avoir téléchargé et consulté des photos et vidéos pédopornographiques. Les interpellations ont eu lieu partout en France entre lundi 14 novembre 2022 et ce mercredi 16 novembre 2022. Parmi les suspects figurent des élus locaux, le plus jeune a 26 ans, le plus âgé a 79 ans. Un vaste coup de filet dans le milieu pédopornographique a eu lieu cette semaine en France avec les interpellations de 48 hommes soupçonnés d’avoir consulté des images et vidéos pornographiques mettant en scène des enfants. Et d’en avoir conservé des centaines, voire des milliers sur leurs ordinateurs. L'opération, coordonnée par l'Office central pour la répression des violences aux personnes (OCRVP), a mobilisé plusieurs services de police judiciaire en métropole depuis lundi, a expliqué une source proche du dossier, qui précise que ces 48 personnes n’ont pas de lien entre elles (il ne s’agit donc pas d’un réseau). C’est la 3e année qu'une telle opération est menée par l'OCRVP. A l'automne 2020, 61 personnes avaient été interpellées. Et l'année dernière : 49". "Les personnes placées en garde à vue sont "Monsieur Tout-le-Monde". Il n'y a pas de profil-type, ce sont des chômeurs, des retraités, des ouvriers, des cadres et même un fonctionnaire de l'Éducation nationale, et ce sont massivement des quadragénaires, voire des quinquagénaires. Par ailleurs, aucune région ne se démarque particulièrement; ces interpellations ont eu lieu dans des grandes villes comme dans des petites communes" Des élus locaux figurent également parmi les interpellés. Pour l'heure, ces hommes sont soupçonnés de consommation de "contenus illégaux de mineurs" mais les gardes à vue, menées sous l'autorité de plusieurs parquets, devront déterminer s'ils ont commis "des choses plus graves", comme des agressions sexuelles ou des viols, précise-t-on. De nombreux supports numériques ont été saisis : clés USB, ordinateurs, disques durs… et sont en cours d'analyse. Voir aussi: (vidéo) Les prédateurs du Net.
Le navigateur Chrome compte plus de 300 failles de sécurité pour l'année 2022, loin devant Firefox, Microsoft Edge et Safari. Il a beau être le plus populaire, cela ne fait pas de lui le plus sécurisé. Le logiciel Chrome de Google vient en effet de se voir décerner le titre de "pire navigateur web de l’année 2022". En s’appuyant sur "la base de données de VulDB", qui recense les failles de sécurité, une équipe de l'entreprise "Atlas VPN" a recensé pas moins de 303 vulnérabilités cette année ayant pu exposer les utilisateurs du navigateur de Google à un risque de piratage. C’est presque trois fois plus que celles découvertes dans Firefox (117), Microsoft Edge (103) ou Safari (26). Selon le dernier rapport de StatCounter paru en septembre 2022, le logiciel Chrome de Google reste de loin le plus utilisé avec 65,7 % des utilisateurs, devant Safari d'Apple (18,7%), Microsoft Edge (4,3%), Mozilla Firefox (3,1%). Rien d'étonnant donc à ce qu'il soit aussi le plus ciblé par les pirates informatiques. Par ailleurs, sachez qu'il est plus facile de débusquer une faille de sécurité sur un navigateur web très utilisé. Le plus souvent, ce sont les utilisateurs qui les signalent directement. Soyez rassurés, elles ont toutes été corrigées par Google après leur découverte. Comment mettre Chrome a jour ? Pour s’assurer que vous avez bien téléchargé les dernières mises à jour, allez dans le menu "Paramètres" de Chrome, en cliquant sur les trois points à la verticale en haut à droite de la fenêtre. Ensuite, sélectionnez "À propos de Chrome" en bas du menu sur le côté gauche de l’écran. Si vous n’utilisez pas la dernière version, il faudra la télécharger et cliquer ensuite sur le bouton "Relancer". Sans cela, vos données seront exposées à un risque de piratage. Télécharger la dernière version de Google Chrome (site officiel)
Binance, la plateforme d’achat, d’échange et de revente de cryptomonnaies, a annoncé, le vendredi 7 octobre 2022, avoir été victime d’une cyberattaque. Les hackers auraient ciblé le bridge Binance Smart Chain (BSC), une passerelle qui facilite les échanges entre deux blockchains, ils auraient réussi à subtiliser entre 100 et 110 millions de dollars en cryptomonnaies. Entre 100 et 110 millions de dollars de préjudice pour Binance. Au terme de l’attaque, un mystérieux hacker s’est emparé de 560 millions de dollars en cryptomonnaies. Le pirate a collecté deux millions de tokens BNB, la cryptomonnaie de Binance, par le biais de deux transactions. Une partie des fonds dérobés ont été rapidement transférés sur d’autres blockchains. Pour échapper aux équipes de Binance, l’attaquant a en effet converti les BNB en d’autres crypto-actifs, comme de l’Ether. Notez que le piratage repose une nouvelle fois sur la fragilité d’une passerelle de cryptomonnaies. La plupart des hacks de ces derniers mois concernent en effet des ponts entre blockchains. Citons notamment le hack d’Horizon Bridge en juin, qui s’est soldé par la disparition de 98 millions de dollars, du pont Nomad ou encore de Poly Network en 2021. Heureusement, le pirate a conservé 80 % des avoirs dérobés directement sur la Binance Smart Chain. Binance a donc été en mesure de geler une grande partie (430 millions de dollars) des fonds avant que le hacker ne disparaisse avec le butin. Afin de prévenir les prochaines tentatives de piratage, le FBI a appelé, fin août, les plateformes décentralisées à détecter en amont les éventuelles vulnérabilités au sein de leur système. D’après l'agence fédérale américaine, 1,3 milliard de dollars de crypto actifs qui auraient été volés au cours des trois premiers mois de l’année. Une somme colossale qui ne devrait qu’augmenter au fur et à mesure que de nouveaux projets crypto continuent d’émerger.
Aux États-Unis, les forces de l'ordre tirent la sonnette d'alarme concernant les parcmètres. Un rappel rapide Les QR Codes, (Quick Response) sont des codes-barres carrés, scannés par votre smartphone pour effectuer diverses tâches. Si vous utilisez des applications d'authentification sur votre mobile, vous avez presque certainement dû en scanner une pour configurer 2FA pour les sites Web que vous utilisez. De même, ces codes peuvent être trouvés dans la rue, dans les tests covid, dans les entreprises ou à peu près partout où vous pouvez penser. Récemment, des hammeçonneurs ont détournés le R code de parking, cherchant à s'emparer des détails de paiement. Sonnez l'alarme QR Cette attaque particulière semble s'être produite sur une période d'au moins quelques semaines, plusieurs comptes Twitter des forces de l'ordre y faisant référence comme suit : https://twitter.com/Austin_Police/status/1478122920371232770 L'escroquerie dite "payer pour se garer" consiste à placer de faux autocollants de code QR sur les parcmètres, incitant les gens à payer en utilisant le code. Au début, je ne savais pas s'ils plaçaient de faux autocollants sur de véritables avis de code QR de paiement ou s'il s'agissait également de faux avis. Il s'agit d'un véritable avis de « stationnement payant par application » imprimé avec le faux autocollant de code QR placé dans le coin inférieur droit. Il s'agit d'un travail dont la conception globale donne l'impression qu'il est censé être là. Du scan au phishing Une fois scannées, les victimes potentielles sont dirigées vers un faux site Web de « parking payant rapide ». À partir de là, la collecte des détails de paiement n'est plus qu'à quelques clics. On ne sait pas quel niveau de détails personnels sont pris avec la carte, mais au strict minimum, nous nous attendons à des choses comme le nom, l'adresse, la date de naissance. Cela signifie que quiconque est tombé dans le piège devra surveiller de près les autres formes de correspondance, car cela pourrait facilement servir de rampe de lancement pour d'autres tentatives de phishing ou d'ingénierie sociale. Si les détails de paiement ont été remis, les victimes devront annuler ces détails de paiement avant que les escrocs ne puissent se lancer dans des dépenses effrénées. sont de plus en plus fûtés, et tentent de nouvelles techniques, soyez vigileants,, désormais même en scannant n QR code, ou effecuant un paiement à un terminaL.
Un logiciel qui était autrefois d'une importance cruciale pour les internautes est de retour, mais avec un objectif néfaste : pirater votre appareil. Sachez qu'il s'agit d'une nouvelle campagne de logiciels malveillants et qu'elle tire cette fois-ci de la popularité d'Adobe Flash Player, que la société a abandonné en 2020. Les pirates ciblent désormais les utilisateurs d'Android via une campagne de logiciels malveillants qui consiste à télécharger Flash Player. Un nouveau système de distribution « FluBot » incite les utilisateurs à télécharger une fausse application Flash Player infectée par un cheval de Troie dangereux, selon PhoneArena. Le lien qui incite les utilisateurs à télécharger le fichier APK de Flash Player via un site Web sommaire s'est avéré provenir de personnes en qui vous auriez une confiance aveugle, comme votre famille, vos proches ou vos amis proches. Mais ne les blâmez pas. C'est leur téléphone qui envoie ces invitations à tous leurs contacts. Une fois qu'un téléphone est infecté par le cheval de Troie, il obtient un accès non autorisé aux contacts qui y sont enregistrés et leur envoie un lien pour télécharger le Flash Player. C'est ainsi que fonctionne ce système de distribution. Et tout cela se passe sous le nez de l'utilisateur. Vous ne soupçonnerez rien. Cependant, vous devez savoir qu'il n'y a absolument aucune raison de télécharger un fichier APK depuis un site Web non fiable, même s'il s'agit d'une suggestion de quelqu'un que vous connaissez. Et de plus, si vous avez des connaissances en technologie, vous saurez que Flash Player est mort et abandonné depuis 2020. Le Flash Player bien-aimé nous manque tous et à juste titre, car il faisait partie intégrante de notre vie en ligne. Mais les technologies de streaming vidéo ont évolué au cours des dernières années et Flash Player ne pouvait pas faire grand-chose. En tout cas, Adobe n'est toujours pas assez désespéré pour envoyer aux utilisateurs des liens vers le Flash Player, mort depuis 2020. Alors que devriez-vous faire dans une situation comme celle-ci? Eh bien, vous devriez tout simplement ignorer ces messages et liens. FluBot est le coupable de tous les appareils qui ont été infectés l'année dernière par des logiciels malveillants provenant de sources aussi bénignes qu'une mise à jour de sécurité du téléphone, une notification de livraison de colis et des notifications d'autres applications légitimes. Mais il y a toujours quelque chose qui cloche dans ces invitations. Ces campagnes de logiciels malveillants ont un objectif : voler vos données personnelles pour les revendre plus tard ou détourner des appareils pour obtenir une rançon. Le but pourrait également être de propager le virus ou le cheval de Troie sur beaucoup plus d'appareils. Et vous devriez éviter de tomber dans ce piège. Pratiquez des routines Internet sûres, et cela implique de télécharger des applications Android uniquement à partir de sources fiables, telles que le Google Play Store.
Lent, peu sécurisé, délaissé par les utilisateurs et ses créateurs eux-mêmes, le désuet navigateur Internet Explorer (IE) va être abandonné par Microsoft. L'heure de la retraite pour cet outil devenu objet de railleries a été fixée au 15 juin 2022. Planning annoncé par Microsoft: Le 19 mai 2021 : annonce du retrait de l’application Internet Explorer 11. Le 17 août 2021 : fin du support de IE11 pour Microsoft 365 et d’autres apps. Le 15 juin 2022 : l’application Internet Explorer 11 sera définitivement retirée. A cette date, le géant américain cessera de l'intégrer sur ses versions de Windows 10 et plus aucun support technique ne sera assuré. Dès cet été 2021, il ne sera plus compatible avec la suite d'applications Microsoft 365. Internet Explorer, lancé en août 1995, sera toujours accessible dans de très rares versions destinées aux entreprises qui utilisent encore des applications conçues pour ce navigateur, comme ActiveX. Mais Microsoft invite ses derniers utilisateurs à tourner la page et à se tourner vers son remplaçant : Edge. "L'avenir d'Internet Explorer sous Windows 10 est dans Microsoft Edge. Non seulement Microsoft Edge est une expérience de navigation plus rapide, plus sécurisée et plus moderne qu'Internet Explorer", vante Sean Lyndersay, l'un des responsables du programme, dans un billet de blog publié mercredi. "Mais il est également en mesure de répondre à une préoccupation clé : la compatibilité avec les sites Web et les applications anciennes", poursuit-il, grâce à un "mode IE", ultime vestige du navigateur si décrié qui a accompagné les tout débuts de l'Internet grand public il y a 25 ans. Celui-ci sera conservé pour des raisons techniques jusqu'en 2029, véritable date de la mise à mort complète d'Internet Explorer, dont la très lente disparition s'explique d'abord par l'entendue de sa domination sur le monde des navigateurs à une époque pas si lointaine. Porté par Windows Lancé en août 1995 sur les bases de l'un des premiers navigateurs, NCSA Mosaic, Internet Explorer concurrence immédiatement le leader Netscape. Son succès ne tarde pas et s'explique en partie par le basculement du web vers une utilisation grand public. À la même période naissent les premiers moteurs de recherche comme Altavista et Lycos, les sites marchands Ebay et Amazon, ou encore le célèbre portail Yahoo!. Explorer se pose en porte d'entrée idéale vers ce nouveau monde. Avant d'être très rapidement porté par le succès des logiciels de sa maison-mère. En 1998, Internet Explorer atteint 40% de part de marché grâce à l'intégration native du navigateur dans les systèmes Windows qui inondent le monde entier. Une pratique qui coûte à la société de Bill Gates un très médiatique procès pour abus de position dominante, aux États-Unis. En 2004, Netscape remet le couvert pour les mêmes raisons et incite Microsoft à verser 750 millions de dollars pour cesser les poursuites. L'Union européenne condamnera bien plus tardivement à plusieurs centaines de millions d'euros la compagnie pour cette pratique jugée anticoncurrentielle. Ce qui n'empêche pas Internet Explorer de représenter jusqu'à 95% de part de marché chez les navigateurs en 2004, et plus de 90% sur toute la période 2000-2005. Son apogée. Failles de sécurité béantes La chute est tout aussi rapide. La concurrence, incarnée par Mozilla Firefox, lancé par la fondation éponyme en 2003, puis le navigateur de Google (Chrome) cinq ans plus tard, grignote en moins de dix ans l'avance d'Internet Explorer. Le basculement s'opère en 2012. Aujourd'hui, le site Statcounter estime à seulement 0,71% la part d'Internet Explorer dans le marché des navigateurs dans le monde, derrière son discret remplaçant Edge (3,39%) élaboré il y a cinq ans, très loin de Safari (16%), et surtout Chrome (64,71%). Les raisons de ce retournement de situation si rapide sont nombreuses. Bien que Windows représente toujours aujourd'hui sept systèmes d'exploitations sur dix installés sur des ordinateurs de bureau, son navigateur phare a tout simplement été délaissé, voire carrément ringardisé par la souplesse et la vitesse de Chrome, ou les garanties sécuritaires de Mozilla Firefox et la possibilité d'ajouter des fameux addons (extensions). Les développeurs de sites Internet ont été les premiers à bouder le rigide et instable IE. "'Je veux que le site prenne en charge IE6' était un excellent moyen de faire pleurer un développeur adulte", écrivait un utilisateur sur le forum Reddit, il y a quelques années, dans une conversation dédiée à la "haine" que peut susciter Internet Explorer dans cette communauté. Pas la première du genre. Les innombrables failles de sécurité recensées dès les premières versions du navigateur et la lenteur avec laquelle Microsoft déploie ses correctifs ont par la suite entaché sa réputation auprès du grand public et des États. En 2004, la sixième version de IE est déconseillée d'utilisation par le gouvernement américain et sa cellule spécialisée en cybersécurité, le CERT. La version 7 ne sera pas couronnée de plus de succès, étant utilisée pour un piratage massif contre Google, et condamnée cette fois par les gouvernements allemands et français. Le lancement de Edge, en 2015, marque l'abandon progressif du navigateur par Microsoft lui-même. Les mises à jour de sécurité pour les versions antérieures à Internet Explorer 11 cessent l'année suivante. Il y a trois ans, un responsable en cybersécurité de la compagnie, Chris Jackson, expliquait pourquoi il est dangereux d'utiliser Internet Explorer comme navigateur par défaut, puisque celui-ci n'était plus mis à jour de manière régulière. "Nous ne prenons pas en charge les nouvelles normes Web pour cela et, bien que de nombreux sites fonctionnent bien, les développeurs dans l'ensemble ne les testent tout simplement plus sur Internet Explorer de nos jours", précisait-il. Comme Adobe et son outil Flash, stoppé en décembre 2020, Microsoft est désormais obligé de condamner son navigateur encore sous les radars d'une poignée de pirates. Un mal pour un bien. Sa fin ne laissera personne nostalgique. Voir le communiqué Microsoft (anglais)
Le site Cybernews a lancé l’alerte pour ce qui semble être “la plus grosse fuite de données de l’histoire de l’Internet.” 3,2 milliards de combinaisons d’adresses mails et de mots de passe ont été partagées sur la toile par des pirates sur l’un des plus gros forums de piratage du web. Comme l’explique le site, ce ne sont toutefois pas les boites mails en question qui ont été piratées. Les données exposées ont été récupérées au cours de différents piratages de sites web ces dernières années. LinkedIn, Netflix, Exploit.in plusieurs sites liés au Bitcoin sont cités. Les hackers ont en réalité collecté 3,2 milliards d’adresses emails et les identifiants liés sur différents sites. Un fichier plus impressionnant qu'inquiétant. Le point sur les 3,2 milliards d’e-mails et mots de passe piratés. selon Numerama, si le travail n'est pas "sans intérêt", il n'est pas non plus "dangereux", d'autant que la plupart des fuites étaient déjà connues. La base regroupe des adresses Gmail et Hotmail, mais également bien d'autres. En outre, le mot de passe associé à l'adresse email n'est pas forcément celui de l'adresse email en question. Les nombreuses approximations rapportées depuis par rapport à la source première, à savoir CyberNews, sont dues au fait que ce denier a mis en avant son moteur de recherche permettant, dit-il, de vérifier si son adresse email est concernée. Or selon Numerama, il ne regroupe pas encore les données du COMB Dans les faits, COMB n'a fait qu'agréger des données déjà connues depuis plus de cinq ans pour certaines d'entre elles. La base de données sort tout de même du lot de part ses chiffres : 4.000 fichiers ainsi que 3,28 milliards de paires emails/mots de passe. Le risque avec ce genre de base de données est que des hackers tentent d'exploiter les données regroupées, en tentant de voler des comptes. Mais selon Numerama, bien qu'il y ait énormément de paires, il n'y aurait que peu de risques. D'une part à cause de multiples données périmées ; d'autre part, parce que les données ont déjà été exploitées. Face à cela, il est nécessaire de vérifier tout de même si ses données personnelles ont été touchées, via l'outil de référence gratuit "Have I Been Pwned". En cas de fuite, il est recommandé de changer ses mots de passe et ne pas utiliser d'éléments trop basiques. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel "pare-feu", éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Dans la mise à jour de son règlement destiné aux Belges (publiée le 29 septembre 2020), PayPal mentionne très clairement: "nous introduisons des frais d'inactivité pour les comptes qui restent inactifs pendant au moins 12 mois consécutifs." D’après PayPal, "’inactif’ signifie que vous ne vous êtes pas connecté à votre compte PayPal ou que vous n'avez pas utilisé votre compte PayPal pour envoyer, recevoir ou virer de l'argent." Une connexion par an Il vous suffira de vous connecter au moins une fois par an à votre compte pour être exempté de tels frais. Le risque de vous voir facturer des frais d’inactivité est donc relativement faible, à moins que vous ayez créé un compte il y a quelques années et dont vous n’avez plus du tout d’utilité. De quels frais est-il question ? Difficile de donner un montant rond et précis étant donné que PayPal indique "les frais d'inactivité seront inférieurs à 12 euros ou au solde restant sur votre compte". Ce que le nouveau règlement ne stipule pas, c'est que "les frais ne seront appliqués qu'aux comptes sur lesquels il y a de l'argent", d'après une déclaration officielle de PayPal. Cette modification de son contrat d’utilisation sera applicable à partir du 4 janvier 2021. La date du 16 décembre 2020 mentionnée dans certains médias belges concerne les utilisateurs français. Mise à jour règlement Paypal destiné aux Belges. (pdf)
Ce mercredi 27 mai 2020 marquera une date importante dans l'histoire de la conquête spatiale américaine. La société spatiale américaine SpaceX va en effet convoyer deux astronautes de la Nasa vers la Station spatiale internationale (ISS). Une première qui se double d'un autre jalon historique: ce sera le premier vol habité lancé depuis les Etats-Unis depuis neuf longues années. Décollage diffusé en direct: Plusieurs options s'offrent alors aux amateurs: Sur sa "chaîne Youtube" officielle, la Nasa devrait retransmettre un live, qui débutera quatre heures avant le lancement, prévu à 22h33 précises, heure française. Auparavant, ce sont l'ensemble des opérations d'installation du vaisseau spatial qui seront proposées. Ce live devrait continuer jusqu'au lendemain, jeudi 28 mai 2020, 17h29, heure à laquelle les deux passagers devraient atteindre la Station spatiale internationale, et sera également accessible sur "le site de SpaceX".
Selon certaines estimations, la cybercriminalité cause 600 milliards de dollars de pertes financières par an. Et malgré les leçons tirées des incidents du passé, les entreprises de tous les secteurs d’activité subissent encore chaque année des dommages massifs à la suite de cyberattaques. Si en 2017, le mot 'ransomware' était sur toutes les lèvres, l’année 2018 a été beaucoup plus diversifiée en termes de cybermenaces, mettant à mal certaines des plus grandes entreprises au monde. Examinons cinq des incidents de sécurité les plus importants survenus en 2018 BRITISH AIRWAYS/ 380 000 clients touchés La plus grande compagnie aérienne du Royaume-Uni a posté un tweet le 6 septembre 2018. “Nous enquêtons d’urgence sur le vol de données de clients depuis notre site Web et notre application mobile.” Sur son site Web, British Airways a déclaré que les données dérobées comprenaient des informations personnelles et financières sur les clients effectuant des réservations et des modifications de compte sur britishairways.com et sur l’application mobile de la compagnie aérienne. Les cybercriminels ont mis la main sur des noms, des adresses électroniques et des renseignements de cartes de crédit (y compris les numéros de carte, les dates d’expiration et le code CVC à trois chiffres requis pour autoriser les paiements en ligne). En d’autres termes, tout ce dont ils ont besoin pour mener à bien des campagnes de phishing et d’arnaques en ligne contre les 380.000 clients touchés. British Airways a conseillé à ses clients de contacter immédiatement leur banque et de suivre leurs recommandations. Facebook: 50 millions de comptes compromis Facebook a annoncé qu’une vulnérabilité au sein de la fonctionnalité 'Voir en tant que' a permis à des tiers de voler des jetons d’authentification de 50 millions d’utilisateurs. Les données personnelles affectées par ce piratage s’étendent aux messages privés, aux conversations, aux enregistrements, aux photos envoyées via messagerie instantanée, et bien plus encore. Si les agresseurs décident un jour de les rendre publics, des mariages seront brisés, des amitiés se termineront brusquement et des photos sensibles inonderont Internet… Depuis, Facebook s’est attaqué au problème, mais cela n’a pas suffi à rassurer les utilisateurs dont les données sont déjà entre de mauvaises mains. Le réseau social est actuellement confronté à une amende supérieure à un milliard d’euros dans le cadre du 'RGPD'. AADHAAR: 1,1 milliard d’enregistrements exposés Au début de l’année 2018, la base de données nationale d’identification en Inde, qui est le plus grand programme d’identification biométrique au monde, a subi une violation de données qui a touché plus de 1,1 milliard de citoyens indiens. N’importe qui dans la base de données 'Aadhaar' peut utiliser ses empreintes digitales ou son iris pour ouvrir un compte bancaire, acheter une carte SIM, s’inscrire aux services publics ou recevoir une aide financière. Les entreprises peuvent notamment puiser dans la base de données Aadhaar pour identifier leurs clients. L’une de ces entreprises est la compagnie publique 'Indane'. En mars, une vulnérabilité au sein des systèmes ce cette dernière a permis à quiconque de télécharger des informations privées sur tous les inscrits au système Aadhaar, exposant leurs noms, leurs numéros d’identification uniques à 12 chiffres et des informations sur les services auxquels ils sont connectés, comme leur banque. QUORA: 100 millions d’utilisateurs affectés Début décembre 2018, le site Web Quora a adressé un avertissement urgent à 100 millions d’utilisateurs, les prévenant que des cybercriminels avaient pu accéder à leurs données personnelles. Les attaquants ont ainsi pu récupérer des noms, des adresses e-mail, des adresses IP, des identifiants d’utilisateur, des mots de passe chiffrés, des paramètres de compte utilisateur, des données de personnalisation, des activités publiques et du contenu, y compris des questions et réponses. Des données importées de réseaux reliés entre eux, y compris les contacts, les données démographiques et les intérêts, ont également fait l’objet de fuites. Quora a invalidé les mots de passe des utilisateurs concernés par mesure de précaution. MARRIOT: 500 millions d’enregistrements exposés Fin novembre 2018, la plus grande chaîne hôtelière du monde a découvert qu’elle avait été la cible d’une opération sophistiquée au cours de laquelle des pirates informatiques ont exfiltré les données personnelles et financières d’un demi-milliard de clients, sur quatre ans. Les données piratées comprenaient des noms, des adresses postales et électroniques, des numéros de téléphone et des numéros de passeport, avec dates de naissance, sexe, dates d’arrivée et de départ, et plus encore. Pour certains clients, les données divulguées comprenaient également des numéros de carte de paiement chiffrés et les dates d’expiration associées à ces cartes. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Nous vous souhaitons une très Bonne Année 2019, pleine de joie et une bonne santé, et espérons que vous avez passer de très bonne fêtes, avec les personnes que vous appréciez Que 2019 vous apportes ce que vous souhaitez au fond de vous, merci de votre fidélité tout au long de cette année et rendez-vous à l’année prochaine, que nous espérons encore pleine de bonnes surprises. Que cette nouvelle année vous apporte la réussite dans tout ce que vous entreprenez, Que les difficultés de cette année nouvelle vous soient toutes épargnées, Que le bonheur soit au rendez-vous dans vos coeurs et dans ceux de vos proches, En un mot, nous vous souhaitons une très BONNE ANNÉE 2019. Et pour votre chemin du retour un petit rappel s’impose, prudence “Ça n’arrive pas qu’aux autres!” – (vidéo) Ça n’arrive pas qu’aux autres!. – (vidéo) Campagne choc, un SMS au volant peut être fatal. ATTENTION: Certaines images peuvent choqué, mais comme je dis toujours des fois il faut choquer les gens pour faire prendre conscience Ca n'arrive pas qu'aux autres secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer..
Le célèbre lecteur mp3 gratuit, très populaire aux débuts des années 2000, revient notamment sous la forme d’une application mobile. Winamp, créé en 1997, a connu différents propriétaires au fil des années. En 2002, l’application est rachetée par AOL, avant d'être revendue à Radionomy en 2014, et c’est cette dernière société qui est en charge de ce retour inespéré. " Il y aura une toute nouvelle version l'année prochaine (2019), qui conservera tout l'héritage de Winamp, mais proposera une expérience d'écoute plus complète. Vous pourrez écouter les fichiers MP3 que vous possédez chez vous, mais également dans le cloud, ainsi que des podcasts et des stations de radio en streaming ", explique Alexandre Saboundjian, PDG de Radionomy au site TechCrunch. Sur ordinateur comme sur mobile, la nouvelle version de Winamp sera donc un hub qui centralisera toutes vos sources audio. Reste à savoir si des plateformes de streaming telles que Spotify ou Apple Music seront également prises en compte. Et si le lecteur mp3 complètement customisable de l’époque peut à nouveau séduire, alors que notre consommation de la musique est loin de ce qu’elle a pu être au début des années 2000. Radionomy publiera une petite mise à jour (version 5.8, la première depuis 2013) dans les semaines qui arrivent. La version 6, qui verra l’arrivée en complément d’une application mobile, est donc prévue pour 2019. Lire toutes les actus sur winamp Clic pour plus d'infos (anglais)
Les propriétaires d’iPhones 6 ou de modèles plus récents pourront recevoir un remboursement de 60 euros de la part d’ Apple s’ils ont remplacé la batterie de leur smartphone l’an dernier (2017). La marque à la pomme a annoncé qu’elle enverrait aux personnes éligibles un mail entre le 23 mai 2018 et le 27 juillet 2018. Le géant américain entend ainsi dédommager les victimes du 'scandale des iPhones ralentis'. Le mail d’Apple indiquera aux utilisateurs concernés comment procéder. On sait déjà que pour en bénéficier, il faudra avoir effectué le changement de batterie entre le 1er janvier et le 28 décembre 2017 dans un Apple Store ou un magasin agréé par la marque, et surtout en dehors de la période de garantie de l’appareil. Les personnes qui estiment pouvoir bénéficier de l’offre mais qui n’auront pas reçu d’email pourront se manifester via le service client de l’entreprise jusqu’à la fin de l’année 2018. Pour indemniser les utilisateurs qui avaient vu le fonctionnement de leur iPhone sciemment ralenti par le système afin d’économiser l’alimentation, la firme avait déjà consenti plusieurs gestes. L’entreprise avait fait passer le prix officiel des nouvelles batteries de 89 à 29 euros et proposé un remboursement de la différence, mais sur demande seulement. Voir le communiqué d'Apple (fr) Contactez l'assistance d'Apple. Voir aussi: Votre iPhone 6s s’éteint subitement ? Apple remplacera la batterie gratuitement.
Envie d’un baiser brûlant ? C’est à un voyage torride auquel la Nasa vous convie, aller rendre visite au Soleil à bord de la première sonde en partance vers notre étoile. La 'Parker Solar Probe' partira l’été prochain, mais il est encore tant d’embarquer en envoyant votre nom et prénom à l’agence spatiale américaine, date limite des inscriptions le 27 avril 2018. Celui-ci sera stocké sur une puce électronique, et quelque sept années plus tard, votre nom orbitera là où l’homme n’a jamais mis les pieds, aux abords de la couronne solaire. Bienvenue en… enfer. Dans cette partie haute de l’atmosphère solaire, il règne autour de 2 million °c alors qu’à la surface même du soleil, plus bas donc, il ne fait que 5 700°c . GPS et réseaux électriques perturbés Par trois fois, la 'Parker Solar Probe' traversera la couronne. 'La sonde va recevoir en pleine figure les particules, elle va analyser leur composition, leur vitesse, leur densité, explique le physicien jamais on ne se sera approché si près à quelque 10 rayons solaires [environ 6 millions de km du soleil] ,s’enthousiasme-t-il. (vidéo de présentation)L’affaire est d’importance ! Car c’est dans cette couronne que naissent les phénomènes dits de météorologie solaire (de vents solaires) qui peuvent avoir de lourdes conséquences sur terre (perturbations des GPS, des réseaux électriques..). Comme le souligne le scientifique 'il est une clé pour comprendre ce qui chauffe ce vent, car in fine, c’est lui qui transporte les éruptions jusqu’à nous'. La NASA a publié une vidéo de promotion de l’événement mettant en scène William Shatner, acteur et scénariste québécois connu pour ses rôles dans les séries Star Trek, Hooker ou encore Boston Justice. Alors l’infernale odyssée vous tente toujours ? Prêts à aller toucher le soleil ? Plus de 550.000 terriens ont déjà répondu Les inscriptions sont ouvertes jusqu’au 27 avril 2018, ne tardez pas ! http://go.nasa.gov/HotTicket
Kynoa, l'entreprise genevoise (suisse) qui l'a développé, vise les centres commerciaux, des arcades de jeux et à terme les bateaux de croisière, il est testé auprès du public suisse depuis ce vendredi. Seul point commun avec un kicker classique, la taille et les poignées qui en sortent, mais la comparaison s'arrête là. Baptisé Koliseum Soccer VR, il se présente de fait comme une grosse caisse fermée en bois posée sur quatre pieds, décorée de scènes de sport futuristes et à l'intérieur de laquelle sont installés quatre ordinateurs. Pour commencer une partie opposant la France à la Suisse (seule option disponible actuellement), les joueurs ne doivent pas lancer la traditionnelle balle en liège mais enfiler un casque de réalité virtuelle Occulus Rift. Ils sont alors projetés au coeur d'un stade bondé qui semble flotter au-dessus d'une mégalopole colorée et futuriste. Effets spéciaux et bonus Les joueurs n'ont alors plus leur physique traditionnellement statique mais ressemblent plutôt à des robots. Ils sont baptisés des 'Titans' car, expliquent avec lyrisme leurs concepteurs, 'à l'échelle réelle, un petit joueur de Baby-foot mesurerait au moins 10 mètres de haut si on le comparait à la taille d'un vrai terrain. Nos joueurs sont donc de grands robots qui, tels des gladiateurs, surgissent des vastes sous-terrains du stade pour se disputer le ballon.' S'ils sont toujours attachés à leur barre, ces joueurs nouvelle génération s'animent et peuvent même se féliciter ou se rabrouer en fonction des performances réalisées. Quant aux poignées, elles permettent toujours de contrôler le jeu, elles s'apparentent plus à des manettes de jeux vidéo puisque des boutons permettent de produire des effets spéciaux ou de débloquer des bonus en fonction des scores : - Bouclier qui protège le but pendant plusieurs secondes - Un ressort qui modifie les rebonds de la balle - Un mode 'multiballe', qui permet d'avoir plusieurs ballons en même temps sur le terrain. Cerise sur le gâteau, les parties peuvent être enregistrées et donc partagées sur les réseaux sociaux par exemple. A l'origine de ce projet, une jeune entreprise suisse. Kynao, créée à l'automne 2016 qui regroupe l'équipe d'un studio d'animation créé un an plus tôt. Les responsables de Kynao ne cachent pas leurs ambitions commerciales pour ces machines qui sont destinées à évoluer dans le temps. Et visent, avec ces machines proposées au prix de 95.000 francs suisses (un peu moins de 82.000 euros, la clientèle des centres commerciaux, des arcades de jeux ou la réalité virtuelle se développe et à terme les bateaux de croisière. Avec en tête d'écouler une vingtaine de ces machines cette année en profitant notamment de l'effet Coupe du monde 2018 Après ces deux jours de démonstration, qui permettront d'engranger les remarques d'utilisateurs qui ne sont pas forcément des habitués de la réalité augmentée, le Koliseum Soccer VR sera officiellement lancé à la mi-mars 2018 puis présenté courant avril à Dubaï lors du salon de l'industrie du divertissement et du jeu (DEAL). Plus d'infos page twitter Koliseum Soccer.
Le Tide Pods Challenge est la dernière bêtise humaine en date à faire des ravages, principalement chez les jeunes Américains. Afin d'éviter d'autres intoxications, la plateforme d'hébergement de vidéos de Google a décidé d'interdire ce type de contenu. La marque de lessive Tide, appartenant au géant Procter & Gamble (qui commercialise chez nous les lessives Ariel, Bonus ou Dash) ne pensait certainement pas se retrouver associée à un challenge aussi débile, mais voilà, pour plusieurs youtubeurs américains, les couleurs oranges et bleues des capsules de lessive leur ont donné qu'une seule envie .... avaler tout leur contenu toxique, le tout devant une caméra, bien évidemment. Selon le Time, 39 adolescents auraient été intoxiqués rien que cette année (2018) (soit en moins de 20 jours...), alors qu'ils étaient 39 en 2016 et 53 en 2017. Face à cette augmentation dangereuse, YouTube a donc décidé de retirer l'ensemble des vidéos de ce "défi", déclarant que "les règles de la communauté YouTube interdisent le contenu visant à encourager des pratiques dangereuses et pouvant causer un préjudice physique".
La majorité des chevaux de Troie se ressemblent. Après être entrés dans un dispositif, ils volent les informations de paiement du propriétaire, minent des crypto-devises pour les attaquants ou cryptent les données et exigent une rançon. Mais certains montrent des capacités qui rappellent les films d’espionnage hollywoodiens. Un cheval de Troie découvert récemment appelé Skygofree (cela n’a rien à voir avec le service de télévision Sky Go), il porte le nom d’un des domaines qu’il utilisait). Skygofree regorge de fonctions, dont certaines n’avaient jamais été rencontrées ailleurs. Par exemple, il peut suivre l’emplacement d’un appareil sur lequel il est installé et activer l’enregistrement audio lorsque le propriétaire se trouve à un certain endroit. Dans la pratique, cela signifie que les agresseurs peuvent commencer à écouter les victimes quand, par exemple, elles arrivent au bureau ou visitent la maison du PDG. Une autre technique intéressante employée par Skygofree consiste à connecter subrepticement un smartphone ou une tablette infectés à un réseau Wi-Fi contrôlé par les attaquants ( même si le propriétaire de l’appareil a désactivé toutes les connexions Wi-Fi de l’appareil.) Cela permet de collecter et d’analyser le trafic de la victime. En d’autres termes, quelqu’un, quelque part, saura exactement quels sites ont été consultés et quels sont les identifiants, mots de passe et numéros de carte qui ont été saisis. Le programme malveillant dispose également de quelques fonctions qui l’aident à fonctionner en mode veille. Par exemple, la dernière version d’Android peut arrêter automatiquement les processus inactifs pour économiser la batterie, mais 'Skygofree' est capable de contourner cette fonctionnalité en envoyant périodiquement des notifications système. 'Skygofree' s’ajoute automatiquement à la liste des favoris. Les malwares peuvent également surveiller les applications populaires telles que Facebook Messenger, Skype, Viber et WhatsApp. Dans ce dernier cas, les développeurs ont de nouveau fait preuve de savoir-faire (le cheval de Troie lit les messages WhatsApp via les Services d’accessibilité) C’est une sorte d'oeill numérique qui lit ce qui est affiché à l’écran, et dans le cas de 'Skygofree', il recueille les messages de WhatsApp. L’utilisation des services d’accessibilité nécessite la permission de l’utilisateur, mais le malware cache la demande d’autorisation derrière une autre requête apparemment innocente. Enfin et surtout, 'Skygofree' peut allumer secrètement la caméra frontale et prendre une photo lorsque l’utilisateur déverrouille l’appareil – on ne peut que deviner comment les criminels utiliseront ces photos. Cependant, les auteurs de ce cheval de Troie innovant n’ont pas renoncé aux fonctionnalités plus banales. 'Skygofree' peut également intercepter des appels, des messages SMS, des entrées de calendrier et d’autres données utilisateur. 'Skygofree' à été découvert récemment, fin 2017, mais des analyses montre que les attaquants l’utilisent et l’ont amélioré constamment, depuis 2014. Au cours des trois dernières années, il est passé d’un malware plutôt simple à un 'spyware' complet et multifonctionnel. Le malware est distribué par le biais de faux sites Web d’opérateurs mobiles, où 'Skygofree' est déguisé en mise à jour pour améliorer la vitesse de l’Internet mobile. Si un utilisateur tombe dans le piège et télécharge le cheval de Troie, il affiche une notification indiquant que l’installation est censée être en cours, se cache de l’utilisateur et demande des instructions supplémentaires au serveur de commande. En fonction de la réponse, il peut télécharger différentes charges utiles, les attaquants ont des armes adaptées à toutes les situations. Mieux vaut prévenir À ce jour, le service de protection cloud n’a enregistré que quelques infections, toutes localisées en Italie. Ce logiciel existe depuis 2014 et son utilisation est toujours d’actualité, surtout en Italie qui semble être également son pays d’origine 'Nos données statistiques indiquent plusieurs victimes à ce jour, toutes en Italie, souligne Kaspersky. Et d’après les éléments de langage et les données techniques trouvés dans le code décompilé, les limiers de Kaspersky pensent « avec un haut degré de certitude que les auteurs des implants Skygofree travaillent pour une société informatique italienne proposant des solutions de surveillance, à la manière de HackingTeam ». Mais cela ne signifie pas que les utilisateurs d’autres pays peuvent baisser la garde, les distributeurs de logiciels malveillants peuvent changer leur public cible à tout moment. La bonne nouvelle, c’est que vous pouvez vous protéger contre ce cheval de Troie avancé comme de toutes les autres infections : secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Facebook a annoncé jeudi 11 janvier 2018, une refonte majeure du fil d'actualité sur lequel naviguent ses plus de deux milliards d'utilisateurs, priorité sera désormais donnée aux contenus partagés par la famille et les amis, au détriment des marques et autres pages. Il s'agit de la plus importante refonte stratégique des contenus effectuée ces dernières années par le réseau social, qui entend mettre l'accent sur le bien-être des internautes. La façon dont Facebook classera les publications dans les prochaines semaines, en mettant en avant les photos, vidéos et statuts publiés par des proches, doit permettre de favoriser les interactions et les relations personnelles entre les utilisateurs, explique à l'AFP John Hegeman, responsable des fils d'actualité au sein du groupe. C'est un grand changement, souligne-t-il. "Les gens vont en fait passer moins de temps sur Facebook mais cela nous convient parce que cela rendra le temps qu'ils y passent plus précieux et, au bout du compte, cela sera bon pour notre activité." Facebook estime par exemple qu'une photo de famille a plus de valeur pour un utilisateur que le clip d'une star ou la publicité d'une marque de vêtements. "Nous pensons que l'interaction entre les personnes est plus importante que la consommation passive de contenus", insiste M. Hegeman, ajoutant qu'il s'agit d'"une des plus importantes mises à jour" que Facebook ait réalisée. Le co-fondateur et PDG du groupe, Mark Zuckerberg, a défini comme priorité de rassembler les personnes utilisant son réseau dans la vraie vie. "Lorsque nous allons déployer cela, vous verrez moins de contenus publics comme des publications d'entreprises, de marques et de médias", a écrit M. Zuckerberg sur sa propre page jeudi. "Facebook a été bâti pour rapprocher les gens", abonde M. Hegeman. "Cette mise à jour doit aider à améliorer cela." Le responsable a notamment cité plusieurs études ayant montré que les interactions avec des proches favorisent le bien-être, bien plus par exemple que le fait de lire des articles de presse. D'autant que le réseau social, tout comme Twitter, a été critiqué récemment pour avoir laissé fleurir sur son site de fausses informations, à l'instar des contenus publiés par les Russes durant la campagne présidentielle américaine de 2016. Mark Zuckerberg, lors de ses voeux pour 2018, a d'ailleurs promis de "réparer" ces "erreurs". "L'une de nos grandes priorités pour 2018", a-t-il ajouté jeudi, "est de nous assurer que le temps passé sur Facebook soit du temps bien dépensé". Lire le communique de facebook. (anglais).
Cette faille dans le cerveau des ordinateurs et autres appareils électroniques pourrait permettre à des pirates de prendre leur contrôle et d’accéder aux données (mots de passe, numéros de cartes bancaires etc...) qui y sont stockées Les groupes concernés avaient l’intention de révéler le problème la semaine prochaine, mais devant l’ampleur des inquiétudes relayées dans la presse et par des experts en cybersécurité, Intel, le géant américain des processeurs, et Google, le premier à avoir découvert la faille il y a plusieurs mois, ont choisi de communiquer plus tôt que prévu. Le groupe Intel avait confirmé mercredi que ses micro-processeurs (la pièce qui fait tourner les serveurs informatiques, les ordinateurs ou les téléphones portables), comme ceux d'autres entreprises comme AMD ou ARM, pouvaient potentiellement être piratés et permettre l'accès à des informations stockées sur l'appareil ou le serveur, comme les mots de passe ou des clés de cryptage. Des failles confirmées par le CERT, l'agence américaine en charge de la cybersécurité, qui a également indiqué "ne pas avoir connaissance" de tentative de piratage utilisant ces failles, baptisées "Spectre" et "Meltdown" ("fusion") et découvertes par des experts en sécurité informatique de chez Google. Intel, ARM et AMD, ainsi que d'autres entreprises technologiques comme Microsoft, Amazon ou Mozilla ont commencé à diffuser correctifs et mises à jour de sécurité pour limiter le problème. Les mises à jour seront prêtes dans quelques jours Dans un nouveau communiqué diffusé jeudi, Intel affirme qu'il aura d'ici la fin de la semaine prochaine "diffusé des mises à jour pour plus de 90% de ses processeurs sortis ces cinq dernières années". Les inquiétudes viennent du fait que l'écrasante majorité des appareils électroniques et informatiques fabriqués ces dernières années dans le monde est équipée de puces de ce type. De plus, selon certains experts, la faille touchant la puce elle même, seul son remplacement par une puce conçue différemment permettrait de se prémunir durablement, une perspective lourde de conséquences. Ceci étant, expliquent-ils également, un piratage de ces processeurs exige un niveau technique très pointu, limitant selon eux les risques. ARM, société anglo-japonaise, ne fabrique pas, à proprement parler, des processeurs. Elle conçoit les architectures de ceux de la plupart des smartphones, des tablettes et des objets connectés vendus dans le monde. L’américain AMD est l’un des plus importants fabricants de composants informatiques (microprocesseurs et cartes graphiques). Des mises à jour de sécurité sont déjà disponibles, d’autres vont être déployées. Les utilisateurs sont invités à les appliquer. Intel a démenti une information relayée par la presse spécialisée selon laquelle ces correctifs ralentiraient les systèmes d’environ 30 %. Les experts en sécurité estiment tout de même que cette faille est préoccupante. Il est indispensable que tous les systèmes informatiques et tous les fournisseurs de 'cloud' mettent en place les correctifs. Selon eux, 'la nature complexe de la faille exige davantage qu’une simple mise à jour, les entreprises devront redémarrer leurs systèmes pour appliquer le patch, ce qui pourrait entraîner une interruption des services dans l’intervalle. De plus, si ces correctifs sont utiles à court terme, seul le renouvellement des appareils permettra aux entreprises concernées de se prémunir durablement Edit le 24 mai 2018. Une nouvelle variante de ‘Spectre’ et ‘Meltdown’ découverte.
2017 restera dans les mémoires pour avoir vu défiler les pires piratages et fuites de données. Equifax, WannaCry, Goldeneye ainsi que la dissimulation par Uber de la fuite de 57 millions de données d’utilisateurs n’ont apparemment pas servi de leçon à certains internautes. Après avoir analysé plus de 5 millions d’informations d’identification divulguées, les conclusions du fournisseur de solutions de gestion de mot de passe SplashData sont sans appel : Les utilisateurs n’ont toujours pas compris l’importance des mots de passe uniques et complexes. Selon leur liste des 100 plus mauvais mots de passe en 2017, ‘123456‘ et ‘motdepasse‘ sont toujours les mots de passe les plus utilisés. Cette année, dans le sillage des campagnes promotionnelles intenses du dernier épisode de Star Wars, ‘starwars‘ figure parmi l’un des mots de passe les plus utilisés en 2017. « Alors que l’épisode VIII devait être le nouvel opus de la fantastique franchise, ‘starwars‘ est quant à lui un mot de passe dangereux à utiliser », a déclaré Morgan Slain, PDG de SplashData, Inc. Les pirates utilisent des termes communs de la culture pop et du sport pour accéder aux comptes en ligne, car ils savent que beaucoup de gens utilisent ces mots faciles à retenir. D’autres mots de passe incluent des termes sportifs tels que ‘baseball‘, ‘football‘, ‘Lakers‘, ‘jordan23‘, ‘Ferrari‘ et ‘corvette‘, et des mots tels que ‘welcome‘, ‘monkey‘, ‘cheese‘, et ‘trustno1‘. ‘Selon la liste, de nombreux utilisateurs choisissent des prénoms comme mots de passe, y compris ‘Joshua‘, ‘Maggie‘ et ‘Phoenix‘. Les hackers connaissent vos astuces, et le simple fait d’agrémenter un mot de passe facile à deviner ne le sécurise pas. Nous espérons que cette liste des plus mauvais mots de passe de l’année 2017 incitera les gens à prendre des mesures pour protéger leur navigation et leur présence en ligne. Accéder au top 100 des plus mauvais mots de passe en 2017. (PDF)
La police fédérale belge et Child Focus mènent une enquête relative à un site internet russe qui sert de portail d'échange où des pédophiles publient et commentent de nombreuses photos prises sur les réseaux sociaux. Près de 3 millions d'images apparaissent sur la plateforme, dévoilant des photos de vacances d'enfants belges Dix arrestations en rapport avec ce dossier ont été enregistrées en Belgique ces deux dernières années. Quelque 17 millions de visiteurs sillonnent chaque mois ce site. La plupart des clichés sont des photos innocentes mises en ligne par des parents sur Instagram et Facebook. Sous ces photos, les pédophiles laissent des commentaires déplacés et irrespectueux. Selon Sijmen Ruwhof, spécialiste néerlandais de la cybersécurité, d'autres photographies beaucoup plus explicites sont disponibles sur le site internet via un accès protégé par un mot de passe. La police fédérale belge est au courant de la situation et va enquêter sur les images. "A l'origine, le site internet est un endroit où l'on s'échange des photos, mais il est vite devenu un lieu de contact entre les pédophiles", explique Yves Goethals, du service Traite des êtres humains de la police judiciaire fédérale. La plateforme est déjà signalée, mais le fait qu'elle soit hébergée en Russie par des anonymes complique la situation "Les nouvelles technologies apportent leur lot de défis quotidiens à la police, la justice et aux ONG concernées". "C'est pourquoi la coopération internationale est importante" L'organisation appelle à la prudence et encourage les personnes à "protéger les contenus publiés sur les réseaux sociaux". La police n'a pas donné davantage de détails quant aux nationalités et identités des personnes arrêtées. Toute personne confrontée à des images à caractère sexuel mettant en scène des enfants peut les dénoncer via le portail: stopchildporno.be . Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet Les 10 pièges à éviter sur les réseaux sociaux 2025 Exmachina, un jeu qui sensibilise aux risques du Net Clic pour lire toutes les actus Facebook secunews.org: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet.
Bon Réveillon et Bonne Année 2018 à tous Nous vous souhaitons une très Bonne Année 2018, pleine de joie et une bonne santé, et espérons que vous avez passer de très bonne fêtes, avec les personnes que vous appréciez Que 2018 vous apportes ce que vous souhaitez au fond de vous, merci de votre fidélité tout au long de cette année et rendez-vous à l’année prochaine, que nous espérons encore pleine de bonnes surprises. Que cette nouvelle année vous apporte la réussite dans tout ce que vous entreprenez, Que les difficultés de cette année nouvelle vous soient toutes épargnées, Que le bonheur soit au rendez-vous dans vos coeurs et dans ceux de vos proches, En un mot, nous vous souhaitons une très BONNE ANNÉE 2018. Et pour votre chemin du retour un petit rappel s’impose, prudence “Ça n’arrive pas qu’aux autres!” – (vidéo) Ça n’arrive pas qu’aux autres!. – (vidéo) Campagne choc, un SMS au volant peut être fatal. ATTENTION: Certaines images peuvent choqué, mais comme je dis toujours des fois il faut choquer les gens pour faire prendre conscience Ca n'arrive pas qu'aux autressecunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer..