Moteur de recherche

Résultats pour : "avis"

Test iPhone Duo : les premiers avis sont tombés, faut-il se laisser tenter par le premier smartphone pliant d’Apple ? Presse-Citron Général

Test iPhone Duo : les premiers avis sont tombés, faut-il se laisser tenter par le premier smartphone pliant d’Apple ?

Les tests de l'iPhone Duo sont tombés ce mercredi, deux jours avant sa sortie. En France comme aux États-Unis, le verdict est sans appel : l'iPhone Duo est le smartphone pliable dont la conception est la plus soignée. Mais ce design a obligé Apple à sacrifier des technologies indispensables pour jus

22 Oct 2026 LIRE L'ACTU
⚠️ Black Friday : attention aux fausses promos et aux arnaques Archives Secunews SECUNEWS

⚠️ Black Friday : attention aux fausses promos et aux arnaques

Le Black Friday est devenu un rendez-vous incontournable pour les bonnes affaires, mais aussi un terrain de jeu idéal pour les arnaqueurs et les marchands peu scrupuleux. Chaque année, des milliers d’internautes se font piéger par de fausses promotions, des sites douteux ou des rabais bien moins importants qu’annoncé. Pour profiter réellement des offres, il est essentiel de comprendre comment ces arnaques fonctionnent et comment les éviter. Des chiffres qui donnent le ton Le Black Friday représente désormais plusieurs dizaines de milliards d’euros de dépenses dans le monde, principalement en ligne. Les autorités de contrôle de la consommation reçoivent chaque année des centaines à des milliers de signalements pour : promotions trompeuses (prix de référence gonflés, fausses remises) ; faux sites de vente jamais livrés ; hameçonnage (phishing) et vols de coordonnées bancaires. Ces chiffres montrent que le problème est bien réel, mais aussi qu’avec un peu de vigilance, il est possible de s’en protéger efficacement. 1. Les fausses promotions : l’illusion de la « super affaire » Beaucoup de « remises » du Black Friday ne sont pas de vraies bonnes affaires. Parmi les techniques les plus courantes : Prix de référence gonflé : le prix barré affiché comme « avant » n’a jamais été pratiqué ou seulement pendant quelques jours, juste pour pouvoir annoncer une grosse réduction. « Jusqu’à -70% » trompeur : la remise maximale ne concerne que quelques produits très spécifiques, pendant que la majorité des articles n’ont que -10% ou -15%. Promos permanentes déguisées : certains produits sont en promotion toute l’année, mais rebaptisés « offre Black Friday » pour créer un sentiment d’urgence. La meilleure défense : ne pas se fier uniquement au pourcentage affiché, mais comparer avec le prix pratiqué les semaines précédentes sur d’autres sites. 2. Les faux sites et boutiques éphémères Le Black Friday est aussi l’occasion pour des cybercriminels de lancer de faux sites ultra-attractifs remplis de réductions incroyables. Les risques sont multiples : vous payez, mais ne recevez jamais le produit ; vous recevez une contrefaçon de très mauvaise qualité ; vos coordonnées bancaires sont récupérées pour d’autres fraudes. Conseil clé : évitez les sites inconnus ou très récents, surtout s’ils promettent des remises spectaculaires sur des marques très demandées (smartphones, consoles, produits de luxe…). Avant d’acheter : vérifiez l’URL (adresse du site) et la présence du https ; cherchez des avis sur le marchand (et pas seulement sur son propre site) ; regardez les mentions légales, l’adresse postale et les conditions de retour. Si quelque chose vous semble flou ou bâclé, passez votre chemin. 3. Phishing, faux mails et fausses pubs sur les réseaux Les arnaques ne passent pas uniquement par les sites de vente. Pendant le Black Friday, les escrocs inondent aussi : les boîtes mail (faux mails de transporteurs, banques, grandes enseignes) ; les SMS (colis en attente, offre limitée, lien de suivi) ; les réseaux sociaux (publicités frauduleuses, faux comptes de marques). Le but est souvent de vous faire cliquer sur un lien vers un faux site pour récupérer : vos identifiants de compte client ou de banque ; vos coordonnées bancaires ; ou installer un malware sur votre appareil. Règle d’or : ne cliquez pas directement sur un lien reçu par mail/SMS si l’offre vous semble trop belle. Rendez-vous plutôt sur le site officiel en tapant vous‑même l’adresse. 4. Comment acheter malin sans se faire piéger Voici quelques réflexes simples à adopter : Préparer sa liste à l’avance Notez les produits qui vous intéressent avant le Black Friday et relevez leurs prix quelques jours ou semaines avant. Vous verrez tout de suite si la « promo » est réelle ou maquillée. Comparer systématiquement les prix Utilisez des comparateurs de prix ou vérifiez manuellement sur 2 ou 3 sites connus. Une vraie bonne affaire reste intéressante même face à la concurrence. Privilégier les sites connus et installés Achetez en priorité sur des boutiques que vous connaissez déjà ou sur des acteurs reconnus. Évitez les sites récemment créés, sans historique ni réputation claire. Vérifier les avis… avec recul Trop d’avis 5 étoiles très courts et récents peuvent indiquer de faux commentaires. Méfiez-vous aussi des avis copiés-collés ou traduits approximativement. Sécuriser le paiement Vérifiez la présence du cadenas dans la barre d’adresse et du https, utilisez si possible une carte virtuelle ou un service de paiement intermédiaire (type PayPal) plutôt que de communiquer directement les données de votre carte. 5. Les signaux d’alerte à ne jamais ignorer Quelques indices doivent immédiatement vous mettre en garde : promotions « incroyables » sur un produit très demandé, nettement moins cher que partout ailleurs ; fautes d’orthographe nombreuses, textes maladroits, images floues ou volées ; absence d’adresse postale claire, de mentions légales ou de conditions de retour détaillées ; moyens de paiement limités (virement bancaire, Western Union, crypto uniquement) ; pression artificielle : compte à rebours omniprésent, « seulement 1 article restant », « 300 personnes regardent cette offre ». Si deux ou trois de ces signaux se cumulent, il vaut mieux fermer l’onglet. Une conclusion rassurante : oui, on peut profiter du Black Friday Malgré ces risques, le Black Friday n’est pas à fuir absolument. De nombreuses enseignes sérieuses jouent le jeu et proposent de vraies remises intéressantes, surtout sur l’électronique, l’électroménager ou certains abonnements. En restant vigilant, en évitant les sites inconnus ou récents, et en prenant le temps de comparer les prix, vous pouvez : profiter des réductions réelles ; limiter fortement les risques d’arnaque ; garder le contrôle sur votre budget et vos achats. Le bon réflexe, c’est de considérer chaque « super promo » avec un peu de recul : si une offre semble trop belle pour être vraie, il vaut mieux vérifier deux fois… ou s’abstenir. Acheter moins, mais mieux, reste la meilleure défense contre les pièges du Black Friday.

21 Nov 2025 LIRE L'ACTU

[MàJ] Multiples vulnérabilités sur l'interface d'administration des équipements Palo Alto Networks (15 novembre 2024)

Le 8 novembre 2024, Palo Alto Networks a publié un avis de sécurité relatif à une vulnérabilité critique dans certains pare-feux Palo Alto Networks. Elle permet à un attaquant non authentifié d'exécuter du code arbitraire à distance sur l'interface d'administration des équipements. L'éditeur...

15 Nov 2024 LIRE L'ACTU
QR Code détournés aux bornes de parking Archives Secunews SECUNEWS

QR Code détournés aux bornes de parking

Aux États-Unis, les forces de l'ordre tirent la sonnette d'alarme concernant les parcmètres. Un rappel rapide Les QR Codes, (Quick Response) sont des codes-barres carrés, scannés par votre smartphone pour effectuer diverses tâches. Si vous utilisez des applications d'authentification sur votre mobile, vous avez presque certainement dû en scanner une pour configurer 2FA pour les sites Web que vous utilisez. De même, ces codes peuvent être trouvés dans la rue, dans les tests covid, dans les entreprises ou à peu près partout où vous pouvez penser. Récemment, des hammeçonneurs ont détournés le R code de parking, cherchant à s'emparer des détails de paiement. Sonnez l'alarme QR Cette attaque particulière semble s'être produite sur une période d'au moins quelques semaines, plusieurs comptes Twitter des forces de l'ordre y faisant référence comme suit : https://twitter.com/Austin_Police/status/1478122920371232770 L'escroquerie dite "payer pour se garer" consiste à placer de faux autocollants de code QR sur les parcmètres, incitant les gens à payer en utilisant le code. Au début, je ne savais pas s'ils plaçaient de faux autocollants sur de véritables avis de code QR de paiement ou s'il s'agissait également de faux avis. Il s'agit d'un véritable avis de « stationnement payant par application » imprimé avec le faux autocollant de code QR placé dans le coin inférieur droit. Il s'agit d'un travail dont la conception globale donne l'impression qu'il est censé être là. Du scan au phishing Une fois scannées, les victimes potentielles sont dirigées vers un faux site Web de « parking payant rapide ». À partir de là, la collecte des détails de paiement n'est plus qu'à quelques clics. On ne sait pas quel niveau de détails personnels sont pris avec la carte, mais au strict minimum, nous nous attendons à des choses comme le nom, l'adresse, la date de naissance. Cela signifie que quiconque est tombé dans le piège devra surveiller de près les autres formes de correspondance, car cela pourrait facilement servir de rampe de lancement pour d'autres tentatives de phishing ou d'ingénierie sociale. Si les détails de paiement ont été remis, les victimes devront annuler ces détails de paiement avant que les escrocs ne puissent se lancer dans des dépenses effrénées. sont de plus en plus fûtés, et tentent de nouvelles techniques, soyez vigileants,, désormais même en scannant n QR code, ou effecuant un paiement à un terminaL.

14 Jan 2022 LIRE L'ACTU
Microsoft débranche son navigateur Internet Explorer 11 le 15 juin 2022 Archives Secunews SECUNEWS

Microsoft débranche son navigateur Internet Explorer 11 le 15 juin 2022

Lent, peu sécurisé, délaissé par les utilisateurs et ses créateurs eux-mêmes, le désuet navigateur Internet Explorer (IE) va être abandonné par Microsoft. L'heure de la retraite pour cet outil devenu objet de railleries a été fixée au 15 juin 2022. Planning annoncé par Microsoft: Le 19 mai 2021 : annonce du retrait de l’application Internet Explorer 11. Le 17 août 2021 : fin du support de IE11 pour Microsoft 365 et d’autres apps. Le 15 juin 2022 : l’application Internet Explorer 11 sera définitivement retirée. A cette date, le géant américain cessera de l'intégrer sur ses versions de Windows 10 et plus aucun support technique ne sera assuré. Dès cet été 2021, il ne sera plus compatible avec la suite d'applications Microsoft 365. Internet Explorer, lancé en août 1995, sera toujours accessible dans de très rares versions destinées aux entreprises qui utilisent encore des applications conçues pour ce navigateur, comme ActiveX. Mais Microsoft invite ses derniers utilisateurs à tourner la page et à se tourner vers son remplaçant : Edge. "L'avenir d'Internet Explorer sous Windows 10 est dans Microsoft Edge. Non seulement Microsoft Edge est une expérience de navigation plus rapide, plus sécurisée et plus moderne qu'Internet Explorer", vante Sean Lyndersay, l'un des responsables du programme, dans un billet de blog publié mercredi. "Mais il est également en mesure de répondre à une préoccupation clé : la compatibilité avec les sites Web et les applications anciennes", poursuit-il, grâce à un "mode IE", ultime vestige du navigateur si décrié qui a accompagné les tout débuts de l'Internet grand public il y a 25 ans. Celui-ci sera conservé pour des raisons techniques jusqu'en 2029, véritable date de la mise à mort complète d'Internet Explorer, dont la très lente disparition s'explique d'abord par l'entendue de sa domination sur le monde des navigateurs à une époque pas si lointaine. Porté par Windows Lancé en août 1995 sur les bases de l'un des premiers navigateurs, NCSA Mosaic, Internet Explorer concurrence immédiatement le leader Netscape. Son succès ne tarde pas et s'explique en partie par le basculement du web vers une utilisation grand public. À la même période naissent les premiers moteurs de recherche comme Altavista et Lycos, les sites marchands Ebay et Amazon, ou encore le célèbre portail Yahoo!. Explorer se pose en porte d'entrée idéale vers ce nouveau monde. Avant d'être très rapidement porté par le succès des logiciels de sa maison-mère. En 1998, Internet Explorer atteint 40% de part de marché grâce à l'intégration native du navigateur dans les systèmes Windows qui inondent le monde entier. Une pratique qui coûte à la société de Bill Gates un très médiatique procès pour abus de position dominante, aux États-Unis. En 2004, Netscape remet le couvert pour les mêmes raisons et incite Microsoft à verser 750 millions de dollars pour cesser les poursuites. L'Union européenne condamnera bien plus tardivement à plusieurs centaines de millions d'euros la compagnie pour cette pratique jugée anticoncurrentielle. Ce qui n'empêche pas Internet Explorer de représenter jusqu'à 95% de part de marché chez les navigateurs en 2004, et plus de 90% sur toute la période 2000-2005. Son apogée. Failles de sécurité béantes La chute est tout aussi rapide. La concurrence, incarnée par Mozilla Firefox, lancé par la fondation éponyme en 2003, puis le navigateur de Google (Chrome) cinq ans plus tard, grignote en moins de dix ans l'avance d'Internet Explorer. Le basculement s'opère en 2012. Aujourd'hui, le site Statcounter estime à seulement 0,71% la part d'Internet Explorer dans le marché des navigateurs dans le monde, derrière son discret remplaçant Edge (3,39%) élaboré il y a cinq ans, très loin de Safari (16%), et surtout Chrome (64,71%). Les raisons de ce retournement de situation si rapide sont nombreuses. Bien que Windows représente toujours aujourd'hui sept systèmes d'exploitations sur dix installés sur des ordinateurs de bureau, son navigateur phare a tout simplement été délaissé, voire carrément ringardisé par la souplesse et la vitesse de Chrome, ou les garanties sécuritaires de Mozilla Firefox et la possibilité d'ajouter des fameux addons (extensions). Les développeurs de sites Internet ont été les premiers à bouder le rigide et instable IE. "'Je veux que le site prenne en charge IE6' était un excellent moyen de faire pleurer un développeur adulte", écrivait un utilisateur sur le forum Reddit, il y a quelques années, dans une conversation dédiée à la "haine" que peut susciter Internet Explorer dans cette communauté. Pas la première du genre. Les innombrables failles de sécurité recensées dès les premières versions du navigateur et la lenteur avec laquelle Microsoft déploie ses correctifs ont par la suite entaché sa réputation auprès du grand public et des États. En 2004, la sixième version de IE est déconseillée d'utilisation par le gouvernement américain et sa cellule spécialisée en cybersécurité, le CERT. La version 7 ne sera pas couronnée de plus de succès, étant utilisée pour un piratage massif contre Google, et condamnée cette fois par les gouvernements allemands et français. Le lancement de Edge, en 2015, marque l'abandon progressif du navigateur par Microsoft lui-même. Les mises à jour de sécurité pour les versions antérieures à Internet Explorer 11 cessent l'année suivante. Il y a trois ans, un responsable en cybersécurité de la compagnie, Chris Jackson, expliquait pourquoi il est dangereux d'utiliser Internet Explorer comme navigateur par défaut, puisque celui-ci n'était plus mis à jour de manière régulière. "Nous ne prenons pas en charge les nouvelles normes Web pour cela et, bien que de nombreux sites fonctionnent bien, les développeurs dans l'ensemble ne les testent tout simplement plus sur Internet Explorer de nos jours", précisait-il. Comme Adobe et son outil Flash, stoppé en décembre 2020, Microsoft est désormais obligé de condamner son navigateur encore sous les radars d'une poignée de pirates. Un mal pour un bien. Sa fin ne laissera personne nostalgique. Voir le communiqué Microsoft (anglais)

31 May 2021 LIRE L'ACTU
Ils est désormais possible d’effacer un message envoyé dans Facebook Messenger. Archives Secunews SECUNEWS

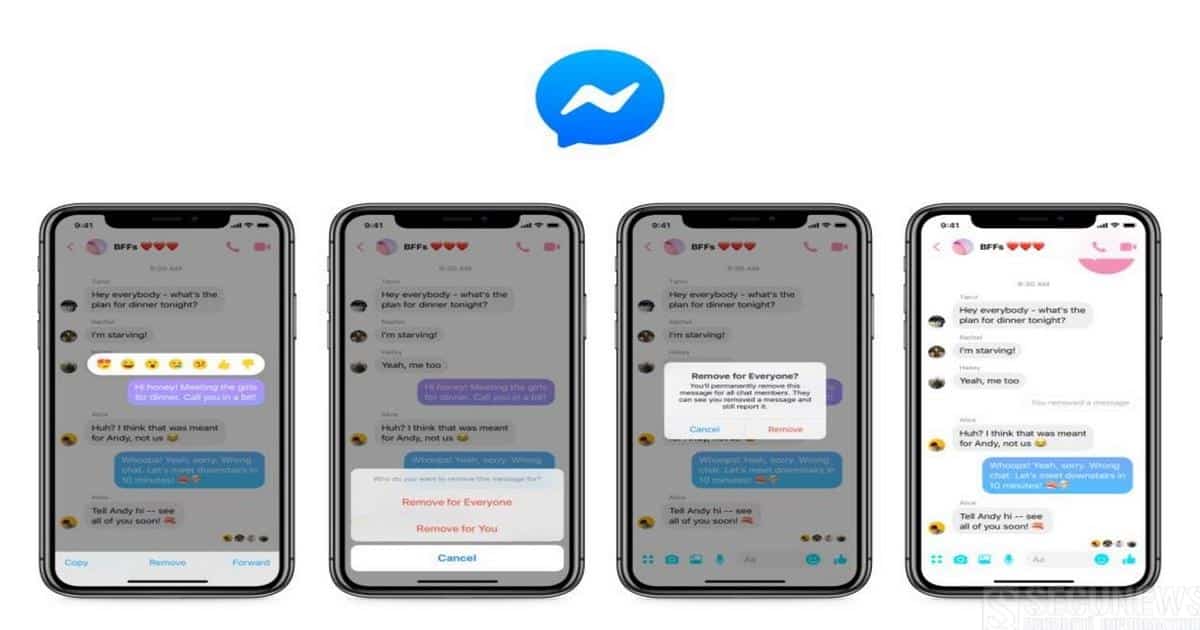
Ils est désormais possible d’effacer un message envoyé dans Facebook Messenger.

Les utilisateurs pourront désormais effacer un message qu’ils ont envoyé sur le service de messagerie de Facebook dans les dix minutes après l’envoi, a annoncé le réseau social ce mardi 5 février 2018. Les utilisateurs,?ont dix minutes pour changer d’avis et effacer leur envoi, tous les participants à la conversation sont alors avertis qu’un message a été retiré par son auteur, explique Facebook dans un communiqué annonçant la mise en place de cette nouvelle possibilité. "Il vous est déjà arrivé d’envoyer un message au mauvais groupe (d’amis), de faire une faute de frappe ou simplement d’avoir envie de retirer un message de la conversation ? Vous n’êtes pas le seul», écrit le groupe américain. Cette fonctionnalité était attendue en particulier depuis la révélation en 2018 que le fondateur et PDG de Facebook Mark Zuckerberg avait, lui, la possibilité d’effacer des messages déjà envoyés. Son déploiement massif est donc tout sauf une surprise. Comment supprimer un message ? Il suffit de cliquer sur les petits points à côté du message sur la version Desktop ou sur le message lui-même sur mobile (dans ce cas, un sous-menu apparaît). Vous aurez alors le choix de supprimer la missive du fil de votre conversation pour votre (ou vos) interlocuteur(s), ou seulement pour vous. Attention, vous ne disposez cependant que de 10 minutes pour effectuer l'opération et cela est irréversible. Passé ce délai, le message restera affiché pour le reste du groupe de discussion et vous ne pourrez le supprimer que pour vous-même, sur les appareils mobiles disposant des dernières versions des systèmes Apple ou Android (Google). La mise à jour est en cours de déploiement. Clic pour lire le communiqué. (anglais)

08 Feb 2019 LIRE L'ACTU
Avec Firefox Monitor, découvrez si vos identifiants ont été piratés Archives Secunews SECUNEWS

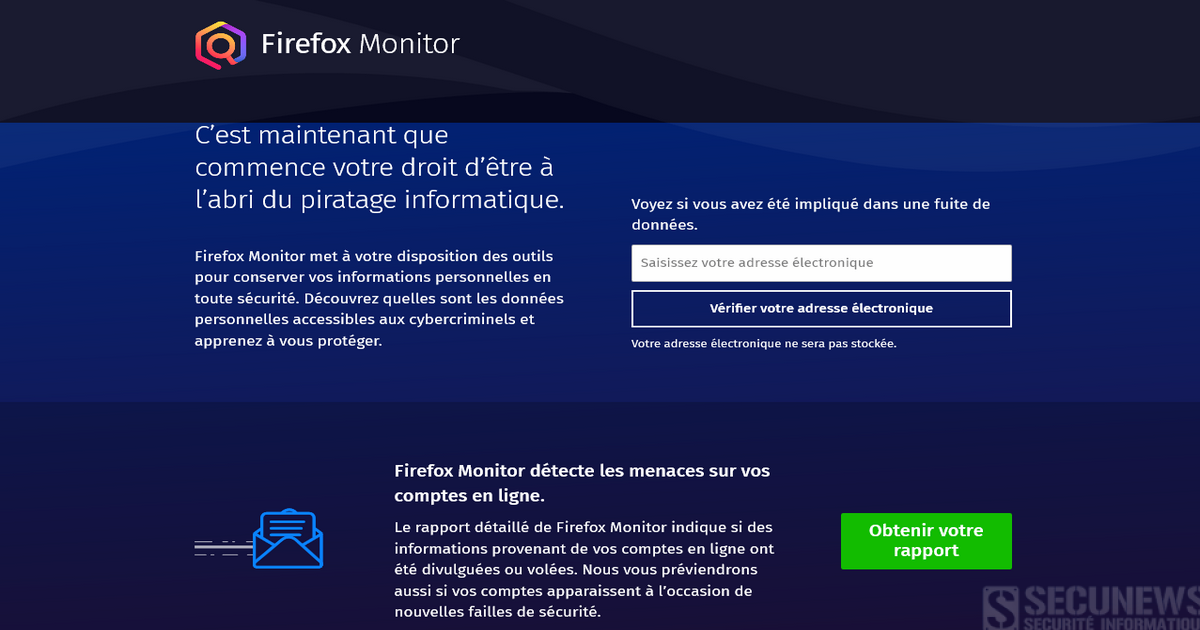
Avec Firefox Monitor, découvrez si vos identifiants ont été piratés

Parmi les solutions proposées pour vérifier que votre adresse mail n’avait pas été piratée, il existe le site 'Have I been pawned', mais les développeurs du navigateur Firefox publient un nouvel outil, baptisé 'Firefox Monitor'. Ce nouveau dispositif doit vous permettre de vérifier facilement si votre adresse mail figure dans une base de données qui aurait été piratée. Firefox Monitor est disponible en français vous pouvez désormais faire cette vérification très facilement. L’intérêt de ce nouvel outil, c’est que les développeurs ont mis en place un processus qui va préserver votre adresse. Lorsque vous allez l’introduire dans le champ de recherche, elle ne sera pas transmise à Firefox, le système s’appuie en effet sur un procédé qui est baptisé 'k-anonymity' et qui va limiter l’échange à une partie des contenus. Si votre adresse est signalée comme étant corrompue, vous recevez des informations concernant: la fuite: - Le service qui est concerné - Quelles sont les données qui ont été exposées comme votre adresse mais aussi, éventuellement, votre mot de passe ou d’autres informations personnelles. Dans ce cas, vous recevrez aussi des conseils vous permettant de prendre un certain nombre de mesures comme, par exemple, le changement du mot de passe pour le service associé à votre adresse. En plus de cet outil de base, Firefox vous propose d’activer une alerte automatique qui vous informera si votre adresse est concernée par une attaque qui pourrait intervenir dans le futur. Bien sûr, dans ce cas, vous devrez communiquer à Firefox l’adresse pour laquelle vous souhaitez être avisé, mais lorsque l’on voit l’ampleur des attaques actuelles, cette option sera certainement positive pour vous permettre de réagir rapidement et préserver vos données. Accéder au site Firefox Monitor.(fr) Accéder au site Have I been pawned. (eng)

28 Nov 2018 LIRE L'ACTU
Amazon enquête sur des employés qui auraient revendu des données confidentielles Archives Secunews SECUNEWS

Amazon enquête sur des employés qui auraient revendu des données confidentielles

Certains salariés du groupe Amazon tenteraient d'arrondir leurs fins de mois en revendant des informations confidentielles, selon les informations du Wall Street Journal. Ces employés, dont le nombre n'est pas précisé, auraient recours à des intermédiaires pour vendre des données internes et des informations confidentielles à des marchands qui commercialisent leurs produits sur le site d'Amazon, objectif : les aider à faire croître leurs ventes. Le géant du commerce en ligne américain a lui-même confirmé l'ouverture d'une enquête interne pour tirer au clair ces fuites rémunérées qui bénéficieraient à des entreprises tierces. "Nous menons une enquête complète sur ces allégations", a indiqué le groupe de Seattle dans une déclaration écrite à l'AFP. Amazon évoque une "politique de tolérance zéro" Une porte-parole a souligné que les employés étaient tenus de respecter des règles commerciales et déontologiques internes très strictes, et que le groupe disposait "de systèmes sophistiqués pour limiter et contrôler l'accès aux informations". Elle a également agité la menace de sanctions, "notamment de possibles suites judiciaires, pénales le cas échéant". D'après le Wall Street Journal, Amazon enquête sur ce sujet depuis plusieurs mois. Le groupe a également ciblé les marchands potentiellement concernés, en évoquant des fermetures de comptes, des suppressions d'avis les concernant, des blocages de fonds et d'éventuelles poursuites. "Nous avons une politique de tolérance zéro pour ce qui est du détournement de nos systèmes", a résumé la porte-parole. Cette pratique est particulièrement présente en Chine. Le quotidien économique cite l'exemple d'intermédiaires à Shenzhen œuvrant pour des employés du groupe. En échange de sommes allant de 80 à plus de 2 000 dollars, ils vendent des informations sur les volumes de ventes, les adresses électroniques des clients laissant des commentaires ou encore un service permettant d'effacer les avis négatifs et de restaurer des comptes Amazon fermés.

17 Sep 2018 LIRE L'ACTU
AIM, la messagerie instantanée d'AOL, fermera ses portes le 15 décembre 2017 Archives Secunews SECUNEWS

AIM, la messagerie instantanée d'AOL, fermera ses portes le 15 décembre 2017

On vous parle d’un temps que les moins de 20 ans ne peuvent pas connaître... Sur Internet en ce temps-là, point de Google, de Facebook ou de YouTube, pour se parler, les internautes se connectaient (tant bien que mal ) sur des chats ou utilisaient... Aol Instant Messenger, "AIM" pour les intimes. Et si vous avez grandi dans les années 90, que vous avez connu les forfaits Internet à l'heure, le "56 k" et les déconnexions à répétition, alors il y'a de fortes chances pour que vos premières discussions en ligne se soient déroulées sur AIM, qui n'était autre que la première messagerie directe. Mais l’aventure se termine après 20 ans de bons et loyaux services. Lancée en 1997, la première messagerie du genre va définitivement clore ses portes le 15 décembre 2017. Difficile en effet pour AIM de se trouver une place sur les Internets de 2017, face au géant Facebook et à ses services de dialogue ultra-populaires Messenger et WhatsApp. Sur son site, AOL explique : 'Nous savons qu’il y a énormément de fidèles qui utilisent AIM depuis longtemps. Nous avons adoré mettre au point la première application de discussion de ce genre. Désormais, nous tous à AOL (Oath aujourd’hui, ndlr), sommes ravis de continuer à apporter des produits et expériences nouveaux et emblématiques.' Sur Twitter, les internautes n'ont pas tardé à déposer leurs hommages numériques. C'est notamment le cas de l'acteur Joseph Gordon-Levitt (Inception, The Dark Knight Rises) qui écrit : "Aujourd'hui, nous disons au revoir à AOL Instant Messenger. Nous devons maintenant révéler nos pseudonymes embarassants (mais je ne révèlerai pas le mien) !". En véritable symbole d'une époque désormais révolue, la fermeture d'AIM est, la preuve que les années 90 sont bien terminées Près de 10 millions de personnes se connectaient encore régulièrement à la messagerie.

09 Oct 2017 LIRE L'ACTU
Europol traque les criminels les plus recherchés d'Europe avec des cartes postales Archives Secunews SECUNEWS

Europol traque les criminels les plus recherchés d'Europe avec des cartes postales

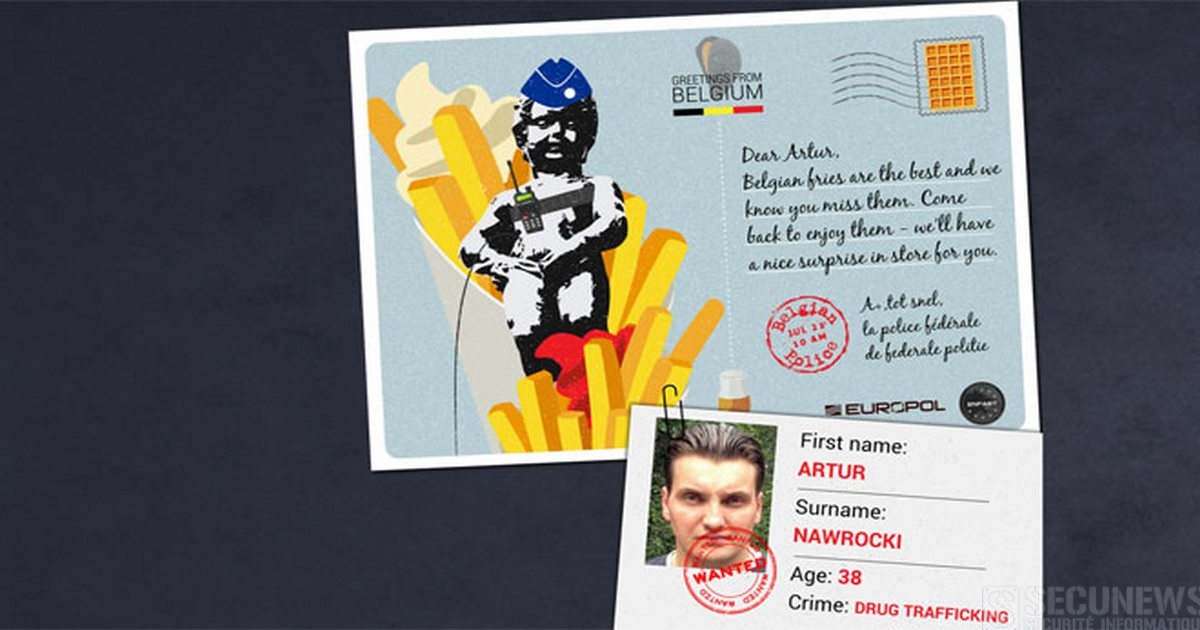
Europol va poster cet été sur son site une série de cartes postales adressées aux 21 criminels les plus recherchés du continent, dans le but de retrouver ces fugitifs. 'Cher Artur, les frites belges sont les meilleures et nous savons qu’elles te manquent. Reviens pour les apprécier, nous aurons une surprise pour toi', peut-on lire sur une carte de la police belge. Illustrée d’un cornet de frites et d’une bière, elle est adressée à Artur Nawrocki, en cavale après avoir été reconnu coupable de trafic de drogue par un tribunal bruxellois en 2014. 'Chers fugitifs européens les plus recherchés - la police veut que vous rentriez à la maison cet été!', avec ce slogan teinté d'humour noir, Europol lancent à l'adresse du grand public une campagne numérique pour le moins originale visant à retrouver la trace des criminels et grands voyous actuellement en cavale sur le Vieux Continent. https://twitter.com/Europol/status/893337365988728837 À partir de ce vendredi matin, l'organisation policière La Haye (Pays-Bas) va diffuser sur son site des cartes postales émanant de 21 des états membres pour tenter de capturer le malfaiteur considéré comme le plus venimeux de son pays. En France, la carte met en scène un dessin de sergent à moustache, portant képi et moustaches, bouteille de vin et croissant au pied, brandissant une baguette d'une main et tenant de l'autre un écriteau où il est inscrit 'Reviens!'. La carte s'adresse à un dénommé Farouk Hachi, chef d'une équipe de braqueurs en fuite. Impliqué dans une quinzaine d'attaques de banques à Rennes et à Saint-Malo entre 2000 et 2001, il avait été interpellé en 2002 par la police française avant d'être relâché en 2005 en raison de la longueur excessive de la procédure d'instruction. Condamné par la cour d'assises de Rennes le 6 février 2009 à 20 ans de réclusion par contumace, l'homme, selon une source policière, pourrait circuler en Belgique ou aux Pays-Bas ou encore dans le Nord de la France. 'Cher Farouk, est-il écrit sur la carte d'Europol, tu dois savoir que la vie est meilleure dans la douce France. Nous espérons que tu nous reviendras bien vite. Tu nous manques, signé: la police'. 'Bien que la plupart d'entre nous bénéficient d'une pause estivale bien méritée, les criminels ne prennent pas de congés, rappelle Europol, or, les destinations de vacances se sont révélées être des planques de choix pour les criminels en cavale. Ils pourraient même avoir choisi la même destination que vous..., c'est pourquoi votre aide peut être essentielle pour les capturer'. À l'occasion des dernières fêtes de fin d'années, Europol avait diffusé sur son site 'un insolite calendrier de l'Avent des criminels les plus recherchés' laissant apparaître chaque jour la photographie et la fiche d'un fugitif tour à tour demandé par l'un des 23 pays membres de l'Union... Meurtriers, ravisseurs, terroristes, trafiquants de drogues, tous sont convaincus ou soupçonnés de faits d'une extrême gravité. Europol rappelle que depuis le début de ce type de campagnes, lancées en 2016 et déjà vue par 2,5 millions d'internautes, 36 criminels ont été appréhendés. Insistant sur l'apport décisif du public, l'agence précise que 11 d'entre eux ont été directement mis hors d'état de nuire grâce à la médiatisation de leur identité. Accéder aux site internet https://eumostwanted.eu/summercampaign

04 Aug 2017 LIRE L'ACTU
Le FBI dit avoir déverrouillé l'iPhone du tueur de San Bernardino Archives Secunews SECUNEWS

Le FBI dit avoir déverrouillé l'iPhone du tueur de San Bernardino

Le bras de fer a pris fin entre Apple et les autorités américaines, sans que la justice n'ait à s'en mêler. Les enquêteurs ont en effet réussi à débloquer l'iPhone d'un des auteurs de l'attentat de San Bernardino (Californie), sans l'aide de la marque à la pomme. [quote]'Le gouvernement a accédé avec succès aux données stockées sur l'iPhone de (Syed) Farook et n'a donc plus besoin de l'assistance d'Apple", indique un document transmis à la justice lundi par les autorités américaines'.[/quote] Elles y demandent l'annulation de l'injonction judiciaire du 16 février 2016, avec laquelle elles avaient tenté d'obliger Apple à aider les enquêteurs à pirater le téléphone. [quote]'Notre décision de mettre fin à la procédure est basée seulement sur le fait qu'avec l'assistance récente d'un tiers, nous sommes maintenant capables de débloquer cet iPhone sans compromettre les informations dans le téléphone", a commenté Eileen Decker, procureure fédérale du centre de la Californie, dans un communiqué.[/quote] Le gouvernement avait déjà ouvert la porte à une possible résolution de l'affaire en annonçant la semaine dernière être sur la piste d'une méthode proposée par des tierces parties et susceptible de débloquer l'appareil. [quote]Des tests ont depuis permis d'assurer que le contenu du téléphone resterait intact, a indiqué un responsable du FBI, David Bowdich.[/quote] [quote]'Depuis le début, nous nous opposions aux exigences du FBI pour qu'Apple construise une porte dérobée (afin d'entrer) dans l'iPhone, parce que nous pensions que c'était une erreur et que cela créerait un dangereux précédent", a réagi Apple dans un communiqué. Grâce à la décision prise lundi par le gouvernement "rien de ceci n'a eu lieu", a ajouté le groupe, mais "cette affaire n'aurait jamais dû être ouverte'. [/quote] Le groupe estime par ailleurs que cela a soulevé des problèmes qui méritent une conversation nationale sur nos libertés civiles, sur notre sécurité collective et sur la protection de la vie privée. Washington, soutenu par des familles de victimes, réclamait de pouvoir accéder à des données potentiellement cruciales pour déterminer comment Syed Farook et sa femme Tashfeen Malik avaient organisé l'attentat du 2 décembre 2015, qui a fait 14 morts, et notamment s'ils avaient bénéficié d'aide extérieure. Fin de l’histoire ? Oui, et non. Car il s’agit maintenant de savoir comment a fait le FBI, qui l’a aidé en secret, et quelles sont les conséquences pour la marque à la pomme et de futures affaires semblables. Quelle est la méthode utilisée ? Sur la méthode elle-même, les avis divergent.: - Cellebrite vante sur son site les mérites de sa solution tout-en-un UFED (Universal Forensic Extraction Device), qui prend la forme d’une grosse malette digne des films d’espionnage et peut extraire les données de n’importe quel appareil ou programme. - Certains spécialistes évoquent le 'NAND mirroring', qui copie la mémoire Flash NAND et permet ensuite de forcer le système au-delà de 10 essais de mots de passe. Mais le blog Errata Security doute qu’il s’agisse du mode d’action utilisé, parce qu’il demande beaucoup de temps et de rebootage (jusqu’à 100.000 fois) et qu’il n’est pas sûr que l’iPhone et ses composants y résistent. Le site Fortune rapporte que le 21 mars 2016, le FBI avait acheté pour 218.000 dollars (environ 192.000 euros) de matériel informatique et 15.000 dollars de logiciels à la société Cellebrite. Quelles conséquences ? Si un volet légal se ferme pour Apple, un autre s’ouvre, d’image et de sécurité. [quote]'Si le FBI a pu accéder au contenu de l’iPhone, c’est qu’il y a une faille, que n’importe qui peut y arriver, explique Antoine Chéron, avocat spécialisé en propriété intellectuelle. C’est un aveu de faiblesse pour Apple.[/quote] Selon lui, le débat sur le chiffrement des données n’est d’ailleurs pas clos. [quote]D’autres affaires similaires existent, comme autant de bras de fer potentiels, car il existe un flou juridique, et le gouvernement brandit toujours une procédure classique mais inadaptée.[/quote]

29 Mar 2016 LIRE L'ACTU
Vers la fin du clavier AZERTY Français ? Archives Secunews SECUNEWS

Vers la fin du clavier AZERTY Français ?

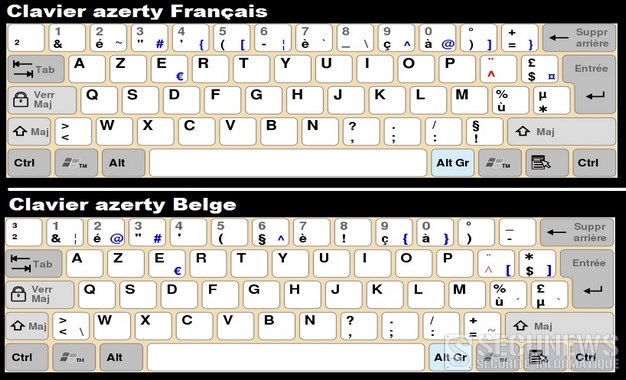
Le ministère de la Culture et de la Communication en France a commandé à l'Association française de normalisation un nouveau type de clavier d'ordinateur plus en phase avec les particularités linguistiques et typographiques du français. Qu’a fait de mal le bon vieux clavier Azerty Français ? [quote]'Il est vieux et il n’est pas bon', résume Philippe Magnabosco, chef de projet au sein de l’Association française de normalisation (Afnor).[/quote] Cette organisation a été chargée par le ministère français de la Culture et de la Communication de créer un nouveau clavier d'ordinateur tenant compte des spécificités du français. Dans sa forme actuelle, le clavier Azerty n'est pas exempt de défauts pour écrire dans la langue de Molière. Cédilles, guillemets, et majuscules accentuées en question. Les caractères accentués en majuscule, les "c" cédille majuscule ou encore les doubles chevrons, aussi connus sous le nom de "guillemets français", en cause également le placement des touches "@" ou "€" assez différent selon les marques, or ces touches sont bien utiles. Un clavier inadapté, 2017 en ligne de mire [quote]'Il est presque impossible d’écrire en français correctement avec un clavier commercialisé en France', affirme le ministère de la Culture dans son document de travail.[/quote] [quote]'Actuellement, les seules possibilités sont les raccourcis claviers et la correction automatique de certains logiciels, mais ce ne sont que des palliatifs', se désole l’expert de l’Afnor. Pour faire mieux que ces expédients, nous organisons actuellement une succession de tours de table avec les différents acteurs, explique Philippe Magnabosco. Nous réunissons le demandeur, c’est-à-dire le ministère de la Culture, avec des associations de consommateurs, des experts du sujet, des linguistes et bien évidemment les constructeurs de clavier.[/quote] Au fil des réunions, le futur clavier doit s’esquisser. [quote]Un premier projet devrait être rendu public à l’été 2016. Une enquête publique de six semaines débutera alors durant laquelle tout le monde pourra émettre son avis. Les contributions seront ensuite dépouillées et un projet final de norme homologué par Afnor pourra être présenté. L’objectif est que la norme soit prête pour début 2017', affirme Philippe Magnabosco.[/quote] Une nouvelle norme non contraignante [quote]'La norme aura un caractère volontaire, les fabricants de claviers ne seront pas dans l’obligation de l’adopter', précise le chef de projet d’Afnor. Et quid des claviers dématérialisés de nos smartphones ? Notre réflexion est centrée sur les claviers physiques, si les constructeurs veulent l’adapter en dématérialisé, libre à eux.'[/quote] Mais alors ce nouveau clavier adapté à la langue française ne risque-t-il pas de ne devenir qu’un accessoire réservé à quelques initiés ? C'est le risque. Mais le ministère de la Culture précise dans son document de travail que la nouvelle norme pourrait être exigée dans le cadre des marchés publics de l’administration, espérant ainsi un effet incitatif sur l'offre de claviers, cantonée au traditionnel Azerty dans l'Hexagone. Quoiqu'il en soit, à l'heure du tactile, où la plupart de ces caractères spéciaux sont disponibles, le ministère semble s’intéresser au problème avec un léger retard. Plus d'infos voir: Communiqué du Ministère de la culture et de la communication Français. Communiqué de l'Afnor.

21 Jan 2016 LIRE L'ACTU
Google achète le site www.abcdefghijklmnopqrstuvwxyz.com Archives Secunews SECUNEWS

Google achète le site www.abcdefghijklmnopqrstuvwxyz.com

Google continue de peaufiner sa stratégie autour de sa nouvelle entité 'Alphabet', et cela passe aussi évidemment par internet. Si le site alphabet.com s'est avéré être déjà la propriété de BMW, et www.ABC.com, au géant des médias américains, le géant de la recherche internet s'était donc rabattu sur abc.xyz... et, dans ses pas, de nombreux petits malins créant pléthores de sites avec la même extension ou des noms liés à l'alphabet. La firme américaine a trouvé un subterfuge ou un moyen d'assurer ses arrières en achetant tout simplement... l'alphabet en ligne et le site abcdefghijklmnopqrstuvwxyz.com Si Google ne peut ni revendiquer la paternité ni s'approprier les droits du mot "alphabet", elle peut carrément se l'acheter, et c'est désormais chose faite, le site www.abcdefghijklmnopqrstuvwxyz.com est la propriété de Google, mais pour le moment sans contenu. Le record pour le pays de Galles [quote]"Nous avons réalisé qu'il nous manquait quelques lettres dans abc.xyz, nous avons rectifié le tir", a déclaré un porte-parole de Google dans un communiqué.[/quote] Mais le plus intéressant, c'est que l'url existe depuis 1999 et Google a donc dû la racheter à un prix qui n'a pas été indiqué. Malgré ces 26 lettres (extension non comprise), l'entreprise de Larry Page et Sergei Brin ne peut cependant pas se targuer d'avoir l'adresse internet la plus longue. Celle-ci appartient au site www.Llanfairpwllgwyngyllgogerychwyrndrobwllllantysiliogogogoch.com (imprononçable) Le site, ouvert en octobre 1999, reprend le nom d'un village gallois qui signifie 'l'église Sainte-Marie au coeur des blancs noisetiers près du tourbillon rapide au pied de la grotte rouge de Saint-Tsilio'. Il fut d'ailleurs l'un des pionniers des noms à rallonge. Avant octobre 1999, il était impossible d'enregistrer des noms de domaine de plus de 26 caractères, extension ".com" comprise, par la suite, la limite a été fixée à 67 caractères. Mais cela ne serait toutefois pas suffisant si un jour la ville thaïlandaise qui se targue d'avoir le nom le plus long au monde souhaite avoir sa propre page: [quote]Krungthepmahanakornamornratanakosinmahintarayutthayamahadilokphopnopparatrajathaniburi romudomrajaniwesmahasatharnamornphimarnavatarnsathitsakkattiyavisanukamprasit[/quote] 163 caractères qui signifient tout simplement 'Cité des anges' et que le monde connait plus généralement sous le nom de 'Bangkok... '

12 Oct 2015 LIRE L'ACTU
La Sabam n'apprécie pas le partage de ses vidéos youtube sur d'autres sites Archives Secunews SECUNEWS

La Sabam n'apprécie pas le partage de ses vidéos youtube sur d'autres sites

La Sabam (Société belge des auteurs, compositeurs et éditeurs) n'apprécie pas que les internautes partagent sur leurs propres sites web les oeuvres de son répertoire qui sont disponibles sur YouTube. Cette pratique est pourtant légale. Un arrêt rendu en 2014 par la Cour européenne de Justice le stipule, les liens hypertextes qui renvoient vers des oeuvres mises à disposition du public, comme les vidéos de la plate-forme YouTube, ne sont pas soumis aux droits d'auteur. [quote]Mais la Sabam estime que les vidéos qu'elle met à disposition du public sur le réseau social ne doivent faire l'objet que d'une "utilisation personnelle" et ne peuvent, par conséquent, être postées sur d'autres sites web par les internautes.[/quote] YouTube n'est toutefois pas du même avis. [quote]Le réseau social assure que le partage de ses vidéos fait partie intégrante de l'"utilisation personnelle" des internautes. Ce faisant, ils ne copient pas l’oeuvre, mais y font référence, précise-t-il.[/quote] Voir aussi: Clic pour lire toutes les actus sur la Sabam. Clic pour lire toutes les actus sur Youtube.

16 Apr 2015 LIRE L'ACTU
(bon plan) Télécharger le logiciel d'animation 3D RenderMan développé par Pixar gratuitement Archives Secunews SECUNEWS

(bon plan) Télécharger le logiciel d'animation 3D RenderMan développé par Pixar gratuitement

Avis aux amateurs de l'univers Pixar, il vous est désormais possible de vous lancer dans l'aventure 3D sans déboursser un centime. La société d'animation fait un beau geste en rendant l'accès gratuit à son logiciel phare d'animation 3D, RenderMan. Depuis la création de Toy Story en 1995, on peut dire que les studios Pixar en ont fait du chemin, avec un succès grandissant dû en partie à la qualité des images 3D développées par un outil informatique complexe mais novateur, RenderMan. Le logiciel, comprenant un moteur de rendu photoréaliste et un modeleur de 3D, a permis la création et l'animation de nombreux personnages vedettes des studios Pixar: - Buzz l'Éclair - Némo - Wall-E - Ratatouille - Etc.. La réputation du logiciel est telle qu'il est désormais utilisé par d'autres studios de films d'animation de 3D pour réaliser des publicités voire les effets spéciaux de films et séries: - Le Seigneur des Anneaux - Harry Potter - Games of Thrones - Etc.. RenderMan est gratuit pour un usage non commercial. Comment télécharger Renderman gratuitement ? Clic pour lire la Faq (anglais) Clic pour accéder directement au formulaire (anglais)

20 Nov 2014 LIRE L'ACTU
Facebook remet à jour sa politique d'enregistrement des données utilisateurs (novembre 2014) Archives Secunews SECUNEWS

Facebook remet à jour sa politique d'enregistrement des données utilisateurs (novembre 2014)

Facebook a commencé à mettre en ligne, jeudi 13 novembre 2014, une nouvelle version de ses conditions générales d'utilisation (CGU), auxquelles au moins 1,31 milliard de personnes ont souscrit mécaniquement en ouvrant et en utilisant un compte. A partir du 20 novembre 2014, tous les utilisateurs seront avertis, par mail et dans leurs notifications Facebook, s'ils n’acceptent pas ces nouvelles conditions, ils auront trente jours pour arrêter d'utiliser les services Facebook, avant qu'elles n'entrent en vigueur. Inutile de publier une "déclaration solennelle" Depuis quelques jours, de nombreux utilisateurs de Facebook publient sur leur mur une "déclaration solennelle". Dans ce message, il est évoqué des droits d'auteur sur les données personnelles. [quote]En raison du fait que Facebook a choisi d'impliquer un logiciel qui permettra le vol de mes renseignements personnels, je déclare ce qui suit: À cette date du 26 novembre 2014, en réponse aux nouvelles lignes directrices de Facebook et en vertu des articles L.111, 112 et 113 du code de la propriété intellectuelle, je déclare que mes droits sont attachés à toutes mes données personnelles, dessins, peintures, photos, textes etc ... publiées sur mon profil. Pour une utilisation commerciale de ce qui précède mon consentement écrit est nécessaire en tout temps. Ceux qui lisent ce texte peuvent faire un copier/coller sur leur mur Facebook. Cela leur permettra de se placer sous la protection du droit d'auteur. Par ce communiqué, je dis à Facebook qu'il est strictement interdit de divulguer, copier, distribuer, diffuser, ou de prendre toute autre action contre moi sur la base de ce profil et ou de son contenu. Les actions mentionnées ci-dessus s'appliquent également aux employés, étudiants, agents et ou tout autre personnel sous la direction de Facebook. Le contenu de mon profil comporte des informations privées. La violation de ma vie privée est punie par la loi (UCC 1-308 1 - 308 1 -103 et le Statut de Rome). Facebook est désormais une entité de capital ouvert. Tous les membres sont invités à publier un avis de ce genre, ou si vous préférez, vous pouvez copier et coller cette version. Si vous n'avez pas publié cette déclaration au moins une fois, vous allez tacitement permettre l'utilisation d'éléments tels que vos photos ainsi que les informations contenues dans la mise à jour de profil.[/quote] Mais cette publication est un 'hoax' , et n'a aucune valeur juridique puisque vous acceptez les conditions d'utilisation en créant un compte, même si ce message peut paraître crédible puisqu'il cite une loi "UCC11-308-308 1-103" et le Statut de Rome, il n'en est rien. [quote]La loi "UCC11-308-308 1-103" est en réalité plusieurs textes permettant de légiférer sur le commerce entre États aux États-Unis, le statut de Rome définit les règles de fonctionnement de la Cour pénale internationale.[/quote] Parmi ces CGU figure en effet la Data Policy: Un texte qui décrit la politique d'enregistrement des données, à savoir la manière dont Facebook archive, analyse et utilise l'activité d'un compte sur son réseau (ses publications, son réseau d'amis, etc..). Ceci dans le but de maintenir la qualité de la plate-forme, mais aussi, bien sûr, de diffuser des publicités adaptées aux profils des utilisateurs (en fonction de leur âge, de leur sexe, des lieux qu'ils visitent, des pages qu'ils aiment, etc...). [quote]La publicité, c'est la contrepartie que nous demandons d'accepter pour qu'ils puissent utiliser Facebook gratuitement, résume Richard Allan.[/quote] Les données utilisateurs peuvent aussi être utilisées pour mener des recherches (par exemple, sur le comportement psychologique), et dans le cadre d'un processus légal et de demandes judiciaires, Facebook peut choisir de les transmettre, ou non, aux autorités d'un pays: La précédente version de la Data Policy, datant de novembre 2013, présentait déjà les pratiques de Facebook de façon extensive. Pour la refonte de 2014, les équipes de Facebook ont voulu être plus claires. Le texte a été réduit de 70% par rapport à celui de 2013, cet écrémage écarte certaines problématiques, qui se retrouvent dans un nouveau portail didactique centré sur le contrôle des informations, Privacy Basics. Une telle mise à jour n'obéit pas, toutefois, qu'à un souci de pédagogie. [quote]Nous avons une responsabilité légale de réécrire les conditions d'utilisation, au fur et à mesure que nos services évoluent, et que nous sortons des services et des applications. Nous devons être transparents et nous adapter. Facebook version 2014 n'est pas le même que celui utilisé en 2013 », détaille Richard Allan.[/quote] Parmi les éléments apparus pour la Data Policy de 2014, quelques précisions et nouveautés retiennent ainsi l'attention: L'enregistrement des données mobiles Alors qu'on utilise de plus en plus Facebook en dehors des ordinateurs, et que la stratégie mobile de Mark Zuckerberg s'inscrit sur le long terme, les informations liées aux appareils et à la géolocalisation des utilisateurs sont stratégiques. [quote]Nous sommes sûrs que les services fondés sur les positions géographiques vont gagner en importance, selon Richard Allan. Nous avons déjà lancé la fonction “Amis à proximité” plus tôt cette année, qui permet aux membres de Facebook de recevoir des informations sur ce qu'il se passe autour d'eux. Nous collectons des informations émanant des ordinateurs, des téléphones, et d'autres appareils sur lesquels vous installez nos services, ou y accédez, décrit, en ce sens, la nouvelle version de la Data Policy.[/quote] Parmi ces informations: Le système d'exploitation, la version du matériel, les paramètres de l'appareil, les noms et les types de fichier et de logiciel, le niveau de la batterie et l'intensité du signal, ainsi que les numéros d'identification de l'appareil. Les données d'emplacement de l'appareil, notamment les données d'emplacement géographique précises recueillies à travers les signaux GPS, Bluetooth ou Wi-Fi. Des informations de connexion, telles que le nom de votre opérateur mobile ou de votre fournisseur d'accès à Internet, le type de navigateur que vous utilisez, votre langue et le fuseau horaire dans lequel vous vous situez, votre numéro de téléphone mobile et votre adresse IP.[/quote] Autant d'éléments qui fournissent des informations potentiellement très précises (et qui expliquent pourquoi Edward Snowden qualifie Facebook de dangereux pour la vie privée). Richard Allan assure néanmoins qu'il ne s'agit pas d'une pratique systématique: [quote]Nous n'enregistrons pas en permanence tous ces types de données, il s'agit juste de signaler que cela peut potentiellement arriver, en fonction des réglages de l'appareil de l'utilisateur et des données qu'il accepte d'émettre.[/quote] Notons, par ailleurs, qu'une précision a disparu concernant la durée de conservation de ces données entre la Data Policy de 2014, qui ne dit rien en la matière, et celle de 2013. Cette dernière indiquait que les données étaient conservées tant qu'elles nous sont utiles pour vous fournir nos services. L'enregistrement des données d'achat Facebook a commencé cette année à tester un bouton Acheter Il doit permettre à l'utilisateur de payer certains services directement depuis le réseau social. Lors de l'annonce en juin, Facebook expliquait qu'« aucune information sur la carte bancaire ne serait transmise à d'autres annonceurs, et que les utilisateurs peuvent choisir s'ils veulent, ou non, sauvegarder ces informations pour leurs futurs achats. Le déploiement de cette fonctionnalité n'a eu lieu pour le moment qu'aux Etats-Unis, mais, alors que la Data Policy de 2013 ne contenait pas d'informations sur ce sujet, celle de 2014 annonce, en français: [quote]Si vous avez recours à nos services pour effectuer un achat ou une transaction financière (par exemple, lorsque vous effectuez un achat sur Facebook ou dans un jeu, ou encore lorsque vous faites un don), nous recueillons vos données d'achat ou de transaction. Ceci comprend vos informations de paiement, telles que le numéro de votre carte de crédit ou de débit et d'autres informations concernant votre carte, ainsi que d'autres données de compte et informations d'authentification, vos données de facturation, de livraison et vos coordonnées.[/quote] [quote]Selon Richard Allan, ces mentions ouvrent la voie à un éventuel déploiement global d'une fonctionnalité qui existe déjà ailleurs. Mais il ne s'avance pas sur la date, ou même la potentialité, de voir prochainement arriver ce bouton Acheter sur les profils Facebook en langue française.[/quote] Le partage des données avec d'autres entreprises Depuis plusieurs années, Facebook s'est lancé dans une politique d'acquisition d'entreprises dont les services sont parfois utilisés par des centaines de millions de personnes (notamment Instagram et Whatsapp). Sur ce sujet, la Data Policy de 2014 indique [quote]Nous recevons des informations sur vous en provenance des sociétés qui appartiennent à Facebook ou qui sont exploitées par Facebook.[/quote] Les équipes de Facebook France nous expliquent néanmoins que ces données ne sont pas regroupées au sein d'un profil unique, qui recouperait les informations d'un utilisateur de Facebook identifié comme utilisant Instagram et Whatsapp. Les données transmises à Facebook dépendent par ailleurs de la politique fixée par chaque service (voir, par exemple, celles de Whatsapp et d'Instagram). Par ailleurs, comme c'est le cas depuis plusieurs années, Facebook affirme qu'il transmet et recueille de nombreuses informations liées à des services tiers (applications, sites, partenaires), par exemple pour les besoins des régies publicitaires. Clic pour lire les conditions d'utilisation de Facbook Clic pour lire les Mises à jour. Ces mises à jour prendront effet le 1er janvier 2015

19 Nov 2014 LIRE L'ACTU
Utilisation de l'i-Watch au volant, amende au tournant Archives Secunews SECUNEWS

Utilisation de l'i-Watch au volant, amende au tournant

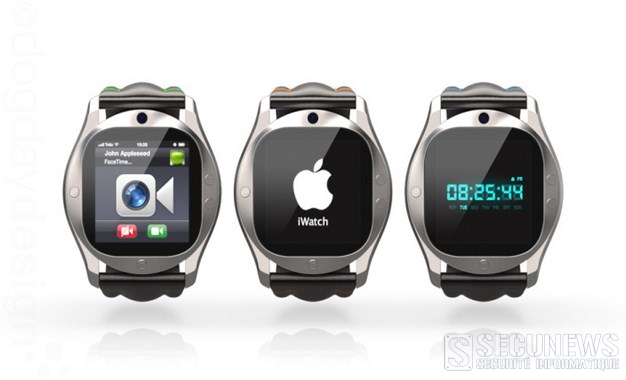
La montre connectée de l’américain Apple fait beaucoup parler d’elle, baptisée i-Watch par le commun des mortels, elle est en effet déjà dans le collimateur de plusieurs ministères tant en Europe qu’aux Etats-Unis. Car, comme le GSM ou le Smartphone au volant, de nombreux experts estiment que cette montre est aussi une source de distraction. Avec une montre connectée, il est vrai que l’on peut désormais téléphoner mais également envoyer des SMS sans devoir pour autant recourir à son téléphone portable. Cette facilité n’est bien sûr pas du goût des autorités. Au Royaume-Uni, le ministère des transports vient donc de mettre en garde les conducteurs un peu trop connectés. Un porte-parole de ce ministère a ainsi déclaré: [quote]Si la police constate que vous envoyez un SMS à partir d'une montre connectée, elle est en droit de vous verbaliser. Et, le porte-parole d’ajouter, nous envisageons un certain nombre d'autres options pour dissuader les conducteurs. Parmi celles-ci, l’amende semble incontournable. En août dernier, celle relative à l’utilisation d’un téléphone ou désormais d’une montre connectée a même été augmentée de 100 euros.[/quote] En Belgique, il y a fort à parier que l’emploi d’une telle montre (elle devrait être commercialisée début 2015, à partir de 350 euros). sera verbalisé si le conducteur est surpris en train de jouer avec. Mais, en y réfléchissant bien, on peut se demander comment un policier pourra détecter son utilisation, dossier à suivre dans la vraie vie... A votre avis, au volant, l’i-Watch est-elle aussi dangereuse que le téléphone ?

09 Oct 2014 LIRE L'ACTU
Le lycéen qui avait filmé Nancy avec un drone écope de 400 euros d'amende Archives Secunews SECUNEWS

Le lycéen qui avait filmé Nancy avec un drone écope de 400 euros d'amende

Avis aux propriétaires de drones, ce cas pourrait faire jurisprudence tant la règlementation est stricte. Un lycéen de 18 ans a été condamné ce mardi 20 mlai 2014 à Nancy à 400 euros d'amende pour mise en danger de la vie d'autrui et non-respect de la réglementation aérienne, après avoir utilisé un drone équipé d'une caméra pour survoler la ville. Le jeune homme avait exploité les images réaliser un clip posté sur des réseaux sociaux. Le jeune homme, le premier en France à être poursuivi pour avoir utilisé un drone sans autorisation, avait accepté le principe d'une comparution sur reconnaissance préalable de culpabilité, dite procédure de «plaider-coupable». La peine, proposée par le parquet et validée par un juge, se décompose en 100 euros d'amende pour non-respect de la réglementation et 300 euros pour mise en danger de la vie d'autrui. L'affaire avait fait grand bruit Le jeune vidéaste avait fait des prises de vues aériennes de Nancy fin janvier 2014, notamment de la place Stanislas et des monuments les plus célèbres de la ville lorraine. Son clip, posté sur différentes plateformes de partage de vidéos, a été vu plusieurs dizaines de milliers de fois par les internautes, mais son succès a alerté les autorités, dont la Direction de l'aviation civile qui a rappelé à l'auteur de la vidéo les règles relatives aux drones civils. [quote]J'ai l'impression d'avoir été traité comme un méchant délinquant. Cette affaire m'a parfois dépassé au niveau médiatique, mais je suis resté humble, grâce à ma famille, a indiqué le jeune homme.[/quote] Ses images montraient le drone frôlant monuments, façades et clochers, au-dessus de groupes de personnes. [quote]Or, les utilisateurs de ces engins doivent passer une formation similaire à celle des pilotes d'ULM et obtenir une autorisation particulière lorsqu'ils souhaitent faire voler un drone au-dessus d'un espace urbain.[/quote] Une page de soutien Facebook a recueilli plus de 13.000 adhésions. A contrario, sur Twitter, de nombreux professionnels de l'aéronautique avaient souligné les risques inhérents aux drones civils quant à une possible perte de leur contrôle, notamment lorsqu'ils atteignent une certaine altitude. Interrogé sur ses projets après sa condamnation, le jeune homme a dit déplorer une législation trop contraignante en France et réfléchir à une implantation en Espagne ou au Portugal, où c'est plus relax. [quote]En Belgique, lorsqu’il est utilisé à des fins purement récréatives, un drone est considéré comme un aéronef téléguidé au sens de l’aviation civile, et est donc soumis à la réglementation qui s’applique aux aéromodèles, à savoir la circulaire CIR/GDF-01 (disponible ici) (.pdf). Les drones sont ainsi contraints de rester au sol, à moins de répondre à des règles très strictes limitant leur utilisation. Ils doivent obligatoirement partir d’un terrain d’aéromodélisme officiellement agréé par la Direction Générale Transport Aérien (DGTA), et ne peuvent voler qu’à une hauteur maximale de 200 mètres et dans un rayon de 400 mètres, ils doivent par ailleurs toujours se tenir à une distance de 200 mètres des habitations, sauf autorisation du propriétaire ou du locataire. Cela étant, il est toujours possible de demander des autorisations spéciales à la DGTA, qu’elle décerne au cas par cas. A priori, il est donc interdit de faire décoller son engin depuis son jardin pour aller filmer ou photographier le quartier et ses habitants, rien n’empêche par contre d’utiliser des drones à l’intérieur d’un bâtiment, dès lors qu’il n’y a pas d’insertion dans l’espace aérien.[/quote]

21 May 2014 LIRE L'ACTU
La police arrête un homme s'étant vanté sur Facebook d'être recherché Archives Secunews SECUNEWS

La police arrête un homme s'étant vanté sur Facebook d'être recherché

Les policiers d'une ville de Pennsylvanie (Etats-unis) ont vraiment beaucoup aimé une publication sur Facebook. Le journal Time Leader a rapporté que des policiers avaient arrêté un homme de 35 ans, Anthony Lescowitch, moins de deux heures après qu'il eut partagé sur Facebook la photo accompagnant un avis de recherche à son sujet et indiqué que la police n'arrivait pas à le retrouver. La police de la ville de Freeland a précisé que Lescowitch avait partagé l'image quelques minutes après qu'elle eut été publiée sur la page Facebook du service de police, lundi soir. Il était recherché en lien avec des accusations de voies de fait. Un agent se faisant passer pour une jolie femme a envoyé un message à Lescowitch, qui aurait d'abord refusé d'aller prendre un verre avec elle avant d'accepter de la rencontrer pour fumer une cigarette. Il a été cueilli par les policiers au lieu de rencontre.

24 Jan 2014 LIRE L'ACTU
La mort du lecteur Winamp prévue le 20 décembre 2013 Archives Secunews SECUNEWS

La mort du lecteur Winamp prévue le 20 décembre 2013

Après Caramail, MSN ou Altavista c'est un nouvel ancêtre du net qui va passer l'arme à gauche prochainement: Winamp. Emblématique de la fin des années 90 et de la culture MP3, le lecteur multimédia Winamp ne passera pas l’hiver, son propriétaire, AOL, fermera le site Winamp.com le 20 décembre 2013. Il y a des logiciels qui marquent leur époque et finissent par devenir des icônes, apparu en 1997, le lecteur Winamp de la société Nullsof en fait clairement partie. C’est sur ce petit logiciel que nombre d’internautes ont joué les premiers MP3 téléchargés… sur Napster, Les nostalgeeks gardent en mémoire les innombrables skins permettant de personnaliser à l’infini l’apparence du lecteur avec toujours cette inimitable touche PC. Les temps ont changé, et Winamp, racheté entre-temps par le géant AOL, n’a pas su s’adapter à l’usage mobile ni au streaming. Conséquence logique pour le lecteur en perte de vitesse, le 20 décembre 2013, AOL fermera le site winamp.com, coupant du coup la principale source de téléchargement du logiciel. Clic pour télécharger Winamp 5.66 (dernière version ne sera plus mis à jour) Télécharger Média Player Classic (en remplacement de Winamp léger et gratuit) (Le logiciel aura au moins marqué les esprits des fans de musique avec son slogan énigmatique: "Winamp, ça fait vraiment remuer les fesses du lama".)

21 Nov 2013 LIRE L'ACTU
Une odeur d'urine de chat émane d'ordinateurs Dell Lattitude 6430u Archives Secunews SECUNEWS

Une odeur d'urine de chat émane d'ordinateurs Dell Lattitude 6430u

De nombreux utilisateurs d'ordinateurs portables de la marque Dell se sont plaints d'une odeur de "pipi de chat" émanant de leur machine. Un problème que l'entreprise a reconnu et dit avoir réglé. Selon le portail spécialisé TheNextWeb le forum du site officiel de Dell a été pris d'assaut par de nombreux utilisateurs mécontents qui se plaignent de l'odeur dégagé par le modèle "Latitude 6430u", une odeur que certains assimilent à celle de l'urine de chat. [icons icon_name="icon-comment-alt" icon_size="14px"]"Il y a quelques semaines, j'ai reçu un nouveau Latitude 6430u par mon travail. La machine est bonne, mais on dirait qu'elle a été assemblée près d'une litière de chat. Ce n'est vraiment pas terrible!", se plaint un internaute qui affirme que l'odeur nauséabonde provient du clavier. Et de nombreux autres commentaires abondent dans le même sens. [icons icon_name="icon-comment-alt" icon_size="14px"]"J'ai reçu le même ordinateur et je rencontre exactement le même problème, c'est humiliant en classe", déplore un étudiant. [icons icon_name="icon-comment-alt" icon_size="14px"]"Nous avons reçu plusieurs Latitude 6430u et nous rencontrons le même problème, la situation est plutôt embarrassante vis-à-vis de nos employés…", raconte un patron. Les responsables de Dell ont reconnu ce défaut de fabrication, selon eux, une enquête a été ouverte pour déterminer la cause de cette odeur. [icons icon_name="icon-comment-alt" icon_size="14px"]"Le problème a été résolu et ce n'est qu'une question de semaines avant que nous puissions révéler l'information sur la cause et sa résolution", a déclaré un responsable sur ce même forum affirmant que les nouveaux ordinateurs ne sentent plus aussi mauvais. [icons icon_name="icon-comment-alt" icon_size="14px"] "L'odeur est liée à un processus de fabrication qui a désormais été changé", tente de rassurer le constructeur, si vous commander un Latitude 6430u maintenant, vous n'aurez plus le problème", explique cet employé de Dell. Mais certains internautes ont déjà leur avis sur l'origine de cette odeur [icons icon_name="icon-comment-alt" icon_size="14px"]"Ça doit venir de la batterie, c'est le seul composant qui contient de l'ammoniac", croit savoir un membre du forum Dell. Et pour ceux qui rencontrent encore le problème, le numéro deux mondial des ordinateurs conseille de le signaler auprès du support technique, disponible sur cette page (anglais).

31 Oct 2013 LIRE L'ACTU
Facebook construit un complexe immobilier pour héberger ses salariés Archives Secunews SECUNEWS

Facebook construit un complexe immobilier pour héberger ses salariés

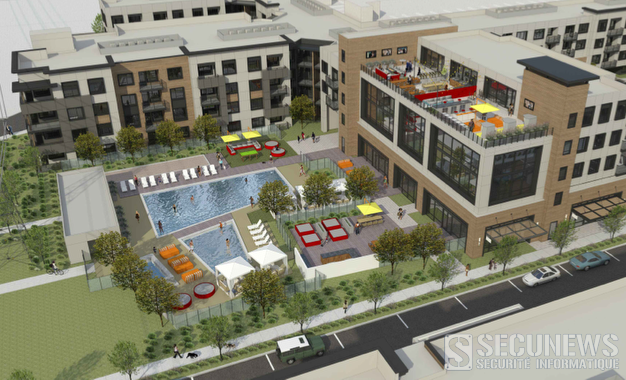
Facebook, une entreprise déjà renommée pour sa qualité de vie au travail, prépare une extension de son campus pour loger ses employés de Menlo Park. Le Wall Street Journal a révélé que la société travaillait sur un projet immobilier de 630.000 mètres carrés, comprenant 394 logements (soit une capacité d'hébergement pour environ 10% de ses employés), qui lui coûtera la bagatelle de 120 millions de dollars, le tout à cinq minutes en vélo de son siège californien. Après la " soucoupe volante " écologique d'Apple à 5 milliards de dollars, c'est le dernier projet immobilier fou des mastodontes de la Silicon Valley. Le complexe inclura une piscine, des magasins de proximité, une terrasse panoramique, un studio de yoga... Les prix de l'immobilier résidentiel ont augmenté de 24% dans le secteur au quatrième trimestre 2012, rappelle le Wall Street Journal. Facebook, comme Google, offre mille services à ses collaborateurs, du transport à la blanchisserie, en passant par un coiffeur et des boissons gratuites. Selon la direction, des employés auraient donc fait part de leurs difficultés à se loger. La solution a peut-être été trouvée avec ce vaste projet immobilier réalisé avec un promoteur local, il a eu pour consigne de "créer un environnement qui reflète l'atmosphère du campus, où les employés soient encouragés à se mélanger et à échanger des idées", explique le Wall Street Journal. "Nous sommes évidemment ravis d'avoir plus de possibilités de logement à proximité du campus, explique une porte-parole de Facebook.Mais nous croyons aussi que les personnes travaillent chez Facebook parce qu'on leur montre de la reconnaissance et qu'elles croient en notre rôle." Une partie des lots sera au prix du marché, d'autres à destination des résidents à faible budget. Il ne faudra donc pas plus de cinq minutes de balade à vélo pour rejoindre le campus via un chemin dédié qui longe la baie de San Francisco. "Vous n'aurez même pas à utiliser les freins", s'amuse John Tenanes, responsable du projet chez Facebook. Pas d'inquiétude si vous n'êtes pas salarié de Facebook, 15 unités seront disponibles pour des personnes extérieures. Tous les services et loisirs à portée de main Un projet qui ne sera pas sans rappeler les villes ouvrières de la fin XIXe-début XXe siècle en France et même aux Etats-Unis (de type corons), mais en version modernisée. L'employeur fournira ainsi un toit, des moyens de transport (vélo ou bus) et de nombreux avantages (pressing, coiffeur, boutiques, etc..) dans le but de s'assurer que tout va bien dans la vie de son employé. Nombreuses sont déjà les grosses entreprises du secteur technologique qui rivalisent d'ingéniosité pour offrir les meilleures conditions de travail à leurs employés (crèche, salle de cinéma ou terrasse pour bronzer, soirées, concours journaliers, café gratuit, etc..). Facebook prolonge cela jusqu'au domicile. Une façon de s'assurer que ses salariés restent fidèles à l'entreprise alors que la tendance est plutôt à butiner d'une société à une autre tout en restant dans un même secteur géographique, la Silicon Valley. Pour une entreprise qui se veut ultra-connectée et innovante, c'est une nouvelle pierre à l'édifice Facebook, mais aussi une façon de ne jamais réellement déconnecter de son travail. Welcome to Facebook City
08 Oct 2013 LIRE L'ACTU
Arnaque Microsoft par téléphone en Belgique Archives Secunews SECUNEWS

Arnaque Microsoft par téléphone en Belgique

Romain, 17 ans, n'en revient toujours pas, ce jeune homme originaire de Merchtem, au Nord de Bruxelles (Belgique), était au domicile familial le lundi 22 juillet 2013 quand le téléphone a retenti, au bout du fil, une voix en anglais, se faisant passer pour Microsoft, lui explique que la famille utilise un ordinateur dont la version de Windows n'est pas à jour. Méfiance face à cette nouvelle arnaque. [quote]"On nous a téléphoné en anglais sur notre téléphone fixe", nous confie le jeune homme. "À mon avis, ils ont choisi le numéro au hasard dans un bottin téléphonique. On ne sait pas d'où vient l'appel."[/quote] À l'autre bout du fil, le scénario des pirates informatiques semble bien rôdé. [quote]"Ils ont dit que notre version de Windows était défaillante et qu'il fallait qu'on allume notre ordinateur."[/quote] Sur le moment, ni Romain, ni sa soeur, Amandine, 26 ans, ne se posent de questions. [quote]"On essayait de comprendre ce qu'ils nous racontaient. Ils avaient l'air de bien s'y connaître, ils ont baissé notre garde en parlant en anglais. Ils nous ont demandé de télécharger un programme de prise de contrôle à distance du PC."[/quote] Débloquage au prix fort [quote]"Ensuite, ils ont été dans les paramètres de Windows, en allant chipoter, ils ont changé la configuration de l'ordinateur, on ne savait plus y accéder. Ils voulaient qu'on renouvelle notre licence."[/quote] Et là, les prix réclamés sont salés: - 139 euros pour 3 ans - 259 euros pour 4 ans - et jusqu'à 349 euros pour 6 ans. Les jeunes hésitent, les prix correspondent au coût d'une licence Windows selon eux, et leurs interlocuteurs semblent crédible, leurs parents sont absents, ils n'osent pas prendre seuls une décision. "Ils insistaient pour demander si on prenait une décision, ils nous ont mis la pression." À ce moment-là, le ton devient menaçant. [quote]"On a raccroché, l'ordi s'est rallumé, depuis, la machine est inaccessible."[/quote] Plusieurs personnes crédule pourrait se faire avoir Heureusement, Romain et Amandine n'ont pas cédé. Sans quoi les pirates auraient eu à disposition leurs coordonnées bancaires. Depuis, leur père a signalé l'affaire à la Computer Crime Unit ( FCCU ) de la police fédérale. Pour l'heure, l'ordinateur est toujours hors service. Les pirates ne le débloqueront que contre monnaie sonnante et trébuchante. Seule solution, le formater, en d'autres termes le "remettre à zéro"... ce qui entraînera au passage une perte de toute les données inscrites sur le disque dur. Pour information Microsoft ne vous contacteras jamais par téléphone, concernant la validité de votre windows Une autre personne plus agée c'est fait avoir! Une habitante de Heverlee (Belgique) a perdu 350 euros après avoir été dupée par des imposteurs se faisant passer pour des travailleurs de Microsoft et lui faisant croire qu’un logiciel malveillant endommageait son ordinateur. Une fraude constatée partout en Belgique. La sexagénaire a alors reçu un coup de téléphone d’une dame anglophone, lui affirmant que son ordinateur avait un problème et lui demandant de l’allumer. Après avoir refusé et raccroché, la victime a reçu un second appel quelques heures plus tard. Un homme, se présentant comme un collaborateur de Microsoft, l’a convaincue que son ordinateur devait être pris en main car un logiciel malveillant s’y était installé. La dame lui a alors permis d’accéder à distance à son ordinateur, et a versé les 350 euros demandés sur un compte bancaire inconnu, via PC-Banking. C'est arriver en Belgique, mais cela peux très bien arriver dans d'autres pays également. Un internaute avertis en vaut dix. Voir aussi: Le smishing, phishing via votre téléphone.

01 Aug 2013 LIRE L'ACTU
La ligne d'un abonné francais suspendue pour la première fois pour téléchargement illégal Archives Secunews SECUNEWS

La ligne d'un abonné francais suspendue pour la première fois pour téléchargement illégal

Pour la première fois en France, un abonné a été condamné à une suspension de ligne, si la mesure sera difficile à appliquer techniquement, ce pourrait également être l'unique fois où elle le sera. Quinze jours de suspension de connexion Internet et 600 euros d'amende, c'est la peine dont a écopé un internaute pour cause de téléchargement illégal. C'est la première fois qu'un tribunal d'instance, celui de Seine Saint-Denis, applique la coupure de la ligne d'un abonné. Selon un site spécialisé, le jugement a été rendu fin mai 2013 et ne concerne qu'une ou deux oeuvres. L'abonné n'avait auparavant pas donné suite aux multiples avertissements de la Hadopi, la haute autorité en charge d'appliquer la fameuse riposte graduée, il ne s'est d'ailleurs pas présenté à l'audience du tribunal. Le jugement doit toutefois être rédigé par le parquet pour être signifié à la personne condamnée, elle aura ainsi dix jours pour en faire appel. (clic sur l'image pour agrandir) Première et dernière condamnation du genre ? Si la peine est confirmée en deuxième instance, elle sera toutefois difficile à appliquer, selon les textes de la loi Hadopi, seuls "les services de communication au public en ligne" doivent être suspendus. Concrètement, l'abonné doit pouvoir encore accéder à ses e-mails, téléphoner grâce à sa box ou encore recevoir les services TV. Or, tous les opérateurs ne peuvent techniquement pas le faire. L'ancien président de la Commission national de l'informatique et des libertés, Alex Türk, avait lui-même émis des doutes sur cette possibilité. Citation: "Tous les opérateurs ne disposent pas des capacités techniques pour effectuer une telle suspension sélective", déclarait-il alors dans un avis sur le texte de loi. La suspension de ligne est l'un des grands débats autour de la loi Hadopi et de l'évolution qui doit lui être donnée, suite à la remise du rapport de Pierre Lescure à Aurélie Filippetti, ministre de la Culture, en mai 2013, cette dernière voudrait la voir disparaître. Le décret l'appliquant doit désormais recueillir l'avis du Conseil d’Etat. Cette condamnation pourrait donc être la première, mais aussi la dernière du genre.

14 Jun 2013 LIRE L'ACTU
Youtube supprime des vidéos très populaires de corrida, jugées trop sanglantes. Archives Secunews SECUNEWS

Youtube supprime des vidéos très populaires de corrida, jugées trop sanglantes.

YouTube a donné un sérieux coup de corne aux amateurs de corrida. Jeudi 21 mars 2013, la plate-forme vidéo de Google a fermé sans préavis un compte populaire dédié à la tauromachie. En 5 ans, Pablo Lopez Riobo, avait chargé 1.500 vidéos sur le sujet et totalisé 18 millions de visites. Citation: "Je savais que ce moment arriverait, a écrit le Sévillan sur Twitter. Il y avait de nombreux messages antitaurins sur ma chaîne. Tout ce travail de cinq ans à la poubelle, quel dommage." La mésaventure de Pablo Lopez Riobo a suscité une vague d’indignation en Espagne, où la tauromachie est tout à fait légale dans la plupart des provinces. Dans un billet d’humeur, cité par le Huffington Post, le chroniqueur taurin d'El Mundo José Luis Vadillo a dénoncé l’hypocrisie de Google. Citation: "YouTube ment et cache derrière des arguments éthiques une censure sans pareil contre les vidéos en relation avec la tauromachie", écrit le journaliste, qui publie au passage une liste de vidéos violentes en ligne sur le portail, comme des combats de rues, le coup de boule de Zidane ou un combat de coqs. Car le portail vidéo a motivé la suppression de la chaîne taurine par la violation de ses conditions d’utilisation. Un article stipule clairement: "Ne publiez pas de vidéos représentant des actes répréhensibles, tels que les mauvais traitements infligés à des animaux, la consommation de drogues ou la fabrication de bombes". Citation: Et YouTube de préciser en lien avec cette polémique que le site accepte les vidéos de toréadors, mais pas les banderilles ou les mises à mort. Citation: "Des corridas sans le sang", commente le journal espagnol El Mundo. Une pétition en ligne demandant la réhabilitation des vidéos censurées a récolté pour l’instant un peu plus de 4.200 signatures. secunews: Je mettrais pas le lien vers la pétition, étant moi même contre la corrida
27 Mar 2013 LIRE L'ACTU
Firefox bloquera les cookies tiers a partir du mois d'avril 2013 Archives Secunews SECUNEWS

Firefox bloquera les cookies tiers a partir du mois d'avril 2013

D'ici le mois d'Avril 2013 Firefox n'acceptera plus tous les cookies tiers apprend-t-on dans la FAQ en anglais d'un contributeur à cette modification. De quoi s'agit-il exactement ? Les cookies sont des fichiers envoyés par les sites ou des services sur internet et stockés localement sur l'ordinateur, tablette ou smartphone. Ils sont parfois utiles voire indispensables au fonctionnement d'un site internet, pour conserver une connexion active ou les préférences de navigation, ceux là ne seront pas modifiés et toujours acceptés par Firefox. Les cookies tiers c'est quoi ? Les cookies tiers fonctionnent sur le même principe mais sont envoyés par des services inclus dans le site, mais pas forcément utiles au site. Ils peuvent être envoyés par les plugins de réseaux sociaux comme les boutons de partage Twitter ou le bouton j'aime de Facebook ou encore par les scripts qui servent à afficher la publicité, ceux-là seront bloqués. Ils ne servent généralement pas à l'internaute directement mais aux régies publicitaires pour suivre la navigation d'un internaute, cibler la publicité ou établir des statistiques. L'internaute devra montrer la volonté d'interagir avec un contenu pour que ces cookies soient acceptés, par exemple s'il visite le site du service ou s'il possède déjà un de ces cookie. Firefox va ainsi rejoindre Safari qui utilise déjà ce mode de fonctionnement contrairement à Chrome ou Internet Explorer qui acceptent les cookies tiers par défaut sauf lorsque l'internaute modifie ses préférences dans les paramètres du logiciel. La version actuelle de Firefox accepte elle aussi tous les cookies. Le nouveau fonctionnement va tout d'abord être testé dans les versions en développement Alpha et Bêta du logiciel avant d'être étendu au navigateur stable dans une nouvelle version qui devrait arriver au mois d'Avril 2013. Censure inacceptable ? La fondation Mozilla franchit-elle la ligne rouge avec sa mise à jour attendue début avril 2013 ? Marche-t-elle dans les pas de l’opérateur français Free, qui avait unilatéralement bloqué l’affichage des publicités début janvier 2013 ? Citation: "La situation est différente, analyse Cédric Jeanneret, membre du Parti pirate vaudois. En bloquant les cookies, Mozilla ne censure rien, les publicités resteront affichées, elles seront simplement moins personnalisées. Le contenu des pages ne sera pas modifié.» Pour lui, le blocage par défaut n’est pas la solution la plus élégante, mais il a le mérite d’attirer l’attention sur la problématique du " tracking ": Citation: "Ce genre d’initiative traduit un ras-le-bol légitime face aux abus du flicage commercial dont sont victimes les internautes", conclut Cédric Jeanneret. Un avis que partage la section française de l'Internet Society: Citation: "Il ne revient pas à un éditeur ou à un créateur de site Web de transmettre à d'autres acteurs des données à caractère personnel tels un identifiant ou l'adresse IP sans le consentement explicite de l'utilisateur, surtout si ces dernières sont utilisées à des fins publicitaires".

20 Mar 2013 LIRE L'ACTU
Vague d'escroqueries à la carte de crédit à Namur (Belgique) Archives Secunews SECUNEWS

Vague d'escroqueries à la carte de crédit à Namur (Belgique)

À la requête du Parquet de Namur et de Mons (Belgique), la Police nous demande de diffuser l'avis suivant: Depuis quelques jours, une vague d'escroqueries, à la carte de crédit a lieu sur le territoire namurois. Le modus opérandi est le suivant: Les victimes (principalement des personnes âgées et/ou isolées) sont contactées par téléphone ou par messagerie électronique. Leur interlocuteur se prétendant membre d'un service de police (et prétextant une suite d'enquête dans le cadre de la découverte de cartes bancaires volées) sollicite la transmission de coordonnées telles que: - Nom de l'établissement bancaire - N° de compte - Code "PIN - Date de validité de la carte - Identité complète. Il a également été demandé à plusieurs victimes de se connecter à leur "PC - Banking" et de transmettre toute au long de la procédure les différentes codes d'activation et de confirmation. Avec les codes d'accès frauduleusement acquis, le ou les escrocs procèdent immédiatement à diverses opérations (achats en ligne, virements de compte à compte, ...) débitant le compte des diverses victimes. Que faire si vous avez été victime ? Il est très important de rappeler à la population de ne jamais communiquer de coordonnées bancaires ni de codes d'activation (PIN,etc ...) par téléphone ou par mail et ce, même si la demande émane d'un pseudo établissement financier ou service de police car ces derniers ne procèdent jamais de la sorte. Toute personne ayant été victime de ce type de fait ou de contact est invitée à: - Contacter son service de Police (pour Namur: 081/246.611) - Contacter son établissement bancaire pour s'assurer qu'aucune opération frauduleuse n'a été effectuée. - Numéro utile: Card Stop au 070 344 344 pour bloquer votre carte. (24 heures sur 24, 7 jours sur 7).

18 Mar 2013 LIRE L'ACTU
Le mot #hashtag deviens #mot-dièse en français Archives Secunews SECUNEWS

Le mot #hashtag deviens #mot-dièse en français

Autant dire que la nouvelle n'a pas tardé à faire twitter ce mercredi matin, le # , le fameux "hashtag" de Twitter pour regrouper tous les messages parlant d'un même sujet, devient... le "mot-dièse". Ça n'a pas loupé, il y a déjà un #motdiese ! Il est le top mot-clé de cette matinée, avec des tweets bien sentis, du genre: Citation: "Bien envie de mettre un bémol moi", "Mot-clic > mot dièse. Quitte à franciser hashtag, on aurait pu se contenter de suivre l'exemple québécois, hein" Même la ministre du Logement francais sen est emparée: Citation: "Séminaire à l'Elysée, projet d'avis du CESE sur logement des jeunes, aujourd'hui c'est une journée "mot-dièse" jeunesse ". Le "hashtag" ou mot-clé, symbolisé sur Twitter par le signe # (dièse) et utilisé afin de regrouper tous les messages parlant d'un même sujet, devient le "mot-dièse", selon le Journal officiel de mercredi. Dans le JO , le "mot-dièse" est défini comme: Plusieurs précisions sont apportées sur les différentes fonctions et utilisations du "mot-dièse" sans toutefois citer nommément un réseau social. Définition: mot-dièse, n.m. Domaine: Télécommunications-Informatique/Internet. Définition: Suite signifiante de caractères sans espace commençant par le signe # (dièse), qui signale un sujet d'intérêt et est insérée dans un message par son rédacteur afin d'en faciliter le repérage. Note: 1. En cliquant sur un mot-dièse, le lecteur a accès à l'ensemble des messages qui le contiennent. 2. L'usage du mot-dièse est particulièrement répandu dans les réseaux sociaux fonctionnant par minimessages. 3. Pluriel : mots-dièse. Équivalent étranger : hashtag. Citation: "Tu peux me communiquer le #motdiese dans un minimessage stp ?". Complètement ridicule ^^

23 Jan 2013 LIRE L'ACTU
Call of Duty incriminé dans le drame du Connecticut Archives Secunews SECUNEWS

Call of Duty incriminé dans le drame du Connecticut

The Sun, le fameux tabloïd anglais qui ne manque pas une occasion de se livrer à une charge bien placée contre le jeu vidéo, s'est fendu d'une "UNE" quelque peu provocatrice sur la tuerie de l'école de Sandy Hook à Newton aux Etats-Unis, qui a coûté la vie à 26 personnes dont 20 enfants. Intitulée "L'obsession du tueur pour Call of Duty", elle établit un lien direct entre le passage à l'acte de Adam Lanza et son "obsession pour le jeu de guerre Call of Duty". A l'appui, les propos d'une psychologue, Teresa Bliss, qui prétend que: Citation: "Les jeux violents peuvent entraîner les enfants à devenir insensibles face à la violence et à la mort". Cet article a été très commenté dans les médias, y compris par des psychologues qui ne partagent pas cet avis. Ainsi, Chris Ferguson, un psychologue clinicien expert des meurtres de masse perpétrés aux Etats-Unis, réfute le lien entre les jeux vidéo et la tragédie de Sandy Hook: Citation: "Les jeux vidéo sont un mauvais bouc-émissaire. Si nous voulons sérieusement réduire ces types de violence dans notre société, ce n'est pas sur les jeux vidéo qu'il faut focaliser notre attention. Les jeux vidéo ne sont pas le dénominateur commun des homicides de masse. Certains tueurs les pratiquaient, d'autres non." Rappelons que ce type de connexion avait déjà été effectué suite à la tuerie d'Anders Breivik à Oslo, qui jouait à Call of Duty et World of Warcraft. Adam Lanza ne jouait pas qu'à CoD, puisque selon Europe 1, c'était par ailleurs un adepte de Pokémon et de Dynasty Warriors. Ah, et accessoirement, il s'entraînait régulièrement au tir avec les 5 armes à feu collectionnées par sa mère, parmi lesquelles un pistolet semi-automatique, un fusil de chasse et un fusil Bushmaster 223, fréquemment utilisé par les Marines en Afghanistan. Un loisir comme un autre... Vous avez du sang sur les mains ! Citation: "Vous avez du sang sur les mains". Voilà le message laconique qu'ont reçu par mail plusieurs rédactions de sites de jeux vidéo en fin de semaine dernière Et son auteur n'est autre que Jack Thompson, l'ex-avocat américain (aujourd'hui radié) connu pour son combat contre les jeux vidéo. Il avait déjà, par le passé, imputé plusieurs fusillades et meurtres de masse (Columbine, Virginia Tech, sniper de Washington) à la pratique de jeux vidéo violents. Et si cet activiste s'était fait plus discret ces derniers temps, la récente tuerie de Sandy Hook, perpétrée par un jeune de 20 ans replié sur lui-même qui pratiquait les jeux vidéo, l'a visiblement amené à sortir de ses gonds et à adresser cette accusation quelque peu gratuite à nos confrères américains. Qu'on estime, ou non, que les jeux vidéo violents ont un effet néfaste sur le comportement de ceux qui les pratiquent, il y a tout de même d'autres façons d'ouvrir le débat... Sources : jeuxvideo.com

19 Dec 2012 LIRE L'ACTU
Google Maps revient sur iOS Archives Secunews SECUNEWS

Google Maps revient sur iOS

Après s'être fait expulser de l'iOS par Apple, Google Maps est de retour sur le terrain sous forme d'application et ce pour frapper fort et faire oublier la douloureuse application "Apple Plans" qui est loin d'avoir satisfait les utilisateurs. Que ce soit au niveau de l'interface où de la précision cartographique. Avec Goole Maps pour iOS 6, accédez à des cartes complètes, précises, faciles à utiliser et dotées de fonctionnalités intégrées telles que la recherche à proximité Google, la navigation détaillée par guidage vocal, les itinéraires en transports en commun, Street View et bien plus encore. Vous pouvez aussi découvrir les meilleures adresses (restaurants, cafés, boutiques et loisirs) grâce aux notes et aux avis de personnes en qui vous avez confiance. Connectez-vous pour enregistrer vos lieux favoris et accéder directement depuis votre téléphone à l'ensemble des recherches et des itinéraires que vous avez enregistrés sur votre ordinateur. Recherche : * Trouvez des adresses, des lieux et des établissements partout dans le monde grâce à la fonctionnalité de recherche à proximité Google. * Découvrez les meilleures adresses (restaurants, cafés, boutiques et loisirs) grâce aux notes et aux avis locaux. * Connectez-vous pour synchroniser vos recherches, vos itinéraires et vos lieux préférés entre votre ordinateur et votre téléphone. Itinéraires : * Bénéficiez d'itinéraires routiers détaillés par guidage vocal. * Trouvez votre chemin en train, en bus, en métro ou à pied. * Accédez en temps réel à des informations sur la circulation dans des villes du monde entier. Images et Street View : * Affichez des vues panoramiques à 360 degrés de lieux du monde entier dans Street View. * Découvrez l'intérieur des locaux de plus de 100 000 établissements partout dans le monde. * Affichez des images satellite haute résolution de lieux du monde entier. Simple et facile d'utilisation : * Une toute nouvelle expérience Google Maps sur votre iPhone. * Une nouvelle interface simplifiée pour une navigation encore plus facile. * Parcourez la carte et les résultats d'un simple geste. Télécharger Google Maps

13 Dec 2012 LIRE L'ACTU
Google Profil Archives Secunews SECUNEWS

Google Profil

Un profil Google vous permet tout simplement de vous présenter aux autres utilisateurs sur les produits Google. Grâce à lui, vous déterminez la manière dont vous apparaissez sur Google et en dites un peu plus sur vous. Avec un profil Google, vous pouvez facilement partager des contenus Web à partir d'un emplacement centralisé. En outre, vous pouvez y inclure des liens vers votre blog, des photos en ligne et d'autres profils tels que Facebook, LinkedIn et plus encore. Vous êtes libre de définir les informations à afficher. Vos informations personnelles ne s'afficheront pas dans votre profil, sauf si vous les avez explicitement ajoutées. Vous pouvez également activer la fonction de recherche par nom afin que les utilisateurs vous trouvent plus facilement. Il suffit de configurer votre profil pour que votre nom complet soit accessible publiquement. Vous devez déjà disposer d'un profil si vous avez donné votre avis sur Google Maps, rédigé des articles sur Google Knol, partagé des éléments sur Google Reader ou ajouté des livres à votre bibliothèque Google Recherche de Livres. http://www.google.com/s2/profiles/me?hl=fr

21 Oct 2012 LIRE L'ACTU
Bouygues Telecom lui réclame 11 millions de milliards d'euros Archives Secunews SECUNEWS

Bouygues Telecom lui réclame 11 millions de milliards d'euros

Résilier son abonnement téléphonique, c'est parfois très simple, mais pour cette jeune Bordelaise, ce fut un véritable calvaire. Souhaitant quitter l'opérateur Bouygues Télécom avant le terme de son contrat, Solenne San Jose savait qu'elle devrait payer une certaine somme, mais en découvrant le montant, la jeune femme a failli avoir un arrêt cardiaque. En effet, Bouygues Télécom lui demande la bagatelle de 11.721.000.000.000.000 euros soit 11 millions de milliards d'euros. Une somme qui représente 5.872 fois le PIB de la France en 2011. Généreux, l'opérateur accepte un paiement en plusieurs fois. Bien évidemment, la jeune femme a contacté le service clientèle de Bouygues Telecom pour leur suggérer qu'une erreur avait sans doute été commise, mais les conseillers au bout du fil n'avaient visiblement pas le même avis. Citation: "Quand je leur expliquais que c'était forcément une erreur, ils me répondaient que ces montants étaient calculés automatiquement et que les prélèvements allaient commencer!", assure Solenne San Jose. Elle a donc du faire opposition auprès de sa banque pour empêcher un premier prélèvement. Après plusieurs appels, le service clientèle de l'opérateur concède finalement que ce montant est probablement surévalué. En réalité, pour quitter Bouygues Telecom, la jeune femme devrait payer 117,21€ Citation: "Bouygues Telecom a expliqué qu'il ne s'agissait pas d'une erreur de facturation, mais d'une erreur d'impression sur un courrier d'information." Pour réparer son erreur, l'opérateur téléphonique a finalement décidé de résilier le contrat de Solenne San Jose gratuitement.

11 Oct 2012 LIRE L'ACTU
Google rachète VirusTotal, le service de scan antivirus en ligne gratuit Archives Secunews SECUNEWS

Google rachète VirusTotal, le service de scan antivirus en ligne gratuit

Google a officialisé le rachat d’un populaire service en ligne de sécurité, VirusTotal, le système de scan antivirus en ligne et gratuit, VirusTotal, est désormais une filiale indépendante de Google. Ce dernier propose gratuitement aux internautes de scanner (via plus de 40 moteurs antivirus) des fichiers et des URL afin de détecter des programmes malveillants. Google n’a pas justifié l’acquisition de ce petit acteur de la sécurité, ni précisé si oui, et comment, elle pourrait intégrer la technologie de VirusTotal à ses produits Web existants, comme son moteur de recherche. Citation: "VirusTotal a également une solide expérience dans la sécurité du Web, et nous sommes ravis de pouvoir leur fournir l’infrastructure dont ils ont besoin pour s’assurer que leur service continue d’être amélioré" a commenté un porte-parole de Google auprès de The Register. Google a par ailleurs assuré qu’il continuerait de partager les informations collectées par le service VirusTotal avec les autres industriels de la sécurité antivirale. Le site Virustotal ne remplace évidement pas votre antivirus, le site est juste un complément a votre antivirus Accéder au site virustotal.com (anglais)

10 Sep 2012 LIRE L'ACTU
Divorce entre Paypal et les sites de téléchargement Archives Secunews SECUNEWS

Divorce entre Paypal et les sites de téléchargement

Nouveau coup dur pour les sites de partage de fichiers, déjà sous pression depuis la fermeture brutale de MegaUpload qui les a mis bien malgré eux sous les feux de la rampe, nombre d’entre eux se voient désormais privés d’une partie de leurs revenus. Ces dernières semaines, le leader mondial du paiement en ligne a décidé de se distancier de ce marché gris où se mêlent l’échange légal de fichiers et le téléchargement d’oeuvres protégées. Citation: Plusieurs géants du secteur se sont vus signifier la fin immédiate de leur contrat, MediaFire, Putlocker ou encore DepositFiles auraient notamment fait les frais de cette décision, rapporte le site spécialisé Torrent Freak. De très nombreux sites utilisaient PayPal pour permettre à leurs membres de souscrire à un compte "premium" ou de faire "des dons. Principal avantage de ce service, il est largement connu des internautes qui l’utilisent pour leurs achats en ligne, notamment sur la plate-forme d’enchère eBay. Pour quels motifs PayPal a-t-il soudain décidé de mettre un terme à sa relation avec des clients pourtant tolérés depuis de longues années? L’entreprise basée à San Jose, en Californie, n’a fait aucune annonce officielle sur le sujet et n’a pas voulu répondre aux questions. Manifestement, le sujet est sensible. La décision, qui intervient trois mois après que le Genevois David Marcus a pris la tête de l’entreprise, a certainement dû diviser, même à l’interne. Renoncer à faire des affaires avec tout un pan de l’économie numérique signifie faire une croix sur les revenus générés par les commissions prélevées sur chaque paiement. De quelle part de son chiffre d’affaires, qui se montait à 4,4 milliards de dollars en 2011, PayPal va-t-elle ainsi se priver? Impossible de le savoir. Une chose est sûre, pour que cette décision soit validée, il fallait que la pression soit énorme. Difficile de ne pas faire le lien avec l’affaire Megaupload , PayPal avait en effet accepté parmi ses clients cette plate-forme qui aurait permis à 50 millions d’utilisateurs de partager films et musique protégés. La société semble désormais vouloir afficher sa bonne volonté en matière de lutte contre les violations du droit d’auteur. Pour rompre brutalement les contrats, la société s’appuie sur une liste de conditions que les détenteurs de site de téléchargement doivent impérativement remplir: "Les marchands doivent autoriser PayPal à accéder librement à leur service afin que PayPal puisse contrôler le contenu", indique une directive disponible sur le site Internet de la société. L’énigme Rapidshare Cette directive a-t-elle été récemment durcie? Ou est-elle simplement désormais appliquée de manière moins laxiste? Dans un cas comme dans l’autre, cette condition est inacceptable pour les sites de téléchargement. "C’est une violation de la vie privée", a réagi la semaine dernière un responsable de Putlocker, interrogé par Torrent Freak. Nous avons une charte qui protège nos utilisateurs et nous ne comptons pas donner accès à leurs fichiers à une société tierce." Un avis partagé par ses confrères de DepositFiles et MediaFire. La plate-forme de téléchargement RapidShare basée en Suisse est l’un des rares géants du secteur à proposer, aujourd’hui encore, à ses clients de payer avec PayPal. L’entreprise zougoise aurait-elle accepté de donner accès aux documents mis en ligne par ses utilisateurs? Citation: "Les fichiers de nos clients peuvent être consultés par des tiers uniquement si les clients eux-mêmes les ont rendus publics", se défend son porte-parole, Martin Gleissner. RapidShare aurait-il droit à un traitement de faveur? Citation: "Nous travaillons en étroite collaboration avec PayPal qui est informé de nos efforts pour lutter contre les violations du droit d’auteur." Quelle alternative? Pendant que le Suisse fanfaronne, certains de ses concurrents, touchés au porte-monnaie, accusent le coup, en témoigne cet appel au secours lancé sur la page d’accueil du très populaire site francophone Torrent 411: Citation: "Nous sommes actuellement à la recherche d’une alternative. Nous étudions aussi la faisabilité de procéder aux transactions à l’interne sans avoir recours à un tiers.Si vous avez des idées ou de suggestions, ne vous gênez surtout pas." S’en suivent plusieurs pages de discussions animées sur le forum. C’est désormais la grande question: qui va reprendre le marché fraîchement déserté par PayPal ? Il existe plusieurs dizaines de remplaçants potentiels, mais, pour l’heure, aucun ne semble faire l’unanimité. La bataille s’annonce rude.

23 Jul 2012 LIRE L'ACTU
L'Acta une nouvelle fois rejeté par les parlementaires européens Archives Secunews SECUNEWS

L'Acta une nouvelle fois rejeté par les parlementaires européens

La commission du commerce international du Parlement européen a recommandé jeudi le rejet du traité Acta, par 19 voix contre 12. Citation:"Je me félicite du résultat du vote d'aujourd'hui, je suis ravi que la commission parlementaire ait reconnu les problémes que j'ai identifiés dans mon rapport et qu'elle ait suivi ma recommandation de rejeter l'Acta", a déclaré le rapporteur David Martin aprés l'annonce des résultats. Quatre autres commissions du Parlement européen avaient déjà rejeté l'accord commercial anti-contrefaçon, Libertés civiles, Industrie, Affaires juridiques et Développement. Mais la commission du commerce international est la seule compétente sur le dossier et sa recommandation est un camouflet infligé à la Commission européenne, qui a saisi la Cour européenne de Justice pour avis et demandait de différer le vote en pléniére jusqu'à ce que la Cour se prononce. Les élus ont rejeté cette demande par également 19 voix contre 12. L'Acta a été signé le 26 janvier 2012 à Tokyo par 22 des 27 gouvernements de l'Union européenne et les Etats-Unis, le Japon, le Canada, l'Australie, la Nouvelle-Zélande, Singapour, la Corée du Sud, la Suisse, le Mexique et le Maroc. L'accord vise à lutter contre la contrefaçon au sens large, des médicaments et autres marchandises jusqu'au téléchargement illégal sur internet. Si tous les députés s'accordent sur la nécessité de lutter contre la contrefaçon et de protéger la propriété intellectuelle, certains craignent que le traité mette en danger les libertés individuelles des citoyens européens. Plusieurs pays, parmi lesquels l'Allemagne, l'Autriche, la Pologne, la République tchéque, la Roumanie ou la Slovénie, ont déjà gelé les travaux préparatoires en vue de la ratification de l'accord. Acta pose les bonnes questions mais apporte de mauvaises et dangereuses réponses. Citation:"Certes, il faut protéger la propriété intellectuelle et lutter contre le fléau de la contrefaçon, mais cela ne peut se faire sans concertation démocratique, ni sous la houlette de quelques grandes multinationales, et ce, au mépris des libertés individuelles de 500 millions de citoyens européens", a commenté l'eurodéputé socialiste belge Marc Tarabella, hostile au texte. Le vote final sur Acta aura lieu le 4 juillet 2012 au Parlement européen. L'ACTA, la future loi mondiale anti-piratage ? Clic pour lire tous les articles sur l'ACTA Tous les articles sur La loi SOPA ET PIPA

22 Jun 2012 LIRE L'ACTU
Acta  la neutralité du Net fragilisée à Bruxelles Archives Secunews SECUNEWS

Acta la neutralité du Net fragilisée à Bruxelles

L'entrée en vigueur de cette loi dans l'Union européenne dépend d'une ratification par le Parlement européen mais également par les Parlements des …tats membres. L'esprit répressif du traité anticontrefaçon pourrait survivre à une non-ratification par le Parlement européen. Neelie Kroes est-elle allée un peu vite en besogne ? La semaine derniére, la commissaire européenne, en charge du numérique à Bruxelles, avait déclaré que la ratification du traité anticontrefaçon Acta (Anti-Counterfeiting Trade Agreement) par le Parlement européen était peu probable. Ce texte, négocié entre 39 pays, dont l'Union européenne et ses …tats membres, les …tats-Unis, l'Australie, le Canada, la Corée et le Japon, pour renforcer leur coopération dans la lutte contre la contrefaçon, a en effet suscité beaucoup d'opposition, sur la Toile et dans les rues d'abord, dans les hémicycles ensuite. Au coeur des inquiétudes: Acta représenterait une menace pour la liberté d'expression et pourrait ouvrir la porte à un filtrage d'Internet. Le texte indique ainsi vouloir "promouvoir la coopération entre fournisseurs de services et détenteurs de droits afin de s'attaquer aux atteintes relatives aux droits dans l'environnement numérique". Son entrée en vigueur dans l'Union européenne dépend d'une ratification par le Parlement européen, ainsi que par les Parlements des …tats membres. En France, l'alternance politique devrait déboucher sur un rejet du texte. Mais le sort d'Acta est loin d'être scellé. Hier, le Parlement européen organisait, à Bruxelles, une table ronde sur la compatibilité d'Acta avec les droits fondamentaux, à cette occasion, un représentant de la Commission européenne a rappelé qu'elle attendait l'avis de la Cour de justice européenne, saisie par la Commission, pour soumettre à nouveau le texte au Parlement. Le vote en pléniére est prévu le 3 juillet 2012, par ailleurs, l'esprit du texte (qui prévoit des mesures répressives pour protéger la propriété intellectuelle) pourrait survivre au " traité Acta ". C'est la crainte de l'eurodéputée Françoise Castex (PS), qui s'exprimait lors d'un point presse organisé au même moment par le bureau d'information du Parlement européen à Paris. Citation:"Il y a une coÔncidence chronologique entre la négociation du traité Acta, le vote de la loi " Hadopi " en France et les propositions de loi " sopa " et " Pipa " aux …tats-Unis", a-t-elle souligné. Pour elle, l'enjeu de tous ces textes est de contrôler Internet pour assurer une maÓtrise de royalties aux ayants droit. Citation:"Le probléme de contrefaçon des biens est grave et il faut protéger le droit d'auteur, convient Françoise Castex, mais donnons d'abord nos propres normes au niveau européen." Sauf que le Parlement européen n'est pas à l'initiative des lois. Les anti-Acta misent donc sur la révision de la directive sur la propriété intellectuelle pour fixer un cadre européen qui protégerait à la fois la neutralité du Net et la rémunération des créateurs. Un dossier aux mains du commissaire européen Michel Barnier, qui doit lancer une consultation sur le sujet en juin. Voir aussi: L'ACTA, la future loi mondiale anti-piratage ?

18 May 2012 LIRE L'ACTU
Chrome,I.E, Firefox,safari vaincu dans deux concours de piratage Archives Secunews SECUNEWS

Chrome,I.E, Firefox,safari vaincu dans deux concours de piratage

Depuis la création du concours de piratage " Pwn2Own ", il y a six ans, jamais personne n'avait percé la muraille du navigateur Chrome. En fait, à peu prés personne ne s'était même donné la peine d'essayer, les participants préféraient s'attaquer à des cibles plus faciles, comme tous les autres navigateurs Web courants, mais la séquence a pris fin hier, et deux fois plutôt qu'une. ¿ " Pwn2Own " proprement dit, c'est l'équipe de la compagnie "Vupen Security" qui a trouvé une faille dans la version courante de Chrome et qui s'en est servi pour prendre le contrôle d'un ordinateur. Les détails n'ont pas été dévoilés, mais la recette utiliserait une combinaison de deux exploits, dont une défaillance dans le plugiciel Flash (une source fréquente de ce genre de problémes). Vupen est une habituée de "Pwn2Own", o? la sécurité de Mac OS X Snow Leopard était tombée sous ses coups l'année derniére, son équipe a aussi vaincu Internet Explorer 8, Safari 5 et Firefox 3 en quelques heures hier. Pendant ce temps, Google commanditait un autre concours , et doté d'une bourse totale d'un million de dollars, dans le but de découvrir les faiblesses de son navigateur. Là aussi, une faille a été identifiée et exploitée en quelques minutes; c'est l'étudiant russe "Sergei Glazunov" qui a réussi le coup et qui obtiendra un prix de 60.000 $US en échange du dévoilement à Google de la technique qu'il a utilisée. Vupen ne recevra rien puisque Google ne commandite plus Pwn2Own et que Vupen a refusé de dévoiler ses secrets. ¿ ce jour, aucune attaque de type " zero-day " (utilisant une faille inconnue des développeurs de Chrome) n'a été rapportée dans la réalité. Google corrige son navigateur en moins de 24h Si Google a donc déployé un correctif pour ce hack, le navigateur fut également victime de la firme Vupen lors du concours Pwn2Own, la société française n'aurait cependant toujours pas détaillé son attaque à Google, d'ailleurs, celle-ci ne serait pas obligée de dresser un rapport. Citation:"Aprés avoir corrigé un bug compliqué comme celui d'hier, il est dommage de ne pas avoir également obtenu des informations de la part de Vupen" affirme Travis McCoy, membre de l'équipe de Google Security. Si le navigateur Chrome n'est pas donc invulnérable, il est clair que la firme Mountain View souhaite alors se montrer trés réactive.

09 Mar 2012 LIRE L'ACTU
Anonymous trahi par un de ses membres Archives Secunews SECUNEWS

Anonymous trahi par un de ses membres

Mardi, cinq membres influents du groupe LulzSec, une cellule importante d'Anonymous, ont été arrêtés au Royaume-Uni et aux …tats-Unis. Ce coup de filet serait le résultat d'une longue coopération du FBI avec le pirate Sabu, connu pour être un des chefs de LulzSec, qui serait en vérité Hector Xavier Monsegur (alias Sabu), un pére new-yorkais de 28 ans. Selon la Fox News, Sabu collaborerait avec le FBI depuis l'été 2011, moment o? la police fédérale américaine l'aurait arrêté. En ao?t dernier, il aurait plaidé coupable à douze accusations de piratage et aurait, depuis, aidé quotidiennement les autorités à miner Anonymous de l'intérieur. Selon une source de Fox News qui serait prés de Sabu, celui-ci aurait accepté de collaborer pour être en mesure de continuer à voir ses enfants. Le journaliste Sam Biddle, du site Gizmodo, ne semble pas surpris d'apprendre que Sabu était en fait une taupe, selon lui, ses conversations avec Sabu étaient de plus en plus distantes et il devenait difficile à joindre. Le pirate "Virus" lui aurait révélé, en ao?t dernier, avoir des soupçons sur Sabu, ce dernier lui ayant offert de l'argent pour qu'il accéde aux mails de la firme Backtrace Security et Laurelai, un pirate qui a aussi été soupçonné d'être une taupe. Les pirates arrêtés seraient: - Ryan Ackroyd (alias Kayla 23 ans) - Jake Davis (Alias Topiary 29 ans) - Darren Martyn (alias pwnsauce 25 ans) - Donncha O'Cearrbhail (Alias palladium 19 ans) - Jeremy Hammond (alias Anarchaos). Ce dernier serait suspecté d'être responsable du piratage de la firme Stratford, dont les courriels ont été coulés à Wikileaks. Sur le site de micromessages Twitter, le compte @youranonnews réagit: Citation:"Ne l'oubliez pas: nous sommes légion. Nous n'avons pas de leader, et nous n'en aurons pas." Comme a chaque fois ils font les kings et ce prennent pour de grand hackers, mais se font avoir a chaque fois je suis plier de rire!!. Voir aussi: Panda Security piraté en représailles des arrestations d'anonymous

07 Mar 2012 LIRE L'ACTU
Iuloo, une brocante belge virtuelle Archives Secunews SECUNEWS

Iuloo, une brocante belge virtuelle

La différence de Iuloo avec ce qui existe déjà sur ce créneau, comme 2ememain et eBay ? Citation:"Nous avons voulu soigner le design de notre site, tout comme eBay, mais contrairement à eux, nous ne prélevons ni frais d'insertion ni frais de vente, à l'instar du site 2ememain", explique Arnauld Pierrard. Arnauld Pierrard, a investi 40.000 euros dans la start-up avec son frére Xavier et un troisiéme associé, Quentin de Wasseige. Le trio préfére se rémunérer à terme sur de potentiels annonceurs publicitaire, qu'ils espérent voir arriver dans les semaines qui viennent. Autre différence de taille: Citation:"Nous fonctionnons davantage selon le principe de la brocante que celui de la vente aux enchéres. C'est-à-dire que l'acheteur peut proposer une offre inférieure au prix affiché par le vendeur, qui peut l'accepter ou la refuser d'un simple clic via sa boÓte mail personnelle." Autre différence: La notion de délai a disparu, plus besoin d'attendre 5 ou 10 jours pour conclure, l'affaire peut être dans le sac en quelques minutes seulement. Citation:Bien s?r, si les offres s'accumulent pour un même article, le vendeur peut laisser monter les prix, c'est tout à son avantage, ceci dit, aucune commission n'est perçue sur les ventes. Et les débuts sont encourageants, en Wallonie surtout. Car, en seulement quelques semaines, Iuloo compte déjà quelque 10.000 visiteurs mensuels uniques et environ 2.600 membres, qui peuvent chiner dans plus de 2.000 articles, parmi lesquels des serviettes en papier imprimé à 30 cents, un service à café en porcelaine de Limoge à 400 euros ou encore une camionnette Opel à 15.500 euros. Le site est accessible en français et en néerlandais, les concepteurs songent déjà à une traduction en anglais et en espagnol. Leur objectif ? tre le leader des sites d'achat et de vente d'objets neufs ou d'occasion en Belgique Avis aux amateurs de marchandage et autres négociateurs. Accédez au site Iuloo.com d'autres question ? accédez à la rubrique aide

09 Feb 2012 LIRE L'ACTU
Phishing aux couleurs d'EDF Archives Secunews SECUNEWS

Phishing aux couleurs d'EDF

Alerte Phishing Un mail vous annonce un avis de coupure de courant par EDF, attention, cet email est une escroquerie ( phishing ), ceci est la quatriéme tentative d'arnaque aux couleurs d'EDF en à peine une semaine. Toujours la même méthode, un mail au sujet évocateur, "Avis de Coupure". Le pirate explique dans sa missive usurpatrice qu'EDF aurait "constaté un impayé sur votre derniére facture." Citation:Pour parfaire son piége, l'escroc explique qu'"Afin de régulariser votre situation veuillez-vous refferez ci-dessous" (la faute d'orthographe est d'origine). L'e.voleur incite le lecteur à cliquer sur le lien proposé dans le mail, l'url n'appartient pas à EDF. Zataz a pu constater, le 2 janvier 2012, deux urls pirates exploités dans ce nouveau phishing: - belizetransferservice[.]com - a2mebel[.]net. old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

06 Jan 2012 LIRE L'ACTU
Arnaque par SMS, 3.700 Ä en 2 jours Archives Secunews SECUNEWS

Arnaque par SMS, 3.700 Ä en 2 jours

Alors que de nombreuses publicités ont récemment vanté le plaisir de recevoir un forfait téléphonique sous le sapin, une famille de lessine (Belgique), victime d'une arnaque par SMS, a pour sa part reçu un cadeau empoisonné pour son nouvel an, une facture de 3.700 € de la part de Mobistar. La mauvaise blague a débuté le mercredi 28 décembre 2011, lorsque le fils, ‚gé de 14 ans, reçoit un SMS l'invitant à envoyer son nom et son prénom en vue de bénéficier de SMS gratuits, voire de gagner un GSM. Inconscient du danger, il répond à l'offre alléchante et voit par la suite sa boÓte de réception inondée de centaines de messages à caractére pornographique de la part du numéro "7071". Le lendemain matin, sa maman est avisée par Mobistar d'un dépassement inhabituel du forfait de 15 €, la facture atteint déjà plus de 2.500 €, dans la soirée, elle s'éléve à 3.700 €, alors que le numéro de téléphone du fils a en principe été bloqué le matin. Citation:"Maintenant, Mobistar nous réclame cette somme, ce qui n'est pas trés correct, explique la maman. Comment la facture a-t-elle encore pu augmenter de 1.200€ en l'espace d'une journée alors que l'abonnement était bloqué ? Comment se fait-il que l'opérateur n'ait pas réagi plus rapidement alors que dans mon contrat, mon fils n'a qu'un forfait de 15 € ?" Contacté, le préposé au helpdesk de Mobistar explique qu'aucune formule d'abonnement plafonné n'est proposée par l'opérateur, mais que le client est informé par SMS du dépassement de son forfait. La cliente lésée affirme n'avoir jamais reçu ce type d'avertissement : Citation:"J'en suis certaine parce que l'abonnement est à mon nom, donc ces informations devraient m'être envoyées directement, il nous est déjà arrivé par le passé de dépasser le budget fixé, mais nous le découvrons seulement lorsque la facture arrive dans notre boÓte aux lettres". La famille lessinoise a porté plainte et attend de voir la suite réservée à son dossier par la justice. Citation:"Notre fils mineur a reçu ces SMS trés choquants sans même qu'un accord parental soit demandé. Nous espérons que les arnaqueurs seront démasqués pour que ça n'arrive à personne d'autre. ¿ propos de Mobistar, si la justice dit que nous devons payer la facture, nous le ferons, mais nous regrettons leur attitude et surtout le ton de la personne au téléphone, qui nous a intimé l'ordre de payer directement si nous ne voulions pas avoir un huissier à notre porte." ¿ noter que l'interlocuteur au helpdesk de Mobistar a précisé qu'un geste commercial était envisageable lorsque l'arnaque était avérée. Voir aussi: Le smishing, phishing via votre téléphone

04 Jan 2012 LIRE L'ACTU
Une femme séquestrée sauvée via facebook Archives Secunews SECUNEWS

Une femme séquestrée sauvée via facebook

Séquestrée depuis plus de quatre jours avec son fils de 17 mois, une femme a réussi à s'extirper momentanément de son ravisseur, s'est enfermée dans un placard avec un PC et a appelé à l'aide sur son mur Facebook. Elle disait notamment qu'elle "craignait d'être morte demain matin", un message qui a fait réagir ses amis qui ont alors appelé la police. Des agents se sont donc rendus sur les lieux. Une fois arrivés sur place, l'agresseur présumé a refusé de les laisser entrer dans la maison, mais a finalement autorisé la femme à discuter avec eux tout en restant à côté pour l'intimider et ainsi l'empêcher qu'elle le dénonce. Citation:"J'ai demandé à la femme si tout allait bien et elle secoua alors la tête pour me dire non", a déclaré l'un des policiers. Les agents ont alors procédé à l'interpellation du suspect, Troy Critchfield, un individu de 33 ans. Citation:La femme a expliqué à la police qu'elle avait été étranglée à chaque fois qu'elle avait tenté de quitter la maison et que le chien de la famille était affamé à l'extérieur depuis plusieurs jours. Elle a accusé son kidnappeur de l'avoir frappé et violé à maintes reprises, mais aussi d'avoir fait subir des maltraitances à l'enfant Clic pour lire toutes les actus Facebook

28 Dec 2011 LIRE L'ACTU
L'Angleterre lance une campagne de recrutement spéciale hackers Archives Secunews SECUNEWS

L'Angleterre lance une campagne de recrutement spéciale hackers

Dans un monde de plus en plus régi par le numérique, les pirates informatiques sont une denrée rare, qui plus est lorsqu'ils ne sont pas issus d'une formation académique traditionnelle. Au regard de la rapidité à laquelle va l'univers technologico-informatique, le gouvernement britannique a donc cherché une façon d'attirer vers les circuits officiels les hackers et futurs hackers "autodidactes", rapporte le Guardian. Le service de renseignement britannique, le GCHQ (Government Communications Headquarters), a ainsi lancé une campagne discréte de publicité et une page Internet en direction de ces cavaliers numériques. L'idée est simple, ceux qui parviendraient à cracker le code qu'il leur est soumis obtiendront un rendez-vous avec des représentants du service pour un éventuel recrutement. Drôle d'idée lorsqu'on sait que ces individus oeuvrent le plus souvent dans l'ombre. Le GCHQ l'a compris, qui pense néanmoins que certains d'entre eux ont un vif intérêt pour le piratage éthique, notamment ceux qui se retrouvent sur des forums identifiés par les autorités britanniques comme étant des lieux de discussions légales. La campagne est anonyme. Le GCHQ confie au quotidien britannique qu'il a voulu une campagne discréte afin que la perspective d'une carriére dans le département ne soit pas la seule raison pour laquelle le pirate tente de débloquer le code proposé. Citation:"Gr‚ce à cette initiative, nous espérons toucher un public plus large, qui pourrait ne pas être attiré par les méthodes de publicité traditionnelles", argumente un porte-parole du service. Ironie du procédé, le GCHQ prévient que celui qui piratera le code de façon illégale ne pourra prétendre à un recrutement. Avis aux amateurs, il n'y a ni notice ni consigne sur la page pour comprendre de quoi il s'agit. N'est pas hacker qui veut. Accéder a la page du challange

02 Dec 2011 LIRE L'ACTU
Le site Internet de la boutique d'Orange.fr à été piraté Archives Secunews SECUNEWS

Le site Internet de la boutique d'Orange.fr à été piraté

Le site Internet de la boutique d'Orange.fr a été victime d'un piratage en fin de semaine derniére, a confirmé ce lundi l'opérateur. Le piratage avait originellement été annoncé par un compte Twitter lié au mouvement informel Anonymous, qui ne l'a toutefois pas revendiqué. D'aprés un document publié sur Internet par le pirate présumé, ce dernier a pu avoir accés à de nombreuses informations du site, notamment au mot de passe administrateur de la boutique, fermée par précaution par l'opérateur vendredi, la boutique a rouvert lundi matin. Interrogé par Zataz, l'auteur présumé du piratage "affirme avoir téléchargé des informations personnelles concernant les clients de l'opérateur et qu'il les rendra publiques si Orange ne céde pas à une future demande" dont la nature n'a pas été précisée. Dans un langage confus, il explique avoir découvert les problémes des Français: "Je respecte le peuple, je parle avec des Français, je découvre leurs avis. J'ai pris une décision, me mettre du côté du peuple, un peuple de plus en plus opprimé, comme le mien, j'ai aidé des Allemands, des Espagnols, des Russes, maintenant je vais aider les Français face à leur gouvernement." Plusieurs interrogations surviennent dans les têtes de la rédaction de zataz. L'hacktiviste écrit dans un anglais trés "professionnel", trés "Wall Street English"., son action intervient alors que les opérateurs réfléchiraient à "stopper" l'Internet illimité sur le territoire hexagonale. Pour rappel, la faille a été découverte en avril 2011. Dernier point trés intriguant, le hacker a utilisé la version professionnelle, donc commerciale, du logiciel de piratage iranien, un outil informatique qui existe pourtant dans de nombreuses versions gratuites, bref, payer 350 dollars pour se lancer dans l'hacktivisme, voilà qui peut paraitre étonnant. Les nouvelles armes des pirates informatiques à l'assaut des secrets des entreprises Des pirates informatiques iraniens ont inventé un logiciel qui ne laisse aucune chance aux serveurs Internet. En quelques clics de souris, les données privées et sensibles sauvegardées sur les serveurs d'entreprises Françaises et étrangéres sont accessibles aux flibustiers du web. (Cette enquête a été publiée dans le magazine Capital - Ao?t 2010)

30 Aug 2011 LIRE L'ACTU
Les virements par PC banking massivement piratés Archives Secunews SECUNEWS

Les virements par PC banking massivement piratés

Un cheval de Troie , sévit depuis une dizaine de jours sur les PC bankings liés aux grandes banques belges, plusieurs clients auraient vu leur compte vidé à 90%. L'intrusion de ce logiciel malveillant dans les systémes PC bankings concernerait KBC, Dexia, Fortis et ING Seule ING accepte de confirmer du bout des lévres qu'elle est au courant d'un probléme Les clients auraient vu s'afficher une fenêtre pop-up inhabituelle leur demandant de confirmer un virement et auraient vu peu aprés leurs comptes se vider de 90% de l'argent qu'ils renfermaient. Le malware serait particuliérement virulent et réactif, mutant rapidement à chaque tentative des banques de le contrer. Le montant de l'argent détourné pourrait s'élever à des dizaines, voire des centaines de milliers d'euros. Citation:La Federal Computer Crime Unit ( FFCU ) ne confirme pas l'invasion actuelle, ni le fait qu'elle soit commune aux quatre grandes banques belges, le commissaire Laurent Bounameau explique néanmoins que “des dossiers sont en cours chez nous, pour des activités anciennes et actuelles” . Plus largement, “nous ne sommes pas dans le déni complet. Nous savons qu'il existe des problémes de sécurité. Et nous restons trés vigilants. En étroite collaboration avec les banques et l'autorité des services et marchés financiers (ASMF).” Nous savons, de source s?re, que six clients ont été illégalement débités le samedi 13 ao?t 2011, plusieurs dizaines ces dix derniers jours., d'environ 90% du total de leur compte bancaire, toujours d'aprés nos informations. Le préjudice atteindrait ainsi plusieurs dizaines, voire centaines de milliers d'euros, sur ces dix derniers jours. Hier matin, BNP Paribas Fortis a d'ailleurs fermé son application home-banking pour ne la rouvrir qu'en début d'aprés-midi, “simple entretien de routine” , nous explique le service presse. Ben voyons… Citation:“Les clients pouvaient toujours accéder à l'interface homebanking,” faux, selon une utilisatrice qui n'a jamais réussi à effectuer ses virements hier matin. La banque franco-belge (Bnp Paribas Fortis) confirme néanmoins que les tentatives de fraude sur Internet via PC banking arrivent parfois. Citation:“Certains clients nous rapportent des bizarreries sur leurs écrans mais nous n'avons, récemment, pas encore enregistré la moindre perte d'argent parmi notre clientéle, nous continuons bien évidemment à avertir nos clients des précautions à prendre.” ING, par contre, reconnaÓt avoir rencontré quelques soucis la semaine passée. Citation:“Quelques clients nous ont informés avoir remarqué que leurs écrans affichaient des anomalies lorsqu'ils utilisaient longtemps leur home-banking. Cela n'a rien à voir avec la sécurité d'Internet ou de notre interface home-banking et nous avons publié un avis de vigilance sur notre site web”, explique la porte-parole de la banque.

18 Aug 2011 LIRE L'ACTU
Comment des entreprises vendent de faux avis sur le Net Archives Secunews SECUNEWS

Comment des entreprises vendent de faux avis sur le Net

Citation:"Mais bon, pour moi, ce qui me concerne, j'ai effectué un séjour de cinq jours dans cet hôtel. Et je n'ai pas été déçu". La syntaxe semble hasardeuse, le style maladroit, ce commentaire posté sur le célébre site de conseil de voyageurs TripAdvisor a pourtant été rédigé par un professionnel. Se présentant comme un site de réservation d'hôtels, l'hebdomadaire a enquêté sur ces entreprises qui "alimentent en faux avis les sites Internet de leur clients". Citation:"Les 250 commentaires sont facturés 3.750 euros hors taxes", précise le journaliste qui s'est rendu dans "une agence parisienne d'e-réputation sur les Champs-Elysées". Citation:"Ces sociétés françaises ou étrangéres proposent de rédiger des "vrais faux commentaires" sur mesure, c'est-à-dire positifs ou négatifs, tout en sachant qu'il s'agit d'un contournement de la loi", explique l'article. Cyber-café ou utilisation d'une clé 3G, les agences tentent de brouiller leur traçabilité, d'autres, basées à l'étranger détachent des employés à plein temps, détaillent. Les fautes d'orthographe, le style rel‚ché font partie de ce que les professionnels appellent "marketing influence". Selon une étude Nielsen datant de 2009, 70% des internautes font confiance aux avis d'autres consommateurs avant d'acheter un produit., des entreprises de communication, la plupart spécialisées en e-reputation (ou réputation numérique), ont bien compris le potentiel d'un tel marché. 25 000 commentaires sur 3 mois Pour ne pas se faire repérer et ne pas être traçable, chaque prestataire en lice posséde sa technique. L'agence parisienne explique qu'elle a coutume de détacher l'un de ses salariés dans un cyber café une heure par jour afin, "qu'au cas ou", l'adresse Internet de l'agence n'apparaisse pas. L'agence parisienne, accepte de montrer son savoir-faire donnant le lien vers des faux commentaires postés sur Tripadvisor, site dont les habitués se fient souvent à l'ancienneté du profil des commentateurs pour jauger de leur crédibilité. Les faux utilisateurs s'appellent "globtrotter", "j'aimevoyager75" ou "adonispicard". Tantôt l'hôtel est qualifié de "fantastique" ou de "l'archétype de l'hospitalité martiniquaise", tantôt on tempére faussement pour ne pas éveiller les soupçons du webmaster: "parfois j'aurais aimé plus de prises de courant dans les chambres. Mais c'est vrai, que j'ai emmené tous mes appareils électriques lol." L'agence marseillaise, elle, a plus simple. En utilisant une clé 3G depuis ses bureaux, l'identification numérique du faux consommateur change à chaque connexion-déconnexion au site visé, comme le temps c'est de l'argent, elle précise, qu'avant de facturer, elle doit prendre connaissance du temps d'inscription de chaque nouveau "faux utilisateur" à notre site (390 euros HT, pour une premiére journée test). Autre solution, moins chére et plus industrielle. Toujours sur devis, une entreprise basée à Madagascar propose pour 550 euros par mois de nous détacher à temps plein l'un de ses 75 employés. Il passerait son temps à infiltrer les forums et poster des commentaires (25.000 distillés sur trois mois dans un premier temps) en passant par des serveurs "proxys", situés en Europe et aux Etat-Unis. Dans d'autres pays francophones comme le Luxembourg, la Belgique et le Maroc, d'autres agences ont aussi répondu favorablement à "appel d'offres".

20 Jul 2011 LIRE L'ACTU
Un pirate affirme avoir piraté le systéme MoBIB de la STIB Archives Secunews SECUNEWS

Un pirate affirme avoir piraté le systéme MoBIB de la STIB

Un pirate affirme, dans une vidéo postée mercredi sur Youtube, avoir réussi à pirater le systéme MoBIB de la STIB. Il serait parvenu à s'introduire dans le systéme sans contact ou RFID de la carte de transport, une technologie permettant la validation de cette carte par simple passage devant un lecteur. Dans la vidéo, le pirate semble utiliser un lecteur de carte relié à son ordinateur. Il parvient alors à décoder les données de la carte et à en modifier la teneur, afin de prolonger la période de validité de sa MoBIB, le fraudeur semble vouloir attirer l'attention sur un probléme d'accés aux données de la vie privée des utilisateurs de la MoBIB, un service de la STIB introduit depuis 2008. Il menace la STIB de rendre l'accés au réseau gratuit pour tous si la société de transports bruxellois ne change pas de méthode pour mieux assurer la vie privée de ses usagers. Le pirate a par ailleurs, mis en place une pétition consistant à dénoncer ces méthodes. Citation:La nouvelle carte à puce (Mobib) de la Stib s'impose doucement pour remplacer les titres de transport papier. Le résultat en est la mémorisation des derniers voyages effectués sur le réseau Stib mettant en péril la vie privée de l'usager. Plus grave encore, à terme ce systéme va bouleverser tout le mode de déplacement des usagers, en forçant notamment les abonnés mensuels/annuels à farfouiller laborieusement dans leur sac ou portefeuille afin de pointer leur carte lors de toute ENTREE sur le réseau mais également lors de toute SORTIE. Des portiques de sécurité seront trés bientôt installés et il y a fort à parier qu'ils créeront des files interminables, puisque tous les abonnés jusqu'ici dispensés de validation de ticket devront également passer leur abonnement devant la borne Mobib. Summum de l'incroyable, les abonnés, ayant déboursé plusieurs centaines d'euros dans le cas d'un abonnement annuel, se verront imposée une amende s'ils n'ont pas validé leur titre de transport Mobib. Les abonnés seront donc à l'avenir traités comme de vulgaires fraudeurs : réprimandés et devant payer une amende. Ceci étant tout bonnement révoltant et augurant d'une dégradation sévére des services offerts prochainement par la Stib, signez vite cette pétition, afin d'empêcher d'en arriver là ! Accéder a la pétition De son côté, la STIB analyse actuellement la manoeuvre du fraudeur, qui lui semble hautement improbable. Citation:"Nous procédons à toutes les vérifications nécessaires, et ce par acquis de conscience", a ainsi déclaré Françoise Ledune, porte-parole de la STIB. La STIB rappelle, par ailleurs, que la Commission protection de la vie privée a rendu, en mai 2011, un "avis favorable quant aux données anonymisées (données de circulation) de la carte MOBIB". Voir aussi: Mobib la carte a puce de la STIB trop curieuse

05 Jun 2011 LIRE L'ACTU
Les fesses de Pippa Middleton font fantasmer Facebook Archives Secunews SECUNEWS

Les fesses de Pippa Middleton font fantasmer Facebook

En moins de deux heures, un groupe de fans de la plastique avantageuse de Pippa Middleton, la soeur de l'heureuse mariée du jour, a réuni plus de 2.000 membres sur Facebook. Qui se dressent les uns les autres pour soupeser sous divers angles les qualités de la nouvelle belle-soeur de William. Ce matin, elle n'était presque personne, cet aprés-midi, elle est devenue, aux yeux ébahis des téléspectateurs du monde entier, l'un des partis les plus enviés d'Angleterre. Pippa Middleton a en effet focalisé les yeux baladeurs presqu'autant que sa soeur ce vendredi dans la cathédrale de Westminster et c'est peu de le dire. Ainsi, sur Facebook, un groupe de machos peu regardant des bienséances se réunit progressivement pour donner son avis sur la jolie plastique de la nouvelle belle-soeur de William et Harry. Leur groupe a même réuni plus de 2.000 membres enthousiastes et le groupe grossit de façon exponentielle. Malgré la robe immaculée de leur sujet de discussion, les internautes ne font vraiment pas dans la dentelle sur le mur du groupe. On remarque même une belle unanimité à travers les générations. Citation:"Même mon pére, note Matt, a trouvé que Pippa avait un fameux c..." On vous passe les extraits les plus graveleux mais sachez qu'on y touche clairement le fond, à défaut de toucher quoi que ce soit d'autre.

29 Apr 2011 LIRE L'ACTU
Un décret Français impose aux F.A.I et hébergeurs de conserver les mots de passe Archives Secunews SECUNEWS

Un décret Français impose aux F.A.I et hébergeurs de conserver les mots de passe

Un décret paru mardi 1er mars au Journal officiel impose aux hébergeurs et fournisseurs de services sur Internet francais de conserver pendant un an toute une série de données personnelles de l'internaute, comme ses codes confidentiels, ainsi que sa navigation sur la Toile. "La durée de conservation des données est d'un an", indique ce décret pris dans le cadre de la loi du 21 juin 2004 "pour la confiance dans l'économie numérique". Cette loi prévoit notamment que la police et gendarmerie nationale peuvent exiger ces données "afin de prévenir les actes de terrorisme". Citation:"Pour chaque connexion de leurs abonnés", les hébergeurs et fournisseurs de services sur Internet sont tenus de "conserver" des informations trés diverses et trés précises, selon ce décret. Ils doivent ainsi sauvegarder: - Les informations fournies lors de la souscription d'un contrat par un utilisateur ou lors de la création d'un compte (à savoir "les nom et prénom ou la raison sociale) - Les adresses postales associées - Les pseudonymes utilisés - Les adresses de courrier électronique ou de compte associées - Les numéros de téléphone - Le mot de passe ainsi que les données permettant de le vérifier ou de le modifier Conserver le moyen de paiement, sa référence, son montant Plus généralement, les hébergeurs doivent garder - L'identifiant de la connexion - L'identifiant du terminal utilisé pour la connexion - Les dates et heures de début et de fin de la connexion - Lles caractéristiques de la ligne de l'abonné. Citation:Pour chaque action d'un internaute sur la Toile, "la nature de l'opération" doit être consignée par ces prestataires, qu'il s'agisse d'écrire un e-mail ou de télécharger une image ou une vidéo, ainsi que "les date et heure", ordonne le texte. "Lorsque la souscription du contrat ou du compte est payante", les hébergeurs et fournisseurs de services sur la Toile doivent également conserver le moyen de paiement, sa référence, son montant ainsi que "la date et l'heure de la transaction", précise-t-il. La Commission nationale informatique et libertés, la CNIL, qui défend le respect de la vie privée sur la Toile, a indiqué avoir rendu, dés 2007, un avis sur le sujet, mais celui-ci n'est pas public. Clic pour lire le décret JORF n?0050 du 1 mars 2011 (source:lemonde)

03 Mar 2011 LIRE L'ACTU
Phishing ciblant les clients d'Orange via le site Orange.fr‏ Archives Secunews SECUNEWS

Phishing ciblant les clients d'Orange via le site Orange.fr‏

Alerte Phishing Une nouvelle attaque par Phishing cible les clients du fournisseur d'accés Orange, elle se présente sous la forme d'un courrier électronique en français, envoyé en apparence par le FAI Sous prétexte d'une mise en conformité avec la réglementation, le message demande au destinataire de cliquer sur un lien hypertexte, de se connecter au site Orange.fr avec les nom d'utilisateur et mot de passe fournis dans le message, puis d'envoyer divers documents numérisés (RIB, carte d'identité, avis d'imposition, etc..) L'adresse figurant dans la barre d'adresse du navigateur est bien celle du site Orange.fr, mais la partie centrale de la page provient d'un autre site Internet contrôlé par un pirate . L'expéditeur exploite en effet un défaut de conception du site Orange.fr, semblable à une faille cross-site scripting ( XSS ). Le fournisseur d'accés ayant fait le choix d'afficher les pages traduites via son service de traduction dans un modéle de page Orange standard, il suffit à l'expéditeur de demander la traduction d'une page malicieuse, hébergée au sein d'un blog dont la sécurité a été préalablement compromise, pour obtenir la création d'une page semblable à une page Orange.fr normale, ayant comme adresse old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

31 Jan 2011 LIRE L'ACTU