Le TGV est menacé : la Chine présente CR450, “le train commercial le plus rapide du monde”
La Chine a beaucoup d'ambition sur le marché des trains à grande vitesse. L'objectif des 400 km/h de croisière est en ligne de mire.
Face à l’essor des systèmes d’IA les plus avancés, le Haut-Commissaire aux droits de l’homme appelle à une action multilatérale urgente pour limiter des menaces jugées sans précédent.
Une menace très concrète pour les Français concernés.
Le groupe allemand vient d’entériner la plus vaste restructuration de son histoire. Un choc industriel qui menace ses usines et ses fournisseurs européens, au lendemain de la victoire historique de l’extrême droite en Saxe-Anhalt.
Plus de 1.456 citoyens inquiets ont signalé avoir été menacés via e-mail par une personne se faisant passer pour "Kill". L'objet de l'e-mail est "service rapide". L'escroc menace de vous attaquer à l'acide si vous ne payez pas 5.000 euros. Le message est très menaçant. Le message est écrit en mauvais néerlandais. Il s'agit probablement d'une traduction de l'"arnaque du tueur à gages" (hitman scam) qui existe depuis longtemps dans les pays anglo-saxons. Ci-dessus, un exemple en néerlandais (clic sur l image pour agrandir). Nous n’avons pas encore reçu d’exemple en français. Que savons-nous de l'arnaque du tueur à gages ou hitman scam ? Un escroc se faisant passer pour un tueur à gages vous contacte au hasard et vous dit qu'il a été engagé pour vous tuer ou vous blesser, mais que vous serez épargné si vous versez de l'argent. Le criminel vous défend d'appeler la police. Si vous contactez l'escroc, il vous donnera ses coordonnées bancaires pour payer l'argent. Ce type d'escroquerie vise à vous effrayer pour que vous transfériez de l'argent sans aide ni information supplémentaire. Que faire ? Ne répondez pas à ces messages et supprimez-les immédiatement. Ces messages sont envoyés de manière aléatoire. Si vous répondez au message, vous signalez que votre adresse électronique est utilisée et que vous risquez de vous faire à nouveau escroquer. N'envoyez jamais d'argent et ne donnez jamais les détails d'une carte de crédit, d'un compte en ligne ou des informations personnelles à une personne que vous ne connaissez pas. Si vous avez transféré de l'argent, contactez votre banque dès que possible. Si la personne continue à vous menacer, contactez la police. Mettez vos amis et votre famille en garde contre ce type d'escroquerie. (safeonweb)
C’est une bourde qui pourrait coûter cher. Alors que Facebook met en avant ses derniers temps les efforts qu’il déploie dans la lutte anti-terrorisme, une enquête du Guardian vient mettre à mal son image. A cause d'une faille, Facebook a dévoilé l’identité de plus de 1.000 modérateurs à des groupes terroristes, bannis du réseau social, de quoi mettre sérieusement en danger leur sécurité, certains ont fui leur pays. Facebook s’appuie sur un logiciel pour repérer et supprimer des contenus inappropriés, comme du contenu à caractère sexuel, des incitations à la haine ou encore de la propagande terroriste. Derrière ce logiciel, une armée de modérateurs. Mais en octobre 2016, certains d'entre eux se sont étonnés de recevoir des demandes d’amis de membres des groupes auxquels ils s’attaquaient. Facebook a donc mené l’enquête et a découvert une faille dans son système. Le bug a été corrigé, mais les dégâts étaient faits Lorsque les administrateurs bannissaient un groupe qui avait enfreint les règles du réseau, tous les administrateurs recevaient une notification avec le profil de leur traqueur. Leurs données personnelles étaient donc révélées à leurs "ennemis". Facebook assure que le bug a pu être corrigé en quinze jours, mais les dégâts étaient déjà réels. Plus de 1.000 modérateurs travaillant dans 22 départements de la compagnie sont concernés. Parmi eux, une quarantaine travaille pour l’unité anti-terroriste au sein du QG européen de Facebook à Dublin. Six ont été considérés comme des victimes de haute priorité, leur cible; Daech, le Hezbollah ou encore le PKK. Le quotidien a pu s’entretenir avec l’un d’eux qui a choisi de quitter l’Irlande par peur des représailles. Proche de la vingtaine, cet Irlandais originaire d’Irak a découvert que sept personnes associées à un groupe terroriste qu’il avait banni avaient eu accès à ses données. Ce groupe, basé en Egypte et proche du Hamas, compte des sympathisants de Daech, pas de quoi rassurer. Cette victime, qui souhaite rester anonyme, a pris le large, direction l’Europe de l’est. Le jeune homme s’y est caché pendant cinq mois, “C’était devenu trop dangereux de rester à Dublin”, confie-t-il. Le terrorisme, il ne le connaît malheureusement que trop bien, son père a été kidnappé et battu en Irak, son oncle exécuté. "La punition établie par Daesh pour quelqu’un qui travaille dans le contre-terrorisme, c' est la décapitation", assure-t-il. "Tout ce qu’ils ont à faire c’est de le dire à quelqu’un présent sur le territoire et qui est radicalisé." Facebook assure de son côté que "seule une petite fraction des noms ont pu être visibles". "Nous n'avons aucune preuve que les personnes impactées ou leurs familles soient menacées" à cause de cette erreur informatique", a indiqué son porte-parole. La société a proposé à ses employés particulièrement exposés d’installer une alarme chez eux et d’assurer leur transport du domicile au travail. Insuffisant selon l'ancien modérateur. Depuis un mois, le jeune homme a dû cependant revenir en Irlande, faute d’argent. Aujourd’hui sans emploi, il souffre d’anxieté. Pourtant selon lui, la protection de leur identité était simple: "Ils auraient du nous autoriser à créer de faux comptes, ils ne nous ont jamais prévenus que de tels risques existaient." Il compte dorénavant porter l’affaire devant la justice.
Selon plusieurs spécialistes, la Belgique, la France, l’Allemagne, l’Italie, mais aussi une partie de l'Amérique du Sud, les Etats-Unis ou l’Australie ont également été touchés. Au moins 74 pays (selon CNN) ont fait état ce vendredi 12 avril 2017 après-midi d’une vaste cyberattaque utilisant un "ransomware" (rançongiciel), un virus qui bloque les ordinateurs jusqu'au versement d'une rançon. En Europe, des hôpitaux britanniques se sont ainsi retrouvés pour partie paralysés, de même que des entreprises de télécommunications espagnoles et portugaises ou encore les services du renseignement roumains, pour ne citer qu'eux. Ce virus baptisé "Wanna Cry", "WannaCry", "Wcry" ou "Wanna Decryptor" (de nombreux alias apparaissent), exige de ses proies, dans le cas du Royaume-Uni, 300 dollars (à régler en bitcoin) en l’échange du déchiffrement des fichiers. Un journaliste britannique spécialisé a d’ailleurs partagé sur Twitter le message de menace s’affichant sur les ordinateurs touchés. "Oooups, vos fichiers ont été cryptés", peut-on lire à côté de deux comptes à rebours affichant le temps restant avant la perte définitive des données faute de paiement. De quoi légitimement suciter un certain stress. Menacé de la sorte au début de l’année 2016, un hôpital de Los Angeles avait accepté de verser une rançon de 17.000 dollars en monnaie virtuelle. Une responsabilité de la NSA ? Mieux vaut donc se méfier des emails aux pièces-jointes douteuses et vérolées ou aux liens étranges renvoyant prétendument vers des sites connus mais en fait faux. D'autant plus que, en cas d'infection et de paiement de la rançon, rien ne garantit le rétablissement de l'accès aux données piégées. Pour éviter de voir sa machine contaminée, il faut appliquer les mêmes précautions que contre le "phishing" . D’après les premières constatations des experts, ce logiciel malveillant tire partie d’une faille de sécurité informatique, dont l’existence a été révélée à la mi-avril 2017 par un mystérieux groupe se faisant appeler 'The Shadow Brokers', celui-ci avait rendu public une série d’outils de piratage présentés comme faisant partie de l’arsenal de la NSA. La faille en question a été depuis corrigée par Microsoft, mais les ordinateurs dont le système d’exploitation n’est pas à jour restent vulnérables. Edward Snowden, le lanceur d’alerte qui avait révélé l’existence des programmes secrets de surveillance du Web de la NSA, a estimé que l’agence américaine avait une importante part de responsabilité dans la diffusion de ce virus. « S’ils avaient révélé l’existence de cette faille de sécurité lorsqu’ils l’ont découverte, et non lorsqu’ils l’ont perdue, tout cela ne serait pas arrivé », écrit-il sur son compte Twitter. La NSA, comme d’autres agences de renseignement dans le monde, conserve généralement pour son propre usage les failles de sécurité que ses experts découvrent, ce qui lui permet de mener des piratages offensifs. Une pratique dénoncée par de nombreux experts en sécurité informatique, qui estiment que ces failles dites 'zero day' (qui n’ont encore jamais été découvertes) doivent être corrigées dès leur découverte, car elles sont une source de danger pour tous les utilisateurs. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Après la chute de KickAssTorrents il y a quelques jours, c’est au tour de Torrentz de disparaître. TorrentZ, l’un des plus anciens sites consacrés au téléchargement par BitTorrent, a annoncé ce 5 août 2016 qu’il cessait ses activités. Ce moteur de recherche fondé en 2003 n’hébergeait aucun fichier, mais permettait d’effectuer des recherches sur plusieurs annuaires de liens BitTorrent simultanément dont KickAssTorrents. Pour le moment, les causes de l’arrêt du site ne sont pas connues. Contrairement au 'cas de KickAssTorrents', il ne semble pas y avoir eu d’arrestation par les autorités. Le nom de domaine étant toujours actif, la mise hors-service semble donc être une décision de l’équipe du site. Mais le moteur de recherche ne donne plus aucun résultat et la page d’accueil mentionne maintenant le site au passé. Les utilisateurs qui tentent de s’authentifier sur le site sont également confrontés à un message indiquant que le site cesse ses activités Sur l’année 2016, Torrentz se classait au quatrième rang des sites de torrents les plus visités. Il s’agissait d’un des vétérans du domaine. Sa chute est donc un coup dur pour des millions de pirates qui vont devoir basculer sur d’autres services. TorrentZ, avait été contraint à un changement de domaine vers Torrentz.eu en 2010 suite à la saisie du précédent nom de domaine Torrentz.com par les autorités. Alors que 'KickAss Torrents avait rapidement été cloné après sa fermeture', le moteur de recherche risque de ne pas pouvoir être dupliqué aussi facilement. Kickass à aussi fermé en l’espace d’un mois. L’administrateur présumé de Kickass, un Ukrainien de 30 ans, a été arrêté le 20 juillet 2016 lors d’un déplacement en Pologne, il est menacé d’une extradition vers les Etats-Unis, où de multiples plaintes ont été déposées.
Cette année encore, la fête de Noël pourrait bien être gâchée pour des millions de fans de jeux vidéo. En effet, un groupe de pirates baptisé 'Phantom Squad' a annoncé qu’il allait profiter des fêtes de fin d’année pour pilonner le PlayStation Network et le Xbox Live à coup d’attaques par déni de service distribué (DDoS), ce qui dans l'absolu n'a rien de vraiment sophistiqué.. Les hackers ont diffusé leurs menaces via deux comptes Twitter Souvenez-vous, il y a un an, alors que des millions d'utilisateurs étrennaient leurs consoles toute neuve, le 'PSN' et le Xbox Live étaient inaccessibles, rendant impossible toute utilisation de la machine. L'attaque et la paralysie avaient été mondiales et massives. Si on avait d'abord cru à des problèmes de surcharge sur les serveurs des deux géants, il était apparu assez vite que les deux services avaient été attaqués par des pirates, précisément la 'Lizard Squad', qui avait menacé de faire tomber les deux services quelques semaines plus tôt. Menaces mises à exécution. Étant donné l'ampleur de l'attaque en 2014, on peut s'attendre encore au pire cette année, à moins que Microsoft et Sony aient mis en place de solides protections contre les attaques distribuées. Ce qui est très étrange, c'est que ces grandes firmes ont l'habitude de ce type d'attaques et je ne comprends pas pourquoi elles ne se protègent pas! Les pirates ont néanmoins toujours un coup d'avance et si on y ajoute les défis que se lancent les groupes de hackers, les deux géants du jeu vidéo peuvent commencer à angoisser. Faut-il prendre ces menaces au sérieux ? A priori oui. Malheureusement, créer des attaques DDoS n’est pas difficile. Par ailleurs, il semblerait que les pirates de 'Phantom Squad' soient déjà en train de réaliser quelques tours de chauffe, en prévision de Noël. Lizard Squad se prépare aussi Mais Phantom Squad ne sera peut-être pas tout seul. Un groupe concurrent qui fait référence à Lizard Squad annonce lui aussi le piratage de PSN et Xbox Live pendant Noël. Visiblement, le piratage de Noël est en train de devenir un challenge officiel et récurrent. De même qu'il ne requiert pas vraiment d'expertise technique, il est inutile. Les groupes de hacker ne le motivent en tout cas par aucune revendication, on peut craindre que leur seule motivation soit d'embêter le monde. Il est, hélas, fort possible qu'ils y arrivent. Chers joueurs, il faudra être patients... secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Playstation, filiale du géant japonais de l'électronique Sony a rapporté lundi 25 Août 2014 avoir été victime durant le week-end d'une attaque informatique, et un avion dans lequel se trouvait un dirigeant américain a fait l'objet d'une menace faisant état d'explosifs à bord. [quote]"Les réseaux PlayStation Network et Sony Entertainment Network ont été touchés par une attaque par déni de service (DoS) visant à les saturer avec un trafic artificiellement volumineux", a expliqué le site officiel PlayStation. "Nous n'avons vu aucune preuve d'intrusion dans le réseau et aucune preuve d'accès non autorisés à des données personnelles d'utilisateurs, précise le communiqué, pour rassurer les quelque 150 millions d'inscrits de Sony Entertainment. [/quote] Playstation a annoncé lundi (anglais) que les services concernés étaient de nouveau accessibles. Une revendication de l'Etat islamique ? Sony soupçonne le groupe ou individu se présentant sous le nom 'Lizard Squad' d'être à l'origine de cette attaque ainsi que de menaces à l'encontre de l'avion dans lequel se trouvait John Smedley, président de la filiale américaine Sony Online Entertainment. Lizard Squad a revendiqué ces faits sur Twitter. [quote]@AmericanAir We have been receiving reports that @j_smedley's plane #362 from DFW to SAN has explosives on-board, please look into this. — Lizard Squad (@LizardSquad) 24 Août 2014 Aujourd'hui, nous plantons le drapeau EIIL sur les serveurs de Sony», a déclaré ce groupe (ou individu) en accompagnant son message d'une photo d'un homme portant le drapeau de l'Etat islamique. EEIL désigne le groupe islamiste «Etat islamique en Irak et au Levant (EIIL)», qui se fait désormais appeler Etat islamique (EI).[/quote] C'est par Twitter aussi que John Smedley a confirmé que l'appareil dans lequel il se trouvait avait changé de direction. [quote]"Oui mon avion a dévié sa trajectoire. Je n'en dirai pas plus. La justice va trouver ces gars", a-t-il déclaré.[/quote] L'avion d'American Airlines en question, parti de Dallas à destination de San Diego, a finalement atterri à Phoenix, selon Sony. Un porte-parole de Playstation a affirmé que le FBI enquêtait sur ce détournement [quote]"Yes. My plane was diverted. Not going to discuss more than that. Justice will find these guys. — John Smedley (@j_smedley) 24 Août 2014[/quote] Plusieurs cyber-attaques revendiquées Outre l'attaque des réseaux Sony, le compte Lizard Squad a affirmé lundi, sur Twitter, avoir également attaqué le site du Vatican, a 9h30, le site était inaccessible. [quote]"Just took Vatican City offline, all kuffar shall die. #ISIS #Jihad #ISIL #IS — Lizard Squad (@LizardSquad) 25 Août 2014[/quote] Ils ont également menacé le réseau Xbox de Microsoft, qui connaissait quelques perturbations vendredi dernier.
Une baleine bleue prise par les glaces en hiver et échouée sur les côtes du Saint-Laurent à l'ouest de Terre-Neuve (Canada) est en pleine décomposition et menace d'exploser. [quote]Les 600 villageois de la communauté de pêcheurs de Trout River craignent d'être incommodés par l'odeur pestilentielle qui va se dégager de l'animal au fur et à mesure de sa décomposition, a expliqué mardi à l'AFP, Emily Butler, une responsable de la municipalité. La baleine est sur notre plage et est gonflée de méthane, et l'on s'inquiète du fait qu'elle pourrait exploser, a-t-elle indiqué. Une explosion est possible seulement si sa carcasse était perforée ou brisée et comme les températures se réchauffent il va y avoir une odeur horrible qui va se dégager de l'animal au fur et à mesure de sa décomposition, a indiqué Mme Butler.[/quote] L'imposant mammifère est l'un des neufs cétacés de l'espèce menacée des baleines bleues qui seraient morts sous les glaces dans l'estuaire du Saint-Laurent il y a quelques semaines, la baleine s'est échouée sur les rochers juste en dessous de la promenade du village où les curieux se pressent. La baleine, qui mesure 25 mètres de long pour un poids estimé de 180 tonnes, a doublé de volume sous l'effet des gaz, selon les images des télévisions locales. Les autorités sanitaires ne jugent pas nécessaire d'intervenir, préférant laisser la décomposition naturelle faire son oeuvre. Une baleine bleue échouée menace d’exploser au Canada
La société française, qui héberge de nombreux sites Internet à travers le monde, a été la victime d'un pirate, les données de ses clients européens ont été volées, OVH demande à ses clients de modifier leur mot de passe. Les annonces de piratage s'enchaînent. Après Apple et Ubuntu, c'est au tour de l'hébergeur de sites OVH d'annoncer que les données de ses centaines de milliers de clients en Europe, particuliers comme professionnels, ont été dérobées par une personne mal intentionnée. Octave Klaba, le fondateur de la société basée à Roubaix, s'est fendu d'un message sur le site d'OVH afin d'expliquer l'origine de l'incident. Citation: Un pirate a réussi à obtenir le mot de passe d'un employé de la société. De là, il a réussi à s'introduire dans le réseau privé virtuel (système permettant d'accéder au système informatique d'une société depuis l'extérieur) d'OVH et à dénicher les codes d'accès permettant d'accéder aux dossiers internes. Il a alors pu copier les données des clients européens de la société, qui compte 700.000 clients à travers le monde. Pas de données bancaires volées OVH se veut rassurant, aucune donnée bancaire n'a été volée lors de ce piratage. Citation: "Aucune information sur les cartes bancaires n'est stockée chez OVH. Les informations sur les cartes bancaires n'ont été ni consultées ni copiées", insiste Octave Klaba. Les données volées sont: - Le nom et le prénom - L'adresse - La ville - Le pays - Le numéro de téléphone - Le numéro de fax - L'identifiant et le mot de passe du compte (ce dernier est protégé, mais pas pour autant à l'abri). Citation: "Il faut beaucoup de moyens techniques pour retrouver le mot de passe. Mais c'est possible", reconnaît Octave Klaba. Par précaution, tous les clients OVH vont recevoir un e-mail les invitant à modifier ce dernier. Les internautes ont en effet souvent tendance à utiliser le même mot de passe pour leurs e-mails et leurs divers comptes (réseaux sociaux, impôts, etc…), si ce mot de passe est découvert, c'est potentiellement toute leur vie numérique qui est menacée. Citation: "Nous n'avons pas été assez paranos et on passe désormais en mode parano supérieur", écrit Octave Klaba. Les employés d'OVH seront dorénavant équipés d'un token, une clé physique prouvant qu'ils sont bien employés de la société. À chaque fois qu'ils se connecteront au réseau de l'entreprise, ils devront entrer un code généré par cette clé. Cette couche supplémentaire de sécurité devrait fortement limiter les intrusions extérieures. Octave Klaba a également annoncé qu'il déposait une plainte au pénal auprès des autorités judiciaires. Citation: "Afin de ne pas perturber le travail des enquêteurs, nous n'allons pas donner d'autres détails avant d'avoir les conclusions finales, explique Octave Klaba".
Une faille de sécurité permettrait à une personne mal intentionnée de prendre en main un smartphone à distance. Le cabinet de sécurité Bluebox explique avoir découvert une vulnérabilité majeure au sein du système Android, laquelle serait susceptible d'affecter l'ensemble des smartphones à l'exception du Samsung Galaxy S4. La société de sécurité américaine Bluebox affirme avoir découvert, mardi 2 juillet 2013, une vulnérabilité dans le système d'exploitation mobile de Google, Android. Cette menace toucherait la grande majorité des utilisateurs et permettrait par exemple de récupérer des données personnelles, mais également de prendre le contrôle d'un smartphone à distance. La porte d'entrée ? Les applications. Les ingénieurs de la société Bluebox sont parvenus à hacker le code informatique d'Android afin de modifier n'importe quelle application. Une fois qu'une personne mal intentionnée est "entrée" dans l'application, il est alors possible d'accéder aux informations de l'utilisateur: - SMS - E.mails - Réseaux sociaux - Historique d'appels - Pire, certains hackers pourraient même passer des appels, envoyer des SMS ou des emails à l'insu de l'utilisateur. - Etc.. Qui est concerné ? Selon l'équipe de Bluebox, toutes les versions d'Android à partir de la version 1.6 sont concernées par cette vulnérabilité, potentiellement, cela correspond à 900 millions de smartphones susceptibles d'êtres touchés. Peut-on s'en prémunir ? Le point positif de cette nouvelle vient du fait que le problème de sécurité a été découvert par une équipe de chercheurs en sécurité et non des personnes mal intentionnées. Pour le moment, il n'y a pas de solution ultime pour réparer cette faille, mais le constructeur Samsung a déclaré au site spécialisé ComputerWorld avoir déjà proposé un correctif pour son dernier modèle phare, le Galaxy S4. Pour les autres utilisateurs, mieux vaut se méfier des applications méconnues ou non officielles, en attendant la publication d'une correction par les équipes de Google.
Au Canada, une élève de 12 ans s'est vue interdite l'accès à Facebook pendant un an après avoir menacé deux camarades sur le réseau social. Un juge canadien a interdit à une écolière de 12 ans du Manitoba d'aller sur Facebook pendant un an, après qu'elle eut proféré des menaces contre deux camarades sur ce réseau social, ont rapporté mardi les médias locaux. La jeune fille, qui avait affirmé qu'elle voulait "étrangler" les deux adolescentes en question âgées de 13 ans, a été condamnée à un an de probation et 50 heures de travail d'intérêt général, a rapporté le journal de sa ville, le Brandon Sun. "Votre heure viendra!" Ces mesures avaient été réclamées par l'accusation, alors que la défense avait soutenu que Facebook était "un élément essentiel" dans la vie des jeunes et qu'on ne devait pas l'en priver. Citation: "Personnellement, je pense qu'elle n'a pas besoin de Facebook", a dit sa mère au tribunal. L'adolescente avait plaidé coupable de menaces contre deux camarades qui avaient été ses amies jusqu'à ce que son petit ami la trompe avec l'une d'entre elles. Citation: "Vous ne savez pas à quel point j'ai envie de vous étrangler, les filles!!!.Attendez un peu. Votre heure viendra!", avait-elle écrit. La mère d'une des deux filles visées a alerté la police. Le réseau déjà interdit aux moins de 13 ans L'auteure des menaces avait déjà été accusée d'agression dans le passé, mais avait reçu une peine avec sursis. Selon la défense, elle devrait sa "dure personnalité" au fait qu'elle-même avait été victime d'intimidation dans le passé. Le règlement de Facebook rend le réseau accessible seulement aux utilisateurs âgés d'au moins 13 ans, mais il est facile de contourner cette règle en donnant un renseignement inexact sur son âge.
Selon plusieurs sites spécialisés, trois smartphones de Samsung seraient vulnérables via leur processeur. N'importe quel pirate pourrait en prendre possession en installant une application tierce.+ - Galaxy S3 - Galaxy S2 - Galaxy Note 2 - Les tablettes Galaxy Note Trois smartphones de Samsung qui se vendent comme des petits pains à l'approche de Noël, mais des smartphones potentiellement concernés par une faille de sécurité. Plusieurs sites spécialisés dans les nouvelles technologies avertissent lundi qu'un développeur a découvert ce week-end que ces téléphones pouvaient être piratés via leur processeur (Exynos 4210 et 4412). Cette faille de sécurité permettrait d'accéder à toute la mémoire physique disponible au sein du terminal Il suffirait au pirate d'installer une application pour prendre le contrôle du smartphone. Selon un membre du forum qui a découvert cette faille, Samsung a été averti mais n'a pas encore réagi. Un correctif temporaire pour protéger votre machine est proposé par des développeurs Des développeurs indépendants ont commencé à travailler sur le problème et proposent dès à présent un correctif. Celui-ci bouche la faille de sécurité, mais peut altérer quelques fonctionnalités comme les capteurs photo / vidéo ou encore l'utilisation de la sortie micro HDMI (disponible au travers du port micro USB 2.0). Pour utiliser ce patch, il est nécessaire d'avoir activé l'installation d'applications depuis des Sources Inconnues dans la partie Sécurité des Paramètres. Dès qu'il est installé sur votre terminal, il vous indique si vous êtes touché ou pas par le problème. Ensuite, il vous suffit de cocher les deux cases
Les utilisateurs du nouveau Windows 8, dont la sortie est prévue dans quelques semaines, sont la proie d’un rogue, "Win 8 Security System". Windows 8 n’est pas encore sorti officiellement, mais les utilisateurs de la version de test Windows 8 de 90 jours et Windows 8 Entreprise sont déjà exposés à des menaces. Les " pirates " ont sauté sur l’occasion de l’arrivée de la dernière mouture du logiciel de Microsoft pour développer un faux antivirus, le logiciel censé résoudre des failles de sécurité est en fait un " rogue " (faux antivirus), un piège particulièrement dangereux tendu aux novices par les pirates. Le nom de domaine du faux antivirus est toujours actif, ce qui signifie que les utilisateurs sont toujours vulnérables face à cette attaque. Si d’habitude les rogues proposent un abonnement pour une petite somme d’argent, "Win 8 Security System" se vend lui à 99,90 dollars (environ 75 euros), probablement pour ajouter de la crédibilité à l’arnaque. Le faux antivirus installe un " rootkit " dans le système avec un certificat auto-signé (en version 32 bits et 64 bits) dans le registre des drivers Windows sous un nom aléatoire (qui consiste en une chaîne de caractères aléatoires) qui sert à prendre le contrôle du système et, si nécessaire, réparer le faux antivirus et empêcher toute tentative de désinstallation de ce dernier par un véritable logiciel antivirus. A partir de là, le logiciel se comporte comme un rogue habituel, il crée de multiples alertes notifiant l’utilisateur que son ordinateur n’est pas assez protégé. Si la victime essaie d’ouvrir le gestionnaire des tâches Windows, le " malware " ouvre automatiquement un faux gestionnaire des tâches avec des messages d’alerte, qui ne sont pas intégrés au logiciel mais sont des fichiers HTML téléchargés depuis Internet. Win 8 Security System attaque également le navigateur Web, il endommage "Internet Explorer" et "Google Chrome" et affiche de fausses alertes de sécurité lorsque l’utilisateur tente d’aller sur Internet ou lance des applications. En effet, le processus lancé plante en affichant une erreur qui prétend qu’un virus a corrompu le système. Le faux "Win 8 Security System" crée également sur le bureau et dans "demarrerProgrammesWin 8 Security System" le raccourci d’un dossier nommé "Buy Win 8 Security System.ink" qui redirige la victime soit vers la page d’achat, soit vers l’éditeur de registre en ligne de commande. Ce faux antivirus apparait au moment où les experts en sécurité informatique contestent la décision de Microsoft d’intégrer une version vulnérable du Flash Player dans Internet Explorer 10 pour Windows 8, au lieu d’embarquer la version sécurisée du plug-in. A l’inverse de Windows 7 et des versions antérieures, les utilisateurs de Windows 8 ne pourront pas automatiquement mettre à jour la version de Flash via le navigateur, ils devront se diriger sur la page support d’Adobe, chercher les mises à jour et les installer manuellement.
Plus de peur que de mal pour des milliers d'ordinateurs, prés de 300.000 dont quelque 10.000 en France, étaient potentiellement menacés, lundi passer, par la perte de leur connexion internet. En cause ? L'expiration d'un programme de protection mis au point par le FBI contre un virus ayant sévi entre 2007 et 2011 Dans l'aprés-midi néanmoins, aucune coupure importante liée au virus "DNS Changer" n'était signalée par les entreprises de sécurité sur internet. Beaucoup de fournisseurs d’accès avaient pris les devants en améliorant la sécurité de leurs systèmes et en contactant leurs clients pour leur permettre d'anticiper d'éventuels problèmes. La menace pesait sur tous les ordinateurs encore infectés par ce virus et qui étaient susceptibles de subir une panne totale d'internet à l'expiration de l'autorisation judiciaire obtenue par le FBI. Cette autorisation servait à mettre au point des serveurs de remplacement qui permettaient jusque-là aux machines infectées d'avoir un trafic normal. DNS Changer a été véhiculé par des cybercriminels (six Estoniens et un Russe inculpés en novembre) sous forme d'arnaque publicitaire visant à rediriger les usagers de certains sites vers d'autres noms de domaine. Il aurait pu toucher 4 millions d'ordinateurs dans le monde, et 300.000 seraient toujours infectés. Voir aussi: Clic pour lire les articles sur DNSchanger
Kogan.com, un e-commerçant australien, veut encourager les internautes à passer à une version plus récente du navigateur de Microsoft. Dorénavant, les clients qui réalisent leurs achats depuis Internet Explorer 7 sont menacés de payer une surtaxe de 6,8%, soit 0,1% pour chaque mois écoulé depuis la sortie du navigateur de Microsoft. [img][/img] Pour échapper à la taxe, il suffit de télécharger une version plus récente du logiciel. Le raisonnement des dirigeants de Kogan.com est simple. Citation:Développer un site compatible avec IE7 co?te cher, il a fallu autant de temps pour concevoir la version de base, compatible avec Safari, Firefox et Chrome, que pour l'optimiser afin qu'elle s'affiche convenablement sur Internet Explorer7, explique le PDG du site, Ruslan Kogan, interrogé par la BBC. Toutefois, la taxe disparaÓt lors du paiement de la commande, précise Mashable. Lancé en 2006, Internet Explorer 7 n'a jamais totalement respecté les standards du Web, ce n'est qu'à partir d'IE8, et surtout d'IE9, que le navigateur de Microsoft a grandement rattrapé son retard dans ce domaine, pressé par la concurrence de Firefox, puis de Chrome. La sortie de la version 10 est attendue cette automne, conjointement à celle de Windows 8. Selon les données de Net Applications, Internet Explorer 7 restait utilisé par 3,4% des internautes dans le monde, moins que la version 6 (6,1%), encore plus ancienne. L'an dernier, Microsoft avait lui-même monté un site Internet , pour encourager les internautes à "dire au revoir" à cette version de son navigateur, au profit d'IE 9.
Pas de trêve pour les fêtes, le collectif de pirates informatiques "Anonymous" a menacé de lancer de nouvelles attaques informatiques pour le Nouvel An. Dans un communiqué publié jeudi sur internet, des membres d'Anonymous se faisant appeler " AntiSec " annoncent qu'ils lanceront pour le 31 décembre 2011 des attaques visant de multiples cibles au sein des forces de l'ordre (américaines) d'un bout à l'autre du pays. Le groupe de pirates avait revendiqué dimanche une attaque contre Stratfor et publié un lien vers ce qui serait la liste des clients du cabinet de renseignement, comprenant le ministére américain de la Défense, des sous-traitants du secteur de la sécurité et des géants des hautes technologies, tels qu'Apple ou Microsoft. Dans son communiqué publié jeudi, Anonymous publie des liens renvoyant vers quelque 75.000 noms, numéros de carte de crédit et mots de passe, qui appartiendraient à ces mêmes clients. Les pirates ont aussi diffusé des liens donnant accés à des informations personnelles de quelque 860.000 personnes inscrites sur le site de Stratfor, et notamment 50.000 adresses électroniques de membres de l'administration américaine. 1 million de dollars distribué... Voir aussi: Anonymous a-t-il joué les Pére NoÎl ?
L'un des membres du groupe de hackers turcs ayant revendiqué le piratage mercredi 2 novembre 2011 du site internet de l'hebdomadaire satirique français Charlie Hebdo a affirmé dans un entretien au JDD, "défendre son pays" et a menacé le quotidien français Libération. Les locaux de l'hebdomadaire satirique ont été détruits par un incendie criminel mercredi, le jour o? paraissait un numéro dont la Une représentait le prophéte Mahomet, le journal étant rebaptisé "Charia Hebdo". Le site internet du journal a en outre été victime d'un piratage informatique. Citation:"Si Libération (qui a hébergé l'équipe de Charlie Hebdo aprés l'incendie) continue à publier ces dessins, nous nous occuperons d'eux aussi", déclare Ekber, un jeune homme de 20 ans, rencontré par Le JDD à Istanbul. Citation:"Nous défendons notre pays et nos institutions", justifie Ekber auprés du JDD. Ekber, membre du groupe de pirates turcs Akincilar et surnommé "Black Apple", explique Citation:"Nous ne pensons pas avoir fait quelque chose de mal, ce n'est pas comme si nous avions siphonné des comptes bancaires, c'est une protestation contre une insulte à nos valeurs et nos croyances." Cependant, selon le JDD, Ekber a tenu à se désolidariser de l'attaque au cocktail Molotov qui a ravagé le journal. Citation:"Nous ne soutenons pas la violence. L'islam est une religion de paix, ces actes sont le fait de gens qui se servent de la religion", affirme le jeune homme, étudiant à l'université Isik et futur ingénieur informatique.
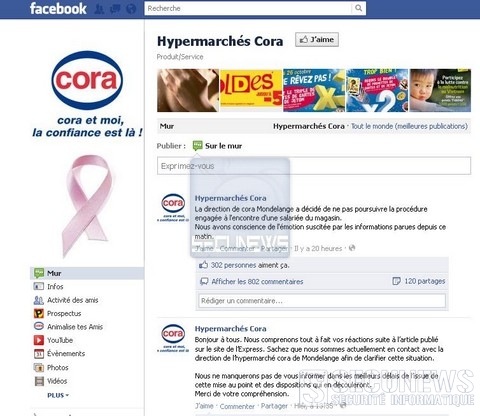
Menacée de licenciement pour avoir osé ramasser un ticket de caisse, une caissiére de Cora a finalement été sauvée par les réseaux sociaux du web. L'histoire de cette caissiére de Cora a fait du bruit en France. Elle qui risquait d'être licenciée pour avoir osé ramasser un ticket de caisse contenant une réduction pour un fast-food, qui trainait sur son tapis de caisse. Suite à quoi la direction du magasin n'hésita pas à porter plainte pour vol, avec, dans la foulée, une convocation à la gendarmerie. Seulement, vu l'émoi provoqué par l'affaire sur les réseaux sociaux, Cora a décidé de revenir sur sa décision de virer son employée, par ailleurs déléguée syndicale. Citation:"La direction de Cora Mondelange a décidé de ne pas poursuivre la procédure engagée à l'encontre d'une salariée du magasin. Nous avons conscience de l'émotion suscitée par les informations parues depuis ce (mercredi) matin", a communiqué la direction du magasin sur sa page Facebook . Ce revirement de situation n'a toutefois pas calmé les internautes, dont les réactions indignées continuent de fuser sur le web.
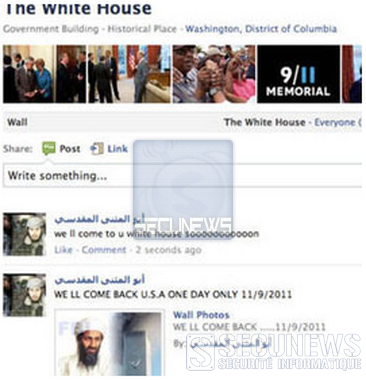
Alors que les …tats-Unis et le reste du monde se souvenaient des attentats du 11 septembre 2001 , un internaute a publié sur la page Facebook de la Maison-Blanche des messages de menace. La police chargée de protéger le président des …tats-Unis a annoncé qu'elle était en train d'enquêter sur ces menaces. Sur la page Facebook de la Maison Blanche, l'internaute dont le nom écrit en arabe semble être Abou al-Mouthanna al-Maqdissi, a publié plusieurs commentaires en anglais: Citation:"Nous reviendrons, USA, un seul jour, 11/9/2011", le tout accompagné d'un montage photo de l'ancien ennemi public n?1 Oussama ben Laden, et d'un avion sur le point de s'écraser sur le World Trade Center. Citation:"Nous viendrons à vous, Maison Blanche, bientôt", a écrit ce même internaute un peu plus tard. Dans un troisiéme message encore plus explicite, il écrit Citation:"Nous reviendrons le 11 septembre 2011 pour tous vous tuer". Edwin Donovan, porte-parole du Secret Service, a indiqué que les messages avaient été transmis à une équipe de son service chargé des menaces sur Internet, il n'a en revanche pas souhaité s'exprimer sur le fond de l'affaire. Citation:"¿ chaque fois que nous recevons des renseignements sur un message (de menaces) sur Facebook ou Twitter, nous avons une équipe qui s'occupe des menaces électroniques qui l'examine, en évalue la dangerosité et détermine ensuite quelles suites à lui donner. C'est ce qui est en train de se produire présentement", a précisé le porte-parole. Clic pour lire toutes les actus Facebook
C'est un nouveau rebondissement dans la bataille des opérateurs autour des services de streaming et de téléchargement direct. Cogent, un fournisseur de bande passante établi dans de nombreux pays, a porté plainte contre Orange auprés de l'Autorité de la concurrence. Cogent accuse le groupe français de ne pas fournir à ses clients (des sites clients, notamment) le service pour lequel ils payent. La plainte de l'opérateur ne le mentionne pas, mais ce sont les services proposés par les sites Megavideo (streaming) et Megaupload (téléchargement direct) qui sont à l'origine du conflit. Ces deux services trés populaires sont notamment utilisés pour télécharger illégalement disques, films ou séries télévisées, d'aprés un comparatif du site spécialisé TorrentFreak, Megaupload est le deuxiéme service de téléchargement direct le plus utilisé au monde. Or, ces sites sont trés gourmands en bande passante, un poste de dépense important pour les fournisseurs d'accés à Internet ( FAI ). Megaupload et Megavideo disposent d'un contrat avec Cogent. Les utilisateurs de ces services consomment également de la bande passante, fournie par leur FAI, pour gérer au mieux leurs co?ts, les FAI, comme Orange, SFR, Free ou Bouygues, disposent le plus souvent d'accords dits "de peering" avec les autres fournisseurs d'accés. Les opérateurs mesurent la quantité de bande passante consommée par leurs abonnés auprés de services hébergés par d'autres FAI, si les flux sont équilibrés, les deux opérateurs ne se refacturent pas de frais, si les flux sont déséquilibrés, le FAI qui consomme davantage de bande passante verse une compensation à son homologue. Début janvier 2011, Megaupload et Cogent s'attaquent à Orange, en l'accusant de brider intentionellement l'accés aux services de téléchargement et de streaming. Megaupload et Megavidéo affichent alors des messages incitant les utilisateurs à se plaindre auprés d'Orange, mais pour le FAI français, au contraire, Cogent et ses clients sont eux-mêmes responsables du blocage, le volume de trafic renvoyé par Cogent est plus de quatre fois supérieur à celui renvoyé par Orange. Depuis, les deux opérateurs semblaient avoir trouvé un compromis Menacés d'un procés en diffamation, Megaupload et Megavidéo avaient retiré les messages incriminés, et concédent que le débit pour les clients Orange a légérement augmenté, mais ce lundi 29 ao?t 2011, Cogent a relancé les hostilités, en confirmant avoir porté plainte contre Orange auprés de l'Autorité de la concurrence, et en affirmant envisager également des poursuites au niveau européen. Citation:Pour Cogent, "l'opérateur français veut nous faire payer pour atteindre ses clients et ce n'est pas normal, il profite de sa position dominante pour cela, c'est injuste et c'est un viol des régles de la concurrence", estime le PDG de la société, Dave Schaeffer, dans une interview à La Tribune. L'entreprise reconnaÓt que son trafic avec Orange n'est pas équilibré, mais pour M. Schaeffer, ce n'est pas anormal: "Aucun opérateur international ne peut avoir un trafic équilibré avec seulement les utilisateurs d'Orange", juge-t-il.

Privé de liberté, c'est aussi privé de Facebook, le réseau social a accepté de désactiver les comptes des prisonniers californiens qui continuent à se connecter au réseau social pendant qu'ils purgent leur peine, a annoncé mardi l'administration pénitentiaire californienne. Citation:"L'accés aux médias sociaux permet aux prisonniers de contourner nos méthodes de surveillance et de poursuivre leurs activités criminelles", explique Matthew Cate, secrétaire de l'administration pénitentiaire de l'Etat (CDCR). Citation:"Cette nouvelle coopération entre les forces de l'ordre et Facebook aidera à protéger la population et évitera de nouvelles victimes", ajoute-t-il. Citation:"La CDCR précise que les détenus peuvent conserver un compte Facebook dormant, s'il a été créé avant leur incarcération. Mais si l'on découvre que le compte a été utilisé dans l'enceinte de la prison, Facebook Security le désactivera", souligne le communiqué. Des milliers de téléphones portables. La CDCR affirme qu'à "de nombreuses reprises, des détenus utilisant leur compte Facebook ont menacé des victimes ou fait des avances sexuelles. Citation:"Les prisonniers mettent à jour leur profil en utilisant des téléphones portables entrés frauduleusement en prison ou à travers un complice extérieur agissant en leur nom', poursuit la CDCR. Elle souligne l'augmentation massive du nombre de téléphones portables retrouvés sur des détenus, pas moins de 7.284 appareils ont été confisqués sur les six premiers mois de l'année 2011, contre 261 sur toute l'année 2006.
Tournée il y a une grosse vingtaine d'années pendant un séjour sur l'archipel norvégien du Svalbard (Spitzberg) à un millier de kilomètres du pôle Nord, la vidéo a été mise en ligne mercredi Cette vidéo permet également de sensibiliser le grand public sur la disparition progressive de cette espèce, qui subit de plein fouet le réchauffement climatique. Espèce protégée, l'ours polaire est gravement menacé par le recul de la banquise sous l'effet du réchauffement climatique, d'après les scientifiques américains de l'US Geological Survey, les deux tiers des 20.000 à 25.000 ours blancs vivant aujourd'hui risquent de disparaître à l'horizon 2050. Il pique-nique avec un ours polaire
Le salarié a été renvoyé mais cette affaire illustre une nouvelle fois l'opacité de Google en matière de protection des données de ses utilisateurs. Voila une affaire qui va apporter de l'eau au moulin des détracteurs de Google qui s'inquiètent pour la protection des données des utilisateurs. Le webzine Gawker vient en effet de révéler que le géant de la recherche avait renvoyé un de ses ingénieurs, pris en flagrant délit de tripatouillage dans les comptes d'au moins quatre utilisateurs. Google a confirmé l'incident et explique que le jeune salarié de 27 ans avait été viré "parce qu'il avait violé la stricte politique interne de respect de la vie privée". Concrètement, grâce à ses privilèges, l'employé indélicat a fouillé les relevés de " Google Voice " d'un mineur de 15 ans dont il était devenu ami après que le garçon eut refusé de lui dire le nom de sa nouvelle petite amie. Après avoir accédé au compte de l'adolescent pour trouver son nom et son numéro de téléphone, Barksdale a nargué le garçon et menacé d'appeler la jeune fille, selon Gawker, l'ingénieur ne semblait pas avoir de motivations sexuelles, mais vouloir plutôt démontrer son pouvoir, et se vanter de son rôle chez Google. L'ingénieur faisait partie d'un groupe d'informaticiens, les SRE (Site Reliability Engineers, ingénieurs de fiabilité des sites), qui ont accès aux données les plus sensibles et ont un accès sans limite aux comptes d'utilisateurs. Citation: Pris à défaut, Google assure "surveiller attentivement le nombre d'employés qui ont accès à son système, et mettre régulièrement à jour ses contrôles de sécurité.Cela dit, il faudra toujours qu'un certain nombre de gens accèdent aux systèmes s'ils doivent bien fonctionner. C'est la raison pour laquelle nous prenons tellement au sérieux chaque manquement".
une Histoire vraiment belge, la police de Bruxelles a appréhendé, jeudi, un individu en chaise roulante qui avait vainement tenté de braquer un night shop, a indiqué vendredi le parquet de Bruxelles. L'agresseur, un homme de 48 ans, est entré jeudi matin, peu après 7 heures, en chaise roulante, dans un magasin de nuit du boulevard Emille Jacqmain, armé d'un couteau, il a menacé l'exploitant et un client. Le commerçant, nullement impressionné, a poussé l'homme et sa chaise roulante hors du magasin. L'agresseur a encore tenté, à l'aide d'un spray, d'asperger l'exploitant de gaz lacrymogène qui s'est dispersé dans l'air, intriguée par la scène, une patrouille de police est intervenue et a appréhendé l'énergumène qui a encore tenté de faire croire que c'est lui qui venait de désarmer un agresseur. L'homme est connu des autorités judiciaires et a été déféré au parquet.