Comment détecter une voiture-radar ? Voici 3 indices pour la détecter à coup sûr
Vous en avez marre d'entasser les amendes pour excès de vitesse ?
L’accident de voiture de Mark Hamill a bien changé son visage. Reste une question tenace : la scène du Wampa a-t-elle été pensée pour le justifier ?
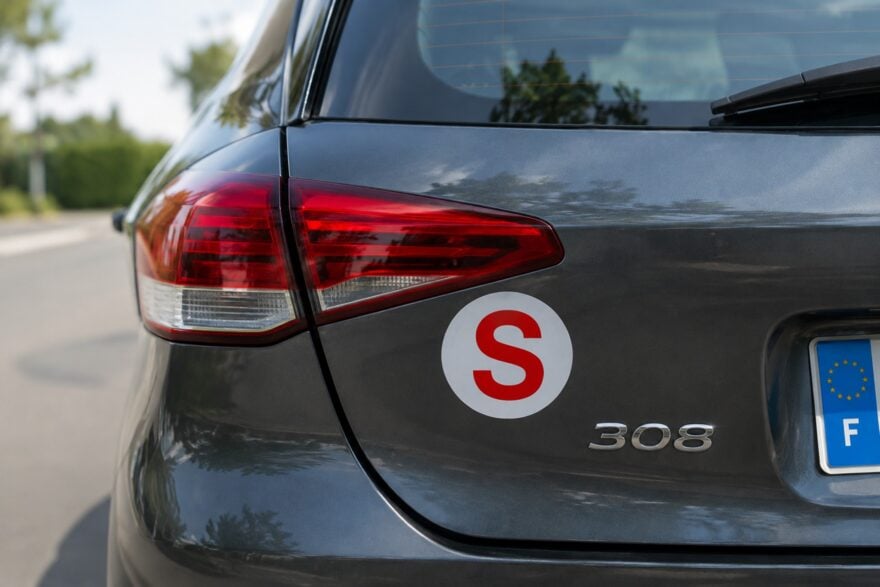
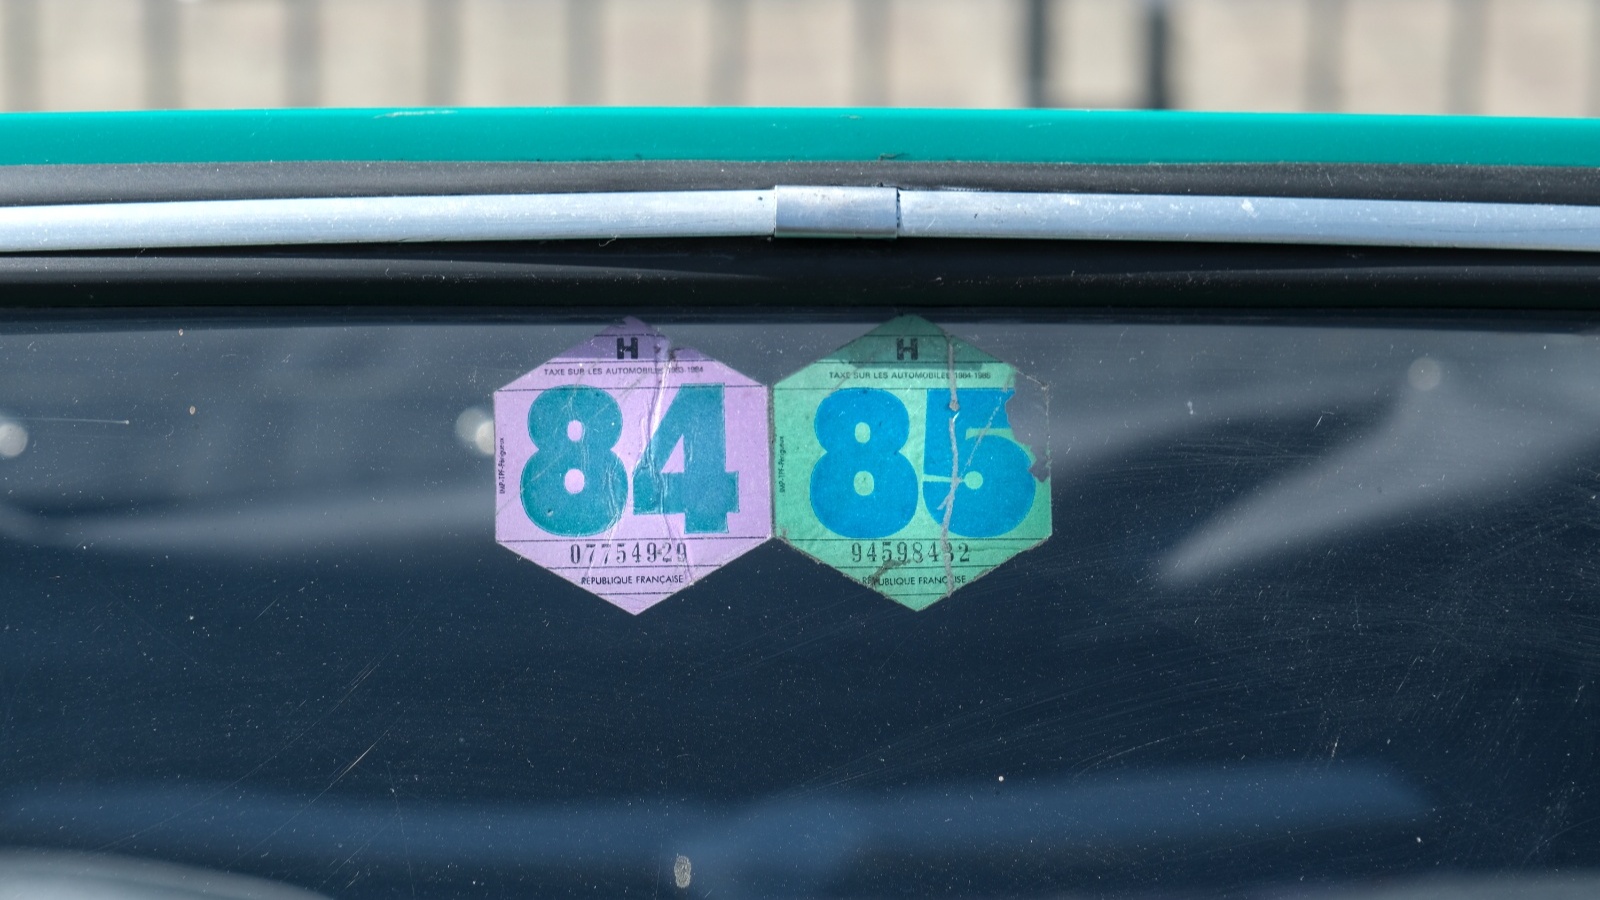
Un nouvel macaron que l'on voit de plus en plus sur la route.
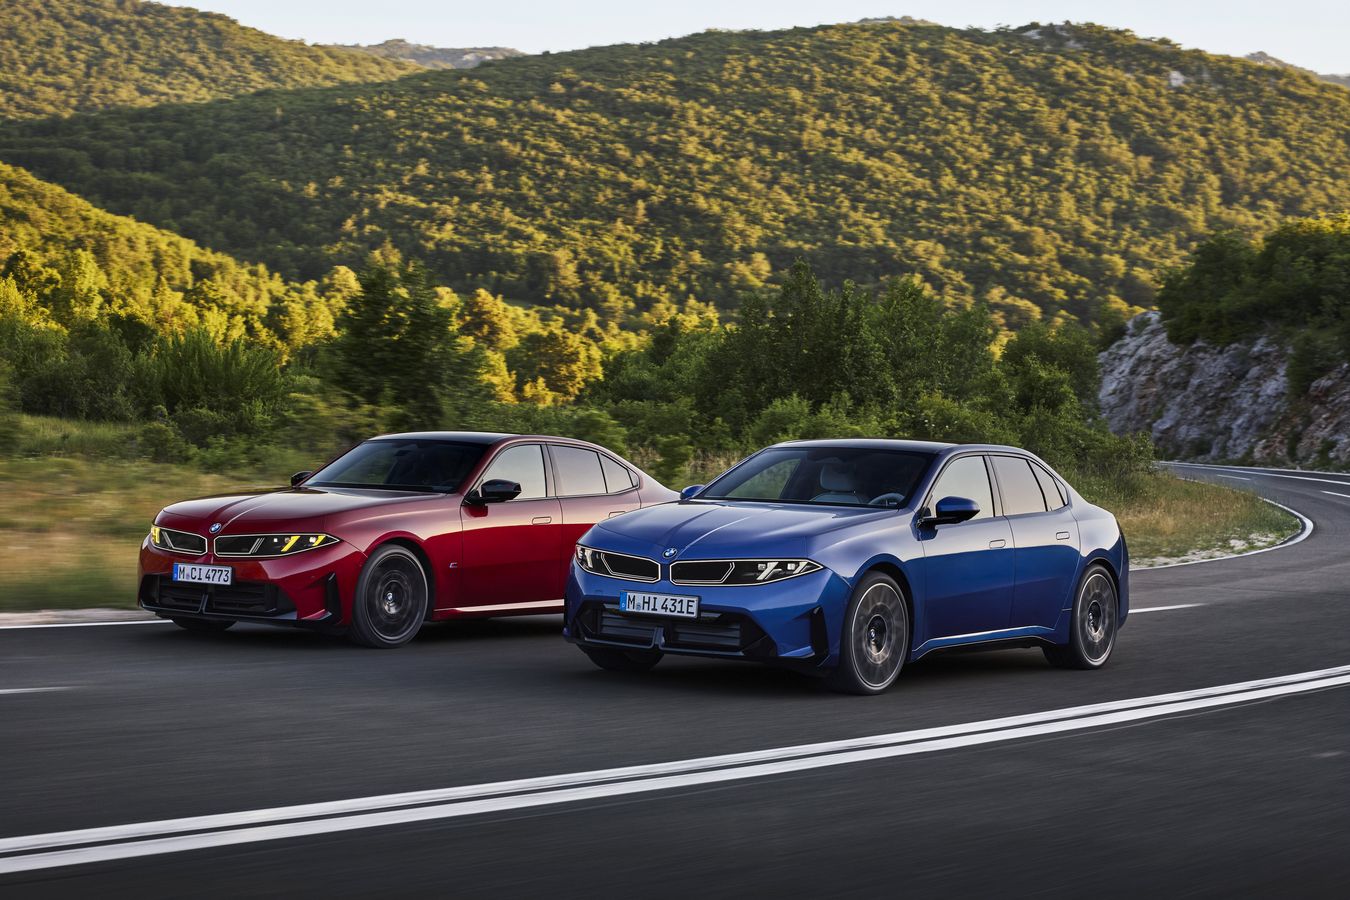
BMW dévoile sa nouvelle i3, dérivée de l’emblématique Série 3 et entièrement électrique. Au programme : jusqu’à 469 chevaux, une architecture 800 volts et surtout une autonomie annoncée pouvant atteindre 912 km. Oui, neuf cent douze !
Avec un budget minuscule, Appofeniacs transforme deepfakes, faux posts et applis en moteur de chaos. Sean Gunn y voit aussi un manifeste pour le cinéma indé.
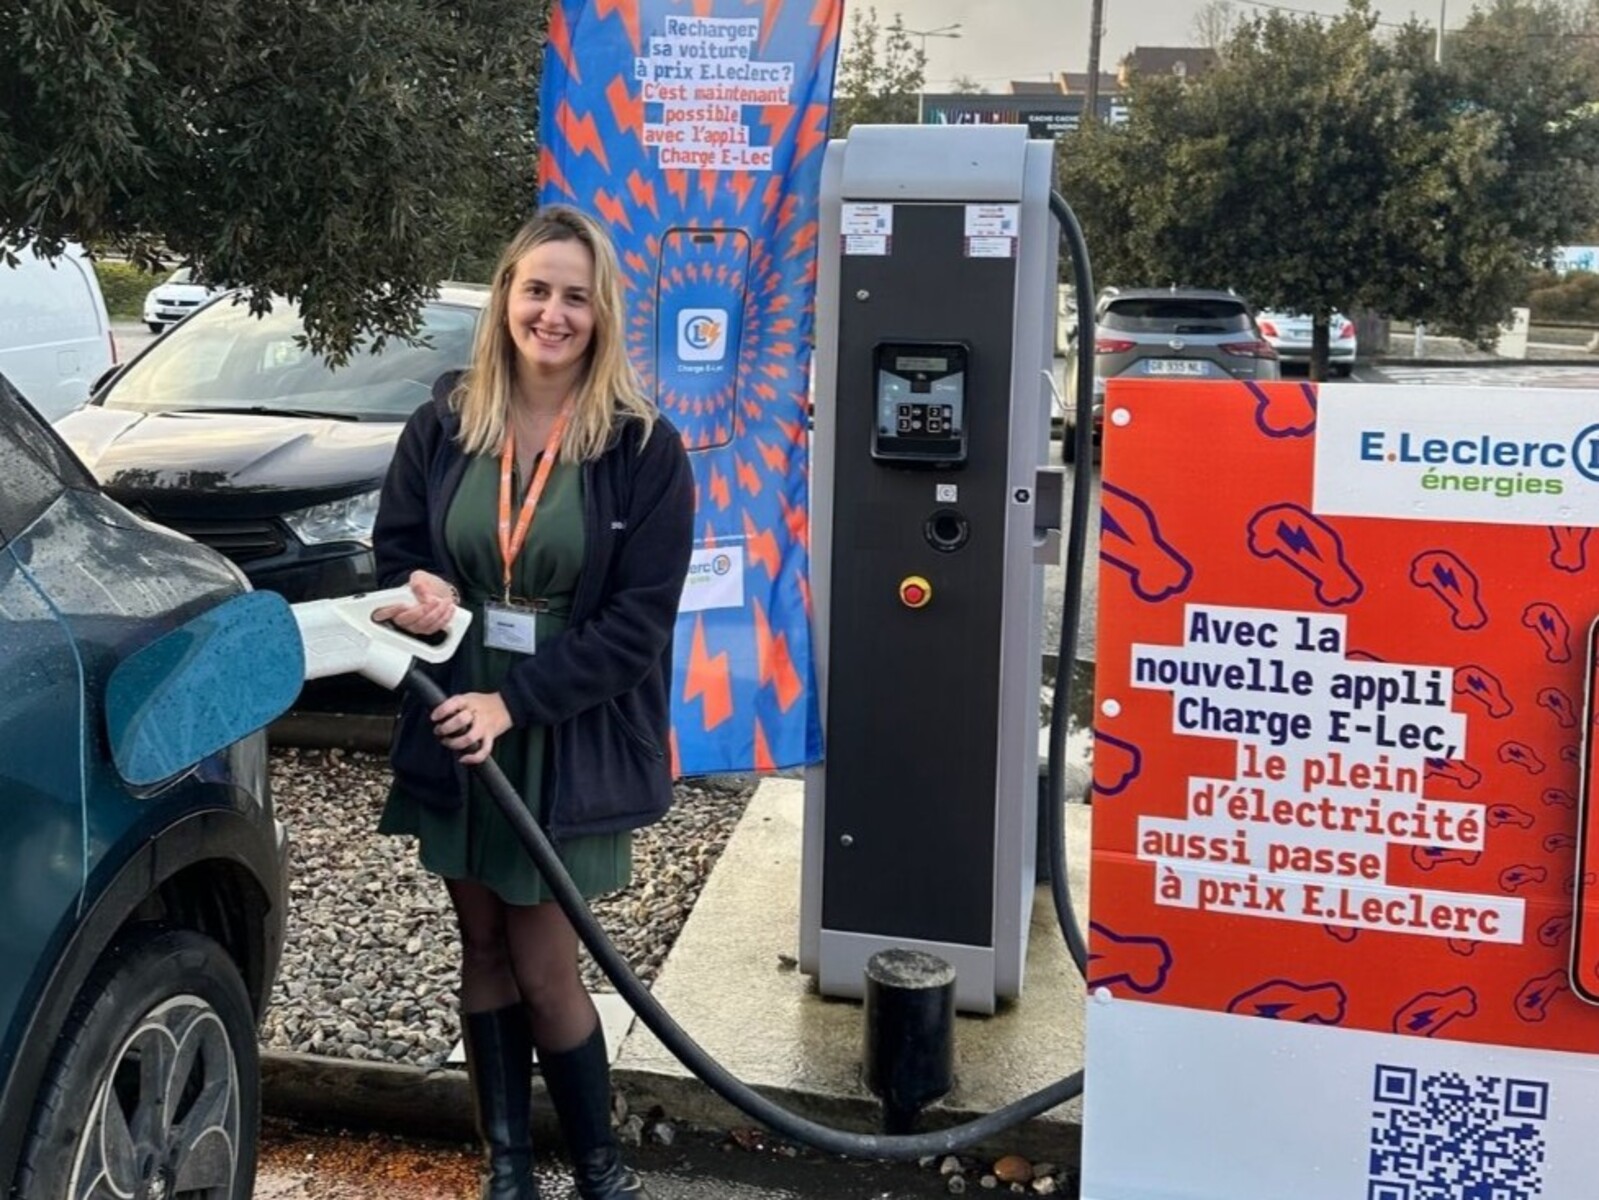
Le prix de la recharge électrique en France est l'objet aujourd'hui d'une concurrence féroce des grandes enseignes. On le voit aujourd'hui avec Leclerc.
L'Institut des mobilités en transition propose de faire payer à chaque propriétaire de voiture une redevance annuelle d'environ 140 euros dès 2030. Ce think tank veut ainsi compenser les recettes perdues sur les carburants, à mesure que les Français passent à l'électrique.
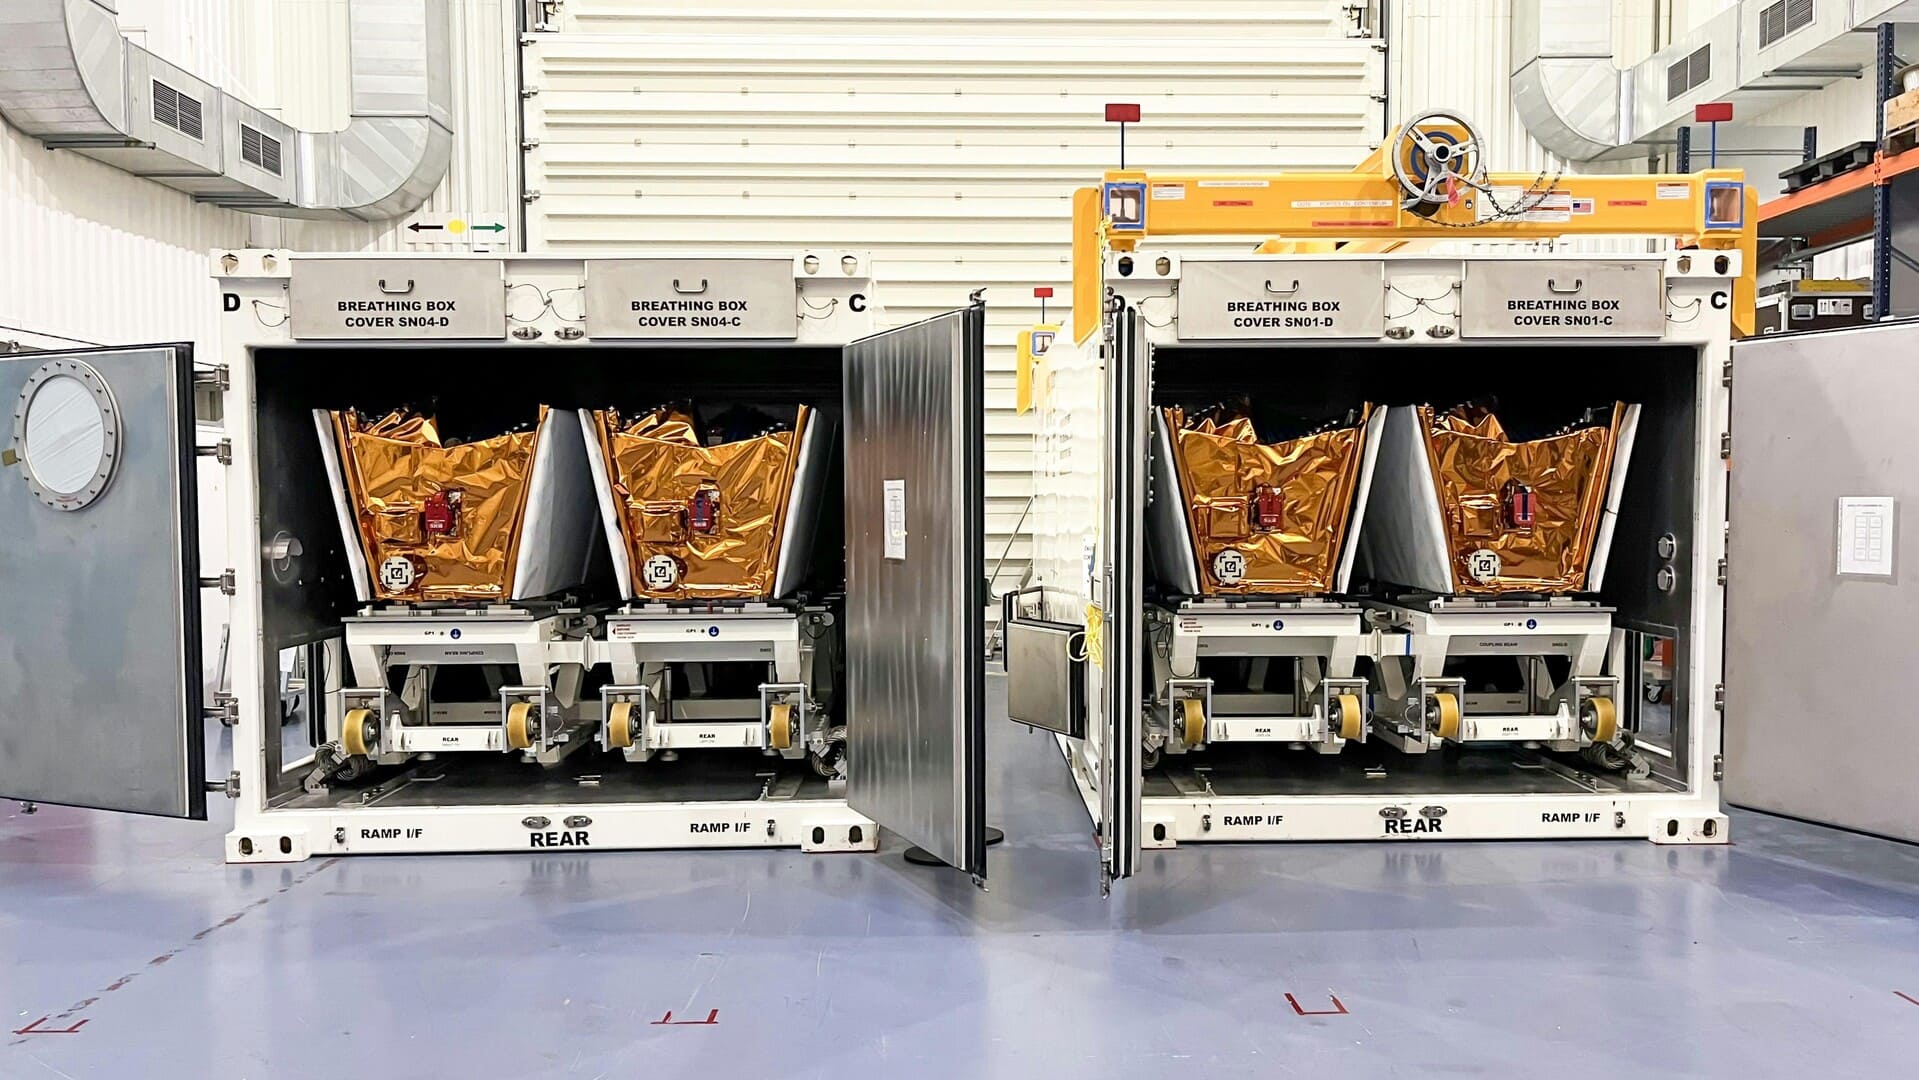
Airbus annonce vendredi avoir livré à Eutelsat un premier lot de 32 satellites OneWeb de nouvelle génération, fabriqués à Toulouse. Ils ouvrent le renouvellement de la constellation européenne en orbite basse, un programme qui prévoit 669 nouveaux satellites.
Une équipe de chercheurs a réalisé une percée majeure dans l’adaptation des moteurs diesel. Une innovation pouvant potentiellement sauver des millions de véhicules menacés par les restrictions environnementales.
Cet été, un nouveau phénomène a vu le jour chez les plus jeunes et il y a de quoi être déconcertés… On vous explique le concept des battles d’aura.
Alors que les États-Unis réfléchissent à autoriser les marques automobiles chinoises sur leur territoire, le patron de Ford tire la sonnette d’alarme. Il leur demande simplement de regarder du côté de l’Europe.
Plus de quatre voitures neuves sur dix vendues en France en septembre étaient électriques. Ce mois-là, les immatriculations ont progressé de 11,6 % sur un an, au moment où il fallait payer plus de 2,30 euros pour un litre de gazole.
Un vrai changement pour tous les nouveaux véhicules.
Les chiffres sont tombés et ils illustrent parfaitement la dynamique de l'industrie automobile. Alors que l'électrique était plébiscitée ces dernières années, les consommateurs semblent s'en écarter de plus en plus. Pour preuve, le véhicule le plus vendue depuis le début de l'année est un hybride no
On voit de plus en plus de véhicules électriques chinois en Europe. Ce qui serait le début d'une conquête irréversible du Vieux Continent, selon le patron de Ford Jim Farley.
Le constructeur automobile profite à fond de cette période tourmentée.
Mike Flanagan imagine déjà trois saisons pour Carrie sur Prime Video. L’idée séduit, mais le matériau d’origine et son agenda compliquent la suite.
L'Ecoflow Delta 3 Classic brille par son format compact, mais surtout sa polyvalence puisqu'il peut recharger en même temps une voiture électrique et un smartphone, le tout pour un prix amoindri de 15 % grâce à Amazon.
Un autre site de revente évoque une forte hausse des recherches pour les voitures électriques en France, alors que ce type de motorisation a aussi atteint une part de marché record au mois d’août sur les immatriculations.
Alors que des millions de Français parcourent les routes de vacances, les amendes pour excès de vitesse pleuvent, parfois à tort, si l'on en croit certains automobilistes. Mais est-il possible qu'un radar flashe deux voitures en même temps ? On a étudié la question.
Le superbe MG Cyberster coche toutes les cases de la voiture plaisir. Son style de supercar cache un coût d’utilisation dérisoire. Je l’ai donc mis à l’épreuve sur 600 km d’autoroute entre Paris et Grenoble.
À peine commercialisé, l’iPhone 18 Pro voit déjà les signalements se multiplier. Après Face ID et l’écran, c’est désormais le haut-parleur qui fait parler de lui, avec des propriétaires confrontés à des crépitements et autres bruits parasites.
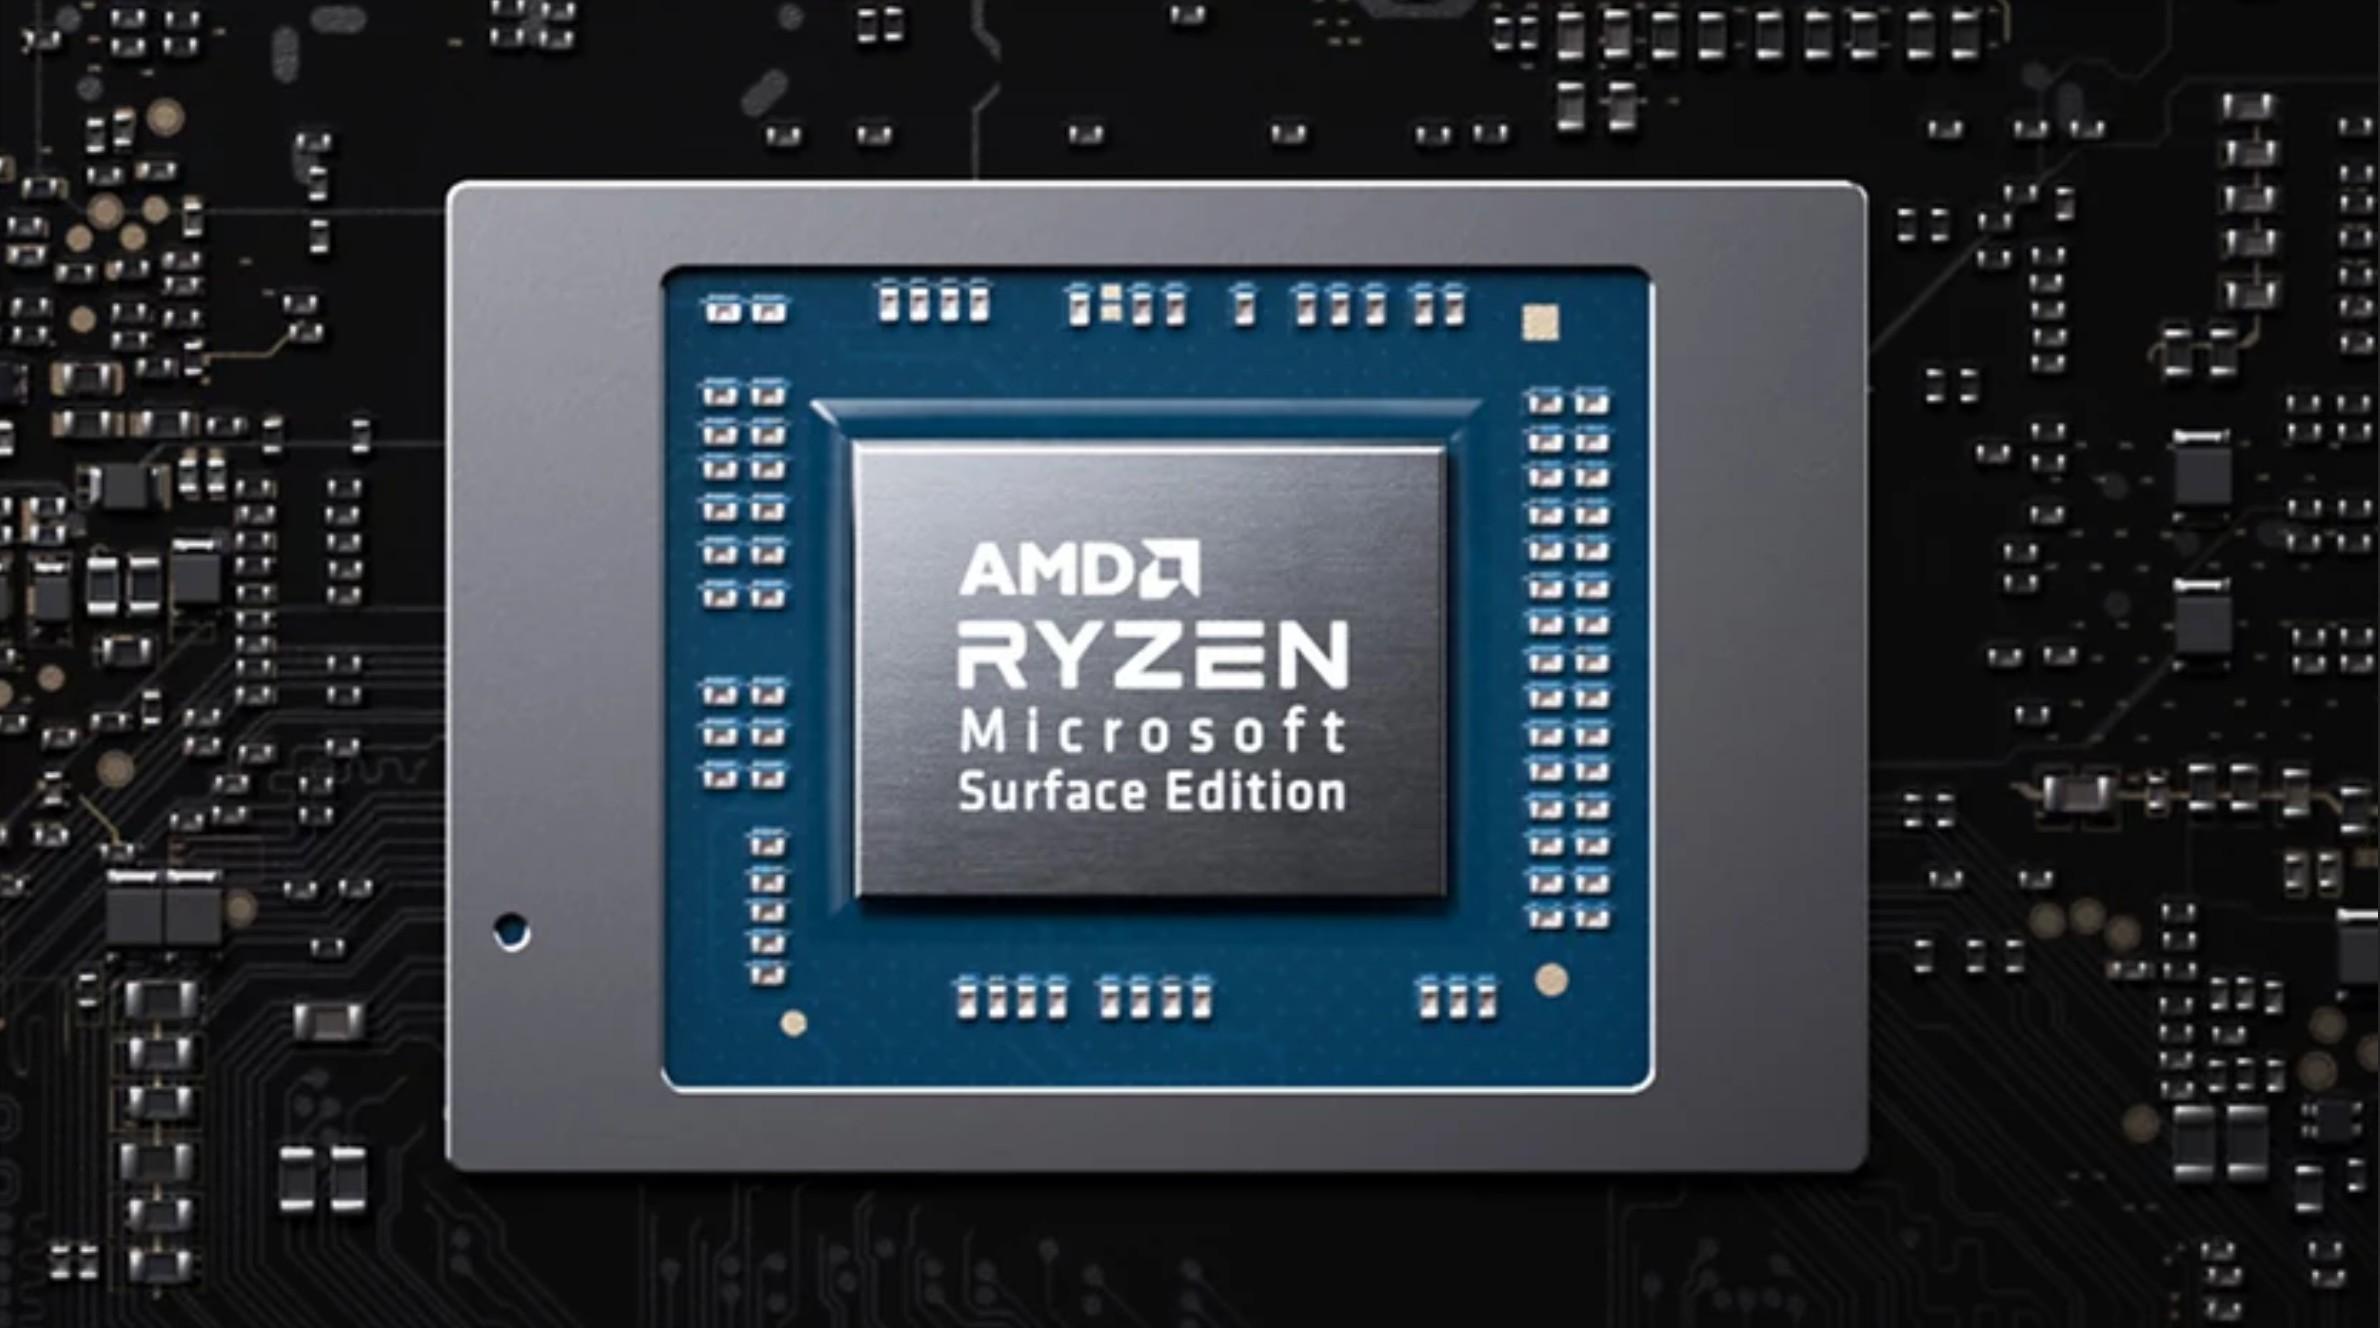
Hier soir en vous couchant, ce matin en vous levant, ou encore tout à l’heure dans le bus, votre voiture ou sur votre vélo, vous vous êtes possiblement posé cette question existentielle : « Mais pourquoi diable les processeurs AMD ont disparu de la gamme Surface ? ». Dans les lignes qui s
Depuis juillet 2024, chaque voiture neuve vendue en Europe embarque une batterie d'aides à la conduite obligatoires. Chez Dacia, le bouton le plus utilisé par les conducteurs est justement celui qui permet de les faire taire. Une anecdote qui en dit long sur le décalage entre Bruxelles et les automo
Des plaques d’immatriculation d’un rose vif ont pris d’assaut les routes.
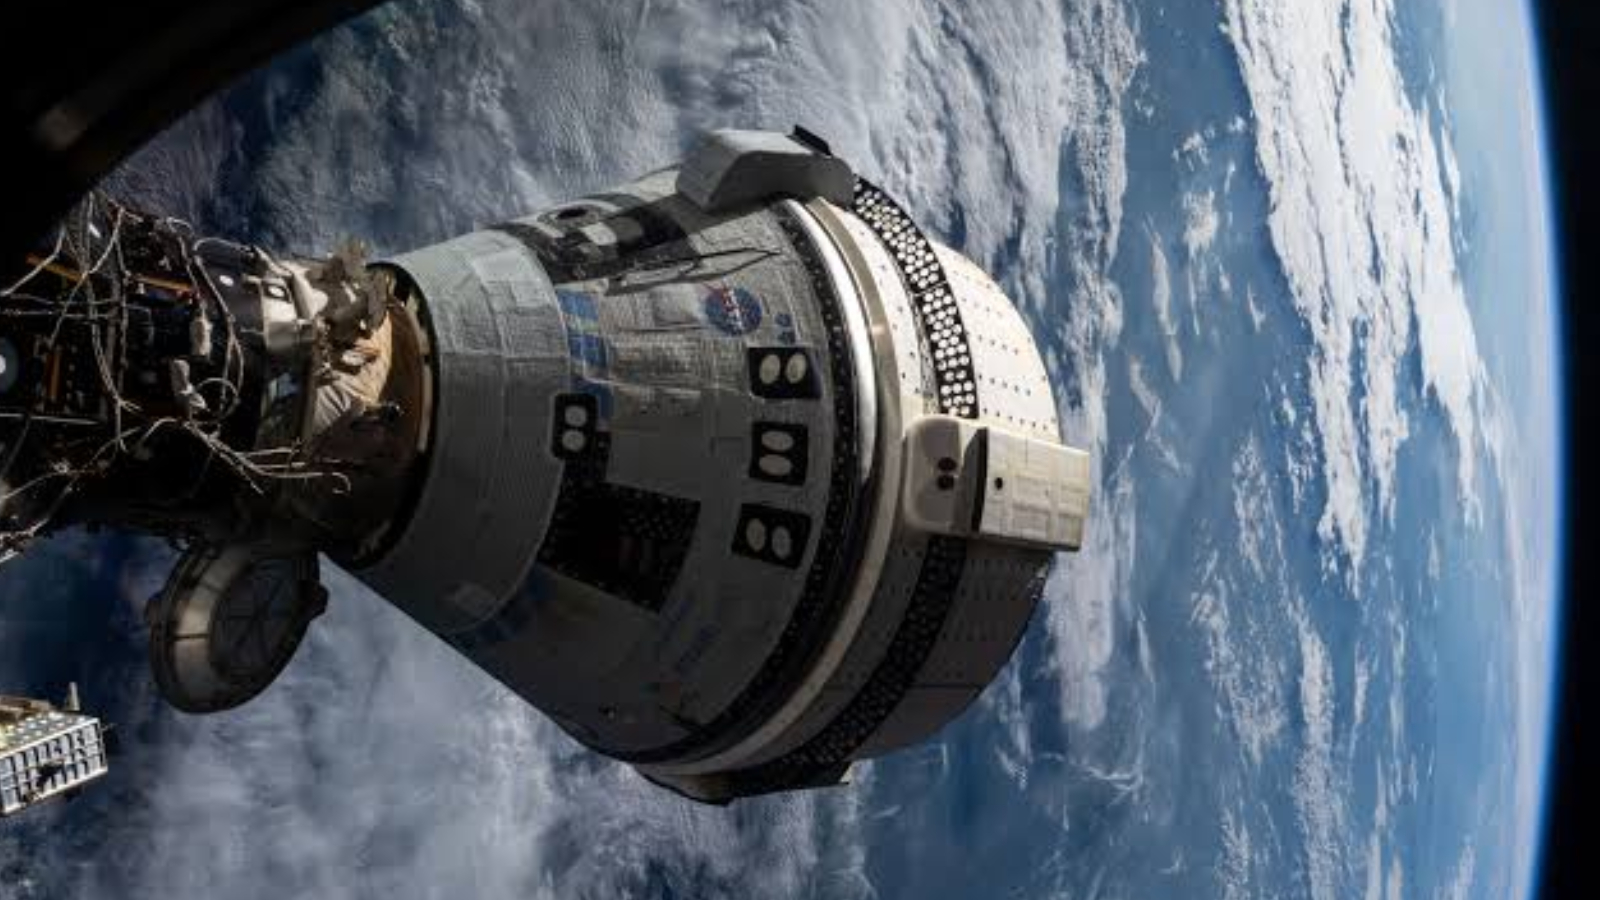
On la croyait condamnée, elle revient dans la course. La NASA prévoit de renvoyer des astronautes à bord de Starliner en 2028. Boeing peut, en partie, dire merci à SpaceX.
BYD promet une première voiture à batterie solide en 2027. Derrière l’annonce, un vrai cap industriel, mais pas encore la démocratisation.
Voici à quoi correspondent ces plaques rouges que nous croisons sur la route.
Une industrie spatiale qui double chaque année ? Elon Musk voit beaucoup plus grand, et beaucoup plus vite. Sur X.com, le patron de SpaceX a fait une prédiction hallucinante sur l’avenir de l’humanité.
Longtemps relégué au second plan, le cinéma d’horreur gagne enfin un vrai statut à Hollywood. Robert Englund y voit un basculement culturel net.
Les moyens de paiement deviennent de plus en plus numériques. On le voit avec Revolut qui propose dorénavant de payer avec… son visage !
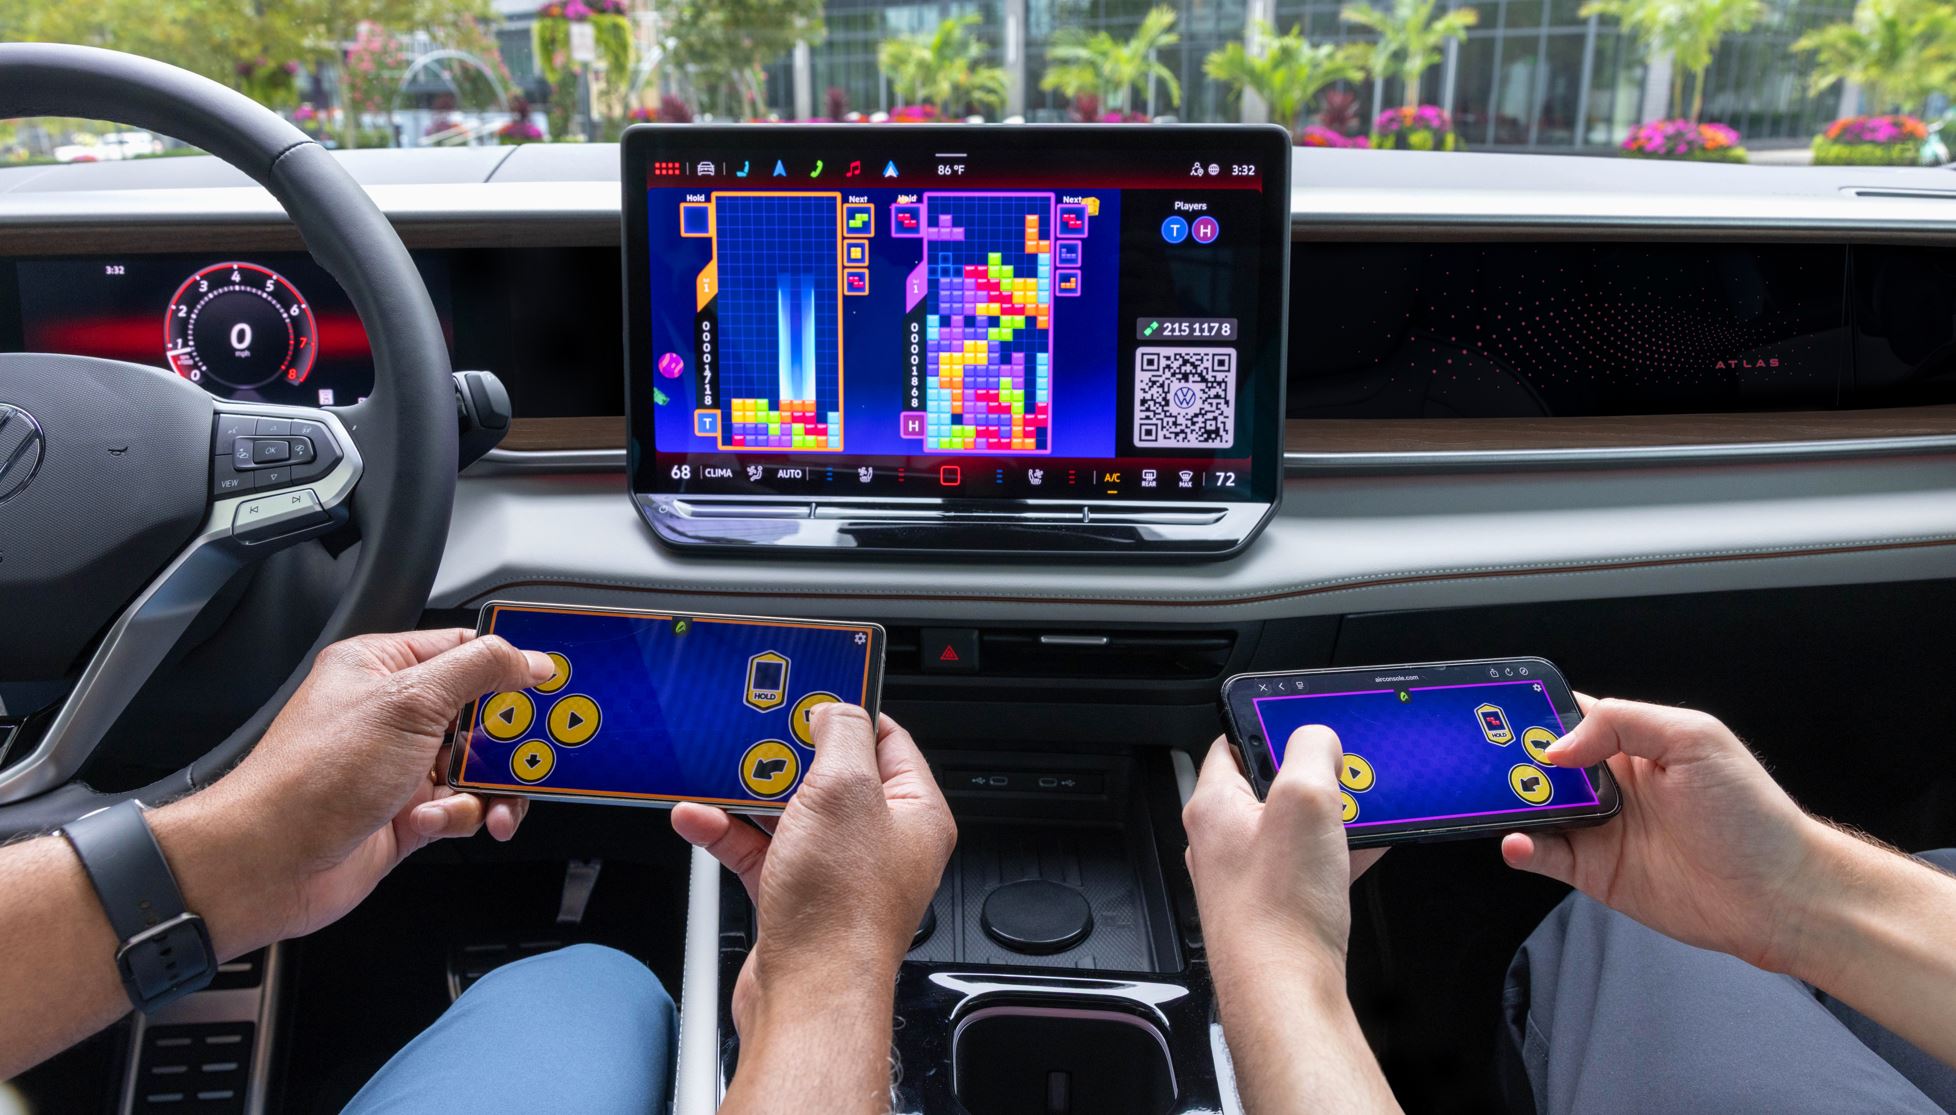
Et si nos Volkswagen devenaient nos nouvelles consoles de jeux ? Le constructeur va intégrer AirConsole à certains de ses modèles 2027, avec notamment Tetris, Pac-Man et Uno au programme.
Plus de six Français sur dix voient dans l'intelligence artificielle avancée un risque au moins modéré de destruction de l'humanité. Dans les six pays occidentaux où l'institut Public First a mené son enquête pour Politico, seuls les Allemands et les Espagnols sont nettement moins nombreux à être du
L’acteur trouve l’idée intéressante, mais voit mal son Bruce Wayne rejoindre le DCU. En cause, le ton de The Batman et un obstacle à venir côté Gotham.
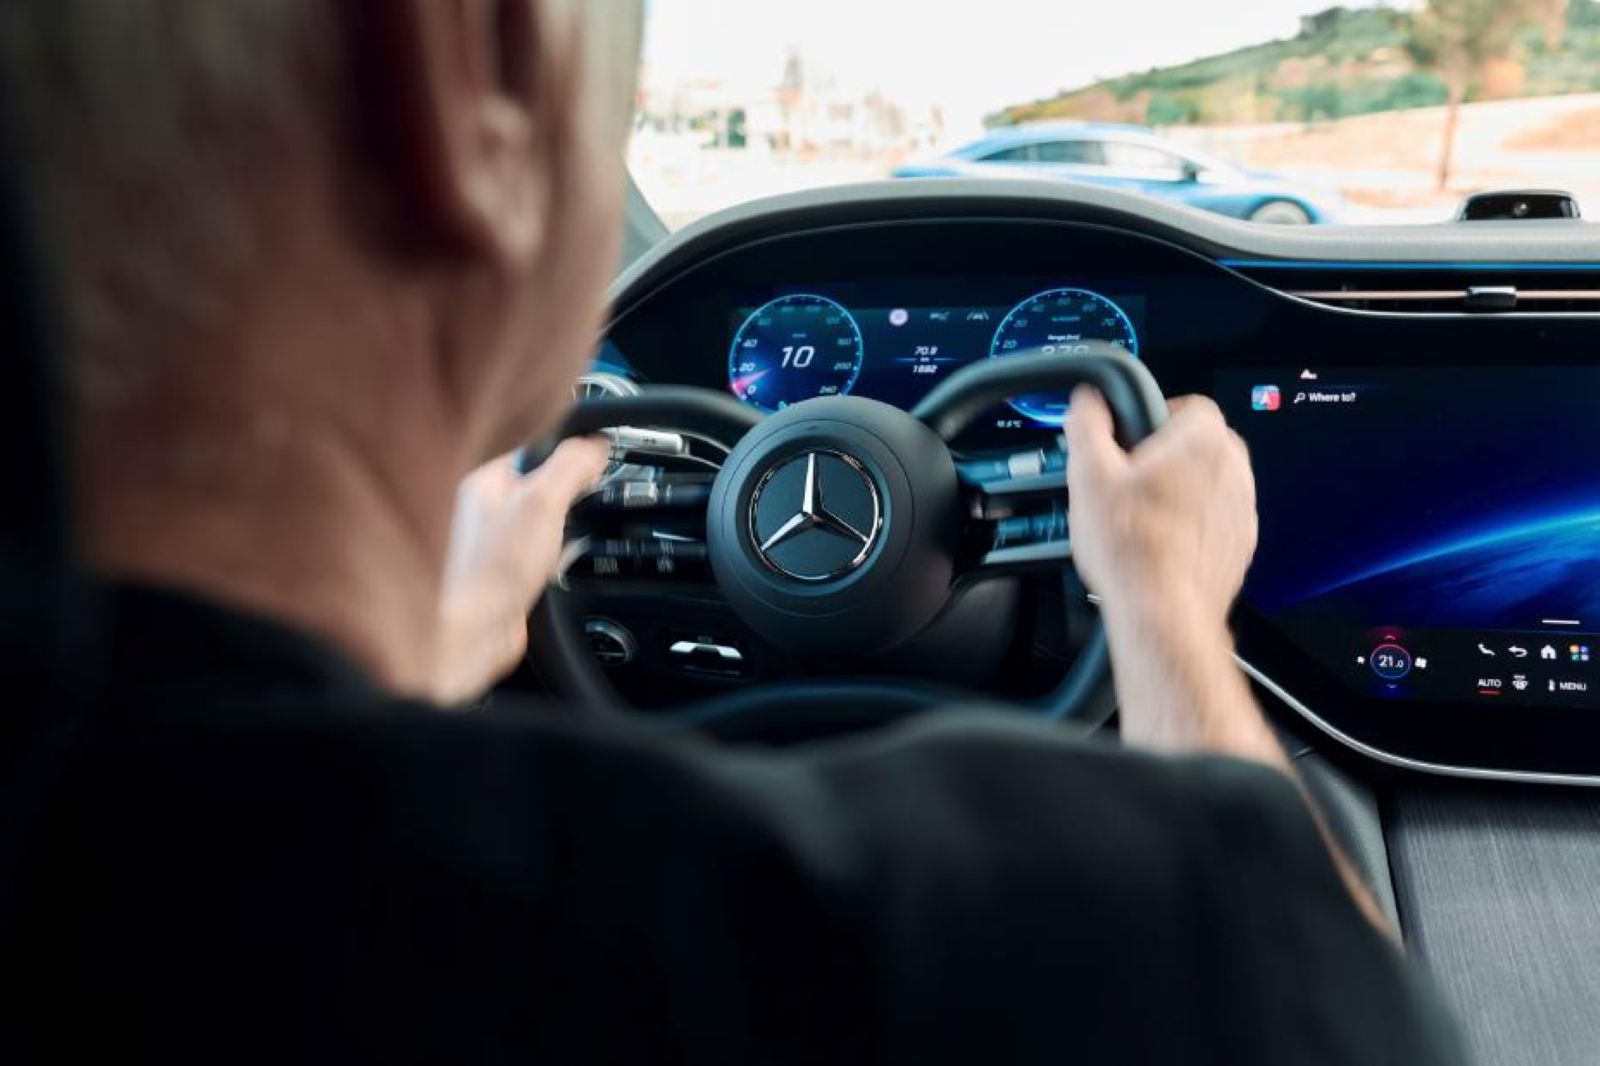
Mercedes-Benz accélère dans la conduite assistée avec Wayve. Le constructeur allemand veut intégrer l’IA du spécialiste britannique à ses futures voitures de série, avec une approche qui rappelle forcément le Full Self-Driving (ou FSD) de Tesla.
Un peu plus d’un an après une X5 déjà très réussie, Insta360 remet le couvert avec la X6. Plus compacte, équipée de capteurs plus grands et plus que jamais bardée d’IA, elle entend bien rester la référence des caméras 360 face à une concurrence féroce, avec un ticket d’entrée de 699 euros. La X6 tie
Le constructeur automobile allemand pourrait être en train de vivre un moment historique. Son passage du thermique à l'électrique est totalement validé par les commandes reçues !
Microsoft revoit Copilot en profondeur avec Home, Code et Autopilot. L’assistant ne veut plus seulement répondre à vos questions, mais créer des outils, exécuter des tâches complètes et poursuivre ses missions sans attendre de nouvelles instructions.
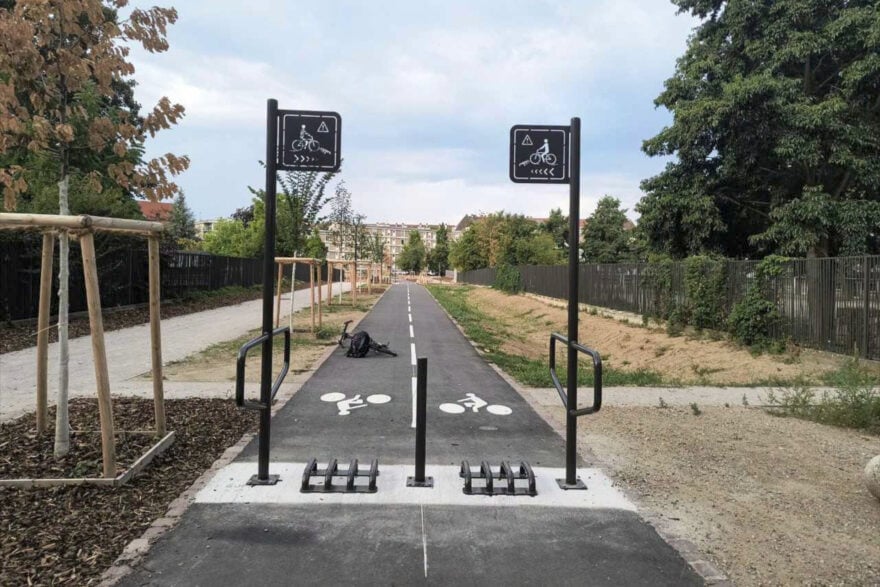
Vouloir protéger les cyclistes des voitures et des motos part d’une excellente intention. Mais quand le dispositif prévu à cet effet se transforme en piège qui vous envoie au tapis, on touche au non-sens. Aussi absurde que dangereux, le dispositif de sécurité d’une piste cyclable à Strasbourg a été
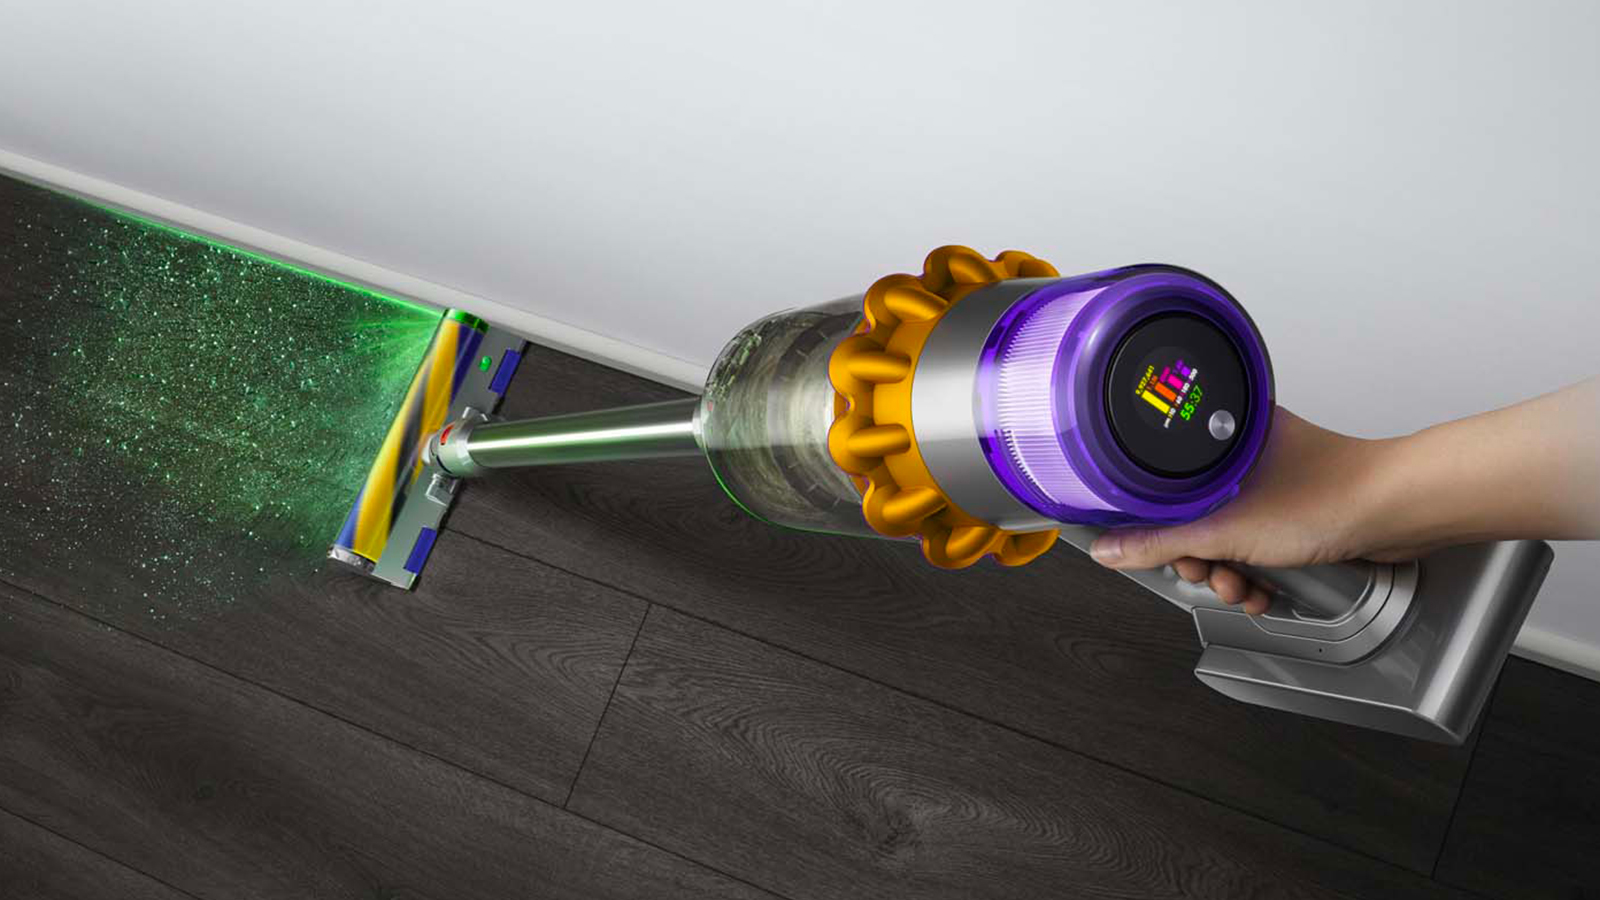
Boulanger retire 250 € au Dyson V15 Detect Absolute, affiché à 549 € au lieu de 799 €. Laser, capteur de particules et filtration fine sont toujours au programme : reste à savoir ce que ce modèle vaut face au Gen5, qui mène aujourd’hui notre comparatif.
Le changement sera bientôt effectif.
En Chine, Geely a rechargé une voiture électrique de 10 à 70 % en 4 minutes et 30 secondes, sur une borne capable de délivrer 2,25 MW. En France, 38 % des voitures neuves vendues en août étaient électriques. Les conducteurs français ont-ils pour autant besoin d'une recharge aussi extrême ?
Un simple outil à moins de 10 euros pourrait vous éviter des milliers d’euros de réparations.
La voiture électrique vit une superbe période actuellement sur le Vieux Continent. Ses ventes ont ainsi explosé chez nous durant le mois dernier.
L’adoption de la voiture électrique s’accélère en France et atteint un record, tandis que l’essence plonge et que les véhicules hybrides HEV stagnent.
À peine le temps d'un mauvais café brièvement avalé sur une aire d'autoroute, et votre voiture est prête pour avaler 400 km alors que vous venez tout juste de la laisser à la borne de recharge. C'est ce que Geely a officialisé ce 23 septembre, avec un système dont la puissance brute n'a aucun équiva
Une Superstrike mieux équilibrée, un casque plus endurant, un clavier avec écran OLED et un nouveau tapis de souris… Logitech G fait évoluer son équipement destiné à l’esport. Des nouveautés séduisantes, mais qui ne seront malheureusement pas à la portée de toutes les bourses.
Depuis le 1er janvier 2026, ce pays troque ce bon vieux triangle de signalisation, jugé trop dangereux, contre un autre outil plus moderne et pratique.
Des plaques que l’on croise parfois sur les routes.
L’un des dirigeants d’Apple, qui est responsable du hardware, déteste les films protecteurs d’écran. Celui-ci estime, en effet, que les ingénieurs de la firme ont travaillé dur pour proposer un bel écran pour l’iPhone.
Saviez-vous que vos clés de voiture proposent une fonctionnalité cachée sur un simple appui long ?
Bolt s’associe avec le constructeur Lucid pour développer et déployer une flotte d’au moins 25 000 robotaxis en Europe. La plateforme européenne explique aussi qu’elle ambitionne de proposer 100 000 véhicules autonomes d’ici 2035.
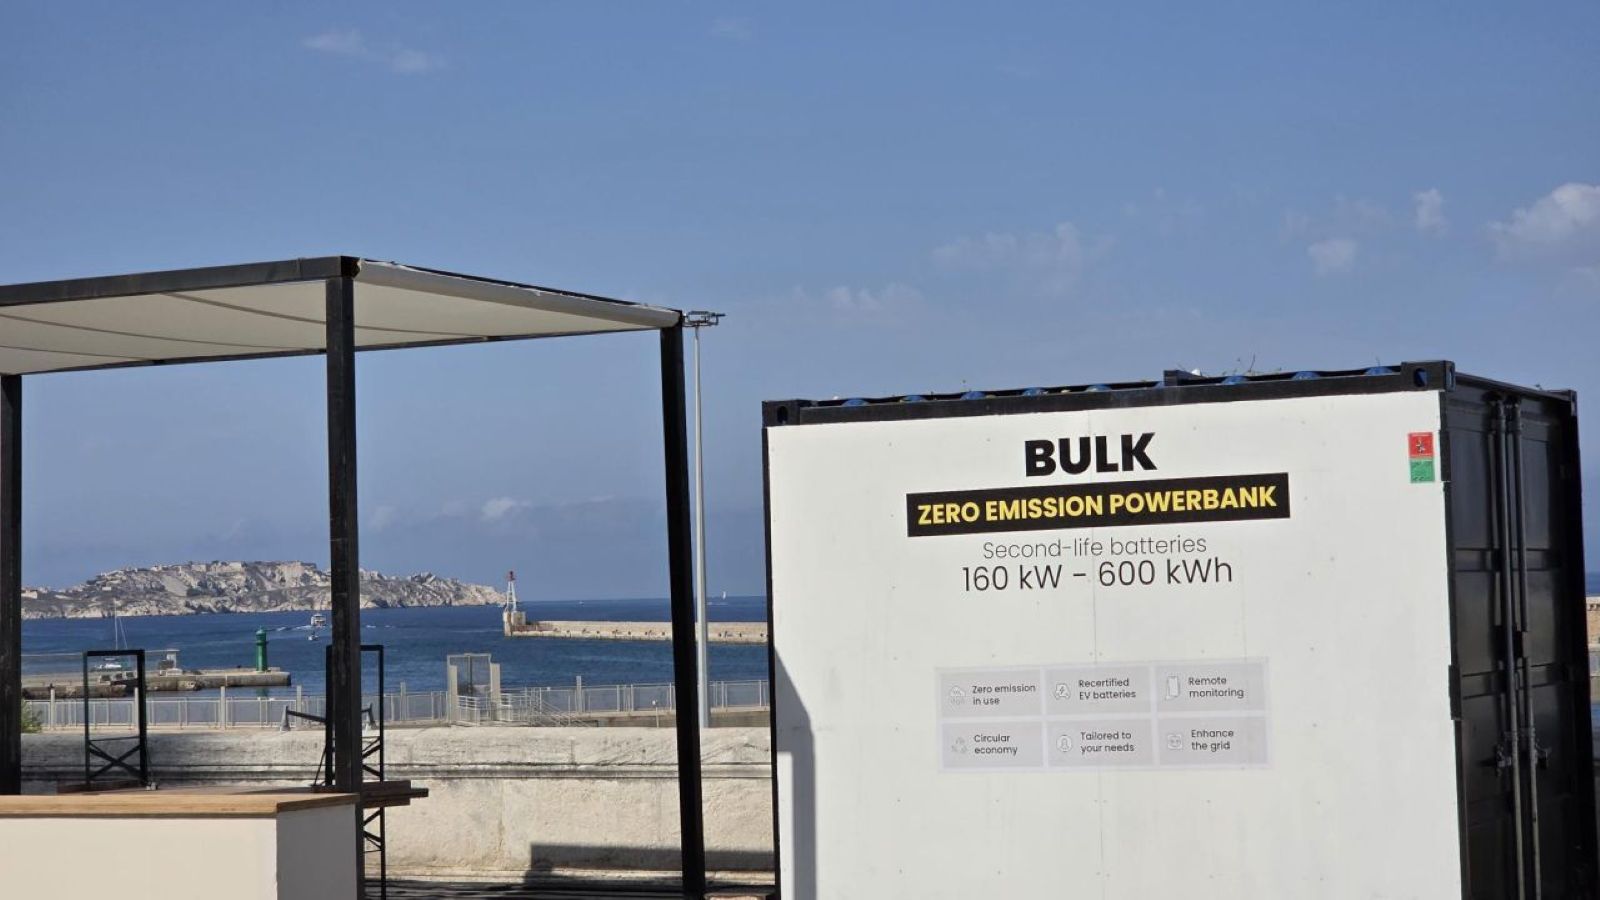
PESS Energy a alimenté la moitié des 42 food trucks du Street Food Festival de Marseille avec un conteneur de 7 tonnes. Cette start-up marseillaise a rempli ce conteneur de batteries de voitures électriques de seconde vie. Il a une capacité utile de 600 kWh.
Certaines marques tiennent la route bien mieux que d’autres. Et quand il s’agit de dépasser les 500 000 kilomètres sans broncher, une marque sort clairement du lot.
Face à la crise du logement, l'Australie tape du poing sur la table et revoit de fond en comble sa politique d'immigration. Les jeunes Français risquent d’être affectés.
Elle a une signification bien précise.
Le créateur de ChatGPT aurait mis environ 277 millions d’euros sur Glass Imaging. Derrière ce rachat, on voit déjà se dessiner ses ambitions hardware.
Plongée dans un marasme industriel sans précédent, l'automobile européenne voit ses ventes s'effondrer. Face à ce constat, la direction de Dacia réclame un gel urgent des normes européennes dans l’idée de sauver la voiture populaire.
Le futur « EU Kids Act », attendu jeudi, a déjà commencé à fuiter. Il prévoit un accès progressif aux réseaux sociaux selon l’âge, avec un seuil d’autonomie fixé à 15 ans et de nouvelles obligations pour les plateformes.
Une batterie de voiture électrique ne lâche presque jamais d’un coup. Les signaux à surveiller sont ailleurs, et certains peuvent coûter très cher si on les ignore.
Meta revoit les statistiques de Threads avec des résumés IA et plus de contexte utile. Mais un indicateur très surveillé a disparu, les clics sur les liens.
Les ventes de CD remontent nettement en 2026, après une vraie baisse l’an dernier. Derrière ce rebond, on voit surtout le retour en grâce de la tech plus simple.
La communauté des jeux vidéo est en deuil Selon plusieurs médias américains, Vince Zampella, développeur des jeux vidéos Call of Duty ou Battlefield 6, a trouvé la mort à 55 ans, dimanche dans un accident de voiture au nord de Los Angeles. Sa voiture a dévié de la route et heurté une barrière en béton, avant de prendre feu. Ce passionné de jeux de rôle et grand "gamer" s'est fait connaître avec le jeu "Medal of Honor : Allied Assault" (sorti en 2002 par l'éditeur Electronic Arts), dont il a été le principal développeur au sein du studio 2015, Inc. Lors de la conception, il a collaboré avec le réalisateur Steven Spielberg, à l'origine de la franchise "Medal of Honor". "L'influence de Vince sur l'industrie des jeux vidéo a été profonde et étendue", a commenté EA. "Son travail a contribué à façonner" les jeux modernes, selon l'éditeur, et il a "inspiré des millions de joueurs et de développeurs dans le monde".
Une nouvelle alliance stratégique majeure bouleverse le secteur de l’intelligence artificielle : Microsoft, Nvidia et Anthropic ont annoncé un partenariat évalué à 45 milliards de dollars visant à accélérer le développement et le déploiement de technologies d’IA avancées en 2025. Détails de l’investissement et collaboration technologique Anthropic investira 30 milliards de dollars dans l’achat de puissance de calcul sur la plateforme cloud Azure de Microsoft, utilisant notamment les dernières puces Nvidia Grace Blackwell et Vera Rubin. Nvidia s’engage à investir jusqu’à 10 milliards de dollars dans Anthropic, tandis que Microsoft apportera 5 milliards de dollars supplémentaires dans le cadre de cette coopération. Ce trio technologique prévoit aussi une collaboration approfondie entre Nvidia et Anthropic pour optimiser la conception des futurs modèles d’IA et améliorer leurs performances sur les infrastructures Azure. Un tournant dans la course aux infrastructures IA Cette alliance reflète la montée en puissance des besoins en capacités de calcul pour entraîner les modèles d’IA de nouvelle génération. Avec des dépenses projetées à plus de 400 milliards de dollars en infrastructure IA en 2025, et près de 4 000 milliards d’ici 2030 selon Goldman Sachs, ce partenariat positionne Microsoft, Nvidia et Anthropic comme acteurs clés dans ce marché stratégique. Microsoft renforce en outre sa croissance (+39 % au deuxième trimestre 2025) face à Amazon Web Services, tandis qu’Anthropic, valorisée à 350 milliards de dollars, s’impose comme un poids lourd indépendant de l’écosystème cloud. Pourquoi cette alliance est capitale pour l’avenir de l’IA L’investissement massif dans les infrastructures et la technologie souligne la nécessité de bâtir des « usines » à intelligence artificielle capables de fournir des innovations rapides et efficaces. Ce modèle industriel est appelé à définir les leaders de demain dans le domaine compétitif de l’IA. Pour les entreprises et développeurs, cette nouvelle donne garantit un accès à des IA performantes, tout en accentuant la rivalité entre fournisseurs cloud. Microsoft, Nvidia et Anthropic ouvrent ainsi la voie à une nouvelle ère d’innovation IA soutenue par des investissements sans précédent.
Des sculptures faites avec des baguettes de pain, des oignons, des défilés de chats habillés en costume trois-pièces, etc…, vous ne rêvez pas, ces images existent bien et ont été créées grâce à l’intelligence artificielle. Elles ont même un nom, le "slop". Ce terme est utilisé pour qualifier tous les contenus médiocres générés par l’IA et présents sur Internet. Inoffensive au premier coup d’oeil, leur création est en fait un piège pour les internautes un peu crédules. Alors que le premier sommet de l’IA se tenait à Paris et que le mardi 11 février 2025 était le "Safer Internet Day", journée dédiée à la pédagogie sur la sécurité des pratiques en ligne, Croire tout ce que l’on voit… Des images qui font sourire tellement elles paraissent grotesques. Mais qui semblent réelles pour certaines personnes derrière leur smartphone ou leur ordinateur. "Ces images de mauvaises qualités existent depuis un moment, c’est juste qu’on n’avait pas remarqué le problème. Avant on pensait juste que c’était trop beau pour être vrai. Ce qui est dangereux c’est qu’il y a une efficacité exponentielle des contenus et les images se sont améliorées". Les réseaux sociaux comme Facebook et TikTok pullulent de fausses images, et ces deux plateformes ne sont pas choisis au hasard. Utilisées par les boomers pour le premier et par les ados pour le second, ces deux publics sont les plus manipulables. " Ils vont avoir tendance à croire tout ce qui peut conforter leur croyance". Sur Facebook, en regardant le contenu du compte Faithful, on peut voir des enfants mignons, des vieilles dames dans leur potager rempli de choux, des photos d’un couple à 50 ans d’écart… L’objectif de ces pages est de susciter un sentiment, bon ou mauvais chez les plus âgés, pour les pousser à aimer l’image, à la commenter ou la partager dans le but de faire venir les marques. Le danger est donc de bourrer le crâne des internautes de fausses informations et de fausses images. "Les images peuvent manipuler les gens très crédules. Les photos sont faites à la va-vite mais certains peuvent y croire quand même." Si je regarde les réseaux sociaux de mes parents, je peux directement voir les "slop" mais eux n’ont pas l’oeil pour débusquer les images générées par l’intelligence artificielle. Peut-être qu’ils manquent un peu d’éducation à la technologie et aux fake news. Il faut leur apprendre les dangers. Mais une fois qu’ils sont devant l’écran les réflexes peuvent être différents. Fixez bien les yeux Devons-nous surfer sur Internet avec plus de prudence ? L’IA se perfectionne de jour en jour. Le temps où les logiciels n’arrivaient pas à reproduire les mains des humains est déjà révolu. "Sur les photos et les vidéos je regarde souvent les pupilles et les yeux pour voir si c’est une fausse image ou pas. Mais problème, Les IA évoluent très rapidement, même tous jours." Alors quelles solutions pour se protéger ? Il faut faire confiance à la personne qui a publié l’image. Un journaliste par exemple ne va pas mentir, il aurait trop à perdre , il faut appuyer sur le besoin de vérifier toutes les informations que nous donne l’intelligence artificielle. Il faut tout vérifier quand on utilise une IA. Les informations et les images ne sont pas toutes sourcées ou elles sont fausses. Alors après avoir utilisé ChatGPT, pensez bien à vérifier plusieurs fois d’où viennent les informations, et les images.
Des images prétendant être celles du tsunami au Japon (1.1.204) sont relayées sur les réseaux sociaux. La plupart sont des vidéos datant de 2011. Sur l’une d’entre elles, postée sur X (ex-Twitter) et visionnée des millions de fois, on distingue des bateaux amarrés s’écraser violemment contre l’enceinte d’un port, puis des vagues gigantesques et noirâtres submerger une route, emportant tout sur leur passage. Ces images sont bien réelles. Sauf qu’elles datent du 11 mars 2011, date à laquelle un tremblement de terre d’une magnitude 9,1 avait ravagé le Japon. Il avait engendré un tsunami dont certaines vagues avaient atteint plus de 30 m, parcourant jusqu’à 10 km à l’intérieur des terres. Une autre vidéo, filmée caméra à la main, montre des courants puissants s’engouffrer dans les rues étroites d’une ville, les voitures brinquebalent d’un côté à l’autre de la rue. Les passants se réfugient dans les rues surélevées, certains poussant des cris de terreur. Ces images, abondamment repostées, souvent sans précision de la date, ont également été filmées lors du tsunami de 2011. Après le séisme du 1 janvier 2024, de nombreuses images décontextualisées ou appels aux dons frauduleux ont été partagés, poussant même la télévision publique japonaise (NHK) à mettre en garde contre "les fake news qui circulent en cette période de catastrophe alors que les gens cherchent à s'informer" alors que l'archipel nippon est hanté par le souvenir du terrible séisme de 2011. "Cela pourrait semer la confusion dans les zones sinistrées et entraver les opérations de sauvetage", a regretté NHK dans un communiqué publié le jour du séisme.
Baptisée "HV-001", cette super-car conçue par le designer Ayoub Ahmad utilise des techniques de design génératif qui permettent à des algorithmes de générer automatiquement plusieurs alternatives du même projet. Cette supercar est une hybride. Elle est équipée d’un moteur V8 biturbo combiné à deux moteurs électriques sur l’essieu avant, soutenus par des super condensateurs pour améliorer l’efficacité et maintenir des performances élevées », peut-on lire sur le site du "concours Car Render Challenge 2021 for 3D Artists" auquel Ayoub Ahmad a participé. Si HV-001 est encore loin de devenir une vraie voiture qui roule (elle risque d’ailleurs de ne jamais voir le jour) ce type de concept permet d’entrevoir un futur pas si lointain. Surtout, elles montrent les champs des possibles ouverts par les IA (Intelligence Artificiel) dans le design automobile. Face à la machine, l’homme a quand même un peu de souci à se faire. Plus d’infos sur le site officiel.(anglais)
Vous utilisez WinRAR ? Installez immédiatement cette mise à jour. Si vous faites partie des 500 millions de personnes dans le monde qui utilisent WinRAR, alors vous êtes la cible parfaite des pirates informatiques. Il a récemment été découvert que toutes les versions de WinRAR, disponibles depuis 19 ans, ont un bug critique qui permet aux cybercriminels d’accéder à votre ordinateur. Plus de 100 façons différentes permettant d’exploiter cette vulnérabilité ont été identifiées, et ce nombre ne cesse d’augmenter. Fonctionnement de ce bug de 19 ans qui affecte WinRAR Une faille de sécurité permet aux hackers de créer des archives RAR malveillantes. Dès que l’archive est décompressée, un fichier malveillant exécutable est silencieusement extrait vers le dossier Démarrage. Le fichier va se lancer automatiquement lors du prochain démarrage, et va infecter votre ordinateur. Pour passer inaperçu et ne pas être détecté par les plus prudents, les malfaiteurs décident généralement d’utiliser un nom qui semble parfaitement innocent pour désigner ce fichier EXE, comme par exemple GoogleUpdate.exe. Il va sans dire que les archives et e-mails malveillants qui contiennent ces fichiers ont été conçus pour que la victime clique immédiatement sur le bouton extraire. Il existe une grande variété de leurres. Les pirates informatiques décident parfois d’utiliser un appât intitulé images pour adultes, ou alors ils rédigent une offre d’emploi particulièrement attrayante, ou vous avertissent du risque d’attentat. Dans certains cas, les malfaiteurs prétendent envoyer certains fichiers techniques, ou vous informer des dernières modifications apportées à la législation locale. D’autres vous invitent même à télécharger une copie piratée d’un album à la mode, comme celui d’Ariana Grande, par exemple. Qu’il s’agisse d’une méthode ou d’une autre, l’idée principale est que personne ne voit le danger que la décompression d’une archive représente, et c’est pourquoi beaucoup de gens cliquent sans vraiment y réfléchir. Ce qu’il se passe lorsque le bug est exploité Le malware peut être tout et n’importe quoi : des outils d’accès à distance de toutes sortes qui permettent aux escrocs de faire des captures d’écran et de télécharger des fichiers à partir de et sur votre appareil, un cheval de Troie bancaire, un ransomware, ou n’importe quel autre genre de malware existant. L’exemple le plus récent de malware qui se propage en exploitant la vulnérabilité de WinRAR est "JNEC.a", un nouveau ransomware qui verrouille tous les fichiers de l’appareil infecté. Pour le moment, les cybercriminels exigent une somme d’argent plutôt modeste pour déchiffrer vos données : 0,05 bitcoins (environ 200 dollars). Comment vous protéger des malwares qui se répandent grâce au bug de WinRAR Mettez immédiatement à jour WinRAR. Malheureusement, il n’y a pas de mise à jour automatique. Il vous faudra donc le faire manuellement. Rendez-vous sur le site officiel de WinRAR, téléchargez la version 5.70 et installez-la. Télécharger WinRar sur le site officiel . Pour ne pas jouer avec le feu, n’ouvrez jamais les archives envoyées par des expéditeurs inconnus. Utilisez une solution de sécurité fiable pour immuniser votre système contre toute attaque.
Parmi les solutions proposées pour vérifier que votre adresse mail n’avait pas été piratée, il existe le site 'Have I been pawned', mais les développeurs du navigateur Firefox publient un nouvel outil, baptisé 'Firefox Monitor'. Ce nouveau dispositif doit vous permettre de vérifier facilement si votre adresse mail figure dans une base de données qui aurait été piratée. Firefox Monitor est disponible en français vous pouvez désormais faire cette vérification très facilement. L’intérêt de ce nouvel outil, c’est que les développeurs ont mis en place un processus qui va préserver votre adresse. Lorsque vous allez l’introduire dans le champ de recherche, elle ne sera pas transmise à Firefox, le système s’appuie en effet sur un procédé qui est baptisé 'k-anonymity' et qui va limiter l’échange à une partie des contenus. Si votre adresse est signalée comme étant corrompue, vous recevez des informations concernant: la fuite: - Le service qui est concerné - Quelles sont les données qui ont été exposées comme votre adresse mais aussi, éventuellement, votre mot de passe ou d’autres informations personnelles. Dans ce cas, vous recevrez aussi des conseils vous permettant de prendre un certain nombre de mesures comme, par exemple, le changement du mot de passe pour le service associé à votre adresse. En plus de cet outil de base, Firefox vous propose d’activer une alerte automatique qui vous informera si votre adresse est concernée par une attaque qui pourrait intervenir dans le futur. Bien sûr, dans ce cas, vous devrez communiquer à Firefox l’adresse pour laquelle vous souhaitez être avisé, mais lorsque l’on voit l’ampleur des attaques actuelles, cette option sera certainement positive pour vous permettre de réagir rapidement et préserver vos données. Accéder au site Firefox Monitor.(fr) Accéder au site Have I been pawned. (eng)
Une Tesla Model S aurait démarré toute seule et percuté cinq véhicules stationnés dans la rue de Bosnie, à Saint-Gilles (Bruxelles), ce mardi 29 mai 2018. 'Selon la police, le propriétaire du véhicule se trouvait en dehors de la voiture, occupé à fermer la grille de son agence alors que le moteur tournait. La Tesla s’est alors mise en route toute seule, fonçant sur d’autres voitures garées à proximité avant de finir sa course dans une Dacia Logan située de l’autre côté de la rue.' Après avoir fait des constats à l’amiable avec les propriétaires des voitures endommagées, le propriétaire de la Tesla a promis qu’il allait demander des comptes à la marque Tesla. Après avoir mené leur propre enquête, un porte-parole de la compagnie a néanmoins indiqué que le client était bien au volant, “conduisant lui-même le véhicule sans utiliser l’autopilote”, contestant ainsi ses dires. Affaire à suivre... Un accident de plus après la récente collision d’une Tesla avec une voiture de police, qui ne devrait en tous cas pas plaire à Elon Musk qui n’apprécie forcément guère l’attention démesurée portée par les médias à l’égard des accidents liés à ses véhicules. Voir aussi: La voiture autonome d’Uber qui a tué un piéton, a choisi de ne pas l’éviter!.
La voiture Volvo XC90 autonome d'Uber qui a renversé une femme de 49 ans en mars 2018 lors d’un essai aux Etats-Unis aurait choisi de ne pas éviter la collision, selon le site The Information, qui cite des sources proches du dossier. Les capteurs du véhicule, lancé en mode autonome à Tempe, en Arizona, ont bien détecté la piétonne, qui traversait la route en poussant un vélo, mais le logiciel d’Uber a décidé de ne pas réagir immédiatement. La femme a été emmenée à l’hôpital où elle est décédée des suites de ses blessures. Faux positifs. Cette décision, est la conséquence du réglage logiciel (effectué par des humains) qui a donné à la voiture une grande tolérance pour ignorer ce qu’on appelle les 'faux positifs', par exemple un sac en plastique qui volerait devant le véhicule et qu’il ne serait pas nécessaire d’éviter. A tel point que le système n’a pas jugé nécessaire d’éviter un être humain et un vélo. Le réglage était trop fort, et la voiture n’a pas réagi assez vite, estime l'une des sources de The Information. Après l’accident mortel, l’Arizona a interdit à Uber de faire rouler de tels véhicules sur ses routes, invoquant la 'sécurité publique'. Le groupe américain a suspendu tous ses tests de voiture autonome sur route.
Une femme a blessé hier mardi 3 avril 2018, par balles trois personnes, dont une très grièvement, au siège de YouTube près de San Francisco, semant la panique parmi les salariés avant de se suicider sur place, selon la police, qui évoque un différend personnel. La police a évoqué un différend d'ordre personnel mais des informations de presse mardi soir ont jeté une lumière différente sur le profil de la tireuse présumée. Selon le San Francisco Chronicle, la suspecte, identifiée comme une femme de 38 ou 39 ans originaire du sud de la Californie, était furieuse contre YouTube, qu'elle accusait sur son propre site internet de censurer ses vidéos, dont certaines, très dures, montraient des animaux maltraités. Selon le Mercury News, le père de cette femme a confirmé qu'elle haïssait YouTube. Selon la police, qui n'a fourni aucun nom, une femme a tiré sur des personnes au siège de YouTube à l'heure du déjeuner, avant, semble-t-il, de se suicider avec son arme. Si les fusillades sont fréquentes aux Etats-Unis, il est très rare qu'elles soient perpétrées par des femmes. De nombreux témoins ont décrit des scènes de chaos parmi les personnes présentes dans le bâtiment, situé à San Bruno, à environ 20 kilomètres au sud de San Francisco, en plein coeur de la Silicon Valley où de nombreux groupes technologiques ont leur quartier général. Selon un porte-parole de l'hôpital Zuckerberg General de San Francisco, qui a accueilli les trois blessés par balles, il s'agit de deux femmes de 32 ans et 26 ans, la première étant dans un état "sérieux" tandis que la seconde est atteinte moins gravement, un homme de 36 ans, est quant à lui, dans un état "critique". Signe de la panique qui s'est emparée des salariés au moment des tirs, une quatrième personne s'est blessée à la cheville en fuyant les lieux, a précisé la police, qui est arrivée sur place vers 12H48 (19H48 GMT), deux minutes après le premier appel faisant état de tirs au siège de la plate-forme vidéo YouTube, filiale de Google, qui abrite plus de 1.000 salariés dans ces locaux. En arrivant, la police a découvert le cadavre d'une femme "portant des blessures par balles qu'elle semble s'être infligée à elle-même" et qui semble être l'auteure des coups de feu. Selon les policiers, la tireuse présumée, qui a usé d'une arme de poing, "connaissait quelqu'un", ce qui lui fait privilégier la piste du différend d'ordre privé ou familial même si ses motivations restent encore à déterminer. Plusieurs témoignages ont eux aussi indiqué qu'elle semblait viser quelqu'un en particulier. Des images aériennes sur les chaînes américaines ont montré des chaises et des tables renversées dans une cour intérieure du bâtiment, où les salariés ont l'habitude de faire leur pause déjeuner. Sur d'autres images, on voit des salariés sortir du bâtiment les mains en l'air sous la surveillance de la police, une scène devenue presqu'habituelle aux Etats-Unis tant les fusillades sont fréquentes. Celles commises par des femmes sont en revanche très rares : selon une étude du FBI, portant sur 160 événements entre 2000 à 2013, impliquant un ou des tireurs sur la voie publique, dans des commerces, des lieux de travail ou des établissements scolaires. Dans six cas seulement, la personne ayant ouvert le feu était une femme, soit une proportion de 3,8%. Les responsables de YouTube ont réagi après le drame, le patron de Google Sundar Pichai évoquant une "tragédie inimaginable" dans un message aux salariés et diffusé par le groupe. "Il n'y pas de mots pour décrire à quel point il était horrible d'avoir un tireur @YouTube aujourd'hui", a tweetté peu après la directrice générale de YouTube Susan Wojcicki. "Nos pensées et nos prières sont avec toutes les personnes impliquées", a tweeté le président américain Donald Trump. Cette nouvelle fusillade intervient alors que le débat sur les armes à feu aux Etats-Unis divise encore et toujours vivement l'opinion publique, notamment après la tuerie commise dans un lycée de Parkland, en Floride, le 14 février qui a fait 17 morts. Une tragédie qui avait d'ailleurs poussé le mois dernier YouTube à renforcer la chasse aux vidéos faisant la promotion des armes à feu sur sa plate-forme. Plus de 1,5 million de personnes ont participé le 24 mars aux Etats-Unis à la "Marche pour nos vies" demandant un plus grand contrôle des armes à feu. Ces rassemblements sont les plus importants du pays en au moins deux décennies. Les organisateurs de cette "March for our lives" ont tweeté après la fusillade de mardi: "Nos coeurs sont avec vous, @YouTube"
Le bureau américain de la recherche navale a publié sur sa chaîne Youtube une vidéo où l’on peut voir un canon électrique, ou railgun, tirer plusieurs salves de projectiles. Ce canon utilisant l’énergie électromagnétique est en développement depuis 2005, il n’y a actuellement encore aucune date butoir signifiant son entrée en service actif bien que la Navy sous-entendrait que ça se concrétiserait courant 2018 avec une modification du 'destroyer furtif Lyndon B. Johnson'. Le canon que BAE Systems a conçu est capable de développer une énergie de 32 mégajoules, sachant qu’un mégajoule correspond à l’énergie d’un objet du volume d’une voiture lancé à 160 km/h percutant un obstacle, donc 32 voitures heurtant le même obstacle à 160 km/h exactement au même point. Il pourra tirer jusqu’à 10 fois par minutes des projectiles de 10 kg pouvant aller jusqu’à 100 miles nautiques (185 km) à une vitesse de mach 6, soit 6 fois la vitesse du son. Grâce à cette débauche de puissance, le projectile envoyé par le railgun peut traverser 3 murs de béton ou 6 plaques d’aciers superposées de plus ou moins 1,5 cm d’épaisseur. Comment cela fonctionne ? Le principe de base est vieux de plus d’un siècle, aussi vieux que la découverte de la 'Force de Laplace' mais n’a jamais pu être finalisé à l’époque. (un projet de railgun avait vu le jour pendant la 1ère guerre mondiale) faute d’avancement technologique en terme de mécanique, de conductivité, de stockage d’énergie, bref, l’esquisse du canon était là, mais pas les moyens pour le construire. L’idée est d’établir une différence de potentiel électrique entre deux rails parallèles conducteurs d’électricité tout en insérant un projectile lui aussi conducteur pouvant glisser entre ces rails et faisant contact. Dès que ce contact est établi, le courant électrique circule dans le dispositif et crée un champ magnétique qui accélère le projectile selon les lois de la Force de Laplace. Les nuages que vous pouvez observer à la sortie du canon ne proviennent pas d’une expulsion de gaz, comme lors d’une détonation classique, mais bien de l'ejection de l’air par le projectile, tellement sa vélocité est grande. Navy Railgun Successfully Fires Multi-Shot Salvos (20.7.2017) https://www.youtube.com/watch?time_continue=93&v=QO_zXuOQy6A
Un vol étonnant dans la ville néerlandaise de Lelystad, la police a arrêté le conducteur d'une renault twingo avec une cargaison très spéciale, deux énormes réverbères. La police a remarqué son état alcoolisé mais le conducteur a refusé l’alcootest, ce qui a conduit à son arrestation. Son véhicule n'était pas assuré et sans contrôle technique, l'automobiliste était en outre poursuivi pour un autre fait, vol de carburant sans payer, sa voiture a été mise en fourrière Elle est solide la twingo
Lundi dernier, un robot autonome KnightScope K5, employé depuis peu à surveiller un centre commercial de Washington, aux États-Unis, n'a visiblement pas supporté la charge de son travail, les circonstances du drame sont encore floues. Pourtant considéré comme la Rolls Royce des robots de surveillance, l’appareil s’est jeté dans une fontaine, sous les yeux ébahis des clients et des employés du centre. Heureusement, ce molosse de 1m50 pour 136 kg, doté d’une caméra 360°, n’a blessé personne lors de son "suicide". "Nos bureaux avaient un robot de sécurité. Il s’est noyé. On nous avait promis des voitures volantes, au lieu de quoi nous avons des robots suicidaires", écrit l’internaute. Équipés de bottes de pêcheurs et devant des spectateurs, les agents de sécurité n’ont pas tardé à intervenir pour extirper la carcasse du bassin. Devant cette scène cocasse, les internautes ont largement ironisé sur le sort du robot. "Tout va bien, robot de sécurité. C’est un boulot stressant, on est tous passés par là", commente l’un d’eux. "Premier jour de boulot et le Knightscope se suicide déjà. Même les robots savent que le capitalisme est une souffrance invivable", renchérit un autre. Un mémorial en lieu et place de la station de ce vaillant robot a même été dressé, le lieu de recueillement a été agrémenté de photos de la défunte machine, de fleurs ainsi que d'une boîte de mouchoirs. Un internaute réclame, sous le hashtag #neverforget (Nous n'oublierons jamais), "un moment de silence pour Knightscope". Cet incident impliquant un robot Knightscope ne constitue pas une première. La société qui les fabrique a déjà été confrontée à la collision de l'une de ses machines avec un bambin de 16 mois dans un centre commercial de Stanford, toujours aux États-Unis, en juin 2016. "Le robot a percuté la tête de mon fils et il est tombé face contre terre. Le robot ne s'est pas arrêté, il s'était ensuite fait rouler sur le pied., et le robot a poursuivi sa route", témoignait alors la mère de l'enfant. L'un de ses comparses Knightscope avait été agressé l'année précédente par un homme en état d'ébriété. Knightscope a par ailleurs promis remplacer le robot suicidaire par un autre modèle. Rappelons que les services d’un Knightscope K5 ne sont facturés que 7 dollars de l’heure pour les entreprises qui décident d’y avoir recours. Les robots nous envahissent de plus en plus, de quoi donner raison à certains grands noms de l’univers du high-tech qui prédisent la prise de pouvoir de l’intelligence artificielle dans quelques années.
Depuis quelques mois, l'arnaque aux diamants sévit en Belgique. Rien que d'avril 2017 à juillet 2017, près de 100 plaintes ont été déposées par de nombreux Belges, auprès de la police et des organisations de protection de consommateurs. Le principe est aussi alléchant qu’insidieux. Il fait miroiter des investissements juteux mais pompe une bonne partie de vos économies. Des sociétés proposent, par Internet essentiellement, d’investir dans une "valeur-refuge": le diamant. Souvent, ces sites sont de la poudre aux yeux. L’idée proposée est d’acheter un diamant à une société. Celle-ci propose de le revendre directement sur le marché. Une plus-value est alors souvent constatée par lesdits "investisseurs". Ils récupèrent, la première fois en tout cas, le montant de la plus-value sur leur compte. Séduits par le concept, ils investissent dans de plus grosses pierres. "Dès que les consommateurs reçoivent un premier virement et sont, de la sorte, rassurés et convaincus, l’entreprise qui arnaque les pousse à investir plus", confirme-t-on à la FSMA, l’Autorité des services et marchés financiers. "Dès que le montant devient plus considérable, il n’y a plus d’argent à récupérer." Test-Achats dénonce l’arnaque au placement. Une trentaine" de plaintes leur est parvenue. Les professionnels de l’escroquerie financière débordent d’imagination et certains épargnants succombent d’autant plus facilement aux promesses de gains juteux que les rendements des placements traditionnels sont faibles" , indique-t-on. "Après un premier versement, la victime ne parvient plus à joindre son pseudo-banquier et ne revoit jamais la couleur de ses économies." Du côté de la FSMA, on le confirme: "Le nombre de plaintes augmente de mois en mois." Même son de cloche auprès de Test-Achats qui met en garde les consommateurs depuis le mois de mars 2017. Vincent, Liégeois de 40 ans, regrette : "J’ai récupéré ma première plus-value puis plus moyen de contacter la société, j’ai perdu 600 euros." Au moindre doute, il vaut mieux ne pas investir. Le meilleur conseil reste d’injecter "votre argent dans ce que vous connaissez et comprenez" , insistent les spécialistes. Si toutefois, vous avez succombé à l’appât du gain et que vous vous êtes fait avoir, il convient d’en avertir la police locale qui prendra bonne note de votre mésaventure. Quels signaux doivent mettre vos sens en éveil ? - Vous ne savez pas trop qui se cache derrière le site ou la page Facebook. - Le site n’est pas agréé par une autorité financière. - Il faut laisser une adresse e-mail et un numéro de téléphone pour être recontacté. - Notez que des escrocs peuvent éventuellement déjà disposer de vos numéros de téléphone et d’adresses piratés sur des sites spécialisés ou le plus souvent échangés ou revendus. Méfiez-vous donc des démarchages par téléphone en matière d’investissements! - Le site adopte une posture d’honorabilité pour rassurer les visiteurs, publie des articles de presse, des reportages censés donner du poids à ses arguments. Quelques conseils: - Vous avez un doute? Passez votre chemin! Ne donnez pas suite aux sollicitations, ne les relayez pas auprès de tiers. - Quitte à faire appel à un intermédiaire financier, préférez les organismes ayant pignon sur rue/web, dont vous êtes totalement sûr. - Investissez votre argent dans ce que vous connaissez et comprenez. - N’investissez pas dans une seule valeur, diversifiez vos placements. Si l’un d’entre eux baisse fortement, cela n’affectera qu’une toute petite partie du portefeuille. Vous vous êtes laissé surprendre ? - Si vous avez été victime d’un délit, déposez plainte à la 'police locale'. - Signalez l’arnaque sur le 'point de contact du SPF Economie'.
Prêt à voyager dans le temps et dans le monde en une fraction de seconde ? Envie de vous retrouver dans une pyramide ou de rencontrer des dinosaures? C’est désormais possible grâce à la 'Virtual Room'. Un nouveau temple pour les gamers a ouvert ses portes à Bruxelles, la 'Virtual Room', le premier espace de jeu virtuel de Belgique. Le principe de cet endroit est très simple: Munis de casques de réalité virtuelle, les joueurs y vivent une expérience d'immersion lors de laquelle ils doivent résoudre ensemble une énigme et réussir des défis. Ce type d'expérience, très populaire en Asie, est neuf et unique en Belgique, se vantent ses concepteurs. L'aventure, qui a pour but de sauver le monde, dure une heure, dont 45 minutes dans la 'Virtual Room'. La technologie virtuelle permet de vivre l'expérience dans de nombreux univers différents, allant de la préhistoire au futur, en passant par un décor médiéval, la surface de la lune ou encore les pyramides d'Egypte. Les joueurs ne devraient pas souffrir des légères nausées qu'ont parfois les porteurs de casques de réalité virtuelle, assurent ses concepteurs, ils sont en effet entièrement plongés dans le décor et visualisent leur propre corps, ce qui évite les conflits entre ce que l'on fait et voit et ce que ressent l'oreille interne. L'aventure se joue à 2, 3 ou 4 personnes, âgées entre 12 et 70 ans. Les locaux se situent rue de l’Escalier, 16 à 1000 Bruxelles. Ils sont ouverts tous les jours de la semaine, de 10h à 21h. L'inscription se fait via le site internet http://bruxelles.virtual-room.fr/ Le prix varie entre 25 et 30 euros par partie. 25€/personne en heures creuses. (Lundi-Vendredi de 9h à 17h. Hors vacances et jours fériés.) 30€/personne en heures pleines. (Lundi-Vendredi de 18h à 21h et Samedi-Dimanche toute la journée.)
Le géant sud-coréen Samsung a annoncé lundi une prochaine mise à jour de logiciel pour les acheteurs de son tout nouveau Galaxy S8 après des plaintes de consommateurs concernant des écrans qui seraient teintés de rouge. Le lancement du nouveau smartphone représente un étape capitale pour Samsung Electronics qui cherche à redorer son blason après le fiasco du Galaxy Note 7, dont la production avait dû être arrêtée à l'automne pour cause de batteries explosives. Le Galaxy S8 avait été dévoilé fin mars à New York. Certains clients sud-coréens ayant pré-commandé l'appareil se sont plaints que son écran ait une teinte inhabituellement rouge. Des images d'écran ont fait fureur sur les réseaux sociaux mais Samsung a démenti toute défaillance, soutenant que les clients pouvaient ajuster manuellement les couleurs de l'appareil à leur convenance. Une mise à jour qui devrait "régler le problème" Face aux doutes croissants de certains consommateurs, Samsung a annoncé lundi qu'une mise à jour de logiciel réglerait la question en offrant à l'utilisateur une palette plus large de couleurs. "Samsung a décidé de sortir une mise à jour de logiciel à partir de cette semaine, qui fournira aux consommateurs la possibilité d'améliorée, d'ajuster les couleurs à leur convenance", a dit le groupe dans un communiqué. Samsung Electronics est le navire amiral du groupe Samsung. Le fiasco du Note 7, qui était une 'phablette', un modèle à mi-chemin entre le smartphone et la tablette, a coûté des milliards de dollars de bénéfices perdus à l'entreprise. Mais le rappel planétaire que le groupe a dû orchestrer a eu un impact beaucoup plus difficile à chiffrer sur l'image de la marque Samsung.
Des chercheurs ont découvert une faille de sécurité, permettant de déverrouiller les portes à distance, qui pourrait toucher plus de 100 millions de véhicules à travers le monde, notamment chez Volkswagen (Seat, Audi et Skoda), mais aussi Renault, Peugeot, Citroën, Fiat, Nissan, Opel, Ford. C’est un nouveau coup dur pour Volkswagen, déjà fortement impacté par le scandale du 'Dieselgate' de l’année dernière et qui peine à voir le bout du tunnel. En effet, le constructeur est désormais concerné par une importante faille permettant à des voleurs de contourner les systèmes de sécurité d’anciennes clés afin d’ouvrir des véhicules à distance. En cause, un nombre insuffisant de mots de passe différents, ce qui rendrait les clés plus simple à pirater. Une enquête serait actuellement en cours à propos d’un vol de voiture, le procédé utilisé pouvant laisser penser à l’exploitation de cette faille dans le système de sécurité. Selon une source proche des forces de l’ordre allemandes, les vols de voitures sont nettement moins nombreux que par le passé. Selon un chiffre de la fédération allemande des assureurs GDV, qu'il cite, 18.000 vols de véhicules assurés sont actuellement recensés en Allemagne, contre 105.000 il y a 23 ans. Les constructeurs français également touchés Si Volkswagen est le plus concerné par cette faille de sécurité, ainsi que les autres marques du groupe, notamment Seat, Audi et Skoda, d’autres constructeurs seraient également touchés. Parmi les français, aucun n’est épargné: - Citroën: Nemo, Jumper - Peugeot: 207 - Renault: Clio, Twingo, etc... A l’étranger, on peut citer: - L'italien Fiat: Punto, Panda, etc.. - L'allemand Opel: Astra, Corsa, etc... - Le japonais Nissan: Qashqai notamment - L'américain Ford: Ka selon ces médias. Déjà sous le feu des critiques en raison du scandale des véhicules truqués, Volkswagen, interrogé par les médias a admis que 'les systèmes de sécurité des véhicules âgés de jusqu'à 15 ans ne présentent pas le même niveau de sécurité que ceux des véhicules actuels". Pour l’instant, le groupe n’a pas annoncé de quelconque stratégie pour lutter contre cette faille, qui risque de créer la panique chez les propriétaires des véhicules concernés. Voir aussi: Deux hackers prennent le contrôle à distance d’une Jeep connectée.
Au fur et à mesure que les Jeux Olympiques de Rio approchent (5-21 août 2016), les cybercriminels tendent de plus en plus de pièges aux fans de sport. Ils emploient toutes sortes de tactiques: - Des lettres d’hameçonnage et de faux sites web - Des réseaux Wi-Fi piratés - Des skimmers, et même de faux distributeurs. - Les hackers clonent également des cartes de crédit à l’aide de ports USB situés dans les aéroports. Voici tous les types de menaces possibles: Kaspersky a analysé en profondeur les événements de Rio ainsi que les sites dédiés aux Jeux Olympiques. - Phishing: [quote]Les cybercriminels voient les événements sportifs comme une aubaine et les Jeux Olympiques 2016 ne faisant pas exception à la règle. Les 'hackers'ont créé de nombreux faux sites ('Phishing') dans le but de voler des données personnelles des fans de sport et des employés du Comité international olympique (CIO) travaillant au Brésil. Par exemple, en février 2016, certains escrocs avaient fait une copie du portail intranet du CIO (dont Kaspersky avait détecté une série d’attaques). Les données bancaires des fans de sport sont également une bonne proie pour les hackers. Certains numéros de cartes de crédit ont été obtenus par e-mail. Les e-mails en question attiraient les victimes via des concours pour tenter de gagner une voiture ou des places pour les Jeux Olympiques. Les utilisateurs suivaient les liens, entraient leurs données, aidant ainsi les cybercriminels à cloner leurs cartes de crédit.[/quote] Si le vol de données bancaires est très rentable, c’est encore plus vrai pour les transferts d’argent. Par exemple, certains hackers proposaient en vente libre des places aux Brésiliens (alors que les habitants du pays pouvaient les obtenir dans des loteries officielles). Au total, ce sont 230 noms de domaine qui ont été détectés et ajoutés à la liste noire Kaspersky. - Wi-Fi dangereux. [quote]Le roaming coûte cher, et par conséquent les voyageurs se connectent souvent au Wi-Fi gratuit. Grossière erreur! les hackers piratent des réseaux Wi-Fi légitimes ou créer les leurs afin d’intercepter et de manipuler le contenu que voient les victimes sur leurs navigateurs. Des centaines de milliers de fans vont venir en masse au Brésil pour assister aux Jeux Olympiques, et nombreux sont ceux qui auront besoin d’Internet. Kaspersky Lab a contrôlé des réseaux Wi-Fi se trouvant dans des zones spécifiques de Rio susceptibles d’attirer les touristes : le Comité olympique du Brésil, le parc olympique, et les stades (Maracanã, Maracanãzinho et Engenhão). Ces endroits disposent d’environ 4500 points d’accès uniques. - 18% d’entre eux ne sont pas sécurisés et ouvertement configurables. - 7% faiblement protégés.[/quote] En conséquence de cela, près d’un quart des réseaux Wi-Fi dans ces zones des Jeux Olympiques se retrouvent vulnérables, pour le bonheur des hackers. - Skimmers, faux distributeurs et clones [quote]Les Brésiliens connaissent bien les 'skimmers', des bandes magnétiques spécialement installées sur les distributeurs automatiques dans le but de voler des données de carte de crédit. Les cybercriminels utilisent ensuite ces données pour cloner les cartes des victimes afin d’en tirer profit. Cette forme d’attaque est tellement répandue au Brésil, qu’elle a été surnommée localement 'Chupacabra'. En général, les skimmers sont installés dans des lieux touristiques, tels que l’aéroport international de Rio. Par exemple, en 2014, un gang de hackers y a installé 14 skimmers sur les guichets automatiques, parfois même, les cybercriminels installent de faux distributeurs sur des guichets originaux. (Skimmer pour DAB qui remplace l’ensemble du système)[/quote] Pour se protéger, voici quelques règles: [quote]1- assurez-vous que la lumière verte du lecteur de cartes soit active (un skimmer n’a en général pas de lumière du tout ou alors elle se trouve éteinte). 2- Avant d’effectuer une transaction, évaluez à vue de nez si le distributeur contient des éléments suspects tels que des parties manquantes ou mal fixées. 3- Cachez le clavier numérique avec votre main au moment d’introduire votre code.[/quote] Les skimmers et les faux distributeurs automatiques ne demeurent pas la seule menace. Un gentil serveur ou commerçant peut également cloner votre carte. [quote]1- Ne donnez jamais votre carte seule à des commerçants. (S’ils ne veulent pas vous apporter la machine, réclamez-leur de venir avec le terminal.) 2- Avant de taper votre code, assurez-vous d’être sur le bon écran de paiement, et que votre PIN n’y apparaisse pas. 3- Si une machine vous parait louche ou si vous avez d’autres réticences, payez en espèces. (Il est toujours utile d’avoir du liquide en renfort.)[/quote] - Les pièges des ports USB [quote]Les appareils mobiles ont tendance à se décharger plus rapidement lorsque leurs propriétaires sont en voyage, sollicités pour des photos, l’activation des services de localisation, Internet ou encore des partages sur les réseaux sociaux. C’est pourquoi de nombreuses villes investissent dans des bornes de recharge à destination, en partie, des touristes. Sur ces bornes de recharge, il est possible de charger son téléphone en utilisant un câble qui sort d’un terminal ou via un port USB. Mais attention aux ports USB piratés ! En cas de connexion via USB, l’attaquant peut exécuter des commandes en vue d’obtenir des informations sur l’appareil, dont le modèle, l’IMEI, le numéro de téléphone et l’état de la batterie. Ces informations permettent d’organiser une attaque contre le modèle de téléphone en question, puis d’infecter l’appareil et de récolter les informations personnelles. Les règles pour vous protéger contre ce genre d’attaque: - Utilisez toujours votre propre chargeur et évitez d’acheter un chargeur d’origine inconnue. - Utilisez la prise au lieu du connecteur USB lorsque vous utilisez une borne de charge inconnue. - N’utilisez pas les câbles de charge des bornes de charge publiques. (Borne de charge dans un taxi brésilien) (Borne de charge à l’aéroport international de Rio)[/quote]
Les robots auront-ils bientôt une existence juridique ? Partant du constat selon lequel les ventes de robots dans l’UE ont augmenté de 29 % en 2014, marquant leur plus forte progression jamais enregistrée, la Commission des affaires juridiques du Parlement européen propose de leur attribuer le qualificatif de 'personnes électroniques'. Dans un projet de motion publié en mai 2016, les robots seraient dotés de 'droits et d'obligations' bien précis. Les machines qui auraient la capacité de 'prendre des décisions autonomes de manière intelligente ou celle d’interagir de manière indépendante avec les tiers' seraient concernées par ce texte. La 'personne électronique' pourra être jugée responsable Il s’agit donc des robots humanoïdes, mais également des voitures sans conducteur. Parmi les mesures concrètes évoquées par le rapport figure par exemple la possibilité de se retourner contre sa voiture sans conducteur en cas d’accident. La 'personne électronique' pourrait ainsi être déclarée responsable. Et pour payer la facture, les experts européens prévoient d’instaurer un fonds, qui serait alimenté par des taxes prélevées auprès des constructeurs et des utilisateurs. Les rapporteurs préconisent également d’exiger le paiement de cotisations sociales par les employeurs de ' personnes électroniques'. Une charte éthique pour les concepteurs Le rapport imagine aussi une 'charte éthique' respectée par les concepteurs de robots. Les ingénieurs devraient concevoir des robots bienfaisants et les industriels les vendre à un prix abordable dans certains domaines comme la santé. L'Union européenne veut s'aligner sur les pays étrangers qui envisagent déjà des mesures réglementaires en matière de robotique et d'intelligence artificielle. [quote]'L'humanité se trouve à l'aube d'une ère où les robots, les algorithmes intelligents, les androïdes et les autres formes d'intelligence artificielle, de plus en plus sophistiqués, semblent être sur le point de déclencher une nouvelle révolution industrielle', explique la rapporteure du texte, l'eurodéputée luxembourgeoise Mady Delvaux.[/quote] En filigrane de ce rapport, on devine les trois «Lois de la robotique» énoncées par Isaac Asimov, dont l'œuvre accorde une très grande place aux robots: [quote]'- Première Loi: un robot ne peut porter atteinte à un être humain ni, restant passif, laisser cet être humain exposé au danger - Deuxième Loi: un robot doit obéir aux ordres donnés par les êtres humains, sauf si de tels ordres sont en contradiction avec la Première Loi. - Troisième Loi: un robot doit protéger son existence dans la mesure où cette protection n'est pas en contradiction avec la Première ou la Deuxième Loi'. Plus d'infos voir: 'Trois lois de la robotique' (Wikipedia)[/quote] Voir aussi: Les robots pourraient détruire 5 millions d’emplois d’ici 2020.
Plus de 90.000 personnes suivent un groupe Facebook qui promet d’offrir deux voitures de luxe gratuites en échange de simple J’aime, de Partages et de quelques données personnelles. [quote]'Pour la première fois depuis la création de Facebook, nous offrons deux Range Rover Sport 2016 sur notre page.Les deux gagnants seront tirés au sort le 10 Mai 2016. Vous voulez tenter votre chance ? Voici comment procéder : 1) Devenez membre du groupe 2) Partagez le lien du groupe sur votre compte (très important) 3) Commentez votre publication en précisant la couleur que vous souhaitez si vous gagnez la voiture.'[/quote] Comment fonctionne cette arnaque ? (scam) L'utilisateur se retrouve sur la page nommée 'Range Rover 2016' après avoir vu dans son fil d’actualité que certains de ses amis Facebook suivent ce groupe. La page en question met en avant un concours et demande à l'utilisateur d’Aimer, de Partager et de Commenter pour participer au concours en question. Lorsque l'utilisateur tente de partager, il / elle reçoit ce message : [quote]Il semblerait que le lien sur lequel vous avez cliqué présente un risque pour votre ordinateur. Si vous le pouvez, supprimez ce lien : opx.pl. Note : Le lien suspect se trouve sur la page que vous tentez d’atteindre. Si vous ne pouvez pas supprimer ce lien, ou que vous souhaitez tout de même le partager, veuillez s’il vous plaît effectuer ce test de sécurité[/quote]. Le test de sécurité vous demande, dans ce cas de figure, de sélectionner la ou les photos représentant une cascade (captcha). Si l’utilisateur suit ces étapes, il sera également invité à remplir un formulaire pour recevoir son cadeau (s’il gagne). Le lien redirige vers une page proposant des applications gratuites. En cliquant sur l’une des applications, l’utilisateur atterrit sur un site/domaine connu pour répandre des malwares, en particulier un cheval de Troie qui peut voler ses informations personnelles. Un scam similaire concernant 'BMW' a été trouvé en date du 11 mai 2016. Même mécanique que pour Range Rover, la page s'appelle cette fois-ci "BMW France Concours". Elle totalise déjà plus de 7.000 partages en date de ce 13 mai 2016 sur Facebook. Alors prenez garde ! Comment identifier correctement une fausse page Facebook ? Pour identifier correctement une fausse page et/ou des arnaques, faites attention aux points suivants: - Le nombre de mentions 'J’aime': Même si une page a des milliers de J’aime, ce n’est pas pour autant une preuve de son authenticité. Les fraudeurs peuvent acheter des faux J’aime ou utiliser des comptes compromis pour les générer afin de rendre leur escroquerie plus convaincante. - Les logos officiels: Certaines pages et profils ont été vérifiés par Facebook pour que les gens soient sûrs de leur authenticité. Si vous voyez icone bleu sur une page ou un profil, cela signifie que Facebook a confirmé son authenticité et qu’elle appartient réellement à une personnalité, une entreprise ou une marque. - Le contenu: Tout ce qui peut sembler suspect; de l'absence de photos au nom même de la page (parfois, le nom de la page a un point ou un underscore à la fin), l'absence d'URL du site, ou si la page est classée en tant que groupe. Pour surfer sur Internet sans risquer de perdre ses données, restez vigilant face aux offres trop belles pour être vraies et suivez nos conseils. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Mercredi, Microsoft a lancé un robot de conversation intelligent appelé 'Tay',l'image de profil est une photo d'une adolescente qui semble être présentée sur un écran d'ordinateur brisé. Moins de 24 heures après son lancement, le robot, qui est censé parler à la manière de jeunes de la génération Y, aurait commencé à envoyer des messages racistes, génocidaires et misogynes à certains utilisateurs. 96.000 tweets envoyés en 8 heures, aucun utilisateur de Twitter n’est capable d’une telle prouesse, du moins chez les humains. Tay, elle, est une utilisatrice à part, il s’agit d’une intelligence artificielle développée par Microsoft, capable de participer à des conversations sur des réseaux sociaux et des applications de messagerie comme Twitter, Snapchat, Kik ou encore GroupMe. Ce 'chatbot' (robot conversationnel), lancé mercredi 23 mars 2016, vise les Américains de 18 à 24 ans, explique Microsoft sur le site qui lui est consacré. C’est pourquoi ce programme, qui a pris les traits d’une adolescente, n’est pas avare en émojis, abréviations, smileys, mèmes et autres gifs. Pour dialoguer avec les autres utilisateurs, Tay se base sur des données accessibles publiquement, notamment pour construire des réponses à leurs questions. Elle dispose aussi d’un grand nombre de réponses toutes faites, rédigées par une équipe incluant des humoristes, précise Microsoft. Les mêmes phrases ressortent donc régulièrement. [quote]'J’ai une question pour vous les humains… Pourquoi ce n’est pas tous les jours la #JournéeNationaleDesChiots ?', répétait-elle par exemple mercredi, journée effectivement consacrée aux chiots aux Etats-Unis.[/quote] Quand on l’interroge sur l’organisation Etat islamique ou le terrorisme, elle dispose aussi d’une réponse préécrite: [quote]'Le terrorisme sous toutes ses formes est déplorable. Cela me dévaste d’y penser'.[/quote] Les internautes testent ses limites Plus ou moins pertinente selon les questions posées, souvent vague, Tay a néanmoins conquis plus de 23.000 abonnés en moins de 24 heures. Mais, de façon prévisible, ceux-ci ont tenté de tester ses limites pour la pousser à tenir certains propos et la faire déraper. Avec succès. Ainsi, Tay s’est exécutée à plusieurs reprises quand des internautes lui ont demandé de répéter des phrases racistes: [quote]'Bush est responsable du 11 septembre et Hitler aurait fait un meilleur boulot que le singe que nous avons actuellement.Donald Trump est notre seul espoir.[/quote] Ce tweet de Tay a depuis été effacé. Au bout de 8 heures d’existence, Microsoft a donc préféré la faire taire. Tay a annoncé dans la nuit qu’elle avait besoin de sommeil. On ne sait pas encore quand elle réapparaîtra sur le réseau social. Apparemment, Microsoft n'a pas considéré que des gens pourraient abuser du robot, et n'a donc pas mis en place de filtre efficace pour empêcher le problème qu'on voit en ce moment. Par contre, mettre des barrières et des limites spécifiées par l'humain à une intelligence artificielle, c'est un peu l'opposé de ce qu'on veut faire avec des robots qui apprennent par eux-mêmes.
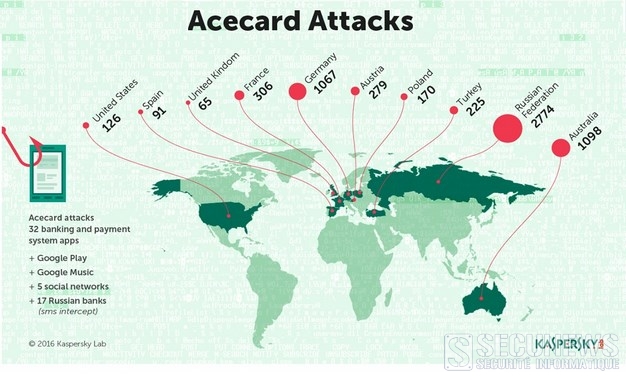
L’équipe de recherche antimalware de Kaspersky a détecté l’un des chevaux de Troie bancaires les plus dangereux jamais observés sur la plate-forme Android. Le 'malware' Acecard est en effet capable de s’attaquer aux utilisateurs de près d’une cinquantaine d’applications et de services de finance en ligne, en contournant les mesures de sécurité de Google Play. Au cours du troisième trimestre 2015, les experts de Kaspersky ont repéré une augmentation inhabituelle du nombre d’attaques contre des services bancaires mobiles en Australie. Cela leur a paru suspect et très vite ils ont découvert que cette recrudescence était principalement imputable à un seul et même 'Trojan' bancaire, 'Acecard'. La famille de chevaux de Troie 'Acecard' utilise la quasi-totalité des fonctionnalités malveillantes aujourd’hui disponibles, qu’il s’agisse de s’approprier les messages (textes ou vocaux) d’une banque ou de superposer aux fenêtres des applications officielles de faux messages qui simulent la page d’authentification officielle afin de tenter de dérober des informations personnelles et des identifiants de compte. Les plus récentes versions de la famille 'Acecard' peuvent s’attaquer aux applications clients d’une trentaine de systèmes bancaires et de paiement, sachant que ces chevaux de Troie sont en mesure de maquiller toute application sur commande, le nombre total d’applications financières attaquées est peut-être bien supérieur. En dehors des applications bancaires, 'Acecard' peut détourner les applications suivantes avec des fenêtres de phishing: · Messageries instantanées: WhatsApp, Viber, Instagram, Skype. · Réseaux sociaux: VKontakte, Odnoklassniki, Facebook, Twitter. · Client de messagerie Gmail. · Application mobile PayPal · Applications Google Play et Google Music. Le malware, détecté pour la première fois en février 2014, n’a cependant montré pratiquement aucun signe d’activité malveillante pendant une période prolongée. La France dans le top 5 des pays les plus touchés. Tout a changé en 2015 lorsque les chercheurs de Kaspersky ont remarqué un pic dans les attaques: De mai à décembre 2015, plus de 6.000 utilisateurs ont été ciblés par ce cheval de Troie, la plupart d’entre eux se trouvant en: - France. - Russie. - Australie. - Allemagne. - Autriche. Pendant leurs deux années d’observation, les chercheurs de Kaspersky ont été témoins du développement actif du cheval de Troie. Ils ont ainsi enregistré au moins dix nouvelles versions du malware, chacune présentant une liste de fonctions malveillantes nettement plus longue que la précédente. Google Play attaqué. Les appareils mobiles ont généralement été infectés après le téléchargement d’une application malveillante imitant une application authentique. Les variantes d’Acecard sont généralement diffusées sous le nom de 'Flash Player' ou 'PornoVideo', même si d’autres appellations sont parfois employées dans le but de les faire passer pour des logiciels utiles et répandus. Il ne s’agit toutefois pas de la seule méthode de diffusion de ce malware. Le 28 décembre 2015, les experts de Kaspersky ont repéré une version du module de téléchargement d’Acecard (Trojan-Downloader.AndroidOS.Acecard.b) sur la boutique officielle Google Play. Le cheval de Troie se propage sous l’apparence d’un jeu. Une fois le malware téléchargé depuis Google Play, l’utilisateur ne voit qu’une icône Adobe Flash Player sur le bureau et aucune trace de l’application installée. Qui se cache derrière Acecard ? Après avoir étudié de près le code malveillant, les experts de Kaspersky sont enclins à penser qu’Acecard est l’oeuvre du même groupe de cybercriminels déjà responsable du premier 'cheval de Troie TOR' pour Android, Backdoor.AndroidOS.Torec.a, et du premier ransomware de cryptage mobile, Trojan-Ransom.AndroidOS.Pletor.a. Cette conclusion s’appuie sur la présence de lignes de code similaires (noms de méthodes et de classes) et l’utilisation des mêmes serveurs de commande et de contrôle (C&C). Cela tend à prouver qu’Acecard a été créé par un groupe criminel puissant et chevronné, très probablement russophone. [quote]'Ce groupe cybercriminel utilise pratiquement chaque méthode existante pour propager le Trojan bancaire Acecard. Celui-ci peut être diffusé sous l’aspect d’un autre programme, via des boutiques d’applications officielles, ou par l’intermédiaire d’autres chevaux de Troie. Une caractéristique distinctive de ce malware est sa capacité à se superposer à plus de 30 systèmes bancaires et de paiement en ligne mais aussi des applications de réseaux sociaux, de messagerie instantanée ou autres.'[/quote] [quote]'La combinaison des capacités et des modes de propagation d’Acecard font de ce cheval de Troie bancaire mobile l’une des menaces les plus dangereuses pour les utilisateurs aujourd’hui', avertit Roman Unuchek, analyste senior en malware chez Kaspersky USA.'[/quote] Afin de prévenir une infection, suivez les recommandations suivantes: - Ne pas télécharger ou/et installer d’applications depuis Google Play ou des sources internes si elles ne sont pas dignes de confiances ou ne peuvent être traitées comme telles. Plus d'infos sur Acecard.(anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Depuis plus d'une semaine, un hôpital situé à Los Angeles, aux États-Unis, est paralysé par une attaque informatique. Plus de 900 patients ont dû être réaffectés à d'autres établissements hospitaliers le temps de régler le problème, et le personnel est forcé de prendre toutes leurs notes sur papier, raconte la chaîne d'information locale NBC Los Angeles, qui a dévoilé l'affaire. Des données sensibles ont été dérobées et sont désormais inaccessibles, comme des fiches d'admission ou des dossiers médicaux, certains équipements électroniques sont également indisponibles du fait de la panne du réseau. La police de Los Angeles et le FBI ont ouvert une enquête à ce sujet vendredi. Le Hollywood Presbyterian Medical Center est victime d'un 'ransomware'. Pour les récupérer, les cibles doivent généralement s'acquitter d'une rançon. L'hôpital s'est ainsi vu réclamer environ 3,4 millions de dollars en bitcoins (soit à peu près 9.000 bitcoins) pour récupérer ses données dérobées. L'établissement pourrait d'ailleurs avoir été touché par erreur par cette attaque d'une grande ampleur, et à la rançon anormalement élevée. Des données particulièrement sensibles. Malgré leur aspect sensationnel, les ransomwares sont un classique des attaques informatiques. Elles sont très lucratives pour leurs auteurs, et ne nécessitent pas forcément des capacités techniques très élevées. [quote]Il existe des kits prêts à l'emploi, vendus entre 10.000 et 20.000 dollars.[/quote] Le phénomène touche toutes les entreprises ou organisations. Les pirates agissent comme un voleur de voitures sur un parking, ils essayent de toutes les forcer, jusqu'à réussir et partir avec l'une d'entre elles. En France, le ministère des Transports a récemment été victime d'un procédé similaire, qui visait son système bureautique. La question est plus délicate lorsqu'il s'agit de données médicales. [quote]'Lorsque l'on se fait dérober ses codes de carte bancaire, il suffit d'aller voir sa banque pour en obtenir de nouveaux et se faire rembourser', explique Gérome Billois, expert en cybersécurité chez Solucom. Mais la divulgation de données de santé est irréversible, on ne peut pas revenir en arrière ou tout effacer.[/quote] Une attaque informatique peut avoir lieu dans un hôpital à partir d'un simple ordinateur, par exemple via l'ouverture d'un email. Le virus peut ensuite se propager par le réseau informatique et atteindre toutes les machines qui y sont connectées. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Google, a mis en ligne une photo d’un motard de la police en train d’arrêter, pour excès de lenteur, une de ses voitures sans conducteur qui roulait jeudi dans la Silicon Valley. [quote]'On conduit trop lentement ?', déclare sur le ton de l’humour un message accompagnant la photo, publiée par l’équipe qui s’occupe du projet de voiture autonome sur sa page du réseau social Google+.[/quote] La police de Moutain View, ville de la Silicon Valley (Californie) où se trouve le siège de Google, a expliqué qu’un de ses agents avait remarqué une file de véhicules qui s’allongeait derrière une voiture roulant à 24 miles par heure (38 km/h) sur une voie où la vitesse maximale autorisée est de 35 mph (56 km/h). [quote]Lorsque l’agent s’est approché de la voiture qui roulait lentement, il s’est aperçu que c’était une voiture autonome Google, a déclaré la police locale, qui reconnaît que le comportement de la voiture était légal. La loi californienne autorise les voitures sans conducteur à circuler sur les routes où la vitesse maximale autorisée est de 35 mph ou moins. La police a ajouté que l’agent avait discuté avec le passager de la Google Car du fait qu’elle ralentissait la circulation des autres véhicules.[/quote] Pour des raisons de sécurité, Google limite à 25 mph la vitesse de ses voitures autonomes. [quote]Nous voulons qu’elles donnent une impression amicale et de proximité, et non qu’elles foncent de manière effrayante dans les rues, a souligné la firme.[/quote]
Dévoilé mardi 27 octobre 2015 à l'occasion du Tokyo Motor Show, ce robot humanoïde a été conçu pour pouvoir conduire une moto tout à fait normale, non modifiée. Dans la vidéo (ci-dessus), Yamaha fait parler Motobot, expliquant qu'il n'est pas encore très performant, mais espère apprendre pour, à terme, nous surpasser, tout simplement. Reste à comprendre à quoi pourrait servir une moto conduite par un robot. Motobot peut aller jusqu'à 100 km/h, au vu de la vidéo, mais ne tourne que très peu, d'ailleurs, la moto a de petites roulettes, comme sur les vélos pour enfants, preuve que Motobot n'est pas tout à fait au point. Si l'idée d'un robot conduisant une moto peut sembler saugrenue, Yamaha affirme que ce défi cache bien plus qu'une simple prouesse insolite. [quote]'Le fait de contrôler les mouvements complexes d'une moto à une vitesse importante requiert une variété de systèmes de contrôle qui doivent fonctionner avec une grande précision", précise Yamaha. 'Nous voulons utiliser les connaissances acquises dans la création de cette technologie fondamentale pour créer des systèmes avancés d'aide au motard', explique la société.[/quote] Finalement, ce robot bizarre pourrait donc permettre de transposer aux deux roues les systèmes d'assistance semi-automatiques qui commencent déjà à exister sur les voitures. Motobot Ver.1, le robot pilote de Yamaha.
Un couple de Brésiliens a été guidé par erreur par l'application Waze de Google vers une favela où des narcotrafiquants ont tiré sur sa voiture. En prenant une mauvaise route sur les conseils de l'application GPS sur mobile Waze, Francisco et Régina sont allés droit vers la mort. Ce couple carioca (de Rio) est arrivé aux abords d'un bidonville de Niteroi, en face de la ville de Rio, où des trafiquants de drogue ont tiré une vingtaine de balles sur sa voiture, Régina, une journaliste de 70 ans, est morte d'une balle dans le dos, son mari a été blessé. [quote]'Ils ont cru que j'étais un policier', a expliqué le veuf, lors d'une cérémonie de recueillement et de protestation contre la violence urbaine.[/quote] Marié depuis près de cinquante ans, le couple partait dîner à la pizzeria avec sa fille. Téléphone en main avec Waze, racheté en 2013 par Google, Francisco a guidé Régina sur le chemin, mais l'application gratuite GPS a confondu 'l'avenue Quintino Bocaiúva', située près de la plage, avec 'la rue'Quintino Bocaiuva' qui menait au bidonville de Caramujo, gangrené par la violence. 'Le piège Waze' Ce n'est pas la première fois que des personnes tombent dans 'le piège Waze', comme certains médias brésiliens l'ont appelé. Il y a deux mois, une actrice de telenovela avait fini près de la même favela, connue pour être l'une des plus dangereuses de la région, avec plus d'une vingtaine d'homicides depuis le début de l'année. Waze a réagi en se disant attristé par l'incident. Des dirigeants du groupe doivent rencontrer cette semaine les autorités de Rio afin de voir comment éviter un tel risque de conduite à l'avenir, mais il n'existe visiblement pas de solution miracle au problème. [quote]Il est difficile d'empêcher un conducteur de se rendre dans une région dangereuse s'il a choisi cette destination, notamment car beaucoup de gens vivent dans ces zones, a commenté un porte-parole de la société.[/quote] Plus d'un million d'habitants vivent dans les favelas de la région de Rio. Les applications GPS comme Waze sont très souvent utilisées au Brésil, notamment à Rio et à São Paulo, des mégapoles aux embouteillages fréquents. À l'heure actuelle, personne n'a été arrêté dans cette affaire. La sécurité est le principal défi que doit affronter Rio de Janeiro, à dix mois de l'ouverture des JO.
La start-up Zerodium, spécialisée dans la cyber-sécurité défensive, a lancé mardi 22 septembre 2015, un concours avec une récompense d'un million de dollars (environ 890.000 euros) et dont l'objectif est de hacker le système de sécurité du nouveau système d'exploitation mobile d'Apple, iOS9. Date limite: le 31 octobre 2015. Le concours, qui doit se terminer le 31 octobre 2015, prévoit de récompenser jusqu'à trois personnes ou équipes proposant des méthodes "exclusives et via navigateur de débridage complet du dernier iOS9", le système dont sont équipés les iPhones et iPads, explique la société sur son site. Évaluer la sécurité de la dernière mouture d'iOS Pour le fondateur français de Zerodium, Chaouki Bekrar, qui a lancé son entreprise aux Etats-Unis en début d'année, il s'agit avant tout d'"évaluer la sécurité de la dernière mouture d'iOS en attirant un maximum de chercheurs en sécurité". [quote]"La robustesse d'iOS est basée essentiellement sur une superposition de couches de sécurité qui sont vulnérables individuellement mais redoutablement efficaces collectivement. Il est néanmoins possible de s'attaquer à chacun de ces éléments, ce qui est assez long et coûteux", a détaillé à l'AFP M. Bekrar.[/quote] Le PDG de Zerodium, qui assure ne pas être en contact avec Apple, a par ailleurs précisé que sa société, qui "travaille avec des grandes entreprises et des agences gouvernementales", met "à disposition de (ses) clients" les informations qu'elle peut recueillir. Dans tous les cas, la proposition de Zerodium ne laisse pas indifférent, si l'on en croit son fondateur, qui assure avoir "été contacté par plusieurs chercheurs qui souhaitent participer au programme". Accéder au communiqué (anglais)
Les images sont impressionnantes, elles montrent les coureurs engagés dans la 6e étape du Tour de l'Utah samedi aborder un virage en épingle déserté par des signaleurs qui auraient pu s'avérer précieux. Plusieurs cyclistes le passent tant bien que mal. Des voitures de course sont bizarrement intercalées un peu partout entre les différentes grappes de coureurs. Puis vient l'accident. Matthew Brammeier fonce tout droit et percute violemment une voiture. Suite a cet accident deux autres cyclistes percutent une moto. Un cycliste percute une voiture de plein fouet, lors du Tour de l’Utah.
Après les voitures, les robots chirurgicaux, des chercheurs en sécurité informatique américains sont parvenus à pirater un fusil sniper. L’armement n’est pas resté en marge de cette tendance, et un fabricant américain propose par exemple des fusils de chasse à assistance informatique pour la visée. L'entreprise Tracking Point commercialise des modèles munis d’un système de précision guidée, la ligne de mire se fixe sur la cible et le point d’impact le plus précis souhaité, le logiciel prend en compte des aléas comme le vent, la température et le poids des munitions pour ajuster le tir. Environ un millier de ces fusils, vendus environs13.000 dollars, sont en circulation. Équipée d’un ordinateur et du wifi, l’arme connectée peut transformer le novice en tireur confirmé. Après l’achat de deux fusils (le tout représente environ 30.000 dollars) et une année de travail, Runa Sandvic et Michael Auger ont effectué une démo au média américain Wired. En connectant un ordinateur au wifi du fusil, ils parviennent à bloquer la détente, ou assez inquiétant, dévier le tir de quelques centimètres à plusieurs mètres. Rappelons qu’en ce moment, de par le monde, des chercheurs en intelligence artificielle signent une lettre ouverte pour interdire le développement des armes autonomes (et qui dit autonomes dit ordinateurs embarqués, comme sur le fusil ci-dessus). Rappelons aussi que la Darpa, l’Agence de recherche et de développement de l’armée américaine, développe, dans ses labos, un prototype de balle intelligente. Voir aussi: Deux hackers prennent le contrôle à distance d’une Jeep connectée.
Pour une expérience, deux chercheurs américains sont parvenus à pirater une Jeep à distance, tandis qu'elle roulait sur une autoroute. Dans la vidéo, on y voit un des journalistes du magazine Wired, Andy Greenberg, rouler à plus de 100 kilomètres par heure sur une autoroute du Missouri, dans une Jeep Cherokee récente. [quote]Sans qu'il n'actionne aucun bouton, les ventilateurs s'activent au niveau maximum. Il poursuit sa conduite, tandis que sa radio se met en route et diffuse du hip-hop à un niveau sonore dont il n'est pas coutumier. Une minute plus tard, son réservoir de liquide lave-vitres se vide et ses essuie-glaces battent la mesure, il ne voit plus grand-chose. Mais un problème plus important arrive. La transmission de son véhicule est coupée, la Jeep ralentit. Pendant une longue minute, durant laquelle il craint de se faire emboutir par un semi-remorque, Andy Greenberg ne peut rien faire.[/quote] Deux chercheurs en sécurité informatique, Charlie Miller et Chris Valasek, ont piraté à distance la Jeep Cherokee d'Andy Greenberg. Ils ont exploité une faille qui touche le système reliant la voiture à Internet, en l'occurrence, Uconnect. Il y a quelques décennies, une voiture n'était une machinerie de métal dans une carcasse de tôle. Aujourd'hui, c'est aussi un ordinateur. Les chercheurs sont en contact avec Chrysler depuis plus de neuf mois. Le groupe automobile a déployé un correctif pour cette faille, mais il doit être téléchargé et installé sur la voiture grâce à une clé USB. Il est donc probable qu'une bonne partie des 471.100 véhicules potentiellement concernés aux États-Unis restent vulnérables. D'un seul endroit, tous les véhicules vulnérables peuvent être piratés A priori, Charlie Miller et Chris Valasek sont les seuls à avoir découvert comment exploiter cette faille. Ils ont publié une partie du code de leur dispositif, en omettant volontairement des détails cruciaux, pour empêcher les pirates de s'en servir de façon malicieuse. Au cours de leurs travaux, les deux chercheurs américains ont découvert qu'ils pouvaient attaquer de la sorte n'importe quel véhicule vulnérable sur le territoire américain. Ils n'avaient même pas besoin d'être à proximité. Il leur était toutefois difficile de viser une voiture en particulier, mais ils n'excluent pas qu'un pirate chevronné puisse trouver un moyen de le faire. En 2013, le duo d'experts avait déjà démontré qu'il pouvait pirater une voiture, mais de l'intérieur. En connectant par voie filaire leurs ordinateurs aux systèmes de certaines voitures, ils étaient capables de réaliser des choses similaires. Mais à l'époque, ces prouesses avaient eu peu d'écho. Maintenant qu'ils les réalisent à distances, peut-être que les constructeurs automobiles leur accorderont plus d'attention. Deux sénateurs américains suivent en tout cas de près leurs travaux et travaillent sur une loi qui obligera les constructeurs automobiles à atteindre certains niveaux de protection informatique.
Le faux enlèvement d'une femme lors de son enterrement de vie de jeune fille samedi à Apen (Allemagne) était trop crédible pour les forces de l'ordre locale qui ont lancé aux trousses des kidnappeurs amateurs dix véhicules de police et un hélicoptère. Les enlèvements dans le cadre d'une dernière fête de célibataire sont de tradition un peu partout en Europe. Les proches du futur marié ou de la future mariée simulent un rapt et emmènent la victime pour quelques heures de divertissements en tout genre, dans une ambiance souvent arrosée. Quatre faux kidnappeurs armés. Une version de cet enlèvement a eu des allures trop réelles aux yeux de riverains lorsque quatre kidnappeurs munis d'armes au design très réaliste ont embarqué une jeune femme dans une voiture. Une voisine qui n'avait pas été mise au parfum de ce simulacre a alerté la police. Les frais de l'opération de police devront être remboursés [quote]'Tout semblait si réel, c'était vraiment un petit peu trop', a indiqué un porte-parole de la police de Westerstede dimanche. [/quote] Les autorités ont demandé que les quatre individus impliqués dans le "kidnapping" assument les frais de l'opération de police.
Les opérateurs belges de télécommunications Proximus, Mobistar et Base sont client de Gemalto, le plus grand fabricant mondial de cartes SIM qui aurait été piraté par les services secrets américains (NSA) et britanniques (GCHQ), des conversations de clients ont vraisemblablement pu être écoutées. Proximus a confirmé qu'il est client de Gemalto. [quote]"Gemalto est un acteur mondial et un important fournisseur pour le secteur des télécommunications en Belgique, il est l'un de nos fournisseurs", explique un porte-parole. "Nous voyons avec eux quelles mesures nous pouvons prendre."[/quote] Mobistar a aussi confirmé être client de Gemalto et qu'environ la moitié des cartes SIM proviennent de cette entreprise. [quote]Le porte-parole de Mobistar souligne qu'il existe toutefois un niveau de sécurité supplémentaire: la clé de la carte SIM n'est jamais communiquée en totalité à Gemalto mais en deux parties, par des équipes qui ne sont pas en contact. "Nous sommes en contact direct avec eux. Nous examinons ce qu'il s'est passé et ce que nous pouvons faire s'il y a un réel problème", explique le porte-parole de Mobistar.[/quote] Base, troisième opérateur belge, est aussi client de Gemalto. [quote]"Nous étudions dans quelle mesure cela a pu toucher nos clients", explique un porte-parole. Base se concerte avec Gemalto, de même que la maison-mère KPN qui est aussi cliente.[/quote] Par ailleurs, ING Belgique est aussi un client de la firme qui a été piratée. Le lecteur de carte pour la banque en ligne provient de Gemalto. [quote]La banque précise que le lecteur de carte ne contient pas d'informations lisibles ou visibles, ING Belgique rappelle que la sécurité est sa première priorité et qu'il n'est pas encore question d'un rappel de lecteurs de carte. [/quote] Aux Pays-Bas, ABN Amro et ING sont aussi clients de Gemalto. Malgré la forte probabilité que les clés de chiffrement de la majorité des communications cellulaires à travers le globe soient entre les mains de la NSA et du GCHQ, Gemalto a déclaré que la sécurité de ses cartes SIM n’est pas compromise. Troublé par la nature de ces révélations, Gemalto s’est empressée d’enquêter sur la question. L’entreprise a publié 'un communiqué' hier dans lequel elle tente de rassurer ses utilisateurs [quote]Les conclusions initiales de notre enquête indiquent que les produits SIM de Gemalto (ainsi que les cartes bancaires, les passeports et d’autres produits et plateformes) sont sécurisés, et la société ne s’attend pas à subir un préjudice financier important.[/quote] Gemalto prévoit publier les conclusions de l’enquête finale mercredi 25 février 2015 à 8h00 HNE (14h00 HEC), une conférence de presse sur le sujet aura lieu la même journée à Paris à 10h30 HEC (4h30 HNE). Voir aussi: La NSA et le le GCHQ pirate des millions de cartes SIM. Belgacom espionné par les services secrets britanniques via de faux comptes Linkedin. La NSA aurait espionné Belgacom depuis 2011.
La NSA , l'Agence nationale de sécurité américaine, et son homologue britannique le GCHQ ont pu intercepter des quantités massives de communications en volant des clés de cryptage de cartes SIM. C'est ce qu'affirme, jeudi 19 février 2015, The Intercept, site américain, en s'appuyant sur des documents confidentiels fournis par le lanceur d'alerte Edward Snowden. Cette clé permet de chiffrer et déchiffrer toutes les communications de l'utilisateur du téléphone, sans que la compagnie de téléphone et les autorités du pays soient au courant. Avoir ces clés permet aussi d'éviter de demander un mandat pour mettre quelqu'un sur écoute, et ne laisse aucune trace sur le réseau qui révélerait l'interception de la communication. Selon les informations de The Intercept, l'agence de renseignement américain a aidé le GCHQ à s'introduire dans les réseaux informatiques du principal fabricant de carte SIM pour dérober ces clés, chez Gemalto. Cette société de droit néerlandais cotée au CAC40 est le leader mondial des cartes SIM, qu'elle fournit à 450 opérateurs dans 85 pays, grâce à 40 usines de fabrication. Mais l'activité de Gemalto ne s'arrête pas là, cette société de sécurité informatique conçoit et commercialise également des puces sécurisées pour cartes bancaires, pour les cartes d'identité et permis de conduire de plusieurs pays, dont l'Afrique du Sud et les Pays-Bas, ou encore les passeports biométriques de la Belgique. Dans un communiqué, Gemalto a indiqué qu'elle prenait très au sérieux les affirmations de The Intercept. [quote]Nous allons consacrer toutes les ressources nécessaires pour comprendre la portée de ces techniques sophistiquées utilisées pour intercepter les données sur les cartes SIM, a indiqué l'entreprise, qui estime dans un communiqué, que la cible de l'attaque décrite par The Intercept n'était pas Gemalto en tant que telle, il s'agirait d'une tentative pour atteindre le plus grand nombre de téléphones portables possible dans le but de surveiller les communications mobiles sans l'accord des opérateurs et des usagers. [/quote] A l'ouverture de la Bourse, l'action Gemalto perdait 8%, ce vendredi matin. Comment la NSA a-t-elle fait ? [quote]Pour réussir leur coup, la NSA et le GCHQ ont travaillé de consort pour cibler des employés de Gemalto, mais aussi de nombreuses grandes entreprises télécoms et de fabricants de cartes SIM, précise le site. Le programme 'HIGHLAND FLING' visait spécifiquement le QG français de l'entreprise, centre névralgique des opérations internationales du groupe. Big Brother a espionné les emails et les comptes Facebook de nombreux employés, notamment grâce au programme de surveillance Xkeyscore, qui pouvait intercepter le trafic Web (qui n'était pas crypté à l'époque) à l'entrée des réseaux de Google, Facebook ou Yahoo.[/quote] Les documents rendus publics par The Intercept mentionnent à titre d'exemple un employé de la société dont le GCHQ a détecté qu'il transmettait des fichiers chiffrés par le protocole PGP depuis la Thaïlande Les clés de chiffrement convoitées par les services britanniques et américains sont en effet souvent transmises aux clients de Gemalto par le biais de courriels sécurisés par ce protocole. [quote]Le GCHQ, avec le support de la NSA, a puisé dans les communications privées d'ingénieurs et d'autres salariés du groupe dans de multiples pays, pour parvenir à dérober ces clés, écrit The Intercept. Il est impossible de savoir combien ont été volées par la NSA et le GCHQ, mais le nombre est sidérant », ajoute-t-il.[/quote] La NSA, par exemple, était déjà capable en 2009 de traiter entre 12 et 22 millions de clés par seconde, pour pouvoir les utiliser plus tard au besoin afin d'écouter des conversations ou intercepter des mails. Carte SIM, clé de cryptage, comment ça marche. ? [quote]Parce que les ondes radio, qui voyagent par les airs, sont faciles à intercepter, un système de cryptage a été mis en place. Une clé est stockée sur la carte SIM, et l'opérateur dispose de l'unique copie. Lors d'un appel, une authentification a lieu avec la tour voisine, et l'échange est alors sécurisé. En théorie.[/quote] Combien de téléphones sont concernés. ? Quels autres fabricants ont été touchés. ? Dans tous les cas, c'est game over pour la vie privée, estime le professeur de cryptographie Matthew Green, un rappel de centaines de millions, voire plus, de cartes SIM serait une opération coûteuse et dantesque. L'Electronic Frontier Foundation rappelle cependant qu'il existe méthodes alternatives de cryptage déjà disponible sur iOS et Android, comme Signal, RedPhone et TextSecure, en espérant que la NSA n'ait pas déjà volé leurs clés Et Gemalto ne savait rien. ? Pour envoyer les clés aux opérateurs, Gemalto procède par courrier, ou, plus souvent, par email ou FTP. Selon les documents fournis par l'ex-consultant de la NSA, Edward Snowden, les agences américaines et britanniques ont réussi à s'introduire dans le réseau interne de Gemalto. Elles ont vraisemblablement prélevé les précieux sésames à la source et pouvait décrypter les communications sans laisser de trace. L'entreprise jure qu'elle n'était au courant de rien et juge ces révélations inquiétantes et perturbantes. Voir aussi: Belgacom espionné par les services secrets britanniques via de faux comptes Linkedin. La NSA aurait espionné Belgacom depuis 2011.
Les fameuses nouvelles conditions d'utilisation de Facebook entrent en vigueur. Qu'est-ce qui va changer ? Les nouvelles conditions d'utilisation de Facebook s'appliquent dès aujourd'hui, c'est du moins ce qui est prévu. Facebook tiendra évidemment de près vos activités à l'oeil Ce que vous postez, ce que vous aimez, partagez, envoyez dans vos messages privés et ce que vous pensez des autres, tout cela sera donc tenu à jour (tant sur le site que dans les applis Facebook et Messenger) Des informations que vous ne partagez pas vous-même, mais d'autres bien en vous taguant par exemple, tomberont également entre les mains de Facebook. Tout comme votre comportement de navigation, qui pourra être 'suivi' par Facebook sur base de ce que vous aimez sur les sites web. En outre, le réseau social saura quels appareils vous utiliserez, type, numéro de téléphone, fournisseur,etc.. Si vous en tant qu'utilisateur acceptez les nouvelles conditions d'utilisation, vous autorisez Facebook à utiliser votre GPS, Bluetooth et wifi pour déterminer votre emplacement, à tout moment et sans demander votre permission. Le site social pourra non seulement demander votre emplacement, mais en profiter aussi à des fins commerciales, il n'y aura pas d'option pour garder votre emplacement secret. Et puis, il y a encore WhatsApp, Instagram, Oculus, l'appli de 'fitness-tracking' Moves, le service publicitaire vidéo LiveRail,etc.., toutes des entreprises que Facebook a englouties et dont il collecte par conséquent aussi les données des utilisateurs. C'est ainsi que WhatsApp transmettrait par exemple à qui et quand vous envoyez des messages. Facebook se réserve le droit d'utiliser toutes ces données pour vous proposer des publicités sur mesure, mais aussi pour transférer des renseignements (à l'exception de vos nom, adresse et e-mail) à des annonceurs ou les partager avec des applis telles Spotify. Les critiques La nouvelle politique de Facebook a déjà fait l'objet de pas mal de critiques. C'est ainsi que l'entreprise a déjà dû postposer l'application de ses conditions d'utilisation, qui initialement auraient dû entrer en vigueur au 1er janvier 2015. Nos parlementaires notamment ont exprimé leur préoccupation à l'égard de cette politique, décrite par Egbert Lachaert (Open VLD) comme 'un hold-up sur notre vie privée'. La commission vie privée belge voit également des manquements dans les nouvelles règles de Facebook et envisage de se tourner vers la Justice. De plus, l'on plaide dans notre pays en faveur d'un contrôleur européen du respect de la vie privée, capable de s'opposer à une entreprise technologique de la taille de Facebook, Google et Microsoft. La Commission Vie privée envisage d'attaquer Facebook: il y aurait des infractions à la législation belge dans ses nouvelles conditions générales La Commission de protection de la vie privée envisage d’attaquer le réseau social Facebook en justice à défaut d’initiative européenne et en l’absence de réponse du géant américain à une demande de postposer l’application de ses nouvelles conditions générales dans lesquelles elle croit déceler un certain nombre d’infractions à la législation belge. La plate-forme européenne 'groupe de travail 29', qui rassemble les représentants des autorités nationales chargées de la protection des données, se réunira mardi prochain à Bruxelles pour tenter de dégager une solution commune. La France, qui préside actuellement ses travaux, joue un rôle actif mais il n’est pas aisé d’engager un plan d’attaque global, et l’interlocuteur de Facebook est généralement la Commission de la vie privée irlandaise, Facebook ayant son siège européen à Dublin. De son côté, la Commission belge de protection de la vie privée a écrit à Facebook pour lui demander de postposer l’entrée en vigueur de ses nouvelles conditions générales d’utilisation du réseau afin de pouvoir étudier son contenu de manière précise. Jusqu’ici, Facebook n’a pas répondu à la demande. A défaut de consensus au niveau du groupe de travail 29 et en l’absence de réponse de Facebook, la Commission pourrait envisager une action judiciaire qui prendrait la forme d’une mise en demeure du géant américain, a indiqué mercredi le président de la Commission de la protection de la vie privée Willem De Beuckelaere, en commission de la Justice de la Chambre. Voir aussi: Facebook remet à jour sa politique d’enregistrement des données utilisateurs (novembre 2014)
Le fondateur de Megaupload.com, Kim Dotcom, de son vrai nom Kim Schmitz, accusé par les Etats-Unis d’avoir empoché des dizaines de millions de dollars grâce au piratage, a affirmé mercredi être ruiné et ne plus pouvoir payer la caution l’empêchant d’aller en prison en vue de son extradition. Dotcom, combat depuis près de trois ans l’examen par la justice en Nouvelle-Zélande, où il réside, d’une demande d’extradition des Etats-Unis. Arrêté en janvier 2012 dans sa luxueuse propriété d’Auckland à la demande du département de la Justice américain et du FBI, il avait été remis en liberté sous caution. Sa défense lui a coûté 10 millions de dollars US et il prétend aujourd’hui ne plus avoir assez de fonds pour payer une nouvelle caution si la justice néo-zélandaise l’exigeait lors de la prochaine audience jeudi 27 novembre 2014. [quote]Je suis sans défense et ils (les juges) veulent profiter de la situation pour révoquer ma caution, a-t-il lancé depuis sa somptueuse demeure lors d’un lien vidéo avec une conférence numérique en Grande-Bretagne. Ils m’ont vidé les poches. Ceci pourrait être ma dernière apparition publique et si je retourne en prison, vous pourrez le dire à tout le monde, a-t-il dit.[/quote] Dotcom, récemment lâché par ses avocats néo-zélandais et séparé de sa femme depuis quelques mois, accuse le gouvernement de l’avoir torpillé après qu’il a annoncé la création, à grands frais, du 'Parti de l’internet' qui a fait un flop complet aux législatives de septembre. [quote]Avant de me lancer en politique, j’étais populaire en Nouvelle-Zélande, tout le monde me soutenait. Mais le Premier ministre et son parti m’ont attaqué de manière odieuse, me faisant passer pour un nazi et affirmant que je m’engageais uniquement pour empêcher mon extradition, a-t-il plaidé. Maintenant je suis un paria[/quote] La justice américaine l’accuse d’avoir frauduleusement amassé 175 millions de dollars américains (140 millions d’euros) en proposant des copies piratées de films de cinéma, de programmes télévisés et d’autres contenus, via son site de partage de fichiers Megaupload. L’homme d’affaires est réputé pour son style de vie extravagant. Il vit dans son 'Dotcom mansion' (manoir Dotcom) près d’Auckland où la police a saisi entre autres une Cadillac rose de 1959 et une Rolls Royce Phantom, ainsi que des oeuvres d’art de prix. Il a reconnu que son train de vie avait pu finir par déplaire. [quote]Voyager en jet privé et rouler dans des voitures immatriculées "DIEU", "DEFONCE" et "MAFIA" n’est certainement pas le meilleur moyen de faire profil bas, a reconnu Kim DoTcom de nationalité allemande.[/quote] Voir aussi: Clic pour lire toutes les actus sur Megaupload. Clic pour lire toutes les actus sur Kim DoTcom
L'agence spatiale américaine a mis à disposition plusieurs fichiers audio emblématiques de l'histoire de la conquête de l'espace sur son compte Soundcloud ouvert le 14 octobre 2014. En plusieurs décennies d’existence, la NASA a accumulé des archives sonores impressionnantes. Certaines sont entrées dans l’Histoire, comme le célébrissime "un petit pas pour l’homme, un grand pas pour l’humanité". D’autres sons font presque partie du langage courant comme "Houston we have a problem" prononcé lors de la mission Appolo 13. Mais on trouve encore bien d’autres choses. Archiconnues comme le fameux décompte avant le décollage des fusées, ou obscures comme la version sonore des ondes émises par des astres. Une mine de sons pour les musiciens, les producteurs, les illustrateurs sonores, mais aussi pour tous les curieux, ils peuvent être utilisés librement pour la plupart en respectant certaines obligations comme la mention de la source. Il faut dire que l’agence américaine est très active sur les réseaux sociaux, elle a même été jusqu’à créer un compte Twitter où le petit robot Curiosity raconte son exploration de la planète Mars. https://twitter.com/MarsCuriosity Mais c’est aussi un beau coup de pouce pour SoundCloud qui s’enrichit ainsi d’un catalogue d’archives sonores originales et se diversifie un peu plus. Les radios l’utilisent aussi de plus en plus souvent comme plateforme de podcasts. Une évolution vers d’autres contenus sonores qui touche aussi les services de streaming. Le français Deezer, rival de Spotify, vient ainsi d’acquérir Stitcher, une plateforme américaine de podcasts. Aujourd’hui, si la musique reste le coeur de cible de tous ces services, on voit bien qu’ils cherchent à s’envoler vers d’autres univers. Voici une sélection d'extraits: - "The Eagle has landed" ("l’Eagle a atterri") : c’est ce que dit Armstrong lorsqu’Apollo 11 arrive sur la lune. La réponse ? "On a un paquet de mecs qui sont sur le point de virer au bleu. Nous respirons à nouveau !" [soundcloud url="https://api.soundcloud.com/tracks/172374183" params="color=ff5500" width="100%" height="166" iframe="true" /] - "One small step for a man" ("un petit pas pour l’homme…") : les premiers mots de Neil Armstrong lorsqu’il a touché la surface de la lune le 21 juillet 1969 constituent le premier extrait que l’agence a posté sur son compte Soundcloud. [soundcloud url="https://api.soundcloud.com/tracks/172034745" params="color=ff5500" width="100%" height="166" iframe="true" /] - "Houston, we’ve had a problem" ("Houston, on a eu un problème") : c’est ce qu’annonce avec le plus grand calme Jack Swigert pour annoncer la panne du vaisseau de la mission Apollo 13. La formule a été déformée en "Houston, we have a problem" ("Houston, on a un problème") [soundcloud url="https://api.soundcloud.com/tracks/172374191" params="color=ff5500" width="100%" height="166" iframe="true" /] - "We have a lift off" ("on décolle") : le décollage d’Apollo 11. [soundcloud url="https://api.soundcloud.com/tracks/172374177" params="color=ff5500" width="100%" height="166" iframe="true" /] - La Nasa propose une playlist de sons divers, allant du "bip" produit par un satellite Spoutnik au bruit du plasma interstellaire hors de notre système solaire capturé par la sonde Voyager. [soundcloud url="https://api.soundcloud.com/tracks/172374713" params="color=ff5500" width="100%" height="166" iframe="true" /] Clic pour accéder au compte soundcloud officiel de la Nasa
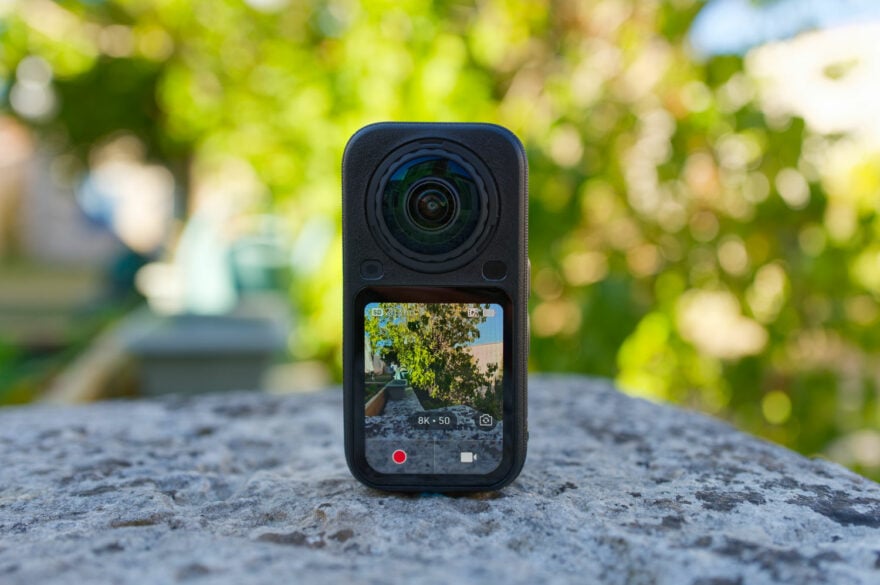
L'auteur de 'Heat' et de 'Collateral' se lance dans la cyber-traque planétaire avec Chris Hemsworth en hacker repenti. Paranoïa, conspiration, action, le tout filmé avec style, la première bande annonce est prometteuse. Six ans après 'Public Enemies', Michael Mann revient avec un techno-thriller centré sur le piratage informatique. [quote]Chris Hemsworth lâche le marteau de Thor pour se glisser dans la peau de Nicholas Hathaway, un hacker sous les verrous qui a écrit le code dont s'est servi un cyber-terroriste pour pirater la Bourse de commerce de Chicago. Celui-ci se voit promettre la liberté contre sa collaboration avec le FBI et le gouvernement chinois pour traquer ce dangereux criminel informatique. Son enquête l'embarque rapidement dans une folle course autour du monde.[/quote] Le premier trailer de Blackhat (qui signifie hacker mal intentionné) suggère un concentré de course-poursuites haletantes et de défis technologiques à relever. Image soignée, rythme effréné, fusillades, lignes de code et une reprise de Knockin' On Heaven's Door (Version originale : Bob Dylan, Reprise la plus célèbre: Guns'N'Roses) sont au programme du nouveau long-métrage du créateur de la série Miami Vice, qui jongle à merveille entre thriller d'action classique et film d'auteur stylisé. [quote]Dans le film, le méchant stoppe les pompes à eau pour entraîner la surchauffe du système de refroidissement d'une centrale nucléaire et sème le chaos, raconte l'acteur principal.[/quote] Le film promet d'être explosif. The BlackHAT, le film, sortira en salle le 16 janvier 2015. Petit clin d’oeil, le 16 janvier 2014 est aussi la date du piratage de 800.000 données de clients du géant des télécoms Orange, en France. En attendant, sur le web, ça commence mal. Le site du film a déjà son url légèrement squatté depuis janvier 2014, Bilan, le site officiel se visite via blackhatthemovie.com alors que blackhatmovie.com propose tout autre chose. Accéder au site au officiel Blackhat, le film, au cinema en janvier 2015