Moteur de recherche

Résultats pour : "téléchargent"

Les malwares les plus marquants de l'année 2014 Archives Secunews SECUNEWS

Les malwares les plus marquants de l'année 2014

À l’origine de toute cyber-attaque se trouve un code malveillant conçu pour causer autant de dommages que possible, dérober des identités, récupérer des données financières, accéder à des secrets industriels, etc... Ces malwares ont particulièrement marqué l’année 2014: [quote] - CRYPTOLOCKER - KOLER - KELIHOS - GAMEOVER ZEUS - WIRELURKER - PUSHDO - DYRE - BlackPOS - ROVNIX[/quote] - CRYPTOLOCKER, dans le rôle du "voleur": Description: Cheval de Troie de type ransomware prolifique chiffrant les fichiers des ordinateurs et demandant aux utilisateurs de verser une rançon pour les déchiffrer. Méthode de diffusion: Délivré via des messages de spam contenant des pièces jointes malveillantes. Fonctionnement: Si les utilisateurs ouvrent la pièce jointe, le fichier malveillant .exe est téléchargé et exécuté. Lorsque CryptoLocker accède à un ordinateur, il se connecte à des domaines générés de façon aléatoire afin de télécharger une clé publique RSA 2048 bits utilisée pour chiffrer les fichiers de l’ordinateur. La clé publique RSA peut uniquement être déchiffrée avec sa clé privée correspondante, qui est cachée afin de rendre le déchiffrement quasiment impossible. Les victimes: Plus de 500.000 utilisateurs, pour la plupart aux États-Unis, au Royaume-Uni et au Canada. CONSEIL: Mettez régulièrement à jour votre système d’exploitation et vos logiciels de sécurité. - KOLER, dans le rôle du "policier": Description: Cheval de Troie de type ransomware pour Android demandant de l’argent aux utilisateurs d’appareils mobiles en échange du déchiffrage de leurs données. Méthode de diffusion: Il se fait passer pour un lecteur vidéo offrant un accès premium à du contenu pornographique et se télécharge automatiquement lorsque l’utilisateur navigue sur Internet. Fonctionnement: Après l’infection de l’appareil par le cheval de Troie, il empêche les utilisateurs d’accéder aux écrans d’accueil et affiche un faux message prétendant provenir de la police nationale. Il affirme que l’utilisateur a été surpris en train d’accéder à des sites Web pédophiles et exige un paiement pour éviter les poursuites judiciaires. Les victime: Des européens principalement. CONSEIL: Installez une solution de sécurité mobile afin de protéger vos appareils mobiles contre le piratage, les malwares et les accès non autorisés. - KELIHOS, dans le rôle de "l’espion": Description: Cheval de Troie capable de miner des données sensibles du navigateur Web, du trafic Internet, des portefeuilles de Bitcoins et d’envoyer des e-mails de spam. Méthode de diffusion: Messages de spam envoyés à ceux qui n’ « apprécient » pas les mesures économiques et politiques prises à l’encontre de la Russie, prétendant proposer une application pour attaquer les organismes gouvernementaux responsables de ces sanctions. Fonctionnement: Après avoir cliqué sur les liens ou les pièces jointes malveillantes, les victimes téléchargent un fichier exécutable qui installe le cheval de Troie. Celui-ci communique ensuite avec le centre de commande et de contrôle (C&C) en échangeant des messages chiffrés via HTTP pour récupérer d’autres instructions. Les victimes: Ukraine, Russie, Taïwan, Japon, Inde. CONSEIL: N’installez pas d’applications provenant de tiers suspects. - GAMEOVER ZEUS dans le rôle du "père": Description: GameOver Zeus est une variante peer-to-peer (P2P) de la famille de malwares Zeus dérobant des identifiants bancaires. Méthode de diffusion: Il se diffuse généralement via des e-mails de phishing se faisant passer pour des factures. Fonctionnement: Lorsque les utilisateurs se rendent sur un site Web bancaire à partir d’un ordinateur infecté, GameOver Zeus intercepte leur session en ligne à l’aide de la technique du Man-in-the-Browser (MiTB). Il peut échapper à l’authentification à deux facteurs et afficher des messages de sécurité mensongers afin d’obtenir des informations pour une autorisation de transaction, dès que les pirates obtiennent ces informations, ils sont en mesure de modifier les transactions bancaires des utilisateurs et de leur dérober de l’argent. Les victimes: On estime qu’il a infecté entre 500.000 et 1.000.000 de PC aux États-Unis, en Inde, à Singapour, au Japon, en Allemagne, en Ukraine, en Biélorussie et de nombreux autres pays. Infos supplémentaire: Il a été utilisé comme plate-forme de distribution de CryptoLocker. CONSEIL: Ne répondez pas aux e-mails non sollicités, les banques et autres organismes de confiance ne demandent pas de données financières, ni de mot de passe par e-mail. - WIRELURKER, dans le rôle du "corrompu": Description: Il s’agit d’une famille de malwares complexes ciblant les applications iOS et OS X afin de dérober des informations personnelles d’utilisateurs. Méthode de diffusion: Il est distribué via des applications OS X repackagées transmettant des malwares. Fonctionnement: WireLurker surveille tout appareil iOS connecté via USB à un ordinateur infecté fonctionnant sous OS X et installe des applications tierces téléchargées ou génère automatiquement des applications malveillantes sur l’appareil Apple, que celui-ci soit ou non jailbreaké. Les victimes: Plusieurs centaines de milliers de personnes, principalement en Chine. CONSEIL: Utilisez une solution de sécurité pour Mac OS X et maintenez ses signatures à jour. - PUSHDO, dans le rôle de "l’ami de ZEUS": Description: Le cheval de Troie polyvalent Pushdo utilise des clés privées et publiques pour protéger la communication entre les bots et le centre de commande et de contrôle (C&C). Méthode de diffusion: Le cheval de Troie Pushdo a été utilisé pour distribuer des souches de malwares secondaires comme Zeus et SpyEye ainsi que du spam. Fonctionnement: Une fois les machines infectées par Pushdo, le botnet est utilisé pour envoyer des e-mails malveillants contenant des liens vers des sites Web qui infectent les utilisateurs par des chevaux de Troie bancaires, tels que Zeus, Torpig et Bugat. Les messages sont parfois conçus pour ressembler à de véritables relevés bancaires ou contiennent une pièce jointe présentée comme étant une confirmation de commande. Les victimes: Plus de 180.000 adresses IP uniques de France, d’Inde, d’Indonésie, de Turquie, du Royaume-Uni et des États-Unis. CONSEIL: Les entreprises doivent également maintenir les niveaux de correctif et utiliser des anti-malwares fiables sur tous les systèmes. - DYRE, dans le rôle du "banquier": Description: Cheval de Troie bancaire ciblant les banques mondiales afin de dérober des informations confidentielles, identifiants utilisateurs et données financières. Méthode de diffusion: Il se répand via des campagnes de spam et de phishing. Un e-mail malveillant, envoyé à des employés de banque, contient des pièces jointes en formats ZIP, PPT ou PDF ou des liens malveillants redirigeant vers des serveurs corrompus. Ces fichiers déposent Dyre, également appelé Dyreza, sur la machine cible qui se connecte à une liste de domaines pour installer l’exécutable malveillant. Fonctionnement: Il effectue des attaques 'man in the middle' afin d’intercepter la communication non chiffrée et capturer des informations de connexion, les données sont envoyées aux serveurs contrôlés par des hackers. Les victimes: Plusieurs banques suisses, SalesForce.com. CONSEIL: Ne cliquez pas sur les liens d’e-mails provenant d’adresses inconnues. La plupart des arnaques en ligne se diffusent de cette façon. - BlackPOS, dans le rôle du "vendeur": Description: Il s’agit d’un malware visant les terminaux de paiement (Point Of sales) et ciblant les données des cartes bancaires utilisées avec ces terminaux (fonctionnant principalement sous Windows). Méthode de diffusion: Il se fait passer pour un éditeur antivirus connu afin d’éviter d’être détecté par les systèmes des terminaux de paiement. Fonctionnement: Il utilise le 'RAM scraping' pour obtenir des données de cartes bancaires dans la mémoire du terminal de paiement infecté, il transmet les données recueillies vers un serveur compromis avant de les uploader vers un FTP. Les Victimes: Il a ciblé les clients des grandes banques américaines (Chase, Capital One, Citibank, Union Bank of California et Nordstrom FSB Debit). Infos supplémentaire: - Il est conçu pour contourner les logiciels pare-feu. - Il fait une taille de seulement 207 kilo-octets. - Le kit crimeware coûte entre 1800 et 2300 dollars. CONSEIL: Les entreprises et grandes organisations devraient mettre en place une solution de sécurité multiniveau pour assurer la protection de leur réseau contre les vulnérabilités des systèmes et applications. - ROVNIX, dans le rôle du "patriote": Description: Cheval de Troie dérobant des données financières. Méthode de diffusion: Via des e-mails infectés ou des documents Word. Rovnix peut afficher des publicités pay-per-click, produire un faux écran bleu de la mort (BSOD), afficher des sites installant des scarewares ou des campagnes malveillantes offrant du support technique. Fonctionnement: Une fois activé, Rovnix génère des fichiers masqués et peut modifier les entrées du registre Windows sans y être autorisé, désactiver la protection du pare-feu et télécharger d’autres chevaux de Troie, vers et keyloggers sur les systèmes. Les victimes: Plus de 130.000 victimes en France, en Belgique, au Royaume-Uni ainsi qu’aux Pays-Bas, en Allemagne et en Espagne. Infos supplémentaire: Rovnix génère de nouveaux domaines C&C basés sur des mots présents dans la déclaration d’indépendance des États-Unis. CONSEIL: Sauvegardez régulièrement vos données importantes et conservez-les sur un support non connecté. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

06 Jan 2015 LIRE L'ACTU
La BAF réclame 40.000 euros pour téléchargement et diffusion illégale de films Archives Secunews SECUNEWS

La BAF réclame 40.000 euros pour téléchargement et diffusion illégale de films

La Belgian Anti-piracy Federation (BAF) réclame 40.000 euros à un père de famille pour avoir diffusé et téléchargé illégalement des films. Il l'aurait fait pour ses enfants, mais serait impliqué dans le fonctionnement d'un site illégal. Chauffeur de bus et père de 3 enfants, l’homme originaire de Putte, en province d’Anvers, a expliqué qu'il pensait ne pas risquer grand-chose étant donné que les films qu’il avait téléchargés pour ses enfants se trouvaient également sur YouTube, explique De Standaard. C'est en tout cas ce qu'il a déclaré devant la cour. Il s’agit d’une enquête effectuée sur deux forums, dont Belgian-Scene, où des liens de téléchargement de films, musique, e-livres, jeux, etc... ont été diffusés, les deux sites comptaient, selon BAF, respectivement 4.610 et 9.700 membres et ont été mis hors ligne en mars 2014. Il comparaissait avec 5 autres personnes, dont le fondateur et les administrateurs d'un site illégal belge, devant la cour correctionnelle de Gand, quatre personnes ont négocié un arrangement préalable avec la BAF et devront s'acquitter d'amendes entre 10.000 et 25.000 euros. Le père et un membre du site ont refusé l’arrangement et attendent d'être jugés. La justice se prononcera en juin 2014 sur ce dossier. La BAF a tenu à nuancer l'histoire et a expliqué au journal De Morgen que c'était surtout ceux qui diffusent les oeuvres illégalement qui sont poursuivis. Le cas du père semble donc plus compliqué que de simples téléchargements illégaux, comme évoqué devant la cour, et il serait impliqué dans le fonctionnement du forum incriminé en ayant lui-même diffusé des liens pour télécharger illégalement des oeuvres. [quote]Nous avons déposé une plainte contre les gestionnaires, fondateurs et uploaders des forums, comme c’est toujours le cas, explique Olivier Maeterlinck, directeur de BEA, la fédération des producteurs et distributeurs de films, jeux et musique en Belgique. Nous ne déposons jamais de plaintes contre ceux qui téléchargent, mais uniquement contre ceux qui diffusent du contenu, affirme Maeterlinck.[/quote] Clic pour lire toutes les actus sur le Warez

07 May 2014 LIRE L'ACTU
Un cheval de Troie dans des kits GTA V Archives Secunews SECUNEWS

Un cheval de Troie dans des kits GTA V

Les experts de Bitdefender ont découvert un " un scam " concernant le jeu vidéo Grand Theft Auto 5, un des titres les plus attendus de l’année 2013 par la communauté des fans de la série. Les joueurs ne doivent pas se fier aux copies de GTA 5 qui auraient fuité accidentellement et qui sont disponibles sur Internet depuis quelques semaines. Ces copies ne sont que de fausses versions infectées par un " malware ", conduisant les utilisateurs imprudents tout droit dans un piège. Le mécanisme est bien rôdé Les faux kits sont promus sur les sites Web de torrents par des "J’aime" et commentaires positifs issus de faux comptes pour améliorer la crédibilité des téléchargements, ainsi les joueurs impatients se fient aux kits, sans se soucier de ce qu’ils téléchargent… L’installation est elle-même crédible puisque les cyber-criminels ont inclus les illustrations officielles du jeu, mais en pleine installation, le joueur est appelé à entrer un numéro de série qu’il peut obtenir en remplissant un questionnaire, et d’envoyer un SMS surtaxé pour le valider. Le SMS coûtera 1€ par jour jusqu’à ce que le service soit arrêté. Vous l’aurez deviné, même en suivant le processus, il n’y a pas de GTA 5 à la clé, les fichiers ISO ont été copiés d’un autre jeu, "The Cave". Rappelle aux joueurs impatients le jeu serait uniquement disponible sur console XBOX 360 et Playstation 3 dans un premier temps, l’annonce de la date de sortie sur PC étant prévue plus tard, Ce faux kit d’installation est détecté par Bitdefender sous le nom de "Trojan.GenericKDV.1134859", et bloqué dès son téléchargement pour éviter toute infection. Gare aux torrents

17 Sep 2013 LIRE L'ACTU
Un virus utilisant l'image de la police du web sévit en Belgique Archives Secunews SECUNEWS

Un virus utilisant l'image de la police du web sévit en Belgique

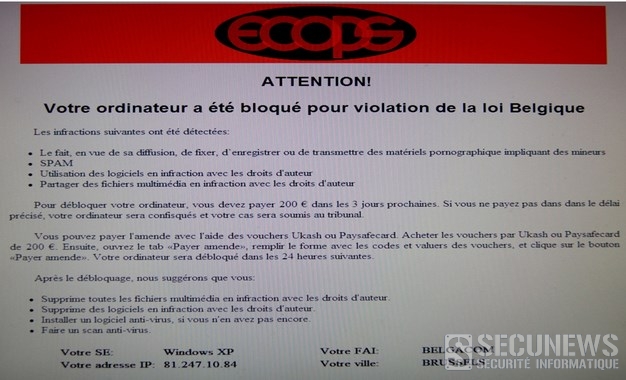
La mise en garde provient de la fédérale Computer Crime Unit belge (FCCU), un nouveau logiciel malveillant bloque les ordinateurs. Il semble provenir d'eCops, Surtout, ne payez pas! Voici le message qui s'affiche une fois votre ordinateur bloqué (1/2) Ce ransomware bloque les ordinateurs et vous réclame entre 100 et 200 euros, et affichent le message suivant: Votre ordinateur a été bloqué pour violation de la loi Belgique. Violation de la loi ?, c'est là, justement, le problème. [quote]"Bien que l'écran laisse croire que l'ordinateur est bloqué par eCops pour des infractions à la législation belge, ce n'est pas le cas, explique la police fédérale."[/quote] Derrière, se trouvent des cybercriminels qui veulent vous amener à leur verser de l'argent, via les jeux, les mails, les réseaux Bref, les personnes qui voient un tel écran apparaitre sur leur PC sont victimes d'une infection. Voici le message qui s'affiche une fois votre ordinateur bloqué Comment ce virus informatique se propage-t-il ? "Il est notamment diffusé via des sites de jeux en ligne. Les personnes téléchargent à leur insu le logiciel malveillant et lors du redémarrage de leur ordinateur, ces écrans apparaissent. " Mais la police pointe également d'autres voies de propagation: - Via l'annexe d'un e-mail - Des copies illégales de softwares dans les réseaux de peer-to-peer - Des messages dans les réseaux sociaux comme Facebook qui vous redirigent vers des sites webs afin de regarder des vidéos. "Ces sites signalent qu'un plugin vidéo doit être installé pour voir la vidéo en question et un popup d'installation apparait" Conséquence du virus ? L'ordinateur est bloqué et seul l'écran pour effectuer le paiement est donc encore accessible. Backup préventif souhaité Quoi qu'il en soit, la victime n'a plus du tout d’accès à ses données. [quote]"Si à ce moment, l'utilisateur n'avait pas de backup de ses données, alors cela se complique fortement pour lui, relate encore la police.[/quote] L'expérience de cas similaires à l'étranger nous apprend que les victimes qui ont payé n'ont souvent pas reçu de code pour débloquer ou décrypter leur système." Que faire si vous n'êtes pas encore victime ? Faites un backup de vos données sur un support externe et conservez-le en dehors de votre système actuel. Ne pas payer et porter plainte. Si malheureusement, votre ordinateur est déjà atteint - Prenez une photo de votre écran et conservez-la pour la rajouter à votre dossier - Notez les derniéres actions entreprises sur votre systéme ainsi que les heures correspondantes. - Et surtout, ne payez pas... En tant que victime de ce logiciel malveillant, vous pouvez aussi déposer plainte à la police locale et demander à en informer la FCCU (Federal Computer Crime Unit). Solution possible: Suppression du ransomware eCops, FCCU ou autres services de police étrangers Accessoires: - Un ordinateur connecté à Internet et non infecté. - Une clé USB Via l'adresse suivante il vous est possible de télécharger gratuitement le logiciel Windows Defender Offline : http://windows.microsoft.com/en-US/windows/what-is-windows-defender-offline?SignedIn=1. Ce logiciel permet de démarrer un ordinateur infecté au moyen d'une clé USB, le logiciel va alors analyser l'ordinateur à la recherche de virus et logiciels malveillants (malwares). Si vous avez déjà payé ? Allez déposer plainte avec toutes les informations concernant le destinataire du paiement et la réaction des cybercriminels. Si vous avez payé, prenez contact le plus rapidement possible avec: Ukash: Blocage de code PIN via les numéros de tel : - 00 800 000 85274 ou - 00 800 247 85274 avec le code PIN et le montant du ticket PaysafeCard: blocage de code PIN via les numéros de tel : - 078/ 158 157 (hotline figurant sur le ticket) ou - 00 800 0729 7233 avec le code PIN et le montant du ticket. Voir aussi: Mise en garde contre une nouvelle version du virus de la Police (2013) secunews.org:: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ou vos appareils mobile ne deviennent un élément d'un réseau de zombie (botnet)

22 Feb 2012 LIRE L'ACTU
(Pétition) Fini les forfaits Internet illimités au Canada Archives Secunews SECUNEWS

(Pétition) Fini les forfaits Internet illimités au Canada

Les forfaits Internet illimités vont bientôt disparaÓtre pour laisser place, dés le mois de mars 2011, à une facturation en fonction de l'utilisation de la bande passante. Les clients du fournisseur d'accés TekSavvy, qui sont nombreux à avoir opté pour une formule illimitée, ont reçu un mail samedi qui les informait que les forfaits offerts seront plafonnés à compter du 1er mars 2011. Citation:"¿ partir du 1er mars 2011, les clients de forfaits 5Mbps en Ontario doivent s'attendre à ce que le service offert soit limité à 25 Go de données (60 Go au Québec), sensiblement moins que ce qu'était capable d'offrir TekSavvy avant la décision du Conseil de la radiodiffusion et des télécommunications canadiennes (CRTC) d'imposer une facturation en fonction de l'utilisation", pouvait-on lire dans ce mail. Le CRTC, qui réglemente les activités de radiodiffusion et de télécommunications au Canada, a en effet décidé le 25 janvier 2011 de garantir aux fournisseurs d'accés à Internet le droit de facturer ses services au détail, moyennant un rabais de 15%. Vives réactions. Les consommateurs ont vivement réagi en apprenant cela. Citation:"Qu'est-ce que vous voulez que je fasse avec 25 Go par mois, que l'on partage à deux en plus ?", a demandé Samuel Pikelin, étudiant à Ottawa. Cette décision est tout aussi inquiétante pour les entreprises, comme la société américaine Netflix, qui a récemment lancé une offre d'accés illimité aux vidéos en streaming pour 8$ par mois. Pour Daniel Bader, journaliste techno de Toronto et rédacteur en chef du site thecellularguru.com,la décision du CRTC de contraindre des compagnies comme TekSavvy est mal pensée. Citation:"Il s'agit d'une décision d'austérité qui va étouffer le dynamisme du marché, affecter lourdement la productivité des entre prises canadiennes et qui va empêcher les gens de naviguer comme ils le souhaitent sur Internet.", a affirmé M. Bader. "Je ne vais pas dépenser 8$ par mois chez Netflix si je ne peux pas en profiter pleinement". Pétition. Une pétition en ligne sur OpenMedia.ca déjà recueilli plus de 100.000 signatures de consommateurs qui espérent que le CRTC reviendra sur sa décision, plusieurs maires ont soutenu cette pétition. La pétition fait état d'un certain nombre de préoccupations, notamment concernant l'avenir des entreprises qui offrent des services en ligne, comme le stockage de données ou les jeux en ligne. De son côté, le CRTC a fait valoir qu'une facturation basée sur l'utilisation réelle permettrait de gérer plus efficacement le trafic Internet et la bande passante et éviterait que le service fourni aux petits utilisateurs soit affecté par les échanges de données massifs des plus gros utilisateurs, qui téléchargent des données en permanence sur Internet. TekSavvy a demandé à ses clients de se battre pour que les choses changent. Citation:"Comme nos clients, et tous les internautes canadiens, nous sommes trés déçus par cette décision du CRTC. Nous poursuivons nos efforts pour nous opposer à l'imposition de frais de bande passante exorbitants en fonction de l'usage de chacun". Dites non au compteur sur votre connexion Internet Clic pour signez la pétition (source:tvanouvelles.ca)

03 Feb 2011 LIRE L'ACTU
La guerre va continuer promettent les hackers pro-WikiLeaks Archives Secunews SECUNEWS

La guerre va continuer promettent les hackers pro-WikiLeaks

Alors que plusieurs sites de personnalités ou d'entreprises ont subi des attaques d'un groupe de hackers baptisé "Anonymous", l'un d'eux s'est justifié jeudi dans une intervention sur la BBC, en promettant d'autres actions prochaines. La "cyberguerre" a commencé avant même la publication des 250.000 documents confidentiels de la diplomatie américaine par WikiLeaks, lorsque le site a subi une attaque en "déni de service" de la part d'un hacker décidé à le bloquer, depuis, les fameux documents ont été rendus accessibles, plongeant les autorités américaines dans l'embarras. "Nous voulons que l'internet reste libre" Et ces cyber-attaques contre les sites hostiles à WikiLeaks "vont continuer", a promis jeudi matin un porte-parole du groupe Anonymous sur la radio BBC. Citation:"La campagne n'est pas terminée. Cela va se renforcer, de plus en plus de gens nous rejoignent pour aider", a indiqué à la radio celui qui a pris le nom d'emprunt de "Coldblood" (sang-froid). Citation:Il a expliqué que "de plus en plus de gens téléchargent le programme botnet", qui permet de lancer à partir de milliers d'ordinateurs simultanément des attaques informatiques massives contre un site, le mettant hors service. "C'est une guerre informatique, nous voulons que l'internet reste libre et ouvert à tous, exactement comme il l'a toujours été", a justifié Coldblood. Citation:Selon lui, Anonymous n'est pas un groupe organisé, "il ne suit aucun cadre conventionnel, c'est juste un groupe de gens et quand une idée circule, si ces gens la trouvent bonne et bien ils la mettent en oeuvre". Coldblood lui-même affirme n'avoir jamais été en contact personnel avec WikiLeaks. Citation:"C'est trés dur de rentrer en contact avec eux, la seule personne que vous pouviez obtenir était Julian, mais il est indisponible pour le moment". De même, malgré l'incarcération d'Assange, sa petite équipe de collaborateurs, qui se dit forte d'environ "800 volontaires", a promis que "tout ça va continuer comme jamais". Les fuites embarrassantes se sont d'ailleurs poursuivies ces derniers jours.

11 Dec 2010 LIRE L'ACTU