Moteur de recherche

Résultats pour : "confidentielle"

Les Actu's de la semaine ! Archives Secunews SECUNEWS

Les Actu's de la semaine !

Cette semaine, plusieurs failles de sécurité majeures ont été découvertes, mettant en danger des systèmes critiques dans les domaines des réseaux sociaux, de la téléphonie, des systèmes d’exploitation, de la sécurité informatique, de l’intelligence artificielle, des logiciels et des services de streaming. Réseaux sociaux Le réseau social décentralisé BlueSky connaît un afflux d’utilisateurs fuyant les grands réseaux traditionnels. Cependant, cette plateforme a été la cible d’attaques de désinformation sophistiquées, notamment orchestrées par des groupes russes. Ils exploitent les faiblesses des systèmes de modération peu matures pour diffuser massivement de fausses informations, ce qui pose un vrai défi pour la confiance des utilisateurs et la stabilité de la plateforme. Téléphonie Au Royaume-Uni, un système a été mis en place pour bloquer automatiquement les appels provenant de numéros usurpés, c’est-à-dire des numéros de téléphone copiés ou falsifiés par des fraudeurs. Cette mesure aide à réduire les escroqueries téléphoniques où les criminels se font passer pour des banques ou des services officiels afin de soutirer des informations personnelles sensibles. Systèmes d’exploitation Une faille critique référencée CVE-2025-59287 affecte le service Windows Server Update Services (WSUS), un composant clé utilisé par de nombreuses entreprises pour gérer leurs mises à jour. Cette vulnérabilité se trouve dans un mécanisme appelé désérialisation non sécurisée. Concrètement, WSUS traite des données envoyées par le réseau, mais ne vérifie pas correctement ces données avant de les utiliser. Un attaquant distant peut envoyer des données spécialement conçues pour manipuler ce processus et ainsi exécuter un code malveillant à distance, avec les mêmes privilèges système que WSUS. Cela signifie qu’il peut prendre le contrôle complet du serveur sans aucune interaction de l’utilisateur. La faille est très grave car elle concerne tous les serveurs Windows de 2012 à 2025 avec WSUS activé, est exploitée activement depuis fin octobre, et permet d’installer des programmes malveillants cachés (comme des webshells), de collecter des données sensibles du réseau et d’établir des connexions persistantes pour un contrôle à distance. Microsoft a dû publier un correctif d’urgence et recommande de bloquer les ports réseau 8530 et 8531 pour limiter l’exposition en attendant le patch. Sécurité informatique L’entreprise F5 Networks, spécialisée dans les équipements de gestion du trafic réseau, a subi une fuite de son code source critique pour son produit BIG-IP. Cela signifie que des hackers ont volé des informations précieuses sur des failles pas encore corrigées, ce qui peut servir à lancer des attaques très ciblées sur des infrastructures sensibles, notamment dans les entreprises et les administrations. Cette fuite accroît le risque d’attaques de masse dans les semaines à venir. Intelligence artificielle OpenAI est au centre d’une polémique après que son intelligence artificielle capable de générer des vidéos ultra-réalistes ait produit des représentations de personnalités décédées sans leur consentement ni celui de leurs familles. Cette technologie, qui peut reproduire des voix et images très fidèles, pose un grave problème éthique et juridique, notamment sur le respect de la mémoire, la manipulation de l’opinion et la protection des données personnelles. OpenAI travaille à limiter ces abus, mais la question de la régulation légale reste ouverte. Logiciels Dans le secteur médical, un logiciel clé appelé Weda a été victime d’une cyberattaque, mettant en péril les données confidentielles de nombreux professionnels de santé. Ce type d’attaque est particulièrement grave, car ces données sont sensibles et soumises à des règles strictes de confidentialité, et leur fuite ou modification peut avoir des conséquences lourdes sur la prise en charge des patients. Services de streaming Les plateformes de streaming comme Netflix, Prime Video, et Disney+ font face à une augmentation des activités de piratage, avec l’apparition de nouveaux sites illégaux qui proposent gratuitement des films et séries, souvent en contournant les protections mises en place. Cette situation pèse lourdement sur les revenus des producteurs, fournisseurs et artistes, menaçant la pérennité économique du secteur.

16 Nov 2025 LIRE L'ACTU
Amazon enquête sur des employés qui auraient revendu des données confidentielles Archives Secunews SECUNEWS

Amazon enquête sur des employés qui auraient revendu des données confidentielles

Certains salariés du groupe Amazon tenteraient d'arrondir leurs fins de mois en revendant des informations confidentielles, selon les informations du Wall Street Journal. Ces employés, dont le nombre n'est pas précisé, auraient recours à des intermédiaires pour vendre des données internes et des informations confidentielles à des marchands qui commercialisent leurs produits sur le site d'Amazon, objectif : les aider à faire croître leurs ventes. Le géant du commerce en ligne américain a lui-même confirmé l'ouverture d'une enquête interne pour tirer au clair ces fuites rémunérées qui bénéficieraient à des entreprises tierces. "Nous menons une enquête complète sur ces allégations", a indiqué le groupe de Seattle dans une déclaration écrite à l'AFP. Amazon évoque une "politique de tolérance zéro" Une porte-parole a souligné que les employés étaient tenus de respecter des règles commerciales et déontologiques internes très strictes, et que le groupe disposait "de systèmes sophistiqués pour limiter et contrôler l'accès aux informations". Elle a également agité la menace de sanctions, "notamment de possibles suites judiciaires, pénales le cas échéant". D'après le Wall Street Journal, Amazon enquête sur ce sujet depuis plusieurs mois. Le groupe a également ciblé les marchands potentiellement concernés, en évoquant des fermetures de comptes, des suppressions d'avis les concernant, des blocages de fonds et d'éventuelles poursuites. "Nous avons une politique de tolérance zéro pour ce qui est du détournement de nos systèmes", a résumé la porte-parole. Cette pratique est particulièrement présente en Chine. Le quotidien économique cite l'exemple d'intermédiaires à Shenzhen œuvrant pour des employés du groupe. En échange de sommes allant de 80 à plus de 2 000 dollars, ils vendent des informations sur les volumes de ventes, les adresses électroniques des clients laissant des commentaires ou encore un service permettant d'effacer les avis négatifs et de restaurer des comptes Amazon fermés.

17 Sep 2018 LIRE L'ACTU
Yahoo! confirme le piratage de 500 millions de comptes Archives Secunews SECUNEWS

Yahoo! confirme le piratage de 500 millions de comptes

L’annonce tombe au plus mauvais moment possible pour Yahoo!. Jeudi, 'Yahoo! a confirmé' qu’elle avait été victime d’un piratage massif 'fin 2014', qui a touché 500 millions de comptes utilisateurs. [quote] - Des Emails - Des mots de passe hasher - Des questions de sécurité et leur réponse - Numéros de téléphone - Dates de naissance - Etc..., de nombreuses données personnelles ont été compromises. [/quote] L'enquête ne prouve pas que des mots de passe en clair ou des informations bancaires auraient été dérobés. Alors que Yahoo se trouve dans la dernière ligne droite pour être racheté par Verizon, pour 4,8 milliards de dollars, fin juillet 2016 (qui doit encore être validé par les autorités de régulation) l’affaire pourrait bien avoir un impact sur le montant de la transaction. Dans la pratique, Yahoo a commencé d’envoyer des alertes pour une remise à zéro du mot de passe des comptes concernés. Comme d’habitude, si vous l’utilisez ailleurs (Facebook, Gmail etc..), il faut le changer partout, sous peine de courir de gros risques. Revendiqué par un hacker russe. Alors que Yahoo soupçonne 'une entité liée à un Etat', les doutes sont permis. En août 2016, le piratage avait été revendiqué par le hacker russe 'Peace', qui avait déjà volé des centaines de millions de mots de passe de MySpace et de LinkedIn. Ce dernier a mis les données en vente au marché noir alors que les Etats (Chine, Russie etc.. ?) préfèrent en général exploiter les informations en silence. Désormais, on attend surtout la réaction de Verizon. Selon les observateurs, le câblo-opérateur américain pourrait tenter d’obtenir une ristourne prenant en compte la réputation endommagée de Yahoo. Usurpation d'identité Le site Recode affirmait qu'un fichier, vendu 1.800 dollars au marché noir, contenait des identifiants, des mots de passe facilement déchiffrables et des informations personnelles. Le site Motherboard avait le premier évoquer ce piratage en août 2016, parlant alors de 200 millions de comptes compromis, mais Yahoo! ne s'était pas prononcé alors sur son authenticité. Ces données provenaient supposément d'un piratage commis en 2012, Yahoo! évoque un vol datant de fin 2014. Ce type de piratage, même s'il est ancien, peut laisser craindre d'importantes répercussions. Yahoo! demeure l'un des sites les plus visités au monde, notamment grâce à son service de messagerie électronique. Yahoo! n'obligeant pas à changer de mot de passe régulièrement, une bonne part des informations contenues dans ce fichier devraient toujours être valides et permettre de pénétrer dans les comptes, les pirates peuvent aussi tenter de s'introduire dans les comptes Facebook, Gmail ou Outlook des personnes qui utiliseraient le même mot de passe sur tous les sites. Ces intrusions permettent de mener des campagnes de 'phishing' en usurpant l'identité de la victime, de dérober des données de paiement ou d'autres informations confidentielles. Pour cette raison, il est recommandé de ne pas utiliser le même mot de passe sur tous les sites et de préférer des combinaisons longues, plus difficilement déchiffrables. LinkedIn, Dropbox, Last.fm et MySpace touchés Au cours de ces dernières années, plusieurs piratages massifs ont été confirmés. 2012 fut par exemple une année noire pour la sécurité informatique et le vol de données: - 117 millions de comptes LinkedIn - 68 millions de mots de passe Dropbox - 43 millions d'identifiants Last.fm ont ainsi été dérobés cette année-là. En 2013, ce sont 417 millions de comptes MySpace qui ont été compromis. Généralement, les fichiers sont exploités une première fois par les pirates avant d'être mis en vente. Clic pour lire toutes les actus Yahoo!.

23 Sep 2016 LIRE L'ACTU
Comment limiter le partage des données de WhatsApp vers Facebook Archives Secunews SECUNEWS

Comment limiter le partage des données de WhatsApp vers Facebook

'Nous ne vendrons jamais vos informations personnelles à quiconque. Juré'. Fin de l’histoire. La naïveté de Jan Koum... Le cofondateur de WhatsApp promettait que le rachat de Facebook ne changerait rien et que le respect de la vie privée resterait la pierre angulaire de la philosophie de l’app de messagerie. Mais jeudi, tout a changé avec la mise à jour des conditions d’utilisation. Désormais, le 'numéro de téléphone de l’utilisateur' et le 'graphe social' de ses contacts vont être partagés avec Facebook, notamment pour permettre au réseau social d’améliorer ses publicités ciblées et sa suggestion d’amis. Heureusement, il est possible de limiter la casse. Voici comment faire : 1. Ne pas cliquer sur 'J’accepte' mais sur 'Lire davantage' (vous avez déjà cliquer sur j'accept voir chapitre 3) Comme souvent avec Facebook, le changement est imposé en douce à l’utilisateur. Lors de la mise à jour à la dernière version de WhatsApp, un message, 'Nous mettons à jour nos conditions d’utilisation' s’affiche, avec un gros bouton ’j'accepte'. 2.Décocher 'Partager les informations de mon compte' Tout en bas, le bouton est sélectionné par défaut, il faut le décocher. 3.Trop tard ? Pas de panique, il existe une autre option jusqu’au 25 septembre 2016 Il suffit d’aller dans Paramètres -> Mon compte, puis de décocher 'Partager les infos'. Attention, vous n’avez que jusqu’au 25 septembre 2016, après, il sera trop tard. Si vous ne voyez pas cette option, c'est simplement que la mise à jour n'a pas eu lieu. Un partage limité mais pas bloqué. Là encore, WhatsApp/Facebook jouent sur les mots. Même en cliquant 'Ne pas partager mes infos', ces dernières, y compris le numéro de téléphone, seront quand même fournies à Facebook. Simplement, Mark Zuckerberg ne pourra pas les utiliser pour la publicité ciblée. WhatsApp reste vague sur une utilisation pour 'améliorer l’infrastructure, sécuriser les systèmes et combattre le spam', notamment. Le feuilleton ne fait sans doute que commencer. De nombreux utilisateurs dénoncent une trahison, et les autorités britanniques se penchent déjà sur la question, aux Etats-Unis, cela ne devrait pas tarder non plus. En 2014, l’autorité américaine de la concurrence, la FTC, avait donné son feu vert au rachat avec une condition claire: [quote]Facebook devra obtenir l’accord des consommateurs avant de partager leurs informations [de WhatsApp] au-delà des réglages existants.[/quote] Le temps de monétiser WhatsApp est venu. Mark Zuckerberg n’a pas fait un chèque de près de 20 milliards de dollars pour rien. Alors que WhatsApp a passé le cap du milliard d’utilisateurs, il faut bien rentabiliser l’app. Zuckerberg a choisi de supprimer l’abonnement annuel de 1 euro, qui avait été testé dans plusieurs pays, et la tentation de monétiser les données est grande. Et les changements ne s’arrêtent pas là. La messagerie veut également permettre aux entreprises d’envoyer des messages aux utilisateurs, sans doute sur le modèle des « chatbots » déjà lancés sur Facebook Messenger. Pour certains, la solution est simple: - Il suffit d’abandonner WhatsApp et de passer à Telegram ou à Signal. À titre d'exemple,à la fin du mois de février 2016, profitant d'une panne de 3h30 de son concurrent, Telegram avait enregistré 4,95 millions de nouveaux utilisateurs en une journée grâce à sa ligne de conduite axée justement sur la protection de la vie privée. Le départ, donc, seul moyen de protéger ses données ? Mais une migration est loin d’être aussi simple que pour un logiciel mail. En 2015, David Markus, le patron de Facebook Messenger, estimait qu’il fallait avoir au moins la moitié de ses amis sur un logiciel de messagerie pour qu’il soit véritablement utile. En étant propriétaire des deux seuls apps qui comptent plus d’un milliard d’utilisateurs actifs dans le monde, Mark Zuckerberg est en position de force, et il le sait bien Quelques conseils pour protéger ses données sur WhatsApp: - Mot de passe: [quote]Changer régulièrement de mot de passe est conseillé sur toutes les applications, pour éviter les intrusions et les vols.[/quote] - Statut WhatsApp: [quote]Garder le "statut" WhatsApp vide. Le statut WhatsApp est souvent visible par des utilisateurs inconnus, et les informations pourraient être transmises à des personnes étrangères à votre cercle de contacts.[/quote] - Réseau public: [quote]Les connexions sur un réseau public non protégé sont fortement déconseillées. Un internaute malveillant pourrait avoir accès à vos données et les récupérer pour en faire un usage frauduleux.[/quote] - VPN: [quote]Installer un 'VPN', un réseau privé virtuel pour sécuriser la navigation. Installé sur son smartphone et son ordinateur, ce logiciel permet de changer l'adresse Ip et sécurise les données. Les données seront rendues confidentielles et inutilisables par un tiers. SecurityKiss permet par exemple cette navigation en toute sécurité, même sur un réseau public.[/quote] Clic pour lire toutes les actus sur WhatsApp.

29 Aug 2016 LIRE L'ACTU
La moitié des publicités sur les sites de streaming gratuits renvoient à des virus Archives Secunews SECUNEWS

La moitié des publicités sur les sites de streaming gratuits renvoient à des virus

Les publicités qui apparaissent sur les sites de streaming gratuits mènent, lors de leur fermeture, dans la moitié des cas à des pages web contenant des virus qui installent des logiciels permettant des fraudes, ressort-il d'une étude de l'université de Louvain (KUL) (Belgique). Plus de 23.000 pages de streaming gratuit ont été analysées. Celles-ci provenaient de 5.600 domaines, dont plus de 20% appartiennent aux 100.000 sites les plus visités selon la société spécialisée Alexa. Ceux-ci permettent ensuite à des fraudeurs de dérober des données confidentielles. A cet égard, les navigateurs Chrome et Safari été les plus vulnérables. Lire le communiqué (anglais)

23 Jun 2016 LIRE L'ACTU
Facebook va scanner les visages dans les photos sur votre smartphone Archives Secunews SECUNEWS

Facebook va scanner les visages dans les photos sur votre smartphone

Voici certainement une nouvelle fonctionnalité du réseau social Facebook qui risque de faire grincer des dents! Le site de Mark Zuckerberg a dévoilé une nouvelle technologie de reconnaissance faciale destinée à son application 'Facebook Messenger'. Désormais, Facebook pourra fouiller les photos de votre smartphone… alors qu’elles ne sont pas partagées sur le réseau social ou sur tout autre site web. Cette fonctionnalité, nommée "Photo Magic", apparaîtra sur les prochaines versions de Facebook Messenger, l’application mobile destinée à discuter entre vos différents contacts Facebook. Ainsi, l’application ira scanner l’ensemble de vos photos sur votre smartphone et vous enverra une notification dès qu’elle découvrira une photo avec un de vos amis, grâce à la reconnaissance facile. Vous recevrez ainsi des avertissements lorsque vous prendrez une photo de vous et votre ami en soirée... Une nouvelle incursion dans la vie privée qui annonce certainement une prochaine polémique pour le réseau social déjà accusé d’être omniprésent entre Facebook, Facebook Messenger, Instagram, Whats App, et bien d’autres applications du groupe. Quiconque validera l’utilisation de 'Photo Magic', verra toutes les photos de son téléphone être envoyées sur les serveurs de Facebook. Et cela alors que le réseau social est souvent accusé de conserver des informations confidentielles sur les usagers. Cela ne fera que quelques informations de plus glanées sur vous et vos amis. La fonctionnalité 'Photo Magic' est actuellement testée en Australie mais aucune date de mise à jour n’est annoncée pour les Etats-Unis ou l’Europe. Bref, à l’avenir, faites attention à vos photos, même si vous ne souhaitez pas les partager sur Facebook. Ou désinstallez Facebook Messenger... Reste toutefois un point rassurant pour les Européens. L’Union européenne interdit en effet toute utilisation de logiciels de reconnaissance faciale qui ne sont pas explicitement valider par les consommateurs, 'Facebook Moments' est par exemple interdite en Europe.

11 Nov 2015 LIRE L'ACTU
Les malwares les plus marquants de l'année 2014 Archives Secunews SECUNEWS

Les malwares les plus marquants de l'année 2014

À l’origine de toute cyber-attaque se trouve un code malveillant conçu pour causer autant de dommages que possible, dérober des identités, récupérer des données financières, accéder à des secrets industriels, etc... Ces malwares ont particulièrement marqué l’année 2014: [quote] - CRYPTOLOCKER - KOLER - KELIHOS - GAMEOVER ZEUS - WIRELURKER - PUSHDO - DYRE - BlackPOS - ROVNIX[/quote] - CRYPTOLOCKER, dans le rôle du "voleur": Description: Cheval de Troie de type ransomware prolifique chiffrant les fichiers des ordinateurs et demandant aux utilisateurs de verser une rançon pour les déchiffrer. Méthode de diffusion: Délivré via des messages de spam contenant des pièces jointes malveillantes. Fonctionnement: Si les utilisateurs ouvrent la pièce jointe, le fichier malveillant .exe est téléchargé et exécuté. Lorsque CryptoLocker accède à un ordinateur, il se connecte à des domaines générés de façon aléatoire afin de télécharger une clé publique RSA 2048 bits utilisée pour chiffrer les fichiers de l’ordinateur. La clé publique RSA peut uniquement être déchiffrée avec sa clé privée correspondante, qui est cachée afin de rendre le déchiffrement quasiment impossible. Les victimes: Plus de 500.000 utilisateurs, pour la plupart aux États-Unis, au Royaume-Uni et au Canada. CONSEIL: Mettez régulièrement à jour votre système d’exploitation et vos logiciels de sécurité. - KOLER, dans le rôle du "policier": Description: Cheval de Troie de type ransomware pour Android demandant de l’argent aux utilisateurs d’appareils mobiles en échange du déchiffrage de leurs données. Méthode de diffusion: Il se fait passer pour un lecteur vidéo offrant un accès premium à du contenu pornographique et se télécharge automatiquement lorsque l’utilisateur navigue sur Internet. Fonctionnement: Après l’infection de l’appareil par le cheval de Troie, il empêche les utilisateurs d’accéder aux écrans d’accueil et affiche un faux message prétendant provenir de la police nationale. Il affirme que l’utilisateur a été surpris en train d’accéder à des sites Web pédophiles et exige un paiement pour éviter les poursuites judiciaires. Les victime: Des européens principalement. CONSEIL: Installez une solution de sécurité mobile afin de protéger vos appareils mobiles contre le piratage, les malwares et les accès non autorisés. - KELIHOS, dans le rôle de "l’espion": Description: Cheval de Troie capable de miner des données sensibles du navigateur Web, du trafic Internet, des portefeuilles de Bitcoins et d’envoyer des e-mails de spam. Méthode de diffusion: Messages de spam envoyés à ceux qui n’ « apprécient » pas les mesures économiques et politiques prises à l’encontre de la Russie, prétendant proposer une application pour attaquer les organismes gouvernementaux responsables de ces sanctions. Fonctionnement: Après avoir cliqué sur les liens ou les pièces jointes malveillantes, les victimes téléchargent un fichier exécutable qui installe le cheval de Troie. Celui-ci communique ensuite avec le centre de commande et de contrôle (C&C) en échangeant des messages chiffrés via HTTP pour récupérer d’autres instructions. Les victimes: Ukraine, Russie, Taïwan, Japon, Inde. CONSEIL: N’installez pas d’applications provenant de tiers suspects. - GAMEOVER ZEUS dans le rôle du "père": Description: GameOver Zeus est une variante peer-to-peer (P2P) de la famille de malwares Zeus dérobant des identifiants bancaires. Méthode de diffusion: Il se diffuse généralement via des e-mails de phishing se faisant passer pour des factures. Fonctionnement: Lorsque les utilisateurs se rendent sur un site Web bancaire à partir d’un ordinateur infecté, GameOver Zeus intercepte leur session en ligne à l’aide de la technique du Man-in-the-Browser (MiTB). Il peut échapper à l’authentification à deux facteurs et afficher des messages de sécurité mensongers afin d’obtenir des informations pour une autorisation de transaction, dès que les pirates obtiennent ces informations, ils sont en mesure de modifier les transactions bancaires des utilisateurs et de leur dérober de l’argent. Les victimes: On estime qu’il a infecté entre 500.000 et 1.000.000 de PC aux États-Unis, en Inde, à Singapour, au Japon, en Allemagne, en Ukraine, en Biélorussie et de nombreux autres pays. Infos supplémentaire: Il a été utilisé comme plate-forme de distribution de CryptoLocker. CONSEIL: Ne répondez pas aux e-mails non sollicités, les banques et autres organismes de confiance ne demandent pas de données financières, ni de mot de passe par e-mail. - WIRELURKER, dans le rôle du "corrompu": Description: Il s’agit d’une famille de malwares complexes ciblant les applications iOS et OS X afin de dérober des informations personnelles d’utilisateurs. Méthode de diffusion: Il est distribué via des applications OS X repackagées transmettant des malwares. Fonctionnement: WireLurker surveille tout appareil iOS connecté via USB à un ordinateur infecté fonctionnant sous OS X et installe des applications tierces téléchargées ou génère automatiquement des applications malveillantes sur l’appareil Apple, que celui-ci soit ou non jailbreaké. Les victimes: Plusieurs centaines de milliers de personnes, principalement en Chine. CONSEIL: Utilisez une solution de sécurité pour Mac OS X et maintenez ses signatures à jour. - PUSHDO, dans le rôle de "l’ami de ZEUS": Description: Le cheval de Troie polyvalent Pushdo utilise des clés privées et publiques pour protéger la communication entre les bots et le centre de commande et de contrôle (C&C). Méthode de diffusion: Le cheval de Troie Pushdo a été utilisé pour distribuer des souches de malwares secondaires comme Zeus et SpyEye ainsi que du spam. Fonctionnement: Une fois les machines infectées par Pushdo, le botnet est utilisé pour envoyer des e-mails malveillants contenant des liens vers des sites Web qui infectent les utilisateurs par des chevaux de Troie bancaires, tels que Zeus, Torpig et Bugat. Les messages sont parfois conçus pour ressembler à de véritables relevés bancaires ou contiennent une pièce jointe présentée comme étant une confirmation de commande. Les victimes: Plus de 180.000 adresses IP uniques de France, d’Inde, d’Indonésie, de Turquie, du Royaume-Uni et des États-Unis. CONSEIL: Les entreprises doivent également maintenir les niveaux de correctif et utiliser des anti-malwares fiables sur tous les systèmes. - DYRE, dans le rôle du "banquier": Description: Cheval de Troie bancaire ciblant les banques mondiales afin de dérober des informations confidentielles, identifiants utilisateurs et données financières. Méthode de diffusion: Il se répand via des campagnes de spam et de phishing. Un e-mail malveillant, envoyé à des employés de banque, contient des pièces jointes en formats ZIP, PPT ou PDF ou des liens malveillants redirigeant vers des serveurs corrompus. Ces fichiers déposent Dyre, également appelé Dyreza, sur la machine cible qui se connecte à une liste de domaines pour installer l’exécutable malveillant. Fonctionnement: Il effectue des attaques 'man in the middle' afin d’intercepter la communication non chiffrée et capturer des informations de connexion, les données sont envoyées aux serveurs contrôlés par des hackers. Les victimes: Plusieurs banques suisses, SalesForce.com. CONSEIL: Ne cliquez pas sur les liens d’e-mails provenant d’adresses inconnues. La plupart des arnaques en ligne se diffusent de cette façon. - BlackPOS, dans le rôle du "vendeur": Description: Il s’agit d’un malware visant les terminaux de paiement (Point Of sales) et ciblant les données des cartes bancaires utilisées avec ces terminaux (fonctionnant principalement sous Windows). Méthode de diffusion: Il se fait passer pour un éditeur antivirus connu afin d’éviter d’être détecté par les systèmes des terminaux de paiement. Fonctionnement: Il utilise le 'RAM scraping' pour obtenir des données de cartes bancaires dans la mémoire du terminal de paiement infecté, il transmet les données recueillies vers un serveur compromis avant de les uploader vers un FTP. Les Victimes: Il a ciblé les clients des grandes banques américaines (Chase, Capital One, Citibank, Union Bank of California et Nordstrom FSB Debit). Infos supplémentaire: - Il est conçu pour contourner les logiciels pare-feu. - Il fait une taille de seulement 207 kilo-octets. - Le kit crimeware coûte entre 1800 et 2300 dollars. CONSEIL: Les entreprises et grandes organisations devraient mettre en place une solution de sécurité multiniveau pour assurer la protection de leur réseau contre les vulnérabilités des systèmes et applications. - ROVNIX, dans le rôle du "patriote": Description: Cheval de Troie dérobant des données financières. Méthode de diffusion: Via des e-mails infectés ou des documents Word. Rovnix peut afficher des publicités pay-per-click, produire un faux écran bleu de la mort (BSOD), afficher des sites installant des scarewares ou des campagnes malveillantes offrant du support technique. Fonctionnement: Une fois activé, Rovnix génère des fichiers masqués et peut modifier les entrées du registre Windows sans y être autorisé, désactiver la protection du pare-feu et télécharger d’autres chevaux de Troie, vers et keyloggers sur les systèmes. Les victimes: Plus de 130.000 victimes en France, en Belgique, au Royaume-Uni ainsi qu’aux Pays-Bas, en Allemagne et en Espagne. Infos supplémentaire: Rovnix génère de nouveaux domaines C&C basés sur des mots présents dans la déclaration d’indépendance des États-Unis. CONSEIL: Sauvegardez régulièrement vos données importantes et conservez-les sur un support non connecté. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

06 Jan 2015 LIRE L'ACTU
Débarrassez-vous des adwares avec Bitdefender Adware Removal Tool Archives Secunews SECUNEWS

Débarrassez-vous des adwares avec Bitdefender Adware Removal Tool

Cet outil gratuit supprime les applications, adwares, barres d’outils et autres add-ons de navigateur gênants. Le malvertising, occupant une place de plus en plus importante dans le cybercrime, l’outil Bitdefender Adware Removal Tool pour PC fournit également une protection contre les programmes publicitaires malveillants pouvant permettre le piratage des ordinateurs. Selon une étude Bitdefender publiée par Virus Bulletin, un réseau publicitaire sur trois serait au service de campagnes de malvertising, celle-ci indique qu’environ 7% des pages de renvoi des publicités étaient fausses et infectaient les utilisateurs avec des malwares ou les exposaient à des fraudes, du spam et du phishing. Bitdefender Adware Removal Tool pour PC analyse les ordinateurs puis dresse une liste des applications dangereuses et gênantes telles qu’Adware, SwiftBrowse, Adware.Plush et Adware.BrowseFox. Il supprime des programmes uniquement après avoir obtenu l’accord des utilisateurs. Bitdefender Adware Removal Tool pour PC lutte également contre les bundlers et keyloggers qui s'immiscent dans la vie privée des utilisateurs et pouvant entraîner des pertes financières. Les bundlers envoient généralement des données confidentielles, y compris de géolocalisation, à des serveurs tiers alors que les keyloggers peuvent dérober des informations telles que des données bancaires et espionner l’activité des navigateurs Web. Télécharger gratuitement: Bitdefender Adware Removal Tool pour Windows. (Vous possédez une solution Bitdefender ? Vous êtes déjà protéger).

09 Dec 2014 LIRE L'ACTU
Bitdefender Safepay, un navigateur gratuit pour acheter sur Internet en toute sécurité Archives Secunews SECUNEWS

Bitdefender Safepay, un navigateur gratuit pour acheter sur Internet en toute sécurité

Bitdefender Safepay est un navigateur sécurisé spécifiquement conçu pour assurer la confidentialité des données bancaires et financières lors d’achats ou de transactions sur Internet. Safepay protège l’utilisateur contre tous types de risques et d’e-menaces ciblant ses données bancaires comme: - Le hacking - Le phishing - L’analyse de paquets - Les attaques de type man-in-the-browser et man-in-the-middle - Les chevaux de Troie - Les modifications apportées aux systèmes - Etc. Ainsi, les internautes naviguant via Safepay ne prennent pas le risque d’être espionnés, de se voir dérober leurs identifiants et évitent que les cybercriminels n’enregistrent ce qui est saisi au clavier via des keyloggers. Safepay empêche également: - Les captures d’écran réalisées à des fins malveillantes - Détecte les sites Web frauduleux - Analyse le trafic Internet afin de bloquer les attaques furtives, avant même qu’elles n’atteignent le navigateur. Des millions d’internautes ont adopté les services bancaires en ligne en raison de leur simplicité d’utilisation, et ils sont devenus naturellement la cible des cybercriminels qui déploient un arsenal parfois impressionnant d’arnaques et de malwares pour tenter de pirater leurs comptes. [quote]Bitdefender Safepay à été conçu, pour protéger les utilisateurs de services bancaires et les adeptes de l’e-commerce contre tous les types de menaces du Web, déclare Catalin Cosoi, Responsable des stratégies de sécurité chez Bitdefender[/quote] Bitdefender Safepay est gratuit, et propose également une version premium, avec la Protection Hotspot qui permet de sécuriser ses données confidentielles y compris sur les réseaux Wifi publics, via la mise en place d’une connexion sécurisée VPN. Clic pour télécharger le navigateur Safepay (gratuit-Fr)

03 Feb 2014 LIRE L'ACTU
Les sites internet de la police et de la banque centrale d'Australie piratés Archives Secunews SECUNEWS

Les sites internet de la police et de la banque centrale d'Australie piratés

Les sites internet de la police fédérale et de la banque centrale australiennes ont été victimes d'un piratage informatique, des attaques menées, avancela presse jeudi 21 novembre 2013 , par des hackers indonésiens, en pleine crise diplomatique entre Sydney et Jakarta. Dans un communiqué, la police australienne fédérale a qualifié cette attaque d'irresponsable. [info_error]"Les activités telles que le piratage, la création ou la propagation de virus ne sont pas innocentes. Elles peuvent avoir des conséquences sérieuses pour ceux qui les ont commises, telles que des condamnations et de la prison".[/info_error] Le site de la police fédérale, qui ne contient pas d'informations confidentielles, était en panne jeudi matin, a indiqué la police, alors qu'il fonctionnait parfaitement la veille. Le site de la banque centrale du pays a également été visé, par une attaque par déni de service ( DDOS ) depuis mardi minuit, a indiqué un porte-parole de l'institution. Mais un système de protection garantit la bonne marche du site, même s'il fonctionne plus lentement que d'habitude. Ces attaques surviennent en pleine crise diplomatique entre Sydney et Jakarta, après des allégations selon lesquelles l'Australie aurait écouté le téléphone du président indonésien et placé plusieurs de ses proches sous surveillance. Jakarta a cette semaine rappelé son ambassadeur à Canberra et annoncé qu'il "rétrogradait" ses relations avec l'Australie. L'Indonésie a également annoncé la suspension de sa coopération avec son voisin dans la lutte contre le trafic de boat-people, cette collaboration étant un maillon essentiel dans la relation entre les deux pays. Selon The Guardian Australia, un membre du groupe de pirates informatiques Anonymous Indonesia, utilisant le hashtag #IndonesianCyberArmy, a revendiqué les attaques de cette semaine. [quote]"Je suis prêt pour cette guerre!", a écrit le pirate sur son compte Twitter, selon le site du Guardian.[/quote] La télévision et radio nationale, Australian Broadcasting Corporation (ABC), a contacté le pirate qui a déclaré avoir agi en raison de l'espionnage conduit par l'Australie. Il a ciblé la police et la banque centrale car il estime que ce sont les deux sites les plus importants d'institutions publiques dans le pays. [quote]"Nous frapperons de nouveau à moins que 'Australie s'excuse auprès du peuple indonésien, a-t-il ajouté."[/quote] Les Anonymous ont déjà attaqué au début du mois novembre 2013 Au début du mois de novembre, des hackers liés aux Anonymous avaient déjà attaqué plus d’une centaine de sites de petites entreprises australiennes, toujours pour protester contre l’implication de l’Australie dans l’espionnage de l’Indonésie.

22 Nov 2013 LIRE L'ACTU
Zeus, le virus qui aspire les données bancaires personnelles sévit sur Facebook Archives Secunews SECUNEWS

Zeus, le virus qui aspire les données bancaires personnelles sévit sur Facebook

Les spécialistes en sécurité informatique n'ont pas fini d'entendre parler de "Zeus", un " malware " inventé en 2007 et qui aurait depuis permis de détourner des centaines de millions de dollars rien qu'aux Etats-Unis. Le principe du logiciel, dormant et invisible une fois installé en douce, est d'attendre que l'utilisateur d'un ordinateur se connecte à son compte en banque pour aspirer ses données d'identification, proposant même parfois de fausses pages automatiquement dans les navigateurs web (voir en anglais la description du mode opératoire, expliquée par Symantec). (capture d'écran) (clic sur l'image pour agrandir) Les données confidentielles aspirées: - Numéros de compte bancaire - Mots de passe - Informations personnelles Elles sont ensuite revendues sur le marché noir des hackers, dont beaucoup opèrent depuis l'Europe de l'Est et la Russie (où des arrestations ont déjà eu lieu). Pour installer à distance Zeus sur les PC, ces derniers recourent aux méthodes classiques d'infection: Parmi elles, les campagnes de spams et la diffusion de liens infectés sur les sites populaires, qui lancent le processus d'installation lorsqu'un internaute peu prudent clique dessus. Le nombre d'infections et d'attaques liées à Zeus a augmenté ces derniers mois, selon la société de sécurité informatique TrendLab Citation: Comme il le raconte sur le blog "Bits" du New York Times, Eric Feinberg a constaté depuis plusieurs semaines la recrudescence de liens malicieux postés sur des pages Facebook, dont la dangerosité a été confirmée par la société Malloy Labs. Soucieux de la sécurité de nos lecteurs, nous ne mettrons pas de lien vers les pages Facebook en question, seulement une capture d'écran du type de messages concernés : Une fois établi qu'il s'agissait de liens infectés, Eric Feinberg a essayé d'alerter Facebook. Citation: Les équipes du réseau social lui ont simplement répondu qu'elles menaient une politique active pour assurer la sécurité sur leur site, et qu'en plus de leurs conseils aux utilisateurs, une page dédiées à l'infection de son compte Facebook par des virus (pouvant par exemple être contenus dans les applications) était disponible. D'où l'agacement d'Eric Feiberg contre le "manque d'écoute" de Facebook alors "qu'il est si simple et stupide" de se faire infecter à cause des faux comptes qui postent ce type de message sur des pages ou des groupes à forte audience. Ne cliquez pas sur n'importe quel lien que vous voyez passer sur les réseaux sociaux.

05 Jun 2013 LIRE L'ACTU
Un groupe criminel ciblait les transactions bancaires belges via e.Banking Archives Secunews SECUNEWS

Un groupe criminel ciblait les transactions bancaires belges via e.Banking

Cêest un sacré coup de pied dans la fourmiliére qui a été donné hier par le juge dêinstruction bruxellois Michel Claise et ses enquêteurs, elle a ciblé les petites mains, avant de sêattaquer au coeur. Ce phénoméne criminel est en pleine explosion. La cible ? Les auteurs de hacking bancaire et, plus particuliérement leurs petites mains sans lesquels ces détournements ne seraient pas possibles. Ce phénoméne [b]criminel est en pleine explosion.[/b] Il ne sêagit pas des fraudes à la carte de paiement, comme le " skimming " ou de " Shoulder surfing ". Il sêagit ici des fraudes dans le domaine de lê[b]e-banking Elles avaient quasiment disparu en 2010, lêannée derniére, il y a eu une nouvelle augmentation du nombre dêattaques des systémes dêe-banking mis en place par les banques. Il y a eu une premiére vague en ao?t 2011 qui a visé les clients de lêex-Dexia (Belfius) et dêING. Début décembre 2011, ce sont les clients de BNP Paribas Fortis qui ont été les cibles de ces hackers Cette banque, rejointe par les autres principales banques du pays, sêest constituée partie civile au parquet de Bruxelles, lêinstruction a été confiée au juge Michel Claise, un des meilleurs spécialistes de la criminalité financiére. Ce nêétait là quêun premier galop dêessai, une sorte de phase de test avant dêengager la surmultipliée, craignaient les enquêteurs. Pour toute lêannée 2011, il nêy avait eu que 94 cas réussis de hacking pour 175.000 euros, ce qui peut paraÓtre peu par rapport aux 8 millions dêabonnements de banque par Internet auprés dêinstitutions [b]bancaires belges, on ne parlait alors que de petits transferts dêargent frauduleux. [align=center] [/align] Le rythme et lêampleur des fraudes ont augmenté de maniére vertigineuse cette année. Une des cinq grandes banques belges confrontées au phénoméne a signalé que 7.500 de ses clients avaient été infectés pour les cinq premiers mois de lêannée, avec des transactions frauduleuses sêélevant à 1.836 million dêeuros. Une autre a communiqué 4.900 intrusions dans les comptes de ses clients pour un total provisoire de 1.496 million dêeuros. Aucun chiffre précis nêa été communiqué par les trois autres cinq grands organismes bancaires touchés, mais le nombre de plaintes déposées partout en Belgique tend à démontrer un nombre similaire de faits pour celles-ci, indique le parquet fédéral. Citation:"Cêest un véritable danger, les banques sont en panique, cêest un phénoméne terrible, cêest véritablement la criminalité de demain", reléve ainsi une source proche de lêenquête. Les enquêtes sont extrêmement difficiles car les véritables commanditaires et les personnes qui ont mis en place ces fraudes sont dans le monde entier et il est trés difficile de les tracer. Lêorganisation criminelle qui sêattaque aux clients des banques belges serait basée en Ukraine, en Pologne et en Russie, plus particuliérement à Saint-Pétersbourg. Elle collecte les données confidentielles des clients aprés avoir infecté les ordinateurs par un logiciel malicieux ( malwares ), en sommeil, il entre en action quand il a détecté des transactions bancaires. Ces données subtilisées sont ensuite utilisées pour ouvrir une nouvelle session bancaire via Internet, à lêinsu du client, lêargent est alors transféré vers le compte dêautres clients de la banque, qui ont été recrutés préalablement. La raison en est simple: vu que leurs comptes sont logés dans la même institution financiére, le transfert est réalisé immédiatement, il est dés lors trés difficile pour les banques de bloquer les transactions. Ces complices ont un nom, ce sont les "mules [b]bancaires[/b]", en analogie avec les passeurs de drogue qui effectuent les passages de frontiéres, et cêest là que le juge dêinstruction a trouvé la faille. Il a visé hier ces mules qui mettent à disposition leurs comptes, a charge pour celles-ci de retirer lêargent en liquide, contre une commission, généralement comprise entre 5% et 10%, elles le remettent à lêorganisation. Cela peut-être via Western Union ou via une remise de la main à la main, à la sauvette, à un homme qui vient en voiture à un rendez-vous. Ce sont à chaque fois des montants, qui peuvent être modestes ou alors de 5.000 à 10.000 euros, mais qui peuvent devenir gigantesques par leur addition. Ces mules sont recrutées par mail ou par téléphone, ces appels étant bien souvent générés par Skype. Ces mules peuvent être des personnes qui tirent le diable par la queue, qui sont au CPAS, au chômage ou qui doivent travailler au noir, alléchées par un petit gain, elles entrent dans la combine. Des membres de communautés dêEurope de lêEst se passent le mot pour devenir mules, mais il y en a dêautres, qui le font de maniére plus systématique, en pleine connaissance de cause. Ce sont celles-ci qui ont été visées dans les perquisitions menées hier, quatre dêentre elles ont été placées sous mandat dêarrê, dDêautres pourraient connaÓtre le même sort dans les semaines à venir. Mais lêenquête ne sêarrête pas là. Il sêagira de viser les têtes de ce réseau mafieux, ce qui prendra davantage de temps car les identifications à lêétranger sont bien plus difficiles.

26 Jun 2012 LIRE L'ACTU
Elantis une filiale de Belfius victime d'un chantage par des pirates Archives Secunews SECUNEWS

Elantis une filiale de Belfius victime d'un chantage par des pirates

Des pirates informatiques ont contacté Elantis, une filiale de la banque belge, Belfius, spécialisée dans les crédits hypothécaire et à la consommation, en annonçant avoir pu se procurer des données se trouvant sur le serveur d'Elantis et en menaçant la société de rendre publiques ces informations si celle-ci ne versait pas une rançon de 150.000 euros avant le 4 mai, a-t-on appris mercredi. Les hackers affirment avoir pu télécharger des informations confidentielles de clients d'Elantis, pour prouver ces affirmations, ils ont publié sur internet une série de mails de plainte de clients. Réfutant le terme "chantage", ils préférent parler d'une "taxe d'idiots". Les pirates prétendent en effet que la filiale de Belfius a commis l'idiotie de laisser des informations non sécurisées sur son serveur. Citation:Dans un communiqué, Elantis confirme "avoir reçu vendredi dernier un courrier et une demande de rançon de la part d'une ou plusieurs personnes affirmant qu'elles ont réussi à s'introduire dans le serveur de www.elantis.be et qu'elles ont ainsi pu mettre la main sur les données que des utilisateurs ou des courtiers ont introduites sur le site, en vue d'une simulation ou d'une demande de crédit à la consommation ou de crédit hypothécaire". Selon Elantis, il s'agit des données de 3.700 demandeurs. Citation:"Elantis ne cédera certainement pas au chantage et a dés lors porté plainte auprés de la police, qui a commencé une enquête", annonce toutefois la filiale de Belfius. Tout en reconnaissant qu'il n'est pas exclu que des données aient ainsi pu être consultées, Elantis souligne que ces données ne "permettent pas de commettre des actes frauduleux" et que les "appareils d'Elantis n'ont pas de connexion informatique avec les serveurs de la banque". Elantis précise enfin que son serveur a immédiatement été mis hors ligne afin notamment de neutraliser tout risque supplémentaire et que ses courtiers ont été avertis. "Les personnes dont les données ont potentiellement été consultées, recevront un courrier pour les informer et leur présenter des excuses", conclut la société.

03 May 2012 LIRE L'ACTU
(MAJ) Anonymous menace de bloquer Facebook, Twitter Archives Secunews SECUNEWS

(MAJ) Anonymous menace de bloquer Facebook, Twitter

Anonymous publie un nouveau message audio et menace facebook, twitter , YouTube, la PlayStation NetWork, la Xbox Live mais aussi certaines banques américaines et l'ONU ! Le mouvement Anonymous reconnaÓt que MegaUpload hébergeait bien illégalement du contenu protégé par les droits d'auteur mais prévient que la mise hors-ligne du service n'arrêtera pas le piratage. Un chantage qui prend en otage notamment facebook et twitter Les hackers exigent le rétablissement de MegaUpload dans les 72 heures sinon ils neutraliseront différents sites web et services comme le PlayStation NetWork et le Xbox Live mais aussi certaines banques américaines, l'ONU, Twitter, Facebook et YouTube ! Ils informent qu'ils ont déjà infiltré ces serveurs et ajoutent qu'ils possédent déjà des informations confidentielles (mais ils ne compromettront pas leurs données). Anonymous a également attaqué des stars internationales comme Justin Bieber, Lady Gaga, Séléna Gomez. Zahia Dehar. Ils avaient déjà annoncer un piratage de Facebook fin de l'année passée (no comment....) MAJ: Apparemment il feront rien...

22 Jan 2012 LIRE L'ACTU
Duqu, un virus dérivé de stuxnet menace des entreprises en europe Archives Secunews SECUNEWS

Duqu, un virus dérivé de stuxnet menace des entreprises en europe

Dérivé de "Stuxnet", le virus "Duqu" (dy¸-ky¸) permet de collecter des informations confidentielles permettant de mener par la suite des opérations de sabotage industriel. En 2010, une nouvelle arme de guerre électronique était découverte, Stuxnet, ce virus capable d'espionner et de reprogrammer des systémes industriels Scada fournis par Siemens, avait surtout semé la panique en Iran. Aujourd'hui, une nouvelle menace plane avec la découverte par Symantec de son successeur, "Duqu". La société spécialisée dans les logiciels informatiques précise que ce nouveau logiciel malveillant est basé sur un code similaire et qu'il a été conçu soit par les créateurs de "Stuxnet" soit par quelqu'un qui a eu accés à son code source. Des entreprises européennes en ligne de mire Ce "ver" s'en prend pour le moment aux systèmes informatiques d'une poignée d'entreprises situées en Europe, dont les identités n'ont pas été révélées. Il permet à son ou ses concepteurs d'espionner ces firmes en récupérant des données confidentielles (des plans d'usines par exemple) afin de pouvoir cibler au mieux des attaques sur leurs infrastructures prévues ultérieurement. Duqu est également capable d'enregistrer les frappes au clavier pour obtenir des mots de passe ou des informations supplémentaires, précise Symantec. Il se présente ainsi comme un "cheval de Troie" qui permet de contrôler à distance un PC infecté. En revanche, ce logiciel malveillant n'a pas été conçu pour saboter les systémes informatiques et n'est pas capable de se reproduire Symantec indique que pour laisser le moins de traces possible, le ver est programmé pour se désinstaller au bout de 36 jours aprés l'infection du systéme. Clic pour accéder a la fiche de Duqu (anglais) MAJ le 3.11.2011 Le virus Duqu infecte Windows en exploitant une faille zero-day secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

21 Oct 2011 LIRE L'ACTU
Un virus infecte des drones de l'armée américaine Archives Secunews SECUNEWS

Un virus infecte des drones de l'armée américaine

Selon le magazine Wired, les postes de commande à distance de drones américains effectuant des missions en Afghanistan ou dans d'autres zones de conflits ont été infectés par un virus. [quote]"Un virus informatique a infecté les cockpits des drones américains "Predator" et "Reaper", enregistrant toutes les commandes des pilotes quand ils effectuent à distance des missions", écrit le magazine, citant trois sources anonymes.[/quote] Il n'y a eu officiellement aucune diffusion d'informations confidentielles à l'extérieur de la base de Creech, dans le Nevada, le virus n'aurait pas non plus empêché les pilotes d'effectuer leurs missions, précise le magazine, mais les militaires américains n'arriveraient toujours pas à se débarrasser de ce virus, détecté il y a deux semaines. [quote]Nous l'éliminons, mais il revient à chaque fois, nous pensons qu'il n'est pas très dangereux, mais en fait nous n'en savons rien", a résumé un des interlocuteurs anonymes de Wired.[/quote] Les autorités américaines cherchent également à savoir comment le virus a pu s'introduire dans un parc informatique a priori très sécurisé. Les spécialistes militaires ne savent pas si le virus à été introduit volontairement ou accidentellement. Ils soupçonnent que des disques durs externes, que les pilotes utilisent pour transférer des informations d'un poste à un autre, soient à l'origine de l'infection. Les drones sont devenus une des principales armes utilisées par les États-Unis ces dernières années. Le Washington Post rappelle que depuis l'investiture de Barack Obama, les États-Unis ont utilisé une trentaine de drones pour mener plus de 230 missions uniquement sur le sol du Pakistan, tuant prés de 2.000 personnes. En 2009, l'armée de l'air y consacrait 36% de son budget. Les défauts de sécurisation des drones, notamment l'absence de cryptage, sont un de ses points faibles.

09 Oct 2011 LIRE L'ACTU
Nouvelle attaque des Anonymous contre le Pentagone Archives Secunews SECUNEWS

Nouvelle attaque des Anonymous contre le Pentagone

Encore un coup d'éclat pour le collectif de pirates informatiques Anonymous, qui a publié lundi une liste d'adresses électroniques et de mots de passe que ses "hackers" affirment avoir pillés depuis le réseau de Booz Allen Hamilton, une entreprise qui conseille notamment le ministére américain de la défense. Anonymous a indiqué avoir mis en ligne plus de 90.000 adresses dérobées depuis un serveur non protégé de Booz Allen Hamilton. Citation:"Anonymous affirme avoir effacé 4 gigaoctets de codes source, révélant ainsi des informations susceptibles de les aider à attaquer le gouvernement américain et ses contractuels", a expliqué l'entreprise de sécurité Sophos sur son blog, précisant que la véritable victime de cette intrusion était "le gouvernement américain". Booz Allen Hamilton a confirmé mardi aprés-midi avoir subi une attaque illégale contre son systéme informatique. Citation:"Nous menons un examen complet de la nature et de l'étendue de l'attaque, pour le moment, nous ne pensons pas que l'attaque soit allée au-delà de données liées à un systéme de gestions de formations d'une agence gouvernementale", a-t-elle précisé dans un communiqué. Une menace contre l'Otan La société a souligné qu'elle avait pour politique de ne pas communiquer sur ce genre de sujets, mais qu'elle avait décidé cette fois-ci de déroger à la régle vu toute la "publicité" donnée à l'incident. Le collectif Anonymous est considéré par l'OTAN comme une menace en raison des risques de piratage ou de blocage informatique qu'il fait peser sur les systémes de l'Alliance atlantique. Anonymous s'est fait connaÓtre notamment par des attaques contre les sites de cartes de crédit américaines Visa et MasterCard, en réponse à leur décision de bloquer les versements au site de publication d'informations confidentielles WikiLeaks. Cette organisation a déjà été visée par des opérations policiéres aux Etats-Unis, au Royaume-Uni, en Espagne et en Italie. Clic pour lire tous les articles sur les Anonymous (source:le monde)

13 Jul 2011 LIRE L'ACTU
Microsoft recrute un hacker de 14 ans Archives Secunews SECUNEWS

Microsoft recrute un hacker de 14 ans

Paul Rellis, le directeur de Microsoft Irlande, rapporte en effet que la société travaille avec l'adolescent. Ce dernier a réussi à craquer le jeu Call of Duty: Modern Warfare, une tentative qui ne serait pas passée inaperçue puisque celle-ci résulta en l'envoi d'une alerte auprés de millions de joueurs. Microsoft explique alors être actuellement en train d'aider l'enfant, originaire de Tallaght à Dublin, "à développer son talent pour la bonne cause". Selon le site irishCentral.com, la direction de la firme de Redmond aurait également eu peur que des informations confidentielles aient été mises en danger. Au total 77 millions d'utilisateurs auraient pu être concernés par cette intrusion, l'annonce de cette embauche a été formulée lors d'une conférence tenue par la Bank of Ireland . Certains estiment que Sony aurait d? suivre cette stratégie avec le hacker George Hotz et lui proposer une place au sein de son équipe dédiée à la sécurité plutôt que de le trainer en justice... Reste à savoir si cette décision permettra à Microsoft de mieux sécuriser son systéme XBox Live et d'éviter une éventuelle menace de plus grosse ampleur. (source:clubic)

31 May 2011 LIRE L'ACTU
Microsoft recrute un hacker de 14 ans Archives Secunews SECUNEWS

Microsoft recrute un hacker de 14 ans

Paul Rellis, le directeur de Microsoft Irlande, rapporte en effet que la société travaille avec l'adolescent. Ce dernier a réussi à craquer le jeu Call of Duty: Modern Warfare, une tentative qui ne serait pas passée inaperçue puisque celle-ci résulta en l'envoi d'une alerte auprés de millions de joueurs. [quote] Microsoft explique alors être actuellement en train d'aider l'enfant, originaire de Tallaght à Dublin, "à développer son talent pour la bonne cause".[/quote] Selon le site irishCentral.com, la direction de la firme de Redmond aurait également eu peur que des informations confidentielles aient été mises en danger. Au total 77 millions d'utilisateurs auraient pu être concernés par cette intrusion, l'annonce de cette embauche a été formulée lors d'une conférence tenue par la Bank of Ireland . Certains estiment que Sony aurait d? suivre cette stratégie avec le hacker George Hotz et lui proposer une place au sein de son équipe dédiée à la sécurité plutôt que de le trainer en justice... Reste à savoir si cette décision permettra à Microsoft de mieux sécuriser son systéme XBox Live et d'éviter une éventuelle menace de plus grosse ampleur.

31 May 2011 LIRE L'ACTU
Anonymous dément être à l'origine des cyberattaques contre Sony Archives Secunews SECUNEWS

Anonymous dément être à l'origine des cyberattaques contre Sony

Le collectif Anonymous a démenti, jeudi 5 mai, être à l'origine des attaques contre plusieurs plates-formes de jeu en ligne de Sony. "Soyons clairs, nous sommes légion, mais ce n'était pas nous. Citation:Vous êtes incompétent Sony, écrit Anonymous sur son blog. On ne gagne pas le soutien de l'opinion en volant des informations liées aux cartes de crédit et des identités personnelles." "Nous essayons de combattre les activités criminelles commises par des entreprises et des gouvernements, pas de voler des cartes de crédit", poursuit le collectif d'hacktivistes. Un porte-parole de Sony n'a pas souhaité commenter les propos d'Anonymous, expliquant qu'une enquête était en cours. Ce démenti intervient au lendemain de la mise en cause d'Anonymous par Sony, qui a jugé le groupe indirectement responsable de l'attaque contre la plate-forme de jeux massivement multijoueurs Sony Online Entertainment (SOE). Citation:"Quand Sony Online Entertainment a découvert dimanche dernier dans l'aprés-midi que des données de ses serveurs avaient été volées, il a aussi découvert que les intrus avaient installé un dossier sur l'un de ces serveurs au titre 'Anonymous' avec les mots 'Nous sommes légion'", avait noté un responsable. Sony n'avait pas indiqué si la revendication apparente lui semblait véridique ou non. Anonymous s'est fait connaÓtre par des attaques contre les sites de cartes de crédit américaines Visa et MasterCard en réponse à leur décision de bloquer les versements au site de publication d'informations confidentielles WikiLeaks. Tois plates-formes attaquées A la mi-avril, Sony a d? faire face à plusieurs attaques contre ses plates-formes de jeux en ligne. Outre SOE, le Playstation Network, qui compte 77 millions d'utilisateurs, et le service multimédia Qriocity ont aussi été visés, l'attaque a abouti au vol des données personnelles de plusieurs millions de clients de Sony. Mais selon certains experts en piratage qui ont été auditionnés au Congrés américain, comme Gene Spafford, ces failles dans la sécurité des serveurs de Sony étaient prévisibles, car l'entreprise utilisait des versions non mises à jour de ses logiciels. Sony est actuellement en train de finaliser des tests en interne, pour relancer prochainement ses services en ligne. Citation:Le groupe a également annoncé que les clients américains vont bénéficier "d'une police d'assurance d'un milliard de dollars [688 millions d'euros] contre l'usurpation d'identité". "Pour l'instant, rien ne confirme qu'aucune carte de crédit ou information personnelle n'ait été utilisée de façon malveillante, a tenté de rassurer Howard Stringer de Sony. Des annonces pour les autres régions suivront bientôt."

06 May 2011 LIRE L'ACTU
Le site du gouvernement wallon piraté Archives Secunews SECUNEWS

Le site du gouvernement wallon piraté

Le site internet du gouvernement wallon a été piraté ce week-end. Un acte sans conséquence, mais surtout symbolique. "MOH", trois lettres, ou l'acronyme de Mouvement Offensive Hacker Underground. Qui connaÓt ? Personne, mais ce groupement, qui se présente comme une communauté réunissant des hackers et programmeurs informatiques, a réussi ce week–end à pirater le site internet du gouvernement wallon. Autrement dit, en lieu et place des habituels communiqués de presse et autres informations destinées au grand public, l'usager en quête d'infos sur le site internet du gouvernement wallon est tombé sur un communiqué bien différent, truffé de fautes d'orthographe. Ce qu'il dit ? Citation:"Mes trés cher Compatriotes votre gouvernement comme vous pouvez le constater, n'est pas à la pointe de la technologie!!! Ainsi que vos document d'état et de confidentialité au quel vous ne prêter pas attention marre d'un gouvernement qui ne se souci guére des miséres des gens qui cri a la crise économique, nous crions également scandale que nous n'avons pas encore de gouvernement depuis 2010 !!! == IL LES TEMPS DE CRIER BELGIQUE UNI!". Le tout sous la rubrique "actualités du gouvernement wallon"… Un exploit ? Non, le piratage n'a ici qu'une valeur symbolique. Aucune donnée n'a été volée ou détournée, du côté du gouvernement wallon, si on confirme d'ailleurs le piratage, sa portée est elle, nuancée. Citation:"Il s'agit d'abord et avant tout d'un site vitrine, commente Christophe Barzal, porte-parole du gouvernement wallon et qui de plus est en phase bêta, autrement en phase de test, ce qui signifie que la sécurité n'y est pas optimale. Ensuite, le site ciblé ne comporte que des communiqués de presse et des informations destinées au grand public, on n'y trouve pas d'informations confidentielles ou à caractére hautement stratégiques. Celles-là sont ailleurs, inaccessibles au public et bien protégées. L'embarras n'a donc été que d'ordre technique." Ce qui ne signifie pas que la région wallonne va laisser faire et devenir le terrain de jeux d'hackers en herbe… Citation:"Le probléme a été bien entendu pris en charge et des mesures ont été prises pour qu'il ne se reproduise plus. Mais on ne va pas non plus jouer la surenchére en matiére de cyberprotection pour ce site à caractére grand public." Lundi, le site avait ainsi retrouvé une configuration normale. Quant aux éléments récoltés par les informaticiens de la région wallonne, ils ont été envoyés manu militari à la Fédéral Computer Crime Unit ( FCCU ) de la police fédérale

01 Feb 2011 LIRE L'ACTU
Le site Internet de la Royal Navy piraté Archives Secunews SECUNEWS

Le site Internet de la Royal Navy piraté

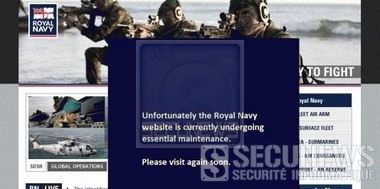
Le site Internet de la Royal Navy, la marine britannique, a été rendu inaccessible, lundi, aprés une attaque informatique. La Royal Navy a confirmé avoir été victime d'une intrusion et explique avoir temporairement bloqué l'accés au site le temps de procéder à des corrections de sécurité. L'intrusion a été revendiquée par un membre d'un groupe de hackers roumains, se faisant appeler "TinKode". Il explique avoir procédé à une injection SQL, c'est-à-dire à l'envoi d'informations incorrectement interprétées par le systéme, pour obtenir l'accés à des informations sensibles, dont le nom d'utilisateur de l'administrateur du site. La Royal Navy estime que le pirate n'a pu avoir accés à aucune information confidentielle, mais elle a fermé l'accés au site et lancé un audit de sa sécurité, le mois dernier, le Royaume-Uni avait annoncé des investissements massifs dans le développement de son arsenal de défense contre les cyberattaques.

10 Nov 2010 LIRE L'ACTU
Dix conseils pour protéger vos données de votre smartphone Archives Secunews SECUNEWS

Dix conseils pour protéger vos données de votre smartphone

Une fois n'est pas coutume, les parents devraient prendre exemple sur leurs enfants, selon une étude Médiamétrie, publiée mardi par la Commission nationale informatique et liberté ( CNIL ), les adolescents se montrent un peu plus prudent que leurs aînés concernant le stockage de leurs données personnelles sur leur Smartphone. Ainsi, 82% des 15-17 ans estiment gênant d'enregistrer ses codes secrets (contre 76% en moyenne) et 37% utilisent un code de verrouillage spécifique (contre 31% en moyenne). Selon cette étude, menée par internet du 4 au 14 novembre 2011 auprès de 2.315 personnes, sept personnes sur 10 n'éteignent jamais leur smartphone et plus d'un quart l'éteignent seulement pour dormir. 89% stockent des données de contact ou des coordonnées 86% des données multimédia (photos/vidéos, agenda, notes...) 40% des données à caractère secret (coordonnées bancaires, codes secrets, codes d'accès aux immeubles...). 65% pensent que les données contenues dans leur téléphone ne sont pas bien protégées, mais 30% déclarent pourtant n'avoir aucun code de protection actif sur leur appareil. Dix conseils utiles: 1. N'enregistrez pas d'informations confidentielles (codes secrets, codes d'accès, coordonnées bancaires...) dans votre smartphone (vol, piratage, usurpation d'identité...). 2. Ne désactivez pas le code PIN et changez celui proposé par défaut, choisissez un code compliqué, pas votre date de naissance! 3. Mettez en place un délai de verrouillage automatique du téléphone, en plus du code PIN, il permet de rendre inactif (verrouiller) le téléphone au bout d'un certain temps, cela empêche la consultation des informations contenues dans le téléphone en cas de perte ou de vol. 4. Activez si possible le chiffrement des sauvegardes du téléphone, pour cela, utilisez les réglages de la plate-forme avec laquelle vous connectez le téléphone, cette manipulation garantira que personne ne sera en mesure d'utiliser vos données sans le mot de passe que vous avez défini. 5. Installez un antivirus quand cela est possible. 6. Notez le numéro "IMEI" du téléphone pour le bloquer en cas de perte ou de vol. 7. Ne téléchargez pas d'application de sources inconnues, privilégiez les plateformes officielles. 8. Vérifiez à quelles données contenues dans votre smartphone l'application que vous installez va avoir accès. 9. Lisez les conditions d'utilisation d'un service avant de l'installer. Les avis des autres utilisateurs peuvent également être utiles! 10. Réglez les paramètres au sein du téléphone ou dans les applications de géolocalisation (Twitter, Foursquare, Plyce...) afin de toujours contrôler quand et par qui vous voulez être géolocalisé. Désactivez le GPS ou le WiFI quand vous ne vous servez plus d'une application de géolocalisation. Citation: La présidente de la Cnil, Isabelle Falque-Pierrotin, prévient par ailleurs que la Commission a maintenant un plan d'action, qui prévoit une définition des "bonnes pratiques", la mise au point d'outils pédagogiques et "le développement des contrôles", "pour voir ce qui est stocké et transmis" entre opérateurs et développeurs de smartphone. Il y aura "éventuellement des sanctions", a-t-elle averti.

10 Oct 2010 LIRE L'ACTU
Mise en garde contre les virus et pirates de la Saint Valentin Archives Secunews SECUNEWS

Mise en garde contre les virus et pirates de la Saint Valentin

A l'approche de la Saint Valentin, l’élu(e) de votre coeur est dans toutes vos pensées… et les pirates sont là pour chercher à profiter de la situation. En ce moment, les cybercriminels sèment leurs leurres pour infecter les amoureux. Fausses cartes de voeux, vidéos romantiques infectées, doux messages sur Facebook et Twitter qui dirigent les internautes sur des sites web malveillants, etc.. Redoublez de prudence pour que vous ne passiez pas le 14 février à désinfecter votre PC… mais à dîner aux chandelles avec votre dulciné(e). Suivez les conseils de secunews.org pour éviter de vous faire infecter le 14 février. Depuis quelques années, la Saint Valentin , Noël , Halloween et tous les autres événements qui jalonnent le calendrier ne manquent pas d’être exploités par les pirates pour infecter les internautes. Cette année encore, nous devons nous attendre à ce que la Saint Valentin soit utilisée par les pirates, emails avec des liens pour télécharger de fausses cartes de voeux, vidéos romantiques infectées, idées de cadeaux pour les amoureux détournées, messages frauduleux sur Facebook et Twitter en rapport avec l’amour, etc. L' ingénierie sociale est une des techniques préférées des cybercriminels. Elle consiste à manipuler les gens pour leur faire baisser la garde et obtenir d’eux des informations confidentielles ou compromettre leur ordinateur. Le cybercrime va souvent de pair avec l’ingénierie sociale. En exploitant la faille humaine, les pirates parviennent par exemple à convaincre les internautes de leur fournir des données personnelles ou d’installer un logiciel malveillant capable de capturer ces informations et leur envoyer. L’essor des réseaux sociaux tels que Facebook, Twitter ou Google+, etc.. est une aubaine pour les pirates, avec des millions d’utilisateurs à portée de clic qu’ils peuvent essayer d’infecter. Les réseaux sociaux sont désormais un des moyens qu’ils privilégient pour propager leurs codes malveillants. L'année dernière, une nouvelle attaque informatique s’est propagée sur les murs de Facebook. Un message d’apparence anodine invite les internautes à installer sur Facebook un thème de la Saint Valentin. En cliquant sur ce message du mur, les utilisateurs sont redirigés vers une page web sur laquelle ils sont invités à installer le thème. Ce faisant, ils installent en réalité un logiciel malveillant ( malware ) qui, une fois exécuté, affiche des publicités pour d’autres sites web, ce code malveillant télécharge également une extension du navigateur pour surveiller les sites visités par les utilisateurs infectés et les rediriger vers des pages d’enquête afin d’obtenir des informations personnelles (numéro de téléphone, etc...). Quelques semaines plus tôt, le laboratoire PandaLabs rapportait la présence de profils Twitter fictifs faisant la promotion de faux sites de rencontre: À l’occasion d’événements tels que la Saint Valentin, on observe une forte hausse des messages malveillants postés sur Twitter et facebook pour dérober des données confidentielles et vider les comptes bancaires des internautes peu méfiants. Nous vous présentons ci-dessous quelques codes malveillants exploitant le thème de la Saint Valentin pour infecter les internautes, qui ont été détecté au cours de ces dernières années: Waledac.C: [quote]Ce ver se propage par email en se faisant passer pour une carte de voeux, le corps de l’email comporte un lien permettant de télécharger la prétendue carte. En cliquant sur le lien pour télécharger la dite carte, l’utilisateur installe involontairement le ver Waledac.C sur son ordinateur. Une fois l’ordinateur infecté, le ver se sert de l’adresse email de sa victime pour envoyer du spam .[/quote] I Love.exe you: [quote]Ce cheval de Troie ( Trojan ) est particulièrement pernicieux car il permet aux pirates d’accéder à l’ordinateur de leurs victimes ainsi qu’à toutes leurs informations personnelles. Grâce à ce Trojan, les cybercriminels peuvent accéder aux ordinateurs infectés à distance, dérober des mots de passe et manipuler des fichiers à l’insu des victimes.[/quote] Nuwar.OL: [quote]Ce ver se propage via des courriers électroniques dont l’objet laisse présager des messages d’amour: "I love You So Much" (Je t’aime tellement) "Inside My Heart" (Tu es dans mon coeur) "You in My Dreams" (Je rêve de toi). Le corps de l’email comporte un lien vers une page Web qui télécharge silencieusement le logiciel malveillant sur l'ordinateur. Cette page est très simple, elle ressemble à une carte de voeux romantique, avec un grand coeur rose, une fois l’ordinateur infecté, le ver envoie des emails en masse, surchargeant les réseaux et ralentissant les ordinateurs.[quote] Valentin.E: [quote]Ce ver se propage via des courriers électroniques sur le thème de l’amour. Ces emails ont pour objet: "Searching for true Love" (À la recherche du véritable amour) "True Love" (Le véritable amour) Ils incluent une pièce jointe infectée portant le nom de "friends4u". Lorsqu’un destinataire du message ouvre ce fichier, une copie du ver est téléchargée sur son ordinateur, le ver envoie ensuite des emails avec des copies de lui-même depuis l'ordinateur infecté afin de se propager et d'atteindre toujours plus d'utilisateurs.[/quote] Ver Storm: [quote]Ce ver se propage en utilisant des leurres variés, dont la Saint Valentin, lorsqu’un internaute clique sur le lien de l’email prétendument inoffensif envoyé par les pirates, une page web d’apparence anodine s’affiche tandis que le ver se télécharge en arrière plan.[/quote] Voici quelques conseils pour vous prémunir contre les virus informatiques: [info_warning]- N’ouvrez pas les emails et les messages reçus sur les réseaux sociaux si vous n’êtes pas sûr de l’identité de l’expéditeur. - Ne cliquez pas sur les liens inclus dans les emails, même lorsqu’ils semblent provenir d’une source fiable. - Il est préférable d’entrer manuellement l’adresse du site dans votre navigateur, notamment les liens des messages reçus par email, Facebook, Twitter et les autres réseaux sociaux ou les logiciels de messagerie instantanée. - Lorsque vous cliquez sur un lien, examinez attentivement la page web sur laquelle vous parvenez, si vous ne la reconnaissez pas ou si elle vous semble étrange, fermez votre navigateur. - N’ouvrez pas les pièces jointes d’emails provenant de sources inconnues. - Ces jours-ci, soyez plus particulièrement vigilant face à tout fichier prétendant être une carte de Saint Valentin, une vidéo romantique, etc.. - Si un site web vous semble légitime mais que l’on vous demande de télécharger quelque chose, n’acceptez pas. - Si vous avez téléchargé et installé un fichier exécutable et que votre ordinateur commence à afficher des messages inhabituels, vous avez probablement été infecté par un virus. - Lorsque vous effectuez des achats sur Internet, il est plus sûr d’entrer manuellement l’adresse de la boutique dans votre navigateur plutôt que de cliquer sur un lien qui vous a été envoyé. - N’achetez que sur des sites web renommés avec une connexion sécurisée et un cryptage des informations. - N’utilisez pas d’ordinateur public, partagé ou accédant à Internet via une connexion Wifi non sécurisée pour effectuer des paiements ou des opérations nécessitant de fournir des données personnelles, des mots de passe… - Installez sur votre ordinateur une solution de sécurité efficace, capable de détecter les menaces connues et inconnues. Un internaute invertis en vaut dix.[/info_warning] Voir aussi: Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate secunews.org: Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

10 Oct 2010 LIRE L'ACTU
Comment votre PC peut-il être piraté sur Internet ? Archives Secunews SECUNEWS

Comment votre PC peut-il être piraté sur Internet ?

Toujours le fait de personnes malveillantes, les risques inhérents à la sécurité informatique sont nuisibles à différents degrés. Votre ordinateur est exposé à une multitude de risques de piratage via Internet qu'il est possible de regrouper selon deux catégories principales : - La prise de contrôle à distance de votre ordinateur: Bien souvent, un pirate prend le contrôle de votre PC (sans qu'aucun signe ne vous alerte) et l'utilise pour lancer une attaque beaucoup plus sévère contre un autre ordinateur connecté comme vous au réseau Internet. Son identité restera donc secrète puisque son méfait aura été lancé à partir de votre ordinateur. - Le détournement d'informations vous concernant: Dans ce cas, le pirate est capable de lire l'ensemble des fichiers enregistrés sur votre disque dur (courrier, documents personnels, liste d'adresses postales ou e-mails, etc...) Outre la violation de votre vie privée, l'intrus peut récupérer des données beaucoup plus sensibles telles que des numéros de compte en banque, de cartes bancairesou, dans le cas des entreprises, des informations confidentielles. Le piratage nous concerne tous Depuis l'avènement de l'ère Internet à la fin de années 90, le nombre d'ordinateurs connectés à Internet ne cesse d'augmenter. Internet étant un réseau mondial, libre de tout contrôle, il présente de nombreux avantages échange gratuit d'information en temps réel, communication instantanée par e-mails, messagers ou par visioconférence, etc... Malgré ses nombreux avantages, le plus grand des réseaux présente néanmoins des risques avérés en matière de sécurité informatique dont vous avez déjà probablement entendu parler. Ainsi, certaines personnes malveillantes n'hésitent pas à utiliser certaines failles logicielles et matérielles pour s'approprier des données personnelles ou confidentielles à votre insu. C'est également en utilisant cette voie que les pirates du net diffusent virus et autres logiciels informatiques nuisibles quelques fois destinés à prendre le contrôle de votre ordinateur (malwares ). Un ordinateur connecté à Internet sans aucune précautions s'expose donc à l'attaque de ses données. - Quel est le risque d'une connexion ADSL ou d'un modem câble ? Si vous disposez d'une connexion haut débit ADSL ou via le câble active en permanence, les risques sont plus grands car votre ordinateur n'est pas une cible mouvante. Ainsi, lorsque vous utilisez une connexion d'accès à distance, l'adresse réseau de votre ordinateur est différente à chaque fois avec une connexion ADSL ou câble, en revanche, l'adresse réseau est inchangée pendant de longues périodes de temps (24 h. maximum). Si cette connexion permanente est un avantage, l'adresse de votre ordinateur est encore plus exposée aux pirates. - Il existe également un risque lié au partage de la connexion: Les personnes qui dans votre entourage, partagent le même service de câble, peuvent potentiellement accéder à votre ordinateur si vous ne disposez d'aucune protection par pare-feu (firewall ). - Que peut faire un pirate qui s'est introduit dans mon ordinateur ? Non seulement les pirates cherchent à accéder à des informations privées, telles que des enregistrements financiers ou des fichiers de mots de passe, mais ils se servent aussi des ordinateurs aux fins suivantes: - Lancer des attaques de Déni de service (DoS - Denial of Service) contre un site Web en vue. Après en avoir pris le contrôle, le pirate peut contraindre votre ordinateur ainsi que des centaines, voire des milliers d'autres zombies à agir simultanément, cequi surcharge un site populaire et provoque son indisponibilité. - Distribuer des logiciels de façon illicite. Après s'être approprié l'espace sur votre disque dur, ils permettent à d'autres d'accéder à votre ordinateur en tant que site warez et de télécharger des divertissements ou des applications piratées.

10 Oct 2010 LIRE L'ACTU
Alerte des allocations familiales française sur des mails frauduleux Archives Secunews SECUNEWS

Alerte des allocations familiales française sur des mails frauduleux

Les Caisses d'allocations familiales française (CAF) ont de nouveau mis en garde, jeudi 17 juin 2010, contre des mails frauduleux (phishing), imitations de mails officiels réalisés par des pirates . Le message indique que la CAF doit à l'usager 161,82 euros, lorsque celui-ci clique sur le lien, il arrive sur un site qui lui demande de saisir ses coordonnées personnelles puis bancaires. "En aucun cas, l'usager ne doit répondre à cette sollicitation car la CAF ne demande jamais de fournir des données confidentielles relatives aux comptes bancaires sur Internet". Citation: Les émetteurs de ces mails n'ont en aucun cas eu accès aux fichiers des allocataires des CAF, a précisé à l'Agence France-Presse un porte-parole de la CAF de Paris. Les CAF conseillent d'abord d'effacer ces mails frauduleux de sa messagerie électronique, elles incitent aussi les personnes qui auraient déjà répondu à ce type de mails de prévenir leur banque pour faire opposition et leur CAF pour obtenir un nouveau code confidentiel.

18 Jun 2010 LIRE L'ACTU
Le cheval de troie  ZeuS est de retour Archives Secunews SECUNEWS

Le cheval de troie ZeuS est de retour

Alerte Virale La société Websense spécialiste dans les solutions de filtrage pour Internet a découvert une nouvelle vague d'attaques visant des collaborateurs de gouvernements et des militaires. Le cheval de Troie "Zeus" en serait responsable. Websense,a récemment émis une nouvelle alerte de sécurité IT. Elle porte sur le cheval de Troie (trojan) baptisé " Zeus " qui serait utilisé pour voler des informations confidentielles des personnels travaillant pour les gouvernements et les départements militaires. Début février, ce logiciel malveillant, qui a été initialement conçu et utilisé pour voler des données bancaires, a été utilisé dans une campagne ciblant des collaborateurs de gouvernement étrangers (…tats-Unis et Royaume-Uni principalement). Cette menace se présente sous la forme d'un faux mail qui serait émis par un responsable de l'Agence centrale de renseignement ( CIA ), avec pour sujet: Citation:"Russian spear phishing attack against .mil and .gov employees" (une attaque phishing russe cible les adresses de collaborateurs portant des extensions .mil et .gov). "Ces e-mails falsifiés capitalisent sur la derniére attaque Zeus, et prétendent que l'utilisation de Windows Update via les liens fournis aidera à la protection contre les attaques de Zeus", explique une alerte publiée par Websense. Citation:"Le fichier binaire téléchargé à partir de ces liens est identifié comme un bot Zeus et le taux de détection par les antivirus est est de 35%". Le bulletin note que une fois de plus, les URL dans les e-mails conduisent à un fichier malicieux hébergé sur une machine compromise, mais aussi, sur un service connu d'hébergement de fichiers. Enfin, le mode opérationnel du malware est assez simple. Selon Websense, aprés l'installation du composant rootkit Zeus, le serveur de commande et de contrôle (C&C) est contacté pour télécharger un fichier de configuration crypté. Un autre composant est chargé du vol de données aprés avoir été téléchargé et installé à partir du même C&C. Ensuite, le bot établit une connexion avec un serveur FTP pour envoyer les données volées. Voir aussi: La loterie nationale danoise victime d'une attaque old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet ) (source: itespresso )

16 Feb 2010 LIRE L'ACTU