GTA 6 : si vous vouliez découvrir cette séquence inédite de gameplay, il fallait regarder… South Park
Le dernier épisode de South Park a dévoilé une nouvelle séquence inédite de GTA 6. Un extrait réel créé par Rockstar Games.
Le changement d'heure, c'est maintenant, avec des conséquences inattendues.
Les décisions françaises obligeant des fournisseurs de VPN à bloquer des sites pirates se retrouvent dans un nouveau rapport international. Une coalition d'entreprises du numérique alerte sur les conséquences possibles de cette stratégie, alors que les États-Unis débattent à leur tour des obligation
Le capitaine de l’équipe du Portugal fait face aux conséquences de ses actes… Mais la sanction ne semble pas suffisante pour tout le monde.
Spotify renforce la vérification des abonnements Premium Famille avec un QR code à scanner en présence du gestionnaire. Une procédure qui pourrait compliquer le partage entre plusieurs foyers, avec des conséquences importantes pour ceux qui ne respectent pas le délai imposé.
Une habitude qui n’est pas sans conséquences sur vos dépenses.
DC a publié un long extrait de l’avion dans Clayface. Une séquence de mutilation qui résume l’ambition horrifique du film et la chute de Matt Hagen.
Les films de Peter Jackson ont laissé de côté un dernier combat décisif. Un choix cohérent au cinéma, mais lourd de conséquences pour le sens de l’œuvre.
Spider-Man: Brand New Day doit revenir en salles avec des scènes ajoutées. Parmi elles, une séquence coupée avec Rosario Dawson réclamée par les fans.
L’épisode 4 de la saison 2 réactive un élément absent jusqu’ici de l’adaptation. Un petit détail, mais avec de vraies conséquences pour la suite.
Cette semaine, plusieurs failles de sécurité majeures ont été découvertes, mettant en danger des systèmes critiques dans les domaines des réseaux sociaux, de la téléphonie, des systèmes d’exploitation, de la sécurité informatique, de l’intelligence artificielle, des logiciels et des services de streaming. Réseaux sociaux Le réseau social décentralisé BlueSky connaît un afflux d’utilisateurs fuyant les grands réseaux traditionnels. Cependant, cette plateforme a été la cible d’attaques de désinformation sophistiquées, notamment orchestrées par des groupes russes. Ils exploitent les faiblesses des systèmes de modération peu matures pour diffuser massivement de fausses informations, ce qui pose un vrai défi pour la confiance des utilisateurs et la stabilité de la plateforme. Téléphonie Au Royaume-Uni, un système a été mis en place pour bloquer automatiquement les appels provenant de numéros usurpés, c’est-à-dire des numéros de téléphone copiés ou falsifiés par des fraudeurs. Cette mesure aide à réduire les escroqueries téléphoniques où les criminels se font passer pour des banques ou des services officiels afin de soutirer des informations personnelles sensibles. Systèmes d’exploitation Une faille critique référencée CVE-2025-59287 affecte le service Windows Server Update Services (WSUS), un composant clé utilisé par de nombreuses entreprises pour gérer leurs mises à jour. Cette vulnérabilité se trouve dans un mécanisme appelé désérialisation non sécurisée. Concrètement, WSUS traite des données envoyées par le réseau, mais ne vérifie pas correctement ces données avant de les utiliser. Un attaquant distant peut envoyer des données spécialement conçues pour manipuler ce processus et ainsi exécuter un code malveillant à distance, avec les mêmes privilèges système que WSUS. Cela signifie qu’il peut prendre le contrôle complet du serveur sans aucune interaction de l’utilisateur. La faille est très grave car elle concerne tous les serveurs Windows de 2012 à 2025 avec WSUS activé, est exploitée activement depuis fin octobre, et permet d’installer des programmes malveillants cachés (comme des webshells), de collecter des données sensibles du réseau et d’établir des connexions persistantes pour un contrôle à distance. Microsoft a dû publier un correctif d’urgence et recommande de bloquer les ports réseau 8530 et 8531 pour limiter l’exposition en attendant le patch. Sécurité informatique L’entreprise F5 Networks, spécialisée dans les équipements de gestion du trafic réseau, a subi une fuite de son code source critique pour son produit BIG-IP. Cela signifie que des hackers ont volé des informations précieuses sur des failles pas encore corrigées, ce qui peut servir à lancer des attaques très ciblées sur des infrastructures sensibles, notamment dans les entreprises et les administrations. Cette fuite accroît le risque d’attaques de masse dans les semaines à venir. Intelligence artificielle OpenAI est au centre d’une polémique après que son intelligence artificielle capable de générer des vidéos ultra-réalistes ait produit des représentations de personnalités décédées sans leur consentement ni celui de leurs familles. Cette technologie, qui peut reproduire des voix et images très fidèles, pose un grave problème éthique et juridique, notamment sur le respect de la mémoire, la manipulation de l’opinion et la protection des données personnelles. OpenAI travaille à limiter ces abus, mais la question de la régulation légale reste ouverte. Logiciels Dans le secteur médical, un logiciel clé appelé Weda a été victime d’une cyberattaque, mettant en péril les données confidentielles de nombreux professionnels de santé. Ce type d’attaque est particulièrement grave, car ces données sont sensibles et soumises à des règles strictes de confidentialité, et leur fuite ou modification peut avoir des conséquences lourdes sur la prise en charge des patients. Services de streaming Les plateformes de streaming comme Netflix, Prime Video, et Disney+ font face à une augmentation des activités de piratage, avec l’apparition de nouveaux sites illégaux qui proposent gratuitement des films et séries, souvent en contournant les protections mises en place. Cette situation pèse lourdement sur les revenus des producteurs, fournisseurs et artistes, menaçant la pérennité économique du secteur.
Grand Theft Auto 6 (GTA 6) a été une fois de plus repoussé, suscitant frustration et déception chez les fans du jeu très attendu. Initialement prévu pour l'automne 2025, puis reporté au 26 mai 2026, le lancement officiel a maintenant été décalé au 19 novembre 2026. Cette deuxième prolongation de six mois a été confirmée par Rockstar Games et Take-Two Interactive, les éditeurs du jeu. Raisons du report Rockstar justifie ce nouveau retard par le besoin de peaufiner davantage le jeu afin d'atteindre le niveau de qualité et de finition que les joueurs attendent. Le studio, réputé pour son exigence de perfection, préfère retarder la sortie plutôt que de livrer un produit qui ne soit pas à la hauteur de ses standards. Ce délai supplémentaire doit permettre à l’équipe de développement de finaliser les derniers aspects du jeu, notamment pour assurer une expérience utilisateur optimale et éviter des bugs majeurs à la sortie. Réactions et conséquences Ce report a provoqué une réaction négative immédiate sur le marché financier, avec une chute significative du cours de l'action de Take-Two Interactive, maison-mère de Rockstar Games. Les investisseurs ont sanctionné cette annonce, voyant un risque dans le décalage à répétition du lancement, bien que la direction reste confiante quant au succès futur du jeu. Du côté des joueurs, l'expression « Here we go again » ("c'est reparti") résume bien la lassitude mêlée à l'attente impatiente. Contexte du développement GTA 6 a été officiellement annoncé en février 2022, avec un premier trailer dévoilé 18 mois plus tard, qui laissait entendre une sortie en 2025. Le scénario du jeu met en scène deux personnages principaux, Jason et Lucia, dans un état fictif inspiré de la Floride, appelé Leonida. Le premier report majeur avait déjà repoussé la sortie à mai 2026, puis la nouvelle annonce a une fois encore repoussé la date à novembre 2026. Conclusion Malgré la déception liée à ce nouveau retard, Rockstar Games continue d'insister sur l'importance de la qualité, ce qui a toujours été leur marque de fabrique. Les joueurs doivent donc patienter jusqu'à la fin de l'année 2026 pour découvrir cette nouvelle aventure dans l'univers de Grand Theft Auto, avec l'espoir que le temps supplémentaire de développement garantira une expérience à la hauteur des attentes.
L’essor fulgurant de l’IA générative dans les entreprises entraîne une vague d’opportunités… mais aussi une sérieuse montée des risques liés à la « shadow AI ». Que faut-il vraiment retenir de cette réalité inquiétante ? Quelles sont les conséquences déjà visibles pour les organisations ? Et surtout
La mise en garde s’adresse à tous les utilisateurs de Google Chrome, autant dire des milliards de personnes à travers le monde. Récemment, le célèbre navigateur a connu une petite défaillance, une vulnérabilité informatique qui pourrait avoir de lourdes conséquences. C’est pourquoi le géant informatique a publié la mise à jour 100.0.4896.127, corrigeant un problème critique… qui peut avoir été exploité par des pirates. Comme l’explique The Sun, une vulnérabilité « zero-day » -comprenez une faille informatique pour laquelle aucun correctif ou aucune information n’existe- avait été détectée. Nommée CVE-2022-1364, celle-ci pouvait représenter une porte ouverte pour les hackeurs. « Google est conscient que cette vulnérabilité existe », peut-on lire dans une annonce de sécurité récemment publiée. C’est pourquoi une mise à jour urgente a été déployée. Si celle-ci sera déployée dans les prochaines semaines de manière obligatoire, il est d’ores et déjà conseillé de mettre à jour manuellement le programme. Pour ce faire, rendez-vous dans les paramètres de Google Chrome, mettez-le à jour avec la dernière version et relancez l’application. la faille concernerait aussi bien les utilisateurs sur Windows, Mac ou Linux, mais pas les versions sur téléphone mobile. La dernière porte le numéro 100.0.4896.127. Si ce n'est pas le cas, alors le navigateur pourra être mis à jour. Comment mettre a jour ? : une fois dans le navigateur, il faut cliquer sur les trois petits points en haut à droite de l'écran, puis "Aide" et "À propos de Google Chrome". Ensuite, bien vérifier que la version est la bonne. La dernière porte le numéro 100.0.4896.127. Si ce n'est pas le cas, alors le navigateur pourra être mis à jour. Voir Bulletin d'info de Google (anglais)
Cette décision aura des conséquences pour les smartphones Huawei fonctionnant avec le système Android. L’américain Google, dont le système mobile Android équipe l’immense majorité des smartphones dans le monde, a indiqué dimanche commencer à suspendre ses relations avec le chinois Huawei. En pleines tensions commerciales avec la Chine, le président américain, Donald Trump, a interdit, la semaine dernière, aux groupes américains de commercer dans les télécommunications avec des sociétés étrangères jugées dangereuses pour la sécurité nationale. Bête noire de Washington, le groupe figure nommément dans une liste d’entreprises suspectes, établie par le ministère américain du Commerce, auprès desquelles on ne peut commercer qu’après avoir obtenu un feu vert des autorités, établie par le ministère américain du Commerce. Les échanges sont essentiels pour rendre les systèmes informatiques compatibles "Nous nous plions à ce décret et examinons ses implications », a indiqué Google à l’AFP." Les conséquences de cette décision pourraient être très importantes pour les utilisateurs de smartphones Huawei et des marques du groupe comme Honor. Comme tous les groupes technologiques, Google doit collaborer avec les fabricants de smartphones pour que ses systèmes informatiques soient compatibles avec les téléphones. Des problèmes de mises à jour, surtout pour les nouveaux modèles Huawei En se soumettant aux règles du ministère américain du Commerce, Google va devoir stopper les activités qui supposent un transfert de technologies et qui ne sont pas publiques. Cela va contraindre Huawei à n’utiliser que la version publique, dite open source, d’Android, le système d’exploitation de Google pour smartphone. Huawei ne pourra donc plus accéder aux applications et services propriétés de Google, comme Gmail par exemple. L’agence Reuters précise que les possesseurs actuels de smartphones Huawei ne pourront plus les mettre à jour vers les versions les plus récentes du système Android. Les nouveaux téléphones n’auront, en plus, pas accès aux applications de Google comme Gmail, YouTube ou Chrome. La liste précise des services concernés reste à établir. Reuters rappelle que ces applications sont déjà pour la plupart interdites en Chine, mais en Europe, deuxième marché de Huawei, beaucoup d’utilisateurs seront touchés. Au premier trimestre, Huawei a vendu 59,1 millions de smartphones, soit 19 % de part de marché, c’est plus que l’américain Apple, mais cela reste derrière le leader, le Sud-coréen Samsung. Mise à jour le 21. mai 2019. J'ai contacté le support huawei et voici la réponse que j'ai reçu: Cher Monsieur Eagle1, Merci d'avoir contacté le service client Huawei support. Nous avons bien reçu votre mail, et nous vous remercions pour votre intérêt. Nous tenons à vous informer que les utilisateurs existants, y compris ceux les produits qui ont été vendus, ou les produits encore en stock ne seront pas affectés. n'hésitez pas à utiliser vos appareils. Nous restons à votre disposition pour tout complément d’informations Contact Huawei France. Contact Huawei Belgique.
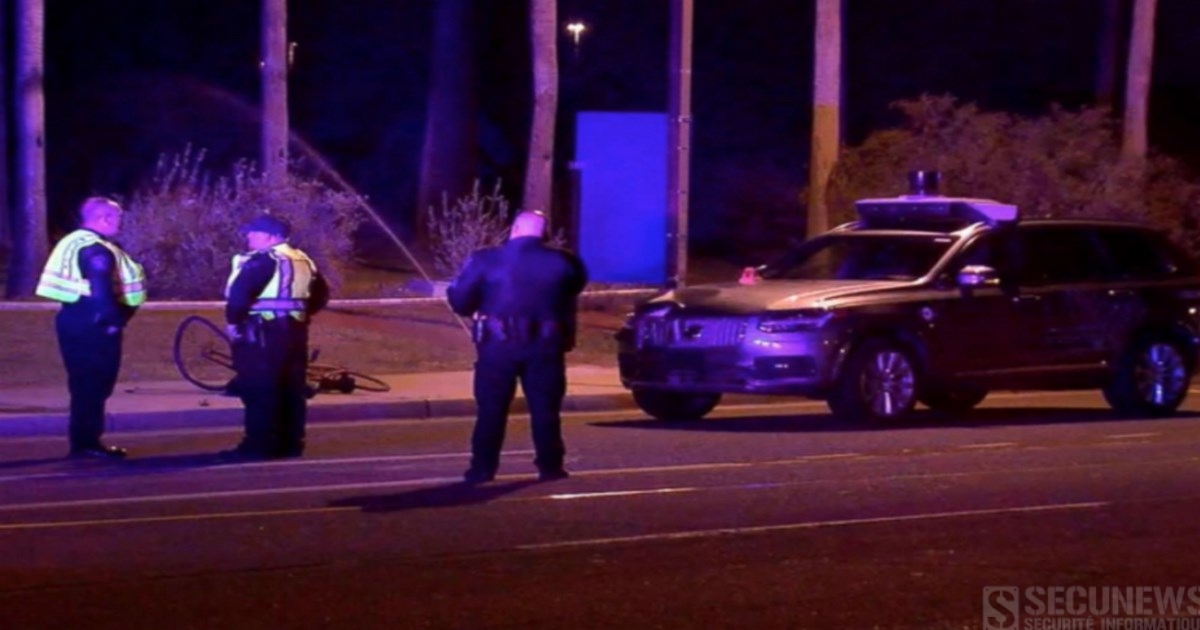
La voiture Volvo XC90 autonome d'Uber qui a renversé une femme de 49 ans en mars 2018 lors d’un essai aux Etats-Unis aurait choisi de ne pas éviter la collision, selon le site The Information, qui cite des sources proches du dossier. Les capteurs du véhicule, lancé en mode autonome à Tempe, en Arizona, ont bien détecté la piétonne, qui traversait la route en poussant un vélo, mais le logiciel d’Uber a décidé de ne pas réagir immédiatement. La femme a été emmenée à l’hôpital où elle est décédée des suites de ses blessures. Faux positifs. Cette décision, est la conséquence du réglage logiciel (effectué par des humains) qui a donné à la voiture une grande tolérance pour ignorer ce qu’on appelle les 'faux positifs', par exemple un sac en plastique qui volerait devant le véhicule et qu’il ne serait pas nécessaire d’éviter. A tel point que le système n’a pas jugé nécessaire d’éviter un être humain et un vélo. Le réglage était trop fort, et la voiture n’a pas réagi assez vite, estime l'une des sources de The Information. Après l’accident mortel, l’Arizona a interdit à Uber de faire rouler de tels véhicules sur ses routes, invoquant la 'sécurité publique'. Le groupe américain a suspendu tous ses tests de voiture autonome sur route.
Envie d’un baiser brûlant ? C’est à un voyage torride auquel la Nasa vous convie, aller rendre visite au Soleil à bord de la première sonde en partance vers notre étoile. La 'Parker Solar Probe' partira l’été prochain, mais il est encore tant d’embarquer en envoyant votre nom et prénom à l’agence spatiale américaine, date limite des inscriptions le 27 avril 2018. Celui-ci sera stocké sur une puce électronique, et quelque sept années plus tard, votre nom orbitera là où l’homme n’a jamais mis les pieds, aux abords de la couronne solaire. Bienvenue en… enfer. Dans cette partie haute de l’atmosphère solaire, il règne autour de 2 million °c alors qu’à la surface même du soleil, plus bas donc, il ne fait que 5 700°c . GPS et réseaux électriques perturbés Par trois fois, la 'Parker Solar Probe' traversera la couronne. 'La sonde va recevoir en pleine figure les particules, elle va analyser leur composition, leur vitesse, leur densité, explique le physicien jamais on ne se sera approché si près à quelque 10 rayons solaires [environ 6 millions de km du soleil] ,s’enthousiasme-t-il. (vidéo de présentation)L’affaire est d’importance ! Car c’est dans cette couronne que naissent les phénomènes dits de météorologie solaire (de vents solaires) qui peuvent avoir de lourdes conséquences sur terre (perturbations des GPS, des réseaux électriques..). Comme le souligne le scientifique 'il est une clé pour comprendre ce qui chauffe ce vent, car in fine, c’est lui qui transporte les éruptions jusqu’à nous'. La NASA a publié une vidéo de promotion de l’événement mettant en scène William Shatner, acteur et scénariste québécois connu pour ses rôles dans les séries Star Trek, Hooker ou encore Boston Justice. Alors l’infernale odyssée vous tente toujours ? Prêts à aller toucher le soleil ? Plus de 550.000 terriens ont déjà répondu Les inscriptions sont ouvertes jusqu’au 27 avril 2018, ne tardez pas ! http://go.nasa.gov/HotTicket
Cette faille dans le cerveau des ordinateurs et autres appareils électroniques pourrait permettre à des pirates de prendre leur contrôle et d’accéder aux données (mots de passe, numéros de cartes bancaires etc...) qui y sont stockées Les groupes concernés avaient l’intention de révéler le problème la semaine prochaine, mais devant l’ampleur des inquiétudes relayées dans la presse et par des experts en cybersécurité, Intel, le géant américain des processeurs, et Google, le premier à avoir découvert la faille il y a plusieurs mois, ont choisi de communiquer plus tôt que prévu. Le groupe Intel avait confirmé mercredi que ses micro-processeurs (la pièce qui fait tourner les serveurs informatiques, les ordinateurs ou les téléphones portables), comme ceux d'autres entreprises comme AMD ou ARM, pouvaient potentiellement être piratés et permettre l'accès à des informations stockées sur l'appareil ou le serveur, comme les mots de passe ou des clés de cryptage. Des failles confirmées par le CERT, l'agence américaine en charge de la cybersécurité, qui a également indiqué "ne pas avoir connaissance" de tentative de piratage utilisant ces failles, baptisées "Spectre" et "Meltdown" ("fusion") et découvertes par des experts en sécurité informatique de chez Google. Intel, ARM et AMD, ainsi que d'autres entreprises technologiques comme Microsoft, Amazon ou Mozilla ont commencé à diffuser correctifs et mises à jour de sécurité pour limiter le problème. Les mises à jour seront prêtes dans quelques jours Dans un nouveau communiqué diffusé jeudi, Intel affirme qu'il aura d'ici la fin de la semaine prochaine "diffusé des mises à jour pour plus de 90% de ses processeurs sortis ces cinq dernières années". Les inquiétudes viennent du fait que l'écrasante majorité des appareils électroniques et informatiques fabriqués ces dernières années dans le monde est équipée de puces de ce type. De plus, selon certains experts, la faille touchant la puce elle même, seul son remplacement par une puce conçue différemment permettrait de se prémunir durablement, une perspective lourde de conséquences. Ceci étant, expliquent-ils également, un piratage de ces processeurs exige un niveau technique très pointu, limitant selon eux les risques. ARM, société anglo-japonaise, ne fabrique pas, à proprement parler, des processeurs. Elle conçoit les architectures de ceux de la plupart des smartphones, des tablettes et des objets connectés vendus dans le monde. L’américain AMD est l’un des plus importants fabricants de composants informatiques (microprocesseurs et cartes graphiques). Des mises à jour de sécurité sont déjà disponibles, d’autres vont être déployées. Les utilisateurs sont invités à les appliquer. Intel a démenti une information relayée par la presse spécialisée selon laquelle ces correctifs ralentiraient les systèmes d’environ 30 %. Les experts en sécurité estiment tout de même que cette faille est préoccupante. Il est indispensable que tous les systèmes informatiques et tous les fournisseurs de 'cloud' mettent en place les correctifs. Selon eux, 'la nature complexe de la faille exige davantage qu’une simple mise à jour, les entreprises devront redémarrer leurs systèmes pour appliquer le patch, ce qui pourrait entraîner une interruption des services dans l’intervalle. De plus, si ces correctifs sont utiles à court terme, seul le renouvellement des appareils permettra aux entreprises concernées de se prémunir durablement Edit le 24 mai 2018. Une nouvelle variante de ‘Spectre’ et ‘Meltdown’ découverte.
Un habitant de Leeuw-Saint-Pierre (Brabant flamand), âgé de 17 ans, a été admis à l’hôpital après avoir bu de l’eau de Javel. Les défis que se lancent les jeunes sont de plus en plus dangereux. Après le 'Blue Whale Challenge', où ils étaient invités à se mutiler, ou encore le 'Hot Water Challenge', où il fallait se verser de l’eau bouillante sur la tête, c’est au tour du 'Bleach Challenge' de faire sa première victime. Il s’agit de se filmer en train de boire de l’eau de Javel (Bleach signifie Javel en anglais). Des conséquences catastrophiques Selon VTM, un jeune homme de 17 ans a été admis à l’hôpital après avoir relevé le défi, il aurait reçu un SMS et accepté le challenge en échange de 10€, L’eau de Javel, très acide, brûle la gorge et l’œsophage. Ce n’est que le début. Cela peut brûler votre œsophage totalement et avoir des conséquences catastrophiques une fois dans l’estomac, a commenté le toxicologue Jan Tygat. Dans la plupart des vidéos sur YouTube, les jeunes font semblant de boire de l’eau de Javel car ils savent que le produit est dangereux, mais certains, peut-être plus naïfs, ou qui subissent la pression de leurs camarades, finissent par réellement relever le défi, risquant de très graves conséquences. RAPPEL: En cas d’ingestion, il est conseillé d'appeler le médecin, ou le centre anti-poison et de se rendre à l’hôpital le plus proche ou d’appeler le 112. Belgique: Centre Anti-Poison: 070 245 245 (Belgique) France: En cas d'intoxication appeler le 15 ou 0 825 812 822 des médecins sont en ligne 24H/24 : (liste des numéros de tous les centres anti-poison en France) Que faire en cas d’accident ? Ingestion d’eau de javel : 1. appelez immédiatement le centre antipoison 2. ne donnez pas à boire et ne faites pas vomir Projection d’eau de javel : 1. sur la peau : rincez abondamment pendant 15 minutes ; 2. dans l’œil : rincez abondamment à l’eau courante pendant 15 minutes et appelez un ophtamologue.
Après le 'Blue Whale', voici le 'hot water challenge' est la version opposée du 'Ice bucket challenge', au lieu de s’asperger d’eau glacée, des jeunes déversent sur eux ou sur une autre personne, de l’eau bouillante. Évidemment les conséquences ne sont pas les mêmes. Plusieurs enfants et adolescents ont été hospitalisés d’urgence suite à de graves brûlures. Le 6 août 2017, une jeune New-Yorkaise de 11 ans, a été sérieusement brûlée sur tout le haut du corps par ses amis, ont rapporté différents médias américains. En juillet 2017, c’est un garçon de 10 ans qui s’est brûlé au 3e degré et a subi plusieurs interventions chirurgicales après avoir tenté l’expérience avec son beau-frère. Enfin, quelques semaines auparavant, une fillette de 8 ans est décédée après avoir bu de l’eau bouillante, l’idée lui serait également venue de vidéos du challenge sur internet. Au vu du nombre de vidéos tournant sur les réseaux sociaux, ces cas ne sont pas isolés. Sur CBS, les familles des victimes ont appelé les parents à surveiller ce que regardaient leurs enfants sur Internet et à parler avec eux de la dangerosité de certains défis qui y circulent. Pas besoin d'être un génie pour comprendre que se verser de l'eau bouillante dessus peut s'avérer très dangereux. En effet, ça brûle tout simplement ta peau comme si tu te jetais dans le feu. Selon un dermatologue, ce genre de brûlures peuvent carrément être mortelles. Il n'y pas de qualificatif adéquat pour décrire la stupidité de ce "challenge". Voir aussi: Blue Whale, le challenge des réseaux sociaux qui pousse les adolescents au suicide. Neknomination. Fire Challenge, le nouveau jeu stupide sur les réseaux sociaux.
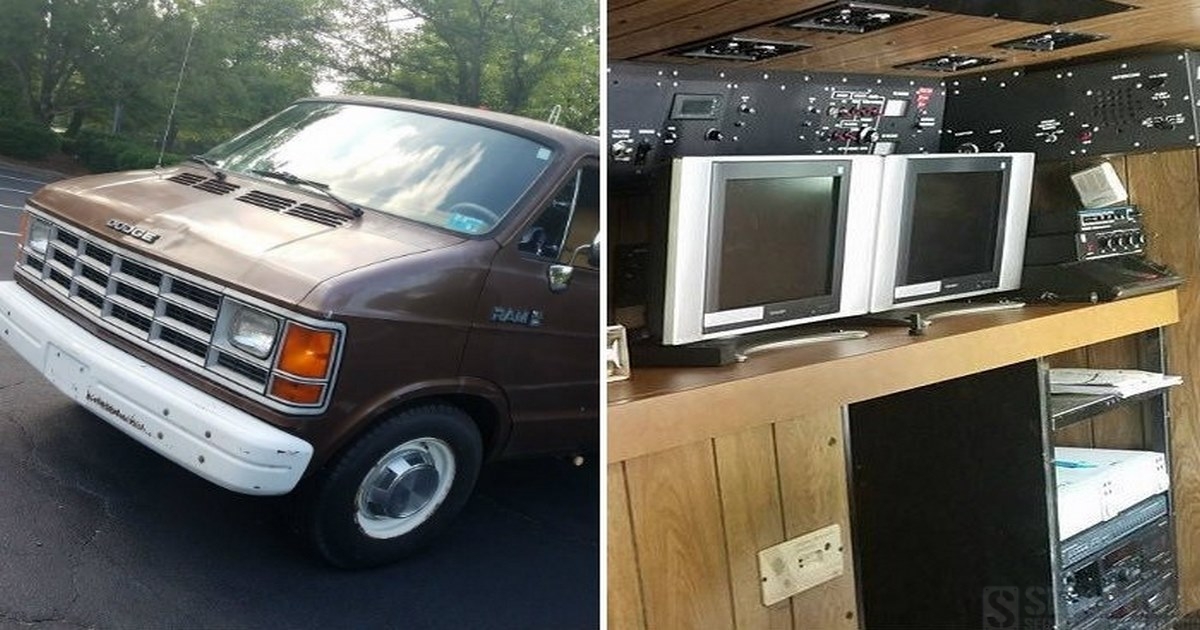
Vous avez sans doute vu ce modèle, le Dodge Ram 350 (1989), dans un film policier des années 90, le FBI utilisait ce van lors de longues séquences de surveillance. Par rapport à son équivalent civil, ce véhicule appartenant à Ginter Senfeldas n’a pas l’air si différent que cela, vu de l’extérieur et dans l’habitacle. La cabine, par contre, n’a rien à voir, elle est équipée de téléviseurs et de magnétoscopes branchés aux caméras et micros cachés dans les phares, entre autres. Le propriétaire qui a décidé de le mettre sur Ebay affirme l’avoir acheté lors d’une vente en ligne organisée par le gouvernement américain, visiblement les autorités avaient oublié de faire le grand nettoyage avant de procéder à la vente et à la livraison du van puisque Ginter Senfeldas a découvert à l’intérieur un équipement digne des grands films d’espionnage.: radar, bandes d’enregistrement et CD (non vierges…), menottes, jumelles, etc..., il y a même des toilettes pour les longues veilles, ainsi que des batteries de rechange! Le compteur n’affiche que 23 500 miles et le tout est bien conservé. Cette annonce insolite n’est pas passée inaperçue sur Ebay, mais cela n’a pas vraiment fait décoller son prix de vente, finalement, après 47 enchères et surenchères, le van de surveillance a été adjugé pour 18.700 dollars, soit environ 16.000 euros. Reste à voir ce que son nouveau propriétaire fera avec tout ce matériel ! Clic pour lire l'annonce sur Ebay. (anglais)
Depuis plusieurs jours, un vieux hoax refleurit sur Facebook, a en croire vos amis et connaissances, un certain 'Jayden K. Smith' en voudrait à votre compte et serait même une menace pour votre sécurité. La fin du monde numérique serait quasi proche à en croire les messages alarmistes, souvent envoyés à des dizaines de personnes en simultanée. Généralement, aucune des personnes qui, pour votre bien, vous avertit n’a été victime du soi-disant hacker. Mais chacun préfère vous prévenir afin d’éviter le drame... C’est l’un des canulars (hoax) les plus à la mode du moment et il se diffuse à grande vitesse depuis près de dix jours, après une longue pause. A l’origine, le texte était en anglais et bon nombre d’entre nous l’ont reçu dans une traduction en français à peu près correcte. C’est une blague vieille comme internet, et bien avant Facebook, le message circulait déjà, seul le nom du fameux personnage à éviter varier (SandMan, Aflino62, Bobby Roberts, Raquel Critelli ou Kelly Hargrove…). Mais au milieu des années 2000, le pirate potentiel cherchait plutôt à discuter sur MSN Messenger ou Yahoo Messenger, il tentait alors de transformer votre ordinateur en botnet et de lui implanter un virus avant de contaminer les ordinateurs de vos amis. Pour pouvoir prendre le contrôle de votre ordinateur, il faut que vous en donniez l'accès au hacker par l'installation d'un logiciel ou après avoir cliqué sur un lien. Ou alors, il faudrait que vous ayez sciemment communiqué des informations personnelles, des photos ou des vidéos au pirate, un simple ajout à votre liste d'amis Facebook ne suffit donc pas. La meilleure solution, comme jadis pour les chaînes de message par mail, est d’éviter les messages collectifs qui ont pour conséquence de transmettre les noms et informations de vos amis sans leur consentement. Une opportunité pour des personnes mal intentionnées de faire du phishing ou du spam, et là, vous seriez le seul responsable !
Quand ils quittent la UNE des médias, la plupart des piratages informatiques tombent dans l’oubli, et pourtant, dans les mois ou les années qui suivent, ils ont souvent des conséquences bien réelles, et parfois même tragiques. En pleine tourmente, Yahoo! a reconnu jeudi 22 septembre dans un communiqué que '500 millions de comptes appartenant à ses utilisateurs avaient été piratés en 2014'. Le groupe américain devrait prévenir les utilisateurs concernés rapidement. Le portail web a déjà commencé à envoyer des mails intitulés "notice of data breach" aux personnes dont les informations ont été volées. Tous les utilisateurs sont invités à changer leur mot de passe dès que possible, même si celui-ci a été changé après 2014. Mais le groupe américain est loin d’être le seul à être touché par ces attaques informatiques. Tumblr, MySpace, LinkedIn, Twitter, ou encore plus récemment LastFM et Dropbox ont fait eux-aussi la UNE de l’actualité à la suite d’une fuite massive de données appartenant à leurs utilisateurs. LinkedIn, MySpace, Tumblr : plusieurs millions de mots de passe dans la nature Fin mai 2016, le site LeakedSource fait savoir qu’un pirate informatique russe du nom de "peace_of_mind" (encore lui !) vient de mettre en vente 360 millions d’adresses mail et 427 millions de mots de passe appartenant à des utilisateurs de MySpace (une partie d’entre eux en possédant deux) sur le DarkNet. Ce même hackeur avait déjà revendiqué, deux semaines plus tôt, le piratage du réseau social LinkedIn et du site de microblogging Tumblr. Comme pour les 165 millions d'identifiants personnels du réseau social professionnel LinkedIn, le hackeur revend le tout (adresses mail, mots de passe, noms d'utilisateur) sur le DarkNet. Le prix de gros pour l'ensemble de la base de données s'élève à 3.000 euros (celles de Linkedin remontaient à l'année 2012 et étaient vendues pour l'équivalent de 2.000 euros). Au même moment, près de 65 millions d'identifiants appartenant à des utilisateurs de Tumblr, une plate-forme de micro-blogging, était mis en vente sur le DarkNet via la TheRealDeal, l'un des marchés noirs du Net, toujours par le fameux "peace_of_mind". Le site américain avait reconnu qu'un hackeur avait réussi à pirater ses services au début de l'année 2013. Le prix de vente, cette fois-ci, s'élevait alors à 200 euros. Adobe, une note salée d’un million de dollars pour indemniser les victimes. En 2013, Adobe a lui aussi été affecté par un piratage au cours duquel les données personnelles de 152 millions d'utilisateurs ont été dérobées. Les pirates auraient attaqué un serveur de secours sur lequel ils ont trouvé une base de données importante. En août 2015, Adobe aurait finalement décidé de verser aux victimes qui l’avaient attaqué en justice grâce à un recours collectif la somme de 1,2 million de dollars, selon le site américain The Register. Preuve que ces vols de données peuvent représenter pour les entreprises un coût colossal. Ashley Madison, suicides, démission, chantage, des conséquences parfois tragiques. Certains piratages informatiques peuvent aussi avoir des conséquences tragiques. Le cas du site de rencontres extraconjugales Ashley Madison, piraté en juin 2015, en est un parfait exemple. Le site américain Fusion a décompté au moins deux suicides, des démissions, des carrières ruinées et de nombreux cas de chantage. Les 10 plus gros piratages de données de tous les temps:vk 1. - 500 millions de comptes: le portail web Yahoo ! (2016). 2. - 359 millions de comptes: la plateforme MySpace (2016). 3. - 165 millions de comptes: le réseau social LinkedIn (2016). 4. - 122 millions de comptes: le site de rencontres Badoo (2016). 5. - 93 millions comptes: le réseau social russe VK (2016). 6. - 31 millions comptes: le site de rencontres extraconjugales Ashley Madison (2015). 7. - 69 millions comptes: le service de stockage de fichiers Dropbox (2014). 8. - 152 millions de comptes: l’éditeur de logiciels Adobe (2013). 9. - 65 millions comptes: la plate-forme de microblogging Tumblr (2013). 10. - 37 millions comptes: le service de streaming LastFM (2012). Retrouvez l'intégralité du classement des plus importantes fuites de données.(anglais) Voir aussi: Un siècle de sécurité informatique, radio, télécommunication.
Le chantage est un crime vieux comme le monde. Les technologies modernes ont contribué à son augmentation (comme pour beaucoup d’autres choses). Les cybercriminels volent de l’argent à leurs victimes de multiples façons. Les méthodes de piratage se servant 'des SMS' et 'des webcams' sont d’une efficacité impitoyable, un crime de type extrêmement personnel, appelé la sextorsion. La sextorsion (chantage sexuel), consiste à faire chanter une victime en révélant ses informations intimes, si elle ne paye pas son extorqueur. Dans ce monde connecté, qui est l’ère numérique, nos informations peuvent être dévoilées en envoyant des sextos, des photos intimes et même des vidéos. Les escrocs demandent habituellement de l’argent, mais parfois font du chantage sur des choses plus compromettantes lorsque vous refusez de les payer plus. Le fait sans doute le plus intéressant sur la sextorsion est que la grande majorité des victimes sont des adolescents. Non pas qu’ils soient connus pour être les plus riches de la population démographique, mais les ados sont des victimes idéales pour la sextorsion. L’adolescence est l’époque où on cherche à se faire et à entretenir de nouvelles relations (et généralement sans une feuille de route fiable). Les adolescents commencent également à trouver leur propre voie et sont en quête d’autorité, ils leur manque cependant du recul par rapport aux adultes concernant les conséquences de leurs actes. Une aubaine pour les cybercriminels! Beaucoup d’informations censées être protégées, ne le sont pas en réalité. Elles appartiennent à des personnes qui sont émotionnellement vulnérables et facilement humiliées. C’est sans doute la raison pour laquelle 70% des victimes sont des adolescents, la majorité sont des femmes, bien que les garçons n’échappent pas à la menace. Les malfaiteurs peuvent pirater des comptes ou choisir de s’en prendre directement à une potentielle victime. L’étape suivante est de la menacer en dévoilant ses informations publiquement. Les victimes obéissent. Elles ont souvent honte et peur du jugement des autres, demander de l’aide impliquant de révéler des secrets compromettants, et les ados sont très vulnérables. La sextorsion peut les conduire à de sérieux traumatismes psychologiques 'voire des suicides'. Comme pour beaucoup de problèmes affectant les adolescents, la communication est essentielle, et cette dernière est synonyme de challenge. Toutefois, il s’agit aussi d’un problème technologique. Nous avons pour cela quelques conseils qui peuvent vous aider, vous et vos ados, à vous protéger. Protégez-vous, vous et vos enfants. - Comprenez bien que tout ce que vous postez en ligne peut être rendu public, il est important d’expliquer cette notion à votre adolescent. Ces informations pourraient être publiées par des hackers ou un destinataire de confiance (ou quelqu’un qui aurait piraté l’ordinateur ou le téléphone de ce dernier). Une fois qu’on publie sur le net, n’importe qui peut partager - Restez vigilant et tenez-vous au courant des dernières menaces. Les crimes tels que la sextorsion concerne tout le monde. Partagez nos actualités a votre entourage, mieux vaut prévenir que guérir. - Informez vos enfants des fraudes sur Internet et des cybercriminels. On comprend qu’il soit difficile de parler de sexe et de sextorsion à vos enfants, mais ils doivent être au courant des risques. Renseignez-vous sur ce qu’on leur apprend à l’école en matière de cybersécurité et de sensibilisation informatique, pour en parler avec eux une fois rentrés à la maison. Voir aussi: - L’arnaque à la webcam se propage sur internet. - La cyberintimidation et la loi. - Vaincre les réseaux pédophiles - Parents, prudence! - Les dangers d´Internet pour les mineurs - L’arnaque à la webcam se propage sur internet
Au fur et à mesure que les Jeux Olympiques de Rio approchent (5-21 août 2016), les cybercriminels tendent de plus en plus de pièges aux fans de sport. Ils emploient toutes sortes de tactiques: - Des lettres d’hameçonnage et de faux sites web - Des réseaux Wi-Fi piratés - Des skimmers, et même de faux distributeurs. - Les hackers clonent également des cartes de crédit à l’aide de ports USB situés dans les aéroports. Voici tous les types de menaces possibles: Kaspersky a analysé en profondeur les événements de Rio ainsi que les sites dédiés aux Jeux Olympiques. - Phishing: [quote]Les cybercriminels voient les événements sportifs comme une aubaine et les Jeux Olympiques 2016 ne faisant pas exception à la règle. Les 'hackers'ont créé de nombreux faux sites ('Phishing') dans le but de voler des données personnelles des fans de sport et des employés du Comité international olympique (CIO) travaillant au Brésil. Par exemple, en février 2016, certains escrocs avaient fait une copie du portail intranet du CIO (dont Kaspersky avait détecté une série d’attaques). Les données bancaires des fans de sport sont également une bonne proie pour les hackers. Certains numéros de cartes de crédit ont été obtenus par e-mail. Les e-mails en question attiraient les victimes via des concours pour tenter de gagner une voiture ou des places pour les Jeux Olympiques. Les utilisateurs suivaient les liens, entraient leurs données, aidant ainsi les cybercriminels à cloner leurs cartes de crédit.[/quote] Si le vol de données bancaires est très rentable, c’est encore plus vrai pour les transferts d’argent. Par exemple, certains hackers proposaient en vente libre des places aux Brésiliens (alors que les habitants du pays pouvaient les obtenir dans des loteries officielles). Au total, ce sont 230 noms de domaine qui ont été détectés et ajoutés à la liste noire Kaspersky. - Wi-Fi dangereux. [quote]Le roaming coûte cher, et par conséquent les voyageurs se connectent souvent au Wi-Fi gratuit. Grossière erreur! les hackers piratent des réseaux Wi-Fi légitimes ou créer les leurs afin d’intercepter et de manipuler le contenu que voient les victimes sur leurs navigateurs. Des centaines de milliers de fans vont venir en masse au Brésil pour assister aux Jeux Olympiques, et nombreux sont ceux qui auront besoin d’Internet. Kaspersky Lab a contrôlé des réseaux Wi-Fi se trouvant dans des zones spécifiques de Rio susceptibles d’attirer les touristes : le Comité olympique du Brésil, le parc olympique, et les stades (Maracanã, Maracanãzinho et Engenhão). Ces endroits disposent d’environ 4500 points d’accès uniques. - 18% d’entre eux ne sont pas sécurisés et ouvertement configurables. - 7% faiblement protégés.[/quote] En conséquence de cela, près d’un quart des réseaux Wi-Fi dans ces zones des Jeux Olympiques se retrouvent vulnérables, pour le bonheur des hackers. - Skimmers, faux distributeurs et clones [quote]Les Brésiliens connaissent bien les 'skimmers', des bandes magnétiques spécialement installées sur les distributeurs automatiques dans le but de voler des données de carte de crédit. Les cybercriminels utilisent ensuite ces données pour cloner les cartes des victimes afin d’en tirer profit. Cette forme d’attaque est tellement répandue au Brésil, qu’elle a été surnommée localement 'Chupacabra'. En général, les skimmers sont installés dans des lieux touristiques, tels que l’aéroport international de Rio. Par exemple, en 2014, un gang de hackers y a installé 14 skimmers sur les guichets automatiques, parfois même, les cybercriminels installent de faux distributeurs sur des guichets originaux. (Skimmer pour DAB qui remplace l’ensemble du système)[/quote] Pour se protéger, voici quelques règles: [quote]1- assurez-vous que la lumière verte du lecteur de cartes soit active (un skimmer n’a en général pas de lumière du tout ou alors elle se trouve éteinte). 2- Avant d’effectuer une transaction, évaluez à vue de nez si le distributeur contient des éléments suspects tels que des parties manquantes ou mal fixées. 3- Cachez le clavier numérique avec votre main au moment d’introduire votre code.[/quote] Les skimmers et les faux distributeurs automatiques ne demeurent pas la seule menace. Un gentil serveur ou commerçant peut également cloner votre carte. [quote]1- Ne donnez jamais votre carte seule à des commerçants. (S’ils ne veulent pas vous apporter la machine, réclamez-leur de venir avec le terminal.) 2- Avant de taper votre code, assurez-vous d’être sur le bon écran de paiement, et que votre PIN n’y apparaisse pas. 3- Si une machine vous parait louche ou si vous avez d’autres réticences, payez en espèces. (Il est toujours utile d’avoir du liquide en renfort.)[/quote] - Les pièges des ports USB [quote]Les appareils mobiles ont tendance à se décharger plus rapidement lorsque leurs propriétaires sont en voyage, sollicités pour des photos, l’activation des services de localisation, Internet ou encore des partages sur les réseaux sociaux. C’est pourquoi de nombreuses villes investissent dans des bornes de recharge à destination, en partie, des touristes. Sur ces bornes de recharge, il est possible de charger son téléphone en utilisant un câble qui sort d’un terminal ou via un port USB. Mais attention aux ports USB piratés ! En cas de connexion via USB, l’attaquant peut exécuter des commandes en vue d’obtenir des informations sur l’appareil, dont le modèle, l’IMEI, le numéro de téléphone et l’état de la batterie. Ces informations permettent d’organiser une attaque contre le modèle de téléphone en question, puis d’infecter l’appareil et de récolter les informations personnelles. Les règles pour vous protéger contre ce genre d’attaque: - Utilisez toujours votre propre chargeur et évitez d’acheter un chargeur d’origine inconnue. - Utilisez la prise au lieu du connecteur USB lorsque vous utilisez une borne de charge inconnue. - N’utilisez pas les câbles de charge des bornes de charge publiques. (Borne de charge dans un taxi brésilien) (Borne de charge à l’aéroport international de Rio)[/quote]
Le service de messagerie Whatsapp, propriété de Facebook, a annoncé mardi que tous les appels et messages passés et envoyés sur sa plateforme étaient maintenant codés 'de bout en bout'. Seul l'émetteur et le récepteur peuvent ainsi les lire. Aucune manipulation à faire pour l'utilisateur, tout cela est automatique. Si vous communiquez via WhatsApp, vous avez peut-être remarqué un message apparaître au sein de vos conversations. [quote]'Les messages que vous envoyez dans cette discussion et les appels sont désormais protégés avec le chiffrement de bout en bout', indique le texte qui invite l'utilisateur à "toucher pour plus d'informations". [/quote] La conséquence de ce cryptage ? WhatsApp et les tierces parties ne peuvent pas entendre ni voir tout ce qui est échangé. [quote]'L'idée est simple: Quand vous envoyez un message, la seule personne qui peut le lire est la personne ou le groupe à qui vous envoyez ce message. Personne d'autre ne peut rentrer dans ce message. - Pas les cybercriminels - Pas les pirates - Pas les régimes oppressifs - Même pas nous", écrivent Jan Koum et Brian Acton, les co-fondateurs du service de messagerie désormais filiale de Facebook, dans un post sur le blog de WhatsApp.[/quote] Objectif: Que vos échanges "ne tombent pas entre de mauvaises mains. Photos et vidéos cryptées. Le cryptage chez WhatsApp a été disponible dès 2014 pour les seuls messages textuels entre deux utilisateurs mais les messages groupés ou ceux assortis de contenus tels que des photos ou des vidéos n'avaient qu'un cryptage partiel. Comment ça marche ? Le chiffrement de bout en bout n'est disponible que sur la dernière version de l'application. Tout ce que vous partagez (textes, photos, vidéos, etc...) est protégé avec un cadenas et seuls le destinataire et vous avez la clé spéciale qui permet de les déverrouiller et de les lire. Chaque message que vous envoyez a son propre cadenas unique et sa clé unique, sans nécessiter une action de l'utilisateur. Pas de paramètres à créer ou à mettre à jour, tout cela est automatique. Pour vérifier que les messages sont bien cryptés, les utilisateurs sont invités à scanner un QR code ou à comparer une série de chiffres avec ceux présents sur le téléphone de leurs amis. Les fondateurs de l'application expliquent avoir pris cette décision pour nous rendre moins vulnérables au vol de données sensibles. [quote]'Récemment, il y a eu beaucoup de discussions à propos des services cryptées et des autorités', poursuivent-ils.[/quote] Une allusion au bras de fer entre Apple et le gouvernement américain, qui voulait forcer la marque à la pomme à aider le FBI à pirater un iPhone appartenant à l'un des auteurs de l'attentat de San Bernardino. Si nous reconnaissons l'importance du travail des autorités pour assurer la sécurité, les efforts déployés pour affaiblir le cryptage risquent d'exposer les gens aux cybercriminels, aux hackers et aux Etats hors-la-loi. Un message qui risque de mal passer auprès des forces de l'ordre qui estiment que ce type de protection permet aux criminels et aux terroristes d'opérer librement. D'après des informations de presse, relayées par l'AFP, WhatsApp se trouverait actuellement dans des batailles judiciaires similaires à celle entre Apple et le FBI. Des médias ont aussi rapporté que le service et son concurrent Telegram avaient pu être utilisés dans les attaques terroristes du 13 novembre 2015 à Paris. Les Etats-Unis pourraient légiférer pour obliger les groupes technologiques à conserver des "clés" permettant de récupérer les données en cas d'enquête criminelle, et avec un mandat judiciaire. Des changements de législations sont également discutées en France et au Royaume-Uni.
Le bras de fer a pris fin entre Apple et les autorités américaines, sans que la justice n'ait à s'en mêler. Les enquêteurs ont en effet réussi à débloquer l'iPhone d'un des auteurs de l'attentat de San Bernardino (Californie), sans l'aide de la marque à la pomme. [quote]'Le gouvernement a accédé avec succès aux données stockées sur l'iPhone de (Syed) Farook et n'a donc plus besoin de l'assistance d'Apple", indique un document transmis à la justice lundi par les autorités américaines'.[/quote] Elles y demandent l'annulation de l'injonction judiciaire du 16 février 2016, avec laquelle elles avaient tenté d'obliger Apple à aider les enquêteurs à pirater le téléphone. [quote]'Notre décision de mettre fin à la procédure est basée seulement sur le fait qu'avec l'assistance récente d'un tiers, nous sommes maintenant capables de débloquer cet iPhone sans compromettre les informations dans le téléphone", a commenté Eileen Decker, procureure fédérale du centre de la Californie, dans un communiqué.[/quote] Le gouvernement avait déjà ouvert la porte à une possible résolution de l'affaire en annonçant la semaine dernière être sur la piste d'une méthode proposée par des tierces parties et susceptible de débloquer l'appareil. [quote]Des tests ont depuis permis d'assurer que le contenu du téléphone resterait intact, a indiqué un responsable du FBI, David Bowdich.[/quote] [quote]'Depuis le début, nous nous opposions aux exigences du FBI pour qu'Apple construise une porte dérobée (afin d'entrer) dans l'iPhone, parce que nous pensions que c'était une erreur et que cela créerait un dangereux précédent", a réagi Apple dans un communiqué. Grâce à la décision prise lundi par le gouvernement "rien de ceci n'a eu lieu", a ajouté le groupe, mais "cette affaire n'aurait jamais dû être ouverte'. [/quote] Le groupe estime par ailleurs que cela a soulevé des problèmes qui méritent une conversation nationale sur nos libertés civiles, sur notre sécurité collective et sur la protection de la vie privée. Washington, soutenu par des familles de victimes, réclamait de pouvoir accéder à des données potentiellement cruciales pour déterminer comment Syed Farook et sa femme Tashfeen Malik avaient organisé l'attentat du 2 décembre 2015, qui a fait 14 morts, et notamment s'ils avaient bénéficié d'aide extérieure. Fin de l’histoire ? Oui, et non. Car il s’agit maintenant de savoir comment a fait le FBI, qui l’a aidé en secret, et quelles sont les conséquences pour la marque à la pomme et de futures affaires semblables. Quelle est la méthode utilisée ? Sur la méthode elle-même, les avis divergent.: - Cellebrite vante sur son site les mérites de sa solution tout-en-un UFED (Universal Forensic Extraction Device), qui prend la forme d’une grosse malette digne des films d’espionnage et peut extraire les données de n’importe quel appareil ou programme. - Certains spécialistes évoquent le 'NAND mirroring', qui copie la mémoire Flash NAND et permet ensuite de forcer le système au-delà de 10 essais de mots de passe. Mais le blog Errata Security doute qu’il s’agisse du mode d’action utilisé, parce qu’il demande beaucoup de temps et de rebootage (jusqu’à 100.000 fois) et qu’il n’est pas sûr que l’iPhone et ses composants y résistent. Le site Fortune rapporte que le 21 mars 2016, le FBI avait acheté pour 218.000 dollars (environ 192.000 euros) de matériel informatique et 15.000 dollars de logiciels à la société Cellebrite. Quelles conséquences ? Si un volet légal se ferme pour Apple, un autre s’ouvre, d’image et de sécurité. [quote]'Si le FBI a pu accéder au contenu de l’iPhone, c’est qu’il y a une faille, que n’importe qui peut y arriver, explique Antoine Chéron, avocat spécialisé en propriété intellectuelle. C’est un aveu de faiblesse pour Apple.[/quote] Selon lui, le débat sur le chiffrement des données n’est d’ailleurs pas clos. [quote]D’autres affaires similaires existent, comme autant de bras de fer potentiels, car il existe un flou juridique, et le gouvernement brandit toujours une procédure classique mais inadaptée.[/quote]
La version de Google Chrome (45.0.2454.93) et Opera (32.0) contiendrait une erreur de programmation capable de faire planter l'application en cas de saisie de certaines URL. Le simple fait de passer la souris sur l'adresse dans une page Web ou de cliquer sur le lien depuis une autre application suffit pour provoquer la fermeture du navigateur ou de l'onglet actif. Andris Atteka, qui a découvert le problème la semaine dernière, a abordé le sujet dans son blog et a rempli un rapport de débogage. [quote]'Je n'ai malheureusement pas été récompensé car il s'agit seulement d'une vulnérabilité de déni de service' a écrit Andris Atteka. 'Mais produire un logiciel protégé est bien plus compliqué que de trouver les erreurs qu'il contient. Merci Google.'[/quote] L'élément intéressant est que ce bogue provoque une erreur irrécupérable (SIGTRAP) et non pas l'erreur normale d'accès à la mémoire provoquée via un débordement de tampon (buffer overflow), une corruption du 'tas' ou d'autres problèmes similaires. Cela signifie qu'une partie du fichier exécutable n'aurait jamais du être exécutée dans des conditions normales. La séquence "%%300" en fin d'URL se convertit en %00, car 0x30 est le code ASCII du caractère "0", c'est pour cette raison que %%300 se transforme en une ligne qui contient le "%", le "0" converti et le "0" initial. Par conséquent, un octet NULL apparaît en fin d'adresse. L'adresse obtenue est envoyée à la fonction 'GURLToDatabaseURL()' qui appelle 'ReplaceComponents()'. L'URL est à nouveau traitée, mais cette fois avec l'octet NULL, la fonction en déduit que l'adresse n'est pas correcte et marque l'URL. L'exécution revient à la fonction 'GURLToDatabaseURL()' qui s'attend à ce que l'URL soit toujours valide et la transmet à la fonction 'spec()', mais vu que l'URL n'est pas valide, l'application provoque une erreur lors de l'appel 'DCHECK()', même dans la version publiée. Lorsqu'une URL de ce type est saisie d'une manière ou d'une autre, le navigateur envoie une adresse considérée comme invalide à un composant qui attend uniquement des adresses valides. À titre d'exemple: https://www.google.fr/%%300. Le problème se trouve dans le système de suivi des bogues Chromium et les développeurs planchent sur son élimination.
Le tribunal d'Amsterdam a donné le choix à Facebook: soit le réseau social lui donne les informations nécessaires, soit il ira les chercher lui-même dans ses serveurs. La justice néerlandaise a ordonné à Facebook de divulguer des informations sur une personne ayant publié une vidéo de 'revenge porn' (porno vengeance) ou de permettre à un expert indépendant de fouiller ses serveurs. Le tribunal d'Amsterdam avait été saisi par une Néerlandaise de 21 ans: une vidéo de 2011 la montrant en train d'avoir un rapport sexuel avec celui qui était son compagnon à l'époque avait été publiée en janvier 2015. Prise alors que la femme et son compagnon étaient encore mineurs, la vidéo avait été retirée de Facebook peu de temps après sa publication, mais peut encore être trouvée sur Internet. Depuis, la vie de la plaignante est devenue un enfer, selon son avocat Thomas van Vught. D'après les médias néerlandais, l'ex-compagnon de la plaignante nie avoir placé la vidéo sur le réseau social. Facebook a 14 jours pour s'exécuter [quote]Un porte-parole de Facebook a précisé à l'AFP que le compte avait été supprimé avant de recevoir une demande pour ces informations. En conséquence, toutes les informations au sujet de ce compte ont été retirées de nos serveurs en accord avec nos conditions d'utilisation et les lois applicables.'[/quote] [quote]L'avocat Thomas van Vught affirme au quotidien de Telegraaf que sa cliente ne croit pas à la réponse du réseau social, 'Facebook enregistre tout'.[/quote] Le tribunal d'Amsterdam ordonne à Facebook de fournir à la plaignante d'ici à 14 jours toutes les données connues de Facebook sur l'utilisateur du compte, dont ses nom et prénom, son adresse IP, son adresse mail et son numéro de téléphone, selon un jugement en référé rendu public. Sans quoi un tiers indépendant que les parties désigneront sera chargé d'effectuer une enquête indépendante afin de savoir si ces données sont présentes, ou l'ont été, chez Facebook.[/quote] Inconnu il y a encore quelques années, le phénomène consacré par l'expression 'Revenge Porn» consiste à mettre en ligne des photos ou vidéos dénudées sans le consentement des personnes concernées, notamment à la suite d'un conflit ou d'une rupture. Les législateurs de plusieurs pays se sont saisis du problème, notamment en Israël et au Royaume-Uni. À Los Angeles, un Américain a été condamné à un an de prison en décembre 2014, la première peine de ce genre aux États-Unis. La France ne s'est pas encore dotée d'une législation dédiée. La semaine dernière, Google a annoncé son intention de faire disparaître les contenus de revenge porn de ses résultats de recherche. Une formulaire permettant de demander leur déréférencement sera bientôt disponible.
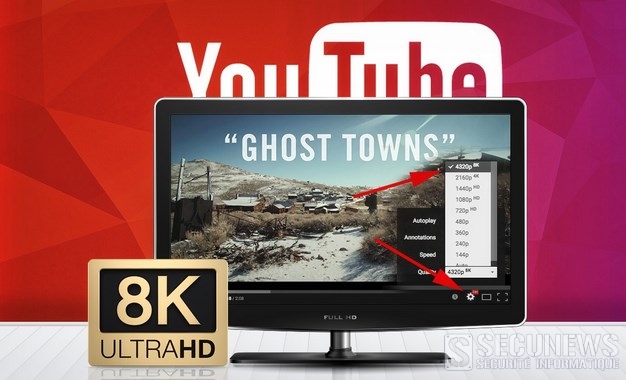
La 4K n'ayant même pas encore été démocratisée auprès du grand public que youtube est déjà passé à la vitesse supérieure. La plateforme vidéo YouTube a en effet mis à disposition une séquence en ultra haute définition 8K d'environ 2 minutes, celle-ci correspond à un rendu de 7.680 x 4.320 pixels au format 16:9, ce qui représente environ 33,17 millions de pixels par image. Or, rares sont ceux qui vont pouvoir apprécier la ultra haute définition de cette vidéo baptisée 'Ghost Towns'. [quote]L'utilisateur doit en effet tout d'abord disposer d'une connexion internet et d'un ordinateur suffisamment puissants pour pouvoir la lancer. Ils doivent en outre surtout disposer d'un écran 8K, qui pour l'heure se comptent sur les doigts d'une main et dont le prix n'est de loin pas à la portée de toutes les bourses.[/quote] Il s'agit donc plus d'une expérience de la part de Google que d'une offre accessible au plus grand nombre. Le court-métrage, qui comme son nom l'indique présente une ville fantôme, peut toutefois être visionné avec une plus basse résolution (à partir de 196 x 144 pixels). Mise en ligne le 7 juin 2015 sur la chaîne Neumannfilms, la vidéo a été filmée avec une caméra RED Epic Dragon 6K (un modèle commercialisé autour de 30.000 dollars (26.000 euros), mais cette caméra ne filmant qu’au format 6K, l’image a alors été upscalée de 125 % grâce au logiciel Adobe After Effects, pour obtenir le résultat final. En mars 2015, YouTube annonçait la prise en charge des vidéos Ultra HD (4K), mais la société a précisé que la définition 8K est techniquement supportée depuis 2010. Une fonctionnalité pour l’instant très peu utile au grand public et donc jamais annoncée officiellement. Clic pour lire toutes les actus youtube. [youtube url="http://www.youtube.com/watch?v=sLprVF6d7Ug" width="560" height="315"]
Des millions de sites internet auraient été fragilisés par une faille informatique résultant de faibles normes de cryptage, mises en place dans les années 90 pour permettre à l'agence américaine du renseignement NSA d'espionner les communications étrangères, selon une étude publiée mardi. Le problème n'est en fait pas vraiment technique mais plutôt politique, ce qui est à la fois surprenant et amusant pour une vulnérabilité informatique La faille, surnommée 'FREAK' (Factoring attack on RSA-EXPORT Keys), pourrait rendre ces sites vulnérables (y compris des sites administrés par le FBI et la NSA) aux attaques de pirates informatiques si le problème n'est pas réglé, selon cette étude menée par des chercheurs français et américains. La faille provient d'une "suite de codes à complexité délibérément faible mis en place sous la pression du gouvernement américain pour s'assurer que la NSA soit capable de décrypter toutes les communications étrangères", expliquent les chercheurs. [quote]Selon les chercheurs, cette faille provient de normes de cryptage imposées par le gouvernement américain sur les logiciels destinés à l'exportation, le but, selon eux, était de permettre aux Etats-Unis d'avoir accès à ces logiciels quand ils étaient vendus à des pays hostiles.[/quote] Or même après le renforcement des règles de cryptage, certains logiciels voués à l'exportation ont continué à être régulés selon les précédentes normes. [quote]"La faille est importante en soi, mais c'est surtout un bon exemple de ce qui peut se passer quand un gouvernement instaure des règles trop faibles pour des systèmes de sécurité" informatique, estime Ed Felten, professeur de sciences informatiques à l'université de Princeton.[/quote] La brèche a été découverte par les équipes de Karthikeyan Bhargavan en France à l'Institut national de recherche informatique et en automatique (Inria) et de Matthew Green aux Etats-Unis, un cryptographe à l'université de Johns Hopkins, dans le Maryland. La vulnérabilité du site de la NSA elle-même "ne pose pas de problème de sécurité nationale en soi parce que la NSA ne livre pas ses secrets d'Etat sur son site, mais il s'agit d'une importante leçon sur les conséquences que peuvent engendrer des décisions politiques en matière de cryptage". La fonction de l'option "j'aime" sur Facebook a été identifiée comme vulnérable, mais la faille a depuis été réparée. La morale de cette histoire est assez simple: Le cryptage mis en place par des portes dérobées se retournera toujours contre vous. La faille serait notamment exploitable à partir de bugs dans Safari et Android, mais aussi à partir de l'infrastructure OpenSSL. Des millions de sites web seraient affectés, parmi eux: - Les sites d'American Express. - La Maison blanche. - Du FBI . - La NSA . Les serveurs web faisant appel à des réseaux de diffusion de contenu (CDN) seraient en particulier affectés, ce serait le cas d'Akamai, qui a annoncé plancher sur un patch. Apple travaille aussi sur un correctif, et Google a annoncé qu'une rustine avait déjà été distribuée à ses partenaires pour Android, quant à Internet Explorer, Chrome et Firefox, ils ne sont pas concernés. Les PC sous Windows sont aussi concernés, Microsoft a publié un bulletin d'alerte pour Internet Explorer 11, sans préciser quand il serait patché.
Le protocole de cryptage 'SSL' (Secure Socket Layer) utilisé par les banques belges laisserait à désirer, un pirate informatique affirme en avoir fait la démonstration. Et d'après lui, il est temps d'y remédier, car de nombreuses communications peuvent être interceptées avec des conséquences délicates pour les clients. Il s'appelle Yeri Tiete et son jugement paraît sans appel. 'Le système SSL, un système qui permet d'échanger entre deux ordinateurs en toute sécurité, n'est pas sûr. Les sites Internet disposant de cette protection sont reconnaissables par le petit cadenas et au "https://" qui s'affichent dans la barre de navigation. [quote]"Nos banques implémentent SSL d'une mauvaise manière et tergiversent trop longtemps avant d'entreprendre des mises à jour ou d'importantes corrections de problèmes techniques. Ils créent de la sorte un faux sentiment de sécurité", explique le blogueur. "Si les liens https:// sont vulnérables, les pirates informatiques peuvent alors assister sans le moindre problème aux sessions de communication entre la banque et le client, détourner ces sessions et s'en donner à coeur joie pour adapter les données."[/quote] En fait, la banque et le client ont un accord pour entrer en contact, une sorte de langue commune, mais certains PC parlent encore une vieille langue, du coup, c'est là que le danger apparaît. Les plus mauvais élèves sont: [info_warning]ING bpost BNP Paribas Record Bank[/info_warning] Pourtant, un système SSL est fiable, mais, face aux corrections à apporter, les banques belges hésitent avant d'entreprendre les mises à jour nécessaires. Bref, une hésitation qui permet aux pirates de s’infiltrer dans les sessions de communication entre la banque et son client, avec évidemment toutes les conséquences qui en découlent. Yeri Tiete, ex-travailleur chez Google, est donc parti à l'abordage de 16 banques belges. ING, bpost et BNP Paribas offrent les plus mauvais résultats. Depuis lors, les deux dernières citées ont déjà amélioré leur porte d'entrée. Record Bank serait aussi l'une des banques les mois bien protégées. Les pirates peuvent donc prendre les commandes d'une session et tout faire en votre nom, même si le digipass limite malgré tout les dégâts. En revanche, le pirate peut changer le destinataire d'un virement, peut regarder vos comptes, les opérations que vous avez effectuées, etc... Des violations claires de la vie privée. Seules deux banques ont réussi le test. [info_success]Triodos Rabobank[/info_success]
Jusque-là payant (un peu plus de 300 euros) et essentiellement destiné aux professionnels, Google Earth Pro est désormais gratuit pour n'importe qui. Partez pour un tour du monde virtuel. Visualisez des bâtiments 3D, des images et des reliefs. Localisez des villes, des adresses et des établissements à proximité. Après avoir téléchargé le logiciel, il n'y a plus besoin de s'enregistrer et de payer, il suffit maintenant d'entrer la clé "GEPFREE" pour pouvoir en profiter gratuitement. Rien ne change pour les actuels clients et leur clé continuera de fonctionner comme avant. Comparé à la version de base, Google Earth Pro s'avère beaucoup plus puissant. Le programme permet notamment: - D'imprimer (4.800 x 3.200 pixels) - Réaliser des séquences vidéo (1.920 x 1.080 pixels) en haute définition - D'importer des feuilles de calcul - De profiter de calques de données (démographie, trafic) - Bénéficier d'un outil de mesures avancées (polygones, cercles). Google Earth pro est disponible sous Windows et Mac OS. Clic pour télécharger Google Earth pro (gratuit)(désactivez la case 'Aidez-nous à améliorer Google Earth et Google Chrome en nous autorisant à recueillir des statistiques d'utilisation anonymes')
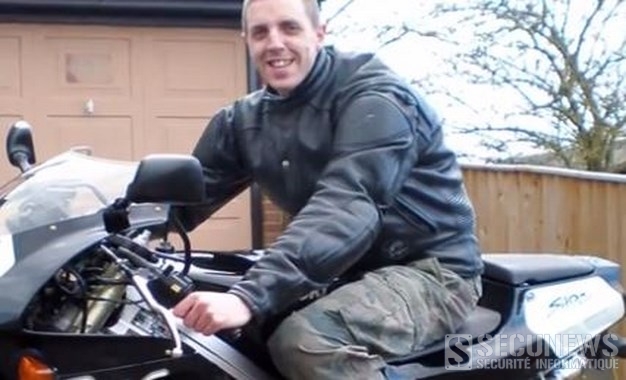
Les images d'une collision mortelle entre un motard et un automobiliste ont été dévoilées outre-Manche, dans le cadre d'une campagne de sécurité routière. L'an dernier, David Holmes, un jeune Anglais de 38 ans, avait été tué sur l'A47, dans le comté de Norfolk, à l'est de Angleterre. Roulant à une vitesse excessive, le motard avait été percurté de plein fouet par une voiture lui ayant coupé la route. Un accident qui lui avait été fatal et dont les images viennent d'être dévoilées par la police, en accord avec la famille du défunt, dans le cadre d'une campagne de sécurité routière. Cette vidéo montre la violence du choc entre le motard (qui aurait pu freiner s'il roulait moins vite, il roulait à environ 157km/h) et le conducteur de la voiture (qui lui a coupé la route). Filmée grâce à une caméra embarquée fixée sur le casque de David Holmes, cette scène est censée faire réfléchir les Anglais sur leur façon de conduire. Le témoignage de la mère du défunt accompagne ces images. Chris Spinks, le chef de la police de la route de Suffolk, admet que la démarche risque de diviser l'opinion publique. [quote]"La famille de David appuie notre démarche, et nous avons travaillé en étroite collaboration avec la maman de la victime", explique-t-il au quotidien Standard. "La vidéo est choquante, mais c'est la réalité des collisions mortelles. Les conséquences de ces accidents sont dévastatrices pour les victimes et leurs familles, et nous notre campagne doit refléter cette réalité. Je crois que ces images sont assez puissantes pour faire réfléchir les gens quant à leur comportement sur la route. Et, le plus important, pour les faire changer dans le bon sens."[/quote] Car selon l'inspecteur de police, les causes de ces accidents mortels sont quasi toujours le résultat du comportement de l'automobiliste ou du pilote. [quote]"Les automobilistes, que ce soit sur deux ou quatre roues, doivent assumer la responsabilité de leurs actes. Je leur demande de réfléchir à leur comportement et aux changements qu'ils pourraient apporter pour améliorer leur propre sécurité et celle des autres usagers de la route. Je suis convaincu que cette compagne va faire réfléchir. Cela permettra à la famille de David de sortir un aspect positif de cet événement tragique. Je me réjouis du débat que va apporter cette démarche. Au moins, cela amènera les gens à parler de la sécurité routière."[/quote] La mère de David Holmes, Brenda, une infirmière à la retraite, est elle aussi convaincue du bien-fondé de la démarche. [quote]"Je veux être impliquée dans cette campagne car je veux retirer quelque chose de positif de son décès. Si nous pouvons éviter un accident et empêcher qu'une famille vive la même chose, David ne sera pas mort pour rien. Je sais qu'il roulait vite ce jour-là, mais il a toujours aimé ça. Il aimait aussi la vie..."[/quote] Reste à voir si ces témoignages et ces images suffiront à faire réfléchir les conducteurs au comportement dangereux... ATTENTION Le contenu de ces images pourrait heurter la sensibilité de certaines personnes!! Les images d'un vrai accident de moto publiées pour une campagne de sécurité routièreVoir aussi: (vidéo) Ca n’arrive pas qu’aux autres (vidéo) Campagne choc, un SMS au volant peut être fatal (vidéo) Le clip Insoutenable passe du net à la télévision (vidéo) SMS au volant a l’auto école (vidéo) Spot Sécurité Routière Néo-zélandais
Une directive européenne qui harmonise la protection des e-consommateurs vient d'être transposée en droit belge. La nouvelle loi prévoit notamment l'obligation de la présence d'un bouton de confirmation pour chaque transaction en ligne ainsi qu'un renforcement des règles de rétractation. Un formulaire de rétractation [quote]Chaque site de commerce électronique devra mettre à la disposition de ses clients un formulaire de rétractation calqué sur un modèle légal, si les informations contractuelles sur la rétractation sont omises par le prestataire, le délai de rétractation sera automatiquement prolongé de 14 jours à 12 mois.[/quote] Plus de cases pré-cochées [quote]Par ailleurs, la technique des cases pré-cochées, qui consiste à inclure automatiquement des options dans la transaction, en laissant au client le soin de les refuser, devient désormais illégale. [/quote] Les arrêtés d'applications de la directive entrent en vigueur ce samedi 31 mai 2014, mais très peu de sites sont déjà en conformité avec ces nouvelles règles, pourtant il y a urgence à l'être, sous peine que le consommateur puisse obtenir la nullité du contrat en ligne. Ces changements n'ont rien d'impromptu, ils sont simplement la conséquence de la transposition en droit national belge, de la Directive européenne 2011/83/UE, décidée donc voici presque 3 ans. Cette 2e Directive sur la protection en cas de vente à distance visait une plus forte harmonisation entre états membres, il n'y avait donc quasiment plus de places pour des spécificités nationales. Par contre le législateur belge a intégré ces modifications dans un paquet d'autres mesures du droit économique, prises qui plus est à la fin du mois de décembre 2013, ce qui a eu pour conséquence de guère attirer l'attention sur les changements spécifiques à l'e-commerce. L'arrêté royal précisant la date d'entrée en vigueur n'est paru qu'en avril 2014. Les 8 principales nouveautés de la réglementation e-commerce: [quote]-20 informations obligatoires à communiquer au prospect avant la conclusion du contrat (au lieu de 10 auparavant): informations sur le droit de rétractation, sur les frais de renvoi, sur les compatibilités entre logiciels / prérequis ou restrictions techniques,…). A noter l’obligation de prévoir un bouton de confirmation de commande avec la mention « commande avec obligation de paiement » (à défaut, le client n’est pas tenu par le contrat!); - Interdiction de pré-cocher des options engendrant un supplément (en cas de non respect, le client peut prétendre au remboursement de ces surcoûts!) - Obligation de livraison dans les 30 jours à dater de la conclusion du contrat (à défaut d’un autre délai convenu); - Transfert de responsabilité : Il est explicitement indiqué que le risque de perte ou d’endommagement des biens livrés à la suite d’un achat en ligne est transféré au consommateur lorsque ce dernier prend physiquement possession de ces biens; - Le délai de rétractation est prolongé à 12 mois (au lieu de 14 jours calendrier) en cas d’absence d’information pré-contractuelle sur le droit de rétractation; - Pour faciliter l’exercice de ce droit de rétractation, obligation de mettre à disposition du consommateur un formulaire de rétractation basé sur un modèle type harmonisé. Le client reste toutefois libre d’utiliser un autre moyen de communication; - Le droit de rétraction peut s’appliquer dorénavant aussi aux prestations de service entamées avant la fin du délai. L’entreprise doit communiquer l’éventuelle obligation de régler des coûts proportionnels au service déjà presté. Aucun coût ne peut toutefois être porté si le consommateur n’a pas expressément demandé que l’exécution commence avant l’expiration du délai de rétractation. - Le remboursement de la commande et des frais de livraison standard (par le même moyen de paiement, sauf accord du client) doit s’effectuer dans les 14 jours (au lieu de 30) après exercice du droit de rétractation (le remboursement peut être postposé jusqu’à réception du colis ou réception de la preuve de renvoi de celui-ci). Le consommateur doit renvoyer le produit dans ce même délai. Les frais de renvoi peuvent être portés à ses frais, de même que les éventuelles dégradations résultant de manipulations des biens (autres que nécessaires pour établir la nature, les caractéristiques et le bon fonctionnement des biens), à condition que ce soit mentionné dans le contrat. (source: retis)[/quote] Voir aussi: Le Phishing c’est quoi et comment s’en protéger ? Le pharming de quoi s’agit-il et comment s’en protéger ? Acheter sur Internet (livre blanc)(.pdf) Paiements sur Internet (livre blanc)(.pdf) Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014.
500.000 euros, c'est l'amende qui attend les revendeurs de jeux vidéo qui mettraient en vente Watch Dogs avant la date de lancement officiel. Ubisoft, l'éditeur du jeu, a brandi la menace alors que de nombreux internautes ont réussi à se le procurer. Si à l'heure des réseaux sociaux, il devient quasiment impossible de maintenir le suspense et la surprise avant la sortie d'un produit, les éditeurs tiennent encore à garder la main sur la date de sortie de leur jeu vidéo. Après la folie GTA V qui s'était vendu à prix d'or, plus ou moins sous le manteau, dans de vraies boutiques quelques jours avant sa sortie, Ubisoft a tenu à anticiper le coup pour la sortie de Watch_Dogs. Selon le site Gameblog, Ubisoft a pris des mesures radicales pour s'assurer que sa dernière perle ne soit vendue qu'à partir du 27 mai 2014. Les revendeurs ont ainsi été prévenus qu'une vente avant le jour J serait lourde de conséquences aussi bien financières qu'économique, 500.000 euros d'amende et la non-réception des titres de fin d'année du géant français, à commencer par le prochain Assassin's Creed Unity. Entre les envois anticipés des marchands en ligne qui promettent à leurs clients le jeu le jour même de sa sortie et prennent de la sécurité sur les délais d'acheminement, et les petits revendeurs qui mettent en vente (et à régler en liquide à un prix supérieur) les jeux dès réception du stock pour faire du chiffre, les éditeurs n'arrivent plus à gérer. Si cette mesure n'est pas inédite, le montant annoncé de l'amende à de quoi refroidir. Seulement, Gameblog explique que ces menaces ne sont que rarement suivies d'effets et qu'elles ne pèsent finalement que sur les grandes enseignes qui sont en contact direct avec Ubisoft. Alors que le souci vient généralement des revendeurs individuels qui passent par des intermédiaires. Sur Twitter, certains affichent déjà clairement leur trophée qu'ils ont pu acquérir à Paris et en proche banlieue dans certaines boutiques indépendantes. De quoi faire fulminer Ubisoft car les fuites se sont multipliées sur le net, dévoilant des vidéos du jeu, le gameplay ou encore les spécificités (arbre de compétences et carte du monde ouvert). L'éditeur aurait même tenté de faire supprimer quelques vidéos sur YouTube afin de préserver le mystère jusqu'au 27 mai. Mais si les plus impatients, qui attendent le jeu depuis près de six mois (la sortie initiale était programmée pour novembre 2013), cela ne portera guère préjudice au jeu. Watch_Dogs a enregistré des précommandes record (sans toutefois dévoiler le chiffre). Ironie de l'histoire, le jeu figure également en tête des demandes... de piratage sur certains sites de téléchargement illégal. A titre d’exemple, la plupart des actes de piratage perpétrés dans le cours du jeu consistent à infecter des systèmes automatisés. C’est là une tendance relativement nouvelle, apparue il y a quelques années avec le ver Stuxnet, qui s’attaquait aux systèmes industriels de pilotage d’un site nucléaire iranien. Cela montre comment un programme informatique peut causer des dégâts concrets, puisque Stuxnet a endommagé des équipements physiques. Or cela est également possible dans le jeu Watch Dogs. Bien que certaines de ces attaques soient très similaires à celles observées dans le monde réel, cela reste fort heureusement une simulation! Il faut comprendre que Watch Dogs n’apprend pas à pirater mais peut donner une idée de la puissance potentielle d’un outil de piratage., en espérons que ce jeu va sensibiliser le public aux questions de sécurité des réseaux dans les villes du futur qui doivent être prises très au sérieux car une attaque pourrait avoir des conséquences catastrophiques. Disponible le 27 mai 2014 sur PC, PS3, PS4, Xbox 360 et Xbox One Prix: de 45 à 59 euros Voir aussi: Watch Dogs trailer mai 2014 (9 minutes) Watch Dogs, c’est pour le 27 Mai 2014
Comme beaucoup de bonnes idées, l’histoire du Parti Pirate commence comme une blague sans conséquences. Un soir du 31 décembre 2005, après un réveillon probablement bien arrosé, un programmeur suédois du nom de Rick Falkvinge lance à ses amis [quote]Quand je pense que, nous autres citoyens qui ne demandons qu’à partager le savoir et la culture, les puissants et politiciens de tous poils ne cessent de nous traiter de Pirates ! Eh bien, soit, créons notre propre parti, ce sera le Parti Pirate !.[/quote] Aussitôt dit, aussitôt fait, une simple page web, fortement parodique, fera l’affaire. Une fois la blague menée à bien, le lien envoyé à quelques amis, et la soirée terminée, il oublie peu ou prou son coup d’éclat, quelques jours passent..,il découvre que sa modeste page a déjà reçu des centaines de milliers de visites! L’enthousiasme va au-delà de l’anecdote, la blague n’en est plus une, le Parti Pirate est né. Cependant le phénomène ne s’arrête pas à la Suède. Partout ailleurs en Europe puis dans le monde, des citoyens se rassemblent, des jeunes, des moins jeunes, des internautes, des artistes, des universitaires, des retraités, des mères de famille (et sûrement quelques ratons laveurs ^^). Créé en France le 21 juin 2006 et en Belgique le 28 juin 2009, le Parti Pirate est ce qu'on appelle un parti de niche, il rassemble surtout des militants de la libre circulation de l'information. Clip de campagne du parti pirate pour les élections européen Voir aussi: Programme Commun des Partis Pirates Européens pour les Élections du Parlement Européen en mai 2014 Accéder au site du parti pirate section Belgique. Accéder au site du parti pirate section France.
Attendu pour le 27 mai 2014 sur PC, PS3, PS4, Xbox 360, Xbox One, Watch Dogs se dévoile dans une très longue vidéo. Le prochain jeu vidéo d'Ubisoft a d'ores et déjà annoncé des records historiques de précommandes, sans toutefois donner de chiffres. Le jeu raconte l'histoire d'Aiden Pearce, hacker de génie qui doit affronter un puissant organisme qui contrôle toute la surveillance de Chicago. A titre d’exemple, la plupart des actes de piratage perpétrés dans le cours du jeu consistent à infecter des systèmes automatisés. C’est là une tendance relativement nouvelle, apparue il y a quelques années avec le ver Stuxnet, qui s’attaquait aux systèmes industriels de pilotage d’un site nucléaire iranien. Cela montre comment un programme informatique peut causer des dégâts concrets, puisque Stuxnet a endommagé des équipements physiques. Or cela est également possible dans le jeu Watch Dogs. Bien que certaines de ces attaques soient très similaires à celles observées dans le monde réel, cela reste fort heureusement une simulation! Il faut comprendre que Watch Dogs n’apprend pas à pirater mais peut donner une idée de la puissance potentielle d’un outil de piratage., en espérons que ce jeu va sensibiliser le public aux questions de sécurité des réseaux dans les villes du futur qui doivent être prises très au sérieux car une attaque pourrait avoir des conséquences catastrophiques. Watch Dogs trailer mai 2014 (9 minutes) sous titre en français) Voir aussi: Watch Dogs, c’est pour le 27 Mai 2014 Ubisoft traque les ventes anticipées, avec une amende de 500.000 euros à la clé
Robin Seggelmann se confie et écarte toute théorie du complot... La faille a fait paniquer tous les experts Web, et l'étendue de ses conséquences ne sera sans doute pas connue avant un moment. Ce Jeudi, Robin Seggelmann, le programmeur allemand responsable du bug Heartbleed, s'est confié au Sydney Morning Herald. [quote]Et s'il affirme avoir fait une erreur triviale et malheureuse, il jure qu'elle était involontaire.[/quote] Seggelmann fait partie des quatre programmeurs européens de la fondation qui gère la technologie open source OpenSSL. Il explique avoir corrigé des bugs et ajouté de nouvelles fonctions, en 2011, dans l'une d'entre elles, baptisée "heartbeat" (battement de coeur), il a oublié de valider une variable. Conséquence, avec les bons paramètres, il était possible de faire cracher des informations à un serveur, notamment des mots de passe en clair, et pire, des clés de décryptage ouvrant les portes protégées du site. [quote]Normalement, dans les processus de codage open source, il y a toujours une personne qui relit un nouveau code écrit par un contributeur, manque de bol, cette erreur de programmation n’a pas non plus été remarquée par l’examinateur en question, un certain Dr Stephen Henson, également spécialiste en sécurité informatique d’origine britannique. L’erreur de codage est donc restée, pour être implémentée ensuite sur la plupart des serveurs web. [/quote] C’est un bel exemple de la fameuse loi de Murphy [quote]Quand un truc peut mal tourner, il va forcément mal tourner.[/quote] La NSA hors de cause A l'annonce de la découverte de la faille, lundi, certains yeux se sont tournés vers la NSA. [quote]Seggelmann jure que l'agence américaine n'a jamais été impliquée dans la conception ou la maintenance d'OpenSSL. Il n'écarte cependant pas qu'elle ait pu découvrir et exploiter la faille au cours des deux dernières années.[/quote] Au final, il semble donc qu'il s'agisse bien d'une erreur humaine! Certains estiment que la situation illustre les limites de la gestion d'un protocole open source utilisé par deux sites Web sur trois, qui ne dispose que d'un budget annuel d'un million de dollars. D'autres rappellent que la technologie de cryptage RSA, pourtant privée, a été affaiblie par du lobbying de... la NSA. Voir aussi: Importante faille dans un logiciel utilisé par la moitié des sites internet
La recherche a été menée conjointement entre l’Université de l’Indiana et Microsoft, la faille, de type "Pileup", se trouve dans le service de gestion des paquets (PMS) d’Android, qui autorise automatiquement les nouvelles permissions accordées aux applications déjà installées lors de la mise à jour de l’OS. Tous les appareils Android sont donc concernés. C’est la conséquence qu’au fur et à mesure des versions d’Android, l’OS accorde de nouvelles permissions à certaines applications. Par exemple, la permission "ADD_VOICEMAIL" (qui permet de consulter le répondeur de l’utilisateur) a été ajoutée dans la version 4.0.4 d’Android, mais si vous avez installé une application qui utilise cette permission sur l’OS en version 2.3.6, lors de la mise à jour d’Android, la permission sera automatiquement accordée à l’application. [quote]Quand un utilisateur met à jour Android vers une version qui dispose de nouvelles permissions, l’application est automatiquement capable de s’en servir, puisque l’utilisateur lui a autorisé l’accès dans le passé. Ironiquement, après avoir pendant longtemps réclamé des mises à jour d’Android auprès de Google, il s’avère que celles-ci peuvent réveiller des malwares installés dans le passé", précise Bogdan Botezatu, Analyste sénior des e-menaces chez Bitdefender.[/quote] Entre autres, les applications peuvent baisser le niveau de sécurité, injecter du code javascript dans le navigateur Web pour accéder aux favoris et rediriger vers des pages de phishing, inspecter les cookies ou les favoris, ou encore prendre l’apparence d’applications ou de pages Web légitimes. Les chercheurs montrent que la faille est présente sur des appareils de constructeurs et de pays différents. [quote]Notre étude a montré que les vulnérabilités existaient dans toutes les versions officielles d’Android et sur les 3 522 versions de codes source de Samsung, LG et HTC que nous avons analysées, ajoutent-ils.[/quote] Google et les principaux constructeurs d’appareils Android ont été mis au courant de leur découverte. Voir aussi: Une faille de sécurité affecte l’iPhone, l’iPad, l’iPod et le Mac
L'éditeur de jeux vidéos Ubisoft a annoncé jeudi qu'il allait lancer le 27 mai 2014 son très attendu jeu "Watch Dogs" sur les aventures d'un pirate informatique, une sortie longtemps repoussée. Le report de la sortie mondiale de ce jeu, initialement programmée en novembre 2013, avait provoqué une grosse chute de l'action Ubisoft à la bourse, Toutefois, la sortie du titre avant les fêtes aurait mis "Watch Dogs" en concurrence directe avec "Call of Duty", un autre jeu vidéo star. Mais après avoir peaufiné son produit, sortir l'un des titres les plus attendus de l'année en mai va permettre à l'éditeur français de toucher les joueurs des consoles de dernière génération Playstation 4 et Xbox One, avides de nouveaux jeux. "Watch Dogs" sera disponible pour les dernières versions, ainsi que pour les modèles précédents des consoles Playstation et Xbox, ainsi qu'en version pour PC pour les appareils fonctionnant sous Windows. Le prix du jeu n'a pas été communiqué. Une version spéciale destinée à la console Wii U doit sortir dans les mois à venir. [quote]Ce jeu d'action-aventure place le joueur dans la peau d'un brillant hacker, Aiden Pearce, qui se transforme en voyou pour venger sa famille, victime d'un drame. Le héros s'attaque également à de nombreuses missions secondaires, peut s'asseoir jouer à des tables de poker, résoudre des casse-tête ou participer à des courses sauvages en pleine ville. Basé à Chicago, Aiden peut pirater à peu près tout, des téléphones portables des passants qu'il croise jusqu'au terminaux qui contrôlent les feux de circulation ou l'électricité dans certains quartiers, sans parler des comptes en banque.[/quote] [quote]Dans "Watch Dogs", le personnage est d'abord motivé par son désir de vengeance, mais au fur et à mesure de ses découvertes concernant les autorités de la ville, ses convictions évoluent, note Ubisoft.[/quote] A titre d’exemple, la plupart des actes de piratage perpétrés dans le cours du jeu consistent à infecter des systèmes automatisés. C’est là une tendance relativement nouvelle, apparue il y a quelques années avec le ver Stuxnet, qui s’attaquait aux systèmes industriels de pilotage d’un site nucléaire iranien. Cela montre comment un programme informatique peut causer des dégâts concrets, puisque Stuxnet a endommagé des équipements physiques. Or cela est également possible dans le jeu Watch Dogs. Bien que certaines de ces attaques soient très similaires à celles observées dans le monde réel, cela reste fort heureusement une simulation! Il faut comprendre que Watch Dogs n’apprend pas à pirater mais peut donner une idée de la puissance potentielle d’un outil de piratage., en espérons que ce jeu va sensibiliser le public aux questions de sécurité des réseaux dans les villes du futur qui doivent être prises très au sérieux car une attaque pourrait avoir des conséquences catastrophiques. Ce genre d'action n'est pas sans rappeler les récentes révélations du consultant en informatique Edward Snowden concernant les pratiques d'espionnage des agences du renseignement américain. De plus amples informations sur Watch Dogs sont disponibles sur le site officiel (en français) Voir aussi: Watch Dogs trailer mai 2014 (9 minutes) Ubisoft traque les ventes anticipées, avec une amende de 500.000 euros à la clé
Neknomination est le nouveau jeu d'alcool venu d'Australie qui se répand sur Facebook, un phénomène qui a déjà fait quatre morts. Le but est de se filmer en train de boire une importante quantité d'alcool et d'inviter ses amis à en faire autant. Boire 'cul sec' puis 'nommer' un ami à son tour, voilà en quoi consiste ce nouveau jeu à boire. Depuis peu, "Neknomination" se répand sur Facebook et Twitter, y compris dans leur sphère francophone. Cette tendance aurait débuté en Australie et en Irlande, où deux jeunes de 19 et 22 ans seraient morts après y avoir joué, a rapporté dimanche dernier The Irish Independent, deux autres personnes de 20 et 29 ans auraient aussi perdu la vie en jouant à ce jeu, ce week-end à Londres et à Cardiff, selon les médias anglais. Mercredi, la page française de Neknomination totalisait déjà plus de 11.000 'like' avec, sur son mur, ce message de l'un des administrateurs: [quote]"Les vidéos dorénavant postées seront des vidéos de personnes majeures (ou ayant l'air!) ingurgitant une quantité d'alcool ne nuisant pas à leur santé. Ceci pour des soucis de préservation de la page... Vu l'ampleur que prend la page je fais tout mon possible pour lire vos messages mais cela devient difficile".[/quote] Les dangereuses règles du jeu Le but? Se filmer en train d'ingurgiter une grande quantité d'alcool d'un seul coup, puis poster la vidéo sur les réseaux sociaux, le premier joueur invite alors à son tour un ami à relever le défi. D'où le nom, "Neknomination", "nek" pour "neck it" (cul-sec en argot anglais) et "nomination", pour l'acte de désigner d'autres participants. La tendance serait née d'un simple jeu entre amis en Australie, un mec a bu sa bière cul sec et a dit à son copain, c'est ton tour maintenant. [quote]C'est devenu une mode, et ensuite quand j'ai créé ma page, ça a pris plus d'ampleur. Cette mode s'est propagée en Australie, en Nouvelle-Zélande, et maintenant ça touche même l'Europe", a expliqué Jay Anthony.[/quote] Virale par essence, cette variation sur le thème du binge drinking (pratique qui consiste à boire de grandes quantité d'alcool pour être ivre le plus vite possible) joue la surenchère, quitte à provoquer des drames, car plus que de relever le défi qu'un de leur copain leur envoie, certains jeunes désirent agrémenter ce challenge. Pour relever le défi "neknominations", certains n'hésitent pas, ainsi, à se filmer au volant de leurs voitures, en moto, dans l'eau, sur un pont..., il y a également ceux qui décident de se filmer, seuls chez eux, en train d'ingurgiter une grande quantité d'alcool, une sorte de beuverie 2.0 aux conséquences bien réelles. Voir aussi: Un judoka belge réinvente la neknomination avec des pompes et des abdos
C'est une journée d'origine anglo-saxonne (data privacy day) et, suivant les traductions, on la retrouve tantôt sous le vocable "Journée mondiale des données à caractère personnel" ou encore "journée mondiale de la vie privée" ce qui ne recouvre pas exactement la même chose! La difficulté vient du fait que la notion de la protection de la vie privée n'a pas du tout le même sens dans le monde anglo-saxon que dans le monde latin, ce qui n'est d'ailleurs pas sans poser des problèmes juridiques ardus quand on songe aux habitudes de sociétés américaines comme Google pour qui la transparence est la règle et la notion d'oubli inexistante ! En effet, comme le rapporte fréquemment l’actualité, en matière de sécurité, le risque zéro n’existe pas. Les organismes publics et les entreprises ne sont pas à l’abri d’incidents pouvant conduire, par exemple, à l’oubli de documents contenant des renseignements personnels dans un lieu public, à l’envoi au mauvais destinataire de correspondances d’affaires, à la conservation non sécuritaire de matériel contenant des renseignements personnels ou carrément à la perte et au vol de documents ou de support informatique. Face à une telle situation, un organisme public ou une entreprise doit réagir rapidement afin de circonscrire l’incident et en limiter les conséquences, il doit également informer les personnes dont les renseignements personnels sont visés par un tel incident afin qu’elles puissent prendre les mesures nécessaires pour en minimiser les effets. L'Europe avant les USA C'est le Conseil de l’Europe qui a, le premier, proclamé une journée européenne de la protection des données à caractère personnel Elle existe depuis 2007. Les américains ont suivi de peu et c'est en 2009 que s'est célébrée la première journée nord américaine. La convention de Strasbourg L'initiative de cette journée est à rechercher dans la ligne de la "Convention pour la protection des personnes à l'égard du traitement automatisé des données à caractère personnel", élaborée par le Conseil de l’Europe, ouverte à la signature des états depuis le 28 janvier 1981 elle est devenue une référence dans le monde entier. Malheureusement, seulement 44 états l'ont ratifiée...
Fidèles à eux-mêmes, les Anglo-saxons ne rigolent pas et leurs pubs sont là pour choquer! Elle explique très bien les conséquences d'une mauvaise évaluation, d'une distraction, d'un vouloir de passer ... etc ... bien d'autres styles d'erreurs, mais voilà derrière un volant on ce sent parfois un autre A regarder, méditer et partager! Spot Sécurité Routière Néo-zélandais Voir aussi: (vidéo) Ca n'arrive pas qu'aux autres (vidéo) Campagne choc, un SMS au volant peut être fatal (vidéo) Le clip Insoutenable passe du net à la télévision (vidéo) SMS au volant a l'auto école (vidéo) Spot Sécurité Routière Néo-zélandais
Les sites internet de la police fédérale et de la banque centrale australiennes ont été victimes d'un piratage informatique, des attaques menées, avancela presse jeudi 21 novembre 2013 , par des hackers indonésiens, en pleine crise diplomatique entre Sydney et Jakarta. Dans un communiqué, la police australienne fédérale a qualifié cette attaque d'irresponsable. [info_error]"Les activités telles que le piratage, la création ou la propagation de virus ne sont pas innocentes. Elles peuvent avoir des conséquences sérieuses pour ceux qui les ont commises, telles que des condamnations et de la prison".[/info_error] Le site de la police fédérale, qui ne contient pas d'informations confidentielles, était en panne jeudi matin, a indiqué la police, alors qu'il fonctionnait parfaitement la veille. Le site de la banque centrale du pays a également été visé, par une attaque par déni de service ( DDOS ) depuis mardi minuit, a indiqué un porte-parole de l'institution. Mais un système de protection garantit la bonne marche du site, même s'il fonctionne plus lentement que d'habitude. Ces attaques surviennent en pleine crise diplomatique entre Sydney et Jakarta, après des allégations selon lesquelles l'Australie aurait écouté le téléphone du président indonésien et placé plusieurs de ses proches sous surveillance. Jakarta a cette semaine rappelé son ambassadeur à Canberra et annoncé qu'il "rétrogradait" ses relations avec l'Australie. L'Indonésie a également annoncé la suspension de sa coopération avec son voisin dans la lutte contre le trafic de boat-people, cette collaboration étant un maillon essentiel dans la relation entre les deux pays. Selon The Guardian Australia, un membre du groupe de pirates informatiques Anonymous Indonesia, utilisant le hashtag #IndonesianCyberArmy, a revendiqué les attaques de cette semaine. [quote]"Je suis prêt pour cette guerre!", a écrit le pirate sur son compte Twitter, selon le site du Guardian.[/quote] La télévision et radio nationale, Australian Broadcasting Corporation (ABC), a contacté le pirate qui a déclaré avoir agi en raison de l'espionnage conduit par l'Australie. Il a ciblé la police et la banque centrale car il estime que ce sont les deux sites les plus importants d'institutions publiques dans le pays. [quote]"Nous frapperons de nouveau à moins que 'Australie s'excuse auprès du peuple indonésien, a-t-il ajouté."[/quote] Les Anonymous ont déjà attaqué au début du mois novembre 2013 Au début du mois de novembre, des hackers liés aux Anonymous avaient déjà attaqué plus d’une centaine de sites de petites entreprises australiennes, toujours pour protester contre l’implication de l’Australie dans l’espionnage de l’Indonésie.
Après Caramail, MSN ou Altavista c'est un nouvel ancêtre du net qui va passer l'arme à gauche prochainement: Winamp. Emblématique de la fin des années 90 et de la culture MP3, le lecteur multimédia Winamp ne passera pas l’hiver, son propriétaire, AOL, fermera le site Winamp.com le 20 décembre 2013. Il y a des logiciels qui marquent leur époque et finissent par devenir des icônes, apparu en 1997, le lecteur Winamp de la société Nullsof en fait clairement partie. C’est sur ce petit logiciel que nombre d’internautes ont joué les premiers MP3 téléchargés… sur Napster, Les nostalgeeks gardent en mémoire les innombrables skins permettant de personnaliser à l’infini l’apparence du lecteur avec toujours cette inimitable touche PC. Les temps ont changé, et Winamp, racheté entre-temps par le géant AOL, n’a pas su s’adapter à l’usage mobile ni au streaming. Conséquence logique pour le lecteur en perte de vitesse, le 20 décembre 2013, AOL fermera le site winamp.com, coupant du coup la principale source de téléchargement du logiciel. Clic pour télécharger Winamp 5.66 (dernière version ne sera plus mis à jour) Télécharger Média Player Classic (en remplacement de Winamp léger et gratuit) (Le logiciel aura au moins marqué les esprits des fans de musique avec son slogan énigmatique: "Winamp, ça fait vraiment remuer les fesses du lama".)
En plein scandale sur l'espionnage américain, sujet brûlant qui s'est invité dans les débats des dirigeants européens réunis jeudi 24 et vendredi 25 ocotobre 2013 à Bruxelles, le site internet de la NSA est resté inaccessible plusieurs heures ce vendredi.Alimentant les rumeurs d'une cyberattaque. Vendredi après-midi, une porte-parole a indiqué que l'agence enquêtait pour trouver la raison de la panne présumée, avant qu'un autre porte-parole démente toute attaque. [icons icon_name="icon-comment-alt" icon_size="22px"] NSA.gov n'a pas été accessible pendant plusieurs heures cette nuit à cause d'une erreur interne survenue lors d'une opération de mise à jour programmée", a assuré vendredi soir le porte-parole de l'agence de renseignement américaine (réputée notamment pour s'introduire dans des ordinateurs pour y piocher des informations). Il a ajouté que "les affirmations circulant sur les réseaux sociaux selon lesquelles il s'agirait d'une attaque informatique ne sont pas vraies". Le site internet était à nouveau opérationnel vers 22h30 (02H30 GMT samedi). Sur Twitter, les spéculations se sont multipliées sur l'origine du blackout touchant le site de l'Agence de sécurité nationale, au coeur de l'actualité mondiale depuis plusieurs mois à cause des révélations de son ex-consultant Edward Snowden sur l'ampleur de ses programmes de surveillance des communications, aux Etats-Unis comme à l'étranger. Pour certains, la panne du site aurait été la conséquence d'une attaque du groupe de pirates Anonymous, dont les membres n'ont cependant pas revendiqué clairement une quelconque action.
C'est une vague qui s'apprête à déferler sur le monde de l'industrie du jeu vidéo. Ce nouvel opus de la célèbre saga de jeux vidéo devrait générer 1,5 milliard de dollars de recettes en un an. Le jeu d'action Grand Theft Auto V, plus connu sous le sigle de GTA V, sort ce mardi 17 septembre 2013 dans les magasins du monde entier, titre de jeu vidéo le plus cher de l'histoire. Attendue depuis cinq ans, la suite de la saga sulfureuse des studios Rockstar a coûté la bagatelle de 270 millions de dollars (200 millions d'euros), partagés à égalité entre frais de production et dépenses marketing. C'est plus que le précédent record établi par le jeu en ligne Star Wars: The Old Republic, estimé à 200 millions de dollars (150 millions d'euros), dont une majeure partie fut dédiée au coût de la licence Star Wars et au cachet des doubleurs. Ces chiffres faramineux sont comparables aux sommes dépensées par Hollywood pour ses blockbusters. Avec un coût de production estimé à 135 millions de dollars (100 millions d'euros), le budget de GTA V est supérieur à celui de Wolverine, le combat de l'immortel (120 millions de dollars hors marketing) ou Elysium (115 millions de dollars), pour citer les sorties cinéma les plus récentes, il reste toutefois en deçà des coûts de production de The Avengers (165 millions de dollars) ou de Batman: The Dark Knight Rises (186 millions de dollars), qui détiennent le record de films les plus chers du cinéma. Contrairement à la saga de jeux de tirs Call of Duty, qui abreuve ses fans d'un épisode annuel, tout nouvel opus de Grand Theft Auto se fait désirer entre quatre et cinq années depuis le passage de la saga sur les consoles PlayStation 3 et Xbox 360. La pression est donc forte sur Rockstar et son éditeur Take-Two, qui n'ont pas le droit à l'erreur, ces derniers ont contrôlé au millimètre la communication autour du jeu ces douze derniers mois. Images et vidéos distillées au compte-gouttes dans la presse, séquences de jeux révélées à des médias sélectionnés, interviews exclusives des concepteurs du jeu…, de quoi créer une aura de mystère autour du titre et faire monter l'excitation chez les fans. Près de 3 millions d'exemplaires du jeu auraient déjà été pré-commandés aux États-Unis, parfois plusieurs mois avant la sortie officielle du jeu. Démarrage en trombe Confiants, les analystes du secteur estiment que GTA V devrait s'écouler à 25 millions d'exemplaires dans le monde lors de sa première année de commercialisation et générer 1,5 milliard de dollars de chiffre d'affaires (1,1 milliard d'euros) en une seule année. Des chiffres qui donnent le tournis, mais à remettre en perspective. L'autre mastodonte du marché, Call of Duty, édité par Activison Blizzard, avait récolté 1 milliard de dollars de recette en seulement deux semaines avec son opus Black Ops 2, sorti a Noël 2012. GTA V devrait toutefois dépasser les scores établis par la version précédente, GTA IV, sorti en avril 2008. 25 millions d'exemplaires de ce jeu se sont écoulés en cinq ans, dont 3,6 millions le seul jour de sa sortie, en générant en vingt-quatre heures 310 millions de dollars de recettes (230 millions d'euros), GTA IV était entré dans le Livre des records en tant que "meilleur démarrage d'un produit culturel".
L'attaque, qui s'est déroulée dimanche 25 août, a paralysé une partie de l'Internet chinois pendant plus de 24 heures. Une partie des sites Internet du pays étaient inaccessibles aux internautes jusque lundi matin à cause d'une attaque par déni de service ( Déni de service ). D'après le gouvernement chinois, il s'agit de la plus grave atteinte à son réseau jamais subie. L'attaque visait l'autorité chinoise en charge du domaine national ".cn", une extension utilisée par beaucoup de sites Internet dans le pays, elle a débuté à 2 heures du matin dimanche, avec une réplique plus puissante menée vers 4 heures du matin, en conséquence, certains sites utilisant cette extension n'étaient plus accessibles aux internautes. Le Centre d'information du réseau Internet de Chine, qui gère le domaine ".cn", a officiellement présenté ses excuses au sujet de cette attaque sur son site Internet, indiquant qu'il allait travailler à améliorer les capacités de son service". Des attaques répétées Les attaques par déni de service sont de plus en plus fréquentes sur Internet À leur origine, on trouve généralement un réseau d'ordinateurs dits zombie ( botnet ) utilisés à l'insu de leur propriétaire, par exemple à l'aise d'un virus informatique. Ces dernières années, les attaques par déni de service sont devenues l'outil principal des " Hacktiviste ", le groupe des Anonymous y a par exemple régulièrement recours. Mais cette arme n'est pas réservée aux simples citoyens, le gouvernement chinois est lui-même accusé d'orchestrer des attaques par déni de service contre les systèmes informatiques des grandes puissances mondiales, notamment aux États-Unis. Ces attaques informatiques interviennent à un moment délicat pour la Chine. Le procès de Bo Xilai, ancien membre éminent du Parti communiste chinois, vient tout juste de s'achever. De nombreux internautes ont commenté l'événement en ligne, notamment sur le réseau social Weibo, résultant en des arrestations par les autorités chinoises.
Google ne s’en cache pas, il scanne le contenu des mails qui transitent par sa messagerie Gmail afin d’afficher des publicités ciblées. Le géant du Net va plus loin encore. La semaine dernière, il a obtenu un brevet pour analyser les e-mails et les documents à la recherche de "phrases problématiques". Officiellement, l’outil sert à avertir un employé qu’il est en train d’écrire une information susceptible d’avoir des conséquences juridiques ou violer la politique de son entreprise. Concrètement, son texte est comparé à une banque de données de phrases et d’expressions délicates. La nature du destinataire (courrier interne, collègue, client) entre également en compte dans l’équation. Eviter les dérapages "En cas de dérapage", un message avertit la personne de la situation, l’invitant à reconsidérer ses formulations. Pratique à première vue contre les maladresses verbales, l’outil vise avant tout à protéger les secrets d’entreprise. Il n’est pas compliqué d’imaginer le potentiel de flicage et de censure que représente cette technologie si elle devait tomber entre des mains malintentionnées, en attendant, les services secrets américains doivent se frotter les mains.
Vendredi, le créateur de la plateforme de téléchargement MEGA a lancé un défi aux hackers du monde entier, il offrira une récompense de 10.000 euros à qui parviendra à percer le système de sécurité de sa plateforme de téléchargement. Une réponse pour clore la polémique. Une nouvelle provocation de celui qui a, une nouvelle fois, samedi, soutenu n'avoir rien d'un pirate de l'informatique, mais aussi une bonne manière de faire du buzz, de clouer le bec aux critiques concernant la sécurité de MEGA et de l'améliorer. En effet, quelques heures seulement après son lancement, des défaillances concernant le système de sécurité de MEGA avaient été pointés par les internautes, obligeant Kim Dotcom à s'excuser. Citation: "Nous avons au final assez peu de paramètres pour une génération aléatoire sérieuse des clés privées RSA, on en déduit que la séquence de prédiction de génération de ces clés est cassable", avait mis en garde le blogueur spécialisé Bluetouff, décrivant "un mécanisme cryptographique d’ailleurs assez effrayant" et soulignant "de multiples grossières erreurs (qui) peuvent avoir un impact important sur la sécurité globale des utilisateurs de Mega". Les objectifs fixés par Kim DOtcom: - Accéder aux codes d'un de nos serveurs - Accéder à la clé d'un client de la plateforme - Trouver un moyen de briser le système de cryptage, permettant ainsi de manipuler les clés des utilisateurs de la plateforme - Trouver un moyen d'outrepasser le contrôle d'accès de la plateforme, permettant d'écraser ou de détruire les clés et les données de l'utilisateur - Trouver un moyen de pirater un compte via une boîte mail piratée Clic pourvoir le règlement en entier (anglais). Relayée par Anonymous, l'annonce a envahi les réseaux sociaux, retweetée par les internautes du monde entier. Elle a aussi soulevé le scepticisme de plusieurs observateurs: Citation: "Difficile de dire qu’il prend un risque fou en mettant en jeu cette somme, n’aurait-il pas promis un montant beaucoup plus important s’il était si convaincu de la sûreté de Mega ?".
La période des fêtes approche, et les décorations de Noël commencent à réapparaître, notamment l’indispensable sapin. Pour ne pas gâcher la fête et pour éviter qu’à la flambée des prix ne soit associées des embrasements plus redoutables, voici quelques règles de prudence. Moins de 30 secondes suffisent pour qu’un sapin en flammes ravage votre salon. [quote]- Assurez-vous que le pied du sapin reste toujours humide - Disposez-le loin de toute source de chaleur, en évitant naturellement, de le décorer avec des bougies - Si vous disposez de guirlandes électriques (veillez au respect des normes CE), pensez à les éteindre dès que vous quittez la pièce - Vérifiez que les fils électriques ne soient pas dénudés - Enfin ne surchargez pas vos prises électriques.[/quote] Vidéo: Naissance et développement d'un feu de Sapin de Noël, les conséquences peuvent être catastrophiques en moins d'une minute.
"Je n'avais pas conscience des risques, pour moi, les gens qui téléchargeaient les applications que j'ai copiées étaient dans l'illégalité, elles sont payantes et ils les obtenaient gratuitement sur des sites illégaux", a expliqué le jeune homme de 20 ans, originaire d'Amiens. Le pirate aurait mis au point plusieurs dizaines de types de virus depuis 2011, à destination de smartphones fonctionnant avec le système d'exploitation de Google, Android, selon l'Office central de lutte contre la criminalité liée aux technologies de l'information et de la communication. Le jeune homme mettait à disposition des logiciels gratuits à télécharger qui, sans que l'utilisateur ne s'en rende compte, composait des numéros de téléphone surtaxés, les utilisateurs recevaient alors des SMS contenant des codes qui permettaient, à leur tour, des micro-paiements via des sites piratés. Diagnostiqué comme surdoué avec un QI de 150, le jeune homme s'est lancé dans ce piratage par jeu. Citation: "J'étais au lit, et j'ai eu cette idée. Je n'avais jamais travaillé sur Android. Je suis allé à mon PC et je l'ai fait. Ça m'a pris une heure", a-t-il raconté. Il ajoute avoir ensuite laissé le système tourner sans mesurer les conséquences. Eagle1: j'y crois vraiment pas a sa version, quand ont chipote avec des virus ont en connais les risques. Si ont crois pas cette excuse il en a peux-être une autre de prête. Pas très doué pour un qui a un QI évaluer a 150 Le jeune homme a été mis en examen pour escroquerie et piratage et placé sous contrôle judiciaire. Il est convoqué pour une audience le 8 novembre 2012 devant le tribunal correctionnel d'Amiens.
La ministre de la Culture et de la Communication Aurélie Filippetti estime que "l'Hadopi n'a pas rempli sa mission de développement de l'offre légale" et annonce la réduction des crédits alloués à cette institution. Avertissement avec conséquence immédiate pour Hadopi. Dans un entretien, la ministre de la Culture et de la Communication en France, Aurélie Filippetti estime que "l'Hadopi n'a pas rempli sa mission de développement de l'offre légale". Citation:"Sur le plan financier, 12 millions d'euros annuels et 60 agents, c'est cher pour envoyer un million d'e-mails. Enfin, la suspension de l'accés à internet me semble une sanction disproportionnée face au but recherché. Mais tout cela sera examiné par la mission Lescure", indique la ministre. Le gouvernement a chargé Pierre Lescure, ancien PDG de Canal+ et directeur du Thé‚tre Marigny, d'une mission de concertation sur la culture face aux enjeux du numérique, pour notamment réfléchir à l'avenir d'Hadopi. En attendant les conclusions de cette mission prévues en mars, "dans le cadre d'efforts budgétaires, je vais demander que les crédits de fonctionnement de l'Hadopi soient largement réduits pour l'année 2012", indique Aurélie Filippetti. Citation:"Je préfére réduire le financement de choses dont l'utilité n'est pas avérée. J'annoncerai en septembre le détail de ces décisions budgétaires", ajoute la ministre. La Haute autorité pour la diffusion des oeuvres et la protection des droits sur internet ( Hadopi ) est chargée à la fois d'encourager l'offre légale de biens culturels sur le web (musique, livre, jeux vidéo, films, séries TV...) et de lutter contre le téléchargement illégal avec un systéme de réponse graduée. A la premiére infraction constatée, l'internaute reçoit un mail d'avertissement, puis un deuxiéme accompagné d'une lettre recommandée s'il récidive dans les six mois, a la troisiéme infraction, il encourt une amende et la suspension d'un mois maximum de son abonnement internet. Voir aussi: Clic pour lire tous les articles Hadopi
La ministre de la Culture et de la Communication Aurélie Filippetti estime que "l'Hadopi n'a pas rempli sa mission de développement de l'offre légale" et annonce la réduction des crédits alloués à cette institution. Avertissement avec conséquence immédiate pour Hadopi. Dans un entretien, la ministre de la Culture et de la Communication en France, Aurélie Filippetti estime que "l'Hadopi n'a pas rempli sa mission de développement de l'offre légale". Citation: "Sur le plan financier, 12 millions d'euros annuels et 60 agents, c'est cher pour envoyer un million d'e-mails. Enfin, la suspension de l'accès à internet me semble une sanction disproportionnée face au but recherché. Mais tout cela sera examiné par la mission Lescure", indique la ministre. Le gouvernement a chargé Pierre Lescure, ancien PDG de Canal+ et directeur du Théâtre Marigny, d'une mission de concertation sur la culture face aux enjeux du numérique, pour notamment réfléchir à l'avenir d'Hadopi. En attendant les conclusions de cette mission prévues en mars, "dans le cadre d'efforts budgétaires, je vais demander que les crédits de fonctionnement de l'Hadopi soient largement réduits pour l'année 2012", indique Aurélie Filippetti. Citation: "Je préfère réduire le financement de choses dont l'utilité n'est pas avérée. J'annoncerai en septembre le détail de ces décisions budgétaires", ajoute la ministre. La Haute autorité pour la diffusion des oeuvres et la protection des droits sur internet ( Hadopi ) est chargée à la fois d'encourager l'offre légale de biens culturels sur le web (musique, livre, jeux vidéo, films, séries TV...) et de lutter contre le téléchargement illégal avec un système de réponse graduée. A la première infraction constatée, l'internaute reçoit un mail d'avertissement, puis un deuxième accompagné d'une lettre recommandée s'il récidive dans les six mois, a la troisième infraction, il encourt une amende et la suspension d'un mois maximum de son abonnement internet.
Payer avec son téléphone portable, c'est aujourd'hui possible mais pas sans risque. C'est ce qu'ont démontré des spécialistes au cours du grand rassemblement informatique "Def Con" qui s'est déroulé ce week-end à Las Vegas. Un spécialiste de la sécurité, Eddie Lee de la société "Blackwing Intelligence", a fait lors du rassemblement "Def Con" la démonstration d'un piratage à l'aide d'un téléphone fonctionnant sous Android, le système d'exploitation conçu par Google, en captant les données d'une carte de crédit pour ensuite l'utiliser pour faire des achats. Citation: "Ca fait longtemps qu'on sait qu'on peut pirater des cartes RFID", c'est-à-dire dotées d'un système de radio-identification, a ajouté ce spécialiste. Selon lui, on peut de la même façon détourner d'autres cartes, tel des titres de transport ou des badges d'entrée dans un immeuble. Pirater un téléphone doté d'une puce sans contact Charlie Miller, un ancien analyste de l'Agence nationale de sécurité (NSA), l'agence fédérale chargée de mener des écoutes, a pour sa part fait la démonstration d'un système permettant de pénétrer dans un téléphone avec un capteur se trouvant suffisamment proche pour intercepter les signaux d'une puce sans contact NFC. Citation: Selon lui, il est même possible dans certains cas de prendre complètement le contrôle d'un téléphone doté d'une puce NFC, de voler des photos ou des carnets d'adresses qui y sont stockés, ou même de passer des appels téléphoniques. "Normalement, les puces NFC servent à payer et à scanner des affiches de cinéma, mais sachez que c'est une autre voie d'entrée pour des malfaiteurs", a expliqué Charlie Miller à l'AFP. Et pour cela, il suffirait de cacher une antenne derrière un autocollant et de le rapprocher d'un téléphone pour le pirater, de cette façon, un autocollant anodin placé à proximité d'un terminal de paiement adapté aux téléphones pourrait faire la fortune de pirates. Un moyen de paiement amené à se développer Citation: "Un sale type peut exploiter cet instant où il y a communication avec le téléphone pour voler des données", dit-il. "C'est cool les puces NFC, c'est pratique, c'est amusant, mais je dis juste qu'il faut faire attention aux conséquences pour la sécurité". Le danger est d'autant plus grand que les téléphones rassemblent de nombreuses données sur l'identité et la localisation de son propriétaire et que ce moyen de paiement est vraisemblablement amené à se généraliser d'ici dix ans, selon une enquête du centre de recherche américain Pew, publiée en avril 2012.
Dans une interview à Reuters, Facebook a donné des précisions sur le fonctionnement de son système de surveillance destiné à protéger les mineurs. Il n'y a pas que les autorités qui traquent les pédophiles sur le Net, il y a Facebook, aussi. Le réseau social espionne les conversations sur le site (les messages postés, les tchats...) à l'aide de robots, qui lancent des alertes en cas de soupçons d'activité criminelle, dans ce cas les employés de Facebook sont autorisés à lire les correspondances pour réagir en conséquence et éventuellement appeler la police. Le travail des robots ce base sur les différences d'âges, l'historique des conversations ayant déjà impliqué des pédophiles, et le degré de proximité connu entre les personnes entretenant des conversations. Ce système de surveillance complète le dispositif de protection des mineurs mis en place par Facebook: Citation: "Les membres déclarés comme mineurs n'apparaissent pas dans les résultats publics de recherche, seuls leurs amis et les amis de leurs amis sont autorisés à leur envoyer des messages, et seuls leurs amis peuvent tchatter avec eux. Facebook n'est pas le seul à exercer ce genre de surveillance. beaucoup de réseaux sociaux fréquentés par des mineurs le font.
Le portail Internet Yahoo! a annoncé jeudi 12 juillet 2012 l'ouverture d'une enquête interne, après un piratage ayant mené à la mise en ligne de 450.000 données d'utilisateur, mais a minimisé l'ampleur de sa faille de sécurité. En début de semaine, un groupe de hackers baptisé "D33DS" a mis en ligne les données non cryptées de 453.000 utilisateurs de Yahoo!, une plateforme participative à laquelle peuvent contribuer les utilisateurs du portail. [quote]Dans une note accompagnant les données récupérées depuis un sous-serveur de Yahoo!, les hackers disaient vouloir avertir la société sur les failles de sa sécurité.[/quote] [quote]Yahoo! a minimisé l'ampleur de la fuite en expliquant que moins de 5% des comptes révélés avaient un mot de passe encore valide. Le groupe a tout de même présenté ses "excuses" aux internautes concernés et a annoncé dans un communiqué qu'il allait "immédiatement identifier et réparer l'origine de cette faille qui a entraîné la divulgation de ces données, en changeant les mots de passe des utilisateurs Yahoo! concernés et en informant les autres sites susceptibles d'avoir abrité des comptes d'utilisateurs compromis".[/quote] Un forum Android voit un million de ses comptes utilisateurs hackés Le forum américain Phandroid a encouragé mardi 10 juillet 2012 tout ses membres à changer leur mot de passe après qu'un million de comptes utilisateurs ont été piratés, probablement, selon les administrateurs du site, à des fins commerciales, notamment l'envoi de spams. [quote]Dans un message publié sur le forum, l'un des responsables du site affirme que ce piratage pourrait "n'avoir aucune conséquence"[/quote] Comment savoir si votre boîte mail a été piratée ? Pour savoir si vous en faites partie, un site appelé ShouldIChangeMyPassword (dois-je changer mon mot de passe ?) permet de vérifier s'il vous faut, en effet, changer votre mot de passe. Le programme dispose d'une large liste de vols massifs ayant eu lieu récemment, et peut déterminer si l'adresse email que vous lui donnez en fait partie. Mise en garde: Le site ShouldIChangeMyPassword (dois-je changer mon mot de passe ?) est s?r, mais d'autres proposent les mêmes services pour récupérer vos identifiants. Ici, on ne vous demande que votre adresse, pas votre mot de passe ni votre numéro de compte bancaire. Clic pour accéder au site ShouldIChangeMyPassword (anglais)
Pannes de serveurs à répétition, connexions lentes, le lancement de Diablo 3, suite d'un titre mythique des années 2000 et l'un des blockbusters de l'année, a connu une série de perturbations importantes et frustrantes pour les joueurs. Saisie par de nombreux consommateurs, l'UFC-Que choisir a réuni en quelques jours 1 500 témoignages de joueurs. Et met en demeure Activision-Blizzard, l'éditeur du jeu, de s'expliquer et de dédommager ses clients lésés. Citation:"L'association condamne le manque de transparence de l'éditeur qui, un mois aprés la sortie du jeu et alors que les dysfonctionnements perdurent, reste avare en explications", écrit l'Union fédérale des consommateurs dans un communiqué. "Compte tenu du temps écoulé depuis la sortie du jeu et la nature des problémes, le préjudice des consommateurs est important et les joueurs ayant subi ces désagréments doivent être dédommagés." Les mesures anticopie en ligne de mire Citation:Pour l'association, les problémes rencontrés par les joueurs de Diablo 3 ne sont pas les conséquences d'un dysfonctionnement temporaire, mais sont symptomatiques d'une tendance lourde de l'industrie du jeu vidéo. Les éditeurs de jeux sur PC recourent de plus en plus à des mesures de protection anticopie (DRM) trés contraignantes, qui nécessitent une connexion permanente à Internet pour pouvoir faire fonctionner le jeu, y compris en mode solo. Citation:"Les DRM altérent trés significativement les usages, puisque le consommateur ne peut jouir de ce jeu comme bon lui semble (par exemple chez un ami, dans un lieu public, etc...), tout en étant soumis à des dysfonctionnements trés gênants (une coupure de réseau qui fait perdre le bénéfice de la partie) et cela sans aucune contrepartie tarifaire (les prix ne baissent pas). Il n'est pas acceptable que les consommateurs ne puissent pas jouer à un jeu payé entre 50 et 60 euros dans de bonnes conditions", s'alarme l'association. Ce n'est pas la premiére fois que l'UFC-Que chosir s'en prend aux éditeurs de jeux. En novembre dernier, l'association avait porté plainte contre quatre éditeurs pour "pratiques commerciales trompeuses". La plainte visait aussi bien les systémes de DRM que la pratique des codes d'activation, qui empêche la revente de jeux d'occasion ou la vente jugée abusive de contenus additionnels (DLC). L'association n'a pas porté plainte contre Activision-Blizzard, mais met en demeure le géant du jeu de régler les problémes de connexion d'ici à quinze jours, et de fournir une explication et un dédommagement à ses clients. Elle demande également à la DGCCRF (Direction générale de la concurrence, de la consommation et de la répression des fraudes), plus largement, de se saisir du dossier.
La page d'accueil de Google.be est en deuil également ce matin et affiche un sobre ruban noir. Pas de lien vers un site explicatif comme c'est généralement le cas: une simple date, désormais connue de tous les Belges... Deuil national La journée de deuil national sera respectée par les citoyens, les médias du Royaume, au nord comme au sud, côté francophone, une minute de silence sera observée sur la plupart des stations de radio et chaÓnes télévisées. Les 3 chaÓnes de télévision et les 5 stations radios de la RTBF observeront une minute de silence à 11h et adapteront leurs programmes aux circonstances, a indiqué le service public dans un communiqué de presse. Par ailleurs, tout au long de la journée, toutes les chaÓnes de la RTBF et RTL seront épurées de toutes publicités, autopromotions, concours, séquences décalées ou émissions d'humour. Outre sur les antennes du service public, la publicité sera également supprimée sur les chaÓnes Télébruxelles, BETV, NRJ, Twizz, indique la Régie média belge (RMB). La station Bel RTL et la chaÓne RTL TVI respecteront également une minute de silence à 11h, toutes les chaÓnes de la VMMa (Vlaamse Media Maatschappij) ne diffuseront également aucune publicité vendredi. Voir aussi: Accident dêun car belge en Suisse : 28 morts dont 22 enfants
Depuis la création du concours de piratage " Pwn2Own ", il y a six ans, jamais personne n'avait percé la muraille du navigateur Chrome. En fait, à peu prés personne ne s'était même donné la peine d'essayer, les participants préféraient s'attaquer à des cibles plus faciles, comme tous les autres navigateurs Web courants, mais la séquence a pris fin hier, et deux fois plutôt qu'une. ¿ " Pwn2Own " proprement dit, c'est l'équipe de la compagnie "Vupen Security" qui a trouvé une faille dans la version courante de Chrome et qui s'en est servi pour prendre le contrôle d'un ordinateur. Les détails n'ont pas été dévoilés, mais la recette utiliserait une combinaison de deux exploits, dont une défaillance dans le plugiciel Flash (une source fréquente de ce genre de problémes). Vupen est une habituée de "Pwn2Own", o? la sécurité de Mac OS X Snow Leopard était tombée sous ses coups l'année derniére, son équipe a aussi vaincu Internet Explorer 8, Safari 5 et Firefox 3 en quelques heures hier. Pendant ce temps, Google commanditait un autre concours , et doté d'une bourse totale d'un million de dollars, dans le but de découvrir les faiblesses de son navigateur. Là aussi, une faille a été identifiée et exploitée en quelques minutes; c'est l'étudiant russe "Sergei Glazunov" qui a réussi le coup et qui obtiendra un prix de 60.000 $US en échange du dévoilement à Google de la technique qu'il a utilisée. Vupen ne recevra rien puisque Google ne commandite plus Pwn2Own et que Vupen a refusé de dévoiler ses secrets. ¿ ce jour, aucune attaque de type " zero-day " (utilisant une faille inconnue des développeurs de Chrome) n'a été rapportée dans la réalité. Google corrige son navigateur en moins de 24h Si Google a donc déployé un correctif pour ce hack, le navigateur fut également victime de la firme Vupen lors du concours Pwn2Own, la société française n'aurait cependant toujours pas détaillé son attaque à Google, d'ailleurs, celle-ci ne serait pas obligée de dresser un rapport. Citation:"Aprés avoir corrigé un bug compliqué comme celui d'hier, il est dommage de ne pas avoir également obtenu des informations de la part de Vupen" affirme Travis McCoy, membre de l'équipe de Google Security. Si le navigateur Chrome n'est pas donc invulnérable, il est clair que la firme Mountain View souhaite alors se montrer trés réactive.
La mise en garde provient de la fédérale Computer Crime Unit belge (FCCU), un nouveau logiciel malveillant bloque les ordinateurs. Il semble provenir d'eCops, Surtout, ne payez pas! Voici le message qui s'affiche une fois votre ordinateur bloqué (1/2) Ce ransomware bloque les ordinateurs et vous réclame entre 100 et 200 euros, et affichent le message suivant: Votre ordinateur a été bloqué pour violation de la loi Belgique. Violation de la loi ?, c'est là, justement, le problème. [quote]"Bien que l'écran laisse croire que l'ordinateur est bloqué par eCops pour des infractions à la législation belge, ce n'est pas le cas, explique la police fédérale."[/quote] Derrière, se trouvent des cybercriminels qui veulent vous amener à leur verser de l'argent, via les jeux, les mails, les réseaux Bref, les personnes qui voient un tel écran apparaitre sur leur PC sont victimes d'une infection. Voici le message qui s'affiche une fois votre ordinateur bloqué Comment ce virus informatique se propage-t-il ? "Il est notamment diffusé via des sites de jeux en ligne. Les personnes téléchargent à leur insu le logiciel malveillant et lors du redémarrage de leur ordinateur, ces écrans apparaissent. " Mais la police pointe également d'autres voies de propagation: - Via l'annexe d'un e-mail - Des copies illégales de softwares dans les réseaux de peer-to-peer - Des messages dans les réseaux sociaux comme Facebook qui vous redirigent vers des sites webs afin de regarder des vidéos. "Ces sites signalent qu'un plugin vidéo doit être installé pour voir la vidéo en question et un popup d'installation apparait" Conséquence du virus ? L'ordinateur est bloqué et seul l'écran pour effectuer le paiement est donc encore accessible. Backup préventif souhaité Quoi qu'il en soit, la victime n'a plus du tout d’accès à ses données. [quote]"Si à ce moment, l'utilisateur n'avait pas de backup de ses données, alors cela se complique fortement pour lui, relate encore la police.[/quote] L'expérience de cas similaires à l'étranger nous apprend que les victimes qui ont payé n'ont souvent pas reçu de code pour débloquer ou décrypter leur système." Que faire si vous n'êtes pas encore victime ? Faites un backup de vos données sur un support externe et conservez-le en dehors de votre système actuel. Ne pas payer et porter plainte. Si malheureusement, votre ordinateur est déjà atteint - Prenez une photo de votre écran et conservez-la pour la rajouter à votre dossier - Notez les derniéres actions entreprises sur votre systéme ainsi que les heures correspondantes. - Et surtout, ne payez pas... En tant que victime de ce logiciel malveillant, vous pouvez aussi déposer plainte à la police locale et demander à en informer la FCCU (Federal Computer Crime Unit). Solution possible: Suppression du ransomware eCops, FCCU ou autres services de police étrangers Accessoires: - Un ordinateur connecté à Internet et non infecté. - Une clé USB Via l'adresse suivante il vous est possible de télécharger gratuitement le logiciel Windows Defender Offline : http://windows.microsoft.com/en-US/windows/what-is-windows-defender-offline?SignedIn=1. Ce logiciel permet de démarrer un ordinateur infecté au moyen d'une clé USB, le logiciel va alors analyser l'ordinateur à la recherche de virus et logiciels malveillants (malwares). Si vous avez déjà payé ? Allez déposer plainte avec toutes les informations concernant le destinataire du paiement et la réaction des cybercriminels. Si vous avez payé, prenez contact le plus rapidement possible avec: Ukash: Blocage de code PIN via les numéros de tel : - 00 800 000 85274 ou - 00 800 247 85274 avec le code PIN et le montant du ticket PaysafeCard: blocage de code PIN via les numéros de tel : - 078/ 158 157 (hotline figurant sur le ticket) ou - 00 800 0729 7233 avec le code PIN et le montant du ticket. Voir aussi: Mise en garde contre une nouvelle version du virus de la Police (2013) secunews.org:: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ou vos appareils mobile ne deviennent un élément d'un réseau de zombie (botnet)
Le cap est avant tout symbolique, mais il traduit une accélération récente, le moteur de recherche DuckDuckGo a dépassé pour la premiére fois, le 13 février 2012, le million de recherches par jour. Loin, trés loin des centaines de millions de recherches quotidiennement effectuées sur Google ou Bing, mais une performance appréciable pour un moteur de recherche maintenu par une poignée de gens. (moins de dix personnes à plein temps, sans compter l'aide de bénévoles). Si DuckDuckGo est une entreprise, son projet et sa philosophie vont à l'encontre des pratiques habituelles des moteurs de recherche. Tout d'abord, le service ne se contente pas d'indexer les pages Web pour élaborer ses pages de résultats, il intégre aussi les résultats de la plupart de ses concurrents, ainsi que ceux de l'encyclopédie en ligne Wikipedia et de dizaines d'autres sites de référence. Formellement, DuckDuckGo se distingue des autres moteurs de recherche dans son organisation par sujets, qui disposent de leur page dédiée, et par une organisation de ses pages de résultats épurée (chaque résultat utilise l'icône du site d'origine). Pas de surveillance et pas de Bulle Ce qui fait de DuckDuckGo un moteur à part est surtout sa philosophie en deux temps: - Ne pas espionner - Ne pas s'enfermer dans une bulle Le moteur de recherche n'enregistre aucune information de navigation, et ne transmet pas non plus d'informations aux sites utilisés pour compiler ses pages de résultats. Revers de cette politique de confidentialité, DuckDuckGo ne peut pas affiner les recherches de ses utilisateurs en fonction de leurs requêtes précédentes, ni en fonction des centres d'intérêt connus, comme le font Google ou Bing. Les résultats peuvent donc s'avérer moins précis que sur d'autres moteurs. Mais pour ses créateurs, le fait de ne pas utiliser l'historique des utilisateurs est au contraire un avantage décisif, il évite la création d'une "bulle". Citation:"Vous vivez dans une bulle, qui promeut les résultats dont elle pense qu'ils vont vous intéresser, et rend les autres moins visibles, ce qui limite le nombre d'informations contradictoires auxquelles vous êtes exposé", explique le site de DuckDuckGo. Exemple: Dans Google, une même recherche sur le mot "Egypte" donnera, en fonction du profil de l'internaute, la priorité à des informations touristiques dans un cas, et à des informations d'actualité dans un autre... L'absence de profilage des internautes a une autre conséquence: DuckDuckGo ne se finance pas, comme Google et Bing, par le biais de publicités ciblées. Le moteur de recherche peut-il trouver un équilibre économique ? Citation:"Nous affichons une publicité unique dans nos pages de résultats, et nous avons reçu en octobre un investissement du cabinet Union Square Ventures", précise Gabriel Weinberg, le fondateur de DuckDuckGo. Le moteur de recherche tire aussi des revenus de partenariats avec des sites de vente comme Amazon, et ses faibles co?ts fixes devraient permettre au petit canard de continuer à proposer une alternative intéressante aux poids lourds de la recherche en ligne. Accéder au site duckduckgo.com
Un étudiant britannique en programmation informatique a été condamné, vendredi 17 février 2012 en Angleterre, à huit mois de prison pour avoir piraté le géant des réseaux sociaux Facebook, une affaire qui avait déclenché une enquête du FBI . Glenn Mangham, 26 ans, a reconnu avoir piraté Facebook entre avril et mai 2011 depuis la maison de ses parents à York, dans le nord de l'Angleterre. Citation:Il a expliqué qu'il entendait ainsi démontrer les faiblesses du systéme de sécurité du site, il a affirmé qu'il avait auparavant fait de même avec le portail internet de Yahoo! et avait ensuite prévenu la société pour les informer des défauts de leur site. Il aurait pu détruire toute l'entreprise, selon le procureur Le procureur, Sandip Patel, a rejeté les allégations du jeune homme, n'acceptant pas que le piratage de Facebook "ne soit autre chose que malveillant". Citation:Glenn Mangham a "agi avec détermination, une ingéniosité indubitable et dans un esprit calculateur", a estimé le procureur. "C'est le plus grave et le plus important incident de piratage d'un réseau social auquel la justice britannique n'a jamais été confrontée", a-t-il affirmé. L'étudiant aurait pu détruire "toute l'entreprise" Facebook et avait fait craindre à un espionnage industriel. Facebook a dépensé 200.000 dollars (153.000 euros) pour élucider l'affaire, qui avait donné lieu à une enquête concertée, longue et chére de la part de la police fédérale américaine et des autorités britanniques. Citation:Les actions de M. Mangham ont eu de "réelles conséquences et des conséquences éventuellement trés graves", qui auraient pu être "absolument désastreuses" pour Facebook, a estimé le juge Alistair McCreath. "Une peine de prison est indispensable", a-t-il ajouté. Lire toutes les actus facebook
Pour protester contre le projet de loi américain antipiratage SOPA et alerter les internautes, les grands services en ligne, dont Google, Facebook et Twitter, envisagent une interruption coordonnée, un "blackout". Le projet de loi américain SOPA envisage d'accorder à l'administration américaine le pouvoir d'imposer aux intermédiaires techniques (FAI, moteurs de recherche, régies publicitaires… ) des mesures de rétorsion à l'encontre de sites considérés comme facilitant le téléchargement illégal. Les grands noms des services en ligne: - Google - Facebook - Yahoo - Yahoo - Twitter - LinkedIn - Mozilla - Autres... y sont hostiles. Pour protester contre cette initiative législative soutenue par les Majors et les studios hollywoodiens ( lobby ), et illustrer les risques de l'adoption d'un tel dispositif, le fondateur de Wikipedia Jimmy Wales suggérait une coupure de l'encyclopédie en ligne, un blackout. Une menace risquée à mettre en oeuvre D'autres sites, dont Google, Facebook, Twitter et Amazone , rassemblés dans la NetCoalition , envisagent désormais eux aussi de couper leurs services pour alerter les internautes sur les possibles conséquences de la loi SOPA. Cette hypothése est confirmée par le responsable de la NetCoalition, Markham Erickson. Citation:"Ce genre de chose ne se fait habituellement pas, les entreprises ne souhaitant pas mettre leurs utilisateurs dans une telle situation. Mais la différence est que ces lois changent fondamentalement le fonctionnement d'Internet, les gens doivent comprendre l'impact qu'une telle législation aura sur ceux qui utilisent Internet" commente-t-il. Mais cette option apparaÓt néanmoins comme un dernier recours en raison des conséquences, lourdes, qu'elle aurait à la fois pour les internautes et les services en ligne participant au blackout (mécontentement, pertes de revenus, etc...). Clic pour plus d'infos sur la loi SOPA
Aprés avoir rendu hommage à Jorge Luis Borges le 24 ao?t, Google s'est surpassé ce lundi, pour marquer la naissance de Freddie Mercury, le moteur de recherche a imaginé un Google Doodle surprenant et musical. Quand on clique sur le logo Google sur la page d'accueil du site, on peut voir un clip en dessin animé et en chanson, c'est le titre "Don't stop me now" qui a été choisi. La vidéo compile des clips des plus grands tubes de Queen. Freddie Mercury est né le 5 septembre 1946 au Zanzibar (protectorat britannique situé en Tanzanie) et nous a quittés le 24 novembre 1991, terrassé par une pneumonie, elle-même conséquence de la maladie du Sida. A travers Queen, le groupe dont il est le chanteur, l'artiste a véritablement révolutionné la musique rock. La formation est fondée en 1970 dans la région de Londres et sort son premier album trois ans plus tard, Freddie Mercury est accompagné par Brian May, John Deacon et Roger Tayler. Queen est le groupe britannique qui a connu le plus gros succés commercial au cours de ces trente derniéres années. La formation a vendu 300 millions d'albums à travers le monde, dont 32,5 millions aux Etats-Unis. Un sondage réalisé en 2007 a désigné Queen "meilleur groupe britannique de tous les temps", devant les Beatles et les Rolling Stones. Freddie Mercury, par sa splendide voix, a largement contribué au succés du groupe, prestations scéniques trés spectaculaires et clips avant-gardistes, Queen a marqué à jamais l'histoire de la pop. En plus, pour celles et ceux qui ne connaÓtraient pas encore les paroles de Don't Stop Me Now, Google a eu la gentillesse de sous-titrer la vidéo, comme ça vous pouvez chanter bien fort, bien faux, mais avec les bonnes paroles.
Un de ses derniers morceaux aurait été intercepté par des pirates sur un réseau Wi-Fi et mis en ligne, le compositeur a recruté un expert en sécurité informatique du Pentagone pour faire le clair sur cette affaire. Les musiciens vont-ils devoir protéger leur réseau informatique avec le même soin que le font les entreprises ou les établissements gérant des données sensibles ? Pour David Guetta, la question ne se pose plus, c'est oui. Le DJ vient en effet de voir l'une de ses derniéres compositions "Where Them Girls At", réalisée avec Flo Rida et Nicki Minaj, diffusée sur le Net alors qu'elle n'était même pas achevée. Pour l'obtenir, des pirates se seraient connectés sur le réseau Wi-Fi du studio d'enregistrement. Citation:"Habituellement, dans un studio, il y a une connexion Wi-Fi qui permet à l'ingénieur du son et à l'artiste de s'échanger les morceaux sur lesquels ils travaillent. Les hackers devaient être dehors, dans une voiture", confie David Guetta à la BBC. Un scénario digne d'un film, reléve le DJ, mais qui se révéle pourtant bien réel, il a embauché un expert en sécurité informatique qui a collaboré avec le Pentagone pour faire la lumiére sur cet incident. Les e-mails, une autre méthode de hacking Cette fuite aurait pu avoir de f‚cheuses conséquences pour sa réputation, le morceau diffusé n'étant pas encore finalisé, David Guetta craignait que ses fans ne soient déçus de sa qualité. Du coup la maison de disques a d? diffuser plus vite que prévu le morceau dans sa version définitive. Le musicien s'inquiéte car ce probléme de protection des oeuvres touche toute la profession, il cite l'exemple d'Akon, dont l'album a été piraté et diffusé sur le Net avant sa sortie, du coup, il a d? en reproduire un autre au pied levé. La menace ne vient pas que des réseaux sans fil. Citation:David Guetta explique, que les pirates ont aussi recours aux e-mails pour dérober les morceaux de musique. Il détaille même l'un de leurs scénarios "Un jour, alors que je travaillais avec Usher, j'ai recu un message de son ingénieur du son, c'est impossible pour une personne normale de connaÓtre le nom de l'ingénieur du son d'Usher. L'e-mail disait"“Hey c'est moi, j'ai besoin que tu télécharges les voix de ce morceau" et si l'on donne un code, ils hackent votre ordinateur", explique le DJ. Trés au fait des méthodes de hacking, il n'a pas donné suite à cette demande. Morialté: n'oubliez pas de sécuriser correctement votre connexion Wifi. old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )
Un particulier américain a déposé plainte contre Sony Computer Entertainment suite au piratage de ses services en ligne au cours duquel les données de millions de comptes utilisateurs ont été dérobées. L'aveu tardif de Sony Computer Entertainment (SCE) à propos du piratage massif dont ont été victimes ses services PlayStation Network et Qriocity n'a pas tardé à entrainer des conséquences. On a appris hier en fin de journée qu'un particulier américain avait déposé plainte contre SCE auprés d'un tribunal californien. Il reproche à l'entreprise de ne pas avoir pris les mesures nécessaires pour protéger, crypter et sécuriser les données privées et sensibles de ses utilisateurs. La plainte soutient également que Sony a mis trop longtemps à informer les clients les empêchant ainsi de prendre une décision éclairée quant à savoir s'ils devaient changer de carte de crédit, fermer les comptes exposés, vérifier leurs comptes ou prendre tout autre mesure préventive. Le plaignant réclame des dommages, la prise en charge d'un service de surveillance de sa carte de crédit et qualification de sa plainte en recours collectif (class action). Pour sa part, Sony tente de combler son retard. Mercredi soir, les millions d'utilisateurs du PSN ont reçu un email leur expliquant les raisons du black-out, et leur conseillant de modifier leur mot de passe. Par ailleurs, sur son blog officiel, le géant japonais explique qu'une enquête criminelle a été ouverte. Dans sa FAQ, Sony explique que les coordonnées des utilisateurs (nom, prénom, email) étaient moins protégées que les coordonnées bancaires qui elles étaient cryptées. Toutefois, Sony n'est toujours pas en mesure de confirmer que ses données n'ont pas été subtilisées.
Ces trois hommes n'ont pas froid aux yeux, ils sont bien décidés à affronter le clan de lions face à eux pour se servir dans leur repas. Cette scène se passe au Kenya, elle a été captée par les caméras de la BBC. Trois hommes contre quinze lions, sur le papier le combat semble perdu d'avance et pourtant dans cet extrait de documentaire de la BBC, on y voit des Kenyans interrompre le festin d'un clan de lions pour tenter de récupérer leur proie. Une séquence absolument incroyable qui illustre leur technique de chasse. Celle-ci est bien rodée, ils affrontent le regard des prédateurs sans quitter une seul seconde leurs yeux, au moment qui semble le plus opportun, ils se lancent à mains nues... 3 hommes contre 15 lions
Le site internet du gouvernement wallon a été piraté ce week-end. Un acte sans conséquence, mais surtout symbolique. "MOH", trois lettres, ou l'acronyme de Mouvement Offensive Hacker Underground. Qui connaÓt ? Personne, mais ce groupement, qui se présente comme une communauté réunissant des hackers et programmeurs informatiques, a réussi ce week–end à pirater le site internet du gouvernement wallon. Autrement dit, en lieu et place des habituels communiqués de presse et autres informations destinées au grand public, l'usager en quête d'infos sur le site internet du gouvernement wallon est tombé sur un communiqué bien différent, truffé de fautes d'orthographe. Ce qu'il dit ? Citation:"Mes trés cher Compatriotes votre gouvernement comme vous pouvez le constater, n'est pas à la pointe de la technologie!!! Ainsi que vos document d'état et de confidentialité au quel vous ne prêter pas attention marre d'un gouvernement qui ne se souci guére des miséres des gens qui cri a la crise économique, nous crions également scandale que nous n'avons pas encore de gouvernement depuis 2010 !!! == IL LES TEMPS DE CRIER BELGIQUE UNI!". Le tout sous la rubrique "actualités du gouvernement wallon"… Un exploit ? Non, le piratage n'a ici qu'une valeur symbolique. Aucune donnée n'a été volée ou détournée, du côté du gouvernement wallon, si on confirme d'ailleurs le piratage, sa portée est elle, nuancée. Citation:"Il s'agit d'abord et avant tout d'un site vitrine, commente Christophe Barzal, porte-parole du gouvernement wallon et qui de plus est en phase bêta, autrement en phase de test, ce qui signifie que la sécurité n'y est pas optimale. Ensuite, le site ciblé ne comporte que des communiqués de presse et des informations destinées au grand public, on n'y trouve pas d'informations confidentielles ou à caractére hautement stratégiques. Celles-là sont ailleurs, inaccessibles au public et bien protégées. L'embarras n'a donc été que d'ordre technique." Ce qui ne signifie pas que la région wallonne va laisser faire et devenir le terrain de jeux d'hackers en herbe… Citation:"Le probléme a été bien entendu pris en charge et des mesures ont été prises pour qu'il ne se reproduise plus. Mais on ne va pas non plus jouer la surenchére en matiére de cyberprotection pour ce site à caractére grand public." Lundi, le site avait ainsi retrouvé une configuration normale. Quant aux éléments récoltés par les informaticiens de la région wallonne, ils ont été envoyés manu militari à la Fédéral Computer Crime Unit ( FCCU ) de la police fédérale
Le plus grand lipdub du monde a été réalisé par des indépendantistes espagnols. Plus de 5.000 personnes se sont mobilisées pour battre un record du monde plutôt insolite. 5.771 personnes ont participé à un lipdub, sorte de play-back géant, afin de promouvoir l'indépendance de la Catalogne, communauté autonome d'Espagne. Cette vidéo qui circule depuis début novembre 2010 sur la toile a été enregistrée le dimanche 24 octobre 2010 dans les rues de la ville de Vic, dans la province de Barcelone. Il aura fallut: - Cent volontaires - 72 heures de tournage - 6 minutes de clip - Un seul plan séquence - 5771 indépendantistes catalans Pour un record du monde du plus grand lipdub jamais réalisé. Selon les organisateurs, la principale difficulté a consisté à restreindre l'accès à la place centrale de Vic pour comptabiliser avec précision le nombre de participants, et procéder à l'homologation du record mondial. Le plus grand lipdub du monde
La recrudescence des attaques virales et la multiplication des variantes de vers que nous rencontrons depuis plusieurs semaines, nous amène a nous interroger sur les sanctions[ que sont susceptibles d’encourir les auteurs de virus. En Belgique, la création et la propagation de virus ou de vers sont visés a l'article 550ter du Code pénal, instauré par l'article 6 de la loi sur la criminalité informatique (Loi du 28 novembre 2000 relative a la criminalité informatique). Le délit de manipulation de données a été repris au § 1 et porte sur: l'introduction, la modification, l'effacement ou la modification par tout autre moyen technologique de l'utilisation de données dans un système informatique dans le but de nuire directement ou indirectement. La sanction prévue pour la manipulation de données consiste en une [b]peine d'emprisonnement de six mois a trois ans et en une amende de 130 euros a 125.000 euros ou en l'une de ces peines seulement. L’infraction comprend deux éléments: 1- un élément matériel 2- et un élément moral. 1. L’élément matériel L’élément matériel réside donc soit dans l’introduction, la modification, l’effacement ou la modification par tout autre moyen technologique de l’utilisation de données dans un système informatique. L’exposé des motifs souligne que: Citation: "Les causes des dommages occasionnés au système informatique sont également reprises parce que dans la pratique, les dommages causés aux données et au système informatique même se produiront souvent simultanément et que, d’un point de vue technique, on ne peut pas toujours les différencier de manière stricte. Toutefois, il est souhaitable d’établir une distinction juridique entre les conséquences sur les données et celles qui concernent le système informatique (Exposé des motifs, Doc. Parl. Chambre, 0213/001)". Le Code pénal prévoit envisage donc deux circonstances aggravantes lorsque le comportement incriminé a pour conséquence : - Soit de causer des dommages a des données dans le système informatique concerné ou dans tout autre système informatique. La sanction prévue peut alors consister en une peine d'emprisonnement de six mois a cinq ans et a une amende située entre 130 euros et 375.000 euros ou en l'une de ces peines seulement. On pense notamment a la destruction de fichiers (§2) - D’empêcher le fonctionnement correct du système informatique concerné ou de tout autre système informatique. La sanction prévue peut alors consister en une peine d'emprisonnement de un an a cinq ans et a une amende située entre 130 euros et 500.000 euros ou en l'une de ces peines seulement. Sont spécialement visés, les virus ou les vers qui peuvent rendre un disque dur inutilisable ou dérégler le système d’exploitation (§3). Outre les délits qui visent les manipulations effectuées en vue de nuire et les conséquences qui en découlent, une incrimination est également prévue en ce qui concerne certains actes préparatoires (§4). Si c'est le cas, la sanction prévue consiste en une peine d'emprisonnement de six mois a trois ans et en une amende de 130 euros a 500.000 euros ou en l'une de ces peines seulement. On pense a cet égard a l’élaboration ou a la diffusion de données pouvant causer des dommages ainsi qu’a des programmes informatiques tels que des virus ou des programmes visant a développer pareils virus. Par cet article, le législateur a entendu incriminer non seulement l’auteur, mais également toute personne susceptible de diffuser ou de commercialiser des logiciels permettant sa création de virus. 2. L’élément moral Pour être répréhensible, il faut encore que les comportements précités aient été posés avec une intention déterminée, ainsi, pour l’infraction de base reprise au §1, il est nécessaire que celle-ci ait été posée dans le but de nuire. Il n'est donc pas requis que des dommages effectifs aient été causés. Il suffit que l'intention ait été présente pour que l’acte soit punissable. Le législateur a donc entendu donner a la loi une large portée. L’article 550ter du Code pénal peut dès lors s'appliquer notamment a une personne qui introduit volontairement un virus nuisible dans un système informatique ou détruit les données clients d'un concurrent (Loi relative a la criminalité informatique). Les délits prévus aux paragraphes 2 et 3 nécessitent également qu’ils aient été posés dans le but de nuire. Le délit défini au §4 exige, quant a lui, que l'auteur sache que les données utilisées soient susceptibles de causer un dommage a des données ou empêcher, totalement ou partiellement, le fonctionnement correct d'un système informatique alors qu'il les a conçues, les a mises a disposition, les a diffusées ou les a commercialisées, soit avec une intention frauduleuse, soit dans le but de nuire. En exigeant soit une intention frauduleuse soit un but de nuire, le législateur a entendu éviter que soit interdit la commercialisation de données ou de programmes dont il peut être fait légitimement usage mais qui peuvent néanmoins être utilisés de manière abusive. On pense par exemple aux programmes informatiques qui permettent aux gestionnaires de réseau de découvrir des défauts sur le réseau et de les corriger, mais qui peuvent aussi être utilisés pour du sabotage (Providing Information about Internet Security Aspects). (source:Bertrand Géradin - Avocat au barreau de Bruxelles)
C'est le premier succès commercial de Microsoft. C’était il y a déjà 15 ans, le 24 août 1995 très précisément, Microsoft lançait Windows 95. Bill Gates, n’a certainement pas oublié cette date, le succès commercial de Windows 95 lui a permis de construire sa fortune. Nombre d'utilisateurs se souviennent probablement encore du système d’exploitation, avec nostalgie ou non. Pour les plus jeunes, Windows 95 semblera arraché d’un autre âge avec ces prérequis: - Processeur 386DX (un 486 étant recommandé) - 4 Mo de mémoire - 40 Mo d’espace disque En 15 ans, l’informatique a en effet beaucoup évolué. Internet Explorer a d’abord été diffusé sous forme d’une option du pack plus! payant de Windows 95, il a ensuite été intégré à Windows NT 4, quelques mois plus tard, toujours en 1995. La version 3.0 d’IE sera elle directement livrée avec l’OS en 1996. Netscape Navigator y perdra sa suprématie. Bienvenu sur le bureau Windows 95 après l’installation. Le bouton "Start", c’est-à-dire "Démarrer" a pris du service avec Windows 95. Pour illustrer cette évolution (l’arrivée d’une véritable interface graphique), Microsoft s’est même offert une campagne publicitaire d’envergure. La bande son ? "Start me up" des Rolling Stones. Des fenêtres, des fenêtres, des fenêtres… quoi de plus normal comme interface pour un logiciel baptisé "Windows". Sommaires, les options de la barre de tâches ont quelque peu évolué depuis, même si les deux onglets (barres des tâches et menu démarrer) seront toujours présents dans Windows XP. Les plaisirs de la base de registre. L’explorateur Windows du système d’exploitation de Microsoft en 1995, la fonctionnalité indispensable pour naviguer dans les répertoires. Compte tenu du faible niveau de développement d'Internet en 1995 de l’Internet, IE présente une interface pour le moins rugueuse. Paramétrer un réseau n’était pas aussi simple que cela peut l’être avec un OS moderne, même si Windows 95 gérait déjà le DHCP. Quel utilisateur de Windows ne se souvient pas de sa première partie de démineur ou de Dame de pique ? Dans Windows 7, ces deux jeux sont d’ailleurs toujours bien présents, aux côtés de différents autres petits divertissements. Le panneau de configuration de Windows 95, avec des menus devenus des classiques. Avec Windows 95 et les versions suivantes, les utilisateurs ont également pu apprendre à haïr "l’écran bleu de la mort" ou "Blue Screen of Death", la conséquence d’une erreur fatale, surgissant toujours de manière impromptue.
Bien qu’il soit très difficile d’obtenir des chiffres précis sur les cyber-attaques, tout le monde s’accorde à dire qu’elles sont en constante augmentation. De différentes formes, de différentes natures et avec des cibles à la fois professionnelles ou privées, chaque internaute peut être confronté un jour ou l'autre à ce type de problématique. Ces attaques ne sont en aucun cas des fatalités !!! La plupart du temps les particuliers pensent que cela ne sert à rien, tandis que la majorité des chefs d’entreprise ou de leurs directeurs informatique craignent de faire connaître un piratage. Ils préfèrent ne rien dire plutôt que d’inquiéter leurs clients et leurs internautes en avouant que leurs systèmes ne sont pas à 100% fiables. Malheureusement, se taire n’a jamais permis de faire avancer les choses, et les pirates informatiques se considèrent, grâce à ce silence, trop souvent comme intouchable. Ce n'est pas le cas !!! La France dispose d’une législation précise sur le sujet et les pirates sont passibles de sanctions parfois conséquentes. C'est pourquoi, il ne faut pas hésiter à l’utiliser si vous êtes victime d’une tentative de piratage, que l’attaquant réussisse ou non à la mener à bien. Comment réagir ? La première chose à faire est de réunir les éléments suivants : 1- Une trace informatique de tout ce qui vous a fait penser à une attaque, remontée de logs par exemple, traces d’un troyen sur votre machine, fichier encrypté d’un keylogger etc…. La police vous demandera de leur en fournir un exemplaire sur support magnétique qu’ils verseront à votre dossier en même temps que la plainte pour tout remettre au Procureur de la République. 2- L’adresse postale précise de la ou des machines attaquées. Si votre PC a été la victime de l’attaque c’est très simple, il s’agit de votre adresse. Dans le cas par contre où votre site ne soit pas hébergé chez vous, il faut demander ces éléments à votre hébergeur. Selon votre hébergeur, ce n'est pas toujours facile d'obtenir ces informations. 3- Enfin, si vous n’êtes pas le propriétaire du nom de domaine mais que la personne vous mandate pour déposer plainte, n’oubliez pas de vous munir d’un pouvoir rédigé intégralement de sa main ainsi que d’une pièce d’identité ou d’un K-bis de la société. Sans cela vous ne pourrez pas porter plainte. 4- Une liste, la plus complète possible, de tous les préjudices subis par l'attaque. Dans un second temps, il faut identifier auprès de qui vous allez pouvoir porter plainte. Gardez en tête que c'est le lieu de l'attaque (machine victime) qui est l'élément déterminant. 1- Pour les machines sur Paris ou sur la petite couronne la B.E.F.T.I est le principal interlocuteur( La Brigade d'Enquêtes sur les Fraudes aux Technologies de l'Information) se trouve au: 122/126, rue du Château des Rentiers 75013 Paris. Standard : 01 55 75 26 19. Les enquêteurs de la B.E.F.T.I. sont spécialisés dans les crimes informatiques sous toutes leurs formes et sont par ailleurs à l'écoute. 2- Pour les machines ne dépendant pas de la B.E.F.T.I, il faut vous rapprocher de votre Service Régional de Police Judiciaire. Votre commissariat de police ou votre gendarmerie devraient vous donner sans difficulté leurs coordonnées. Une fois en contact avec votre S.R.P.J. il faut demander à parler à un Enquêteur Spécialisé sur la Criminalité Informatique autrement dit un E.S.C.I qui pourra enregistrer votre plainte. Vous pouvez aussi contacter l'Office Central de Lutte contre la Criminalité liée aux Technologies de l'Information et de la Communication qui vous réorientera aisément (accéder au formulaire). L'O.C.L.C.T.I.C se trouve: 101 rue des Trois Fontanot 92 000 Nanterre, Standard 01.49.27.49.27 Une fois au standard, demandez simplement vers qui vous orienter pour porter plainte et décrivez brièvement le contexte. La plainte déposée a pour but de décrire l’attaque, sa réussite ou son échec, les éventuels dommages qui peuvent en résulter ainsi que toutes les autres conséquences (perte de temps pour vérification de l'intégrité du site ou des données, pertes d'argent, perte de crédibilité auprès des internautes ou des clients de l'entreprise etc...). La police envoie ensuite au parquet votre dossier qui décidera ou non d’instruire le dossier. Conclusion Ce type de démarche peut sembler vaine et inutile, mais ce n’est pas le cas! En effet, il est totalement anormal de subir des attaques. En outre, il vaut mieux répondre à ce type de comportement en portant plainte plutôt qu'en tentant de se venger soi-même. La France possède une législation assez rigoureuse en matière de cyber-crime et il serait fort dommage de voir votre attaquant porter plainte si vous lui causez des dégâts en représailles. Sachez que ce type de situation peut tout à fait se produire et que vous ne pourrez arguer d’avoir été attaqué le premier. Tout comme dans la vie réelle, nous ne pouvons nous faire justice nous même sur Internet.
Internet a créé un univers de nouvelles formes de communications pour les jeunes. ils peuvent utiliser les mails, sites Web, messageries instantanées et messages textes (SMS) pour rester en contact avec leurs amis ou s’en faire de nouveaux. Même si la plupart de ces interactions sont positives, de plus en plus d’enfants et d’adolescents s’en servent pour intimider et harceler les autres, une pratique qu’on désigne désormais sous le terme de "cyberintimidation". Les jeunes internautes ont créé leur propre univers de communications interactives souvent inconnu des adultes et peu supervisé. Les adeptes du harcèlement préfèrent bien évidemment opérer loin du regard des adultes, et la Toile est l’outil idéal pour contacter quelqu’un n’importe où et n’importe quand. Du coup, pour beaucoup de jeunes, même la maison n’est plus un refuge contre la cruauté de certains de leurs camarades d’école. Le caractère anonyme d’Internet fait que les jeunes s’y sentent plus libres de commettre des actes qu’ils n’oseraient pas envisager dans la vie réelle. L'enquête menée en 2005 par le Réseau éducation-Médias a établi que 60 % des élèves se sont déjà fait passer pour quelqu'un d'autre en ligne. Et, de ces derniers, 17 % l'ont fait pour pouvoir "être méchant avec les autres sans en subir les conséquences". Même si on parvient à retracer leur identité, ils peuvent toujours prétendre que quelqu’un a volé leur mot de passe. Rien ne les oblige à admettre les faits. Quand il est impossible de prouver la culpabilité d’un individu, la peur du châtiment diminue de beaucoup. Selon Nancy Willard, du Responsible Netizen institute, ce type de communications à distance affecte également le comportement éthique des jeunes en les empêchant d’être directement témoins des conséquences de leurs actes sur les autres. Ce qui diminue aussi de beaucoup la compassion ou le remords. Les jeunes écrivent en ligne des choses qu’ils ne diraient jamais en personne parce qu’ils se sentent loin de leur victime et des résultats de leurs attaques. Il existe différentes formes de cyberintimidation. Parfois, il s’agit d’insultes ou de menaces directement envoyées à la victime par mail ou messagerie instantanée. Les jeunes peuvent aussi faire circuler des commentaires haineux visant une personne en particulier par le biais du mail et des messageries instantanées, ou en les affichant sur des sites Web. Ils le font souvent sous une fausse identité en utilisant le mot de passe de quelqu’un d’autre. Ceux d’entre eux qui ont une bonne connaissance de la technologie sont même capables de monter un vrai site Web, souvent protégé par un mot de passe, pour cibler certains élèves ou enseignants. Par ailleurs, de plus en plus de jeunes sont victimes d’intimidation par le biais de messages textes envoyés sur leur cellulaire. Ce type de communication échappe complètement à la surveillance des adultes. Contrairement aux ordinateurs installés dans un endroit passant à la maison, à l’école ou à la bibliothèque, les cellulaires sont totalement personnels, privés, toujours connectés et accessibles. Les jeunes les gardent généralement ouverts toute la journée et peuvent ainsi se faire harceler à l’école et jusque dans leur propre chambre à coucher. Certains cellulaires possèdent même des appareils photo intégrés qui ajoutent une nouvelle dimension au problème[/b]. Des élèves s’en sont déjà servi pour prendre la photo d’un élève obèse dans les douches après un cours de gymnastique et, quelques minutes plus tard, la photo circulait sur toutes les adresses de mail de l’école. Les institutions scolaires ont de la difficulté à enrayer le phénomène de la cyberintimidation, particulièrement à l’extérieur de l’école. Les enseignants peuvent généralement intervenir en cas de harcèlement ou de persécution dans la vie réelle, en classe ou dans la cour de récréation, mais l’intimidation en ligne échappe au radar des adultes, ce qui la rend difficile à repérer à l’intérieur de l’école et impossible à contrôler à l’extérieur. La cyberintimidation et la loi Les jeunes devraient savoir que certaines formes de cyberintimidation tombent sous le coup de la loi. Le Code criminel, considère que: Communiquer de façon répétée avec quelqu’un de manière à lui faire craindre pour sa sécurité ou celle de ses proches est un acte criminel. il est également criminel de: Publier un libelle, qui insulte quelqu’un ou peut nuire à sa réputation en l’exposant à la haine, au mépris ou au ridicule. La cyberintimidation peut aussi violer la Loi sur les droits de la personne si: Elle répand haine et discrimination basées sur la race, l’origine nationale ou ethnique, la couleur, la religion, le sexe, l’orientation sexuelle, le statut marital ou familial et les handicaps physiques ou mentaux. Le rôle des fournisseurs de services d'accès à Internet ( F.A.I ) et de téléphonie cellulaire Les compagnies qui fournissent l'accès Internet ont presque toutes des politiques d’utilisation qui définissent clairement les droits et obligations de leurs clients, tout comme les sanctions encourues par les contrevenants. Les fournisseurs de services Internet et de téléphonie cellulaire sont en mesure de réagir quand on leur signale un cas de cyberintimidation sur leur propre réseau. Ils peuvent également aider leurs clients à trouver le fournisseur concerné quand il s’agit d’un autre réseau. Comment réagir concrètement: La cyberintimidation est l’affaire de tout le monde, et la meilleure réponse réside dans l’action et la prévention. Ce que les parents peuvent faire: - Impliquez-vous et soyez vigilants : - Renseignez-vous le mieux possible sur Internet et sur l’utilisation qu’en font vos enfants. - Discutez avec eux des sites qu’ils fréquentent et des activités qu’ils pratiquent en ligne. - Soyez au courant de ce qu’ils affichent sur des sites Web ou sur leurs propres pages personnelles. - Encouragez vos enfants à venir vous voir chaque fois que quelqu’un dit ou fait quelque chose en ligne qui les effraie ou les met mal à l’aise. - Restez calmes, ouverts et compréhensifs (Si vous explosez, ils n’oseront plus vous demander de l’aide quand ils en auront besoin). - Encouragez vos enfants à se donner un code moral personnel et à choisir de se comporter éthiquement en ligne : - Parlez-leur de ce qu’est une utilisation responsable d’Internet. - Enseignez-leur à ne rien afficher en ligne qu’ils ne soient prêts à montrer au monde entier, et à vous en particulier. - Établissez en collaboration avec eux une entente d’utilisation d’Internet et assurez-vous qu’elle contient des règles claires concernant l’éthique sur Internet. Les recherches menées par le Réseau Éducation-Médias montrent que lorsque les parents établissent des règles précises à l’encontre de certaines activités, les jeunes sont beaucoup moins portés à s’y livrer. - Réagissez quand votre enfant est victime d’intimidation en ligne : - Soyez attentifs aux signes de détresse révélateurs d’une possible intimidation par exemple: - Aller à l’école à contrecœur - refuser d’utiliser un ordinateur. - Si le coupable est un camarade d’école, aller voir la direction de l’établissement et demandez-lui de vous aider à régler le problème. - Rapportez tout cas de harcèlement ou de menaces physiques en ligne à la police locale et à votre fournisseur de services Internet (f.a.i). - Si l’intimidation se fait par l’intermédiaire d’un téléphone portable, signalez-le à votre fournisseur de services de téléphonie cellulaire et changez de numéro si la situation ne s’améliore pas. Ce que l’école peut faire: - Intégrer dans son programme des activités pour contrer l'intimidation. - Faire prendre conscience de la gravité du harcèlement en ligne aux enseignants, élèves et parents. - Modifier la politique anti-intimidation de l’école ou de la commission scolaire de manière à y ajouter le harcèlement par Internet et par téléphone cellulaire. - Mettre à jour la politique d’utilisation d’Internet de l’école ou la commission scolaire pour y interdire spécifiquement la cyberintimidation. Ce que les jeunes peuvent faire: Comme les cas d’intimidation ont généralement lieu loin du regard des adultes, il est important d’apprendre aux jeunes à se protéger sur Internet et à réagir quand leurs camarades se livrent au harcèlement en ligne. Lignes de conduite à suivre par les enfants et adolescents: - Protéger ses renseignements personnels et ne pas donner son numéro de téléphone cellulaire et son adresse de messagerie instantanée ou de mail à des personnes qu’on ne connaît pas. - Prendre les mesures suivantes en cas d’intimidation en ligne : - Prévenir un adulte en qui l’on a confiance, que ce soit un enseignant, un parent, un frère ou une sœur plus âgés, un grand-parent. - Quitter immédiatement l’environnement ou l’activité en ligne où a lieu l’intimidation (bavardoir, babillards, jeux, messagerie instantanée, etc.). - Bloquer les messages de courriel ou de messagerie instantanée d’une personne qui vous harcèle constamment. Ne jamais y répondre. - Enregistrer tout message de harcèlement et le faire parvenir à son fournisseur de services Internet. La plupart des fournisseurs de services ont une politique de sanctions appropriées à l’égard des utilisateurs qui se livrent au harcèlement sur leur serveur. Et leurs jeunes clients y sont soumis autant que les autres ! - Alerter également la police si l’intimidation inclut des menaces physiques. - Réagir quand des camarades se livrent à la cyberintimidation et protester chaque fois qu’on est témoin d’une attitude en ligne agressive envers les autres. La plupart des jeunes sont plus sensibles à la critique quand elle vient de leurs camarades plutôt que de leurs parents Campagne contre le harcèlement scolaire.
Les auteurs de virus ont toujours fait face à un sempiternel problème: Comment conserver la présence des codes malicieux le plus longtemps possible à l'insu des utilisateurs et des solutions antivirus? Citation: "Cette question est d'autant plus actuelle que ces derniers temps, l'écriture de programmes malfaisants n'est plus tellement une affaire de développement personnel mais de business. Effacer ces traces est donc le thème en vogue pour les pirates hommes d'affaires". Par quels moyens peut-on cacher un programme voleur de données bancaires ou encore un serveur proxy illégal destiné à la diffusion de spams depuis l'ordinateur d'une victime ?. Les cyber escrocs d'aujourd'hui règlent ce problème de la même façon que les réglaient les cyber hooligans il y a 10-15 ans. Un des premiers virus connus pour PC se nommait ( Virus.Boot.Brain.a ) un virus du secteur de boot qui s'octroyait les fonctions d'accès au disque et lors de la lecture du secteur de démarrage (par exemple du programme antivirus), substituait les données originales par des données infectées. Avec le temps, ces mêmes mécanismes furtifs (l'interception des fonctions système et substitution des données) ont continué d'être utilisés dans les virus Windows (Virus.Win32.Cabanas.a ). Dans le monde Unix, les programmes malicieux n'ont pas encore été diffusés à une aussi large échelle que dans DOS et Windows, c'est pourtant de là que vient le terme " rootkit ", terme qui est désormais utilisé en référence aux technologies furtives utilisées par les auteurs de Trojans sous Windows. Le terme rootkit désigne une série de programmes qui permettent au pirate de s'installer sur une machine et d'empêcher sa détection]. Pour se faire, les fichiers exécutables (login, ps, ls, netstat etc.) ou bien les bibliothèques (libproc.a) sont modifiés, ou encore, un module noyau est installé. Dans tous les cas, le but est d'empêcher que l'utilisateur ne reçoive des informations indiquant la présence d'activités nuisibles sur son ordinateur. Ces derniers temps, l'utilisation des technologies de rootkit pour masquer la présence de logiciels malfaisants est de plus en plus populaire comme le montre le graphique ci-dessous: (Fig 1. Fréquence d'utilisation des technologies rootkit dans les logiciels malfaisants.) Citation: Notons bien que la popularité des rootkit est liée à la libre diffusion sur le réseau Internet de textes sources de nombreux rootkit et, y apporter des changements n'est pas une tache très compliquée pour les auteurs de logiciels malicieux. La croissance des rootkit est également favorisée par le fait que la majorité des utilisateurs de système d'exploitation Windows travaille sous les droits d'un administrateur, ce qui facilite grandement l'installation de rootkit dans les ordinateurs . Les auteurs de virus ainsi que les développeurs de spyware "légaux" font l'éloge de ces programmes du fait qu'ils sont invisibles pour l'utilisateur et impossibles à détecter par les solutions antivirus. Voyons de plus près la situation sous Windows et sous Unix Technologie de Rootkit sous Windows - Masquage de présence dans le système A l'heure actuelle, on peut diviser en deux sections les méthodes utilisées par les rootkit pour cacher leur présence dans le système: - 1. modifications du chemin des programmes exécutables - 2. modification des structures du système . Ces méthodes sont utilisées pour masquer l'activité dans le réseau, les clés de registre, différents processus c'est-à-dire tous les éléments qui permettent à l'utilisateur, dans une certaine mesure,d'identifier un programme malveillant sur son ordinateur. La première méthode pour masquer l'information peut être réalisée aussi bien sous le mode utilisateur que sous le mode noyau. Sous mode utilisateur c'est relativement simple. Le plus souvent, une méthode basée sur l'interception de fonctions API est mise en oeuvre pour modifier le chemin d'accès vers ces exécutables: (Fig. 2. Interception des requêtes vers les fonctions API) Cette méthode exploite le fait que les fonctions API sont sollicitées par des applications qui soit utilisent des champs de données spéciaux (tableaux d'import/export), soit qui contactent une adresse reçue par la fonction GetProcAddress API. Le code du programme s'installe dans les modules DLL, qui par la suite s'introduisent dans l'espace d'adresses existantes dans le gestionnaire des tâches, ce qui donne au malfaiteur la possibilité de contrôler toutes les applications de l'utilisateur. Le procédé des modifications des chemins d'accès aux exécutables est bien documenté et facile à installer, favorisant l'utilisation de telles technologies par les rootkit. Cependant, les réalisations de rootkit en mode utilisateur ont un gros défaut, à savoir le faible niveau de masquage de l'information. En d'autres termes, la présence dans le système en mode utilisateur peut être détectée sans difficultés à l'aide d'utilitaires spécifiques. En conséquence de quoi, on constate une hausse d'intérêt majeure envers les rootkit en mode noyau, même si ces derniers sont beaucoup plus complexes à développer. Penchons-nous sur les méthodes en mode noyau, ces dernières se caractérisant par un bien meilleur camouflage de l'information. Une forte majorité de rootkit en mode noyau utilise des structures de système d'exploitation non documentées. Par exemple: L'interception de services de KeServiceDescriptorTable est très largement utilisée, et la quantité de services dans ce tableau peut varier d'une version de système d'exploitation à une autre. Cela oblige les développeurs de rootkit à effectuer rapidement une analyse supplémentaire du code du système d'exploitation pour déterminer les indicateurs du tableau susmentionné. Cette approche, dans son principe, n'est pas sans rappeler l'interception des fonctions API. La méthode de modifications de la liste système PsActiveProcessList est un exemple des modifications des structures du système. Cette méthode est utilisée par le rootkit FU qui permet de cacher tout processus de la majorité des utilitaires systèmes (Fig. 3. Liste des tâches avant installation du rootkit.) Sur l'illustration 3, le rédacteur de texte Notepad est visible dans la liste des tâches en cours sous le nom de notepad.exe. (Fig. 4. Liste des tâches après installation rootkit.) La capture d'écran réalisée sur l'illustration 4 a été effectuée après le lancement de rootkit FU, ce dernier ayant pour mission de cacher la tâche. Sur le dessin, il est nettement visible que, alors que le rédacteur est démarré, son nom a disparu de la liste des tâches actives. Détection des rootkit La première étape à franchir pour combattre les rookit est de les détecter. Cette situation est réelle si l'on considère la constante apparition de nouvelles technologies, et que les développeurs de technologies antivirus ont besoin de temps pour analyser et développer des moyens de détection. Cependant, malgré l'apparente difficulté de détecter les rootkit, des méthodes efficaces sont déjà développées et éditées dans la version 6.0 de des logiciels qui sont en test beta au sein du Laboratoire Kaspersky. Etudions la réaction de notre logiciel sur l'apparition de rootkit FU dans un système. L'installation d'un rootkit dans un système signifie le camouflage d'une tâche en cours. Le sous-système anti-rootkit détecte cette action et envoie à l'utilisateur les notifications correspondantes (voir figure 5): (Fig.5. Détection de tâches cachées et inconnues.) Ce sous-système permet de déterminer la présence non seulement des rootkit ajoutés dans la base antivirus sur la machine d'un internaute, mais également ceux qui sont encore inconnus. Un sous-système identique officie pour la [b]détection de rootkit en mode utilisateur, rootkit qui ont été analysés au début de notre étude et qui injectent des DLL à d'autres procédés. Dans ce cas-là, le sous-système de protection notifie à l'utilisateur qu'un procédé spécifique est en train d'infiltrer un code dans un espace d'adresses étranger: Fig.6 Détection d'infiltration de code dans une espace d'adresses étranger. Rootkit – technologie pour Unix - Masquage de présence dans le système La situation dans Unix rappelle fortement celle de Windows. L'attaquant installe le rootkit sur l'ordinateur une fois qu'il a obtenu les accès privilèges (accès root). Les accès root, indispensables pour installer la majorité des rootkit, sont accessibles via des vulnérabilités bien connues si le malfaiteur a accès au système avec les mêmes droits qu'un utilisateur ordinaire. Dans ce cas-là, il peut utiliser un exploit local ou un utilitaire pour forcer les bases protégées par mots de passe. Si le malfaiteur ne dispose pas des droits nécessaires pour s'infiltrer dans le système, alors il peut utiliser un exploit à distance ou, par exemple, un sniffeur de claviers pour obtenir les mots de passe. L'interception de mots de passe peut être utilisée pour de nombreux services (ftp, telnet etc.) du fait que ces derniers transmettent les mots de passe sur le réseau non crypté. En fonction de ces capacités, le rootkit peut contenir divers programmes malicieux [trojan-DDoS], [backdoor] et autres qui s'installent sur la machine compromise, et attendent de la part de l'attaquant un ordre à exécuter. De plus, les rootkit peuvent contenir un patch qui colmate la brèche dans le système afin d'éviter l'infiltration d'un attaquant tiers. Tout comme dans Windows, Unix fait face à des rootkit aussi bien au niveau des applications qu'au niveau du noyau. Voyons les rootkits en mode utilisateur. En général, les rootkit se composent de versions de programmes ordinaires 'infecté par trojan' masquant la présence de ses composants dans le système, et de backdoor (porte ouverte) assurant un passage secret dans le système. Comme exemple de rootkit en mode utilisateur, on trouve: - lkr - trOn - ark - et autres. Prenons tr0n comme exemple de rootkit en mode utilisateur. Pour cacher sa présence dans le système, ce rootkit exécute une série d'actions. Au moment de son installation, il stoppe syslogd-demon, puis remplace par ses Trojans les utilitaires de systèmes suivants: - du - find - ifconfig - login - ls - netstat - ps - top - sz. De plus, une version Trojan de syslogd-demon est rajoutée dans le système. Enfin, un sniffeur est demarré en tâche de fond, le lancement des daemons telnetd, rsh, finger est rajouté dans inetd.conf, inetd est redémarré et syslogd est démarré à nouveau. D'ordinaire, tr0n se situe dans /usr/src/.puta mais grâce au composant ls déjà installé, le catalogue est invisible. Voyons maintenant le rootkit au niveau du noyau. Les rootkit de ce type possèdent toutes les caractéristiques du type décrit précédemment, mais à un niveau plus bas. Les rootkit en mode utilisateur doivent modifier chaque fichier binaire alors que les rootkit en mode noyau doivent modifier uniquement le noyau, ce qui augmente considérablement la qualité de camouflage de l'information. Il existe plusieurs moyens d'introduire des rootkit dans le système noyau: 1. l'utilisation de LKM, le noyau Linux (comme dans beaucoup d'autres systèmes d'exploitation) permet de télécharger des modules (ou des pilotes systèmes ) “à la volée”, ce qui permet au malfaiteur de modifier les requêtes système du noyau, et de donner des informations erronées (par exemple une liste rectifiée de fichiers). Il est possible d'empêcher de telles attaques en recompilant le noyau système sans le LKM, mais cette méthode présente un défaut (il est indispensable d'inclure tous les pilotes nécessaires dans le noyau): 2. une entrée dans /dev/kmem qui accorde l'accès dans la zone mémoire occupée par le noyau. L'entrée réécrit le noyau 'à la volée'. De cette façon, pour modifier le noyau, il faut simplement trouver une place en mémoire, mais ce n'est pas un problème insoluble. Certaines modifications peuvent être faites, interdisant d'écrire directement dans /dev/kmem. Cela est réalisable par mmap 3. l'infection de modules existants; se distingue de la première méthode du fait que le rootkit ne contient pas de module à part et utilise l'infiltration dans les modules existants. L'adoption d'une telle méthode permet de faire le rootkit stable lors du redémarrage, en infectant quelques modules qui seront téléchargés de toute façon (par exemple, le driver du système fichiers). La détection de Rootkit Pour détecter des rootkit[, il n'y a malheureusement pas de solutions miracles, mais les conseils exposés ci-dessous permettent de détecter la majorité des rootkit actuels: 1. l'observation d'un comportement anormal: - Des fichiers - Utilisation des ressources du réseau - Démarrage de tâches selon un horaire défini et au moment du démarrage, gestion des comptes utilisateurs 2. l'utilisation des utilitaires suivants, qui aident à mettre en évidence la présence de rootkit dans le système: - Saint Jude - Chrootkit - RkScan - Carbonite - Kstat - Rootkithunter - Tripware - Samhain - etc....

A votre insu, votre PC peut être infecté par un programme malveillant et peut être contrôlé à distance par un pirate, via Internet. Explications: Vous ne supportez plus le spam qui encombre votre boîte aux lettres ? Vous avez été victime d'une campagne de phishing , et vous aimeriez bien tordre les puces à cet ordinateur qui vous a piégé ? Vous l'ignorez sans doute, mais le responsable de tout cela, c'est peut-être vous. Ces fléaux utilisent en effet des PC zombis ( botnet ) connectés à Internet, qui peuvent être: Citation: - Le vôtre - Celui de votre meilleur ami - Celui de votre voisin - Ou plus probablement les trois ! Voici, en six questions-réponses, des explications détaillées sur ce dangereux phénomène. - Un PC zombi, c'est quoi exactement ? Citation: Il s'agit d'un PC qui a été infecté par un programme malveillant (en fait, un virus) sans que l'utilisateur ne s'en rende compte, et qui peut être à tout moment contrôlé à distance via Internet par un pirate. Le point important, c'est qu'il n'y a aucun dommage apparent. Le virus attend sagement, sans se faire remarquer, que des ordres lui parviennent. Régulièrement, toujours par Internet, il communique avec le pirate qui l'a créé pour dire qu'il est toujours là. Et comme il utilise pour cela très peu de ressources du PC et très peu de bande passante Internet, il est très difficile de le détecter. - Comment les pirates s'y prennent-ils pour infecter les PC ? Citation: Les pirates utilisent des logiciels spécialisés pour scruter le réseau Internet, en essayant toutes les adresses IP possibles. Ils recherchent des ordinateurs ayant une faille de sécurité, par exemple des PC sur lesquels Windows n'est pas mis à jour. Quand le logiciel détecte une faille, il ouvre discrètement une porte dérobée (backdoor). Cela lui permet d'introduire sur le PC un petit programme, le virus, qui servira à la prise de contrôle à distance du PC zombi. - Comment et à quelles fins sont utilisés ces zombis ? Citation: Il faut déjà bien comprendre que les pirates ne se contentent pas d'infecter un petit nombre de machines, mais qu'ils s'attaquent à des milliers. Ils cherchent ainsi à constituer des réseaux zombis, on parle aussi de botnet. Quand un pirate dispose de suffisamment de PC à ses ordres, il peut agir de deux façons différentes. 1. Soit il réveille tous les PC zombis en même temps pour créer une attaque surprise et massive d'un site internet à une date programmée 2. Soit il utilise un PC zombi bien particulier pour héberger un serveur de spam, et il change de machine tous les jours. Dans ce cas, il est très difficile de trouver le serveur de spam, et de remonter jusqu'au pirate. De plus, celui-ci n'est pas toujours le donneur d'ordres. Le maître des zombis, celui qui crée un réseau, n'est souvent qu'un prestataire de services pour les malfrats. Il loue son réseau de PC zombis aux plus offrants, qui peuvent alors s'en servir pendant une période donnée pour exercer diverses activités illicites. - Est-ce une arnaque courante ? Citation: Les PC zombis sont beaucoup plus nombreux qu'on ne le pense, et cela ne risque pas de s'arrêter. Les développeurs qui inventent les programmes pour créer des réseaux zombis s'attachent à trouver des interfaces de plus en plus intuitives, afin que les programmes soient de plus en plus faciles à utiliser. Leur but est d'élargir la clientèle. Il faut savoir que dans deux cas connus, au Japon et aux Pays-Bas, les réseaux zombis regroupaient entre 30.000 et 100.000 machines, une véritable armée zombie! - Quels sont les risques réels encourus par le PC? Citation: Si votre ordinateur est un PC zombi, vous ne risquez pas grand-chose pour vos données. Ponctuellement, vous perdrez une partie de vos ressources de processeur (le PC sera un peu plus lent) ainsi qu'une petite partie de votre bande passante Internet. Vous pouvez également être infecté par cette espèce d'espion dormant sans que votre machine ne soit jamais appelée par le "maître des zombis". Dans ce cas, il ne se passera rien. En fait, le risque n'est pas direct, mais indirect, puisque les machines infectées servent à la réalisation d'opérations illégales dont vous pouvez, par la suite, être la victime. Le spam est un bon exemple, mais il y en a d'autres. - Comment fait-on pour se protéger ? Citation: Aux utilisateurs de Windows XP , nous conseillons d'opter pour un autre pare-feu que celui qui est intégré à Windows. Une menace sérieuse - Quelque Exemples de réseaux zombis: Citation: Saâd Echouafni, qui était à la tête d'une société de communication à Los Angeles, est recherché par le FBI pour avoir lancé des attaques informatiques contre ses concurrents. Il utilisait un réseau zombi pour multiplier les attaques contre leur système informatique, les bloquant ainsi pendant plusieurs jours. Avec des ordinateurs qui ne peuvent plus servir, les sociétés victimes ne pouvaient plus exercer leurs activités, et perdaient ainsi beaucoup d'argent. Un autre cas, suivi aussi par le FBI, rapporte l'attaque à Seattle par un réseau zombi d'une base militaire et d'un hôpital ! Citation: Christopher Maxwell, jeune Californien de 21 ans, a infecté des milliers de machines pour utiliser cette armée à des fins très douteuses. Imaginez les dégâts que peut causer le piratage d'ordinateurs dans un hôpital, notamment des machines en réseau dans les salles d'opération, ou celles chargées du blocage des portes coupe-feu en pleine intervention chirurgicale! Heureusement, dans ce cas, aucune victime n'est à déplorer. Mais cet exemple montre bien les conséquences désastreuses que peut engendrer l'utilisation d'un réseau zombi!
Un virus capable en théorie de détruire physiquement des installations industrielles infecte depuis plusieurs mois les ordinateurs, en Iran notamment, d'où cette thèse, s'agit-il d'une cyberarme ? La cible était-elle Siemens ? ou le réacteur iranien de Bouchehr ? Un virus informatique baptisé Stuxnet infecte depuis prés d'un an un logiciel de l'allemand Siemens notamment. Il vise un type de logiciels utilisé pour contrôler des composants industriels dont des valves et des freins. Il passe d'ordinateur en ordinateur tournant sous le systéme d'exploitation Windows via des clés USB et non par Internet. A en croire les experts interrogés par le Financial Times, Stuxnet "a déjà infecté un nombre inconnu de centrales électriques, de pipelines et d'usines." [quote]Le virus "peut se cacher, attendre jusqu'à ce que certaines conditions soient remplies et donner de nouvelles instructions à ces équipements", explique un expert au FT.[/quote] Mieux ou pire!. Il s'agirait rien moins que du premier virus destiné à détruire physiquement des installations et pas seulement à paralyser un système informatique, en théorie, Stuxnet pourrait faire exploser une chaudière, causer des dysfonctionnements dans une centrale ou détruire un pipeline, selon plusieurs experts. Un Etat derriére tout cela ? [quote]Détail intrigant, le ver a infecté beaucoup d'ordinateurs en Iran, ce qui fait dire à Ralph Langner, un expert informatique américain, que ce virus aurait peut-être pour seul objectif de troubler le fonctionnement de la centrale nucléaire de Bouchehr en Iran.[/quote] Le chercheur et certains de ses homologues pensent que le constructeur russe JSC Atomstroyexport en charge de la construction de la nouvelle centrale nucléaire a été infecté dans le but de déstabiliser le programme nucléaire iranien. D'où l'idée que les concepteurs de ce virus ultra-perfectionné travailleraient pour un État et ne seraient pas des hackers isolés. [quote]'C'est incroyable, c'est apparemment plus que du simple espionnage industriel', a déclaré James Lewis, un expert américain du Centre pour les études internationales et stratégiques.[/quote] Mais cette thèse ne tient pas la route selon Siemens qui assure n'avoir pas fourni son logiciel à cette centrale nucléaire, le conglomérat allemand a assuré qu'au total quinze de ses clients lui avaient rapporté avoir été contaminés et que le virus avait été supprimé chez chacun d'entre eux. [quote]'Il n'y a eu en aucun cas de conséquences sur leur production', a-t-on insisté de côté du fabricant de logiciels.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
Les secrets du faux accident de bus à Lyon dévoilés La vidéo a tourné en boucle sur le net et près d'un demi-million d'internautes l'ont vue en moins d'une semaine. L'étudiant qui a créé le buzz avec le faux accident de bus à Lyon, vient de mettre en ligne le making-off du tournage, deux mois de tournage pour une séquence digne d'un studio d'Hollywood. En postant cette vidéo d'un faux accident de bus, les auteurs ont voulu faire réfléchir les gens "à la fiabilité des images qu'on trouve sur le Web". Sur la vidéo du faux accident de bus, on peut trouver des petits indices pour deviner que c'est un fake. Par exemple: - Le trafic dans la rue qui est nul - Le bus qui n'est pas sur une voie de bus - Le manque de conviction du "au mon dieu" du cameraman est pas très convainquant je trouve - Le dérapage du bus Mais le montage 3D reste étonnamment réussi! Making of du faux accident de bus a Lyon
Il me paraissait important[ de parler du sujet d'internet et les mineurs... Internet est un formidable outil de communication et de culture qui ouvre l´accès à des millions de documents et d´innombrables contacts. Alors que le virtuel a pris une place croissante dans notre vie et celle de nos enfants, à l´école comme à la maison, son utilisation n´est pas sans danger. Derrière chaque document, chaque communication, il y a des personnes et les images comme les contacts correspondent à des réalités précises qui ne sont pas toujours bonnes pour les enfants, ni pour les adolescents. Que faire ? Comment réagir ?: Comment assumer notre rôle d´adultes face a de réels dangers lorsque les jeunes exercent normalement leur curiosité, s´approprient les outils plus vite et mieux que certains et risquent de se trouver confrontés aux documents les plus choquants et les plus extrêmes ? La complexité du réseau, comme les dangers réels qu´il présente en terme de contenus, d´absence de sécurité et de protection des données personnelles ne font pas d´Internet un média accueillant pour les enfants. La délinquance et la criminalité qui y trouvent une place grandissante, comme le manque d´éthique d´un grand nombre de sites, présentent de sérieux dangers pour les enfants comme pour les adolescents. -Pas d´Internet sans l´accompagnement des adultes Laisseriez-vous votre enfant se promener ou faire du vélo seul sur l´autoroute ? Non. Il en va de même pour ce qui concerne les autoroutes de l´information sur lesquelles le trafic est intense, parfois déroutant pour des adultes et jamais sans conséquence pour les enfants et les adolescents. -Internet un puissant média au service des hommes Souvent dominé par des forces économiques qui ne tiennent pas compte des utilisateurs, Internet est aussi le terrain d´action privilégié de toutes sortes d´expressions, des plus dignes aux plus délirantes. Avec une délinquance et une criminalité en croissance et sans véritable entrave, le réseau offre à côté de services du plus grand intérêt le triste spectacle des dangers auxquels sont exposés les enfants et les adolescents. Apprendre et ouvrir le dialogue éducatif, prévenir et diffuser le savoir représentent incontestablement les bases d´une bonne utilisation d´Internet auquel les jeunes sont sensibilisés en pratique, mais nullement dans une perspective éducative et de protection contre les dangers auxquels ils sont exposés Si vous avez du mal a comprendre ce document hésiter pas de faire appel a un adulte afin de vous aider a le comprendre. Dix conseils de prudence aux parents 1. Installez l’ordinateur dans une pièce commune Ne laissez pas votre jeune enfant surfer seul sur Internet. 2. Installez des filtres et un contrôle parental et utilisez des moteurs de recherche sécurisés. 3. Développez l’esprit critique de votre enfant et expliquez-lui que tout ce qui se trouve sur Internet n’est pas forcément vrai. 4. Encouragez votre enfant dès le début à vous parler de ce qu’il voit sur Internet, de ce qui le dérange ou le choque. 5. Expliquez-lui ce qui ne vous semble pas acceptable, en tenant compte de son âge et instaurez le dialogue à propos des sites choquants (racisme, violence, pornographie…. 6. Informez votre enfant des risques liés à la divulgation d’informations personnelles (nom, adresse, téléphone, âge, école...) pour éviter que celles-ci ne soient exploitées par des personnes malintentionnées ou utilisées à des fins commerciales. 7. Intéressez-vous aux jeunes et à toutes les personnes qu’il rencontre sur le net et rappelez-lui les risques d’une rencontre réelle. Les personnes sur Internet ne sont pas toujours ce qu’elles prétendent être. 8. Sensibilisez votre enfant aux risques liés à la diffusion d’images personnelles (photos, webcam), elles peuvent être exploitées, truquées et détournées à leur insu. 9. Refusez que l’on publie une photo de votre enfant sur Internet. Cela reste, en outre, interdit sans votre consentement. 10. Internet est un espace public où nul n’est censé ignorer la loi. Encouragez votre enfant à avoir un comportement responsable, tel que dans la vie quotidienne. Dix conseils de prudence pour les enfants 1. Je raconte à mes parents ce que je vis sur Internet. 2. Un ami rencontré sur Internet n’est pas toujours la personne que je crois. Je suis prudent ! 3. Mon nom, mon adresse, mon numéro de téléphone et mon mot de passe sont secrets. 4. Je n’envoie jamais ma photo ni celle de quelqu’un d’autre. 5. Je suis très prudent avec la webcam. 6. Prendre rendez-vous via le tchat peut être dangereux. Je préviens toujours mes parents. 7. Je suis attentif quand je fais des recherches. 8. Si quelque chose me choque ou quelqu’un me dérange, je quitte le site et j’en parle à un adulte de confiance. 9. Tout ce que je trouve sur Internet n’est pas forcément vrai. 10. Je respecte les autres sur Internet (les lois existent aussi sur le Net). Prudence vs maîtrise des technologies, vous êtes peut-être davantage conscient des pièges de l’Internet, mais il y a de grandes chances pour que vos enfants maîtrisent mieux les technologies. Encouragez un échange d’informations afin que vous puissiez apprendre l’un de l’autre. MAJ le 11.8.2015: L’inconscience de jeunes internautes piégées par un inconnu . Un Youtuber américain a choisi la manière forte afin de révéler les risques qu’encourent les jeunes internautes sur les réseaux sociaux. Sur le web, Coby Persin fait partie de ces Youtubers qui publient des expériences sociétales. Cette fois, le jeune homme a choisi de mettre en lumière l’inconscience de certains internautes. Tout débute par un faux compte Facebook. Avec l’accord de leurs parents, Coby Persin ajoute trois jeunes filles dans ses contacts. Âgées respectivement de 12, 13 et 14 ans, ces dernières pensent parler à un adolescent qui vient de déménager en ville. Très vite, elles sympathisent avec ce nouvel arrivant et acceptent même de le rencontrer, sans rien connaître de lui. Chacune à leur tour, les filles vont donc tomber dans le piège tendu par Coby Persin sans se douter que leurs parents les attendent également pour les sermonner. Édifiant! Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet