Moteur de recherche

Résultats pour : "découvrir"

Claude a réussi à pirater Chrome, Safari et Android en combinant plusieurs failles, pour le meilleur et pour le pire

Une version expérimentale de Claude a réussi à découvrir et à combiner plusieurs vulnérabilités pour construire des attaques fonctionnelles contre Chrome, Safari, Android, Windows et Linux. Une avancée qui pourrait transformer la recherche en cybersécurité, et pas uniquement au profit de ceux qui pr

29 Oct 2026 LIRE L'ACTU
Un mystérieux signal radio nous est parvenu d’une époque où l’Univers n’avait que 3 milliards d’années : sa source laisse les astronomes perplexes Presse-Citron Général

Un mystérieux signal radio nous est parvenu d’une époque où l’Univers n’avait que 3 milliards d’années : sa source laisse les astronomes perplexes

Ce sursaut radio rapide, capté par un radiotélescope sud-africain, a voyagé pendant plus de dix milliards d’années avant de nous parvenir. Grâce à James Webb, une équipe de chercheurs a réussi à découvrir d'où il provenait... non sans leur donner du fil à retordre.

20 Oct 2026 LIRE L'ACTU
GTA 6, une date de sortie encore repoussée! Archives Secunews SECUNEWS

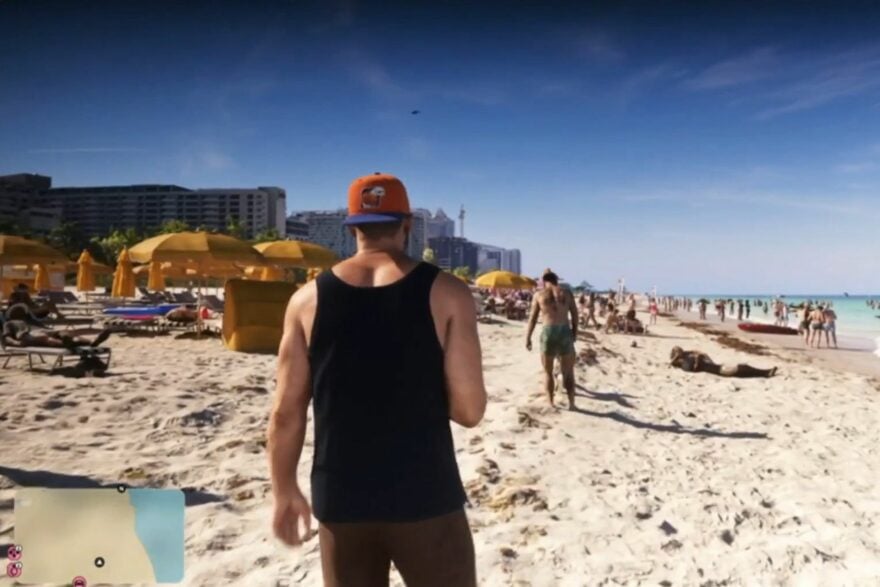
GTA 6, une date de sortie encore repoussée!

Grand Theft Auto 6 (GTA 6) a été une fois de plus repoussé, suscitant frustration et déception chez les fans du jeu très attendu. Initialement prévu pour l'automne 2025, puis reporté au 26 mai 2026, le lancement officiel a maintenant été décalé au 19 novembre 2026. Cette deuxième prolongation de six mois a été confirmée par Rockstar Games et Take-Two Interactive, les éditeurs du jeu. Raisons du report Rockstar justifie ce nouveau retard par le besoin de peaufiner davantage le jeu afin d'atteindre le niveau de qualité et de finition que les joueurs attendent. Le studio, réputé pour son exigence de perfection, préfère retarder la sortie plutôt que de livrer un produit qui ne soit pas à la hauteur de ses standards. Ce délai supplémentaire doit permettre à l’équipe de développement de finaliser les derniers aspects du jeu, notamment pour assurer une expérience utilisateur optimale et éviter des bugs majeurs à la sortie. Réactions et conséquences Ce report a provoqué une réaction négative immédiate sur le marché financier, avec une chute significative du cours de l'action de Take-Two Interactive, maison-mère de Rockstar Games. Les investisseurs ont sanctionné cette annonce, voyant un risque dans le décalage à répétition du lancement, bien que la direction reste confiante quant au succès futur du jeu. Du côté des joueurs, l'expression « Here we go again » ("c'est reparti") résume bien la lassitude mêlée à l'attente impatiente. Contexte du développement GTA 6 a été officiellement annoncé en février 2022, avec un premier trailer dévoilé 18 mois plus tard, qui laissait entendre une sortie en 2025. Le scénario du jeu met en scène deux personnages principaux, Jason et Lucia, dans un état fictif inspiré de la Floride, appelé Leonida. Le premier report majeur avait déjà repoussé la sortie à mai 2026, puis la nouvelle annonce a une fois encore repoussé la date à novembre 2026. Conclusion Malgré la déception liée à ce nouveau retard, Rockstar Games continue d'insister sur l'importance de la qualité, ce qui a toujours été leur marque de fabrique. Les joueurs doivent donc patienter jusqu'à la fin de l'année 2026 pour découvrir cette nouvelle aventure dans l'univers de Grand Theft Auto, avec l'espoir que le temps supplémentaire de développement garantira une expérience à la hauteur des attentes.

09 Nov 2025 LIRE L'ACTU
Les concepts 'Motoroid' et 'Motobot' en vedette au CES 2018 de Las Vegas Archives Secunews SECUNEWS

Les concepts 'Motoroid' et 'Motobot' en vedette au CES 2018 de Las Vegas

Au salon de l'électronique grand public de Las Vegas 2018 (CES) Yamaha a sorti ses machines du futur que sont 'Motoroid 'et 'Motobot Des machines connectées voire autonomes dont une est même menée par un robot d'ou le nom de 'Motobot' (déjà présentée au Tokyo Motor Show de 2015 (voir article) . Pour la marque au diapason, le futur est là et il est assez proche, même si les travaux d’Iwata ont montré que sur un deux roues motorisés avec un guidon, l’homme avait encore à en remontrer à la machine. Lors d'une démonstration, ce concept de moto électrique baptisé "Motoroid" a montré sa capacité à rester d'aplomb alors que l'un de ses concepteurs, Kinji Asamura, essayait de le faire tomber. "La moto fait partie du passé récent, Motoroid est l'avenir", a affirmé à l'AFP un porte-parole de Yamaha, John Boreland. "Le but est de voir ce que l'on peut apprendre en connectant de manière plus efficace la moto à l'être humain". S'il ne chevauche pas "Motoroid", un robot placé à ses côtés semble lui tout droit sorti d'un film de science-fiction. Il a piloté une moto sportive "classique" à des vitesses dépassant 200 km/h sur une piste d'essai. Appelé "Motobot", il a été testé sur une piste pré-programmée car il ne peut pas encore "anticiper" un tracé qu'il découvrirait, précise Yamaha. Mais les leçons apprises de son utilisation permettent d'établir que "les êtres humains réagissent beaucoup plus vite", souligne John Boreland. Un vrai pilote moto se montre aussi beaucoup plus apte à maîtriser des notions non instinctives comme le contre-braquage (pousser sur le guidon dans le sens opposé du virage) ou se déhancher. "Motoroid" sais aussi soigner son pilote. Des petites ailettes installées sur l'arrière de la selle viennent gentiment enserrer le bassin lorsque la vitesse augmente afin de mieux garantir une bonne position et le rassurer psychologiquement, assure M. Boreland. "A un moment ou à un autre, tout cela va se fondre ensemble et vous ferez partie de la moto qui comprendra les choses pour vous", assure-t-il. Voir aussi: Motobot, le robot pilote de Yamaha.

13 Jan 2018 LIRE L'ACTU
560 millions d'identifiants sont dans la nature... vérifiez vos mots de passe! Archives Secunews SECUNEWS

560 millions d'identifiants sont dans la nature... vérifiez vos mots de passe!

Des experts en sécurité informatique de MacKeeper, ont annoncé avoir découvert une gigantesque base de données comprenant plus de 560 millions d’identifiants (adresses mail/logins et mots de passe), accessible à n'importe quel internaute. La plupart de ces informations proviennent de fuites de données déjà connues: - RiverCityMedia (2017) - LinkedIn (2016) - MySpace (2016) - Badoo (2016) - Lifeboat (2016) - Ashley Madison (2015) - 000webhost (2015) - Dropbox (2014) - Tumblr (2013) - Adobe (2013) - Neopets (2013) - Lastfm (2012) - Etc.. pour ne citer que les plus connus. Si vous possédez des comptes sur une ou plusieurs de ces plateformes et que vous avez modifié votre mot de passe depuis, vous n’avez aucune inquiétude à avoir. Changez vos mots de passe En cas de doute, la première chose à faire est de modifier votre mot de passe, sans plus attendre. Pour savoir si vos identifiants ont été compromis, on vous recommande d’aller faire un tour sur le site 'Have I Been pwned ?' ("Est-ce-que je me suis fait avoir ?" en anglais), fondé par Troy Hunt, un expert en sécurité informatique. Le site recense l’ensemble des plateformes qui ont été piratées et dont les listings de données ont été diffusés sur le Web. Comment savoir si je suis concerné ? Il vous suffit d'aller sur le site 'Have I Been pwned ?' d’entrer votre adresse email pour découvrir s’il a été compromis. Si le site affiche "Good news – no pwnage found", c’est que votre mail ne se trouve dans aucun des listings ayant fuités. Toutefois, cela ne veut pas dire pour autant que tout va bien, il se peut que vous fassiez partie d’une base de données, dont le piratage n’a pas été révélé. En revanche, si vous voyez apparaître "Oh no –pwned !", il est urgent de changer de vos mots de passe., après tout, on est jamais trop prudent.

20 May 2017 LIRE L'ACTU
Un bug sur Facebook, fait apparaître d'anciennes photos sans autorisation, sur votre fil d'actualité Archives Secunews SECUNEWS

Un bug sur Facebook, fait apparaître d'anciennes photos sans autorisation, sur votre fil d'actualité

Depuis plusieurs jours, le site de Mark Zuckerberg s’attire les foudres d’une partie de ses utilisateurs. En cause, un nouveau bug. A en croire de nombreux témoignages, le réseau social republie sans l'autorisation de ses auteurs de vieux statuts ou d’anciennes photos, en les faisant apparaître aux yeux des autres membres comme de nouvelles publications. En fin de semaine dernière, un habitant Cardiff (Pays de Galles) rapportait dans un message posté sur son compte Twitter qu’une cinquantaine de ses photos sont apparues soudainement sur son fil d’actualité. Parmi ces images, publiées sans son consentement, assure-t-il, des photos qu’il avait auparavant supprimées, ou datant de plusieurs années. Facebook confirme l'existence d'un bug Sur la page d’aide du site, un autre membre de Facebook, basé aux Etats-Unis, explique avoir subi le même sort. [quote]'Ce matin à 6 heures, quatre photos que j’avais postées en septembre sont réapparues sur mon fil d’actualité, incluant les données de localisation et d’identification de mes amis.Cela ne vient pas de moi', écrit-il.[/quote] Il explique aussi avoir d’abord pensé à un piratage de son compte, avant de constater que de nombreux témoignages venant d’autres membres faisaient état d’un problème similaire. Interrogé, un responsable de Facebook a confirmé l’existence du bug, ajoutant que les équipes technique du réseau social tentent de résoudre le problème. L'outil rétrospective 2016 mis en cause En ce début du mois de décembre 2016, comme chaque année, Facebook permet à ses utilisateurs de découvrir leur rétrospective de l'année 2016 avec son outil "Year in Review". Celui-ci se présente sous la forme d'un montage vidéo plutôt kitsch, avec un décor virtuel coloré et une petite musique quand même entraînante. Dans cette vidéo, qui peut être partagée avec ses amis, les internautes peuvent retrouver leurs meilleures photos et celles où ils ont été identifiés. Pour cela, Facebook a besoin de puiser dans le stock de vos anciennes publications. Une telle manipulation pourrait donc expliquer ce dysfonctionnement. Les bugs se succèdent, mais ne se ressemblent pas. En novembre dernier, par exemple, près de deux millions d’utilisateurs de Facebook avaient eu la surprise de trouver la petite fleur et la mention "En souvenir de", qui signalent normalement les comptes de commémoration des utilisateurs décédés dont les proches en ont fait la demande. [quote]'C’est une terrible erreur que nous avons désormais résolue', s’était alors excusé un porte-parole du réseau social. 'Selon notre règlement, si Facebook est informé du décès d’une personne, nous transformons son compte en compte de commémoration'[/quote] Sauf qu’en temps normal, il faut pour cela présenter une preuve du décès au réseau social américain.

12 Dec 2016 LIRE L'ACTU
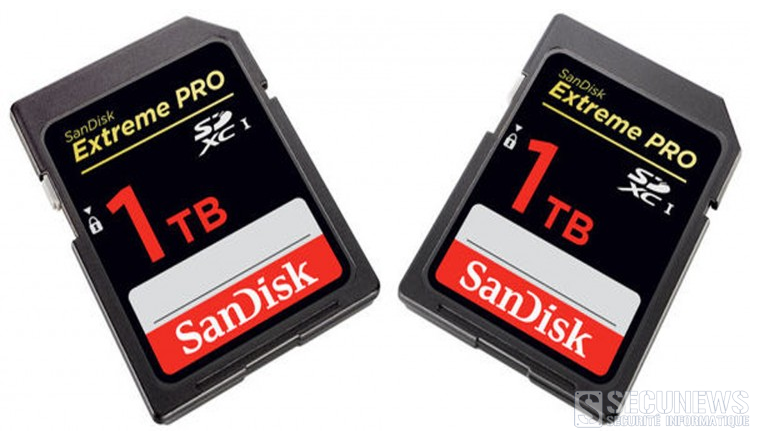
SanDisk dévoile un prototype de carte SDXC de 1 To Archives Secunews SECUNEWS

SanDisk dévoile un prototype de carte SDXC de 1 To

Western Digital propriétaire de SanDisk, présente un prototype de carte SDXC SanDisk d'une capacité de stockage de 1To (téraoctet), à découvrir à la photokina 2016 à Cologne (Allemagne) qui à ouvre ses portes ce mardi 20 septembre 2016. Cette démonstration intervient alors que la production de contenus haute résolution n'a jamais été aussi forte et que les fabricants de cartes mémoire doivent s'adapter à cette nouvelle demande. Des cartes de capacité supérieures étendent en effet des possibilités offertes tant aux photographes qu'aux vidéastes de filmer en très haute définition sans avoir à fréquemment changer de carte mémoire. Il y a deux ans, toujours à la photokina, la carte mémoire SDXC UHS-I SanDisk Extreme PRO 512 Go doublait déjà à l'époque la capacité disponible sur ce type de solution de stockage. Dinesh Bahal, vice-président de la gestion de produits de l’unité des solutions de contenus pour entreprises chez Western Digital, propriétaire de SanDisk à déclarer que: [quote]'Il y a 16 ans, nous avons introduit la première carte SD SanDisk de 64 Mo, et nous pouvons atteindre aujourd’hui des capacités de 1 To.' 'Au fil des ans, notre objectif est resté le même, continuer à innover et définir le rythme pour l’industrie de l’imagerie. [/quote] Ce prototype de carte SD SanDisk de 1 To représente une autre réalisation importante alors que les contenus haute définition et les applications à haute capacité comme la réalité virtuelle, la vidéosurveillance et la vidéo à 360 degrés progressent à un rythme effréné.' La photokina 2016, du 20 au 25 septembre 2016 à Cologne en Allemagne, site Web : photokina.com (Allemand)

21 Sep 2016 LIRE L'ACTU
Exit, le clip d'Edward Snowden et de Jean-Michel Jarre dévoilé Archives Secunews SECUNEWS

Exit, le clip d'Edward Snowden et de Jean-Michel Jarre dévoilé

Le duo le plus surprenant de l’année a enfin sorti son clip musical. La vidéo a été publiée jeudi 28 avril 2016. Le lanceur d'alerte Edward Snowden, toujours recherché par les autorités américaines après ses révélations sur le système d'écoutes de la 'NSA', est un vrai fondu de musique électronique. Sur le morceau en question, sa voix, rare, émerge du bruit pour questionner le concept de vie privée, de liberté d'expression et de droits collectifs. Comme un mantra, Edward Snowden répète à plusieurs reprises : "Si vous ne vous battez pas, qui le fera pour vous ?" Composé par Jean Michel Jarre, Le morceau Exit contient des déclarations enregistrées par Edward Snowden, le célèbre lanceur d’alerte, ex-analyste de la NSA, le service des renseignements américains. Toute l’imagerie de l’espionnage est au rendez-vous, caméras de surveillance, satellites, bases de données… C’est le quotidien britanniqueThe Guardian qui a mis les deux hommes en contact. L’histoire d’Edward Snowden, rendu célèbre pour avoir divulgué des documents accablants sur les méthodes de collecte de données de la NSA, évoque à Jean Michel Jarre la période de la Résistance en France. [quote]Ça m’a tout de suite évoqué ma mère', raconte Jarre 'La première fois que j’ai lu des choses au sujet d’Edward, ça m’a tout de suite évoqué ma mère. Elle a rejoint la Résistance en 1941, lorsque les Français pensaient que les Résistants étaient juste des fauteurs de trouble. Ma mère m’a toujours dit que lorsque la société génère des choses que l’on ne peut pas supporter, on doit s’insurger', explique-t-il.[/quote] Le morceau est à découvrir dans le prochain album de Jean Michel Jarre Electronica 2, le 6 mai 2016. On y retrouve des collaborations avec des artistes très variés, des Pet Shop Boys à Christophe, en passant par Cyndi Lauper ou Hans Zimmer mais aussi, et c'est encore plus surprenant, avec un certain Edward Snowden. Et il y a un vrai message derrière. C'est bien plus qu'un coup médiatique mais le sujet ne pouvait être plus d'actualité. Au moment-même où trois lanceurs d'alerte sont soumis aux questions de la justice luxembourgeoise, dans le cadre de l'affaire dite des "LuxLeaks", Jean-Michel Jarre s'engage clairement. En enregistrant ce titre avec Edward Snowden, Exit, il voulait dénoncer cette chasse à l'homme organisée par les trois plus grandes organisations mondiales, le 'FBI', la 'NSA' et la 'CIA'. Jean-Michel Jarre, qui vit avec la technologie et ses avancées depuis plus de 40 ans, a trouvé dans le message de Snowden une force qui l'interroge encore aujourd'hui, autour de la notion de populisme et de contrôle des masses. Ce rapport à la technologie est au centre du projet titanesque de Jean-Michel Jarre lancé il y a cinq ans, Electronica, dont le deuxième volume sort ce vendredi, donne la parole aux créateurs de sons (Jeff Mills, Christophe, Sébastien Tellier ou Hans Zimmer) pour faire émerger une réflexion sur notre société contemporaine. Et Jean-Michel Jarre, l'habitué des concerts gigantesques, se réjouit déjà de faire entendre la voix d'Edward Snowden le 14 Juillet 2016, lors d'un show symbolique aux Arênes de Nîmes.

06 May 2016 LIRE L'ACTU
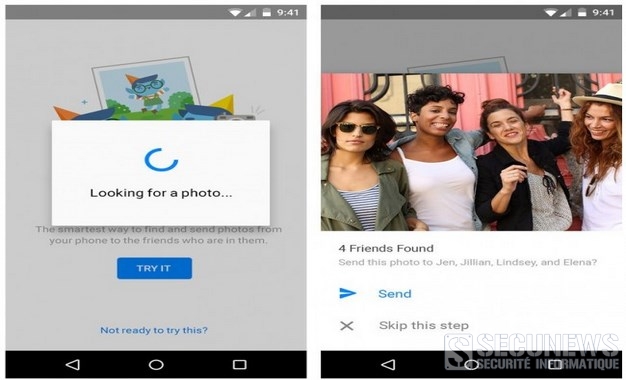
Facebook va scanner les visages dans les photos sur votre smartphone Archives Secunews SECUNEWS

Facebook va scanner les visages dans les photos sur votre smartphone

Voici certainement une nouvelle fonctionnalité du réseau social Facebook qui risque de faire grincer des dents! Le site de Mark Zuckerberg a dévoilé une nouvelle technologie de reconnaissance faciale destinée à son application 'Facebook Messenger'. Désormais, Facebook pourra fouiller les photos de votre smartphone… alors qu’elles ne sont pas partagées sur le réseau social ou sur tout autre site web. Cette fonctionnalité, nommée "Photo Magic", apparaîtra sur les prochaines versions de Facebook Messenger, l’application mobile destinée à discuter entre vos différents contacts Facebook. Ainsi, l’application ira scanner l’ensemble de vos photos sur votre smartphone et vous enverra une notification dès qu’elle découvrira une photo avec un de vos amis, grâce à la reconnaissance facile. Vous recevrez ainsi des avertissements lorsque vous prendrez une photo de vous et votre ami en soirée... Une nouvelle incursion dans la vie privée qui annonce certainement une prochaine polémique pour le réseau social déjà accusé d’être omniprésent entre Facebook, Facebook Messenger, Instagram, Whats App, et bien d’autres applications du groupe. Quiconque validera l’utilisation de 'Photo Magic', verra toutes les photos de son téléphone être envoyées sur les serveurs de Facebook. Et cela alors que le réseau social est souvent accusé de conserver des informations confidentielles sur les usagers. Cela ne fera que quelques informations de plus glanées sur vous et vos amis. La fonctionnalité 'Photo Magic' est actuellement testée en Australie mais aucune date de mise à jour n’est annoncée pour les Etats-Unis ou l’Europe. Bref, à l’avenir, faites attention à vos photos, même si vous ne souhaitez pas les partager sur Facebook. Ou désinstallez Facebook Messenger... Reste toutefois un point rassurant pour les Européens. L’Union européenne interdit en effet toute utilisation de logiciels de reconnaissance faciale qui ne sont pas explicitement valider par les consommateurs, 'Facebook Moments' est par exemple interdite en Europe.

11 Nov 2015 LIRE L'ACTU
La faille Stagefright peux corrompre 950 millions de smartphones sous Android par un simple mms Archives Secunews SECUNEWS

La faille Stagefright peux corrompre 950 millions de smartphones sous Android par un simple mms

Joshua Drake, un chercheur travaillant pour la firme de sécurité informatique Zimperium a découvert une faille critique dans le système d'exploitation Android, son nom: Stagefright. Si elle est bien exploitée par un pirate malveillant, cette faille permet de prendre le contrôle d'un téléphone à distance, en envoyant un simple MMS. Au moment où elle a été révélée ce lundi, 95% des smartphones équipés par le système d'exploitation de Google étaient touchés par cette faille. Cependant, il semble qu'aucune attaque n'ait encore réussi à l'exploiter. [quote]'Les attaquants n'ont besoin que de votre numéro de téléphone, grâce auquel ils peuvent exécuter du code à distance via un fichier média conçu à cet effet et envoyé par SMS, indique la firme de sécurité dans son communiqué. Une attaque effectuée avec un arsenal complet pourrait même effacer le message avant que vous vous en rendiez compte.'[/quote] La faille repose en effet sur le fait que, par défaut, Android télécharge le contenu d'un MMS avant qu'il soit ouvert, pour réduire les temps d'attente pour l'utilisateur. Zimperium imagine donc un scénario dans lequel, dans votre sommeil, un attaquant s'insère subrepticement dans le système de votre mobile. Sans donner plus de précisions, Joshua Draque indique que Stagefright peut être exploitée par d'autres moyens que l'envoi d'un SMS. Un correctif qui peut tarder à arriver. Android, système d'exploitation installé sur quatre smartphones sur cinq dans le monde, est proposé par Google aux constructeurs d'appareils mobiles, il est donc à la charge de ces constructeurs de fournir un correctif pour cette faille. Certains d'entre eux, comme Asus ou HTC, s'y sont déjà attelés. Ce processus peut néanmoins prendre plusieurs mois et tous les smartphones ne pourront pas être corrigés. Les utilisateurs d'Android peuvent d'ores et déjà se protéger partiellement en désactivant 'l'extraction automatique des MMS' dans les paramètres des MMS de leur téléphone. Mais ce n'est pas une solution définitive et il faut bien entendu que les utilisateurs installent le correctif qui a été ou sera fourni par leur constructeur. C'est une chose de découvrir une faille, c'en est une autre de l'exploiter. Pour profiter d'une faille, il faut être en capacité de développer un programme qui passe outre toutes les couches de protection mise en place dans le système d'exploitation, autour de l'élément défaillant. [quote]'Sans doute quelque peu irrité par le bruit médiatique autour de Stagefright, le chef de la sécurité d'Android Adrian Ludwig a publié lundi un post à ce sujet sur son profil Google+. Il y a une croyance courante qui suppose que n'importe quel bug logiciel peut-être exploité d'un point de vue de la sécurité', déplore-t-il. [/quote] En fait, une grande part des bugs ne sont pas exploitables et il y a beaucoup de choses qu'Android a fait pour que cette part soit encore plus grande. [quote]Le représentant de Zimperium zLabs, qui présentera le détail de sa découverte lors du Black Hat au début du mois d’août 2015, précise que pour l’heure, les versions d’Android depuis 2.2 jusqu’à maintenant sont des cibles potentielles. Les plus anciennes éditions du système d’exploitation mobile de Google sont les plus exposées et celles qui courent les risques les plus grands, car elles n’embarquent pas les mesures de sécurité limitant certaines fonctions introduites ultérieurement.[/quote] Lire le communiqué de zimperium (anglais)

29 Jul 2015 LIRE L'ACTU
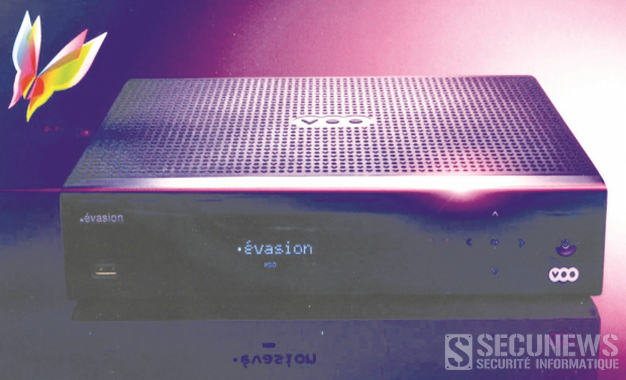
Voo teste son nouveau décodeur .évasion Archives Secunews SECUNEWS

Voo teste son nouveau décodeur .évasion

C’est une mini-révolution que Voo prépare pour l’été 2015. Le câblodistributeur belge, qui compte 900.000 abonnées à la télévision à travers le pays, vient de lancer un test grandeur nature de son tout nouveau décodeur numérique baptisé '.évasion'. L’opérateur est en train d’installer cette box en avant-première et gratuitement chez quelques centaines de clients fidèles qui ont souscrit à des formules musclées, comme du triple play (télévision, internet, téléphone) haut de gamme. [quote]'Après avoir testé le Voo .évasion en interne, nous souhaitons rôder notre nouveau système et nos procédures en dehors de nos murs', confie Patrick Blocry, porte-parole du câblo qui ne dévoile cependant pas plus d’éléments au sujet du nouveau boîtier avant une communication officielle prévue dans le courant de ce mois et un lancement public du produit entre la fin juin et la rentrée de septembre.[/quote] On ignore donc si le nouveau venu remplacera purement et simplement le vénérable Voocorder lancé en juin 2009 ou s’il viendra se positionner comme produit premium. Il est par contre certain que la Voobox, décodeur minimaliste, est en voie d’extinction, elle n’est plus produite, même si quelques milliers d’exemplaires sont encore en circulation chez les revendeurs agréés. Un mur vidéo C’est dans la brochure accompagnant l’invitation à une installation en avant-première que l’on trouve les premiers éléments d’informations sur le Voo.évasion. Celui-ci est doté d’une interface fluide et conviviale, avec un mur vidéo invitant à découvrir par thèmes les contenus des chaînes et du catalogue VOD. A la façon de Netflix, cette vidéo à la demande dotée d’une mémoire intuitive tient compte des envies de l’utilisateur et lui suggère des programmes qui correspondent à ce qu’il aime. Le client se promène dans les menus à l’aide d’une télécommande épurée et intuitive. Le Voo .évasion permet en outre d’effectuer: - Un retour au début du programme en cours - De remonter jusqu’à sept jours en arrière dans la grille d’une majorité de chaînes - De programmer jusqu’à trois enregistrements simultanés. - Comme le disque dur est amovible (contrairement à celui du Voocorder), l’utilisateur pourra archiver ses contenus, moyennant l’achat d’une nouvelle mémoire interne. Rattraper Proximus Clairement, il s’agit pour Voo de rattraper son retard par rapport à son principal concurrent en matière de diffusion télé, à savoir Proximus TV, et à son décodeur de cinquième génération qui est doté depuis peu (au même titre que les anciennes générations de décodeurs Proximus TV) d’un accès aisé à Netflix. [quote]'Pour nous, la durée d’enregistrement sur disque dur n’a plus beaucoup de sens car, aujourd’hui, c’est l’intelligence du réseau qui a pris le pas sur les caractéristiques techniques du décodeur, réagit Haroun Fenaux, porte-parole de Proximus qui comptait, fin décembre, 1,53 million de décodeurs en activité. Nous préférons miser sur le cloud pour permettre à nos clients de consulter leurs contenus sur tous leurs écrans, du téléviseur au smartphone en passant par la tablette.[/quote] Espérant que la consommation énergétique en veille soit cette fois-ci raisonnable! Reste à voir les services et les fonctions que pourrait encore dévoiler Voo d’ici quelques semaines.

08 May 2015 LIRE L'ACTU
Les trois changements à venir sur votre fil d'actualité Facebook Archives Secunews SECUNEWS

Les trois changements à venir sur votre fil d'actualité Facebook

Ce mardi 21 avril 2015, le réseau social Facebook a annoncé sur son blog une modification de son algorithme, qui va impacter les fils d'actualité et les publications qui y sont affichées. Ces changements sont récurrents. Ils sont scrutés de très près par les administrateurs de pages, qui cherchent à toucher un public toujours plus large, Facebook doit alors arbitrer entre ces intérêts et la nécessité de satisfaire les besoins de ses membres, qui doivent aussi pouvoir accéder aux publications de leurs amis les plus proches. Cette fois, le réseau social a clairement décidé de faire pencher la balance vers les membres privilégiant les relations avec leurs amis. Tout ce que vous devez savoir. Trois mesures concrètes ont donc été prises: 1. Les publications de vos amis seront davantage mises en avant. [quote]Avec son algorithme, Facebook fait le tri entre les publications des amis pour afficher en priorité les plus susceptibles d'intéresser un utilisateur donné. Il suffit de se rendre sur la page d'un ami avec lequel les interactions sont limitées pour découvrir des posts n'ayant jamais été repris sur le fil d'actualité. Les nouvelles règles doivent permettre d'afficher davantage de publications des amis. "Nous avons compris que les gens avaient peur de louper d'importantes publications d'amis auxquels ils tiennent", précise le communiqué. Dans le même esprit, si un utilisateur consulte régulièrement les publications d'une page donnée, celles-ci seront davantage mises en avant. [/quote] 2. Les interactions de vos amis avec les pages sont pénalisées. [quote]En consultant votre fil d'actualité, les interactions (commentaires, likes, etc..) de vos amis avec des pages que vous ne suivez pas apparaissent régulièrement. Le réseau social a décidé de réduire la visibilité de ces posts, pour faire privilégier les publications des amis et des pages directement suivies par l'utilisateur. [/quote] 3. Les posts rapprochés d'un même ami pourront être affichés. [quote]Dans son communiqué, Facebook explique avoir pris sa décision pour les utilisateurs n'ayant que peu d'amis. Auparavant, l'algorithme évitait d'afficher à la suite les publications d'une même personne. Mais à trop miser sur la variété des publications, les fils d'actualités des membres concernés perdaient de leur intérêt, c'est pour cette raison que le réseau social a assoupli ces règles. [/quote] Avec ces nouvelles règles, les gestionnaires de page, ou "community managers" ont de quoi s'inquiéter, ils sont clairement pénalisés, leurs pages ayant moins de chance de toucher un large public. Reste à savoir si cela a un rapport avec les projets de Facebook, qui aimerait devenir un véritable éditeur de contenus en publiant directement des articles de presse sur son réseau. Il a noué des contacts à ce sujet avec une douzaine de médias américains pour envisager des tests. Clic pour lire le communiqué de Facebook (en) Voir aussi: Qu’est ce que Facebook saura désormais sur vous et ce qu’est ce qu’il pourra faire de ces informations.

23 Apr 2015 LIRE L'ACTU
100 Go d'espace disque et 75 millions de dollars pour le plus gros jeu du monde Archives Secunews SECUNEWS

100 Go d'espace disque et 75 millions de dollars pour le plus gros jeu du monde

Star Citizen, le très attendu jeu solo et multijoueur à la croisée du MMO, du jeu de tir à la première personne et de la simulation de combat spatial, devrait occuper plus de 100 Go sur les disques durs des joueurs. C'est en tout cas ce qu'affirme Jeremy Masker, l'un des Game Director, par la voie du forum officiel de Star Citizen. Ce n'est qu'une estimation, mais le client du jeu, c'est-à-dire l'ensemble des dossiers et fichiers à télécharger avant de pouvoir exécuter Star Citizen, pourrait donc battre un record. [quote]100 Go, c'est deux fois la taille annoncée de la version de GTA 5 sur PC ou encore quatre fois la place occupée par certains MMO déjà lancés. La gloutonnerie d'espace de stockage ne s'arrête pas là, certains patches pourraient atteindre jusqu'à 20 Go lorsque des fichiers vitaux du jeu seront améliorés post-lancement.[/quote] Pourquoi autant de place ? Tout d'abord parce que SC devrait être immensément grand, avec des quantités industrielles de galaxies à découvrir et de bases spatiales à arpenter. [quote]Il sera construit autour de plusieurs modules de jeu, visibles sur cette section du site officiel, de plus, il se vante de pouvoir offrir des graphismes à couper le souffle. On parle de textures ultra détaillées et complexes, de localisation des dégâts réalistes, et d'images en... 8K soit en 7680 par 4320 pixels, signalons d'ailleurs que le moteur graphique utilisé n'est autre que le CryEngine, qui a permis la modélisations de jeux comme la trilogie 'Crysis' mais aussi R'yse : Son of Rome' ou encore 'ArcheAge'.[/quote] C'est grâce au site KickStarter que le développement du jeu des studios Cloud Imperium Games a pu commencer, financé par de futurs joueurs et mécènes croyant en la viabilité du projet de Chris Roberts, le créateur. Il faut dire que ce dernier est à l'origine de titres qui ont marqué toute une génération de joueurs, comme 'Wing Commander' ou encore 'Freelancer'. Ils ont amassé presque 75 millions de dollars (offerts par 797.409 participants) et comptent, en tout, récolter aux environs de 100 millions de dollars. Rappelons que Star Citizen apparait dans le livre Guiness World Record de 2015 au titre de 'plus gros projet de financement participatif'. Sortie prévue pour 2016, faites chauffer vos teraoctets!. Clic pour accéder au site officiel. (anglais)

15 Mar 2015 LIRE L'ACTU
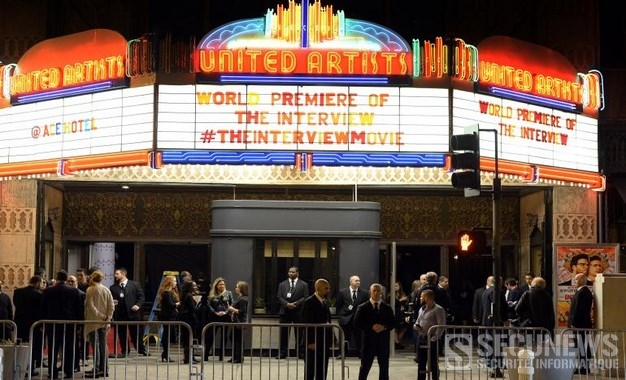
"The Interview" fait un carton au cinéma et sur les sites légaux et illégaux Archives Secunews SECUNEWS

"The Interview" fait un carton au cinéma et sur les sites légaux et illégaux

Après de nombreux rebondissements, L'Interview qui tue est enfin visible en salles aux Etats-Unis, et sur Internet où le film a été sorti quasi simultanément. La comédie cartonne sur les plateformes de téléchargement légales... et illégales. Après de multiples péripéties, le public américain a enfin pu découvrir le film qui a tant fait parler depuis quelques semaines, L'interview qui tue ! de Seth Rogen et Evan Goldberg. Malgré les menaces, Sony a en effet décidé de sortir la comédie dans les cinémas US, et parallèlement sur Internet en VOD (pour le territoire américain uniquement), sur Google Play, YouTube Movies, Xbox et sur le site officiel du film. [quote]You wanna watch The Interview?? You can RIGHT FUCKING NOW!! Go to http://t.co/IRhW7juZWn. Thanks Sony for making it happen. Booyah. — Seth Rogen (@Sethrogen) 24 Décembre 2014[/quote] La polémique qui a entouré la sortie du film a manifestement suscité un fort engouement pour L'Interview qui tue. La sortie salles a généré plus d'un million de dollars pour sa première journée d'exploitation. selon Variety, la comédie emmenée par James Franco et Seth Rogen se classe en tête des films les plus vus sur les plateformes qui ont mis le film en vente et en location, devant Les Gardiens de la galaxie et Le Labyrinthe. Le magazine professionnel affirme que le film est devenu le best-seller du moment sur Google Play et Youtube notamment. Revers de la médaille, le succès du film sur Internet se joue également sur les plateformes de téléchargement... illégal. En une journée, le film a été téléchargé illégalement par plus de 900.000 internautes dans le monde sur des sites de torrents, d'après le magazine américain Variety. À titre de comparaison, le dernier épisode de la saison 4 de Game of Thrones, la série télévisée la plus piratée au monde, a été téléchargé près de 3 millions de fois en 24 heures. Clic pour accéder au site officiel du film (anglais) Voir aussi: Sony Pictures victime d’une attaque informatique et de chantage. (MAJ) Face aux menaces d’attentat par des pirates, Sony annule la sortie américaine du film The Interview.

27 Dec 2014 LIRE L'ACTU
Un enfant de cinq ans réussi le test informatique de Microsoft Archives Secunews SECUNEWS

Un enfant de cinq ans réussi le test informatique de Microsoft

Ayan Qureshi, est un enfant de cinq ans et vient de décroché le diplôme très pointu créé par Microsoft pour valider l'expertise des professionnels de l'informatique et des développeurs techniques. A cinq ans et onze mois, le Britannique est devenu le plus jeune candidat à obtenir le 'Microsoft Certified Professional', rapporte l'entreprise sur son site, Cet examen complexe, conçu par la firme de Redmond, est normalement réservé aux universitaires afin de valider leur expérience en informatique. Originaire de Coventry, le petit génie, bat le précédent record de précocité jusqu'ici détenu par un enfant pakistanais de six ans et demi. [quote]L'enfant a déclaré à la BBC que le test était difficile mais agréable, l'unique obstacle a été la compréhension des questions.[/quote] Deux heures d'informatique par jour Le garçonnet doit ses compétences informatiques à son père. Consultant en informatique, il lui fait découvrir l'informatique à trois ans à raison de deux heures par jour, le petit Ayan y prend rapidement goût et grâce à une mémoire exceptionnelle, il assimile très vite les informations. Le petit génie est aujourd'hui capable de comprendre le fonctionnement des systèmes d'exploitation, il peut installer seul des programmes sur un ordinateur et mettre en place son propre réseau dans sa maison. [quote]"Je suis très heureuse et très fière, je ne veux pas le voir battre un record du monde tous les jours, mais je veux qu'il donne le meilleur de lui-même quel que soit ce qu'il fera dans la vie", a confié sa mère à la BBC.[/quote] L'enfant a déjà une idée précise de ce qu'il veut faire plus tard. Il veut créer la e-Valley au Royaume-Uni [quote]Il souhaite créer son entreprise dans un premier temps avant de développer un équivalent de la Silicon Valley au Royaume-Uni, qu'il baptisera E-Valley, a-t-il dévoilé à la BBC.[/quote] Un avenir prometteur.

21 Nov 2014 LIRE L'ACTU
Microsoft pourrait dévoiler Windows 9 le 30 septembre 2014 Archives Secunews SECUNEWS

Microsoft pourrait dévoiler Windows 9 le 30 septembre 2014

Microsoft a envoyé lundi des invitations pour un événement le 30 septembre 2014 à San Francisco, où il pourrait présenter une nouvelle version de son système d'exploitation vedette Windows. Sur le carton d'invitation, Microsoft entretient le mystère avec un "Rejoignez-nous pour découvrir ce qu'il y a de neuf chez Windows et le monde de l'entreprise". Des rumeurs fin août avaient préparé le terrain. Des sources proches du dossier avaient indiqué au site spécialisé The Verge, que Microsoft allait présenter à la presse un produit répondant au nom de code "Threshold", et qui serait le futur Windows 9. Il succèderait à Windows 8, qui était sorti fin octobre 2012. Microsoft avait annoncé il y a six mois avoir franchi la barre des 200 millions de licences pour Windows 8, un nombre qui comprenait à la fois des mises à jour opérées directement par les consommateurs et des installations en usine par des fabricants de tablettes et de PC sur des appareils qui n'avaient donc pas forcément été vendus. L'accueil a globalement été mitigé, Microsoft n'arrivant notamment pas à imposer son système d'exploitation sur le marché des téléphones intelligents. Ce dernier est largement dominé par Android, un logiciel de Google utilisé par de nombreux fabricants, et dans une moindre mesure par iOS, qui fait fonctionner l'iPhone d'Apple. Cette nouvelle version de Windows, sans en finir avec la nouvelle interface, devrait grandement faciliter la vie des utilisateurs de PC classiques, en offrant notamment un nouveau menu Démarrer, des bureaux virtuels, un mode fenêtré pour les applications modernes… Windows 9 pourrait aussi comporter quelques changements ergonomiques importants par rapport à son prédécesseur Quel sera le prix ? Pas cher et certainement gratuit, en fonction de votre OS actuel. Le coût de la mise à niveau depuis Windows 8,1 pourrait être de gratuit à 20 dollars, les autres utilisateurs (sous Windows 7 par exemple) pourraient avoir à payer un peu plus. Contrairement à Google et Apple (qui possèdent tous deux leur système d’exploitation), les deux concurrents font des bénéfices sur la pub et le matériel (respectivement), Microsoft s’appuie toujours sur Windows pour faire marcher la machine à billets. Après cette Technical Preview, il faudra attendre quelques mois avant de voir arriver la version définitive de Windows 9, la version définitive devrait être déployée au printemps 2015.

19 Sep 2014 LIRE L'ACTU
Facebook lance Slingshot pour concurrencer Snapchat Archives Secunews SECUNEWS

Facebook lance Slingshot pour concurrencer Snapchat

Le réseau social Facebook a lancé mardi 17 juin 2014, une nouvelle application appelée Slingshot qui propose un échange de photos et vidéos rapide entre amis. Facebook n'a pas renoncé à concurrencer Snapchat. Le réseau social a lancé Slingshot, une nouvelle application qui permet à ses utilisateurs d'envoyer des photos et vidéos à certains amis qui ne pourront découvrir les clichés que s'ils en envoient à leur tour. L'application autorise l'utilisateur à se connecter au service grâce à son numéro de téléphone et à entrer en contact avec des connaissances figurant dans le répertoire de son combiné ou en les recherchant sur Facebook. Comme sur le modèle de Snapchat, que Facebook avait tenté en vain d'acquérir l'an dernier pour 3 milliards de dollars, les contenus envoyés s'autodétruisent après avoir été visionnés. Clic pour accéder au site officiel de Slingshot (anglais) Clic pour accéder à la page Facebook officiel de Singshot

19 Jun 2014 LIRE L'ACTU
Il reprend 38 musiques de jeux vidéo façon métal Archives Secunews SECUNEWS

Il reprend 38 musiques de jeux vidéo façon métal

Fans de métal et de jeux vidéo, cette vidéo est pour vous. Cela fait trois ans que l'artiste américain FamilyJules7x reprend des musiques de jeux vidéo à la guitare façon metal. Suivi par plus de 100.000 personnes pour cette spécialité, FamilyJules7x a décidé de réaliser la reprise ultime, un medley de 17 minutes avec pas moins de 38 morceaux différents. De Pong (1967) à Dark Souls II - Longing (2014) en passant par des jeux cultes comme Tetris (1984), Legend of Zelda (1986) ou encore The Sims (2000). Comme le raconte le guitariste, il lui aura fallu une semaine pour ce medley et maîtriser le fond vert. 50 ans d'histoire du jeu vidéo en musique. On vous laisse le plaisir de découvrir les 38 morceaux de jeux repris dans cette vidéo, mais la liste complète est dans la description de la vidéo. Il reprend 38 musiques de jeux vidéo façon métalPlaylist: 0:07 Pong 0:17 Gunfight 0:21 Space Invaders 0:30 Pac-man 0:37 Frogger 0:46 Dig Dug 1:01 Phozon 1:10 Tetris 1:34 Super Mario Bros 2:01 Legend of Zelda 2:32 Punch-Out!! 2:55 Super Mario Bros. 2 - Character Select 3:11 Teenage Mutant Ninja Turtles 3:36 Super Mario World - Athletic Theme 4:04 Sonic - Scrap Brain Zone 4:20 Street Fighter II - Vega's Theme 4:45 Mortal Kombat 5:17 Star Fox 5:52 Donkey Kong Country - Gang-Plank Galleon 6:04 Donkey Kong Country 2 - Snakey Chantey 6:24 Pokémon - Gym 6:48 Goldeneye 7:26 Ocarina of Time - Intro 8:08 Medal of Honor 8:39 The Sims 9:10 Animal Crossing 9:42 Battlefield 1942 10:14 Wind Waker 10:39 World of Warcraft - Song of Elune 11:05 Civilization IV - Baba Yetu 11:41 Twilight Princess - Hyrule Field 12:29 Super Mario Galaxy - Gusty Garden Galaxy 12:54 Fallout 3 13:23 Braid - Downstream 13:43 Mass Effect 2 - Suicide Mission 14:11 Skyrim - Sons of Skyrim 14:41 Super Hexagon - Focus 15:00 Last of Us 15:21 Dark Souls II - Longing

03 Jun 2014 LIRE L'ACTU
Recevez votre bande dessinée gratuite, à l occasion des 48h BD les 16 et 17 mai 2014 Archives Secunews SECUNEWS

Recevez votre bande dessinée gratuite, à l occasion des 48h BD les 16 et 17 mai 2014

Les 16 et 17 mai, les éditions Casterman, Dargaud, Dupuis, Fluide Glacial, Grand Angle, Jungle, Le Lombard et Urban Comics vous proposent de découvrir gratuitement l’un des 8 albums suivants: - Alix Senator - Aldebaran - Louca - Fluide Glacial fait la révolution - Une nuit à Rome - Mes pychos BD « moi débordée ? jamais ! » - Louve - Batman – Les portes de Gotham Pour recevoir gratuitement votre bande dessinée, cliquez sur le lien en bas de l'article et retrouvez le libraire le plus proche de chez vous, ou vous devez vous rendre L'événement, fruit d'une coopération entre les éditeurs, se déroulera ces vendredi 16 et samedi 17 mai 2014, pour la première fois en Belgique Parmi les librairies indépendantes participantes, 2 sont situées à Wavre, 2 à LLN, 14 à Bruxelles, 3 à Liège et 2 dans les villes de Charleroi, Mons et Namur. Clic pour connaitre les libraires participants (Belgique, France Pour les autres régions rentrer votre code postal via le lien) Clic pour découvrez la liste des régions et des auteurs en dédicace pendant les 48hBD (Belgique, France) (Liste non exhaustive, mise à jour quotidiennement.) Sachez que la librairie de BD numériques Izneo, propose cette même opération à savoir 8 BD gratuites (avec certains titres différents), mais cette fois-ci pour lire sur votre tablette et/ou ordinateur. Clique pour Lire le communiqué de Izneo Accéder au site officiel Izneo

15 May 2014 LIRE L'ACTU
Robin Seggelmann, l'homme par qui l'énorme faille Heartbleed est arrivée Archives Secunews SECUNEWS

Robin Seggelmann, l'homme par qui l'énorme faille Heartbleed est arrivée

Robin Seggelmann se confie et écarte toute théorie du complot... La faille a fait paniquer tous les experts Web, et l'étendue de ses conséquences ne sera sans doute pas connue avant un moment. Ce Jeudi, Robin Seggelmann, le programmeur allemand responsable du bug Heartbleed, s'est confié au Sydney Morning Herald. [quote]Et s'il affirme avoir fait une erreur triviale et malheureuse, il jure qu'elle était involontaire.[/quote] Seggelmann fait partie des quatre programmeurs européens de la fondation qui gère la technologie open source OpenSSL. Il explique avoir corrigé des bugs et ajouté de nouvelles fonctions, en 2011, dans l'une d'entre elles, baptisée "heartbeat" (battement de coeur), il a oublié de valider une variable. Conséquence, avec les bons paramètres, il était possible de faire cracher des informations à un serveur, notamment des mots de passe en clair, et pire, des clés de décryptage ouvrant les portes protégées du site. [quote]Normalement, dans les processus de codage open source, il y a toujours une personne qui relit un nouveau code écrit par un contributeur, manque de bol, cette erreur de programmation n’a pas non plus été remarquée par l’examinateur en question, un certain Dr Stephen Henson, également spécialiste en sécurité informatique d’origine britannique. L’erreur de codage est donc restée, pour être implémentée ensuite sur la plupart des serveurs web. [/quote] C’est un bel exemple de la fameuse loi de Murphy [quote]Quand un truc peut mal tourner, il va forcément mal tourner.[/quote] La NSA hors de cause A l'annonce de la découverte de la faille, lundi, certains yeux se sont tournés vers la NSA. [quote]Seggelmann jure que l'agence américaine n'a jamais été impliquée dans la conception ou la maintenance d'OpenSSL. Il n'écarte cependant pas qu'elle ait pu découvrir et exploiter la faille au cours des deux dernières années.[/quote] Au final, il semble donc qu'il s'agisse bien d'une erreur humaine! Certains estiment que la situation illustre les limites de la gestion d'un protocole open source utilisé par deux sites Web sur trois, qui ne dispose que d'un budget annuel d'un million de dollars. D'autres rappellent que la technologie de cryptage RSA, pourtant privée, a été affaiblie par du lobbying de... la NSA. Voir aussi: Importante faille dans un logiciel utilisé par la moitié des sites internet

11 Apr 2014 LIRE L'ACTU
A 5 ans, il découvre une faille de sécurité de la Xbox One Archives Secunews SECUNEWS

A 5 ans, il découvre une faille de sécurité de la Xbox One

Kristoffer Von Hassel, est devenu le plus jeune hacker du monde, par le plus grand des hasards. Cet Américain de 5 ans, originaire de San Diego aux Etats-Unis, est déjà fan des jeux vidéo, son père a donc décidé de verrouiller son compte sur sa Xbox One, à l'aide d'un mot de passe, pour lui éviter de jouer à des jeux qui ne sont pas de son âge. Cela n'a pas freiné Kristoffer qui a tenté de trouver le mot de passe de son père. A défaut d'obtenir la bonne combinaison, l'enfant est parvenu à accéder au compte de son père en appuyant plusieurs fois sur la barre espace, A 5 ans, il découvre une faille de sécurité de la Xbox One [quote]"J'étais nerveux, j'ai pensé qu'il allait le découvrir", raconte l'enfant.[/quote] L'adulte, travaillant dans la sécurité informatique, a décidé de filmer son fils pour montrer à tout le monde l'importante faille de sécurité de Microsoft. Une récompense et un honneur Comment rattraper cette bévue pour Microsoft ? Par une belle opération de communication bien sûr. [quote]"Nous écoutons toujours nos clients et les remercions quand ils nous signalent des problèmes", assure la société. [/quote] Kristoffer a donc reçu: - 4 jeux - 1 chèque de 50 dollars - 1 an d'abonnement au Xbox Live. Mais surtout, le petit garçon fait désormais partie de la liste des chercheurs en sécurité remerciés par Microsoft pour le mois de mars 2014. [quote]"J'étais, genre 'ouaaais'" ("I was like yea"), a philosophé le jeune gameur.[/quote] Voir aussi: Microsoft recrute un hacker de 14 ans

05 Apr 2014 LIRE L'ACTU
Non, Carrefour ne vous offre pas des bons de 200 euros via Facebook Archives Secunews SECUNEWS

Non, Carrefour ne vous offre pas des bons de 200 euros via Facebook

Nouvelle arnaque en vue sur les réseaux sociaux. Depuis plusieurs semaines, un article proposant de gagner 200 euros de courses gratuites dans les magasins Carrefour circule sur Facebook. Il s’agit bien évidemment d’une fausse proposition et un clic sur cette page peut vous apporter… un virus sur votre ordinateur. Evitez de cliquer sur ces propositions de bons gratuits de la part de grands magasins, comme Carrefour. Il s’agit souvent d’arnaques ou de spams, créés par des anonymes pour gagner de l’argent sur votre dos. Si vous cliquez sur le dernier article en vue, vous proposant de gagner 200 euros de courses gratuites dans un supermarché, vous serez notamment victime d’un virus mettant à mal votre ordinateur. Il est pourtant très rapide de voir que ces articles sont totalement faux [info_warning]A part le logo, aucune mention légale et aucune autre information ne confirment qu’il s’agit bien du supermarché en question. Les adresses des sites n’ont rien à voir avec les sites officiels des magasins, ici, voucher-campaign.com ramène vers… carrefour5.eu. De plus, on peut découvrir sur les pages Facebook de ces arnaqueurs qu’ils profitent ensuite des likes des arnaqués pour alimenter leur fil de publicités en tout genre. [/info_warning] Cela leur permet ainsi de faire fructifier leurs gains, en toute tranquillité, pendant que les fans Facebook espèrent toujours leur bon de 200 euros… [info_warning]Et cette arnaque ne concerne pas seulement Carrefour. Des articles concernant Lidl ou Auchan ont déjà été aperçus en Belgique et en France, toujours avec la même technique.[/info_warning] Donc, soyez vigilants ! secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

28 Jan 2014 LIRE L'ACTU
Porsche remercie ses 5 millions de fans avec une Carrera 911 4S Facebook Archives Secunews SECUNEWS

Porsche remercie ses 5 millions de fans avec une Carrera 911 4S Facebook

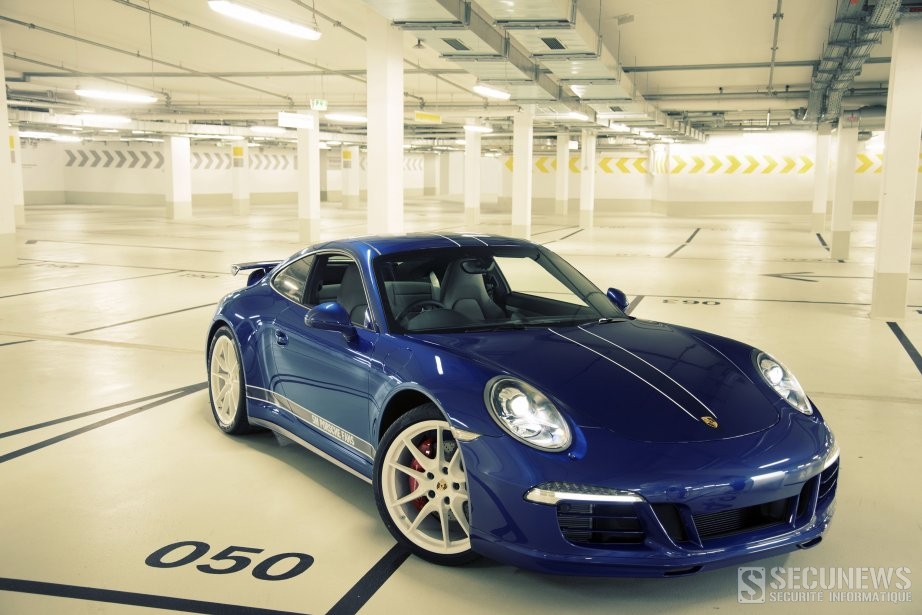
Pour fêter le seuil de 5 millions de fans atteint en janvier 2013, Porsche leur avait proposé de concevoir un modèle unique. Six mois plus tard, la voiture existe et pourra être conduite par l'un d'entre eux. Un bon moyen pour le constructeur de capitaliser sur sa marque. Le résultat, une 911 couleur "aqua" (ou "bleu Facebook") décorée de bandes noires et blanches. Dotée d'un aileron arrière, la voiture arbore des jantes 20 pouces en alliage et ses portières comportent l'inscription "5m Porsche Fans" (5 millions d'admirateurs Porsche). À l'intérieur, sur l'encadrement illuminé des portières et sur le tableau de bord aluminium, on peut lire la mention "imaginé par les 5 millions de fans Porsche". Porsche affirme que 54.000 fans Facebook ont pris part à la conception du modèle. La phase de création étant terminée, le constructeur lance une nouvelle compétition. Son gagnant conduira la fameuse Porsche sur le circuit de Silverstone en Angleterre. Il s'agira de l'amateur qui recensera le plus grand nombre d'amis admirateurs de la page officielle du constructeur. Les résultats seront à découvrir le 18 août 2013. Les participants classés entre la 2e à la 10e place recevront un modèle réduit de la 911 Carrera 4S "5m Porsche Fans". Cette campagne montre également comment une marque de luxe élitiste arrive à rassembler autour d'elle un public aussi vaste, preuve qu'il ne suffit pas d'avoir les moyens pour rêver devant un objet que la grande majorité de ces fans ne pourront jamais s'offrir.

08 Aug 2013 LIRE L'ACTU
Le fabricant du futur iPhone low-cost accusé d'employer des enfants Archives Secunews SECUNEWS

Le fabricant du futur iPhone low-cost accusé d'employer des enfants

Nouveau revers pour Apple, la société californienne est à nouveau dans le viseur des associations humanitaires en raison d'une de ses sociétés sous-traitantes. Après le taïwanais Foxconn, dont les usines chinoises ont été accusées de mettre la pression sur leurs salariés jusqu'à les pousser au suicide, c'est au tour d'un autre fournisseur basé dans l'île de Formose, Pegatron (C'est elle qui est chargée de fabriquer ce nouvel iPhone, dont la sortie devrait avoir lieu cet automne), d'être dans l'oeil du cyclone. Selon l'ONG américaine China Labor Watch, cette société viole les conditions de travail de ses employés et aurait même recours à des mineurs. Dans un communiqué, elle indique que les règles de sécurité élémentaires ne sont pas respectées par cette firme qui emploie quelque 70.000 personnes dans trois usines, dont deux sont situées dans la région de Shanghai et une autre à Suzhou. Citation: "Les conditions de travail dans les usines de Pegatron sont bien pires que celle des usines Foxconn ", précise Li Qian, directeur de China Labor Watch 86 violations différentes des droits du travail Pas moins de 86 violations différentes des droits du travail (36 légales et 50 éthiques) ont été répertoriées lors d'une inspection. Non seulement Pegatron ne respecte pas nombre de lois chinoises et internationales sur les conditions de travail mais le sous-traitant n'applique pas non plus le code édité par Apple et que la marque à la pomme a juré de faire appliquer. China Labor Watch (CLW) liste plusieurs problèmes telles que le non-respect des horaires hebdomadaires. Apple s'est engagé à ce que ses fournisseurs ( charte de responsabilité des fournisseurs ) ne fassent pas travailler plus de 60 heures par semaine (alors que maximum horaire officiel en Chine est de 49 heures) leurs employés, or, CLW a noté que les ouvriers travaillaient entre 66 et 69 heures dans les trois usines de Pegatron visitées. En outre, les conditions générales de travail sont tellement mauvaises que le turnover est particulièrement élevé. Des papiers d'identité confisqués On parle de la confiscation des papiers d'identité et même des cartes bancaires pour motiver les ouvriers à travailler d'arrache-pied, a cela s'ajoute le recours au travail de "nombreux" mineurs, dont certains sont employés comme stagiaires, sans doute pour mieux faire passer la pilule. Interrogé sur ce rapport épineux, Apple tombe des nues et affirme découvrir "des problèmes qui lui étaient jusqu'ici inconnus". Selon la société de Tom Cook, Pegatron a été auditionné "plus de 15 fois au cours des six dernières années". La firme américaine compte interroger son sous-traitant "sur le champ" mais lui laisse, pour l'heure, le bénéfice du doute. Citation: "Nous sommes fiers du travail que nous effectuons avec nos fournisseurs afin de révéler les problèmes et d'améliorer les conditions de travail des travailleurs", a ajouté le géant californien. Apple veut montrer qu'il a tiré les leçons de ces événements tragiques. Il ne lui aura fallu que quelques heures pour répondre à ce rapport accablant, sous forme d'un communiqué avec des airs de mea culpa . Malgré la bonne volonté d'Apple, cette nouvelle affaire pourrait relancer le débat autour des délocalisations de l'activité des grandes entreprises en Chine. Exception notoire, Motorola a déjà décidé de prendre le contre-pied de ces polémiques. La filiale de Google doit présenter jeudi son Moto X, un smartphone intégralement assemblé aux États-Unis. Un patriotisme économique qui vise avant tout Apple, dont les produits sont presque tous fabriqués en Chine.

27 Jul 2013 LIRE L'ACTU
L'arnaque à la webcam se propage sur internet Archives Secunews SECUNEWS

L'arnaque à la webcam se propage sur internet

C'était il y a 8 mois sur un site de chat et Franck, 26 ans, y repense tous les jours. [quote]"Elle m'a demandé d'allumer ma wecam, de me déshabiller et de montrer certaines parties de mon corps", confie-t-il.[/quote] Mais la conversation coquine avec "la jolie fille aux dessous sexy" a tourné court, et au lieu de caresses virtuelles, il a reçu un lien vers une vidéo de 20 secondes le filmant dans une posture intime suivie de messages violents: [quote]"Ils disaient qu'ils allaient ruiner ma vie, qu'ils allaient tout raconter à mes proches", explique Franck.[/quote] Pour étouffer la menace, ce Francilien, salarié dans le social, a versé 25 euros, une somme dérisoire pour le traumatisme subi, car la vidéo a quand même été publiée sur Youtube, qui l'a par la suite effacée. Certains déboursent 200, 400 euros pour tarir le flot de menaces, des milliers d'euros si le "brouteur" flaire qu'il a ferré un gros «pigeon". Franck est tombé dans le piège d'un brouteur, surnom que se sont donné ces nouveaux maîtres-chanteurs qui harponnent le mugu (pigeon) européen depuis l'Afrique de l'Ouest, notamment en Côte d'Ivoire. Ces cyber-escrocs excellent dans les "arnaques à la nigériane" ( Scam ) dont les plus fameuses fausses loteries et faux héritages, sont bien connues des internautes. Mais le chantage à la webcam est un phénomène récent en France. [quote]"On reçoit des appels de victimes tous les jours", affirme Pierre-Yves Lebeau, chef de section à l'office «cyber» de la police judiciaire française, qui compte une cinquantaine de fonctionnaires dédiés à la traque des escroqueries liées aux nouvelles technologies.[/quote] La partie émergée de l'iceberg Alors que la cyber-police dénombrait 600 signalements de ce type d'arnaques en 2011, elle en a comptabilisées 2.000 en 2012 sur les plateformes ouvertes au public et gérées par la police, Pharos et Info Escroqueries. C'est peu au regard des 100.000 escroqueries déclarées à la cyber-police en 2012, c'est la partie émergée de l'iceberg, les victimes, honteuses, osent rarement déclarer qu'elles ont été piégées en train de se masturber". Avec sa brigade de 4 ou 5 bénévoles dédiés eux aussi à la traque des escroqueries sur la toile, l'association des victimes des arnaques à la nigériane dit repérer une cinquantaine de vidéos de pigeons filmés à leur insu chaque jour, contre une ou deux par semaine il y a 3 ans. Ces escrocs au mode opératoire pernicieux et cruel, laissent des victimes en état de peur panique. [quote]D'abord, ils infiltrent les chats et les sites de rencontre et appâtent leur proie au moyen d'une vidéo pré-enregistrée mettant en scène une pin-up. Une fois l'identité de la victime récupérée, le maître-chanteur n'a plus qu'à servir la vidéo des ébats aux amis de la proie présents sur les réseaux sociaux, Facebook et autres Viadeo. "T'es mor", "ton patron va tou savoir", "j'ai tou sur toi" "Les brouteurs terrorisent leurs victimes pour les faire craquer. Surtout ne jamais payer, sinon c'est l'engrenage.[/quote] Menaces truffées de fautes d'orthographe Quand les menaces, truffées de fautes d'orthographe, ne suffisent pas, les escrocs se font passer pour Interpol ou un procureur, brandissant des poursuites imaginaires pour " pédo-pornographie ". En France, la violence de ces menaces a poussé deux lycéens au suicide en 2012. [quote]En janvier, Cédric, 17 ans, s'est pendu dans sa chambre à Marseille, trois mois après avoir été piégé au cours d'un plan webcam. A ses parents, ce brillant lycéen avait confié avoir "fait une grosse bêtise". Croyant flirter avec Jennifer, il s'était déshabillé devant son écran avant de découvrir que la jeune fille était en réalité un escroc. Ses copains le verraient tout nu sur Facebook et Youtube s'il n'envoyait pas de SMS surtaxés. "Après l'incident, les parents de Cédric pensaient qu'il avait tourné la page, mais on n'a rien vu venir, on a été dynamités", se lamente Aïssa, le père.[/quote] En octobre, un jeune Brestois s'est aussi donné la mort. C'est dévastateur pour des jeunes qui pensent tester leur pouvoir de séduction sans risque via internet. Leur plus grande blessure, c'est d'imaginer leurs parents découvrant ces images Qui sont les brouteurs ? Des réseaux très bien organisés, avec des chefs qui recrutent et des cafés quasiment dédiés à cette activité. Chaque jour, ils prennent d'assaut de nombreux cybercafés d'Abidjan et ratissent la toile au grand jour. Grâce à un réseau internet très développé, "la Côte d'Ivoire est en pointe dans la cybercriminalité", reconnaît Stéphane Konan, responsable de la lutte contre la cybercriminalité au ministère ivoirien de l'Intérieur. L'an dernier, ces escroqueries ont rapporté 5 millions d'euros aux brouteurs qui, sur leurs pages Facebook, vantent leurs exploits et s'exhibent avec leurs belles montres et voitures. Malgré la coopération entre polices française et ivoirienne, l'organisation diffuse de cette criminalité complique la traque des escrocs. Dix-huit mois ont passé et le père de Cédric n'attend rien de l'enquête sur la mort de son fils. Nos enfants ne sont plus en sécurité chez eux, les loups sont entrés dans la maison. Franck, lui, scrute chaque jour la toile. [quote]"Je n'ai qu'une angoisse que la vidéo ressorte et que mes amis la voient".[/quote] Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

30 Jun 2013 LIRE L'ACTU
Accros à internet ? Offrez-vous une cure de désintoxication numérique Archives Secunews SECUNEWS
Accros à internet ? Offrez-vous une cure de désintoxication numérique
Une société californienne propose des retraites pour geeks, il s'agit de séjours dans la nature, téléphones et ordinateurs éteints, pour retrouver le "vrai bonheur" On nous le répète tous les jours.., notre connexion quasi-permanente au numérique est mauvaise pour notre santé, troubles du sommeil, lésions cérébrales, risques de cancer, aux Etats-Unis, l'addiction à Internet est même considérée comme une maladie mentale. (Clic sur l'image pour agrandir) Et pourtant, qui passe une journée sans consulter ses mails ? Qui éteint son ordinateur minimum deux heures avant d'aller se coucher ? Le quotidien The Guardian rapporte l'existence du " California's Camp Grounded " qui propose des retraites pour geeks. Pour 305 dollars (environ 240 euros incluant nourriture, couchette et ateliers), les campeurs sont invités à troquer ordinateurs, téléphones et tablettes au profit de relations réelles dans le but, selon le site, de "retrouver les vrais bonheurs de la vie" et de "retrouver les joies de l'enfance". California's Camp Grounded se présente comme un grand camp scout, qui semble tout droit sorti des années 70's, à voir le design utilisé pour le site. Durant cette cure de désintoxication pas comme les autres, on joue à actions/vérité, on fait griller des marshmallows sur un feu de bois ou on pousse la chansonnette. La société de bien-être "Digital Detox" ("désintoxication numérique") basée à Oakland est à l'origine de ce concept, forte de son succès, elle compte élargir son offre de séjour pour stressés 2.0 au Nicaragua, au Costa Rica ou au Cambodge. Réunis dans les lieux isolés du monde, yoga et méditation, ateliers d'écriture et récoltes de mangues rythmeront le quotidien des participants. Un marché en pleine expansion Si la société californienne domine pour l'instant sur le marché de l'e-désintox, les tours opérateurs et agences de voyages ont bien compris qu'il y avait un business à saisir. Ainsi, un hôtel de Dublin ( the westin dublin ) suggère une formule de ce type à ses clients. Ceux-ci doivent enfermer dans un coffre-fort leurs gadgets pour la durée de leur séjour. En échange, ils reçoivent un kit de survie composé d'un jeu de société et de guides en format papier pour découvrir la ville de Dublin. Plus haut-de-gamme, le groupe hôtelier Elite Island Resorts propose des séjours détox sur les îles grenadines, prix ? 3.000 dollars... Il y a plus démocratique. La journaliste américaine Susan Maushart a décidé d'infliger une cure de désintoxication numérique à sa famille durant six mois. Elle a relaté son expérience dans un livre intitulé Pause. Si cette initiative est radicale (et peu réalisable pour beaucoup d'entre nous) elle vient nous rappeler qu'il est bon de se mettre de temps en temps en veille...
05 Apr 2013 LIRE L'ACTU
Le robot Curiosity connaît sa première avarie marsienne Archives Secunews SECUNEWS

Le robot Curiosity connaît sa première avarie marsienne

Hallo Houston on a un problème! Le robot Curiosity connait actuellement sa première grosse avarie, une panne informatique a obligé les ingénieurs a interrompre les expériences scientifiques. Mais le robot n'a pas coupé le contact avec la Terre. (Clic sur l'image pour agrandir) Hallo Houston on a un problème! Le robot Curiosity connait actuellement sa première grosse avarie, une panne informatique a obligé les ingénieurs a interrompre les expériences scientifiques. Mais le robot n'a pas coupé le contact avec la Terre. Citation: Il fonctionne en mode "sans échec" depuis le 27 février, indique la Nasa qui espère que ces ingénieurs pourront résoudre l'avarie dans les prochains jours. Citation: Celui-ci dispose de serveurs de secours sur lesquels pourraient être transférées les données collectées par le robot avant de "restaurer le système", a résumé ainsi Richard Cook, chef de projet Mars Science Laboratory à la Nasa. Après un voyage de huit mois dans l'espace, le robot Curiosity s'est posé en août 2012 sur la planète mars et explore depuis la surface de la planète rouge et notamment le cratère Gale. Il a récemment recueilli son premier échantillon de roche. Durant sa mission d'exploration prévue pour durer deux années terrestres (une année martienne) ce robot, alimenté par un générateur nucléaire, va tenter de découvrir si l'environnement martien a pu être propice dans le passé au développement de la vie microbienne.

03 Mar 2013 LIRE L'ACTU
Il est temps de passer de Messenger à Skype ! Archives Secunews SECUNEWS

Il est temps de passer de Messenger à Skype !

Si comme moi vous utilisez Messenger, vous avez déjà dû recevoir le mail de Microsoft vous demandant de passer de Messenger à Skype mais bon je le met quand même ici au cas où vous seriez passé à coté. Cher. Nous allons retirer le service Messenger de tous les pays (sauf la Chine continentale où Messenger restera disponible) et fusionner les meilleures fonctionnalités de Messenger et de Skype. Passez à Skype, connectez-vous à l'aide d'un compte Microsoft (identique à votre ID Messenger) et retrouvez tous vos contacts Messenger à portée de main. Tout comme avant, vous pourrez leur envoyer des messages instantanés et avoir des conversations vidéo avec eux. Vous découvrirez également comment rester en contact avec Skype sur votre appareil mobile et votre tablette. Procédez à la mise à jour dès maintenant Cordialement, L'équipe Messenger Vous n'avez jamais utilisé Skype ? 1. Téléchargez la dernière version de Skype. 2. Connectez-vous à Skype avec votre compte Microsoft. Vous utilisez déjà Skype ? 1. Procédez à la mise à jour vers la dernière version de Skype. 2. Connectez-vous avec votre compte Microsoft. 3. Fusionnez votre compte Skype actuel avec votre compte Microsoft. Voici juste un aperçu des grandes fonctionnalités à utiliser avec Skype : - Messagerie instantanée, appel vidéo et appel vers des téléphones à partir de votre PC, Mac, Windows Phone, iPhone, iPad, Android mobile, Kindle Fire et autres appareils - Partage de votre écran avec vos amis et votre famille - Appel vidéo et messagerie instantanée avec vos amis Facebook - Appel vidéo de groupe jusqu'à 10 amis en même temps* - Et ce n'est qu'un début ! Vous avez tant de choses à explorer sur Skype Procédez à la mise à jour dès maintenant Que va-t-il se passer entre maintenant et le retrait de Messenger ? Messenger va continuer à fonctionner exactement comme aujourd'hui. Si vous êtes connecté à Messenger sur votre ordinateur de bureau**, une notification sous forme de bannière s'affichera pour vous inviter à procéder à la mise à jour. Lorsque vous cliquerez sur la bannière, une fenêtre d'installation s'ouvrira et vous invitera à effectuer la mise à jour. Vous serez alors guidé tout au long de notre processus visant à installer Skype et à désinstaller automatiquement Messenger. Que va-t-il se passer après le retrait de Messenger ? Les utilisateurs Messenger sur ordinateur de bureau** ne seront plus en mesure de se connecter. Ils pourront uniquement effectuer la mise à jour vers Skype. Si vous essayez de vous connecter, une notification s'affichera. Si vous choisissez de poursuivre, vous serez guidé tout au long de notre processus visant à installer Skype et à désinstaller automatiquement Messenger en même temps. Puis-je effectuer la mise à jour vers Skype sur mon appareil mobile ? Oui ! Skype est disponible sur iPhone, Android et bientôt sur Windows Phone 8. Nous vous encourageons à télécharger la dernière application Skype sur votre appareil mobile et à désinstaller Messenger. Vous aurez la possibilité de vous connecter à Skype sur vos applications mobiles iPhone, Android et Windows Phone 8 avec votre compte Microsoft au cours des prochaines semaines. Si vous utilisez un autre téléphone où Messenger est installé, il continuera de fonctionner pendant un petit moment. Où puis-je obtenir plus d'informations ? Pour obtenir plus d'informations sur la mise à jour vers Skype, visitez le site du support de Skype. * Pour utiliser la conversation vidéo en groupe, vous devrez disposer de l'abonnement Skype Premium. ** Les versions plus récentes de Messenger recevront des notifications de mise à jour facultatives. Les versions plus anciennes ne recevront aucune notification et vous devrez télécharger Skype manuellement.

22 Jan 2013 LIRE L'ACTU
Bitdefender lance 60-Second Virus Scanner Archives Secunews SECUNEWS

Bitdefender lance 60-Second Virus Scanner

Bitdefender, éditeur de solutions de sécurité, lance 60-Second Virus Scanner, une application gratuite fournissant un niveau de protection supplémentaire à tous les utilisateurs PC, afin de détecter rapidement des malwares . Bitdefender 60-Second Virus Scanner fournit aux utilisateurs une technologie de pointe d’analyse proactive "in the cloud", primée par de nombreux organismes de tests indépendants, qui signale les menaces actives sur les ordinateurs. Compatible avec toutes les versions des OS Microsoft, de Windows XP à Windows 8, 60-Second Virus Scanner est accessible gratuitement, à tout moment, par un simple clic sur l’icône dans la barre des tâches ou dans Modern UI (Windows 8). Citation: "Avec Bitdefender 60-Second Virus Scanner, notre objectif est de faire découvrir notre technologie de pointe et faire profiter de notre expertise à un maximum d’utilisateurs de PC y compris ceux qui utilisent d’autres solutions" déclare Fabrice Le Page, Chef de ProduitsBitdefender. "Nous sommes convaincus que notre technologie, disponible gratuitement, impressionnera les utilisateurs par son efficacité et sa discrétion. Nous pensons que de nombreuses personnes utiliseront notre scanner afin d’obtenir une couche de protection supplémentaire sur leur PC". 60-Second Virus scanner fonctionne en complément de tout logiciel antivirus et permet aux utilisateurs de vérifier que leur logiciel de sécurité remplit bien son rôle. 60-second Virus Scanner agit de façon silencieuse, en protégeant les systèmes en arrière-plan, et en affichant des alertes en temps réel lorsqu’une menace apparaît. La technologie cloud n’a quasiment aucun impact sur le système des utilisateurs.

22 Dec 2012 LIRE L'ACTU
Google Maps revient sur iOS Archives Secunews SECUNEWS

Google Maps revient sur iOS

Après s'être fait expulser de l'iOS par Apple, Google Maps est de retour sur le terrain sous forme d'application et ce pour frapper fort et faire oublier la douloureuse application "Apple Plans" qui est loin d'avoir satisfait les utilisateurs. Que ce soit au niveau de l'interface où de la précision cartographique. Avec Goole Maps pour iOS 6, accédez à des cartes complètes, précises, faciles à utiliser et dotées de fonctionnalités intégrées telles que la recherche à proximité Google, la navigation détaillée par guidage vocal, les itinéraires en transports en commun, Street View et bien plus encore. Vous pouvez aussi découvrir les meilleures adresses (restaurants, cafés, boutiques et loisirs) grâce aux notes et aux avis de personnes en qui vous avez confiance. Connectez-vous pour enregistrer vos lieux favoris et accéder directement depuis votre téléphone à l'ensemble des recherches et des itinéraires que vous avez enregistrés sur votre ordinateur. Recherche : * Trouvez des adresses, des lieux et des établissements partout dans le monde grâce à la fonctionnalité de recherche à proximité Google. * Découvrez les meilleures adresses (restaurants, cafés, boutiques et loisirs) grâce aux notes et aux avis locaux. * Connectez-vous pour synchroniser vos recherches, vos itinéraires et vos lieux préférés entre votre ordinateur et votre téléphone. Itinéraires : * Bénéficiez d'itinéraires routiers détaillés par guidage vocal. * Trouvez votre chemin en train, en bus, en métro ou à pied. * Accédez en temps réel à des informations sur la circulation dans des villes du monde entier. Images et Street View : * Affichez des vues panoramiques à 360 degrés de lieux du monde entier dans Street View. * Découvrez l'intérieur des locaux de plus de 100 000 établissements partout dans le monde. * Affichez des images satellite haute résolution de lieux du monde entier. Simple et facile d'utilisation : * Une toute nouvelle expérience Google Maps sur votre iPhone. * Une nouvelle interface simplifiée pour une navigation encore plus facile. * Parcourez la carte et les résultats d'un simple geste. Télécharger Google Maps

13 Dec 2012 LIRE L'ACTU
Facebook : Synchronisation des photos sur iOS et Android Archives Secunews SECUNEWS

Facebook : Synchronisation des photos sur iOS et Android

Facebook a mis en ligne une nouvelle fonction de synchronisation de photos pour iOS et Android qui permet comme son nom l'indique de synchroniser instantanément les photos prises depuis votre smartphone ou tablette vers un dossier privé accessible depuis la rubrique photos de votre profil. Comment la synchronisation de photos fonctionne-t-elle ? : Lorsque vous activez la synchronisation de photos, chaque photo que vous prenez avec votre téléphone mobile est stockée dans une section privée du dossier Photos de Facebook. Vous pouvez facilement partager vos photos synchronisées sur votre journal à partir de votre ordinateur, de votre mobile ou d'un autre appareil. Comment puis-je synchroniser mes photos ? : Vous pouvez prévisualiser la synchronisation des photos en vérifiant tout d'abord que la dernière version de l'application Facebook est installée sur votre téléphone. Si vous possédez un iPhone, vous devez utiliser iOS 6. - À partir de l’application : Accédez à votre application photos à gauche de l'écran. Touchez Photos. Appuyez sur Synchroniser en bas de la section des photos. Suivez les instructions détaillées. - À partir de votre ordinateur : Accédez à votre journal. Cliquez sur Photos. Cliquez sur Synchronisé à partir du téléphone en haut de la section des photos. Suivez les instructions détaillées. La section Synchronisé à partir du téléphone peut contenir jusqu'à 2 Go de photos. Qui peut voir les photos que j’ai synchronisées depuis mon téléphone ? : Vous seul(e) pouvez voir les photos que vous avez synchronisées depuis votre téléphone. Vos photos sont stockées de manière privée dans une section de votre dossier Photos de Facebook que vous êtes la seule personne à pouvoir consulter. Lorsque vous consultez les photos que vous avez synchronisées, vous pouvez sélectionner les vues que vous souhaitez partager ou envoyer dans un message privé. Où puis-je trouver mes photos synchronisées ? : Vos photos sont stockées de manière privée dans une section de votre dossier Photos de Facebook que vous êtes la seule personne à pouvoir consulter. À partir de là, vous pouvez sélectionner les clichés à partager ou les envoyer dans un message privé. - Sur votre téléphone : Accédez à l'application photos à gauche de l'écran. Touchez Photos. Appuyez sur Synchronisé en bas de la page des photos. - Sur votre ordinateur : Accédez à votre journal. Cliquez sur Photos. Cliquez sur Synchronisé à partir du téléphone en haut de la page des photos. Comment partager des photos synchronisées ? : Vous pouvez sélectionner les photos que vous souhaitez publier ou envoyer dans un message privé. - À partir de votre ordinateur : Cochez les photos que vous souhaitez partager. Vous pouvez cliquer et déplacer le pointeur de la souris sur un groupe de photos pour en choisir plusieurs. Sélectionnez Créer une publication pour publier les photos dans votre journal ou Envoyer dans un message pour les envoyer dans un message privé. Comment puis-je supprimer une photo synchronisée depuis mon téléphone ? : - À partir de l'application Facebook mobile : Accédez à l'application photos à gauche de l'écran. Appuyez sur Synchronisé en bas de la page. Appuyez sur la photo à supprimer. Appuyez sur Supprimer la photo synchronisée. - À partir de votre ordinateur : Accédez à votre journal. Cliquez sur Photos. Cliquez sur Synchronisé à partir du téléphone en haut de la page. Cliquez sur la photo à supprimer. Cliquez sur Supprimer en bas à gauche de la page. Lorsque vous accédez à l'onglet Synchronisé sur votre téléphone, les photos que vous avez supprimées peuvent apparaître temporairement. Remarque : les photos synchronisées supprimées apparaissent toujours dans la galerie de votre téléphone. À quelle fréquence les photos sont-elles synchronisées ? : Nous essayons généralement de synchroniser vos photos dès que vous les prenez. Nous prenons cependant également en compte un certain nombre de facteurs, tels que le niveau de la batterie et les paramètres de synchronisation. Les nouvelles photos seront synchronisées de manière privée lorsque vous les prendrez. Dans vos paramètres de synchronisation, vous pouvez choisir de procéder à la synchronisation via votre réseau Wi-Fi et votre réseau cellulaire ou via votre réseau Wi-Fi uniquement ou de désactiver complètement la synchronisation. Vous pouvez également synchroniser toutes les photos de votre pellicule via un réseau Wi-Fi et découvrir l'espace de stockage disponible. Comment la synchronisation des photos s’intègre-t-elle dans mon forfait de données ? : Si vous utilisez un réseau cellulaire comme le réseau 3G ou 4G, nous synchroniserons les photos en utilisant une taille plus petite (environ 100K chacune). Il est donc peu probable que les photos utilisent une grande partie de votre forfait de données. N’oubliez pas que le téléchargement via un réseau cellulaire fait appel au forfait de données et peut vous coûter de l’argent. Nous synchroniserons une version plus grande de vos photos via les connexions Wi-Fi. Dans ce cas, votre forfait de données ne sera pas utilisé. Dans vos paramètres de synchronisation, vous pouvez choisir de procéder à la synchronisation via votre réseau Wi-Fi et votre réseau cellulaire ou via votre réseau Wi-Fi uniquement ou de désactiver complètement la synchronisation. Les photos ne seront pas synchronisées si le niveau de la batterie est faible. Comment modifier mes paramètres pour la synchronisation des photos ? : Vous pouvez modifier vos paramètres de synchronisation des photos à partir de votre téléphone. - Android : Ouvrez l'application Facebook et appuyez sur le menu dans l'angle supérieur gauche . Faites défiler la page vers le bas, puis sélectionnez Compte > Paramètres des applications > Synchronisation des photos. Activez ou désactivez la synchronisation ou choisissez la synchronisation Wi-Fi uniquement. Vous pouvez également synchroniser toutes les photos de votre pellicule via un réseau Wi-Fi et découvrir l'espace de stockage disponible. - iPhone ou iPad : Ouvrez l'application Facebook et appuyez sur le menu dans l'angle supérieur gauche . Appuyez sur l'application Photos. Dans le bas de la page, appuyez sur Synchroniser les photos. Appuyez sur l'icône en forme d'engrenage. À partir de là, activez ou désactivez la synchronisation ou choisissez la synchronisation Wi-Fi uniquement. Vous pouvez également synchroniser toutes les photos de votre pellicule via un réseau Wi-Fi et découvrir l'espace de stockage disponible. Comment désactiver la synchronisation des photos ? : Vous pouvez désactiver la synchronisation des photos à partir de votre téléphone. - Android : Ouvrez l'application Facebook et appuyez sur le menu dans l'angle supérieur gauche . Faites défiler la page vers le bas, puis sélectionnez Compte > Paramètres des applications > Synchronisation des photos. Sélectionnez Ne pas synchroniser mes photos. - iPhone ou iPad : Ouvrez l'application Facebook et appuyez sur le menu dans l'angle supérieur gauche . Appuyez sur l'application Photos. Dans le bas de la page, appuyez sur Synchroniser les photos. Appuyez sur l'icône en forme d'engrenageet choisissez Ne pas synchroniser mes photos. Note : Comme vous le pourrez le remarquer, lors de la première utilisation, il y'a toutes les photos se trouvant dans le dossier photos de votre appareil. Je conseille donc de faire le ménage dans les photos apparaissant dans l'onglet "synchronisé" de l'application Facebook en touchant chacune d'entre elles et en les supprimant si vous ne voulez pas les voir arriver sur Facebook et même si celles-ci se retrouvent dans un dossier privé on n'a pas forcément envie qu'elles se retrouvent sur les serveurs Facebook . En espérant qu'avec une prochaine mise à jour, on pourra sélectionner celles que l'on veut synchroniser même si au fond ça revient à diminuer l'intérêt de cette fonction.Bref il faut mieux désactiver la fonction de synchronisation et utiliser l'onglet "Albums" afin de les ajouter manuellement. Enfin tout ça c'est à vous de voir.

04 Dec 2012 LIRE L'ACTU
Messenger + Skype = Skype Archives Secunews SECUNEWS

Messenger + Skype = Skype

Microsoft ayant racheté Skype et comme je pense beaucoup l'ont remarqué, Messenger est de moins en moins utilisé depuis le boom des réseaux sociaux, il fallait que Microsoft rebondissent pour ne pas se laisser enterrer dans le domaine de la communication en ligne. Ils ont donc décidé dernièrement de permettre à leurs utilisateurs Messenger de se connecter directement à Skype via leur compte Microsoft. La rumeur que Messenger allait disparaître sous peu courait depuis quelques jours sur la toile et voici que celle-ci se confirme avec l'annonce sur le blog officiel Skype de la fusion des deux afin de faciliter la vie aux utilisateurs. Une fusion est un bien grand mot puisque Windows Messenger disparaîtra dans tous les pays du monde au premier trimestre 2013, à l’exception de la Chine continentale où Messenger sera toujours disponible. En passant à Skype les utilisateur de Messenger pourront découvrir et profiter des fonctions suivantes : Un support étendu à plus d’appareils mobiles comme l’iPad et les tablettes Android La messagerie instantanée, la vidéo et les appels vers les fixes et les mobiles réunis au même endroit Le partage d’écrans Les appels vidéos sur téléphones mobiles Les appels vidéos avec les contacts Facebook Les appels vidéo groupés Le changement se fera en douceur puisque Skype promet de vous fournir toutes les informations nécessaires au bon déroulement de l'opération afin de vous permettre de découvrir toutes les fonctionnalités de Skype et prêtez attention aux offres spéciales qui seront lancées d'ici la fin de l'année. Si vous désirez passez dès maintenant à Skype, voici-ci dessous la marche à suivre proposée par le blog officiel Skype : Sur la page d'inscription, choisissez l'option "Se connecter avec son compte Microsoft". Il vous sera demandé si vous utilisez déjà Skype ou bien si vous êtes un nouvel utilisateur. Si vous utilisez déjà Skype et Messenger, vous pouvez fusionner vos comptes Skype et Messenger dans votre compte Microsoft. Dès l'installation terminée, vous serez accueillis dans Skype avec votre liste de contacts Messenger déjà synchronisée avec la liste de vos contacts Skype. Et vous pourrez commencer immédiatement à discuter ! Télécharger Skype

08 Nov 2012 LIRE L'ACTU
Correction de bugs avec IOS 6.01 et test de la version 6.1 Archives Secunews SECUNEWS

Correction de bugs avec IOS 6.01 et test de la version 6.1

Apple vient de publier la version 6.0.1 de iOS afin de corriger plusieurs bugs relevés par ses fidèles utilisateurs. Au menu des corrections : Amélioration de wifi, correction de problèmes d'affichage, correction des connexions cellulaires. Pas de nouveautés par contre. il faudra patienter jusqu'a la version 6.1 qui elle vient d'être envoyée aux testeurs. - Ajout d'une fonction pour reporter des problemes - Amélioration du service Maps - et quelques autres ) à découvrir prochainement....

02 Nov 2012 LIRE L'ACTU
Sortie de Windows 8 Archives Secunews SECUNEWS

Sortie de Windows 8

Microsoft vient de sortir la nouvelle version très prometteuse de son System d'exploitation Windows 8. Il s'agit d'un grand tournant pour la société qui sort sa nouvelle version en accompagnement de sa tablette intitulée SURFACE, et de sa nouvelle suite bureautique. Je vous invite à lire l'article complet de Commentcamarche afin d'y découvrir toutes les nouveautés.

29 Oct 2012 LIRE L'ACTU
Il teste un collier anti-aboiement sur lui Archives Secunews SECUNEWS

Il teste un collier anti-aboiement sur lui

Avant de l'attacher au cou de son chien, un citoyen américain décide de tester sur sa propre personne un collier anti-aboiement. Sa réaction aux décharges électrostatiques est surprenante. Quand un chien aboie trop souvent et trop fort, le collier anti-aboiement est une solution haïe des défenseurs des animaux. En cause: Les décharges électrostatiques émises par le dispositif, dont l'intensité augmente au fil des aboiements. Pour découvrir l'effet de ce fameux collier sans faire souffrir le moindre animal, il suffit de visionner cette vidéo. Ce citoyen américain a tout simplement décidé de le tester sur lui, plus les décharges augmentent, plus il tape du pied sur le sol par réflexe. Les gens qui utilisent cette technique, ne sont pas capable de dresser leur chien, ils sont donc inapte a avoir un chien chez eux. Je suis totalement contre ces colliers électrique. On devrait vous le faire a chaque fois que vous faites des conneries sur internet, et les réseaux sociaux!!!

01 Jul 2012 LIRE L'ACTU
La Nuit du Hack 2012 le 23 Juin à Paris Archives Secunews SECUNEWS

La Nuit du Hack 2012 le 23 Juin à Paris

Depuis plusieurs années, Sysdream organise la "Nuit du Hack", événement dont la derniére édition (2011) a connu un grand succés avec plus de 950 personnes présentes. 2012 marquera les 10 ans de la Nuit Du Hack. La Nuit du Hack a connu ses débuts en 2003, initié par l'équipe "HackerzVoice", et inspiré par la célébre conférence Def Con (qui fêtera ses 20 ans du 26 au 29 juillet 2012), la "Nuit du Hack" est l'une des plus anciennes conférences de hacking underground francophone. Autour de conférences, d'ateliers et de challenges, la Nuit du Hack vise à rassembler les professionnels de la sécurité informatique et les hackers , peu importe leurs niveaux de qualification. Ils viennent y découvrir les derniéres avancées techniques dans ce domaine et évaluer leurs compétences. Depuis 2010 afin d'améliorer la qualité et l'accessibilité de cet événement, des conférences et des ateliers en anglais sont possibles. La 10éme édition de la Nuit Du Hack se déroulera le 23 juin 2012 au centre de conférence de Disneyland Paris. Clic pour accéder a toutes les infos d'accés [b]1.200 participants sont attendu sur une surface de 2.000 m2.

27 May 2012 LIRE L'ACTU
Diablo 3 en bêta ouverte tout le week-end Archives Secunews SECUNEWS

Diablo 3 en bêta ouverte tout le week-end

Vous voulez essayer Diablo 3 avant sa sortie le 15 mai 2012 mais vous n'avez pas eu accés à la bêta fermée ? Eh bien Blizzard a pensé à vous car le hack'n slash sera en bêta ouverte à partir de ce vendredi 20 avril 2012 à 21h (heure de Paris) jusqu'à lundi 23 avril 2012 à 19h. Vous pourrez y découvrir gratuitement les 5 classes du jeu jouables jusqu'au niveau 13 ainsi que la premiére partie de l'acte1 Pour y participer, il vous suffit de vous rendre sur Le site eu.battle.net et de créer un compte (ou d'utiliser le votre si vous en avez déjà un). Vous verrez alors apparaÓtre une licence pour la bêta de Diablo III dans la liste des jeux associés à votre compte, c'est à partir de là que vous pourrez télécharger et installer le client du jeu. Une fois terminé, vous n'aurez plus qu'à vous connecter en utilisant votre nom de compte Battle.net (c'est-à-dire votre adresse e-mail) et votre mot de passe pour commencer à massacrer les engeances du démon qui vous feront l'affront de se mettre en travers de votre chemin! Configuration minimale: - Win XP, Vista, 7 - 1,5 Go de RAM - Pentium D 2,8 GHz ou Athlon 64x2 4400+ - GeForce 7800GT ou Radeon X1950 Pro - Connexion internet requise pour jouer Configuration recommandée: - Win XP, Vista, 7 - 2 Go de RAM - Core 2 Duo 2,4 GHz ou Athlon 64x2 5600+ - GeForce 260 ou Radeon HD 4870 - Connexion internet requise pour jouer D'autres questions rendez-vous sur le site officiel de Diablo 3 Accéder a la page facebook de Diablo FR
20 Apr 2012 LIRE L'ACTU
Chrome,I.E, Firefox,safari vaincu dans deux concours de piratage Archives Secunews SECUNEWS

Chrome,I.E, Firefox,safari vaincu dans deux concours de piratage

Depuis la création du concours de piratage " Pwn2Own ", il y a six ans, jamais personne n'avait percé la muraille du navigateur Chrome. En fait, à peu prés personne ne s'était même donné la peine d'essayer, les participants préféraient s'attaquer à des cibles plus faciles, comme tous les autres navigateurs Web courants, mais la séquence a pris fin hier, et deux fois plutôt qu'une. ¿ " Pwn2Own " proprement dit, c'est l'équipe de la compagnie "Vupen Security" qui a trouvé une faille dans la version courante de Chrome et qui s'en est servi pour prendre le contrôle d'un ordinateur. Les détails n'ont pas été dévoilés, mais la recette utiliserait une combinaison de deux exploits, dont une défaillance dans le plugiciel Flash (une source fréquente de ce genre de problémes). Vupen est une habituée de "Pwn2Own", o? la sécurité de Mac OS X Snow Leopard était tombée sous ses coups l'année derniére, son équipe a aussi vaincu Internet Explorer 8, Safari 5 et Firefox 3 en quelques heures hier. Pendant ce temps, Google commanditait un autre concours , et doté d'une bourse totale d'un million de dollars, dans le but de découvrir les faiblesses de son navigateur. Là aussi, une faille a été identifiée et exploitée en quelques minutes; c'est l'étudiant russe "Sergei Glazunov" qui a réussi le coup et qui obtiendra un prix de 60.000 $US en échange du dévoilement à Google de la technique qu'il a utilisée. Vupen ne recevra rien puisque Google ne commandite plus Pwn2Own et que Vupen a refusé de dévoiler ses secrets. ¿ ce jour, aucune attaque de type " zero-day " (utilisant une faille inconnue des développeurs de Chrome) n'a été rapportée dans la réalité. Google corrige son navigateur en moins de 24h Si Google a donc déployé un correctif pour ce hack, le navigateur fut également victime de la firme Vupen lors du concours Pwn2Own, la société française n'aurait cependant toujours pas détaillé son attaque à Google, d'ailleurs, celle-ci ne serait pas obligée de dresser un rapport. Citation:"Aprés avoir corrigé un bug compliqué comme celui d'hier, il est dommage de ne pas avoir également obtenu des informations de la part de Vupen" affirme Travis McCoy, membre de l'équipe de Google Security. Si le navigateur Chrome n'est pas donc invulnérable, il est clair que la firme Mountain View souhaite alors se montrer trés réactive.

09 Mar 2012 LIRE L'ACTU
(MAJ) Timeline le nouveau profil Facebook Archives Secunews SECUNEWS

(MAJ) Timeline le nouveau profil Facebook

Facebook a étendu, jeudi 15 décembre 2011, une nouvelle présentation du profil des usagers, baptisée "journal" (timeline). Le nouveau profil est lancé aujourd'hui et sera disponible progressivement en France et partout dans le monde, précise le réseau social dans un communiqué. Ce service avait initialement été présenté à la fin du mois de septembre par le fondateur de Facebook, la timeline est une sorte de frise chronologique qui permet de présenter un condensé de sa vie depuis la naissance, appelé à supplanter l'habituel "profil" de l'internaute. Nouvelle Interface M. Zuckerberg, qui lançait la conférence annuelle de Facebook pour les développeurs, F8, à San Francisco, avait fait une démonstration de sa propre timeline, il a fait défiler les années les unes aprés les autres, avec des photos, mais aussi une carte de ses voyages, ou diverses applications permettant de suivre ce qu'il a lu, regardé ou écouté. En effet, le nouveau Facebook permet d'afficher toute une série d'activités que les internautes effectuent en dehors du site, comme écouter un morceau sur Spotify, lire un article sur Yahoo! News ou regarder une vidéo sur Dailymotion, en temps réel sur le réseau social. Cela permet à leurs contacts Facebook de découvrir de nouveaux contenus. Désormais, chacune de ces applications de contenus pourra être affichée dans une boÓte dédiée sur le Journal de l'utilisateur. Le profil ne sera plus une fiche signalétique des activités et go?ts de l'internaute, mais un véritable concentré de sa vie numérique, présente et passée, ce nouveau profil est un véritable espace d'expression, plus visuel, plus personnalisé, explique Facebook. En fait, il est plus proche d'une biographie ou d'un blog et chaque utilisateur est maÓtre de son contenu, il peut ajouter, modifier et/ou supprimer chaque publication. Les membres de Facebook disposeront d'un délai d'une semaine, avant la publication de leur Journal, pour retirer s'ils le souhaitent d'anciens messages ou de vieilles photos. une fois le nouveau profil appliqué, pensez à revérifier vos paramétres dans les options de votre compte facebook. Regarder a quoi sa ressemble en vrai sans devoir l'appliqué MAJ le 7 Janvier 2012 Facebook s'associe à Moo pour offrir des cartes visite inspirées de votre Timeline Voir aussi: Envie de vous débarrasser de la Timeline facebook ?

16 Dec 2011 LIRE L'ACTU
Décés de Paulo Pinto, aka CrashFR Archives Secunews SECUNEWS

Décés de Paulo Pinto, aka CrashFR

Paulo Pinto, que beaucoup d'entre-nous ont cotoyé sous le pseudonyme de CrashFR, s'en est allé dans la nuit aprés un tragique accident de scooter à l'‚ge de 30 ans. Quand il a commencé le bidouillage, trés tôt dans sa vie et bien avant les années 2000, Paulo avait compris l'enjeu de la technologie et avait découvert ses deux leitmotiv. D'abord, s'attacher co?te-que-co?te à ce que la connaissance soit partagée. En membre du hacking français de la premiére heure, il avait apporté la culture du partage et de l'entraide, n'hésitant pas à rendre publiques des informations qui lui ont values les foudres de bien des institutions. Sa liberté, Paulo la mettait volontier en retrait quand il devait défendre le droit à l'information et l'accés aux connaissances. Son deuxiéme leitmotiv consistait en l'accompagnement des jeunes, et il en a guidé, des débutants, des newbies, des amateurs, guidés, pour les amener vers un niveau de connaissance que seule sa patience pouvait garantir. Guidés aussi, parce qu'il se faisait une mission de faire en sorte que "des gamins de 14 ou 15 ans, qui découvrent le monde merveilleux de la connaissance, n'aient pas la tentation de verser du mauvais côté", comme il le déclara plusieurs fois en interview. De ses deux volontés, Paulo n'en a l‚ché aucune, en fondant et en agissant comme un moteur pour HZV, Crash voulait que perdure la culture du hacking telle qu'elle était née au moment o? lui-même venait au monde. Il a fondé puis animé le magazine "HackerzVoice", qu'il participera à faire redécouvrir sous le nom du "The Hackademy Journal" quand les ennuis contraindrons The HackerzVoice à se taire. Du magazine, il créé une communauté, qui s'étend partout en France. D'abord à Paris, avec la premiére "Hackademy School", qu'il porte du bout de ses bras et qu'il n'aura de cesse de pousser vers l'avant. Puis, il prend son b‚ton de pélerin, et soutient en province la création d'associations locales, regroupées sous un même drapeau (celui des Hackademy Schools) aux quatre coins de la France. La communauté s'étend et Paulo touche à son but de proposer un véritable accueil pour tous les amateurs de technologie et les garder dans le droit chemin quels qu'ils soient et quoi qu'ils aient fait. Puis vint pour Crash un nouveau costume, celui du chef d'entreprise. En créant "Sysdream", Paulo a apporté à la sécurité informatique le pragmatisme et la crédibilité qui lui manquaient. Il défendait l'idée que la sécurité devait être testée en conditions réelles avec des assaillants réels, et que l'Ethical Hacking et l'audit offensif étaient nécessaires. Et tenait la preuve, n'hésitant pas à promouvoir conjointement des actions choc, menées de front par Sysdream et HZV. En soutenant "la Nuit du Hack" toutes ces années, et en créant "Hack In Paris" en 2011, Crash défendait l'idéal d'un monde o? les hackers et les entreprises travaillaient de concert, un monde qu'il touchait du doigt, réguliérement. Crash est toujours à la barre quand la société d'édition qui posséde la marque The Hackademy ferme ses portes. Sur tous les fronts, il défendra sa communauté en se battant des semaines entiéres pour qu'elle ne soit pas abandonnée à un liquidateur judiciaire, pour récupérer ses droits sur le site et les noms de domaines, avec pour ambition de rendre à The Hackademy sa liberté et son indépendance. Crash la nuit, Paulo le jour. Lutter la nuit, pour arpenter le monde du hacking à sa maniére, avec sa joie et son humour et offrir la journée un service impeccable et une honnêteté de tous les instants. Et malgré tout, il a su rester ouvert, à l'écoute, accessible et simple, en n'oubliant ses racines. Voilà la vie de Paulo Pinto, aka CrashFR, dont nous pleurons aujourd'hui la disparition survenue trop tôt. Cérémonie vendredi 9 décembre 2011 à 15h …glise stella matutina 68,avenue du maréchal foch 92210 saint cloud (France) Inhumation à 16h30 Cimetiére communal de saint cloud 114,avenue du maréchal foch 92210 saint cloud (France) Laisser un message dans le livre d'or Voir aussi: Un siécle de sécurité informatique, radio, télécommunication

07 Dec 2011 LIRE L'ACTU
Piratage sony: des numéros de carte bancaire d'internautes ont été volés Archives Secunews SECUNEWS

Piratage sony: des numéros de carte bancaire d'internautes ont été volés

Le géant de l'électronique Sony a annoncé lundi soir que son enquête sur le piratage de son réseau PlayStation lui avait permis de découvrir que des milliers d'utilisateurs de son systéme de jeux en ligne Sony Online Entertainment (SOE) avaient eu leurs coordonnées bancaires volées. Citation:"Des informations personnelles liées à environ 24,6 millions de comptes SOE pourraient avoir été volées, ainsi que certaines informations d'une ancienne base de données de 2007", a indiqué Sony dans un communiqué. Citation:"Les informations de la base de données ancienne qui pourraient avoir été volées comprennent les numéros de cartes et dates d'expiration (mais pas les codes de sécurité) d'environ 12.700 cartes de crédit ou de débit non américaines, et environ 10.700 relevés de débit direct de certains clients en Autriche, en Allemagne, aux Pays-Bas et en Espagne", a précisé Sony. Le groupe japonais, qui avait annoncé dimanche de nouvelles mesures de sécurité pour protéger ses dizaines de millions de clients du réseau PlayStation, a précisé que ses ingénieurs avaient passé en revue le systéme SOE à l'occasion de leur enquête "intense" sur le premier incident. Sony est sur le pied de guerre depuis l'attaque subie entre les 17 et 19 avril par son portail interactif reliant la PlayStation 3 (PS3) à des jeux ou des films en ligne, un systéme comptant pas moins de 77 millions de souscripteurs dans le monde. L'attaque sur le systéme SOE est datée par Sony les 16 et 17 avril 2011.

03 May 2011 LIRE L'ACTU
Facebook: Edition et Retour à la ligne Archives Secunews SECUNEWS

Facebook: Edition et Retour à la ligne

Venant de le découvrir par hasard, je le partage avec vous, dernièrement le rectangle permettant de laisser des commentaires sur Facebook avait perdu sa fonction de retour à la ligne en utilisant la touche "Entrée". La voici de retour en utilisant "Shift+Entrée", vous pourrez également éditer votre message pendant quelques minutes en cliquant sur la croix qui permet de supprimer un message. Dépassé ce laps de temps le message ne sera plus éditable et vous pourrez seulement le supprimer.

31 Mar 2011 LIRE L'ACTU
Le site du dancing H2O victime d'un piratage Archives Secunews SECUNEWS

Le site du dancing H2O victime d'un piratage

Selon son site web consulté dimanche soir, le dancing pecquois (Belgique) L'"H2O" aurait notamment recruté deux nouveaux dj's de renom: "G. Bush et Nicolas Sarkozy" Les internautes qui ont surfé sur le site internet du dancing pecquois l'H2O, ont eu la surprise de découvrir une page d'accueil entiérement remaniée mettant en scéne l'un des nouveaux dj de la boÓte, Nicolas Sarkozy. Le texte d'introduction a quant à lui été entiérement réécrit avec des propos que les responsables du dancing peuvent considérer comme injurieux. Citation:"On y invite notamment les jeunes à venir se droguer et s'alcooliser sur le site avant de prendre le volant pour avoir un super accident...." Une littérature de mauvais gout qui a été rayée de la toile dés lundi matin. Tout comme les différents onglets qui renvoyaient vers certaines images particuliérement osées ou la présentation d'autres DJ tout aussi imaginaires que celui cité plus haut, Georges Bush, Ben Laden, etc... Remettre le site en route et trouver le pirate La patronne de l'établissement festif, Muriel Frimand, était en déplacement ce lundi mais était néanmoins informée de la situation par sa fille. Citation:"La premiére chose était de ne plus permettre aux gens d'avoir accés à notre site internet. On met actuellement tout en oeuvre pour le remettre en route le plus vite possible tout en renforçant sa sécurité même si elle était déjà pas mal. Notre volonté est aussi de retrouver l'auteur des faits pour qu'il évite de recommencer de maniére encore plus agressive sur notre site ou sur celui d'une autre personne. Nous faisons donc le nécessaire. Ce qu'il a fait n'est pas trés agréable, c'est trés déplacé, il faut vraiment ne rien avoir d'autre à faire qu'embêter les gens, c'est tellement petit et inutile de jouer sur notre réputation avec de la diffamation" explique la dame.
01 Dec 2010 LIRE L'ACTU
Quelles sont les sanctions pour les auteurs de virus ou de vers informatiques ? Archives Secunews SECUNEWS

Quelles sont les sanctions pour les auteurs de virus ou de vers informatiques ?

La recrudescence des attaques virales et la multiplication des variantes de vers que nous rencontrons depuis plusieurs semaines, nous amène a nous interroger sur les sanctions[ que sont susceptibles d’encourir les auteurs de virus. En Belgique, la création et la propagation de virus ou de vers sont visés a l'article 550ter du Code pénal, instauré par l'article 6 de la loi sur la criminalité informatique (Loi du 28 novembre 2000 relative a la criminalité informatique). Le délit de manipulation de données a été repris au § 1 et porte sur: l'introduction, la modification, l'effacement ou la modification par tout autre moyen technologique de l'utilisation de données dans un système informatique dans le but de nuire directement ou indirectement. La sanction prévue pour la manipulation de données consiste en une [b]peine d'emprisonnement de six mois a trois ans et en une amende de 130 euros a 125.000 euros ou en l'une de ces peines seulement. L’infraction comprend deux éléments: 1- un élément matériel 2- et un élément moral. 1. L’élément matériel L’élément matériel réside donc soit dans l’introduction, la modification, l’effacement ou la modification par tout autre moyen technologique de l’utilisation de données dans un système informatique. L’exposé des motifs souligne que: Citation: "Les causes des dommages occasionnés au système informatique sont également reprises parce que dans la pratique, les dommages causés aux données et au système informatique même se produiront souvent simultanément et que, d’un point de vue technique, on ne peut pas toujours les différencier de manière stricte. Toutefois, il est souhaitable d’établir une distinction juridique entre les conséquences sur les données et celles qui concernent le système informatique (Exposé des motifs, Doc. Parl. Chambre, 0213/001)". Le Code pénal prévoit envisage donc deux circonstances aggravantes lorsque le comportement incriminé a pour conséquence : - Soit de causer des dommages a des données dans le système informatique concerné ou dans tout autre système informatique. La sanction prévue peut alors consister en une peine d'emprisonnement de six mois a cinq ans et a une amende située entre 130 euros et 375.000 euros ou en l'une de ces peines seulement. On pense notamment a la destruction de fichiers (§2) - D’empêcher le fonctionnement correct du système informatique concerné ou de tout autre système informatique. La sanction prévue peut alors consister en une peine d'emprisonnement de un an a cinq ans et a une amende située entre 130 euros et 500.000 euros ou en l'une de ces peines seulement. Sont spécialement visés, les virus ou les vers qui peuvent rendre un disque dur inutilisable ou dérégler le système d’exploitation (§3). Outre les délits qui visent les manipulations effectuées en vue de nuire et les conséquences qui en découlent, une incrimination est également prévue en ce qui concerne certains actes préparatoires (§4). Si c'est le cas, la sanction prévue consiste en une peine d'emprisonnement de six mois a trois ans et en une amende de 130 euros a 500.000 euros ou en l'une de ces peines seulement. On pense a cet égard a l’élaboration ou a la diffusion de données pouvant causer des dommages ainsi qu’a des programmes informatiques tels que des virus ou des programmes visant a développer pareils virus. Par cet article, le législateur a entendu incriminer non seulement l’auteur, mais également toute personne susceptible de diffuser ou de commercialiser des logiciels permettant sa création de virus. 2. L’élément moral Pour être répréhensible, il faut encore que les comportements précités aient été posés avec une intention déterminée, ainsi, pour l’infraction de base reprise au §1, il est nécessaire que celle-ci ait été posée dans le but de nuire. Il n'est donc pas requis que des dommages effectifs aient été causés. Il suffit que l'intention ait été présente pour que l’acte soit punissable. Le législateur a donc entendu donner a la loi une large portée. L’article 550ter du Code pénal peut dès lors s'appliquer notamment a une personne qui introduit volontairement un virus nuisible dans un système informatique ou détruit les données clients d'un concurrent (Loi relative a la criminalité informatique). Les délits prévus aux paragraphes 2 et 3 nécessitent également qu’ils aient été posés dans le but de nuire. Le délit défini au §4 exige, quant a lui, que l'auteur sache que les données utilisées soient susceptibles de causer un dommage a des données ou empêcher, totalement ou partiellement, le fonctionnement correct d'un système informatique alors qu'il les a conçues, les a mises a disposition, les a diffusées ou les a commercialisées, soit avec une intention frauduleuse, soit dans le but de nuire. En exigeant soit une intention frauduleuse soit un but de nuire, le législateur a entendu éviter que soit interdit la commercialisation de données ou de programmes dont il peut être fait légitimement usage mais qui peuvent néanmoins être utilisés de manière abusive. On pense par exemple aux programmes informatiques qui permettent aux gestionnaires de réseau de découvrir des défauts sur le réseau et de les corriger, mais qui peuvent aussi être utilisés pour du sabotage (Providing Information about Internet Security Aspects). (source:Bertrand Géradin - Avocat au barreau de Bruxelles)

10 Oct 2010 LIRE L'ACTU
Un malware spamme Facebook grâce à la fonction j'aime Archives Secunews SECUNEWS

Un malware spamme Facebook grâce à la fonction j'aime

Alerte Virale Une forme de pages est actuellement en pleine explosion sur Facebook, celles qui proposent de découvrir une photo insolite, à condition d'"aimer" la page sur laquelle elle se trouve. Les groupes qui proposent de tels contenus ont généralement des noms qui aguichent la curiosité des utilisateurs, et les poussent d'autant plus à cliquer sur des liens pas toujours clairement identifiables. Si certains se contentent d'envoyer les internautes sur des publicités, d'autres ont trouvé une nouvelle façon de tirer profit de cette mode, en s'en servant pour propager un ver sur le réseau social, via la technique du " clickjacking " (détournement de clic). Sophos a identifié le malware , sous le nom de Troj/Iframe-ET . L'éditeur met en garde contre une page blanche, sur laquelle est écrit "Click here to continue". Une fois cliqué, le ver spamme les profils de tous les amis du membre, affichant sur leur page qu'ils aiment eux aussi le groupe vérolé. En somme, le malware n'a aucun autre but que celui de se propager en spammant massivement les pages des utilisateurs du réseau social, un développement que l'on peut imaginer sans fin dans la mesure o? la technique attise la curiosité des utilisateurs, qui ne sont pas toujours informés des dangers du clickjacking . Sophos, qui cite quelques-unes des pages anglophones hébergeant le malware, recommande aux adeptes de Facebook de vérifier leur liste de groupes "aimés" et de supprimer les liens douteux, l'éditeur recommande également la plus grande prudence envers ce type de page, dans la mesure o? Troj/Iframe-ET n'est pas le premier malware et sans doute pas le dernier à s'emparer du phénoméne Voir aussi: Le clicjacking c'est quoi ? Le ClickJacking, nouvelle arme des hackers (source:clubic)

01 Jun 2010 LIRE L'ACTU
Win32.Worm.Zimuse un virus qui endommage votre disque dur Archives Secunews SECUNEWS

Win32.Worm.Zimuse un virus qui endommage votre disque dur

Alerte Virale Un faux test de QI combine en fait virus , rootkit et ver dans une formule fatale. BitDefender, a identifié une nouvelle menace informatique alliant le comportement destructeur des virus aux mécanismes de diffusion des vers, il existe deux variantes connues de ce virus, qui s'introduit dans l'ordinateur sous la forme d'un innocent test de QI. Une fois exécuté, le ver crée entre sept et onze copies de lui-même (selon la variante) dans des zones sensibles du systéme de Windows. "Win32.Worm.Zimuse.A" est un malware extrêmement dangereux. Contrairement à la plupart des vers, "Win32.Worm.Zimuse.A" peut causer d'importantes pertes de données car il écrase les 50 premiers kilo-octets de la zone d'amorçage du disque dur (Master Boot Record) (une zone essentielle du disque dur). Zimuse un virus qui endommage votre disque dur envoyé par Eagle1. Afin de s'exécuter à chaque amorçage de Windows, le ver définit l'entrée de registre suivante: Citation:[HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRun]"Dump"="%programfiles%DumpDump.exe Il crée également deux fichiers pilotes: Citation:%system%driversMstart.sys et %system%driversMseu.sys Les versions 64 bits de Windows Vista et Windows 7 requérant des pilotes avec une signature numérique, le ver ne peut y installer ces fichiers. Malheureusement, lors des premiéres étapes de l'infection, il est presque impossible aux utilisateurs de découvrir que leur systéme est victime d'une menace informatique. Citation:Suite à l'infection, aprés un certain nombre de jours (40 jours pour la variante A et 20 jours pour la variante B), l'ordinateur affiche un message d'erreur affirmant qu'un probléme a eu lieu en raison de contenu malveillant présent dans les paquets IP provenant d'une URL particuliére. L'utilisateur est ensuite invité à restaurer le systéme en appuyant sur "OK". Le redémarrage qui a lieu à la suite de ce message, endommage le disque dur de l'ordinateur en raison de la corruption du secteur d'amorçage. Pour voir une vidéo présentant les étapes d'une attaque de Win32.Worm.Zimuse.A, veuillez cliquer ici. Nous recommandons la plus grande vigilance aux utilisateurs lorsqu'il leur est demandé d'ouvrir des fichiers provenant d'emplacements inconnus. Marc Blanchard, épidémiologiste et Directeur des Laboratoires Editions Profil pour BitDefender en France ajoute : Citation:"Le Worm Zimuse fait partie des malwares dit "hautement destructeur". Il en existe peu en circulation, les hackers ayant plutôt tendance à exploiter les machines des utilisateurs de maniére invisible, mais ce type de menace est néanmoins émergent ces derniéres semaines. Leurs principes de fonctionnement ne laissent aucune chance à l'utilisateur une fois la destruction programmée. De plus, du fait que le secteur d'amorçage du disque dur "Master Boot Record" est touché, un reformatage dit de haut niveau ne suffira pas à retirer ce malware. Il faudra, alors, procéder à un reformatage du disque dur dit "d'usine", ce qui n'est pas toujours évident à mettre en place pour un utilisateur standard. Seule solution pour éviter ce type d'attaque, installer une protection antivirale proactive AVANT que le malware puisse opérer son action de destruction. Gr‚ce à BitDefender Remove Zimuse, vous pourrez détecter si votre ordinateur est infecté par "Zimuse", et le désinfecté le cas échéant. Télécharger BitDefender Remove Zimuse old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

31 Jan 2010 LIRE L'ACTU