Moteur de recherche

Résultats pour : "lutte"

Grâce à l’impression 3D et à des bactéries, des chercheurs parviennent à convertir le méthane en énergie : une nouvelle piste pour lutter contre le changement climatique ? Presse-Citron Général

Grâce à l’impression 3D et à des bactéries, des chercheurs parviennent à convertir le méthane en énergie : une nouvelle piste pour lutter contre le changement climatique ?

Le méthane est un gaz polluant redoutable pour le climat, mais peut être également une puissante source d'énergie si l'on sait comment le valoriser correctement. Grâce à un mini-bioréacteur imprimé en 3D, un laboratoire californien vient de prouver que c'était faisable à moindre coût.

29 Sep 2026 LIRE L'ACTU
Les Actu's de la semaine Archives Secunews SECUNEWS

Les Actu's de la semaine

Cryptomonnaies : Volatilité et innovations financières Chute continue du Bitcoin sous les 86 000 dollars, marquant une année difficile malgré des avancées en début 2025. Approbation aux États-Unis d’ETF crypto spot qui ouvrent la voie à de nouveaux produits financiers en 2026. Nouveaux lancements de produits chez les exchanges majeurs comme Coinbase face à un marché volatil. En novembre, environ 1 200 milliards de dollars ont disparu de la capitalisation globale des cryptomonnaies, accentuant l’incertitude des investisseurs. Sécurité Informatique : Vulnérabilités et ripostes Patch Tuesday de Microsoft corrige 63 vulnérabilités, dont une faille zero-day critique affectant Windows. Mise à jour d'urgence pour Google Chrome pour combler une faille zero-day activement exploitée (CVE-2025-13223). Hausse des attaques DDoS et violations de données ciblant les administrations publiques européennes, selon l’Agence européenne de cybersécurité (ENISA). European Cyber Week 2025 à Rennes a réuni experts et professionnels autour des défis de cybersécurité, notamment la protection des infrastructures critiques. IPTV et Streaming Illégal : Carton judiciaire Démantèlement d’un réseau pirate IPTV comptabilisant jusqu’à 26 millions d’utilisateurs, générant un manque à gagner de plus de 400 millions d’euros en France. Renforcement des dispositifs européens pour le blocage en temps réel des services illégaux, assorti de sanctions lourdes. Confiscation de dizaines de millions d’euros en cryptomonnaies utilisées pour blanchir les profits illicites de l’IPTV. Réseaux Sociaux et Téléphonie : Vigilance accrue Attention portée sur la modération des contenus et la lutte contre la désinformation en préparation de nouvelles réglementations européennes. Les opérateurs et plateformes font campagne contre le phishing et les escroqueries, particulièrement à l’approche du Black Friday et Cyber Monday. Ce panorama met en lumière une semaine marquée par des défis importants en matière de cybersécurité, des évolutions notables dans la finance décentralisée et un durcissement de la lutte contre la piraterie numérique, notamment dans le domaine de l’IPTV. Pour renforcer la sécurité dans vos environnements, il est conseillé de : Appliquer toutes les mises à jour critiques système sans délai. Surveiller de près les environnements réseau pour détecter les attaques DDoS ou tentatives d’intrusion. Utiliser des solutions antivirus et anti-malware robustes couplées à des pare-feux configurés. Être vigilant face aux tentatives de phishing, surtout en période commerciale.

23 Nov 2025 LIRE L'ACTU
Quelles nouvelles fonctionnalités sur Whatsapp? Archives Secunews SECUNEWS

Quelles nouvelles fonctionnalités sur Whatsapp?

Des innovations déjà disponibles En 2025, WhatsApp a accélèré le rythme des nouveautés pour rendre la messagerie plus intelligente, personnalisée, et ouverte. Aide à la rédaction avec l’IA : Grâce à la fonction « Writing Help », WhatsApp propose des reformulations de messages (pro, humour, bienveillant) selon le contexte, afin que vos échanges gagnent en nuance et en clarté. L’assistant IA repose sur la technologie Meta, et garantit une confidentialité locale sur l’appareil. ​ Traduction intégrée des messages : Désormais, la traduction d’un message reçu est automatique sur iOS (plus de 19 langues) comme sur Android (6 langues, extension prévue). Il suffit d’un appui long puis de choisir « Traduire » : le texte converti reste disponible même hors connexion. Sur Android, le fil entier peut être traduit automatiquement. ​ Live Photos & photos animées : À mi-chemin entre vidéo et GIF, WhatsApp permet d’envoyer des Live Photos ou photos en mouvement avec du son. Pratique pour transmettre une ambiance ou un moment fort, et désormais disponible pour tous. ​ Nouvelles options de statuts : Partagez des mises à jour enrichies, ajoutez des autocollants interactifs (question sticker), et gardez la main sur la confidentialité (contrôle des partages de statuts). ​ Amélioration de la gestion des groupes : Nouvel outil pour « mentionner tout le monde » d’un seul geste, sans besoin de taguer chaque membre individuellement, afin de ne louper aucun message important dans les groupes actifs.​ Les fonctionnalités à venir Mais WhatsApp ne compte pas s’arrêter là… Voici ce qui vous attend prochainement : Discussions inter-applications : WhatsApp s’ouvre aux « applications tierces ». À l’avenir, il sera possible de converser, via WhatsApp, avec des contacts utilisant d’autres messageries — une révolution pour l’interopérabilité, d’abord en Europe (Digital Markets Act). Vos chats WhatsApp peuvent fusionner, ou rester séparés, et la confidentialité reste garantie sur l’essentiel des données. ​ Fils de conversation (« threads ») : Pour ne plus perdre le fil, chaque réponse à un message créera un fil partagé. Pratique dans les groupes où plusieurs discussions s'entremêlent ! ​ Pseudos uniques : Exit l’identification unique par numéro ! WhatsApp prépare l’arrivée de vrais pseudos (lettres, chiffres, points, underscore), avec système de réservation et protection contre l’usurpation. ​ Recherche avancée : Il deviendra possible de retrouver une conversation de groupe non plus seulement par son nom, mais aussi par le nom d’un membre. ​ Personnalisation par IA : Création d’arrière-plans et de thèmes générés par Meta AI, pour des chats visuellement uniques et adaptés à votre humeur. ​ Nouveau système anti-arnaque : Lutte renforcée contre les spams et comptes frauduleux, appuyée par des partenariats technologiques (OpenAI) et des suppressions de masse.​ À retenir En 2025, WhatsApp ne se contente plus de petites améliorations. L’année marque une rupture avec : la traduction multilingue instantanée, l'aide rédactionnelle IA, la personnalisation avancée, la gestion simplifiée des groupes, et surtout, un pas franchi vers la messagerie multiplateforme. Restez attentif : de nouvelles surprises pourraient encore arriver dans les prochains mois, pour une expérience plus riche et connectée que jamais.​

17 Nov 2025 LIRE L'ACTU
Les Actu's de la semaine ! Archives Secunews SECUNEWS

Les Actu's de la semaine !

Sécurité : Windows et Linux en ligne de mire Cette semaine, deux failles critiques dans Windows sont activement exploitées, poussant Microsoft à diffuser un correctif d’urgence à appliquer sans délai pour éviter les cyberattaques. Par ailleurs, une faille Linux est également utilisée par des ransomwares pouvant affecter les environnements Windows via WSL. Saviez-vous qu'en Belgique, plus de la moitié des détaillants victimes de rançongiciels cèdent aux demandes des hackers, soulignant la menace toujours croissante du cybercrime?​ Logiciels : Adobe innove avec l’IA et nouvelles sorties Adobe enrichit sa suite GenStudio avec des outils basés sur l’intelligence artificielle pour faciliter la création de contenu et renforcer la lutte contre les deepfakes. De plus, plusieurs nouveaux logiciels utiles viennent compléter les catalogues de Nintendo et Microsoft Store, offrant des outils innovants pour les utilisateurs.​ Systèmes d’exploitation : Windows 11 26H1 en approche Microsoft prépare le déploiement d’une mise à jour majeure de Windows 11, la version 26H1, spécialement optimisée pour les processeurs nouvelle génération. Cette version est en phase de test avancée et promet des améliorations de performance et de sécurité.​ Jeux vidéo : Nouveautés très attendues Le shooter ARC Raiders débarque sur PC et consoles nouvelle génération avec l’ambition de bousculer le genre. Par ailleurs, les fans de Pokémon attendent avec impatience le DLC Z-A qui apporte de nouvelles méga-évolutions et surprises. Twitch dévoile également plusieurs nouveautés qui transformeront l’expérience des streamers et spectateurs.​

09 Nov 2025 LIRE L'ACTU
Fin de partie pour l’IPTV sauvage en Europe Archives Secunews SECUNEWS

Fin de partie pour l’IPTV sauvage en Europe

La lutte contre les services IPTV illégaux s’intensifie à travers l’Europe. Diffusion massive de chaînes piratées, reventes d’abonnements “low cost” et serveurs dissimulés à l’étranger : les autorités européennes redoublent d’efforts pour mettre fin à un marché parallèle qui représente des centaines de millions d’euros de pertes pour le secteur audiovisuel. Une coordination européenne inédite Sous l’impulsion de la Commission européenne, une série d’opérations coordonnées vient de cibler les principaux réseaux de diffusion pirate. Avec le soutien d’Europol et d’Eurojust, l’initiative “Block Piracy” permet désormais de couper en urgence les flux IPTV identifiés et de saisir les serveurs à la source. Plusieurs plateformes, hébergées dans différents pays membres, ont ainsi été démantelées au cours des derniers mois. Bruxelles veut faire de cette stratégie commune un modèle de référence pour l’ensemble du marché numérique européen. La France muscle son arsenal contre les revendeurs En France, l’Arcom veut frapper vite et fort. Grâce à un cadre légal renforcé, les autorités peuvent désormais ordonner le blocage immédiat des sites et applications diffusant des chaînes sans autorisation. Les forces de l’ordre s’attaquent aussi au commerce parallèle des abonnements IPTV, souvent relayés sur les réseaux sociaux ou via des box illégales. Les enquêteurs observent une professionnalisation croissante de ces réseaux, capables de générer d’importants profits en toute discrétion. Plusieurs interpellations récentes illustrent cette nouvelle approche plus offensive. En Belgique, la justice durcit le ton La Belgique, elle aussi, multiplie les coups de filet. Sous la coordination de la police fédérale et de la SABAM, des opérations conjointes ont conduit à la fermeture de plateformes frauduleuses et à l’arrestation de distributeurs locaux. Le gouvernement mise sur la répression judiciaire : les peines encourues peuvent atteindre cinq ans de prison et plusieurs dizaines de milliers d’euros d’amende. En parallèle, une campagne d’information vise à rappeler que l’usage d’un service IPTV non autorisé reste illégal, même pour l’utilisateur final. Course contre la montre technologique Face à ces mesures, les acteurs du piratage s’adaptent en permanence : serveurs déplacés à l’étranger, flux chiffrés, paiements anonymes… Les autorités misent sur de nouveaux outils de détection automatisée basés sur l’intelligence artificielle et l’analyse des réseaux. La bataille contre l’IPTV illégale s’annonce longue, mais l’Europe semble décidée à ne plus laisser ce marché souterrain prospérer

07 Nov 2025 LIRE L'ACTU
Vous avez l'IPTV ? un nouvel outil va permettre d’identifier les pirates Archives Secunews SECUNEWS

Vous avez l'IPTV ? un nouvel outil va permettre d’identifier les pirates

Comment lutter contre les IPTV illégales ? Cette question taraude les diffuseurs qui regardent avec angoisse ces plateformes prendre de l’ampleur. En la matière, le service de streaming sportif DAZN vient d’annoncer une mesure redoutable dans le cadre de la lutte contre le piratage. Ce qu’il fallait à DAZN, c’est un moyen de facilement et efficacement identifier son propre contenu. Et c’est exactement ce que le réseau a décidé de mettre en place. Tout comme le contenu généré par une IA est accompagné d’un filigrane permettant de facilement l’identifier, il en sera ainsi désormais de même pour les programmes diffusés par DAZN. Un filigrane imperceptible et invisible, mais qui sera bien présent et qui sera unique à la chaîne, lui permettant ainsi de pouvoir retrouver toute diffusion illégale de son propre contenu, et ainsi de pouvoir bloquer et appréhender les coupables. Pour obtenir ce résultat, DAZN n’est pas seul. En effet, c’est avec l’aide de la société néerlandaise "Irdeto", consacrée à la cybersécurité, que cette idée a pu se concrétiser. Irdeto est spécialisé sur la question de la protection du contenu diffusé sur les services de TV digitales et de Streaming, et dispose donc d’une grande expérience autour de l’IPTV et de la lutte contre celle-ci. Pour rappel, si les consommateurs d’IPTV ne risquent pour l’instant pas encore grand-chose, il n’en est pas du tout de même pour les diffuseurs qui encourent de lourdes peines d’amende et de prison. Et dans certains pays, comme l’Italie, qui est particulièrement acharnée dans sa lutte contre la pratique, la relative impunité du consommateur commence elle aussi à être mise en cause. Le pays a par ailleurs récemment voté une loi visant à mettre au point un système lui aussi particulièrement ambitieux de lutte contre ce qui est perçu comme un fléau. Théoriquement, en Belgique, le consommateur d’IPTV encourt une peine de 5 ans de prison et des amendes allant de 500 à 100.000 euros. Dans la pratique toutefois, aucune peine de ce type n’a été donnée à ce jour.

22 Oct 2023 LIRE L'ACTU
Le DSA entre en vigueur ce 25 août 2023, dans l’Union européenne Archives Secunews SECUNEWS

Le DSA entre en vigueur ce 25 août 2023, dans l’Union européenne

Le Digital Services Act (DSA) entre en vigueur ce 25 août 2023. Cette régulation des réseaux sociaux, mise en place par l’Union européenne, impose des obligations de modération de contenus aux grands services numériques. Surveillés par Bruxelles, ils pourront faire face à de sévères sanctions en cas de manquement. Le DSA vise à réduire les risques pour la société en imposant des devoirs aux géants du web, qui devront respecter: Des obligations de moyens et de transparence Effectuer des évaluations périodiques des risques Proposer des mesures pour lutter contre les contenus illégaux ou haineux, les atteintes aux processus électoraux, à la liberté d’expression, aux mineurs et à leur santé mentale. Le cyberharcèlement et la cyberviolence constituent des problèmes grandissants, pour les enfants comme pour les adultes. La DSA renforcera la protection des personnes ciblées par le harcèlement et l’intimidation en ligne, notamment en garantissant que les images privées et d’autres contenus illicites et indésirables, partagés de manière non consentie, puissent être rapidement signalés par les utilisateurs. Aider à comprendre et à contester les décisions en matière de modération de contenu La commission européenne pourra infliger des amendes allant jusqu’à 6% du chiffre d’affaires des plateformes, voire les interdire dans l’UE. À partir du 25 août 2023, toutes les entreprises ayant plus de 45 millions d’utilisateurs mensuels en Europe (environ 10% de la population) devront se conformer au DSA. Parmi les 19 entreprises concernées, on retrouve notamment: AliExpress (Alibaba) Amazon l’App Store d’Apple Bing Booking Facebook Google Google Play Store Google Maps Instagram LinkedIn Pinterest Snapchat TikTok Wikipédia X (ex-Twitter) YouTube Zalando. Les changements imposés par le DSA sont plus visibles que ceux du RGPD, qui concerne principalement la collecte de données personnelles en arrière-plan. Le DSA va directement influencer les pratiques et l’expérience des utilisateurs sur les plateformes, entraînant divers changements, ce qui le rendra plus perceptible par les internautes. Sur le plan juridique, le DSA ne s’applique qu’au sein de l’Union européenne. Les grandes entreprises technologiques comme Meta (Facebook, Instagram) et TikTok ont annoncé des modifications pour se conformer au DSA, mais uniquement dans les pays concernés. Le DSA est un règlement européen qui modifie la directive du 8 juin 2000 sur le commerce électronique (directive 2000/31/CE). À noter Afin d'éviter des contraintes disproportionnées, les microentreprises et les petites entreprises (de moins de 50 salariés et ayant un chiffre d'affaires annuel inférieur à 10 millions d'euros) sont exemptées de l'application de diverses mesures (rapports de transparence, système interne de traitement des réclamations,…). Le règlement DSA. Le DSA expliqué en vidéo.

25 Aug 2023 LIRE L'ACTU
Si vous avez une IPTV vous risquez d’avoir bientôt une mauvaise surprise, toute l’Europe pourrait être concernée. Archives Secunews SECUNEWS

Si vous avez une IPTV vous risquez d’avoir bientôt une mauvaise surprise, toute l’Europe pourrait être concernée.

Selon le journal hongrois Media1, l’Hungarian Communications Association aurait entamé des discussions avec le législateur, des fournisseurs d’accès à Internet et plusieurs défenseurs des droits des éditeurs de contenus en vue d’étudier la piste d’attaques coordonnées sur les plates-formes d’IPTV illégales. L’association entend combattre le piratage non pas avec des poursuites en justice mais des attaques DDOS (Déni de service) qui cibleraient spécifiquement les plates-formes d’IPTV. Geeko signaler qu'elle doit toutefois d’abord définir dans quelle mesure ces attaques DDOS pourraient être considérées comme “légales” dans le cadre d’une lutte contre le piratage. Les attaques DDOS permettraient théoriquement de couper de nombreux signaux et de rendre inaccessibles des bouquets entiers de chaines aux abonnés.En répétant ces attaques plusieurs fois, il serait possible dans une période de temps assez courte de pousser les abonnés à stopper leurs abonnements en raison de la qualité médiocre du service. Les fournisseurs d’IPTV verraient alors leurs revenus baisser” explique l’organisation. Ces attaques pourraient toutefois faire des dommages collatéraux. Du côté des serveurs loués aux services en question. Mais aussi de nombreux revendeurs, qui se retrouveraient noyés sous les demandes de remboursements des consommateurs. Tout ceci reste toutefois pour le moment de l’ordre du théorique puisque dans la pratique, rien n’a encore été validé. Si cela devait être le cas toutefois, un véritable Armageddon pourrait frapper le secteur, partout en Europe.

26 Sep 2022 LIRE L'ACTU
Des pirates demandent 10 millions de dollars au centre hospitalier de Corbeil-Essonnes Archives Secunews SECUNEWS

Des pirates demandent 10 millions de dollars au centre hospitalier de Corbeil-Essonnes

Le Centre hospitalier Sud Francilien (CHSF) à Corbeil-Essonnes est la cible d'une attaque informatique, qui a débuté dans la nuit de samedi 20 à dimanche 21 août 2022 vers 1h, perturbant sérieusement son activité, selon un communiqué de l'établissement. Une demande de rançon de 10 millions de dollars, formulée en anglais, aurait été exigée par le ou les hackers. L'hôpital essonnien a déclenché un plan blanc dimanche. Cette attaque perturbe fortement l'activité du CHSF, en rendant "inaccessibles tous les logiciels métiers, les systèmes de stockage (notamment d’imagerie médicale) et le système ayant trait aux admissions", a indiqué l'hôpital. L’Autorité Nationale en matière de Sécurité et de Défense des Systèmes d’Information (ANSSI) a été "rapidement saisie par la cellule de crise". Une enquête pour intrusion dans le système informatique et pour tentative d'extorsion en bande organisée a été ouverte à la section cybercriminalité du parquet de Paris. Les investigations ont été confiées aux gendarmes du Centre de lutte contre les criminalités numériques (C3N). En avril 2022, une cyberattaque contre le système d'information du Groupement Hospitalier de Territoire Coeur Grand Est avait touché neuf établissements et le mois précédent, un hôpital d'Ajaccio avait lui aussi été victime d'une cyberattaque avec demande de rançon.

23 Aug 2022 LIRE L'ACTU
Les utilisateurs des services illégaux IPTV vont faire face à des écrans noirs! Archives Secunews SECUNEWS

Les utilisateurs des services illégaux IPTV vont faire face à des écrans noirs!

La semaine dernière, l’UEFA a salué une nouvelle décision du tribunal judiciaire de Paris. À la demande de Canal + et beIN Sport, la Justice va pouvoir obliger les fournisseurs d’accès internet à bloquer les sites pirates qui diffusent illégalement les matches de Ligue des champions. Canal + et beIN Sports, qui diffusent la Ligue des Champions, ont obtenu une ordonnance du tribunal judiciaire de Paris qui oblige les fournisseurs d’accès à internet de « bloquer l’accès aux sites web frauduleux, qui mettent à disposition des flux illégaux et non autorisés de matches de Ligue des champions ». Au même moment, Canal + a obtenu le blocage de plusieurs sites diffusant illégalement le Top 14, le championnat français de Rugby. « C’est une avancée majeure dans la lutte contre le piratage audiovisuel en France et l’ARCOM fait un excellent travail », a souligné dans les colonnes de l’Equipe Céline Boyer, responsable de la protection des contenus au sein du groupe Canal+.

23 Feb 2022 LIRE L'ACTU
La police anglaise démantèle un réseau IPTV, utilisé par de nombreux européen Archives Secunews SECUNEWS

La police anglaise démantèle un réseau IPTV, utilisé par de nombreux européen

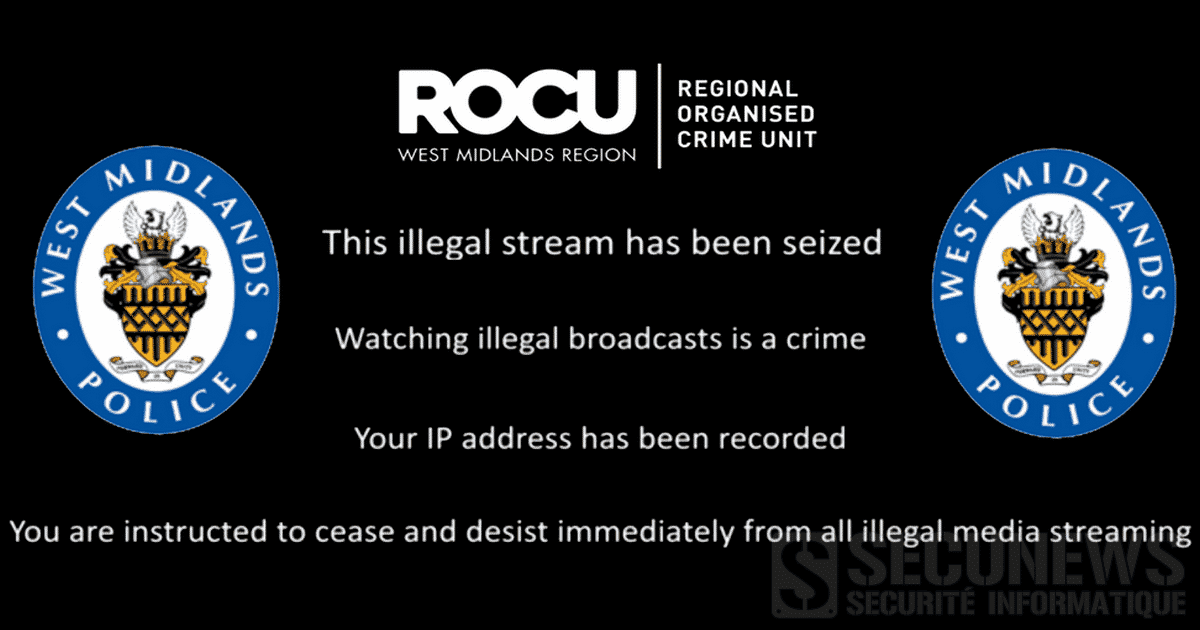
Une importante opération a été menée par la police du West Midlands et par l’organisation FACT pour fermer un service de streaming illégal au Royaume-Uni. De plus en plus de personnes utilisent la technologie IPTV pour accéder à du contenu audiovisuel. Contre une somme modique, ils peuvent accéder à un vaste catalogue de chaînes de télévision. Bien que ces services puissent sembler intéressants, ils sont malheureusement illégaux et de nombreux internautes en ont fait récemment les frais. Bien que la plateforme était située en Angleterre, elle disposait également d’utilisateurs en Europe. L’opération a été initiée par la FACT au nom d’entreprises d’audiovisuel comme « Sky », pour lutter contre les services pirates d’IPTV qui sévissent dans le pays. Un message d’avertissement accueille les utilisateurs Trois personnes ont été interpellées dans l’opération, deux hommes de 35 et 53 ans et une femme de 40 ans. Ils sont accusés de violation de droits d’auteur, de fraude et de complot en vue de commettre une fraude. Au total, la police indique que des centaines de milliers d’utilisateurs ont visionné du contenu via ces liens IPTV. Le nom de la plateforme n’a pas été communiqué, mais la FACT indique qu’il s’agissait d’une des plateformes les plus utilisées au Royaume-Uni. Elle offrait un accès illégal à du contenu premium de plus de 100 services de télévision différents. Le réseau est désormais fermé, les liens ont été désactivés et les utilisateurs de la plateforme reçoivent maintenant des messages sur leur téléviseur leur indiquant qu’ils utilisaient un service illégal et que celui-ci avait été interrompu.

24 Sep 2021 LIRE L'ACTU
Apple et Google n'installent pas StopCovid à votre insu sur votre téléphone Archives Secunews SECUNEWS

Apple et Google n'installent pas StopCovid à votre insu sur votre téléphone

Si toutes les captures d'écran sont vraies et que cette mention Covid-19 est bel et bien apparue sur certains appareils, il ne s'agit en aucun cas d'un module qui permettrait l'installation de l'application StopCovid. Ces mentions: - Journalisation des expositions" au Covid-19 dans le menu "santé" sur iOS". - Notifications d'exposition au Covid-19" sur Android. Correspondent à un outil développé conjointement par Google et Apple, au niveau international, pour aider à la lutte contre la propagation du virus. Les deux fabricants ont adapté leur technologie Bluetooth pour faciliter le traçage des cas contacts de Covid-19, mais cet outil n'est pas une application en soi, c'est une API, une sorte de "kit de développement" à destination des États qui le souhaitent, pour offrir une technologie de traçage clés en main. Autrement dit, ces fonctions sont une simple "base" utilisable par les applications, mais chez un utilisateur qui n'installe aucune application de "contact tracing", elles restent totalement inactives. Oui, il y a bien des dispositifs de traçage du Covid-19 installés par défaut sur les iPhone et téléphones Android, mais ils sont incapables de fonctionner sans une application qui exploite leur technologie, or 'StopCovid', n'exploite pas cette technologie-là.

04 Jun 2020 LIRE L'ACTU
Proximus, Telenet et VOO sont prêts à bloquer les sites de téléchargement illégal Archives Secunews SECUNEWS

Proximus, Telenet et VOO sont prêts à bloquer les sites de téléchargement illégal

Les représentants de l’industrie et les fournisseurs d’accès à internet se sont entendus pour proposer au juge une liste de 33 sites internet et de 450 noms de domaine suspectés de rendre possible le téléchargement illégal de contenus protégés par les droits d’auteur. Une sorte d’union sacrée en vue de prendre la lutte contre le piratage à bras-le-corps. L’entente entre la Belgian Entertainment Association (BEA), d’un côté, et Proximus, Telenet et VOO (Nethys et Brutélé), de l’autre, a pris forme mercredi 7 mars 2018 devant le tribunal de commerce francophone de Bruxelles. La BEA avait assigné les fournisseurs d’accès en justice il y a un an. Pour éviter une procédure longue et complexe, les parties se sont rapprochées et entendues pour soumettre au juge des cessations une liste de sites à faire interdire. Lors de la citation en justice introduite par la BEA il y a un an, pour la Belgique, on considérait que 36% du trafic internet concernaient des sites illégaux de téléchargement. "L’industrie du cinéma, de la musique et des jeux vidéo vit des moments difficiles à cause de sites qui proposent du contenu protégé par les droits d’auteur. Cette mise à disposition du public à raison de milliards de fichiers cause un grave préjudice aux ayants droit", a encore plaidé le conseil de la BEA, appelant le juge à ordonner le blocage des sites et des noms de domaine repris dans la liste élaborée par les parties. Pour éviter une procédure longue et complexe, les parties se sont rapprochées et entendues pour soumettre au juge des cessations une liste de sites à faire interdire. L’intention des parties est de démontrer qu’il y a moyen de mettre fin à la piraterie virtuelle en s’appuyant sur le droit. L’affaire a été prise en délibéré, le jugement sera rendu dans le mois.

08 Mar 2018 LIRE L'ACTU
Facebook ferme la page de Firerank Archives Secunews SECUNEWS

Facebook ferme la page de Firerank

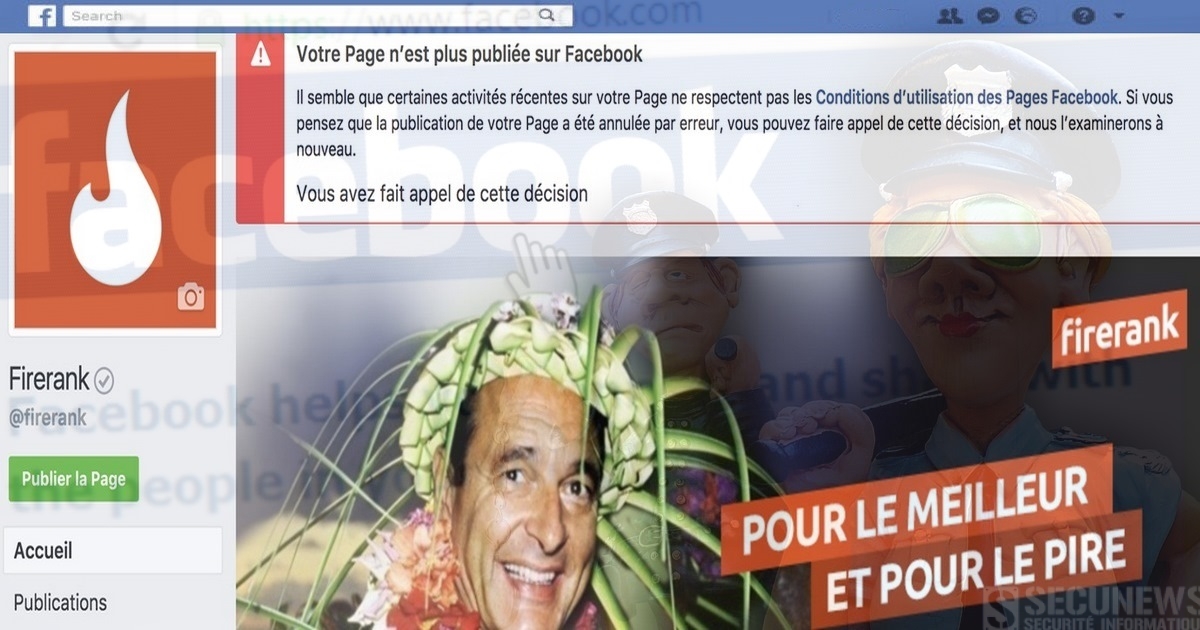
Pour lutter contre les pratiques trompeuses comme le 'like-jacking', Facebook a fermé 'Firerank', une page française de contenus viraux qui revendiquait 12 millions d'abonnés, en faisant l'une des plus populaires de France. Facebook a désactivé cette page car elle utilisait de façon répétée une technique trompant les utilisateurs, en les engageant à 'liker les pages involontairement. Facebook adresse une menace à tous ceux qui s'adonnent à des pratiques trompeuses comme le like-jacking. 'Notre société vient d'être rayée de la carte', écrivait son cofondateur Charles Marginier, amer, le 10 novembre sur le réseau LinkedIn. Firerank, c'était un chasseur de buzz uniquement actif sur Facebook, employant trente salariés. La page s'était d'abord spécialisée dans les classements à fort potentiel viral 'des « 7 sauts les plus dingues jamais réalisés', ou , 'quelles sont ces actrices moches dans une série qui sont les plus belles en réalité ?'. 'Firerank s'était ensuite tourné vers les vidéos (30 % de sa production) et des contenus socialement engageants, capables de susciter beaucoup de likes et commentaires', a indiqué jeudi à l'AFP son co-fondateur. Mais ses millions d'abonnés n'avaient pas tous été acquis naturellement. Dans son post LinkedIn en forme de grand déballage, retiré depuis, Charles Marginier l'admettait en accusant : 'Une majorité des grandes et très grandes pages françaises très actives que vous connaissez tous bien, ne se sont pas construites à 100 % naturellement. Firerank compris'. Et d'évoquer quatre pratiques: - Le renommage - La fusion - Le rachat de pages - Le like-jacking (technique qui consiste à positionner un bouton like de Facebook sur une page web sans que celui-ci soit visible. En cliquant par exemple sur une vidéo, l'internaute 'like' sans le vouloir la page Facebook à laquelle le bouton est relié, certains pirates diffusent leurs virus de cette façon également . Une idée qui marchait puisque avant d'être sanctionné, Firerank affichait 1,7 milliard de vues sur ses vidéos cette année et un chiffre d'affaires de 1,1 million d'euros grâce aux publicités, selon son cofondateur. On n'a jamais utilisé cette méthode Son cofondateur a rétropédalé par rapport à son message du 10 novembre: 'J'ai réagi à chaud, j'exposais un état de faits sur un écosystème. Sur Firerank, on n'a jamais utilisé cette méthode', a-t-il affirmé à l'AFP. Mais une porte-parole de Facebook en France maintient le contraire: '"Nous avons récemment désactivé un certain nombre de pages parce qu'elles utilisaient de façon répétée une technique trompant les utilisateurs, en les engageant à 'liker' les pages involontairement. Cette pratique viole nos conditions d'utilisation et nous avons pris des mesures pour préserver l'intégrité de notre plateforme'. D'autres acteurs seraient concernés Charles Marginier a lui demandé un réexamen de la décision de Facebook mais il est peu probable que le géant américain, très pointilleux sur son image, revienne dessus. Les internautes applaudissent Sur les réseaux sociaux, cette dernière suscitait peu d'indignation, beaucoup s'en réjouissant même. 'Tiens, Facebook fait le ménage chez ceux qui ont pratiqué le charlatanisme à grande échelle. Justice », écrit par exemple sur Twitter Nicolas Vanderbiest, expert des « phénomènes d'influence' sur les médias sociaux. Sur LinkedIn, le post du cofondateur lui a valu une volée de bois vert : 'Une bonne nouvelle pour la civilisation et un parfait exemple du caractère artificiel des métriques (mesures d'audience) Facebook » ; « une pensée pour vos salariés mais c'est vraiment très difficile d'être triste de voir la disparition d'un business comme le vôtre', commentaient des utilisateurs. Charles Marginier assure que ses salariés ne se retrouvent pas au chômage technique et que Firerank a déjà entamé sa diversification, cherchant d'autres sources de revenus que le réseau social. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de cliquer ou partager un lien!! Voir aussi: Comment les likes et les commentaires sur Facebook enrichissent les scammers.

20 Nov 2017 LIRE L'ACTU
Une association française porte plainte contre des fabricants d'imprimantes pour obsolescence programmée Archives Secunews SECUNEWS

Une association française porte plainte contre des fabricants d'imprimantes pour obsolescence programmée

Les fabricants programment-ils la durée de vie de leurs produits ? Cela tout le monde le sait maintenant je pense... L'association 'HOP', qui lutte depuis 2015 contre l'obsolescence programmée, vient de déposer une plainte auprès du Procureur de la République de Nanterre (Hauts-de-Seine) contre plusieurs fabricants d'imprimantes. Une première en France. Selon cette association, les marques HP, Canon, Brother et Epson mettent en place des pratiques qui 'visent à raccourcir délibérément la durée de vie des imprimantes et des cartouches.' L'association fonde sa plainte sur une enquête qu'elle a réalisée durant plusieurs mois. Dans ses conclusions, cette étude affirme que 'des éléments des imprimantes, tel que le tampon absorbeur d'encre, sont faussement indiqués en fin de vie', elle dénonce aussi 'le blocage des impressions au prétexte que les cartouches d'encre seraient vides alors qu'il reste encore de l'encre'. Selon l'avocat de l'association, 'ces faits pourraient aussi révéler une entente illégale entre les fabricants d'imprimantes, des millions de Français propriétaires d'imprimantes pourraient être lésés'. L'association a informé l'Autorité de la concurrence de sa plainte. 'Les imprimantes prêtes à jeter sont symptomatiques d'un modèle consumériste que nous dénonçons, mais cela concerne tous les secteurs, des collants aux machines à laver', explique Laetitia Vasseur, cofondatrice et déléguée générale de HOP. Toutefois, ces affirmations sont difficiles à prouver. Il faut pouvoir montrer que les fabricants ont eu délibérément l'intention de vendre des produits dont la durée de vie est déterminée à l'avance. Sans quoi la justice ne pourrait pas donner suite à cette plainte. En revanche, si l'affaire devait se poursuivre, depuis la loi sur la Transition énergétique de 2015, les fabricants risquent en théorie 300.000 euros d'amende ou jusqu'à 5% de leur chiffre d'affaires. Début juillet 2017, le parlement européen a demandé à la Commission européenne de légiférer dans ce domaine afin d'éviter la mise au rebut d'énormes quantités de produits. Lire le communiqué . Obsolescence programmée des imprimantes (Association HOP) publié par redacweb6352

02 Oct 2017 LIRE L'ACTU
L'expert en cybersécurité qui a stoppé WannaCry arrêté aux u.s.a et inculpé de piratage dans une autre affaire Archives Secunews SECUNEWS

L'expert en cybersécurité qui a stoppé WannaCry arrêté aux u.s.a et inculpé de piratage dans une autre affaire

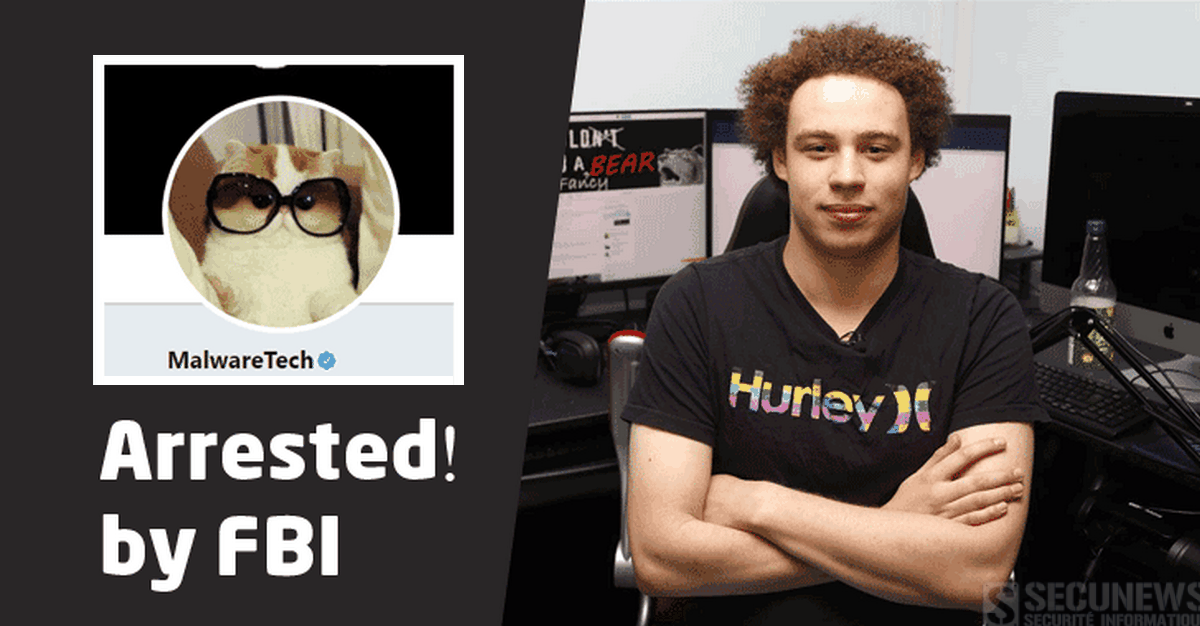
Un expert britannique en cybersécurité, considéré comme un héros pour avoir contribué à stopper le ransomware 'WannaCry', a été arrêté aux Etats-Unis où il est sous le coup d'une inculpation pour la création de logiciels destinés à attaquer les banques. Marcus Hutchins, jeune Britannique de 23 ans connu sous le nom de "Malwaretech", a été arrêté mercredi à Las Vegas où se déroulait le grand rassemblement de pirates informatiques Def Con, a indiqué le ministère américain de la Justice. L'acte d'inculpation daté du 12 juillet 2017 était jusqu'ici sous scellé. Accusé d'avoir fabriqué un logiciel de piratage Marcus Hutchins est accusé, avec d'autres individus, d'avoir fabriqué et distribué le logiciel 'Kronos' en 2014 et 2015. Ce logiciel est conçu pour voler des informations liées aux transactions bancaires en ligne, Kronos a été configuré pour viser notamment les systèmes bancaires au Royaume-Uni, Canada, Allemagne, Pologne et France, selon les autorités judiciaires américaines. Selon l'acte d'accusation, Marcus Hutchins distribuait ce logiciel de piratage sur l'internet clandestin (darknet). La seconde personne est accusée d’avoir fait la promotion du malware sur 'AlphaBay', le bazar du dark Web 'récemment fermé par les autorités', une version de Kronos y a été vendue pour 2.000 dollars en 2015. Des avocats pour l'organisation de défense des droits sur internet, Electronic Frontier Foundation (EFF), basée à San Francisco, ont indiqué chercher à entrer en contact avec M. Hutchins. "L'EFF est profondément préoccupée par l'arrestation de Marcus Hutchins, un expert en sécurité connu pour avoir stoppé le "ransomware" WannaCry", a dit l'organisation dans un communiqué. L'ambassade britannique à Washington a indiqué "être en contact avec les autorités locales à Las Vegas suite aux informations sur l'arrestation d'un ressortissant britannique". Marcus Hutchins avait été salué comme un héros en mai 2017 pour avoir trouvé une faille dans le code du virus "rançongiciel" WannaCry qui permettait de bloquer sa propagation. Les autorités américaines se sont-elles trompées de personne ? Andrew Mabbitt, un autre expert en cybersécurité qui était avec Marcus Hutchins à Las Vegas, a dit ne pas croire aux accusations qui pèsent contre lui. "Il a passé sa carrière à lutter contre les 'malwares', pas à les créer", a-t-il écrit sur Twitter. Affaire a suivre... Voir aussi: Une vaste cyberattaque par le ransomware ‘WannaCry’ frappe des pays du monde entier.

04 Aug 2017 LIRE L'ACTU
Les autorités françaises et suédoises font fermer le site de téléchargement illégal T411 Archives Secunews SECUNEWS

Les autorités françaises et suédoises font fermer le site de téléchargement illégal T411

Le site T411 est inaccessible depuis dimanche 25 juin 2017, à la suite d’une opération de la police suédoise, selon le quotidien de référence suédois Dagens Nyheter. L’API du site est le seul service encore accessible. En parallèle, une copie du site est apparue à l’adresse t411.as, ATTENTION car cette nouvelle adresse semble être un site de phishing, il est vivement déconseillé de s’y rendre. T411 qui proposait un catalogue de liens permettant de télécharger films, jeux et musiques, sans héberger lui-même les fichiers a été visé par des plaintes de la Société des auteurs, compositeurs et éditeurs de musique (Sacem) et de plusieurs membres de l’Association de lutte contre la piraterie audiovisuelle (ALPA). L’enquête, menée par la juridiction interrégionale spécialisée (JIRS) de Rennes, a été confiée à la section de recherche de Rennes et dure depuis plusieurs mois. Les enquêteurs français ont sollicité l’aide de la police suédoise. Cette dernière a arrêté deux personnes, soupçonnées d’être les administrateurs du site. Ce ne sont pas des Français. Selon Dagens Nyheter, il s’agirait de deux citoyens ukrainiens disposant d’un permis de séjour en Suède. Ils devraient être mis en examen pour violation de la loi sur le droit d’auteur et blanchiment d’argent. Le procureur suédois chargé de l’affaire a refusé de commenter le dossier, se bornant à affirmer que l’opération avait été menée en collaboration avec la police française. T411, qui annonce généralement ses maintenances à l’avance, avait tout à coup quasiment disparu, ce dimanche, donnant naissance à une rumeur selon laquelle les administrateurs avaient été arrêtés par la police canadienne. Ouvert uniquement sur invitation, T411 oblige ses utilisateurs à respecter un ratio de partage (pour pouvoir télécharger des fichiers volumineux, il faut également laisser à disposition ses propres fichiers, sous peine d’être banni du site). Dans les heures qui ont suivi la fermeture du site, plusieurs clones de T411 ont été mis en ligne, mais semblent être de simples copies conçues pour dérober les mots de passe des personnes s’y inscrivant. La Suède n'est plus cette "baie des pirates" où les amoureux du partage pouvaient trouver refuge.

27 Jun 2017 LIRE L'ACTU
Facebook a dévoilé l’identité de plus de 1.000 modérateurs à de présumés terroristes Archives Secunews SECUNEWS

Facebook a dévoilé l’identité de plus de 1.000 modérateurs à de présumés terroristes

C’est une bourde qui pourrait coûter cher. Alors que Facebook met en avant ses derniers temps les efforts qu’il déploie dans la lutte anti-terrorisme, une enquête du Guardian vient mettre à mal son image. A cause d'une faille, Facebook a dévoilé l’identité de plus de 1.000 modérateurs à des groupes terroristes, bannis du réseau social, de quoi mettre sérieusement en danger leur sécurité, certains ont fui leur pays. Facebook s’appuie sur un logiciel pour repérer et supprimer des contenus inappropriés, comme du contenu à caractère sexuel, des incitations à la haine ou encore de la propagande terroriste. Derrière ce logiciel, une armée de modérateurs. Mais en octobre 2016, certains d'entre eux se sont étonnés de recevoir des demandes d’amis de membres des groupes auxquels ils s’attaquaient. Facebook a donc mené l’enquête et a découvert une faille dans son système. Le bug a été corrigé, mais les dégâts étaient faits Lorsque les administrateurs bannissaient un groupe qui avait enfreint les règles du réseau, tous les administrateurs recevaient une notification avec le profil de leur traqueur. Leurs données personnelles étaient donc révélées à leurs "ennemis". Facebook assure que le bug a pu être corrigé en quinze jours, mais les dégâts étaient déjà réels. Plus de 1.000 modérateurs travaillant dans 22 départements de la compagnie sont concernés. Parmi eux, une quarantaine travaille pour l’unité anti-terroriste au sein du QG européen de Facebook à Dublin. Six ont été considérés comme des victimes de haute priorité, leur cible; Daech, le Hezbollah ou encore le PKK. Le quotidien a pu s’entretenir avec l’un d’eux qui a choisi de quitter l’Irlande par peur des représailles. Proche de la vingtaine, cet Irlandais originaire d’Irak a découvert que sept personnes associées à un groupe terroriste qu’il avait banni avaient eu accès à ses données. Ce groupe, basé en Egypte et proche du Hamas, compte des sympathisants de Daech, pas de quoi rassurer. Cette victime, qui souhaite rester anonyme, a pris le large, direction l’Europe de l’est. Le jeune homme s’y est caché pendant cinq mois, “C’était devenu trop dangereux de rester à Dublin”, confie-t-il. Le terrorisme, il ne le connaît malheureusement que trop bien, son père a été kidnappé et battu en Irak, son oncle exécuté. "La punition établie par Daesh pour quelqu’un qui travaille dans le contre-terrorisme, c' est la décapitation", assure-t-il. "Tout ce qu’ils ont à faire c’est de le dire à quelqu’un présent sur le territoire et qui est radicalisé." Facebook assure de son côté que "seule une petite fraction des noms ont pu être visibles". "Nous n'avons aucune preuve que les personnes impactées ou leurs familles soient menacées" à cause de cette erreur informatique", a indiqué son porte-parole. La société a proposé à ses employés particulièrement exposés d’installer une alarme chez eux et d’assurer leur transport du domicile au travail. Insuffisant selon l'ancien modérateur. Depuis un mois, le jeune homme a dû cependant revenir en Irlande, faute d’argent. Aujourd’hui sans emploi, il souffre d’anxieté. Pourtant selon lui, la protection de leur identité était simple: "Ils auraient du nous autoriser à créer de faux comptes, ils ne nous ont jamais prévenus que de tels risques existaient." Il compte dorénavant porter l’affaire devant la justice.

22 Jun 2017 LIRE L'ACTU
80.000 cartes SIM prépayées ont déjà été coupées par Proximus Archives Secunews SECUNEWS

80.000 cartes SIM prépayées ont déjà été coupées par Proximus

Les opérateurs mobiles belges n’ont plus que quelques jours pour identifier les détenteurs de cartes GSM prépayées. Ils multiplient les appels à se mettre en ordre. Cette fois, les choses sérieuses ont commencé, chez les opérateurs de téléphonie mobile, d’ici huit jours, ils doivent avoir identifié tous les détenteurs de cartes GSM prépayées en circulation en Belgique. À défaut, elles devront être suspendues. La décision en revient au gouvernement, qui entend ainsi lutter contre l’anonymat actuel des cartes en question, dont se servent les terroristes pour accomplir leurs tristes oeuvres. Leader du marché, Proximus prend, comme les autres, les choses au sérieux. La loi est en effet stricte: Le 8 juin 2017 à 0h01, les cartes non identifiées doivent avoir été désactivées. 'Nous respecterons bien entendu ce prescrit légal, et pour éviter tout problème de dernière minute, nous avons commencé à suspendre des cartes, ce lundi', explique son porte-parole, Haroun Fenaux. Pour éviter la désactivation de votre carte SIM, rendez vous dans une boutique de votre opérateur ou contacter votre opérateur mobile avant le 8 juin 2017. Voir aussi: La Belgique supprime l’anonymat des cartes de téléphone prépayées.

31 May 2017 LIRE L'ACTU
Plusieurs millions de sites de téléchargements illégaux dans le collimateur de Google Archives Secunews SECUNEWS

Plusieurs millions de sites de téléchargements illégaux dans le collimateur de Google

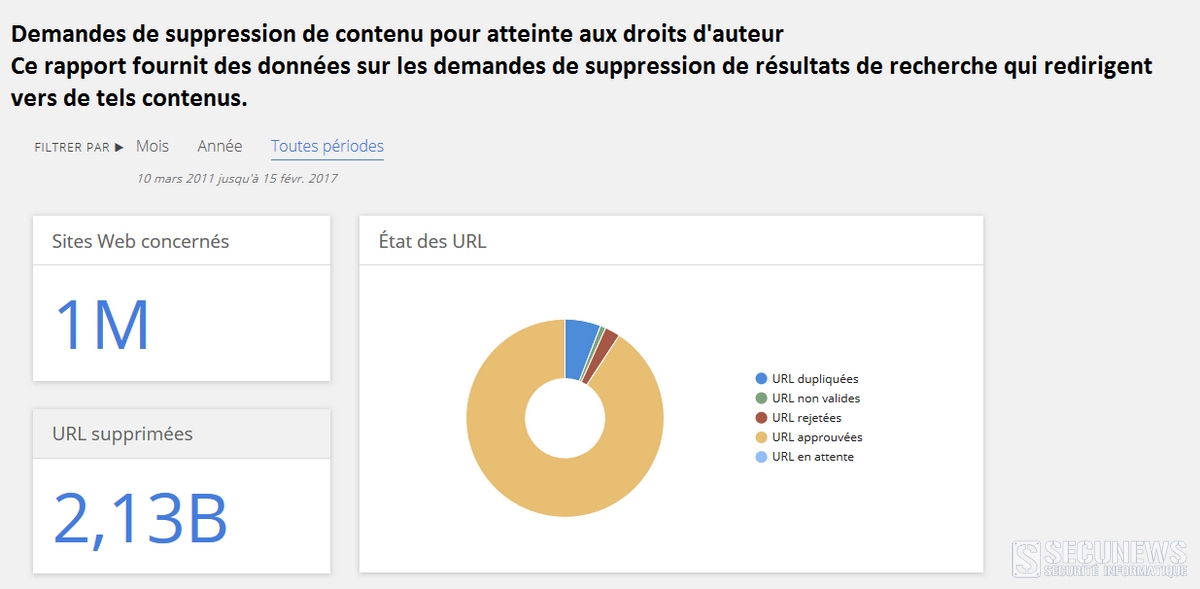
Dans sa quête pour nettoyer les eaux troubles d’Internet, Google doit passer au crible des centaines de millions de pages web, dans le but notamment de faire respecter le droit d’auteur. Dans son dernier rapport de transparence, le géant américain de l’Internet a annoncé que plus d’un million de site web font actuellement l’objet d’une demande de suppression de contenus pour atteinte présumée aux droits d’auteur. Parmi eux, on retrouve notamment quelques grands noms de la piraterie, comme les sites web d’hébergement de fichiers: - 4shared.com - mp3toys.xyz - rapidgator.net - uploaded.net - chomikuj.pl - Etc... En effet, le moteur de recherche semble concentrer son action principalement sur les sites de piratage permettant aux internautes de consommer des contenus sans avoir à payer pour cela. Depuis mars 2011, le moteur de recherche a déjà procédé à la suppression de 2,1 milliards de liens pirates, précise le rapport. Google revendique un taux de suppression de 91%. Si le nombre de demandes de suppression d’URL a considérablement augmenté depuis fin 2015, c’est en partie grâce à l’utilisation d’algorithmes qui informent automatiquement le moteur de recherche de la présence d’un contenu illégal. Toutes les demandes n’aboutissent pas, mais Google revendique néanmoins un taux de suppression de 91%. Fin novembre 2016, un mois après sa fermeture, Zone Téléchargement renaissait de ses cendres. Lutter contre le piratage, un combat sans fin !?

15 Feb 2017 LIRE L'ACTU
(MAJ3) La gendarmerie nationale ferme le site Zone téléchargement Archives Secunews SECUNEWS

(MAJ3) La gendarmerie nationale ferme le site Zone téléchargement

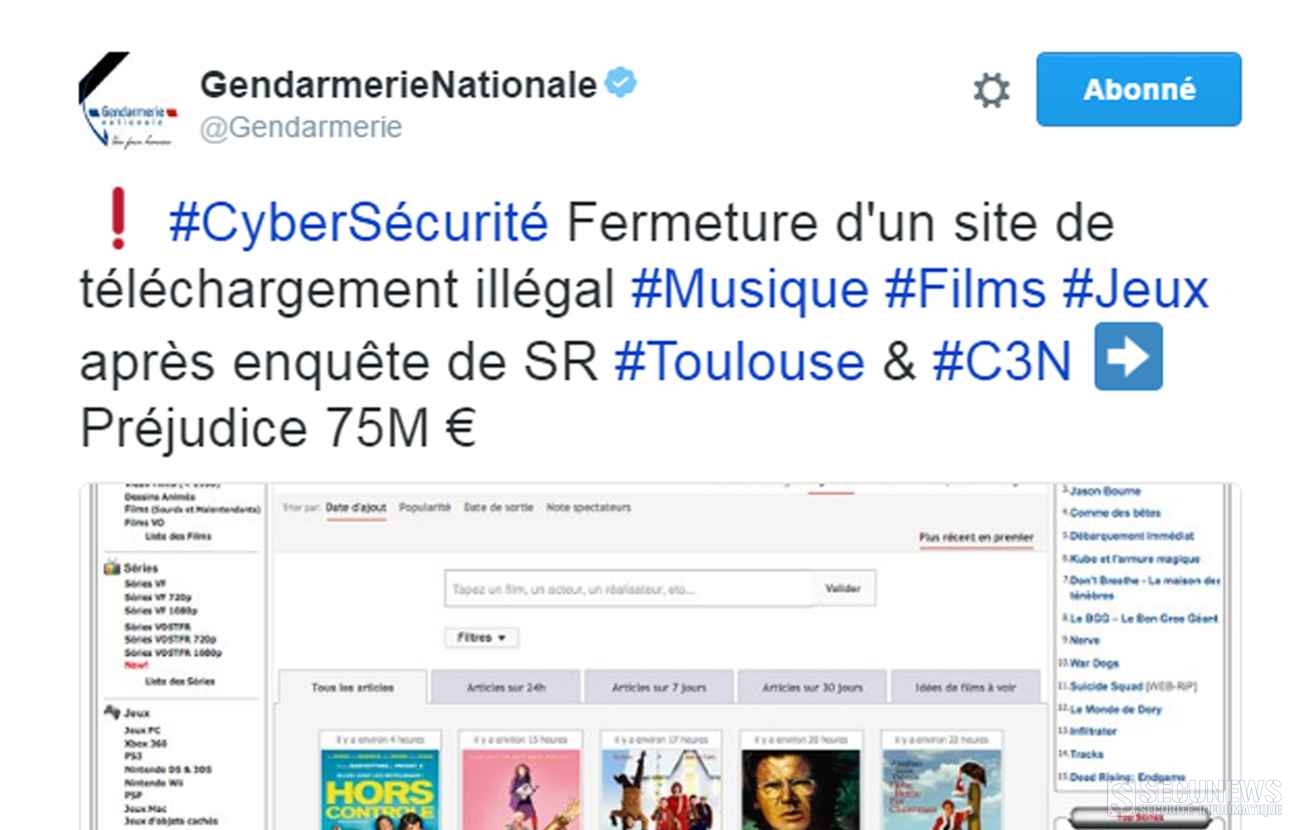
Zone téléchargement est en tête des tendances Twitter et ça ne va pas faire plaisir à tout le monde. La gendarmerie nationale annonce ce lundi 28 novembre 2016, la fermeture du célèbre site de téléchargement illégal Zone-Téléchargement, il permettait de récupérer en direct download [à la différence du peer-to-peer, l’utilisateur se connecte à un serveur et télécharge le fichier en cliquant sur un lien] des séries, des films, des jeux,etc.. L’un des sites français les plus importants du genre. C’était l’une des plateformes françaises les plus importantes du genre. Mais il affiche ces dernières heures un message d’erreur, et comme à l’époque de la fermeture de 'Megaupload' en 2012, les internautes pleurent la disparition du site. Cette fermeture intervient après une enquête menée par la section de recherches de Toulouse avec l'appui du Centre de lutte contre les criminalités numériques (C3N) , indique le compte Facebook de la gendarmerie. Elle estime le préjudice subi par les ayants droit à 75 millions d’euros. [quote]Cinq personnes au total étaient en garde à vue, dans le cadre de l'enquête sur le site de téléchargement illégal 'Zone téléchargement', a indiqué le parquet de Toulouse. Quatre d'entre elles ont été interpellées en France et étaient sous le régime de garde à vue à Toulouse, alors qu'une dernière a été arrêtée en Andorre dans le cadre d'une procédure de mandat d'arrêt international, a précisé le parquet[/quote] R.I.P MAJ LE 29 novembre 2016: A peine fermé par les autorités, déjà de retour ? Quelques heures après avoir été mis hors service par la gendarmerie française, Zone-Téléchargement semble déjà être ressuscité, puisque le site semble de retour... en service limité. Sur un compte Twitter fraîchement créé, ceux qui semblent être les administrateurs de la plateforme ont en tous les cas annoncé le retour du "service". https://twitter.com/zone_dl/status/803589458704601089 Seul problème pour l'instant, outre l'aspect juridique de la chose: Les liens de download pointent dans le vide puisque le site dl-protect, qui permet de rediriger les internautes vers les plateformes d'hébergement, est toujours fermé. De ce fait, les pirates en herbe ne peuvent, pour le moment, pas avoir accès aux fichiers hackés. MAJ2 le 1 novembre 2016: Depuis mercredi le site zone téléchargement est de nouveau inaccessible voici les explications: https://twitter.com/zone_dl/status/804231442762960897 [quote]Bonjour comme vous l'avez remarqué depuis hier Zone Telechargement affiche une erreur 522 suite à une erreur de liaison avec notre prestataire et de ce fait un mauvais rendement avec CloudFlare. Ce problème est dû à un contrôle des autorités qui ont pointé le bout de leur nez sur des serveurs externes. Plus précisément, nos serveurs de base se situaient en Allemagne ainsi qu'en Irlande qui hébergaient le contenu de ZT et d'autres serveurs pour vos données. Suite à la fermeture le 28 novembre 2016, nous avions prévu un plan B en faisant un load-balancing des contenus sur des serveurs externes mais a subit un contrôle hier après midi même. DL-PROTECT est sous la main mise des autorités de ce fait aucune garantie des téléchargements et on vous conseille de ne faire aucune démarche pour le moment. /!\ Vos donnés ne sont en aucun cas exploitées dû au cryptage de celles-ci. Veuillez également vous référer à ce tweet: https://twitter.com/zone_dl/status/803586470434861056 /!\ /!\ Les rumeurs comme quoi l'interface web est un 'phishing' sont fausses ainsi que la mise en place de malware. Nous avons juste fait une restitution de donnés via des backup. /!\ Nous ne sommes pas encore partis.. Et essaierons de vous reposer un service de qualité. Bonne journée. Cordialement,[/quote] MAJ3 le 13 décembre 2016: Zone-Téléchargement est de retour, qui des pirates ou des forces de l’ordre vont l’emporter dans l’affaire Zone-Téléchargement ? La gendarmerie nationale a remporté la première manche en menant une offensive d’envergure qui a conduit à la fermeture du site et à l’arrestation de ses dirigeants. Certes, le site était réapparu quelques temps après, mais c’était une coquille vide et il n’était pas possible de télécharger quoi que ce soit. Un message est apparu sur la page Facebook du site, mentionnant une nouvelle adresse Web C’était compter sans la motivation et l’imagination d'internautes, qui viennent non seulement de réactiver Zone-Téléchargement avec une nouvelle adresse Web, mais surtout de rendre les liens de téléchargement à nouveau valides. Doit-on craindre des poursuites quand on pratique le téléchargement direct ? Au regard de la loi sur la propriété intellectuelle, il importe peu qu'un fichier soit téléchargé de façon illégale directement depuis un lien ou par un réseau peer-to-peer. [quote]"A partir du moment où l'on retrouve sur votre ordinateur une copie illicite d'un film, d'une musique ou d'un jeu, c'est considéré comme de la contrefaçon et peut donc être puni"[/quote] Pour autant, les utilisateurs de Zone Téléchargement n'ont pas de souci à se faire. Il est très peu probable qu'ils soient la cible de poursuites judiciaires. Pour cela, il faudrait que les forces de l'ordre aient accès à leur adresse IP, celles-ci n'ont pas forcément été enregistrées (si les administrateurs ont bien paramétré leur infrastructure). Et même si cela était le cas, elles ne correspondraient pas forcément aux véritables adresses IP des abonnés (si ces derniers ont utilisé un VPN). Enfin, les ayant-droits ont déclaré publiquement qu'ils ne comptaient pas poursuivre les utilisateurs dans cette affaire. De toute façon, poursuivre d'internautes n'aurait aucun sens…

28 Nov 2016 LIRE L'ACTU
100 millions de voitures concernées par une faille de sécurité Archives Secunews SECUNEWS

100 millions de voitures concernées par une faille de sécurité

Des chercheurs ont découvert une faille de sécurité, permettant de déverrouiller les portes à distance, qui pourrait toucher plus de 100 millions de véhicules à travers le monde, notamment chez Volkswagen (Seat, Audi et Skoda), mais aussi Renault, Peugeot, Citroën, Fiat, Nissan, Opel, Ford. C’est un nouveau coup dur pour Volkswagen, déjà fortement impacté par le scandale du 'Dieselgate' de l’année dernière et qui peine à voir le bout du tunnel. En effet, le constructeur est désormais concerné par une importante faille permettant à des voleurs de contourner les systèmes de sécurité d’anciennes clés afin d’ouvrir des véhicules à distance. En cause, un nombre insuffisant de mots de passe différents, ce qui rendrait les clés plus simple à pirater. Une enquête serait actuellement en cours à propos d’un vol de voiture, le procédé utilisé pouvant laisser penser à l’exploitation de cette faille dans le système de sécurité. Selon une source proche des forces de l’ordre allemandes, les vols de voitures sont nettement moins nombreux que par le passé. Selon un chiffre de la fédération allemande des assureurs GDV, qu'il cite, 18.000 vols de véhicules assurés sont actuellement recensés en Allemagne, contre 105.000 il y a 23 ans. Les constructeurs français également touchés Si Volkswagen est le plus concerné par cette faille de sécurité, ainsi que les autres marques du groupe, notamment Seat, Audi et Skoda, d’autres constructeurs seraient également touchés. Parmi les français, aucun n’est épargné: - Citroën: Nemo, Jumper - Peugeot: 207 - Renault: Clio, Twingo, etc... A l’étranger, on peut citer: - L'italien Fiat: Punto, Panda, etc.. - L'allemand Opel: Astra, Corsa, etc... - Le japonais Nissan: Qashqai notamment - L'américain Ford: Ka selon ces médias. Déjà sous le feu des critiques en raison du scandale des véhicules truqués, Volkswagen, interrogé par les médias a admis que 'les systèmes de sécurité des véhicules âgés de jusqu'à 15 ans ne présentent pas le même niveau de sécurité que ceux des véhicules actuels". Pour l’instant, le groupe n’a pas annoncé de quelconque stratégie pour lutter contre cette faille, qui risque de créer la panique chez les propriétaires des véhicules concernés. Voir aussi: Deux hackers prennent le contrôle à distance d’une Jeep connectée.

21 Aug 2016 LIRE L'ACTU
(MAJ)Fermeture de Kickass Torrents, son fondateur arrêté en Pologne, le site est désormais H.S Archives Secunews SECUNEWS

(MAJ)Fermeture de Kickass Torrents, son fondateur arrêté en Pologne, le site est désormais H.S

KickAss Torrents (KAT), le site internet de contenus numériques piratés le plus visité au monde, a fermé dans la nuit du mercredi 20 juillet 2016 au jeudi 21 juillet 2016. Le département de la Justice américain a annoncé mercredi l'arrestation de l'Ukrainien Artem Vaulin, fondateur présumé de KickAss Torrents. Considéré comme l'une des plateformes de liens 'torrents' les plus visitées au monde, le site lancé en 2008 est accusé de la distribution illégale de plus d'un milliard de dollars d'oeuvres protégées par les droits d'auteur. Des films, jeux vidéo, morceaux de musique et autres contenus qui attirent chaque mois 50 millions de visiteurs. Vaulin est accusé d'avoir utilisé des serveurs localisés dans des pays partout dans le monde et d'avoir déplacé ses adresses Internet en raison de saisies et de plaintes au civil répétées. [quote]'Son arrestation en Pologne démontre toutefois, une fois encore, que les cybercriminels peuvent s'enfuir, mais qu'ils ne peuvent pas se cacher de la justice, se félicite Leslie Caldwell, procureure générale adjointe.[/quote] Le département de la Justice entend demander au plus vite son extradition, afin d'enclencher rapidement le procès. Un tribunal de Chicago a d'ores et déjà ordonné la saisie d'un compte bancaire et de sept adresses Internet. Les autorités américaines ont saisi les domaines suivants, mais comme le site / serveur principal a été saisi, toutes les adresses utilisées comme proxy sont aussi HS: [quote]kickasstorrents.com kastatic.com thekat.tv kat.cr kickass.cr kickass.to kat.ph[/quote] Le préjudice est estimé à 1 milliard de dollars. Toujours selon les autorités, le site rapportait entre 12.5 millions et 22.3 millions de dollars de recettes publicitaires annuellement. Une source de revenus qui est tarie. KAT est maintenant inaccessible. Une lutte sans merci contre le téléchargement illégal L'affaire rappelle la fermeture, en 2012, du site de téléchargement de fichiers Megaupload, également par les autorités américaines. Le site était à l'époque le 13e site le plus visité d'Internet, avec 50 millions d'utilisateurs quotidiens. À la différence de KickAss Torrents, qui se limite à un annuaire de liens échangés directement entre les internautes, MegaUpload gérait l'hébergement des fichiers piratés. Son propriétaire, Kim Dotcom, qui encourt 20 ans de prison, n'a pas encore été jugé. Début juillet 2016, il annonçait le lancement d'une nouvelle version de Megaupload, disponible le 20 janvier 2017 et basée sur le bitcoin. En France, il aura fallu cinq ans pour procéder au jugement de Vincent Valade, le fondateur d'eMule Paradise, ancienne place forte du piratage. [quote]Les réquisitions présentées contre le Français de 29 ans comprenaient une amende de 80.000 euros, une suspension d'un an de l'accès Internet, une confiscation de tous les biens saisis pendant l'affaire et huit millions d'euros de dommages et intérêts. Il avait finalement été condamné à 14 mois de prison avec sursis. [/quote] La fermeture d'eMule Paradise avait été suivie de celle du portail Dilandau. La liste de sites de téléchargement illégale reste longue: Extratorrent, Torrentz, Rarbg ou encore 1337X rassemblent encore des milliers d'utilisateurs. MAJ:24.7.2016: KickassTorrents: à peine fermé par les autorité et déjà de retour. Une copie vient en effet d’être mise en ligne par IsoHunt, tandis qu’une seconde, anonyme cette fois, a été repérée ailleurs, hébergée sur plusieurs serveurs dans le cloud et cachée derrière le rideau Cloudflare. Rien d’étonnant à ce que KAT revienne aussi rapidement, même si The Pirate Bay a fait l’objet de nombreuses attaques ces derniers temps, il reste encore et toujours accessible, grâce à ses clones, certains étant même listés par Google.

22 Jul 2016 LIRE L'ACTU
La Belgique supprime l'anonymat des cartes de téléphone prépayées Archives Secunews SECUNEWS

La Belgique supprime l'anonymat des cartes de téléphone prépayées

Le gouvernement fédéral a approuvé ce vendredi la suppression de l'anonymat des cartes de téléphonie mobile prépayées, a annoncé le ministre des Télécommunications, Alexander De Croo. La mesure doit encore passer devant le Conseil d'Etat et la commission de protection de la vie privée ainsi qu'au comité de concertation. Les nouvelles règles devraient entrer en vigueur à l'automne 2016. La mesure s'inscrit dans le cadre de la lutte contre le terrorisme et fait partie de l'arsenal déployé par l'équipe Michel à la suite des attentats de Paris. Actuellement, les opérateurs téléphoniques conservent uniquement les données d'identification des clients dont la carte sim est liées à un abonnement. A l'avenir, la règle s'appliquera aux cartes prépayées, qui seront activées lorsque l'utilisateur s'est identifié. L'identification se déroulera de plusieurs manières. - Lorsque la carte est achetée dans un magasin, la carte d'identité sera scannée et les données seront transmises à l'opérateur ou il sera fait une copie de la carte et les données seront également communiquées à l'opérateur. - En cas d'achat en ligne, l'identification se fera via la carte d'identité électronique, la signature électronique, un service de contact certifié ou une transaction de paiement électronique. Les nouvelles règles s'appliqueront également aux cartes prépayées qui sont déjà en service. Leurs utilisateurs disposeront d'un délai de 6 mois pour s'identifier. Les données conservées par les opérateurs ne seront accessibles qu'aux services de police et de renseignement, aux mêmes conditions que pour les abonnements. MAJ le 31.5.2016 80.000 cartes SIM prépayées ont déjà été coupées par Proximus

13 May 2016 LIRE L'ACTU
Les géants d’Internet s’unissent pour lutter contre la pédophilie Archives Secunews SECUNEWS

Les géants d’Internet s’unissent pour lutter contre la pédophilie

Les géants américains de l’internet se sont joints à un projet destiné à contrer la diffusion d’images pédopornographiques, a annoncé lundi une fondation de lutte contre les contenus pédophiles en ligne. [quote]'Facebook, Google, Microsoft, Twitter et Yahoo!, se sont accordés pour adopter un système permettant d’identifier et de bloquer les images pédopornographiques', a déclaré l’Internet Watch Foundation.[/quote] Des analystes de la fondation attribueront une 'marque digitale' aux images inappropriées, ce qui permettra aux entreprises associées au projet de les filtrer ou d’en bloquer l’accès pour leurs internautes, a expliqué le groupe basé au Royaume-Uni dans un communiqué. [quote]Cela veut dire que les images de victimes pourront être identifiées et supprimées plus vite, et nous pourrons empêcher des images déjà connues d’abus sexuels sur mineurs d’être mises en ligne tout court, a déclaré Susie Hargreaves, la présidente de IWF[/quote] Ce nouveau système pourrait changer la donne dans la lutte contre la pornographie infantile. Lire le communiqué de L'IWF. Lire toutes les actus sur la pédophilie. Voir aussi: Vaincre les réseaux pédophile .(Vidéo) Parents, prudence ! . Les dangers d´Internet pour les mineurs . L’arnaque à la webcam se propage sur internet.

11 Aug 2015 LIRE L'ACTU
Le créateur de Wawa mania' condamné à 15,6 millions d'euros de dommages et intérêts Archives Secunews SECUNEWS

Le créateur de Wawa mania' condamné à 15,6 millions d'euros de dommages et intérêts

La sanction s'alourdit pour Dimitri Mader. Le créateur du site de téléchargement illégal "Wawa mania" a été condamné à Paris à 15,6 millions d'euros de dommages et intérêts. La sanction sur le plan civil remonte au 2 juillet 2015. Le jeune homme de 26 ans, en fuite aux Philippines d'où il continuerait d'administrer son site "Wawa mania", a écopé de 15.6 millions d'euros de dommages et intérêts. Il devra verser cette somme aux ayants droit dont il diffuse illégalement les films et les logiciels sur internet. [quote]Pour la plupart des majors américaines du cinéma ainsi que des maisons de disque, son tort, avoir créé le forum Wawa Mania, un forum spécialisé dans le téléchargement illégal. [/quote] En avril 2015, Dimitri Mader avait déjà été condamné dans le même dossier à un an de prison ferme et 20.000 euros d’amende par la 31e chambre du tribunal correctionnel de Paris, pour contrefaçon et travail dissimulé. Des ayants droit essentiellement américains. Microsoft, Disney, Colombia Pictures, Paramount, Warner Bros, Tristar, Twentieth Century Fox, Universal, mais aussi le diffuseur français de films pornographiques Marc Dorcel sont ainsi concernés. La plainte avait été déposée en 2009 par la Société des producteurs phonographiques. Devant le juge d'instruction, le jeune Français avait reconnu avoir engrangé 42.000 euros de revenus grâce à la publicité. Mais, selon lui, ces revenus servaient à payer les serveurs A l'époque, 3.600 œuvres cinématographiques étaient partagées sur le site. [quote]Il s'agit pour Christian Soulié, l'avocat de sept studios américains et de deux syndicats professionnels, de 'l'une des plus importantes condamnations prononcées dans ce type d'affaire en France'.[/quote] La Sacem recevra également 2,6 millions d'euros. Dimitri Mader a également été condamné à verser au total 67.000 euros à certaines parties civiles pour le préjudice moral, s'y ajoutent 46.000 euros pour les frais de justice. Ce procès phare du piratage a démarré il y a six ans, par une plainte de la société civile des producteurs phonographiques (SCPP), de la Sacem et d'autres ayants droit. À cette époque, Dimitri Mader narguait volontiers les ayants droit. 'Zac' (son pseudo sur le forum) était apparu à visage découvert dans l'émission Envoyé spécial de France 2. L'Association de lutte contre la piraterie audiovisuelle (ALPA) avait recensé plus de 3600 oeuvres cinématographiques, y compris pornographiques, sur l'ensemble du site Wawa Mania, qui a dépassé les trois millions de membres. Wawa Mania, fonctionne sur la base du partage de liens de fichiers piratés. Le site n'héberge pas lui-même des contenus, mais permet de les trouver assez simplement, puisque les discussions sont organisées en plusieurs grandes catégories. Cet annuaire géant propose aussi un moteur de recherche. Seule une inscription, gratuite, est nécessaire pour avoir accès à ces liens. Près de 500.000 Français ont visité en site en mai 2015. Le forum est protégé derrière son nom de domaine en Équateur, et ses serveurs sont hébergés hors de France.

13 Jul 2015 LIRE L'ACTU
Les utilisateurs Pc et Mac confrontés aux même risques de cybermenaces Archives Secunews SECUNEWS

Les utilisateurs Pc et Mac confrontés aux même risques de cybermenaces

Selon une étude réalisée par Kaspersky Lab et B2B International, les utilisateurs de Mac sont confrontés à des cybermenaces tout aussi souvent que ceux d’autres appareils et font même face à une plus grande diversité de menaces. Bien que les experts en sécurité ont observé plus de malwares sur les systèmes d’exploitation Windows cela ne signifie pas que les données de Mac soient à l’abri de tout risque comme en témoignent les résultats de l'enquête: [quote]24% des sondés utilisant un Mac comme principal moyen d’accès à Internet indiquent avoir été confrontés à des malwares au cours de l’année 2014 contre 32% pour les utilisateurs de PC. 13% des utilisateurs de Mac ont été visés par un ransomware, contre 9% de leurs homologues Windows.[/quote] La situation est similaire si l’on compare les menaces ciblant les données financières: [quote]Des incidents ont été signalés par 51% des utilisateurs d’OS X contre 43 % des utilisateurs de Windows.[/quote] Toujours selon l’enquête, les utilisateurs de Mac sont généralement moins conscients des cybermenaces que ceux de Windows: [quote]39 % des utilisateurs de MacBook n’ont jamais, ou que très rarement entendu parler de ransomware et 30% ignorent l’existence de programmes malveillants susceptibles d’exploiter les vulnérabilités des logiciels. A titre de comparaison, sur l’ensemble des personnes interrogées, 33% n’ont pas une bonne connaissance des ransomwares et 28% ne sont pas au courant des exploitations de vulnérabilités.[/quote] L’enquête révèle également que la moitié des utilisateurs de Mac ne voient pas toujours la nécessité d’installer des logiciels pour naviguer en toute sécurité sur Internet: [quote]seuls 47% des ordinateurs portables MacBook et 59% des Mac sont protégés.[/quote] En outre, lorsque les utilisateurs d’ordinateurs Apple choisissent une solution de sécurité pour leur équipement, ils sont: [quote]41 % à faire du prix leur priorité, 36 % à privilégier la qualité de détection, 33% à considérer l’impact du logiciel sur les performances de l’ordinateur.[/quote] En comparaison, les utilisateurs de Windows donnent la priorité à: [quote]L’efficacité de la détection des malwares (47%) Du coût de la solution (42%) De sa capacité à lutter contre les cybermenaces (31%).[/quote] Ayant longtemps été à l’écart des dangers d’Internet, les utilisateurs d’OS X se sentent invulnérables et représentent des proies très faciles pour les hackers. De plus, à l’heure où les cybermenaces touchent de plus en plus de monde au moyen de malwares de plus en plus intrusifs et nocifs, la question n’est pas de savoir s’il faut se protéger, mais comment se protéger. Nous recommandons vivement aux utilisateurs de Mac non seulement d’installer des solutions de sécurité mais aussi de garder en tête des réflexes en matière de sécurité sur le web. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

13 Mar 2015 LIRE L'ACTU
Un drone pour capturer un autre drone invasif Archives Secunews SECUNEWS

Un drone pour capturer un autre drone invasif

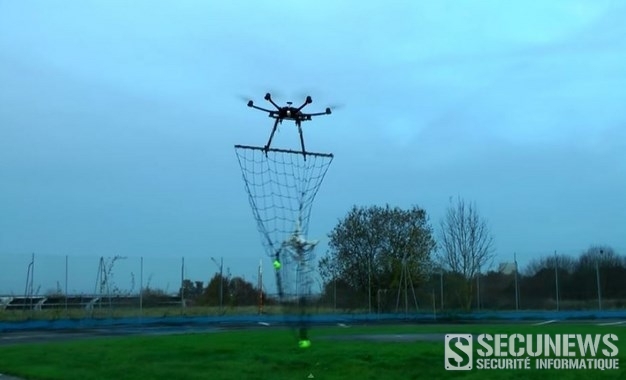
La guerre des drones civils a débuté. Plusieurs de ces engins volants grand public, issus d'une technologie militaire, ont défrayé la chronique en survolant des endroits interdits comme l'Elysée, des centrales nucléaires, la Maison Blanche ou encore plus récemment des sites militaires nucléaires malgré une législation draconnienne qui interdit les vols au-dessus de 150m et le survol des sites sensibles. Fragiles et dotés d'une autonomie limitée, ces UAV (unmanned aerial vehicle - aéronef sans pilote à bord) sont en théorie des cibles faciles pour les pouvoirs publics et l'armée est habilitée à les abattre sans encombre d'un tir précis ou grâce à un brouillage du signal. Une nouvelle économie de l'interception spécialisée de drones civils se développe aussi en parallèle pour lutter contre les utilisations illégales de ces engins. Combattre le feu par le feu. [quote]'Afin d'intercepter un drone civil malveillant qui vole à 300 m et à 60 km/h, vous ne pouvez pas utiliser les systèmes de sécurité actuels, il faut utiliser les mêmes armes', assure Philippe Dubus, PDG de la PME Maloutech.[/quote] Cette entreprise basée à Vitry-sur-Seine (Val-de-Marne) s'est positionnée sur ce marché naissant et propose d'installer des drones de surveillance avec un filet d'interception sur chaque site sensible. Apporter une solution à des autorités relativement démunies, or face à un mini-drone, hors de question, bien entendu, de recourir à un avion de chasse ou une batterie de missiles sol-air. Un hélicoptère ne constitue pas, non plus, une solution optimale. Les délais de réaction devant être très courts, l’une des options régulièrement avancées est de tirer à l’arme légère sur les engins considérés comme hostiles, sauf qu’en pratique, l’emploi des armes à feu est très règlementé, interdit dans certains sites et à proximité de zones habitées, ce qui est le cas de nombreuses installations. De plus, abattre un engin de quelques dizaines de centimètres à des distances importantes, de plusieurs centaines de mètres, n’est pas un sport de masse, il faut des tireurs d’élite et il n’est bien entendu pas possible de déployer en permanence et pour chaque site sensible une telle compétence. [quote]Avec à l’arrivée plusieurs modèles, nous avons développé une solution sur la base de châssis de micro-drones civils low cost, réutilisables ou à usage unique. Des appareils multi-rotors qui pèsent, une fois équipés (notamment d’une caméra), de 2 à 25 kilos pour une envergure allant de 0.35 à 2.15 mètres. Les plus étonnants sont ceux équipés d’un filet, déployé avant le décollage ou relâché en vol peu avant l’interception pour optimiser la manoeuvre lors de la phase de rapprochement. L’objectif est d’emprisonner l’intrus dans le filet et de pouvoir le ramener. Ou, si une menace réelle se fait sentir, d’opérer une action kamikaze contre la cible. La grande faiblesse de ces engins est qu’il suffit de les percuter pour les déséquilibrer ou casser une hélice. Dès lors, ils tombent par terre.[/quote] Le coût ? [quote]'Nous avons une offre à 10 000 € qui comprend le drone et surtout la formation des services de sécurité', précise le PDG.[/quote] Nom de code: Chasse aux drones Mission: Interception et destruction de drones suspects.

30 Jan 2015 LIRE L'ACTU
La Belgique bloque 3 nouveaux sites de téléchargement torrent Archives Secunews SECUNEWS

La Belgique bloque 3 nouveaux sites de téléchargement torrent

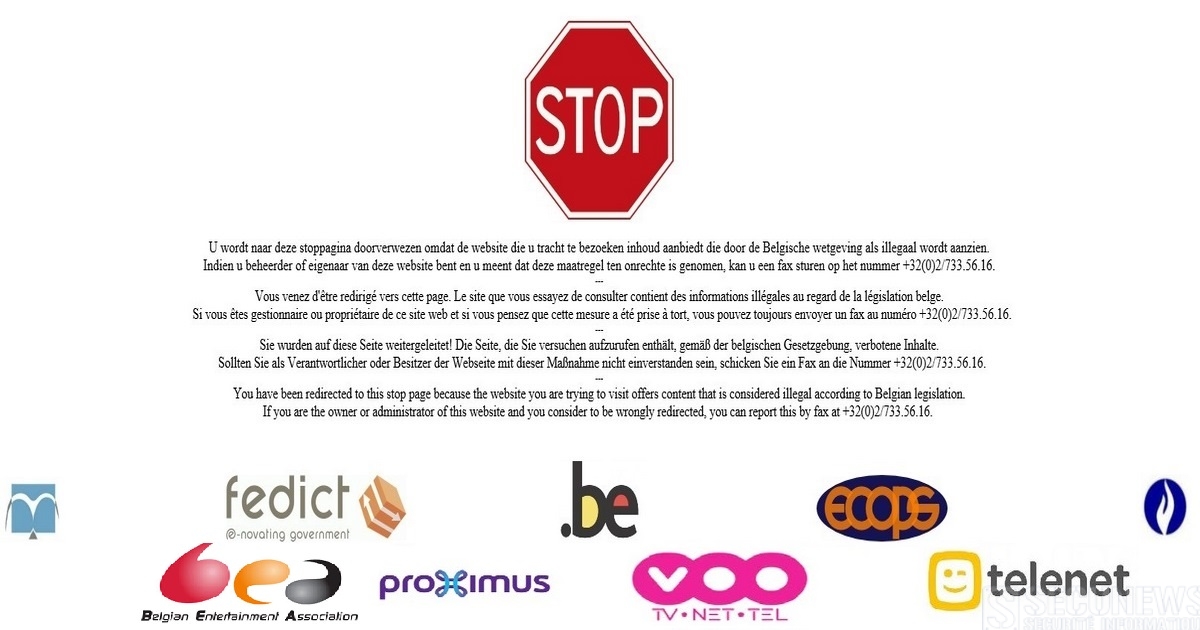
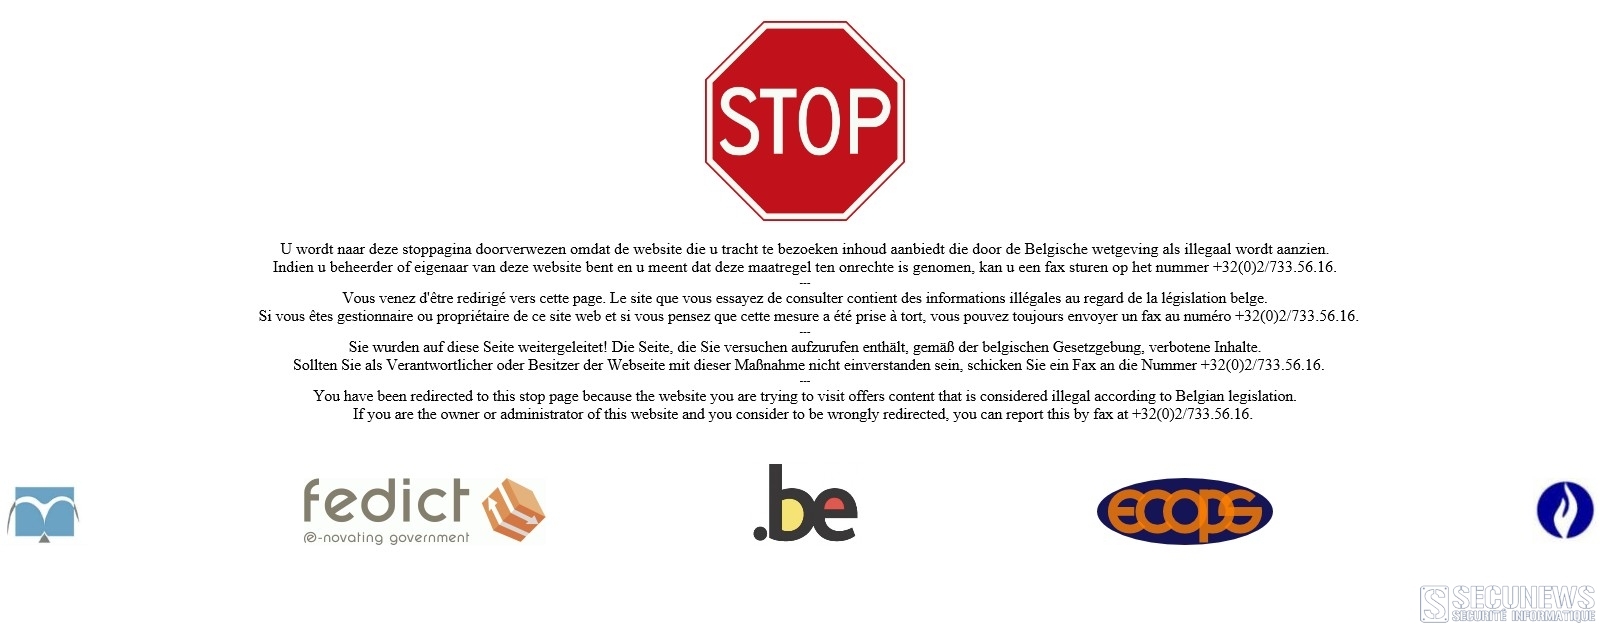
Le site de téléchargement The Pirate Bay était déjà inaccessible sur le territoire belge depuis quelque temps, c’est au tour d’autres sites très populaires parmi les téléchargeurs de connaître le même sort. Ainsi, Kickass Torrent, ExtraTorrent et H33T ne sont plus accessibles. S’ils cherchent à se connecter à ces sites, les internautes tombent sur un message indiquant: (clic sur l'image pour agrandir) [quote]"Vous venez d’être redirigé vers cette page. Le site que vous essayez de consulter contient des informations illégales au regard de la législation belge."[/quote] Le juge d’instruction Philippe Van Linthout aurait prononcé le blocage des différents sites et forcé les fournisseurs d’accès du pays à bloquer l’accès aux trois plates-formes, suite à l’action en justice de la Fédération belge anti-piratage (BAF). Cette décision fera beaucoup de frustrés, même s’il est possible (pour les plus débrouillards) de contourner cette redirection. Avec le Royaume-Uni et les Pays-Bas, la Belgique fait partie des pays où le blocage de sites est devenu l’une des armes de prédilection de la justice pour lutter contre le téléchargement illégal. Depuis 2011, The Pirate Bay fait l’objet d’un blocage de la part des autorités belges. Clic pour lire toutes les actus sur The Pirate Bay. Clic pour lire toutes les actus sur la BAF.

21 Jan 2015 LIRE L'ACTU
Le gouvernement belge veut élargir l'usage des écoutes téléphoniques Archives Secunews SECUNEWS

Le gouvernement belge veut élargir l'usage des écoutes téléphoniques

Dans la foulée des attentats de Paris, le Premier ministre belge Charles Michel veut donner un coup d'accélérateur à l'adoption d'un premier paquet de mesures destinées à renforcer l'anti-terrorisme et la lutte contre la radicalisation. Un premier train de mesures devrait être adopté vendredi par le gouvernement fédéral L'une des mesures concerne les écoutes téléphoniques. Le cadre dans lequel les autorités judiciaires peuvent y avoir recours devrait être élargi et, surtout, rendu plus souple afin que des mises sur écoute puissent être pratiquées plus rapidement. Évidemment, c’est un sujet avec lequel le gouvernement marche sur des œufs tant la frontière entre les moyens nécessaires pour combattre le terrorisme et la protection de la vie privée et des libertés civiles est ténue.

13 Jan 2015 LIRE L'ACTU
Débarrassez-vous des adwares avec Bitdefender Adware Removal Tool Archives Secunews SECUNEWS

Débarrassez-vous des adwares avec Bitdefender Adware Removal Tool

Cet outil gratuit supprime les applications, adwares, barres d’outils et autres add-ons de navigateur gênants. Le malvertising, occupant une place de plus en plus importante dans le cybercrime, l’outil Bitdefender Adware Removal Tool pour PC fournit également une protection contre les programmes publicitaires malveillants pouvant permettre le piratage des ordinateurs. Selon une étude Bitdefender publiée par Virus Bulletin, un réseau publicitaire sur trois serait au service de campagnes de malvertising, celle-ci indique qu’environ 7% des pages de renvoi des publicités étaient fausses et infectaient les utilisateurs avec des malwares ou les exposaient à des fraudes, du spam et du phishing. Bitdefender Adware Removal Tool pour PC analyse les ordinateurs puis dresse une liste des applications dangereuses et gênantes telles qu’Adware, SwiftBrowse, Adware.Plush et Adware.BrowseFox. Il supprime des programmes uniquement après avoir obtenu l’accord des utilisateurs. Bitdefender Adware Removal Tool pour PC lutte également contre les bundlers et keyloggers qui s'immiscent dans la vie privée des utilisateurs et pouvant entraîner des pertes financières. Les bundlers envoient généralement des données confidentielles, y compris de géolocalisation, à des serveurs tiers alors que les keyloggers peuvent dérober des informations telles que des données bancaires et espionner l’activité des navigateurs Web. Télécharger gratuitement: Bitdefender Adware Removal Tool pour Windows. (Vous possédez une solution Bitdefender ? Vous êtes déjà protéger).

09 Dec 2014 LIRE L'ACTU
Google annonce avoir modifié son algorithme contre les sites illégaux Archives Secunews SECUNEWS

Google annonce avoir modifié son algorithme contre les sites illégaux

Dans un nouveau rapport, Google explique sa volonté de déclasser, dans les recherches, les sites qui publient des liens de téléchargement ou de streaming illégaux, pour le moment, cette nouvelle directive est mise en place aux Etats-Unis uniquement, mais elle devrait rapidement être appliquée en Europe. Pour lutter contre le piratage et protéger les droits d'auteurs, la firme américaine met à jour son algorithme. L'objectif: Multiplier et améliorer les alternatives légales, couper les rentrées d’argent des sites pirates, se prémunir contre les abus et garantir la transparence des procédures, tels sont les nouvelles lignes de front que Google compte défendre sans pour autant endosser le rôle de censeur Il sera donc plus compliqué pour les accros aux séries d'espérer dénicher le tout dernier épisode gratuitement, les termes comme 'free', 'download', 'streaming' ou encore 'watch' seront déréférencés ou en tout cas rétrogradés dans le moteur de recherche. Pas question par contre pour Google de faire supprimer ces sites car: [quote]Même pour ceux où nous déréférençons le plus de pages, cela représente au final qu’une partie mineure des pages qu’ils comptent au total. Il serait donc inapproprié de supprimer entièrement ces sites de notre moteur de recherche dans de telles circonstances explique le groupe qui ne cherche pas non plus à se positionner en tant que censeur.[/quote] D'ailleurs, à l'avenir, le géant du Net compte divulguer les demandes de retrait d'informations reçues par des propriétaires de droits d'auteurs et les gouvernements. Cette politique est une aubaine pour le géant du Net qui développe actuellement sa propre offre légale (de films, musiques et livres), il est probable que la firme puisse jouir de nouvelles recettes publicitaires destinées à promouvoir cette offre légale. Rien qu’en 2013, le site affirme avoir reçu près de 224 millions de signalements de sites pirates, confessant qu’il comptabilise aujourd’hui plus de demandes en une semaine qu’au cours des douze années 1998 -> 2010 réunies.

24 Oct 2014 LIRE L'ACTU
Un réseau de chantage sexuel démantelé aux Philippines Archives Secunews SECUNEWS

Un réseau de chantage sexuel démantelé aux Philippines

Interpol a annoncé ce vendredi 2mai 2014, l'arrestation aux Philippines de 58 personnes dans le cadre d'une enquête sur un réseau mondial de chantage sexuel. Les 58 suspects devraient être poursuivis notamment pour pédopornographie et chantage. Le directeur de l'unité de lutte contre la cybercriminalité d'Interpol, Sanjay Virmani, a évoqué un immense réseau. [quote]Ces réseaux de "sextorsion" sont massifs. Ils n'ont qu'un seul but, faire de l'argent quels que soient les terribles souffrances émotionnelles infligées à leurs victimes, a-t-il dit.[/quote] Interpol a mis en avant le cas d'un jeune Écossais de 17 ans vivant avec ses parents et qui s'est suicidé après avoir été l'objet d'un tel chantage. Les victimes sont souvent des hommes d'un certain âge, mais également des mineurs. Elles sont principalement originaires de Hong Kong, d'Indonésie, de Singapour, des Philippines, des Etats-Unis et du Royaume-Uni, d'après le chef de la police philippine, Alan Purisima. Les maîtres-chanteurs créent généralement de fausses identités de jeunes femmes attirantes, pour attirer leurs cibles, de préférence sur les réseaux sociaux comme Facebook, après avoir fait connaissance, ils se livrent à du cybersex et enregistrent tout à l'insu des victimes, puis ils menacent de les transmettre à des amis ou de la famille. A Hong Kong, les policiers ont recensé plus de 530 victimes âgées de 20 à 30 ans, certaines ont accepté de verser 15.000 dollars (environs 11.000 euros) avant de se décider à prévenir la police. Voir aussi: Clic pour lire toutes les actus sur la pédopornographie Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs

03 May 2014 LIRE L'ACTU
Un Belge va tenter de battre le record du monde du plus long séjour à bord d'une attraction a Bellewaerde Archives Secunews SECUNEWS

Un Belge va tenter de battre le record du monde du plus long séjour à bord d'une attraction a Bellewaerde

Sam, un Belge de 28 ans, va tenter de rester plus de 50 heures sur le bateau pirate du parc Bellewaerde de Ypres, un record du monde pour sensibiliser au sort des léopards et.. faire une bonne pub au parc ! Plus de deux jours dans un bateau pirate, c'est le défi que s'est lancé Sam, un des webmasters du site internet de Bellewaerde. [quote]"En tant que fan de Bellewaerde, je me suis mis en tête de chercher un défi à relever qui soit autre chose qu’une simple visite à Bellewaerde, raconte-t-il sur le site du parc. C’est alors que la participation à une tentative de record du monde est sortie du lot. Une tentative de record du monde qui pour beaucoup semble inaccessible, 50 heures à bord du bateau-pirate, sans s’arrêter, avec de fortes chances d’avoir à lutter contre un mal de mer."[/quote] Cette tentative aura lieu les 29, 30 avril et 1er mai 2014. Bon, Sam aura quand même le droit de manger sur le bateau et d’avoir cinq minutes de pause toutes les heures pour aller aux toilettes ou se reposer, mais pas de dormir. L’actuel record, validé par Guinness book des records, est détenu par un Américain, il a passé 48h 8 min et 25 sec à bord d’une grande roue à Chicago. Le défi sera filmé. Au delà du coup de pub, c'est un moyen selon Bellewaerde de réunir des fonds pour sauver les léopards de l’amour. Des animaux de cette espèce devraient être prochainement accueillis au parc Bellewaerde (il n'en reste qu'une trentaine dans le monde à l’état sauvage). C'est l'entreprise yproise R.T.S. Voice Data Video Communication qui assurera l'enregistrement de la tentative de record avec les caméras de surveillance. MAj: Sam Clauw a battu jeudi 1 mais 2014 au sein du parc d’attractions Bellewaerde le record du monde du plus long séjour à bord d’une attraction d’un parc de loisirs, Il est resté pendant près de 50 heures dans le bateau pirate, a indiqué le parc. Clic pour plus d'infos sur cet appel au don sur le site du parc.

24 Apr 2014 LIRE L'ACTU
Arrestation de l'administrateur du site The Pirate Island Archives Secunews SECUNEWS

Arrestation de l'administrateur du site The Pirate Island

L'administrateur d'un site pirate français de téléchargement et de partage de films, de musiques et de jeux a été interpellé et mis en examen jeudi à Strasbourg. Selon le parquet, ce Strasbourgeois de 28 ans a été déféré devant un juge et mis en examen. Une information a été ouverte pour diffusion, sans autorisation, de fichiers protégés par le doit d'auteur, une infraction assimiliée à de la contrefaçon. L'enquête avait débutée il y a un an faisait suite à une plainte de la Sacem et de l'Association de lutte contre la piraterie audiovisuelle (Alpa). Le suspect qui se faisait appeler "Nightbird" (oiseau de nuit), animait un site dénommé "The Pirate Island". Il a annoncé lui-même son interpellation à ses usagers indiquant avoir fermé son site internet après son arrestation intervenue mercredi, le webmaster a affirmé avoir été victime d'une dénonciation. [quote]"En effet, j'ai aujourd'hui été interpellé par la DIPJ de Strasbourg suite à la plainte de la SACEM, de l'ALPA et suite à une dénonciation." indique le webmaster. Pour conclure, sachez que le site ferme définitivement ses portes et qu'aucune suite ne sera donnée à TPI. Attention donc aux arnaques si vous êtes contactés pour une soit disante "copie" ou "suite" à TPI."[/quote] Selon Zataz, "The Pirate Island" comptait plus de 50.000 membres qui pouvaient accéder à environ 9.400 films et plus de 13.000 séries télévisées ainsi qu'à des fichiers musicaux qui étaient mis à disposition par le biais de liens. Le site fonctionnait sur un système qui proposait aux adhérents, moyennant quelques euros de raccourcir leur temps de téléchargement à partir de banque de données, il aurait permis de générer un chiffre d'affaire de plus de 400.000 euros, dont la moitié aurait été pour le webmaster qui risque très gros aujourd'hui devant la justice. La police détient désormais les coordonnées des clients du site, répertoriant ceux qui ont payé pour avoir accès aux fichiers piratés, mais, selon Numerama, "il est très peu vraisemblable que les informations concernant les utilisateurs du site soient exploitées contre eux". En ce qui concerne la dénonciation annoncée par l'individu, une source proche du dossier a confirmé qu'un autre tracker avait eu la langue bien pendue pour voir disparaitre ce concurrent.

18 Mar 2014 LIRE L'ACTU
La Computer Crime Unit bricole avec du vieux matériel Archives Secunews SECUNEWS

La Computer Crime Unit bricole avec du vieux matériel

Le matériel utilisé par les agents de la cellule de la police de l'internet en Belgique (FCCU), fait défaut et n'est pas à la pointe technologique. La faute à l'Inspection générale des Finances qui bloquerait l'acquisition de matériel pourtant indispensable à la recherche et au traitement de données, alors qu'en janvier dernier, le gouvernement a annoncé son intention de renforcer la lutte contre la cybercriminalité et l'arrivée dans le courant de l'année de 50 agents supplémentaires, un manque cruel de matériel performant est constaté. On apprend ainsi que dans certains services, les policiers sont contraints d'organiser des cagnottes pour pouvoir acheter du matériel Ou qu'ils doivent compter sur la bonne volonté de l'informaticien du quartier pour obtenir un prêt de matériel pour pouvoir lire et analyser certaines données, du matériel issu de saisies est également utilisé dans certaines unités. Par ailleurs, les licences de certains programmes ne sont pas mises à jour. [quote]"Les agents sont donc contraints de fonctionner avec des versions d'essai gratuites ou de démonstration mais qui ont une durée très limitée dans le temps", explique Eddy Lebon, représentant du syndicat policier Sypol. "Non seulement ça s'apparente à du bricolage mais on en vient même à travailler sur le fil de la légalité."[/quote] La gestion trop rigide des budgets par l'Inspection générale des Finances serait à l'origine des problèmes rencontrés par la Computer Crime Unit. Contacté par Belga, le cabinet de la ministre de l'Intérieur Joëlle Milquet n'était pas joignable mardi soir. Clic pour lire toutes les actus sur la FCCU

12 Mar 2014 LIRE L'ACTU
L'échec de la journée mondiale sans Facebook Archives Secunews SECUNEWS

L'échec de la journée mondiale sans Facebook

Interdiction, ce 28 février, de se rendre sur le plus célèbre des réseaux sociaux, du moins si vous suivez le mouvement. Lancé il y a trois ans, la journée mondiale sans Facebook n'a jamais vraiment trouvé son public. Plusieurs objectifs étaient définis: - Lutter contre la cyber-dépendance - Pointer du doigt l'addiction de certains internautes et protester contre la publicité de plus en plus présente sur le site. - Aussi, ses promoteurs demandaient une plus grande sécurisation de nos données personnelles. Un échec cuisant pour une page qui avait fait la promotion de cette journée mondiale sur Facebook, près de 2500 personnes étaient invitées à y participer. Dans le monde, en mars 2013, 1,11 milliards de personnes utilisaient le réseau, et peu sont prêts à s'en passer. Impossible de ne pas se rendre, machinalement, sur le site pour certains pour "liker", "partager", regarder les photos de ses amis, pour leur parler, aussi. La Cyberdépendance c’est quoi ?

28 Feb 2014 LIRE L'ACTU
Google achète spider.io pour lutter contre la fraude Archives Secunews SECUNEWS

Google achète spider.io pour lutter contre la fraude

Le géant de l'Internet Google a annoncé vendredi 21 février 2014 l'acquisition de la société britannique spider.io, spécialisée dans la détection et la lutte contre le piratage visant la publicité en ligne. [quote]'La publicité aide à financer le monde numérique', souligne Neal Mohan, un des responsables des services publicitaires de Google, dans un message sur le site de sa régie publicitaire DoubleClick. 'Cet écosystème ne peut s'épanouir que si les annonceurs peuvent acheter des espaces dans les médias en ligne en étant certains que leurs publicités touchent de vraies personnes, que les résultats qu'ils voient sont basés sur un intérêt réel', poursuit-il.[/quote] spider.io détecte les clics automatiques sur les pubs Les annonceurs payent généralement pour leurs publicités en ligne en fonction du nombre de clics qu'elles génèrent, censés refléter l'intérêt des internautes, certains pirates faussent ce système en déclenchant des clics automatiques en masse à partir d'ordinateurs infectés, ce que spider.io peut détecter. [quote]Google prévoit d'intégrer cette technologie à ses produits publicitaires fixes et vidéo, selon Neal Mohan. Le groupe Internet apportera ainsi une garantie supplémentaire à ses annonceurs sur la fiabilité de ses statistiques de fréquentation, et donc des factures dont ils s'acquittent. [/quote] Les modalités financières de la transaction ne sont pas divulguées.

24 Feb 2014 LIRE L'ACTU
Microsoft, le FBI et Europol portent un coup dur au botnet Zeroaccess Archives Secunews SECUNEWS

Microsoft, le FBI et Europol portent un coup dur au botnet Zeroaccess

Microsoft, le FBI et Europol ont conjointement mis à mal le botnet ZeroAccess, un réseau de 1.2 millions de machines servant la cybercriminalité. Derrière les 1,2 million d’IP infectées se cachaient en réalité 180.000 machines compromises et non 1,2 million comme cela avait pu être annoncé par exemple par des éditeurs de sécurité en quête de notoriété. Qu'est ce qui s'est passé ? C'est une opération sans doute sans précédent à laquelle se sont livrés Microsoft, le FBI, Europol, en collaboration avec de nombreuses autorités judiciaires dans le monde. La cible, ZeroAccess, l'un des plus gros réseaux, de botnets, ou "PC zombies" au monde, de deux millions de machines. Elles étaient infectées d'un logiciel malveillant qui aurait au total fait perdre 2,7 millions de dollars aux annonceurs en ligne chaque mois, fait savoir Europol. Ce réseau avait pris une telle ampleur que Microsoft s'était résolu à déposer plainte pour obtenir le droit d'agir contre lui, en s'efforçant de le démanteler définitivement. Jeudi soir, la firme a donc bloqué les trafics Internet entrants et sortants des machines concernées aux États-Unis. [quote]Europol ajoute sur ce point qu'il a été procédé au blocage de 18 adresses IP basées en Europe et de 49 noms de domaine associés à ZeroAccess.[/quote] Ce n'est d'ailleurs pas la première fois que la firme de Redmond mène à bien ce genre d'opérations. Elle avait par exemple fait de même en juin 2013, lorsqu'elle s'était attaquée au botnet Citadel, qui concernait à l'époque quelques 1.400 machines dans le monde. ZeroAcces visait principalement a détourner les clics publicitaires sur Internet. Ce qui aurait fait perdre au total 2,7 millions de dollars aux annonceurs en ligne, chaque mois. ZeroAccess détournait les pages de résultats de tous les principaux navigateurs internet (Bing, Google, Yahoo!, etc...). Les internautes étaient alors redirigés vers de fausses pages de résultat. Pour autant, la lutte contre le botnet n'est pas encore achevée. Car ZeroAccess est pour le moins résistant, basé sur transferts de données en Peer to Peer, ce qui permettait aux malfaiteurs de contrôler les programmes malveillants à partir de centaines de machines différentes, explique Europol dans son communiqué. ZeroAccess bouge encore La plainte en question, rédigée en anglais et en russe, a été lancée contre huit inconnus, mais l’alphabet cyrillique offre un bel indice sur la nationalité probable de plusieurs des opérateurs. C’est une première victoire pour la nouvelle Digital Crime Unit du géant de Redmond, inaugurée il y a quelques semaines. Mais ce n’est pas la première fois que l’éditeur s’allie avec les autorités pour faire tomber un botnet. Il y a quelques mois, les réseaux de PC-zombies "Citadels" étaient quasiment tous démantelés. En 2011, Rustock, un des principaux émetteurs de spam à l’époque, subissait le même sort. Reste que si ZeroAccess s’est pris une claque, il n’est probablement pas mort. Microsoft et ses partenaires n’imaginent pas se débarrasser complètement de ZeroAccess, à cause de sa complexité indique la firme dans un communiqué. Son architecture P2P "tous les PC infectés sont reliés entre eux" le rend en effet particulièrement résistant. Les cybercriminels qui le dirigent peuvent en effet utiliser n’importe quel ordinateur comme centre de contrôle… et en changer si celui-ci est nettoyé ! A noter que la taille des botnets fait aussi encore trop souvent l'objet de fantasmes et qu'un botnet n'est généralement pas unique mais composé d'une multitude de plus petits botnets constitués à partir d'une même souche virale. L'opération a tout de même très sérieusement affaibli ZeroAccess, même si ses instigateurs n'ont pas encore pu être appréhendés. secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ne deviennent un élément d’un réseau de zombie ( botnet )

12 Dec 2013 LIRE L'ACTU
Les sites internet de la police et de la banque centrale d'Australie piratés Archives Secunews SECUNEWS

Les sites internet de la police et de la banque centrale d'Australie piratés

Les sites internet de la police fédérale et de la banque centrale australiennes ont été victimes d'un piratage informatique, des attaques menées, avancela presse jeudi 21 novembre 2013 , par des hackers indonésiens, en pleine crise diplomatique entre Sydney et Jakarta. Dans un communiqué, la police australienne fédérale a qualifié cette attaque d'irresponsable. [info_error]"Les activités telles que le piratage, la création ou la propagation de virus ne sont pas innocentes. Elles peuvent avoir des conséquences sérieuses pour ceux qui les ont commises, telles que des condamnations et de la prison".[/info_error] Le site de la police fédérale, qui ne contient pas d'informations confidentielles, était en panne jeudi matin, a indiqué la police, alors qu'il fonctionnait parfaitement la veille. Le site de la banque centrale du pays a également été visé, par une attaque par déni de service ( DDOS ) depuis mardi minuit, a indiqué un porte-parole de l'institution. Mais un système de protection garantit la bonne marche du site, même s'il fonctionne plus lentement que d'habitude. Ces attaques surviennent en pleine crise diplomatique entre Sydney et Jakarta, après des allégations selon lesquelles l'Australie aurait écouté le téléphone du président indonésien et placé plusieurs de ses proches sous surveillance. Jakarta a cette semaine rappelé son ambassadeur à Canberra et annoncé qu'il "rétrogradait" ses relations avec l'Australie. L'Indonésie a également annoncé la suspension de sa coopération avec son voisin dans la lutte contre le trafic de boat-people, cette collaboration étant un maillon essentiel dans la relation entre les deux pays. Selon The Guardian Australia, un membre du groupe de pirates informatiques Anonymous Indonesia, utilisant le hashtag #IndonesianCyberArmy, a revendiqué les attaques de cette semaine. [quote]"Je suis prêt pour cette guerre!", a écrit le pirate sur son compte Twitter, selon le site du Guardian.[/quote] La télévision et radio nationale, Australian Broadcasting Corporation (ABC), a contacté le pirate qui a déclaré avoir agi en raison de l'espionnage conduit par l'Australie. Il a ciblé la police et la banque centrale car il estime que ce sont les deux sites les plus importants d'institutions publiques dans le pays. [quote]"Nous frapperons de nouveau à moins que 'Australie s'excuse auprès du peuple indonésien, a-t-il ajouté."[/quote] Les Anonymous ont déjà attaqué au début du mois novembre 2013 Au début du mois de novembre, des hackers liés aux Anonymous avaient déjà attaqué plus d’une centaine de sites de petites entreprises australiennes, toujours pour protester contre l’implication de l’Australie dans l’espionnage de l’Indonésie.

22 Nov 2013 LIRE L'ACTU
Microsoft inaugure un nouveau centre de lutte contre le cybercrime Archives Secunews SECUNEWS

Microsoft inaugure un nouveau centre de lutte contre le cybercrime

Microsoft a annoncé jeudi avoir lancé un centre destiné à "faire avancer le combat mondial contre la cyber-criminalité". Ce centre "permettra d'associer l'expertise légale et technique de Microsoft ainsi que des outils et technologies innovants à l'expertise déjà développée" pour lutter entre autres contre les virus, les atteintes à la propriété intellectuelle ou la pédophilie, a précisé la société dans un communiqué. Le centre sera situé au siège de Microsoft, à Redmond dans l'Etat de Washington et comprendra un espace réservé à des personnes extérieures à l'entreprise, "afin de permettre à des spécialistes de la cyber-sécurité du monde entier de travailler avec les experts de Microsoft pour un temps indéterminé". [quote]"En combinant des outils et technologies sophistiqués avec les bonnes personnes et de nouvelles perspectives, on peut rendre l'internet plus sûr", a assuré David Finn, responsable de l'unité de Microsoft en charge de la criminalité en ligne, cité dans le communique.[/quote] Il s'agit donc pour Microsoft de mieux mettre en avant son travail en matière de sécurité. De nombreux hackers ont en effet déjà foulé le sol de Redmond pour y expliciter en détails leurs travaux et collaborer avec les ingénieurs de la firme à la rédaction de correctifs de sécurité. On se rappellera ainsi de la présence de Dan Kaminsky chez Microsoft suite à ses publications concernant la faille DNS de 2008 . Microsoft met à cette occasion un site sur lequel il est ainsi possible d'en savoir un peu plus sur le travail effectué par ses équipes.

15 Nov 2013 LIRE L'ACTU
300 filles abusées via internet par un pédophile néerlandais, quelques conseils Archives Secunews SECUNEWS

300 filles abusées via internet par un pédophile néerlandais, quelques conseils

L’actualité récente relative au Néerlandais qui a poussé des centaines de jeunes filles âgées de 10 à 17 ans, notamment en Belgique, à effectuer des actes à caractère sexuel sur internet est une réalité de longue date. Cette affaire agit comme une piqûre de rappel pour le citoyen et les autorités, indique l’ONG mercredi dans un communiqué. Les prédateurs sexuels font désormais usage de toutes les possibilités s’offrant à eux par le biais d’internet et empêcher nos enfants d’approcher un ordinateur n’est pas la solution, il est préférable de les armer correctement contre les menaces d’internet Citation: Concernant les victimes du Néerlandais, "il est impératif que ces filles soient identifiées afin qu’elles puissent bénéficier des soins et du soutien nécessaire"», indique Child Focus. L’ONG insiste également sur l’importance de détruire ces documents pour assurer un avenir à ces jeunes filles. Child Focus estime en outre que tous les acteurs impliqués doivent prendre leurs responsabilités: Les parents comme les enseignants jouent un rôle crucial dans le développement de la confiance en soi et l’éducation sexuelle des enfants et des adolescents. L’ONG insiste encore sur l’importance de travailler en collaboration avec la police, la justice, l’industrie du net et d’autres organisations pour couvrir tant les aspects préventifs et répressifs que curatifs de la lutte contre l’exploitation sexuelle des enfants. En Belgique, il y a encore beaucoup à faire dans ces domaines, estime Child Focus. Toute personne confrontée à des images à caractère sexuel mettant en scène des enfants peut les dénoncer via le portail stopchildporno.be .

10 Oct 2013 LIRE L'ACTU
Phonebloks, un smartphone en pièces détachées Archives Secunews SECUNEWS

Phonebloks, un smartphone en pièces détachées

Un designer hollandais a imaginé un concept de téléphone à la durée de vie presque illimitée, il cherche maintenant des partenaires afin de concrétiser son idée. L'idée est simple, mais il fallait y penser. Dave Hakkens, un designer hollandais, a publié mardi une vidéo détaillant le concept d'un smartphone un peu particulier, le Phonebloks. Particularité: Grâce à ses pièces facilement interchangeables, cet appareil pourrait avoir une durée de vie bien plus élevée que celle des autres smartphones du marché. Un smartphone sur mesure Citation: "Un téléphone ne marche que quelques années avant qu'il ne casse ou devienne obsolète", explique Dave Hakkens. "C'est souvent la faute d'une seule petite pièce. Mais on jette quand même l'appareil tout entier car il est presque impossible de le réparer." En partant de ce constat, il a imaginé un téléphone dont les composants (batteries, mémoire, WIFI, haut-parleur) sont fixés à une base électrique, une fois que l'un d'entre eux tombe en panne, il est alors facile de changer la pièce faisant défaut, et ainsi garder son smartphone plus longtemps. Autre utilité de Phonebloks: L'appareil est entièrement personnalisable. En le commandant sur Internet, ses utilisateurs peuvent choisir la marque et la qualité de ses composants. Par exemple, une photographe en herbe pourra demander un téléphone avec un plus gros objectif et, en échange, une plus petite batterie. À chaque utilisateur son propre smartphone et au prix qui lui convient, selon les composants qu'il choisit. Un projet difficile à réaliser Sur le papier, Phonebloks a tout du smartphone idéal, mais dans la pratique, cet appareil n'existe pas, ou tout du moins, pas encore, il cherche à présent à relayer son message sur les réseaux sociaux. Cette campagne doit l'aider à trouver des partenaires avec qui construire un prototype de son appareil, en vue d'une commercialisation. Aussi séduisante soit-elle, l'idée de Dave Hakkens semble aussi très utopique. De nombreuses voix s'élèvent déjà pour contredire le designer, qui assure que son appareil pourra fonctionner comme n'importe quel smartphone, mais ce dernier n'apporte aucun détail technique permettant d'appuyer ses propos. "C'est une idée complètement folle, mais des idées encore plus folles se sont déjà réalisées, résume le site spécialisé Engadget.. L'obsolescence programmée (la fabrication de produits volontairement promis à une usure rapide, afin de pousser à la consommation) est pourtant un sujet qui touche les consommateurs. En France, un groupe de parlementaires écologistes a " déposé devant le Sénat un amendement " visant à lutter contre cette pratique. Parmi les entreprises pointées du doigt, on retrouve par exemple l'américain Apple. Hasard du calendrier, le projet Phonebloks a été dévoilé mardi soir, jour de la présentation des nouveaux iPhone.

13 Sep 2013 LIRE L'ACTU
Les échanges de mails stockés un an, en Belgique Archives Secunews SECUNEWS

Les échanges de mails stockés un an, en Belgique

Le gouvernement belge vient de déposer au Parlement un projet de loi obligeant les fournisseurs télécoms (Belgacom, Telenet,Voo,etc...) à désormais stocker, pendant un an, toutes les traces de communication transitant par leurs serveurs. Une information relayée lundi par les quotidiens De Standaard, Het Nieuwsblad et Le Soir. Commandée par une directive européenne, cette obligation impose de sauvegarder à la fois les preuves de communications téléphoniques, mais aussi les échanges d’e-mails. L’objectif étant d’aider la justice ou la sécurité d’Etat dans sa lutte contre la grande criminalité. En ce qui concerne les échanges téléphoniques et les SMS, la loi impose de garder pendant un an: - Les coordonnées de l’appelant et de l’appelé - La durée des conversations - La date et l’heure des appels - Le lieu d’où ils ont été passés. Des données que les opérateurs gardent déjà en mémoire actuellement. Nouveauté par contre pour les échanges d’e-mails. Les opérateurs devront enregistrer pendant 12 mois, les adresses IP d’où partent ou arrivent les messages électroniques Leur contenu, lui n’est pas visé. Citation: L’avocat Raf Jespers dit voir dans le projet une grave entrave à la protection de la vie privée parce qu’il donnera la liberté à la Sécurité de l’Etat d’aller consulter les données. Citation: Le gouvernement, lui, assure que le Parlement évaluera la loi, via des rapports annuels, et l’amendera, le cas échéant.

08 Jul 2013 LIRE L'ACTU
L'arnaque à la webcam se propage sur internet Archives Secunews SECUNEWS

L'arnaque à la webcam se propage sur internet

C'était il y a 8 mois sur un site de chat et Franck, 26 ans, y repense tous les jours. [quote]"Elle m'a demandé d'allumer ma wecam, de me déshabiller et de montrer certaines parties de mon corps", confie-t-il.[/quote] Mais la conversation coquine avec "la jolie fille aux dessous sexy" a tourné court, et au lieu de caresses virtuelles, il a reçu un lien vers une vidéo de 20 secondes le filmant dans une posture intime suivie de messages violents: [quote]"Ils disaient qu'ils allaient ruiner ma vie, qu'ils allaient tout raconter à mes proches", explique Franck.[/quote] Pour étouffer la menace, ce Francilien, salarié dans le social, a versé 25 euros, une somme dérisoire pour le traumatisme subi, car la vidéo a quand même été publiée sur Youtube, qui l'a par la suite effacée. Certains déboursent 200, 400 euros pour tarir le flot de menaces, des milliers d'euros si le "brouteur" flaire qu'il a ferré un gros «pigeon". Franck est tombé dans le piège d'un brouteur, surnom que se sont donné ces nouveaux maîtres-chanteurs qui harponnent le mugu (pigeon) européen depuis l'Afrique de l'Ouest, notamment en Côte d'Ivoire. Ces cyber-escrocs excellent dans les "arnaques à la nigériane" ( Scam ) dont les plus fameuses fausses loteries et faux héritages, sont bien connues des internautes. Mais le chantage à la webcam est un phénomène récent en France. [quote]"On reçoit des appels de victimes tous les jours", affirme Pierre-Yves Lebeau, chef de section à l'office «cyber» de la police judiciaire française, qui compte une cinquantaine de fonctionnaires dédiés à la traque des escroqueries liées aux nouvelles technologies.[/quote] La partie émergée de l'iceberg Alors que la cyber-police dénombrait 600 signalements de ce type d'arnaques en 2011, elle en a comptabilisées 2.000 en 2012 sur les plateformes ouvertes au public et gérées par la police, Pharos et Info Escroqueries. C'est peu au regard des 100.000 escroqueries déclarées à la cyber-police en 2012, c'est la partie émergée de l'iceberg, les victimes, honteuses, osent rarement déclarer qu'elles ont été piégées en train de se masturber". Avec sa brigade de 4 ou 5 bénévoles dédiés eux aussi à la traque des escroqueries sur la toile, l'association des victimes des arnaques à la nigériane dit repérer une cinquantaine de vidéos de pigeons filmés à leur insu chaque jour, contre une ou deux par semaine il y a 3 ans. Ces escrocs au mode opératoire pernicieux et cruel, laissent des victimes en état de peur panique. [quote]D'abord, ils infiltrent les chats et les sites de rencontre et appâtent leur proie au moyen d'une vidéo pré-enregistrée mettant en scène une pin-up. Une fois l'identité de la victime récupérée, le maître-chanteur n'a plus qu'à servir la vidéo des ébats aux amis de la proie présents sur les réseaux sociaux, Facebook et autres Viadeo. "T'es mor", "ton patron va tou savoir", "j'ai tou sur toi" "Les brouteurs terrorisent leurs victimes pour les faire craquer. Surtout ne jamais payer, sinon c'est l'engrenage.[/quote] Menaces truffées de fautes d'orthographe Quand les menaces, truffées de fautes d'orthographe, ne suffisent pas, les escrocs se font passer pour Interpol ou un procureur, brandissant des poursuites imaginaires pour " pédo-pornographie ". En France, la violence de ces menaces a poussé deux lycéens au suicide en 2012. [quote]En janvier, Cédric, 17 ans, s'est pendu dans sa chambre à Marseille, trois mois après avoir été piégé au cours d'un plan webcam. A ses parents, ce brillant lycéen avait confié avoir "fait une grosse bêtise". Croyant flirter avec Jennifer, il s'était déshabillé devant son écran avant de découvrir que la jeune fille était en réalité un escroc. Ses copains le verraient tout nu sur Facebook et Youtube s'il n'envoyait pas de SMS surtaxés. "Après l'incident, les parents de Cédric pensaient qu'il avait tourné la page, mais on n'a rien vu venir, on a été dynamités", se lamente Aïssa, le père.[/quote] En octobre, un jeune Brestois s'est aussi donné la mort. C'est dévastateur pour des jeunes qui pensent tester leur pouvoir de séduction sans risque via internet. Leur plus grande blessure, c'est d'imaginer leurs parents découvrant ces images Qui sont les brouteurs ? Des réseaux très bien organisés, avec des chefs qui recrutent et des cafés quasiment dédiés à cette activité. Chaque jour, ils prennent d'assaut de nombreux cybercafés d'Abidjan et ratissent la toile au grand jour. Grâce à un réseau internet très développé, "la Côte d'Ivoire est en pointe dans la cybercriminalité", reconnaît Stéphane Konan, responsable de la lutte contre la cybercriminalité au ministère ivoirien de l'Intérieur. L'an dernier, ces escroqueries ont rapporté 5 millions d'euros aux brouteurs qui, sur leurs pages Facebook, vantent leurs exploits et s'exhibent avec leurs belles montres et voitures. Malgré la coopération entre polices française et ivoirienne, l'organisation diffuse de cette criminalité complique la traque des escrocs. Dix-huit mois ont passé et le père de Cédric n'attend rien de l'enquête sur la mort de son fils. Nos enfants ne sont plus en sécurité chez eux, les loups sont entrés dans la maison. Franck, lui, scrute chaque jour la toile. [quote]"Je n'ai qu'une angoisse que la vidéo ressorte et que mes amis la voient".[/quote] Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

30 Jun 2013 LIRE L'ACTU
(MAJ) Une cyberattaque de grande ampleur contre Spamhaus ralentit le trafic internet Archives Secunews SECUNEWS

(MAJ) Une cyberattaque de grande ampleur contre Spamhaus ralentit le trafic internet

Si votre connexion a comme un coup de mou, pas la peine d'appeler votre fournisseur d'accés à internet... Une cyberattaque, l'une des plus importantes jamais enregistrée, dirigée contre une organisation de lutte contre les spams (Spamhaus) provoque un ralentissement du trafic internet au niveau mondial qui pourrait aller en s'aggravant selon certains experts. Steve Linford, directeur de Spamhaus, la cible de cette attaque, a déclaré à la BBC que son organisation était visée depuis plus d'une semaine par des attaques d'une ampleur inédite. (clic sur l'image pour agrandir) Les pirates ont lancé une attaque par déni de service ( DDOS ). [quote]"Au vu de l'amplitude signalée de cette attaque, qui a été estimée à 300 gigaoctets par seconde, nous pouvons confirmer qu'il s'agit de l'une des plus importantes opérations DDoS à ce jour", a indiqué dans un communiqué la société Kaspersky Lab.[/quote] Attaques multiples De plus graves perturbations pourraient survenir à plus grande échelle si l'attaque s'intensifie. Pour Paul Vlissidis, directeur technique de NCC, autre acteur de la sécurité informatique, il est d'autant plus difficile de contrer cette attaque qu'un grand nombre d'ordinateurs sont impliqués. [quote]"Si quelques ordinateurs envoient de grandes quantités de données, il est facile de les filtrer. Quand des milliers et des milliers de machines participent littéralement c'est beaucoup, beaucoup plus difficile", a-t-il expliqué. Selon lui, les volumes de trafic en jeu dans cette attaque ont déclenché une réaction en chaÓne sur l'ensemble d'internet.[/quote] Le site britannique thinkbroadband, qui permet aux internautes de tester le débit de leur connexion, se montre plus optimiste et n'a détecté que peu de signes d'un ralentissement. [quote["Bien sur il est possible que de nombreuses personnes puissent trouver que l'accés à des services ou certains sites sur internet est plus lent que d'habitude, mais apparemment rien ne prouve que les internautes britanniques aient été confrontés à une baisse de débit généralisée".[/quote] Edit: L'attaque informatique par déni de service contre Spamhaus n'aurait finalement causé aucun dommage au réseau internet européen, affirment plusieurs sociétés ayant une visibilité sur le trafic internet global. Utiliser "le mythe de l'effondrement d'internet" à des fins marketing [quote]"Nous n'avons observé aucun changement ou pic de trafic par rapport à la normale ces derniéres 48H", a affirmé jeudi à l'AFP la société Neo Telecoms, deuxiéme opérateur IP (internet protocol) en France et qui est présente sur les principaux points d'échanges internet européens.[/quote] [quote]"Parmi nos 600 clients européens qui sont des acteurs de l'internet, nous n'avons eu aucune remontée d'informations à ce sujet", a indiqué Neo Telecoms.[/quote] [quote]"Pour le trafic internet en général, nous n'avons pas eu de retours particuliers qui laisseraient entendre que des points d'échange ont saturé ou seraient même devenus injoignables", indique la société franco-américaine Cedexis, qui réoriente les requêtes et les flux de données des éditeurs de contenus vers les meilleurs hébergeurs, selon l'état du trafic internet.[/quote] [quote]"Certains acteurs ont intérêt à utiliser le mythe de l'effondrement d'internet dans leur communication pour vendre leurs services, d'ou l'intérêt d'avoir un peu de recul face à ce type d'information", a commenté Nicolas Guillaume, porte-parole de Cedexis qui compte plus de 150 clients opérateurs télécoms, médias et sites d'e-commerce.[/quote]

27 Mar 2013 LIRE L'ACTU
Les serveurs d'EA sautent, le retour du jeu SimCity vire au fiasco Archives Secunews SECUNEWS

Les serveurs d'EA sautent, le retour du jeu SimCity vire au fiasco

Tout était réuni pour un lancement en fanfare mais celui du nouveau Sim City a tourné jeudi au fiasco, de l'aveu même d'un de ses créateurs, les serveurs de son éditeur, Electronic Arts, n'ont pas tenu la charge. C'est un des jeux les plus célèbres de l'histoire du jeu vidéo et son retour était attendu depuis dix ans. On peut comprendre la colère des joueurs, il est tout simplement impossible d'y jouer car les serveurs de son éditeur, l'américain Electronic Arts (EA), ont littéralement sauté, ils ne parviennent pas à suivre le nombre de connections. Le plus grave est que cela ne concerne pas les seuls joueurs voulant faire une partie en réseau via Internet. Pour lutter contre le piratage, EA force les joueurs ayant fait l'acquisition de son jeu à se connecter sur ses serveurs de son réseau Origin pour s'assurer qu'ils n'utilisent pas une copie pirate, mais les serveurs ne répondent plus... et personne ne peut jouer. La colère des fans du célèbre simulateur de ville n'a eu de cesse de monter depuis, elle était au paroxysme ce vendredi 8 mars 2013 soir. "Une première journée catastrophique", résument le site Gameblog. Alors que certains joueurs bataillent encore avec Origin pour télécharger les 3,80 Go du jeu, d'autres désespèrent d'accéder à l'un des quatre serveurs européens. Citation: Parfois c'est une file d'attente virtuellement infinie, parfois un refus pur et simple, parfois encore le jeu se lance avant de vous interdire la création d'une nouvelle cité ou de vous imposer à nouveau un didacticiel que vous aviez déjà terminé", détaille leur testeur Gautoz. Citation: "J'ai pu y jouer une demi-heure avant d'être brutalement déconnecté!", témoigne pour sa part un internaute. Pas de remboursement En quelques heures, Sim City est devenu un des "trending topics" sur Twitter, c'est à dire un des sujets les plus débattus sur le réseau social. Citation: "On m'a volé 50 dollar", lance un twitto. "On m'a volé 36 pounds", lui répond, comme en écho, un autre de l'autre côté de l'atlantique. Tous regrettent la décision d'EA pour l'instant de ne pas rembourser les clients qui en font la demande. Citation: "Nous continuons à améliorer nos serveurs pour que plus de monde puisse jouer. Merci de votre patience", a simplement répondu EA sur le compte Twitter officiel du jeu. Plus franc, le créateur de ce Sim City, répond lui-même à un internaute furieux sur son propre Twitter: Citation: "Crois-moi, je said, cela a été un fiasco", reconnait-il. En coulisses, cela sent la panique. Selon le site Polygon, Electronic Arts a demandé à tous ses partenaires marketing de stopper la campagne massive de promotion du jeu jusqu'à nouvel ordre. (clic sur l'image pour agrandir) L'an dernier, c'est le concurrent Blizzard qui avait connu d'énormes difficultés de serveurs pour le lancement de son titre Diablo 3. En quelques semaines, tout avait fini par rentrer dans l'ordre. Colère aussi sur Amazon Le numéro un mondial du e-commerce Amazon a aussi été forcé de suspendre les ventes du jeu sur son site. Et comme tous les lieux sont bons pour se plaindre, les joueurs qui l'ont déjà acheté s'amusent à lui mettre la note la plus basse possible. Citation: "Comment vous sentiriez-vous si vous aviez attendu la sortie de la dernière Corvette, vous l'avez réservée.... Et au moment de la conduire pour rentrer à la maison le tableau de bord affiche, réservoir non connecté, échec", commente, désabusé, l'un d'entre eux. La controverse dépasse les seuls sites de jeu vidéo. Wired, CNET et même le Wall Street Journal. Citation: "Un jeu auquel, on ne peut pas jouer est-il toujours un jeu?", se demande, ironique, le New York Times sur un de ses blogs. Une bonne nouvelle malgré tous LA grande nouvelle vient directement de Lucy Bradshaw qui est à la tête de Maxis, le développeur de SimCity. En effet cette dernière tente de rassurer les joueurs en leur précisant que tous les moyens sont déployés pour que les différents problèmes de connexion soient résolus au plus vite. Un mot d'excuse ne vous suffit pas ? Ca tombe bien puisqu'elle annonce que les acheteurs de SimCity se verront tous offrir un jeu EA en téléchargement. Les détails de cette offre de compensation seront directement envoyés par mail le 18 mars 2013 aux joueurs qui ont activé le jeu. Clic pour lire le communiqué (anglais)

09 Mar 2013 LIRE L'ACTU
Une police spéciale réseaux sociaux pour lutter contre le crime en Belgique ? Archives Secunews SECUNEWS

Une police spéciale réseaux sociaux pour lutter contre le crime en Belgique ?

La mise en place de centres spécialisés dans la traque de criminels sur les réseaux sociaux n'est pas à l'ordre du jour en Belgique, a confié jeudi à l'Agence Belga la police fédérale, tandis que les corps de police néerlandais en seront bientôt tous équipés. Le corps de police de Noord-Nederland, qui rassemble trois provinces du nord-est des Pays-Bas, est désormais renforcé par une équipe d'agents spécialisés dans la recherche d'informations sur les réseaux sociaux. A terme, tous les corps de police néerlandais auront leur propre "Real Time Intelligence Centre". Citation: Selon le quotidien Dagblad, tout ce qu'on peut trouver à propos d'un suspect sur Twitter, Facebook ou encore Linkedin (y compris la photo de profil), sera associé aux données déjà connues par la police, comme les antécédents de la personne visée. Ces informations seront transmises aux agents de terrain. En Belgique, la création de centres d'expertise en recherche de criminels sur les réseaux sociaux n'est pas d'actualité. Citation: "Il nous faudrait davantage de personnel. C'est un projet qui pourrait être envisagé à l'avenir, mais à l'heure actuelle, ce n'est pas du tout à l'ordre du jour", a conclu une porte-parole de la police fédérale.

15 Jan 2013 LIRE L'ACTU
Une alliance internationale contre la pédopornographie sur le Web Archives Secunews SECUNEWS

Une alliance internationale contre la pédopornographie sur le Web

Bruxelles et Washington vont lancer, mercredi 5 décembre 2012, une "alliance globale" contre la pornographie infantile sur Internet. La commissaire européenne aux affaires intérieures, Cecilia Malmström, et l'Attorney general (l'équivalent du ministre de la justice) des Etats-Unis, Eric Holder, doivent lancer, mercredi, à Bruxelles, une "alliance globale" contre la pédopornographie et les abus sexuels sur Internet. Cette manifestation réunira, outre les 27 pays membres de l'Union européenne et les Etats-Unis, des responsables de haut niveau d'une vingtaine de pays tiers (Australie, Corée du Sud, Japon, Nouvelle Zélande, Nigeria, Turquie, Ukraine, Vietnam, etc..) Le but de l'initiative est de sensibiliser les autorités au développement inquiétant des images montrant des abus sexuels sur des enfants. On en recense actuellement un million dans le cyberespace et, selon les Nations unies, 50.000 nouveaux clichés s'ajoutent chaque année à ce catalogue des horreurs. D'après Interpol, le nombre des enfants victimes d'abus en vue d'une diffusion sur le web augmente de 10% par an, les montants générés par ces activités avoisineraient 250 millions de dollars (192 millions d'euros). L'"alliance globale" mise en chantier a pour but de mieux identifier les victimes et de traquer plus efficacement les organisateurs des réseaux qui les exploitent, une tâche difficile pour les pays européens, même s'ils peuvent s'appuyer sur des directives très sévères depuis 2011 Dans de nombreux cas recensés, les serveurs sont localisés à l'étranger et, dès lors, hors d'atteinte pour la police et la justice, d'où l'intérêt d'impliquer dans la lutte les Etats-Unis (qui abritent de nombreux serveurs) et des pays tiers, où sont localisés de nombreuses jeunes victimes ainsi que les personnes qui abusent d'elles. Appel lancé au secteur privé. La déclaration qui doit être approuvée mercredi reconnaît la dimension mondiale du problème. Les signataires affirment vouloir apporter l'assistance nécessaire, le soutien et la protection aux jeunes victimes, et mettre en place des procédures communes afin de mieux les identifier, ils disent aussi vouloir augmenter leurs efforts et coordonner davantage leurs moyens pour traduire les coupables en justice à l'aide, notamment, d'une base de données commune. A l'heure actuelle, la Commission européenne soutient le " projet InHope ", qui regroupe un réseau d'ONG rassemblant des informations sur les sites pédopornographiques. Une campagne d'information du grand public devrait être lancée, pour le sensibiliser notamment aux risques liés à la diffusion sans contrôle d'images, a priori anodines, d'enfants sur Internet et les réseaux sociaux en particulier, elles peuvent servir de véritables appâts pour des pédophiles. Un appel sera également lancé au secteur privé afin qu'il aide à identifier et écarter du Web les auteurs d'images pédopornographiques. Les autorités communautaires et la justice américaine entendent mener une action concrète et sur le long terme. Elles prévoient d'annoncer un plan d'action très concret en avril 2013, de procéder à une première évaluation de leurs projets en juillet 2014 et de convoquer une conférence mondiale en décembre 2014. D'ici là, les responsables politiques auront peut-être à affronter des adversaires inattendus, les "partis pirates" et autres partisans d'un accès inconditionnel à tout le contenu d'Internet se mobilisent déjà pour critiquer des mesures qui aboutiraient à criminaliser certains contenus. Dans la blogosphère européenne, Cecilia Malmström est, ainsi, déjà désignée comme une "ennemie de la liberté".

04 Dec 2012 LIRE L'ACTU
Le pirate de smartphones n'avait pas conscience des risques Archives Secunews SECUNEWS

Le pirate de smartphones n'avait pas conscience des risques

"Je n'avais pas conscience des risques, pour moi, les gens qui téléchargeaient les applications que j'ai copiées étaient dans l'illégalité, elles sont payantes et ils les obtenaient gratuitement sur des sites illégaux", a expliqué le jeune homme de 20 ans, originaire d'Amiens. Le pirate aurait mis au point plusieurs dizaines de types de virus depuis 2011, à destination de smartphones fonctionnant avec le système d'exploitation de Google, Android, selon l'Office central de lutte contre la criminalité liée aux technologies de l'information et de la communication. Le jeune homme mettait à disposition des logiciels gratuits à télécharger qui, sans que l'utilisateur ne s'en rende compte, composait des numéros de téléphone surtaxés, les utilisateurs recevaient alors des SMS contenant des codes qui permettaient, à leur tour, des micro-paiements via des sites piratés. Diagnostiqué comme surdoué avec un QI de 150, le jeune homme s'est lancé dans ce piratage par jeu. Citation: "J'étais au lit, et j'ai eu cette idée. Je n'avais jamais travaillé sur Android. Je suis allé à mon PC et je l'ai fait. Ça m'a pris une heure", a-t-il raconté. Il ajoute avoir ensuite laissé le système tourner sans mesurer les conséquences. Eagle1: j'y crois vraiment pas a sa version, quand ont chipote avec des virus ont en connais les risques. Si ont crois pas cette excuse il en a peux-être une autre de prête. Pas très doué pour un qui a un QI évaluer a 150 Le jeune homme a été mis en examen pour escroquerie et piratage et placé sous contrôle judiciaire. Il est convoqué pour une audience le 8 novembre 2012 devant le tribunal correctionnel d'Amiens.

22 Oct 2012 LIRE L'ACTU
Il crée un virus pour smartphones et détourne 500.000 euros Archives Secunews SECUNEWS

Il crée un virus pour smartphones et détourne 500.000 euros

Un jeune homme de 20 ans a été arrêté mardi 16 octobre 2012, à Amiens, soupçonné d'avoir mis au point un virus à destination des smartphones sous logiciel Android, qui aurait fait un total de 17.000 victimes pour un préjudice supérieur à 500.000 euros. Selon l'Office central de lutte contre la criminalité liée aux technologies de l'information et de la communication, le jeune homme aurait mis au point plusieurs dizaines de types de virus depuis 2011, à destination de smartphones fonctionnant avec le système d'exploitation de Google, Android. Il profitait en l'occurrence d'une relative faiblesse de l'OS. Selon plusieurs experts de la sécurité informatique, Android qui est bâti sur un modèle plus ouvert que l'App Store d'Apple est plus attaqué par des programmes malveillants en raison notamment de la différence d'approche entre Google et Apple quant à la gestion de la sécurité de leurs parcs d'applications. Le pirate mettait à disposition des logiciels gratuits à télécharger qui, sans que l'utilisateur ne s'en rende compte, composait des numéros de téléphone surtaxés, les utilisateurs recevaient alors des SMS contenant des codes qui permettaient, à leur tour, des micro-paiements via des sites piratés. Le jeune homme a été présenté au parquet d'Amiens, placé sous contrôle judiciaire et mis en examen pour escroquerie et piratage. Selon le cabinet Gartner, Android s'adjugeait au deuxième trimestre 64% des ventes du marché mondial des smartphones, devant Apple qui équipait lui 18,8% du marché avec ses iPhones. Des smartphones du numéro un mondial de la téléphonie mobile Samsung sont dotés du logiciel Android. Le géant américain de l'internet Google a dépassé fin septembre le cap des 25 milliards de téléchargements dans son magasin d'applications pour appareils mobiles fonctionnant avec le système d'exploitation Android, Google Play.

19 Oct 2012 LIRE L'ACTU
Londres bloque l'extradition du hacker Gary McKinnon vers les USA Archives Secunews SECUNEWS

Londres bloque l'extradition du hacker Gary McKinnon vers les USA

Gary McKinnon, le pirate informatique accusé d'intrusion dans des ordinateurs de l'armée américaine, ne sera pas extradé aux Etats-Unis en raison de son état de santé, a annoncé mardi 16 octobre 2012 la ministre de l'intérieur britannique, Theresa May, après une saga judiciaire de dix ans. Washington s'est dit déçu par la décision de Londres, tout en assurant que son alliance avec le Royaume-Uni n'en souffrirait pas. Citation: "M. McKinnon est accusé de délits graves mais il est indubitablement gravement malade", a déclaré la ministre devant le Parlement, soulignant que son extradition contreviendrait aux droits humains et ferait courir le risque qu'il se suicide. Par conséquent, j'ai retiré l'ordre d'extradition visant M. McKinnon", a-t-elle ajouté. Désormais, le parquet britannique devra décider si le pirate doit être poursuivi ou non au Royaume-Uni, a-t-elle précisé. Le plus important piratage du système informatique militaire Gary McKinnon , un Britannique de 46 ans, qui souffre d'une forme d'autisme, avait été arrêté à Londres en 2002 pour avoir piraté des dizaines d'ordinateurs de l'armée américaine et de la NASA, rendant trois cents appareils d'une base militaire inopérants peu de temps après les attentats du 11 septembre 2001. M. McKinnon n'a pas nié les faits mais a toujours soutenu qu'il ne faisait que rechercher des documents américains secrets prouvant l'existence des extraterrestres. Accusé d'être l'auteur du plus important piratage de tous les temps dans le système informatique militaire américain, il encourait, selon ses défenseurs, jusqu'à soixante ans de prison aux Etats-Unis. Washington a évalué à 800.000 dollars (615.000 euros) les dommages qu'il a causés. Son extradition avait été réclamée en juillet 2006, en vertu du traité signé en 2003 par les Etats-Unis et le Royaume-Uni après les attentats du 11 septembre 2001 pour faciliter le transfert de suspects dans le cadre de la lutte antiterroriste. Il est devenu un symbole de la campagne au Royaume-Uni visant à revoir, dans un sens plus contraignant, l'accord d'extradition entre Londres et Washington. Le premier ministre britannique, David Cameron, avait même soulevé à deux reprises le problème de l'extradition de M. McKinnon avec le président américain Barack Obama, soulignant le fait qu'il s'agissait d'un "jeune homme vulnérable". Trouble mentaux sévères Les avocats de M. McKinnon ont introduit de nombreux recours sur la base de rapports médicaux attestant qu'il souffrait "de troubles mentaux sévères" et présentait "un sérieux risque de suicide en cas d'extradition", mais ils ont tous été rejetés. M. McKinnon est atteint du syndrome d'Asperger, une forme d'autisme diagnostiquée en 2007 après qu'un expert de cette maladie eut observé le Britannique lors d'une interview à la télévision. La mère du pirate informatique, Janis Sharp, qui a mené activement campagne contre l'extradition de son fils, a fait part de sa satisfaction à l'annonce du blocage de l'extradition. Citation: "Merci Theresa May, du plus profond de mon coeur. J'ai toujours su que vous aviez la force et le courage de prendre la bonne décision", a-t-elle réagi.

17 Oct 2012 LIRE L'ACTU
La première condamnation de la loi Hadopi Archives Secunews SECUNEWS

La première condamnation de la loi Hadopi

Un internaute a été condamné ce jeudi matin par la justice à Belfort à une amende de 150 euros pour avoir téléchargé illégalement des morceaux de Rihanna, malgré les avertissements envoyés par la Hadopi. Une première. On avait appris la semaine dernière que les premiers dossiers avaient été transmis à la justice, voici la première condamnation, devenant ainsi le premier internaute connu condamné dans le cadre de cette procédure, ont indiqué le tribunal et le Hadopi. L'internaute, qui encourait 1.500 euros d'amende, a été condamné parce que sa ligne a été utilisée pour télécharger quelques morceaux de la chanteuse Rihanna, alors même qu'il avait déjà fait l'objet de plusieurs avertissements de la part de la Haute Autorité pour la diffusion des oeuvres et la protection des droits sur internet. Citation: L'internaute de 39 ans condamné pour avoir téléchargé illégalement de la musique a réagi ce eudi, "Ce n'est pas moi qui ai téléchargé, c'est ma femme" a-t-il expliqué. Au cours de l'audience, l'intéressé a reconnu les faits de non respect de son obligation de sécurisation, en précisant que c'était sa femme qui téléchargeait", a précisé l'Hadopi. Le substitut du procureur, Stéphane Clément, avait requis 300 euros d'amende, a indiqué le tribunal de police, l'internaute a été condamné pour "négligence caractérisée". Ce dossier est l'un des 14 transmis à la justice par la "commission de protection des droits" (l'organe de l'Hadopi chargé de mettre en oeuvre la "riposte graduée" au téléchargement illégal. MAJ le 14.9.2012 par Korben : CLAP CLAP CLAP ! Aujourd'hui est un grand jour pour l'institution Hadopi qui vient de libérer dans une joie sans limites, un premier bouchon de champagne. En effet, ce bonheur ivre, ils le doivent à leur talent puisqu'ils viennent ENFIN de faire leur première victime ! La première convoquée au tribunal, sur une série de 14 personnes. Nous ne pouvons que respecter cela face à l'immensité des moyens qu'ils ont mis en œuvre depuis plusieurs années. Des millions d'euros de budget dépensés en bureaux inutiles et notes de frais, des centaines d'heures de réunion à se caresser les uns les autres la coquillette, et surtout une formidable loi que Cricri, Frédo, Francky et tant d'autres martyrs de la cause ont réussi dans un bain de sueur, de sang et de pisse, à faire adopter. Et nous y voilà ! La fin du supplice de Sisyphe pour l'Hadopi ! J'en pleurerais presque des larmes de joie. On ne connait pas le nom de l'heureux élu, mais nous l'appellerons Jean-Claude Dégacolatéral pour la suite de notre histoire. Si Jean Claude a eu de graves démêlées avec l'Hadopi c'est qu'il s'est fait prendre la main dans le sac ! Le brigand a en effet été flashé à maintes reprises sur ce qu'on appelait autrefois les "autoroutes de l'information", devenues aujourd'hui les "chemins sinueux du LOL". Après une enquête approfondie des ronds de cuir de l'Hadopi (Francis, je t'aime) il s'avère que de manière tout à fait étrange, Monsieur Dégacolatéral a avoué n'avoir absolument aucune idée sur la manière dont il faudrait s'y prendre pour télécharger de manière illégale. Cette constatation faite, je pense que l'Hadopi s'est ensuite abstenue de lui demander s'il savait télécharger légalement. Mais alors, me direz-vous, révoltés ?? Qui est le fieffé coupable ? Et bien c'est sa compagne, l'amour de sa vie, la personne en qui il avait le plus confiance, qui a commis le péché originel avec l'ordinateur de la maison... l'irréparable boulette de cette femme répudiée devenue aujourd'hui son ex-dulcinée. À cause de cette petite écervelée, la chanteuse de R&B et reine des Barbades que nous simples mortels connaissons mieux sous le nom de Rihanna a bien failli courir à sa perte. Rendez-vous compte. 2 titres téléchargés sans avoir payé la dîme à cette chanteuse, auraient pu la ruiner et l'obliger à retourner dans l'ombre du star-system. Scandaleux et révoltant. Cela méritait bien justice et c'est ce que notre Hadopi a toujours eu comme objectif. Après donc s'être fait contrôler 2 fois de suite pour le crime de sa femme, Monsieur Dégacolatéral a eu la bonne idée de désactiver lui-même sa ligne ADSL qu'il chérissait avec tant d'amour... Mais ainsi soit-il. Si c'était le prix à payer, Jean Claude l'acceptait, la tête haute, en retenant ses larmes. Retourner au monde de l'offline, du papier et du téléphone à cadran ne l'effrayait plus, pourvu que l'hydre Hadopi lui lâche la jambe. Le temps passa et Jean Claude par la force des choses s’imagina que c’en était fini. Ce que le fou ignorait, c'est que pendant qu'il surfait dans le monde analogique, le démon Hadopi, tapi dans l'ombre, continuait à lui envoyer des messages obscurs et de mauvais augure sur sa boite email. Évidemment, la mort cérébrale dont ont été frappés les membres de l'Hadopi au moment du vote de la loi a laissé quelques séquelles que nous ne pouvons ignorer. Et l'une de ces séquelles, c'est de faire des choses totalement insensées comme envoyer des emails à des internautes dont la ligne ADSL est coupée ou résiliée. Risible et pourtant si pathétique. Et un beau jour, l'Hadopi a rattrapé son client Jean Claude Dégacolatéral, comme l'aurait fait la peste bubonique avec le cul d'une loutre germanique prostituée. Oui, elle s'accroche, car ce qu'aime cette institution, plus que de criminaliser des gens innocents, c'est les responsabiliser. Oh l'heureux homme ! A 40 ans, Jean Claude avait vraiment envie de se faire convoquer par l'Hadopi pour mieux comprendre son erreur. Celle-ci l'a alors invité dans son fief situé dans la ville des lumières (enfin, ce qu'il en reste). Mais le gueux pour s'y rendre devait payer ses propres frais de déplacements et d'auberge. En effet, tous les gueux habitants hors de Paris qui auront la chance de recevoir gratuitement un cours de moralité et de respect des majors devront s'y rendre par ses propres moyens. Ainsi va la recentralisation de la France qui exsangue de ses campagnes, ses représentants. C'est là qu'intervient un rebondissement plutôt surprenant qui vous décrochera la mâchoire. L'ami Jean Claude honorant la mémoire de son mentor Charles de Gaulle a dit NON ! Non, il ne se rendra pas à la convocation de l'Hadopi. Dans tout le royaume, on a alors pu entendre le collège Hadopien au grand complet s'exclamer d'une même voix rageuse : "Ah le rustre de Gaulois de foutre cul ! Nous allons lui faire payer son outrecuidance !" Pour mater le criminel, l'Hadopi a donc fait appel à la maréchaussée du village de Jean Claude. Ces derniers l'ont convoqué et lui ont intimé d'effectuer un nettoyage complet et certifié par un professionnel de son ordinateur, afin que la grande justice de notre pays et les excités de la propriété culturelle s'embrasent dans un feu de joie en apprenant que les ritournelles de la chanteuse Rihanna aient été correctement déplacées dans la corbeille de son ordinateur et que cette corbeille avait été soigneusement purgée dans un bruit que la décence ne me permet pas de vous décrire. Jean Claude a donc déboursé 50 € de sa poche trouée pour effectuer ce nettoyage certifié et a procuré immédiatement le fameux justificatif à la gendarmerie. Rentrant chez lui, et au bout de plusieurs semaines, il s'est une fois de plus assoupi, pensant que l'histoire était terminée. Mais comme tout bon chien quand il tient un os, il est très difficile de lui faire lâcher. Et dans les mâchoires du roquet Hadopi, Jean Claude était un os encore juteux... un os qui s'est fait convoquer au tribunal pour défaut de sécurisation de sa connexion Internet. Quelle ne fut pas sa surprise ! On ne peut qu'admirer le courage de cet homme persécuté par ces gens qui ont eux-mêmes avoué avoir déjà téléchargé de la musique illégalement. Jean Claude s'est défendu jusqu'au bout et sans l'aide d'un avocat. Son ex-épouse a pourtant bien reconnu devant le tribunal que c'était elle la criminelle, mais la justice, en plus d'être sourde, idiote et aveugle, ne l'a pas entendu de cette oreille. Monsieur Jean Claude Dégacolatéral n'a pas sécurisé sa connexion Internet et c'est là son crime. Évidemment, j'apprends en même temps que vous, ce que cela veut dire. J'imaginais qu'il fallait simplement mettre une clé suffisamment forte sur nos box ADSL. Mais au vu du jugement concernant Jean Claude, cela implique aussi devoir trancher les mains des gens qui vivent sous votre toit pour ne pas que ces traitres potentiels aillent dans votre dos, dépouiller la princesse Rihanna ou un autre de ses clones musicaux. Cela, Jean Claude n'y avait pas pensé et je suis sûr qu'il le regrette. Il est donc bien responsable. Voulant saigner le bougre jusqu'au bout, les ayants droit ont réclamé la somme de 300 € pour réparer le dommage qu'avait subit Rihanna qui à cause de cette perte inestimable de revenus n'a pas pu se soigner correctement après que son affreux compagnon de l'époque l'a sauvagement molesté, justement à cause de toute cette histoire avec Jean Claude. Heureusement, dans sa GRANDE BONTÉ, le tribunal a ordonné à Jean Claude de s'acquitter uniquement de la moitié de cette somme, soit 150 €. L'histoire ne dit pas si c'est Rihanna ou sa famille qui a touché cet argent ou si cela est parti dans les fêtes du palais Hadopi (c'est à dire dans les caisses de l'Etat) ou dans les caisses noires des ayants droits. Jean Claude étant totalement innocent dès le début de cette histoire, victime uniquement de l'infamie de sa femme, il aurait pu continuer à se battre. Mais comme tous les héros qui luttent jour après jour pour leurs idéaux, Jean Claude s'est usé face au harcèlement dont a fait preuve Hadopi et la justice. Il a donc accepté le châtiment, espérant que cela cesse enfin. Après avoir symboliquement mis à mort cette première proie, la sanguinaire Hadopi est retournée dans l'ombre pour s'attaquer aux 13 prochains délinquants. Je pense à ces derniers et à leurs familles. Que mes prières les accompagnent. Ils seront foudroyés comme Jean Claude l'a été et Hadopi continuera à festoyer et à danser sur la dépouille de ses pauvres victimes, en s'arrosant de champagne et en organisant des banquets bière saucissons sponsorisés par les Français et appelés mystérieusement "les Labs". Mais ceci est une autre histoire.

13 Sep 2012 LIRE L'ACTU
Des pirates publient une liste de plus d'un millions d'identifiants iPhone Archives Secunews SECUNEWS

Des pirates publient une liste de plus d'un millions d'identifiants iPhone

Le fichier, contenant 12 millions de numéros de série, aurait été obtenu sur l'ordinateur d'un agent du FBI. Un groupe de pirates informatiques affirme avoir obtenu une liste de plus de 12 millions d'identifiants iPhone en piratant un ordinateur du FBI, le fichier révèlerait aussi les noms des utilisateurs d'iPhone, leur numéro de téléphone, leur code postal et d'autres données personnelles. Un extrait de ce document, mis en ligne par les hackers, liste plus d'un million de ces identifiants. Ce fichier, contient le nom associé à chaque appareil dans iTunes et un code utilisé pour envoyer des notifications, les autres informations personnelles ont été expurgées. Le site MacRumors a pu vérifier l'authenticité de certaines informations. L'identifiant unique des iPhone, appelé Udid (pour Unique Device Identifier), est un numéro de série de 40 caractères, mêlant des chiffres et des lettres, il est attribué à vie aux iPhone, iPad et autres appareils mobiles d'Apple. Il a longtemps été communiqué par Apple aux développeurs d'applications, qui s'en sont servis pour lutter contre la copie illégale des logiciels ou pour administrer de la publicité ciblée à leurs utilisateurs, mais Apple a revu sa politique au début de l'année et masque désormais ce numéro de série. L'origine de ce piratage reste floue, tout comme sa portée. Le groupe " Antisec ", qui revendique l'action, explique s'être introduit dans l'ordinateur d'un agent du FBI en mars 2012 grâce à une faille informatique, et y avoir trouvé ce fichier, intitulé "NCFTA_iOS_devices_intel.csv". Le collectif Antisec est né sur les cendres des " LulzSec ", un groupe de pirates qui a multiplié les coups d'éclat l'été dernier, en infiltrant les ordinateurs de Sony et de Fox. Le FBI est parvenu à décimer ce groupe début 2012, en retournant l'un d'entre de ses membres contre ses anciens complices. Dans le message qui accompagne la publication du document, les hackers apportent également leur soutien à Julian Assange, aux rebelles syriens et aux Pussy Riot.

04 Sep 2012 LIRE L'ACTU
Aurélie Filippetti va réduire les finances d'Hadopi Archives Secunews SECUNEWS

Aurélie Filippetti va réduire les finances d'Hadopi

La ministre de la Culture et de la Communication Aurélie Filippetti estime que "l'Hadopi n'a pas rempli sa mission de développement de l'offre légale" et annonce la réduction des crédits alloués à cette institution. Avertissement avec conséquence immédiate pour Hadopi. Dans un entretien, la ministre de la Culture et de la Communication en France, Aurélie Filippetti estime que "l'Hadopi n'a pas rempli sa mission de développement de l'offre légale". Citation:"Sur le plan financier, 12 millions d'euros annuels et 60 agents, c'est cher pour envoyer un million d'e-mails. Enfin, la suspension de l'accés à internet me semble une sanction disproportionnée face au but recherché. Mais tout cela sera examiné par la mission Lescure", indique la ministre. Le gouvernement a chargé Pierre Lescure, ancien PDG de Canal+ et directeur du Thé‚tre Marigny, d'une mission de concertation sur la culture face aux enjeux du numérique, pour notamment réfléchir à l'avenir d'Hadopi. En attendant les conclusions de cette mission prévues en mars, "dans le cadre d'efforts budgétaires, je vais demander que les crédits de fonctionnement de l'Hadopi soient largement réduits pour l'année 2012", indique Aurélie Filippetti. Citation:"Je préfére réduire le financement de choses dont l'utilité n'est pas avérée. J'annoncerai en septembre le détail de ces décisions budgétaires", ajoute la ministre. La Haute autorité pour la diffusion des oeuvres et la protection des droits sur internet ( Hadopi ) est chargée à la fois d'encourager l'offre légale de biens culturels sur le web (musique, livre, jeux vidéo, films, séries TV...) et de lutter contre le téléchargement illégal avec un systéme de réponse graduée. A la premiére infraction constatée, l'internaute reçoit un mail d'avertissement, puis un deuxiéme accompagné d'une lettre recommandée s'il récidive dans les six mois, a la troisiéme infraction, il encourt une amende et la suspension d'un mois maximum de son abonnement internet. Voir aussi: Clic pour lire tous les articles Hadopi

02 Aug 2012 LIRE L'ACTU
Aurélie Filippetti va réduire les finances d'Hadopi Archives Secunews SECUNEWS

Aurélie Filippetti va réduire les finances d'Hadopi

La ministre de la Culture et de la Communication Aurélie Filippetti estime que "l'Hadopi n'a pas rempli sa mission de développement de l'offre légale" et annonce la réduction des crédits alloués à cette institution. Avertissement avec conséquence immédiate pour Hadopi. Dans un entretien, la ministre de la Culture et de la Communication en France, Aurélie Filippetti estime que "l'Hadopi n'a pas rempli sa mission de développement de l'offre légale". Citation: "Sur le plan financier, 12 millions d'euros annuels et 60 agents, c'est cher pour envoyer un million d'e-mails. Enfin, la suspension de l'accès à internet me semble une sanction disproportionnée face au but recherché. Mais tout cela sera examiné par la mission Lescure", indique la ministre. Le gouvernement a chargé Pierre Lescure, ancien PDG de Canal+ et directeur du Théâtre Marigny, d'une mission de concertation sur la culture face aux enjeux du numérique, pour notamment réfléchir à l'avenir d'Hadopi. En attendant les conclusions de cette mission prévues en mars, "dans le cadre d'efforts budgétaires, je vais demander que les crédits de fonctionnement de l'Hadopi soient largement réduits pour l'année 2012", indique Aurélie Filippetti. Citation: "Je préfère réduire le financement de choses dont l'utilité n'est pas avérée. J'annoncerai en septembre le détail de ces décisions budgétaires", ajoute la ministre. La Haute autorité pour la diffusion des oeuvres et la protection des droits sur internet ( Hadopi ) est chargée à la fois d'encourager l'offre légale de biens culturels sur le web (musique, livre, jeux vidéo, films, séries TV...) et de lutter contre le téléchargement illégal avec un système de réponse graduée. A la première infraction constatée, l'internaute reçoit un mail d'avertissement, puis un deuxième accompagné d'une lettre recommandée s'il récidive dans les six mois, a la troisième infraction, il encourt une amende et la suspension d'un mois maximum de son abonnement internet.

02 Aug 2012 LIRE L'ACTU
Divorce entre Paypal et les sites de téléchargement Archives Secunews SECUNEWS

Divorce entre Paypal et les sites de téléchargement

Nouveau coup dur pour les sites de partage de fichiers, déjà sous pression depuis la fermeture brutale de MegaUpload qui les a mis bien malgré eux sous les feux de la rampe, nombre d’entre eux se voient désormais privés d’une partie de leurs revenus. Ces dernières semaines, le leader mondial du paiement en ligne a décidé de se distancier de ce marché gris où se mêlent l’échange légal de fichiers et le téléchargement d’oeuvres protégées. Citation: Plusieurs géants du secteur se sont vus signifier la fin immédiate de leur contrat, MediaFire, Putlocker ou encore DepositFiles auraient notamment fait les frais de cette décision, rapporte le site spécialisé Torrent Freak. De très nombreux sites utilisaient PayPal pour permettre à leurs membres de souscrire à un compte "premium" ou de faire "des dons. Principal avantage de ce service, il est largement connu des internautes qui l’utilisent pour leurs achats en ligne, notamment sur la plate-forme d’enchère eBay. Pour quels motifs PayPal a-t-il soudain décidé de mettre un terme à sa relation avec des clients pourtant tolérés depuis de longues années? L’entreprise basée à San Jose, en Californie, n’a fait aucune annonce officielle sur le sujet et n’a pas voulu répondre aux questions. Manifestement, le sujet est sensible. La décision, qui intervient trois mois après que le Genevois David Marcus a pris la tête de l’entreprise, a certainement dû diviser, même à l’interne. Renoncer à faire des affaires avec tout un pan de l’économie numérique signifie faire une croix sur les revenus générés par les commissions prélevées sur chaque paiement. De quelle part de son chiffre d’affaires, qui se montait à 4,4 milliards de dollars en 2011, PayPal va-t-elle ainsi se priver? Impossible de le savoir. Une chose est sûre, pour que cette décision soit validée, il fallait que la pression soit énorme. Difficile de ne pas faire le lien avec l’affaire Megaupload , PayPal avait en effet accepté parmi ses clients cette plate-forme qui aurait permis à 50 millions d’utilisateurs de partager films et musique protégés. La société semble désormais vouloir afficher sa bonne volonté en matière de lutte contre les violations du droit d’auteur. Pour rompre brutalement les contrats, la société s’appuie sur une liste de conditions que les détenteurs de site de téléchargement doivent impérativement remplir: "Les marchands doivent autoriser PayPal à accéder librement à leur service afin que PayPal puisse contrôler le contenu", indique une directive disponible sur le site Internet de la société. L’énigme Rapidshare Cette directive a-t-elle été récemment durcie? Ou est-elle simplement désormais appliquée de manière moins laxiste? Dans un cas comme dans l’autre, cette condition est inacceptable pour les sites de téléchargement. "C’est une violation de la vie privée", a réagi la semaine dernière un responsable de Putlocker, interrogé par Torrent Freak. Nous avons une charte qui protège nos utilisateurs et nous ne comptons pas donner accès à leurs fichiers à une société tierce." Un avis partagé par ses confrères de DepositFiles et MediaFire. La plate-forme de téléchargement RapidShare basée en Suisse est l’un des rares géants du secteur à proposer, aujourd’hui encore, à ses clients de payer avec PayPal. L’entreprise zougoise aurait-elle accepté de donner accès aux documents mis en ligne par ses utilisateurs? Citation: "Les fichiers de nos clients peuvent être consultés par des tiers uniquement si les clients eux-mêmes les ont rendus publics", se défend son porte-parole, Martin Gleissner. RapidShare aurait-il droit à un traitement de faveur? Citation: "Nous travaillons en étroite collaboration avec PayPal qui est informé de nos efforts pour lutter contre les violations du droit d’auteur." Quelle alternative? Pendant que le Suisse fanfaronne, certains de ses concurrents, touchés au porte-monnaie, accusent le coup, en témoigne cet appel au secours lancé sur la page d’accueil du très populaire site francophone Torrent 411: Citation: "Nous sommes actuellement à la recherche d’une alternative. Nous étudions aussi la faisabilité de procéder aux transactions à l’interne sans avoir recours à un tiers.Si vous avez des idées ou de suggestions, ne vous gênez surtout pas." S’en suivent plusieurs pages de discussions animées sur le forum. C’est désormais la grande question: qui va reprendre le marché fraîchement déserté par PayPal ? Il existe plusieurs dizaines de remplaçants potentiels, mais, pour l’heure, aucun ne semble faire l’unanimité. La bataille s’annonce rude.

23 Jul 2012 LIRE L'ACTU
Le Parlement européen vote contre le traité anticontrefaçon ACTA au vote final Archives Secunews SECUNEWS

Le Parlement européen vote contre le traité anticontrefaçon ACTA au vote final

Au terme de plusieurs mois de vifs débats et de manifestations, et aprés une série de votes négatifs en commission, le Parlement européen a voté contre le traité de lutte contre la contrefaçon ACTA, par 478 voix contre, 39 voix pour et 165 abstentions. Ce texte, négocié en secret entre une dizaine de pays (Europe, Etats-Unis, Japon...) instaurait un accord commercial visant à lutter contre la contrefaçon, tant physique que numérique. Il proposait notamment de renforcer la lutte contre les médicaments contrefaits ou d'harmoniser les outils de répression contre le téléchargement illégal. Mais pour de nombreuses associations de défense des libertés numériques ou de défense des malades du sida, le texte présentait des risques d'importantes dérives. Sur la forme, d'abord: Le fait que le texte ait été négocié en secret, loin du regard des élus, posait probléme. Sur le fond, surtout, bien que la version finale du texte ait été débarrassée, de certaines de ses dispositions les plus controversées, il comportait des mesures inédites et jugées liberticides, comme une procédure simplifiée pour que les ayants droit puissent obtenir des fournisseurs d'accés à Internet l'identité des internautes suspectés de télécharger illégalement. Divisions au sein du PPE Les débats sur le texte ont révélé, mardi, qu'ACTA ne faisait pas non plus l'unanimité au sein des principales formations politiques du Parlement. Au sein du Parti populaire européen (PPE), le traité a révélé l'existence d'une ligne de fracture importante entre les élus jugeant que le texte ne protégeait pas assez les libertés fondamentales et les partisans du texte, qui estimaient que le traité, même imparfait, était nécessaire pour améliorer la protection du droit d'auteur en Europe. Ces divisions internes recoupaient en partie des divisions par pays: Ainsi, les élus PPE néerlandais ou italiens avaient fait part, en bloc, de leurs importantes réserves sur le texte. En raison de ces divergences internes, la position commune du principal groupe de droite a changé à plusieurs reprises dans les heures précédant le vote, pour finalement s'établir sur un vote libre, sans consigne de vote de groupe. Les partisans du texte au sein du PPE avaient tenté, en dernier recours, d'obtenir un report du vote en séance pléniére, sans succés ; au final, de nombreux élus du PPE ont fait le choix de l'abstention. Pour les opposants au traité, le vote est une victoire nette. Citation:Surtout, "le texte a permis d'ouvrir un grand débat public, y compris à l'intérieur du PPE, sur la nécessité d'une réforme du droit de la propriété intellectuelle en Europe", se félicite Jérémie Zimmermann, porte-parole du collectif la Quadrature du Net, trés impliqué dans la mobilisation conter ACTA. "Ces débats ont également montré ce que peut faire la mobilisation citoyenne, il y a eu des millions d'e-mails envoyés aux députés, des dizaines de milliers de coups de téléphone, c'est un véritable sursaut démocratique." Pour les défenseurs des libertés numériques, le rejet d'ACTA constitue une étape de plus, quelques mois aprés l'ajournement sine die des projets de loi PIPA (Protect Intellectual Property Act) et SOPA (Stop Online Piracy Act) aux Etats-Unis, qui visaient à renforcer la protection du droit d'auteur au détriment, pour leurs détracteurs, des droits fondamentaux des citoyens. Pour M. Zimmermann, il s'agit bien d'un mouvement global, international. [quote]"Il n'y a pas un Internet américain, un Internet européen, la carte des Internets n'a pas de bordures, aujourd'hui, on assiste à une mobilisation globale, un réseau dans lequel chacun de nous est un noeud. C'est cette leçon-là qui doit durer au-delà d'ACTA." Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Clic pour lire tous les articles sur l'ACTA Tous les articles sur La loi SOPA ET PIPA (vidéo) Crainte au sujet du projet de loi INDECT

04 Jul 2012 LIRE L'ACTU
L'Acta une nouvelle fois rejeté par les parlementaires européens Archives Secunews SECUNEWS

L'Acta une nouvelle fois rejeté par les parlementaires européens

La commission du commerce international du Parlement européen a recommandé jeudi le rejet du traité Acta, par 19 voix contre 12. Citation:"Je me félicite du résultat du vote d'aujourd'hui, je suis ravi que la commission parlementaire ait reconnu les problémes que j'ai identifiés dans mon rapport et qu'elle ait suivi ma recommandation de rejeter l'Acta", a déclaré le rapporteur David Martin aprés l'annonce des résultats. Quatre autres commissions du Parlement européen avaient déjà rejeté l'accord commercial anti-contrefaçon, Libertés civiles, Industrie, Affaires juridiques et Développement. Mais la commission du commerce international est la seule compétente sur le dossier et sa recommandation est un camouflet infligé à la Commission européenne, qui a saisi la Cour européenne de Justice pour avis et demandait de différer le vote en pléniére jusqu'à ce que la Cour se prononce. Les élus ont rejeté cette demande par également 19 voix contre 12. L'Acta a été signé le 26 janvier 2012 à Tokyo par 22 des 27 gouvernements de l'Union européenne et les Etats-Unis, le Japon, le Canada, l'Australie, la Nouvelle-Zélande, Singapour, la Corée du Sud, la Suisse, le Mexique et le Maroc. L'accord vise à lutter contre la contrefaçon au sens large, des médicaments et autres marchandises jusqu'au téléchargement illégal sur internet. Si tous les députés s'accordent sur la nécessité de lutter contre la contrefaçon et de protéger la propriété intellectuelle, certains craignent que le traité mette en danger les libertés individuelles des citoyens européens. Plusieurs pays, parmi lesquels l'Allemagne, l'Autriche, la Pologne, la République tchéque, la Roumanie ou la Slovénie, ont déjà gelé les travaux préparatoires en vue de la ratification de l'accord. Acta pose les bonnes questions mais apporte de mauvaises et dangereuses réponses. Citation:"Certes, il faut protéger la propriété intellectuelle et lutter contre le fléau de la contrefaçon, mais cela ne peut se faire sans concertation démocratique, ni sous la houlette de quelques grandes multinationales, et ce, au mépris des libertés individuelles de 500 millions de citoyens européens", a commenté l'eurodéputé socialiste belge Marc Tarabella, hostile au texte. Le vote final sur Acta aura lieu le 4 juillet 2012 au Parlement européen. L'ACTA, la future loi mondiale anti-piratage ? Clic pour lire tous les articles sur l'ACTA Tous les articles sur La loi SOPA ET PIPA

22 Jun 2012 LIRE L'ACTU
Plus de 18 pourcent des FAI brident le P2P en Europe Archives Secunews SECUNEWS

Plus de 18 pourcent des FAI brident le P2P en Europe

La vice-présidente de la Commission européenne en charge de la stratégie numérique plaide pour plus de transparence vis-à-vis des consommateurs. 18,4% des fournisseurs d'accés à Internet fixe en Europe avouent restreindre les échanges directs entre utilisateurs, c'est ce qui ressort d'une étude que vient de publier l'Office des régulateurs européens des communications électroniques (BEREC) sur les pratiques de bridages d'Internet fixe et mobile en Europe. La Commission souhaitait obtenir un état des lieux précis des diverses limitations imposées au consommateur par les fournisseurs d'accés à Internet (FAI), pas toujours bien compréhensibles pour le consommateur. Le partage de pair à pair bridé par prés d'un fournisseur sur quatre Et le constat de cette étude est sans appel: de leurs propres aveux, 49 des 266 fournisseurs d'accés à Internet fixe interrogés brident l'utilisation des protocoles peer-to-peer (P2P ou d'échanges de pair à pair), soit prés d'un opérateur sur cinq. Plusieurs niveaux de restrictions sont à noter, puisque certains FAI brident tous leurs utilisateurs, d'autres seulement quelques-uns, de même, la limitation peut être permanente ou ponctuelle, en particulier lors des pics d'utilisation, en heures de pointe par exemple. Toujours selon cette étude, plus de 20% des FAI mobile (28 sur 115) restreignent la voix sur IP (VoIP), qui permet de communiquer vocalement via le réseau internet. Citation:Comme le fait remarquer un site spécialisé, "si [ces mesures de bridages] paraissent légitimes lorsqu'il s'agit par exemple de lutter contre le SPAM ou de bloquer la diffusion d'unvirus, elles sont en revanche plus mal reçues lorsqu'elles visent, comme souvent, à bloquer ou brider les applications VOIP ou P2P". Une logique économique Aux Etats-Unis, le groupe Comcast avait par exemple réalisé de telles restrictions de trafic en 2007, pour améliorer la navigation de tous ses utilisateurs. Il y a quelques mois, Free a été condamné pour avoir proposé une offre Internet illimité… bridée. Côté mobile, Orange n'a, par exemple, autorisé les appels VoIP sur son réseau mobile qu'en 2010, et sous conditions. Ces divers bridages s'expliquent en particulier par la volonté de distribuer la bande passante disponible de la maniére la plus équitable, et non à quelques utilisateurs en particulier, de maniére à éviter une saturation générale du réseau. L'aspect financier est lui aussi à prendre en compte puisque les utilisateurs les plus gourmands en bande passante sont ceux qui co?tent le plus aux fournisseurs, et selon eux, ils seraient minoritaires. En France, six FAI fixe et huit FAI mobile ont répondu au questionnaire de la BEREC, parmi eux, Bouygues Telecom, Darty et Orange, les réponses individuelles ou par pays n'ont pas été rendues publiques. Interrogés par lefigaro, aucun d'entre eux n'a pour l'instant voulu réagir à ce rapport. Pour une information plus transparente sur les offres proposées. Si ces bridages remettent en question le principe de neutralité du réseau, qui suppose l'égalité de traitement de n'importe quel flux de données, sans discrimination, ils ne sont néanmoins pas illégaux. La plupart de ces restrictions, qu'elles soient sur l'Internet fixe ou mobile, sont prévues au sein des contrats signés par le consommateur,ce qui été a vivement critiqué par certaines associations. Neelie Kroes, la vice-présidente de la Commission européenne en charge de la stratégie numérique, a rappelé sur son blog que 85 % des FAI fixe et 76 % des FAI mobile proposent des offres sans restrictions, dans la quasi-totalité des pays membres L'objectif affiché est désormais de proposer une information plus transparente sur les capacités et les limites de chaque contrat, pour que le consommateur puisse s'orienter au mieux et choisir en connaissance de cause. Citation:Savoir s'ils obtiendront du champagne ou du vin mousseux" selon la formule de Neelie Kroes.

01 Jun 2012 LIRE L'ACTU
Acta  la neutralité du Net fragilisée à Bruxelles Archives Secunews SECUNEWS

Acta la neutralité du Net fragilisée à Bruxelles

L'entrée en vigueur de cette loi dans l'Union européenne dépend d'une ratification par le Parlement européen mais également par les Parlements des …tats membres. L'esprit répressif du traité anticontrefaçon pourrait survivre à une non-ratification par le Parlement européen. Neelie Kroes est-elle allée un peu vite en besogne ? La semaine derniére, la commissaire européenne, en charge du numérique à Bruxelles, avait déclaré que la ratification du traité anticontrefaçon Acta (Anti-Counterfeiting Trade Agreement) par le Parlement européen était peu probable. Ce texte, négocié entre 39 pays, dont l'Union européenne et ses …tats membres, les …tats-Unis, l'Australie, le Canada, la Corée et le Japon, pour renforcer leur coopération dans la lutte contre la contrefaçon, a en effet suscité beaucoup d'opposition, sur la Toile et dans les rues d'abord, dans les hémicycles ensuite. Au coeur des inquiétudes: Acta représenterait une menace pour la liberté d'expression et pourrait ouvrir la porte à un filtrage d'Internet. Le texte indique ainsi vouloir "promouvoir la coopération entre fournisseurs de services et détenteurs de droits afin de s'attaquer aux atteintes relatives aux droits dans l'environnement numérique". Son entrée en vigueur dans l'Union européenne dépend d'une ratification par le Parlement européen, ainsi que par les Parlements des …tats membres. En France, l'alternance politique devrait déboucher sur un rejet du texte. Mais le sort d'Acta est loin d'être scellé. Hier, le Parlement européen organisait, à Bruxelles, une table ronde sur la compatibilité d'Acta avec les droits fondamentaux, à cette occasion, un représentant de la Commission européenne a rappelé qu'elle attendait l'avis de la Cour de justice européenne, saisie par la Commission, pour soumettre à nouveau le texte au Parlement. Le vote en pléniére est prévu le 3 juillet 2012, par ailleurs, l'esprit du texte (qui prévoit des mesures répressives pour protéger la propriété intellectuelle) pourrait survivre au " traité Acta ". C'est la crainte de l'eurodéputée Françoise Castex (PS), qui s'exprimait lors d'un point presse organisé au même moment par le bureau d'information du Parlement européen à Paris. Citation:"Il y a une coÔncidence chronologique entre la négociation du traité Acta, le vote de la loi " Hadopi " en France et les propositions de loi " sopa " et " Pipa " aux …tats-Unis", a-t-elle souligné. Pour elle, l'enjeu de tous ces textes est de contrôler Internet pour assurer une maÓtrise de royalties aux ayants droit. Citation:"Le probléme de contrefaçon des biens est grave et il faut protéger le droit d'auteur, convient Françoise Castex, mais donnons d'abord nos propres normes au niveau européen." Sauf que le Parlement européen n'est pas à l'initiative des lois. Les anti-Acta misent donc sur la révision de la directive sur la propriété intellectuelle pour fixer un cadre européen qui protégerait à la fois la neutralité du Net et la rémunération des créateurs. Un dossier aux mains du commissaire européen Michel Barnier, qui doit lancer une consultation sur le sujet en juin. Voir aussi: L'ACTA, la future loi mondiale anti-piratage ?

18 May 2012 LIRE L'ACTU
L'inventeur du web sêinquiéte des lois de contrôle d'Internet et des applis mobiles Archives Secunews SECUNEWS

L'inventeur du web sêinquiéte des lois de contrôle d'Internet et des applis mobiles

Les lois de contrôle d'Internet, adoptées ou en cours de discussion dans les principales démocraties du monde, inquiétent le créateur du Web. Le Britannique Sir Tim Berners-Lee a en effet dénoncé ces textes, au cours de la conférence mondiale du Web, www2012, qui se tenait à Lyon du 16 au 20 avril 2012. L'ancien chercheur de l'organisation européenne pour la recherche nucléaire ( CERN ) a regretté le "nombre impressionnant de textes à l'étude" sur le contrôle de l'Internet dans les démocraties, notamment en Grande-Bretagne, aux …tats-Unis et en France, sous couvert de la lutte antiterroriste et antipédophile. Une problématique aussi abordée le lendemain par la commissaire européenne Neelie Kroes, devant le même auditoire. Citation:"Les gens descendent dans la rue pour manifester afin de défendre leurs droits et libertés sur Internet, c'est un phénoméne nouveau", a-t-il affirmé, en référence au mouvement de protestation contre l'accord commercial anti-contrefaçon ( Acta ) en cours d'adoption à l'échelle mondiale. "Nous ne pourrons pas continuer à inventer si le Web est verrouillé, bloqué" par les autorités, a-t-il prévenu, devant un parterre de spécialistes du Web venant du monde entier. Le combat douteux des Anonymous Cela ne l'a pas empêché de prendre ses distances vis-à-vis de l'action de hackers autoproclamés justiciers, tels les Anonymous. Citation:"Se battent-ils contre certaines choses en particulier, ou contre tout ce qui leur apparaÓt comme mauvais ?" s'est-il interrogé. Veulent-ils la fin de la corruption, ou attaquent-ils toute forme de gouvernement dans le monde ?" a-t-il ajouté, perplexe. Il est vrai que les attaques des Anonymous ne suivent pas toujours une logique claire, s'ils essaient souvent de se présenter comme des justiciers, pourfendeurs des inégalités et des injustices, ils s'attaquent parfois gratuitement à des internautes simplement imprudents ou indélicats. Tim Berners-Lee n'est pas convaincu par l'intérêt de telles actions pour l'avenir du Web. Le créateur du Web, du protocole HTTP et du langage HTML s'est aussi inquiété des dérives possibles dans le domaine politique. Selon lui, des gouvernements au pouvoir dans les démocraties pourraient utiliser les données collectées par les services de police, dans le cadre de la surveillance d'Internet, afin d'être réélus. Citation:"Ne croyez pas que les gens impliqués dans des élections seront plus scrupuleux que ceux qui gérent la publicité sur Internet, ils vont analyser ce que vous aimez, gr‚ce à vos données en ligne, et vont essayer de vous convaincre que leur candidat va vous apporter exactement ce que vous cherchez", a-t-il en effet averti. Il s'inquiéte également des applis mobiles Le Web est le symbole d'un monde ouvert, gr‚ce auquel chacun peut communiquer avec n'importe quel point de la planéte. Mais le Britannique Tim Berners-Lee, qui a inventé le World Wide Web en 1989 alors qu'il travaillait au Cern, est trés préoccupé par l'évolution de l'Internet mobile et notamment par les applications dédiées aux appareils nomades. Le monde des applis mobiles est en effet cloisonné, du fait des fabricants de matériel et des éditeurs de logiciels, qui mettent en avant les magasins d'applications (App Store d'Apple, Google Play, etc...), non compatibles entre eux. Une appli conçue pour iPhone ou iPad (Apple) ne peut être utilisée telle quelle sur Android (Google), Windows Phone (Microsoft) ou BlackBerry (RIM) et doit être réécrite sous une forme différente pour être compatible. La solution proposée par le World Wide Web Consortium ( W3C ), présidé par Tim Berners-Lee, est un systéme d'applications web ouvertes (open web apps) utilisant le standard HTML5, utilisé aussi par les ordinateurs classiques et compatible avec les navigateurs de tous les smartphones. Longtemps limité, le langage HTML est désormais capable de prouesses multimédias. Citation:"Le HTML5, c'est "tout aussi sexy" Vous devez aider à la construction d'un monde ouvert pour les applications mobiles", a-t-il scandé à l'adresse des centaines de spécialistes du Web réunis à Lyon, pour la 21e Conférence mondiale du Web. Si quelqu'un vous demande de développer une appli mobile, dites-lui qu'une application web ouverte peut être tout aussi bonne, tout aussi sexy", a-t-il ajouté. Si vous utilisez HTML5, vous n'avez pas besoin de réécrire une application pour chaque systéme", a-t-il poursuivi, sans citer aucun des géants du Web qui lui mettent des b‚tons dans les roues (Apple notamment). Le Web, ce sont des standards, et chaque internaute doit pouvoir accéder au même contenu", a ajouté Tim Berners-Lee, reconnaissant, "Cela implique beaucoup de travail." Accéder au site du www2012 ( anglais)

24 Apr 2012 LIRE L'ACTU
Des centaines de manifestations contre le traité Acta dans le monde Archives Secunews SECUNEWS

Des centaines de manifestations contre le traité Acta dans le monde

Dans plusieurs pays européennes hier des dizaines de milliers de personnes ont manifesté contre la signature d'un traité international controversé l'ACTA (Anti-Counterfeiting Trade Agreement. Ce traiter vise à lutter contre le piratage de produits et de contenus soumis aux droits d'auteur. Alors que le Japon, l'Australie, le Canada et les …tats-Unis font partie des nations ayant signé le traité à l'automne, plusieurs pays européens n'ont pas encore signé l'entente et de plus en plus de mouvements d'opposition se font sentir. Parmi les craintes des opposants notons la possibilité de surveillance des activités en ligne digne de Big Brother et l'obligation des FAI (fournisseurs d'accés Internet) à fournir aux supposées victimes de piratage les coordonnées des supposés pirates. Plus de 25.000 personnes ont bravé le froid en Allemagne samedi, environ 4.000 en Bulgarie dont certaines portant le fameux masque de Guy Fawkes utilisé entre autres par le groupe Anonymous, des manifestations ont également eu lieu à Prague, Paris, à Warsaw, en Roumanie et en Croatie, entre autres. Déjà à la fin de cette semaine, l'Allemagne faisait part de ses réserves face au traité et annonçait son intention de ne pas le signer pour le moment. La maniére dont le traité a été négocié secrétement est également dénoncée par plusieurs associations et formations politiques. L'Union européenne a signé le texte fin janvier 2012, mais ce dernier doit encore être ratifié dans les différents pays de l'Union et soumis à un vote du Parlement européen. La Pologne, la République tchéque et la Lituanie ont d'ores et déjà gelé le processus de ratification, estimant que le texte devait être davantage étudié avant toute signature. Le rapporteur du texte au Parlement, le socialiste Kader Arif, avait démissionné de son poste de rapporteur, dénonçant une "mascarade", il a été remplacé par le britannique David Martin. Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Tous les articles sur La loi SOPA ET PIPA

13 Feb 2012 LIRE L'ACTU
Décés de Paulo Pinto, aka CrashFR Archives Secunews SECUNEWS

Décés de Paulo Pinto, aka CrashFR

Paulo Pinto, que beaucoup d'entre-nous ont cotoyé sous le pseudonyme de CrashFR, s'en est allé dans la nuit aprés un tragique accident de scooter à l'‚ge de 30 ans. Quand il a commencé le bidouillage, trés tôt dans sa vie et bien avant les années 2000, Paulo avait compris l'enjeu de la technologie et avait découvert ses deux leitmotiv. D'abord, s'attacher co?te-que-co?te à ce que la connaissance soit partagée. En membre du hacking français de la premiére heure, il avait apporté la culture du partage et de l'entraide, n'hésitant pas à rendre publiques des informations qui lui ont values les foudres de bien des institutions. Sa liberté, Paulo la mettait volontier en retrait quand il devait défendre le droit à l'information et l'accés aux connaissances. Son deuxiéme leitmotiv consistait en l'accompagnement des jeunes, et il en a guidé, des débutants, des newbies, des amateurs, guidés, pour les amener vers un niveau de connaissance que seule sa patience pouvait garantir. Guidés aussi, parce qu'il se faisait une mission de faire en sorte que "des gamins de 14 ou 15 ans, qui découvrent le monde merveilleux de la connaissance, n'aient pas la tentation de verser du mauvais côté", comme il le déclara plusieurs fois en interview. De ses deux volontés, Paulo n'en a l‚ché aucune, en fondant et en agissant comme un moteur pour HZV, Crash voulait que perdure la culture du hacking telle qu'elle était née au moment o? lui-même venait au monde. Il a fondé puis animé le magazine "HackerzVoice", qu'il participera à faire redécouvrir sous le nom du "The Hackademy Journal" quand les ennuis contraindrons The HackerzVoice à se taire. Du magazine, il créé une communauté, qui s'étend partout en France. D'abord à Paris, avec la premiére "Hackademy School", qu'il porte du bout de ses bras et qu'il n'aura de cesse de pousser vers l'avant. Puis, il prend son b‚ton de pélerin, et soutient en province la création d'associations locales, regroupées sous un même drapeau (celui des Hackademy Schools) aux quatre coins de la France. La communauté s'étend et Paulo touche à son but de proposer un véritable accueil pour tous les amateurs de technologie et les garder dans le droit chemin quels qu'ils soient et quoi qu'ils aient fait. Puis vint pour Crash un nouveau costume, celui du chef d'entreprise. En créant "Sysdream", Paulo a apporté à la sécurité informatique le pragmatisme et la crédibilité qui lui manquaient. Il défendait l'idée que la sécurité devait être testée en conditions réelles avec des assaillants réels, et que l'Ethical Hacking et l'audit offensif étaient nécessaires. Et tenait la preuve, n'hésitant pas à promouvoir conjointement des actions choc, menées de front par Sysdream et HZV. En soutenant "la Nuit du Hack" toutes ces années, et en créant "Hack In Paris" en 2011, Crash défendait l'idéal d'un monde o? les hackers et les entreprises travaillaient de concert, un monde qu'il touchait du doigt, réguliérement. Crash est toujours à la barre quand la société d'édition qui posséde la marque The Hackademy ferme ses portes. Sur tous les fronts, il défendra sa communauté en se battant des semaines entiéres pour qu'elle ne soit pas abandonnée à un liquidateur judiciaire, pour récupérer ses droits sur le site et les noms de domaines, avec pour ambition de rendre à The Hackademy sa liberté et son indépendance. Crash la nuit, Paulo le jour. Lutter la nuit, pour arpenter le monde du hacking à sa maniére, avec sa joie et son humour et offrir la journée un service impeccable et une honnêteté de tous les instants. Et malgré tout, il a su rester ouvert, à l'écoute, accessible et simple, en n'oubliant ses racines. Voilà la vie de Paulo Pinto, aka CrashFR, dont nous pleurons aujourd'hui la disparition survenue trop tôt. Cérémonie vendredi 9 décembre 2011 à 15h …glise stella matutina 68,avenue du maréchal foch 92210 saint cloud (France) Inhumation à 16h30 Cimetiére communal de saint cloud 114,avenue du maréchal foch 92210 saint cloud (France) Laisser un message dans le livre d'or Voir aussi: Un siécle de sécurité informatique, radio, télécommunication

07 Dec 2011 LIRE L'ACTU
Hadopi veut la peau du streaming Archives Secunews SECUNEWS

Hadopi veut la peau du streaming

Aussitôt dit, aussitôt fait!, une semaine à peine aprés le discours de Nicolas Sarkozy dénonçant les ravages des sites de streaming illégal, l'Hadopi a dévoilé son programme d'attaque ou programme d'étude, pour le moment. Le planning est serré, peut-être en raison d'une élection présidentielle approchante, tout doit être bouclé au terme du 1er trimestre 2012. Le probléme paraÓt urgent, mais il est connu depuis belle lurette. C'est Luc Besson qui a ouvert le débat du streaming dans une tribune au Monde en février 2009, soit un mois avant que la loi Création et Internet soit débattue pour la premiére fois à l'Assemblée nationale. Le réalisateur et producteur dénonçait l'économie illégale des sites de vidéo en streaming et la complicité objective des hébergeurs et fournisseurs d'accés à Internet. Il prenait l'exemple du site canadien "BeeMotion", regorgant de centaines de films qui, parfois, viennent tout juste de sortir en salles. La tribune a fait grand bruit. Immédiatement, Free a fait fermer BeeMotion qu'il hébergeait sur ses serveurs et Frédéric Lefebvre a envoyé une lettre au président de l'Assemblée Nationale, Bernard Accoyer, pour demander la création d'une commission d'enquête parlementaire sur le cas de sites de streaming . De son côté, Jean Berbineau (alors secrétaire général de l'ARMT et aujourd'hui membre du collége de l' Hadopi ) a rappelé qu'une nouvelle commission n'était pas nécessaire, telle qu'elle était rédigée, la loi Création et Internet permettait déjà de s'attaquer au streaming. Deux ans et neuf mois ont passé, puis un ordre présidentiel. Citation:"Il est temps désormais d'entrer dans une phase active de lutte contre ce comportement mercantile qui, du créateur à l'internaute, pénalise tous ceux qui sont respectueux des lois", annonce donc le communiqué de l'Hadopi. Et si la décision fut si longue à prendre, c'est que la Haute autorité a d? se faire la main sur le " p2p " avant d'avoir les compétences nécessaires pour étendre son champ d'action. Aujourd'hui, enfin, les connaissances acquises gr‚ce au déploiement réussi de la réponse graduée et aux expérimentations effectuées par l'Hadopi dans le cadre de son expertise technique, juridique et économique permettent d'engager une nouvelle étape. Mireille Imbert-Quaretta, présidente de la Commission de protection des droits de l'Hadopi, prendra en charge les trois volets de cette mission, évaluation, discussion, adaptation. Les résultats devront être, c'est promis, conduits et exposés en toute transparence. La premiére étape consistera à étudier le phénoméne du streaming notamment dans ses dimensions technique et économique, et à lister les mesures de lutte juridiques et techniques existantes et leurs limites. Pour cela, la Haute autorité pourra s'appuyer sur les travaux conduits par le " Lab Propriété Intellectuelle et Internet ", qui s'est réuni cet été autour de la question, quel encadrement juridique pour le streaming d'oeuvres de l'esprit ?" Les réflexions et conclusions Quand l'Hadopi estimera avoir toutes les clés en main, elle ouvrira un dialogue intensif avec les sites et plateformes de streaming illégal. Tous les intermédiaires, notamment les établissements bancaires, intermédiaires de paiement ou de micro-paiement, et régies publicitaires seront également appelés à s'exprimer sur les moyens qu'ils pourraient mettre en oeuvre pour remédier au probléme. L'Hadopi envisagerait-elle donc la possibilité parmi d'autres de s'en prendre aux sites de streaming non coopératifs via leur portefeuille ? C'est de cette maniére que WikiLeaks , privé de fonds, a été réduit au silence cette année. Et enfin, à partir de l'évaluation des limites des outils juridiques existants et si l'Hadopi l'estime nécessaire, elle pourra proposer des adaptations de toute nature y compris législative, pour atteindre les objectifs fixés. Reste une question fondamentale, quels sont les objectifs fixés ? Faire disparaÓtre les sites de streaming illégal ou dissuader les internautes de les consulter, via le systéme de riposte graduée ? La seconde option impliquerait une surveillance des internautes et une analyse détaillée des flux transitant par leur connexion Internet, pour déterminer quelles consultations sont légales ou non, une technique appelée "deep packet inspection", dont l'Hadopi a promis de se tenir éloignée. Le blocage des sites illégaux, quant à lui, ne peut pas passer par un systéme de liste noire, " un tel filtrage vient dêêtre jugé illégal par la Cour de justice européenne ". Reste la possibilité de leur couper les vivres, ou de les fermer un par un par injonction de l'hébergeur ou procédure judiciaire classique. Il y a du pain sur la planche... Clic pour lire tous les articles Hadopi

30 Nov 2011 LIRE L'ACTU
Le clip Insoutenable passe du net à la télévision Archives Secunews SECUNEWS

Le clip Insoutenable passe du net à la télévision

Le sang, les larmes, les hurlements, la tôle froissée, les corps broyés... La dernière campagne de la Sécurité routière porte le nom de "Insoutenable". L'an dernier, le clip avait créé le buzz sur le web en montrant sans concession la genèse d'un accident de la route. Version "jeunes" et "vraie vie", cela donnait un court-métrage de cinq minutes au scénario de polar avec musique angoissante, flash-back, rires, cris d'horreur à travers la nuit et des morts ATTENTION, certaines images peuvent heurter la sensibilité des plus jeunes ainsi que des personnes non averties. Le clip Insoutenable passe du net à la télévision (version longue)A la veille des vacances de la Toussaint, période particulièrement funeste sur les routes, la Sécurité routière récidive, à la télévision cette fois. Dès ce jeudi 20 octobre 2011 au soir, la version courte du clip (2 minutes) au lieu des cinq destinées, elles, au Net, sera diffusée simultanément sur huit grandes chaînes entre 20 heures et 22 heures, en prime time et en quasi-simultané, par huit grandes chaînes de télévision, TF1, France 2, France 3, M6, W9, France 4, NRJ12 et NT1. ATTENTION, certaines images peuvent heurter la sensibilité des plus jeunes ainsi que des personnes non averties. Le clip Insoutenable passe du net à la télévision (version courte)Objectif: Marquer les esprits et frapper fort, quitte à choquer. Insoutenable II raconte la même réalité avec la même force, mais son format est plus court (2 minutes au lieu des 5 minutes pour la version Internet) et ses images ont été volontairement adaptées au regard d’un public plus large (néanmoins fortement déconseillées pour les jeunes enfants) Cette opération absolument inédite symbolise l’alliance de huit grandes chaînes de télévision pour lutter contre l’insécurité routière chez les jeunes. Pour moi ce sont ses deux vidéos suivantes les plus choquantes, la France et la Belgique a encore beaucoup de travail avant de faire un VRAI clip choc Voir aussi: (vidéo) Ca n’arrive pas qu’aux autres (vidéo) Campagne choc, un SMS au volant peut être fatal (vidéo) Le clip Insoutenable passe du net à la télévision (vidéo) SMS au volant a l’auto école (vidéo) Spot Sécurité Routière Néo-zélandais

20 Oct 2011 LIRE L'ACTU
Greenpeace sollicite les internautes pour meubler son nouveau bateau Archives Secunews SECUNEWS

Greenpeace sollicite les internautes pour meubler son nouveau bateau

L'organisation de protection de l'environnement Greenpeace propose aux internautes de participer à la construction de son nouveau bateau, le Rainbow Warrior III. En échange, les donateurs reçoivent un certificat de propriété symbolique et leur nom inscrit à bord du bateau. Vous souhaitez aider Greenpeace mais vous ne savez pas comment ? L'organisation environnementale se construit un nouveau bateau, le "Rainbow Warrior III" et cherche des internautes prêts à investir dans celui-ci en achetant des articles nécessaires à son aménagement. Comme Greenpeace l'explique sur son site internet, ce bateau "sera une des piéces maÓtresse des campagnes menées par Greenpeace" (lutte contre le déréglement climatique, défense des forêts, protection des océans, etc.). Trés concrétement, pour acheter une piéce du bateau, il suffit de se rendre sur le site web du Rainbow Warrior III et de choisir le morceau voulu. Du stylo ou des boulons à 1 euro, en passant par un canot de sauvetage à 1200 euros ou des combinaisons de survie à 800 euros, il y en a pour tous les go?ts (et pour toutes les bourses). Une fois la piéce achetée, vous recevrez un certificat de propriété symbolique du bateau et verrez également votre nom inscrit, avec ceux des autres donateurs, à bord du bateau. Pour l'instant, le bateau est construit à plus de 33%, sa mise à flot est prévue pour octobre 2011... Citation:Trois Rainbow Warrior Le Rainbow Warrior III sera le successeur du Rainbow Warrior II, un bateau utilisé par Greenpeace pendant environ 50 ans. Le Rainbow Warrior I avait été coulé par les services secrets français, alors qu'il faisait route vers Mururoa dans le Pacifique, le photographe Fernando Pereira y avait trouvé la mort. Accéder au site Rainbow Warrior III (français)

04 Apr 2011 LIRE L'ACTU
Démantélement d'un réseau pédophile international sur Internet Archives Secunews SECUNEWS

Démantélement d'un réseau pédophile international sur Internet

Vingt personnes ont été inculpées en Belgique, en France, aux Etats-Unis, en Allemagne, en Nouvelle-Zélande aprés le démantélement d'un réseau pédopornographique sur internet. "Lost Boy" (garçon perdu) est le nom du forum qui était utilisé par une trentaine de membres qui échangeaient des "images et vidéos de pornographie enfantine montrant de jeunes garçons dans des situations sexuellement explicites", parfois réalisées par les membres du réseau, selon les autorités américaines. Les membres accédaient à des images pornographiques de centaines de garçons persécutés à des fins sexuelles, selon les autorités. Le forum a été fermé il y a deux ans mais l'enquête a continué et les autorités ont retrouvé la trace d'individus qui ont abusé d'enfants, ont fabriqué leur propre pornographie infantile et l'ont diffusée sur internet. Ces personnes avaient aussi mis eu point un manuel pour attirer les enfants. Pour démanteler ce réseau, le FBI a coopéré avec Eurojust , une organisation européenne de coopération judiciaire dont le siége est à La Haye. Les inculpés parmi les inculpés, figurent: - Un Belge de 34 ans - Un Français de 50 ans - Un Allemand de 46 ans - Un Néo-Zélandais de 29 ans - Les seize autres inculpés vivent aux Etats-Unis. Cinq des suspects ont déjà plaidé coupable aux Etats-Unis pour production de pornographie infantile et exploitation d'enfant. Huit suspects qui n'ont pas plaidé coupable vont être jugés en avril 2011 aux Etats-Unis et sont passibles de vingt ans de prison. Le volet belge traité à Huy Le parquet s'est cependant refusé à confirmer l'identité de l'inculpé, arguant de la présomption d'innocence, le dossier a été transmis "il y a quelques mois" par le parquet fédéral et une instruction est ouverte. Nous devons lutter pour que cette choses n'arrive plus a nos enfants Nous devons condamner c'est personne pour qu'il ne puisse plus approchez nos enfants c'est l'histoire de beaucoup de petits enfants ou d'adolescents, alors combattons car nous fesons pas des enfants pour les voir souffrir. Non aux plaisirs d'adultes sans scrupules a utilisés des enfants comme des objets sexuels Voir aussi: Vaincre les réseaux pédophile (Vidéo) Parents, prudence ! Clip stop a la pédophilie (action innocence) Les dangers d¥Internet pour les mineurs Quelque sites utiles

15 Dec 2010 LIRE L'ACTU
La pratique commerciale de Voo critiquée Archives Secunews SECUNEWS

La pratique commerciale de Voo critiquée

Par un toutes-boÓtes, VOO s'invite chez les Novillois, un élu critique cette pratique commerciale, c'est de la lutte contre le piratage, dit-on chez VOO. Un courrier type a atterri récemment dans les boÓtes aux lettres des Novillois (Fernelmont). VOO, la société active dans la télédistribution, la téléphonie et internet, signale qu'il va Citation:"devoir procéder à un inventaire de son réseau pour s'assurer que seuls ses clients réguliers sont connectés, afin d'éviter que des signaux parasites ne viennent perturber le réseau". Et l'opérateur de prévenir, sur un ton assez péremptoire Citation:"Nos techniciens devront accéder aux installations techniques de votre immeuble. L'heure de visite est annoncée et les Novillois sont priés d'être au poste pour ouvrir la porte aux contrôleurs de VOO..." La lettre a intrigué puis dérangé plus d'un Fernelmontois. Philippe Rennotte, conseiller communal, a même décidé d'amener le débat à la table du conseil communal. Citation:"Ce sont vraiment des pratiques commerciales trés discutables", débute conseiller communal. Beaucoup de nos concitoyens, et spécialement les plus ‚gés, pourraient croire qu'ils sont quasiment obligés d'ouvrir à cet opérateur, un peu comme pour un relevé de compteur électrique. Mais ici, on a affaire à un opérateur complétement privé, dans un marché libéralisé". Drôle de démarche, à Tillier Dans son courrier, VOO en profite également pour faire un peu de retape, en annonçant des tarifs promotionnels et des avantages substantiels... Citation:"C'est un vrai mélange des genres", peste Philippe Rennotte. "Ils mettent le pied dans la porte et puis proposent ces promotions". ¿ Tillier, on fait également état de pratiques commerciales trés agressives de VOO, voire franchement limites. Citation:"Un commercial qui faisait du porte à porte a demandé à mon parrain, ‚gé de 84 ans, de signer un document. Il lui a dit que cela ne l'engageait à rien, que cela lui permettait juste de prouver qu'il avait bien fait son boulot, et quelque temps plus tard, mon parrain apprend qu'un abonnement est en cours. Même pour internet, et il n'a même pas d'ordinateur. Heureusement, en faisant les démarches, il a pu annuler assez facilement", explique encore cette habitante de Tillier. Du côté de VOO, on précise d'abord le cadre de ce courrier et de cette action. Citation:"Nous agissons de la sorte dans les régions o? notre réseau semble connaÓtre des problémes de piratage", débute Patrick Blocry, responsable de la communication chez VOO. Et cela semble être le cas du côté de Noville-les-Bois. L'action des pirates a un impact négatif sur la qualité du réseau, avec des symptômes comme une vitesse internet ralentie". Mais, en optant pour le toutes-boÓtes, n'est-ce pas là une maniére un peu détournée de mener une campagne commerciale musclée ? Citation:"On procéde de la sorte justement pour que les personnes ciblées (à savoir, les pirates) soient touchées par le message", continue Patrick Blocry. VOO veut ainsi ramener les contrebandiers dans le droit chemin. "On leur propose de régulariser leurs situations", en leur plaçant même sous le nez un tarif promotionnel. Par contre, sur les pratiques plus que douteuses dénoncées par cette habitante de Tillier, le responsable VOO est ferme. Citation:"Cela ne correspond pas du tout à notre politique maison. Nous sommes en effet en train de faire des expériences commerciales, avec du porte à porte, dans deux régions précises. Mais nous veillons justement à ce que nos collaborateurs n'aient pas ce genre de comportement". L'opérateur méne d'ailleurs une petite enquête pour avoir le fin mot sur ce qui s'est réellement passé à Tillier.

27 Nov 2010 LIRE L'ACTU
Ramnicu Valcea et les pirates des Carpates Archives Secunews SECUNEWS

Ramnicu Valcea et les pirates des Carpates

Au pied de ces immeubles construits à la va-vite au temps de la dictature communiste se trouvent des voitures de luxe, au volant, des jeunes de 20 à 30 ans, fiers d'afficher une richesse qui contraste avec l'environnement. Bienvenue dans le repaire des hackeurs! Ces jeunes ont trouvé sur la Toile des opportunités que la réalité roumaine ne peut leur offrir. Ramnicu Valcea, avec son quartier Ostroveni, est une ville bien connue de la presse américaine qui l'a surnommée "Hackeurville". La capitale mondiale du vol sur Internet. Français, Britanniques, Allemands, Italiens, mais surtout des Américains, qui font leurs courses sur Internet, sont tombés dans le panneau des réseaux roumains du hacking. Selon la police roumaine, environ 80% de leurs victimes se trouvent aux Etats-Unis. Citation: "L'année dernière, les hackeurs roumains ont volé un milliard de dollars aux Etats-Unis", affirme Mark Gitenstein, l'ambassadeur américain à Bucarest. Travailler en réseau A Ostroveni, tout le monde est au courant, mais la loi du silence règne dans le quartier. L'un de ces hackeurs a toutefois accepté d'évoquer son "commerce", sous couvert d'anonymat. Citation: "Avec les Américains, c'est plus facile, explique-t-il. Ces types, même quand ils veulent acheter du pain, ils vont cliquer sur Internet, ils ont l'habitude de tout faire sur le Web." Il lui arrive, assure-t-il, d'"embobiner quatre ou cinq types par semaine, en leur soutirant des sommes allant de quelques centaines à quelques dizaines de milliers de dollars". "Le monde est grand et il est plein d'idiots prêts à acheter tout et n'importe quoi sur Internet, poursuit-il. On vend des produits fictifs, on clone des sites et on pirate des cartes bancaires. En Europe, pour récupérer l'argent, on envoie les "flèches", des types qui n'ont rien d'autre à faire que de retirer l'argent envoyé sur un compte, ils gardent dans les 30% du magot, et le reste ils nous l'envoient via Western Union." Vu le nombre d'enseignes Western Union qui ont poussé comme des champignons dans le centre-ville de Ramnicu Valcea, il semble que les affaires marchent bien. Mais sortir l'argent des Etats-Unis est plus complexe. Citation: "Nous avons trouvé une solution légale, indique le pirate. J'achète une voiture de 120.000 dollars en cash, rien de plus légal. Je la fais venir en Roumanie où je la vends 80.000 dollars, c'est toujours légal, d'accord, j'ai perdu 40.000 dollars mais j'en ai blanchi 80.000. Le mec qui l'achète est content, car il économise 40.000 dollars, maintenant, les gars viennent directement nous commander les modèles qu'ils veulent." [b]Les hackeurs roumains ont compris l'intérêt de travailler en réseau, c'est ce qui fait leur différence et leur force[/b]. Les "flèches" sont les plus exposées, raison pour laquelle leurs papiers d'identité sont souvent des faux, ils sont initiés aux méandres d'Internet. Citation: "On enchaînait les nuits blanches, scotchés devant les ordinateurs, se rappelle le hackeur d'Ostroveni, on prenait des garçons à partir de 14 ans pour nous aider, on emmenait aussi des enfants de l'orphelinat et on leur apprenait les trucs pour qu'ils travaillent pour nous." La criminalité informatique est Transrontlière Le FBI, dont plusieurs spécialistes de la criminalité informatique ont pris leurs quartiers à Bucarest, a formé plus de 600 policiers roumains pour endiguer le fléau. Une brigade d'enquête spécialisée dans le vol sur Internet dispose de 200 policiers présents dans les 41 départements du pays. Citation: "La criminalité informatique est transfrontalière, déclare Virgil Spiridon, le chef de cette brigade spéciale. Nous avons fait beaucoup de progrès ces dernières années. La Roumanie coordonne actuellement un programme de lutte contre la criminalité cybernétique à l'échelle de l'Union européenne avec Europol et la Commission européenne." La traque et les arrestations de hackeurs se sont accélérées. En 2011, la brigade roumaine a enregistré un millier d'enquêtes, procédé à 500 arrestations et remis 150 dossiers aux juges. Côté FBI règne la plus grande discrétion. Retirés dans un immeuble classé secret situé sur un des grands boulevards de Bucarest, les officiers du Bureau fédéral d'investigation américain sillonnent le monde virtuel pour trouver la trace des hackeurs roumains. Ils s'inspirent des méthodes des hackeurs, créent des sites de vente où ils passent de petites annonces appétissantes. Victor Faur, nom de code "SirVic", connaît bien le système, il a été à la tête d'un des réseaux les plus performants de Roumanie. Citation: "Mais j'ai toujours été un hackeur blanc, je ne veux pas être confondu avec les petits cons qui volent sur Internet, précise-t-il, ca, tout le monde peut le faire. C'est pour cette raison que le FBI leur met la main dessus, ils ne savent pas effacer leurs traces." Malgré ses prouesses, SirVic a été arrêté et condamné à six mois de prison avec sursis, et 240.000 dollars d'amende. Il s'était amusé à attaquer les serveurs de l'agence spatiale américaine, la NASA, pour montrer aux Américains qu'il y avait des brèches dans leur système de sécurité. Citation: "Je les ai prévenus pour qu'ils règlent le problème, mais j'ai fait la connerie de me vanter de mon exploit sur un site dont ils avaient l'accès." Tout est a vendre,cartes avec code, cartes vièrges Face à la répression policière, les hackeurs se sont faits très discrets mais ils croient toujours à leur bonne étoile. Le hacking est-il difficile à apprendre ? Pour Ice Man, le "prince noir" des hackeurs roumains, voler sur la Toile est très simple. De son vrai nom Robert Butyka, âgé de 26 ans, il précise d'un ton irrité qu'il ne faut pas confondre hackeur et voleur, que lui ne s'intéresse qu'aux vrais défis d'Internet. "Oui, voler sur Internet est une affaire simple", insiste-t-il néanmoins. Démonstration en quelques clics: Citation: "Voilà, j'ai trouvé des types qui proposent à la vente des cartes bancaires avec les codes associés pour l'Italie, la France, les Etats-Unis, la Grande-Bretagne et l'Espagne." Sur l'écran de l'ordinateur défilent des petites annonces. Tout est à vendre, cartes avec code, cartes vierges, listes d'e-mails extraits de messageries de grandes entreprises et toute une panoplie de programmes pour accéder à des serveurs. Citation: "Il faut faire attention quand même, prévient-il. Une partie de ces annonces est rédigée par les agents du FBI ou de la CIA pour appâter, si tu ne sais pas les éviter tu peux te faire avoir." C'est ce qui est arrivé au jeune Iulian Dolan qui, avec trois amis, avait mis la main sur les données de 80.000 cartes bancaires américaines et dérobé plusieurs millions de dollars. Une femme agent de la CIA jouant le rôle de la fille qui cherche une relation sur Internet a réussi à attirer le cybercriminel roumain, elle lui a proposé de lui payer un billet d'avion pour un séjour dans un casino à Hawaï. Armé d'une grosse boîte de préservatifs, Iulian Dolan a été menotté dès son atterrissage à l'aéroport Logan de Boston. [b]Plaque tournante[/b] Environ 10.000 informaticiens sortent tous les ans des universités roumaines, et une bonne partie d'entre eux travaille actuellement dans les multinationales qui se sont installées en Roumanie. Citation: "La masse des informaticiens est très importante et le risque de la criminalité cybernétique est à la mesure, affirme Florin Talpes, informaticien et fondateur de la société Bitdefender. Les jeunes sont les plus exposés." "Quand j'ai démarré mon affaire dans les années 1990, la cybercriminalité était un sport individuel, dit-il. Aujourd'hui, ces gens agissent en groupe et sont organisés comme une société commerciale. L'avance technologique qu'on a connue ces dernières années profite aussi à ceux qui sont du coté obscure d'internet, ce monde obscur où le vol sur Internet est devenu un vrai business." Ramnicu Valcea est une plaque tournante de la criminalité informatique dont les ramifications s'étendent sur plusieurs continents. Le phénomène a commencé en 1996, et le succès d'une poignée de jeunes a fait boule de neige à l'échelle de la ville. Ce n'est qu'en 2003, sous la pression des Etats-Unis, que la Roumanie a voté une loi permettant de combattre ce nouveau type de criminalité. Du haut de son balcon qui a vue sur le quartier des pirates de Ramnicu Valcea, le hackeur d'Ostroveni ne cache pas ses doutes. Citation: "Les cerveaux, les gros poissons ont quitté Hackeurville, conclut-il en souriant. Ils s'installent ailleurs et se fondent dans le paysage aux Etats-Unis, en Grande-Bretagne, en France ou en Suisse. Ce sont des fantômes super-friqués et très discrets, je ne pense pas qu'on les aura."

10 Oct 2010 LIRE L'ACTU
Un siècle de sécurité informatique, radio, télécommunication Archives Secunews SECUNEWS

Un siècle de sécurité informatique, radio, télécommunication

1870: Bell téléphone met en place une structure ayant pour but de tester la sécurité de ses lignes "téléphoniques". Premiéres écoutes. 1899: Creation de la ST, ancetre de la Direction de la Surveillance du Territoire. 1923: 1er ordinateur nommé " Enigma ". Machine Suisse dédiée au chiffrement.j_1937 : En Mars, le gouvernement de Leon Blum met en place les premieres commisaires de la surveillance du territoire. 1943 : Création du petit frére d'Echelon. Un pacte secret va lier les Etats-Unis à la Grande-Bretagne dans un réseau de renseignement dénommé "Ukusa", par référence aux initiales des deux pays. Deux agences, la National Security Agency (NSA), à Fort George Meade (Etats-Unis) et le Government Communications Headquarters (GCHQ), à Cheltenham (Grande-Bretagne), sont invitées à préserver les intérêts des deux pays dans le monde en interceptant les transmissions à l'étranger. 1947: Le 1er bug informatique touche le MIT, le Massachussets Institute Technologie. Le coupbale ? Un papillon de nuit, ou un moustique, qui s'est introduit dans les contacts d'un relais. Le Bug informatique vient de naitre. 1952: 1er étape du systéme Echelon avec entre autre la création de la National Security Agency le 4 novembre. le président Truman abandonne l'Armed Forces Security Agency (l'avant NSA). Création de la Communications Intelligence Activities. 1957: Reconnaissance de l'existence de la National Security Agency. 1961: Des hackers piratent les cartes d'un jeu de football. 1968: 2001 Odysée de l'espace (Kubrick) On remarque des ordinateurs IBM dans un vaisseau spatial dès le début du film. 2001. "Incrementing each letter of "HAL" gives you "IBM". Arthur C. Clarke (co-screenwriter) claimed this was unintentional, and if he had noticed it before it was too late, he would have changed it." 1969: Naissance de L'arpanet, l'ancétre de l'Internet. 1969: 2001 l'odysée de l'espace. L'ordinateur fou de Kubrick se nomme HAL. H=i ;A=B ; L = M. Le réalisateur affirme n'avoir jamais voulu faire un clin d'oeil à la main mise, de l'époque, d'IBM. 1970: Le piratage téléphonique est inventé par John Draper. Avec un sifflet découvert dans un paquet de cereale il reproduira le son (2600 Hz) qui lui permet de commuter son téléphone au reseau de maniere transparente. 1972: Invention de l'arobase par Ray Tomlinson dans un courrier Email. "Il fallait que ce soit un caractere qui n'apparaisse pas dans l'orthographe des noms". Premier email envoyé via Arpanet. 1971: John Draper utilise whistle(blue box) pour accèder à "Ma Bell" 1972: Il est aussi tôt arrêté pour fraude téléphonique. 1972: La France, au travers d'une Bourse des échanges entre services spéciaux occidentaux, dénommée « Totem », est associée aux interceptions de la NSA, notamment pour la mise au point de logiciels d'analyse des informations recueillies et pour la communication d'une série de renseignements sur le dispositif militaire en Europe de l'Est. 1973: Première loi contre les pirates informatiques. La Suéde ouvre la bal. 1974: Roland Moreno invente la carte à puce. 1975: L'ennemi numero 1 des hackers lance son entreprise. Bill Gates créé Microsoft. 1976: premier routers deployé par BBN 1976: Une jeune équipe de bidouilleur invente le phreaking moderne avec de petits boites nommées Box. Dans cette équipe, Steve Wozniak qui lancera en 1984 Macintosh avec Steeve Jobs. 1978: Création de la loi informatique et liberté en France (CNIL - 6 Janvier 1978) 1979: Naissance de Usenet 1981: IBM lance son premier PC. Kubrick dans son film 2001 l'odyssée de l'espace rend hommage a sa facon à IBM en nommant son ordinateur en mal de reconnaissance HAL. H=i - A=B - L=M 1981: Kevin Mitnick s'introduit dans les enregistrements de l'école de Los Angeles. 1982: Mitnick pénètre l'ordinateur du commandement de la défense aérienne américaine. 1982: Kevin Mitnick crack les système téléphoniques Pacific et TRW, puis efface toute les données. 1983: Mitnick est arrêté pour accès illégal au ARPAnet & Pentagone 1983: Premiers tests d'utilisation des télécartes à Lyon et à Blois. 1983: TCP/IP mis en place 1983: Le premier film parlant de Kevin Mitnick. " Wargames " de John Badham. 1984: DNS mis en place, Domaine Name Server. 1984: Petite visite dans les ordinateurs de la Compagnie Internationale de Service informatique (CISI) filiale à plus de 90% du CEA, le Commissariat à l'énergie atomique. 1984: Les fichiers de CEDOCAR ont eu chaud. Le Centre de documentation informatique de la Délégation générale de l'armement sont visités par un hacker inconnu. Ce centre regroupe les caractéristiques techniques des armes utilisées sur la planéte. 1984: Kevin Poulsen (security focus) est arrêté pour intrusion chez ARPAnet 1985: Mise en circulation des premières cartes à puce "pyjama" . 1986: Le 1er virus, son nom "The Brain". Créé par deux frères pakistanais de l'université de Labore. (Voir notre chronologie virus sur zataz.com/virus/) 1986: On parle du " CCC " (Le Chaos Computer Club de Hambourg). Ce groupe, de quelques informaticiens, fera parler de lui en hackant, entre autre, la NASA. Le responsable du CCC, Steffen Wernery sera emprisonné 2 mois après que la Brigade Financière lui ait collé la main dessus suite au piratage de Philips. 1986: Des hackers s'introduisent dans les système UNIX de Stanford 1987: Des hackers obtiennent les codes secrets de "Sprint" 1987: Un hacker accède aux ordinateurs de AT&T et dérobe 1 million de dollars. 1987: Un autre pénètre MILNET (Réseau militaire américain, à l'origine d' Arpanet ) 1987: Le Chaos Computer Club (CCC) s'introduit dans le réseau "SPAN" de la NASA. 1988: Le système Échelon est en place. Il serait capable d'intercepter, puis d'analyser, les messages circulant sur la planète à travers une centaine de langues différentes. 1988: Robert Morris, américain de 24 ans, bloque 10 % des ordinateurs connectes au réseau. Son virus va lui couter 3 ans de prison, son acte donnera naissance au CERT . 5 Janvier 1988: Création de la loi Godfrain (Loi informatique punissant les intrusion dans des systèmes informatisés). 1988: Kevin Mitnick pirate le réseau MCI DEC et vole les codes sources de VMS et XSafe 1989: Fin de l' Arpanet 1989: Les "hackers rouges" sont arrêtés. Ils sont coupables, entre autres du piratage de Philips en 1986, ils seront retrouvés grâce à une erreur de 75 cents dans les comptes d'un labaoratoire US. Le laboratoire de Berkley va mettre en place une souricière avec la CIA , la nsa et la FBi pour retrouver les voleurs qui viennent ponctionner les comptes. Ces voleurs sont les pirates recherchés par les allemands, ils déclarons avoir agit pour le KGB contre de l'argent. 1989: En plein mois de juillet, le CEA de nouveau visité. Un pirate du nord de la France remettra ça en janvier via le réseau transpac. 1989: Un hacker détourne la position d'un satellite. 1989: Le vers WANK attaque les système SPAN VAX/VMS 1989: Première arrestation importante pour la police française. Partick V., 22 ans, est arrêté pour avoir visité la Direction des Télécoms Réseau National, filiale de France télécom, ainsi que quelques autres gros systèmes informatique français. (EDF, Aerospatial, etc...) 1989: "La grande rafle". La Direction de la Surveillance du Territoire arrête une cinquantaine de hackers français. Il recherche un "espion" qui visiterait les systèmes informatiques d'importantes entreprises françaises comme Thomson. Des informations ont fuit à l'époque de l'autre côté du mur de Berlin. 1990: Lamprecht écrit "ToneLoc" (un composeur d’attaque fonctionnant sur MS-DOS). 1990: Un hacker pirate la NASA 1990: Des hackers s'introduisent dans une banque 1991: Un hacker pénètre la NASA, NIH, BBN 1991: Des hackers hollandais de Eindhoven s'introduisent dans des ordinateurs de l'armée US 1991: Kevin Poulsen est arrêté pour intrusion chez "Pacific Bell phones " 1991: Justin Petersen est arrêté pour intrusion chez TRW, et vol de cartes de crédit. 1991: Il est ensuite relâché de prison en échange d'une aide donnée au FBI pour pister et arrêter des crackers . 1992: W.W.W. 1992: Le fabricant informatique Dallas découvre un sniffer sur son réseau. 1992: Des hackers deviennent administrateurs de l'université d'Eindhoven 1992: Lamprecht dérobent des circuits imprimés. 1992: Mitnick s'introduit dans le département moteur véhicule de Californie 1992: un hacker est arrêté pour intrusion chez NASA, NIH, BBN, etc.. 1993: Création de l' Internic 1993: Un scientifique dans l'alimentaire s'octroie des accès sur les ordinateurs de General Mills 1993: Justin Petersen est arrêté pour vol d'équipement informatique. 1993: Randal Schwartz utilise un Crack chez intel pour cracker des mots de passes. 1994: Utilisation des cartes bancaires à puce dans les cabines téléphoniques en France. 1994: 1er Cyber braquage. Un jeune russe, Vladimir Levin, détourne 380.000 dollars de la city bank de New York, Jugé en 1998 par la cour fédérale de New York, il purge 3 ans de prison. 1994: La traque à l'encontre de Kevin Mitnick commence. 1994: Création du S.E.F.T.I., le Service d'Enquête des Fraudes Technologiques et Informatiques, sous l'égide du préfet Phillipe Massoni, le 11 février 94. 1994: Un hacker installe un sniffer réseau et vole 100 000 noms et mots de passes. 1994: Un étudiant Français casse le système d'encryption 40-bit RC4 1994: Des hackers piratent le Pentagone, modifie et efface des données. 1994: la base de carte de crédit Netcom est accessible en ligne à n'importe quel utilisateur web lambda. 1994: un hacker pirate le système de conférence du FBI 1994: La marine US se fait piraté: découverte d'un sniffer. 1995: Internet vu par les JT en 1995 On navigue entre "l'émerveillement pour cette technologie qui contient tout le Minitel' et la "crainte du réseau de tous les dangers où n'importe qui peut publier n'importe quoi". 1995: Chris Lamprecht est incarcéré et bannis d'internet. Il devient ainsi la première personne au monde à être interdite d'internet. 1995: Arrestation de Kevin Mitnick . 1995: Sortie de l'outil de sécurité SATAN sur internet. (un outil qui identifie plusieurs problèmes de sécurité au niveau du réseau, il signale les problèmes sans les exploiter.) 1995: Des hackers utilise des ordinateurs de Vanderbilt pour attaquer le site de la Air Force 1995: Julio Ardita d'Argentine cracke des ordinateurs de l'armée US, Harvard, NASA... 1995: Un hacker de Calgary utilise sendmail pour perpétrer des attaques sur des sites gouvernementaux 1995: Plusieurs hacker craque le système SSL de Netscape 40-bit 1995: Golle Cushing est arrêté pour vente d'information sur le téléphone et de numéros de cartes de crédits. 1995: des hackers découvre une vulnérabilité dans Netscape : SSL craqué. 1995: Dépassement de tampon ( buffer overflow ) dans Netscape 1995: Le site de la NASA piraté 1996: 8.000 virus sont répertories en 6 catégories. 1996: Français Fillon, ministre des télécommunication et de la poste propose une charte internationale pour internet. L'un des paragraphes souhaite renforcer la coopération policière et judiciaire afin de lutter contre la cyber criminalité. 1996: Le chaos computer club intercepte des transmissions en clair provenant de banque. 1996: La maison blanche subit un dos par des mail forgés 1996: le plus gros f.a.i suédois Telia voit sa page d'accueil piratée. 1996: Le système de messagerie vocale de la police de new-york est piratée. 1996: Deux hackers sont impliqués dans l'intrusion des ordinateurs chez lockheed (armement américain) 1996: Un ado de 14 ans arrêté pour usage frauduleux de numéros de cartes de crédit. 1996: Premier virus excel : Laroux 1996: Un militaire compromet un système informatique 1996: Des hackers américain s'introduise dans les ordinateurs du parlement et de la commission européenne. 1996: Page web du département de la justice US est hackée. 1996: C'est au tour de la page web de la Nation de l'Islam 1996: Ensuite la page web du parti politique conservateur britannique 1996: les fichiers stockés dans des ordinateurs en Floride et contenant les noms de 4.000 patients du sida sont dérobés 1996: La page web de la CIA est piratée par des hackers suédois. 1996: Lancement du virus Wazzu 1996: Des hackers s'introduise dans la banque Czech et vole 2 millions de dollars 1996: Fort Bragg pirate l'us army et donne des mots de passe à la chine. 1996: Des hackers attaque un site anti militaire et efface tous les fichiers www.insigniausa.com) 1996: Le site du NY Times est victime d'un dos par SYN-flood 1996: L'hébergeur Nethosting et 1.500 pages client sont piratées. 1996: le site de la NASA est encore piraté 1996: 6 Danois accusés d'attaques sur des ordinateurs du pentagone. 1996: le site de la NASA encore piraté. 1997: Les codes sources des jeux Doom, Quake, Golgotha sont détournés et téléchargés. 1997: Un hacker est condamné à la prison pour avoir reprogrammer un ordinateur TACO Bell 1997: le site de la NASA est encore piraté à deux reprises(cela devait être un challenge) 1997: Un hacker provoque l'arrêt d'AOL 1997: Carlos Salgado dérobe 100,000 numéros de cartes de crédit en utilisant un sniffer. 1997: Des hackers casse le RSA's 56-bit DES 1997: Des hackers provoque un deni de servie sur les serveurs web NT IIS 1997: Un danois trouve une vulnérabilité dans NETSCAPE et demande une rançon en échange de la non divulgation. 1997: Utilisation de trojan ( Cheval de troie ) pour les détournements de modem. 1997: Piratage de Altavista 1997: puis ensuite piratae du site coca-cola 1997: Le serveur NT de l'école de criminologie est piraté. 1997: un hacker pénètre dans le système téléphonique japoanais NTT 1997: L'encryption RSA's RC5 56-bit encryption est craqué par Bovine effort 1997: début Juin débute l'Eligible Receiver, ensemble de scenarii mettant en scène des cyber attaques à l'encontre d'infrastructure du gouvenrement US. 60 fonctionnaires de la NSA vont mettre un souk, pendant 15 jours, dans 63 % des ordinateurs attaqués. 1997: Le 1er G8 consacrés à la lutte contre la criminalité transnational organisée et à la cybercriminalité. 1997: 24 décembre, mise en orbite de Earlybird-I. Ce satellite pour (1800 FF à 4800 FF) de prendre en photo la terre entière, Un service que le public peut dorénavant se payer. 1997: L'annuaire Yahoo.com piraté par un groupe demandant la liberation de Kevin Mitnick 1998: Une nouvelle race de virus vient d'apparaitre. On le nomme Trojan/Troyen. Back Orifice vient d'apparaitre. Les créateurs se nomment The Cult Dead Cow. 1998: Le MOD contre le DOD. Les Masters Of Downloading, groupe d'une quinzaine de pirates russes, anglais et américains pénètrent le système informatique du pentagone et subtilise le logiciel contrôlant le systeme de positionnement global par satellite (GPS). 1998: La Maison Blanche met en place le NIPC, la National Infrastructure Protection Center. Le FBI prend cette structure en main. Son rôle prévenir les attaques pirates et les combattres. 1998: Les ministres de la Justice et de l'intérieur de l'Union européenne se réunissent à Birmingham en février pour améliorer la coopération policière et judiciaire, les lois sur la cryptographie mis en avant. 1998: Bill Clinton signe deux Presidential Decision Directive (PDD 62 et PDD 63) qui renforce la lutte contre les menaces non conventionnelles (Terrorisme - les armes de destruction massive et les cyber-terrorisme) 1998: Le premier meeting de hackers connu, il sera nommé "Galactic Hacker Party". 1999: Le gouvernement français modifie la législation visant la cryptographie. Le 19 janvier, le cryptage passe de 40 à 128 bits. 1999: En mai fait ce qu'il te plait. Le site de la Maison Blanche et le site du Sénat américain sont piratés par un groupe nommé Gh. Ils seront arrêtés en février 2000. 1999: Naissance et avènement du peer to peer. 2000: Croissance exponentielle du piratage audiovisuel Fin janvier 2000: Libération de Kevin Mitnick 7 fevrier 2000: Attaque de masse contre les principaux sites de la planète (Yahoo - Amazon - CNN - Ebay) 16 avril: Arrestation de Mafia Boy, 15 ans, auteur présumé des attaques de février. Mai 2000: Arrestation de Larsen, hacker français qui diffusera via son Ezine éléctronique des informations "secret défense" de l'armée française. 2001: La problématique sécurité prend de l'importance en entreprise. 2001: Développement en grand nombre des variantes des virus 2001: La problématique sécurité prend de l'importance en entreprise. 2002: Première mutation et croisement spontané de deux virus 2002: Flash, le standard de l'animation sur internet, est victime d'une grosse vulnérabilité. 2002: L'air Force développe un ids "miracle" ultra puissant 2003: La sécurité des assistants personnels est mis à mal. 2003: Le SSL est cassé par une école polytechnique. 2003: Série noire pour Windows avec une avalanche de failles RPC 2003: Nombreux sites gouvernementaux piratés via la faille Webdav 2003: L'éditeur de jeux Valve piraté, le code source du célèbre jeux Half Life 2 circule sur Internet 2003/2004: gigabyte qui se fait arréter en belgique. 2004: Année noire pour microsoft avec des failles critiques a n'en plus finir... 2004: L'arrivée du fameux SP2 sous XP qui cree quasiment autant de probleme qu'il n'en résous 2004: L'arrestation de l'auteur de sasser et sa plus que probable condamnation par la justice allemande . 2004: Explosion de la mafia sur le net via les techniques de chantage, phishing et autres escroqueries a grande echelle. 9.7.2008: La plus grande faille de l'histoire dans la sécurité d'Internet corrigée 12.2011 Décès de Paulo Pinto, aka CrashFR 29.4.2012: Roland Moreno, l'inventeur de la carte à puce est décédé
10 Oct 2010 LIRE L'ACTU
Porter plainte en cas d'attaque Archives Secunews SECUNEWS

Porter plainte en cas d'attaque

Bien qu’il soit très difficile d’obtenir des chiffres précis sur les cyber-attaques, tout le monde s’accorde à dire qu’elles sont en constante augmentation. De différentes formes, de différentes natures et avec des cibles à la fois professionnelles ou privées, chaque internaute peut être confronté un jour ou l'autre à ce type de problématique. Ces attaques ne sont en aucun cas des fatalités !!! La plupart du temps les particuliers pensent que cela ne sert à rien, tandis que la majorité des chefs d’entreprise ou de leurs directeurs informatique craignent de faire connaître un piratage. Ils préfèrent ne rien dire plutôt que d’inquiéter leurs clients et leurs internautes en avouant que leurs systèmes ne sont pas à 100% fiables. Malheureusement, se taire n’a jamais permis de faire avancer les choses, et les pirates informatiques se considèrent, grâce à ce silence, trop souvent comme intouchable. Ce n'est pas le cas !!! La France dispose d’une législation précise sur le sujet et les pirates sont passibles de sanctions parfois conséquentes. C'est pourquoi, il ne faut pas hésiter à l’utiliser si vous êtes victime d’une tentative de piratage, que l’attaquant réussisse ou non à la mener à bien. Comment réagir ? La première chose à faire est de réunir les éléments suivants : 1- Une trace informatique de tout ce qui vous a fait penser à une attaque, remontée de logs par exemple, traces d’un troyen sur votre machine, fichier encrypté d’un keylogger etc…. La police vous demandera de leur en fournir un exemplaire sur support magnétique qu’ils verseront à votre dossier en même temps que la plainte pour tout remettre au Procureur de la République. 2- L’adresse postale précise de la ou des machines attaquées. Si votre PC a été la victime de l’attaque c’est très simple, il s’agit de votre adresse. Dans le cas par contre où votre site ne soit pas hébergé chez vous, il faut demander ces éléments à votre hébergeur. Selon votre hébergeur, ce n'est pas toujours facile d'obtenir ces informations. 3- Enfin, si vous n’êtes pas le propriétaire du nom de domaine mais que la personne vous mandate pour déposer plainte, n’oubliez pas de vous munir d’un pouvoir rédigé intégralement de sa main ainsi que d’une pièce d’identité ou d’un K-bis de la société. Sans cela vous ne pourrez pas porter plainte. 4- Une liste, la plus complète possible, de tous les préjudices subis par l'attaque. Dans un second temps, il faut identifier auprès de qui vous allez pouvoir porter plainte. Gardez en tête que c'est le lieu de l'attaque (machine victime) qui est l'élément déterminant. 1- Pour les machines sur Paris ou sur la petite couronne la B.E.F.T.I est le principal interlocuteur( La Brigade d'Enquêtes sur les Fraudes aux Technologies de l'Information) se trouve au: 122/126, rue du Château des Rentiers 75013 Paris. Standard : 01 55 75 26 19. Les enquêteurs de la B.E.F.T.I. sont spécialisés dans les crimes informatiques sous toutes leurs formes et sont par ailleurs à l'écoute. 2- Pour les machines ne dépendant pas de la B.E.F.T.I, il faut vous rapprocher de votre Service Régional de Police Judiciaire. Votre commissariat de police ou votre gendarmerie devraient vous donner sans difficulté leurs coordonnées. Une fois en contact avec votre S.R.P.J. il faut demander à parler à un Enquêteur Spécialisé sur la Criminalité Informatique autrement dit un E.S.C.I qui pourra enregistrer votre plainte. Vous pouvez aussi contacter l'Office Central de Lutte contre la Criminalité liée aux Technologies de l'Information et de la Communication qui vous réorientera aisément (accéder au formulaire). L'O.C.L.C.T.I.C se trouve: 101 rue des Trois Fontanot 92 000 Nanterre, Standard 01.49.27.49.27 Une fois au standard, demandez simplement vers qui vous orienter pour porter plainte et décrivez brièvement le contexte. La plainte déposée a pour but de décrire l’attaque, sa réussite ou son échec, les éventuels dommages qui peuvent en résulter ainsi que toutes les autres conséquences (perte de temps pour vérification de l'intégrité du site ou des données, pertes d'argent, perte de crédibilité auprès des internautes ou des clients de l'entreprise etc...). La police envoie ensuite au parquet votre dossier qui décidera ou non d’instruire le dossier. Conclusion Ce type de démarche peut sembler vaine et inutile, mais ce n’est pas le cas! En effet, il est totalement anormal de subir des attaques. En outre, il vaut mieux répondre à ce type de comportement en portant plainte plutôt qu'en tentant de se venger soi-même. La France possède une législation assez rigoureuse en matière de cyber-crime et il serait fort dommage de voir votre attaquant porter plainte si vous lui causez des dégâts en représailles. Sachez que ce type de situation peut tout à fait se produire et que vous ne pourrez arguer d’avoir été attaqué le premier. Tout comme dans la vie réelle, nous ne pouvons nous faire justice nous même sur Internet.

10 Oct 2010 LIRE L'ACTU
Des prisonniers doivent pédaler pour regarder la télé Archives Secunews SECUNEWS

Des prisonniers doivent pédaler pour regarder la télé

Dans la prison de Maricopa, en Arizona (Etats-Unis), les prisonniers doivent pédaler s'ils veulent regarder la télévision. Le système mis en place par le célèbre shérif Joe Arpaio s'intitule "Pedal Vision". Les prisonniers qui veulent regarder la télévision doivent produire un courant de 12 volts au départ de vélos fixes. Le shérif explique qu'un des objectifs de l'opération est de lutter contre l'obésité. Joe Arpaio, qui se fait appeler lui-même "le shérif le plus dur des Etats-Unis", est connu pour sa sévérité. Son but est de faire des conditions carcérales dans sa juridiction un tel enfer qu'aucun criminel ne voudra plus jamais s'aventurer en Arizona pour commettre un crime. Il veut aussi réduire au maximum le coût d'un prisonnier en évitant notamment qu'ils soit trop bien nourri et trop bien logé.

09 Apr 2010 LIRE L'ACTU
Vaincre les réseaux pédophiles Archives Secunews SECUNEWS

Vaincre les réseaux pédophiles

Voici une petite vidéo que je conseille à tous les parents, ainsi qu'a leurs enfants. Le film est très intéressant, par la manière dont le sujet est traité. A faire passer un maximum!! "LES PREDATEURS DU NET" vidéo sur les abus sexuels des enfants lié a internet et à la pédophilie ..... Ce clip amateur s'adresse a toute la communauté underground du P2P afin d'avoir une prise de conscience des internautes, parents, ect... Cette vidéo peux choquer certaines personne mais c'est hélas la dure réalité du cote obscure d'internet N'hésiter pas a partager la vidéo Les prédateurs du Net. Nous devons lutter pour que cette choses n'arrive plus a des enfants Nous devons condamner c'est personne pour qu'il ne puisse plus approchez des enfants C'est l'histoire de beaucoup de petits enfants ou d'adolescents, alors combattons. Non aux plaisirs d'adultes sans scrupules a utilisés des enfants comme des objets sexuels Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

10 Jan 2006 LIRE L'ACTU