Moteur de recherche

Résultats pour : "attend"

"Microsoft a recommencé exactement la même chose, en pire" : Mozilla s’explique sur Windows 11

Cent jours après son rapport « Over The Edge 2.0 », Mozilla n’a reçu aucune réponse satisfaisante de Microsoft, qui se contenterait du strict minimum légal en dehors de l’Union européenne. Kush Amlani détaille ce que la fondation attend des régulateurs, de l’épinglage d’Edge à la migration vers Wind

18 Oct 2026 LIRE L'ACTU

Conduite assistée de Tesla : la Slovaquie devient le 9e pays européen à l’autoriser, la France toujours contre

Le ministère slovaque des Transports a reconnu hier l’homologation néerlandaise du système de conduite supervisée de Tesla, rebaptisé « Tesla Assisted Driving » en Europe. Neuf pays européens autorisent désormais le logiciel avant le vote de l’Union attendu en décembre, mais la France n’en fait tou

17 Oct 2026 LIRE L'ACTU
Alexa+ arrive enfin en France : voici comment l'activer! Archives Secunews SECUNEWS

Alexa+ arrive enfin en France : voici comment l'activer!

Amazon lance officiellement Alexa+ en France depuis ce mardi 26 mai 2026 à 14h. Lancé il y a plus d'un an aux États-Unis, cet assistant vocal dopé à l'IA générative arrive enfin en accès anticipé. Il sera déployé progressivement auprès de tous les abonnés Prime dans les semaines à venir. 🆕 Qu'est-ce qu'Alexa+ ? Les différences avec Alexa classique FonctionnalitéAlexa classiqueAlexa+ Conversations Commandes simples, doit répéter "Alexa" à chaque phrase Dialogues naturels, contexte mémorisé, pas besoin de répéter "Alexa" Intelligence Exécute des commandes scriptées IA générative, gère des tâches complexes et multi-étapes Compréhension Requêtes précises, robotiques Formulations approximatives, langage naturel Tâches Minuteur, météo, musique, domotique basique Résumer des emails, analyser documents, créer quiz, planifier voyages, réserver restaurants Personnalisation Limitée Mémorise préférences, allergies, habitudes, numéros de voyageur Domotique Routines manuelles Routines complexes, s'adapte automatiquement au contexte Alexa+ est véritablement un assistant IA agentique capable d'utiliser des services tiers et d'interagir avec plusieurs membres du foyer. 💰 Prix et accès gratuit pour les abonnés Prime OptionPrix en France Abonnement Alexa+ seul 22,99 € / mois Avec Amazon Prime GRATUIT (inclus dans l'abonnement Prime) Phase bêta Gratuit au moins jusqu'au 15 septembre 2026 C'est la bonne nouvelle : si vous avez déjà Amazon Prime, vous n'aurez rien à payer de plus pour utiliser Alexa+. 📱 Comment s'inscrire à Alexa+ en France ? Amazon a changé son dispositif d'inscription. Voici la procédure actuelle : Option 1 : Via l'app Alexa (mode classique) Ouvrez l'application Alexa sur votre smartphone (Android ou iOS) Allez dans Plus (menu en bas à droite) → Alexa Labs Cliquez sur Alexa+ Activez le bouton Alexa+ Suivez les instructions pour valider votre inscription Option 2 : Via le site web (BEA+) Rendez-vous sur la page d'inscription amazon.fr Connectez-vous à votre compte Amazon via ce lien Cliquez sur Rejoindre le programme bêta Validez l'inscription Option 3 : Sur enceinte Echo Faites la phrase clé : « Alexa, veux-tu être Alexa+ ? » Suivez les instructions à l'écran (Echo Show) Important : Amazon opère toujours une sélection drastique pour l'accès à Alexa+ en France. Inutile de contacter le support 🔊 Appareils compatibles Alexa+ Compatibles (majorité des appareils Echo récents) : ✅ Echo Dot Max (nouveau modèle) ✅ Echo Show 8, 10, 11, 15, 21 ✅ Tous les appareils Echo commercialisés depuis moins de 8 ans ✅ Application mobile Alexa (Android et iOS) ✅ Version navigateur web (fin été 2026) Non compatibles (resteront sur Alexa classique) : ❌ Echo Dot 1ère génération ❌ Echo 1ère génération ❌ Echo Plus 1ère génération ❌ Echo Show 1ère et 2ème génération ❌ Amazon Tap Les appareils incompatibles continueront d'utiliser Alexa classique, mais c'est le début de l'obsolescence fonctionnelle. 🇧🇪🇨🇭 Situation pour la Belgique et la Suisse Pour la Belgique et la Suisse, rien n'est encore officiel. PaysStatut Alexa+ France ✅ Lancé le 26 mai 2026 (accès anticipé) Belgique ❌ Pas encore disponible, date inconnue Suisse ❌ Pas encore disponible, date inconnue Royaume-Uni ✅ Accès anticipé depuis mars 2026 États-Unis ✅ Déployé depuis mars 2025 (phase bêta terminée) Alexa Voice Service existe bien en Belgique et en Suisse, mais pour Alexa+, Amazon n'a donné aucune date de déploiement. Prévision : selon le rythme de déploiement, la Belgique et la Suisse pourraient attendre plusieurs mois, voire plus d'un an avant l'arrivée officielle d'Alexa+. 🇫🇷 Alexa+ parle vraiment français Amazon a travaillé avec Mistral AI pour adapter Alexa+ à la langue et culture françaises : Expressions naturelles françaises Ton proche du langage réel Partenariats avec des services français (Deezer, Somfy) Médias nationaux (Le Figaro, RTL) Peut dire qu'il pleut « comme vache qui pisse » Amazon s'appuie sur son IA Amazon Nova et 70 autres LLM pour effectuer toutes les tâches. 📋 En résumé InfoDétail Disponibilité France : 26 mai 2026 (accès anticipé) Prix 22,99 €/mois ou gratuit avec Prime Inscription App Alexa → Plus → Alexa Labs → Alexa+ OU alexa.com Appareils Echo récents (< 8 ans) + mobile + web Belgique/Suisse Pas encore disponible, date inconnue Besoin d'Amazon Prime pour profiter d'Alexa+ gratuitement ? Si vous n'avez pas encore Prime, vous pouvez tester l'essai gratuit de 30 jours sur le site d'Amazon.

31 May 2026 LIRE L'ACTU
120 failles de sécurité corrigées dans Windows – mettez à jour tout de suite Archives Secunews SECUNEWS

120 failles de sécurité corrigées dans Windows – mettez à jour tout de suite

Ce mardi 12 mai 2026, Microsoft a publié son Patch Tuesday de mai, une mise à jour de sécurité très importante. Les chiffres clés ChiffreDétail 120 Failles corrigées au total 17 Failles critiques (les plus dangereuses) 14 Failles permettant de prendre le contrôle à distance 0 Zero-day déjà exploités par des pirates (bonne nouvelle !) Les 3 failles les plus graves CVE-2026-41089 (note 9.8/10) : Un pirate peut prendre le contrôle total d'un serveur Windows sans aucun mot de passe CVE-2026-41096 (note 9.8/10) : Un pirate peut contrôler votre PC en envoyant une réponse DNS truquée CVE-2026-42898 (note 9.9/10) : Faille dans Dynamics 365, exploitable par un utilisateur basique Pourquoi c'est urgent ? Même si aucune faille n'est encore exploitée activement, les pirates vont发现和 les utiliser très vite. Plus vous attendez, plus vous êtes en danger. Comment se protéger ? Allez dans Paramètres > Mise à jour et sécurité > Windows Update Cliquez sur Rechercher les mises à jour Installez KB5089549 (Windows 11 24H2/25H2) ou KB5087420 (Windows 11 23H2) Redémarrez votre PC C'est rapide et ça vous protège immédiatement.

31 May 2026 LIRE L'ACTU
Le premier SMS de l’histoire est parti il y a 33 ans, le 3 décembre 1992 Archives Secunews SECUNEWS

Le premier SMS de l’histoire est parti il y a 33 ans, le 3 décembre 1992

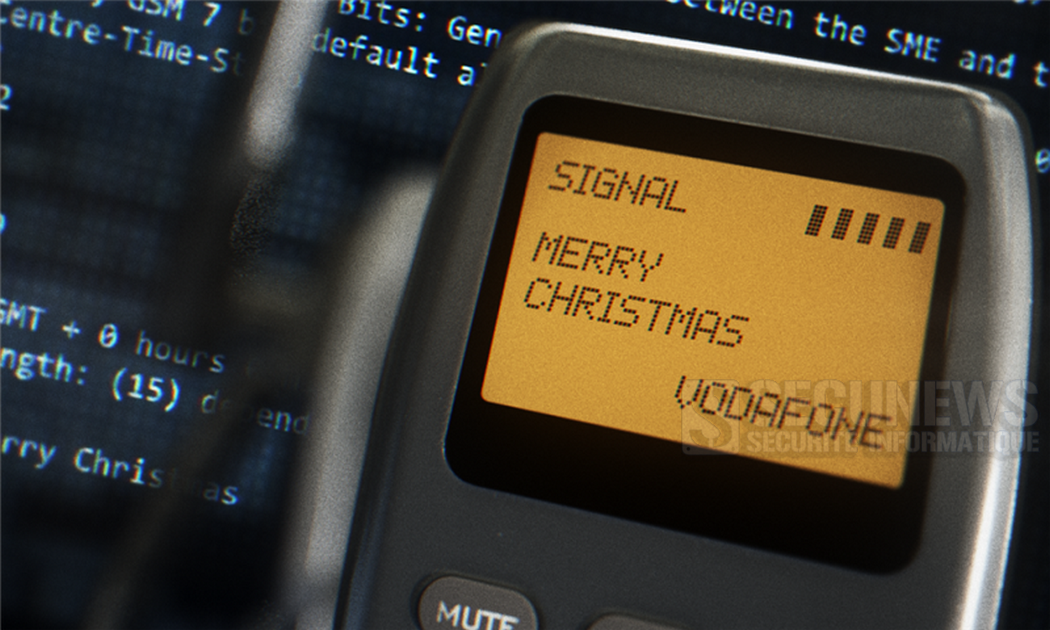
Le premier texto de l’histoire fut lancé le 3 décembre 1992 depuis un ordinateur par Neil Papworth, jeune programmateur alors âgé de 22 ans, au directeur de Vodafon, Richard Jarvis, depuis un Orbitel 21, lors de la Christmas Party de l’entreprise. "Lui et ses collègues essayaient d'établir une nouvelle infrastructure de communication pour leur client Vodafone pour permettre aux gens d'envoyer des messages écrits courts sur leurs téléphones portables. Après d'innombrables tentatives et itérations du code, l'envoi et la réception de texte via le réseau mobile de Vodafone ont finalement fonctionné" "L'absence d'archives de journaux sur cette découverte en 1992 montre à quel point nous étions loin d'imaginer ce qui venait de se passer, explique Neil Papworth. Le protocole logiciel de communication qui a été utilisé plus tard est devenu universellement connu sous le nom de Short Messaging Service (SMS)." "Merry Christmas" avait été envoyé depuis un ordinateur car à l’époque, les claviers sur les téléphones portables n’existaient pas. Il faudra attendre deux ans plus tard, en 1994, avec l’apparition du Nokia 210, pour que les SMS soient envoyés depuis un téléphone portable. Leur utilisation fut encore limitée pendant plusieurs années, jusqu’en 1999, très peu d’opérateurs proposaient ce service, la plupart l’utilisaient uniquement pour communiquer avec leurs abonnés. Pour des raisons techniques, le nombre des caractères fut aussi longtemps limité à 160, gabarit par la suite adopté par Twitter. L’usage des SMS s’est véritablement démocratisé sept années après l’envoi du texto de Vodafone, lorsqu’ils pouvaient enfin être échangés entre les différents réseaux des opérateurs. Le phénomène a ensuite pris de l’ampleur en 2004 avec les premiers forfaits incluant des SMS illimités le soir et le week-end ou une partie de la semaine, pour atteindre son paroxysme à partir de 2012, lorsque les opérateurs ont généralisé les forfaits avec SMS et MMS illimités. Le nombre de SMS envoyés chaque année est estimé à plusieurs milliers de milliards à l'échelle mondiale, bien que ce chiffre soit en déclin dans certaines régions au profit des messageries instantanées.

03 Dec 2025 LIRE L'ACTU
Quelles nouvelles fonctionnalités sur Whatsapp? Archives Secunews SECUNEWS

Quelles nouvelles fonctionnalités sur Whatsapp?

Des innovations déjà disponibles En 2025, WhatsApp a accélèré le rythme des nouveautés pour rendre la messagerie plus intelligente, personnalisée, et ouverte. Aide à la rédaction avec l’IA : Grâce à la fonction « Writing Help », WhatsApp propose des reformulations de messages (pro, humour, bienveillant) selon le contexte, afin que vos échanges gagnent en nuance et en clarté. L’assistant IA repose sur la technologie Meta, et garantit une confidentialité locale sur l’appareil. ​ Traduction intégrée des messages : Désormais, la traduction d’un message reçu est automatique sur iOS (plus de 19 langues) comme sur Android (6 langues, extension prévue). Il suffit d’un appui long puis de choisir « Traduire » : le texte converti reste disponible même hors connexion. Sur Android, le fil entier peut être traduit automatiquement. ​ Live Photos & photos animées : À mi-chemin entre vidéo et GIF, WhatsApp permet d’envoyer des Live Photos ou photos en mouvement avec du son. Pratique pour transmettre une ambiance ou un moment fort, et désormais disponible pour tous. ​ Nouvelles options de statuts : Partagez des mises à jour enrichies, ajoutez des autocollants interactifs (question sticker), et gardez la main sur la confidentialité (contrôle des partages de statuts). ​ Amélioration de la gestion des groupes : Nouvel outil pour « mentionner tout le monde » d’un seul geste, sans besoin de taguer chaque membre individuellement, afin de ne louper aucun message important dans les groupes actifs.​ Les fonctionnalités à venir Mais WhatsApp ne compte pas s’arrêter là… Voici ce qui vous attend prochainement : Discussions inter-applications : WhatsApp s’ouvre aux « applications tierces ». À l’avenir, il sera possible de converser, via WhatsApp, avec des contacts utilisant d’autres messageries — une révolution pour l’interopérabilité, d’abord en Europe (Digital Markets Act). Vos chats WhatsApp peuvent fusionner, ou rester séparés, et la confidentialité reste garantie sur l’essentiel des données. ​ Fils de conversation (« threads ») : Pour ne plus perdre le fil, chaque réponse à un message créera un fil partagé. Pratique dans les groupes où plusieurs discussions s'entremêlent ! ​ Pseudos uniques : Exit l’identification unique par numéro ! WhatsApp prépare l’arrivée de vrais pseudos (lettres, chiffres, points, underscore), avec système de réservation et protection contre l’usurpation. ​ Recherche avancée : Il deviendra possible de retrouver une conversation de groupe non plus seulement par son nom, mais aussi par le nom d’un membre. ​ Personnalisation par IA : Création d’arrière-plans et de thèmes générés par Meta AI, pour des chats visuellement uniques et adaptés à votre humeur. ​ Nouveau système anti-arnaque : Lutte renforcée contre les spams et comptes frauduleux, appuyée par des partenariats technologiques (OpenAI) et des suppressions de masse.​ À retenir En 2025, WhatsApp ne se contente plus de petites améliorations. L’année marque une rupture avec : la traduction multilingue instantanée, l'aide rédactionnelle IA, la personnalisation avancée, la gestion simplifiée des groupes, et surtout, un pas franchi vers la messagerie multiplateforme. Restez attentif : de nouvelles surprises pourraient encore arriver dans les prochains mois, pour une expérience plus riche et connectée que jamais.​

17 Nov 2025 LIRE L'ACTU
Les Actu's de la semaine ! Archives Secunews SECUNEWS

Les Actu's de la semaine !

Cette semaine, plusieurs failles de sécurité majeures ont été découvertes, mettant en danger des systèmes critiques dans les domaines des réseaux sociaux, de la téléphonie, des systèmes d’exploitation, de la sécurité informatique, de l’intelligence artificielle, des logiciels et des services de streaming. Réseaux sociaux Le réseau social décentralisé BlueSky connaît un afflux d’utilisateurs fuyant les grands réseaux traditionnels. Cependant, cette plateforme a été la cible d’attaques de désinformation sophistiquées, notamment orchestrées par des groupes russes. Ils exploitent les faiblesses des systèmes de modération peu matures pour diffuser massivement de fausses informations, ce qui pose un vrai défi pour la confiance des utilisateurs et la stabilité de la plateforme. Téléphonie Au Royaume-Uni, un système a été mis en place pour bloquer automatiquement les appels provenant de numéros usurpés, c’est-à-dire des numéros de téléphone copiés ou falsifiés par des fraudeurs. Cette mesure aide à réduire les escroqueries téléphoniques où les criminels se font passer pour des banques ou des services officiels afin de soutirer des informations personnelles sensibles. Systèmes d’exploitation Une faille critique référencée CVE-2025-59287 affecte le service Windows Server Update Services (WSUS), un composant clé utilisé par de nombreuses entreprises pour gérer leurs mises à jour. Cette vulnérabilité se trouve dans un mécanisme appelé désérialisation non sécurisée. Concrètement, WSUS traite des données envoyées par le réseau, mais ne vérifie pas correctement ces données avant de les utiliser. Un attaquant distant peut envoyer des données spécialement conçues pour manipuler ce processus et ainsi exécuter un code malveillant à distance, avec les mêmes privilèges système que WSUS. Cela signifie qu’il peut prendre le contrôle complet du serveur sans aucune interaction de l’utilisateur. La faille est très grave car elle concerne tous les serveurs Windows de 2012 à 2025 avec WSUS activé, est exploitée activement depuis fin octobre, et permet d’installer des programmes malveillants cachés (comme des webshells), de collecter des données sensibles du réseau et d’établir des connexions persistantes pour un contrôle à distance. Microsoft a dû publier un correctif d’urgence et recommande de bloquer les ports réseau 8530 et 8531 pour limiter l’exposition en attendant le patch. Sécurité informatique L’entreprise F5 Networks, spécialisée dans les équipements de gestion du trafic réseau, a subi une fuite de son code source critique pour son produit BIG-IP. Cela signifie que des hackers ont volé des informations précieuses sur des failles pas encore corrigées, ce qui peut servir à lancer des attaques très ciblées sur des infrastructures sensibles, notamment dans les entreprises et les administrations. Cette fuite accroît le risque d’attaques de masse dans les semaines à venir. Intelligence artificielle OpenAI est au centre d’une polémique après que son intelligence artificielle capable de générer des vidéos ultra-réalistes ait produit des représentations de personnalités décédées sans leur consentement ni celui de leurs familles. Cette technologie, qui peut reproduire des voix et images très fidèles, pose un grave problème éthique et juridique, notamment sur le respect de la mémoire, la manipulation de l’opinion et la protection des données personnelles. OpenAI travaille à limiter ces abus, mais la question de la régulation légale reste ouverte. Logiciels Dans le secteur médical, un logiciel clé appelé Weda a été victime d’une cyberattaque, mettant en péril les données confidentielles de nombreux professionnels de santé. Ce type d’attaque est particulièrement grave, car ces données sont sensibles et soumises à des règles strictes de confidentialité, et leur fuite ou modification peut avoir des conséquences lourdes sur la prise en charge des patients. Services de streaming Les plateformes de streaming comme Netflix, Prime Video, et Disney+ font face à une augmentation des activités de piratage, avec l’apparition de nouveaux sites illégaux qui proposent gratuitement des films et séries, souvent en contournant les protections mises en place. Cette situation pèse lourdement sur les revenus des producteurs, fournisseurs et artistes, menaçant la pérennité économique du secteur.

16 Nov 2025 LIRE L'ACTU
Les Actu's de la semaine ! Archives Secunews SECUNEWS

Les Actu's de la semaine !

Sécurité : Windows et Linux en ligne de mire Cette semaine, deux failles critiques dans Windows sont activement exploitées, poussant Microsoft à diffuser un correctif d’urgence à appliquer sans délai pour éviter les cyberattaques. Par ailleurs, une faille Linux est également utilisée par des ransomwares pouvant affecter les environnements Windows via WSL. Saviez-vous qu'en Belgique, plus de la moitié des détaillants victimes de rançongiciels cèdent aux demandes des hackers, soulignant la menace toujours croissante du cybercrime?​ Logiciels : Adobe innove avec l’IA et nouvelles sorties Adobe enrichit sa suite GenStudio avec des outils basés sur l’intelligence artificielle pour faciliter la création de contenu et renforcer la lutte contre les deepfakes. De plus, plusieurs nouveaux logiciels utiles viennent compléter les catalogues de Nintendo et Microsoft Store, offrant des outils innovants pour les utilisateurs.​ Systèmes d’exploitation : Windows 11 26H1 en approche Microsoft prépare le déploiement d’une mise à jour majeure de Windows 11, la version 26H1, spécialement optimisée pour les processeurs nouvelle génération. Cette version est en phase de test avancée et promet des améliorations de performance et de sécurité.​ Jeux vidéo : Nouveautés très attendues Le shooter ARC Raiders débarque sur PC et consoles nouvelle génération avec l’ambition de bousculer le genre. Par ailleurs, les fans de Pokémon attendent avec impatience le DLC Z-A qui apporte de nouvelles méga-évolutions et surprises. Twitch dévoile également plusieurs nouveautés qui transformeront l’expérience des streamers et spectateurs.​

09 Nov 2025 LIRE L'ACTU
GTA 6, une date de sortie encore repoussée! Archives Secunews SECUNEWS

GTA 6, une date de sortie encore repoussée!

Grand Theft Auto 6 (GTA 6) a été une fois de plus repoussé, suscitant frustration et déception chez les fans du jeu très attendu. Initialement prévu pour l'automne 2025, puis reporté au 26 mai 2026, le lancement officiel a maintenant été décalé au 19 novembre 2026. Cette deuxième prolongation de six mois a été confirmée par Rockstar Games et Take-Two Interactive, les éditeurs du jeu. Raisons du report Rockstar justifie ce nouveau retard par le besoin de peaufiner davantage le jeu afin d'atteindre le niveau de qualité et de finition que les joueurs attendent. Le studio, réputé pour son exigence de perfection, préfère retarder la sortie plutôt que de livrer un produit qui ne soit pas à la hauteur de ses standards. Ce délai supplémentaire doit permettre à l’équipe de développement de finaliser les derniers aspects du jeu, notamment pour assurer une expérience utilisateur optimale et éviter des bugs majeurs à la sortie. Réactions et conséquences Ce report a provoqué une réaction négative immédiate sur le marché financier, avec une chute significative du cours de l'action de Take-Two Interactive, maison-mère de Rockstar Games. Les investisseurs ont sanctionné cette annonce, voyant un risque dans le décalage à répétition du lancement, bien que la direction reste confiante quant au succès futur du jeu. Du côté des joueurs, l'expression « Here we go again » ("c'est reparti") résume bien la lassitude mêlée à l'attente impatiente. Contexte du développement GTA 6 a été officiellement annoncé en février 2022, avec un premier trailer dévoilé 18 mois plus tard, qui laissait entendre une sortie en 2025. Le scénario du jeu met en scène deux personnages principaux, Jason et Lucia, dans un état fictif inspiré de la Floride, appelé Leonida. Le premier report majeur avait déjà repoussé la sortie à mai 2026, puis la nouvelle annonce a une fois encore repoussé la date à novembre 2026. Conclusion Malgré la déception liée à ce nouveau retard, Rockstar Games continue d'insister sur l'importance de la qualité, ce qui a toujours été leur marque de fabrique. Les joueurs doivent donc patienter jusqu'à la fin de l'année 2026 pour découvrir cette nouvelle aventure dans l'univers de Grand Theft Auto, avec l'espoir que le temps supplémentaire de développement garantira une expérience à la hauteur des attentes.

09 Nov 2025 LIRE L'ACTU
QR Code détournés aux bornes de parking Archives Secunews SECUNEWS

QR Code détournés aux bornes de parking

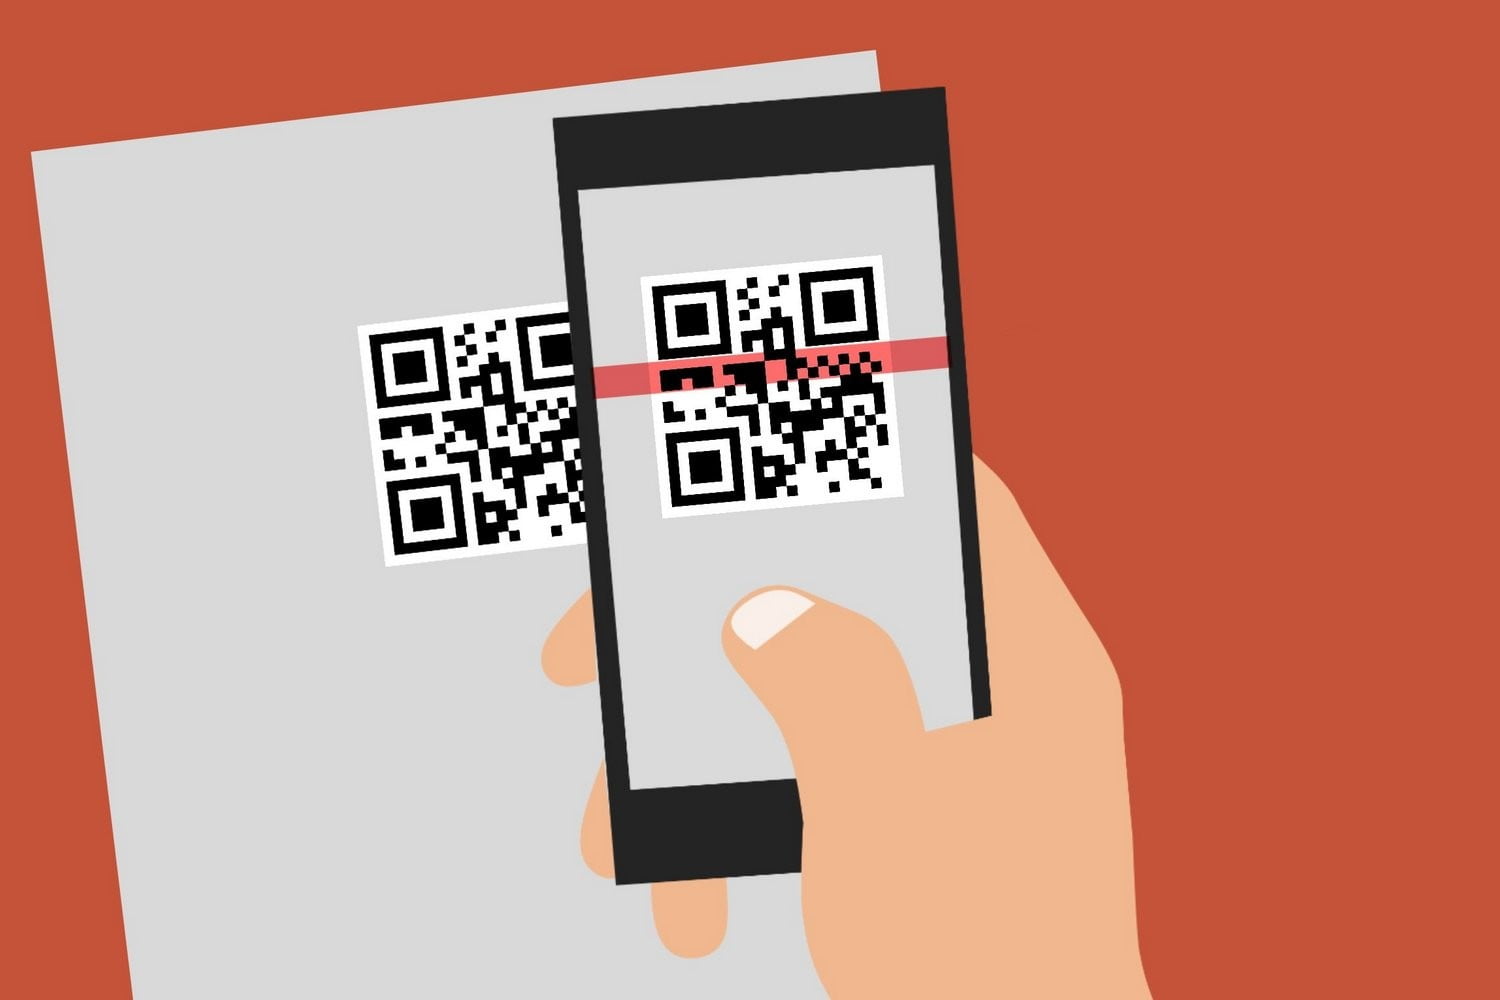
Aux États-Unis, les forces de l'ordre tirent la sonnette d'alarme concernant les parcmètres. Un rappel rapide Les QR Codes, (Quick Response) sont des codes-barres carrés, scannés par votre smartphone pour effectuer diverses tâches. Si vous utilisez des applications d'authentification sur votre mobile, vous avez presque certainement dû en scanner une pour configurer 2FA pour les sites Web que vous utilisez. De même, ces codes peuvent être trouvés dans la rue, dans les tests covid, dans les entreprises ou à peu près partout où vous pouvez penser. Récemment, des hammeçonneurs ont détournés le R code de parking, cherchant à s'emparer des détails de paiement. Sonnez l'alarme QR Cette attaque particulière semble s'être produite sur une période d'au moins quelques semaines, plusieurs comptes Twitter des forces de l'ordre y faisant référence comme suit : https://twitter.com/Austin_Police/status/1478122920371232770 L'escroquerie dite "payer pour se garer" consiste à placer de faux autocollants de code QR sur les parcmètres, incitant les gens à payer en utilisant le code. Au début, je ne savais pas s'ils plaçaient de faux autocollants sur de véritables avis de code QR de paiement ou s'il s'agissait également de faux avis. Il s'agit d'un véritable avis de « stationnement payant par application » imprimé avec le faux autocollant de code QR placé dans le coin inférieur droit. Il s'agit d'un travail dont la conception globale donne l'impression qu'il est censé être là. Du scan au phishing Une fois scannées, les victimes potentielles sont dirigées vers un faux site Web de « parking payant rapide ». À partir de là, la collecte des détails de paiement n'est plus qu'à quelques clics. On ne sait pas quel niveau de détails personnels sont pris avec la carte, mais au strict minimum, nous nous attendons à des choses comme le nom, l'adresse, la date de naissance. Cela signifie que quiconque est tombé dans le piège devra surveiller de près les autres formes de correspondance, car cela pourrait facilement servir de rampe de lancement pour d'autres tentatives de phishing ou d'ingénierie sociale. Si les détails de paiement ont été remis, les victimes devront annuler ces détails de paiement avant que les escrocs ne puissent se lancer dans des dépenses effrénées. sont de plus en plus fûtés, et tentent de nouvelles techniques, soyez vigileants,, désormais même en scannant n QR code, ou effecuant un paiement à un terminaL.

14 Jan 2022 LIRE L'ACTU
Ils est désormais possible d’effacer un message envoyé dans Facebook Messenger. Archives Secunews SECUNEWS

Ils est désormais possible d’effacer un message envoyé dans Facebook Messenger.

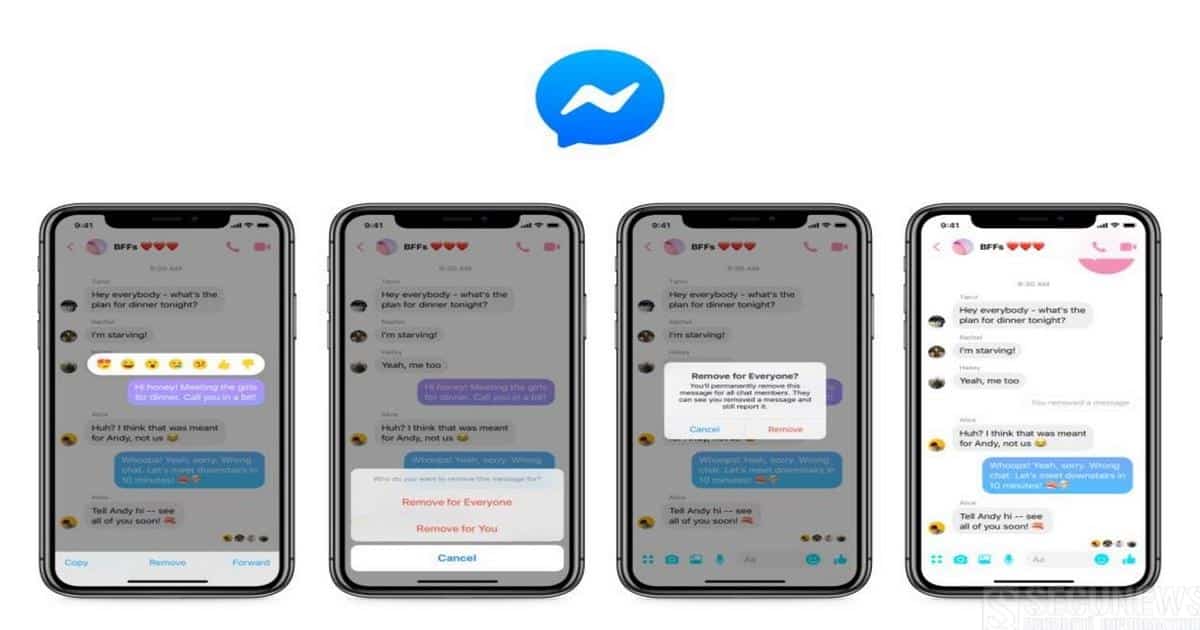
Les utilisateurs pourront désormais effacer un message qu’ils ont envoyé sur le service de messagerie de Facebook dans les dix minutes après l’envoi, a annoncé le réseau social ce mardi 5 février 2018. Les utilisateurs,?ont dix minutes pour changer d’avis et effacer leur envoi, tous les participants à la conversation sont alors avertis qu’un message a été retiré par son auteur, explique Facebook dans un communiqué annonçant la mise en place de cette nouvelle possibilité. "Il vous est déjà arrivé d’envoyer un message au mauvais groupe (d’amis), de faire une faute de frappe ou simplement d’avoir envie de retirer un message de la conversation ? Vous n’êtes pas le seul», écrit le groupe américain. Cette fonctionnalité était attendue en particulier depuis la révélation en 2018 que le fondateur et PDG de Facebook Mark Zuckerberg avait, lui, la possibilité d’effacer des messages déjà envoyés. Son déploiement massif est donc tout sauf une surprise. Comment supprimer un message ? Il suffit de cliquer sur les petits points à côté du message sur la version Desktop ou sur le message lui-même sur mobile (dans ce cas, un sous-menu apparaît). Vous aurez alors le choix de supprimer la missive du fil de votre conversation pour votre (ou vos) interlocuteur(s), ou seulement pour vous. Attention, vous ne disposez cependant que de 10 minutes pour effectuer l'opération et cela est irréversible. Passé ce délai, le message restera affiché pour le reste du groupe de discussion et vous ne pourrez le supprimer que pour vous-même, sur les appareils mobiles disposant des dernières versions des systèmes Apple ou Android (Google). La mise à jour est en cours de déploiement. Clic pour lire le communiqué. (anglais)

08 Feb 2019 LIRE L'ACTU
(MAJ) Voici comment suivre l'audition en direct  de Mark Zuckerberg  ce soir à partir de 18h20 sur internet Archives Secunews SECUNEWS

(MAJ) Voici comment suivre l'audition en direct de Mark Zuckerberg ce soir à partir de 18h20 sur internet

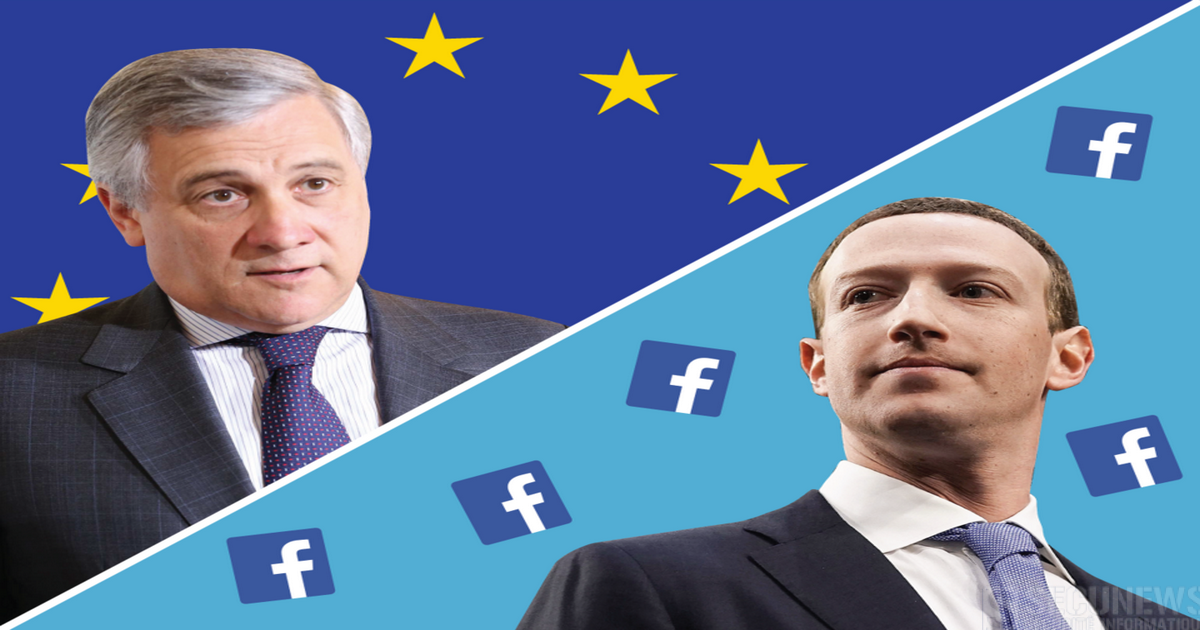
Alors que l'audition devait à l'origine se tenir à huis clos, le Parlement européen a finalement décidé de diffuser la venue du patron de Facebook en direct sur internet. Après avoir été convoqué par le Congrès américain dans le cadre de l'affaire Cambridge Analytica, Mark Zuckerberg continue d'être auditionné en passant cette fois par la case Parlement européen, à Bruxelles. Une audition qui sera donc retransmise en direct ce mardi 22 mai 2018 à partir de 18h20, sur le site du parlement. C'est Antonio Tajani, le président du Parlement européen, qui a annoncé la bonne nouvelle sur Twitter : "J'ai personnellement discuté avec le PDG de Facebook, Monsieur Zuckerberg, de la possibilité de diffuser en direct ma rencontre avec lui. Je suis content d'annoncer qu'il a accepté cette demande. Une excellente nouvelle pour tous les citoyens européens." De son côté, Facebook a simplement déclaré au site Politico : "Nous attendons la réunion avec impatience et nous sommes heureux qu'elle soit diffusée en direct". Mark Zuckerberg devra s'expliquer sur les lacunes du réseau social dans la protection des données de ses utilisateurs, notamment lors du 'scandale Cambridge Analytica'. Selon des chiffres communiqués par Facebook à la Commission européenne, les données de "jusqu'à 2,7 millions" d'Européens ont pu être transmises de "manière inappropriée" à la firme Cambridge Analytica. Cette rencontre aura lieu trois jours avant l'entrée en vigueur d'une nouvelle législation européenne visant à mieux protéger les données personnelles des Européens, à savoir le 'RGPD' (Règlement général pour la protection des données). Pour suivre cette audition, il vous suffit de vous rendre sur le site du Parlement européen ( ICI ) dès 18h20. La rencontre sera suivie dès 19h30 par une conférence de presse. Mise à jour: Limitée à une grosse heure, l'audition a permis au patron de Facebook de rester dans des considérations déjà connues et d'éviter les questions les plus délicates des chefs de groupes. Il a ainsi rapidement balayé d'un revers de main une question du libéral Guy Verhofstadt lui demandant si son activité ne constituait pas un monopole. "Êtes-vous prêts à ouvrir vos livres aux autorités européennes anti-trust ?", avait notamment demandé l'ancien Premier ministre belge. "Nous vivons dans un monde très concurrentiel, avec une moyenne de huit systèmes de communication utilisés par personne, et je vois émerger de nouveaux concurrents au quotidien", a brièvement répondu M. Zuckerberg. Le co-président du groupe des Verts, le Belge Philippe Lamberts, s'est agacé à la fin de la réunion de constater que M. Zuckerberg n'avait répondu à aucune de ses questions précises. Hôte de la réunion, le président du parlement européen Antonio Tajani a rappelé que tout le monde connaissait la durée limitée de la réunion vu que M. Zuckerberg devait prendre un avion. L'Américain a quant à lui promis de répondre individuellement et par écrit à chaque question qui lui avait été posée. Des cadres de Facebook seront encore entendus dans quelques jours en commission du parlement européen. Voir aussi: Facebook va avertir les utilisateurs concernés par l’affaire Cambridge Analytica ce lundi. 1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet.

22 May 2018 LIRE L'ACTU
C'est la fin des armes à feu dans les émojis Archives Secunews SECUNEWS

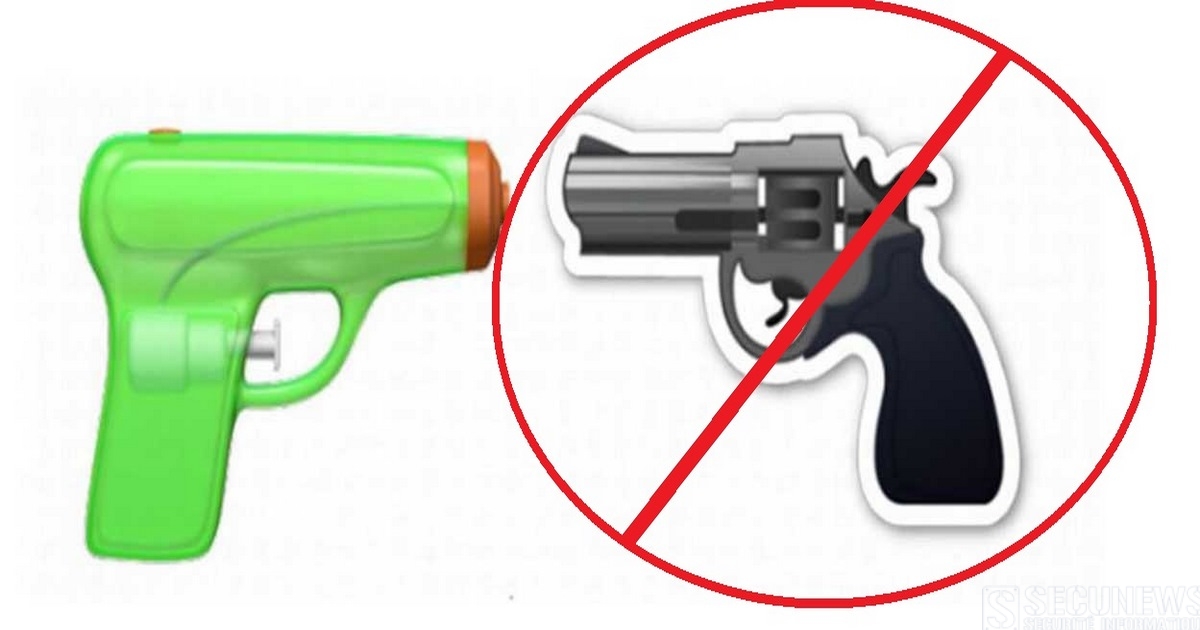
C'est la fin des armes à feu dans les émojis

Après Apple et Twitter, c'est au tour de Google, Facebook et Microsoft de passer de l'émoji arme à feu à l'émoji pistolet à eau. Une modification qui devrait apporter plus de cohérences entre les différentes plateformes. Après un mouvement lancé par Apple en 2016, d'autres entreprises ont pris leur temps mais ont finalement passé le cap, ça sera désormais pistolet à eau (vert ou orange selon les plateformes) et puis c'est tout. Entre les nombreuses fusillades aux États-Unis et les soucis de compatibilité entre les plateformes, il aura fallu attendre deux ans pour que WhatsApp, Facebook, Twitter, Samsung, Google et Microsoft (qui planche actuellement sur sa version du pistolet à eau) rejoignent Apple. Le site 'Emojipedia' a compilé l'évolution des émojis pour chaque plateforme dans l'infographie ci-dessous. On peut ainsi noter que Microsoft avait fait le chemin inverse en 2016, en remplaçant son pistolet laser par une arme à feu classique. Quant à la version du pistolet à eau par Facebook, elle n'est pas encore connue, mais elle aurait été confirmée au site Emojipedia : Un porte-parole de Facebook a confirmé à Emojipedia qu'un pistolet à eau remplacera l'arme à feu sur les plateformes Facebook. Cette décision a pour but de minimiser les problèmes de communication entre les différentes plateformes, en évitant un scénario où un utilisateur choisi un pistolet à eau sur son clavier émoji Apple, Google ou Samsung, et qu'il apparaisse comme une arme à feu sur Facebook.

27 Apr 2018 LIRE L'ACTU
La prochaine version d'Android empêcherait le piratage du micro et des caméras Archives Secunews SECUNEWS

La prochaine version d'Android empêcherait le piratage du micro et des caméras

Google préparerait une nouvelle mesure de sécurité qui serait intégrée à Android P, la nouvelle version (9.0) du célèbre système d'exploitation pour smartphone. Le site XDA a en effet trouvé dans le code (disponible grâce à l'Android Open Source Project), des traces d'un blocage de la caméra et du micro, pour les applications en arrière-plan. Après analyse, Android P déterminera si une application est au repos ou pas, et empêchera l'accès au cas par cas, une fois repassée au premier plan, c'est-à-dire activement utilisée par l'utilisateur, le micro et la caméra seront de nouveau disponibles. C'est en tout cas ce que des fonctions comme, ' No camera for idle uids ' (anglais) et ' Don't record audio if UID is idle ' (anglais) laissent entendre. Une bonne nouvelle, sachant qu'avant 'Oreo' (soit la version actuelle),Android a connu quelques problèmes de ce genre, avec des applications un peu trop curieuses. 250 jeux avaient été repérés, et tous utilisaient 'Alphonso', un logiciel qui espionnait les habitudes télé des américains à des fin marketing grâce à un accès au microphone non contrôlé. Depuis Oreo (version 8.0), une notification prévient l'utilisateur qu'une application fonctionne en arrière-plan ou qu'elle s'affiche au-dessus d'autres applications, mais certains utilisateurs désactivent ces notifications qui concernent des utilisations légitimes, comme pour les bulles de Facebook Messenger. Cette nouveauté aura également un effet bénéfique sur la batterie, puisque les applications en arrière-plan n'auront plus d'informations à traiter. Certes, on peut se dire qu'à partir du moment où l'utilisateur n'a pas donné le droit à une application d'avoir accès à la caméra ou au micro, il n'y a pas de quoi verser dans une crise d'espionnite, sauf que certaines autorisations accordées peuvent tomber dans l'oubli et se retourner contre l'utilisateur. Sans compter la possibilité d'applications malveillantes. Quant aux autres nouveautés apportées par Android P, il faudra attendre le mois de mai 2018 et l'annuelle présentation Google I/O.

22 Feb 2018 LIRE L'ACTU
Un mystérieux message contenant un caractère indien fait planté les iPhone et ses applications Archives Secunews SECUNEWS

Un mystérieux message contenant un caractère indien fait planté les iPhone et ses applications

Comme à chaque fois, c’est devenu en quelques heures le dernier jeu à la mode, faire planter, à distance, l’iPhone d’un de ses contacts. Un nouveau texto maléfique, semble-t-il relativement facile à exploiter, a fait son apparition ces derniers jours., le bug a été signalé mercredi 14 février 2018 par le blog italien MobileWorld, et testé par le site américain The Verge. Lorsqu’un utilisateur a le malheur d’ouvrir le message contenant le caractère en question (non inclus dans l'article pour des raisons évidentes) sur un iPhone tournant avec la version 11.2.5 d’iOS, l’application native Messages, ainsi que d’autres applications tierces, comme WhatsApp, Messenger, Outlook ou encore Gmail, se bloquent instantanément. Ledit message doit simplement contenir un caractère en télougou (une langue indienne) et permet de faire planter partiellement ou complément iOS, le système d’exploitation des iPhone et iPad. Dans certains cas, l’iPhone retournera simplement à son écran de démarrage et vous demandera de saisir à nouveau votre code PIN. D'après le blogueur italien à l'origine de la découverte de ce nouveau bug, certains appareils seraient même totalement bloqués. Comment faire pour récupérer l'accès à ses messages ? - Apparemment, la seule manière pour l'utilisateur de récupérer l'accès à ses messages serait de s'envoyer un texto depuis un autre appareil et de supprimer le message maléfique aussi vite que possible, et ce dès sa réception, indique The Verge. - Le plus simple est d'accéder à l'application Messages depuis un ordinateur Mac pour supprimer le fil de la discussion. En revanche, si vous avez ouvert le message en question depuis une autre application de messagerie, il faudra procéder de la même manière en accédant au service depuis un naviagteur web. Une autre solution consiste à demander à Siri de répondre au message malveillant. Une fois que aurez répondu, vous pourrez normalement ouvrir l'application à nouveau. Ensuite, allez dans "Messages", puis glissez vers la gauche pour supprimer la conversation. Une solution artisanale, en attendant que la firme publie une mise à jour qui viendra définitivement régler le problème. Le dernier en date d'une longue liste de bugs Ce n’est pas la première fois qu’un tel bug touche les iPhone, c'est même le dernier en date d'une très longue liste. Un bug nommé "ChaiOs"pouvait ainsi faire freezer l’appareil et le redémarrer, quand un utilisateur cliquait sur un mystérieux lien contenu dans un message, Apple avait indiqué en janvier 2018 avoir corrigé la vulnérabilité. En 2017, un autre bug avait été découvert et permettait lui aussi de bloquer les iPhone, par le biais d'un message contenant une combinaison d'emoji. Plus d'infos voir le site d'infos TheVerge.com (anglais) Voir aussi: Lire toutes les actus sur l'iphone.

16 Feb 2018 LIRE L'ACTU
Integral présente une carte microSD de 512 Go, un nouveau record Archives Secunews SECUNEWS

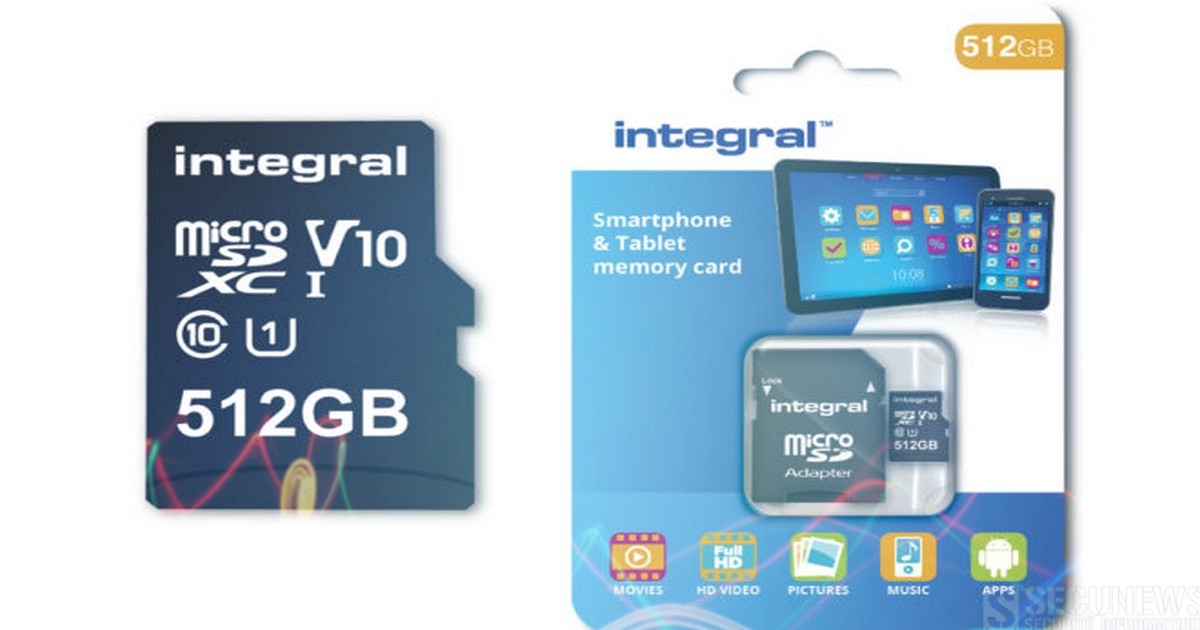
Integral présente une carte microSD de 512 Go, un nouveau record

Le constructeur britannique Integral Memory annonce la sortie prochaine de la toute première carte microSD d'une capacité de 512Go, un nouveau record ! Cette nouvelle carte n’est toutefois pas une foudre de guerre quand on s’intéresse à sa vitesse. Il s’agit d’une carte de classe 10 (ou U1), ce qui signifie que sa vitesse d’écriture est au minimum de 10 Mo/s, c’est deux fois moins que les cartes mémoires de classe U3 Avec une telle capacité de mémoire, ces cartes, principalement destinées à être utilisées dans des smartphones et des tablettes fonctionnant sous Android, vont pouvoir facilement stocker de la vidéo en haute définition, mais qui se révèlera un peu lente pour de la vidéo en 4K, pour installer des applications Android via la fonction 'adoptable storage' ou pour installer des jeux sur la Switch. Le constructeur garantit une vitesse de transfert de 80 Mo/s. Cette carte microSD est attendue en février 2018 en Grande-Bretagne, sans plus d'information pour le moment quand à sa disponibilité ailleurs et son prix. Jusqu’à présent c’était SanDisk (propriété de Western Digital) qui détenait le record. Western Digital avait présenté à l'IFA 2017 une carte SanDisk Ultra microSDXC UHS-I d'une capacité alors record de 400 Go, avec un débit plus important, de l'ordre de 100Mo/s. Elle est aujourd'hui disponible pour plus de 250 euros. Voir aussi: SanDisk dévoile un prototype de carte SDXC de 1 To.

26 Jan 2018 LIRE L'ACTU
Samsung empoche au moins 110 dollars pour chaque iPhone X Archives Secunews SECUNEWS

Samsung empoche au moins 110 dollars pour chaque iPhone X

Avec ses composants, l'iPhone X devrait rapporter gros à Samsung Les modèles X, 8 et 8 Plus reposent en partie sur des innovations..... made in Samsung! Les derniers smartphones de la firme de Cupertino seront ainsi tous équipés d'écrans Oled Super Retina achetés au grand rival coréen. Les raisons de ce non-sens stratégique ? Le chaebol est aujourd'hui le seul fabricant capable de fournir massivement cette nouvelle technologie moins gourmande en énergie et offrant un meilleur contraste. Une situation de quasi-monopole que Samsung a d'ailleurs fait payer au prix fort à Apple. Selon les analystes coréens de KGI Securities, la marque à la pomme aurait déboursé entre 120 et 130 dollars par écran, ce qui expliquerait, en partie, le niveau de prix stratosphérique (de 800 à 1.300 euros) de l'iPhone nouveau. La filiale composants du coréen, Samsung Electro-Mechanics, équiperait également les appareils de ses condensateurs céramiques multicouches ainsi que de ses circuits imprimés. Au final, chaque fois qu'Apple produira un iPhone X, Samsung toucherait 110 dollars sur chaque iPhone X produit Les investisseurs ont d'ailleurs anticipé ces commandes et fait grimper le titre de la filiale de 211% depuis le début de l'année. Et si l'iPhone nouveau faisait un flop ? Samsung garderait le sourire puisque cela lui permettrait d'asseoir un peu plus sa place de n°1 mondial. Samsung croise donc certainement les doigts pour que les ventes soient à la hauteur et cela même si l’iPhone X est un concurrent direct du Galaxy S8 et du Galaxy Note 8, en attendant, l’engouement ne semble pas toucher les iPhone 8 et 8 Plus qui n’attirent pas les foules.

29 Nov 2017 LIRE L'ACTU
Krack : l'importante faille de sécurité qui menace tous les réseaux Wi-Fi Archives Secunews SECUNEWS

Krack : l'importante faille de sécurité qui menace tous les réseaux Wi-Fi

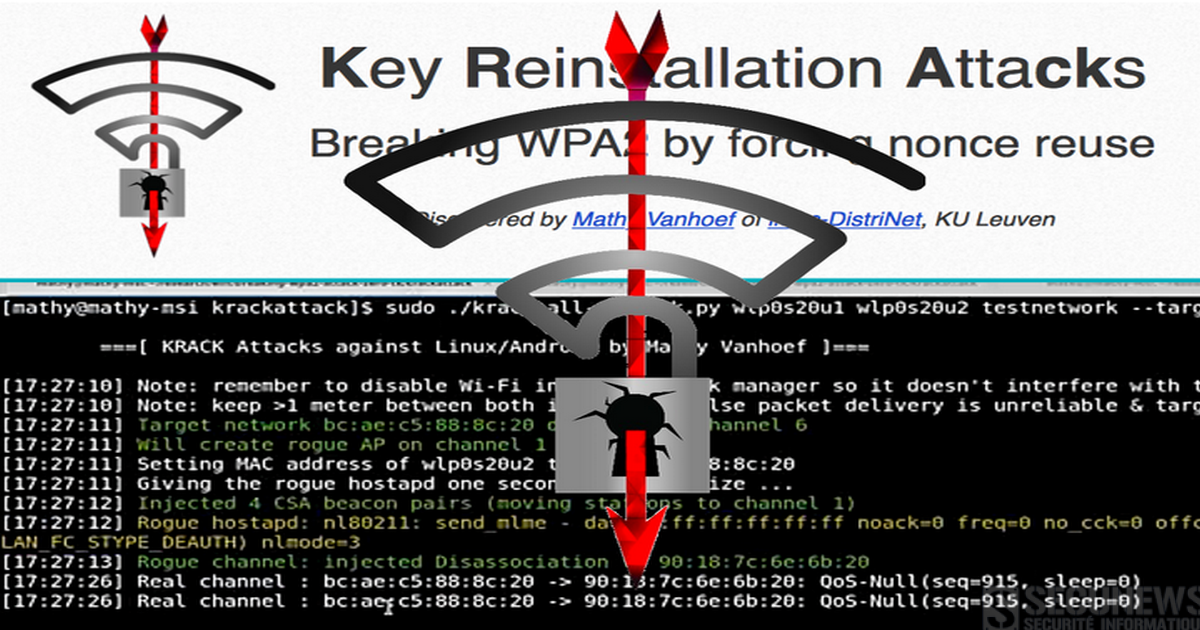
La plupart des vulnérabilités sont inconnues de la majorité de la population mondiale même si elles affectent des millions de personnes, cependant, cette information publiée aujourd’hui est probablement encore plus bouleversante que la faille de Yahoo récemment révélée et touche plusieurs milliards de personnes à travers le monde. Des chercheurs ont découvert plusieurs vulnérabilités qui touchent à la sécurité de tous les réseaux 'Wi-Fi'. N’importe quel réseau Wi-Fi basé sur le chiffrement 'WPA' ou 'WPA2' peut être compromis. Si l’on tient compte du fait que WPA est la norme du Wi-Fi moderne, cela veut dire qu’en gros, presque tous les réseaux de Wi-Fi au monde sont vulnérables. Les recherches sont plutôt compliquées, nous n’entrerons donc pas dans les détails et nous contenterons de souligner les découvertes principales. Comment fonctionne KRACK: Les chercheurs ont découvert que les appareils basés sur 'Android, iOS, Linux, macOS, Windows et certains autres systèmes opératifs' sont vulnérables à des variations de cette attaque ; n’importe quel appareil peut donc être compromis. Ils ont appelé ce type d’attaque key reinstallation attack (attaque de réinstallation de clé), ou KRACK en plus court. Ils décrivent en particulier comment une attaque sur les appareils Android 6 fonctionne. Pour l’exécuter, l’attaquant doit paramétrer un réseau Wi-Fi avec le même nom (SSID) que celui d’un réseau existant et cibler un réseau spécifique. Quand l’attaquant détecte que l’utilisateur est sur le point de se connecter au réseau d’origine, il peut envoyer des paquets spéciaux qui font passer l’appareil à un autre canal et le connectent au faux réseau du même nom. Après cela, en utilisant une faille dans l’implantation des protocoles de chiffrement, ils peuvent changer la clé de chiffrement que l’utilisateur utilisait à une suite de zéros et accéder à toutes les informations que l’utilisateur télécharge ou met en ligne. On pourrait affirmer qu’il y a une autre couche de sécurité (la connexion chiffrée à un site comme 'SSL' ou 'HTTPS'). Cependant, un simple utilitaire appelé 'SSLtrip' établi sur le faux point d’accès suffit pour forcer le navigateur à communiquer avec des versions 'HTTP' non chiffrées de sites internet au lieu de celles chiffrées, les versions HTTPS, dans les cas où le chiffrement n’est pas correctement implanté sur un site (et cela s’applique à une bonne quantité de sites internet, et pas des moindres). Ainsi donc, en utilisant cet utilitaire dans son faux réseau, l’attaquant peut accéder aux identifiants et aux mots de passe en texte brut, et donc les voler. D'après un expert en sécurité belge, si un hacker lançait une attaque en profitant de cette vulnérabilité, il pourrait cibler de très nombreux terminaux : smartphone, PC, objets connectés, etc., ainsi que tous les systèmes d'exploitation (MacOS, Windows, iOS et Android). Selon le site américain The Verge, 41% des terminaux Android seraient vulnérables à la faille 'Krack Attacks'. Le principal danger réside dans les lieux qui proposent un Wi-Fi public, comme les halls d'aéroport ou de gare, mais aussi les cafés, ces derniers sont des cibles de choix pour les pirates informatiques, car ils regroupent un grand nombre de personnes sur un seul et même réseau. En attendant le déploiement de solutions pour sécuriser votre connexion Wi-Fi, il est recommandé de privilégier la 4G. Que pouvez-vous faire pour sécuriser vos données ? Le fait que presque tous les dispositifs de presque tous les réseaux Wi-Fi soient vulnérables à KRACK est effrayant, mais cette attaque (comme toutes les autres) ne sonne pas le glas de la fin du monde. Voici quelques conseils pour vous protéger des attaques KRACK si quelqu’un décide de les utiliser contre vous. - Vérifiez qu’il y a toujours une icône vert de cadenas dans la barre d’adresse de votre navigateur, ce cadenas indique qu’une connexion HTTPS (chiffrée et donc sûre) à ce site particulier est utilisée. Si quelqu’un essaie d’utiliser SSLstrip contre vous, le navigateur sera forcé d’utiliser des versions HTTP de sites internet et le cadenas disparaîtra, s’il est bien là, c’est que votre connexion est encore sûre. - Les chercheurs ont averti certains fabricants d’applications réseau (y compris 'Wi-Fi Alliance', qui est responsable de la normalisation des protocoles) en avance avant de publier leur article et ceux-ci doivent donc être en train de publier des mises à jour du micrologiciel qui règlent le problème de la réinstallation de clé. Vérifiez donc s’il y a des mises à jour du micrologiciel récentes pour vos appareils et installez-les aussi vite que possible. - Vous pouvez sécuriser votre connexion en utilisant un 'VPN' qui ajoute une autre couche de chiffrement aux données transférées par votre appareil. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés, d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

17 Oct 2017 LIRE L'ACTU
'Android Oreo', ce qu'il faut savoir sur la 8eme version d'Android Archives Secunews SECUNEWS

'Android Oreo', ce qu'il faut savoir sur la 8eme version d'Android

Google a dévoilé la nouvelle version de son système d'exploitation Android, appelé Android "Oreo", cette nouvelle mouture (la 8e du nom) mise sur l'optimisation et intègre quelques nouveautés. Après le nougat, les Oreo, lundi 21 août 2017, Google a profité de l'éclipse solaire qui a traversé les Etats-Unis pour lever le voile sur le nom de la nouvelle version de son système d’exploitation Android, lors d’une conférence de presse à New York (Etats-Unis). C’est désormais une tradition chez Google, cette huitième mouture d’Android porte le nom d’une confiserie, cette fois celui des célèbres biscuits américains Oreo. A première vue, pas de grande révolution: hormis un tout-nouveau design pour les emojis et quelques optimisations techniques, notamment: - Un temps de démarrage moins long (l'appareil s'allumera deux fois plus vite en passant de Nougat à Oreo, selon Google) - Un menu des réglages plus épuré (et donc plus simple à utiliser !) - Une meilleure gestion de la consommation des applications (de quoi augmenter de plusieurs heures l'autonomie de votre appareil, parait-il) Oreo est pour ainsi dire une version améliorée d'Android Nougat 7.1. Google Play Protect, un antivirus natif qui scanne vos applis Autre petite nouveauté, Oreo intègrera un nouveau système baptisé 'Google Play Protect', une sorte d'antivirus natif, qui alertera l'utilisateur en cas d'activité anormale sur l'appareil. Longtemps critiqué pour son manque de sécurité, le géant de l'Internet va donc rendre plus ardue l'installation d'applications ne provenant pas de son PlayStore. Jusqu'à présent, il était possible, simplement en modifiant un paramètre dans le menu des réglages, de faire tomber toutes les protections et d'installer n'importe quelle application sur un appareil. L'installation d'applications tierces nécessitera dorénavant une autorisation. De quoi inciter l'utilisateur à faire plus attention à ce qu'il installe, et ainsi lui éviter de se faire pièger bêtement ! Un mode "picture-in-picture", pour faire deux choses à la fois Pour ce qui est des nouvelles fonctionnalités, comme attendu, Android Oreo intègre enfin un mode "Picture-in-picture" (ou image dans image). Cette fonctionnalité, déjà présente sur Android TV et sur les appareils Apple depuis iOS 9, vous permet de regarder une vidéo ou de lancer un appel vidéo pendant que vous faites quelque chose d'autre sur votre téléphone. Vous pourrez ainsi répondre à un message tout en continuant de regarder une vidéio du coin de l'œil. A noter: Pour ce qui est de YouTube, la fonctionnalité ne sera accessible qu’aux abonnés au service premium RED, qui est disponible uniquement aux Etats-Unis. Smart Text Selection: Android devient (un peu plus) intelligent La nouvelle fonction 'Smart Text Selection' (ou sélection intelligente) permet de reconnaître une adresse, un numéro de téléphone ou un nom dans un texte afin d'automatiquement les sélectionner lors d'un copier-coller, simplement en tenant appuyé votre doigt dessus. Pour le moment, les utilisateurs d'Android doivent cliquer et déplacer le curseur pour sélectionner le nom en entier. Enfin, grâce à la fonction Autofill, un raccourci vers l'application la plus pertinente s'affichera. Donc si vous tenez appuyé votre doigt sur une adresse par exemple, on vous proposera d'ouvrir Google Maps. La version définitive 'd’Android 8.0 Oreo' sera déployée progressivement sur les appareils de Google (Pixel, ainsi que les Nexus 5X et 6P), indique Google, et fera vraisemblablement son apparition d’ici à la fin de l’année sur les terminaux des autres constructeurs (Samsung, Huawei, Sony, LG, HTC, etc...). Sa date de sortie n'a pas été communiquée pour le moment.

25 Aug 2017 LIRE L'ACTU
Hansa et AlphaBay, deux sites majeurs du dark web fermés par les autorités Archives Secunews SECUNEWS

Hansa et AlphaBay, deux sites majeurs du dark web fermés par les autorités

"Les trafiquants de drogue et autres criminels dans le monde se sont infliger un sérieu revers après une action commune coordonnée dans plusieurs pays", a déclaré Rob Wainwright, directeur exécutif d''Europol' lors d'une conférence de presse spéciale à Washington DC. En agissant ensemble à l'échelle mondiale, les forces de l’ordre ont envoyé un message clair 'Nous avons les moyens d'identifier les actes criminels et de contre-attaquer, même sur le terrain du dark web. D’autres opérations de cette envergure sont à prévoir.' Les serveurs ont été infiltrés suite à une étroite collaboration entre les autorités thaïlandaises, lituaniennes, canadiennes, britanniques et françaises. 'AlphaBay' et 'Hansa' étaient deux des plus importantes stations commerciales de produits illicites en ligne, tels que l'héroïne, le fentanyl, les armes à feu et les outils de piratage informatique. L’enquete d’Europol a révélé que 'AlphaBay' regroupait une activité 10 fois plus grande que 'Silk Road', avec plus de 200.000 utilisateurs et 40.000 vendeurs. Le montant total dépensé entre mai 2015 et février 2017 était de 450 millions de dollars, selon BBC News. Après la fermeture, les utilisateurs ont migré massivement vers 'Hansa', qui a vu son activité multipliée par huit, ont annoncé les autorités. Étant donné que les autorités néerlandaises avaient déjà mis la main sur Hansa en juin 2017, il était facile de surveiller secrètement le trafic venant 'd'AlphaBay' et d'enregistrer les noms d'utilisateurs, les mots de passe et les transactions bitcoin, y compris 10.000 adresses physiques des clients d'Hansa. "C'est probablement l'une des affaires criminelles les plus importants de l'année", a déclaré le procureur général américain Jeff Sessions jeudi matin. "Ne vous méprenez pas, les forces de l’ordre et de la justice font face à un nouveau défi posé par les criminels et des organisations criminelles transnationales qui pensent pouvoir commettre leurs crimes en toute impunité agissant sur le 'dark web'. Cette affaire, menée par des agents dédiés et des procureurs, est un message aux criminels. 'Vous ne pouvez plus vous cacher. Nous vous trouverons, démantèlerons votre organisation et votre réseau. Et nous vous poursuivrons. ' En attendant son extradition, le cofondateur 'd'AlphaBay', Alexandre Cazes, ressortissant canadien de 26 ans, a été retrouvé mort dans sa cellule à Bangkok, après s'être donné la mort par pendaison, peu de temps après son arrestation la semaine dernière. Après des mois de coordination, l'enquête internationale a fait tomber le plus élaboré des systèmes criminels parallèle. L'opération sera suivie d'un nombre important d'arrestations de trafiquants de drogue et d'autres criminels. Le 'FBI' et Europol se refusent à tout commentaire supplémentaire.

23 Jul 2017 LIRE L'ACTU
Clap de fin pour le Windows Phone Archives Secunews SECUNEWS

Clap de fin pour le Windows Phone

Microsoft a annoncé qu'il n'y aura plus de mises à jour de sécurité, et de fonctionnalité, sur la dernière version de son système d'exploitation pour téléphones mobiles. Le système d'exploitation pour smartphones Windows Phone 8.1 n'aura donc vécu que quelques années. Trois ans après son lancement, Microsoft a en effet annoncé ce mardi la fin des mises à jour de cette dernière version. Concrètement, cela signe l'arrêt du système Windows Phone. C'est en 2000 que Microsoft s'est lancé dans la création d'un "Windows mobile. Il aura ensuite fallu attendre 2010 pour que naisse le Windows Phone 7, le premier à avoir véritablement fait entrer Microsoft dans la compétition face aux systèmes de Google et Apple. En 2014, la version 8 est sortie. Sur Twitter, une grande majorité des internautes ne semble pas vraiment regretter cette disparition. 'Le Windows Phone souffre de limites certaines, c'est le téléphone sur lequel il n'y a toujours pas Snapchat, ni Pokémon Go. Certains utilisateurs y voient un avantage: au moins, la batterie tient facilement plusieurs jours sans avoir besoin d'être rechargée, écrit un internaute" Parmi les défenseurs du Windows Phone (oui, il en existe), certains ont regretté que les développeurs n'aient pas suffisamment soutenu le système d'exploitation. "Windows Phone était un excellent OS, fluide et dynamique. Le hic, oui, son store qui n'a jamais eu de soutien de la part des développeurs, écrit un autre internaute" Windows 10, OS à tout faire… vraiment ? En abandonnant son dernier OS Mobile, Microsoft ne se retire pas tout à fait du marché des smartphones, l’entreprise de Redmond dispose toujours de Windows 10. Le système de bureau de Microsoft peut en effet fonctionner sur des téléphones mobiles et se transformer en PC quand on le relie à un écran, comme le HP Elite X3. Les terminaux mobiles qui fonctionnent sous Windows 10 sont cependant rares, professionnels et chers, pas de quoi relancer l’entreprise dans le monde des smartphones. Et son retour est d’autant plus compromis que des spécialistes comme Samsung commencent à mettre au point des surcouches d’Android capables de transformer un smartphone en PC de bureau une fois branché à un écran.

15 Jul 2017 LIRE L'ACTU
85.000 personnes ce sont déjà inscrites sur le site BE-Alert Archives Secunews SECUNEWS

85.000 personnes ce sont déjà inscrites sur le site BE-Alert

be-alert, est un système permettant aux autorités de diffuser rapidement un message à la population en cas de situation d'urgence. "Cela répond aux attentes", confiait mercredi Yves Stevens, du Centre de crise. Une intense campagne sera encore menée durant l'été afin de faire connaître BE-Alert à la population. Ces 15.000 nouvelles inscriptions s'ajoutent au 70.000 autres comptabilisées avant le lancement de la campagne de mardi, ce qui porte à 85.000 le nombre de personnes abonnées au service. Selon Yves Stevens, "cela s'explique par un projet-pilote que nous avons mené ces deux dernières années dans 33 communes. Leurs habitants ont dès lors déjà pu s'inscrire". Tous les citoyens qui s'inscrivent à BE-Alert sont avertis par mail, SMS, téléphone ou via les réseaux sociaux en cas de situation d'urgence dans leur environnement proche. Ils reçoivent également des instructions très concrètes de mesures de précaution à prendre. Le système informatique permet normalement à 500 personnes de s'inscrire simultanément au service mais a connu quelques problèmes de capacité mardi pour suivre le flot de nouvelles inscriptions, ceux-ci ont toutefois rapidement été résolus. BE-Alert dispose de capacité suffisante pour alerter simultanément un grand nombre de citoyens, via différents canaux: - 100 SMS par seconde - 600 appels téléphoniques simultanés - 10.000 mails par seconde Le Centre de crise fédéral s'attend encore à des milliers de nouvelles souscriptions à BE-Alert dans les semaines et mois à venir. "Des spots radio seront diffusés cet été", explique Yves Stevens. Un jeu de réalité virtuelle sera par ailleurs utilisé durant les festivals musicaux pour en faire la promotion, de même que des clips vidéo sur les réseaux sociaux. Un incendie dans votre rue ? Une inondation dans votre commune ? Un accident chimique dans la province ? Un Attentat ? Aidez les autorités à vous alerter en vous inscrivant à BE-ALERT. Accéder au site be-alert.be .

18 Jun 2017 LIRE L'ACTU
560 millions d'identifiants sont dans la nature... vérifiez vos mots de passe! Archives Secunews SECUNEWS

560 millions d'identifiants sont dans la nature... vérifiez vos mots de passe!

Des experts en sécurité informatique de MacKeeper, ont annoncé avoir découvert une gigantesque base de données comprenant plus de 560 millions d’identifiants (adresses mail/logins et mots de passe), accessible à n'importe quel internaute. La plupart de ces informations proviennent de fuites de données déjà connues: - RiverCityMedia (2017) - LinkedIn (2016) - MySpace (2016) - Badoo (2016) - Lifeboat (2016) - Ashley Madison (2015) - 000webhost (2015) - Dropbox (2014) - Tumblr (2013) - Adobe (2013) - Neopets (2013) - Lastfm (2012) - Etc.. pour ne citer que les plus connus. Si vous possédez des comptes sur une ou plusieurs de ces plateformes et que vous avez modifié votre mot de passe depuis, vous n’avez aucune inquiétude à avoir. Changez vos mots de passe En cas de doute, la première chose à faire est de modifier votre mot de passe, sans plus attendre. Pour savoir si vos identifiants ont été compromis, on vous recommande d’aller faire un tour sur le site 'Have I Been pwned ?' ("Est-ce-que je me suis fait avoir ?" en anglais), fondé par Troy Hunt, un expert en sécurité informatique. Le site recense l’ensemble des plateformes qui ont été piratées et dont les listings de données ont été diffusés sur le Web. Comment savoir si je suis concerné ? Il vous suffit d'aller sur le site 'Have I Been pwned ?' d’entrer votre adresse email pour découvrir s’il a été compromis. Si le site affiche "Good news – no pwnage found", c’est que votre mail ne se trouve dans aucun des listings ayant fuités. Toutefois, cela ne veut pas dire pour autant que tout va bien, il se peut que vous fassiez partie d’une base de données, dont le piratage n’a pas été révélé. En revanche, si vous voyez apparaître "Oh no –pwned !", il est urgent de changer de vos mots de passe., après tout, on est jamais trop prudent.

20 May 2017 LIRE L'ACTU
Facebook ajoute la fonction Community Help à son Safety Check Archives Secunews SECUNEWS

Facebook ajoute la fonction Community Help à son Safety Check

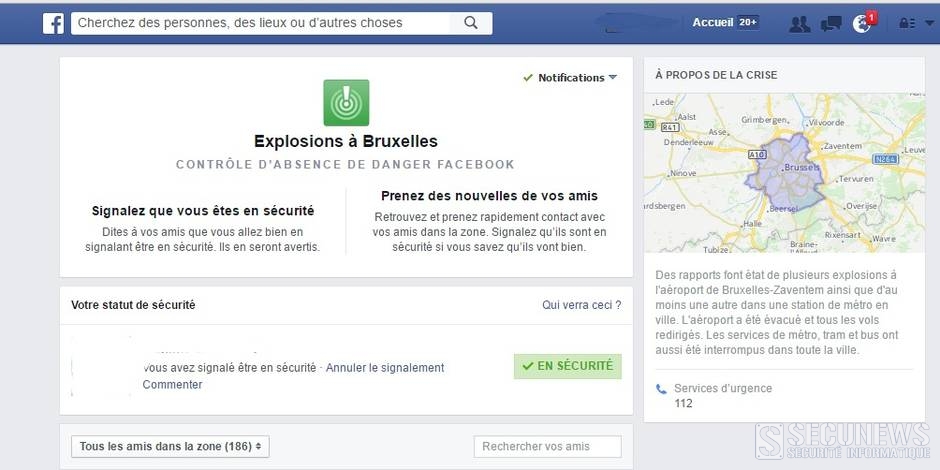
Facebook a mis à jour sa fonction de sécurité Safety Check. Ce nouvel outil, appelé Community Help, offre la possibilité aux utilisateurs de demander de l'aide ou de prêter main forte pendant une catastrophe. Elle permet par exemple de trouver de la nourriture, un abri ou un moyen de transport, pendant une crise. Facebook a lancé son 'Safety Check', en 2014, pour permettre aux membres du réseau social d'indiquer à leur famille ou leurs amis qu'ils sont en sécurité lors d'événements dramatiques. Les Français l'ont découvert le soir du 13 novembre 2015. Depuis novembre 2016, il peut être activé par les internautes eux-même sans attendre l'initiative du réseau social. Ce nouvel outil évoque le hashtag #PortesOuvertes utilisé sur Facebook et Twitter par les internautes lors des attentats de Paris et de Nice. Comment cela se présentera ? [quote]'La fonction ouvre un forum sur lequel les victimes d'inondations, de tremblements de terre, d'incendies ou tout autre type de catastrophes, peuvent demander de l'aide', a expliqué la vice-présidente de Facebook, Naomi Gleit. 'En temps de crise, être connecté est plus important que jamais', dit-elle. 'Safety Check a été activée des centaines de fois, mais nous savons que nous pouvons faire plus pour donner à la communauté les moyens de s'entraider', ajoute Naomi Gleit. [/quote] Cette nouvelle fonction a été inspirée par les membres de Facebook qui utilisaient le réseau social pour organiser l'aide aux personnes après des catastrophes telles que les inondations à Chennai, en Inde, à la fin 2015. Quand sera-il activé ? Le 'Community Help' ne fonctionne que lorsque 'Safety Check' est activé. Facebook active son 'Safety Check' après avoir reçu des alertes des agences mondiales de signalement de crise et un volume important des messages concernant un incident sur le réseau social. [quote]Dans l'hypothèse d'une catastrophe naturelle ou accidentelle, l'outil d'aide communautaire sera également déclenché, assure Naomi Gleit.[/quote] Concrètement, dans cette nouvelle version, le safety check peut être enclenché après que plusieurs utilisateurs ont publié un statut à propos d'un événement difficile autour d'eux. Facebook n'a pas expliqué comment il comptait se prémunir des 'trolls', ces internautes qui aiment provoquer la polémique en ligne, ou d'éventuelles utilisations frauduleuses de ce nouveau Safety Check, par exemple en signalant massivement un danger qui n'existe pas. Pour les premières semaines, Facebook lançe son 'Community Help' dans les pays suivants: Etats-Unis, Canada, Australie, Nouvelle Zélande, Inde et Arabie Saoudite. [quote]A mesure que nous le déploierons et l’améliorerons, nous pourrons le rendre disponible dans l’ensemble des pays, précise Facebook.[/quote]

15 Feb 2017 LIRE L'ACTU
Le logiciel malveillant 'Gooligan' a déjà infecté plus d'un million de comptes Google à travers le monde Archives Secunews SECUNEWS

Le logiciel malveillant 'Gooligan' a déjà infecté plus d'un million de comptes Google à travers le monde

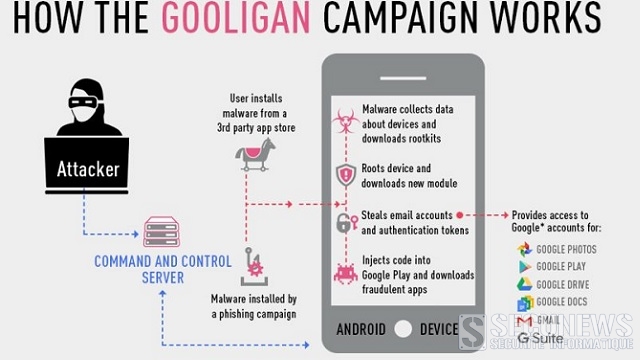
Du jamais-vu dans l'histoire de l'internet mobile. Pas moins d’un million de smartphones et de tablettes auraient déjà été infectés par un nouveau logiciel malveillant baptisé "Gooligan" savant mélange de 'Google' et 'Hooligan'. Ce virus, qui se répand comme une traînée de poudre via la boutique d’applications en ligne de Google, ferait plus de 13.000 nouvelles victimes chaque jour, selon la société de sécurité informatique Check Point. Son mode d’action diffère de celui d’un malware classique. Et pour cause: 'Gooligan' a pour effet de "rooter" les appareils mobiles tournant sous Android 4 (Jelly Bean et KitKat) et 5 (Lollipop). [quote]Autrement dit, une fois que votre smartphone ou votre tablette a été infecté par ce virus, les piratent en deviennent l'administrateur, ils peuvent ainsi modifier le logiciel qui permet de gèrer votre appareil mobile et accéder à tous vos fichiers, prévient Check Point.[/quote] 30.000 applications vérolées sont installées chaque jour. Plus concrètement, Gooligan installe automatiquement sur votre appareil des applications vérolées, qui se trouvent sur le PlayStore. Il permet aussi aux pirates de poster de faux commentaires pour améliorer le référencement des applications vérolées dans lequel le virus se niche en toute discrétion, ce qui lui permet de se propager encore plus rapidement. 'La liste de ces dernières est fournie' par la société Check Point. [quote]Depuis son apparition, près de 30.000 applications sont installées quotidiennement sans l'accord des personnes visées, soit 2 millions d'applications depuis le début de la campagne, précise la société Check Point. [/quote] But de l’opération ? Générer des revenus frauduleux. Plus inquiétant encore, ce virus permet aussi aux hackers de collecter vos identifiants Google, pour accéder aux données qui sont stockées sur les services Gmail, Google Photos, Google Docs, etc... [quote]Nous assistons à un tournant dans la stratégie des hackersMichael Shaulov, responsable des produits mobiles chez Check Point "Ce vol de données liées à plus d'un million de comptes Google est alarmant et laisse envisager de nouvelles formes de cyberattaques Nous assistons à un tournant dans la stratégie des hackers, qui ciblent désormais directement les appareils mobiles pour obtenir les informations sensibles qui y sont stockées.[/quote] L'entreprise de sécurité informatique a immédiatement prévenu Google de la faille de sécurité. En attendant qu'une solution soit trouvée, une page a été mise en place par Check Point afin de 'vérifier que votre appareil n'est pas concerné': pour le savoir, il suffit d'entrer l'adresse mail Google associée à votre téléphone. Pour vous prémunir de ce virus, vous devez installer un nouveau système d'exploitation sur votre téléphone et ensuite modifier vos mots de passe sur tous les services de Google. Heureusement pour les Belge et les Français, il semblerait que 57% des smartphones infectés se trouvent en Asie et seulement 9% en Europe. Google serait en train de travailler avec CheckPoint pour trouver une solution. Vérifier que votre appareil n’est pas concerné.(anglais)

01 Dec 2016 LIRE L'ACTU
Yahoo! confirme le piratage de 500 millions de comptes Archives Secunews SECUNEWS

Yahoo! confirme le piratage de 500 millions de comptes

L’annonce tombe au plus mauvais moment possible pour Yahoo!. Jeudi, 'Yahoo! a confirmé' qu’elle avait été victime d’un piratage massif 'fin 2014', qui a touché 500 millions de comptes utilisateurs. [quote] - Des Emails - Des mots de passe hasher - Des questions de sécurité et leur réponse - Numéros de téléphone - Dates de naissance - Etc..., de nombreuses données personnelles ont été compromises. [/quote] L'enquête ne prouve pas que des mots de passe en clair ou des informations bancaires auraient été dérobés. Alors que Yahoo se trouve dans la dernière ligne droite pour être racheté par Verizon, pour 4,8 milliards de dollars, fin juillet 2016 (qui doit encore être validé par les autorités de régulation) l’affaire pourrait bien avoir un impact sur le montant de la transaction. Dans la pratique, Yahoo a commencé d’envoyer des alertes pour une remise à zéro du mot de passe des comptes concernés. Comme d’habitude, si vous l’utilisez ailleurs (Facebook, Gmail etc..), il faut le changer partout, sous peine de courir de gros risques. Revendiqué par un hacker russe. Alors que Yahoo soupçonne 'une entité liée à un Etat', les doutes sont permis. En août 2016, le piratage avait été revendiqué par le hacker russe 'Peace', qui avait déjà volé des centaines de millions de mots de passe de MySpace et de LinkedIn. Ce dernier a mis les données en vente au marché noir alors que les Etats (Chine, Russie etc.. ?) préfèrent en général exploiter les informations en silence. Désormais, on attend surtout la réaction de Verizon. Selon les observateurs, le câblo-opérateur américain pourrait tenter d’obtenir une ristourne prenant en compte la réputation endommagée de Yahoo. Usurpation d'identité Le site Recode affirmait qu'un fichier, vendu 1.800 dollars au marché noir, contenait des identifiants, des mots de passe facilement déchiffrables et des informations personnelles. Le site Motherboard avait le premier évoquer ce piratage en août 2016, parlant alors de 200 millions de comptes compromis, mais Yahoo! ne s'était pas prononcé alors sur son authenticité. Ces données provenaient supposément d'un piratage commis en 2012, Yahoo! évoque un vol datant de fin 2014. Ce type de piratage, même s'il est ancien, peut laisser craindre d'importantes répercussions. Yahoo! demeure l'un des sites les plus visités au monde, notamment grâce à son service de messagerie électronique. Yahoo! n'obligeant pas à changer de mot de passe régulièrement, une bonne part des informations contenues dans ce fichier devraient toujours être valides et permettre de pénétrer dans les comptes, les pirates peuvent aussi tenter de s'introduire dans les comptes Facebook, Gmail ou Outlook des personnes qui utiliseraient le même mot de passe sur tous les sites. Ces intrusions permettent de mener des campagnes de 'phishing' en usurpant l'identité de la victime, de dérober des données de paiement ou d'autres informations confidentielles. Pour cette raison, il est recommandé de ne pas utiliser le même mot de passe sur tous les sites et de préférer des combinaisons longues, plus difficilement déchiffrables. LinkedIn, Dropbox, Last.fm et MySpace touchés Au cours de ces dernières années, plusieurs piratages massifs ont été confirmés. 2012 fut par exemple une année noire pour la sécurité informatique et le vol de données: - 117 millions de comptes LinkedIn - 68 millions de mots de passe Dropbox - 43 millions d'identifiants Last.fm ont ainsi été dérobés cette année-là. En 2013, ce sont 417 millions de comptes MySpace qui ont été compromis. Généralement, les fichiers sont exploités une première fois par les pirates avant d'être mis en vente. Clic pour lire toutes les actus Yahoo!.

23 Sep 2016 LIRE L'ACTU
Démantèlement d'un réseau de pédopornographie, 75 arrestations en Europe Archives Secunews SECUNEWS

Démantèlement d'un réseau de pédopornographie, 75 arrestations en Europe

Les polices européennes (Europol) ont arrêté 75 suspects dans 28 pays pour avoir partagé en ligne des images pédopornographiques, a indiqué Europol mardi dans le cadre d'une enquête sur plus de 200 dossiers. [quote]'L'opération 'Daylight' (lumière du jour) a vu le jour après la réception d'informations venues de Suisse sur un vaste réseau de diffusion d'images d'abus sexuels sur des enfants', a affirmé à l'AFP la porte-parole d'Europol Claire Georges. 'L'enquête a duré plus d'un an", a-t-elle ajouté, soulignant que des "dossiers d'informations", détaillant les suspects ou leurs adresses IP, avaient ensuite été envoyées à 26 pays à travers l'Europe, ainsi qu'en Norvège et en Suisse.'[/quote] [quote]Dans un communiqué séparé, la police italienne a affirmé que les personnes arrêtées étaient inconnues des services de police et étaient au-dessus de tout soupçon. Ces personnes, en majorité au-delà de 50 ans, contribuaient secrètement, entre les quatre murs de leur maison, à alimenter l'abject réseau d'échanges, avec une attention maximale pour repérer toujours le matériel le plus inédit.[/quote] Une grande partie des suspects utilisaient le réseau TOR, une plateforme qui garantit l'anonymat sur internet, a précisé Europol. [quote]'Les réseaux pédopornographiques en ligne "continuent d'être une source essentielle pour ceux qui ont un intérêt sexuel pour des enfants et cherchent des images, a affirmé Europol dans un communiqué depuis son siège de La Haye.[/quote] Selon la porte-parole, les victimes se trouvaient dans une large échelle d'âge mais les abus sexuels sur des enfants de moins de 18 mois sont de plus en plus courant. L'enquête est toujours en cours et d'autres arrestations sont attendues à travers le continent. Europol avait averti l'année dernière que ces criminels 'utilisent de plus en plus des plateformes traditionnelles telles que Skype et la monnaie virtuelle bitcoin', rendant leur traque plus difficile. En 2014, des enquêteurs ont identifié pour la première fois un site qui vendait de la pédopornographie exclusivement contre des bitcoins. L'utilisation de cette monnaie virtuelle bitcoin rend la traque des criminels plus difficile que s'ils utilisaient leurs cartes de crédit. Voir aussi: La pédopornographie en ligne se tourne vers Skype et les bitcoins. Vaincre les réseaux pédophiles. Parents, prudence! . Les dangers d´Internet pour les mineurs. L’arnaque à la webcam se propage sur internet.

24 Aug 2016 LIRE L'ACTU
Un ado de 14 ans, refuse les 30 millions de dollars de Bill Gates pour son invention Archives Secunews SECUNEWS

Un ado de 14 ans, refuse les 30 millions de dollars de Bill Gates pour son invention

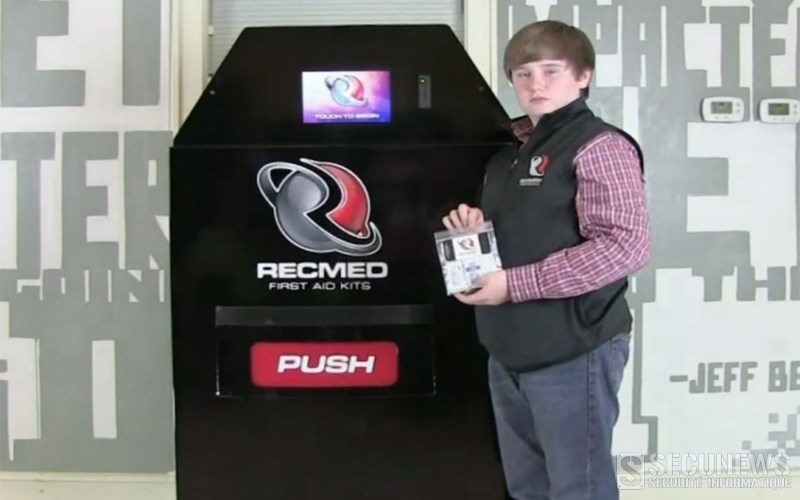
Aux Etats-Unis, un adolescent de 14 ans fait la une des journaux après avoir refusé de vendre son invention à Bill Gates qui lui en avait pourtant offert 30 millions de dollars (environ 26 millions d’euros.) En créant son 'RecMed' il y a quelques mois, Taylor Rosenthal, 14 ans à peine, n’imaginait sans doute pas tout le battage médiatique qui allait l’accompagner. Tout commence par une réflexion personnelle. Fan de baseball, l’adolescent se rend compte que peu de parents sont équipés pour soigner les bobos de leurs enfants lorsque ceux-ci se blessent lors des matches. C’est alors qu’il a l’idée d’inventer un distributeur de produits de premier secours dont le prix varie entre 5 et 14 euros. Appelée 'recmed', ce distributeur ne se contente pas de fournir des pansements puisqu’il offre également un espace publicitaire. D’un coût de production proche des 5.000 euros, le 'RecMed' séduit. À tel point que son jeune inventeur a déjà reçu un capital d’investissement de 87.500 euros. [quote]Je ne pensais pas que cette proposition était correcte, explique l’adolescent sur le site de CNBC. J’ai envie de voir grandir mon entreprise.[/quote] Ce qui ne l’empêche pas de fixer un prix pour le rachat de son invention: 50 millions de dollars (environ 44 millions d’euros.) En attendant de savoir si le jeune homme a eu raison de refuser la proposition de Bill Gates, il vient de s’assurer un magnifique coup de pub. Mieux, les parcs d’attractions Six Flags lui ont d’ores et déjà commandé 100 distributeurs 'RecMed', de quoi lancer définitivement sa petite affaire.

13 May 2016 LIRE L'ACTU
Son fils de 6 ans lui réclame de l'argent, un père lui écrit la lettre parfaite! Archives Secunews SECUNEWS

Son fils de 6 ans lui réclame de l'argent, un père lui écrit la lettre parfaite!

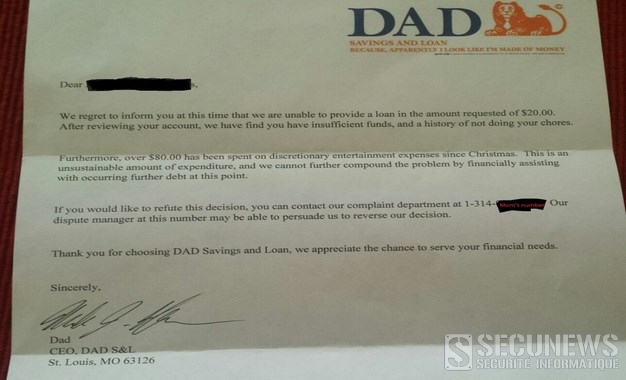
Alors que son fils de six ans lui demandait une avance sur son argent de poche, un papa a trouvé la solution idéale pour mettre un terme aux réclamations. Ce petit garçon de six ans ne s'attendait sûrement pas à recevoir une réponse aussi officielle. Un homme, originaire de Saint-Louis aux Etats-Unis, a publié une photo sur Imgur qui a beaucoup amusé les internautes. Lorsque son fils lui a demandé de lui avancer 20 dollars (18 euros) pour s'acheter un jouet, il lui a écrit une lettre de rejet originale. Cette dernière était envoyée par "la banque de papa" dont le slogan est 'Parce qu'apparemment, j'ai l'air d'avoir beaucoup d'argent'. Le courrier expliquait que le prêt était refusé: [quote]'Après avoir examiné votre compte, nous avons remarqué que vos fonds étaient insuffisants et que vous ne faisiez pas vos corvées. En outre, plus de 80 dollars ont été dépensés en divertissements depuis Noël. Nous ne pouvons pas aggraver le problème en vous assistant financièrement et en alourdissant votre dette actuelle'.[/quote] La lettre continue en indiquant à l'enfant que, s'il souhaite en discuter, il peut s'adresser au département des plaintes. Un numéro de téléphone est alors inscrit, il s'agit bien évidemment de celui de sa maman. (Clic sur l'image pour agrandir)

20 Jan 2016 LIRE L'ACTU
Le groupe Phantom Squad et Lizard Squad menace d'attaquer le PSN et le Xbox Live pour Noël Archives Secunews SECUNEWS

Le groupe Phantom Squad et Lizard Squad menace d'attaquer le PSN et le Xbox Live pour Noël

Cette année encore, la fête de Noël pourrait bien être gâchée pour des millions de fans de jeux vidéo. En effet, un groupe de pirates baptisé 'Phantom Squad' a annoncé qu’il allait profiter des fêtes de fin d’année pour pilonner le PlayStation Network et le Xbox Live à coup d’attaques par déni de service distribué (DDoS), ce qui dans l'absolu n'a rien de vraiment sophistiqué.. Les hackers ont diffusé leurs menaces via deux comptes Twitter Souvenez-vous, il y a un an, alors que des millions d'utilisateurs étrennaient leurs consoles toute neuve, le 'PSN' et le Xbox Live étaient inaccessibles, rendant impossible toute utilisation de la machine. L'attaque et la paralysie avaient été mondiales et massives. Si on avait d'abord cru à des problèmes de surcharge sur les serveurs des deux géants, il était apparu assez vite que les deux services avaient été attaqués par des pirates, précisément la 'Lizard Squad', qui avait menacé de faire tomber les deux services quelques semaines plus tôt. Menaces mises à exécution. Étant donné l'ampleur de l'attaque en 2014, on peut s'attendre encore au pire cette année, à moins que Microsoft et Sony aient mis en place de solides protections contre les attaques distribuées. Ce qui est très étrange, c'est que ces grandes firmes ont l'habitude de ce type d'attaques et je ne comprends pas pourquoi elles ne se protègent pas! Les pirates ont néanmoins toujours un coup d'avance et si on y ajoute les défis que se lancent les groupes de hackers, les deux géants du jeu vidéo peuvent commencer à angoisser. Faut-il prendre ces menaces au sérieux ? A priori oui. Malheureusement, créer des attaques DDoS n’est pas difficile. Par ailleurs, il semblerait que les pirates de 'Phantom Squad' soient déjà en train de réaliser quelques tours de chauffe, en prévision de Noël. Lizard Squad se prépare aussi Mais Phantom Squad ne sera peut-être pas tout seul. Un groupe concurrent qui fait référence à Lizard Squad annonce lui aussi le piratage de PSN et Xbox Live pendant Noël. Visiblement, le piratage de Noël est en train de devenir un challenge officiel et récurrent. De même qu'il ne requiert pas vraiment d'expertise technique, il est inutile. Les groupes de hacker ne le motivent en tout cas par aucune revendication, on peut craindre que leur seule motivation soit d'embêter le monde. Il est, hélas, fort possible qu'ils y arrivent. Chers joueurs, il faudra être patients... secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

18 Dec 2015 LIRE L'ACTU
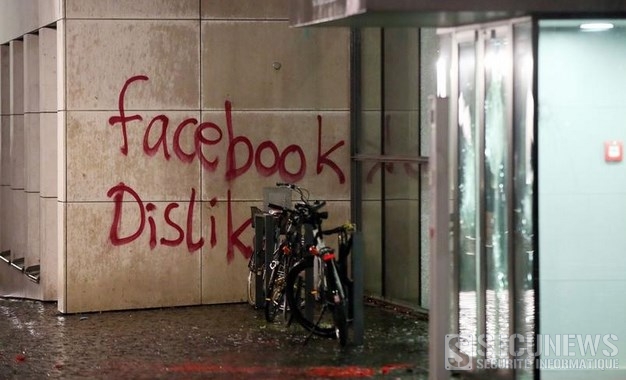
Le siège allemand de Facebook à Hambourg à été vandalisé Archives Secunews SECUNEWS

Le siège allemand de Facebook à Hambourg à été vandalisé

Samedi vers 21 heures, un groupe de quinze à vingt personnes masquées et habillées en noir a lancé sur le bâtiment des récipients remplis de peinture ainsi que des pierres et des fumigènes, endommageant des murs, des vitres ainsi que la porte d'entrée. À l'encre rouge, ils ont apposé sur un mur le slogan 'Facebook Dislike', allusion à la fonctionnalité 'Je n'aime pas' du réseau social. Les auteurs, dont les motivations précises sont inconnues, ont ensuite pris la fuite, a ajouté la police. Un porte-parole de Facebook a indiqué qu'aucune personne n'avait été blessée, et refusé de livrer tout commentaire sur les motivations de cette action. Régulièrement critiqué par les groupes de défense de la vie privée, Facebook a aussi été pointé du doigt en Allemagne pour les nombreux commentaires hostiles aux réfugiés postés sur le réseau social, alors que le pays s'attend à accueillir un million de demandeurs d'asile en 2015. Le ministre de la Justice, Heiko Maas, a mis en garde Facebook, l'enjoignant à ne pas 'devenir une scène pour l'extrême-droite'.

15 Dec 2015 LIRE L'ACTU
Ils piratent L'iOS9 d'apple et remportent un million de dollars Archives Secunews SECUNEWS

Ils piratent L'iOS9 d'apple et remportent un million de dollars

C'est une somme record. Zerodium, start-up spécialisée dans la sécurité informatique, avait promis un million de dollars à ceux ou celles qui parviendraient à casser les protections (jailbreak) d'un appareil sous iOS 9.1, la dernière version du système d'exploitation mobile d'Apple. Le logiciel qui équipe les iPhone et iPad est réputé difficile à pirater. Il n'a pas résisté à une équipe de hackers qui est parvenue, grâce à une ou plusieurs failles informatiques, à développer une technique de piratage d'iOS 9.1 et se partagera donc le pactole promis. Zerodium avait fixé des règles strictes pour ce concours de piratage: [quote]L'attaque devait pouvoir être faite à distance, de façon fiable et silencieuse, sans d'interactions autres que la visite d'une page Web ou la lecture d'un SMS.[/quote] Ces failles, baptisées 'zero-day', se vendaient jusqu'alors pour plusieurs centaines de milliers d'euros, mais la barre du million n'avait pas encore été franchie publiquement. Il ne faut pas s'attendre à ce que ces failles soient immédiatement corrigées par Apple. Dans une interview au magazine Wired, le Français Chaouki Bekrar, fondateur de Zerodium, explique: [quote]L'entreprise ne transmettra pas les informations à Apple, tout en se réservant la possibilité de le faire 'plus tard'.[/quote] Zerodium compte parmi ses clients: - Des gouvernements - Des agences de renseignement - Des entreprises de défense et de finance. Ces organisations auront accès, en avant-première, aux détails du piratage. Certaines d'entre elles pourront s'en prémunir, mais d'autres seront vraisemblablement en mesure de l'exploiter à des fins d'espionnage. Toutefois, Chaouki Bekrar se défend de collaborer avec des régimes autoritaires, sans donner plus de précision. [quote]Il a aussi affirmé que la faille à un million de dollars ne serait vraisemblablement vendue qu'à des clients américains.[/quote] Le marché de la faille informatique. Le marché des failles 'zero-day', est encore une zone grise de la criminalité informatique. La vente d'informations sur les failles informatiques n'est que très rarement illégale, c'est leur exploitation qui l'est!!. L'entreprise 'Hacking Team', qui vendait des solutions de surveillance à de nombreux gouvernements, faisait usage de zero-day touchant Flash Player (sert à jouer de nombreuses animations sur le Web), eux aussi assuraient ne pas vendre leurs services à des régimes autoritaires. Pourtant, ils auraient été utilisés par des pays tels que l'Ouzbékistan ou le Soudan. Voir aussi: Une récompense d’un million de dollars à qui piratera l’iOS9 d’Apple.
04 Nov 2015 LIRE L'ACTU
La black hops III midnight pale ale, une bière Call of Duty pour l’Australie Archives Secunews SECUNEWS

La black hops III midnight pale ale, une bière Call of Duty pour l’Australie

La mode chez les jeux 'AAA' est apparemment à l'alcool, après la bière Fallout 4, Activision s'y met aussi et lance une marque de bière pour la sortie du prochain Call of Duty, estampillée, la Black Hops à 4,8% En Australie uniquement, dommage pour les autres! La “black hops III midnight pale ale” (en gros, le jeu de mot provient de “hops” qui signifie houblons) sera vendue 25$ le pack (Soit plus de quatre euros par bouteille), ce qui est très cher pour une simple bière de soif typique des pays anglo-saxons, avec une robe noire (ce qui ne change pas grand chose au goût, ne vous attendez pas à une similarité avec un stout ou une porter). Une nouvelle mode est peut-être lancée… Accéder au site officiel.
02 Nov 2015 LIRE L'ACTU
De simples URLs font planter Chrome et Opera Archives Secunews SECUNEWS

De simples URLs font planter Chrome et Opera

La version de Google Chrome (45.0.2454.93) et Opera (32.0) contiendrait une erreur de programmation capable de faire planter l'application en cas de saisie de certaines URL. Le simple fait de passer la souris sur l'adresse dans une page Web ou de cliquer sur le lien depuis une autre application suffit pour provoquer la fermeture du navigateur ou de l'onglet actif. Andris Atteka, qui a découvert le problème la semaine dernière, a abordé le sujet dans son blog et a rempli un rapport de débogage. [quote]'Je n'ai malheureusement pas été récompensé car il s'agit seulement d'une vulnérabilité de déni de service' a écrit Andris Atteka. 'Mais produire un logiciel protégé est bien plus compliqué que de trouver les erreurs qu'il contient. Merci Google.'[/quote] L'élément intéressant est que ce bogue provoque une erreur irrécupérable (SIGTRAP) et non pas l'erreur normale d'accès à la mémoire provoquée via un débordement de tampon (buffer overflow), une corruption du 'tas' ou d'autres problèmes similaires. Cela signifie qu'une partie du fichier exécutable n'aurait jamais du être exécutée dans des conditions normales. La séquence "%%300" en fin d'URL se convertit en %00, car 0x30 est le code ASCII du caractère "0", c'est pour cette raison que %%300 se transforme en une ligne qui contient le "%", le "0" converti et le "0" initial. Par conséquent, un octet NULL apparaît en fin d'adresse. L'adresse obtenue est envoyée à la fonction 'GURLToDatabaseURL()' qui appelle 'ReplaceComponents()'. L'URL est à nouveau traitée, mais cette fois avec l'octet NULL, la fonction en déduit que l'adresse n'est pas correcte et marque l'URL. L'exécution revient à la fonction 'GURLToDatabaseURL()' qui s'attend à ce que l'URL soit toujours valide et la transmet à la fonction 'spec()', mais vu que l'URL n'est pas valide, l'application provoque une erreur lors de l'appel 'DCHECK()', même dans la version publiée. Lorsqu'une URL de ce type est saisie d'une manière ou d'une autre, le navigateur envoie une adresse considérée comme invalide à un composant qui attend uniquement des adresses valides. À titre d'exemple: https://www.google.fr/%%300. Le problème se trouve dans le système de suivi des bogues Chromium et les développeurs planchent sur son élimination.

28 Sep 2015 LIRE L'ACTU
La foudre efface des données du datacenter de Google en Belgique Archives Secunews SECUNEWS

La foudre efface des données du datacenter de Google en Belgique

L'incident c'est produit jeudi passé, la foudre a frappé le réseau électrique alimentant l'unité "europe-west1-b zone", soit le datacenter de Saint-Ghislain (Belgique), ce qui a provoqué des problèmes de sauvegarde des données de certains utilisateurs. Les ingénieurs de Google sont parvenus à récupérer la majorité des données compromises, mais, selon l'entreprise, 0,000001% de l'espace de sauvegarde est irrémédiablement perdu. [quote]'La pérennité des données est notre première priorité", souligne Google.[/quote] Google conserve les données de centaines de millions d'internautes via son serveur de messagerie électronique et son système de cloud. [quote]'Nous nous excusons auprès de nos clients qui ont été touchés par cet incident exceptionnel.' 'Cette perturbation relève totalement de la responsabilité de Google", insiste l'entreprise, qui ajoute mettre tout en oeuvre pour éviter que le problème ne se reproduise. Dupliquer toutes les données est irréaliste. Par ailleurs, "les moyens qu'il faudrait mettre en place pour dupliquer l'ensemble des données contenues dans les data center seraient énormes", explique Georges Ataya, professeur en IT Governance à la Solvay Business School. 'Cela ne se justifie pas économiquement', ajoute le professeur, en réaction à la perte de données enregistrée par Google.[/quote] Google stocke une quantité inimaginable d'informations dans des serveurs énormes. [quote]Le Pr Ataya prévient du fait que 'si l'on se contente d'utiliser des services gratuits, il ne faut pas s'attendre à obtenir un service garanti". Il rappelle que plusieurs sociétés, dont Google et Amazon, proposent des services plus performants, mais payants. "Les entreprises qui doivent stocker des données devraient s'interroger systématiquement sur la manière dont celles-ci sont stockées.[/quote] La plupart d'entre elles négligent cela. Elles devraient pourtant s'interroger sur la sécurité de ces données ainsi que sur leur confidentialité. [quote]Dans le cas de Google, seul un client en possession d'un contrat peut se manifester, selon le professeur.[/quote]

20 Aug 2015 LIRE L'ACTU
Non, il n’y aura pas de deuxième Tour Eiffel à Paris Archives Secunews SECUNEWS

Non, il n’y aura pas de deuxième Tour Eiffel à Paris

Un site et une page Facebook annoncent soudainement la construction 'd’une seconde tour, identique à la première', sur le Champ-de-Mars. [quote]Sous l'impulsion de NeedFund, un fonds d'investissement belge, une seconde tour, identique à la première et 100% belge sera construite sur le Champ-de-Mars à Paris. La Tour B se dressera en hommage aux nombreuses personnalités belges qui ont oeuvré à la grandeur de la France. Une passerelle reliant les deux tours représentera le symbole de la fraternité qui unit les deux nations depuis toujours. Le début des travaux est attendu courant 2015 afin d'être prêt pour les 130 ans de la Tour A.[/quote] Une Tour Eiffel bis à Paris ? Ne rêvez pas!! Il s’agit en réalité d’une campagne lancée par l’agence 'Wonder&Wonder' de Louvain-la-Neuve, dont le but est de construire une histoire en vue de la promotion du film d’animation français 'Avril et le Monde Truqué' qui sortira en novembre 2015. [quote]L’objectif est de vraiment créer une expérience pour le consommateur, en lui proposant une aventure imaginaire. Nous travaillons régulièrement avec des start-ups sur ce type de projets', explique Alexandre Guenet, co-fondateur de l’agence.[/quote] Si le film ne sortira que dans plusieurs mois, sa société entend profiter des fêtes nationales du 14 et 21 juillet pour faire décoller son projet dont le coût est estimé entre 10.000 et 20.000 euros. Le site de lancement ne fait jamais mention à la Tour Eiffel mais utilise bien son image… de jour. Seule l’utilisation de photos de la Tour éclairée est soumise aux droits d’auteur. L’opération se déclinera encore au cours des prochaines semaines avec pour idée d’essayer de confronter Belges et Français. Les internautes auront aussi la possibilité de suivre l’évolution de la construction de la seconde Tour en 3D. En attendant, des pétitions sont déjà fictivement lancées pour soutenir ou non le projet … Accéder au site tour-b.be. Accéder a la page Facebook officiel.

16 Jul 2015 LIRE L'ACTU
Une faille dans Swift Key des Samsung Galaxy affecte 600 millions d'utilisateurs Archives Secunews SECUNEWS

Une faille dans Swift Key des Samsung Galaxy affecte 600 millions d'utilisateurs

Une faille dans le clavier Swift de la plupart des Samsung Galaxy génère un risque sécuritaire important pour les 600 millions d'utilisateurs du téléphone, selon Ryan Welton, spécialiste de la sécurité chez NowSecure. [quote]Ce qui accroît d'autant le problème, c'est que le clavier est installé par défaut et que cette installation ne peut être annulée. Même désactivée, il reste vulnérable, exposant donc les utilisateurs à une possible attaque déclare-t-il.[/quote] Via cette brèche, des pirates peuvent abuser des applis Android, qui tournent sur le Samsung Galaxy. Il leur est possible aussi de procéder à ce qu'on appelle de la 'remote code execution', par laquelle ils peuvent, à l'insu de l'utilisateur, installer des applis mal intentionnées, écouter les communications et dérober des données personnelles. NowSecure avait fin 2014 déjà alerté Samsung à ce sujet, le CERT et l'équipe de sécurité d'Android en ont également été informés. Cela s'est traduit par la sortie d'un patch à destination des fournisseurs wifi au début de cette année, mais cela signifie que chaque fournisseur doit faire suivre le patch vers ses abonnés via son propre réseau. Lors de tests, NowSecure a observé la semaine dernière que le Galaxy S6 était encore et toujours vulnérable à cette faille sur les réseaux de fournisseurs en vue tels Verizon, Sprint, AT&T et T-Mobile. Selon Welton, cette brèche touche à coup sûr les Galaxy S6, S5, S4 et S4 Mini, mais il insiste sur le fait qu'il ne s'agit pas là d'une liste exhaustive. L’attaque nécessite néanmoins que l’attaquant soit sur le même réseau local que sa cible, la société recommande donc d’éviter les WiFi publics en attendant que les opérateurs diffusent le correctif proposé par Samsung en mars 2015. Clic pour lire le communiqué (anglais)

17 Jun 2015 LIRE L'ACTU