Moteur de recherche

Résultats pour : "noirs"

Les utilisateurs des services illégaux IPTV vont faire face à des écrans noirs! Archives Secunews SECUNEWS

Les utilisateurs des services illégaux IPTV vont faire face à des écrans noirs!

La semaine dernière, l’UEFA a salué une nouvelle décision du tribunal judiciaire de Paris. À la demande de Canal + et beIN Sport, la Justice va pouvoir obliger les fournisseurs d’accès internet à bloquer les sites pirates qui diffusent illégalement les matches de Ligue des champions. Canal + et beIN Sports, qui diffusent la Ligue des Champions, ont obtenu une ordonnance du tribunal judiciaire de Paris qui oblige les fournisseurs d’accès à internet de « bloquer l’accès aux sites web frauduleux, qui mettent à disposition des flux illégaux et non autorisés de matches de Ligue des champions ». Au même moment, Canal + a obtenu le blocage de plusieurs sites diffusant illégalement le Top 14, le championnat français de Rugby. « C’est une avancée majeure dans la lutte contre le piratage audiovisuel en France et l’ARCOM fait un excellent travail », a souligné dans les colonnes de l’Equipe Céline Boyer, responsable de la protection des contenus au sein du groupe Canal+.

23 Feb 2022 LIRE L'ACTU
Retour sur les plus grands piratages de données qui ont fait l’actualité ces dernières années Archives Secunews SECUNEWS

Retour sur les plus grands piratages de données qui ont fait l’actualité ces dernières années

Quand ils quittent la UNE des médias, la plupart des piratages informatiques tombent dans l’oubli, et pourtant, dans les mois ou les années qui suivent, ils ont souvent des conséquences bien réelles, et parfois même tragiques. En pleine tourmente, Yahoo! a reconnu jeudi 22 septembre dans un communiqué que '500 millions de comptes appartenant à ses utilisateurs avaient été piratés en 2014'. Le groupe américain devrait prévenir les utilisateurs concernés rapidement. Le portail web a déjà commencé à envoyer des mails intitulés "notice of data breach" aux personnes dont les informations ont été volées. Tous les utilisateurs sont invités à changer leur mot de passe dès que possible, même si celui-ci a été changé après 2014. Mais le groupe américain est loin d’être le seul à être touché par ces attaques informatiques. Tumblr, MySpace, LinkedIn, Twitter, ou encore plus récemment LastFM et Dropbox ont fait eux-aussi la UNE de l’actualité à la suite d’une fuite massive de données appartenant à leurs utilisateurs. LinkedIn, MySpace, Tumblr : plusieurs millions de mots de passe dans la nature Fin mai 2016, le site LeakedSource fait savoir qu’un pirate informatique russe du nom de "peace_of_mind" (encore lui !) vient de mettre en vente 360 millions d’adresses mail et 427 millions de mots de passe appartenant à des utilisateurs de MySpace (une partie d’entre eux en possédant deux) sur le DarkNet. Ce même hackeur avait déjà revendiqué, deux semaines plus tôt, le piratage du réseau social LinkedIn et du site de microblogging Tumblr. Comme pour les 165 millions d'identifiants personnels du réseau social professionnel LinkedIn, le hackeur revend le tout (adresses mail, mots de passe, noms d'utilisateur) sur le DarkNet. Le prix de gros pour l'ensemble de la base de données s'élève à 3.000 euros (celles de Linkedin remontaient à l'année 2012 et étaient vendues pour l'équivalent de 2.000 euros). Au même moment, près de 65 millions d'identifiants appartenant à des utilisateurs de Tumblr, une plate-forme de micro-blogging, était mis en vente sur le DarkNet via la TheRealDeal, l'un des marchés noirs du Net, toujours par le fameux "peace_of_mind". Le site américain avait reconnu qu'un hackeur avait réussi à pirater ses services au début de l'année 2013. Le prix de vente, cette fois-ci, s'élevait alors à 200 euros. Adobe, une note salée d’un million de dollars pour indemniser les victimes. En 2013, Adobe a lui aussi été affecté par un piratage au cours duquel les données personnelles de 152 millions d'utilisateurs ont été dérobées. Les pirates auraient attaqué un serveur de secours sur lequel ils ont trouvé une base de données importante. En août 2015, Adobe aurait finalement décidé de verser aux victimes qui l’avaient attaqué en justice grâce à un recours collectif la somme de 1,2 million de dollars, selon le site américain The Register. Preuve que ces vols de données peuvent représenter pour les entreprises un coût colossal. Ashley Madison, suicides, démission, chantage, des conséquences parfois tragiques. Certains piratages informatiques peuvent aussi avoir des conséquences tragiques. Le cas du site de rencontres extraconjugales Ashley Madison, piraté en juin 2015, en est un parfait exemple. Le site américain Fusion a décompté au moins deux suicides, des démissions, des carrières ruinées et de nombreux cas de chantage. Les 10 plus gros piratages de données de tous les temps:vk 1. - 500 millions de comptes: le portail web Yahoo ! (2016). 2. - 359 millions de comptes: la plateforme MySpace (2016). 3. - 165 millions de comptes: le réseau social LinkedIn (2016). 4. - 122 millions de comptes: le site de rencontres Badoo (2016). 5. - 93 millions comptes: le réseau social russe VK (2016). 6. - 31 millions comptes: le site de rencontres extraconjugales Ashley Madison (2015). 7. - 69 millions comptes: le service de stockage de fichiers Dropbox (2014). 8. - 152 millions de comptes: l’éditeur de logiciels Adobe (2013). 9. - 65 millions comptes: la plate-forme de microblogging Tumblr (2013). 10. - 37 millions comptes: le service de streaming LastFM (2012). Retrouvez l'intégralité du classement des plus importantes fuites de données.(anglais) Voir aussi: Un siècle de sécurité informatique, radio, télécommunication.

26 Sep 2016 LIRE L'ACTU
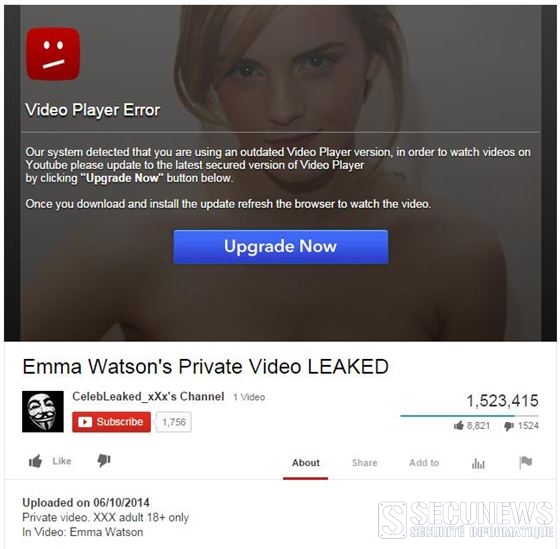
Trojan.JS.Facebook.A, une fausse vidéo d’Emma Watson nue vous fait installer des malwares Archives Secunews SECUNEWS

Trojan.JS.Facebook.A, une fausse vidéo d’Emma Watson nue vous fait installer des malwares

Alors que des photos et des vidéos de nombreuses célébrités nues se répandent sur Internet ces dernières semaines, des escrocs en profitent pour diffuser également une soi-disant vidéo de l’actrice anglaise Emma Watson nue. Mais il ne s’agit en réalité cette fois que d’un piège pour que les curieux installent des malwares, comme le révèlent les Laboratoires Antivirus Bitdefender. La fausse vidéo d’Emma Watson nue est diffusée sur une page Web copiant fidèlement le site Youtube. Pour paraître encore plus crédible, le faux compte Youtube utilise le célèbre masque de Guy Fawkes, emblème des Anonymous, puisque la vidéo aurait été théoriquement dénichée par le groupe d’hacktivistes. Le procédé est ensuite assez classique: Lors de son lancement, la vidéo affiche un message d’erreur en anglais indiquant que votre lecteur n’est pas à jour. [quote]Notre système a détecté que vous utilisez une vieille version du player vidéo.Afin de pouvoir regarder des vidéos à nouveau sur Youtube, vous devez mettre à jour la dernière version sécurisée du player en cliquant sur le bouton ‘Upgrade Now’. Une fois que vous avez téléchargé et mis à jour le player, rechargez la page pour accéder à la vidéo.[/quote] Cette fausse mise à jour Flash installe par ce biais un malware, afin de prendre le contrôle de votre compte Facebook et de subtiliser des jetons d’accès d’applications Facebook. Ce format d’arnaque ne vous est proposé que si vous utilisez Google Chrome, avec un autre navigateur, aucune mise à jour ne sera nécessaire, en revanche, pour visionner la vidéo, vous devrez remplir un pseudo sondage Lors de ce questionnaire vos données personnelles seront demandées progressivement, comme votre adresse postale et votre numéro de téléphone (les cybercriminels peuvent ensuite monétiser les informations en les revendant sur les marchés noirs.) Facebook comme moteur de propagation Tout commence sur Facebook, avec un post qui révèle qu’une vidéo de la jeune actrice nue aurait fuité sur Internet, les commentaires sont ensuite automatiquement postés par les utilisateurs infectés, qui diffusent l’arnaque à leur tour dans leur fil d’actualité, à leur insu. Les utilisateurs de Chrome particulièrement ciblés Le malware, déguisé en mise à jour Flash, s’installe sous la forme d’un add-on au navigateur Chrome, il modifie ensuite les paramètres du navigateur afin que la victime ne puisse plus voir les extensions installées ni ne puisse accéder aux paramètres et à l’activité de son compte Facebook, et récupère également un jeton de sécurité de la victime, appelé le jeton anti-CSRF (Cross Site Request Forgery) qui va permettre d’utiliser le compte Facebook de la victime à son insu. Bitdefender détecte le malware en tant que Trojan.JS.Facebook.A, et l’exécutable sous le nom de Trojan.Agent.BFQZ. L’infection dans le détai : Dans un souci de crédibilité, Trojan.Agent.BFQZ utilise l’icône de Flash Player et dépose les éléments d’infection dans C:\Program Files\Internet Explorer ainsi qu’un fichier install.bat, qu’il exécute et ajoute au démarrage de Windows. Voici une liste de permissions auxquelles l’add-on malicieux, ajouté au navigateur, va avoir accès: - Choix du chemin des onglets et cookies - Accès à des pages Web pour rester en contact avec le serveur de commande et contrôle (une des pages Web diffuse fb-color-changer.exe, un malware qui permet de changer la couleur de son profil Facebook) - Utilisation des scripts sur "http://*/*", "https://*/*" (et accès au code d’autres pages Web) - Vol des jetons d’accès d’applications Facebook légitimes avec la possibilité de s’en servir pour utiliser leurs permissions - Like automatique et suivi des pages Facebook - Postage de commentaires de la part de l’utilisateur sur n’importe quel post de sa page Facebook C’est la deuxième fois en quelques semaines que le hoax des « photos et vidéos d’Emma Watson nue » piège des utilisateurs. La première fois était en réaction au discours d’Emma Watson à l’ONU, lorsque des utilisateurs de 4chan menaçaient de diffuser de telles photos (dont il s’est avéré par la suite que ce n’était au final qu’un effet d’annonce orchestré par une mystérieuse agence de communication.) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

10 Oct 2014 LIRE L'ACTU
Le bouton démarrer fait son retour dans Windows 8.1 Archives Secunews SECUNEWS

Le bouton démarrer fait son retour dans Windows 8.1

Ce jeudi 17 octobre 2013, Microsoft a lancé la nouvelle mise à jour de son système Windows 8. Cette version 8.1 présentée comme davantage centrée sur l'utilisateur signe surtout le retour du célèbre bouton "Démarrer". Quasiment un an jour pour jour après l'arrivée plus que mitigée de Windows 8 , Microsoft lance une première mise à jour. Windows 8.1 doit réconcilier les utilisateurs de Microsoft qui avaient été quelque peu déboussolé par ce nouveau système qui devait tout réinventer pour mieux s'adapter aux appareils mobiles et ainsi permettre de concurrencer iOS (Apple) et Android (Google). Le retour de bâton fut plutôt violent pour le géant américain et ses produits. Microsoft a trouvé un moyen de lancer un système qui satisfasse à la fois les possesseurs de support tactile ou d'ordinateur, mais surtout les utilisateurs de produits hybrides, à mi-chemin entre l'écran tactile et le PC, qui sont le coeur de cible de cette mise à jour. Enrichir l'utilisation des consommateurs D'autres nouvelles fonctionnalités font leur apparition: La personnalisation de l'écran d'accueil: Il sera plus simple de choisir la couleur et le fond de l'écran. Les applications pourront être déplacées en groupe en étant sélectionnées d'un seul clic. Les applications pourront être sélectionnées selon leur nom, la date de téléchargement ou selon leurs catégories. Les tuiles d'applications pourront adopter un plus grand nombre de tailles. Une meilleure synchronisation avec un PC et un smartphone: Selon Jensen Harris, "le système d'exploitation est tourné vers le cloud et utilise SkyDrive" (le système de stockage en ligne de Microsoft), il sera plus simple de récupérer des photos prises avec son téléphone mobile et de partager des contenus entre ses différents appareils. Un nouveau moteur de recherche: Le moteur de recherches sur Internet Bing du groupe américain, intégré à Windows 8.1, va permettre d'interroger le Web d'une manière plus poussée. En tapant le nom de Marylin Monroe, dans la fenêtre de recherche, les différents éléments récupérés par Bing sont par exemple agrégés et présentés sous forme de page contextuelle: des photos et des informations la vie de l'actrice et sur ses films sont ainsi proposées sur plusieurs pages de la tablette. Du multitâche amélioré: Il sera possible de faire fonctionner jusqu'à quatre applications différentes en même temps, au lieu de deux, précise le responsable de Microsoft. Surtout, la présentation des différentes fonctions va pouvoir être adaptée selon le goût des utilisateurs. Auparavant, une application remplissait les deux tiers de la page et la seconde devait remplir l'espace restant, ce qui était dommageable aux utilisateurs qui voulait agrandir la page allouée à Twitter, à Skype, ou aux courriels selon l'intérêt des informations. Microsoft dit avoir vendu 100 millions de licences Windows 8 en six mois, un niveau comparable à celui enregistré par son prédecesseur, qui n'a toutefois pas permis de relancer les ventes de PC. Sur le blog de Windows , Brandon LeBlanc, responsable marketing de Microsoft, explique que cette mise à jour répond à "notre vision de l'informatique mobile ultra personnalisé" et à "notre engagement à améliorer continuellement le produit pour enrichir l'utilisation des consommateurs" Selon les privilégiés qui ont pu tester des pré-versions de Windows 8.1, la nouvelle mouture semble répondre aux attentes, en tout cas corriger les points noirs soulevés par la version précédente. Dans un billet publié par le site Zdnet, Ed Bott estime que "Windows 8.1 mérite qu'on y prête attention" après une version 8 qui était "sur le principe une bonne idée mal exécutée". Les utilisateurs de Windows 8 peuvent télécharger gratuitement la mise à jour sur le Windows store. A compter de ce 18 octobre 2013, les nouveaux produits Microsoft en vente dans les magasins en seront dotés (dont la tablette Surface 2 en magasin le 22 octobre 2013), une version en DVD sera également mise en vente.

18 Oct 2013 LIRE L'ACTU
Booster son réseau GSM ou 3G soi-même est illégal! Archives Secunews SECUNEWS

Booster son réseau GSM ou 3G soi-même est illégal!

Malgré une couverture tentaculaire en comparaison à certaines lointaines contrées, la Belgique est quelque peu perforée, sur certaines de ses zones, en matière de couverture de réseau GSM et surtout 3G. Des zones blanches qui peuvent très vite se révéler comme de véritables points noirs pour ceux qui font un usage crucial (professionnel, par exemple) de leur téléphone mobile ou tablette. La solution ? Nombreux l’ont trouvée sur Internet, on y déniche, sur des sites belges comme étrangers, sans le moindre mal, des répéteurs GSM ou 3G, des boîtiers électroniques dont la fonction est de capturer le piètre signal émis par l’antenne-relais la plus proche, et de l’amplifier pour assurer à ceux qui en sont à proximité directe une bien meilleure réception. On déniche des répéteurs dès 200 euros sur le Web. Un investissement, certes, mais si vous arrivez à convaincre les cohabitants de votre immeuble à six étages de ses bienfaits, la cagnotte peut être vite bouclée… Le bémol ? C’est 100% illégal, et l’IBPT, l’organe régulateur des Télécoms en Belgique, qui constate ces derniers jours une hausse des plaintes dues à l’utilisation de ces répéteurs, tire la sonnette d’alarme. Citation: "Il s’agit de plaintes de personnes ou d’entreprises qui constatent une détérioration anormale soudaine de la réception mobile. Lorsque des experts de l’IBPT se rendent sur place, il apparaît fréquemment que des répéteurs sont installés à proximité, par des entreprises ou des particuliers. Cette situation ne satisfait pas les opérateurs, car la solution pour une faible réception chez l’un crée de cette manière une gêne chez l’autre” , explique Dirk Appelmans, porte-parole de l’IBPT. Rappelons que les opérateurs payent pour l’exploitation de certaines fréquences de notre réseau mobile, et que, du coup, seuls les détenteurs de licences peuvent jouer avec ces fréquences. Il est donc parfaitement interdit pour un particulier de se procurer un répéteur. Mais pas, pour un commerçant, pour autant qu’il ait bénéficié d’un marquage CE, de le vendre ! Cette incongruité (due à ce qu’on nomme l’Europe) a toutefois ses limites: Un commerçant n’a théoriquement le droit de vendre un répéteur qu’à un opérateur ou un titulaire d’une autorisation de détention générale. Théoriquement… La meilleure solution, en tout cas la plus autorisée, pour corriger une situation de réseau déficient, c’est de changer d’opérateur ou de prendre contact avec le vôtre, et de s’armer de patience…

01 Aug 2012 LIRE L'ACTU