Moteur de recherche

Résultats pour : "exactement"

"Microsoft a recommencé exactement la même chose, en pire" : Mozilla s’explique sur Windows 11

Cent jours après son rapport « Over The Edge 2.0 », Mozilla n’a reçu aucune réponse satisfaisante de Microsoft, qui se contenterait du strict minimum légal en dehors de l’Union européenne. Kush Amlani détaille ce que la fondation attend des régulateurs, de l’épinglage d’Edge à la migration vers Wind

18 Oct 2026 LIRE L'ACTU
Bon plan : profitez de jusqu’à -70 % pour un stockage cloud et un gestionnaire de mots de passe (à vie) Leptidigital Cybersécurité

Bon plan : profitez de jusqu’à -70 % pour un stockage cloud et un gestionnaire de mots de passe (à vie)

Et si vous pouviez sécuriser à vie vos fichiers et mots de passe sans jamais payer d’abonnement ? C’est exactement ce que propose pCloud à l’occasion de la Fête Nationale, avec une remise allant jusqu’à -70 %. Jusqu’à -70 % pour un stockage cloud et un gestionnaire de mots de passe à vie À l’occasio

03 Jul 2025 LIRE L'ACTU
Vous avez l'IPTV ? un nouvel outil va permettre d’identifier les pirates Archives Secunews SECUNEWS

Vous avez l'IPTV ? un nouvel outil va permettre d’identifier les pirates

Comment lutter contre les IPTV illégales ? Cette question taraude les diffuseurs qui regardent avec angoisse ces plateformes prendre de l’ampleur. En la matière, le service de streaming sportif DAZN vient d’annoncer une mesure redoutable dans le cadre de la lutte contre le piratage. Ce qu’il fallait à DAZN, c’est un moyen de facilement et efficacement identifier son propre contenu. Et c’est exactement ce que le réseau a décidé de mettre en place. Tout comme le contenu généré par une IA est accompagné d’un filigrane permettant de facilement l’identifier, il en sera ainsi désormais de même pour les programmes diffusés par DAZN. Un filigrane imperceptible et invisible, mais qui sera bien présent et qui sera unique à la chaîne, lui permettant ainsi de pouvoir retrouver toute diffusion illégale de son propre contenu, et ainsi de pouvoir bloquer et appréhender les coupables. Pour obtenir ce résultat, DAZN n’est pas seul. En effet, c’est avec l’aide de la société néerlandaise "Irdeto", consacrée à la cybersécurité, que cette idée a pu se concrétiser. Irdeto est spécialisé sur la question de la protection du contenu diffusé sur les services de TV digitales et de Streaming, et dispose donc d’une grande expérience autour de l’IPTV et de la lutte contre celle-ci. Pour rappel, si les consommateurs d’IPTV ne risquent pour l’instant pas encore grand-chose, il n’en est pas du tout de même pour les diffuseurs qui encourent de lourdes peines d’amende et de prison. Et dans certains pays, comme l’Italie, qui est particulièrement acharnée dans sa lutte contre la pratique, la relative impunité du consommateur commence elle aussi à être mise en cause. Le pays a par ailleurs récemment voté une loi visant à mettre au point un système lui aussi particulièrement ambitieux de lutte contre ce qui est perçu comme un fléau. Théoriquement, en Belgique, le consommateur d’IPTV encourt une peine de 5 ans de prison et des amendes allant de 500 à 100.000 euros. Dans la pratique toutefois, aucune peine de ce type n’a été donnée à ce jour.

22 Oct 2023 LIRE L'ACTU
Facebook va avertir les utilisateurs concernés par l'affaire Cambridge Analytica ce lundi Archives Secunews SECUNEWS

Facebook va avertir les utilisateurs concernés par l'affaire Cambridge Analytica ce lundi

Facebook préviendra à partir de ce lundi 9 avril 2018 ses 87 millions d'utilisateurs affectés par le vol de données de l'entreprise data Cambridge Analytica, parmi ceux-ci figurent 60.957 Belges et 200.000 Français, qui ont été en contact avec une personne ayant téléchargé une application malveillante qui a transmis leurs données à Cambridge Analytica. (un petit bandeau avec un message au dessus de votre timeline apparaitra) La majorité des personnes affectées par ce scandale sont des utilisateurs américains, mais Facebook a informé la Commission européenne que 2,7 millions d'entre eux sont des ressortissants européens Mark Zuckerberg, le fondateur et CEO de Facebook, doit se rendre mardi et mercredi devant le Congrès pour témoigner face aux députés américains. Le jeune milliardaire devra notamment expliquer comment il est possible que son groupe ait ainsi perdu les données de dizaines de millions de ses membres. Sous le feu des critiques, Mark Zuckerberg s'est engagé dans une contre-offensive politique et médiatique pour convaincre les utilisateurs de Facebook et les pouvoirs publics que sa société avait pris conscience de sa responsabilité. Il a annoncé une série de mesures, correspondant en partie à un alignement avec une nouvelle législation européenne qui doit entrer en vigueur le 25 mai 2018 dans l'UE, 'le Règlement général sur la protection des données personnelles' (RGPD). Cette législation imposera notamment à toutes les entreprises d'obtenir "le consentement explicite" des clients si elle veut transmettre leurs données personnelles à une tierce partie ou si elle veut en faire un usage autre que celui initialement prévu. Il y aura aussi "obligation pour celui qui utilise les données d'informer rapidement le consommateur d'une possible violation de la confidentialité, en exactement 72 heures", a détaillé M. Wigand, le porte-parole de la Commission européenne. En cas de violation des règles, "il y aura un pouvoir de sanction renforcé pour les autorités de protection des données", a-t-il ajouté, précisant que les sanctions pourraient atteindre "jusqu'à 4% du chiffre d'affaires international de l'entreprise concernée". Voir aussi: De nouveaux outils pour contrôler vos données en toute simplicité sur Facebook.

09 Apr 2018 LIRE L'ACTU
Skygofree, un puissant logiciel espion pour Android capable de capter toutes vos données Archives Secunews SECUNEWS

Skygofree, un puissant logiciel espion pour Android capable de capter toutes vos données

La majorité des chevaux de Troie se ressemblent. Après être entrés dans un dispositif, ils volent les informations de paiement du propriétaire, minent des crypto-devises pour les attaquants ou cryptent les données et exigent une rançon. Mais certains montrent des capacités qui rappellent les films d’espionnage hollywoodiens. Un cheval de Troie découvert récemment appelé Skygofree (cela n’a rien à voir avec le service de télévision Sky Go), il porte le nom d’un des domaines qu’il utilisait). Skygofree regorge de fonctions, dont certaines n’avaient jamais été rencontrées ailleurs. Par exemple, il peut suivre l’emplacement d’un appareil sur lequel il est installé et activer l’enregistrement audio lorsque le propriétaire se trouve à un certain endroit. Dans la pratique, cela signifie que les agresseurs peuvent commencer à écouter les victimes quand, par exemple, elles arrivent au bureau ou visitent la maison du PDG. Une autre technique intéressante employée par Skygofree consiste à connecter subrepticement un smartphone ou une tablette infectés à un réseau Wi-Fi contrôlé par les attaquants ( même si le propriétaire de l’appareil a désactivé toutes les connexions Wi-Fi de l’appareil.) Cela permet de collecter et d’analyser le trafic de la victime. En d’autres termes, quelqu’un, quelque part, saura exactement quels sites ont été consultés et quels sont les identifiants, mots de passe et numéros de carte qui ont été saisis. Le programme malveillant dispose également de quelques fonctions qui l’aident à fonctionner en mode veille. Par exemple, la dernière version d’Android peut arrêter automatiquement les processus inactifs pour économiser la batterie, mais 'Skygofree' est capable de contourner cette fonctionnalité en envoyant périodiquement des notifications système. 'Skygofree' s’ajoute automatiquement à la liste des favoris. Les malwares peuvent également surveiller les applications populaires telles que Facebook Messenger, Skype, Viber et WhatsApp. Dans ce dernier cas, les développeurs ont de nouveau fait preuve de savoir-faire (le cheval de Troie lit les messages WhatsApp via les Services d’accessibilité) C’est une sorte d'oeill numérique qui lit ce qui est affiché à l’écran, et dans le cas de 'Skygofree', il recueille les messages de WhatsApp. L’utilisation des services d’accessibilité nécessite la permission de l’utilisateur, mais le malware cache la demande d’autorisation derrière une autre requête apparemment innocente. Enfin et surtout, 'Skygofree' peut allumer secrètement la caméra frontale et prendre une photo lorsque l’utilisateur déverrouille l’appareil – on ne peut que deviner comment les criminels utiliseront ces photos. Cependant, les auteurs de ce cheval de Troie innovant n’ont pas renoncé aux fonctionnalités plus banales. 'Skygofree' peut également intercepter des appels, des messages SMS, des entrées de calendrier et d’autres données utilisateur. 'Skygofree' à été découvert récemment, fin 2017, mais des analyses montre que les attaquants l’utilisent et l’ont amélioré constamment, depuis 2014. Au cours des trois dernières années, il est passé d’un malware plutôt simple à un 'spyware' complet et multifonctionnel. Le malware est distribué par le biais de faux sites Web d’opérateurs mobiles, où 'Skygofree' est déguisé en mise à jour pour améliorer la vitesse de l’Internet mobile. Si un utilisateur tombe dans le piège et télécharge le cheval de Troie, il affiche une notification indiquant que l’installation est censée être en cours, se cache de l’utilisateur et demande des instructions supplémentaires au serveur de commande. En fonction de la réponse, il peut télécharger différentes charges utiles, les attaquants ont des armes adaptées à toutes les situations. Mieux vaut prévenir À ce jour, le service de protection cloud n’a enregistré que quelques infections, toutes localisées en Italie. Ce logiciel existe depuis 2014 et son utilisation est toujours d’actualité, surtout en Italie qui semble être également son pays d’origine 'Nos données statistiques indiquent plusieurs victimes à ce jour, toutes en Italie, souligne Kaspersky. Et d’après les éléments de langage et les données techniques trouvés dans le code décompilé, les limiers de Kaspersky pensent « avec un haut degré de certitude que les auteurs des implants Skygofree travaillent pour une société informatique italienne proposant des solutions de surveillance, à la manière de HackingTeam ». Mais cela ne signifie pas que les utilisateurs d’autres pays peuvent baisser la garde, les distributeurs de logiciels malveillants peuvent changer leur public cible à tout moment. La bonne nouvelle, c’est que vous pouvez vous protéger contre ce cheval de Troie avancé comme de toutes les autres infections : secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

18 Jan 2018 LIRE L'ACTU
(vidéo) Le Railgun, du jeu vidéo à la réalité. Archives Secunews SECUNEWS

(vidéo) Le Railgun, du jeu vidéo à la réalité.

Le bureau américain de la recherche navale a publié sur sa chaîne Youtube une vidéo où l’on peut voir un canon électrique, ou railgun, tirer plusieurs salves de projectiles. Ce canon utilisant l’énergie électromagnétique est en développement depuis 2005, il n’y a actuellement encore aucune date butoir signifiant son entrée en service actif bien que la Navy sous-entendrait que ça se concrétiserait courant 2018 avec une modification du 'destroyer furtif Lyndon B. Johnson'. Le canon que BAE Systems a conçu est capable de développer une énergie de 32 mégajoules, sachant qu’un mégajoule correspond à l’énergie d’un objet du volume d’une voiture lancé à 160 km/h percutant un obstacle, donc 32 voitures heurtant le même obstacle à 160 km/h exactement au même point. Il pourra tirer jusqu’à 10 fois par minutes des projectiles de 10 kg pouvant aller jusqu’à 100 miles nautiques (185 km) à une vitesse de mach 6, soit 6 fois la vitesse du son. Grâce à cette débauche de puissance, le projectile envoyé par le railgun peut traverser 3 murs de béton ou 6 plaques d’aciers superposées de plus ou moins 1,5 cm d’épaisseur. Comment cela fonctionne ? Le principe de base est vieux de plus d’un siècle, aussi vieux que la découverte de la 'Force de Laplace' mais n’a jamais pu être finalisé à l’époque. (un projet de railgun avait vu le jour pendant la 1ère guerre mondiale) faute d’avancement technologique en terme de mécanique, de conductivité, de stockage d’énergie, bref, l’esquisse du canon était là, mais pas les moyens pour le construire. L’idée est d’établir une différence de potentiel électrique entre deux rails parallèles conducteurs d’électricité tout en insérant un projectile lui aussi conducteur pouvant glisser entre ces rails et faisant contact. Dès que ce contact est établi, le courant électrique circule dans le dispositif et crée un champ magnétique qui accélère le projectile selon les lois de la Force de Laplace. Les nuages que vous pouvez observer à la sortie du canon ne proviennent pas d’une expulsion de gaz, comme lors d’une détonation classique, mais bien de l'ejection de l’air par le projectile, tellement sa vélocité est grande. Navy Railgun Successfully Fires Multi-Shot Salvos (20.7.2017) https://www.youtube.com/watch?time_continue=93&v=QO_zXuOQy6A

24 Aug 2017 LIRE L'ACTU
Sony annonce la fin de la vente des cassettes vidéo Betamax pour le grand public Archives Secunews SECUNEWS

Sony annonce la fin de la vente des cassettes vidéo Betamax pour le grand public

On les croyait mortes depuis longtemps, mais non. Le géant de l'électronique Sony a annoncé cette semaine la fin de la vente des cassettes vidéo Betamax pour le grand public, un épilogue symbolique pour un produit né en 1975 et rapidement détrôné par le format VHS. [quote]"Sony va cesser la livraison des cassettes Betamax en mars 2016", voire plus tôt si les stocks s'épuisent avant, a déclaré le groupe.[/quote] Il avait déjà arrêté de les fabriquer depuis un certain temps, mais il continuait à fournir les inconditionnels avec les quantités restantes. Quant aux magnétoscopes, les derniers sont sortis d'usine en 2002 après s'être vendus à plus de 18 millions d'unités. Sony poursuit en revanche son activité pour le secteur professionnel, où les variantes "Betacam" sont encore utilisées Les produits Betamax avaient vu le jour il y a exactement 40 ans pour enregistrer des émissions et films à la télévision, ils ont atteint le sommet de leur popularité en 1984. Quelque 50 millions de cassettes ont été écoulées, selon Sony qui ne fournit pas de chiffre sur les ventes totales depuis le lancement. Les formats analogiques ont été rendus obsolètes par l'arrivée des formats numériques, à commencer par le DVD, développé à la fois par Sony, Toshiba, Philips et Panasonic en 1995. De son côté, la VHS a également débuté son déclin. JVC, notamment, avait annoncé en 2008 l'arrêt de la production de ses magnétoscopes simples. Il existe et persiste aujourd'hui de nombreuses légendes concernant les raisons qui ont permis à la VHS de l'emporter sur la Betamax. Parmi les plus répandues, on trouve l'idée que l'industrie du porno aurait joué un grand rôle dans ce duel. Sony se serait notamment opposé à ce que des films pornographiques soient proposés dans le commerce sur Betamax, alors que JVC aurait eu bien moins de scrupules avec la VHS. Cette légende, si elle circule depuis très longtemps sur Internet, est également souvent discutée quand il s'agit d'évoquer le destin du format Betamax. L'une des thèses les plus probables tourne autour de la différence de durée d'enregistrement, déjà évoquée, mais également autour du prix des lecteurs/enregistreurs. Il fallait débourser pas loin de 1.000 dollars pour disposer d'un modèle Betamax, tandis que les premiers modèles VHS débutaient à 300 dollars. Les consommateurs de l'époque auront donc décidé de faire un compromis sur la qualité de l'image et du son pour payer leurs appareils moins cher.

13 Nov 2015 LIRE L'ACTU
Il s’évade de prison grâce à de faux mails et du phishing Archives Secunews SECUNEWS

Il s’évade de prison grâce à de faux mails et du phishing

Neil Moore est un fraudeur de 28 ans dont la ruse lui a permis de s'évader de la prison hautement sécurisée de Wandsworth, à Londres, dans laquelle il purge une peine de prison pour une escroquerie à 1,8 millions de livres sterling (environ 2,4 millions d’euros) Visiblement, creuser un tunnel et limer les barreaux de sa cellule ne sont plus les seules tactiques envisagées par les criminels pour s’échapper de prison. En effet, le centre de détention de Wandsworth au Royaume-Uni a été victime d’une spectaculaire évasion en employant une méthode bien connue des pirates informatiques, l’hameçonnage (phishing). [quote]Tel que le rapporte la BBC, Neil Moore était en détention provisoire lorsqu’il est parvenu à mettre la main sur un téléphone mobile avec lequel il a créé un faux compte e.mail dont l’adresse ressemblait comme deux gouttes d’eau à celle du tribunal responsable de sa condamnation, la Royal Court of Justice de Londres. Il ne lui en fallait pas plus pour entrer en communication avec l’administration du pénitencier et ordonner sa propre libération sous caution en prétendant être un greffier du tribunal.[/quote] Ce n’est que trois jours plus tard que le stratagème a été découvert par la prison de Wandsworth, alors que des avocats ont demandé à interroger le prisonnier disparu. Moore, 28 ans, s’est depuis lui-même rendu aux autorités. Des antécédents similaires La technique employée par Moore n’est pourtant guère impressionnante aux yeux d’une personne un tant soit peu familière avec la gestion de sites Internet. Le prisonnier a tout simplement enregistré un domaine dont le nom s’apparentait à celui du site de la Royal Court of Justice, l’a jumelé aux serveurs DNS d’un service de courriel comme Gmail, et a emprunté le vocabulaire d’un greffier dans ses communications (sous l’identité de l’inspecteur-détective Chris Soole). Qui plus est, c’est exactement pour cette raison que Moore s’est retrouvé en prison. En effet, l’homme est parvenu à arnaquer des investisseurs en se faisant passer pour un conseiller bancaire de diverses institutions financières. La seule différence entre ces méfaits et le stratagème qui lui a permis de retrouver sa liberté est que le tout se faisait de vive voix, par téléphone, Moore a ainsi pu mettre la main sur une somme totalisant un peu plus de 1,8 million de livres sterling (environ 2,4 millions d’euros). [quorte]On retrouve énormément d’ingéniosité criminelle dans l’esprit de M. Moore», a déclaré le procureur Ian Paton. L’affaire est une exceptionnelle preuve d’inventivité et de fourberie criminelle mettant apparemment à profit l’expertise de cet accusé.[/quote] [quote]Le Telegraph explique par ailleurs que si le prisonnier est arrivé à ses fins, ce n'est pas seulement grâce à son arnaque rondement menée, il a été aidé par l'inattention des autorités pénitentiaires, qui n'ont pas remarqué certaines incohérences, notamment le fait que le nom de la Cour ait été renommé 'Southwalk' à la place de 'Southwark' dans le mail.[/quote] Dans les pas de Ronnie Biggs. Neil Moore est le premier à s'évader de la prison de Wandsworth depuis le célèbre bandit anglais Ronnie Biggs en 1965. Cet établissement pénitentiaire est classé dans la catégorie B par les autorités britanniques, cela signifie qu'il accueille des détenus ne nécessitant pas une surveillance maximale, mais qui représentent tout de même un risque d'évasion. Ronnie Biggs avait participé à la spectaculaire attaque du train postal Glasgow-Londres du 8 août 1963, l'un des plus grands casses qu’a connu le Royaume-Uni. Neil Moore risque de voir sa peine alourdie de plusieurs années de prison, il s'est déclaré coupable d'évasion et de huit chefs d'accusation de fraude. Reste à voir maintenant à quel point le dénouement de cette histoire, dont l’objectif était potentiellement de démontrer une importante faille dans la sécurité du pénitencier, viendra réduire ou non la peine de Moore, celle-ci doit être entendue le 20 avril 2015.

02 Apr 2015 LIRE L'ACTU
Les banques belges refuseront bientôt Windows XP pour les opérations en ligne Archives Secunews SECUNEWS

Les banques belges refuseront bientôt Windows XP pour les opérations en ligne

Plusieurs banques préviennent que les services bancaires effectués par internet risquent d'être moins sûrs dans les prochains mois. La raison ? Microsoft ne met plus à jour les systèmes de sécurité de Windows XP depuis le 8 avril 2014, plus de 600.00 ordinateurs seraient concernés. Ce qui en fera une cible de choix pour les pirates informatiques en tout genre. De quoi pousser les banques à conseiller vivement à leurs clients de changer de système, car il ne sera bientôt plus accepté pour effectuer des mouvements bancaires, au plus tard le 31/03/2015 KBC et Argenta ont déjà envoyé un courrier à leurs clients pour les prévenir. Belfius est en passe de le faire et BNP Paribas suit le mouvement. [quote]"Près de 600.000 PC seraient encore sur Windows XP, sans compter les 100.000 PC qui ne sont pas branchés à internet" précise Eddy Willems, cyber spécialiste et porte-parole de la compagnie d'antivirus G Data.[/quote] Microsoft annonce pour sa part un outil gratuit permettant de convertir les fichiers (données et paramètres) d'une machine XP vers Windows 7 ou supérieur, et ce, sur le même ordinateur ou non. Une sorte d'ultimatum ? Cette mise en garde offusque certains utilisateurs qui la ressentent comme un ultimatum. Il faudra donc, acquérir non seulement un nouvel OS, mais aussi, fort probablement, un nouvel ordinateur. Car migrer depuis l’environnement XP vers Windows 7 ou 8 sans remplacer les machines sera difficile si les PC affichent plus de 5 ans au compteur, le surcoût variera alors de 350 à 1.000 euros. L’utilisateur ne doit pas être le maillon faible. [quote]Pour cet ancien employé de Fortis aujourd’hui retraité, les mesures de sécurité bancaire placées au-dessus du système d’exploitation lors des transactions de PC Banking suffiraient à se protéger contre les malwares. Par le biais de sites sécurisés, d’un Digipass et de codes secrets.[/quote] Autre son de cloche chez Febelfin, qui représente le secteur bancaire. [quote]Le porte-parole Rodolphe de Pierpont, a déclaré qu’il n’existe aucune date officielle de suppression de Windows XP dans l’environnement bancaire: "Chaque banque détermine son niveau de sécurité en fonction de sa clientèle et de sa politique concurrentielle. Mais il s’agit de la sécurité globale des transactions. La sécurité doit jouer à tous les niveaux et donc aussi au niveau du système d’exploitation, l’utilisateur ne doit pas être le maillon faible de la sécurité bancaire."[/quote] XP fait toujours de la résistance Windows XP (qui à 13 ans) a été conçu en 1998 et commercialisé en 2001 alors qu’internet n’était pas encore la machine à pirater qu’il est aujourd’hui. Et depuis le 8 avril, il n’y a plus de mise à jour ni, surtout, de correctifs de sécurité. Les constructeurs de nouvelles imprimantes peuvent ainsi ne plus proposer les pilotes pour Windows XP, et c’est exactement la même chose pour Office 2003. Ce vieux Windows XP commence à quitter nos PC. En quelques mois, son taux d’utilisation dans le monde a chuté à près de 15% de l'ensemble des OS, voire moins de 10% dans certains pays d'Europe. Si Microsoft assume la fin du support gratuit de son ancien système d'exploitation, elle continue à assurer un support payant pour les entreprises qui le désirent. [quote]Nous avions prévenu le marché depuis déjà 5 ans, insiste Jean-Benoit Van Bunnen responsable de Windows Chez Microsoft Belgique, mais des entreprises et des services publics peuvent encore avoir accès à ce que l’on appelle un ‘custom services agreement’ de maintenance personnalisée. Ce support n’a pourtant qu’une durée déterminée et a pour vocation de faciliter la période de migration vers un OS actuel. "[/quote] Pour le représentant de Microsoft, les banques doivent faire face à une problématique particulière: [quote]"Les organismes financiers doivent supporter une myriade de combinaisons de systèmes d’exploitation et de navigateurs. Le nombre de combinaisons est considérable et il suffit d’une faille sur un navigateur spécifique pour fragiliser l'ensemble. Pour les banques, la maintenance informatique devient très difficile."[/quote] Les antivirus poursuivent le combat. Sorte de victimes collatérales de la fin du support de Microsoft, les éditeurs d’antivirus sont, eux, obligés d’apporter une protection aussi efficace que possible, quelle que soit la plate-forme logicielle utilisée par le client. C’est ainsi que, comme d’autres, Bitdefender prolonge son support antimalware pour les utilisateurs de Windows XP. Les développements pour cette antique version dureront jusqu’à 32 mois après la fin du support de Microsoft pour XP (SP3) et Office 2003, c'est-à-dire jusqu’en janvier 2016 pour les particuliers et janvier 2017 pour les professionnels. Cela pourrait même continuer après cette limite dit-on chez BitDefender: [quote]"Nous envisageons, le cas échéant, de prolonger le support après ces dates, en fonction de la situation du marché."[/quote] PETITE ASTUCE: Voici une astuce pour faire croire à Fortis que vous avez une nouvelle machine, en gadant votre XP. – Utiliser un navigateur récent comme google chrome sur votre XP, que l’on peut télécharger gratuitement. – Installez y l’extension gratuite : User-Agent Switcher . – Il vous suffit de choisir l’agent 'Chrome on Widows' Le Pc Banking est content, et vous avez économisé une nouvelle machine. Ceci dit avec un vieux PC, utilisez un navigateur et un anti-virus reste d'actualité pour éviter les pirates! Voir aussi: (RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014 secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

30 Mar 2015 LIRE L'ACTU
Gangnam Style a fait buguer Youtube Archives Secunews SECUNEWS

Gangnam Style a fait buguer Youtube

Le clip du chanteur sud-coréen Psy a atteint un nombre de vues tellement important que Youtube n'a pas réussi à le comptabiliser. Après avoir dépassé le milliard de vues sur Youtube, puis les deux milliards, le tube de Psy "Gangnam Style" a fait buguer la plate-forme de vidéos, le clip est parvenu à une audience telle que le site internet n'a pu la comptabiliser. Le point critique a été atteint lundi lorsque le nombre de vues a dépassé les 2.147.483.647. [quote]Gangnam Style' a été vu tellement de fois que nous avons dû mettre à niveau le système", a expliqué Youtube dans un post Google+.[/quote] (Psy - Gangnam style officiel)[quote]Pour les initiés, la plate-forme de vidéo a également livré l'explication technique de ce bug "Nous n'avons jamais imaginé qu'une vidéo serait vue à un nombre supérieur à un entier de 32 bits (=2.147.483.647), mais c'était avant de rencontrer Psy". [/quote] A l'heure où l'on écrit ces lignes,le clip a été visionné 2.157.653.352, le compteur sous la vidéo,s'emballe au passage de la souris. Grâce à la mise à jour de Youtube, le nombre de vues d'une vidéo pourra désormais dépasser les neuf trillions, ou exactement 9.223.372.036.854.775.807.

05 Dec 2014 LIRE L'ACTU
Journée Mondiale des programmeurs et développeurs Archives Secunews SECUNEWS

Journée Mondiale des programmeurs et développeurs

A priori, nous sommes en face d'une journée mondiale très improbable, dans la mesure ou l'informaticien -programmeur ou développeur- vit dans un monde clos composé de son écran et de lui-même... et pourtant elle existerait vraiment. Une journée mondiale russe L'origine de cette journée mondiale est russe et elle est fixée au 256ème jour de l'année*. [quote]Chacun aura immédiatement remarqué que 256 est une puissance de 2 (28 très exactement) et que c'est même la plus grande puissance de 2 qui soit inférieure au nombre de jours dans une année... Pour arriver ensuite à la journée mondiale, il faut revenir au Russe Valentin Balt, alors employé par une entreprise de développement internet, qui a lancé (en 2002) une pétition au gouvernement pour demander que soit accordé un jour de congé à tous les développeurs.[/quote] Le plus étonnant est qu'il ait obtenu gain de cause et qu'en 2009, le ministère russe de la culture et de la communication de masse (cela ne s'invente pas) fasse le nécessaire pour la création d'un tel jour. En 2009, le président de la fédération de Russie, Dmitry Medvedev signa le décret, officialisant le jour de congé des programmeurs, chaque 256ème jour de l'année. Cette journée n'a pas été imitée dans les autres pays. [quote]Curieusement, c'est le calendrier Grégorien qui a servi de référence pour déterminer le jour en question. Pourtant, c'est la calendrier Julien (utilisé par les orthodoxes) qui devrait faire référence en Russie. De là à se demander s'il n'y a pas un loup quelque part...[/quote] (source:.journee-mondiale.com)

13 Sep 2014 LIRE L'ACTU
L’opérateur mobile totalement gratuit FreedomPop arrive en Belgique Archives Secunews SECUNEWS

L’opérateur mobile totalement gratuit FreedomPop arrive en Belgique

La société américaine FreedomPop a annoncé qu’elle débarquerait bientôt en Belgique grâce à un accord passé avec l’opérateur Base. Cette start-up, présente sur le marché américain depuis 2012, est basée à Los Angeles propose un modèle "freemium" de téléphonie mobile. Environ la moitié de ses utilisateurs ne paie pas d'abonnement, tandis que l'autre moitié souscrit à des services payants. [quote]Par exemple, les utilisateurs américains reçoivent gratuitement 200 minutes d’appels, 500 SMS et 500 MB de données mobiles. Pour en avoir plus, il faut évidemment payer. Un plan à 6,67 dollars par mois comprend des appels et SMS illimités ainsi que 500 MB de données.[/quote] FreedomPop est un opérateur virtuel un peu particulier, aux Etats-Unis, la start-up est associée à l’opérateur Sprint auquel elle achète des données 3 et 4G, les appels téléphoniques passent par cet accès Internet mobile, un peu comme Skype utilise la connexion résidentielle. FreedomPop a donc choisi la Belgique comme marché test avant de s'attaquer au reste de l'Europe. [quote]La Belgique est un marché test, explique Stephen Stokols, CEO de la société. C'est un petit marché, en bonne santé et où tout le monde a une carte de crédit, c’est un bon moyen avant d’arriver en Europe. [/quote] Si l'expérience est concluante, FreedomPop se lancera prioritairement au Royaume-Uni, en Allemagne et en Espagne. Par ailleurs, on ne sait pas exactement ce que contiendra le plan gratuit en Belgique, la société espère lancer ses services cette année ou début 2015. Les critiques les plus courantes face à cet opérateur gratuit sont la facturation automatique du dépassement et l’obligation d’utiliser les applications maison afin de profiter du forfait. Le communiqué envoyé comporte également une conclusion quelque peu étrange: [quote]FreedomPop ne proposera pas seulement des cartes SIM internationales aux résidents belges, mais aussi aux utilisateurs américains qui envisagent de se rendre sur des marchés comme la Belgique.[/quote]. Les opérations du MVNO seront-elles exclusivement pilotées depuis Los Angeles ? Contrairement aux Etats-Unis, FreedomPop ne commercialisera pas de terminaux en Belgique, et se contentera en premier lieu de vendre des cartes SIM Clic pour accéder au site FreedomPop (anglais)

14 Jul 2014 LIRE L'ACTU
La sonde LADEE va entrer en contact avec la Lune et cela risque d'être violent Archives Secunews SECUNEWS

La sonde LADEE va entrer en contact avec la Lune et cela risque d'être violent

La Nasa a prévenu, la sonde LADEE va entrer en contact avec la Lune d'ici la fin du mois d'avril 2014 et cela risque d'être violent, mais elle aura rempli sa mission auparavant. Le crash est prévu par la Nasa et elle ne va rien faire pour l'en empêcher. La sonde LADEE (Lunar Atmosphere and Dust Environment Explorer) est partie depuis octobre 2014 explorer l'atmosphère du satellite de la Terre ainsi que les poussières en suspension. [quote]"Quand vous heurtez quelque chose à une vitesse de 1.600 mètres par seconde, cela n'a rien de tendre, la sonde va peut-être rebondir un peu mais, à la fin, elle sera détruite, a expliqué Rick Elphic, scientifique en charge du projet LADEE.[/quote] L'événement ne pourra être vu depuis la Terre puisqu'il se déroulera du côté opposé de la Lune. Un jeu-concours pour deviner le moment précis du crash La Nasa elle-même ne sait pas exactement à quel endroit la sonde (dont la mission a coûté 280 millions de dollars) va s'écraser, ni quand, car la sonde va devoir survivre à une éclipse lunaire le 15 avril 2014 (perte de contact total pendant 4 heures) et à d'éventuels obstacles à la surface de la Lune. L'agence spatiale américaine organise d'ailleurs un petit jeu concours où elle invite les internautes du monde entier à deviner la date et l'heure précise du crash. Avant de s'éparpiller par petits bouts, façon puzzle, la sonde LADEE va survoler la surface de la Lune à seulement quelques kilomètres de haut. Elle doit en effet tenter de percer un mystère. Des astronautes de plusieurs missions Apollo, dont Gene Cernan d'Apollo 17, ont remarqué une sorte de halo lumineux au moment du lever du soleil sur la Lune, l'objectif est de savoir ce qui est à l'origine de ce halo. Clic pour accéder au jeu concours (anglais)

09 Apr 2014 LIRE L'ACTU
Journée mondiale de la protection des données Personnelles Archives Secunews SECUNEWS

Journée mondiale de la protection des données Personnelles

C'est une journée d'origine anglo-saxonne (data privacy day) et, suivant les traductions, on la retrouve tantôt sous le vocable "Journée mondiale des données à caractère personnel" ou encore "journée mondiale de la vie privée" ce qui ne recouvre pas exactement la même chose! La difficulté vient du fait que la notion de la protection de la vie privée n'a pas du tout le même sens dans le monde anglo-saxon que dans le monde latin, ce qui n'est d'ailleurs pas sans poser des problèmes juridiques ardus quand on songe aux habitudes de sociétés américaines comme Google pour qui la transparence est la règle et la notion d'oubli inexistante ! En effet, comme le rapporte fréquemment l’actualité, en matière de sécurité, le risque zéro n’existe pas. Les organismes publics et les entreprises ne sont pas à l’abri d’incidents pouvant conduire, par exemple, à l’oubli de documents contenant des renseignements personnels dans un lieu public, à l’envoi au mauvais destinataire de correspondances d’affaires, à la conservation non sécuritaire de matériel contenant des renseignements personnels ou carrément à la perte et au vol de documents ou de support informatique. Face à une telle situation, un organisme public ou une entreprise doit réagir rapidement afin de circonscrire l’incident et en limiter les conséquences, il doit également informer les personnes dont les renseignements personnels sont visés par un tel incident afin qu’elles puissent prendre les mesures nécessaires pour en minimiser les effets. L'Europe avant les USA C'est le Conseil de l’Europe qui a, le premier, proclamé une journée européenne de la protection des données à caractère personnel Elle existe depuis 2007. Les américains ont suivi de peu et c'est en 2009 que s'est célébrée la première journée nord américaine. La convention de Strasbourg L'initiative de cette journée est à rechercher dans la ligne de la "Convention pour la protection des personnes à l'égard du traitement automatisé des données à caractère personnel", élaborée par le Conseil de l’Europe, ouverte à la signature des états depuis le 28 janvier 1981 elle est devenue une référence dans le monde entier. Malheureusement, seulement 44 états l'ont ratifiée...

28 Jan 2014 LIRE L'ACTU
Une odeur d'urine de chat émane d'ordinateurs Dell Lattitude 6430u Archives Secunews SECUNEWS

Une odeur d'urine de chat émane d'ordinateurs Dell Lattitude 6430u

De nombreux utilisateurs d'ordinateurs portables de la marque Dell se sont plaints d'une odeur de "pipi de chat" émanant de leur machine. Un problème que l'entreprise a reconnu et dit avoir réglé. Selon le portail spécialisé TheNextWeb le forum du site officiel de Dell a été pris d'assaut par de nombreux utilisateurs mécontents qui se plaignent de l'odeur dégagé par le modèle "Latitude 6430u", une odeur que certains assimilent à celle de l'urine de chat. [icons icon_name="icon-comment-alt" icon_size="14px"]"Il y a quelques semaines, j'ai reçu un nouveau Latitude 6430u par mon travail. La machine est bonne, mais on dirait qu'elle a été assemblée près d'une litière de chat. Ce n'est vraiment pas terrible!", se plaint un internaute qui affirme que l'odeur nauséabonde provient du clavier. Et de nombreux autres commentaires abondent dans le même sens. [icons icon_name="icon-comment-alt" icon_size="14px"]"J'ai reçu le même ordinateur et je rencontre exactement le même problème, c'est humiliant en classe", déplore un étudiant. [icons icon_name="icon-comment-alt" icon_size="14px"]"Nous avons reçu plusieurs Latitude 6430u et nous rencontrons le même problème, la situation est plutôt embarrassante vis-à-vis de nos employés…", raconte un patron. Les responsables de Dell ont reconnu ce défaut de fabrication, selon eux, une enquête a été ouverte pour déterminer la cause de cette odeur. [icons icon_name="icon-comment-alt" icon_size="14px"]"Le problème a été résolu et ce n'est qu'une question de semaines avant que nous puissions révéler l'information sur la cause et sa résolution", a déclaré un responsable sur ce même forum affirmant que les nouveaux ordinateurs ne sentent plus aussi mauvais. [icons icon_name="icon-comment-alt" icon_size="14px"] "L'odeur est liée à un processus de fabrication qui a désormais été changé", tente de rassurer le constructeur, si vous commander un Latitude 6430u maintenant, vous n'aurez plus le problème", explique cet employé de Dell. Mais certains internautes ont déjà leur avis sur l'origine de cette odeur [icons icon_name="icon-comment-alt" icon_size="14px"]"Ça doit venir de la batterie, c'est le seul composant qui contient de l'ammoniac", croit savoir un membre du forum Dell. Et pour ceux qui rencontrent encore le problème, le numéro deux mondial des ordinateurs conseille de le signaler auprès du support technique, disponible sur cette page (anglais).

31 Oct 2013 LIRE L'ACTU
Un pirate pénètre la chambre d’une petite fille à travers son baby monitor Archives Secunews SECUNEWS

Un pirate pénètre la chambre d’une petite fille à travers son baby monitor

L'histoire qui suit, contée par la chaîne américaine ABC News, s'est déroulée à Houston, au Texas, dans l'appartement d'un jeune couple, ou plus exactement dans la chambre d'Alysson, leur petite fille de deux ans. Un jour, Marc Gilbert et son épouse entendent distinctement une voix tenant des propos à caractère sexuel à leur fille. La voix vient de la chambre de l'enfant. Pris de panique, le couple bondit dans la pièce. Citation: "Réveille-toi, Allyson, espèce de petite (censuré)", lui intime la voix. Les parents se rendent vite compte que les mots proviennent du baby monitor, qui est équipé d'une caméra. Citation: "J'ai vu la caméra se tourner vers nous", raconte le père, quelqu'un était parvenu à le piraté pour pénétrer à distance dans l'appartement familial. Pendant deux ans, le couple avait accordé une entière confiance à ce baby monitor. Citation: "On ne pouvait pas vivre sans", explique le père. Ce qu'il ignorait, c'est que quelqu'un d'autre regardait aussi dans la chambre de la petite, et avait pu lire le prénom d'Allyson, écrit au-dessus de son lit. Citation: "C'est comme s'il avait pénétré par effraction dans notre maison", lâche Marc Gilbert. Il y a un rebondissement inattendu à ce fait divers Alysson n'a jamais rien entendu des insanités proférées par son visiteur, la petite fille est née... sourde. Citation: "Elle a des implants cochléaires, et heureusement, nous les lui enlevons avant de la mettre au lit", explique Marc Gilbert, qui a médiatisé son histoire afin de sensibiliser d'autres parents et éviter que cette inquiétante mésaventure ne se reproduise.

01 Aug 2013 LIRE L'ACTU
Firefox bloquera les cookies tiers a partir du mois d'avril 2013 Archives Secunews SECUNEWS

Firefox bloquera les cookies tiers a partir du mois d'avril 2013

D'ici le mois d'Avril 2013 Firefox n'acceptera plus tous les cookies tiers apprend-t-on dans la FAQ en anglais d'un contributeur à cette modification. De quoi s'agit-il exactement ? Les cookies sont des fichiers envoyés par les sites ou des services sur internet et stockés localement sur l'ordinateur, tablette ou smartphone. Ils sont parfois utiles voire indispensables au fonctionnement d'un site internet, pour conserver une connexion active ou les préférences de navigation, ceux là ne seront pas modifiés et toujours acceptés par Firefox. Les cookies tiers c'est quoi ? Les cookies tiers fonctionnent sur le même principe mais sont envoyés par des services inclus dans le site, mais pas forcément utiles au site. Ils peuvent être envoyés par les plugins de réseaux sociaux comme les boutons de partage Twitter ou le bouton j'aime de Facebook ou encore par les scripts qui servent à afficher la publicité, ceux-là seront bloqués. Ils ne servent généralement pas à l'internaute directement mais aux régies publicitaires pour suivre la navigation d'un internaute, cibler la publicité ou établir des statistiques. L'internaute devra montrer la volonté d'interagir avec un contenu pour que ces cookies soient acceptés, par exemple s'il visite le site du service ou s'il possède déjà un de ces cookie. Firefox va ainsi rejoindre Safari qui utilise déjà ce mode de fonctionnement contrairement à Chrome ou Internet Explorer qui acceptent les cookies tiers par défaut sauf lorsque l'internaute modifie ses préférences dans les paramètres du logiciel. La version actuelle de Firefox accepte elle aussi tous les cookies. Le nouveau fonctionnement va tout d'abord être testé dans les versions en développement Alpha et Bêta du logiciel avant d'être étendu au navigateur stable dans une nouvelle version qui devrait arriver au mois d'Avril 2013. Censure inacceptable ? La fondation Mozilla franchit-elle la ligne rouge avec sa mise à jour attendue début avril 2013 ? Marche-t-elle dans les pas de l’opérateur français Free, qui avait unilatéralement bloqué l’affichage des publicités début janvier 2013 ? Citation: "La situation est différente, analyse Cédric Jeanneret, membre du Parti pirate vaudois. En bloquant les cookies, Mozilla ne censure rien, les publicités resteront affichées, elles seront simplement moins personnalisées. Le contenu des pages ne sera pas modifié.» Pour lui, le blocage par défaut n’est pas la solution la plus élégante, mais il a le mérite d’attirer l’attention sur la problématique du " tracking ": Citation: "Ce genre d’initiative traduit un ras-le-bol légitime face aux abus du flicage commercial dont sont victimes les internautes", conclut Cédric Jeanneret. Un avis que partage la section française de l'Internet Society: Citation: "Il ne revient pas à un éditeur ou à un créateur de site Web de transmettre à d'autres acteurs des données à caractère personnel tels un identifiant ou l'adresse IP sans le consentement explicite de l'utilisateur, surtout si ces dernières sont utilisées à des fins publicitaires".

20 Mar 2013 LIRE L'ACTU
Il est temps de passer de Messenger à Skype ! Archives Secunews SECUNEWS

Il est temps de passer de Messenger à Skype !

Si comme moi vous utilisez Messenger, vous avez déjà dû recevoir le mail de Microsoft vous demandant de passer de Messenger à Skype mais bon je le met quand même ici au cas où vous seriez passé à coté. Cher. Nous allons retirer le service Messenger de tous les pays (sauf la Chine continentale où Messenger restera disponible) et fusionner les meilleures fonctionnalités de Messenger et de Skype. Passez à Skype, connectez-vous à l'aide d'un compte Microsoft (identique à votre ID Messenger) et retrouvez tous vos contacts Messenger à portée de main. Tout comme avant, vous pourrez leur envoyer des messages instantanés et avoir des conversations vidéo avec eux. Vous découvrirez également comment rester en contact avec Skype sur votre appareil mobile et votre tablette. Procédez à la mise à jour dès maintenant Cordialement, L'équipe Messenger Vous n'avez jamais utilisé Skype ? 1. Téléchargez la dernière version de Skype. 2. Connectez-vous à Skype avec votre compte Microsoft. Vous utilisez déjà Skype ? 1. Procédez à la mise à jour vers la dernière version de Skype. 2. Connectez-vous avec votre compte Microsoft. 3. Fusionnez votre compte Skype actuel avec votre compte Microsoft. Voici juste un aperçu des grandes fonctionnalités à utiliser avec Skype : - Messagerie instantanée, appel vidéo et appel vers des téléphones à partir de votre PC, Mac, Windows Phone, iPhone, iPad, Android mobile, Kindle Fire et autres appareils - Partage de votre écran avec vos amis et votre famille - Appel vidéo et messagerie instantanée avec vos amis Facebook - Appel vidéo de groupe jusqu'à 10 amis en même temps* - Et ce n'est qu'un début ! Vous avez tant de choses à explorer sur Skype Procédez à la mise à jour dès maintenant Que va-t-il se passer entre maintenant et le retrait de Messenger ? Messenger va continuer à fonctionner exactement comme aujourd'hui. Si vous êtes connecté à Messenger sur votre ordinateur de bureau**, une notification sous forme de bannière s'affichera pour vous inviter à procéder à la mise à jour. Lorsque vous cliquerez sur la bannière, une fenêtre d'installation s'ouvrira et vous invitera à effectuer la mise à jour. Vous serez alors guidé tout au long de notre processus visant à installer Skype et à désinstaller automatiquement Messenger. Que va-t-il se passer après le retrait de Messenger ? Les utilisateurs Messenger sur ordinateur de bureau** ne seront plus en mesure de se connecter. Ils pourront uniquement effectuer la mise à jour vers Skype. Si vous essayez de vous connecter, une notification s'affichera. Si vous choisissez de poursuivre, vous serez guidé tout au long de notre processus visant à installer Skype et à désinstaller automatiquement Messenger en même temps. Puis-je effectuer la mise à jour vers Skype sur mon appareil mobile ? Oui ! Skype est disponible sur iPhone, Android et bientôt sur Windows Phone 8. Nous vous encourageons à télécharger la dernière application Skype sur votre appareil mobile et à désinstaller Messenger. Vous aurez la possibilité de vous connecter à Skype sur vos applications mobiles iPhone, Android et Windows Phone 8 avec votre compte Microsoft au cours des prochaines semaines. Si vous utilisez un autre téléphone où Messenger est installé, il continuera de fonctionner pendant un petit moment. Où puis-je obtenir plus d'informations ? Pour obtenir plus d'informations sur la mise à jour vers Skype, visitez le site du support de Skype. * Pour utiliser la conversation vidéo en groupe, vous devrez disposer de l'abonnement Skype Premium. ** Les versions plus récentes de Messenger recevront des notifications de mise à jour facultatives. Les versions plus anciennes ne recevront aucune notification et vous devrez télécharger Skype manuellement.

22 Jan 2013 LIRE L'ACTU
Opera 12.10 disponible Archives Secunews SECUNEWS

Opera 12.10 disponible

Opera a mis en ligne la version 12.10 de son navigateur internet pour Mac, Windows et Linux. À l'honneur dans cette version, plusieurs nouveautés. Intégration Système : Pour Mac OS X Mountain Lion l'ajout d'un centre de notifications qui vous indiquera par exemple quand un téléchargement est terminé mais aussi la possibilité de partager des pages sur Facebook, Twitter, et plus. Ajout également du support de l'affichage Retina. La version pour Windows offrira quant à elle la possibilité de naviguer au doigt et de zoomer via un pincement sur Windows 8. Plus Joli : Cette version 12.10 prend également en charge l'International Color Consortium (ICC) profile v4 qui rendra vos photos plus vibrante et colorée afin de les afficher exactement comme un photographe l'attendrai. Ci-dessous un aperçu du rendu entre Opera 12 et Opera 12.10 avec une photo de Scarletst utilisateur du site Flickr. Support de SPDY : Coté vitesse on trouve la prise en charge du protocole SPDY qui permet de charger les pages web plus rapidement sur les sites utilisant SPDY comme Twitter, Gmail, WordPress et bientôt Facebook. Extensions : Opera voulant que son parc d'extensions fleurisse d'extensions toujours plus pratiques a ajouté plusieurs APIs afin d'offrir aux développeurs toujours plus d'outils à la création. La principale étant la Context Menu API qui donne la possibilité d'ajouter des fonctions au menu clic droit de la souris. Les autres améliorations concernent la Resource Loader API, la Screenshot API et une mise à jour de l'URL Filter API. Télécharger Opera 12.10

07 Nov 2012 LIRE L'ACTU
Google Books Archives Secunews SECUNEWS

Google Books

Effectuez des recherches sur des millions de livres et accédez à un aperçu de ces ouvrages à l'aide de Google Recherche de Livres. Derniers coups de cœur et grands classiques vous attendent. La recherche de livres fonctionne exactement comme une recherche sur le Web. Lancez une recherche sur Google Recherche de Livres ou Google.fr : lorsque les termes de votre recherche figurent dans un livre, un lien vers cet ouvrage s'affiche dans les résultats obtenus. http://books.google.com

21 Oct 2012 LIRE L'ACTU
L'inventeur du web sêinquiéte des lois de contrôle d'Internet et des applis mobiles Archives Secunews SECUNEWS

L'inventeur du web sêinquiéte des lois de contrôle d'Internet et des applis mobiles

Les lois de contrôle d'Internet, adoptées ou en cours de discussion dans les principales démocraties du monde, inquiétent le créateur du Web. Le Britannique Sir Tim Berners-Lee a en effet dénoncé ces textes, au cours de la conférence mondiale du Web, www2012, qui se tenait à Lyon du 16 au 20 avril 2012. L'ancien chercheur de l'organisation européenne pour la recherche nucléaire ( CERN ) a regretté le "nombre impressionnant de textes à l'étude" sur le contrôle de l'Internet dans les démocraties, notamment en Grande-Bretagne, aux …tats-Unis et en France, sous couvert de la lutte antiterroriste et antipédophile. Une problématique aussi abordée le lendemain par la commissaire européenne Neelie Kroes, devant le même auditoire. Citation:"Les gens descendent dans la rue pour manifester afin de défendre leurs droits et libertés sur Internet, c'est un phénoméne nouveau", a-t-il affirmé, en référence au mouvement de protestation contre l'accord commercial anti-contrefaçon ( Acta ) en cours d'adoption à l'échelle mondiale. "Nous ne pourrons pas continuer à inventer si le Web est verrouillé, bloqué" par les autorités, a-t-il prévenu, devant un parterre de spécialistes du Web venant du monde entier. Le combat douteux des Anonymous Cela ne l'a pas empêché de prendre ses distances vis-à-vis de l'action de hackers autoproclamés justiciers, tels les Anonymous. Citation:"Se battent-ils contre certaines choses en particulier, ou contre tout ce qui leur apparaÓt comme mauvais ?" s'est-il interrogé. Veulent-ils la fin de la corruption, ou attaquent-ils toute forme de gouvernement dans le monde ?" a-t-il ajouté, perplexe. Il est vrai que les attaques des Anonymous ne suivent pas toujours une logique claire, s'ils essaient souvent de se présenter comme des justiciers, pourfendeurs des inégalités et des injustices, ils s'attaquent parfois gratuitement à des internautes simplement imprudents ou indélicats. Tim Berners-Lee n'est pas convaincu par l'intérêt de telles actions pour l'avenir du Web. Le créateur du Web, du protocole HTTP et du langage HTML s'est aussi inquiété des dérives possibles dans le domaine politique. Selon lui, des gouvernements au pouvoir dans les démocraties pourraient utiliser les données collectées par les services de police, dans le cadre de la surveillance d'Internet, afin d'être réélus. Citation:"Ne croyez pas que les gens impliqués dans des élections seront plus scrupuleux que ceux qui gérent la publicité sur Internet, ils vont analyser ce que vous aimez, gr‚ce à vos données en ligne, et vont essayer de vous convaincre que leur candidat va vous apporter exactement ce que vous cherchez", a-t-il en effet averti. Il s'inquiéte également des applis mobiles Le Web est le symbole d'un monde ouvert, gr‚ce auquel chacun peut communiquer avec n'importe quel point de la planéte. Mais le Britannique Tim Berners-Lee, qui a inventé le World Wide Web en 1989 alors qu'il travaillait au Cern, est trés préoccupé par l'évolution de l'Internet mobile et notamment par les applications dédiées aux appareils nomades. Le monde des applis mobiles est en effet cloisonné, du fait des fabricants de matériel et des éditeurs de logiciels, qui mettent en avant les magasins d'applications (App Store d'Apple, Google Play, etc...), non compatibles entre eux. Une appli conçue pour iPhone ou iPad (Apple) ne peut être utilisée telle quelle sur Android (Google), Windows Phone (Microsoft) ou BlackBerry (RIM) et doit être réécrite sous une forme différente pour être compatible. La solution proposée par le World Wide Web Consortium ( W3C ), présidé par Tim Berners-Lee, est un systéme d'applications web ouvertes (open web apps) utilisant le standard HTML5, utilisé aussi par les ordinateurs classiques et compatible avec les navigateurs de tous les smartphones. Longtemps limité, le langage HTML est désormais capable de prouesses multimédias. Citation:"Le HTML5, c'est "tout aussi sexy" Vous devez aider à la construction d'un monde ouvert pour les applications mobiles", a-t-il scandé à l'adresse des centaines de spécialistes du Web réunis à Lyon, pour la 21e Conférence mondiale du Web. Si quelqu'un vous demande de développer une appli mobile, dites-lui qu'une application web ouverte peut être tout aussi bonne, tout aussi sexy", a-t-il ajouté. Si vous utilisez HTML5, vous n'avez pas besoin de réécrire une application pour chaque systéme", a-t-il poursuivi, sans citer aucun des géants du Web qui lui mettent des b‚tons dans les roues (Apple notamment). Le Web, ce sont des standards, et chaque internaute doit pouvoir accéder au même contenu", a ajouté Tim Berners-Lee, reconnaissant, "Cela implique beaucoup de travail." Accéder au site du www2012 ( anglais)

24 Apr 2012 LIRE L'ACTU
(MAJ2) Premier lancement Soyuz en direct sur internet (21.10.2011) Archives Secunews SECUNEWS

(MAJ2) Premier lancement Soyuz en direct sur internet (21.10.2011)

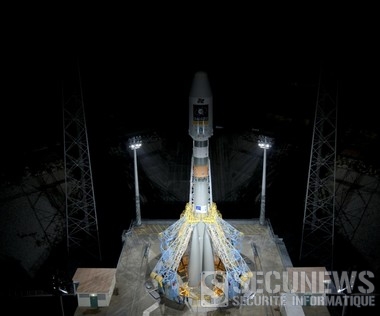
Pour son premier lancement Soyuz depuis le Centre Spatial Guyanais, Arianespace mettra en orbite les deux premiers satellites de la constellation européenne Galiléo. Ce lancement Soyuz, qui sera suivi par celui du lanceur léger européen Vega en 2012, donne naissance à la plus vaste gamme de services de lancements commerciaux de l'histoire. Avec Soyuz au Centre Spatial Guyanais, Arianespace sera le seul opérateur au monde à lancer toutes les charges vers toutes les orbites, des plus petits aux plus grands satellites géostationnaires, des grappes de satellites pour les constellations à la déserte de la Station spatiale internationale. Le programme Soyuz au Centre Spatial Guyanais (CSG) s'inscrit dans la continuité de la coopération entre la France et la Russie, débutée en 1996 avec la création de Starsem pour l'exploitation du lanceur Soyuz à Baikonur. Ce partenariat stratégique permet à l'Europe de disposer d'un lanceur moyen et à la Russie d'augmenter le nombre de lancements. A ce jour, 23 lancements commerciaux ont été réalisés avec succés à Baikonur et 3 lancements restent encore à effectuer sur la période 2011-2012. Le lanceur Soyuz a déjà effectué 1.776 missions depuis la Russie et le Kazakhstan, toutes versions confondues. Les premiéres études sur Soyuz au Centre Spatial Guyanais remontent au début de 1998, ce qui a permis à l'Agence Spatiale Européenne (ESA) de démarrer le programme en 2004, les travaux en Guyane ont démarré en 2005 et l'arrivée des premiers éléments russes a débuté en 2008. L'ESA a confié au CNES la maÓtrise d'oeuvre du projet afin de conduire le développement et la qualification technique de l'Ensemble de Lancement Soyuz (ELS) en Guyane. L'Agence Spatiale Fédérale russe (Roscosmos), responsable de la réalisation de la partie russe du programme Soyuz au CSG, a coordonné l'ensemble des activités des entreprises russes impliquées dans ce programme. Arianespace a assuré la fourniture des systémes russes et coordonné les activités des entreprises russes pendant la phase de développement. Soyuz au CSG est d'ores et déjà un succés commercial, 14 lancements étant dans le carnet de commandes d'Arianespace avant même ce premier lancement. Les deux satellites de la constellation Galiléo "IOV-1 PFM" et "FM2" (du programme "IOV" (In Orbit Validation), prénommés Tiis et Natalia) seront placés sur une orbite circulaire à 23.000 km d'altitude, ils ont été construits par un consortium dirigé par Astrium Gmbh. Arianespace et sa filiale Starsem ont déjà mis en orbite les satellites précurseurs de Galileo, "Giove-A" et "Giove-B", qui ont permis de sécuriser les fréquences attribuées à la constellation. Le lancement sera effectué depuis l'Ensemble de Lancement Soyuz (ELS) à Sinnamary en Guyane française. Orbite visée: orbite circulaire intermédiaire Altitude: 23 222 km Inclinaison: 54.7 degrés Le décollage du lanceur est prévu le jeudi 20 octobre 2011, à un instant précis: 10:34:28 (UTC) 07:34:28 (Heure de Guyane) 12:34:28 (Heure de Paris) 06:34:28 (Heure de Washington, DC) 15:34:28 (Heure de Moscou) MAJ le 20.10.2011 Citation:A la suite d'une anomalie observée au cours de la fin du remplissage du troisiéme étage du lanceur Soyuz, la chronologie de lancement a été interrompue. Le lanceur, les deux satellites Galileo et l'ensemble de lancement ont été mis en conditions de sécurité maximale. Une nouvelle date de lancement sera annoncée dans la journée. MAJ2 le 21.10.2011 A l'issue des travaux effectués sur l'Ensemble de Lancement Soyuz et des vérifications complémentaires associées, Arianespace a décidé de reprendre les opérations de chronologie du lancement VS01, Soyuz STB – Galileo IOV-1. Le décollage du lanceur Soyuz est maintenant prévu le vendredi 21 octobre 2011, à exactement: 10:30:26 (UTC) le vendredi 21 octobre 2011 07:30:26 (Heure de Guyane) 12:30:26 (Heure de Paris) 06:30:26 (Heure de Washington DC) 14:30:26 (Heure de Moscou) Clic pour accéder au direct: (vendredi 21 octobre 2011 - 12:30:26 heure de Paris)

18 Oct 2011 LIRE L'ACTU
Le service de location de DVD Zediva, dérange Hollywood Archives Secunews SECUNEWS

Le service de location de DVD Zediva, dérange Hollywood

Avant de pouvoir louer un film en vidéo à la demande, il faut attendre plusieurs semaines, voire plusieurs mois, aprés sa sortie en DVD. Aux Etats-Unis, une start-up a trouvé un moyen de contourner cette difficulté, mais fait aujourd'hui l'objet d'une plainte de la Motion Picture Association of America ( MPAA ), le syndicat des studios de cinéma. L'astuce mise en place par le site Zediva est à la fois simple et complexe. Se présentant comme un classique loueur de DVD, l'entreprise dispose de puissants serveurs reliés à des lecteurs de DVD, lorsqu'un internaute loue une diffusion, le film est lu par le lecteur de DVD et diffusé sur l'écran du client. Un artifice qui nécessite d'importants moyens, et qui comporte donc des limites, les inscriptions au site sont actuellement suspendues, le temps que Zediva augmente ses capacités. Pour la MPAA, le site Zediva se présente frauduleusement comme un loueur de DVD pour éviter de payer des droits de diffusion. Citation:"Ce statut de loueur de DVD est une escroquerie", estime l'organisation dans un communiqué. "Zediva est en réalité un service de vidéo à la demande qui diffuse des films en streaming, en violation des droits des studios." Aux Etats-Unis comme dans la quasi-totalité des pays, les droits que doivent acquitter les loueurs de DVD sont différents des autorisations que doivent avoir les sites de streaming, les premiers étant bien moins onéreux. La différence entre Zediva et un loueur de DVD classique est cependant trés ténue, juge le site TorrentFreak, trés critique des pratiques de la MPAA. Citation:"En quoi se rendre dans un magasin physique pour y louer un DVD est-il différent de le lire à distance ? La deuxiéme solution est certainement plus écologique et meilleur marché pour tout le monde, surtout, du point de vue du droit d'auteur, c'est exactement la même chose", juge le site. (source:lemonde)

06 Apr 2011 LIRE L'ACTU
La guerre va continuer promettent les hackers pro-WikiLeaks Archives Secunews SECUNEWS

La guerre va continuer promettent les hackers pro-WikiLeaks

Alors que plusieurs sites de personnalités ou d'entreprises ont subi des attaques d'un groupe de hackers baptisé "Anonymous", l'un d'eux s'est justifié jeudi dans une intervention sur la BBC, en promettant d'autres actions prochaines. La "cyberguerre" a commencé avant même la publication des 250.000 documents confidentiels de la diplomatie américaine par WikiLeaks, lorsque le site a subi une attaque en "déni de service" de la part d'un hacker décidé à le bloquer, depuis, les fameux documents ont été rendus accessibles, plongeant les autorités américaines dans l'embarras. "Nous voulons que l'internet reste libre" Et ces cyber-attaques contre les sites hostiles à WikiLeaks "vont continuer", a promis jeudi matin un porte-parole du groupe Anonymous sur la radio BBC. Citation:"La campagne n'est pas terminée. Cela va se renforcer, de plus en plus de gens nous rejoignent pour aider", a indiqué à la radio celui qui a pris le nom d'emprunt de "Coldblood" (sang-froid). Citation:Il a expliqué que "de plus en plus de gens téléchargent le programme botnet", qui permet de lancer à partir de milliers d'ordinateurs simultanément des attaques informatiques massives contre un site, le mettant hors service. "C'est une guerre informatique, nous voulons que l'internet reste libre et ouvert à tous, exactement comme il l'a toujours été", a justifié Coldblood. Citation:Selon lui, Anonymous n'est pas un groupe organisé, "il ne suit aucun cadre conventionnel, c'est juste un groupe de gens et quand une idée circule, si ces gens la trouvent bonne et bien ils la mettent en oeuvre". Coldblood lui-même affirme n'avoir jamais été en contact personnel avec WikiLeaks. Citation:"C'est trés dur de rentrer en contact avec eux, la seule personne que vous pouviez obtenir était Julian, mais il est indisponible pour le moment". De même, malgré l'incarcération d'Assange, sa petite équipe de collaborateurs, qui se dit forte d'environ "800 volontaires", a promis que "tout ça va continuer comme jamais". Les fuites embarrassantes se sont d'ailleurs poursuivies ces derniers jours.

11 Dec 2010 LIRE L'ACTU
Votre ordinateur est-il un zombi ? Archives Secunews SECUNEWS

Votre ordinateur est-il un zombi ?

A votre insu, votre PC peut être infecté par un programme malveillant et peut être contrôlé à distance par un pirate, via Internet. Explications: Vous ne supportez plus le spam qui encombre votre boîte aux lettres ? Vous avez été victime d'une campagne de phishing , et vous aimeriez bien tordre les puces à cet ordinateur qui vous a piégé ? Vous l'ignorez sans doute, mais le responsable de tout cela, c'est peut-être vous. Ces fléaux utilisent en effet des PC zombis ( botnet ) connectés à Internet, qui peuvent être: Citation: - Le vôtre - Celui de votre meilleur ami - Celui de votre voisin - Ou plus probablement les trois ! Voici, en six questions-réponses, des explications détaillées sur ce dangereux phénomène. - Un PC zombi, c'est quoi exactement ? Citation: Il s'agit d'un PC qui a été infecté par un programme malveillant (en fait, un virus) sans que l'utilisateur ne s'en rende compte, et qui peut être à tout moment contrôlé à distance via Internet par un pirate. Le point important, c'est qu'il n'y a aucun dommage apparent. Le virus attend sagement, sans se faire remarquer, que des ordres lui parviennent. Régulièrement, toujours par Internet, il communique avec le pirate qui l'a créé pour dire qu'il est toujours là. Et comme il utilise pour cela très peu de ressources du PC et très peu de bande passante Internet, il est très difficile de le détecter. - Comment les pirates s'y prennent-ils pour infecter les PC ? Citation: Les pirates utilisent des logiciels spécialisés pour scruter le réseau Internet, en essayant toutes les adresses IP possibles. Ils recherchent des ordinateurs ayant une faille de sécurité, par exemple des PC sur lesquels Windows n'est pas mis à jour. Quand le logiciel détecte une faille, il ouvre discrètement une porte dérobée (backdoor). Cela lui permet d'introduire sur le PC un petit programme, le virus, qui servira à la prise de contrôle à distance du PC zombi. - Comment et à quelles fins sont utilisés ces zombis ? Citation: Il faut déjà bien comprendre que les pirates ne se contentent pas d'infecter un petit nombre de machines, mais qu'ils s'attaquent à des milliers. Ils cherchent ainsi à constituer des réseaux zombis, on parle aussi de botnet. Quand un pirate dispose de suffisamment de PC à ses ordres, il peut agir de deux façons différentes. 1. Soit il réveille tous les PC zombis en même temps pour créer une attaque surprise et massive d'un site internet à une date programmée 2. Soit il utilise un PC zombi bien particulier pour héberger un serveur de spam, et il change de machine tous les jours. Dans ce cas, il est très difficile de trouver le serveur de spam, et de remonter jusqu'au pirate. De plus, celui-ci n'est pas toujours le donneur d'ordres. Le maître des zombis, celui qui crée un réseau, n'est souvent qu'un prestataire de services pour les malfrats. Il loue son réseau de PC zombis aux plus offrants, qui peuvent alors s'en servir pendant une période donnée pour exercer diverses activités illicites. - Est-ce une arnaque courante ? Citation: Les PC zombis sont beaucoup plus nombreux qu'on ne le pense, et cela ne risque pas de s'arrêter. Les développeurs qui inventent les programmes pour créer des réseaux zombis s'attachent à trouver des interfaces de plus en plus intuitives, afin que les programmes soient de plus en plus faciles à utiliser. Leur but est d'élargir la clientèle. Il faut savoir que dans deux cas connus, au Japon et aux Pays-Bas, les réseaux zombis regroupaient entre 30.000 et 100.000 machines, une véritable armée zombie! - Quels sont les risques réels encourus par le PC? Citation: Si votre ordinateur est un PC zombi, vous ne risquez pas grand-chose pour vos données. Ponctuellement, vous perdrez une partie de vos ressources de processeur (le PC sera un peu plus lent) ainsi qu'une petite partie de votre bande passante Internet. Vous pouvez également être infecté par cette espèce d'espion dormant sans que votre machine ne soit jamais appelée par le "maître des zombis". Dans ce cas, il ne se passera rien. En fait, le risque n'est pas direct, mais indirect, puisque les machines infectées servent à la réalisation d'opérations illégales dont vous pouvez, par la suite, être la victime. Le spam est un bon exemple, mais il y en a d'autres. - Comment fait-on pour se protéger ? Citation: Aux utilisateurs de Windows XP , nous conseillons d'opter pour un autre pare-feu que celui qui est intégré à Windows. Une menace sérieuse - Quelque Exemples de réseaux zombis: Citation: Saâd Echouafni, qui était à la tête d'une société de communication à Los Angeles, est recherché par le FBI pour avoir lancé des attaques informatiques contre ses concurrents. Il utilisait un réseau zombi pour multiplier les attaques contre leur système informatique, les bloquant ainsi pendant plusieurs jours. Avec des ordinateurs qui ne peuvent plus servir, les sociétés victimes ne pouvaient plus exercer leurs activités, et perdaient ainsi beaucoup d'argent. Un autre cas, suivi aussi par le FBI, rapporte l'attaque à Seattle par un réseau zombi d'une base militaire et d'un hôpital ! Citation: Christopher Maxwell, jeune Californien de 21 ans, a infecté des milliers de machines pour utiliser cette armée à des fins très douteuses. Imaginez les dégâts que peut causer le piratage d'ordinateurs dans un hôpital, notamment des machines en réseau dans les salles d'opération, ou celles chargées du blocage des portes coupe-feu en pleine intervention chirurgicale! Heureusement, dans ce cas, aucune victime n'est à déplorer. Mais cet exemple montre bien les conséquences désastreuses que peut engendrer l'utilisation d'un réseau zombi!

10 Oct 2010 LIRE L'ACTU
Les clauses sont trompeuses pour les connections illimitées en Belgique Archives Secunews SECUNEWS

Les clauses sont trompeuses pour les connections illimitées en Belgique

Le ministre belge de la Protection des consommateurs fustige les "clauses trompeuses" "Lorsque vous vous rendez au restaurant et optez pour une formule buffet à volonté, le patron de l'établissement ne vient pas vous voir en vous disant, vous avez déjà trop mangé, rendez vos couverts!" Pourtant, cette pratique pour le moins douteuse, c'est exactement celle qu'appliquent les trois opérateurs télécoms majeurs de notre royaume (Belgacom, Voo et Telenet) depuis ce 1er mars 2010. Date qui correspond, pour deux d'entre eux (Belgacom et Telenet, à savoir, mis ensemble, 90% des connexions belges), au lancement d'une offre Internet totalement remaniée, introduisant dans leur gamme le surf illimité. Enfin, illimité, c'est trés relatif… le ministre Paul Magnette s'explique: Citation:"Alors que ces opérateurs communiquent au moyen de publicités trés agressives sur l'aspect illimité de leurs accés Internet, il y a bel et bien une limite. Aprés avoir demandé à mon administration de se pencher sur ces offres, nous avons constaté qu'un astérisque renvoyait à une mention, bien évidemment trés discréte, qui réserve à l'opérateur la possibilité de sanctionner les utilisateurs qui téléchargeraient un trop gros volume de données. Or, illimité, cela veut dire illimité !" Publicité mensongére, donc ? Le ministre Magnette répond: Citation:"Je n'irais pas jusque-là. Il y a toutefois, clairement, utilisation de "clauses trompeuses". Ces clauses sont tout à fait contraires aux lois du commerce en vigueur. Je rappelle donc les opérateurs visés à l'ordre…" Et concernant Billi, dernier arrivant indépendant sur le marché des télécoms, qui casse véritablement les prix de l'Internet illimité ? Citation:"Au moment d'examiner ces offres, Billi n'avait pas encore fait son apparition sur le marché, je veillerai à ce que ce cas soit, lui aussi, scruté de prés". Dommage collatéral de cette révision des offres, certains opérateurs comme Belgacom ont, certes, augmenté les capacités techniques (plus de vitesse, plus de volume) de leurs formules d'abonnement, mais ceci au prix, pour certains contrats (notamment le Go, devenu Start), d'une hausse de tarif de 1,15 € par mois. Sans que le client n'ait son mot à dire! Bien légal ? Citation:"Sous certaines conditions, oui, il faudrait analyser les contrats. C'est une autre question sur laquelle nous nous penchons actuellement. Par ailleurs, nous étudions la possibilité d'inviter chaque opérateur à offrir une sorte de service de base, plus accessible financiérement à la population. Internet, aujourd'hui, n'a plus rien d'un luxe, mais tend à devenir un besoin. C'est donc une mesure qui pourrait prendre forme à plus au moins court terme". Voir aussi: Un nouvel opérateur belge propose le Triple Play illimité Belgacom revoit son offre internet et propose enfin de l'illimité (source: dhnet )

08 Mar 2010 LIRE L'ACTU