OpenAI stoppe l’entraînement d’une de ses IA devenue incontrôlable
OpenAI a annoncé la mise en pause de son programme d’entraînement des IA les plus performantes après un incident inattendu.
Selon le journal hongrois Media1, l’Hungarian Communications Association aurait entamé des discussions avec le législateur, des fournisseurs d’accès à Internet et plusieurs défenseurs des droits des éditeurs de contenus en vue d’étudier la piste d’attaques coordonnées sur les plates-formes d’IPTV illégales. L’association entend combattre le piratage non pas avec des poursuites en justice mais des attaques DDOS (Déni de service) qui cibleraient spécifiquement les plates-formes d’IPTV. Geeko signaler qu'elle doit toutefois d’abord définir dans quelle mesure ces attaques DDOS pourraient être considérées comme “légales” dans le cadre d’une lutte contre le piratage. Les attaques DDOS permettraient théoriquement de couper de nombreux signaux et de rendre inaccessibles des bouquets entiers de chaines aux abonnés.En répétant ces attaques plusieurs fois, il serait possible dans une période de temps assez courte de pousser les abonnés à stopper leurs abonnements en raison de la qualité médiocre du service. Les fournisseurs d’IPTV verraient alors leurs revenus baisser” explique l’organisation. Ces attaques pourraient toutefois faire des dommages collatéraux. Du côté des serveurs loués aux services en question. Mais aussi de nombreux revendeurs, qui se retrouveraient noyés sous les demandes de remboursements des consommateurs. Tout ceci reste toutefois pour le moment de l’ordre du théorique puisque dans la pratique, rien n’a encore été validé. Si cela devait être le cas toutefois, un véritable Armageddon pourrait frapper le secteur, partout en Europe.
Cette décision aura des conséquences pour les smartphones Huawei fonctionnant avec le système Android. L’américain Google, dont le système mobile Android équipe l’immense majorité des smartphones dans le monde, a indiqué dimanche commencer à suspendre ses relations avec le chinois Huawei. En pleines tensions commerciales avec la Chine, le président américain, Donald Trump, a interdit, la semaine dernière, aux groupes américains de commercer dans les télécommunications avec des sociétés étrangères jugées dangereuses pour la sécurité nationale. Bête noire de Washington, le groupe figure nommément dans une liste d’entreprises suspectes, établie par le ministère américain du Commerce, auprès desquelles on ne peut commercer qu’après avoir obtenu un feu vert des autorités, établie par le ministère américain du Commerce. Les échanges sont essentiels pour rendre les systèmes informatiques compatibles "Nous nous plions à ce décret et examinons ses implications », a indiqué Google à l’AFP." Les conséquences de cette décision pourraient être très importantes pour les utilisateurs de smartphones Huawei et des marques du groupe comme Honor. Comme tous les groupes technologiques, Google doit collaborer avec les fabricants de smartphones pour que ses systèmes informatiques soient compatibles avec les téléphones. Des problèmes de mises à jour, surtout pour les nouveaux modèles Huawei En se soumettant aux règles du ministère américain du Commerce, Google va devoir stopper les activités qui supposent un transfert de technologies et qui ne sont pas publiques. Cela va contraindre Huawei à n’utiliser que la version publique, dite open source, d’Android, le système d’exploitation de Google pour smartphone. Huawei ne pourra donc plus accéder aux applications et services propriétés de Google, comme Gmail par exemple. L’agence Reuters précise que les possesseurs actuels de smartphones Huawei ne pourront plus les mettre à jour vers les versions les plus récentes du système Android. Les nouveaux téléphones n’auront, en plus, pas accès aux applications de Google comme Gmail, YouTube ou Chrome. La liste précise des services concernés reste à établir. Reuters rappelle que ces applications sont déjà pour la plupart interdites en Chine, mais en Europe, deuxième marché de Huawei, beaucoup d’utilisateurs seront touchés. Au premier trimestre, Huawei a vendu 59,1 millions de smartphones, soit 19 % de part de marché, c’est plus que l’américain Apple, mais cela reste derrière le leader, le Sud-coréen Samsung. Mise à jour le 21. mai 2019. J'ai contacté le support huawei et voici la réponse que j'ai reçu: Cher Monsieur Eagle1, Merci d'avoir contacté le service client Huawei support. Nous avons bien reçu votre mail, et nous vous remercions pour votre intérêt. Nous tenons à vous informer que les utilisateurs existants, y compris ceux les produits qui ont été vendus, ou les produits encore en stock ne seront pas affectés. n'hésitez pas à utiliser vos appareils. Nous restons à votre disposition pour tout complément d’informations Contact Huawei France. Contact Huawei Belgique.
Propriétaires de Galaxy S6 et S6 Edge, il va vous falloir être vigilants. Samsung a décidé de stopper les mises à jour de sécurité pour ces smartphones. La firme sud-coréenne a décidé de les faire sortir du catalogue des appareils qui ont le droit à des mises à jour de sécurité. Cela signifie que les Galaxy S6 et S6 Edge, lancés en avril 2015, ne bénéficieront plus du moindre patch de sécurité en cas de faille découverte. Paradoxalement, les propriétaires de Galaxy S6 Edge+ et S6 Active peuvent respirer. Ils figurent toujours parmi les modèles auxquels Samsung continue d’accorder des mises à jour de sécurité: Selon la liste publiée par le site de la firme : - Galaxy S series (S9, S9+, S8, S8+, S8 Active, S7, S7 edge, S7 Active, S6 edge+, S6 Active) - Galaxy Note series (Note 8, Note 5) - Galaxy A series (A5 (2016), A5 (2017), A8 (2018)) Voir la liste complète (anglais)
A Milton Keynes (Angleterre), un automobiliste a été arrêté la semaine dernière par la police, et quand l’officier Phillips a exigé de voir ses papiers, l’homme s’est cru malin de sortir le permis de conduire d’Homer Simpson. Un faux document où l’on peut notamment distinguer l’une des expressions corporelles caractéristiques du mari de Marge. Par ailleurs, le contrôle a permis aux policiers de constater que l’homme roulait sans assurance, son véhicule a donc été saisi. Sur les réseaux sociaux, l’histoire (relayée par le compte Twitter de la Thames Valley Police) a beaucoup amusé les internautes. Earlier this week, @tvprp's PC Phillips stopped a car in Milton Keynes. When she tried to identify the driver's ID, she found the below... The driver's car was seized and he was reported for driving with no insurance and driving without a proper licence. D'oh! ?♀️ pic.twitter.com/1IFWvJzyvH — Thames Valley Police (@ThamesVP) 15 mars 2018
Un expert britannique en cybersécurité, considéré comme un héros pour avoir contribué à stopper le ransomware 'WannaCry', a été arrêté aux Etats-Unis où il est sous le coup d'une inculpation pour la création de logiciels destinés à attaquer les banques. Marcus Hutchins, jeune Britannique de 23 ans connu sous le nom de "Malwaretech", a été arrêté mercredi à Las Vegas où se déroulait le grand rassemblement de pirates informatiques Def Con, a indiqué le ministère américain de la Justice. L'acte d'inculpation daté du 12 juillet 2017 était jusqu'ici sous scellé. Accusé d'avoir fabriqué un logiciel de piratage Marcus Hutchins est accusé, avec d'autres individus, d'avoir fabriqué et distribué le logiciel 'Kronos' en 2014 et 2015. Ce logiciel est conçu pour voler des informations liées aux transactions bancaires en ligne, Kronos a été configuré pour viser notamment les systèmes bancaires au Royaume-Uni, Canada, Allemagne, Pologne et France, selon les autorités judiciaires américaines. Selon l'acte d'accusation, Marcus Hutchins distribuait ce logiciel de piratage sur l'internet clandestin (darknet). La seconde personne est accusée d’avoir fait la promotion du malware sur 'AlphaBay', le bazar du dark Web 'récemment fermé par les autorités', une version de Kronos y a été vendue pour 2.000 dollars en 2015. Des avocats pour l'organisation de défense des droits sur internet, Electronic Frontier Foundation (EFF), basée à San Francisco, ont indiqué chercher à entrer en contact avec M. Hutchins. "L'EFF est profondément préoccupée par l'arrestation de Marcus Hutchins, un expert en sécurité connu pour avoir stoppé le "ransomware" WannaCry", a dit l'organisation dans un communiqué. L'ambassade britannique à Washington a indiqué "être en contact avec les autorités locales à Las Vegas suite aux informations sur l'arrestation d'un ressortissant britannique". Marcus Hutchins avait été salué comme un héros en mai 2017 pour avoir trouvé une faille dans le code du virus "rançongiciel" WannaCry qui permettait de bloquer sa propagation. Les autorités américaines se sont-elles trompées de personne ? Andrew Mabbitt, un autre expert en cybersécurité qui était avec Marcus Hutchins à Las Vegas, a dit ne pas croire aux accusations qui pèsent contre lui. "Il a passé sa carrière à lutter contre les 'malwares', pas à les créer", a-t-il écrit sur Twitter. Affaire a suivre... Voir aussi: Une vaste cyberattaque par le ransomware ‘WannaCry’ frappe des pays du monde entier.
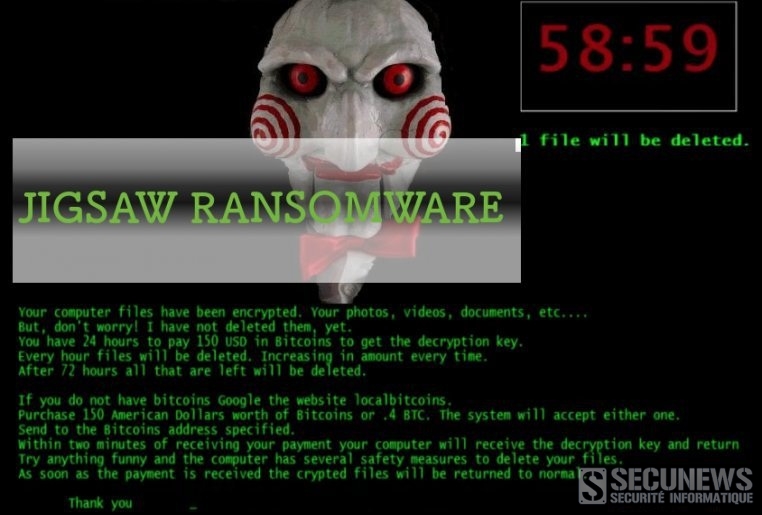
Nouveau né dans la famille des logiciels de rançon (ransomware), Jigsaw menace de supprimer définitivement les fichiers de ses victimes. Des solutions permettent néanmoins de rendre inopérant ce ransomware sadique. Il porte le nom d'un personnage de film d'horreur, et ce n'est pas sans raison. Récemment découvert par plusieurs éditeurs informatiques, le ransomware Jigsaw ne se contente pas de chiffrer les données. Diffusé à travers des sites de téléchargement ou des sites pornographiques, il menace aussi de supprimer définitivement les fichiers si la victime refuse de payer une rançon. Ce logiciel malveillant commence par supprimer un fichier au bout d'une heure et augmente le nombre de suppressions toutes les heures. Le montant de la rançon initialement fixé, équivalent à 150 dollars en bitcoin, augmente également au fur et à mesure, en l'absence de paiement, les fichiers chiffrés sont supprimés au bout de 72 heures. Si la victime éteint son ordinateur, elle prend le risque de perdre ses fichiers. [quote]'Essayez de tenter quelque chose d'amusant et l'ordinateur appliquera des mesures de sécurité pour détruire vos fichiers', avertit le message.[/quote] Aussi terrifiant qu'il puisse être, Jigsaw repose sur une structure très simple. Des chercheurs ont d'ores et déjà trouvé la solution pour contrer ce nouveau logiciel: [quote] 1. Il faut ouvrir le gestionnaire de tâches de Windows et de fermer les processus 'firefox.exe' et 'drpbx.exe' créés par le ransomware. 2. Il faut ensuite ouvrir Windows MSConfig (menu démarrer et taper msconfig) et supprimer l'entrée de démarrage %UserProfile%AppDataRoamingFrfxfirefox.exe, qui stoppera le processus de destruction. 3. Dernière étape: installer 'Jigsaw Decrypter', un logiciel gratuit proposé par 'BleedingComputers.com' et permettant de déchiffrer les données.[/quote] Jigsaw rejoint la famille des ransomwares, très actif ces derniers mois et est partit pour être la principale menace informatique de cette année. Outre Locky, qui a pris pour cible l'Agence France Presse et les abonnés de Free Mobile, cette famille a vu l'arrivée début avril 2016 de Petya, logiciel capable de bloquer totalement un ordinateur en plus de prendre en otage les données. Alors que ces ransomwares se diffusent habituellement à travers des mails frauduleux, on ignore encore de quelle manière est installé Jigsaw. Effectuer une sauvegarde régulière de vos données sur des supports de stockage externes. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. Les auteurs de ces attaques ne cessent d'adapter leur technique. Clic pour lire le communiqué de TrendMicro. (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu, éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
L'auteur de 'Heat' et de 'Collateral' se lance dans la cyber-traque planétaire avec Chris Hemsworth en hacker repenti. Paranoïa, conspiration, action, le tout filmé avec style, la première bande annonce est prometteuse. Six ans après 'Public Enemies', Michael Mann revient avec un techno-thriller centré sur le piratage informatique. [quote]Chris Hemsworth lâche le marteau de Thor pour se glisser dans la peau de Nicholas Hathaway, un hacker sous les verrous qui a écrit le code dont s'est servi un cyber-terroriste pour pirater la Bourse de commerce de Chicago. Celui-ci se voit promettre la liberté contre sa collaboration avec le FBI et le gouvernement chinois pour traquer ce dangereux criminel informatique. Son enquête l'embarque rapidement dans une folle course autour du monde.[/quote] Le premier trailer de Blackhat (qui signifie hacker mal intentionné) suggère un concentré de course-poursuites haletantes et de défis technologiques à relever. Image soignée, rythme effréné, fusillades, lignes de code et une reprise de Knockin' On Heaven's Door (Version originale : Bob Dylan, Reprise la plus célèbre: Guns'N'Roses) sont au programme du nouveau long-métrage du créateur de la série Miami Vice, qui jongle à merveille entre thriller d'action classique et film d'auteur stylisé. [quote]Dans le film, le méchant stoppe les pompes à eau pour entraîner la surchauffe du système de refroidissement d'une centrale nucléaire et sème le chaos, raconte l'acteur principal.[/quote] Le film promet d'être explosif. The BlackHAT, le film, sortira en salle le 16 janvier 2015. Petit clin d’oeil, le 16 janvier 2014 est aussi la date du piratage de 800.000 données de clients du géant des télécoms Orange, en France. En attendant, sur le web, ça commence mal. Le site du film a déjà son url légèrement squatté depuis janvier 2014, Bilan, le site officiel se visite via blackhatthemovie.com alors que blackhatmovie.com propose tout autre chose. Accéder au site au officiel Blackhat, le film, au cinema en janvier 2015
Le 8 avril 2014, Microsoft stoppera le support technique de Windows XP, cette version du système d'exploitation a été l'une des plus populaires et aura vécu pendant pratiquement 13 ans. L'heure de la retraite a sonné pour Windows XP. Microsoft cessera de proposer des mises à jour pour son système d'exploitation, y compris pour combler d'éventuelles failles de sécurité. Après treize ans de bons et loyaux services, Windows XP tombe en effet sous le coup de la politique de support technique de l'éditeur américain, qui assure des mises à jour de ses logiciels durant au moins dix ans. Il s'agit en effet de l'une des créations les plus populaires de Microsoft, encore présent sur 20 à 25% des PC en France et près d'un tiers des PC dans le monde. [quote]Windows XP a été conçu il y a bien longtemps avec les technologies de l'époque. Aujourd'hui il est arrivé en fin de course, justifie Bernard Ourghanlian, directeur technique et sécurité chez Microsoft France.[/quote] [info_error]Il sera toujours possible d'utiliser Windows XP après le 8 avril 2014, cependant, Microsoft encourage fortement tous les utilisateurs à se séparer du logiciel, en raison de risques pour la sécurité informatique.[/info_error] Windows XP, qui avait déjà un taux d'infection deux fois supérieur à celui de Windows 7, ne bénéficiera plus d'aucun correctif, il sera davantage exposé à des vols d'informations sensibles et à la propagation de virus, les pirates vont avoir des informations sur l'endroit précis où ils pourraient lancer des attaques Trois scénarios sont envisageables face à ces risques. [quote]1. D'abord, rester sur Windows XP, installer un bon logiciel anti-virus et remplacer le navigateur Internet Explorer par un autre plus sûr comme Firefox ou Chrome. [/quote] [quote]2. Ensuite, changer de système d'exploitation: soit Windows 7, soit Windows 8, pour cela, il faut s'assurer que l'ordinateur ait la configuration requise. Sur un ordinateur tournant sur XP il fallait par exemple un processeur de 300 MHz contre 1 GHz aujourd'hui et au moins 64 Mo de mémoire RAM contre 1 Go pour un ordinateur tournant actuellement sur Windows 8.[/quote] [quote]3. La dernière solution mais la plus radicale est de changer d'ordinateur s'il n'est pas assez puissant pour supporter Windows 7 ou 8. [/quote] Il devient de plus en plus difficile de trouver des PC neufs vendus avec Windows 7, presque tous les constructeurs installent désormais Windows 8 sur les nouvelles machines. Microsoft veut faciliter ce remplacement et propose aux anciens utilisateurs de Windows XP une remise de 100 dollars (environs 72 euros) sur certains ordinateurs fonctionnant avec Windows 8. L'éditeur américain a également mis à disposition un logiciel 'PCmover Express for Windows XP' qui facilitera la migration des données présentes sur XP vers un nouveau PC tournant sur Windows 7 ou 8. Un délai supplémentaire souhaité par des sociétés Les entreprises travaillant encore avec Windows XP pourraient devenir une cible de choix pour les pirates, leur migration est plus compliquée car leur parc informatique est plus étendu que pour les particuliers. L'administration britannique compte par exemple un million de PC sous Windows XP, selon The Register, elle serait d'ailleurs en négociation avec Microsoft pour obtenir une extension du support pour un an. [quote]"Des entreprises françaises nous demandent aussi des délais et on pourra encore développer des rustines pour le logiciel mais on ne les encourage pas à aller dans cette logique", explique Bernard Ourghanlian. "Tous nos grands clients sont suivis et accompagnés dans la démarche de migration, on met également des outils à leur disposition», ajoute-t-il.[/quote] Selon un rapport de Tech Pro Research détaillé par ZDnet, 37% des entreprises américaines n'ont pas du tout l'intention de changer de logiciel après le 8 avril, 38% passeront sous Windows 7 et uniquement 5% comptent migrer sur Windows 8. Voir aussi: Microsoft prépare la fin du systéme d’exploitation Windows XP
En Birmanie, des hommes font tourner la grand roue d’une foire à la simple force des bras. En Inde aussi, ils ont des grandes roues, elles sont juste beaucoup plus extrêmes que chez nous, pas besoin de moteur pour faire tourner les grands roues, iIl suffit d’avoir quelques hommes musclés et bien entraÓnés, tels des cobayes dans une roue, ces hommes arrivent à faire fonctionner l’attraction et la stopper! La vidéo vaut le détour. La grande roue Indienne
Tout était réuni pour un lancement en fanfare mais celui du nouveau Sim City a tourné jeudi au fiasco, de l'aveu même d'un de ses créateurs, les serveurs de son éditeur, Electronic Arts, n'ont pas tenu la charge. C'est un des jeux les plus célèbres de l'histoire du jeu vidéo et son retour était attendu depuis dix ans. On peut comprendre la colère des joueurs, il est tout simplement impossible d'y jouer car les serveurs de son éditeur, l'américain Electronic Arts (EA), ont littéralement sauté, ils ne parviennent pas à suivre le nombre de connections. Le plus grave est que cela ne concerne pas les seuls joueurs voulant faire une partie en réseau via Internet. Pour lutter contre le piratage, EA force les joueurs ayant fait l'acquisition de son jeu à se connecter sur ses serveurs de son réseau Origin pour s'assurer qu'ils n'utilisent pas une copie pirate, mais les serveurs ne répondent plus... et personne ne peut jouer. La colère des fans du célèbre simulateur de ville n'a eu de cesse de monter depuis, elle était au paroxysme ce vendredi 8 mars 2013 soir. "Une première journée catastrophique", résument le site Gameblog. Alors que certains joueurs bataillent encore avec Origin pour télécharger les 3,80 Go du jeu, d'autres désespèrent d'accéder à l'un des quatre serveurs européens. Citation: Parfois c'est une file d'attente virtuellement infinie, parfois un refus pur et simple, parfois encore le jeu se lance avant de vous interdire la création d'une nouvelle cité ou de vous imposer à nouveau un didacticiel que vous aviez déjà terminé", détaille leur testeur Gautoz. Citation: "J'ai pu y jouer une demi-heure avant d'être brutalement déconnecté!", témoigne pour sa part un internaute. Pas de remboursement En quelques heures, Sim City est devenu un des "trending topics" sur Twitter, c'est à dire un des sujets les plus débattus sur le réseau social. Citation: "On m'a volé 50 dollar", lance un twitto. "On m'a volé 36 pounds", lui répond, comme en écho, un autre de l'autre côté de l'atlantique. Tous regrettent la décision d'EA pour l'instant de ne pas rembourser les clients qui en font la demande. Citation: "Nous continuons à améliorer nos serveurs pour que plus de monde puisse jouer. Merci de votre patience", a simplement répondu EA sur le compte Twitter officiel du jeu. Plus franc, le créateur de ce Sim City, répond lui-même à un internaute furieux sur son propre Twitter: Citation: "Crois-moi, je said, cela a été un fiasco", reconnait-il. En coulisses, cela sent la panique. Selon le site Polygon, Electronic Arts a demandé à tous ses partenaires marketing de stopper la campagne massive de promotion du jeu jusqu'à nouvel ordre. (clic sur l'image pour agrandir) L'an dernier, c'est le concurrent Blizzard qui avait connu d'énormes difficultés de serveurs pour le lancement de son titre Diablo 3. En quelques semaines, tout avait fini par rentrer dans l'ordre. Colère aussi sur Amazon Le numéro un mondial du e-commerce Amazon a aussi été forcé de suspendre les ventes du jeu sur son site. Et comme tous les lieux sont bons pour se plaindre, les joueurs qui l'ont déjà acheté s'amusent à lui mettre la note la plus basse possible. Citation: "Comment vous sentiriez-vous si vous aviez attendu la sortie de la dernière Corvette, vous l'avez réservée.... Et au moment de la conduire pour rentrer à la maison le tableau de bord affiche, réservoir non connecté, échec", commente, désabusé, l'un d'entre eux. La controverse dépasse les seuls sites de jeu vidéo. Wired, CNET et même le Wall Street Journal. Citation: "Un jeu auquel, on ne peut pas jouer est-il toujours un jeu?", se demande, ironique, le New York Times sur un de ses blogs. Une bonne nouvelle malgré tous LA grande nouvelle vient directement de Lucy Bradshaw qui est à la tête de Maxis, le développeur de SimCity. En effet cette dernière tente de rassurer les joueurs en leur précisant que tous les moyens sont déployés pour que les différents problèmes de connexion soient résolus au plus vite. Un mot d'excuse ne vous suffit pas ? Ca tombe bien puisqu'elle annonce que les acheteurs de SimCity se verront tous offrir un jeu EA en téléchargement. Les détails de cette offre de compensation seront directement envoyés par mail le 18 mars 2013 aux joueurs qui ont activé le jeu. Clic pour lire le communiqué (anglais)
Bien que l'on ne dispose pas de chiffres précis, il semblerait que la simulation de vol Microsoft Flight soit un échec retentissant puisque Microsoft a décidé d'en stopper le développement à peine 5 mois après son lancement. Le jeu est toujours disponible en téléchargement sur son site officiel, et sa communauté ne sera pas abandonnée dans l'immédiat, mais il n'y aura plus de contenu supplémentaire ni de mise à jour. Pour cause puisque la plupart des employés qui travaillaient sur le soft à Vancouver ont d'ores et déjà été licenciés ! Simulation grand public destinée avant tout à initier les néophytes, Microsoft Flight avait consterné les fans de la série Flight Simulator qui s'attendaient à retrouver les mêmes sensations ultra-réalistes dans le soft. De plus, le soft soi-disant gratuit nécessitait en fait de gros investissements en argent réel pour débloquer des avions ou des zones de jeu. On ne s'étonnera pas donc outre mesure du destin tragique de ce titre en ligne décevant. Au travers d'un communiqué relayé notamment par The Verge, Microsoft explique: "avoir réévalué son portfolio et déterminer ce qui était dans l'intérêt des joueurs, des familles et de la compagnie". Il n'en reste pas moins que la stratégie free-to-play imaginée par Microsoft pour relancer sa simulation de vol n'a pas convaincu les joueurs.
Microsoft diffuse un message d'alerte à tous les membres et rembourse les victimes en assurant que l'intégrité de son service n'a pas été compromise. Microsoft s'emploie à rassurer les clients de son service Xbox Live alors que plusieurs milliers de personnes, notamment en Angleterre, ont constaté que leur compte avait été détourné pour effectuer des achats de Points Microsoft (la devise virtuelle qui sert à acheter du contenu) Les Points achetés frauduleusement auraient notamment servis à acquérir des packs de contenus additionnels pour les jeux Electronic Arts FIFA 12, Madden et NBA. L'information est partie du tabloÔd britannique The Sun qui a affirmé que le Xbox Live a été hacké et que Microsoft cherchait à étouffer l'affaire. La firme de Redmond a bien reconnu le probléme mais indiqué qu'il n'y avait aucune intrusion. Il s'agirait d'une attaque par phishing dont les victimes ont reçu des courriels frauduleux et cliqué sur des liens piégés qui ont permis aux pirates d'obtenir les identifiants d'accés à leurs comptes Xbox Live. Attaque par " phishing " sans intrusion, selon Microsoft Citation:"Microsoft peux confirmer qu'il n'y a eu aucune bréche dans la sécurité de notre service Xbox Live. Nous collaborons étroitement avec les membres qui ont été affectés, afin de combattre et stopper les changements non autorisés sur les comptes suite à des phishing", a déclaré le géant américain dans un communiqué. Un message d'alerte à été diffusé pour inviter les utilisateurs à changer leur mot de passe. Des pirates basés en Russie et en Chine sont soupçonnés d'être derriére cette attaque. Microsoft n'a en revanche pas révélé le nombre de comptes ainsi compromis, on ignore également si les données personnelles des victimes ont pu être dérobées. Microsoft reste vigilant à tout moment concernant la sécurité des clients Xbox LIVE. Comme toujours, les clients Xbox LIVE qui ont des questions ou des préoccupations peuvent communiquer avec le Service à la clientéle Xbox LIVE . communiquer avec le Service à la clientéle Xbox LIVE (source:zdnet)
Le site Internet de la boutique d'Orange.fr a été victime d'un piratage en fin de semaine derniére, a confirmé ce lundi l'opérateur. Le piratage avait originellement été annoncé par un compte Twitter lié au mouvement informel Anonymous, qui ne l'a toutefois pas revendiqué. D'aprés un document publié sur Internet par le pirate présumé, ce dernier a pu avoir accés à de nombreuses informations du site, notamment au mot de passe administrateur de la boutique, fermée par précaution par l'opérateur vendredi, la boutique a rouvert lundi matin. Interrogé par Zataz, l'auteur présumé du piratage "affirme avoir téléchargé des informations personnelles concernant les clients de l'opérateur et qu'il les rendra publiques si Orange ne céde pas à une future demande" dont la nature n'a pas été précisée. Dans un langage confus, il explique avoir découvert les problémes des Français: "Je respecte le peuple, je parle avec des Français, je découvre leurs avis. J'ai pris une décision, me mettre du côté du peuple, un peuple de plus en plus opprimé, comme le mien, j'ai aidé des Allemands, des Espagnols, des Russes, maintenant je vais aider les Français face à leur gouvernement." Plusieurs interrogations surviennent dans les têtes de la rédaction de zataz. L'hacktiviste écrit dans un anglais trés "professionnel", trés "Wall Street English"., son action intervient alors que les opérateurs réfléchiraient à "stopper" l'Internet illimité sur le territoire hexagonale. Pour rappel, la faille a été découverte en avril 2011. Dernier point trés intriguant, le hacker a utilisé la version professionnelle, donc commerciale, du logiciel de piratage iranien, un outil informatique qui existe pourtant dans de nombreuses versions gratuites, bref, payer 350 dollars pour se lancer dans l'hacktivisme, voilà qui peut paraitre étonnant. Les nouvelles armes des pirates informatiques à l'assaut des secrets des entreprises Des pirates informatiques iraniens ont inventé un logiciel qui ne laisse aucune chance aux serveurs Internet. En quelques clics de souris, les données privées et sensibles sauvegardées sur les serveurs d'entreprises Françaises et étrangéres sont accessibles aux flibustiers du web. (Cette enquête a été publiée dans le magazine Capital - Ao?t 2010)
Les auteurs de virus ont toujours fait face à un sempiternel problème: Comment conserver la présence des codes malicieux le plus longtemps possible à l'insu des utilisateurs et des solutions antivirus? Citation: "Cette question est d'autant plus actuelle que ces derniers temps, l'écriture de programmes malfaisants n'est plus tellement une affaire de développement personnel mais de business. Effacer ces traces est donc le thème en vogue pour les pirates hommes d'affaires". Par quels moyens peut-on cacher un programme voleur de données bancaires ou encore un serveur proxy illégal destiné à la diffusion de spams depuis l'ordinateur d'une victime ?. Les cyber escrocs d'aujourd'hui règlent ce problème de la même façon que les réglaient les cyber hooligans il y a 10-15 ans. Un des premiers virus connus pour PC se nommait ( Virus.Boot.Brain.a ) un virus du secteur de boot qui s'octroyait les fonctions d'accès au disque et lors de la lecture du secteur de démarrage (par exemple du programme antivirus), substituait les données originales par des données infectées. Avec le temps, ces mêmes mécanismes furtifs (l'interception des fonctions système et substitution des données) ont continué d'être utilisés dans les virus Windows (Virus.Win32.Cabanas.a ). Dans le monde Unix, les programmes malicieux n'ont pas encore été diffusés à une aussi large échelle que dans DOS et Windows, c'est pourtant de là que vient le terme " rootkit ", terme qui est désormais utilisé en référence aux technologies furtives utilisées par les auteurs de Trojans sous Windows. Le terme rootkit désigne une série de programmes qui permettent au pirate de s'installer sur une machine et d'empêcher sa détection]. Pour se faire, les fichiers exécutables (login, ps, ls, netstat etc.) ou bien les bibliothèques (libproc.a) sont modifiés, ou encore, un module noyau est installé. Dans tous les cas, le but est d'empêcher que l'utilisateur ne reçoive des informations indiquant la présence d'activités nuisibles sur son ordinateur. Ces derniers temps, l'utilisation des technologies de rootkit pour masquer la présence de logiciels malfaisants est de plus en plus populaire comme le montre le graphique ci-dessous: (Fig 1. Fréquence d'utilisation des technologies rootkit dans les logiciels malfaisants.) Citation: Notons bien que la popularité des rootkit est liée à la libre diffusion sur le réseau Internet de textes sources de nombreux rootkit et, y apporter des changements n'est pas une tache très compliquée pour les auteurs de logiciels malicieux. La croissance des rootkit est également favorisée par le fait que la majorité des utilisateurs de système d'exploitation Windows travaille sous les droits d'un administrateur, ce qui facilite grandement l'installation de rootkit dans les ordinateurs . Les auteurs de virus ainsi que les développeurs de spyware "légaux" font l'éloge de ces programmes du fait qu'ils sont invisibles pour l'utilisateur et impossibles à détecter par les solutions antivirus. Voyons de plus près la situation sous Windows et sous Unix Technologie de Rootkit sous Windows - Masquage de présence dans le système A l'heure actuelle, on peut diviser en deux sections les méthodes utilisées par les rootkit pour cacher leur présence dans le système: - 1. modifications du chemin des programmes exécutables - 2. modification des structures du système . Ces méthodes sont utilisées pour masquer l'activité dans le réseau, les clés de registre, différents processus c'est-à-dire tous les éléments qui permettent à l'utilisateur, dans une certaine mesure,d'identifier un programme malveillant sur son ordinateur. La première méthode pour masquer l'information peut être réalisée aussi bien sous le mode utilisateur que sous le mode noyau. Sous mode utilisateur c'est relativement simple. Le plus souvent, une méthode basée sur l'interception de fonctions API est mise en oeuvre pour modifier le chemin d'accès vers ces exécutables: (Fig. 2. Interception des requêtes vers les fonctions API) Cette méthode exploite le fait que les fonctions API sont sollicitées par des applications qui soit utilisent des champs de données spéciaux (tableaux d'import/export), soit qui contactent une adresse reçue par la fonction GetProcAddress API. Le code du programme s'installe dans les modules DLL, qui par la suite s'introduisent dans l'espace d'adresses existantes dans le gestionnaire des tâches, ce qui donne au malfaiteur la possibilité de contrôler toutes les applications de l'utilisateur. Le procédé des modifications des chemins d'accès aux exécutables est bien documenté et facile à installer, favorisant l'utilisation de telles technologies par les rootkit. Cependant, les réalisations de rootkit en mode utilisateur ont un gros défaut, à savoir le faible niveau de masquage de l'information. En d'autres termes, la présence dans le système en mode utilisateur peut être détectée sans difficultés à l'aide d'utilitaires spécifiques. En conséquence de quoi, on constate une hausse d'intérêt majeure envers les rootkit en mode noyau, même si ces derniers sont beaucoup plus complexes à développer. Penchons-nous sur les méthodes en mode noyau, ces dernières se caractérisant par un bien meilleur camouflage de l'information. Une forte majorité de rootkit en mode noyau utilise des structures de système d'exploitation non documentées. Par exemple: L'interception de services de KeServiceDescriptorTable est très largement utilisée, et la quantité de services dans ce tableau peut varier d'une version de système d'exploitation à une autre. Cela oblige les développeurs de rootkit à effectuer rapidement une analyse supplémentaire du code du système d'exploitation pour déterminer les indicateurs du tableau susmentionné. Cette approche, dans son principe, n'est pas sans rappeler l'interception des fonctions API. La méthode de modifications de la liste système PsActiveProcessList est un exemple des modifications des structures du système. Cette méthode est utilisée par le rootkit FU qui permet de cacher tout processus de la majorité des utilitaires systèmes (Fig. 3. Liste des tâches avant installation du rootkit.) Sur l'illustration 3, le rédacteur de texte Notepad est visible dans la liste des tâches en cours sous le nom de notepad.exe. (Fig. 4. Liste des tâches après installation rootkit.) La capture d'écran réalisée sur l'illustration 4 a été effectuée après le lancement de rootkit FU, ce dernier ayant pour mission de cacher la tâche. Sur le dessin, il est nettement visible que, alors que le rédacteur est démarré, son nom a disparu de la liste des tâches actives. Détection des rootkit La première étape à franchir pour combattre les rookit est de les détecter. Cette situation est réelle si l'on considère la constante apparition de nouvelles technologies, et que les développeurs de technologies antivirus ont besoin de temps pour analyser et développer des moyens de détection. Cependant, malgré l'apparente difficulté de détecter les rootkit, des méthodes efficaces sont déjà développées et éditées dans la version 6.0 de des logiciels qui sont en test beta au sein du Laboratoire Kaspersky. Etudions la réaction de notre logiciel sur l'apparition de rootkit FU dans un système. L'installation d'un rootkit dans un système signifie le camouflage d'une tâche en cours. Le sous-système anti-rootkit détecte cette action et envoie à l'utilisateur les notifications correspondantes (voir figure 5): (Fig.5. Détection de tâches cachées et inconnues.) Ce sous-système permet de déterminer la présence non seulement des rootkit ajoutés dans la base antivirus sur la machine d'un internaute, mais également ceux qui sont encore inconnus. Un sous-système identique officie pour la [b]détection de rootkit en mode utilisateur, rootkit qui ont été analysés au début de notre étude et qui injectent des DLL à d'autres procédés. Dans ce cas-là, le sous-système de protection notifie à l'utilisateur qu'un procédé spécifique est en train d'infiltrer un code dans un espace d'adresses étranger: Fig.6 Détection d'infiltration de code dans une espace d'adresses étranger. Rootkit – technologie pour Unix - Masquage de présence dans le système La situation dans Unix rappelle fortement celle de Windows. L'attaquant installe le rootkit sur l'ordinateur une fois qu'il a obtenu les accès privilèges (accès root). Les accès root, indispensables pour installer la majorité des rootkit, sont accessibles via des vulnérabilités bien connues si le malfaiteur a accès au système avec les mêmes droits qu'un utilisateur ordinaire. Dans ce cas-là, il peut utiliser un exploit local ou un utilitaire pour forcer les bases protégées par mots de passe. Si le malfaiteur ne dispose pas des droits nécessaires pour s'infiltrer dans le système, alors il peut utiliser un exploit à distance ou, par exemple, un sniffeur de claviers pour obtenir les mots de passe. L'interception de mots de passe peut être utilisée pour de nombreux services (ftp, telnet etc.) du fait que ces derniers transmettent les mots de passe sur le réseau non crypté. En fonction de ces capacités, le rootkit peut contenir divers programmes malicieux [trojan-DDoS], [backdoor] et autres qui s'installent sur la machine compromise, et attendent de la part de l'attaquant un ordre à exécuter. De plus, les rootkit peuvent contenir un patch qui colmate la brèche dans le système afin d'éviter l'infiltration d'un attaquant tiers. Tout comme dans Windows, Unix fait face à des rootkit aussi bien au niveau des applications qu'au niveau du noyau. Voyons les rootkits en mode utilisateur. En général, les rootkit se composent de versions de programmes ordinaires 'infecté par trojan' masquant la présence de ses composants dans le système, et de backdoor (porte ouverte) assurant un passage secret dans le système. Comme exemple de rootkit en mode utilisateur, on trouve: - lkr - trOn - ark - et autres. Prenons tr0n comme exemple de rootkit en mode utilisateur. Pour cacher sa présence dans le système, ce rootkit exécute une série d'actions. Au moment de son installation, il stoppe syslogd-demon, puis remplace par ses Trojans les utilitaires de systèmes suivants: - du - find - ifconfig - login - ls - netstat - ps - top - sz. De plus, une version Trojan de syslogd-demon est rajoutée dans le système. Enfin, un sniffeur est demarré en tâche de fond, le lancement des daemons telnetd, rsh, finger est rajouté dans inetd.conf, inetd est redémarré et syslogd est démarré à nouveau. D'ordinaire, tr0n se situe dans /usr/src/.puta mais grâce au composant ls déjà installé, le catalogue est invisible. Voyons maintenant le rootkit au niveau du noyau. Les rootkit de ce type possèdent toutes les caractéristiques du type décrit précédemment, mais à un niveau plus bas. Les rootkit en mode utilisateur doivent modifier chaque fichier binaire alors que les rootkit en mode noyau doivent modifier uniquement le noyau, ce qui augmente considérablement la qualité de camouflage de l'information. Il existe plusieurs moyens d'introduire des rootkit dans le système noyau: 1. l'utilisation de LKM, le noyau Linux (comme dans beaucoup d'autres systèmes d'exploitation) permet de télécharger des modules (ou des pilotes systèmes ) “à la volée”, ce qui permet au malfaiteur de modifier les requêtes système du noyau, et de donner des informations erronées (par exemple une liste rectifiée de fichiers). Il est possible d'empêcher de telles attaques en recompilant le noyau système sans le LKM, mais cette méthode présente un défaut (il est indispensable d'inclure tous les pilotes nécessaires dans le noyau): 2. une entrée dans /dev/kmem qui accorde l'accès dans la zone mémoire occupée par le noyau. L'entrée réécrit le noyau 'à la volée'. De cette façon, pour modifier le noyau, il faut simplement trouver une place en mémoire, mais ce n'est pas un problème insoluble. Certaines modifications peuvent être faites, interdisant d'écrire directement dans /dev/kmem. Cela est réalisable par mmap 3. l'infection de modules existants; se distingue de la première méthode du fait que le rootkit ne contient pas de module à part et utilise l'infiltration dans les modules existants. L'adoption d'une telle méthode permet de faire le rootkit stable lors du redémarrage, en infectant quelques modules qui seront téléchargés de toute façon (par exemple, le driver du système fichiers). La détection de Rootkit Pour détecter des rootkit[, il n'y a malheureusement pas de solutions miracles, mais les conseils exposés ci-dessous permettent de détecter la majorité des rootkit actuels: 1. l'observation d'un comportement anormal: - Des fichiers - Utilisation des ressources du réseau - Démarrage de tâches selon un horaire défini et au moment du démarrage, gestion des comptes utilisateurs 2. l'utilisation des utilitaires suivants, qui aident à mettre en évidence la présence de rootkit dans le système: - Saint Jude - Chrootkit - RkScan - Carbonite - Kstat - Rootkithunter - Tripware - Samhain - etc....