Après GTA 6, Rockstar Games miserait sur le retour de L.A. Noire
Une fuite relance un vieux fantasme chez Rockstar : le prochain jeu après GTA 6 ne serait ni Red Dead ni Bully, mais un retour inattendu à L.A. Noire.
La carte de GTA 6 s’annonce énorme, plus vivante et bien plus dense. Météo extrême, faune massive, activités inédites, Rockstar Games lâche du lourd.
Rockstar Games ferme la porte à un parc façon Disney World dans GTA 6. La Floride sera bien là, mais pas avec ses attractions les plus attendues.
La Gamescom 2026 et ses environs avaient été l’occasion d’observer une frénétique course aux Hz. Plusieurs marques y avaient participé... [Tout lire]
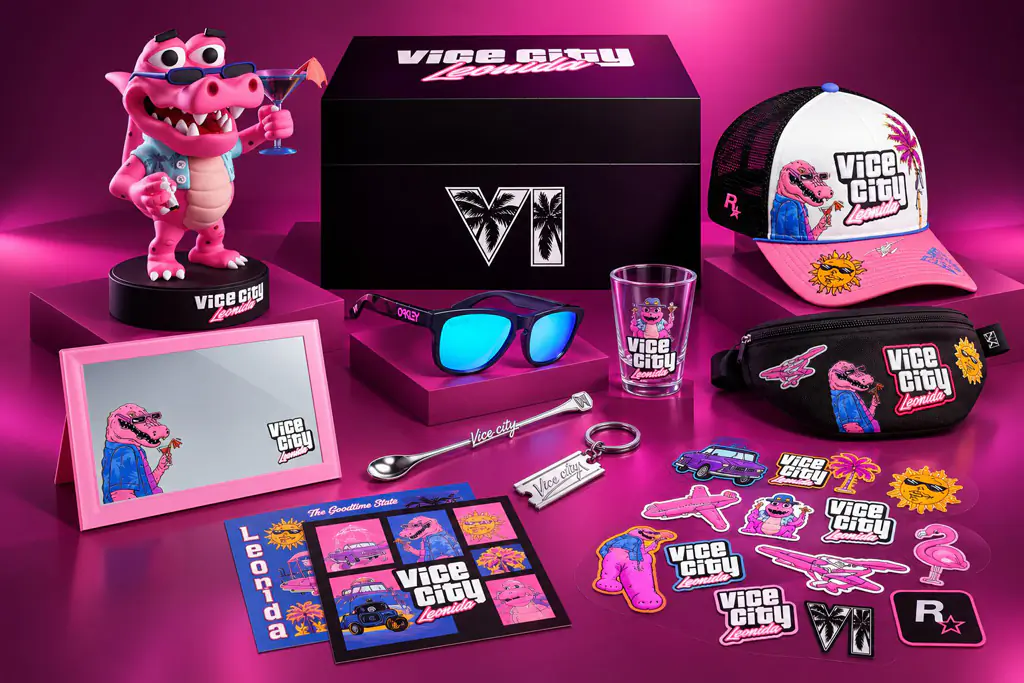
Rockstar Games ouvre les précommandes d’un collector GTA 6 à environ 400 euros, rempli de goodies Vice City… et totalement privé du jeu.
Après des mois de spéculation, Rockstar Games a un premier nom officiel pour GTA 6. Et ce personnage pourrait peser lourd dans Vice City.
Rockstar Games a réservé à Netflix 6 heures d’exclusivité pour une longue bande-annonce de GTA 6. Un carton, et peut-être un précédent gênant.
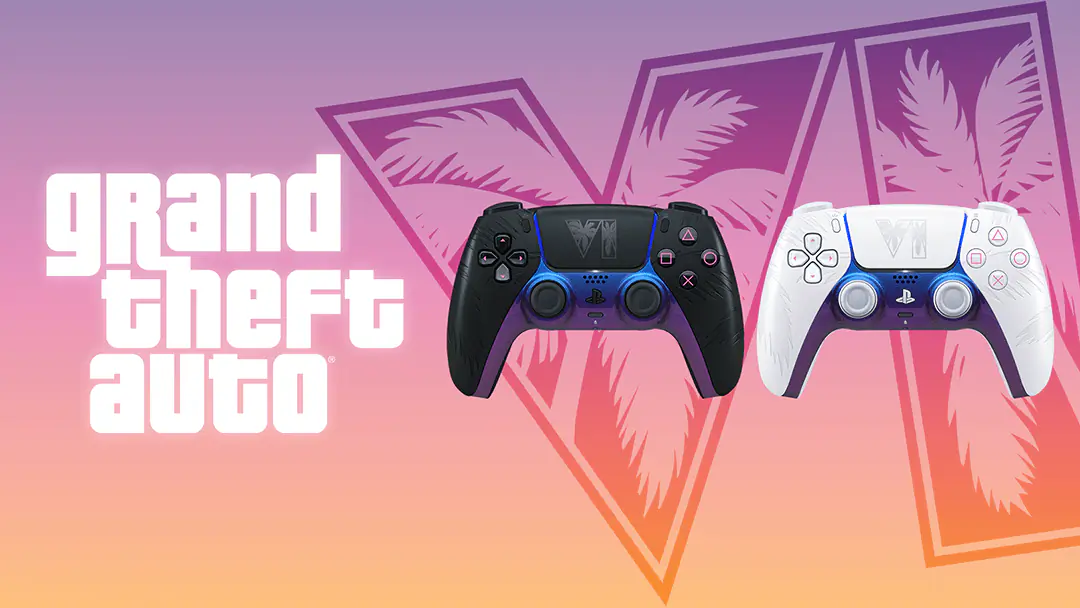
Rockstar Games et PlayStation misent fort sur GTA 6 avec deux DualSense limitées, lancées le même jour que le jeu.
Grand Theft Auto 6 (GTA 6) a été une fois de plus repoussé, suscitant frustration et déception chez les fans du jeu très attendu. Initialement prévu pour l'automne 2025, puis reporté au 26 mai 2026, le lancement officiel a maintenant été décalé au 19 novembre 2026. Cette deuxième prolongation de six mois a été confirmée par Rockstar Games et Take-Two Interactive, les éditeurs du jeu. Raisons du report Rockstar justifie ce nouveau retard par le besoin de peaufiner davantage le jeu afin d'atteindre le niveau de qualité et de finition que les joueurs attendent. Le studio, réputé pour son exigence de perfection, préfère retarder la sortie plutôt que de livrer un produit qui ne soit pas à la hauteur de ses standards. Ce délai supplémentaire doit permettre à l’équipe de développement de finaliser les derniers aspects du jeu, notamment pour assurer une expérience utilisateur optimale et éviter des bugs majeurs à la sortie. Réactions et conséquences Ce report a provoqué une réaction négative immédiate sur le marché financier, avec une chute significative du cours de l'action de Take-Two Interactive, maison-mère de Rockstar Games. Les investisseurs ont sanctionné cette annonce, voyant un risque dans le décalage à répétition du lancement, bien que la direction reste confiante quant au succès futur du jeu. Du côté des joueurs, l'expression « Here we go again » ("c'est reparti") résume bien la lassitude mêlée à l'attente impatiente. Contexte du développement GTA 6 a été officiellement annoncé en février 2022, avec un premier trailer dévoilé 18 mois plus tard, qui laissait entendre une sortie en 2025. Le scénario du jeu met en scène deux personnages principaux, Jason et Lucia, dans un état fictif inspiré de la Floride, appelé Leonida. Le premier report majeur avait déjà repoussé la sortie à mai 2026, puis la nouvelle annonce a une fois encore repoussé la date à novembre 2026. Conclusion Malgré la déception liée à ce nouveau retard, Rockstar Games continue d'insister sur l'importance de la qualité, ce qui a toujours été leur marque de fabrique. Les joueurs doivent donc patienter jusqu'à la fin de l'année 2026 pour découvrir cette nouvelle aventure dans l'univers de Grand Theft Auto, avec l'espoir que le temps supplémentaire de développement garantira une expérience à la hauteur des attentes.
Alors que FIFA 23 est prévu pour le 30 septembre 2022, certains internautes ont pu précommander l’Ultimate Édition du jeu, sur la version indienne de l’Epic Game Store à un prix défiant toute concurrence grâce à une erreur. En apprenant la nouvelle, des internautes du monde entier ont voulu tenter leur chance en essayant d’accéder à la plate-forme indienne, au moyen d’un VPN par exemple. Plutôt que d’annuler les commandes, EA Sports a décidé d’assumer son erreur et d’honorer tous les achats. "Il y a quelques semaines, nous avons marqué un but contre notre camp assez spectaculaire lorsque nous avons proposé par inadvertance la précommande de FIFA 23 sur l’Epic Games Store à un prix incorrect", s’est adressé l’éditeur aux acheteurs concernés. "C’était notre erreur, et nous voulions vous faire savoir que nous honorerons tous les achats effectués à ce prix", a-t-il ajouté. L'erreur a été rectifiée et le jeu a été remis en vente à son prix d’origine.
YouTube, la plate-forme de divertissement vidéo appartenant à Google, prend des mesures urgentes pour assurer la sécurité des jeunes membres de son public. Un nouvel algorithme d’apprentissage automatique (machine learning) aidera à classer les commentaires plus efficacement pour filtrer le contenu qui inclut des enfants de 13 ans et moins, écrit le New York Times. Une des mesures critiques de YouTube consiste à limiter les commentaires de vidéos d’enfants qui “attirent un comportement prédateur”. L’algorithme sera utilisé pour “des dizaines de millions” de vidéos, mais les chaînes moins risquées seront autorisées avec des modérateurs. “Nous avons récemment rencontré des incidents concernant la sécurité des enfants sur YouTube”, a tweeté Susan Wojcicki, directrice générale de YouTube. “Rien n’est plus important pour nous que d’assurer la sécurité des jeunes sur la plate-forme. Voici plus d’informations sur les mesures que nous prenons pour mieux protéger les enfants et les familles.” “La semaine dernière, nous avons désactivé les commentaires de dizaines de millions de vidéos susceptibles de faire l’objet de comportements prédateurs”, lit-on dans une déclaration de la société. “Ces efforts sont concentrés sur des vidéos mettant en scène de jeunes mineurs et nous continuerons d’identifier les vidéos à risque au cours des prochains mois. Au cours des prochains mois, nous élargirons cette action afin de suspendre les commentaires sur les vidéos mettant en scène de jeunes mineurs et celles mettant en scène des mineurs plus âgés susceptibles de susciter un comportement prédateur.” Des mesures visant à assurer la sécurité de la communauté et à apaiser les préoccupations relatives à l’exploitation des enfants ont été prises après qu’une vidéo “documentant comment des pédophiles ont utilisé des commentaires sur des vidéos d’enfants pour guider d’autres prédateurs” est devenue virale. En outre, un certain nombre d’annonceurs de premier plan, tels que AT & T, Disney, Nestlé et Epic Games, ont cessé de travailler avec YouTube après la diffusion de leurs publicités sur des vidéos suscitant des messages à caractère pédocriminel ou des émoticônes explicites dans les commentaires. D’autres commentaires incluaient des horodatages sur des poses jugées “suggestives” au sein des vidéos. Une vidéos de “Matts WhatItIs - Youtube is Facilitating the Sexual Exploitation of Children, and it's Being Monetized (2019)”, publiée le 17 février 2019, dénonçant le phénomène . Voir aussi: - Amazon, eBay, HP, Mars, Adidas, Deutsche Bank boycottent youtube suite a des commentaires pédophile. - Vaincre les réseaux pédophiles - Parents, prudence! - Les dangers d´Internet pour les mineurs - L’arnaque à la webcam se propage sur internet
Electronic Arts aura finalement plié face au mécontentement des joueurs : il a supprimé, de manière 'temporaire', le système de micro-transactions de son nouveau jeu Star Wars: Battlefront II, sorti ce 17 novembre 2017. Et ce alors que la Commission des jeux de hasard en Belgique, et son homologue néerlandais, allait analyser le jeu afin de savoir si leur système de coffres aléatoires payants constituait une caractéristique des jeux d'argent. Six mois de jeu non-stop pour tout débloquer Si ce procédé n'est pas nouveau dans le monde des jeux vidéo, c'est la quantité d'heures qu'il faut cumuler pour faire évoluer ses personnages, ou en obtenir de plus puissants, qui fait enrager la communauté. Ainsi, il faut compter 40 heures de jeu pour pouvoir se glisser dans la peau de Dark Vador. Un site spécialisé dans les jeux Star Wars, 'Star Wars Gaming', a ainsi calculé qu'il fallait jouer 4.528 heures pour tout débloquer, soit à peu près six mois de jeu non-stop... ou alors, dépenser près de 2.100$ (environ 1.780 euros) pour des contenus aléatoires. L'éditeur du jeu, Electronic Arts (EA), avait annoncé la nouvelle il y a quelques jours sur Reddit, et avait alors battu un record: celui du post le plus mal-aimé de la plateforme, avec plus de 676.000 "downvotes" (votes négatifs). EA games a alors rétropédalé face aux mécontentements des joueurs, annonçant que le nombre d'heures pour débloquer des personnages serait réduit, sans donner plus de précisions. Inciter à payer pour évoluer: une caractéristique des jeux de hasard Si le système de loot boxes d’Overwatch (sorti en 2016) est globalement accepté par ses joueurs (notamment parce que les bonus offerts sont cosmétiques et ne confèrent aucun avantage particulier), le mode multijoueur de Star Wars : Battlefront II est, quant à lui, depuis le lundi 13 novembre au cœur d’une polémique Mais cette polémique a attiré l'attention de la Commission des jeux de hasard belge. Battlefront II est en effet un jeu multijoueur en ligne, où pouvoir faire évoluer ses personnages afin de devenir plus puissant prend toute son importance, dans un esprit de compétition. Et c'est là que le bât blesse: les joueurs peuvent être poussés à acheter ces coffres aléatoires (les lootboxes) afin d'évoluer plus vite... La progression dans le jeu est alors en partie dépendante de l'achat de coffres,. or, comme l'a précisé le directeur de la commission sur VTM Nieuws, "s'il est question de jeu de hasard, il faut une autorisation de la commission." La commission a donc décidé de se pencher sur le sujet, et selon nos informations, aurait même acheté une PlayStation 4 pour l'occasion. Si le jeu venait à être requalifié de jeu de hasard, l'éditeur risque une amende de plusieurs milliers d'euros, voire une interdiction pure et simple de vente du jeu dans notre pays. En France, le sénateur Jérôme Durain a déposé une question écrite au secrétaire d’état au Numérique Mounir Mahjoubi à propos de ce système de lootbox. Du côté américain, l'ESRB (Entertainment software rating board, l'équivalent du PEGI européen) a considéré que Battlefront II ne suivait pas la logique des jeux d'argent, mais celui des jeux de cartes à collectionner. En effet, les lootboxes récompenseront toujours le joueur, alors que les jeux de hasard peuvent faire perdre. Les joueurs en ont marre de payer Au-delà de cette polémique ciblée sur un jeu, c'est une évolution du modèle économique des jeux vidéo qui est ici remise en question, à la fois par la communauté de gamers et les autorités publiques. Au fil des ans et du développement massif de cette industrie, les éditeurs de jeu vidéo développent de plus en plus de leviers commerciaux pour engranger des transactions. Non seulement le jeu vidéo coûte de plus en plus cher (on tourne autour des 70 euros pour un jeu neuf de type blockbuster), mais toute une série de contenus additionnels payants (les fameux DLC) viennent souvent allonger la note. A cela, il faut ajouter l'abonnement aux services en ligne, pour les jeux multijoueurs en réseau, apparu avec la Xbox360 et repris par la PlayStation 4 (60 euros par an dans le meilleur des cas). Des évolutions à chaque fois décriées, mais imposées aux joueurs, et finalement peu à peu acceptées. Mais vu la levée de boucliers de la communauté face à Battlefront II, on peut se dire qu'EA a été un peu trop loin, ou trop vite en besogne. Les joueurs sont vraiment des vaches à lait, qu'il faut traire pour engranger le plus de bénéfices.
Star Citizen, le très attendu jeu solo et multijoueur à la croisée du MMO, du jeu de tir à la première personne et de la simulation de combat spatial, devrait occuper plus de 100 Go sur les disques durs des joueurs. C'est en tout cas ce qu'affirme Jeremy Masker, l'un des Game Director, par la voie du forum officiel de Star Citizen. Ce n'est qu'une estimation, mais le client du jeu, c'est-à-dire l'ensemble des dossiers et fichiers à télécharger avant de pouvoir exécuter Star Citizen, pourrait donc battre un record. [quote]100 Go, c'est deux fois la taille annoncée de la version de GTA 5 sur PC ou encore quatre fois la place occupée par certains MMO déjà lancés. La gloutonnerie d'espace de stockage ne s'arrête pas là, certains patches pourraient atteindre jusqu'à 20 Go lorsque des fichiers vitaux du jeu seront améliorés post-lancement.[/quote] Pourquoi autant de place ? Tout d'abord parce que SC devrait être immensément grand, avec des quantités industrielles de galaxies à découvrir et de bases spatiales à arpenter. [quote]Il sera construit autour de plusieurs modules de jeu, visibles sur cette section du site officiel, de plus, il se vante de pouvoir offrir des graphismes à couper le souffle. On parle de textures ultra détaillées et complexes, de localisation des dégâts réalistes, et d'images en... 8K soit en 7680 par 4320 pixels, signalons d'ailleurs que le moteur graphique utilisé n'est autre que le CryEngine, qui a permis la modélisations de jeux comme la trilogie 'Crysis' mais aussi R'yse : Son of Rome' ou encore 'ArcheAge'.[/quote] C'est grâce au site KickStarter que le développement du jeu des studios Cloud Imperium Games a pu commencer, financé par de futurs joueurs et mécènes croyant en la viabilité du projet de Chris Roberts, le créateur. Il faut dire que ce dernier est à l'origine de titres qui ont marqué toute une génération de joueurs, comme 'Wing Commander' ou encore 'Freelancer'. Ils ont amassé presque 75 millions de dollars (offerts par 797.409 participants) et comptent, en tout, récolter aux environs de 100 millions de dollars. Rappelons que Star Citizen apparait dans le livre Guiness World Record de 2015 au titre de 'plus gros projet de financement participatif'. Sortie prévue pour 2016, faites chauffer vos teraoctets!. Clic pour accéder au site officiel. (anglais)
"Le Loup de Wall Street" et "La Reine des neiges" ont été les deux films les plus piratés à travers le monde en 2014. Retour sur le Top20 de l'année. Ces statistiques ont été établies par la société Excipio, spécialisée dans le piratage et couvrent la période janvier-décembre 2014. Le classement complet: [quote] 1. "Le Loup de Wall Street": 30.035 millions (Paramount, 25.12.2013) 2. "La Reine des neiges": 29.919 millions (Disney, 27.11.2013) 3. "RoboCop": 29.879 millions, (MGM, 12.2.2014; et Orion, 17.7.1987) 4. "Gravity": 29.357 millions (Warner Bros., 4.10.2013) 5. "Le Hobbit: la Désolation de Smaug": 27.627 millions (Warner Bros., 13.12.2013) 6. "Thor: le Monde des ténèbres": 25.749 millions Disney/Marvel, 8.11.2013) 7. "Captain America: le soldat de l'hiver": 25.628 millions (Disney/Marvel, 4.4.2014) 8. "La Légende d'Hercules": 25.137 millions (Summit, 10.1.2014) 9. "X-Men: Days of Future Past": 24.380 millions (20th Century Fox, 23.5.2014) 10. "12 Years a Slave": 23.653 millions (Fox Searchlight, Oct. 18.10.2013) 11. "Hunger Games: l'embrasement": 23.543 millions (Lionsgate, 22.11.2013) 12. "American Bluff": 23.143 millions (Sony/Columbia, 13.12.2013) 13. "300: la Naissance d'un empire": 23.096 millions (Warner Bros., 7.3.2014) 14. "Transformers: l'âge de l'extinction": 21.65 millions (Paramount, 27.6.2014) 15. "Godzilla": 20.956 millions (Warner Bros., 16.5.2014) 16. "Noah": 20.334 millions (Paramount, 28.3.2014) 17. "Divergente": 20.312 millions (Lionsgate, 21.3.2014) 18. "Edge of Tomorrow": 20.299 millions (Warner Bros., 6.6.2014) 19. "Captain Phillips": 19.817 millions (Sony/Columbia, 11.10.2013) 20. "Du Sang et des larmes": 19.130 millions (Universal, 25.12.2013) [/quote]
Avis aux amateurs de l'univers Pixar, il vous est désormais possible de vous lancer dans l'aventure 3D sans déboursser un centime. La société d'animation fait un beau geste en rendant l'accès gratuit à son logiciel phare d'animation 3D, RenderMan. Depuis la création de Toy Story en 1995, on peut dire que les studios Pixar en ont fait du chemin, avec un succès grandissant dû en partie à la qualité des images 3D développées par un outil informatique complexe mais novateur, RenderMan. Le logiciel, comprenant un moteur de rendu photoréaliste et un modeleur de 3D, a permis la création et l'animation de nombreux personnages vedettes des studios Pixar: - Buzz l'Éclair - Némo - Wall-E - Ratatouille - Etc.. La réputation du logiciel est telle qu'il est désormais utilisé par d'autres studios de films d'animation de 3D pour réaliser des publicités voire les effets spéciaux de films et séries: - Le Seigneur des Anneaux - Harry Potter - Games of Thrones - Etc.. RenderMan est gratuit pour un usage non commercial. Comment télécharger Renderman gratuitement ? Clic pour lire la Faq (anglais) Clic pour accéder directement au formulaire (anglais)
Des pirates ont réussi à s'introduire sur un serveur d'Electronic Arts Games cette semaine et à modifier un de ses sites afin qu'il ressemble à une page de connexion Apple afin d'organiser des attaques de phishing. La société spécialisée en sécurité Netcraft établie au Royaume-Uni a découvert le site piraté mardi et l'a signalé à EA qui a bloqué le site mercredi. D'après les hypothèses des chercheurs, le vecteur de l'attaque aurait été une vulnérabilité dans une version dépassée de l'application PHP WebCalendar qui était également hébergée sur ce serveur. Cette vulnérabilité permet aux attaquants de modifier les paramètres et d'exécuter un code arbitraire dans la version 2008 (1.2.0) du calendrier. Paul Mutton, testeur de sécurité chez Netcraft, écrivait mercredi: [quote]Dans ce cas-ci, l'attaquant a réussi à installer et à exécuter des scripts PHP arbitraires sur le serveur d'EA, de là, il pouvait voir le contenu du calendrier, son code source et n'importe quelles autres données sur le serveur.[/quote] Le fait que l'application de calendrier était dépassée a fait du système d'EA une cible naturelle. La seule présence d'un ancien logiciel suffit souvent à motiver un pirate à cibler un système au lieu d'un autre et à consacrer plus de temps à la recherche de vulnérabilités complémentaires ou à explorer d'avantage le réseau interne." Les victimes qui tombaient sur le site étaient invitées à saisir: [quote]- Leur identifiant Apple et leur mot de passe - Leur nom complet - Leur numéro de carte de crédit et sa date d'expiration - Le code de vérification - La date de naissance - Etc... [/quote] Ce n'est qu'après avoir saisi toutes ces informations que la victime était redirigée vers le site légitime d'Apple à l'adresse BitSight, un service d'évaluation de la sécurité établi à Cambridge (Massachusetts), affirme que le système d'EA contenait ces vulnérabilités depuis un an, le directeur technique de cette société affirme avoir vu plusieurs serveurs associés à EA sous contrôle au cours des 12 derniers mois. [quote]Ces machines, probablement sous le contrôle d'un adversaire externe, permettaient de communiquer avec les serveurs de commande du réseau de zombies, distribuaient des programmes malveillants et participaient à des attaques DDoS, a déclaré jeudi Stephen Boyer, fondateur et directeur technique de la société.[/quote] Il s'agit du deuxième problème qui touche EA au cours de ces sept derniers jours. Netcraft, dans son compte rendu, a également évoqué un site de phishing qui ciblait les utilisateurs de la plateforme Origin de la société qui avait fait son apparition en ligne il y a une semaine. Ce site, même s'il n'est pas hébergé sur un serveur d'EA, tente malgré tout d'obtenir les informations d'identification des utilisateurs d'EA, dont les "adresses de messagerie électronique, les mots de passe et les questions secrètes et leurs réponses". Alors qu'EA aurait bloqué le site de phishing d'Apple, rien n'indique si elle est au courant du site de phishing Origin. Les questions envoyées par courrier à ce sujet à la société n'avaient pas reçu de réponses jeudi. D'autres vulnérabilités sur la plateforme Origin d'EA avaient été identifiées aux alentours de la même période l'année dernière. [quote]Luigi Auriemma et Donato Ferrante, chercheurs chez ReVuln, ont publié en mars dernier un article dans lequel ils expliquaient à quel point il était facile d'exécuter à distance un code malveillant sur les ordinateurs des utilisateurs via Origin et Crysis 3, un des jeux de la société.[/quote] Voir aussi: Le Phishing c’est quoi et comment s’en protéger ? Le Smishing, phishing via votre téléphone Clic pour lire toutes les actus sur le phishing
Aprés Diablo III cêest au tour du jeu Max Payne 3 dêêtre assailli de tricheurs et hackers en tout genre,pour contrer ce phénoméne qui g‚che le jeu en multijoueurs, le studio de développement Rockstar Games a créé un serveur dédié à la mise en quarantaine de ces joueurs sans morale. La Cheaterês Pool de Max Payne III est lancé. On y retrouve tous les joueurs qui usent de moyens détournés pour parvenir à dominer le mode multijoueurs. Une fois détectés et fichés, ces tricheurs sont envoyés dans cette antichambre de la honte virtuelle o? ils retrouvent leurs confréres pour une période de quarantaine. Un serveur pour les tricheurs notoires Citation:"Nous sommes au courant qu'une petite minorité de joueurs ruinent l'expérience Max Payne 3 des honnêtes gens en trichant ou piratant, et alors que certains problémes seront corrigés dans les prochaines mises à jour, aujourd'hui nous voulons dire à tout un chacun que ces méthodes nuisibles seront sanctionnées. Quiconque sera surpris en train d'utiliser des sauvegardes modifiées, des mods, ou d'autres outils pour obtenir un avantage injuste dans le multijoueur de Max Payne 3, ou contourner le classement officiel, sera mis en quarantaine dans une Cheaterês Pool o? on ne rencontrera que des tricheurs notoires". Le jeu Diablo III avait déjà banni plusieurs milliers de comptes de joueurs en infraction. Rockstar Games réalise la même chose pour ses tricheurs. Une fois détecté, ils sont envoyés sur un serveur spécial appelé la Cheaterês Pool (le bassin des tricheurs). La détection et le fichage se feront suite à une délation du mauvais joueurs par les autres utilisateurs du multijoueurs. Aprés vérification par les équipes de contrôle, le tricheur sera donc banni pour un temps déterminé. La Loi de Max Payne : seconde chance et comportements permis Aprés avoir subi ce quêils imposent aux joueurs réglos, les tricheurs se verront offrir une seconde chance, comme une réinsertion aprés un séjour en prison. Sêil récidive, cêest une expulsion simple et définitive qui sera la sanction finale. Une seconde chance qui sera donc sanctionnée sans pitié si la premiére leçon nêa pas été suffisamment claire. Immortels et autres joueurs surarmés nêont quêà bien se tenir ou doivent envisager une partie de cache-cache endiablée avec Rockstar. Rockstar Games a toutefois expliqué plus en détails les comportements prohibés. Ainsi il rappelle que le fait de "camper", soit rester caché sur un coin de la carte pour tuer le personnages des joueurs malchanceux qui passeront dans la ligne de mire, nêest pas tricher, il faudra donc trouver puis déloger ces snipers camouflés par vos propres moyensÖ
1870: Bell téléphone met en place une structure ayant pour but de tester la sécurité de ses lignes "téléphoniques". Premiéres écoutes. 1899: Creation de la ST, ancetre de la Direction de la Surveillance du Territoire. 1923: 1er ordinateur nommé " Enigma ". Machine Suisse dédiée au chiffrement.j_1937 : En Mars, le gouvernement de Leon Blum met en place les premieres commisaires de la surveillance du territoire. 1943 : Création du petit frére d'Echelon. Un pacte secret va lier les Etats-Unis à la Grande-Bretagne dans un réseau de renseignement dénommé "Ukusa", par référence aux initiales des deux pays. Deux agences, la National Security Agency (NSA), à Fort George Meade (Etats-Unis) et le Government Communications Headquarters (GCHQ), à Cheltenham (Grande-Bretagne), sont invitées à préserver les intérêts des deux pays dans le monde en interceptant les transmissions à l'étranger. 1947: Le 1er bug informatique touche le MIT, le Massachussets Institute Technologie. Le coupbale ? Un papillon de nuit, ou un moustique, qui s'est introduit dans les contacts d'un relais. Le Bug informatique vient de naitre. 1952: 1er étape du systéme Echelon avec entre autre la création de la National Security Agency le 4 novembre. le président Truman abandonne l'Armed Forces Security Agency (l'avant NSA). Création de la Communications Intelligence Activities. 1957: Reconnaissance de l'existence de la National Security Agency. 1961: Des hackers piratent les cartes d'un jeu de football. 1968: 2001 Odysée de l'espace (Kubrick) On remarque des ordinateurs IBM dans un vaisseau spatial dès le début du film. 2001. "Incrementing each letter of "HAL" gives you "IBM". Arthur C. Clarke (co-screenwriter) claimed this was unintentional, and if he had noticed it before it was too late, he would have changed it." 1969: Naissance de L'arpanet, l'ancétre de l'Internet. 1969: 2001 l'odysée de l'espace. L'ordinateur fou de Kubrick se nomme HAL. H=i ;A=B ; L = M. Le réalisateur affirme n'avoir jamais voulu faire un clin d'oeil à la main mise, de l'époque, d'IBM. 1970: Le piratage téléphonique est inventé par John Draper. Avec un sifflet découvert dans un paquet de cereale il reproduira le son (2600 Hz) qui lui permet de commuter son téléphone au reseau de maniere transparente. 1972: Invention de l'arobase par Ray Tomlinson dans un courrier Email. "Il fallait que ce soit un caractere qui n'apparaisse pas dans l'orthographe des noms". Premier email envoyé via Arpanet. 1971: John Draper utilise whistle(blue box) pour accèder à "Ma Bell" 1972: Il est aussi tôt arrêté pour fraude téléphonique. 1972: La France, au travers d'une Bourse des échanges entre services spéciaux occidentaux, dénommée « Totem », est associée aux interceptions de la NSA, notamment pour la mise au point de logiciels d'analyse des informations recueillies et pour la communication d'une série de renseignements sur le dispositif militaire en Europe de l'Est. 1973: Première loi contre les pirates informatiques. La Suéde ouvre la bal. 1974: Roland Moreno invente la carte à puce. 1975: L'ennemi numero 1 des hackers lance son entreprise. Bill Gates créé Microsoft. 1976: premier routers deployé par BBN 1976: Une jeune équipe de bidouilleur invente le phreaking moderne avec de petits boites nommées Box. Dans cette équipe, Steve Wozniak qui lancera en 1984 Macintosh avec Steeve Jobs. 1978: Création de la loi informatique et liberté en France (CNIL - 6 Janvier 1978) 1979: Naissance de Usenet 1981: IBM lance son premier PC. Kubrick dans son film 2001 l'odyssée de l'espace rend hommage a sa facon à IBM en nommant son ordinateur en mal de reconnaissance HAL. H=i - A=B - L=M 1981: Kevin Mitnick s'introduit dans les enregistrements de l'école de Los Angeles. 1982: Mitnick pénètre l'ordinateur du commandement de la défense aérienne américaine. 1982: Kevin Mitnick crack les système téléphoniques Pacific et TRW, puis efface toute les données. 1983: Mitnick est arrêté pour accès illégal au ARPAnet & Pentagone 1983: Premiers tests d'utilisation des télécartes à Lyon et à Blois. 1983: TCP/IP mis en place 1983: Le premier film parlant de Kevin Mitnick. " Wargames " de John Badham. 1984: DNS mis en place, Domaine Name Server. 1984: Petite visite dans les ordinateurs de la Compagnie Internationale de Service informatique (CISI) filiale à plus de 90% du CEA, le Commissariat à l'énergie atomique. 1984: Les fichiers de CEDOCAR ont eu chaud. Le Centre de documentation informatique de la Délégation générale de l'armement sont visités par un hacker inconnu. Ce centre regroupe les caractéristiques techniques des armes utilisées sur la planéte. 1984: Kevin Poulsen (security focus) est arrêté pour intrusion chez ARPAnet 1985: Mise en circulation des premières cartes à puce "pyjama" . 1986: Le 1er virus, son nom "The Brain". Créé par deux frères pakistanais de l'université de Labore. (Voir notre chronologie virus sur zataz.com/virus/) 1986: On parle du " CCC " (Le Chaos Computer Club de Hambourg). Ce groupe, de quelques informaticiens, fera parler de lui en hackant, entre autre, la NASA. Le responsable du CCC, Steffen Wernery sera emprisonné 2 mois après que la Brigade Financière lui ait collé la main dessus suite au piratage de Philips. 1986: Des hackers s'introduisent dans les système UNIX de Stanford 1987: Des hackers obtiennent les codes secrets de "Sprint" 1987: Un hacker accède aux ordinateurs de AT&T et dérobe 1 million de dollars. 1987: Un autre pénètre MILNET (Réseau militaire américain, à l'origine d' Arpanet ) 1987: Le Chaos Computer Club (CCC) s'introduit dans le réseau "SPAN" de la NASA. 1988: Le système Échelon est en place. Il serait capable d'intercepter, puis d'analyser, les messages circulant sur la planète à travers une centaine de langues différentes. 1988: Robert Morris, américain de 24 ans, bloque 10 % des ordinateurs connectes au réseau. Son virus va lui couter 3 ans de prison, son acte donnera naissance au CERT . 5 Janvier 1988: Création de la loi Godfrain (Loi informatique punissant les intrusion dans des systèmes informatisés). 1988: Kevin Mitnick pirate le réseau MCI DEC et vole les codes sources de VMS et XSafe 1989: Fin de l' Arpanet 1989: Les "hackers rouges" sont arrêtés. Ils sont coupables, entre autres du piratage de Philips en 1986, ils seront retrouvés grâce à une erreur de 75 cents dans les comptes d'un labaoratoire US. Le laboratoire de Berkley va mettre en place une souricière avec la CIA , la nsa et la FBi pour retrouver les voleurs qui viennent ponctionner les comptes. Ces voleurs sont les pirates recherchés par les allemands, ils déclarons avoir agit pour le KGB contre de l'argent. 1989: En plein mois de juillet, le CEA de nouveau visité. Un pirate du nord de la France remettra ça en janvier via le réseau transpac. 1989: Un hacker détourne la position d'un satellite. 1989: Le vers WANK attaque les système SPAN VAX/VMS 1989: Première arrestation importante pour la police française. Partick V., 22 ans, est arrêté pour avoir visité la Direction des Télécoms Réseau National, filiale de France télécom, ainsi que quelques autres gros systèmes informatique français. (EDF, Aerospatial, etc...) 1989: "La grande rafle". La Direction de la Surveillance du Territoire arrête une cinquantaine de hackers français. Il recherche un "espion" qui visiterait les systèmes informatiques d'importantes entreprises françaises comme Thomson. Des informations ont fuit à l'époque de l'autre côté du mur de Berlin. 1990: Lamprecht écrit "ToneLoc" (un composeur d’attaque fonctionnant sur MS-DOS). 1990: Un hacker pirate la NASA 1990: Des hackers s'introduisent dans une banque 1991: Un hacker pénètre la NASA, NIH, BBN 1991: Des hackers hollandais de Eindhoven s'introduisent dans des ordinateurs de l'armée US 1991: Kevin Poulsen est arrêté pour intrusion chez "Pacific Bell phones " 1991: Justin Petersen est arrêté pour intrusion chez TRW, et vol de cartes de crédit. 1991: Il est ensuite relâché de prison en échange d'une aide donnée au FBI pour pister et arrêter des crackers . 1992: W.W.W. 1992: Le fabricant informatique Dallas découvre un sniffer sur son réseau. 1992: Des hackers deviennent administrateurs de l'université d'Eindhoven 1992: Lamprecht dérobent des circuits imprimés. 1992: Mitnick s'introduit dans le département moteur véhicule de Californie 1992: un hacker est arrêté pour intrusion chez NASA, NIH, BBN, etc.. 1993: Création de l' Internic 1993: Un scientifique dans l'alimentaire s'octroie des accès sur les ordinateurs de General Mills 1993: Justin Petersen est arrêté pour vol d'équipement informatique. 1993: Randal Schwartz utilise un Crack chez intel pour cracker des mots de passes. 1994: Utilisation des cartes bancaires à puce dans les cabines téléphoniques en France. 1994: 1er Cyber braquage. Un jeune russe, Vladimir Levin, détourne 380.000 dollars de la city bank de New York, Jugé en 1998 par la cour fédérale de New York, il purge 3 ans de prison. 1994: La traque à l'encontre de Kevin Mitnick commence. 1994: Création du S.E.F.T.I., le Service d'Enquête des Fraudes Technologiques et Informatiques, sous l'égide du préfet Phillipe Massoni, le 11 février 94. 1994: Un hacker installe un sniffer réseau et vole 100 000 noms et mots de passes. 1994: Un étudiant Français casse le système d'encryption 40-bit RC4 1994: Des hackers piratent le Pentagone, modifie et efface des données. 1994: la base de carte de crédit Netcom est accessible en ligne à n'importe quel utilisateur web lambda. 1994: un hacker pirate le système de conférence du FBI 1994: La marine US se fait piraté: découverte d'un sniffer. 1995: Internet vu par les JT en 1995 On navigue entre "l'émerveillement pour cette technologie qui contient tout le Minitel' et la "crainte du réseau de tous les dangers où n'importe qui peut publier n'importe quoi". 1995: Chris Lamprecht est incarcéré et bannis d'internet. Il devient ainsi la première personne au monde à être interdite d'internet. 1995: Arrestation de Kevin Mitnick . 1995: Sortie de l'outil de sécurité SATAN sur internet. (un outil qui identifie plusieurs problèmes de sécurité au niveau du réseau, il signale les problèmes sans les exploiter.) 1995: Des hackers utilise des ordinateurs de Vanderbilt pour attaquer le site de la Air Force 1995: Julio Ardita d'Argentine cracke des ordinateurs de l'armée US, Harvard, NASA... 1995: Un hacker de Calgary utilise sendmail pour perpétrer des attaques sur des sites gouvernementaux 1995: Plusieurs hacker craque le système SSL de Netscape 40-bit 1995: Golle Cushing est arrêté pour vente d'information sur le téléphone et de numéros de cartes de crédits. 1995: des hackers découvre une vulnérabilité dans Netscape : SSL craqué. 1995: Dépassement de tampon ( buffer overflow ) dans Netscape 1995: Le site de la NASA piraté 1996: 8.000 virus sont répertories en 6 catégories. 1996: Français Fillon, ministre des télécommunication et de la poste propose une charte internationale pour internet. L'un des paragraphes souhaite renforcer la coopération policière et judiciaire afin de lutter contre la cyber criminalité. 1996: Le chaos computer club intercepte des transmissions en clair provenant de banque. 1996: La maison blanche subit un dos par des mail forgés 1996: le plus gros f.a.i suédois Telia voit sa page d'accueil piratée. 1996: Le système de messagerie vocale de la police de new-york est piratée. 1996: Deux hackers sont impliqués dans l'intrusion des ordinateurs chez lockheed (armement américain) 1996: Un ado de 14 ans arrêté pour usage frauduleux de numéros de cartes de crédit. 1996: Premier virus excel : Laroux 1996: Un militaire compromet un système informatique 1996: Des hackers américain s'introduise dans les ordinateurs du parlement et de la commission européenne. 1996: Page web du département de la justice US est hackée. 1996: C'est au tour de la page web de la Nation de l'Islam 1996: Ensuite la page web du parti politique conservateur britannique 1996: les fichiers stockés dans des ordinateurs en Floride et contenant les noms de 4.000 patients du sida sont dérobés 1996: La page web de la CIA est piratée par des hackers suédois. 1996: Lancement du virus Wazzu 1996: Des hackers s'introduise dans la banque Czech et vole 2 millions de dollars 1996: Fort Bragg pirate l'us army et donne des mots de passe à la chine. 1996: Des hackers attaque un site anti militaire et efface tous les fichiers www.insigniausa.com) 1996: Le site du NY Times est victime d'un dos par SYN-flood 1996: L'hébergeur Nethosting et 1.500 pages client sont piratées. 1996: le site de la NASA est encore piraté 1996: 6 Danois accusés d'attaques sur des ordinateurs du pentagone. 1996: le site de la NASA encore piraté. 1997: Les codes sources des jeux Doom, Quake, Golgotha sont détournés et téléchargés. 1997: Un hacker est condamné à la prison pour avoir reprogrammer un ordinateur TACO Bell 1997: le site de la NASA est encore piraté à deux reprises(cela devait être un challenge) 1997: Un hacker provoque l'arrêt d'AOL 1997: Carlos Salgado dérobe 100,000 numéros de cartes de crédit en utilisant un sniffer. 1997: Des hackers casse le RSA's 56-bit DES 1997: Des hackers provoque un deni de servie sur les serveurs web NT IIS 1997: Un danois trouve une vulnérabilité dans NETSCAPE et demande une rançon en échange de la non divulgation. 1997: Utilisation de trojan ( Cheval de troie ) pour les détournements de modem. 1997: Piratage de Altavista 1997: puis ensuite piratae du site coca-cola 1997: Le serveur NT de l'école de criminologie est piraté. 1997: un hacker pénètre dans le système téléphonique japoanais NTT 1997: L'encryption RSA's RC5 56-bit encryption est craqué par Bovine effort 1997: début Juin débute l'Eligible Receiver, ensemble de scenarii mettant en scène des cyber attaques à l'encontre d'infrastructure du gouvenrement US. 60 fonctionnaires de la NSA vont mettre un souk, pendant 15 jours, dans 63 % des ordinateurs attaqués. 1997: Le 1er G8 consacrés à la lutte contre la criminalité transnational organisée et à la cybercriminalité. 1997: 24 décembre, mise en orbite de Earlybird-I. Ce satellite pour (1800 FF à 4800 FF) de prendre en photo la terre entière, Un service que le public peut dorénavant se payer. 1997: L'annuaire Yahoo.com piraté par un groupe demandant la liberation de Kevin Mitnick 1998: Une nouvelle race de virus vient d'apparaitre. On le nomme Trojan/Troyen. Back Orifice vient d'apparaitre. Les créateurs se nomment The Cult Dead Cow. 1998: Le MOD contre le DOD. Les Masters Of Downloading, groupe d'une quinzaine de pirates russes, anglais et américains pénètrent le système informatique du pentagone et subtilise le logiciel contrôlant le systeme de positionnement global par satellite (GPS). 1998: La Maison Blanche met en place le NIPC, la National Infrastructure Protection Center. Le FBI prend cette structure en main. Son rôle prévenir les attaques pirates et les combattres. 1998: Les ministres de la Justice et de l'intérieur de l'Union européenne se réunissent à Birmingham en février pour améliorer la coopération policière et judiciaire, les lois sur la cryptographie mis en avant. 1998: Bill Clinton signe deux Presidential Decision Directive (PDD 62 et PDD 63) qui renforce la lutte contre les menaces non conventionnelles (Terrorisme - les armes de destruction massive et les cyber-terrorisme) 1998: Le premier meeting de hackers connu, il sera nommé "Galactic Hacker Party". 1999: Le gouvernement français modifie la législation visant la cryptographie. Le 19 janvier, le cryptage passe de 40 à 128 bits. 1999: En mai fait ce qu'il te plait. Le site de la Maison Blanche et le site du Sénat américain sont piratés par un groupe nommé Gh. Ils seront arrêtés en février 2000. 1999: Naissance et avènement du peer to peer. 2000: Croissance exponentielle du piratage audiovisuel Fin janvier 2000: Libération de Kevin Mitnick 7 fevrier 2000: Attaque de masse contre les principaux sites de la planète (Yahoo - Amazon - CNN - Ebay) 16 avril: Arrestation de Mafia Boy, 15 ans, auteur présumé des attaques de février. Mai 2000: Arrestation de Larsen, hacker français qui diffusera via son Ezine éléctronique des informations "secret défense" de l'armée française. 2001: La problématique sécurité prend de l'importance en entreprise. 2001: Développement en grand nombre des variantes des virus 2001: La problématique sécurité prend de l'importance en entreprise. 2002: Première mutation et croisement spontané de deux virus 2002: Flash, le standard de l'animation sur internet, est victime d'une grosse vulnérabilité. 2002: L'air Force développe un ids "miracle" ultra puissant 2003: La sécurité des assistants personnels est mis à mal. 2003: Le SSL est cassé par une école polytechnique. 2003: Série noire pour Windows avec une avalanche de failles RPC 2003: Nombreux sites gouvernementaux piratés via la faille Webdav 2003: L'éditeur de jeux Valve piraté, le code source du célèbre jeux Half Life 2 circule sur Internet 2003/2004: gigabyte qui se fait arréter en belgique. 2004: Année noire pour microsoft avec des failles critiques a n'en plus finir... 2004: L'arrivée du fameux SP2 sous XP qui cree quasiment autant de probleme qu'il n'en résous 2004: L'arrestation de l'auteur de sasser et sa plus que probable condamnation par la justice allemande . 2004: Explosion de la mafia sur le net via les techniques de chantage, phishing et autres escroqueries a grande echelle. 9.7.2008: La plus grande faille de l'histoire dans la sécurité d'Internet corrigée 12.2011 Décès de Paulo Pinto, aka CrashFR 29.4.2012: Roland Moreno, l'inventeur de la carte à puce est décédé