Moteur de recherche

Résultats pour : "article"

⚠️ Black Friday : attention aux fausses promos et aux arnaques Archives Secunews SECUNEWS

⚠️ Black Friday : attention aux fausses promos et aux arnaques

Le Black Friday est devenu un rendez-vous incontournable pour les bonnes affaires, mais aussi un terrain de jeu idéal pour les arnaqueurs et les marchands peu scrupuleux. Chaque année, des milliers d’internautes se font piéger par de fausses promotions, des sites douteux ou des rabais bien moins importants qu’annoncé. Pour profiter réellement des offres, il est essentiel de comprendre comment ces arnaques fonctionnent et comment les éviter. Des chiffres qui donnent le ton Le Black Friday représente désormais plusieurs dizaines de milliards d’euros de dépenses dans le monde, principalement en ligne. Les autorités de contrôle de la consommation reçoivent chaque année des centaines à des milliers de signalements pour : promotions trompeuses (prix de référence gonflés, fausses remises) ; faux sites de vente jamais livrés ; hameçonnage (phishing) et vols de coordonnées bancaires. Ces chiffres montrent que le problème est bien réel, mais aussi qu’avec un peu de vigilance, il est possible de s’en protéger efficacement. 1. Les fausses promotions : l’illusion de la « super affaire » Beaucoup de « remises » du Black Friday ne sont pas de vraies bonnes affaires. Parmi les techniques les plus courantes : Prix de référence gonflé : le prix barré affiché comme « avant » n’a jamais été pratiqué ou seulement pendant quelques jours, juste pour pouvoir annoncer une grosse réduction. « Jusqu’à -70% » trompeur : la remise maximale ne concerne que quelques produits très spécifiques, pendant que la majorité des articles n’ont que -10% ou -15%. Promos permanentes déguisées : certains produits sont en promotion toute l’année, mais rebaptisés « offre Black Friday » pour créer un sentiment d’urgence. La meilleure défense : ne pas se fier uniquement au pourcentage affiché, mais comparer avec le prix pratiqué les semaines précédentes sur d’autres sites. 2. Les faux sites et boutiques éphémères Le Black Friday est aussi l’occasion pour des cybercriminels de lancer de faux sites ultra-attractifs remplis de réductions incroyables. Les risques sont multiples : vous payez, mais ne recevez jamais le produit ; vous recevez une contrefaçon de très mauvaise qualité ; vos coordonnées bancaires sont récupérées pour d’autres fraudes. Conseil clé : évitez les sites inconnus ou très récents, surtout s’ils promettent des remises spectaculaires sur des marques très demandées (smartphones, consoles, produits de luxe…). Avant d’acheter : vérifiez l’URL (adresse du site) et la présence du https ; cherchez des avis sur le marchand (et pas seulement sur son propre site) ; regardez les mentions légales, l’adresse postale et les conditions de retour. Si quelque chose vous semble flou ou bâclé, passez votre chemin. 3. Phishing, faux mails et fausses pubs sur les réseaux Les arnaques ne passent pas uniquement par les sites de vente. Pendant le Black Friday, les escrocs inondent aussi : les boîtes mail (faux mails de transporteurs, banques, grandes enseignes) ; les SMS (colis en attente, offre limitée, lien de suivi) ; les réseaux sociaux (publicités frauduleuses, faux comptes de marques). Le but est souvent de vous faire cliquer sur un lien vers un faux site pour récupérer : vos identifiants de compte client ou de banque ; vos coordonnées bancaires ; ou installer un malware sur votre appareil. Règle d’or : ne cliquez pas directement sur un lien reçu par mail/SMS si l’offre vous semble trop belle. Rendez-vous plutôt sur le site officiel en tapant vous‑même l’adresse. 4. Comment acheter malin sans se faire piéger Voici quelques réflexes simples à adopter : Préparer sa liste à l’avance Notez les produits qui vous intéressent avant le Black Friday et relevez leurs prix quelques jours ou semaines avant. Vous verrez tout de suite si la « promo » est réelle ou maquillée. Comparer systématiquement les prix Utilisez des comparateurs de prix ou vérifiez manuellement sur 2 ou 3 sites connus. Une vraie bonne affaire reste intéressante même face à la concurrence. Privilégier les sites connus et installés Achetez en priorité sur des boutiques que vous connaissez déjà ou sur des acteurs reconnus. Évitez les sites récemment créés, sans historique ni réputation claire. Vérifier les avis… avec recul Trop d’avis 5 étoiles très courts et récents peuvent indiquer de faux commentaires. Méfiez-vous aussi des avis copiés-collés ou traduits approximativement. Sécuriser le paiement Vérifiez la présence du cadenas dans la barre d’adresse et du https, utilisez si possible une carte virtuelle ou un service de paiement intermédiaire (type PayPal) plutôt que de communiquer directement les données de votre carte. 5. Les signaux d’alerte à ne jamais ignorer Quelques indices doivent immédiatement vous mettre en garde : promotions « incroyables » sur un produit très demandé, nettement moins cher que partout ailleurs ; fautes d’orthographe nombreuses, textes maladroits, images floues ou volées ; absence d’adresse postale claire, de mentions légales ou de conditions de retour détaillées ; moyens de paiement limités (virement bancaire, Western Union, crypto uniquement) ; pression artificielle : compte à rebours omniprésent, « seulement 1 article restant », « 300 personnes regardent cette offre ». Si deux ou trois de ces signaux se cumulent, il vaut mieux fermer l’onglet. Une conclusion rassurante : oui, on peut profiter du Black Friday Malgré ces risques, le Black Friday n’est pas à fuir absolument. De nombreuses enseignes sérieuses jouent le jeu et proposent de vraies remises intéressantes, surtout sur l’électronique, l’électroménager ou certains abonnements. En restant vigilant, en évitant les sites inconnus ou récents, et en prenant le temps de comparer les prix, vous pouvez : profiter des réductions réelles ; limiter fortement les risques d’arnaque ; garder le contrôle sur votre budget et vos achats. Le bon réflexe, c’est de considérer chaque « super promo » avec un peu de recul : si une offre semble trop belle pour être vraie, il vaut mieux vérifier deux fois… ou s’abstenir. Acheter moins, mais mieux, reste la meilleure défense contre les pièges du Black Friday.

21 Nov 2025 LIRE L'ACTU
Le site Rencontre Ados accusé d’héberger des pédophiles Archives Secunews SECUNEWS

Le site Rencontre Ados accusé d’héberger des pédophiles

Selon les révélations de Franceinfo, de nombreux prédateurs sexuels rôdent sur la plateforme en ligne “Rencontre Ados” basée en Belgique. Le site est destiné aux jeunes de 13 à 25 ans. Malgré la promesse de créer un espace sûr pour les adolescents, cette plateforme gratuite s’est avérée être une zone de chasse pour des individus mal intentionnés. Les dénonciations fusent et les parents s’alarment, mettant en lumière la nécessité urgente de réguler ces espaces virtuels. "J’ai un profil de 13 ans sans photo. 8 demandes d’amis. 5 dm dans la demi-heure. J’ai envie de violence", s’insurge sur X (ex-Twitter), une utilisatrice qui, pour mieux dénoncer le site en ligne, a décidé de l’infiltrer. Les "dm" (direct message, les messages échangés en privé entre les membres) en question : "Salut t’es mignonne on fait connaissance ?" "Holà princesse… Laisse moi te ligoter". Elle partage ensuite le profil d’un utilisateur, aux intentions très clairement assumées: "Tentée par une expérience radicalement différente de tout ce que tu pourras connaître aec les gamins d’ici ou de ton âge ? Envie de maturité et de savoir-faire, mais pas d’un physique (habituel) de daron ?." Lilly, sur X également, accuse la plateforme d’héberger des pédo-criminels. "Des hommes proposent des relations donc des viols tarifés à des enfants !!! Sur votre plateforme !", s’indigne cette mère de trois enfants. Autre preuve du problème dénoncé, le site a été banni de l’Apple store. "Apple refuse d’avoir une application de rencontre pour les mineurs. La seule solution était de masquer tous les profils en dessous de 18 ans, ce que l’on a refusé", se défendent curieusement les fondateurs sur le site. Des enfants plus jeunes et plus connectés qu’avant Si la plateforme inquiète autant les parents, c’est parce que les enfants sont massivement connectés sur les réseaux et s’y inscrivent de plus en plus tôt. D’après une enquête de la Commission nationale de l’informatique et des libertés (CNIL) de 2021, la première inscription sur un réseau social interviendrait en moyenne vers l’âge de 8 ans et demi et plus de la moitié des enfants de 10 à 14 ans seraient présents sur ces plateformes. Impossible de contacter la plateforme, qui indique simplement ne pas vouloir donner d’interview. "Nous avons trop de demandes à ce propos et quand on accorde une interview, nos propos sont modifiés ou sortis de leur contexte pour suivre le narratif du sujet de l’article. Donc non", écrit le site en ligne dans un message clair. Voir aussi: LES PREDATEURS DU NET

22 Aug 2023 LIRE L'ACTU
Que risquent les personnes qui partagent les vidéos de l'attaque au couteau à Annecy ? Archives Secunews SECUNEWS

Que risquent les personnes qui partagent les vidéos de l'attaque au couteau à Annecy ?

Ce jeudi 8 juin 2023, de nombreuses vidéos de l’attaque au couteau survenue à Annecy (Haute-Savoie/France) et qui a fait plusieurs blessés ont circulé sur les réseaux sociaux. Une pratique qui engendre des risques sur le plan légal. Des images insoutenables qui tournent sur les réseaux sociaux, d'un individu qui s’en est pris à plusieurs enfants et personnes âgées dans un parc situé à proximité du lac d’Annecy, en Haute-Savoie. La gendarmerie a tenu à effectuer un rappel sur les réseaux sociaux à ce sujet. "Les internautes qui diffusent et partagent des vidéos montrant des violences aux personnes s’exposent à des sanctions pénales", rappelle le compte Twitter. Dans le cas de Twitter, la diffusion et le partage de la vidéo de l’agression décrit le like ainsi que le retweet. En cas de partage de ce genre de contenu sur les réseaux sociaux, les individus risquent de lourdes sanctions. Des peines de prison et de lourdes amendes possibles Selon l’article 222-33-3 du Code Pénal, la diffusion ou l’enregistrement d’images d’actes de barbarie ou de violence est passible de cinq ans de prison et de 75.000 euros d’amendes. Les journalistes et professionnels du droit ne sont pas concernés. Il est également possible d’être poursuivi pour atteinte à la dignité d’une victime, comme le rappelle l’article 35 quater de la loi du 29 juillet 1881 sur la liberté de la presse. Cette dernière indique que "la diffusion, par quelque moyen que ce soit et quel qu'en soit le support, de la reproduction des circonstances d'un crime ou d'un délit, lorsque cette reproduction porte gravement atteinte à la dignité d'une victime et qu'elle est réalisée sans l'accord de cette dernière, est punie de 15.000 euros d'amende". Les internautes sont invités par les autorités à signaler les publications contenant ces vidéos sur la plate-forme officielle Pharos, qui permettra aux officiers de police de traiter les demandes de suppression de contenu. Accédez a la plateforme Pharos

09 Jun 2023 LIRE L'ACTU
Pourquoi l’article n'apparaît plus entièrement quand vous le publiez sur Facebook Archives Secunews SECUNEWS

Pourquoi l’article n'apparaît plus entièrement quand vous le publiez sur Facebook

Vous voulez partager un article sur votre profil Facebook ou dans un groupe du réseau social, mais la photo ne s’affiche plus, malgré vos essais à répétition ? Pas la peine d'insister. Pas la peine non plus d’espérer un retour à la normale. C’est une récente loi, datant du 19 juin 2022, qui est à l’origine de ce changement, rapportent Sudpresse. Relative aux droits voisins, elle a été publiée au Moniteur belge le 1er août 2022 et est donc entrée en vigueur au début du mois. Les droits voisins du droit d’auteur sont définis pour les plateformes en ligne par une législation européenne adoptée en 2019. Ils sont destinés à entrevoir une rémunération des éditeurs et agences de presse pour les contenus partagés (extraits d’articles, vidéos, photos…) sur les pages de résultats des grandes plateformes du net, précise Challenge, média français spécialisé dans l’économie et la finance. Contacté par Sudpresse, Facebook assure "évaluer la situation".

07 Aug 2022 LIRE L'ACTU
Fin de connexion internet pour des millions de smartphones,pc,ps4 le 30 septembre 2021 Archives Secunews SECUNEWS

Fin de connexion internet pour des millions de smartphones,pc,ps4 le 30 septembre 2021

Et si jeudi 30 septembre 2021, votre PS4, votre iPhone ou encore votre PC Windows ne se connectaient plus à internet ? Scénario de sciences-fictions ? Pas tant que ça ! En effet, un chercheur britannique, spécialisé dans la sécurité (informatique), Scott Helme, a publié un article sur la fin de connexion de millions d’appareils allant de l’ordinateur au téléphone portable en passant par la console de jeux. En cause ? Une licence, le certificat de sécurité IdentTrust DST Root CA X3, devrait expirer le 30 septembre 2021 à 16h01. Celle-ci permet la connexion des appareils à internet. Si ce phénomène de fin de licence n’est pas une première dans le monde informatique, il peut causer des pertes de données mais aussi causer définitivement la déconnexion. La solution ou solution de contournement ? Mettre à jour vos appareils Le fond du problème, précise le chercheur, est l’absence de mise à jour d’appareils commercialisés avant 2017, voire l’impossibilité d’opérer des mises à jour sur ces systèmes. Car sans ce certificat de sécurité, les sites internet ne peuvent pas « communiquer » en toute sécurité avec votre appareil et donc ne s’affichent pas. Une solution de contournement! pour continuer à se connecter à Internet : Firefox. Comme l'explique Let's Encrypt sur son site web officiel, le navigateur web de Mozilla ne s'appuie pas sur les certificats de sécurité exploités par le système d'exploitation. Firefox se base plutôt sur ses propres certificats numériques pour chiffrer les connexions Internet. Parmi les appareils concernés par cette fin de vie connectée, on compte: Les smartphones Android avec une version antérieure à Nougat 7.1.1 Les IPhone en-dessous iOS 10. Fini l’IPhone 4 ! Du côté des ordinateurs: PC fonctionnant sous Windows XP avec Service Pack 2 Les Mac fonctionnant sous macOS 10.12.1 Les vieilles PS4 qui n’ont pas connu de mise à jour de leur firmware depuis le 5.00 seront aussi déconnectées. Voici la liste complète des plateformes concernées par l'expiration du certificat de Let's Encrypt: Windows XP Service Pack 2 macOS 10.12.0 iOS 9 Android Gingerbread v2.3.6 Mozilla Firefox v2.0 Ubuntu 12.04 Debian squeeze / 6 Java 8 8u101 Java 7 7u111 NSS v3.11.9 Amazon FireOS (Silk Browser) Cyanogen v10 Jolla Sailfish OS v1.1.2.16 Kindle v3.4.1 Blackberry 10.3.3 PS4 avec firmware antérieure au 5.00 Plus d'info (anglais) https://scotthelme.co.uk/lets-encrypt-old-root-expiration/

28 Sep 2021 LIRE L'ACTU
Être payé pour regarder des films ou des séries»... La nouvelle arnaque qui sévit sur Facebook Archives Secunews SECUNEWS

Être payé pour regarder des films ou des séries»... La nouvelle arnaque qui sévit sur Facebook

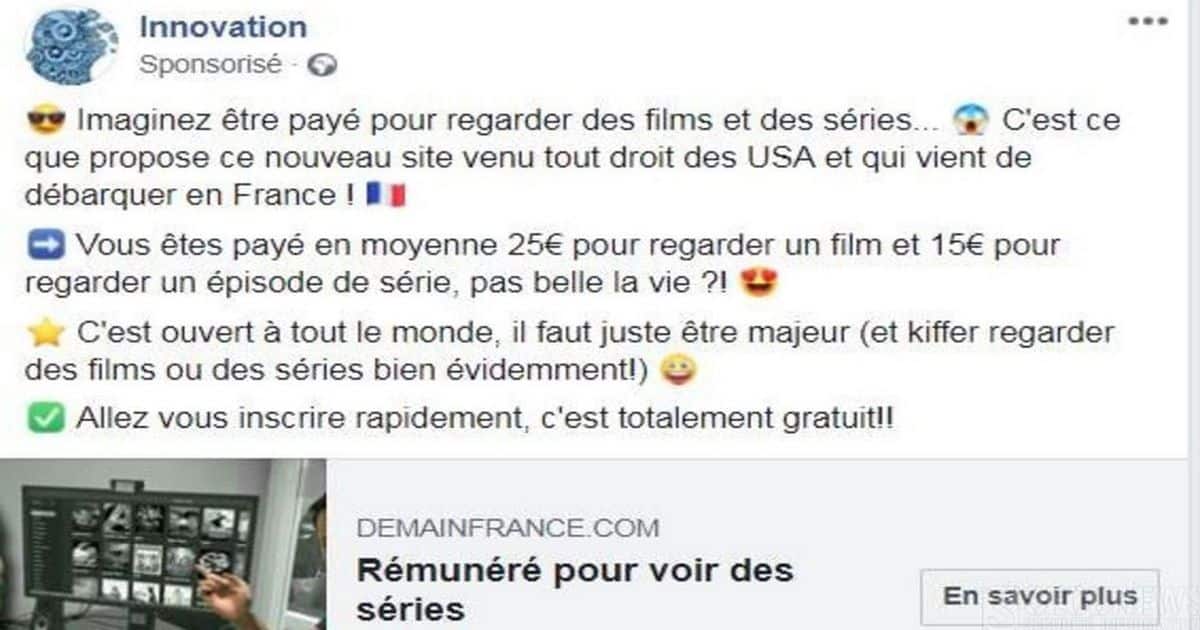
15 euros pour visionner un épisode d’une série, 25 euros pour un film…, une annonce vraiment trop belle pour être vraie ! Un post sponsorisé et abondamment relayée sur le réseau social vante les mérites d’un site qui rémunère ses utilisateurs pour regarder films et séries, sur une mystérieuse plateforme de streaming. Attention, arnaque ! « C’est ouvert à tout le monde, il faut juste être majeur (et kiffer regarder des films ou des séries bien évidemment !) Allez vous inscrire rapidement, c’est totalement gratuit », détaille le post qui redirige vers un article du portail « DemainFrance.com », histoire de rendre plus crédible cette offre. Le numéro de carte bleue demandé « N’importe qui peut s’inscrire et être payé pour visionner. L’accès à la plateforme coûte 9,99 euros par mois et le premier mois est gratuit (à la manière de Netflix), ce qui permet dès le premier mois de tester la plateforme et d’être rentable facilement », est-il cette fois écrit dans l’article publié sur le site « DemainFrance.com », qualifié de « faux site d’arnaque » par CheckNews. L’article prétend que la plateforme de streaming « née du fruit de l’imagination de ses créateurs, Mike Jefferson et Andy Edwards » a déjà enregistré « 4 millions d’utilisateurs aux États-Unis » et que les abonnés ont reçu un total de « 32 millions de dollars » (soit près de 29 millions d’euros). Comme l’a démontré CheckNews, tout est complètement faux. Cette mystérieuse plateforme n’est jamais nommée, et tous les liens cliquables de la page orientent vers un formulaire demandant de renseigner son numéro de carte bleue. Même les nombreux commentaires de clients disponibles en bas de page sont fakes. Bref, une belle arnaque ! Attention donc si vous voyez un post à ce sujet circuler sur votre fil d’actualité.

29 Jul 2019 LIRE L'ACTU
Google proposera bientôt la suppression automatique des historiques de localisation et d’activité Archives Secunews SECUNEWS

Google proposera bientôt la suppression automatique des historiques de localisation et d’activité

Grand ménage de printemps chez Google. Les utilisateurs pourront bientôt supprimer automatiquement les données personnelles récupérées par les services technologiques de la compagnie. L’entreprise a annoncé sur "son blog" l’arrivée d’une fonction qui va permettre de gérer la sauvegarde de certaines informations. « Il est important que vous ayez toujours la possibilité de gérer vos données de la façon qui vous convient le mieux », explique Google dans son article. Plusieurs types de données sont concernés : L’historique de géolocalisation De l’activité sur le Web et sur les applications. En revanche, les informations collectées via les recherches effectuées sur le moteur de Google, les vidéos regardées sur YouTube et les activités vocales et audio ne seront pas effaçables Jusqu’à dix-huit mois de conservation des données Il est déjà possible de supprimer les données de son compte Google, en faisant quelques réglages manuels. Mais avec la mise en place d’une fonction automatique de sauvegarde, les internautes n’auront plus besoin d’activer une option pour contrôler leurs informations. Les utilisateurs pourront autoriser Google à conserver leurs données pendant 3 ou 18 mois avant qu’elles ne disparaissent. « Nous nous engageons à tout faire pour vous fournir les meilleurs outils de contrôle afin de rendre cela possible », assure le géant du Web. Si vous souhaitez jeter un oeil à vos données avant l'arrivée de la suppression automatique, rendez-vous sur "cette page". Vous y retrouverez également votre activité vocale et audio, votre historique de recherche YouTube et les informations provenant de vos appareils. Cette option, verra le jour dans les prochaines semaines

06 May 2019 LIRE L'ACTU
Un bug chez Micromania permettait d'acheter une PS4 à moins de 50 euros Archives Secunews SECUNEWS

Un bug chez Micromania permettait d'acheter une PS4 à moins de 50 euros

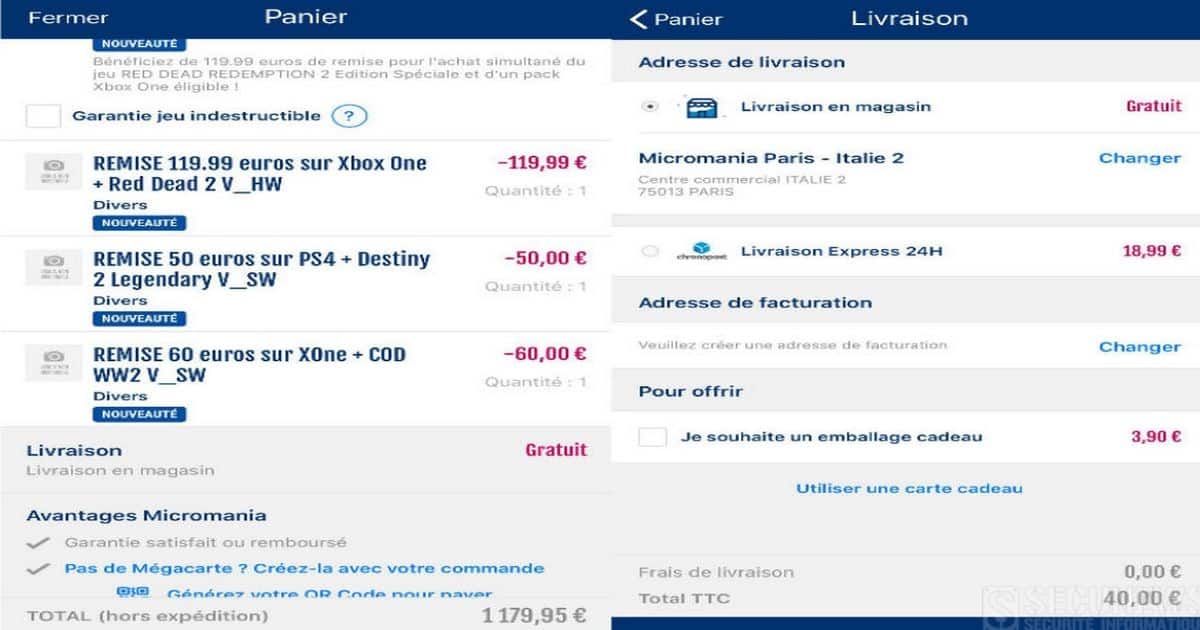
Des PS4 ou des Nintendo Switch neuves à moins de 50 €, il est normalement impossible de trouver ces consoles dernières générations à ce prix-là sur le marché. Et pourtant, la semaine dernière, des petits malins ont profité d’un bug de l’application Micromania sur iOS et Androïd pour s’offrir ces petits bijoux de gamers sans débourser plus qu'un billet de 50 euros, d’après bfm L’opération consistait à remplir son panier d’achat avec des articles bénéficiant de remises, comme c’est le cas de nombreux pack avec console + jeu, puis à mettre son téléphone en mode avion et à retirer ses produits du panier. L’application oubliait alors d’annuler les réductions cumulées. L’utilisateur pouvait donc toujours en bénéficier en décidant d’acheter une seule et unique console. Résultat des courses : on pouvait, par exemple, se payer une PS4 à 40 € au lieu de 349 €. Le bug a été découvert le 29 octobre 2018, avant d’être corrigé deux jours plus tard, entre-temps, plusieurs consoles ont été expédiées. Mais les acquéreurs pourraient bien ne pas profiter très longtemps de leur nouveau joujou. Selon le code de la consommation, si la différence avec le prix affiché d’un produit est dérisoire, le vendeur peut requérir la nullité de la vente. D’autant plus si l’exploitation du bug est reconnue comme une manipulation pour tromper volontairement Micromania. "Il existe une obligation générale de bonne foi dans l'exécution des contrats. Si un cocontractant effectue des actions ou autres manoeuvres pour "tromper le système", un tribunal pourrait reconnaître l'existence d'un dol (erreur provoquée par un stratagème ou une manoeuvre). Dans ce cas, le commerçant pourrait demander la nullité de la vente ou des dommages et intérêts" avertit Céline Avignon, avocate. Pour les acheteurs, il faudra peut-être rendre les consoles.

05 Nov 2018 LIRE L'ACTU
Quelques conseils de sécurité pour la Coupe du Monde de football Archives Secunews SECUNEWS

Quelques conseils de sécurité pour la Coupe du Monde de football

Tous les événements majeurs attirent les cybercriminels, et la Coupe du Monde de football ne fait pas exception à la règle. Pour les escrocs, c’est l’occasion de se nourrir de l’argent et des données personnelles de fans qui ont prévu d’assister à cet événement, de le regarder ou de le vivre de quelque façon que ce soit. Voici quelques conseils pour éviter leurs pièges d’hameçonnage. (phishing) - Si vous envisagez d’assister à un match en personne, ignorez à tout prix les billets à prix réduit. Les billets officiels de la Coupe du Monde ne sont disponibles que sur le site de la "FIFA". Ils ont tous été vendus ? Pas de chance, mais ne vous fatiguez pas à chercher une autre possibilité sur Internet, si vous trouvez des billets en vente sur un autre site internet, alors il s’agit probablement d’un piège, surtout si les prix sont très attrayants. En utilisant un site internet tiers, vous pourriez vider votre compte en banque et ne recevoir aucun billet en échange. N’oubliez pas que les billets pour assister aux matchs sont personnalisés, on vous demandera votre carte d’identité à l’entrée du stade, et si les informations ne coïncident pas, on ne vous laissera pas passer. - N’achetez pas d’articles aux spammeurs. À l’approche du coup d’envoi, les comptes e-mails sont inondés d’offres spéciales pour supporter votre équipe, et d’autres produits liés à la Coupe du Monde. Dans le meilleur des cas, les articles sont vendus à un prix supérieur, cependant, il est plus probable que ces articles n’existent pas, et que les spammeurs soient en train d’essayer d’obtenir votre argent avant de disparaître. - Ne vous laissez pas séduire par les tirages au sort et les cadeaux. Tout comme les nombreux sponsors de la Coupe du Monde, les cybercriminels aiment offrir des voyages gratuits ou des jeux vidéo comme appâts. Bien sûr, certains cadeaux sont réels, mais la plupart de ces e-mails sont une technique d’hameçonnage (phishing); ils essaient de vous atteindre pour que vous leur donniez vos données personnelles, en échange de la possibilité de gagner un voyage, ou le maillot d’un joueur, par exemple. Certains escrocs vont plus loin, et essaient d’extraire les identifiants et mots de passe des comptes de jeux Origin, en promettant aux utilisateurs un exemplaire gratuit de FIFA 2018 s’ils cliquent sur le lien et saisissent leurs données. N’utilisez pas les services de sites internet douteux qui proposent des logements ou des billets d’avions pas chers. Nous en avons déjà parlé, mais il convient de le répéter : réservez vos logements et billets d’avions uniquement sur des sites de confiance. Même dans ce cas, faites-le qu’après avoir vérifié que vous êtes vraiment sur le bon site et pas sur un clone d’hameçonnage qui essaie de voler vos données. N’utilisez que les sites internet partenaires officiels de la FIFA pour regarder les retransmissions. Certains des services qui diffusent les matchs en streaming ne sont pas officiels, et pourraient infecter les visiteurs avec un mineur de site internet ou quelque chose d’encore plus mauvais.

11 Jun 2018 LIRE L'ACTU
Un mystérieux message contenant un caractère indien fait planté les iPhone et ses applications Archives Secunews SECUNEWS

Un mystérieux message contenant un caractère indien fait planté les iPhone et ses applications

Comme à chaque fois, c’est devenu en quelques heures le dernier jeu à la mode, faire planter, à distance, l’iPhone d’un de ses contacts. Un nouveau texto maléfique, semble-t-il relativement facile à exploiter, a fait son apparition ces derniers jours., le bug a été signalé mercredi 14 février 2018 par le blog italien MobileWorld, et testé par le site américain The Verge. Lorsqu’un utilisateur a le malheur d’ouvrir le message contenant le caractère en question (non inclus dans l'article pour des raisons évidentes) sur un iPhone tournant avec la version 11.2.5 d’iOS, l’application native Messages, ainsi que d’autres applications tierces, comme WhatsApp, Messenger, Outlook ou encore Gmail, se bloquent instantanément. Ledit message doit simplement contenir un caractère en télougou (une langue indienne) et permet de faire planter partiellement ou complément iOS, le système d’exploitation des iPhone et iPad. Dans certains cas, l’iPhone retournera simplement à son écran de démarrage et vous demandera de saisir à nouveau votre code PIN. D'après le blogueur italien à l'origine de la découverte de ce nouveau bug, certains appareils seraient même totalement bloqués. Comment faire pour récupérer l'accès à ses messages ? - Apparemment, la seule manière pour l'utilisateur de récupérer l'accès à ses messages serait de s'envoyer un texto depuis un autre appareil et de supprimer le message maléfique aussi vite que possible, et ce dès sa réception, indique The Verge. - Le plus simple est d'accéder à l'application Messages depuis un ordinateur Mac pour supprimer le fil de la discussion. En revanche, si vous avez ouvert le message en question depuis une autre application de messagerie, il faudra procéder de la même manière en accédant au service depuis un naviagteur web. Une autre solution consiste à demander à Siri de répondre au message malveillant. Une fois que aurez répondu, vous pourrez normalement ouvrir l'application à nouveau. Ensuite, allez dans "Messages", puis glissez vers la gauche pour supprimer la conversation. Une solution artisanale, en attendant que la firme publie une mise à jour qui viendra définitivement régler le problème. Le dernier en date d'une longue liste de bugs Ce n’est pas la première fois qu’un tel bug touche les iPhone, c'est même le dernier en date d'une très longue liste. Un bug nommé "ChaiOs"pouvait ainsi faire freezer l’appareil et le redémarrer, quand un utilisateur cliquait sur un mystérieux lien contenu dans un message, Apple avait indiqué en janvier 2018 avoir corrigé la vulnérabilité. En 2017, un autre bug avait été découvert et permettait lui aussi de bloquer les iPhone, par le biais d'un message contenant une combinaison d'emoji. Plus d'infos voir le site d'infos TheVerge.com (anglais) Voir aussi: Lire toutes les actus sur l'iphone.

16 Feb 2018 LIRE L'ACTU
Les concepts 'Motoroid' et 'Motobot' en vedette au CES 2018 de Las Vegas Archives Secunews SECUNEWS

Les concepts 'Motoroid' et 'Motobot' en vedette au CES 2018 de Las Vegas

Au salon de l'électronique grand public de Las Vegas 2018 (CES) Yamaha a sorti ses machines du futur que sont 'Motoroid 'et 'Motobot Des machines connectées voire autonomes dont une est même menée par un robot d'ou le nom de 'Motobot' (déjà présentée au Tokyo Motor Show de 2015 (voir article) . Pour la marque au diapason, le futur est là et il est assez proche, même si les travaux d’Iwata ont montré que sur un deux roues motorisés avec un guidon, l’homme avait encore à en remontrer à la machine. Lors d'une démonstration, ce concept de moto électrique baptisé "Motoroid" a montré sa capacité à rester d'aplomb alors que l'un de ses concepteurs, Kinji Asamura, essayait de le faire tomber. "La moto fait partie du passé récent, Motoroid est l'avenir", a affirmé à l'AFP un porte-parole de Yamaha, John Boreland. "Le but est de voir ce que l'on peut apprendre en connectant de manière plus efficace la moto à l'être humain". S'il ne chevauche pas "Motoroid", un robot placé à ses côtés semble lui tout droit sorti d'un film de science-fiction. Il a piloté une moto sportive "classique" à des vitesses dépassant 200 km/h sur une piste d'essai. Appelé "Motobot", il a été testé sur une piste pré-programmée car il ne peut pas encore "anticiper" un tracé qu'il découvrirait, précise Yamaha. Mais les leçons apprises de son utilisation permettent d'établir que "les êtres humains réagissent beaucoup plus vite", souligne John Boreland. Un vrai pilote moto se montre aussi beaucoup plus apte à maîtriser des notions non instinctives comme le contre-braquage (pousser sur le guidon dans le sens opposé du virage) ou se déhancher. "Motoroid" sais aussi soigner son pilote. Des petites ailettes installées sur l'arrière de la selle viennent gentiment enserrer le bassin lorsque la vitesse augmente afin de mieux garantir une bonne position et le rassurer psychologiquement, assure M. Boreland. "A un moment ou à un autre, tout cela va se fondre ensemble et vous ferez partie de la moto qui comprendra les choses pour vous", assure-t-il. Voir aussi: Motobot, le robot pilote de Yamaha.

13 Jan 2018 LIRE L'ACTU
Facebook annonce une refonte du fil d'actualité, priorité à la famille et aux amis Archives Secunews SECUNEWS

Facebook annonce une refonte du fil d'actualité, priorité à la famille et aux amis

Facebook a annoncé jeudi 11 janvier 2018, une refonte majeure du fil d'actualité sur lequel naviguent ses plus de deux milliards d'utilisateurs, priorité sera désormais donnée aux contenus partagés par la famille et les amis, au détriment des marques et autres pages. Il s'agit de la plus importante refonte stratégique des contenus effectuée ces dernières années par le réseau social, qui entend mettre l'accent sur le bien-être des internautes. La façon dont Facebook classera les publications dans les prochaines semaines, en mettant en avant les photos, vidéos et statuts publiés par des proches, doit permettre de favoriser les interactions et les relations personnelles entre les utilisateurs, explique à l'AFP John Hegeman, responsable des fils d'actualité au sein du groupe. C'est un grand changement, souligne-t-il. "Les gens vont en fait passer moins de temps sur Facebook mais cela nous convient parce que cela rendra le temps qu'ils y passent plus précieux et, au bout du compte, cela sera bon pour notre activité." Facebook estime par exemple qu'une photo de famille a plus de valeur pour un utilisateur que le clip d'une star ou la publicité d'une marque de vêtements. "Nous pensons que l'interaction entre les personnes est plus importante que la consommation passive de contenus", insiste M. Hegeman, ajoutant qu'il s'agit d'"une des plus importantes mises à jour" que Facebook ait réalisée. Le co-fondateur et PDG du groupe, Mark Zuckerberg, a défini comme priorité de rassembler les personnes utilisant son réseau dans la vraie vie. "Lorsque nous allons déployer cela, vous verrez moins de contenus publics comme des publications d'entreprises, de marques et de médias", a écrit M. Zuckerberg sur sa propre page jeudi. "Facebook a été bâti pour rapprocher les gens", abonde M. Hegeman. "Cette mise à jour doit aider à améliorer cela." Le responsable a notamment cité plusieurs études ayant montré que les interactions avec des proches favorisent le bien-être, bien plus par exemple que le fait de lire des articles de presse. D'autant que le réseau social, tout comme Twitter, a été critiqué récemment pour avoir laissé fleurir sur son site de fausses informations, à l'instar des contenus publiés par les Russes durant la campagne présidentielle américaine de 2016. Mark Zuckerberg, lors de ses voeux pour 2018, a d'ailleurs promis de "réparer" ces "erreurs". "L'une de nos grandes priorités pour 2018", a-t-il ajouté jeudi, "est de nous assurer que le temps passé sur Facebook soit du temps bien dépensé". Lire le communique de facebook. (anglais).

12 Jan 2018 LIRE L'ACTU
HP rappel préventivement des batteries d'ordinateurs, vendues de décembre 2015 à décembre 2017 pour risque d'incendie Archives Secunews SECUNEWS

HP rappel préventivement des batteries d'ordinateurs, vendues de décembre 2015 à décembre 2017 pour risque d'incendie

Le groupe informatique américain HP procéde rappel mondial de batteries au lithium-ion de certains modèles d'ordinateurs, qui présentent un risque de surchauffe et d'incendie. "Ces batteries sont susceptibles de surchauffer, et exposent les clients à un risque d'incendie et de brûlures", écrit le groupe sur son site internet. Les batteries affectées par ce programme étaient livrées avec des ordinateurs portables: - HP Probook 64x (G2 et G3) - HP ProBook 65x (G2 et G3) - HP x360 310 G2, HP ENVY m6 - HP Pavilion x360, HP 11 - Des stations de travail mobiles HP ZBook* (17 G3, 17 G4 et Studio G3) (HP ZBook Studio G4 le produit est compatible avec les batteries concernées mais n'est pas livré avec celles-ci.)(voir lien en fin d'article pour le logiciel qui détectera si votre batteries est concernée) Vendus dans le monde de décembre 2015 à décembre 2017", détaille le groupe, qui évoque un rappel préventif. Remarque : Toutes les batteries de l’ensemble des ordinateurs portables HP ProBook 64x et 65x, HP x360 310 G2, HP ENVY, HP Pavilion x360, HP 11 et des stations de travail mobiles HP ZBook ne sont pas affectées par ce rappel. Activer le "mode de sécurité" Ces batteries "étaient également vendues en tant qu'accessoires ou fournies comme remplacements par l'intermédiaire d'HP ou d'un prestataire de services HP agréé". HP affirme qu'il procèdera Gratuitement aux remplacements des batteries incriminées. Dans l'immédiat, HP recommande de désactiver la batterie de son appareil en activant le "mode de sécurité" et d'alimenter celui-ci via une prise de courant murale. Selon le site officiel américain qui recense les rappels de produits, 50.000 unités sont concernées aux Etats-Unis et moins de 3.000 au Canada. Les batteries au lithium-ion présentent de façon générale des risques d'inflammation ou d'explosion. L'Organisation de l'aviation civile internationale (OACI) avait en 2016 interdit le transport en soutes de batteries lithium-ion à la demande des compagnies aériennes et des associations de pilotes pour des raisons de sécurité. Lire le communiqué de HP (fr)

05 Jan 2018 LIRE L'ACTU
Comment empêcher Sony d’afficher de la publicité sur l'interface de votre Playstation 4 Archives Secunews SECUNEWS

Comment empêcher Sony d’afficher de la publicité sur l'interface de votre Playstation 4

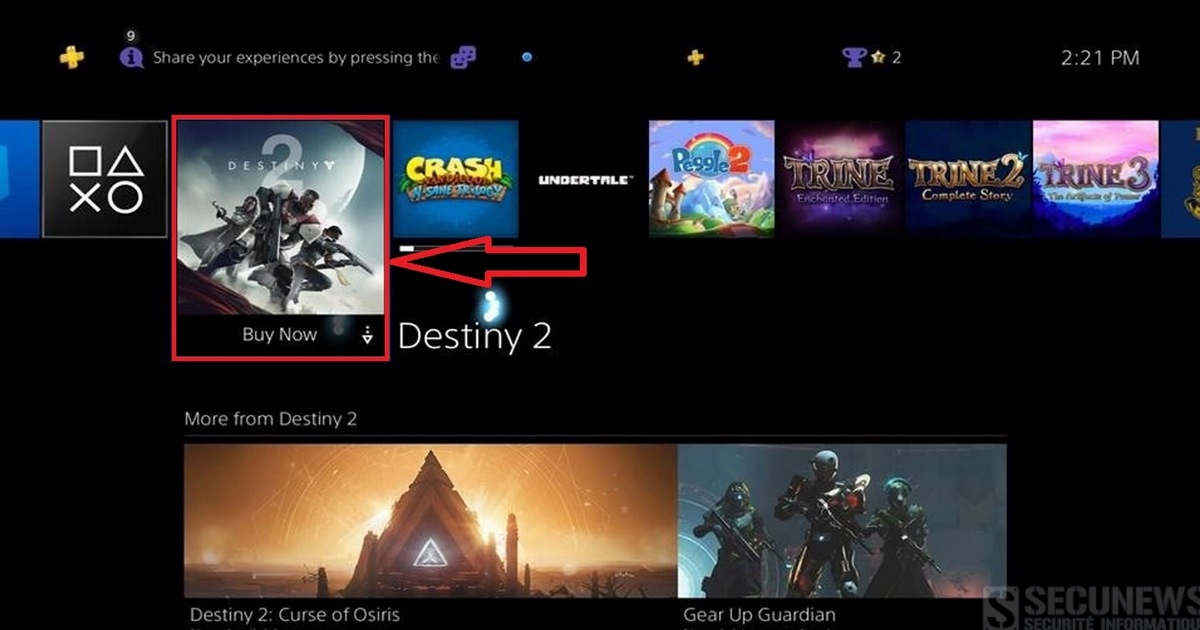
Certains joueurs l’auront sans doute remarqué, Sony utilise désormais le menu de la PlayStation 4 pour y afficher des partenariats, entre vos jeux achetés au prix fort se trouvent donc des icônes qui vous revoient directement sur le PlayStation Store. Que vous ayez craqué pour Destiny 2, un jeu de tir en vue à la première personne, ou pas, l’icône est bien là, placée en évidence dans la barre d’applications de la PS4. Le deal signé par le développeur Bungie, l’éditeur Activision et Sony doit être plutôt juteux, puisque non seulement la mise en avant est importante, mais le risque d’énerver les joueurs l’est tout autant. Alors si vous souhaitez faire disparaître cette publicité (ou l’empêcher d’arriver, si vous n’avez pas encore été ciblé), il existe heureusement une solution : - Rendez-vous dans les 'paramètres de la console'. - Puis dans le 'menu système'. - Ensuite, choisissez le sous-menu 'téléchargements automatiques' décochez la case 'Contenu proposé'. En suivant ces quelques étapes, vous serez à l’abri de ces promotions intempestives, et qui n’ont rien à faire sur une console et entre des jeux achetés au prix fort. Lire tous les articles sur la playstation.

01 Jan 2018 LIRE L'ACTU
La Cnil accuse le robot 'I-QUE' et la poupée 'Cayla' d'atteinte grave à la vie privée des enfants Archives Secunews SECUNEWS

La Cnil accuse le robot 'I-QUE' et la poupée 'Cayla' d'atteinte grave à la vie privée des enfants

À trois semaines des Fêtes, les jouets connectés suscitent quelques craintes, en raison de leur manque de sécurité, ce lundi, la Cnil a mis en demeure un fabricant hongkongais de deux jouets connectés, le robot I-QUE et la poupée Cayla. S’ils s’invitent en nombre sur les listes au Père Noël, les jouets connectés suscitent quelques craintes, de récents scandales ont montré que le secteur n’est pas encore tout à fait au point pour que les plus jeunes puissent s’amuser en toute sécurité. Ce lundi 4 décembre 2017, la Cnil a mis en demeure la société Genesis Industries, le fabricant hongkongais de deux jouets connectés, le robot 'I-QUE' et la poupée 'Cayla'. Tous deux sont équipés d’un microphone et d’un haut-parleur et sont associés à une application mobile téléchargeable sur téléphone mobile ou sur tablette. Alertée, en décembre 2016, par l’association de consommateurs UFC-Que Choisir sur le défaut de sécurité des deux jouets, la Présidente de la CNIL a décidé de réaliser des contrôles en ligne en janvier et novembre 2017, elle a par ailleurs adressé un questionnaire en mars 2017 à la société située à Hong-Kong. "Ces vérifications ont permis de relever que la société collecte une multitude d’informations personnelles sur les enfants et leur entourage : les voix, le contenu des conversations échangées avec les jouets (qui peut révéler des données identifiantes comme une adresse, un nom…), mais également des informations renseignées dans un formulaire de l’application 'My Friend Cayla App', relève la Cnil dans un communiqué. Un micro espion d'une portée de 9 mètres Les contrôleurs de la Cnil ont constaté qu’une personne située à 9 mètres des jouets à l’extérieur d’un bâtiment, peut connecter un téléphone mobile aux jouets grâce au standard de communication Bluetooth sans avoir à s’authentifier (par exemple, avec un code PIN ou un bouton sur le jouet). "La personne située à une telle distance est en mesure d’entendre et d’enregistrer les paroles échangées entre l’enfant et le jouet ou encore toute conversation se déroulant à proximité de celui-ci". La délégation de la Cnil a également relevé qu’il était possible de communiquer avec l’enfant situé à proximité de l’objet par deux techniques - Soit en diffusant via l’enceinte du jouet des sons ou des propos précédemment enregistrés grâce à la fonction dictaphone de certains téléphones - Soit en utilisant les jouets en tant que "kit main libre. Il suffit alors d’appeler le téléphone connecté au jouet avec un autre téléphone pour parler avec l’enfant à proximité du jouet. Deux mois pour se conformer à la loi La Présidente de la Cnil Isabelle Falque-Pierrotin a considéré que l’absence de sécurisation des jouets, permettant à toute personne possédant un dispositif équipé d’un système de communication Bluetooth de s’y connecter, à l’insu des enfants et des propriétaires des jouets et d’avoir accès aux discussions échangées dans un cercle familial ou amical, méconnaît l’article 1er de la loi Informatique et Libertés selon lequel l’informatique "ne doit porter atteinte ni à l'identité humaine, ni aux droits de l'homme, ni à la vie privée, ni aux libertés individuelles ou publiques". Alors que des informations personnelles sont traitées par la société, les contrôleurs de la CNIL ont constaté que les utilisateurs des jouets ne sont pas informés des traitements de données mis en oeuvre par la société, de plus, ils ne sont pas informés du fait que la société transfère des contenus de conversations auprès d’un prestataire de service situé hors de l’Union européenne. La Présidente du gendarme du numérique a donc décidé de mettre en demeure la société Genesis Industries Limited de se conformer à la loi Informatique et Libertés dans un délai de deux mois. Lire le communique de la cnil. Voir aussi: Jouets connectés, un danger en termes de sécurité pour vos enfants. Barbie webcam, un danger pour vos enfants ?.

05 Dec 2017 LIRE L'ACTU
Krack : l'importante faille de sécurité qui menace tous les réseaux Wi-Fi Archives Secunews SECUNEWS

Krack : l'importante faille de sécurité qui menace tous les réseaux Wi-Fi

La plupart des vulnérabilités sont inconnues de la majorité de la population mondiale même si elles affectent des millions de personnes, cependant, cette information publiée aujourd’hui est probablement encore plus bouleversante que la faille de Yahoo récemment révélée et touche plusieurs milliards de personnes à travers le monde. Des chercheurs ont découvert plusieurs vulnérabilités qui touchent à la sécurité de tous les réseaux 'Wi-Fi'. N’importe quel réseau Wi-Fi basé sur le chiffrement 'WPA' ou 'WPA2' peut être compromis. Si l’on tient compte du fait que WPA est la norme du Wi-Fi moderne, cela veut dire qu’en gros, presque tous les réseaux de Wi-Fi au monde sont vulnérables. Les recherches sont plutôt compliquées, nous n’entrerons donc pas dans les détails et nous contenterons de souligner les découvertes principales. Comment fonctionne KRACK: Les chercheurs ont découvert que les appareils basés sur 'Android, iOS, Linux, macOS, Windows et certains autres systèmes opératifs' sont vulnérables à des variations de cette attaque ; n’importe quel appareil peut donc être compromis. Ils ont appelé ce type d’attaque key reinstallation attack (attaque de réinstallation de clé), ou KRACK en plus court. Ils décrivent en particulier comment une attaque sur les appareils Android 6 fonctionne. Pour l’exécuter, l’attaquant doit paramétrer un réseau Wi-Fi avec le même nom (SSID) que celui d’un réseau existant et cibler un réseau spécifique. Quand l’attaquant détecte que l’utilisateur est sur le point de se connecter au réseau d’origine, il peut envoyer des paquets spéciaux qui font passer l’appareil à un autre canal et le connectent au faux réseau du même nom. Après cela, en utilisant une faille dans l’implantation des protocoles de chiffrement, ils peuvent changer la clé de chiffrement que l’utilisateur utilisait à une suite de zéros et accéder à toutes les informations que l’utilisateur télécharge ou met en ligne. On pourrait affirmer qu’il y a une autre couche de sécurité (la connexion chiffrée à un site comme 'SSL' ou 'HTTPS'). Cependant, un simple utilitaire appelé 'SSLtrip' établi sur le faux point d’accès suffit pour forcer le navigateur à communiquer avec des versions 'HTTP' non chiffrées de sites internet au lieu de celles chiffrées, les versions HTTPS, dans les cas où le chiffrement n’est pas correctement implanté sur un site (et cela s’applique à une bonne quantité de sites internet, et pas des moindres). Ainsi donc, en utilisant cet utilitaire dans son faux réseau, l’attaquant peut accéder aux identifiants et aux mots de passe en texte brut, et donc les voler. D'après un expert en sécurité belge, si un hacker lançait une attaque en profitant de cette vulnérabilité, il pourrait cibler de très nombreux terminaux : smartphone, PC, objets connectés, etc., ainsi que tous les systèmes d'exploitation (MacOS, Windows, iOS et Android). Selon le site américain The Verge, 41% des terminaux Android seraient vulnérables à la faille 'Krack Attacks'. Le principal danger réside dans les lieux qui proposent un Wi-Fi public, comme les halls d'aéroport ou de gare, mais aussi les cafés, ces derniers sont des cibles de choix pour les pirates informatiques, car ils regroupent un grand nombre de personnes sur un seul et même réseau. En attendant le déploiement de solutions pour sécuriser votre connexion Wi-Fi, il est recommandé de privilégier la 4G. Que pouvez-vous faire pour sécuriser vos données ? Le fait que presque tous les dispositifs de presque tous les réseaux Wi-Fi soient vulnérables à KRACK est effrayant, mais cette attaque (comme toutes les autres) ne sonne pas le glas de la fin du monde. Voici quelques conseils pour vous protéger des attaques KRACK si quelqu’un décide de les utiliser contre vous. - Vérifiez qu’il y a toujours une icône vert de cadenas dans la barre d’adresse de votre navigateur, ce cadenas indique qu’une connexion HTTPS (chiffrée et donc sûre) à ce site particulier est utilisée. Si quelqu’un essaie d’utiliser SSLstrip contre vous, le navigateur sera forcé d’utiliser des versions HTTP de sites internet et le cadenas disparaîtra, s’il est bien là, c’est que votre connexion est encore sûre. - Les chercheurs ont averti certains fabricants d’applications réseau (y compris 'Wi-Fi Alliance', qui est responsable de la normalisation des protocoles) en avance avant de publier leur article et ceux-ci doivent donc être en train de publier des mises à jour du micrologiciel qui règlent le problème de la réinstallation de clé. Vérifiez donc s’il y a des mises à jour du micrologiciel récentes pour vos appareils et installez-les aussi vite que possible. - Vous pouvez sécuriser votre connexion en utilisant un 'VPN' qui ajoute une autre couche de chiffrement aux données transférées par votre appareil. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés, d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

17 Oct 2017 LIRE L'ACTU
Attention: L'arnaque 'aux diamants d'investissement' sévit en Belgique Archives Secunews SECUNEWS

Attention: L'arnaque 'aux diamants d'investissement' sévit en Belgique

Depuis quelques mois, l'arnaque aux diamants sévit en Belgique. Rien que d'avril 2017 à juillet 2017, près de 100 plaintes ont été déposées par de nombreux Belges, auprès de la police et des organisations de protection de consommateurs. Le principe est aussi alléchant qu’insidieux. Il fait miroiter des investissements juteux mais pompe une bonne partie de vos économies. Des sociétés proposent, par Internet essentiellement, d’investir dans une "valeur-refuge": le diamant. Souvent, ces sites sont de la poudre aux yeux. L’idée proposée est d’acheter un diamant à une société. Celle-ci propose de le revendre directement sur le marché. Une plus-value est alors souvent constatée par lesdits "investisseurs". Ils récupèrent, la première fois en tout cas, le montant de la plus-value sur leur compte. Séduits par le concept, ils investissent dans de plus grosses pierres. "Dès que les consommateurs reçoivent un premier virement et sont, de la sorte, rassurés et convaincus, l’entreprise qui arnaque les pousse à investir plus", confirme-t-on à la FSMA, l’Autorité des services et marchés financiers. "Dès que le montant devient plus considérable, il n’y a plus d’argent à récupérer." Test-Achats dénonce l’arnaque au placement. Une trentaine" de plaintes leur est parvenue. Les professionnels de l’escroquerie financière débordent d’imagination et certains épargnants succombent d’autant plus facilement aux promesses de gains juteux que les rendements des placements traditionnels sont faibles" , indique-t-on. "Après un premier versement, la victime ne parvient plus à joindre son pseudo-banquier et ne revoit jamais la couleur de ses économies." Du côté de la FSMA, on le confirme: "Le nombre de plaintes augmente de mois en mois." Même son de cloche auprès de Test-Achats qui met en garde les consommateurs depuis le mois de mars 2017. Vincent, Liégeois de 40 ans, regrette : "J’ai récupéré ma première plus-value puis plus moyen de contacter la société, j’ai perdu 600 euros." Au moindre doute, il vaut mieux ne pas investir. Le meilleur conseil reste d’injecter "votre argent dans ce que vous connaissez et comprenez" , insistent les spécialistes. Si toutefois, vous avez succombé à l’appât du gain et que vous vous êtes fait avoir, il convient d’en avertir la police locale qui prendra bonne note de votre mésaventure. Quels signaux doivent mettre vos sens en éveil ? - Vous ne savez pas trop qui se cache derrière le site ou la page Facebook. - Le site n’est pas agréé par une autorité financière. - Il faut laisser une adresse e-mail et un numéro de téléphone pour être recontacté. - Notez que des escrocs peuvent éventuellement déjà disposer de vos numéros de téléphone et d’adresses piratés sur des sites spécialisés ou le plus souvent échangés ou revendus. Méfiez-vous donc des démarchages par téléphone en matière d’investissements! - Le site adopte une posture d’honorabilité pour rassurer les visiteurs, publie des articles de presse, des reportages censés donner du poids à ses arguments. Quelques conseils: - Vous avez un doute? Passez votre chemin! Ne donnez pas suite aux sollicitations, ne les relayez pas auprès de tiers. - Quitte à faire appel à un intermédiaire financier, préférez les organismes ayant pignon sur rue/web, dont vous êtes totalement sûr. - Investissez votre argent dans ce que vous connaissez et comprenez. - N’investissez pas dans une seule valeur, diversifiez vos placements. Si l’un d’entre eux baisse fortement, cela n’affectera qu’une toute petite partie du portefeuille. Vous vous êtes laissé surprendre ? - Si vous avez été victime d’un délit, déposez plainte à la 'police locale'. - Signalez l’arnaque sur le 'point de contact du SPF Economie'.

10 Jul 2017 LIRE L'ACTU
La police belge va verbaliser les chasseurs de Pokemon distraits, 55 euros d'amende Archives Secunews SECUNEWS

La police belge va verbaliser les chasseurs de Pokemon distraits, 55 euros d'amende

La police belge compte dès à présent verbaliser les piétons distraits par leur smartphone, à la suite du succès du jeu Pokémon-Go. Certains chasseurs se mettent en effet en danger sur la voie publique, l’amende s’élève à 55 euros. La police se base sur l’article 7.2 du code de la route qui stipule que: [quote]Les usagers doivent se comporter sur la voie publique de manière telle qu’ils ne causent aucune gêne ou danger pour les autres usagers.[/quote] De cette manière, toute personne qui traverse la rue les yeux rivés sur son smartphone sans regarder la circulation risque de recevoir une amende. Dans son procès verbal, l’agent doit décrire en détail le danger occasionné. Celui qui envoie un simple sms ou surfe sur internet en marchant sur le trottoir ne risque pas d’être sanctionné.

08 Aug 2016 LIRE L'ACTU
L'US-Cert recommande de désinstaller QuickTime sur tous les pc sous Windows Archives Secunews SECUNEWS

L'US-Cert recommande de désinstaller QuickTime sur tous les pc sous Windows

Une équipe de sécurité informatique du ministère américain de la sécurité intérieure (CERT) conseille de désinstaller le logiciel de lecture de fichiers audio et vidéo QuickTime des ordinateurs opérant sous Windows, afin d'éviter un risque de piratage. Le CERT a publié une alerte après un article de la société de sécurité informatique Trend Micro indiquant qu'Apple, qui a développé ce logiciel, n'allait plus mettre à jour les défenses de QuickTime et que le programme présentait deux vulnérabilités ( ZDI-16-241 et ZDI-16-242) qui pourraient être exploitées par des pirates informatique. [quote]'L'exploitation de vulnérabilités de QuickTime pour Windows pourrait permettre à des pirates de prendre le contrôle à distance des systèmes informatiques affectés', indique l'alerte du CERT. La seule solution pour réduire les risques disponible est de désinstaller QuickTime pour Windows.[/quote] Voici quelques infos techniques: Ces deux vulnérabilités permettent d’exécuter à distance un dépassement de tas. Une de ces vulnérabilités permet à un assaillant d’injecter des données hors de la zone tampon de mémoire allouée. L’autre est liée au stco atom: En proposant un index non valide, un pirate peut injecter des données hors de la zone tampon de mémoire allouée. Pour exploiter ces vulnérabilités, l’utilisateur doit soit avoir visité un site web malveillant ou ouvert un fichier malveillant, et ces deux vulnérabilités exécutent un code logiciel dans le contexte de sécurité de QuickTime player, qui est aussi, dans la plupart des cas, celui de l’utilisateur connecté. Le conseil ne s'applique pas aux versions de QuickTime fonctionnant sur des ordinateurs Apple. Trend Micro dit n'avoir connaissance d'aucune attaque ayant profité d'une vulnérabilité de QuickTime, mais estime également sur son site que la meilleure défense est de désinstaller QuickTime pour Windows aussi vite que possible. Contacté par l'AFP, Apple n'a pas répondu dans l'immédiat. QuickTime pour Windows rejoint ainsi 'Microsoft Windows XP' et 'Oracle Java 6' au cimetière des logiciels dont les vulnérabilités ne sont plus restaurées. Des logiciels qui sont soumis à des risques toujours plus importants compte tenu d’un nombre toujours plus important de vulnérabilités (non-patchées) à avoir été découvertes.

18 Apr 2016 LIRE L'ACTU
(RAPPEL) Mise en garde contre les virus et pirates de la Saint Valentin Archives Secunews SECUNEWS

(RAPPEL) Mise en garde contre les virus et pirates de la Saint Valentin

A l’approche de la Saint Valentin, l’élu(e) de votre coeur est dans toutes vos pensées… et les pirates sont là pour chercher à profiter de la situation. En ce moment, les cybercriminels sèment leurs leurres pour infecter les amoureux. Fausses cartes de voeux, vidéos romantiques infectées, doux messages sur Facebook et Twitter qui dirigent les internautes sur des sites web malveillants, etc... Redoublez de prudence pour que vous ne passiez pas le 14 février à désinfecter votre PC… mais à dîner aux chandelles avec votre dulciné(e). Lire l'article complet: Mise en garde contre les virus et pirates de la Saint Valentin. Voir aussi: Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate. Suivez les conseils de secunews.org pour éviter de vous faire infecter le 14 février. secunews.org: Petite recommandation aux femmes comme aux hommes de rester prudents face à ce type de messages de prétendants trop empressés qui leur réclameraient de l’argent, dans presque 100% des cas, il s’agit purement et simplement d’une fausse annonce et d’une véritable arnaque. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de cliquer et partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

11 Feb 2016 LIRE L'ACTU
Un scam partage du porno sur vos groupes Facebook Archives Secunews SECUNEWS

Un scam partage du porno sur vos groupes Facebook

Tout part d’un lien qui mène vers une page Facebook à première vue normale, celle-ci proposant la lecture d’une vidéo secrète 'réservée aux plus de 18 ans'. Une fois que vous cliquez sur le bouton ‘lecture’, il vous est demandé d’installer une extension Chrome, qui semble être une extension nécessaire à la lecture de vidéos en ligne. Cette extension se nomme 'Fome He', et a déjà infecté plus de 3.000 utilisateurs. Attention, cette extension change régulièrement de nom en se propageant (elle est connue aussi sous le nom de 'Loviv' notamment), afin d’éviter tout blocage de la part de Google sur son navigateur. En regardant de plus près la source de la page, on peut voir que cette page est 'juste static' c'est-à-dire que cette page ne contient aucun contenu, il s’agit d’une copie du site Facebook. En d’autres termes, la page est un piège qui n’a aucun autre but que celui de vous faire installer la fausse extension. Une fois installée, les utilisateurs sont redirigés vers une vraie page d’authentification Facebook, si vous n’êtes pas déjà connecté. L’extension installée contient les fichiers et répertoires suivants: 1) akeka.js 2) 9 fichiers répertoires aux noms aléatoires Les 9 fichiers répertoires nommés de façon aléatoire contiennent des fichiers et des données sans utilité d’une taille d’environ 7.8 kilo octets. Le fichier 'akeka.js' est utilisé pour demander à une URL d’exécuter un nouveau script. Le script téléchargé collecte des données telles que les identifiants utilisateur et récupère le contenu de la mémoire tampon du navigateur et modifie ensuite les paramètres de confidentialité du compte Facebook de l’utilisateur infecté. Ensuite, le malware procède à l’extraction de la liste des groupes dont fait partie l’utilisateur, dans une limite maximum de 10 groupes (la limite est spécifiée dans l’objet config). Ceci crée une fausse page, et un faux post Facebook au nom de l’utilisateur infecté, incitant les amis de ce dernier à lire la fameuse vidéo secrète réservée aux adultes, dont nous vous parlions au début de cet article. D'après des analystes de Bitdefender, l’ensemble de fichiers javascript que ce malware englobe, il y a une portion de code dont la fonctionnalité semble être dédiée à l’ajout automatique de nouveaux amis sur Facebook. A ce jour, cette partie du code sensée ajouter des amis ne s’exécute pas. On peut alors penser qu’il s’agit d’une fonctionnalité encore en version beta, qui risque d’être activée plus tard. Le menu Facebook confirme l’apparition d’un nouveau profil utilisateur. L’activité du malware liée aux groupes de la personne infectée est visible dans son historique d’activité sur Facebook, les contacts qui tomberont dans le piège infectant à leur tour leurs groupes d’amis Facebook secunews.org: Conseille à tous les utilisateurs de ne pas cliquer sur tout et n’importe quoi, pensez-y deux fois avant de cliquer ou partager un lien , cela rendra le travail des arnaqueurs bien plus difficile à exercer.Les cybercriminels s’appuient sur la curiosité pour vous faire contribuer à leur processus malveillant ! Assurez vous de disposer d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés, d’un logiciel pare-feu, éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

25 Jan 2016 LIRE L'ACTU
Les vidéos de secunews.org ne seront plus disponible a partir du 17 février 2016 Archives Secunews SECUNEWS

Les vidéos de secunews.org ne seront plus disponible a partir du 17 février 2016

TF1 a annoncé la fermeture de son service de vidéos en ligne à compter du 17 février 2016. La première chaîne a communiqué l'information par le biais d'un mail envoyé à ses internautes. Wat TV a été lancé en 2006 en espérant concurrencer les deux mastodontes de la vidéo en ligne. Edit le 20.3.2016: Nouveau lien pour les vidéos clic ici pour lire l'article.

09 Jan 2016 LIRE L'ACTU
Tous ensemble pour un Noël magique pour les enfants à l’hôpital (BE-FR-Lux), 1 vote = 1 euro de jouets Archives Secunews SECUNEWS

Tous ensemble pour un Noël magique pour les enfants à l’hôpital (BE-FR-Lux), 1 vote = 1 euro de jouets

Comme chaque année, la société liégeoise Good-4you organise son opération 'Noël magique à l’hôpital' en Belgique, en France, et au Luxembourg L’année dernière, plus de 25.000 euros de cadeaux ont été offerts aux enfants hospitalisés grâce à vous. Chaque année des centaines d’enfants passent les fêtes de Noël à l’hôpital, afin d ‘adoucir leur peine, la société liégeoise Good-4you a créé, il y a 7 ans, l’opération un 'Noël magique à l’hôpital'. Via son site internet, elle offre des jouets aux enfants hospitalisés le soir de Noël. Grâce à de nombreuses entreprises partenaires, la société a récolté de l’argent afin d’alimenter la hotte du Père Noël qu’elle va ensuite répartir dans différents hôpitaux qui soignent les enfants en Belgique, en France, et aussi au Luxembourg (5 hôpitaux belges, 1 luxembourgeois et 29 français). Pour vous, c'est gratuit, 1 vote = 1 euro de jouets Et c’est ici, que l’internaute entre en action. C’est lui qui choisit, à quel hôpital il offre son don, en sachant qu’un clic vaut 1 euro. On l’a compris, il faut donc se bouger et mobiliser un maximum d’amis pour offrir un maximum d’argent à l’hôpital de son choix et ce jusqu’au 24 décembre. En prime, l’internaute poste via le site de l’opération un message de sympathie aux enfants hospitalisés mais aussi aux personnels qui passent les fêtes à leur côté. Les plus beaux messages seront imprimés sur des cartes postales à destination des hôpitaux. 5 hôpitaux belges L’année dernière, 25.000 euros de cadeaux ont été distribués aux enfants grâce aux votes de 100.000 internautes. Si la majorité des entreprises se situent en France, en Belgique, 5 hôpitaux profitent de cette action dont 3 hôpitaux liégeois: – CHC Espérance – CHR de la Citadelle – CHU de Liège – CH Reine Fabiola – Saint Luc: Bruxelles Pour les autres pays voir la liste des hôpitaux sur le site officiel (voir lien fin d'article) L’année dernière, plus de 25.000€ leur avaient été alloués. Un dernier détail, cette action est totalement gratuite pour l’internaute, alors pourquoi se priver de faire une bonne action ? après tout c’est bientôt Noël! Nous avons jusqu’au 24 décembre pour rassembler 25.000 votes. Clic sur le liens pour choisir votre hôpital et voté. Clic pour voir les précédents bilan.

03 Dec 2015 LIRE L'ACTU
Les fausses offres d'iPhone à 1 euro se multiplient sur le web Archives Secunews SECUNEWS

Les fausses offres d'iPhone à 1 euro se multiplient sur le web

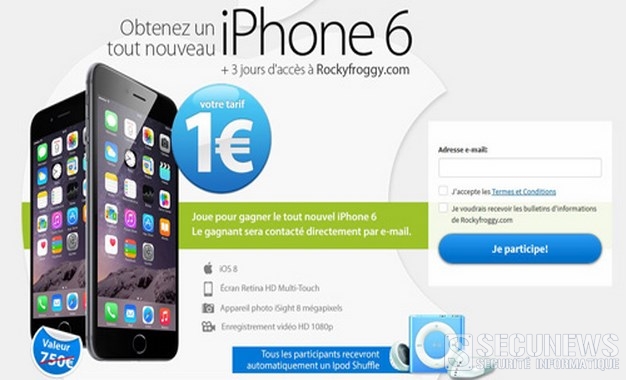
Depuis quelques jours, une offre imbattable fait le tour de la Toile et envahit les réseaux sociaux, elle promet un iPhone 6 pour la modique somme de 1 euro, rappelons que le smartphone d’Apple coûte 709 euros dans sa version la moins chère. Évidemment, cette fausse bonne affaire vous mènera tout droit vers des sites payants de jeux en ligne ou des clubs d’achat, auxquels vous aurez souscrit un abonnement facturé jusqu’à 89 €/mois. Ces offres sentent le roussi à plein nez et pourtant, à en croire les messages qui arrivent sur différents forums Internet, leurs victimes se comptent par centaines. Toutes ont été piégées par une promesse incroyable, celle d’obtenir un iPhone 6 neuf pour 1 €. En creusant, nous avons repéré des dizaines de variantes, pour le tout nouveau Samsung Galaxy S6 Edge, la montre connectée Apple Watch (promise, elle, à 5 €), un appareil photo Nikon Coolpix L29, et même du parfum Armani. Une vraie loterie. Chaque fois, le procédé est le même. [quote]La page promotionnelle, au design et à la rhétorique soignés, invite l’internaute à saisir son adresse e-mail et à accepter les conditions générales. Elles sont d’ailleurs détaillées en toute transparence juste en dessous de l’offre. À l’étape suivante, il doit saisir ses coordonnées bancaires, et, quelques jours plus tard, il constate qu’une somme rondelette, de 49 à 89 € selon les offres, a été débitée de son compte, en plus de l’euro prélevé initialement. Pire, ce prélèvement se répétera puisque l’internaute s’est en fait abonné à un site Internet de jeux en ligne, comme Rockyfroggy.com, un site de musique, comme Radioplanets.com, ou un club d’achat comme DealsOfToday.eu ou Wonkabonka.com. [/quote] En réalité, recevoir le produit promis n’est même pas garanti, il s’agit de lots que le nouvel inscrit peut potentiellement gagner, un gagnant étant le plus souvent sélectionné tous les 500 participants. L’euro payé par l’internaute lui ouvre en fait droit à une période d’essai de quelques jours aux services du site. Heureusement, d’après les témoignages lus sur les forums, ni la rétractation ni le désabonnement ne se semblent poser trop de problèmes. Propagation à vitesse grand V Ces pages aux promesses alléchantes se diffusent sur la Toile à une allure et dans des proportions impressionnantes, il faut dire que Rockyfroggy, DealsOfToday et les autres usent de subterfuges variés et savent manifestement créer le buzz. Pour attirer les internautes à eux, ils arborent plusieurs déguisements dans lesquels ils glissent un lien vers leur page d’abonnement. Il peut s’agir d’une enquête de satisfaction émanant soi-disant de votre opérateur mobile, d’un jeu concours organisé par votre fournisseur d’accès à Internet, d’une note de blog imaginaire… La plus fréquente des parades prend la forme d’un faux article de presse aux couleurs et à la charte graphique d’un site reconnu ou crédible. Les sites web du 'Monde' et de 'La Tribune' en ont fait les frais. Mais depuis quelques jours, 'l’iPhone 6 à 1 euro' ressurgit sur les réseaux sociaux, notamment Twitter et Facebook. Le fil de nombreux utilisateurs est inondé de tweets 'sponsorisés', c’est-à-dire diffusés automatiquement par le réseau social (de la publicité, en somme), relayant les offres. Voir aussi: Attention aux faux iPhones 5 à gagner sur facebook. Une arnaque sur Facebook propose L’iphone 5 à 69 ou 50 euros. Conseil secunews.org: Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

18 May 2015 LIRE L'ACTU
Les trois changements à venir sur votre fil d'actualité Facebook Archives Secunews SECUNEWS

Les trois changements à venir sur votre fil d'actualité Facebook

Ce mardi 21 avril 2015, le réseau social Facebook a annoncé sur son blog une modification de son algorithme, qui va impacter les fils d'actualité et les publications qui y sont affichées. Ces changements sont récurrents. Ils sont scrutés de très près par les administrateurs de pages, qui cherchent à toucher un public toujours plus large, Facebook doit alors arbitrer entre ces intérêts et la nécessité de satisfaire les besoins de ses membres, qui doivent aussi pouvoir accéder aux publications de leurs amis les plus proches. Cette fois, le réseau social a clairement décidé de faire pencher la balance vers les membres privilégiant les relations avec leurs amis. Tout ce que vous devez savoir. Trois mesures concrètes ont donc été prises: 1. Les publications de vos amis seront davantage mises en avant. [quote]Avec son algorithme, Facebook fait le tri entre les publications des amis pour afficher en priorité les plus susceptibles d'intéresser un utilisateur donné. Il suffit de se rendre sur la page d'un ami avec lequel les interactions sont limitées pour découvrir des posts n'ayant jamais été repris sur le fil d'actualité. Les nouvelles règles doivent permettre d'afficher davantage de publications des amis. "Nous avons compris que les gens avaient peur de louper d'importantes publications d'amis auxquels ils tiennent", précise le communiqué. Dans le même esprit, si un utilisateur consulte régulièrement les publications d'une page donnée, celles-ci seront davantage mises en avant. [/quote] 2. Les interactions de vos amis avec les pages sont pénalisées. [quote]En consultant votre fil d'actualité, les interactions (commentaires, likes, etc..) de vos amis avec des pages que vous ne suivez pas apparaissent régulièrement. Le réseau social a décidé de réduire la visibilité de ces posts, pour faire privilégier les publications des amis et des pages directement suivies par l'utilisateur. [/quote] 3. Les posts rapprochés d'un même ami pourront être affichés. [quote]Dans son communiqué, Facebook explique avoir pris sa décision pour les utilisateurs n'ayant que peu d'amis. Auparavant, l'algorithme évitait d'afficher à la suite les publications d'une même personne. Mais à trop miser sur la variété des publications, les fils d'actualités des membres concernés perdaient de leur intérêt, c'est pour cette raison que le réseau social a assoupli ces règles. [/quote] Avec ces nouvelles règles, les gestionnaires de page, ou "community managers" ont de quoi s'inquiéter, ils sont clairement pénalisés, leurs pages ayant moins de chance de toucher un large public. Reste à savoir si cela a un rapport avec les projets de Facebook, qui aimerait devenir un véritable éditeur de contenus en publiant directement des articles de presse sur son réseau. Il a noué des contacts à ce sujet avec une douzaine de médias américains pour envisager des tests. Clic pour lire le communiqué de Facebook (en) Voir aussi: Qu’est ce que Facebook saura désormais sur vous et ce qu’est ce qu’il pourra faire de ces informations.

23 Apr 2015 LIRE L'ACTU
SAFER INTERNET DAY 2015 Archives Secunews SECUNEWS

SAFER INTERNET DAY 2015

Le Safer Internet Day est un événement mondial organisé par le réseau européen Insafe/Inhope pour la Commission européenne tous les ans, le second mardi de février, afin de promouvoir un meilleur Internet pour les jeunes. Célébré dans plus de 70 pays dans le monde entier, le Safer Internet Day a rapidement dépassé les frontières de l’Europe pour devenir au fil des ans un rendez-vous incontournable en matière d’éducation numérique et de e-sécurité. La Belgique et Child Focus prennent activement part au ‘Safer Internet Day’ ! Cette année, Child Focus propose une projection spéciale du film 'Disconnect' dans tous les Kinepolis de Belgique, précédée d’un spot de prévention de Child Focus sur les questions d’un usage sûr et responsable des technologies de l’information et de la communication (TIC). Ce film a pour but de sensibiliser les enfants et les enseignants à la sécurité en ligne. En France, le Safer Internet Day est organisé, au sein du Centre Safer Internet national par Internet Sans Crainte, le programme national de sensibilisation aux usages responsables du numérique, membre du réeau insafe et opéré par Tralalere en partenariat avec la Délégation aux Usages de l'Internet. Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet Les 10 pièges à éviter sur les réseaux sociaux 2025 Exmachina, un jeu qui sensibilise aux risques du Net Clic pour lire toutes les actus Facebook Clic pour lire les articles sur les arnaques sur internet secunews.org: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet.

10 Feb 2015 LIRE L'ACTU
Facebook remet à jour sa politique d'enregistrement des données utilisateurs (novembre 2014) Archives Secunews SECUNEWS

Facebook remet à jour sa politique d'enregistrement des données utilisateurs (novembre 2014)

Facebook a commencé à mettre en ligne, jeudi 13 novembre 2014, une nouvelle version de ses conditions générales d'utilisation (CGU), auxquelles au moins 1,31 milliard de personnes ont souscrit mécaniquement en ouvrant et en utilisant un compte. A partir du 20 novembre 2014, tous les utilisateurs seront avertis, par mail et dans leurs notifications Facebook, s'ils n’acceptent pas ces nouvelles conditions, ils auront trente jours pour arrêter d'utiliser les services Facebook, avant qu'elles n'entrent en vigueur. Inutile de publier une "déclaration solennelle" Depuis quelques jours, de nombreux utilisateurs de Facebook publient sur leur mur une "déclaration solennelle". Dans ce message, il est évoqué des droits d'auteur sur les données personnelles. [quote]En raison du fait que Facebook a choisi d'impliquer un logiciel qui permettra le vol de mes renseignements personnels, je déclare ce qui suit: À cette date du 26 novembre 2014, en réponse aux nouvelles lignes directrices de Facebook et en vertu des articles L.111, 112 et 113 du code de la propriété intellectuelle, je déclare que mes droits sont attachés à toutes mes données personnelles, dessins, peintures, photos, textes etc ... publiées sur mon profil. Pour une utilisation commerciale de ce qui précède mon consentement écrit est nécessaire en tout temps. Ceux qui lisent ce texte peuvent faire un copier/coller sur leur mur Facebook. Cela leur permettra de se placer sous la protection du droit d'auteur. Par ce communiqué, je dis à Facebook qu'il est strictement interdit de divulguer, copier, distribuer, diffuser, ou de prendre toute autre action contre moi sur la base de ce profil et ou de son contenu. Les actions mentionnées ci-dessus s'appliquent également aux employés, étudiants, agents et ou tout autre personnel sous la direction de Facebook. Le contenu de mon profil comporte des informations privées. La violation de ma vie privée est punie par la loi (UCC 1-308 1 - 308 1 -103 et le Statut de Rome). Facebook est désormais une entité de capital ouvert. Tous les membres sont invités à publier un avis de ce genre, ou si vous préférez, vous pouvez copier et coller cette version. Si vous n'avez pas publié cette déclaration au moins une fois, vous allez tacitement permettre l'utilisation d'éléments tels que vos photos ainsi que les informations contenues dans la mise à jour de profil.[/quote] Mais cette publication est un 'hoax' , et n'a aucune valeur juridique puisque vous acceptez les conditions d'utilisation en créant un compte, même si ce message peut paraître crédible puisqu'il cite une loi "UCC11-308-308 1-103" et le Statut de Rome, il n'en est rien. [quote]La loi "UCC11-308-308 1-103" est en réalité plusieurs textes permettant de légiférer sur le commerce entre États aux États-Unis, le statut de Rome définit les règles de fonctionnement de la Cour pénale internationale.[/quote] Parmi ces CGU figure en effet la Data Policy: Un texte qui décrit la politique d'enregistrement des données, à savoir la manière dont Facebook archive, analyse et utilise l'activité d'un compte sur son réseau (ses publications, son réseau d'amis, etc..). Ceci dans le but de maintenir la qualité de la plate-forme, mais aussi, bien sûr, de diffuser des publicités adaptées aux profils des utilisateurs (en fonction de leur âge, de leur sexe, des lieux qu'ils visitent, des pages qu'ils aiment, etc...). [quote]La publicité, c'est la contrepartie que nous demandons d'accepter pour qu'ils puissent utiliser Facebook gratuitement, résume Richard Allan.[/quote] Les données utilisateurs peuvent aussi être utilisées pour mener des recherches (par exemple, sur le comportement psychologique), et dans le cadre d'un processus légal et de demandes judiciaires, Facebook peut choisir de les transmettre, ou non, aux autorités d'un pays: La précédente version de la Data Policy, datant de novembre 2013, présentait déjà les pratiques de Facebook de façon extensive. Pour la refonte de 2014, les équipes de Facebook ont voulu être plus claires. Le texte a été réduit de 70% par rapport à celui de 2013, cet écrémage écarte certaines problématiques, qui se retrouvent dans un nouveau portail didactique centré sur le contrôle des informations, Privacy Basics. Une telle mise à jour n'obéit pas, toutefois, qu'à un souci de pédagogie. [quote]Nous avons une responsabilité légale de réécrire les conditions d'utilisation, au fur et à mesure que nos services évoluent, et que nous sortons des services et des applications. Nous devons être transparents et nous adapter. Facebook version 2014 n'est pas le même que celui utilisé en 2013 », détaille Richard Allan.[/quote] Parmi les éléments apparus pour la Data Policy de 2014, quelques précisions et nouveautés retiennent ainsi l'attention: L'enregistrement des données mobiles Alors qu'on utilise de plus en plus Facebook en dehors des ordinateurs, et que la stratégie mobile de Mark Zuckerberg s'inscrit sur le long terme, les informations liées aux appareils et à la géolocalisation des utilisateurs sont stratégiques. [quote]Nous sommes sûrs que les services fondés sur les positions géographiques vont gagner en importance, selon Richard Allan. Nous avons déjà lancé la fonction “Amis à proximité” plus tôt cette année, qui permet aux membres de Facebook de recevoir des informations sur ce qu'il se passe autour d'eux. Nous collectons des informations émanant des ordinateurs, des téléphones, et d'autres appareils sur lesquels vous installez nos services, ou y accédez, décrit, en ce sens, la nouvelle version de la Data Policy.[/quote] Parmi ces informations: Le système d'exploitation, la version du matériel, les paramètres de l'appareil, les noms et les types de fichier et de logiciel, le niveau de la batterie et l'intensité du signal, ainsi que les numéros d'identification de l'appareil. Les données d'emplacement de l'appareil, notamment les données d'emplacement géographique précises recueillies à travers les signaux GPS, Bluetooth ou Wi-Fi. Des informations de connexion, telles que le nom de votre opérateur mobile ou de votre fournisseur d'accès à Internet, le type de navigateur que vous utilisez, votre langue et le fuseau horaire dans lequel vous vous situez, votre numéro de téléphone mobile et votre adresse IP.[/quote] Autant d'éléments qui fournissent des informations potentiellement très précises (et qui expliquent pourquoi Edward Snowden qualifie Facebook de dangereux pour la vie privée). Richard Allan assure néanmoins qu'il ne s'agit pas d'une pratique systématique: [quote]Nous n'enregistrons pas en permanence tous ces types de données, il s'agit juste de signaler que cela peut potentiellement arriver, en fonction des réglages de l'appareil de l'utilisateur et des données qu'il accepte d'émettre.[/quote] Notons, par ailleurs, qu'une précision a disparu concernant la durée de conservation de ces données entre la Data Policy de 2014, qui ne dit rien en la matière, et celle de 2013. Cette dernière indiquait que les données étaient conservées tant qu'elles nous sont utiles pour vous fournir nos services. L'enregistrement des données d'achat Facebook a commencé cette année à tester un bouton Acheter Il doit permettre à l'utilisateur de payer certains services directement depuis le réseau social. Lors de l'annonce en juin, Facebook expliquait qu'« aucune information sur la carte bancaire ne serait transmise à d'autres annonceurs, et que les utilisateurs peuvent choisir s'ils veulent, ou non, sauvegarder ces informations pour leurs futurs achats. Le déploiement de cette fonctionnalité n'a eu lieu pour le moment qu'aux Etats-Unis, mais, alors que la Data Policy de 2013 ne contenait pas d'informations sur ce sujet, celle de 2014 annonce, en français: [quote]Si vous avez recours à nos services pour effectuer un achat ou une transaction financière (par exemple, lorsque vous effectuez un achat sur Facebook ou dans un jeu, ou encore lorsque vous faites un don), nous recueillons vos données d'achat ou de transaction. Ceci comprend vos informations de paiement, telles que le numéro de votre carte de crédit ou de débit et d'autres informations concernant votre carte, ainsi que d'autres données de compte et informations d'authentification, vos données de facturation, de livraison et vos coordonnées.[/quote] [quote]Selon Richard Allan, ces mentions ouvrent la voie à un éventuel déploiement global d'une fonctionnalité qui existe déjà ailleurs. Mais il ne s'avance pas sur la date, ou même la potentialité, de voir prochainement arriver ce bouton Acheter sur les profils Facebook en langue française.[/quote] Le partage des données avec d'autres entreprises Depuis plusieurs années, Facebook s'est lancé dans une politique d'acquisition d'entreprises dont les services sont parfois utilisés par des centaines de millions de personnes (notamment Instagram et Whatsapp). Sur ce sujet, la Data Policy de 2014 indique [quote]Nous recevons des informations sur vous en provenance des sociétés qui appartiennent à Facebook ou qui sont exploitées par Facebook.[/quote] Les équipes de Facebook France nous expliquent néanmoins que ces données ne sont pas regroupées au sein d'un profil unique, qui recouperait les informations d'un utilisateur de Facebook identifié comme utilisant Instagram et Whatsapp. Les données transmises à Facebook dépendent par ailleurs de la politique fixée par chaque service (voir, par exemple, celles de Whatsapp et d'Instagram). Par ailleurs, comme c'est le cas depuis plusieurs années, Facebook affirme qu'il transmet et recueille de nombreuses informations liées à des services tiers (applications, sites, partenaires), par exemple pour les besoins des régies publicitaires. Clic pour lire les conditions d'utilisation de Facbook Clic pour lire les Mises à jour. Ces mises à jour prendront effet le 1er janvier 2015

19 Nov 2014 LIRE L'ACTU
[MAJ]Atterrissage de la sonde Philae sur la comète 67P/Churyumov-Gerasimenko ( en direct sur internet 15h30) Archives Secunews SECUNEWS

[MAJ]Atterrissage de la sonde Philae sur la comète 67P/Churyumov-Gerasimenko ( en direct sur internet 15h30)

Vivez les derniers instants de l'atterrissage de Philae jusqu'au contact avec la surface de la comète 67P/Churyumov-Gerasimenko le 12 novembre 2014. A votre disposition et en libre partage à partir de 15h30 (heure de Paris), 4 flux vidéos en simultané: - Une vidéotransmission du CNES, pour vivre en continu et en direct les moments les plus importants de l’atterrissage de Philae avec des interventions des spécialistes présents sur les différents sites mobilisés en Europe - Une caméra embarquée au coeur du centre d'opérations du CNES de Toulouse (SONC) en charge de l’ensemble de la navigation et de la coordination de l’atterrisseur Philae - Un direct avec la Cité des Sciences et de l'Industrie à Paris avec un plateau d’invités et des envoyés spéciaux (clic sur l'image pour l'agrandir) Déroulement des opérations Journée d'atterrissage de Philae le mercredi 12 novembre 2014 (en heures de Paris): - 9h35* : séparation et début de la descente de Philae ; confirmation à 10h03* - 9h45* : ouverture du train d'atterrissage de Philae - 15h30 : début de la retransmission web en vidéos multi-flux (voir le live en fin d'article) - 15h54* : début des prises de vue du site d'atterrissage Agilkia par la caméra ROLIS - 16h34* : contact avec la surface de la comète 67P/Churyumov-Gerasimenko - 17h (+ ou - 15 min) : confirmation de l'atterrissage par le centre de contrôle de Philae - A partir de 18h* : réception des 1eres images réalisées par Philae à la surface de la comète *Horaires indicatifs susceptibles de changer. Sur terre Philae pèse 100kg et sur le comète elle pèse a peine 1 gramme Voir le direct: via youtube: En direct : Atterrissage de Philae Edit 19h20: Fin du direct, pas d'images ce soir! de Philae sur la comète. Edit le 13.11.2014 Première image prise par Philae sur la comète 67P/Churyumov-Gerasimenko et premières inquiétudes Malgré l'euphorie, les premières inquiétudes se sont vite fait sentir, car contrairement à de premières annonces, le robot Philae n'est pas arrimé au sol de la comète, puisque le système de harpons ne s'est pas déclenché. [quote]Lors du premier point d'information qui a eu lieu hier peu après 20 heures, Stefan Ulamec, le chef du projet côté allemand, a précisé que Philae avait pu rebondir au moment de l'impact et était peut-être tourné sur lui-même , avant de temporiser Le signal de communication a été fluctuant. On en est au stade des spéculations, et des analyses sont en cours. Et, pour détendre l'atmosphère, il a plaisanté : Finalement aujourd'hui on a atterri deux fois sur une comète ! [/quote] [quote]Mais, pour Paolo Ferri, directeur des opérations à l'ESA, la liaison avec Philae est maintenue et c'est le principal et l'atterrissage a été très précis .[/quote] Les prochaines informations seront connues lors d'une conférence de presse de l'ESA jeudi à 14 heures.
12 Nov 2014 LIRE L'ACTU
Les escrocs du Web surf sur la psychose Ebola Archives Secunews SECUNEWS

Les escrocs du Web surf sur la psychose Ebola

Mails indésirables, rumeurs sur les réseaux sociaux ou sites de fausse information, de nouvelles arnaques en ligne profitent de la paranoïa des internautes occidentaux sur la propagation du virus Ebola. Emily Quiwonkpa est malade, riche et a besoin d'aide. Dans un long mail, cette femme nigériane explique qu'elle souffre du virus Ebola. Proche de la mort, elle souhaite transférer près d'1,5 million de dollars à son correspondant. [quote]'Ce don n'est pas pour votre utilisation personnelle', précise-t-elle. Trouvez des associations caritatives dans votre ville, elle suggère, tout de même, d'utiliser un peu de son argent pour ériger un monument en son honneur.'[/quote] Des sommes alléchantes Cette riche Libérienne est la nouvelle invention des escrocs du Web pour profiter de la crédulité, et de l'argent, des internautes. D'après une étude réalisée par l'entreprise Kaspersky Lab, le virus Ebola a inspiré une nouvelle vague d'arnaques nigérianes ( scam ou fraude 4-1-9), nom donné à un type d'emails envoyés pour récupérer les données personnelles voire bancaires de leurs destinataires. Le mail d'Emily Quiwonkpa est très long et détaillé: [quote]Elle explique qu'elle ne peut plus se servir de ses téléphones portables mais qu'elle a encore espoir que quelqu'un, en Europe ou en Amérique, veuille bien lui venir en aide.[/quote] Ce niveau de détails est peu courant dans une lettre nigériane, mais cette longue histoire est un moyen de gagner la confiance du destinataire et de l'amener à correspondre avec ses arnaqueurs. Un autre mail étudié par Kaspersky invite les internautes à une conférence internationale sur Ebola contre une récompense de 350.000 euros. Les spammeurs essaient généralement d'exploiter les sujets d'actualité. Les escrocs laissent rarement passer l'occasion de se servir d'événements très médiatisés par capter l'attention des internautes et les convaincre de l'authenticité de leurs messages. [quote]D'autres emails frauduleux, officiellement de la part de l'Organisation Mondiale de la Santé, proposent à leurs destinataires de télécharger un document contenant des fausses informations de prévention contre Ebola: Il s'agit en fait d'un virus conçu pour voler les données personnelles de sa victime.[/quote] Des sites gonflent leur audience Les arnaques en ligne inspirées d'Ebola ne se cantonnent pas à nos boîtes mails. Des sites Internet profitent également de la psychose du virus chez les Occidentaux, notamment en Amérique du nord et en Europe, pour gonfler leur audience et récolter de l'argent grâce à la publicité. Certains ont des visées satiriques, mais d'autres ont pour but de répandre des rumeurs, notamment grâce aux réseaux sociaux. Par exemple, un article du site National Report intitulé 'le virus Ebola est désormais transmissible par l'air' a été partagé presque 9.000 fois sur Facebook.
05 Nov 2014 LIRE L'ACTU
Facebook préparerait une application autonome pour communiquer de façon anonyme Archives Secunews SECUNEWS

Facebook préparerait une application autonome pour communiquer de façon anonyme

D'après le New York Times , Facebook s'apprête à dévoiler une nouvelle application mobile autonome , permettant des échanges anonymes, grâce à ce programme, les utilisateurs de Facebook pourront utiliser des pseudonymes afin de discuter de sujets qu'ils ne souhaitent pas aborder sous leur vrai nom. Le projet est piloté par Josh Milller, ancien PDG de Branch, une start-up rachetée en janvier 2014 par Facebook spécialisée dans les discussions de groupe en ligne. Cette nouvelle application sortira dans les prochaines semaines. Contacté par le New York Times, Facebook n'a pas souhaité commenter ces informations. Quelques heures après la publication de l'article, Josh Miller a néanmoins distillé quelques indices sur ce nouveau projet. [quote]Il est difficile de construire une communauté dans laquelle on a envie de revenir si elle n'est pas fréquentée par des habitués, on a besoin d'une identité récurrente, estime Josh Miller[/quote]. Ce qui laisse supposer que l'application utilisera des pseudonymes. Par ces indications vagues, l'ancien PDG de Branch souhaite prendre ses distances avec des applications reposant sur l'anonymat. C'est le cas de 'Secret', un programme pour mobile qui permet à ses utilisateurs de partager des messages non signés avec leurs contacts et qui a déjà été accusé de favoriser le cyberharcèlement. [quote]Les applications d'anonymat entre amis ou camarades de classe encouragent les ragots, affirme Josh Miller. Nous devons encourager des utilisations plus positives grâce au design du produit.[/quote] Ce n'est pas la première fois que Facebook s'intéresse à l'anonymat ou le pseudonymat en ligne. Malgré une ligne officielle qui encourage l'utilisation de l'identité réelle, l'entreprise a déjà fait quelques entorses à ses règles, Slingshot, son application de partage de photos éphémères pour mobile, permettait à ses utilisateurs d'utiliser un pseudonyme. Cette dernière était largement inspirée de Snapchat, une autre application que Facebook avait tenté de racheter à grands frais sans succès, après cet échec, Mark Zuckerberg avait salué le capacité de Snapchat d'avoir su créer un endroit où les gens peuvent partager certaines choses qu'ils ne pouvaient pas partager auparavant. Les sources du quotidien, qui sont également anonymes pour le coup, n’ont pas livré beaucoup plus d’informations sur cette application. Difficile donc de savoir si cette application sera totalement autonome, ou si elle sera liée à un compte Facebook officiel et de quelle façon, le cas échéant.

10 Oct 2014 LIRE L'ACTU
Le FAI américain Comcast menace de couper Internet aux utilisateurs de TOR Archives Secunews SECUNEWS

Le FAI américain Comcast menace de couper Internet aux utilisateurs de TOR

Selon les porte-paroles de Comcast, l’utilisation de TOR, un navigateur Web permettant l’anonymat en ligne, serait illégale et irait à l’encontre de sa politique. [quote]"Les utilisateurs qui tentent de conserver leur anonymat ou de se cacher sur Internet le font généralement parce que leur utilisation d’Internet n’est pas vraiment légale, déclare un porte-parole de Comcast. Nous avons le droit de désactiver, de suspendre le compte ou encore de vous envoyer une amende à tout moment si vous ne respectez pas les règles d’usage."[/quote] En parallèle, Comcast surveille l’utilisation d’Internet de ses abonnés pour empêcher le téléchargement de contenus piratés. Baptisé 'Six Strikes' (six frappes), ce processus prévoit d’envoyer aux utilisateurs six notifications lors de téléchargements illégaux, avant de couper leur abonnement. [quote]"Nous respectons la vie privée et la sécurité des utilisateurs et n’enquêtons en détail sur un compte d’abonné que sur ordre de la justice", déclare un porte-parole de Comcast. "Si un tribunal nous demande des informations sur un client, nous prenons le temps de contacter cet abonné pour qu’il décide ou non de faire appel à un avocat, et le cas échéant, nous nous retirons du procès."[/quote] Ce n’est pas la première fois que l’impartialité du FAI américain est remise en cause. Il y a peu, Comcast a été attaqué par Netflix, qui lui reproche de ne pas respecter la Neutralité du Net.(La neutralité du Net ou la neutralité du réseau est un principe qui garantit l'égalité de traitement de tous les flux de données sur Internet. Ce principe exclut ainsi toute discrimination à l'égard de la source, de la destination ou du contenu de l'information transmise sur le réseau.) De même, Comcast est réputé pour avoir collaboré avec le FBI et avoir fourni des informations qui ont mené à l’arrestation de Ross Ulbricht, le fondateur de Silk Road, une plateforme de commerce d’articles illégaux (armes, drogue, contrefaçons, etc.) qui était accessible uniquement via TOR. De son côté, la communauté du projet TOR a listé Comcast en tant que 'mauvais FAI', puisqu’il s’oppose à l’utilisation de son outil d’anonymat.

19 Sep 2014 LIRE L'ACTU
(MAJ2) Lancement Arianespace Vol VS09 GALILEO SAT 5-6 (22.8.2014 à 14h27 en Live) Archives Secunews SECUNEWS

(MAJ2) Lancement Arianespace Vol VS09 GALILEO SAT 5-6 (22.8.2014 à 14h27 en Live)

La Revue d’Aptitude au Lancement (RAL) s’est déroulée le mercredi 20 août 2014 au Centre Spatial Guyanais et a autorisé les opérations de chronologie pour le Vol Soyuz ST-B – Galileo Sat 5-6. Pour son neuvième lancement Soyuz depuis le Centre Spatial Guyanais, Arianespace poursuit le déploiement de la constellation Galileo. Les satellites 5 et 6, les premiers satellites de la série FOC (Full Operationnal Capacity) ont été réalisés par OHB Systems, la plateforme étant fournie par Surrey Satellite Technology Ltd pour le compte de l’ESA. Avec Soyuz, Ariane 5 et Vega au Centre Spatial Guyanais, Arianespace est le seul opérateur au monde à lancer toutes les charges vers toutes les orbites, des plus petits aux plus grands satellites géostationnaires, des grappes de satellites pour les constellations à la déserte de la Station spatiale internationale (ISS). Le lancement sera effectué depuis l'Ensemble de Lancement Soyuz (ELS) en Guyane française, à un instant précis le jeudi 21 août 2014: (Annulé voir nouvelle date MAJ2 in d'article) 09h31:14 (Heure de Guyane) 08h31:14 (Heure de Washington, DC) 12h31:14 (UTC) 14h31:14 (Heure de Paris) 16h31:14 (Heure de Moscou) Clic pour suivre le lancement en direct en français (21.8.2014 14h31:14), commentaires depuis Kourou en français et en anglais à partir de H-20 mn). [quote]MAJ1 le 21.8.2014, 12h05 Les conditions météorologiques étant actuellement défavorables au-dessus de la base de lancement du Centre spatial guyanais, Arianespace a décidé de reporter le lancement du Vol Soyuz ST-B qui doit mettre en orbite les deux satellites opérationnels de la constellation Galileo. Une nouvelle date de lancement sera fixée en fonction de l’évolution des conditions météorologiques à Kourou.[/quote] [quote]MAJ2 le 22 Août 2014, 06h30 Une amélioration des conditions météorologiques locales étant prévue pour aujourdf'hui, Arianespace a décidé de reprendre les opérations de la chronologie de lancement du Vol Soyouz ST-B VS09 qui doit mettre en orbite les deux premiers satellites opérationnels de la constellation Galileo.[/quote] Le décollage du lanceur est désormais prévu dans la journée du 22 août 2014, à un Heure fixe : 09h27:11 (Heure de Guyane) 08h27:11 (Heure de Washington, DC) 12h27:11 (UTC) 14h27:11 (Heure de Paris) 16h27:11 (Heure de Moscou)

21 Aug 2014 LIRE L'ACTU
Vous êtes un internaute trop crédules ? Facebook envisage d'identifier les actus satiriques Archives Secunews SECUNEWS

Vous êtes un internaute trop crédules ? Facebook envisage d'identifier les actus satiriques

Facebook teste des manières d'indiquer à ses utilisateurs quand des articles publiés sur son site ne sont pas de vraies informations, mais des parodies. [quote]"C'est parce que nous avons des retours de gens qui veulent une manière plus claire de distinguer les articles satiriques des autres", a indiqué un porte-parole du groupe américain à l'AFP. [/quote] Facebook teste ainsi l'utilisation aux Etats-Unis d'une étiquette 'satire' devant les liens renvoyant à des sites qui, à l'image du Gorafi en France, de Nordpresse en Belgique ou de The Onion aux Etats-Unis, ont fait leur spécialité d'articles sur de fausses informations absurdes mais rédigées très sérieusement. L’arrivée de ce nouveau tag pourrait priver les sites parodiques d’une partie de leurs lecteurs, attirés par ses titres accrocheurs

20 Aug 2014 LIRE L'ACTU
MonsterMind, l'antivirus de la NSA capable de riposter automatiquement Archives Secunews SECUNEWS

MonsterMind, l'antivirus de la NSA capable de riposter automatiquement

Le lanceur d'alerte Edward Snowden a affirmé que l'Agence de sécurité nationale américaine (NSA) disposait d'un logiciel antivirus capable de contre-attaquer automatiquement, sans aucune intervention humaine, contre des pirates informatiques, même si ces représailles ne sont pas toujours adéquates. Une arme redoutable Selon l'ancien consultant de la NSA, aujourd'hui réfugié en Russie, cet antivirus nommé "MonsterMind" est une arme redoutable. Il permet, en cas d'attaque par des pirates informatiques contre des intérêts américains, de mener automatiquement des représailles contre l'ordinateur hébergeant l'adresse à l'origine de l'attaque, a-t-il expliqué dans une longue interview au magazine Wired. Ce sont les premières révélations publiques concernant cet antivirus. Mais selon Edward Snowden ce type de réponse automatique pose problème car des pirates informatiques habiles font transiter leurs attaques par le biais d'adresses internet de façade, or MonsterMind s'attaquera en représailles à cette adresse tierce, au lieu de remonter vers les vrais coupables. [quote]"Vous pouvez avoir quelqu'un en Chine, par exemple, qui lance une attaque en la faisant transiter par une adresse en Russie, et alors nous nous retrouvons à contre-attaquer et à nous en prendre à un hôpital en Russie" qui n'est pour rien dans l'attaque originale, a regretté Edward Snowden.[/quote] Le déclic de Snowden Au cours de cette interview, qui s'est étalée sur plusieurs jours à Moscou, durant lesquels le lanceur d'alertes s'est montré gai et détendu, Edward Snowden a également expliqué quel avait été le déclic qui l'avait poussé à faire fuiter des centaines de milliers de documents concernant la sécurité américaine. Selon lui, après des mois durant lesquels il était de plus en plus mal à l'aise au vu des activités de la NSA, des déclarations malhonnêtes devant le Congrès de James Clapper, directeur du renseignement national, l'ont poussé à agir. Au cours de cet entretien devant des élus en mars 2013, James Clapper avait affirmé que la NSA ne collectait pas "sciemment" d'informations sur les Américains. [quote]"Je crois que je lisais ça dans le journal le lendemain, on en parlait avec les collègues et je leur disais: Tu peux croire ça ?", raconte Edward Snowden. Celui-ci relate que ses collègues ne semblaient pas choqués, mais que lui craignait de s'enfoncer dans un système de plus en plus "diabolique", ce qui l'avait poussé à agir.[/quote] Enfin, Edward Snowden pense que dans les milliers de documents qu'il a fait fuiter, et qui n'ont pas encore tous été exploités, dorment encore certainement des documents qui pourraient compromettre encore davantage les services du renseignement américain. Clic pour lire tous les articles sur la NSA

16 Aug 2014 LIRE L'ACTU
Recevez votre bande dessinée gratuite, à l occasion des 48h BD les 16 et 17 mai 2014 Archives Secunews SECUNEWS

Recevez votre bande dessinée gratuite, à l occasion des 48h BD les 16 et 17 mai 2014

Les 16 et 17 mai, les éditions Casterman, Dargaud, Dupuis, Fluide Glacial, Grand Angle, Jungle, Le Lombard et Urban Comics vous proposent de découvrir gratuitement l’un des 8 albums suivants: - Alix Senator - Aldebaran - Louca - Fluide Glacial fait la révolution - Une nuit à Rome - Mes pychos BD « moi débordée ? jamais ! » - Louve - Batman – Les portes de Gotham Pour recevoir gratuitement votre bande dessinée, cliquez sur le lien en bas de l'article et retrouvez le libraire le plus proche de chez vous, ou vous devez vous rendre L'événement, fruit d'une coopération entre les éditeurs, se déroulera ces vendredi 16 et samedi 17 mai 2014, pour la première fois en Belgique Parmi les librairies indépendantes participantes, 2 sont situées à Wavre, 2 à LLN, 14 à Bruxelles, 3 à Liège et 2 dans les villes de Charleroi, Mons et Namur. Clic pour connaitre les libraires participants (Belgique, France Pour les autres régions rentrer votre code postal via le lien) Clic pour découvrez la liste des régions et des auteurs en dédicace pendant les 48hBD (Belgique, France) (Liste non exhaustive, mise à jour quotidiennement.) Sachez que la librairie de BD numériques Izneo, propose cette même opération à savoir 8 BD gratuites (avec certains titres différents), mais cette fois-ci pour lire sur votre tablette et/ou ordinateur. Clique pour Lire le communiqué de Izneo Accéder au site officiel Izneo

15 May 2014 LIRE L'ACTU
Les ordinateurs des Affaires étrangères en Belgique piratés par la Russie Archives Secunews SECUNEWS

Les ordinateurs des Affaires étrangères en Belgique piratés par la Russie

Le ministre des Affaires étrangères Didier Reynders a confirmé ce samedi 10 mai 2014, l'introduction dans le système informatique du SPF Affaires étrangères d'un virus malin "pour copier des informations et des documents liés à la crise ukrainienne". [quote]Le ministre des Affaires étrangères, en coordination avec le Premier ministre Elio Di Rupo, a demandé que "le service ICT du Département aidé par le SGR mène une analyse la plus précise possible de l'étendue des dégâts ainsi que de l'identité des intrus", indique-t-il dans un communiqué.[/quote] Selon lui, les conclusions de cette première phase de réaction serviront à prendre les mesures de nettoyage et de protection du réseau nécessaires. L'Echo et De Tijd annonçaient ce samedi matin que le SPF Affaires étrangères avait été victime de cette opération d'espionnage informatique le week-end dernier. L'attaque aurait été menée par la Russie, d'après les deux quotidiens. Le gouvernement fédéral a annoncé cette semaine que les dix millions promis à la cybersécurité du pays n’avaient pas été dégagés par manque de temps, l’annonce de cette nouvelle attaque informatique tombe particulièrement mal à un mois des élections et alors que le comité R avait déjà pointé les grosses lacunes de la Belgique en la matière. Clic pour lire tous les articles sur le SPF

10 May 2014 LIRE L'ACTU
La prochaine extension de WoW - Warlords of Draenor offerte en avant première par les pirates Archives Secunews SECUNEWS

La prochaine extension de WoW - Warlords of Draenor offerte en avant première par les pirates

Des spammeurs ont lancé une nouvelle campagne de phishing proposant aux joueurs de World of Warcraft de fausses extensions Warlords of Draenor avec en bonus des objets, de l’or et des upgrades automatiques pour jouer directement en niveau 60. Le message, signé Blizzard Entertainment, inclut un lien pour précommander l’extension, dont le lancement est prévu le 20 décembre 2014. Mais une fois sur la page de commande, il faut renseigner vos identifiants du jeu (e-mail et mot de passe)… qui filent droit chez les escrocs. Un autre type de message annonce aux utilisateurs qu’ils ont été tirés au sort avec 50.000 autres joueurs pour recevoir l’extension Warlords of Draenor gratuitement. [quote]Pour activer leur participation, il leur suffit de renseigner leurs identifiants de compte WoW, sur une page de phishing bien évidemment. En somme, si vous souhaitez précommander l’extension, il est préférable de vous rendre sur le site officiel Battle.Net, et d’effacer les messages qui vous proposent miraculeusement une offre imbattable ou une promotion. Sinon, vous risquez de ne plus pouvoir accéder à votre propre compte.[/quote] Accéder au site officiel de WoW - Warlords of Draenor (fr) Voir aussi: Le Phishing c’est quoi et comment s’en protéger ? Clic pour lire tous les articles sur le phishing secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

14 Apr 2014 LIRE L'ACTU
Importante faille dans un logiciel utilisé par la moitié des sites internet Archives Secunews SECUNEWS

Importante faille dans un logiciel utilisé par la moitié des sites internet

Des spécialistes informatiques ont mis en garde ce mardi contre une importante faille dans un logiciel d'encodage utilisé par la moitié des sites internet, qui permet aux pirates de pénétrer dans les ordinateurs pour y récupérer codes et mots de passe. La faille, découverte par un informaticien de Google, a été baptisée "Heartbleed" ( coeur qui saigne) parce qu'elle touche au coeur du logiciel OpenSSL, qui est utilisé pour protéger ses mots de passe, ses numéros de carte bancaire ou d'autres données sur internet. Il est utilisé par la moitié des sites web, mais la faille n'existe pas sur toutes les versions. [quote]Par cette faille, les pirates peuvent récupérer des informations en passant par la mémoire des serveurs de l'ordinateur, indique des spécialistes de la société de sécurité informatique Fox-IT dans un billet. Le nombre d'attaques qu'ils peuvent effectuer est sans limites, indique Fox-It dans un billet recensant les procédures à suivre pour repousser les incursions.[/quote] Parmi les informations susceptibles d'êtres récupérées par les pirates figurent le code source (instructions pour le microprocesseur), les mots de passe, et les clés utilisées pour déverrouiller des données cryptées ou imiter un site. [quote]Ce sont les joyaux de la couronne, les clés d'encodage elles-mêmes, souligne le site heartbleed.com qui détaille les vulnérabilités de la faille.[/quote] Ces clés permettent aux pirates de décrypter tous les trafics, passés et à venir, vers les services protégés et d'imiter ces services. Grâce à cette faille, des chercheurs en sécurité informatique ont rapporté avoir été capables de récupérer des informations de mots de passe de Yahoo!, qui a précisé avoir pu résoudre le problème. Cette faille existe depuis deux ans environ. Un billet sur le site Tor Project, qui milite pour l'anonymat en ligne, exhorte ceux qui ont des besoins élevés en matière de protection en ligne d'éviter d'utiliser internet pendant quelques jours, afin de permettre aux sites et aux serveurs d'améliorer leur sécurité. Le site http://filippo.io/Heartbleed/ permet de tester si un site est vulnérable ou non. Edit 11.4.2014: 500.000 sites étaient concernés par la faille de sécurité informatique nommé Heartbleed, un programmeur allemand s'est dénoncé et a avoué avoir voulu corriger quelques bugs il y a deux ans, oubliant au passage de valider une variable. Lire l' article Robin Seggelmann, l’homme par qui l’énorme faille Heartbleed est arrivée

08 Apr 2014 LIRE L'ACTU
Attaque contre un site d'ea games pour voler les identifiants Apple Archives Secunews SECUNEWS

Attaque contre un site d'ea games pour voler les identifiants Apple

Des pirates ont réussi à s'introduire sur un serveur d'Electronic Arts Games cette semaine et à modifier un de ses sites afin qu'il ressemble à une page de connexion Apple afin d'organiser des attaques de phishing. La société spécialisée en sécurité Netcraft établie au Royaume-Uni a découvert le site piraté mardi et l'a signalé à EA qui a bloqué le site mercredi. D'après les hypothèses des chercheurs, le vecteur de l'attaque aurait été une vulnérabilité dans une version dépassée de l'application PHP WebCalendar qui était également hébergée sur ce serveur. Cette vulnérabilité permet aux attaquants de modifier les paramètres et d'exécuter un code arbitraire dans la version 2008 (1.2.0) du calendrier. Paul Mutton, testeur de sécurité chez Netcraft, écrivait mercredi: [quote]Dans ce cas-ci, l'attaquant a réussi à installer et à exécuter des scripts PHP arbitraires sur le serveur d'EA, de là, il pouvait voir le contenu du calendrier, son code source et n'importe quelles autres données sur le serveur.[/quote] Le fait que l'application de calendrier était dépassée a fait du système d'EA une cible naturelle. La seule présence d'un ancien logiciel suffit souvent à motiver un pirate à cibler un système au lieu d'un autre et à consacrer plus de temps à la recherche de vulnérabilités complémentaires ou à explorer d'avantage le réseau interne." Les victimes qui tombaient sur le site étaient invitées à saisir: [quote]- Leur identifiant Apple et leur mot de passe - Leur nom complet - Leur numéro de carte de crédit et sa date d'expiration - Le code de vérification - La date de naissance - Etc... [/quote] Ce n'est qu'après avoir saisi toutes ces informations que la victime était redirigée vers le site légitime d'Apple à l'adresse BitSight, un service d'évaluation de la sécurité établi à Cambridge (Massachusetts), affirme que le système d'EA contenait ces vulnérabilités depuis un an, le directeur technique de cette société affirme avoir vu plusieurs serveurs associés à EA sous contrôle au cours des 12 derniers mois. [quote]Ces machines, probablement sous le contrôle d'un adversaire externe, permettaient de communiquer avec les serveurs de commande du réseau de zombies, distribuaient des programmes malveillants et participaient à des attaques DDoS, a déclaré jeudi Stephen Boyer, fondateur et directeur technique de la société.[/quote] Il s'agit du deuxième problème qui touche EA au cours de ces sept derniers jours. Netcraft, dans son compte rendu, a également évoqué un site de phishing qui ciblait les utilisateurs de la plateforme Origin de la société qui avait fait son apparition en ligne il y a une semaine. Ce site, même s'il n'est pas hébergé sur un serveur d'EA, tente malgré tout d'obtenir les informations d'identification des utilisateurs d'EA, dont les "adresses de messagerie électronique, les mots de passe et les questions secrètes et leurs réponses". Alors qu'EA aurait bloqué le site de phishing d'Apple, rien n'indique si elle est au courant du site de phishing Origin. Les questions envoyées par courrier à ce sujet à la société n'avaient pas reçu de réponses jeudi. D'autres vulnérabilités sur la plateforme Origin d'EA avaient été identifiées aux alentours de la même période l'année dernière. [quote]Luigi Auriemma et Donato Ferrante, chercheurs chez ReVuln, ont publié en mars dernier un article dans lequel ils expliquaient à quel point il était facile d'exécuter à distance un code malveillant sur les ordinateurs des utilisateurs via Origin et Crysis 3, un des jeux de la société.[/quote] Voir aussi: Le Phishing c’est quoi et comment s’en protéger ? Le Smishing, phishing via votre téléphone Clic pour lire toutes les actus sur le phishing

28 Mar 2014 LIRE L'ACTU
Attention aux fausses informations et vidéos sur le vol MH370 Archives Secunews SECUNEWS

Attention aux fausses informations et vidéos sur le vol MH370

Nous conseillons aux utilisateurs des réseaux sociaux d'être prudents avant de cliquer sur un message dont la source est inconnue, et relatif au "Boeing 777 de Malaysia Airlines" disparu le 8 mars 2014, et toujours introuvable. Au milieu des informations, vidéos, et articles qui sont relayés sur Facebook, Twitter, par mail, etc... sur l'enquête pour retrouver le vol MH370, dont les recherches mobilisent toujours près d'une vingtaine de pays, se cachent de nombreux spams et arnaques. [quote]Les messages repérés par Wired sont régulièrement porteurs d'une mention "Breaking news" ou "Shocking", ils proposent, la plupart du temps, de regarder une vidéo "exclusive" des restes de l'avion ou de passagers qui auraient été retrouvés vivants. Pour regarder ces vidéos, l'utilisateur doit tout d'abord la partager sur son profil, ou s'inscrire au site sur lequel elle s'affiche, qui reproduit parfois l'habillage de plateformes grand public. Ce faisant, l'internaute fournit de nombreuses informations personnelles (qui peuvent être ensuite revendues à des annonceurs publicitaires), relaye la fausse information, voire pire, accepte l'installation d'un logiciel malveillant. [/quote] Ce qui fait beaucoup pour un fake. Par ailleurs, plusieurs pages censées recueillir des prières pour les passagers du vol MH370 ou récolter de l'argent pour les familles des disparus, ont été identifiées par un expert en sécurité en informatique, elles servent seulement à récolter des adresses email, ou à détourner de l'argent. Tout ce qui touche à une catastrophe représente beaucoup d'argent pour les 'scammers', qui profitent des personnes qui ne vont pas hésiter à cliquer sur un lien pour regarder des choses un peu morbides, et celles qui veulent simplement savoir s'il y a du nouveau. Au-delà des simples précautions liées au bon sens, plusieurs sites s'attachent à réfuter toutes les fausses informations, ce qui peut aider à ne pas cliquer sur un spam. Concernant le vol MH370, Snopes signale ainsi que: [quote]- Non, la vidéo qui se présente avec l'image ci-dessous ne montre pas le Boeing 777 disparu, d'autant plus qu'elle indique que l'avion aurait traversé le triangle des Bermudes... - Non, le Mossad n'a pas fait exploser le Boeing pour le compte d'Israël, il s'agit d'un article publié à l'origine par un site parodique, spécialisé dans les fausses informations sur le thème des théories du complot.[/quote] Parmi d'autres fausses informations, moins dangereuses et non liées à des opérations de spam, le site Daily Dot a repéré une petite annonce parue sur la version vietnamienne de Craigslist : "vends Boeing à peine servi, pour 15 million de dollars", l'annonce est depuis inaccessible, au moins par simple respect pour les familles. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

18 Mar 2014 LIRE L'ACTU
Un Aigle femelle qui couve ses oeufs, en Live via webcam Archives Secunews SECUNEWS

Un Aigle femelle qui couve ses oeufs, en Live via webcam

Un couple d'aigles à tête blanche son équipé d'une webcam en direct pour écouter l'ensemble de leur activité. Après des mois de restauration à leur nid, l'aigle femelle produit deux œufs en Janvier 2014. Il ya quelques semaines, les caméras ont repéré un hibou essayant de s'enfuir avec l'un des oeufs, mais il a échoué. Live streaming video by UstreamLire l'article complet (anglais)

02 Mar 2014 LIRE L'ACTU
Des millions d’utilisateurs de Yahoo! auraient été espionnées via leurs webcams Archives Secunews SECUNEWS

Des millions d’utilisateurs de Yahoo! auraient été espionnées via leurs webcams

C’est en tout cas ce qu’affirme Edward Snowden, selon l’ancien analyste de la NSA, l'agence de surveillance britannique GCHQ, avec l'aide de son pendant américain NSA, aurait enregistré une image toutes les cinq minutes, au hasard entre 2008 et 2010, affirme jeudi The Guardian Le géant de l’Internet est indigné. Le programme du Government Communication Headquarters (GCHQ), le service de renseignement électronique britannique, intitulé "Optic Nerve", a reçu le soutien de la NSA, l'agence de sécurité américaine impliquée dans une affaire de surveillance mondiale, selon le journal britannique. Le programme "Optic Nerve" visait à expérimenter la reconnaissance faciale automatique afin de surveiller des cibles actuelles du GCHQ, mais aussi d'en acquérir de nouvelles. L'utilisation des données recueillies se faisait via un outil informatique de la NSA. Il était encore en activité en 2012, selon les documents fournis par Edward Snowden. Sur une période de seulement six mois, en 2008, des captures d'écran de conversations vidéo de plus de 1,8 utilisateurs de comptes Yahoo! ont été récoltées. [quote]"Parmi ces images, une quantité non négligeable était à caractère pornographique", rapporte The Guardian. Le site précise qu'entre "3 et 11 % des conversations vidéos sur Yahoo! interceptées par le GCHQ contiendraient des images de nudité"[/quote] Un responsable du GCHQ s'est refusé jeudi à tout commentaire. Un niveau sans précédent de violation de la vie privée [quote]Yahoo! a fait part de sa colère, estimant que "si ces informations étaient vraies, elles constituaient un niveau sans précédent de violation de la vie privée de nos utilisateurs, ce qui est complètement inacceptable. Nous n'étions pas au courant et nous ne tolérons pas" cette activité, si elle est confirmée, a déclaré une porte-parole de Yahoo!. "Nous appelons les gouvernements du monde entier à réformer la législation sur la surveillance pour qu'elle soit en accord avec les principes que nous avons exposés en décembre 2013", a-t-elle poursuivi. [/quote] La porte-parole a fait référence à l'appel lancé par huit géants d'internet pour que le président américain, Barack Obama, encadre les pratiques de surveillance, les révélations de l'ex-consultant de la NSA Edward Snowden ayant sérieusement entamé leur capital confiance auprès des utilisateurs. Clic pour lire l'article de the Guardian (anglais)

28 Feb 2014 LIRE L'ACTU
L’interview d’Edward Snowden sous-titrer en français Archives Secunews SECUNEWS

L’interview d’Edward Snowden sous-titrer en français

Dans un entretien diffusé dimanche 26 janvier 2014 sur une chaîne de télé allemande, l'ancien consultant de la NSA, s'est dit convaincu que le gouvernement américain cherche à lui mettre une balle dans la tête ou à l'empoisonner. [quote]"Ces gens, et ce sont des fonctionnaires gouvernementaux, ont dit qu'ils aimeraient me mettre une balle dans la tête ou m'empoisonner à la sortie d'un supermarché, pour me voir mourir sous ma douche", explique Edward Snowden, selon les extraits de l'entretien fournis par la chaîne publique allemande ARD. [/quote] L'interview dure une trentaine de minutes a été traduit par Korben Pour étayer ses craintes, Snowden s'appuie sur un article diffusé la semaine dernière par le site BuzzFeed, intitulé "Des espions américains veulent la mort d'Edward Snowden". [quote]L'article citait un responsable du Pentagone anonyme affirmant, "j'adorerais mettre une balle dans sa tête". [/quote] [quote]"Dans un monde où il n'y aurait pas de restrictions pour tuer un Américain, j'irais et je le tuerais moi-même", a ajouté un analyste de la NSA.[/quote] Protégé par des gardes du corps à Moscou L'avocat russe d'Edward. Snowden Anatoli Koutcherena, avait expliqué à la télévision russe que l'ancien consultant de la NSA craignait pour sa vie et était protégé par des gardes du corps. L'entretien a été réalisé par un journaliste de NDR, une chaîne régionale qui appartient au réseau d'ARD et qui a beaucoup travaillé sur les documents secrets livrés par Snowden aux journalistes. Il a tourné à Moscou et dans le plus grand secret, la première interview filmée de l'ancien consultant depuis qu'il a quitté Hong Kong en juin 2013 pour se réfugier dans la capitale russe, où il vit actuellement. L'ex-consultant du renseignement américain est inculpé aux États-Unis d'espionnage et de vol de documents appartenant à l’État, depuis qu'il a fait des révélations fracassantes sur la surveillance électronique conduite par les autorités américaines. Des révélations sur l'espionnage d'un téléphone portable de la chancelière allemande Angela Merkel par les services secrets américains ont suscité des tensions diplomatiques entre Berlin et Washington. L’interview d’Edward Snowden sous-titrer en français

20 Feb 2014 LIRE L'ACTU
Combien aurait coûté un iPhone en 1991 ? Archives Secunews SECUNEWS

Combien aurait coûté un iPhone en 1991 ?

Selon un article du blog TechPolicyDaily, quasiment tous les composants de l'actuel iPhone 5S existait en 1991, d'après une vieille publicité de la chaîne de magasins américains RadioShack. Mais il aurait fallu débourser des millions de dollars pour s'offrir les éléments du dernier smartphone d'Apple. Les fans d'Apple auraient-ils été assez fous pour s'offrir un iPhone 5S s'il était sorti en 1991 ? C'est la question à laquelle a tenté de répondre Bret Swanson sur son blog TechPolicyDaily. Le blogueur s'est basé sur un article du Buffalo News reprenant une vieille annonce de RadioShack, le géant américain de la vente de produits électroniques, de 1991 et présentant 13 gadgets distincts ayant les mêmes capacités que les derniers iPhone (ordinateur, lecteur CD, téléphone, caméra, etc.). Le tout à l'époque pour 3.000 dollars. Swanson a tenté d'établir le prix qu'aurait coûté le dernier smartphone d'Apple au prix des composants il y a 23 ans, et l'addition est plutôt salée. Alors qu’à l’heure actuelle le processeur du iPhone 5S produit 20,5 millions d’instructions par seconde, en 1991, un PC qui utilisait un microprocesseur 80486SX de l’époque envoyait jusqu’à 16,5 MIPS par seconde et aurait couté 3.000 dollars (environ 2.200 euros). Brett indique ainsi [quote]'En 1991, le prix par MIPS était de l’ordre de 30 dollars, donc 20..500 MIPS de 1991 aurait coûté environ 620.000 dollars (environ 450 000 euros.)'[/quote]

17 Feb 2014 LIRE L'ACTU
Non, Carrefour ne vous offre pas des bons de 200 euros via Facebook Archives Secunews SECUNEWS

Non, Carrefour ne vous offre pas des bons de 200 euros via Facebook

Nouvelle arnaque en vue sur les réseaux sociaux. Depuis plusieurs semaines, un article proposant de gagner 200 euros de courses gratuites dans les magasins Carrefour circule sur Facebook. Il s’agit bien évidemment d’une fausse proposition et un clic sur cette page peut vous apporter… un virus sur votre ordinateur. Evitez de cliquer sur ces propositions de bons gratuits de la part de grands magasins, comme Carrefour. Il s’agit souvent d’arnaques ou de spams, créés par des anonymes pour gagner de l’argent sur votre dos. Si vous cliquez sur le dernier article en vue, vous proposant de gagner 200 euros de courses gratuites dans un supermarché, vous serez notamment victime d’un virus mettant à mal votre ordinateur. Il est pourtant très rapide de voir que ces articles sont totalement faux [info_warning]A part le logo, aucune mention légale et aucune autre information ne confirment qu’il s’agit bien du supermarché en question. Les adresses des sites n’ont rien à voir avec les sites officiels des magasins, ici, voucher-campaign.com ramène vers… carrefour5.eu. De plus, on peut découvrir sur les pages Facebook de ces arnaqueurs qu’ils profitent ensuite des likes des arnaqués pour alimenter leur fil de publicités en tout genre. [/info_warning] Cela leur permet ainsi de faire fructifier leurs gains, en toute tranquillité, pendant que les fans Facebook espèrent toujours leur bon de 200 euros… [info_warning]Et cette arnaque ne concerne pas seulement Carrefour. Des articles concernant Lidl ou Auchan ont déjà été aperçus en Belgique et en France, toujours avec la même technique.[/info_warning] Donc, soyez vigilants ! secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

28 Jan 2014 LIRE L'ACTU
Information concernant les anciens articles Archives Secunews SECUNEWS

Information concernant les anciens articles

Bonjour à tous, Pour information, certains anciens articles ne sont pas encore transférés sur cette nouvelle version du site. Néanmoins, pas d’inquiétude, ils seront de retour très prochainement. Si vous partagez notre contenu, les anciens liens mènent vers une page d'erreur, il vous faudra les modifier sur votre site/page/blog/... . Si par le moindre des hasards, vous rencontreriez un problème sur cette nouvelle version de secunews.org, merci de nous en avertir. Au plaisir, l'équipe Secunews [yop_poll id="17"]

06 Dec 2013 LIRE L'ACTU
Les publicités vidéo arrivent sur Facebook Archives Secunews SECUNEWS

Les publicités vidéo arrivent sur Facebook

La rumeur circule déjà depuis le printemps 2012, mais se précise, d'après une source anonyme reprise par Bloomberg, les utilisateurs de Facebook seront bientôt mitraillés de publicités de quinze secondes sur leur fil d'actualité. Les vidéos, type publicités télévisées, qui apparaîtront dans les nouvelles sur Facebook seront basées sur l'âge et le sexe de l'utilisateur et seront diffusées trois fois par jour maximum, indique l'article. Facebook est parfaitement conscient de l'effet polarisant de la publicité et de son impact négatif sur les 1,1 milliard d'utilisateurs, c'est pourquoi ce nouveau contenu ne sera pas diffusé avant que sa qualité et sa prestation soient finalisées. Plusieurs analystes et investisseurs ont expliqué que la seule façon de garantir la survie à long terme du réseau social est de saturer le site avec des publicités, et de donner aux utilisateurs la possibilité de payer pour une version sans pub. Il est certain que les membres seront mécontents de ce dernier développement, mais tant que Facebook reste gratuit, il lui faudra trouver d'autres moyens de faire du profit.

05 Aug 2013 LIRE L'ACTU
EBay rachète 2ememain.be Archives Secunews SECUNEWS

EBay rachète 2ememain.be

Le site internet belge 2ememain.be, spécialisé dans la vente et l'achat d'articles de seconde main, est racheté par le site de vente aux enchères américain eBay, géant du secteur, annonce le site belge dans un communiqué. Le montant de la transaction n'a pas été précisé. Cette acquisition permettra à 2ememain.be de profiter de l'expertise d'eBay et des technologies nécessaires pour continuer à améliorer le site et garantir à la fois sa qualité et sa vitesse, même avec un nombre croissant de visiteurs et de recherches, souligne 2ememain.be, tout en précisant qu'il restera gratuit. Le site et la marque continueront à exister de façon indépendante par rapport à eBay et le fondateur et PDG Michiel van Deursen restera aux commandes. eBay aidera les deux sites à poursuivre leur développement, en particulier sur le mobile.

08 Jul 2013 LIRE L'ACTU
Un nouveau site pour se plaindre des lois mal conçues en Belgique Archives Secunews SECUNEWS

Un nouveau site pour se plaindre des lois mal conçues en Belgique

Le parlement fédéral a présenté ce lundi 29 avril 2013 un nouveau site internet, qui permettra aux citoyens, aux personnes morales et aux administrations de se plaindre de lois désuètes, trop complexes, lacunaires ou mal conçues. Ces requêtes seront examinées par un comité parlementaire de suivi législatif. Institué par une loi de 2007, ce comité pouvait déjà se baser sur les rapports du ministère public et des arrêts de la cour constitutionnelle. Cette procédure a déjà permis de corriger certaines aberrations dans la loi, comme un article de la version néerlandaise du code civil qui intervertissait "créancier" et "débiteur". Désormais, chaque citoyen, entreprise ou service public pourra faire part de problèmes. Citation: Toutes les demandes ne donneront pas lieu à des aménagements, a précisé lundi le président du comité, Patrick Dewael (Open Vld). Les requêtes de nature politique ne seront pas traitées, pas plus que les problèmes d’application des lois par les administrations. Citation: Il est nécessaire de simplifier, voire de réduire la taille de la législation, a-t-il souligné lors d’une conférence de presse. "Tous les députés rêvent de donner leur nom à une loi. Mais maintenant il faudrait peut-être être fier d’avoir réussi à simplifier", a-t-il dit. Le site est accessible à l’adresse http://www.comitesuivilegislatif.be

29 Apr 2013 LIRE L'ACTU
Youtube supprime des vidéos très populaires de corrida, jugées trop sanglantes. Archives Secunews SECUNEWS

Youtube supprime des vidéos très populaires de corrida, jugées trop sanglantes.

YouTube a donné un sérieux coup de corne aux amateurs de corrida. Jeudi 21 mars 2013, la plate-forme vidéo de Google a fermé sans préavis un compte populaire dédié à la tauromachie. En 5 ans, Pablo Lopez Riobo, avait chargé 1.500 vidéos sur le sujet et totalisé 18 millions de visites. Citation: "Je savais que ce moment arriverait, a écrit le Sévillan sur Twitter. Il y avait de nombreux messages antitaurins sur ma chaîne. Tout ce travail de cinq ans à la poubelle, quel dommage." La mésaventure de Pablo Lopez Riobo a suscité une vague d’indignation en Espagne, où la tauromachie est tout à fait légale dans la plupart des provinces. Dans un billet d’humeur, cité par le Huffington Post, le chroniqueur taurin d'El Mundo José Luis Vadillo a dénoncé l’hypocrisie de Google. Citation: "YouTube ment et cache derrière des arguments éthiques une censure sans pareil contre les vidéos en relation avec la tauromachie", écrit le journaliste, qui publie au passage une liste de vidéos violentes en ligne sur le portail, comme des combats de rues, le coup de boule de Zidane ou un combat de coqs. Car le portail vidéo a motivé la suppression de la chaîne taurine par la violation de ses conditions d’utilisation. Un article stipule clairement: "Ne publiez pas de vidéos représentant des actes répréhensibles, tels que les mauvais traitements infligés à des animaux, la consommation de drogues ou la fabrication de bombes". Citation: Et YouTube de préciser en lien avec cette polémique que le site accepte les vidéos de toréadors, mais pas les banderilles ou les mises à mort. Citation: "Des corridas sans le sang", commente le journal espagnol El Mundo. Une pétition en ligne demandant la réhabilitation des vidéos censurées a récolté pour l’instant un peu plus de 4.200 signatures. secunews: Je mettrais pas le lien vers la pétition, étant moi même contre la corrida

27 Mar 2013 LIRE L'ACTU
Windows Live Messenger tire sa révérence Archives Secunews SECUNEWS

Windows Live Messenger tire sa révérence

Comme évoqué dans cet article, Windows Live Messenger est amené à disparaitre pour laisser la place à Skype racheté par Microsoft. Nous n'avions pas encore de date précise mais voici que les choses bougent puisque c'est à partir du 15 mars 2013 que Microsoft lancera l'opération de transition à Skype. A partir de cette date Microsoft bloquera l'accès de Windows Live Messenger au service Messenger et redirigera les utilisateur vers Skype qui pour rappel, permet maintenant de vous connecter directement avec votre identifiant Windows Live Messenger et d'importer tous vos contacts, donc rien à craindre de ce coté là. Malgré ce blocage, les utilisateurs de Messenger sous Windows Phone et Outlook.com pourront tout de même encore se connecter au service. Il en va de même pour les clients tiers puisque ce n'est vraiment que Windows Live Messenger qui est bloqué à cette date.

13 Jan 2013 LIRE L'ACTU
Call of Duty incriminé dans le drame du Connecticut Archives Secunews SECUNEWS

Call of Duty incriminé dans le drame du Connecticut

The Sun, le fameux tabloïd anglais qui ne manque pas une occasion de se livrer à une charge bien placée contre le jeu vidéo, s'est fendu d'une "UNE" quelque peu provocatrice sur la tuerie de l'école de Sandy Hook à Newton aux Etats-Unis, qui a coûté la vie à 26 personnes dont 20 enfants. Intitulée "L'obsession du tueur pour Call of Duty", elle établit un lien direct entre le passage à l'acte de Adam Lanza et son "obsession pour le jeu de guerre Call of Duty". A l'appui, les propos d'une psychologue, Teresa Bliss, qui prétend que: Citation: "Les jeux violents peuvent entraîner les enfants à devenir insensibles face à la violence et à la mort". Cet article a été très commenté dans les médias, y compris par des psychologues qui ne partagent pas cet avis. Ainsi, Chris Ferguson, un psychologue clinicien expert des meurtres de masse perpétrés aux Etats-Unis, réfute le lien entre les jeux vidéo et la tragédie de Sandy Hook: Citation: "Les jeux vidéo sont un mauvais bouc-émissaire. Si nous voulons sérieusement réduire ces types de violence dans notre société, ce n'est pas sur les jeux vidéo qu'il faut focaliser notre attention. Les jeux vidéo ne sont pas le dénominateur commun des homicides de masse. Certains tueurs les pratiquaient, d'autres non." Rappelons que ce type de connexion avait déjà été effectué suite à la tuerie d'Anders Breivik à Oslo, qui jouait à Call of Duty et World of Warcraft. Adam Lanza ne jouait pas qu'à CoD, puisque selon Europe 1, c'était par ailleurs un adepte de Pokémon et de Dynasty Warriors. Ah, et accessoirement, il s'entraînait régulièrement au tir avec les 5 armes à feu collectionnées par sa mère, parmi lesquelles un pistolet semi-automatique, un fusil de chasse et un fusil Bushmaster 223, fréquemment utilisé par les Marines en Afghanistan. Un loisir comme un autre... Vous avez du sang sur les mains ! Citation: "Vous avez du sang sur les mains". Voilà le message laconique qu'ont reçu par mail plusieurs rédactions de sites de jeux vidéo en fin de semaine dernière Et son auteur n'est autre que Jack Thompson, l'ex-avocat américain (aujourd'hui radié) connu pour son combat contre les jeux vidéo. Il avait déjà, par le passé, imputé plusieurs fusillades et meurtres de masse (Columbine, Virginia Tech, sniper de Washington) à la pratique de jeux vidéo violents. Et si cet activiste s'était fait plus discret ces derniers temps, la récente tuerie de Sandy Hook, perpétrée par un jeune de 20 ans replié sur lui-même qui pratiquait les jeux vidéo, l'a visiblement amené à sortir de ses gonds et à adresser cette accusation quelque peu gratuite à nos confrères américains. Qu'on estime, ou non, que les jeux vidéo violents ont un effet néfaste sur le comportement de ceux qui les pratiquent, il y a tout de même d'autres façons d'ouvrir le débat... Sources : jeuxvideo.com

19 Dec 2012 LIRE L'ACTU
Sortie de Windows 8 Archives Secunews SECUNEWS

Sortie de Windows 8

Microsoft vient de sortir la nouvelle version très prometteuse de son System d'exploitation Windows 8. Il s'agit d'un grand tournant pour la société qui sort sa nouvelle version en accompagnement de sa tablette intitulée SURFACE, et de sa nouvelle suite bureautique. Je vous invite à lire l'article complet de Commentcamarche afin d'y découvrir toutes les nouveautés.

29 Oct 2012 LIRE L'ACTU
Google Profil Archives Secunews SECUNEWS

Google Profil

Un profil Google vous permet tout simplement de vous présenter aux autres utilisateurs sur les produits Google. Grâce à lui, vous déterminez la manière dont vous apparaissez sur Google et en dites un peu plus sur vous. Avec un profil Google, vous pouvez facilement partager des contenus Web à partir d'un emplacement centralisé. En outre, vous pouvez y inclure des liens vers votre blog, des photos en ligne et d'autres profils tels que Facebook, LinkedIn et plus encore. Vous êtes libre de définir les informations à afficher. Vos informations personnelles ne s'afficheront pas dans votre profil, sauf si vous les avez explicitement ajoutées. Vous pouvez également activer la fonction de recherche par nom afin que les utilisateurs vous trouvent plus facilement. Il suffit de configurer votre profil pour que votre nom complet soit accessible publiquement. Vous devez déjà disposer d'un profil si vous avez donné votre avis sur Google Maps, rédigé des articles sur Google Knol, partagé des éléments sur Google Reader ou ajouté des livres à votre bibliothèque Google Recherche de Livres. http://www.google.com/s2/profiles/me?hl=fr

21 Oct 2012 LIRE L'ACTU
Google News Archives Secunews SECUNEWS

Google News

Google News ou Google Actualité de son nom français, est un site d'actualités généré par ordinateur qui recueille les grands titres provenant de plus de 500 sources d'actualités en langue française dans le monde entier, regroupe les articles par thème et les affiche en fonction des intérêts de chaque utilisateur. En règle générale, les lecteurs choisissent d'abord une publication, puis recherchent les titres qui les intéressent. Google Actualités procède de façon légèrement différente. En effet, notre objectif est d'offrir à nos lecteurs un plus grand éventail de choix et des options plus personnalisées. Sur Google Actualités, nous proposons des liens vers plusieurs articles relatifs au même sujet. Vous pouvez donc choisir d'abord le sujet qui vous intéresse, puis sélectionner l'éditeur de votre choix. Cliquez sur le titre qui vous et vous accéderez directement au site qui a publié l’article correspondant. http://news.google.com/

21 Oct 2012 LIRE L'ACTU
Google Alertes Archives Secunews SECUNEWS

Google Alertes

Avec les alertes Google, vous serez averti par e-mail lorsque de nouveaux articles correspondant aux termes que vous recherchez seront publiés en ligne (Web, actualités, etc.). Exemples d'utilisation des alertes Google : Suivi de l'évolution d'un sujet d'actualité Réception d'informations sur les activités récentes d'un concurrent ou un secteur Suivi de l'actualité d'une personnalité Suivi des résultats d'une équipe sportive Créez une alerte à l'aide du formulaire situé sur votre droite. http://www.google.com/alerts?hl=fr

21 Oct 2012 LIRE L'ACTU
Twitter se renforce dans la vidéo Archives Secunews SECUNEWS

Twitter se renforce dans la vidéo

Le site de microblogging rachète "Vine", une application de partage de vidéos pour iPhone. En plus de leurs messages de 160 caractères, les membres de Twitter pourront peut-être, bientôt, partager facilement des vidéos. Le site de microblogging vient en effet de racheter Vine, cette application pour iPhone permet de capturer de petites scènes, de les assembler dans une vidéo puis de les mettre en ligne. La société derrière Vine est composée de trois personnes et a été créée en juin 2012. Le téléchargement de l'application était réservé à des utilisateurs invités. Depuis le lancement de sa nouvelle version fin 2010, Twitter cherche à garder les utilisateurs sur ses pages, en affichant des aperçus des photos, des vidéos et même de certains articles partagés par les membres. Pour cela, il a notamment lancé son propre service d'hébergement de photos en 2011 grâce à un partenariat avec Photobucket. Mais Twitter était jusqu'à maintenant absent de la vidéo. Ses membres doivent encore utiliser des sites comme YouTube, Dailymotion et Twitvid, ou des applications pour smartphones comme Viddy et Keek. Twitter a l'habitude d'étendre ses services grâce à des acquisitions. En 2008, il a acheté le moteur de recherche Summize, qui lui a permis d'améliorer son outil de recherche, il a aussi acquis Tweetie et TweetDeck, deux applications pour ordinateurs, smartphones et tablettes, ainsi que le service de blog Posterous.

11 Oct 2012 LIRE L'ACTU
Top10 des stars les plus dangereuses sur le net en 2012 Archives Secunews SECUNEWS

Top10 des stars les plus dangereuses sur le net en 2012

L'actrice anglaise Emma Watson, qui joue l'apprentie sorcière dans les films "Harry Potter", est devenue la cyber-célébrité la plus dangereuse d'internet. La jeune actrice a pris la place du mannequin " Heidi Klum " au sommet d'une liste d'acteurs, musiciens, comédiens, hommes politiques et autres personnalités utilisées comme appâts par les pirates informatiques pour installer des virus dans les ordinateurs de fans. (La liste des dix cyber-stars les plus dangereuses sont d'ailleurs toutes des femmes) La technique de ces "hackers" est toujours la même: Prétendre orienter des utilisateurs vers des sites internet comportant des articles, photos ou vidéos de leurs stars préférées pour qu'ils cliquent sur des liens contenant des logiciels malicieux. Toutes des femmes Les " Virus " ainsi installés permettent ensuite d'avoir accès aux commandes de contrôle de l'ordinateur, ou de voler des mots de passe et codes de sécurité. "Les consommateurs veulent pouvoir aller sur internet pour suivre les dernières photos, vidéos, tweets, et histoires sur leurs stars préférées, mais avec le nombre d'informations disponibles et la très forte interaction créée, la plupart du temps les utilisateurs oublient les risques qu'ils prennent en cliquant sur des liens". Les liens les plus dangereux sont souvent générés par des recherches associant des célébrités avec des téléchargements gratuits ou des photos nues, précise McAfee.

11 Sep 2012 LIRE L'ACTU
Aurélie Filippetti va réduire les finances d'Hadopi Archives Secunews SECUNEWS

Aurélie Filippetti va réduire les finances d'Hadopi

La ministre de la Culture et de la Communication Aurélie Filippetti estime que "l'Hadopi n'a pas rempli sa mission de développement de l'offre légale" et annonce la réduction des crédits alloués à cette institution. Avertissement avec conséquence immédiate pour Hadopi. Dans un entretien, la ministre de la Culture et de la Communication en France, Aurélie Filippetti estime que "l'Hadopi n'a pas rempli sa mission de développement de l'offre légale". Citation:"Sur le plan financier, 12 millions d'euros annuels et 60 agents, c'est cher pour envoyer un million d'e-mails. Enfin, la suspension de l'accés à internet me semble une sanction disproportionnée face au but recherché. Mais tout cela sera examiné par la mission Lescure", indique la ministre. Le gouvernement a chargé Pierre Lescure, ancien PDG de Canal+ et directeur du Thé‚tre Marigny, d'une mission de concertation sur la culture face aux enjeux du numérique, pour notamment réfléchir à l'avenir d'Hadopi. En attendant les conclusions de cette mission prévues en mars, "dans le cadre d'efforts budgétaires, je vais demander que les crédits de fonctionnement de l'Hadopi soient largement réduits pour l'année 2012", indique Aurélie Filippetti. Citation:"Je préfére réduire le financement de choses dont l'utilité n'est pas avérée. J'annoncerai en septembre le détail de ces décisions budgétaires", ajoute la ministre. La Haute autorité pour la diffusion des oeuvres et la protection des droits sur internet ( Hadopi ) est chargée à la fois d'encourager l'offre légale de biens culturels sur le web (musique, livre, jeux vidéo, films, séries TV...) et de lutter contre le téléchargement illégal avec un systéme de réponse graduée. A la premiére infraction constatée, l'internaute reçoit un mail d'avertissement, puis un deuxiéme accompagné d'une lettre recommandée s'il récidive dans les six mois, a la troisiéme infraction, il encourt une amende et la suspension d'un mois maximum de son abonnement internet. Voir aussi: Clic pour lire tous les articles Hadopi

02 Aug 2012 LIRE L'ACTU
Déjà 1.500 plaintes pour le virus utilisant l'image de la police belge Archives Secunews SECUNEWS

Déjà 1.500 plaintes pour le virus utilisant l'image de la police belge

Plus de 1.500 plaintes ont été enregistrées en Belgique depuis le mois mars 2012, à la suite de l'apparition d'un logiciel malveillant qui se fait passer pour la police, bloque l'ordinateur de la victime et réclame le paiement d'une somme de 100 a 200 eurospour le débloquer. Ce virus de type " ransomware " est apparu sur notre territoire entre février- mars 2012. Une fois téléchargé, ce petit programme bloque l'ordinateur de la victime. S'affiche alors un message provenant soi-disant de la FCCU , accusant l'utilisateur d'avoir surfé sur des sites illégaux et l'invitant à payer une somme de 100a 200 euros pour débloquer sa machine. Un nombre important de personnes ont ainsi déjà été escroquées à travers le pays, des cas ont encore récemment été signalés à Bruxelles, à Liége ou à Huy. Il ne faut surtout pas payer, le paiement de cette somme ne débloquera pas l'ordinateur. La seule façon d'agir est de retirer le virus de la machine à l'aide d'un programme. Les personnes qui seraient victimes de ce logiciel sont invitées à réaliser un cliché de leur écran et à porter plainte auprés de la police locale ou via ecops.be. . Citation:"Chaque jour, la FCCU reçoit entre 10 et 20 appels à ce sujet", indique M. Beirens, précisant qu'il s'agit d'une escroquerie provenant de l'étranger. voir aussi: Un virus utilisant l'image de la police du web sévit en Belgique (vous avez aussi, les informations de désinfection dans cet article) old.secunews.org : Conseille à tous les utilisateurs de sêassurer quêils disposent sur leur ordinateur dêun antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,dêun logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin dêempêcher que vos PC ne deviennent un élément dêun réseau de zombie ( botnet )

18 Jul 2012 LIRE L'ACTU
Pas de coupure à grande échelle malgré l'alerte au virus DNSchanger Archives Secunews SECUNEWS

Pas de coupure à grande échelle malgré l'alerte au virus DNSchanger

Plus de peur que de mal pour des milliers d'ordinateurs, prés de 300.000 dont quelque 10.000 en France, étaient potentiellement menacés, lundi passer, par la perte de leur connexion internet. En cause ? L'expiration d'un programme de protection mis au point par le FBI contre un virus ayant sévi entre 2007 et 2011 Dans l'aprés-midi néanmoins, aucune coupure importante liée au virus "DNS Changer" n'était signalée par les entreprises de sécurité sur internet. Beaucoup de fournisseurs d’accès avaient pris les devants en améliorant la sécurité de leurs systèmes et en contactant leurs clients pour leur permettre d'anticiper d'éventuels problèmes. La menace pesait sur tous les ordinateurs encore infectés par ce virus et qui étaient susceptibles de subir une panne totale d'internet à l'expiration de l'autorisation judiciaire obtenue par le FBI. Cette autorisation servait à mettre au point des serveurs de remplacement qui permettaient jusque-là aux machines infectées d'avoir un trafic normal. DNS Changer a été véhiculé par des cybercriminels (six Estoniens et un Russe inculpés en novembre) sous forme d'arnaque publicitaire visant à rediriger les usagers de certains sites vers d'autres noms de domaine. Il aurait pu toucher 4 millions d'ordinateurs dans le monde, et 300.000 seraient toujours infectés. Voir aussi: Clic pour lire les articles sur DNSchanger

16 Jul 2012 LIRE L'ACTU
Le Parlement européen vote contre le traité anticontrefaçon ACTA au vote final Archives Secunews SECUNEWS

Le Parlement européen vote contre le traité anticontrefaçon ACTA au vote final

Au terme de plusieurs mois de vifs débats et de manifestations, et aprés une série de votes négatifs en commission, le Parlement européen a voté contre le traité de lutte contre la contrefaçon ACTA, par 478 voix contre, 39 voix pour et 165 abstentions. Ce texte, négocié en secret entre une dizaine de pays (Europe, Etats-Unis, Japon...) instaurait un accord commercial visant à lutter contre la contrefaçon, tant physique que numérique. Il proposait notamment de renforcer la lutte contre les médicaments contrefaits ou d'harmoniser les outils de répression contre le téléchargement illégal. Mais pour de nombreuses associations de défense des libertés numériques ou de défense des malades du sida, le texte présentait des risques d'importantes dérives. Sur la forme, d'abord: Le fait que le texte ait été négocié en secret, loin du regard des élus, posait probléme. Sur le fond, surtout, bien que la version finale du texte ait été débarrassée, de certaines de ses dispositions les plus controversées, il comportait des mesures inédites et jugées liberticides, comme une procédure simplifiée pour que les ayants droit puissent obtenir des fournisseurs d'accés à Internet l'identité des internautes suspectés de télécharger illégalement. Divisions au sein du PPE Les débats sur le texte ont révélé, mardi, qu'ACTA ne faisait pas non plus l'unanimité au sein des principales formations politiques du Parlement. Au sein du Parti populaire européen (PPE), le traité a révélé l'existence d'une ligne de fracture importante entre les élus jugeant que le texte ne protégeait pas assez les libertés fondamentales et les partisans du texte, qui estimaient que le traité, même imparfait, était nécessaire pour améliorer la protection du droit d'auteur en Europe. Ces divisions internes recoupaient en partie des divisions par pays: Ainsi, les élus PPE néerlandais ou italiens avaient fait part, en bloc, de leurs importantes réserves sur le texte. En raison de ces divergences internes, la position commune du principal groupe de droite a changé à plusieurs reprises dans les heures précédant le vote, pour finalement s'établir sur un vote libre, sans consigne de vote de groupe. Les partisans du texte au sein du PPE avaient tenté, en dernier recours, d'obtenir un report du vote en séance pléniére, sans succés ; au final, de nombreux élus du PPE ont fait le choix de l'abstention. Pour les opposants au traité, le vote est une victoire nette. Citation:Surtout, "le texte a permis d'ouvrir un grand débat public, y compris à l'intérieur du PPE, sur la nécessité d'une réforme du droit de la propriété intellectuelle en Europe", se félicite Jérémie Zimmermann, porte-parole du collectif la Quadrature du Net, trés impliqué dans la mobilisation conter ACTA. "Ces débats ont également montré ce que peut faire la mobilisation citoyenne, il y a eu des millions d'e-mails envoyés aux députés, des dizaines de milliers de coups de téléphone, c'est un véritable sursaut démocratique." Pour les défenseurs des libertés numériques, le rejet d'ACTA constitue une étape de plus, quelques mois aprés l'ajournement sine die des projets de loi PIPA (Protect Intellectual Property Act) et SOPA (Stop Online Piracy Act) aux Etats-Unis, qui visaient à renforcer la protection du droit d'auteur au détriment, pour leurs détracteurs, des droits fondamentaux des citoyens. Pour M. Zimmermann, il s'agit bien d'un mouvement global, international. [quote]"Il n'y a pas un Internet américain, un Internet européen, la carte des Internets n'a pas de bordures, aujourd'hui, on assiste à une mobilisation globale, un réseau dans lequel chacun de nous est un noeud. C'est cette leçon-là qui doit durer au-delà d'ACTA." Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Clic pour lire tous les articles sur l'ACTA Tous les articles sur La loi SOPA ET PIPA (vidéo) Crainte au sujet du projet de loi INDECT

04 Jul 2012 LIRE L'ACTU
Déjà 1500 plaintes pour le virus utilisant l'image de la police belge Archives Secunews SECUNEWS

Déjà 1500 plaintes pour le virus utilisant l'image de la police belge

Plus de 1.500 plaintes ont été enregistrées en Belgique depuis le mois mars 2012, à la suite de l'apparition d'un logiciel malveillant qui se fait passer pour la police, bloque l'ordinateur de la victime et réclame le paiement d'une somme de 100 a 200 euros pour le débloquer. Ce virus de type " ransomware " est apparu sur notre territoire entre février- mars 2012. Une fois téléchargé, ce petit programme bloque l'ordinateur de la victime. S'affiche alors un message provenant soi-disant de la FCCU , accusant l'utilisateur d'avoir surfé sur des sites illégaux et l'invitant à payer une somme de 100a 200 euros pour débloquer sa machine. Un nombre important de personnes ont ainsi déjà été escroquées à travers le pays, des cas ont encore récemment été signalés à Bruxelles, à Liège ou à Huy. Il ne faut surtout pas payer, le paiement de cette somme ne débloquera pas l'ordinateur. La seule façon d'agir est de retirer le virus de la machine à l'aide d'un programme. Les personnes qui seraient victimes de ce logiciel sont invitées à réaliser un cliché de leur écran et à porter plainte auprès de la police locale ou via www.ecops.be [quote]"Chaque jour, la FCCU reçoit entre 10 et 20 appels à ce sujet", indique M. Beirens, précisant qu'il s'agit d'une escroquerie provenant de l'étranger.[/quote] voir aussi: Un virus utilisant l'image de la police du web sévit en Belgique (vous avez aussi, les informations de désinfection dans cet article) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

02 Jul 2012 LIRE L'ACTU
L'Acta une nouvelle fois rejeté par les parlementaires européens Archives Secunews SECUNEWS

L'Acta une nouvelle fois rejeté par les parlementaires européens

La commission du commerce international du Parlement européen a recommandé jeudi le rejet du traité Acta, par 19 voix contre 12. Citation:"Je me félicite du résultat du vote d'aujourd'hui, je suis ravi que la commission parlementaire ait reconnu les problémes que j'ai identifiés dans mon rapport et qu'elle ait suivi ma recommandation de rejeter l'Acta", a déclaré le rapporteur David Martin aprés l'annonce des résultats. Quatre autres commissions du Parlement européen avaient déjà rejeté l'accord commercial anti-contrefaçon, Libertés civiles, Industrie, Affaires juridiques et Développement. Mais la commission du commerce international est la seule compétente sur le dossier et sa recommandation est un camouflet infligé à la Commission européenne, qui a saisi la Cour européenne de Justice pour avis et demandait de différer le vote en pléniére jusqu'à ce que la Cour se prononce. Les élus ont rejeté cette demande par également 19 voix contre 12. L'Acta a été signé le 26 janvier 2012 à Tokyo par 22 des 27 gouvernements de l'Union européenne et les Etats-Unis, le Japon, le Canada, l'Australie, la Nouvelle-Zélande, Singapour, la Corée du Sud, la Suisse, le Mexique et le Maroc. L'accord vise à lutter contre la contrefaçon au sens large, des médicaments et autres marchandises jusqu'au téléchargement illégal sur internet. Si tous les députés s'accordent sur la nécessité de lutter contre la contrefaçon et de protéger la propriété intellectuelle, certains craignent que le traité mette en danger les libertés individuelles des citoyens européens. Plusieurs pays, parmi lesquels l'Allemagne, l'Autriche, la Pologne, la République tchéque, la Roumanie ou la Slovénie, ont déjà gelé les travaux préparatoires en vue de la ratification de l'accord. Acta pose les bonnes questions mais apporte de mauvaises et dangereuses réponses. Citation:"Certes, il faut protéger la propriété intellectuelle et lutter contre le fléau de la contrefaçon, mais cela ne peut se faire sans concertation démocratique, ni sous la houlette de quelques grandes multinationales, et ce, au mépris des libertés individuelles de 500 millions de citoyens européens", a commenté l'eurodéputé socialiste belge Marc Tarabella, hostile au texte. Le vote final sur Acta aura lieu le 4 juillet 2012 au Parlement européen. L'ACTA, la future loi mondiale anti-piratage ? Clic pour lire tous les articles sur l'ACTA Tous les articles sur La loi SOPA ET PIPA

22 Jun 2012 LIRE L'ACTU
Le tueur présumé de Toulouse traqué par son IP Archives Secunews SECUNEWS

Le tueur présumé de Toulouse traqué par son IP

Le tueur présumé aura finalement été trahi par internet, c'est l'adresse IP de la mére du tueur présumé qui a permis de remonter jusqu'à lui. Les cyber-policiers ont réussi à trouver l'e-mail donnant rendez-vous au parachutiste Imad Ibn Ziaten qui a été assassiné le 11 mars 2012 d'une balle dans la tête. Cet e-mail faisait suite à une petite annonce pour une moto postée sur le site LeBoncoin.fr. Selon le ministre de l'Intérieur Claude Guéant, environ 500 personnes ont visionné cette annonce, par recoupement, l'une de ces adresses correspondaient à la mére d'une personne déjà suspectée. Une adresse IP collectée et conservée par le site cible (LeBonCoin). Avec cet identifiant et l'heure de connexion, les forces de l'ordre peuvent remonter à l'identité du possesseur de l'abonnement internet avec l'aide du fournisseur d'accés (F.A.I) correspondant. Dans le cas présent, "l'adresse IP" a permis de remonter à la mére du tueur présumé. De plus, gr‚ce à l'adresse IP et donc la localisation de l'abonné, la police s'affaire à remonter l'activité des différentes bornes-relais téléphoniques du secteur pour obtenir des listes d'appels et de récupérer les images des caméras de surveillance des alentours afin d'établir le parcours du tueur présumé. L'assassin présumé a été mis sur écoute dés lundi aprés-midi. Citation:"Il était dans le collimateur de la DCRI (la Direction centrale du renseignement intérieur), comme d'autres, depuis les deux premiers attentats", selon une source proche de l'enquête qui s'est confié à l'AFP. Les cyber-policiers parisiens de la PJ à Nanterre ont prêté main forte aux équipes toulousaines pour remonter la piste numérique. Au moment de mettre cet article le présumé tueur est toujours retrancher chez lui depuis 30h

22 Mar 2012 LIRE L'ACTU
Le Canada renforce la surveillance d'Internet Archives Secunews SECUNEWS

Le Canada renforce la surveillance d'Internet

Le gouvernement canadien a présenté, mardi 14 février 2012, un projet de loi donnant à la police plus de droits pour surveiller les communications sur Internet. Ce projet attire les critiques de l'opposition et de défenseurs des libertés, rapporte notamment le quotidien Le Devoir. Le gouvernement conservateur a présenté cette initiative comme un moyen indispensable de combattre la pornographie infantile sur le Web, citant des exemples de fournisseurs d'accés qui n'ont livré les renseignements demandés qu'au bout de plusieurs jours. Citation:"Les nouvelles technologies offrent de nouveaux moyens de commettre des crimes, qui rendent les enquêtes plus difficiles", a déclaré le ministre de la justice, Rob Nicholson, lors d'une conférence de presse. Le texte autorise notamment un agent de police à installer, sans mandat judiciaire, un dispositif permettant de relever l'adresse IP d'un internaute, il impose aussi aux fournisseurs d'accés de recueillir et garder certains renseignements. Vive critique de l'opposition Les conservateurs du premier ministre, Stephen Harper, disposant de la majorité au Parlement, la loi devrait être adoptée sans difficulté. Les partis d'opposition et les groupes de défense des libertés civiles ont affirmé de leur côté que le texte offrait à l'Etat trop de possibilités de s'ingérer dans la vie privée des internautes. La commissaire à la protection de la vie privée Jennifer Stoddart, qui ne dépend pas du gouvernement, a adressé en octobre 2011, une lettre au ministre de la sécurité publique, Vic Toews, pour lui faire part de sa "profonde inquiétude". Citation:"En renforçant le dispositif légal de l'Etat en vue de surveiller les contenus privés et d'y accéder, et en réduisant le contrôle judiciaire", la loi permettra au gouvernement de "soumettre plus de personnes à une surveillance minutieuse", a-t-elle écrit. (source;lemonde) Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Tous les articles sur La loi SOPA ET PIPA

15 Feb 2012 LIRE L'ACTU
Des centaines de manifestations contre le traité Acta dans le monde Archives Secunews SECUNEWS

Des centaines de manifestations contre le traité Acta dans le monde

Dans plusieurs pays européennes hier des dizaines de milliers de personnes ont manifesté contre la signature d'un traité international controversé l'ACTA (Anti-Counterfeiting Trade Agreement. Ce traiter vise à lutter contre le piratage de produits et de contenus soumis aux droits d'auteur. Alors que le Japon, l'Australie, le Canada et les …tats-Unis font partie des nations ayant signé le traité à l'automne, plusieurs pays européens n'ont pas encore signé l'entente et de plus en plus de mouvements d'opposition se font sentir. Parmi les craintes des opposants notons la possibilité de surveillance des activités en ligne digne de Big Brother et l'obligation des FAI (fournisseurs d'accés Internet) à fournir aux supposées victimes de piratage les coordonnées des supposés pirates. Plus de 25.000 personnes ont bravé le froid en Allemagne samedi, environ 4.000 en Bulgarie dont certaines portant le fameux masque de Guy Fawkes utilisé entre autres par le groupe Anonymous, des manifestations ont également eu lieu à Prague, Paris, à Warsaw, en Roumanie et en Croatie, entre autres. Déjà à la fin de cette semaine, l'Allemagne faisait part de ses réserves face au traité et annonçait son intention de ne pas le signer pour le moment. La maniére dont le traité a été négocié secrétement est également dénoncée par plusieurs associations et formations politiques. L'Union européenne a signé le texte fin janvier 2012, mais ce dernier doit encore être ratifié dans les différents pays de l'Union et soumis à un vote du Parlement européen. La Pologne, la République tchéque et la Lituanie ont d'ores et déjà gelé le processus de ratification, estimant que le texte devait être davantage étudié avant toute signature. Le rapporteur du texte au Parlement, le socialiste Kader Arif, avait démissionné de son poste de rapporteur, dénonçant une "mascarade", il a été remplacé par le britannique David Martin. Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Tous les articles sur La loi SOPA ET PIPA

13 Feb 2012 LIRE L'ACTU
Iuloo, une brocante belge virtuelle Archives Secunews SECUNEWS

Iuloo, une brocante belge virtuelle

La différence de Iuloo avec ce qui existe déjà sur ce créneau, comme 2ememain et eBay ? Citation:"Nous avons voulu soigner le design de notre site, tout comme eBay, mais contrairement à eux, nous ne prélevons ni frais d'insertion ni frais de vente, à l'instar du site 2ememain", explique Arnauld Pierrard. Arnauld Pierrard, a investi 40.000 euros dans la start-up avec son frére Xavier et un troisiéme associé, Quentin de Wasseige. Le trio préfére se rémunérer à terme sur de potentiels annonceurs publicitaire, qu'ils espérent voir arriver dans les semaines qui viennent. Autre différence de taille: Citation:"Nous fonctionnons davantage selon le principe de la brocante que celui de la vente aux enchéres. C'est-à-dire que l'acheteur peut proposer une offre inférieure au prix affiché par le vendeur, qui peut l'accepter ou la refuser d'un simple clic via sa boÓte mail personnelle." Autre différence: La notion de délai a disparu, plus besoin d'attendre 5 ou 10 jours pour conclure, l'affaire peut être dans le sac en quelques minutes seulement. Citation:Bien s?r, si les offres s'accumulent pour un même article, le vendeur peut laisser monter les prix, c'est tout à son avantage, ceci dit, aucune commission n'est perçue sur les ventes. Et les débuts sont encourageants, en Wallonie surtout. Car, en seulement quelques semaines, Iuloo compte déjà quelque 10.000 visiteurs mensuels uniques et environ 2.600 membres, qui peuvent chiner dans plus de 2.000 articles, parmi lesquels des serviettes en papier imprimé à 30 cents, un service à café en porcelaine de Limoge à 400 euros ou encore une camionnette Opel à 15.500 euros. Le site est accessible en français et en néerlandais, les concepteurs songent déjà à une traduction en anglais et en espagnol. Leur objectif ? tre le leader des sites d'achat et de vente d'objets neufs ou d'occasion en Belgique Avis aux amateurs de marchandage et autres négociateurs. Accédez au site Iuloo.com d'autres question ? accédez à la rubrique aide

09 Feb 2012 LIRE L'ACTU
(MAJ) Timeline le nouveau profil Facebook Archives Secunews SECUNEWS

(MAJ) Timeline le nouveau profil Facebook

Facebook a étendu, jeudi 15 décembre 2011, une nouvelle présentation du profil des usagers, baptisée "journal" (timeline). Le nouveau profil est lancé aujourd'hui et sera disponible progressivement en France et partout dans le monde, précise le réseau social dans un communiqué. Ce service avait initialement été présenté à la fin du mois de septembre par le fondateur de Facebook, la timeline est une sorte de frise chronologique qui permet de présenter un condensé de sa vie depuis la naissance, appelé à supplanter l'habituel "profil" de l'internaute. Nouvelle Interface M. Zuckerberg, qui lançait la conférence annuelle de Facebook pour les développeurs, F8, à San Francisco, avait fait une démonstration de sa propre timeline, il a fait défiler les années les unes aprés les autres, avec des photos, mais aussi une carte de ses voyages, ou diverses applications permettant de suivre ce qu'il a lu, regardé ou écouté. En effet, le nouveau Facebook permet d'afficher toute une série d'activités que les internautes effectuent en dehors du site, comme écouter un morceau sur Spotify, lire un article sur Yahoo! News ou regarder une vidéo sur Dailymotion, en temps réel sur le réseau social. Cela permet à leurs contacts Facebook de découvrir de nouveaux contenus. Désormais, chacune de ces applications de contenus pourra être affichée dans une boÓte dédiée sur le Journal de l'utilisateur. Le profil ne sera plus une fiche signalétique des activités et go?ts de l'internaute, mais un véritable concentré de sa vie numérique, présente et passée, ce nouveau profil est un véritable espace d'expression, plus visuel, plus personnalisé, explique Facebook. En fait, il est plus proche d'une biographie ou d'un blog et chaque utilisateur est maÓtre de son contenu, il peut ajouter, modifier et/ou supprimer chaque publication. Les membres de Facebook disposeront d'un délai d'une semaine, avant la publication de leur Journal, pour retirer s'ils le souhaitent d'anciens messages ou de vieilles photos. une fois le nouveau profil appliqué, pensez à revérifier vos paramétres dans les options de votre compte facebook. Regarder a quoi sa ressemble en vrai sans devoir l'appliqué MAJ le 7 Janvier 2012 Facebook s'associe à Moo pour offrir des cartes visite inspirées de votre Timeline Voir aussi: Envie de vous débarrasser de la Timeline facebook ?

16 Dec 2011 LIRE L'ACTU
Un spyware installé sur plusieurs millions de téléphones américains Archives Secunews SECUNEWS

Un spyware installé sur plusieurs millions de téléphones américains

Un développeur spécialisé dans Android, le systéme d'exploitation de Google pour téléphones mobiles, a révélé l'existence d'un programme installé par des fournisseurs d’accès américains sur des millions de portables, qui enregistre de trés nombreuses informations sur l'activité des utilisateurs et les transmet au fournisseur d’accès. Selon CarrierIQ, ce logiciel est déployé sur plus de 140 millions de terminaux, des téléphones Androïde comme des BlackBerry ou des téléphones Nokia. CarrierIQ, édité par la société du même nom, enregistre une très grande quantité d'informations, allant des touches activées aux messages envoyés, en passant par les recherches effectuées via le navigateur Internet. Le logiciel est présenté comme un outil permettant aux opérateurs d'établir des statistiques sur l'utilisation des téléphones, il n'est a priori pas utilisé par les opérateurs européens. Pour Trevor Eckhart, le développeur bien connu dans la communauté Androïde qui a révélé l'existence de CarrierIQ, ce logiciel est un véritable service d'espionnage. Après avoir publié un long article sur son blog, le jeune homme, a reçu une lettre de menaces des avocats de CarrierIQ, aprés avoir reçu le soutien de plusieurs organisations, dont la puissante Electronic Frontier Foundation EFF, M. Eckhart a reçu une lettre d'excuses (pdf) de la part de CarrierIQ. Dans ce courrier, CarrierIQ affirme que son logiciel sert uniquement à améliorer le fonctionnement des réseaux. Carrier IQ "n'enregistre pas les activations de touches, ne fournit pas d'outils de traçage, et n'inspecte ni ne communique le contenu de vos communications, comme le contenu des e-mails ou les SMS", explique l'entreprise. Mais ce mardi, dans une nouvelle vidéo publiée sur son blog, M. Eckhart démontre, preuves à l'appui, que CarrierIQ stocke bien le contenu des messages SMS, il enregistre également des données a priori protégées, comme les recherches effectuées sur un navigateur Internet connecté en "https", un mode de connexion sécurisé. (source vidéo: Trevor Eckhart Youtube)

30 Nov 2011 LIRE L'ACTU
Hadopi veut la peau du streaming Archives Secunews SECUNEWS

Hadopi veut la peau du streaming

Aussitôt dit, aussitôt fait!, une semaine à peine aprés le discours de Nicolas Sarkozy dénonçant les ravages des sites de streaming illégal, l'Hadopi a dévoilé son programme d'attaque ou programme d'étude, pour le moment. Le planning est serré, peut-être en raison d'une élection présidentielle approchante, tout doit être bouclé au terme du 1er trimestre 2012. Le probléme paraÓt urgent, mais il est connu depuis belle lurette. C'est Luc Besson qui a ouvert le débat du streaming dans une tribune au Monde en février 2009, soit un mois avant que la loi Création et Internet soit débattue pour la premiére fois à l'Assemblée nationale. Le réalisateur et producteur dénonçait l'économie illégale des sites de vidéo en streaming et la complicité objective des hébergeurs et fournisseurs d'accés à Internet. Il prenait l'exemple du site canadien "BeeMotion", regorgant de centaines de films qui, parfois, viennent tout juste de sortir en salles. La tribune a fait grand bruit. Immédiatement, Free a fait fermer BeeMotion qu'il hébergeait sur ses serveurs et Frédéric Lefebvre a envoyé une lettre au président de l'Assemblée Nationale, Bernard Accoyer, pour demander la création d'une commission d'enquête parlementaire sur le cas de sites de streaming . De son côté, Jean Berbineau (alors secrétaire général de l'ARMT et aujourd'hui membre du collége de l' Hadopi ) a rappelé qu'une nouvelle commission n'était pas nécessaire, telle qu'elle était rédigée, la loi Création et Internet permettait déjà de s'attaquer au streaming. Deux ans et neuf mois ont passé, puis un ordre présidentiel. Citation:"Il est temps désormais d'entrer dans une phase active de lutte contre ce comportement mercantile qui, du créateur à l'internaute, pénalise tous ceux qui sont respectueux des lois", annonce donc le communiqué de l'Hadopi. Et si la décision fut si longue à prendre, c'est que la Haute autorité a d? se faire la main sur le " p2p " avant d'avoir les compétences nécessaires pour étendre son champ d'action. Aujourd'hui, enfin, les connaissances acquises gr‚ce au déploiement réussi de la réponse graduée et aux expérimentations effectuées par l'Hadopi dans le cadre de son expertise technique, juridique et économique permettent d'engager une nouvelle étape. Mireille Imbert-Quaretta, présidente de la Commission de protection des droits de l'Hadopi, prendra en charge les trois volets de cette mission, évaluation, discussion, adaptation. Les résultats devront être, c'est promis, conduits et exposés en toute transparence. La premiére étape consistera à étudier le phénoméne du streaming notamment dans ses dimensions technique et économique, et à lister les mesures de lutte juridiques et techniques existantes et leurs limites. Pour cela, la Haute autorité pourra s'appuyer sur les travaux conduits par le " Lab Propriété Intellectuelle et Internet ", qui s'est réuni cet été autour de la question, quel encadrement juridique pour le streaming d'oeuvres de l'esprit ?" Les réflexions et conclusions Quand l'Hadopi estimera avoir toutes les clés en main, elle ouvrira un dialogue intensif avec les sites et plateformes de streaming illégal. Tous les intermédiaires, notamment les établissements bancaires, intermédiaires de paiement ou de micro-paiement, et régies publicitaires seront également appelés à s'exprimer sur les moyens qu'ils pourraient mettre en oeuvre pour remédier au probléme. L'Hadopi envisagerait-elle donc la possibilité parmi d'autres de s'en prendre aux sites de streaming non coopératifs via leur portefeuille ? C'est de cette maniére que WikiLeaks , privé de fonds, a été réduit au silence cette année. Et enfin, à partir de l'évaluation des limites des outils juridiques existants et si l'Hadopi l'estime nécessaire, elle pourra proposer des adaptations de toute nature y compris législative, pour atteindre les objectifs fixés. Reste une question fondamentale, quels sont les objectifs fixés ? Faire disparaÓtre les sites de streaming illégal ou dissuader les internautes de les consulter, via le systéme de riposte graduée ? La seconde option impliquerait une surveillance des internautes et une analyse détaillée des flux transitant par leur connexion Internet, pour déterminer quelles consultations sont légales ou non, une technique appelée "deep packet inspection", dont l'Hadopi a promis de se tenir éloignée. Le blocage des sites illégaux, quant à lui, ne peut pas passer par un systéme de liste noire, " un tel filtrage vient dêêtre jugé illégal par la Cour de justice européenne ". Reste la possibilité de leur couper les vivres, ou de les fermer un par un par injonction de l'hébergeur ou procédure judiciaire classique. Il y a du pain sur la planche... Clic pour lire tous les articles Hadopi

30 Nov 2011 LIRE L'ACTU
La police bavaroise à l'origine d'un logiciel espion Archives Secunews SECUNEWS

La police bavaroise à l'origine d'un logiciel espion

Les autorités bavaroises ont reconnu, lundi 10 octobre 2011, être à l'origine d'un virus informatique, de type "cheval de Troie", permettant d'espionner un ordinateur infecté. Samedi, le collectif de hackers allemand, le "Chaos Computer Club" (CCC), a mis au jour ce programme malveillant. Le gouvernement fédéral s'était abstenu, dans un premier temps, de confirmer l'origine du virus, mais le ministère de l'intérieur de Bavière a reconnu dans la soirée qu'il avait été mis au point en 2009 pour sa police régionale. "Ozapftis", "Bundestrojaner","R2D2, etc..., le programme dispose de plusieurs noms de code. [quote]Une fois installé, ce troyen (cheval de Troie) est non seulement capable "de collecter des données privées, mais permet un accés à distance, afin de télécharger et d'exécuter des programmes", assure le CCC.[/quote] [quote]"Ce Troyen peut contrôler de nombreuses applications liées à la communication, comme Skype, MSN Messenger et Yahoo Messenger", explique Graham Cluley. Il peut également "faire des copies de ce qui apparait à l'écran des utilisateurs et enregistrer les appels sur Skype", poursuit-il.[/quote] [quote]"Nous prenons les informations liées aux recherches du Chaos Computer Club trés au sérieux", avait déclaré lundi le porte-parole du gouvernement allemand, Steffen Seibert, au cours d'un point de presse régulier, cité par l'Agence France-Presse.[/quote] [quote]"A notre connaissance, le programme mis en évidence par le CCC est vieux de trois ans et en l'état actuel de nos recherches, il n'a jamais été utilisé", a pour sa part précisé le porte-parole adjoint du ministère de l'intérieur, Markus Beyer.[/quote] Polémique en Allemagne, aux États-Unis et en France Après une longue bataille juridique, en février 2008, l'utilisation de logiciels espions par la police, ou "Bundestrojan" a été autorisée, mais dans des conditions bien précises. Mais pour le CCC, de "gros défauts de conception du programme" rendent cette fonction disponible "à n'importe qui sur Internet". [quote]"Nous sommes surpris et choqués par le manque de sécurité du code", déplore le Chaos Computer Club.[/quote] Ce n'est pas la première fois que l'utilisation de ce type de logiciels par les autorités fait polémique. En 2001, la police fédérale américaine, le FBI, avait essayé d'introduire un programme similaire, baptisé "Magic Lantern", le FBI avait même demandé aux éditeurs d'antivirus de ne pas intégrer ce programme dans la base de données à effacer. Dans le cadre de l'examen Lopsi 2 , un article prévoit que les forces de l'ordre peuvent, sous l'autorité d'un juge, utiliser des logiciels espions installés sur les ordinateurs de suspects. Une mesure qui avait été trés critiquée par les associations de défense de la vie privée.

13 Oct 2011 LIRE L'ACTU
Comment des entreprises vendent de faux avis sur le Net Archives Secunews SECUNEWS

Comment des entreprises vendent de faux avis sur le Net

Citation:"Mais bon, pour moi, ce qui me concerne, j'ai effectué un séjour de cinq jours dans cet hôtel. Et je n'ai pas été déçu". La syntaxe semble hasardeuse, le style maladroit, ce commentaire posté sur le célébre site de conseil de voyageurs TripAdvisor a pourtant été rédigé par un professionnel. Se présentant comme un site de réservation d'hôtels, l'hebdomadaire a enquêté sur ces entreprises qui "alimentent en faux avis les sites Internet de leur clients". Citation:"Les 250 commentaires sont facturés 3.750 euros hors taxes", précise le journaliste qui s'est rendu dans "une agence parisienne d'e-réputation sur les Champs-Elysées". Citation:"Ces sociétés françaises ou étrangéres proposent de rédiger des "vrais faux commentaires" sur mesure, c'est-à-dire positifs ou négatifs, tout en sachant qu'il s'agit d'un contournement de la loi", explique l'article. Cyber-café ou utilisation d'une clé 3G, les agences tentent de brouiller leur traçabilité, d'autres, basées à l'étranger détachent des employés à plein temps, détaillent. Les fautes d'orthographe, le style rel‚ché font partie de ce que les professionnels appellent "marketing influence". Selon une étude Nielsen datant de 2009, 70% des internautes font confiance aux avis d'autres consommateurs avant d'acheter un produit., des entreprises de communication, la plupart spécialisées en e-reputation (ou réputation numérique), ont bien compris le potentiel d'un tel marché. 25 000 commentaires sur 3 mois Pour ne pas se faire repérer et ne pas être traçable, chaque prestataire en lice posséde sa technique. L'agence parisienne explique qu'elle a coutume de détacher l'un de ses salariés dans un cyber café une heure par jour afin, "qu'au cas ou", l'adresse Internet de l'agence n'apparaisse pas. L'agence parisienne, accepte de montrer son savoir-faire donnant le lien vers des faux commentaires postés sur Tripadvisor, site dont les habitués se fient souvent à l'ancienneté du profil des commentateurs pour jauger de leur crédibilité. Les faux utilisateurs s'appellent "globtrotter", "j'aimevoyager75" ou "adonispicard". Tantôt l'hôtel est qualifié de "fantastique" ou de "l'archétype de l'hospitalité martiniquaise", tantôt on tempére faussement pour ne pas éveiller les soupçons du webmaster: "parfois j'aurais aimé plus de prises de courant dans les chambres. Mais c'est vrai, que j'ai emmené tous mes appareils électriques lol." L'agence marseillaise, elle, a plus simple. En utilisant une clé 3G depuis ses bureaux, l'identification numérique du faux consommateur change à chaque connexion-déconnexion au site visé, comme le temps c'est de l'argent, elle précise, qu'avant de facturer, elle doit prendre connaissance du temps d'inscription de chaque nouveau "faux utilisateur" à notre site (390 euros HT, pour une premiére journée test). Autre solution, moins chére et plus industrielle. Toujours sur devis, une entreprise basée à Madagascar propose pour 550 euros par mois de nous détacher à temps plein l'un de ses 75 employés. Il passerait son temps à infiltrer les forums et poster des commentaires (25.000 distillés sur trois mois dans un premier temps) en passant par des serveurs "proxys", situés en Europe et aux Etat-Unis. Dans d'autres pays francophones comme le Luxembourg, la Belgique et le Maroc, d'autres agences ont aussi répondu favorablement à "appel d'offres".

20 Jul 2011 LIRE L'ACTU
Nouvelle attaque des Anonymous contre le Pentagone Archives Secunews SECUNEWS

Nouvelle attaque des Anonymous contre le Pentagone

Encore un coup d'éclat pour le collectif de pirates informatiques Anonymous, qui a publié lundi une liste d'adresses électroniques et de mots de passe que ses "hackers" affirment avoir pillés depuis le réseau de Booz Allen Hamilton, une entreprise qui conseille notamment le ministére américain de la défense. Anonymous a indiqué avoir mis en ligne plus de 90.000 adresses dérobées depuis un serveur non protégé de Booz Allen Hamilton. Citation:"Anonymous affirme avoir effacé 4 gigaoctets de codes source, révélant ainsi des informations susceptibles de les aider à attaquer le gouvernement américain et ses contractuels", a expliqué l'entreprise de sécurité Sophos sur son blog, précisant que la véritable victime de cette intrusion était "le gouvernement américain". Booz Allen Hamilton a confirmé mardi aprés-midi avoir subi une attaque illégale contre son systéme informatique. Citation:"Nous menons un examen complet de la nature et de l'étendue de l'attaque, pour le moment, nous ne pensons pas que l'attaque soit allée au-delà de données liées à un systéme de gestions de formations d'une agence gouvernementale", a-t-elle précisé dans un communiqué. Une menace contre l'Otan La société a souligné qu'elle avait pour politique de ne pas communiquer sur ce genre de sujets, mais qu'elle avait décidé cette fois-ci de déroger à la régle vu toute la "publicité" donnée à l'incident. Le collectif Anonymous est considéré par l'OTAN comme une menace en raison des risques de piratage ou de blocage informatique qu'il fait peser sur les systémes de l'Alliance atlantique. Anonymous s'est fait connaÓtre notamment par des attaques contre les sites de cartes de crédit américaines Visa et MasterCard, en réponse à leur décision de bloquer les versements au site de publication d'informations confidentielles WikiLeaks. Cette organisation a déjà été visée par des opérations policiéres aux Etats-Unis, au Royaume-Uni, en Espagne et en Italie. Clic pour lire tous les articles sur les Anonymous (source:le monde)

13 Jul 2011 LIRE L'ACTU
Un compte Twitter de Fox News piraté, annonce la mort d'Obama Archives Secunews SECUNEWS

Un compte Twitter de Fox News piraté, annonce la mort d'Obama

Le compte Twitter de la chaÓne télévisée américaine Fox News consacré à la politique, @foxnewspolitics, a été victime d'un piratage, ce lundi 4 juillet 2011, jour de la fête nationale américaine. Depuis ce matin, ce compte annexe de la chaÓne conservatrice appartenant à Rupert Murdoch annonce la mort du président Barack Obama. Citation:"Le président Barack Obama a été assassiné, deux blessures par balle l'ont emporté. C'est un triste 4 juillet pour l'Amérique", annonce l'un des messages. Citation:D'autres tweets annoncent que le président a été abattu par un tireur inconnu dans un restaurant dans l'Iowa, alors qu'il faisait campagne dans l'Etat. Sauf qu'il s'est rapidement avéré que le compte Twitter de Fox avait été piraté par un hacker voulant faire une plaisanterie d'un go?t douteux en ce jour de fête nationale. Les tweets se sont malgré tout répandus comme une traÓnée de poudre avec le hashtag "#Obamadead", créant l'émoi chez des milliers d'internautes. Le piratage n'a pas été revendiqué. Il y a un mois, des pirates appartenant au groupe LulzSec ( dissous depuis ) avaient détourné le site Internet de la chaÓne américaine PBS, y publiant un article annonçant que le rappeur Tupac Shakur, assassiné en 1996, était toujours vivant.

04 Jul 2011 LIRE L'ACTU
Facebook se paye le hacker GeoHot Archives Secunews SECUNEWS

Facebook se paye le hacker GeoHot

Il était devenu célébre pour avoir "cracké" l'iPhone et la PlayStation 3, il va maintenant travailler pour Facebook, sans doute pour y renforcer la sécurité du site, souvent critiquée. Une source au sein du réseau social a confirmé au site américain Zdnet que Facebook avait bien recruté George Hotz alias "GeoHot", un des plus célébre hackers, mais le réseau social n'a pas fait davantage de commentaires. Il faut dire que " GeoHot " est sulfureux, cet Américain de 22 ans résidant dans le New Jersey (Est des Etats-Unis) a gagné ses titres de noblesse chez les hackers en étant le premier à "déverrouiller" l'iPhone d'Apple, à 17 ans... L'exploit avait attiré l'attention des médias, ce qui l'a rendu mondialement célébre, d'autant qu'il allait récidiver en cassant le code protégeant la console PlayStation 3 (PS3) de Sony. La paix cher payée de Sony Début avril, GeoHot avait déjà montré qu'il rentrait dans le rang. Sony avait alors annoncé qu'il avait conclu un accord avec le jeune Américain et que ce dernier avait accepté de ne plus travailler à casser les systémes de sécurité de sa console de jeux pour jouer à des jeux piratés. Citation:"Il n'a jamais été dans mes intentions de poser des problémes aux utilisateurs ou de faciliter le piratage", avait alors assuré George Hotz, dans un communiqué diffusé par Sony. Le groupe japonais avait lancé des poursuites en début d'année contre des informaticiens qui avaient trouvé le moyen de faire fonctionner des jeux non autorisés ou installés par leurs soins sur la PS3. George Hotz avait par ailleurs assuré n'avoir aucun lien avec le groupe de militants internet Anonymous, qui avait appelé à des représailles contre Sony en raison des poursuites contre lui. Malgré cet accord, Sony a subi la pire attaque informatique de son histoire et sa difficile gestion médiatique entre avril et juin 2011. Lire tous les articles concernant Facebook

30 Jun 2011 LIRE L'ACTU
La CIA attaquée par les pirates LulzSec Archives Secunews SECUNEWS

La CIA attaquée par les pirates LulzSec

Le site internet de la CIA, l'agence centrale du renseignement américain, resté inaccessible plusieurs heures mercredi soir, une action revendiquée par des pirates informatiques regroupés sous le nom de "Lulz Security" ont annoncé l'avoir piraté. Pas s?r que le gouvernement américain apprécie l'esprit taquin des hackers de LulzSec. Dans les minutes qui ont suivi la revendication, diffusée via Twitter vers 18h00 (23h en France), l'accés au site a été rompu, plus tard dans la soirée, les connexions étaient sporadiques. Citation:"Nous vérifions ces informations", a déclaré une porte-parole de l'agence. Les hakers de Lulz Security sont déjà parvenus ce week-end à s'introduire sur le site du Sénat et ont diffusé des données récupérées sur les serveurs de l'assemblée, le même groupe avait réussi à pirater les systémes informatiques de Sony et de la chaÓne publique de télévision américaine PBS. Les spécialistes de la sécurité informatique relativisent cependant la portée de ces intrusions. Les hackers de Lulz Security chercheraient avant tout à se faire remarquer et ne poseraient pas véritablement un danger direct. Hackers old-school Citation:"Tout ce qu'ils font revient à dire: regardez comme nous sommes doués. Tout ce qu'ils cherchent, c'est provoquer littéralement de l'embarras, dire: votre sécurité est nulle", analyse Jeffrey Carr, auteur d'Inside Cyber Warfare: Mapping the Cyber Underworld. Dans le cas précis de l'attaque contre la CIA , souligne-t-il, les hackers, en piratant le site public de l'agence, n'ont aucun moyen d'accéder à des données sensibles. Quant à leur opération lancée en mai 2011 contre PBS, ils l'ont utilisée pour poster un faux article annonçant que le rappeur Tupac, assassiné en 1996, était vivant et installé en Nouvelle-Zélande. Il n'en allait sans doute pas de même avec la tentative d'intrusion sur les systémes du Fonds monétaire international (FMI), ou bien encore avec l'attaque déjouée fin mai 2011 par le groupe d'armement et de technologie Lockheed Martin, premier fournisseur du Pentagone. Le groupe a également revendiqué des attaques contre des sites de Sony (mais pas la principale contre le Playstation Network). LulzSec s'ouvre une ligne téléphonique LulzSec continue de faire parler de lui, sa derniére lubie en date, la mise en place d'une ligne téléphonique permettant de laisser un message pour proposer une nouvelle cible au groupe, les personnes qui appellent le numéro, tombent sur un répondeur qui invite à laisser un message. L'indicatif régional indique que le numéro est situé dans l'Ohio mais il serait étonnant que LulzSec soit là-bas, les appels doivent donc être redirigés ailleurs. Pour la seule journée du mardi 14 juin 2011, le groupe revendiquait 2.500 messages et 5.000 appels manqués. "a en fait des cibles au choix! Ce choix de faire des attaques "pour le plaisir" est assez étonnant puisque le message précédent du groupe était qu'ils attaquaient les sites pour leur propre bien, afin de démontrer les failles, or cette fois il ne s'agit que d'amusement...

16 Jun 2011 LIRE L'ACTU
La mort d'Osama ben Laden propage des virus Archives Secunews SECUNEWS

La mort d'Osama ben Laden propage des virus

Alerte viral Compte tenu de l'effervescence médiatique, des sites Internet ont déjà commencé à utiliser la mort d'Oussama Ben pour pousser les internautes à télécharger des codecs ou vidéos contenant des virus. Certains d'entre eux sont même référencés par Google qui n'a pas encore eu le temps de détecter les fichiers malveillants. Des mails et sites promettant des vidéos inédites portant sur la mort du terroriste utilisent aussi des méthodes destinées à effrayer l'utilisateur en lui affirmant que sa machine est infectée et qu'il doit télécharger un soi-disant antivirus qui n'est en fait qu'un logiciel malveillant. Kaspersky Lab a constaté qu'en passant par Google Images, des redirections malveillantes ont lieu lors d'une recherche sur le corps d'Oussama Ben Laden. En cliquant sur une image (le corps montré est un montage Photoshop), l'utilisateur peut être redirigé vers des domaines piégés et de tomber dans la classique installation d'un faux antivirus. Zscaler a également repéré un schéma classique de piége tirant parti de l'actualité. Un site en espagnol affiche par exemple une photo du corps de Ben Laden ainsi qu'un article sur l'opération menée par les …tats-Unis, un message accompagne une fenêtre Flash Player et indique à l'utilisateur qu'il doit mettre à jour un plug-in VLC afin de pouvoir consulter une vidéo. Ledit plug-in est un exécutable malveillant. Ce genre d'attaque n'est pas nouveau, mais la rapidité à laquelle elles se mettent en place est fulgurante et les résultats présentés par Google demandent parfois un certain temps avant d'être vérifiés par le moteur de recherche. Certains sites adoptent aussi la technique de la roulette russe, c'est-à-dire qu'ils vont rediriger des internautes vers un site d'information tel que CNN avant d'infecter un individu aléatoirement choisi. Le but est de créer une diversion en espérant que les robots de Google soient redirigés correctement et manquent l'infection. Soyez donc prudent sur la Toile. Secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie Botnet

03 May 2011 LIRE L'ACTU
Greenpeace sollicite les internautes pour meubler son nouveau bateau Archives Secunews SECUNEWS

Greenpeace sollicite les internautes pour meubler son nouveau bateau

L'organisation de protection de l'environnement Greenpeace propose aux internautes de participer à la construction de son nouveau bateau, le Rainbow Warrior III. En échange, les donateurs reçoivent un certificat de propriété symbolique et leur nom inscrit à bord du bateau. Vous souhaitez aider Greenpeace mais vous ne savez pas comment ? L'organisation environnementale se construit un nouveau bateau, le "Rainbow Warrior III" et cherche des internautes prêts à investir dans celui-ci en achetant des articles nécessaires à son aménagement. Comme Greenpeace l'explique sur son site internet, ce bateau "sera une des piéces maÓtresse des campagnes menées par Greenpeace" (lutte contre le déréglement climatique, défense des forêts, protection des océans, etc.). Trés concrétement, pour acheter une piéce du bateau, il suffit de se rendre sur le site web du Rainbow Warrior III et de choisir le morceau voulu. Du stylo ou des boulons à 1 euro, en passant par un canot de sauvetage à 1200 euros ou des combinaisons de survie à 800 euros, il y en a pour tous les go?ts (et pour toutes les bourses). Une fois la piéce achetée, vous recevrez un certificat de propriété symbolique du bateau et verrez également votre nom inscrit, avec ceux des autres donateurs, à bord du bateau. Pour l'instant, le bateau est construit à plus de 33%, sa mise à flot est prévue pour octobre 2011... Citation:Trois Rainbow Warrior Le Rainbow Warrior III sera le successeur du Rainbow Warrior II, un bateau utilisé par Greenpeace pendant environ 50 ans. Le Rainbow Warrior I avait été coulé par les services secrets français, alors qu'il faisait route vers Mururoa dans le Pacifique, le photographe Fernando Pereira y avait trouvé la mort. Accéder au site Rainbow Warrior III (français)

04 Apr 2011 LIRE L'ACTU
Un cyber séducteur sévissait sur Facebook Archives Secunews SECUNEWS

Un cyber séducteur sévissait sur Facebook

Utilisant des faux profils, l'escroc belge, séduisait des dames pour s'introduire chez elles et les voler, il aurait environ 120 faits à son actif. Mercredi, le juge d'instruction Olivier Bontyés a de nouveau placé sous mandat d'arrêt Xavier Z., un escroc Bruxellois de 35 ans qui traquait ses victimes sur Facebook. Il a fallu plusieurs mois de travail pour que les enquêteurs du SER de la zone de police Lesse et Lhomme parviennent à identifier et interpeller ce cyber séducteur qui avait fait une victime à Houyet. Une jeune dame qui l'avait hébergé pendant trois semaines en octobre 2009. Le Casanova s'en était allé en emportant son portefeuille et ses bijoux, en possession des numéros des comptes bancaires de la jeune femme, il s'est empressé de prélever tous ses avoirs, le préjudice total s'éléve à 4.000 €. L'enquête fut ardue, car l'escroc utilisait des faux noms et faux profils sur Facebook, avec des photos d'autres hommes, il s'était organisé pour ne pas se faire pincer. Quatre autres victimes avait été recensées, mais il se pourrait que d'autres femmes n'aient pas déposé plainte. Autre spécialité du bruxellois, des achats par correspondance. Des achats qu'il ne payait pas, il commandait toutes sortes d'articles, notamment des GSM qu'il se faisait livrer par colis, dans des commerces de quartier, notamment chez un libraire d'Uccle, qui avait été averti de ses agissements et qui a alerté la police permettant ainsi l'interpellation de Xavier Z, le 20 avril 2010. Placé sous mandat d'arrêt, il fut libéré sous conditions aprés plusieurs semaines de détention préventive, le Bruxellois n'avait avoué que les faits pour lesquels il avait été questionné, la poursuite de l'enquête en a mis environ 120 autres a jour. Notamment une escroquerie au préjudice d'une dame ‚gée de Courcelles, dont les comptes bancaires ont été délestés de 12.000 €. Xavier Z. a aussi retiré de l'argent au moyen de cartes de banque volées ou trouvées. Tous ces méfaits sont antérieurs à son arrestation en avril 2010, il semblerait qu'il n'y a pas eu de récidives aprés sa libération. Le nouveau placement sous mandat d'arrêt de Xavier Z. a été motivé par les nécessité de l'enquête et le fait qu'il n'a pas de domicile fixe. Voir aussi: Banni de Facebook aprés avoir couché avec 300 utilisatrices Les 10 piéges à éviter sur les réseaux sociaux old.secunews.org: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet.

01 Nov 2010 LIRE L'ACTU
Windows Live Writter Archives Secunews SECUNEWS

Windows Live Writter

Publiez facilement du contenu multimédia sur le service de blog de votre choix Avec Writer, bloguer est un jeu d'enfant. Ajoutez des photos et des vidéos, personnalisez vos mises en page, puis publiez vos articles vers la plupart des services de blog. Writer vous permet de publier votre blog sur presque tous les services de blog, notamment Windows Live Spaces, Wordpress, Blogger. Vous n'avez pas encore de blog ? Writer vous aide à en créer un. Avec Writer, vous pouvez afficher un aperçu de tout ce que vous ajoutez sur votre blog et voir avant la publication quel résultat donneront les polices, espacements, couleurs et images utilisés. Rien n'est plus facile et rapide que d'optimiser vos photos pour les publier sur votre blog avec des bordures et effets. Vous pouvez même les rassembler dans un album. Writer enregistre automatiquement vos photos ou votre album en ligne et les associe à votre blog. Writer permet de publier des vidéos sur MSN ou YouTube et de les incorporer dans votre blog. Comme pour les photos, vous pouvez aligner, redimensionner et ajouter des légendes. Writer propose déjà de nombreuses fonctionnalités très utiles, mais vous pouvez encore élargir les possibilités en ajoutant toute une série de plug-ins. Que diriez-vous, par exemple, d'insérer du contenu de Facebook, Flickr ou d'autres sites Web ? http://download.live.com/writer

21 Oct 2010 LIRE L'ACTU
Le shouldersurfing c'est quoi et comment s'en protéger ? Archives Secunews SECUNEWS

Le shouldersurfing c'est quoi et comment s'en protéger ?

De plus en plus de personnes sont victimes du phénomène du shouldersurfing Le voleur subtilise le code pin de la victime en regardant par-dessus son épaule et ensuite il s'empare de sa carte bancaire, ces bandes spécialisées font des centaines de victimes annuellement dans notre pays. Modus Operandi: Les voleurs aux doigts agiles se placent a côté ou derrière la victime pour s'emparer du code secret, ils volent la carte et essayent de retirer tres rapidement le maximum d'argent. Cela ne réussit pas toujours, parfois, plusieurs tentatives sont nécessaires, le butin varie de quelques centaines d'euros a parfois a des milliers d'euros. Le Shouldersurfing dans les selfbanking 1. détournement de l'attention, problèmes techniques Quand le client veut quitter le selfbanking, un inconnu s'adresse a lui en l'informant qu'un message est apparu sur l'écran de l'appareil qu'il venait de quitter, la victime remet sa carte bancaire dans l'appareil et c'est a ce moment que l'escroc peut voir le code personnel de la carte bancaire. 2. détournement de l'attention, argent sur le sol L'escroc observe l'introduction du code secret par-dessus l'épaule de la victime. Ensuite, l'attention de la victime est détournée par une deuxième personne qui jette de l'argent sur le sol, via ce subterfuge, le voleur retire rapidement la carte bancaire de la victime et pille directement le compte de celle-ci. La victime constate la disparition de sa carte et pense que celle-ci a été avalée par l'appareil, un complice rentre dans l'agence et fait croire a la victime que sa carte vient de ressortir et la lui remet. Le Shouldersurfing dans les grands magasins Des bandes originaires des pays de l'Europe de l'Est s'emparent des codes pin des cartes bancaires en vue de faire des transactions dans des magasins, restaurants et des grandes surfaces. Ils espionnent leur victime via les miroirs placés au-dessus des caisses du magasin, ensuite ils volent la carte bancaire de la victime. En général, le vol se passe sur le parking mais parfois ils suivent la victime jusqu’au domicile. Par exemple: Ils demandent, le chemin de l'hôpital en montrant un grand plan de la ville a la victime ou ils sonnent a la porte de la victime pour demander un renseignement, pour avoir un verre d'eau ou aller aux toilettes. Ils opèrent presque toujours en groupe de 2 ou 3 personnes et parviennent tres vite a voler la portefeuille ou la carte bancaire. Profil des victimes Les bandes sévissent un peu partout mais principalement dans les grandes villes. - 80% des faits de shouldersurfing se déroulent dans les selfbanking durant le week-end et quand les guichets sont fermés. - 20% sont commis dans les magasins, les restaurants et les grandes surfaces mais on tend a une augmentation de ceux-ci. Les bandes choisissent soigneusement leurs victimes - 62% des victimes sont des femmes - 75% des victimes sont âgées de plus de 55 ans. Profil des voleurs Les bandes arrivent soit de Belgique soit de l'étranger, le plus souvent, ils travaillent en petits groupes (2 hommes ou 2 femmes, parfois 3), ils sont toujours polis et paraissent innocents et ne sont pas agressifs. 55% sont âgés de 15 a 25 ans et le reste entre 25 et 55 ans. Ils sont conscients de la présence de caméra de surveillance et ils camouflent parfois leur visage avec des casquette ou des écharpes mais souvent ils ne sont pas masqués et sont reconnaissables sur les images. Qualification des faits La fraude informatique (code 20) est punissable suivant l'article 504 quater du code pénal belge: "L'acquis suite a une fraude économique est similaire pour la justice a un vol simple ou a un vol par des pickpockets. Prévention Voici quelques conseils sur l'emploi de la carte bancaire: - Taper le code secret de manière discrète (cacher avec la main libre la formation du code secret) lors d'un retrait au distributeur de billets et aussi lors d'une transaction dans un magasin. - Ne vous laisser pas distraire lors de la manipulation de la carte bancaire et rester vigilant lorsque qu'une personne aimable vous aborde - Garder une certaine distance entre vous et les personnes se trouvant a proximité de vous lors de l'exécution de l'opération. - Contacter immédiatement "cardstop" (070 344.344) en cas de perte de la carte bancaire ou de non restitution de celle-ci suite a certaines circonstances - Doc Stop (bloquez vos documents d'identité belges perdus ou volés) 00800/2123 2123

10 Oct 2010 LIRE L'ACTU
Quelles sont les sanctions pour les auteurs de virus ou de vers informatiques ? Archives Secunews SECUNEWS

Quelles sont les sanctions pour les auteurs de virus ou de vers informatiques ?

La recrudescence des attaques virales et la multiplication des variantes de vers que nous rencontrons depuis plusieurs semaines, nous amène a nous interroger sur les sanctions[ que sont susceptibles d’encourir les auteurs de virus. En Belgique, la création et la propagation de virus ou de vers sont visés a l'article 550ter du Code pénal, instauré par l'article 6 de la loi sur la criminalité informatique (Loi du 28 novembre 2000 relative a la criminalité informatique). Le délit de manipulation de données a été repris au § 1 et porte sur: l'introduction, la modification, l'effacement ou la modification par tout autre moyen technologique de l'utilisation de données dans un système informatique dans le but de nuire directement ou indirectement. La sanction prévue pour la manipulation de données consiste en une [b]peine d'emprisonnement de six mois a trois ans et en une amende de 130 euros a 125.000 euros ou en l'une de ces peines seulement. L’infraction comprend deux éléments: 1- un élément matériel 2- et un élément moral. 1. L’élément matériel L’élément matériel réside donc soit dans l’introduction, la modification, l’effacement ou la modification par tout autre moyen technologique de l’utilisation de données dans un système informatique. L’exposé des motifs souligne que: Citation: "Les causes des dommages occasionnés au système informatique sont également reprises parce que dans la pratique, les dommages causés aux données et au système informatique même se produiront souvent simultanément et que, d’un point de vue technique, on ne peut pas toujours les différencier de manière stricte. Toutefois, il est souhaitable d’établir une distinction juridique entre les conséquences sur les données et celles qui concernent le système informatique (Exposé des motifs, Doc. Parl. Chambre, 0213/001)". Le Code pénal prévoit envisage donc deux circonstances aggravantes lorsque le comportement incriminé a pour conséquence : - Soit de causer des dommages a des données dans le système informatique concerné ou dans tout autre système informatique. La sanction prévue peut alors consister en une peine d'emprisonnement de six mois a cinq ans et a une amende située entre 130 euros et 375.000 euros ou en l'une de ces peines seulement. On pense notamment a la destruction de fichiers (§2) - D’empêcher le fonctionnement correct du système informatique concerné ou de tout autre système informatique. La sanction prévue peut alors consister en une peine d'emprisonnement de un an a cinq ans et a une amende située entre 130 euros et 500.000 euros ou en l'une de ces peines seulement. Sont spécialement visés, les virus ou les vers qui peuvent rendre un disque dur inutilisable ou dérégler le système d’exploitation (§3). Outre les délits qui visent les manipulations effectuées en vue de nuire et les conséquences qui en découlent, une incrimination est également prévue en ce qui concerne certains actes préparatoires (§4). Si c'est le cas, la sanction prévue consiste en une peine d'emprisonnement de six mois a trois ans et en une amende de 130 euros a 500.000 euros ou en l'une de ces peines seulement. On pense a cet égard a l’élaboration ou a la diffusion de données pouvant causer des dommages ainsi qu’a des programmes informatiques tels que des virus ou des programmes visant a développer pareils virus. Par cet article, le législateur a entendu incriminer non seulement l’auteur, mais également toute personne susceptible de diffuser ou de commercialiser des logiciels permettant sa création de virus. 2. L’élément moral Pour être répréhensible, il faut encore que les comportements précités aient été posés avec une intention déterminée, ainsi, pour l’infraction de base reprise au §1, il est nécessaire que celle-ci ait été posée dans le but de nuire. Il n'est donc pas requis que des dommages effectifs aient été causés. Il suffit que l'intention ait été présente pour que l’acte soit punissable. Le législateur a donc entendu donner a la loi une large portée. L’article 550ter du Code pénal peut dès lors s'appliquer notamment a une personne qui introduit volontairement un virus nuisible dans un système informatique ou détruit les données clients d'un concurrent (Loi relative a la criminalité informatique). Les délits prévus aux paragraphes 2 et 3 nécessitent également qu’ils aient été posés dans le but de nuire. Le délit défini au §4 exige, quant a lui, que l'auteur sache que les données utilisées soient susceptibles de causer un dommage a des données ou empêcher, totalement ou partiellement, le fonctionnement correct d'un système informatique alors qu'il les a conçues, les a mises a disposition, les a diffusées ou les a commercialisées, soit avec une intention frauduleuse, soit dans le but de nuire. En exigeant soit une intention frauduleuse soit un but de nuire, le législateur a entendu éviter que soit interdit la commercialisation de données ou de programmes dont il peut être fait légitimement usage mais qui peuvent néanmoins être utilisés de manière abusive. On pense par exemple aux programmes informatiques qui permettent aux gestionnaires de réseau de découvrir des défauts sur le réseau et de les corriger, mais qui peuvent aussi être utilisés pour du sabotage (Providing Information about Internet Security Aspects). (source:Bertrand Géradin - Avocat au barreau de Bruxelles)

10 Oct 2010 LIRE L'ACTU
Le Scam Archives Secunews SECUNEWS

Le Scam

Le scam ou ruse en anglais, est une pratique frauduleuse d'origine africaine, consistant à extorquer des fonds à des internautes en leur faisant miroiter une somme d'argent dont ils pourraient toucher un pourcentage. L'arnaque du scam est issue du Nigéria, ce qui lui vaut également l'appellation 419 en référence à l'article du code pénal nigérian réprimant ce type de pratique. L'arnaque du scam est classique: vous recevez un courrier électronique de la part du seul descendant d'un riche africain décédé il y a peu. Ce dernier a déposé plusieurs millions de dollars dans une compagnie de sécurité financière et votre interlocuteur a besoin d'un associé à l'étranger pour l'aider à transférer les fonds. Il est d'ailleurs prêt à vous reverser un pourcentage non négligeable si vous acceptez de lui fournir un compte pour faire transiter les fonds. En répondant à un message de type "scam", l'internaute s'enferme dans un cercle vicieux pouvant lui coûter de quelques centaines ou milliers d'euros s'il mord à l'hameçon et mêmela vie dans certains cas. En effet, deux cas de figures se présentent : - Soit les échanges avec l'escroc se font virtuellement auquel cas celui-ci va envoyer quelques documents officiels pour rassurer sa victime et petit à petit lui demander d'avancer des frais pour des honoraires d'avocats, puis des frais de douanes, des frais de banque, etc.... - Soit la victime accepte, sous pression du cyberbandit, de se rendre dans le pays avec la somme en liquide auquel cas elle devra payer des frais pour pouvoir rester dans le pays, payer des frais de banque, soudoyer des hommes d'affaires, et ainsi de suite. Dans le meilleur des cas la victime rentre chez elle en avion délestée d'une somme d'argent non négligeable, dans le pire scénario plus personne ne la revoit... Quelques exemples: Citation: Objet: ASSISTANCE GEORGES TRAORE ABIDJAN,CÔTE D'IVOIRE. AFRIQUE DE L'OUEST. Bonjour, Je vous prie de bien vouloir excuser cette intrusion qui peut paraître surprenante à première vue d'autant qu'il n'existe aucune relation entre nous. Je voudrais avec votre accord vous présenter ma situation et vous proposer une affaire qui pourrait vous intéresser. Je me nomme Georges TRAORE, j'ai 22 ans et le seul fils de mon Père Honorable RICHARD ANDERSON TRAORE qui était un homme très riche, négociant de Café/Cacao basé à Abidjan la Capitale Economique de la Côte d'Ivoire, empoisonné récemment par ses associés. Après la mort de ma mère le 21 Octobre 2000, mon père m'as pris spécialement avec lui. Le 24 Décembre 2003 est survenu le décès de mon père dans une clinique privée (LAMADONE) à Abidjan. Avant sa mort, secrêtement, il m'a dit qu'il a déposé une somme d'un montant de ($8,500,000) Huit Millions Cinq Cent Mille Dollars Américains dans une valise dans une Compagnie de Sécurité Financière en mon nom comme héritier. En outre, il m'a dit que c'est par rapport à cette richesse qu'il a été empoisonné par ses associés. Il me recommande aussi de chercher un associé étranger qui pourrait honnêtement me faire bénéficier de son assistance pour sauver ma vie et assurer mon existence. - Changement de bénéficaire - Servir de gardien - Fournir un compte pour le transfert de fonds - M'aider à le rejoindre dans son pays - Investir dans un domaine profitable. D'ailleurs, je vous donnerai 25 % et 5% serviront aux dépenses éventuelles qui seront effectuées. Je vous serai reconnaissante de pouvoir bénéficier de vos conseils utiles . NB : Je vous recommande de traiter cette affaire avec subtilités et confidentialité vu la dégradation de la situation sociopolitique dans laquelle nous vivons présentement. Que Dieu vous bénisse ! GEORGES TRAORE. Citation: Objet: NOTIFICATION D'APPROBATION BUREAU DU DEPARTMENT INTERNATIONAL DE TRANSFERT A: M. H. HERMANN RE: DEPARTEMENT D'OPÉRATION INTERNATIONALE NOUS ACCUSONS RECEPTION DE VOTRE MESSAGE. EFFECTIVEMENT, NOUS AVONS ETE INSTRUITS PAR LES ENFANTS KONE AFIN D'EFFECTUER LE TRANSFERT DE LA SOMME DE $4 MILLIONS EN VOTRE FAVEUR. NOUS VOUS REAFFIRMONS QUE CES FONDS ONT ETE DEPOSES A NOTRE BANQUE PAR MONSIEUR KEVIN KONE QUI, AU MOMENT DU DEPOT, AVAIT MENTIONNE SA FILLE, ANGELA KONE COMME L’AYANT DROIT. A CET EFFET, LE CONSEIL D'ADMINISTRATION DU DÉPARTEMENT INTERNATIONAL DE TRANSFERT DE LA COOPEC BANQUE PREND LA LIBERTÉ DE VOUS CONFIRMER LE PROCESSUS D'APPROBATION DESDITS FONDS EN VOTRE FAVEUR. LA BANQUE DEMANDE LES DOCUMENTS JURIDIQUES DE LA COUR DE JUSTICE ICI À ABIDJAN SIGNÉS PAR LE PRESIDENT DE LA COUR JUSTICE POUR LÉGALISER LE PROCESSUS DE TRANSFERT; ET IL FAUT NOTER QUE PUISQU'ELLE N’EST PAS LA SIGNATAIRE ORIGINALE DES FONDS DÉPOSÉS MAIS PLUTÔT SON DÉFUNT PÈRE, LA BANQUE L’INVITE À FOURNIR LES DOCUMENTS JURIDIQUES CI-DESSOUS ÉNUMÉRÉS PAR LA COUR DE JUSTICE POUR QUE NOUS PUISSIONS ADHÉRER À L'INSTRUCTION AFIN DE FACILITER LE TRANSFERT DE CES FONDS DANS VOTRE COMPTE BANCAIRE. CES DOCUMENTS SONT LES SUIVANTS: 1) UNE PROCURATION. 2) UN CERTIFICAT D'AUTORISATION DE LA COUR DE JUSTICE. 3) UNE ATTESTATION DE SOURCE DES FONDS UNE FOIS QUE NOUS SERIONS EN POSSESSION DE CES DOCUMENTS LE TRANSFERT SERA AUTOMATIQUE. SUR VOTRE RECONFIRMATION, NOUS VOUS METTRONS À JOUR DE LA LETTRE D'AVIS DE TRANSFERT PAR L'INTERMÉDIAIRE DE NOTRE COMPTE AVEC NOTRE BANQUE CORRESPONDANTE AFIN D'EFFECTUER LE TRANSFERT DANS VOTRE COMPTE. SI VOUS EXIGEZ D'AUTRES CLARIFICATIONS, N'HESITEZ PAS A ME CONTACTER AU (225)05 20 91 56 OU PAR MAIL. AIDEZ-NOUS À MIEUX VOUS SERVIR . NOUS VOUS PRIONS DE CROIRE À L'ASSURANCE DE NOTRE CONSIDÉRATION DISTINGUÉE. Comment s'en proteger? Lorsque l'on vous propose de gagner facilement de grosses sommes d'argent par Internet, il s'agit sans aucun doute d'une escroquerie. La meilleure solution est comme toujours de supprimer le message. Inutile de mener vous-même une bataille contre ces brigands, des services compétents de différents pays s'occupent déjà de ce genre d'affaires.

10 Oct 2010 LIRE L'ACTU
Faux Positifs sur les systémes 64 bits avec BitDefender 2010 et 2009 Archives Secunews SECUNEWS

Faux Positifs sur les systémes 64 bits avec BitDefender 2010 et 2009

Une mise à jour de BitDefender considérait des éléments de Windows version 64 bits comme suspects. L'éditeur de solution de sécurité IT corrige le tir. Les solutions grand public et professionnelles (BitDefender Business Security et BitDefender Security for File Servers) ont été affectées. Citation:Samedi matin autour de 8:20 PST, une mise à jour sur laquelle nous travaillions a été téléchargée prématurément par nos serveurs, cette mise à jour n'a affecté que des produits fonctionnant avec les systémes Windows 64 bit, cette mise à jour a affecté notre gamme de produits grand public ainsi que les solutions entreprise BitDefender Business Security et BitDefender Security for File Servers. Certaines versions de BitDefender et des fichiers Windows ont été détectés comme Trojan.FakeAlert.5 et ont été déplacé en quarantaine, seuls les fichiers .exe, .dll et d'autres fichiers binaires ont été mis en quarantaine (aucunes images ou documents). Par conséquent, sur certaines machines, BitDefender n'a pas fonctionné, les applications n'ont pas pu se lancer ou Windows n'a pas pu démarrer, a 11h, notre équipe a retiré la mise à jour défectueuse, de ce fait aucun autre utilisateur ne pas pu être affecté depuis lors. Néanmoins pour ceux qui ont été touchés, nous pensons que seulement une fraction n'a pas pu appliquer la nouvelle mise à jour et parmi eux beaucoup ont déjà été dépannés. Nous continuons à dépanner ceux de nos utilisateurs qui ont actuellement besoin d'une assistance. Nos équipes travaillent 24h/24 pour réduire au minimum l'impact de cette mise à jour et apporter une assistance personnalisée à ceux qui en ont besoin pour résoudre le probléme aussi rapidement que possible. Nous avons fourni des informations à nos utilisateurs via les articles d'assistance mis à jour réguliérement, comme nous mettons à disposition des solutions pour les diverses configurations de nos clients auxquelles nous prêtons une attention particuliére. - Les utilisateurs des solutions pour particuliers trouveront les solutions disponibles en cliquant sur ce lien : http://www.bitdefender.fr/site/KnowledgeBase/consumer/#638 - Les utilisateurs des solutions BitDefender Business Client trouveront les solutions disponibles en cliquant sur ce lien: http://www.bitdefender.fr/site/KnowledgeBase/consumer/#643 - Les utilisateurs des solutions BitDefender Security for File Servers trouveront les solutions à leur probléme en cliquant sur ce lien: http://www.bitdefender.fr/site/KnowledgeBase/consumer/#642 Pour les clients qui n'ont pas été en mesure de trouver une solution dans les informations d'assistance, nous vous recommandons de contacter notre équipe d'assistance directement via email, chat, téléphone ou sur le forum à l'adresse suivante: http://www.bitdefender.fr/site/Main/nousContacter pour les utilisateurs particuliers (grand public) et les utilisateurs des solutions professionnelles : http://www.bitdefender.fr/site/Main/nousContacter Nous conseillons fortement aux utilisateurs de suivre les directives publiées par les représentants de BitDefender, qui ont l'expertise nécessaire pour aborder les problémes liés à toutes les configurations. Nous présentons nos excuses pour le probléme intervenu sur une mise à jour de BitDefender pour les systémes Windows 64 bit. old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

22 Mar 2010 LIRE L'ACTU
Attention aux achats sur Internet Archives Secunews SECUNEWS

Attention aux achats sur Internet

Les achats en ligne devraient augmenter en cette futur période de fêtes ainsi que les menaces qui pèsent sur les cyber-acheteurs. Un nombre incroyablement important d’utilisateurs d’Internet ne prennent aucune précaution particulière pour assurer la confidentialité de leurs données personnelles lors d’achats en ligne. Ce manque de précaution risque de les désigner comme possibles futures victimes du cyber crime. "Les cyber criminels d’aujourd’hui sont financièrement motivés et c’est une saison qui les inspire. Avec une flambée de cyber-acheteurs qui utilisent leur carte de crédit sans prêter aucunement attention aux risques encourus, ils vont pouvoir s’en donner à cœur joie", a déclaré Mike Irwin de Webroot Software. "L’année dernière, nous avions connu une augmentation de 173% de logiciels espions entre le mois d’octobre et le mois de décembre. 20% concernaient de nouveaux malware , et ils essaient clairement leurs malware les plus virulents à cette occasion." Le rapport "State of Internet Security: Protecting Consumers Online" a révélé que , 7 sondés sur 10 dans le monde ne se sentent absolument pas concernés pas la sécurité de leurs transactions. Dans le même esprit, 70% des cyber acheteurs n’expriment aucun regret à entrer les numéros de leur carte de crédit sur un site Internet. Cependant, un sur sept a été victime de fraudes en-ligne, comme: - Le vol de numéros de cartes de crédit - Le vol d’informations bancaires - Et d’autres usurpations d’identité. Faits marquant du rapport: - Presque 70% des audités ne se sentent pas concernés par la sécurité des transactions en-ligne, - Un internaute sur sept a été victime soit d’une fraude en-ligne, d’un vol de numéros de cartes de crédit ou d’identité, - Seulement 20% changeront leur comportement d’achat en-ligne, - 30% ne vérifieront pas leurs relevés bancaires pour voir s’ils ont un problème, - Près de 40% n’ont pas de logiciels anti-espion pour sécuriser leur ordinateur. En conjonction avec le rapport "State of Internet Security : Protecting Consumers Online", Webroot a sorti un livre sur "comment sécuriser ses achats de Noël en-ligne", comprenant des astuces pour acheter en-ligne et des informations sur l’identification des sites de ventes en-ligne sécurisés. En protégeant efficacement son ordinateur et en respectant quelques étapes de sécurité, les consommateurs peuvent diminuer les risques de devenir une victime du cybercrime. Ce que nous avons appris en auditant les consommateurs du monde entier, c’est que les personnes qui prennent leurs précautions ont le taux d’infection le plus faible. Dans le monde du cybercrime actuel, les cyber acheteurs devraient prendre de plus en plus de précautions pour éviter les mauvaises surprises. Les 5 étapes principales pour se protéger contre le cyber-crime 1. INSTALLEZ UN LOGICIEL DE SECURITE: Une approche multi-couche est la meilleure. Votre PC devrait avoir trois logiciels de sécurité différents installés et mis à jour: - Antispyware - Antivirus - Firewall. 2. CONNAITRE LE FABRICANT: Travaillez avec des sociétés que vous connaissez déjà et en qui vous avez confiance. Si vous ne connaissez pas la société à qui vous venez d’acheter votre logiciel de sécurité, essayez d’en savoir plus sur elle. 3. SURVEILLEZ VOTRE COMPTE EN BANQUE: Beaucoup de victimes ne savent même pas qu’elles en sont une jusqu’à ce qu’elles aient perdu beaucoup d’argent. Il est important de surveiller régulièrement vos relevés de compte pour y détecter les anomalies. 4. UTILISEZ UNE CARTE DE CREDIT, PAS UNE CARTE DE DEBIT: Si vous êtes victime de fraude ou de cyber crime, la plupart des accords de cartes de crédit se limitent à une certaine somme. 5. UTILISEZ UNE CARTE DE CREDIT A NUMEROS UNIQUES: Certains émetteurs de cartes de crédit utilisent une nouvelle technologie qui leurs permet d’émettre des numéros de cartes de crédit à usage unique pour les achats en-ligne, vous évitez ainsi d’employer votre véritable numéro de carte. De son côté, le mensuel 60 millions de consommateurs (appartenant à l'INC) indique dans son numéro de décembre publié jeudi que les "promotions sont des attrape-nigauds", puisque les produits à prix cassés proposés dans les brochures sont souvent introuvables dans les magasins. "Bien sûr, ces publicités attrape-nigauds surviennent surtout à l'occasion d'évènements commerciaux, comme à Noël, lors de la rentrée scolaire ou à l'ouverture de points de vente", indique Lionel Maugain, responsable de l'enquête chez 60 millions de consommateurs. L'enquête montre que les fausses promotions touchent tous les articles, en particulier la haute technologie. "Nous recevons une grande quantité de lettres de la part de consommateurs agacés par ces pratiques", indique M. Maugain. "Mais les consommateurs doivent savoir que la loi est de leur côté. Même si les magasins sont en rupture de stocks, les enseignes sont obligées de se réapprovisionner, aux mêmes conditions de prix, même si la période de promotion est passée", prévient M. Maugain. Pendant les périodes de fêtes méfiez-vous aussi des carte de voeux virtuel que vous pourriez recevoir, elle peuvent cacher des virus. secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ne deviennent un élément d’un réseau de zombie (botnet)

23 Dec 2007 LIRE L'ACTU