Moteur de recherche

Résultats pour : "gestion"

Facturation électronique : Shine s’offre Libeo pour bâtir son outil tout-en-un, ce que ça change Presse-Citron Général

Facturation électronique : Shine s’offre Libeo pour bâtir son outil tout-en-un, ce que ça change

Afin de créer un géant tout-en-un de la gestion financière pour les PME, la fintech française Shine annonce l’acquisition de Libeo, spécialiste de la gestion des dépenses. Une opération stratégique qui tombe à pic pour permettre aux entreprises d’anticiper sans stress le virage de la facturation éle

28 Sep 2026 LIRE L'ACTU
Quelles nouveautés dans le monde de l’IA en 2025 ? Archives Secunews SECUNEWS

Quelles nouveautés dans le monde de l’IA en 2025 ?

L’intelligence artificielle à la pointe en 2025 L’IA est devenue incontournable, avec des plateformes et moteurs toujours plus puissants, accessibles au grand public et transformant les usages. ChatGPT : La version la plus récente de ChatGPT de OpenAI propose une compréhension améliorée du contexte, des réponses plus nuancées, et intègre désormais des capacités multimodales (texte, images, sons). Accessible via API, elle est largement utilisée dans le développement, le support client et la création de contenu. ​ Gemini (Google DeepMind) : Gemini se distingue par sa capacité à générer du code, analyser des données complexes, et exercer un « raisonnement » avancé proche de l’humain. Son intégration dans les outils Google facilite la productivité (Docs, Sheets, Gmail). ​ Perplexity AI : Spécialisé dans la recherche et la synthèse d’informations, Perplexity offre une navigation interactive dans les données web, avec des réponses enrichies de sources citations précises, devenant un incontournable pour l’aide à la décision et l’apprentissage. ​ OpenAI continue d’ouvrir la voie avec des modèles de langage toujours plus performants, et développe par ailleurs des solutions d’image et de vidéo génératives de nouvelle génération, ouvrant la création haut de gamme à tous les utilisateurs.​ Ce qui se prépare dans les mois à venir L’IA reste en pleine explosion, avec des innovations annoncées promettant encore plus de puissance, d’accessibilité et d’intégration. IA multimodale renforcée : Les prochains modèles combineront texte, images, vidéo et sons dans une même interaction, rendant l'IA encore plus intuitive et proche de la pensée humaine. ​ Personnalisation par apprentissage continu : Les IA apprendront en temps réel de vos interactions, s’adaptant finement à vos préférences et façon de penser. ​ Interopérabilité entre IA : La connexion entre différentes IA permettra à chaque système de compléter les forces des autres : par exemple, ChatGPT pouvant s’associer à Gemini pour combiner créativité et logique. ​ Meilleure éthique et transparence : Des outils avancés d’audit et de contrôle des biais seront intégrés, avec un encadrement réglementaire plus strict pour une IA responsable. ​ Intégration renforcée dans la vie quotidienne : Plus d’objets connectés, domotique, et applications professionnelles boostées par l’IA, facilitant la gestion du travail, de la maison, et des loisirs.​ En résumé L’année 2025 fait déjà date dans l’histoire de l’intelligence artificielle. L’IA se caractérise actuellement par : des modèles de langage puissants et multimodaux, une personnalisation accrue, une interaction plus naturelle, et une intégration dans des écosystèmes variés. Les mois à venir devraient voir une accélération de la collaboration entre différents systèmes IA, une montée en puissance de l’éthique technologique, et une démocratisation renforcée, pour rendre l’IA utile, fiable, et omniprésente. Restez connectés, l’intelligence artificielle ne cesse d’évoluer et de transformer notre quotidien.

18 Nov 2025 LIRE L'ACTU
Quelles nouvelles fonctionnalités sur Whatsapp? Archives Secunews SECUNEWS

Quelles nouvelles fonctionnalités sur Whatsapp?

Des innovations déjà disponibles En 2025, WhatsApp a accélèré le rythme des nouveautés pour rendre la messagerie plus intelligente, personnalisée, et ouverte. Aide à la rédaction avec l’IA : Grâce à la fonction « Writing Help », WhatsApp propose des reformulations de messages (pro, humour, bienveillant) selon le contexte, afin que vos échanges gagnent en nuance et en clarté. L’assistant IA repose sur la technologie Meta, et garantit une confidentialité locale sur l’appareil. ​ Traduction intégrée des messages : Désormais, la traduction d’un message reçu est automatique sur iOS (plus de 19 langues) comme sur Android (6 langues, extension prévue). Il suffit d’un appui long puis de choisir « Traduire » : le texte converti reste disponible même hors connexion. Sur Android, le fil entier peut être traduit automatiquement. ​ Live Photos & photos animées : À mi-chemin entre vidéo et GIF, WhatsApp permet d’envoyer des Live Photos ou photos en mouvement avec du son. Pratique pour transmettre une ambiance ou un moment fort, et désormais disponible pour tous. ​ Nouvelles options de statuts : Partagez des mises à jour enrichies, ajoutez des autocollants interactifs (question sticker), et gardez la main sur la confidentialité (contrôle des partages de statuts). ​ Amélioration de la gestion des groupes : Nouvel outil pour « mentionner tout le monde » d’un seul geste, sans besoin de taguer chaque membre individuellement, afin de ne louper aucun message important dans les groupes actifs.​ Les fonctionnalités à venir Mais WhatsApp ne compte pas s’arrêter là… Voici ce qui vous attend prochainement : Discussions inter-applications : WhatsApp s’ouvre aux « applications tierces ». À l’avenir, il sera possible de converser, via WhatsApp, avec des contacts utilisant d’autres messageries — une révolution pour l’interopérabilité, d’abord en Europe (Digital Markets Act). Vos chats WhatsApp peuvent fusionner, ou rester séparés, et la confidentialité reste garantie sur l’essentiel des données. ​ Fils de conversation (« threads ») : Pour ne plus perdre le fil, chaque réponse à un message créera un fil partagé. Pratique dans les groupes où plusieurs discussions s'entremêlent ! ​ Pseudos uniques : Exit l’identification unique par numéro ! WhatsApp prépare l’arrivée de vrais pseudos (lettres, chiffres, points, underscore), avec système de réservation et protection contre l’usurpation. ​ Recherche avancée : Il deviendra possible de retrouver une conversation de groupe non plus seulement par son nom, mais aussi par le nom d’un membre. ​ Personnalisation par IA : Création d’arrière-plans et de thèmes générés par Meta AI, pour des chats visuellement uniques et adaptés à votre humeur. ​ Nouveau système anti-arnaque : Lutte renforcée contre les spams et comptes frauduleux, appuyée par des partenariats technologiques (OpenAI) et des suppressions de masse.​ À retenir En 2025, WhatsApp ne se contente plus de petites améliorations. L’année marque une rupture avec : la traduction multilingue instantanée, l'aide rédactionnelle IA, la personnalisation avancée, la gestion simplifiée des groupes, et surtout, un pas franchi vers la messagerie multiplateforme. Restez attentif : de nouvelles surprises pourraient encore arriver dans les prochains mois, pour une expérience plus riche et connectée que jamais.​

17 Nov 2025 LIRE L'ACTU
Les Actu's de la semaine ! Archives Secunews SECUNEWS

Les Actu's de la semaine !

Cette semaine, plusieurs failles de sécurité majeures ont été découvertes, mettant en danger des systèmes critiques dans les domaines des réseaux sociaux, de la téléphonie, des systèmes d’exploitation, de la sécurité informatique, de l’intelligence artificielle, des logiciels et des services de streaming. Réseaux sociaux Le réseau social décentralisé BlueSky connaît un afflux d’utilisateurs fuyant les grands réseaux traditionnels. Cependant, cette plateforme a été la cible d’attaques de désinformation sophistiquées, notamment orchestrées par des groupes russes. Ils exploitent les faiblesses des systèmes de modération peu matures pour diffuser massivement de fausses informations, ce qui pose un vrai défi pour la confiance des utilisateurs et la stabilité de la plateforme. Téléphonie Au Royaume-Uni, un système a été mis en place pour bloquer automatiquement les appels provenant de numéros usurpés, c’est-à-dire des numéros de téléphone copiés ou falsifiés par des fraudeurs. Cette mesure aide à réduire les escroqueries téléphoniques où les criminels se font passer pour des banques ou des services officiels afin de soutirer des informations personnelles sensibles. Systèmes d’exploitation Une faille critique référencée CVE-2025-59287 affecte le service Windows Server Update Services (WSUS), un composant clé utilisé par de nombreuses entreprises pour gérer leurs mises à jour. Cette vulnérabilité se trouve dans un mécanisme appelé désérialisation non sécurisée. Concrètement, WSUS traite des données envoyées par le réseau, mais ne vérifie pas correctement ces données avant de les utiliser. Un attaquant distant peut envoyer des données spécialement conçues pour manipuler ce processus et ainsi exécuter un code malveillant à distance, avec les mêmes privilèges système que WSUS. Cela signifie qu’il peut prendre le contrôle complet du serveur sans aucune interaction de l’utilisateur. La faille est très grave car elle concerne tous les serveurs Windows de 2012 à 2025 avec WSUS activé, est exploitée activement depuis fin octobre, et permet d’installer des programmes malveillants cachés (comme des webshells), de collecter des données sensibles du réseau et d’établir des connexions persistantes pour un contrôle à distance. Microsoft a dû publier un correctif d’urgence et recommande de bloquer les ports réseau 8530 et 8531 pour limiter l’exposition en attendant le patch. Sécurité informatique L’entreprise F5 Networks, spécialisée dans les équipements de gestion du trafic réseau, a subi une fuite de son code source critique pour son produit BIG-IP. Cela signifie que des hackers ont volé des informations précieuses sur des failles pas encore corrigées, ce qui peut servir à lancer des attaques très ciblées sur des infrastructures sensibles, notamment dans les entreprises et les administrations. Cette fuite accroît le risque d’attaques de masse dans les semaines à venir. Intelligence artificielle OpenAI est au centre d’une polémique après que son intelligence artificielle capable de générer des vidéos ultra-réalistes ait produit des représentations de personnalités décédées sans leur consentement ni celui de leurs familles. Cette technologie, qui peut reproduire des voix et images très fidèles, pose un grave problème éthique et juridique, notamment sur le respect de la mémoire, la manipulation de l’opinion et la protection des données personnelles. OpenAI travaille à limiter ces abus, mais la question de la régulation légale reste ouverte. Logiciels Dans le secteur médical, un logiciel clé appelé Weda a été victime d’une cyberattaque, mettant en péril les données confidentielles de nombreux professionnels de santé. Ce type d’attaque est particulièrement grave, car ces données sont sensibles et soumises à des règles strictes de confidentialité, et leur fuite ou modification peut avoir des conséquences lourdes sur la prise en charge des patients. Services de streaming Les plateformes de streaming comme Netflix, Prime Video, et Disney+ font face à une augmentation des activités de piratage, avec l’apparition de nouveaux sites illégaux qui proposent gratuitement des films et séries, souvent en contournant les protections mises en place. Cette situation pèse lourdement sur les revenus des producteurs, fournisseurs et artistes, menaçant la pérennité économique du secteur.

16 Nov 2025 LIRE L'ACTU
Ryanair impose le smartphone à l'embarquement Archives Secunews SECUNEWS

Ryanair impose le smartphone à l'embarquement

Ryanair a récemment changé ses règles d’enregistrement. La compagnie exige désormais que la carte d’embarquement soit présentée via un smartphone, sauf rares exceptions. L’objectif affiché est de simplifier les procédures, réduire les coûts et accélérer le passage à l’aéroport. Mais cette évolution soulève des questions sur la sécurité des données et la fracture numérique. Une simplification à double tranchant Jusqu’ici, les passagers pouvaient opter pour une carte d’embarquement imprimée ou numérique. Désormais, ceux qui ne possèdent pas de smartphone risquent d’être exclus. Les bornes d’enregistrement disparaissent peu à peu et les guichets d’assistance deviennent payants. Cette situation accentue la fracture numérique entre les voyageurs connectés et ceux qui ne le sont pas. Enjeux de sécurité et de confidentialité L’obligation d’utiliser un smartphone pose également la question de la cybersécurité. L’application mobile de Ryanair recueille des données sensibles telles que les informations personnelles, les itinéraires et les moyens de paiement. Centraliser autant de données sur un appareil augmente les risques d’usurpation ou de fuite de données. En parallèle, cette dépendance aux plateformes Apple et Google renforce leur position dominante et réduit la souveraineté numérique des utilisateurs. Un défi pour l’égalité d’accès La décision de Ryanair reflète une tendance plus large : la numérisation systématique des services. Si la dématérialisation facilite la gestion et diminue les coûts, elle peut aussi créer de nouvelles formes d’exclusion. Maintenir des alternatives accessibles, comme un mode papier ou une assistance gratuite, reste essentiel pour garantir une véritable égalité d’accès au transport aérien.

13 Nov 2025 LIRE L'ACTU
Bon plan : profitez de jusqu’à -70 % pour un stockage cloud et un gestionnaire de mots de passe (à vie) Leptidigital Cybersécurité

Bon plan : profitez de jusqu’à -70 % pour un stockage cloud et un gestionnaire de mots de passe (à vie)

Et si vous pouviez sécuriser à vie vos fichiers et mots de passe sans jamais payer d’abonnement ? C’est exactement ce que propose pCloud à l’occasion de la Fête Nationale, avec une remise allant jusqu’à -70 %. Jusqu’à -70 % pour un stockage cloud et un gestionnaire de mots de passe à vie À l’occasio

03 Jul 2025 LIRE L'ACTU
Quels smartphone Samsung ne recevront pas la mise à jour Android 14 ? Archives Secunews SECUNEWS

Quels smartphone Samsung ne recevront pas la mise à jour Android 14 ?

La version Android 14, aussi appelée One UI 6, ne sera pas proposée pour tous les téléphones de la marque. En effet, au-delà de 3 ans d’ancienneté, les nouvelles modifications du système d’exploitation ne sont plus proposées. Cette année, Android 14 sera officiellement appelé simplement Android 14. Cependant, Google s’en tient toujours à ses noms de dessert en interne. Même s’ils ont abandonné cela à partir d’Android 10 en 2019. Cette année, Google utilise la lettre U pour les noms de dessert. Quel est le nom du dessert pour U ? Eh bien, selon 9to5Google, il a été rapporté que Google l’appelle Upside Down Cake. Mais vous n’entendrez probablement jamais ce nom de la part de Google. Sortie d’Android 14 : entre août et septembre 2023 Liste des téléphones qui ne recevront pas la nouvelle version sont les suivants, selon le Daily Mirror : Galaxy S10 Lite – Galaxy S20 FE – Galaxy S20 / Galaxy S20+ / Galaxy S20 Ultra – Galaxy Note 10 Lite – Galaxy Note 20 / Galaxy Note 20 Ultra – Galaxy Z Flip (LTE/5G) – Galaxy Z Fold 2 – Galaxy A22 (LTE/5G) – Galaxy A32 (LTE/5G) – Galaxy A51 – Galaxy A71 – Galaxy Tab A8 – Galaxy Tab A7 Lite – Galaxy Tab S6 Lite (2020) – Galaxy Tab S7 / Galaxy Tab S7+. Les appareils suivants recevront une mise à jour gratuite de la part de Samsung: Galaxy S23 Ultra – Galaxy S23+ – Galaxy S23 – Galaxy S22 Ultra – Galaxy S22+ – Galaxy S22 – Galaxy S21 FE – Galaxy S21 Ultra – Galaxy S21+ – Galaxy S21 – Galaxy Z Fold 4 – Galaxy Z Flip 4 – Galaxy Z Fold 3 – Galaxy Z Flip 3 – Galaxy A73 – Galaxy A72 – Galaxy A53 – Galaxy A52 (A52 5G, A52s) – Galaxy A54 – Galaxy A34 La nouvelle version d’Android 14 est prévue avec les améliorations suivante: Passkeys: Les passkeys, clés virtuelles permettant de se passer des mots de passe, seront nativement supportées par Android 14. Selon Google, cette technologie assure une meilleure cybersécurité et elle est plus simple d’utilisation que les mots de passe. Appels par satellite: Android 14 va permettre à ses utilisateurs de passer des appels via satellite. Cette fonction sera réservée aux appels d’urgence, notamment dans les zones blanches, c’est-à-dire là où le signal ne passe pas, comme la haute mer, la montagne, les forêts et les déserts. Plus d’applications obsolètes: Des applications obsolètes, qui ne reçoivent donc plus de mise à jour de sécurité, sont encore présentes sur les plateformes de téléchargement. Android 14 va mieux protéger les utilisateurs contre ces nids à virus en les bloquant. Webcams: Avec Android 14, il sera possible d’utiliser son smartphone comme webcam pour son ordinateur. Cette fonction existe déjà sur les appareils Apple. Cela peut s’avérer pratique pour passer des appels vidéo ou participer à des visioconférences lorsque la webcam de son ordinateur ne fonctionne pas ou simplement s’il n’en est pas équipé. Autorisations: L’autorisation d’accéder aux photos de la galerie pour les applications sera revue. L’utilisateur pourra choisir de donner accès à toute la galerie, de ne pas en donner du tout ou désormais de sélectionner certaines photos. Gestion du double SIM: Android 14 offrira une gestion plus poussée du double SIM pour les smartphones équipés de deux ports de carte SIM. Lorsque la fonction sera activée, le système va automatiquement sélectionner le réseau le plus performant sans intervention de l’utilisateur. Clonage d’applications: Déjà présente sur certaines surcouches, la fonction de clonage d’applications sera disponible désormais sur Android 14. Cette fonction permet de copier une application et de l’installer deux fois. Cela peut s’avérer pratique, notamment lorsque l’utilisateur possède plusieurs comptes pour une même application

22 Mar 2023 LIRE L'ACTU
N'installez pas flash player sur votre smartphone Android Archives Secunews SECUNEWS

N'installez pas flash player sur votre smartphone Android

Un logiciel qui était autrefois d'une importance cruciale pour les internautes est de retour, mais avec un objectif néfaste : pirater votre appareil. Sachez qu'il s'agit d'une nouvelle campagne de logiciels malveillants et qu'elle tire cette fois-ci de la popularité d'Adobe Flash Player, que la société a abandonné en 2020. Les pirates ciblent désormais les utilisateurs d'Android via une campagne de logiciels malveillants qui consiste à télécharger Flash Player. Un nouveau système de distribution « FluBot » incite les utilisateurs à télécharger une fausse application Flash Player infectée par un cheval de Troie dangereux, selon PhoneArena. Le lien qui incite les utilisateurs à télécharger le fichier APK de Flash Player via un site Web sommaire s'est avéré provenir de personnes en qui vous auriez une confiance aveugle, comme votre famille, vos proches ou vos amis proches. Mais ne les blâmez pas. C'est leur téléphone qui envoie ces invitations à tous leurs contacts. Une fois qu'un téléphone est infecté par le cheval de Troie, il obtient un accès non autorisé aux contacts qui y sont enregistrés et leur envoie un lien pour télécharger le Flash Player. C'est ainsi que fonctionne ce système de distribution. Et tout cela se passe sous le nez de l'utilisateur. Vous ne soupçonnerez rien. Cependant, vous devez savoir qu'il n'y a absolument aucune raison de télécharger un fichier APK depuis un site Web non fiable, même s'il s'agit d'une suggestion de quelqu'un que vous connaissez. Et de plus, si vous avez des connaissances en technologie, vous saurez que Flash Player est mort et abandonné depuis 2020. Le Flash Player bien-aimé nous manque tous et à juste titre, car il faisait partie intégrante de notre vie en ligne. Mais les technologies de streaming vidéo ont évolué au cours des dernières années et Flash Player ne pouvait pas faire grand-chose. En tout cas, Adobe n'est toujours pas assez désespéré pour envoyer aux utilisateurs des liens vers le Flash Player, mort depuis 2020. Alors que devriez-vous faire dans une situation comme celle-ci? Eh bien, vous devriez tout simplement ignorer ces messages et liens. FluBot est le coupable de tous les appareils qui ont été infectés l'année dernière par des logiciels malveillants provenant de sources aussi bénignes qu'une mise à jour de sécurité du téléphone, une notification de livraison de colis et des notifications d'autres applications légitimes. Mais il y a toujours quelque chose qui cloche dans ces invitations. Ces campagnes de logiciels malveillants ont un objectif : voler vos données personnelles pour les revendre plus tard ou détourner des appareils pour obtenir une rançon. Le but pourrait également être de propager le virus ou le cheval de Troie sur beaucoup plus d'appareils. Et vous devriez éviter de tomber dans ce piège. Pratiquez des routines Internet sûres, et cela implique de télécharger des applications Android uniquement à partir de sources fiables, telles que le Google Play Store.

12 Jan 2022 LIRE L'ACTU
Une nouvelle procédure permet de bloquer des sites internet frauduleux en 24h à partir de décembre 2018 Archives Secunews SECUNEWS

Une nouvelle procédure permet de bloquer des sites internet frauduleux en 24h à partir de décembre 2018

Un protocole conclu entre le SPF Economie et DNS Belgium, le gestionnaire des noms de domaine ".be" sur Internet, permet de bloquer dans les 24 heures les sites frauduleux à partir du 1er décembre 2018. Jusqu'ici, une telle possibilité n'était possible qu'en cas de problèmes d'identification du propriétaire du site internet. Au-delà, la saisie du Parquet était requise, une procédure de minimum 2 semaines laissant le temps aux escrocs d'arnaquer nombre de consommateurs. Le nouveau protocole permet de bloquer les noms de domaine ".be" qui ont été enregistrés de manière frauduleuse et qui sont utilisés pour des sites web frauduleux ou qui abritent des sites 'phishing' La nouvelle procédure sera uniquement appliquée en cas de délits sérieux. Le propriétaire dispose d'une période de deux semaines pour faire appel. Après une période de six mois, le nom de domaine bloqué expire. Dans tous les cas où le propriétaire du site internet peut être clairement identifié, il sera en outre fait appel au parquet. Pour la fermeture de site internet frauduleux avec une autre extension que .be (par exemple.com) l'intervention du parquet reste nécessaire. Pour ces sites internet, le parquet peut demander le blocage aux fournisseurs belges.

27 Nov 2018 LIRE L'ACTU
1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet Archives Secunews SECUNEWS

1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet

Fiches de paie, dossiers médicaux, demandes de brevets: quelque 1,5 milliard de fichiers sensibles d'individus et d'entreprises du monde entier sont en libre accès sur internet, ont révélé des chercheurs jeudi, démontrant les profondes lacunes dans la protection des données personnelles au-delà du scandale Facebook. Sur le seul premier trimestre 2018, les chercheurs de la compagnie spécialisée dans la cybersécurité Digital Shadows ont découvert une montagne de documents privés non protégés équivalant à 12 pétaoctets, soit un volume 4.000 fois plus important que les fameux 'Panama Papers'. "Il s'agit de fichiers en accès libre" pour n'importe quelle personne disposant d'un minimum de connaissances techniques, souligne Rick Holland, vice-président chez Digital Shadows. "Nous n'avons pas eu à nous identifier" à l'aide de mots de passe, "cela facilite vraiment le travail des 'hackers', explique-t-il à l'AFP. Alors qu'après le scandale Facebook et Cambridge Analytica les internautes du monde entier s'inquiètent des fuites et de l'exploitation potentielle des données personnelles fournies aux réseaux sociaux, "on ne se penche pas sur notre empreinte numérique et sur les données qui sont déjà publiquement accessibles. Quelque 36% des documents repérés par ses chercheurs viennent de l'Union européenne mais avec 16%, les Etats-Unis affichent le plus gros volume pour un seul pays, des fichiers venant d'Asie et du Moyen-Orient sont également concernés. Parmi ces documents figurent environ: - 2,2 millions de radios et d'IRM - 700.000 fiches de paie - 60.000 déclarations d'impôts. Du côté des entreprises: demandes de brevets, designs et détails sur des produits étaient facilement accessibles. "Si les organisations voient une source potentielle d'espionnage industriel dans le piratage de leurs systèmes ou les attaques par hameçonnage, nos conclusions démontrent qu'un volume important de données sensibles est déjà en accès libre", souligne Digital Shadows. La majorité des fichiers découverts par Digital Shadows a été rendue accessible à cause de "mauvaises configurations" lors du stockage de données en ligne ou dans les protocoles et services d'échanges de fichiers. En ce qui concerne le stockage en ligne, ou "cloud", le problème n'est pas tant dans le système de sauvegardes dématérialisées que dans la gestion de cette option par les utilisateurs eux-mêmes, qui parfois "sauvegardent leurs données sur internet sans le savoir". Que cela soit par malveillance, incompétence ou par cupidité, ces données atterrissent souvent sur Internet par une action humaine. Comme dit l’adage des informaticiens, 'la plupart des problèmes informatiques se trouvent entre le clavier et la chaise'.

09 Apr 2018 LIRE L'ACTU
Le palmarès des 100 plus mauvais mots de passe en 2017, 'starwars' rejoint le top 20 Archives Secunews SECUNEWS

Le palmarès des 100 plus mauvais mots de passe en 2017, 'starwars' rejoint le top 20

2017 restera dans les mémoires pour avoir vu défiler les pires piratages et fuites de données. Equifax, WannaCry, Goldeneye ainsi que la dissimulation par Uber de la fuite de 57 millions de données d’utilisateurs n’ont apparemment pas servi de leçon à certains internautes. Après avoir analysé plus de 5 millions d’informations d’identification divulguées, les conclusions du fournisseur de solutions de gestion de mot de passe SplashData sont sans appel : Les utilisateurs n’ont toujours pas compris l’importance des mots de passe uniques et complexes. Selon leur liste des 100 plus mauvais mots de passe en 2017, ‘123456‘ et ‘motdepasse‘ sont toujours les mots de passe les plus utilisés. Cette année, dans le sillage des campagnes promotionnelles intenses du dernier épisode de Star Wars, ‘starwars‘ figure parmi l’un des mots de passe les plus utilisés en 2017. « Alors que l’épisode VIII devait être le nouvel opus de la fantastique franchise, ‘starwars‘ est quant à lui un mot de passe dangereux à utiliser », a déclaré Morgan Slain, PDG de SplashData, Inc. Les pirates utilisent des termes communs de la culture pop et du sport pour accéder aux comptes en ligne, car ils savent que beaucoup de gens utilisent ces mots faciles à retenir. D’autres mots de passe incluent des termes sportifs tels que ‘baseball‘, ‘football‘, ‘Lakers‘, ‘jordan23‘, ‘Ferrari‘ et ‘corvette‘, et des mots tels que ‘welcome‘, ‘monkey‘, ‘cheese‘, et ‘trustno1‘. ‘Selon la liste, de nombreux utilisateurs choisissent des prénoms comme mots de passe, y compris ‘Joshua‘, ‘Maggie‘ et ‘Phoenix‘. Les hackers connaissent vos astuces, et le simple fait d’agrémenter un mot de passe facile à deviner ne le sécurise pas. Nous espérons que cette liste des plus mauvais mots de passe de l’année 2017 incitera les gens à prendre des mesures pour protéger leur navigation et leur présence en ligne. Accéder au top 100 des plus mauvais mots de passe en 2017. (PDF)

04 Jan 2018 LIRE L'ACTU
Le 'Bleach Challenge', le nouveau défi idiot a déjà fait une victime en Belgique Archives Secunews SECUNEWS

Le 'Bleach Challenge', le nouveau défi idiot a déjà fait une victime en Belgique

Un habitant de Leeuw-Saint-Pierre (Brabant flamand), âgé de 17 ans, a été admis à l’hôpital après avoir bu de l’eau de Javel. Les défis que se lancent les jeunes sont de plus en plus dangereux. Après le 'Blue Whale Challenge', où ils étaient invités à se mutiler, ou encore le 'Hot Water Challenge', où il fallait se verser de l’eau bouillante sur la tête, c’est au tour du 'Bleach Challenge' de faire sa première victime. Il s’agit de se filmer en train de boire de l’eau de Javel (Bleach signifie Javel en anglais). Des conséquences catastrophiques Selon VTM, un jeune homme de 17 ans a été admis à l’hôpital après avoir relevé le défi, il aurait reçu un SMS et accepté le challenge en échange de 10€, L’eau de Javel, très acide, brûle la gorge et l’œsophage. Ce n’est que le début. Cela peut brûler votre œsophage totalement et avoir des conséquences catastrophiques une fois dans l’estomac, a commenté le toxicologue Jan Tygat. Dans la plupart des vidéos sur YouTube, les jeunes font semblant de boire de l’eau de Javel car ils savent que le produit est dangereux, mais certains, peut-être plus naïfs, ou qui subissent la pression de leurs camarades, finissent par réellement relever le défi, risquant de très graves conséquences. RAPPEL: En cas d’ingestion, il est conseillé d'appeler le médecin, ou le centre anti-poison et de se rendre à l’hôpital le plus proche ou d’appeler le 112. Belgique: Centre Anti-Poison: 070 245 245 (Belgique) France: En cas d'intoxication appeler le 15 ou 0 825 812 822 des médecins sont en ligne 24H/24 : (liste des numéros de tous les centres anti-poison en France) Que faire en cas d’accident ? Ingestion d’eau de javel : 1. appelez immédiatement le centre antipoison 2. ne donnez pas à boire et ne faites pas vomir Projection d’eau de javel : 1. sur la peau : rincez abondamment pendant 15 minutes ; 2. dans l’œil : rincez abondamment à l’eau courante pendant 15 minutes et appelez un ophtamologue.

10 Nov 2017 LIRE L'ACTU
'Android Oreo', ce qu'il faut savoir sur la 8eme version d'Android Archives Secunews SECUNEWS

'Android Oreo', ce qu'il faut savoir sur la 8eme version d'Android

Google a dévoilé la nouvelle version de son système d'exploitation Android, appelé Android "Oreo", cette nouvelle mouture (la 8e du nom) mise sur l'optimisation et intègre quelques nouveautés. Après le nougat, les Oreo, lundi 21 août 2017, Google a profité de l'éclipse solaire qui a traversé les Etats-Unis pour lever le voile sur le nom de la nouvelle version de son système d’exploitation Android, lors d’une conférence de presse à New York (Etats-Unis). C’est désormais une tradition chez Google, cette huitième mouture d’Android porte le nom d’une confiserie, cette fois celui des célèbres biscuits américains Oreo. A première vue, pas de grande révolution: hormis un tout-nouveau design pour les emojis et quelques optimisations techniques, notamment: - Un temps de démarrage moins long (l'appareil s'allumera deux fois plus vite en passant de Nougat à Oreo, selon Google) - Un menu des réglages plus épuré (et donc plus simple à utiliser !) - Une meilleure gestion de la consommation des applications (de quoi augmenter de plusieurs heures l'autonomie de votre appareil, parait-il) Oreo est pour ainsi dire une version améliorée d'Android Nougat 7.1. Google Play Protect, un antivirus natif qui scanne vos applis Autre petite nouveauté, Oreo intègrera un nouveau système baptisé 'Google Play Protect', une sorte d'antivirus natif, qui alertera l'utilisateur en cas d'activité anormale sur l'appareil. Longtemps critiqué pour son manque de sécurité, le géant de l'Internet va donc rendre plus ardue l'installation d'applications ne provenant pas de son PlayStore. Jusqu'à présent, il était possible, simplement en modifiant un paramètre dans le menu des réglages, de faire tomber toutes les protections et d'installer n'importe quelle application sur un appareil. L'installation d'applications tierces nécessitera dorénavant une autorisation. De quoi inciter l'utilisateur à faire plus attention à ce qu'il installe, et ainsi lui éviter de se faire pièger bêtement ! Un mode "picture-in-picture", pour faire deux choses à la fois Pour ce qui est des nouvelles fonctionnalités, comme attendu, Android Oreo intègre enfin un mode "Picture-in-picture" (ou image dans image). Cette fonctionnalité, déjà présente sur Android TV et sur les appareils Apple depuis iOS 9, vous permet de regarder une vidéo ou de lancer un appel vidéo pendant que vous faites quelque chose d'autre sur votre téléphone. Vous pourrez ainsi répondre à un message tout en continuant de regarder une vidéio du coin de l'œil. A noter: Pour ce qui est de YouTube, la fonctionnalité ne sera accessible qu’aux abonnés au service premium RED, qui est disponible uniquement aux Etats-Unis. Smart Text Selection: Android devient (un peu plus) intelligent La nouvelle fonction 'Smart Text Selection' (ou sélection intelligente) permet de reconnaître une adresse, un numéro de téléphone ou un nom dans un texte afin d'automatiquement les sélectionner lors d'un copier-coller, simplement en tenant appuyé votre doigt dessus. Pour le moment, les utilisateurs d'Android doivent cliquer et déplacer le curseur pour sélectionner le nom en entier. Enfin, grâce à la fonction Autofill, un raccourci vers l'application la plus pertinente s'affichera. Donc si vous tenez appuyé votre doigt sur une adresse par exemple, on vous proposera d'ouvrir Google Maps. La version définitive 'd’Android 8.0 Oreo' sera déployée progressivement sur les appareils de Google (Pixel, ainsi que les Nexus 5X et 6P), indique Google, et fera vraisemblablement son apparition d’ici à la fin de l’année sur les terminaux des autres constructeurs (Samsung, Huawei, Sony, LG, HTC, etc...). Sa date de sortie n'a pas été communiquée pour le moment.

25 Aug 2017 LIRE L'ACTU
Jouets connectés, un danger en termes de sécurité pour vos enfants Archives Secunews SECUNEWS

Jouets connectés, un danger en termes de sécurité pour vos enfants

Compte tenu de la réglementation générale et des lois destinées à protéger la vie privée des enfants en particulier, vous pourriez penser que les appareils électroniques et les jouets connectés sont particulièrement fiables et sûrs. Nous considérons généralement la vie privée des enfants comme étant sacrée, les enfants sont particulièrement vulnérables aux annonceurs, marketeurs, prédateurs, et plus encore. A cause de nouvelles fuites de données qui voient le jour, il est de plus en plus évident qu’on ne peut pas faire confiance aux fabricants pour prendre soin de notre sécurité, ou de celle des enfants. Analysons quelques exemples pour comprendre les mauvaises surprises que peuvent nous réserver les jouets intelligents. Espionnage: En décembre 2016, les défenseurs de la vie privée ont déposé une plainte auprès de la 'Federal Trade Commission' des Etats-Unis contre 'Genesis Toys', fabricant des poupées 'Cayla' et des robots jouets 'i-Que', 'Nuance Communications' a également été mis sur le banc des accusés, cette entreprise est à l’origine de la technologie de reconnaissance vocale permettant aux jouets de converser avec les enfants. Les plaignants ont été plutôt clairs depuis le début: 'Cette plainte concerne les jouets qui espionnent'. Explication des éléments de la plainte: L’application que les poupées 'Cayla' utilisent pour interagir nécessite une autorisation pour accéder aux fichiers enregistrés sur un appareil, et l’application 'i-Que' demande l’autorisation d’accéder à la caméra de l’appareil. Le vendeur n’explique pas pourquoi les applications ont besoin de ces autorisations. De plus, l’autorisation d’accéder à la caméra n’est pas citée sur le site web officiel ou dans la vidéo de démonstration. Pour se connecter à un smartphone ou à une tablette, les jouets utilisent le Bluetooth, une connexion non sécurisée qui ne requiert pas d’authentification, de plus, le jouet n’avertit pas les utilisateurs lorsqu’il se connecte à l’appareil. Ce manque de sécurité peut permettre à un intrus non pas seulement d’écouter mais aussi de parler au jouet. Les jouets font de la publicité, en citant plusieurs noms de marques pendant la conversation. L’application de la poupée Cayla incite les enfants à fournir des informations personnelles identifiables : noms des parents, lieu de résidence, nom de l’école, et plus encore. Les deux applications envoient des enregistrements de conversations aux serveurs de 'Nuance Communication' où ils sont analysés afin d’améliorer les réponses. Les enregistrements sont stockés sur les serveurs, à nouveau dans le but d’améliorer le service. Les fabricants ne parviennent pas à expliquer clairement le type de données qu’ils recueillent auprès des enfants. Les capacités d’espionnage de Genesis Toys étaient une raison suffisante pour que les régulateurs allemands interdisent complètement la vente, ceux qui possèdent des jouets non sécurisés ont été invités à se débarrasser d’eux. Le gouvernement allemand identifie de tels jouets comme étant des dispositifs de surveillance dissimulés, qui sont interdits par la loi. En décembre 2016, la protection des consommateurs de la Norvège avait déjà exprimé ses inquiétudes face aux problèmes de confidentialité des poupées Cayla et des robots i-Que. A contrario, la 'British Toy Retailers Association' a signalé à la BBC que Cayla ne comportait pas de risques particuliers ». Insécurité: Lors d’un autre incident de sécurité, le mot « fuite » était un mot faible pour décrire l’ampleur de la faille. Pour aller plus loin dans la métaphore, ce fut une rupture catastrophique de barrage qui a provoqué une inondation, voire même un déluge de données personnelles, ou pour être plus précis, il n’y avait pas de barrage pour commencer. Les 'CloudPets' de 'Spiral Toys' sont des animaux en peluche qui échangent des messages entre les enfants et les parents. Le jouet se connecte aux smartphones des parents via le Bluetooth, et les parents utilisent une application spéciale pour se connecter au jouet. C’est sans doute une excellente façon pour les parents de rester en contact avec leurs enfants, cependant le contenu recueilli par le système n’était pas sécurisé correctement, la base de données des informations sur les utilisateurs n’était pas du tout protégée. Personne ne pouvait se connecter au serveur sans s’identifier, consulter les données, ou dupliquer la base de données et la sauvegarder sur un autre ordinateur. Le chercheur en sécurité Victor Gevers a signalé le problème au vendeur le 31 décembre 2016. Ensuite, 'Troy Hunt', un expert en sécurité reconnu, a reçu d’une source anonyme un fichier contenant plus d’un demi-million d’enregistrements d’utilisateurs de 'ClouPets'. En plus du nom des enfants, chaque enregistrement comportait une date de naissance et des informations sur les proches des enfants avec qui ils avaient parlé par le biais du jouet, le nombre total d’enregistrements d’utilisateurs piratés de CloudPets a dépassé la barre des 800.000. Un inconnu en possession du mot de passe peut télécharger tous les messages envoyés par le biais du jouet. Contrairement aux autres données, les mots de passe des utilisateurs ont été hachés dans le but de les protéger. Le hachage offre une certaine protection, même si les attaques par force brute peuvent toujours dévoiler des mots de passe, en particulier ceux qui sont simples. Malheureusement, il est également possible d’écouter des conversations sans le mot de passe. Il s’avère que les enregistrements des messages et des images ont été enregistrés dans le Cloud sur un Amazon S3. Le détracteur n’avait qu’à cliquer sur un lien provenant de la base de données piratée pour obtenir un fichier audio du serveur. Le nombre total d’enregistrements disponibles a dépassé les 2.000.000. Bien sûr, ce ne sont pas seulement les hackers au chapeau blanc qui ont appris le concept d’insécurité. Le serveur stockant les données des enfants s’est retrouvé en pagaille, des copies de données ayant été supprimées et des demandes de rançon établies. La base de données a été par la suite supprimée, bien que des copies puissent encore subsistées. Spiral Toys n’a pas répondu aux personnes qui essayaient de lui signaler le problème, parmi elles se trouvaient Gevers, Hunt, l’informateur d’Hunt et le journaliste Lorenzo Franceschi-Bicchierai. En Mars 2017, le Sénat américain a demandé à Spiral Toys d’être transparent sur les fuites de données et sa politique de protection des données. Spiral Toys a fini par répondre, au procureur général de Californie. L’entreprise a déclaré qu’elle avait été informée de l’incident le 22 février 2017 par Franceschi-Bicchierai, qui avait été tenu au courant du piratage par le biais d’une source anonyme. Même si un certain nombre de chercheurs en sécurité ont essayé de contacter l’entreprise avant le 22 février, Spiral Toys avait déclaré qu’il n’avait jamais reçu de messages et qu’il enquêtait sur le motif. Comme l’a souligné Spiral Toys, la fuite faisait partie d’une attaque massive sur les versements de 'MongoDB' partout sur Internet. Selon l’entreprise, les messages vocaux et les images n’ont pas été affectés, du fait qu’ils étaient stockés sur un autre serveur. La base de données piratée n’était pas la base de données principale, mais une qui était temporaire et utilisée par les développeurs. Spiral Toys a également publié une FAQ pour les utilisateurs comportant les informations ci-dessus et en mentionnant les nouvelles règles de l’entreprise concernant des mots de passe plus sécurisés. Base de données ouverte: D’autres fuites importantes ont concerné la base de données du site web officiel de l’entreprise des jouets 'Hello Kitty' (3.300.000 enregistrements d’utilisateurs piratés) et la base de données de la boutique en ligne 'VTech' (5.500.000 fichiers de comptes d’utilisateurs et une quantité énorme de photos piratées). Ces deux incidents se sont produits en 2015. Le service CloudPets et les développeurs du site web Hello Kitty avaient utilisé la solution de gestion de base de données MongoDB, ce qui avait fait la une des médias suite au piratage des hackers (ou, plus précisément, la prise de contrôle) de dizaines de milliers de base de données. Ceux qui possèdent des bases de données détournées peuvent être des victimes, mais ils ne sont pas innocents pour autant. En ne demandant pas d’autorisation, MongoDB a laissé les portes ouvertes de la base de données, et en utilisant des bases de données ouvertes, les fabricants ont indiqué que ça leur était égal. Bien sûr, MongoDB n’est pas l’unique problème, l’état général de la sécurité doit s’améliorer. Tous les efforts déployés par les organismes de réglementation, les défenseurs de la vie privée et les experts en sécurité ne peuvent tout simplement pas surmonter la rapidité de l’adoption d’une nouvelle technologie et la tendance générale de la dévaluation des données de l’utilisateur. A propos, après le piratage de MongoDB, les hackers ont mené des attaques massives sur des systèmes de gestion de bases de données distribuées. N’importe quelle base de données non protégée finira par être divulguée en ligne, et un utilisateur lambda ne sera pas en mesure de faire quoi que ce soit. Il est de piètre consolation que de penser qu’une fuite de base de données n’est que temporaire et auxiliaire si la base de données est bien réelle. Fermer un système piraté ne fera pas revenir vos données comme par magie. Conseils pour les parents: Soyez vigilant lorsque vous offrez à votre enfant un jouet électronique intelligent, notamment, si vous constatez ces faits: '- Si le jouet envoie des données à Internet. Beaucoup de jouets le font et la tendance s’étend même à des jouets en peluche classiques. - Si vous ne pouvez pas contrôler les actions du jouet. Au moins, les poupées Cayla ont un indicateur clignotant qui montre que le microphone est activé. Avec les apps mobiles, vous ne pouvez même pas savoir quand elles se lancent. Kaspersky a découvert que 96% des applications se lancent en mode arrière-plan, même si un utilisateur ne les lance pas. - Si un jouet est équipé d’un microphone et d’une caméra. Il ne s’agit pas seulement des ours en peluche et des robots, cette catégorie comprend des applications mobiles dotées des autorisations correspondantes. - Si un jouet demande des informations personnelles à un enfant. Par exemple, une connexion Bluetooth ne requiert pas d’authentification.' Un seul de ces points est suffisant pour reconsidérer l’équilibre entre les jouets connectés et la vie privée de vos enfants.

08 May 2017 LIRE L'ACTU
SanDisk dévoile un prototype de carte SDXC de 1 To Archives Secunews SECUNEWS

SanDisk dévoile un prototype de carte SDXC de 1 To

Western Digital propriétaire de SanDisk, présente un prototype de carte SDXC SanDisk d'une capacité de stockage de 1To (téraoctet), à découvrir à la photokina 2016 à Cologne (Allemagne) qui à ouvre ses portes ce mardi 20 septembre 2016. Cette démonstration intervient alors que la production de contenus haute résolution n'a jamais été aussi forte et que les fabricants de cartes mémoire doivent s'adapter à cette nouvelle demande. Des cartes de capacité supérieures étendent en effet des possibilités offertes tant aux photographes qu'aux vidéastes de filmer en très haute définition sans avoir à fréquemment changer de carte mémoire. Il y a deux ans, toujours à la photokina, la carte mémoire SDXC UHS-I SanDisk Extreme PRO 512 Go doublait déjà à l'époque la capacité disponible sur ce type de solution de stockage. Dinesh Bahal, vice-président de la gestion de produits de l’unité des solutions de contenus pour entreprises chez Western Digital, propriétaire de SanDisk à déclarer que: [quote]'Il y a 16 ans, nous avons introduit la première carte SD SanDisk de 64 Mo, et nous pouvons atteindre aujourd’hui des capacités de 1 To.' 'Au fil des ans, notre objectif est resté le même, continuer à innover et définir le rythme pour l’industrie de l’imagerie. [/quote] Ce prototype de carte SD SanDisk de 1 To représente une autre réalisation importante alors que les contenus haute définition et les applications à haute capacité comme la réalité virtuelle, la vidéosurveillance et la vidéo à 360 degrés progressent à un rythme effréné.' La photokina 2016, du 20 au 25 septembre 2016 à Cologne en Allemagne, site Web : photokina.com (Allemand)

21 Sep 2016 LIRE L'ACTU
Comment limiter le partage des données de WhatsApp vers Facebook Archives Secunews SECUNEWS

Comment limiter le partage des données de WhatsApp vers Facebook

'Nous ne vendrons jamais vos informations personnelles à quiconque. Juré'. Fin de l’histoire. La naïveté de Jan Koum... Le cofondateur de WhatsApp promettait que le rachat de Facebook ne changerait rien et que le respect de la vie privée resterait la pierre angulaire de la philosophie de l’app de messagerie. Mais jeudi, tout a changé avec la mise à jour des conditions d’utilisation. Désormais, le 'numéro de téléphone de l’utilisateur' et le 'graphe social' de ses contacts vont être partagés avec Facebook, notamment pour permettre au réseau social d’améliorer ses publicités ciblées et sa suggestion d’amis. Heureusement, il est possible de limiter la casse. Voici comment faire : 1. Ne pas cliquer sur 'J’accepte' mais sur 'Lire davantage' (vous avez déjà cliquer sur j'accept voir chapitre 3) Comme souvent avec Facebook, le changement est imposé en douce à l’utilisateur. Lors de la mise à jour à la dernière version de WhatsApp, un message, 'Nous mettons à jour nos conditions d’utilisation' s’affiche, avec un gros bouton ’j'accepte'. 2.Décocher 'Partager les informations de mon compte' Tout en bas, le bouton est sélectionné par défaut, il faut le décocher. 3.Trop tard ? Pas de panique, il existe une autre option jusqu’au 25 septembre 2016 Il suffit d’aller dans Paramètres -> Mon compte, puis de décocher 'Partager les infos'. Attention, vous n’avez que jusqu’au 25 septembre 2016, après, il sera trop tard. Si vous ne voyez pas cette option, c'est simplement que la mise à jour n'a pas eu lieu. Un partage limité mais pas bloqué. Là encore, WhatsApp/Facebook jouent sur les mots. Même en cliquant 'Ne pas partager mes infos', ces dernières, y compris le numéro de téléphone, seront quand même fournies à Facebook. Simplement, Mark Zuckerberg ne pourra pas les utiliser pour la publicité ciblée. WhatsApp reste vague sur une utilisation pour 'améliorer l’infrastructure, sécuriser les systèmes et combattre le spam', notamment. Le feuilleton ne fait sans doute que commencer. De nombreux utilisateurs dénoncent une trahison, et les autorités britanniques se penchent déjà sur la question, aux Etats-Unis, cela ne devrait pas tarder non plus. En 2014, l’autorité américaine de la concurrence, la FTC, avait donné son feu vert au rachat avec une condition claire: [quote]Facebook devra obtenir l’accord des consommateurs avant de partager leurs informations [de WhatsApp] au-delà des réglages existants.[/quote] Le temps de monétiser WhatsApp est venu. Mark Zuckerberg n’a pas fait un chèque de près de 20 milliards de dollars pour rien. Alors que WhatsApp a passé le cap du milliard d’utilisateurs, il faut bien rentabiliser l’app. Zuckerberg a choisi de supprimer l’abonnement annuel de 1 euro, qui avait été testé dans plusieurs pays, et la tentation de monétiser les données est grande. Et les changements ne s’arrêtent pas là. La messagerie veut également permettre aux entreprises d’envoyer des messages aux utilisateurs, sans doute sur le modèle des « chatbots » déjà lancés sur Facebook Messenger. Pour certains, la solution est simple: - Il suffit d’abandonner WhatsApp et de passer à Telegram ou à Signal. À titre d'exemple,à la fin du mois de février 2016, profitant d'une panne de 3h30 de son concurrent, Telegram avait enregistré 4,95 millions de nouveaux utilisateurs en une journée grâce à sa ligne de conduite axée justement sur la protection de la vie privée. Le départ, donc, seul moyen de protéger ses données ? Mais une migration est loin d’être aussi simple que pour un logiciel mail. En 2015, David Markus, le patron de Facebook Messenger, estimait qu’il fallait avoir au moins la moitié de ses amis sur un logiciel de messagerie pour qu’il soit véritablement utile. En étant propriétaire des deux seuls apps qui comptent plus d’un milliard d’utilisateurs actifs dans le monde, Mark Zuckerberg est en position de force, et il le sait bien Quelques conseils pour protéger ses données sur WhatsApp: - Mot de passe: [quote]Changer régulièrement de mot de passe est conseillé sur toutes les applications, pour éviter les intrusions et les vols.[/quote] - Statut WhatsApp: [quote]Garder le "statut" WhatsApp vide. Le statut WhatsApp est souvent visible par des utilisateurs inconnus, et les informations pourraient être transmises à des personnes étrangères à votre cercle de contacts.[/quote] - Réseau public: [quote]Les connexions sur un réseau public non protégé sont fortement déconseillées. Un internaute malveillant pourrait avoir accès à vos données et les récupérer pour en faire un usage frauduleux.[/quote] - VPN: [quote]Installer un 'VPN', un réseau privé virtuel pour sécuriser la navigation. Installé sur son smartphone et son ordinateur, ce logiciel permet de changer l'adresse Ip et sécurise les données. Les données seront rendues confidentielles et inutilisables par un tiers. SecurityKiss permet par exemple cette navigation en toute sécurité, même sur un réseau public.[/quote] Clic pour lire toutes les actus sur WhatsApp.

29 Aug 2016 LIRE L'ACTU
Microsoft va doubler le nombre de pubs sur le menu de Windows 10 Archives Secunews SECUNEWS

Microsoft va doubler le nombre de pubs sur le menu de Windows 10

Microsoft a indiqué que lors de la mise à jour anniversaire de Windows 10 en juillet 2016, le nombre d'applications sponsorisées dans le menu passerait de 5 à 10. L'annonce a été faite en marge de la conférence WinHEC. Ces applications sponsorisées ou publicités sont utilisées sur les PC pour inciter les utilisateurs de Windows 10 à télécharger les magasins proposant des applications. Les différentes applications proposées diffèrent selon les pays. Si ces applications sont installées sur les ordinateurs, Microsoft explique qu'elles peuvent être totalement enlevées des machines et du menu de démarrage. La firme fondée par Paul Allen et Bill Gates n'a pas expliqué pourquoi cette présence doublait, mais il semblerait que ce soit un moyen de convaincre davantage de développeurs de venir sur le Windows Store. Des publicités indélogeables ? Dans sa documentation technique, l'éditeur souligne que les applications promues dans cet espace sont choisies selon des critères géographiques. "L'objectif annoncé est que les usagers découvrent des applications de haute qualité et pertinentes dans leur région. Microsoft indique toutefois que ces pubs pourront être totalement désinstallées... mais semble préciser que seules les entreprises pourront le faire." À ce jour, près de 300 millions d'appareils sont équipés de Windows 10. La mise à jour gratuite de juillet 2016 devrait apporter des améliorations et des nouveautés. Plus d'infos voir: Windows 10 deviendra payant le 29 juillet 2016. Comment supprimer les publicités du menu Démarrer de windows 10. Vous l'avez peut-être remarqué, le menu Démarrer affiche de temps à autre dans sa colonne de gauche des 'suggestions' qui ne sont rien d'autre que de la publicité pour du contenu en provenance du Windows Store. Voici comment faire: - Cliquez droit sur le bureau puis sur 'Personnaliser' - Sélectionnez dans la colonne de gauche l'élément 'Accueil' - Basculer le réglage 'Afficher occasionnellement les suggestions dans l'écran d'accueil' sur 'Désactivé'.

18 May 2016 LIRE L'ACTU
Comment supprimer le Ransomware Jigsaw Archives Secunews SECUNEWS

Comment supprimer le Ransomware Jigsaw

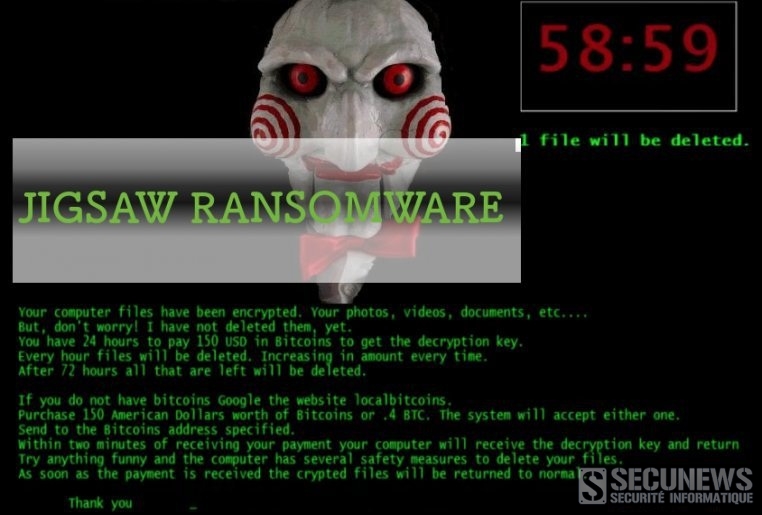
Nouveau né dans la famille des logiciels de rançon (ransomware), Jigsaw menace de supprimer définitivement les fichiers de ses victimes. Des solutions permettent néanmoins de rendre inopérant ce ransomware sadique. Il porte le nom d'un personnage de film d'horreur, et ce n'est pas sans raison. Récemment découvert par plusieurs éditeurs informatiques, le ransomware Jigsaw ne se contente pas de chiffrer les données. Diffusé à travers des sites de téléchargement ou des sites pornographiques, il menace aussi de supprimer définitivement les fichiers si la victime refuse de payer une rançon. Ce logiciel malveillant commence par supprimer un fichier au bout d'une heure et augmente le nombre de suppressions toutes les heures. Le montant de la rançon initialement fixé, équivalent à 150 dollars en bitcoin, augmente également au fur et à mesure, en l'absence de paiement, les fichiers chiffrés sont supprimés au bout de 72 heures. Si la victime éteint son ordinateur, elle prend le risque de perdre ses fichiers. [quote]'Essayez de tenter quelque chose d'amusant et l'ordinateur appliquera des mesures de sécurité pour détruire vos fichiers', avertit le message.[/quote] Aussi terrifiant qu'il puisse être, Jigsaw repose sur une structure très simple. Des chercheurs ont d'ores et déjà trouvé la solution pour contrer ce nouveau logiciel: [quote] 1. Il faut ouvrir le gestionnaire de tâches de Windows et de fermer les processus 'firefox.exe' et 'drpbx.exe' créés par le ransomware. 2. Il faut ensuite ouvrir Windows MSConfig (menu démarrer et taper msconfig) et supprimer l'entrée de démarrage %UserProfile%AppDataRoamingFrfxfirefox.exe, qui stoppera le processus de destruction. 3. Dernière étape: installer 'Jigsaw Decrypter', un logiciel gratuit proposé par 'BleedingComputers.com' et permettant de déchiffrer les données.[/quote] Jigsaw rejoint la famille des ransomwares, très actif ces derniers mois et est partit pour être la principale menace informatique de cette année. Outre Locky, qui a pris pour cible l'Agence France Presse et les abonnés de Free Mobile, cette famille a vu l'arrivée début avril 2016 de Petya, logiciel capable de bloquer totalement un ordinateur en plus de prendre en otage les données. Alors que ces ransomwares se diffusent habituellement à travers des mails frauduleux, on ignore encore de quelle manière est installé Jigsaw. Effectuer une sauvegarde régulière de vos données sur des supports de stockage externes. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. Les auteurs de ces attaques ne cessent d'adapter leur technique. Clic pour lire le communiqué de TrendMicro. (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu, éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

21 Apr 2016 LIRE L'ACTU
Dropbox va fermer ses applications Carousel et Mailbox Archives Secunews SECUNEWS

Dropbox va fermer ses applications Carousel et Mailbox

La plateforme américaine de stockage de données en ligne 'Dropbox' fermera l'an prochain deux applications grand public avec lesquelles elle avait ambitionné d'élargir ses services, Carousel pour la visualisation et le partage de photos, et Mailbox pour les mails, a-t-elle annoncé lundi. [quote]- Mailbox sera fermé le 26 fevrier 2016 - Carousel sera fermé le 31 mars 2016.[/quote] Carousel avait été lancé en fanfare en 2014 avec l'ambition affichée à l'époque de "donner vie" aux fichiers stockés en ligne, la fonction permettait de visualiser et de partager des photos et des vidéos, faisant accéder Dropbox au rang de rival de services comme Flickr (filiale de Yahoo!) ou Picasa (Google). Mailbox est pour sa part un gestionnaire de courriels que Dropbox avait racheté en 2013. Dropbox justifie l'abandon des deux produits par son recentrage ces derniers mois sur les applications destinées à la collaboration et à la simplification des manières dont les gens travaillent ensemble. Dropbox, lancé en 2007, combine une offre de base gratuite et des abonnements payants pour plus de capacité de stockage et de services. Il revendique 400 millions d'utilisateurs, dont 150.000 entreprises qui paient pour son offre professionnelle, une niche sur laquelle il met davantage l'accent ces derniers mois. Clic pour lire le communiqué de Dropbox (multi-langues)

10 Dec 2015 LIRE L'ACTU
Ne marchez jamais sur les voies (campagne contre le trespassing) Archives Secunews SECUNEWS

Ne marchez jamais sur les voies (campagne contre le trespassing)

Le gestionnaire du réseau ferroviaire belge, Infrabel a lancé mercredi, en collaboration avec Securail, la SNCB et la police fédérale, une campagne pour sensibiliser au danger lié à la présence de personnes sur les voies. Plus de 330 cas de 'trespassing' ont été dénombrés durant le premier semestre 2015, soit une augmentation de 18% si l’on compare avec la même période en 2014. Outre la sensibilisation, des caméras et des clôtures sont installées aux abords des voies ferrées, des tapis anti-trespassing seront par ailleurs prochainement installés dans 70 gares du pays. Ne marchez jamais sur les voies Voici ce que cela fait lorsqu’on est percuté par un train lancé à 80 km/h! Ne marchez jamais sur les voies - campagne contre le trespassing (version courte) . Ne marchez jamais sur les voies - campagne contre le trespassing (version courte). Ne marchez jamais sur les voies - campagne contre le trespassing (version longue) . Ne marchez jamais sur les voies - campagne contre le trespassing (version longue)

16 Oct 2015 LIRE L'ACTU
La Commission vie privée belge envisage des mesures judiciaires si Facebook ignore sa recommandation Archives Secunews SECUNEWS

La Commission vie privée belge envisage des mesures judiciaires si Facebook ignore sa recommandation

À la demande de la Commission vie privée belge, une analyse approfondie a été menée par un groupe de sese echerche inter-universitaire EMSOC/SPION sur la manière dont Facebook traite les données à caractère personnel de ses utilisateurs, ainsi que des citoyens qui n’utilisent pas Facebook ou qui ont expressément pris du recul par rapport à Facebook, a-t-elle annoncé vendredi. Facebook bafoue les législations européennes [quote]'Selon la commission, les résultats de cette analyse sont déconcertants. Facebook bafoue les législations européennes et belges en matière de vie privée, et ce à différents niveaux. De nombreux points problématiques sont dévoilés en 10 chapitres'.[/quote] Le président Willem Debeuckelaere déclare même: [quote]'Facebook est le réseau social par excellence sur lequel figurent plus de la moitié des belges. La manière dont la vie privée de ces membres et également celle de tous les internautes est méprisée nécessite des mesures. Avec cette première recommandation, nous faisons un premier pas vers Facebook et tous les acteurs d’Internet qui utilisent Facebook afin de leur permettre de fonctionner tout en respectant réellement la vie privée. Ça passe ou ça casse.[/quote] La Commission vie privée belge a pour ambition d’analyser en profondeur chacune de ces problématiques. Aujourd'hui, toute l’attention se porte sur le huitième chapitre intitulé 'Facebook Tracking Through Social Plug-ins': 'Traçage via les modules sociaux' Ceci ne concerne pas uniquement les utilisateurs de Facebook, mais quasi tous les internautes de Belgique et d'Europe. Les commissions vie privée des Pays-Bas (précurseur en la matière), d'Allemagne (Hambourg) et de Belgique coopèrent depuis janvier 2015 dans un groupe d’initiative. La France et l’Espagne ont récemment rejoint ce groupe de contact. Ces derniers se concertent régulièrement avec les autres organisations soeurs européennes, ces différents pays ont entamé une analyse et suivi la procédure nationale propre. Jusqu'à ce jour, Facebook refuse de reconnaître l’application de la législation belge ainsi que la Commission vie privée belge. Les constatations du rapport de recherche EMSOC/SPION ont jusqu’à présent été contestées, elles n’ont cependant pas été réfutées concrètement. Au contraire, Facebook a reconnu que de petites erreurs, des “bugs” ont été découverts. [quote]'Le dossier a déjà été transmis au procureur du Roi et nous n'excluons pas l'éventualité d'une plainte pénale', précise la Commission, qui souhaite avancer rapidement dans ce dossier et engranger des résultats pour la fin de l'année. Facebook a obtenu de notre part quatre fois plus de temps que celui qu'il a donné à ses membres pour accepter ses nouvelles règles d'utilisation. Nous allons maintenant réagir rapidement, c'est une question de semaines', assure-t-on.[/quote] Facebook n'accepte pas d'être contraint par les législations de protection de la vie privée belge, néerlandaise et allemande, ne reconnaissant que la commission irlandaise compétente en la matière. [quote]Dans sa recommandation, la Commission belge exige une transparence totale sur l'utilisation des cookies. Le réseau social ne peut en outre pas collecter de données de non-utilisateurs via des modules sociaux (sauf autorisation expresse). Une collecte de données des utilisateurs doit se limiter au strict nécessaire pour un service demandé et il faut en demander la permission. Les modules sociaux doivent, de plus, être respectueux de la protection de la vie privée. Enfin, Facebook doit préalablement obtenir l'autorisation de ses utilisateurs avant d'afficher de la publicité ciblée. Il est, par ailleurs, recommandé aux propriétaires de sites internet d'obtenir le consentement éclairé de leurs visiteurs pour l'utilisation de modules sociaux. Ils sont conjointement responsables, met en garde la Commission, qui leur demande aussi de donner des informations sur la gestion des cookies et d'obtenir le consentement de l'internaute.[/quote]

17 May 2015 LIRE L'ACTU
Les trois changements à venir sur votre fil d'actualité Facebook Archives Secunews SECUNEWS

Les trois changements à venir sur votre fil d'actualité Facebook

Ce mardi 21 avril 2015, le réseau social Facebook a annoncé sur son blog une modification de son algorithme, qui va impacter les fils d'actualité et les publications qui y sont affichées. Ces changements sont récurrents. Ils sont scrutés de très près par les administrateurs de pages, qui cherchent à toucher un public toujours plus large, Facebook doit alors arbitrer entre ces intérêts et la nécessité de satisfaire les besoins de ses membres, qui doivent aussi pouvoir accéder aux publications de leurs amis les plus proches. Cette fois, le réseau social a clairement décidé de faire pencher la balance vers les membres privilégiant les relations avec leurs amis. Tout ce que vous devez savoir. Trois mesures concrètes ont donc été prises: 1. Les publications de vos amis seront davantage mises en avant. [quote]Avec son algorithme, Facebook fait le tri entre les publications des amis pour afficher en priorité les plus susceptibles d'intéresser un utilisateur donné. Il suffit de se rendre sur la page d'un ami avec lequel les interactions sont limitées pour découvrir des posts n'ayant jamais été repris sur le fil d'actualité. Les nouvelles règles doivent permettre d'afficher davantage de publications des amis. "Nous avons compris que les gens avaient peur de louper d'importantes publications d'amis auxquels ils tiennent", précise le communiqué. Dans le même esprit, si un utilisateur consulte régulièrement les publications d'une page donnée, celles-ci seront davantage mises en avant. [/quote] 2. Les interactions de vos amis avec les pages sont pénalisées. [quote]En consultant votre fil d'actualité, les interactions (commentaires, likes, etc..) de vos amis avec des pages que vous ne suivez pas apparaissent régulièrement. Le réseau social a décidé de réduire la visibilité de ces posts, pour faire privilégier les publications des amis et des pages directement suivies par l'utilisateur. [/quote] 3. Les posts rapprochés d'un même ami pourront être affichés. [quote]Dans son communiqué, Facebook explique avoir pris sa décision pour les utilisateurs n'ayant que peu d'amis. Auparavant, l'algorithme évitait d'afficher à la suite les publications d'une même personne. Mais à trop miser sur la variété des publications, les fils d'actualités des membres concernés perdaient de leur intérêt, c'est pour cette raison que le réseau social a assoupli ces règles. [/quote] Avec ces nouvelles règles, les gestionnaires de page, ou "community managers" ont de quoi s'inquiéter, ils sont clairement pénalisés, leurs pages ayant moins de chance de toucher un large public. Reste à savoir si cela a un rapport avec les projets de Facebook, qui aimerait devenir un véritable éditeur de contenus en publiant directement des articles de presse sur son réseau. Il a noué des contacts à ce sujet avec une douzaine de médias américains pour envisager des tests. Clic pour lire le communiqué de Facebook (en) Voir aussi: Qu’est ce que Facebook saura désormais sur vous et ce qu’est ce qu’il pourra faire de ces informations.

23 Apr 2015 LIRE L'ACTU
Comment choisir un solide mot de passe, selon Edward Snowden Archives Secunews SECUNEWS

Comment choisir un solide mot de passe, selon Edward Snowden

Un solide mot de passe doit-il contenir au moins treize caractères et regorger de chiffres, de capitales et de minuscules, ainsi que de points d'exclamation ? Non, à en croire Edward Snowden. Le talkshowhost américain John Oliver du programme d'actualité satyrique diffusé sur HBO Last Week Tonight a récemment rendu visite à Edward Snowden à Moscou. Leur sujet de conversation ? Comment créer un mot de passe qui tienne la route! Un mot de passe commun de huit signes est craqué en moins d'une seconde. La plupart des suggestions faites par Oliver ne plurent pas à Snowden. [quote]Q: Passwerd ? R: C'est une blague ou quoi? Q: Onetwothreefour ? R: Tu n'arriveras pas loin ainsi. Q: Limbiscuit4eva ? R: Oublie. Q: admiralalonzoghostpenis420YOLO ? R: Voilà un assez bon mot de passe, et facile à mémoriser en plus.[/quote] margarettatcheris110%SEXY [quote]Le meilleur conseil que je puisse donner, est d'imaginer une phrase de passe plutôt qu'un mot de passe. Il est en effet beaucoup plus malaisé de retenir un mot de passe constitué de treize caractères, de points d'exclamation, de chiffres, de capitales et de minuscules qu'une simple phrase telle que margarettatcheris110%SEXY.[/quote] Voir aussi: Classement des 25 mots de passe les plus utilisés en 2013. Clic pour lire toutes les actus sur Edouard Snowden. Comment choisir un solide mot de passe, selon Edouard Snowden

12 Apr 2015 LIRE L'ACTU
Il s’évade de prison grâce à de faux mails et du phishing Archives Secunews SECUNEWS

Il s’évade de prison grâce à de faux mails et du phishing

Neil Moore est un fraudeur de 28 ans dont la ruse lui a permis de s'évader de la prison hautement sécurisée de Wandsworth, à Londres, dans laquelle il purge une peine de prison pour une escroquerie à 1,8 millions de livres sterling (environ 2,4 millions d’euros) Visiblement, creuser un tunnel et limer les barreaux de sa cellule ne sont plus les seules tactiques envisagées par les criminels pour s’échapper de prison. En effet, le centre de détention de Wandsworth au Royaume-Uni a été victime d’une spectaculaire évasion en employant une méthode bien connue des pirates informatiques, l’hameçonnage (phishing). [quote]Tel que le rapporte la BBC, Neil Moore était en détention provisoire lorsqu’il est parvenu à mettre la main sur un téléphone mobile avec lequel il a créé un faux compte e.mail dont l’adresse ressemblait comme deux gouttes d’eau à celle du tribunal responsable de sa condamnation, la Royal Court of Justice de Londres. Il ne lui en fallait pas plus pour entrer en communication avec l’administration du pénitencier et ordonner sa propre libération sous caution en prétendant être un greffier du tribunal.[/quote] Ce n’est que trois jours plus tard que le stratagème a été découvert par la prison de Wandsworth, alors que des avocats ont demandé à interroger le prisonnier disparu. Moore, 28 ans, s’est depuis lui-même rendu aux autorités. Des antécédents similaires La technique employée par Moore n’est pourtant guère impressionnante aux yeux d’une personne un tant soit peu familière avec la gestion de sites Internet. Le prisonnier a tout simplement enregistré un domaine dont le nom s’apparentait à celui du site de la Royal Court of Justice, l’a jumelé aux serveurs DNS d’un service de courriel comme Gmail, et a emprunté le vocabulaire d’un greffier dans ses communications (sous l’identité de l’inspecteur-détective Chris Soole). Qui plus est, c’est exactement pour cette raison que Moore s’est retrouvé en prison. En effet, l’homme est parvenu à arnaquer des investisseurs en se faisant passer pour un conseiller bancaire de diverses institutions financières. La seule différence entre ces méfaits et le stratagème qui lui a permis de retrouver sa liberté est que le tout se faisait de vive voix, par téléphone, Moore a ainsi pu mettre la main sur une somme totalisant un peu plus de 1,8 million de livres sterling (environ 2,4 millions d’euros). [quorte]On retrouve énormément d’ingéniosité criminelle dans l’esprit de M. Moore», a déclaré le procureur Ian Paton. L’affaire est une exceptionnelle preuve d’inventivité et de fourberie criminelle mettant apparemment à profit l’expertise de cet accusé.[/quote] [quote]Le Telegraph explique par ailleurs que si le prisonnier est arrivé à ses fins, ce n'est pas seulement grâce à son arnaque rondement menée, il a été aidé par l'inattention des autorités pénitentiaires, qui n'ont pas remarqué certaines incohérences, notamment le fait que le nom de la Cour ait été renommé 'Southwalk' à la place de 'Southwark' dans le mail.[/quote] Dans les pas de Ronnie Biggs. Neil Moore est le premier à s'évader de la prison de Wandsworth depuis le célèbre bandit anglais Ronnie Biggs en 1965. Cet établissement pénitentiaire est classé dans la catégorie B par les autorités britanniques, cela signifie qu'il accueille des détenus ne nécessitant pas une surveillance maximale, mais qui représentent tout de même un risque d'évasion. Ronnie Biggs avait participé à la spectaculaire attaque du train postal Glasgow-Londres du 8 août 1963, l'un des plus grands casses qu’a connu le Royaume-Uni. Neil Moore risque de voir sa peine alourdie de plusieurs années de prison, il s'est déclaré coupable d'évasion et de huit chefs d'accusation de fraude. Reste à voir maintenant à quel point le dénouement de cette histoire, dont l’objectif était potentiellement de démontrer une importante faille dans la sécurité du pénitencier, viendra réduire ou non la peine de Moore, celle-ci doit être entendue le 20 avril 2015.

02 Apr 2015 LIRE L'ACTU
YouTube abandonne Flash Player pour le HTML5 Archives Secunews SECUNEWS

YouTube abandonne Flash Player pour le HTML5

Quasiment cinq ans jour pour jour après avoir lancé les premiers tests sur la balise vidéo HTML5, Google vient d'annoncer que YouTube utilisait désormais cette technologie par défaut, à la place de Flash. Parmi les avantages de cette bascule, il est question de la prise en charge de VP9, des EME et de WebRTC. Google a annoncé, que YouTube utilisera désormais la technologie HTML5 par défaut pour l'affichage des vidéos, en remplacement de Flash, ce dernier est de moins en moins utilisé sur Internet et cette annonce ne risque pas d'arranger les choses. Il y a cinq ans, YouTube avait déjà entrepris des tests avec le HTML5, des essais concluants puisque ce format sera généralisé progressivement à toute la plateforme. Flash, technologie développée par l'éditeur Adobe, permet notamment aux navigateurs d'afficher des animations et des vidéos. [quote]Au cours des quatre dernières années, nous avons travaillé avec les éditeurs de navigateurs et la plus grande communauté pour combler ces lacunes, et maintenant, YouTube utilise HTML5 par défaut dans Chrome, IE 11, Safari 8 et dans les versions bêta de Firefox, a annoncé YouTube sur son blog de développeurs.[/quote] Depuis 2007 et l'émergence de l'Internet mobile, son avenir est remis en cause. Lors de l'annonce du premier iPhone, l'absence de la gestion du Flash était interprétée comme un défaut, tant il était omniprésent sur le Web, avec le succès des smartphones et un peu plus tard des tablettes, les sites web ont progressivement dû se tourner vers une alternative, le HTML5. Flash, incompatible avec la mobilité Flash est principalement critiqué à cause de la puissance nécessaire à son fonctionnement. Le processeur est très utilisé, faisant directement chuter l'autonomie de la batterie des ordinateurs portables, mais aussi les performances des machines, c'est ce problème qui a limité son développement sur les mobiles et les tablettes, des appareils aux caractéristiques moins avancées que les ordinateurs, et aux batteries plus petites. HTML5 permet de profiter du codec VP9, qui vous donne une meilleure qualité de résolution vidéo avec une réduction moyenne de la bande passante de 35%, cela permet aux vidéos de commencer de 15% à 80% de fois plus vite. En 2012, le développement de Flash a été arrêté par Adobe, il n'y aura que des mises à jour de sécurité jusqu'à 2017.

30 Jan 2015 LIRE L'ACTU
Popcorn Time, le site de streaming illégal, suspendu par la douane en Belgique Archives Secunews SECUNEWS

Popcorn Time, le site de streaming illégal, suspendu par la douane en Belgique

Le portail Popcorn Time vient de subir l'un des plus importants revers de sa jeune histoire. Depuis plusieurs jours, le champion du streaming illégal était indisponible, son nom de domaine, time4popcorn.eu, a tout simplement été suspendu à la suite d'une décision prise en Belgique, cette suspension trouve son origine dans une requête des douanes belges, qui ont effectué une enquête sur une série de sites web et ont pointé le cas de Popcorn Time. [quote]"Les autorités douanières belges nous ont demandé de procéder à une enquête sur le portail en question et nous avons constaté qu'il ne respectait pas certaines de nos règles d'utilisation", explique Geo Van Langenhove, Legal Manager du gestionnaire de noms de domaines EURid. Les noms de domaine en ".eu" sont en effet réservés aux opérateurs actifs en Europe, mais "la localisation géographique des personnes derrière ce site web ne correspond pas", poursuit-il[/quote] Du côté du SPF Finances, responsable des douanes, on confirme l'information, mais sans plus de commentaires, une communication plus large étant prévue dans les prochains jours. Les gestionnaires de Popcorn Time, eux, ont rapidement trouvé la parade en déplaçant leur nom de domaine ailleurs. Pour réactiver le service, les administrateurs de Popcorn Time ont réagi en mettant en place une adresse alternative en .com et ont tenu à rassurer leurs utilisateurs: [quote]Avec la bêta 5.0, ce genre d’incident ne pourra plus se produire.[/quote] Il y a donc fort à parier que la prochaine version de Time4Popcorn sera complètement décentralisée, un peu à la manière de Moviepanda.tv. Interrogés par TechCrunch, les développeurs du site ont admis que cette aventure leur a en tout cas été très néfaste, notamment en détruisant leurs efforts en matière de SEO pour être mieux référencés sur les moteurs de recherche. Mais, l’extension .com étant gérée par un registrar américain, le site risque fort d’être confronté au même souci dans un très bref délai, des plaintes des majors du cinéma pourraient vite mener à sa suspension. Il a donc, en début de semaine, trouvé un nouveau port d’attache, la Suède. Il dispose désormais d’une extension en .se (Popcorn-Time.se), gérée par un bureau d'enregistrement (NIC-SE) qui a déjà manifesté son opposition à la suspension de noms de domaine. Pas sûr cependant que cela le mette totalement à l’abri de poursuites des ayants droit...

15 Oct 2014 LIRE L'ACTU
Firefox passe en version 30 et bloque par défaut les plugins Archives Secunews SECUNEWS

Firefox passe en version 30 et bloque par défaut les plugins

La principale innovation de la dernière mise à jour du navigateur Firefox est le blocage, par défaut, de l'ensemble de ses plugins, ces modules logiciels (Flash, Java, Silverlight, etc.) qui peuvent être source de ralentissement, de plantage et même de failles de sécurité. La fondation Mozilla, éditrice du navigateur, souhaite ainsi améliorer à la fois la sécurité et la stabilité de son navigateur. Libre ensuite à chaque utilisateur de choisir d'activer le(s) plugin(s) de son choix. Il peut aussi choisir l'option "Demander pour activer", qui lancera une demande d'autorisation au cas par cas, pour chaque site concernés. Attention, ces modules ne doivent toutefois pas être confondus avec les extensions (anti-pubs, aides aux téléchargements, outils de développement Web, etc.) dont la gestion représente toujours l'atout maitre de Firefox. À noter que Google adopte la même politique avec Chrome, bloquant par défaut toutes les extensions non issues du Chrome Web Store. Aucune nouvelle fonctionnalité n'est à noter dans cette version 30 de Firefox. Clic pour télécharger Firefox

13 Jun 2014 LIRE L'ACTU
La BAF réclame 40.000 euros pour téléchargement et diffusion illégale de films Archives Secunews SECUNEWS

La BAF réclame 40.000 euros pour téléchargement et diffusion illégale de films

La Belgian Anti-piracy Federation (BAF) réclame 40.000 euros à un père de famille pour avoir diffusé et téléchargé illégalement des films. Il l'aurait fait pour ses enfants, mais serait impliqué dans le fonctionnement d'un site illégal. Chauffeur de bus et père de 3 enfants, l’homme originaire de Putte, en province d’Anvers, a expliqué qu'il pensait ne pas risquer grand-chose étant donné que les films qu’il avait téléchargés pour ses enfants se trouvaient également sur YouTube, explique De Standaard. C'est en tout cas ce qu'il a déclaré devant la cour. Il s’agit d’une enquête effectuée sur deux forums, dont Belgian-Scene, où des liens de téléchargement de films, musique, e-livres, jeux, etc... ont été diffusés, les deux sites comptaient, selon BAF, respectivement 4.610 et 9.700 membres et ont été mis hors ligne en mars 2014. Il comparaissait avec 5 autres personnes, dont le fondateur et les administrateurs d'un site illégal belge, devant la cour correctionnelle de Gand, quatre personnes ont négocié un arrangement préalable avec la BAF et devront s'acquitter d'amendes entre 10.000 et 25.000 euros. Le père et un membre du site ont refusé l’arrangement et attendent d'être jugés. La justice se prononcera en juin 2014 sur ce dossier. La BAF a tenu à nuancer l'histoire et a expliqué au journal De Morgen que c'était surtout ceux qui diffusent les oeuvres illégalement qui sont poursuivis. Le cas du père semble donc plus compliqué que de simples téléchargements illégaux, comme évoqué devant la cour, et il serait impliqué dans le fonctionnement du forum incriminé en ayant lui-même diffusé des liens pour télécharger illégalement des oeuvres. [quote]Nous avons déposé une plainte contre les gestionnaires, fondateurs et uploaders des forums, comme c’est toujours le cas, explique Olivier Maeterlinck, directeur de BEA, la fédération des producteurs et distributeurs de films, jeux et musique en Belgique. Nous ne déposons jamais de plaintes contre ceux qui téléchargent, mais uniquement contre ceux qui diffusent du contenu, affirme Maeterlinck.[/quote] Clic pour lire toutes les actus sur le Warez

07 May 2014 LIRE L'ACTU
Twitter change son interface, pour ressembler à Facebook Archives Secunews SECUNEWS

Twitter change son interface, pour ressembler à Facebook

Twitter présente une nouvelle interface, similaire à Facebook. Une image de profil plus grande, placée légèrement à gauche, une photo de couverture énorme, qui couvre la largeur de l’écran, trois colonnes pour afficher les tweets, photos, vidéos, suggestions et tendances. Des tweets bien séparés et plus grands, tout ça est bien beau, mais donne une impression de déjà-vu. Des réseaux qui s’inspirent mutuellement Sans aller jusqu’à dire que Twitter copie Facebook, il est clair que la nouvelle interface mise en ligne partage plusieurs ressemblances avec le réseau social de Facebook, mais c’est de bonne guerre, car cela fait longtemps que les deux réseaux sociaux n’hésitent pas à s’inspirer mutuellement l’un de l’autre. Facebook a déjà adopté le @ et le # de Twitter, tout comme les systèmes d’abonnements et de comptes certifiés. De son côté, l’oiseau bleu avait déjà emprunté le système de tag pour les photos, la grande image de couverture pour la présentation des profils, ainsi que l’affichage des photos sous forme de grille. [quote]À partir d’aujourd’hui, ce sera encore plus facile (et, nous pensons, plus drôle) de vous exprimer à travers une nouvelle page de profil améliorée, a indiqué Twitter sur son site.[/quote] L’objectif est de fournir une interface plus épurée et plus agréable à utiliser, le but est aussi de permettre à Twitter de reprendre son envol. Car le réseau social a un besoin criant de nouveaux utilisateurs. Fin 2013, le site ne comptait "que" 250 millions de tweetos réguliers, soit un quart du nombre d’inscrits sur Facebook. Pire, la croissance des nouveaux utilisateurs a chuté, elle est passée de 140% début 2011 à 40% fin 2013. Le problème ? Twitter serait trop compliqué et difficile à appréhender pour les nouveaux inscrits. Le but avoué est donc de rendre le site plus facile d’utilisation. [quote]Nous devons simplement rendre Twitter meilleur, rendre la plateforme plus facile à comprendre pour les nouveaux arrivants, a expliqué le PDG Dick Costolo en février.[/quote] D’autres modifications en vue Twitter souhaite également renforcer l’aspect communication du réseau, à l’image de Facebook qui permet de discuter facilement entre amis. [quote]- Le terme "retweet" pourrait être remplacé par "partage" pour être plus compréhensible. - Et les tweets pourraient ne plus être organisés de façon chronologique, mais plutôt par sujets de discussion. - Les dirigeants de Twitter veulent aussi rendre leur site beaucoup plus rentable. Selon le Wall Street Journal, le site pourrait introduire 15 nouveaux formats publicitaires. [/quote] Première piste ? Imiter Facebook et proposer aux utilisateurs d’installer des applications sur leurs smartphones. Suivez nous sur Twiitter Suivez nous sur Facebook Voir aussi: Facebook copie Twitter et introduit les hashtags

14 Apr 2014 LIRE L'ACTU
Robin Seggelmann, l'homme par qui l'énorme faille Heartbleed est arrivée Archives Secunews SECUNEWS

Robin Seggelmann, l'homme par qui l'énorme faille Heartbleed est arrivée

Robin Seggelmann se confie et écarte toute théorie du complot... La faille a fait paniquer tous les experts Web, et l'étendue de ses conséquences ne sera sans doute pas connue avant un moment. Ce Jeudi, Robin Seggelmann, le programmeur allemand responsable du bug Heartbleed, s'est confié au Sydney Morning Herald. [quote]Et s'il affirme avoir fait une erreur triviale et malheureuse, il jure qu'elle était involontaire.[/quote] Seggelmann fait partie des quatre programmeurs européens de la fondation qui gère la technologie open source OpenSSL. Il explique avoir corrigé des bugs et ajouté de nouvelles fonctions, en 2011, dans l'une d'entre elles, baptisée "heartbeat" (battement de coeur), il a oublié de valider une variable. Conséquence, avec les bons paramètres, il était possible de faire cracher des informations à un serveur, notamment des mots de passe en clair, et pire, des clés de décryptage ouvrant les portes protégées du site. [quote]Normalement, dans les processus de codage open source, il y a toujours une personne qui relit un nouveau code écrit par un contributeur, manque de bol, cette erreur de programmation n’a pas non plus été remarquée par l’examinateur en question, un certain Dr Stephen Henson, également spécialiste en sécurité informatique d’origine britannique. L’erreur de codage est donc restée, pour être implémentée ensuite sur la plupart des serveurs web. [/quote] C’est un bel exemple de la fameuse loi de Murphy [quote]Quand un truc peut mal tourner, il va forcément mal tourner.[/quote] La NSA hors de cause A l'annonce de la découverte de la faille, lundi, certains yeux se sont tournés vers la NSA. [quote]Seggelmann jure que l'agence américaine n'a jamais été impliquée dans la conception ou la maintenance d'OpenSSL. Il n'écarte cependant pas qu'elle ait pu découvrir et exploiter la faille au cours des deux dernières années.[/quote] Au final, il semble donc qu'il s'agisse bien d'une erreur humaine! Certains estiment que la situation illustre les limites de la gestion d'un protocole open source utilisé par deux sites Web sur trois, qui ne dispose que d'un budget annuel d'un million de dollars. D'autres rappellent que la technologie de cryptage RSA, pourtant privée, a été affaiblie par du lobbying de... la NSA. Voir aussi: Importante faille dans un logiciel utilisé par la moitié des sites internet

11 Apr 2014 LIRE L'ACTU
Un milliard d'appareils Android touché par une faille de sécurité Archives Secunews SECUNEWS

Un milliard d'appareils Android touché par une faille de sécurité

La recherche a été menée conjointement entre l’Université de l’Indiana et Microsoft, la faille, de type "Pileup", se trouve dans le service de gestion des paquets (PMS) d’Android, qui autorise automatiquement les nouvelles permissions accordées aux applications déjà installées lors de la mise à jour de l’OS. Tous les appareils Android sont donc concernés. C’est la conséquence qu’au fur et à mesure des versions d’Android, l’OS accorde de nouvelles permissions à certaines applications. Par exemple, la permission "ADD_VOICEMAIL" (qui permet de consulter le répondeur de l’utilisateur) a été ajoutée dans la version 4.0.4 d’Android, mais si vous avez installé une application qui utilise cette permission sur l’OS en version 2.3.6, lors de la mise à jour d’Android, la permission sera automatiquement accordée à l’application. [quote]Quand un utilisateur met à jour Android vers une version qui dispose de nouvelles permissions, l’application est automatiquement capable de s’en servir, puisque l’utilisateur lui a autorisé l’accès dans le passé. Ironiquement, après avoir pendant longtemps réclamé des mises à jour d’Android auprès de Google, il s’avère que celles-ci peuvent réveiller des malwares installés dans le passé", précise Bogdan Botezatu, Analyste sénior des e-menaces chez Bitdefender.[/quote] Entre autres, les applications peuvent baisser le niveau de sécurité, injecter du code javascript dans le navigateur Web pour accéder aux favoris et rediriger vers des pages de phishing, inspecter les cookies ou les favoris, ou encore prendre l’apparence d’applications ou de pages Web légitimes. Les chercheurs montrent que la faille est présente sur des appareils de constructeurs et de pays différents. [quote]Notre étude a montré que les vulnérabilités existaient dans toutes les versions officielles d’Android et sur les 3 522 versions de codes source de Samsung, LG et HTC que nous avons analysées, ajoutent-ils.[/quote] Google et les principaux constructeurs d’appareils Android ont été mis au courant de leur découverte. Voir aussi: Une faille de sécurité affecte l’iPhone, l’iPad, l’iPod et le Mac

27 Mar 2014 LIRE L'ACTU
La Computer Crime Unit bricole avec du vieux matériel Archives Secunews SECUNEWS

La Computer Crime Unit bricole avec du vieux matériel

Le matériel utilisé par les agents de la cellule de la police de l'internet en Belgique (FCCU), fait défaut et n'est pas à la pointe technologique. La faute à l'Inspection générale des Finances qui bloquerait l'acquisition de matériel pourtant indispensable à la recherche et au traitement de données, alors qu'en janvier dernier, le gouvernement a annoncé son intention de renforcer la lutte contre la cybercriminalité et l'arrivée dans le courant de l'année de 50 agents supplémentaires, un manque cruel de matériel performant est constaté. On apprend ainsi que dans certains services, les policiers sont contraints d'organiser des cagnottes pour pouvoir acheter du matériel Ou qu'ils doivent compter sur la bonne volonté de l'informaticien du quartier pour obtenir un prêt de matériel pour pouvoir lire et analyser certaines données, du matériel issu de saisies est également utilisé dans certaines unités. Par ailleurs, les licences de certains programmes ne sont pas mises à jour. [quote]"Les agents sont donc contraints de fonctionner avec des versions d'essai gratuites ou de démonstration mais qui ont une durée très limitée dans le temps", explique Eddy Lebon, représentant du syndicat policier Sypol. "Non seulement ça s'apparente à du bricolage mais on en vient même à travailler sur le fil de la légalité."[/quote] La gestion trop rigide des budgets par l'Inspection générale des Finances serait à l'origine des problèmes rencontrés par la Computer Crime Unit. Contacté par Belga, le cabinet de la ministre de l'Intérieur Joëlle Milquet n'était pas joignable mardi soir. Clic pour lire toutes les actus sur la FCCU

12 Mar 2014 LIRE L'ACTU
La Belgique aura son Centre de cybersécurité Archives Secunews SECUNEWS

La Belgique aura son Centre de cybersécurité

La Belgique est à la traîne en matière de cybersécurité. Le gouvernement fédéral a, certes, dégagé des moyens pour renforcer la sécurité électronique du pays mais la Belgique n'en fait pas encore assez, ont souligné mardi plusieurs parlementaires lors d'un échange de vues en Commission de la Chambre avec le premier ministre Elio Di Rupo. Ces derniers mois, la Chancellerie, les Affaires étrangères et Belgacom ont été victimes d'attaques informatiques. Parallèlement, les révélations d'Edward Snowden ont mis au grand jour l'espionnage auquel se livrent les Etats-Unis, y compris vis-à-vis de pays alliés. Depuis 2005, le gouvernement fédéral développe une stratégie de sécurité électronique. Au mois de décembre 2013, il a décidé de l'amplifier malgré les difficultés budgétaires. Dix millions d'euros ont été dégagés, notamment pour créer un Centre belge de cybersécurité. Cinquante personnes seront bientôt engagées dans les différents services chargés de cette politique (police, Sûreté de l'Etat, renseignements militaires, etc.). Une législature perdue Et si la Belgique a été victime d'attaques électroniques, elles n'ont rien de comparable à celles qui ont frappé l'Estonie en 2007 ou les Pays Bas l'an passé (10 millions de Néerlandais ont été privés de signature électronique). Tant dans la majorité que dans l'opposition, ces efforts, s'ils sont réels, ont semblé insuffisants au regard de l'importance de l'enjeu. [quote]"Nous sommes en deçà de la réponse que nous devons apporter à un problème aussi grave", estime Georges Dallemagne (cdH). "Je me demande si nous n'avons pas perdu une législature dans ce dossier", a renchéri Denis Ducarme (MR).[/quote] [quote]Le nouveau Centre de la Cyber-sécurité en Belgique (CCB) aura pour mission de contrôler la sécurité internet des utilisateurs et sera chargé de la gestion de crise en cas de cyber-incidents, il devra aussi développer les standards et les normes de sécurité des systèmes d’information des autorités. En outre, le CCB servira de plate-forme de concertation pour tous les partenaires concernés - le gouvernement, le monde scientifique et le secteur privé - et d’organe de coordination quant à la présence de notre pays dans des forums internationaux sur la cyber-sécurité. Le CCB, créé au sein du SPF Chancellerie du premier ministre, qui s’occupera du support administratif et logistique du centre, se composera d’une dizaine de collaborateurs dépendant d’un directeur et d’un directeur adjoint. La proposition de l’arrêté royal sera présentée à des fins de négociations syndicales et de conseils de la part du Conseil d’Etat. Le premier ministre Elio Di Rupo espère rendre le centre opérationnel dans le courant de 2014.[/quote] Voir aussi: Un siècle de sécurité informatique, radio, télécommunication

05 Feb 2014 LIRE L'ACTU
FIFA / LFP Manager c'est fini! Archives Secunews SECUNEWS

FIFA / LFP Manager c'est fini!

Disponible depuis le 24 octobre 2013, FIFA/LFP Manager 14 (pas confondre avec Football Manager), sera vraisemblablement le dernier opus de l'autre franchise dédiée à la gestion de clubs de football. Electronic Arts a décidé de siffler le coup de sifflet final pour reprendre l'expression de Gerald Köhler, le fondateur de la série. Au travers d'une lettre ouverte publiée sur le site officiel du jeu, M. Köhler est revenu sur cette décision expliquant tout d'abord que: [quote]"Le marché de ces jeux de niche se partage essentiellement entre deux pays, l'Allemagne et le Royaume-Uni, or, il se trouve que depuis quelques années, c'est Football Manager 2014 qui se taille la part du lion en termes de ventes alors que l'effritement du marché et son orientation de plus en plus mobile n'ont pas arrangé les choses."[/quote] Pour Gerald Köhler: [quote]"La solution aurait pu venir d'une refonte profonde de la franchise LFP Manager et la mise en place d'un nouveau moteur aurait pu donner un boost à la série. Suite à ces constations, M. Köhler explique que la décision de mettre un terme à la franchise a été préférée... "[/quote] Football Manager est maintenant seul en lice, espérons que Sports Interactive ne se repose pas trop sur ses lauriers. Eagle1: [quote=Eagle1]Dommage, je préférais FIFA/LFP Manager au lieu de Football Manager qui est pas mal non plus, mais plus pousser dans la technique.[/quote] Clic pour lire la lettre ouverte (anglais)

30 Nov 2013 LIRE L'ACTU
Le festival belge Tomorrowland en conflit avec la Sabam Archives Secunews SECUNEWS

Le festival belge Tomorrowland en conflit avec la Sabam

[quote]"Des droits extravagants et extrêmement élevés, qui sont simplement impayables", c’est ainsi que l’organisateur du festival de musique électronique Tomorrowland résume, dans un communiqué de presse envoyé mardi, le conflit qui l’oppose à la Sabam.[/quote] ID&T, organisateur de Tomorrowland, et la Sabam, société belge de perception et gestion de droits d’auteur, sont actuellement opposés devant la justice, Le différend entre le festival et la Sabam remonte à l’édition 2010. Tommorowland avait à l’époque payé une facture à la Sabam sur base de la vente de 8.000 tickets, explique un porte-parole de la société de droit d’auteurs. [quote]"Nous étions surpris car nous avons lu dans les médias que le festival avait été un grand succès."[/quote] Les 120.000 tickets de l’événement avaient en effet été vendus. La Sabam a saisi les tribunaux, car les organisateurs de Tommorowland n’avaient pas voulu lui donner un certain nombre de précisions à ce sujet, la société de droit d’auteurs avait alors pu nommer un expert indépendant pour inspecter les comptes 2010, 2011 et 2012 du festival. Il est apparu que les déclarations effectuées par le festival n’étaient pas compatibles avec ses comptes, les organisateurs ont alors accepté de payer une partie de la différence à la Sabam. En 2013, Tommorowland a décidé de jouer cartes sur table avec la Sabam. Le festival conteste cependant désormais le montant réclamé car il le juge excessif. Un juge devra donc trancher ce nouveau litige, une décision devrait tomber d’ici le mois d’octobre 2014.

23 Oct 2013 LIRE L'ACTU
Selon Bill Gates la fonction Ctrl-Alt-Suppr était une erreur Archives Secunews SECUNEWS

Selon Bill Gates la fonction Ctrl-Alt-Suppr était une erreur

C'est un code bien connu des utilisateurs d'ordinateur. Lors d'une conférence donnée à Harvard, Bill Gates a reconnu que la fonction Ctrl-Alt-Suppr des claviers n'aurait jamais dû exister. Il ne voulait qu'un seul bouton qu'un ingénieur d'IBM lui a refusé. Citation: "Nous n'aurions pu avoir qu'un seul bouton, mais le gars qui a fait le design du clavier IBM ne voulait pas nous donner notre touche unique, a confié l'ancien patron de Microsoft lors d'une conférence à l'université de Harvard pour une levée de fonds. La fameuse fonction nécessitant trois doigts ne trouve donc son origine que dans le bon vouloir d'un ingénieur. Citation: L'ancien patron de Microsoft a admis que "c'était une erreur" de conception qui a fini par coller à l'image du produit. Il voulait à l'origine juste une commande spécifique, codée en dur dans le système d'exploitation, pour "réveiller" l'ordinateur avant qu'elle ne soit étendue et serve à le relancer, le verrouiller ou encore ouvrir le gestionnaire de tâches sur les versions suivantes de Windows. Dans le milieu de l'informatique, il était de notoirement connu que David Bradley, l'homme derrière le clavier IBM, avait été le seul à porter l'idée de la commande à trois doigts au lieu d'une seule touche. Bill Gates a révélé à un auditoire hilare l'information pour la toute première fois. Lors du 20e anniversaire d'IBM, Bradley était revenu sur la conception du clavier en partageant les responsabilités de cette "invention". Citation: "Je l'ai peut-être inventé, mais Bill l'a rendu célèbre", avait-il confié. Devant son auditoire, Bill Gates n'a pas manqué de saluer les avancées de son clavier. Citation: "Nous avions fait quelque chose de très astucieux avec ce clavier. Il y a généralement 128 touches avec les minuscules et les majuscules. Nous y avons rajouté des symboles sur celles du haut, ce qui permettait de faire plus d'essais, davantage au niveau des logiciels que du matériel". Bill Gates n'avait pas obtenu son diplôme à Harvard, ayant abandonné son cursus en droit pour monter son entreprise. Près de trente ans plus tard, il a été fait docteur honoris causa.

27 Sep 2013 LIRE L'ACTU
Effacer presque toutes vos traces sur internet avec JustDelete.me Archives Secunews SECUNEWS

Effacer presque toutes vos traces sur internet avec JustDelete.me

Vous n'arrivez pas à supprimer votre compte Facebook ou autres, JustDelete.me est fait pour vous. Ce site, créé par Robb Lewis, un développeur britannique, vous offre la possibilité d'en finir avec les différents comptes d'utilisateurs que vous avez pu ouvrir ça et là sur la toile. Sur sa page d'accueil, une importante liste les répertorie, par ordre alphabétique, il vous suffit ensuite de cliquer sur le nom du service en ligne avec lequel vous souhaitez en finir. JustDelete.me vous conduira immédiatement sur la page appropriée pour effectuer l'opération. Mais avant, si vous souhaitez plus d'indications sur la manoeuvre à suivre, JustDelete.me vous offre la possibilité de cliquer sur la mention "show info" (afficher les informations") présente sous les différents boutons des sites listés sur sa page. Ces boutons fonctionnent selon un code couleur, en fonction du niveau de difficulté de l'opération: Le vert signifie processus simple. Le jaune, Étapes supplémentaires requises Le rouge, Ne peut être totalement supprimé sans contacter le support Le noir, qu'il est "impossible" de supprimer votre compte du site. Agacé par le manque de transparence Au-delà de son aide en matière de suppression, JustDelete.me pointe du doigt les sites qui empêchent leurs utilisateurs d'enlever leurs données, et pour ceux qui n'ont pas encore créé des comptes sur ce type de site, JustDelete.me a pour fonction d'alerter sur ce risque. Robb Lewis a créé JustDelete.me parce qu'il en avait assez du manque de transparence pour quiconque souhaitait effacer son compte en ligne. Citation: Il dit s'être lancé "après avoir vu quelques tweets qui indiquaient à quel point il était difficile de supprimer son compte Skype et après avoir entendu que Netflix ne supprimerait pas les données de ses utilisateurs". Si les sites répertoriés sur JustDelete.me sont nombreux, la liste n'est pas exhaustive pour autant, d'autres sites peuvent venir s'ajouter ou modifier, c'est pourquoi Robb Lewis accepte, sur son blog, toute suggestion de site à ajouter.

11 Sep 2013 LIRE L'ACTU
Pétition contre la présence de DRM dans l'HTML5 Archives Secunews SECUNEWS

Pétition contre la présence de DRM dans l'HTML5

Dans son combat contre les DRM, l'April soutient la Journée internationale contre les DRM le 3 mai 2013. Cette journée est l'occasion de rappeler à quel point ces menottes numériques sont dangereuses pour les utilisateurs comme pour les développeurs de logiciels libres, et empêchent des usages légitimes sur les contenus numériques. Le 3 mai 2013, la Fondation pour le Logiciel Libre organise la Journée internationale contre les DRM, une journée d'information sur les dangers des DRM, des systèmes de gestion de contrôle d'usage des fichiers numériques. Ces DRM sont présents sur de nombreux fichiers comme une partie de la musique en ligne, certains livres numériques mais aussi sur les supports physiques comme les DVD et les BlueRays pour la vidéo. Ils encodent le contenu de manière à le rendre illisible pour qui n'a pas la clé numérique pour le décoder. Les DRM ont pour principal objectif d'établir un contrôle de l’usage dans le cercle privé, jusqu’ici impossible à mettre en oeuvre. Dites au W3C : nous ne voulons pas d'un Hollyweb Le thème principal de la Journée internationale contre les DRM 2013 est le Web. En effet, les industries du divertissement et des éditeurs de logiciels privateurs tentent d'user de leur influence au World Wide Web Consortium ( W3C ) pour intégrer les menottes numériques (DRM) à HTML5 (autrement dit, à la structure même du web). La Fondation pour le Logiciel Libre a lancé une pétition "Dites au W3C: nous ne voulons pas d'un Hollyweb". Aidez à rassembler 50.000 signatures avant le 3 mai 2013, la Fondation pour le Logiciel Libre apportera ces signatures au W3C. Voici la traduction en français de la page de la pétition: Citation: "Dites au W3C : nous ne voulons pas d'un Hollyweb. Hollywood a remis ça. Son dernier stratagème pour s'approprier le web ? Faire usage de son influence au World Wide Web Consortium (W3C) pour intégrer la gestion numérique des restrictions (DRM) au HTML5 – autrement dit, à la structure même du web. Des millions d'internautes se sont mobilisés contre " SOPA " et " PIPA , mais maintenant les magnats des grands médias se tournent vers des organismes non gouvernementaux pour essayer de glisser les restrictions numériques dans chacune de nos interactions en ligne. Des géants comme Netflix, Google, Microsoft et la BBC se rallient à cette proposition désastreuse, qui défie la mission du W3C, « amener le World Wide Web à réaliser son plein potentiel ». Aidez-nous à rassembler 50 000 signatures avant le 3 mai 2013, Journée internationale contre les DRM. Nous apporterons ces signatures au W3C (ils sont juste au bout de la rue !) et ferons entendre votre voix. Nous en appelons au World Wide Web Consortium (W3C) et à ses organisations membres pour rejeter la proposition d'« extensions pour médias chiffrés » (EME), qui intégrerait la gestion numérique des restrictions (DRM) dans le HTML. Ces extensions pour médias chiffrés seraient un retour en arrière irréversible pour la liberté du web. Elles valideraient et rendraient possible des modèles économiques limitant les activités des utilisateurs de manière contraire à l'éthique ; elles conditionneraient la pleine citoyenneté sur le web au passage sous la coupe de sociétés de médias particulières. Alors même que Flash et Silverlight disparaissent enfin, nous ne devons pas les remplacer par la dernière lubie des géants des médias qui cherchent à nous contrôler. De plus, le principe des extensions pour médias chiffrés est en contradiction avec les valeurs fondamentales du W3C. Cela gênerait l'interopérabilité en encourageant la prolifération des greffons de DRM. Le principe du W3C de garder le web libre de droits serait bafoué car il s'agit ni plus ni moins d'une porte dérobée permettant aux sociétés de médias d'exiger des lecteurs privateurs. C'est se cacher la tête dans le sable que de prétendre le contraire, pour la simple raison que la proposition ne cite pas nommément de technologie ni de système de DRM particulier. W3C et organisations membres, ne tissez pas le web avec des DRM !"

29 Apr 2013 LIRE L'ACTU
Google Apps : Plus de comptes pour la version gratuite Archives Secunews SECUNEWS

Google Apps : Plus de comptes pour la version gratuite

A compté du 6 Décembre 2012, hier donc.. Google Apps, service externalisé de messagerie collaborative comprenant un serveur de messagerie, une suite bureautique , une gestion électronique des documents(GED) et proposé par Google à toutes organisations de type : entreprises, établissements d'enseignement, collectivités, etc et dont les principales applications en ligne inclues sont Gmail, Google Agenda, Google Drive, Google Documents, Google Sites et Google Vault2 n'accordera plus de nouveaux comptes pour la version gratuite. Toutefois, pas de soucis à se faire si vous utilisez déjà la version gratuite puisque vous pouvez continuer à vous en servir sans frais, ce changement n'ayant aucune incidence sur les comptes utilisateur existants. Si vous utilisez ce service, vous pouvez consulter cette page afin de trouver réponses à vos éventuelles questions concernant ce changement.

07 Dec 2012 LIRE L'ACTU
Gmail : mise à jour sur iOS Archives Secunews SECUNEWS

Gmail : mise à jour sur iOS

Google vient de publier une mise à jour de son application Gmail pour l'iPhone et l'iPad. Cette version 2.0 propose les nouveautés suivantes : Accès multicompte Nouvelle présentation épurée Suggestions au fil de la saisie Boîte de réception à défilement infini Réponse aux invitations Google Agenda intégrée Compatibilité avec les posts Google+ interactifs Nouvel environnement d'accueil Gmail sur l'Apple Store

04 Dec 2012 LIRE L'ACTU
La Belgique prête à riposter contre les cyberattaques Archives Secunews SECUNEWS

La Belgique prête à riposter contre les cyberattaques

La cyberdéfense belge dépasse désormais le stade du seul texte de loi, l'armée belge dispose en effet d'une capacité offensive de cyberattaques qui lui permet de riposter en cas d'agression à l'encontre de son système informatique ou de communication. La riposte militaire belge doit s'inscrire dans le droit international des conflits armés, et doit notamment être proportionnée, nécessaire et immédiate. Une cellule de gestion de la cyberdéfense existe désormais au sein du service de renseignement militaire SGRS. Elle a recruté ces dernières années des experts techniques. Citation: "Ce sont nos hackers", explique le patron du départment Infosec & Cyber Defence, le lieutenant-colonel Miguel De Bruycker. "Il n'y a jusqu'ici jamais eu de cyberoffensive belge dans le cadre d'une opération militaire", précise-t-il néanmoins. Citation: Selon le général Eddy Testelmans, chef du Service Général de Renseignement et de Sécurité (SGRS), l'un des arguments en faveur d'une capacité en matière de cyberguerre est qu'elle est peu coûteuse. Acheter une flotte modeste de 20 avion de combat JSF peut coûter jusqu'à 5 milliards d'euros. Construire une cyberarmée devrait coûter un milliard d'euros", dit-il. Il insiste toutefois sur le nécessaire débat sur le fondement juridique d'une cyberattaque préventive notamment. Les cyber-incidents coûteraient à la Belgique de 1 à 3 milliards d'euros par an. Au niveau national, le conseiller en sécurité du Premier ministre, Pascal Petry, annonce la création, début 2013, d'un centre belge de cybersécurité qui serait centralisé autour d'un organe unique coordonnant l'action de tous les intervenants, les services de renseignement, la police, l'armée, etc...

20 Nov 2012 LIRE L'ACTU
Mise à jour de Google Chrome Archives Secunews SECUNEWS

Mise à jour de Google Chrome

Google a mis en ligne la version 23 dite stable de son navigateur pour Windows, Mac, Linux et Chrome Frame. Cette mise à jour corrige de nombreux bugs comme toujours mais ce n'est pas tout puisque elle apporte également : Une accélération matérielle pour le décodage des vidéos permettant ainsi une économie d'énergie allant jusqu'à 25%. Un nouveau panneau de contrôle pour les pages HTTPS est accessible via l'icone cadenas de la barre d'adresse et vous permettra d'autoriser ou non l'accès aux images, à javascript , aux plug-ins, aux fenêtres pop-up, à la géolocalisation, aux notifications, au plein écran, au verrouillage de la souris ou encore à la webcam et au microphone. Une autre nouveauté, la possibilité d'envoyer une requête "Do Not Track" aux sites et services internet. Plus d'infos en activant la fonction "Envoyer une requête "Interdire le suivi" avec votre trafic de navigation" dans les "Paramètres" puis "Afficher les paramètres avancés..." et enfin dans la section "Confidentialité". Mise à jour du plug-in Flash Player. Gestionnaire de favoris plus aéré. Comme toujours la mise à jour se fera automatiquement et prendra effet au redémarrage du navigateur. Télécharger Google Chrome 23

07 Nov 2012 LIRE L'ACTU
Mise à jour des applications Facebook sur iOS Archives Secunews SECUNEWS

Mise à jour des applications Facebook sur iOS

Facebook vient de mettre à disposition des utilisateurs d'iOS une nouvelle version de son application qui apporte quelques nouveautés listées ci-dessous. Faites glisser votre doigt vers la gauche n'importe où dans l'application pour voir rapidement qui est disponible et envoyer un message. Ajoutez les amis avec lesquels vous échangez le plus de messages en haut de votre liste de favoris. Partagez rapidement plusieurs photos. Lors de l'envoi de vos messages, voyez qui est actif afin de pouvoir estimer le temps de réponse. Ajout d'une quinzaine de filtres à appliquer à vos photos avant de les publier. Par la même occasion Facebook publie également une mise à jour de son application permettant de gérer sa page Facebook si vous en possédez une. Compatible avec iPhone 5 Correctifs et améliorations des performances Télécharger Facebook Télécharger Gestionnaire de Pages (Changer le "fr" du lien par les deux lettres de votre pays afin d'accéder au Apple Store désiré)

06 Nov 2012 LIRE L'ACTU
Il crée un virus pour smartphones et détourne 500.000 euros Archives Secunews SECUNEWS

Il crée un virus pour smartphones et détourne 500.000 euros

Un jeune homme de 20 ans a été arrêté mardi 16 octobre 2012, à Amiens, soupçonné d'avoir mis au point un virus à destination des smartphones sous logiciel Android, qui aurait fait un total de 17.000 victimes pour un préjudice supérieur à 500.000 euros. Selon l'Office central de lutte contre la criminalité liée aux technologies de l'information et de la communication, le jeune homme aurait mis au point plusieurs dizaines de types de virus depuis 2011, à destination de smartphones fonctionnant avec le système d'exploitation de Google, Android. Il profitait en l'occurrence d'une relative faiblesse de l'OS. Selon plusieurs experts de la sécurité informatique, Android qui est bâti sur un modèle plus ouvert que l'App Store d'Apple est plus attaqué par des programmes malveillants en raison notamment de la différence d'approche entre Google et Apple quant à la gestion de la sécurité de leurs parcs d'applications. Le pirate mettait à disposition des logiciels gratuits à télécharger qui, sans que l'utilisateur ne s'en rende compte, composait des numéros de téléphone surtaxés, les utilisateurs recevaient alors des SMS contenant des codes qui permettaient, à leur tour, des micro-paiements via des sites piratés. Le jeune homme a été présenté au parquet d'Amiens, placé sous contrôle judiciaire et mis en examen pour escroquerie et piratage. Selon le cabinet Gartner, Android s'adjugeait au deuxième trimestre 64% des ventes du marché mondial des smartphones, devant Apple qui équipait lui 18,8% du marché avec ses iPhones. Des smartphones du numéro un mondial de la téléphonie mobile Samsung sont dotés du logiciel Android. Le géant américain de l'internet Google a dépassé fin septembre le cap des 25 milliards de téléchargements dans son magasin d'applications pour appareils mobiles fonctionnant avec le système d'exploitation Android, Google Play.

19 Oct 2012 LIRE L'ACTU
Les utilisateurs de Windows 8 déjà menacés par un faux antivirus Archives Secunews SECUNEWS

Les utilisateurs de Windows 8 déjà menacés par un faux antivirus

Les utilisateurs du nouveau Windows 8, dont la sortie est prévue dans quelques semaines, sont la proie d’un rogue, "Win 8 Security System". Windows 8 n’est pas encore sorti officiellement, mais les utilisateurs de la version de test Windows 8 de 90 jours et Windows 8 Entreprise sont déjà exposés à des menaces. Les " pirates " ont sauté sur l’occasion de l’arrivée de la dernière mouture du logiciel de Microsoft pour développer un faux antivirus, le logiciel censé résoudre des failles de sécurité est en fait un " rogue " (faux antivirus), un piège particulièrement dangereux tendu aux novices par les pirates. Le nom de domaine du faux antivirus est toujours actif, ce qui signifie que les utilisateurs sont toujours vulnérables face à cette attaque. Si d’habitude les rogues proposent un abonnement pour une petite somme d’argent, "Win 8 Security System" se vend lui à 99,90 dollars (environ 75 euros), probablement pour ajouter de la crédibilité à l’arnaque. Le faux antivirus installe un " rootkit " dans le système avec un certificat auto-signé (en version 32 bits et 64 bits) dans le registre des drivers Windows sous un nom aléatoire (qui consiste en une chaîne de caractères aléatoires) qui sert à prendre le contrôle du système et, si nécessaire, réparer le faux antivirus et empêcher toute tentative de désinstallation de ce dernier par un véritable logiciel antivirus. A partir de là, le logiciel se comporte comme un rogue habituel, il crée de multiples alertes notifiant l’utilisateur que son ordinateur n’est pas assez protégé. Si la victime essaie d’ouvrir le gestionnaire des tâches Windows, le " malware " ouvre automatiquement un faux gestionnaire des tâches avec des messages d’alerte, qui ne sont pas intégrés au logiciel mais sont des fichiers HTML téléchargés depuis Internet. Win 8 Security System attaque également le navigateur Web, il endommage "Internet Explorer" et "Google Chrome" et affiche de fausses alertes de sécurité lorsque l’utilisateur tente d’aller sur Internet ou lance des applications. En effet, le processus lancé plante en affichant une erreur qui prétend qu’un virus a corrompu le système. Le faux "Win 8 Security System" crée également sur le bureau et dans "demarrerProgrammesWin 8 Security System" le raccourci d’un dossier nommé "Buy Win 8 Security System.ink" qui redirige la victime soit vers la page d’achat, soit vers l’éditeur de registre en ligne de commande. Ce faux antivirus apparait au moment où les experts en sécurité informatique contestent la décision de Microsoft d’intégrer une version vulnérable du Flash Player dans Internet Explorer 10 pour Windows 8, au lieu d’embarquer la version sécurisée du plug-in. A l’inverse de Windows 7 et des versions antérieures, les utilisateurs de Windows 8 ne pourront pas automatiquement mettre à jour la version de Flash via le navigateur, ils devront se diriger sur la page support d’Adobe, chercher les mises à jour et les installer manuellement.

16 Sep 2012 LIRE L'ACTU
Dailymotion condamné à verser 200.000 euros à TF1 Archives Secunews SECUNEWS

Dailymotion condamné à verser 200.000 euros à TF1

La troisième chambre civile du TGI (Tribunal de Grande Instance) de Paris a également condamné à verser 30.000 euros de dommages et intérêts à la société KS2, qui produit Gad Elmaleh et 8.000 euros à l'humoriste. KS2 a cédé à TF1 vidéo les droits d'exploitation des vidéos de quatre spectacles de Gad Elmaleh. Le tribunal a estimé que la responsabilité de la plate-forme de vidéos ne peut être retenue en tant qu'éditeur, mais "qu'en sa qualité d'hébergeur, Dailymotion est uniquement responsable des manquements à l'obligation de prompt retrait après une notification régulière". Il a par ailleurs condamné Dailymotion "à retirer les suggestions de mots-clés de son moteur de recherche les désignations TF1 et LCI", "qui permettent d'accéder facilement aux programmes produits par ces sociétés et mis en ligne en violation de leurs droits", sous astreinte de 5.000 euros par jour dans un délai de deux mois après la notification du jugement. Dailymotion doit en outre verser à TF1 et LCI 25.000 euros à chacune et 15.000 euros à KS2 au titre des frais de justice. L'ensemble des demandeurs, dont certaines entités de TF1 qui ont été déboutées, réclamait une somme totale de près de 80 millions d'euros. Citation: Le tribunal a souligné que "la société Dailymotion est dans l'incapacité d'exercer un contrôle généralisé et a priori des contenus et qu'elle exerce un pouvoir de modération a posteriori et de façon ponctuelle, pour assurer le respect de la loi et des droits des tiers lorsque ceux-ci ou d'autres utilisateurs effectuent un signalement".

15 Sep 2012 LIRE L'ACTU
Divorce entre Paypal et les sites de téléchargement Archives Secunews SECUNEWS

Divorce entre Paypal et les sites de téléchargement

Nouveau coup dur pour les sites de partage de fichiers, déjà sous pression depuis la fermeture brutale de MegaUpload qui les a mis bien malgré eux sous les feux de la rampe, nombre d’entre eux se voient désormais privés d’une partie de leurs revenus. Ces dernières semaines, le leader mondial du paiement en ligne a décidé de se distancier de ce marché gris où se mêlent l’échange légal de fichiers et le téléchargement d’oeuvres protégées. Citation: Plusieurs géants du secteur se sont vus signifier la fin immédiate de leur contrat, MediaFire, Putlocker ou encore DepositFiles auraient notamment fait les frais de cette décision, rapporte le site spécialisé Torrent Freak. De très nombreux sites utilisaient PayPal pour permettre à leurs membres de souscrire à un compte "premium" ou de faire "des dons. Principal avantage de ce service, il est largement connu des internautes qui l’utilisent pour leurs achats en ligne, notamment sur la plate-forme d’enchère eBay. Pour quels motifs PayPal a-t-il soudain décidé de mettre un terme à sa relation avec des clients pourtant tolérés depuis de longues années? L’entreprise basée à San Jose, en Californie, n’a fait aucune annonce officielle sur le sujet et n’a pas voulu répondre aux questions. Manifestement, le sujet est sensible. La décision, qui intervient trois mois après que le Genevois David Marcus a pris la tête de l’entreprise, a certainement dû diviser, même à l’interne. Renoncer à faire des affaires avec tout un pan de l’économie numérique signifie faire une croix sur les revenus générés par les commissions prélevées sur chaque paiement. De quelle part de son chiffre d’affaires, qui se montait à 4,4 milliards de dollars en 2011, PayPal va-t-elle ainsi se priver? Impossible de le savoir. Une chose est sûre, pour que cette décision soit validée, il fallait que la pression soit énorme. Difficile de ne pas faire le lien avec l’affaire Megaupload , PayPal avait en effet accepté parmi ses clients cette plate-forme qui aurait permis à 50 millions d’utilisateurs de partager films et musique protégés. La société semble désormais vouloir afficher sa bonne volonté en matière de lutte contre les violations du droit d’auteur. Pour rompre brutalement les contrats, la société s’appuie sur une liste de conditions que les détenteurs de site de téléchargement doivent impérativement remplir: "Les marchands doivent autoriser PayPal à accéder librement à leur service afin que PayPal puisse contrôler le contenu", indique une directive disponible sur le site Internet de la société. L’énigme Rapidshare Cette directive a-t-elle été récemment durcie? Ou est-elle simplement désormais appliquée de manière moins laxiste? Dans un cas comme dans l’autre, cette condition est inacceptable pour les sites de téléchargement. "C’est une violation de la vie privée", a réagi la semaine dernière un responsable de Putlocker, interrogé par Torrent Freak. Nous avons une charte qui protège nos utilisateurs et nous ne comptons pas donner accès à leurs fichiers à une société tierce." Un avis partagé par ses confrères de DepositFiles et MediaFire. La plate-forme de téléchargement RapidShare basée en Suisse est l’un des rares géants du secteur à proposer, aujourd’hui encore, à ses clients de payer avec PayPal. L’entreprise zougoise aurait-elle accepté de donner accès aux documents mis en ligne par ses utilisateurs? Citation: "Les fichiers de nos clients peuvent être consultés par des tiers uniquement si les clients eux-mêmes les ont rendus publics", se défend son porte-parole, Martin Gleissner. RapidShare aurait-il droit à un traitement de faveur? Citation: "Nous travaillons en étroite collaboration avec PayPal qui est informé de nos efforts pour lutter contre les violations du droit d’auteur." Quelle alternative? Pendant que le Suisse fanfaronne, certains de ses concurrents, touchés au porte-monnaie, accusent le coup, en témoigne cet appel au secours lancé sur la page d’accueil du très populaire site francophone Torrent 411: Citation: "Nous sommes actuellement à la recherche d’une alternative. Nous étudions aussi la faisabilité de procéder aux transactions à l’interne sans avoir recours à un tiers.Si vous avez des idées ou de suggestions, ne vous gênez surtout pas." S’en suivent plusieurs pages de discussions animées sur le forum. C’est désormais la grande question: qui va reprendre le marché fraîchement déserté par PayPal ? Il existe plusieurs dizaines de remplaçants potentiels, mais, pour l’heure, aucun ne semble faire l’unanimité. La bataille s’annonce rude.

23 Jul 2012 LIRE L'ACTU
Mahdi, un malware qui espionne le Moyen Orient Archives Secunews SECUNEWS

Mahdi, un malware qui espionne le Moyen Orient

Aprés Flame, deux éditeurs de solution de sécurité ont identifié un nouveau logiciel malveillant qui infecte de nombreuses machines dans plusieurs pays du Moyen-OrientÖ Les chercheurs des sociétés Kaspersky et Seculert, spécialistes de la sécurité informatique, ont repéré un nouveau "malwares" de type "cheval de troie" (trojan) qu'ils comparent à "Flame Le virus Mahdi, un cousin de Flame ? Baptisé "Mahdi", le virus a été conçu pour espionner les ordinateurs tournant sous Windows et aurait infecté 900 machines en Israel, en Iran, dans d'autres pays de la région et jusqu'en Afghanistan. Les deux éditeurs ont également fait allusion à des similitudes entre "Mahdi" et "Flame", ce nouveau virus étant capable de voler des documents, d'enregistrer des saisies au clavier ou du son, de faire des captures d'écran et de surveiller les mails et messageries instantanées. Selon les spécialistes de Kaspersky: [quote]"Les grandes quantités de données collectées révèlent l'intérêt particulier porté sur les infrastructures sensibles du Moyen Orient, des firmes d'ingénierie, des agences gouvernementales, des établissements financiers et même des universités.[/quote] Seculert: [quote]En revanche, cette fois, "Il nêest pas clair quêil sêagisse dêune attaque soutenue par un Etat", a précisé le chef du département technologie de Seculert, Aviv Raff.[/quote] Parmi les applications courantes et les sites Web espionnés figurent des comptes sur Gmail, Hotmail, Yahoo ! Mail, ICQ, Skype, Google+ et Facebook, la surveillance porte également sur des systémes ERP/CRM intégrés, des contrats entre entreprises et des systèmes de gestion financière.

19 Jul 2012 LIRE L'ACTU
MsgPlus! pour Skype Archives Secunews SECUNEWS

MsgPlus! pour Skype

Yuna Software a mis en ligne un nouvel Msg Plus! pour Skype. Cette version en anglais uniquement pour le moment vous permettra d'ajouter quelques fonctions intéressantes à Skype (Version 5.0 Minimum). Fonctionnalités : - Une barre d'accès rapide aux fonctions : - Enregistrement audio et vidéo : - Gestionnaire d'historique de conversations : - Clins d'oeil : Télécharger Msg Plus! pour Skype

27 Jan 2012 LIRE L'ACTU
Cyberattaque contre une station de pompage d'eau aux Etats-Unis Archives Secunews SECUNEWS

Cyberattaque contre une station de pompage d'eau aux Etats-Unis

Un pirate informatique , dont l'adresse IP a été retracé jusqu'en Russie (cela ne veut pas toutefois dire qu'il est originaire de ce pays), a réussi à mettre la main sur le contrôle de la gestion de l'eau de Springfield, une ville de l'…tat de l'Illinois. L'information a été annoncée par Joe Weiss, co-auteur du "Applied Control Solutions report". Il indique que l'intrus a piraté le fabricant du logiciel "SCADA" (Supervisory Control and Data Acquisition = télésurveillance et acquisition de données) de gestion de l'eau. Le pirate a mis la main sur les données clients, avec identifiants et mots de passe. L'attaque a été détectée le 8 novembre 2011, lorsqu'un employé a remarqué certains problémes dans le contrôle SCADA géré par la ville. Le systéme tournait à vide, ce qui a mis en panne une pompe à eau. Dans une note datée du 10 novembre 2011, de l'Illinois Statewide Terrorism and Intelligence Center Daily Intelligence Notes indique que le service des eaux avait remarqué de petits problémes dans l'accés au SCADA depuis 2-3 mois. Cette attaque est similaire à une autre plus ancienne dans la région du Queensland en Australie en l'an 2000. Un consultant qui n'avait pas eu un travail à propos d'une défaillance dans le systéme d'une centrale, avait pris le contrôle du systéme pour l‚cher dans la nature un million de litres d'eaux usées, tuant une bonne partie de la vie marine et provoquant un déferlement d'eau noire. Citation:"A ce stade, nous ne disposons d'aucune information crédible et confirmée signalant un risque contre des infrastructures clefs ou une menace contre la sécurité publique", a déclaré un porte-parole du département de la sécurité intérieure, Peter Boogard.

21 Nov 2011 LIRE L'ACTU
Flambée de virus sur les smartphones équipés du systéme Android Archives Secunews SECUNEWS

Flambée de virus sur les smartphones équipés du systéme Android

Le nombre de virus informatiques s'attaquant aux smartphones et autres appareils équipés du systéme d'exploitation Android de Google a augmenté de manière exponentielle, indique mercredi l'entreprise de télécoms américaine Juniper Networks. Le nombre de nouveaux virus a été multiplié par prés de cinq depuis le mois de juillet 2011, selon cette étude. Pour un peu plus de la moitié, ces programmes malveillants sont des logiciel-espion (ou "espiongiciel", "spyware" en anglais), conçus pour dérober les informations personnelles des utilisateurs. Le reste est majoritairement constitué de programmes envoyant à l'insu des utilisateurs des messages depuis leurs téléphones portables vers des numéros payants facturés à prix d'or. [quote]"La principale raison de cette épidémie de programmes malveillants est la différence d'approche entre Google et Apple quant à la gestion de leurs parcs d'applications", explique Juniper. "Le parc Androïde, s'il est b‚ti sur un modèle plus ouvert que l'App Store d'Apple, "manque d'une procédure de contrôle des applications comme l'impose son concurrent et facilite ainsi le travail des pirates informatiques", ajoute Juniper.[/quote] Le système Androïde équipe principalement des téléphones multifonctions et des tablettes informatiques. secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)

18 Nov 2011 LIRE L'ACTU
5,2 millions de belges utilisent les sites de réseaux sociaux Archives Secunews SECUNEWS

5,2 millions de belges utilisent les sites de réseaux sociaux

Plus de six internautes belges sur dix (64%), soit 5,2 millions, utilisent les sites de réseaux sociaux, Facebook étant le plus populaire, selon les chiffres d'une étude réalisée par le bureau de consultance InSites Consulting. Facebook est utilisé par 59% des internautes belges, ce qui représente 4,8 millions d'utilisateurs, viennent ensuite les sites de LinkedIn et Netlog qui captent chacun 12% des internautes belges. Citation:"Twitter est l'exception parmi les réseaux sociaux, 80% des Belges connaissent Twitter, mais seulement 7% s'en servent, toutefois, 19% des non-utilisateurs ont l'intention de se lancer bientôt", indique l'étude diffusée mercredi. L'utilisation des réseaux sociaux en Belgique est légérement inférieure à la moyenne européenne (73%), l'adoption est plus élevée principalement en Europe de l'Est et du Sud. Par ailleurs, quatre Belges sur dix qui ont un profil sur un site de réseau social suivent au moins une marque, dont quatre secteurs sont trés populaires: - Les médias - La mode - L'alimentation - Les chaÓnes de magasins. Certains consommateurs aimeraient être impliqués dans la gestion de leurs marques préférées. 23% des utilisateurs belges de réseaux sociaux aimeraient participer à la co-création de produits et de services tandis que 30% trouvent que les entreprises devraient partager leurs idées avec les consommateurs. L'étude a été menée auprés de plus de 9.000 consommateurs dans 35 pays à travers le monde Voir aussi: Les 10 piéges à éviter sur les réseaux sociaux Communiqué de presse du FCCU concernant les loteries et autres sur Facebook Les fausses pages ou groupes Facebook

16 Sep 2011 LIRE L'ACTU
Nouvelle attaque des Anonymous contre le Pentagone Archives Secunews SECUNEWS

Nouvelle attaque des Anonymous contre le Pentagone

Encore un coup d'éclat pour le collectif de pirates informatiques Anonymous, qui a publié lundi une liste d'adresses électroniques et de mots de passe que ses "hackers" affirment avoir pillés depuis le réseau de Booz Allen Hamilton, une entreprise qui conseille notamment le ministére américain de la défense. Anonymous a indiqué avoir mis en ligne plus de 90.000 adresses dérobées depuis un serveur non protégé de Booz Allen Hamilton. Citation:"Anonymous affirme avoir effacé 4 gigaoctets de codes source, révélant ainsi des informations susceptibles de les aider à attaquer le gouvernement américain et ses contractuels", a expliqué l'entreprise de sécurité Sophos sur son blog, précisant que la véritable victime de cette intrusion était "le gouvernement américain". Booz Allen Hamilton a confirmé mardi aprés-midi avoir subi une attaque illégale contre son systéme informatique. Citation:"Nous menons un examen complet de la nature et de l'étendue de l'attaque, pour le moment, nous ne pensons pas que l'attaque soit allée au-delà de données liées à un systéme de gestions de formations d'une agence gouvernementale", a-t-elle précisé dans un communiqué. Une menace contre l'Otan La société a souligné qu'elle avait pour politique de ne pas communiquer sur ce genre de sujets, mais qu'elle avait décidé cette fois-ci de déroger à la régle vu toute la "publicité" donnée à l'incident. Le collectif Anonymous est considéré par l'OTAN comme une menace en raison des risques de piratage ou de blocage informatique qu'il fait peser sur les systémes de l'Alliance atlantique. Anonymous s'est fait connaÓtre notamment par des attaques contre les sites de cartes de crédit américaines Visa et MasterCard, en réponse à leur décision de bloquer les versements au site de publication d'informations confidentielles WikiLeaks. Cette organisation a déjà été visée par des opérations policiéres aux Etats-Unis, au Royaume-Uni, en Espagne et en Italie. Clic pour lire tous les articles sur les Anonymous (source:le monde)

13 Jul 2011 LIRE L'ACTU
Facebook intégre les fonctionnalités de Skype Archives Secunews SECUNEWS

Facebook intégre les fonctionnalités de Skype

Facebook, a confirmé mercredi 6 juillet 2011 l'intégration du systéme de téléphonie et de visioconférence de Skype directement dans son réseau social. "Nous utilisons la meilleure technologie sur le meilleur réseau social", a estimé M. Zuckerberg. Skype, qui revendique plus de 700 millions d'utilisateurs dans le monde, a été racheté le 10 mai 2011 par Microsoft pour 8,5 milliards de dollars, Microsoft posséde également un peu moins de 2% de Facebook. Les utilisateurs de Facebook devront installer une application complémentaire à l'intérieur du réseau social pour pouvoir passer des appels vidéo. Mark Zuckerberg a également annoncé la création de chats pour les groupes, ainsi qu'une refonte graphique de son service. La fonctionnalité est loin d'être nouvelle, MSN ou Google proposent depuis longtemps de discuter en visioconférence, mais sa mise en place pour les 750 millions d'utilisateurs de Facebook dans le monde représente une évolution importante. Contrer Google Selon la presse américaine, le déploiement de cette fonctionnalité ne devait être annoncé par le réseau social que plus tard dans l'année. Le lancement de Google + , réseau social qui vise à concurrencer directement Facebook, a changé la donne, Google + propose en effet un chat vidéo, ainsi qu'un chat multi-utilisateurs. Lancé il y a une semaine et uniquement sur invitation, le réseau social de Google est encore trés loin de rivaliser avec Facebook par son nombre d'utilisateurs. En revanche, le moteur de recherche, qui mise sur une interface épurée et une gestion plus poussée des contacts, représente une menace sérieuse pour Facebook. Les deux entreprises se sont livrées ces derniers mois à une bataille concernant l'accés aux carnets de contact de leurs utilisateurs respectifs. Une application permettant d'importer ses contacts Facebook directement dans Google +, créée par un développeur indépendant il y a une semaine, a été bloquée par Facebook. Comment procéder ? Connexion à Facebook en utilisant votre adresse email et mot de passe, et vous serez redirigé vers votre page d'accueil. Tapez les mots " Skype me " dans la barre de recherche et de sélectionner le résultat qui montre que la catégorie app. Vous allez être redirigé vers la page d'autorisation d'accés, o? il vous sera demandé la permission de partager les données personnelles comme le nom, photo de profil, le sexe, les réseaux, l'ID utilisateur, et la liste d'amis. Cliquez sur le bouton Autoriser pour accorder l'autorisation de l'app. Vous sera présenté avec une boÓte de dialogue qui vous demandera de confirmer si Skype est déjà installé sur votre PC, si Skype est installé sur votre PC Cliquez sur le bouton Oui, sinon cliquez sur le bouton Non. Cliquez sur le bouton Non vous améne à une page o? vous serez invité à télécharger et installer Skype, cliquez sur le bouton Suivant pour permettre le téléchargement et l'installation. Vous serez dirigé vers une page qui vous demandera de fournir les informations d'identification pour accéder à Skype, si vous êtes déjà un utilisateur de Skype enregistrés, de fournir vos détails pour télécharger l'application. Mais si vous êtes nouveau dans le soft, il vous sera nécessaire de vous inscrire pour accéder à Skype. Maintenant, vous pouvez télécharger et installer les paramétres requis Skype sur le disque local de votre ordinateur portable ou PC. Cliquez sur le bouton "Sauvegarder" pour obtenir et installer l'application sur votre ordinateur, le téléchargement peut prendre un certain temps et que vous avez pour laisser le temps de télécharger et d'installer les paramétres. Suivez les instructions étant affichés pendant le processus d'installation et d'obtenir le logiciel installé de la maniére exacte et appropriée. Une fois que vous ajoutez "Skype me app" à votre profil Facebook, vous pouvez voir Skype "Appelez-moi" bouton ajouté à votre page de profil. Chaque fois que vous vous connectez à Facebook, vous pouvez également afficher vos amis utilisent Skype actuellement et cliquez sur le bouton affiché à les appeler sur leurs appareils. En outre, elle permettra à vos amis de voir votre statut Skype actuel, chaque fois que vous vous connectez à Facebook aprés l'ajout du Skype me app.

07 Jul 2011 LIRE L'ACTU
Facebook se paye le hacker GeoHot Archives Secunews SECUNEWS

Facebook se paye le hacker GeoHot

Il était devenu célébre pour avoir "cracké" l'iPhone et la PlayStation 3, il va maintenant travailler pour Facebook, sans doute pour y renforcer la sécurité du site, souvent critiquée. Une source au sein du réseau social a confirmé au site américain Zdnet que Facebook avait bien recruté George Hotz alias "GeoHot", un des plus célébre hackers, mais le réseau social n'a pas fait davantage de commentaires. Il faut dire que " GeoHot " est sulfureux, cet Américain de 22 ans résidant dans le New Jersey (Est des Etats-Unis) a gagné ses titres de noblesse chez les hackers en étant le premier à "déverrouiller" l'iPhone d'Apple, à 17 ans... L'exploit avait attiré l'attention des médias, ce qui l'a rendu mondialement célébre, d'autant qu'il allait récidiver en cassant le code protégeant la console PlayStation 3 (PS3) de Sony. La paix cher payée de Sony Début avril, GeoHot avait déjà montré qu'il rentrait dans le rang. Sony avait alors annoncé qu'il avait conclu un accord avec le jeune Américain et que ce dernier avait accepté de ne plus travailler à casser les systémes de sécurité de sa console de jeux pour jouer à des jeux piratés. Citation:"Il n'a jamais été dans mes intentions de poser des problémes aux utilisateurs ou de faciliter le piratage", avait alors assuré George Hotz, dans un communiqué diffusé par Sony. Le groupe japonais avait lancé des poursuites en début d'année contre des informaticiens qui avaient trouvé le moyen de faire fonctionner des jeux non autorisés ou installés par leurs soins sur la PS3. George Hotz avait par ailleurs assuré n'avoir aucun lien avec le groupe de militants internet Anonymous, qui avait appelé à des représailles contre Sony en raison des poursuites contre lui. Malgré cet accord, Sony a subi la pire attaque informatique de son histoire et sa difficile gestion médiatique entre avril et juin 2011. Lire tous les articles concernant Facebook

30 Jun 2011 LIRE L'ACTU
Google +, le concurrent direct de Facebook, débarque Archives Secunews SECUNEWS

Google +, le concurrent direct de Facebook, débarque

Google a annoncé, mardi 28 juin 2011 au soir, le lancement de Google +, un nouveau réseau social qui se pose en concurrent direct de Facebook. L'inscription au service se fait, pour l'instant, uniquement sur invitation, une pratique classique du moteur de recherche pour le lancement de nouveaux produits. Il ne s'agit pas de la premiére incursion de Google dans le domaine, en février 2010, il avait lancé Buzz, une combinaison de sa messagerie instantanée avec des éléments de réseau social. Le service avait été un échec! Une mauvaise gestion des paramétres de protection de la vie privée avait provoqué un scandale, et l'ouverture d'enquêtes par les autorités de régulation de plusieurs pays. Calqué sur le monde réel Pour Google +, le moteur de recherche a choisi une approche "réaliste". Citation:"Aujourd'hui, les contacts entre personnes se passent de plus en plus en ligne et pourtant, la subtilité et la réalité des interactions du monde réel se perdent dans la rigidité des outils Web", estime l'entreprise sur son blog officiel. "L'échange en ligne est étrange. Cassé, même et nous voulons le réparer." Pour ce faire, Google s'est inspiré, dans la structure de son réseau social, de lieux et de situations du monde réel, les "vidéobulles", des conversations par Webcam à plusieurs, sont par exemple censées fonctionner comme un café virtuel o? l'on passe discuter avec des amis lorsqu'on a un peu de temps. Mais la principale innovation de Google + est la maniére dont il tente de résoudre le probléme, soulevé notamment par le spécialiste du Web Cory Doctorow, des croisements de cercles sociaux. Citation:Dans la vie quotidienne, explique-t-il, nous faisons partie de différents cercles, amis, collégues, association sportive, famille... et ces diverses sphéres n'ont pas vocation à se croiser ou à interagir. Or, les réseaux sociaux comme Facebook ou Twitter ne font pas la distinction entre elles, lorsque l'on s'y exprime, on s'adresse le plus souvent à l'ensemble de ses "amis" ou "followers". Le réseau de Google introduit un nouvel outil, baptisé "cercles", qui simplifie la gestion de ces différents groupes de connaissances. Google + reste, malgré tout, proche du fonctionnement de Facebook, avec un fil d'informations et la plupart des options classiques d'un réseau social. Mais, comme le note avec ironie le blogueur américain XKCD, un service qui ressemble à Facebook mais qui n'est pas Facebook pourrait trouver son public auprés des déçus du plus grand réseau social au monde. Edit le 6.7.2011 Voir aussi: Une premiére faille de sécurité corrigée dans Google+ (source:lemonde)

29 Jun 2011 LIRE L'ACTU
Internet teste son nouveau protocole, l'IPv6 Archives Secunews SECUNEWS

Internet teste son nouveau protocole, l'IPv6

Plusieurs grandes entreprises du Web, comme Google, Facebook et Akamai, ont participer, mercredi 8 juin 2011, à la "Journée de l'IPv6", pendant 24 heures, ces groupes, mais également plus de 400 autres participants, testent, en conditions réelles, cette nouvelle version du protocole Internet (IP), qui permet aux ordinateurs de communiquer entre eux sur Internet. Trente ans aprés la création des premiéres adresses Internet, le stock d'adresses IP disponibles a été officiellement épuisé au mois de février 2011, et l'IPv6, doit permettre d'y remédier. Avec la multiplication des appareils connectables, des appareils photo aux tablettes multimédias en passant par les consoles de jeux vidéo, le monde s'est heurté au plafond des quatre milliards d'adresses disponibles sous le protocole IPv4. Transition lente La transition vers l'IPV6, que la plupart des internautes ne devraient même pas remarquer, met à disposition 340 sextillions d'adresses, soit 340 que multiplie 10 à la puissance 36. L'effort et l'investissement nécessaires pour basculer vers l'IPv6 reposent surtout sur les fournisseurs d'accés, qui doivent faire en sorte que leurs réseaux puissent gérer ces nouvelles adresses et router le trafic. Mais selon une étude de l'OCDE (.pdf anglais), publiée en avril 2010, le chemin est encore long pour que le nouveau protocole soit adopté massivement. Selon l'Organisation de coopération et de développement économiques, l'an dernier, seulement 1% des sites géraient l'IPv6. Craintes sur les cyberattaques Ainsi, s'il n'est possible d'attribuer que" 4,3 milliards d'adresses en IPv4, l'IPv6 permettra théoriquement d'atteindre le nombre imprononçable de 340 282 367 000 000 000 000 000 000 000 000 000 000 adresses, bien plus qu'il n'en faudrait pour couvrir la planéte entiére (océans inclus) d'ordinateurs, de smartphones et d'autres objets connectés. Le monde est donc tranquille jusqu'à la prochaine conquête spatiale... Les ingénieurs réseau ne sont dans l'ensemble pas inquiets pour la transition, qui se fera "forcément avant la catastrophe", nous explique l'un d'eux. Mais "c'est le hacking qui nous inquiéte avec l'IPv6", nous confie-t-il. En termes de sécurité informatique et de cyberattaques notamment, la force de frappe des pirates serait tout aussi décuplée que le nombre d'adresses IP disponibles. Une situation qui n'inquiéte guére Patrick Pailloux, directeur général de l'ANSSI: Citation:"Nous sommes totalement pour l'IPv6", affirme-t-il. Il y a de bonnes et de mauvaises façons de l'utiliser, et rien ne sert de se battre contre la technologie", explique encore le patron de la cyberdéfense française. Cohabitation difficile. Autre inquiétude exprimée par les techniciens, la cohabitation entre IPv4 et IPv6, le basculement ne pourra pas se faire d'un seul coup, et les deux normes vont devoir coexister. Citation:"Il y a deux principaux obstacles techniques: - La transition en elle-même - La gestion de la continuité de service IPv4 Car certaines structures resteront en IPv4, explique Christian Jacquenet, responsable du programme IPv6 chez Orange. Nous sommes dans la derniére ligne droite avant le déploiement effectif d'IPv6", poursuit-il, évoquant "une transition effective à l'horizon 2014 pour la France". La transition vers l'IPv6, bien qu'urgente, n'en est qu'à ses balbutiements. Les retours d'expérience du 8 juin 2011, devraient permettre de valider les protocoles, mais on est encore loin d'un basculement.

09 Jun 2011 LIRE L'ACTU
Le trafic Internet a fortement chuté en Syrie vendredi Archives Secunews SECUNEWS

Le trafic Internet a fortement chuté en Syrie vendredi

Alors que des dizaines de milliers de manifestants sont descendus dans la rue pour protester contre le régime, de nombreux internautes ont témoigné sur les réseaux sociaux et les sites de micromessagerie, comme Twitter, des difficultés qu'ils éprouvaient à se connecter. Selon l'Agence France Presse, Internet ne fonctionnait pas vendredi 3 juin 2011 au matin, ni à Damas ni à Lattaquié, dans le nord-ouest du pays. Mais d'aprés l'agence de presse russe Ria Novosti, qui cite une source de la Compagnie syrienne de télécommunications, c'est bien toute la Syrie qui aurait été "coupée d'Internet". Les données qui apparaissent dans le Transparency Report, un service mis en place par Google, qui montrent également une importante chute de trafic dans la journée du 3 juin 2011, semblent donc confirmer les témoignages sur place. Certains sites officiels inaccessibles Renesys, entreprise spécialisée dans la gestion de trafic sur Internet, note également que de nombreux sites en ".sy" étaient inaccessibles, à l'exception des sites administratifs et gouvernementaux, mais fait également remarquer que certains sites Web officiels, comme celui de l'éducation, est indisponible. Renesys se garde toutefois de dire si cette panne était le fruit d'une action "coordonnée" et renonce, pour l'instant, à comparer la situation de la Syrie avec celle de l'Egypte, fin janvier 2011. Le réseau syrien avait déjà été coupé une journée début avril 2011, en raison d'une panne provoquée par une surcharge de connexions, selon la compagnie syrienne de télécommunications. En Syrie, l'accés à Internet dépend essentiellement d'un fournisseur, "SyriaTel", propriété de l'Etat. Citation:"Alors que l'accés à Internet s'est beaucoup développé en dix ans, les infrastructures restent peu évoluées, provoquant des problémes d'engorgement, des ralentissements de connexion et des coupures fréquentes", note par ailleurs Reporters sans frontiéres (RSF). Selon Internet World Stats, la Syrie compte environ 4 millions d'internautes, soit 18% de la population. Citation:"Le gouvernement, qui a longtemps minimisé sa présence sur le Web, a fait volte-face, notamment sous l'influence de Bachar Al-Assad. Les sites de propagande ou ceux défendant la position du pouvoir se multiplient", souligne RSF. (source:lemonde)

04 Jun 2011 LIRE L'ACTU
Des pirates s'attaquent aux noms de domaines .be Archives Secunews SECUNEWS

Des pirates s'attaquent aux noms de domaines .be

La zone des noms de domaine ".be" serait attaquée depuis dimanche par un réseau d'ordinateurs zombie, aussi appelé botnet Le directeur général de DNS.be, Philip Du Bois, ne sait pas de quel endroit provient l'attaque mais il a prévenu la Computer Emergency Response Team (CERT) et la Federal Computer Crime Unit (FCCU). Le gestionnaire de domaines DNS.be reçoit depuis dimanche jusqu'à 6 fois plus de demandes sur ses serveurs que d'habitude, deux serveurs ".be" ont été perturbés pendant une quarantaine d'heures, rendant les sites webs difficilement ou pas du tout accessibles. Citation:"Nous avons introduit une plainte auprés du FCCU et nous espérons que les criminels pourront être identifiés", a indiqué Philip Du Bois. Ce n'est pas la premiére fois qu'une attaque de ce type a lieu, d'aprés M. Du Bois, des attaques similaires auraient eu lieu récemment au Chili, aux Pays-Bas et en Slovénie. Les utilisateurs d'internet ne devraient pas remarquer le probléme rencontré par DNS.be car le gestionnaire des domaines belges peut se rabattre sur un réseau externe anycast avec 41 noms de serveurs, d'aprés Data News.

05 Apr 2011 LIRE L'ACTU
78 satellites pour décongestionner le Web Archives Secunews SECUNEWS

78 satellites pour décongestionner le Web

L'entreprise canadienne MSCI (Microsat Systems Canada Inc.) planifie de mettre en orbite des micro-satellites afin de faciliter les communications et désengorger les réseaux. Ce projet, nommé "CommStellation", consiste en 78 satellites qui survoleront la planéte en basse orbite (à peine 1.000 kilométres du sol), facilitant de ce fait les lancements et réduisant substantiellement les co?ts d'opération. ¿ cette altitude, les appareils n'auront pas à souffrir des températures extrêmes et des radiations retrouvées dans l'espace. Chaque satellite peut transférer jusqu'à 12Go de données par seconde et posséde une durée de vie de 10 ans. " CommStellation " fera compétition au projet O3b auquel est associé Google, qui vise à faciliter l'accés à l'Internet aux 3 milliards de personnes qui vivent en dehors des grands centres. L'avantage de MSCI, selon la compagnie, repose sur le fait qu'elle base sa stratégie sur des technologies simples, ce qui lui permet de se lancer aisément dans le marché des communications via satellite. En raison de leur petite taille, ce sont 14 satellites qui peuvent être déployés par lancement, chaque satellite couvrira une région circulaire de 11 millions de kilométres carrés. MSCI prévoit que CommStellation sera complétement opérationnel en 2015. (Source: branchez-vous)

21 Jan 2011 LIRE L'ACTU
Le site de rencontres Badoo et Secunia ont été piraté cette nuit Archives Secunews SECUNEWS

Le site de rencontres Badoo et Secunia ont été piraté cette nuit

Le site Secunia.com, dédié dans la sécurité informatique, a été piraté et visiblement défacé par un certain "turkguvenligi" ("sécurité turque"), sur Secunia la page d'accueil indique, "Is?ms?z Kahramanlar Sunar.." suivi par "System Get Down Gel Babana..." Aucun détail pour l'instant, si ce n'est que Secunia pourrait être victime d'une attaque par DNS , ce ne serait donc pas le site en lui même qui est impacté, mais sa gestion des DNS. Ce pirate turc a déjà à son actif plusieurs défacements dont le site de rencontre Badoo, cette nuit. Si vous ne parlez pas couramment le russe, la traduction plus ou moins littérale de Google vous aidera à décrypter le message politique: L'incident s'est produit cette nuit vers deux heures du matin, le site bedoo est resté inaccessible pendant plusieurs minutes avant de réapparaitre avec un message sur fond noir dans la plus pure tradition du defacing. Ce matin Badoo et secunia ont repris leurs allure normale. (source:gizmodo-pcInpact)

26 Nov 2010 LIRE L'ACTU
Quelles sont les sanctions pour les auteurs de virus ou de vers informatiques ? Archives Secunews SECUNEWS

Quelles sont les sanctions pour les auteurs de virus ou de vers informatiques ?

La recrudescence des attaques virales et la multiplication des variantes de vers que nous rencontrons depuis plusieurs semaines, nous amène a nous interroger sur les sanctions[ que sont susceptibles d’encourir les auteurs de virus. En Belgique, la création et la propagation de virus ou de vers sont visés a l'article 550ter du Code pénal, instauré par l'article 6 de la loi sur la criminalité informatique (Loi du 28 novembre 2000 relative a la criminalité informatique). Le délit de manipulation de données a été repris au § 1 et porte sur: l'introduction, la modification, l'effacement ou la modification par tout autre moyen technologique de l'utilisation de données dans un système informatique dans le but de nuire directement ou indirectement. La sanction prévue pour la manipulation de données consiste en une [b]peine d'emprisonnement de six mois a trois ans et en une amende de 130 euros a 125.000 euros ou en l'une de ces peines seulement. L’infraction comprend deux éléments: 1- un élément matériel 2- et un élément moral. 1. L’élément matériel L’élément matériel réside donc soit dans l’introduction, la modification, l’effacement ou la modification par tout autre moyen technologique de l’utilisation de données dans un système informatique. L’exposé des motifs souligne que: Citation: "Les causes des dommages occasionnés au système informatique sont également reprises parce que dans la pratique, les dommages causés aux données et au système informatique même se produiront souvent simultanément et que, d’un point de vue technique, on ne peut pas toujours les différencier de manière stricte. Toutefois, il est souhaitable d’établir une distinction juridique entre les conséquences sur les données et celles qui concernent le système informatique (Exposé des motifs, Doc. Parl. Chambre, 0213/001)". Le Code pénal prévoit envisage donc deux circonstances aggravantes lorsque le comportement incriminé a pour conséquence : - Soit de causer des dommages a des données dans le système informatique concerné ou dans tout autre système informatique. La sanction prévue peut alors consister en une peine d'emprisonnement de six mois a cinq ans et a une amende située entre 130 euros et 375.000 euros ou en l'une de ces peines seulement. On pense notamment a la destruction de fichiers (§2) - D’empêcher le fonctionnement correct du système informatique concerné ou de tout autre système informatique. La sanction prévue peut alors consister en une peine d'emprisonnement de un an a cinq ans et a une amende située entre 130 euros et 500.000 euros ou en l'une de ces peines seulement. Sont spécialement visés, les virus ou les vers qui peuvent rendre un disque dur inutilisable ou dérégler le système d’exploitation (§3). Outre les délits qui visent les manipulations effectuées en vue de nuire et les conséquences qui en découlent, une incrimination est également prévue en ce qui concerne certains actes préparatoires (§4). Si c'est le cas, la sanction prévue consiste en une peine d'emprisonnement de six mois a trois ans et en une amende de 130 euros a 500.000 euros ou en l'une de ces peines seulement. On pense a cet égard a l’élaboration ou a la diffusion de données pouvant causer des dommages ainsi qu’a des programmes informatiques tels que des virus ou des programmes visant a développer pareils virus. Par cet article, le législateur a entendu incriminer non seulement l’auteur, mais également toute personne susceptible de diffuser ou de commercialiser des logiciels permettant sa création de virus. 2. L’élément moral Pour être répréhensible, il faut encore que les comportements précités aient été posés avec une intention déterminée, ainsi, pour l’infraction de base reprise au §1, il est nécessaire que celle-ci ait été posée dans le but de nuire. Il n'est donc pas requis que des dommages effectifs aient été causés. Il suffit que l'intention ait été présente pour que l’acte soit punissable. Le législateur a donc entendu donner a la loi une large portée. L’article 550ter du Code pénal peut dès lors s'appliquer notamment a une personne qui introduit volontairement un virus nuisible dans un système informatique ou détruit les données clients d'un concurrent (Loi relative a la criminalité informatique). Les délits prévus aux paragraphes 2 et 3 nécessitent également qu’ils aient été posés dans le but de nuire. Le délit défini au §4 exige, quant a lui, que l'auteur sache que les données utilisées soient susceptibles de causer un dommage a des données ou empêcher, totalement ou partiellement, le fonctionnement correct d'un système informatique alors qu'il les a conçues, les a mises a disposition, les a diffusées ou les a commercialisées, soit avec une intention frauduleuse, soit dans le but de nuire. En exigeant soit une intention frauduleuse soit un but de nuire, le législateur a entendu éviter que soit interdit la commercialisation de données ou de programmes dont il peut être fait légitimement usage mais qui peuvent néanmoins être utilisés de manière abusive. On pense par exemple aux programmes informatiques qui permettent aux gestionnaires de réseau de découvrir des défauts sur le réseau et de les corriger, mais qui peuvent aussi être utilisés pour du sabotage (Providing Information about Internet Security Aspects). (source:Bertrand Géradin - Avocat au barreau de Bruxelles)

10 Oct 2010 LIRE L'ACTU
Quelles sont les différentes normes Wi-fi? Archives Secunews SECUNEWS

Quelles sont les différentes normes Wi-fi?

norme IEEE 802.11 est en réalité la norme initiale offrant des débits de 1 ou 2 Mbps. Des révisions ont été apportées à la norme originale afin d'optimiser le débit (c'est le cas des normes 802.11a, 802.11b et 802.11g, appelées normes 802.11 physiques) ou bien préciser des éléments afin d'assurer une meilleure sécurité ou une meilleure interopérabilité. Voici un tableau présentant les différentes révisions de la norme 802.11 et leur signification : La norme 802.11j est à la réglementation japonaise ce que le 802.11h est à la réglementation européenne. 802.11a Wifi5 La norme 802.11a (baptisé WiFi 5) permet d'obtenir un haut débit (54 Mbps théoriques, 30 Mbps réels). La norme 802.11a spécifie 8 canaux radio dans la bande de fréquence des 5 GHz. 802.11b Wifi La norme 802.11b est la norme la plus répandue actuellement. Elle propose un débit théorique de 11 Mbps (6 Mbps rééls) avec une portée pouvant aller jusqu'à 300 mètres dans un environnement dégagé. La plage de fréquence utilisée est la bande des 2.4 GHz, avec 3 canaux radio disponibles. 802.11c Pontage 802.11 vers 802.1d La norme 802.11c n'a pas d'intérêt pour le grand public. Il s'agit uniquement d'une modification de la norme 802.1d afin de pouvoir établir un pont avec les trames 802.11 (niveau liaison de données). 802.11d Internationalisation La norme 802.11d est un supplément à la norme 802.11 dont le but est de permettre une utilisation internationale des réseaux locaux 802.11. Elle consiste à permettre aux différents équipements d'échanger des informations sur les plages de fréquence et les puissances autorisées dans le pays d'origine du matériel. 802.11e Amélioration de la qualité de service La norme 802.11e vise à donner des possibilités en matière de qualité de service au niveau de la coucheliaison de données. Ainsi cette norme a pour but de définir les besoins des différents paquets en terme de bande passante et de délai de transmission de telle manière à permettre notamment une meilleure transmission de la voix et de la vidéo. 802.11f Itinérance (roaming) La norme 802.11f est une recommandation à l'intention des vendeurs de point d'accès pour une meilleure interopérabilité des produits. Elle propose le protocole Inter-Access point roaming protocolpermettant à un utilisateur itinérant de changer de point d'accès de façon transparente lors d'un déplacement, quelles que soient les marques des points d'accès présentes dans l'infrastructure réseau. Cette possibilité est appelée itinérance (ou roaming en anglais) 802.11g La norme 802.11g offre un haut débit (54 Mbps théoriques, 30 Mbps réels) sur la bande de fréquence des 2.4 GHz. La norme 802.11g a une compatibilité ascendante avec la norme 802.11b, ce qui signifie que des matériels conformes à la norme 802.11g peuvent fonctionner en 802.11b 802.11h La norme 802.11h vise à rapprocher la norme 802.11 du standard Européen (HiperLAN 2, doù le h de 802.11h) et être en conformité avec la réglementation européenne en matière de fréquence et d'économie d'énergie. 802.11i La norme 802.11i a pour but d'améliorer la sécurité des transmissions (gestion et distribution des clés, chiffrement et authentification). Cette norme s'appuie sur l'AES (Advanced Encryption Standard) et propose un chiffrement des communications pour les transmissions utilisant les technologies 802.11a, 802.11b et 802.11g. 802.11Ir La norme 802.11r a été élaborée de telle manière à utiliser des signaux infra-rouges. Cette norme est désormais dépassée techniquement.

10 Oct 2010 LIRE L'ACTU
Les 10 virus PC les plus destructeurs de tous les temps Archives Secunews SECUNEWS

Les 10 virus PC les plus destructeurs de tous les temps

Les virus affectant l'univers du PC sont dans leur vingtième année d'existence, l'occasion de dresser une petite liste de ceux qui sont d'ores et déjà entrés dans l'Histoire de l'informatique de part leur action destructrice. Il y a 20 ans, ce que l'on peut considérer comme le premier véritable virus (auto-reproductible) pour PC faisait son apparition. Crée par deux programmeurs Pakistanais, le virus de boot dénommé Brain s'était peu répandu mais avait toutefois sévi sur les campus américains via des copies de logiciels infectés (sur disquettes) fournies à des touristes. Depuis, Brain a fait bien des émules qui sont apparus sous diverses formes dont les vers et la rédaction du site TechWeb profite de cette année anniversaire pour publier un petit état de l'art de ce qu'elle considère comme les 10 virus pour PC les plus marquants de tous les temps. 1- CIH: Année d'apparition : 1998 Dommages estimés : 20 à 80 millions de dollars à travers le monde et une quantité innombrable de données informatiques détruites Egalement connu sous le nom de virus Tchernobyl, CIH tire son nom initial de son inventeur taïwanais Cheng Ing-Hau. CIH a infecté les fichiers exécutables des systèmes d'exploitation Windows 95, 98, Me et se chargeait ainsi en mémoire pour infecter d'autres exécutables. Avec la venue des nouveaux OS de Microsoft et sa prise en charge par les anti-virus, son action est désormais caduque. 2- Melissa Année d'apparition : 1999 Dommages estimés : 300 à 600 millions de dollars Ce Macrovirus s'est répandu via Word 97 ou 2000 et Outlook 97 ou 98 avec une telle vitesse que des grandes entreprises comme microsoft ou Intel ont été contraintes de fermer leur système de messagerie Les documents infectés étaient envoyés à de multiples adresses pour le contenir. . 3- I love you Année d'apparition : 2000 Dommages estimés : 10 à 15 milliards de dollars Autrement baptisé Loveletter et The Love Bug, ce ver connut une diffusion massive grâce à Outlook sous la forme d'un message d'invitation à l'amour mais qui contenait en réalité un script Visual Basic permettant d'envoyer le virus à tout le carnet d'adresses. Il détruisait aussi: - Les scripts - Les fichiers HTML - Les images JPEG - Les fichiers MP3 - Etx... 4- Code Red Année d'apparition : 2001 Dommages estimés : 2,6 milliards de dollars, 1 millions d'ordinateurs infectés dont 400 000 en moins d'une semaine Ce ver était capable d'exploiter une faille présente dans Internet Information Server (IIS) Web server de microsoft afin de prendre le contrôle de ces machines et lancer une attaque par déni de service (DoS) avec notamment comme cible le serveur de la Maison Blanche. 5- SQL Slammer Année d'apparition : [i]2003 Dommages estimés : 500 000 serveurs touchés Ce ver qui a exploité une faille sur les serveurs microsoft SQL Server s'est propagé via Internet, aboutissant à un ralentissement notable du réseau à l'échelle mondiale. En 10 minutes, Slammer a corrompu 75.000 ordinateurs et a mis en exergue le laxisme de certains administrateurs réseaux alors qu'un correctif avait été publié 6 mois au préalable. 6- Blaster Année d'apparition : 2003 Dommages estimés : 2 à 10 milliards de dollars, des centaines de milliers de PC infectés[/b] Ce ver a exploité durant l'été 2003, une vulnérabilité présente dans le sous-système RPC (protocole de gestion client-serveur) de Windows XP2000. Il provoquait l'extinction de la machine infectée dans un délai d'une minute et certains l'ont rendu responsable du black out de New York qui a eu lieu cette année là. 7- Sobig.F Année d'apparition : 2003 Dommages estimés : 5 à 10 milliards de dollars, 1 million de PC infectés Dans les premières 24 heures de son existence, ce ver affectant les systèmes Windows depuis la version 95, s'est propagé par mail et via les dossiers partagés, et a généré près de 1 million de copies de lui-même. Sobig s'est désactivé tout seul le 10 septembre 2003 et microsoft a proposé de récompenser de 250 000 dollars toute personne qui permettrait l'arrestation de son auteur qui pour l'heure, court toujours. 8- Bagle Année d'apparition : 2004 Dommages estimés : des dizaines de millions de dollars et la facture continue de gonfler D'un grand classicisme, ce ver s'est également propagé par mail mais le plus grand danger est venu du nombre pléthorique de variantes de ce dernier qui ont été crées. 9- MyDoom Année d'apparition : 2004 Dommages estimés : du temps de sa splendeur, MyDoom a réduit de 10 % les performances du réseau Internet et a augmenté de 50 % les temps de chargements au sein du Web Citation: La vitesse de propagation de ce ver a notamment été décuplée par l'utilisation du service Peer to Peer de KaZaA. 10- sasser Année d'apparition : 2004 Dommages estimés : des dizaines de millions de dollars Contrairement à beaucoup de ses congénères, ce ver ne s'est pas répandu par maill mais a exploité une faille de sécurité non mise à jour dans Windows XP et 2000. Son auteur, un allemand âgé à l'époque de 18 ans, a été arrêté quelques jours à peine après la sortie du ver et condamné à de la prison avec sursis, lui qui travaille désormais pour une société de sécurité informatique.

10 Oct 2010 LIRE L'ACTU
Les fonctionnalités des rootkits et comment les contrer? Archives Secunews SECUNEWS

Les fonctionnalités des rootkits et comment les contrer?

Les auteurs de virus ont toujours fait face à un sempiternel problème: Comment conserver la présence des codes malicieux le plus longtemps possible à l'insu des utilisateurs et des solutions antivirus? Citation: "Cette question est d'autant plus actuelle que ces derniers temps, l'écriture de programmes malfaisants n'est plus tellement une affaire de développement personnel mais de business. Effacer ces traces est donc le thème en vogue pour les pirates hommes d'affaires". Par quels moyens peut-on cacher un programme voleur de données bancaires ou encore un serveur proxy illégal destiné à la diffusion de spams depuis l'ordinateur d'une victime ?. Les cyber escrocs d'aujourd'hui règlent ce problème de la même façon que les réglaient les cyber hooligans il y a 10-15 ans. Un des premiers virus connus pour PC se nommait ( Virus.Boot.Brain.a ) un virus du secteur de boot qui s'octroyait les fonctions d'accès au disque et lors de la lecture du secteur de démarrage (par exemple du programme antivirus), substituait les données originales par des données infectées. Avec le temps, ces mêmes mécanismes furtifs (l'interception des fonctions système et substitution des données) ont continué d'être utilisés dans les virus Windows (Virus.Win32.Cabanas.a ). Dans le monde Unix, les programmes malicieux n'ont pas encore été diffusés à une aussi large échelle que dans DOS et Windows, c'est pourtant de là que vient le terme " rootkit ", terme qui est désormais utilisé en référence aux technologies furtives utilisées par les auteurs de Trojans sous Windows. Le terme rootkit désigne une série de programmes qui permettent au pirate de s'installer sur une machine et d'empêcher sa détection]. Pour se faire, les fichiers exécutables (login, ps, ls, netstat etc.) ou bien les bibliothèques (libproc.a) sont modifiés, ou encore, un module noyau est installé. Dans tous les cas, le but est d'empêcher que l'utilisateur ne reçoive des informations indiquant la présence d'activités nuisibles sur son ordinateur. Ces derniers temps, l'utilisation des technologies de rootkit pour masquer la présence de logiciels malfaisants est de plus en plus populaire comme le montre le graphique ci-dessous: (Fig 1. Fréquence d'utilisation des technologies rootkit dans les logiciels malfaisants.) Citation: Notons bien que la popularité des rootkit est liée à la libre diffusion sur le réseau Internet de textes sources de nombreux rootkit et, y apporter des changements n'est pas une tache très compliquée pour les auteurs de logiciels malicieux. La croissance des rootkit est également favorisée par le fait que la majorité des utilisateurs de système d'exploitation Windows travaille sous les droits d'un administrateur, ce qui facilite grandement l'installation de rootkit dans les ordinateurs . Les auteurs de virus ainsi que les développeurs de spyware "légaux" font l'éloge de ces programmes du fait qu'ils sont invisibles pour l'utilisateur et impossibles à détecter par les solutions antivirus. Voyons de plus près la situation sous Windows et sous Unix Technologie de Rootkit sous Windows - Masquage de présence dans le système A l'heure actuelle, on peut diviser en deux sections les méthodes utilisées par les rootkit pour cacher leur présence dans le système: - 1. modifications du chemin des programmes exécutables - 2. modification des structures du système . Ces méthodes sont utilisées pour masquer l'activité dans le réseau, les clés de registre, différents processus c'est-à-dire tous les éléments qui permettent à l'utilisateur, dans une certaine mesure,d'identifier un programme malveillant sur son ordinateur. La première méthode pour masquer l'information peut être réalisée aussi bien sous le mode utilisateur que sous le mode noyau. Sous mode utilisateur c'est relativement simple. Le plus souvent, une méthode basée sur l'interception de fonctions API est mise en oeuvre pour modifier le chemin d'accès vers ces exécutables: (Fig. 2. Interception des requêtes vers les fonctions API) Cette méthode exploite le fait que les fonctions API sont sollicitées par des applications qui soit utilisent des champs de données spéciaux (tableaux d'import/export), soit qui contactent une adresse reçue par la fonction GetProcAddress API. Le code du programme s'installe dans les modules DLL, qui par la suite s'introduisent dans l'espace d'adresses existantes dans le gestionnaire des tâches, ce qui donne au malfaiteur la possibilité de contrôler toutes les applications de l'utilisateur. Le procédé des modifications des chemins d'accès aux exécutables est bien documenté et facile à installer, favorisant l'utilisation de telles technologies par les rootkit. Cependant, les réalisations de rootkit en mode utilisateur ont un gros défaut, à savoir le faible niveau de masquage de l'information. En d'autres termes, la présence dans le système en mode utilisateur peut être détectée sans difficultés à l'aide d'utilitaires spécifiques. En conséquence de quoi, on constate une hausse d'intérêt majeure envers les rootkit en mode noyau, même si ces derniers sont beaucoup plus complexes à développer. Penchons-nous sur les méthodes en mode noyau, ces dernières se caractérisant par un bien meilleur camouflage de l'information. Une forte majorité de rootkit en mode noyau utilise des structures de système d'exploitation non documentées. Par exemple: L'interception de services de KeServiceDescriptorTable est très largement utilisée, et la quantité de services dans ce tableau peut varier d'une version de système d'exploitation à une autre. Cela oblige les développeurs de rootkit à effectuer rapidement une analyse supplémentaire du code du système d'exploitation pour déterminer les indicateurs du tableau susmentionné. Cette approche, dans son principe, n'est pas sans rappeler l'interception des fonctions API. La méthode de modifications de la liste système PsActiveProcessList est un exemple des modifications des structures du système. Cette méthode est utilisée par le rootkit FU qui permet de cacher tout processus de la majorité des utilitaires systèmes (Fig. 3. Liste des tâches avant installation du rootkit.) Sur l'illustration 3, le rédacteur de texte Notepad est visible dans la liste des tâches en cours sous le nom de notepad.exe. (Fig. 4. Liste des tâches après installation rootkit.) La capture d'écran réalisée sur l'illustration 4 a été effectuée après le lancement de rootkit FU, ce dernier ayant pour mission de cacher la tâche. Sur le dessin, il est nettement visible que, alors que le rédacteur est démarré, son nom a disparu de la liste des tâches actives. Détection des rootkit La première étape à franchir pour combattre les rookit est de les détecter. Cette situation est réelle si l'on considère la constante apparition de nouvelles technologies, et que les développeurs de technologies antivirus ont besoin de temps pour analyser et développer des moyens de détection. Cependant, malgré l'apparente difficulté de détecter les rootkit, des méthodes efficaces sont déjà développées et éditées dans la version 6.0 de des logiciels qui sont en test beta au sein du Laboratoire Kaspersky. Etudions la réaction de notre logiciel sur l'apparition de rootkit FU dans un système. L'installation d'un rootkit dans un système signifie le camouflage d'une tâche en cours. Le sous-système anti-rootkit détecte cette action et envoie à l'utilisateur les notifications correspondantes (voir figure 5): (Fig.5. Détection de tâches cachées et inconnues.) Ce sous-système permet de déterminer la présence non seulement des rootkit ajoutés dans la base antivirus sur la machine d'un internaute, mais également ceux qui sont encore inconnus. Un sous-système identique officie pour la [b]détection de rootkit en mode utilisateur, rootkit qui ont été analysés au début de notre étude et qui injectent des DLL à d'autres procédés. Dans ce cas-là, le sous-système de protection notifie à l'utilisateur qu'un procédé spécifique est en train d'infiltrer un code dans un espace d'adresses étranger: Fig.6 Détection d'infiltration de code dans une espace d'adresses étranger. Rootkit – technologie pour Unix - Masquage de présence dans le système La situation dans Unix rappelle fortement celle de Windows. L'attaquant installe le rootkit sur l'ordinateur une fois qu'il a obtenu les accès privilèges (accès root). Les accès root, indispensables pour installer la majorité des rootkit, sont accessibles via des vulnérabilités bien connues si le malfaiteur a accès au système avec les mêmes droits qu'un utilisateur ordinaire. Dans ce cas-là, il peut utiliser un exploit local ou un utilitaire pour forcer les bases protégées par mots de passe. Si le malfaiteur ne dispose pas des droits nécessaires pour s'infiltrer dans le système, alors il peut utiliser un exploit à distance ou, par exemple, un sniffeur de claviers pour obtenir les mots de passe. L'interception de mots de passe peut être utilisée pour de nombreux services (ftp, telnet etc.) du fait que ces derniers transmettent les mots de passe sur le réseau non crypté. En fonction de ces capacités, le rootkit peut contenir divers programmes malicieux [trojan-DDoS], [backdoor] et autres qui s'installent sur la machine compromise, et attendent de la part de l'attaquant un ordre à exécuter. De plus, les rootkit peuvent contenir un patch qui colmate la brèche dans le système afin d'éviter l'infiltration d'un attaquant tiers. Tout comme dans Windows, Unix fait face à des rootkit aussi bien au niveau des applications qu'au niveau du noyau. Voyons les rootkits en mode utilisateur. En général, les rootkit se composent de versions de programmes ordinaires 'infecté par trojan' masquant la présence de ses composants dans le système, et de backdoor (porte ouverte) assurant un passage secret dans le système. Comme exemple de rootkit en mode utilisateur, on trouve: - lkr - trOn - ark - et autres. Prenons tr0n comme exemple de rootkit en mode utilisateur. Pour cacher sa présence dans le système, ce rootkit exécute une série d'actions. Au moment de son installation, il stoppe syslogd-demon, puis remplace par ses Trojans les utilitaires de systèmes suivants: - du - find - ifconfig - login - ls - netstat - ps - top - sz. De plus, une version Trojan de syslogd-demon est rajoutée dans le système. Enfin, un sniffeur est demarré en tâche de fond, le lancement des daemons telnetd, rsh, finger est rajouté dans inetd.conf, inetd est redémarré et syslogd est démarré à nouveau. D'ordinaire, tr0n se situe dans /usr/src/.puta mais grâce au composant ls déjà installé, le catalogue est invisible. Voyons maintenant le rootkit au niveau du noyau. Les rootkit de ce type possèdent toutes les caractéristiques du type décrit précédemment, mais à un niveau plus bas. Les rootkit en mode utilisateur doivent modifier chaque fichier binaire alors que les rootkit en mode noyau doivent modifier uniquement le noyau, ce qui augmente considérablement la qualité de camouflage de l'information. Il existe plusieurs moyens d'introduire des rootkit dans le système noyau: 1. l'utilisation de LKM, le noyau Linux (comme dans beaucoup d'autres systèmes d'exploitation) permet de télécharger des modules (ou des pilotes systèmes ) “à la volée”, ce qui permet au malfaiteur de modifier les requêtes système du noyau, et de donner des informations erronées (par exemple une liste rectifiée de fichiers). Il est possible d'empêcher de telles attaques en recompilant le noyau système sans le LKM, mais cette méthode présente un défaut (il est indispensable d'inclure tous les pilotes nécessaires dans le noyau): 2. une entrée dans /dev/kmem qui accorde l'accès dans la zone mémoire occupée par le noyau. L'entrée réécrit le noyau 'à la volée'. De cette façon, pour modifier le noyau, il faut simplement trouver une place en mémoire, mais ce n'est pas un problème insoluble. Certaines modifications peuvent être faites, interdisant d'écrire directement dans /dev/kmem. Cela est réalisable par mmap 3. l'infection de modules existants; se distingue de la première méthode du fait que le rootkit ne contient pas de module à part et utilise l'infiltration dans les modules existants. L'adoption d'une telle méthode permet de faire le rootkit stable lors du redémarrage, en infectant quelques modules qui seront téléchargés de toute façon (par exemple, le driver du système fichiers). La détection de Rootkit Pour détecter des rootkit[, il n'y a malheureusement pas de solutions miracles, mais les conseils exposés ci-dessous permettent de détecter la majorité des rootkit actuels: 1. l'observation d'un comportement anormal: - Des fichiers - Utilisation des ressources du réseau - Démarrage de tâches selon un horaire défini et au moment du démarrage, gestion des comptes utilisateurs 2. l'utilisation des utilitaires suivants, qui aident à mettre en évidence la présence de rootkit dans le système: - Saint Jude - Chrootkit - RkScan - Carbonite - Kstat - Rootkithunter - Tripware - Samhain - etc....

10 Oct 2010 LIRE L'ACTU
Manoeuvres grandeur nature d'une attaque cybernétiques aux Etats-Unis Archives Secunews SECUNEWS

Manoeuvres grandeur nature d'une attaque cybernétiques aux Etats-Unis

Les guerriers cybernetiques américains se sont lancés ce mardi 28 septembre 2010 dans une bataille cybernétique virtuelle, lors d'un exercice destiné à tester la résistance du pays à une attaque massive qui viserait l'infrastructure informatique. L'exercice biennal, baptisé "Cyber Storm III", implique des employés de sept ministéres américains, y compris le Pentagone, onze Etats, soixante sociétés privées et douze partenaires internationaux (Australie, Canada, France, Allemagne, Hongrie, Italie, Japon, Pays-Bas, Nouvelle-Zélande, Suéde, Suisse et Royaume-Uni). Organisé par le ministére de la sécurité intérieure, il représente la premiére occasion de tester le nouveau Centre national d'intégration de la cybersécurité et des communications, lancé en octobre 2009, qui coordonne des experts des secteurs privé et public. Le directeur de l'exercice "Cyber Storm III", Brett Lambo, a expliqué qu'il s'agissait uniquement d'une simulation. Citation:"Nous n'attaquons aucun réseau réel, a-t-il dit lors d'une présentation à des journalistes avant le début de l'exercice, nous n'injectons pas de virus ." Les participants à l'exercice, d'une durée de trois à quatre jours, recevront plus de mille cinq cents attaques simulées, qu'ils devront combattre comme s'il s'agissait d'adversaires d'origine inconnue. Les attaques viseront "des fonctions essentielles de l'administration et du secteur privé", selon le ministére, mais aussi le systéme de gestion des noms de domaine. L'exercice, conçu par le Pentagone et la NSA , l'une des composantes les plus secrétes du systéme de renseignement américain, est contrôlé au siége du service de protection des personnalités, le Secret Service, à Washington. A la mi-septembre 2010, le numéro deux du Pentagone, William Lynn, avait plaidé pour l'organisation d'une cyberdéfense commune, dans le cadre de l'OTAN, similaire au bouclier antimissile de la guerre froide. Voir aussi: Un siécle de sécurité informatique, radio, télécommuniucation Les Etats-Unis vont simuler une cyber-guerre

28 Sep 2010 LIRE L'ACTU
Un code cryptée glissée dans le logo du Pantagone Archives Secunews SECUNEWS

Un code cryptée glissée dans le logo du Pantagone

"9ec4c12949a4f31474f299058ce2b22a", cette curieuse série de chiffres et de lettres n'est pas le fruit d'un employé qui se serait endormi sur son clavier d'ordinateur, c'est un message codé inscrit sur le logo du nouveau "cyber-commandement" militaire américain. Intrigué par cette énigme, le magazine Wired a mis ses lecteurs au défi de décrypter le code glissé dans l'insigne du commandement chargé de réagir aux attaques informatiques, qui met par ailleurs en scène un aigle perché sur un blason frappé d'épées croisées, d'une clé et d'un éclair. En 24 heures, la page internet du site de Wired s'est noircie de suggestions d'espions en herbe. Pour la plupart, il s'agirait seulement du cryptage en une série de lettres et chiffres de la phrase définissant la mission du cyber-commandement, via un algorithme baptisé MD5 . D'autres émettaient des pistes plus originales. "C'est le mot de passe d'accès au réseau Wi-Fi à leur quartier-général", proposait "kmadams85." Le cyber-commandement militaire américain est chargé de réagir aux attaques informatiques et de mener des offensives dans le cyberespace, tandis que ses réseaux numériques sont de plus en plus la cible de pirates et d'espions. Ce tout nouveau commandement est dirigé par le général Keith Alexander, également à la tête de la très secrète Agence américaine de sécurité nationale ( NSA ), qui a pour mission de surveiller les réseaux de télécommunication et d'internet. Le bout de code avait bien une signification et représente le plan d'action de ce cyber-commandement, mis en place en juin 2009. Le message voudrait donc dire: [quote]USCYBERCOM planifie, coordonne, intègre, synchronise et conduit des activités pour : diriger des opérations de défense des réseaux du département de la Sécurité et de l’Information, prépare des opérations d’un large spectre dans le cyberespace afin de mener des opérations sur tous les domaines et assurer les actions de liberté américaines et alliées dans le cyberespace et empêcher que nos adversaires en fassent de même ». Respiration.[/quote]

03 Jul 2010 LIRE L'ACTU